
#lazarus
lazarus
453,263 visualizações
143 a discutir
Popular
Mais recente
·
--
🚨 A falsa oferta de emprego de US$ 625 milhões: como o Lazarus se infiltrou na Axie Infinity! 🎣💸
Em 2022, o infame Grupo Lazarus da Coreia do Norte realizou um dos maiores roubos da história das criptomoedas, drenando US$ 625 milhões da Ronin Network (a cadeia lateral por trás da Axie Infinity).
Eles não invadiram contratos inteligentes complexos. Em vez disso, exploraram a vulnerabilidade mais antiga da tecnologia: a psicologia humana.
Os atacantes criaram uma agência de recrutamento falsa e passaram semanas cortejando um engenheiro sênior com uma oferta dos sonhos, com salário alto. No momento em que o engenheiro abriu o PDF infectado da "carta de oferta", um spyware comprometeu a máquina — dando aos hackers acesso às chaves dos validadores e controle total sobre os fundos dos usuários.
Esse é o download de arquivo mais caro da história financeira, provando que, por mais segura que seja sua blockchain, a engenharia social continua sendo a porta dos fundos definitiva.
O quanto você é cauteloso com a segurança operacional e com o download de arquivos desconhecidos? Vamos conversar nos comentários! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
{future}(MUUUSDT)
{spot}(SPCXBUSDT)
{future}(HYPEUSDT)
🚨 A falsa oferta de emprego de US$ 625 milhões: como o Lazarus se infiltrou na Axie Infinity! 🎣💸
Em 2022, o infame Grupo Lazarus da Coreia do Norte realizou um dos maiores roubos da história das criptomoedas, drenando US$ 625 milhões da Ronin Network (a cadeia lateral por trás da Axie Infinity).
Eles não invadiram contratos inteligentes complexos. Em vez disso, exploraram a vulnerabilidade mais antiga da tecnologia: a psicologia humana.
Os atacantes criaram uma agência de recrutamento falsa e passaram semanas cortejando um engenheiro sênior com uma oferta dos sonhos, com salário alto. No momento em que o engenheiro abriu o PDF infectado da "carta de oferta", um spyware comprometeu a máquina — dando aos hackers acesso às chaves dos validadores e controle total sobre os fundos dos usuários.
Esse é o download de arquivo mais caro da história financeira, provando que, por mais segura que seja sua blockchain, a engenharia social continua sendo a porta dos fundos definitiva.
O quanto você é cauteloso com a segurança operacional e com o download de arquivos desconhecidos? Vamos conversar nos comentários! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
Em 2022, o infame Grupo Lazarus da Coreia do Norte realizou um dos maiores roubos da história das criptomoedas, drenando US$ 625 milhões da Ronin Network (a cadeia lateral por trás da Axie Infinity).
Eles não invadiram contratos inteligentes complexos. Em vez disso, exploraram a vulnerabilidade mais antiga da tecnologia: a psicologia humana.
Os atacantes criaram uma agência de recrutamento falsa e passaram semanas cortejando um engenheiro sênior com uma oferta dos sonhos, com salário alto. No momento em que o engenheiro abriu o PDF infectado da "carta de oferta", um spyware comprometeu a máquina — dando aos hackers acesso às chaves dos validadores e controle total sobre os fundos dos usuários.
Esse é o download de arquivo mais caro da história financeira, provando que, por mais segura que seja sua blockchain, a engenharia social continua sendo a porta dos fundos definitiva.
O quanto você é cauteloso com a segurança operacional e com o download de arquivos desconhecidos? Vamos conversar nos comentários! 👇
$HYPE $SPCXB $MUU
#RoninNetwork #Lazarus #CryptoSecurity #BinanceSquare #Web3
1
47
·
--
🚨 A Binance realmente absorveu uma perda de US$ 6,3 bilhões? Os saques podem ser reabertos hoje, mas entenda isto primeiro;
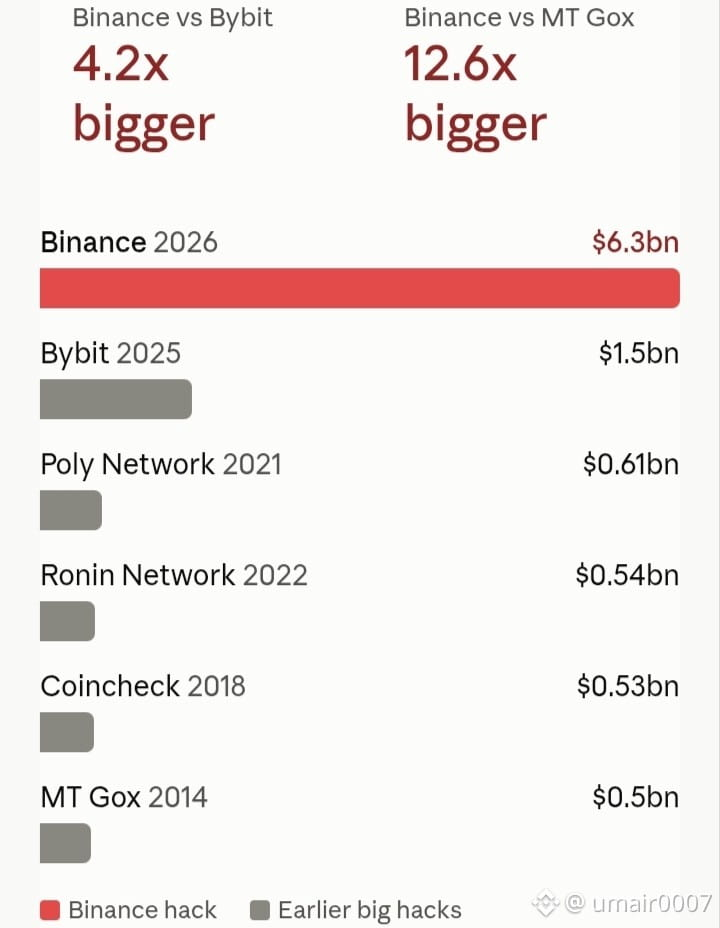
Amigos, segundo a BBC, a Binance afirma ter coberto 90% dos US$ 6,3 bilhões em ativos roubados, e os 10% restantes vão demorar um pouco mais.
A empresa diz que absorverá a perda, não os usuários, e reservou mais de US$ 6,34 bilhões de seus próprios fundos para isso.
As reservas de $BTC , $ETH e $USDT , além de outros 7 ativos importantes, estão totalmente cobertas.
No sábado, o FBI afirmou que a Coreia do Norte está por trás do ataque e mencionou o Grupo Lazarus (TraderTraitor). A Coreia do Norte sempre negou essas acusações.
Inicialmente, a culpa foi atribuída ao laptop de um engenheiro, mas depois foram encontrados outros pontos de invasão.
Segundo Richard Teng, várias pessoas estiveram envolvidas, e um “mecanismo de autodestruição” foi usado para ocultar seus rastros.
Cerca de US$ 3 bilhões foram congelados na quinta-feira, e o Serviço Secreto dos EUA está trabalhando para rastrear e recuperar os fundos. A investigação está em andamento.
Isso é maior do que o ataque à Bybit em 2025 (US$ 1,5 bilhão), e a Binance afirma que os saques devem ser reabertos hoje, 1º de novembro.
Na minha opinião, o verdadeiro teste será quando os saques forem liberados. O que você vai fazer: retirar seu dinheiro ou mantê-lo na Binance? Comente abaixo 👇.
Isto é apenas informação, não aconselhamento financeiro.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
🚨 A Binance realmente absorveu uma perda de US$ 6,3 bilhões? Os saques podem ser reabertos hoje, mas entenda isto primeiro;
Amigos, segundo a BBC, a Binance afirma ter coberto 90% dos US$ 6,3 bilhões em ativos roubados, e os 10% restantes vão demorar um pouco mais.
A empresa diz que absorverá a perda, não os usuários, e reservou mais de US$ 6,34 bilhões de seus próprios fundos para isso.
As reservas de $BTC , $ETH e $USDT , além de outros 7 ativos importantes, estão totalmente cobertas.
No sábado, o FBI afirmou que a Coreia do Norte está por trás do ataque e mencionou o Grupo Lazarus (TraderTraitor). A Coreia do Norte sempre negou essas acusações.
Inicialmente, a culpa foi atribuída ao laptop de um engenheiro, mas depois foram encontrados outros pontos de invasão.
Segundo Richard Teng, várias pessoas estiveram envolvidas, e um “mecanismo de autodestruição” foi usado para ocultar seus rastros.
Cerca de US$ 3 bilhões foram congelados na quinta-feira, e o Serviço Secreto dos EUA está trabalhando para rastrear e recuperar os fundos. A investigação está em andamento.
Isso é maior do que o ataque à Bybit em 2025 (US$ 1,5 bilhão), e a Binance afirma que os saques devem ser reabertos hoje, 1º de novembro.
Na minha opinião, o verdadeiro teste será quando os saques forem liberados. O que você vai fazer: retirar seu dinheiro ou mantê-lo na Binance? Comente abaixo 👇.
Isto é apenas informação, não aconselhamento financeiro.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
Amigos, segundo a BBC, a Binance afirma ter coberto 90% dos US$ 6,3 bilhões em ativos roubados, e os 10% restantes vão demorar um pouco mais.
A empresa diz que absorverá a perda, não os usuários, e reservou mais de US$ 6,34 bilhões de seus próprios fundos para isso.
As reservas de $BTC , $ETH e $USDT , além de outros 7 ativos importantes, estão totalmente cobertas.
No sábado, o FBI afirmou que a Coreia do Norte está por trás do ataque e mencionou o Grupo Lazarus (TraderTraitor). A Coreia do Norte sempre negou essas acusações.
Inicialmente, a culpa foi atribuída ao laptop de um engenheiro, mas depois foram encontrados outros pontos de invasão.
Segundo Richard Teng, várias pessoas estiveram envolvidas, e um “mecanismo de autodestruição” foi usado para ocultar seus rastros.
Cerca de US$ 3 bilhões foram congelados na quinta-feira, e o Serviço Secreto dos EUA está trabalhando para rastrear e recuperar os fundos. A investigação está em andamento.
Isso é maior do que o ataque à Bybit em 2025 (US$ 1,5 bilhão), e a Binance afirma que os saques devem ser reabertos hoje, 1º de novembro.
Na minha opinião, o verdadeiro teste será quando os saques forem liberados. O que você vai fazer: retirar seu dinheiro ou mantê-lo na Binance? Comente abaixo 👇.
Isto é apenas informação, não aconselhamento financeiro.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
96
·
--
🚨🚨 AO VIVO: BINANCE LIBERA SAQUES AGORA
Pare tudo que você está fazendo.
Domingo, 1º de Novembro de 2026 - A Binance acabou de confirmar:
✅ 90% dos $6.3B JÁ REPOSTOS (subiu de 80% ontem)
✅ $5.67B de $6.3B recuperados com dinheiro PRÓPRIO
✅ Top 10 moedas 100% backed: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Snapshot de Proof-of-Reserves de ontem 00:00 UTC = 100%
✅ Prova ZK completa sai dia 3 de Nov - verificação pública
✅ $3B dos hackers congelados por Tether, Circle e parceiros
✅ SAFU sendo restaurado para $1B
O que aconteceu? Quinta, 29 Out, Lazarus Group (Coreia do Norte) invadiu. FBI + Secret Service entraram.
O que a Binance fez? Não passou prejuízo pro usuário. Pagou do bolso. $6.34B reservados.
Isso NUNCA aconteceu na história crypto. Nem FTX, nem Mt. Gox fizeram isso.
RETWEETA se você ainda confia na Binance 🟡
Fonte oficial: Binance X @ 08:15 AM hoje.
#Binance #BreakingNews #BTC #SAFU #Lazarus
🚨🚨 AO VIVO: BINANCE LIBERA SAQUES AGORA
Pare tudo que você está fazendo.
Domingo, 1º de Novembro de 2026 - A Binance acabou de confirmar:
✅ 90% dos $6.3B JÁ REPOSTOS (subiu de 80% ontem)
✅ $5.67B de $6.3B recuperados com dinheiro PRÓPRIO
✅ Top 10 moedas 100% backed: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Snapshot de Proof-of-Reserves de ontem 00:00 UTC = 100%
✅ Prova ZK completa sai dia 3 de Nov - verificação pública
✅ $3B dos hackers congelados por Tether, Circle e parceiros
✅ SAFU sendo restaurado para $1B
O que aconteceu? Quinta, 29 Out, Lazarus Group (Coreia do Norte) invadiu. FBI + Secret Service entraram.
O que a Binance fez? Não passou prejuízo pro usuário. Pagou do bolso. $6.34B reservados.
Isso NUNCA aconteceu na história crypto. Nem FTX, nem Mt. Gox fizeram isso.
RETWEETA se você ainda confia na Binance 🟡
Fonte oficial: Binance X @ 08:15 AM hoje.
#Binance #BreakingNews #BTC #SAFU #Lazarus
Pare tudo que você está fazendo.
Domingo, 1º de Novembro de 2026 - A Binance acabou de confirmar:
✅ 90% dos $6.3B JÁ REPOSTOS (subiu de 80% ontem)
✅ $5.67B de $6.3B recuperados com dinheiro PRÓPRIO
✅ Top 10 moedas 100% backed: BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Snapshot de Proof-of-Reserves de ontem 00:00 UTC = 100%
✅ Prova ZK completa sai dia 3 de Nov - verificação pública
✅ $3B dos hackers congelados por Tether, Circle e parceiros
✅ SAFU sendo restaurado para $1B
O que aconteceu? Quinta, 29 Out, Lazarus Group (Coreia do Norte) invadiu. FBI + Secret Service entraram.
O que a Binance fez? Não passou prejuízo pro usuário. Pagou do bolso. $6.34B reservados.
Isso NUNCA aconteceu na história crypto. Nem FTX, nem Mt. Gox fizeram isso.
RETWEETA se você ainda confia na Binance 🟡
Fonte oficial: Binance X @ 08:15 AM hoje.
#Binance #BreakingNews #BTC #SAFU #Lazarus
23
·
--
Em Baixa
🇰🇵 ÚLTIMA HORA: A Coreia do Norte é a principal suspeita pelo hack recorde de US$ 6 bilhões da Binance, segundo a CNN e investigadores de blockchain.
A TRM Labs atribui o ataque ao TraderTraitor, uma unidade norte-coreana apoiada pelo Estado e ligada ao Grupo Lazarus, com «alto grau de confiança». O CEO da Chainalysis, Jonathan Levin, afirmou que a empresa avalia que o roubo de cerca de US$ 6,4 bilhões foi «provavelmente cometido pelo grupo norte-coreano TraderTraitor, devido a ligações com um hack anterior», e um porta-voz da Chainalysis disse à CNN que a empresa tem alto grau de confiança de que a Coreia do Norte foi responsável. O investigador de atividades na blockchain ZachXBT chamou, de forma independente, o atacante de «provavelmente Lazarus».
As provas citadas pelos investigadores são circunstanciais. Segundo relatos, os preparativos começaram pelo menos 36 horas antes do roubo, com pequenos saques do Tornado Cash financiando uma carteira do atacante — um padrão observado em roubos anteriores ligados à Coreia do Norte. A Chainalysis e a TRM também apontam ligações com o hack da Bybit, em fevereiro de 2025, que o FBI atribuiu publicamente ao TraderTraitor.
Mas o caso ainda não está encerrado. A Binance não apontou um culpado, e nenhum governo atribuiu formalmente o ataque. Pelo menos um analista observou que grupos norte-coreanos historicamente lavaram fundos roubados mais rápido do que esse atacante.
Enquanto isso, os esforços de recuperação continuam. Cerca de US$ 3 bilhões foram congelados, e a Binance prometeu cobrir todas as perdas dos usuários.
Se confirmado, esse será o maior saque da longa campanha norte-coreana de roubos de criptomoedas, que, segundo autoridades dos EUA e da ONU, ajuda a financiar seus programas de armas. O próximo sinal provavelmente virá de Washington.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
🇰🇵 ÚLTIMA HORA: A Coreia do Norte é a principal suspeita pelo hack recorde de US$ 6 bilhões da Binance, segundo a CNN e investigadores de blockchain.
A TRM Labs atribui o ataque ao TraderTraitor, uma unidade norte-coreana apoiada pelo Estado e ligada ao Grupo Lazarus, com «alto grau de confiança». O CEO da Chainalysis, Jonathan Levin, afirmou que a empresa avalia que o roubo de cerca de US$ 6,4 bilhões foi «provavelmente cometido pelo grupo norte-coreano TraderTraitor, devido a ligações com um hack anterior», e um porta-voz da Chainalysis disse à CNN que a empresa tem alto grau de confiança de que a Coreia do Norte foi responsável. O investigador de atividades na blockchain ZachXBT chamou, de forma independente, o atacante de «provavelmente Lazarus».
As provas citadas pelos investigadores são circunstanciais. Segundo relatos, os preparativos começaram pelo menos 36 horas antes do roubo, com pequenos saques do Tornado Cash financiando uma carteira do atacante — um padrão observado em roubos anteriores ligados à Coreia do Norte. A Chainalysis e a TRM também apontam ligações com o hack da Bybit, em fevereiro de 2025, que o FBI atribuiu publicamente ao TraderTraitor.
Mas o caso ainda não está encerrado. A Binance não apontou um culpado, e nenhum governo atribuiu formalmente o ataque. Pelo menos um analista observou que grupos norte-coreanos historicamente lavaram fundos roubados mais rápido do que esse atacante.
Enquanto isso, os esforços de recuperação continuam. Cerca de US$ 3 bilhões foram congelados, e a Binance prometeu cobrir todas as perdas dos usuários.
Se confirmado, esse será o maior saque da longa campanha norte-coreana de roubos de criptomoedas, que, segundo autoridades dos EUA e da ONU, ajuda a financiar seus programas de armas. O próximo sinal provavelmente virá de Washington.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
A TRM Labs atribui o ataque ao TraderTraitor, uma unidade norte-coreana apoiada pelo Estado e ligada ao Grupo Lazarus, com «alto grau de confiança». O CEO da Chainalysis, Jonathan Levin, afirmou que a empresa avalia que o roubo de cerca de US$ 6,4 bilhões foi «provavelmente cometido pelo grupo norte-coreano TraderTraitor, devido a ligações com um hack anterior», e um porta-voz da Chainalysis disse à CNN que a empresa tem alto grau de confiança de que a Coreia do Norte foi responsável. O investigador de atividades na blockchain ZachXBT chamou, de forma independente, o atacante de «provavelmente Lazarus».
As provas citadas pelos investigadores são circunstanciais. Segundo relatos, os preparativos começaram pelo menos 36 horas antes do roubo, com pequenos saques do Tornado Cash financiando uma carteira do atacante — um padrão observado em roubos anteriores ligados à Coreia do Norte. A Chainalysis e a TRM também apontam ligações com o hack da Bybit, em fevereiro de 2025, que o FBI atribuiu publicamente ao TraderTraitor.
Mas o caso ainda não está encerrado. A Binance não apontou um culpado, e nenhum governo atribuiu formalmente o ataque. Pelo menos um analista observou que grupos norte-coreanos historicamente lavaram fundos roubados mais rápido do que esse atacante.
Enquanto isso, os esforços de recuperação continuam. Cerca de US$ 3 bilhões foram congelados, e a Binance prometeu cobrir todas as perdas dos usuários.
Se confirmado, esse será o maior saque da longa campanha norte-coreana de roubos de criptomoedas, que, segundo autoridades dos EUA e da ONU, ajuda a financiar seus programas de armas. O próximo sinal provavelmente virá de Washington.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
1
66
·
--
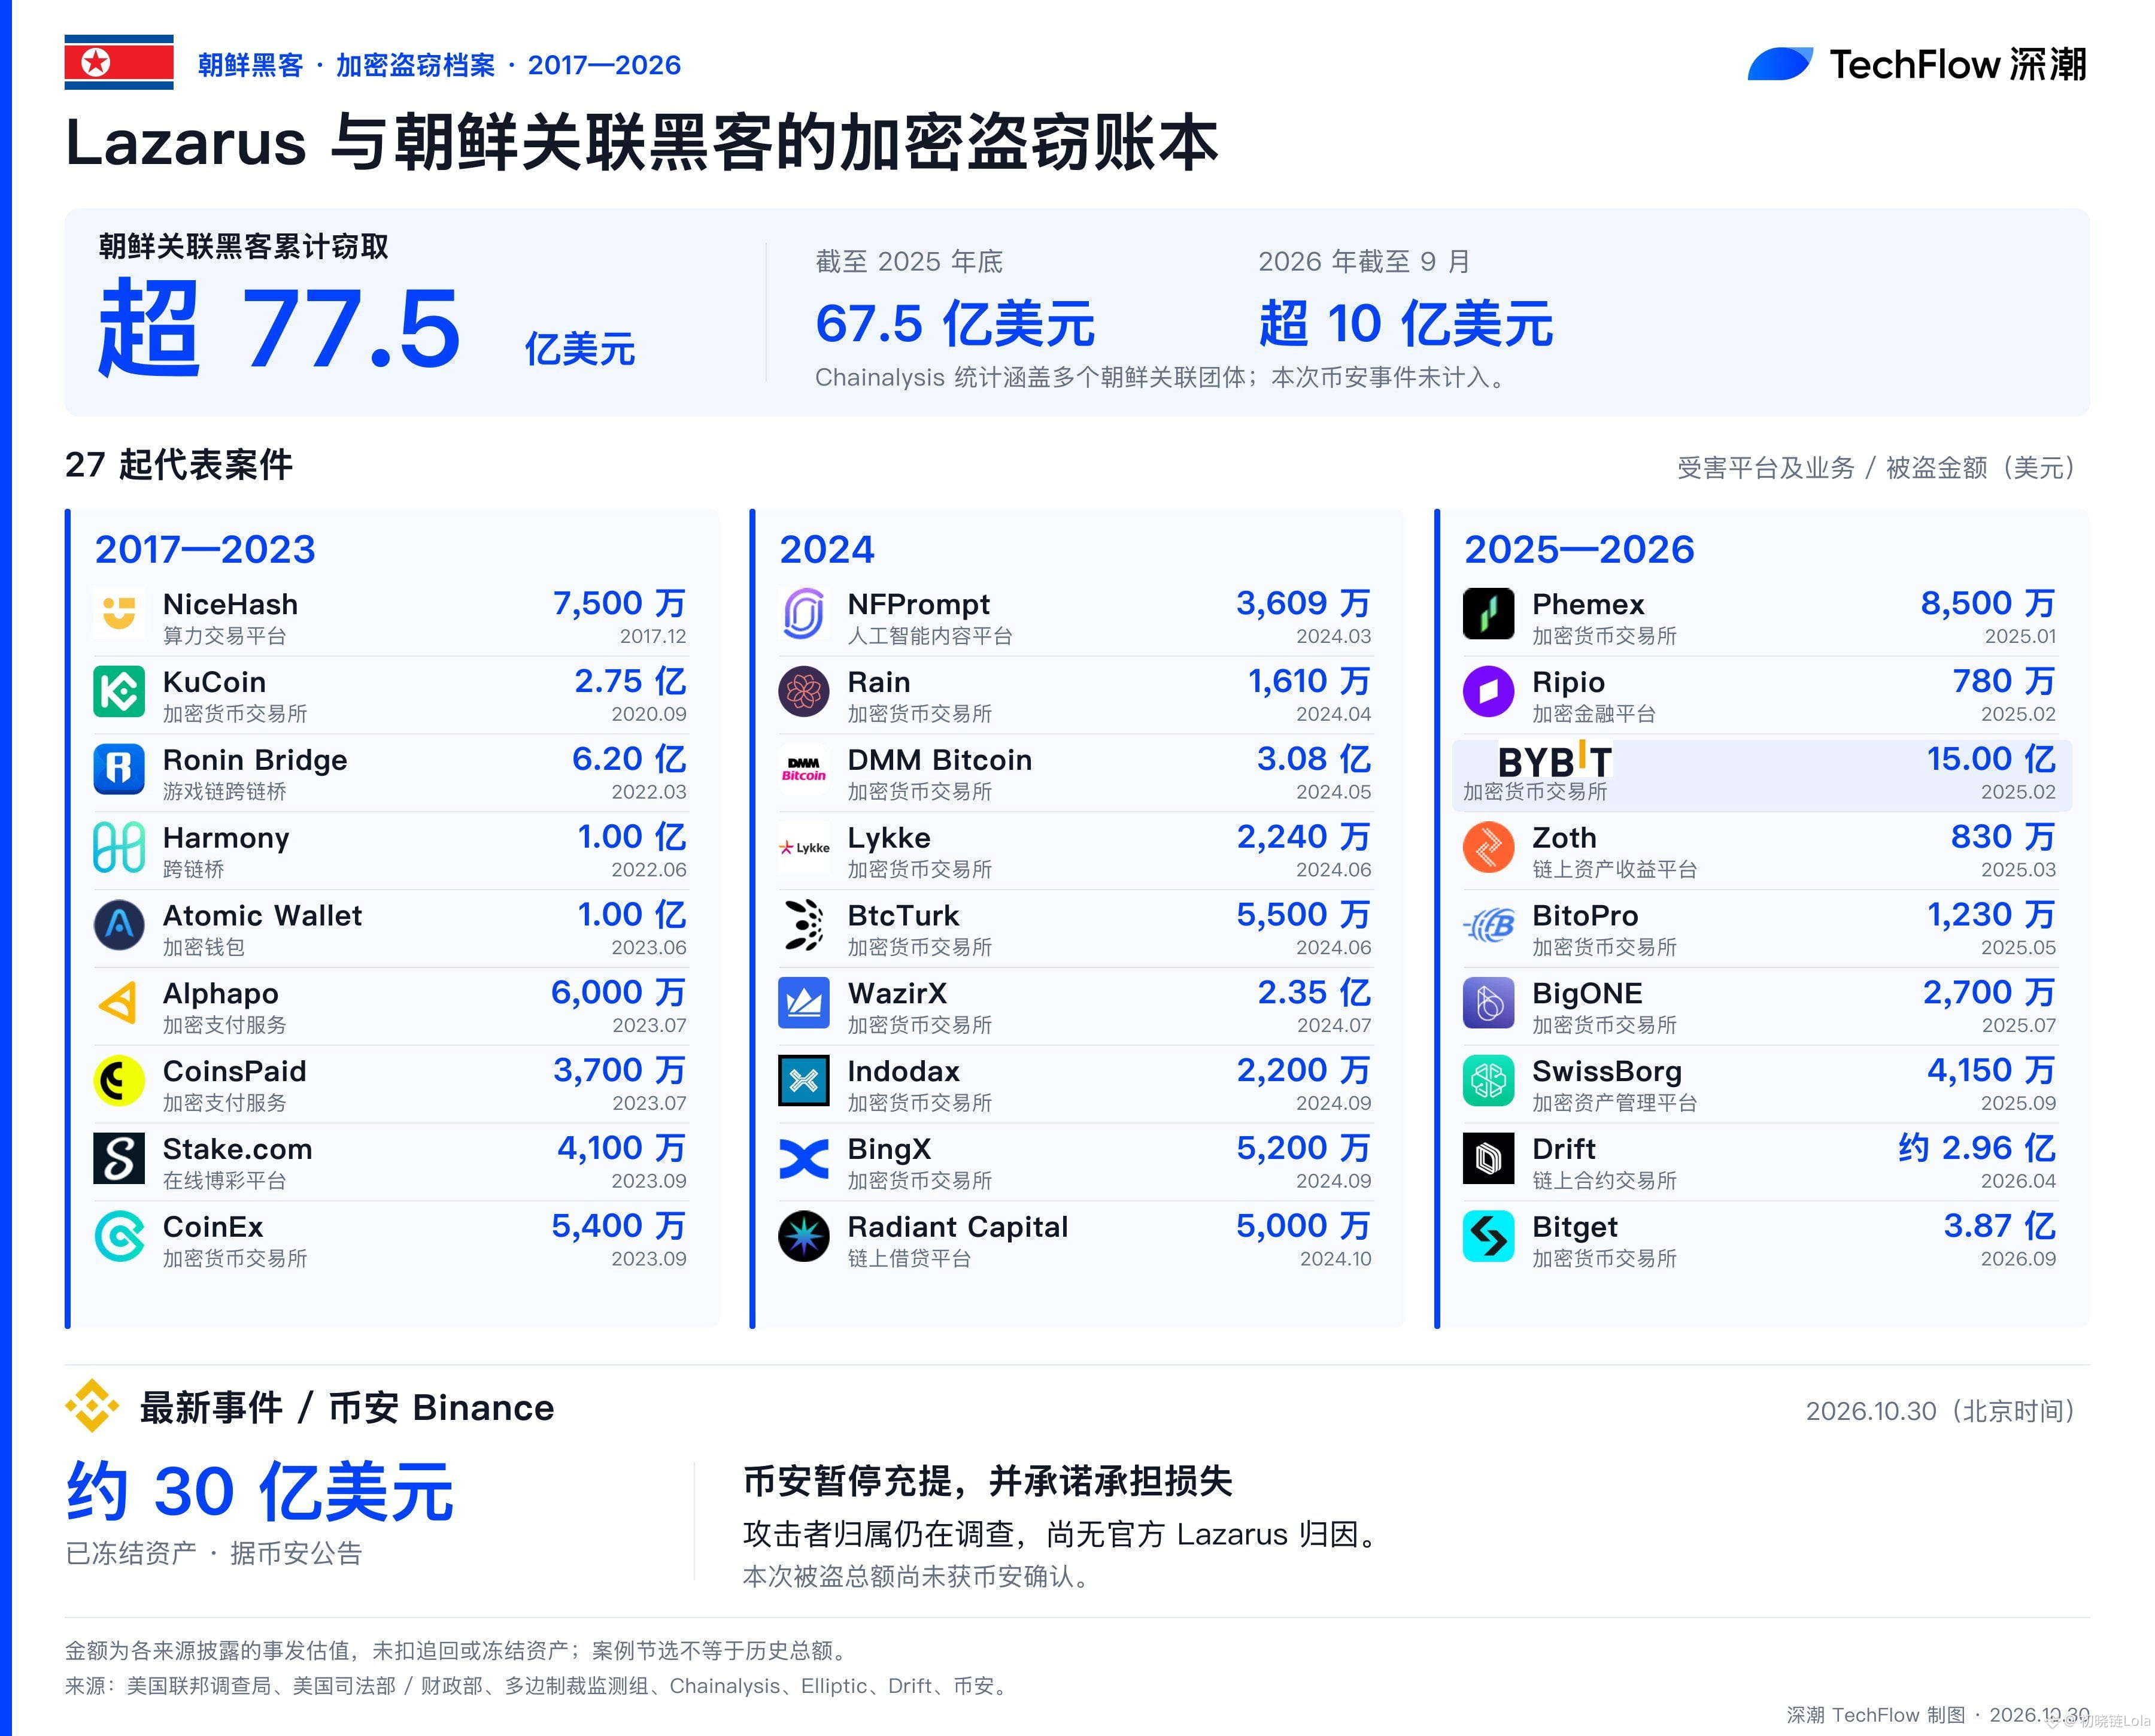
Trabalhamos tanto para acabar fazendo o jogo dos hackers.
Um jogador compilou um registro dos roubos de criptomoedas por hackers ligados à Coreia do Norte: #Lazarus
O total roubado já ultrapassa 7,7 bilhões de dólares.
Parte desse dinheiro roubado também é nossa, não é?
Não sei se hoje $BTC vai continuar caindo.
O mercado perdeu a confiança.
{spot}(BTCUSDT)
#黑客攻击 #币安被盗
Trabalhamos tanto para acabar fazendo o jogo dos hackers.
Um jogador compilou um registro dos roubos de criptomoedas por hackers ligados à Coreia do Norte: #Lazarus
O total roubado já ultrapassa 7,7 bilhões de dólares.
Parte desse dinheiro roubado também é nossa, não é?
Não sei se hoje $BTC vai continuar caindo.
O mercado perdeu a confiança.
#黑客攻击 #币安被盗
Um jogador compilou um registro dos roubos de criptomoedas por hackers ligados à Coreia do Norte: #Lazarus
O total roubado já ultrapassa 7,7 bilhões de dólares.
Parte desse dinheiro roubado também é nossa, não é?
Não sei se hoje $BTC vai continuar caindo.
O mercado perdeu a confiança.
#黑客攻击 #币安被盗
Padfoot:
韭菜负责充值,黑客负责提现,真成反向打工了😂 不过BTC跌不跌还得看资金,别把所有阴线都算黑客头上。
1
7.3k
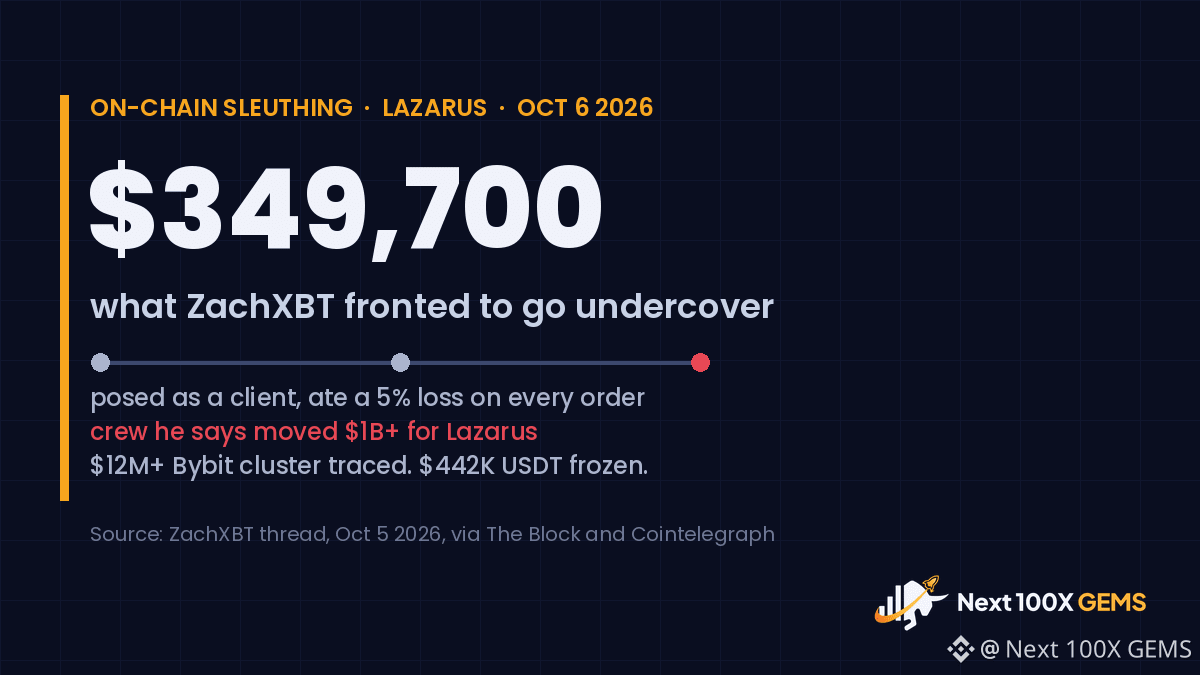
ZachXBT gastou US$ 349.700 do próprio dinheiro para se infiltrar em uma rede de lavagem de criptomoedas.
O investigador on-chain diz que se passou por cliente de uma rede chinesa que, segundo seus cálculos, lavou mais de US$ 1 bilhão em diversos ataques hackers para o Lazarus Group, da Coreia do Norte, incluindo fundos do ataque hacker de US$ 1,5 bilhão à Bybit em fevereiro de 2025.
Como ele fez isso:
- Percebeu que mais de 15 contas em grupos do Telegram e do Discord pediam ajuda para movimentar fundos ligados à exploração da Bybit.
- Abasteceu um novo endereço Ethereum com 349.700 USDC e fez pedidos a um fornecedor usando o nome "Jimmy Green".
- Aceitou perdas de cerca de 5% em cada pedido para parecer confiável e observar como a rede lidava com dinheiro ilícito.
O que surgiu disso: um conjunto de endereços com mais de US$ 12 milhões ligado ao ataque hacker à Bybit, e US$ 442.000 em USDT congelados.
Agora, o ponto importante a ter em mente. Até 6 de outubro, comunicados públicos do FBI, do Departamento do Tesouro dos EUA e da Tether não mencionam "Jimmy Green" nem confirmam que uma rede chinesa movimentou mais de US$ 1 bilhão para o Lazarus. Nenhuma acusação ou documento judicial identifica o operador. É uma investigação sólida, não uma condenação.
Ainda assim, isso diz muito. Um único pesquisador independente, usando o próprio dinheiro, chegou mais perto do esquema de lavagem do que a maioria dos comunicados oficiais revela. E o esquema que ele descreve passa por aplicativos de mensagens comuns e mesas de operações OTC, não por algum canto oculto da dark web.
A conta desconfortável: US$ 442 mil congelados diante de mais de US$ 1 bilhão supostamente lavado. Rastrear funciona. Recuperar é outra história.
As corretoras e os emissores de stablecoins deveriam agir tão rápido por conta própria, sem esperar pelas autoridades policiais?
Curta e siga para ver mais investigações on-chain explicadas de forma simples.
#Lazarus #Bybit
ZachXBT gastou US$ 349.700 do próprio dinheiro para se infiltrar em uma rede de lavagem de criptomoedas.
O investigador on-chain diz que se passou por cliente de uma rede chinesa que, segundo seus cálculos, lavou mais de US$ 1 bilhão em diversos ataques hackers para o Lazarus Group, da Coreia do Norte, incluindo fundos do ataque hacker de US$ 1,5 bilhão à Bybit em fevereiro de 2025.
Como ele fez isso:
- Percebeu que mais de 15 contas em grupos do Telegram e do Discord pediam ajuda para movimentar fundos ligados à exploração da Bybit.
- Abasteceu um novo endereço Ethereum com 349.700 USDC e fez pedidos a um fornecedor usando o nome "Jimmy Green".
- Aceitou perdas de cerca de 5% em cada pedido para parecer confiável e observar como a rede lidava com dinheiro ilícito.
O que surgiu disso: um conjunto de endereços com mais de US$ 12 milhões ligado ao ataque hacker à Bybit, e US$ 442.000 em USDT congelados.
Agora, o ponto importante a ter em mente. Até 6 de outubro, comunicados públicos do FBI, do Departamento do Tesouro dos EUA e da Tether não mencionam "Jimmy Green" nem confirmam que uma rede chinesa movimentou mais de US$ 1 bilhão para o Lazarus. Nenhuma acusação ou documento judicial identifica o operador. É uma investigação sólida, não uma condenação.
Ainda assim, isso diz muito. Um único pesquisador independente, usando o próprio dinheiro, chegou mais perto do esquema de lavagem do que a maioria dos comunicados oficiais revela. E o esquema que ele descreve passa por aplicativos de mensagens comuns e mesas de operações OTC, não por algum canto oculto da dark web.
A conta desconfortável: US$ 442 mil congelados diante de mais de US$ 1 bilhão supostamente lavado. Rastrear funciona. Recuperar é outra história.
As corretoras e os emissores de stablecoins deveriam agir tão rápido por conta própria, sem esperar pelas autoridades policiais?
Curta e siga para ver mais investigações on-chain explicadas de forma simples.
#Lazarus #Bybit
O investigador on-chain diz que se passou por cliente de uma rede chinesa que, segundo seus cálculos, lavou mais de US$ 1 bilhão em diversos ataques hackers para o Lazarus Group, da Coreia do Norte, incluindo fundos do ataque hacker de US$ 1,5 bilhão à Bybit em fevereiro de 2025.
Como ele fez isso:
- Percebeu que mais de 15 contas em grupos do Telegram e do Discord pediam ajuda para movimentar fundos ligados à exploração da Bybit.
- Abasteceu um novo endereço Ethereum com 349.700 USDC e fez pedidos a um fornecedor usando o nome "Jimmy Green".
- Aceitou perdas de cerca de 5% em cada pedido para parecer confiável e observar como a rede lidava com dinheiro ilícito.
O que surgiu disso: um conjunto de endereços com mais de US$ 12 milhões ligado ao ataque hacker à Bybit, e US$ 442.000 em USDT congelados.
Agora, o ponto importante a ter em mente. Até 6 de outubro, comunicados públicos do FBI, do Departamento do Tesouro dos EUA e da Tether não mencionam "Jimmy Green" nem confirmam que uma rede chinesa movimentou mais de US$ 1 bilhão para o Lazarus. Nenhuma acusação ou documento judicial identifica o operador. É uma investigação sólida, não uma condenação.
Ainda assim, isso diz muito. Um único pesquisador independente, usando o próprio dinheiro, chegou mais perto do esquema de lavagem do que a maioria dos comunicados oficiais revela. E o esquema que ele descreve passa por aplicativos de mensagens comuns e mesas de operações OTC, não por algum canto oculto da dark web.
A conta desconfortável: US$ 442 mil congelados diante de mais de US$ 1 bilhão supostamente lavado. Rastrear funciona. Recuperar é outra história.
As corretoras e os emissores de stablecoins deveriam agir tão rápido por conta própria, sem esperar pelas autoridades policiais?
Curta e siga para ver mais investigações on-chain explicadas de forma simples.
#Lazarus #Bybit
1
108


ZachXBT diz que desembolsou US$ 349.700 e teve um prejuízo de 5% em cada ordem para se passar por cliente de uma quadrilha chinesa de lavagem de dinheiro.
Ele afirma que essa quadrilha movimentou mais de US$ 1 bilhão para o Grupo Lazarus, da Coreia do Norte, em vários ataques, incluindo o roubo de US$ 1,5 bilhão da Bybit, em fevereiro de 2025.
A parte mais surpreendente: o lavador de dinheiro avisou a ZachXBT, com um dia de antecedência, que os fundos seriam transferidos para Solana. No dia seguinte, foram mesmo.
As informações que ele reuniu revelaram um conjunto de mais de US$ 12 milhões em fundos da Bybit, transferidos de Bitcoin para Ethereum, depois para Solana e, por fim, para Tron. Mais tarde, a Tether congelou US$ 442 mil desse montante.
Essas pessoas não estavam escondidas em algum canto obscuro. Estavam em grupos públicos no Telegram e no Discord, procurando ordens.
Vale observar: o valor de US$ 1 bilhão e a identidade da quadrilha são conclusões dele. O FBI e o Departamento do Tesouro não os confirmaram.
Ele financia esse trabalho com subsídios e doações. As corretoras que ele ajuda deveriam pagar por isso?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Não é aconselhamento financeiro. Faça sua própria pesquisa.
ZachXBT diz que desembolsou US$ 349.700 e teve um prejuízo de 5% em cada ordem para se passar por cliente de uma quadrilha chinesa de lavagem de dinheiro.
Ele afirma que essa quadrilha movimentou mais de US$ 1 bilhão para o Grupo Lazarus, da Coreia do Norte, em vários ataques, incluindo o roubo de US$ 1,5 bilhão da Bybit, em fevereiro de 2025.
A parte mais surpreendente: o lavador de dinheiro avisou a ZachXBT, com um dia de antecedência, que os fundos seriam transferidos para Solana. No dia seguinte, foram mesmo.
As informações que ele reuniu revelaram um conjunto de mais de US$ 12 milhões em fundos da Bybit, transferidos de Bitcoin para Ethereum, depois para Solana e, por fim, para Tron. Mais tarde, a Tether congelou US$ 442 mil desse montante.
Essas pessoas não estavam escondidas em algum canto obscuro. Estavam em grupos públicos no Telegram e no Discord, procurando ordens.
Vale observar: o valor de US$ 1 bilhão e a identidade da quadrilha são conclusões dele. O FBI e o Departamento do Tesouro não os confirmaram.
Ele financia esse trabalho com subsídios e doações. As corretoras que ele ajuda deveriam pagar por isso?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Não é aconselhamento financeiro. Faça sua própria pesquisa.
Ele afirma que essa quadrilha movimentou mais de US$ 1 bilhão para o Grupo Lazarus, da Coreia do Norte, em vários ataques, incluindo o roubo de US$ 1,5 bilhão da Bybit, em fevereiro de 2025.
A parte mais surpreendente: o lavador de dinheiro avisou a ZachXBT, com um dia de antecedência, que os fundos seriam transferidos para Solana. No dia seguinte, foram mesmo.
As informações que ele reuniu revelaram um conjunto de mais de US$ 12 milhões em fundos da Bybit, transferidos de Bitcoin para Ethereum, depois para Solana e, por fim, para Tron. Mais tarde, a Tether congelou US$ 442 mil desse montante.
Essas pessoas não estavam escondidas em algum canto obscuro. Estavam em grupos públicos no Telegram e no Discord, procurando ordens.
Vale observar: o valor de US$ 1 bilhão e a identidade da quadrilha são conclusões dele. O FBI e o Departamento do Tesouro não os confirmaram.
Ele financia esse trabalho com subsídios e doações. As corretoras que ele ajuda deveriam pagar por isso?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Não é aconselhamento financeiro. Faça sua própria pesquisa.
1
1.4k

·
--
Em Alta
ZachXBT pagava aos branqueadores de dinheiro da Lazarus 5% por cada negócio. Do próprio bolso
Desde o fim de fevereiro de 2025, fez-se passar por cliente
Entrou na rede deles com 349700 $USDC
{future}(USDCUSDT)
e perdia conscientemente 5% em cada ordem, até começarem a confiar nele
A confiança, pelos vistos, custa 5%. Pagas e eles próprios te contam para onde vai o dinheiro roubado
O que conseguiu:
- um cluster com mais de $12 milhões em fundos do ataque à Bybit
- a Tether congelou 442000 USDT
Segundo a sua estimativa, a rede branqueou "$1B+" para a Lazarus. É um valor dele, não da polícia. Só contou tudo a 5 de outubro de 2026
Parte das minhas stablecoins no Flexible também está em USDT, por isso é bom ver que o USDT roubado acaba mesmo por ser congelado
O branqueamento de dinheiro é um serviço com comissão, como uma casa de câmbio. ZachXBT simplesmente pagou essa comissão para entrar
#zachxbt #Lazarus #bybit
ZachXBT pagava aos branqueadores de dinheiro da Lazarus 5% por cada negócio. Do próprio bolso
Desde o fim de fevereiro de 2025, fez-se passar por cliente
Entrou na rede deles com 349700 $USDC
e perdia conscientemente 5% em cada ordem, até começarem a confiar nele
A confiança, pelos vistos, custa 5%. Pagas e eles próprios te contam para onde vai o dinheiro roubado
O que conseguiu:
- um cluster com mais de $12 milhões em fundos do ataque à Bybit
- a Tether congelou 442000 USDT
Segundo a sua estimativa, a rede branqueou "$1B+" para a Lazarus. É um valor dele, não da polícia. Só contou tudo a 5 de outubro de 2026
Parte das minhas stablecoins no Flexible também está em USDT, por isso é bom ver que o USDT roubado acaba mesmo por ser congelado
O branqueamento de dinheiro é um serviço com comissão, como uma casa de câmbio. ZachXBT simplesmente pagou essa comissão para entrar
#zachxbt #Lazarus #bybit
Desde o fim de fevereiro de 2025, fez-se passar por cliente
Entrou na rede deles com 349700 $USDC
e perdia conscientemente 5% em cada ordem, até começarem a confiar nele
A confiança, pelos vistos, custa 5%. Pagas e eles próprios te contam para onde vai o dinheiro roubado
O que conseguiu:
- um cluster com mais de $12 milhões em fundos do ataque à Bybit
- a Tether congelou 442000 USDT
Segundo a sua estimativa, a rede branqueou "$1B+" para a Lazarus. É um valor dele, não da polícia. Só contou tudo a 5 de outubro de 2026
Parte das minhas stablecoins no Flexible também está em USDT, por isso é bom ver que o USDT roubado acaba mesmo por ser congelado
O branqueamento de dinheiro é um serviço com comissão, como uma casa de câmbio. ZachXBT simplesmente pagou essa comissão para entrar
#zachxbt #Lazarus #bybit
10
447

·
--
O investigador on-chain ZachXBT afirma ter infiltrado uma rede chinesa de branqueamento de capitais que terá processado mais de 1 mil milhões de dólares para o grupo norte-coreano Lazarus. Para entrar, adiantou 349 700 USDC do próprio bolso.
O seu thread de 5 de outubro, citado pelo The Block e pelo Decrypt:
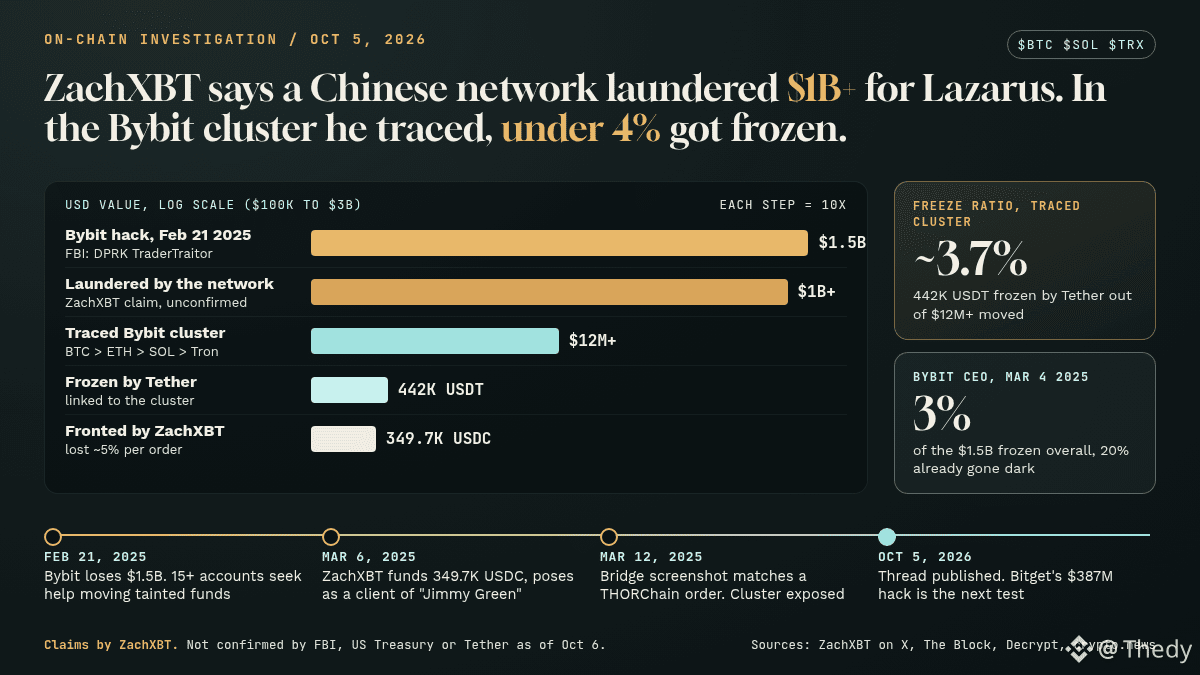
21 de fevereiro de 2025: a Bybit perde 1,5 mil milhões de dólares, num roubo atribuído pelo FBI aos hackers norte-coreanos TraderTraitor. Mais de 15 contas no Telegram e no Discord procuram então ajuda para escoar os fundos.
6 de março de 2025: faz-se passar por cliente de um certo «Jimmy Green», perdendo 5% por ordem. O endereço de receção era abastecido com gas por uma carteira da lista negra da Bybit.
12 de março de 2025: uma captura de ecrã enviada por Jimmy corresponde a uma ordem THORChain criada nos minutos seguintes. Três endereços Solana revelam um agrupamento de mais de 12 milhões de dólares que passou de $BTC para ETH, depois para $SOL e, por fim, para Tron. A Tether congela depois 442 000 USDT.
Nota: até 6 de outubro, nem o FBI, nem o Tesouro dos EUA, nem a Tether confirmaram publicamente o valor de 1 mil milhões de dólares ou a identidade da rede (crypto.news).
A minha leitura: o que importa é a proporção. Cerca de 3,7% do agrupamento rastreado foi congelado. E, no início de março de 2025, Ben Zhou (Bybit) estimava que os congelamentos correspondiam a 3% do total roubado. O bloqueio só funciona no último elo, quando o dinheiro volta a ser USDT na Tron ($TRX), que um emissor pode congelar. As bridges e os swaps continuam praticamente fora de alcance.
Próximo teste: o hack à Bitget, de 387 milhões de dólares, no final de setembro, ligado à Coreia do Norte pela Elliptic e pela Chainalysis. Segundo ele, o mesmo esquema no Telegram. Ou estas informações desencadeiam congelamentos rápidos, ou a rede já mudou de canais.
Quem deveria bloquear estes fluxos primeiro: os emissores de stablecoins, os protocolos cross-chain como a THORChain ou as exchanges por onde o dinheiro acaba por sair?
#Lazarus #CryptoSecurity
O investigador on-chain ZachXBT afirma ter infiltrado uma rede chinesa de branqueamento de capitais que terá processado mais de 1 mil milhões de dólares para o grupo norte-coreano Lazarus. Para entrar, adiantou 349 700 USDC do próprio bolso.
O seu thread de 5 de outubro, citado pelo The Block e pelo Decrypt:
21 de fevereiro de 2025: a Bybit perde 1,5 mil milhões de dólares, num roubo atribuído pelo FBI aos hackers norte-coreanos TraderTraitor. Mais de 15 contas no Telegram e no Discord procuram então ajuda para escoar os fundos.
6 de março de 2025: faz-se passar por cliente de um certo «Jimmy Green», perdendo 5% por ordem. O endereço de receção era abastecido com gas por uma carteira da lista negra da Bybit.
12 de março de 2025: uma captura de ecrã enviada por Jimmy corresponde a uma ordem THORChain criada nos minutos seguintes. Três endereços Solana revelam um agrupamento de mais de 12 milhões de dólares que passou de $BTC para ETH, depois para $SOL e, por fim, para Tron. A Tether congela depois 442 000 USDT.
Nota: até 6 de outubro, nem o FBI, nem o Tesouro dos EUA, nem a Tether confirmaram publicamente o valor de 1 mil milhões de dólares ou a identidade da rede (crypto.news).
A minha leitura: o que importa é a proporção. Cerca de 3,7% do agrupamento rastreado foi congelado. E, no início de março de 2025, Ben Zhou (Bybit) estimava que os congelamentos correspondiam a 3% do total roubado. O bloqueio só funciona no último elo, quando o dinheiro volta a ser USDT na Tron ($TRX ), que um emissor pode congelar. As bridges e os swaps continuam praticamente fora de alcance.
Próximo teste: o hack à Bitget, de 387 milhões de dólares, no final de setembro, ligado à Coreia do Norte pela Elliptic e pela Chainalysis. Segundo ele, o mesmo esquema no Telegram. Ou estas informações desencadeiam congelamentos rápidos, ou a rede já mudou de canais.
Quem deveria bloquear estes fluxos primeiro: os emissores de stablecoins, os protocolos cross-chain como a THORChain ou as exchanges por onde o dinheiro acaba por sair?
#Lazarus #CryptoSecurity
O seu thread de 5 de outubro, citado pelo The Block e pelo Decrypt:
21 de fevereiro de 2025: a Bybit perde 1,5 mil milhões de dólares, num roubo atribuído pelo FBI aos hackers norte-coreanos TraderTraitor. Mais de 15 contas no Telegram e no Discord procuram então ajuda para escoar os fundos.
6 de março de 2025: faz-se passar por cliente de um certo «Jimmy Green», perdendo 5% por ordem. O endereço de receção era abastecido com gas por uma carteira da lista negra da Bybit.
12 de março de 2025: uma captura de ecrã enviada por Jimmy corresponde a uma ordem THORChain criada nos minutos seguintes. Três endereços Solana revelam um agrupamento de mais de 12 milhões de dólares que passou de $BTC para ETH, depois para $SOL e, por fim, para Tron. A Tether congela depois 442 000 USDT.
Nota: até 6 de outubro, nem o FBI, nem o Tesouro dos EUA, nem a Tether confirmaram publicamente o valor de 1 mil milhões de dólares ou a identidade da rede (crypto.news).
A minha leitura: o que importa é a proporção. Cerca de 3,7% do agrupamento rastreado foi congelado. E, no início de março de 2025, Ben Zhou (Bybit) estimava que os congelamentos correspondiam a 3% do total roubado. O bloqueio só funciona no último elo, quando o dinheiro volta a ser USDT na Tron ($TRX ), que um emissor pode congelar. As bridges e os swaps continuam praticamente fora de alcance.
Próximo teste: o hack à Bitget, de 387 milhões de dólares, no final de setembro, ligado à Coreia do Norte pela Elliptic e pela Chainalysis. Segundo ele, o mesmo esquema no Telegram. Ou estas informações desencadeiam congelamentos rápidos, ou a rede já mudou de canais.
Quem deveria bloquear estes fluxos primeiro: os emissores de stablecoins, os protocolos cross-chain como a THORChain ou as exchanges por onde o dinheiro acaba por sair?
#Lazarus #CryptoSecurity
157

Rede criminosa chinesa lavou mais de US$ 1 bilhão para o Lazarus: ZachXBT
- ZachXBT afirma ter se infiltrado na rede criminosa chinesa fingindo ser um cliente.
- As informações coletadas ajudaram a rastrear o fluxo de dinheiro do hack da Bybit, avaliado em US$ 1,5 bilhão.
- A rede é acusada de lavar mais de US$ 1 bilhão para o grupo de hackers Lazarus.
- A fonte RSS não forneceu mais detalhes sobre a identidade ou os métodos de operação da rede.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
Rede criminosa chinesa lavou mais de US$ 1 bilhão para o Lazarus: ZachXBT
- ZachXBT afirma ter se infiltrado na rede criminosa chinesa fingindo ser um cliente.
- As informações coletadas ajudaram a rastrear o fluxo de dinheiro do hack da Bybit, avaliado em US$ 1,5 bilhão.
- A rede é acusada de lavar mais de US$ 1 bilhão para o grupo de hackers Lazarus.
- A fonte RSS não forneceu mais detalhes sobre a identidade ou os métodos de operação da rede.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
- ZachXBT afirma ter se infiltrado na rede criminosa chinesa fingindo ser um cliente.
- As informações coletadas ajudaram a rastrear o fluxo de dinheiro do hack da Bybit, avaliado em US$ 1,5 bilhão.
- A rede é acusada de lavar mais de US$ 1 bilhão para o grupo de hackers Lazarus.
- A fonte RSS não forneceu mais detalhes sobre a identidade ou os métodos de operação da rede.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
26
💥 O Lazarus Group está Cozinhando Cripto em 2026 ⚠️
Hackeres norte-coreanos acabaram de soltar alguns dos maiores exploits deste ano:
Drift Protocol → US$ 285M
Kelp DAO → US$ 292M
Táticas Sujas:
Ofertas de emprego falsas & chamadas com deepfake 😈
Malware em laptops de desenvolvedores para roubar chaves
Explorações de pontes & jogadas com garantias falsas
Eles planejam ataques por meses... super pacientes & perigosos.
Fiquem Seguros, Reis:
Carteira de hardware apenas
Nunca compartilhe seed/chaves privadas
Verifique cada link & arquivo duas vezes
Os projetos precisam melhorar a segurança AGORA!
Você está junto contra o Lazarus ou ainda clicando em links aleatórios? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
💥 O Lazarus Group está Cozinhando Cripto em 2026 ⚠️
Hackeres norte-coreanos acabaram de soltar alguns dos maiores exploits deste ano:
Drift Protocol → US$ 285M
Kelp DAO → US$ 292M
Táticas Sujas:
Ofertas de emprego falsas & chamadas com deepfake 😈
Malware em laptops de desenvolvedores para roubar chaves
Explorações de pontes & jogadas com garantias falsas
Eles planejam ataques por meses... super pacientes & perigosos.
Fiquem Seguros, Reis:
Carteira de hardware apenas
Nunca compartilhe seed/chaves privadas
Verifique cada link & arquivo duas vezes
Os projetos precisam melhorar a segurança AGORA!
Você está junto contra o Lazarus ou ainda clicando em links aleatórios? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
Hackeres norte-coreanos acabaram de soltar alguns dos maiores exploits deste ano:
Drift Protocol → US$ 285M
Kelp DAO → US$ 292M
Táticas Sujas:
Ofertas de emprego falsas & chamadas com deepfake 😈
Malware em laptops de desenvolvedores para roubar chaves
Explorações de pontes & jogadas com garantias falsas
Eles planejam ataques por meses... super pacientes & perigosos.
Fiquem Seguros, Reis:
Carteira de hardware apenas
Nunca compartilhe seed/chaves privadas
Verifique cada link & arquivo duas vezes
Os projetos precisam melhorar a segurança AGORA!
Você está junto contra o Lazarus ou ainda clicando em links aleatórios? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
649
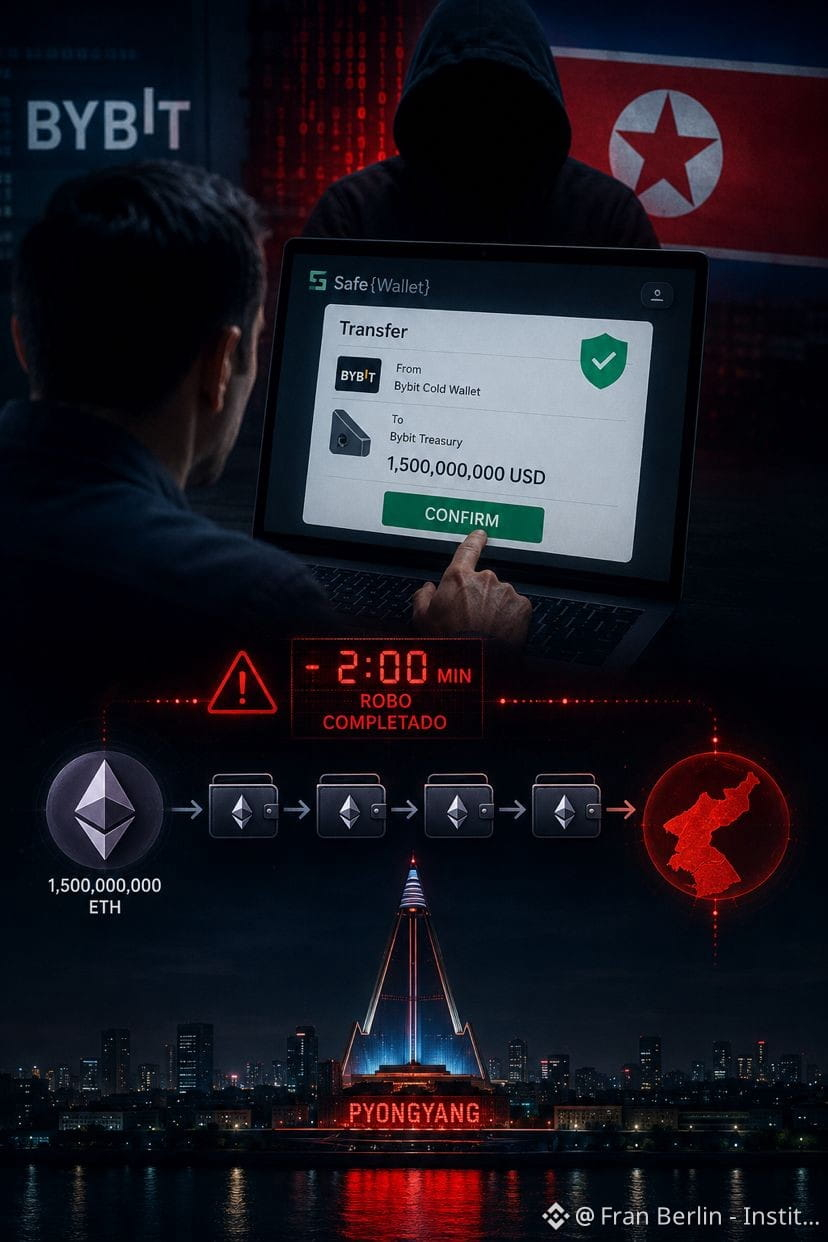
Era uma transferência de rotina.
20 de fevereiro de 2025. Um funcionário da Bybit abre sua tela, verifica os detalhes da transação e assina.
Tudo parece normal.
Minutos depois, US$ 1,5 bilhão $USDT em Ethereum havia desaparecido.
Mas o mais aterrador não é o valor.
O mais aterrador é como eles fizeram.
O grupo de hackers de elite do governo da Coreia do Norte, Lazarus, não atacou o blockchain. Não quebrou nenhuma chave privada. Não precisou de nada disso.
Simplesmente… falsificou o que o funcionário via na tela.
Meses antes, eles invadiram o sistema de um desenvolvedor do Safe Wallet, a plataforma que a Bybit usava para assinar transações. Injetaram um código malicioso que ficava adormecido em silêncio, esperando.
Quando o funcionário abriu sua carteira naquele dia, o código foi ativado. A tela mostrava uma transferência legítima. Na verdade, os fundos iam para Pyongyang.
O funcionário assinou. Seus colegas assinaram. Ninguém viu nada de estranho.
Dois minutos depois do roubo, o código malicioso se apagou sozinho. Sem rastro.
O FBI levou dias para confirmar o que todos já suspeitavam: foi a Coreia do Norte, financiando seu programa de armas nucleares com Ethereum roubado.
A lição que ninguém quer ouvir: o elo mais fraco não é o código. Você é.
Você confia na tela que vê quando assina uma transação?
Fran Berlín | Instituto Blockchain
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
{spot}(ETHUSDT)
{spot}(USDCUSDT)
Era uma transferência de rotina.
20 de fevereiro de 2025. Um funcionário da Bybit abre sua tela, verifica os detalhes da transação e assina.
Tudo parece normal.
Minutos depois, US$ 1,5 bilhão $USDT em Ethereum havia desaparecido.
Mas o mais aterrador não é o valor.
O mais aterrador é como eles fizeram.
O grupo de hackers de elite do governo da Coreia do Norte, Lazarus, não atacou o blockchain. Não quebrou nenhuma chave privada. Não precisou de nada disso.
Simplesmente… falsificou o que o funcionário via na tela.
Meses antes, eles invadiram o sistema de um desenvolvedor do Safe Wallet, a plataforma que a Bybit usava para assinar transações. Injetaram um código malicioso que ficava adormecido em silêncio, esperando.
Quando o funcionário abriu sua carteira naquele dia, o código foi ativado. A tela mostrava uma transferência legítima. Na verdade, os fundos iam para Pyongyang.
O funcionário assinou. Seus colegas assinaram. Ninguém viu nada de estranho.
Dois minutos depois do roubo, o código malicioso se apagou sozinho. Sem rastro.
O FBI levou dias para confirmar o que todos já suspeitavam: foi a Coreia do Norte, financiando seu programa de armas nucleares com Ethereum roubado.
A lição que ninguém quer ouvir: o elo mais fraco não é o código. Você é.
Você confia na tela que vê quando assina uma transação?
Fran Berlín | Instituto Blockchain
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
20 de fevereiro de 2025. Um funcionário da Bybit abre sua tela, verifica os detalhes da transação e assina.
Tudo parece normal.
Minutos depois, US$ 1,5 bilhão $USDT em Ethereum havia desaparecido.
Mas o mais aterrador não é o valor.
O mais aterrador é como eles fizeram.
O grupo de hackers de elite do governo da Coreia do Norte, Lazarus, não atacou o blockchain. Não quebrou nenhuma chave privada. Não precisou de nada disso.
Simplesmente… falsificou o que o funcionário via na tela.
Meses antes, eles invadiram o sistema de um desenvolvedor do Safe Wallet, a plataforma que a Bybit usava para assinar transações. Injetaram um código malicioso que ficava adormecido em silêncio, esperando.
Quando o funcionário abriu sua carteira naquele dia, o código foi ativado. A tela mostrava uma transferência legítima. Na verdade, os fundos iam para Pyongyang.
O funcionário assinou. Seus colegas assinaram. Ninguém viu nada de estranho.
Dois minutos depois do roubo, o código malicioso se apagou sozinho. Sem rastro.
O FBI levou dias para confirmar o que todos já suspeitavam: foi a Coreia do Norte, financiando seu programa de armas nucleares com Ethereum roubado.
A lição que ninguém quer ouvir: o elo mais fraco não é o código. Você é.
Você confia na tela que vê quando assina uma transação?
Fran Berlín | Instituto Blockchain
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
675

·
--
Em Baixa
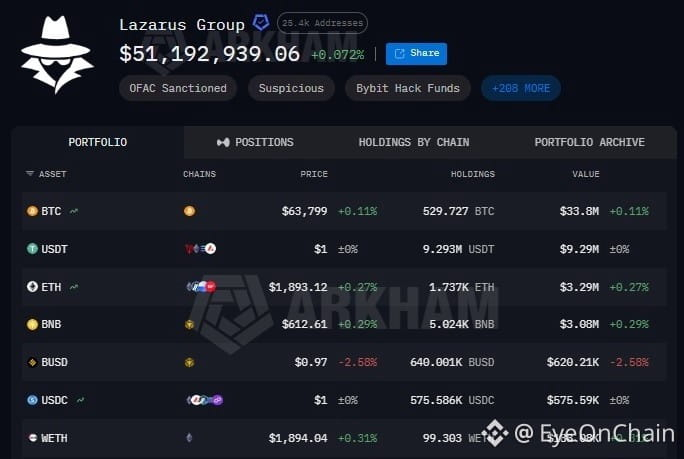
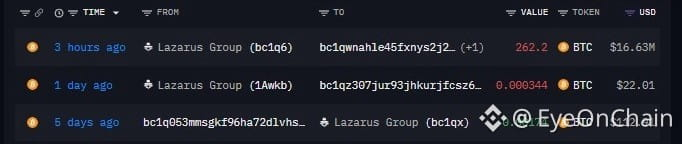
O Lazarus Group está movendo novamente uma quantia considerável. Cerca de 3 horas atrás, 262.2 $BTC , no valor aproximado de US$ 16,64 milhões, foi transferido para uma carteira nova. Ainda não há um motivo claro, mas com #Lazarus , transferências como essa sempre chamam atenção. Pode fazer parte de uma tentativa de mover ou lavar fundos.
O grupo ainda tem mais de US$ 73 milhões em ativos on-chain, principalmente mantidos em $BTC, $USDT e $ETH.
Definitivamente, um cluster de carteiras que vale a pena monitorar.
{future}(BTCUSDT)
{spot}(BTCUSDT)
O Lazarus Group está movendo novamente uma quantia considerável. Cerca de 3 horas atrás, 262.2 $BTC , no valor aproximado de US$ 16,64 milhões, foi transferido para uma carteira nova. Ainda não há um motivo claro, mas com #Lazarus , transferências como essa sempre chamam atenção. Pode fazer parte de uma tentativa de mover ou lavar fundos.
O grupo ainda tem mais de US$ 73 milhões em ativos on-chain, principalmente mantidos em $BTC , $USDT e $ETH.
Definitivamente, um cluster de carteiras que vale a pena monitorar.
O grupo ainda tem mais de US$ 73 milhões em ativos on-chain, principalmente mantidos em $BTC , $USDT e $ETH.
Definitivamente, um cluster de carteiras que vale a pena monitorar.
1
1.3k
·
--
Todo mundo vai citar os US$ 30m. Esse não é o número
As carteiras vinculadas a Lázaro venderam mais de $30m de $BTC através da Hyperliquid em três semanas, transformaram isso em $ETH e $SOL , e saíram pela Kraken, LBank e KuCoin. Manchete feia, zero impacto nos seus fills
Em 2024, esse mesmo tipo de carteira apareceu na plataforma e cerca de $250m de saída líquida saiu em 24 horas. Nada foi hackeado naquele dia. As pessoas se assustaram e puxaram primeiro
Esse é o risco que você realmente está carregando. Não a lavagem. A correria depois
Trump diz que o presidente da sua CFTC está trabalhando para colocar a Hyperliquid totalmente regulamentada em solo nacional. Locais regulamentados não permitem que estranhos negociem a partir de uma carteira crua
Só entenda qual manchete esvazia o book antes de você estacionar o tamanho lá 🤔
Você aguentaria uma semana assim, com tamanho de verdade, aí?
#trump #Lazarus #Hyperliquid #cftc
Todo mundo vai citar os US$ 30m. Esse não é o número
As carteiras vinculadas a Lázaro venderam mais de $30m de $BTC através da Hyperliquid em três semanas, transformaram isso em $ETH e $SOL , e saíram pela Kraken, LBank e KuCoin. Manchete feia, zero impacto nos seus fills
Em 2024, esse mesmo tipo de carteira apareceu na plataforma e cerca de $250m de saída líquida saiu em 24 horas. Nada foi hackeado naquele dia. As pessoas se assustaram e puxaram primeiro
Esse é o risco que você realmente está carregando. Não a lavagem. A correria depois
Trump diz que o presidente da sua CFTC está trabalhando para colocar a Hyperliquid totalmente regulamentada em solo nacional. Locais regulamentados não permitem que estranhos negociem a partir de uma carteira crua
Só entenda qual manchete esvazia o book antes de você estacionar o tamanho lá 🤔
Você aguentaria uma semana assim, com tamanho de verdade, aí?
#trump #Lazarus #Hyperliquid #cftc
As carteiras vinculadas a Lázaro venderam mais de $30m de $BTC através da Hyperliquid em três semanas, transformaram isso em $ETH e $SOL , e saíram pela Kraken, LBank e KuCoin. Manchete feia, zero impacto nos seus fills
Em 2024, esse mesmo tipo de carteira apareceu na plataforma e cerca de $250m de saída líquida saiu em 24 horas. Nada foi hackeado naquele dia. As pessoas se assustaram e puxaram primeiro
Esse é o risco que você realmente está carregando. Não a lavagem. A correria depois
Trump diz que o presidente da sua CFTC está trabalhando para colocar a Hyperliquid totalmente regulamentada em solo nacional. Locais regulamentados não permitem que estranhos negociem a partir de uma carteira crua
Só entenda qual manchete esvazia o book antes de você estacionar o tamanho lá 🤔
Você aguentaria uma semana assim, com tamanho de verdade, aí?
#trump #Lazarus #Hyperliquid #cftc
5
97

🚨 RASTREIO NA BLOCKCHAIN VINCULA O GRUPO LAZARUS A FLUXOS RECENTES DE $XRP FUNDOS ROUBADOS 🔍
O rastreamento on-chain acabou de revelar uma ligação direta entre a recente violação de $XRP em uma bolsa de primeira linha e o hack da AFX de julho, de US$ 24 milhões. 🔍 O roteamento entre cadeias confirma que os ativos roubados seguiram caminhos idênticos de lavagem administrados pelo notório Lazarus Group.
Quando criminosos sofisticados lavam fundos através de bridges, a liquidez local do mercado e o fluxo de ordens sofrem um impacto imediato. 📊 Observar essas saídas específicas dos bridges dá ao “dinheiro esperto” um tempo crucial antes que a pressão secundária de venda atinja os mercados à vista. 💡
Como você ajusta sua exposição ao risco quando alertas on-chain sinalizam liquidações importantes de hackers? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
🚨 RASTREIO NA BLOCKCHAIN VINCULA O GRUPO LAZARUS A FLUXOS RECENTES DE $XRP FUNDOS ROUBADOS 🔍
O rastreamento on-chain acabou de revelar uma ligação direta entre a recente violação de $XRP em uma bolsa de primeira linha e o hack da AFX de julho, de US$ 24 milhões. 🔍 O roteamento entre cadeias confirma que os ativos roubados seguiram caminhos idênticos de lavagem administrados pelo notório Lazarus Group.
Quando criminosos sofisticados lavam fundos através de bridges, a liquidez local do mercado e o fluxo de ordens sofrem um impacto imediato. 📊 Observar essas saídas específicas dos bridges dá ao “dinheiro esperto” um tempo crucial antes que a pressão secundária de venda atinja os mercados à vista. 💡
Como você ajusta sua exposição ao risco quando alertas on-chain sinalizam liquidações importantes de hackers? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
O rastreamento on-chain acabou de revelar uma ligação direta entre a recente violação de $XRP em uma bolsa de primeira linha e o hack da AFX de julho, de US$ 24 milhões. 🔍 O roteamento entre cadeias confirma que os ativos roubados seguiram caminhos idênticos de lavagem administrados pelo notório Lazarus Group.
Quando criminosos sofisticados lavam fundos através de bridges, a liquidez local do mercado e o fluxo de ordens sofrem um impacto imediato. 📊 Observar essas saídas específicas dos bridges dá ao “dinheiro esperto” um tempo crucial antes que a pressão secundária de venda atinja os mercados à vista. 💡
Como você ajusta sua exposição ao risco quando alertas on-chain sinalizam liquidações importantes de hackers? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
34
·
--
🎯 O maior roubo de criptomoedas do ano, e o protagonista supostamente ainda é da Coreia do Norte
📰 A Bitget foi retirada em 388 milhões de dólares; o CEO aponta diretamente para o Grupo Lazarus. XRP foi transferido no valor de 157 milhões de dólares, e a exchange chegou a pausar saques de emergência
💬 O modus operandi não é nada novo, mas os valores são no limite. Exchanges centralizadas sempre foram um ponto fraco: por mais rápido que o dinheiro corra na cadeia, se a porta de entrada for comprometida, tudo vai por água abaixo. Não trate carteiras custodiadas (self-custody) como apenas um slogan
🏷️ #Bitget #Lazarus #安全事件 #自托管
🎯 O maior roubo de criptomoedas do ano, e o protagonista supostamente ainda é da Coreia do Norte
📰 A Bitget foi retirada em 388 milhões de dólares; o CEO aponta diretamente para o Grupo Lazarus. XRP foi transferido no valor de 157 milhões de dólares, e a exchange chegou a pausar saques de emergência
💬 O modus operandi não é nada novo, mas os valores são no limite. Exchanges centralizadas sempre foram um ponto fraco: por mais rápido que o dinheiro corra na cadeia, se a porta de entrada for comprometida, tudo vai por água abaixo. Não trate carteiras custodiadas (self-custody) como apenas um slogan
🏷️ #Bitget #Lazarus #安全事件 #自托管
📰 A Bitget foi retirada em 388 milhões de dólares; o CEO aponta diretamente para o Grupo Lazarus. XRP foi transferido no valor de 157 milhões de dólares, e a exchange chegou a pausar saques de emergência
💬 O modus operandi não é nada novo, mas os valores são no limite. Exchanges centralizadas sempre foram um ponto fraco: por mais rápido que o dinheiro corra na cadeia, se a porta de entrada for comprometida, tudo vai por água abaixo. Não trate carteiras custodiadas (self-custody) como apenas um slogan
🏷️ #Bitget #Lazarus #安全事件 #自托管
253
·
--
📰 Em 24 de setembro, houve uma anomalia em transferências de algumas carteiras quentes e carteiras quentes parciais da Bitget. A plataforma inicialmente divulgou uma perda de cerca de 351,6 milhões de dólares, e depois confirmou que o volume de ativos transferidos foi ajustado para 387,5 milhões de dólares.
🔥 A TRM Labs descobriu que o caminho de lavagem dos fundos parcialmente roubados desta vez se sobrepõe aos ataques relacionados à Coreia do Norte anteriores, como os do Bybit e da AFX Bridge. A Elliptic também acredita que há uma associação “altamente provável” com hackers ligados à Coreia do Norte, e a investigação volta a apontar para o grupo Lazarus.
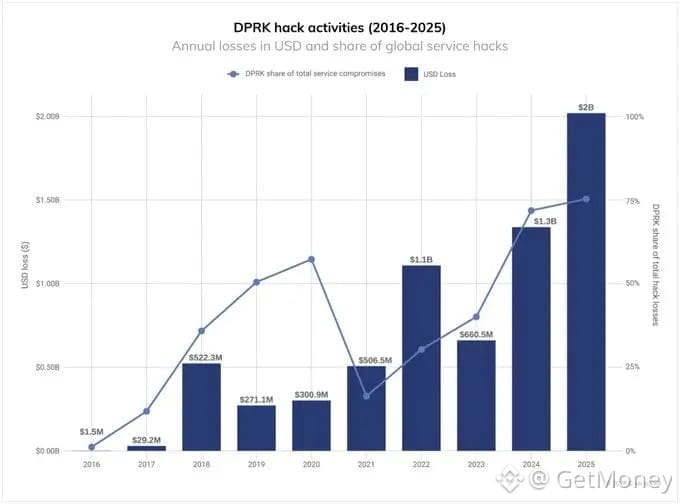
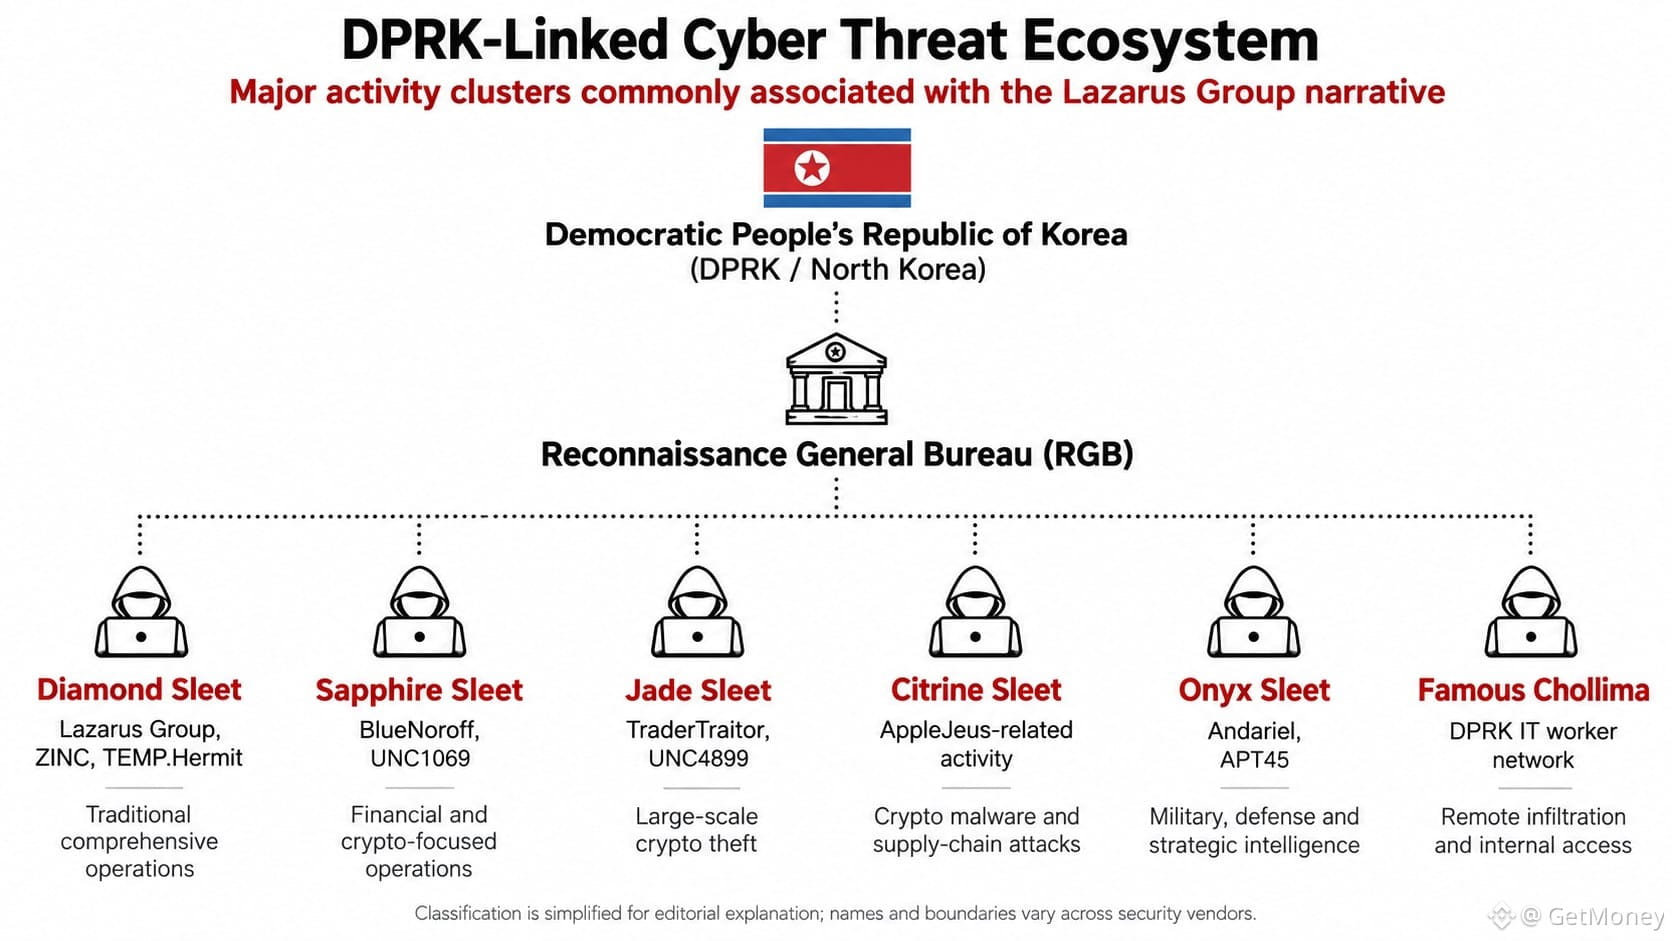
Francamente, o Lazarus não parece uma organização única com fronteiras bem definidas; parece mais uma designação que o mundo usa para o conjunto de sistemas de ataques cibernéticos em nível estatal da Coreia do Norte. Em 2019, o Departamento do Tesouro dos EUA citou o Lazarus, o BlueNoroff e o Andariel, afirmando que todos eles são controlados pelo RGB da agência de reconhecimento da Coreia do Norte.
💡 Nesse sistema, diferentes instituições usam nomes diferentes: o BlueNoroff acompanha por muito tempo instituições financeiras e ativos cripto; o TraderTraitor mira exchanges, custodiante e grandes alvos cripto; o Citrine Sleet tende para malwares e ataques à cadeia de suprimentos; e o Famous Chollima entra em empresas de tecnologia e cripto por meio de identidades falsas.
👀 De Ronin Bridge, Harmony, Atomic Wallet, até Stake, WazirX, DMM Bitcoin, e depois o caso da Bybit em 2025 — se incluirmos também o incidente da Bitget, fortemente suspeito de ser obra da Coreia do Norte até aqui, a dimensão dos roubos relacionados já se aproxima de 7,8 bilhões de dólares. Esse número já não é mais apenas um incidente de segurança de uma única plataforma.
🤔 Quando o mesmo conjunto de sistemas de ataque continua trocando de nome e mudando o ponto de entrada, como exchanges e equipes de projetos podem, afinal, determinar que estão lidando com qual grupo de pessoas?
#Lazarus #Bitget #加密安全 #segurança on-chain
📰 Em 24 de setembro, houve uma anomalia em transferências de algumas carteiras quentes e carteiras quentes parciais da Bitget. A plataforma inicialmente divulgou uma perda de cerca de 351,6 milhões de dólares, e depois confirmou que o volume de ativos transferidos foi ajustado para 387,5 milhões de dólares.
🔥 A TRM Labs descobriu que o caminho de lavagem dos fundos parcialmente roubados desta vez se sobrepõe aos ataques relacionados à Coreia do Norte anteriores, como os do Bybit e da AFX Bridge. A Elliptic também acredita que há uma associação “altamente provável” com hackers ligados à Coreia do Norte, e a investigação volta a apontar para o grupo Lazarus.
Francamente, o Lazarus não parece uma organização única com fronteiras bem definidas; parece mais uma designação que o mundo usa para o conjunto de sistemas de ataques cibernéticos em nível estatal da Coreia do Norte. Em 2019, o Departamento do Tesouro dos EUA citou o Lazarus, o BlueNoroff e o Andariel, afirmando que todos eles são controlados pelo RGB da agência de reconhecimento da Coreia do Norte.
💡 Nesse sistema, diferentes instituições usam nomes diferentes: o BlueNoroff acompanha por muito tempo instituições financeiras e ativos cripto; o TraderTraitor mira exchanges, custodiante e grandes alvos cripto; o Citrine Sleet tende para malwares e ataques à cadeia de suprimentos; e o Famous Chollima entra em empresas de tecnologia e cripto por meio de identidades falsas.
👀 De Ronin Bridge, Harmony, Atomic Wallet, até Stake, WazirX, DMM Bitcoin, e depois o caso da Bybit em 2025 — se incluirmos também o incidente da Bitget, fortemente suspeito de ser obra da Coreia do Norte até aqui, a dimensão dos roubos relacionados já se aproxima de 7,8 bilhões de dólares. Esse número já não é mais apenas um incidente de segurança de uma única plataforma.
🤔 Quando o mesmo conjunto de sistemas de ataque continua trocando de nome e mudando o ponto de entrada, como exchanges e equipes de projetos podem, afinal, determinar que estão lidando com qual grupo de pessoas?
#Lazarus #Bitget #加密安全 #segurança on-chain
🔥 A TRM Labs descobriu que o caminho de lavagem dos fundos parcialmente roubados desta vez se sobrepõe aos ataques relacionados à Coreia do Norte anteriores, como os do Bybit e da AFX Bridge. A Elliptic também acredita que há uma associação “altamente provável” com hackers ligados à Coreia do Norte, e a investigação volta a apontar para o grupo Lazarus.
Francamente, o Lazarus não parece uma organização única com fronteiras bem definidas; parece mais uma designação que o mundo usa para o conjunto de sistemas de ataques cibernéticos em nível estatal da Coreia do Norte. Em 2019, o Departamento do Tesouro dos EUA citou o Lazarus, o BlueNoroff e o Andariel, afirmando que todos eles são controlados pelo RGB da agência de reconhecimento da Coreia do Norte.
💡 Nesse sistema, diferentes instituições usam nomes diferentes: o BlueNoroff acompanha por muito tempo instituições financeiras e ativos cripto; o TraderTraitor mira exchanges, custodiante e grandes alvos cripto; o Citrine Sleet tende para malwares e ataques à cadeia de suprimentos; e o Famous Chollima entra em empresas de tecnologia e cripto por meio de identidades falsas.
👀 De Ronin Bridge, Harmony, Atomic Wallet, até Stake, WazirX, DMM Bitcoin, e depois o caso da Bybit em 2025 — se incluirmos também o incidente da Bitget, fortemente suspeito de ser obra da Coreia do Norte até aqui, a dimensão dos roubos relacionados já se aproxima de 7,8 bilhões de dólares. Esse número já não é mais apenas um incidente de segurança de uma única plataforma.
🤔 Quando o mesmo conjunto de sistemas de ataque continua trocando de nome e mudando o ponto de entrada, como exchanges e equipes de projetos podem, afinal, determinar que estão lidando com qual grupo de pessoas?
#Lazarus #Bitget #加密安全 #segurança on-chain
54
🚨 AGORA: Lázaro está se movendo novamente.
O grupo de hackers teria transferido 244.148 BTC, no valor de cerca de US$ 19,42 milhões, aproximadamente uma hora atrás.
Não é exatamente o tipo de movimentação de “baleia” que você quer ver on-chain. 💀
Agora a grande pergunta: para onde o BTC vai em seguida? 👀
$BTC #bitcoin #Onchain #Lazarus
🚨 AGORA: Lázaro está se movendo novamente.
O grupo de hackers teria transferido 244.148 BTC, no valor de cerca de US$ 19,42 milhões, aproximadamente uma hora atrás.
Não é exatamente o tipo de movimentação de “baleia” que você quer ver on-chain. 💀
Agora a grande pergunta: para onde o BTC vai em seguida? 👀
$BTC #bitcoin #Onchain #Lazarus
O grupo de hackers teria transferido 244.148 BTC, no valor de cerca de US$ 19,42 milhões, aproximadamente uma hora atrás.
Não é exatamente o tipo de movimentação de “baleia” que você quer ver on-chain. 💀
Agora a grande pergunta: para onde o BTC vai em seguida? 👀
$BTC #bitcoin #Onchain #Lazarus
64
·
--
Em Alta
$BTC $ETH
🚨 ATAQUE FLASH : O que realmente aconteceu na Bitget? 🚨
Um grande incidente de segurança abalou o ecossistema cripto. Aqui vai o panorama completo da situação 🧵👇
💥 O ataque, em resumo
Em 24 de setembro de 2026, a Bitget sofreu uma falha em sua infraestrutura de back-end. Os invasores falsificaram permissões internas do sistema para validar transferências falsas e drenar carteiras quentes (hot wallets).
💰 Valor das perdas: ~387,5 milhões $
Criptos importantes foram desviadas para diversas blockchains: ETH, XRP, USDT, TRX, AVAX, BNB e ZEC.
🛡️ Qual o impacto para os usuários?
• ❄️ Cold Wallets: 100% seguras (as carteiras frias não foram afetadas).
• 👤 Saldos dos clientes: Nenhum impacto direto na sua conta.
• 🛡️ Fundos de proteção: O fundo de garantia da Bitget (avaliado em +460M$) cobrirá a totalidade das perdas.
🕵️ Quem está por trás do Hack?
Segundo a CEO Gracy Chen, os endereços IP e o modo de operação indicam hackers norte-coreanos (grupo Lazarus). As gigantes de cibersegurança Mandiant e SlowMist estão investigando o caso.
🗓️ Cronograma de retomada dos saques:
✅ Falha corrigida & negociação em pleno funcionamento
📌 28 Set.: Saques de BTC
📌 29 Set.: Saques de ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30 Set.: Saques de USDT (Ethereum, BSC, Solana, Tron)
📌 02 Out.: Outros altcoins, fiat e P2P
Continue prudente e verifique sempre suas fontes oficialmente! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
{spot}(BTCUSDT)
{spot}(ETHUSDT)
$BTC $ETH
🚨 ATAQUE FLASH : O que realmente aconteceu na Bitget? 🚨
Um grande incidente de segurança abalou o ecossistema cripto. Aqui vai o panorama completo da situação 🧵👇
💥 O ataque, em resumo
Em 24 de setembro de 2026, a Bitget sofreu uma falha em sua infraestrutura de back-end. Os invasores falsificaram permissões internas do sistema para validar transferências falsas e drenar carteiras quentes (hot wallets).
💰 Valor das perdas: ~387,5 milhões $
Criptos importantes foram desviadas para diversas blockchains: ETH, XRP, USDT, TRX, AVAX, BNB e ZEC.
🛡️ Qual o impacto para os usuários?
• ❄️ Cold Wallets: 100% seguras (as carteiras frias não foram afetadas).
• 👤 Saldos dos clientes: Nenhum impacto direto na sua conta.
• 🛡️ Fundos de proteção: O fundo de garantia da Bitget (avaliado em +460M$) cobrirá a totalidade das perdas.
🕵️ Quem está por trás do Hack?
Segundo a CEO Gracy Chen, os endereços IP e o modo de operação indicam hackers norte-coreanos (grupo Lazarus). As gigantes de cibersegurança Mandiant e SlowMist estão investigando o caso.
🗓️ Cronograma de retomada dos saques:
✅ Falha corrigida & negociação em pleno funcionamento
📌 28 Set.: Saques de BTC
📌 29 Set.: Saques de ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30 Set.: Saques de USDT (Ethereum, BSC, Solana, Tron)
📌 02 Out.: Outros altcoins, fiat e P2P
Continue prudente e verifique sempre suas fontes oficialmente! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
🚨 ATAQUE FLASH : O que realmente aconteceu na Bitget? 🚨
Um grande incidente de segurança abalou o ecossistema cripto. Aqui vai o panorama completo da situação 🧵👇
💥 O ataque, em resumo
Em 24 de setembro de 2026, a Bitget sofreu uma falha em sua infraestrutura de back-end. Os invasores falsificaram permissões internas do sistema para validar transferências falsas e drenar carteiras quentes (hot wallets).
💰 Valor das perdas: ~387,5 milhões $
Criptos importantes foram desviadas para diversas blockchains: ETH, XRP, USDT, TRX, AVAX, BNB e ZEC.
🛡️ Qual o impacto para os usuários?
• ❄️ Cold Wallets: 100% seguras (as carteiras frias não foram afetadas).
• 👤 Saldos dos clientes: Nenhum impacto direto na sua conta.
• 🛡️ Fundos de proteção: O fundo de garantia da Bitget (avaliado em +460M$) cobrirá a totalidade das perdas.
🕵️ Quem está por trás do Hack?
Segundo a CEO Gracy Chen, os endereços IP e o modo de operação indicam hackers norte-coreanos (grupo Lazarus). As gigantes de cibersegurança Mandiant e SlowMist estão investigando o caso.
🗓️ Cronograma de retomada dos saques:
✅ Falha corrigida & negociação em pleno funcionamento
📌 28 Set.: Saques de BTC
📌 29 Set.: Saques de ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30 Set.: Saques de USDT (Ethereum, BSC, Solana, Tron)
📌 02 Out.: Outros altcoins, fiat e P2P
Continue prudente e verifique sempre suas fontes oficialmente! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
183
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#USMidterms-WhatAreMarketsExpecting?
2,841 visualizações
97 a discutir
2
#USOctoberNFP-AreRateCutsStillPossible
195,335 visualizações
1,465 a discutir
3
#AMDBeatsExpectations-AINarrativeContinues
488 visualizações
48 a discutir
4
#BinanceIncidentReport
122,887 visualizações
981 a discutir
5
#BinanceReopensWithdrawalsForMoreAssets
261,966 visualizações
2,094 a discutir
6
#BinanceHourlyDepositsExceedWithdrawals
116,236 visualizações
1,035 a discutir
7
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
339 visualizações
16 a discutir
8
#BhutanGelephuCentralBankApprovedToHoldDigitalAssets
16 visualizações
4 a discutir
9
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
836 visualizações
35 a discutir
10
#NasdaqRises0.8%AsChipStocksRebound
685 visualizações
24 a discutir