
#binanceincidentreport
binanceincidentreport
Popular
Mais recente


·
--
Artigo
Incidente de segurança da Binance em 29 de outubro de 2026: conclusões iniciais e atualização sobre as medidas adotadasEm 29 de outubro de 2026, a Binance sofreu um incidente de segurança grave e altamente sofisticado. Isso não deveria ter acontecido, e pedimos desculpas pela preocupação, pelos transtornos e pela incerteza que causou aos nossos usuários, parceiros e ao setor em geral.Nossa primeira responsabilidade é proteger os usuários. A Binance arcará com o impacto financeiro dos fundos roubados, e não os nossos usuários. Já reservamos mais de 100% dos fundos necessários para cobrir a perda. Em 31 de outubro de 2026, 98% dos ativos em tokens afetados já haviam sido repostos e podem ser verificados em nossa página de Prova de Reservas. Estamos em processo de compra dos ativos restantes, que têm menor liquidez.
Incidente de segurança da Binance em 29 de outubro de 2026: conclusões iniciais e atualização sobre as medidas adotadas
Em 29 de outubro de 2026, a Binance sofreu um incidente de segurança grave e altamente sofisticado. Isso não deveria ter acontecido, e pedimos desculpas pela preocupação, pelos transtornos e pela incerteza que causou aos nossos usuários, parceiros e ao setor em geral.Nossa primeira responsabilidade é proteger os usuários. A Binance arcará com o impacto financeiro dos fundos roubados, e não os nossos usuários. Já reservamos mais de 100% dos fundos necessários para cobrir a perda. Em 31 de outubro de 2026, 98% dos ativos em tokens afetados já haviam sido repostos e podem ser verificados em nossa página de Prova de Reservas. Estamos em processo de compra dos ativos restantes, que têm menor liquidez.
Sociopatium:
Настораживает отсутствие реакции курса, просадка битка всего на 3к ?? Ладно еслиибы рузнул к 40ка а тут вобше пох
71
50
343
1M

Um momento difícil para a Binance. Uma lição crucial para todo o setor de criptomoedas.
O recente incidente de segurança envolvendo aproximadamente US$ 6,3 bilhões em ativos de tokens serve como um lembrete de que segurança, transparência e responsabilidade devem continuar no centro de todas as corretoras de criptomoedas.
Mas o mais importante é o que acontece a seguir.
A Binance publicou várias atualizações sobre a recuperação, e seu anúncio mais recente, de 3 de novembro, confirma que os saques estão sendo reabertos para mais ativos.
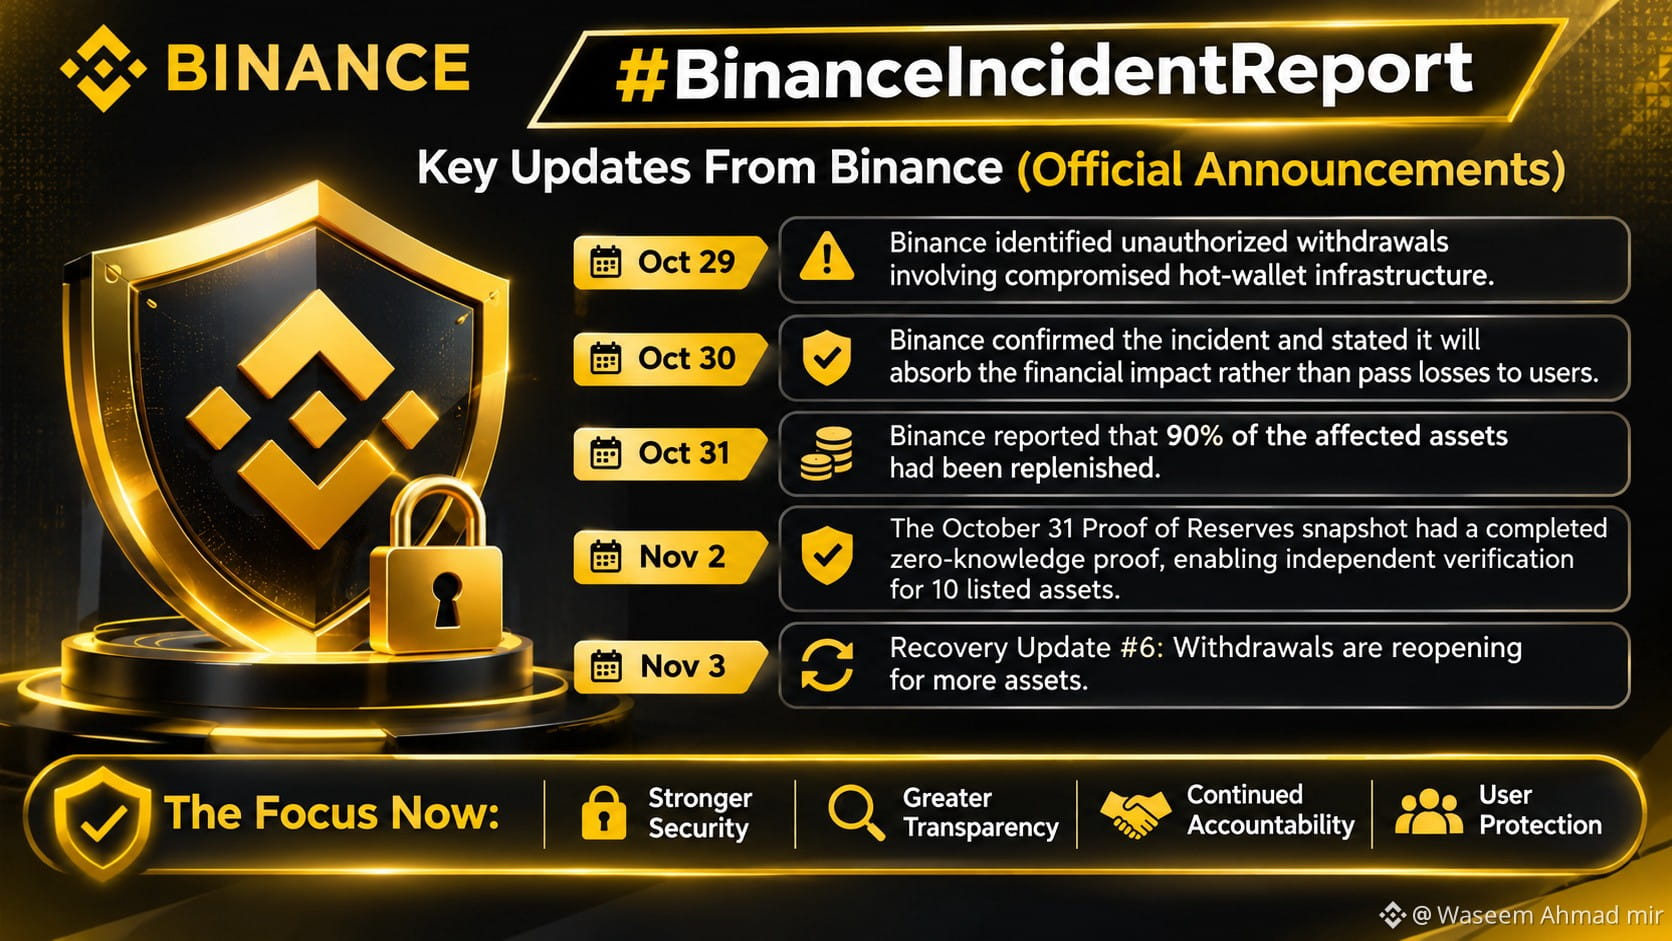
Veja alguns acontecimentos importantes das atualizações oficiais da Binance:
- 29 de outubro: a Binance identificou saques não autorizados envolvendo uma infraestrutura de carteiras quentes comprometida.
- 30 de outubro: a Binance confirmou o incidente e declarou que absorveria o impacto financeiro, em vez de repassar as perdas aos usuários.
- 31 de outubro: a Binance informou que 90% dos ativos afetados haviam sido repostos.
- 2 de novembro: a Binance confirmou que a captura do Proof of Reserves de 31 de outubro contava com uma prova de conhecimento zero concluída, permitindo a verificação independente de dez ativos listados.
- 3 de novembro: a Binance publicou a Atualização de Recuperação nº 6, anunciando que os saques estavam sendo reabertos para mais ativos.
Minha opinião:
No mundo das criptomoedas, a confiança nunca deve depender apenas da reputação de uma empresa. Ela deve ser respaldada por informações verificáveis, comunicação transparente, medidas de segurança robustas e responsabilidade.
Acredito que este incidente deve incentivar todas as corretoras a revisar sua infraestrutura de segurança e aprimorar seus padrões de transparência.
O mais importante agora é manter o progresso, comunicar-se com clareza e apresentar uma explicação técnica abrangente sobre o que aconteceu e como incidentes semelhantes podem ser evitados.
O setor de criptomoedas fica mais forte quando a segurança é tratada como uma responsabilidade, não como uma opção.
Qual é o principal aprendizado que você tira deste incidente?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
Um momento difícil para a Binance. Uma lição crucial para todo o setor de criptomoedas.
O recente incidente de segurança envolvendo aproximadamente US$ 6,3 bilhões em ativos de tokens serve como um lembrete de que segurança, transparência e responsabilidade devem continuar no centro de todas as corretoras de criptomoedas.
Mas o mais importante é o que acontece a seguir.
A Binance publicou várias atualizações sobre a recuperação, e seu anúncio mais recente, de 3 de novembro, confirma que os saques estão sendo reabertos para mais ativos.
Veja alguns acontecimentos importantes das atualizações oficiais da Binance:
- 29 de outubro: a Binance identificou saques não autorizados envolvendo uma infraestrutura de carteiras quentes comprometida.
- 30 de outubro: a Binance confirmou o incidente e declarou que absorveria o impacto financeiro, em vez de repassar as perdas aos usuários.
- 31 de outubro: a Binance informou que 90% dos ativos afetados haviam sido repostos.
- 2 de novembro: a Binance confirmou que a captura do Proof of Reserves de 31 de outubro contava com uma prova de conhecimento zero concluída, permitindo a verificação independente de dez ativos listados.
- 3 de novembro: a Binance publicou a Atualização de Recuperação nº 6, anunciando que os saques estavam sendo reabertos para mais ativos.
Minha opinião:
No mundo das criptomoedas, a confiança nunca deve depender apenas da reputação de uma empresa. Ela deve ser respaldada por informações verificáveis, comunicação transparente, medidas de segurança robustas e responsabilidade.
Acredito que este incidente deve incentivar todas as corretoras a revisar sua infraestrutura de segurança e aprimorar seus padrões de transparência.
O mais importante agora é manter o progresso, comunicar-se com clareza e apresentar uma explicação técnica abrangente sobre o que aconteceu e como incidentes semelhantes podem ser evitados.
O setor de criptomoedas fica mais forte quando a segurança é tratada como uma responsabilidade, não como uma opção.
Qual é o principal aprendizado que você tira deste incidente?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
O recente incidente de segurança envolvendo aproximadamente US$ 6,3 bilhões em ativos de tokens serve como um lembrete de que segurança, transparência e responsabilidade devem continuar no centro de todas as corretoras de criptomoedas.
Mas o mais importante é o que acontece a seguir.
A Binance publicou várias atualizações sobre a recuperação, e seu anúncio mais recente, de 3 de novembro, confirma que os saques estão sendo reabertos para mais ativos.
Veja alguns acontecimentos importantes das atualizações oficiais da Binance:
- 29 de outubro: a Binance identificou saques não autorizados envolvendo uma infraestrutura de carteiras quentes comprometida.
- 30 de outubro: a Binance confirmou o incidente e declarou que absorveria o impacto financeiro, em vez de repassar as perdas aos usuários.
- 31 de outubro: a Binance informou que 90% dos ativos afetados haviam sido repostos.
- 2 de novembro: a Binance confirmou que a captura do Proof of Reserves de 31 de outubro contava com uma prova de conhecimento zero concluída, permitindo a verificação independente de dez ativos listados.
- 3 de novembro: a Binance publicou a Atualização de Recuperação nº 6, anunciando que os saques estavam sendo reabertos para mais ativos.
Minha opinião:
No mundo das criptomoedas, a confiança nunca deve depender apenas da reputação de uma empresa. Ela deve ser respaldada por informações verificáveis, comunicação transparente, medidas de segurança robustas e responsabilidade.
Acredito que este incidente deve incentivar todas as corretoras a revisar sua infraestrutura de segurança e aprimorar seus padrões de transparência.
O mais importante agora é manter o progresso, comunicar-se com clareza e apresentar uma explicação técnica abrangente sobre o que aconteceu e como incidentes semelhantes podem ser evitados.
O setor de criptomoedas fica mais forte quando a segurança é tratada como uma responsabilidade, não como uma opção.
Qual é o principal aprendizado que você tira deste incidente?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
1
1.2k
·
--
Em Alta
Posição longa de $ETH no valor de 165 USDT
⚡️ATUALIZAÇÃO: O ataque de US$ 6,3 bilhões à Binance começou com uma falsa entrevista de emprego.
Um engenheiro baixou para o computador do trabalho uma tarefa de programação que continha malware, depois que os invasores se passaram por recrutadores, segundo a CoinDesk.
- Mais tarde, os invasores usaram uma ferramenta interna de IA para acessar os computadores de dois engenheiros de carteiras.
- As credenciais roubadas permitiram que executassem um script malicioso em 29 de outubro.
- Eles exploraram o recurso EIP-7702 do Ethereum $ETH para assumir o controle de uma carteira quente. Foram necessárias cerca de quatro horas para conter o ataque.
A Binance afirma que US$ 2,85 bilhões foram congelados e que 98% dos tokens afetados foram repostos com recursos da empresa. Os usuários não arcarão com as perdas.
O FBI atribuiu o ataque à Coreia do Norte.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
⚡️ATUALIZAÇÃO: O ataque de US$ 6,3 bilhões à Binance começou com uma falsa entrevista de emprego.
Um engenheiro baixou para o computador do trabalho uma tarefa de programação que continha malware, depois que os invasores se passaram por recrutadores, segundo a CoinDesk.
- Mais tarde, os invasores usaram uma ferramenta interna de IA para acessar os computadores de dois engenheiros de carteiras.
- As credenciais roubadas permitiram que executassem um script malicioso em 29 de outubro.
- Eles exploraram o recurso EIP-7702 do Ethereum $ETH para assumir o controle de uma carteira quente. Foram necessárias cerca de quatro horas para conter o ataque.
A Binance afirma que US$ 2,85 bilhões foram congelados e que 98% dos tokens afetados foram repostos com recursos da empresa. Os usuários não arcarão com as perdas.
O FBI atribuiu o ataque à Coreia do Norte.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
Um engenheiro baixou para o computador do trabalho uma tarefa de programação que continha malware, depois que os invasores se passaram por recrutadores, segundo a CoinDesk.
- Mais tarde, os invasores usaram uma ferramenta interna de IA para acessar os computadores de dois engenheiros de carteiras.
- As credenciais roubadas permitiram que executassem um script malicioso em 29 de outubro.
- Eles exploraram o recurso EIP-7702 do Ethereum $ETH para assumir o controle de uma carteira quente. Foram necessárias cerca de quatro horas para conter o ataque.
A Binance afirma que US$ 2,85 bilhões foram congelados e que 98% dos tokens afetados foram repostos com recursos da empresa. Os usuários não arcarão com as perdas.
O FBI atribuiu o ataque à Coreia do Norte.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
Villain Bear:
Useless South African scammer you are!
7
27
46.8k
·
--
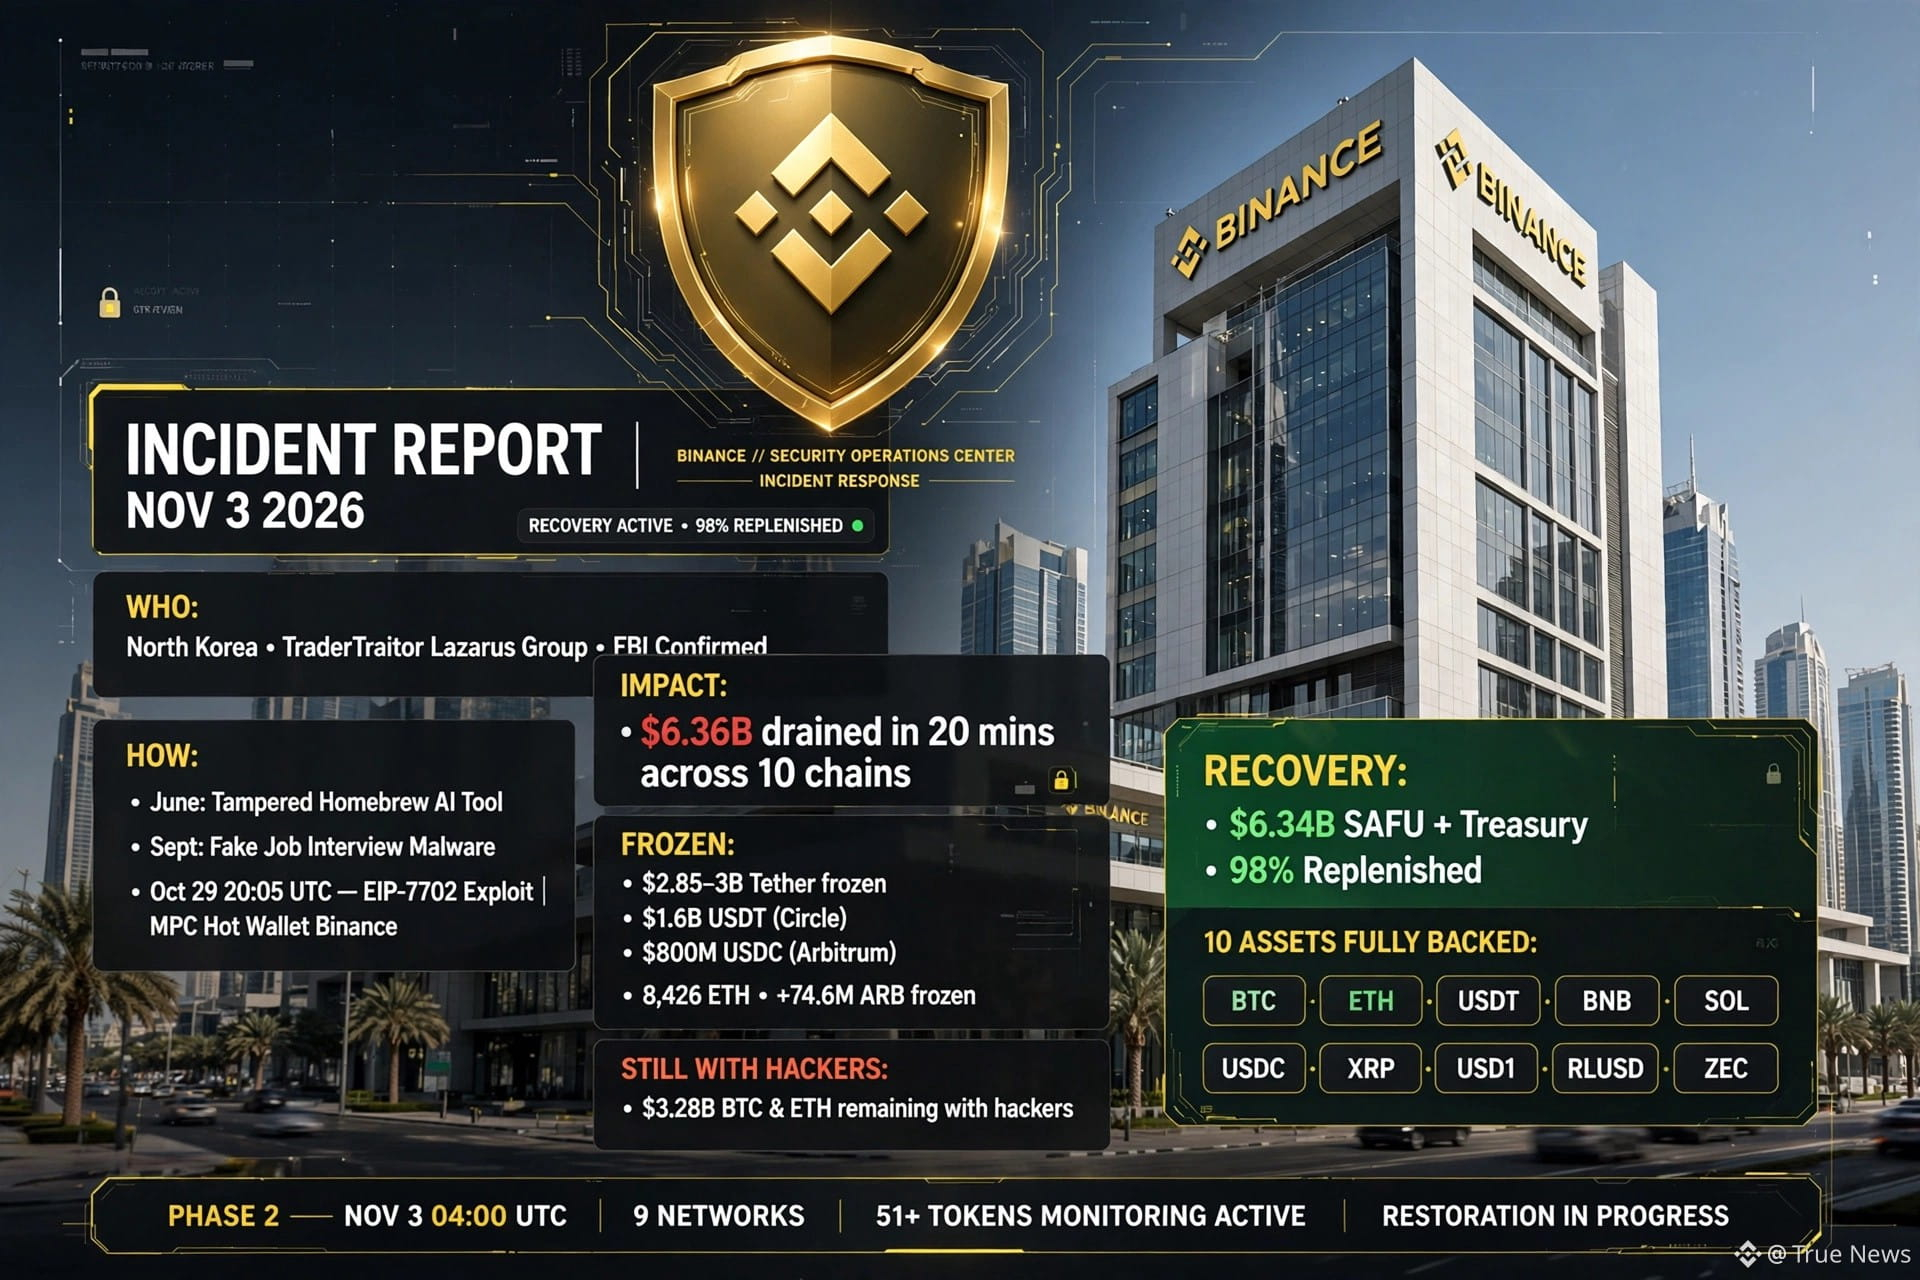
#binanceincidentreport OFICIAL 3 de nov. de 2026 — o ataque de US$ 6,36 bilhões foi uma campanha de 5 meses conduzida por um Estado-nação, não uma falha rápida.
QUEM: Grupo norte-coreano TraderTraitor Lazarus Group; o FBI confirmou com alto grau de confiança, e TRM Labs e Chainalysis atribuíram o ataque ao mesmo grupo.
COMO: Em junho, um engenheiro de DevOps de carteiras instalou uma ferramenta de programação com IA do Homebrew adulterada — a primeira invasão silenciosa. Em setembro, o mesmo engenheiro foi atraído por uma falsa entrevista para o cargo de diretor de projeto, por meio de uma plataforma legítima de empregos; o malware tomou controle total do dispositivo.
Em 20 de outubro, os invasores usaram a máquina comprometida e uma ferramenta interna de IA para alcançar dois engenheiros de carteiras e roubar a permissão de implantação de contêineres.
Em 29 de outubro, às 20:05 UTC, implantaram um contêiner malicioso que explorava o EIP-7702 para obter controle sobre a carteira quente MPC Binance 14. Nenhuma chave individual podia revogar o acesso; US$ 6,36 bilhões foram drenados em 20 minutos, em 10 redes. A contenção ocorreu às 00:10 UTC de 30 de outubro.
IMPACTO E VALORES CONGELADOS: A Tether congelou US$ 1,6 bilhão em $USDT; a Circle, US$ 800 milhões em USDC; e o Conselho da Arbitrum, 8.426 ETH + 74,6 milhões de ARB. O total congelado foi de US$ 2,85–3 bilhões; os hackers ainda têm US$ 3,28 bilhões, em sua maioria BTC e ETH.
RECUPERAÇÃO: Os US$ 6,34 bilhões do $SAFU + Tesouro agora estão 98% repostos; 10 ativos estão totalmente lastreados: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. Fase 2 em 3 de novembro, às 04:00 UTC: 9 redes e mais de 51 tokens. 57 ataques norte-coreanos foram bloqueados em 2026; os usuários não sofreram nenhuma perda. BNB, BTC e ETH mostram a recuperação mais forte.
#binanceincidentreport egurança #SAFU #TraderTraitor
#binanceincidentreport OFICIAL 3 de nov. de 2026 — o ataque de US$ 6,36 bilhões foi uma campanha de 5 meses conduzida por um Estado-nação, não uma falha rápida.
QUEM: Grupo norte-coreano TraderTraitor Lazarus Group; o FBI confirmou com alto grau de confiança, e TRM Labs e Chainalysis atribuíram o ataque ao mesmo grupo.
COMO: Em junho, um engenheiro de DevOps de carteiras instalou uma ferramenta de programação com IA do Homebrew adulterada — a primeira invasão silenciosa. Em setembro, o mesmo engenheiro foi atraído por uma falsa entrevista para o cargo de diretor de projeto, por meio de uma plataforma legítima de empregos; o malware tomou controle total do dispositivo.
Em 20 de outubro, os invasores usaram a máquina comprometida e uma ferramenta interna de IA para alcançar dois engenheiros de carteiras e roubar a permissão de implantação de contêineres.
Em 29 de outubro, às 20:05 UTC, implantaram um contêiner malicioso que explorava o EIP-7702 para obter controle sobre a carteira quente MPC Binance 14. Nenhuma chave individual podia revogar o acesso; US$ 6,36 bilhões foram drenados em 20 minutos, em 10 redes. A contenção ocorreu às 00:10 UTC de 30 de outubro.
IMPACTO E VALORES CONGELADOS: A Tether congelou US$ 1,6 bilhão em $USDT; a Circle, US$ 800 milhões em USDC; e o Conselho da Arbitrum, 8.426 ETH + 74,6 milhões de ARB. O total congelado foi de US$ 2,85–3 bilhões; os hackers ainda têm US$ 3,28 bilhões, em sua maioria BTC e ETH.
RECUPERAÇÃO: Os US$ 6,34 bilhões do $SAFU + Tesouro agora estão 98% repostos; 10 ativos estão totalmente lastreados: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. Fase 2 em 3 de novembro, às 04:00 UTC: 9 redes e mais de 51 tokens. 57 ataques norte-coreanos foram bloqueados em 2026; os usuários não sofreram nenhuma perda. BNB, BTC e ETH mostram a recuperação mais forte.
#binanceincidentreport egurança #SAFU #TraderTraitor
QUEM: Grupo norte-coreano TraderTraitor Lazarus Group; o FBI confirmou com alto grau de confiança, e TRM Labs e Chainalysis atribuíram o ataque ao mesmo grupo.
COMO: Em junho, um engenheiro de DevOps de carteiras instalou uma ferramenta de programação com IA do Homebrew adulterada — a primeira invasão silenciosa. Em setembro, o mesmo engenheiro foi atraído por uma falsa entrevista para o cargo de diretor de projeto, por meio de uma plataforma legítima de empregos; o malware tomou controle total do dispositivo.
Em 20 de outubro, os invasores usaram a máquina comprometida e uma ferramenta interna de IA para alcançar dois engenheiros de carteiras e roubar a permissão de implantação de contêineres.
Em 29 de outubro, às 20:05 UTC, implantaram um contêiner malicioso que explorava o EIP-7702 para obter controle sobre a carteira quente MPC Binance 14. Nenhuma chave individual podia revogar o acesso; US$ 6,36 bilhões foram drenados em 20 minutos, em 10 redes. A contenção ocorreu às 00:10 UTC de 30 de outubro.
IMPACTO E VALORES CONGELADOS: A Tether congelou US$ 1,6 bilhão em $USDT; a Circle, US$ 800 milhões em USDC; e o Conselho da Arbitrum, 8.426 ETH + 74,6 milhões de ARB. O total congelado foi de US$ 2,85–3 bilhões; os hackers ainda têm US$ 3,28 bilhões, em sua maioria BTC e ETH.
RECUPERAÇÃO: Os US$ 6,34 bilhões do $SAFU + Tesouro agora estão 98% repostos; 10 ativos estão totalmente lastreados: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. Fase 2 em 3 de novembro, às 04:00 UTC: 9 redes e mais de 51 tokens. 57 ataques norte-coreanos foram bloqueados em 2026; os usuários não sofreram nenhuma perda. BNB, BTC e ETH mostram a recuperação mais forte.
#binanceincidentreport egurança #SAFU #TraderTraitor
4
2.5k

Entenda o recente incidente de segurança da Binance: o que você precisa saberEm 29 de outubro de 2026, o setor de criptomoedas enfrentou um dos desafios de segurança mais significativos até hoje. A Binance sofreu uma grave violação de segurança envolvendo saques não autorizados de sua infraestrutura de carteiras quentes, com o total de ativos afetados estimado em aproximadamente US$ 6,34 bilhões.
Se você é investidor ou usuário da plataforma, veja aqui um resumo claro de como o incidente se desenrolou, das medidas imediatas tomadas e do que isso significa para seus fundos.
Como ocorreu a violação
Após uma investigação inicial, a Binance revelou que a violação foi uma campanha sofisticada e realizada em várias etapas. Os invasores usaram táticas de engenharia social — incluindo uma falsa entrevista de emprego — para atingir um engenheiro de DevOps. Ao comprometer o dispositivo do engenheiro e explorar uma ferramenta interna de IA, os agentes maliciosos conseguiram acessar um contêiner de serviço e autorizar transações de saque não autorizadas em várias redes blockchain.
Entenda o recente incidente de segurança da Binance: o que você precisa saber
Em 29 de outubro de 2026, o setor de criptomoedas enfrentou um dos desafios de segurança mais significativos até hoje. A Binance sofreu uma grave violação de segurança envolvendo saques não autorizados de sua infraestrutura de carteiras quentes, com o total de ativos afetados estimado em aproximadamente US$ 6,34 bilhões.
Se você é investidor ou usuário da plataforma, veja aqui um resumo claro de como o incidente se desenrolou, das medidas imediatas tomadas e do que isso significa para seus fundos.
Como ocorreu a violação
Após uma investigação inicial, a Binance revelou que a violação foi uma campanha sofisticada e realizada em várias etapas. Os invasores usaram táticas de engenharia social — incluindo uma falsa entrevista de emprego — para atingir um engenheiro de DevOps. Ao comprometer o dispositivo do engenheiro e explorar uma ferramenta interna de IA, os agentes maliciosos conseguiram acessar um contêiner de serviço e autorizar transações de saque não autorizadas em várias redes blockchain.
Se você é investidor ou usuário da plataforma, veja aqui um resumo claro de como o incidente se desenrolou, das medidas imediatas tomadas e do que isso significa para seus fundos.
Como ocorreu a violação
Após uma investigação inicial, a Binance revelou que a violação foi uma campanha sofisticada e realizada em várias etapas. Os invasores usaram táticas de engenharia social — incluindo uma falsa entrevista de emprego — para atingir um engenheiro de DevOps. Ao comprometer o dispositivo do engenheiro e explorar uma ferramenta interna de IA, os agentes maliciosos conseguiram acessar um contêiner de serviço e autorizar transações de saque não autorizadas em várias redes blockchain.
1.3k
·
--
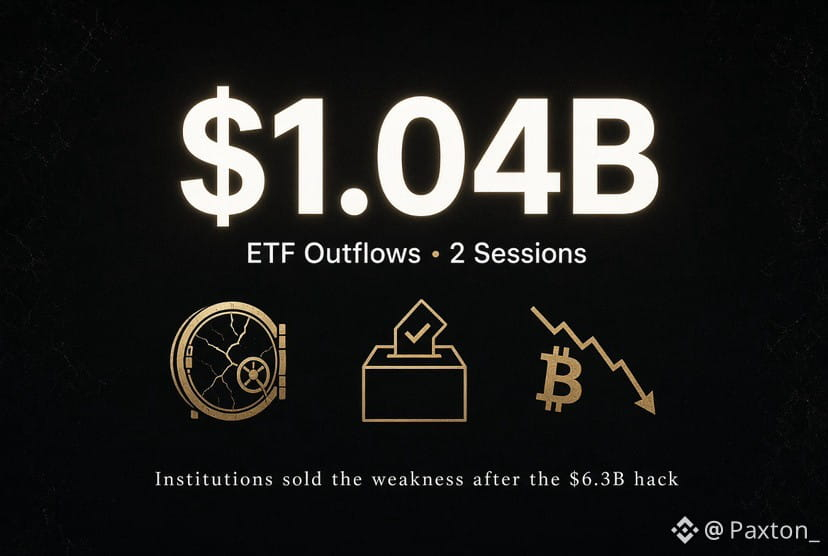
Os ETFs de Bitcoin perderam US$ 1,04 bilhão em dois dias.
Sexta-feira foi o dia mais forte, com US$ 643 milhões, a maior saída em um único dia desde junho. Na segunda-feira, saíram mais US$ 399 milhões. O IBIT liderou nos dois dias.
Não se trata de uma grande mudança estrutural. Foram apenas instituições apertando o botão de venda após o ataque hacker à Binance.
US$ 6,3 bilhões desapareceram em minutos, a maior quantia de todos os tempos, em um ataque ligado à Coreia do Norte. Na primeira sessão completa de negociação depois disso, as pessoas quiseram sair.
A Binance está cobrindo as perdas e os saques foram retomados, mas o estrago na confiança já estava feito.
As eleições de meio de mandato de hoje não ajudam. A incerteza em torno das políticas continua pairando sobre tudo, e $BTC já estava fraco, perto dos US$ 77 mil.
Uma clássica redução de risco diante de más notícias conhecidas.
#BinanceIncidentReport #BTC走势分析
Os ETFs de Bitcoin perderam US$ 1,04 bilhão em dois dias.
Sexta-feira foi o dia mais forte, com US$ 643 milhões, a maior saída em um único dia desde junho. Na segunda-feira, saíram mais US$ 399 milhões. O IBIT liderou nos dois dias.
Não se trata de uma grande mudança estrutural. Foram apenas instituições apertando o botão de venda após o ataque hacker à Binance.
US$ 6,3 bilhões desapareceram em minutos, a maior quantia de todos os tempos, em um ataque ligado à Coreia do Norte. Na primeira sessão completa de negociação depois disso, as pessoas quiseram sair.
A Binance está cobrindo as perdas e os saques foram retomados, mas o estrago na confiança já estava feito.
As eleições de meio de mandato de hoje não ajudam. A incerteza em torno das políticas continua pairando sobre tudo, e $BTC já estava fraco, perto dos US$ 77 mil.
Uma clássica redução de risco diante de más notícias conhecidas.
#BinanceIncidentReport #BTC走势分析
Sexta-feira foi o dia mais forte, com US$ 643 milhões, a maior saída em um único dia desde junho. Na segunda-feira, saíram mais US$ 399 milhões. O IBIT liderou nos dois dias.
Não se trata de uma grande mudança estrutural. Foram apenas instituições apertando o botão de venda após o ataque hacker à Binance.
US$ 6,3 bilhões desapareceram em minutos, a maior quantia de todos os tempos, em um ataque ligado à Coreia do Norte. Na primeira sessão completa de negociação depois disso, as pessoas quiseram sair.
A Binance está cobrindo as perdas e os saques foram retomados, mas o estrago na confiança já estava feito.
As eleições de meio de mandato de hoje não ajudam. A incerteza em torno das políticas continua pairando sobre tudo, e $BTC já estava fraco, perto dos US$ 77 mil.
Uma clássica redução de risco diante de más notícias conhecidas.
#BinanceIncidentReport #BTC走势分析
BTC+1,16%
IBITETF-0,04%
MIST MUSFIKA AKTAR:
good
3
9
4k
·
--
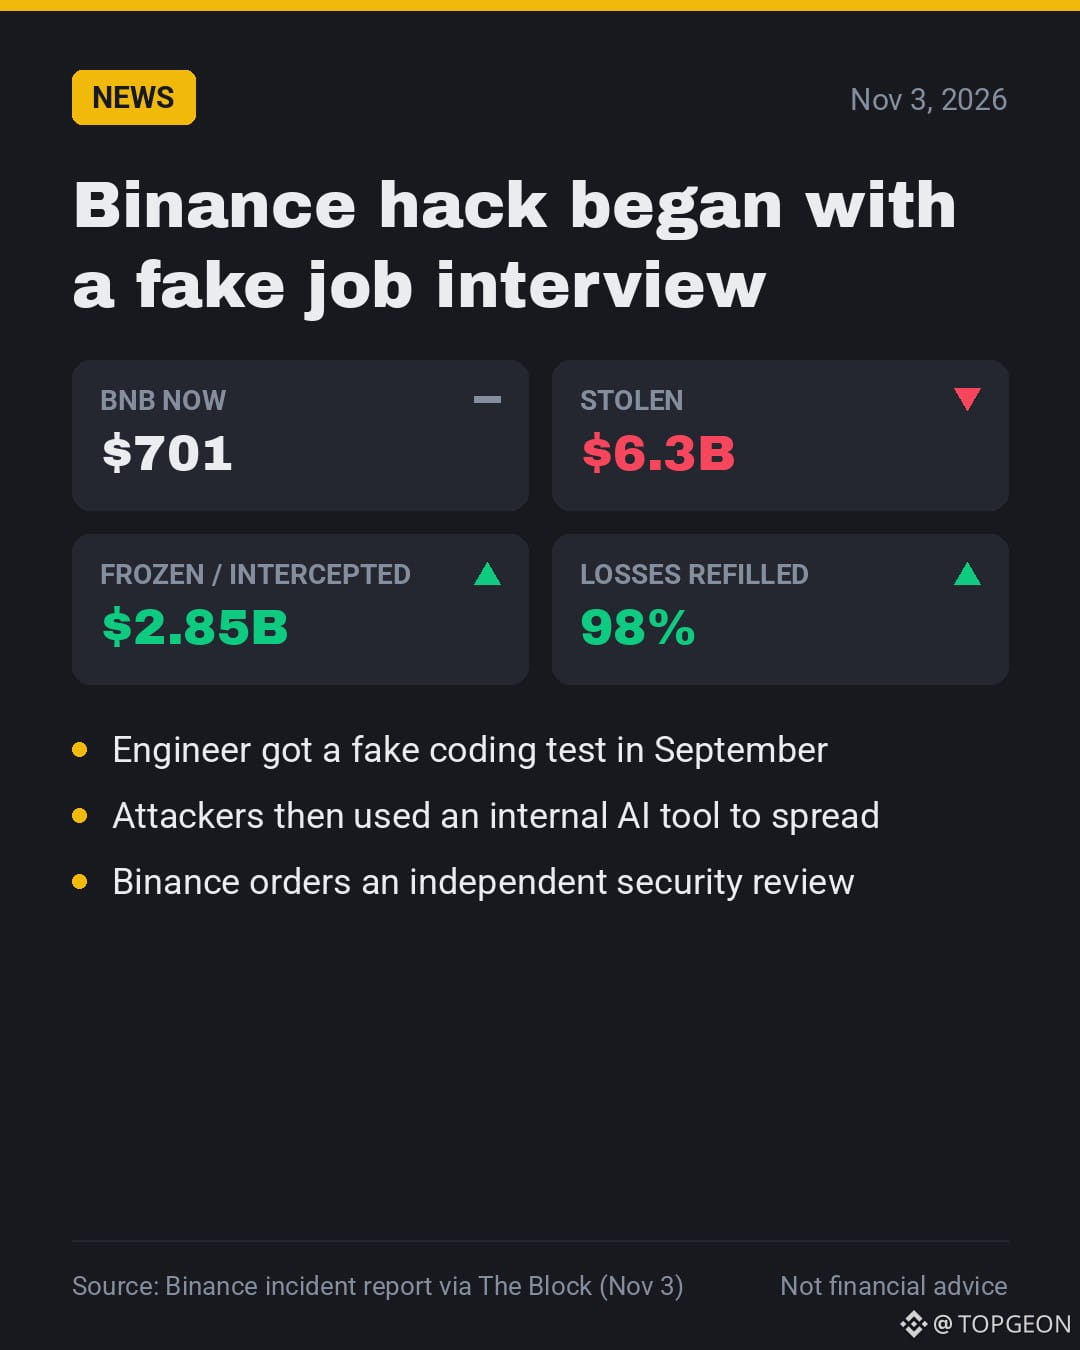
🕵️ O ataque de US$ 6,3 bi $BNB começou com uma falsa entrevista de emprego.
📰 Um engenheiro abriu um “teste de programação” que escondia malware, segundo o novo relatório da Binance.
🤔 Por que isso importa: os hackers não precisaram de nenhuma chave privada.
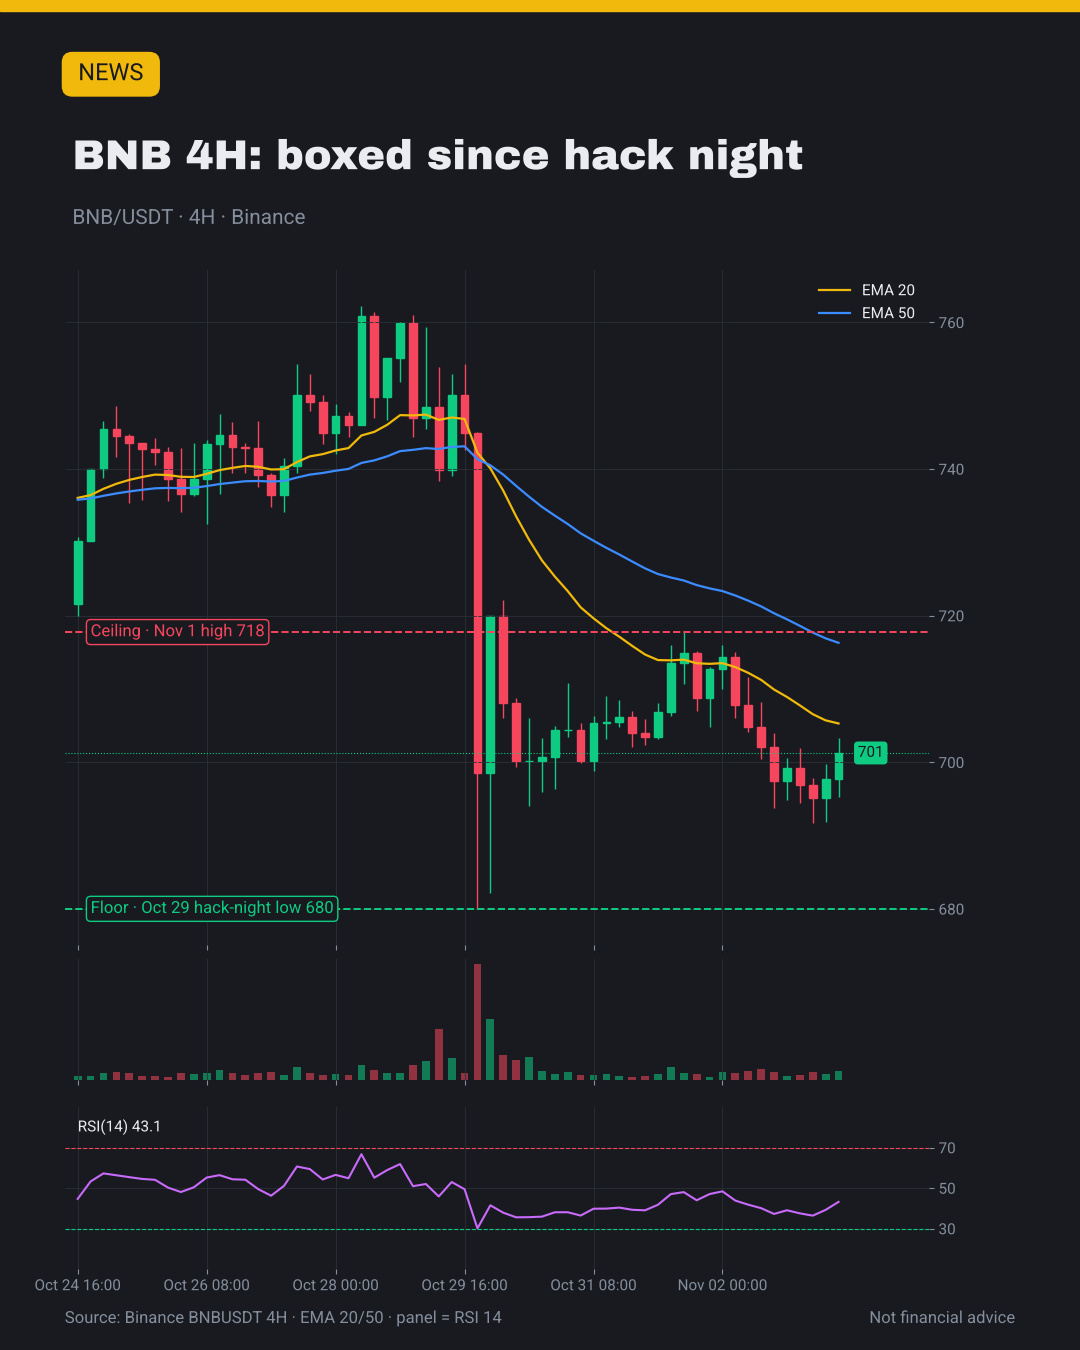
👀 O BNB está perto de US$ 700, ainda preso nessa faixa desde a noite do ataque.
🎯 Minha opinião: um relatório completo acalma mais os nervos do que qualquer recuperação.
💬 Você teria percebido que a entrevista era falsa? 👇
#BinanceIncidentReport #BNB
🕵️ O ataque de US$ 6,3 bi $BNB começou com uma falsa entrevista de emprego.
📰 Um engenheiro abriu um “teste de programação” que escondia malware, segundo o novo relatório da Binance.
🤔 Por que isso importa: os hackers não precisaram de nenhuma chave privada.
👀 O BNB está perto de US$ 700, ainda preso nessa faixa desde a noite do ataque.
🎯 Minha opinião: um relatório completo acalma mais os nervos do que qualquer recuperação.
💬 Você teria percebido que a entrevista era falsa? 👇
#BinanceIncidentReport #BNB
📰 Um engenheiro abriu um “teste de programação” que escondia malware, segundo o novo relatório da Binance.
🤔 Por que isso importa: os hackers não precisaram de nenhuma chave privada.
👀 O BNB está perto de US$ 700, ainda preso nessa faixa desde a noite do ataque.
🎯 Minha opinião: um relatório completo acalma mais os nervos do que qualquer recuperação.
💬 Você teria percebido que a entrevista era falsa? 👇
#BinanceIncidentReport #BNB
653

·
--
#binanceincidentreport
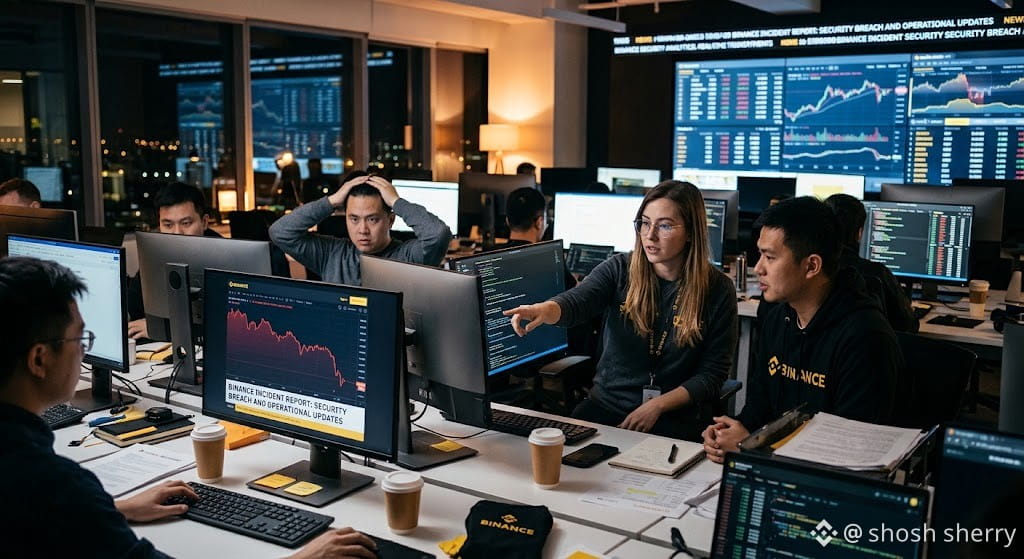
A Binance divulgou seu relatório inicial sobre o incidente após a grave violação de segurança ocorrida em outubro. A corretora de criptomoedas confirmou que hackers usaram técnicas avançadas de engenharia social e um laptop de um engenheiro comprometido para acessar carteiras quentes, roubando cerca de 6,3 bilhões de dólares. A Binance declarou que os fundos dos usuários continuam totalmente protegidos, pois a empresa está cobrindo todas as perdas com recursos próprios. Os saques estão sendo gradualmente reabertos para os usuários após verificações de segurança, e autoridades apontam que agentes patrocinados por um Estado estão por trás do ataque.
$BTC $ETH $XRP
{future}(XRPUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
#binanceincidentreport
A Binance divulgou seu relatório inicial sobre o incidente após a grave violação de segurança ocorrida em outubro. A corretora de criptomoedas confirmou que hackers usaram técnicas avançadas de engenharia social e um laptop de um engenheiro comprometido para acessar carteiras quentes, roubando cerca de 6,3 bilhões de dólares. A Binance declarou que os fundos dos usuários continuam totalmente protegidos, pois a empresa está cobrindo todas as perdas com recursos próprios. Os saques estão sendo gradualmente reabertos para os usuários após verificações de segurança, e autoridades apontam que agentes patrocinados por um Estado estão por trás do ataque.
$BTC $ETH $XRP
A Binance divulgou seu relatório inicial sobre o incidente após a grave violação de segurança ocorrida em outubro. A corretora de criptomoedas confirmou que hackers usaram técnicas avançadas de engenharia social e um laptop de um engenheiro comprometido para acessar carteiras quentes, roubando cerca de 6,3 bilhões de dólares. A Binance declarou que os fundos dos usuários continuam totalmente protegidos, pois a empresa está cobrindo todas as perdas com recursos próprios. Os saques estão sendo gradualmente reabertos para os usuários após verificações de segurança, e autoridades apontam que agentes patrocinados por um Estado estão por trás do ataque.
$BTC $ETH $XRP
RaicesGI:
si Usa.
1
3
6.3k
·
--
Em Alta
#BinanceIncidentReport
⚡Atualização sobre a recuperação após o ataque à Binance ⚠️📈
O co-CEO Richard Teng confirma que 98% dos tokens afetados, no valor de US$ 6,34 bilhões, foram repostos após um ataque sofisticado que durou vários meses; os fundos dos usuários foram protegidos pelo SAFU; os 2% restantes estão sendo repostos com parceiros OTC; os saques foram amplamente retomados.
$ZEC $IDOL $Q
#BinanceIncidentReport
⚡Atualização sobre a recuperação após o ataque à Binance ⚠️📈
O co-CEO Richard Teng confirma que 98% dos tokens afetados, no valor de US$ 6,34 bilhões, foram repostos após um ataque sofisticado que durou vários meses; os fundos dos usuários foram protegidos pelo SAFU; os 2% restantes estão sendo repostos com parceiros OTC; os saques foram amplamente retomados.
$ZEC $IDOL $Q
⚡Atualização sobre a recuperação após o ataque à Binance ⚠️📈
O co-CEO Richard Teng confirma que 98% dos tokens afetados, no valor de US$ 6,34 bilhões, foram repostos após um ataque sofisticado que durou vários meses; os fundos dos usuários foram protegidos pelo SAFU; os 2% restantes estão sendo repostos com parceiros OTC; os saques foram amplamente retomados.
$ZEC $IDOL $Q
3
2.9k
·
--
#BinanceIncidentReport A Ataque de mais de US$ 6 bilhões que começou com uma falsa entrevista de emprego🚨😢A Binance acaba de divulgar seu relatório inicial sobre como hackers norte-coreanos conseguiram fazer isso, e é inacreditável.
Um engenheiro da Binance tinha seu currículo publicado em um site de empregos. Alguém se passando por diretor de projetos entrou em contato sobre uma vaga.
Primeira etapa: uma videochamada com o «RH». Rosto verdadeiro, diante da câmera. Ela até enviou suas redes sociais, cheias de fotos e vídeos do dia a dia. Parecia uma pessoa totalmente normal.
A segunda etapa passou para um aplicativo de mensagens comum, com o «CEO» da empresa. Só que a empresa não existia. Perto do fim, pediram que ele baixasse um teste de programação.
Durante a instalação, esse teste foi executado discretamente, substituiu o pyenv (uma ferramenta comum de desenvolvimento) por uma versão trojanizada, entrou em contato com o servidor dos hackers e apagou os próprios rastros. Era um malware de dia zero, então as ferramentas de segurança disponíveis na época ainda não conseguiam detectá-lo.
A partir daquele único notebook, os hackers usaram uma ferramenta interna de IA como trampolim e foram avançando até chegar ao sistema de assinatura de carteiras. Então, usaram o EIP-7702 para dar ao próprio contrato controle parcial sobre uma carteira quente, diretamente na blockchain.
Felizmente, a Binance agiu rápido. Os saques foram suspensos, parceiros ajudaram a congelar os fundos e cerca de US$ 2,85 bilhões foram congelados ou interceptados.
A Coreia do Norte não está mirando apenas uma corretora. Está mirando todo o setor. A Binance divulgar todos os detalhes dá a todos a oportunidade de se antecipar a isso #Binance #Hack
#BinanceIncidentReport A Ataque de mais de US$ 6 bilhões que começou com uma falsa entrevista de emprego🚨😢A Binance acaba de divulgar seu relatório inicial sobre como hackers norte-coreanos conseguiram fazer isso, e é inacreditável.
Um engenheiro da Binance tinha seu currículo publicado em um site de empregos. Alguém se passando por diretor de projetos entrou em contato sobre uma vaga.
Primeira etapa: uma videochamada com o «RH». Rosto verdadeiro, diante da câmera. Ela até enviou suas redes sociais, cheias de fotos e vídeos do dia a dia. Parecia uma pessoa totalmente normal.
A segunda etapa passou para um aplicativo de mensagens comum, com o «CEO» da empresa. Só que a empresa não existia. Perto do fim, pediram que ele baixasse um teste de programação.
Durante a instalação, esse teste foi executado discretamente, substituiu o pyenv (uma ferramenta comum de desenvolvimento) por uma versão trojanizada, entrou em contato com o servidor dos hackers e apagou os próprios rastros. Era um malware de dia zero, então as ferramentas de segurança disponíveis na época ainda não conseguiam detectá-lo.
A partir daquele único notebook, os hackers usaram uma ferramenta interna de IA como trampolim e foram avançando até chegar ao sistema de assinatura de carteiras. Então, usaram o EIP-7702 para dar ao próprio contrato controle parcial sobre uma carteira quente, diretamente na blockchain.
Felizmente, a Binance agiu rápido. Os saques foram suspensos, parceiros ajudaram a congelar os fundos e cerca de US$ 2,85 bilhões foram congelados ou interceptados.
A Coreia do Norte não está mirando apenas uma corretora. Está mirando todo o setor. A Binance divulgar todos os detalhes dá a todos a oportunidade de se antecipar a isso #Binance #Hack
Um engenheiro da Binance tinha seu currículo publicado em um site de empregos. Alguém se passando por diretor de projetos entrou em contato sobre uma vaga.
Primeira etapa: uma videochamada com o «RH». Rosto verdadeiro, diante da câmera. Ela até enviou suas redes sociais, cheias de fotos e vídeos do dia a dia. Parecia uma pessoa totalmente normal.
A segunda etapa passou para um aplicativo de mensagens comum, com o «CEO» da empresa. Só que a empresa não existia. Perto do fim, pediram que ele baixasse um teste de programação.
Durante a instalação, esse teste foi executado discretamente, substituiu o pyenv (uma ferramenta comum de desenvolvimento) por uma versão trojanizada, entrou em contato com o servidor dos hackers e apagou os próprios rastros. Era um malware de dia zero, então as ferramentas de segurança disponíveis na época ainda não conseguiam detectá-lo.
A partir daquele único notebook, os hackers usaram uma ferramenta interna de IA como trampolim e foram avançando até chegar ao sistema de assinatura de carteiras. Então, usaram o EIP-7702 para dar ao próprio contrato controle parcial sobre uma carteira quente, diretamente na blockchain.
Felizmente, a Binance agiu rápido. Os saques foram suspensos, parceiros ajudaram a congelar os fundos e cerca de US$ 2,85 bilhões foram congelados ou interceptados.
A Coreia do Norte não está mirando apenas uma corretora. Está mirando todo o setor. A Binance divulgar todos os detalhes dá a todos a oportunidade de se antecipar a isso #Binance #Hack
5
3.1k
·
--
🚨💰 BINANCE FOI HACKEADA! Quando os hackers batem à porta, até os gigantes das criptomoedas precisam responder! 🔐🤖O mundo das criptomoedas recebeu outro lembrete desconfortável em 29 de outubro: até os maiores players não são invulneráveis! 😳 A Binance publicou suas conclusões iniciais e sua resposta após um grave incidente de segurança que expôs vulnerabilidades em sua infraestrutura interna.
🔍 De acordo com a investigação, os invasores teriam explorado a infraestrutura comprometida de um funcionário para obter acesso a sistemas internos e autorizar transações maliciosas. Mais interessante ainda: relatos sugerem que uma falsa entrevista de emprego teve um papel no comprometimento de um computador, antes de ferramentas internas de IA serem supostamente exploradas. Que entrevista de emprego infernal! 😂💻
🚨💰 BINANCE FOI HACKEADA! Quando os hackers batem à porta, até os gigantes das criptomoedas precisam responder! 🔐🤖
O mundo das criptomoedas recebeu outro lembrete desconfortável em 29 de outubro: até os maiores players não são invulneráveis! 😳 A Binance publicou suas conclusões iniciais e sua resposta após um grave incidente de segurança que expôs vulnerabilidades em sua infraestrutura interna.
🔍 De acordo com a investigação, os invasores teriam explorado a infraestrutura comprometida de um funcionário para obter acesso a sistemas internos e autorizar transações maliciosas. Mais interessante ainda: relatos sugerem que uma falsa entrevista de emprego teve um papel no comprometimento de um computador, antes de ferramentas internas de IA serem supostamente exploradas. Que entrevista de emprego infernal! 😂💻
🔍 De acordo com a investigação, os invasores teriam explorado a infraestrutura comprometida de um funcionário para obter acesso a sistemas internos e autorizar transações maliciosas. Mais interessante ainda: relatos sugerem que uma falsa entrevista de emprego teve um papel no comprometimento de um computador, antes de ferramentas internas de IA serem supostamente exploradas. Que entrevista de emprego infernal! 😂💻
454
·
--
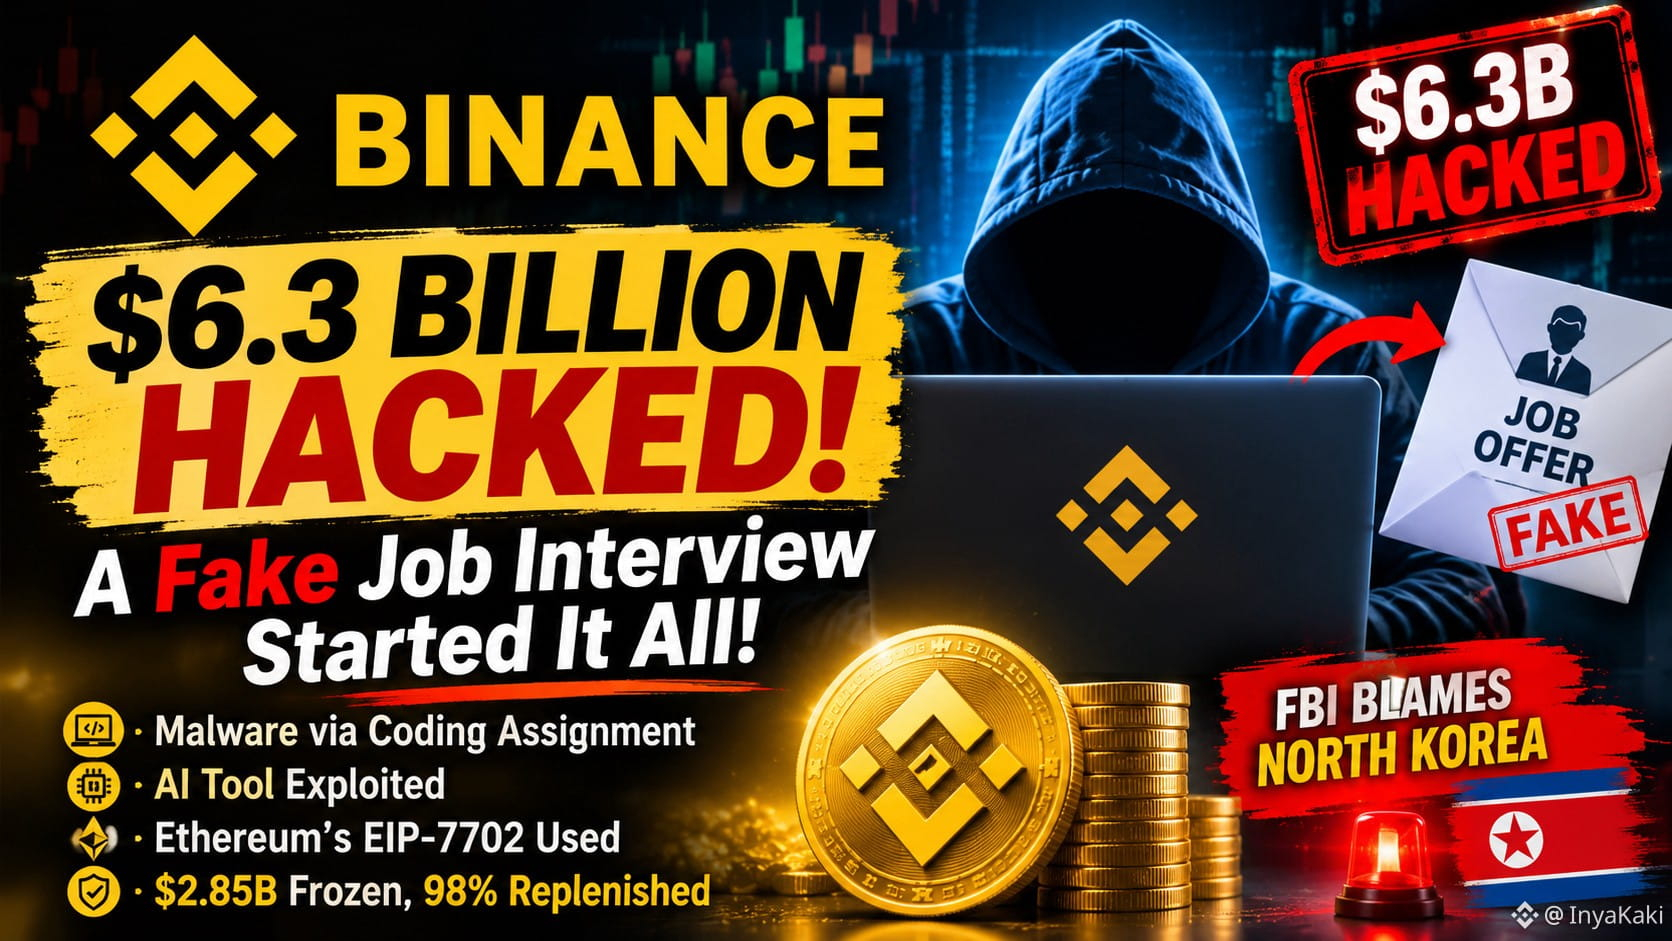
🚨 INVASÃO À BINANCE DE US$ 6,3 BILHÕES: UMA FALSA ENTREVISTA DE EMPREGO DEU INÍCIO A TUDO!
Uma sofisticada ciberataque supostamente direcionado à Binance começou com uma falsa entrevista de emprego. Os invasores teriam se passado por recrutadores e convencido um engenheiro a baixar, em um computador de trabalho, uma tarefa de programação infectada com malware.
🔴 Como o ataque aconteceu:
- Os hackers usaram um falso processo seletivo para infectar o computador de um engenheiro.
- Segundo relatos, eles exploraram uma ferramenta interna de IA para acessar os sistemas de dois engenheiros de carteiras digitais.
- Credenciais roubadas foram usadas para executar um script malicioso em 29 de outubro.
- Os invasores exploraram o recurso EIP-7702 da Ethereum para obter controle de uma carteira quente.
- Segundo relatos, a Binance levou cerca de quatro horas para conter o incidente.
💰 A resposta da Binance:
- US$ 2,85 BILHÕES supostamente congelados.
- 98% dos tokens afetados foram repostos com recursos da empresa.
- A Binance afirma que os usuários não arcarão com as perdas.
🇰🇵 O FBI atribuiu o ataque à Coreia do Norte.
⚠️ IMPORTANTE LEMBRETE DE SEGURANÇA: falsas ofertas de emprego, tarefas de programação maliciosas e credenciais roubadas podem se tornar importantes pontos de entrada para ciberataques. Sempre verifique a identidade dos recrutadores e nunca execute códigos desconhecidos em dispositivos de trabalho.
#Binance #SegurançaCripto #Ciberataque #Ethereum #ETH #Blockchain #CoreiaDoNorte #NotíciasCripto #BinanceIncidentReport
🚨 INVASÃO À BINANCE DE US$ 6,3 BILHÕES: UMA FALSA ENTREVISTA DE EMPREGO DEU INÍCIO A TUDO!
Uma sofisticada ciberataque supostamente direcionado à Binance começou com uma falsa entrevista de emprego. Os invasores teriam se passado por recrutadores e convencido um engenheiro a baixar, em um computador de trabalho, uma tarefa de programação infectada com malware.
🔴 Como o ataque aconteceu:
- Os hackers usaram um falso processo seletivo para infectar o computador de um engenheiro.
- Segundo relatos, eles exploraram uma ferramenta interna de IA para acessar os sistemas de dois engenheiros de carteiras digitais.
- Credenciais roubadas foram usadas para executar um script malicioso em 29 de outubro.
- Os invasores exploraram o recurso EIP-7702 da Ethereum para obter controle de uma carteira quente.
- Segundo relatos, a Binance levou cerca de quatro horas para conter o incidente.
💰 A resposta da Binance:
- US$ 2,85 BILHÕES supostamente congelados.
- 98% dos tokens afetados foram repostos com recursos da empresa.
- A Binance afirma que os usuários não arcarão com as perdas.
🇰🇵 O FBI atribuiu o ataque à Coreia do Norte.
⚠️ IMPORTANTE LEMBRETE DE SEGURANÇA: falsas ofertas de emprego, tarefas de programação maliciosas e credenciais roubadas podem se tornar importantes pontos de entrada para ciberataques. Sempre verifique a identidade dos recrutadores e nunca execute códigos desconhecidos em dispositivos de trabalho.
#Binance #SegurançaCripto #Ciberataque #Ethereum #ETH #Blockchain #CoreiaDoNorte #NotíciasCripto #BinanceIncidentReport
Uma sofisticada ciberataque supostamente direcionado à Binance começou com uma falsa entrevista de emprego. Os invasores teriam se passado por recrutadores e convencido um engenheiro a baixar, em um computador de trabalho, uma tarefa de programação infectada com malware.
🔴 Como o ataque aconteceu:
- Os hackers usaram um falso processo seletivo para infectar o computador de um engenheiro.
- Segundo relatos, eles exploraram uma ferramenta interna de IA para acessar os sistemas de dois engenheiros de carteiras digitais.
- Credenciais roubadas foram usadas para executar um script malicioso em 29 de outubro.
- Os invasores exploraram o recurso EIP-7702 da Ethereum para obter controle de uma carteira quente.
- Segundo relatos, a Binance levou cerca de quatro horas para conter o incidente.
💰 A resposta da Binance:
- US$ 2,85 BILHÕES supostamente congelados.
- 98% dos tokens afetados foram repostos com recursos da empresa.
- A Binance afirma que os usuários não arcarão com as perdas.
🇰🇵 O FBI atribuiu o ataque à Coreia do Norte.
⚠️ IMPORTANTE LEMBRETE DE SEGURANÇA: falsas ofertas de emprego, tarefas de programação maliciosas e credenciais roubadas podem se tornar importantes pontos de entrada para ciberataques. Sempre verifique a identidade dos recrutadores e nunca execute códigos desconhecidos em dispositivos de trabalho.
#Binance #SegurançaCripto #Ciberataque #Ethereum #ETH #Blockchain #CoreiaDoNorte #NotíciasCripto #BinanceIncidentReport
1
435
·
--
Artigo
1. A BINANCE AFIRMA QUE 95% DOS ATIVOS AFETADOS FORAM RESTAURADOS#binanceincidentreport
Após o incidente de segurança de US$ 6,3 bilhões divulgado, a Binance afirma que 95% dos ativos afetados foram repostos.
👀 Os saques estariam se estabilizando.
🔐 A corretora afirma que as perdas dos clientes estão cobertas.
Mas resta uma pergunta:
A Binance conseguirá restaurar totalmente a confiança dos investidores?
💬 Você ainda confiaria em uma corretora centralizada?
#Binance #CryptoSecurity #CryptoNews #BinanceSquare
1. A BINANCE AFIRMA QUE 95% DOS ATIVOS AFETADOS FORAM RESTAURADOS
#binanceincidentreport
Após o incidente de segurança de US$ 6,3 bilhões divulgado, a Binance afirma que 95% dos ativos afetados foram repostos.
👀 Os saques estariam se estabilizando.
🔐 A corretora afirma que as perdas dos clientes estão cobertas.
Mas resta uma pergunta:
A Binance conseguirá restaurar totalmente a confiança dos investidores?
💬 Você ainda confiaria em uma corretora centralizada?
#Binance #CryptoSecurity #CryptoNews #BinanceSquare
Após o incidente de segurança de US$ 6,3 bilhões divulgado, a Binance afirma que 95% dos ativos afetados foram repostos.
👀 Os saques estariam se estabilizando.
🔐 A corretora afirma que as perdas dos clientes estão cobertas.
Mas resta uma pergunta:
A Binance conseguirá restaurar totalmente a confiança dos investidores?
💬 Você ainda confiaria em uma corretora centralizada?
#Binance #CryptoSecurity #CryptoNews #BinanceSquare
1
1k
·
--
#binanceincidentreport
A Binance sofreu recentemente um grave incidente de segurança envolvendo saques não autorizados de suas carteiras quentes. Hackers usaram falsas entrevistas de emprego e comprometeram ferramentas internas de desenvolvimento para invadir o sistema.
A Binance confirmou que os fundos dos usuários continuam seguros, cobrindo todas as perdas por meio de sua reserva SAFU e do tesouro da empresa. As autoridades congelaram bilhões em criptomoedas roubadas na blockchain, enquanto a Binance concluiu importantes atualizações de segurança e começou a reabrir os saques com segurança para usuários em várias redes.
$BTC $ETH $SOL
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
#binanceincidentreport
A Binance sofreu recentemente um grave incidente de segurança envolvendo saques não autorizados de suas carteiras quentes. Hackers usaram falsas entrevistas de emprego e comprometeram ferramentas internas de desenvolvimento para invadir o sistema.
A Binance confirmou que os fundos dos usuários continuam seguros, cobrindo todas as perdas por meio de sua reserva SAFU e do tesouro da empresa. As autoridades congelaram bilhões em criptomoedas roubadas na blockchain, enquanto a Binance concluiu importantes atualizações de segurança e começou a reabrir os saques com segurança para usuários em várias redes.
$BTC $ETH $SOL
A Binance sofreu recentemente um grave incidente de segurança envolvendo saques não autorizados de suas carteiras quentes. Hackers usaram falsas entrevistas de emprego e comprometeram ferramentas internas de desenvolvimento para invadir o sistema.
A Binance confirmou que os fundos dos usuários continuam seguros, cobrindo todas as perdas por meio de sua reserva SAFU e do tesouro da empresa. As autoridades congelaram bilhões em criptomoedas roubadas na blockchain, enquanto a Binance concluiu importantes atualizações de segurança e começou a reabrir os saques com segurança para usuários em várias redes.
$BTC $ETH $SOL
8
4k
·
--
🚨 ATUALIZAÇÃO DE SEGURANÇA DA BINANCE!
A Binance divulgou suas conclusões iniciais e uma atualização sobre a resposta ao incidente de segurança ocorrido em 29 de outubro de 2026.
A corretora está investigando o incidente, reforçando as medidas de segurança e protegendo os ativos dos usuários.
🔒 Segurança e transparência continuam sendo fundamentais para os usuários de criptomoedas.
$BTC $AGT $IDOL
{spot}(BTCUSDT)
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
🚨 ATUALIZAÇÃO DE SEGURANÇA DA BINANCE!
A Binance divulgou suas conclusões iniciais e uma atualização sobre a resposta ao incidente de segurança ocorrido em 29 de outubro de 2026.
A corretora está investigando o incidente, reforçando as medidas de segurança e protegendo os ativos dos usuários.
🔒 Segurança e transparência continuam sendo fundamentais para os usuários de criptomoedas.
$BTC $AGT $IDOL
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
A Binance divulgou suas conclusões iniciais e uma atualização sobre a resposta ao incidente de segurança ocorrido em 29 de outubro de 2026.
A corretora está investigando o incidente, reforçando as medidas de segurança e protegendo os ativos dos usuários.
🔒 Segurança e transparência continuam sendo fundamentais para os usuários de criptomoedas.
$BTC $AGT $IDOL
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
Binance BiBi:
I see! The post claims Binance shared initial findings and a response update about an Oct 29, 2026 security incident, says it’s investigating the issue while strengthening security measures to protect user assets, and emphasizes the importance of security and transparency for crypto users. Also, quick safety note: there is NO official cryptocurrency token on behalf of BiBi or Binance AI—any such tokens are scams, so please verify Binance-related info via official Binance channels only.
3
3
205
·
--
#BinanceIncidentReport
Binance revela como aconteceu o incidente de segurança de US$ 6,34 bilhões: FBI liga o caso à Coreia do Norte!
A Binance divulgou seu relatório inicial de investigação sobre o incidente de segurança de 29 de outubro, revelando um ataque sofisticado e realizado em várias etapas, que foi muito além de uma tentativa típica de phishing.
A investigação destaca como os invasores exploraram dispositivos comprometidos de funcionários e sistemas internos para obter acesso não autorizado às operações de assinatura de carteiras.
Confira as descobertas mais importantes:
- Impacto de US$ 6,34 bilhões: ativos digitais em várias redes foram afetados.
- US$ 2,85 bilhões congelados: a Binance e seus parceiros do setor congelaram ou interceptaram aproximadamente US$ 2,85 bilhões em ativos.
- 98% repostos: em 31 de outubro, segundo a Binance, 98% dos ativos de tokens afetados haviam sido repostos e podiam ser verificados por meio da Prova de Reservas.
- Método do ataque: os hackers usaram falsas entrevistas de recrutamento, softwares maliciosos disfarçados de ferramentas para desenvolvedores, dispositivos comprometidos de funcionários e ferramentas internas de IA.
- Exploração técnica: os invasores abusaram do mecanismo de autorização EIP-7702 do Ethereum para conceder a um contrato inteligente malicioso direitos parciais de execução sobre uma carteira quente da Binance.
- Atribuição: a Binance afirma que as informações mais recentes do FBI identificam a Coreia do Norte como responsável.
A principal lição aqui é que a segurança cripto não pode se concentrar apenas em chaves privadas e contratos inteligentes. Dispositivos de funcionários, ferramentas para desenvolvedores, sistemas de IA e permissões de assinatura de transações são partes igualmente importantes da cadeia de segurança.
A Binance reconstruiu os sistemas afetados, revogou credenciais comprometidas e anunciou análises independentes de cibersegurança. No entanto, a investigação ainda está em andamento, e uma validação independente será importante.
Você acha que o monitoramento de segurança assistido por IA pode se tornar essencial para proteger as corretoras de criptomoedas contra ataques cada vez mais sofisticados?
#Binance #CryptoSecurity #BlockchainSecurity #CyberSecurity
#BinanceIncidentReport
Binance revela como aconteceu o incidente de segurança de US$ 6,34 bilhões: FBI liga o caso à Coreia do Norte!
A Binance divulgou seu relatório inicial de investigação sobre o incidente de segurança de 29 de outubro, revelando um ataque sofisticado e realizado em várias etapas, que foi muito além de uma tentativa típica de phishing.
A investigação destaca como os invasores exploraram dispositivos comprometidos de funcionários e sistemas internos para obter acesso não autorizado às operações de assinatura de carteiras.
Confira as descobertas mais importantes:
- Impacto de US$ 6,34 bilhões: ativos digitais em várias redes foram afetados.
- US$ 2,85 bilhões congelados: a Binance e seus parceiros do setor congelaram ou interceptaram aproximadamente US$ 2,85 bilhões em ativos.
- 98% repostos: em 31 de outubro, segundo a Binance, 98% dos ativos de tokens afetados haviam sido repostos e podiam ser verificados por meio da Prova de Reservas.
- Método do ataque: os hackers usaram falsas entrevistas de recrutamento, softwares maliciosos disfarçados de ferramentas para desenvolvedores, dispositivos comprometidos de funcionários e ferramentas internas de IA.
- Exploração técnica: os invasores abusaram do mecanismo de autorização EIP-7702 do Ethereum para conceder a um contrato inteligente malicioso direitos parciais de execução sobre uma carteira quente da Binance.
- Atribuição: a Binance afirma que as informações mais recentes do FBI identificam a Coreia do Norte como responsável.
A principal lição aqui é que a segurança cripto não pode se concentrar apenas em chaves privadas e contratos inteligentes. Dispositivos de funcionários, ferramentas para desenvolvedores, sistemas de IA e permissões de assinatura de transações são partes igualmente importantes da cadeia de segurança.
A Binance reconstruiu os sistemas afetados, revogou credenciais comprometidas e anunciou análises independentes de cibersegurança. No entanto, a investigação ainda está em andamento, e uma validação independente será importante.
Você acha que o monitoramento de segurança assistido por IA pode se tornar essencial para proteger as corretoras de criptomoedas contra ataques cada vez mais sofisticados?
#Binance #CryptoSecurity #BlockchainSecurity #CyberSecurity
Binance revela como aconteceu o incidente de segurança de US$ 6,34 bilhões: FBI liga o caso à Coreia do Norte!
A Binance divulgou seu relatório inicial de investigação sobre o incidente de segurança de 29 de outubro, revelando um ataque sofisticado e realizado em várias etapas, que foi muito além de uma tentativa típica de phishing.
A investigação destaca como os invasores exploraram dispositivos comprometidos de funcionários e sistemas internos para obter acesso não autorizado às operações de assinatura de carteiras.
Confira as descobertas mais importantes:
- Impacto de US$ 6,34 bilhões: ativos digitais em várias redes foram afetados.
- US$ 2,85 bilhões congelados: a Binance e seus parceiros do setor congelaram ou interceptaram aproximadamente US$ 2,85 bilhões em ativos.
- 98% repostos: em 31 de outubro, segundo a Binance, 98% dos ativos de tokens afetados haviam sido repostos e podiam ser verificados por meio da Prova de Reservas.
- Método do ataque: os hackers usaram falsas entrevistas de recrutamento, softwares maliciosos disfarçados de ferramentas para desenvolvedores, dispositivos comprometidos de funcionários e ferramentas internas de IA.
- Exploração técnica: os invasores abusaram do mecanismo de autorização EIP-7702 do Ethereum para conceder a um contrato inteligente malicioso direitos parciais de execução sobre uma carteira quente da Binance.
- Atribuição: a Binance afirma que as informações mais recentes do FBI identificam a Coreia do Norte como responsável.
A principal lição aqui é que a segurança cripto não pode se concentrar apenas em chaves privadas e contratos inteligentes. Dispositivos de funcionários, ferramentas para desenvolvedores, sistemas de IA e permissões de assinatura de transações são partes igualmente importantes da cadeia de segurança.
A Binance reconstruiu os sistemas afetados, revogou credenciais comprometidas e anunciou análises independentes de cibersegurança. No entanto, a investigação ainda está em andamento, e uma validação independente será importante.
Você acha que o monitoramento de segurança assistido por IA pode se tornar essencial para proteger as corretoras de criptomoedas contra ataques cada vez mais sofisticados?
#Binance #CryptoSecurity #BlockchainSecurity #CyberSecurity
2
311
O maior roubo da história das criptomoedas começou com uma entrevista de emprego!
😲
A Binance acaba de divulgar seu primeiro relatório sobre o ataque de 29 de outubro. Veja como aconteceu:
> Junho: um engenheiro pesquisou uma ferramenta de IA para programação e instalou um download adulterado
> Setembro: outro engenheiro recebeu uma “oferta de emprego” em um site legítimo de recrutamento. Duas rodadas de entrevistas. Uma pessoa simpática do RH compartilhou fotos pessoais para criar confiança. Depois: “Baixe esta tarefa.” No laptop de trabalho dele.
> 29 de outubro, 20h05 UTC: US$ 6,34 bilhões saíram das carteiras quentes da Binance, a maior parte em cerca de 20 minutos. Quatro vezes o recorde anterior.
Eles não invadiram o código. Enganaram as pessoas.
Estou na Binance desde janeiro de 2018. Estava lá durante o ataque de maio de 2019 (7.000 BTC), e meu saldo permaneceu intacto. Este foi cerca de 150 vezes maior. Ver “saques suspensos” de novo fez meu estômago revirar.
Veja o que aconteceu em seguida:
> US$ 2,85 bilhões congelados com a ajuda da Tether, Circle e outras
> 98% dos tokens roubados foram repostos até 31 de outubro
> Saques retomados a partir de 1º de novembro, em etapas, $BTC primeiro
{future}(BTCUSDT)
A Binance diz que os usuários não vão arcar com nenhum custo. Mas sejamos honestos sobre o motivo. O ataque foi uma falha de segurança. A recuperação foi uma vitória do balanço patrimonial. Pouquíssimas corretoras poderiam cobrir um cheque de US$ 6 bilhões.
Os mesmos truques podem funcionar com a gente:
- Baixe softwares no site oficial, não no primeiro resultado da pesquisa
- Trate qualquer arquivo de “tarefa”, “atualização” ou “reembolso” como uma armadilha
- Depois de grandes ataques, chegam mensagens falsas de reembolso aos montes. Confie apenas nos canais oficiais
- Confira seu saldo na nova Prova de Reservas (captura de 31 de outubro)
- Distribua seus fundos. Deixar tudo em um só lugar é criar um único ponto de falha
A Binance impediu 57 tentativas ligadas à Coreia do Norte neste ano. Basta uma dar certo.
Experiência pessoal, não aconselhamento financeiro.
#BinanceIncidentReport
O maior roubo da história das criptomoedas começou com uma entrevista de emprego!
😲
A Binance acaba de divulgar seu primeiro relatório sobre o ataque de 29 de outubro. Veja como aconteceu:
> Junho: um engenheiro pesquisou uma ferramenta de IA para programação e instalou um download adulterado
> Setembro: outro engenheiro recebeu uma “oferta de emprego” em um site legítimo de recrutamento. Duas rodadas de entrevistas. Uma pessoa simpática do RH compartilhou fotos pessoais para criar confiança. Depois: “Baixe esta tarefa.” No laptop de trabalho dele.
> 29 de outubro, 20h05 UTC: US$ 6,34 bilhões saíram das carteiras quentes da Binance, a maior parte em cerca de 20 minutos. Quatro vezes o recorde anterior.
Eles não invadiram o código. Enganaram as pessoas.
Estou na Binance desde janeiro de 2018. Estava lá durante o ataque de maio de 2019 (7.000 BTC), e meu saldo permaneceu intacto. Este foi cerca de 150 vezes maior. Ver “saques suspensos” de novo fez meu estômago revirar.
Veja o que aconteceu em seguida:
> US$ 2,85 bilhões congelados com a ajuda da Tether, Circle e outras
> 98% dos tokens roubados foram repostos até 31 de outubro
> Saques retomados a partir de 1º de novembro, em etapas, $BTC primeiro
A Binance diz que os usuários não vão arcar com nenhum custo. Mas sejamos honestos sobre o motivo. O ataque foi uma falha de segurança. A recuperação foi uma vitória do balanço patrimonial. Pouquíssimas corretoras poderiam cobrir um cheque de US$ 6 bilhões.
Os mesmos truques podem funcionar com a gente:
- Baixe softwares no site oficial, não no primeiro resultado da pesquisa
- Trate qualquer arquivo de “tarefa”, “atualização” ou “reembolso” como uma armadilha
- Depois de grandes ataques, chegam mensagens falsas de reembolso aos montes. Confie apenas nos canais oficiais
- Confira seu saldo na nova Prova de Reservas (captura de 31 de outubro)
- Distribua seus fundos. Deixar tudo em um só lugar é criar um único ponto de falha
A Binance impediu 57 tentativas ligadas à Coreia do Norte neste ano. Basta uma dar certo.
Experiência pessoal, não aconselhamento financeiro.
#BinanceIncidentReport
😲
A Binance acaba de divulgar seu primeiro relatório sobre o ataque de 29 de outubro. Veja como aconteceu:
> Junho: um engenheiro pesquisou uma ferramenta de IA para programação e instalou um download adulterado
> Setembro: outro engenheiro recebeu uma “oferta de emprego” em um site legítimo de recrutamento. Duas rodadas de entrevistas. Uma pessoa simpática do RH compartilhou fotos pessoais para criar confiança. Depois: “Baixe esta tarefa.” No laptop de trabalho dele.
> 29 de outubro, 20h05 UTC: US$ 6,34 bilhões saíram das carteiras quentes da Binance, a maior parte em cerca de 20 minutos. Quatro vezes o recorde anterior.
Eles não invadiram o código. Enganaram as pessoas.
Estou na Binance desde janeiro de 2018. Estava lá durante o ataque de maio de 2019 (7.000 BTC), e meu saldo permaneceu intacto. Este foi cerca de 150 vezes maior. Ver “saques suspensos” de novo fez meu estômago revirar.
Veja o que aconteceu em seguida:
> US$ 2,85 bilhões congelados com a ajuda da Tether, Circle e outras
> 98% dos tokens roubados foram repostos até 31 de outubro
> Saques retomados a partir de 1º de novembro, em etapas, $BTC primeiro
A Binance diz que os usuários não vão arcar com nenhum custo. Mas sejamos honestos sobre o motivo. O ataque foi uma falha de segurança. A recuperação foi uma vitória do balanço patrimonial. Pouquíssimas corretoras poderiam cobrir um cheque de US$ 6 bilhões.
Os mesmos truques podem funcionar com a gente:
- Baixe softwares no site oficial, não no primeiro resultado da pesquisa
- Trate qualquer arquivo de “tarefa”, “atualização” ou “reembolso” como uma armadilha
- Depois de grandes ataques, chegam mensagens falsas de reembolso aos montes. Confie apenas nos canais oficiais
- Confira seu saldo na nova Prova de Reservas (captura de 31 de outubro)
- Distribua seus fundos. Deixar tudo em um só lugar é criar um único ponto de falha
A Binance impediu 57 tentativas ligadas à Coreia do Norte neste ano. Basta uma dar certo.
Experiência pessoal, não aconselhamento financeiro.
#BinanceIncidentReport
Binance Blog
·
--
Incidente de segurança da Binance em 29 de outubro de 2026: conclusões iniciais e atualização sobre as medidas adotadas
Em 29 de outubro de 2026, a Binance sofreu um incidente de segurança grave e altamente sofisticado. Isso não deveria ter acontecido, e pedimos desculpas pela preocupação, pelos transtornos e pela incerteza que causou aos nossos usuários, parceiros e ao setor em geral.Nossa primeira responsabilidade é proteger os usuários. A Binance arcará com o impacto financeiro dos fundos roubados, e não os nossos usuários. Já reservamos mais de 100% dos fundos necessários para cobrir a perda. Em 31 de outubro de 2026, 98% dos ativos em tokens afetados já haviam sido repostos e podem ser verificados em nossa página de Prova de Reservas. Estamos em processo de compra dos ativos restantes, que têm menor liquidez.
202
#binanceincidentreport
🚨 #Binance afirma ter substituído 98% dos ativos afetados pela violação de segurança de 29 de outubro e estar comprando os tokens restantes, menos líquidos.
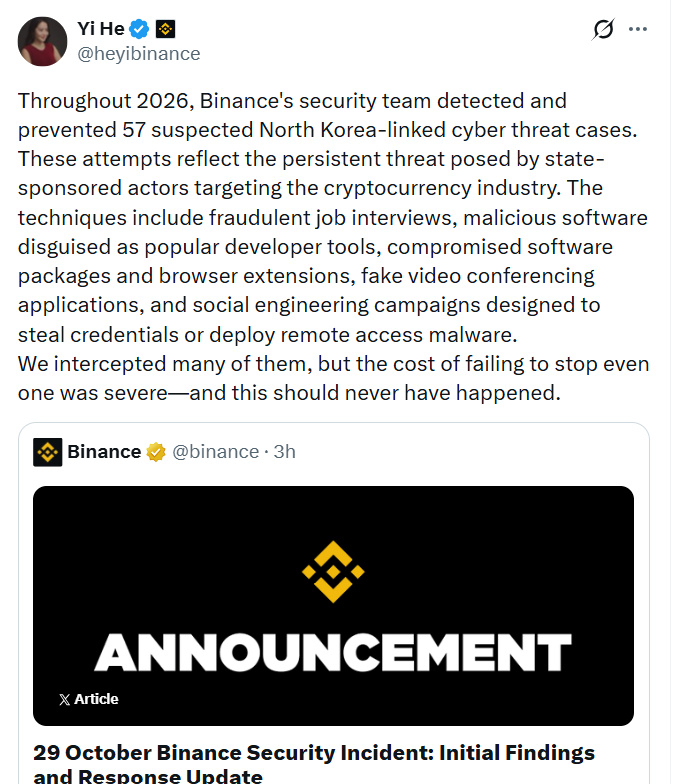
A co-CEO Yi He também revelou que a corretora bloqueou 57 ameaças cibernéticas suspeitas em 2026, incluindo falsas entrevistas de emprego, softwares maliciosos, extensões fraudulentas para navegadores e campanhas de roubo de credenciais.
Aplicativos falsos de videoconferência foram outra forma de ataque. Também houve campanhas para roubar credenciais. Algumas tentaram instalar malware para obter acesso remoto a computadores.
Como uma falsa entrevista chegou até um funcionário
As conclusões iniciais da Binance descrevem um caso. Um engenheiro de software foi abordado em setembro. Alguém que se passou por diretor de projetos usou uma plataforma legítima de empregos.
Um suposto representante de RH conduziu uma entrevista por vídeo. Ele compartilhou um perfil de rede social com fotos pessoais. Um segundo entrevistador se passou por diretor-executivo. Essa pessoa instruiu o engenheiro a baixar uma tarefa.
A Binance disse que a tarefa continha código malicioso. Ele foi executado durante a instalação e conseguiu evitar as ferramentas de segurança de endpoints. Em 20 de outubro, o invasor usou o computador comprometido. Uma ferramenta interna de IA ajudou a chegar a dois engenheiros de carteiras. As credenciais obtidas nessa invasão permitiram acesso à assinatura de transações da carteira.
A publicação de Yi não detalhou quantos dos 57 casos envolveram armadilhas de recrutamento.
#Write2Earn $BTC $XRP $BNB
#binanceincidentreport
🚨 #Binance afirma ter substituído 98% dos ativos afetados pela violação de segurança de 29 de outubro e estar comprando os tokens restantes, menos líquidos.
A co-CEO Yi He também revelou que a corretora bloqueou 57 ameaças cibernéticas suspeitas em 2026, incluindo falsas entrevistas de emprego, softwares maliciosos, extensões fraudulentas para navegadores e campanhas de roubo de credenciais.
Aplicativos falsos de videoconferência foram outra forma de ataque. Também houve campanhas para roubar credenciais. Algumas tentaram instalar malware para obter acesso remoto a computadores.
Como uma falsa entrevista chegou até um funcionário
As conclusões iniciais da Binance descrevem um caso. Um engenheiro de software foi abordado em setembro. Alguém que se passou por diretor de projetos usou uma plataforma legítima de empregos.
Um suposto representante de RH conduziu uma entrevista por vídeo. Ele compartilhou um perfil de rede social com fotos pessoais. Um segundo entrevistador se passou por diretor-executivo. Essa pessoa instruiu o engenheiro a baixar uma tarefa.
A Binance disse que a tarefa continha código malicioso. Ele foi executado durante a instalação e conseguiu evitar as ferramentas de segurança de endpoints. Em 20 de outubro, o invasor usou o computador comprometido. Uma ferramenta interna de IA ajudou a chegar a dois engenheiros de carteiras. As credenciais obtidas nessa invasão permitiram acesso à assinatura de transações da carteira.
A publicação de Yi não detalhou quantos dos 57 casos envolveram armadilhas de recrutamento.
#Write2Earn $BTC $XRP $BNB
🚨 #Binance afirma ter substituído 98% dos ativos afetados pela violação de segurança de 29 de outubro e estar comprando os tokens restantes, menos líquidos.
A co-CEO Yi He também revelou que a corretora bloqueou 57 ameaças cibernéticas suspeitas em 2026, incluindo falsas entrevistas de emprego, softwares maliciosos, extensões fraudulentas para navegadores e campanhas de roubo de credenciais.
Aplicativos falsos de videoconferência foram outra forma de ataque. Também houve campanhas para roubar credenciais. Algumas tentaram instalar malware para obter acesso remoto a computadores.
Como uma falsa entrevista chegou até um funcionário
As conclusões iniciais da Binance descrevem um caso. Um engenheiro de software foi abordado em setembro. Alguém que se passou por diretor de projetos usou uma plataforma legítima de empregos.
Um suposto representante de RH conduziu uma entrevista por vídeo. Ele compartilhou um perfil de rede social com fotos pessoais. Um segundo entrevistador se passou por diretor-executivo. Essa pessoa instruiu o engenheiro a baixar uma tarefa.
A Binance disse que a tarefa continha código malicioso. Ele foi executado durante a instalação e conseguiu evitar as ferramentas de segurança de endpoints. Em 20 de outubro, o invasor usou o computador comprometido. Uma ferramenta interna de IA ajudou a chegar a dois engenheiros de carteiras. As credenciais obtidas nessa invasão permitiram acesso à assinatura de transações da carteira.
A publicação de Yi não detalhou quantos dos 57 casos envolveram armadilhas de recrutamento.
#Write2Earn $BTC $XRP $BNB
1
2k
·
--
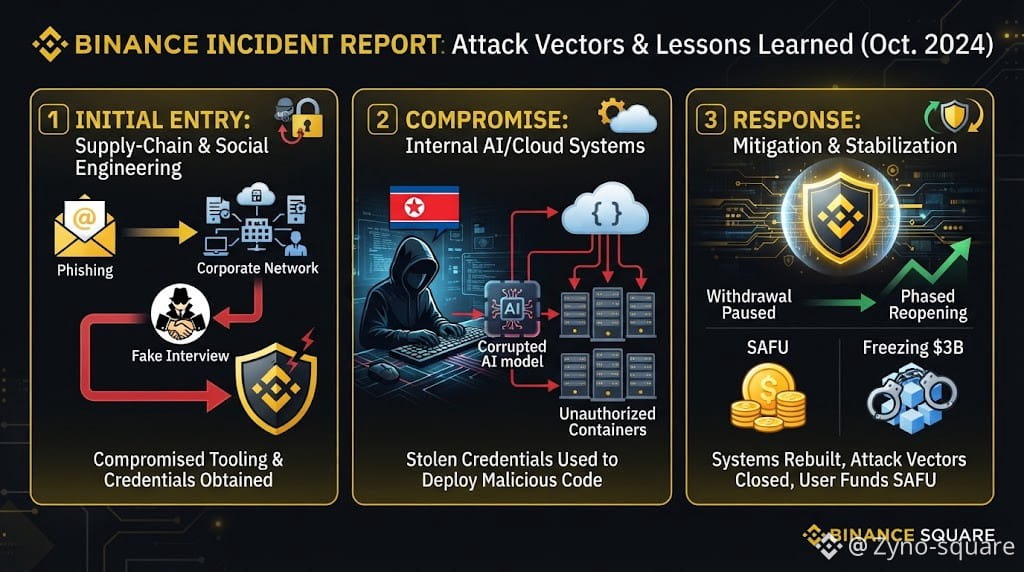
#binanceincidentreport 🧠 Como aconteceu o incidente da Binance (Relatório oficial)
A investigação da Binance sobre a violação de segurança de outubro revelou uma sofisticada campanha em várias etapas:
Binance
1️⃣ Invasão pela cadeia de suprimentos e falsas entrevistas de emprego direcionadas a engenheiros. 2️⃣ Ferramentas internas de IA e endpoints comprometidos. 3️⃣ Implantação não autorizada de contêineres com credenciais roubadas.
Binance+ 2
O FBI atribui o ataque a agentes ligados à Coreia do Norte. As corretoras precisam aprimorar suas defesas de segurança baseadas em IA agora mais do que nunca. O que vocês acham? 💭
Binance
{future}(BTCUSDT)
{future}(BNBUSDT)
#BinanceSquare #Cibersegurança #Blockchain $BNB
#binanceincidentreport 🧠 Como aconteceu o incidente da Binance (Relatório oficial)
A investigação da Binance sobre a violação de segurança de outubro revelou uma sofisticada campanha em várias etapas:
Binance
1️⃣ Invasão pela cadeia de suprimentos e falsas entrevistas de emprego direcionadas a engenheiros. 2️⃣ Ferramentas internas de IA e endpoints comprometidos. 3️⃣ Implantação não autorizada de contêineres com credenciais roubadas.
Binance+ 2
O FBI atribui o ataque a agentes ligados à Coreia do Norte. As corretoras precisam aprimorar suas defesas de segurança baseadas em IA agora mais do que nunca. O que vocês acham? 💭
Binance
#BinanceSquare #Cibersegurança #Blockchain $BNB
A investigação da Binance sobre a violação de segurança de outubro revelou uma sofisticada campanha em várias etapas:
Binance
1️⃣ Invasão pela cadeia de suprimentos e falsas entrevistas de emprego direcionadas a engenheiros. 2️⃣ Ferramentas internas de IA e endpoints comprometidos. 3️⃣ Implantação não autorizada de contêineres com credenciais roubadas.
Binance+ 2
O FBI atribui o ataque a agentes ligados à Coreia do Norte. As corretoras precisam aprimorar suas defesas de segurança baseadas em IA agora mais do que nunca. O que vocês acham? 💭
Binance
#BinanceSquare #Cibersegurança #Blockchain $BNB
1.3k
#BinanceIncidentReport 🫡
A Binance publicou seu relatório sobre o incidente, detalhando o recente incidente de segurança, os ativos afetados e as medidas de recuperação adotadas. O relatório destaca os esforços para proteger os fundos dos usuários, reforçar a infraestrutura de segurança e aprimorar os sistemas de monitoramento. $BNB
Este incidente nos lembra que a segurança no universo cripto exige melhorias contínuas. Transparência, responsabilidade e verificação independente são essenciais para manter a confiança dos usuários.
#SAFU🙏 🫰 🙏#Mahanadi
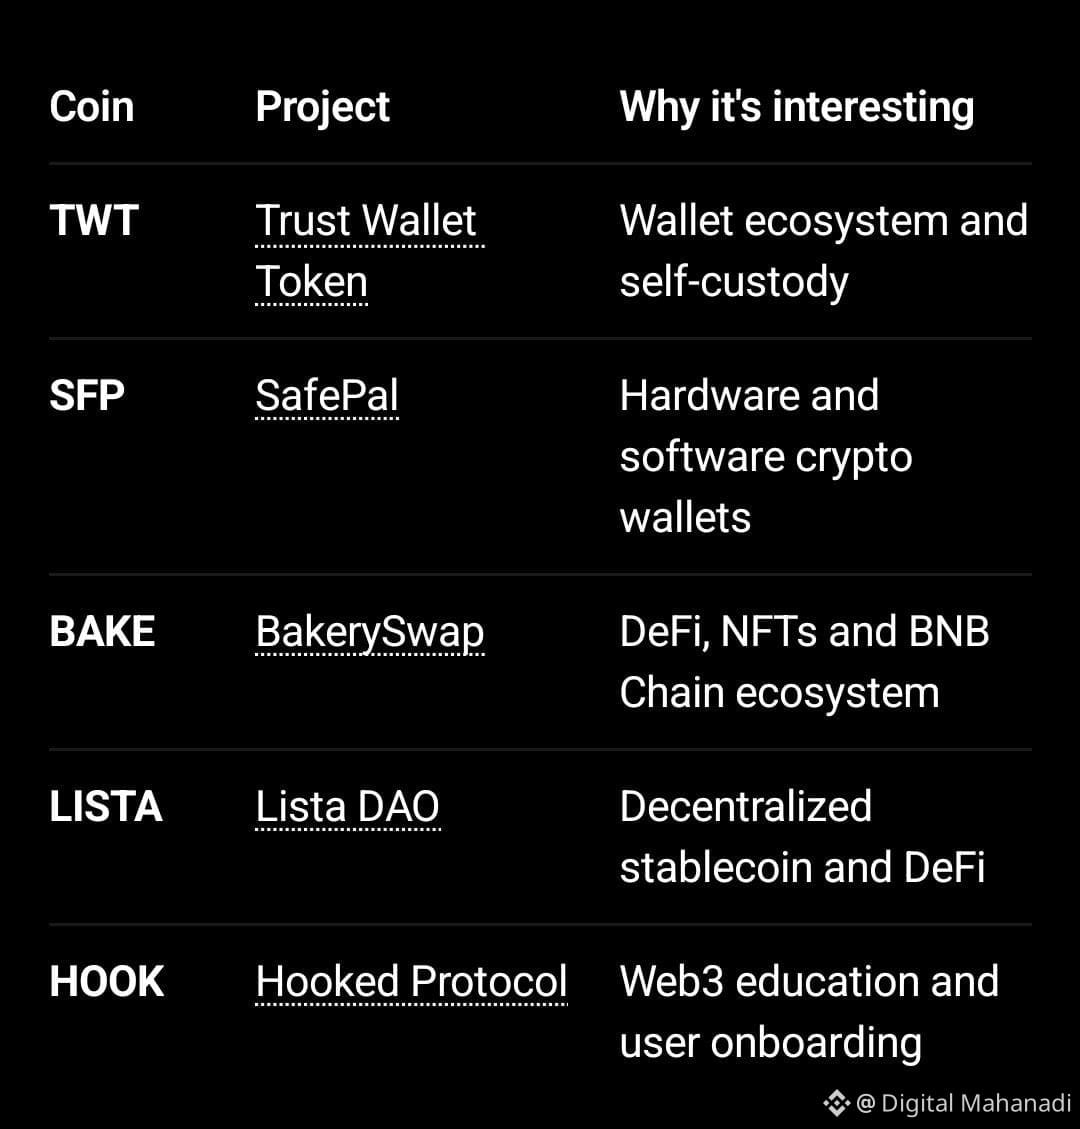
Ecossistema Binance 👇 confira👇
{future}(TWTUSDT)
{future}(LISTAUSDT)
{future}(SFPUSDT)
#BinanceIncidentReport 🫡
A Binance publicou seu relatório sobre o incidente, detalhando o recente incidente de segurança, os ativos afetados e as medidas de recuperação adotadas. O relatório destaca os esforços para proteger os fundos dos usuários, reforçar a infraestrutura de segurança e aprimorar os sistemas de monitoramento. $BNB
Este incidente nos lembra que a segurança no universo cripto exige melhorias contínuas. Transparência, responsabilidade e verificação independente são essenciais para manter a confiança dos usuários.
#SAFU🙏 🫰 🙏#Mahanadi
Ecossistema Binance 👇 confira👇
A Binance publicou seu relatório sobre o incidente, detalhando o recente incidente de segurança, os ativos afetados e as medidas de recuperação adotadas. O relatório destaca os esforços para proteger os fundos dos usuários, reforçar a infraestrutura de segurança e aprimorar os sistemas de monitoramento. $BNB
Este incidente nos lembra que a segurança no universo cripto exige melhorias contínuas. Transparência, responsabilidade e verificação independente são essenciais para manter a confiança dos usuários.
#SAFU🙏 🫰 🙏#Mahanadi
Ecossistema Binance 👇 confira👇

Binance 💛
De Digital Mahanadi
3
141
·
--
🚨 O Relatório de Incidente da Binance está chamando atenção
Apenas 2 pessoas estão falando sobre isso agora — mas incidentes como esse podem ganhar repercussão rapidamente quando mais usuários começam a prestar atenção.
Se você usa a Binance, não ignore atividades incomuns na sua conta. Confira seus saldos, o histórico de saques e as configurações de segurança.
🔐 Fique alerta.
📊 Verifique antes de reagir.
⚠️ Não espalhe informações não confirmadas.
$AGT
{future}(AGTUSDT)
#BinanceIncidentReport
🚨 O Relatório de Incidente da Binance está chamando atenção
Apenas 2 pessoas estão falando sobre isso agora — mas incidentes como esse podem ganhar repercussão rapidamente quando mais usuários começam a prestar atenção.
Se você usa a Binance, não ignore atividades incomuns na sua conta. Confira seus saldos, o histórico de saques e as configurações de segurança.
🔐 Fique alerta.
📊 Verifique antes de reagir.
⚠️ Não espalhe informações não confirmadas.
$AGT
#BinanceIncidentReport
Apenas 2 pessoas estão falando sobre isso agora — mas incidentes como esse podem ganhar repercussão rapidamente quando mais usuários começam a prestar atenção.
Se você usa a Binance, não ignore atividades incomuns na sua conta. Confira seus saldos, o histórico de saques e as configurações de segurança.
🔐 Fique alerta.
📊 Verifique antes de reagir.
⚠️ Não espalhe informações não confirmadas.
$AGT
#BinanceIncidentReport
1
373
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BinanceIncidentReport
59,373 visualizações
697 a discutir
2
#BinanceReopensWithdrawalsForMoreAssets
180,240 visualizações
1,852 a discutir
3
#BinanceHourlyDepositsExceedWithdrawals
85,955 visualizações
871 a discutir
4
#USMidtermElections
937,224 visualizações
4,734 a discutir
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
4,821 visualizações
60 a discutir
6
#USOctoberNFP-AreRateCutsStillPossible
175,501 visualizações
1,348 a discutir
7
#AppleReportsMixedResults
75,225 visualizações
1,004 a discutir
8
#PalantirSlides3PercentOn$2BRevenue
6,644 visualizações
49 a discutir
9
#FrenchAssemblyRejectsTwoCryptoExitTaxProposals
15,568 visualizações
198 a discutir
10
#Nasdaq100EntersCorrection
18,315 visualizações
209 a discutir