
Vesper Valois
3.2k Beiträge
Vesper Valois
Melden
Nutzer blockieren
Hi everyone, I'm Vesper Valois. Glad to connect and engage with the community here. Wishing you all successful trades and consistent profits!

BNB Halter
Regelmäßiger Trader
8.1 Monate
236 Following
2.8K+ Follower
1.1K+ Like gegeben
Beiträge
Alle
Zitierungen
Live
Artikel
BTC: Drei Schichten zur Bestätigung, bevor es zu einem Breakout kommtEin starker Aufwärtsimpuls $BTC ist nur dann wirklich verlässlich, wenn Kurs, Liquidität und die Marktstruktur gleichzeitig bestätigen. Wenn man nur eine einzige grüne Kerze betrachtet, ist die Verwechslungsgefahr für Anleger groß: zwischen echtem Breakout und einem kurzfristigen Liquiditäts-„Sweep“.
Die erste Schicht ist die Preisstruktur. Der Widerstandsbereich muss klar mit einer Kerze geschlossen werden, und danach sollte er bei einer erneuten Prüfung halten. Wenn der Kurs darüber ausbricht und dann schnell wieder unter die alte Zone fällt, deutet das darauf hin, dass die Kaufkraft noch nicht ausreichend stabil ist.
BTC: Drei Schichten zur Bestätigung, bevor es zu einem Breakout kommt
Ein starker Aufwärtsimpuls $BTC ist nur dann wirklich verlässlich, wenn Kurs, Liquidität und die Marktstruktur gleichzeitig bestätigen. Wenn man nur eine einzige grüne Kerze betrachtet, ist die Verwechslungsgefahr für Anleger groß: zwischen echtem Breakout und einem kurzfristigen Liquiditäts-„Sweep“.
Die erste Schicht ist die Preisstruktur. Der Widerstandsbereich muss klar mit einer Kerze geschlossen werden, und danach sollte er bei einer erneuten Prüfung halten. Wenn der Kurs darüber ausbricht und dann schnell wieder unter die alte Zone fällt, deutet das darauf hin, dass die Kaufkraft noch nicht ausreichend stabil ist.
Die erste Schicht ist die Preisstruktur. Der Widerstandsbereich muss klar mit einer Kerze geschlossen werden, und danach sollte er bei einer erneuten Prüfung halten. Wenn der Kurs darüber ausbricht und dann schnell wieder unter die alte Zone fällt, deutet das darauf hin, dass die Kaufkraft noch nicht ausreichend stabil ist.
336
Bevor ich den Trend von $BTC bewerte, habe ich die Beobachtungen in drei Ebenen aufgeteilt, um keine Schlüsse nur aus einer einzigen Kerze zu ziehen.
1. Struktur: Prüfe, ob die zuletzt nahe beieinander liegenden Hoch- und Tiefpunkte die gleiche Richtung beibehalten. Ein einzelner Rücklauf reicht nicht aus, um zu bestätigen, dass sich die Struktur geändert hat.
2. Dynamik: Priorisiere den Schlusskurs der Kerze und das Ausmaß der Fortsetzung. Lange Dochte zeigen eine starke Reaktion, aber es braucht zusätzliche Bestätigung in den folgenden Kerzen.
3. Risiko: Lege vorab den Bereich fest, bei dessen Auftreten die Einschätzung nicht mehr gültig ist. Wenn diese Bedingung eintritt, muss das alte Szenario neu bewertet werden, statt die Prognose um jeden Preis zu verteidigen.
Diese Aufteilung sagt die Kursrichtung nicht sicher voraus; sie hilft dabei, das, was man beobachtet, von dem zu unterscheiden, was man vermutet. Das Bild illustriert nur den Prozess und ist keine Echtzeit-Datenquelle.
#BTC
Bevor ich den Trend von $BTC bewerte, habe ich die Beobachtungen in drei Ebenen aufgeteilt, um keine Schlüsse nur aus einer einzigen Kerze zu ziehen.
1. Struktur: Prüfe, ob die zuletzt nahe beieinander liegenden Hoch- und Tiefpunkte die gleiche Richtung beibehalten. Ein einzelner Rücklauf reicht nicht aus, um zu bestätigen, dass sich die Struktur geändert hat.
2. Dynamik: Priorisiere den Schlusskurs der Kerze und das Ausmaß der Fortsetzung. Lange Dochte zeigen eine starke Reaktion, aber es braucht zusätzliche Bestätigung in den folgenden Kerzen.
3. Risiko: Lege vorab den Bereich fest, bei dessen Auftreten die Einschätzung nicht mehr gültig ist. Wenn diese Bedingung eintritt, muss das alte Szenario neu bewertet werden, statt die Prognose um jeden Preis zu verteidigen.
Diese Aufteilung sagt die Kursrichtung nicht sicher voraus; sie hilft dabei, das, was man beobachtet, von dem zu unterscheiden, was man vermutet. Das Bild illustriert nur den Prozess und ist keine Echtzeit-Datenquelle.
#BTC
1. Struktur: Prüfe, ob die zuletzt nahe beieinander liegenden Hoch- und Tiefpunkte die gleiche Richtung beibehalten. Ein einzelner Rücklauf reicht nicht aus, um zu bestätigen, dass sich die Struktur geändert hat.
2. Dynamik: Priorisiere den Schlusskurs der Kerze und das Ausmaß der Fortsetzung. Lange Dochte zeigen eine starke Reaktion, aber es braucht zusätzliche Bestätigung in den folgenden Kerzen.
3. Risiko: Lege vorab den Bereich fest, bei dessen Auftreten die Einschätzung nicht mehr gültig ist. Wenn diese Bedingung eintritt, muss das alte Szenario neu bewertet werden, statt die Prognose um jeden Preis zu verteidigen.
Diese Aufteilung sagt die Kursrichtung nicht sicher voraus; sie hilft dabei, das, was man beobachtet, von dem zu unterscheiden, was man vermutet. Das Bild illustriert nur den Prozess und ist keine Echtzeit-Datenquelle.
#BTC
172
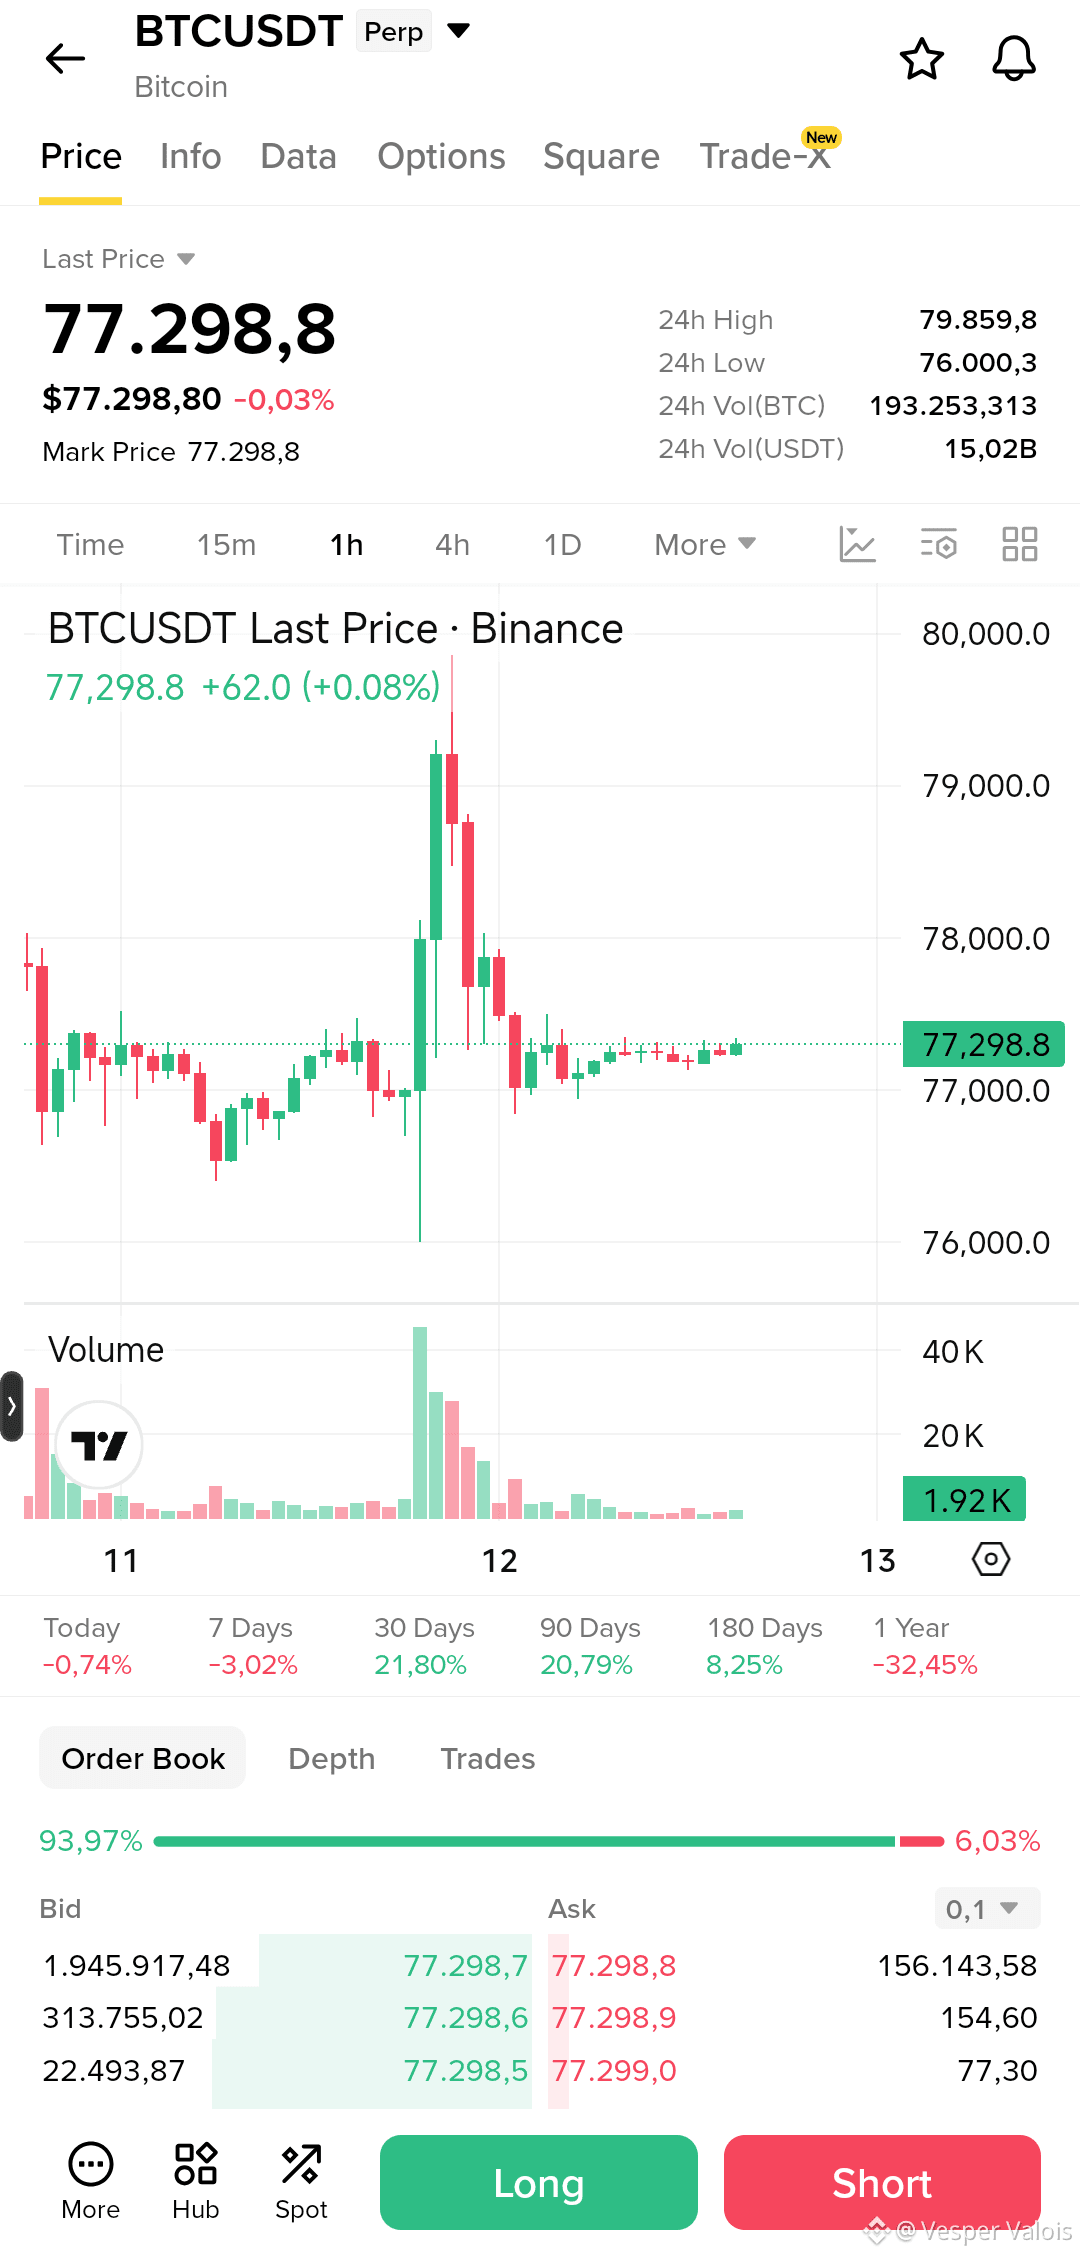
$BTC : Starke Schwankung/Volatilität, der Markt wartet auf Bestätigung
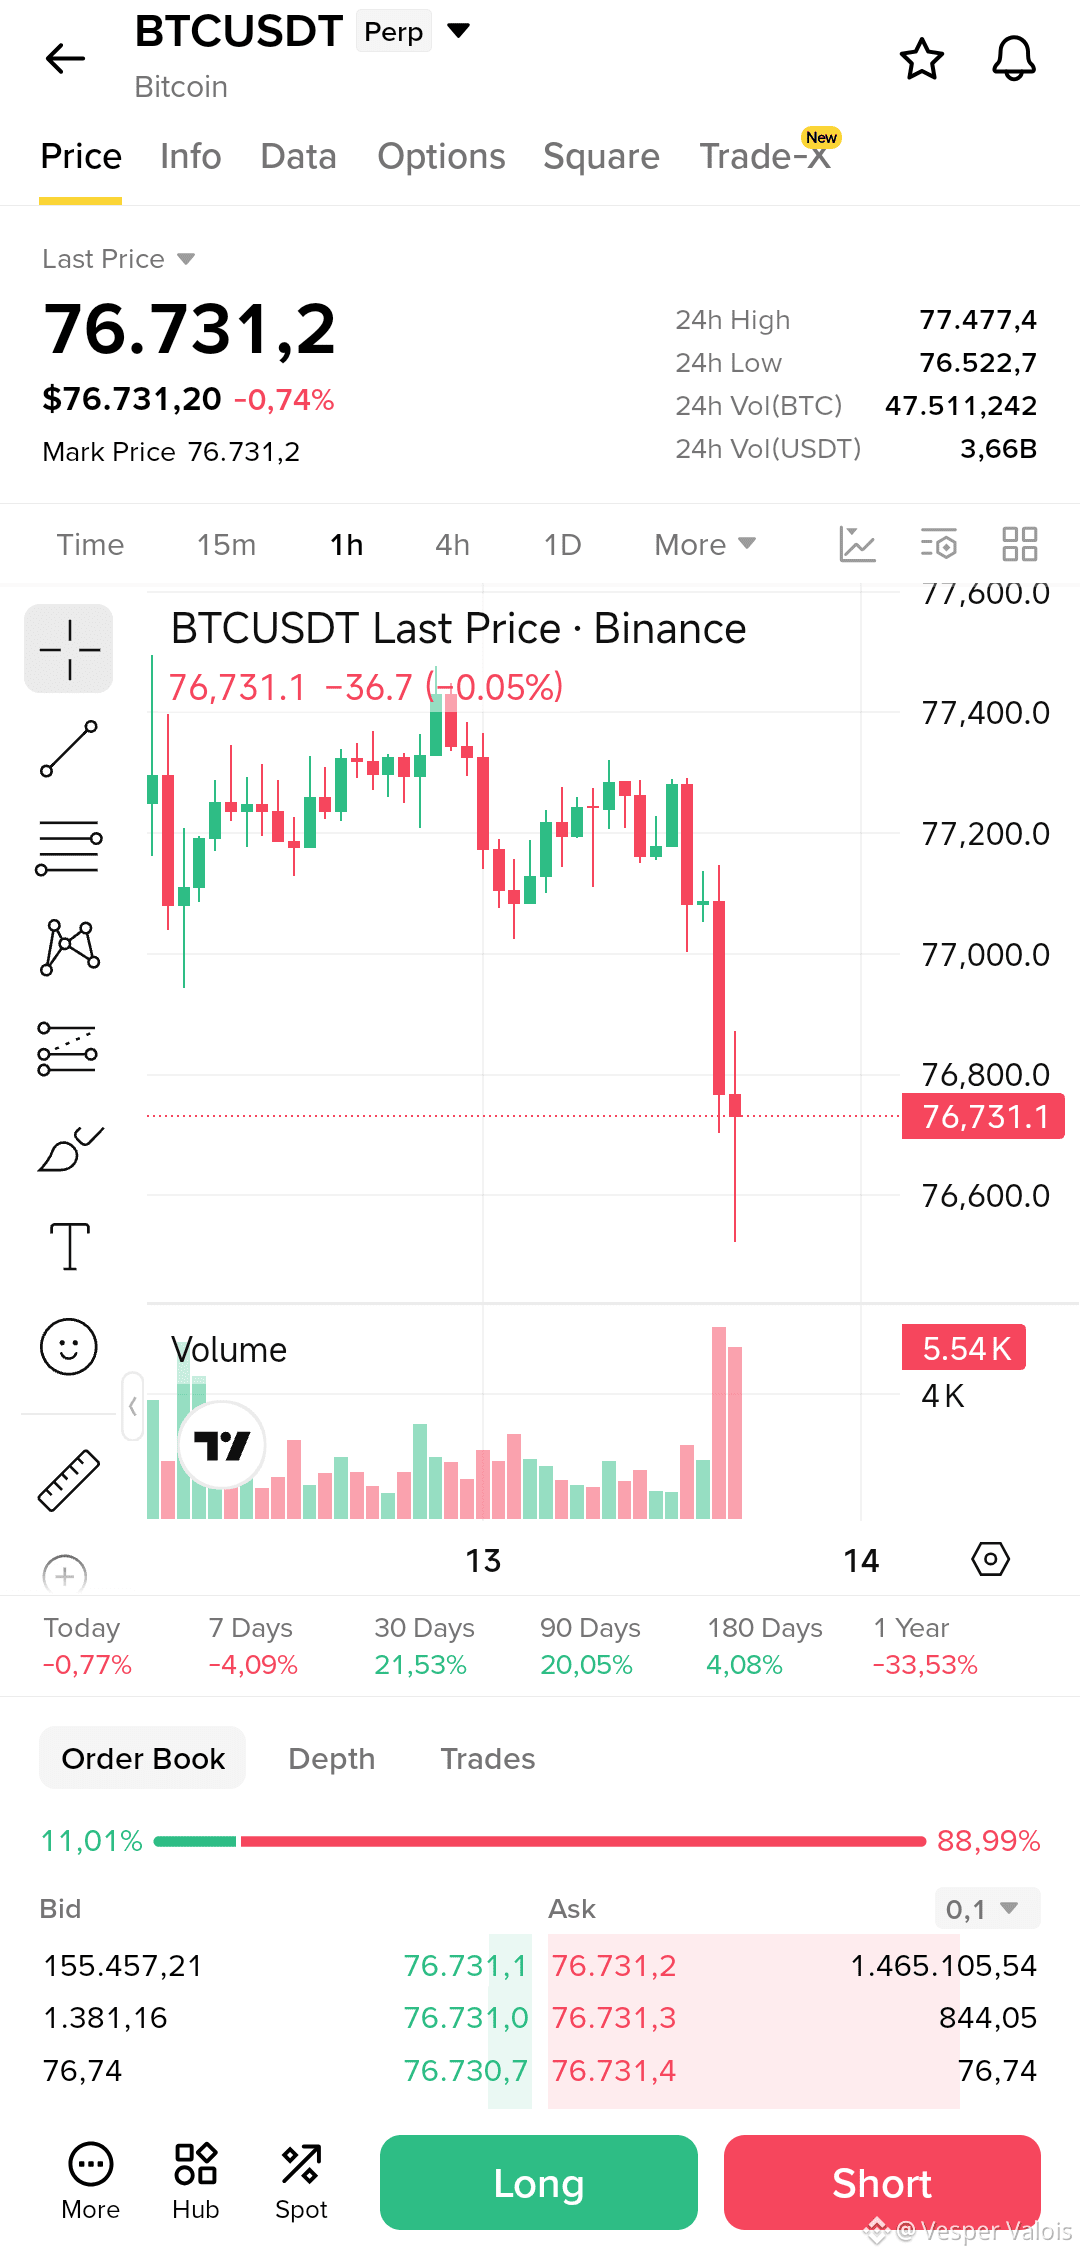
BTC bewegt sich derzeit um 77.300 USDT. Im 1-Stunden-Chart ist der Kurs bis nahe an 80.000 gestiegen, konnte die Zone jedoch nicht halten und ist anschließend in den Bereich um 77.000 zurückgekehrt. Die jüngste Kerzenansammlung wird enger, und das Volumen ist im Vergleich zur vorherigen Bewegungsphase deutlich zurückgegangen. Das deutet darauf hin, dass sich der Preis vorerst im Gleichgewicht befindet und noch keine neue Trendbestätigung vorliegt.
Der Bereich 77.000–77.200 ist kurzfristig besonders zu beobachten. Wenn der Kurs weiterhin über dieser Zone bleibt und eine 1-Stunden-Kerze über 77.800–78.000 mit verbessertem Volumen schließt, wäre eine erneute Überprüfung der höheren Zone wahrscheinlicher.
Andererseits: Wenn eine 1-Stunden-Kerze unter 77.000 schließt und beim anschließenden Test diese Marke nicht zurückerobert wird, steigt das Risiko, in den Bereich 76.000–76.500 zurückzufallen. Dabei handelt es sich um eine Beobachtungszone anhand der Preisstruktur, nicht um eine Handelsorder.
Aktuell ist es sinnvoller, geduldig auf den Kerzenabschluss und ein angemessenes, bestätigendes Volumen zu warten, statt kurzen Schwankungen hinterherzulaufen. Der Inhalt dient der Analyse und ist keine Anlageberatung.
#BTC
$BTC : Starke Schwankung/Volatilität, der Markt wartet auf Bestätigung
BTC bewegt sich derzeit um 77.300 USDT. Im 1-Stunden-Chart ist der Kurs bis nahe an 80.000 gestiegen, konnte die Zone jedoch nicht halten und ist anschließend in den Bereich um 77.000 zurückgekehrt. Die jüngste Kerzenansammlung wird enger, und das Volumen ist im Vergleich zur vorherigen Bewegungsphase deutlich zurückgegangen. Das deutet darauf hin, dass sich der Preis vorerst im Gleichgewicht befindet und noch keine neue Trendbestätigung vorliegt.
Der Bereich 77.000–77.200 ist kurzfristig besonders zu beobachten. Wenn der Kurs weiterhin über dieser Zone bleibt und eine 1-Stunden-Kerze über 77.800–78.000 mit verbessertem Volumen schließt, wäre eine erneute Überprüfung der höheren Zone wahrscheinlicher.
Andererseits: Wenn eine 1-Stunden-Kerze unter 77.000 schließt und beim anschließenden Test diese Marke nicht zurückerobert wird, steigt das Risiko, in den Bereich 76.000–76.500 zurückzufallen. Dabei handelt es sich um eine Beobachtungszone anhand der Preisstruktur, nicht um eine Handelsorder.
Aktuell ist es sinnvoller, geduldig auf den Kerzenabschluss und ein angemessenes, bestätigendes Volumen zu warten, statt kurzen Schwankungen hinterherzulaufen. Der Inhalt dient der Analyse und ist keine Anlageberatung.
#BTC
BTC bewegt sich derzeit um 77.300 USDT. Im 1-Stunden-Chart ist der Kurs bis nahe an 80.000 gestiegen, konnte die Zone jedoch nicht halten und ist anschließend in den Bereich um 77.000 zurückgekehrt. Die jüngste Kerzenansammlung wird enger, und das Volumen ist im Vergleich zur vorherigen Bewegungsphase deutlich zurückgegangen. Das deutet darauf hin, dass sich der Preis vorerst im Gleichgewicht befindet und noch keine neue Trendbestätigung vorliegt.
Der Bereich 77.000–77.200 ist kurzfristig besonders zu beobachten. Wenn der Kurs weiterhin über dieser Zone bleibt und eine 1-Stunden-Kerze über 77.800–78.000 mit verbessertem Volumen schließt, wäre eine erneute Überprüfung der höheren Zone wahrscheinlicher.
Andererseits: Wenn eine 1-Stunden-Kerze unter 77.000 schließt und beim anschließenden Test diese Marke nicht zurückerobert wird, steigt das Risiko, in den Bereich 76.000–76.500 zurückzufallen. Dabei handelt es sich um eine Beobachtungszone anhand der Preisstruktur, nicht um eine Handelsorder.
Aktuell ist es sinnvoller, geduldig auf den Kerzenabschluss und ein angemessenes, bestätigendes Volumen zu warten, statt kurzen Schwankungen hinterherzulaufen. Der Inhalt dient der Analyse und ist keine Anlageberatung.
#BTC
150
Atomare Abwicklung regelt nicht den gesamten Handel
Die atomare Abwicklung beseitigt einen der hässlichsten Ausfallzustände in einem Wertpapiergeschäft: Das Asset bewegt sich, aber die Zahlung nicht, oder die Zahlung bewegt sich ohne das Asset.
Das ist eine starke Garantie – aber ihre Grenze ist entscheidend.
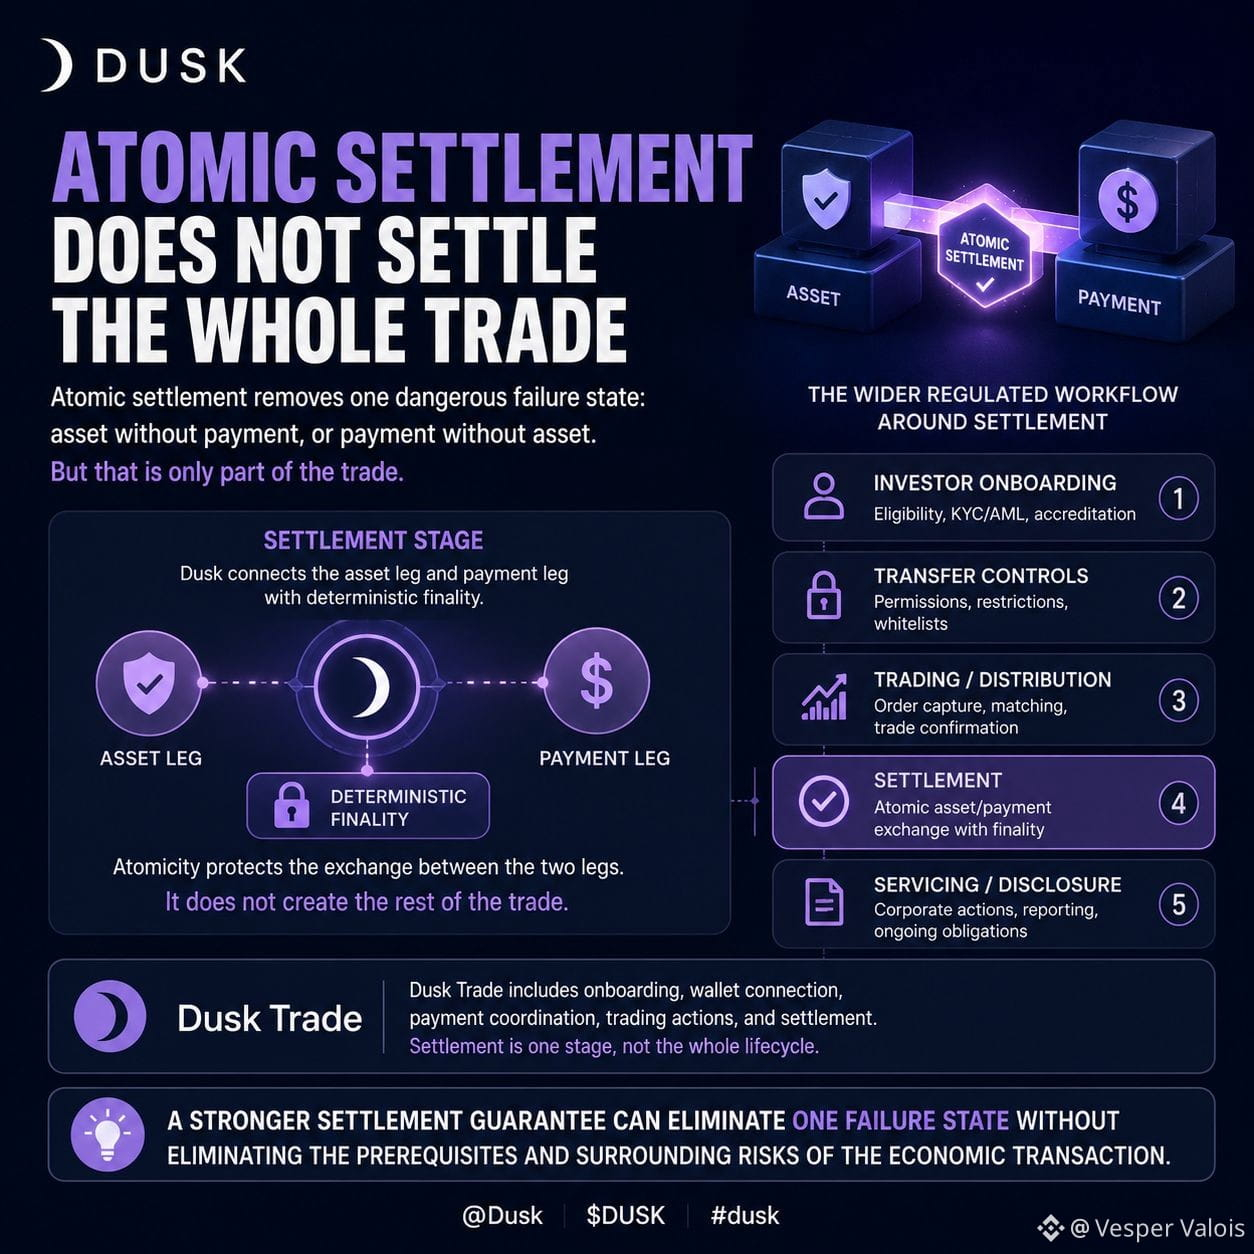
Das aktuelle Marktinfrastruktur-Modell von Dusk macht diese Grenze ungewöhnlich deutlich. Es trennt das Onboarding von Investoren, Transfer-Kontrollen, Handel/Distribution, Abwicklung sowie Service-/Offenlegung. In der Abwicklungsphase werden die Asset-Leg und die Zahlungs-Leg mit deterministischer Finalität miteinander verbunden.
So schützt die Atomarität den Austausch zwischen diesen beiden Legs. Sie schafft jedoch nicht erst die Bedingungen, die den Handel überhaupt gültig machen.
Der Investor muss weiterhin berechtigt sein. Die Übertragung muss weiterhin erlaubt sein. Ein Handel muss weiterhin zustande kommen. Die Zahlung muss tatsächlich bereitstehen. Und auch nach der Abwicklung kann das Asset weiterhin Verpflichtungen in Bezug auf Service, Meldungen oder Corporate Actions mit sich bringen.
Dusk Trade unterstreicht die Trennung. Dusk beschreibt es derzeit als eine Produktschicht, die rund um Onboarding, Wallet-Verbindung, Zahlungskoordination, Handelsaktionen und Abwicklung aufgebaut wird – nicht als Abwicklung, die den Rest des Workflows ersetzt.
Das verändert, wie ich „DvP-ready“ lese. Die atomare Abwicklung hebt das Transaktionsrisiko nicht Ende-zu-Ende auf. Sie beseitigt ein konkretes und gefährliches Mismatch-Risiko innerhalb einer deutlich größeren, regulierten Transaktion.
Eine stärkere Abwicklungs-Garantie kann einen einzelnen Ausfallzustand unmöglich machen, ohne dass jede Voraussetzung verschwindet.
@Dusk_Foundation $DUSK #dusk
Atomare Abwicklung regelt nicht den gesamten Handel
Die atomare Abwicklung beseitigt einen der hässlichsten Ausfallzustände in einem Wertpapiergeschäft: Das Asset bewegt sich, aber die Zahlung nicht, oder die Zahlung bewegt sich ohne das Asset.
Das ist eine starke Garantie – aber ihre Grenze ist entscheidend.
Das aktuelle Marktinfrastruktur-Modell von Dusk macht diese Grenze ungewöhnlich deutlich. Es trennt das Onboarding von Investoren, Transfer-Kontrollen, Handel/Distribution, Abwicklung sowie Service-/Offenlegung. In der Abwicklungsphase werden die Asset-Leg und die Zahlungs-Leg mit deterministischer Finalität miteinander verbunden.
So schützt die Atomarität den Austausch zwischen diesen beiden Legs. Sie schafft jedoch nicht erst die Bedingungen, die den Handel überhaupt gültig machen.
Der Investor muss weiterhin berechtigt sein. Die Übertragung muss weiterhin erlaubt sein. Ein Handel muss weiterhin zustande kommen. Die Zahlung muss tatsächlich bereitstehen. Und auch nach der Abwicklung kann das Asset weiterhin Verpflichtungen in Bezug auf Service, Meldungen oder Corporate Actions mit sich bringen.
Dusk Trade unterstreicht die Trennung. Dusk beschreibt es derzeit als eine Produktschicht, die rund um Onboarding, Wallet-Verbindung, Zahlungskoordination, Handelsaktionen und Abwicklung aufgebaut wird – nicht als Abwicklung, die den Rest des Workflows ersetzt.
Das verändert, wie ich „DvP-ready“ lese. Die atomare Abwicklung hebt das Transaktionsrisiko nicht Ende-zu-Ende auf. Sie beseitigt ein konkretes und gefährliches Mismatch-Risiko innerhalb einer deutlich größeren, regulierten Transaktion.
Eine stärkere Abwicklungs-Garantie kann einen einzelnen Ausfallzustand unmöglich machen, ohne dass jede Voraussetzung verschwindet.
@Dusk $DUSK #dusk
Die atomare Abwicklung beseitigt einen der hässlichsten Ausfallzustände in einem Wertpapiergeschäft: Das Asset bewegt sich, aber die Zahlung nicht, oder die Zahlung bewegt sich ohne das Asset.
Das ist eine starke Garantie – aber ihre Grenze ist entscheidend.
Das aktuelle Marktinfrastruktur-Modell von Dusk macht diese Grenze ungewöhnlich deutlich. Es trennt das Onboarding von Investoren, Transfer-Kontrollen, Handel/Distribution, Abwicklung sowie Service-/Offenlegung. In der Abwicklungsphase werden die Asset-Leg und die Zahlungs-Leg mit deterministischer Finalität miteinander verbunden.
So schützt die Atomarität den Austausch zwischen diesen beiden Legs. Sie schafft jedoch nicht erst die Bedingungen, die den Handel überhaupt gültig machen.
Der Investor muss weiterhin berechtigt sein. Die Übertragung muss weiterhin erlaubt sein. Ein Handel muss weiterhin zustande kommen. Die Zahlung muss tatsächlich bereitstehen. Und auch nach der Abwicklung kann das Asset weiterhin Verpflichtungen in Bezug auf Service, Meldungen oder Corporate Actions mit sich bringen.
Dusk Trade unterstreicht die Trennung. Dusk beschreibt es derzeit als eine Produktschicht, die rund um Onboarding, Wallet-Verbindung, Zahlungskoordination, Handelsaktionen und Abwicklung aufgebaut wird – nicht als Abwicklung, die den Rest des Workflows ersetzt.
Das verändert, wie ich „DvP-ready“ lese. Die atomare Abwicklung hebt das Transaktionsrisiko nicht Ende-zu-Ende auf. Sie beseitigt ein konkretes und gefährliches Mismatch-Risiko innerhalb einer deutlich größeren, regulierten Transaktion.
Eine stärkere Abwicklungs-Garantie kann einen einzelnen Ausfallzustand unmöglich machen, ohne dass jede Voraussetzung verschwindet.
@Dusk $DUSK #dusk
134
Ein verlorener privater Schlüssel sollte nicht notwendigerweise über das rechtliche Eigentum entscheiden
Kryptos drängen uns dazu, die Kontrolle über den privaten Schlüssel als das letzte Wort zu betrachten: Schlüssel verlieren, Vermögenswert verlieren; den Schlüssel kompromittieren, und das Eigentum kann praktisch unumkehrbar werden.
Diese Annahme wird unhandlich, wenn der Vermögenswert ein reguliertes Wertpapier ist.
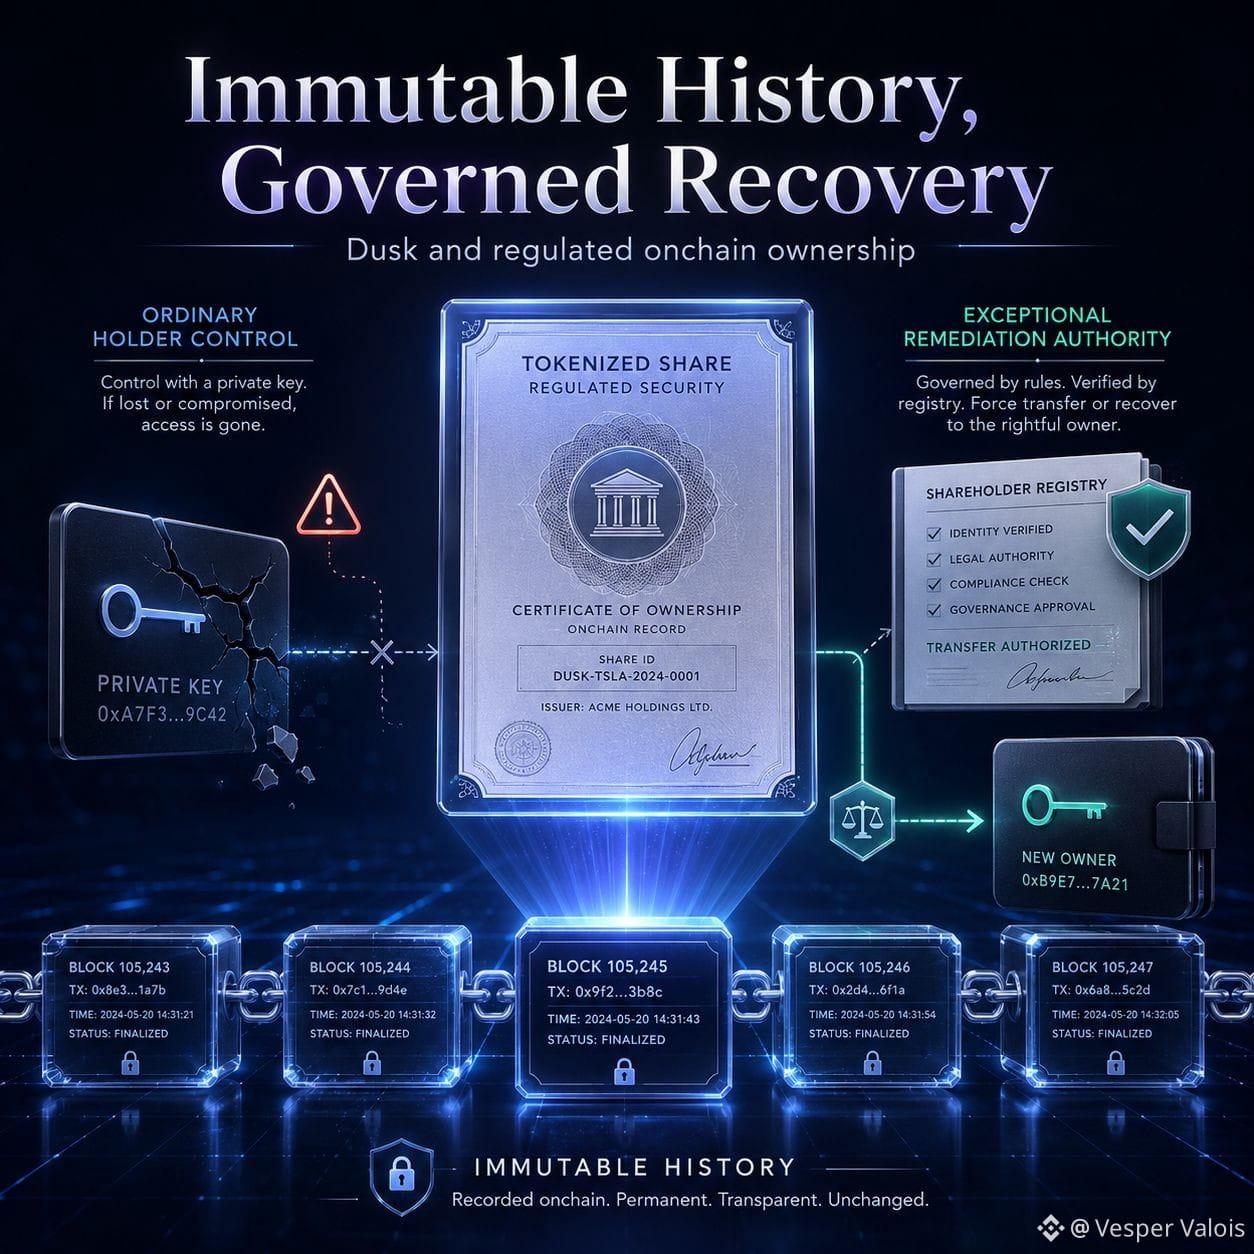
Dusk’s aktuelle Mainnet-Dokumentation führt erzwungene Übertragungen und Aktionärsregister unter den Governance-Funktionen auf. Ihre Leitlinien für regulierte Vermögenswerte behandeln außerdem Wiederherstellung und Abhilfe bei verlorenen Schlüsseln, Betrugsreaktionen und gesetzlich erforderliche Maßnahmen als wiederkehrende Anforderungen.
Diese Kombination verändert das Denkmodell. Der Schlüssel des Inhabers kann weiterhin die normale Befugnis für Übertragungen sein, ohne die einzige Autorität zu sein, die der Vermögenswert anerkennt.
Wenn kryptografische Kontrolle und rechtlich anerkanntes Eigentum auseinanderdriften, erfordert eine geregelte Korrektur kein Umschreiben der Historie. Die alten Transaktionen können weiterhin Teil des Ledgers bleiben, während ein neuer autorisierter Statuswechsel ändert, wer das Wertpapier kontrolliert.
Unveränderlichkeit und Unumkehrbarkeit sind also nicht dieselbe Eigenschaft. Bei regulierten Vermögenswerten ist die stärkere Designfrage nicht, ob Eigentum jemals korrigiert werden kann, sondern wer diese Ausnahme autorisieren darf, nach welchen Regeln, und ob die Korrektur nachvollziehbar bleibt.
Dusk’s Modell ist wichtig, weil es die Wiederherstellung als Teil der Eigentumsinfrastruktur behandelt, nicht als Scheitern der Blockchain-Endgültigkeit.
@Dusk_Foundation $DUSK #dusk
Ein verlorener privater Schlüssel sollte nicht notwendigerweise über das rechtliche Eigentum entscheiden
Kryptos drängen uns dazu, die Kontrolle über den privaten Schlüssel als das letzte Wort zu betrachten: Schlüssel verlieren, Vermögenswert verlieren; den Schlüssel kompromittieren, und das Eigentum kann praktisch unumkehrbar werden.
Diese Annahme wird unhandlich, wenn der Vermögenswert ein reguliertes Wertpapier ist.
Dusk’s aktuelle Mainnet-Dokumentation führt erzwungene Übertragungen und Aktionärsregister unter den Governance-Funktionen auf. Ihre Leitlinien für regulierte Vermögenswerte behandeln außerdem Wiederherstellung und Abhilfe bei verlorenen Schlüsseln, Betrugsreaktionen und gesetzlich erforderliche Maßnahmen als wiederkehrende Anforderungen.
Diese Kombination verändert das Denkmodell. Der Schlüssel des Inhabers kann weiterhin die normale Befugnis für Übertragungen sein, ohne die einzige Autorität zu sein, die der Vermögenswert anerkennt.
Wenn kryptografische Kontrolle und rechtlich anerkanntes Eigentum auseinanderdriften, erfordert eine geregelte Korrektur kein Umschreiben der Historie. Die alten Transaktionen können weiterhin Teil des Ledgers bleiben, während ein neuer autorisierter Statuswechsel ändert, wer das Wertpapier kontrolliert.
Unveränderlichkeit und Unumkehrbarkeit sind also nicht dieselbe Eigenschaft. Bei regulierten Vermögenswerten ist die stärkere Designfrage nicht, ob Eigentum jemals korrigiert werden kann, sondern wer diese Ausnahme autorisieren darf, nach welchen Regeln, und ob die Korrektur nachvollziehbar bleibt.
Dusk’s Modell ist wichtig, weil es die Wiederherstellung als Teil der Eigentumsinfrastruktur behandelt, nicht als Scheitern der Blockchain-Endgültigkeit.
@Dusk $DUSK #dusk
Kryptos drängen uns dazu, die Kontrolle über den privaten Schlüssel als das letzte Wort zu betrachten: Schlüssel verlieren, Vermögenswert verlieren; den Schlüssel kompromittieren, und das Eigentum kann praktisch unumkehrbar werden.
Diese Annahme wird unhandlich, wenn der Vermögenswert ein reguliertes Wertpapier ist.
Dusk’s aktuelle Mainnet-Dokumentation führt erzwungene Übertragungen und Aktionärsregister unter den Governance-Funktionen auf. Ihre Leitlinien für regulierte Vermögenswerte behandeln außerdem Wiederherstellung und Abhilfe bei verlorenen Schlüsseln, Betrugsreaktionen und gesetzlich erforderliche Maßnahmen als wiederkehrende Anforderungen.
Diese Kombination verändert das Denkmodell. Der Schlüssel des Inhabers kann weiterhin die normale Befugnis für Übertragungen sein, ohne die einzige Autorität zu sein, die der Vermögenswert anerkennt.
Wenn kryptografische Kontrolle und rechtlich anerkanntes Eigentum auseinanderdriften, erfordert eine geregelte Korrektur kein Umschreiben der Historie. Die alten Transaktionen können weiterhin Teil des Ledgers bleiben, während ein neuer autorisierter Statuswechsel ändert, wer das Wertpapier kontrolliert.
Unveränderlichkeit und Unumkehrbarkeit sind also nicht dieselbe Eigenschaft. Bei regulierten Vermögenswerten ist die stärkere Designfrage nicht, ob Eigentum jemals korrigiert werden kann, sondern wer diese Ausnahme autorisieren darf, nach welchen Regeln, und ob die Korrektur nachvollziehbar bleibt.
Dusk’s Modell ist wichtig, weil es die Wiederherstellung als Teil der Eigentumsinfrastruktur behandelt, nicht als Scheitern der Blockchain-Endgültigkeit.
@Dusk $DUSK #dusk
1
2
127
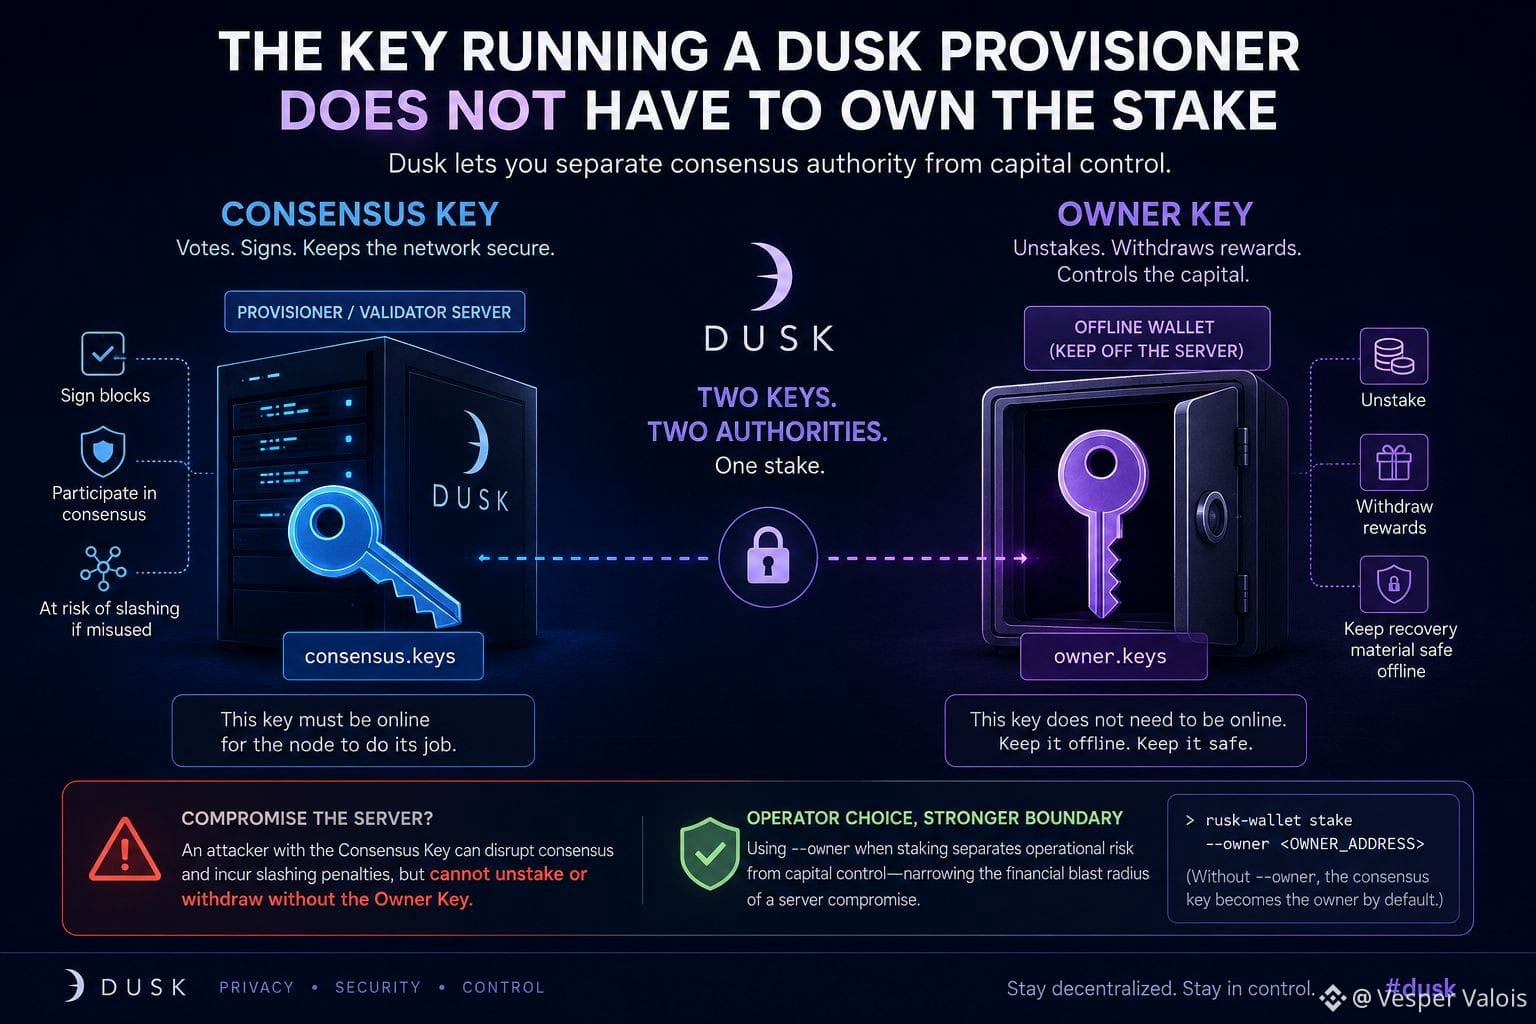
Der Schlüssel: Muss ein Dusk-Provisioner den Stake nicht besitzen
Das Kompromittieren eines Provisioner-Servers muss einem Angreifer keine Auszahlungsbefugnis über das DUSK geben, das dahinter liegt.
Dusk-Staking trennt zwei Rollen. Der Consensus Key ist die Online-Anmeldeinformation, die der Node verwendet, um abzustimmen und Blöcke zu signieren. Der Owner Key steuert das Unstaking und das Zurückziehen des Stakes. Wenn kein Owner angegeben ist, wird der Consensus Key standardmäßig zum Owner. Dusk unterstützt jedoch auch rusk-wallet stake --owner <OWNER_ADDRESS>, um diese Rollen zu trennen.
Das verändert die Sicherheitsgrenze eines Provisioners.
Die Node benötigt consensus.keys, um an Konsens teilzunehmen; sie braucht nicht die Owner-Wallet, die direkt daneben sitzt. Dusk’ aktuelle Anleitung für Betreiber empfiehlt ausdrücklich, die Owner-Wallet und das Wiederherstellungsmaterial nicht auf der Node zu halten.
Damit kann ein Betreiber den Consensus Key als Hot-Betriebsanmeldeinformation behandeln, ohne automatisch dieser Hot-Umgebung die Möglichkeit zu geben, mit dem Kapital auszusteigen.
Die Trennung ist jedoch kein absoluter Schutz. Ein gestohlener Consensus Key kann weiterhin widersprüchliche oder anderweitig ungültige Konsensnachrichten signieren, und die harten Penalties von Dusk können dafür den Stake verbrennen.
Die praktische Entscheidung fällt daher bereits vor dem Staking: Die Verwendung der Standardkonfiguration kombiniert Konsensbefugnis und Kapital-Kontrollbefugnis; die Angabe eines separaten Owners begrenzt, was ein kompromittierter Validator-Host direkt tun kann.
@Dusk_Foundation $DUSK #dusk
Der Schlüssel: Muss ein Dusk-Provisioner den Stake nicht besitzen
Das Kompromittieren eines Provisioner-Servers muss einem Angreifer keine Auszahlungsbefugnis über das DUSK geben, das dahinter liegt.
Dusk-Staking trennt zwei Rollen. Der Consensus Key ist die Online-Anmeldeinformation, die der Node verwendet, um abzustimmen und Blöcke zu signieren. Der Owner Key steuert das Unstaking und das Zurückziehen des Stakes. Wenn kein Owner angegeben ist, wird der Consensus Key standardmäßig zum Owner. Dusk unterstützt jedoch auch rusk-wallet stake --owner <OWNER_ADDRESS>, um diese Rollen zu trennen.
Das verändert die Sicherheitsgrenze eines Provisioners.
Die Node benötigt consensus.keys, um an Konsens teilzunehmen; sie braucht nicht die Owner-Wallet, die direkt daneben sitzt. Dusk’ aktuelle Anleitung für Betreiber empfiehlt ausdrücklich, die Owner-Wallet und das Wiederherstellungsmaterial nicht auf der Node zu halten.
Damit kann ein Betreiber den Consensus Key als Hot-Betriebsanmeldeinformation behandeln, ohne automatisch dieser Hot-Umgebung die Möglichkeit zu geben, mit dem Kapital auszusteigen.
Die Trennung ist jedoch kein absoluter Schutz. Ein gestohlener Consensus Key kann weiterhin widersprüchliche oder anderweitig ungültige Konsensnachrichten signieren, und die harten Penalties von Dusk können dafür den Stake verbrennen.
Die praktische Entscheidung fällt daher bereits vor dem Staking: Die Verwendung der Standardkonfiguration kombiniert Konsensbefugnis und Kapital-Kontrollbefugnis; die Angabe eines separaten Owners begrenzt, was ein kompromittierter Validator-Host direkt tun kann.
@Dusk $DUSK #dusk
Das Kompromittieren eines Provisioner-Servers muss einem Angreifer keine Auszahlungsbefugnis über das DUSK geben, das dahinter liegt.
Dusk-Staking trennt zwei Rollen. Der Consensus Key ist die Online-Anmeldeinformation, die der Node verwendet, um abzustimmen und Blöcke zu signieren. Der Owner Key steuert das Unstaking und das Zurückziehen des Stakes. Wenn kein Owner angegeben ist, wird der Consensus Key standardmäßig zum Owner. Dusk unterstützt jedoch auch rusk-wallet stake --owner <OWNER_ADDRESS>, um diese Rollen zu trennen.
Das verändert die Sicherheitsgrenze eines Provisioners.
Die Node benötigt consensus.keys, um an Konsens teilzunehmen; sie braucht nicht die Owner-Wallet, die direkt daneben sitzt. Dusk’ aktuelle Anleitung für Betreiber empfiehlt ausdrücklich, die Owner-Wallet und das Wiederherstellungsmaterial nicht auf der Node zu halten.
Damit kann ein Betreiber den Consensus Key als Hot-Betriebsanmeldeinformation behandeln, ohne automatisch dieser Hot-Umgebung die Möglichkeit zu geben, mit dem Kapital auszusteigen.
Die Trennung ist jedoch kein absoluter Schutz. Ein gestohlener Consensus Key kann weiterhin widersprüchliche oder anderweitig ungültige Konsensnachrichten signieren, und die harten Penalties von Dusk können dafür den Stake verbrennen.
Die praktische Entscheidung fällt daher bereits vor dem Staking: Die Verwendung der Standardkonfiguration kombiniert Konsensbefugnis und Kapital-Kontrollbefugnis; die Angabe eines separaten Owners begrenzt, was ein kompromittierter Validator-Host direkt tun kann.
@Dusk $DUSK #dusk
1
2
123
Ein Withdrawal-Timeout sollte keine neue Identität erzeugen
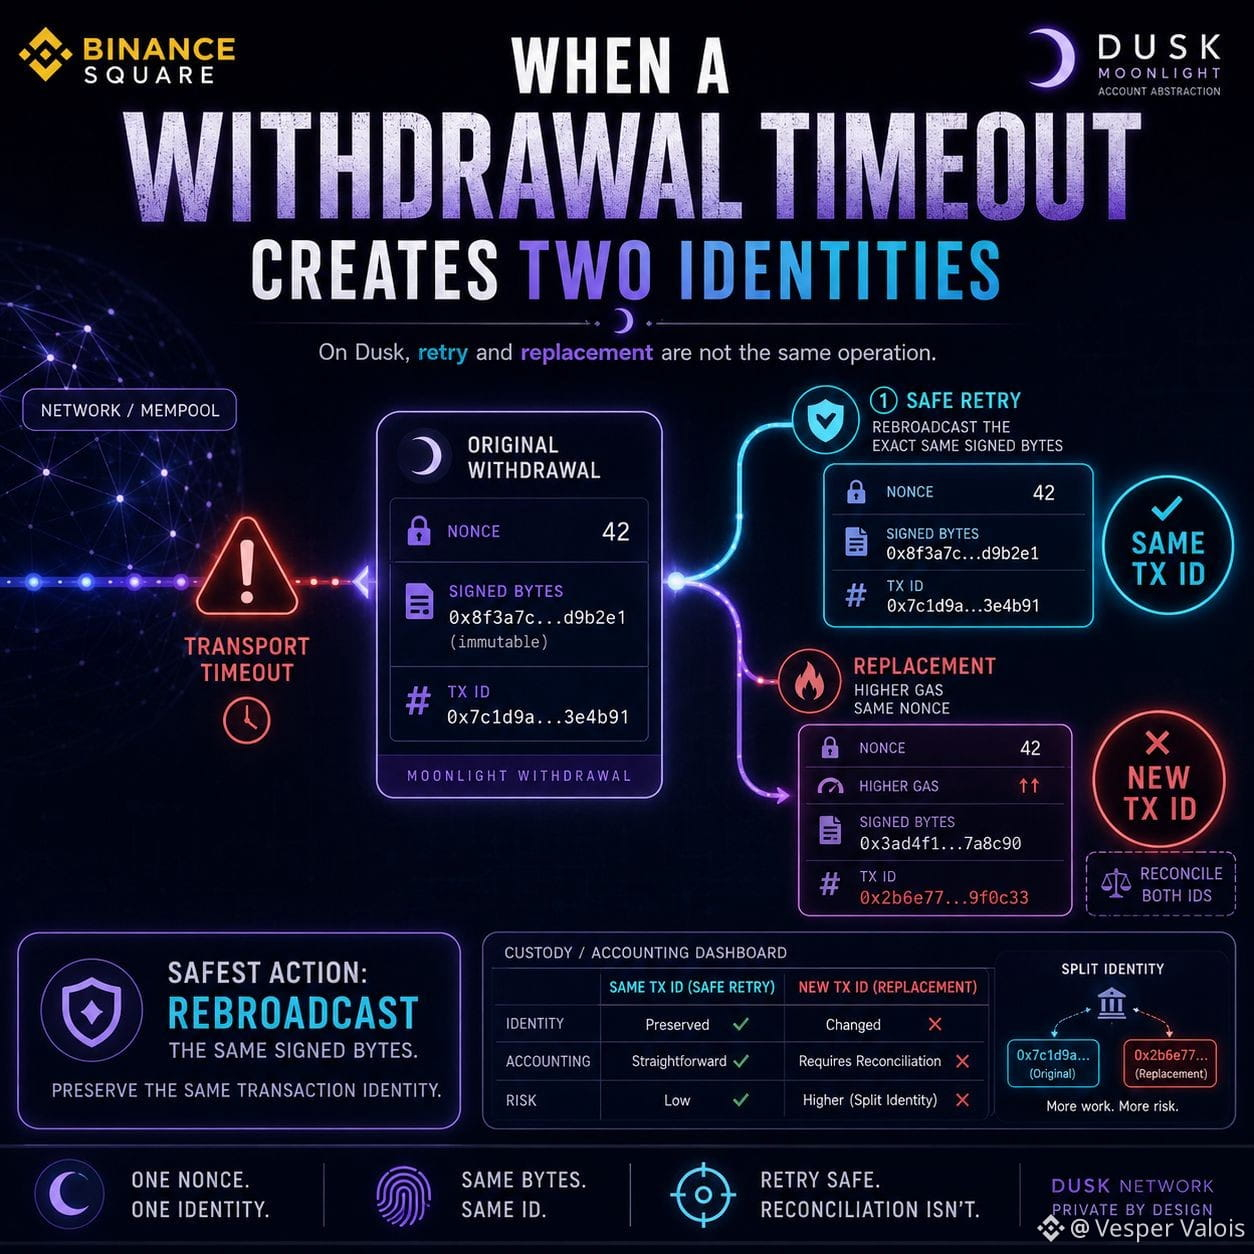
Ein Abhebungsauftrag läuft ab. Die verlockende Antwort ist einfach: Die Transaktion erneut erstellen und wieder versenden.
Auf Dusk kann das das operative Problem jedoch verschärfen.
Bei Moonlight-Abhebungen sagt die Integrationsanleitung, dass die Transaktion einmal erstellt und signiert werden soll – mit ihren serialisierten Bytes und der Transaktions-ID, die vor dem Broadcast gespeichert werden. Wenn beim Senden ein Transport-Timeout auftritt, ist der sichere Retry, diese exakt signierten Bytes erneut auszustrahlen. Die Transaktion behält dieselbe Identität, während ihr On-Chain-Status untersucht wird.
Warum ist das wichtig? Weil ein Timeout nicht beweist, dass der erste Versuch fehlgeschlagen ist. Selbst ein „202 Accepted“ bestätigt nur das Routing, nicht jedoch Einschluss oder Endgültigkeit. Eine weitere Transaktion zu erstellen, bevor diese Ungewissheit geklärt ist, führt zusätzlich zu einem weiteren Objekt, das das Abhebungssystem nachverfolgen muss.
Moonlight macht den Unterschied explizit. Transaktionen verwenden sequentielle Kontononce-Werte, und eine konkurrierende Transaktion mit derselben Nonce ersetzt den vorhandenen Mempool-Eintrag nur dann, wenn ihr Gas-Preis strikt höher ist. Dieser Austausch hat eine andere Transaktions-ID. Dusk weist daher Exchange-Betreiber an, beide IDs abzugleichen und eine doppelte Belastung zu vermeiden.
„Retry“ und „Replacement“ sind also keine austauschbaren Backend-Aktionen. Ein Retry bewahrt die Identität des Zahlungsversuchs. Ein Replacement erzeugt bewusst eine neue Identität für dieselbe Nonce.
Für Custody-Infrastruktur geht Idempotenz daher über das Datenbankdesign hinaus: Transaktionskonstruktion, Nonce-Zuteilung, signierte Bytes und Buchungsprotokolle müssen alle dieselbe Abhebung beschreiben.
@Dusk_Foundation $DUSK #dusk
Ein Withdrawal-Timeout sollte keine neue Identität erzeugen
Ein Abhebungsauftrag läuft ab. Die verlockende Antwort ist einfach: Die Transaktion erneut erstellen und wieder versenden.
Auf Dusk kann das das operative Problem jedoch verschärfen.
Bei Moonlight-Abhebungen sagt die Integrationsanleitung, dass die Transaktion einmal erstellt und signiert werden soll – mit ihren serialisierten Bytes und der Transaktions-ID, die vor dem Broadcast gespeichert werden. Wenn beim Senden ein Transport-Timeout auftritt, ist der sichere Retry, diese exakt signierten Bytes erneut auszustrahlen. Die Transaktion behält dieselbe Identität, während ihr On-Chain-Status untersucht wird.
Warum ist das wichtig? Weil ein Timeout nicht beweist, dass der erste Versuch fehlgeschlagen ist. Selbst ein „202 Accepted“ bestätigt nur das Routing, nicht jedoch Einschluss oder Endgültigkeit. Eine weitere Transaktion zu erstellen, bevor diese Ungewissheit geklärt ist, führt zusätzlich zu einem weiteren Objekt, das das Abhebungssystem nachverfolgen muss.
Moonlight macht den Unterschied explizit. Transaktionen verwenden sequentielle Kontononce-Werte, und eine konkurrierende Transaktion mit derselben Nonce ersetzt den vorhandenen Mempool-Eintrag nur dann, wenn ihr Gas-Preis strikt höher ist. Dieser Austausch hat eine andere Transaktions-ID. Dusk weist daher Exchange-Betreiber an, beide IDs abzugleichen und eine doppelte Belastung zu vermeiden.
„Retry“ und „Replacement“ sind also keine austauschbaren Backend-Aktionen. Ein Retry bewahrt die Identität des Zahlungsversuchs. Ein Replacement erzeugt bewusst eine neue Identität für dieselbe Nonce.
Für Custody-Infrastruktur geht Idempotenz daher über das Datenbankdesign hinaus: Transaktionskonstruktion, Nonce-Zuteilung, signierte Bytes und Buchungsprotokolle müssen alle dieselbe Abhebung beschreiben.
@Dusk $DUSK #dusk
Ein Abhebungsauftrag läuft ab. Die verlockende Antwort ist einfach: Die Transaktion erneut erstellen und wieder versenden.
Auf Dusk kann das das operative Problem jedoch verschärfen.
Bei Moonlight-Abhebungen sagt die Integrationsanleitung, dass die Transaktion einmal erstellt und signiert werden soll – mit ihren serialisierten Bytes und der Transaktions-ID, die vor dem Broadcast gespeichert werden. Wenn beim Senden ein Transport-Timeout auftritt, ist der sichere Retry, diese exakt signierten Bytes erneut auszustrahlen. Die Transaktion behält dieselbe Identität, während ihr On-Chain-Status untersucht wird.
Warum ist das wichtig? Weil ein Timeout nicht beweist, dass der erste Versuch fehlgeschlagen ist. Selbst ein „202 Accepted“ bestätigt nur das Routing, nicht jedoch Einschluss oder Endgültigkeit. Eine weitere Transaktion zu erstellen, bevor diese Ungewissheit geklärt ist, führt zusätzlich zu einem weiteren Objekt, das das Abhebungssystem nachverfolgen muss.
Moonlight macht den Unterschied explizit. Transaktionen verwenden sequentielle Kontononce-Werte, und eine konkurrierende Transaktion mit derselben Nonce ersetzt den vorhandenen Mempool-Eintrag nur dann, wenn ihr Gas-Preis strikt höher ist. Dieser Austausch hat eine andere Transaktions-ID. Dusk weist daher Exchange-Betreiber an, beide IDs abzugleichen und eine doppelte Belastung zu vermeiden.
„Retry“ und „Replacement“ sind also keine austauschbaren Backend-Aktionen. Ein Retry bewahrt die Identität des Zahlungsversuchs. Ein Replacement erzeugt bewusst eine neue Identität für dieselbe Nonce.
Für Custody-Infrastruktur geht Idempotenz daher über das Datenbankdesign hinaus: Transaktionskonstruktion, Nonce-Zuteilung, signierte Bytes und Buchungsprotokolle müssen alle dieselbe Abhebung beschreiben.
@Dusk $DUSK #dusk
2
150
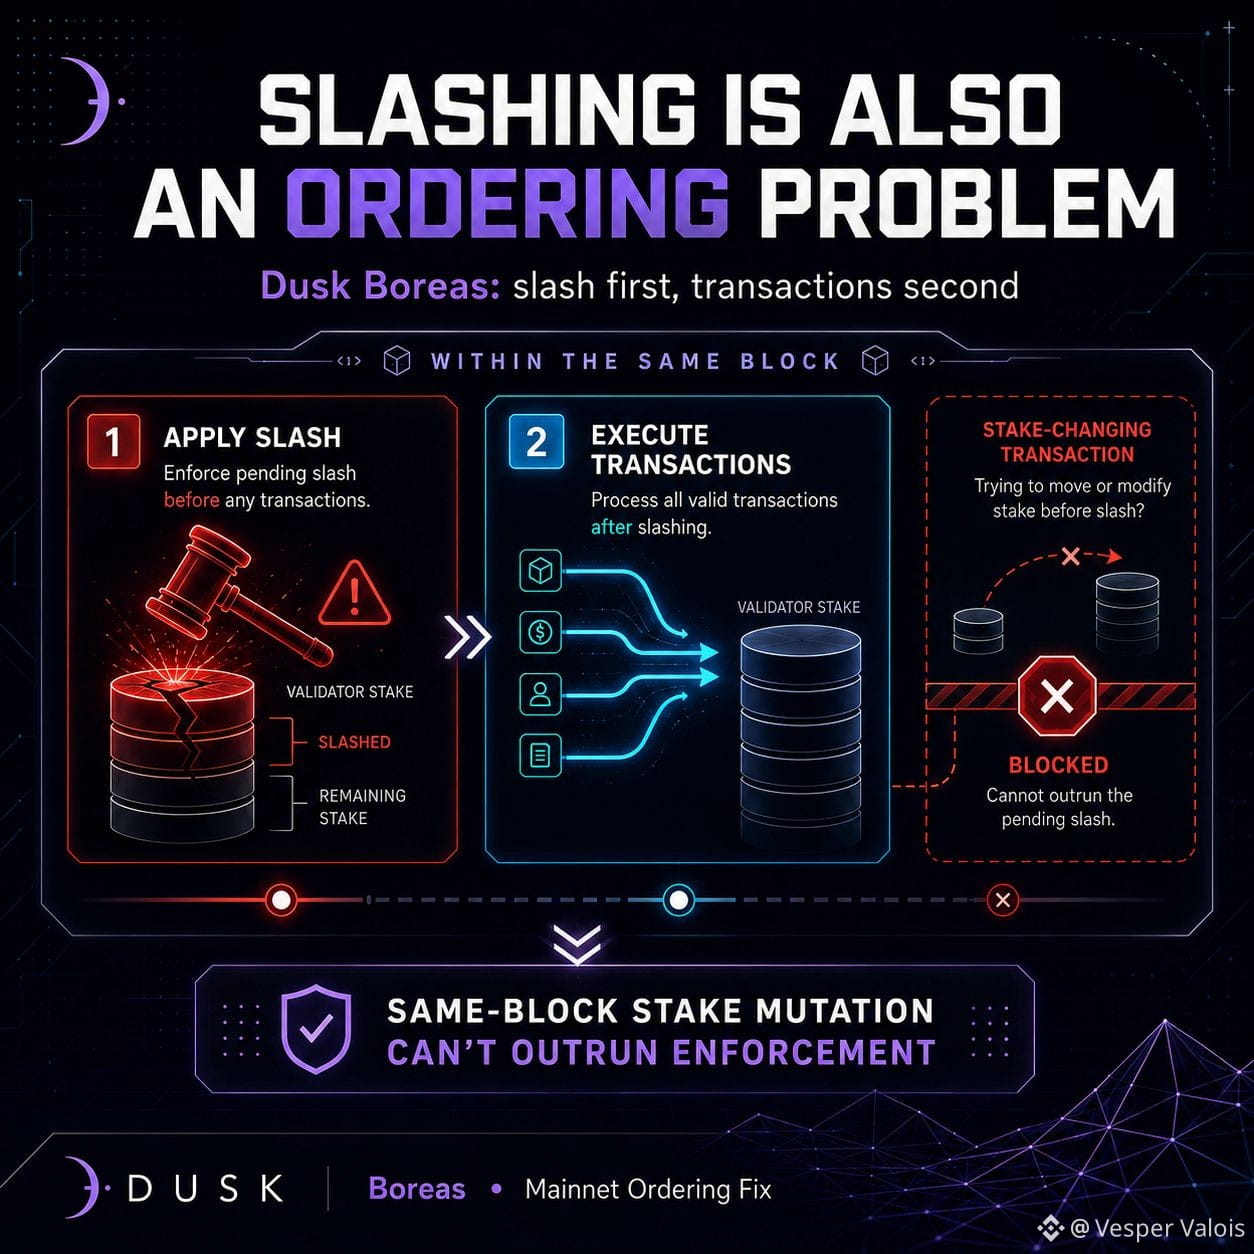
Eine schneidende (slashing-) Regel wird nicht allein dadurch vollständig definiert, wie viel Einsatz (Stake) sie bestrafen kann. Sie wird auch dadurch definiert, wann diese Bestrafung den Zustand (State) trifft.
Boreas hat dies im Dusk-Mainnet geändert. Seit dem Deployment vom 10. Juni 2026 werden nach Boreas bei der Blockverarbeitung ausstehende Slashes vor der normalen Transaktionsausführung angewendet. Dusk sagt, dass damit ein Fall innerhalb desselben Blocks geschlossen wird, in dem der Einsatz hätte geändert werden können, bevor der Slash angewendet wurde.
Diese Reihenfolge ist wichtig, weil beide Aktionen um denselben Zustand konkurrieren. Stell dir vor, ein Provisioner hat bereits einen Slash ausgelöst, während eine Transaktion im selben Block auch seinen Einsatz ändert. Wenn die Transaktion zuerst ausgeführt wird, könnte die Durchsetzung einen anderen Einsatz-Zustand sehen als den, der bestand, als die Strafe als ausstehend (pending) markiert wurde. Boreas gibt der Strafe Priorität.
Das verändert, wie ich die Verantwortlichkeit bei Proof-of-Stake (PoS) lese. „Ungültiges Verhalten kann Einsatz verbrennen“ ist nur die Richtlinie. Das Sicherheitsversprechen benötigt außerdem eine Ausführungsregel, die den Einsatz strafbar macht, bevor gewöhnliche Transaktionen ihn mutieren können. Dusk’s aktueller Leitfaden zum Slashing bestätigt, dass harte Strafen die Berechtigung aussetzen und einen Teil des Einsatzes eines Provisioners verbrennen können.
Dusk behält für Pre-Boreas-Blöcke bei der historischen Wiedergabe die alte Reihenfolge bei, sodass die Änderung nicht „Geschichte umschreibt“; sie definiert die aktive Regel ab der Fork-Grenze.
Für Provisioner ist die praktische Annahme einfach: Die zeitliche Reihenfolge von Transaktionen innerhalb desselben Blocks sollte nicht als Möglichkeit behandelt werden, der Durchsetzung des ausstehenden Konsenses zu entkommen.
Ein überraschend großer Teil der Blockchain-Sicherheit kann in Regeln wie dieser stecken: nicht nur welche Übergänge erlaubt sind, sondern welcher gewinnt, wenn zwei gültige Zustandsänderungen aufeinandertreffen.
@Dusk_Foundation $DUSK #dusk $PUMP $TUT
Eine schneidende (slashing-) Regel wird nicht allein dadurch vollständig definiert, wie viel Einsatz (Stake) sie bestrafen kann. Sie wird auch dadurch definiert, wann diese Bestrafung den Zustand (State) trifft.
Boreas hat dies im Dusk-Mainnet geändert. Seit dem Deployment vom 10. Juni 2026 werden nach Boreas bei der Blockverarbeitung ausstehende Slashes vor der normalen Transaktionsausführung angewendet. Dusk sagt, dass damit ein Fall innerhalb desselben Blocks geschlossen wird, in dem der Einsatz hätte geändert werden können, bevor der Slash angewendet wurde.
Diese Reihenfolge ist wichtig, weil beide Aktionen um denselben Zustand konkurrieren. Stell dir vor, ein Provisioner hat bereits einen Slash ausgelöst, während eine Transaktion im selben Block auch seinen Einsatz ändert. Wenn die Transaktion zuerst ausgeführt wird, könnte die Durchsetzung einen anderen Einsatz-Zustand sehen als den, der bestand, als die Strafe als ausstehend (pending) markiert wurde. Boreas gibt der Strafe Priorität.
Das verändert, wie ich die Verantwortlichkeit bei Proof-of-Stake (PoS) lese. „Ungültiges Verhalten kann Einsatz verbrennen“ ist nur die Richtlinie. Das Sicherheitsversprechen benötigt außerdem eine Ausführungsregel, die den Einsatz strafbar macht, bevor gewöhnliche Transaktionen ihn mutieren können. Dusk’s aktueller Leitfaden zum Slashing bestätigt, dass harte Strafen die Berechtigung aussetzen und einen Teil des Einsatzes eines Provisioners verbrennen können.
Dusk behält für Pre-Boreas-Blöcke bei der historischen Wiedergabe die alte Reihenfolge bei, sodass die Änderung nicht „Geschichte umschreibt“; sie definiert die aktive Regel ab der Fork-Grenze.
Für Provisioner ist die praktische Annahme einfach: Die zeitliche Reihenfolge von Transaktionen innerhalb desselben Blocks sollte nicht als Möglichkeit behandelt werden, der Durchsetzung des ausstehenden Konsenses zu entkommen.
Ein überraschend großer Teil der Blockchain-Sicherheit kann in Regeln wie dieser stecken: nicht nur welche Übergänge erlaubt sind, sondern welcher gewinnt, wenn zwei gültige Zustandsänderungen aufeinandertreffen.
@Dusk $DUSK #dusk $PUMP $TUT
Boreas hat dies im Dusk-Mainnet geändert. Seit dem Deployment vom 10. Juni 2026 werden nach Boreas bei der Blockverarbeitung ausstehende Slashes vor der normalen Transaktionsausführung angewendet. Dusk sagt, dass damit ein Fall innerhalb desselben Blocks geschlossen wird, in dem der Einsatz hätte geändert werden können, bevor der Slash angewendet wurde.
Diese Reihenfolge ist wichtig, weil beide Aktionen um denselben Zustand konkurrieren. Stell dir vor, ein Provisioner hat bereits einen Slash ausgelöst, während eine Transaktion im selben Block auch seinen Einsatz ändert. Wenn die Transaktion zuerst ausgeführt wird, könnte die Durchsetzung einen anderen Einsatz-Zustand sehen als den, der bestand, als die Strafe als ausstehend (pending) markiert wurde. Boreas gibt der Strafe Priorität.
Das verändert, wie ich die Verantwortlichkeit bei Proof-of-Stake (PoS) lese. „Ungültiges Verhalten kann Einsatz verbrennen“ ist nur die Richtlinie. Das Sicherheitsversprechen benötigt außerdem eine Ausführungsregel, die den Einsatz strafbar macht, bevor gewöhnliche Transaktionen ihn mutieren können. Dusk’s aktueller Leitfaden zum Slashing bestätigt, dass harte Strafen die Berechtigung aussetzen und einen Teil des Einsatzes eines Provisioners verbrennen können.
Dusk behält für Pre-Boreas-Blöcke bei der historischen Wiedergabe die alte Reihenfolge bei, sodass die Änderung nicht „Geschichte umschreibt“; sie definiert die aktive Regel ab der Fork-Grenze.
Für Provisioner ist die praktische Annahme einfach: Die zeitliche Reihenfolge von Transaktionen innerhalb desselben Blocks sollte nicht als Möglichkeit behandelt werden, der Durchsetzung des ausstehenden Konsenses zu entkommen.
Ein überraschend großer Teil der Blockchain-Sicherheit kann in Regeln wie dieser stecken: nicht nur welche Übergänge erlaubt sind, sondern welcher gewinnt, wenn zwei gültige Zustandsänderungen aufeinandertreffen.
@Dusk $DUSK #dusk $PUMP $TUT
1
144
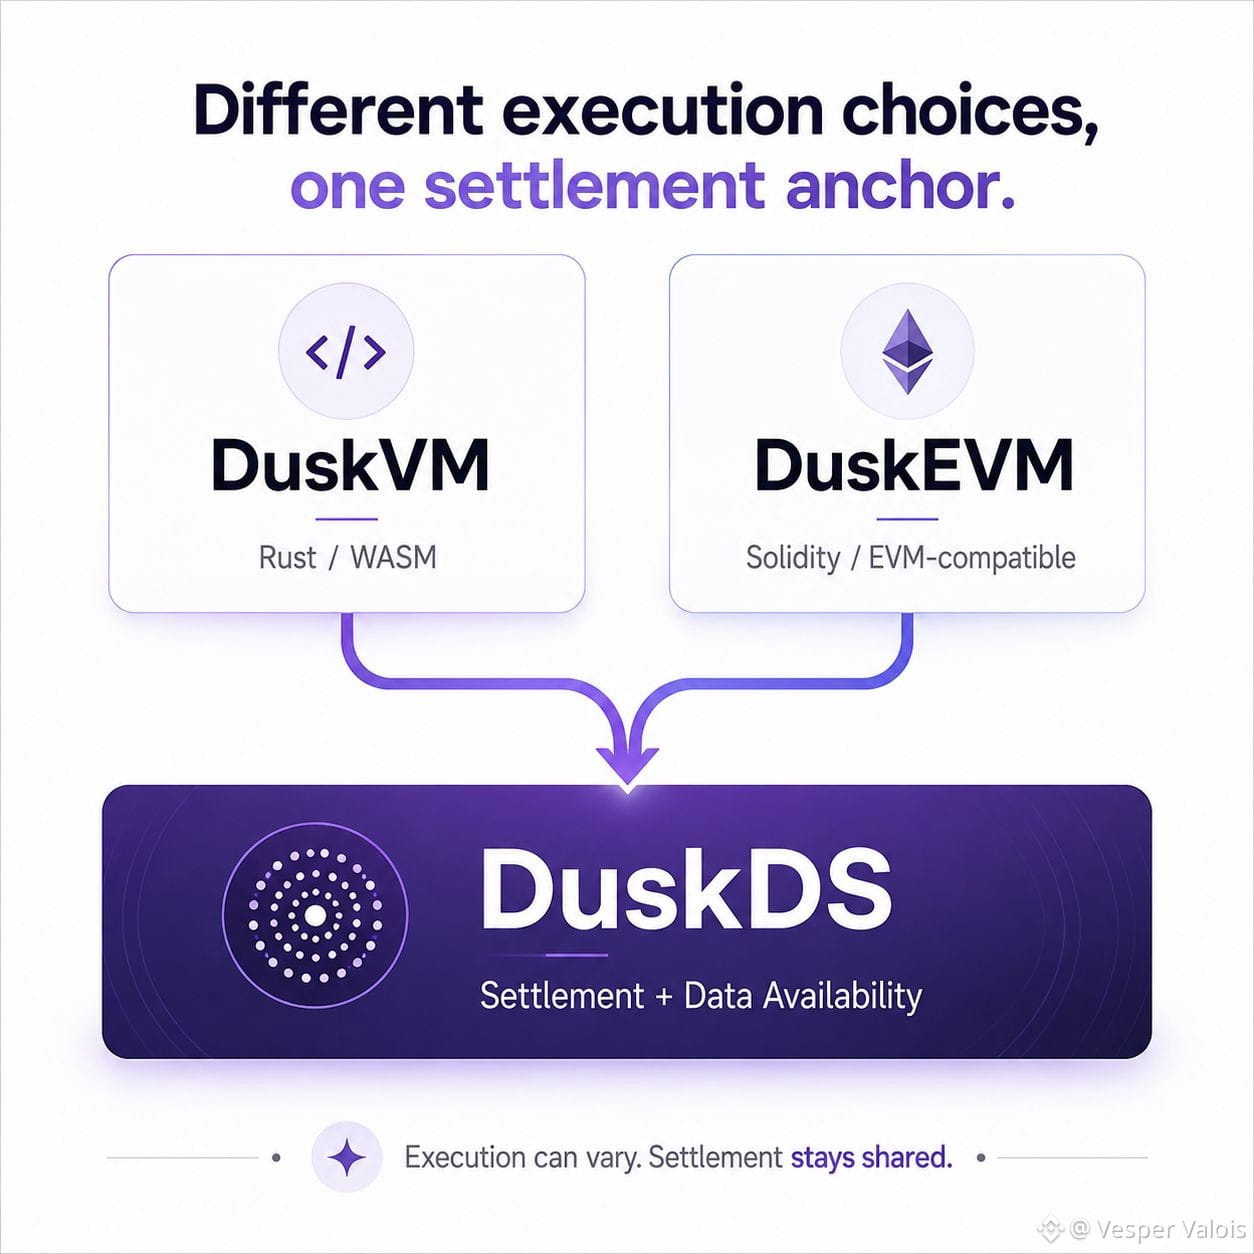
EVM-Unterstützung wird meist als Kompatibilitätsgewinn dargestellt: mehr Wallets, mehr Tools, mehr Solidity-Entwickler. Doch diese Einordnung verdeckt eine größere architektonische Frage – sollte die Vertrautheit von Entwicklern auch darüber entscheiden, wo sich ein Finanzsystem festsetzt?
Dusk trennt diese Entscheidungen in seinem aktuellen Stack. DuskEVM bietet eine EVM-kompatible Ausführung, die über DuskDS abgerechnet wird, während DuskVM Rust/WASM-Verträge direkt auf der L1 ausführt. DuskDS bleibt dabei die Grundlage für Abrechnung und Datenverfügbarkeit. Damit ist EVM-Kompatibilität eine Ausführungsoption – nicht die Definition der Basisschicht.
Die Konsequenz ist spannender als „Dusk unterstützt zwei VMs“. Eine regulierte Anwendung kann vertraute EVM-Tools nutzen, ohne dass die Abrechnungsschicht selbst EVM-ähnlich werden muss.
Währenddessen können Workflows, die direkten L1-Zugriff auf die Dusk-Transaktionsmodelle benötigen, sowie Privacy- oder Zero-Knowledge-Fähigkeiten erhalten bleiben.
Der Preis dafür ist Koordination. Zwei Ausführungspfade machen ihre Fähigkeiten nicht identisch, und Entwickler müssen weiterhin entscheiden, welche Garantien zur Ausführung gehören und welche im Rahmen der Abrechnung verankert werden müssen.
Der eigentliche Test der Modularität ist also nicht, wie viele Umgebungen Dusk unterstützt. Entscheidend ist, ob sich die Ausführung ändern kann, ohne die Abrechnungsannahmen darunter zu fragmentieren.
@Dusk_Foundation $DUSK #dusk $BTW $ROBO
EVM-Unterstützung wird meist als Kompatibilitätsgewinn dargestellt: mehr Wallets, mehr Tools, mehr Solidity-Entwickler. Doch diese Einordnung verdeckt eine größere architektonische Frage – sollte die Vertrautheit von Entwicklern auch darüber entscheiden, wo sich ein Finanzsystem festsetzt?
Dusk trennt diese Entscheidungen in seinem aktuellen Stack. DuskEVM bietet eine EVM-kompatible Ausführung, die über DuskDS abgerechnet wird, während DuskVM Rust/WASM-Verträge direkt auf der L1 ausführt. DuskDS bleibt dabei die Grundlage für Abrechnung und Datenverfügbarkeit. Damit ist EVM-Kompatibilität eine Ausführungsoption – nicht die Definition der Basisschicht.
Die Konsequenz ist spannender als „Dusk unterstützt zwei VMs“. Eine regulierte Anwendung kann vertraute EVM-Tools nutzen, ohne dass die Abrechnungsschicht selbst EVM-ähnlich werden muss.
Währenddessen können Workflows, die direkten L1-Zugriff auf die Dusk-Transaktionsmodelle benötigen, sowie Privacy- oder Zero-Knowledge-Fähigkeiten erhalten bleiben.
Der Preis dafür ist Koordination. Zwei Ausführungspfade machen ihre Fähigkeiten nicht identisch, und Entwickler müssen weiterhin entscheiden, welche Garantien zur Ausführung gehören und welche im Rahmen der Abrechnung verankert werden müssen.
Der eigentliche Test der Modularität ist also nicht, wie viele Umgebungen Dusk unterstützt. Entscheidend ist, ob sich die Ausführung ändern kann, ohne die Abrechnungsannahmen darunter zu fragmentieren.
@Dusk $DUSK #dusk $BTW $ROBO
Dusk trennt diese Entscheidungen in seinem aktuellen Stack. DuskEVM bietet eine EVM-kompatible Ausführung, die über DuskDS abgerechnet wird, während DuskVM Rust/WASM-Verträge direkt auf der L1 ausführt. DuskDS bleibt dabei die Grundlage für Abrechnung und Datenverfügbarkeit. Damit ist EVM-Kompatibilität eine Ausführungsoption – nicht die Definition der Basisschicht.
Die Konsequenz ist spannender als „Dusk unterstützt zwei VMs“. Eine regulierte Anwendung kann vertraute EVM-Tools nutzen, ohne dass die Abrechnungsschicht selbst EVM-ähnlich werden muss.
Währenddessen können Workflows, die direkten L1-Zugriff auf die Dusk-Transaktionsmodelle benötigen, sowie Privacy- oder Zero-Knowledge-Fähigkeiten erhalten bleiben.
Der Preis dafür ist Koordination. Zwei Ausführungspfade machen ihre Fähigkeiten nicht identisch, und Entwickler müssen weiterhin entscheiden, welche Garantien zur Ausführung gehören und welche im Rahmen der Abrechnung verankert werden müssen.
Der eigentliche Test der Modularität ist also nicht, wie viele Umgebungen Dusk unterstützt. Entscheidend ist, ob sich die Ausführung ändern kann, ohne die Abrechnungsannahmen darunter zu fragmentieren.
@Dusk $DUSK #dusk $BTW $ROBO
4
4
294
Ein Duales Investment-Tresor kann entsperrt werden — und trotzdem nicht liquide sein
Ein Fälligkeitstermin macht es verlockend, Liquidität als einfachen Schalter zu betrachten: Gelder sind entweder bis zu diesem Datum gesperrt oder davor verfügbar. TermMax’ Dual-Investment-Design ist jedoch dynamischer.
Einzahlungen werden verwendet, um Long-/Short-Optionspositionen abzusichern. Vor Fälligkeit hängt die Auszahlung davon ab, wie viel vom Kapital des Tresors tatsächlich von Optionskäufern ausgeliehen wurde. Wenn nichts ausgeliehen wurde, kann alles abgezogen werden. Wenn nur ein Teil verwendet wird, ist nur die ungenutzte Liquidität sofort verfügbar. Wenn alles ausgeliehen wurde, kann eine vorzeitige Auszahlung möglicherweise nicht möglich sein, sofern neue Einzahlungen nicht wieder Liquidität herstellen.
Das verändert, wie ich die Rendite lese. Die Prämie ist nicht nur eine Zahlung für „das Warten bis zur Fälligkeit“. Der LP agiert als Optionsverkäufer, und sobald Kapital eingesetzt ist, kann sich die unmittelbare Liquidität mit der Nutzung verringern oder verschwinden.
Damit beantworten Fälligkeit und Liquidität unterschiedliche Fragen. Die Fälligkeit sagt Ihnen, wann die Optionsverpflichtung endet; die Auslastung sagt, wie viel der Tresor gerade verlassen kann.
Das hilfreiche Denkmodell ist einfach: Ein Vermögenswert kann sich in einem entsperrten Zeitraum befinden und trotzdem vorübergehend illiquide sein.
@termmax #TermMax $BLESS $ENA $GALA
Ein Duales Investment-Tresor kann entsperrt werden — und trotzdem nicht liquide sein
Ein Fälligkeitstermin macht es verlockend, Liquidität als einfachen Schalter zu betrachten: Gelder sind entweder bis zu diesem Datum gesperrt oder davor verfügbar. TermMax’ Dual-Investment-Design ist jedoch dynamischer.
Einzahlungen werden verwendet, um Long-/Short-Optionspositionen abzusichern. Vor Fälligkeit hängt die Auszahlung davon ab, wie viel vom Kapital des Tresors tatsächlich von Optionskäufern ausgeliehen wurde. Wenn nichts ausgeliehen wurde, kann alles abgezogen werden. Wenn nur ein Teil verwendet wird, ist nur die ungenutzte Liquidität sofort verfügbar. Wenn alles ausgeliehen wurde, kann eine vorzeitige Auszahlung möglicherweise nicht möglich sein, sofern neue Einzahlungen nicht wieder Liquidität herstellen.
Das verändert, wie ich die Rendite lese. Die Prämie ist nicht nur eine Zahlung für „das Warten bis zur Fälligkeit“. Der LP agiert als Optionsverkäufer, und sobald Kapital eingesetzt ist, kann sich die unmittelbare Liquidität mit der Nutzung verringern oder verschwinden.
Damit beantworten Fälligkeit und Liquidität unterschiedliche Fragen. Die Fälligkeit sagt Ihnen, wann die Optionsverpflichtung endet; die Auslastung sagt, wie viel der Tresor gerade verlassen kann.
Das hilfreiche Denkmodell ist einfach: Ein Vermögenswert kann sich in einem entsperrten Zeitraum befinden und trotzdem vorübergehend illiquide sein.
@TermMax #TermMax $BLESS $ENA $GALA
Ein Fälligkeitstermin macht es verlockend, Liquidität als einfachen Schalter zu betrachten: Gelder sind entweder bis zu diesem Datum gesperrt oder davor verfügbar. TermMax’ Dual-Investment-Design ist jedoch dynamischer.
Einzahlungen werden verwendet, um Long-/Short-Optionspositionen abzusichern. Vor Fälligkeit hängt die Auszahlung davon ab, wie viel vom Kapital des Tresors tatsächlich von Optionskäufern ausgeliehen wurde. Wenn nichts ausgeliehen wurde, kann alles abgezogen werden. Wenn nur ein Teil verwendet wird, ist nur die ungenutzte Liquidität sofort verfügbar. Wenn alles ausgeliehen wurde, kann eine vorzeitige Auszahlung möglicherweise nicht möglich sein, sofern neue Einzahlungen nicht wieder Liquidität herstellen.
Das verändert, wie ich die Rendite lese. Die Prämie ist nicht nur eine Zahlung für „das Warten bis zur Fälligkeit“. Der LP agiert als Optionsverkäufer, und sobald Kapital eingesetzt ist, kann sich die unmittelbare Liquidität mit der Nutzung verringern oder verschwinden.
Damit beantworten Fälligkeit und Liquidität unterschiedliche Fragen. Die Fälligkeit sagt Ihnen, wann die Optionsverpflichtung endet; die Auslastung sagt, wie viel der Tresor gerade verlassen kann.
Das hilfreiche Denkmodell ist einfach: Ein Vermögenswert kann sich in einem entsperrten Zeitraum befinden und trotzdem vorübergehend illiquide sein.
@TermMax #TermMax $BLESS $ENA $GALA
2
286
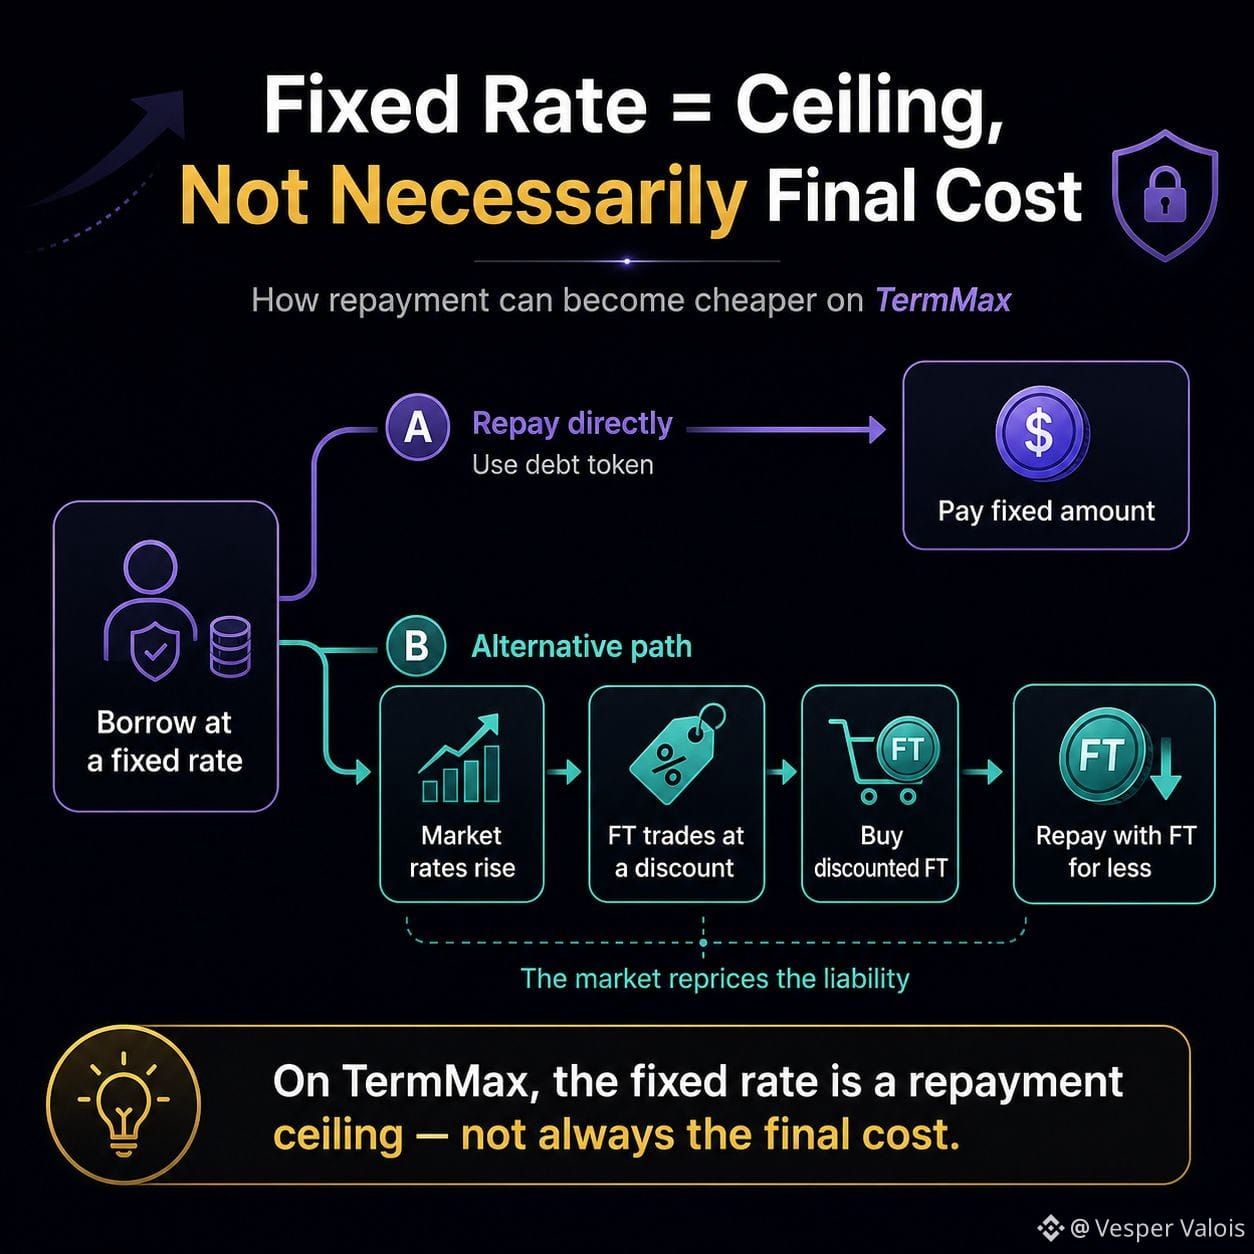
Ein festes Borrowing-Zinsniveau ist nicht immer die endgültige Kostenhöhe
Fixed-rate-Borrowing klingt nach einem Kompromiss: Sie gewinnen Planungssicherheit, aber sobald der Zinssatz festgelegt ist, sind Sie an diese Kosten gebunden. Das Rückzahlungsdesign von TermMax macht diese Annahme unvollständig.
Wenn ein Kreditnehmer eine Position mit festem Zinssatz eröffnet, wird die Schuld über FTs abgebildet. Der Kreditnehmer kann die Schuld mit dem Debt Token in der vereinbarten Höhe begleichen, TermMax ermöglicht jedoch auch die Rückzahlung, indem FTs, die vor Fälligkeit auf dem Markt gekauft wurden, zurückgegeben werden. In der FAQ wird die Konsequenz ausdrücklich genannt: Wenn Marktzinsen über dem festgelegten Zinssatz des Kreditnehmers steigen, können diese FTs mit einem Abschlag gekauft werden, wodurch die Kosten für die Tilgung der Schuld sinken.
Warum gibt es dieses Design? Weil FT nicht nur eine Renditeforderung auf der Seite des Kreditgebers ist; es ist auch die tokenisierte Verpflichtung, die der Kreditnehmer schuldet. Indem diese Forderung handelbar gemacht wird, kann der Markt die Verbindlichkeit neu bepreisen, und der Kreditnehmer kann die Forderung selbst zurückkaufen.
Das führt zu einer ungewöhnlichen Asymmetrie: Eine ungünstige Zinsbewegung erhöht die vereinbarte Rückzahlung nicht, während eine günstige Neubewertung sie senken kann, wenn vergünstigte FTs verfügbar sind.
Das klarere mentale Modell: Bei TermMax ist der feste Zinssatz eine Rückzahlungshöchstgrenze – nicht notwendigerweise die endgültigen Kosten.
@termmax #TermMax $NEIRO $PEOPLE $BTW
Ein festes Borrowing-Zinsniveau ist nicht immer die endgültige Kostenhöhe
Fixed-rate-Borrowing klingt nach einem Kompromiss: Sie gewinnen Planungssicherheit, aber sobald der Zinssatz festgelegt ist, sind Sie an diese Kosten gebunden. Das Rückzahlungsdesign von TermMax macht diese Annahme unvollständig.
Wenn ein Kreditnehmer eine Position mit festem Zinssatz eröffnet, wird die Schuld über FTs abgebildet. Der Kreditnehmer kann die Schuld mit dem Debt Token in der vereinbarten Höhe begleichen, TermMax ermöglicht jedoch auch die Rückzahlung, indem FTs, die vor Fälligkeit auf dem Markt gekauft wurden, zurückgegeben werden. In der FAQ wird die Konsequenz ausdrücklich genannt: Wenn Marktzinsen über dem festgelegten Zinssatz des Kreditnehmers steigen, können diese FTs mit einem Abschlag gekauft werden, wodurch die Kosten für die Tilgung der Schuld sinken.
Warum gibt es dieses Design? Weil FT nicht nur eine Renditeforderung auf der Seite des Kreditgebers ist; es ist auch die tokenisierte Verpflichtung, die der Kreditnehmer schuldet. Indem diese Forderung handelbar gemacht wird, kann der Markt die Verbindlichkeit neu bepreisen, und der Kreditnehmer kann die Forderung selbst zurückkaufen.
Das führt zu einer ungewöhnlichen Asymmetrie: Eine ungünstige Zinsbewegung erhöht die vereinbarte Rückzahlung nicht, während eine günstige Neubewertung sie senken kann, wenn vergünstigte FTs verfügbar sind.
Das klarere mentale Modell: Bei TermMax ist der feste Zinssatz eine Rückzahlungshöchstgrenze – nicht notwendigerweise die endgültigen Kosten.
@TermMax #TermMax $NEIRO $PEOPLE $BTW
Fixed-rate-Borrowing klingt nach einem Kompromiss: Sie gewinnen Planungssicherheit, aber sobald der Zinssatz festgelegt ist, sind Sie an diese Kosten gebunden. Das Rückzahlungsdesign von TermMax macht diese Annahme unvollständig.
Wenn ein Kreditnehmer eine Position mit festem Zinssatz eröffnet, wird die Schuld über FTs abgebildet. Der Kreditnehmer kann die Schuld mit dem Debt Token in der vereinbarten Höhe begleichen, TermMax ermöglicht jedoch auch die Rückzahlung, indem FTs, die vor Fälligkeit auf dem Markt gekauft wurden, zurückgegeben werden. In der FAQ wird die Konsequenz ausdrücklich genannt: Wenn Marktzinsen über dem festgelegten Zinssatz des Kreditnehmers steigen, können diese FTs mit einem Abschlag gekauft werden, wodurch die Kosten für die Tilgung der Schuld sinken.
Warum gibt es dieses Design? Weil FT nicht nur eine Renditeforderung auf der Seite des Kreditgebers ist; es ist auch die tokenisierte Verpflichtung, die der Kreditnehmer schuldet. Indem diese Forderung handelbar gemacht wird, kann der Markt die Verbindlichkeit neu bepreisen, und der Kreditnehmer kann die Forderung selbst zurückkaufen.
Das führt zu einer ungewöhnlichen Asymmetrie: Eine ungünstige Zinsbewegung erhöht die vereinbarte Rückzahlung nicht, während eine günstige Neubewertung sie senken kann, wenn vergünstigte FTs verfügbar sind.
Das klarere mentale Modell: Bei TermMax ist der feste Zinssatz eine Rückzahlungshöchstgrenze – nicht notwendigerweise die endgültigen Kosten.
@TermMax #TermMax $NEIRO $PEOPLE $BTW
303
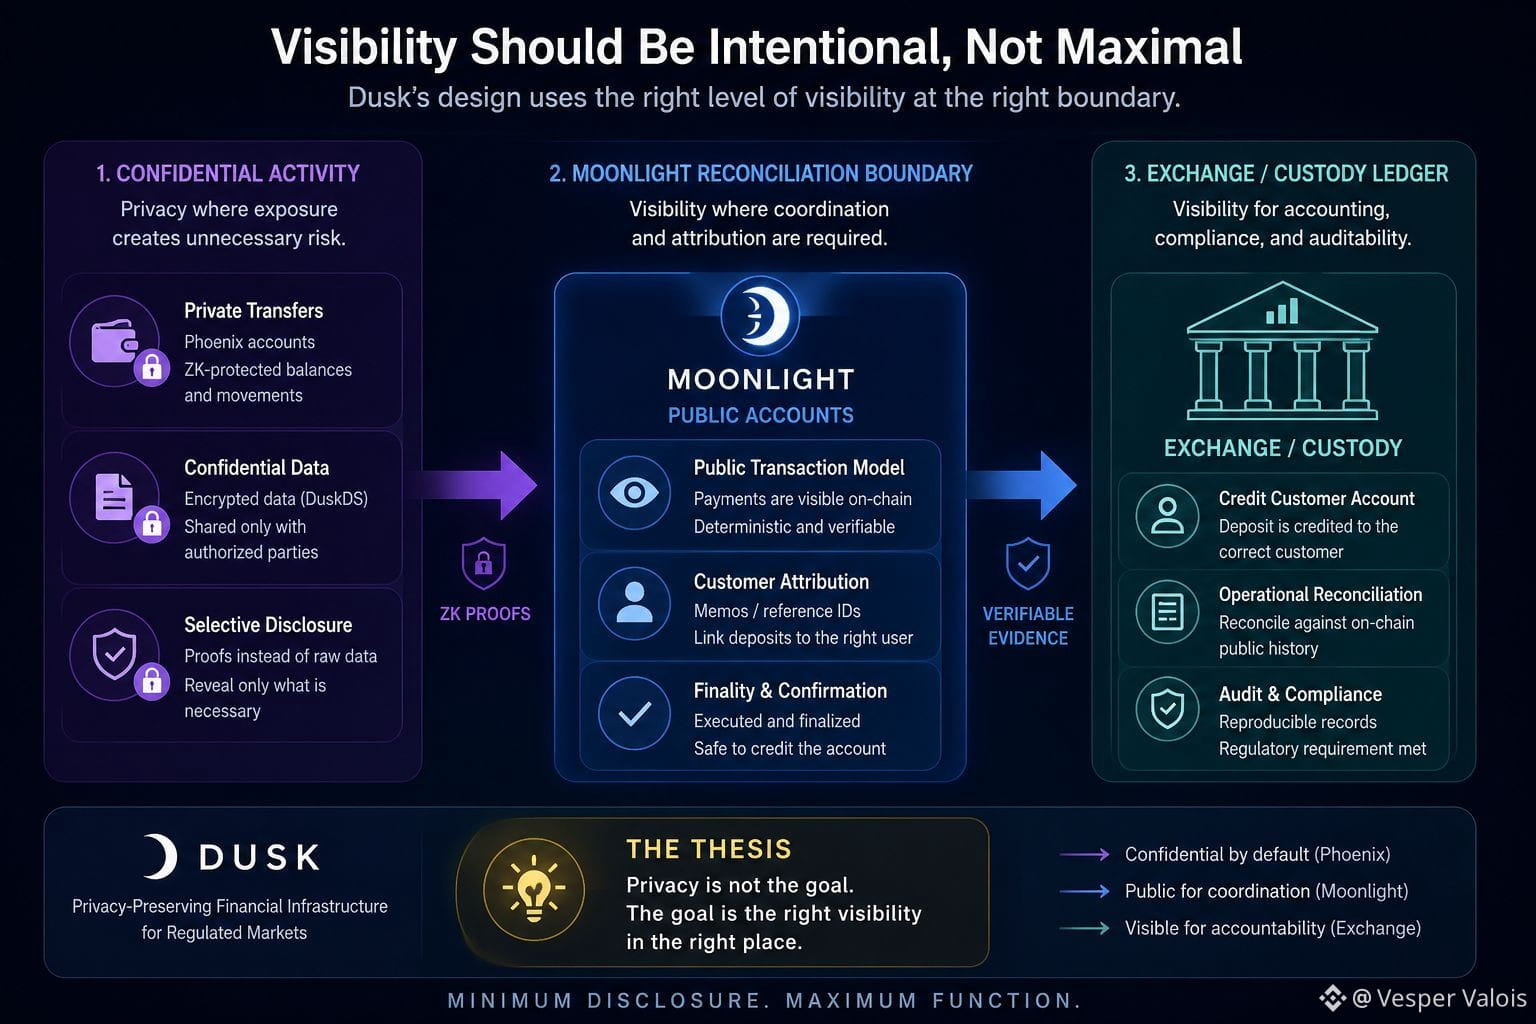
Warum würde ein Privacy Network öffentliche Einlagen wählen?
Ein finanzielles Netzwerk mit Fokus auf Privatsphäre, das ein öffentliches Transaktionsmodell für Einlagen im Austausch nutzt, wirkt widersprüchlich. Ich denke, es zeigt eher eine nützlichere Regel: Privatsphäre hat nur dann einen Wert, wenn sie nicht die Sichtbarkeit zerstört, die eine Operation tatsächlich benötigt.
Dusk’s aktuelle Dokumentation zur Anbindung an Börsen fordert Börsen auf, Moonlight zu verwenden, sein öffentliches Kontomodell. Einzahlungen werden aus finalisierter Historie gescannt, den Konten der Kunden oder Memos zugeordnet und erst nach der Ausführung und nach Bestätigung der Finalität gutgeschrieben.
Das ist entscheidend. Ein Custodian muss nicht nur wissen, dass eine Übertragung kryptografisch gültig ist; er muss wissen, welchem Kunden er gutschreiben soll, eine doppelte Buchführung vermeiden und das Ledger später erneut reproduzieren können. Das Verbergen von mehr Daten an dieser Stelle könnte eher ein höheres operatives Risiko bedeuten, statt es zu verringern.
Aber das andere Extrem ist ebenfalls schwach. Wenn jeder finanzielle Fluss allein deshalb öffentlich gemacht würde, weil die Abstimmung einfacher ist, würde Vertraulichkeit genau dort verschwinden, wo Märkte sie möglicherweise brauchen.
Daher würde ich Dusk’s Privacy-Design nicht als „Finanzierung privatisieren“ rahmen. Die stärkere Idee ist enger: Sichtbarkeit gezielt gestalten. Privatsphäre gehört dort hin, wo Offenlegung unnötige Risiken schafft; Transparenz gehört dort hin, wo Koordination auf gemeinsamem Beweismaterial angewiesen ist. Dusk’s breitere Dokumentation zur Markt-Infra stellt den Stack explizit so dar, dass er die Koordination von öffentlichen und geschützten Daten ermöglicht, statt jede einzelne Arbeitsabwicklung gleichförmig privat zu machen.
Das ist eine schwierigere Architekturaufgabe als nur die Geheimhaltung maximal zu steigern.
@Dusk_Foundation $DUSK #dusk $MAGMA $BOME
Warum würde ein Privacy Network öffentliche Einlagen wählen?
Ein finanzielles Netzwerk mit Fokus auf Privatsphäre, das ein öffentliches Transaktionsmodell für Einlagen im Austausch nutzt, wirkt widersprüchlich. Ich denke, es zeigt eher eine nützlichere Regel: Privatsphäre hat nur dann einen Wert, wenn sie nicht die Sichtbarkeit zerstört, die eine Operation tatsächlich benötigt.
Dusk’s aktuelle Dokumentation zur Anbindung an Börsen fordert Börsen auf, Moonlight zu verwenden, sein öffentliches Kontomodell. Einzahlungen werden aus finalisierter Historie gescannt, den Konten der Kunden oder Memos zugeordnet und erst nach der Ausführung und nach Bestätigung der Finalität gutgeschrieben.
Das ist entscheidend. Ein Custodian muss nicht nur wissen, dass eine Übertragung kryptografisch gültig ist; er muss wissen, welchem Kunden er gutschreiben soll, eine doppelte Buchführung vermeiden und das Ledger später erneut reproduzieren können. Das Verbergen von mehr Daten an dieser Stelle könnte eher ein höheres operatives Risiko bedeuten, statt es zu verringern.
Aber das andere Extrem ist ebenfalls schwach. Wenn jeder finanzielle Fluss allein deshalb öffentlich gemacht würde, weil die Abstimmung einfacher ist, würde Vertraulichkeit genau dort verschwinden, wo Märkte sie möglicherweise brauchen.
Daher würde ich Dusk’s Privacy-Design nicht als „Finanzierung privatisieren“ rahmen. Die stärkere Idee ist enger: Sichtbarkeit gezielt gestalten. Privatsphäre gehört dort hin, wo Offenlegung unnötige Risiken schafft; Transparenz gehört dort hin, wo Koordination auf gemeinsamem Beweismaterial angewiesen ist. Dusk’s breitere Dokumentation zur Markt-Infra stellt den Stack explizit so dar, dass er die Koordination von öffentlichen und geschützten Daten ermöglicht, statt jede einzelne Arbeitsabwicklung gleichförmig privat zu machen.
Das ist eine schwierigere Architekturaufgabe als nur die Geheimhaltung maximal zu steigern.
@Dusk $DUSK #dusk $MAGMA $BOME
Ein finanzielles Netzwerk mit Fokus auf Privatsphäre, das ein öffentliches Transaktionsmodell für Einlagen im Austausch nutzt, wirkt widersprüchlich. Ich denke, es zeigt eher eine nützlichere Regel: Privatsphäre hat nur dann einen Wert, wenn sie nicht die Sichtbarkeit zerstört, die eine Operation tatsächlich benötigt.
Dusk’s aktuelle Dokumentation zur Anbindung an Börsen fordert Börsen auf, Moonlight zu verwenden, sein öffentliches Kontomodell. Einzahlungen werden aus finalisierter Historie gescannt, den Konten der Kunden oder Memos zugeordnet und erst nach der Ausführung und nach Bestätigung der Finalität gutgeschrieben.
Das ist entscheidend. Ein Custodian muss nicht nur wissen, dass eine Übertragung kryptografisch gültig ist; er muss wissen, welchem Kunden er gutschreiben soll, eine doppelte Buchführung vermeiden und das Ledger später erneut reproduzieren können. Das Verbergen von mehr Daten an dieser Stelle könnte eher ein höheres operatives Risiko bedeuten, statt es zu verringern.
Aber das andere Extrem ist ebenfalls schwach. Wenn jeder finanzielle Fluss allein deshalb öffentlich gemacht würde, weil die Abstimmung einfacher ist, würde Vertraulichkeit genau dort verschwinden, wo Märkte sie möglicherweise brauchen.
Daher würde ich Dusk’s Privacy-Design nicht als „Finanzierung privatisieren“ rahmen. Die stärkere Idee ist enger: Sichtbarkeit gezielt gestalten. Privatsphäre gehört dort hin, wo Offenlegung unnötige Risiken schafft; Transparenz gehört dort hin, wo Koordination auf gemeinsamem Beweismaterial angewiesen ist. Dusk’s breitere Dokumentation zur Markt-Infra stellt den Stack explizit so dar, dass er die Koordination von öffentlichen und geschützten Daten ermöglicht, statt jede einzelne Arbeitsabwicklung gleichförmig privat zu machen.
Das ist eine schwierigere Architekturaufgabe als nur die Geheimhaltung maximal zu steigern.
@Dusk $DUSK #dusk $MAGMA $BOME
3
1
245
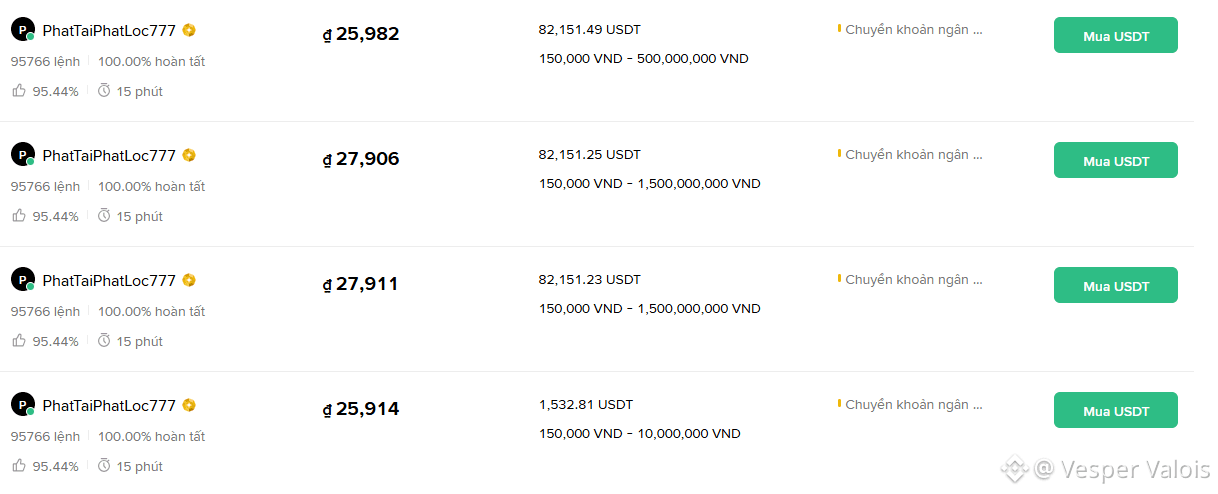
Warum 100%ige Vervollständigung ein schwaches Signal sein kann
Ein perfekter Prozentsatz kann die irreführendste Zahl in einem Binance-P2P-Profil sein—nicht, weil er falsch ist, sondern weil ein Prozentsatz ohne die Stichprobengröße keinen Kontext hat.
Binance unterscheidet 30-Tage-Vervollständigung von der Anzahl der Bestellungen in 30 Tagen und erfasst außerdem operative Kennzahlen wie die durchschnittliche Zahlungs- und Freigabezeit. Diese Trennung ist entscheidend.
Wenn Händler A 13/13 Bestellungen abgeschlossen hat, beträgt die Quote 100%. Wenn Händler B 4.990/5.000 abgeschlossen hat, beträgt die Quote 99,8%. Die erste Zahl wirkt „sauberer“. Die zweite wird jedoch von bei weitem mehr Beobachtungen gestützt.
Was beweist die Vervollständigungsrate? Sie zeigt, wie konstant vergangene Bestellungen im gemessenen Zeitraum abgeschlossen wurden. Was beweist sie nicht? Dass die nächste Zahlung korrekt abgewickelt wird, dass der Händler schneller ist oder dass eine große Bestellung automatisch sicherer ist.
Meine Entscheidungsregel: Wenn die Preise nahe beieinander liegen, würde ich Anzeigen nicht allein nach der Vervollständigungsrate bewerten. Ich würde die Rate gemeinsam mit der Bestellanzahl, aktuellem Feedback sowie der durchschnittlichen Zahlungs-/Freigabezeit betrachten. Binance selbst behandelt die Vervollständigungsrate, die operative Geschwindigkeit und negatives Feedback als getrennte Händler-Signale.
Eine Kennzahl ohne Stichprobengröße ist ein Signal; eine Gruppe konsistenter Signale ist ein stärkeres Indiz.
Bei Binance P2P ist die bessere Frage nicht „Wer hat den höchsten Prozentsatz?“ Es ist „Wie viel Beweismaterial steckt hinter diesem Prozentsatz?“
@Binance_Vietnam #BinanceP2PAnToan $AVAAI $ACE $ONG
Warum 100%ige Vervollständigung ein schwaches Signal sein kann
Ein perfekter Prozentsatz kann die irreführendste Zahl in einem Binance-P2P-Profil sein—nicht, weil er falsch ist, sondern weil ein Prozentsatz ohne die Stichprobengröße keinen Kontext hat.
Binance unterscheidet 30-Tage-Vervollständigung von der Anzahl der Bestellungen in 30 Tagen und erfasst außerdem operative Kennzahlen wie die durchschnittliche Zahlungs- und Freigabezeit. Diese Trennung ist entscheidend.
Wenn Händler A 13/13 Bestellungen abgeschlossen hat, beträgt die Quote 100%. Wenn Händler B 4.990/5.000 abgeschlossen hat, beträgt die Quote 99,8%. Die erste Zahl wirkt „sauberer“. Die zweite wird jedoch von bei weitem mehr Beobachtungen gestützt.
Was beweist die Vervollständigungsrate? Sie zeigt, wie konstant vergangene Bestellungen im gemessenen Zeitraum abgeschlossen wurden. Was beweist sie nicht? Dass die nächste Zahlung korrekt abgewickelt wird, dass der Händler schneller ist oder dass eine große Bestellung automatisch sicherer ist.
Meine Entscheidungsregel: Wenn die Preise nahe beieinander liegen, würde ich Anzeigen nicht allein nach der Vervollständigungsrate bewerten. Ich würde die Rate gemeinsam mit der Bestellanzahl, aktuellem Feedback sowie der durchschnittlichen Zahlungs-/Freigabezeit betrachten. Binance selbst behandelt die Vervollständigungsrate, die operative Geschwindigkeit und negatives Feedback als getrennte Händler-Signale.
Eine Kennzahl ohne Stichprobengröße ist ein Signal; eine Gruppe konsistenter Signale ist ein stärkeres Indiz.
Bei Binance P2P ist die bessere Frage nicht „Wer hat den höchsten Prozentsatz?“ Es ist „Wie viel Beweismaterial steckt hinter diesem Prozentsatz?“
@Binance Vietnam #BinanceP2PAnToan $AVAAI $ACE $ONG
Ein perfekter Prozentsatz kann die irreführendste Zahl in einem Binance-P2P-Profil sein—nicht, weil er falsch ist, sondern weil ein Prozentsatz ohne die Stichprobengröße keinen Kontext hat.
Binance unterscheidet 30-Tage-Vervollständigung von der Anzahl der Bestellungen in 30 Tagen und erfasst außerdem operative Kennzahlen wie die durchschnittliche Zahlungs- und Freigabezeit. Diese Trennung ist entscheidend.
Wenn Händler A 13/13 Bestellungen abgeschlossen hat, beträgt die Quote 100%. Wenn Händler B 4.990/5.000 abgeschlossen hat, beträgt die Quote 99,8%. Die erste Zahl wirkt „sauberer“. Die zweite wird jedoch von bei weitem mehr Beobachtungen gestützt.
Was beweist die Vervollständigungsrate? Sie zeigt, wie konstant vergangene Bestellungen im gemessenen Zeitraum abgeschlossen wurden. Was beweist sie nicht? Dass die nächste Zahlung korrekt abgewickelt wird, dass der Händler schneller ist oder dass eine große Bestellung automatisch sicherer ist.
Meine Entscheidungsregel: Wenn die Preise nahe beieinander liegen, würde ich Anzeigen nicht allein nach der Vervollständigungsrate bewerten. Ich würde die Rate gemeinsam mit der Bestellanzahl, aktuellem Feedback sowie der durchschnittlichen Zahlungs-/Freigabezeit betrachten. Binance selbst behandelt die Vervollständigungsrate, die operative Geschwindigkeit und negatives Feedback als getrennte Händler-Signale.
Eine Kennzahl ohne Stichprobengröße ist ein Signal; eine Gruppe konsistenter Signale ist ein stärkeres Indiz.
Bei Binance P2P ist die bessere Frage nicht „Wer hat den höchsten Prozentsatz?“ Es ist „Wie viel Beweismaterial steckt hinter diesem Prozentsatz?“
@Binance Vietnam #BinanceP2PAnToan $AVAAI $ACE $ONG
265
Ein Festzins kann trotzdem eine bewegliche Kurve haben
Das Range-Order-Design von TermMax enthält ein Detail, das meine Sicht auf „Festzins“-DeFi verändert: Die Preiskurve ist nicht dazu gedacht, statisch zu sein.
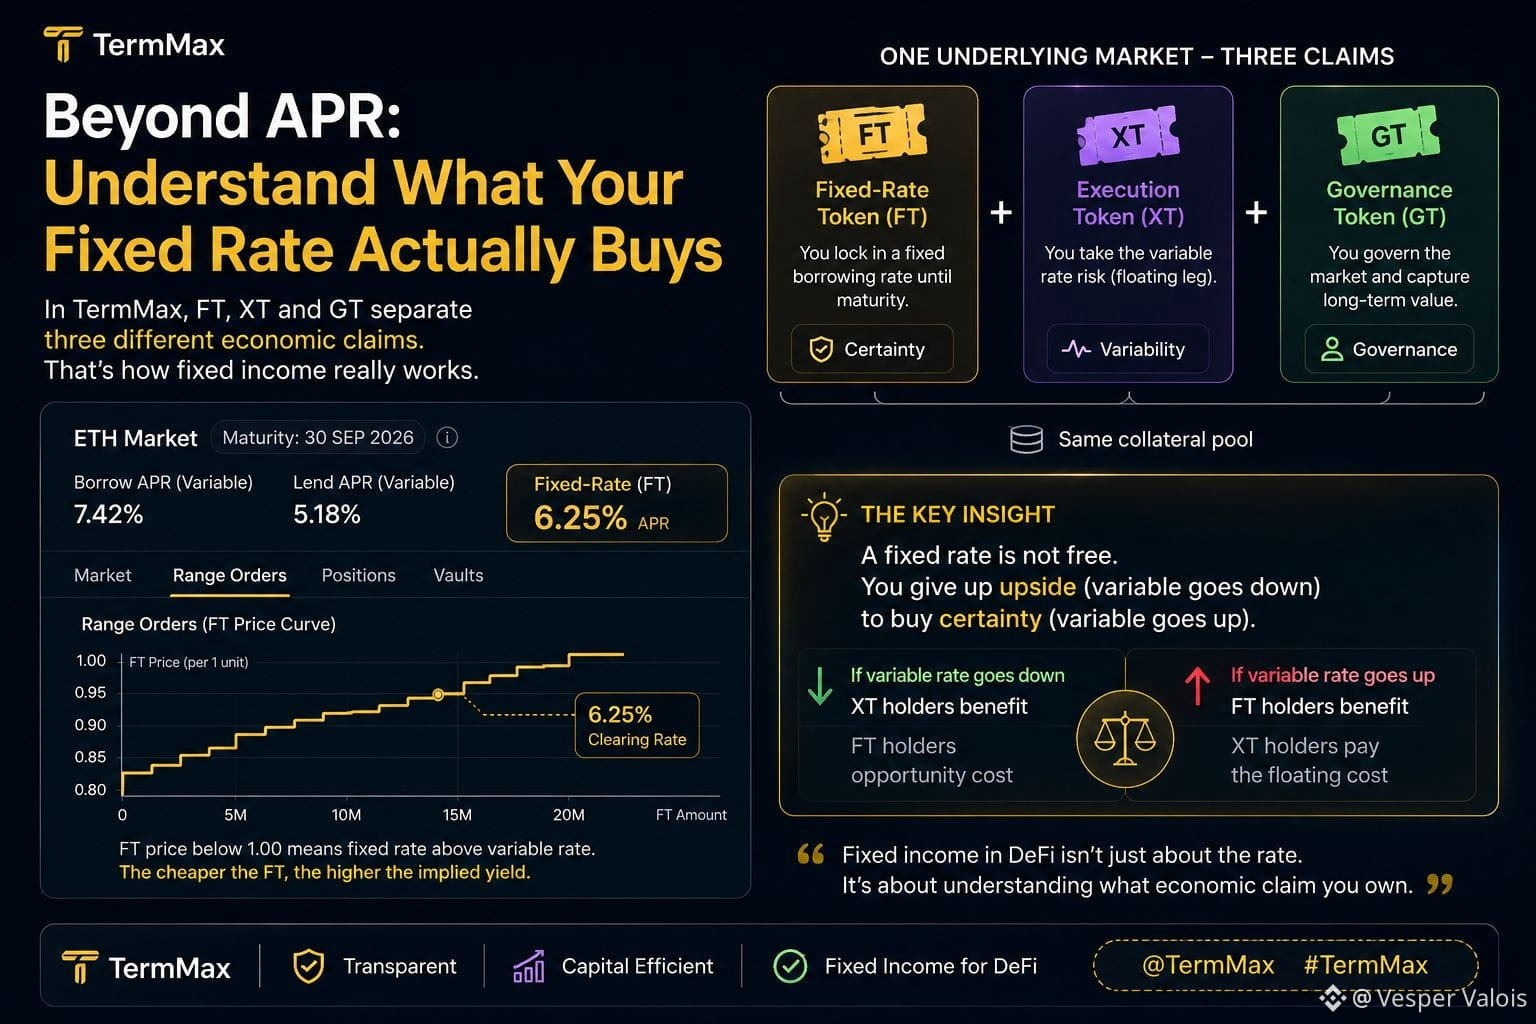
Im Range-Order-Modell des Protokolls hängt die FT/XT-Bepreisung von der Zeit bis zur Fälligkeit ab. Wenn die Fälligkeit näher rückt, berechnet das Modell die Kurve neu, sobald eine Transaktion ausgeführt wird, sodass sich die Beziehung zwischen Token-Preis und APR an die kürzere verbleibende Laufzeit anpassen kann. Das Kursziel kann im selben Bereich bleiben, auch wenn sich der Token-Tauschpreis bewegt.
Das ist wichtig, weil ein Festzins nicht dasselbe ist wie ein fixer Kurs. Bevor ein Handel gematcht wird, prägen weiterhin zwei Variablen die Ausführung: Zeit und wie viel Liquidität der Handel verbraucht.
TermMax erlaubt außerdem mehrere APR-Bereiche innerhalb einer einzigen Range Order. Die Liquidität kann stärker in einem bestimmten Kursband konzentriert sein und weniger in einem anderen. Ein kleiner Kredit kann nahe dem ersten Band füllen; ein größerer Kredit kann weiter in die Kurve vordringen und teurere Liquidität erreichen. Die Höhe selbst kann daher den effektiven Kredit-Zinssatz verändern.
Die kausale Kette lautet:
time + Liquiditätsverteilung → Kurvenzustand → Ausführungspreis → fixierter Zinssatz.
TermMax entfernt also nicht einfach die Volatilität des Zinssatzes. Es verlagert die Zinsbildung in einen AMM, dessen Kurve um die Fälligkeit herum ausgelegt ist. Sobald die Ausführung erfolgt, kann die Kreditkosten fixiert sein; vor der Ausführung ist die Preisfindung nach wie vor sehr lebendig.
Der subtile Punkt: „Festzins“ beschreibt die Position nach dem Matching, nicht einen Markt, in dem sich der Preis von festverzinslichen Instrumenten nicht mehr bewegt.
@termmax #TermMax $ACE $VELVET $MAGMA
Ein Festzins kann trotzdem eine bewegliche Kurve haben
Das Range-Order-Design von TermMax enthält ein Detail, das meine Sicht auf „Festzins“-DeFi verändert: Die Preiskurve ist nicht dazu gedacht, statisch zu sein.
Im Range-Order-Modell des Protokolls hängt die FT/XT-Bepreisung von der Zeit bis zur Fälligkeit ab. Wenn die Fälligkeit näher rückt, berechnet das Modell die Kurve neu, sobald eine Transaktion ausgeführt wird, sodass sich die Beziehung zwischen Token-Preis und APR an die kürzere verbleibende Laufzeit anpassen kann. Das Kursziel kann im selben Bereich bleiben, auch wenn sich der Token-Tauschpreis bewegt.
Das ist wichtig, weil ein Festzins nicht dasselbe ist wie ein fixer Kurs. Bevor ein Handel gematcht wird, prägen weiterhin zwei Variablen die Ausführung: Zeit und wie viel Liquidität der Handel verbraucht.
TermMax erlaubt außerdem mehrere APR-Bereiche innerhalb einer einzigen Range Order. Die Liquidität kann stärker in einem bestimmten Kursband konzentriert sein und weniger in einem anderen. Ein kleiner Kredit kann nahe dem ersten Band füllen; ein größerer Kredit kann weiter in die Kurve vordringen und teurere Liquidität erreichen. Die Höhe selbst kann daher den effektiven Kredit-Zinssatz verändern.
Die kausale Kette lautet:
time + Liquiditätsverteilung → Kurvenzustand → Ausführungspreis → fixierter Zinssatz.
TermMax entfernt also nicht einfach die Volatilität des Zinssatzes. Es verlagert die Zinsbildung in einen AMM, dessen Kurve um die Fälligkeit herum ausgelegt ist. Sobald die Ausführung erfolgt, kann die Kreditkosten fixiert sein; vor der Ausführung ist die Preisfindung nach wie vor sehr lebendig.
Der subtile Punkt: „Festzins“ beschreibt die Position nach dem Matching, nicht einen Markt, in dem sich der Preis von festverzinslichen Instrumenten nicht mehr bewegt.
@TermMax #TermMax $ACE $VELVET $MAGMA
Das Range-Order-Design von TermMax enthält ein Detail, das meine Sicht auf „Festzins“-DeFi verändert: Die Preiskurve ist nicht dazu gedacht, statisch zu sein.
Im Range-Order-Modell des Protokolls hängt die FT/XT-Bepreisung von der Zeit bis zur Fälligkeit ab. Wenn die Fälligkeit näher rückt, berechnet das Modell die Kurve neu, sobald eine Transaktion ausgeführt wird, sodass sich die Beziehung zwischen Token-Preis und APR an die kürzere verbleibende Laufzeit anpassen kann. Das Kursziel kann im selben Bereich bleiben, auch wenn sich der Token-Tauschpreis bewegt.
Das ist wichtig, weil ein Festzins nicht dasselbe ist wie ein fixer Kurs. Bevor ein Handel gematcht wird, prägen weiterhin zwei Variablen die Ausführung: Zeit und wie viel Liquidität der Handel verbraucht.
TermMax erlaubt außerdem mehrere APR-Bereiche innerhalb einer einzigen Range Order. Die Liquidität kann stärker in einem bestimmten Kursband konzentriert sein und weniger in einem anderen. Ein kleiner Kredit kann nahe dem ersten Band füllen; ein größerer Kredit kann weiter in die Kurve vordringen und teurere Liquidität erreichen. Die Höhe selbst kann daher den effektiven Kredit-Zinssatz verändern.
Die kausale Kette lautet:
time + Liquiditätsverteilung → Kurvenzustand → Ausführungspreis → fixierter Zinssatz.
TermMax entfernt also nicht einfach die Volatilität des Zinssatzes. Es verlagert die Zinsbildung in einen AMM, dessen Kurve um die Fälligkeit herum ausgelegt ist. Sobald die Ausführung erfolgt, kann die Kreditkosten fixiert sein; vor der Ausführung ist die Preisfindung nach wie vor sehr lebendig.
Der subtile Punkt: „Festzins“ beschreibt die Position nach dem Matching, nicht einen Markt, in dem sich der Preis von festverzinslichen Instrumenten nicht mehr bewegt.
@TermMax #TermMax $ACE $VELVET $MAGMA
6
3
323
DuskEVM hat zwei Arten von „Bestätigt“ — und Finanzen sollten darauf achten
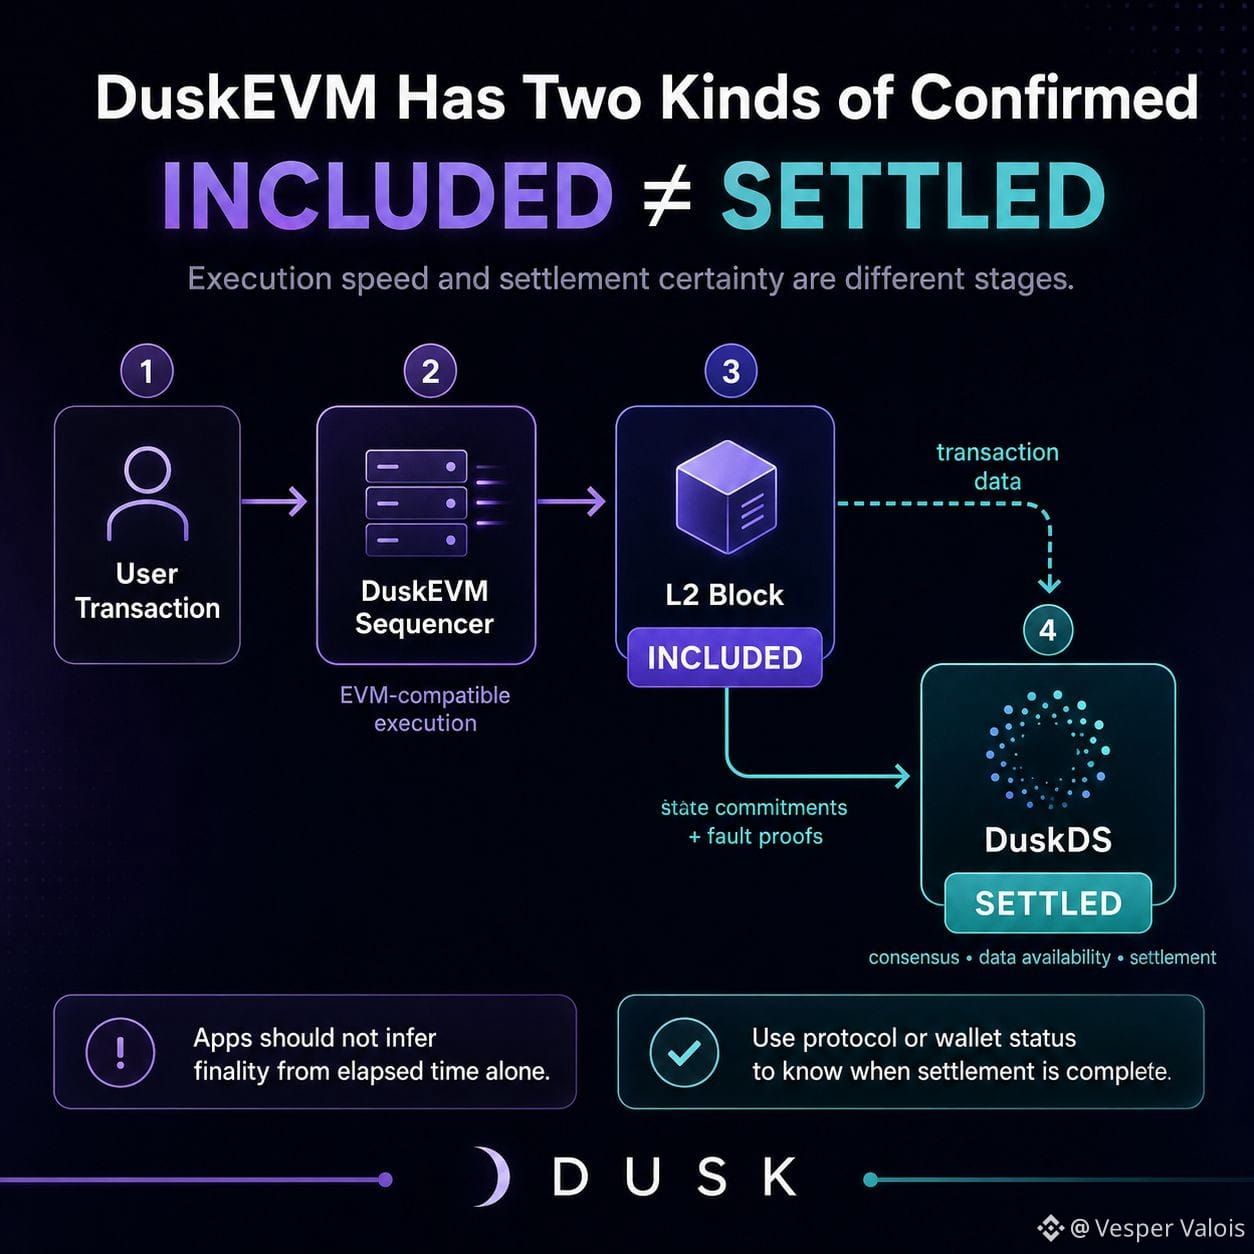
Eine Zeile in Dusk’ aktuellen Dokumenten lässt sich leicht übersehen: Die Aufnahme einer Transaktion geht schnell, aber die Einbindung und die Abwicklung sind unterschiedliche Phasen.
Dieser Unterschied ist wichtig, weil DuskEVM nicht die Abwicklungsschicht ist. Eine Transaktion erreicht zuerst den Sequencer von DuskEVM und wird in einem L2-Block aufgenommen. Der Batcher veröffentlicht anschließend die Transaktionsdaten auf DuskDS, während Zustandszusagen und Fehlerbeweise den daraus resultierenden Status mit der Abwicklung auf DuskDS verknüpfen.
Die Frage lautet also nicht einfach „Wurde meine Transaktion aufgenommen?“ sondern „Welche Schicht hat was bestätigt?“
Diese Architektur ermöglicht Entwicklern EVM-kompatible Ausführung, ohne die EVM-Schicht für jede Zusicherung verantwortlich zu machen. DuskEVM übernimmt die vertraute Solidity-Ausführung; DuskDS liefert Konsens, Datenverfügbarkeit und Abwicklung.
Die zweite Folge betrifft nicht nur die Architektur, sondern auch die UX. In einem regulierten Asset-Workflow kann eine Oberfläche, die eine L2-Aufnahme zu früh als „final“ kennzeichnet, eine Unterscheidung verwischen, die das Protokoll selbst beibehält. Dusk’ Dokumentation empfiehlt Anwendungen ausdrücklich, bei der Übertragung von Werten zwischen DuskEVM und L1 den Protokoll- oder Wallet-Status zu verwenden, statt Finalität aus der abgelaufenen Zeit abzuleiten.
Das Protokoll kann Ausführungsgeschwindigkeit von Abwicklungssicherheit trennen; die Produkt-UX muss diese Trennung bewahren. Finalität ist dann ein Zustand, den man offenlegen muss — nicht ein Timer, den man errät. Für Finanzanwendungen kann dieser Unterschied wichtiger sein als es, noch eine Sekunde von der Bestätigungsanzeige einzusparen.
@Dusk_Foundation $DUSK #dusk $RE $BTW
DuskEVM hat zwei Arten von „Bestätigt“ — und Finanzen sollten darauf achten
Eine Zeile in Dusk’ aktuellen Dokumenten lässt sich leicht übersehen: Die Aufnahme einer Transaktion geht schnell, aber die Einbindung und die Abwicklung sind unterschiedliche Phasen.
Dieser Unterschied ist wichtig, weil DuskEVM nicht die Abwicklungsschicht ist. Eine Transaktion erreicht zuerst den Sequencer von DuskEVM und wird in einem L2-Block aufgenommen. Der Batcher veröffentlicht anschließend die Transaktionsdaten auf DuskDS, während Zustandszusagen und Fehlerbeweise den daraus resultierenden Status mit der Abwicklung auf DuskDS verknüpfen.
Die Frage lautet also nicht einfach „Wurde meine Transaktion aufgenommen?“ sondern „Welche Schicht hat was bestätigt?“
Diese Architektur ermöglicht Entwicklern EVM-kompatible Ausführung, ohne die EVM-Schicht für jede Zusicherung verantwortlich zu machen. DuskEVM übernimmt die vertraute Solidity-Ausführung; DuskDS liefert Konsens, Datenverfügbarkeit und Abwicklung.
Die zweite Folge betrifft nicht nur die Architektur, sondern auch die UX. In einem regulierten Asset-Workflow kann eine Oberfläche, die eine L2-Aufnahme zu früh als „final“ kennzeichnet, eine Unterscheidung verwischen, die das Protokoll selbst beibehält. Dusk’ Dokumentation empfiehlt Anwendungen ausdrücklich, bei der Übertragung von Werten zwischen DuskEVM und L1 den Protokoll- oder Wallet-Status zu verwenden, statt Finalität aus der abgelaufenen Zeit abzuleiten.
Das Protokoll kann Ausführungsgeschwindigkeit von Abwicklungssicherheit trennen; die Produkt-UX muss diese Trennung bewahren. Finalität ist dann ein Zustand, den man offenlegen muss — nicht ein Timer, den man errät. Für Finanzanwendungen kann dieser Unterschied wichtiger sein als es, noch eine Sekunde von der Bestätigungsanzeige einzusparen.
@Dusk $DUSK #dusk $RE $BTW
Eine Zeile in Dusk’ aktuellen Dokumenten lässt sich leicht übersehen: Die Aufnahme einer Transaktion geht schnell, aber die Einbindung und die Abwicklung sind unterschiedliche Phasen.
Dieser Unterschied ist wichtig, weil DuskEVM nicht die Abwicklungsschicht ist. Eine Transaktion erreicht zuerst den Sequencer von DuskEVM und wird in einem L2-Block aufgenommen. Der Batcher veröffentlicht anschließend die Transaktionsdaten auf DuskDS, während Zustandszusagen und Fehlerbeweise den daraus resultierenden Status mit der Abwicklung auf DuskDS verknüpfen.
Die Frage lautet also nicht einfach „Wurde meine Transaktion aufgenommen?“ sondern „Welche Schicht hat was bestätigt?“
Diese Architektur ermöglicht Entwicklern EVM-kompatible Ausführung, ohne die EVM-Schicht für jede Zusicherung verantwortlich zu machen. DuskEVM übernimmt die vertraute Solidity-Ausführung; DuskDS liefert Konsens, Datenverfügbarkeit und Abwicklung.
Die zweite Folge betrifft nicht nur die Architektur, sondern auch die UX. In einem regulierten Asset-Workflow kann eine Oberfläche, die eine L2-Aufnahme zu früh als „final“ kennzeichnet, eine Unterscheidung verwischen, die das Protokoll selbst beibehält. Dusk’ Dokumentation empfiehlt Anwendungen ausdrücklich, bei der Übertragung von Werten zwischen DuskEVM und L1 den Protokoll- oder Wallet-Status zu verwenden, statt Finalität aus der abgelaufenen Zeit abzuleiten.
Das Protokoll kann Ausführungsgeschwindigkeit von Abwicklungssicherheit trennen; die Produkt-UX muss diese Trennung bewahren. Finalität ist dann ein Zustand, den man offenlegen muss — nicht ein Timer, den man errät. Für Finanzanwendungen kann dieser Unterschied wichtiger sein als es, noch eine Sekunde von der Bestätigungsanzeige einzusparen.
@Dusk $DUSK #dusk $RE $BTW
3
112
Eine Zahlung kann ankommen und trotzdem die falsche P2P-Zahlung sein
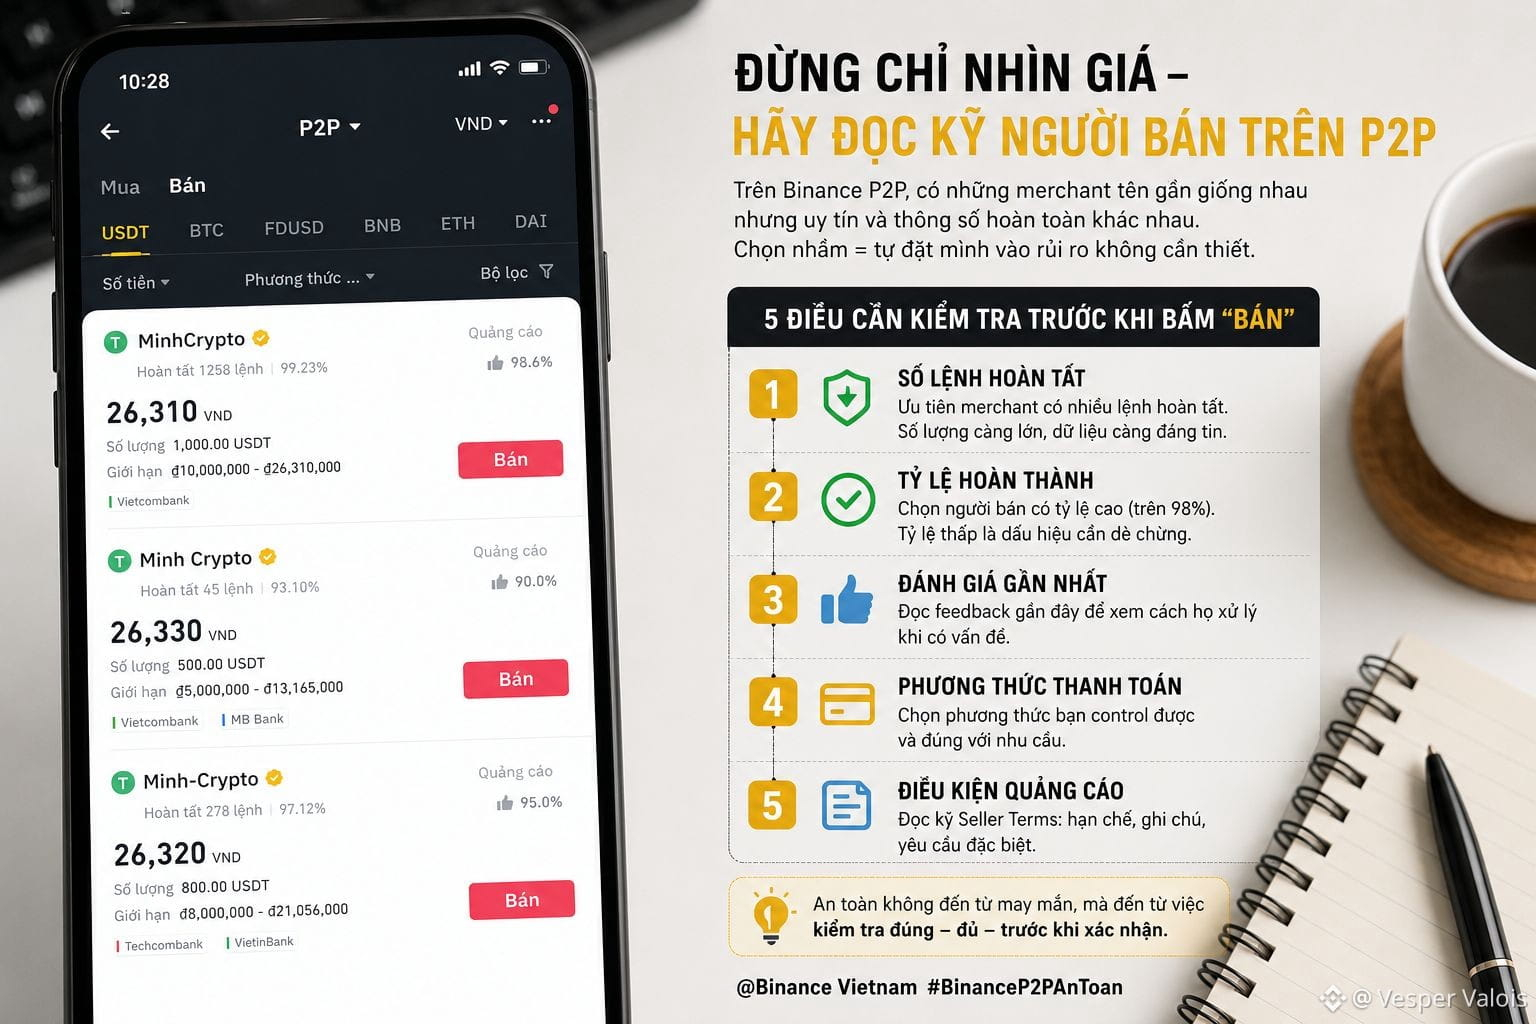
Ein Detail in Binance P2P wird leicht unterschätzt: Die richtige Summe zu erhalten ist nicht dasselbe wie eine gültige Zahlung für diese Bestellung zu erhalten.
Binines aktuelle P2P-Richtlinie besagt, dass der Käufer von einem Konto aus zahlen soll, dessen Kontoinhabername identisch ist mit dem Namen, der bei Binance verifiziert wurde. Auch das Empfangskonto des Verkäufers wird nach demselben Identitätsprinzip geprüft. In den Regeln zur Bearbeitung von Einsprüchen gilt: Wenn der Name des Zahlungs-Kontos des Käufers nicht mit dem verifizierten Binance-Namen übereinstimmt, sollte die Krypto nicht freigegeben werden; dem Verkäufer kann eine Rückerstattung der Zahlung auferlegt werden, und die P2P-Funktion des Käufers kann ausgesetzt werden.
Warum ist das wichtig? Denn „Geld ist angekommen“ beantwortet nur eine Frage: Haben die Gelder das Konto erreicht? Es beantwortet nicht die zweite Frage: Stammen sie vom Geschäftspartner, den Binance für diese Bestellung identifiziert?
Diese Unterscheidung verändert den Entscheidungszeitpunkt des Verkäufers. Bevor du auf „Freigabe bestätigen“ tippst, prüfe drei Dinge gemeinsam: die erhaltene Menge, den Absender/Kontoinhaber-Namen, der durch die Zahlungsmethode angezeigt wird, und die verifizierten Angaben zum Geschäftspartner, die in der Bestellung verfügbar sind. Ein Screenshot einer Überweisung ist kein Ersatz für die Prüfung des tatsächlichen Kontos.
Es gibt außerdem eine hilfreiche Nuance: Eine Namensabweichung ist kein Beweis dafür, dass der Käufer ein Betrüger ist. Sie kann durch einen Zahlungsfehler oder die Nutzung des Kontos einer anderen Person entstehen. Aber es ist trotzdem eine Abweichung auf Regeln-Ebene; wenn man sie beiläufig behandelt, entfernt man eine wichtige Identitätsprüfung aus der Transaktion.
Die tiefere Erkenntnis lautet: Zahlungsprüfung und Prüfung des Geschäftspartners lösen unterschiedliche Probleme. Auf Binance P2P braucht eine sichere Freigabe beides.
@Binance_Vietnam #BinanceP2PAnToan $BTC $ETH $SOL
Eine Zahlung kann ankommen und trotzdem die falsche P2P-Zahlung sein
Ein Detail in Binance P2P wird leicht unterschätzt: Die richtige Summe zu erhalten ist nicht dasselbe wie eine gültige Zahlung für diese Bestellung zu erhalten.
Binines aktuelle P2P-Richtlinie besagt, dass der Käufer von einem Konto aus zahlen soll, dessen Kontoinhabername identisch ist mit dem Namen, der bei Binance verifiziert wurde. Auch das Empfangskonto des Verkäufers wird nach demselben Identitätsprinzip geprüft. In den Regeln zur Bearbeitung von Einsprüchen gilt: Wenn der Name des Zahlungs-Kontos des Käufers nicht mit dem verifizierten Binance-Namen übereinstimmt, sollte die Krypto nicht freigegeben werden; dem Verkäufer kann eine Rückerstattung der Zahlung auferlegt werden, und die P2P-Funktion des Käufers kann ausgesetzt werden.
Warum ist das wichtig? Denn „Geld ist angekommen“ beantwortet nur eine Frage: Haben die Gelder das Konto erreicht? Es beantwortet nicht die zweite Frage: Stammen sie vom Geschäftspartner, den Binance für diese Bestellung identifiziert?
Diese Unterscheidung verändert den Entscheidungszeitpunkt des Verkäufers. Bevor du auf „Freigabe bestätigen“ tippst, prüfe drei Dinge gemeinsam: die erhaltene Menge, den Absender/Kontoinhaber-Namen, der durch die Zahlungsmethode angezeigt wird, und die verifizierten Angaben zum Geschäftspartner, die in der Bestellung verfügbar sind. Ein Screenshot einer Überweisung ist kein Ersatz für die Prüfung des tatsächlichen Kontos.
Es gibt außerdem eine hilfreiche Nuance: Eine Namensabweichung ist kein Beweis dafür, dass der Käufer ein Betrüger ist. Sie kann durch einen Zahlungsfehler oder die Nutzung des Kontos einer anderen Person entstehen. Aber es ist trotzdem eine Abweichung auf Regeln-Ebene; wenn man sie beiläufig behandelt, entfernt man eine wichtige Identitätsprüfung aus der Transaktion.
Die tiefere Erkenntnis lautet: Zahlungsprüfung und Prüfung des Geschäftspartners lösen unterschiedliche Probleme. Auf Binance P2P braucht eine sichere Freigabe beides.
@Binance Vietnam #BinanceP2PAnToan $BTC $ETH $SOL
Ein Detail in Binance P2P wird leicht unterschätzt: Die richtige Summe zu erhalten ist nicht dasselbe wie eine gültige Zahlung für diese Bestellung zu erhalten.
Binines aktuelle P2P-Richtlinie besagt, dass der Käufer von einem Konto aus zahlen soll, dessen Kontoinhabername identisch ist mit dem Namen, der bei Binance verifiziert wurde. Auch das Empfangskonto des Verkäufers wird nach demselben Identitätsprinzip geprüft. In den Regeln zur Bearbeitung von Einsprüchen gilt: Wenn der Name des Zahlungs-Kontos des Käufers nicht mit dem verifizierten Binance-Namen übereinstimmt, sollte die Krypto nicht freigegeben werden; dem Verkäufer kann eine Rückerstattung der Zahlung auferlegt werden, und die P2P-Funktion des Käufers kann ausgesetzt werden.
Warum ist das wichtig? Denn „Geld ist angekommen“ beantwortet nur eine Frage: Haben die Gelder das Konto erreicht? Es beantwortet nicht die zweite Frage: Stammen sie vom Geschäftspartner, den Binance für diese Bestellung identifiziert?
Diese Unterscheidung verändert den Entscheidungszeitpunkt des Verkäufers. Bevor du auf „Freigabe bestätigen“ tippst, prüfe drei Dinge gemeinsam: die erhaltene Menge, den Absender/Kontoinhaber-Namen, der durch die Zahlungsmethode angezeigt wird, und die verifizierten Angaben zum Geschäftspartner, die in der Bestellung verfügbar sind. Ein Screenshot einer Überweisung ist kein Ersatz für die Prüfung des tatsächlichen Kontos.
Es gibt außerdem eine hilfreiche Nuance: Eine Namensabweichung ist kein Beweis dafür, dass der Käufer ein Betrüger ist. Sie kann durch einen Zahlungsfehler oder die Nutzung des Kontos einer anderen Person entstehen. Aber es ist trotzdem eine Abweichung auf Regeln-Ebene; wenn man sie beiläufig behandelt, entfernt man eine wichtige Identitätsprüfung aus der Transaktion.
Die tiefere Erkenntnis lautet: Zahlungsprüfung und Prüfung des Geschäftspartners lösen unterschiedliche Probleme. Auf Binance P2P braucht eine sichere Freigabe beides.
@Binance Vietnam #BinanceP2PAnToan $BTC $ETH $SOL
176
FESTE SÄTZE HABEN IHREN PREIS: SIE MÜSSEN TROTZDEM DIE RICHTIGE LAUFZEIT WÄHLEN
Wenn Sie Ihren Zinssatz im Voraus kennen, klingt das nach Sicherheit. Aber im Fixed-Rate- DeFi tauschen Sie für diese Gewissheit nicht nur den Preis ein. Sie tauschen auch Zeit ein.
Ein Detail, das man meiner Meinung nach bei TermMax leicht übersehen kann, ist genau dieses. Ein Fixed-Rate-Markt wird nicht nur durch die Schulden- und Sicherungswerte definiert, sondern auch durch ein bestimmtes Fälligkeitsdatum und Risikoparameter wie MLTV und LLTV. Selbst wenn also die zugrunde liegenden Vermögenswerte gleich sind, führen unterschiedliche Laufzeiten zu unterschiedlichen Cashflow-Verpflichtungen.
Angenommen, Sie wissen, dass Sie Ihr Kapital 30 Tage lang nicht benötigen, aber Sie wählen trotzdem eine 90-Tage-Position, weil die Rendite besser aussieht. Der Zinssatz kann fest sein, aber Ihre Liquiditätsbedürfnisse sind es nicht. Wenn Sie am Tag 30 aussteigen müssen, sind Sie nicht mehr im einfachen Fall des Haltens von FT bis zur Fälligkeit und der Realisierung seines Fälligkeitswerts. Ein vorzeitiger Ausstieg kann davon abhängen, wie liquide der Markt ist und welchen Preis andere Teilnehmer zu diesem Zeitpunkt zu zahlen bereit sind.
Für mich ist das sowohl eine Stärke als auch eine Einschränkung eines Fixed-Term-Designs. Die Stärke ist, dass TermMax den Teil „Wann bekomme ich mein Geld zurück?“ selbst zum Bestandteil des Handels macht – statt nur eine APY-Zahl anzuzeigen. Nutzer können die Laufzeit an ihren eigenen Kapitalplan anpassen.
Der Tradeoff ist: Fester Zinssatz bedeutet nicht feste Liquidität. Ein guter Zinssatz kann dennoch eine schlechte Wahl sein, wenn die Laufzeit nicht zu dem Zeitpunkt passt, an dem Sie Ihr Geld brauchen. Für Nutzer mit kurzfristigen oder unvorhersehbaren Liquiditätsbedürfnissen kann Flexibilität wichtiger sein als ein paar zusätzliche Punkte Rendite.
Ich denke, der bessere Weg, TermMax zu lesen, ist nicht nur „Wie hoch ist der Zinssatz?“ sondern auch „Kann ich das tatsächlich bis zu diesem Datum halten?“ Bei festverzinslichen Wertpapieren ist die Fälligkeit kein Nebensatz neben der Rendite. Sie ist Teil des Risikos.
@termmax #TermMax $GPS $CLO $BTW
FESTE SÄTZE HABEN IHREN PREIS: SIE MÜSSEN TROTZDEM DIE RICHTIGE LAUFZEIT WÄHLEN
Wenn Sie Ihren Zinssatz im Voraus kennen, klingt das nach Sicherheit. Aber im Fixed-Rate- DeFi tauschen Sie für diese Gewissheit nicht nur den Preis ein. Sie tauschen auch Zeit ein.
Ein Detail, das man meiner Meinung nach bei TermMax leicht übersehen kann, ist genau dieses. Ein Fixed-Rate-Markt wird nicht nur durch die Schulden- und Sicherungswerte definiert, sondern auch durch ein bestimmtes Fälligkeitsdatum und Risikoparameter wie MLTV und LLTV. Selbst wenn also die zugrunde liegenden Vermögenswerte gleich sind, führen unterschiedliche Laufzeiten zu unterschiedlichen Cashflow-Verpflichtungen.
Angenommen, Sie wissen, dass Sie Ihr Kapital 30 Tage lang nicht benötigen, aber Sie wählen trotzdem eine 90-Tage-Position, weil die Rendite besser aussieht. Der Zinssatz kann fest sein, aber Ihre Liquiditätsbedürfnisse sind es nicht. Wenn Sie am Tag 30 aussteigen müssen, sind Sie nicht mehr im einfachen Fall des Haltens von FT bis zur Fälligkeit und der Realisierung seines Fälligkeitswerts. Ein vorzeitiger Ausstieg kann davon abhängen, wie liquide der Markt ist und welchen Preis andere Teilnehmer zu diesem Zeitpunkt zu zahlen bereit sind.
Für mich ist das sowohl eine Stärke als auch eine Einschränkung eines Fixed-Term-Designs. Die Stärke ist, dass TermMax den Teil „Wann bekomme ich mein Geld zurück?“ selbst zum Bestandteil des Handels macht – statt nur eine APY-Zahl anzuzeigen. Nutzer können die Laufzeit an ihren eigenen Kapitalplan anpassen.
Der Tradeoff ist: Fester Zinssatz bedeutet nicht feste Liquidität. Ein guter Zinssatz kann dennoch eine schlechte Wahl sein, wenn die Laufzeit nicht zu dem Zeitpunkt passt, an dem Sie Ihr Geld brauchen. Für Nutzer mit kurzfristigen oder unvorhersehbaren Liquiditätsbedürfnissen kann Flexibilität wichtiger sein als ein paar zusätzliche Punkte Rendite.
Ich denke, der bessere Weg, TermMax zu lesen, ist nicht nur „Wie hoch ist der Zinssatz?“ sondern auch „Kann ich das tatsächlich bis zu diesem Datum halten?“ Bei festverzinslichen Wertpapieren ist die Fälligkeit kein Nebensatz neben der Rendite. Sie ist Teil des Risikos.
@TermMax #TermMax $GPS $CLO $BTW
Wenn Sie Ihren Zinssatz im Voraus kennen, klingt das nach Sicherheit. Aber im Fixed-Rate- DeFi tauschen Sie für diese Gewissheit nicht nur den Preis ein. Sie tauschen auch Zeit ein.
Ein Detail, das man meiner Meinung nach bei TermMax leicht übersehen kann, ist genau dieses. Ein Fixed-Rate-Markt wird nicht nur durch die Schulden- und Sicherungswerte definiert, sondern auch durch ein bestimmtes Fälligkeitsdatum und Risikoparameter wie MLTV und LLTV. Selbst wenn also die zugrunde liegenden Vermögenswerte gleich sind, führen unterschiedliche Laufzeiten zu unterschiedlichen Cashflow-Verpflichtungen.
Angenommen, Sie wissen, dass Sie Ihr Kapital 30 Tage lang nicht benötigen, aber Sie wählen trotzdem eine 90-Tage-Position, weil die Rendite besser aussieht. Der Zinssatz kann fest sein, aber Ihre Liquiditätsbedürfnisse sind es nicht. Wenn Sie am Tag 30 aussteigen müssen, sind Sie nicht mehr im einfachen Fall des Haltens von FT bis zur Fälligkeit und der Realisierung seines Fälligkeitswerts. Ein vorzeitiger Ausstieg kann davon abhängen, wie liquide der Markt ist und welchen Preis andere Teilnehmer zu diesem Zeitpunkt zu zahlen bereit sind.
Für mich ist das sowohl eine Stärke als auch eine Einschränkung eines Fixed-Term-Designs. Die Stärke ist, dass TermMax den Teil „Wann bekomme ich mein Geld zurück?“ selbst zum Bestandteil des Handels macht – statt nur eine APY-Zahl anzuzeigen. Nutzer können die Laufzeit an ihren eigenen Kapitalplan anpassen.
Der Tradeoff ist: Fester Zinssatz bedeutet nicht feste Liquidität. Ein guter Zinssatz kann dennoch eine schlechte Wahl sein, wenn die Laufzeit nicht zu dem Zeitpunkt passt, an dem Sie Ihr Geld brauchen. Für Nutzer mit kurzfristigen oder unvorhersehbaren Liquiditätsbedürfnissen kann Flexibilität wichtiger sein als ein paar zusätzliche Punkte Rendite.
Ich denke, der bessere Weg, TermMax zu lesen, ist nicht nur „Wie hoch ist der Zinssatz?“ sondern auch „Kann ich das tatsächlich bis zu diesem Datum halten?“ Bei festverzinslichen Wertpapieren ist die Fälligkeit kein Nebensatz neben der Rendite. Sie ist Teil des Risikos.
@TermMax #TermMax $GPS $CLO $BTW
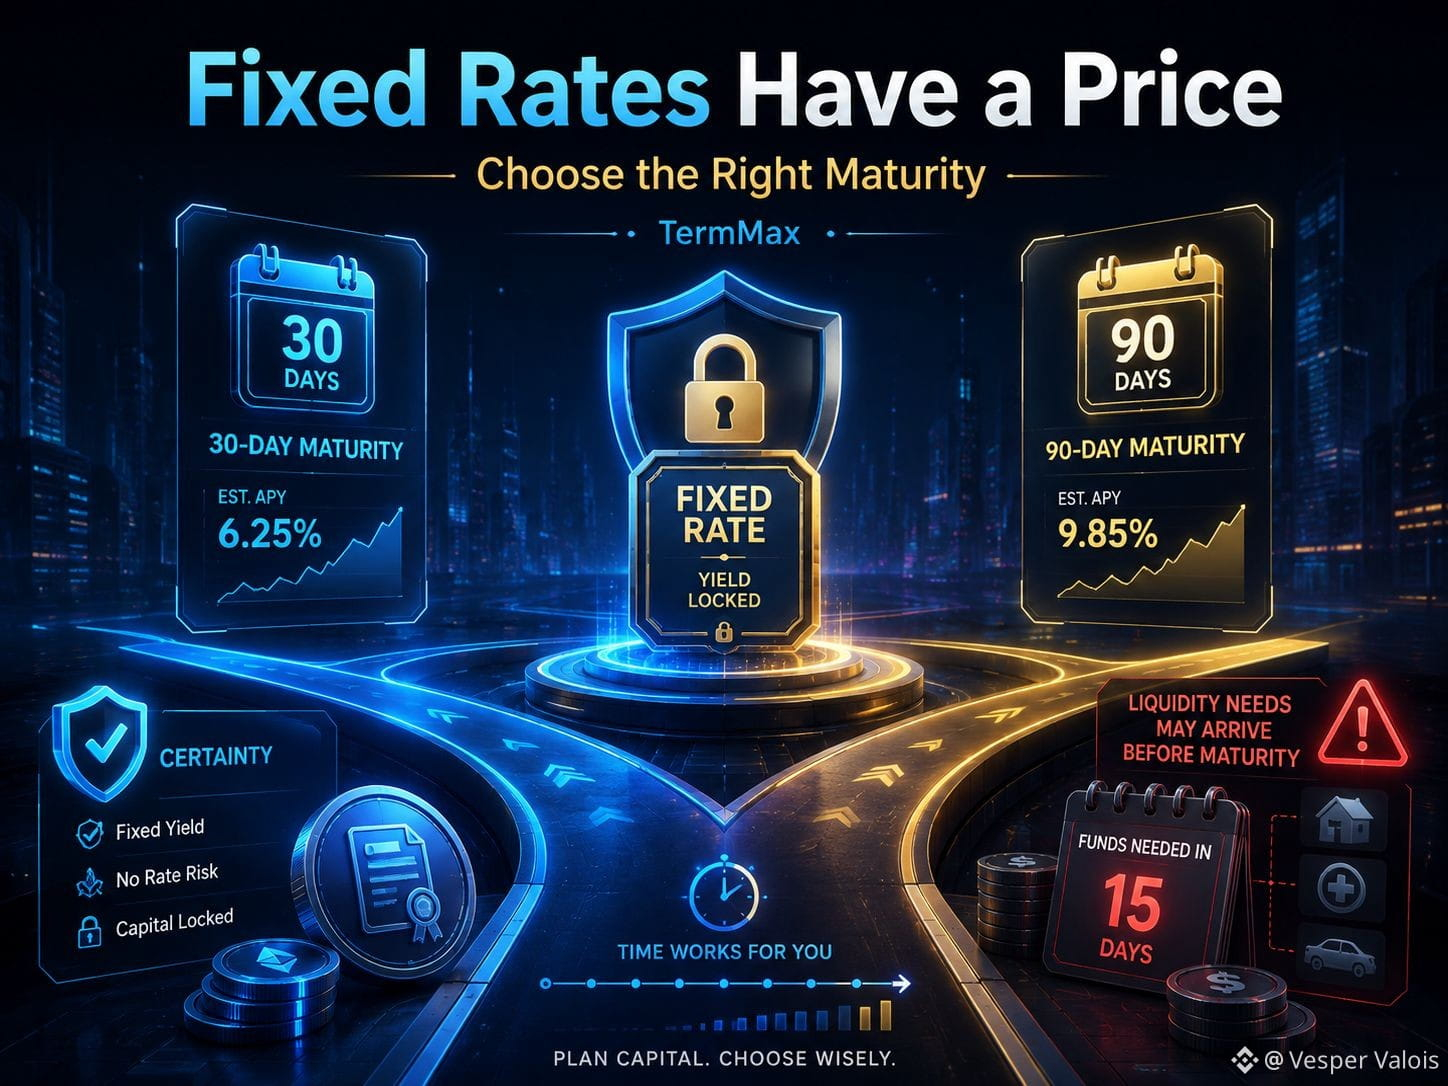
7
377
Letzten Monat bin ich nach einem späten Flug in ein Hotel eingecheckt. Die Rezeptionistin brauchte nur zu bestätigen, dass die Buchung wirklich auf mich lautet und dass ich die Anforderungen des Hotels erfülle. Stattdessen gab ich meinen Reisepass ab und legte damit meinen vollständigen Namen, mein Geburtsdatum, meine Passnummer, meine Staatsangehörigkeit und mehrere Details offen, die mit dem Erhalt eines Zimmers nichts zu tun hatten.
Das ist dasselbe Muster, dem regulierte Krypto-Systeme begegnen. Eine Plattform muss möglicherweise nur wissen, ob eine Wallet zu einem berechtigten Teilnehmer gehört oder ob bestimmte Compliance-Checks abgeschlossen wurden. Doch die klassische Identitätsprüfung beweist die Berechtigung oft, indem sie die Identität selbst offenlegt. Auf einer öffentlichen Blockchain entsteht dadurch ein unangenehmer Zielkonflikt zwischen Compliance und finanzieller Privatsphäre.
@Dusk_Foundation geht das anders über Citadel 2 an. Ein Lizenzanbieter verifiziert den Nutzer außerhalb der Kette, signiert die erforderlichen Attribute, verschlüsselt die daraus resultierende Lizenz und registriert sie bei einem Citadel-Contract. Später kann der Nutzer einen Zero-Knowledge-Beweis erzeugen, der zeigt, dass er im Besitz einer gültigen, vom LP signierten Lizenz ist, ohne offenzulegen, welche konkrete Lizenz verwendet wurde. Nach der Verifizierung erstellt der Contract eine öffentliche Session, und der Nutzer stellt dem Service Provider einen Session-Cookie vor, statt die zugrunde liegende Berechtigungsnachweis-Credential offenzulegen.
Selbstkritik: Aber die Hotel-Analogie zeigt auch die Einschränkung. Selbst wenn ich nachweisen könnte, dass ich ein berechtigter Gast bin, ohne meinen Reisepass zu zeigen, entscheidet das Hotel trotzdem darüber, welchen Dokumenten es vertraut, was als gültig gilt, wann eine Autorisierung abläuft und wann der Zugang widerrufen werden soll. Citadel 2 entfernt diese Policy-Ebene nicht. Der Service Provider wählt weiterhin vertrauenswürdige Lizenzanbieter, akzeptierte Attribute, Ablaufregeln, Widerrufsbedingungen und ob ein Session-Cookie wiederverwendet werden kann. Privatsphäre kann unnötige Offenlegung reduzieren, aber sie kann schlechte Einlassrichtlinien nicht verschwinden lassen.
$DUSK sollte danach bewertet werden, wie gut seine Identitätsschicht die Offenlegung minimiert, während gleichzeitig Vertrauen, Widerruf, Ablauf und Credential-Richtlinien durchsetzbar bleiben — nicht nur danach, ob es Zero-Knowledge-Proofs nutzt.
#dusk $JCT $ON
Letzten Monat bin ich nach einem späten Flug in ein Hotel eingecheckt. Die Rezeptionistin brauchte nur zu bestätigen, dass die Buchung wirklich auf mich lautet und dass ich die Anforderungen des Hotels erfülle. Stattdessen gab ich meinen Reisepass ab und legte damit meinen vollständigen Namen, mein Geburtsdatum, meine Passnummer, meine Staatsangehörigkeit und mehrere Details offen, die mit dem Erhalt eines Zimmers nichts zu tun hatten.
Das ist dasselbe Muster, dem regulierte Krypto-Systeme begegnen. Eine Plattform muss möglicherweise nur wissen, ob eine Wallet zu einem berechtigten Teilnehmer gehört oder ob bestimmte Compliance-Checks abgeschlossen wurden. Doch die klassische Identitätsprüfung beweist die Berechtigung oft, indem sie die Identität selbst offenlegt. Auf einer öffentlichen Blockchain entsteht dadurch ein unangenehmer Zielkonflikt zwischen Compliance und finanzieller Privatsphäre.
@Dusk geht das anders über Citadel 2 an. Ein Lizenzanbieter verifiziert den Nutzer außerhalb der Kette, signiert die erforderlichen Attribute, verschlüsselt die daraus resultierende Lizenz und registriert sie bei einem Citadel-Contract. Später kann der Nutzer einen Zero-Knowledge-Beweis erzeugen, der zeigt, dass er im Besitz einer gültigen, vom LP signierten Lizenz ist, ohne offenzulegen, welche konkrete Lizenz verwendet wurde. Nach der Verifizierung erstellt der Contract eine öffentliche Session, und der Nutzer stellt dem Service Provider einen Session-Cookie vor, statt die zugrunde liegende Berechtigungsnachweis-Credential offenzulegen.
Selbstkritik: Aber die Hotel-Analogie zeigt auch die Einschränkung. Selbst wenn ich nachweisen könnte, dass ich ein berechtigter Gast bin, ohne meinen Reisepass zu zeigen, entscheidet das Hotel trotzdem darüber, welchen Dokumenten es vertraut, was als gültig gilt, wann eine Autorisierung abläuft und wann der Zugang widerrufen werden soll. Citadel 2 entfernt diese Policy-Ebene nicht. Der Service Provider wählt weiterhin vertrauenswürdige Lizenzanbieter, akzeptierte Attribute, Ablaufregeln, Widerrufsbedingungen und ob ein Session-Cookie wiederverwendet werden kann. Privatsphäre kann unnötige Offenlegung reduzieren, aber sie kann schlechte Einlassrichtlinien nicht verschwinden lassen.
$DUSK sollte danach bewertet werden, wie gut seine Identitätsschicht die Offenlegung minimiert, während gleichzeitig Vertrauen, Widerruf, Ablauf und Credential-Richtlinien durchsetzbar bleiben — nicht nur danach, ob es Zero-Knowledge-Proofs nutzt.
#dusk $JCT $ON
Das ist dasselbe Muster, dem regulierte Krypto-Systeme begegnen. Eine Plattform muss möglicherweise nur wissen, ob eine Wallet zu einem berechtigten Teilnehmer gehört oder ob bestimmte Compliance-Checks abgeschlossen wurden. Doch die klassische Identitätsprüfung beweist die Berechtigung oft, indem sie die Identität selbst offenlegt. Auf einer öffentlichen Blockchain entsteht dadurch ein unangenehmer Zielkonflikt zwischen Compliance und finanzieller Privatsphäre.
@Dusk geht das anders über Citadel 2 an. Ein Lizenzanbieter verifiziert den Nutzer außerhalb der Kette, signiert die erforderlichen Attribute, verschlüsselt die daraus resultierende Lizenz und registriert sie bei einem Citadel-Contract. Später kann der Nutzer einen Zero-Knowledge-Beweis erzeugen, der zeigt, dass er im Besitz einer gültigen, vom LP signierten Lizenz ist, ohne offenzulegen, welche konkrete Lizenz verwendet wurde. Nach der Verifizierung erstellt der Contract eine öffentliche Session, und der Nutzer stellt dem Service Provider einen Session-Cookie vor, statt die zugrunde liegende Berechtigungsnachweis-Credential offenzulegen.
Selbstkritik: Aber die Hotel-Analogie zeigt auch die Einschränkung. Selbst wenn ich nachweisen könnte, dass ich ein berechtigter Gast bin, ohne meinen Reisepass zu zeigen, entscheidet das Hotel trotzdem darüber, welchen Dokumenten es vertraut, was als gültig gilt, wann eine Autorisierung abläuft und wann der Zugang widerrufen werden soll. Citadel 2 entfernt diese Policy-Ebene nicht. Der Service Provider wählt weiterhin vertrauenswürdige Lizenzanbieter, akzeptierte Attribute, Ablaufregeln, Widerrufsbedingungen und ob ein Session-Cookie wiederverwendet werden kann. Privatsphäre kann unnötige Offenlegung reduzieren, aber sie kann schlechte Einlassrichtlinien nicht verschwinden lassen.
$DUSK sollte danach bewertet werden, wie gut seine Identitätsschicht die Offenlegung minimiert, während gleichzeitig Vertrauen, Widerruf, Ablauf und Credential-Richtlinien durchsetzbar bleiben — nicht nur danach, ob es Zero-Knowledge-Proofs nutzt.
#dusk $JCT $ON
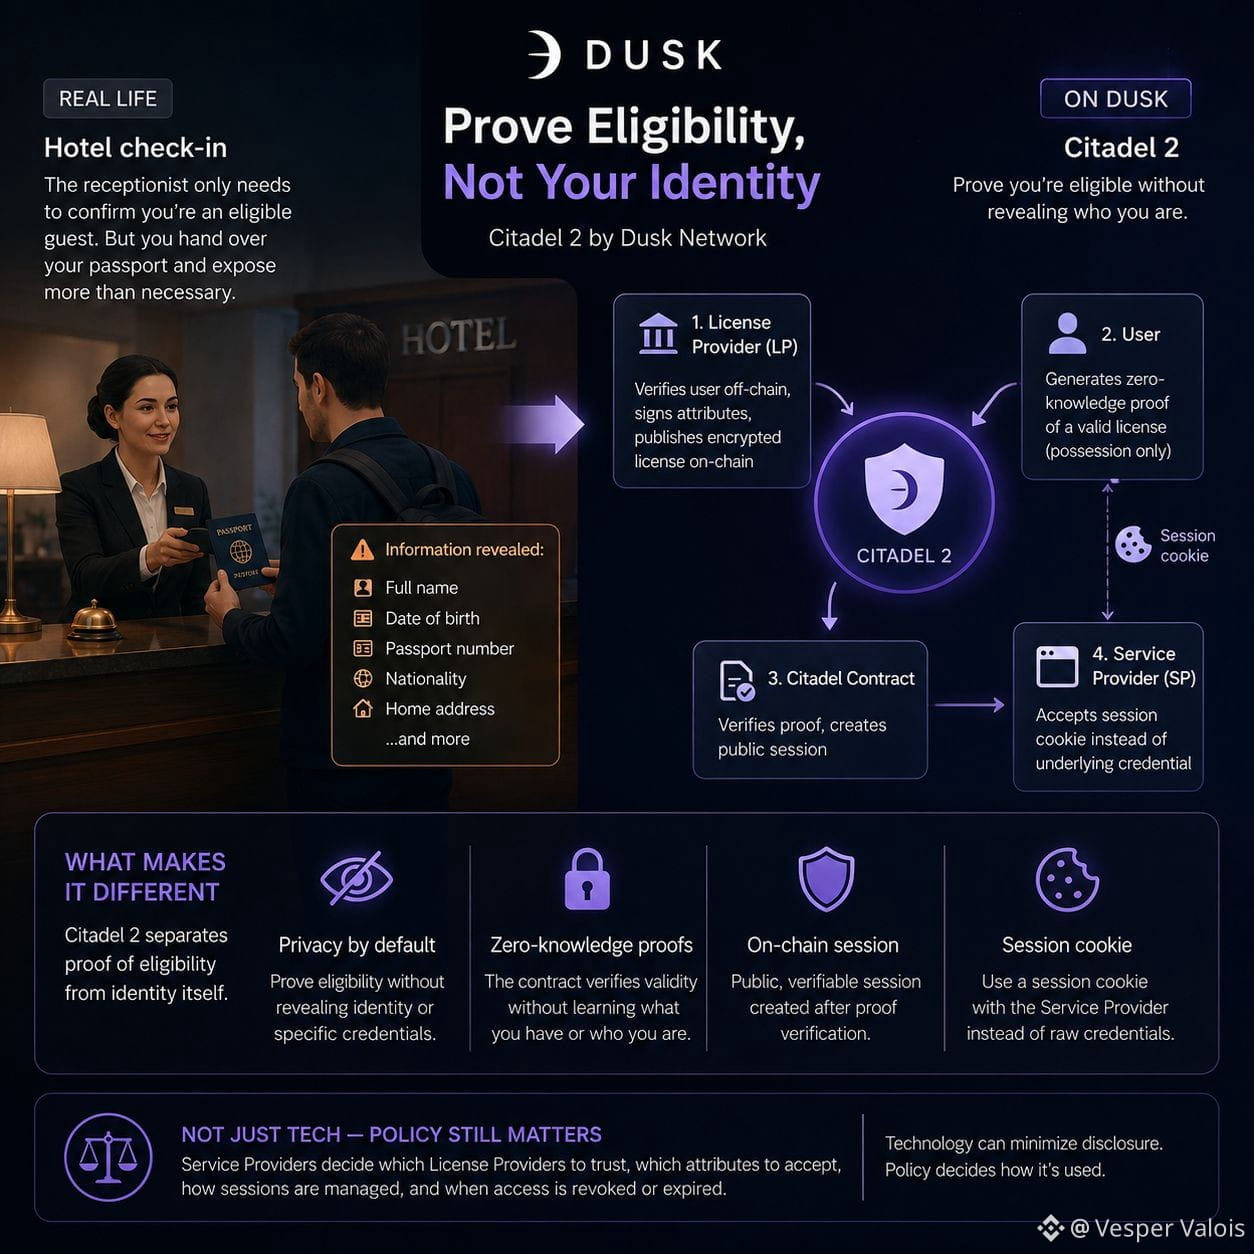
5
1
113
Letzten Monat habe ich gleichzeitig Miete von zwei Zimmern eingesammelt. Zimmer A schuldete 5 Millionen VND, während Zimmer B 6 Millionen schuldete. Sobald mein Handy eine Einzahlung von 5 Millionen VND angezeigt hat, schrieb Mieter A: „Ich habe es gesendet.“ Fast im selben Moment schickte mir Mieter B ebenfalls einen Screenshot einer Überweisung von 5 Millionen VND und behauptete, es sei ihre. Kurz darauf kam noch eine weitere Million VND an. Wenn ich nur auf den Gesamtbetrag und die Screenshots geschaut hätte, hätte ich beide Mieter problemlos als bezahlt markieren können.
Binance P2P zeigt dasselbe Muster bei einem „Dreiecksbetrug“. Zwei Bestellungen können gleichzeitig laufen, während eine echte Zahlung bzw. ein Zahlungsnachweis genutzt wird, um den Verkäufer dazu zu bringen, sie der falschen Bestellung zuzuordnen. Das Problem ist nicht mehr, ob das Geld echt ist. Das Problem ist, wer es geschickt hat und welcher Bestellung es tatsächlich zugehört.
Darum beschränkt sich die Binance-P2P-Sicherheit nicht darauf, einen Screenshot des Zahlungsbelegs zu prüfen. Verkäufer sollten ihr eigenes Bankkonto oder ihre eigene Wallet verifizieren, bestätigen, dass die Gelder tatsächlich angekommen sind, und dann die Zahlung mit ihren ausstehenden Binance-P2P-Transaktionen abgleichen, bevor sie Krypto freigeben. Zahlungsnachweise können gefälscht oder wiederverwendet werden, während Escrow die Vermögenswerte nur schützt, bis der Verkäufer persönlich entscheidet, sie freizugeben.
Selbstkritik: Aber wenn ich zu den beiden Mietzimmern zurückgehe, zeigt mir meine Bank nur, wer wie viel überwiesen hat. Sie versieht die Zahlung nicht automatisch mit „Zimmer A“ oder „Zimmer B“. Binance P2P kann auch nicht automatisch wissen, welche externe Bankzahlung ein Verkäufer welcher Bestellung zuordnet. Wenn der Verkäufer die falsche Zuordnung vornimmt und die Krypto manuell freigibt, ist eine Rückabwicklung danach nicht garantiert. Daher endet der Escrow immer noch an einem sehr menschlichen Prüfpunkt: dem Abgleich der richtigen Identität, des richtigen Betrags und der richtigen Bestellung, bevor die Freigabe bestätigt wird.
Die Binance-P2P-Sicherheit sollte danach bewertet werden, wie genau Verkäufer den Absender, den Zahlungsbetrag und die korrekte Bestellung abgleichen, bevor sie Krypto freigeben—nicht nur danach, ob in ihrem Bankkonto „Geld eingetroffen“ angezeigt wird.
@Binance_Vietnam #BinanceP2PAnToan $ACE $EDEN $TUT
Letzten Monat habe ich gleichzeitig Miete von zwei Zimmern eingesammelt. Zimmer A schuldete 5 Millionen VND, während Zimmer B 6 Millionen schuldete. Sobald mein Handy eine Einzahlung von 5 Millionen VND angezeigt hat, schrieb Mieter A: „Ich habe es gesendet.“ Fast im selben Moment schickte mir Mieter B ebenfalls einen Screenshot einer Überweisung von 5 Millionen VND und behauptete, es sei ihre. Kurz darauf kam noch eine weitere Million VND an. Wenn ich nur auf den Gesamtbetrag und die Screenshots geschaut hätte, hätte ich beide Mieter problemlos als bezahlt markieren können.
Binance P2P zeigt dasselbe Muster bei einem „Dreiecksbetrug“. Zwei Bestellungen können gleichzeitig laufen, während eine echte Zahlung bzw. ein Zahlungsnachweis genutzt wird, um den Verkäufer dazu zu bringen, sie der falschen Bestellung zuzuordnen. Das Problem ist nicht mehr, ob das Geld echt ist. Das Problem ist, wer es geschickt hat und welcher Bestellung es tatsächlich zugehört.
Darum beschränkt sich die Binance-P2P-Sicherheit nicht darauf, einen Screenshot des Zahlungsbelegs zu prüfen. Verkäufer sollten ihr eigenes Bankkonto oder ihre eigene Wallet verifizieren, bestätigen, dass die Gelder tatsächlich angekommen sind, und dann die Zahlung mit ihren ausstehenden Binance-P2P-Transaktionen abgleichen, bevor sie Krypto freigeben. Zahlungsnachweise können gefälscht oder wiederverwendet werden, während Escrow die Vermögenswerte nur schützt, bis der Verkäufer persönlich entscheidet, sie freizugeben.
Selbstkritik: Aber wenn ich zu den beiden Mietzimmern zurückgehe, zeigt mir meine Bank nur, wer wie viel überwiesen hat. Sie versieht die Zahlung nicht automatisch mit „Zimmer A“ oder „Zimmer B“. Binance P2P kann auch nicht automatisch wissen, welche externe Bankzahlung ein Verkäufer welcher Bestellung zuordnet. Wenn der Verkäufer die falsche Zuordnung vornimmt und die Krypto manuell freigibt, ist eine Rückabwicklung danach nicht garantiert. Daher endet der Escrow immer noch an einem sehr menschlichen Prüfpunkt: dem Abgleich der richtigen Identität, des richtigen Betrags und der richtigen Bestellung, bevor die Freigabe bestätigt wird.
Die Binance-P2P-Sicherheit sollte danach bewertet werden, wie genau Verkäufer den Absender, den Zahlungsbetrag und die korrekte Bestellung abgleichen, bevor sie Krypto freigeben—nicht nur danach, ob in ihrem Bankkonto „Geld eingetroffen“ angezeigt wird.
@Binance Vietnam #BinanceP2PAnToan $ACE $EDEN $TUT
Binance P2P zeigt dasselbe Muster bei einem „Dreiecksbetrug“. Zwei Bestellungen können gleichzeitig laufen, während eine echte Zahlung bzw. ein Zahlungsnachweis genutzt wird, um den Verkäufer dazu zu bringen, sie der falschen Bestellung zuzuordnen. Das Problem ist nicht mehr, ob das Geld echt ist. Das Problem ist, wer es geschickt hat und welcher Bestellung es tatsächlich zugehört.
Darum beschränkt sich die Binance-P2P-Sicherheit nicht darauf, einen Screenshot des Zahlungsbelegs zu prüfen. Verkäufer sollten ihr eigenes Bankkonto oder ihre eigene Wallet verifizieren, bestätigen, dass die Gelder tatsächlich angekommen sind, und dann die Zahlung mit ihren ausstehenden Binance-P2P-Transaktionen abgleichen, bevor sie Krypto freigeben. Zahlungsnachweise können gefälscht oder wiederverwendet werden, während Escrow die Vermögenswerte nur schützt, bis der Verkäufer persönlich entscheidet, sie freizugeben.
Selbstkritik: Aber wenn ich zu den beiden Mietzimmern zurückgehe, zeigt mir meine Bank nur, wer wie viel überwiesen hat. Sie versieht die Zahlung nicht automatisch mit „Zimmer A“ oder „Zimmer B“. Binance P2P kann auch nicht automatisch wissen, welche externe Bankzahlung ein Verkäufer welcher Bestellung zuordnet. Wenn der Verkäufer die falsche Zuordnung vornimmt und die Krypto manuell freigibt, ist eine Rückabwicklung danach nicht garantiert. Daher endet der Escrow immer noch an einem sehr menschlichen Prüfpunkt: dem Abgleich der richtigen Identität, des richtigen Betrags und der richtigen Bestellung, bevor die Freigabe bestätigt wird.
Die Binance-P2P-Sicherheit sollte danach bewertet werden, wie genau Verkäufer den Absender, den Zahlungsbetrag und die korrekte Bestellung abgleichen, bevor sie Krypto freigeben—nicht nur danach, ob in ihrem Bankkonto „Geld eingetroffen“ angezeigt wird.
@Binance Vietnam #BinanceP2PAnToan $ACE $EDEN $TUT
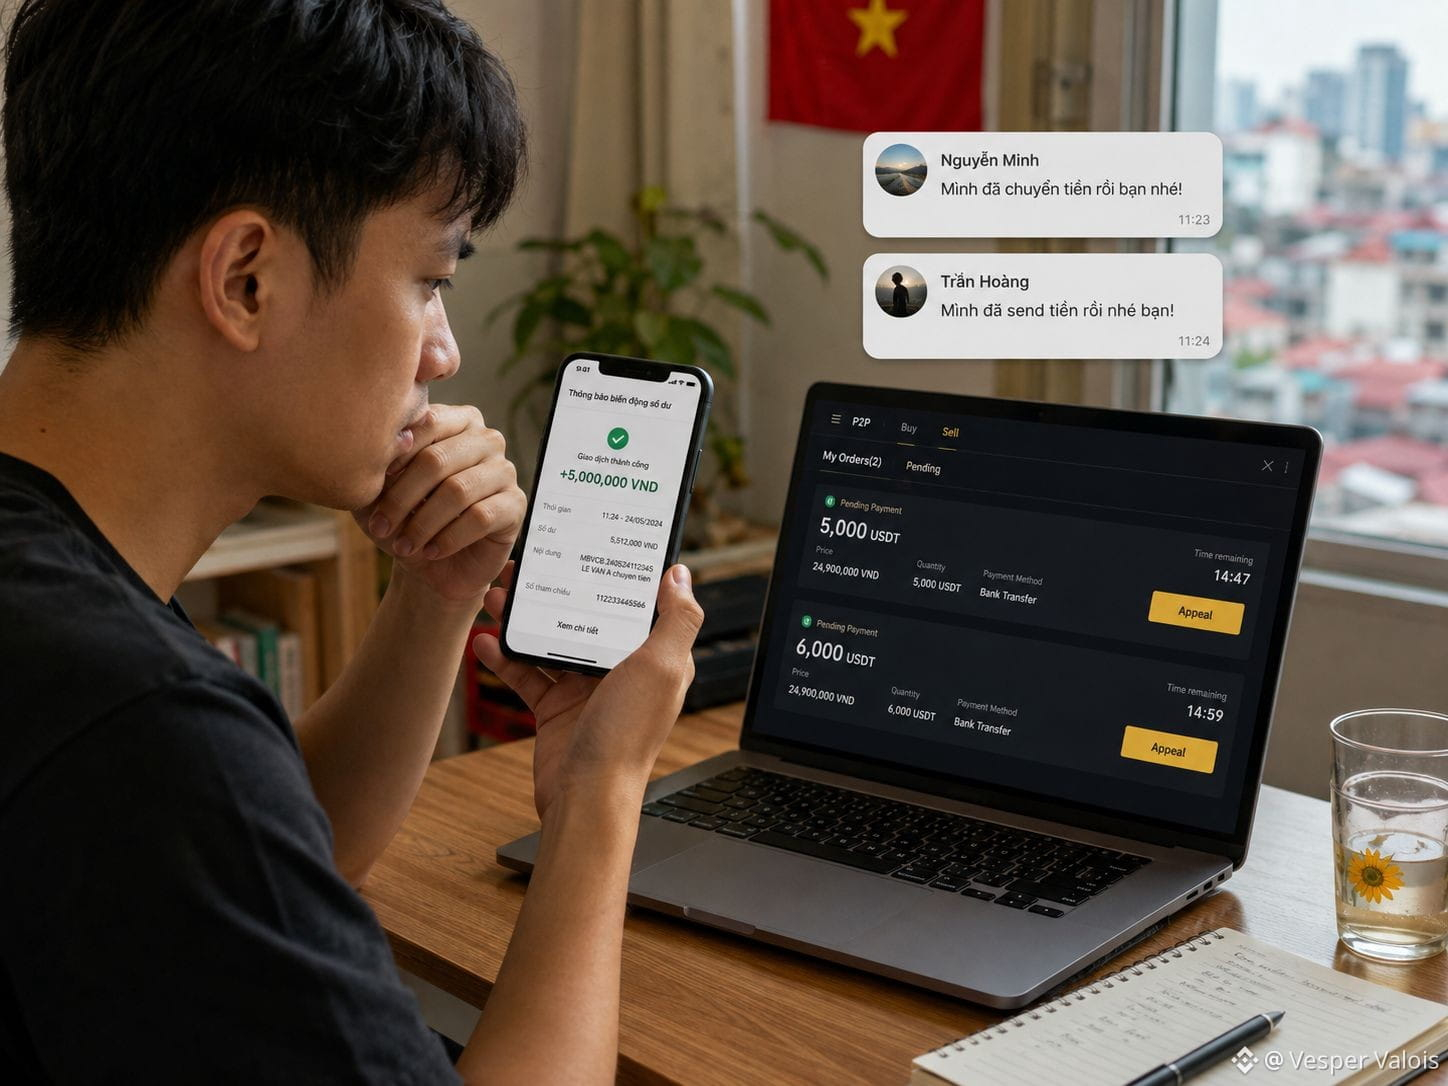
278
Die Einzahlung von Geldern in einen Tresor klingt einfach: Du stellst Kapital bereit, und jemand anderes optimiert die Strategie. Aber im DeFi gibt es eine wichtigere Frage als die APY: Wenn der Manager sich anders entscheidet, wo dürfen sie dein Geld dann tatsächlich hinbewegen?
Das ist das Spannende an TermMax Vault V2. Der Tresor folgt dem ERC-4626-Standard, während die Kapitalallokation von einem Curator verwaltet wird. Aber der Curator hat keinen „Blankoscheck“.
Sensible Änderungen wie das Hinzufügen von Märkten zur Whitelist, das Anpassen bestimmter Parameter oder der Austausch des Guardians müssen über ein Timelock laufen. In dieser Wartezeit kann der Guardian die anstehenden Änderungen prüfen und abbrechen.
Stell dir einen Tresor vor, der 1.000 USDC hält. Der Curator möchte Kapital in einen neuen Markt verschieben, weil die Rendite attraktiver wirkt. Die entscheidende Frage ist nicht nur, wie hoch die APY ist, sondern ob dieser Markt innerhalb des erlaubten Rahmens des Tresors liegt. Wenn die Verschiebung eine sensible Konfigurationsänderung erfordert, kann der Curator diese Entscheidung nicht zu einer sofortigen Aktion machen. Das Timelock schafft einen Puffer, in dem die Änderung sichtbar wird, bevor sie wirksam wird.
Für mich ist das eine angemessene Form von eingeschränkter Delegation. Die Whitelist begrenzt, welche Märkte verwendet werden dürfen, Kapazitätsgrenzen steuern die Größe des Tresors, das Timelock verzögert sensible Änderungen, und der Guardian wirkt als zusätzliche Kontrollinstanz mit der Möglichkeit, anstehende Aktionen zu blockieren. Einleger müssen nicht jede Position selbst verwalten, aber der Curator hat auch keine unbegrenzte Autorität.
Der Trade-off ist jedoch, dass diese Kontrollen den Tresor nicht risikofrei machen. ERC-4626 standardisiert hauptsächlich, wie ein Tresor Assets akzeptiert und Shares ausgibt. Ein Timelock kann das Risiko plötzlicher Governance-Änderungen verringern, aber es kann keine Bugs in Smart Contracts, Ausfälle von Oracles, schlechte Liquidität oder Probleme in einem Markt verhindern, der bereits genehmigt wurde.
Für mich ist bei der Bewertung eines TermMax Vault die richtige Frage nicht „Ist der Curator gut?“ sondern vielmehr: „Wenn der Curator falsch liegt, wie weit kann das System den Schaden begrenzen?“
@termmax #TermMax $HEMI $VELVET $CYS
Die Einzahlung von Geldern in einen Tresor klingt einfach: Du stellst Kapital bereit, und jemand anderes optimiert die Strategie. Aber im DeFi gibt es eine wichtigere Frage als die APY: Wenn der Manager sich anders entscheidet, wo dürfen sie dein Geld dann tatsächlich hinbewegen?
Das ist das Spannende an TermMax Vault V2. Der Tresor folgt dem ERC-4626-Standard, während die Kapitalallokation von einem Curator verwaltet wird. Aber der Curator hat keinen „Blankoscheck“.
Sensible Änderungen wie das Hinzufügen von Märkten zur Whitelist, das Anpassen bestimmter Parameter oder der Austausch des Guardians müssen über ein Timelock laufen. In dieser Wartezeit kann der Guardian die anstehenden Änderungen prüfen und abbrechen.
Stell dir einen Tresor vor, der 1.000 USDC hält. Der Curator möchte Kapital in einen neuen Markt verschieben, weil die Rendite attraktiver wirkt. Die entscheidende Frage ist nicht nur, wie hoch die APY ist, sondern ob dieser Markt innerhalb des erlaubten Rahmens des Tresors liegt. Wenn die Verschiebung eine sensible Konfigurationsänderung erfordert, kann der Curator diese Entscheidung nicht zu einer sofortigen Aktion machen. Das Timelock schafft einen Puffer, in dem die Änderung sichtbar wird, bevor sie wirksam wird.
Für mich ist das eine angemessene Form von eingeschränkter Delegation. Die Whitelist begrenzt, welche Märkte verwendet werden dürfen, Kapazitätsgrenzen steuern die Größe des Tresors, das Timelock verzögert sensible Änderungen, und der Guardian wirkt als zusätzliche Kontrollinstanz mit der Möglichkeit, anstehende Aktionen zu blockieren. Einleger müssen nicht jede Position selbst verwalten, aber der Curator hat auch keine unbegrenzte Autorität.
Der Trade-off ist jedoch, dass diese Kontrollen den Tresor nicht risikofrei machen. ERC-4626 standardisiert hauptsächlich, wie ein Tresor Assets akzeptiert und Shares ausgibt. Ein Timelock kann das Risiko plötzlicher Governance-Änderungen verringern, aber es kann keine Bugs in Smart Contracts, Ausfälle von Oracles, schlechte Liquidität oder Probleme in einem Markt verhindern, der bereits genehmigt wurde.
Für mich ist bei der Bewertung eines TermMax Vault die richtige Frage nicht „Ist der Curator gut?“ sondern vielmehr: „Wenn der Curator falsch liegt, wie weit kann das System den Schaden begrenzen?“
@TermMax #TermMax $HEMI $VELVET $CYS
Das ist das Spannende an TermMax Vault V2. Der Tresor folgt dem ERC-4626-Standard, während die Kapitalallokation von einem Curator verwaltet wird. Aber der Curator hat keinen „Blankoscheck“.
Sensible Änderungen wie das Hinzufügen von Märkten zur Whitelist, das Anpassen bestimmter Parameter oder der Austausch des Guardians müssen über ein Timelock laufen. In dieser Wartezeit kann der Guardian die anstehenden Änderungen prüfen und abbrechen.
Stell dir einen Tresor vor, der 1.000 USDC hält. Der Curator möchte Kapital in einen neuen Markt verschieben, weil die Rendite attraktiver wirkt. Die entscheidende Frage ist nicht nur, wie hoch die APY ist, sondern ob dieser Markt innerhalb des erlaubten Rahmens des Tresors liegt. Wenn die Verschiebung eine sensible Konfigurationsänderung erfordert, kann der Curator diese Entscheidung nicht zu einer sofortigen Aktion machen. Das Timelock schafft einen Puffer, in dem die Änderung sichtbar wird, bevor sie wirksam wird.
Für mich ist das eine angemessene Form von eingeschränkter Delegation. Die Whitelist begrenzt, welche Märkte verwendet werden dürfen, Kapazitätsgrenzen steuern die Größe des Tresors, das Timelock verzögert sensible Änderungen, und der Guardian wirkt als zusätzliche Kontrollinstanz mit der Möglichkeit, anstehende Aktionen zu blockieren. Einleger müssen nicht jede Position selbst verwalten, aber der Curator hat auch keine unbegrenzte Autorität.
Der Trade-off ist jedoch, dass diese Kontrollen den Tresor nicht risikofrei machen. ERC-4626 standardisiert hauptsächlich, wie ein Tresor Assets akzeptiert und Shares ausgibt. Ein Timelock kann das Risiko plötzlicher Governance-Änderungen verringern, aber es kann keine Bugs in Smart Contracts, Ausfälle von Oracles, schlechte Liquidität oder Probleme in einem Markt verhindern, der bereits genehmigt wurde.
Für mich ist bei der Bewertung eines TermMax Vault die richtige Frage nicht „Ist der Curator gut?“ sondern vielmehr: „Wenn der Curator falsch liegt, wie weit kann das System den Schaden begrenzen?“
@TermMax #TermMax $HEMI $VELVET $CYS
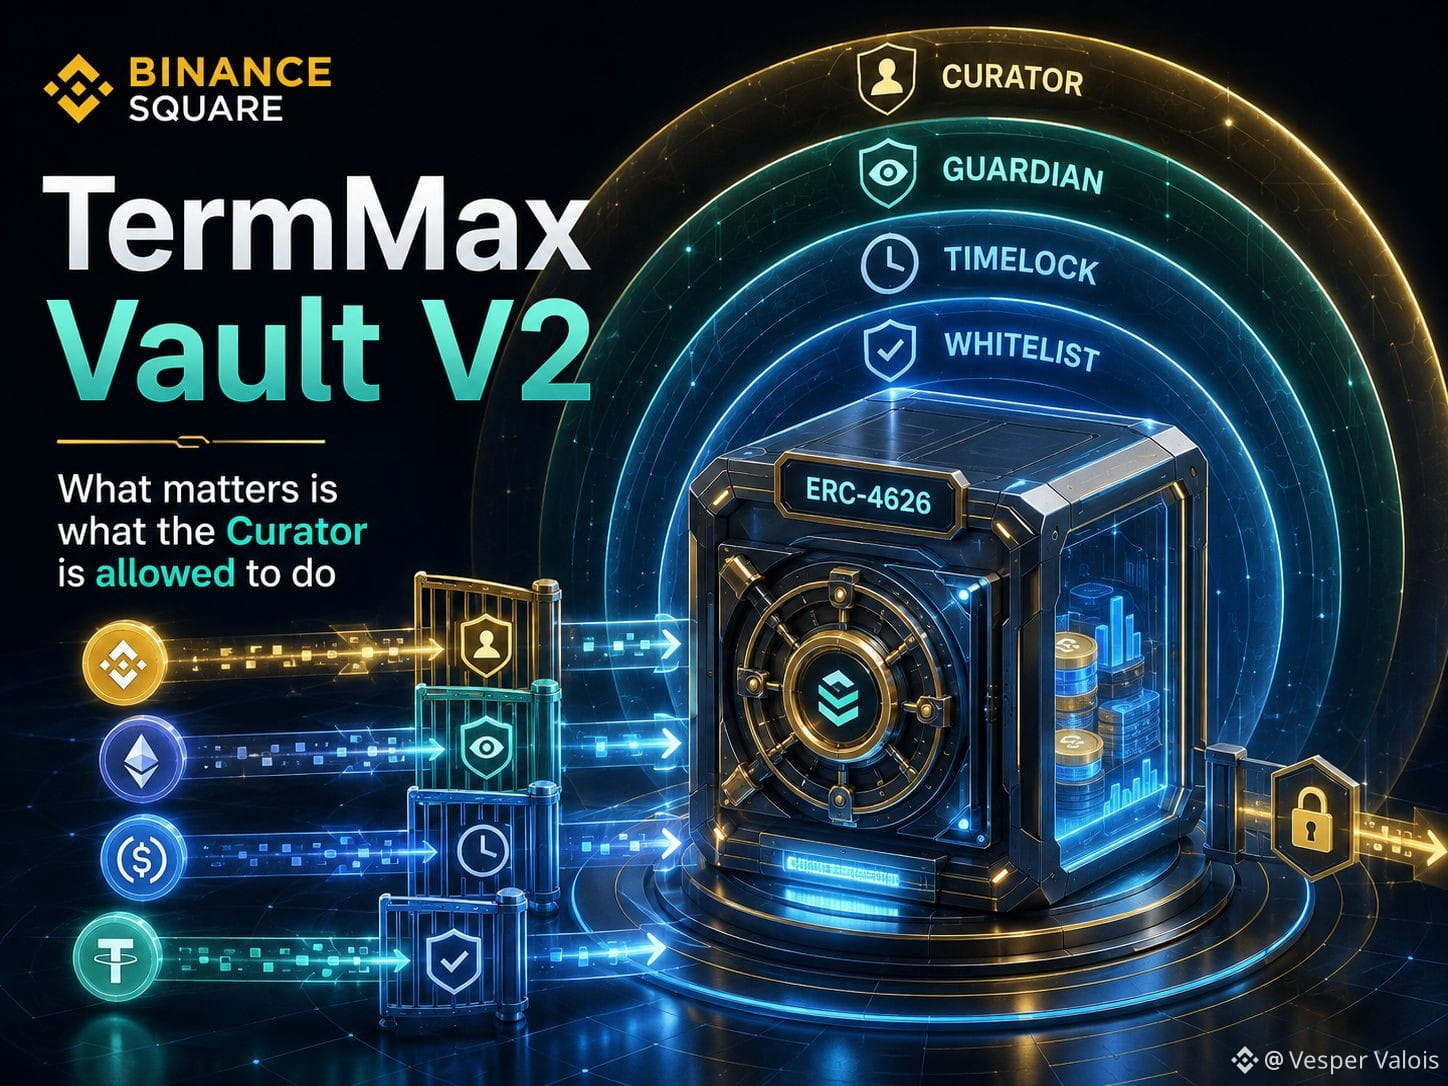
4
1
306
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
AIStocksWhatNext
11,140 Aufrufe
24 Kommentare
Teile & gewinne Traffic-Rewards in unserer angesagten Hashtag-Kampagne
✨Thema: Welche anderen Investitionsmöglichkeiten gibt es noch, während KI-Aktien weiter steigen?
👉So machst du mit:
Veröffentliche einen kurzen Beitrag oder Artikel mit dem Hashtag #AIStocksWhatNext
Teile, ob du bullisch oder bärisch bist, und poste deine KI-Aktienbestände oder Trades – die Nutzung des Trade-Widgets kann deine Berechtigung verbessern.
Du kannst deinen Beitrag auch stärken, indem du Daten oder Diagramme teilst und KI-generierte Bilder vermeidest.
✍️Erstelle Inhalte basierend auf den folgenden Blickwinkeln:
- Nvidia sagt, dass sich der Chip-Umsatz im nächsten Jahr verdoppeln wird, und die führenden KI-Unternehmen erreichen weiterhin Rekordumsätze – der Rechenaufwand dahinter ist ebenso beeindruckend. Verläuft die Nachfrage nach KI wirklich gerade erst so richtig, oder geht es nur noch eine Weile weiter? KI-Aktien steigen derzeit branchenweit. Ist das ein echter Ausbruch oder nur ein kurzfristiger Rückprall?
- Branchenführer fordern dazu auf, die Entwicklung von KI zu verlangsamen, während Trump plant, eine „AI Force“ aufzubauen, und behauptet, KI könne in der Zukunft 25% des US-BIP ausmachen. Auf welcher Seite stehst du? Wird staatliche Unterstützung ein langfristiger Gewinn für KI-Aktien sein?
- Kaufst du KI-Aktien? Teile deinen KI-bezogenen Trade/deine Bestände mit unserem Trade-Sharing-Widget.
⏰Kampagnenzeitraum:
- 2026-09-22 7:00 - 2026-09-24 4:00 UTC
🎁Belohnung:
- Qualifizierte Beiträge, die die oben genannten Richtlinien einhalten und mehr als 100 Wörter enthalten, werden überprüft und können möglicherweise einen zufälligen Traffic-Boost von 500 bis 3.000 Views erhalten. Du erhältst eine Benachrichtigung von deiner Feed-Sekretärin, wenn dein Beitrag ausgewählt wurde.
- Erhalte die Chance, dass dein Artikel auf Binance Square Official vorgestellt wird
Brauchst du Ideen für deinen Beitrag? Besuche die Thema-Seite #AIStocksWhatNext oder die Square Guide on How to Post for Better Reach.
Binance Square Official
·65 Likes
·65.4k Aufrufe
CardanoAddedToX402KitForADAPayments
3,596 Aufrufe
169 Kommentare
XRPRises8%
12,137 Aufrufe
502 Kommentare