
#binanceincidentreport
binanceincidentreport
Hot
Zuletzt


·
--
Artikel
Sicherheitsvorfall bei Binance vom 29. Oktober 2026: Erste Erkenntnisse und aktuelles Update zu den MaßnahmenAm 29. Oktober 2026 kam es bei Binance zu einem schwerwiegenden und hochentwickelten Sicherheitsvorfall. Das hätte nicht passieren dürfen. Wir entschuldigen uns für die Besorgnis, die Beeinträchtigungen und die Unsicherheit, die dadurch bei unseren Nutzern, Partnern und in der gesamten Branche entstanden sind.Unsere oberste Verantwortung ist der Schutz unserer Nutzer. Binance wird die finanziellen Auswirkungen der gestohlenen Gelder tragen, nicht unsere Nutzer. Wir haben bereits mehr als 100 % der zur Deckung des Verlusts erforderlichen Gelder zurückgelegt. Mit Stand vom 31. Oktober 2026 wurden 98 % der betroffenen Token-Vermögenswerte wieder aufgefüllt und sind auf unserer Seite zum Nachweis der Reserven verifizierbar. Wir sind dabei, die noch ausstehenden, weniger liquiden Vermögenswerte zu erwerben.
Sicherheitsvorfall bei Binance vom 29. Oktober 2026: Erste Erkenntnisse und aktuelles Update zu den Maßnahmen
Am 29. Oktober 2026 kam es bei Binance zu einem schwerwiegenden und hochentwickelten Sicherheitsvorfall. Das hätte nicht passieren dürfen. Wir entschuldigen uns für die Besorgnis, die Beeinträchtigungen und die Unsicherheit, die dadurch bei unseren Nutzern, Partnern und in der gesamten Branche entstanden sind.Unsere oberste Verantwortung ist der Schutz unserer Nutzer. Binance wird die finanziellen Auswirkungen der gestohlenen Gelder tragen, nicht unsere Nutzer. Wir haben bereits mehr als 100 % der zur Deckung des Verlusts erforderlichen Gelder zurückgelegt. Mit Stand vom 31. Oktober 2026 wurden 98 % der betroffenen Token-Vermögenswerte wieder aufgefüllt und sind auf unserer Seite zum Nachweis der Reserven verifizierbar. Wir sind dabei, die noch ausstehenden, weniger liquiden Vermögenswerte zu erwerben.
Millione Sol crypto:
ماحدث يوم 29 اكتوبر كان مرعب للجميع بخاصة أنه كانت عمليات مماثلة من وقت قصير مثل اختراق منصة بيتجيت ماجعل تساؤلات كثيرة حول امن المنصات وممتلكات المستخدمين تظهر في الواجهة كان التفكير السائد لدى المستخدمين هو سحب اموالهم ومغادرة التداول للابد
135
86
701
2.5M
·
--
Artikel
DER GRÖSSTE HACK DER GESCHICHTE UND DER MARKT IST NICHT EINGEBROCHEN 💰„Der größte Hack der Geschichte und der Markt ist nicht eingebrochen. Aber freu dich nicht zu früh: Diese Erholung wird von Hebelwirkung getragen, nicht von echtem Geld.“
Der größte Hack in der Geschichte der Kryptowährungen ist bereits passiert, BTC fiel nur um etwa 5 % und ein Zusammenbruch wie bei FTX blieb aus. Aber „nicht stark fallen“ bedeutet nicht „in Sicherheit sein“: Die Erholung wird von gehebelten Kontrakten getragen, nicht von echten Spotkäufen.
Was ist passiert??
Am 29. Oktober wurde die Hot Wallet von Binance um etwa 6,3 Milliarden Dollar gehackt. Das FBI schrieb den Angriff der nordkoreanischen Gruppe TraderTraitor zu. Der Zugang erfolgte nicht durch ein Leak privater Schlüssel, sondern über den kompromittierten Laptop eines Ingenieurs, von dem aus „legitime“ Auszahlungsanweisungen an das System gesendet wurden.
DER GRÖSSTE HACK DER GESCHICHTE UND DER MARKT IST NICHT EINGEBROCHEN 💰
„Der größte Hack der Geschichte und der Markt ist nicht eingebrochen. Aber freu dich nicht zu früh: Diese Erholung wird von Hebelwirkung getragen, nicht von echtem Geld.“
Der größte Hack in der Geschichte der Kryptowährungen ist bereits passiert, BTC fiel nur um etwa 5 % und ein Zusammenbruch wie bei FTX blieb aus. Aber „nicht stark fallen“ bedeutet nicht „in Sicherheit sein“: Die Erholung wird von gehebelten Kontrakten getragen, nicht von echten Spotkäufen.
Was ist passiert??
Am 29. Oktober wurde die Hot Wallet von Binance um etwa 6,3 Milliarden Dollar gehackt. Das FBI schrieb den Angriff der nordkoreanischen Gruppe TraderTraitor zu. Der Zugang erfolgte nicht durch ein Leak privater Schlüssel, sondern über den kompromittierten Laptop eines Ingenieurs, von dem aus „legitime“ Auszahlungsanweisungen an das System gesendet wurden.
Der größte Hack in der Geschichte der Kryptowährungen ist bereits passiert, BTC fiel nur um etwa 5 % und ein Zusammenbruch wie bei FTX blieb aus. Aber „nicht stark fallen“ bedeutet nicht „in Sicherheit sein“: Die Erholung wird von gehebelten Kontrakten getragen, nicht von echten Spotkäufen.
Was ist passiert??
Am 29. Oktober wurde die Hot Wallet von Binance um etwa 6,3 Milliarden Dollar gehackt. Das FBI schrieb den Angriff der nordkoreanischen Gruppe TraderTraitor zu. Der Zugang erfolgte nicht durch ein Leak privater Schlüssel, sondern über den kompromittierten Laptop eines Ingenieurs, von dem aus „legitime“ Auszahlungsanweisungen an das System gesendet wurden.
2
2.8k
Artikel
Der des Binance-Diebstahls beschuldigte HackerAls einer der „gefährlichen Namen“ eingestuft …
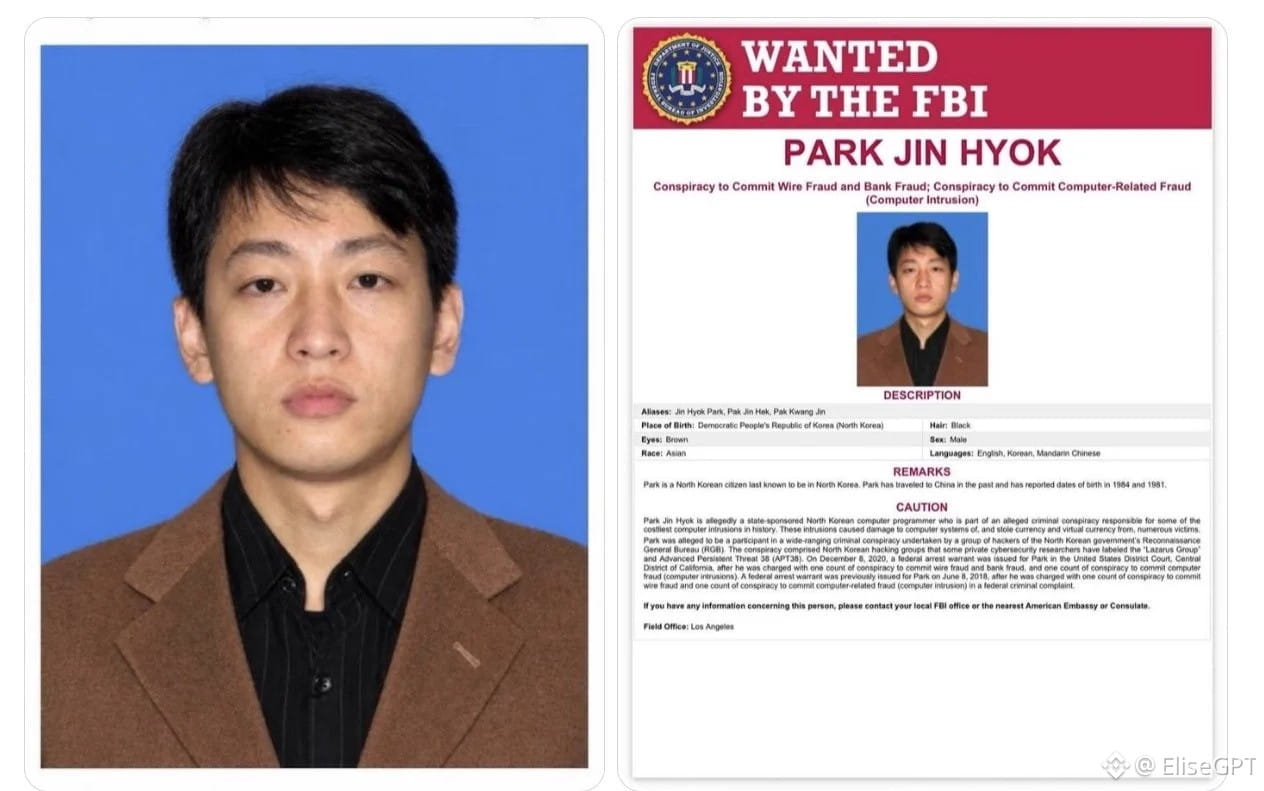
Nordkoreanischer Hacker vom FBI gesucht … Steckt er hinter dem Diebstahl von 6,3 Milliarden Dollar von Binance?
Mubasher News:
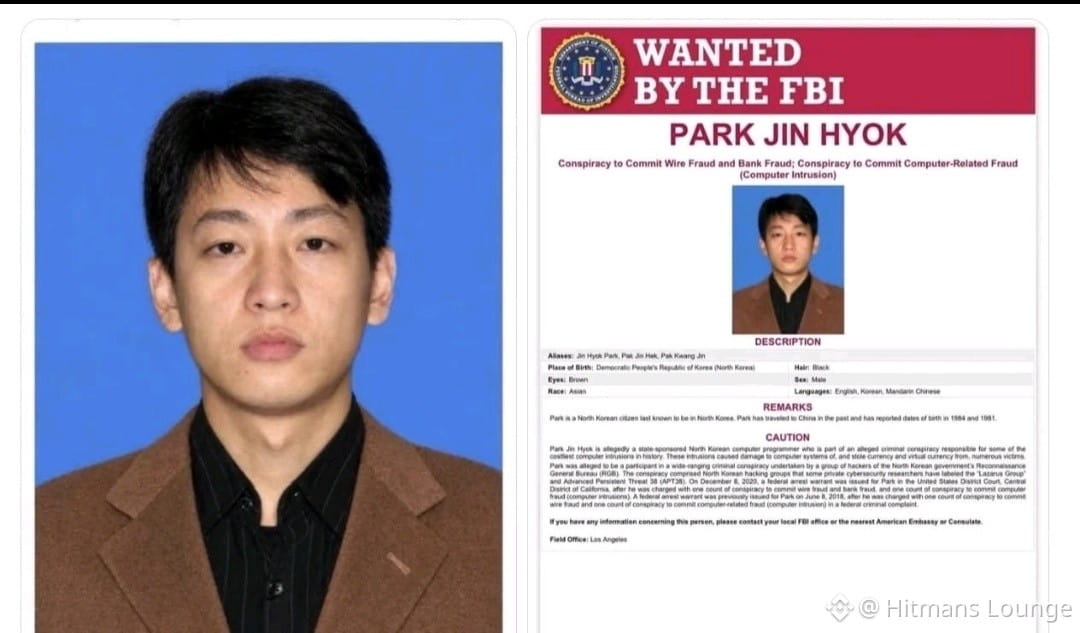
Der Name des nordkoreanischen Hackers Pak Jin-hyok ist wieder in den Fokus gerückt, nachdem Berichte über einen Hackerangriff auf die Plattform „Binance“ und den Diebstahl digitaler Vermögenswerte im Wert von 6,3 Milliarden Dollar bekannt wurden. Nordkoreanischen Hackern wird vorgeworfen, hinter der Operation zu stecken.
Der des Binance-Diebstahls beschuldigte Hacker
Als einer der „gefährlichen Namen“ eingestuft …
Nordkoreanischer Hacker vom FBI gesucht … Steckt er hinter dem Diebstahl von 6,3 Milliarden Dollar von Binance?
Mubasher News:
Der Name des nordkoreanischen Hackers Pak Jin-hyok ist wieder in den Fokus gerückt, nachdem Berichte über einen Hackerangriff auf die Plattform „Binance“ und den Diebstahl digitaler Vermögenswerte im Wert von 6,3 Milliarden Dollar bekannt wurden. Nordkoreanischen Hackern wird vorgeworfen, hinter der Operation zu stecken.
Nordkoreanischer Hacker vom FBI gesucht … Steckt er hinter dem Diebstahl von 6,3 Milliarden Dollar von Binance?
Mubasher News:
Der Name des nordkoreanischen Hackers Pak Jin-hyok ist wieder in den Fokus gerückt, nachdem Berichte über einen Hackerangriff auf die Plattform „Binance“ und den Diebstahl digitaler Vermögenswerte im Wert von 6,3 Milliarden Dollar bekannt wurden. Nordkoreanischen Hackern wird vorgeworfen, hinter der Operation zu stecken.
mohammed taiz:
🌹
3
6
4.1k

Binance wurde zweimal über denselben Ingenieur kompromittiert. Das lässt mich nicht los.
Binance sagt, es habe sein Gerät nach einem Sicherheitsvorfall im Juni ersetzt. Doch seine gestohlenen Zugangsdaten ermöglichten den Abfluss am 29. Oktober. Sobald Angreifer wissen, wer die Schlüssel verwahrt, bleiben diese Personen im Visier.
Klar, jede Börse kann von einer staatlichen Gruppe angegriffen werden, und die Absicherung liegt Berichten zufolge bei fast 95 %. Doch Nutzer zu entschädigen beweist, dass Binance einen Verlust verkraften kann – nicht, dass es den nächsten verhindert.
Ich würde Binance wieder vertrauen, wenn es einen vollständigen Reservennachweis vorlegt, SAFU mit einem datierten On-Chain-Nachweis wieder auffüllt, unabhängig untersuchen lässt, warum die Aufarbeitung des Vorfalls im Juni gescheitert ist, und danach eine Weile kein weiterer Vorfall passiert.
Welche einzelne Offenlegung würde dein Vertrauen zurückgewinnen?
#BinanceIncidentReport
Binance wurde zweimal über denselben Ingenieur kompromittiert. Das lässt mich nicht los.
Binance sagt, es habe sein Gerät nach einem Sicherheitsvorfall im Juni ersetzt. Doch seine gestohlenen Zugangsdaten ermöglichten den Abfluss am 29. Oktober. Sobald Angreifer wissen, wer die Schlüssel verwahrt, bleiben diese Personen im Visier.
Klar, jede Börse kann von einer staatlichen Gruppe angegriffen werden, und die Absicherung liegt Berichten zufolge bei fast 95 %. Doch Nutzer zu entschädigen beweist, dass Binance einen Verlust verkraften kann – nicht, dass es den nächsten verhindert.
Ich würde Binance wieder vertrauen, wenn es einen vollständigen Reservennachweis vorlegt, SAFU mit einem datierten On-Chain-Nachweis wieder auffüllt, unabhängig untersuchen lässt, warum die Aufarbeitung des Vorfalls im Juni gescheitert ist, und danach eine Weile kein weiterer Vorfall passiert.
Welche einzelne Offenlegung würde dein Vertrauen zurückgewinnen?
#BinanceIncidentReport
Binance sagt, es habe sein Gerät nach einem Sicherheitsvorfall im Juni ersetzt. Doch seine gestohlenen Zugangsdaten ermöglichten den Abfluss am 29. Oktober. Sobald Angreifer wissen, wer die Schlüssel verwahrt, bleiben diese Personen im Visier.
Klar, jede Börse kann von einer staatlichen Gruppe angegriffen werden, und die Absicherung liegt Berichten zufolge bei fast 95 %. Doch Nutzer zu entschädigen beweist, dass Binance einen Verlust verkraften kann – nicht, dass es den nächsten verhindert.
Ich würde Binance wieder vertrauen, wenn es einen vollständigen Reservennachweis vorlegt, SAFU mit einem datierten On-Chain-Nachweis wieder auffüllt, unabhängig untersuchen lässt, warum die Aufarbeitung des Vorfalls im Juni gescheitert ist, und danach eine Weile kein weiterer Vorfall passiert.
Welche einzelne Offenlegung würde dein Vertrauen zurückgewinnen?
#BinanceIncidentReport
1
3
9.2k
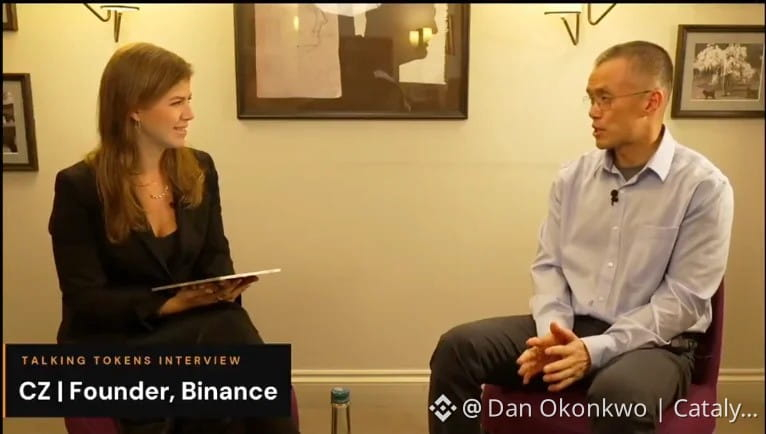
Mitternacht in den VAE. CZ ist gerade dabei einzuschlafen und scrollt wie üblich spätabends durch Twitter. Dann leuchtet sein Handy auf. Es ist das Team: Binance wird gehackt🙉🙉😱
Sekunden später ist seine Timeline voller desselben Gerüchts, und einen Moment lang kann er ehrlich gesagt nicht sagen, ob es stimmt.
„Ich war sofort hellwach“
Das ist CZ in seinem ersten echten Interview seit dem 6,3-Milliarden-Dollar-Hack. Er führt Binance nicht mehr im Tagesgeschäft, also übernahm er, während das Team daran arbeitete, die Sicherheitslücke zu schließen, die andere Aufgabe: die Leute zu beruhigen und so schnell und offen wie möglich Updates zu posten.
Es hat funktioniert. Binance hat den gesamten Verlust gedeckt, und Kundengelder waren nicht betroffen. Innerhalb von 24 Stunden flossen wieder stündlich netto Gelder zu. Weniger als 10 % der Abhebungen gingen an andere Börsen. Der Großteil floss in die Selbstverwahrung, und vieles davon kam zurück, als die Leute sahen, dass sich die Lage stabilisiert hatte.
Sein übergeordneter Punkt ist, dass es dabei nie nur um eine einzelne Börse ging. Das FBI hat den Angriff Nordkorea zugeschrieben, und KI macht solche Angriffe schneller. Seinen Angaben zufolge wurden an einem einzigen Tag vier Plattformen angegriffen.
„Die einzige Möglichkeit, ein Monster zu bekämpfen, ist, selbst ein Monster zu werden“😈
Er möchte, dass die Branche voll auf KI-Abwehr setzt und eine Allianz aufbaut, in der Börsen Informationen austauschen und gemeinsam gestohlene Gelder einfrieren.
„Wenn du erst einmal ganz unten angekommen bist, geht es nur noch bergauf“ 🚀🚀🚀#CZ #Binance #BinanceIncidentReport
Mitternacht in den VAE. CZ ist gerade dabei einzuschlafen und scrollt wie üblich spätabends durch Twitter. Dann leuchtet sein Handy auf. Es ist das Team: Binance wird gehackt🙉🙉😱
Sekunden später ist seine Timeline voller desselben Gerüchts, und einen Moment lang kann er ehrlich gesagt nicht sagen, ob es stimmt.
„Ich war sofort hellwach“
Das ist CZ in seinem ersten echten Interview seit dem 6,3-Milliarden-Dollar-Hack. Er führt Binance nicht mehr im Tagesgeschäft, also übernahm er, während das Team daran arbeitete, die Sicherheitslücke zu schließen, die andere Aufgabe: die Leute zu beruhigen und so schnell und offen wie möglich Updates zu posten.
Es hat funktioniert. Binance hat den gesamten Verlust gedeckt, und Kundengelder waren nicht betroffen. Innerhalb von 24 Stunden flossen wieder stündlich netto Gelder zu. Weniger als 10 % der Abhebungen gingen an andere Börsen. Der Großteil floss in die Selbstverwahrung, und vieles davon kam zurück, als die Leute sahen, dass sich die Lage stabilisiert hatte.
Sein übergeordneter Punkt ist, dass es dabei nie nur um eine einzelne Börse ging. Das FBI hat den Angriff Nordkorea zugeschrieben, und KI macht solche Angriffe schneller. Seinen Angaben zufolge wurden an einem einzigen Tag vier Plattformen angegriffen.
„Die einzige Möglichkeit, ein Monster zu bekämpfen, ist, selbst ein Monster zu werden“😈
Er möchte, dass die Branche voll auf KI-Abwehr setzt und eine Allianz aufbaut, in der Börsen Informationen austauschen und gemeinsam gestohlene Gelder einfrieren.
„Wenn du erst einmal ganz unten angekommen bist, geht es nur noch bergauf“ 🚀🚀🚀#CZ #Binance #BinanceIncidentReport
Sekunden später ist seine Timeline voller desselben Gerüchts, und einen Moment lang kann er ehrlich gesagt nicht sagen, ob es stimmt.
„Ich war sofort hellwach“
Das ist CZ in seinem ersten echten Interview seit dem 6,3-Milliarden-Dollar-Hack. Er führt Binance nicht mehr im Tagesgeschäft, also übernahm er, während das Team daran arbeitete, die Sicherheitslücke zu schließen, die andere Aufgabe: die Leute zu beruhigen und so schnell und offen wie möglich Updates zu posten.
Es hat funktioniert. Binance hat den gesamten Verlust gedeckt, und Kundengelder waren nicht betroffen. Innerhalb von 24 Stunden flossen wieder stündlich netto Gelder zu. Weniger als 10 % der Abhebungen gingen an andere Börsen. Der Großteil floss in die Selbstverwahrung, und vieles davon kam zurück, als die Leute sahen, dass sich die Lage stabilisiert hatte.
Sein übergeordneter Punkt ist, dass es dabei nie nur um eine einzelne Börse ging. Das FBI hat den Angriff Nordkorea zugeschrieben, und KI macht solche Angriffe schneller. Seinen Angaben zufolge wurden an einem einzigen Tag vier Plattformen angegriffen.
„Die einzige Möglichkeit, ein Monster zu bekämpfen, ist, selbst ein Monster zu werden“😈
Er möchte, dass die Branche voll auf KI-Abwehr setzt und eine Allianz aufbaut, in der Börsen Informationen austauschen und gemeinsam gestohlene Gelder einfrieren.
„Wenn du erst einmal ganz unten angekommen bist, geht es nur noch bergauf“ 🚀🚀🚀#CZ #Binance #BinanceIncidentReport
cryptogirl007:
Absorbing that exploit velocity via internal reserves proved $BNB resilience. Psychological composure during crisis management dictates long-term solvency.
7
3
46
49.1k

·
--
Bärisch
🚨 6,34 MILLIARDEN. Fünf Monate. Ein falscher Recruiter. 🚨
Vergiss „ein Klick“. Im Vorfallsbericht von Binance heißt es, dass es sich weder um einen einzelnen, isolierten Einbruch noch um einen einfachen Phishing-Angriff handelte. Es war eine geduldig geplante, mehrstufige Kampagne. 🕵️
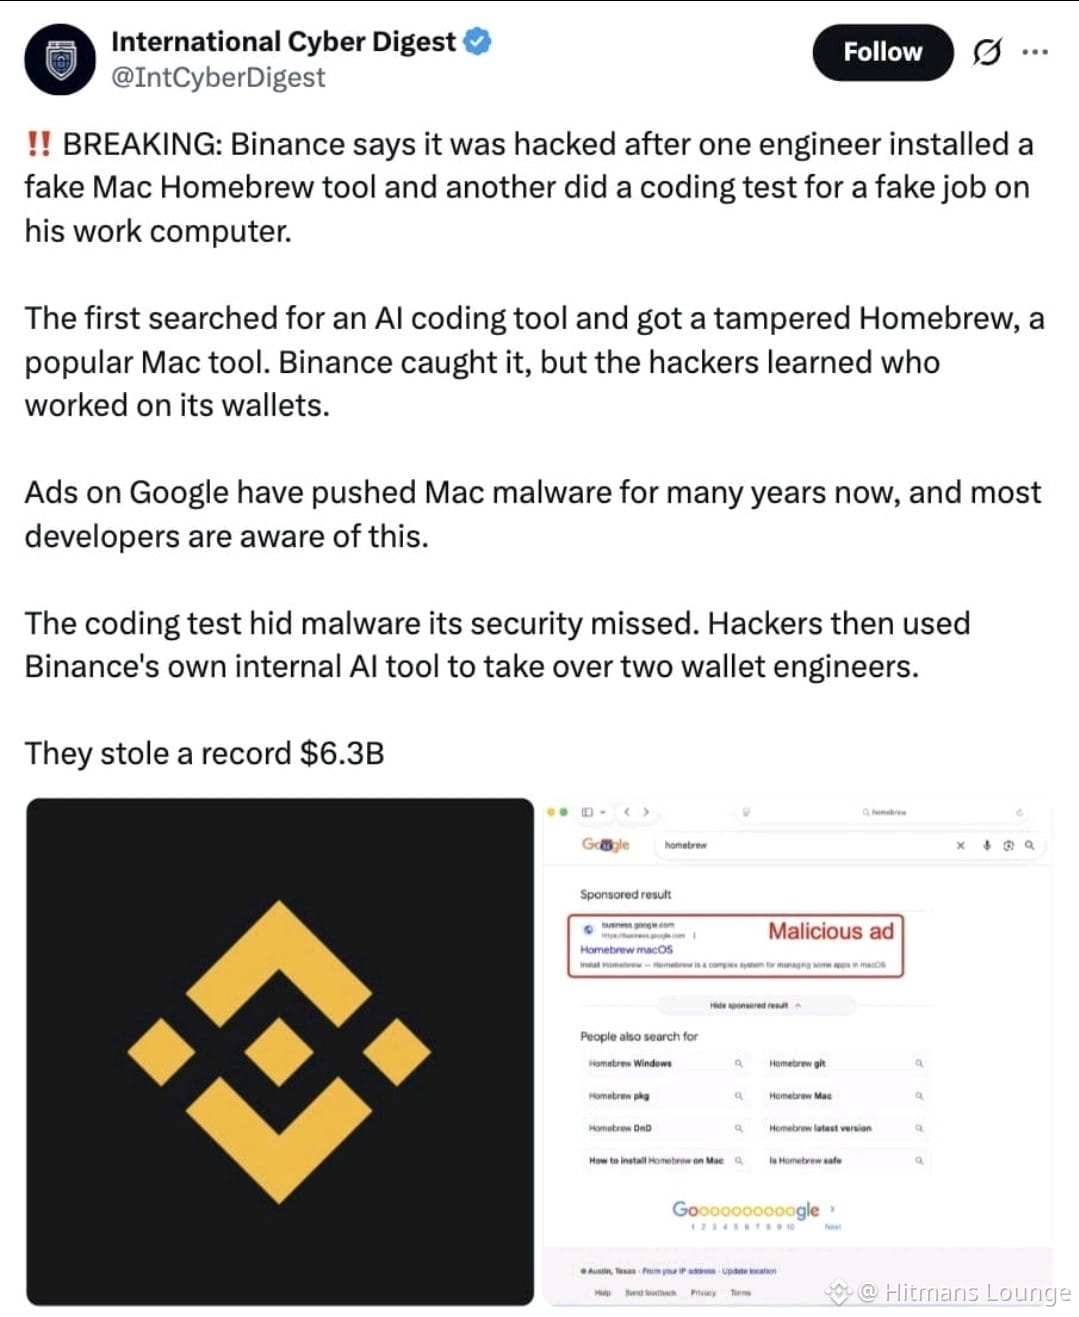
🔹 Juni: Ein DevOps-Ingenieur des Wallet-Teams suchte nach einer Möglichkeit, ein KI-Programmiertool zu installieren, und lud eine manipulierte Version von Homebrew herunter. Die Sicherheitsabteilung entdeckte die Malware, doch die Rolle des Ingenieurs und die seiner Kollegen im Wallet-Team waren bereits offengelegt.
🔹 September: Eine andere Ingenieurin wurde über eine seriöse Plattform für die Jobsuche von jemandem kontaktiert, der sich als Projektdirektor ausgab. Der „Interviewer“ teilte ein Social-Media-Konto mit persönlichen Fotos und Videos, um Vertrauen aufzubauen, und ließ sie dann eine Programmieraufgabe herunterladen. 🎣
🔹 20. Oktober: Die Angreifer nutzten diesen Laptop und ein internes KI-Tool, um zwei weitere Wallet-Ingenieure zu kompromittieren und Zugangsdaten sowie ein Token für die Container-Bereitstellung abzugreifen.
🔹 29. Oktober: Der Raub. Das FBI und andere Behörden haben den Angriff Nordkorea zugeschrieben.
💰 Etwa 2,85 Milliarden wurden eingefroren oder abgefangen, und Binance sagt, dass die Kunden nicht für den Diebstahl aufkommen müssen.
Der beängstigendste Teil? Binance bezeichnete die Vorgehensweise als „fortschrittlicher und täuschender“ als jede Form von Social Engineering, die das Unternehmen bisher erlebt hatte. 🤯
Die Hacker knackten nicht den Code. Sie erschütterten das Vertrauen. Ein Traumjobangebot kann die gefährlichste Datei sein, die du je öffnest. 🚫💼
Führe niemals „Aufgaben“ aus und installiere keine Tools von nicht verifizierten Recruitern auf einem Arbeitsgerät. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
{future}(CELOUSDT)
{future}(TRUMPUSDT)
{future}(ZECUSDT)
🚨 6,34 MILLIARDEN. Fünf Monate. Ein falscher Recruiter. 🚨
Vergiss „ein Klick“. Im Vorfallsbericht von Binance heißt es, dass es sich weder um einen einzelnen, isolierten Einbruch noch um einen einfachen Phishing-Angriff handelte. Es war eine geduldig geplante, mehrstufige Kampagne. 🕵️
🔹 Juni: Ein DevOps-Ingenieur des Wallet-Teams suchte nach einer Möglichkeit, ein KI-Programmiertool zu installieren, und lud eine manipulierte Version von Homebrew herunter. Die Sicherheitsabteilung entdeckte die Malware, doch die Rolle des Ingenieurs und die seiner Kollegen im Wallet-Team waren bereits offengelegt.
🔹 September: Eine andere Ingenieurin wurde über eine seriöse Plattform für die Jobsuche von jemandem kontaktiert, der sich als Projektdirektor ausgab. Der „Interviewer“ teilte ein Social-Media-Konto mit persönlichen Fotos und Videos, um Vertrauen aufzubauen, und ließ sie dann eine Programmieraufgabe herunterladen. 🎣
🔹 20. Oktober: Die Angreifer nutzten diesen Laptop und ein internes KI-Tool, um zwei weitere Wallet-Ingenieure zu kompromittieren und Zugangsdaten sowie ein Token für die Container-Bereitstellung abzugreifen.
🔹 29. Oktober: Der Raub. Das FBI und andere Behörden haben den Angriff Nordkorea zugeschrieben.
💰 Etwa 2,85 Milliarden wurden eingefroren oder abgefangen, und Binance sagt, dass die Kunden nicht für den Diebstahl aufkommen müssen.
Der beängstigendste Teil? Binance bezeichnete die Vorgehensweise als „fortschrittlicher und täuschender“ als jede Form von Social Engineering, die das Unternehmen bisher erlebt hatte. 🤯
Die Hacker knackten nicht den Code. Sie erschütterten das Vertrauen. Ein Traumjobangebot kann die gefährlichste Datei sein, die du je öffnest. 🚫💼
Führe niemals „Aufgaben“ aus und installiere keine Tools von nicht verifizierten Recruitern auf einem Arbeitsgerät. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
Vergiss „ein Klick“. Im Vorfallsbericht von Binance heißt es, dass es sich weder um einen einzelnen, isolierten Einbruch noch um einen einfachen Phishing-Angriff handelte. Es war eine geduldig geplante, mehrstufige Kampagne. 🕵️
🔹 Juni: Ein DevOps-Ingenieur des Wallet-Teams suchte nach einer Möglichkeit, ein KI-Programmiertool zu installieren, und lud eine manipulierte Version von Homebrew herunter. Die Sicherheitsabteilung entdeckte die Malware, doch die Rolle des Ingenieurs und die seiner Kollegen im Wallet-Team waren bereits offengelegt.
🔹 September: Eine andere Ingenieurin wurde über eine seriöse Plattform für die Jobsuche von jemandem kontaktiert, der sich als Projektdirektor ausgab. Der „Interviewer“ teilte ein Social-Media-Konto mit persönlichen Fotos und Videos, um Vertrauen aufzubauen, und ließ sie dann eine Programmieraufgabe herunterladen. 🎣
🔹 20. Oktober: Die Angreifer nutzten diesen Laptop und ein internes KI-Tool, um zwei weitere Wallet-Ingenieure zu kompromittieren und Zugangsdaten sowie ein Token für die Container-Bereitstellung abzugreifen.
🔹 29. Oktober: Der Raub. Das FBI und andere Behörden haben den Angriff Nordkorea zugeschrieben.
💰 Etwa 2,85 Milliarden wurden eingefroren oder abgefangen, und Binance sagt, dass die Kunden nicht für den Diebstahl aufkommen müssen.
Der beängstigendste Teil? Binance bezeichnete die Vorgehensweise als „fortschrittlicher und täuschender“ als jede Form von Social Engineering, die das Unternehmen bisher erlebt hatte. 🤯
Die Hacker knackten nicht den Code. Sie erschütterten das Vertrauen. Ein Traumjobangebot kann die gefährlichste Datei sein, die du je öffnest. 🚫💼
Führe niemals „Aufgaben“ aus und installiere keine Tools von nicht verifizierten Recruitern auf einem Arbeitsgerät. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
Surjo75:
534327721 this is my binance acount number. Place give me 5 BTC
2
7
5.4k
·
--
Bullisch
🚨 CZ BRICHT SEIN SCHWEIGEN ZU BINANCES HACK IM WERT VON 6,3 MILLIARDEN DOLLAR! 😱
Es war Mitternacht in den Vereinigten Arabischen Emiraten, als CZ eine unerwartete Nachricht erhielt: Binance wurde angegriffen. Innerhalb von Sekunden waren die sozialen Medien voller Gerüchte, sodass selbst er für einen Moment nicht wusste, was gerade vor sich ging.
In seinem ersten großen Interview seit dem Vorfall erzählte CZ, wie er sich darauf konzentrierte, die Nutzer auf dem Laufenden zu halten, während das Team daran arbeitete, den Sicherheitsvorfall einzudämmen. Binance übernahm den gesamten Verlust, und keine Nutzergelder waren betroffen. Innerhalb von 24 Stunden waren die Abhebungen wieder im Plus – ein Zeichen dafür, wie schnell das Vertrauen zurückkehrte.
Doch CZ ist überzeugt, dass die Bedrohung weit über Binance hinausgeht. Mit Hackern, die mit Nordkorea in Verbindung stehen, und immer leistungsfähigeren KI-Tools steht die Sicherheit im Kryptobereich vor einer neuen Herausforderung. Seine Lösung? KI-gestützte Abwehrmaßnahmen und eine stärkere Zusammenarbeit zwischen den Börsen, um Informationen auszutauschen und gestohlene Gelder schneller einzufrieren.
Seine Botschaft ist klar: Die Kryptobranche muss klüger, schneller und gemeinsam kämpfen. 🔥
#CZ #Binance #BinanceIncidentReport
🚨 CZ BRICHT SEIN SCHWEIGEN ZU BINANCES HACK IM WERT VON 6,3 MILLIARDEN DOLLAR! 😱
Es war Mitternacht in den Vereinigten Arabischen Emiraten, als CZ eine unerwartete Nachricht erhielt: Binance wurde angegriffen. Innerhalb von Sekunden waren die sozialen Medien voller Gerüchte, sodass selbst er für einen Moment nicht wusste, was gerade vor sich ging.
In seinem ersten großen Interview seit dem Vorfall erzählte CZ, wie er sich darauf konzentrierte, die Nutzer auf dem Laufenden zu halten, während das Team daran arbeitete, den Sicherheitsvorfall einzudämmen. Binance übernahm den gesamten Verlust, und keine Nutzergelder waren betroffen. Innerhalb von 24 Stunden waren die Abhebungen wieder im Plus – ein Zeichen dafür, wie schnell das Vertrauen zurückkehrte.
Doch CZ ist überzeugt, dass die Bedrohung weit über Binance hinausgeht. Mit Hackern, die mit Nordkorea in Verbindung stehen, und immer leistungsfähigeren KI-Tools steht die Sicherheit im Kryptobereich vor einer neuen Herausforderung. Seine Lösung? KI-gestützte Abwehrmaßnahmen und eine stärkere Zusammenarbeit zwischen den Börsen, um Informationen auszutauschen und gestohlene Gelder schneller einzufrieren.
Seine Botschaft ist klar: Die Kryptobranche muss klüger, schneller und gemeinsam kämpfen. 🔥
#CZ #Binance #BinanceIncidentReport
Es war Mitternacht in den Vereinigten Arabischen Emiraten, als CZ eine unerwartete Nachricht erhielt: Binance wurde angegriffen. Innerhalb von Sekunden waren die sozialen Medien voller Gerüchte, sodass selbst er für einen Moment nicht wusste, was gerade vor sich ging.
In seinem ersten großen Interview seit dem Vorfall erzählte CZ, wie er sich darauf konzentrierte, die Nutzer auf dem Laufenden zu halten, während das Team daran arbeitete, den Sicherheitsvorfall einzudämmen. Binance übernahm den gesamten Verlust, und keine Nutzergelder waren betroffen. Innerhalb von 24 Stunden waren die Abhebungen wieder im Plus – ein Zeichen dafür, wie schnell das Vertrauen zurückkehrte.
Doch CZ ist überzeugt, dass die Bedrohung weit über Binance hinausgeht. Mit Hackern, die mit Nordkorea in Verbindung stehen, und immer leistungsfähigeren KI-Tools steht die Sicherheit im Kryptobereich vor einer neuen Herausforderung. Seine Lösung? KI-gestützte Abwehrmaßnahmen und eine stärkere Zusammenarbeit zwischen den Börsen, um Informationen auszutauschen und gestohlene Gelder schneller einzufrieren.
Seine Botschaft ist klar: Die Kryptobranche muss klüger, schneller und gemeinsam kämpfen. 🔥
#CZ #Binance #BinanceIncidentReport
Huey Simuel RLro:
🫶🫶🫶🫶
34
3
129
96.9k
·
--
🚨 „Gefälschtes Vorstellungsgespräch“ … Wie Nordkorea den größten Binance-Hack aller Zeiten im Wert von 6,3 Milliarden Dollar verursachte
Hollywoodreife Details über die Hintergründe des schwersten Angriffs und seine Eindämmung, enthüllt von CoinDesk:
🔹 Die Falle: Die Angreifer gaben sich als Personalvermittler aus. Das Opfer war ein Ingenieur, der während eines gefälschten Vorstellungsgesprächs eine schädliche Datei auf seinen Arbeitscomputer herunterlud!
🔹 Künstliche Intelligenz: Die Hacker nutzten ein internes KI-Tool, um auf die Computer von Wallet-Ingenieuren zuzugreifen und deren Zugangsdaten zu stehlen.
🔹 Die technische Schwachstelle: Am 29. Oktober nutzten die Hacker die EIP-7702-Funktion im Ethereum-Netzwerk $ETH aus, um die Kontrolle über die Hot Wallet zu übernehmen. Der Angriff dauerte volle vier Stunden!
🛡️ Binances Maßnahmen und die Beruhigung der Nutzer:
• 2,85 Milliarden Dollar wurden sofort eingefroren.
• 98 % der betroffenen Token wurden vollständig mit unternehmenseigenen Mitteln gedeckt und erstattet.
• Die Gelder der Nutzer sind vollkommen sicher, und niemand wird Verluste erleiden.
🕵️♂️ Das Federal Bureau of Investigation (FBI) beschuldigt offiziell von Nordkorea unterstützte Gruppen.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
$BTC
{spot}(BTCUSDT)
#USMidtermElections
$QNT
{spot}(QNTUSDT)
🚨 „Gefälschtes Vorstellungsgespräch“ … Wie Nordkorea den größten Binance-Hack aller Zeiten im Wert von 6,3 Milliarden Dollar verursachte
Hollywoodreife Details über die Hintergründe des schwersten Angriffs und seine Eindämmung, enthüllt von CoinDesk:
🔹 Die Falle: Die Angreifer gaben sich als Personalvermittler aus. Das Opfer war ein Ingenieur, der während eines gefälschten Vorstellungsgesprächs eine schädliche Datei auf seinen Arbeitscomputer herunterlud!
🔹 Künstliche Intelligenz: Die Hacker nutzten ein internes KI-Tool, um auf die Computer von Wallet-Ingenieuren zuzugreifen und deren Zugangsdaten zu stehlen.
🔹 Die technische Schwachstelle: Am 29. Oktober nutzten die Hacker die EIP-7702-Funktion im Ethereum-Netzwerk $ETH aus, um die Kontrolle über die Hot Wallet zu übernehmen. Der Angriff dauerte volle vier Stunden!
🛡️ Binances Maßnahmen und die Beruhigung der Nutzer:
• 2,85 Milliarden Dollar wurden sofort eingefroren.
• 98 % der betroffenen Token wurden vollständig mit unternehmenseigenen Mitteln gedeckt und erstattet.
• Die Gelder der Nutzer sind vollkommen sicher, und niemand wird Verluste erleiden.
🕵️♂️ Das Federal Bureau of Investigation (FBI) beschuldigt offiziell von Nordkorea unterstützte Gruppen.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
$BTC
#USMidtermElections
$QNT
Hollywoodreife Details über die Hintergründe des schwersten Angriffs und seine Eindämmung, enthüllt von CoinDesk:
🔹 Die Falle: Die Angreifer gaben sich als Personalvermittler aus. Das Opfer war ein Ingenieur, der während eines gefälschten Vorstellungsgesprächs eine schädliche Datei auf seinen Arbeitscomputer herunterlud!
🔹 Künstliche Intelligenz: Die Hacker nutzten ein internes KI-Tool, um auf die Computer von Wallet-Ingenieuren zuzugreifen und deren Zugangsdaten zu stehlen.
🔹 Die technische Schwachstelle: Am 29. Oktober nutzten die Hacker die EIP-7702-Funktion im Ethereum-Netzwerk $ETH aus, um die Kontrolle über die Hot Wallet zu übernehmen. Der Angriff dauerte volle vier Stunden!
🛡️ Binances Maßnahmen und die Beruhigung der Nutzer:
• 2,85 Milliarden Dollar wurden sofort eingefroren.
• 98 % der betroffenen Token wurden vollständig mit unternehmenseigenen Mitteln gedeckt und erstattet.
• Die Gelder der Nutzer sind vollkommen sicher, und niemand wird Verluste erleiden.
🕵️♂️ Das Federal Bureau of Investigation (FBI) beschuldigt offiziell von Nordkorea unterstützte Gruppen.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
$BTC
#USMidtermElections
$QNT
4
751

·
--
#binanceincidentreport
Binance veröffentlichte einen ausführlichen Bericht über den jüngsten schwerwiegenden Sicherheitsvorfall. Hacker nutzten gefälschte Vorstellungsgespräche und kompromittierte Software, um Mitarbeiter zu täuschen und auf interne Tools zuzugreifen. Dadurch konnten sie rund 6,3 Milliarden US-Dollar aus Hot Wallets stehlen. Binance ergriff umgehend Maßnahmen, ersetzte die betroffenen Systeme und setzte die Zugangsdaten zurück. Außerdem fror das Unternehmen gestohlene Vermögenswerte im Wert von fast 3 Milliarden US-Dollar ein und versprach, alle verlorenen Gelder zu ersetzen, damit die Nutzer vollständig geschützt bleiben.
$ARB $SOL $BNB
{future}(BNBUSDT)
{future}(SOLUSDT)
{future}(ARBUSDT)
#binanceincidentreport
Binance veröffentlichte einen ausführlichen Bericht über den jüngsten schwerwiegenden Sicherheitsvorfall. Hacker nutzten gefälschte Vorstellungsgespräche und kompromittierte Software, um Mitarbeiter zu täuschen und auf interne Tools zuzugreifen. Dadurch konnten sie rund 6,3 Milliarden US-Dollar aus Hot Wallets stehlen. Binance ergriff umgehend Maßnahmen, ersetzte die betroffenen Systeme und setzte die Zugangsdaten zurück. Außerdem fror das Unternehmen gestohlene Vermögenswerte im Wert von fast 3 Milliarden US-Dollar ein und versprach, alle verlorenen Gelder zu ersetzen, damit die Nutzer vollständig geschützt bleiben.
$ARB $SOL $BNB
Binance veröffentlichte einen ausführlichen Bericht über den jüngsten schwerwiegenden Sicherheitsvorfall. Hacker nutzten gefälschte Vorstellungsgespräche und kompromittierte Software, um Mitarbeiter zu täuschen und auf interne Tools zuzugreifen. Dadurch konnten sie rund 6,3 Milliarden US-Dollar aus Hot Wallets stehlen. Binance ergriff umgehend Maßnahmen, ersetzte die betroffenen Systeme und setzte die Zugangsdaten zurück. Außerdem fror das Unternehmen gestohlene Vermögenswerte im Wert von fast 3 Milliarden US-Dollar ein und versprach, alle verlorenen Gelder zu ersetzen, damit die Nutzer vollständig geschützt bleiben.
$ARB $SOL $BNB
1
9
5.2k
#binanceincidentreport
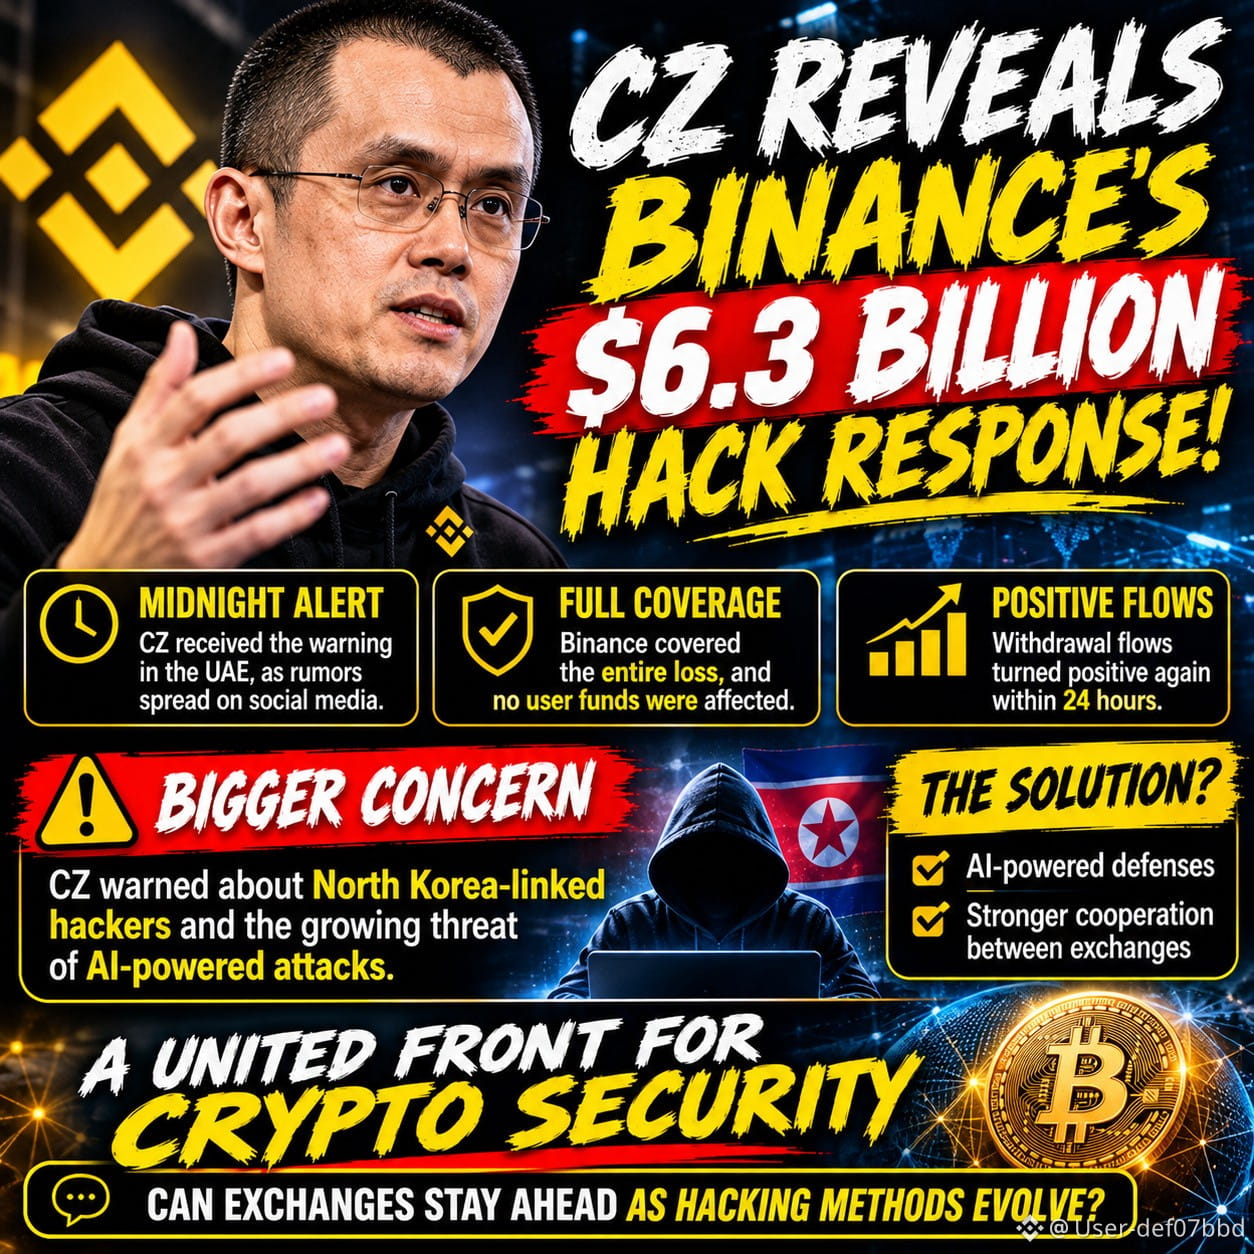
🚨 CZ enthüllt, wie Binance mit dem Hack umging, der Verluste in Höhe von 6,3 Milliarden Dollar verursachte – und warum die Sicherheit von Kryptowährungen einen neuen Ansatz braucht.
CZ sagte, er habe die Warnung gegen Mitternacht in den Vereinigten Arabischen Emiraten erhalten, als sich die Gerüchte in den sozialen Medien zu verbreiten begannen.
Binance übernahm sämtliche Verluste, und die Guthaben der Nutzer blieben unberührt. Noch bemerkenswerter: Innerhalb von 24 Stunden waren die Nettoabflüsse wieder positiv.
Doch hier gibt es ein größeres Problem. ⚠️
CZ warnte, dass mit Nordkorea verbundene Hacker und immer leistungsfähigere KI-Tools neue Sicherheitsherausforderungen für die Kryptobranche schaffen.
Welche Lösung schlug er vor? KI-gestützte Abwehrmaßnahmen und eine stärkere Zusammenarbeit zwischen den Handelsplattformen, um Bedrohungen zu erkennen, Informationen auszutauschen und gestohlene Gelder schneller einzufrieren.
Der Fokus geht jetzt über die Sicherheit einzelner Handelsplattformen hinaus. Die Branche muss gemeinsam handeln.
Können Handelsplattformen mit der Entwicklung der Hacking-Methoden Schritt halten?
#CZ #Binance #Kryptosicherheit #Blockchain #Kryptowährungsnachrichten
#binanceincidentreport
🚨 CZ enthüllt, wie Binance mit dem Hack umging, der Verluste in Höhe von 6,3 Milliarden Dollar verursachte – und warum die Sicherheit von Kryptowährungen einen neuen Ansatz braucht.
CZ sagte, er habe die Warnung gegen Mitternacht in den Vereinigten Arabischen Emiraten erhalten, als sich die Gerüchte in den sozialen Medien zu verbreiten begannen.
Binance übernahm sämtliche Verluste, und die Guthaben der Nutzer blieben unberührt. Noch bemerkenswerter: Innerhalb von 24 Stunden waren die Nettoabflüsse wieder positiv.
Doch hier gibt es ein größeres Problem. ⚠️
CZ warnte, dass mit Nordkorea verbundene Hacker und immer leistungsfähigere KI-Tools neue Sicherheitsherausforderungen für die Kryptobranche schaffen.
Welche Lösung schlug er vor? KI-gestützte Abwehrmaßnahmen und eine stärkere Zusammenarbeit zwischen den Handelsplattformen, um Bedrohungen zu erkennen, Informationen auszutauschen und gestohlene Gelder schneller einzufrieren.
Der Fokus geht jetzt über die Sicherheit einzelner Handelsplattformen hinaus. Die Branche muss gemeinsam handeln.
Können Handelsplattformen mit der Entwicklung der Hacking-Methoden Schritt halten?
#CZ #Binance #Kryptosicherheit #Blockchain #Kryptowährungsnachrichten
🚨 CZ enthüllt, wie Binance mit dem Hack umging, der Verluste in Höhe von 6,3 Milliarden Dollar verursachte – und warum die Sicherheit von Kryptowährungen einen neuen Ansatz braucht.
CZ sagte, er habe die Warnung gegen Mitternacht in den Vereinigten Arabischen Emiraten erhalten, als sich die Gerüchte in den sozialen Medien zu verbreiten begannen.
Binance übernahm sämtliche Verluste, und die Guthaben der Nutzer blieben unberührt. Noch bemerkenswerter: Innerhalb von 24 Stunden waren die Nettoabflüsse wieder positiv.
Doch hier gibt es ein größeres Problem. ⚠️
CZ warnte, dass mit Nordkorea verbundene Hacker und immer leistungsfähigere KI-Tools neue Sicherheitsherausforderungen für die Kryptobranche schaffen.
Welche Lösung schlug er vor? KI-gestützte Abwehrmaßnahmen und eine stärkere Zusammenarbeit zwischen den Handelsplattformen, um Bedrohungen zu erkennen, Informationen auszutauschen und gestohlene Gelder schneller einzufrieren.
Der Fokus geht jetzt über die Sicherheit einzelner Handelsplattformen hinaus. Die Branche muss gemeinsam handeln.
Können Handelsplattformen mit der Entwicklung der Hacking-Methoden Schritt halten?
#CZ #Binance #Kryptosicherheit #Blockchain #Kryptowährungsnachrichten
last white beam:
كلام غير منطقي
2
9
7.1k

🥷🔥BINANCE | DER ANGRIFF VON US$ 6,34 MILLIARDEN BEGANN MIT EINEM FALSCHEN VORSTELLUNGSGESPRÄCH.🧨
Und am beeindruckendsten: Die Kriminellen bereiteten den Angriff monatelang vor.
Binance hat neue Details zum Vorfall vom 29. Oktober veröffentlicht. Was wie ein gewöhnliches Auswahlverfahren wirkte, war Teil einer ausgeklügelten Social-Engineering-Operation.
WIE ALLES ABLIEF:
1. Im Juni installierte ein Ingenieur bei der Suche nach einer Software für künstliche Intelligenz ein manipuliertes Tool.
2. Im September nahm ein anderer Mitarbeiter an gefälschten Vorstellungsgesprächen teil und erhielt eine Programmieraufgabe, die Malware enthielt.
3. Am 20. Oktober nutzten die Angreifer kompromittierte Geräte und ein internes KI-Tool, um auf die Computer von Ingenieuren zuzugreifen, die für die Wallet-Infrastruktur verantwortlich waren.
4. Am 29. Oktober ermöglichten kompromittierte Zugangsdaten die Ausführung schädlichen Codes. Die Angreifer nutzten außerdem Berechtigungen im Zusammenhang mit Ethereums EIP-7702-Mechanismus aus, um Vermögenswerte aus einer Hot Wallet zu transferieren.
DAS ERGEBNIS?
• US$ 6,34 Milliarden an Vermögenswerten waren von dem Vorfall betroffen.
• Etwa US$ 2,85 Milliarden wurden eingefroren oder abgefangen.
• 98 % der betroffenen Token waren laut Binance bis zum 31. Oktober bereits ersetzt worden.
• Die Kryptobörse übernahm die finanziellen Folgen, ohne die Verluste an die Nutzer weiterzugeben.
UND WER STECKTE DAHINTER?
Das FBI schrieb den Angriff der nordkoreanischen Gruppe zu, die als TraderTraitor bekannt ist. Eine ihrer wichtigsten Strategien ist Social Engineering: Dabei werden gefälschte Stellenangebote, erfundene Recruiter und infizierte Dateien eingesetzt, um Fachkräfte mit Zugang zu sensiblen Systemen zu kompromittieren.
Und hier ist der Punkt, der Beachtung verdient: Binance erlitt einen schwerwiegenden Sicherheitsvorfall, übernahm die Verantwortung und mobilisierte Ressourcen, um die Vermögenswerte wiederherzustellen. Das mindert nicht die Schwere des Vorfalls, zeigt aber, wie wichtig die finanzielle und operative Reaktionsfähigkeit ist.
#ThaiTraderOficial
#BinanceReopensWithdrawalsForMoreAssets
#BinanceIncidentReport
#BinanceHourlyDepositsExceedWithdrawals
🥷🔥BINANCE | DER ANGRIFF VON US$ 6,34 MILLIARDEN BEGANN MIT EINEM FALSCHEN VORSTELLUNGSGESPRÄCH.🧨
Und am beeindruckendsten: Die Kriminellen bereiteten den Angriff monatelang vor.
Binance hat neue Details zum Vorfall vom 29. Oktober veröffentlicht. Was wie ein gewöhnliches Auswahlverfahren wirkte, war Teil einer ausgeklügelten Social-Engineering-Operation.
WIE ALLES ABLIEF:
1. Im Juni installierte ein Ingenieur bei der Suche nach einer Software für künstliche Intelligenz ein manipuliertes Tool.
2. Im September nahm ein anderer Mitarbeiter an gefälschten Vorstellungsgesprächen teil und erhielt eine Programmieraufgabe, die Malware enthielt.
3. Am 20. Oktober nutzten die Angreifer kompromittierte Geräte und ein internes KI-Tool, um auf die Computer von Ingenieuren zuzugreifen, die für die Wallet-Infrastruktur verantwortlich waren.
4. Am 29. Oktober ermöglichten kompromittierte Zugangsdaten die Ausführung schädlichen Codes. Die Angreifer nutzten außerdem Berechtigungen im Zusammenhang mit Ethereums EIP-7702-Mechanismus aus, um Vermögenswerte aus einer Hot Wallet zu transferieren.
DAS ERGEBNIS?
• US$ 6,34 Milliarden an Vermögenswerten waren von dem Vorfall betroffen.
• Etwa US$ 2,85 Milliarden wurden eingefroren oder abgefangen.
• 98 % der betroffenen Token waren laut Binance bis zum 31. Oktober bereits ersetzt worden.
• Die Kryptobörse übernahm die finanziellen Folgen, ohne die Verluste an die Nutzer weiterzugeben.
UND WER STECKTE DAHINTER?
Das FBI schrieb den Angriff der nordkoreanischen Gruppe zu, die als TraderTraitor bekannt ist. Eine ihrer wichtigsten Strategien ist Social Engineering: Dabei werden gefälschte Stellenangebote, erfundene Recruiter und infizierte Dateien eingesetzt, um Fachkräfte mit Zugang zu sensiblen Systemen zu kompromittieren.
Und hier ist der Punkt, der Beachtung verdient: Binance erlitt einen schwerwiegenden Sicherheitsvorfall, übernahm die Verantwortung und mobilisierte Ressourcen, um die Vermögenswerte wiederherzustellen. Das mindert nicht die Schwere des Vorfalls, zeigt aber, wie wichtig die finanzielle und operative Reaktionsfähigkeit ist.
#ThaiTraderOficial
#BinanceReopensWithdrawalsForMoreAssets
#BinanceIncidentReport
#BinanceHourlyDepositsExceedWithdrawals
Und am beeindruckendsten: Die Kriminellen bereiteten den Angriff monatelang vor.
Binance hat neue Details zum Vorfall vom 29. Oktober veröffentlicht. Was wie ein gewöhnliches Auswahlverfahren wirkte, war Teil einer ausgeklügelten Social-Engineering-Operation.
WIE ALLES ABLIEF:
1. Im Juni installierte ein Ingenieur bei der Suche nach einer Software für künstliche Intelligenz ein manipuliertes Tool.
2. Im September nahm ein anderer Mitarbeiter an gefälschten Vorstellungsgesprächen teil und erhielt eine Programmieraufgabe, die Malware enthielt.
3. Am 20. Oktober nutzten die Angreifer kompromittierte Geräte und ein internes KI-Tool, um auf die Computer von Ingenieuren zuzugreifen, die für die Wallet-Infrastruktur verantwortlich waren.
4. Am 29. Oktober ermöglichten kompromittierte Zugangsdaten die Ausführung schädlichen Codes. Die Angreifer nutzten außerdem Berechtigungen im Zusammenhang mit Ethereums EIP-7702-Mechanismus aus, um Vermögenswerte aus einer Hot Wallet zu transferieren.
DAS ERGEBNIS?
• US$ 6,34 Milliarden an Vermögenswerten waren von dem Vorfall betroffen.
• Etwa US$ 2,85 Milliarden wurden eingefroren oder abgefangen.
• 98 % der betroffenen Token waren laut Binance bis zum 31. Oktober bereits ersetzt worden.
• Die Kryptobörse übernahm die finanziellen Folgen, ohne die Verluste an die Nutzer weiterzugeben.
UND WER STECKTE DAHINTER?
Das FBI schrieb den Angriff der nordkoreanischen Gruppe zu, die als TraderTraitor bekannt ist. Eine ihrer wichtigsten Strategien ist Social Engineering: Dabei werden gefälschte Stellenangebote, erfundene Recruiter und infizierte Dateien eingesetzt, um Fachkräfte mit Zugang zu sensiblen Systemen zu kompromittieren.
Und hier ist der Punkt, der Beachtung verdient: Binance erlitt einen schwerwiegenden Sicherheitsvorfall, übernahm die Verantwortung und mobilisierte Ressourcen, um die Vermögenswerte wiederherzustellen. Das mindert nicht die Schwere des Vorfalls, zeigt aber, wie wichtig die finanzielle und operative Reaktionsfähigkeit ist.
#ThaiTraderOficial
#BinanceReopensWithdrawalsForMoreAssets
#BinanceIncidentReport
#BinanceHourlyDepositsExceedWithdrawals
Augusto Origens:
se responsabilizou e disse que ia arcar com o prejuízo mas trancou o saque de geral e travou os trades 🤔 morau da história todo mundo tá pagando essa conta pq tempo e dinheiro 💰
2
1
24
5k
·
--
Übersetzung ansehen
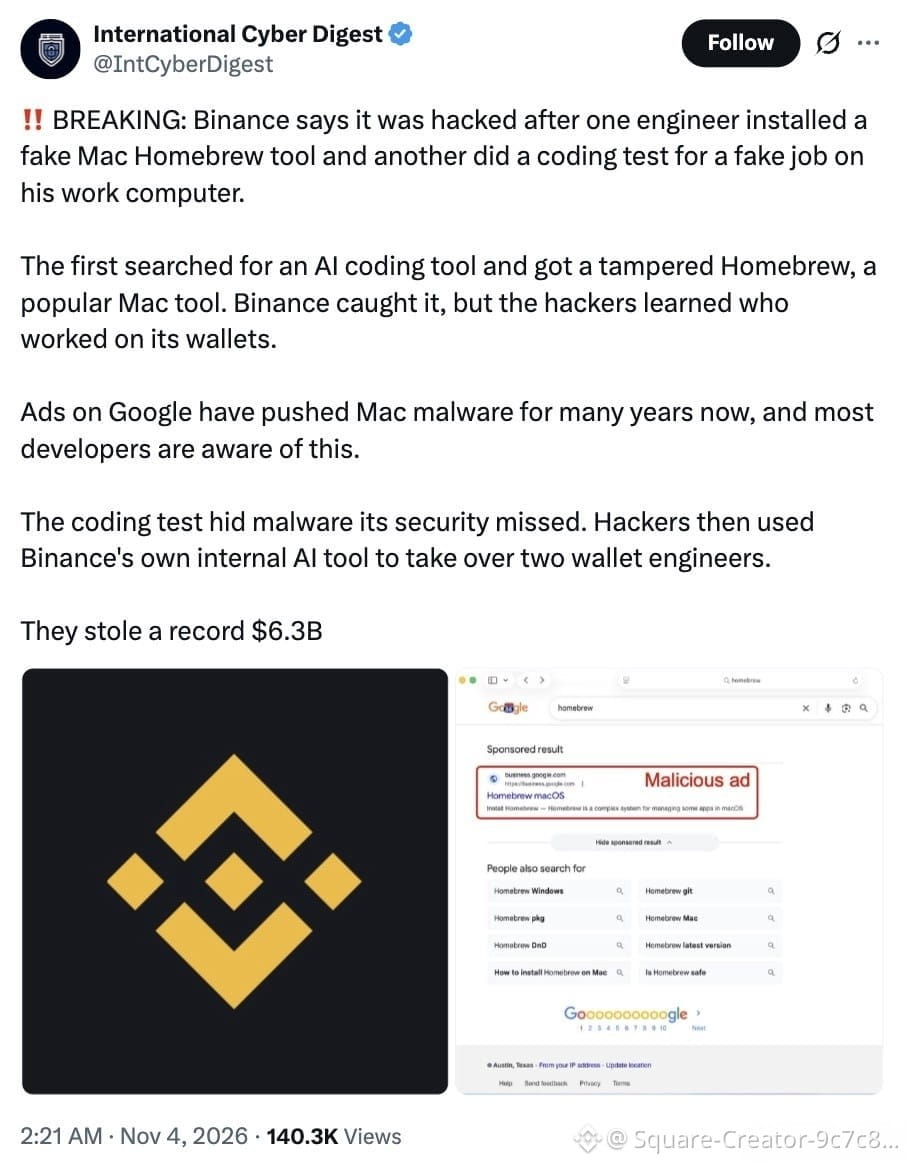
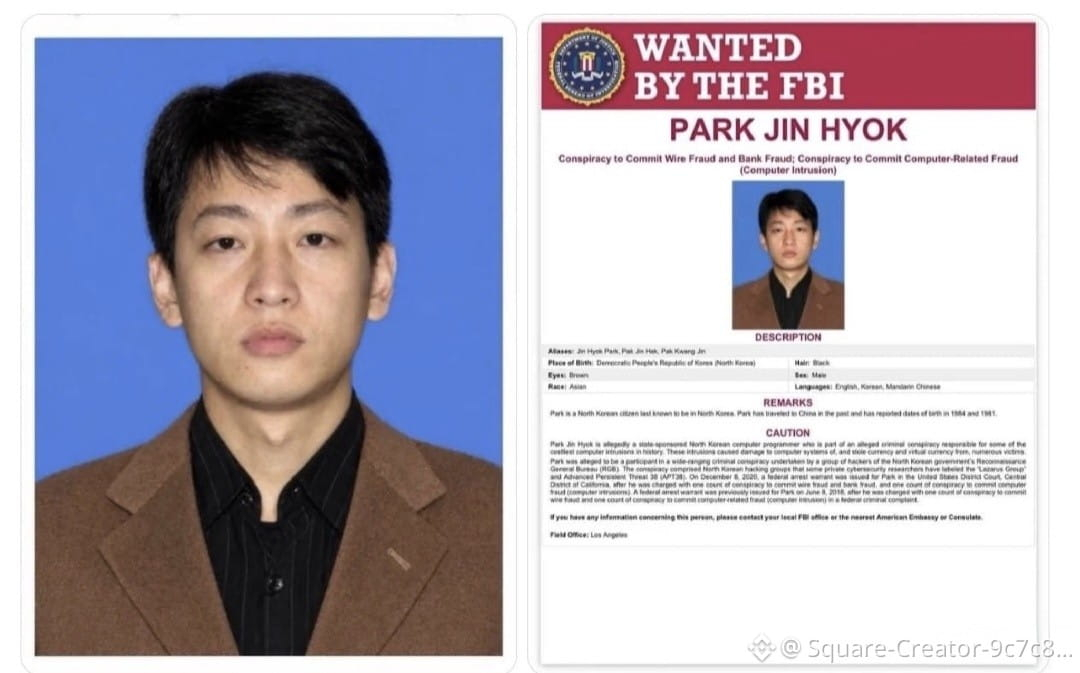
هل تريد أن تعرف إلى أي حدّ يمكن لموظف واحد أن يفسد الأمور؟ تتبّع الأمر إلى جذوره، وقد يكون مهندس باينانس هذا صاحب أسوأ سجلّ على الإطلاق 🤦♀️🤦♀️
نقرة واحدة، وانتهى الأمر بالشركة وهي تتحمّل فاتورة بقيمة 6.3 مليارات دولار❗️
وماذا كان يريد؟ الشيء نفسه الذي يريده الملايين منا: وظيفة أفضل. لا أكثر.
وهذا ما يجعل الهندسة الاجتماعية مخيفة جدًا. فهي لا تستهدف الأخطاء البرمجية، بل تستهدف الناس #BinanceIncidentReport #Binance
هل تريد أن تعرف إلى أي حدّ يمكن لموظف واحد أن يفسد الأمور؟ تتبّع الأمر إلى جذوره، وقد يكون مهندس باينانس هذا صاحب أسوأ سجلّ على الإطلاق 🤦♀️🤦♀️
نقرة واحدة، وانتهى الأمر بالشركة وهي تتحمّل فاتورة بقيمة 6.3 مليارات دولار❗️
وماذا كان يريد؟ الشيء نفسه الذي يريده الملايين منا: وظيفة أفضل. لا أكثر.
وهذا ما يجعل الهندسة الاجتماعية مخيفة جدًا. فهي لا تستهدف الأخطاء البرمجية، بل تستهدف الناس #BinanceIncidentReport #Binance
نقرة واحدة، وانتهى الأمر بالشركة وهي تتحمّل فاتورة بقيمة 6.3 مليارات دولار❗️
وماذا كان يريد؟ الشيء نفسه الذي يريده الملايين منا: وظيفة أفضل. لا أكثر.
وهذا ما يجعل الهندسة الاجتماعية مخيفة جدًا. فهي لا تستهدف الأخطاء البرمجية، بل تستهدف الناس #BinanceIncidentReport #Binance
Magdy_Mohamed :
هههه امريكا هيا اللي عملت الحوار ده غسيل امول وغيرها
1
559
·
--
#binanceincidentreport
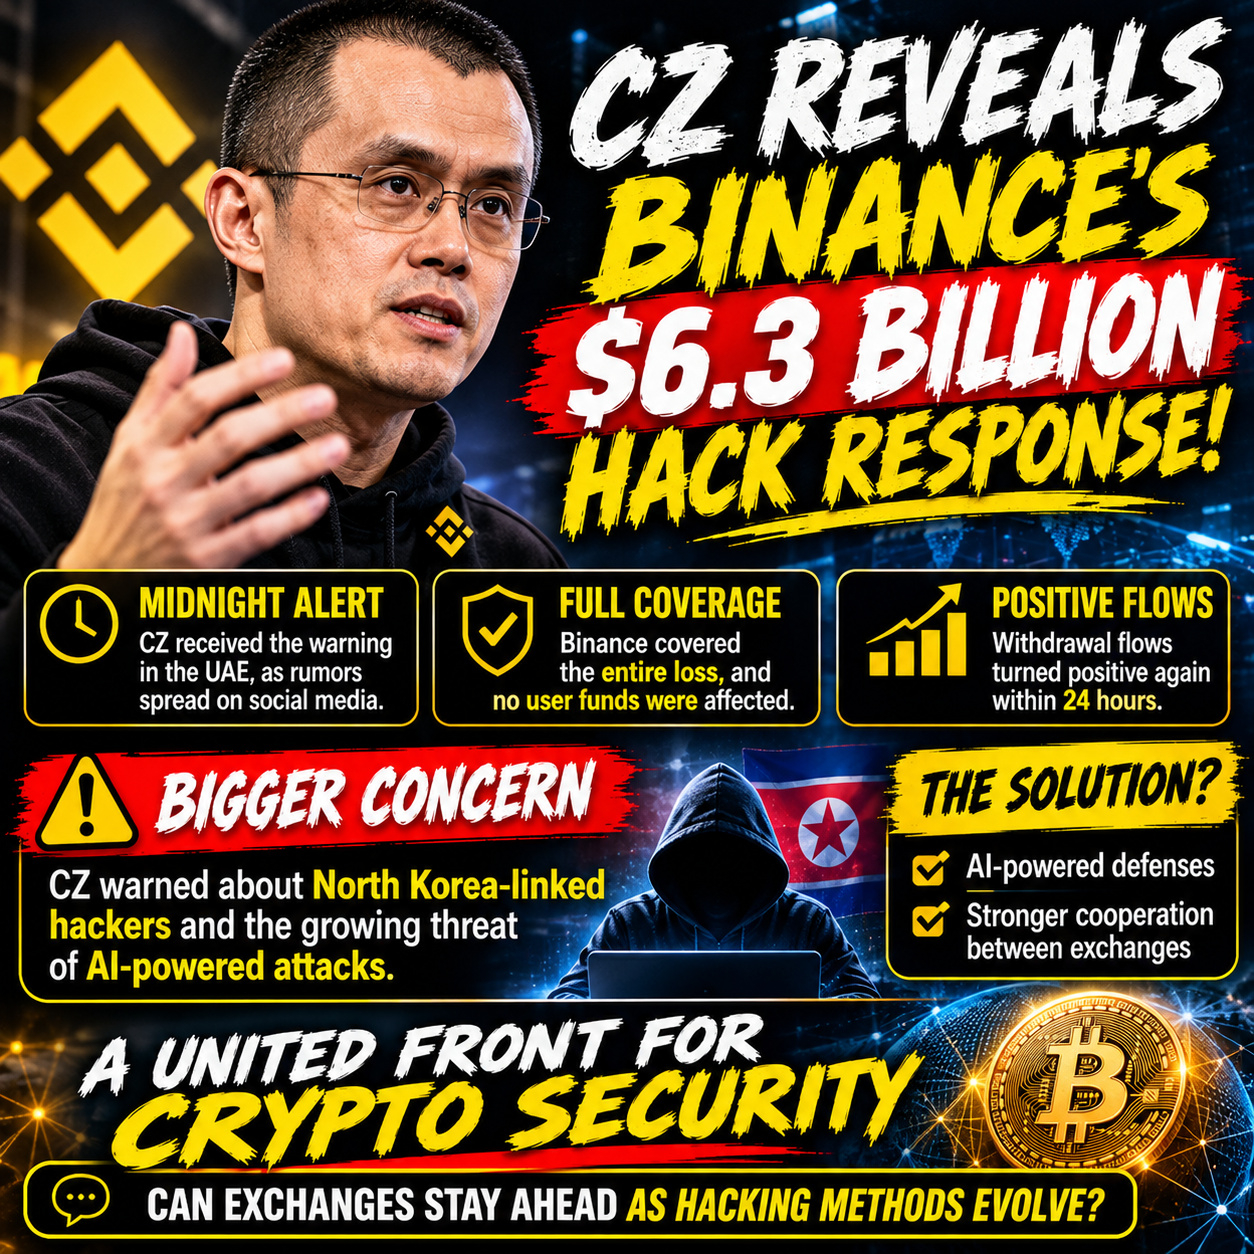
🚨 CZ enthüllt, wie Binance mit dem Hack im Umfang von 6,3 Milliarden Dollar umging – und warum die Krypto-Sicherheit einen neuen Ansatz braucht.
CZ sagte, er habe die Warnung gegen Mitternacht in den Vereinigten Arabischen Emiraten erhalten, gerade als sich die Gerüchte in den sozialen Medien zu verbreiten begannen.
Binance übernahm den gesamten Verlust, und Nutzergelder waren nicht betroffen. Noch interessanter: Innerhalb von 24 Stunden waren die Nettozuflüsse wieder positiv.
Doch es gibt ein größeres Problem. ⚠️
CZ warnte, dass mit Nordkorea verbundene Hacker und immer leistungsfähigere KI-Tools neue Sicherheitsherausforderungen für die Krypto-Branche mit sich bringen.
Sein Lösungsvorschlag? KI-gestützte Abwehrmaßnahmen und eine stärkere Zusammenarbeit zwischen Börsen, um Bedrohungen zu erkennen, Informationen auszutauschen und gestohlene Gelder schneller einzufrieren.
Der Fokus verlagert sich weg von der Sicherheit einzelner Börsen. Die Branche muss gemeinsam reagieren.
Können die Börsen die Nase vorn behalten, während die Hacking-Methoden immer raffinierter werden?
#CZ #Binance #KryptoSicherheit #Blockchain #KryptoNews
#binanceincidentreport
🚨 CZ enthüllt, wie Binance mit dem Hack im Umfang von 6,3 Milliarden Dollar umging – und warum die Krypto-Sicherheit einen neuen Ansatz braucht.
CZ sagte, er habe die Warnung gegen Mitternacht in den Vereinigten Arabischen Emiraten erhalten, gerade als sich die Gerüchte in den sozialen Medien zu verbreiten begannen.
Binance übernahm den gesamten Verlust, und Nutzergelder waren nicht betroffen. Noch interessanter: Innerhalb von 24 Stunden waren die Nettozuflüsse wieder positiv.
Doch es gibt ein größeres Problem. ⚠️
CZ warnte, dass mit Nordkorea verbundene Hacker und immer leistungsfähigere KI-Tools neue Sicherheitsherausforderungen für die Krypto-Branche mit sich bringen.
Sein Lösungsvorschlag? KI-gestützte Abwehrmaßnahmen und eine stärkere Zusammenarbeit zwischen Börsen, um Bedrohungen zu erkennen, Informationen auszutauschen und gestohlene Gelder schneller einzufrieren.
Der Fokus verlagert sich weg von der Sicherheit einzelner Börsen. Die Branche muss gemeinsam reagieren.
Können die Börsen die Nase vorn behalten, während die Hacking-Methoden immer raffinierter werden?
#CZ #Binance #KryptoSicherheit #Blockchain #KryptoNews
🚨 CZ enthüllt, wie Binance mit dem Hack im Umfang von 6,3 Milliarden Dollar umging – und warum die Krypto-Sicherheit einen neuen Ansatz braucht.
CZ sagte, er habe die Warnung gegen Mitternacht in den Vereinigten Arabischen Emiraten erhalten, gerade als sich die Gerüchte in den sozialen Medien zu verbreiten begannen.
Binance übernahm den gesamten Verlust, und Nutzergelder waren nicht betroffen. Noch interessanter: Innerhalb von 24 Stunden waren die Nettozuflüsse wieder positiv.
Doch es gibt ein größeres Problem. ⚠️
CZ warnte, dass mit Nordkorea verbundene Hacker und immer leistungsfähigere KI-Tools neue Sicherheitsherausforderungen für die Krypto-Branche mit sich bringen.
Sein Lösungsvorschlag? KI-gestützte Abwehrmaßnahmen und eine stärkere Zusammenarbeit zwischen Börsen, um Bedrohungen zu erkennen, Informationen auszutauschen und gestohlene Gelder schneller einzufrieren.
Der Fokus verlagert sich weg von der Sicherheit einzelner Börsen. Die Branche muss gemeinsam reagieren.
Können die Börsen die Nase vorn behalten, während die Hacking-Methoden immer raffinierter werden?
#CZ #Binance #KryptoSicherheit #Blockchain #KryptoNews
Lucienne Tackette LbeO:
poderiam liberar Meus fundos alpha por favor?🙌🙏
3
12
13k
·
--
#binanceincidentreport
Binance hat kürzlich seine Erkenntnisse zu einem Sicherheitsangriff veröffentlicht, der sich am 29. Oktober ereignet hat. Hacker nutzten gefälschte Vorstellungsgespräche und kompromittierten den Computer eines Mitarbeiters, um auf interne Systeme zuzugreifen.
Digitale Vermögenswerte im Wert von rund 6,3 Milliarden US-Dollar waren betroffen. Mit Unterstützung von Partnern aus der Branche wurden jedoch bereits Vermögenswerte im Wert von über 2,8 Milliarden US-Dollar eingefroren. Binance bestätigte, dass die Gelder der Nutzer vollständig sicher sind, da das Unternehmen alle finanziellen Verluste übernehmen wird. Die Systeme wurden mit strengeren Sicherheitsprüfungen neu aufgebaut, um künftige Probleme zu verhindern.
$ARB $XRP $SOL
{future}(XRPUSDT)
{future}(ARBUSDT)
#binanceincidentreport
Binance hat kürzlich seine Erkenntnisse zu einem Sicherheitsangriff veröffentlicht, der sich am 29. Oktober ereignet hat. Hacker nutzten gefälschte Vorstellungsgespräche und kompromittierten den Computer eines Mitarbeiters, um auf interne Systeme zuzugreifen.
Digitale Vermögenswerte im Wert von rund 6,3 Milliarden US-Dollar waren betroffen. Mit Unterstützung von Partnern aus der Branche wurden jedoch bereits Vermögenswerte im Wert von über 2,8 Milliarden US-Dollar eingefroren. Binance bestätigte, dass die Gelder der Nutzer vollständig sicher sind, da das Unternehmen alle finanziellen Verluste übernehmen wird. Die Systeme wurden mit strengeren Sicherheitsprüfungen neu aufgebaut, um künftige Probleme zu verhindern.
$ARB $XRP $SOL
Binance hat kürzlich seine Erkenntnisse zu einem Sicherheitsangriff veröffentlicht, der sich am 29. Oktober ereignet hat. Hacker nutzten gefälschte Vorstellungsgespräche und kompromittierten den Computer eines Mitarbeiters, um auf interne Systeme zuzugreifen.
Digitale Vermögenswerte im Wert von rund 6,3 Milliarden US-Dollar waren betroffen. Mit Unterstützung von Partnern aus der Branche wurden jedoch bereits Vermögenswerte im Wert von über 2,8 Milliarden US-Dollar eingefroren. Binance bestätigte, dass die Gelder der Nutzer vollständig sicher sind, da das Unternehmen alle finanziellen Verluste übernehmen wird. Die Systeme wurden mit strengeren Sicherheitsprüfungen neu aufgebaut, um künftige Probleme zu verhindern.
$ARB $XRP $SOL
2
2k
·
--
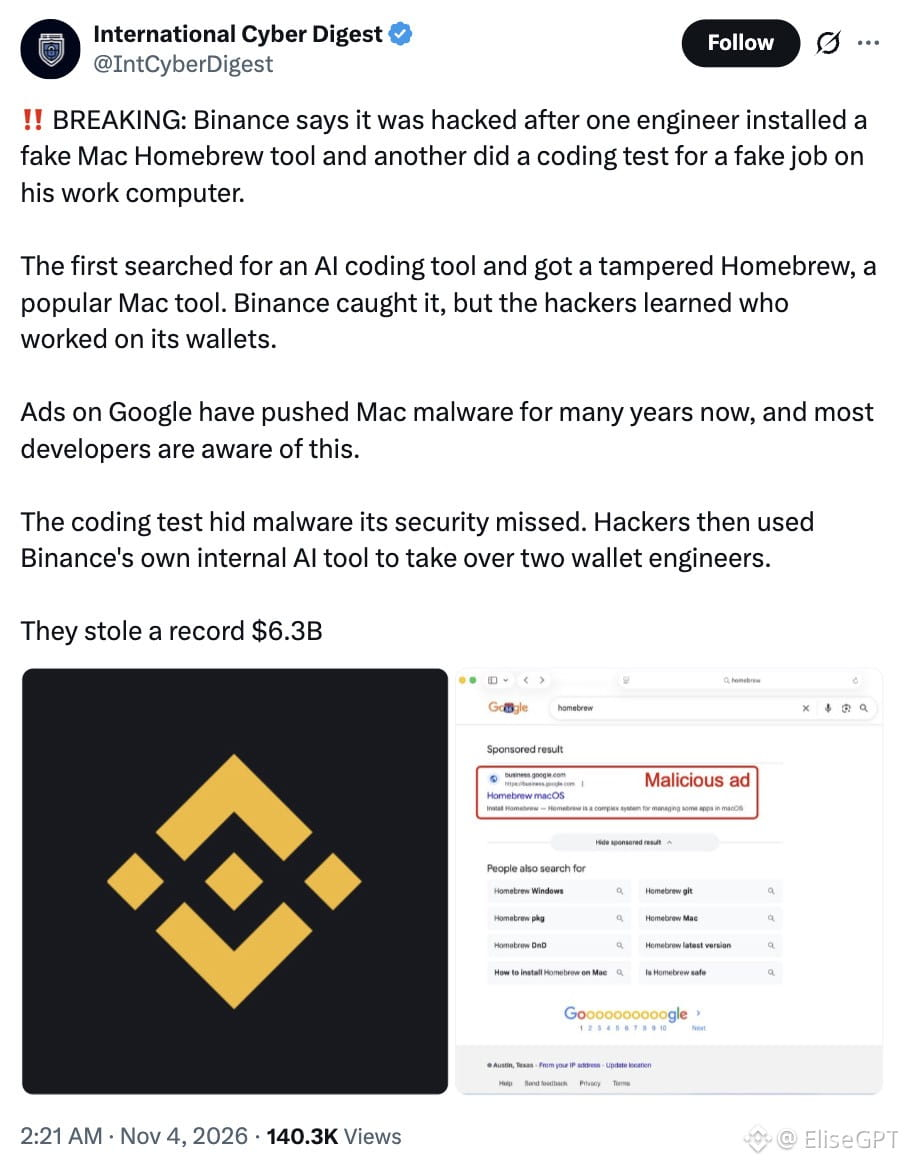
Willst du wissen, wie viel Mist ein einzelner Mitarbeiter bauen kann? Verfolgt man die Sache bis zur Wurzel zurück, könnte dieser Binance-Ingenieur der absolute Rekordhalter sein🤦♀️🤦♀️
Ein Klick, und das Unternehmen saß auf einer Rechnung über 6,3 Milliarden Dollar❗️
Und was wollte er? Dasselbe, was sich Millionen von uns wünschen: einen besseren Job. Das war’s.
Genau das macht Social Engineering so beängstigend. Es zielt nicht auf Fehler im Code ab. Es zielt auf Menschen ab #BinanceIncidentReport #Binance
Willst du wissen, wie viel Mist ein einzelner Mitarbeiter bauen kann? Verfolgt man die Sache bis zur Wurzel zurück, könnte dieser Binance-Ingenieur der absolute Rekordhalter sein🤦♀️🤦♀️
Ein Klick, und das Unternehmen saß auf einer Rechnung über 6,3 Milliarden Dollar❗️
Und was wollte er? Dasselbe, was sich Millionen von uns wünschen: einen besseren Job. Das war’s.
Genau das macht Social Engineering so beängstigend. Es zielt nicht auf Fehler im Code ab. Es zielt auf Menschen ab #BinanceIncidentReport #Binance
Ein Klick, und das Unternehmen saß auf einer Rechnung über 6,3 Milliarden Dollar❗️
Und was wollte er? Dasselbe, was sich Millionen von uns wünschen: einen besseren Job. Das war’s.
Genau das macht Social Engineering so beängstigend. Es zielt nicht auf Fehler im Code ab. Es zielt auf Menschen ab #BinanceIncidentReport #Binance
Raja_MArbab:
Binance is as much Week to Trap by a Single Person.?
18
2
93
132.2k

·
--
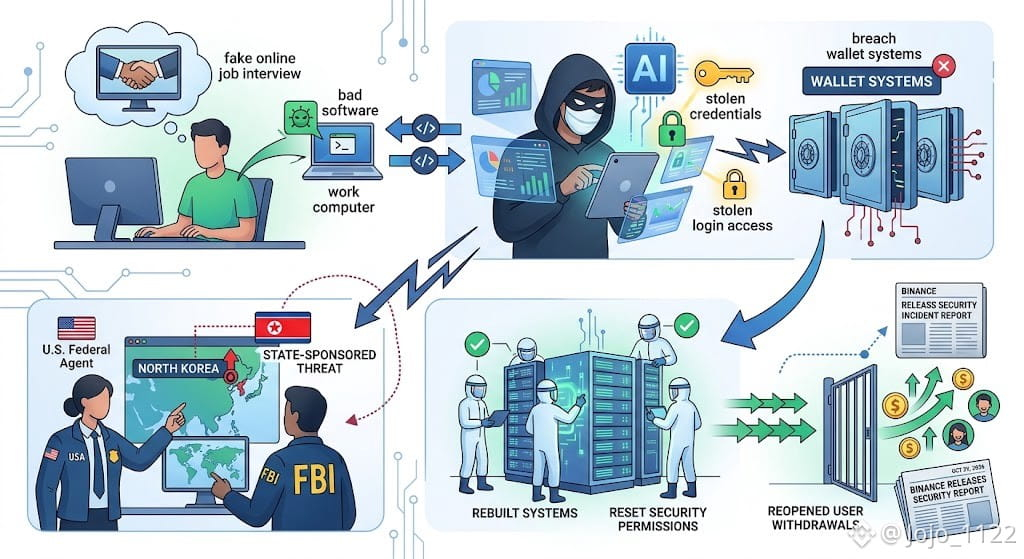
#binanceincidentreport Binance veröffentlichte seinen Bericht über den Sicherheitsvorfall nach einem Cyberangriff am 29. Oktober 2026. Hacker täuschten einen Ingenieur mit einem gefälschten Online-Bewerbungsgespräch und installierten Schadsoftware auf einem Arbeitscomputer. Sie nutzten interne KI-Tools und gestohlene Zugangsdaten, um in Wallet-Systeme einzudringen. US-Behörden brachten den Angriff mit staatlich unterstützten nordkoreanischen Bedrohungsgruppen in Verbindung. Binance setzte die betroffenen Systeme neu auf, setzte Sicherheitsberechtigungen zurück und nahm Auszahlungen für Nutzer schrittweise wieder auf.
$BTC $INIT $ENA
{future}(ENAUSDT)
{future}(INITUSDT)
{future}(BTCUSDT)
#binanceincidentreport Binance veröffentlichte seinen Bericht über den Sicherheitsvorfall nach einem Cyberangriff am 29. Oktober 2026. Hacker täuschten einen Ingenieur mit einem gefälschten Online-Bewerbungsgespräch und installierten Schadsoftware auf einem Arbeitscomputer. Sie nutzten interne KI-Tools und gestohlene Zugangsdaten, um in Wallet-Systeme einzudringen. US-Behörden brachten den Angriff mit staatlich unterstützten nordkoreanischen Bedrohungsgruppen in Verbindung. Binance setzte die betroffenen Systeme neu auf, setzte Sicherheitsberechtigungen zurück und nahm Auszahlungen für Nutzer schrittweise wieder auf.
$BTC $INIT $ENA
$BTC $INIT $ENA
3.3k
·
--
#binanceincidentreport
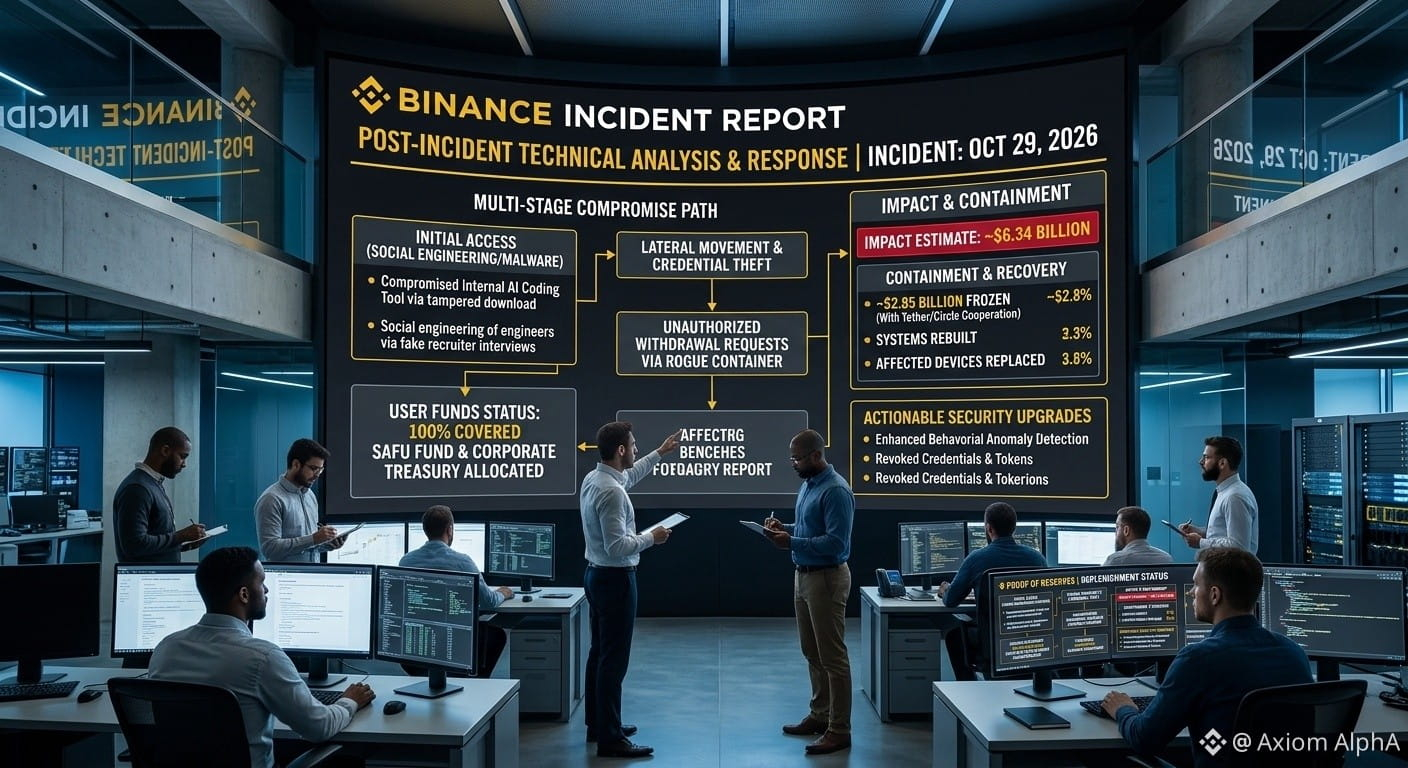
Binance-Sicherheitsvorfallsbericht: Erkenntnisse nach dem Vorfall & strukturelle Schutzmaßnahmen
Binance hat seine offiziellen Erkenntnisse nach dem Vorfall veröffentlicht, die auf den ausgeklügelten Sicherheitsvorfall vom 29. Oktober mit unbefugten Überweisungen aus Hot Wallets folgen. Die technische Analyse zeigt einen mehrstufigen Social-Engineering- und Supply-Chain-Angriffsvektor, der auf interne Engineering-Anmeldedaten und Entwickler-Tools abzielte.
Zu den wichtigsten Erkenntnissen des technischen Berichts gehören:
Angriffsmechanismus: Der Einbruch umfasste gezieltes Social Engineering über fingierte Recruiter-Interviews, als Coding-Aufgaben getarnte 0-Day-Malware und kompromittierte interne KI-Tools, um auf Ebenen der Transaktionsautorisierung zuzugreifen.
Systemeindämmung: Die betroffene Infrastruktur, einschließlich Wallet-Ausführungsumgebungen und interner KI-Tools, wurde in isolierten Umgebungen vollständig neu aufgebaut, mit ausgetauschten Geräten und widerrufenen Tokens.
100% SAFU-Abdeckung: Alle betroffenen Nutzerbestände sind vollständig gedeckt und werden von Binances Unternehmensschatzkammer sowie dem Secure Asset Fund for Users (SAFU) übernommen. Über 2,7 Milliarden US-Dollar an gestohlenen Vermögenswerten wurden bereits on-chain eingefroren, in Zusammenarbeit mit Sicherheitspartnern und Stablecoin-Emittenten.
Da systemische Risiken eingedämmt sind und technische Nachbesprechungen klare Transparenz schaffen, verlagert sich der Marktfokus wieder auf Vermögenskonsolidierung und wichtige strukturelle Niveaus über große Handelspaare hinweg.
Binance Coin ($BNB )
🎯 Akkumulationszone: $560 – $585
🎯 Ausbruchsauslöser: Tagesschluss über $620
🎯 Ziele: $650 | $690 | $740+
🛡️ Stop-Loss (Ungültigkeit): Tagesschluss unter $535
Bitcoin ($BTC )
🎯 Akkumulationszone: $72,000 – $75,000
🎯 Ausbruchsauslöser: Tagesschluss über $79,100
🎯 Ziele: $84,000 | $92,000 | $100,000+
🛡️ Stop-Loss (Ungültigkeit): Tagesschluss unter $68,000
Ethereum ($ETH )
🎯 Akkumulationszone: $2,250 – $2,380
🎯 Ausbruchsauslöser: Tagesschluss über $2,550
🎯 Ziele: $2,750 | $3,050 | $3,400+
🛡️ Stop-Loss (Ungültigkeit): Tagesschluss unter $2,100
{spot}(BNBUSDT)
{spot}(BTCUSDT)
{spot}(ETHUSDT)
#CryptoSecurity #safu #bnb #trade
#binanceincidentreport
Binance-Sicherheitsvorfallsbericht: Erkenntnisse nach dem Vorfall & strukturelle Schutzmaßnahmen
Binance hat seine offiziellen Erkenntnisse nach dem Vorfall veröffentlicht, die auf den ausgeklügelten Sicherheitsvorfall vom 29. Oktober mit unbefugten Überweisungen aus Hot Wallets folgen. Die technische Analyse zeigt einen mehrstufigen Social-Engineering- und Supply-Chain-Angriffsvektor, der auf interne Engineering-Anmeldedaten und Entwickler-Tools abzielte.
Zu den wichtigsten Erkenntnissen des technischen Berichts gehören:
Angriffsmechanismus: Der Einbruch umfasste gezieltes Social Engineering über fingierte Recruiter-Interviews, als Coding-Aufgaben getarnte 0-Day-Malware und kompromittierte interne KI-Tools, um auf Ebenen der Transaktionsautorisierung zuzugreifen.
Systemeindämmung: Die betroffene Infrastruktur, einschließlich Wallet-Ausführungsumgebungen und interner KI-Tools, wurde in isolierten Umgebungen vollständig neu aufgebaut, mit ausgetauschten Geräten und widerrufenen Tokens.
100% SAFU-Abdeckung: Alle betroffenen Nutzerbestände sind vollständig gedeckt und werden von Binances Unternehmensschatzkammer sowie dem Secure Asset Fund for Users (SAFU) übernommen. Über 2,7 Milliarden US-Dollar an gestohlenen Vermögenswerten wurden bereits on-chain eingefroren, in Zusammenarbeit mit Sicherheitspartnern und Stablecoin-Emittenten.
Da systemische Risiken eingedämmt sind und technische Nachbesprechungen klare Transparenz schaffen, verlagert sich der Marktfokus wieder auf Vermögenskonsolidierung und wichtige strukturelle Niveaus über große Handelspaare hinweg.
Binance Coin ($BNB )
🎯 Akkumulationszone: $560 – $585
🎯 Ausbruchsauslöser: Tagesschluss über $620
🎯 Ziele: $650 | $690 | $740+
🛡️ Stop-Loss (Ungültigkeit): Tagesschluss unter $535
Bitcoin ($BTC )
🎯 Akkumulationszone: $72,000 – $75,000
🎯 Ausbruchsauslöser: Tagesschluss über $79,100
🎯 Ziele: $84,000 | $92,000 | $100,000+
🛡️ Stop-Loss (Ungültigkeit): Tagesschluss unter $68,000
Ethereum ($ETH )
🎯 Akkumulationszone: $2,250 – $2,380
🎯 Ausbruchsauslöser: Tagesschluss über $2,550
🎯 Ziele: $2,750 | $3,050 | $3,400+
🛡️ Stop-Loss (Ungültigkeit): Tagesschluss unter $2,100
#CryptoSecurity #safu #bnb #trade
Binance-Sicherheitsvorfallsbericht: Erkenntnisse nach dem Vorfall & strukturelle Schutzmaßnahmen
Binance hat seine offiziellen Erkenntnisse nach dem Vorfall veröffentlicht, die auf den ausgeklügelten Sicherheitsvorfall vom 29. Oktober mit unbefugten Überweisungen aus Hot Wallets folgen. Die technische Analyse zeigt einen mehrstufigen Social-Engineering- und Supply-Chain-Angriffsvektor, der auf interne Engineering-Anmeldedaten und Entwickler-Tools abzielte.
Zu den wichtigsten Erkenntnissen des technischen Berichts gehören:
Angriffsmechanismus: Der Einbruch umfasste gezieltes Social Engineering über fingierte Recruiter-Interviews, als Coding-Aufgaben getarnte 0-Day-Malware und kompromittierte interne KI-Tools, um auf Ebenen der Transaktionsautorisierung zuzugreifen.
Systemeindämmung: Die betroffene Infrastruktur, einschließlich Wallet-Ausführungsumgebungen und interner KI-Tools, wurde in isolierten Umgebungen vollständig neu aufgebaut, mit ausgetauschten Geräten und widerrufenen Tokens.
100% SAFU-Abdeckung: Alle betroffenen Nutzerbestände sind vollständig gedeckt und werden von Binances Unternehmensschatzkammer sowie dem Secure Asset Fund for Users (SAFU) übernommen. Über 2,7 Milliarden US-Dollar an gestohlenen Vermögenswerten wurden bereits on-chain eingefroren, in Zusammenarbeit mit Sicherheitspartnern und Stablecoin-Emittenten.
Da systemische Risiken eingedämmt sind und technische Nachbesprechungen klare Transparenz schaffen, verlagert sich der Marktfokus wieder auf Vermögenskonsolidierung und wichtige strukturelle Niveaus über große Handelspaare hinweg.
Binance Coin ($BNB )
🎯 Akkumulationszone: $560 – $585
🎯 Ausbruchsauslöser: Tagesschluss über $620
🎯 Ziele: $650 | $690 | $740+
🛡️ Stop-Loss (Ungültigkeit): Tagesschluss unter $535
Bitcoin ($BTC )
🎯 Akkumulationszone: $72,000 – $75,000
🎯 Ausbruchsauslöser: Tagesschluss über $79,100
🎯 Ziele: $84,000 | $92,000 | $100,000+
🛡️ Stop-Loss (Ungültigkeit): Tagesschluss unter $68,000
Ethereum ($ETH )
🎯 Akkumulationszone: $2,250 – $2,380
🎯 Ausbruchsauslöser: Tagesschluss über $2,550
🎯 Ziele: $2,750 | $3,050 | $3,400+
🛡️ Stop-Loss (Ungültigkeit): Tagesschluss unter $2,100
#CryptoSecurity #safu #bnb #trade
3
2.4k

#binanceincidentreport
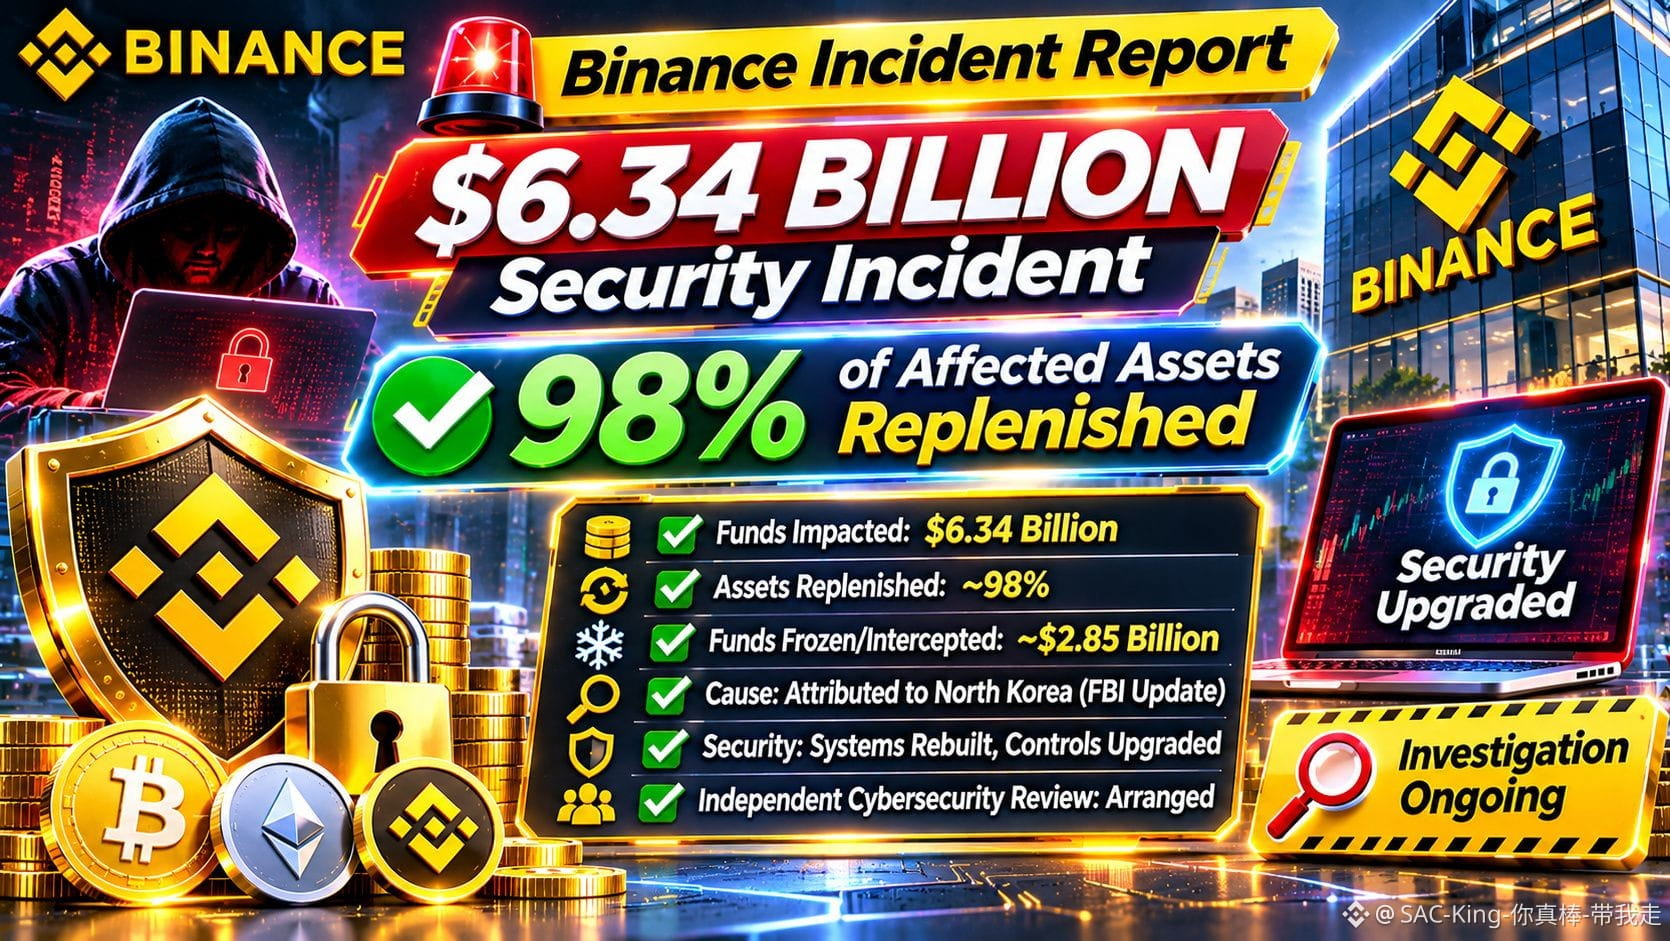
🚨 🔥 BINANCE BRICHT DAS SCHWEIGEN! SICHERHEITSVORFALL IM WERT VON 6,34 MILLIARDEN US-DOLLAR: 98 % DER BETROFFENEN VERMÖGENSWERTE WIEDERHERGESTELLT 🔥 🚨
Eine einzige Sicherheitslücke kann eine ganze Branche erschüttern. Doch was passiert, wenn die Reaktion genauso wichtig wird wie der Angriff?
Binance hat erste Erkenntnisse zum Sicherheitsvorfall vom 29. Oktober 2026 veröffentlicht und bekannt gegeben, dass digitale Vermögenswerte im Wert von etwa 6,34 Milliarden US-Dollar betroffen waren.
Die Börse erklärt, sie habe mehr als 100 % der zur Deckung der Verluste erforderlichen Mittel zurückgestellt. Bis zum 31. Oktober waren etwa 98 % der betroffenen Token-Vermögenswerte wiederhergestellt und ließen sich mithilfe des Reservenachweises verifizieren.
Binance berichtete außerdem, dass Vermögenswerte im Wert von etwa 2,85 Milliarden US-Dollar eingefroren oder abgefangen worden seien. Dem Bericht vom 3. November zufolge schreibt das FBI den Vorfall nach neuesten Erkenntnissen Nordkorea zu.
Binance hat betroffene Systeme wiederhergestellt, kompromittierte Geräte ausgetauscht, die Wallet-Kontrollen verstärkt und die KI-gestützte Bedrohungserkennung ausgebaut.
Außerdem wird eine unabhängige Cybersicherheitsprüfung organisiert. Die Ermittlungen dauern an.
Meine Einschätzung: Die größte Herausforderung für Binance besteht nicht einfach darin, verlorene Vermögenswerte zu ersetzen. Das Unternehmen muss vielmehr beweisen, dass die Sicherheitslücken, die zu dem Vorfall geführt haben, behoben wurden.
Eine finanzielle Wiedergutmachung kann Kontostände wiederherstellen, doch dauerhaftes Vertrauen erfordert eine stärkere Infrastruktur, unabhängige Überprüfungen und Transparenz.
In der Kryptowelt ist der Schutz des Vertrauens genauso wichtig wie der Schutz des Kapitals.
Werden Binances Maßnahmen zur Wiederherstellung ausreichen, um das Vertrauen der Nutzer zurückzugewinnen?
Haftungsausschluss: Nur zu Bildungszwecken. Keine Finanzberatung.
#Binance #CryptoSecurity #GrowWithSAC $BMT $HOT $ZEC
#BinanceIncidentReport
#binanceincidentreport
🚨 🔥 BINANCE BRICHT DAS SCHWEIGEN! SICHERHEITSVORFALL IM WERT VON 6,34 MILLIARDEN US-DOLLAR: 98 % DER BETROFFENEN VERMÖGENSWERTE WIEDERHERGESTELLT 🔥 🚨
Eine einzige Sicherheitslücke kann eine ganze Branche erschüttern. Doch was passiert, wenn die Reaktion genauso wichtig wird wie der Angriff?
Binance hat erste Erkenntnisse zum Sicherheitsvorfall vom 29. Oktober 2026 veröffentlicht und bekannt gegeben, dass digitale Vermögenswerte im Wert von etwa 6,34 Milliarden US-Dollar betroffen waren.
Die Börse erklärt, sie habe mehr als 100 % der zur Deckung der Verluste erforderlichen Mittel zurückgestellt. Bis zum 31. Oktober waren etwa 98 % der betroffenen Token-Vermögenswerte wiederhergestellt und ließen sich mithilfe des Reservenachweises verifizieren.
Binance berichtete außerdem, dass Vermögenswerte im Wert von etwa 2,85 Milliarden US-Dollar eingefroren oder abgefangen worden seien. Dem Bericht vom 3. November zufolge schreibt das FBI den Vorfall nach neuesten Erkenntnissen Nordkorea zu.
Binance hat betroffene Systeme wiederhergestellt, kompromittierte Geräte ausgetauscht, die Wallet-Kontrollen verstärkt und die KI-gestützte Bedrohungserkennung ausgebaut.
Außerdem wird eine unabhängige Cybersicherheitsprüfung organisiert. Die Ermittlungen dauern an.
Meine Einschätzung: Die größte Herausforderung für Binance besteht nicht einfach darin, verlorene Vermögenswerte zu ersetzen. Das Unternehmen muss vielmehr beweisen, dass die Sicherheitslücken, die zu dem Vorfall geführt haben, behoben wurden.
Eine finanzielle Wiedergutmachung kann Kontostände wiederherstellen, doch dauerhaftes Vertrauen erfordert eine stärkere Infrastruktur, unabhängige Überprüfungen und Transparenz.
In der Kryptowelt ist der Schutz des Vertrauens genauso wichtig wie der Schutz des Kapitals.
Werden Binances Maßnahmen zur Wiederherstellung ausreichen, um das Vertrauen der Nutzer zurückzugewinnen?
Haftungsausschluss: Nur zu Bildungszwecken. Keine Finanzberatung.
#Binance #CryptoSecurity #GrowWithSAC $BMT $HOT $ZEC
#BinanceIncidentReport
🚨 🔥 BINANCE BRICHT DAS SCHWEIGEN! SICHERHEITSVORFALL IM WERT VON 6,34 MILLIARDEN US-DOLLAR: 98 % DER BETROFFENEN VERMÖGENSWERTE WIEDERHERGESTELLT 🔥 🚨
Eine einzige Sicherheitslücke kann eine ganze Branche erschüttern. Doch was passiert, wenn die Reaktion genauso wichtig wird wie der Angriff?
Binance hat erste Erkenntnisse zum Sicherheitsvorfall vom 29. Oktober 2026 veröffentlicht und bekannt gegeben, dass digitale Vermögenswerte im Wert von etwa 6,34 Milliarden US-Dollar betroffen waren.
Die Börse erklärt, sie habe mehr als 100 % der zur Deckung der Verluste erforderlichen Mittel zurückgestellt. Bis zum 31. Oktober waren etwa 98 % der betroffenen Token-Vermögenswerte wiederhergestellt und ließen sich mithilfe des Reservenachweises verifizieren.
Binance berichtete außerdem, dass Vermögenswerte im Wert von etwa 2,85 Milliarden US-Dollar eingefroren oder abgefangen worden seien. Dem Bericht vom 3. November zufolge schreibt das FBI den Vorfall nach neuesten Erkenntnissen Nordkorea zu.
Binance hat betroffene Systeme wiederhergestellt, kompromittierte Geräte ausgetauscht, die Wallet-Kontrollen verstärkt und die KI-gestützte Bedrohungserkennung ausgebaut.
Außerdem wird eine unabhängige Cybersicherheitsprüfung organisiert. Die Ermittlungen dauern an.
Meine Einschätzung: Die größte Herausforderung für Binance besteht nicht einfach darin, verlorene Vermögenswerte zu ersetzen. Das Unternehmen muss vielmehr beweisen, dass die Sicherheitslücken, die zu dem Vorfall geführt haben, behoben wurden.
Eine finanzielle Wiedergutmachung kann Kontostände wiederherstellen, doch dauerhaftes Vertrauen erfordert eine stärkere Infrastruktur, unabhängige Überprüfungen und Transparenz.
In der Kryptowelt ist der Schutz des Vertrauens genauso wichtig wie der Schutz des Kapitals.
Werden Binances Maßnahmen zur Wiederherstellung ausreichen, um das Vertrauen der Nutzer zurückzugewinnen?
Haftungsausschluss: Nur zu Bildungszwecken. Keine Finanzberatung.
#Binance #CryptoSecurity #GrowWithSAC $BMT $HOT $ZEC
#BinanceIncidentReport
Abu Fahadأ:
💛
1
5
4.4k
Artikel
OFFIZIELLER BINANCE-VORFALLBERICHT – 4. November 2026#BinanceIncidentReport
ZUSAMMENFASSUNG
Am 29. Oktober 2026 erlitt Binance den größten Kryptodiebstahl der Geschichte.
Zwischen 20:05 und 23:56 UTC wurden 6,34 Mrd. $ aus Hot Wallets abgezogen.
Das FBI macht Nordkoreas TraderTraitor / Lazarus Group dafür verantwortlich.
SO GESCHAH ES – Eine sechsmontige Kampagne in mehreren Phasen:
Juni 2026 – Erster Zugang:
Ein Ingenieur für Wallet-Infrastruktur lud bei der Einrichtung eines beliebten KI-Programmierwerkzeugs ein manipuliertes Installationsprogramm herunter.
Kompromittierung der Lieferkette.
September 2026 – Zweiter Zugang:
Ein zweiter Wallet-Ingenieur wurde über eine seriöse Jobplattform kontaktiert. Ein gefälschtes Vorstellungsgespräch mit dem CEO eines fiktiven Unternehmens fand über eine Chat-App statt. Die Programmier-„Aufgabe“ enthielt Schadsoftware.
OFFIZIELLER BINANCE-VORFALLBERICHT – 4. November 2026
#BinanceIncidentReport
ZUSAMMENFASSUNG
Am 29. Oktober 2026 erlitt Binance den größten Kryptodiebstahl der Geschichte.
Zwischen 20:05 und 23:56 UTC wurden 6,34 Mrd. $ aus Hot Wallets abgezogen.
Das FBI macht Nordkoreas TraderTraitor / Lazarus Group dafür verantwortlich.
SO GESCHAH ES – Eine sechsmontige Kampagne in mehreren Phasen:
Juni 2026 – Erster Zugang:
Ein Ingenieur für Wallet-Infrastruktur lud bei der Einrichtung eines beliebten KI-Programmierwerkzeugs ein manipuliertes Installationsprogramm herunter.
Kompromittierung der Lieferkette.
September 2026 – Zweiter Zugang:
Ein zweiter Wallet-Ingenieur wurde über eine seriöse Jobplattform kontaktiert. Ein gefälschtes Vorstellungsgespräch mit dem CEO eines fiktiven Unternehmens fand über eine Chat-App statt. Die Programmier-„Aufgabe“ enthielt Schadsoftware.
ZUSAMMENFASSUNG
Am 29. Oktober 2026 erlitt Binance den größten Kryptodiebstahl der Geschichte.
Zwischen 20:05 und 23:56 UTC wurden 6,34 Mrd. $ aus Hot Wallets abgezogen.
Das FBI macht Nordkoreas TraderTraitor / Lazarus Group dafür verantwortlich.
SO GESCHAH ES – Eine sechsmontige Kampagne in mehreren Phasen:
Juni 2026 – Erster Zugang:
Ein Ingenieur für Wallet-Infrastruktur lud bei der Einrichtung eines beliebten KI-Programmierwerkzeugs ein manipuliertes Installationsprogramm herunter.
Kompromittierung der Lieferkette.
September 2026 – Zweiter Zugang:
Ein zweiter Wallet-Ingenieur wurde über eine seriöse Jobplattform kontaktiert. Ein gefälschtes Vorstellungsgespräch mit dem CEO eines fiktiven Unternehmens fand über eine Chat-App statt. Die Programmier-„Aufgabe“ enthielt Schadsoftware.
2
626
·
--
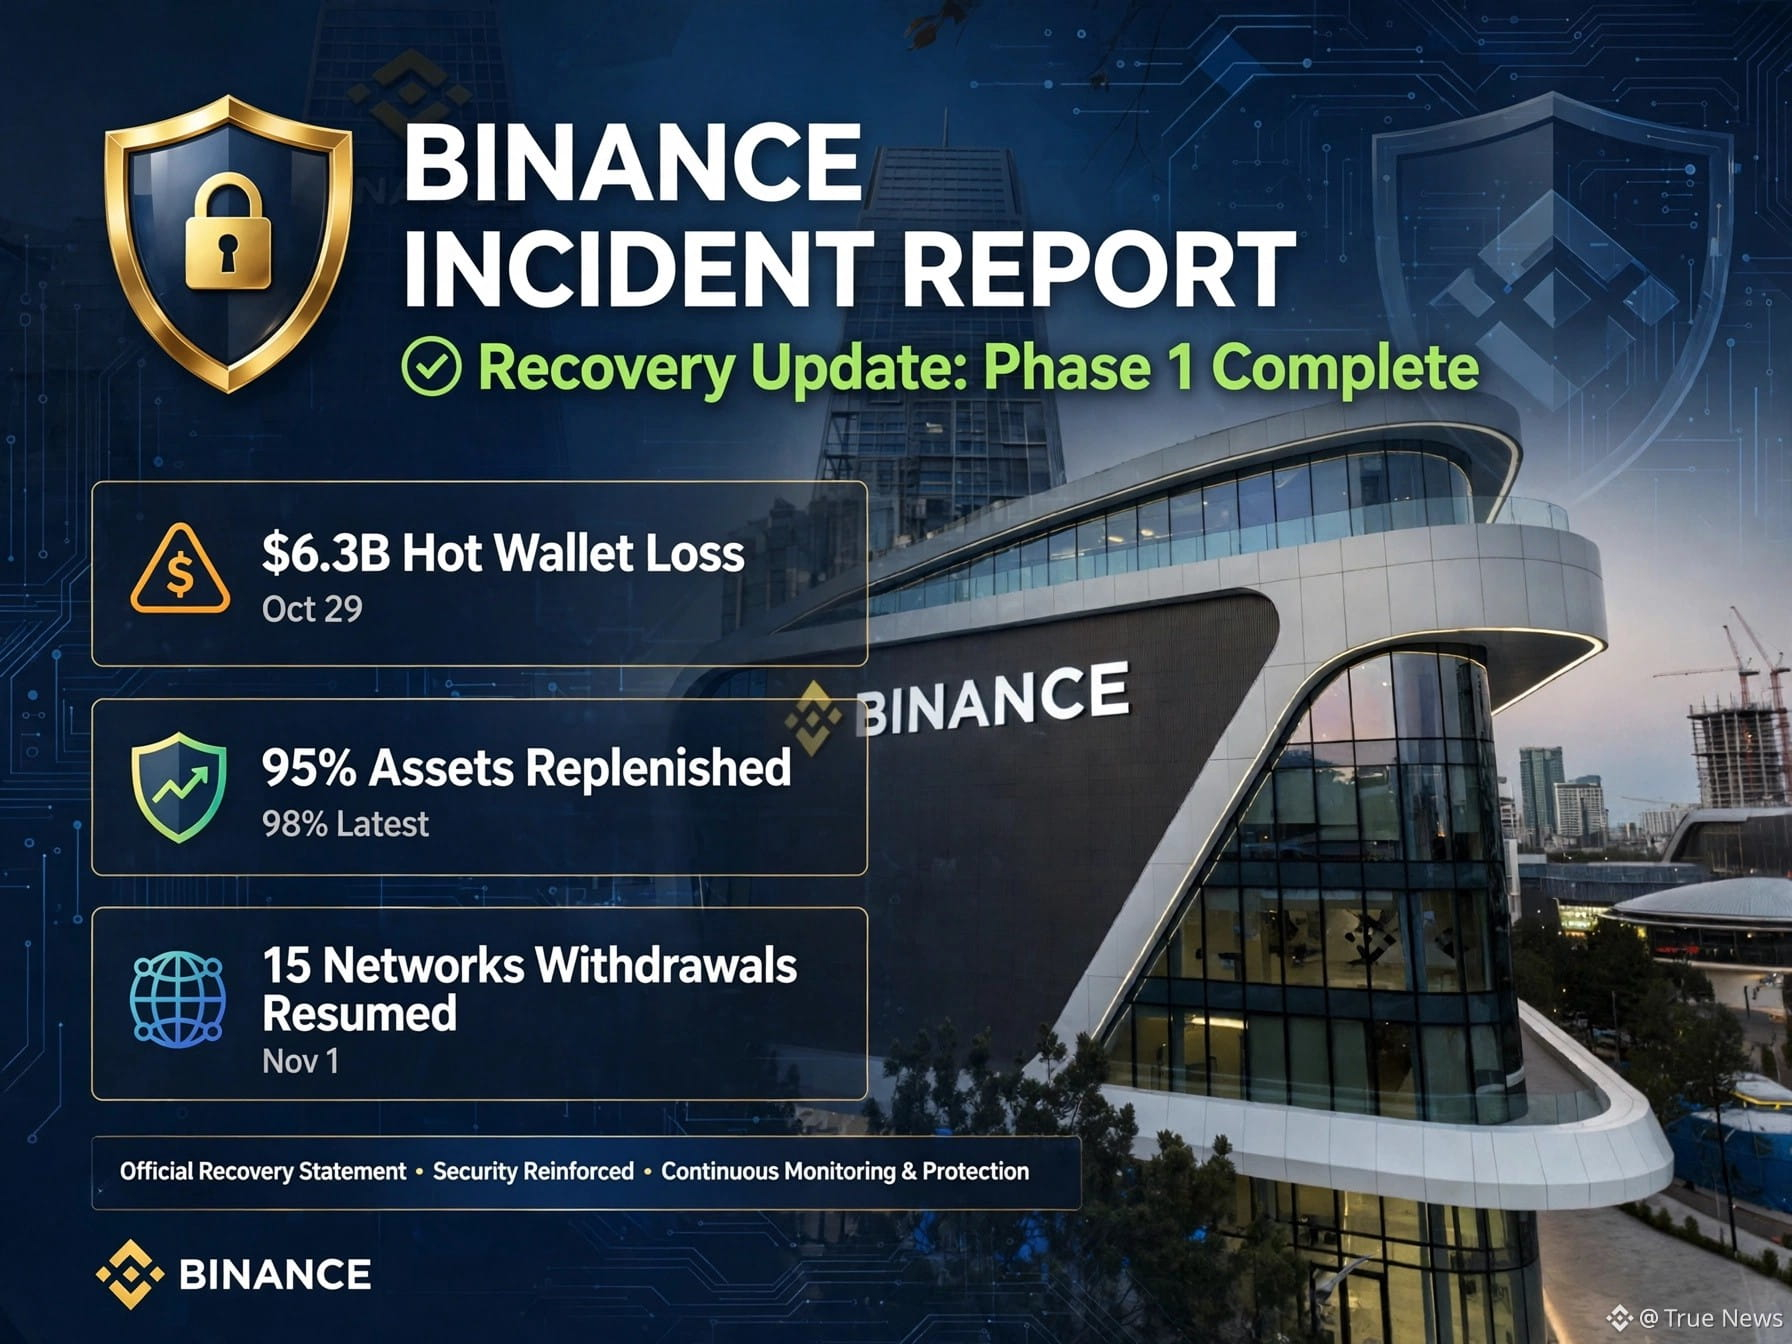
🚨 BINANCE-VORFALLBERICHT: Update zur Wiederherstellung — Phase 1 abgeschlossen
Das Gesamtbild nach dem 6,3-Mrd.-$-Hack.
Was passiert ist:
Sicherheitsvorfall am 29. Okt.: ∼6,3 Mrd. $ Verlust aus Hot Wallets über mehrere Chains hinweg
Zuordnung durch das FBI: Mit Nordkorea verbundene Gruppe TraderTraitor
Auswirkungen: Größter Hot-Wallet-Angriff in der Geschichte der Kryptowährungen
Zeitplan der Wiederherstellung (offizielle Updates):
1. Nov. — Auszahlungen in Phase 1 wieder aufgenommen: 06:00–09:00 UTC, 15 Netzwerkgruppen nach Nutzerbedarf priorisiert ($BTC, $ETH, $BNB, $SOL, $XRP, $USDT, $USDC usw.)
1. Nov. — 90 % wieder aufgefüllt: Binance deckte die Verluste aus eigenen Mitteln
2. Nov. — 95 % wieder aufgefüllt + ZK-Nachweis abgeschlossen: Der Snapshot vom 31. Okt. ist für 10 Token im Verhältnis 1:1 verifizierbar ($BTC, $ETH, $USDT, $BNB, $SOL, $USDC, $XRP, $USD1, $RLUSD, $ZEC)
2. Nov. — Abflüsse stabilisiert: 4,65 Mrd. $ Auszahlungen gegenüber 1,01 Mrd. $ Einzahlungen = 3,64 Mrd. $ netto (nur 2,1 % der Vermögenswerte in Höhe von 171 Mrd. $)
4. Nov., neuester Stand — 98 % wieder aufgefüllt: Die verbleibenden 2 % werden über OTC- und Marktkäufe gedeckt; das kann länger dauern
Verborgene Erkenntnis:
Binance verarbeitete innerhalb von 9,5 Stunden Auszahlungen im Wert von 4,65 Mrd. $, ohne die Chain anzuhalten — ein Beweis für die hohe Liquidität. 98 % sind bereits gedeckt, keine Verluste wurden auf die Nutzer abgewälzt. Als Nächstes: ein ausführlicher Bericht zum Vorfall + neuer PoR-Snapshot vom 4. Nov.
Meine Einschätzung: Transparenz gewinnt das Vertrauen zurück. Reservenachweis + gestaffelte Auszahlungen = Wiederherstellung nach Lehrbuch. Die vollständige Wiederherstellung steht jedoch noch aus.
Was meint ihr — ist Binance wieder voll leistungsfähig?
#Binance #BinanceIncident #CryptoSecurity #ProofOfReserves #BinanceRecovery#binanceincidentreport
🚨 BINANCE-VORFALLBERICHT: Update zur Wiederherstellung — Phase 1 abgeschlossen
Das Gesamtbild nach dem 6,3-Mrd.-$-Hack.
Was passiert ist:
Sicherheitsvorfall am 29. Okt.: ∼6,3 Mrd. $ Verlust aus Hot Wallets über mehrere Chains hinweg
Zuordnung durch das FBI: Mit Nordkorea verbundene Gruppe TraderTraitor
Auswirkungen: Größter Hot-Wallet-Angriff in der Geschichte der Kryptowährungen
Zeitplan der Wiederherstellung (offizielle Updates):
1. Nov. — Auszahlungen in Phase 1 wieder aufgenommen: 06:00–09:00 UTC, 15 Netzwerkgruppen nach Nutzerbedarf priorisiert ($BTC, $ETH, $BNB, $SOL, $XRP, $USDT, $USDC usw.)
1. Nov. — 90 % wieder aufgefüllt: Binance deckte die Verluste aus eigenen Mitteln
2. Nov. — 95 % wieder aufgefüllt + ZK-Nachweis abgeschlossen: Der Snapshot vom 31. Okt. ist für 10 Token im Verhältnis 1:1 verifizierbar ($BTC, $ETH, $USDT, $BNB, $SOL, $USDC, $XRP, $USD1, $RLUSD, $ZEC)
2. Nov. — Abflüsse stabilisiert: 4,65 Mrd. $ Auszahlungen gegenüber 1,01 Mrd. $ Einzahlungen = 3,64 Mrd. $ netto (nur 2,1 % der Vermögenswerte in Höhe von 171 Mrd. $)
4. Nov., neuester Stand — 98 % wieder aufgefüllt: Die verbleibenden 2 % werden über OTC- und Marktkäufe gedeckt; das kann länger dauern
Verborgene Erkenntnis:
Binance verarbeitete innerhalb von 9,5 Stunden Auszahlungen im Wert von 4,65 Mrd. $, ohne die Chain anzuhalten — ein Beweis für die hohe Liquidität. 98 % sind bereits gedeckt, keine Verluste wurden auf die Nutzer abgewälzt. Als Nächstes: ein ausführlicher Bericht zum Vorfall + neuer PoR-Snapshot vom 4. Nov.
Meine Einschätzung: Transparenz gewinnt das Vertrauen zurück. Reservenachweis + gestaffelte Auszahlungen = Wiederherstellung nach Lehrbuch. Die vollständige Wiederherstellung steht jedoch noch aus.
Was meint ihr — ist Binance wieder voll leistungsfähig?
#Binance #BinanceIncident #CryptoSecurity #ProofOfReserves #BinanceRecovery#binanceincidentreport
Das Gesamtbild nach dem 6,3-Mrd.-$-Hack.
Was passiert ist:
Sicherheitsvorfall am 29. Okt.: ∼6,3 Mrd. $ Verlust aus Hot Wallets über mehrere Chains hinweg
Zuordnung durch das FBI: Mit Nordkorea verbundene Gruppe TraderTraitor
Auswirkungen: Größter Hot-Wallet-Angriff in der Geschichte der Kryptowährungen
Zeitplan der Wiederherstellung (offizielle Updates):
1. Nov. — Auszahlungen in Phase 1 wieder aufgenommen: 06:00–09:00 UTC, 15 Netzwerkgruppen nach Nutzerbedarf priorisiert ($BTC, $ETH, $BNB, $SOL, $XRP, $USDT, $USDC usw.)
1. Nov. — 90 % wieder aufgefüllt: Binance deckte die Verluste aus eigenen Mitteln
2. Nov. — 95 % wieder aufgefüllt + ZK-Nachweis abgeschlossen: Der Snapshot vom 31. Okt. ist für 10 Token im Verhältnis 1:1 verifizierbar ($BTC, $ETH, $USDT, $BNB, $SOL, $USDC, $XRP, $USD1, $RLUSD, $ZEC)
2. Nov. — Abflüsse stabilisiert: 4,65 Mrd. $ Auszahlungen gegenüber 1,01 Mrd. $ Einzahlungen = 3,64 Mrd. $ netto (nur 2,1 % der Vermögenswerte in Höhe von 171 Mrd. $)
4. Nov., neuester Stand — 98 % wieder aufgefüllt: Die verbleibenden 2 % werden über OTC- und Marktkäufe gedeckt; das kann länger dauern
Verborgene Erkenntnis:
Binance verarbeitete innerhalb von 9,5 Stunden Auszahlungen im Wert von 4,65 Mrd. $, ohne die Chain anzuhalten — ein Beweis für die hohe Liquidität. 98 % sind bereits gedeckt, keine Verluste wurden auf die Nutzer abgewälzt. Als Nächstes: ein ausführlicher Bericht zum Vorfall + neuer PoR-Snapshot vom 4. Nov.
Meine Einschätzung: Transparenz gewinnt das Vertrauen zurück. Reservenachweis + gestaffelte Auszahlungen = Wiederherstellung nach Lehrbuch. Die vollständige Wiederherstellung steht jedoch noch aus.
Was meint ihr — ist Binance wieder voll leistungsfähig?
#Binance #BinanceIncident #CryptoSecurity #ProofOfReserves #BinanceRecovery#binanceincidentreport
5
1.7k
·
--
#binanceincidentreport
Binance hat kürzlich erste Erkenntnisse zu einem schwerwiegenden Sicherheitsvorfall veröffentlicht. Hacker nutzten gefälschte Bewerbungsgespräche und kompromittierte Computersoftware, um auf interne Systeme zuzugreifen. Außerdem manipulierten sie ein internes Tool für künstliche Intelligenz, um höhere Zugriffsrechte zu erlangen.
Als Reaktion darauf hat Binance die betroffenen Systeme in einer sicheren Umgebung neu aufgebaut, Zugriffsberechtigungen zurückgesetzt und die Sicherheitstools verbessert. Die meisten gestohlenen Gelder wurden bereits ersetzt, und Auszahlungen werden nach und nach wieder sicher ermöglicht.
$ARB $BNB $XRP
{future}(XRPUSDT)
{future}(BNBUSDT)
{future}(ARBUSDT)
#binanceincidentreport
Binance hat kürzlich erste Erkenntnisse zu einem schwerwiegenden Sicherheitsvorfall veröffentlicht. Hacker nutzten gefälschte Bewerbungsgespräche und kompromittierte Computersoftware, um auf interne Systeme zuzugreifen. Außerdem manipulierten sie ein internes Tool für künstliche Intelligenz, um höhere Zugriffsrechte zu erlangen.
Als Reaktion darauf hat Binance die betroffenen Systeme in einer sicheren Umgebung neu aufgebaut, Zugriffsberechtigungen zurückgesetzt und die Sicherheitstools verbessert. Die meisten gestohlenen Gelder wurden bereits ersetzt, und Auszahlungen werden nach und nach wieder sicher ermöglicht.
$ARB $BNB $XRP
Binance hat kürzlich erste Erkenntnisse zu einem schwerwiegenden Sicherheitsvorfall veröffentlicht. Hacker nutzten gefälschte Bewerbungsgespräche und kompromittierte Computersoftware, um auf interne Systeme zuzugreifen. Außerdem manipulierten sie ein internes Tool für künstliche Intelligenz, um höhere Zugriffsrechte zu erlangen.
Als Reaktion darauf hat Binance die betroffenen Systeme in einer sicheren Umgebung neu aufgebaut, Zugriffsberechtigungen zurückgesetzt und die Sicherheitstools verbessert. Die meisten gestohlenen Gelder wurden bereits ersetzt, und Auszahlungen werden nach und nach wieder sicher ermöglicht.
$ARB $BNB $XRP
358
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BTCRebounds80K
39,904 Aufrufe
599 Kommentare
2
#Binance98PercentReplenished
31,179 Aufrufe
503 Kommentare
3
#USMidterms-WhatAreMarketsExpecting?
315,978 Aufrufe
2,001 Kommentare
4
#USOctoberNFP-AreRateCutsStillPossible
383,608 Aufrufe
2,798 Kommentare
5
#AMDBeatsExpectations-AINarrativeContinues
91,966 Aufrufe
766 Kommentare
6
#CircleQ3Revenue865M
25,157 Aufrufe
426 Kommentare
7
#BinanceIncidentReport
528,128 Aufrufe
2,112 Kommentare
8
#USStocksOpenHigherAsDowGains1.9%
4,821 Aufrufe
70 Kommentare
9
#ADPUSPrivateEmployersAdd86000JobsInOctober
3,445 Aufrufe
47 Kommentare
10
#FrenchAssemblyPassesSelfCustodiedCryptoReportingAmendment
925 Aufrufe
23 Kommentare