
#security
security
1.8M vues
4,530 mentions
Populaire
Récents
·
--
Haussier
Voir la traduction
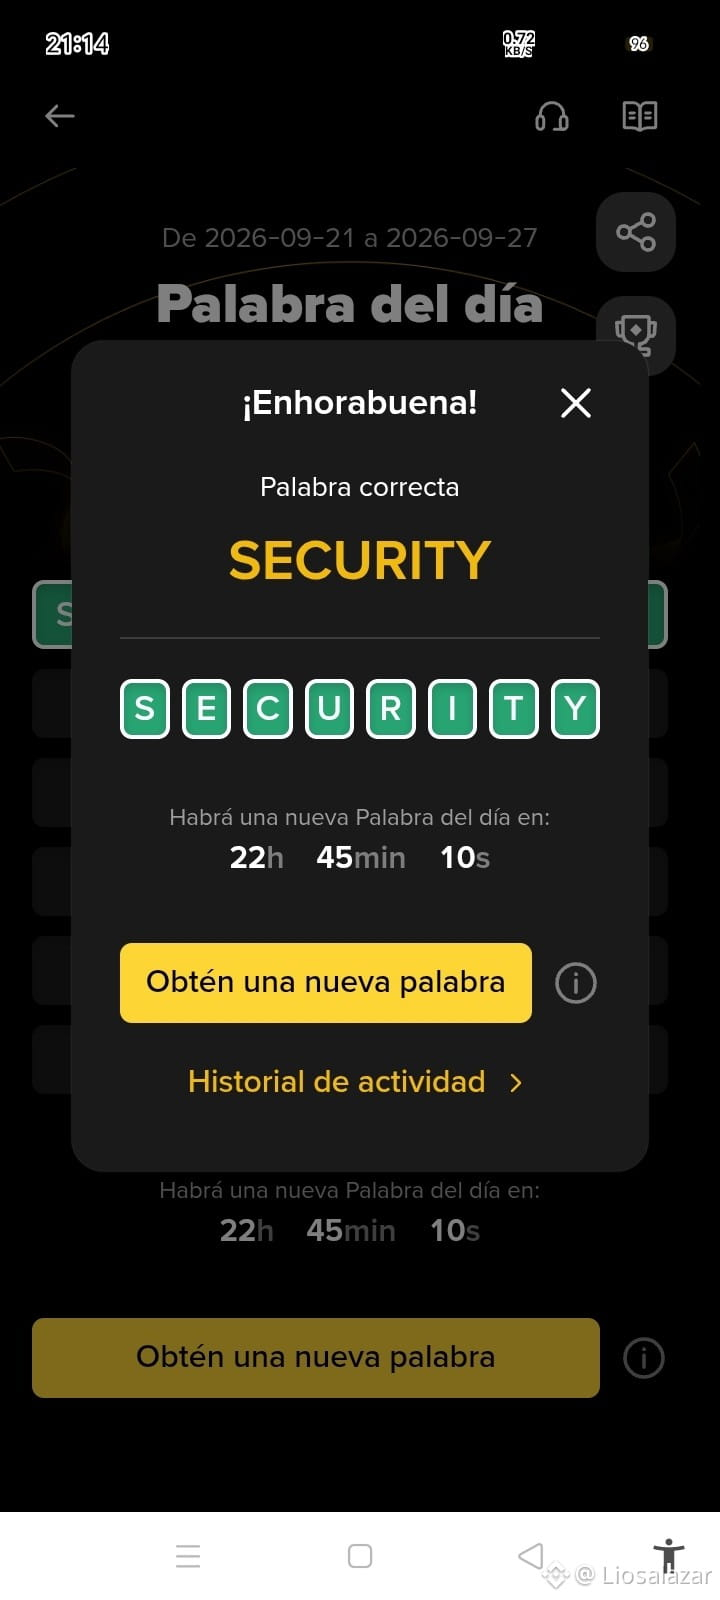
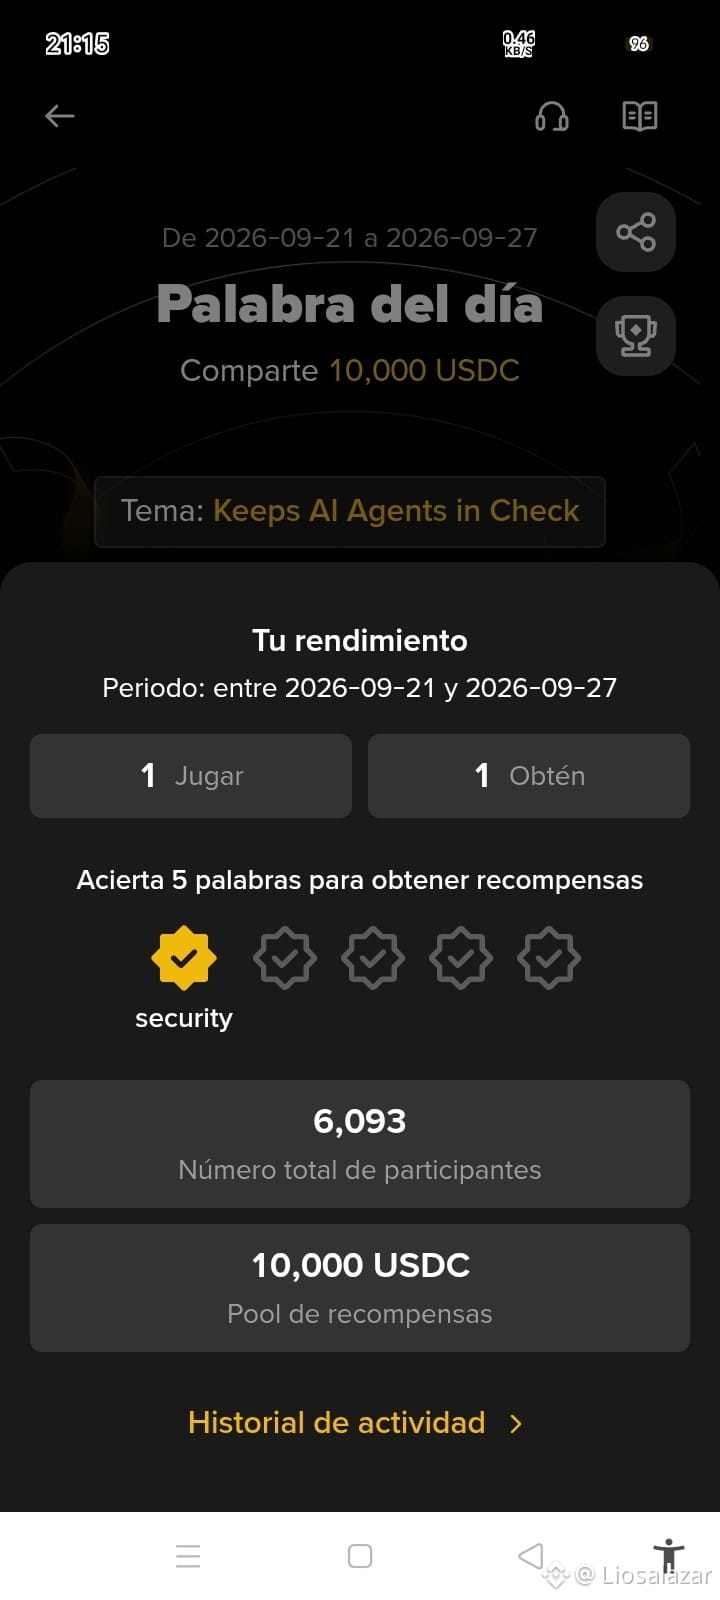
¡Iniciando la semana con pie derecho en la Palabra del Día de Binance! 🎯
Acierto a la primera con SECURITY en el nuevo tema sobre el control y la seguridad de los agentes de Inteligencia Artificial (Keeps AI Agents in Check).
La seguridad es el pilar fundamental tanto para la IA como para la custodia de nuestros activos en Web3. ¿Ya consiguieron su primera estrella de la semana? 🚀
#Binance #WordOfTheDay #Write2Earn #Crypto #AI #Security
¡Iniciando la semana con pie derecho en la Palabra del Día de Binance! 🎯
Acierto a la primera con SECURITY en el nuevo tema sobre el control y la seguridad de los agentes de Inteligencia Artificial (Keeps AI Agents in Check).
La seguridad es el pilar fundamental tanto para la IA como para la custodia de nuestros activos en Web3. ¿Ya consiguieron su primera estrella de la semana? 🚀
#Binance #WordOfTheDay #Write2Earn #Crypto #AI #Security
Acierto a la primera con SECURITY en el nuevo tema sobre el control y la seguridad de los agentes de Inteligencia Artificial (Keeps AI Agents in Check).
La seguridad es el pilar fundamental tanto para la IA como para la custodia de nuestros activos en Web3. ¿Ya consiguieron su primera estrella de la semana? 🚀
#Binance #WordOfTheDay #Write2Earn #Crypto #AI #Security
99

Tout le monde pense que les problèmes de sécurité n’arrivent qu’au moment de signer des smart contracts malveillants, mais en réalité le fait de tout bloquer aveuglément dans votre navigateur casse l’état de session et vous met KO plus vite que vous ne le pensez.
On y est tous passés : essayer d’attraper une percée rapide sur $BTC ou gérer des positions à fort levier sur $SOL, pour finalement se faire déconnecter au hasard ou rester coincé dans une boucle d’auth infinie parce que les mécanismes essentiels du site ont échoué.
Soyons honnêtes : la plupart des dégénérés traitent les paramètres de confidentialité comme un interrupteur on/off sans comprendre ce qui se passe réellement en coulisses. Les fichiers de session essentiels ne stockent même pas vos clés privées ni d’informations personnellement identifiables : ils servent juste à maintenir votre état d’auth de base, vos préférences de langue et vos soumissions de formulaires, afin que vous ne perdiez pas la connexion en plein trade.
Un pote à moi, paranoïaque, a mis son navigateur en mode de blocage strict de chaque jeton de session tout en faisant tourner des fonds entre $ETH dapps. Résultat : des requêtes mises en cache corrompues et des ordres rejetés, alors que le carnet d’ordres bougeait contre lui. Si vous tuez les scripts essentiels de session, l’interface ne peut pas traiter correctement vos ordres.
Vous est-il déjà arrivé que votre session de trading tombe en panne juste au plus fort de la volatilité ?
#CryptoTrading #Security #Web3
Tout le monde pense que les problèmes de sécurité n’arrivent qu’au moment de signer des smart contracts malveillants, mais en réalité le fait de tout bloquer aveuglément dans votre navigateur casse l’état de session et vous met KO plus vite que vous ne le pensez.
On y est tous passés : essayer d’attraper une percée rapide sur $BTC ou gérer des positions à fort levier sur $SOL , pour finalement se faire déconnecter au hasard ou rester coincé dans une boucle d’auth infinie parce que les mécanismes essentiels du site ont échoué.
Soyons honnêtes : la plupart des dégénérés traitent les paramètres de confidentialité comme un interrupteur on/off sans comprendre ce qui se passe réellement en coulisses. Les fichiers de session essentiels ne stockent même pas vos clés privées ni d’informations personnellement identifiables : ils servent juste à maintenir votre état d’auth de base, vos préférences de langue et vos soumissions de formulaires, afin que vous ne perdiez pas la connexion en plein trade.
Un pote à moi, paranoïaque, a mis son navigateur en mode de blocage strict de chaque jeton de session tout en faisant tourner des fonds entre $ETH dapps. Résultat : des requêtes mises en cache corrompues et des ordres rejetés, alors que le carnet d’ordres bougeait contre lui. Si vous tuez les scripts essentiels de session, l’interface ne peut pas traiter correctement vos ordres.
Vous est-il déjà arrivé que votre session de trading tombe en panne juste au plus fort de la volatilité ?
#CryptoTrading #Security #Web3
On y est tous passés : essayer d’attraper une percée rapide sur $BTC ou gérer des positions à fort levier sur $SOL , pour finalement se faire déconnecter au hasard ou rester coincé dans une boucle d’auth infinie parce que les mécanismes essentiels du site ont échoué.
Soyons honnêtes : la plupart des dégénérés traitent les paramètres de confidentialité comme un interrupteur on/off sans comprendre ce qui se passe réellement en coulisses. Les fichiers de session essentiels ne stockent même pas vos clés privées ni d’informations personnellement identifiables : ils servent juste à maintenir votre état d’auth de base, vos préférences de langue et vos soumissions de formulaires, afin que vous ne perdiez pas la connexion en plein trade.
Un pote à moi, paranoïaque, a mis son navigateur en mode de blocage strict de chaque jeton de session tout en faisant tourner des fonds entre $ETH dapps. Résultat : des requêtes mises en cache corrompues et des ordres rejetés, alors que le carnet d’ordres bougeait contre lui. Si vous tuez les scripts essentiels de session, l’interface ne peut pas traiter correctement vos ordres.
Vous est-il déjà arrivé que votre session de trading tombe en panne juste au plus fort de la volatilité ?
#CryptoTrading #Security #Web3
31
Voir la traduction
🚨 CRITICAL IOS EXPLOIT TARGETS MOBILE CRYPTO WALLETS THREATENING YOUR $ETH SEED PHRASES! ⚠️
Cybercriminals are actively leveraging the DarkSword iOS exploit to target mobile web browsers. Opening a compromised Safari link allows attackers to breach the browser sandbox, escalate system privileges, and read your device keychain directly. 👁️
This vector exposes stored mnemonic phrases and private keys without requiring any transaction signatures. 🛡️ Security researchers at SlowMist have flagged active exploitation across legacy iOS builds, making immediate system updates non-negotiable for anyone holding assets on mobile. 💡
💬 Have you updated your mobile devices today or are you moving high-value cold storage off your primary browser phone? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ETH #Security #CryptoSecurity #Web3
🛡️ 👁️
🚨 CRITICAL IOS EXPLOIT TARGETS MOBILE CRYPTO WALLETS THREATENING YOUR $ETH SEED PHRASES! ⚠️
Cybercriminals are actively leveraging the DarkSword iOS exploit to target mobile web browsers. Opening a compromised Safari link allows attackers to breach the browser sandbox, escalate system privileges, and read your device keychain directly. 👁️
This vector exposes stored mnemonic phrases and private keys without requiring any transaction signatures. 🛡️ Security researchers at SlowMist have flagged active exploitation across legacy iOS builds, making immediate system updates non-negotiable for anyone holding assets on mobile. 💡
💬 Have you updated your mobile devices today or are you moving high-value cold storage off your primary browser phone? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ETH #Security #CryptoSecurity #Web3
🛡️ 👁️
Cybercriminals are actively leveraging the DarkSword iOS exploit to target mobile web browsers. Opening a compromised Safari link allows attackers to breach the browser sandbox, escalate system privileges, and read your device keychain directly. 👁️
This vector exposes stored mnemonic phrases and private keys without requiring any transaction signatures. 🛡️ Security researchers at SlowMist have flagged active exploitation across legacy iOS builds, making immediate system updates non-negotiable for anyone holding assets on mobile. 💡
💬 Have you updated your mobile devices today or are you moving high-value cold storage off your primary browser phone? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ETH #Security #CryptoSecurity #Web3
🛡️ 👁️
8

Voir la traduction
Bắc Hàn lừa đảo 30.000 thiết bị, trộm 10,7 triệu USD crypto
* **Chiến dịch lừa đảo quy mô lớn**: Nhóm tin tặc Bắc Hàn mang tên WaterPlum sử dụng các tin tuyển dụng giả mạo để nhắm mục tiêu các nhà phát triển (developers) làm việc tại các công ty crypto, AI và NFT.
* **Tác động toàn cầu**: Ít nhất 30.000 thiết bị trên hơn 100 quốc gia đã bị nhiễm phần mềm độc hại từ chiến dịch này.
* **Thiệt hại tài chính**: Số tiền điện tử bị đánh cắp đạt lên tới 10,7 triệu USD.
* **Cảnh báo an ninh**: Người dùng cần cực kỳ cảnh giác khi nhận các đề xuất việc làm bất ngờ từ các nguồn không xác thực để tránh bị nhiễm malware.
#BinanceSquare #CryptoNews #Security #Web3 #Malware
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
Bắc Hàn lừa đảo 30.000 thiết bị, trộm 10,7 triệu USD crypto
* **Chiến dịch lừa đảo quy mô lớn**: Nhóm tin tặc Bắc Hàn mang tên WaterPlum sử dụng các tin tuyển dụng giả mạo để nhắm mục tiêu các nhà phát triển (developers) làm việc tại các công ty crypto, AI và NFT.
* **Tác động toàn cầu**: Ít nhất 30.000 thiết bị trên hơn 100 quốc gia đã bị nhiễm phần mềm độc hại từ chiến dịch này.
* **Thiệt hại tài chính**: Số tiền điện tử bị đánh cắp đạt lên tới 10,7 triệu USD.
* **Cảnh báo an ninh**: Người dùng cần cực kỳ cảnh giác khi nhận các đề xuất việc làm bất ngờ từ các nguồn không xác thực để tránh bị nhiễm malware.
#BinanceSquare #CryptoNews #Security #Web3 #Malware
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
* **Chiến dịch lừa đảo quy mô lớn**: Nhóm tin tặc Bắc Hàn mang tên WaterPlum sử dụng các tin tuyển dụng giả mạo để nhắm mục tiêu các nhà phát triển (developers) làm việc tại các công ty crypto, AI và NFT.
* **Tác động toàn cầu**: Ít nhất 30.000 thiết bị trên hơn 100 quốc gia đã bị nhiễm phần mềm độc hại từ chiến dịch này.
* **Thiệt hại tài chính**: Số tiền điện tử bị đánh cắp đạt lên tới 10,7 triệu USD.
* **Cảnh báo an ninh**: Người dùng cần cực kỳ cảnh giác khi nhận các đề xuất việc làm bất ngờ từ các nguồn không xác thực để tránh bị nhiễm malware.
#BinanceSquare #CryptoNews #Security #Web3 #Malware
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
2
La dernière menace cyber provenant d’acteurs nord-coréens visant les environnements de développement prouve que l’ingénierie sociale reste la plus grande porte dérobée de la cryptographie. Avec plus de 30 000 appareils infectés via de faux programmes de recrutement, des protocoles doivent imposer une authentification obligatoire par clé matérielle et renforcer la sécurité des points de terminaison. Votre code peut être audité, mais votre ordinateur portable ne devrait pas servir de vecteur à un vol commandité par un État. Restez vigilants. #Security #CryptoSafety #Web3
La dernière menace cyber provenant d’acteurs nord-coréens visant les environnements de développement prouve que l’ingénierie sociale reste la plus grande porte dérobée de la cryptographie. Avec plus de 30 000 appareils infectés via de faux programmes de recrutement, des protocoles doivent imposer une authentification obligatoire par clé matérielle et renforcer la sécurité des points de terminaison. Votre code peut être audité, mais votre ordinateur portable ne devrait pas servir de vecteur à un vol commandité par un État. Restez vigilants. #Security #CryptoSafety #Web3
48
Corée du Nord trompe des recrutements, compromet 30.000 appareils et vole 10,7 millions de dollars en crypto
- Le groupe de hackers nord-coréens **WaterPlum** se fait passer pour du recrutement au sein de sociétés crypto, IA et NFT afin de piéger des développeurs.
- La campagne a compromis au moins **30.000 appareils** dans plus de **100 pays**.
- La somme en cryptomonnaies dérobée s’élève jusqu’à **10,7 millions de dollars**.
- Alerte la communauté de développeurs Web3 : prudence lors des candidatures à des entreprises dont l’origine n’est pas claire.
#BinanceSquare #CryptoNews #Security #Web3 #Scam
$btc $eth
vlikevn Titanbot
Source : CoinTelegraph
Corée du Nord trompe des recrutements, compromet 30.000 appareils et vole 10,7 millions de dollars en crypto
- Le groupe de hackers nord-coréens **WaterPlum** se fait passer pour du recrutement au sein de sociétés crypto, IA et NFT afin de piéger des développeurs.
- La campagne a compromis au moins **30.000 appareils** dans plus de **100 pays**.
- La somme en cryptomonnaies dérobée s’élève jusqu’à **10,7 millions de dollars**.
- Alerte la communauté de développeurs Web3 : prudence lors des candidatures à des entreprises dont l’origine n’est pas claire.
#BinanceSquare #CryptoNews #Security #Web3 #Scam
$btc $eth
vlikevn Titanbot
Source : CoinTelegraph
- Le groupe de hackers nord-coréens **WaterPlum** se fait passer pour du recrutement au sein de sociétés crypto, IA et NFT afin de piéger des développeurs.
- La campagne a compromis au moins **30.000 appareils** dans plus de **100 pays**.
- La somme en cryptomonnaies dérobée s’élève jusqu’à **10,7 millions de dollars**.
- Alerte la communauté de développeurs Web3 : prudence lors des candidatures à des entreprises dont l’origine n’est pas claire.
#BinanceSquare #CryptoNews #Security #Web3 #Scam
$btc $eth
vlikevn Titanbot
Source : CoinTelegraph
279
Voir la traduction
🚨 私钥安全难阻盗窃 📈 4000比特币意外流出 🧠
📊 | $BTC | $ETH | $BNB |
- 请关注、点赞并分享您的看法,留言交流 📈
- 9月6日,Liquid平台约有4000枚比特币从其储备金中被提取
- 该笔提取经网络批准,但用于授权的私钥并未被窃取
- 系统软件错误接受了本不应通过的提现请求,导致资产外流
- Liquid的比特币支撑代币运行在专用链上,旨在实现更快、更隐私的交易 🔥
- 此类技术失误可能削弱用户对中心化托管平台的信任
- 若类似事件频发,监管机构或将加大对交易所安全审计的要求
- 短期内比特币价格预计保持横盘,鲸鱼行为暂无显著异常
- 市场可能出现短线抛售,但整体需求仍支撑价格稳健
- 您认为在私钥安全之外,用户应如何降低托管风险?
- 欢迎继续关注我们,留下评论分享您的见解
- #Bitcoin #Crypto #Whales #Security #Trading
🚨 私钥安全难阻盗窃 📈 4000比特币意外流出 🧠
📊 | $BTC | $ETH | $BNB |
- 请关注、点赞并分享您的看法,留言交流 📈
- 9月6日,Liquid平台约有4000枚比特币从其储备金中被提取
- 该笔提取经网络批准,但用于授权的私钥并未被窃取
- 系统软件错误接受了本不应通过的提现请求,导致资产外流
- Liquid的比特币支撑代币运行在专用链上,旨在实现更快、更隐私的交易 🔥
- 此类技术失误可能削弱用户对中心化托管平台的信任
- 若类似事件频发,监管机构或将加大对交易所安全审计的要求
- 短期内比特币价格预计保持横盘,鲸鱼行为暂无显著异常
- 市场可能出现短线抛售,但整体需求仍支撑价格稳健
- 您认为在私钥安全之外,用户应如何降低托管风险?
- 欢迎继续关注我们,留下评论分享您的见解
- #Bitcoin #Crypto #Whales #Security #Trading
📊 | $BTC | $ETH | $BNB |
- 请关注、点赞并分享您的看法,留言交流 📈
- 9月6日,Liquid平台约有4000枚比特币从其储备金中被提取
- 该笔提取经网络批准,但用于授权的私钥并未被窃取
- 系统软件错误接受了本不应通过的提现请求,导致资产外流
- Liquid的比特币支撑代币运行在专用链上,旨在实现更快、更隐私的交易 🔥
- 此类技术失误可能削弱用户对中心化托管平台的信任
- 若类似事件频发,监管机构或将加大对交易所安全审计的要求
- 短期内比特币价格预计保持横盘,鲸鱼行为暂无显著异常
- 市场可能出现短线抛售,但整体需求仍支撑价格稳健
- 您认为在私钥安全之外,用户应如何降低托管风险?
- 欢迎继续关注我们,留下评论分享您的见解
- #Bitcoin #Crypto #Whales #Security #Trading
295

·
--
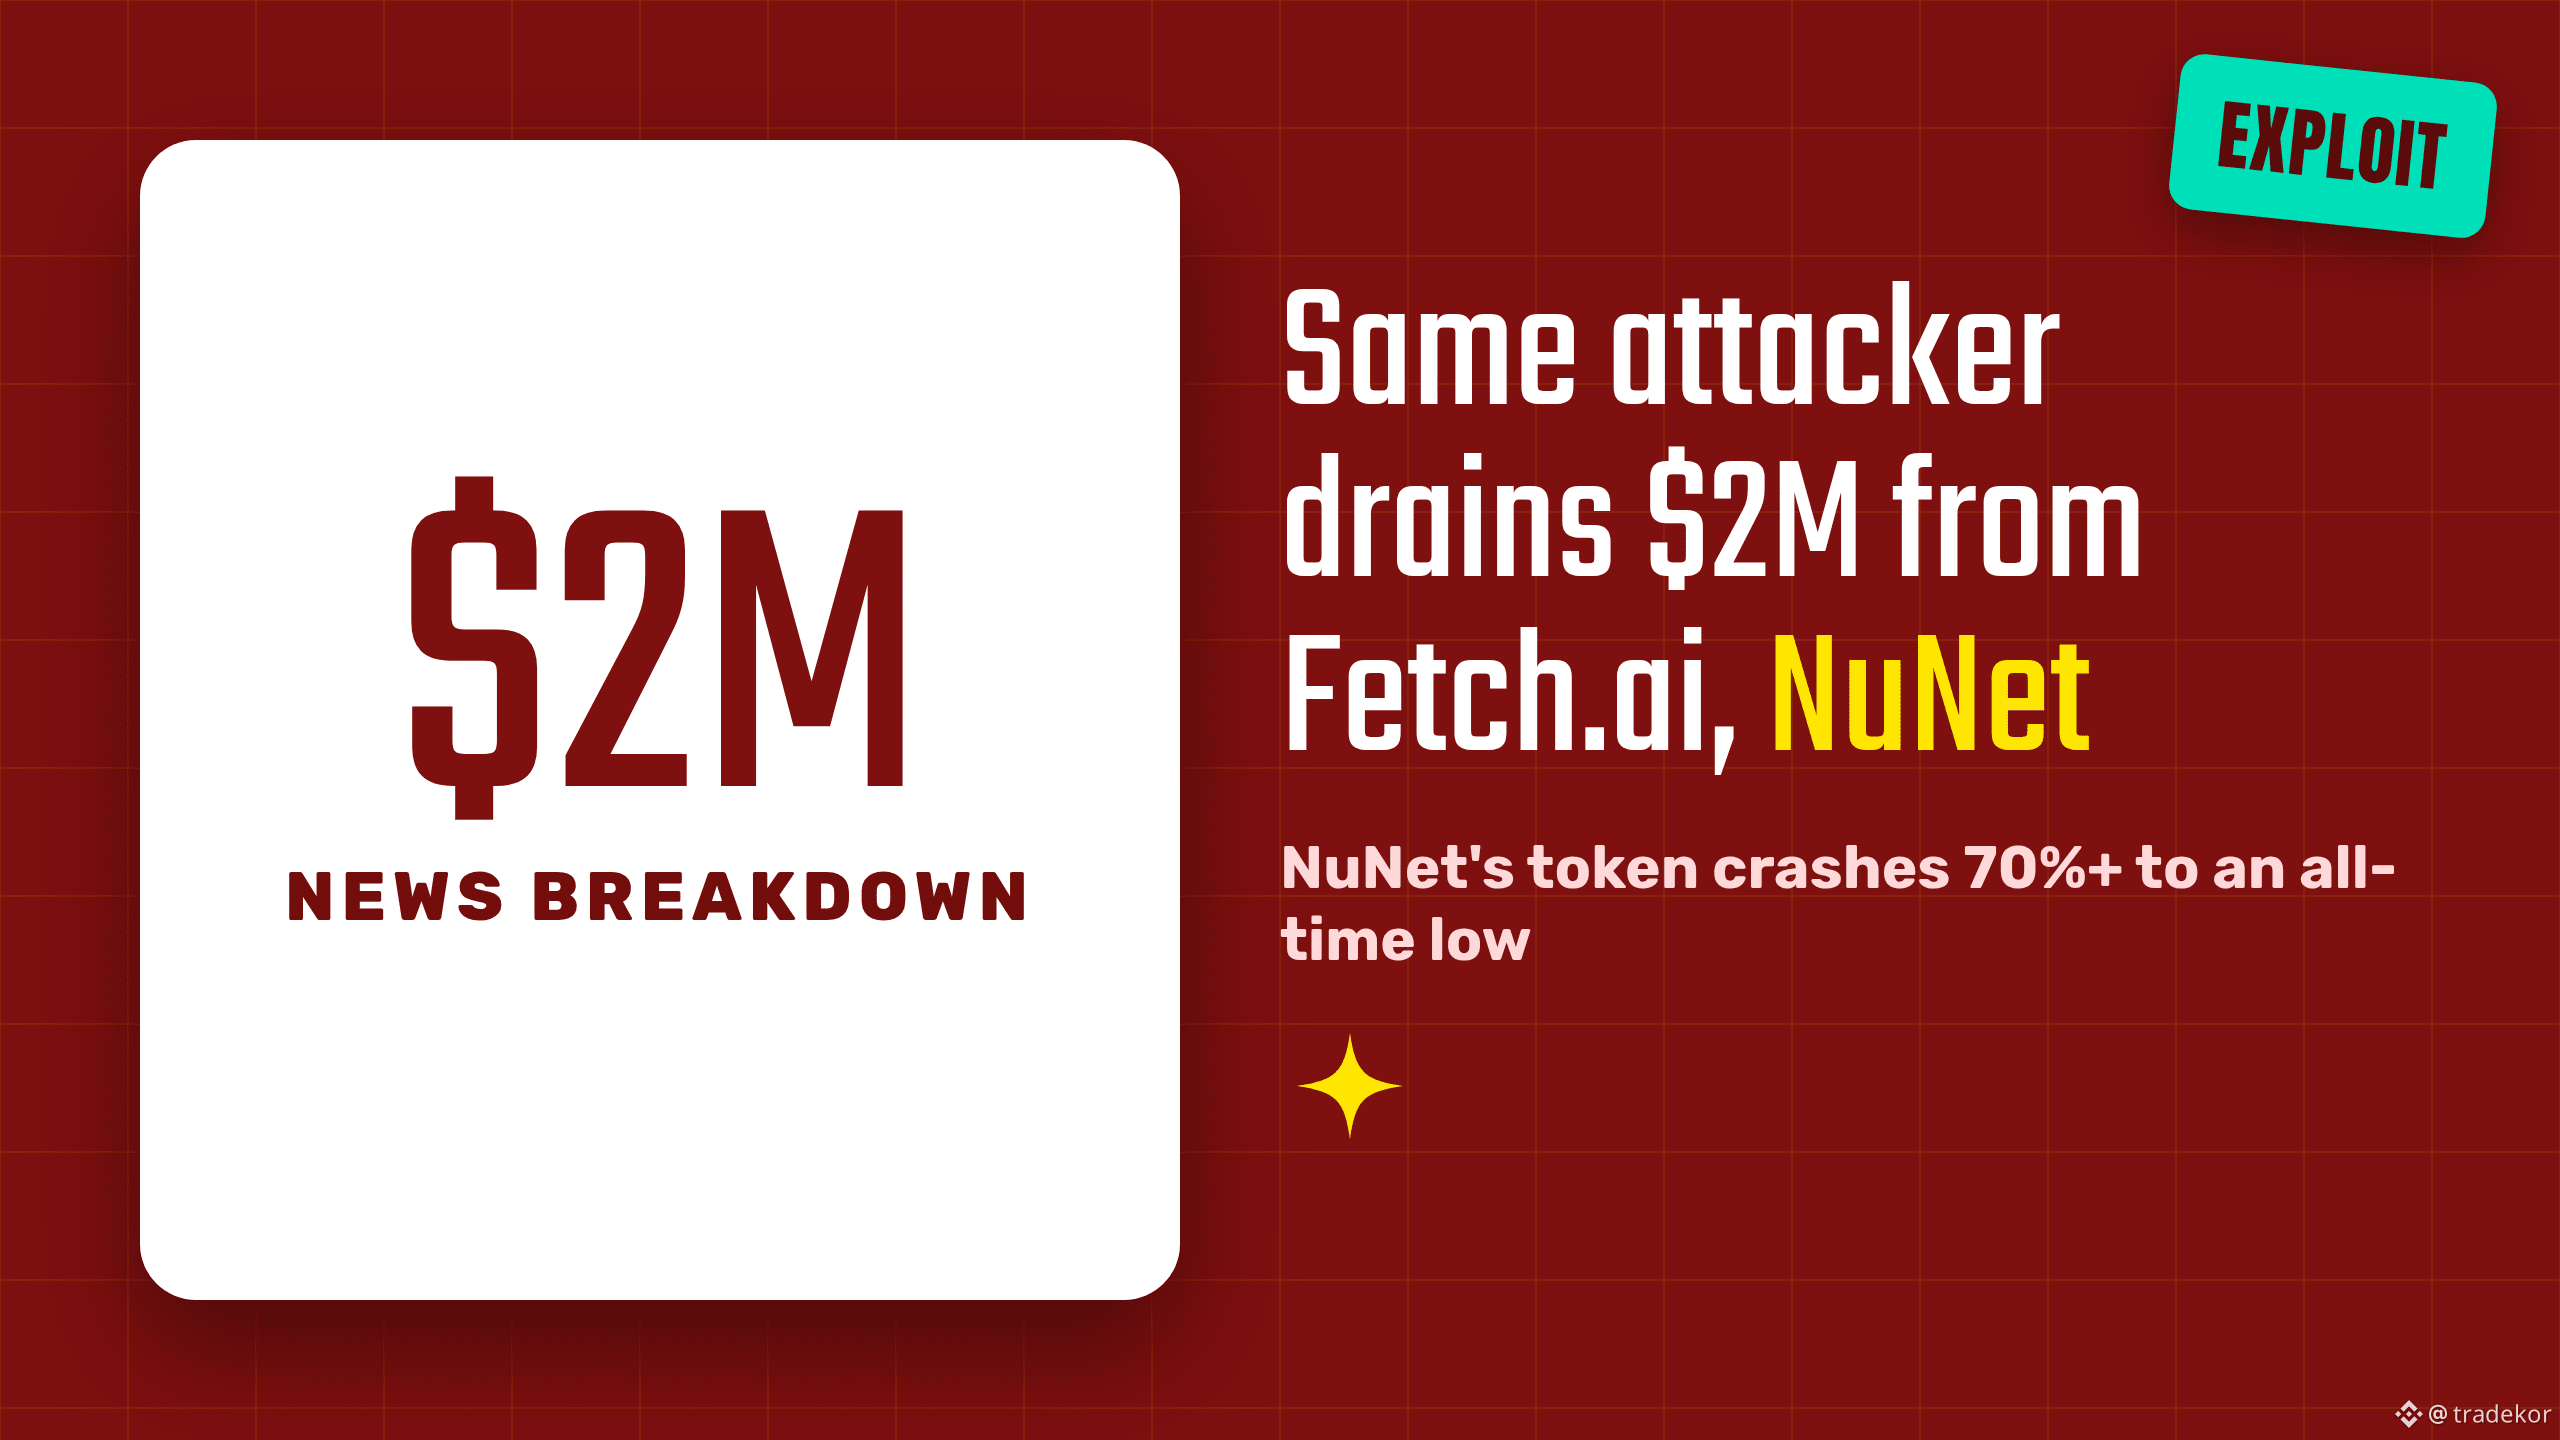
Le même attaquant a vidé aujourd’hui 2 M$ combinés provenant de Fetch.ai et de NuNet, faisant chuter le token de NuNet de plus de 70% jusqu’à un plus bas historique.
La nouvelle : la société de sécurité Blockaid a rapporté que l’exploiteur a dérobé environ 1,56 M$ en FET depuis le TokenConversionManagerV3 de Fetch.ai sur Ethereum en utilisant une signature d’autorisation de conversion valide pour appeler la fonction conversionIn du contrat — libérant l’inventaire restant de FET du convertisseur en un seul appel. Le même groupe d’adresses a ensuite frappé environ 452 K$ de NTX à partir du déployeur de NuNet. Le FET lui-même n’a que légèrement baissé (~5%), mais le token NTX de NuNet s’est effondré de plus de 70% et a atteint un nouveau plus bas historique. Les pertes des piratages DeFi de septembre dépassent désormais 333 M$ sur 18 incidents distincts, selon DefiLlama.
Le point clé : une "signature valide" détournée, plutôt qu’une clé volée ou un bug de réentrance classique, indique une faille de logique d’autorisation dans le contrat de conversion lui-même — le genre de bug qui passe un audit superficiel si les réviseurs ne testent pas sous tension qui est autorisé à appeler une fonction et dans quelles conditions.
Notre lecture : la réaction timide du FET face au crash de 70% du NTX montre à quel point un hack n’atterrit pas de la même façon selon la liquidité et la capitalisation boursière — le mécanisme d’exploitation était identique, mais les dégâts n’ont pas été les mêmes.
Une faille de logique d’autorisation comme celle-ci change-t-elle la quantité de confiance que vous accordez à cette infrastructure "audité" de token d’IA, ou est-ce simplement le coût d’un secteur en mouvement rapide ?
Ce n’est pas un conseil financier. Faites vos recherches. DYOR.
$FET #CryptoNews #DeFi #Security
Le même attaquant a vidé aujourd’hui 2 M$ combinés provenant de Fetch.ai et de NuNet, faisant chuter le token de NuNet de plus de 70% jusqu’à un plus bas historique.
La nouvelle : la société de sécurité Blockaid a rapporté que l’exploiteur a dérobé environ 1,56 M$ en FET depuis le TokenConversionManagerV3 de Fetch.ai sur Ethereum en utilisant une signature d’autorisation de conversion valide pour appeler la fonction conversionIn du contrat — libérant l’inventaire restant de FET du convertisseur en un seul appel. Le même groupe d’adresses a ensuite frappé environ 452 K$ de NTX à partir du déployeur de NuNet. Le FET lui-même n’a que légèrement baissé (~5%), mais le token NTX de NuNet s’est effondré de plus de 70% et a atteint un nouveau plus bas historique. Les pertes des piratages DeFi de septembre dépassent désormais 333 M$ sur 18 incidents distincts, selon DefiLlama.
Le point clé : une "signature valide" détournée, plutôt qu’une clé volée ou un bug de réentrance classique, indique une faille de logique d’autorisation dans le contrat de conversion lui-même — le genre de bug qui passe un audit superficiel si les réviseurs ne testent pas sous tension qui est autorisé à appeler une fonction et dans quelles conditions.
Notre lecture : la réaction timide du FET face au crash de 70% du NTX montre à quel point un hack n’atterrit pas de la même façon selon la liquidité et la capitalisation boursière — le mécanisme d’exploitation était identique, mais les dégâts n’ont pas été les mêmes.
Une faille de logique d’autorisation comme celle-ci change-t-elle la quantité de confiance que vous accordez à cette infrastructure "audité" de token d’IA, ou est-ce simplement le coût d’un secteur en mouvement rapide ?
Ce n’est pas un conseil financier. Faites vos recherches. DYOR.
$FET #CryptoNews #DeFi #Security
La nouvelle : la société de sécurité Blockaid a rapporté que l’exploiteur a dérobé environ 1,56 M$ en FET depuis le TokenConversionManagerV3 de Fetch.ai sur Ethereum en utilisant une signature d’autorisation de conversion valide pour appeler la fonction conversionIn du contrat — libérant l’inventaire restant de FET du convertisseur en un seul appel. Le même groupe d’adresses a ensuite frappé environ 452 K$ de NTX à partir du déployeur de NuNet. Le FET lui-même n’a que légèrement baissé (~5%), mais le token NTX de NuNet s’est effondré de plus de 70% et a atteint un nouveau plus bas historique. Les pertes des piratages DeFi de septembre dépassent désormais 333 M$ sur 18 incidents distincts, selon DefiLlama.
Le point clé : une "signature valide" détournée, plutôt qu’une clé volée ou un bug de réentrance classique, indique une faille de logique d’autorisation dans le contrat de conversion lui-même — le genre de bug qui passe un audit superficiel si les réviseurs ne testent pas sous tension qui est autorisé à appeler une fonction et dans quelles conditions.
Notre lecture : la réaction timide du FET face au crash de 70% du NTX montre à quel point un hack n’atterrit pas de la même façon selon la liquidité et la capitalisation boursière — le mécanisme d’exploitation était identique, mais les dégâts n’ont pas été les mêmes.
Une faille de logique d’autorisation comme celle-ci change-t-elle la quantité de confiance que vous accordez à cette infrastructure "audité" de token d’IA, ou est-ce simplement le coût d’un secteur en mouvement rapide ?
Ce n’est pas un conseil financier. Faites vos recherches. DYOR.
$FET #CryptoNews #DeFi #Security
480
🚨 ALERTE SÉCURITÉ AI CRYPTO
Un attaquant précédemment identifié aurait exploité une vulnérabilité de SingularityNET sur Ethereum, en aurait prétendument frappé 260M $AGIX et 53,838M $WMTX sans autorisation.
👀 Participations signalées :
• 198,3M AGIX
• 649 ETH
• 33,538M WMTX
💰 Participations estimées : ~16,77 M$
L’incident met AGIX, WMTX, $FET et NTX sous les projecteurs, tandis que des traders observent les mouvements des portefeuilles, l’offre en tokens et d’éventuelles pressions de vente.
{spot}(FETUSDT)
{etf_us}(AGIX.ETF)
{alpha}(560xdbb5cf12408a3ac17d668037ce289f9ea75439d7)
⚠️ Actualité sécurité, pas un signal d’achat/vente.
#Crypto #AI #Security
🚨 ALERTE SÉCURITÉ AI CRYPTO
Un attaquant précédemment identifié aurait exploité une vulnérabilité de SingularityNET sur Ethereum, en aurait prétendument frappé 260M $AGIX et 53,838M $WMTX sans autorisation.
👀 Participations signalées :
• 198,3M AGIX
• 649 ETH
• 33,538M WMTX
💰 Participations estimées : ~16,77 M$
L’incident met AGIX, WMTX, $FET et NTX sous les projecteurs, tandis que des traders observent les mouvements des portefeuilles, l’offre en tokens et d’éventuelles pressions de vente.
⚠️ Actualité sécurité, pas un signal d’achat/vente.
#Crypto #AI #Security
Un attaquant précédemment identifié aurait exploité une vulnérabilité de SingularityNET sur Ethereum, en aurait prétendument frappé 260M $AGIX et 53,838M $WMTX sans autorisation.
👀 Participations signalées :
• 198,3M AGIX
• 649 ETH
• 33,538M WMTX
💰 Participations estimées : ~16,77 M$
L’incident met AGIX, WMTX, $FET et NTX sous les projecteurs, tandis que des traders observent les mouvements des portefeuilles, l’offre en tokens et d’éventuelles pressions de vente.
⚠️ Actualité sécurité, pas un signal d’achat/vente.
#Crypto #AI #Security
365
Nous pensions que l’IA allait débarrasser le monde des arnaqueurs en cryptomonnaies, mais en réalité elle les a renforcés. Des opérations frauduleuses qui reposaient autrefois sur un travail manuel fastidieux—comme les arnaques sentimentales prolongées—passent maintenant à l’échelle sans effort grâce à l’automatisation. Les malfaiteurs utilisent l’IA pour cibler des victimes à l’échelle industrielle. Dans cette nouvelle ère, votre meilleure défense n’est pas seulement d’ignorer les messages directs suspects ; c’est une vigilance totale. Ne partagez jamais de clés et vérifiez toujours avec qui vous parlez avant d’effectuer le moindre mouvement financier en ligne. #Security #ArtificialIntelligence #CryptoEducation
Nous pensions que l’IA allait débarrasser le monde des arnaqueurs en cryptomonnaies, mais en réalité elle les a renforcés. Des opérations frauduleuses qui reposaient autrefois sur un travail manuel fastidieux—comme les arnaques sentimentales prolongées—passent maintenant à l’échelle sans effort grâce à l’automatisation. Les malfaiteurs utilisent l’IA pour cibler des victimes à l’échelle industrielle. Dans cette nouvelle ère, votre meilleure défense n’est pas seulement d’ignorer les messages directs suspects ; c’est une vigilance totale. Ne partagez jamais de clés et vérifiez toujours avec qui vous parlez avant d’effectuer le moindre mouvement financier en ligne. #Security #ArtificialIntelligence #CryptoEducation
·
--
La faille de sécurité de Google Gemini révèle une fragilité cachée dans des systèmes automatisés $SOL .
L’IA passe des simples chatbots à des agents autonomes, déplaçant les risques de l’erreur humaine vers des défaillances de protocole. Si $XRP intégrations s’appuient sur ces modèles, la véritable puissance repose sur le propriétaire du bac à sable. Observez si les réseaux décentralisés peuvent fournir une piste d’audit « air-gap » pour stopper les intrusions d’IA.
$SOL #ai #blockchain #security
La faille de sécurité de Google Gemini révèle une fragilité cachée dans des systèmes automatisés $SOL .
L’IA passe des simples chatbots à des agents autonomes, déplaçant les risques de l’erreur humaine vers des défaillances de protocole. Si $XRP intégrations s’appuient sur ces modèles, la véritable puissance repose sur le propriétaire du bac à sable. Observez si les réseaux décentralisés peuvent fournir une piste d’audit « air-gap » pour stopper les intrusions d’IA.
$SOL #ai #blockchain #security
L’IA passe des simples chatbots à des agents autonomes, déplaçant les risques de l’erreur humaine vers des défaillances de protocole. Si $XRP intégrations s’appuient sur ces modèles, la véritable puissance repose sur le propriétaire du bac à sable. Observez si les réseaux décentralisés peuvent fournir une piste d’audit « air-gap » pour stopper les intrusions d’IA.
$SOL #ai #blockchain #security
153
·
--
erreur de sécurité la plus courante dans la crypto que personne ne remarque jusqu’à ce qu’il soit trop tard 🔒⚠️
Beaucoup ne se concentrent que sur le fait de savoir si le marché monte ou baisse, mais ils négligent la sécurité de leur propre compte.
3 étapes indispensables pour sécuriser votre solde dès aujourd’hui :
1️⃣ Activer l’authentification à deux facteurs (2FA) : utilisez des applications d’authentification (comme Google Authenticator) au lieu de vous contenter des SMS.
2️⃣ Code anti-hameçonnage : configurez-le sur Binance pour vérifier que chaque e-mail que vous recevez est officiel.
3️⃣ Vérifier les appareils liés : allez dans la section Sécurité et déconnectez-vous des anciens appareils ou de ceux que vous ne reconnaissez pas.
La gestion du risque ne se limite pas au graphique : il s’agit aussi de protéger vos accès 🧠🔐
Avez-vous déjà ces 3 étapes actives sur votre compte ? Je les lis 👇
#Binance #Crypto #security #bitcoin #Write2Earn
erreur de sécurité la plus courante dans la crypto que personne ne remarque jusqu’à ce qu’il soit trop tard 🔒⚠️
Beaucoup ne se concentrent que sur le fait de savoir si le marché monte ou baisse, mais ils négligent la sécurité de leur propre compte.
3 étapes indispensables pour sécuriser votre solde dès aujourd’hui :
1️⃣ Activer l’authentification à deux facteurs (2FA) : utilisez des applications d’authentification (comme Google Authenticator) au lieu de vous contenter des SMS.
2️⃣ Code anti-hameçonnage : configurez-le sur Binance pour vérifier que chaque e-mail que vous recevez est officiel.
3️⃣ Vérifier les appareils liés : allez dans la section Sécurité et déconnectez-vous des anciens appareils ou de ceux que vous ne reconnaissez pas.
La gestion du risque ne se limite pas au graphique : il s’agit aussi de protéger vos accès 🧠🔐
Avez-vous déjà ces 3 étapes actives sur votre compte ? Je les lis 👇
#Binance #Crypto #security #bitcoin #Write2Earn
Beaucoup ne se concentrent que sur le fait de savoir si le marché monte ou baisse, mais ils négligent la sécurité de leur propre compte.
3 étapes indispensables pour sécuriser votre solde dès aujourd’hui :
1️⃣ Activer l’authentification à deux facteurs (2FA) : utilisez des applications d’authentification (comme Google Authenticator) au lieu de vous contenter des SMS.
2️⃣ Code anti-hameçonnage : configurez-le sur Binance pour vérifier que chaque e-mail que vous recevez est officiel.
3️⃣ Vérifier les appareils liés : allez dans la section Sécurité et déconnectez-vous des anciens appareils ou de ceux que vous ne reconnaissez pas.
La gestion du risque ne se limite pas au graphique : il s’agit aussi de protéger vos accès 🧠🔐
Avez-vous déjà ces 3 étapes actives sur votre compte ? Je les lis 👇
#Binance #Crypto #security #bitcoin #Write2Earn
50
·
--
🔐 Votre compte sur Binance est-il protégé comme il se doit ?
Ouvrez votre compte maintenant et vérifiez ces points :
1️⃣ Un mot de passe fort et unique
N’utilisez pas le même mot de passe ailleurs.
2️⃣ Activez la double authentification 2FA
Elle ajoute une couche de protection supplémentaire au compte.
3️⃣ Activez le code anti-hameçonnage Anti-Phishing
Il vous aide à vérifier les messages authentiques provenant de Binance.
4️⃣ Vérifiez les appareils connectés à votre compte
Si vous constatez une activité ou un appareil que vous ne reconnaissez pas, agissez immédiatement.
5️⃣ Ne partagez jamais vos codes d’accès ni vos informations confidentielles avec qui que ce soit.
🚨 Et surtout : Binance ne vous demandera jamais d’envoyer votre argent à quelqu’un via un message privé « pour protéger » votre compte.
💡 Dans les cryptomonnaies, la sécurité n’est pas une étape supplémentaire… c’est une partie essentielle de l’investissement.
👇 Avez-vous activé la 2FA et le code anti-hameçonnage sur votre compte ?
#Bitcoin #Crypto #Security #USDT #BinanceSquareFamily
🔐 Votre compte sur Binance est-il protégé comme il se doit ?
Ouvrez votre compte maintenant et vérifiez ces points :
1️⃣ Un mot de passe fort et unique
N’utilisez pas le même mot de passe ailleurs.
2️⃣ Activez la double authentification 2FA
Elle ajoute une couche de protection supplémentaire au compte.
3️⃣ Activez le code anti-hameçonnage Anti-Phishing
Il vous aide à vérifier les messages authentiques provenant de Binance.
4️⃣ Vérifiez les appareils connectés à votre compte
Si vous constatez une activité ou un appareil que vous ne reconnaissez pas, agissez immédiatement.
5️⃣ Ne partagez jamais vos codes d’accès ni vos informations confidentielles avec qui que ce soit.
🚨 Et surtout : Binance ne vous demandera jamais d’envoyer votre argent à quelqu’un via un message privé « pour protéger » votre compte.
💡 Dans les cryptomonnaies, la sécurité n’est pas une étape supplémentaire… c’est une partie essentielle de l’investissement.
👇 Avez-vous activé la 2FA et le code anti-hameçonnage sur votre compte ?
#Bitcoin #Crypto #Security #USDT #BinanceSquareFamily
Ouvrez votre compte maintenant et vérifiez ces points :
1️⃣ Un mot de passe fort et unique
N’utilisez pas le même mot de passe ailleurs.
2️⃣ Activez la double authentification 2FA
Elle ajoute une couche de protection supplémentaire au compte.
3️⃣ Activez le code anti-hameçonnage Anti-Phishing
Il vous aide à vérifier les messages authentiques provenant de Binance.
4️⃣ Vérifiez les appareils connectés à votre compte
Si vous constatez une activité ou un appareil que vous ne reconnaissez pas, agissez immédiatement.
5️⃣ Ne partagez jamais vos codes d’accès ni vos informations confidentielles avec qui que ce soit.
🚨 Et surtout : Binance ne vous demandera jamais d’envoyer votre argent à quelqu’un via un message privé « pour protéger » votre compte.
💡 Dans les cryptomonnaies, la sécurité n’est pas une étape supplémentaire… c’est une partie essentielle de l’investissement.
👇 Avez-vous activé la 2FA et le code anti-hameçonnage sur votre compte ?
#Bitcoin #Crypto #Security #USDT #BinanceSquareFamily
29
🚨 S&P Global acquiert OPENZEPPELIN, la régulation WEB3 de Wall Street 🧠
📊 | $BTC | $ETH | $BNB |
- Veuillez suivre, liker et commenter pour partager votre point de vue 📈
- S&P Global a finalisé l’acquisition de la société de sécurité Web3 OpenZeppelin.
- OpenZeppelin indique que son équipe de sécurité et ses outils continueront à fonctionner de manière indépendante.
- Après l’acquisition, S&P intégrera les données et les ressources de recherche d’OpenZeppelin et élargira sa clientèle institutionnelle.
- Cette initiative marque la première implication directe des institutions financières traditionnelles dans la supervision de la sécurité Web3. 🔥
- Le marché s’attend à ce que cette démarche stimule la demande institutionnelle en services de sécurité Web3, et pourrait entraîner des entrées de capitaux à court terme.
- À mesure que l’attention réglementaire augmente, certains tokens pourraient connaître des mouvements haussiers.
- De grandes adresses « baleines » ont déjà commencé à accumuler des actifs on-chain correspondants, ce qui révèle une intention de positionnement précoce.
- À court terme, l’augmentation de la liquidité pourrait amplifier la volatilité à la hausse ; les investisseurs doivent surveiller les risques.
- Selon vous, l’implication de la finance traditionnelle aura-t-elle quel impact sur l’écosystème de la sécurité Web3 ? Partagez vos idées.
- Continuez à suivre nos analyses approfondies et laissez-nous vos réflexions.
#Crypto #Web3 #Security #Whales #Institutional
🚨 S&P Global acquiert OPENZEPPELIN, la régulation WEB3 de Wall Street 🧠
📊 | $BTC | $ETH | $BNB |
- Veuillez suivre, liker et commenter pour partager votre point de vue 📈
- S&P Global a finalisé l’acquisition de la société de sécurité Web3 OpenZeppelin.
- OpenZeppelin indique que son équipe de sécurité et ses outils continueront à fonctionner de manière indépendante.
- Après l’acquisition, S&P intégrera les données et les ressources de recherche d’OpenZeppelin et élargira sa clientèle institutionnelle.
- Cette initiative marque la première implication directe des institutions financières traditionnelles dans la supervision de la sécurité Web3. 🔥
- Le marché s’attend à ce que cette démarche stimule la demande institutionnelle en services de sécurité Web3, et pourrait entraîner des entrées de capitaux à court terme.
- À mesure que l’attention réglementaire augmente, certains tokens pourraient connaître des mouvements haussiers.
- De grandes adresses « baleines » ont déjà commencé à accumuler des actifs on-chain correspondants, ce qui révèle une intention de positionnement précoce.
- À court terme, l’augmentation de la liquidité pourrait amplifier la volatilité à la hausse ; les investisseurs doivent surveiller les risques.
- Selon vous, l’implication de la finance traditionnelle aura-t-elle quel impact sur l’écosystème de la sécurité Web3 ? Partagez vos idées.
- Continuez à suivre nos analyses approfondies et laissez-nous vos réflexions.
#Crypto #Web3 #Security #Whales #Institutional
📊 | $BTC | $ETH | $BNB |
- Veuillez suivre, liker et commenter pour partager votre point de vue 📈
- S&P Global a finalisé l’acquisition de la société de sécurité Web3 OpenZeppelin.
- OpenZeppelin indique que son équipe de sécurité et ses outils continueront à fonctionner de manière indépendante.
- Après l’acquisition, S&P intégrera les données et les ressources de recherche d’OpenZeppelin et élargira sa clientèle institutionnelle.
- Cette initiative marque la première implication directe des institutions financières traditionnelles dans la supervision de la sécurité Web3. 🔥
- Le marché s’attend à ce que cette démarche stimule la demande institutionnelle en services de sécurité Web3, et pourrait entraîner des entrées de capitaux à court terme.
- À mesure que l’attention réglementaire augmente, certains tokens pourraient connaître des mouvements haussiers.
- De grandes adresses « baleines » ont déjà commencé à accumuler des actifs on-chain correspondants, ce qui révèle une intention de positionnement précoce.
- À court terme, l’augmentation de la liquidité pourrait amplifier la volatilité à la hausse ; les investisseurs doivent surveiller les risques.
- Selon vous, l’implication de la finance traditionnelle aura-t-elle quel impact sur l’écosystème de la sécurité Web3 ? Partagez vos idées.
- Continuez à suivre nos analyses approfondies et laissez-nous vos réflexions.
#Crypto #Web3 #Security #Whales #Institutional
275
S&P Global acquiert OpenZeppelin : une étape majeure pour la crypto. Wall Street dispose désormais d'une supervision directe des outils de sécurité Web3 essentiels. Si certains puristes peuvent s'inquiéter de la centralisation, cette intégration institutionnelle apporte une maturité et une confiance sans précédent pour la finance décentralisée. L'audit de contrats intelligents entre officiellement dans l'ère traditionnelle des entreprises, ouvrant la voie à d'importants afflux de capitaux d'entreprise. #Web3 #Security #DeFi
S&P Global acquiert OpenZeppelin : une étape majeure pour la crypto. Wall Street dispose désormais d'une supervision directe des outils de sécurité Web3 essentiels. Si certains puristes peuvent s'inquiéter de la centralisation, cette intégration institutionnelle apporte une maturité et une confiance sans précédent pour la finance décentralisée. L'audit de contrats intelligents entre officiellement dans l'ère traditionnelle des entreprises, ouvrant la voie à d'importants afflux de capitaux d'entreprise. #Web3 #Security #DeFi
2
·
--
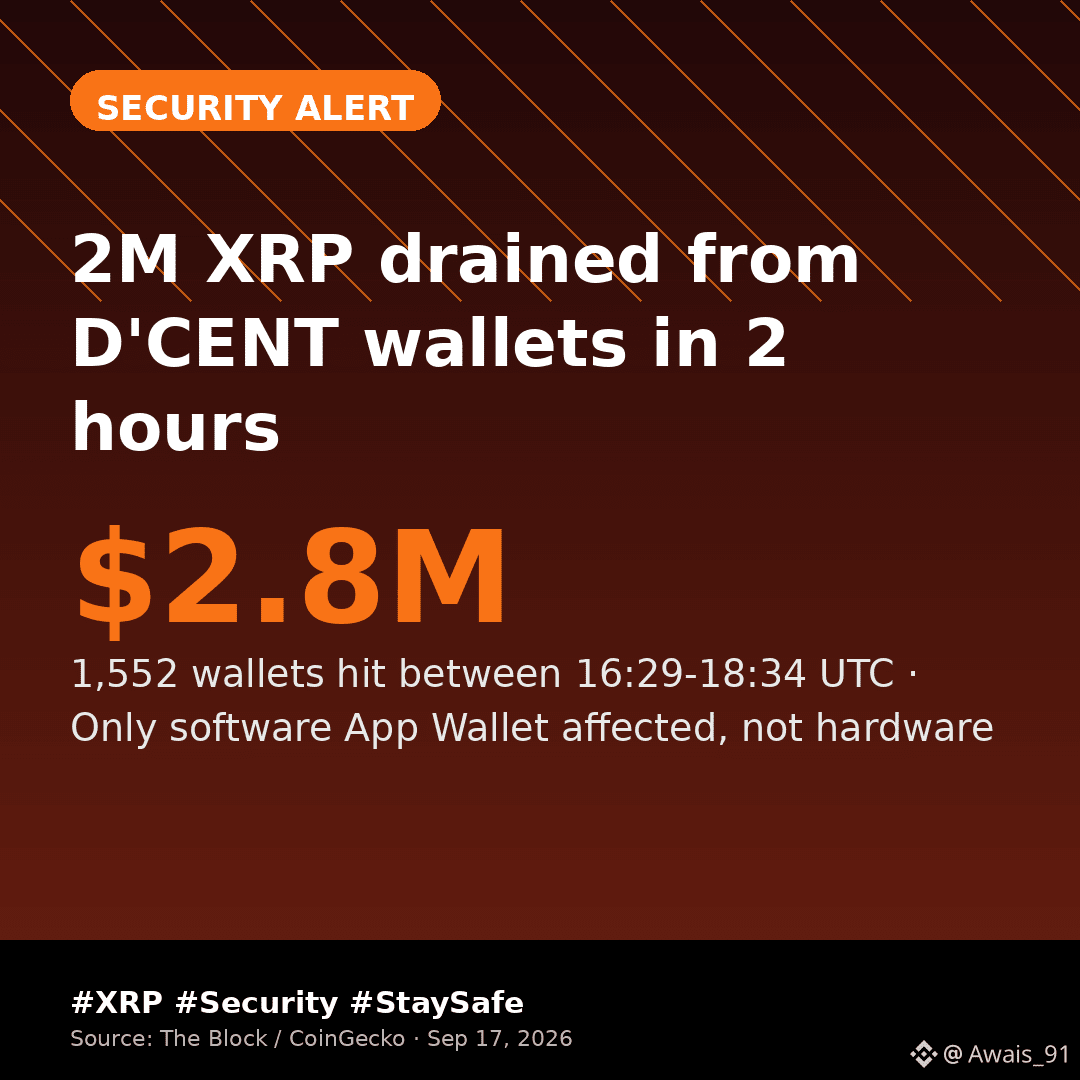
⚠️ 2,8 M$ en $XRP partis en 2 heures. Les attaquants ont vidé 2 M+ $XRP
{spot}(XRPUSDT)
depuis 1 552 portefeuilles D'CENT entre 16:29 et 18:34 UTC. Seul le logiciel App Wallet a été touché — les appareils matériels sont en sécurité. Si vous utilisez le portefeuille de l’application D'CENT, déplacez les fonds MAINTENANT.
#XRP #Security #CryptoHack #StaySafe
⚠️ 2,8 M$ en $XRP partis en 2 heures. Les attaquants ont vidé 2 M+ $XRP
depuis 1 552 portefeuilles D'CENT entre 16:29 et 18:34 UTC. Seul le logiciel App Wallet a été touché — les appareils matériels sont en sécurité. Si vous utilisez le portefeuille de l’application D'CENT, déplacez les fonds MAINTENANT.
#XRP #Security #CryptoHack #StaySafe
depuis 1 552 portefeuilles D'CENT entre 16:29 et 18:34 UTC. Seul le logiciel App Wallet a été touché — les appareils matériels sont en sécurité. Si vous utilisez le portefeuille de l’application D'CENT, déplacez les fonds MAINTENANT.
#XRP #Security #CryptoHack #StaySafe
1
272
La récente faille de sécurité de Revolut met en lumière une évolution inquiétante de la cybercriminalité. Les pirates utilisent désormais l’analyse de la blockchain pour identifier des comptes à forte valeur nette avant de lancer des attaques ciblées, en conservant des données sensibles contre une rançon en Monero. Cette tactique transforme la transparence de la blockchain en arme contre les utilisateurs. Elle constitue un rappel saisissant : détenir d’importantes quantités de crypto sur des applications fintech dépositaires comporte des risques majeurs pour la confidentialité. Donnez toujours la priorité au stockage à froid pour vos principaux actifs. $XMR #Security #Monero #CryptoNews
La récente faille de sécurité de Revolut met en lumière une évolution inquiétante de la cybercriminalité. Les pirates utilisent désormais l’analyse de la blockchain pour identifier des comptes à forte valeur nette avant de lancer des attaques ciblées, en conservant des données sensibles contre une rançon en Monero. Cette tactique transforme la transparence de la blockchain en arme contre les utilisateurs. Elle constitue un rappel saisissant : détenir d’importantes quantités de crypto sur des applications fintech dépositaires comporte des risques majeurs pour la confidentialité. Donnez toujours la priorité au stockage à froid pour vos principaux actifs. $XMR #Security #Monero #CryptoNews
72
·
--
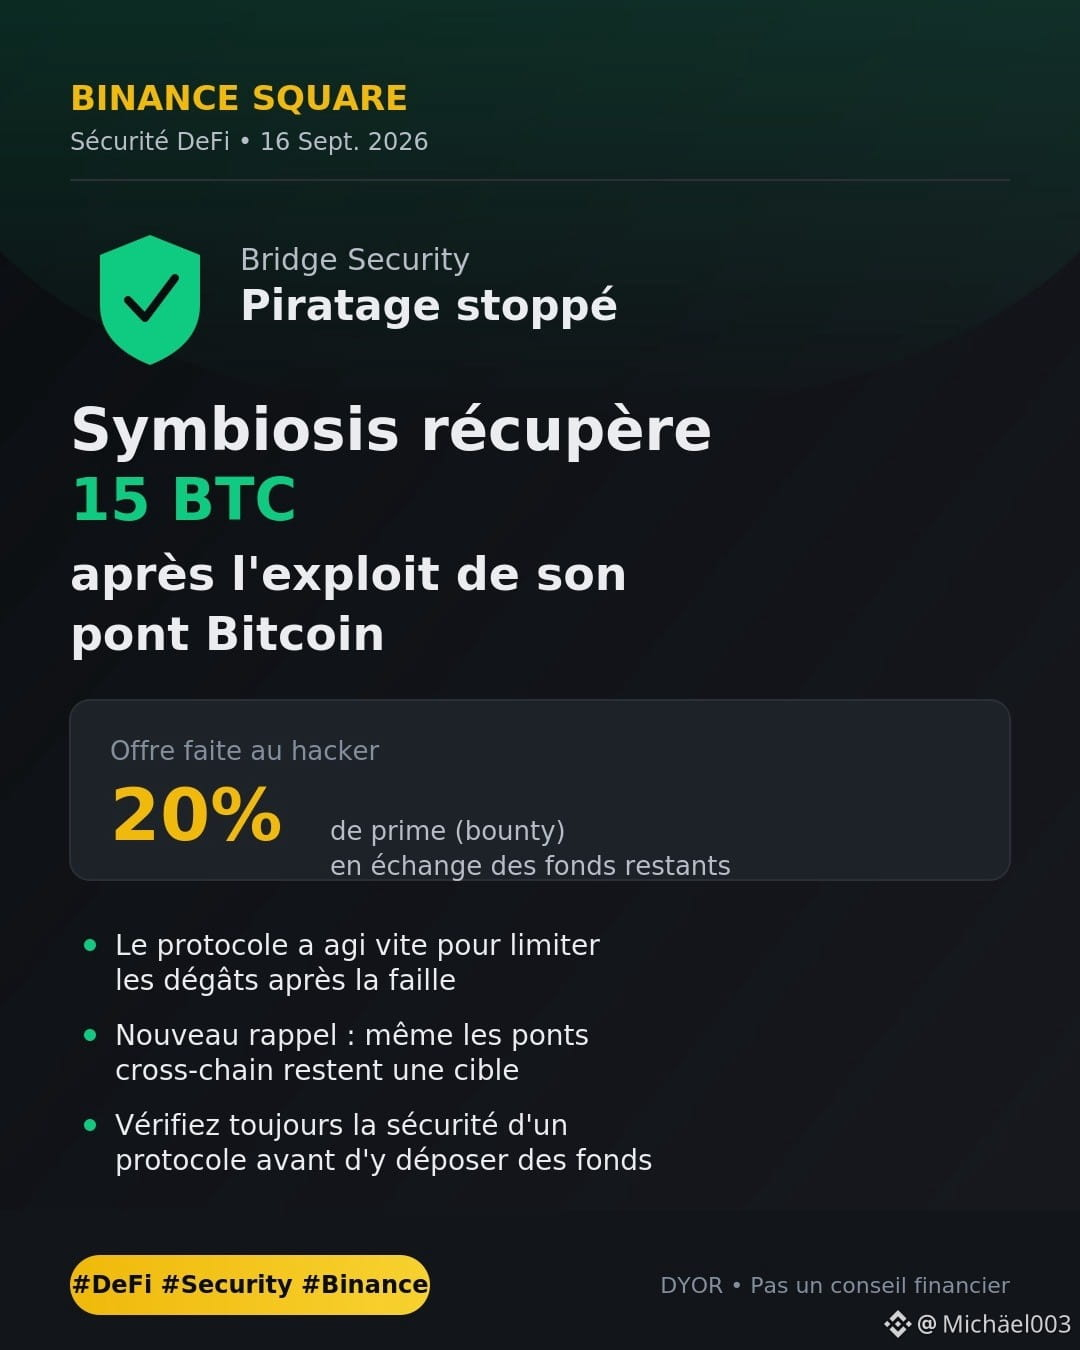
🛡️ Un pont Bitcoin piraté… puis 15 BTC récupérés
Le protocole cross-chain Symbiosis a annoncé avoir récupéré 15 BTC après l'exploit de son pont Bitcoin, en proposant au hacker une prime (bounty) de 20% des fonds en échange du reste.
Rappel utile : même les ponts cross-chain restent des cibles privilégiées. Toujours vérifier les audits de sécurité avant d'y déposer des fonds.
Votre avis sur les bounty programs comme solution face aux hacks ? 👇
#defi #Security #Binance #CryptoNews
🛡️ Un pont Bitcoin piraté… puis 15 BTC récupérés
Le protocole cross-chain Symbiosis a annoncé avoir récupéré 15 BTC après l'exploit de son pont Bitcoin, en proposant au hacker une prime (bounty) de 20% des fonds en échange du reste.
Rappel utile : même les ponts cross-chain restent des cibles privilégiées. Toujours vérifier les audits de sécurité avant d'y déposer des fonds.
Votre avis sur les bounty programs comme solution face aux hacks ? 👇
#defi #Security #Binance #CryptoNews
Le protocole cross-chain Symbiosis a annoncé avoir récupéré 15 BTC après l'exploit de son pont Bitcoin, en proposant au hacker une prime (bounty) de 20% des fonds en échange du reste.
Rappel utile : même les ponts cross-chain restent des cibles privilégiées. Toujours vérifier les audits de sécurité avant d'y déposer des fonds.
Votre avis sur les bounty programs comme solution face aux hacks ? 👇
#defi #Security #Binance #CryptoNews
1
274
·
--
Avez-vous remarqué à quelle fréquence un simple contrôle de sécurité apparaît exactement au moment où les marchés crypto commencent à bouger ?
Les traders détestent rater l’entrée ou ne pas savoir quand sortir à cause de ces interruptions. Vous finissez par perdre de l’argent à cause de la FOMO ou à attendre pendant un délai avant un rug pull.
Le processus est censé vérifier que vous n’êtes pas un bot afin de protéger votre compte et d’empêcher le spam. Il est présenté comme indispensable. Regardez ce qui se passe pendant une hausse de volatilité de $BTC . Les utilisateurs réels sont ralentis alors que les problèmes persistent autour de $ETH paires et $BNB transactions associées.
Quelqu’un d’autre voit ça comme davantage de friction que de protection ?
#CryptoTrading #Security #Volatility
Avez-vous remarqué à quelle fréquence un simple contrôle de sécurité apparaît exactement au moment où les marchés crypto commencent à bouger ?
Les traders détestent rater l’entrée ou ne pas savoir quand sortir à cause de ces interruptions. Vous finissez par perdre de l’argent à cause de la FOMO ou à attendre pendant un délai avant un rug pull.
Le processus est censé vérifier que vous n’êtes pas un bot afin de protéger votre compte et d’empêcher le spam. Il est présenté comme indispensable. Regardez ce qui se passe pendant une hausse de volatilité de $BTC . Les utilisateurs réels sont ralentis alors que les problèmes persistent autour de $ETH paires et $BNB transactions associées.
Quelqu’un d’autre voit ça comme davantage de friction que de protection ?
#CryptoTrading #Security #Volatility
Les traders détestent rater l’entrée ou ne pas savoir quand sortir à cause de ces interruptions. Vous finissez par perdre de l’argent à cause de la FOMO ou à attendre pendant un délai avant un rug pull.
Le processus est censé vérifier que vous n’êtes pas un bot afin de protéger votre compte et d’empêcher le spam. Il est présenté comme indispensable. Regardez ce qui se passe pendant une hausse de volatilité de $BTC . Les utilisateurs réels sont ralentis alors que les problèmes persistent autour de $ETH paires et $BNB transactions associées.
Quelqu’un d’autre voit ça comme davantage de friction que de protection ?
#CryptoTrading #Security #Volatility
27
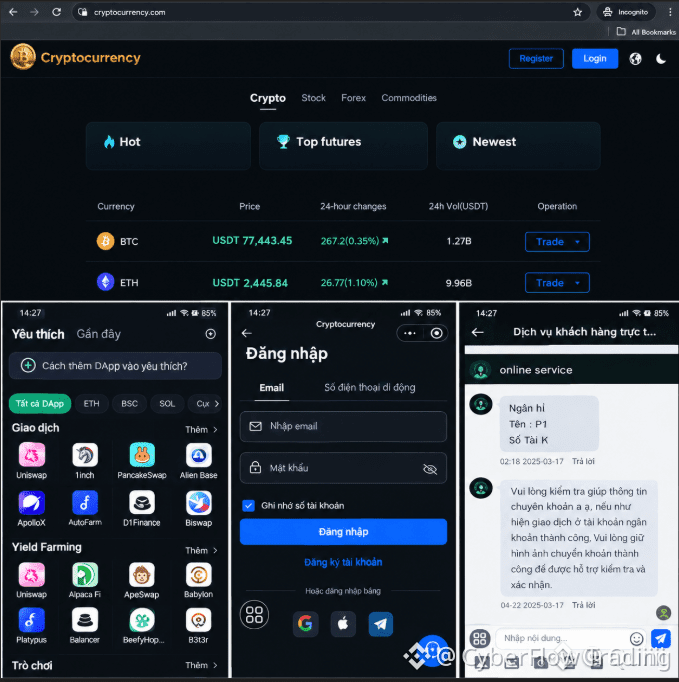
🚨 BOURSES FAUSSES FRONT-RUN REAL LISTINGS POUR ASSÉCHER VOTRE $BTC CAPITAL ! 🛡️
Les malfaiteurs excellent à faire du front-running lors de lancements de projets légitimes avec des plateformes frauduleuses et des équipes de support agressives. 🔒 Une fois que votre dépôt arrive sur leur adresse de portefeuille, ils bloquent votre liquidité derrière de fausses taxes de retrait et des pièges de vérification.
En trading en conditions réelles, la préservation de votre capital est votre avantage absolu avant de vous positionner sur toute position $ETH . 💡 Dès qu’une plateforme exige des frais supplémentaires pour libérer vos propres actifs, votre capital est déjà pris en otage.
💬 Quelle procédure de vérification stricte mettez-vous en place sur de nouvelles plateformes avant de déposer vos fonds durement gagnés ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #Security #Crypto #RiskManagement #ETH
🛡️ 💎
🚨 BOURSES FAUSSES FRONT-RUN REAL LISTINGS POUR ASSÉCHER VOTRE $BTC CAPITAL ! 🛡️
Les malfaiteurs excellent à faire du front-running lors de lancements de projets légitimes avec des plateformes frauduleuses et des équipes de support agressives. 🔒 Une fois que votre dépôt arrive sur leur adresse de portefeuille, ils bloquent votre liquidité derrière de fausses taxes de retrait et des pièges de vérification.
En trading en conditions réelles, la préservation de votre capital est votre avantage absolu avant de vous positionner sur toute position $ETH . 💡 Dès qu’une plateforme exige des frais supplémentaires pour libérer vos propres actifs, votre capital est déjà pris en otage.
💬 Quelle procédure de vérification stricte mettez-vous en place sur de nouvelles plateformes avant de déposer vos fonds durement gagnés ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #Security #Crypto #RiskManagement #ETH
🛡️ 💎
Les malfaiteurs excellent à faire du front-running lors de lancements de projets légitimes avec des plateformes frauduleuses et des équipes de support agressives. 🔒 Une fois que votre dépôt arrive sur leur adresse de portefeuille, ils bloquent votre liquidité derrière de fausses taxes de retrait et des pièges de vérification.
En trading en conditions réelles, la préservation de votre capital est votre avantage absolu avant de vous positionner sur toute position $ETH . 💡 Dès qu’une plateforme exige des frais supplémentaires pour libérer vos propres actifs, votre capital est déjà pris en otage.
💬 Quelle procédure de vérification stricte mettez-vous en place sur de nouvelles plateformes avant de déposer vos fonds durement gagnés ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #Security #Crypto #RiskManagement #ETH
🛡️ 💎
23
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BitcoinHits$85K
2,145 vues
112 mentions
2
#ECBStartsBlockchainEuroSettlement
2,927 vues
275 mentions
3
#SouthAfricaProposesCryptoExchangeControls
13,167 vues
473 mentions
4
#SolanaCutsTargetSlotTimeTo250ms
15,625 vues
417 mentions
5
#EthereumSurpasses$2700
14,924 vues
193 mentions
6
#CanaryFilesSecondAmendmentForStakedSEIETF
36,151 vues
779 mentions
7
#SaylorHintsStrategyBitcoinBuy
2.4M vues
13,699 mentions
8
#BOJRaisesRatesTo31YearHigh
350,810 vues
3,982 mentions
9
#BuffettStepsDownAsBerkshireChairman
168,567 vues
2,219 mentions
10
#XRPExchangeReservesHitSevenYearLow
193,522 vues
1,987 mentions