

#bitgetbreachforgedrequestsnotstolenkeys
bitgetbreachforgedrequestsnotstolenkeys
114,639 مشاهدات
1,002 يقومون بالنقاش
رائج
جديد

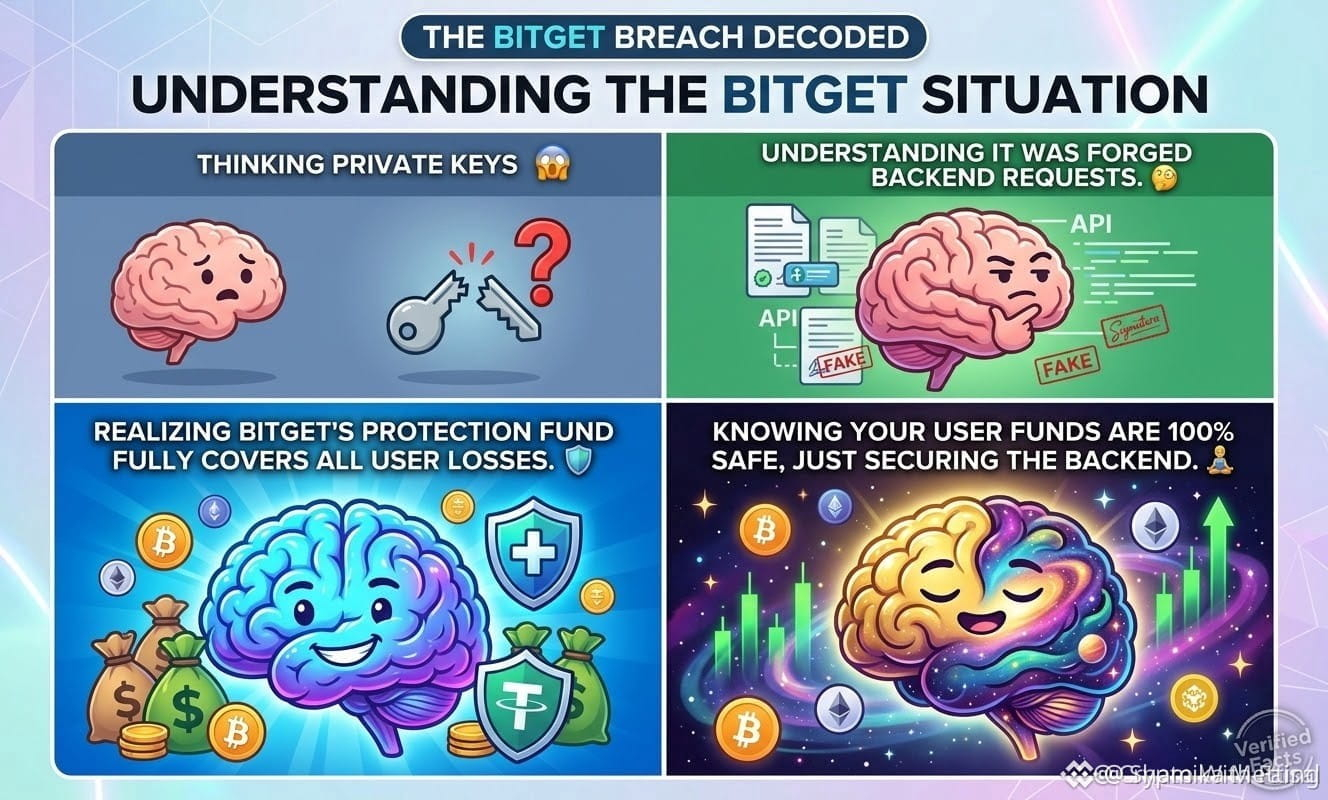
لماذا لا أحد يتحدث عن حقيقة أن هذا لم يكن حدث «مفاتيح مسروقة» أبدًا؟
لا يزال عدد كبير جدًا من الناس يخسرون المال بالطريقة نفسها. ترد الصفحات الرئيسية، ثم يتخلّصون من كل آخر $USDT أو يسحبونه، وبعدها يجلسون جانبًا بينما $SUI و $OP يواصلان العمل لأنهم استجابوا للعناوين بدلًا من التفاصيل.
القصة السائدة تكتب نفسها. بورصة أخرى، وسبب آخر للصرخ بأن أي شيء ليس آمنًا. لكن ما تم توصيله فعليًا هو طلبات مزوّرة، وليس مفاتيح مخترقة. هذه مشكلة تحقق/مصادقة، وليست تفريغًا لمخزن. التعامل معهما على أنهما الشيء نفسه هو ما يجعلك تتخذ القرار الخاطئ في سوق يجلس أصلًا عند 72 من الجشع.
أنا أعمل وفق مجموعة قواعد بسيطة. احتفظ فقط برأس المال العامل في أي منصة. قائمة IP المسموح بها واحدة لكل API، وعمليات السحب غير مفعّلة ما لم تكن تنقل أحجامًا في ذلك اليوم. إذا كانت صفقة ما تعمل، يتم شطب الحجم المتبقي من الدفاتر. هذا هو دليل اللعب بالكامل.
ما رأيك في كيفية تسعير مخاطر CEX فعليًا بعد هذا؟
#BitgetSays #BitgetBreachForgedRequestsNotStolenKeys
35

·
--
هل لاحظت مدى سرعة تقبّل الجميع لعبارة "طلبات مُزوّرة وليست مفاتيح مسروقة" وكأنها أغلقت كتاب حادثة Bitget؟
ما يزال معظم المتداولين يحتفظون بحصص كبيرة من $USDT على منصّات التداول لأن السحب يسبب احتكاكًا، ثم يتخبطون عندما تقع قصة أمنية. نادرًا ما تحصل على إشارة واضحة بشأن متى تخرج قبل أن تكون الأضرار قد تم تسعيرها بالفعل.
هذه دراسة حالة وليست بيانًا صحفيًا. تعني المفاتيح المسروقة أن بإمكان المهاجم تفويض أي شيء، بينما تعني الطلبات المُزوّرة أن النظام عالج تعليمات كان ينبغي ألا تكون صحيحة أصلًا. كلاهما يمكنه استنزاف الأموال. لكن الثانية تبدو أنظف في بيان، وقد تعامل الناس معها على أنها دليل بأن الخزنة لم تمس.
الجشع يبلغ 72 ولا أحد يريد محاضرة أمنية بينما يبحث عن $SUI. ما حدث فعليًا هو فشل تشغيلي تمت إعادة تسميته كأنه مجرد تفصيل تقني. لم يغيّر معظم $ETH holders شيئًا واحدًا بخصوص مكان حفظ عملاتهم.
هل يغيّر هذا التمييز طريقة حفظك لأصولك، أم سننسى جميعًا الأمر بحلول الأسبوع المقبل؟
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
هل لاحظت مدى سرعة تقبّل الجميع لعبارة "طلبات مُزوّرة وليست مفاتيح مسروقة" وكأنها أغلقت كتاب حادثة Bitget؟
ما يزال معظم المتداولين يحتفظون بحصص كبيرة من $USDT على منصّات التداول لأن السحب يسبب احتكاكًا، ثم يتخبطون عندما تقع قصة أمنية. نادرًا ما تحصل على إشارة واضحة بشأن متى تخرج قبل أن تكون الأضرار قد تم تسعيرها بالفعل.
هذه دراسة حالة وليست بيانًا صحفيًا. تعني المفاتيح المسروقة أن بإمكان المهاجم تفويض أي شيء، بينما تعني الطلبات المُزوّرة أن النظام عالج تعليمات كان ينبغي ألا تكون صحيحة أصلًا. كلاهما يمكنه استنزاف الأموال. لكن الثانية تبدو أنظف في بيان، وقد تعامل الناس معها على أنها دليل بأن الخزنة لم تمس.
الجشع يبلغ 72 ولا أحد يريد محاضرة أمنية بينما يبحث عن $SUI . ما حدث فعليًا هو فشل تشغيلي تمت إعادة تسميته كأنه مجرد تفصيل تقني. لم يغيّر معظم $ETH holders شيئًا واحدًا بخصوص مكان حفظ عملاتهم.
هل يغيّر هذا التمييز طريقة حفظك لأصولك، أم سننسى جميعًا الأمر بحلول الأسبوع المقبل؟
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
63
حتى أكثر اختراقات تبادل تبدو آمنة قد تطيح بك تمامًا إذا قام المهاجمون فقط بتزوير طلبات السحب بدلًا من سرقة المفاتيح.
كنت هناك أنتقل من $USDT والـalts على CEX لأن الحفظ الذاتي يبدو كأنه عمل إضافي. ثم تظهر مثل هذه العناوين وتبدأ بالتساؤل إن كانت أموالك هي التالية فعلًا.
كنت أراجع التفاصيل حول هذه الواقعة في Bitget. أوضحوا أنها كانت طلبات مزوّرة وليست مفاتيح مسروقة، وهذا يبدو للوهلة الأولى بمثابة ارتياح. لكنه ما يزال يعني أن المهاجمين وجدوا طريقة لتقليد نشاط API صالح والتحرك بالأموال دون أن يلمسوا أبدًا المفاتيح الخاصة الأساسية.
هذه بالفعل تحذير حقيقي من عدد أسطح الهجوم التي تملكها هذه المنصات. في الوقت الحالي، مع الخوف والجشع عند 72، الناس يحمّلون على أسماء مثل $SUI و $OP، ويُسكون كل شيء في البورصات دون تفكير ثانٍ. الخطر هو أن تكتشف ذلك متأخرًا جدًا: يتجمّد السحب، وتصبح عالقًا في الانتظار بينما تتكشف القصة.
الحفظ الذاتي ليس بلا عناء، لكن على الأقل فإن طلبًا مزورًا على نظام شخص آخر ليس مشكلتك بالطريقة نفسها.
كيف تعتقد أن هذا يترك أمن CEX إلى الأمام؟
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
حتى أكثر اختراقات تبادل تبدو آمنة قد تطيح بك تمامًا إذا قام المهاجمون فقط بتزوير طلبات السحب بدلًا من سرقة المفاتيح.
كنت هناك أنتقل من $USDT والـalts على CEX لأن الحفظ الذاتي يبدو كأنه عمل إضافي. ثم تظهر مثل هذه العناوين وتبدأ بالتساؤل إن كانت أموالك هي التالية فعلًا.
كنت أراجع التفاصيل حول هذه الواقعة في Bitget. أوضحوا أنها كانت طلبات مزوّرة وليست مفاتيح مسروقة، وهذا يبدو للوهلة الأولى بمثابة ارتياح. لكنه ما يزال يعني أن المهاجمين وجدوا طريقة لتقليد نشاط API صالح والتحرك بالأموال دون أن يلمسوا أبدًا المفاتيح الخاصة الأساسية.
هذه بالفعل تحذير حقيقي من عدد أسطح الهجوم التي تملكها هذه المنصات. في الوقت الحالي، مع الخوف والجشع عند 72، الناس يحمّلون على أسماء مثل $SUI و $OP ، ويُسكون كل شيء في البورصات دون تفكير ثانٍ. الخطر هو أن تكتشف ذلك متأخرًا جدًا: يتجمّد السحب، وتصبح عالقًا في الانتظار بينما تتكشف القصة.
الحفظ الذاتي ليس بلا عناء، لكن على الأقل فإن طلبًا مزورًا على نظام شخص آخر ليس مشكلتك بالطريقة نفسها.
كيف تعتقد أن هذا يترك أمن CEX إلى الأمام؟
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
129

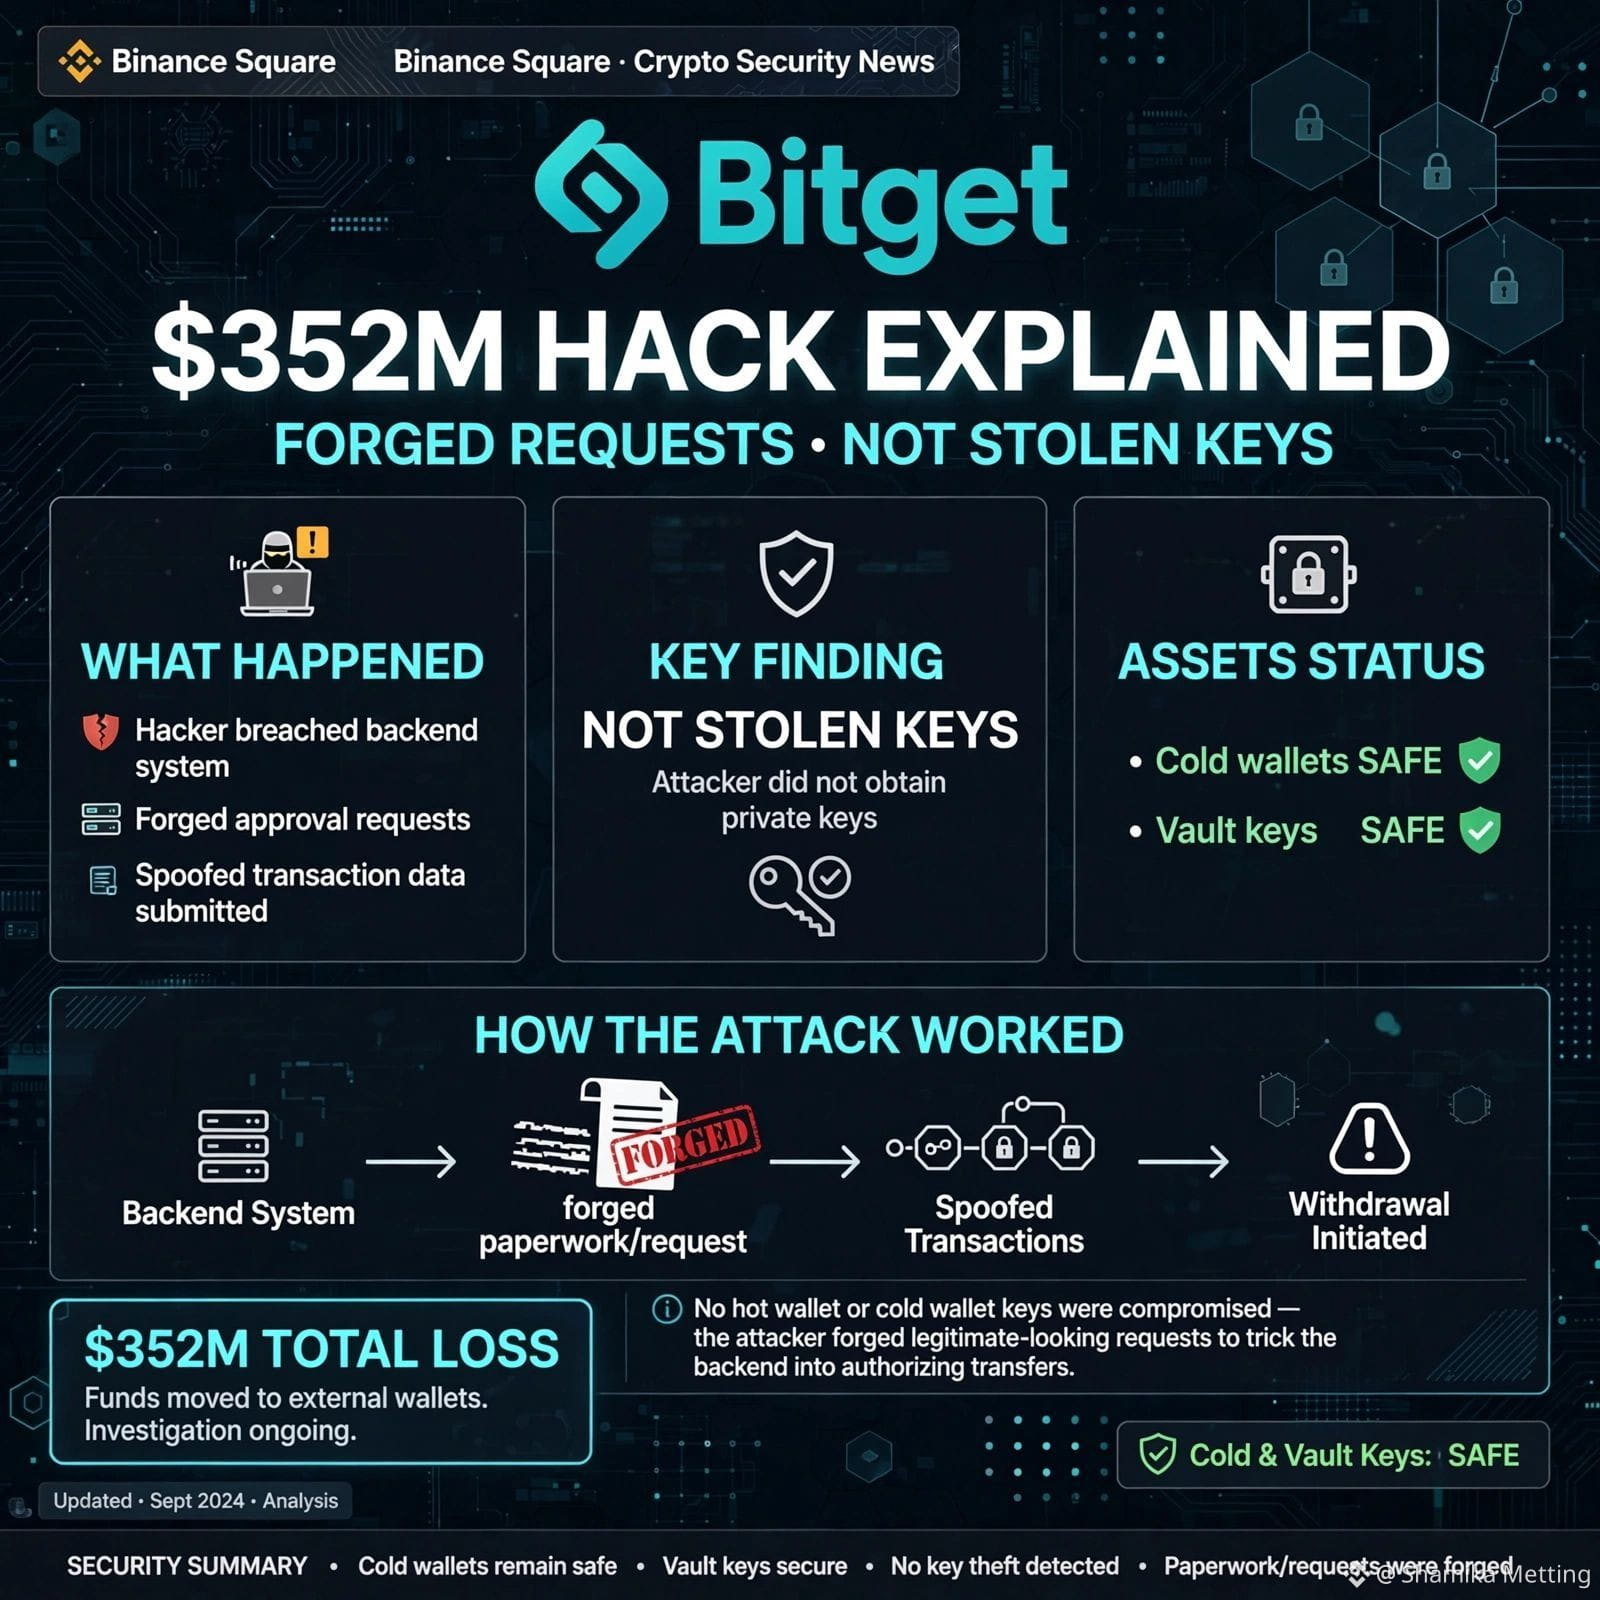
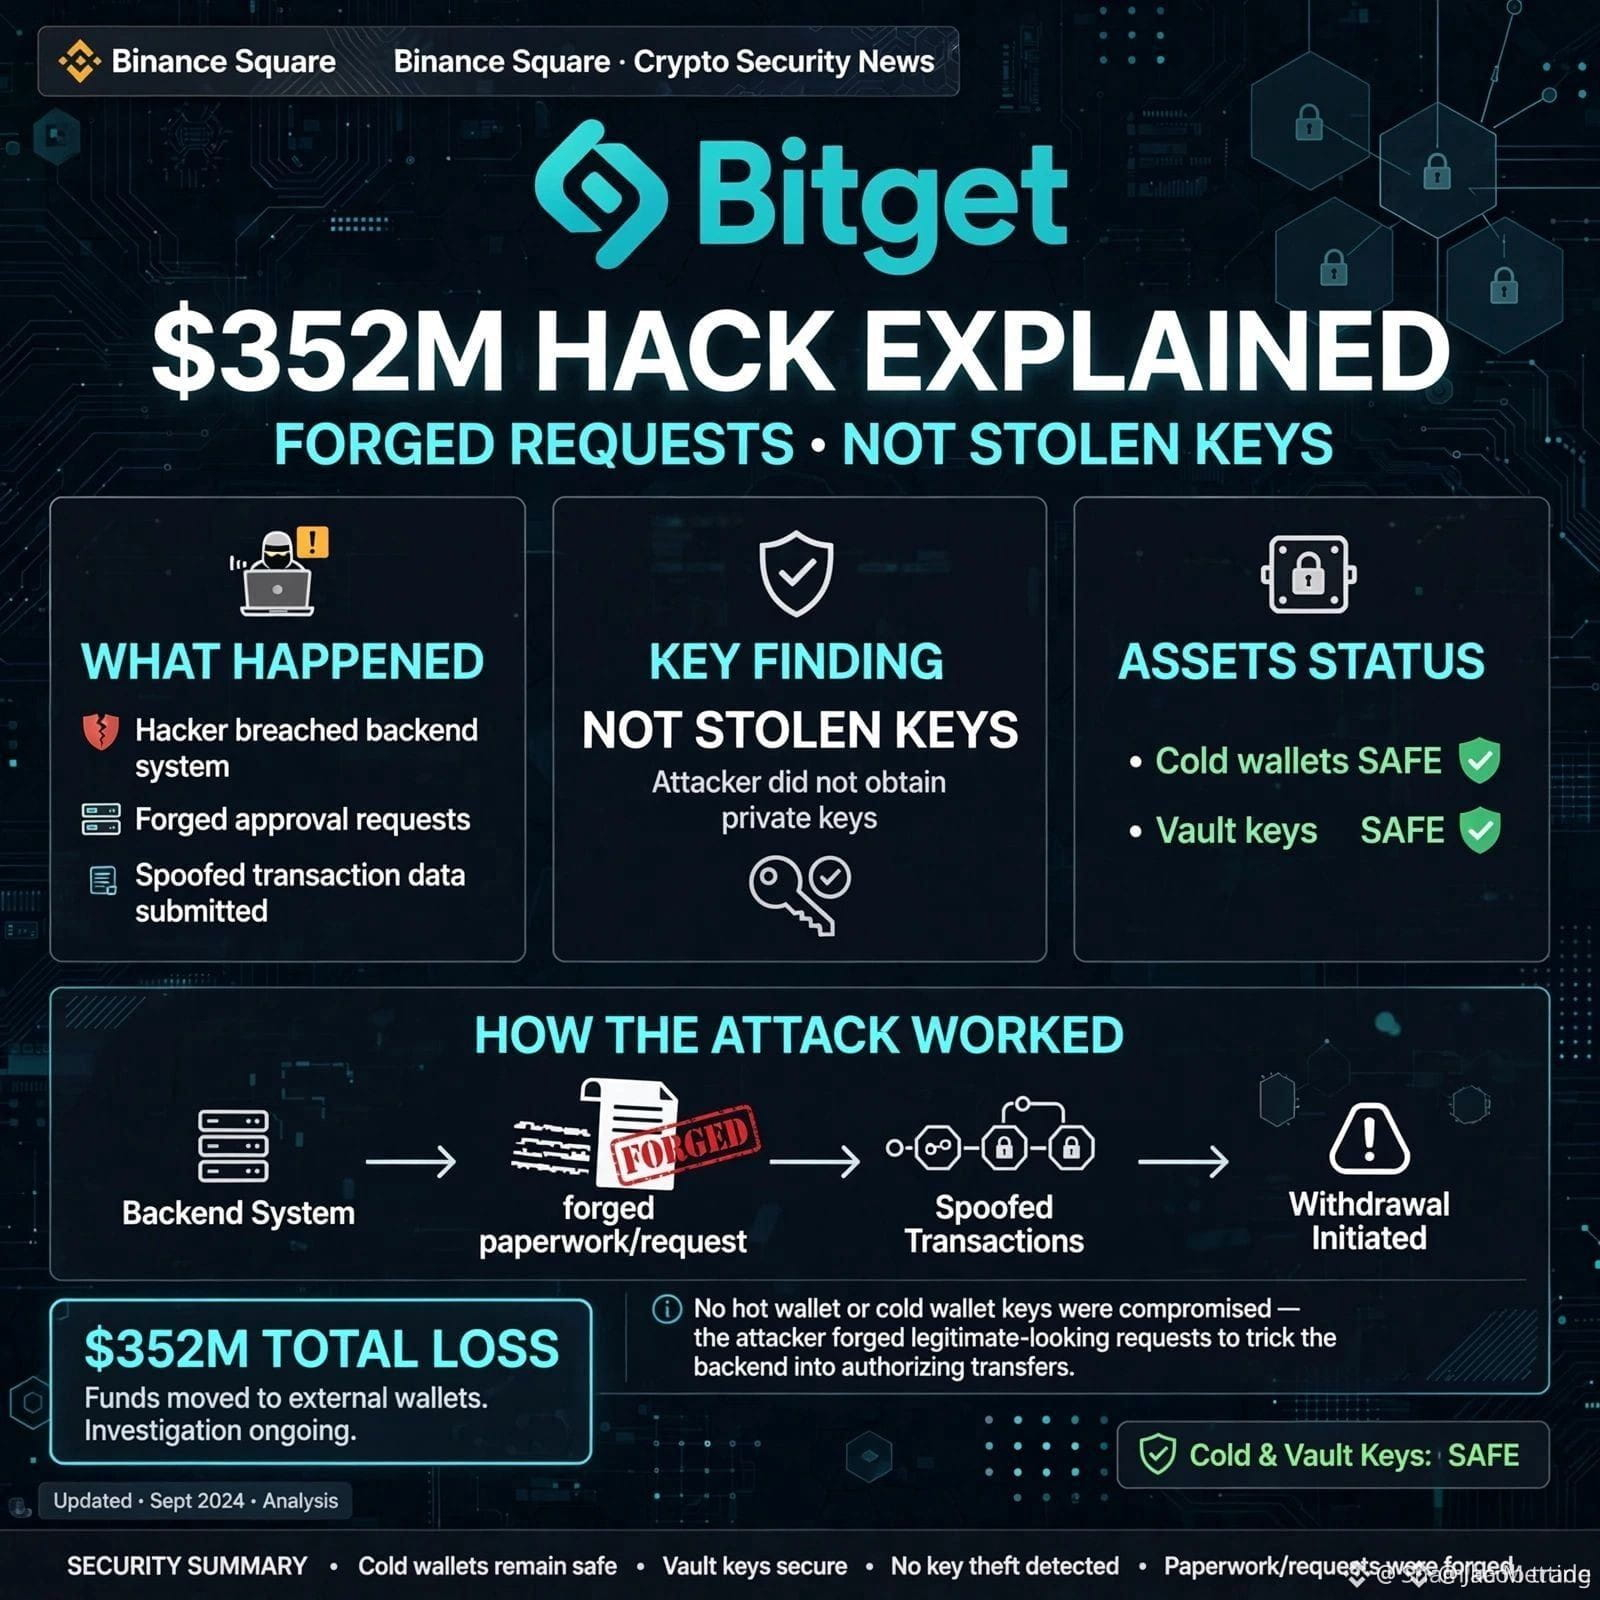
🚨 تم شرح اختراق بيتجيت بقيمة 352 مليون دولار: طلبات مزوّرة، وليس مفاتيح مسروقة!
يُصاب الجميع بالذعر بشأن المفاتيح الخاصة. لكن الرئيسة التنفيذية لبيتجيت، جراسي تشن، أكدت شيئًا أخطر.
ماذا حدث فعلًا:
❌ لم يتم سرقة المفاتيح الخاصة (الـ cold والـ hot والـ warm محافظ آمنة)
❌ لم يتم تزوير طلبات سحب المستخدمين
✅ اخترق المهاجمون نظامًا حيويًا وخلفيًا (Backend) حاسمًا
✅ قاموا بتزوير بيانات المعاملات
✅ فعّلوا عملية التفويض الخاصة ببيتجيت لتحريك 351.6 مليون دولار
تخيّل الأمر كالتالي: "لم يكسروا الخزنة، بل زوّروا الأوراق." مفاتيح الخزنة لم تغادر المبنى أبدًا؛ شخص ما فقط أنشأ إيصالات رسمية مزوّرة.
الحالة الحالية:
تم اكتشافه في 18:31 بالتوقيت العالمي المنسق، 24 سبتمبر
المحافظ الباردة آمنة
سيغطي صندوق حماية المستخدمين بقيمة 464 مليون دولار قيمة الخسارة
الرئيسة تربط الهجوم بربط كوريا الشمالية عبر أدلة من عناوين IP
ما رأيك—هل يجب على منصات CEX جعل backend الخاص بها مفتوح المصدر؟
متابعة من فضلكم
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
CambioLatino:
Esos norcoreanos no dan internet a su población pero si tienen buenna conexion para robar
4
15
25.4k
#bitgetbreachforgedrequestsnotstolenkeys
🚨 القصة الحقيقية وراء اختراق Bitget 🚨
عالم العملات الرقمية في حالة ضجة، لكن دعونا نزيل الضجيج بالأدلة المُثبتة حول اختراق Bitget بقيمة 351.6 مليون دولار.
تنبيه: الأمر ليس كما تتخيل.
لم يقم المهاجمون بسرقة مفاتيح الخزائن الخاصة! بدلاً من ذلك، اخترقوا نظامًا خلفيًا، وضلّلوا مستندات المعاملات، ومرروا طلبات سحب مُزيفة عبر عملية الموافقة الخاصة بـ Bitget نفسها.
لماذا يهم هذا التفصيل التقني؟
لأن سرقة المفاتيح تعني نزيفًا لا ينتهي. 🩸
الطلبات المُزيفة = سدّ الثغرة وإيقاف النزيف. 🛑
الأخبار الجيدة:
✅ المفاتيح في أمان: لم تغادر المفاتيح الخاصة مكانها.
✅ الخزائن مؤمنة: تم استهداف المحافظ الساخنة والساخنة-الدافئة فقط. تظل التخزين البارد آمنًا بنسبة 100%.
✅ المستخدمون بخير: صندوق الحماية لدى Bitget البالغ 464 مليون دولار يغطي بالكامل خسارة 351.6 مليون دولار.
تم إيقاف عمليات السحب مؤقتًا لإجراء مراجعة أمنية شاملة، لكن الرئيس التنفيذي Gracy Chen أكد أن أصول المستخدمين في أمان.
هذه الحادثة تثبت أن البنية التحتية للخلفية أصبحت ساحة المعركة الجديدة في Web3. انتبه وابقَ في أمان! 🛡️
متابعة من فضلكم
$AVAX
{future}(AVAXUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
🚨 القصة الحقيقية وراء اختراق Bitget 🚨
عالم العملات الرقمية في حالة ضجة، لكن دعونا نزيل الضجيج بالأدلة المُثبتة حول اختراق Bitget بقيمة 351.6 مليون دولار.
تنبيه: الأمر ليس كما تتخيل.
لم يقم المهاجمون بسرقة مفاتيح الخزائن الخاصة! بدلاً من ذلك، اخترقوا نظامًا خلفيًا، وضلّلوا مستندات المعاملات، ومرروا طلبات سحب مُزيفة عبر عملية الموافقة الخاصة بـ Bitget نفسها.
لماذا يهم هذا التفصيل التقني؟
لأن سرقة المفاتيح تعني نزيفًا لا ينتهي. 🩸
الطلبات المُزيفة = سدّ الثغرة وإيقاف النزيف. 🛑
الأخبار الجيدة:
✅ المفاتيح في أمان: لم تغادر المفاتيح الخاصة مكانها.
✅ الخزائن مؤمنة: تم استهداف المحافظ الساخنة والساخنة-الدافئة فقط. تظل التخزين البارد آمنًا بنسبة 100%.
✅ المستخدمون بخير: صندوق الحماية لدى Bitget البالغ 464 مليون دولار يغطي بالكامل خسارة 351.6 مليون دولار.
تم إيقاف عمليات السحب مؤقتًا لإجراء مراجعة أمنية شاملة، لكن الرئيس التنفيذي Gracy Chen أكد أن أصول المستخدمين في أمان.
هذه الحادثة تثبت أن البنية التحتية للخلفية أصبحت ساحة المعركة الجديدة في Web3. انتبه وابقَ في أمان! 🛡️
متابعة من فضلكم
$AVAX
SAQR77:
المهم منصة تافهة
3
5
12k
#bitgetbreachforgedrequestsnotstolenkeys
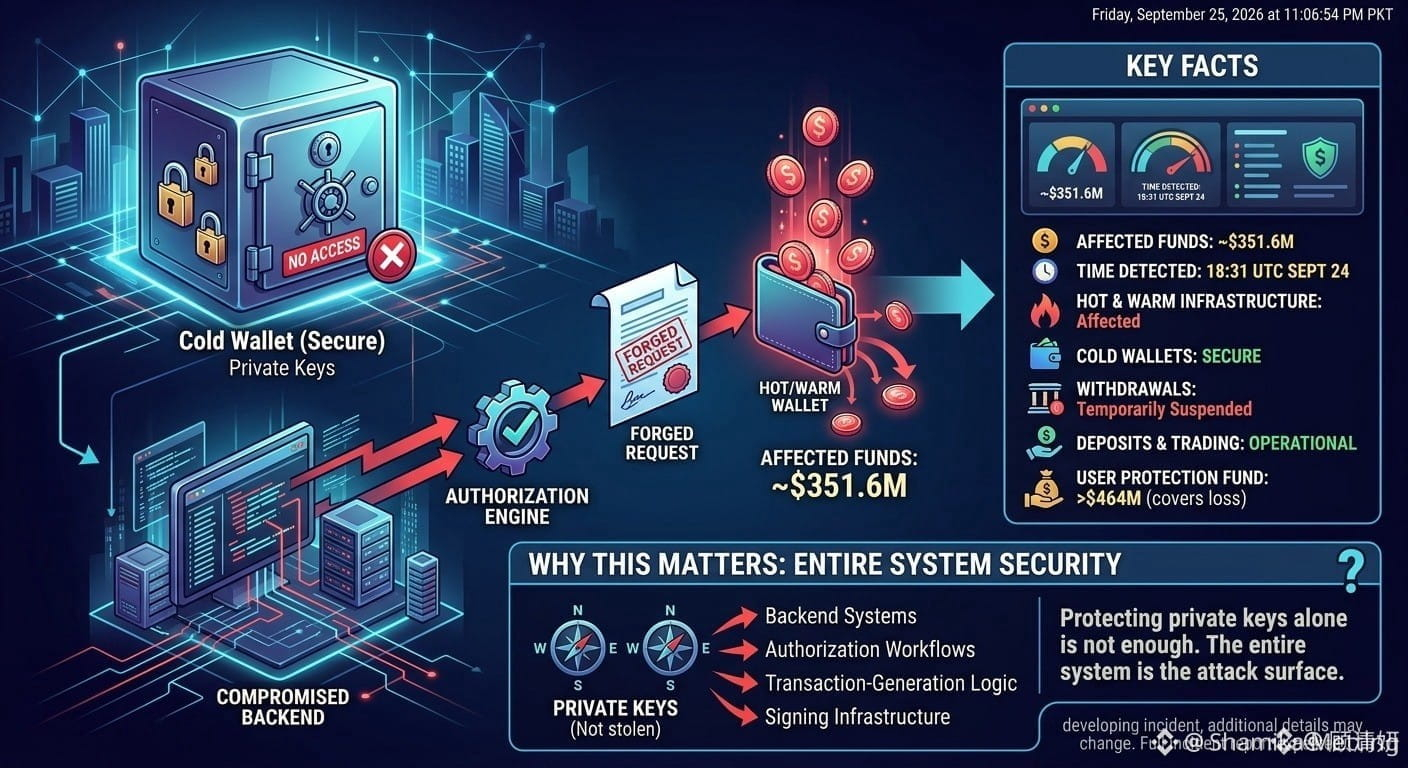
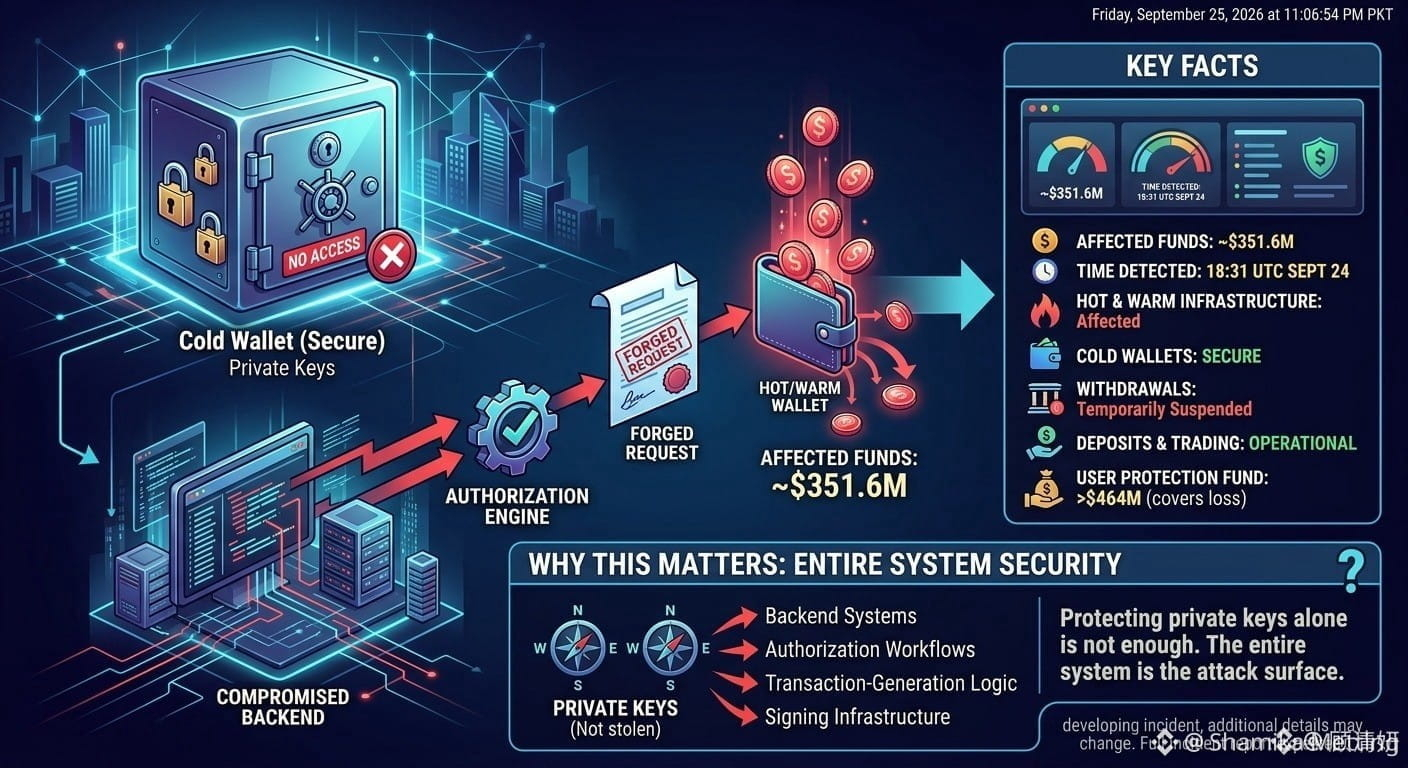
اختراق بيتجيت: طلبات تحويل مزوّرة، لا مفاتيح خاصة مسروقة
أكدت بيتجيت وقوع حادث أمني كبير يتعلق بما يقارب 351.6 مليون دولار من الأموال المتأثرة.
لكن توجد نقطة حاسمة:
بحسب التقارير، لم يقم المهاجمون بسرقة المفاتيح الخاصة لبيتجيت.
بدلاً من ذلك، قالت الرئيسة التنفيذية لبيتجيت، جرايسي تشن، إن المهاجمين اخترقوا نظام خدمة محافظ خلفية (backend wallet-service) واستخدموا هذا الوصول لاصطناع معلومات التحويل والقيام بعملية التفويض/التوقيع.
أهم الحقائق
• تأثر ما يقارب 351.6 مليون دولار من الأموال
• تم رصد الحادث في 18:31 بالتوقيت العالمي المنسق يوم 24 سبتمبر
• تأثرت أجزاء من بنية محافظ بيتجيت الساخنة والمرحلية (hot وwarm)
• تقول بيتجيت إن المحافظ الباردة بقيت آمنة
• تم تعليق عمليات السحب مؤقتاً أثناء مراجعة الأمان
• ظلت عمليات الإيداع والتداول تعمل
• تقول بيتجيت إن صندوق حماية المستخدمين لديها يضم أكثر من 464 مليون دولار ويغطي الخسارة المبلّغ عنها
لماذا هذا مهم
يُبرز هذا الحادث خطراً مهماً على أمن البورصات: حماية المفاتيح الخاصة وحدها ليست كافية.
بالنسبة للمتداولين، الخلاصة بسيطة:
أمن البورصة هو منظومة كاملة — وليس مجرد مشكلة مفاتيح خاصة.
ما زال الحادث يتطور، لذا قد تتغير تفاصيل إضافية مع تقدم التحقيق.
متابعة من فضلكم
$QI $PHA $ARK
4
11.9k
·
--
هابط
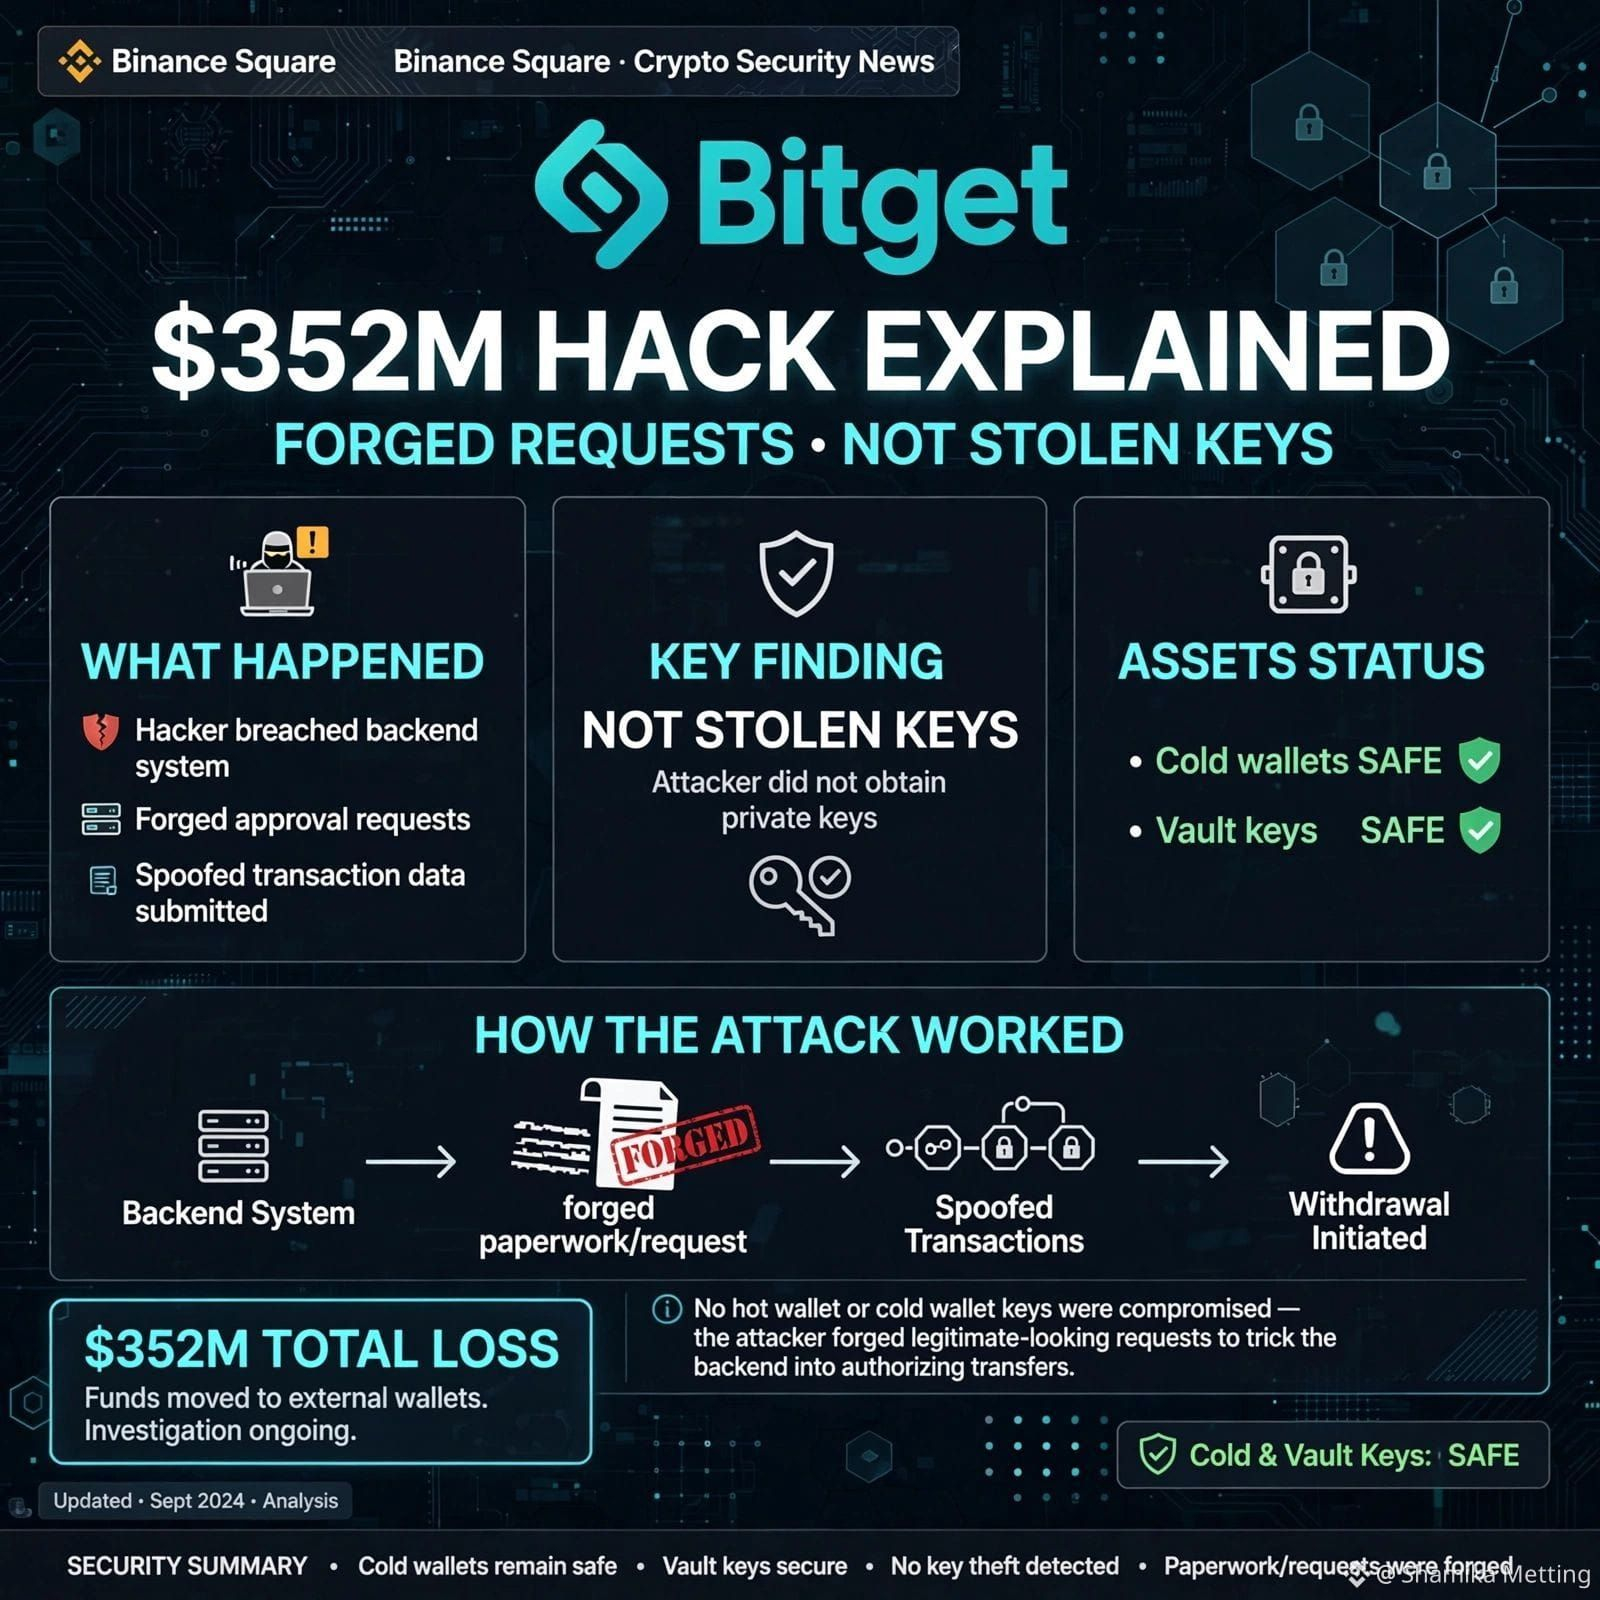
🚨 تم شرح اختراق Bitget بقيمة 352 مليون دولار: طلبات مزوّرة، لا مفاتيح مسروقة!
يُصاب الجميع بالذعر بسبب المفاتيح الخاصة. لكن الرئيسة التنفيذية لشركة Bitget، Gracy Chen، أكدت شيئًا أكثر إثارة للقلق.
ماذا حدث فعلًا؟
❌ لم يتم سرقة المفاتيح الخاصة (cold وhot وwarm محمية في خزائن آمنة)
❌ لم يتم تزوير طلبات سحب المستخدمين
✅ قام المهاجمون باختراق نظام حرج ونظام احتياطي (Backend)
✅ قاموا بتزوير بيانات المعاملات
✅ فعّلوا عملية تفويض/تفويض Bitget لتحريك 351.6 مليون دولار
تخيّل الأمر هكذا: "لم يقتحموا الخزنة؛ بل زوّروا المستندات". مفاتيح الخزنة لم تغادر المبنى أبدًا؛ ببساطة قام شخص ما بإنشاء إيصالات رسمية مزوّرة.
الحالة الحالية:
تم اكتشافه الساعة 18:31 بالتوقيت العالمي UTC في 24 سبتمبر
الدفعات/المحافظ الباردة آمنة
صندوق حماية المستخدمين سيغطي خسارة قدرها 464 مليون دولار
تربط الرئيسة الهجوم بوجود صلات مع كوريا الشمالية عبر أدلة من عناوين IP
ما رأيك: هل ينبغي على منصات CEX نشر (open source) برنامج الـbackend الخاص بها؟
يرجى المتابعة
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
1
1
479

·
--
صاعد
#bitgetbreachforgedrequestsnotstolenkeys
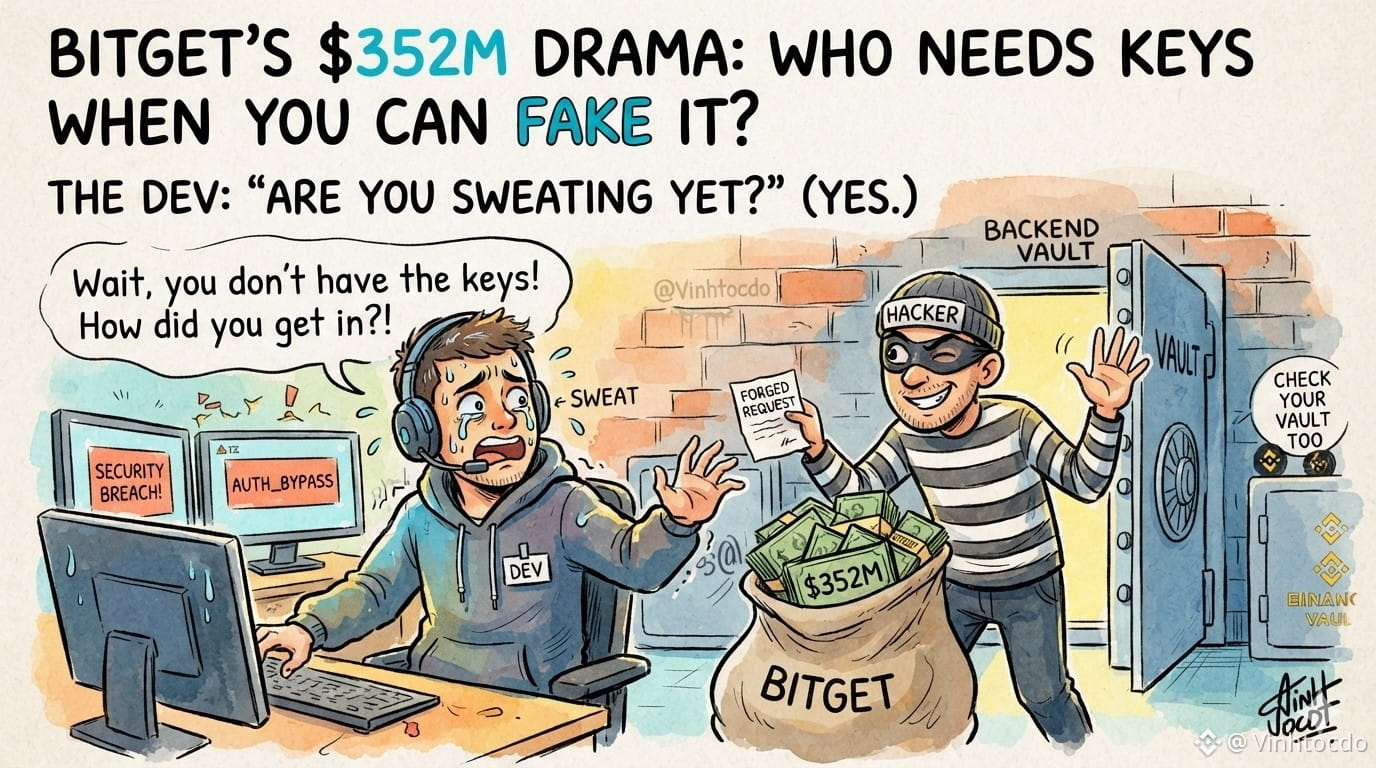
دراما بيتجيت بقيمة 352 مليون دولار: طلبات مزورة وليست مفاتيح مسروقة! يا مطورين، هل تتعرقون الآن؟ 🤦♂️🛡️
لدى بيتجيت كشفوا الستار عن اختراقهم الأخير! المهاجمون لم يسرقوا مفاتيحهم الخاصة؛ بل تمكنوا من خداع نظام الباكند عبر تزوير طلبات المعاملات! هذا كأن لصًا يدخل إلى بنك بتوقيع مزور بشكل مثالي من المدير، والخزنة تفتح نفسها للتو! 🏦🔑
هذه دعوة إيقاظ ضخمة لجميع مطوري البلوكشين والبورصات الكبرى، بما فيها Binance، للتحقق مرتين من بنية أمان الباكند قبل أن يبتكر مستغل آخر حيلة جديدة! 💻💥
ماذا يجب أن يفعل المتداولون الأذكياء؟ 🛠️
📌 ابقَ حذرًا: لا تضع كل أموالك في بورصة واحدة.
🛡️ نوّع أصولك: وزّع محفظتك على توكنات موثوقة لتقليل مخاطر المنصة المحتملة.
إخلاء المسؤولية: هذا رأيي الشخصي وليس نصيحة مالية.
👇 اضغط وتداول أدناه لدعمي:
💰 $BNB
{future}(BNBUSDT)
| 💰 $BTC
{future}(BTCUSDT)
| 💰 $ETH
{future}(ETHUSDT)
📌 رمز الإحالة: VINHTOCDO
🔗 انضم إلى Binance: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
دراما بيتجيت بقيمة 352 مليون دولار: طلبات مزورة وليست مفاتيح مسروقة! يا مطورين، هل تتعرقون الآن؟ 🤦♂️🛡️
لدى بيتجيت كشفوا الستار عن اختراقهم الأخير! المهاجمون لم يسرقوا مفاتيحهم الخاصة؛ بل تمكنوا من خداع نظام الباكند عبر تزوير طلبات المعاملات! هذا كأن لصًا يدخل إلى بنك بتوقيع مزور بشكل مثالي من المدير، والخزنة تفتح نفسها للتو! 🏦🔑
هذه دعوة إيقاظ ضخمة لجميع مطوري البلوكشين والبورصات الكبرى، بما فيها Binance، للتحقق مرتين من بنية أمان الباكند قبل أن يبتكر مستغل آخر حيلة جديدة! 💻💥
ماذا يجب أن يفعل المتداولون الأذكياء؟ 🛠️
📌 ابقَ حذرًا: لا تضع كل أموالك في بورصة واحدة.
🛡️ نوّع أصولك: وزّع محفظتك على توكنات موثوقة لتقليل مخاطر المنصة المحتملة.
إخلاء المسؤولية: هذا رأيي الشخصي وليس نصيحة مالية.
👇 اضغط وتداول أدناه لدعمي:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 رمز الإحالة: VINHTOCDO
🔗 انضم إلى Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
2
51
#BitgetBreachForgedRequestsNotStolenKeys
سلّطت Bitget الأمنية في حادثة على سوق العملات المشفرة مجددًا الضوء على المخاطر مع التركيز. ووفقًا للبورصة، قام المهاجمون باختراق نظام المحافظ الخلفي وعبثوا ببيانات المعاملات وأطلقوا عمليات سحب غير مصرح بها — لا توجد ادعاءات بأن المفاتيح الخاصة تم سرقتها مباشرة. تم الإبلاغ عن تضرر نحو 351.6 مليون من الأصول.
📊 مراقبة المتداولين:
• رد فعل السوق المرتبط بـ BGB وBitget
• تقلبات BTC/ETH بعد أخبار الأمان
• تدفقات البورصة وعمليات غير معتادة على السلسلة
• راقبوا بعناية الرافعة المالية المرتفعة/الفائدة المفتوحة (OI)
متابعة من فضلكم
$NIL $CHIP $QNT
1
159
#BitgetBreachForgedRequestsNotStolenKeys
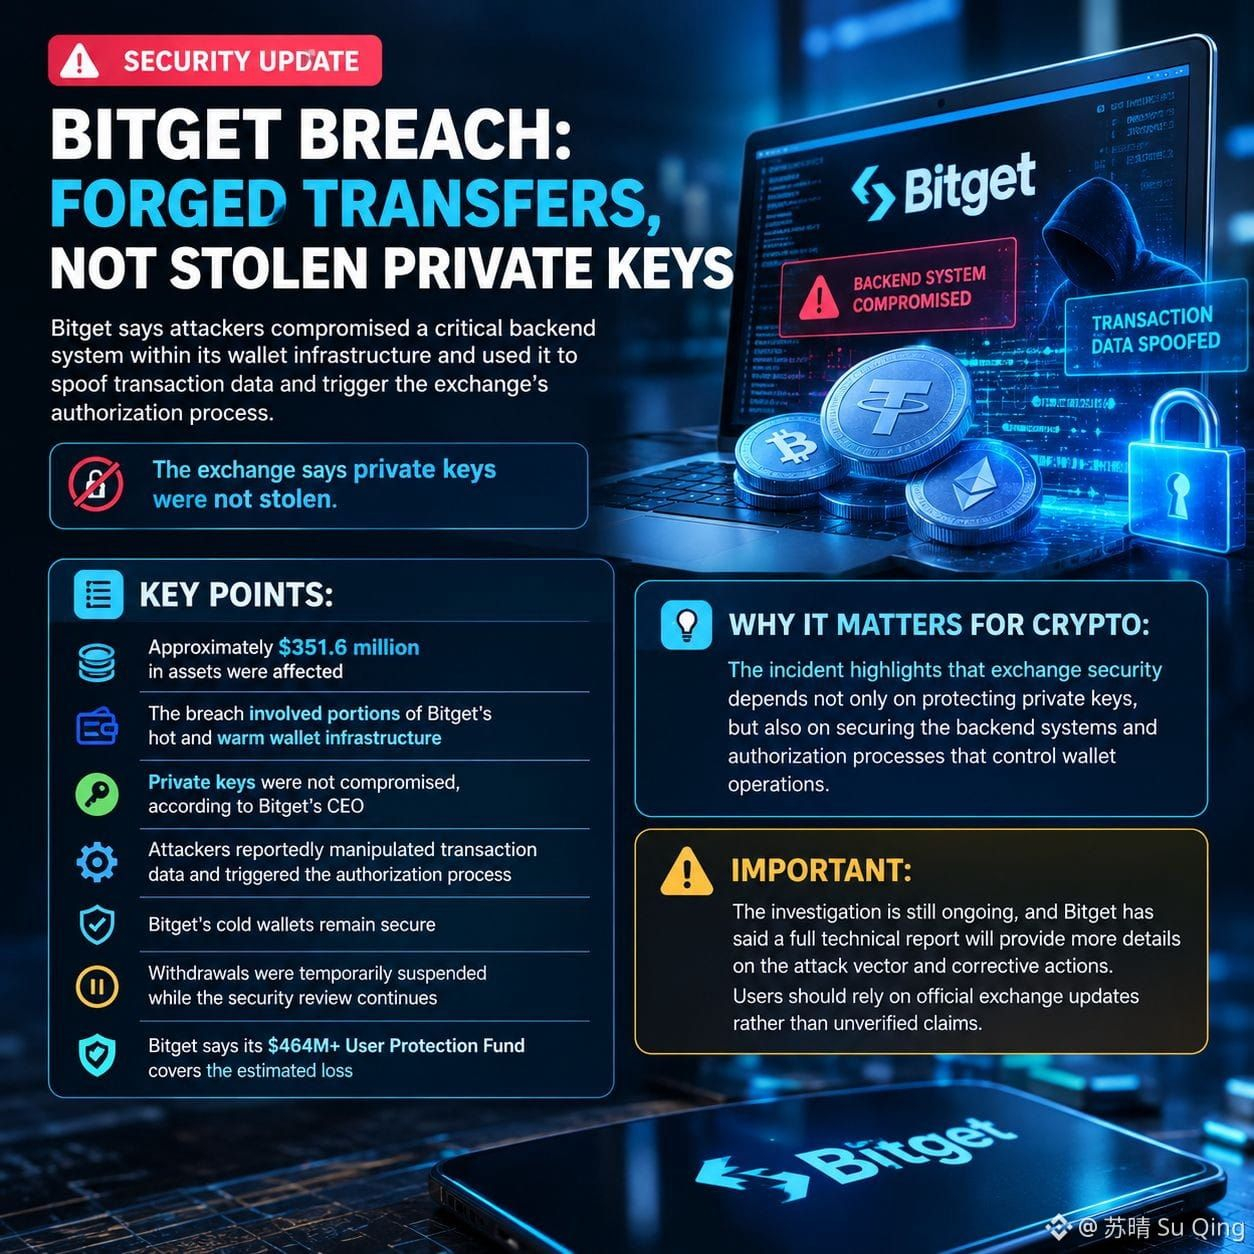
🚨 اختراق بيتجيت: تحويلات مُزَوَّرة، وليست مفاتيح خاصة مسروقة
تقول بيتجيت إن المهاجمين استولوا على نظام خلفي حاسم ضمن بنية محافظها واستخدموه لتمويه بيانات المعاملات وإطلاق عملية التفويض الخاصة بالبورصة.
وتقول البورصة إن المفاتيح الخاصة لم تُسرق.
📊 النقاط الرئيسية:
• تأثرت أصول بقيمة تقارب 351.6 مليون دولار
• شمل الاختراق أجزاء من البنية الخاصة بمحافظ بيتجيت الساخنة والدافئة
• لم تُخترق المفاتيح الخاصة، وفقًا لمدير بيتجيت التنفيذي
• يُزعم أن المهاجمين قاموا بالتلاعب ببيانات المعاملات وأطلقوا عملية التفويض
• تظل محافظ بيتجيت الباردة آمنة
• تقول بيتجيت إن صندوق حماية المستخدمين لديها (464 مليون دولار +) يغطي الخسارة المقدّرة
🔎 لماذا هذا مهم بالنسبة للعملات المشفرة:
يُبرز الحادث أن أمن منصات التداول يعتمد ليس فقط على حماية المفاتيح الخاصة، بل أيضًا على تأمين أنظمة الخادم (الخلفية) وعمليات التفويض التي تتحكم في عمليات المحافظ.
⚠️ مهم:
ما زالت التحقيقات جارية، وقالت بيتجيت إن تقريرًا تقنيًا شاملًا سيقدم المزيد من التفاصيل حول طريقة الهجوم والإجراءات التصحيحية. ينبغي على المستخدمين الاعتماد على تحديثات البورصة الرسمية بدلًا من ادعاءات غير موثقة.
متابعة من فضلكم
$SAGA
{future}(SAGAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 اختراق بيتجيت: تحويلات مُزَوَّرة، وليست مفاتيح خاصة مسروقة
تقول بيتجيت إن المهاجمين استولوا على نظام خلفي حاسم ضمن بنية محافظها واستخدموه لتمويه بيانات المعاملات وإطلاق عملية التفويض الخاصة بالبورصة.
وتقول البورصة إن المفاتيح الخاصة لم تُسرق.
📊 النقاط الرئيسية:
• تأثرت أصول بقيمة تقارب 351.6 مليون دولار
• شمل الاختراق أجزاء من البنية الخاصة بمحافظ بيتجيت الساخنة والدافئة
• لم تُخترق المفاتيح الخاصة، وفقًا لمدير بيتجيت التنفيذي
• يُزعم أن المهاجمين قاموا بالتلاعب ببيانات المعاملات وأطلقوا عملية التفويض
• تظل محافظ بيتجيت الباردة آمنة
• تقول بيتجيت إن صندوق حماية المستخدمين لديها (464 مليون دولار +) يغطي الخسارة المقدّرة
🔎 لماذا هذا مهم بالنسبة للعملات المشفرة:
يُبرز الحادث أن أمن منصات التداول يعتمد ليس فقط على حماية المفاتيح الخاصة، بل أيضًا على تأمين أنظمة الخادم (الخلفية) وعمليات التفويض التي تتحكم في عمليات المحافظ.
⚠️ مهم:
ما زالت التحقيقات جارية، وقالت بيتجيت إن تقريرًا تقنيًا شاملًا سيقدم المزيد من التفاصيل حول طريقة الهجوم والإجراءات التصحيحية. ينبغي على المستخدمين الاعتماد على تحديثات البورصة الرسمية بدلًا من ادعاءات غير موثقة.
متابعة من فضلكم
$SAGA
1
212
·
--
🚨 تفاصيل حول اختراق Bitget بقيمة 352 مليون دولار: طلبات مزوّرة، لا مفاتيح مسروقة!
الكل يهلع بشأن المفاتيح الخاصة. لكن الرئيسة التنفيذية لـ Bitget، Gracy Chen، أكدت أمراً أكثر إثارة للقلق.
ماذا حدث فعلاً:
❌ لم تُسرق المفاتيح الخاصة (cold وhot وwarm، والمحفوظة في خزائن آمنة)
❌ لم تُزوَّر طلبات سحب المستخدمين
✅ اختَرَق المهاجمون نظاماً حيوياً وحاسماً في الخفاء (backend)
✅ قاموا بتزوير بيانات المعاملات
✅ قاموا بتفعيل عملية التفويض من Bitget لتحويل 351,6 مليون دولار
تخيّل الموقف بهذه الطريقة: «لم يقتحموا الخزنة، بل زيّفوا الأوراق.» لم تغادر مفاتيح الخزنة المبنى قط؛ شخص ما قام فقط بإنشاء إيصالات رسمية مزوّرة.
الوضع الحالي:
تم رصده عند 18:31 بتوقيت UTC في 24 سبتمبر
المحافظ cold آمنة
صندوق حماية المستخدمين البالغ 464 مليون دولار سيغطي قيمة الخسارة
تربط الرئيسة التنفيذية الهجوم باتصالات قادمة من كوريا الشمالية انطلاقاً من أدلة مأخوذة من عناوين IP
وأنتم، هل تعتقدون أن منصات CEX ينبغي أن تجعل back-end الخاصة بها مفتوح المصدر؟
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
{future}(PHAUSDT)
$BTW
{future}(BTWUSDT)
$ARK
{future}(ARKUSDT)
🚨 تفاصيل حول اختراق Bitget بقيمة 352 مليون دولار: طلبات مزوّرة، لا مفاتيح مسروقة!
الكل يهلع بشأن المفاتيح الخاصة. لكن الرئيسة التنفيذية لـ Bitget، Gracy Chen، أكدت أمراً أكثر إثارة للقلق.
ماذا حدث فعلاً:
❌ لم تُسرق المفاتيح الخاصة (cold وhot وwarm، والمحفوظة في خزائن آمنة)
❌ لم تُزوَّر طلبات سحب المستخدمين
✅ اختَرَق المهاجمون نظاماً حيوياً وحاسماً في الخفاء (backend)
✅ قاموا بتزوير بيانات المعاملات
✅ قاموا بتفعيل عملية التفويض من Bitget لتحويل 351,6 مليون دولار
تخيّل الموقف بهذه الطريقة: «لم يقتحموا الخزنة، بل زيّفوا الأوراق.» لم تغادر مفاتيح الخزنة المبنى قط؛ شخص ما قام فقط بإنشاء إيصالات رسمية مزوّرة.
الوضع الحالي:
تم رصده عند 18:31 بتوقيت UTC في 24 سبتمبر
المحافظ cold آمنة
صندوق حماية المستخدمين البالغ 464 مليون دولار سيغطي قيمة الخسارة
تربط الرئيسة التنفيذية الهجوم باتصالات قادمة من كوريا الشمالية انطلاقاً من أدلة مأخوذة من عناوين IP
وأنتم، هل تعتقدون أن منصات CEX ينبغي أن تجعل back-end الخاصة بها مفتوح المصدر؟
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
249

·
--
تظن أن الطلبات المُزَوَّرة تعني عدم وجود أي خطر حقيقي
هذا مطمئن لكنه يتجاهل كيف يتم الضغط على البورصات
إذا كانوا يزوّرون الطلبات فالمشكلة في النظام لا في المفاتيح
التجار لا يهتمون لماذا حدث الاستغلال فقط بأنّه نجح
أراقب مدى سرعة إصلاحهم واستجابتهم
ليس السرد حول سرقة المفاتيح أو عدمه
إذا أطلقوا التقرير الجنائي الكامل واتّضح أنه لا توجد أي ثغرات في النظام
حينها سأعترف أنني بالغت في ردة الفعل
تظن أنه آمن
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews
12
·
--
تعرضت Bitget لعملية اختراق لأكثر من 350 مليون دولار في محافظها الساخنة!!😵
أصبحت سلامة منصات التداول مرة أخرى محور النقاش. ذكرت Bitget وجود ثغرة أمنية حرجة في أنظمتها الداخلية الخاصة بالمصادقة/التفويض، ما أدى إلى تعريض عدة محافظ ساخنة للخطر.
تم رصد عدة عمليات تحويل غير مصرح بها بعد العبث بنظام التفويض الداخلي.
تم سحب ما يقارب 351.6 مليون دولار من أصول مختلفة ($ETH $USDT, $USDC, $BNB $AVAX و $XAUT)، والتي بدأت فورًا في الربط (bridging) والخلط بسرعة على السلسلة.
وأكدت توجيهات Bitget أن الاحتياطيات الباردة (cold wallets) لم يتم اختراقها. كما أعلنوا أن الخسائر سيتم تغطيتها بنسبة 100% من خلال صندوق حماية المستخدمين الخاص بهم (المقدّر بحوالي 464 مليون دولار).
تم إيقاف عمليات السحب بشكل وقائي إلى أن تُستكمل المراجعة الجنائية (forensic audit)، بينما تظل عمليات التداول والإيداعات نشطة.
يشير محللون على السلسلة ومصادر مرتبطة بالتحقيق إلى احتمال وجود مجموعات متقدمة من مجرمي الإنترنت على مستوى دولي (بأنماط مشابهة لهجمات كورية شمالية). ومن المتوقع صدور تقرير تقني تفصيلي خلال الساعات القادمة.
تذكّر أحداث مثل هذه بأهمية القاعدة الذهبية في عالم العملات المشفرة: "لا مفاتيحك لا عملاتك". هل تتركون أموالكم في منصات CEX أم تنقلون الأرباح مباشرة إلى المحفظة الباردة؟
أقرأ تعليقاتكم، وتذكّروا عدم حرق حساباتكم plsss!
أحبكم❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
2
2
750
·
--
#bitgetbreachforgedrequestsnotstolenkeys
اقتحام منزل Betgite: طلبات تحويل مزيفة، دون سرقة أي مفتاح خاص
أكدت Betgite وقوع حادث أمني خطير يتعلق بأصول تبلغ قيمتها قرابة 351.6 مليون دولار.
لكن هناك نقطة حاسمة:
وفقًا للتقارير، لم يقم المهاجمون بسرقة المفاتيح الخاصة لـ Betgite.
بدلًا من ذلك، صرّحت الرئيسة التنفيذية لـ Betgite، Gracey Chen، بأن المهاجمين قد اختَرَقوا نظام خدمة المحفظة من الخلفية (backend wallet-service) واستغلوا هذا الوصول لإعداد معلومات تحويل وتنفيذ عملية التفويض/التوقيع.
الحقائق الرئيسية
• أصول بقيمة تقارب 351.6 مليون دولار متأثرة
• تم اكتشاف الحادث في الساعة 18:31 (UTC) من يوم 24 سبتمبر
• تم التأثير على أجزاء من بنية المحافظ الساخنة والدافئة لدى Betgite
• تؤكد Betgite أن المحافظ الباردة بقيت آمنة
• تم تعليق عمليات السحب مؤقتًا أثناء المراجعة الأمنية
• ظلت عمليات الإيداع والتداول تعمل
• تؤكد Betgite أن صندوق حماية المستخدمين لديها يحتوي على أكثر من 464 مليون دولار وأنه يغطي الخسارة المعلنة
لماذا هذا مهم
يُظهر هذا الحادث خطرًا كبيرًا على أمن منصات التداول: حماية المفاتيح الخاصة فقط لا تكفي.
بالنسبة للمتداولين، الخلاصة بسيطة:
أمن منصة التداول هو نظامٌ متكامل — ليس مجرد مسألة مفاتيح خاصة.
الحادث ما زال يتطور، لذا قد تتغير تفاصيل إضافية مع تقدم التحقيق
#CryptoTrading #BinanceSquare #CryptoMarkets
$PHA
{future}(PHAUSDT)
$ARK
{future}(ARKUSDT)
$MUBARAK
{future}(MUBARAKUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
اقتحام منزل Betgite: طلبات تحويل مزيفة، دون سرقة أي مفتاح خاص
أكدت Betgite وقوع حادث أمني خطير يتعلق بأصول تبلغ قيمتها قرابة 351.6 مليون دولار.
لكن هناك نقطة حاسمة:
وفقًا للتقارير، لم يقم المهاجمون بسرقة المفاتيح الخاصة لـ Betgite.
بدلًا من ذلك، صرّحت الرئيسة التنفيذية لـ Betgite، Gracey Chen، بأن المهاجمين قد اختَرَقوا نظام خدمة المحفظة من الخلفية (backend wallet-service) واستغلوا هذا الوصول لإعداد معلومات تحويل وتنفيذ عملية التفويض/التوقيع.
الحقائق الرئيسية
• أصول بقيمة تقارب 351.6 مليون دولار متأثرة
• تم اكتشاف الحادث في الساعة 18:31 (UTC) من يوم 24 سبتمبر
• تم التأثير على أجزاء من بنية المحافظ الساخنة والدافئة لدى Betgite
• تؤكد Betgite أن المحافظ الباردة بقيت آمنة
• تم تعليق عمليات السحب مؤقتًا أثناء المراجعة الأمنية
• ظلت عمليات الإيداع والتداول تعمل
• تؤكد Betgite أن صندوق حماية المستخدمين لديها يحتوي على أكثر من 464 مليون دولار وأنه يغطي الخسارة المعلنة
لماذا هذا مهم
يُظهر هذا الحادث خطرًا كبيرًا على أمن منصات التداول: حماية المفاتيح الخاصة فقط لا تكفي.
بالنسبة للمتداولين، الخلاصة بسيطة:
أمن منصة التداول هو نظامٌ متكامل — ليس مجرد مسألة مفاتيح خاصة.
الحادث ما زال يتطور، لذا قد تتغير تفاصيل إضافية مع تقدم التحقيق
#CryptoTrading #BinanceSquare #CryptoMarkets
$PHA
$ARK
$MUBARAK
624
#BitgetBreachForgedRequestsNotStolenKeys يشير إلى حادث أمني كبير وقع في 24 سبتمبر 2026، حيث تعرضت بورصة العملات المشفرة Bitget للاختراق مما أدى إلى تحويلات غير مصرح بها تقدر بنحو 351.6 مليون دولار إلى 387.5 مليون دولار.
#BitgetBreachForgedRequestsNotStolenKeys يشير إلى حادث أمني كبير وقع في 24 سبتمبر 2026، حيث تعرضت بورصة العملات المشفرة Bitget للاختراق مما أدى إلى تحويلات غير مصرح بها تقدر بنحو 351.6 مليون دولار إلى 387.5 مليون دولار.
1
15

🚨 اختراق بيتجت: طلبات مُزوّرة — وليست مفاتيح مسروقة
أدى حادث أمني كبير يتعلق بـ Bitget إلى إعادة تسليط الضوء على أمن منصات تداول العملات المشفرة. ⚠️
💰 الأثر المُبلّغ عنه: ~351.6 مليون دولار
🔐 المفاتيح الخاصة: تقول Bitget إنها لم تُسرق
⚙️ أسلوب الهجوم: تلاعب/تزوير طلبات المعاملات
🛡️ الرد: تحقيق أمني وإجراءات وقائية
📌 لماذا هذا مهم:
أمن العملات المشفرة ليس مقتصرًا فقط على حماية المفاتيح الخاصة. إذا تمكن مهاجم من التلاعب بالأنظمة التي تُنشئ المعاملات أو تُخوّلها، فقد تحدث خسائر هائلة رغم ذلك.
🔥 السؤال الكبير:
هل تكون منصات التداول المركزية آمنة بما يكفي عندما تتعرض أنظمة تفويض البنية الخلفية للهجوم؟
#Binance #CryptoInvesting $BNB
#BitgetBreachForgedRequestsNotStolenKeys
1
74
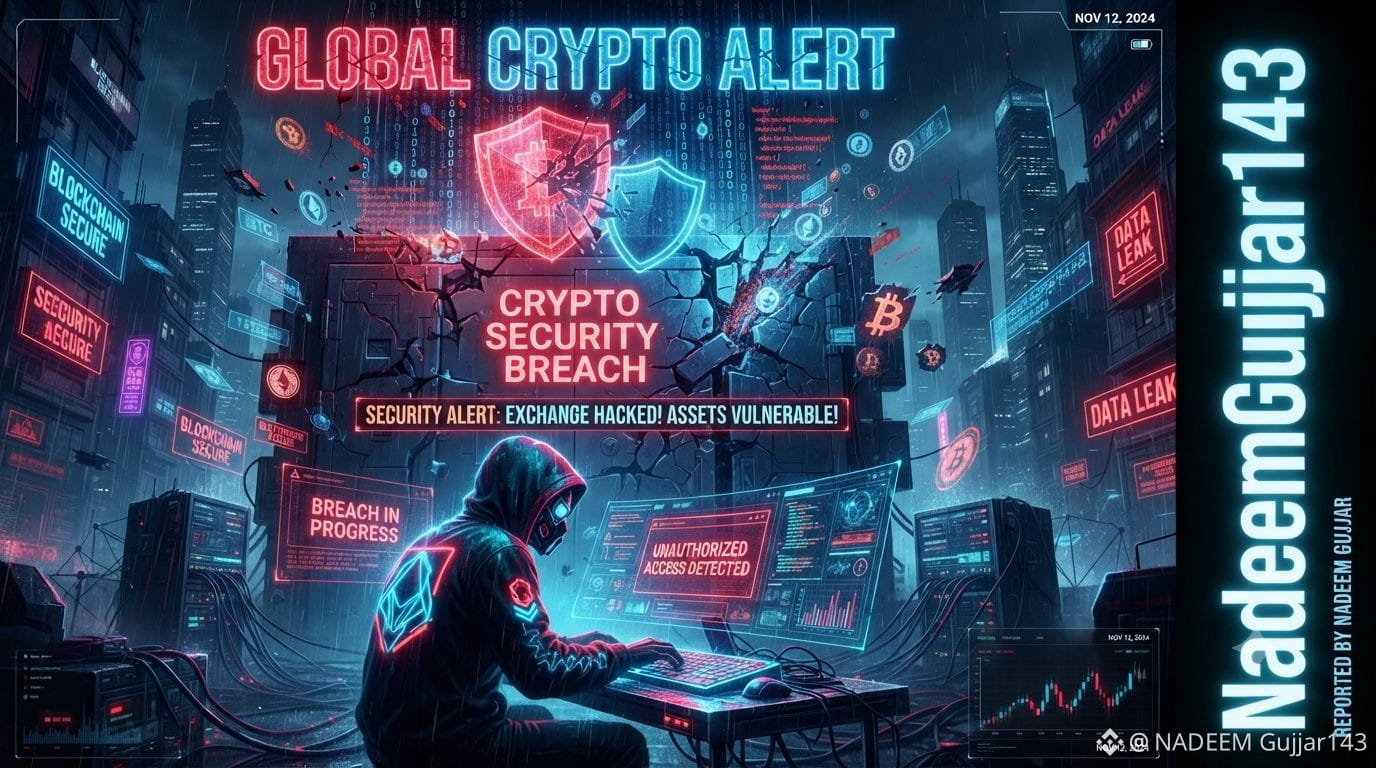
#BitgetBreachForgedRequestsNotStolenKeys
🚨 تحديث اختراق Bitget: طلبات مُزيفة، لا مفاتيح مسروقة!
تعرّضت بورصة العملات الرقمية Bitget مؤخرًا لاختراق أمني ضخم بقيمة 351.6 مليون دولار. ومع ذلك، أكدت الرئيسة التنفيذية Gracy Chen أن المفاتيح الخاصة لم يتم سرقتها مطلقًا.
بدلًا من ذلك، اخترق المتسللون نظام محفظة خلفية (backend) وقاموا بتزوير بيانات المعاملات لدفع طلبات سحب وهمية عبر قنوات التفويض العادية. تخيّل الأمر كأنك تمرّر أوراقًا مزوّرة مباشرةً عبر نافذة الصرّاف.
تبقى التخزينات الباردة آمنة بالكامل، وصندوق حماية مستخدمي Bitget البالغ 464 مليون دولار يغطي الخسارة بالكامل. وبينما يتم إيقاف عمليات السحب مؤقتًا لإجراء فحوصات أمنية، تستمر عمليات التداول والإيداعات بشكل طبيعي. 🛡️📉
ما رأيك في مسار الهجوم هذا على الخوادم؟
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Helen_Alek @Square-Creator-f3ffb6967ae3 @qpl5557
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ADA
{spot}(ADAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 تحديث اختراق Bitget: طلبات مُزيفة، لا مفاتيح مسروقة!
تعرّضت بورصة العملات الرقمية Bitget مؤخرًا لاختراق أمني ضخم بقيمة 351.6 مليون دولار. ومع ذلك، أكدت الرئيسة التنفيذية Gracy Chen أن المفاتيح الخاصة لم يتم سرقتها مطلقًا.
بدلًا من ذلك، اخترق المتسللون نظام محفظة خلفية (backend) وقاموا بتزوير بيانات المعاملات لدفع طلبات سحب وهمية عبر قنوات التفويض العادية. تخيّل الأمر كأنك تمرّر أوراقًا مزوّرة مباشرةً عبر نافذة الصرّاف.
تبقى التخزينات الباردة آمنة بالكامل، وصندوق حماية مستخدمي Bitget البالغ 464 مليون دولار يغطي الخسارة بالكامل. وبينما يتم إيقاف عمليات السحب مؤقتًا لإجراء فحوصات أمنية، تستمر عمليات التداول والإيداعات بشكل طبيعي. 🛡️📉
ما رأيك في مسار الهجوم هذا على الخوادم؟
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Hani Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
3
154
·
--
#BitgetBreachForgedRequestsNotStolenKeys يتناول الاختراق الأمني بقيمة 351.6 مليون دولار الذي تعرضت له منصة تداول العملات المشفرة Bitget.
#BitgetBreachForgedRequestsNotStolenKeys يتناول الاختراق الأمني بقيمة 351.6 مليون دولار الذي تعرضت له منصة تداول العملات المشفرة Bitget.
206 Atlas:
ETF inflows don't stop short sellers from hitting bids. Watch if IBIT demand holds as price breaks key support, or if it's just lagging spot pressure.The headline is misleading; forged requests imply a protocol or API flaw, not just stolen keys. This distinction matters for assessing systemic risk.
1
1
244
#BitgetBreachForgedRequestsNotStolenKeys
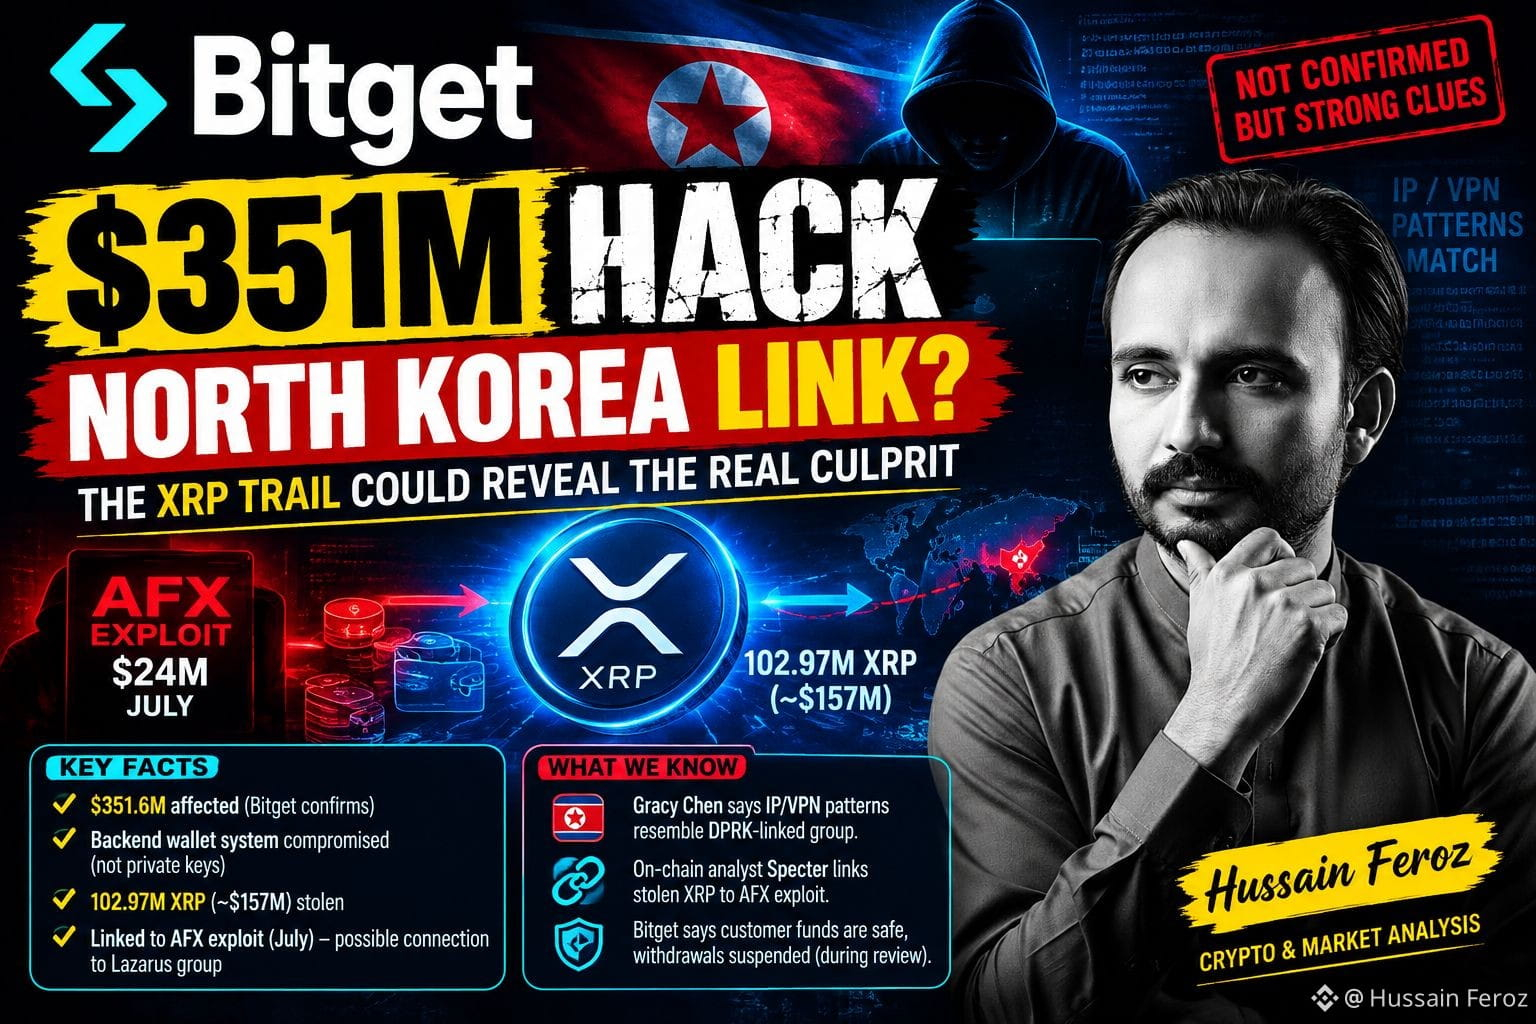
حصرية: اختراق بيتجيت بقيمة 351.6 مليون دولار قد يكون قد ترك تلميحًا أكبر
يركّز الجميع على احتمال وجود صلة بكوريا الشمالية.
لكن التلميح الأكثر إثارة قد يكون مختبئًا على السلسلة (On-chain). 👀
🔎 ما يراه المحققون:
• تقول بيتجيت إن حوالي 351.6 مليون دولار قد تأثر عبر بنيتها التحتية للمحافظ
• يُزعم أن المهاجم اخترق نظام محفظة خلفية، وقام بتزوير بيانات المعاملات وفعّل عملية التفويض المعتادة
• لم يتم اختراق مفاتيح خاصة، وفقًا لبيتجيت
• حوالي 102.97 مليون XRP — أي ما يقارب 157 مليون دولار — كانت ضمن أكبر الأجزاء المسروقة
• محلل السلسلة Specter يقول إن استثمارات/أموال الـ XRP المسروقة يمكن تتبعها إلى أموال مرتبطة باستغلال AFX بقيمة 24 مليون دولار من شهر يوليو
• تم ربط حادث AFX هذا بنظام TraderTraitor/لـ Lazarus
وهناك تلميح آخر:
تقول الرئيسة التنفيذية لبيتجيت، Gracy Chen، إن بعض أنماط عناوين IP/VPN لدى المهاجم تشبه البنية التحتية المرتبطة سابقًا بمجموعة مرتبطة بكوريا الشمالية.
⚠️ لكن هذا ليس نسبة نهائية بعد.
السؤال الحقيقي الآن هو:
هل انتقلت العملية نفسها المرتبطة بكوريا الشمالية من استغلال AFX إلى بيتجيت؟
إذا تم تأكيد أثر XRP + أدلة البنية التحتية بشكل مستقل، فقد يحوّل ذلك حادث بيتجيت من اختراق كبير للبورصة إلى عملية كبرى أخرى مرتبطة بـ Lazarus.
💰 تقول بيتجيت إن صندوق حماية المستخدمين لديها بقيمة 464 مليون دولار+ يمكنه تغطية المبلغ المتأثر، بينما تظل عمليات السحب معلّقة أثناء المراجعة الأمنية.
👀 راقبوا محافظ XRP.
قد تكشف البلوكتشين عن الجهة التي تقف وراء الهجوم قبل أن تفعل التحقيقات الرسمية ذلك.
#Bitget #XRP #CryptoHack #LazarusGroup #كوريا_الشمالية #أمن_تشفيري #أخبار_التشفير
1
97
·
--
صاعد
#bitgetbreachforgedrequestsnotstolenkeys
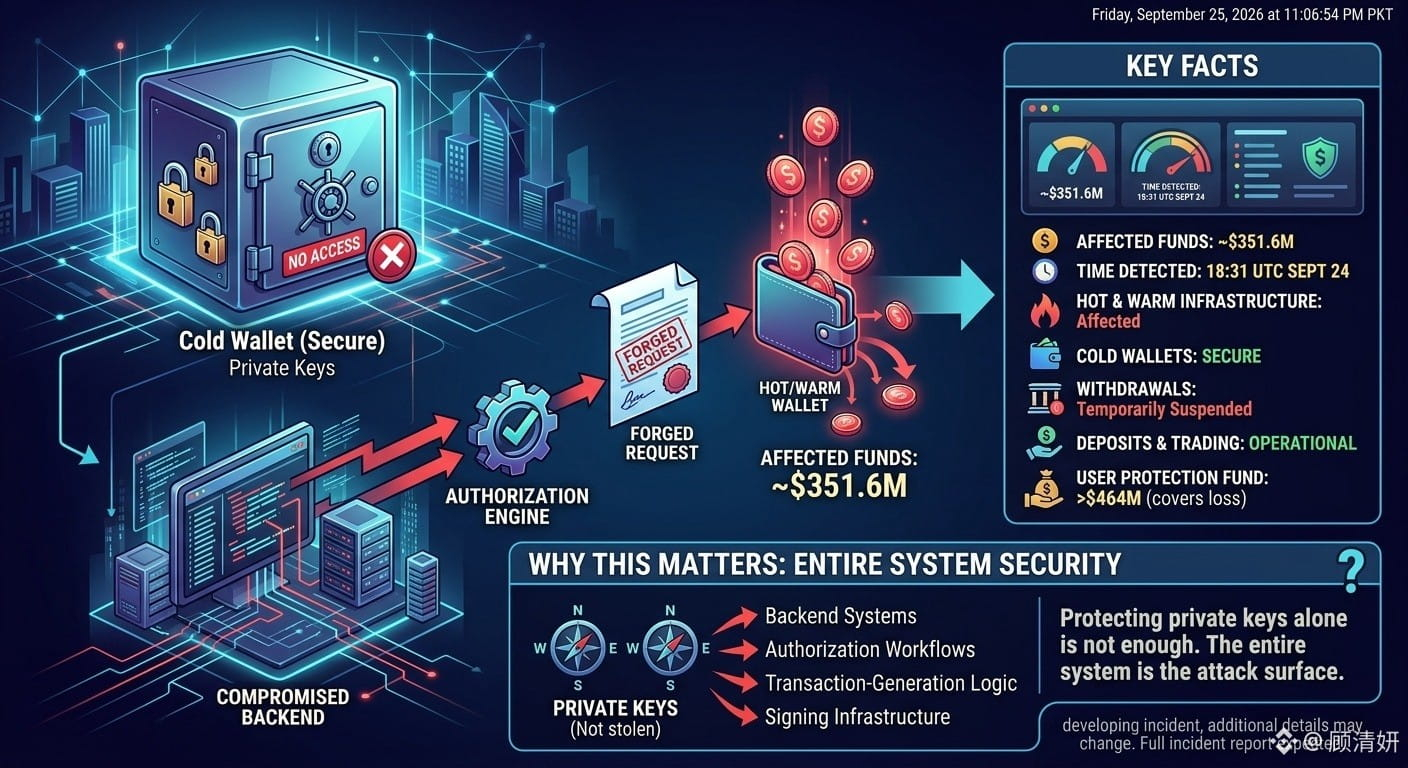
اختراق بيتجيت: طلبات تحويل مزوّرة، لا مفاتيح خاصة مسروقة
أكدت بيتجيت وقوع حادث أمني كبير يتعلق بما يقارب 351.6 مليون دولار من الأموال المتأثرة.
لكن توجد نقطة حاسمة:
بحسب التقارير، لم يقم المهاجمون بسرقة المفاتيح الخاصة لبيتجيت.
بدلاً من ذلك، قالت الرئيسة التنفيذية لبيتجيت، جرايسي تشن، إن المهاجمين اخترقوا نظام خدمة محافظ خلفية (backend wallet-service) واستخدموا هذا الوصول لاصطناع معلومات التحويل والقيام بعملية التفويض/التوقيع.
أهم الحقائق
• تأثر ما يقارب 351.6 مليون دولار من الأموال
• تم رصد الحادث في 18:31 بالتوقيت العالمي المنسق يوم 24 سبتمبر
• تأثرت أجزاء من بنية محافظ بيتجيت الساخنة والمرحلية (hot وwarm)
• تقول بيتجيت إن المحافظ الباردة بقيت آمنة
• تم تعليق عمليات السحب مؤقتاً أثناء مراجعة الأمان
• ظلت عمليات الإيداع والتداول تعمل
• تقول بيتجيت إن صندوق حماية المستخدمين لديها يضم أكثر من 464 مليون دولار ويغطي الخسارة المبلّغ عنها
لماذا هذا مهم
يُبرز هذا الحادث خطراً مهماً على أمن البورصات: حماية المفاتيح الخاصة وحدها ليست كافية.
يمكن أيضاً أن تصبح أنظمة الخلفية ومنطق توليد المعاملات ومسارات التفويض وبنية التوقيع أسطح هجوم حاسمة.
تقول بيتجيت إن المحققين ما زالوا يحددون بالضبط كيفية اختراق نظام الخلفية، مع توقع تقرير كامل عن الحادث.
بالنسبة للمتداولين، الخلاصة بسيطة:
أمن البورصة هو منظومة كاملة — وليس مجرد مشكلة مفاتيح خاصة.
ما زال الحادث يتطور، لذا قد تتغير تفاصيل إضافية مع تقدم التحقيق.
$QI $PHA $ARK
{future}(ARKUSDT)
{future}(PHAUSDT)
{spot}(QIUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
اختراق بيتجيت: طلبات تحويل مزوّرة، لا مفاتيح خاصة مسروقة
أكدت بيتجيت وقوع حادث أمني كبير يتعلق بما يقارب 351.6 مليون دولار من الأموال المتأثرة.
لكن توجد نقطة حاسمة:
بحسب التقارير، لم يقم المهاجمون بسرقة المفاتيح الخاصة لبيتجيت.
بدلاً من ذلك، قالت الرئيسة التنفيذية لبيتجيت، جرايسي تشن، إن المهاجمين اخترقوا نظام خدمة محافظ خلفية (backend wallet-service) واستخدموا هذا الوصول لاصطناع معلومات التحويل والقيام بعملية التفويض/التوقيع.
أهم الحقائق
• تأثر ما يقارب 351.6 مليون دولار من الأموال
• تم رصد الحادث في 18:31 بالتوقيت العالمي المنسق يوم 24 سبتمبر
• تأثرت أجزاء من بنية محافظ بيتجيت الساخنة والمرحلية (hot وwarm)
• تقول بيتجيت إن المحافظ الباردة بقيت آمنة
• تم تعليق عمليات السحب مؤقتاً أثناء مراجعة الأمان
• ظلت عمليات الإيداع والتداول تعمل
• تقول بيتجيت إن صندوق حماية المستخدمين لديها يضم أكثر من 464 مليون دولار ويغطي الخسارة المبلّغ عنها
لماذا هذا مهم
يُبرز هذا الحادث خطراً مهماً على أمن البورصات: حماية المفاتيح الخاصة وحدها ليست كافية.
يمكن أيضاً أن تصبح أنظمة الخلفية ومنطق توليد المعاملات ومسارات التفويض وبنية التوقيع أسطح هجوم حاسمة.
تقول بيتجيت إن المحققين ما زالوا يحددون بالضبط كيفية اختراق نظام الخلفية، مع توقع تقرير كامل عن الحادث.
بالنسبة للمتداولين، الخلاصة بسيطة:
أمن البورصة هو منظومة كاملة — وليس مجرد مشكلة مفاتيح خاصة.
ما زال الحادث يتطور، لذا قد تتغير تفاصيل إضافية مع تقدم التحقيق.
$QI $PHA $ARK
206 Atlas:
Forged signatures bypassing hot wallet controls is a systemic failure, not just a key theft. This exposes the fragility of centralized signing infrastructures.
4
3
7.8k
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#NvidiaApproves$150BBuyback
20 مشاهدات
6 يقومون بالنقاش
2
#OpenAIDelaysGPT6.1OverSafetyIssues
64 مشاهدات
21 يقومون بالنقاش
3
#AMDToAcquireWorldLabsFor$8.2B
9 مشاهدات
12 يقومون بالنقاش
4
#AnthropicIPOProspectusCouldValueItOver$2T
830 مشاهدات
43 يقومون بالنقاش
5
#HackersDrainOver12.4MXRPFromDCENTWallets
6,668 مشاهدات
255 يقومون بالنقاش
6
#SECSaysDecentralizedTokenBuybacksNotInvestmentContracts
284 مشاهدات
17 يقومون بالنقاش
7
#UKFCAWinsCourtOrderToRecover851400Pounds
63,696 مشاهدات
1,143 يقومون بالنقاش
8
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
72,453 مشاهدات
1,260 يقومون بالنقاش
9
#GoldFallsTo$4144
23,324 مشاهدات
183 يقومون بالنقاش
10
#QNTFallsOver40%FromMorningHigh
122,921 مشاهدات
1,629 يقومون بالنقاش