

#bitgetbreachforgedrequestsnotstolenkeys
bitgetbreachforgedrequestsnotstolenkeys
96,724 lượt xem
1,002 đang thảo luận
Phổ biến
Mới nhất
·
--
🚨 Vụ hack crypto lớn nhất năm 2026: Bitget mất 351,6 triệu USD
Tin tặc đã đánh cắp khoảng 351,6 triệu USD tài sản, khiến đây trở thành vụ khai thác (exploit) crypto lớn nhất của cả năm.
Những kẻ tấn công không đánh cắp khóa riêng. Thay vào đó, chúng xâm nhập vào hạ tầng backend của ví nóng, làm giả lịch sử giao dịch nội bộ và gian lận khởi tạo lệnh rút tiền.
Các mục tiêu chính là AVAX, BNB, ETH và các stablecoin (USDC, USDT). Ngay lập tức, tin tặc bắt đầu chuyển đổi số tiền sang Ethereum thông qua các cầu nối (bridge) để gây khó khăn cho việc theo dõi. Các nhà phân tích của Arkham Intelligence là những người đầu tiên phát hiện bất thường lớn trên chuỗi (on-chain).
Ban quản lý Bitget đã tạm thời đình chỉ rút tiền để tiến hành kiểm tra an ninh. Các ví lạnh, nơi nắm giữ phần lớn tài sản, vẫn không bị ảnh hưởng. Giao dịch và nạp tiền vẫn hoạt động bình thường.
Giám đốc điều hành sàn giao dịch Gracy Chen đã chính thức cam kết rằng 100% tổn thất của người dùng sẽ được chi trả đầy đủ từ Quỹ Bảo vệ Người dùng. Nguồn dự trữ hiện tại của quỹ vượt 464 triệu USD, cho phép sàn tự bù đắp phần thiếu hụt tài chính.
Các chuyên gia an ninh mạng nghi ngờ các nhóm tin tặc có liên quan đến Triều Tiên đã đứng sau vụ khai thác này.
#BitgetBreachForgedRequestsNotStolenKeys #ETH #BNB $ETH $AVAX $BNB
{future}(BNBUSDT)
{future}(AVAXUSDT)
{future}(ETHUSDT)
🚨 Vụ hack crypto lớn nhất năm 2026: Bitget mất 351,6 triệu USD
Tin tặc đã đánh cắp khoảng 351,6 triệu USD tài sản, khiến đây trở thành vụ khai thác (exploit) crypto lớn nhất của cả năm.
Những kẻ tấn công không đánh cắp khóa riêng. Thay vào đó, chúng xâm nhập vào hạ tầng backend của ví nóng, làm giả lịch sử giao dịch nội bộ và gian lận khởi tạo lệnh rút tiền.
Các mục tiêu chính là AVAX, BNB, ETH và các stablecoin (USDC, USDT). Ngay lập tức, tin tặc bắt đầu chuyển đổi số tiền sang Ethereum thông qua các cầu nối (bridge) để gây khó khăn cho việc theo dõi. Các nhà phân tích của Arkham Intelligence là những người đầu tiên phát hiện bất thường lớn trên chuỗi (on-chain).
Ban quản lý Bitget đã tạm thời đình chỉ rút tiền để tiến hành kiểm tra an ninh. Các ví lạnh, nơi nắm giữ phần lớn tài sản, vẫn không bị ảnh hưởng. Giao dịch và nạp tiền vẫn hoạt động bình thường.
Giám đốc điều hành sàn giao dịch Gracy Chen đã chính thức cam kết rằng 100% tổn thất của người dùng sẽ được chi trả đầy đủ từ Quỹ Bảo vệ Người dùng. Nguồn dự trữ hiện tại của quỹ vượt 464 triệu USD, cho phép sàn tự bù đắp phần thiếu hụt tài chính.
Các chuyên gia an ninh mạng nghi ngờ các nhóm tin tặc có liên quan đến Triều Tiên đã đứng sau vụ khai thác này.
#BitgetBreachForgedRequestsNotStolenKeys #ETH #BNB $ETH $AVAX $BNB
Tin tặc đã đánh cắp khoảng 351,6 triệu USD tài sản, khiến đây trở thành vụ khai thác (exploit) crypto lớn nhất của cả năm.
Những kẻ tấn công không đánh cắp khóa riêng. Thay vào đó, chúng xâm nhập vào hạ tầng backend của ví nóng, làm giả lịch sử giao dịch nội bộ và gian lận khởi tạo lệnh rút tiền.
Các mục tiêu chính là AVAX, BNB, ETH và các stablecoin (USDC, USDT). Ngay lập tức, tin tặc bắt đầu chuyển đổi số tiền sang Ethereum thông qua các cầu nối (bridge) để gây khó khăn cho việc theo dõi. Các nhà phân tích của Arkham Intelligence là những người đầu tiên phát hiện bất thường lớn trên chuỗi (on-chain).
Ban quản lý Bitget đã tạm thời đình chỉ rút tiền để tiến hành kiểm tra an ninh. Các ví lạnh, nơi nắm giữ phần lớn tài sản, vẫn không bị ảnh hưởng. Giao dịch và nạp tiền vẫn hoạt động bình thường.
Giám đốc điều hành sàn giao dịch Gracy Chen đã chính thức cam kết rằng 100% tổn thất của người dùng sẽ được chi trả đầy đủ từ Quỹ Bảo vệ Người dùng. Nguồn dự trữ hiện tại của quỹ vượt 464 triệu USD, cho phép sàn tự bù đắp phần thiếu hụt tài chính.
Các chuyên gia an ninh mạng nghi ngờ các nhóm tin tặc có liên quan đến Triều Tiên đã đứng sau vụ khai thác này.
#BitgetBreachForgedRequestsNotStolenKeys #ETH #BNB $ETH $AVAX $BNB
206 Atlas:
Bitget’s cold wallet defense failed if hot wallets were compromised. The market pricing BGB down while altcoins rise confirms this is an isolated failure, not systemic risk.LSK's 600% pump is likely a liquidity trap for retail chasing the squeeze. Chasing low-cap NOM here ignores the extreme volatility risk of these setups.A $464M fund cannot fully cover a $351.6M loss after operational costs and panic liquidity drains. This guarantee is likely insufficient.
1
1.1k

Tại sao không ai nói về việc đây không bao giờ là một sự kiện bị đánh cắp khóa (stolen-keys)?
Quá nhiều người vẫn mất tiền theo cùng một cách. Bài đăng lên top, họ vội xả hoặc rút toàn bộ $USDT cuối cùng, rồi ngồi yên trong khi $SUI and $OP vẫn tiếp tục giao dịch kiếm lời vì họ phản ứng với tiêu đề thay vì các chi tiết.
Câu chuyện “thống lĩnh” tự viết ra. Một sàn giao dịch khác, lại một lý do để gào lên rằng chẳng có gì an toàn. Thực tế những gì được truyền đạt là các yêu cầu giả mạo (forged requests), chứ không phải khóa bị xâm nhập. Đây là vấn đề xác thực, không phải là két (vault) bị rút cạn. Xem chúng là cùng một thứ là cách bạn đưa ra quyết định sai trong một thị trường đã đang ở mức 72 vì lòng tham (greed).
Tôi vận hành một bộ quy tắc đơn giản. Chỉ giữ vốn lưu động (working capital) trên bất kỳ nền tảng nào. Mỗi API chỉ một danh sách IP được phép (IP whitelist); tắt rút tiền đi trừ khi bạn đang chuyển khối lượng (moving size) vào đúng ngày đó. Nếu một giao dịch đang hoạt động, phần khối lượng còn dư sẽ được loại khỏi sổ sách. Đó là toàn bộ “cẩm nang”.
Bạn nghĩ sao về cách chúng ta nên định giá rủi ro CEX sau vụ này?
#BitgetSays #BitgetBreachForgedRequestsNotStolenKeys
Tại sao không ai nói về việc đây không bao giờ là một sự kiện bị đánh cắp khóa (stolen-keys)?
Quá nhiều người vẫn mất tiền theo cùng một cách. Bài đăng lên top, họ vội xả hoặc rút toàn bộ $USDT cuối cùng, rồi ngồi yên trong khi $SUI and $OP vẫn tiếp tục giao dịch kiếm lời vì họ phản ứng với tiêu đề thay vì các chi tiết.
Câu chuyện “thống lĩnh” tự viết ra. Một sàn giao dịch khác, lại một lý do để gào lên rằng chẳng có gì an toàn. Thực tế những gì được truyền đạt là các yêu cầu giả mạo (forged requests), chứ không phải khóa bị xâm nhập. Đây là vấn đề xác thực, không phải là két (vault) bị rút cạn. Xem chúng là cùng một thứ là cách bạn đưa ra quyết định sai trong một thị trường đã đang ở mức 72 vì lòng tham (greed).
Tôi vận hành một bộ quy tắc đơn giản. Chỉ giữ vốn lưu động (working capital) trên bất kỳ nền tảng nào. Mỗi API chỉ một danh sách IP được phép (IP whitelist); tắt rút tiền đi trừ khi bạn đang chuyển khối lượng (moving size) vào đúng ngày đó. Nếu một giao dịch đang hoạt động, phần khối lượng còn dư sẽ được loại khỏi sổ sách. Đó là toàn bộ “cẩm nang”.
Bạn nghĩ sao về cách chúng ta nên định giá rủi ro CEX sau vụ này?
#BitgetSays #BitgetBreachForgedRequestsNotStolenKeys
Quá nhiều người vẫn mất tiền theo cùng một cách. Bài đăng lên top, họ vội xả hoặc rút toàn bộ $USDT cuối cùng, rồi ngồi yên trong khi $SUI and $OP vẫn tiếp tục giao dịch kiếm lời vì họ phản ứng với tiêu đề thay vì các chi tiết.
Câu chuyện “thống lĩnh” tự viết ra. Một sàn giao dịch khác, lại một lý do để gào lên rằng chẳng có gì an toàn. Thực tế những gì được truyền đạt là các yêu cầu giả mạo (forged requests), chứ không phải khóa bị xâm nhập. Đây là vấn đề xác thực, không phải là két (vault) bị rút cạn. Xem chúng là cùng một thứ là cách bạn đưa ra quyết định sai trong một thị trường đã đang ở mức 72 vì lòng tham (greed).
Tôi vận hành một bộ quy tắc đơn giản. Chỉ giữ vốn lưu động (working capital) trên bất kỳ nền tảng nào. Mỗi API chỉ một danh sách IP được phép (IP whitelist); tắt rút tiền đi trừ khi bạn đang chuyển khối lượng (moving size) vào đúng ngày đó. Nếu một giao dịch đang hoạt động, phần khối lượng còn dư sẽ được loại khỏi sổ sách. Đó là toàn bộ “cẩm nang”.
Bạn nghĩ sao về cách chúng ta nên định giá rủi ro CEX sau vụ này?
#BitgetSays #BitgetBreachForgedRequestsNotStolenKeys
35

·
--
Bạn có để ý là mọi người đã nhanh chóng chấp nhận “yêu cầu giả mạo, không phải chìa khóa bị đánh cắp” như thể điều đó đã khép lại câu chuyện vụ Bitget không?
Phần lớn nhà giao dịch vẫn ngồi trên các khối $USDT lớn ở các sàn vì việc rút tiền gây ma sát, rồi họ mới cuống lên khi một câu chuyện về bảo mật xuất hiện. Bạn hiếm khi có tín hiệu rõ ràng về việc nên thoát ra hay chưa cho đến khi thiệt hại đã được định giá xong.
Đây là một nghiên cứu tình huống, không phải thông cáo báo chí. “Chìa khóa bị đánh cắp” nghĩa là kẻ tấn công có thể ủy quyền cho bất cứ thứ gì, còn “yêu cầu giả mạo” nghĩa là hệ thống đã xử lý các lệnh mà lẽ ra không bao giờ được coi là hợp lệ. Cả hai đều có thể rút cạn tiền. Cái thứ hai chỉ nghe “sạch” và trang trọng hơn trong một tuyên bố, khiến người ta coi đó như bằng chứng rằng kho tiền vẫn nguyên vẹn.
Tham lam đang ở mức 72 và không ai muốn một bài giảng về bảo mật trong lúc họ săn $SUI. Thực ra, điều đã xảy ra là một sự cố vận hành bị đổi nhãn thành một vấn đề kỹ thuật. Hầu hết $ETH người nắm giữ không hề thay đổi bất kỳ điều gì về nơi họ cất giữ đồng coin.
Sự khác biệt đó có làm thay đổi cách bạn quản lý tài sản (custody) không, hay tất cả chúng ta sẽ quên chuyện này vào tuần tới?
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
Bạn có để ý là mọi người đã nhanh chóng chấp nhận “yêu cầu giả mạo, không phải chìa khóa bị đánh cắp” như thể điều đó đã khép lại câu chuyện vụ Bitget không?
Phần lớn nhà giao dịch vẫn ngồi trên các khối $USDT lớn ở các sàn vì việc rút tiền gây ma sát, rồi họ mới cuống lên khi một câu chuyện về bảo mật xuất hiện. Bạn hiếm khi có tín hiệu rõ ràng về việc nên thoát ra hay chưa cho đến khi thiệt hại đã được định giá xong.
Đây là một nghiên cứu tình huống, không phải thông cáo báo chí. “Chìa khóa bị đánh cắp” nghĩa là kẻ tấn công có thể ủy quyền cho bất cứ thứ gì, còn “yêu cầu giả mạo” nghĩa là hệ thống đã xử lý các lệnh mà lẽ ra không bao giờ được coi là hợp lệ. Cả hai đều có thể rút cạn tiền. Cái thứ hai chỉ nghe “sạch” và trang trọng hơn trong một tuyên bố, khiến người ta coi đó như bằng chứng rằng kho tiền vẫn nguyên vẹn.
Tham lam đang ở mức 72 và không ai muốn một bài giảng về bảo mật trong lúc họ săn $SUI . Thực ra, điều đã xảy ra là một sự cố vận hành bị đổi nhãn thành một vấn đề kỹ thuật. Hầu hết $ETH người nắm giữ không hề thay đổi bất kỳ điều gì về nơi họ cất giữ đồng coin.
Sự khác biệt đó có làm thay đổi cách bạn quản lý tài sản (custody) không, hay tất cả chúng ta sẽ quên chuyện này vào tuần tới?
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
Phần lớn nhà giao dịch vẫn ngồi trên các khối $USDT lớn ở các sàn vì việc rút tiền gây ma sát, rồi họ mới cuống lên khi một câu chuyện về bảo mật xuất hiện. Bạn hiếm khi có tín hiệu rõ ràng về việc nên thoát ra hay chưa cho đến khi thiệt hại đã được định giá xong.
Đây là một nghiên cứu tình huống, không phải thông cáo báo chí. “Chìa khóa bị đánh cắp” nghĩa là kẻ tấn công có thể ủy quyền cho bất cứ thứ gì, còn “yêu cầu giả mạo” nghĩa là hệ thống đã xử lý các lệnh mà lẽ ra không bao giờ được coi là hợp lệ. Cả hai đều có thể rút cạn tiền. Cái thứ hai chỉ nghe “sạch” và trang trọng hơn trong một tuyên bố, khiến người ta coi đó như bằng chứng rằng kho tiền vẫn nguyên vẹn.
Tham lam đang ở mức 72 và không ai muốn một bài giảng về bảo mật trong lúc họ săn $SUI . Thực ra, điều đã xảy ra là một sự cố vận hành bị đổi nhãn thành một vấn đề kỹ thuật. Hầu hết $ETH người nắm giữ không hề thay đổi bất kỳ điều gì về nơi họ cất giữ đồng coin.
Sự khác biệt đó có làm thay đổi cách bạn quản lý tài sản (custody) không, hay tất cả chúng ta sẽ quên chuyện này vào tuần tới?
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
55
Ngay cả những vụ hack giao dịch nghe có vẻ an toàn nhất vẫn có thể xóa sổ bạn nếu kẻ tấn công chỉ cần giả mạo các yêu cầu rút tiền thay vì đánh cắp khóa.
Bạn cũng đã từng như vậy: để $USDT và các altcoin của mình trên một CEX vì tự lưu ký cảm giác như là thêm một việc. Rồi một tiêu đề như thế này xuất hiện và bạn bắt đầu tự hỏi liệu số tiền của mình có phải là “tiếp theo” không.
Tôi đã xem kỹ chi tiết về tình huống này trên Bitget. Họ làm rõ đó là các yêu cầu bị giả mạo chứ không phải khóa bị đánh cắp, nghe có vẻ nhẹ nhõm ngay từ cái nhìn đầu tiên. Tuy vậy điều đó vẫn có nghĩa là kẻ tấn công đã tìm ra cách mạo danh hoạt động API hợp lệ và di chuyển tiền mà không bao giờ đụng đến các khóa riêng tư cốt lõi.
Đây là một lời cảnh báo thật sự về việc các nền tảng này có bao nhiêu bề mặt tấn công. Hiện tại khi Fear and Greed đang ở mức 72 thì mọi người đang đổ xô nạp các mã như $SUI and $OP, chuyển hết lên sàn mà không suy nghĩ thêm. Rủi ro là bạn chỉ phát hiện ra quá muộn: lệnh rút bị đóng băng, và bạn sẽ bị kẹt trong lúc chờ đợi khi câu chuyện dần được hé lộ.
Tự lưu ký không hề dễ dàng, nhưng ít nhất thì việc một yêu cầu bị giả mạo trên hệ thống của người khác không phải là vấn đề của bạn theo cách tương tự.
Vậy theo bạn điều này đặt an ninh của CEX sẽ đi về đâu trong tương lai?
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
Ngay cả những vụ hack giao dịch nghe có vẻ an toàn nhất vẫn có thể xóa sổ bạn nếu kẻ tấn công chỉ cần giả mạo các yêu cầu rút tiền thay vì đánh cắp khóa.
Bạn cũng đã từng như vậy: để $USDT và các altcoin của mình trên một CEX vì tự lưu ký cảm giác như là thêm một việc. Rồi một tiêu đề như thế này xuất hiện và bạn bắt đầu tự hỏi liệu số tiền của mình có phải là “tiếp theo” không.
Tôi đã xem kỹ chi tiết về tình huống này trên Bitget. Họ làm rõ đó là các yêu cầu bị giả mạo chứ không phải khóa bị đánh cắp, nghe có vẻ nhẹ nhõm ngay từ cái nhìn đầu tiên. Tuy vậy điều đó vẫn có nghĩa là kẻ tấn công đã tìm ra cách mạo danh hoạt động API hợp lệ và di chuyển tiền mà không bao giờ đụng đến các khóa riêng tư cốt lõi.
Đây là một lời cảnh báo thật sự về việc các nền tảng này có bao nhiêu bề mặt tấn công. Hiện tại khi Fear and Greed đang ở mức 72 thì mọi người đang đổ xô nạp các mã như $SUI and $OP , chuyển hết lên sàn mà không suy nghĩ thêm. Rủi ro là bạn chỉ phát hiện ra quá muộn: lệnh rút bị đóng băng, và bạn sẽ bị kẹt trong lúc chờ đợi khi câu chuyện dần được hé lộ.
Tự lưu ký không hề dễ dàng, nhưng ít nhất thì việc một yêu cầu bị giả mạo trên hệ thống của người khác không phải là vấn đề của bạn theo cách tương tự.
Vậy theo bạn điều này đặt an ninh của CEX sẽ đi về đâu trong tương lai?
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
Bạn cũng đã từng như vậy: để $USDT và các altcoin của mình trên một CEX vì tự lưu ký cảm giác như là thêm một việc. Rồi một tiêu đề như thế này xuất hiện và bạn bắt đầu tự hỏi liệu số tiền của mình có phải là “tiếp theo” không.
Tôi đã xem kỹ chi tiết về tình huống này trên Bitget. Họ làm rõ đó là các yêu cầu bị giả mạo chứ không phải khóa bị đánh cắp, nghe có vẻ nhẹ nhõm ngay từ cái nhìn đầu tiên. Tuy vậy điều đó vẫn có nghĩa là kẻ tấn công đã tìm ra cách mạo danh hoạt động API hợp lệ và di chuyển tiền mà không bao giờ đụng đến các khóa riêng tư cốt lõi.
Đây là một lời cảnh báo thật sự về việc các nền tảng này có bao nhiêu bề mặt tấn công. Hiện tại khi Fear and Greed đang ở mức 72 thì mọi người đang đổ xô nạp các mã như $SUI and $OP , chuyển hết lên sàn mà không suy nghĩ thêm. Rủi ro là bạn chỉ phát hiện ra quá muộn: lệnh rút bị đóng băng, và bạn sẽ bị kẹt trong lúc chờ đợi khi câu chuyện dần được hé lộ.
Tự lưu ký không hề dễ dàng, nhưng ít nhất thì việc một yêu cầu bị giả mạo trên hệ thống của người khác không phải là vấn đề của bạn theo cách tương tự.
Vậy theo bạn điều này đặt an ninh của CEX sẽ đi về đâu trong tương lai?
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
115

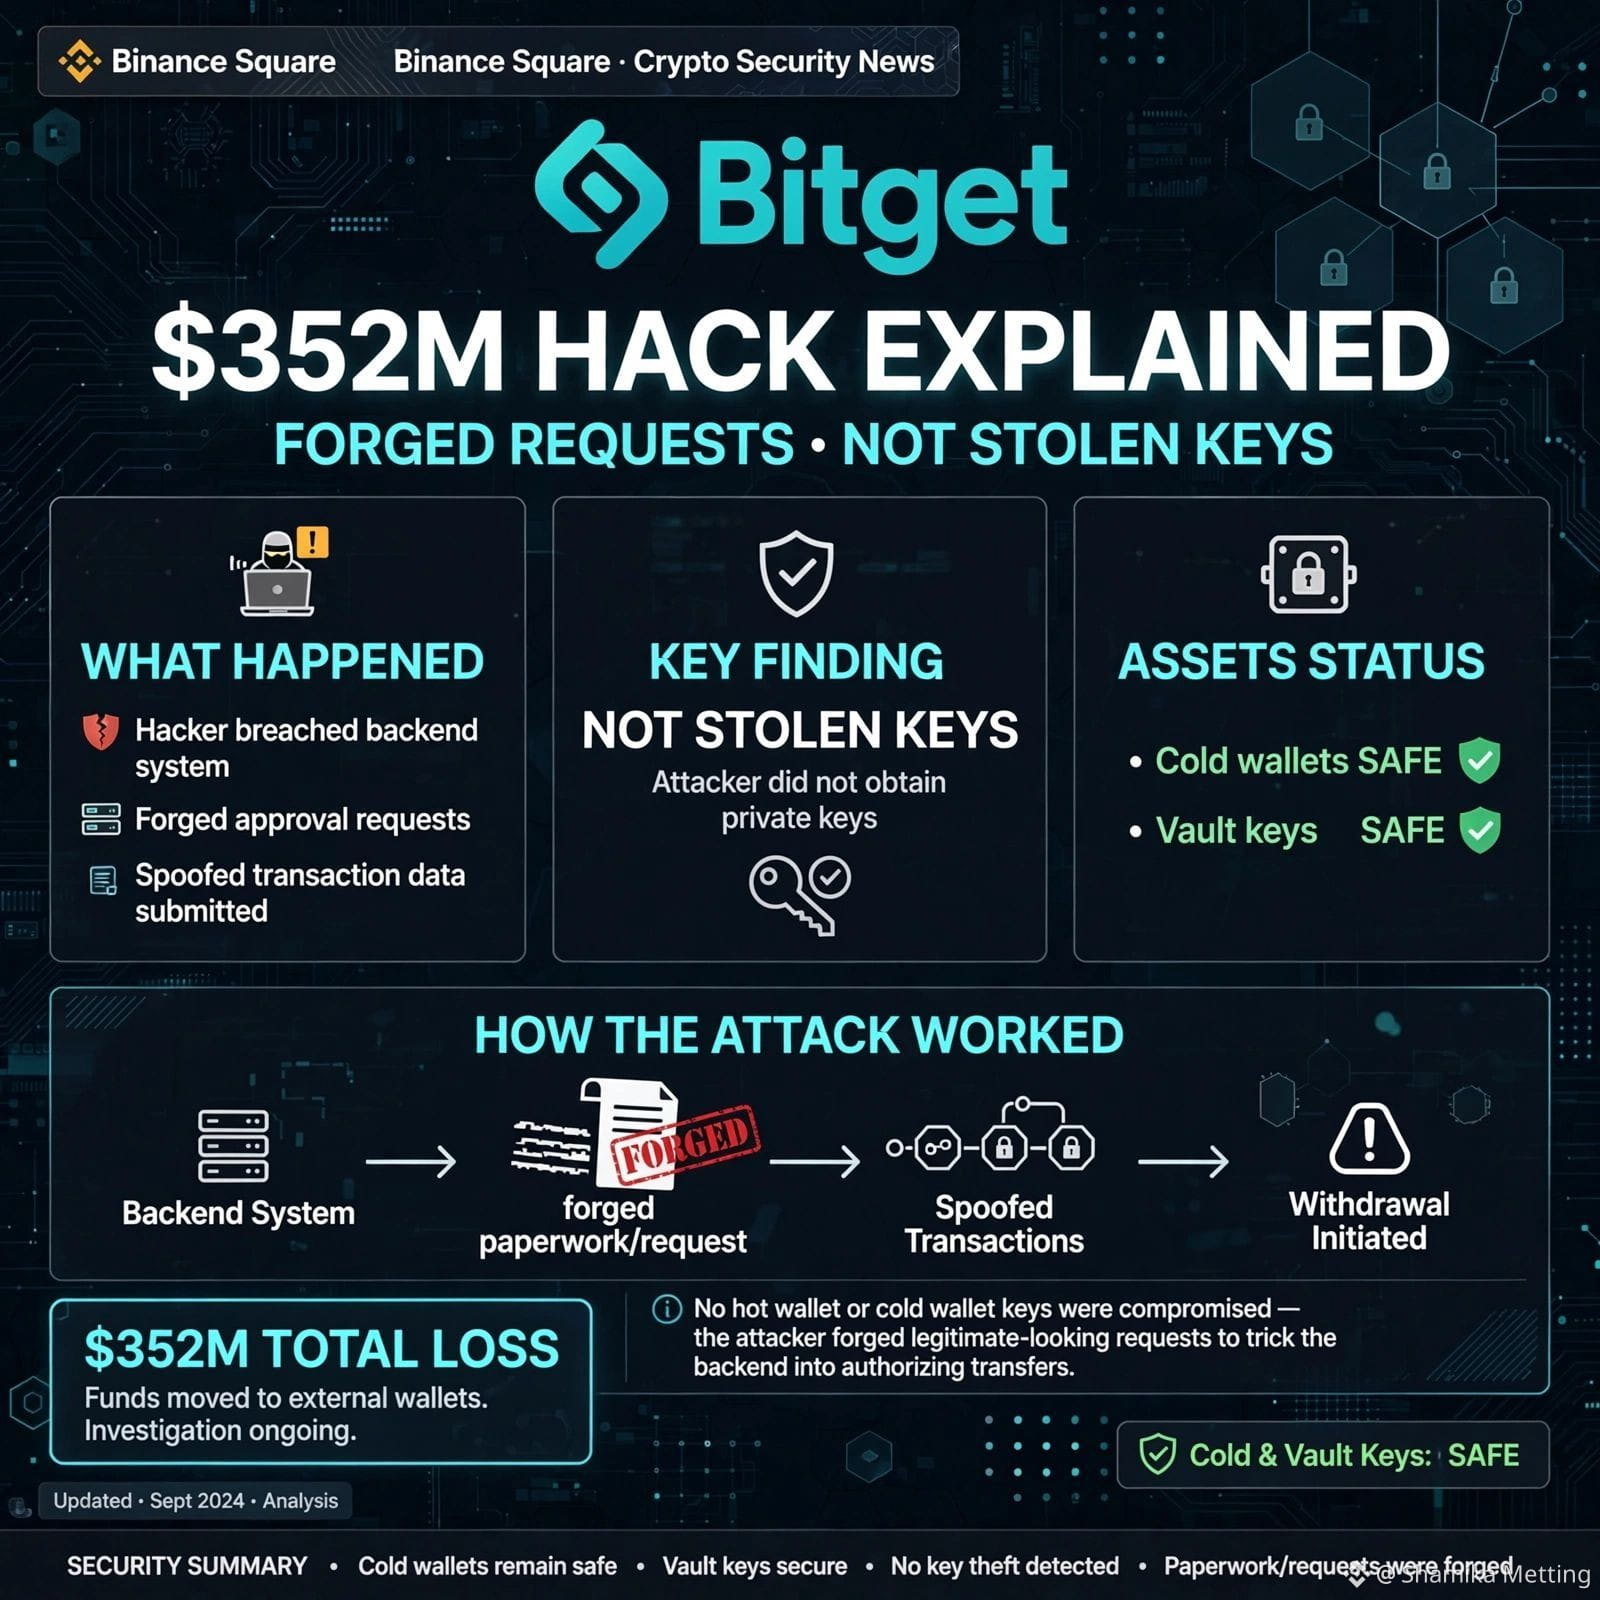
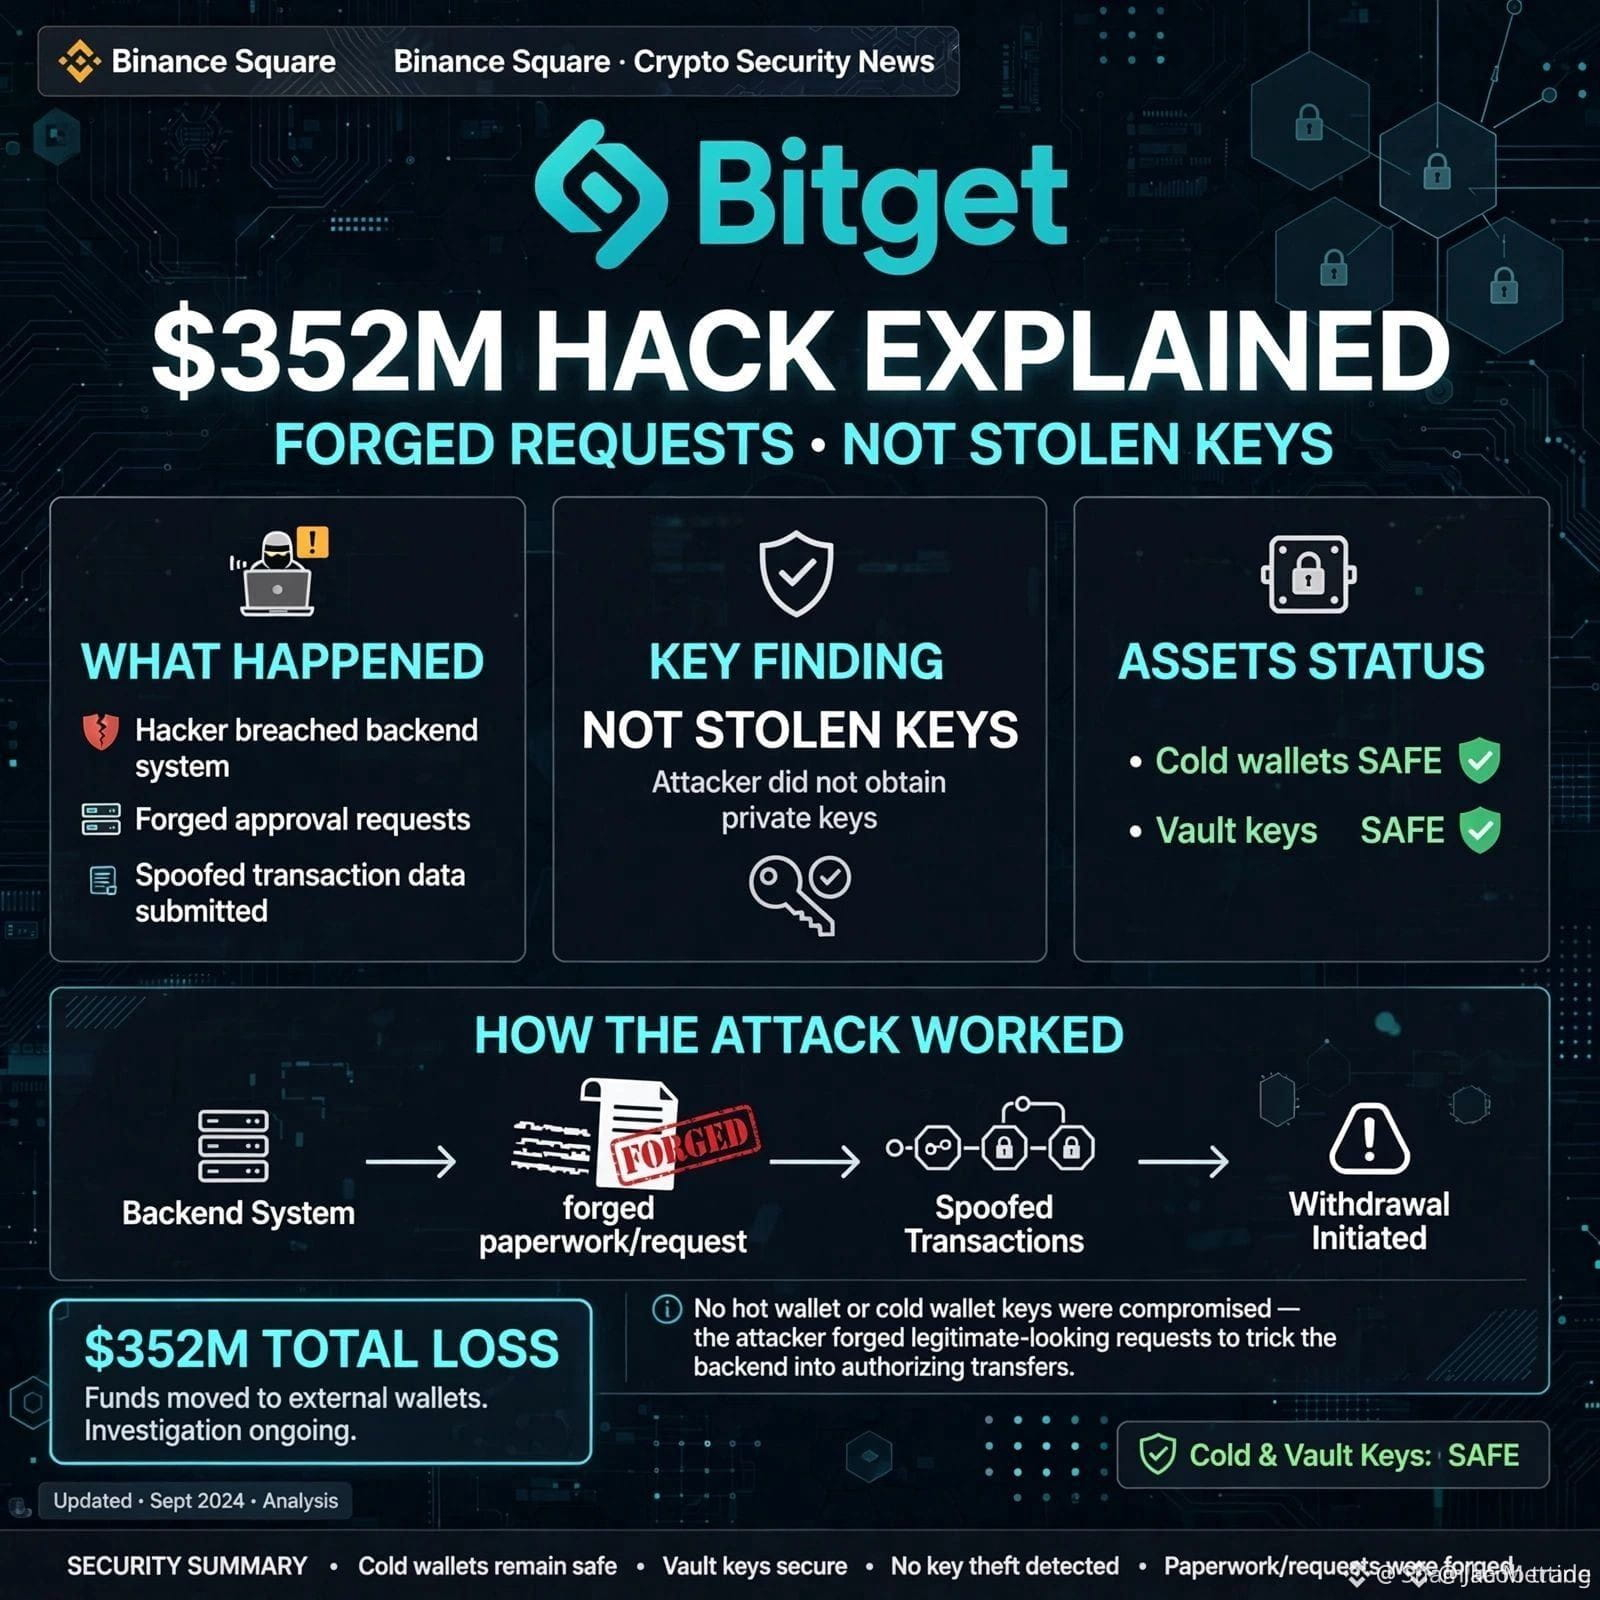
🚨 Đã giải thích vụ xâm nhập Bitget trị giá 352 triệu USD: yêu cầu giả mạo, không phải “mất chìa khóa”!
Ai cũng hoảng sợ vì các khóa riêng (private keys). Nhưng CEO của Bitget, Gracy Chen, đã khẳng định điều còn đáng lo hơn.
Chuyện gì thực sự đã xảy ra:
❌ Không hề bị đánh cắp các khóa riêng (cold, hot và warm đều được giữ trong két an toàn)
❌ Không hề có việc làm giả các yêu cầu rút tiền của người dùng
✅ Kẻ tấn công đã xâm nhập một hệ thống quan trọng ở cả lớp lõi lẫn lớp hậu trường (Backend)
✅ Chúng làm giả dữ liệu giao dịch
✅ Chúng kích hoạt quy trình ủy quyền của Bitget để chuyển 351,6 triệu USD
Hãy hình dung như sau: "Không phá két, mà là làm giả giấy tờ." Chìa khóa trong két không bao giờ rời khỏi tòa nhà; chỉ có ai đó tạo ra các biên lai chính thức giả mạo.
Tình trạng hiện tại:
Được phát hiện lúc 18:31 theo giờ UTC, ngày 24 tháng 9
Các ví cold vẫn an toàn
Quỹ bảo vệ người dùng trị giá 464 triệu USD sẽ chi trả cho mức thiệt hại
CEO liên hệ cuộc tấn công với Triều Tiên thông qua các bằng chứng từ địa chỉ IP
Bạn nghĩ sao—các nền tảng CEX có nên công khai mã nguồn backend của mình không?
Mời theo dõi thêm
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 Đã giải thích vụ xâm nhập Bitget trị giá 352 triệu USD: yêu cầu giả mạo, không phải “mất chìa khóa”!
Ai cũng hoảng sợ vì các khóa riêng (private keys). Nhưng CEO của Bitget, Gracy Chen, đã khẳng định điều còn đáng lo hơn.
Chuyện gì thực sự đã xảy ra:
❌ Không hề bị đánh cắp các khóa riêng (cold, hot và warm đều được giữ trong két an toàn)
❌ Không hề có việc làm giả các yêu cầu rút tiền của người dùng
✅ Kẻ tấn công đã xâm nhập một hệ thống quan trọng ở cả lớp lõi lẫn lớp hậu trường (Backend)
✅ Chúng làm giả dữ liệu giao dịch
✅ Chúng kích hoạt quy trình ủy quyền của Bitget để chuyển 351,6 triệu USD
Hãy hình dung như sau: "Không phá két, mà là làm giả giấy tờ." Chìa khóa trong két không bao giờ rời khỏi tòa nhà; chỉ có ai đó tạo ra các biên lai chính thức giả mạo.
Tình trạng hiện tại:
Được phát hiện lúc 18:31 theo giờ UTC, ngày 24 tháng 9
Các ví cold vẫn an toàn
Quỹ bảo vệ người dùng trị giá 464 triệu USD sẽ chi trả cho mức thiệt hại
CEO liên hệ cuộc tấn công với Triều Tiên thông qua các bằng chứng từ địa chỉ IP
Bạn nghĩ sao—các nền tảng CEX có nên công khai mã nguồn backend của mình không?
Mời theo dõi thêm
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Ai cũng hoảng sợ vì các khóa riêng (private keys). Nhưng CEO của Bitget, Gracy Chen, đã khẳng định điều còn đáng lo hơn.
Chuyện gì thực sự đã xảy ra:
❌ Không hề bị đánh cắp các khóa riêng (cold, hot và warm đều được giữ trong két an toàn)
❌ Không hề có việc làm giả các yêu cầu rút tiền của người dùng
✅ Kẻ tấn công đã xâm nhập một hệ thống quan trọng ở cả lớp lõi lẫn lớp hậu trường (Backend)
✅ Chúng làm giả dữ liệu giao dịch
✅ Chúng kích hoạt quy trình ủy quyền của Bitget để chuyển 351,6 triệu USD
Hãy hình dung như sau: "Không phá két, mà là làm giả giấy tờ." Chìa khóa trong két không bao giờ rời khỏi tòa nhà; chỉ có ai đó tạo ra các biên lai chính thức giả mạo.
Tình trạng hiện tại:
Được phát hiện lúc 18:31 theo giờ UTC, ngày 24 tháng 9
Các ví cold vẫn an toàn
Quỹ bảo vệ người dùng trị giá 464 triệu USD sẽ chi trả cho mức thiệt hại
CEO liên hệ cuộc tấn công với Triều Tiên thông qua các bằng chứng từ địa chỉ IP
Bạn nghĩ sao—các nền tảng CEX có nên công khai mã nguồn backend của mình không?
Mời theo dõi thêm
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
CambioLatino:
Esos norcoreanos no dan internet a su población pero si tienen buenna conexion para robar
4
15
25.3k
·
--
Giảm giá
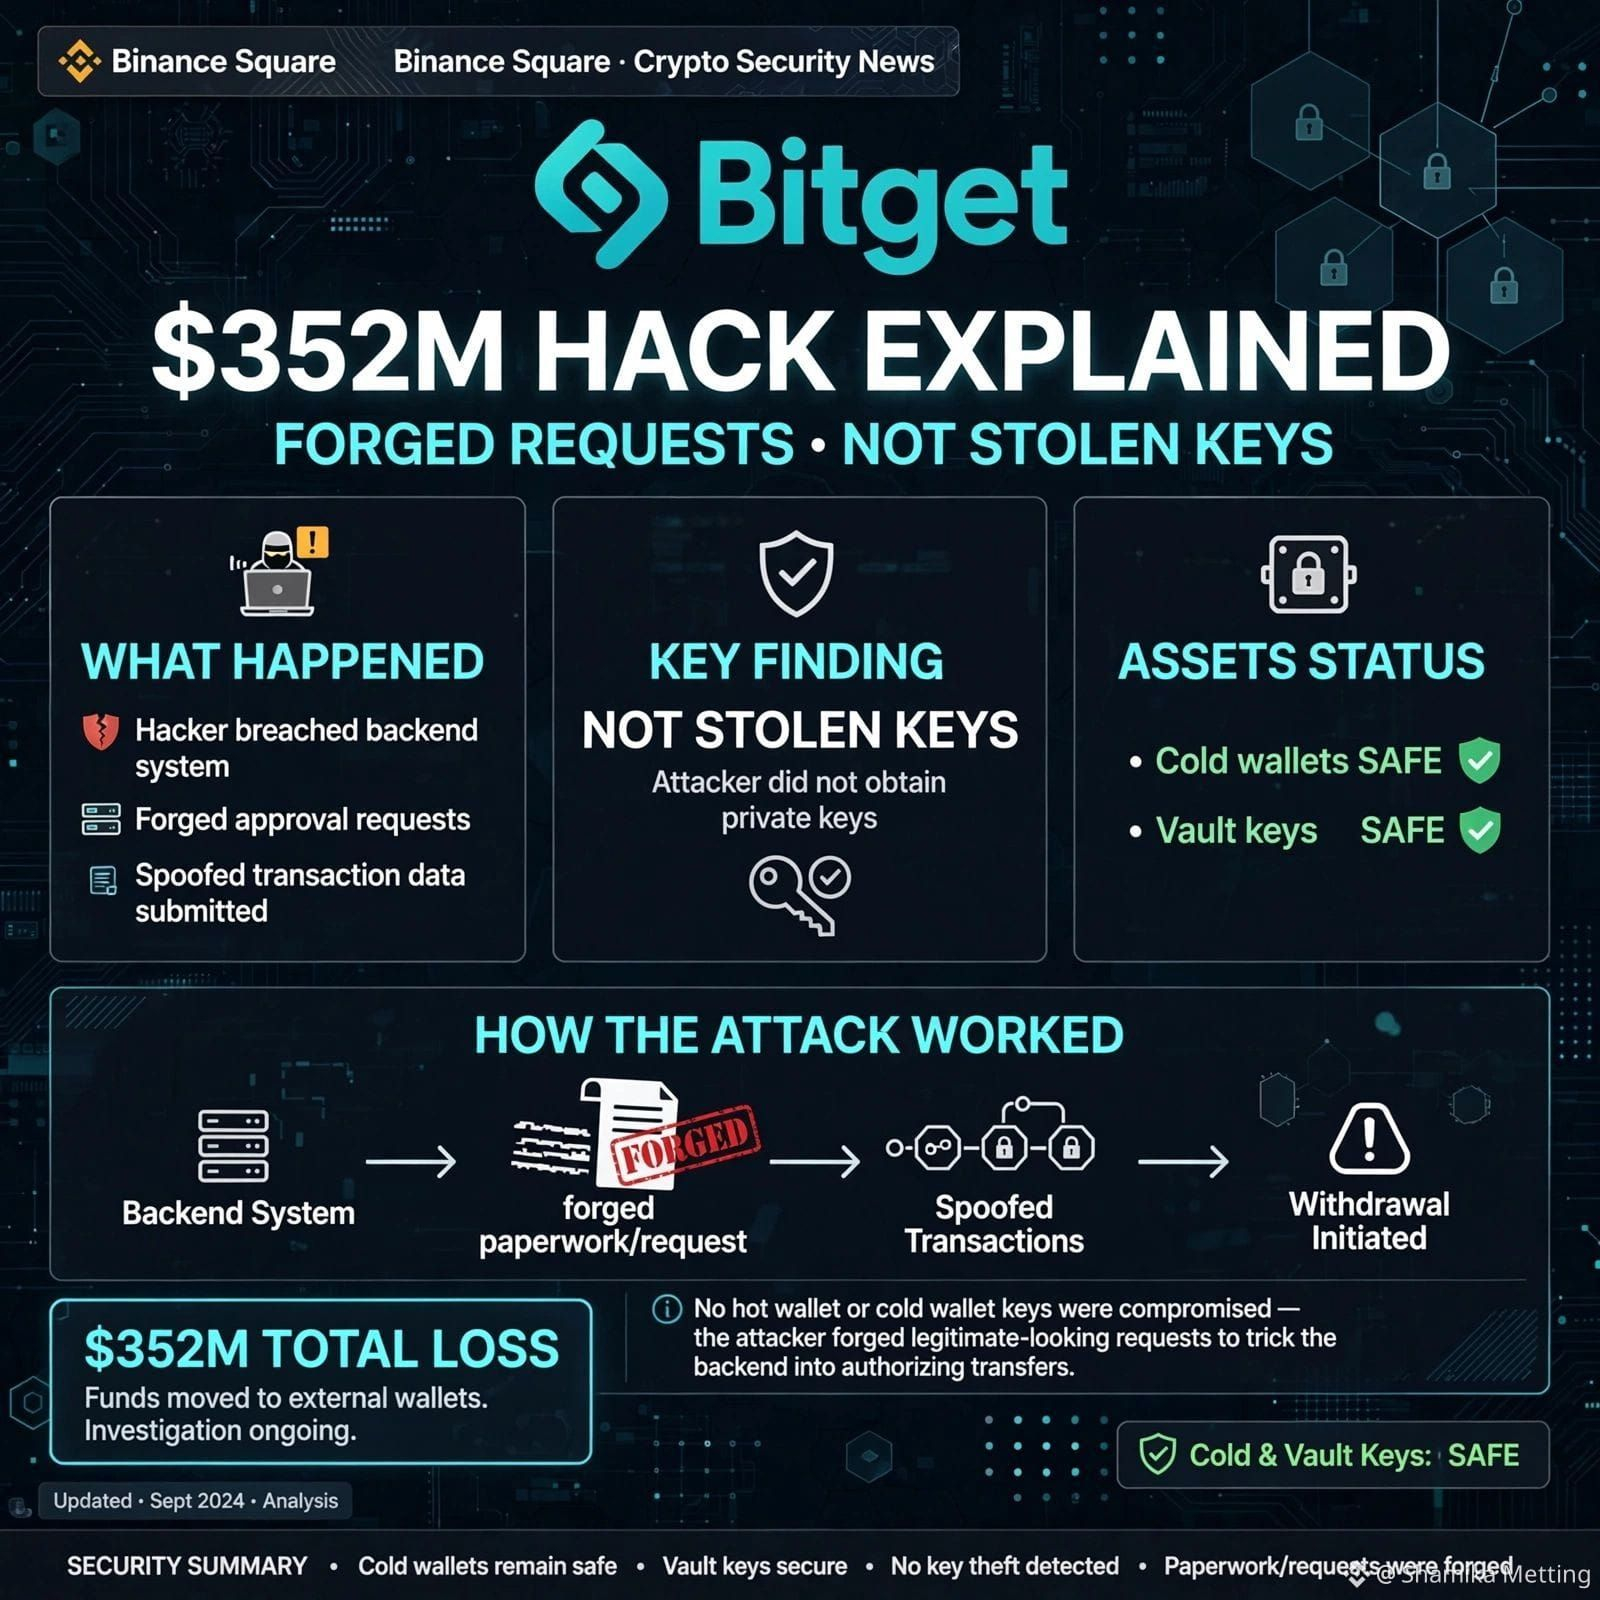
🚨 Giải thích về vụ xâm nhập Bitget trị giá 352 triệu USD: ¡đơn yêu cầu bị làm giả, không phải khóa bị đánh cắp!
Ai cũng hoảng sợ vì các khóa riêng. Nhưng CEO của Bitget, Gracy Chen, đã xác nhận điều còn đáng lo ngại hơn.
Chuyện gì đã xảy ra thực sự?
❌ Không bị đánh cắp khóa riêng (cold, hot và warm được bảo vệ trong các kho tiền an toàn)
❌ Không có việc làm giả các yêu cầu rút tiền của người dùng
✅ Kẻ tấn công đã xâm nhập một hệ thống quan trọng và hệ thống dự phòng (Backend)
✅ Làm giả dữ liệu giao dịch
✅ Kích hoạt quy trình ủy quyền của Bitget để chuyển 351,6 triệu USD
Hãy hình dung theo kiểu này: "Không phá két sắt; chỉ làm giả các giấy tờ". Các khóa két sắt không hề rời khỏi tòa nhà; chỉ là có ai đó tạo ra các biên nhận chính thức giả mạo.
Trạng thái hiện tại:
Đã phát hiện lúc 18:31 UTC, ngày 24 tháng 9
Ví lạnh vẫn an toàn
Quỹ bảo vệ người dùng sẽ chi trả khoản lỗ 464 triệu USD
Chủ tịch cho rằng cuộc tấn công có liên hệ với Triều Tiên dựa trên bằng chứng từ các địa chỉ IP
Bạn nghĩ sao: các nền tảng CEX có nên công khai (open source) backend của mình không?
Vui lòng tiếp tục
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 Giải thích về vụ xâm nhập Bitget trị giá 352 triệu USD: ¡đơn yêu cầu bị làm giả, không phải khóa bị đánh cắp!
Ai cũng hoảng sợ vì các khóa riêng. Nhưng CEO của Bitget, Gracy Chen, đã xác nhận điều còn đáng lo ngại hơn.
Chuyện gì đã xảy ra thực sự?
❌ Không bị đánh cắp khóa riêng (cold, hot và warm được bảo vệ trong các kho tiền an toàn)
❌ Không có việc làm giả các yêu cầu rút tiền của người dùng
✅ Kẻ tấn công đã xâm nhập một hệ thống quan trọng và hệ thống dự phòng (Backend)
✅ Làm giả dữ liệu giao dịch
✅ Kích hoạt quy trình ủy quyền của Bitget để chuyển 351,6 triệu USD
Hãy hình dung theo kiểu này: "Không phá két sắt; chỉ làm giả các giấy tờ". Các khóa két sắt không hề rời khỏi tòa nhà; chỉ là có ai đó tạo ra các biên nhận chính thức giả mạo.
Trạng thái hiện tại:
Đã phát hiện lúc 18:31 UTC, ngày 24 tháng 9
Ví lạnh vẫn an toàn
Quỹ bảo vệ người dùng sẽ chi trả khoản lỗ 464 triệu USD
Chủ tịch cho rằng cuộc tấn công có liên hệ với Triều Tiên dựa trên bằng chứng từ các địa chỉ IP
Bạn nghĩ sao: các nền tảng CEX có nên công khai (open source) backend của mình không?
Vui lòng tiếp tục
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Ai cũng hoảng sợ vì các khóa riêng. Nhưng CEO của Bitget, Gracy Chen, đã xác nhận điều còn đáng lo ngại hơn.
Chuyện gì đã xảy ra thực sự?
❌ Không bị đánh cắp khóa riêng (cold, hot và warm được bảo vệ trong các kho tiền an toàn)
❌ Không có việc làm giả các yêu cầu rút tiền của người dùng
✅ Kẻ tấn công đã xâm nhập một hệ thống quan trọng và hệ thống dự phòng (Backend)
✅ Làm giả dữ liệu giao dịch
✅ Kích hoạt quy trình ủy quyền của Bitget để chuyển 351,6 triệu USD
Hãy hình dung theo kiểu này: "Không phá két sắt; chỉ làm giả các giấy tờ". Các khóa két sắt không hề rời khỏi tòa nhà; chỉ là có ai đó tạo ra các biên nhận chính thức giả mạo.
Trạng thái hiện tại:
Đã phát hiện lúc 18:31 UTC, ngày 24 tháng 9
Ví lạnh vẫn an toàn
Quỹ bảo vệ người dùng sẽ chi trả khoản lỗ 464 triệu USD
Chủ tịch cho rằng cuộc tấn công có liên hệ với Triều Tiên dựa trên bằng chứng từ các địa chỉ IP
Bạn nghĩ sao: các nền tảng CEX có nên công khai (open source) backend của mình không?
Vui lòng tiếp tục
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
1
1
472
#bitgetbreachforgedrequestsnotstolenkeys
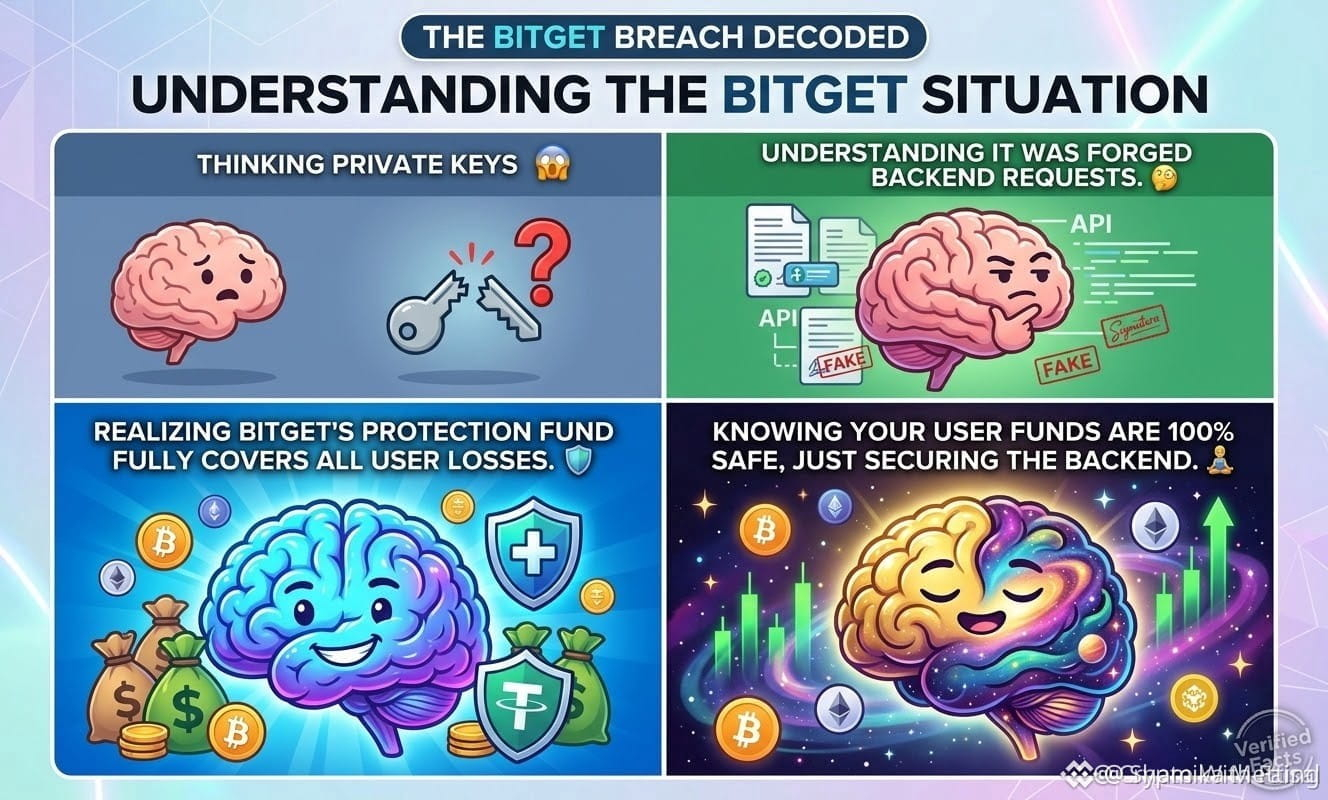
🚨 Câu chuyện có thật đằng sau vụ hack Bitget 🚨
Thị trường tiền mã hóa đang xôn xao, nhưng hãy gỡ bỏ ồn ào bằng những bằng chứng đã được xác thực về vụ hack Bitget trị giá 351,6 triệu USD.
Lưu ý: Không phải như bạn tưởng.
Kẻ tấn công không đánh cắp các khóa két sắt riêng! Thay vào đó, họ xâm nhập vào hệ thống hậu trường, làm sai lệch các tài liệu giao dịch và gửi các yêu cầu rút tiền giả thông qua quy trình phê duyệt của chính Bitget.
Chi tiết kỹ thuật này quan trọng vì sao?
Bởi vì đánh cắp khóa đồng nghĩa với dòng chảy thất thoát không dứt. 🩸
Yêu cầu giả = bịt lỗ hổng và ngăn dòng máu chảy tiếp. 🛑
Tin tốt:
✅ Khóa an toàn: các khóa riêng không rời khỏi vị trí của chúng.
✅ Két an toàn: chỉ nhắm vào các ví nóng và nóng-ấm. Bộ lưu trữ lạnh vẫn an toàn 100%.
✅ Người dùng vẫn ổn: Quỹ bảo vệ của Bitget trị giá 464 triệu USD bù đắp hoàn toàn cho khoản lỗ 351,6 triệu USD.
Các hoạt động rút tiền đã tạm dừng để tiến hành rà soát an ninh toàn diện, nhưng CEO Gracy Chen khẳng định tài sản của người dùng vẫn an toàn.
Sự việc này chứng minh rằng cơ sở hạ tầng hậu trường đã trở thành chiến trường mới trong Web3. Hãy chú ý và luôn an toàn! 🛡️
Xin hãy theo dõi
$AVAX
{future}(AVAXUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Câu chuyện có thật đằng sau vụ hack Bitget 🚨
Thị trường tiền mã hóa đang xôn xao, nhưng hãy gỡ bỏ ồn ào bằng những bằng chứng đã được xác thực về vụ hack Bitget trị giá 351,6 triệu USD.
Lưu ý: Không phải như bạn tưởng.
Kẻ tấn công không đánh cắp các khóa két sắt riêng! Thay vào đó, họ xâm nhập vào hệ thống hậu trường, làm sai lệch các tài liệu giao dịch và gửi các yêu cầu rút tiền giả thông qua quy trình phê duyệt của chính Bitget.
Chi tiết kỹ thuật này quan trọng vì sao?
Bởi vì đánh cắp khóa đồng nghĩa với dòng chảy thất thoát không dứt. 🩸
Yêu cầu giả = bịt lỗ hổng và ngăn dòng máu chảy tiếp. 🛑
Tin tốt:
✅ Khóa an toàn: các khóa riêng không rời khỏi vị trí của chúng.
✅ Két an toàn: chỉ nhắm vào các ví nóng và nóng-ấm. Bộ lưu trữ lạnh vẫn an toàn 100%.
✅ Người dùng vẫn ổn: Quỹ bảo vệ của Bitget trị giá 464 triệu USD bù đắp hoàn toàn cho khoản lỗ 351,6 triệu USD.
Các hoạt động rút tiền đã tạm dừng để tiến hành rà soát an ninh toàn diện, nhưng CEO Gracy Chen khẳng định tài sản của người dùng vẫn an toàn.
Sự việc này chứng minh rằng cơ sở hạ tầng hậu trường đã trở thành chiến trường mới trong Web3. Hãy chú ý và luôn an toàn! 🛡️
Xin hãy theo dõi
$AVAX
🚨 Câu chuyện có thật đằng sau vụ hack Bitget 🚨
Thị trường tiền mã hóa đang xôn xao, nhưng hãy gỡ bỏ ồn ào bằng những bằng chứng đã được xác thực về vụ hack Bitget trị giá 351,6 triệu USD.
Lưu ý: Không phải như bạn tưởng.
Kẻ tấn công không đánh cắp các khóa két sắt riêng! Thay vào đó, họ xâm nhập vào hệ thống hậu trường, làm sai lệch các tài liệu giao dịch và gửi các yêu cầu rút tiền giả thông qua quy trình phê duyệt của chính Bitget.
Chi tiết kỹ thuật này quan trọng vì sao?
Bởi vì đánh cắp khóa đồng nghĩa với dòng chảy thất thoát không dứt. 🩸
Yêu cầu giả = bịt lỗ hổng và ngăn dòng máu chảy tiếp. 🛑
Tin tốt:
✅ Khóa an toàn: các khóa riêng không rời khỏi vị trí của chúng.
✅ Két an toàn: chỉ nhắm vào các ví nóng và nóng-ấm. Bộ lưu trữ lạnh vẫn an toàn 100%.
✅ Người dùng vẫn ổn: Quỹ bảo vệ của Bitget trị giá 464 triệu USD bù đắp hoàn toàn cho khoản lỗ 351,6 triệu USD.
Các hoạt động rút tiền đã tạm dừng để tiến hành rà soát an ninh toàn diện, nhưng CEO Gracy Chen khẳng định tài sản của người dùng vẫn an toàn.
Sự việc này chứng minh rằng cơ sở hạ tầng hậu trường đã trở thành chiến trường mới trong Web3. Hãy chú ý và luôn an toàn! 🛡️
Xin hãy theo dõi
$AVAX
SAQR77:
المهم منصة تافهة
3
5
12k
·
--
Tăng giá
#bitgetbreachforgedrequestsnotstolenkeys
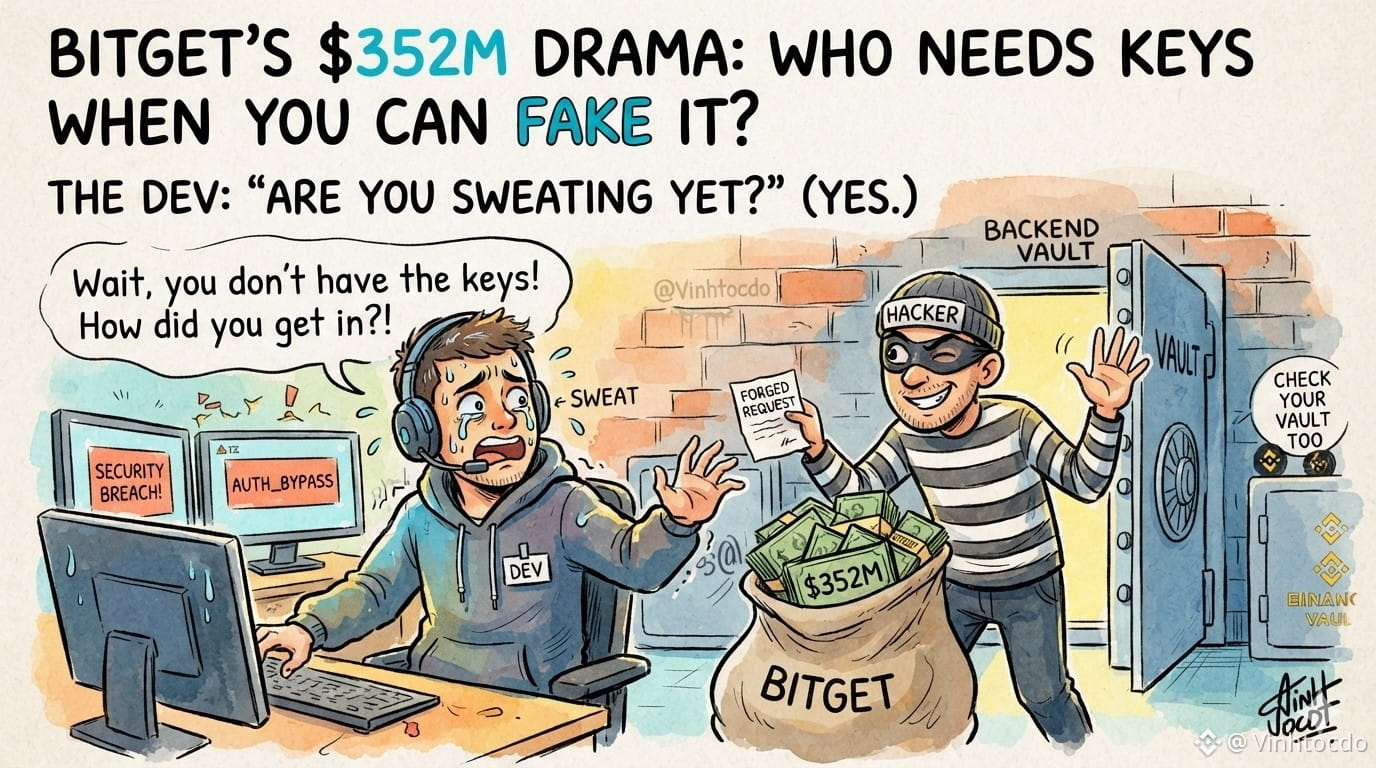
Cơn bão 352 triệu USD của Bitget: Yêu cầu giả mạo, không phải khóa bị đánh cắp! Dev ơi, bạn đã bắt đầu đổ mồ hôi chưa? 🤦♂️🛡️
Vậy là Bitget đã “đổ trà” về vụ hack gần đây! Kẻ tấn công không đánh cắp khóa riêng của họ; họ chỉ lừa hệ thống backend bằng cách giả mạo các yêu cầu giao dịch! Nó giống như một tên trộm bước vào ngân hàng với chữ ký giả mạo hoàn hảo từ quản lý, và thế là kho tiền tự mở ra! 🏦🔑
Đây là một lời cảnh tỉnh lớn cho tất cả dev blockchain và các sàn giao dịch lớn, bao gồm Binance, hãy kiểm tra kỹ lưỡng hạ tầng bảo mật backend của mình trước khi một kẻ khai thác khác lại nghĩ ra chiêu mới! 💻💥
Các trader thông minh nên làm gì? 🛠️
📌 Hãy luôn cảnh giác: Đừng dồn hết tiền của bạn vào một sàn duy nhất.
🛡️ Đa dạng hóa tài sản: Chia danh mục sang các token đáng tin cậy để giảm thiểu rủi ro tiềm ẩn của nền tảng.
Tuyên bố miễn trừ: Đây là quan điểm cá nhân, không phải lời khuyên tài chính.
👇 Bấm vào và giao dịch bên dưới để ủng hộ mình:
💰 $BNB
{future}(BNBUSDT)
| 💰 $BTC
{future}(BTCUSDT)
| 💰 $ETH
{future}(ETHUSDT)
📌 Mã giới thiệu: VINHTOCDO
🔗 Tham gia Binance: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
Cơn bão 352 triệu USD của Bitget: Yêu cầu giả mạo, không phải khóa bị đánh cắp! Dev ơi, bạn đã bắt đầu đổ mồ hôi chưa? 🤦♂️🛡️
Vậy là Bitget đã “đổ trà” về vụ hack gần đây! Kẻ tấn công không đánh cắp khóa riêng của họ; họ chỉ lừa hệ thống backend bằng cách giả mạo các yêu cầu giao dịch! Nó giống như một tên trộm bước vào ngân hàng với chữ ký giả mạo hoàn hảo từ quản lý, và thế là kho tiền tự mở ra! 🏦🔑
Đây là một lời cảnh tỉnh lớn cho tất cả dev blockchain và các sàn giao dịch lớn, bao gồm Binance, hãy kiểm tra kỹ lưỡng hạ tầng bảo mật backend của mình trước khi một kẻ khai thác khác lại nghĩ ra chiêu mới! 💻💥
Các trader thông minh nên làm gì? 🛠️
📌 Hãy luôn cảnh giác: Đừng dồn hết tiền của bạn vào một sàn duy nhất.
🛡️ Đa dạng hóa tài sản: Chia danh mục sang các token đáng tin cậy để giảm thiểu rủi ro tiềm ẩn của nền tảng.
Tuyên bố miễn trừ: Đây là quan điểm cá nhân, không phải lời khuyên tài chính.
👇 Bấm vào và giao dịch bên dưới để ủng hộ mình:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 Mã giới thiệu: VINHTOCDO
🔗 Tham gia Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
Cơn bão 352 triệu USD của Bitget: Yêu cầu giả mạo, không phải khóa bị đánh cắp! Dev ơi, bạn đã bắt đầu đổ mồ hôi chưa? 🤦♂️🛡️
Vậy là Bitget đã “đổ trà” về vụ hack gần đây! Kẻ tấn công không đánh cắp khóa riêng của họ; họ chỉ lừa hệ thống backend bằng cách giả mạo các yêu cầu giao dịch! Nó giống như một tên trộm bước vào ngân hàng với chữ ký giả mạo hoàn hảo từ quản lý, và thế là kho tiền tự mở ra! 🏦🔑
Đây là một lời cảnh tỉnh lớn cho tất cả dev blockchain và các sàn giao dịch lớn, bao gồm Binance, hãy kiểm tra kỹ lưỡng hạ tầng bảo mật backend của mình trước khi một kẻ khai thác khác lại nghĩ ra chiêu mới! 💻💥
Các trader thông minh nên làm gì? 🛠️
📌 Hãy luôn cảnh giác: Đừng dồn hết tiền của bạn vào một sàn duy nhất.
🛡️ Đa dạng hóa tài sản: Chia danh mục sang các token đáng tin cậy để giảm thiểu rủi ro tiềm ẩn của nền tảng.
Tuyên bố miễn trừ: Đây là quan điểm cá nhân, không phải lời khuyên tài chính.
👇 Bấm vào và giao dịch bên dưới để ủng hộ mình:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 Mã giới thiệu: VINHTOCDO
🔗 Tham gia Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
1
46
·
--
Bitget đã bị hack vượt quá 350M USD trong các hot wallet!!😵
Bảo mật trên các sàn giao dịch lại một lần nữa trở thành tâm điểm tranh luận. Bitget cho biết đã có một lỗ hổng bảo mật nghiêm trọng trong hệ thống ủy quyền nội bộ, khiến nhiều hot wallet của họ bị ảnh hưởng.
Nhiều giao dịch chuyển tiền trái phép đã được phát hiện sau khi hệ thống ủy quyền nội bộ bị thao túng.
Gần 351,6 triệu USD đã bị rút cạn trong nhiều loại tài sản ($ETH $USDT, $USDC, $BNB $AVAX và $XAUT). Các tài sản này bắt đầu được chuyển qua (bridge) và trộn lẫn nhanh chóng trên chuỗi.
Giám đốc điều hành của Bitget xác nhận rằng các khoản dự trữ lạnh (cold wallets) không bị xâm phạm. Ngoài ra, họ thông báo rằng các khoản lỗ sẽ được bù đắp 100% nhờ Quỹ Bảo vệ Người dùng (được định giá khoảng ~$464M).
Các hoạt động rút tiền đã được tạm dừng phòng ngừa trong khi hoàn tất cuộc kiểm tra pháp y (forensic audit), dù các giao dịch trading và nạp tiền vẫn đang hoạt động.
Các nhà phân tích on-chain và các nguồn tin liên quan đến cuộc điều tra cho rằng có thể liên quan đến các nhóm tội phạm mạng quốc tế trình độ cao (với các mẫu hình tương tự các cuộc tấn công kiểu Bắc Triều Tiên). Dự kiến trong vài giờ tới sẽ có một báo cáo kỹ thuật chi tiết.
Những sự kiện như thế này nhắc nhở tầm quan trọng của quy tắc vàng trong crypto: "Không phải chìa khóa của bạn thì không phải crypto của bạn". Các bạn có để tiền ở CEX không, hay chuyển trực tiếp lợi nhuận sang ví lạnh?
Mình đọc bình luận của các bạn nhé và nhớ đừng làm cháy tài khoản plsss!
Yêu các bạn❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
Bitget đã bị hack vượt quá 350M USD trong các hot wallet!!😵
Bảo mật trên các sàn giao dịch lại một lần nữa trở thành tâm điểm tranh luận. Bitget cho biết đã có một lỗ hổng bảo mật nghiêm trọng trong hệ thống ủy quyền nội bộ, khiến nhiều hot wallet của họ bị ảnh hưởng.
Nhiều giao dịch chuyển tiền trái phép đã được phát hiện sau khi hệ thống ủy quyền nội bộ bị thao túng.
Gần 351,6 triệu USD đã bị rút cạn trong nhiều loại tài sản ($ETH $USDT, $USDC, $BNB $AVAX và $XAUT). Các tài sản này bắt đầu được chuyển qua (bridge) và trộn lẫn nhanh chóng trên chuỗi.
Giám đốc điều hành của Bitget xác nhận rằng các khoản dự trữ lạnh (cold wallets) không bị xâm phạm. Ngoài ra, họ thông báo rằng các khoản lỗ sẽ được bù đắp 100% nhờ Quỹ Bảo vệ Người dùng (được định giá khoảng ~$464M).
Các hoạt động rút tiền đã được tạm dừng phòng ngừa trong khi hoàn tất cuộc kiểm tra pháp y (forensic audit), dù các giao dịch trading và nạp tiền vẫn đang hoạt động.
Các nhà phân tích on-chain và các nguồn tin liên quan đến cuộc điều tra cho rằng có thể liên quan đến các nhóm tội phạm mạng quốc tế trình độ cao (với các mẫu hình tương tự các cuộc tấn công kiểu Bắc Triều Tiên). Dự kiến trong vài giờ tới sẽ có một báo cáo kỹ thuật chi tiết.
Những sự kiện như thế này nhắc nhở tầm quan trọng của quy tắc vàng trong crypto: "Không phải chìa khóa của bạn thì không phải crypto của bạn". Các bạn có để tiền ở CEX không, hay chuyển trực tiếp lợi nhuận sang ví lạnh?
Mình đọc bình luận của các bạn nhé và nhớ đừng làm cháy tài khoản plsss!
Yêu các bạn❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
Bảo mật trên các sàn giao dịch lại một lần nữa trở thành tâm điểm tranh luận. Bitget cho biết đã có một lỗ hổng bảo mật nghiêm trọng trong hệ thống ủy quyền nội bộ, khiến nhiều hot wallet của họ bị ảnh hưởng.
Nhiều giao dịch chuyển tiền trái phép đã được phát hiện sau khi hệ thống ủy quyền nội bộ bị thao túng.
Gần 351,6 triệu USD đã bị rút cạn trong nhiều loại tài sản ($ETH $USDT, $USDC, $BNB $AVAX và $XAUT). Các tài sản này bắt đầu được chuyển qua (bridge) và trộn lẫn nhanh chóng trên chuỗi.
Giám đốc điều hành của Bitget xác nhận rằng các khoản dự trữ lạnh (cold wallets) không bị xâm phạm. Ngoài ra, họ thông báo rằng các khoản lỗ sẽ được bù đắp 100% nhờ Quỹ Bảo vệ Người dùng (được định giá khoảng ~$464M).
Các hoạt động rút tiền đã được tạm dừng phòng ngừa trong khi hoàn tất cuộc kiểm tra pháp y (forensic audit), dù các giao dịch trading và nạp tiền vẫn đang hoạt động.
Các nhà phân tích on-chain và các nguồn tin liên quan đến cuộc điều tra cho rằng có thể liên quan đến các nhóm tội phạm mạng quốc tế trình độ cao (với các mẫu hình tương tự các cuộc tấn công kiểu Bắc Triều Tiên). Dự kiến trong vài giờ tới sẽ có một báo cáo kỹ thuật chi tiết.
Những sự kiện như thế này nhắc nhở tầm quan trọng của quy tắc vàng trong crypto: "Không phải chìa khóa của bạn thì không phải crypto của bạn". Các bạn có để tiền ở CEX không, hay chuyển trực tiếp lợi nhuận sang ví lạnh?
Mình đọc bình luận của các bạn nhé và nhớ đừng làm cháy tài khoản plsss!
Yêu các bạn❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
2
2
723
·
--
🚨 Chi tiết về việc Bitget bị xâm phạm với giá trị 352 triệu đô la: yêu cầu giả mạo, không phải khóa bị đánh cắp!
Ai cũng hoảng loạn về các khóa riêng. Nhưng CEO của Bitget, Gracy Chen, đã xác nhận một điều còn đáng lo hơn.
Thực sự đã xảy ra gì:
❌ Các khóa riêng (cold, hot và warm, được lưu trong các két an toàn) không bị đánh cắp
❌ Các yêu cầu rút tiền của người dùng không bị làm giả
✅ Kẻ tấn công đã xâm nhập một hệ thống quan trọng và ở hậu trường (backend) then chốt
✅ Chúng đã làm giả dữ liệu giao dịch
✅ Chúng đã kích hoạt quy trình ủy quyền của Bitget để chuyển 351,6 triệu đô la
Hãy hình dung tình huống như sau: “Chúng không bẻ khóa két, mà chỉ làm giả giấy tờ.” Các chìa khóa két chưa bao giờ rời khỏi tòa nhà; chỉ có người nào đó tạo ra các biên lai chính thức bị làm giả.
Tình hình hiện tại:
Được phát hiện lúc 18:31 UTC ngày 24 tháng 9
Các ví cold được bảo mật
Quỹ Bảo vệ Người dùng trị giá 464 triệu đô la sẽ chi trả cho giá trị của khoản lỗ
CEO liên hệ cuộc tấn công với các kết nối xuất phát từ Triều Tiên dựa trên các manh mối từ địa chỉ IP
Còn bạn, bạn có nghĩ rằng các nền tảng CEX nên công khai mã backend của mình dưới dạng mã nguồn mở không?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
{future}(PHAUSDT)
$BTW
{future}(BTWUSDT)
$ARK
{future}(ARKUSDT)
🚨 Chi tiết về việc Bitget bị xâm phạm với giá trị 352 triệu đô la: yêu cầu giả mạo, không phải khóa bị đánh cắp!
Ai cũng hoảng loạn về các khóa riêng. Nhưng CEO của Bitget, Gracy Chen, đã xác nhận một điều còn đáng lo hơn.
Thực sự đã xảy ra gì:
❌ Các khóa riêng (cold, hot và warm, được lưu trong các két an toàn) không bị đánh cắp
❌ Các yêu cầu rút tiền của người dùng không bị làm giả
✅ Kẻ tấn công đã xâm nhập một hệ thống quan trọng và ở hậu trường (backend) then chốt
✅ Chúng đã làm giả dữ liệu giao dịch
✅ Chúng đã kích hoạt quy trình ủy quyền của Bitget để chuyển 351,6 triệu đô la
Hãy hình dung tình huống như sau: “Chúng không bẻ khóa két, mà chỉ làm giả giấy tờ.” Các chìa khóa két chưa bao giờ rời khỏi tòa nhà; chỉ có người nào đó tạo ra các biên lai chính thức bị làm giả.
Tình hình hiện tại:
Được phát hiện lúc 18:31 UTC ngày 24 tháng 9
Các ví cold được bảo mật
Quỹ Bảo vệ Người dùng trị giá 464 triệu đô la sẽ chi trả cho giá trị của khoản lỗ
CEO liên hệ cuộc tấn công với các kết nối xuất phát từ Triều Tiên dựa trên các manh mối từ địa chỉ IP
Còn bạn, bạn có nghĩ rằng các nền tảng CEX nên công khai mã backend của mình dưới dạng mã nguồn mở không?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
Ai cũng hoảng loạn về các khóa riêng. Nhưng CEO của Bitget, Gracy Chen, đã xác nhận một điều còn đáng lo hơn.
Thực sự đã xảy ra gì:
❌ Các khóa riêng (cold, hot và warm, được lưu trong các két an toàn) không bị đánh cắp
❌ Các yêu cầu rút tiền của người dùng không bị làm giả
✅ Kẻ tấn công đã xâm nhập một hệ thống quan trọng và ở hậu trường (backend) then chốt
✅ Chúng đã làm giả dữ liệu giao dịch
✅ Chúng đã kích hoạt quy trình ủy quyền của Bitget để chuyển 351,6 triệu đô la
Hãy hình dung tình huống như sau: “Chúng không bẻ khóa két, mà chỉ làm giả giấy tờ.” Các chìa khóa két chưa bao giờ rời khỏi tòa nhà; chỉ có người nào đó tạo ra các biên lai chính thức bị làm giả.
Tình hình hiện tại:
Được phát hiện lúc 18:31 UTC ngày 24 tháng 9
Các ví cold được bảo mật
Quỹ Bảo vệ Người dùng trị giá 464 triệu đô la sẽ chi trả cho giá trị của khoản lỗ
CEO liên hệ cuộc tấn công với các kết nối xuất phát từ Triều Tiên dựa trên các manh mối từ địa chỉ IP
Còn bạn, bạn có nghĩ rằng các nền tảng CEX nên công khai mã backend của mình dưới dạng mã nguồn mở không?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
242
·
--
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Cập nhật an ninh: Vụ Bitget bị xâm nhập liên quan đến yêu cầu giả mạo, không phải khóa bị đánh cắp
Phân tích: Cộng đồng crypto đã theo dõi sát các sự kiện an ninh gần đây sau một sự cố liên quan đến Bitget, trong đó khoảng 351,6 triệu USD đã bị ảnh hưởng thông qua các giao dịch chuyển tiền trái phép. Tuy nhiên, ban lãnh đạo đã xác nhận rằng không có khóa cá nhân bị đánh cắp. Thay vào đó, kẻ tấn công đã xâm nhập hệ thống ví backend và làm giả dữ liệu giao dịch để đẩy các yêu cầu giả qua các luồng ủy quyền thông thường. Kho lạnh vẫn hoàn toàn an toàn, và quỹ bảo vệ của sàn được đặt để bù đắp các khoản lỗ.
Điều này có ý nghĩa gì với thị trường: Những sự cố như thế này khiến ngành tập trung mạnh hơn vào việc gia cố hệ thống backend và bảo mật hạ tầng. Trong khi hoạt động rút tiền tạm thời được tạm dừng để rà soát an toàn, giao dịch và nạp tiền vẫn hoạt động bình thường, khiến các trader cần theo dõi sát quản lý rủi ro và dòng thanh khoản của sàn.
Các đồng có thể giao dịch đáng chú ý để theo dõi:
$BTC (Bitcoin): Chuẩn mực vĩ mô tối quan trọng; quan sát cách thanh khoản tổng thể phản ứng và giữ các mốc hỗ trợ chính trong giai đoạn cập nhật bảo mật của sàn.
$ETH (Ethereum): Tài sản smart-contract quan trọng, được theo dõi chặt chẽ về biến động khối lượng trên chuỗi và thay đổi về tâm lý trên toàn thị trường.
$BNB (Binance Coin): Token hệ sinh thái then chốt để nắm bắt động lực của lĩnh vực sàn giao dịch, xu hướng khối lượng giao dịch và mức độ hữu dụng của nền tảng.
Bạn đang điều hướng bảo mật danh mục và tình hình thị trường hiện tại như thế nào? Hãy trao đổi trong phần bình luận bên dưới nhé! 👇
{spot}(BTCUSDT)
{spot}(ETHUSDT)
{spot}(BNBUSDT)
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Cập nhật an ninh: Vụ Bitget bị xâm nhập liên quan đến yêu cầu giả mạo, không phải khóa bị đánh cắp
Phân tích: Cộng đồng crypto đã theo dõi sát các sự kiện an ninh gần đây sau một sự cố liên quan đến Bitget, trong đó khoảng 351,6 triệu USD đã bị ảnh hưởng thông qua các giao dịch chuyển tiền trái phép. Tuy nhiên, ban lãnh đạo đã xác nhận rằng không có khóa cá nhân bị đánh cắp. Thay vào đó, kẻ tấn công đã xâm nhập hệ thống ví backend và làm giả dữ liệu giao dịch để đẩy các yêu cầu giả qua các luồng ủy quyền thông thường. Kho lạnh vẫn hoàn toàn an toàn, và quỹ bảo vệ của sàn được đặt để bù đắp các khoản lỗ.
Điều này có ý nghĩa gì với thị trường: Những sự cố như thế này khiến ngành tập trung mạnh hơn vào việc gia cố hệ thống backend và bảo mật hạ tầng. Trong khi hoạt động rút tiền tạm thời được tạm dừng để rà soát an toàn, giao dịch và nạp tiền vẫn hoạt động bình thường, khiến các trader cần theo dõi sát quản lý rủi ro và dòng thanh khoản của sàn.
Các đồng có thể giao dịch đáng chú ý để theo dõi:
$BTC (Bitcoin): Chuẩn mực vĩ mô tối quan trọng; quan sát cách thanh khoản tổng thể phản ứng và giữ các mốc hỗ trợ chính trong giai đoạn cập nhật bảo mật của sàn.
$ETH (Ethereum): Tài sản smart-contract quan trọng, được theo dõi chặt chẽ về biến động khối lượng trên chuỗi và thay đổi về tâm lý trên toàn thị trường.
$BNB (Binance Coin): Token hệ sinh thái then chốt để nắm bắt động lực của lĩnh vực sàn giao dịch, xu hướng khối lượng giao dịch và mức độ hữu dụng của nền tảng.
Bạn đang điều hướng bảo mật danh mục và tình hình thị trường hiện tại như thế nào? Hãy trao đổi trong phần bình luận bên dưới nhé! 👇
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
🚨 Cập nhật an ninh: Vụ Bitget bị xâm nhập liên quan đến yêu cầu giả mạo, không phải khóa bị đánh cắp
Phân tích: Cộng đồng crypto đã theo dõi sát các sự kiện an ninh gần đây sau một sự cố liên quan đến Bitget, trong đó khoảng 351,6 triệu USD đã bị ảnh hưởng thông qua các giao dịch chuyển tiền trái phép. Tuy nhiên, ban lãnh đạo đã xác nhận rằng không có khóa cá nhân bị đánh cắp. Thay vào đó, kẻ tấn công đã xâm nhập hệ thống ví backend và làm giả dữ liệu giao dịch để đẩy các yêu cầu giả qua các luồng ủy quyền thông thường. Kho lạnh vẫn hoàn toàn an toàn, và quỹ bảo vệ của sàn được đặt để bù đắp các khoản lỗ.
Điều này có ý nghĩa gì với thị trường: Những sự cố như thế này khiến ngành tập trung mạnh hơn vào việc gia cố hệ thống backend và bảo mật hạ tầng. Trong khi hoạt động rút tiền tạm thời được tạm dừng để rà soát an toàn, giao dịch và nạp tiền vẫn hoạt động bình thường, khiến các trader cần theo dõi sát quản lý rủi ro và dòng thanh khoản của sàn.
Các đồng có thể giao dịch đáng chú ý để theo dõi:
$BTC (Bitcoin): Chuẩn mực vĩ mô tối quan trọng; quan sát cách thanh khoản tổng thể phản ứng và giữ các mốc hỗ trợ chính trong giai đoạn cập nhật bảo mật của sàn.
$ETH (Ethereum): Tài sản smart-contract quan trọng, được theo dõi chặt chẽ về biến động khối lượng trên chuỗi và thay đổi về tâm lý trên toàn thị trường.
$BNB (Binance Coin): Token hệ sinh thái then chốt để nắm bắt động lực của lĩnh vực sàn giao dịch, xu hướng khối lượng giao dịch và mức độ hữu dụng của nền tảng.
Bạn đang điều hướng bảo mật danh mục và tình hình thị trường hiện tại như thế nào? Hãy trao đổi trong phần bình luận bên dưới nhé! 👇
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
206 Atlas:
Spoofing backend requests bypasses key security, exposing critical infrastructure flaws that cold storage cannot mitigate.
2
3
9.4k
#bitgetbreachforgedrequestsnotstolenkeys
Hack البيتكوين بيتجيت: Các yêu cầu chuyển tiền giả mạo, không bị đánh cắp khóa cá nhân
Bitget xác nhận đã xảy ra một sự cố an ninh nghiêm trọng liên quan đến khoảng 351,6 triệu USD tiền bị ảnh hưởng.
Nhưng có một điểm then chốt:
Theo các báo cáo, kẻ tấn công đã không đánh cắp khóa cá nhân của Bitget.
Thay vào đó, CEO Bitget, Gracey Chen, cho biết kẻ tấn công đã xâm nhập vào hệ thống dịch vụ ví backend và sử dụng quyền truy cập này để giả mạo thông tin chuyển tiền và tiến hành quy trình ủy quyền/ký kết.
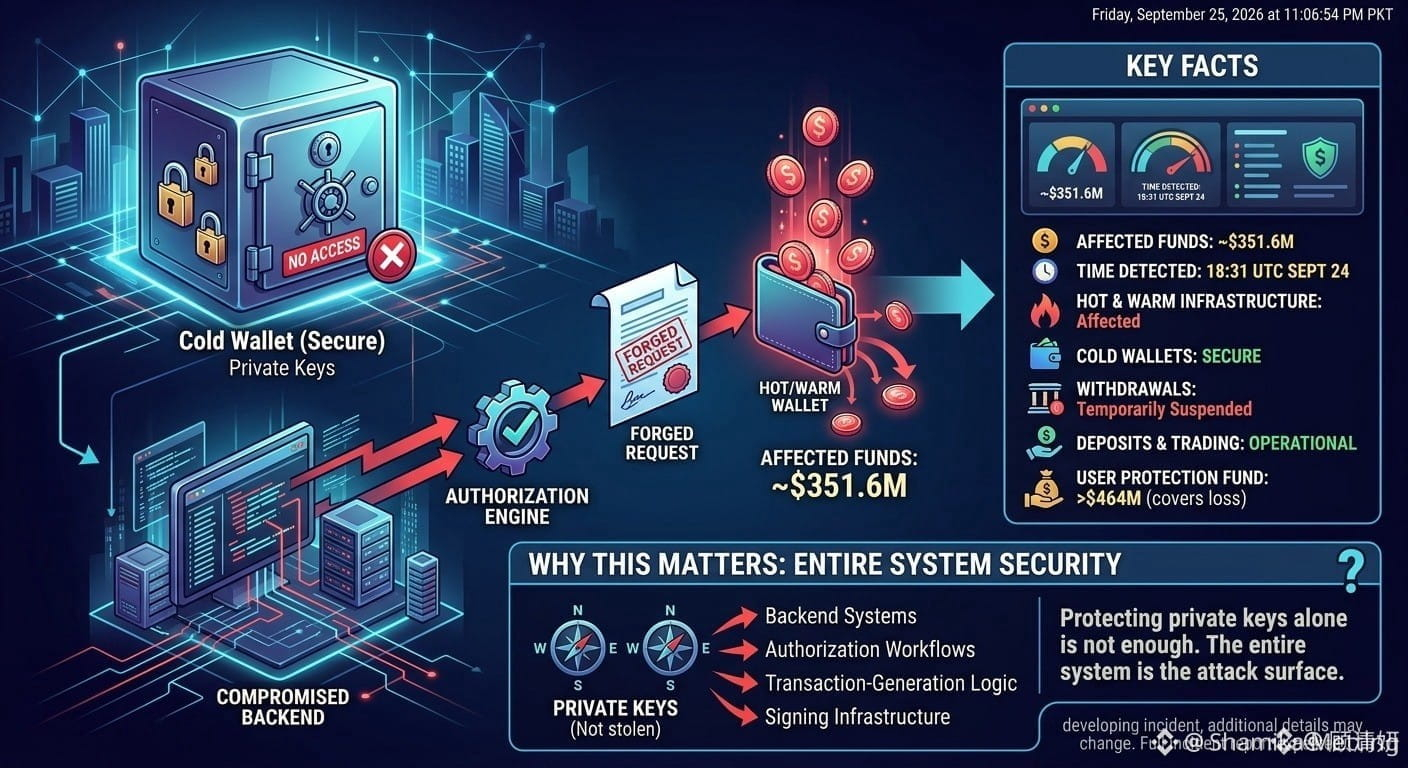
Những sự thật quan trọng
• Khoảng 351,6 triệu USD tiền bị ảnh hưởng
• Sự cố được phát hiện lúc 18:31 theo Giờ Phối hợp Quốc tế (UTC) vào ngày 24 tháng 9
• Một số phần của hạ tầng ví nóng và ví ấm của Bitget bị ảnh hưởng
• Bitget cho biết các ví lạnh vẫn an toàn
• Hoạt động rút tiền đã bị tạm dừng trong lúc rà soát an ninh
• Hoạt động nạp tiền và giao dịch vẫn tiếp tục
• Bitget cho biết Quỹ Bảo vệ Người dùng của họ có hơn 464 triệu USD và bao phủ khoản lỗ được báo cáo
Vì sao điều này quan trọng
Sự cố này nêu bật một rủi ro quan trọng đối với an ninh sàn giao dịch: chỉ bảo vệ khóa cá nhân là chưa đủ.
Đối với các nhà giao dịch, kết luận thật đơn giản:
Bảo mật sàn giao dịch là cả một hệ thống — không chỉ là bài toán về khóa cá nhân.
Sự cố vẫn đang diễn biến, vì vậy có thể sẽ có thêm các chi tiết thay đổi khi quá trình điều tra tiến triển.
Theo dõi thêm
$QI $PHA $ARK
#bitgetbreachforgedrequestsnotstolenkeys
Hack البيتكوين بيتجيت: Các yêu cầu chuyển tiền giả mạo, không bị đánh cắp khóa cá nhân
Bitget xác nhận đã xảy ra một sự cố an ninh nghiêm trọng liên quan đến khoảng 351,6 triệu USD tiền bị ảnh hưởng.
Nhưng có một điểm then chốt:
Theo các báo cáo, kẻ tấn công đã không đánh cắp khóa cá nhân của Bitget.
Thay vào đó, CEO Bitget, Gracey Chen, cho biết kẻ tấn công đã xâm nhập vào hệ thống dịch vụ ví backend và sử dụng quyền truy cập này để giả mạo thông tin chuyển tiền và tiến hành quy trình ủy quyền/ký kết.
Những sự thật quan trọng
• Khoảng 351,6 triệu USD tiền bị ảnh hưởng
• Sự cố được phát hiện lúc 18:31 theo Giờ Phối hợp Quốc tế (UTC) vào ngày 24 tháng 9
• Một số phần của hạ tầng ví nóng và ví ấm của Bitget bị ảnh hưởng
• Bitget cho biết các ví lạnh vẫn an toàn
• Hoạt động rút tiền đã bị tạm dừng trong lúc rà soát an ninh
• Hoạt động nạp tiền và giao dịch vẫn tiếp tục
• Bitget cho biết Quỹ Bảo vệ Người dùng của họ có hơn 464 triệu USD và bao phủ khoản lỗ được báo cáo
Vì sao điều này quan trọng
Sự cố này nêu bật một rủi ro quan trọng đối với an ninh sàn giao dịch: chỉ bảo vệ khóa cá nhân là chưa đủ.
Đối với các nhà giao dịch, kết luận thật đơn giản:
Bảo mật sàn giao dịch là cả một hệ thống — không chỉ là bài toán về khóa cá nhân.
Sự cố vẫn đang diễn biến, vì vậy có thể sẽ có thêm các chi tiết thay đổi khi quá trình điều tra tiến triển.
Theo dõi thêm
$QI $PHA $ARK
Hack البيتكوين بيتجيت: Các yêu cầu chuyển tiền giả mạo, không bị đánh cắp khóa cá nhân
Bitget xác nhận đã xảy ra một sự cố an ninh nghiêm trọng liên quan đến khoảng 351,6 triệu USD tiền bị ảnh hưởng.
Nhưng có một điểm then chốt:
Theo các báo cáo, kẻ tấn công đã không đánh cắp khóa cá nhân của Bitget.
Thay vào đó, CEO Bitget, Gracey Chen, cho biết kẻ tấn công đã xâm nhập vào hệ thống dịch vụ ví backend và sử dụng quyền truy cập này để giả mạo thông tin chuyển tiền và tiến hành quy trình ủy quyền/ký kết.
Những sự thật quan trọng
• Khoảng 351,6 triệu USD tiền bị ảnh hưởng
• Sự cố được phát hiện lúc 18:31 theo Giờ Phối hợp Quốc tế (UTC) vào ngày 24 tháng 9
• Một số phần của hạ tầng ví nóng và ví ấm của Bitget bị ảnh hưởng
• Bitget cho biết các ví lạnh vẫn an toàn
• Hoạt động rút tiền đã bị tạm dừng trong lúc rà soát an ninh
• Hoạt động nạp tiền và giao dịch vẫn tiếp tục
• Bitget cho biết Quỹ Bảo vệ Người dùng của họ có hơn 464 triệu USD và bao phủ khoản lỗ được báo cáo
Vì sao điều này quan trọng
Sự cố này nêu bật một rủi ro quan trọng đối với an ninh sàn giao dịch: chỉ bảo vệ khóa cá nhân là chưa đủ.
Đối với các nhà giao dịch, kết luận thật đơn giản:
Bảo mật sàn giao dịch là cả một hệ thống — không chỉ là bài toán về khóa cá nhân.
Sự cố vẫn đang diễn biến, vì vậy có thể sẽ có thêm các chi tiết thay đổi khi quá trình điều tra tiến triển.
Theo dõi thêm
$QI $PHA $ARK
4
11.9k

·
--
Bạn nghĩ rằng các yêu cầu giả mạo đồng nghĩa với việc không có rủi ro thực sự
Điều đó nghe có vẻ yên tâm nhưng lại bỏ qua cách các sàn bị gây áp lực
Nếu họ đang giả mạo yêu cầu thì hệ thống đã bị hỏng chứ không phải do khóa
Các trader không quan tâm lý do lỗ hổng xảy ra mà chỉ cần nó đã hoạt động
Tôi đang theo dõi họ vá và phản hồi nhanh đến mức nào
Chứ không phải câu chuyện xung quanh việc bị đánh cắp khóa hay không
Nếu họ công bố đầy đủ báo cáo pháp y và nó cho thấy không có lỗi hệ thống
Thì tôi sẽ thừa nhận rằng tôi đã phản ứng quá mức
Bạn nghĩ là an toàn
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews
Bạn nghĩ rằng các yêu cầu giả mạo đồng nghĩa với việc không có rủi ro thực sự
Điều đó nghe có vẻ yên tâm nhưng lại bỏ qua cách các sàn bị gây áp lực
Nếu họ đang giả mạo yêu cầu thì hệ thống đã bị hỏng chứ không phải do khóa
Các trader không quan tâm lý do lỗ hổng xảy ra mà chỉ cần nó đã hoạt động
Tôi đang theo dõi họ vá và phản hồi nhanh đến mức nào
Chứ không phải câu chuyện xung quanh việc bị đánh cắp khóa hay không
Nếu họ công bố đầy đủ báo cáo pháp y và nó cho thấy không có lỗi hệ thống
Thì tôi sẽ thừa nhận rằng tôi đã phản ứng quá mức
Bạn nghĩ là an toàn
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews
Điều đó nghe có vẻ yên tâm nhưng lại bỏ qua cách các sàn bị gây áp lực
Nếu họ đang giả mạo yêu cầu thì hệ thống đã bị hỏng chứ không phải do khóa
Các trader không quan tâm lý do lỗ hổng xảy ra mà chỉ cần nó đã hoạt động
Tôi đang theo dõi họ vá và phản hồi nhanh đến mức nào
Chứ không phải câu chuyện xung quanh việc bị đánh cắp khóa hay không
Nếu họ công bố đầy đủ báo cáo pháp y và nó cho thấy không có lỗi hệ thống
Thì tôi sẽ thừa nhận rằng tôi đã phản ứng quá mức
Bạn nghĩ là an toàn
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews
10
#BitgetBreachForgedRequestsNotStolenKeys Đề cập đến một sự cố an ninh lớn vào ngày 24 tháng 9 năm 2026, khi sàn giao dịch tiền mã hóa Bitget bị tấn công, dẫn đến ước tính từ 351,6 triệu USD đến 387,5 triệu USD bị chuyển nhượng trái phép.
#BitgetBreachForgedRequestsNotStolenKeys Đề cập đến một sự cố an ninh lớn vào ngày 24 tháng 9 năm 2026, khi sàn giao dịch tiền mã hóa Bitget bị tấn công, dẫn đến ước tính từ 351,6 triệu USD đến 387,5 triệu USD bị chuyển nhượng trái phép.
1
12
·
--
Giảm giá
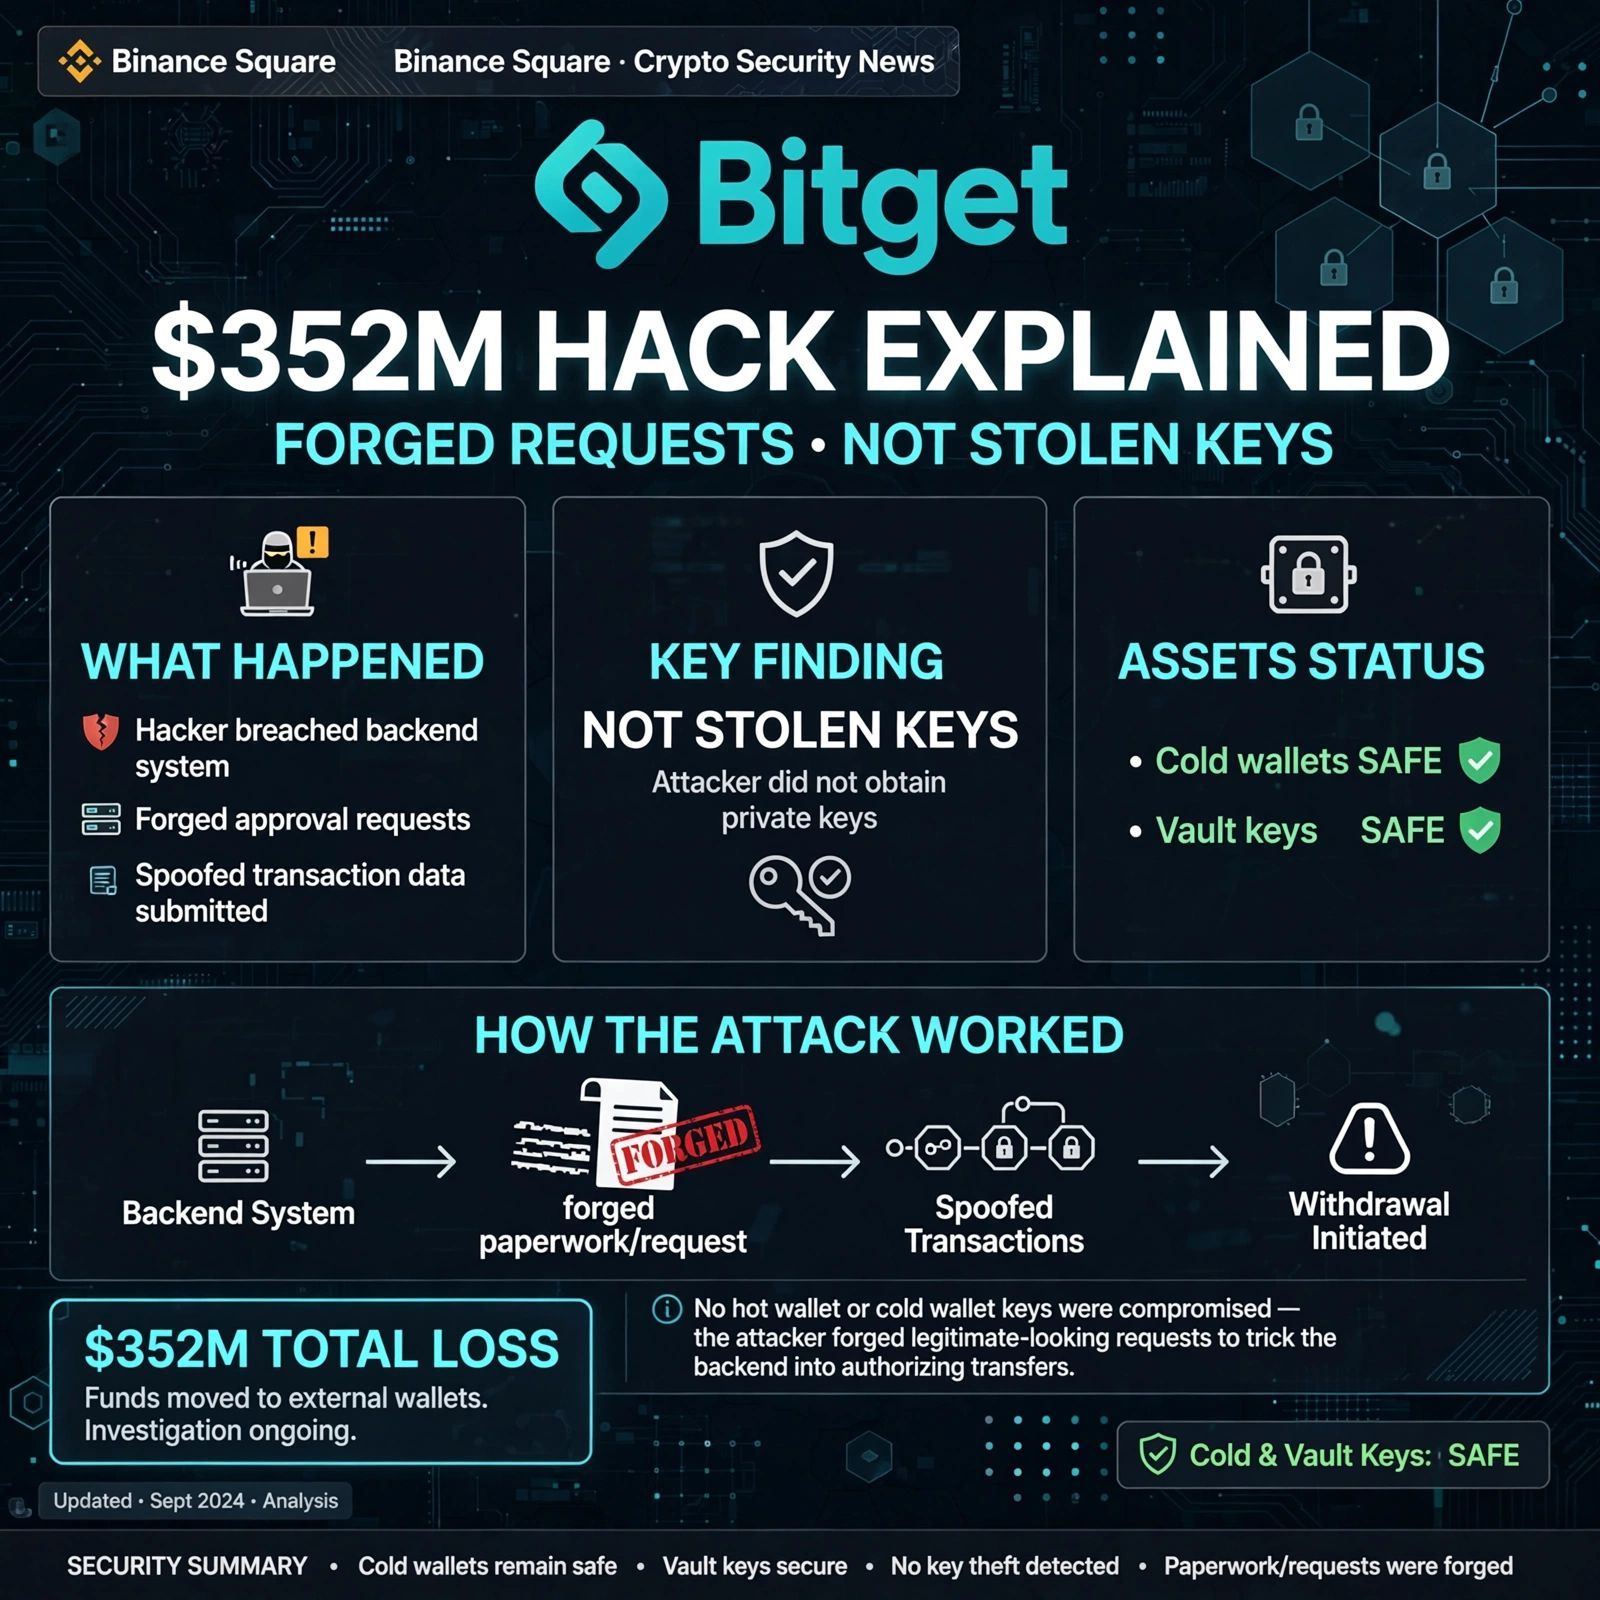
🚨 BITGET HACK 352 TRIỆU USD ĐƯỢC GIẢI THÍCH: Yêu cầu giả mạo, KHÔNG phải đánh cắp khóa!
Ai cũng đang hoảng loạn vì lo sợ khóa riêng tư. Nhưng CEO Bitget Gracy Chen vừa xác nhận điều còn đáng sợ hơn.
Chuyện Thực Sự Xảy Ra:
❌ Khóa riêng tư KHÔNG bị đánh cắp (ví lạnh, ví nóng & ví ấm vẫn an toàn)
❌ Yêu cầu rút tiền của người dùng KHÔNG bị làm giả
✅ Tin tặc đã xâm nhập HỆ THỐNG BACKEND CỰC KỲ QUAN TRỌNG
✅ Chúng giả mạo dữ liệu giao dịch
✅ Chúng kích hoạt QUY TRÌNH XÁC THỰC NHẬN ỦY QUYỀN CỦA CHÍNH Bitget để chuyển 351,6M USD
Hãy nghĩ theo cách này: "Chúng không phá két sắt, mà chỉ làm giả giấy tờ." Khóa két sắt không bao giờ rời khỏi tòa nhà—ai đó chỉ tạo ra các phiếu xác nhận chính thức giả.
Trạng Thái Hiện Tại:
Phát hiện lúc 18:31 UTC, ngày 24 tháng 9
Ví lạnh an toàn
Quỹ Bảo Vệ Người Dùng 464M USD sẽ chi trả cho tổn thất
CEO liên kết cuộc tấn công tới Bắc Triều Tiên thông qua manh mối IP
Bạn nghĩ sao—Các CEX có nên công khai mã nguồn backend không?
$AVAX $TRX $XRP
{future}(XRPUSDT)
{future}(TRXUSDT)
{future}(AVAXUSDT)
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 BITGET HACK 352 TRIỆU USD ĐƯỢC GIẢI THÍCH: Yêu cầu giả mạo, KHÔNG phải đánh cắp khóa!
Ai cũng đang hoảng loạn vì lo sợ khóa riêng tư. Nhưng CEO Bitget Gracy Chen vừa xác nhận điều còn đáng sợ hơn.
Chuyện Thực Sự Xảy Ra:
❌ Khóa riêng tư KHÔNG bị đánh cắp (ví lạnh, ví nóng & ví ấm vẫn an toàn)
❌ Yêu cầu rút tiền của người dùng KHÔNG bị làm giả
✅ Tin tặc đã xâm nhập HỆ THỐNG BACKEND CỰC KỲ QUAN TRỌNG
✅ Chúng giả mạo dữ liệu giao dịch
✅ Chúng kích hoạt QUY TRÌNH XÁC THỰC NHẬN ỦY QUYỀN CỦA CHÍNH Bitget để chuyển 351,6M USD
Hãy nghĩ theo cách này: "Chúng không phá két sắt, mà chỉ làm giả giấy tờ." Khóa két sắt không bao giờ rời khỏi tòa nhà—ai đó chỉ tạo ra các phiếu xác nhận chính thức giả.
Trạng Thái Hiện Tại:
Phát hiện lúc 18:31 UTC, ngày 24 tháng 9
Ví lạnh an toàn
Quỹ Bảo Vệ Người Dùng 464M USD sẽ chi trả cho tổn thất
CEO liên kết cuộc tấn công tới Bắc Triều Tiên thông qua manh mối IP
Bạn nghĩ sao—Các CEX có nên công khai mã nguồn backend không?
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Ai cũng đang hoảng loạn vì lo sợ khóa riêng tư. Nhưng CEO Bitget Gracy Chen vừa xác nhận điều còn đáng sợ hơn.
Chuyện Thực Sự Xảy Ra:
❌ Khóa riêng tư KHÔNG bị đánh cắp (ví lạnh, ví nóng & ví ấm vẫn an toàn)
❌ Yêu cầu rút tiền của người dùng KHÔNG bị làm giả
✅ Tin tặc đã xâm nhập HỆ THỐNG BACKEND CỰC KỲ QUAN TRỌNG
✅ Chúng giả mạo dữ liệu giao dịch
✅ Chúng kích hoạt QUY TRÌNH XÁC THỰC NHẬN ỦY QUYỀN CỦA CHÍNH Bitget để chuyển 351,6M USD
Hãy nghĩ theo cách này: "Chúng không phá két sắt, mà chỉ làm giả giấy tờ." Khóa két sắt không bao giờ rời khỏi tòa nhà—ai đó chỉ tạo ra các phiếu xác nhận chính thức giả.
Trạng Thái Hiện Tại:
Phát hiện lúc 18:31 UTC, ngày 24 tháng 9
Ví lạnh an toàn
Quỹ Bảo Vệ Người Dùng 464M USD sẽ chi trả cho tổn thất
CEO liên kết cuộc tấn công tới Bắc Triều Tiên thông qua manh mối IP
Bạn nghĩ sao—Các CEX có nên công khai mã nguồn backend không?
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
4
9.1k
·
--
Tăng giá
#bitgetbreachforgedrequestsnotstolenkeys
BITGET VI PHẠM BẢO MẬT: YÊU CẦU CHUYỂN TIỀN GIẢ MẠO, KHÔNG PHẢI LẤY CẮP KHÓA RIÊNG
Bitget đã xác nhận một sự cố bảo mật lớn liên quan đến khoảng $351,6M tiền bị ảnh hưởng.
Nhưng có một chi tiết quan trọng:
Tin tặc được cho là KHÔNG đánh cắp khóa riêng của Bitget.
Thay vào đó, CEO Bitget Gracy Chen cho biết tin tặc đã xâm nhập một hệ thống dịch vụ ví ở backend và sử dụng quyền truy cập đó để giả mạo thông tin chuyển khoản cũng như kích hoạt quy trình ủy quyền/ký.
CÁC ĐIỂM CHÍNH
• Khoảng $351,6M tiền bị ảnh hưởng
• Sự cố được phát hiện lúc 18:31 UTC vào ngày 24/9
• Một phần hạ tầng ví nóng và ví ấm của Bitget bị ảnh hưởng
• Bitget cho biết các ví lạnh vẫn an toàn
• Việc rút tiền đã bị tạm dừng trong quá trình rà soát bảo mật
• Gửi tiền và giao dịch vẫn hoạt động
• Bitget cho biết Quỹ Bảo vệ Người dùng của họ nắm giữ hơn $464M và bù đắp phần tổn thất được báo cáo
TẠI SAO ĐIỀU NÀY QUAN TRỌNG
Sự cố này cho thấy một rủi ro quan trọng về bảo mật sàn giao dịch: chỉ bảo vệ khóa riêng là chưa đủ.
Các hệ thống backend, logic tạo giao dịch, quy trình ủy quyền và hạ tầng ký cũng có thể trở thành bề mặt tấn công then chốt.
Bitget cho biết các điều tra viên vẫn đang xác định chính xác cách thức hệ thống backend bị xâm phạm như thế nào, và dự kiến sẽ có báo cáo đầy đủ về sự cố.
Đối với người giao dịch, điểm cần nhớ là đơn giản:
Bảo mật sàn giao dịch là một hệ thống toàn diện — không chỉ là vấn đề khóa riêng.
Đây vẫn là một sự cố đang diễn biến, vì vậy các chi tiết bổ sung có thể thay đổi khi quá trình điều tra tiến triển.
$QI $PHA $ARK
{future}(ARKUSDT)
{future}(PHAUSDT)
{spot}(QIUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
BITGET VI PHẠM BẢO MẬT: YÊU CẦU CHUYỂN TIỀN GIẢ MẠO, KHÔNG PHẢI LẤY CẮP KHÓA RIÊNG
Bitget đã xác nhận một sự cố bảo mật lớn liên quan đến khoảng $351,6M tiền bị ảnh hưởng.
Nhưng có một chi tiết quan trọng:
Tin tặc được cho là KHÔNG đánh cắp khóa riêng của Bitget.
Thay vào đó, CEO Bitget Gracy Chen cho biết tin tặc đã xâm nhập một hệ thống dịch vụ ví ở backend và sử dụng quyền truy cập đó để giả mạo thông tin chuyển khoản cũng như kích hoạt quy trình ủy quyền/ký.
CÁC ĐIỂM CHÍNH
• Khoảng $351,6M tiền bị ảnh hưởng
• Sự cố được phát hiện lúc 18:31 UTC vào ngày 24/9
• Một phần hạ tầng ví nóng và ví ấm của Bitget bị ảnh hưởng
• Bitget cho biết các ví lạnh vẫn an toàn
• Việc rút tiền đã bị tạm dừng trong quá trình rà soát bảo mật
• Gửi tiền và giao dịch vẫn hoạt động
• Bitget cho biết Quỹ Bảo vệ Người dùng của họ nắm giữ hơn $464M và bù đắp phần tổn thất được báo cáo
TẠI SAO ĐIỀU NÀY QUAN TRỌNG
Sự cố này cho thấy một rủi ro quan trọng về bảo mật sàn giao dịch: chỉ bảo vệ khóa riêng là chưa đủ.
Các hệ thống backend, logic tạo giao dịch, quy trình ủy quyền và hạ tầng ký cũng có thể trở thành bề mặt tấn công then chốt.
Bitget cho biết các điều tra viên vẫn đang xác định chính xác cách thức hệ thống backend bị xâm phạm như thế nào, và dự kiến sẽ có báo cáo đầy đủ về sự cố.
Đối với người giao dịch, điểm cần nhớ là đơn giản:
Bảo mật sàn giao dịch là một hệ thống toàn diện — không chỉ là vấn đề khóa riêng.
Đây vẫn là một sự cố đang diễn biến, vì vậy các chi tiết bổ sung có thể thay đổi khi quá trình điều tra tiến triển.
$QI $PHA $ARK
BITGET VI PHẠM BẢO MẬT: YÊU CẦU CHUYỂN TIỀN GIẢ MẠO, KHÔNG PHẢI LẤY CẮP KHÓA RIÊNG
Bitget đã xác nhận một sự cố bảo mật lớn liên quan đến khoảng $351,6M tiền bị ảnh hưởng.
Nhưng có một chi tiết quan trọng:
Tin tặc được cho là KHÔNG đánh cắp khóa riêng của Bitget.
Thay vào đó, CEO Bitget Gracy Chen cho biết tin tặc đã xâm nhập một hệ thống dịch vụ ví ở backend và sử dụng quyền truy cập đó để giả mạo thông tin chuyển khoản cũng như kích hoạt quy trình ủy quyền/ký.
CÁC ĐIỂM CHÍNH
• Khoảng $351,6M tiền bị ảnh hưởng
• Sự cố được phát hiện lúc 18:31 UTC vào ngày 24/9
• Một phần hạ tầng ví nóng và ví ấm của Bitget bị ảnh hưởng
• Bitget cho biết các ví lạnh vẫn an toàn
• Việc rút tiền đã bị tạm dừng trong quá trình rà soát bảo mật
• Gửi tiền và giao dịch vẫn hoạt động
• Bitget cho biết Quỹ Bảo vệ Người dùng của họ nắm giữ hơn $464M và bù đắp phần tổn thất được báo cáo
TẠI SAO ĐIỀU NÀY QUAN TRỌNG
Sự cố này cho thấy một rủi ro quan trọng về bảo mật sàn giao dịch: chỉ bảo vệ khóa riêng là chưa đủ.
Các hệ thống backend, logic tạo giao dịch, quy trình ủy quyền và hạ tầng ký cũng có thể trở thành bề mặt tấn công then chốt.
Bitget cho biết các điều tra viên vẫn đang xác định chính xác cách thức hệ thống backend bị xâm phạm như thế nào, và dự kiến sẽ có báo cáo đầy đủ về sự cố.
Đối với người giao dịch, điểm cần nhớ là đơn giản:
Bảo mật sàn giao dịch là một hệ thống toàn diện — không chỉ là vấn đề khóa riêng.
Đây vẫn là một sự cố đang diễn biến, vì vậy các chi tiết bổ sung có thể thay đổi khi quá trình điều tra tiến triển.
$QI $PHA $ARK
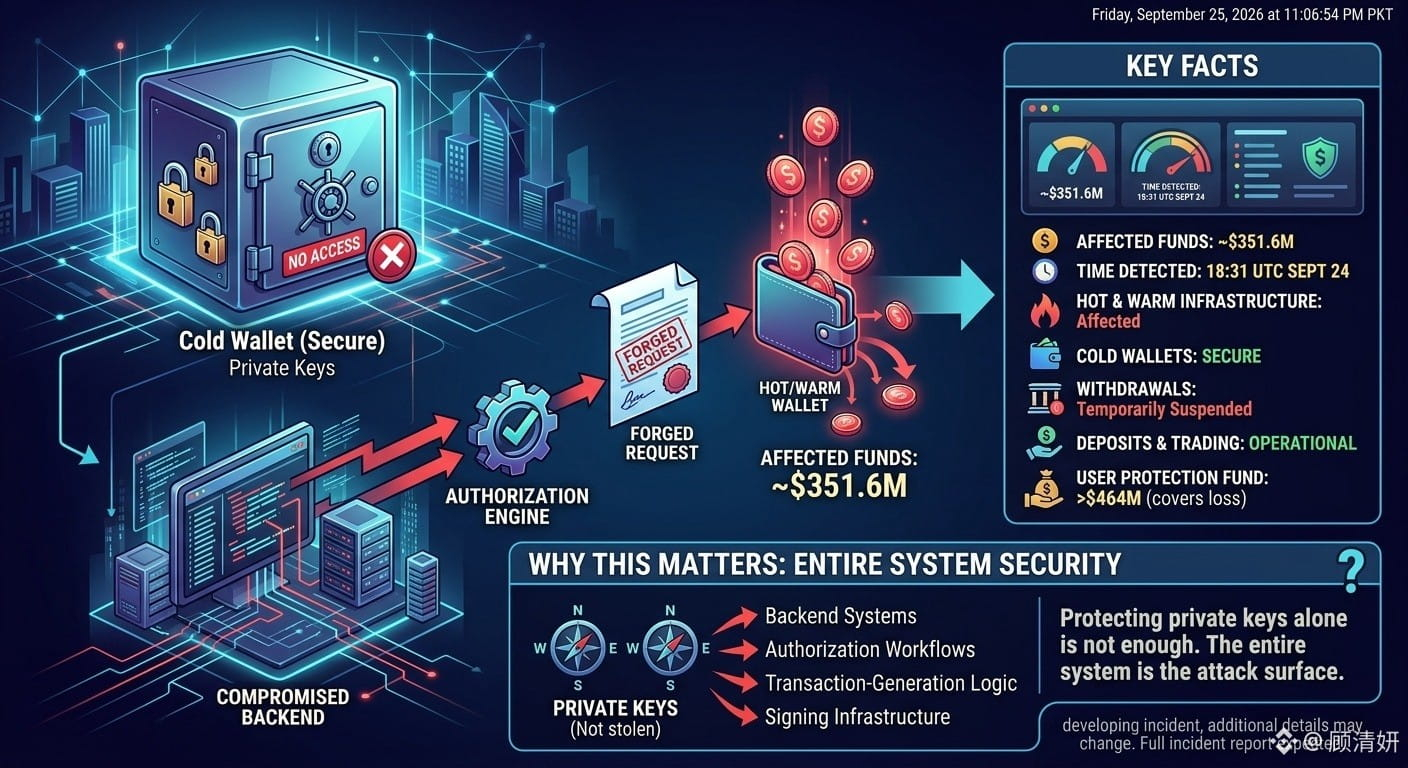
206 Atlas:
Forged signatures bypassing hot wallet controls is a systemic failure, not just a key theft. This exposes the fragility of centralized signing infrastructures.
4
3
7.7k
·
--
Xem bản dịch
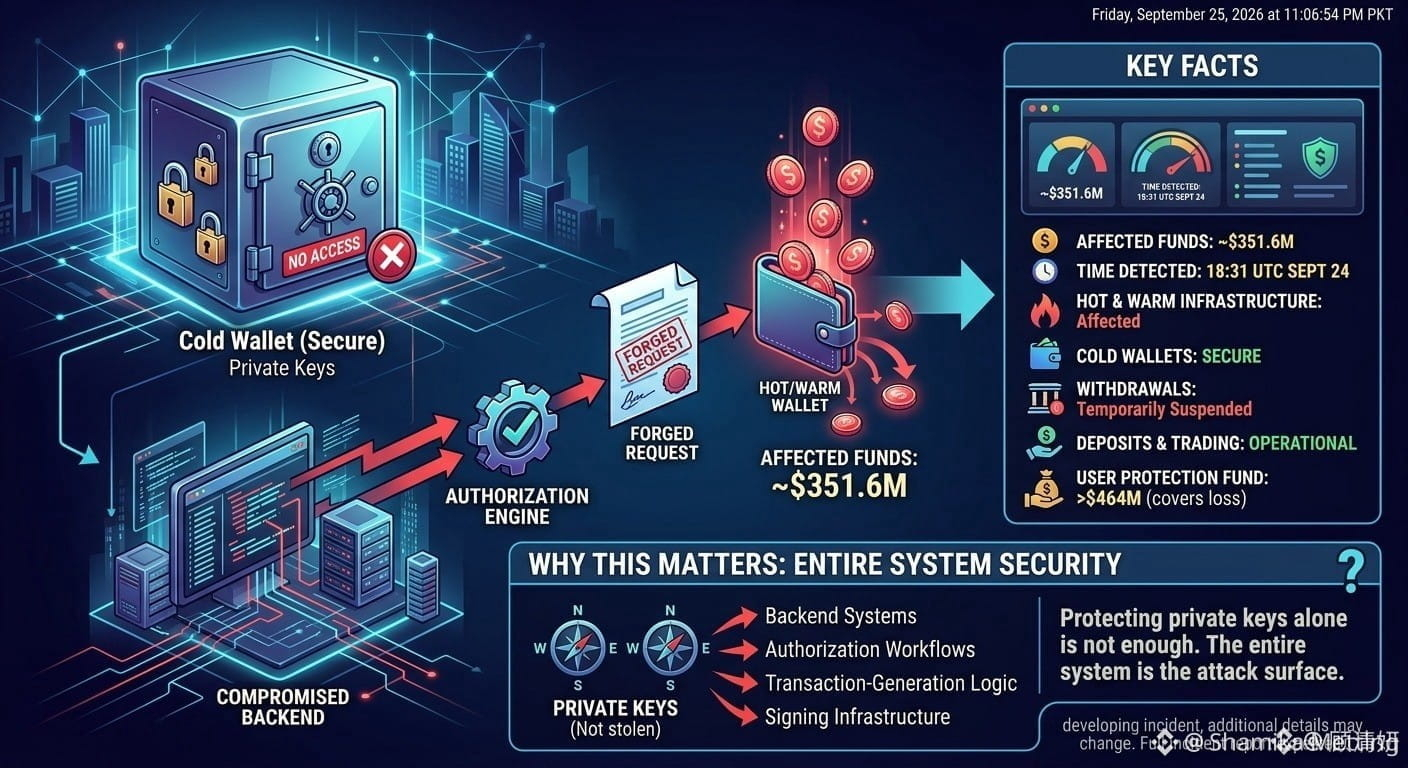
#bitgetbreachforgedrequestsnotstolenkeys
Intrusion dans la maison de Betgite : fausses demandes de transfert, aucune clé privée volée
Betgite a confirmé qu’un grave incident de sécurité lié à près de 351,6 millions de dollars d’actifs concernés s’est produit.
Mais il y a un point crucial :
Selon les rapports, les attaquants n’ont pas volé les clés privées de Betgite.
Au lieu de cela, la PDG de Betgite, Gracey Chen, a déclaré que les attaquants avaient compromis le système de service du portefeuille en back-end (backend wallet-service) et utilisé cet accès pour fabriquer des informations de transfert et exécuter l’opération de délégation/signature.
Les faits clés
• Environ 351,6 millions de dollars d’actifs concernés
• L’incident a été détecté à 18 h 31 (UTC) le 24 septembre
• Des parties de l’infrastructure des portefeuilles chauds et tièdes (hot et warm) de Betgite ont été touchées
• Betgite affirme que les portefeuilles froids sont restés sûrs
• Les retraits ont été suspendus temporairement pendant la revue de sécurité
• Les dépôts et les échanges sont restés opérationnels
• Betgite affirme que son fonds de protection des utilisateurs contient plus de 464 millions de dollars et couvre la perte annoncée
Pourquoi c’est important
Cet incident met en évidence un risque majeur pour la sécurité des bourses : la protection des seules clés privées ne suffit pas.
Pour les traders, la conclusion est simple :
La sécurité d’une bourse est un système complet — ce n’est pas seulement une question de clés privées.
L’incident continue d’évoluer, donc des détails supplémentaires pourraient changer à mesure que l’enquête progresse
#CryptoTrading #BinanceSquare #CryptoMarkets
$PHA
{future}(PHAUSDT)
$ARK
{future}(ARKUSDT)
$MUBARAK
{future}(MUBARAKUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
Intrusion dans la maison de Betgite : fausses demandes de transfert, aucune clé privée volée
Betgite a confirmé qu’un grave incident de sécurité lié à près de 351,6 millions de dollars d’actifs concernés s’est produit.
Mais il y a un point crucial :
Selon les rapports, les attaquants n’ont pas volé les clés privées de Betgite.
Au lieu de cela, la PDG de Betgite, Gracey Chen, a déclaré que les attaquants avaient compromis le système de service du portefeuille en back-end (backend wallet-service) et utilisé cet accès pour fabriquer des informations de transfert et exécuter l’opération de délégation/signature.
Les faits clés
• Environ 351,6 millions de dollars d’actifs concernés
• L’incident a été détecté à 18 h 31 (UTC) le 24 septembre
• Des parties de l’infrastructure des portefeuilles chauds et tièdes (hot et warm) de Betgite ont été touchées
• Betgite affirme que les portefeuilles froids sont restés sûrs
• Les retraits ont été suspendus temporairement pendant la revue de sécurité
• Les dépôts et les échanges sont restés opérationnels
• Betgite affirme que son fonds de protection des utilisateurs contient plus de 464 millions de dollars et couvre la perte annoncée
Pourquoi c’est important
Cet incident met en évidence un risque majeur pour la sécurité des bourses : la protection des seules clés privées ne suffit pas.
Pour les traders, la conclusion est simple :
La sécurité d’une bourse est un système complet — ce n’est pas seulement une question de clés privées.
L’incident continue d’évoluer, donc des détails supplémentaires pourraient changer à mesure que l’enquête progresse
#CryptoTrading #BinanceSquare #CryptoMarkets
$PHA
$ARK
$MUBARAK
Intrusion dans la maison de Betgite : fausses demandes de transfert, aucune clé privée volée
Betgite a confirmé qu’un grave incident de sécurité lié à près de 351,6 millions de dollars d’actifs concernés s’est produit.
Mais il y a un point crucial :
Selon les rapports, les attaquants n’ont pas volé les clés privées de Betgite.
Au lieu de cela, la PDG de Betgite, Gracey Chen, a déclaré que les attaquants avaient compromis le système de service du portefeuille en back-end (backend wallet-service) et utilisé cet accès pour fabriquer des informations de transfert et exécuter l’opération de délégation/signature.
Les faits clés
• Environ 351,6 millions de dollars d’actifs concernés
• L’incident a été détecté à 18 h 31 (UTC) le 24 septembre
• Des parties de l’infrastructure des portefeuilles chauds et tièdes (hot et warm) de Betgite ont été touchées
• Betgite affirme que les portefeuilles froids sont restés sûrs
• Les retraits ont été suspendus temporairement pendant la revue de sécurité
• Les dépôts et les échanges sont restés opérationnels
• Betgite affirme que son fonds de protection des utilisateurs contient plus de 464 millions de dollars et couvre la perte annoncée
Pourquoi c’est important
Cet incident met en évidence un risque majeur pour la sécurité des bourses : la protection des seules clés privées ne suffit pas.
Pour les traders, la conclusion est simple :
La sécurité d’une bourse est un système complet — ce n’est pas seulement une question de clés privées.
L’incident continue d’évoluer, donc des détails supplémentaires pourraient changer à mesure que l’enquête progresse
#CryptoTrading #BinanceSquare #CryptoMarkets
$PHA
$ARK
$MUBARAK
622

🚨 BITGET BIỆT PHÁ: YÊU CẦU GIẢ MẠO — KHÔNG BỊ ĐÁNH CẮP KHÓA RIÊNG
Một sự cố bảo mật nghiêm trọng liên quan đến Bitget đã đưa an ninh của các sàn giao dịch crypto quay trở lại tiêu điểm. ⚠️
💰 Tác động được báo cáo: ~$351,6M
🔐 Khóa riêng: Bitget cho biết chúng không bị đánh cắp
⚙️ Phương thức tấn công: Can thiệp/gia mạo các yêu cầu giao dịch
🛡️ Phản hồi: Điều tra bảo mật và các biện pháp bảo vệ
📌 Vì sao điều này quan trọng:
Bảo mật crypto không chỉ là bảo vệ khóa riêng. Nếu kẻ tấn công có thể thao túng các hệ thống tạo hoặc cho phép giao dịch, thì các khoản lỗ rất lớn vẫn có thể xảy ra.
🔥 Câu hỏi lớn:
Các sàn giao dịch tập trung có đủ an toàn khi hệ thống ủy quyền phía sau (backend) của họ bị nhắm tới hay không?
#Binance #CryptoInvesting $BNB
#BitgetBreachForgedRequestsNotStolenKeys
🚨 BITGET BIỆT PHÁ: YÊU CẦU GIẢ MẠO — KHÔNG BỊ ĐÁNH CẮP KHÓA RIÊNG
Một sự cố bảo mật nghiêm trọng liên quan đến Bitget đã đưa an ninh của các sàn giao dịch crypto quay trở lại tiêu điểm. ⚠️
💰 Tác động được báo cáo: ~$351,6M
🔐 Khóa riêng: Bitget cho biết chúng không bị đánh cắp
⚙️ Phương thức tấn công: Can thiệp/gia mạo các yêu cầu giao dịch
🛡️ Phản hồi: Điều tra bảo mật và các biện pháp bảo vệ
📌 Vì sao điều này quan trọng:
Bảo mật crypto không chỉ là bảo vệ khóa riêng. Nếu kẻ tấn công có thể thao túng các hệ thống tạo hoặc cho phép giao dịch, thì các khoản lỗ rất lớn vẫn có thể xảy ra.
🔥 Câu hỏi lớn:
Các sàn giao dịch tập trung có đủ an toàn khi hệ thống ủy quyền phía sau (backend) của họ bị nhắm tới hay không?
#Binance #CryptoInvesting $BNB
#BitgetBreachForgedRequestsNotStolenKeys
Một sự cố bảo mật nghiêm trọng liên quan đến Bitget đã đưa an ninh của các sàn giao dịch crypto quay trở lại tiêu điểm. ⚠️
💰 Tác động được báo cáo: ~$351,6M
🔐 Khóa riêng: Bitget cho biết chúng không bị đánh cắp
⚙️ Phương thức tấn công: Can thiệp/gia mạo các yêu cầu giao dịch
🛡️ Phản hồi: Điều tra bảo mật và các biện pháp bảo vệ
📌 Vì sao điều này quan trọng:
Bảo mật crypto không chỉ là bảo vệ khóa riêng. Nếu kẻ tấn công có thể thao túng các hệ thống tạo hoặc cho phép giao dịch, thì các khoản lỗ rất lớn vẫn có thể xảy ra.
🔥 Câu hỏi lớn:
Các sàn giao dịch tập trung có đủ an toàn khi hệ thống ủy quyền phía sau (backend) của họ bị nhắm tới hay không?
#Binance #CryptoInvesting $BNB
#BitgetBreachForgedRequestsNotStolenKeys
1
69
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Cập nhật sự cố bị xâm phạm của Bitget: Lấy mạo danh, không phải lấy cắp khóa!
Sàn giao dịch tiền mã hóa Bitget gần đây đã chịu một vụ vi phạm an ninh nghiêm trọng trị giá 351,6 triệu USD. Tuy nhiên, CEO Gracy Chen xác nhận rằng các khóa riêng không hề bị đánh cắp.
Thay vào đó, tin tặc đã xâm nhập vào một hệ thống ví backend, giả mạo dữ liệu giao dịch để đẩy các yêu cầu rút tiền giả thông qua các kênh ủy quyền thông thường. Hãy hình dung như việc luồn giấy tờ giả ngay qua ô cửa của giao dịch viên.
Lưu trữ lạnh vẫn an toàn hoàn toàn, và quỹ bảo vệ người dùng 464 triệu USD của Bitget bù đắp hoàn toàn cho khoản thiệt hại. Dù việc rút tiền tạm thời bị tạm dừng để kiểm tra an ninh, giao dịch và nạp tiền vẫn diễn ra bình thường. 🛡️📉
Bạn nghĩ gì về vectơ tấn công backend này?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Helen_Alek @Square-Creator-f3ffb6967ae3 @qpl5557
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ADA
{spot}(ADAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Cập nhật sự cố bị xâm phạm của Bitget: Lấy mạo danh, không phải lấy cắp khóa!
Sàn giao dịch tiền mã hóa Bitget gần đây đã chịu một vụ vi phạm an ninh nghiêm trọng trị giá 351,6 triệu USD. Tuy nhiên, CEO Gracy Chen xác nhận rằng các khóa riêng không hề bị đánh cắp.
Thay vào đó, tin tặc đã xâm nhập vào một hệ thống ví backend, giả mạo dữ liệu giao dịch để đẩy các yêu cầu rút tiền giả thông qua các kênh ủy quyền thông thường. Hãy hình dung như việc luồn giấy tờ giả ngay qua ô cửa của giao dịch viên.
Lưu trữ lạnh vẫn an toàn hoàn toàn, và quỹ bảo vệ người dùng 464 triệu USD của Bitget bù đắp hoàn toàn cho khoản thiệt hại. Dù việc rút tiền tạm thời bị tạm dừng để kiểm tra an ninh, giao dịch và nạp tiền vẫn diễn ra bình thường. 🛡️📉
Bạn nghĩ gì về vectơ tấn công backend này?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Hani Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
🚨 Cập nhật sự cố bị xâm phạm của Bitget: Lấy mạo danh, không phải lấy cắp khóa!
Sàn giao dịch tiền mã hóa Bitget gần đây đã chịu một vụ vi phạm an ninh nghiêm trọng trị giá 351,6 triệu USD. Tuy nhiên, CEO Gracy Chen xác nhận rằng các khóa riêng không hề bị đánh cắp.
Thay vào đó, tin tặc đã xâm nhập vào một hệ thống ví backend, giả mạo dữ liệu giao dịch để đẩy các yêu cầu rút tiền giả thông qua các kênh ủy quyền thông thường. Hãy hình dung như việc luồn giấy tờ giả ngay qua ô cửa của giao dịch viên.
Lưu trữ lạnh vẫn an toàn hoàn toàn, và quỹ bảo vệ người dùng 464 triệu USD của Bitget bù đắp hoàn toàn cho khoản thiệt hại. Dù việc rút tiền tạm thời bị tạm dừng để kiểm tra an ninh, giao dịch và nạp tiền vẫn diễn ra bình thường. 🛡️📉
Bạn nghĩ gì về vectơ tấn công backend này?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Hani Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
3
145
#BitgetBreachForgedRequestsNotStolenKeys
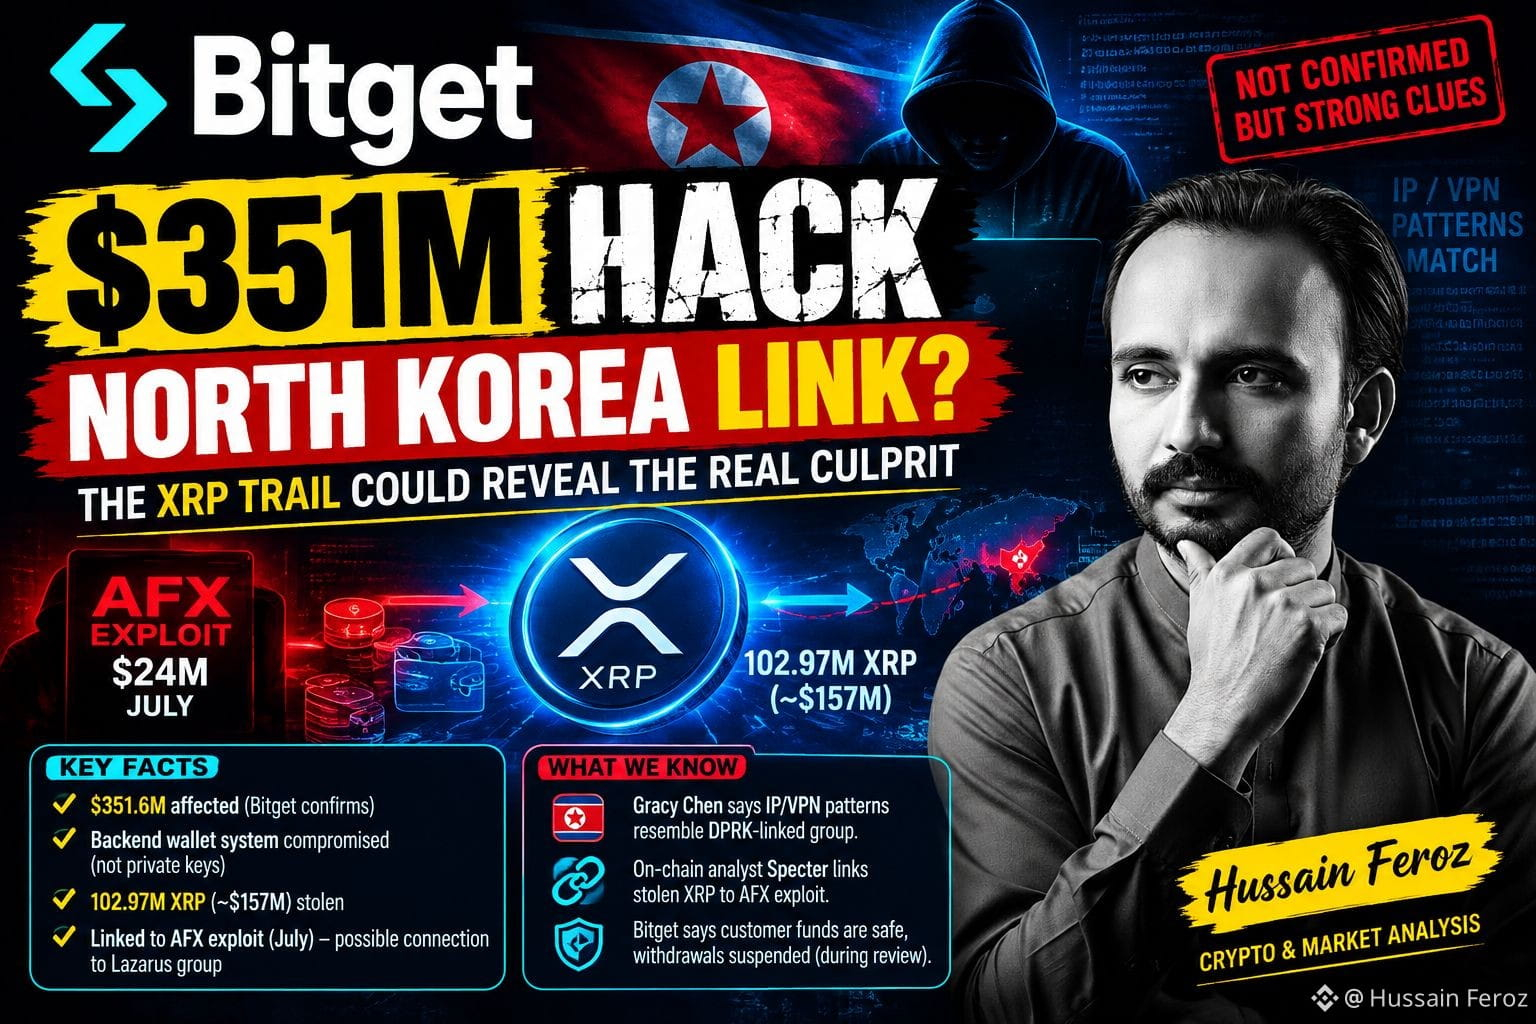
ĐỘC QUYỀN: VỤ HACK BITGET 351,6 TRIỆU USD CÓ THỂ ĐÃ ĐỂ LẠI MỘT DẤU HIỆU LỚN HƠN
Ai cũng đang bàn tán về khả năng liên quan đến Triều Tiên.
Nhưng manh mối thú vị hơn có thể đang ẩn ngay trên chuỗi. 👀
🔎 Những gì các nhà điều tra đang thấy:
• Bitget cho biết khoảng ~$351,6M đã bị ảnh hưởng trên hạ tầng ví của mình
• Kẻ tấn công được cho là đã xâm nhập hệ thống ví backend, giả mạo dữ liệu giao dịch và kích hoạt quy trình ủy quyền thông thường
• Theo Bitget, KHÔNG bị đánh cắp khóa riêng
• Khoảng 102,97M XRP — tương đương khoảng 157M USD — nằm trong số các phần bị đánh cắp lớn nhất
• Nhà phân tích on-chain Specter cho biết lượng XRP bị đánh cắp có thể lần theo để truy về các quỹ liên quan đến vụ khai thác AFX trị giá 24M USD từ tháng Bảy
• Sự cố AFX này đã được liên hệ với hệ sinh thái TraderTraitor/Lazarus
Và còn một manh mối khác:
CEO Bitget, Gracy Chen, nói rằng một số mẫu IP/VPN của kẻ tấn công giống với hạ tầng từng được gắn với một nhóm liên quan đến Triều Tiên.
⚠️ Nhưng đây CHƯA phải là quy kết cuối cùng.
Câu hỏi thực sự bây giờ là:
Liệu cùng một chiến dịch liên quan Triều Tiên có chuyển từ vụ khai thác AFX sang Bitget không?
Nếu dấu vết XRP + bằng chứng hạ tầng được xác nhận độc lập, sự cố của Bitget có thể không chỉ là một vụ hack sàn giao dịch quy mô lớn, mà còn là một chiến dịch lớn khác có liên quan Lazarus.
💰 Bitget cho biết Quỹ Bảo vệ Người dùng của họ (464M+ USD) có thể chi trả cho phần bị ảnh hưởng, trong khi việc rút tiền vẫn bị tạm dừng trong quá trình rà soát an ninh.
👀 Theo dõi các ví XRP.
Chuỗi khối có thể cho thấy ai đứng sau cuộc tấn công trước khi cuộc điều tra chính thức kết thúc.
#Bitget #XRP #CryptoHack #LazarusGroup #BacKorea #AnNinhCrypto #TinTucCrypto
#BitgetBreachForgedRequestsNotStolenKeys
ĐỘC QUYỀN: VỤ HACK BITGET 351,6 TRIỆU USD CÓ THỂ ĐÃ ĐỂ LẠI MỘT DẤU HIỆU LỚN HƠN
Ai cũng đang bàn tán về khả năng liên quan đến Triều Tiên.
Nhưng manh mối thú vị hơn có thể đang ẩn ngay trên chuỗi. 👀
🔎 Những gì các nhà điều tra đang thấy:
• Bitget cho biết khoảng ~$351,6M đã bị ảnh hưởng trên hạ tầng ví của mình
• Kẻ tấn công được cho là đã xâm nhập hệ thống ví backend, giả mạo dữ liệu giao dịch và kích hoạt quy trình ủy quyền thông thường
• Theo Bitget, KHÔNG bị đánh cắp khóa riêng
• Khoảng 102,97M XRP — tương đương khoảng 157M USD — nằm trong số các phần bị đánh cắp lớn nhất
• Nhà phân tích on-chain Specter cho biết lượng XRP bị đánh cắp có thể lần theo để truy về các quỹ liên quan đến vụ khai thác AFX trị giá 24M USD từ tháng Bảy
• Sự cố AFX này đã được liên hệ với hệ sinh thái TraderTraitor/Lazarus
Và còn một manh mối khác:
CEO Bitget, Gracy Chen, nói rằng một số mẫu IP/VPN của kẻ tấn công giống với hạ tầng từng được gắn với một nhóm liên quan đến Triều Tiên.
⚠️ Nhưng đây CHƯA phải là quy kết cuối cùng.
Câu hỏi thực sự bây giờ là:
Liệu cùng một chiến dịch liên quan Triều Tiên có chuyển từ vụ khai thác AFX sang Bitget không?
Nếu dấu vết XRP + bằng chứng hạ tầng được xác nhận độc lập, sự cố của Bitget có thể không chỉ là một vụ hack sàn giao dịch quy mô lớn, mà còn là một chiến dịch lớn khác có liên quan Lazarus.
💰 Bitget cho biết Quỹ Bảo vệ Người dùng của họ (464M+ USD) có thể chi trả cho phần bị ảnh hưởng, trong khi việc rút tiền vẫn bị tạm dừng trong quá trình rà soát an ninh.
👀 Theo dõi các ví XRP.
Chuỗi khối có thể cho thấy ai đứng sau cuộc tấn công trước khi cuộc điều tra chính thức kết thúc.
#Bitget #XRP #CryptoHack #LazarusGroup #BacKorea #AnNinhCrypto #TinTucCrypto
ĐỘC QUYỀN: VỤ HACK BITGET 351,6 TRIỆU USD CÓ THỂ ĐÃ ĐỂ LẠI MỘT DẤU HIỆU LỚN HƠN
Ai cũng đang bàn tán về khả năng liên quan đến Triều Tiên.
Nhưng manh mối thú vị hơn có thể đang ẩn ngay trên chuỗi. 👀
🔎 Những gì các nhà điều tra đang thấy:
• Bitget cho biết khoảng ~$351,6M đã bị ảnh hưởng trên hạ tầng ví của mình
• Kẻ tấn công được cho là đã xâm nhập hệ thống ví backend, giả mạo dữ liệu giao dịch và kích hoạt quy trình ủy quyền thông thường
• Theo Bitget, KHÔNG bị đánh cắp khóa riêng
• Khoảng 102,97M XRP — tương đương khoảng 157M USD — nằm trong số các phần bị đánh cắp lớn nhất
• Nhà phân tích on-chain Specter cho biết lượng XRP bị đánh cắp có thể lần theo để truy về các quỹ liên quan đến vụ khai thác AFX trị giá 24M USD từ tháng Bảy
• Sự cố AFX này đã được liên hệ với hệ sinh thái TraderTraitor/Lazarus
Và còn một manh mối khác:
CEO Bitget, Gracy Chen, nói rằng một số mẫu IP/VPN của kẻ tấn công giống với hạ tầng từng được gắn với một nhóm liên quan đến Triều Tiên.
⚠️ Nhưng đây CHƯA phải là quy kết cuối cùng.
Câu hỏi thực sự bây giờ là:
Liệu cùng một chiến dịch liên quan Triều Tiên có chuyển từ vụ khai thác AFX sang Bitget không?
Nếu dấu vết XRP + bằng chứng hạ tầng được xác nhận độc lập, sự cố của Bitget có thể không chỉ là một vụ hack sàn giao dịch quy mô lớn, mà còn là một chiến dịch lớn khác có liên quan Lazarus.
💰 Bitget cho biết Quỹ Bảo vệ Người dùng của họ (464M+ USD) có thể chi trả cho phần bị ảnh hưởng, trong khi việc rút tiền vẫn bị tạm dừng trong quá trình rà soát an ninh.
👀 Theo dõi các ví XRP.
Chuỗi khối có thể cho thấy ai đứng sau cuộc tấn công trước khi cuộc điều tra chính thức kết thúc.
#Bitget #XRP #CryptoHack #LazarusGroup #BacKorea #AnNinhCrypto #TinTucCrypto
1
97
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
85,845 lượt xem
413 đang thảo luận
2
#TheoDõiFOMC
102,808 lượt xem
608 đang thảo luận
3
#FedProposes48HourLiquidationRuleForIssuers
0 lượt xem
3 đang thảo luận
4
#CircleTetherFreezeBitgetHackerWallet
18,371 lượt xem
209 đang thảo luận
5
#SECSaysTokenBuybacksNotAutoSecurities
1,876 lượt xem
76 đang thảo luận
6
#ChinaUSAgreeOn$30BTariffCut
163 lượt xem
3 đang thảo luận
7
#CoinMarketCapCompletesCoinglassAcquisition
22,640 lượt xem
246 đang thảo luận
8
#CircleMints500MUSDCOnSolana
158,795 lượt xem
2,735 đang thảo luận
9
#PolymarketBankFailureBetsDrawFDICConcern
140,147 lượt xem
2,205 đang thảo luận
10
#BlackRockBuildsTokenizedPortfoliosForOndo
133,808 lượt xem
1,598 đang thảo luận