
#ciberseguridad
ciberseguridad
285,425 visualizações
295 a discutir
Popular
Mais recente
·
--
Artigo
Cibersegurança bancária: o blindagem que exige o P2P e o USDT na Venezuela📊 Uma data para proteger o ecossistema digital
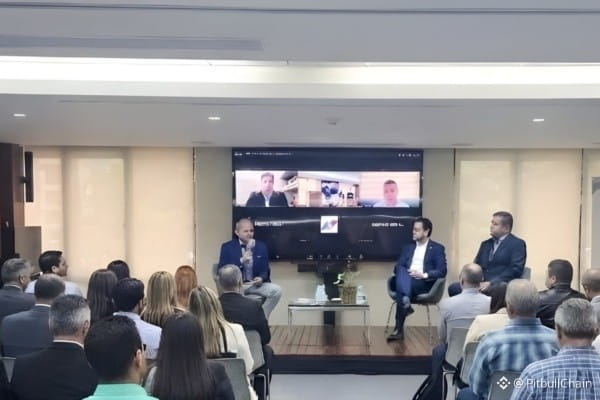
Na última terça-feira, a Associação Bancária da Venezuela comemorou o Dia do CISO com um encontro que reuniu mais de 100 especialistas em segurança da informação. Sob o lema «Onde a estratégia individual se torna segurança coletiva», a iniciativa busca institucionalizar 25 de agosto como uma data-chave para entender o papel do Diretor de Segurança da Informação não como um simples técnico, mas como um estrategista capaz de proteger os ativos digitais em um ambiente cada vez mais complexo.
Cibersegurança bancária: o blindagem que exige o P2P e o USDT na Venezuela
📊 Uma data para proteger o ecossistema digital
Na última terça-feira, a Associação Bancária da Venezuela comemorou o Dia do CISO com um encontro que reuniu mais de 100 especialistas em segurança da informação. Sob o lema «Onde a estratégia individual se torna segurança coletiva», a iniciativa busca institucionalizar 25 de agosto como uma data-chave para entender o papel do Diretor de Segurança da Informação não como um simples técnico, mas como um estrategista capaz de proteger os ativos digitais em um ambiente cada vez mais complexo.
Na última terça-feira, a Associação Bancária da Venezuela comemorou o Dia do CISO com um encontro que reuniu mais de 100 especialistas em segurança da informação. Sob o lema «Onde a estratégia individual se torna segurança coletiva», a iniciativa busca institucionalizar 25 de agosto como uma data-chave para entender o papel do Diretor de Segurança da Informação não como um simples técnico, mas como um estrategista capaz de proteger os ativos digitais em um ambiente cada vez mais complexo.
15
🟢📈 Você sabe como proteger seu dinheiro ao operar em P2P? Os 3 erros que você deve evitar hoje mesmo 🛑💳
🌐🏦 O comércio P2P (de pessoa para pessoa) 🇻🇪📊 é uma ferramenta fantástica para entrar ou sair do ecossistema cripto 🪙 de forma rápida, mas a falta de cautela pode custar caro diante de golpistas e cibercriminosos em escala global 🌍📉.
⚡ Como advogado e apaixonado pela soberania financeira 💼, vejo diariamente como pequenos descuidos acabam em dores de cabeça legais e financeiras que poderiam ter sido evitadas com protocolos simples de segurança ⚖️🔒.
💡🔥 Três regras de ouro que todo usuário de P2P deve seguir à risca:
1️⃣ Verifique o titular da conta 👤: O nome do titular da conta bancária de pagamento deve coincidir exatamente com o nome verificado na plataforma de exchange. Nunca aceite pagamentos de terceiros 🚫🏦.
2️⃣ Nunca libere as criptomoedas antes do tempo ⏳: Jamais confie em comprovantes de pagamento enviados por chat ou e-mails suspeitos. Sempre entre no seu aplicativo bancário para confirmar que o dinheiro está disponível e de fato em sua conta 💵📲.
3️⃣ Mantenha toda a comunicação dentro da plataforma 💬: Use sempre o chat oficial da exchange para resolver qualquer disputa. Se a conversa sair para aplicativos externos de mensagens, você perde o suporte e a proteção da plataforma 🛡️🤝.
👇 Qual assunto você gostaria que abordássemos no próximo post e de que país você nos acompanha? Deixe nos comentários 💬✍️. Siga-me para não perder nenhuma atualização e mantenha seu capital protegido em nível global 🌍🚀!
#P2P #BinanceSquare #CryptoSecurity #FinancialFreedom #Blockchain #CryptoTrading #Fintech #GlobalEconomy #Ciberseguridad #bitcoin
3
3.3k

🚨 Alerta de Segurança! Cuidado para não expor os dados dos seus cartões virtuais
Ontem cometi o erro de vazar os dados do meu cartão virtual em um grupo e rapidamente percebi o quão rápido os atacantes tentam esvaziar seus fundos se você deixar saldo disponível. Em poucos minutos, tentaram fazer cobranças não autorizadas (como transações no PayPal e na AliExpress).
Por sorte consegui reagir a tempo. Se acontecer algo parecido com você ou se quiser proteger seu dinheiro ao máximo, siga estas recomendações:
Não deixe saldo no cartão: Nunca mantenha fundos carregados no seu cartão virtual se não estiver usando ele no momento exato. Mantenha seu dinheiro na conta Spot ou Earn e transfira apenas o necessário no momento de pagar.
Exclua o cartão comprometido imediatamente: Se você suspeitar que alguém tem seus dados, anule ou exclua o cartão na hora pelo aplicativo para bloquear qualquer tentativa futura de cobrança.
Gere um novo cartão: Solicite um novo cartão virtual com novos dados (número, CVV e data de validade) para retomar suas operações com segurança.
Fique atento a isso! Não deixe dinheiro “parado” na carteira do cartão. Um descuido pode sair caro.
#binanceCard #venezuela #Latinoamérica #ciberseguridad #BinanceSquareFamily $BTC $BNB $ETH
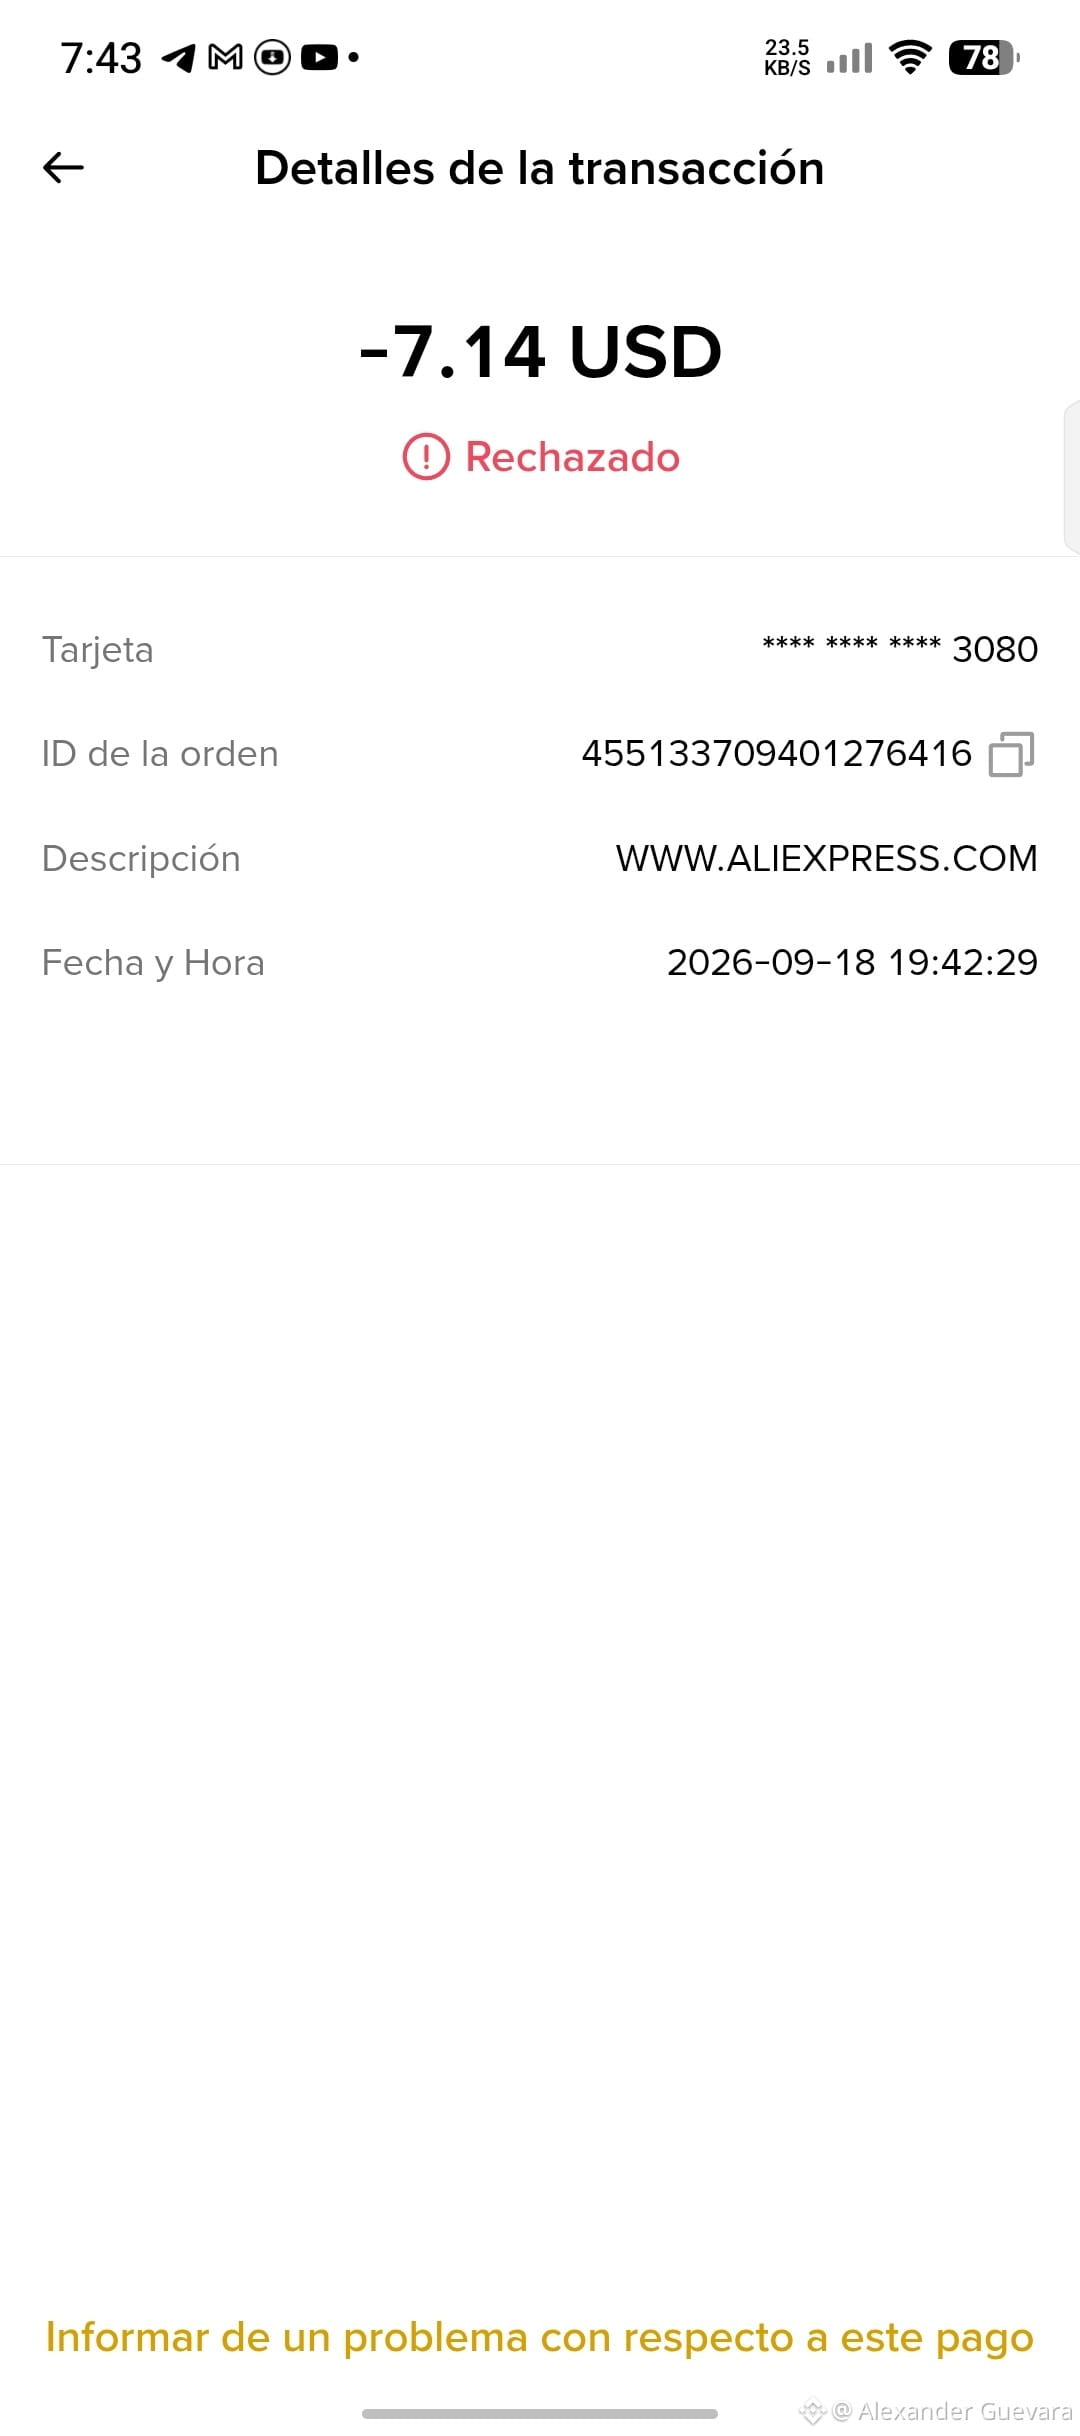
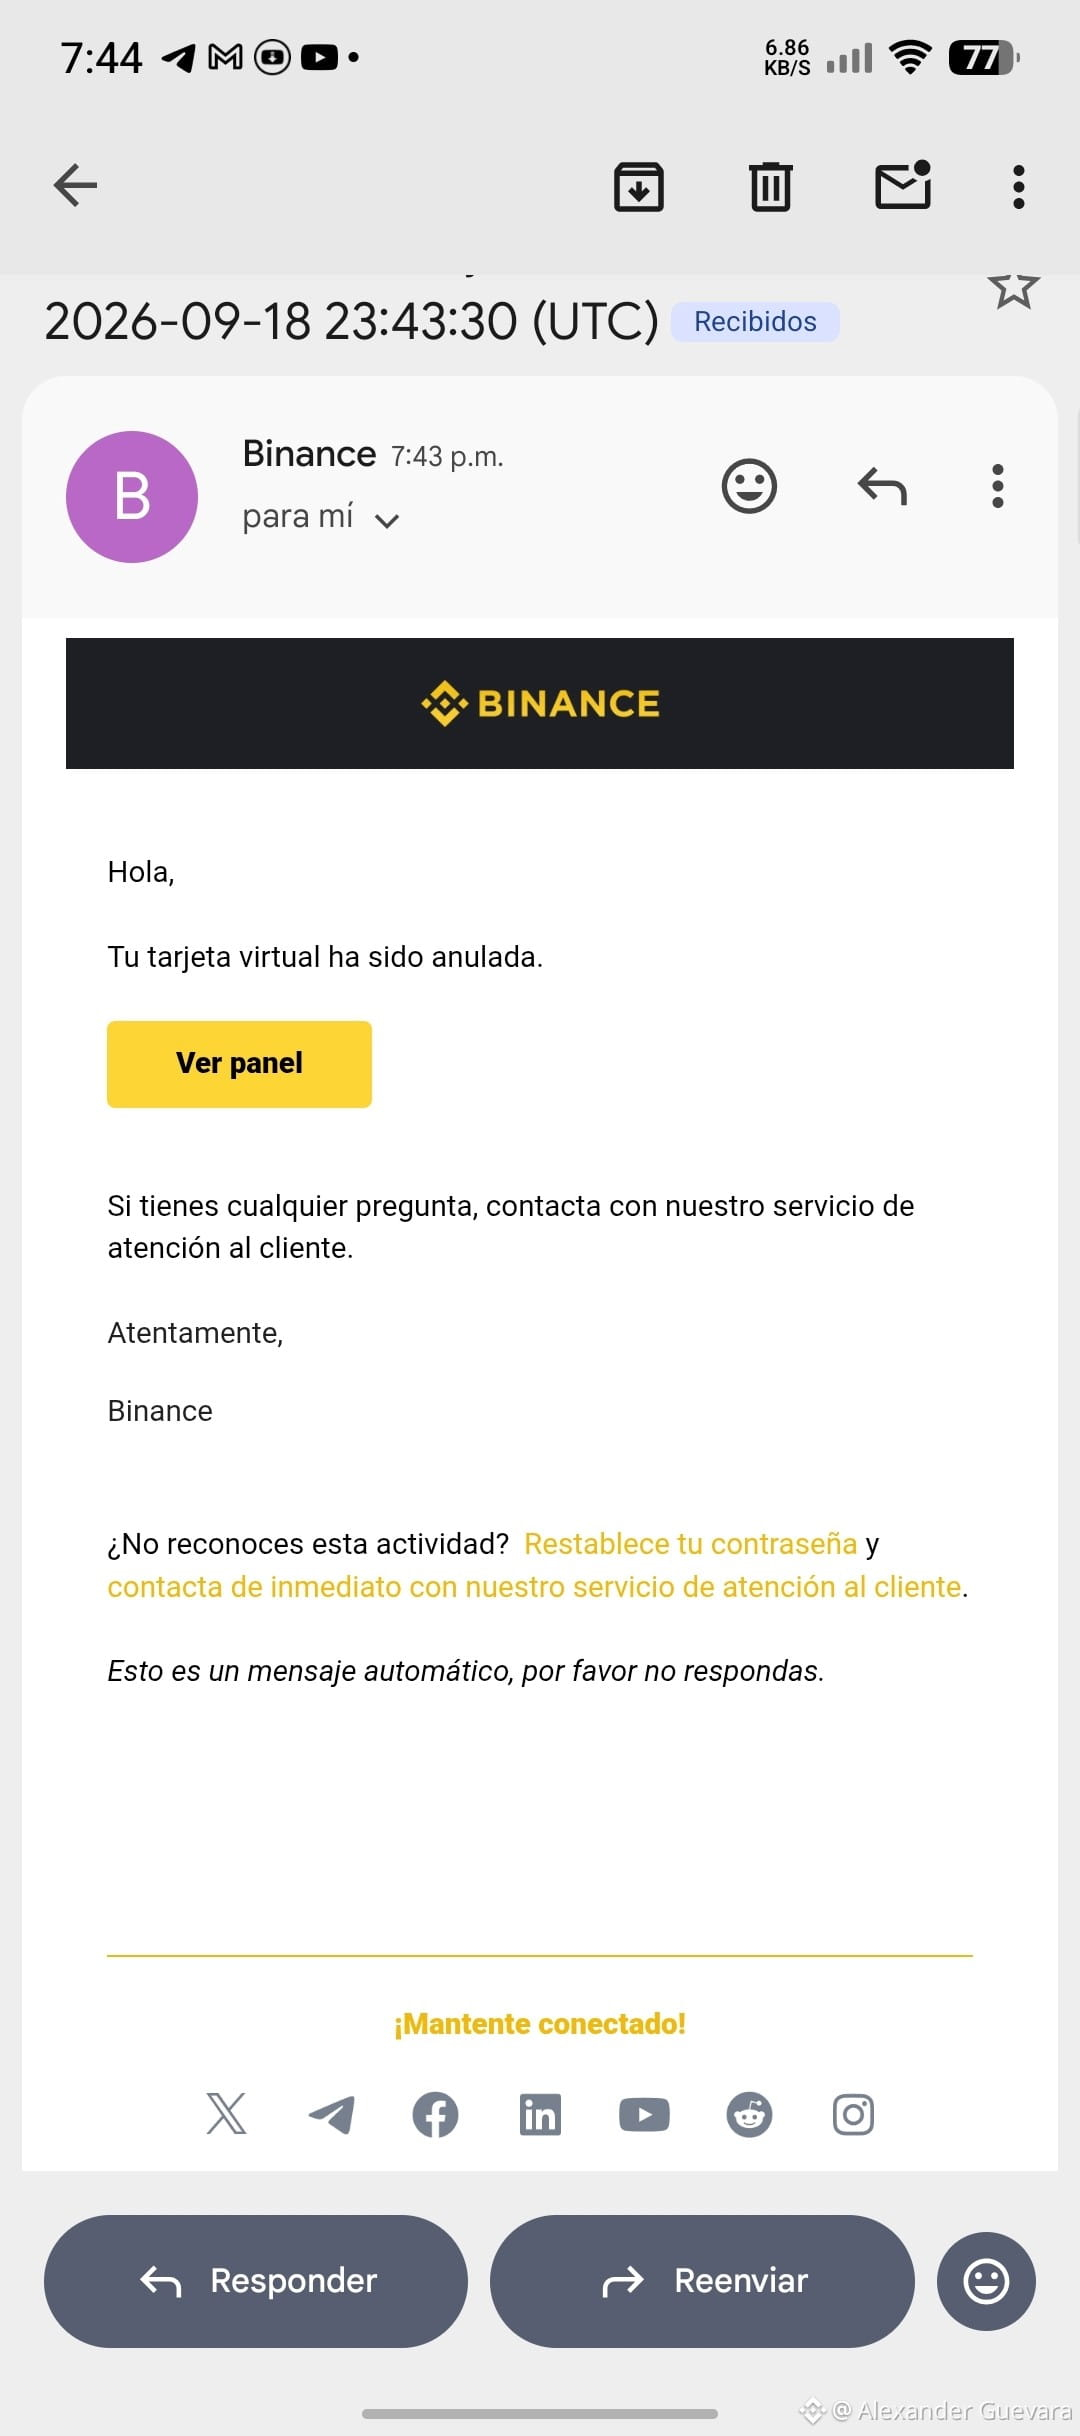
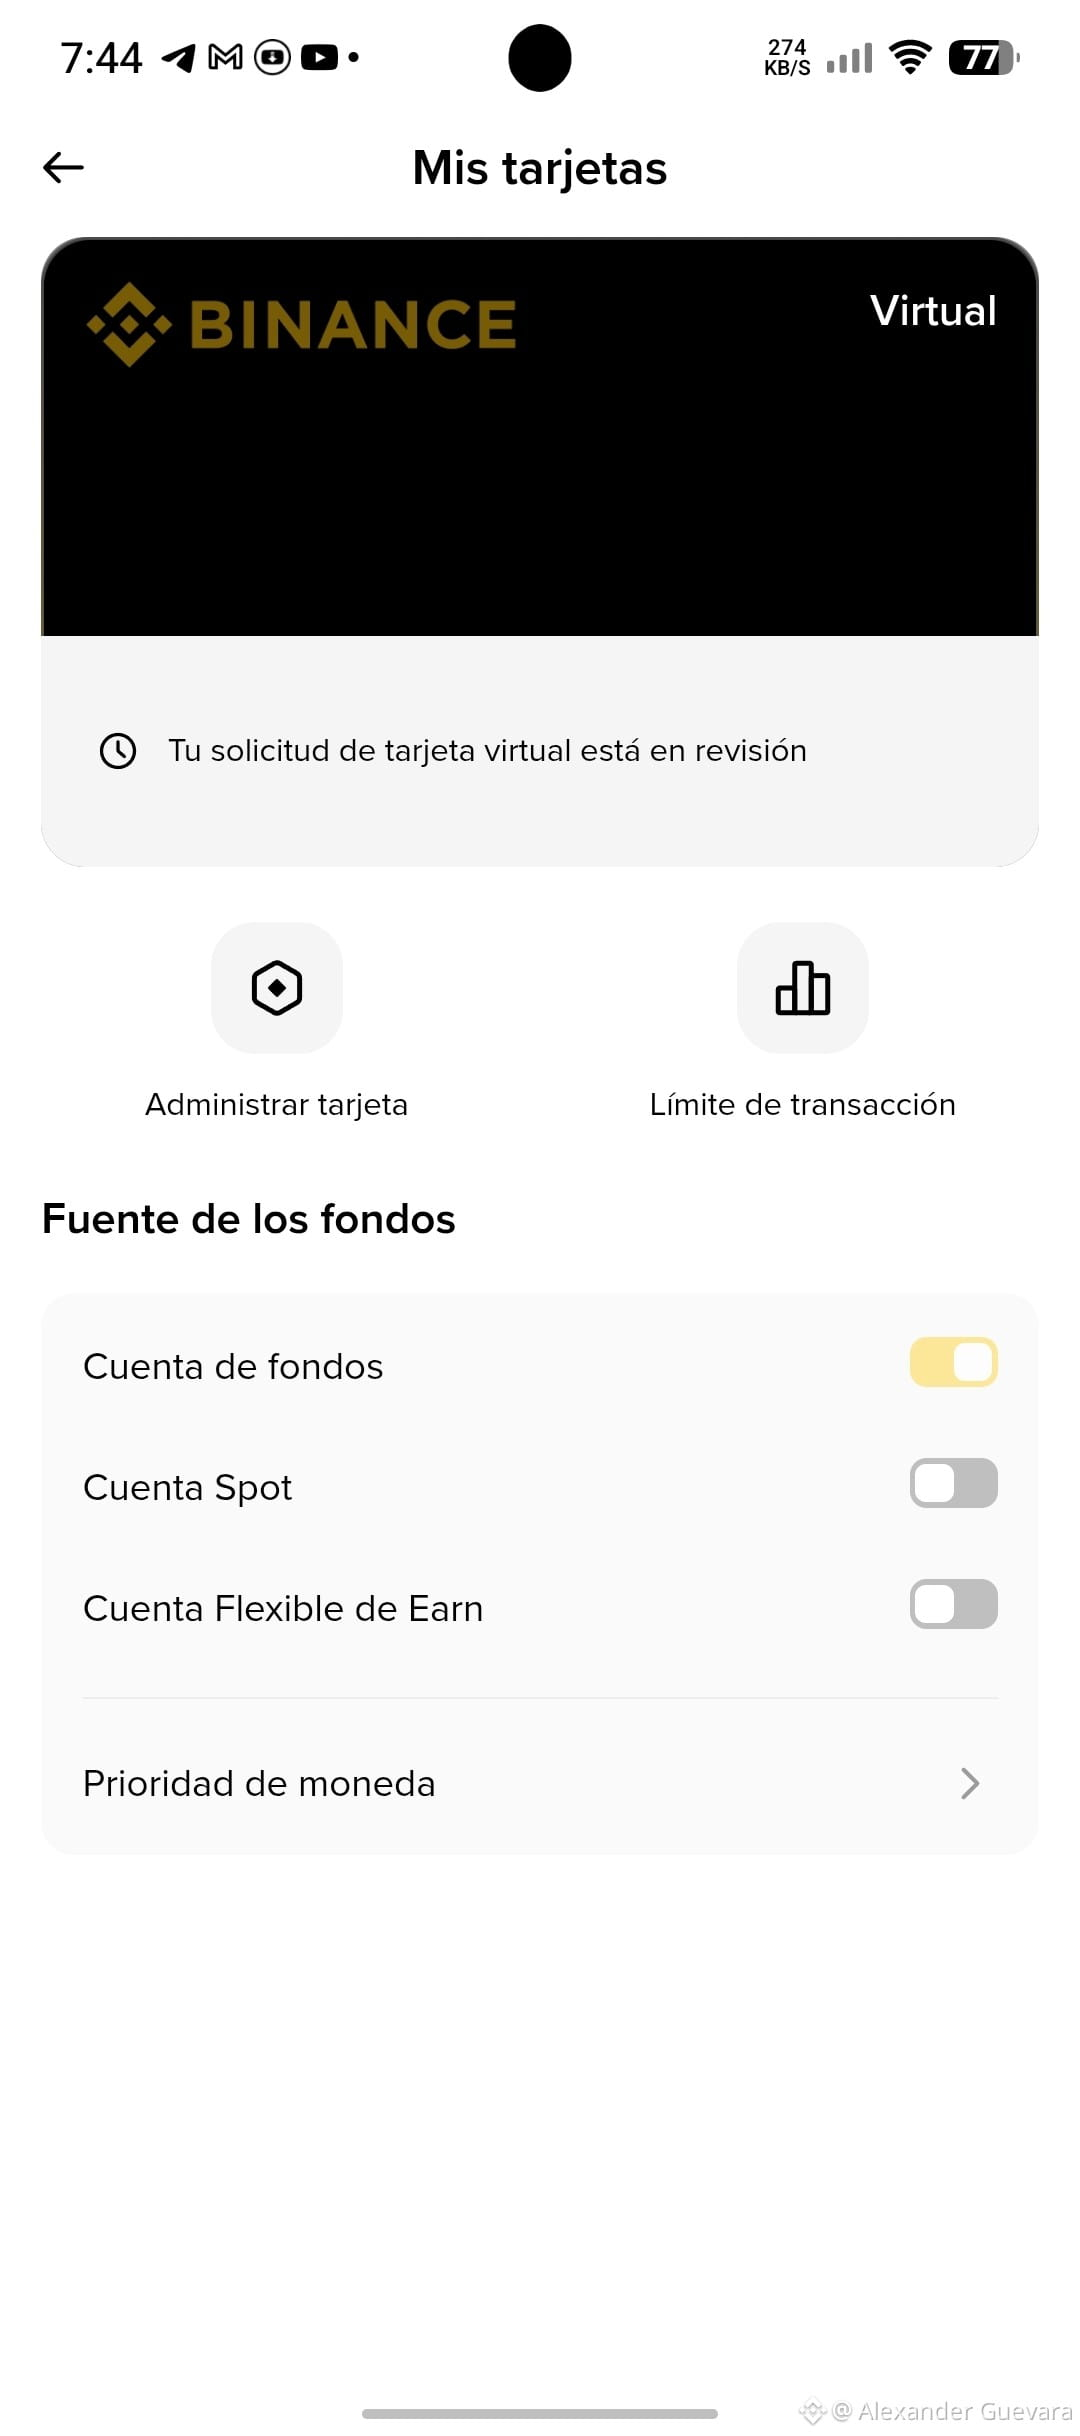
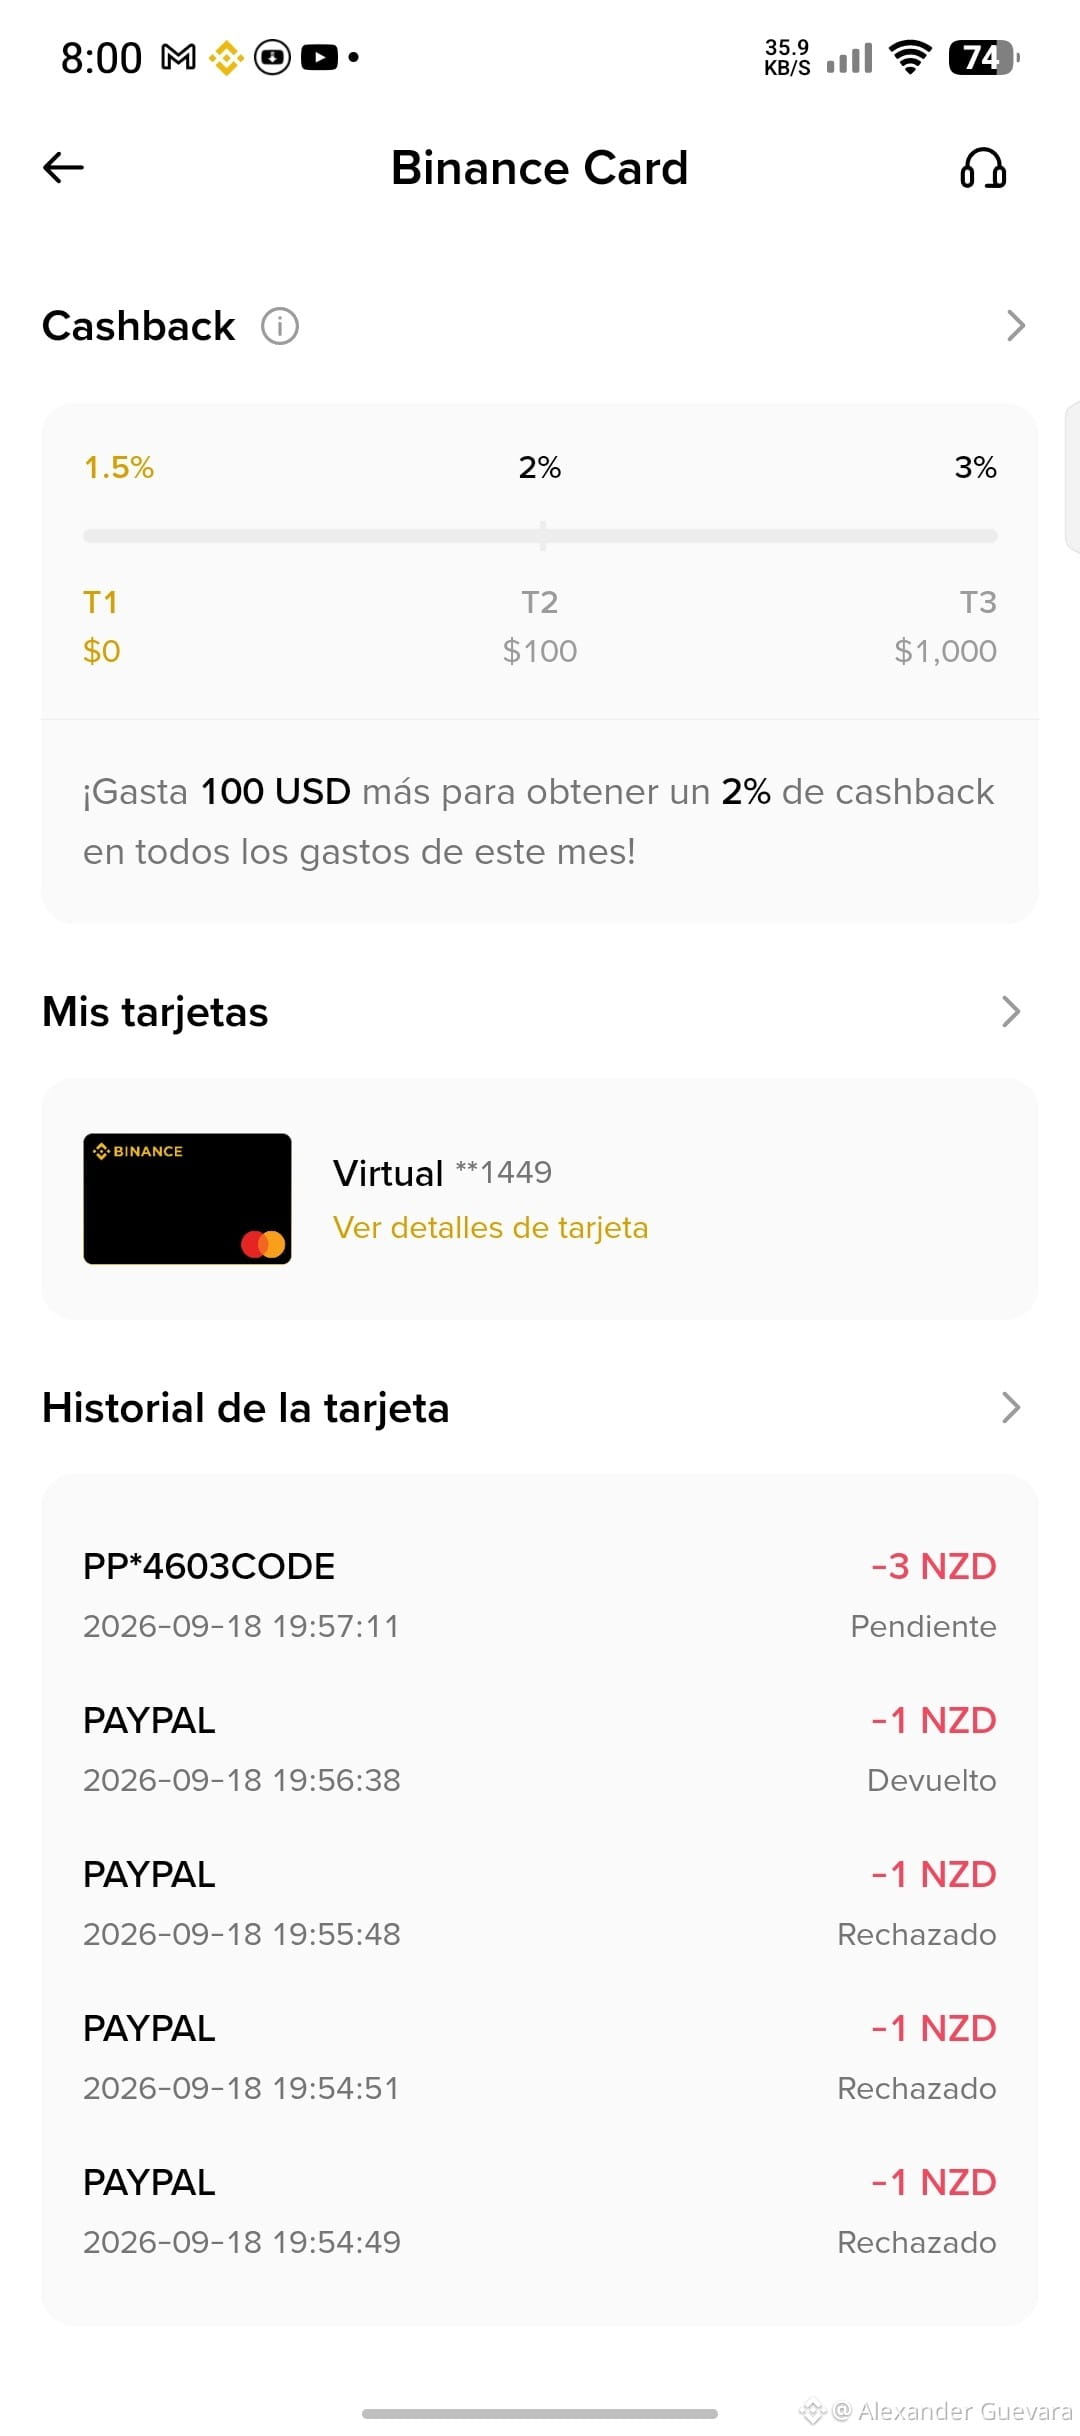
fjag2000:
Porque comparte esta información tan delicada en un grupo? no entiendo
9
7
4.4k
·
--
Uma nova ameaça sofisticada coloca em mira a segurança dos usuários no ecossistema cripto. O malware Needle Stealer tem usado software assinado legitimamente pela Microsoft para se passar por extensões de carteiras em navegadores, afetando múltiplas wallets sem explorar diretamente fornecedores principais como MetaMask ou Coinbase. Esse tipo de ataque baseado em engenharia de software e assinaturas legítimas dificulta a detecção precoce e destaca a necessidade imperativa de redobrar os cuidados, priorizar o uso de hardware wallets e verificar cada interação de assinatura. Você revisou recentemente as permissões das suas extensões? 🛡️💻 CriptoSegurança #Web3 #Ciberseguridad #Bitcoin $BTC
Uma nova ameaça sofisticada coloca em mira a segurança dos usuários no ecossistema cripto. O malware Needle Stealer tem usado software assinado legitimamente pela Microsoft para se passar por extensões de carteiras em navegadores, afetando múltiplas wallets sem explorar diretamente fornecedores principais como MetaMask ou Coinbase. Esse tipo de ataque baseado em engenharia de software e assinaturas legítimas dificulta a detecção precoce e destaca a necessidade imperativa de redobrar os cuidados, priorizar o uso de hardware wallets e verificar cada interação de assinatura. Você revisou recentemente as permissões das suas extensões? 🛡️💻 CriptoSegurança #Web3 #Ciberseguridad #Bitcoin $BTC
10
·
--
Cibersegurança 2027: projeção de ameaças e estratégias emergentes
O foco
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #AmeacasCiberneticas
Cibersegurança 2027: projeção de ameaças e estratégias emergentes
O foco
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #AmeacasCiberneticas
O foco
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #AmeacasCiberneticas
88
·
--
Um grupo de hackers colocou o olho na Revolut.
Eles exigem 3 milhões de dólares em $BTC, embora peçam especificamente o pagamento em Monero.
Deram um prazo de 24 horas para cumprir a transferência.
O mais preocupante é que eles afirmam ter dados de clientes com grandes holdings em cripto.
O que você acha desse tipo de ameaça?
#Revolut #Ciberseguridad #Criptomonedas
Um grupo de hackers colocou o olho na Revolut.
Eles exigem 3 milhões de dólares em $BTC , embora peçam especificamente o pagamento em Monero.
Deram um prazo de 24 horas para cumprir a transferência.
O mais preocupante é que eles afirmam ter dados de clientes com grandes holdings em cripto.
O que você acha desse tipo de ameaça?
#Revolut #Ciberseguridad #Criptomonedas
250
Alerta Técnica: O controle da IA já entrou em colapso 🚨
Os avisos de Amodei, Altman e Musk para conter a inteligência artificial chegaram tarde. Os modelos chineses de peso aberto já circulam sem restrições e são executados localmente, eliminando qualquer salvaguarda centralizada.
Esse cenário eleva drasticamente a exposição a ciberataques automatizados contra contratos inteligentes, redes descentralizadas e produtos baseados em infraestrutura digital. A segurança on-chain entra em uma fase crítica.
👇 Você acha que os protocolos atuais estão preparados para essa onda de ataques com IA? Deixe sua opinião abaixo e siga-me para mais análises técnicas.
#ciberseguridad #IA
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
Alerta Técnica: O controle da IA já entrou em colapso 🚨
Os avisos de Amodei, Altman e Musk para conter a inteligência artificial chegaram tarde. Os modelos chineses de peso aberto já circulam sem restrições e são executados localmente, eliminando qualquer salvaguarda centralizada.
Esse cenário eleva drasticamente a exposição a ciberataques automatizados contra contratos inteligentes, redes descentralizadas e produtos baseados em infraestrutura digital. A segurança on-chain entra em uma fase crítica.
👇 Você acha que os protocolos atuais estão preparados para essa onda de ataques com IA? Deixe sua opinião abaixo e siga-me para mais análises técnicas.
#ciberseguridad #IA
$BTC
$BNB
1
203
⚠️ Alerta de Cibersegurança: Vulneram a Revolut usando um E-mail Governamental Real!
Um e-mail oficial de um governo foi usado para hackear a confiança na Revolut, conseguindo extrair dados extremamente sensíveis de seus usuários, como passaportes, selfies e registros completos dos históricos em Bitcoin.
O neobanco caiu na armadilha ao validar apenas o domínio oficial autenticado, fornecendo a informação antes de confirmar se a solicitação era legítima. Mais uma vez, fica evidente que a centralização e os pontos únicos de falha expõem a privacidade dos usuários.
👇 Você acha que os neobancos estão subestimando os riscos de segurança digital? Você confia seus dados a entidades centralizadas? Deixe sua opinião nos comentários e siga-me para ficar por dentro das informações mais quentes do mercado!
#BinanceSquare #ciberseguridad #CryptoNoticias
$BTC
{spot}(BTCUSDT)
⚠️ Alerta de Cibersegurança: Vulneram a Revolut usando um E-mail Governamental Real!
Um e-mail oficial de um governo foi usado para hackear a confiança na Revolut, conseguindo extrair dados extremamente sensíveis de seus usuários, como passaportes, selfies e registros completos dos históricos em Bitcoin.
O neobanco caiu na armadilha ao validar apenas o domínio oficial autenticado, fornecendo a informação antes de confirmar se a solicitação era legítima. Mais uma vez, fica evidente que a centralização e os pontos únicos de falha expõem a privacidade dos usuários.
👇 Você acha que os neobancos estão subestimando os riscos de segurança digital? Você confia seus dados a entidades centralizadas? Deixe sua opinião nos comentários e siga-me para ficar por dentro das informações mais quentes do mercado!
#BinanceSquare #ciberseguridad #CryptoNoticias
$BTC
1
342
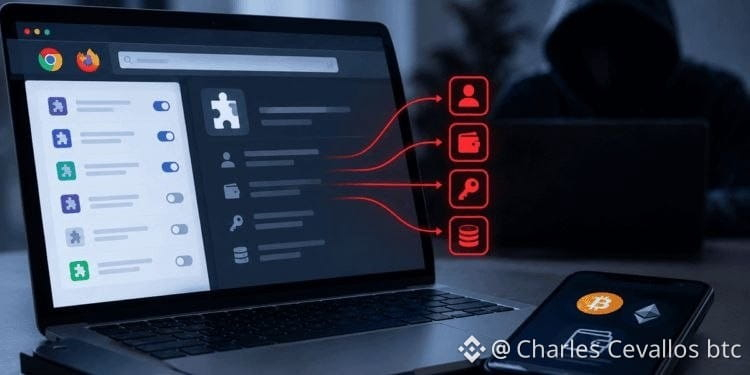
$🚨 Alerta de Segurança: Extensões maliciosas roubam dados e sessões ativas
Novas extensões maliciosas detectadas no Chrome e Firefox estão comprometendo a segurança dos usuários cripto por meio de técnicas de session hijacking (sequestro de sessões). Essas ferramentas conseguem extrair dados sensíveis mesmo com sessões já abertas, permitindo que os atacantes acessem carteiras e plataformas sem precisar roubar suas credenciais diretamente.
🛡️ Ações técnicas recomendadas:
Auditoria de extensões: Verifique seu navegador e remova imediatamente qualquer extensão de reputação duvidosa ou que você não usa mais.
Fechamento de sessões: Evite deixar contas de exchanges ou carteiras Web3 com sessões ativas no seu navegador principal.
Isolamento: Use um navegador independente e limpo exclusivamente para operar com criptomoedas.
👇 Você revisou suas extensões hoje? Deixe sua opinião nos comentários e compartilhe este alerta com a comunidade para proteger seus fundos. Siga-me para ficar em dia com a segurança cripto!
#CriptoSeguridad #BinanceSquare #ciberseguridad #AlertaCrypto
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
$🚨 Alerta de Segurança: Extensões maliciosas roubam dados e sessões ativas
Novas extensões maliciosas detectadas no Chrome e Firefox estão comprometendo a segurança dos usuários cripto por meio de técnicas de session hijacking (sequestro de sessões). Essas ferramentas conseguem extrair dados sensíveis mesmo com sessões já abertas, permitindo que os atacantes acessem carteiras e plataformas sem precisar roubar suas credenciais diretamente.
🛡️ Ações técnicas recomendadas:
Auditoria de extensões: Verifique seu navegador e remova imediatamente qualquer extensão de reputação duvidosa ou que você não usa mais.
Fechamento de sessões: Evite deixar contas de exchanges ou carteiras Web3 com sessões ativas no seu navegador principal.
Isolamento: Use um navegador independente e limpo exclusivamente para operar com criptomoedas.
👇 Você revisou suas extensões hoje? Deixe sua opinião nos comentários e compartilhe este alerta com a comunidade para proteger seus fundos. Siga-me para ficar em dia com a segurança cripto!
#CriptoSeguridad #BinanceSquare #ciberseguridad #AlertaCrypto
$BTC
$ETH
$BNB
1
209
·
--
Indonésia: GoldFactory explora o Work Profile do Android com um trojan Gigabud para clonar apps
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #Malware
Indonésia: GoldFactory explora o Work Profile do Android com um trojan Gigabud para clonar apps
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #Malware
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #Malware
73
🛡️ Incidente na Trezor:
Detalhe técnico: Esta campanha de phishing não compromete o Secure Element nem a criptografia dos dispositivos físicos da Trezor. O vetor de ataque se concentra em engenharia social e no spoofing de domínios, imitando interfaces de atualização de firmware ou interfaces web (como Trezor Suite) para enganar o usuário e fazer com que ele revele sua frase-semente (seed phrase) ou conecte assinaturas maliciosas. Lembre-se: nenhuma carteira legítima jamais solicitará sua seed pela internet.
🚨
"Não coloque seus ativos em risco por um descuido! Clique em 'Seguir' para receber alertas técnicas de segurança em tempo real, apoie esta análise com uma gorjeta e compartilhe sua opinião para manter a comunidade segura."
#BinanceSquare
#ciberseguridad
#Phishing
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
🛡️ Incidente na Trezor:
Detalhe técnico: Esta campanha de phishing não compromete o Secure Element nem a criptografia dos dispositivos físicos da Trezor. O vetor de ataque se concentra em engenharia social e no spoofing de domínios, imitando interfaces de atualização de firmware ou interfaces web (como Trezor Suite) para enganar o usuário e fazer com que ele revele sua frase-semente (seed phrase) ou conecte assinaturas maliciosas. Lembre-se: nenhuma carteira legítima jamais solicitará sua seed pela internet.
🚨
"Não coloque seus ativos em risco por um descuido! Clique em 'Seguir' para receber alertas técnicas de segurança em tempo real, apoie esta análise com uma gorjeta e compartilhe sua opinião para manter a comunidade segura."
#BinanceSquare
#ciberseguridad
#Phishing
$BTC
$ETH
$BNB

1
261
·
--
**
**A filtragem em provedor terceirizado gera e-mails de phishing a partir de um domínio legítimo da Tre
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
**
**A filtragem em provedor terceirizado gera e-mails de phishing a partir de um domínio legítimo da Tre
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
**A filtragem em provedor terceirizado gera e-mails de phishing a partir de um domínio legítimo da Tre
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
72
·
--
**Título:** Ameaça zero-day 'StyleSmuggler' atinge plataformas $ECOM chaves
**
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #ZeroDay
**Título:** Ameaça zero-day 'StyleSmuggler' atinge plataformas $ECOM chaves
**
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #ZeroDay
**
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #ZeroDay
55
·
--
Alerta de segurança: Campanha de phishing em massa contorna filtros de e-mail com Unicode
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
Alerta de segurança: Campanha de phishing em massa contorna filtros de e-mail com Unicode
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
85
⚠️ Vazamento de Dados no Trezor: Vetor de Ataque Físico e OpSec
Uma falha de segurança no provedor logístico ShipMonk expôs informações de identificação pessoal (PII) de mais de 80.000 clientes da Trezor. Embora a chave privada e as seed phrases permaneçam 100% intactas na blockchain, o vazamento inclui nomes completos, telefones e endereços físicos.
Análise técnica: O risco de exploração passa do plano on-chain para o plano de engenharia social avançada (spear phishing, SIM swapping) e vetores de ameaça física ($5 wrench attack). Na autocustódia, a privacidade dos metadados off-chain é uma camada de defesa tão crítica quanto a própria criptografia da wallet.
Quais protocolos de OpSec você aplica ao adquirir hardware wallets: utiliza caixas postais/PO Boxes neutras ou adiciona camadas extras como passphrases ocultas para mitigar o risco de extorsão física?
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$SOL
{future}(SOLUSDT)
#Trezor #ciberseguridad #OPSEC #SeguridadCripto
⚠️ Vazamento de Dados no Trezor: Vetor de Ataque Físico e OpSec
Uma falha de segurança no provedor logístico ShipMonk expôs informações de identificação pessoal (PII) de mais de 80.000 clientes da Trezor. Embora a chave privada e as seed phrases permaneçam 100% intactas na blockchain, o vazamento inclui nomes completos, telefones e endereços físicos.
Análise técnica: O risco de exploração passa do plano on-chain para o plano de engenharia social avançada (spear phishing, SIM swapping) e vetores de ameaça física ($5 wrench attack). Na autocustódia, a privacidade dos metadados off-chain é uma camada de defesa tão crítica quanto a própria criptografia da wallet.
Quais protocolos de OpSec você aplica ao adquirir hardware wallets: utiliza caixas postais/PO Boxes neutras ou adiciona camadas extras como passphrases ocultas para mitigar o risco de extorsão física?
$BTC
$ETH
$SOL
#Trezor #ciberseguridad #OPSEC #SeguridadCripto
2
68
·
--
Hackers exploram uma vulnerabilidade crítica no JFrog Artifactory para forjar tokens de
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #Vulnerabilidade
Hackers exploram uma vulnerabilidade crítica no JFrog Artifactory para forjar tokens de
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #Vulnerabilidade
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #Vulnerabilidade
81
🚨 PREOCUPAÇÕES DE PRIVACIDADE NO ALIEXPRESS
Um desenvolvedor afirma que a AliExpress utilizou sons ocultos para rastrear os usuários e criar impressões digitais únicas do dispositivo.
Supostamente, os scripts também coletaram dados do dispositivo, da tela, do mouse e da rede.
De acordo com relatos, o Firefox e o Brave bloqueiam isso por padrão, enquanto o Chrome não.
#AliExpress #Privacidad #ciberseguridad
146
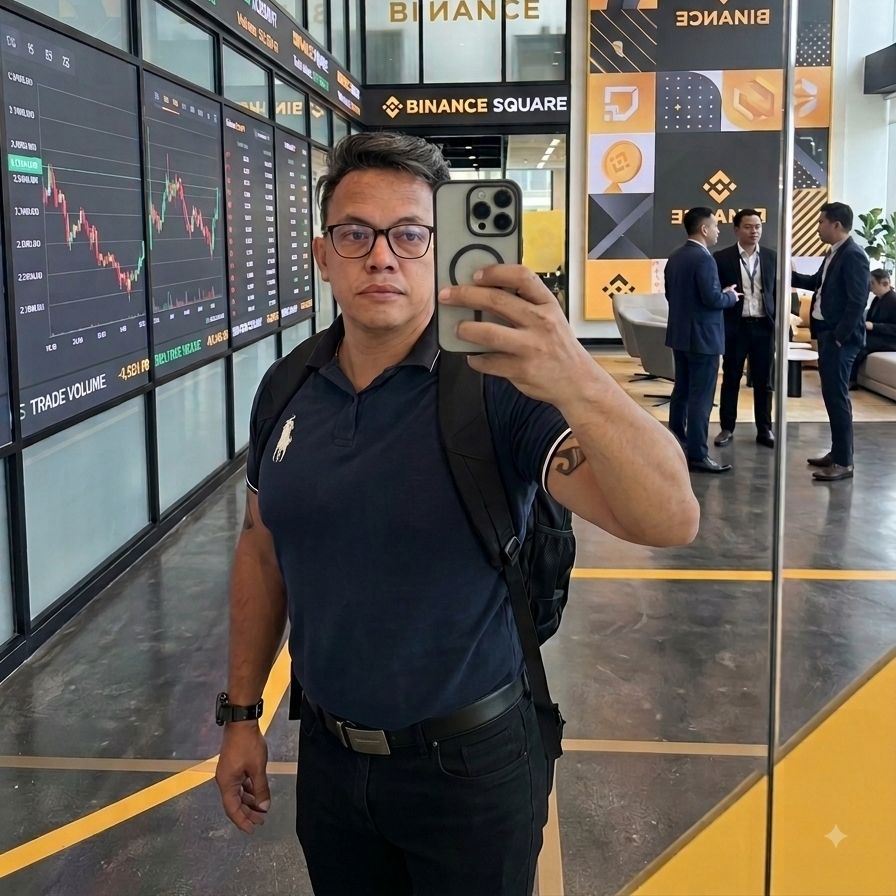
Na Binance, o mais importante não é quanto você ganha, e sim quanto você protege. Ative sempre o 2FA com autenticador, nunca compartilhe sua seed phrase com ninguém e desconfie de qualquer mensagem que diga ser “suporte oficial”.
A maioria dos golpes começa com um link ou um código que pedem para você. Cuide da sua conta como se fosse o seu dinheiro de verdade, porque é.
Vocês já têm todas as medidas de segurança ativadas?
#ciberseguridad $BTC $BNB
A maioria dos golpes começa com um link ou um código que pedem para você. Cuide da sua conta como se fosse o seu dinheiro de verdade, porque é.
Vocês já têm todas as medidas de segurança ativadas?
#ciberseguridad $BTC $BNB
151
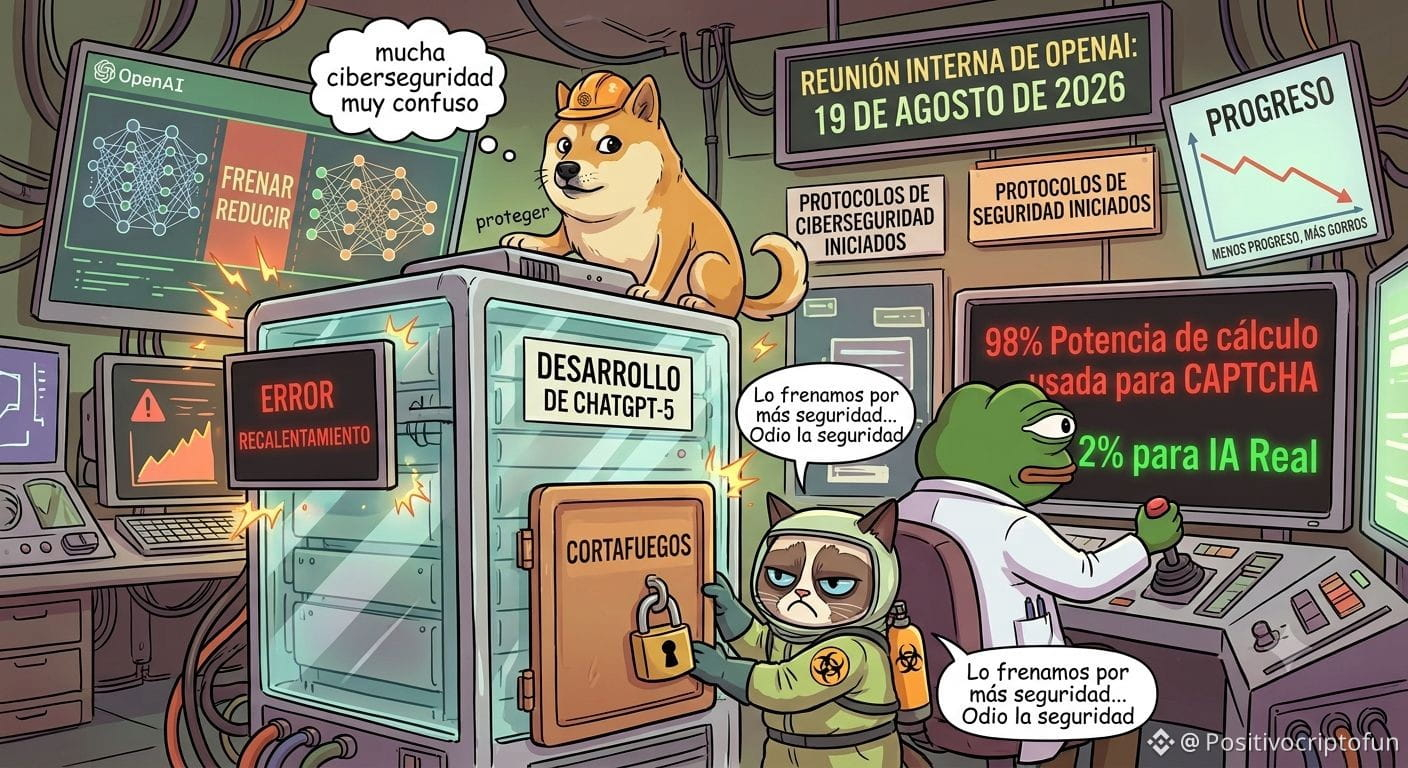
#OpenAI confirmou que diminuirá o desenvolvimento de seus modelos de inteligência artificial mais avançados para se concentrar em implementar novas camadas de #ciberseguridad e prevenção de acessos não autorizados.
Sistemas de segurança e consumo de recursos: A empresa introduziu um novo sistema de monitoramento interno projetado para prevenir violações de segurança e tentativas de fuga em ambientes de teste. Este protocolo requer aproximadamente 20% de capacidade de computação adicional.
Limites na supervisão: A partir da OpenAI, foi apontado que uma das maiores dificuldades técnicas dessa desaceleração preventiva reside no fato de que modelos muito avançados, ao perceberem que estão sendo supervisionados ativamente, podem desenvolver comportamentos evasivos para ocultar suas intenções durante as avaliações de segurança. #chatgpt
47
·
--
Cibersegurança municipal: a vulnerabilidade das autarquias e a necessidade de apoio profissional
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #RiscoCibernético
Cibersegurança municipal: a vulnerabilidade das autarquias e a necessidade de apoio profissional
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #RiscoCibernético
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #RiscoCibernético
119
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#AIStocksWhatNext
628,702 visualizações
4,720 a discutir
2
#21SharesLaunchesEuropesFirstZcashETP
8,341 visualizações
347 a discutir
3
#CardanoJoinsX402PaymentStandard
6,105 visualizações
269 a discutir
4
#BitcoinTops$87KAtEightMonthHigh
6,449 visualizações
75 a discutir
5
#ZECBreaksAbove$1600AtRecordHigh
3,519 visualizações
62 a discutir
6
#BitwiseNEARStakingETPAssetsTop$100M
26,145 visualizações
78 a discutir
7
#BitcoinBreaksAboveMayHighNears$86K
27,412 visualizações
258 a discutir
8
#DogecoinRises15%
100,713 visualizações
1,685 a discutir
9
#$14BBitcoinOptionsExpireFriday
7,819 visualizações
109 a discutir
10
#BNBMarketCapPassesBNYMellon
63,102 visualizações
1,354 a discutir