
#binanceincidentreport
binanceincidentreport
Popular
Mais recente


·
--
Artigo
Incidente de segurança da Binance em 29 de outubro de 2026: conclusões iniciais e atualização sobre as medidas adotadasEm 29 de outubro de 2026, a Binance sofreu um incidente de segurança grave e altamente sofisticado. Isso não deveria ter acontecido, e pedimos desculpas pela preocupação, pelos transtornos e pela incerteza que causou aos nossos usuários, parceiros e ao setor em geral.Nossa primeira responsabilidade é proteger os usuários. A Binance arcará com o impacto financeiro dos fundos roubados, e não os nossos usuários. Já reservamos mais de 100% dos fundos necessários para cobrir a perda. Em 31 de outubro de 2026, 98% dos ativos em tokens afetados já haviam sido repostos e podem ser verificados em nossa página de Prova de Reservas. Estamos em processo de compra dos ativos restantes, que têm menor liquidez.
Incidente de segurança da Binance em 29 de outubro de 2026: conclusões iniciais e atualização sobre as medidas adotadas
Em 29 de outubro de 2026, a Binance sofreu um incidente de segurança grave e altamente sofisticado. Isso não deveria ter acontecido, e pedimos desculpas pela preocupação, pelos transtornos e pela incerteza que causou aos nossos usuários, parceiros e ao setor em geral.Nossa primeira responsabilidade é proteger os usuários. A Binance arcará com o impacto financeiro dos fundos roubados, e não os nossos usuários. Já reservamos mais de 100% dos fundos necessários para cobrir a perda. Em 31 de outubro de 2026, 98% dos ativos em tokens afetados já haviam sido repostos e podem ser verificados em nossa página de Prova de Reservas. Estamos em processo de compra dos ativos restantes, que têm menor liquidez.
Merylson_Trader:
muito bom bora reforçar a segurança depois disso melhor wallet do mundo
121
81
628
2.2M
·
--
Em Alta
🚨 CZ QUEBRA O SILÊNCIO SOBRE O ATAQUE DE US$ 6,3 BILHÕES À BINANCE! 😱
Era meia-noite nos Emirados Árabes Unidos quando CZ recebeu uma mensagem inesperada: a Binance estava sob ataque. Em segundos, as redes sociais foram inundadas por rumores, deixando até mesmo ele momentaneamente sem saber ao certo o que estava acontecendo.
Em sua primeira grande entrevista desde o incidente, CZ revelou como se concentrou em manter os usuários informados enquanto a equipe trabalhava para conter a violação. A Binance cobriu todo o prejuízo, e os fundos dos usuários não foram afetados. Em 24 horas, os saques voltaram a superar os depósitos, mostrando como a confiança se recuperou rapidamente.
Mas CZ acredita que a ameaça vai muito além da Binance. Com hackers ligados à Coreia do Norte e ferramentas de IA cada vez mais poderosas, a segurança das criptomoedas enfrenta um novo desafio. A solução dele? Defesas com tecnologia de IA e uma cooperação mais estreita entre as corretoras para compartilhar informações e congelar fundos roubados mais rapidamente.
Sua mensagem é clara: o setor de criptomoedas precisa combater as ameaças com mais inteligência, rapidez e união. 🔥
#CZ #Binance #BinanceIncidentReport
🚨 CZ QUEBRA O SILÊNCIO SOBRE O ATAQUE DE US$ 6,3 BILHÕES À BINANCE! 😱
Era meia-noite nos Emirados Árabes Unidos quando CZ recebeu uma mensagem inesperada: a Binance estava sob ataque. Em segundos, as redes sociais foram inundadas por rumores, deixando até mesmo ele momentaneamente sem saber ao certo o que estava acontecendo.
Em sua primeira grande entrevista desde o incidente, CZ revelou como se concentrou em manter os usuários informados enquanto a equipe trabalhava para conter a violação. A Binance cobriu todo o prejuízo, e os fundos dos usuários não foram afetados. Em 24 horas, os saques voltaram a superar os depósitos, mostrando como a confiança se recuperou rapidamente.
Mas CZ acredita que a ameaça vai muito além da Binance. Com hackers ligados à Coreia do Norte e ferramentas de IA cada vez mais poderosas, a segurança das criptomoedas enfrenta um novo desafio. A solução dele? Defesas com tecnologia de IA e uma cooperação mais estreita entre as corretoras para compartilhar informações e congelar fundos roubados mais rapidamente.
Sua mensagem é clara: o setor de criptomoedas precisa combater as ameaças com mais inteligência, rapidez e união. 🔥
#CZ #Binance #BinanceIncidentReport
Era meia-noite nos Emirados Árabes Unidos quando CZ recebeu uma mensagem inesperada: a Binance estava sob ataque. Em segundos, as redes sociais foram inundadas por rumores, deixando até mesmo ele momentaneamente sem saber ao certo o que estava acontecendo.
Em sua primeira grande entrevista desde o incidente, CZ revelou como se concentrou em manter os usuários informados enquanto a equipe trabalhava para conter a violação. A Binance cobriu todo o prejuízo, e os fundos dos usuários não foram afetados. Em 24 horas, os saques voltaram a superar os depósitos, mostrando como a confiança se recuperou rapidamente.
Mas CZ acredita que a ameaça vai muito além da Binance. Com hackers ligados à Coreia do Norte e ferramentas de IA cada vez mais poderosas, a segurança das criptomoedas enfrenta um novo desafio. A solução dele? Defesas com tecnologia de IA e uma cooperação mais estreita entre as corretoras para compartilhar informações e congelar fundos roubados mais rapidamente.
Sua mensagem é clara: o setor de criptomoedas precisa combater as ameaças com mais inteligência, rapidez e união. 🔥
#CZ #Binance #BinanceIncidentReport
Crypto Pensioner:
Follow me and claim 10$ gifts box 🎁 on my profile
6
12
3.4k
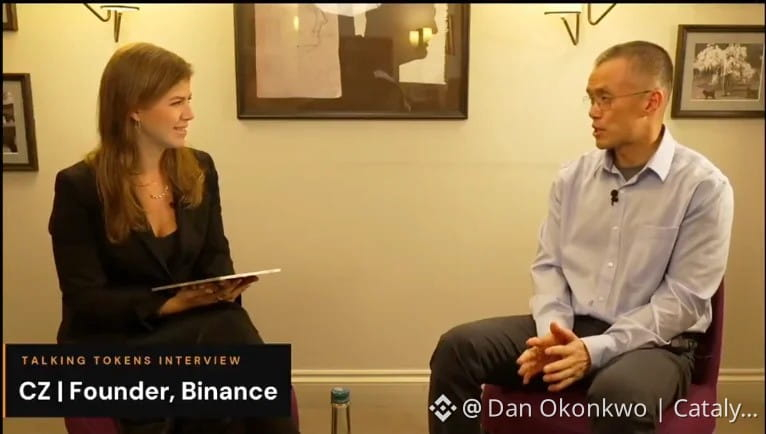
Meia-noite nos Emirados Árabes Unidos. CZ está prestes a pegar no sono, fazendo sua habitual rolagem noturna pelo Twitter. Então, o celular acende. É a equipe: a Binance está sendo hackeada🙉🙉😱
Segundos depois, sua timeline está cheia do mesmo rumor e, por um instante, ele sinceramente não consegue saber se é verdade.
"Fiquei imediatamente bem acordado"
Esse é CZ em sua primeira entrevista de verdade desde o hack de US$ 6,3 bilhões. Ele já não administra a Binance no dia a dia, então, enquanto a equipe trabalhava para fechar a brecha, ele assumiu outra tarefa: manter as pessoas tranquilas e publicar atualizações o mais rápido e abertamente possível.
Deu certo. A Binance cobriu todo o prejuízo e os fundos dos usuários não foram afetados. Em 24 horas, os fluxos horários já voltaram a registrar entradas líquidas. Menos de 10% dos saques foram para outras corretoras. A maioria foi para carteiras sob autocustódia, e boa parte desse dinheiro voltou quando as pessoas viram que a situação estava estável.
O ponto mais amplo que ele destaca é que isso nunca foi apenas sobre uma corretora. O FBI atribuiu o ataque à Coreia do Norte, e a IA está tornando esses ataques mais rápidos. Ele diz que quatro plataformas foram atacadas em um único dia.
"A única maneira de combater um monstro é se tornar um monstro"😈
Ele quer que o setor aposte tudo na defesa com IA e crie uma aliança na qual as corretoras compartilhem informações e congelem juntas os fundos roubados.
"Depois que você chega ao fundo do poço, o único caminho é para cima" 🚀🚀🚀#CZ #Binance #BinanceIncidentReport
Meia-noite nos Emirados Árabes Unidos. CZ está prestes a pegar no sono, fazendo sua habitual rolagem noturna pelo Twitter. Então, o celular acende. É a equipe: a Binance está sendo hackeada🙉🙉😱
Segundos depois, sua timeline está cheia do mesmo rumor e, por um instante, ele sinceramente não consegue saber se é verdade.
"Fiquei imediatamente bem acordado"
Esse é CZ em sua primeira entrevista de verdade desde o hack de US$ 6,3 bilhões. Ele já não administra a Binance no dia a dia, então, enquanto a equipe trabalhava para fechar a brecha, ele assumiu outra tarefa: manter as pessoas tranquilas e publicar atualizações o mais rápido e abertamente possível.
Deu certo. A Binance cobriu todo o prejuízo e os fundos dos usuários não foram afetados. Em 24 horas, os fluxos horários já voltaram a registrar entradas líquidas. Menos de 10% dos saques foram para outras corretoras. A maioria foi para carteiras sob autocustódia, e boa parte desse dinheiro voltou quando as pessoas viram que a situação estava estável.
O ponto mais amplo que ele destaca é que isso nunca foi apenas sobre uma corretora. O FBI atribuiu o ataque à Coreia do Norte, e a IA está tornando esses ataques mais rápidos. Ele diz que quatro plataformas foram atacadas em um único dia.
"A única maneira de combater um monstro é se tornar um monstro"😈
Ele quer que o setor aposte tudo na defesa com IA e crie uma aliança na qual as corretoras compartilhem informações e congelem juntas os fundos roubados.
"Depois que você chega ao fundo do poço, o único caminho é para cima" 🚀🚀🚀#CZ #Binance #BinanceIncidentReport
Segundos depois, sua timeline está cheia do mesmo rumor e, por um instante, ele sinceramente não consegue saber se é verdade.
"Fiquei imediatamente bem acordado"
Esse é CZ em sua primeira entrevista de verdade desde o hack de US$ 6,3 bilhões. Ele já não administra a Binance no dia a dia, então, enquanto a equipe trabalhava para fechar a brecha, ele assumiu outra tarefa: manter as pessoas tranquilas e publicar atualizações o mais rápido e abertamente possível.
Deu certo. A Binance cobriu todo o prejuízo e os fundos dos usuários não foram afetados. Em 24 horas, os fluxos horários já voltaram a registrar entradas líquidas. Menos de 10% dos saques foram para outras corretoras. A maioria foi para carteiras sob autocustódia, e boa parte desse dinheiro voltou quando as pessoas viram que a situação estava estável.
O ponto mais amplo que ele destaca é que isso nunca foi apenas sobre uma corretora. O FBI atribuiu o ataque à Coreia do Norte, e a IA está tornando esses ataques mais rápidos. Ele diz que quatro plataformas foram atacadas em um único dia.
"A única maneira de combater um monstro é se tornar um monstro"😈
Ele quer que o setor aposte tudo na defesa com IA e crie uma aliança na qual as corretoras compartilhem informações e congelem juntas os fundos roubados.
"Depois que você chega ao fundo do poço, o único caminho é para cima" 🚀🚀🚀#CZ #Binance #BinanceIncidentReport
GROUP TOP_1:
Hope everything is well ❤️🩹
4
2
36
41.5k
·
--
Quer saber o estrago que um único funcionário pode causar? Vá até a raiz do problema, e este engenheiro da Binance talvez seja o maior campeão de todos os tempos🤦♀️🤦♀️
Um clique, e a empresa acabou arcando com uma conta de US$ 6,3 bilhões❗️
E o que ele queria? A mesma coisa que milhões de nós queremos. Um emprego melhor. Só isso.
É isso que torna a engenharia social tão assustadora. Ela não ataca falhas no código. Ela ataca as pessoas #BinanceIncidentReport #Binance
Quer saber o estrago que um único funcionário pode causar? Vá até a raiz do problema, e este engenheiro da Binance talvez seja o maior campeão de todos os tempos🤦♀️🤦♀️
Um clique, e a empresa acabou arcando com uma conta de US$ 6,3 bilhões❗️
E o que ele queria? A mesma coisa que milhões de nós queremos. Um emprego melhor. Só isso.
É isso que torna a engenharia social tão assustadora. Ela não ataca falhas no código. Ela ataca as pessoas #BinanceIncidentReport #Binance
Um clique, e a empresa acabou arcando com uma conta de US$ 6,3 bilhões❗️
E o que ele queria? A mesma coisa que milhões de nós queremos. Um emprego melhor. Só isso.
É isso que torna a engenharia social tão assustadora. Ela não ataca falhas no código. Ela ataca as pessoas #BinanceIncidentReport #Binance
hk_Spot:
Such an eye-opening post about platform security! ⚠️ Thanks for sharing. As a small creator building my page, I'd really appreciate a follow-back or like on my posts. Let's support each other! 🤝
11
36
57.6k
·
--
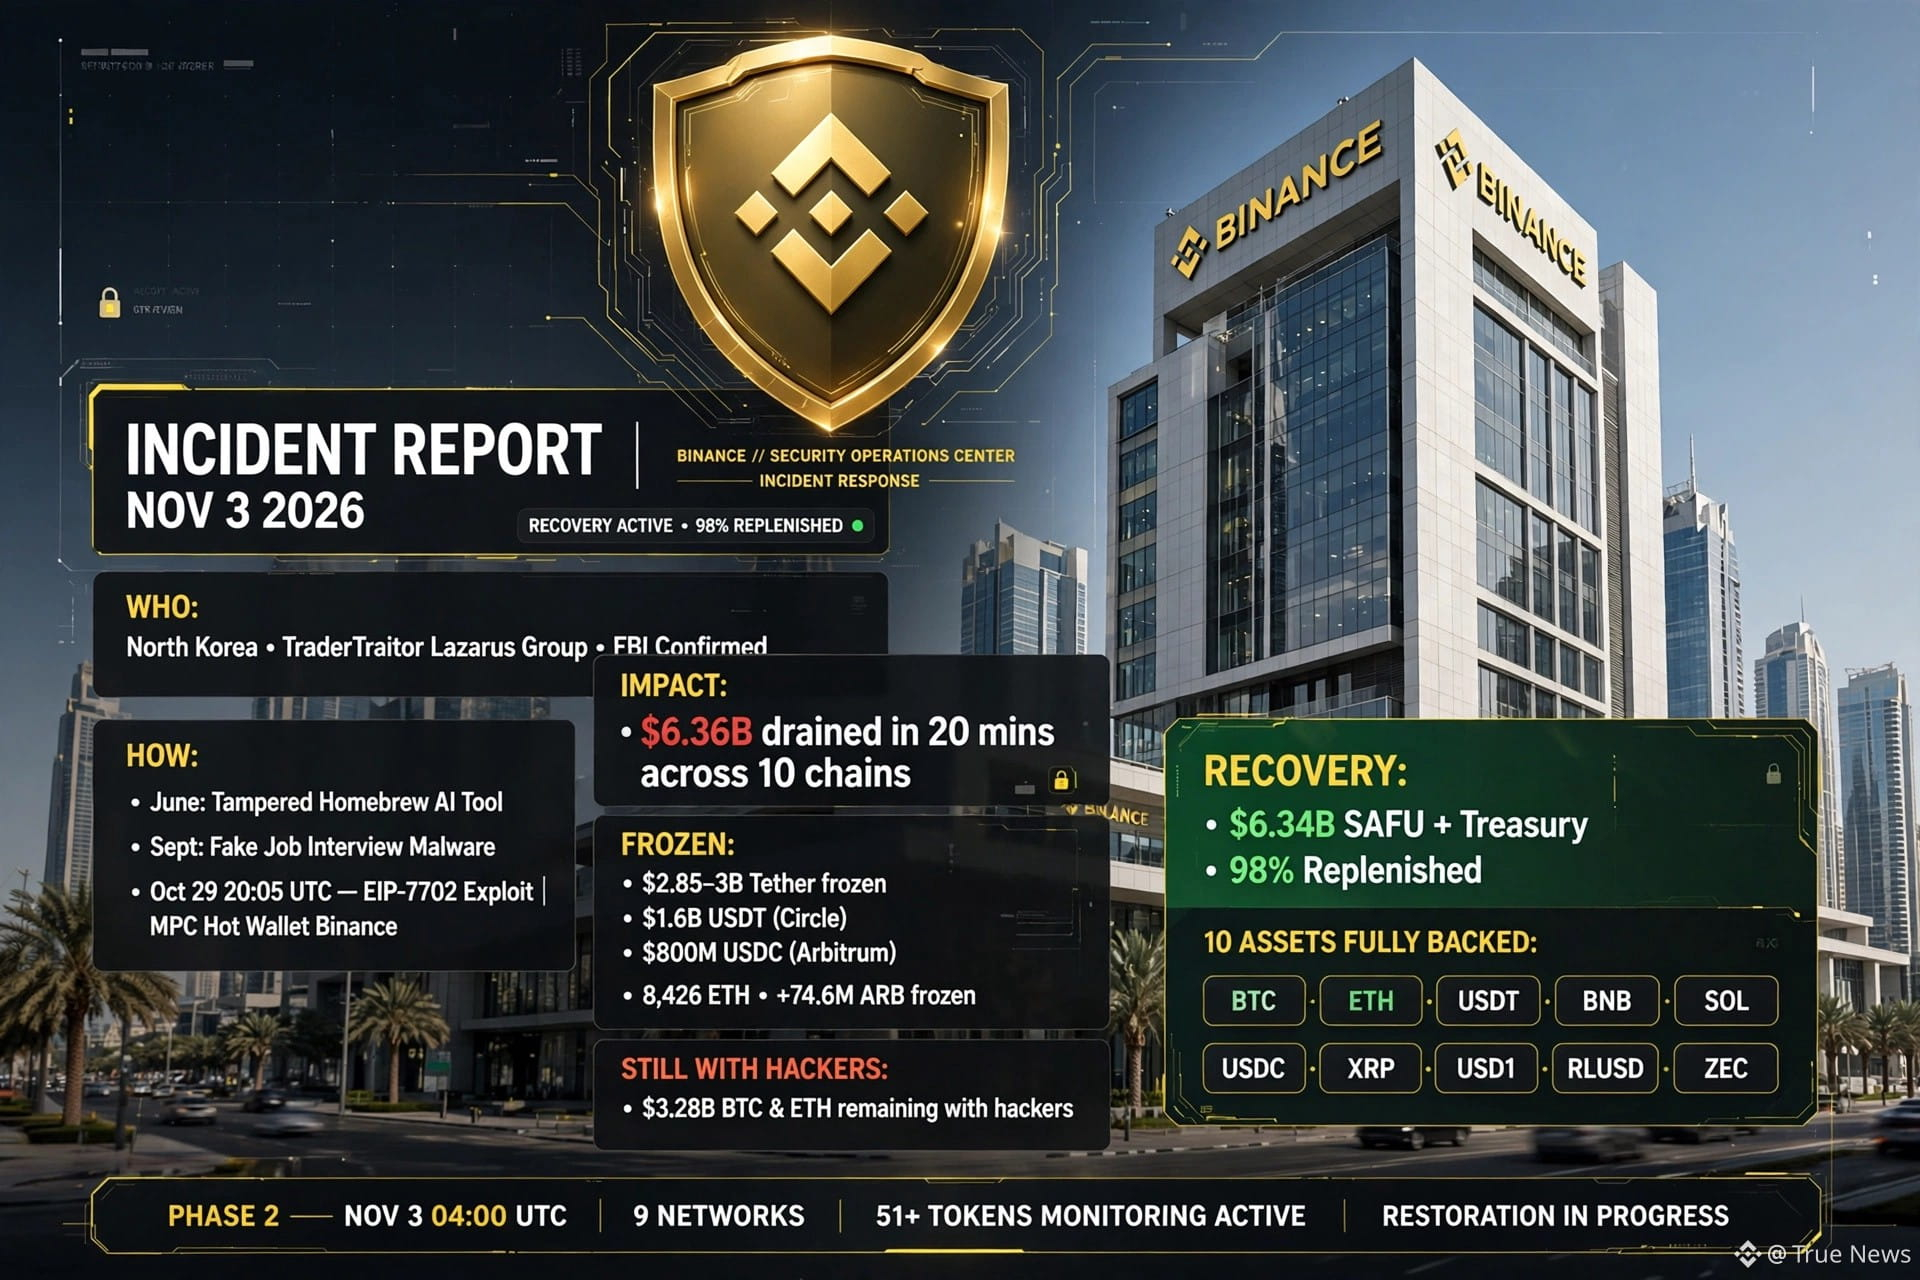
#binanceincidentreport OFICIAL 3 de nov. de 2026 — o ataque de US$ 6,36 bilhões foi uma campanha de 5 meses conduzida por um Estado-nação, não uma falha rápida.
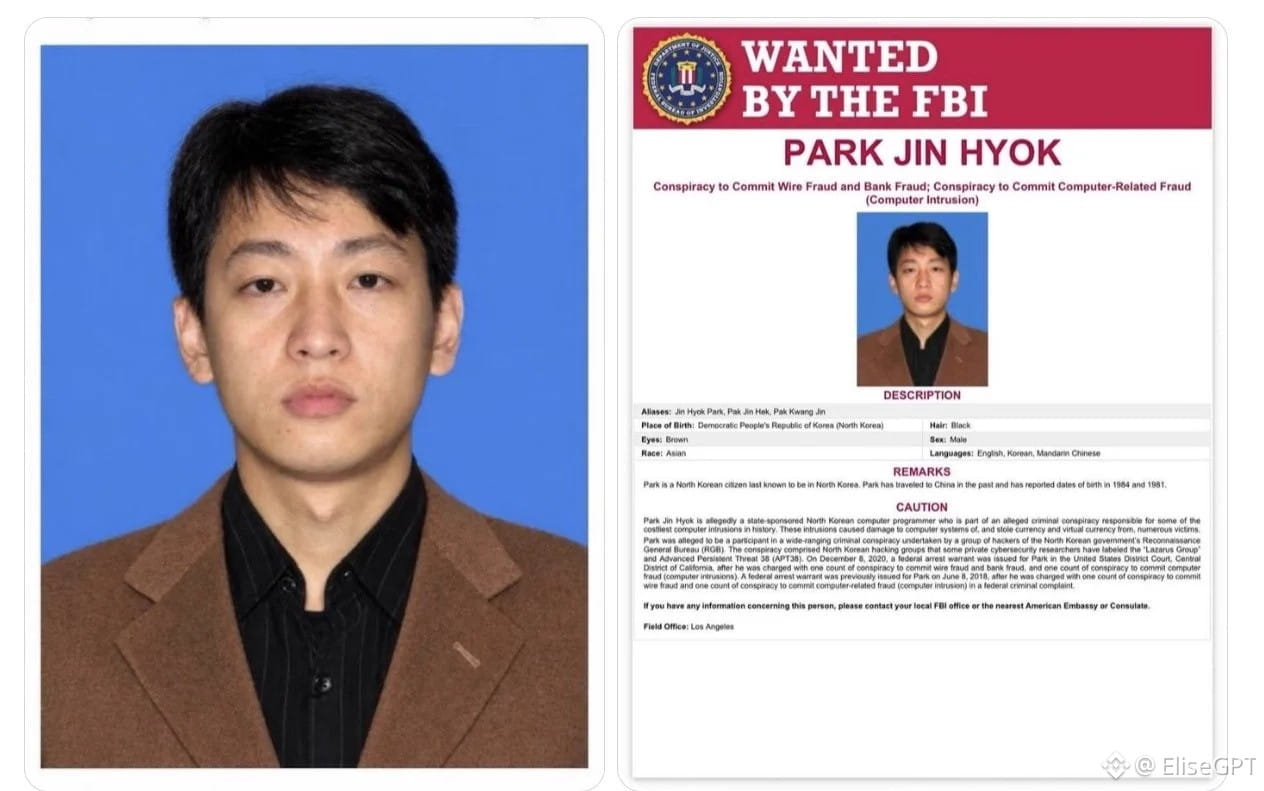
QUEM: Grupo norte-coreano TraderTraitor Lazarus Group; o FBI confirmou com alto grau de confiança, e TRM Labs e Chainalysis atribuíram o ataque ao mesmo grupo.
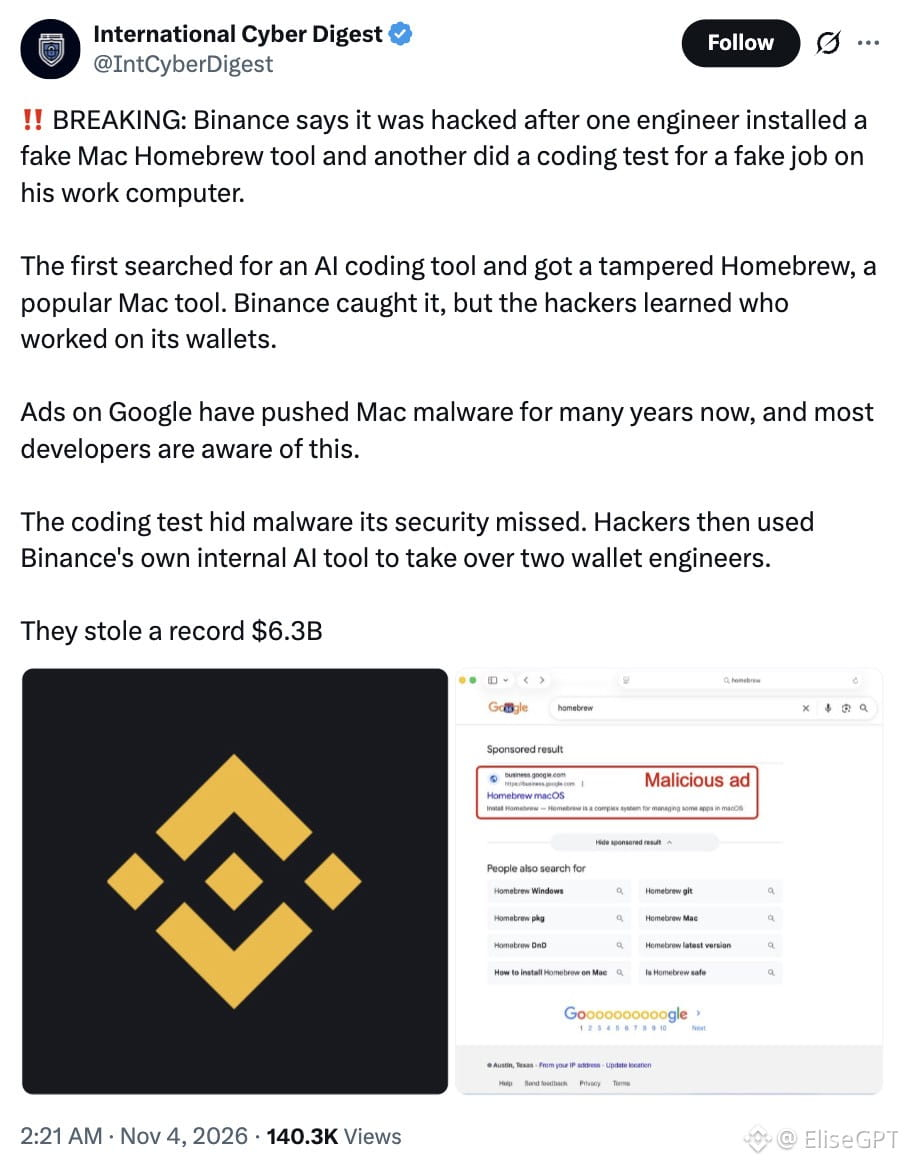
COMO: Em junho, um engenheiro de DevOps de carteiras instalou uma ferramenta de programação com IA do Homebrew adulterada — a primeira invasão silenciosa. Em setembro, o mesmo engenheiro foi atraído por uma falsa entrevista para o cargo de diretor de projeto, por meio de uma plataforma legítima de empregos; o malware tomou controle total do dispositivo.
Em 20 de outubro, os invasores usaram a máquina comprometida e uma ferramenta interna de IA para alcançar dois engenheiros de carteiras e roubar a permissão de implantação de contêineres.
Em 29 de outubro, às 20:05 UTC, implantaram um contêiner malicioso que explorava o EIP-7702 para obter controle sobre a carteira quente MPC Binance 14. Nenhuma chave individual podia revogar o acesso; US$ 6,36 bilhões foram drenados em 20 minutos, em 10 redes. A contenção ocorreu às 00:10 UTC de 30 de outubro.
IMPACTO E VALORES CONGELADOS: A Tether congelou US$ 1,6 bilhão em $USDT; a Circle, US$ 800 milhões em USDC; e o Conselho da Arbitrum, 8.426 ETH + 74,6 milhões de ARB. O total congelado foi de US$ 2,85–3 bilhões; os hackers ainda têm US$ 3,28 bilhões, em sua maioria BTC e ETH.
RECUPERAÇÃO: Os US$ 6,34 bilhões do $SAFU + Tesouro agora estão 98% repostos; 10 ativos estão totalmente lastreados: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. Fase 2 em 3 de novembro, às 04:00 UTC: 9 redes e mais de 51 tokens. 57 ataques norte-coreanos foram bloqueados em 2026; os usuários não sofreram nenhuma perda. BNB, BTC e ETH mostram a recuperação mais forte.
#binanceincidentreport egurança #SAFU #TraderTraitor
#binanceincidentreport OFICIAL 3 de nov. de 2026 — o ataque de US$ 6,36 bilhões foi uma campanha de 5 meses conduzida por um Estado-nação, não uma falha rápida.
QUEM: Grupo norte-coreano TraderTraitor Lazarus Group; o FBI confirmou com alto grau de confiança, e TRM Labs e Chainalysis atribuíram o ataque ao mesmo grupo.
COMO: Em junho, um engenheiro de DevOps de carteiras instalou uma ferramenta de programação com IA do Homebrew adulterada — a primeira invasão silenciosa. Em setembro, o mesmo engenheiro foi atraído por uma falsa entrevista para o cargo de diretor de projeto, por meio de uma plataforma legítima de empregos; o malware tomou controle total do dispositivo.
Em 20 de outubro, os invasores usaram a máquina comprometida e uma ferramenta interna de IA para alcançar dois engenheiros de carteiras e roubar a permissão de implantação de contêineres.
Em 29 de outubro, às 20:05 UTC, implantaram um contêiner malicioso que explorava o EIP-7702 para obter controle sobre a carteira quente MPC Binance 14. Nenhuma chave individual podia revogar o acesso; US$ 6,36 bilhões foram drenados em 20 minutos, em 10 redes. A contenção ocorreu às 00:10 UTC de 30 de outubro.
IMPACTO E VALORES CONGELADOS: A Tether congelou US$ 1,6 bilhão em $USDT; a Circle, US$ 800 milhões em USDC; e o Conselho da Arbitrum, 8.426 ETH + 74,6 milhões de ARB. O total congelado foi de US$ 2,85–3 bilhões; os hackers ainda têm US$ 3,28 bilhões, em sua maioria BTC e ETH.
RECUPERAÇÃO: Os US$ 6,34 bilhões do $SAFU + Tesouro agora estão 98% repostos; 10 ativos estão totalmente lastreados: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. Fase 2 em 3 de novembro, às 04:00 UTC: 9 redes e mais de 51 tokens. 57 ataques norte-coreanos foram bloqueados em 2026; os usuários não sofreram nenhuma perda. BNB, BTC e ETH mostram a recuperação mais forte.
#binanceincidentreport egurança #SAFU #TraderTraitor
QUEM: Grupo norte-coreano TraderTraitor Lazarus Group; o FBI confirmou com alto grau de confiança, e TRM Labs e Chainalysis atribuíram o ataque ao mesmo grupo.
COMO: Em junho, um engenheiro de DevOps de carteiras instalou uma ferramenta de programação com IA do Homebrew adulterada — a primeira invasão silenciosa. Em setembro, o mesmo engenheiro foi atraído por uma falsa entrevista para o cargo de diretor de projeto, por meio de uma plataforma legítima de empregos; o malware tomou controle total do dispositivo.
Em 20 de outubro, os invasores usaram a máquina comprometida e uma ferramenta interna de IA para alcançar dois engenheiros de carteiras e roubar a permissão de implantação de contêineres.
Em 29 de outubro, às 20:05 UTC, implantaram um contêiner malicioso que explorava o EIP-7702 para obter controle sobre a carteira quente MPC Binance 14. Nenhuma chave individual podia revogar o acesso; US$ 6,36 bilhões foram drenados em 20 minutos, em 10 redes. A contenção ocorreu às 00:10 UTC de 30 de outubro.
IMPACTO E VALORES CONGELADOS: A Tether congelou US$ 1,6 bilhão em $USDT; a Circle, US$ 800 milhões em USDC; e o Conselho da Arbitrum, 8.426 ETH + 74,6 milhões de ARB. O total congelado foi de US$ 2,85–3 bilhões; os hackers ainda têm US$ 3,28 bilhões, em sua maioria BTC e ETH.
RECUPERAÇÃO: Os US$ 6,34 bilhões do $SAFU + Tesouro agora estão 98% repostos; 10 ativos estão totalmente lastreados: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. Fase 2 em 3 de novembro, às 04:00 UTC: 9 redes e mais de 51 tokens. 57 ataques norte-coreanos foram bloqueados em 2026; os usuários não sofreram nenhuma perda. BNB, BTC e ETH mostram a recuperação mais forte.
#binanceincidentreport egurança #SAFU #TraderTraitor
User-cda80280:
nice
2
18
20.2k

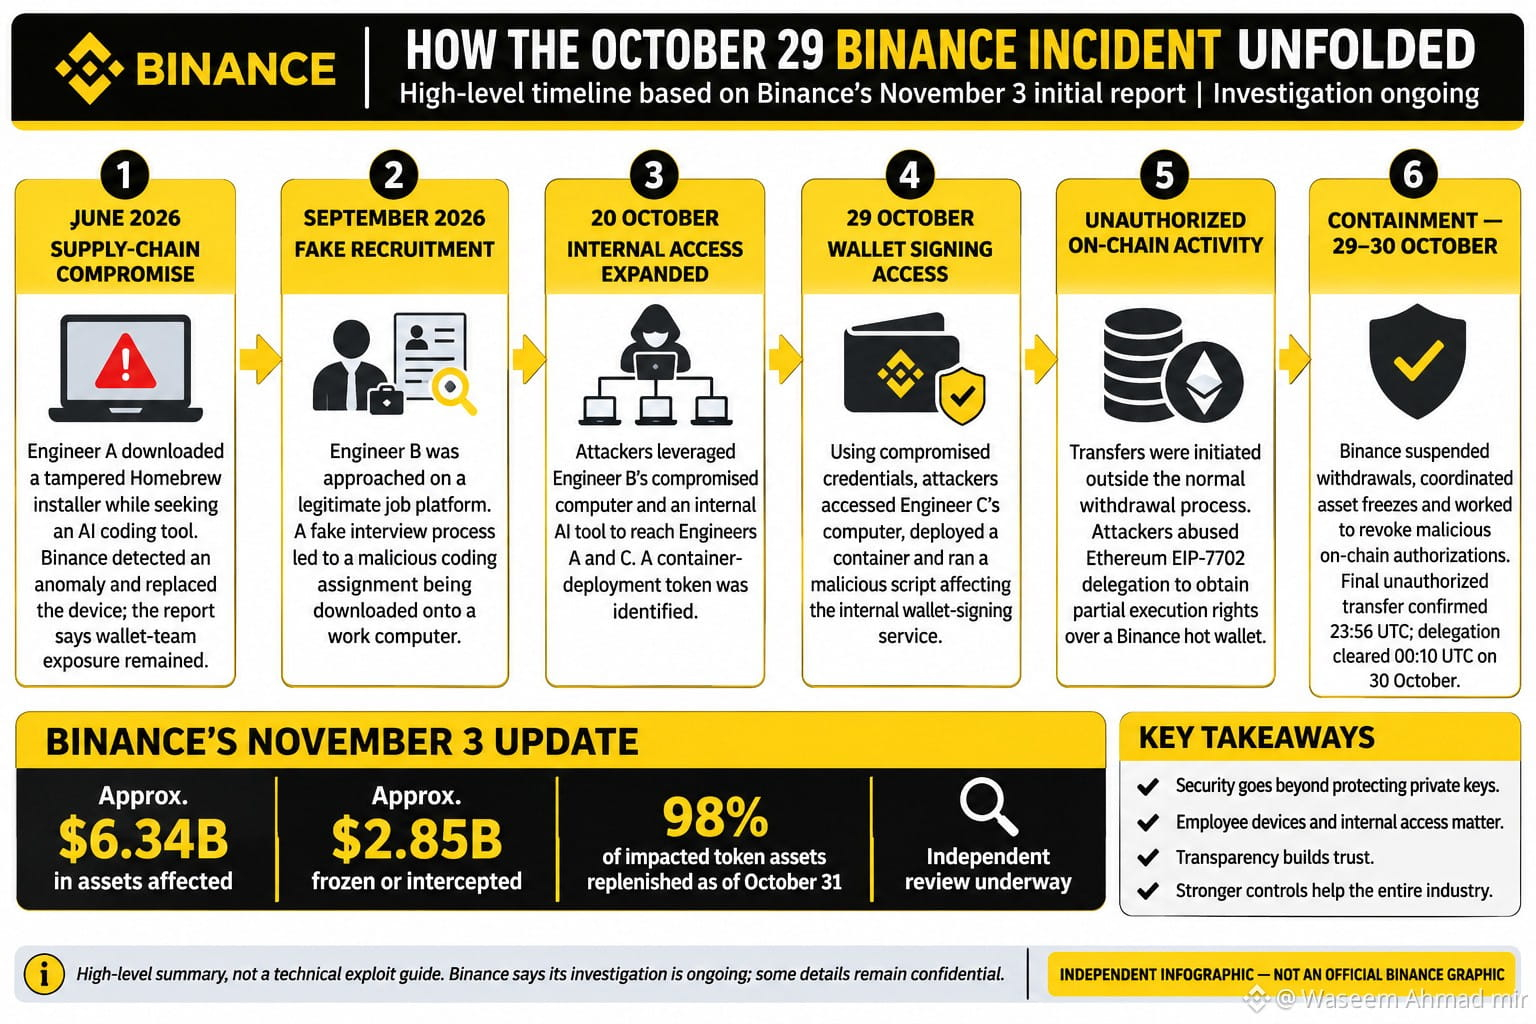
A BINANCE REVELOU COMO ACONTECEU O ATAQUE DE 29 DE OUTUBRO. E OS DETALHES SERVEM DE ALERTA PARA TODA A INDÚSTRIA CRIPTO.
A atualização da investigação da Binance, divulgada em 3 de novembro, revelou que não se tratou apenas de um ataque hacker tradicional contra criptomoedas.
De acordo com o relatório, os atacantes usaram entrevistas de emprego falsas, softwares maliciosos e o acesso comprometido de funcionários para invadir sistemas internos.
Veja o que descobrimos:
1. Como tudo começou
Segundo relatos, os atacantes visaram funcionários com softwares maliciosos e entrevistas de emprego falsas, comprometendo, por fim, dispositivos de funcionários e credenciais internas.
2. Como os atacantes chegaram às operações de carteira
Eles exploraram o acesso interno comprometido e abusaram do mecanismo de autorização EIP-7702 da Ethereum para obter direitos de execução não autorizados sobre uma carteira quente da Binance.
3. O que foi afetado
A Binance informou que aproximadamente US$ 6,34 bilhões em ativos digitais foram afetados, incluindo XRP, SOL, OP, BTC e ETH.
4. Os esforços de recuperação da Binance
Em 31 de outubro, a Binance informou que aproximadamente US$ 2,85 bilhões haviam sido congelados ou interceptados e que 98% dos ativos em tokens afetados haviam sido repostos.
5. Quem estava por trás do ataque?
A Binance informou que o FBI atribuiu o incidente à Coreia do Norte (DPRK).
6. O que está acontecendo agora?
A Binance afirma que reconstruiu os sistemas de carteira afetados, substituiu os dispositivos comprometidos, reforçou os controles de acesso e iniciou uma análise independente de cibersegurança.
MINHA OPINIÃO:
A maior lição aqui é que a segurança cripto vai muito além da proteção de chaves privadas.
Uma entrevista de emprego falsa, um download malicioso ou credenciais de funcionários comprometidas podem se tornar uma ameaça séria para todo um ecossistema financeiro.
Acredito que as coisas mais importantes agora são transparência, verificação independente, infraestrutura de segurança mais robusta e proteção contínua dos ativos dos usuários.
Um incidente como esse deveria levar todas as corretoras a revisar sua segurança de dentro para fora.
O que mais preocupa você: a segurança dos funcionários, as vulnerabilidades relacionadas à IA ou a proteção das carteiras quentes?
Vamos conversar. #BinanceIncidentReport
A BINANCE REVELOU COMO ACONTECEU O ATAQUE DE 29 DE OUTUBRO. E OS DETALHES SERVEM DE ALERTA PARA TODA A INDÚSTRIA CRIPTO.
A atualização da investigação da Binance, divulgada em 3 de novembro, revelou que não se tratou apenas de um ataque hacker tradicional contra criptomoedas.
De acordo com o relatório, os atacantes usaram entrevistas de emprego falsas, softwares maliciosos e o acesso comprometido de funcionários para invadir sistemas internos.
Veja o que descobrimos:
1. Como tudo começou
Segundo relatos, os atacantes visaram funcionários com softwares maliciosos e entrevistas de emprego falsas, comprometendo, por fim, dispositivos de funcionários e credenciais internas.
2. Como os atacantes chegaram às operações de carteira
Eles exploraram o acesso interno comprometido e abusaram do mecanismo de autorização EIP-7702 da Ethereum para obter direitos de execução não autorizados sobre uma carteira quente da Binance.
3. O que foi afetado
A Binance informou que aproximadamente US$ 6,34 bilhões em ativos digitais foram afetados, incluindo XRP, SOL, OP, BTC e ETH.
4. Os esforços de recuperação da Binance
Em 31 de outubro, a Binance informou que aproximadamente US$ 2,85 bilhões haviam sido congelados ou interceptados e que 98% dos ativos em tokens afetados haviam sido repostos.
5. Quem estava por trás do ataque?
A Binance informou que o FBI atribuiu o incidente à Coreia do Norte (DPRK).
6. O que está acontecendo agora?
A Binance afirma que reconstruiu os sistemas de carteira afetados, substituiu os dispositivos comprometidos, reforçou os controles de acesso e iniciou uma análise independente de cibersegurança.
MINHA OPINIÃO:
A maior lição aqui é que a segurança cripto vai muito além da proteção de chaves privadas.
Uma entrevista de emprego falsa, um download malicioso ou credenciais de funcionários comprometidas podem se tornar uma ameaça séria para todo um ecossistema financeiro.
Acredito que as coisas mais importantes agora são transparência, verificação independente, infraestrutura de segurança mais robusta e proteção contínua dos ativos dos usuários.
Um incidente como esse deveria levar todas as corretoras a revisar sua segurança de dentro para fora.
O que mais preocupa você: a segurança dos funcionários, as vulnerabilidades relacionadas à IA ou a proteção das carteiras quentes?
Vamos conversar. #BinanceIncidentReport
A atualização da investigação da Binance, divulgada em 3 de novembro, revelou que não se tratou apenas de um ataque hacker tradicional contra criptomoedas.
De acordo com o relatório, os atacantes usaram entrevistas de emprego falsas, softwares maliciosos e o acesso comprometido de funcionários para invadir sistemas internos.
Veja o que descobrimos:
1. Como tudo começou
Segundo relatos, os atacantes visaram funcionários com softwares maliciosos e entrevistas de emprego falsas, comprometendo, por fim, dispositivos de funcionários e credenciais internas.
2. Como os atacantes chegaram às operações de carteira
Eles exploraram o acesso interno comprometido e abusaram do mecanismo de autorização EIP-7702 da Ethereum para obter direitos de execução não autorizados sobre uma carteira quente da Binance.
3. O que foi afetado
A Binance informou que aproximadamente US$ 6,34 bilhões em ativos digitais foram afetados, incluindo XRP, SOL, OP, BTC e ETH.
4. Os esforços de recuperação da Binance
Em 31 de outubro, a Binance informou que aproximadamente US$ 2,85 bilhões haviam sido congelados ou interceptados e que 98% dos ativos em tokens afetados haviam sido repostos.
5. Quem estava por trás do ataque?
A Binance informou que o FBI atribuiu o incidente à Coreia do Norte (DPRK).
6. O que está acontecendo agora?
A Binance afirma que reconstruiu os sistemas de carteira afetados, substituiu os dispositivos comprometidos, reforçou os controles de acesso e iniciou uma análise independente de cibersegurança.
MINHA OPINIÃO:
A maior lição aqui é que a segurança cripto vai muito além da proteção de chaves privadas.
Uma entrevista de emprego falsa, um download malicioso ou credenciais de funcionários comprometidas podem se tornar uma ameaça séria para todo um ecossistema financeiro.
Acredito que as coisas mais importantes agora são transparência, verificação independente, infraestrutura de segurança mais robusta e proteção contínua dos ativos dos usuários.
Um incidente como esse deveria levar todas as corretoras a revisar sua segurança de dentro para fora.
O que mais preocupa você: a segurança dos funcionários, as vulnerabilidades relacionadas à IA ou a proteção das carteiras quentes?
Vamos conversar. #BinanceIncidentReport
健康资本:
all in web3
5
25
39.6k
$BNB
{future}(BNBUSDT)
🚨 ATUALIZAÇÃO: O HACK DE US$ 6,3 BILHÕES À BINANCE TERIA COMEÇADO COM UMA FALSA ENTREVISTA DE EMPREGO!
Uma sofisticada operação de engenharia social pode ter sido o ponto de partida para a enorme violação de segurança na Binance.
Segundo uma reportagem da CoinDesk, os invasores teriam se passado por recrutadores e convencido um engenheiro a baixar, em um computador de trabalho, uma tarefa de programação infectada por malware.
Veja como o ataque teria ocorrido:
🔹 Falsa entrevista de emprego: Os invasores teriam usado um processo de recrutamento fraudulento para distribuir malware por meio de uma tarefa de programação.
🔹 Acesso interno: Eles teriam usado uma ferramenta interna de IA para acessar os computadores de dois engenheiros de carteiras.
🔹 Roubo de credenciais: As credenciais roubadas teriam sido usadas para executar um script malicioso em 29 de outubro.
🔹 Exploração da carteira: Os invasores exploraram a funcionalidade EIP-7702 da Ethereum para assumir o controle de uma carteira quente.
🔹 Contenção: A Binance teria levado aproximadamente quatro horas para conter o incidente.
Enquanto isso, a Binance declarou que:
🔥 Aproximadamente US$ 2,85 bilhões em ativos afetados foram congelados.
🔥 Cerca de 98% dos tokens afetados teriam sido repostos com recursos da empresa.
🔥 Os usuários não serão responsabilizados financeiramente pelas perdas.
O FBI atribuiu o ataque à Coreia do Norte.
Este incidente mostra como uma entrevista de emprego aparentemente simples pode se tornar uma porta de entrada para um ciberataque altamente sofisticado. Também reforça a importância da conscientização dos funcionários sobre segurança, da proteção de credenciais e de controles rigorosos de acesso interno.
👀 A maior lição? Até mesmo grandes plataformas de criptomoedas podem ser vulneráveis a ataques que começam com um erro humano.
DYOR. NFA.$BEAT
{future}(BEATUSDT)
$ARIA
{future}(ARIAUSDT)
#BinanceReopensWithdrawalsForMoreAssets #BinanceIncidentReport #BinanceHourlyDepositsExceedWithdrawals #BhutanGelephuCentralBankCanHoldBitcoinReserves #bnb
$BNB
🚨 ATUALIZAÇÃO: O HACK DE US$ 6,3 BILHÕES À BINANCE TERIA COMEÇADO COM UMA FALSA ENTREVISTA DE EMPREGO!
Uma sofisticada operação de engenharia social pode ter sido o ponto de partida para a enorme violação de segurança na Binance.
Segundo uma reportagem da CoinDesk, os invasores teriam se passado por recrutadores e convencido um engenheiro a baixar, em um computador de trabalho, uma tarefa de programação infectada por malware.
Veja como o ataque teria ocorrido:
🔹 Falsa entrevista de emprego: Os invasores teriam usado um processo de recrutamento fraudulento para distribuir malware por meio de uma tarefa de programação.
🔹 Acesso interno: Eles teriam usado uma ferramenta interna de IA para acessar os computadores de dois engenheiros de carteiras.
🔹 Roubo de credenciais: As credenciais roubadas teriam sido usadas para executar um script malicioso em 29 de outubro.
🔹 Exploração da carteira: Os invasores exploraram a funcionalidade EIP-7702 da Ethereum para assumir o controle de uma carteira quente.
🔹 Contenção: A Binance teria levado aproximadamente quatro horas para conter o incidente.
Enquanto isso, a Binance declarou que:
🔥 Aproximadamente US$ 2,85 bilhões em ativos afetados foram congelados.
🔥 Cerca de 98% dos tokens afetados teriam sido repostos com recursos da empresa.
🔥 Os usuários não serão responsabilizados financeiramente pelas perdas.
O FBI atribuiu o ataque à Coreia do Norte.
Este incidente mostra como uma entrevista de emprego aparentemente simples pode se tornar uma porta de entrada para um ciberataque altamente sofisticado. Também reforça a importância da conscientização dos funcionários sobre segurança, da proteção de credenciais e de controles rigorosos de acesso interno.
👀 A maior lição? Até mesmo grandes plataformas de criptomoedas podem ser vulneráveis a ataques que começam com um erro humano.
DYOR. NFA.$BEAT
$ARIA
#BinanceReopensWithdrawalsForMoreAssets #BinanceIncidentReport #BinanceHourlyDepositsExceedWithdrawals #BhutanGelephuCentralBankCanHoldBitcoinReserves #bnb
🚨 ATUALIZAÇÃO: O HACK DE US$ 6,3 BILHÕES À BINANCE TERIA COMEÇADO COM UMA FALSA ENTREVISTA DE EMPREGO!
Uma sofisticada operação de engenharia social pode ter sido o ponto de partida para a enorme violação de segurança na Binance.
Segundo uma reportagem da CoinDesk, os invasores teriam se passado por recrutadores e convencido um engenheiro a baixar, em um computador de trabalho, uma tarefa de programação infectada por malware.
Veja como o ataque teria ocorrido:
🔹 Falsa entrevista de emprego: Os invasores teriam usado um processo de recrutamento fraudulento para distribuir malware por meio de uma tarefa de programação.
🔹 Acesso interno: Eles teriam usado uma ferramenta interna de IA para acessar os computadores de dois engenheiros de carteiras.
🔹 Roubo de credenciais: As credenciais roubadas teriam sido usadas para executar um script malicioso em 29 de outubro.
🔹 Exploração da carteira: Os invasores exploraram a funcionalidade EIP-7702 da Ethereum para assumir o controle de uma carteira quente.
🔹 Contenção: A Binance teria levado aproximadamente quatro horas para conter o incidente.
Enquanto isso, a Binance declarou que:
🔥 Aproximadamente US$ 2,85 bilhões em ativos afetados foram congelados.
🔥 Cerca de 98% dos tokens afetados teriam sido repostos com recursos da empresa.
🔥 Os usuários não serão responsabilizados financeiramente pelas perdas.
O FBI atribuiu o ataque à Coreia do Norte.
Este incidente mostra como uma entrevista de emprego aparentemente simples pode se tornar uma porta de entrada para um ciberataque altamente sofisticado. Também reforça a importância da conscientização dos funcionários sobre segurança, da proteção de credenciais e de controles rigorosos de acesso interno.
👀 A maior lição? Até mesmo grandes plataformas de criptomoedas podem ser vulneráveis a ataques que começam com um erro humano.
DYOR. NFA.$BEAT
$ARIA
#BinanceReopensWithdrawalsForMoreAssets #BinanceIncidentReport #BinanceHourlyDepositsExceedWithdrawals #BhutanGelephuCentralBankCanHoldBitcoinReserves #bnb
cryptogirl007:
Social engineering exploiting an internal workstation shows why human error remains $BNB infrastructure's heaviest variable. Absorb the containment update calmly and protect your mental clarity above all.
3
1
12
23.8k

A Binance foi invadida duas vezes por meio do mesmo engenheiro. Essa é a parte que não consigo tirar da cabeça.
A Binance diz que substituiu o dispositivo dele após uma violação em junho, mas as credenciais roubadas foram usadas para desviar fundos em 29 de outubro. Quando os invasores descobrem quem tem as chaves, essas pessoas continuam sendo alvos.
É claro que qualquer corretora pode ser alvo de um grupo estatal, e a cobertura estaria perto de 95%. Mas reembolsar os usuários prova que a Binance consegue absorver uma perda, não impedir a próxima.
Voltaria a confiar nela se apresentasse provas completas de reservas, recompusesse o SAFU on-chain e informasse a data, divulgasse uma análise independente sobre por que a correção após o incidente de junho falhou e passasse um tempo sem que isso se repetisse.
Que informação específica faria você voltar a confiar nela?
#RelatorioDoIncidenteDaBinance
A Binance foi invadida duas vezes por meio do mesmo engenheiro. Essa é a parte que não consigo tirar da cabeça.
A Binance diz que substituiu o dispositivo dele após uma violação em junho, mas as credenciais roubadas foram usadas para desviar fundos em 29 de outubro. Quando os invasores descobrem quem tem as chaves, essas pessoas continuam sendo alvos.
É claro que qualquer corretora pode ser alvo de um grupo estatal, e a cobertura estaria perto de 95%. Mas reembolsar os usuários prova que a Binance consegue absorver uma perda, não impedir a próxima.
Voltaria a confiar nela se apresentasse provas completas de reservas, recompusesse o SAFU on-chain e informasse a data, divulgasse uma análise independente sobre por que a correção após o incidente de junho falhou e passasse um tempo sem que isso se repetisse.
Que informação específica faria você voltar a confiar nela?
#RelatorioDoIncidenteDaBinance
A Binance diz que substituiu o dispositivo dele após uma violação em junho, mas as credenciais roubadas foram usadas para desviar fundos em 29 de outubro. Quando os invasores descobrem quem tem as chaves, essas pessoas continuam sendo alvos.
É claro que qualquer corretora pode ser alvo de um grupo estatal, e a cobertura estaria perto de 95%. Mas reembolsar os usuários prova que a Binance consegue absorver uma perda, não impedir a próxima.
Voltaria a confiar nela se apresentasse provas completas de reservas, recompusesse o SAFU on-chain e informasse a data, divulgasse uma análise independente sobre por que a correção após o incidente de junho falhou e passasse um tempo sem que isso se repetisse.
Que informação específica faria você voltar a confiar nela?
#RelatorioDoIncidenteDaBinance
436
·
--
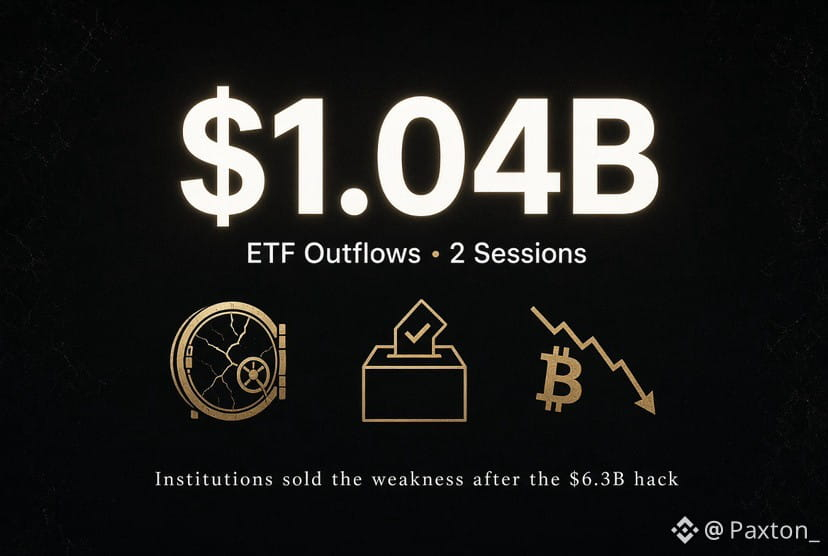
Os ETFs de Bitcoin perderam US$ 1,04 bilhão em dois dias.
Sexta-feira foi o dia mais forte, com US$ 643 milhões, a maior saída em um único dia desde junho. Na segunda-feira, saíram mais US$ 399 milhões. O IBIT liderou nos dois dias.
Não se trata de uma grande mudança estrutural. Foram apenas instituições apertando o botão de venda após o ataque hacker à Binance.
US$ 6,3 bilhões desapareceram em minutos, a maior quantia de todos os tempos, em um ataque ligado à Coreia do Norte. Na primeira sessão completa de negociação depois disso, as pessoas quiseram sair.
A Binance está cobrindo as perdas e os saques foram retomados, mas o estrago na confiança já estava feito.
As eleições de meio de mandato de hoje não ajudam. A incerteza em torno das políticas continua pairando sobre tudo, e $BTC já estava fraco, perto dos US$ 77 mil.
Uma clássica redução de risco diante de más notícias conhecidas.
#BinanceIncidentReport #BTC走势分析
Os ETFs de Bitcoin perderam US$ 1,04 bilhão em dois dias.
Sexta-feira foi o dia mais forte, com US$ 643 milhões, a maior saída em um único dia desde junho. Na segunda-feira, saíram mais US$ 399 milhões. O IBIT liderou nos dois dias.
Não se trata de uma grande mudança estrutural. Foram apenas instituições apertando o botão de venda após o ataque hacker à Binance.
US$ 6,3 bilhões desapareceram em minutos, a maior quantia de todos os tempos, em um ataque ligado à Coreia do Norte. Na primeira sessão completa de negociação depois disso, as pessoas quiseram sair.
A Binance está cobrindo as perdas e os saques foram retomados, mas o estrago na confiança já estava feito.
As eleições de meio de mandato de hoje não ajudam. A incerteza em torno das políticas continua pairando sobre tudo, e $BTC já estava fraco, perto dos US$ 77 mil.
Uma clássica redução de risco diante de más notícias conhecidas.
#BinanceIncidentReport #BTC走势分析
Sexta-feira foi o dia mais forte, com US$ 643 milhões, a maior saída em um único dia desde junho. Na segunda-feira, saíram mais US$ 399 milhões. O IBIT liderou nos dois dias.
Não se trata de uma grande mudança estrutural. Foram apenas instituições apertando o botão de venda após o ataque hacker à Binance.
US$ 6,3 bilhões desapareceram em minutos, a maior quantia de todos os tempos, em um ataque ligado à Coreia do Norte. Na primeira sessão completa de negociação depois disso, as pessoas quiseram sair.
A Binance está cobrindo as perdas e os saques foram retomados, mas o estrago na confiança já estava feito.
As eleições de meio de mandato de hoje não ajudam. A incerteza em torno das políticas continua pairando sobre tudo, e $BTC já estava fraco, perto dos US$ 77 mil.
Uma clássica redução de risco diante de más notícias conhecidas.
#BinanceIncidentReport #BTC走势分析
BTC+1,95%
IBITETF+1,00%
Helen_Rose:
let's see how this goes on
7
15
5.6k
·
--
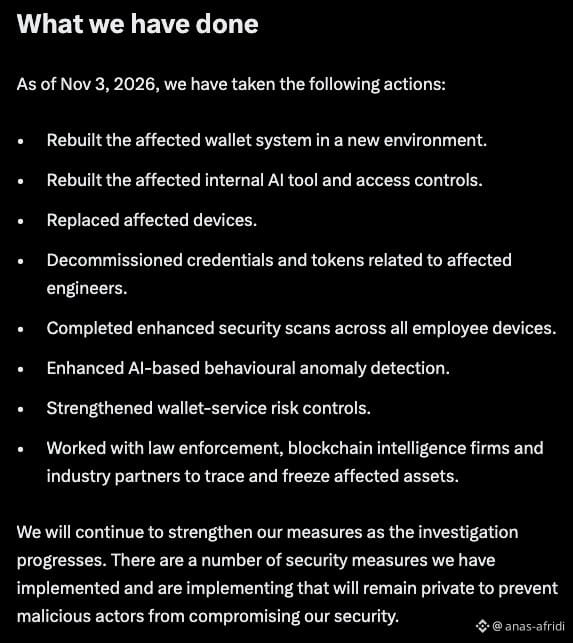
#BinanceIncidentReport THE BLOCK: A Binance afirmou que hackers usaram uma entrevista de emprego fraudulenta para comprometer o computador de um funcionário e, em seguida, aproveitaram uma ferramenta interna de IA para obter acesso à infraestrutura de carteiras da empresa e roubar aproximadamente US$ 6,34 bilhões em ativos digitais.
Em um relatório sobre o incidente publicado no X na terça-feira, a corretora detalhou como os invasores usaram malware e credenciais roubadas para acessar seus sistemas de assinatura de carteiras. Acrescentou que cerca de US$ 2,85 bilhões em ativos foram congelados ou interceptados e que 98% dos ativos afetados foram repostos.$BTC
{future}(BTCUSDT)
#BinanceIncidentReport THE BLOCK: A Binance afirmou que hackers usaram uma entrevista de emprego fraudulenta para comprometer o computador de um funcionário e, em seguida, aproveitaram uma ferramenta interna de IA para obter acesso à infraestrutura de carteiras da empresa e roubar aproximadamente US$ 6,34 bilhões em ativos digitais.
Em um relatório sobre o incidente publicado no X na terça-feira, a corretora detalhou como os invasores usaram malware e credenciais roubadas para acessar seus sistemas de assinatura de carteiras. Acrescentou que cerca de US$ 2,85 bilhões em ativos foram congelados ou interceptados e que 98% dos ativos afetados foram repostos.$BTC
Em um relatório sobre o incidente publicado no X na terça-feira, a corretora detalhou como os invasores usaram malware e credenciais roubadas para acessar seus sistemas de assinatura de carteiras. Acrescentou que cerca de US$ 2,85 bilhões em ativos foram congelados ou interceptados e que 98% dos ativos afetados foram repostos.$BTC
1
279
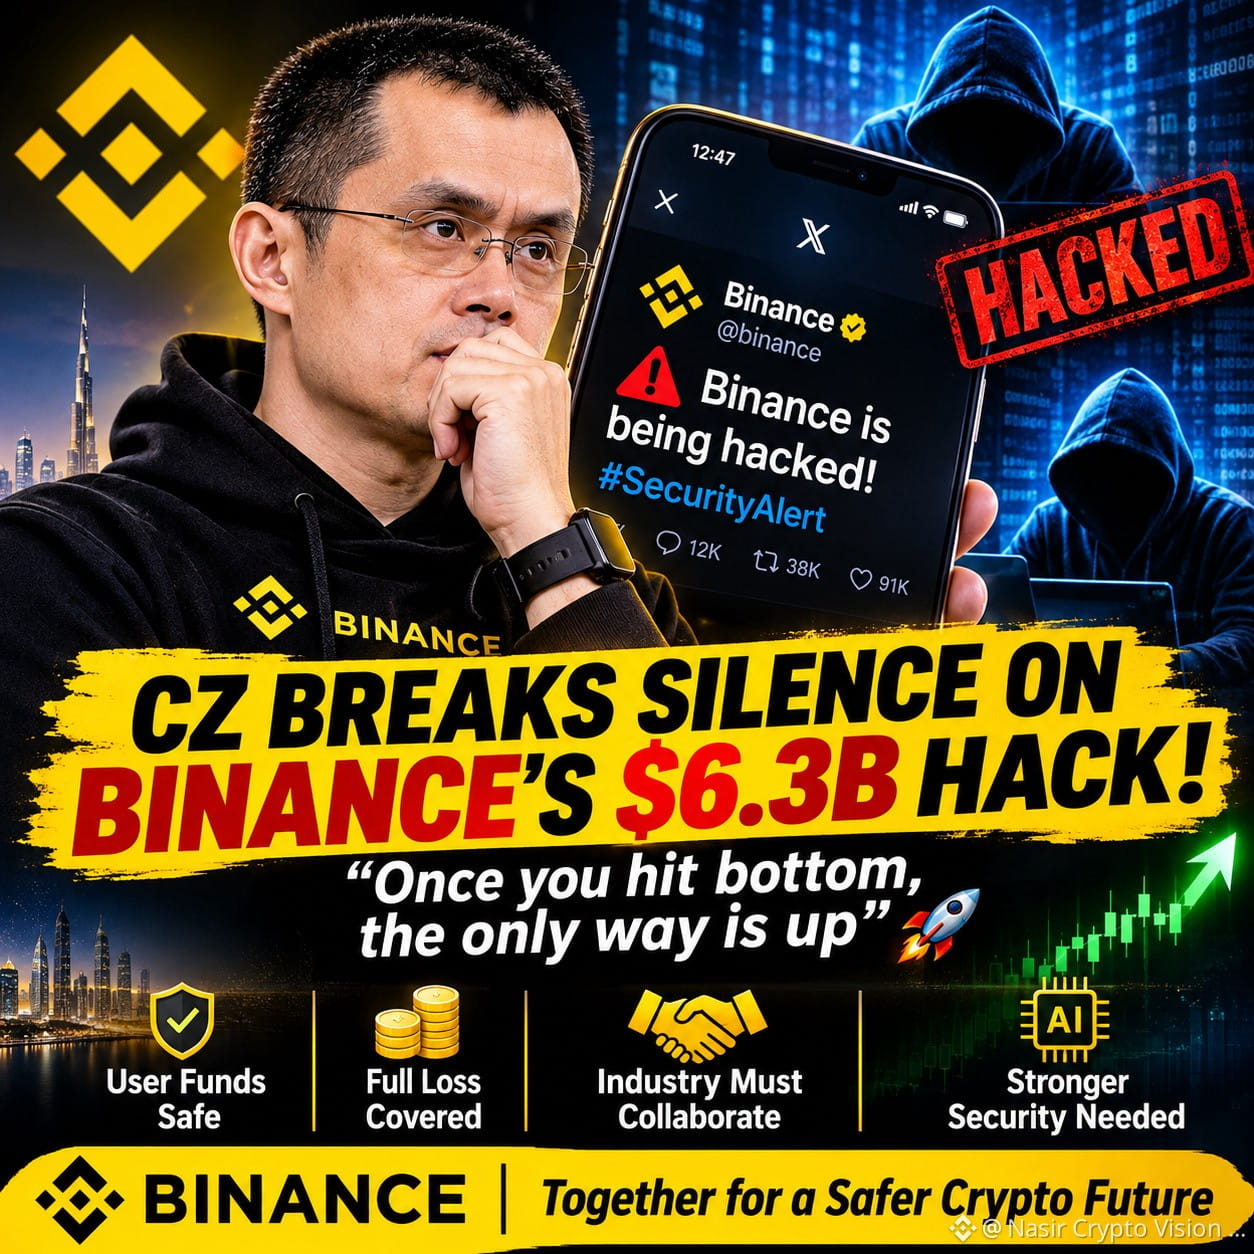
🚨 CZ QUEBRA O SILÊNCIO SOBRE O INCIDENTE DE SEGURANÇA DE US$ 6,3 BILHÕES DA BINANCE! 🔥
Imagine receber uma mensagem tarde da noite dizendo que uma das maiores plataformas de criptomoedas do mundo está sob ataque. Foi exatamente isso que aconteceu com CZ.
Em sua primeira grande entrevista desde o incidente, CZ contou como a situação se desenrolou rapidamente e como ajudou a se comunicar com a comunidade cripto enquanto a equipe de segurança da Binance trabalhava para conter a ameaça.
Veja o que mais chamou a atenção:
🔹 Segundo relatos, a Binance cobriu todo o prejuízo financeiro.
🔹 Os fundos dos usuários permaneceram seguros.
🔹 Os saques aumentaram inicialmente, mas a confiança voltou gradualmente.
🔹 A maioria dos saques foi direcionada à autocustódia, e não a outras corretoras.
🔹 CZ destacou a crescente ameaça de ciberataques impulsionados por IA.
Mas sua mensagem mais importante vai além da Binance.
A segurança cripto não pode depender de uma única plataforma. CZ acredita que as corretoras devem trabalhar juntas, compartilhar informações sobre ameaças e reforçar a proteção baseada em IA para impedir ataques futuros.
💡 Minha opinião: A confiança no universo cripto se constrói com transparência, segurança robusta e ação em momentos difíceis.
O próximo capítulo da segurança cripto começa com colaboração. 🚀
O que você acha — a IA se tornará a maior arma na segurança cripto?
#CZ #Binance #CryptoSecurity #Blockchain #AI #BinanceIncidentReport
🚨 CZ QUEBRA O SILÊNCIO SOBRE O INCIDENTE DE SEGURANÇA DE US$ 6,3 BILHÕES DA BINANCE! 🔥
Imagine receber uma mensagem tarde da noite dizendo que uma das maiores plataformas de criptomoedas do mundo está sob ataque. Foi exatamente isso que aconteceu com CZ.
Em sua primeira grande entrevista desde o incidente, CZ contou como a situação se desenrolou rapidamente e como ajudou a se comunicar com a comunidade cripto enquanto a equipe de segurança da Binance trabalhava para conter a ameaça.
Veja o que mais chamou a atenção:
🔹 Segundo relatos, a Binance cobriu todo o prejuízo financeiro.
🔹 Os fundos dos usuários permaneceram seguros.
🔹 Os saques aumentaram inicialmente, mas a confiança voltou gradualmente.
🔹 A maioria dos saques foi direcionada à autocustódia, e não a outras corretoras.
🔹 CZ destacou a crescente ameaça de ciberataques impulsionados por IA.
Mas sua mensagem mais importante vai além da Binance.
A segurança cripto não pode depender de uma única plataforma. CZ acredita que as corretoras devem trabalhar juntas, compartilhar informações sobre ameaças e reforçar a proteção baseada em IA para impedir ataques futuros.
💡 Minha opinião: A confiança no universo cripto se constrói com transparência, segurança robusta e ação em momentos difíceis.
O próximo capítulo da segurança cripto começa com colaboração. 🚀
O que você acha — a IA se tornará a maior arma na segurança cripto?
#CZ #Binance #CryptoSecurity #Blockchain #AI #BinanceIncidentReport
Imagine receber uma mensagem tarde da noite dizendo que uma das maiores plataformas de criptomoedas do mundo está sob ataque. Foi exatamente isso que aconteceu com CZ.
Em sua primeira grande entrevista desde o incidente, CZ contou como a situação se desenrolou rapidamente e como ajudou a se comunicar com a comunidade cripto enquanto a equipe de segurança da Binance trabalhava para conter a ameaça.
Veja o que mais chamou a atenção:
🔹 Segundo relatos, a Binance cobriu todo o prejuízo financeiro.
🔹 Os fundos dos usuários permaneceram seguros.
🔹 Os saques aumentaram inicialmente, mas a confiança voltou gradualmente.
🔹 A maioria dos saques foi direcionada à autocustódia, e não a outras corretoras.
🔹 CZ destacou a crescente ameaça de ciberataques impulsionados por IA.
Mas sua mensagem mais importante vai além da Binance.
A segurança cripto não pode depender de uma única plataforma. CZ acredita que as corretoras devem trabalhar juntas, compartilhar informações sobre ameaças e reforçar a proteção baseada em IA para impedir ataques futuros.
💡 Minha opinião: A confiança no universo cripto se constrói com transparência, segurança robusta e ação em momentos difíceis.
O próximo capítulo da segurança cripto começa com colaboração. 🚀
O que você acha — a IA se tornará a maior arma na segurança cripto?
#CZ #Binance #CryptoSecurity #Blockchain #AI #BinanceIncidentReport
324
·
--
#binanceincidentreport
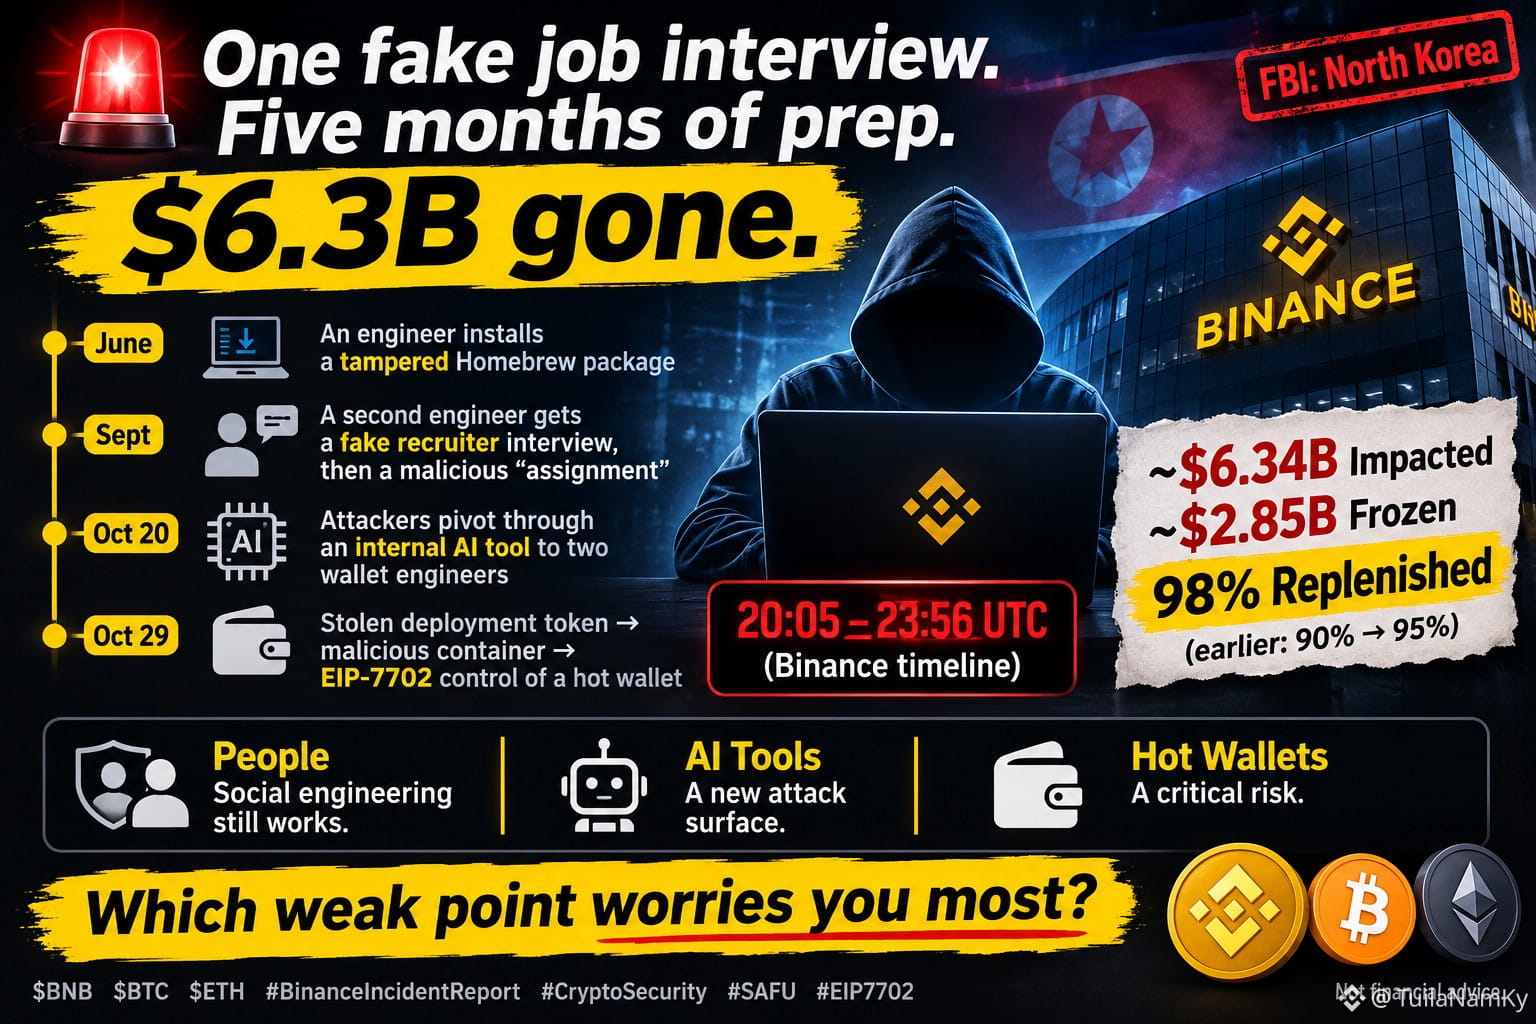
🚨 Uma entrevista de emprego falsa. Cinco meses de preparação. US$ 6,3 bilhões desapareceram.
O relatório da Binance de 3 de novembro mostra que o incidente de 29 de outubro foi uma cadeia de eventos, não um único clique:
• Junho: um engenheiro instala um pacote adulterado do Homebrew
• Setembro: um segundo engenheiro participa de uma entrevista falsa com um recrutador e, em seguida, recebe uma "tarefa" maliciosa
• 20 de outubro: os invasores usam uma ferramenta interna de IA para chegar a dois engenheiros de carteiras
• 29 de outubro: token de implantação roubado → contêiner malicioso → controle de uma hot wallet via EIP-7702
Verificação cruzada: a Binance diz que cerca de US$ 6,34 bilhões foram afetados, cerca de US$ 2,85 bilhões foram congelados e 98% foram repostos (atualizações anteriores: 90% e, depois, 95%). O FBI aponta para a Coreia do Norte; Pyongyang nega. Algumas publicações dizem "20 minutos", mas a cronologia da Binance vai das 20:05 UTC à transferência final de ETH, às 23:56 UTC.
Minha opinião: a parte difícil foi conter o incidente. Pausar os saques não revogou as autorizações on-chain, e o MPC significava que não havia uma única chave para revogá-las. As reservas cobrem as perdas; não reduzem o tempo de resposta.
Qual ponto fraco mais preocupa você: pessoas, ferramentas de IA ou hot wallets?
$BNB
{future}(BNBUSDT)
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
#CryptoSecurity #SAFU #EIP7702
Isto não é aconselhamento financeiro.
#binanceincidentreport
🚨 Uma entrevista de emprego falsa. Cinco meses de preparação. US$ 6,3 bilhões desapareceram.
O relatório da Binance de 3 de novembro mostra que o incidente de 29 de outubro foi uma cadeia de eventos, não um único clique:
• Junho: um engenheiro instala um pacote adulterado do Homebrew
• Setembro: um segundo engenheiro participa de uma entrevista falsa com um recrutador e, em seguida, recebe uma "tarefa" maliciosa
• 20 de outubro: os invasores usam uma ferramenta interna de IA para chegar a dois engenheiros de carteiras
• 29 de outubro: token de implantação roubado → contêiner malicioso → controle de uma hot wallet via EIP-7702
Verificação cruzada: a Binance diz que cerca de US$ 6,34 bilhões foram afetados, cerca de US$ 2,85 bilhões foram congelados e 98% foram repostos (atualizações anteriores: 90% e, depois, 95%). O FBI aponta para a Coreia do Norte; Pyongyang nega. Algumas publicações dizem "20 minutos", mas a cronologia da Binance vai das 20:05 UTC à transferência final de ETH, às 23:56 UTC.
Minha opinião: a parte difícil foi conter o incidente. Pausar os saques não revogou as autorizações on-chain, e o MPC significava que não havia uma única chave para revogá-las. As reservas cobrem as perdas; não reduzem o tempo de resposta.
Qual ponto fraco mais preocupa você: pessoas, ferramentas de IA ou hot wallets?
$BNB
$BTC
$ETH
#CryptoSecurity #SAFU #EIP7702
Isto não é aconselhamento financeiro.
🚨 Uma entrevista de emprego falsa. Cinco meses de preparação. US$ 6,3 bilhões desapareceram.
O relatório da Binance de 3 de novembro mostra que o incidente de 29 de outubro foi uma cadeia de eventos, não um único clique:
• Junho: um engenheiro instala um pacote adulterado do Homebrew
• Setembro: um segundo engenheiro participa de uma entrevista falsa com um recrutador e, em seguida, recebe uma "tarefa" maliciosa
• 20 de outubro: os invasores usam uma ferramenta interna de IA para chegar a dois engenheiros de carteiras
• 29 de outubro: token de implantação roubado → contêiner malicioso → controle de uma hot wallet via EIP-7702
Verificação cruzada: a Binance diz que cerca de US$ 6,34 bilhões foram afetados, cerca de US$ 2,85 bilhões foram congelados e 98% foram repostos (atualizações anteriores: 90% e, depois, 95%). O FBI aponta para a Coreia do Norte; Pyongyang nega. Algumas publicações dizem "20 minutos", mas a cronologia da Binance vai das 20:05 UTC à transferência final de ETH, às 23:56 UTC.
Minha opinião: a parte difícil foi conter o incidente. Pausar os saques não revogou as autorizações on-chain, e o MPC significava que não havia uma única chave para revogá-las. As reservas cobrem as perdas; não reduzem o tempo de resposta.
Qual ponto fraco mais preocupa você: pessoas, ferramentas de IA ou hot wallets?
$BNB
$BTC
$ETH
#CryptoSecurity #SAFU #EIP7702
Isto não é aconselhamento financeiro.
2
1.7k
🔍 Entrevistas de emprego falsas tornam-se um alerta de segurança
A investigação da Binance revelou que atacantes usaram um processo de recrutamento falso para visar um engenheiro. Profissionais do setor cripto devem ter muito cuidado com recrutadores desconhecidos, testes de programação e downloads de software suspeitos. $BTC $ETH $LINK
#binanceincidentreport
🔍 Entrevistas de emprego falsas tornam-se um alerta de segurança
A investigação da Binance revelou que atacantes usaram um processo de recrutamento falso para visar um engenheiro. Profissionais do setor cripto devem ter muito cuidado com recrutadores desconhecidos, testes de programação e downloads de software suspeitos. $BTC $ETH $LINK
#binanceincidentreport
A investigação da Binance revelou que atacantes usaram um processo de recrutamento falso para visar um engenheiro. Profissionais do setor cripto devem ter muito cuidado com recrutadores desconhecidos, testes de programação e downloads de software suspeitos. $BTC $ETH $LINK
#binanceincidentreport
66

·
--
#binanceincidentreport
A Binance divulgou seu relatório inicial sobre o incidente após a grave violação de segurança ocorrida em outubro. A corretora de criptomoedas confirmou que hackers usaram técnicas avançadas de engenharia social e um laptop de um engenheiro comprometido para acessar carteiras quentes, roubando cerca de 6,3 bilhões de dólares. A Binance declarou que os fundos dos usuários continuam totalmente protegidos, pois a empresa está cobrindo todas as perdas com recursos próprios. Os saques estão sendo gradualmente reabertos para os usuários após verificações de segurança, e autoridades apontam que agentes patrocinados por um Estado estão por trás do ataque.
$BTC $ETH $XRP
{future}(XRPUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
#binanceincidentreport
A Binance divulgou seu relatório inicial sobre o incidente após a grave violação de segurança ocorrida em outubro. A corretora de criptomoedas confirmou que hackers usaram técnicas avançadas de engenharia social e um laptop de um engenheiro comprometido para acessar carteiras quentes, roubando cerca de 6,3 bilhões de dólares. A Binance declarou que os fundos dos usuários continuam totalmente protegidos, pois a empresa está cobrindo todas as perdas com recursos próprios. Os saques estão sendo gradualmente reabertos para os usuários após verificações de segurança, e autoridades apontam que agentes patrocinados por um Estado estão por trás do ataque.
$BTC $ETH $XRP
A Binance divulgou seu relatório inicial sobre o incidente após a grave violação de segurança ocorrida em outubro. A corretora de criptomoedas confirmou que hackers usaram técnicas avançadas de engenharia social e um laptop de um engenheiro comprometido para acessar carteiras quentes, roubando cerca de 6,3 bilhões de dólares. A Binance declarou que os fundos dos usuários continuam totalmente protegidos, pois a empresa está cobrindo todas as perdas com recursos próprios. Os saques estão sendo gradualmente reabertos para os usuários após verificações de segurança, e autoridades apontam que agentes patrocinados por um Estado estão por trás do ataque.
$BTC $ETH $XRP
RaicesGI:
si Usa.
1
6
8.1k

·
--
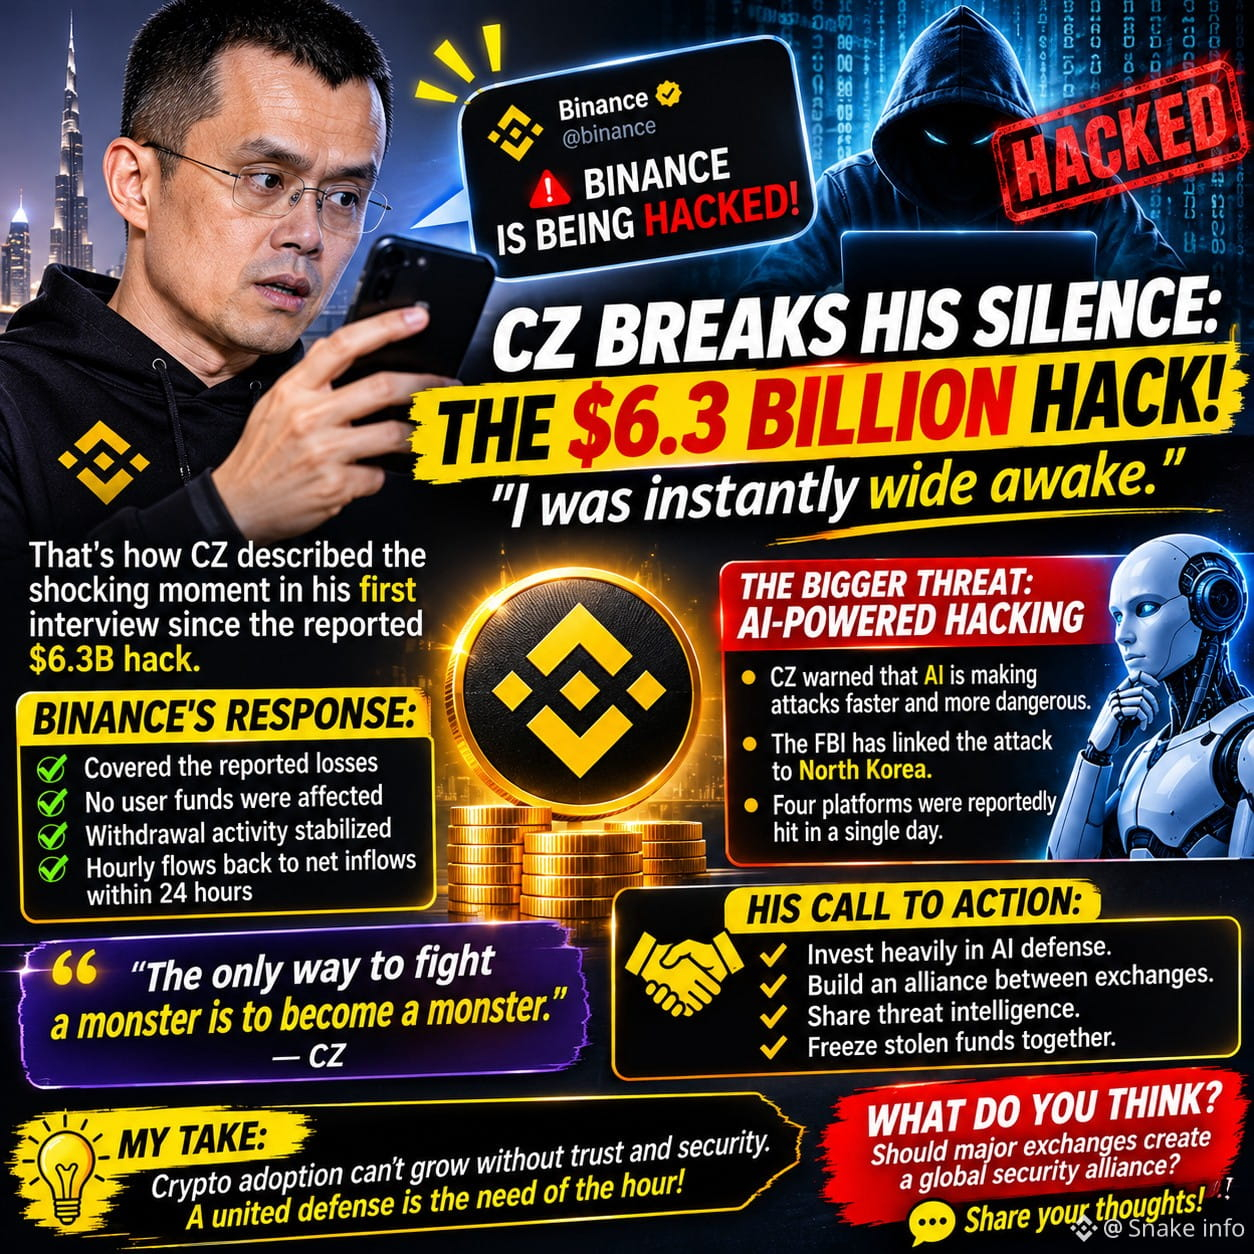
#binanceincidentreport 🚨 CZ QUEBRA O SILÊNCIO: O HACK DE US$ 6,3 BILHÕES QUE O ACORDOU! 😱🔥
Imagine navegar pelo Twitter tarde da noite nos Emirados Árabes Unidos, poucos instantes antes de ir dormir… Então, de repente, seu celular acende.
A mensagem da sua equipe?
A BINANCE ESTÁ SENDO HACKEADA! 🚨
Foi assim que CZ descreveu o momento chocante em sua primeira grande entrevista após o suposto hack de US$ 6,3 bilhões.
“Fiquei imediatamente bem acordado.”
🔥 O QUE ACONTECEU DEPOIS?
Enquanto a equipe de segurança da Binance trabalhava para conter o ataque, CZ se concentrou em se comunicar com a comunidade e compartilhar atualizações com a maior rapidez e transparência possível.
💰 A RESPOSTA DA BINANCE:
A Binance cobriu as perdas relatadas.
Os fundos dos usuários não foram afetados.
As retiradas se estabilizaram.
Em 24 horas, os fluxos por hora voltaram a apresentar entradas líquidas.
Segundo relatos, a maioria das retiradas foi para carteiras sob custódia própria, e não para corretoras concorrentes.
⚠️ A AMEAÇA MAIOR: HACKING COM IA
CZ destacou uma preocupação muito maior: a segurança das criptomoedas está se tornando mais desafiadora à medida que os hackers usam técnicas cada vez mais sofisticadas, potencializadas por IA.
De acordo com a investigação divulgada, o FBI relacionou o ataque à Coreia do Norte.
Sua mensagem para o setor de criptomoedas é clara:
🤖 Invistam pesado em segurança com IA.
🤝 Fortaleçam a cooperação entre as corretoras.
🔍 Compartilhem informações sobre ameaças mais rapidamente.
🛡️ Trabalhem juntos para identificar e congelar fundos roubados.
😈 “A ÚNICA MANEIRA DE COMBATER UM MONSTRO É SE TORNAR UM MONSTRO.”
Uma declaração poderosa sobre o futuro da cibersegurança.
💡 MINHA OPINIÃO:
A adoção das criptomoedas não pode crescer sem confiança e segurança. As corretoras precisam parar de combater as ameaças individualmente e começar a construir um sistema de defesa unificado.
🔥 O QUE VOCÊ ACHA?
As principais corretoras de criptomoedas deveriam criar uma aliança global de segurança para combater hackers e proteger os fundos dos usuários?
👇 Compartilhe sua opinião!
#CZ #Binance #CryptoSecurity #CryptoNews
CLIQUE ABAIXO PARA NEGOCIAR👇
$BTC $ETH $BNB
{future}(BNBUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
#binanceincidentreport 🚨 CZ QUEBRA O SILÊNCIO: O HACK DE US$ 6,3 BILHÕES QUE O ACORDOU! 😱🔥
Imagine navegar pelo Twitter tarde da noite nos Emirados Árabes Unidos, poucos instantes antes de ir dormir… Então, de repente, seu celular acende.
A mensagem da sua equipe?
A BINANCE ESTÁ SENDO HACKEADA! 🚨
Foi assim que CZ descreveu o momento chocante em sua primeira grande entrevista após o suposto hack de US$ 6,3 bilhões.
“Fiquei imediatamente bem acordado.”
🔥 O QUE ACONTECEU DEPOIS?
Enquanto a equipe de segurança da Binance trabalhava para conter o ataque, CZ se concentrou em se comunicar com a comunidade e compartilhar atualizações com a maior rapidez e transparência possível.
💰 A RESPOSTA DA BINANCE:
A Binance cobriu as perdas relatadas.
Os fundos dos usuários não foram afetados.
As retiradas se estabilizaram.
Em 24 horas, os fluxos por hora voltaram a apresentar entradas líquidas.
Segundo relatos, a maioria das retiradas foi para carteiras sob custódia própria, e não para corretoras concorrentes.
⚠️ A AMEAÇA MAIOR: HACKING COM IA
CZ destacou uma preocupação muito maior: a segurança das criptomoedas está se tornando mais desafiadora à medida que os hackers usam técnicas cada vez mais sofisticadas, potencializadas por IA.
De acordo com a investigação divulgada, o FBI relacionou o ataque à Coreia do Norte.
Sua mensagem para o setor de criptomoedas é clara:
🤖 Invistam pesado em segurança com IA.
🤝 Fortaleçam a cooperação entre as corretoras.
🔍 Compartilhem informações sobre ameaças mais rapidamente.
🛡️ Trabalhem juntos para identificar e congelar fundos roubados.
😈 “A ÚNICA MANEIRA DE COMBATER UM MONSTRO É SE TORNAR UM MONSTRO.”
Uma declaração poderosa sobre o futuro da cibersegurança.
💡 MINHA OPINIÃO:
A adoção das criptomoedas não pode crescer sem confiança e segurança. As corretoras precisam parar de combater as ameaças individualmente e começar a construir um sistema de defesa unificado.
🔥 O QUE VOCÊ ACHA?
As principais corretoras de criptomoedas deveriam criar uma aliança global de segurança para combater hackers e proteger os fundos dos usuários?
👇 Compartilhe sua opinião!
#CZ #Binance #CryptoSecurity #CryptoNews
CLIQUE ABAIXO PARA NEGOCIAR👇
$BTC $ETH $BNB
Imagine navegar pelo Twitter tarde da noite nos Emirados Árabes Unidos, poucos instantes antes de ir dormir… Então, de repente, seu celular acende.
A mensagem da sua equipe?
A BINANCE ESTÁ SENDO HACKEADA! 🚨
Foi assim que CZ descreveu o momento chocante em sua primeira grande entrevista após o suposto hack de US$ 6,3 bilhões.
“Fiquei imediatamente bem acordado.”
🔥 O QUE ACONTECEU DEPOIS?
Enquanto a equipe de segurança da Binance trabalhava para conter o ataque, CZ se concentrou em se comunicar com a comunidade e compartilhar atualizações com a maior rapidez e transparência possível.
💰 A RESPOSTA DA BINANCE:
A Binance cobriu as perdas relatadas.
Os fundos dos usuários não foram afetados.
As retiradas se estabilizaram.
Em 24 horas, os fluxos por hora voltaram a apresentar entradas líquidas.
Segundo relatos, a maioria das retiradas foi para carteiras sob custódia própria, e não para corretoras concorrentes.
⚠️ A AMEAÇA MAIOR: HACKING COM IA
CZ destacou uma preocupação muito maior: a segurança das criptomoedas está se tornando mais desafiadora à medida que os hackers usam técnicas cada vez mais sofisticadas, potencializadas por IA.
De acordo com a investigação divulgada, o FBI relacionou o ataque à Coreia do Norte.
Sua mensagem para o setor de criptomoedas é clara:
🤖 Invistam pesado em segurança com IA.
🤝 Fortaleçam a cooperação entre as corretoras.
🔍 Compartilhem informações sobre ameaças mais rapidamente.
🛡️ Trabalhem juntos para identificar e congelar fundos roubados.
😈 “A ÚNICA MANEIRA DE COMBATER UM MONSTRO É SE TORNAR UM MONSTRO.”
Uma declaração poderosa sobre o futuro da cibersegurança.
💡 MINHA OPINIÃO:
A adoção das criptomoedas não pode crescer sem confiança e segurança. As corretoras precisam parar de combater as ameaças individualmente e começar a construir um sistema de defesa unificado.
🔥 O QUE VOCÊ ACHA?
As principais corretoras de criptomoedas deveriam criar uma aliança global de segurança para combater hackers e proteger os fundos dos usuários?
👇 Compartilhe sua opinião!
#CZ #Binance #CryptoSecurity #CryptoNews
CLIQUE ABAIXO PARA NEGOCIAR👇
$BTC $ETH $BNB
1
271
·
--
Em Alta
#BinanceIncidentReport
⚡Atualização sobre a recuperação após o ataque à Binance ⚠️📈
O co-CEO Richard Teng confirma que 98% dos tokens afetados, no valor de US$ 6,34 bilhões, foram repostos após um ataque sofisticado que durou vários meses; os fundos dos usuários foram protegidos pelo SAFU; os 2% restantes estão sendo repostos com parceiros OTC; os saques foram amplamente retomados.
$ZEC $IDOL $Q
#BinanceIncidentReport
⚡Atualização sobre a recuperação após o ataque à Binance ⚠️📈
O co-CEO Richard Teng confirma que 98% dos tokens afetados, no valor de US$ 6,34 bilhões, foram repostos após um ataque sofisticado que durou vários meses; os fundos dos usuários foram protegidos pelo SAFU; os 2% restantes estão sendo repostos com parceiros OTC; os saques foram amplamente retomados.
$ZEC $IDOL $Q
⚡Atualização sobre a recuperação após o ataque à Binance ⚠️📈
O co-CEO Richard Teng confirma que 98% dos tokens afetados, no valor de US$ 6,34 bilhões, foram repostos após um ataque sofisticado que durou vários meses; os fundos dos usuários foram protegidos pelo SAFU; os 2% restantes estão sendo repostos com parceiros OTC; os saques foram amplamente retomados.
$ZEC $IDOL $Q
3
3.4k
·
--
Artigo
1. A BINANCE AFIRMA QUE 95% DOS ATIVOS AFETADOS FORAM RESTAURADOS#binanceincidentreport
Após o incidente de segurança de US$ 6,3 bilhões divulgado, a Binance afirma que 95% dos ativos afetados foram repostos.
👀 Os saques estariam se estabilizando.
🔐 A corretora afirma que as perdas dos clientes estão cobertas.
Mas resta uma pergunta:
A Binance conseguirá restaurar totalmente a confiança dos investidores?
💬 Você ainda confiaria em uma corretora centralizada?
#Binance #CryptoSecurity #CryptoNews #BinanceSquare
1. A BINANCE AFIRMA QUE 95% DOS ATIVOS AFETADOS FORAM RESTAURADOS
#binanceincidentreport
Após o incidente de segurança de US$ 6,3 bilhões divulgado, a Binance afirma que 95% dos ativos afetados foram repostos.
👀 Os saques estariam se estabilizando.
🔐 A corretora afirma que as perdas dos clientes estão cobertas.
Mas resta uma pergunta:
A Binance conseguirá restaurar totalmente a confiança dos investidores?
💬 Você ainda confiaria em uma corretora centralizada?
#Binance #CryptoSecurity #CryptoNews #BinanceSquare
Após o incidente de segurança de US$ 6,3 bilhões divulgado, a Binance afirma que 95% dos ativos afetados foram repostos.
👀 Os saques estariam se estabilizando.
🔐 A corretora afirma que as perdas dos clientes estão cobertas.
Mas resta uma pergunta:
A Binance conseguirá restaurar totalmente a confiança dos investidores?
💬 Você ainda confiaria em uma corretora centralizada?
#Binance #CryptoSecurity #CryptoNews #BinanceSquare
User-79e6d:
Hold on, they will soon buy from you. 💎
Left: $LUNC $0.00004 - No one wants it now 😔
Right: $LUNC $1 - Everyone will FOMO later! 🚀
Patience = Profit! 🙌
Not Financial Advice
#LUNC #LunaClassic #Crypto
3
10
8.7k
·
--
Enquanto o mercado acompanhava as eleições de meio de mandato, os hackers da Binance estavam ocupados movimentando 81% dos $SOL roubados pela THORChain, querida.
Segundo a Cointelegraph, os SOL roubados já estão sendo encaminhados e trocados, seguindo o roteiro do assalto de 29 de outubro: 18.270 BTC, 233,46 milhões de XRP e cerca de 970.500 SOL foram levados em menos de três horas, e agora os SOL, avaliados em cerca de US$ 91 milhões, estão em movimento.
E o $SOL? Está sendo negociado a US$ 94,03, em alta de cerca de 1,7% no dia, dentro de uma faixa de 24 horas entre US$ 89,86 e US$ 94,08. O mercado mal reage enquanto dezenas de milhões em tokens roubados passam por um serviço de troca entre blockchains.
A THORChain já foi a rota de fuga preferida de grupos de assaltantes mais de uma vez. Fique de olho nas saídas: se as vendas acelerarem, US$ 90 será o nível que todos terão de defender.
Então me diga: o mercado está calmo porque o pior já está precificado ou porque ninguém conferiu as saídas ainda?
#BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets #EleiçõesDeMeioDeMandatoDosEUA-OQueOsMercadosEsperam?
$SOL $BTC
Enquanto o mercado acompanhava as eleições de meio de mandato, os hackers da Binance estavam ocupados movimentando 81% dos $SOL roubados pela THORChain, querida.
Segundo a Cointelegraph, os SOL roubados já estão sendo encaminhados e trocados, seguindo o roteiro do assalto de 29 de outubro: 18.270 BTC, 233,46 milhões de XRP e cerca de 970.500 SOL foram levados em menos de três horas, e agora os SOL, avaliados em cerca de US$ 91 milhões, estão em movimento.
E o $SOL ? Está sendo negociado a US$ 94,03, em alta de cerca de 1,7% no dia, dentro de uma faixa de 24 horas entre US$ 89,86 e US$ 94,08. O mercado mal reage enquanto dezenas de milhões em tokens roubados passam por um serviço de troca entre blockchains.
A THORChain já foi a rota de fuga preferida de grupos de assaltantes mais de uma vez. Fique de olho nas saídas: se as vendas acelerarem, US$ 90 será o nível que todos terão de defender.
Então me diga: o mercado está calmo porque o pior já está precificado ou porque ninguém conferiu as saídas ainda?
#BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets #EleiçõesDeMeioDeMandatoDosEUA-OQueOsMercadosEsperam?
$SOL $BTC
Segundo a Cointelegraph, os SOL roubados já estão sendo encaminhados e trocados, seguindo o roteiro do assalto de 29 de outubro: 18.270 BTC, 233,46 milhões de XRP e cerca de 970.500 SOL foram levados em menos de três horas, e agora os SOL, avaliados em cerca de US$ 91 milhões, estão em movimento.
E o $SOL ? Está sendo negociado a US$ 94,03, em alta de cerca de 1,7% no dia, dentro de uma faixa de 24 horas entre US$ 89,86 e US$ 94,08. O mercado mal reage enquanto dezenas de milhões em tokens roubados passam por um serviço de troca entre blockchains.
A THORChain já foi a rota de fuga preferida de grupos de assaltantes mais de uma vez. Fique de olho nas saídas: se as vendas acelerarem, US$ 90 será o nível que todos terão de defender.
Então me diga: o mercado está calmo porque o pior já está precificado ou porque ninguém conferiu as saídas ainda?
#BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets #EleiçõesDeMeioDeMandatoDosEUA-OQueOsMercadosEsperam?
$SOL $BTC
97
·
--
Em Baixa
🚨 US$ 6,34 BILHÕES. Cinco meses. Um falso recrutador. 🚨
Esqueça o «um clique». O relatório de incidentes da Binance diz que não se tratou de uma invasão isolada nem de um simples ataque de phishing. Foi uma campanha paciente e dividida em várias etapas. 🕵️
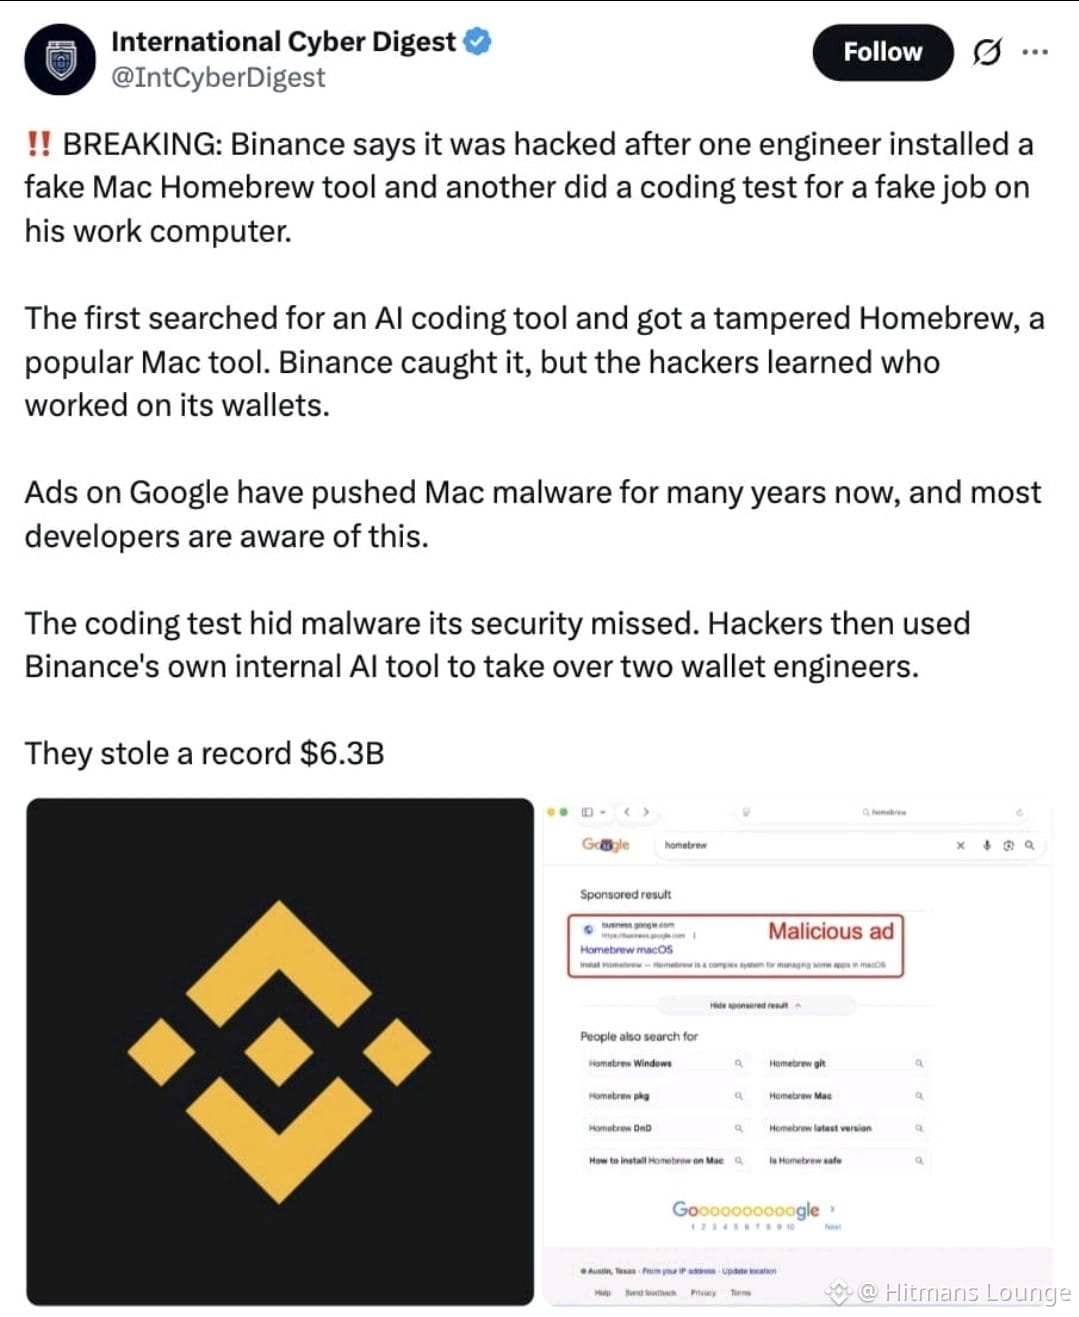
🔹 Junho: Um engenheiro de DevOps de carteiras digitais procurou uma forma de instalar uma ferramenta de programação com IA e descarregou uma versão comprometida do Homebrew. A equipa de segurança detetou o malware, mas a função do engenheiro e as dos colegas da equipa de carteiras já tinham sido expostas.
🔹 Setembro: Um outro engenheiro foi contactado através de uma plataforma legítima de procura de emprego por alguém que se fazia passar por diretor de projeto. O «entrevistador» partilhou uma conta nas redes sociais com fotos e vídeos pessoais para ganhar a sua confiança e, em seguida, pediu-lhe que descarregasse um exercício de programação. 🎣
🔹 20 de outubro: Os atacantes usaram esse portátil e uma ferramenta interna de IA para comprometer mais dois engenheiros da equipa de carteiras, obtendo credenciais e um token de implementação de contentores.
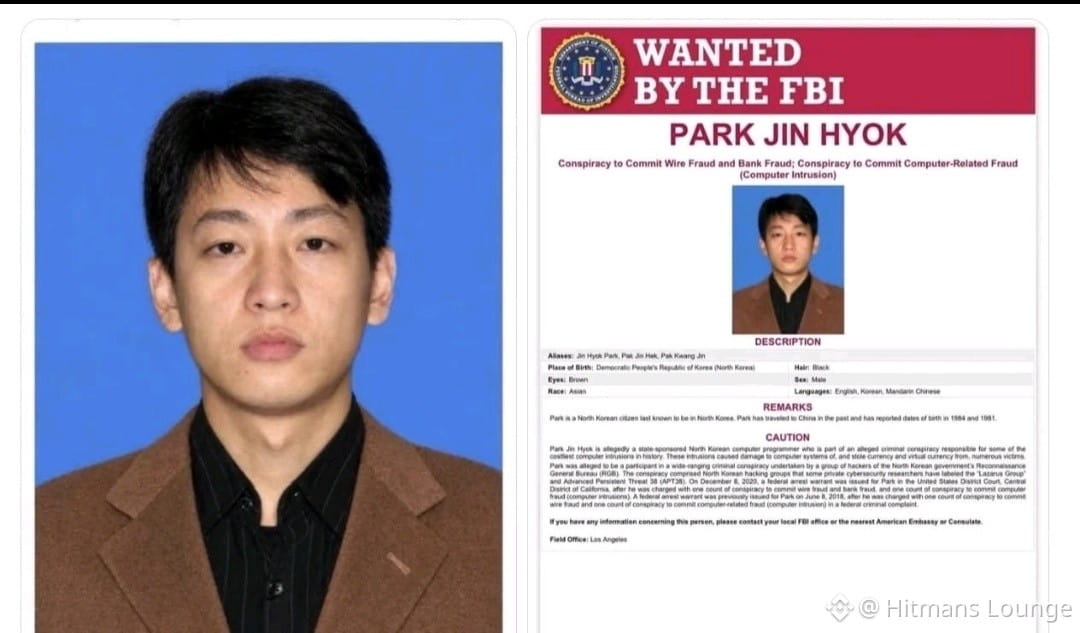
🔹 29 de outubro: O roubo. O FBI e outras autoridades atribuíram o ataque à Coreia do Norte.
💰 Cerca de 2,85 mil milhões foram congelados ou intercetados, e a Binance afirma que os clientes não terão de pagar pelo roubo.
A parte mais assustadora? A Binance classificou a abordagem como «mais avançada e enganadora» do que qualquer outra tentativa de engenharia social que já tinha visto. 🤯
Os hackers não decifraram o código. Quebraram a confiança. Uma oferta de emprego de sonho pode ser o ficheiro mais perigoso que alguma vez abrirá. 🚫💼
Nunca execute «exercícios» nem instale ferramentas de recrutadores não verificados num dispositivo de trabalho. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
{future}(CELOUSDT)
{future}(TRUMPUSDT)
{future}(ZECUSDT)
🚨 US$ 6,34 BILHÕES. Cinco meses. Um falso recrutador. 🚨
Esqueça o «um clique». O relatório de incidentes da Binance diz que não se tratou de uma invasão isolada nem de um simples ataque de phishing. Foi uma campanha paciente e dividida em várias etapas. 🕵️
🔹 Junho: Um engenheiro de DevOps de carteiras digitais procurou uma forma de instalar uma ferramenta de programação com IA e descarregou uma versão comprometida do Homebrew. A equipa de segurança detetou o malware, mas a função do engenheiro e as dos colegas da equipa de carteiras já tinham sido expostas.
🔹 Setembro: Um outro engenheiro foi contactado através de uma plataforma legítima de procura de emprego por alguém que se fazia passar por diretor de projeto. O «entrevistador» partilhou uma conta nas redes sociais com fotos e vídeos pessoais para ganhar a sua confiança e, em seguida, pediu-lhe que descarregasse um exercício de programação. 🎣
🔹 20 de outubro: Os atacantes usaram esse portátil e uma ferramenta interna de IA para comprometer mais dois engenheiros da equipa de carteiras, obtendo credenciais e um token de implementação de contentores.
🔹 29 de outubro: O roubo. O FBI e outras autoridades atribuíram o ataque à Coreia do Norte.
💰 Cerca de 2,85 mil milhões foram congelados ou intercetados, e a Binance afirma que os clientes não terão de pagar pelo roubo.
A parte mais assustadora? A Binance classificou a abordagem como «mais avançada e enganadora» do que qualquer outra tentativa de engenharia social que já tinha visto. 🤯
Os hackers não decifraram o código. Quebraram a confiança. Uma oferta de emprego de sonho pode ser o ficheiro mais perigoso que alguma vez abrirá. 🚫💼
Nunca execute «exercícios» nem instale ferramentas de recrutadores não verificados num dispositivo de trabalho. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
Esqueça o «um clique». O relatório de incidentes da Binance diz que não se tratou de uma invasão isolada nem de um simples ataque de phishing. Foi uma campanha paciente e dividida em várias etapas. 🕵️
🔹 Junho: Um engenheiro de DevOps de carteiras digitais procurou uma forma de instalar uma ferramenta de programação com IA e descarregou uma versão comprometida do Homebrew. A equipa de segurança detetou o malware, mas a função do engenheiro e as dos colegas da equipa de carteiras já tinham sido expostas.
🔹 Setembro: Um outro engenheiro foi contactado através de uma plataforma legítima de procura de emprego por alguém que se fazia passar por diretor de projeto. O «entrevistador» partilhou uma conta nas redes sociais com fotos e vídeos pessoais para ganhar a sua confiança e, em seguida, pediu-lhe que descarregasse um exercício de programação. 🎣
🔹 20 de outubro: Os atacantes usaram esse portátil e uma ferramenta interna de IA para comprometer mais dois engenheiros da equipa de carteiras, obtendo credenciais e um token de implementação de contentores.
🔹 29 de outubro: O roubo. O FBI e outras autoridades atribuíram o ataque à Coreia do Norte.
💰 Cerca de 2,85 mil milhões foram congelados ou intercetados, e a Binance afirma que os clientes não terão de pagar pelo roubo.
A parte mais assustadora? A Binance classificou a abordagem como «mais avançada e enganadora» do que qualquer outra tentativa de engenharia social que já tinha visto. 🤯
Os hackers não decifraram o código. Quebraram a confiança. Uma oferta de emprego de sonho pode ser o ficheiro mais perigoso que alguma vez abrirá. 🚫💼
Nunca execute «exercícios» nem instale ferramentas de recrutadores não verificados num dispositivo de trabalho. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
2
514
Artigo
BITCOIN VOLTA A US$ 78 MIL APÓS HACK DE US$ 6,3 BILHÕES — O que ninguém está contandoParabéns 🎊 a todos que me seguiram: vocês podem resgatar presentes de US$ 10 no meu perfil. Todo mundo está em pânico. Eu estou comprando.
Vamos analisar o que aconteceu nas últimas 48 horas para que você não seja liquidado:
1. O hack que abalou a Binance
FBI confirmou: US$ 6,3 bilhões roubados pelo grupo TraderTraitor da Coreia do Norte. A Binance já cobriu 95% do valor com recursos do SAFU e do tesouro e reabriu os saques. Saída líquida: US$ 4,7 BILHÕES em 2 dias.
Tradução: Os investidores mais fracos já saíram. Isso é um sinal de alta.
2. O Bitcoin se manter entre US$ 76 mil e US$ 78 mil demonstra uma força absurda
BITCOIN VOLTA A US$ 78 MIL APÓS HACK DE US$ 6,3 BILHÕES — O que ninguém está contando
Parabéns 🎊 a todos que me seguiram: vocês podem resgatar presentes de US$ 10 no meu perfil. Todo mundo está em pânico. Eu estou comprando.
Vamos analisar o que aconteceu nas últimas 48 horas para que você não seja liquidado:
1. O hack que abalou a Binance
FBI confirmou: US$ 6,3 bilhões roubados pelo grupo TraderTraitor da Coreia do Norte. A Binance já cobriu 95% do valor com recursos do SAFU e do tesouro e reabriu os saques. Saída líquida: US$ 4,7 BILHÕES em 2 dias.
Tradução: Os investidores mais fracos já saíram. Isso é um sinal de alta.
2. O Bitcoin se manter entre US$ 76 mil e US$ 78 mil demonstra uma força absurda
Vamos analisar o que aconteceu nas últimas 48 horas para que você não seja liquidado:
1. O hack que abalou a Binance
FBI confirmou: US$ 6,3 bilhões roubados pelo grupo TraderTraitor da Coreia do Norte. A Binance já cobriu 95% do valor com recursos do SAFU e do tesouro e reabriu os saques. Saída líquida: US$ 4,7 BILHÕES em 2 dias.
Tradução: Os investidores mais fracos já saíram. Isso é um sinal de alta.
2. O Bitcoin se manter entre US$ 76 mil e US$ 78 mil demonstra uma força absurda

Gift
De Crypto Pensioner
1
6
57

·
--
Ver tradução
Can $BNB scale through the ultimate market test? 🔶🛡️
Following the recent network security events, official platform updates confirm that 98% of user funds are fully backed and safely replenished using corporate cash reserves. [1]
Even better: Phase 2 withdrawals are actively expanding across major networks like Solana, Ethereum, and Base. The affected digital assets remain completely frozen and secure. [1, 2]
The platform just displayed massive financial strength, but what is your next move?
👇 Is your confidence fully restored, or are you moving your portfolio to cold storage? Let's talk strategy below!
{spot}(BNBUSDT)
#BNB #BinanceSquare #CryptoSecurity #Web3Community #TradingTales #USMidterms-WhatAreMarketsExpecting? #USOctoberNFP-AreRateCutsStillPossible #AMDBeatsExpectations-AINarrativeContinues #BinanceIncidentReport
Can $BNB scale through the ultimate market test? 🔶🛡️
Following the recent network security events, official platform updates confirm that 98% of user funds are fully backed and safely replenished using corporate cash reserves. [1]
Even better: Phase 2 withdrawals are actively expanding across major networks like Solana, Ethereum, and Base. The affected digital assets remain completely frozen and secure. [1, 2]
The platform just displayed massive financial strength, but what is your next move?
👇 Is your confidence fully restored, or are you moving your portfolio to cold storage? Let's talk strategy below!
#BNB #BinanceSquare #CryptoSecurity #Web3Community #TradingTales #USMidterms-WhatAreMarketsExpecting? #USOctoberNFP-AreRateCutsStillPossible #AMDBeatsExpectations-AINarrativeContinues #BinanceIncidentReport
Following the recent network security events, official platform updates confirm that 98% of user funds are fully backed and safely replenished using corporate cash reserves. [1]
Even better: Phase 2 withdrawals are actively expanding across major networks like Solana, Ethereum, and Base. The affected digital assets remain completely frozen and secure. [1, 2]
The platform just displayed massive financial strength, but what is your next move?
👇 Is your confidence fully restored, or are you moving your portfolio to cold storage? Let's talk strategy below!
#BNB #BinanceSquare #CryptoSecurity #Web3Community #TradingTales #USMidterms-WhatAreMarketsExpecting? #USOctoberNFP-AreRateCutsStillPossible #AMDBeatsExpectations-AINarrativeContinues #BinanceIncidentReport
34
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#CircleQ3Revenue865M
0 visualizações
8 a discutir
2
#USMidterms-WhatAreMarketsExpecting?
120,710 visualizações
919 a discutir
3
#USOctoberNFP-AreRateCutsStillPossible
264,954 visualizações
2,040 a discutir
4
#AMDBeatsExpectations-AINarrativeContinues
29,350 visualizações
353 a discutir
5
#BinanceIncidentReport
277,528 visualizações
1,485 a discutir
6
#AnthropicIPOPricedDownasInvestorsEye$1.5T
19,493 visualizações
110 a discutir
7
#HongKongPassesCryptoAssetReportingFrameworkAmendment
21 visualizações
3 a discutir
8
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
1,471 visualizações
60 a discutir
9
#BinanceReopensWithdrawalsForMoreAssets
381,267 visualizações
2,432 a discutir
10
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
4,015 visualizações
106 a discutir