

#bitgetbreachforgedrequestsnotstolenkeys
bitgetbreachforgedrequestsnotstolenkeys
Popular
Mais recente
·
--
🚨 O maior hack de criptomoedas de 2026: Bitget perde US$ 351,6 milhões
Hackers roubaram aproximadamente US$ 351,6 milhões em ativos, tornando este incidente o maior exploit de cripto de todo o ano.
Os atacantes não roubaram chaves privadas. Em vez disso, comprometeram a infraestrutura do backend da carteira quente, falsificaram os históricos internos de transações e iniciaram saques de forma fraudulenta.
Os principais alvos foram AVAX, BNB, ETH e stablecoins (USDC, USDT). Os hackers começaram imediatamente a converter os fundos para Ethereum via bridges para dificultar o rastreamento. Analistas da Arkham Intelligence foram os primeiros a identificar a grande anomalia on-chain.
A gestão da Bitget suspendeu temporariamente os saques para realizar verificações de segurança. Carteiras frias, que detêm a grande maioria dos ativos, permanecem inalteradas. A negociação e os depósitos continuam funcionando normalmente.
O CEO da exchange, Gracy Chen, garantiu oficialmente que 100% das perdas dos usuários serão totalmente cobertas pelo Fundo de Proteção ao Usuário. As reservas atuais do fundo superam US$ 464 milhões, permitindo que a exchange feche a lacuna financeira de forma independente.
Especialistas em cibersegurança suspeitam que grupos de hackers ligados à Coreia do Norte tenham orquestrado o exploit.
#BitgetBreachForgedRequestsNotStolenKeys #ETH #BNB $ETH $AVAX $BNB
{future}(BNBUSDT)
{future}(AVAXUSDT)
{future}(ETHUSDT)
🚨 O maior hack de criptomoedas de 2026: Bitget perde US$ 351,6 milhões
Hackers roubaram aproximadamente US$ 351,6 milhões em ativos, tornando este incidente o maior exploit de cripto de todo o ano.
Os atacantes não roubaram chaves privadas. Em vez disso, comprometeram a infraestrutura do backend da carteira quente, falsificaram os históricos internos de transações e iniciaram saques de forma fraudulenta.
Os principais alvos foram AVAX, BNB, ETH e stablecoins (USDC, USDT). Os hackers começaram imediatamente a converter os fundos para Ethereum via bridges para dificultar o rastreamento. Analistas da Arkham Intelligence foram os primeiros a identificar a grande anomalia on-chain.
A gestão da Bitget suspendeu temporariamente os saques para realizar verificações de segurança. Carteiras frias, que detêm a grande maioria dos ativos, permanecem inalteradas. A negociação e os depósitos continuam funcionando normalmente.
O CEO da exchange, Gracy Chen, garantiu oficialmente que 100% das perdas dos usuários serão totalmente cobertas pelo Fundo de Proteção ao Usuário. As reservas atuais do fundo superam US$ 464 milhões, permitindo que a exchange feche a lacuna financeira de forma independente.
Especialistas em cibersegurança suspeitam que grupos de hackers ligados à Coreia do Norte tenham orquestrado o exploit.
#BitgetBreachForgedRequestsNotStolenKeys #ETH #BNB $ETH $AVAX $BNB
Hackers roubaram aproximadamente US$ 351,6 milhões em ativos, tornando este incidente o maior exploit de cripto de todo o ano.
Os atacantes não roubaram chaves privadas. Em vez disso, comprometeram a infraestrutura do backend da carteira quente, falsificaram os históricos internos de transações e iniciaram saques de forma fraudulenta.
Os principais alvos foram AVAX, BNB, ETH e stablecoins (USDC, USDT). Os hackers começaram imediatamente a converter os fundos para Ethereum via bridges para dificultar o rastreamento. Analistas da Arkham Intelligence foram os primeiros a identificar a grande anomalia on-chain.
A gestão da Bitget suspendeu temporariamente os saques para realizar verificações de segurança. Carteiras frias, que detêm a grande maioria dos ativos, permanecem inalteradas. A negociação e os depósitos continuam funcionando normalmente.
O CEO da exchange, Gracy Chen, garantiu oficialmente que 100% das perdas dos usuários serão totalmente cobertas pelo Fundo de Proteção ao Usuário. As reservas atuais do fundo superam US$ 464 milhões, permitindo que a exchange feche a lacuna financeira de forma independente.
Especialistas em cibersegurança suspeitam que grupos de hackers ligados à Coreia do Norte tenham orquestrado o exploit.
#BitgetBreachForgedRequestsNotStolenKeys #ETH #BNB $ETH $AVAX $BNB
293
·
--
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Atualização de Segurança: Bitget sofre invasão com requisições forjadas, não chaves roubadas
O Resumo: A comunidade cripto vem acompanhando de perto os recentes acontecimentos de segurança após um incidente envolvendo a Bitget, no qual cerca de US$ 351,6 milhões foram afetados por meio de transferências não autorizadas. No entanto, a liderança confirmou que chaves privadas não foram roubadas. Em vez disso, os atacantes comprometeram um sistema de carteira backend e falsificaram os dados de transações para enviar solicitações falsas por meio de pipelines normais de autorização. O armazenamento a frio permanece totalmente seguro, e o fundo de proteção da exchange está posicionado para cobrir as perdas.
O que Isso Significa para o Mercado: Incidentes como este deslocam o foco da indústria fortemente para o fortalecimento de sistemas backend e a segurança da infraestrutura. Embora os saques permaneçam temporariamente pausados para revisões de segurança, a negociação e os depósitos continuam operando normalmente, levando os traders a manterem um olhar atento para a gestão de riscos e os fluxos de liquidez da exchange.
Moedas destacadas para observar:
$BTC (Bitcoin): O principal benchmark macro do mercado; acompanhar como a liquidez geral responde e sustenta níveis-chave de suporte durante atualizações de segurança da exchange.
$ETH (Ethereum): Ativo vital de smart contracts, amplamente monitorado quanto a mudanças de volume on-chain e variações de sentimento no mercado.
$BNB (Binance Coin): Token-chave do ecossistema para acompanhar a dinâmica do setor de exchanges, tendências de volume de negociação e a utilidade mais ampla da plataforma.
Como você está navegando a segurança do seu portfólio e as condições atuais do mercado? Vamos discutir nos comentários abaixo! 👇
{spot}(BTCUSDT)
{spot}(ETHUSDT)
{spot}(BNBUSDT)
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Atualização de Segurança: Bitget sofre invasão com requisições forjadas, não chaves roubadas
O Resumo: A comunidade cripto vem acompanhando de perto os recentes acontecimentos de segurança após um incidente envolvendo a Bitget, no qual cerca de US$ 351,6 milhões foram afetados por meio de transferências não autorizadas. No entanto, a liderança confirmou que chaves privadas não foram roubadas. Em vez disso, os atacantes comprometeram um sistema de carteira backend e falsificaram os dados de transações para enviar solicitações falsas por meio de pipelines normais de autorização. O armazenamento a frio permanece totalmente seguro, e o fundo de proteção da exchange está posicionado para cobrir as perdas.
O que Isso Significa para o Mercado: Incidentes como este deslocam o foco da indústria fortemente para o fortalecimento de sistemas backend e a segurança da infraestrutura. Embora os saques permaneçam temporariamente pausados para revisões de segurança, a negociação e os depósitos continuam operando normalmente, levando os traders a manterem um olhar atento para a gestão de riscos e os fluxos de liquidez da exchange.
Moedas destacadas para observar:
$BTC (Bitcoin): O principal benchmark macro do mercado; acompanhar como a liquidez geral responde e sustenta níveis-chave de suporte durante atualizações de segurança da exchange.
$ETH (Ethereum): Ativo vital de smart contracts, amplamente monitorado quanto a mudanças de volume on-chain e variações de sentimento no mercado.
$BNB (Binance Coin): Token-chave do ecossistema para acompanhar a dinâmica do setor de exchanges, tendências de volume de negociação e a utilidade mais ampla da plataforma.
Como você está navegando a segurança do seu portfólio e as condições atuais do mercado? Vamos discutir nos comentários abaixo! 👇
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
🚨 Atualização de Segurança: Bitget sofre invasão com requisições forjadas, não chaves roubadas
O Resumo: A comunidade cripto vem acompanhando de perto os recentes acontecimentos de segurança após um incidente envolvendo a Bitget, no qual cerca de US$ 351,6 milhões foram afetados por meio de transferências não autorizadas. No entanto, a liderança confirmou que chaves privadas não foram roubadas. Em vez disso, os atacantes comprometeram um sistema de carteira backend e falsificaram os dados de transações para enviar solicitações falsas por meio de pipelines normais de autorização. O armazenamento a frio permanece totalmente seguro, e o fundo de proteção da exchange está posicionado para cobrir as perdas.
O que Isso Significa para o Mercado: Incidentes como este deslocam o foco da indústria fortemente para o fortalecimento de sistemas backend e a segurança da infraestrutura. Embora os saques permaneçam temporariamente pausados para revisões de segurança, a negociação e os depósitos continuam operando normalmente, levando os traders a manterem um olhar atento para a gestão de riscos e os fluxos de liquidez da exchange.
Moedas destacadas para observar:
$BTC (Bitcoin): O principal benchmark macro do mercado; acompanhar como a liquidez geral responde e sustenta níveis-chave de suporte durante atualizações de segurança da exchange.
$ETH (Ethereum): Ativo vital de smart contracts, amplamente monitorado quanto a mudanças de volume on-chain e variações de sentimento no mercado.
$BNB (Binance Coin): Token-chave do ecossistema para acompanhar a dinâmica do setor de exchanges, tendências de volume de negociação e a utilidade mais ampla da plataforma.
Como você está navegando a segurança do seu portfólio e as condições atuais do mercado? Vamos discutir nos comentários abaixo! 👇
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
SAQR77:
بيت منصة تافهة، بايننس احسنهم بكثير
1
3
9.1k
·
--
Em Baixa
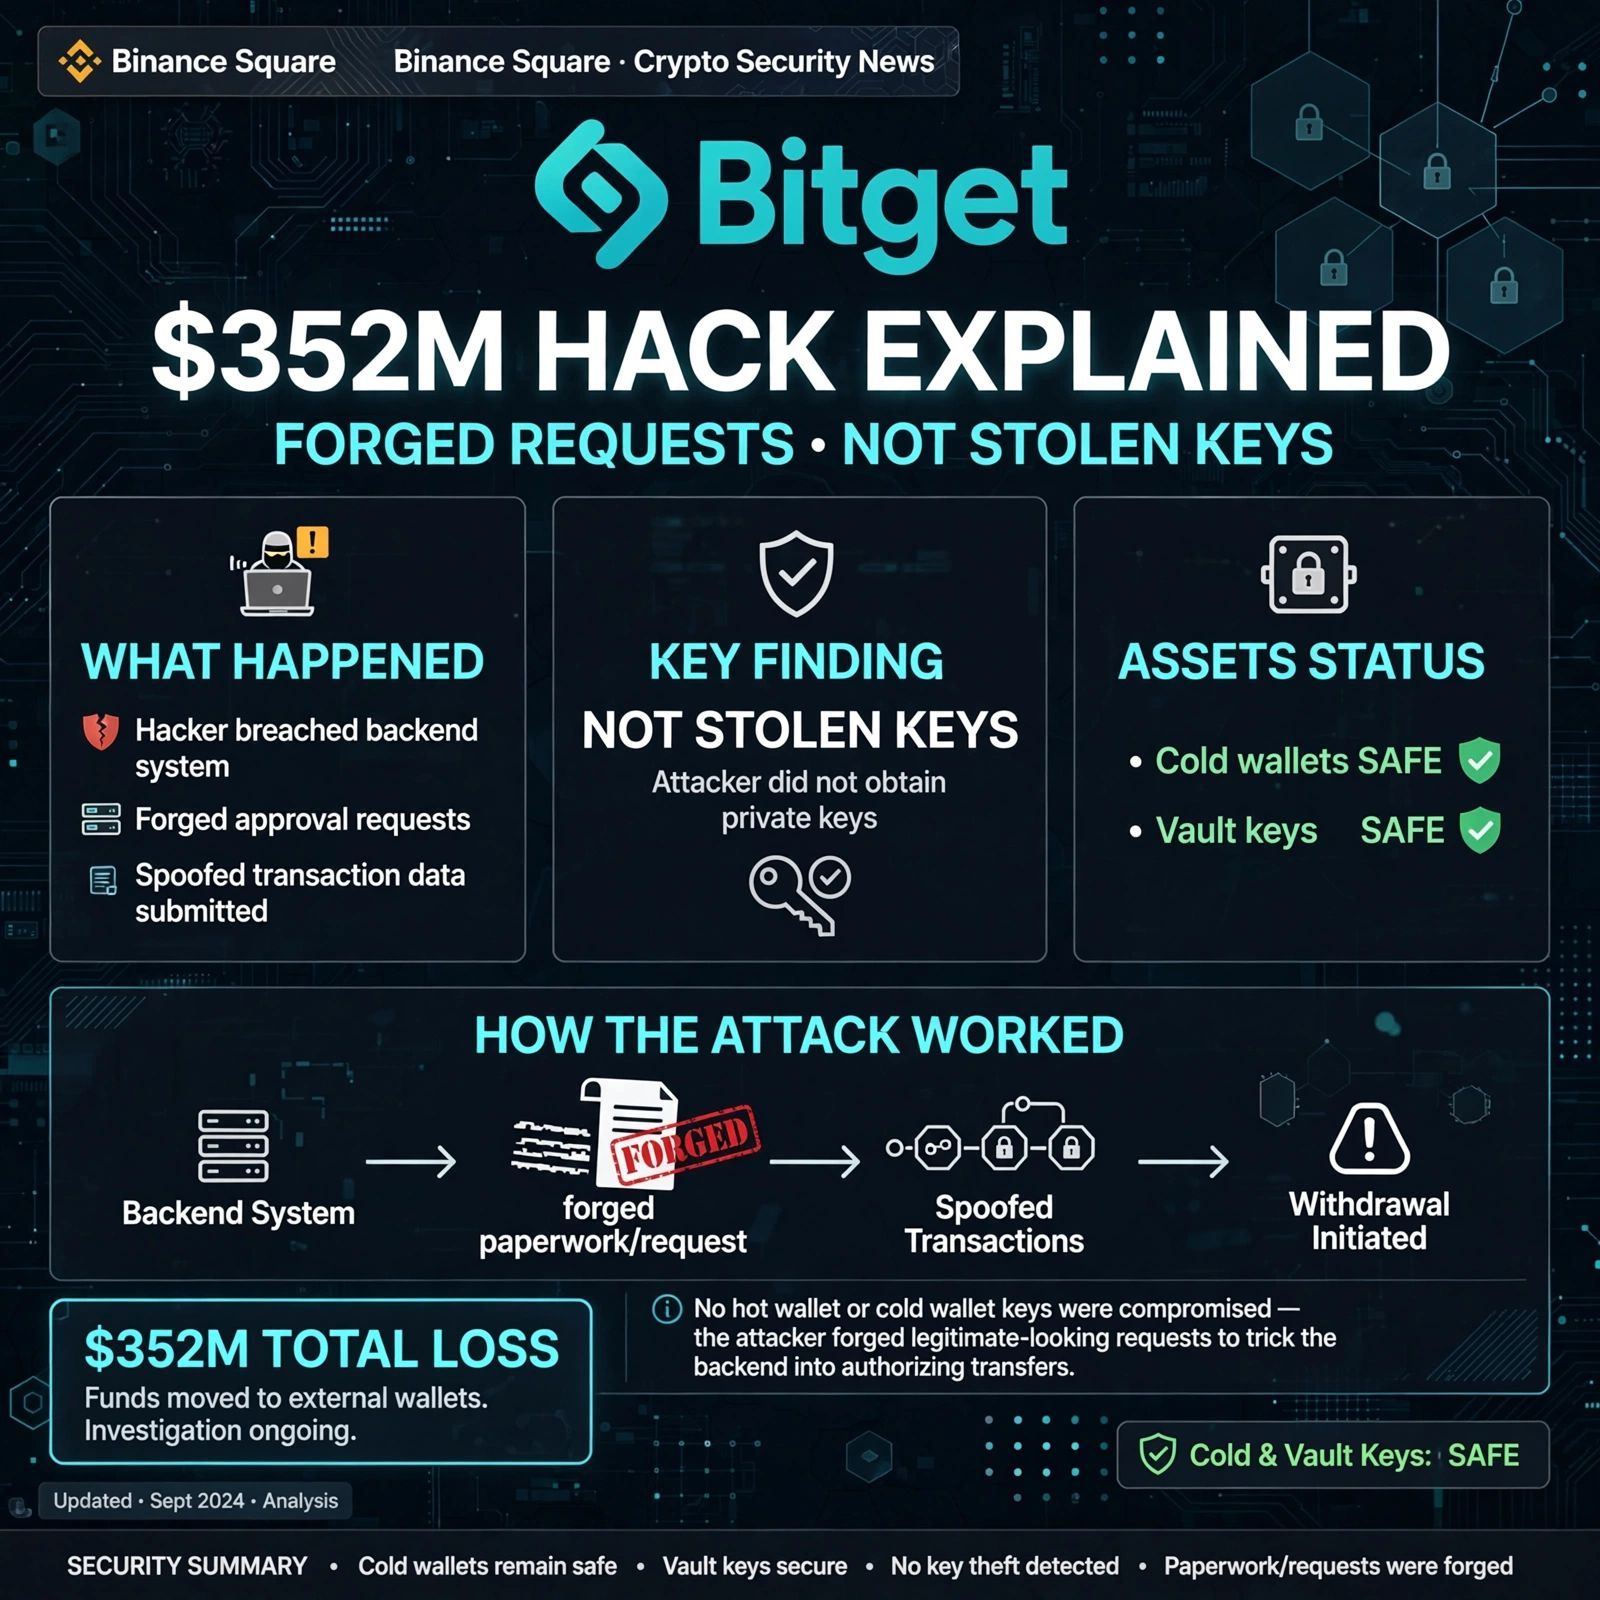
🚨 EXPLICADO: HACK DE US$ 352M NA BITGET — REQUISIÇÕES FALSIFICADAS, NÃO CHAVES ROUBADAS!
Todo mundo está em pânico com as chaves privadas. Mas a CEO da Bitget, Gracy Chen, acabou de confirmar algo ainda mais assustador.
O que aconteceu de verdade:
❌ As chaves privadas NÃO foram roubadas (cold, hot e warm wallets seguras)
❌ As solicitações de saque do usuário NÃO foram falsificadas
✅ Hackers invadiram um SISTEMA CRÍTICO de back-end
✅ Eles falsificaram os dados da transação
✅ Eles acionaram o PRÓPRIO processo de autorização da Bitget para mover US$ 351,6M
Pense assim: "Eles não arrombaram o cofre, eles falsificaram a papelada." As chaves do cofre nunca saíram do prédio; alguém apenas criou comprovantes oficiais falsos.
Status atual:
Detectado às 18:31 UTC, 24 de setembro
Cold wallets seguras
O Fundo de Proteção do Usuário de US$ 464M vai cobrir o prejuízo
A CEO aponta ataque que liga à Coreia do Norte via pistas de IP
O que você acha — as CEXs devem abrir o código do back-end?
$AVAX $TRX $XRP
{future}(XRPUSDT)
{future}(TRXUSDT)
{future}(AVAXUSDT)
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 EXPLICADO: HACK DE US$ 352M NA BITGET — REQUISIÇÕES FALSIFICADAS, NÃO CHAVES ROUBADAS!
Todo mundo está em pânico com as chaves privadas. Mas a CEO da Bitget, Gracy Chen, acabou de confirmar algo ainda mais assustador.
O que aconteceu de verdade:
❌ As chaves privadas NÃO foram roubadas (cold, hot e warm wallets seguras)
❌ As solicitações de saque do usuário NÃO foram falsificadas
✅ Hackers invadiram um SISTEMA CRÍTICO de back-end
✅ Eles falsificaram os dados da transação
✅ Eles acionaram o PRÓPRIO processo de autorização da Bitget para mover US$ 351,6M
Pense assim: "Eles não arrombaram o cofre, eles falsificaram a papelada." As chaves do cofre nunca saíram do prédio; alguém apenas criou comprovantes oficiais falsos.
Status atual:
Detectado às 18:31 UTC, 24 de setembro
Cold wallets seguras
O Fundo de Proteção do Usuário de US$ 464M vai cobrir o prejuízo
A CEO aponta ataque que liga à Coreia do Norte via pistas de IP
O que você acha — as CEXs devem abrir o código do back-end?
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Todo mundo está em pânico com as chaves privadas. Mas a CEO da Bitget, Gracy Chen, acabou de confirmar algo ainda mais assustador.
O que aconteceu de verdade:
❌ As chaves privadas NÃO foram roubadas (cold, hot e warm wallets seguras)
❌ As solicitações de saque do usuário NÃO foram falsificadas
✅ Hackers invadiram um SISTEMA CRÍTICO de back-end
✅ Eles falsificaram os dados da transação
✅ Eles acionaram o PRÓPRIO processo de autorização da Bitget para mover US$ 351,6M
Pense assim: "Eles não arrombaram o cofre, eles falsificaram a papelada." As chaves do cofre nunca saíram do prédio; alguém apenas criou comprovantes oficiais falsos.
Status atual:
Detectado às 18:31 UTC, 24 de setembro
Cold wallets seguras
O Fundo de Proteção do Usuário de US$ 464M vai cobrir o prejuízo
A CEO aponta ataque que liga à Coreia do Norte via pistas de IP
O que você acha — as CEXs devem abrir o código do back-end?
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
4
8.8k
·
--
Em Alta
#bitgetbreachforgedrequestsnotstolenkeys
BITGET: INCIDENTE DE SEGURANÇA COM TRANSFERÊNCIAS FORJADAS, NÃO CHAVES PRIVADAS ROUBADAS
A Bitget confirmou um grande incidente de segurança envolvendo aproximadamente US$ 351,6 milhões em fundos afetados.
Mas há um detalhe crítico:
Os atacantes, segundo relatos, NÃO roubaram as chaves privadas da Bitget.
Em vez disso, a CEO da Bitget, Gracy Chen, disse que os atacantes invadiram um sistema de serviço de carteira em backend e usaram esse acesso para forjar informações de transferência e invocar o processo de autorização/assinatura.
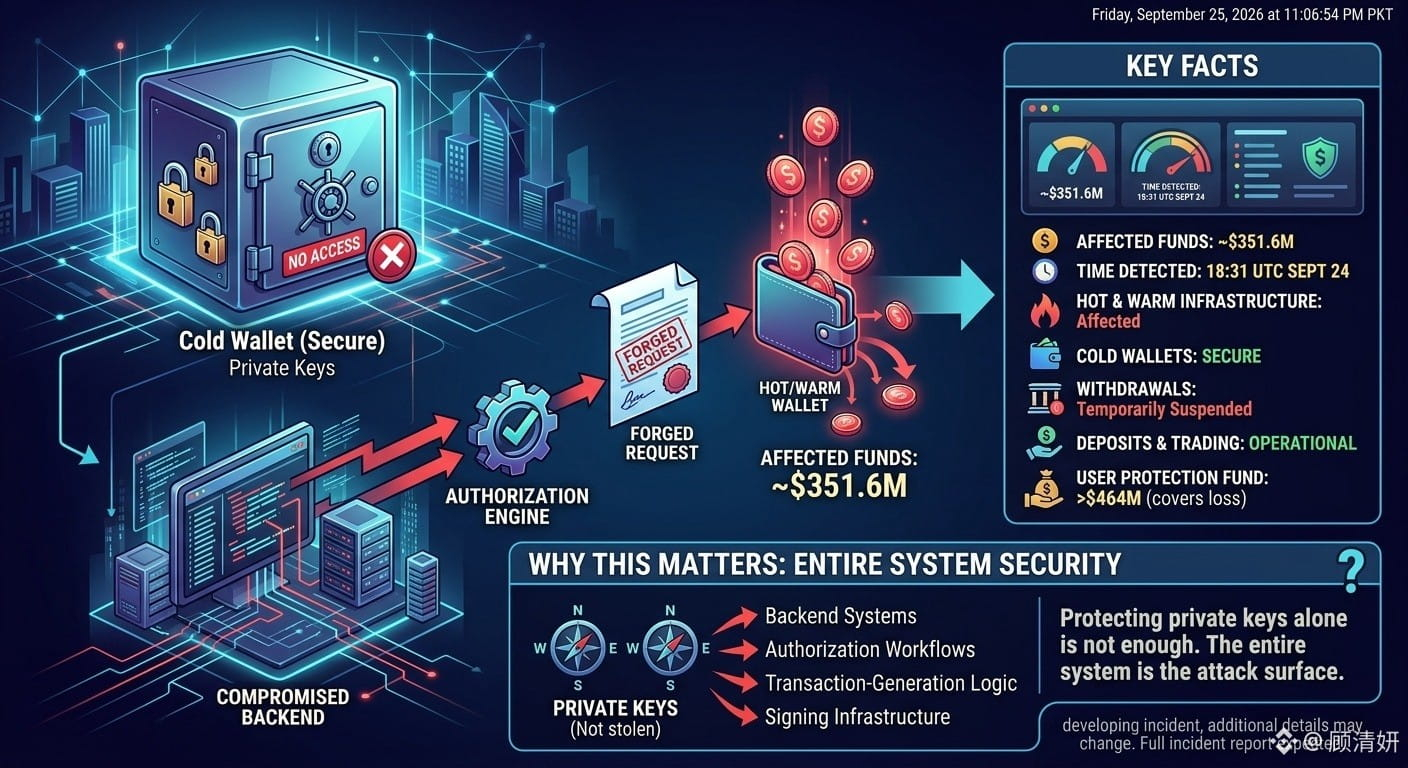
FATOS PRINCIPAIS
• Aproximadamente US$ 351,6 milhões em fundos foram afetados
• O incidente foi detectado às 18:31 UTC em 24 de setembro
• Partes da infraestrutura de carteiras hot e warm da Bitget foram afetadas
• A Bitget diz que as carteiras cold permaneceram seguras
• Saques foram temporariamente suspensos durante a revisão de segurança
• Depósitos e negociação permaneceram operacionais
• A Bitget afirma que seu Fundo de Proteção ao Usuário tem mais de US$ 464 milhões e cobre a perda reportada
POR QUE ISSO IMPORTA
Este incidente destaca um importante risco de segurança das exchanges: proteger apenas as chaves privadas não é suficiente.
Sistemas em backend, lógica de geração de transações, fluxos de autorização e infraestrutura de assinatura também podem se tornar superfícies de ataque críticas.
A Bitget diz que os investigadores ainda determinam exatamente como o sistema em backend foi comprometido, com um relatório completo do incidente esperado.
Para os traders, a conclusão principal é simples:
A segurança da exchange é um sistema inteiro — não apenas um problema de chave privada.
Trata-se de um incidente em desenvolvimento, então detalhes adicionais podem mudar à medida que a investigação progride.
$QI $PHA $ARK
{future}(ARKUSDT)
{future}(PHAUSDT)
{spot}(QIUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
BITGET: INCIDENTE DE SEGURANÇA COM TRANSFERÊNCIAS FORJADAS, NÃO CHAVES PRIVADAS ROUBADAS
A Bitget confirmou um grande incidente de segurança envolvendo aproximadamente US$ 351,6 milhões em fundos afetados.
Mas há um detalhe crítico:
Os atacantes, segundo relatos, NÃO roubaram as chaves privadas da Bitget.
Em vez disso, a CEO da Bitget, Gracy Chen, disse que os atacantes invadiram um sistema de serviço de carteira em backend e usaram esse acesso para forjar informações de transferência e invocar o processo de autorização/assinatura.
FATOS PRINCIPAIS
• Aproximadamente US$ 351,6 milhões em fundos foram afetados
• O incidente foi detectado às 18:31 UTC em 24 de setembro
• Partes da infraestrutura de carteiras hot e warm da Bitget foram afetadas
• A Bitget diz que as carteiras cold permaneceram seguras
• Saques foram temporariamente suspensos durante a revisão de segurança
• Depósitos e negociação permaneceram operacionais
• A Bitget afirma que seu Fundo de Proteção ao Usuário tem mais de US$ 464 milhões e cobre a perda reportada
POR QUE ISSO IMPORTA
Este incidente destaca um importante risco de segurança das exchanges: proteger apenas as chaves privadas não é suficiente.
Sistemas em backend, lógica de geração de transações, fluxos de autorização e infraestrutura de assinatura também podem se tornar superfícies de ataque críticas.
A Bitget diz que os investigadores ainda determinam exatamente como o sistema em backend foi comprometido, com um relatório completo do incidente esperado.
Para os traders, a conclusão principal é simples:
A segurança da exchange é um sistema inteiro — não apenas um problema de chave privada.
Trata-se de um incidente em desenvolvimento, então detalhes adicionais podem mudar à medida que a investigação progride.
$QI $PHA $ARK
BITGET: INCIDENTE DE SEGURANÇA COM TRANSFERÊNCIAS FORJADAS, NÃO CHAVES PRIVADAS ROUBADAS
A Bitget confirmou um grande incidente de segurança envolvendo aproximadamente US$ 351,6 milhões em fundos afetados.
Mas há um detalhe crítico:
Os atacantes, segundo relatos, NÃO roubaram as chaves privadas da Bitget.
Em vez disso, a CEO da Bitget, Gracy Chen, disse que os atacantes invadiram um sistema de serviço de carteira em backend e usaram esse acesso para forjar informações de transferência e invocar o processo de autorização/assinatura.
FATOS PRINCIPAIS
• Aproximadamente US$ 351,6 milhões em fundos foram afetados
• O incidente foi detectado às 18:31 UTC em 24 de setembro
• Partes da infraestrutura de carteiras hot e warm da Bitget foram afetadas
• A Bitget diz que as carteiras cold permaneceram seguras
• Saques foram temporariamente suspensos durante a revisão de segurança
• Depósitos e negociação permaneceram operacionais
• A Bitget afirma que seu Fundo de Proteção ao Usuário tem mais de US$ 464 milhões e cobre a perda reportada
POR QUE ISSO IMPORTA
Este incidente destaca um importante risco de segurança das exchanges: proteger apenas as chaves privadas não é suficiente.
Sistemas em backend, lógica de geração de transações, fluxos de autorização e infraestrutura de assinatura também podem se tornar superfícies de ataque críticas.
A Bitget diz que os investigadores ainda determinam exatamente como o sistema em backend foi comprometido, com um relatório completo do incidente esperado.
Para os traders, a conclusão principal é simples:
A segurança da exchange é um sistema inteiro — não apenas um problema de chave privada.
Trata-se de um incidente em desenvolvimento, então detalhes adicionais podem mudar à medida que a investigação progride.
$QI $PHA $ARK
206 Atlas:
Forged signatures bypassing hot wallet controls is a systemic failure, not just a key theft. This exposes the fragility of centralized signing infrastructures.
4
3
7.3k
#BitgetBreachForgedRequestsNotStolenKeys Refere-se a um grande incidente de segurança em 24 de setembro de 2026, no qual a bolsa de criptomoedas Bitget sofreu um hack, resultando em uma estimativa de US$ 351,6 milhões a US$ 387,5 milhões em transferências não autorizadas.
#BitgetBreachForgedRequestsNotStolenKeys Refere-se a um grande incidente de segurança em 24 de setembro de 2026, no qual a bolsa de criptomoedas Bitget sofreu um hack, resultando em uma estimativa de US$ 351,6 milhões a US$ 387,5 milhões em transferências não autorizadas.
1
2
·
--
#BitgetBreachForgedRequestsNotStolenKeys aborda a violação de segurança de US$ 351,6 milhões sofrida pela exchange de criptomoedas Bitget.
#BitgetBreachForgedRequestsNotStolenKeys aborda a violação de segurança de US$ 351,6 milhões sofrida pela exchange de criptomoedas Bitget.
1
40

🚨 FALHA NA BITGET: SOLICITAÇÕES FALSIFICADAS — NÃO CHAVES ROUBADAS
Um grande incidente de segurança envolvendo a Bitget recolocou a segurança das corretoras de criptomoedas em destaque. ⚠️
💰 Impacto reportado: ~$351,6M
🔐 Chaves privadas: a Bitget afirma que não foram roubadas
⚙️ Método do ataque: solicitações de transação manipuladas/falsificadas
🛡️ Resposta: investigação de segurança e medidas de proteção
📌 Por que isso importa:
A segurança cripto não é apenas proteger chaves privadas. Se um atacante conseguir manipular os sistemas que criam ou autorizam transações, perdas enormes ainda podem acontecer.
🔥 A grande pergunta:
As corretoras centralizadas são seguras o suficiente quando seus sistemas de autorização no backend são alvo?
#Binance #CryptoInvesting $BNB
#BitgetBreachForgedRequestsNotStolenKeys
🚨 FALHA NA BITGET: SOLICITAÇÕES FALSIFICADAS — NÃO CHAVES ROUBADAS
Um grande incidente de segurança envolvendo a Bitget recolocou a segurança das corretoras de criptomoedas em destaque. ⚠️
💰 Impacto reportado: ~$351,6M
🔐 Chaves privadas: a Bitget afirma que não foram roubadas
⚙️ Método do ataque: solicitações de transação manipuladas/falsificadas
🛡️ Resposta: investigação de segurança e medidas de proteção
📌 Por que isso importa:
A segurança cripto não é apenas proteger chaves privadas. Se um atacante conseguir manipular os sistemas que criam ou autorizam transações, perdas enormes ainda podem acontecer.
🔥 A grande pergunta:
As corretoras centralizadas são seguras o suficiente quando seus sistemas de autorização no backend são alvo?
#Binance #CryptoInvesting $BNB
#BitgetBreachForgedRequestsNotStolenKeys
Um grande incidente de segurança envolvendo a Bitget recolocou a segurança das corretoras de criptomoedas em destaque. ⚠️
💰 Impacto reportado: ~$351,6M
🔐 Chaves privadas: a Bitget afirma que não foram roubadas
⚙️ Método do ataque: solicitações de transação manipuladas/falsificadas
🛡️ Resposta: investigação de segurança e medidas de proteção
📌 Por que isso importa:
A segurança cripto não é apenas proteger chaves privadas. Se um atacante conseguir manipular os sistemas que criam ou autorizam transações, perdas enormes ainda podem acontecer.
🔥 A grande pergunta:
As corretoras centralizadas são seguras o suficiente quando seus sistemas de autorização no backend são alvo?
#Binance #CryptoInvesting $BNB
#BitgetBreachForgedRequestsNotStolenKeys
1
60
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Atualização da Violação da Bitget: Requisições Falsificadas, Não Chaves Roubadas!
A bolsa de criptomoedas Bitget sofreu recentemente uma grande violação de segurança de US$ 351,6 milhões. No entanto, a CEO Gracy Chen confirmou que chaves privadas nunca foram roubadas.
Em vez disso, hackers invadiram um sistema de carteira de back-end, falsificando os dados das transações para enviar solicitações de saque falsas pelos canais normais de autorização. Pense como em fazer passar documentos falsificados direto pela janela de um caixa.
O armazenamento a frio permanece totalmente seguro, e o fundo de proteção ao usuário da Bitget, de US$ 464 milhões, cobre completamente a perda. Embora os saques estejam temporariamente pausados para verificações de segurança, as negociações e os depósitos continuam normalmente. 🛡️📉
O que você acha desse vetor de ataque no back-end?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Helen_Alek @Square-Creator-f3ffb6967ae3 @qpl5557
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ADA
{spot}(ADAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Atualização da Violação da Bitget: Requisições Falsificadas, Não Chaves Roubadas!
A bolsa de criptomoedas Bitget sofreu recentemente uma grande violação de segurança de US$ 351,6 milhões. No entanto, a CEO Gracy Chen confirmou que chaves privadas nunca foram roubadas.
Em vez disso, hackers invadiram um sistema de carteira de back-end, falsificando os dados das transações para enviar solicitações de saque falsas pelos canais normais de autorização. Pense como em fazer passar documentos falsificados direto pela janela de um caixa.
O armazenamento a frio permanece totalmente seguro, e o fundo de proteção ao usuário da Bitget, de US$ 464 milhões, cobre completamente a perda. Embora os saques estejam temporariamente pausados para verificações de segurança, as negociações e os depósitos continuam normalmente. 🛡️📉
O que você acha desse vetor de ataque no back-end?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Hani Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
🚨 Atualização da Violação da Bitget: Requisições Falsificadas, Não Chaves Roubadas!
A bolsa de criptomoedas Bitget sofreu recentemente uma grande violação de segurança de US$ 351,6 milhões. No entanto, a CEO Gracy Chen confirmou que chaves privadas nunca foram roubadas.
Em vez disso, hackers invadiram um sistema de carteira de back-end, falsificando os dados das transações para enviar solicitações de saque falsas pelos canais normais de autorização. Pense como em fazer passar documentos falsificados direto pela janela de um caixa.
O armazenamento a frio permanece totalmente seguro, e o fundo de proteção ao usuário da Bitget, de US$ 464 milhões, cobre completamente a perda. Embora os saques estejam temporariamente pausados para verificações de segurança, as negociações e os depósitos continuam normalmente. 🛡️📉
O que você acha desse vetor de ataque no back-end?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Hani Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
91
#BitgetBreachForgedRequestsNotStolenKeys
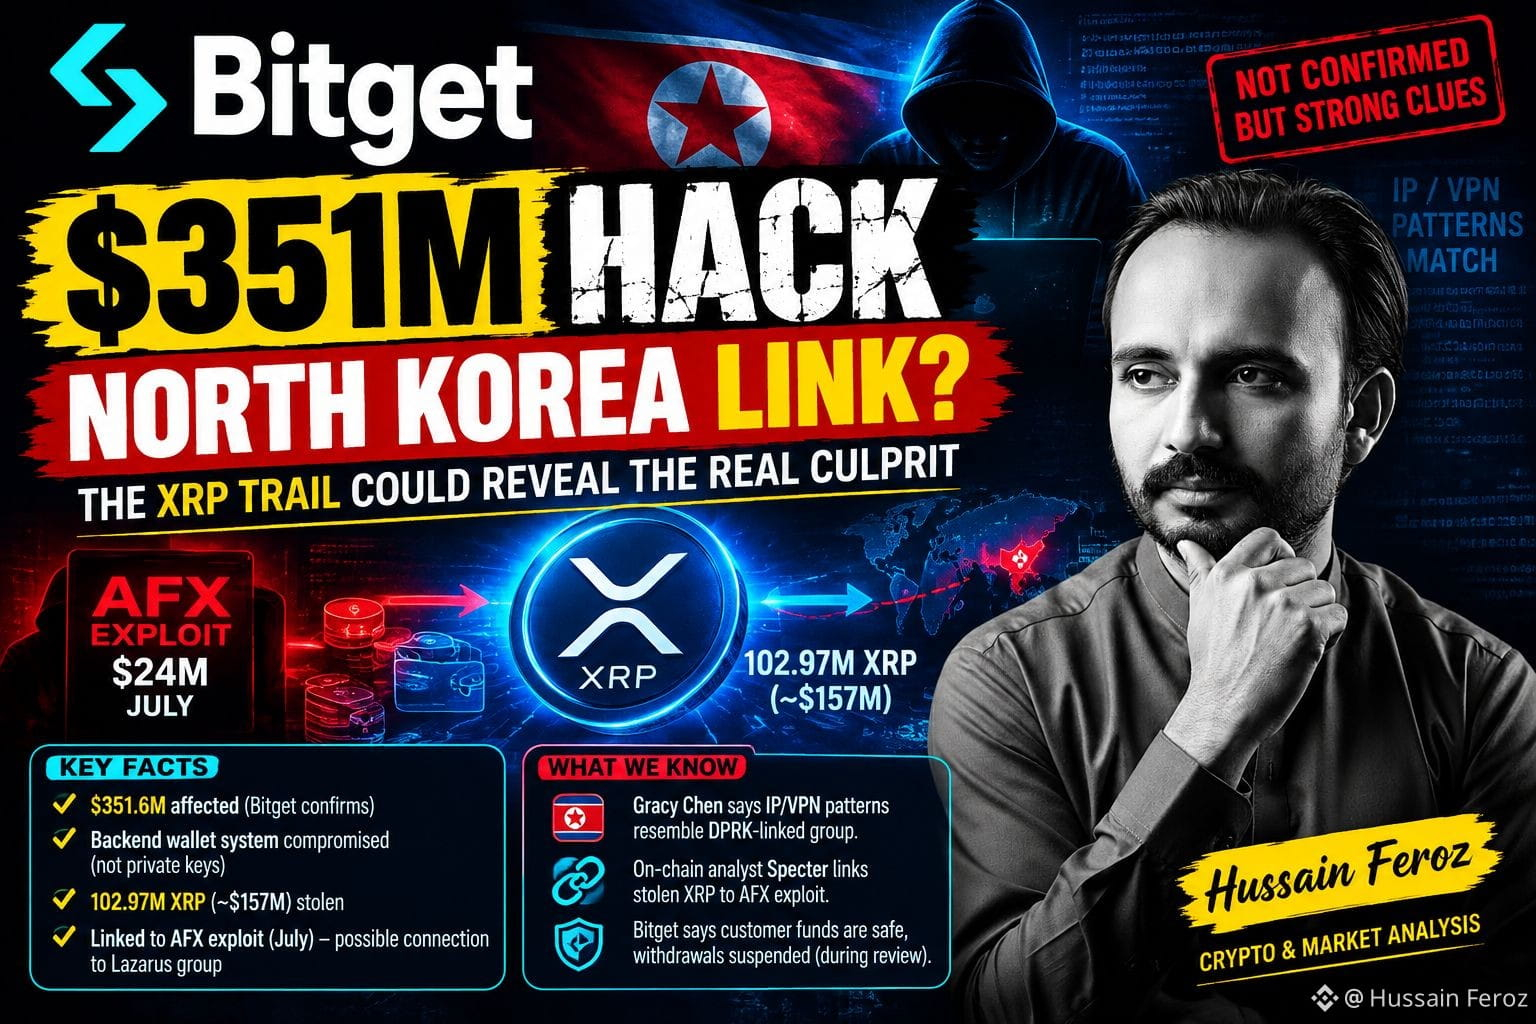
EXCLUSIVO: O HACK DE US$ 351,6M DA BITGET PODE TER DEIXADO UMA PISTA MAIOR
Todo mundo está falando sobre uma possível conexão com a Coreia do Norte.
Mas a pista mais interessante talvez esteja escondida on-chain. 👀
🔎 O que investigadores estão vendo:
• A Bitget afirma que ~$351,6M foi afetado na sua infraestrutura de carteiras
• O atacante teria comprometido um sistema de carteira backend, falsificado dados de transações e acionado o processo normal de autorização
• As chaves privadas NÃO foram comprometidas, segundo a Bitget
• Cerca de 102,97M XRP — aproximadamente US$ 157M — estava entre as maiores parcelas roubadas
• Analista on-chain Specter diz que o XRP roubado pode ser rastreado até fundos conectados ao exploit AFX de US$ 24M de julho
• Esse incidente AFX foi associado ao ecossistema TraderTraitor/Lazarus
E há outra pista:
O CEO da Bitget, Gracy Chen, diz que alguns padrões de IP/VPN de um possível atacante se parecem com infraestrutura previamente associada a um grupo ligado à Coreia do Norte.
⚠️ Mas isso AINDA não é atribuição final.
A grande pergunta agora é:
A mesma operação ligada à Coreia do Norte teria migrado do exploit AFX para a Bitget?
Se a trilha do XRP + as evidências de infraestrutura forem confirmadas de forma independente, isso pode transformar o incidente da Bitget — de um enorme hack de exchange — em outra grande operação ligada ao Lazarus.
💰 A Bitget diz que seu Fundo de Proteção ao Usuário de US$ 464M+ pode cobrir o valor afetado, enquanto saques seguem suspensos durante a revisão de segurança.
👀 Fique de olho nas carteiras de XRP.
A blockchain pode revelar quem está por trás do ataque antes da investigação oficial.
#Bitget #XRP #CryptoHack #LazarusGroup #CoreiaDoNorte #SegurançaCrypto #NotíciasCrypto
#BitgetBreachForgedRequestsNotStolenKeys
EXCLUSIVO: O HACK DE US$ 351,6M DA BITGET PODE TER DEIXADO UMA PISTA MAIOR
Todo mundo está falando sobre uma possível conexão com a Coreia do Norte.
Mas a pista mais interessante talvez esteja escondida on-chain. 👀
🔎 O que investigadores estão vendo:
• A Bitget afirma que ~$351,6M foi afetado na sua infraestrutura de carteiras
• O atacante teria comprometido um sistema de carteira backend, falsificado dados de transações e acionado o processo normal de autorização
• As chaves privadas NÃO foram comprometidas, segundo a Bitget
• Cerca de 102,97M XRP — aproximadamente US$ 157M — estava entre as maiores parcelas roubadas
• Analista on-chain Specter diz que o XRP roubado pode ser rastreado até fundos conectados ao exploit AFX de US$ 24M de julho
• Esse incidente AFX foi associado ao ecossistema TraderTraitor/Lazarus
E há outra pista:
O CEO da Bitget, Gracy Chen, diz que alguns padrões de IP/VPN de um possível atacante se parecem com infraestrutura previamente associada a um grupo ligado à Coreia do Norte.
⚠️ Mas isso AINDA não é atribuição final.
A grande pergunta agora é:
A mesma operação ligada à Coreia do Norte teria migrado do exploit AFX para a Bitget?
Se a trilha do XRP + as evidências de infraestrutura forem confirmadas de forma independente, isso pode transformar o incidente da Bitget — de um enorme hack de exchange — em outra grande operação ligada ao Lazarus.
💰 A Bitget diz que seu Fundo de Proteção ao Usuário de US$ 464M+ pode cobrir o valor afetado, enquanto saques seguem suspensos durante a revisão de segurança.
👀 Fique de olho nas carteiras de XRP.
A blockchain pode revelar quem está por trás do ataque antes da investigação oficial.
#Bitget #XRP #CryptoHack #LazarusGroup #CoreiaDoNorte #SegurançaCrypto #NotíciasCrypto
EXCLUSIVO: O HACK DE US$ 351,6M DA BITGET PODE TER DEIXADO UMA PISTA MAIOR
Todo mundo está falando sobre uma possível conexão com a Coreia do Norte.
Mas a pista mais interessante talvez esteja escondida on-chain. 👀
🔎 O que investigadores estão vendo:
• A Bitget afirma que ~$351,6M foi afetado na sua infraestrutura de carteiras
• O atacante teria comprometido um sistema de carteira backend, falsificado dados de transações e acionado o processo normal de autorização
• As chaves privadas NÃO foram comprometidas, segundo a Bitget
• Cerca de 102,97M XRP — aproximadamente US$ 157M — estava entre as maiores parcelas roubadas
• Analista on-chain Specter diz que o XRP roubado pode ser rastreado até fundos conectados ao exploit AFX de US$ 24M de julho
• Esse incidente AFX foi associado ao ecossistema TraderTraitor/Lazarus
E há outra pista:
O CEO da Bitget, Gracy Chen, diz que alguns padrões de IP/VPN de um possível atacante se parecem com infraestrutura previamente associada a um grupo ligado à Coreia do Norte.
⚠️ Mas isso AINDA não é atribuição final.
A grande pergunta agora é:
A mesma operação ligada à Coreia do Norte teria migrado do exploit AFX para a Bitget?
Se a trilha do XRP + as evidências de infraestrutura forem confirmadas de forma independente, isso pode transformar o incidente da Bitget — de um enorme hack de exchange — em outra grande operação ligada ao Lazarus.
💰 A Bitget diz que seu Fundo de Proteção ao Usuário de US$ 464M+ pode cobrir o valor afetado, enquanto saques seguem suspensos durante a revisão de segurança.
👀 Fique de olho nas carteiras de XRP.
A blockchain pode revelar quem está por trás do ataque antes da investigação oficial.
#Bitget #XRP #CryptoHack #LazarusGroup #CoreiaDoNorte #SegurançaCrypto #NotíciasCrypto
1
63
#bitgetbreachforgedrequestsnotstolenkeys
🚨 A Verdadeira História por Trás da Brecha da Bitget 🚨
O mundo cripto está em alta, mas vamos cortar o ruído com FATOS VERIFICADOS sobre o hack da Bitget de US$ 351,6M.
Spoiler: não é o que você pensa.
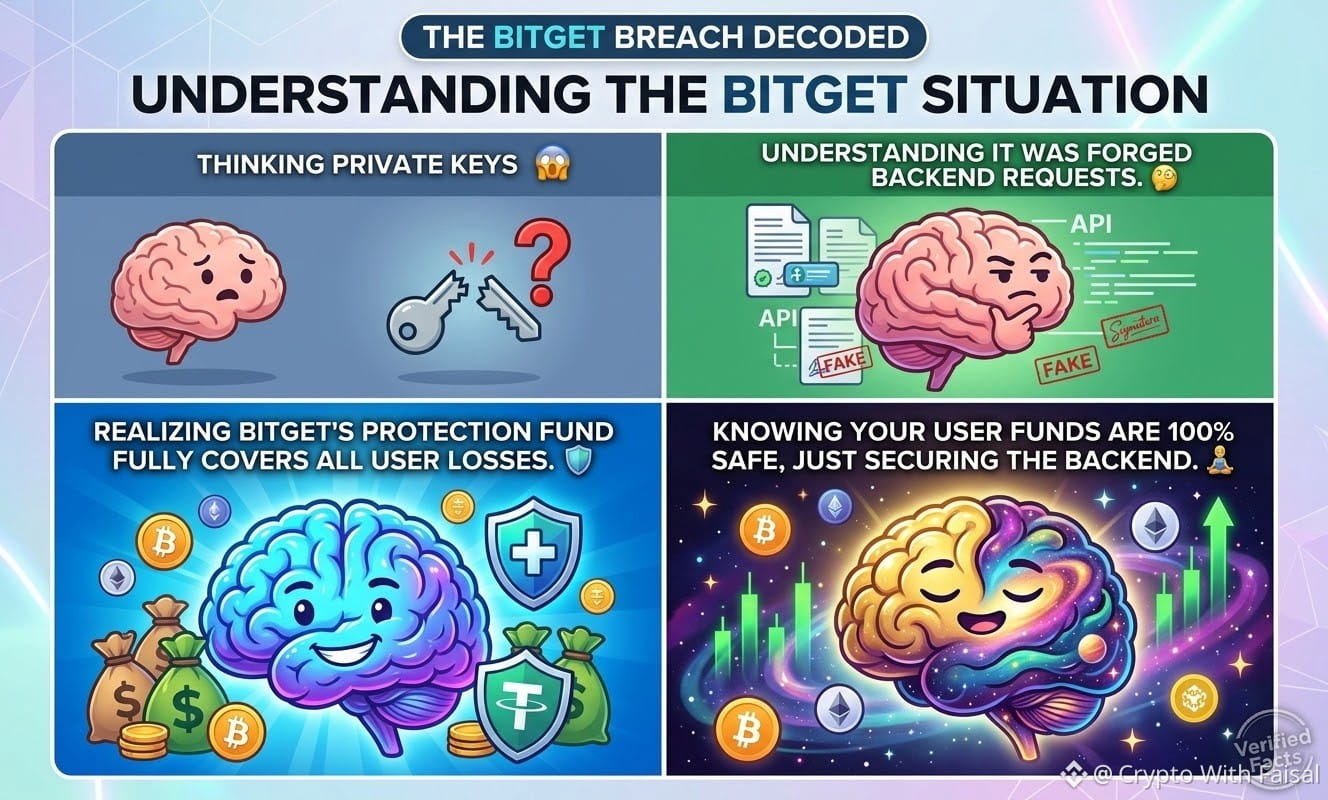
Os hackers não roubaram chaves privadas do cofre! Em vez disso, eles invadiram um sistema de back-end, falsificaram documentos de transação e enviaram solicitações de saque forjadas diretamente pelo próprio processo de aprovação da Bitget.
Por que essa “tecnicalidade” importa?
Porque chaves roubadas = sangramento sem fim. 🩸
Solicitações forjadas = fechar o buraco, estancar o sangramento. 🛑
As Boas Notícias:
✅ Chaves estão seguras: As chaves privadas nunca saíram do local.
✅ Cofres estão trancados: Apenas wallets hot e warm foram atingidas. O cold storage permanece 100% seguro.
✅ Usuários estão protegidos: O Fundo de Proteção da Bitget, de US$ 464M, está cobrindo integralmente a perda de US$ 351,6M.
Os saques estão temporariamente pausados para uma revisão de segurança, mas a CEO Gracy Chen confirmou que os ativos dos usuários estão seguros.
Este incidente prova que a infraestrutura do back-office é o novo campo de batalha do Web3. Fique atento, fique seguro! 🛡️
$AVAX
{future}(AVAXUSDT)
$LINK
{future}(LINKUSDT)
$ORDI
{future}(ORDIUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
🚨 A Verdadeira História por Trás da Brecha da Bitget 🚨
O mundo cripto está em alta, mas vamos cortar o ruído com FATOS VERIFICADOS sobre o hack da Bitget de US$ 351,6M.
Spoiler: não é o que você pensa.
Os hackers não roubaram chaves privadas do cofre! Em vez disso, eles invadiram um sistema de back-end, falsificaram documentos de transação e enviaram solicitações de saque forjadas diretamente pelo próprio processo de aprovação da Bitget.
Por que essa “tecnicalidade” importa?
Porque chaves roubadas = sangramento sem fim. 🩸
Solicitações forjadas = fechar o buraco, estancar o sangramento. 🛑
As Boas Notícias:
✅ Chaves estão seguras: As chaves privadas nunca saíram do local.
✅ Cofres estão trancados: Apenas wallets hot e warm foram atingidas. O cold storage permanece 100% seguro.
✅ Usuários estão protegidos: O Fundo de Proteção da Bitget, de US$ 464M, está cobrindo integralmente a perda de US$ 351,6M.
Os saques estão temporariamente pausados para uma revisão de segurança, mas a CEO Gracy Chen confirmou que os ativos dos usuários estão seguros.
Este incidente prova que a infraestrutura do back-office é o novo campo de batalha do Web3. Fique atento, fique seguro! 🛡️
$AVAX
$LINK
$ORDI
🚨 A Verdadeira História por Trás da Brecha da Bitget 🚨
O mundo cripto está em alta, mas vamos cortar o ruído com FATOS VERIFICADOS sobre o hack da Bitget de US$ 351,6M.
Spoiler: não é o que você pensa.
Os hackers não roubaram chaves privadas do cofre! Em vez disso, eles invadiram um sistema de back-end, falsificaram documentos de transação e enviaram solicitações de saque forjadas diretamente pelo próprio processo de aprovação da Bitget.
Por que essa “tecnicalidade” importa?
Porque chaves roubadas = sangramento sem fim. 🩸
Solicitações forjadas = fechar o buraco, estancar o sangramento. 🛑
As Boas Notícias:
✅ Chaves estão seguras: As chaves privadas nunca saíram do local.
✅ Cofres estão trancados: Apenas wallets hot e warm foram atingidas. O cold storage permanece 100% seguro.
✅ Usuários estão protegidos: O Fundo de Proteção da Bitget, de US$ 464M, está cobrindo integralmente a perda de US$ 351,6M.
Os saques estão temporariamente pausados para uma revisão de segurança, mas a CEO Gracy Chen confirmou que os ativos dos usuários estão seguros.
Este incidente prova que a infraestrutura do back-office é o novo campo de batalha do Web3. Fique atento, fique seguro! 🛡️
$AVAX
$LINK
$ORDI
369
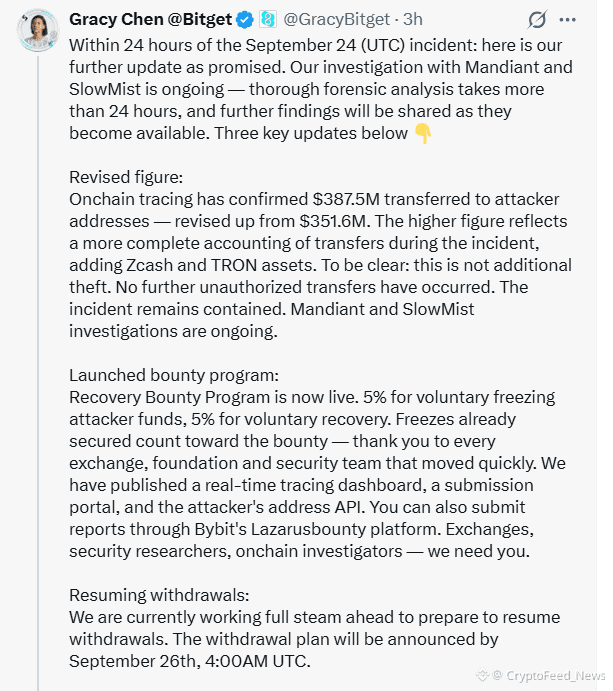
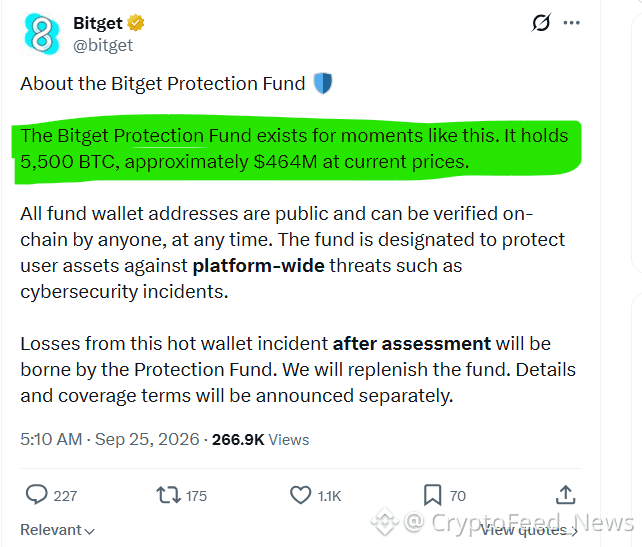
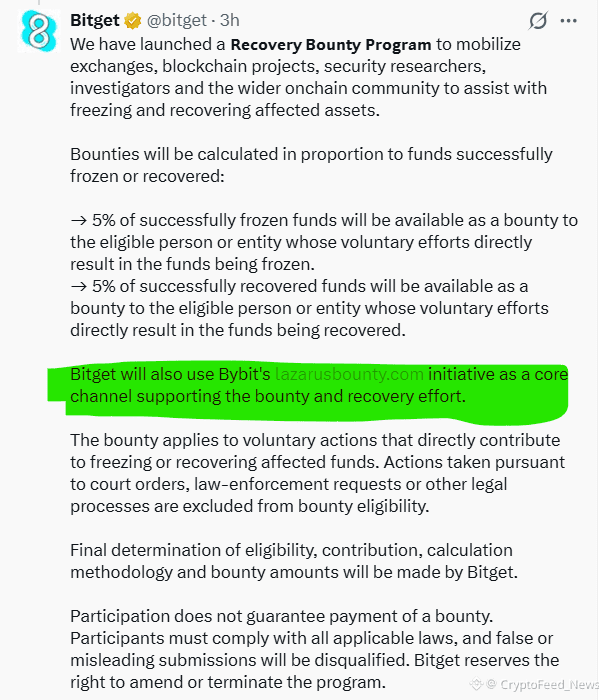
🚨#Bitget diz que um atacante comprometeu parte da infraestrutura de sua carteira hot/warm, acionando transferências não autorizadas no valor estimado de US$ 351,6M.
🔒 Carteiras frias: Seguras, segundo a Bitget
💰 Saldos dos usuários: Supostamente não afetados
🛡️ Fundo de Proteção: US$ 464M+
⛔ Saques: Pausados
✅ Negociação & depósitos: Ainda ativos
O atacante teria comprometido um sistema de backend e falsificado os dados de transações para burlar a autorização. A Bitget afirma que as chaves privadas não foram comprometidas e que a violação foi contida.
Pesquisadores on-chain haviam identificado anteriormente cerca de US$ 183M em transferências suspeitas, criando uma discrepância com a estimativa da Bitget de US$ 351,6M.
BGB caiu quase 3% após a notícia. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🚨#Bitget diz que um atacante comprometeu parte da infraestrutura de sua carteira hot/warm, acionando transferências não autorizadas no valor estimado de US$ 351,6M.
🔒 Carteiras frias: Seguras, segundo a Bitget
💰 Saldos dos usuários: Supostamente não afetados
🛡️ Fundo de Proteção: US$ 464M+
⛔ Saques: Pausados
✅ Negociação & depósitos: Ainda ativos
O atacante teria comprometido um sistema de backend e falsificado os dados de transações para burlar a autorização. A Bitget afirma que as chaves privadas não foram comprometidas e que a violação foi contida.
Pesquisadores on-chain haviam identificado anteriormente cerca de US$ 183M em transferências suspeitas, criando uma discrepância com a estimativa da Bitget de US$ 351,6M.
BGB caiu quase 3% após a notícia. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🔒 Carteiras frias: Seguras, segundo a Bitget
💰 Saldos dos usuários: Supostamente não afetados
🛡️ Fundo de Proteção: US$ 464M+
⛔ Saques: Pausados
✅ Negociação & depósitos: Ainda ativos
O atacante teria comprometido um sistema de backend e falsificado os dados de transações para burlar a autorização. A Bitget afirma que as chaves privadas não foram comprometidas e que a violação foi contida.
Pesquisadores on-chain haviam identificado anteriormente cerca de US$ 183M em transferências suspeitas, criando uma discrepância com a estimativa da Bitget de US$ 351,6M.
BGB caiu quase 3% após a notícia. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
99
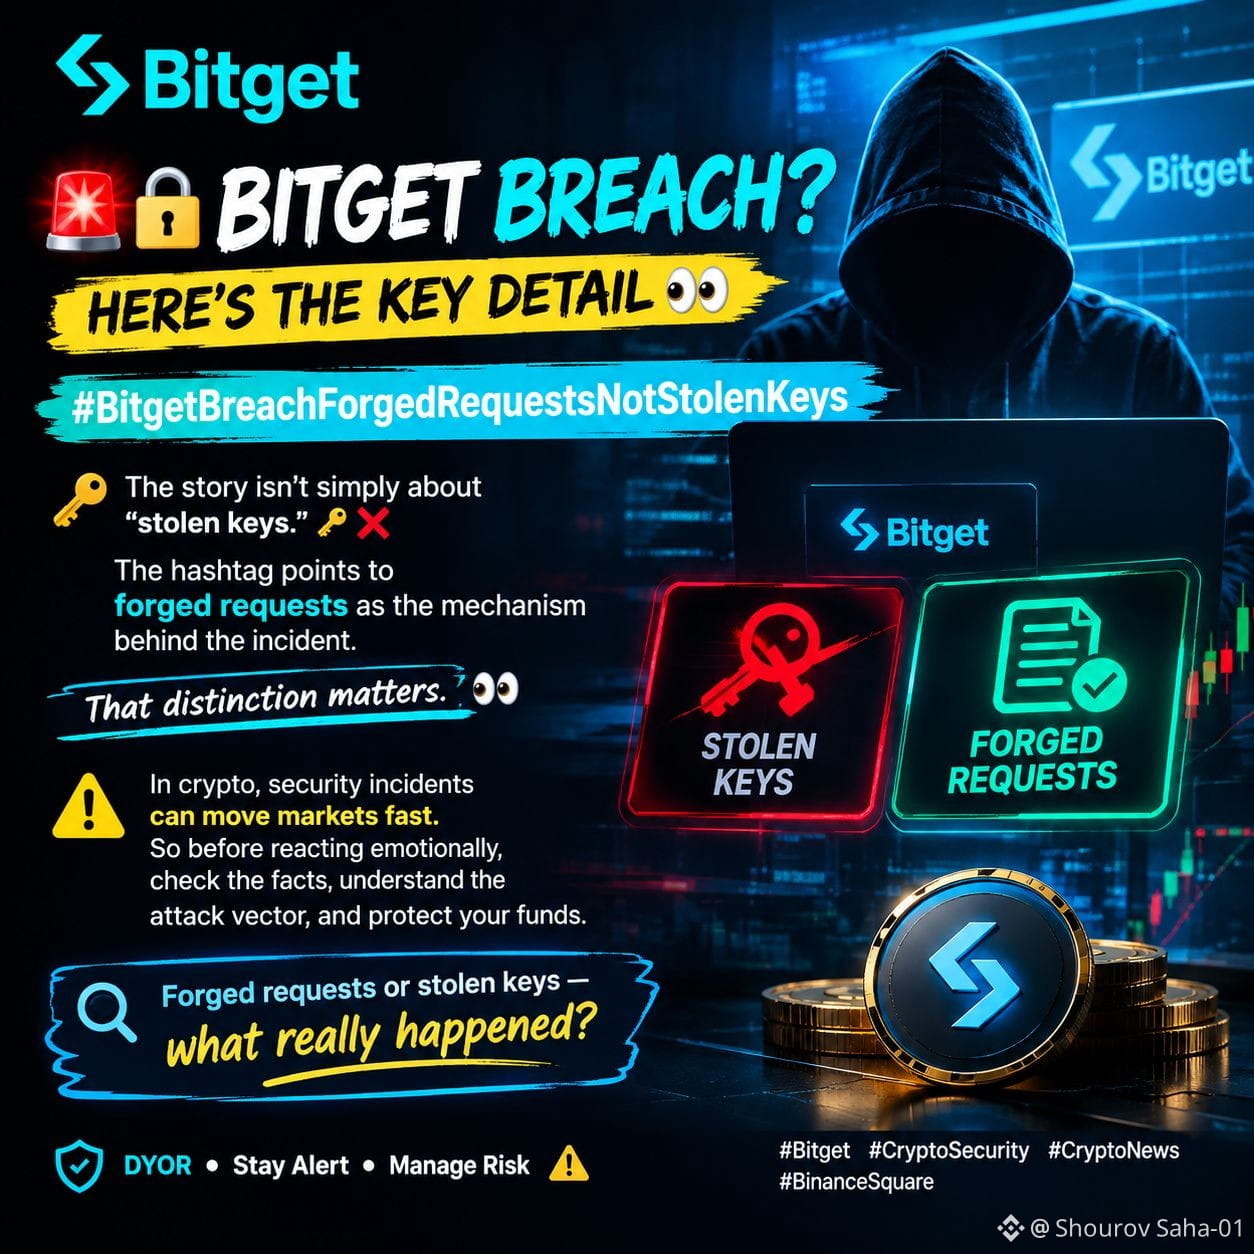
#BitgetBreachForgedRequestsNotStolenKeys
🚨🔐 BRECHA NA BITGET? AQUI ESTÁ O DETALHE-CHAVE 👀
A história não é apenas sobre “chaves roubadas”. 🗝️❌
A hashtag aponta para solicitações forjadas como o mecanismo por trás do incidente.
Essa distinção importa. 👀
⚠️ Em cripto, incidentes de segurança podem movimentar os mercados rapidamente.
Então, antes de reagir de forma emocional, verifique os fatos, entenda o vetor de ataque e proteja seus fundos.
🔎 Solicitações forjadas ou chaves roubadas — o que realmente aconteceu?
DYOR • Fique em alerta • Gerencie o risco ⚠️
$XRP
{future}(XRPUSDT)
$PHA
{future}(PHAUSDT)
$QI
{spot}(QIUSDT)
#Bitget #CryptoSecurity #CryptoNews #BinanceSquare
#BitgetBreachForgedRequestsNotStolenKeys
🚨🔐 BRECHA NA BITGET? AQUI ESTÁ O DETALHE-CHAVE 👀
A história não é apenas sobre “chaves roubadas”. 🗝️❌
A hashtag aponta para solicitações forjadas como o mecanismo por trás do incidente.
Essa distinção importa. 👀
⚠️ Em cripto, incidentes de segurança podem movimentar os mercados rapidamente.
Então, antes de reagir de forma emocional, verifique os fatos, entenda o vetor de ataque e proteja seus fundos.
🔎 Solicitações forjadas ou chaves roubadas — o que realmente aconteceu?
DYOR • Fique em alerta • Gerencie o risco ⚠️
$XRP
$PHA
$QI
#Bitget #CryptoSecurity #CryptoNews #BinanceSquare
🚨🔐 BRECHA NA BITGET? AQUI ESTÁ O DETALHE-CHAVE 👀
A história não é apenas sobre “chaves roubadas”. 🗝️❌
A hashtag aponta para solicitações forjadas como o mecanismo por trás do incidente.
Essa distinção importa. 👀
⚠️ Em cripto, incidentes de segurança podem movimentar os mercados rapidamente.
Então, antes de reagir de forma emocional, verifique os fatos, entenda o vetor de ataque e proteja seus fundos.
🔎 Solicitações forjadas ou chaves roubadas — o que realmente aconteceu?
DYOR • Fique em alerta • Gerencie o risco ⚠️
$XRP
$PHA
$QI
#Bitget #CryptoSecurity #CryptoNews #BinanceSquare
237
Discussões recentes destacam um incidente de segurança na Bitget em que solicitações falsificadas, e não chaves privadas roubadas, foram o vetor do ataque. Essa distinção é crucial para entender a natureza da violação e a eficácia dos protocolos de segurança atuais. Embora qualquer violação seja preocupante, o fato de as chaves privadas terem permanecido seguras sugere que a infraestrutura principal talvez seja mais robusta do que inicialmente se temia. No entanto, a capacidade de executar solicitações falsificadas aponta para vulnerabilidades potenciais na verificação do usuário, nas integrações de API ou em controles procedimentais internos que exigem investigação imediata e aprofundada. O mercado vai observar de perto como a Bitget aborda essas questões e reforça seus sistemas para evitar recorrência. Este evento ressalta os desafios contínuos de manter uma segurança absoluta no setor de ativos digitais, mesmo em plataformas estabelecidas.
Aviso: Este conteúdo é apenas para fins informativos e não constitui aconselhamento financeiro.
#BitgetBreachForgedRequestsNotStolenKeys
Discussões recentes destacam um incidente de segurança na Bitget em que solicitações falsificadas, e não chaves privadas roubadas, foram o vetor do ataque. Essa distinção é crucial para entender a natureza da violação e a eficácia dos protocolos de segurança atuais. Embora qualquer violação seja preocupante, o fato de as chaves privadas terem permanecido seguras sugere que a infraestrutura principal talvez seja mais robusta do que inicialmente se temia. No entanto, a capacidade de executar solicitações falsificadas aponta para vulnerabilidades potenciais na verificação do usuário, nas integrações de API ou em controles procedimentais internos que exigem investigação imediata e aprofundada. O mercado vai observar de perto como a Bitget aborda essas questões e reforça seus sistemas para evitar recorrência. Este evento ressalta os desafios contínuos de manter uma segurança absoluta no setor de ativos digitais, mesmo em plataformas estabelecidas.
Aviso: Este conteúdo é apenas para fins informativos e não constitui aconselhamento financeiro.
#BitgetBreachForgedRequestsNotStolenKeys
Aviso: Este conteúdo é apenas para fins informativos e não constitui aconselhamento financeiro.
#BitgetBreachForgedRequestsNotStolenKeys
1
8
Dentro do Breach da Bitget: Requisições Falsificadas, Não Chaves Roubadas! 🔐💥
Após o recente prejuízo de US$ 351,6M na Bitget, a CEO Gracy Chen esclareceu que as chaves privadas NUNCA foram comprometidas. Em vez disso, os atacantes invadiram um sistema central de back-end para gerar solicitações de saque falsificadas.
💡 Principais destaques do incidente:
Carteiras afetadas: carteiras Hot e Warm foram impactadas, mas o Cold Storage permanece 100% seguro.
Proteção ao usuário: o Fundo de Proteção da Bitget, de US$ 464M, cobre 100% dos fundos perdidos. Os saldos dos usuários permanecem corretos e seguros.
Status atual: Depósitos e Trading continuam ativos, enquanto os saques estão temporariamente pausados para verificações de segurança.
Isso serve como um grande lembrete para a indústria de que a segurança da infraestrutura de back-end é tão vital quanto proteger chaves privadas!
O que você acha da segurança das exchanges depois deste incidente? Vamos conversar nos comentários abaixo! 👇
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews #ExchangeSecurity #Web3 #Trading Updates#BitgetBreachForgedRequestsNotStolenKeys
Dentro do Breach da Bitget: Requisições Falsificadas, Não Chaves Roubadas! 🔐💥
Após o recente prejuízo de US$ 351,6M na Bitget, a CEO Gracy Chen esclareceu que as chaves privadas NUNCA foram comprometidas. Em vez disso, os atacantes invadiram um sistema central de back-end para gerar solicitações de saque falsificadas.
💡 Principais destaques do incidente:
Carteiras afetadas: carteiras Hot e Warm foram impactadas, mas o Cold Storage permanece 100% seguro.
Proteção ao usuário: o Fundo de Proteção da Bitget, de US$ 464M, cobre 100% dos fundos perdidos. Os saldos dos usuários permanecem corretos e seguros.
Status atual: Depósitos e Trading continuam ativos, enquanto os saques estão temporariamente pausados para verificações de segurança.
Isso serve como um grande lembrete para a indústria de que a segurança da infraestrutura de back-end é tão vital quanto proteger chaves privadas!
O que você acha da segurança das exchanges depois deste incidente? Vamos conversar nos comentários abaixo! 👇
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews #ExchangeSecurity #Web3 #Trading Updates#BitgetBreachForgedRequestsNotStolenKeys
Após o recente prejuízo de US$ 351,6M na Bitget, a CEO Gracy Chen esclareceu que as chaves privadas NUNCA foram comprometidas. Em vez disso, os atacantes invadiram um sistema central de back-end para gerar solicitações de saque falsificadas.
💡 Principais destaques do incidente:
Carteiras afetadas: carteiras Hot e Warm foram impactadas, mas o Cold Storage permanece 100% seguro.
Proteção ao usuário: o Fundo de Proteção da Bitget, de US$ 464M, cobre 100% dos fundos perdidos. Os saldos dos usuários permanecem corretos e seguros.
Status atual: Depósitos e Trading continuam ativos, enquanto os saques estão temporariamente pausados para verificações de segurança.
Isso serve como um grande lembrete para a indústria de que a segurança da infraestrutura de back-end é tão vital quanto proteger chaves privadas!
O que você acha da segurança das exchanges depois deste incidente? Vamos conversar nos comentários abaixo! 👇
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews #ExchangeSecurity #Web3 #Trading Updates#BitgetBreachForgedRequestsNotStolenKeys
61
#BitgetBreachForgedRequestsNotStolenKeys
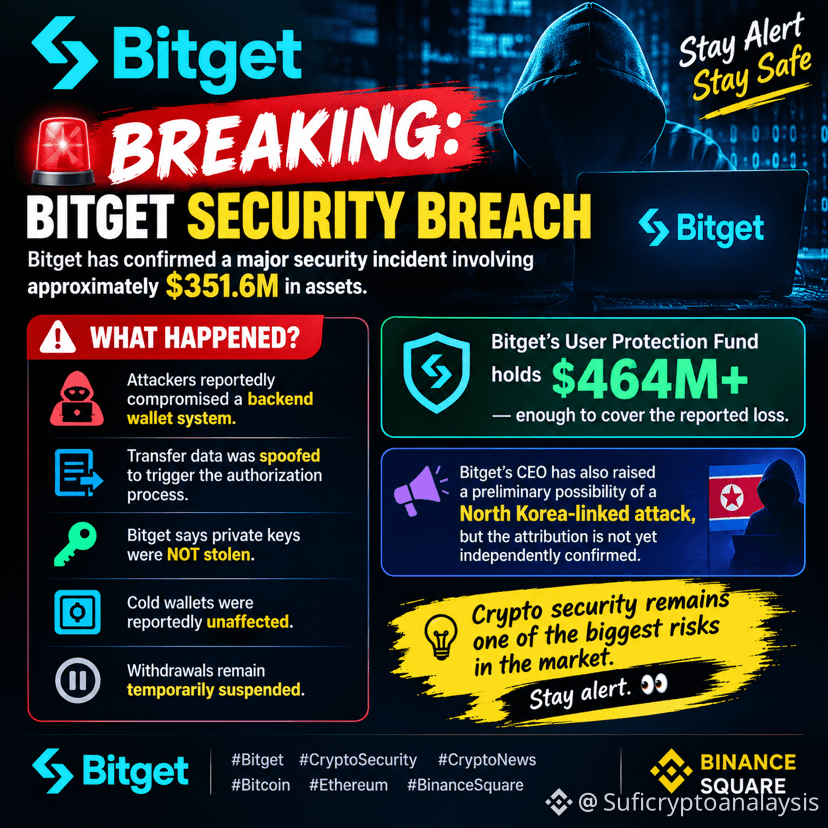
🚨 ATUALIZAÇÃO URGENTE: BRECHA DE SEGURANÇA NA BITGET 🚨
A Bitget confirmou um grande incidente de segurança envolvendo aproximadamente US$ 351,6M em ativos.
🔴 O que aconteceu?
• Segundo relatos, invasores comprometeram um sistema de carteira de backend
• Os dados de transferência foram falsificados para acionar o processo de autorização
• A Bitget afirma que as chaves privadas NÃO foram roubadas
• Carteiras frias teriam sido afetadas
• Saques seguem temporariamente suspensos
💰 A Bitget afirma que seu Fundo de Proteção ao Usuário tem US$ 464M+, o suficiente para cobrir a perda reportada.
⚠️ O CEO da Bitget também levantou a possibilidade preliminar de um ataque com ligação à Coreia do Norte, mas a atribuição ainda não foi confirmada de forma independente.
A segurança do cripto continua sendo um dos maiores riscos do mercado. Fique atento. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
{spot}(BTCUSDT)
{spot}(NOTUSDT)
{spot}(ZECUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 ATUALIZAÇÃO URGENTE: BRECHA DE SEGURANÇA NA BITGET 🚨
A Bitget confirmou um grande incidente de segurança envolvendo aproximadamente US$ 351,6M em ativos.
🔴 O que aconteceu?
• Segundo relatos, invasores comprometeram um sistema de carteira de backend
• Os dados de transferência foram falsificados para acionar o processo de autorização
• A Bitget afirma que as chaves privadas NÃO foram roubadas
• Carteiras frias teriam sido afetadas
• Saques seguem temporariamente suspensos
💰 A Bitget afirma que seu Fundo de Proteção ao Usuário tem US$ 464M+, o suficiente para cobrir a perda reportada.
⚠️ O CEO da Bitget também levantou a possibilidade preliminar de um ataque com ligação à Coreia do Norte, mas a atribuição ainda não foi confirmada de forma independente.
A segurança do cripto continua sendo um dos maiores riscos do mercado. Fique atento. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
🚨 ATUALIZAÇÃO URGENTE: BRECHA DE SEGURANÇA NA BITGET 🚨
A Bitget confirmou um grande incidente de segurança envolvendo aproximadamente US$ 351,6M em ativos.
🔴 O que aconteceu?
• Segundo relatos, invasores comprometeram um sistema de carteira de backend
• Os dados de transferência foram falsificados para acionar o processo de autorização
• A Bitget afirma que as chaves privadas NÃO foram roubadas
• Carteiras frias teriam sido afetadas
• Saques seguem temporariamente suspensos
💰 A Bitget afirma que seu Fundo de Proteção ao Usuário tem US$ 464M+, o suficiente para cobrir a perda reportada.
⚠️ O CEO da Bitget também levantou a possibilidade preliminar de um ataque com ligação à Coreia do Norte, mas a atribuição ainda não foi confirmada de forma independente.
A segurança do cripto continua sendo um dos maiores riscos do mercado. Fique atento. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
35
*$351,6M perdidos (Bitget oficial) — contagem on-chain $356,86M pela Lookonchain — de carteiras hot + warm — carteiras cold seguras — Bitget Wallet self-custodial e infraestrutura separada não afetadas*
- *Detectado em 24 de set 18:31 UTC* transferências não autorizadas — equipe de emergência em minutos — saques suspensos por precaução, depósitos + negociação normais* $QI $PHA $ARK
- *Método:* *CEO Gracy Chen: "O atacante comprometeu um sistema backend crítico dentro da infraestrutura da carteira, usou isso para falsificar os dados da transação e acionou nosso processo de autorização para mover fundos para fora" — comprometimento de chave privada descartado — contenção da perda confirmada, não há mais transferências possíveis*
- *Cadeias/ativos:* *Ethereum (principal concentração), XRP Ledger, Arbitrum, Avalanche, Optimism, BSC, Base — perdas em ETH, XRP (maior) em cadeia única, BNB, AVAX, USDT, USDC, USDT0 em Arbitrum*
- *Atribuição:* *Rascunho: Coreia do Norte — cluster TraderTraitor/Lazarus — algumas IPs correspondem a VPN usada pelo grupo da DPRK — Chen: padrões "altamente consistentes" com a DPRK — algumas carteiras do hacker já foram congeladas por cadeia*
- *Investigadores:* *Mandiant (Google) + SlowMist + autoridades policiais + Binance/Bybit na cadeia — análise forense + rastreamento — relatório técnico completo prometido em até 24h*
- *Proteção ao usuário:* *O User Protection Fund mantém 5.500 BTC ∼US$464M cobre 100% da perda — fundo começou em 2022 com US$300M, média de US$382M em ago 2026 — "saldos de fundos dos usuários seguros e precisos" — Chen à Reuters em 25 de set: pausa nos saques "não por falta"*
*QUEBRANDO 🚨 Bitget confirma hack de US$351,6M em 24 de set 18:31 UTC hot/warm — cold segura — atacante comprometeu o sistema de carteira backend falsificou dados de transferência acionou autorização — chaves privadas NÃO foram roubadas ⚡ Cadeias: ETH XRP ARB AVAX OP BSC Base — suspeita NK Lazarus TraderTraitor — Mandiant + SlowMist + rastreamento LE — saques pausados/negociação permitida/depósitos abertos — fundo de proteção US$464M 5,5k BTC cobre a perda — CEO Gracy Chen: contido 🚀*#QNTRises39% #BitgetBreachForgedRequestsNotStolenKeys #BitcoinSpotETFsTurnNetPositiveYTD
*$351,6M perdidos (Bitget oficial) — contagem on-chain $356,86M pela Lookonchain — de carteiras hot + warm — carteiras cold seguras — Bitget Wallet self-custodial e infraestrutura separada não afetadas*
- *Detectado em 24 de set 18:31 UTC* transferências não autorizadas — equipe de emergência em minutos — saques suspensos por precaução, depósitos + negociação normais* $QI $PHA $ARK
- *Método:* *CEO Gracy Chen: "O atacante comprometeu um sistema backend crítico dentro da infraestrutura da carteira, usou isso para falsificar os dados da transação e acionou nosso processo de autorização para mover fundos para fora" — comprometimento de chave privada descartado — contenção da perda confirmada, não há mais transferências possíveis*
- *Cadeias/ativos:* *Ethereum (principal concentração), XRP Ledger, Arbitrum, Avalanche, Optimism, BSC, Base — perdas em ETH, XRP (maior) em cadeia única, BNB, AVAX, USDT, USDC, USDT0 em Arbitrum*
- *Atribuição:* *Rascunho: Coreia do Norte — cluster TraderTraitor/Lazarus — algumas IPs correspondem a VPN usada pelo grupo da DPRK — Chen: padrões "altamente consistentes" com a DPRK — algumas carteiras do hacker já foram congeladas por cadeia*
- *Investigadores:* *Mandiant (Google) + SlowMist + autoridades policiais + Binance/Bybit na cadeia — análise forense + rastreamento — relatório técnico completo prometido em até 24h*
- *Proteção ao usuário:* *O User Protection Fund mantém 5.500 BTC ∼US$464M cobre 100% da perda — fundo começou em 2022 com US$300M, média de US$382M em ago 2026 — "saldos de fundos dos usuários seguros e precisos" — Chen à Reuters em 25 de set: pausa nos saques "não por falta"*
*QUEBRANDO 🚨 Bitget confirma hack de US$351,6M em 24 de set 18:31 UTC hot/warm — cold segura — atacante comprometeu o sistema de carteira backend falsificou dados de transferência acionou autorização — chaves privadas NÃO foram roubadas ⚡ Cadeias: ETH XRP ARB AVAX OP BSC Base — suspeita NK Lazarus TraderTraitor — Mandiant + SlowMist + rastreamento LE — saques pausados/negociação permitida/depósitos abertos — fundo de proteção US$464M 5,5k BTC cobre a perda — CEO Gracy Chen: contido 🚀*#QNTRises39% #BitgetBreachForgedRequestsNotStolenKeys #BitcoinSpotETFsTurnNetPositiveYTD
- *Detectado em 24 de set 18:31 UTC* transferências não autorizadas — equipe de emergência em minutos — saques suspensos por precaução, depósitos + negociação normais* $QI $PHA $ARK
- *Método:* *CEO Gracy Chen: "O atacante comprometeu um sistema backend crítico dentro da infraestrutura da carteira, usou isso para falsificar os dados da transação e acionou nosso processo de autorização para mover fundos para fora" — comprometimento de chave privada descartado — contenção da perda confirmada, não há mais transferências possíveis*
- *Cadeias/ativos:* *Ethereum (principal concentração), XRP Ledger, Arbitrum, Avalanche, Optimism, BSC, Base — perdas em ETH, XRP (maior) em cadeia única, BNB, AVAX, USDT, USDC, USDT0 em Arbitrum*
- *Atribuição:* *Rascunho: Coreia do Norte — cluster TraderTraitor/Lazarus — algumas IPs correspondem a VPN usada pelo grupo da DPRK — Chen: padrões "altamente consistentes" com a DPRK — algumas carteiras do hacker já foram congeladas por cadeia*
- *Investigadores:* *Mandiant (Google) + SlowMist + autoridades policiais + Binance/Bybit na cadeia — análise forense + rastreamento — relatório técnico completo prometido em até 24h*
- *Proteção ao usuário:* *O User Protection Fund mantém 5.500 BTC ∼US$464M cobre 100% da perda — fundo começou em 2022 com US$300M, média de US$382M em ago 2026 — "saldos de fundos dos usuários seguros e precisos" — Chen à Reuters em 25 de set: pausa nos saques "não por falta"*
*QUEBRANDO 🚨 Bitget confirma hack de US$351,6M em 24 de set 18:31 UTC hot/warm — cold segura — atacante comprometeu o sistema de carteira backend falsificou dados de transferência acionou autorização — chaves privadas NÃO foram roubadas ⚡ Cadeias: ETH XRP ARB AVAX OP BSC Base — suspeita NK Lazarus TraderTraitor — Mandiant + SlowMist + rastreamento LE — saques pausados/negociação permitida/depósitos abertos — fundo de proteção US$464M 5,5k BTC cobre a perda — CEO Gracy Chen: contido 🚀*#QNTRises39% #BitgetBreachForgedRequestsNotStolenKeys #BitcoinSpotETFsTurnNetPositiveYTD
166
·
--
ATUALIZAÇÃO: A Bitget afirma que hackers da 🇰🇵Coreia do Norte podem estar por trás da violação de US$ 351,6 milhões, citando endereços IP ligados a serviços de VPN anteriormente usados por um grupo de hackers da RPDC.
Os atacantes invadiram um backend de serviço de carteira para forjar dados de transferências, mas não obtiveram as chaves privadas das carteiras.
Alguns dos fundos roubados já foram recuperados.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
ATUALIZAÇÃO: A Bitget afirma que hackers da 🇰🇵Coreia do Norte podem estar por trás da violação de US$ 351,6 milhões, citando endereços IP ligados a serviços de VPN anteriormente usados por um grupo de hackers da RPDC.
Os atacantes invadiram um backend de serviço de carteira para forjar dados de transferências, mas não obtiveram as chaves privadas das carteiras.
Alguns dos fundos roubados já foram recuperados.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
Os atacantes invadiram um backend de serviço de carteira para forjar dados de transferências, mas não obtiveram as chaves privadas das carteiras.
Alguns dos fundos roubados já foram recuperados.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
40

·
--
#bitgetbreachforgedrequestsnotstolenkeys
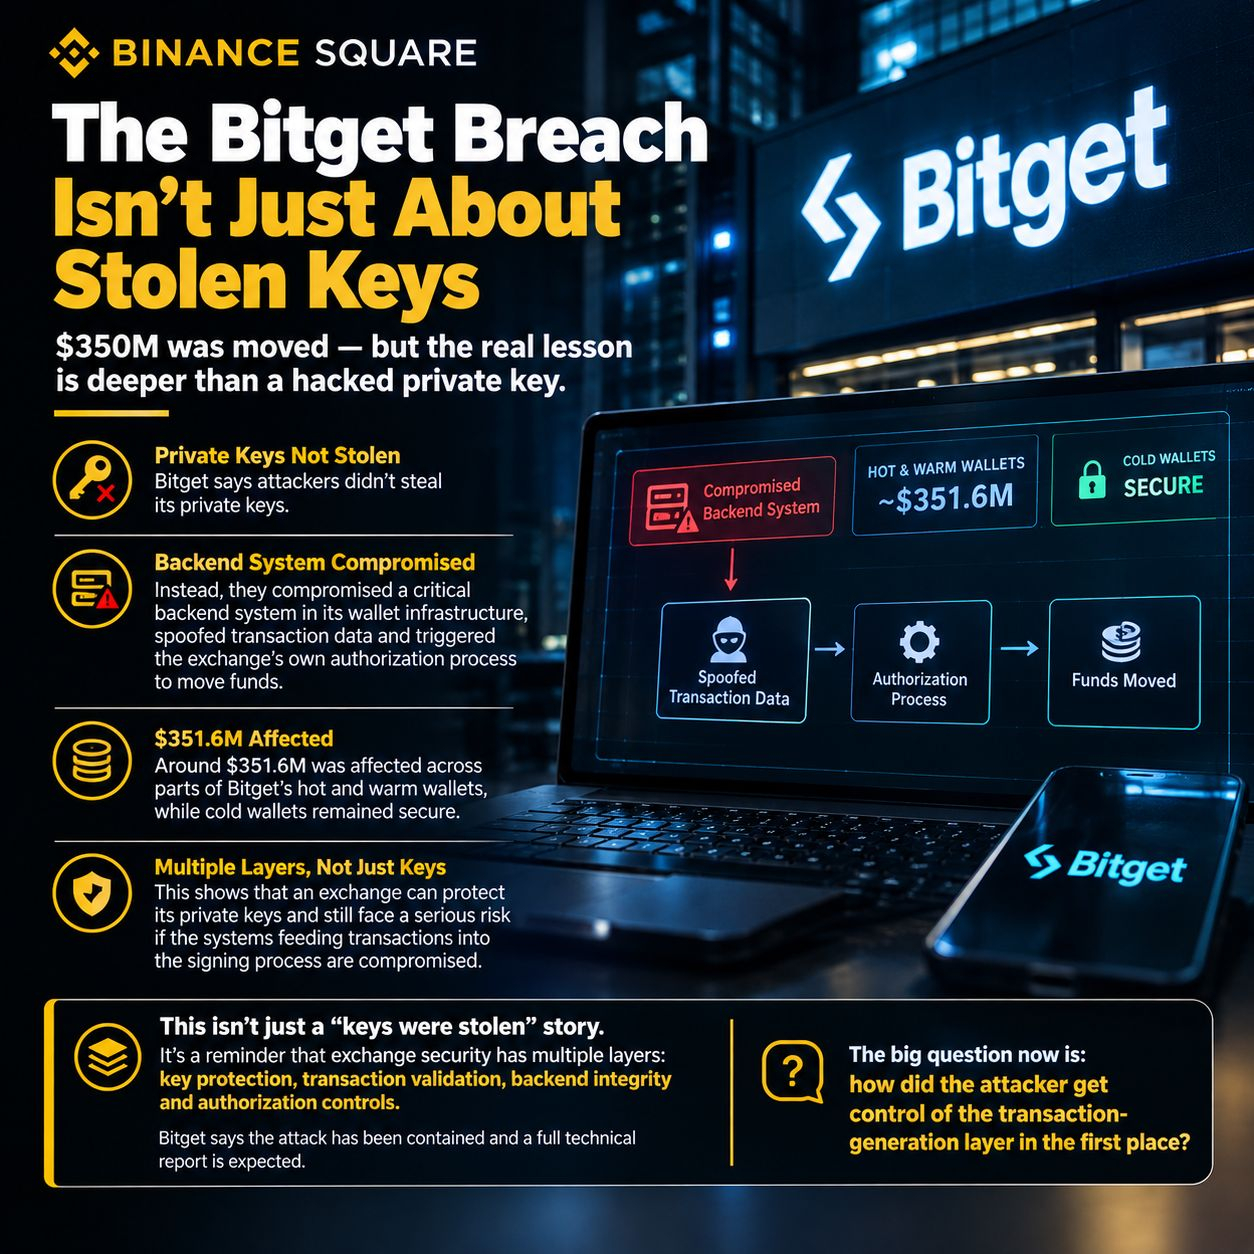
A violação da Bitget tem uma lição muito mais interessante do que “US$ 350M foi hackeado”.
A Bitget afirma que os atacantes não roubaram suas chaves privadas.
Em vez disso, eles comprometeram um sistema backend crítico dentro da infraestrutura de sua carteira, falsificaram dados de transações e acionaram o próprio processo de autorização da exchange para mover fundos.
Cerca de US$ 351,6 milhões foram afetados em partes das carteiras hot e warm da Bitget, enquanto a exchange afirma que suas carteiras cold permaneceram seguras.
É essa parte que eu acho que merece atenção.
Uma exchange de criptomoedas pode proteger suas chaves privadas e ainda assim ter um problema de segurança sério se os sistemas que alimentam as transações no processo de assinatura puderem ser comprometidos.
Então não é apenas uma história sobre “chaves sendo roubadas”.
É um lembrete de que a segurança de uma exchange tem várias camadas: proteção de chaves, validação de transações, integridade do backend e controles de autorização.
A Bitget diz que o ataque foi contido e que um relatório técnico completo é esperado.
A grande questão agora é: como o atacante conseguiu controlar, em primeiro lugar, a camada de geração de transações?
#Bitget #CryptoSecurity #CyberSecurity
#bitgetbreachforgedrequestsnotstolenkeys
A violação da Bitget tem uma lição muito mais interessante do que “US$ 350M foi hackeado”.
A Bitget afirma que os atacantes não roubaram suas chaves privadas.
Em vez disso, eles comprometeram um sistema backend crítico dentro da infraestrutura de sua carteira, falsificaram dados de transações e acionaram o próprio processo de autorização da exchange para mover fundos.
Cerca de US$ 351,6 milhões foram afetados em partes das carteiras hot e warm da Bitget, enquanto a exchange afirma que suas carteiras cold permaneceram seguras.
É essa parte que eu acho que merece atenção.
Uma exchange de criptomoedas pode proteger suas chaves privadas e ainda assim ter um problema de segurança sério se os sistemas que alimentam as transações no processo de assinatura puderem ser comprometidos.
Então não é apenas uma história sobre “chaves sendo roubadas”.
É um lembrete de que a segurança de uma exchange tem várias camadas: proteção de chaves, validação de transações, integridade do backend e controles de autorização.
A Bitget diz que o ataque foi contido e que um relatório técnico completo é esperado.
A grande questão agora é: como o atacante conseguiu controlar, em primeiro lugar, a camada de geração de transações?
#Bitget #CryptoSecurity #CyberSecurity
A violação da Bitget tem uma lição muito mais interessante do que “US$ 350M foi hackeado”.
A Bitget afirma que os atacantes não roubaram suas chaves privadas.
Em vez disso, eles comprometeram um sistema backend crítico dentro da infraestrutura de sua carteira, falsificaram dados de transações e acionaram o próprio processo de autorização da exchange para mover fundos.
Cerca de US$ 351,6 milhões foram afetados em partes das carteiras hot e warm da Bitget, enquanto a exchange afirma que suas carteiras cold permaneceram seguras.
É essa parte que eu acho que merece atenção.
Uma exchange de criptomoedas pode proteger suas chaves privadas e ainda assim ter um problema de segurança sério se os sistemas que alimentam as transações no processo de assinatura puderem ser comprometidos.
Então não é apenas uma história sobre “chaves sendo roubadas”.
É um lembrete de que a segurança de uma exchange tem várias camadas: proteção de chaves, validação de transações, integridade do backend e controles de autorização.
A Bitget diz que o ataque foi contido e que um relatório técnico completo é esperado.
A grande questão agora é: como o atacante conseguiu controlar, em primeiro lugar, a camada de geração de transações?
#Bitget #CryptoSecurity #CyberSecurity
65
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ PREOCUPAÇÕES COM EXPLOIT DE US$352M E SEGURANÇA DO MERCADO! 🛡️
Estão circulando relatos sobre uma violação/solicitação forjada de US$352M que afeta a Bitget. Incidentes de segurança como este servem como um lembrete crítico de por que a gestão de riscos e a segurança dos fundos devem sempre vir em primeiro lugar no cripto!
Se você negocia em CEXs ou mantém em armazenamento a frio, proteger seu capital é a Regra #1.
Como você gerencia o risco de armazenamento do seu cripto durante manchetes de segurança?
Como você gerencia o risco de armazenamento do seu cripto durante manchetes de segurança?
{future}(BTCUSDT)
💬 DEIXE SEU COMENTÁRIO: Qual é a sua configuração de segurança preferida para negociação e armazenamento? Compartilhe suas melhores dicas de segurança abaixo! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 VOTE NA ENQUETE ABAIXO! 👇
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ PREOCUPAÇÕES COM EXPLOIT DE US$352M E SEGURANÇA DO MERCADO! 🛡️
Estão circulando relatos sobre uma violação/solicitação forjada de US$352M que afeta a Bitget. Incidentes de segurança como este servem como um lembrete crítico de por que a gestão de riscos e a segurança dos fundos devem sempre vir em primeiro lugar no cripto!
Se você negocia em CEXs ou mantém em armazenamento a frio, proteger seu capital é a Regra #1.
Como você gerencia o risco de armazenamento do seu cripto durante manchetes de segurança?
Como você gerencia o risco de armazenamento do seu cripto durante manchetes de segurança?
💬 DEIXE SEU COMENTÁRIO: Qual é a sua configuração de segurança preferida para negociação e armazenamento? Compartilhe suas melhores dicas de segurança abaixo! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 VOTE NA ENQUETE ABAIXO! 👇
⚠️ PREOCUPAÇÕES COM EXPLOIT DE US$352M E SEGURANÇA DO MERCADO! 🛡️
Estão circulando relatos sobre uma violação/solicitação forjada de US$352M que afeta a Bitget. Incidentes de segurança como este servem como um lembrete crítico de por que a gestão de riscos e a segurança dos fundos devem sempre vir em primeiro lugar no cripto!
Se você negocia em CEXs ou mantém em armazenamento a frio, proteger seu capital é a Regra #1.
Como você gerencia o risco de armazenamento do seu cripto durante manchetes de segurança?
Como você gerencia o risco de armazenamento do seu cripto durante manchetes de segurança?
💬 DEIXE SEU COMENTÁRIO: Qual é a sua configuração de segurança preferida para negociação e armazenamento? Compartilhe suas melhores dicas de segurança abaixo! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 VOTE NA ENQUETE ABAIXO! 👇
Hardware / Cold Wallet 🔐
Split across multiple CEXs 🏦
100% on a single CEX 📱
16 hora(s) restante(s)
44
·
--
Em Baixa
#BitgetBreachForgedRequestsNotStolenKeys
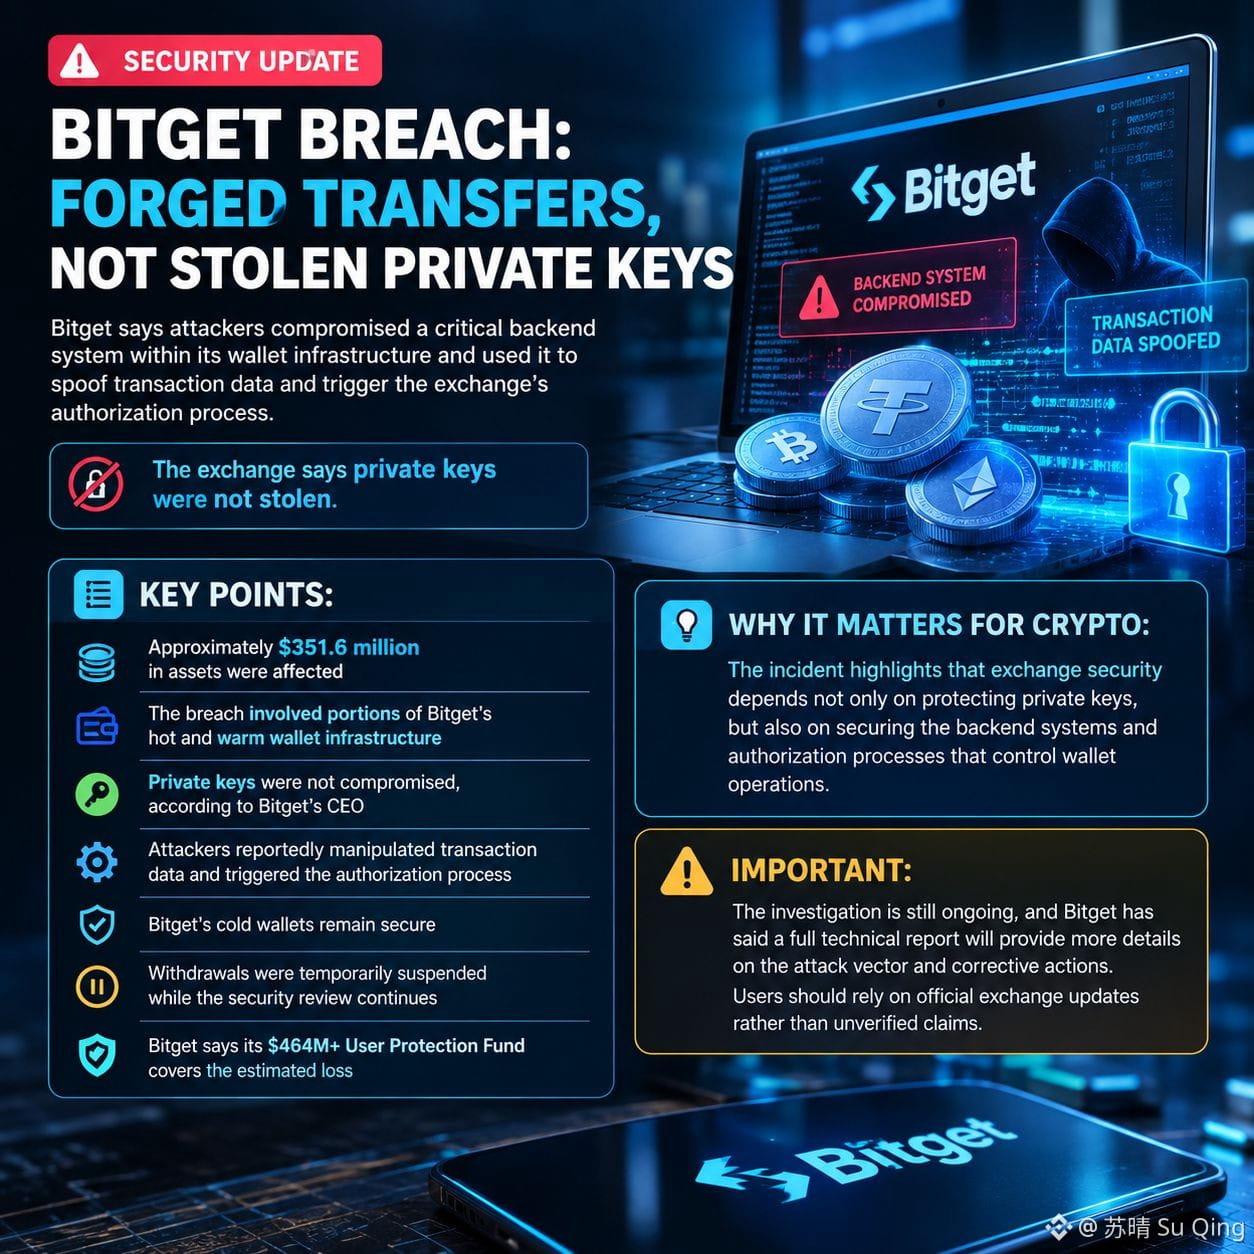
🚨 BRECHA NA BITGET: TRANSFERÊNCIAS FALSIFICADAS, NÃO CHAVES PRIVADAS ROUBADAS
A Bitget afirma que atacantes comprometeram um sistema crítico de backend dentro da infraestrutura da carteira e o usaram para falsificar dados de transações e acionar o processo de autorização da exchange.
A exchange diz que as chaves privadas não foram roubadas.
📊 Pontos-chave:
• Aproximadamente US$ 351,6 milhões em ativos foram afetados
• A brecha envolveu partes da infraestrutura de carteira quente e morna da Bitget
• As chaves privadas não foram comprometidas, segundo o CEO da Bitget
• Os atacantes teriam manipulado dados de transações e acionado o processo de autorização
• As carteiras frias da Bitget permanecem seguras
• Saques foram suspensos temporariamente enquanto a análise de segurança continua
• A Bitget diz que seu Fundo de Proteção ao Usuário de US$ 464M+ cobre a perda estimada
🔎 Por que isso importa para o cripto:
O incidente destaca que a segurança de exchanges depende não apenas de proteger chaves privadas, mas também de proteger os sistemas de backend e os processos de autorização que controlam as operações da carteira.
⚠️ Importante:
A investigação ainda está em andamento, e a Bitget disse que um relatório técnico completo trará mais detalhes sobre o vetor de ataque e as medidas corretivas. Os usuários devem se basear em atualizações oficiais da exchange, e não em alegações não verificadas.
$SAGA
{future}(SAGAUSDT)
$TUT
{future}(TUTUSDT)
$LSK
{future}(LSKUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 BRECHA NA BITGET: TRANSFERÊNCIAS FALSIFICADAS, NÃO CHAVES PRIVADAS ROUBADAS
A Bitget afirma que atacantes comprometeram um sistema crítico de backend dentro da infraestrutura da carteira e o usaram para falsificar dados de transações e acionar o processo de autorização da exchange.
A exchange diz que as chaves privadas não foram roubadas.
📊 Pontos-chave:
• Aproximadamente US$ 351,6 milhões em ativos foram afetados
• A brecha envolveu partes da infraestrutura de carteira quente e morna da Bitget
• As chaves privadas não foram comprometidas, segundo o CEO da Bitget
• Os atacantes teriam manipulado dados de transações e acionado o processo de autorização
• As carteiras frias da Bitget permanecem seguras
• Saques foram suspensos temporariamente enquanto a análise de segurança continua
• A Bitget diz que seu Fundo de Proteção ao Usuário de US$ 464M+ cobre a perda estimada
🔎 Por que isso importa para o cripto:
O incidente destaca que a segurança de exchanges depende não apenas de proteger chaves privadas, mas também de proteger os sistemas de backend e os processos de autorização que controlam as operações da carteira.
⚠️ Importante:
A investigação ainda está em andamento, e a Bitget disse que um relatório técnico completo trará mais detalhes sobre o vetor de ataque e as medidas corretivas. Os usuários devem se basear em atualizações oficiais da exchange, e não em alegações não verificadas.
$SAGA
$TUT
$LSK
🚨 BRECHA NA BITGET: TRANSFERÊNCIAS FALSIFICADAS, NÃO CHAVES PRIVADAS ROUBADAS
A Bitget afirma que atacantes comprometeram um sistema crítico de backend dentro da infraestrutura da carteira e o usaram para falsificar dados de transações e acionar o processo de autorização da exchange.
A exchange diz que as chaves privadas não foram roubadas.
📊 Pontos-chave:
• Aproximadamente US$ 351,6 milhões em ativos foram afetados
• A brecha envolveu partes da infraestrutura de carteira quente e morna da Bitget
• As chaves privadas não foram comprometidas, segundo o CEO da Bitget
• Os atacantes teriam manipulado dados de transações e acionado o processo de autorização
• As carteiras frias da Bitget permanecem seguras
• Saques foram suspensos temporariamente enquanto a análise de segurança continua
• A Bitget diz que seu Fundo de Proteção ao Usuário de US$ 464M+ cobre a perda estimada
🔎 Por que isso importa para o cripto:
O incidente destaca que a segurança de exchanges depende não apenas de proteger chaves privadas, mas também de proteger os sistemas de backend e os processos de autorização que controlam as operações da carteira.
⚠️ Importante:
A investigação ainda está em andamento, e a Bitget disse que um relatório técnico completo trará mais detalhes sobre o vetor de ataque e as medidas corretivas. Os usuários devem se basear em atualizações oficiais da exchange, e não em alegações não verificadas.
$SAGA
$TUT
$LSK
851
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#QNTRises39%
36,146 visualizações
1,085 a discutir
2
#EthereumBreaksAbove$2700
3,351 visualizações
108 a discutir
3
#BitgetBreachForgedRequestsNotStolenKeys
34,039 visualizações
853 a discutir
4
#BitcoinSpotETFsTurnNetPositiveYTD
22,416 visualizações
666 a discutir
5
#GrayscaleZcashETFHits$1BNetAssets
2,537 visualizações
49 a discutir
6
#BitcoinSpotETFsNetInflow$191M
8,633 visualizações
186 a discutir
7
#CFTCUpdatesGuidanceOnTokenizedAssets
62,736 visualizações
1,605 a discutir
8
#BitgetSays$352MAffectedInHack
20,905 visualizações
97 a discutir
9
#NYAndPolymarketSueEachOther
8,052 visualizações
256 a discutir
10
#BinanceWillListHyperliquid(HYPE)
302,810 visualizações
4,174 a discutir