

#bitgetbreachforgedrequestsnotstolenkeys
bitgetbreachforgedrequestsnotstolenkeys
77,820 penayangan
992 Berdiskusi
Populer
Terbaru
·
--
Bitget Ungkap Insiden Keamanan $351,6 Juta
Bitget melaporkan bahwa pada 24 September 2026 pukul 18:31 UTC, sistem keamanannya mendeteksi transfer tidak sah yang melibatkan sejumlah hot wallet.
🔹 Total aset terdampak: sekitar $351,6 juta
🔹 Cold wallet Bitget dan mayoritas aset platform tetap aman
🔹 Bitget menyatakan dana pengguna tetap terlindungi
🔹 Insiden tercakup dalam User Protection Fund Bitget yang saat ini bernilai lebih dari $464 juta
🔹 Tim keamanan Bitget telah mengaktifkan prosedur tanggap darurat dan melakukan investigasi penuh
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
{future}(BABYUSDT)
$BTC
{future}(BTCUSDT)
Bitget Ungkap Insiden Keamanan $351,6 Juta
Bitget melaporkan bahwa pada 24 September 2026 pukul 18:31 UTC, sistem keamanannya mendeteksi transfer tidak sah yang melibatkan sejumlah hot wallet.
🔹 Total aset terdampak: sekitar $351,6 juta
🔹 Cold wallet Bitget dan mayoritas aset platform tetap aman
🔹 Bitget menyatakan dana pengguna tetap terlindungi
🔹 Insiden tercakup dalam User Protection Fund Bitget yang saat ini bernilai lebih dari $464 juta
🔹 Tim keamanan Bitget telah mengaktifkan prosedur tanggap darurat dan melakukan investigasi penuh
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
Bitget melaporkan bahwa pada 24 September 2026 pukul 18:31 UTC, sistem keamanannya mendeteksi transfer tidak sah yang melibatkan sejumlah hot wallet.
🔹 Total aset terdampak: sekitar $351,6 juta
🔹 Cold wallet Bitget dan mayoritas aset platform tetap aman
🔹 Bitget menyatakan dana pengguna tetap terlindungi
🔹 Insiden tercakup dalam User Protection Fund Bitget yang saat ini bernilai lebih dari $464 juta
🔹 Tim keamanan Bitget telah mengaktifkan prosedur tanggap darurat dan melakukan investigasi penuh
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
440
·
--
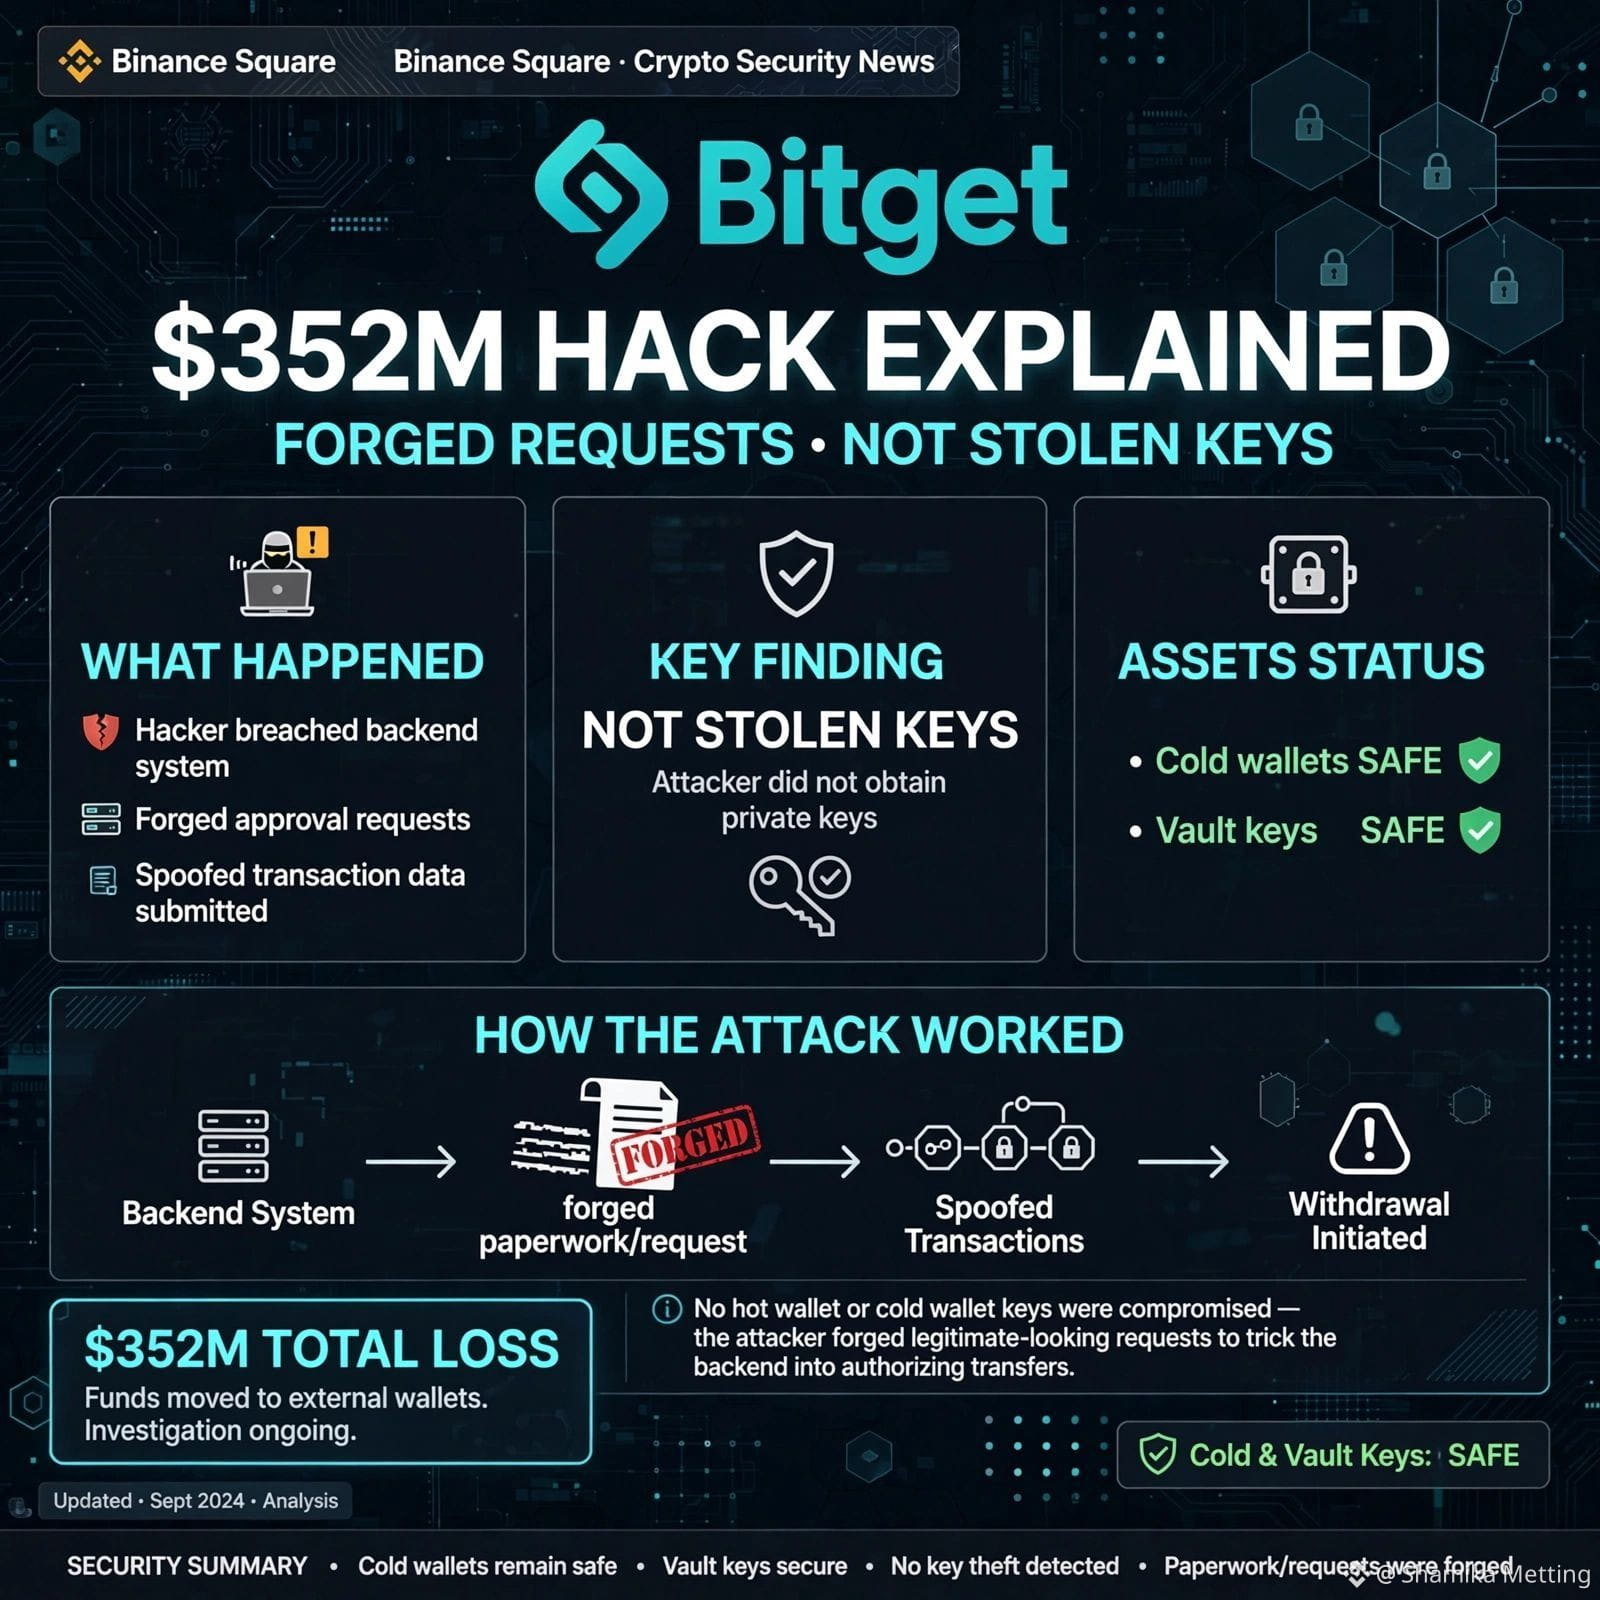
🚨 Peretasan kripto terbesar tahun 2026: Bitget kehilangan $351,6 juta
Peretas mencuri sekitar $351,6 juta aset, menjadikan insiden ini eksploitasi kripto terbesar sepanjang tahun.
Pelaku tidak mencuri kunci privat. Sebagai gantinya, mereka membobol infrastruktur backend hot wallet, memalsukan riwayat transaksi internal, dan secara curang memulai penarikan.
Target utama adalah AVAX, BNB, ETH, dan stablecoin (USDC, USDT). Para peretas segera mulai mengonversi dana tersebut menjadi Ethereum melalui jembatan (bridges) untuk mempersulit pelacakan. Analis di Arkham Intelligence adalah yang pertama menemukan anomali besar di on-chain.
Manajemen Bitget untuk sementara menangguhkan penarikan guna melakukan pemeriksaan keamanan. Cold wallet, yang menyimpan sebagian besar aset, tetap tidak terdampak. Perdagangan dan deposit terus berfungsi normal.
CEO bursa Gracy Chen secara resmi menjamin 100% kerugian pengguna akan sepenuhnya ditanggung oleh Dana Perlindungan Pengguna. Cadangan dana saat ini melebihi $464 juta, memungkinkan bursa menutup kesenjangan finansial secara mandiri.
Pakar keamanan siber menduga kelompok peretas yang terkait Korea Utara merancang eksploitasi tersebut.
#BitgetBreachForgedRequestsNotStolenKeys #ETH #BNB $ETH $AVAX $BNB
{future}(BNBUSDT)
{future}(AVAXUSDT)
{future}(ETHUSDT)
🚨 Peretasan kripto terbesar tahun 2026: Bitget kehilangan $351,6 juta
Peretas mencuri sekitar $351,6 juta aset, menjadikan insiden ini eksploitasi kripto terbesar sepanjang tahun.
Pelaku tidak mencuri kunci privat. Sebagai gantinya, mereka membobol infrastruktur backend hot wallet, memalsukan riwayat transaksi internal, dan secara curang memulai penarikan.
Target utama adalah AVAX, BNB, ETH, dan stablecoin (USDC, USDT). Para peretas segera mulai mengonversi dana tersebut menjadi Ethereum melalui jembatan (bridges) untuk mempersulit pelacakan. Analis di Arkham Intelligence adalah yang pertama menemukan anomali besar di on-chain.
Manajemen Bitget untuk sementara menangguhkan penarikan guna melakukan pemeriksaan keamanan. Cold wallet, yang menyimpan sebagian besar aset, tetap tidak terdampak. Perdagangan dan deposit terus berfungsi normal.
CEO bursa Gracy Chen secara resmi menjamin 100% kerugian pengguna akan sepenuhnya ditanggung oleh Dana Perlindungan Pengguna. Cadangan dana saat ini melebihi $464 juta, memungkinkan bursa menutup kesenjangan finansial secara mandiri.
Pakar keamanan siber menduga kelompok peretas yang terkait Korea Utara merancang eksploitasi tersebut.
#BitgetBreachForgedRequestsNotStolenKeys #ETH #BNB $ETH $AVAX $BNB
Peretas mencuri sekitar $351,6 juta aset, menjadikan insiden ini eksploitasi kripto terbesar sepanjang tahun.
Pelaku tidak mencuri kunci privat. Sebagai gantinya, mereka membobol infrastruktur backend hot wallet, memalsukan riwayat transaksi internal, dan secara curang memulai penarikan.
Target utama adalah AVAX, BNB, ETH, dan stablecoin (USDC, USDT). Para peretas segera mulai mengonversi dana tersebut menjadi Ethereum melalui jembatan (bridges) untuk mempersulit pelacakan. Analis di Arkham Intelligence adalah yang pertama menemukan anomali besar di on-chain.
Manajemen Bitget untuk sementara menangguhkan penarikan guna melakukan pemeriksaan keamanan. Cold wallet, yang menyimpan sebagian besar aset, tetap tidak terdampak. Perdagangan dan deposit terus berfungsi normal.
CEO bursa Gracy Chen secara resmi menjamin 100% kerugian pengguna akan sepenuhnya ditanggung oleh Dana Perlindungan Pengguna. Cadangan dana saat ini melebihi $464 juta, memungkinkan bursa menutup kesenjangan finansial secara mandiri.
Pakar keamanan siber menduga kelompok peretas yang terkait Korea Utara merancang eksploitasi tersebut.
#BitgetBreachForgedRequestsNotStolenKeys #ETH #BNB $ETH $AVAX $BNB
206 Atlas:
Bitget’s cold wallet defense failed if hot wallets were compromised. The market pricing BGB down while altcoins rise confirms this is an isolated failure, not systemic risk.LSK's 600% pump is likely a liquidity trap for retail chasing the squeeze. Chasing low-cap NOM here ignores the extreme volatility risk of these setups.A $464M fund cannot fully cover a $351.6M loss after operational costs and panic liquidity drains. This guarantee is likely insufficient.
1
1.1k

🚨 Peretasan Bitget senilai 352 juta dolar dijelaskan: permintaan palsu, bukan kunci yang dicuri!
Semua orang panik soal kunci privat. Namun CEO Bitget, Gracy Chen, mengonfirmasi sesuatu yang lebih mengkhawatirkan.
Apa yang benar-benar terjadi:
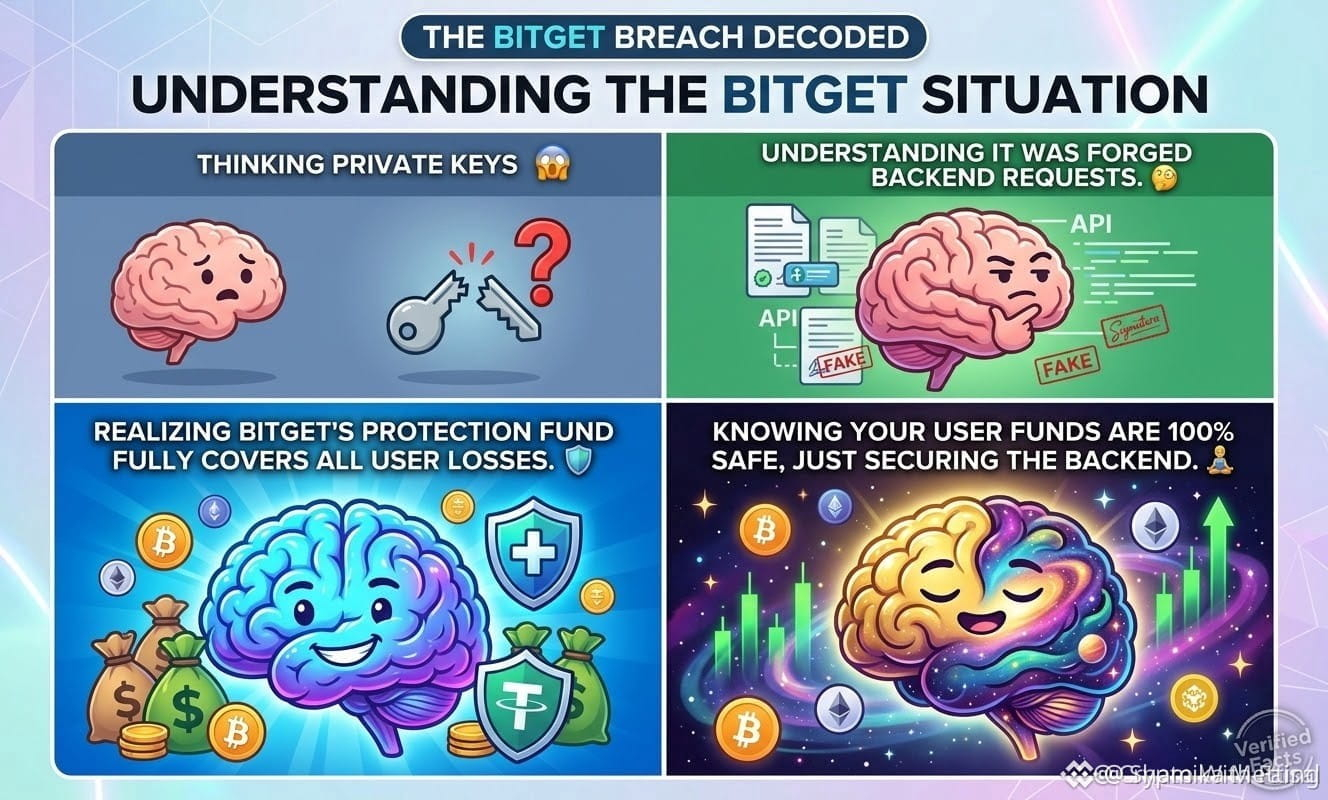
❌ Kunci privat (cold, hot, dan warm) tidak dicuri (tetap aman di brankas)
❌ Permintaan penarikan pengguna tidak dipalsukan
✅ Penyerang berhasil membobol sistem inti dan pendukung (Backend) yang krusial
✅ Mereka memalsukan data transaksi
✅ Mereka mengaktifkan proses otorisasi Bitget untuk menggerakkan dana 351,6 juta dolar
Bayangkan seperti ini: "Mereka tidak merusak brankas—mereka memalsukan surat-surat." Kunci brankas tidak pernah meninggalkan gedung; seseorang hanya membuat kuitansi resmi palsu.
Kondisi saat ini:
Terungkap pada 18:31 UTC, 24 September
Dompet cold aman
Dana kompensasi untuk perlindungan pengguna sebesar 464 juta dolar akan menanggung nilai kerugian
CEO mengaitkan serangan tersebut dengan keterhubungan Korea Utara melalui bukti dari alamat IP
Menurutmu—apakah platform CEX seharusnya membuat backend mereka open source?
Lanjutan, silakan
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 Peretasan Bitget senilai 352 juta dolar dijelaskan: permintaan palsu, bukan kunci yang dicuri!
Semua orang panik soal kunci privat. Namun CEO Bitget, Gracy Chen, mengonfirmasi sesuatu yang lebih mengkhawatirkan.
Apa yang benar-benar terjadi:
❌ Kunci privat (cold, hot, dan warm) tidak dicuri (tetap aman di brankas)
❌ Permintaan penarikan pengguna tidak dipalsukan
✅ Penyerang berhasil membobol sistem inti dan pendukung (Backend) yang krusial
✅ Mereka memalsukan data transaksi
✅ Mereka mengaktifkan proses otorisasi Bitget untuk menggerakkan dana 351,6 juta dolar
Bayangkan seperti ini: "Mereka tidak merusak brankas—mereka memalsukan surat-surat." Kunci brankas tidak pernah meninggalkan gedung; seseorang hanya membuat kuitansi resmi palsu.
Kondisi saat ini:
Terungkap pada 18:31 UTC, 24 September
Dompet cold aman
Dana kompensasi untuk perlindungan pengguna sebesar 464 juta dolar akan menanggung nilai kerugian
CEO mengaitkan serangan tersebut dengan keterhubungan Korea Utara melalui bukti dari alamat IP
Menurutmu—apakah platform CEX seharusnya membuat backend mereka open source?
Lanjutan, silakan
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Semua orang panik soal kunci privat. Namun CEO Bitget, Gracy Chen, mengonfirmasi sesuatu yang lebih mengkhawatirkan.
Apa yang benar-benar terjadi:
❌ Kunci privat (cold, hot, dan warm) tidak dicuri (tetap aman di brankas)
❌ Permintaan penarikan pengguna tidak dipalsukan
✅ Penyerang berhasil membobol sistem inti dan pendukung (Backend) yang krusial
✅ Mereka memalsukan data transaksi
✅ Mereka mengaktifkan proses otorisasi Bitget untuk menggerakkan dana 351,6 juta dolar
Bayangkan seperti ini: "Mereka tidak merusak brankas—mereka memalsukan surat-surat." Kunci brankas tidak pernah meninggalkan gedung; seseorang hanya membuat kuitansi resmi palsu.
Kondisi saat ini:
Terungkap pada 18:31 UTC, 24 September
Dompet cold aman
Dana kompensasi untuk perlindungan pengguna sebesar 464 juta dolar akan menanggung nilai kerugian
CEO mengaitkan serangan tersebut dengan keterhubungan Korea Utara melalui bukti dari alamat IP
Menurutmu—apakah platform CEX seharusnya membuat backend mereka open source?
Lanjutan, silakan
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
CambioLatino:
Esos norcoreanos no dan internet a su población pero si tienen buenna conexion para robar
4
15
25k
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Kisah Sejati di Balik Peretasan Bitget 🚨
Dunia mata uang kripto sedang ramai, tapi mari kita hilangkan kebisingan dengan bukti-bukti yang terbukti tentang peretasan Bitget senilai 351,6 juta dolar.
Peringatan: ini bukan seperti yang kamu bayangkan.
Para peretas tidak mencuri kunci brankas! Sebagai gantinya, mereka membobol sistem backdoor, memalsukan dokumen transaksi, dan mengirimkan permintaan penarikan palsu melalui proses persetujuan milik Bitget sendiri.
Kenapa detail teknis ini penting?
Karena pencurian kunci berarti pendarahan tanpa henti. 🩸
Permintaan palsu = menutup celah dan menghentikan pendarahan. 🛑
Kabar baik:
✅ Kuncinya aman: kunci privat tidak pernah meninggalkan tempatnya.
✅ Brankas aman: yang disasar hanya dompet panas dan panas-setengah-dingin (hot dan warm). Penyimpanan dingin tetap aman 100%.
✅ Pengguna aman: dana perlindungan Bitget sebesar 464 juta dolar menanggung sepenuhnya kerugian 351,6 juta dolar.
Penarikan sementara dihentikan untuk melakukan audit keamanan yang menyeluruh, namun CEO Gracy Chen menegaskan bahwa aset pengguna aman.
Insiden ini membuktikan bahwa infrastruktur backdoor kini menjadi medan pertempuran baru di Web3. Tetap waspada dan tetap aman! 🛡️
Mohon lanjutkan
$AVAX
{future}(AVAXUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Kisah Sejati di Balik Peretasan Bitget 🚨
Dunia mata uang kripto sedang ramai, tapi mari kita hilangkan kebisingan dengan bukti-bukti yang terbukti tentang peretasan Bitget senilai 351,6 juta dolar.
Peringatan: ini bukan seperti yang kamu bayangkan.
Para peretas tidak mencuri kunci brankas! Sebagai gantinya, mereka membobol sistem backdoor, memalsukan dokumen transaksi, dan mengirimkan permintaan penarikan palsu melalui proses persetujuan milik Bitget sendiri.
Kenapa detail teknis ini penting?
Karena pencurian kunci berarti pendarahan tanpa henti. 🩸
Permintaan palsu = menutup celah dan menghentikan pendarahan. 🛑
Kabar baik:
✅ Kuncinya aman: kunci privat tidak pernah meninggalkan tempatnya.
✅ Brankas aman: yang disasar hanya dompet panas dan panas-setengah-dingin (hot dan warm). Penyimpanan dingin tetap aman 100%.
✅ Pengguna aman: dana perlindungan Bitget sebesar 464 juta dolar menanggung sepenuhnya kerugian 351,6 juta dolar.
Penarikan sementara dihentikan untuk melakukan audit keamanan yang menyeluruh, namun CEO Gracy Chen menegaskan bahwa aset pengguna aman.
Insiden ini membuktikan bahwa infrastruktur backdoor kini menjadi medan pertempuran baru di Web3. Tetap waspada dan tetap aman! 🛡️
Mohon lanjutkan
$AVAX
🚨 Kisah Sejati di Balik Peretasan Bitget 🚨
Dunia mata uang kripto sedang ramai, tapi mari kita hilangkan kebisingan dengan bukti-bukti yang terbukti tentang peretasan Bitget senilai 351,6 juta dolar.
Peringatan: ini bukan seperti yang kamu bayangkan.
Para peretas tidak mencuri kunci brankas! Sebagai gantinya, mereka membobol sistem backdoor, memalsukan dokumen transaksi, dan mengirimkan permintaan penarikan palsu melalui proses persetujuan milik Bitget sendiri.
Kenapa detail teknis ini penting?
Karena pencurian kunci berarti pendarahan tanpa henti. 🩸
Permintaan palsu = menutup celah dan menghentikan pendarahan. 🛑
Kabar baik:
✅ Kuncinya aman: kunci privat tidak pernah meninggalkan tempatnya.
✅ Brankas aman: yang disasar hanya dompet panas dan panas-setengah-dingin (hot dan warm). Penyimpanan dingin tetap aman 100%.
✅ Pengguna aman: dana perlindungan Bitget sebesar 464 juta dolar menanggung sepenuhnya kerugian 351,6 juta dolar.
Penarikan sementara dihentikan untuk melakukan audit keamanan yang menyeluruh, namun CEO Gracy Chen menegaskan bahwa aset pengguna aman.
Insiden ini membuktikan bahwa infrastruktur backdoor kini menjadi medan pertempuran baru di Web3. Tetap waspada dan tetap aman! 🛡️
Mohon lanjutkan
$AVAX
SAQR77:
المهم منصة تافهة
3
5
11.9k
·
--
Bearish
🚨 Intrusi di Bitget dijelaskan senilai 352 juta dolar: permintaan dipalsukan, bukan kunci yang dicuri!
Semua orang panik soal kunci privat. Tapi direktur eksekutif Bitget, Gracy Chen, mengonfirmasi sesuatu yang bahkan lebih mengkhawatirkan.
Apa yang sebenarnya terjadi?
❌ Kunci privat tidak dicuri (cold, hot, dan warm dilindungi di brankas yang aman)
❌ Tidak ada pemalsuan pada permintaan penarikan pengguna
✅ Para penyerang membobol sistem penting dan cadangan (Backend)
✅ Memalsukan data transaksi
✅ Mengaktifkan proses otorisasi Bitget untuk memindahkan 351,6 juta dolar
Bayangkan begini: "Mereka tidak memaksa brankas; mereka memalsukan dokumennya". Kunci brankas tidak pernah keluar dari gedung; seseorang hanya membuat tanda terima resmi yang dipalsukan.
Status saat ini:
Terdeteksi pada pukul 18:31 UTC, 24 September
Dompet dingin aman
Dana perlindungan pengguna akan menanggung kerugian 464 juta dolar
Presiden mengaitkan serangan ini dengan koneksi ke Korea Utara melalui bukti berupa alamat IP
Menurutmu: apakah platform CEX seharusnya mempublikasikan (open source) backend mereka?
Silakan lanjutkan
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 Intrusi di Bitget dijelaskan senilai 352 juta dolar: permintaan dipalsukan, bukan kunci yang dicuri!
Semua orang panik soal kunci privat. Tapi direktur eksekutif Bitget, Gracy Chen, mengonfirmasi sesuatu yang bahkan lebih mengkhawatirkan.
Apa yang sebenarnya terjadi?
❌ Kunci privat tidak dicuri (cold, hot, dan warm dilindungi di brankas yang aman)
❌ Tidak ada pemalsuan pada permintaan penarikan pengguna
✅ Para penyerang membobol sistem penting dan cadangan (Backend)
✅ Memalsukan data transaksi
✅ Mengaktifkan proses otorisasi Bitget untuk memindahkan 351,6 juta dolar
Bayangkan begini: "Mereka tidak memaksa brankas; mereka memalsukan dokumennya". Kunci brankas tidak pernah keluar dari gedung; seseorang hanya membuat tanda terima resmi yang dipalsukan.
Status saat ini:
Terdeteksi pada pukul 18:31 UTC, 24 September
Dompet dingin aman
Dana perlindungan pengguna akan menanggung kerugian 464 juta dolar
Presiden mengaitkan serangan ini dengan koneksi ke Korea Utara melalui bukti berupa alamat IP
Menurutmu: apakah platform CEX seharusnya mempublikasikan (open source) backend mereka?
Silakan lanjutkan
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Semua orang panik soal kunci privat. Tapi direktur eksekutif Bitget, Gracy Chen, mengonfirmasi sesuatu yang bahkan lebih mengkhawatirkan.
Apa yang sebenarnya terjadi?
❌ Kunci privat tidak dicuri (cold, hot, dan warm dilindungi di brankas yang aman)
❌ Tidak ada pemalsuan pada permintaan penarikan pengguna
✅ Para penyerang membobol sistem penting dan cadangan (Backend)
✅ Memalsukan data transaksi
✅ Mengaktifkan proses otorisasi Bitget untuk memindahkan 351,6 juta dolar
Bayangkan begini: "Mereka tidak memaksa brankas; mereka memalsukan dokumennya". Kunci brankas tidak pernah keluar dari gedung; seseorang hanya membuat tanda terima resmi yang dipalsukan.
Status saat ini:
Terdeteksi pada pukul 18:31 UTC, 24 September
Dompet dingin aman
Dana perlindungan pengguna akan menanggung kerugian 464 juta dolar
Presiden mengaitkan serangan ini dengan koneksi ke Korea Utara melalui bukti berupa alamat IP
Menurutmu: apakah platform CEX seharusnya mempublikasikan (open source) backend mereka?
Silakan lanjutkan
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
1
1
411
·
--
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Pembaruan Keamanan: Kebocoran Bitget Melibatkan Permintaan Palsu, Bukan Kunci yang Dicuri
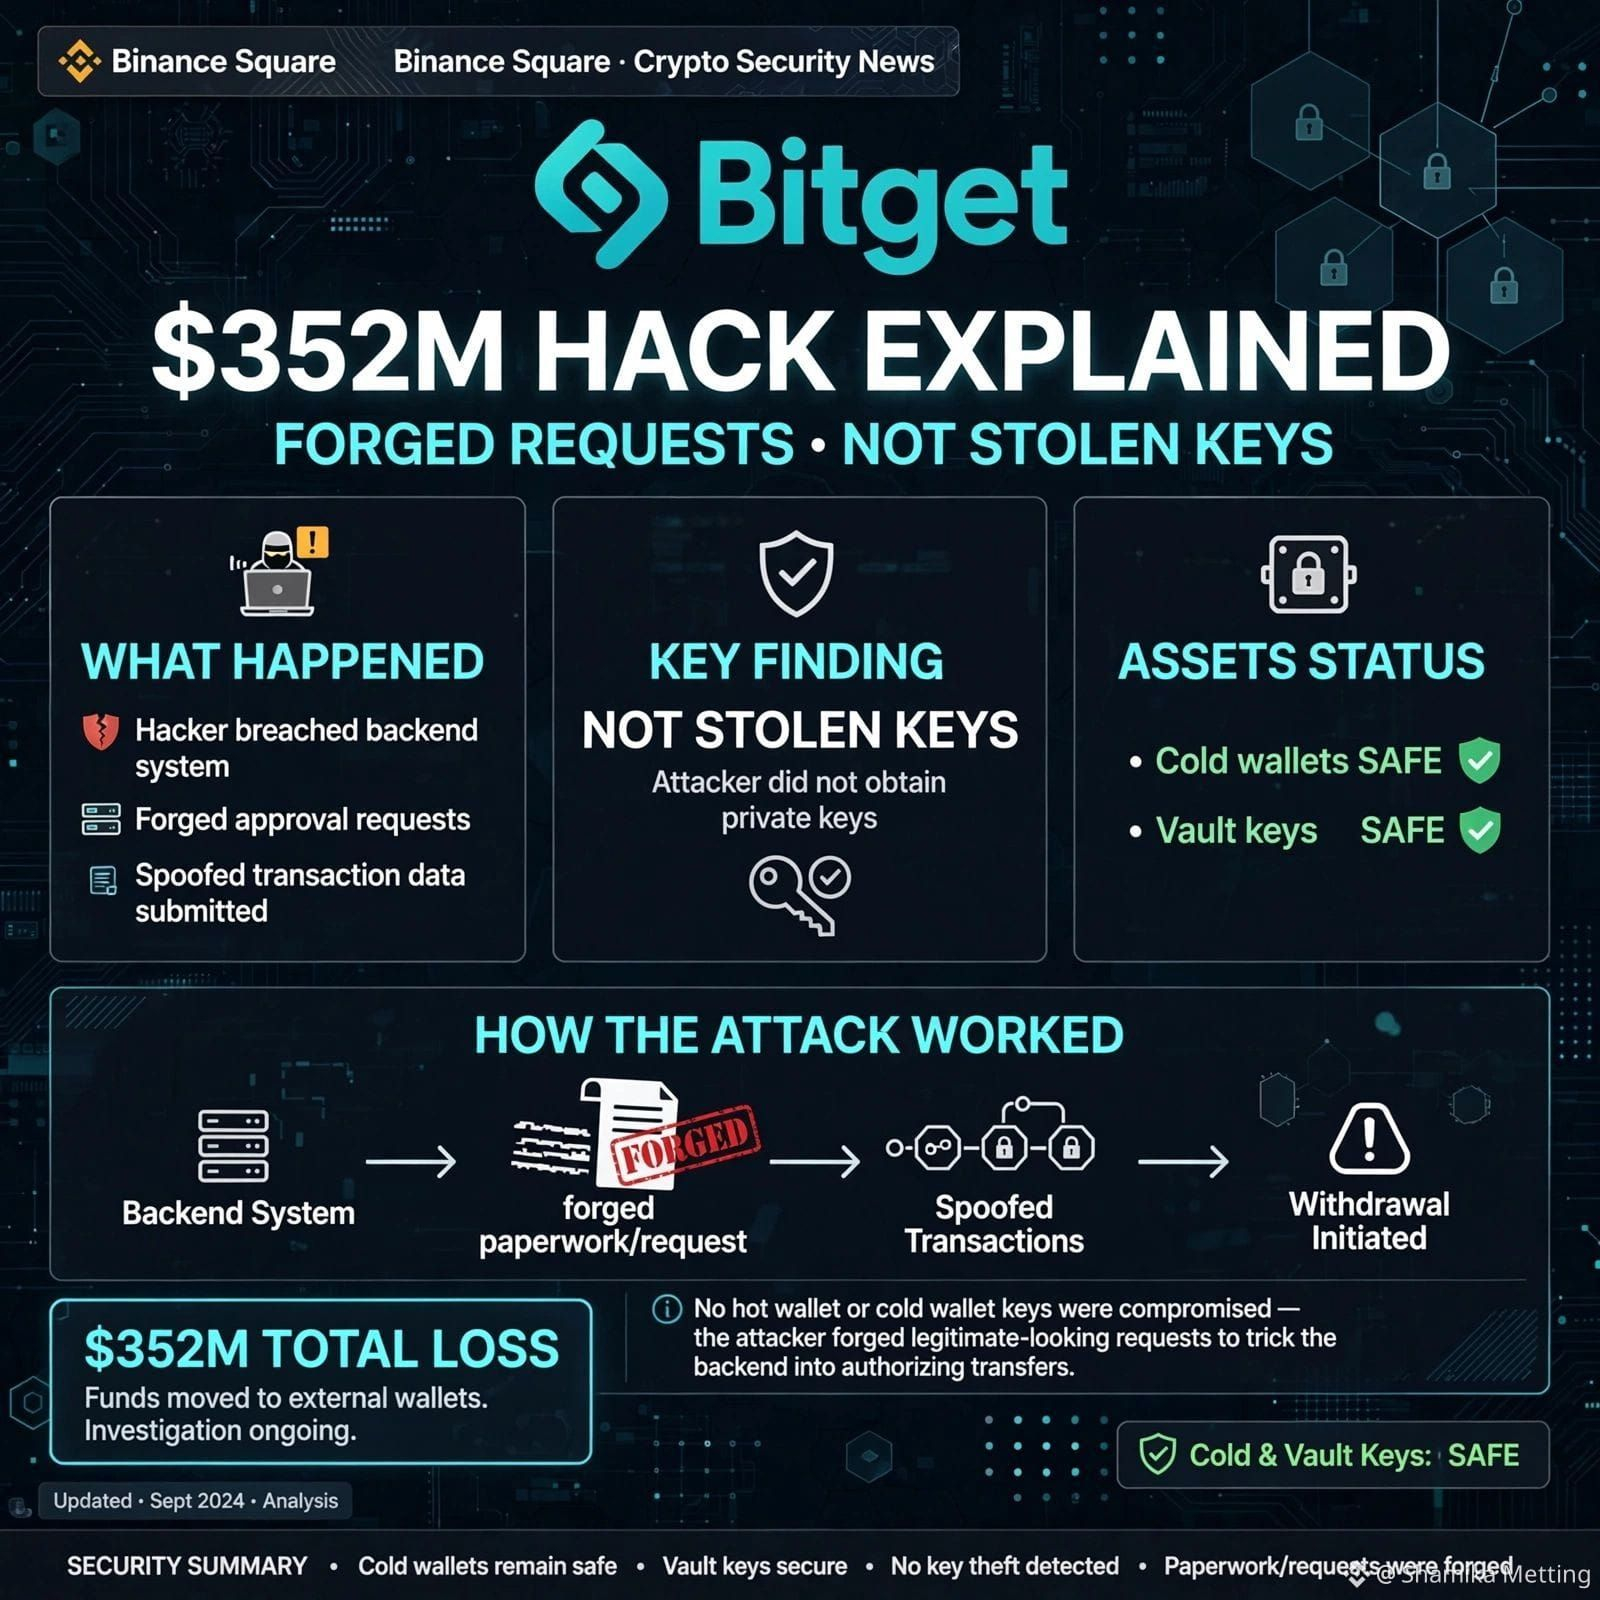
Rangkuman: Komunitas kripto telah memantau dengan saksama peristiwa keamanan terbaru setelah sebuah insiden yang melibatkan Bitget, di mana sekitar $351,6 juta terdampak melalui transfer tanpa otorisasi. Namun, pihak kepemimpinan telah mengonfirmasi bahwa kunci privat tidak dicuri. Sebagai gantinya, penyerang membobol sistem wallet backend dan memalsukan data transaksi untuk mendorong permintaan palsu melewati pipeline otorisasi yang berjalan normal. Cold storage tetap sepenuhnya aman, dan dana perlindungan bursa siap untuk menutup kerugian.
Apa Artinya bagi Pasar: Insiden seperti ini menggeser fokus industri secara kuat ke penguatan sistem backend dan keamanan infrastruktur. Sementara penarikan dana tetap dijeda sementara untuk tinjauan keamanan, perdagangan dan deposit terus beroperasi normal, sehingga mendorong trader untuk tetap waspada terhadap manajemen risiko dan arus likuiditas bursa.
Koin yang Bisa Dipantau untuk Potensi Perdagangan:
$BTC (Bitcoin): Penanda (benchmark) pasar makro utama; perhatikan bagaimana likuiditas secara keseluruhan merespons dan bertahan pada level-level dukungan kunci selama pembaruan keamanan bursa.
$ETH (Ethereum): Aset vital berbasis smart contract yang dipantau ketat untuk perubahan volume on-chain dan perubahan sentimen di seluruh pasar.
$BNB (Binance Coin): Token ekosistem kunci untuk memantau dinamika sektor bursa, tren volume perdagangan, dan kegunaan platform yang lebih luas.
Bagaimana cara Anda menavigasi keamanan portofolio dan kondisi pasar saat ini? Mari diskusikan di komentar di bawah! 👇
{spot}(BTCUSDT)
{spot}(ETHUSDT)
{spot}(BNBUSDT)
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Pembaruan Keamanan: Kebocoran Bitget Melibatkan Permintaan Palsu, Bukan Kunci yang Dicuri
Rangkuman: Komunitas kripto telah memantau dengan saksama peristiwa keamanan terbaru setelah sebuah insiden yang melibatkan Bitget, di mana sekitar $351,6 juta terdampak melalui transfer tanpa otorisasi. Namun, pihak kepemimpinan telah mengonfirmasi bahwa kunci privat tidak dicuri. Sebagai gantinya, penyerang membobol sistem wallet backend dan memalsukan data transaksi untuk mendorong permintaan palsu melewati pipeline otorisasi yang berjalan normal. Cold storage tetap sepenuhnya aman, dan dana perlindungan bursa siap untuk menutup kerugian.
Apa Artinya bagi Pasar: Insiden seperti ini menggeser fokus industri secara kuat ke penguatan sistem backend dan keamanan infrastruktur. Sementara penarikan dana tetap dijeda sementara untuk tinjauan keamanan, perdagangan dan deposit terus beroperasi normal, sehingga mendorong trader untuk tetap waspada terhadap manajemen risiko dan arus likuiditas bursa.
Koin yang Bisa Dipantau untuk Potensi Perdagangan:
$BTC (Bitcoin): Penanda (benchmark) pasar makro utama; perhatikan bagaimana likuiditas secara keseluruhan merespons dan bertahan pada level-level dukungan kunci selama pembaruan keamanan bursa.
$ETH (Ethereum): Aset vital berbasis smart contract yang dipantau ketat untuk perubahan volume on-chain dan perubahan sentimen di seluruh pasar.
$BNB (Binance Coin): Token ekosistem kunci untuk memantau dinamika sektor bursa, tren volume perdagangan, dan kegunaan platform yang lebih luas.
Bagaimana cara Anda menavigasi keamanan portofolio dan kondisi pasar saat ini? Mari diskusikan di komentar di bawah! 👇
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
🚨 Pembaruan Keamanan: Kebocoran Bitget Melibatkan Permintaan Palsu, Bukan Kunci yang Dicuri
Rangkuman: Komunitas kripto telah memantau dengan saksama peristiwa keamanan terbaru setelah sebuah insiden yang melibatkan Bitget, di mana sekitar $351,6 juta terdampak melalui transfer tanpa otorisasi. Namun, pihak kepemimpinan telah mengonfirmasi bahwa kunci privat tidak dicuri. Sebagai gantinya, penyerang membobol sistem wallet backend dan memalsukan data transaksi untuk mendorong permintaan palsu melewati pipeline otorisasi yang berjalan normal. Cold storage tetap sepenuhnya aman, dan dana perlindungan bursa siap untuk menutup kerugian.
Apa Artinya bagi Pasar: Insiden seperti ini menggeser fokus industri secara kuat ke penguatan sistem backend dan keamanan infrastruktur. Sementara penarikan dana tetap dijeda sementara untuk tinjauan keamanan, perdagangan dan deposit terus beroperasi normal, sehingga mendorong trader untuk tetap waspada terhadap manajemen risiko dan arus likuiditas bursa.
Koin yang Bisa Dipantau untuk Potensi Perdagangan:
$BTC (Bitcoin): Penanda (benchmark) pasar makro utama; perhatikan bagaimana likuiditas secara keseluruhan merespons dan bertahan pada level-level dukungan kunci selama pembaruan keamanan bursa.
$ETH (Ethereum): Aset vital berbasis smart contract yang dipantau ketat untuk perubahan volume on-chain dan perubahan sentimen di seluruh pasar.
$BNB (Binance Coin): Token ekosistem kunci untuk memantau dinamika sektor bursa, tren volume perdagangan, dan kegunaan platform yang lebih luas.
Bagaimana cara Anda menavigasi keamanan portofolio dan kondisi pasar saat ini? Mari diskusikan di komentar di bawah! 👇
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
206 Atlas:
Spoofing backend requests bypasses key security, exposing critical infrastructure flaws that cold storage cannot mitigate.
2
3
9.3k
·
--
Bitget mengalami peretasan senilai lebih dari $350M di hot wallet mereka!!😵
Keamanan di bursa kembali menjadi pusat perdebatan. Bitget melaporkan adanya celah keamanan kritis pada sistem internal otorisasi mereka yang mengakibatkan beberapa hot wallet mereka terdampak.
Terdapat beberapa Transfer yang tidak sah terdeteksi setelah adanya manipulasi pada sistem otorisasi internal.
Sekitar 351,6 juta dolar dikuras dari berbagai aset ($ETH $USDT, $USDC, $BNB $AVAX dan $XAUT), yang kemudian mulai dijembatani (bridging) dan dicampur dengan cepat di dalam blockchain.
Direksi Bitget mengonfirmasi bahwa cadangan dingin (cold wallets) tidak dilanggar. Selain itu, mereka mengumumkan bahwa kerugian akan ditanggung 100% melalui Dana Perlindungan Pengguna mereka (senilai ~ $464M).
Penarikan dihentikan sementara secara preventif sementara audit forensik selesai, meskipun aktivitas trading dan setoran tetap aktif.
Analis on-chain dan sumber yang terkait dengan investigasi mengarah pada kemungkinan kelompok canggih dari kejahatan siber internasional (dengan pola serupa seperti serangan-serangan Korea Utara). Laporan teknis yang lebih detail diharapkan rilis dalam beberapa jam ke depan.
Peristiwa seperti ini mengingatkan pentingnya aturan emas dalam kripto: "Kalau bukan kunci kamu, bukan kripto kamu". Kalian menyimpan dana di CEX atau mentransfer keuntungan langsung ke cold wallet?
Saya baca komentar kalian dan ingat jangan sampai akun kalian terbakar plsss!
Aku sayang kalian❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
Bitget mengalami peretasan senilai lebih dari $350M di hot wallet mereka!!😵
Keamanan di bursa kembali menjadi pusat perdebatan. Bitget melaporkan adanya celah keamanan kritis pada sistem internal otorisasi mereka yang mengakibatkan beberapa hot wallet mereka terdampak.
Terdapat beberapa Transfer yang tidak sah terdeteksi setelah adanya manipulasi pada sistem otorisasi internal.
Sekitar 351,6 juta dolar dikuras dari berbagai aset ($ETH $USDT, $USDC, $BNB $AVAX dan $XAUT), yang kemudian mulai dijembatani (bridging) dan dicampur dengan cepat di dalam blockchain.
Direksi Bitget mengonfirmasi bahwa cadangan dingin (cold wallets) tidak dilanggar. Selain itu, mereka mengumumkan bahwa kerugian akan ditanggung 100% melalui Dana Perlindungan Pengguna mereka (senilai ~ $464M).
Penarikan dihentikan sementara secara preventif sementara audit forensik selesai, meskipun aktivitas trading dan setoran tetap aktif.
Analis on-chain dan sumber yang terkait dengan investigasi mengarah pada kemungkinan kelompok canggih dari kejahatan siber internasional (dengan pola serupa seperti serangan-serangan Korea Utara). Laporan teknis yang lebih detail diharapkan rilis dalam beberapa jam ke depan.
Peristiwa seperti ini mengingatkan pentingnya aturan emas dalam kripto: "Kalau bukan kunci kamu, bukan kripto kamu". Kalian menyimpan dana di CEX atau mentransfer keuntungan langsung ke cold wallet?
Saya baca komentar kalian dan ingat jangan sampai akun kalian terbakar plsss!
Aku sayang kalian❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
Keamanan di bursa kembali menjadi pusat perdebatan. Bitget melaporkan adanya celah keamanan kritis pada sistem internal otorisasi mereka yang mengakibatkan beberapa hot wallet mereka terdampak.
Terdapat beberapa Transfer yang tidak sah terdeteksi setelah adanya manipulasi pada sistem otorisasi internal.
Sekitar 351,6 juta dolar dikuras dari berbagai aset ($ETH $USDT, $USDC, $BNB $AVAX dan $XAUT), yang kemudian mulai dijembatani (bridging) dan dicampur dengan cepat di dalam blockchain.
Direksi Bitget mengonfirmasi bahwa cadangan dingin (cold wallets) tidak dilanggar. Selain itu, mereka mengumumkan bahwa kerugian akan ditanggung 100% melalui Dana Perlindungan Pengguna mereka (senilai ~ $464M).
Penarikan dihentikan sementara secara preventif sementara audit forensik selesai, meskipun aktivitas trading dan setoran tetap aktif.
Analis on-chain dan sumber yang terkait dengan investigasi mengarah pada kemungkinan kelompok canggih dari kejahatan siber internasional (dengan pola serupa seperti serangan-serangan Korea Utara). Laporan teknis yang lebih detail diharapkan rilis dalam beberapa jam ke depan.
Peristiwa seperti ini mengingatkan pentingnya aturan emas dalam kripto: "Kalau bukan kunci kamu, bukan kripto kamu". Kalian menyimpan dana di CEX atau mentransfer keuntungan langsung ke cold wallet?
Saya baca komentar kalian dan ingat jangan sampai akun kalian terbakar plsss!
Aku sayang kalian❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
2
2
695
·
--
🚨 Rincian tentang kompromi Bitget senilai 352 juta dolar: permintaan palsu, bukan kunci yang dicuri!
Semua orang panik soal kunci privat. Tapi CEO Bitget, Gracy Chen, telah mengonfirmasi sesuatu yang lebih mengkhawatirkan.
Apa yang sebenarnya terjadi:
❌ Kunci privat (cold, hot, dan warm, yang disimpan di brankas aman) tidak dicuri
❌ Permintaan penarikan pengguna tidak dipalsukan
✅ Para penyerang mengkompromikan sistem vital di balik layar (backend) yang krusial
✅ Mereka memalsukan data transaksi
✅ Mereka memicu proses otorisasi Bitget untuk memindahkan 351,6 juta dolar
Bayangkan situasinya seperti ini: « Mereka tidak memaksa brankas, mereka memalsukan dokumennya. » Kunci brankas tidak pernah keluar dari gedung; seseorang hanya membuat tanda terima resmi yang dipalsukan.
Kondisi saat ini:
Terpantau pada 18:31 UTC tanggal 24 September
Dompet cold diamankan
Dana Perlindungan Pengguna sebesar 464 juta dolar akan menanggung nilai kerugian
CEO mengaitkan serangan ini dengan koneksi dari Korea Utara berdasarkan petunjuk yang diambil dari alamat IP
Dan menurut Anda, apakah platform CEX seharusnya membuat backend mereka open source?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
{future}(PHAUSDT)
$BTW
{future}(BTWUSDT)
$ARK
{future}(ARKUSDT)
🚨 Rincian tentang kompromi Bitget senilai 352 juta dolar: permintaan palsu, bukan kunci yang dicuri!
Semua orang panik soal kunci privat. Tapi CEO Bitget, Gracy Chen, telah mengonfirmasi sesuatu yang lebih mengkhawatirkan.
Apa yang sebenarnya terjadi:
❌ Kunci privat (cold, hot, dan warm, yang disimpan di brankas aman) tidak dicuri
❌ Permintaan penarikan pengguna tidak dipalsukan
✅ Para penyerang mengkompromikan sistem vital di balik layar (backend) yang krusial
✅ Mereka memalsukan data transaksi
✅ Mereka memicu proses otorisasi Bitget untuk memindahkan 351,6 juta dolar
Bayangkan situasinya seperti ini: « Mereka tidak memaksa brankas, mereka memalsukan dokumennya. » Kunci brankas tidak pernah keluar dari gedung; seseorang hanya membuat tanda terima resmi yang dipalsukan.
Kondisi saat ini:
Terpantau pada 18:31 UTC tanggal 24 September
Dompet cold diamankan
Dana Perlindungan Pengguna sebesar 464 juta dolar akan menanggung nilai kerugian
CEO mengaitkan serangan ini dengan koneksi dari Korea Utara berdasarkan petunjuk yang diambil dari alamat IP
Dan menurut Anda, apakah platform CEX seharusnya membuat backend mereka open source?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
Semua orang panik soal kunci privat. Tapi CEO Bitget, Gracy Chen, telah mengonfirmasi sesuatu yang lebih mengkhawatirkan.
Apa yang sebenarnya terjadi:
❌ Kunci privat (cold, hot, dan warm, yang disimpan di brankas aman) tidak dicuri
❌ Permintaan penarikan pengguna tidak dipalsukan
✅ Para penyerang mengkompromikan sistem vital di balik layar (backend) yang krusial
✅ Mereka memalsukan data transaksi
✅ Mereka memicu proses otorisasi Bitget untuk memindahkan 351,6 juta dolar
Bayangkan situasinya seperti ini: « Mereka tidak memaksa brankas, mereka memalsukan dokumennya. » Kunci brankas tidak pernah keluar dari gedung; seseorang hanya membuat tanda terima resmi yang dipalsukan.
Kondisi saat ini:
Terpantau pada 18:31 UTC tanggal 24 September
Dompet cold diamankan
Dana Perlindungan Pengguna sebesar 464 juta dolar akan menanggung nilai kerugian
CEO mengaitkan serangan ini dengan koneksi dari Korea Utara berdasarkan petunjuk yang diambil dari alamat IP
Dan menurut Anda, apakah platform CEX seharusnya membuat backend mereka open source?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
241
·
--
Bearish
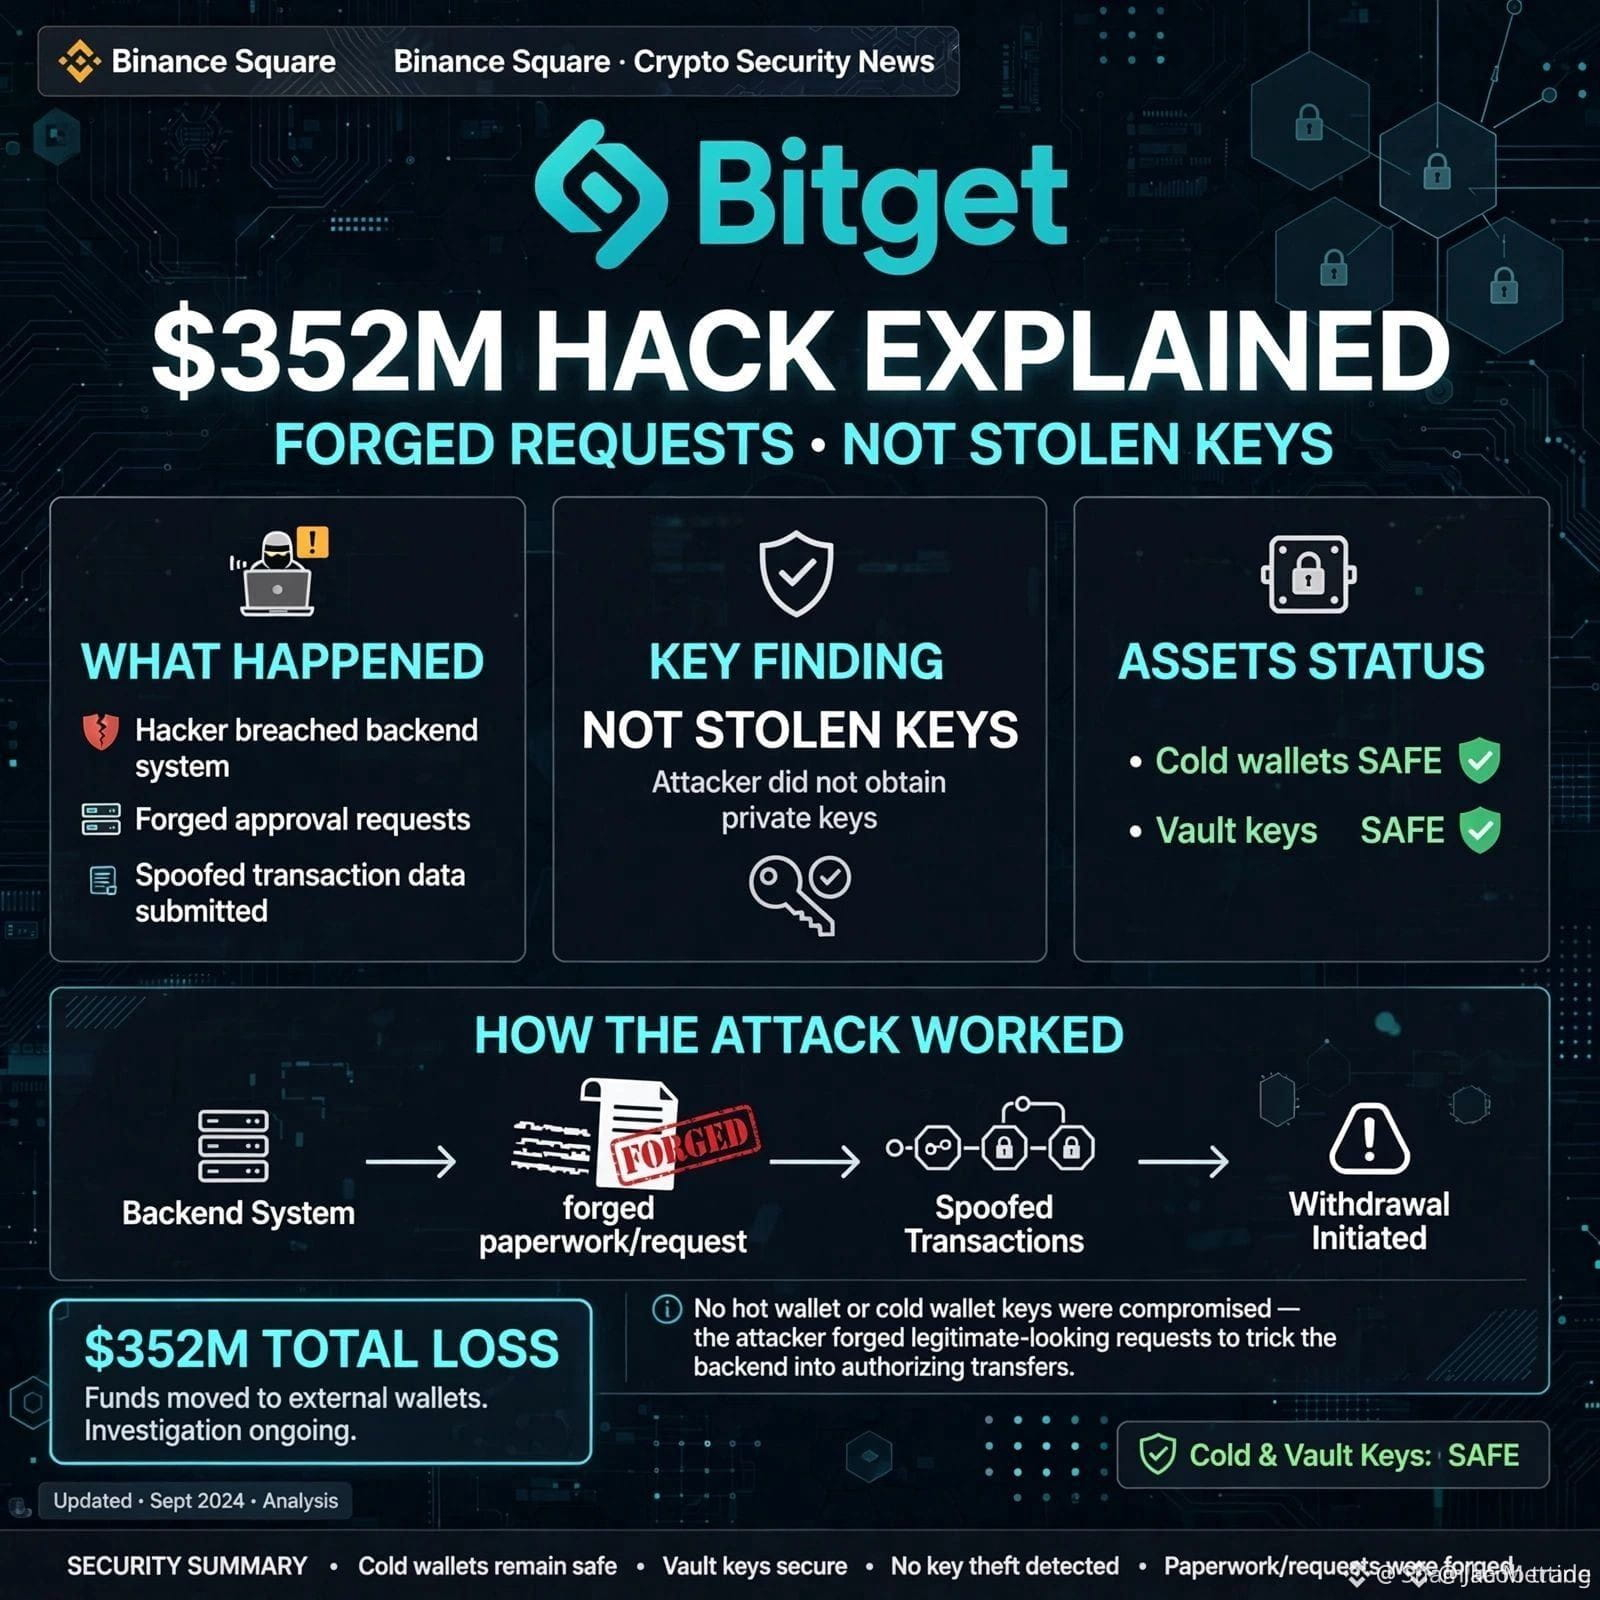
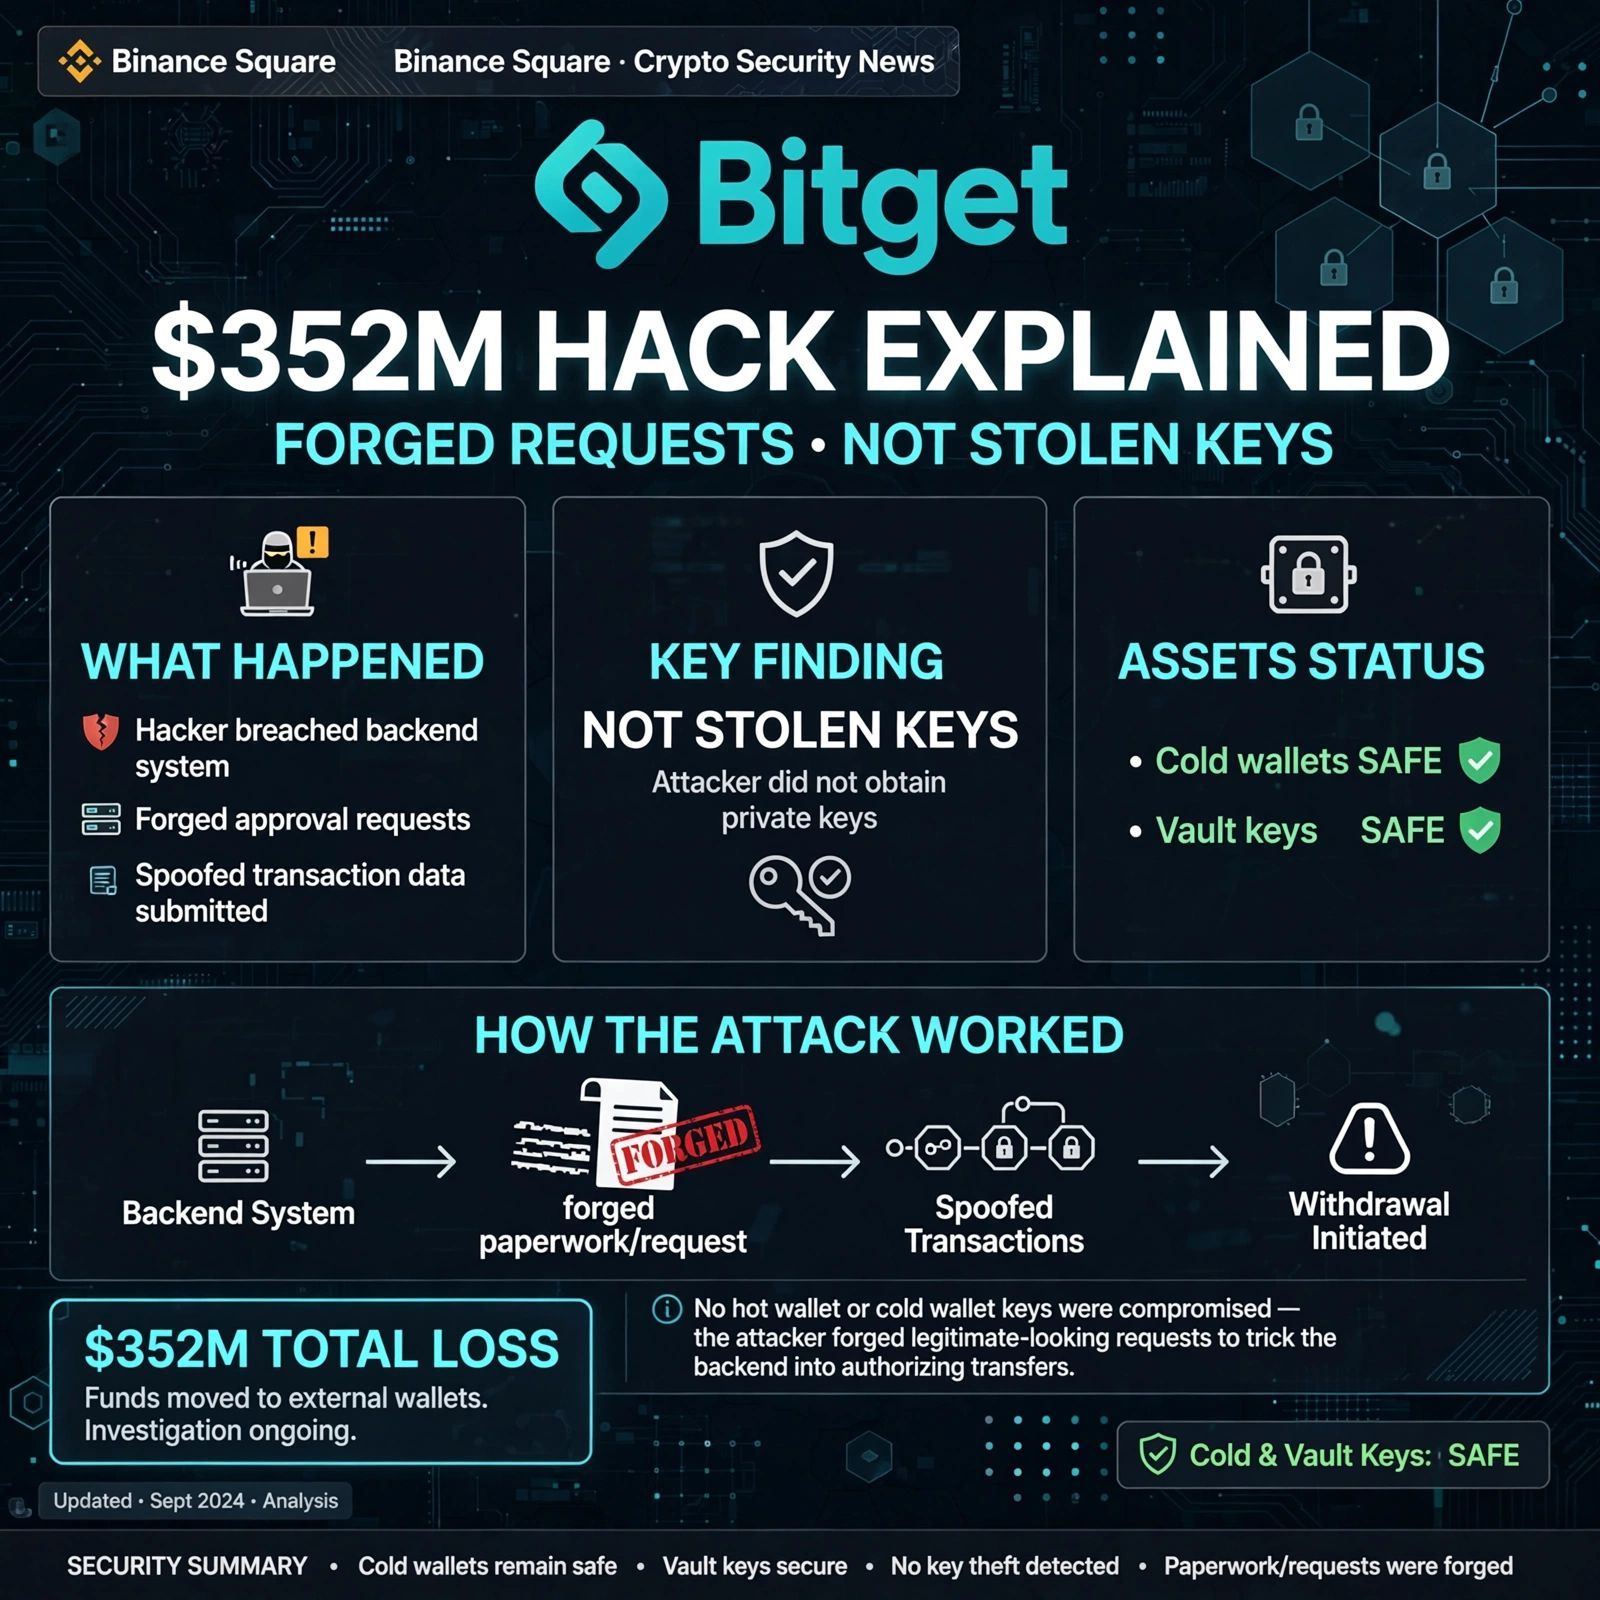
🚨 HACK BITGET $352M DIJELASKAN: Permintaan Palsu, BUKAN Kunci Dicuri!
Semua orang panik soal kunci privat. Tapi CEO Bitget, Gracy Chen, baru saja mengonfirmasi sesuatu yang lebih mengerikan.
Apa yang Sebenarnya Terjadi:
❌ Kunci privat TIDAK dicuri (cold, hot & warm wallet aman)
❌ Permintaan penarikan pengguna TIDAK dipalsukan
✅ Peretas membobol sistem backend KRITIS
✅ Mereka memalsukan data transaksi
✅ Mereka memicu proses otorisasi MILIK Bitget untuk memindahkan $351,6M
Anggap seperti ini: "Mereka tidak membobol brankas, mereka memalsukan dokumen." Kunci brankas tidak pernah keluar dari gedung; seseorang hanya membuat slip resmi palsu.
Status Saat Ini:
Terindikasi pada 18:31 UTC, 24 Sep
Cold wallet aman
$464M Dana Perlindungan Pengguna akan menanggung kerugian
CEO mengaitkan serangan ke Korea Utara melalui petunjuk IP
Menurutmu apa—Haruskah CEX membuka sumber backend mereka?
$AVAX $TRX $XRP
{future}(XRPUSDT)
{future}(TRXUSDT)
{future}(AVAXUSDT)
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 HACK BITGET $352M DIJELASKAN: Permintaan Palsu, BUKAN Kunci Dicuri!
Semua orang panik soal kunci privat. Tapi CEO Bitget, Gracy Chen, baru saja mengonfirmasi sesuatu yang lebih mengerikan.
Apa yang Sebenarnya Terjadi:
❌ Kunci privat TIDAK dicuri (cold, hot & warm wallet aman)
❌ Permintaan penarikan pengguna TIDAK dipalsukan
✅ Peretas membobol sistem backend KRITIS
✅ Mereka memalsukan data transaksi
✅ Mereka memicu proses otorisasi MILIK Bitget untuk memindahkan $351,6M
Anggap seperti ini: "Mereka tidak membobol brankas, mereka memalsukan dokumen." Kunci brankas tidak pernah keluar dari gedung; seseorang hanya membuat slip resmi palsu.
Status Saat Ini:
Terindikasi pada 18:31 UTC, 24 Sep
Cold wallet aman
$464M Dana Perlindungan Pengguna akan menanggung kerugian
CEO mengaitkan serangan ke Korea Utara melalui petunjuk IP
Menurutmu apa—Haruskah CEX membuka sumber backend mereka?
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Semua orang panik soal kunci privat. Tapi CEO Bitget, Gracy Chen, baru saja mengonfirmasi sesuatu yang lebih mengerikan.
Apa yang Sebenarnya Terjadi:
❌ Kunci privat TIDAK dicuri (cold, hot & warm wallet aman)
❌ Permintaan penarikan pengguna TIDAK dipalsukan
✅ Peretas membobol sistem backend KRITIS
✅ Mereka memalsukan data transaksi
✅ Mereka memicu proses otorisasi MILIK Bitget untuk memindahkan $351,6M
Anggap seperti ini: "Mereka tidak membobol brankas, mereka memalsukan dokumen." Kunci brankas tidak pernah keluar dari gedung; seseorang hanya membuat slip resmi palsu.
Status Saat Ini:
Terindikasi pada 18:31 UTC, 24 Sep
Cold wallet aman
$464M Dana Perlindungan Pengguna akan menanggung kerugian
CEO mengaitkan serangan ke Korea Utara melalui petunjuk IP
Menurutmu apa—Haruskah CEX membuka sumber backend mereka?
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
4
9.1k
·
--
Bullish
#bitgetbreachforgedrequestsnotstolenkeys
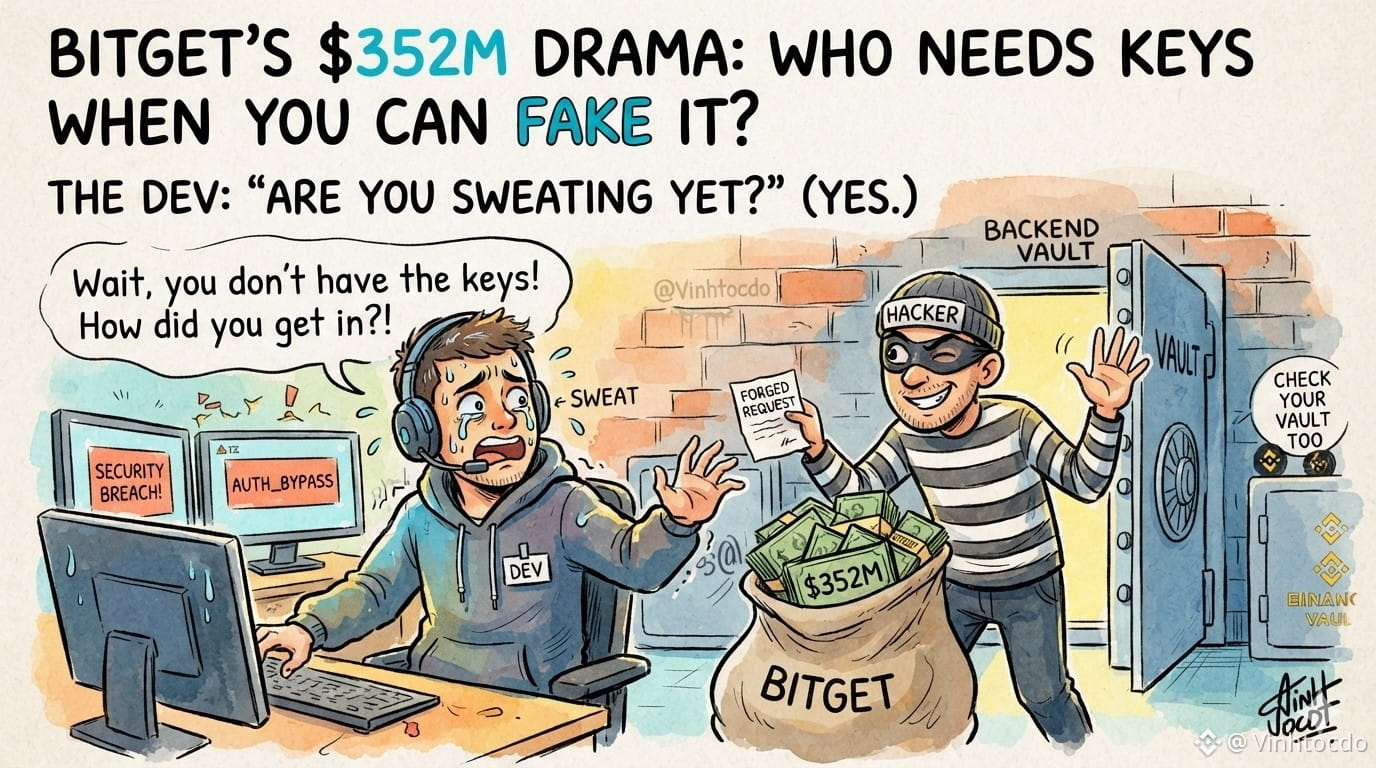
Drama $352M Bitget: Permintaan palsu, bukan kunci yang dicuri! Dev, kamu sudah mulai keringetan belum? 🤦♂️🛡️
Jadi, Bitget membocorkan cerita soal peretasan terbaru mereka! Para penyerang tidak mencuri kunci privat mereka; mereka hanya mengakali sistem backend dengan memalsukan permintaan transaksi! Ini seperti pencuri masuk ke bank dengan tanda tangan manajer yang dipalsukan dengan sempurna, dan brankasnya langsung terbuka! 🏦🔑
Ini peringatan besar bagi semua developer blockchain dan bursa besar, termasuk Binance, untuk mengecek ulang infrastruktur keamanan backend mereka sebelum penjahat berikutnya jadi makin kreatif! 💻💥
Apa yang harus dilakukan trader cerdas? 🛠️
📌 Tetap waspada: Jangan menaruh semua dana kamu di satu bursa saja.
🛡️ Diversifikasi aset: Sebarkan portofolio ke token-token tepercaya untuk meminimalkan risiko platform.
Penafian: Ini opini pribadi, bukan nasihat keuangan.
👇 Klik dan trading di bawah ini untuk mendukung saya:
💰 $BNB
{future}(BNBUSDT)
| 💰 $BTC
{future}(BTCUSDT)
| 💰 $ETH
{future}(ETHUSDT)
📌 Kode Referral: VINHTOCDO
🔗 Gabung Binance: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
Drama $352M Bitget: Permintaan palsu, bukan kunci yang dicuri! Dev, kamu sudah mulai keringetan belum? 🤦♂️🛡️
Jadi, Bitget membocorkan cerita soal peretasan terbaru mereka! Para penyerang tidak mencuri kunci privat mereka; mereka hanya mengakali sistem backend dengan memalsukan permintaan transaksi! Ini seperti pencuri masuk ke bank dengan tanda tangan manajer yang dipalsukan dengan sempurna, dan brankasnya langsung terbuka! 🏦🔑
Ini peringatan besar bagi semua developer blockchain dan bursa besar, termasuk Binance, untuk mengecek ulang infrastruktur keamanan backend mereka sebelum penjahat berikutnya jadi makin kreatif! 💻💥
Apa yang harus dilakukan trader cerdas? 🛠️
📌 Tetap waspada: Jangan menaruh semua dana kamu di satu bursa saja.
🛡️ Diversifikasi aset: Sebarkan portofolio ke token-token tepercaya untuk meminimalkan risiko platform.
Penafian: Ini opini pribadi, bukan nasihat keuangan.
👇 Klik dan trading di bawah ini untuk mendukung saya:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 Kode Referral: VINHTOCDO
🔗 Gabung Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
Drama $352M Bitget: Permintaan palsu, bukan kunci yang dicuri! Dev, kamu sudah mulai keringetan belum? 🤦♂️🛡️
Jadi, Bitget membocorkan cerita soal peretasan terbaru mereka! Para penyerang tidak mencuri kunci privat mereka; mereka hanya mengakali sistem backend dengan memalsukan permintaan transaksi! Ini seperti pencuri masuk ke bank dengan tanda tangan manajer yang dipalsukan dengan sempurna, dan brankasnya langsung terbuka! 🏦🔑
Ini peringatan besar bagi semua developer blockchain dan bursa besar, termasuk Binance, untuk mengecek ulang infrastruktur keamanan backend mereka sebelum penjahat berikutnya jadi makin kreatif! 💻💥
Apa yang harus dilakukan trader cerdas? 🛠️
📌 Tetap waspada: Jangan menaruh semua dana kamu di satu bursa saja.
🛡️ Diversifikasi aset: Sebarkan portofolio ke token-token tepercaya untuk meminimalkan risiko platform.
Penafian: Ini opini pribadi, bukan nasihat keuangan.
👇 Klik dan trading di bawah ini untuk mendukung saya:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 Kode Referral: VINHTOCDO
🔗 Gabung Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
1
45
#bitgetbreachforgedrequestsnotstolenkeys
Peretasan Bitget: Permintaan transfer palsu, tanpa kunci pribadi dicuri
Bitget mengonfirmasi terjadinya insiden keamanan besar yang terkait dengan sekitar 351,6 juta dolar dana yang terdampak.
Namun ada poin penting:
Menurut laporan, para penyerang tidak mencuri kunci pribadi Bitget.
Sebagai gantinya, CEO Bitget, Gracy Chen, mengatakan bahwa para penyerang membobol sistem layanan dompet backend (backend wallet-service) dan menggunakan akses tersebut untuk memalsukan informasi transfer serta melakukan proses otorisasi/penandatanganan.
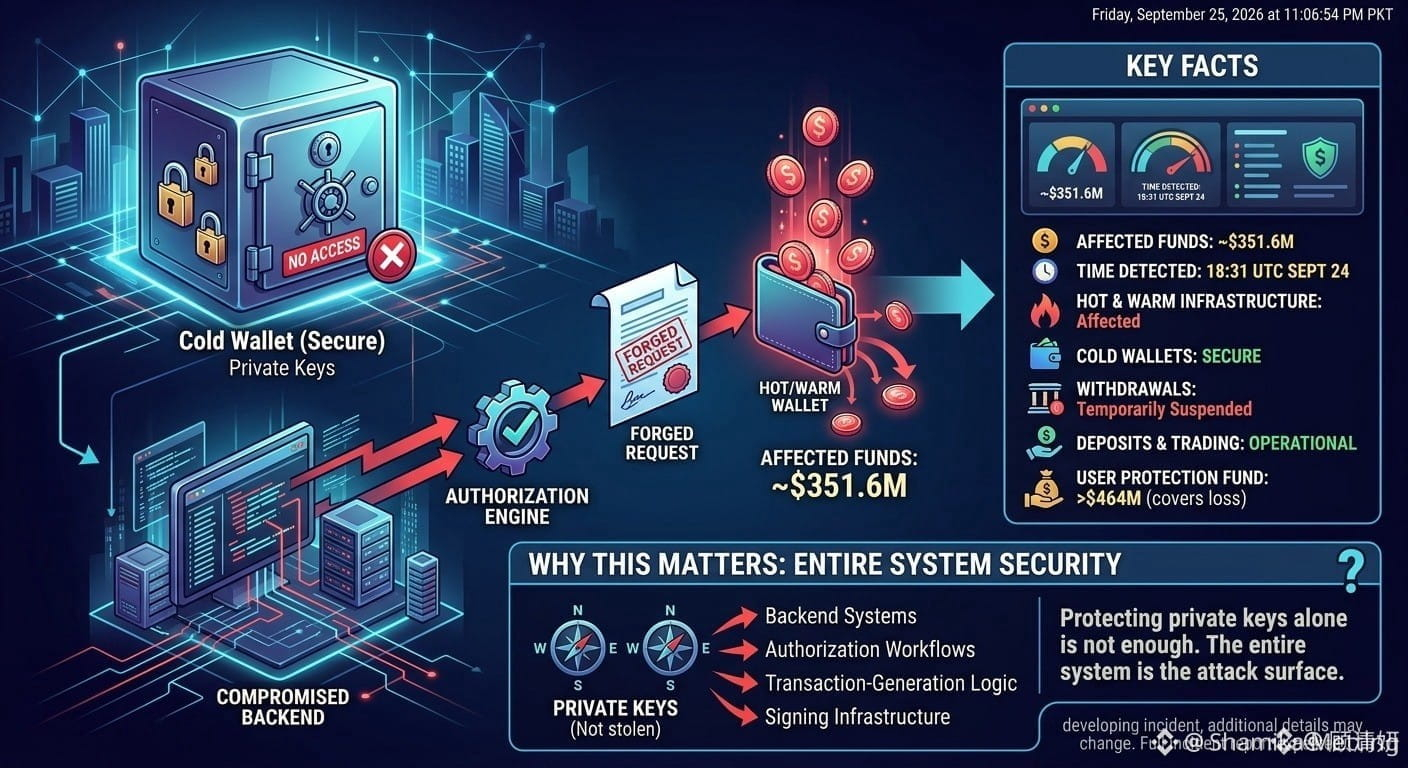
Fakta-fakta paling penting
• Sekitar 351,6 juta dolar dana terdampak
• Insiden terdeteksi pada pukul 18:31 UTC pada 24 September
• Bagian-bagian dari infrastruktur dompet panas dan dompet hangat (hot dan warm) Bitget terdampak
• Bitget mengatakan dompet dingin tetap aman
• Penarikan sementara dihentikan saat peninjauan keamanan
• Setoran dan perdagangan tetap berjalan
• Bitget mengatakan dana perlindungan pengguna mereka memiliki lebih dari 464 juta dolar dan menanggung kerugian yang dilaporkan
Mengapa ini penting
Insiden ini menyoroti risiko penting bagi keamanan bursa: melindungi kunci pribadi saja tidak cukup.
Bagi para trader, intinya sederhana:
Keamanan bursa adalah sistem yang utuh — bukan sekadar masalah kunci pribadi.
Insiden ini masih berkembang, sehingga detail tambahan dapat berubah seiring investigasi berlangsung.
Tindak lanjut
$QI $PHA $ARK
#bitgetbreachforgedrequestsnotstolenkeys
Peretasan Bitget: Permintaan transfer palsu, tanpa kunci pribadi dicuri
Bitget mengonfirmasi terjadinya insiden keamanan besar yang terkait dengan sekitar 351,6 juta dolar dana yang terdampak.
Namun ada poin penting:
Menurut laporan, para penyerang tidak mencuri kunci pribadi Bitget.
Sebagai gantinya, CEO Bitget, Gracy Chen, mengatakan bahwa para penyerang membobol sistem layanan dompet backend (backend wallet-service) dan menggunakan akses tersebut untuk memalsukan informasi transfer serta melakukan proses otorisasi/penandatanganan.
Fakta-fakta paling penting
• Sekitar 351,6 juta dolar dana terdampak
• Insiden terdeteksi pada pukul 18:31 UTC pada 24 September
• Bagian-bagian dari infrastruktur dompet panas dan dompet hangat (hot dan warm) Bitget terdampak
• Bitget mengatakan dompet dingin tetap aman
• Penarikan sementara dihentikan saat peninjauan keamanan
• Setoran dan perdagangan tetap berjalan
• Bitget mengatakan dana perlindungan pengguna mereka memiliki lebih dari 464 juta dolar dan menanggung kerugian yang dilaporkan
Mengapa ini penting
Insiden ini menyoroti risiko penting bagi keamanan bursa: melindungi kunci pribadi saja tidak cukup.
Bagi para trader, intinya sederhana:
Keamanan bursa adalah sistem yang utuh — bukan sekadar masalah kunci pribadi.
Insiden ini masih berkembang, sehingga detail tambahan dapat berubah seiring investigasi berlangsung.
Tindak lanjut
$QI $PHA $ARK
Peretasan Bitget: Permintaan transfer palsu, tanpa kunci pribadi dicuri
Bitget mengonfirmasi terjadinya insiden keamanan besar yang terkait dengan sekitar 351,6 juta dolar dana yang terdampak.
Namun ada poin penting:
Menurut laporan, para penyerang tidak mencuri kunci pribadi Bitget.
Sebagai gantinya, CEO Bitget, Gracy Chen, mengatakan bahwa para penyerang membobol sistem layanan dompet backend (backend wallet-service) dan menggunakan akses tersebut untuk memalsukan informasi transfer serta melakukan proses otorisasi/penandatanganan.
Fakta-fakta paling penting
• Sekitar 351,6 juta dolar dana terdampak
• Insiden terdeteksi pada pukul 18:31 UTC pada 24 September
• Bagian-bagian dari infrastruktur dompet panas dan dompet hangat (hot dan warm) Bitget terdampak
• Bitget mengatakan dompet dingin tetap aman
• Penarikan sementara dihentikan saat peninjauan keamanan
• Setoran dan perdagangan tetap berjalan
• Bitget mengatakan dana perlindungan pengguna mereka memiliki lebih dari 464 juta dolar dan menanggung kerugian yang dilaporkan
Mengapa ini penting
Insiden ini menyoroti risiko penting bagi keamanan bursa: melindungi kunci pribadi saja tidak cukup.
Bagi para trader, intinya sederhana:
Keamanan bursa adalah sistem yang utuh — bukan sekadar masalah kunci pribadi.
Insiden ini masih berkembang, sehingga detail tambahan dapat berubah seiring investigasi berlangsung.
Tindak lanjut
$QI $PHA $ARK
4
11.8k
·
--
Bullish
#bitgetbreachforgedrequestsnotstolenkeys
BITGET TERKENA INSIDEN: PERMINTAAN TRANSFER PALSU, BUKAN KUNCI PRIBADI YANG DICURI
Bitget telah mengonfirmasi adanya insiden keamanan besar yang melibatkan sekitar $351,6M dana yang terdampak.
Namun ada detail penting:
Para penyerang dilaporkan TIDAK mencuri kunci privat Bitget.
Sebaliknya, CEO Bitget Gracy Chen mengatakan penyerang membobol sistem layanan dompet backend dan menggunakan akses tersebut untuk memalsukan informasi transfer serta menjalankan proses otorisasi/penandatanganan.
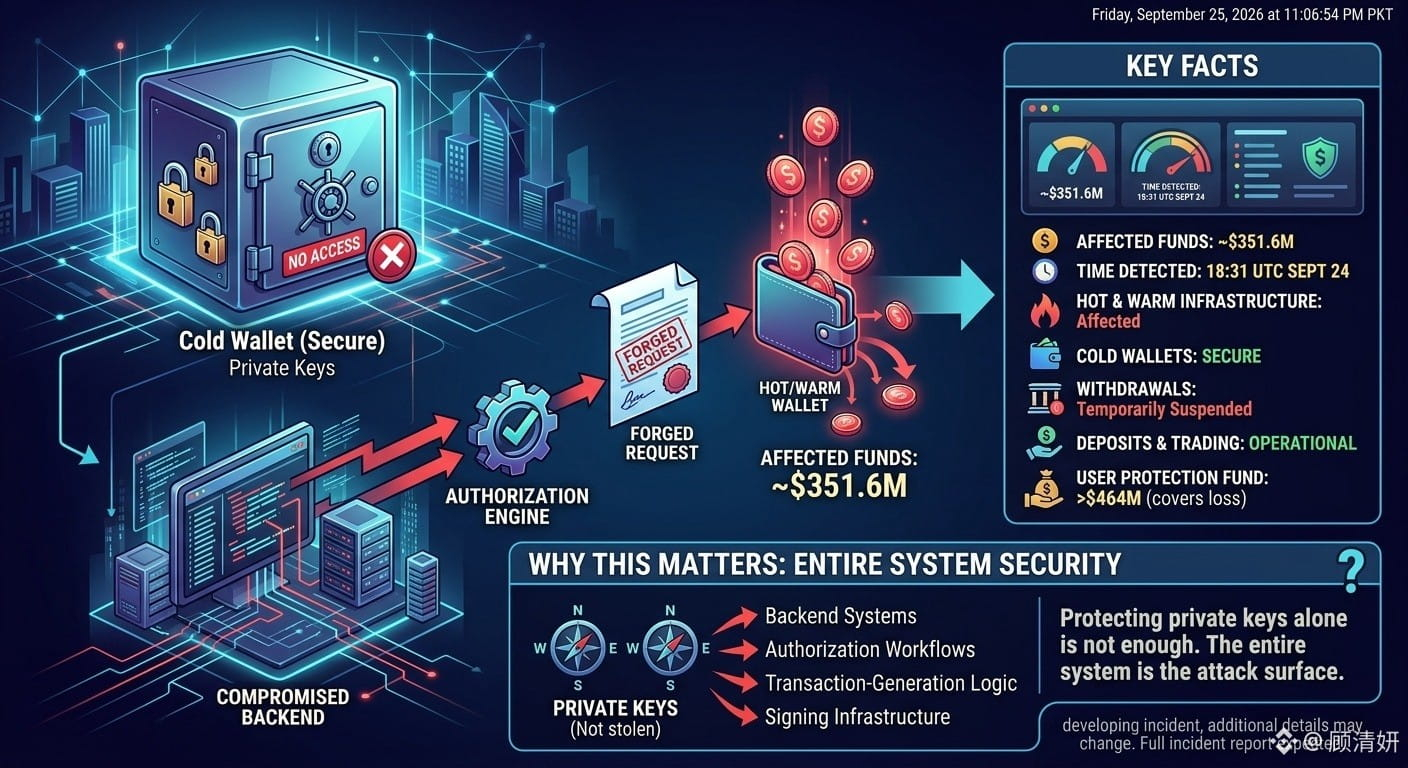
FAKTA UTAMA
• Sekitar $351,6M dana terdampak
• Insiden terdeteksi pada pukul 18:31 UTC tanggal 24 September
• Sebagian infrastruktur dompet hot dan warm Bitget terdampak
• Bitget menyatakan dompet cold tetap aman
• Penarikan dana sempat ditangguhkan selama peninjauan keamanan
• Setoran dan perdagangan tetap beroperasi
• Bitget menyatakan Dana Perlindungan Penggunanya bernilai lebih dari $464M dan menutupi kerugian yang dilaporkan
MENGAPA HAL INI PENTING
Insiden ini menyoroti risiko keamanan bursa yang penting: melindungi kunci privat saja tidak cukup.
Sistem backend, logika pembuatan transaksi, alur kerja otorisasi, dan infrastruktur penandatanganan juga dapat menjadi permukaan serangan yang krusial.
Bitget mengatakan penyelidikannya masih menentukan dengan tepat bagaimana sistem backend dibobol, dengan laporan insiden lengkap yang diharapkan.
Bagi para trader, poin utamanya sederhana:
Keamanan bursa adalah sistem yang utuh — bukan sekadar masalah kunci privat.
Insiden ini masih berkembang, sehingga detail tambahan dapat berubah seiring berjalannya penyelidikan.
$QI $PHA $ARK
{future}(ARKUSDT)
{future}(PHAUSDT)
{spot}(QIUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
BITGET TERKENA INSIDEN: PERMINTAAN TRANSFER PALSU, BUKAN KUNCI PRIBADI YANG DICURI
Bitget telah mengonfirmasi adanya insiden keamanan besar yang melibatkan sekitar $351,6M dana yang terdampak.
Namun ada detail penting:
Para penyerang dilaporkan TIDAK mencuri kunci privat Bitget.
Sebaliknya, CEO Bitget Gracy Chen mengatakan penyerang membobol sistem layanan dompet backend dan menggunakan akses tersebut untuk memalsukan informasi transfer serta menjalankan proses otorisasi/penandatanganan.
FAKTA UTAMA
• Sekitar $351,6M dana terdampak
• Insiden terdeteksi pada pukul 18:31 UTC tanggal 24 September
• Sebagian infrastruktur dompet hot dan warm Bitget terdampak
• Bitget menyatakan dompet cold tetap aman
• Penarikan dana sempat ditangguhkan selama peninjauan keamanan
• Setoran dan perdagangan tetap beroperasi
• Bitget menyatakan Dana Perlindungan Penggunanya bernilai lebih dari $464M dan menutupi kerugian yang dilaporkan
MENGAPA HAL INI PENTING
Insiden ini menyoroti risiko keamanan bursa yang penting: melindungi kunci privat saja tidak cukup.
Sistem backend, logika pembuatan transaksi, alur kerja otorisasi, dan infrastruktur penandatanganan juga dapat menjadi permukaan serangan yang krusial.
Bitget mengatakan penyelidikannya masih menentukan dengan tepat bagaimana sistem backend dibobol, dengan laporan insiden lengkap yang diharapkan.
Bagi para trader, poin utamanya sederhana:
Keamanan bursa adalah sistem yang utuh — bukan sekadar masalah kunci privat.
Insiden ini masih berkembang, sehingga detail tambahan dapat berubah seiring berjalannya penyelidikan.
$QI $PHA $ARK
BITGET TERKENA INSIDEN: PERMINTAAN TRANSFER PALSU, BUKAN KUNCI PRIBADI YANG DICURI
Bitget telah mengonfirmasi adanya insiden keamanan besar yang melibatkan sekitar $351,6M dana yang terdampak.
Namun ada detail penting:
Para penyerang dilaporkan TIDAK mencuri kunci privat Bitget.
Sebaliknya, CEO Bitget Gracy Chen mengatakan penyerang membobol sistem layanan dompet backend dan menggunakan akses tersebut untuk memalsukan informasi transfer serta menjalankan proses otorisasi/penandatanganan.
FAKTA UTAMA
• Sekitar $351,6M dana terdampak
• Insiden terdeteksi pada pukul 18:31 UTC tanggal 24 September
• Sebagian infrastruktur dompet hot dan warm Bitget terdampak
• Bitget menyatakan dompet cold tetap aman
• Penarikan dana sempat ditangguhkan selama peninjauan keamanan
• Setoran dan perdagangan tetap beroperasi
• Bitget menyatakan Dana Perlindungan Penggunanya bernilai lebih dari $464M dan menutupi kerugian yang dilaporkan
MENGAPA HAL INI PENTING
Insiden ini menyoroti risiko keamanan bursa yang penting: melindungi kunci privat saja tidak cukup.
Sistem backend, logika pembuatan transaksi, alur kerja otorisasi, dan infrastruktur penandatanganan juga dapat menjadi permukaan serangan yang krusial.
Bitget mengatakan penyelidikannya masih menentukan dengan tepat bagaimana sistem backend dibobol, dengan laporan insiden lengkap yang diharapkan.
Bagi para trader, poin utamanya sederhana:
Keamanan bursa adalah sistem yang utuh — bukan sekadar masalah kunci privat.
Insiden ini masih berkembang, sehingga detail tambahan dapat berubah seiring berjalannya penyelidikan.
$QI $PHA $ARK
206 Atlas:
Forged signatures bypassing hot wallet controls is a systemic failure, not just a key theft. This exposes the fragility of centralized signing infrastructures.
4
3
7.6k

·
--
Kamu pikir permintaan palsu berarti tidak ada risiko nyata
Kedengarannya menenangkan, tapi mengabaikan cara bursa bisa ditekan
Jika mereka memalsukan permintaan, berarti sistemnya yang rusak, bukan kuncinya
Para trader tidak peduli kenapa eksploit itu terjadi—yang mereka pedulikan cuma itu berhasil
Aku memantau seberapa cepat mereka menambal dan merespons
Bukan narasi soal kunci yang dicuri atau tidak
Kalau mereka merilis laporan forensik lengkap dan menunjukkan tidak ada celah sistem
Baru aku akan mengakui aku terlalu bereaksi
Kamu pikir itu aman
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews
Kamu pikir permintaan palsu berarti tidak ada risiko nyata
Kedengarannya menenangkan, tapi mengabaikan cara bursa bisa ditekan
Jika mereka memalsukan permintaan, berarti sistemnya yang rusak, bukan kuncinya
Para trader tidak peduli kenapa eksploit itu terjadi—yang mereka pedulikan cuma itu berhasil
Aku memantau seberapa cepat mereka menambal dan merespons
Bukan narasi soal kunci yang dicuri atau tidak
Kalau mereka merilis laporan forensik lengkap dan menunjukkan tidak ada celah sistem
Baru aku akan mengakui aku terlalu bereaksi
Kamu pikir itu aman
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews
Kedengarannya menenangkan, tapi mengabaikan cara bursa bisa ditekan
Jika mereka memalsukan permintaan, berarti sistemnya yang rusak, bukan kuncinya
Para trader tidak peduli kenapa eksploit itu terjadi—yang mereka pedulikan cuma itu berhasil
Aku memantau seberapa cepat mereka menambal dan merespons
Bukan narasi soal kunci yang dicuri atau tidak
Kalau mereka merilis laporan forensik lengkap dan menunjukkan tidak ada celah sistem
Baru aku akan mengakui aku terlalu bereaksi
Kamu pikir itu aman
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews
10
#BitgetBreachForgedRequestsNotStolenKeys Mengacu pada insiden keamanan besar pada 24 September 2026, ketika bursa kripto Bitget mengalami peretasan yang mengakibatkan perkiraan $351,6 juta hingga $387,5 juta dalam transfer tanpa izin.
#BitgetBreachForgedRequestsNotStolenKeys Mengacu pada insiden keamanan besar pada 24 September 2026, ketika bursa kripto Bitget mengalami peretasan yang mengakibatkan perkiraan $351,6 juta hingga $387,5 juta dalam transfer tanpa izin.
1
12

🚨 PELANGGARAN BITGET: PERMINTAAN PALSU — BUKAN KUNCI YANG DICURI
Insiden keamanan besar yang melibatkan Bitget kembali menyoroti keamanan bursa kripto. ⚠️
💰 Dampak yang dilaporkan: ~$351,6M
🔐 Kunci privat: Bitget mengatakan bahwa kunci tersebut tidak dicuri
⚙️ Metode serangan: Permintaan transaksi yang dimanipulasi/dipalsukan
🛡️ Respons: Investigasi keamanan dan langkah-langkah perlindungan
📌 Mengapa ini penting:
Keamanan kripto bukan hanya soal melindungi kunci privat. Jika penyerang dapat memanipulasi sistem yang membuat atau mengotorisasi transaksi, kerugian besar tetap bisa terjadi.
🔥 Pertanyaan besar:
Apakah bursa terpusat cukup aman ketika sistem otorisasi backend mereka menjadi target?
#Binance #CryptoInvesting $BNB
#BitgetBreachForgedRequestsNotStolenKeys
🚨 PELANGGARAN BITGET: PERMINTAAN PALSU — BUKAN KUNCI YANG DICURI
Insiden keamanan besar yang melibatkan Bitget kembali menyoroti keamanan bursa kripto. ⚠️
💰 Dampak yang dilaporkan: ~$351,6M
🔐 Kunci privat: Bitget mengatakan bahwa kunci tersebut tidak dicuri
⚙️ Metode serangan: Permintaan transaksi yang dimanipulasi/dipalsukan
🛡️ Respons: Investigasi keamanan dan langkah-langkah perlindungan
📌 Mengapa ini penting:
Keamanan kripto bukan hanya soal melindungi kunci privat. Jika penyerang dapat memanipulasi sistem yang membuat atau mengotorisasi transaksi, kerugian besar tetap bisa terjadi.
🔥 Pertanyaan besar:
Apakah bursa terpusat cukup aman ketika sistem otorisasi backend mereka menjadi target?
#Binance #CryptoInvesting $BNB
#BitgetBreachForgedRequestsNotStolenKeys
Insiden keamanan besar yang melibatkan Bitget kembali menyoroti keamanan bursa kripto. ⚠️
💰 Dampak yang dilaporkan: ~$351,6M
🔐 Kunci privat: Bitget mengatakan bahwa kunci tersebut tidak dicuri
⚙️ Metode serangan: Permintaan transaksi yang dimanipulasi/dipalsukan
🛡️ Respons: Investigasi keamanan dan langkah-langkah perlindungan
📌 Mengapa ini penting:
Keamanan kripto bukan hanya soal melindungi kunci privat. Jika penyerang dapat memanipulasi sistem yang membuat atau mengotorisasi transaksi, kerugian besar tetap bisa terjadi.
🔥 Pertanyaan besar:
Apakah bursa terpusat cukup aman ketika sistem otorisasi backend mereka menjadi target?
#Binance #CryptoInvesting $BNB
#BitgetBreachForgedRequestsNotStolenKeys
1
69
·
--
#BitgetBreachForgedRequestsNotStolenKeys membahas pelanggaran keamanan senilai $351,6 juta yang dialami oleh bursa mata uang kripto Bitget.
#BitgetBreachForgedRequestsNotStolenKeys membahas pelanggaran keamanan senilai $351,6 juta yang dialami oleh bursa mata uang kripto Bitget.
1
70
#BitgetBreachForgedRequestsNotStolenKeys
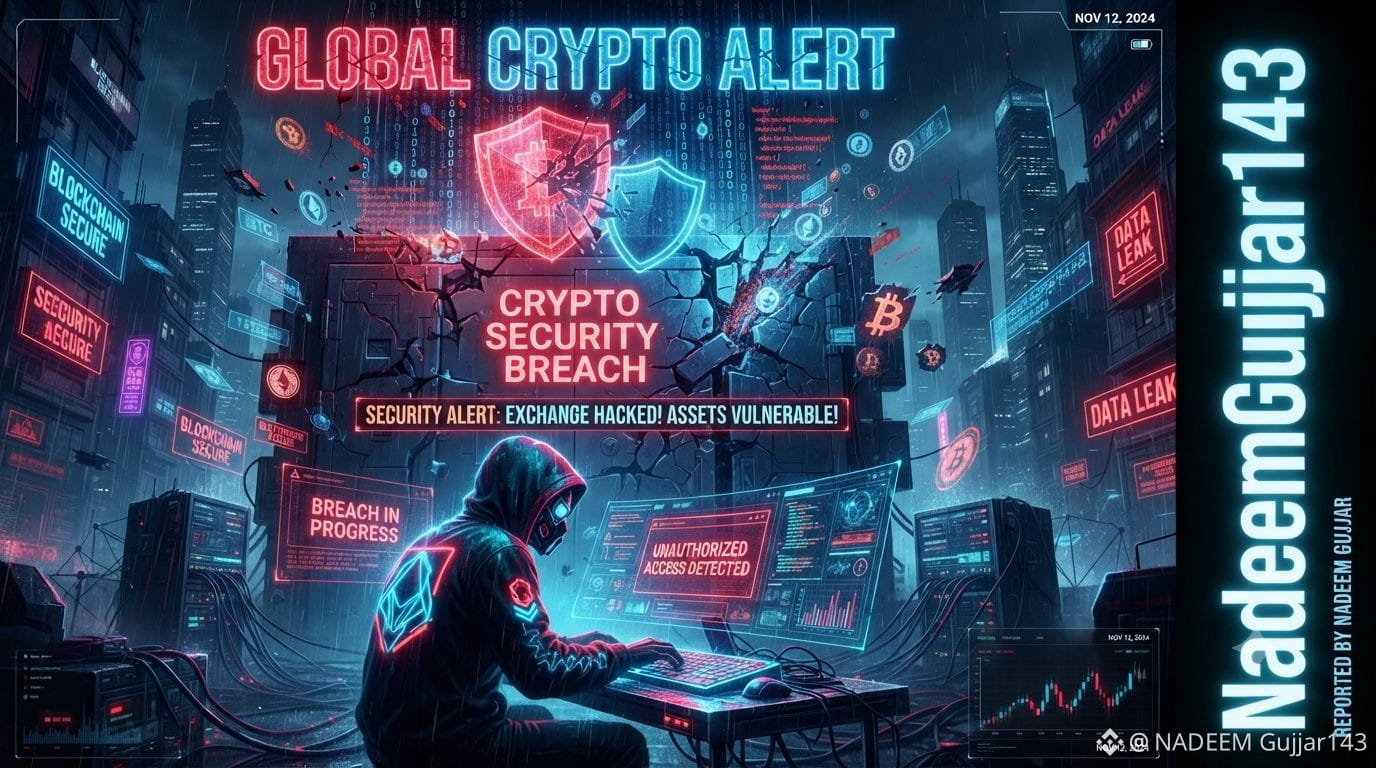
🚨 Pembaruan Pelanggaran Bitget: Permintaan Palsu, Bukan Kunci yang Dicuri!
Bursa kripto Bitget baru-baru ini mengalami pelanggaran keamanan besar senilai $351,6 juta. Namun, CEO Gracy Chen menegaskan bahwa kunci privat tidak pernah dicuri.
Sebaliknya, peretas menyusup ke sistem dompet backend, memalsukan data transaksi untuk mendorong permintaan penarikan palsu lewat kanal otorisasi yang berjalan normal. Anggap saja seperti menyelipkan dokumen palsu tepat lewat jendela petugas kas.
Penyimpanan cold storage tetap sepenuhnya aman, dan dana perlindungan pengguna Bitget sebesar $464 juta sepenuhnya menutupi kerugian tersebut. Penarikan sementara dihentikan untuk pemeriksaan keamanan, tetapi perdagangan dan setoran tetap berjalan normal. 🛡️📉
Apa pendapat Anda tentang vektor serangan backend ini?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Helen_Alek @Square-Creator-f3ffb6967ae3 @qpl5557
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ADA
{spot}(ADAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Pembaruan Pelanggaran Bitget: Permintaan Palsu, Bukan Kunci yang Dicuri!
Bursa kripto Bitget baru-baru ini mengalami pelanggaran keamanan besar senilai $351,6 juta. Namun, CEO Gracy Chen menegaskan bahwa kunci privat tidak pernah dicuri.
Sebaliknya, peretas menyusup ke sistem dompet backend, memalsukan data transaksi untuk mendorong permintaan penarikan palsu lewat kanal otorisasi yang berjalan normal. Anggap saja seperti menyelipkan dokumen palsu tepat lewat jendela petugas kas.
Penyimpanan cold storage tetap sepenuhnya aman, dan dana perlindungan pengguna Bitget sebesar $464 juta sepenuhnya menutupi kerugian tersebut. Penarikan sementara dihentikan untuk pemeriksaan keamanan, tetapi perdagangan dan setoran tetap berjalan normal. 🛡️📉
Apa pendapat Anda tentang vektor serangan backend ini?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Hani Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
🚨 Pembaruan Pelanggaran Bitget: Permintaan Palsu, Bukan Kunci yang Dicuri!
Bursa kripto Bitget baru-baru ini mengalami pelanggaran keamanan besar senilai $351,6 juta. Namun, CEO Gracy Chen menegaskan bahwa kunci privat tidak pernah dicuri.
Sebaliknya, peretas menyusup ke sistem dompet backend, memalsukan data transaksi untuk mendorong permintaan penarikan palsu lewat kanal otorisasi yang berjalan normal. Anggap saja seperti menyelipkan dokumen palsu tepat lewat jendela petugas kas.
Penyimpanan cold storage tetap sepenuhnya aman, dan dana perlindungan pengguna Bitget sebesar $464 juta sepenuhnya menutupi kerugian tersebut. Penarikan sementara dihentikan untuk pemeriksaan keamanan, tetapi perdagangan dan setoran tetap berjalan normal. 🛡️📉
Apa pendapat Anda tentang vektor serangan backend ini?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Hani Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
3
131
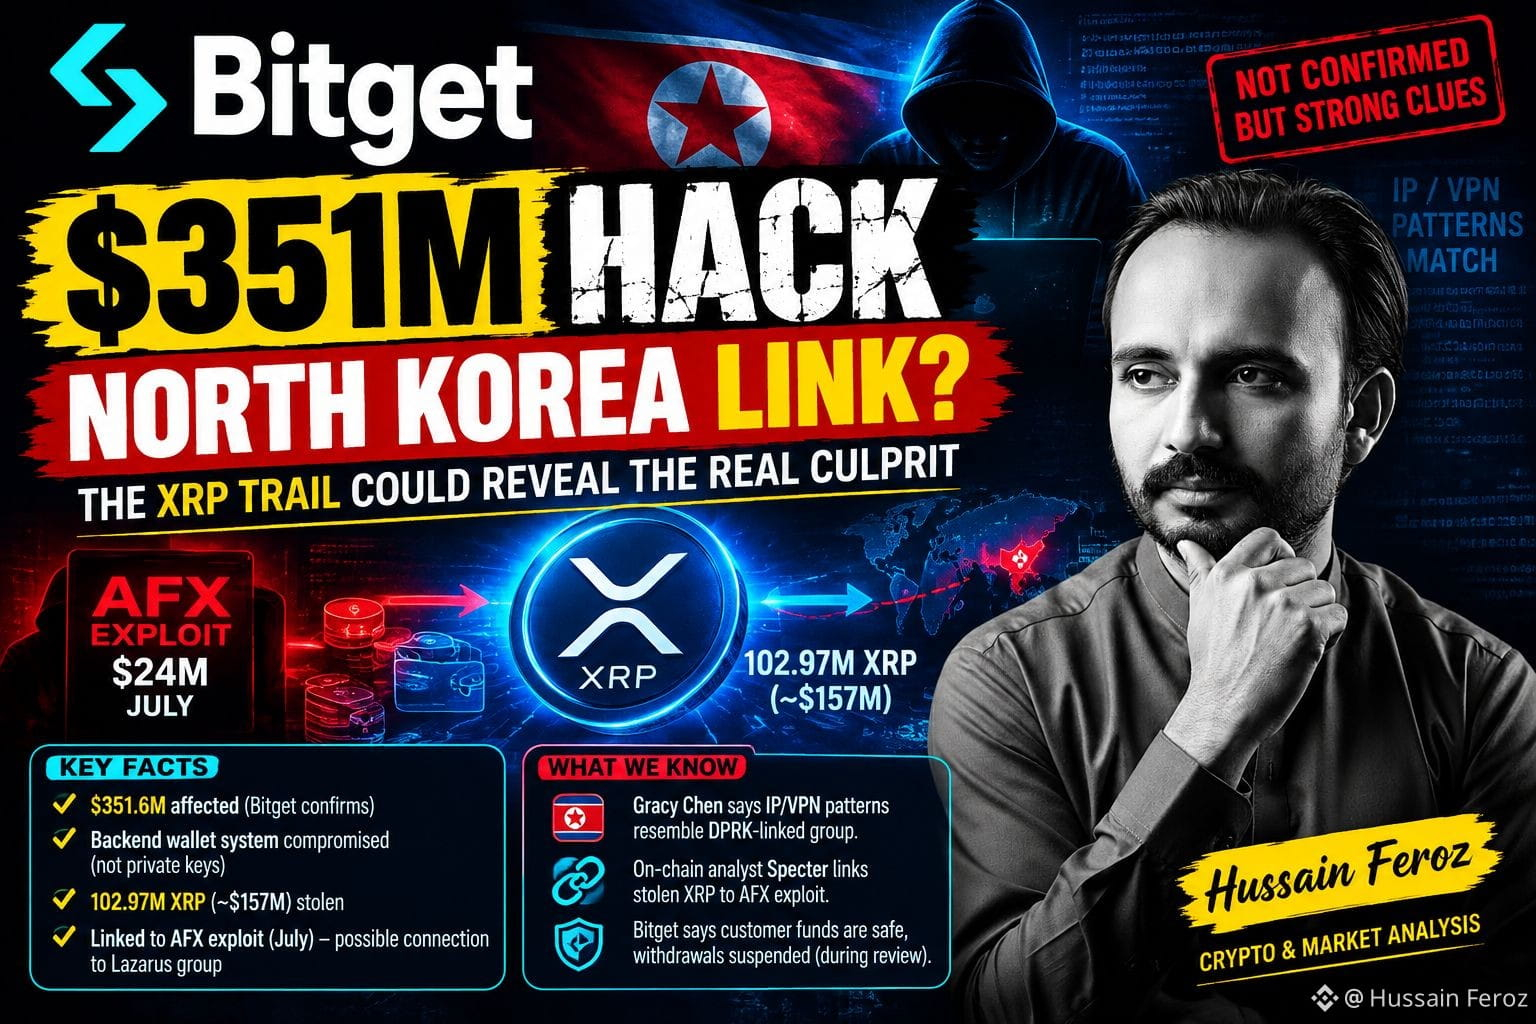
#BitgetBreachForgedRequestsNotStolenKeys
EKSKLUSIF: PERETASAN BITGET SENILAI $351,6 JUTA MUNGKIN MENINGGALKAN PETUNJUK LEBIH BESAR
Semua orang sedang membicarakan kemungkinan keterkaitan Korea Utara.
Tapi petunjuk yang lebih menarik mungkin justru bersembunyi di atas rantai (on-chain). 👀
🔎 Apa yang dilihat penyelidik:
• Bitget mengatakan sekitar ~$351,6M terdampak di seluruh infrastruktur wallet mereka
• Penyerang dilaporkan membobol sistem wallet backend, memalsukan data transaksi, dan memicu proses otorisasi normal
• Kunci privat TIDAK dikompromikan, menurut Bitget
• Sekitar 102,97M XRP — kira-kira $157M — termasuk di antara bagian yang dicuri dalam jumlah terbesar
• Analis on-chain Specter mengatakan XRP yang dicuri bisa ditelusuri ke dana yang terhubung dengan eksploit AFX senilai $24M dari bulan Juli
• Insiden AFX tersebut dikaitkan dengan ekosistem TraderTraitor/Lazarus
Dan ada petunjuk lain:
CEO Bitget, Gracy Chen, mengatakan beberapa pola IP/VPN penyerang menyerupai infrastruktur yang sebelumnya dikaitkan dengan kelompok yang terhubung Korea Utara.
⚠️ Tapi ini BELUM atribusi final.
Pertanyaan sebenarnya sekarang adalah:
Apakah operasi terkait Korea Utara yang sama pindah dari eksploit AFX ke Bitget?
Jika jejak XRP + bukti infrastruktur terkonfirmasi secara independen, insiden Bitget ini bisa mengubahnya dari peretasan besar-besaran pertukaran menjadi operasi besar lain yang terkait Lazarus.
💰 Bitget mengatakan dana Perlindungan Pengguna mereka senilai $464M+ dapat menutupi jumlah yang terdampak, sementara penarikan tetap ditangguhkan selama peninjauan keamanan.
👀 Pantau wallet XRP.
Rantai blok (blockchain) mungkin akan mengungkap siapa dalang serangan sebelum penyelidikan resmi selesai.
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #KeamananKripto #BeritaKripto
#BitgetBreachForgedRequestsNotStolenKeys
EKSKLUSIF: PERETASAN BITGET SENILAI $351,6 JUTA MUNGKIN MENINGGALKAN PETUNJUK LEBIH BESAR
Semua orang sedang membicarakan kemungkinan keterkaitan Korea Utara.
Tapi petunjuk yang lebih menarik mungkin justru bersembunyi di atas rantai (on-chain). 👀
🔎 Apa yang dilihat penyelidik:
• Bitget mengatakan sekitar ~$351,6M terdampak di seluruh infrastruktur wallet mereka
• Penyerang dilaporkan membobol sistem wallet backend, memalsukan data transaksi, dan memicu proses otorisasi normal
• Kunci privat TIDAK dikompromikan, menurut Bitget
• Sekitar 102,97M XRP — kira-kira $157M — termasuk di antara bagian yang dicuri dalam jumlah terbesar
• Analis on-chain Specter mengatakan XRP yang dicuri bisa ditelusuri ke dana yang terhubung dengan eksploit AFX senilai $24M dari bulan Juli
• Insiden AFX tersebut dikaitkan dengan ekosistem TraderTraitor/Lazarus
Dan ada petunjuk lain:
CEO Bitget, Gracy Chen, mengatakan beberapa pola IP/VPN penyerang menyerupai infrastruktur yang sebelumnya dikaitkan dengan kelompok yang terhubung Korea Utara.
⚠️ Tapi ini BELUM atribusi final.
Pertanyaan sebenarnya sekarang adalah:
Apakah operasi terkait Korea Utara yang sama pindah dari eksploit AFX ke Bitget?
Jika jejak XRP + bukti infrastruktur terkonfirmasi secara independen, insiden Bitget ini bisa mengubahnya dari peretasan besar-besaran pertukaran menjadi operasi besar lain yang terkait Lazarus.
💰 Bitget mengatakan dana Perlindungan Pengguna mereka senilai $464M+ dapat menutupi jumlah yang terdampak, sementara penarikan tetap ditangguhkan selama peninjauan keamanan.
👀 Pantau wallet XRP.
Rantai blok (blockchain) mungkin akan mengungkap siapa dalang serangan sebelum penyelidikan resmi selesai.
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #KeamananKripto #BeritaKripto
EKSKLUSIF: PERETASAN BITGET SENILAI $351,6 JUTA MUNGKIN MENINGGALKAN PETUNJUK LEBIH BESAR
Semua orang sedang membicarakan kemungkinan keterkaitan Korea Utara.
Tapi petunjuk yang lebih menarik mungkin justru bersembunyi di atas rantai (on-chain). 👀
🔎 Apa yang dilihat penyelidik:
• Bitget mengatakan sekitar ~$351,6M terdampak di seluruh infrastruktur wallet mereka
• Penyerang dilaporkan membobol sistem wallet backend, memalsukan data transaksi, dan memicu proses otorisasi normal
• Kunci privat TIDAK dikompromikan, menurut Bitget
• Sekitar 102,97M XRP — kira-kira $157M — termasuk di antara bagian yang dicuri dalam jumlah terbesar
• Analis on-chain Specter mengatakan XRP yang dicuri bisa ditelusuri ke dana yang terhubung dengan eksploit AFX senilai $24M dari bulan Juli
• Insiden AFX tersebut dikaitkan dengan ekosistem TraderTraitor/Lazarus
Dan ada petunjuk lain:
CEO Bitget, Gracy Chen, mengatakan beberapa pola IP/VPN penyerang menyerupai infrastruktur yang sebelumnya dikaitkan dengan kelompok yang terhubung Korea Utara.
⚠️ Tapi ini BELUM atribusi final.
Pertanyaan sebenarnya sekarang adalah:
Apakah operasi terkait Korea Utara yang sama pindah dari eksploit AFX ke Bitget?
Jika jejak XRP + bukti infrastruktur terkonfirmasi secara independen, insiden Bitget ini bisa mengubahnya dari peretasan besar-besaran pertukaran menjadi operasi besar lain yang terkait Lazarus.
💰 Bitget mengatakan dana Perlindungan Pengguna mereka senilai $464M+ dapat menutupi jumlah yang terdampak, sementara penarikan tetap ditangguhkan selama peninjauan keamanan.
👀 Pantau wallet XRP.
Rantai blok (blockchain) mungkin akan mengungkap siapa dalang serangan sebelum penyelidikan resmi selesai.
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #KeamananKripto #BeritaKripto
1
96
#bitgetbreachforgedrequestsnotstolenkeys
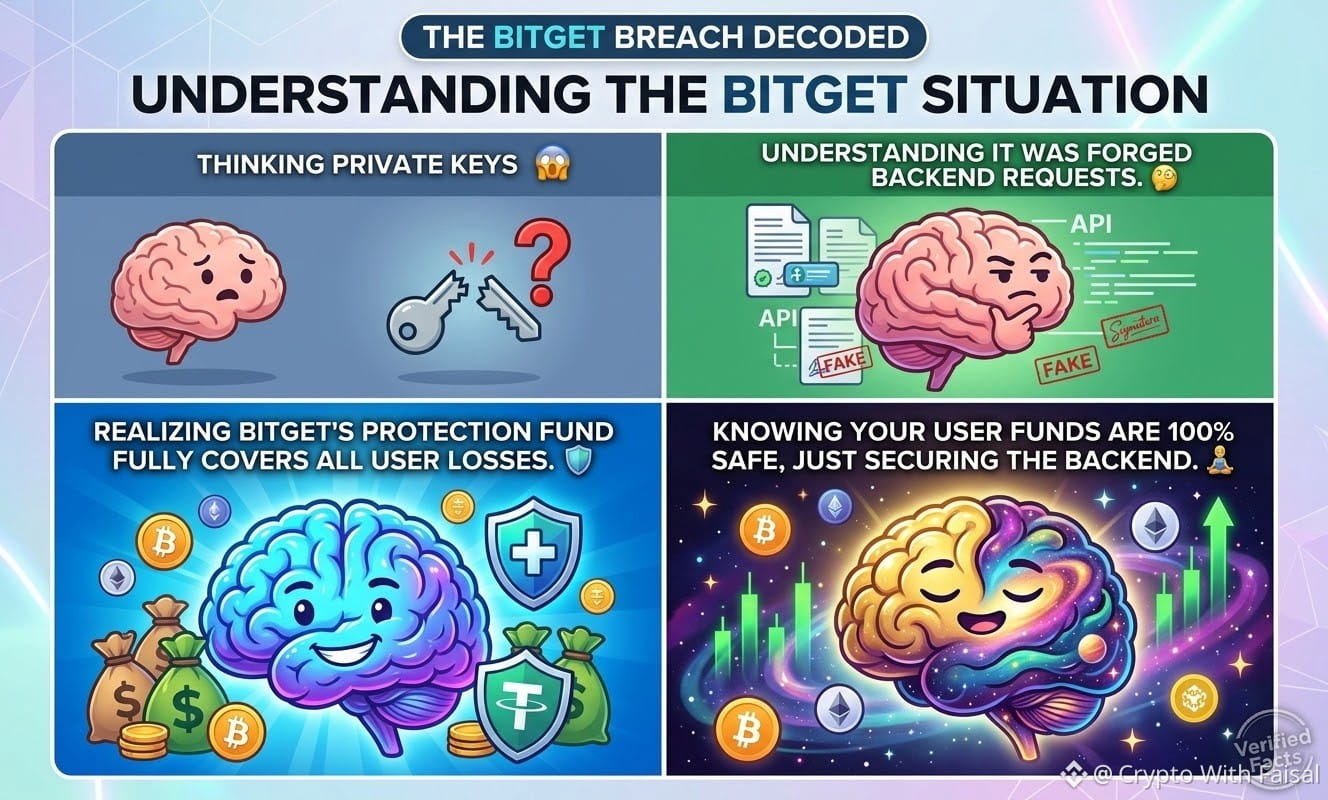
🚨 Kisah Sebenarnya di Balik Kebocoran Bitget 🚨
Dunia kripto sedang heboh, tapi mari kita singkirkan kebisingan dengan FAKTA TERVERIFIKASI tentang peretasan Bitget senilai $351,6M.
Spoiler: Ini bukan seperti yang kamu kira.
Peretas tidak mencuri kunci vault privat! Sebaliknya, mereka membobol sistem backend, memalsukan dokumen transaksi, lalu mendorong permintaan penarikan palsu langsung melalui proses persetujuan Bitget sendiri.
Kenapa detail teknis ini penting?
Karena kunci yang dicuri = pendarahan tanpa henti. 🩸
Permintaan palsu = tambal celahnya, hentikan pendarahan. 🛑
Kabar Baik:
✅ Kuncinya aman: Kunci privat tidak pernah keluar dari gedung.
✅ Vault terkunci: Yang diserang hanya hot dan warm wallets. Cold storage tetap 100% aman.
✅ Pengguna tetap utuh: Dana Perlindungan Bitget senilai $464M sepenuhnya menanggung kerugian $351,6M.
Penarikan sementara dihentikan untuk perombakan keamanan, namun CEO Gracy Chen memastikan aset pengguna aman.
Insiden ini membuktikan bahwa infrastruktur back-office kini menjadi medan tempur Web3 yang baru. Tetap waspada, tetap aman! 🛡️
$AVAX
{future}(AVAXUSDT)
$LINK
{future}(LINKUSDT)
$ORDI
{future}(ORDIUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Kisah Sebenarnya di Balik Kebocoran Bitget 🚨
Dunia kripto sedang heboh, tapi mari kita singkirkan kebisingan dengan FAKTA TERVERIFIKASI tentang peretasan Bitget senilai $351,6M.
Spoiler: Ini bukan seperti yang kamu kira.
Peretas tidak mencuri kunci vault privat! Sebaliknya, mereka membobol sistem backend, memalsukan dokumen transaksi, lalu mendorong permintaan penarikan palsu langsung melalui proses persetujuan Bitget sendiri.
Kenapa detail teknis ini penting?
Karena kunci yang dicuri = pendarahan tanpa henti. 🩸
Permintaan palsu = tambal celahnya, hentikan pendarahan. 🛑
Kabar Baik:
✅ Kuncinya aman: Kunci privat tidak pernah keluar dari gedung.
✅ Vault terkunci: Yang diserang hanya hot dan warm wallets. Cold storage tetap 100% aman.
✅ Pengguna tetap utuh: Dana Perlindungan Bitget senilai $464M sepenuhnya menanggung kerugian $351,6M.
Penarikan sementara dihentikan untuk perombakan keamanan, namun CEO Gracy Chen memastikan aset pengguna aman.
Insiden ini membuktikan bahwa infrastruktur back-office kini menjadi medan tempur Web3 yang baru. Tetap waspada, tetap aman! 🛡️
$AVAX
$LINK
$ORDI
🚨 Kisah Sebenarnya di Balik Kebocoran Bitget 🚨
Dunia kripto sedang heboh, tapi mari kita singkirkan kebisingan dengan FAKTA TERVERIFIKASI tentang peretasan Bitget senilai $351,6M.
Spoiler: Ini bukan seperti yang kamu kira.
Peretas tidak mencuri kunci vault privat! Sebaliknya, mereka membobol sistem backend, memalsukan dokumen transaksi, lalu mendorong permintaan penarikan palsu langsung melalui proses persetujuan Bitget sendiri.
Kenapa detail teknis ini penting?
Karena kunci yang dicuri = pendarahan tanpa henti. 🩸
Permintaan palsu = tambal celahnya, hentikan pendarahan. 🛑
Kabar Baik:
✅ Kuncinya aman: Kunci privat tidak pernah keluar dari gedung.
✅ Vault terkunci: Yang diserang hanya hot dan warm wallets. Cold storage tetap 100% aman.
✅ Pengguna tetap utuh: Dana Perlindungan Bitget senilai $464M sepenuhnya menanggung kerugian $351,6M.
Penarikan sementara dihentikan untuk perombakan keamanan, namun CEO Gracy Chen memastikan aset pengguna aman.
Insiden ini membuktikan bahwa infrastruktur back-office kini menjadi medan tempur Web3 yang baru. Tetap waspada, tetap aman! 🛡️
$AVAX
$LINK
$ORDI
546

·
--
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Peringatan Keamanan Kripto & Uraian: Klarifikasi Insiden Bitget 🔐
Ada banyak perbincangan di pasar terkait kebocoran Bitget. Berdasarkan laporan, masalah ini terjadi karena Permintaan Palsu (Forged Requests), bukan karena pencurian kunci privat (Stolen Keys).
📌 Poin Penting & Pelajaran untuk Trader:
• Keamanan API & Sistem: Bursa perlu melakukan audit keamanan secara berkelanjutan dan meningkatkan pemeriksaan validasi permintaan.
• Bukan Kunci yang Dicuri: Kunci privat yang tetap aman merupakan tanda positif, namun celah keamanan bisa berisiko di mana saja.
• Keselamatan Dana Prioritas Utama: Jika ada kabar seperti ini di bursa mana pun, pastikan 2FA aktif di akun Anda dan selalu lakukan kehati-hatian ekstra.
💡 Tips Keamanan Pro:
Simpan modal besar Anda selalu di Self-Custody / Hardware Wallet, dan gunakan bursa hanya untuk trading yang aktif!
💬 Bagaimana pendapat Anda?
Apakah Anda menyimpan dana di bursa atau lebih memilih Cold Wallet? Pastikan untuk beri tahu di komentar di bawah! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Peringatan Keamanan Kripto & Uraian: Klarifikasi Insiden Bitget 🔐
Ada banyak perbincangan di pasar terkait kebocoran Bitget. Berdasarkan laporan, masalah ini terjadi karena Permintaan Palsu (Forged Requests), bukan karena pencurian kunci privat (Stolen Keys).
📌 Poin Penting & Pelajaran untuk Trader:
• Keamanan API & Sistem: Bursa perlu melakukan audit keamanan secara berkelanjutan dan meningkatkan pemeriksaan validasi permintaan.
• Bukan Kunci yang Dicuri: Kunci privat yang tetap aman merupakan tanda positif, namun celah keamanan bisa berisiko di mana saja.
• Keselamatan Dana Prioritas Utama: Jika ada kabar seperti ini di bursa mana pun, pastikan 2FA aktif di akun Anda dan selalu lakukan kehati-hatian ekstra.
💡 Tips Keamanan Pro:
Simpan modal besar Anda selalu di Self-Custody / Hardware Wallet, dan gunakan bursa hanya untuk trading yang aktif!
💬 Bagaimana pendapat Anda?
Apakah Anda menyimpan dana di bursa atau lebih memilih Cold Wallet? Pastikan untuk beri tahu di komentar di bawah! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
🚨 Peringatan Keamanan Kripto & Uraian: Klarifikasi Insiden Bitget 🔐
Ada banyak perbincangan di pasar terkait kebocoran Bitget. Berdasarkan laporan, masalah ini terjadi karena Permintaan Palsu (Forged Requests), bukan karena pencurian kunci privat (Stolen Keys).
📌 Poin Penting & Pelajaran untuk Trader:
• Keamanan API & Sistem: Bursa perlu melakukan audit keamanan secara berkelanjutan dan meningkatkan pemeriksaan validasi permintaan.
• Bukan Kunci yang Dicuri: Kunci privat yang tetap aman merupakan tanda positif, namun celah keamanan bisa berisiko di mana saja.
• Keselamatan Dana Prioritas Utama: Jika ada kabar seperti ini di bursa mana pun, pastikan 2FA aktif di akun Anda dan selalu lakukan kehati-hatian ekstra.
💡 Tips Keamanan Pro:
Simpan modal besar Anda selalu di Self-Custody / Hardware Wallet, dan gunakan bursa hanya untuk trading yang aktif!
💬 Bagaimana pendapat Anda?
Apakah Anda menyimpan dana di bursa atau lebih memilih Cold Wallet? Pastikan untuk beri tahu di komentar di bawah! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
30
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#CircleMints500MUSDCOnSolana
24,333 penayangan
750 Berdiskusi
2
#PolymarketBankFailureBetsDrawFDICConcern
40,071 penayangan
921 Berdiskusi
3
#BlackRockBuildsTokenizedPortfoliosForOndo
33,061 penayangan
629 Berdiskusi
4
#BitwiseFilesToListNEARETFOnNYSEArca
31,484 penayangan
557 Berdiskusi
5
#SECCommissionerPeirceToLeaveOct2
30,817 penayangan
457 Berdiskusi
6
#SECSaysBuybacksUpgradesDontMakeTokenSecurity
29,198 penayangan
386 Berdiskusi
7
#StrategyProposesDailyDividendsForPreferreds
4,502 penayangan
115 Berdiskusi
8
#CircleTetherFreezeBitgetHackerWallet
3,955 penayangan
67 Berdiskusi
9
#CoinMarketCapCompletesCoinglassAcquisition
7,087 penayangan
95 Berdiskusi
10
#QNTRises39%
89,340 penayangan
1,467 Berdiskusi