
#walletsecurity
walletsecurity
170,789 vues
430 mentions
Populaire
Récents
·
--
Article
Guide pas à pas pour sécuriser votre portefeuille crypto quand on débuteLorsque j’ai acheté pour quelques dollars de $BTC à 77 078 $, j’ai ressenti à la fois de l’enthousiasme et de la nervosité. Voir le cours baisser de 1,37 % en une seule journée m’a rappelé que le marché peut évoluer rapidement, mais que la sécurité de mon portefeuille devrait être encore plus stable. Voici une liste de vérification simple que tout le monde peut suivre pour protéger ses cryptomonnaies.
Pourquoi la sécurité est importante
Même lorsque l’indice de peur et de cupidité affiche 26 (peur), le risque de perdre ses fonds à cause d’une simple erreur reste élevé. Une phrase de récupération perdue ou un appareil compromis peut transformer en quelques minutes un $ETH avoir modeste de 2 257 $ en un compte au solde nul. Faites de la sécurité une habitude, et non une configuration ponctuelle.
Guide pas à pas pour sécuriser votre portefeuille crypto quand on débute
Lorsque j’ai acheté pour quelques dollars de $BTC à 77 078 $, j’ai ressenti à la fois de l’enthousiasme et de la nervosité. Voir le cours baisser de 1,37 % en une seule journée m’a rappelé que le marché peut évoluer rapidement, mais que la sécurité de mon portefeuille devrait être encore plus stable. Voici une liste de vérification simple que tout le monde peut suivre pour protéger ses cryptomonnaies.
Pourquoi la sécurité est importante
Même lorsque l’indice de peur et de cupidité affiche 26 (peur), le risque de perdre ses fonds à cause d’une simple erreur reste élevé. Une phrase de récupération perdue ou un appareil compromis peut transformer en quelques minutes un $ETH avoir modeste de 2 257 $ en un compte au solde nul. Faites de la sécurité une habitude, et non une configuration ponctuelle.
Pourquoi la sécurité est importante
Même lorsque l’indice de peur et de cupidité affiche 26 (peur), le risque de perdre ses fonds à cause d’une simple erreur reste élevé. Une phrase de récupération perdue ou un appareil compromis peut transformer en quelques minutes un $ETH avoir modeste de 2 257 $ en un compte au solde nul. Faites de la sécurité une habitude, et non une configuration ponctuelle.
127

·
--
Alerte urgente ! BTCPay Server avertit les utilisateurs du risque de vol des fonds des portefeuilles chauds ! Si vous utilisez encore une ancienne version du logiciel, arrêtez immédiatement vos serveurs ! Les pirates dérobent des fonds à tour de bras ! #cryptosecurity #walletsecurity $BTC $BCH
Alerte urgente ! BTCPay Server avertit du risque de vol des portefeuilles chauds ! Si vous utilisez une version obsolète du logiciel, arrêtez immédiatement vos serveurs ! Les pirates siphonnent les fonds ! #cryptosecurity #walletsecurity $BTC $BCH
Alerte urgente ! BTCPay Server avertit les utilisateurs du risque de vol des fonds des portefeuilles chauds ! Si vous utilisez encore une ancienne version du logiciel, arrêtez immédiatement vos serveurs ! Les pirates dérobent des fonds à tour de bras ! #cryptosecurity #walletsecurity $BTC $BCH
Alerte urgente ! BTCPay Server avertit du risque de vol des portefeuilles chauds ! Si vous utilisez une version obsolète du logiciel, arrêtez immédiatement vos serveurs ! Les pirates siphonnent les fonds ! #cryptosecurity #walletsecurity $BTC $BCH
Alerte urgente ! BTCPay Server avertit du risque de vol des portefeuilles chauds ! Si vous utilisez une version obsolète du logiciel, arrêtez immédiatement vos serveurs ! Les pirates siphonnent les fonds ! #cryptosecurity #walletsecurity $BTC $BCH
296
·
--
📰 Trezor avertit les acheteurs de CryptoBilis : il ne faut pas réutiliser l’ancienne phrase de récupération
Le 30 octobre, Trezor a signalé la présence présumée d’une porte dérobée matérielle dans un Safe 5 acheté auprès de CryptoBilis. L’entreprise n’a pas encore examiné l’appareil et n’a reçu aucun signalement de pertes, mais elle recommande à toutes les personnes ayant acheté un modèle Trezor auprès de ce vendeur depuis mars 2026 de transférer leurs actifs vers un nouveau portefeuille doté d’une nouvelle phrase de récupération.
Remplacer simplement l’appareil et le restaurer à l’aide de l’ancienne phrase ne suffira pas à vous protéger : la porte dérobée présumée aurait pu lire les données affichées à l’écran. Si l’appareil n’a pas encore été configuré, ne l’utilisez pas et contactez le service d’assistance officiel de Trezor pour obtenir un remplacement.
#Trezor #WalletSecurity
📰 Trezor avertit les acheteurs de CryptoBilis : il ne faut pas réutiliser l’ancienne phrase de récupération
Le 30 octobre, Trezor a signalé la présence présumée d’une porte dérobée matérielle dans un Safe 5 acheté auprès de CryptoBilis. L’entreprise n’a pas encore examiné l’appareil et n’a reçu aucun signalement de pertes, mais elle recommande à toutes les personnes ayant acheté un modèle Trezor auprès de ce vendeur depuis mars 2026 de transférer leurs actifs vers un nouveau portefeuille doté d’une nouvelle phrase de récupération.
Remplacer simplement l’appareil et le restaurer à l’aide de l’ancienne phrase ne suffira pas à vous protéger : la porte dérobée présumée aurait pu lire les données affichées à l’écran. Si l’appareil n’a pas encore été configuré, ne l’utilisez pas et contactez le service d’assistance officiel de Trezor pour obtenir un remplacement.
#Trezor #WalletSecurity
Le 30 octobre, Trezor a signalé la présence présumée d’une porte dérobée matérielle dans un Safe 5 acheté auprès de CryptoBilis. L’entreprise n’a pas encore examiné l’appareil et n’a reçu aucun signalement de pertes, mais elle recommande à toutes les personnes ayant acheté un modèle Trezor auprès de ce vendeur depuis mars 2026 de transférer leurs actifs vers un nouveau portefeuille doté d’une nouvelle phrase de récupération.
Remplacer simplement l’appareil et le restaurer à l’aide de l’ancienne phrase ne suffira pas à vous protéger : la porte dérobée présumée aurait pu lire les données affichées à l’écran. Si l’appareil n’a pas encore été configuré, ne l’utilisez pas et contactez le service d’assistance officiel de Trezor pour obtenir un remplacement.
#Trezor #WalletSecurity
30
Vous avez demandé de l’aide pour votre portefeuille en public ? Considérez le message privé qui suit comme non vérifié — et non comme une demande d’assistance.
Ethereum.org décrit une arnaque courante : des imposteurs repèrent des personnes qui posent des questions sur des canaux publics, puis les contactent en privé en leur proposant de l’aide. Le fait qu’ils connaissent votre problème ne prouve pas qu’ils représentent le fournisseur de votre portefeuille.
Accédez vous-même au canal d’assistance officiel du fournisseur au lieu de suivre le lien envoyé. Ne partagez jamais votre phrase de récupération ni vos clés privées, et n’accordez jamais à un inconnu un accès à distance à votre ordinateur.
Le risque ne se limite pas à une demande d’argent évidente : un prétendu aidant convaincant peut gagner votre confiance avant de vous demander l’accès à votre portefeuille. Une photo de profil et une réponse serviable ne prouvent pas son identité.
Source : Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #SelfCustody
Vous avez demandé de l’aide pour votre portefeuille en public ? Considérez le message privé qui suit comme non vérifié — et non comme une demande d’assistance.
Ethereum.org décrit une arnaque courante : des imposteurs repèrent des personnes qui posent des questions sur des canaux publics, puis les contactent en privé en leur proposant de l’aide. Le fait qu’ils connaissent votre problème ne prouve pas qu’ils représentent le fournisseur de votre portefeuille.
Accédez vous-même au canal d’assistance officiel du fournisseur au lieu de suivre le lien envoyé. Ne partagez jamais votre phrase de récupération ni vos clés privées, et n’accordez jamais à un inconnu un accès à distance à votre ordinateur.
Le risque ne se limite pas à une demande d’argent évidente : un prétendu aidant convaincant peut gagner votre confiance avant de vous demander l’accès à votre portefeuille. Une photo de profil et une réponse serviable ne prouvent pas son identité.
Source : Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #SelfCustody
Ethereum.org décrit une arnaque courante : des imposteurs repèrent des personnes qui posent des questions sur des canaux publics, puis les contactent en privé en leur proposant de l’aide. Le fait qu’ils connaissent votre problème ne prouve pas qu’ils représentent le fournisseur de votre portefeuille.
Accédez vous-même au canal d’assistance officiel du fournisseur au lieu de suivre le lien envoyé. Ne partagez jamais votre phrase de récupération ni vos clés privées, et n’accordez jamais à un inconnu un accès à distance à votre ordinateur.
Le risque ne se limite pas à une demande d’argent évidente : un prétendu aidant convaincant peut gagner votre confiance avant de vous demander l’accès à votre portefeuille. Une photo de profil et une réponse serviable ne prouvent pas son identité.
Source : Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #SelfCustody
80
Déconnecter votre portefeuille d’une dApp n’annule pas l’autorisation qui lui permet de dépenser vos jetons.
Une connexion permet au site Web d’interagir avec votre portefeuille. Une approbation de jetons autorise un contrat intelligent à dépenser vos jetons. Fermer l’onglet ou vous déconnecter ne supprime pas cette approbation.
Pour vérifier concrètement, consultez le guide d’Ethereum.org sur l’accès aux jetons et utilisez un outil de vérification des approbations proposé dans le guide. Sélectionnez le bon réseau, vérifiez le destinataire des dépenses et le montant autorisé, puis révoquez les autorisations dont vous n’avez plus besoin. La révocation nécessite une transaction sur la blockchain et des frais de réseau.
Le risque : une approbation illimitée peut exposer la totalité de votre solde de ce jeton si le contrat approuvé est malveillant. La prochaine fois, n’autorisez que le montant dont vous avez besoin, plutôt qu’un accès illimité par défaut.
Source : Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
Déconnecter votre portefeuille d’une dApp n’annule pas l’autorisation qui lui permet de dépenser vos jetons.
Une connexion permet au site Web d’interagir avec votre portefeuille. Une approbation de jetons autorise un contrat intelligent à dépenser vos jetons. Fermer l’onglet ou vous déconnecter ne supprime pas cette approbation.
Pour vérifier concrètement, consultez le guide d’Ethereum.org sur l’accès aux jetons et utilisez un outil de vérification des approbations proposé dans le guide. Sélectionnez le bon réseau, vérifiez le destinataire des dépenses et le montant autorisé, puis révoquez les autorisations dont vous n’avez plus besoin. La révocation nécessite une transaction sur la blockchain et des frais de réseau.
Le risque : une approbation illimitée peut exposer la totalité de votre solde de ce jeton si le contrat approuvé est malveillant. La prochaine fois, n’autorisez que le montant dont vous avez besoin, plutôt qu’un accès illimité par défaut.
Source : Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
Une connexion permet au site Web d’interagir avec votre portefeuille. Une approbation de jetons autorise un contrat intelligent à dépenser vos jetons. Fermer l’onglet ou vous déconnecter ne supprime pas cette approbation.
Pour vérifier concrètement, consultez le guide d’Ethereum.org sur l’accès aux jetons et utilisez un outil de vérification des approbations proposé dans le guide. Sélectionnez le bon réseau, vérifiez le destinataire des dépenses et le montant autorisé, puis révoquez les autorisations dont vous n’avez plus besoin. La révocation nécessite une transaction sur la blockchain et des frais de réseau.
Le risque : une approbation illimitée peut exposer la totalité de votre solde de ce jeton si le contrat approuvé est malveillant. La prochaine fois, n’autorisez que le montant dont vous avez besoin, plutôt qu’un accès illimité par défaut.
Source : Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
72
Lorsqu’une transaction Bitcoin reste bloquée et tarde à être confirmée, il existe une fonction pour l’accélérer. C’est précisément à ce moment-là qu’un serveur malveillant aurait pu remplacer l’adresse du destinataire.
Je vais expliquer simplement comment ça marche : le portefeuille demande à un serveur externe quel montant de frais appliquer pour accélérer le paiement. Et si ce serveur est malveillant, il peut renvoyer non pas un simple montant de frais, mais une transaction entièrement modifiée qui envoie l’argent ailleurs que là où tu voulais.
Ce n’est pas un piratage de la blockchain ni un problème propre à Bitcoin : c’est une vulnérabilité dans la manière dont certains portefeuilles communiquaient avec des serveurs tiers pour proposer une fonction pratique. Les développeurs sont déjà en train de corriger le bug.
La conclusion la plus importante n’est pas technique, mais pratique : même une base comme Bitcoin, que tout le monde considère comme extrêmement sûre, peut présenter un point faible dans un service complémentaire pratique qui l’entoure. Le réseau lui-même est sûr, mais l’interface par laquelle tu l’utilises fait aussi partie de la sécurité.
À mon avis, les gens ne mettent pas assez souvent leurs portefeuilles à jour, et c’est la principale raison pour laquelle ce genre de bug peut faire du tort à quelqu’un. Dis-moi si tu n’es pas d’accord.
$BTC #bitcoin #CryptoSecurity #SécuritéDesPortefeuilles
Lorsqu’une transaction Bitcoin reste bloquée et tarde à être confirmée, il existe une fonction pour l’accélérer. C’est précisément à ce moment-là qu’un serveur malveillant aurait pu remplacer l’adresse du destinataire.
Je vais expliquer simplement comment ça marche : le portefeuille demande à un serveur externe quel montant de frais appliquer pour accélérer le paiement. Et si ce serveur est malveillant, il peut renvoyer non pas un simple montant de frais, mais une transaction entièrement modifiée qui envoie l’argent ailleurs que là où tu voulais.
Ce n’est pas un piratage de la blockchain ni un problème propre à Bitcoin : c’est une vulnérabilité dans la manière dont certains portefeuilles communiquaient avec des serveurs tiers pour proposer une fonction pratique. Les développeurs sont déjà en train de corriger le bug.
La conclusion la plus importante n’est pas technique, mais pratique : même une base comme Bitcoin, que tout le monde considère comme extrêmement sûre, peut présenter un point faible dans un service complémentaire pratique qui l’entoure. Le réseau lui-même est sûr, mais l’interface par laquelle tu l’utilises fait aussi partie de la sécurité.
À mon avis, les gens ne mettent pas assez souvent leurs portefeuilles à jour, et c’est la principale raison pour laquelle ce genre de bug peut faire du tort à quelqu’un. Dis-moi si tu n’es pas d’accord.
$BTC #bitcoin #CryptoSecurity #SécuritéDesPortefeuilles
Je vais expliquer simplement comment ça marche : le portefeuille demande à un serveur externe quel montant de frais appliquer pour accélérer le paiement. Et si ce serveur est malveillant, il peut renvoyer non pas un simple montant de frais, mais une transaction entièrement modifiée qui envoie l’argent ailleurs que là où tu voulais.
Ce n’est pas un piratage de la blockchain ni un problème propre à Bitcoin : c’est une vulnérabilité dans la manière dont certains portefeuilles communiquaient avec des serveurs tiers pour proposer une fonction pratique. Les développeurs sont déjà en train de corriger le bug.
La conclusion la plus importante n’est pas technique, mais pratique : même une base comme Bitcoin, que tout le monde considère comme extrêmement sûre, peut présenter un point faible dans un service complémentaire pratique qui l’entoure. Le réseau lui-même est sûr, mais l’interface par laquelle tu l’utilises fait aussi partie de la sécurité.
À mon avis, les gens ne mettent pas assez souvent leurs portefeuilles à jour, et c’est la principale raison pour laquelle ce genre de bug peut faire du tort à quelqu’un. Dis-moi si tu n’es pas d’accord.
$BTC #bitcoin #CryptoSecurity #SécuritéDesPortefeuilles
2
132
·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
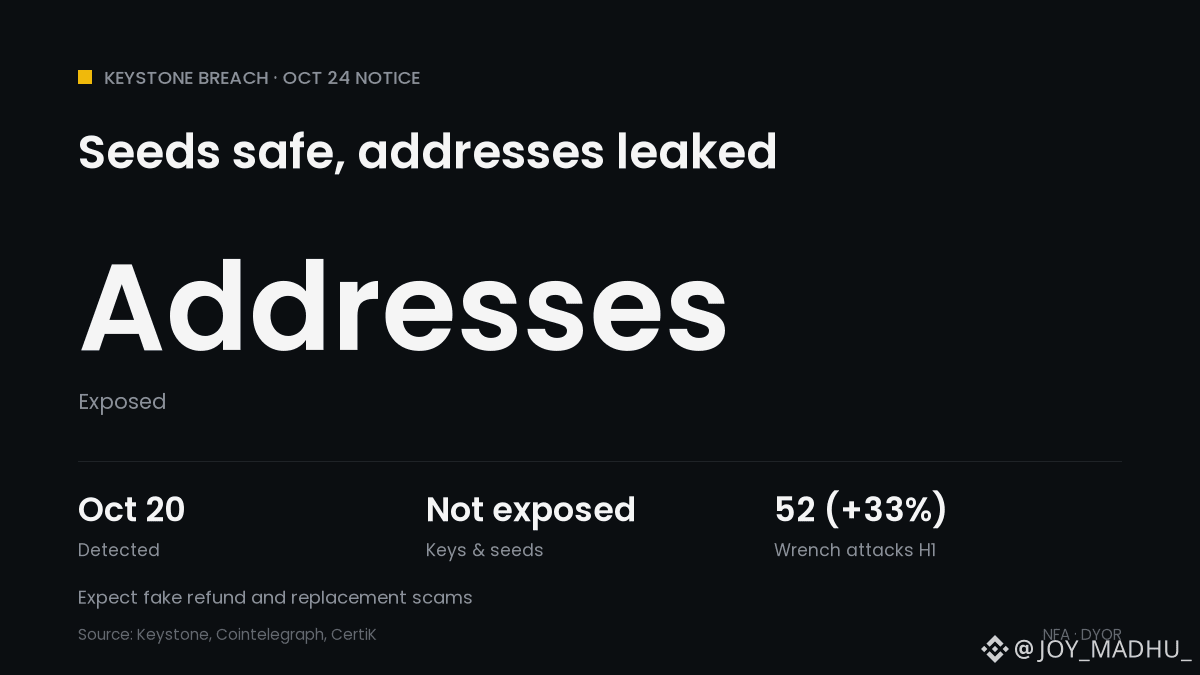
📦 Fuite chez Keystone : votre phrase de récupération est en sécurité, pas votre adresse
📅 20 oct. : un accès non autorisé à la boutique Shopify de Keystone a été détecté
🔍 23 oct. : il a été confirmé qu’un tiers avait dérobé les données d’expédition des clients
📄 Données exposées : noms, coordonnées, adresses, articles commandés et prix
✅ Données non exposées : phrases de récupération, clés privées, mots de passe des portefeuilles et données de paiement
⚠️ Certains acheteurs de 2024 ont reçu des avis, malgré une politique de suppression après 180 jours
📞 Des utilisateurs signalent déjà des appels frauduleux faisant référence à d’anciennes commandes
📊 CertiK a recensé 52 attaques à la clé à molette au premier semestre 2026, soit une hausse de 33 % sur un an
Ce que cela signifie pour les cryptos : aucun fonds n’a été perdu et $BTC la sécurité n’est pas en cause, mais une liste d’acheteurs divulguée permet de les identifier comme détenteurs potentiels. Keystone ne vous demandera jamais votre phrase de récupération.
Achèteriez-vous un portefeuille matériel en indiquant une boîte postale ou une adresse sous pseudonyme ? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
📦 Fuite chez Keystone : votre phrase de récupération est en sécurité, pas votre adresse
📅 20 oct. : un accès non autorisé à la boutique Shopify de Keystone a été détecté
🔍 23 oct. : il a été confirmé qu’un tiers avait dérobé les données d’expédition des clients
📄 Données exposées : noms, coordonnées, adresses, articles commandés et prix
✅ Données non exposées : phrases de récupération, clés privées, mots de passe des portefeuilles et données de paiement
⚠️ Certains acheteurs de 2024 ont reçu des avis, malgré une politique de suppression après 180 jours
📞 Des utilisateurs signalent déjà des appels frauduleux faisant référence à d’anciennes commandes
📊 CertiK a recensé 52 attaques à la clé à molette au premier semestre 2026, soit une hausse de 33 % sur un an
Ce que cela signifie pour les cryptos : aucun fonds n’a été perdu et $BTC la sécurité n’est pas en cause, mais une liste d’acheteurs divulguée permet de les identifier comme détenteurs potentiels. Keystone ne vous demandera jamais votre phrase de récupération.
Achèteriez-vous un portefeuille matériel en indiquant une boîte postale ou une adresse sous pseudonyme ? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
📦 Fuite chez Keystone : votre phrase de récupération est en sécurité, pas votre adresse
📅 20 oct. : un accès non autorisé à la boutique Shopify de Keystone a été détecté
🔍 23 oct. : il a été confirmé qu’un tiers avait dérobé les données d’expédition des clients
📄 Données exposées : noms, coordonnées, adresses, articles commandés et prix
✅ Données non exposées : phrases de récupération, clés privées, mots de passe des portefeuilles et données de paiement
⚠️ Certains acheteurs de 2024 ont reçu des avis, malgré une politique de suppression après 180 jours
📞 Des utilisateurs signalent déjà des appels frauduleux faisant référence à d’anciennes commandes
📊 CertiK a recensé 52 attaques à la clé à molette au premier semestre 2026, soit une hausse de 33 % sur un an
Ce que cela signifie pour les cryptos : aucun fonds n’a été perdu et $BTC la sécurité n’est pas en cause, mais une liste d’acheteurs divulguée permet de les identifier comme détenteurs potentiels. Keystone ne vous demandera jamais votre phrase de récupération.
Achèteriez-vous un portefeuille matériel en indiquant une boîte postale ou une adresse sous pseudonyme ? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
59
·
--
#BugDuPortefeuilleElectrumPermetAuxServeursPiratesDeVolerDesFonds
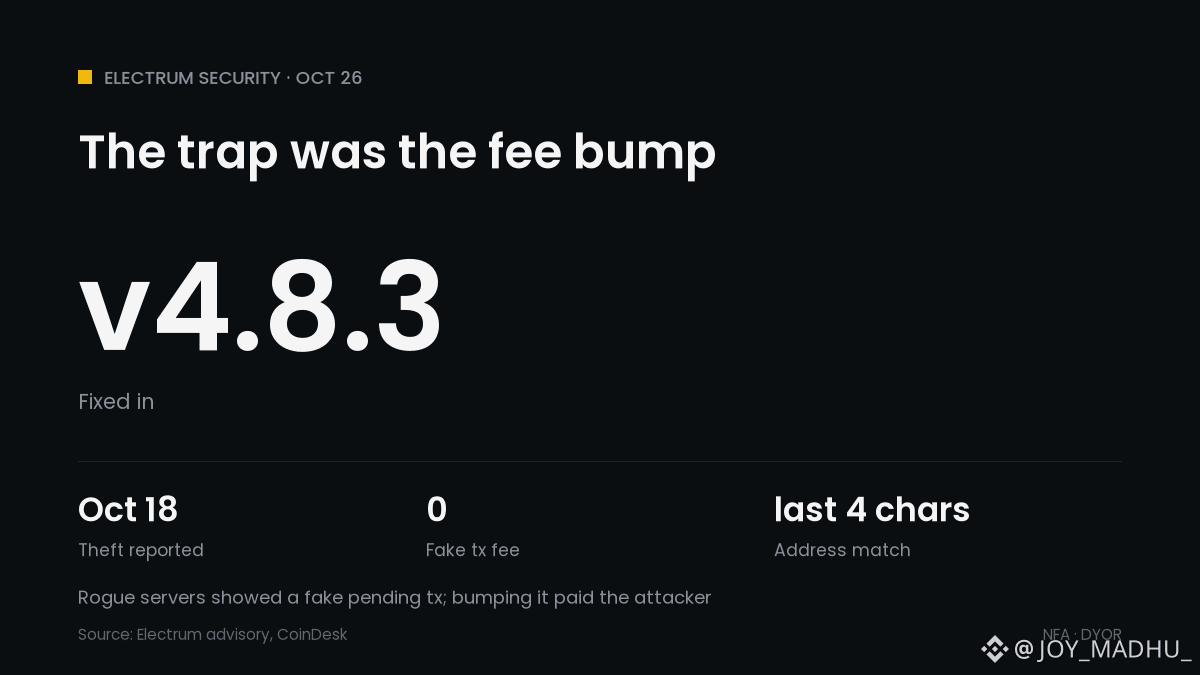
🪤 Le piège d’Electrum était caché dans le bouton « Accélérer »
📅 11 oct. : premier signalement. Un utilisateur multisignature a vérifié la transaction sur deux Trezor, puis a constaté qu’une autre transaction apparaissait dans l’historique.
💸 18 oct. : un deuxième utilisateur a augmenté les frais d’une fausse transaction en attente et a perdu des fonds.
🕵️ Le serveur pirate retenait la vraie transaction et affichait une fausse transaction sans frais, qui semblait donc bloquée.
🔤 L’adresse de l’attaquant correspondait aux 4 derniers caractères de la vraie adresse.
🛡️ 24 oct. : Electrum 4.8.3 vérifie désormais les signatures des transactions en attente qui dépensent vos fonds.
⚠️ Les transactions entrantes en attente ne sont toujours pas validées. Les serveurs auto-hébergés n’étaient pas concernés.
Ce que cela signifie pour les cryptos : aucune faille dans $BTC lui-même, mais un portefeuille matériel ne peut pas vous protéger si vous approuvez une augmentation des frais sans vérifier à nouveau. Le BTC est proche de 80,2 k$.
Vérifiez-vous l’adresse complète avant chaque augmentation des frais ? 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #SécuritéDuPortefeuille
#BugDuPortefeuilleElectrumPermetAuxServeursPiratesDeVolerDesFonds
🪤 Le piège d’Electrum était caché dans le bouton « Accélérer »
📅 11 oct. : premier signalement. Un utilisateur multisignature a vérifié la transaction sur deux Trezor, puis a constaté qu’une autre transaction apparaissait dans l’historique.
💸 18 oct. : un deuxième utilisateur a augmenté les frais d’une fausse transaction en attente et a perdu des fonds.
🕵️ Le serveur pirate retenait la vraie transaction et affichait une fausse transaction sans frais, qui semblait donc bloquée.
🔤 L’adresse de l’attaquant correspondait aux 4 derniers caractères de la vraie adresse.
🛡️ 24 oct. : Electrum 4.8.3 vérifie désormais les signatures des transactions en attente qui dépensent vos fonds.
⚠️ Les transactions entrantes en attente ne sont toujours pas validées. Les serveurs auto-hébergés n’étaient pas concernés.
Ce que cela signifie pour les cryptos : aucune faille dans $BTC lui-même, mais un portefeuille matériel ne peut pas vous protéger si vous approuvez une augmentation des frais sans vérifier à nouveau. Le BTC est proche de 80,2 k$.
Vérifiez-vous l’adresse complète avant chaque augmentation des frais ? 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #SécuritéDuPortefeuille
🪤 Le piège d’Electrum était caché dans le bouton « Accélérer »
📅 11 oct. : premier signalement. Un utilisateur multisignature a vérifié la transaction sur deux Trezor, puis a constaté qu’une autre transaction apparaissait dans l’historique.
💸 18 oct. : un deuxième utilisateur a augmenté les frais d’une fausse transaction en attente et a perdu des fonds.
🕵️ Le serveur pirate retenait la vraie transaction et affichait une fausse transaction sans frais, qui semblait donc bloquée.
🔤 L’adresse de l’attaquant correspondait aux 4 derniers caractères de la vraie adresse.
🛡️ 24 oct. : Electrum 4.8.3 vérifie désormais les signatures des transactions en attente qui dépensent vos fonds.
⚠️ Les transactions entrantes en attente ne sont toujours pas validées. Les serveurs auto-hébergés n’étaient pas concernés.
Ce que cela signifie pour les cryptos : aucune faille dans $BTC lui-même, mais un portefeuille matériel ne peut pas vous protéger si vous approuvez une augmentation des frais sans vérifier à nouveau. Le BTC est proche de 80,2 k$.
Vérifiez-vous l’adresse complète avant chaque augmentation des frais ? 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #SécuritéDuPortefeuille
49
·
--
Gérer des actifs crypto ne repose pas uniquement sur un portefeuille pour assurer leur sécurité.
🔐 Conservez votre phrase de récupération hors ligne et ne divulguez jamais votre clé privée.
🔍 Avant de vous connecter à une application, vérifiez l’URL et le projet.
⚠️ Avant de signer une transaction, vérifiez attentivement l’étendue des autorisations.
💻 Mettez régulièrement vos appareils à jour et surveillez l’activité de vos comptes.
🛡️ Diversifiez les risques selon vos besoins et évitez d’exposer tous vos actifs à un seul et même risque.
En matière de sécurité Web3, il n’existe pas de solution définitive. L’essentiel, c’est de faire de chaque précaution une habitude.
#ONEA #Web3 #WalletSecurity
Gérer des actifs crypto ne repose pas uniquement sur un portefeuille pour assurer leur sécurité.
🔐 Conservez votre phrase de récupération hors ligne et ne divulguez jamais votre clé privée.
🔍 Avant de vous connecter à une application, vérifiez l’URL et le projet.
⚠️ Avant de signer une transaction, vérifiez attentivement l’étendue des autorisations.
💻 Mettez régulièrement vos appareils à jour et surveillez l’activité de vos comptes.
🛡️ Diversifiez les risques selon vos besoins et évitez d’exposer tous vos actifs à un seul et même risque.
En matière de sécurité Web3, il n’existe pas de solution définitive. L’essentiel, c’est de faire de chaque précaution une habitude.
#ONEA #Web3 #WalletSecurity
🔐 Conservez votre phrase de récupération hors ligne et ne divulguez jamais votre clé privée.
🔍 Avant de vous connecter à une application, vérifiez l’URL et le projet.
⚠️ Avant de signer une transaction, vérifiez attentivement l’étendue des autorisations.
💻 Mettez régulièrement vos appareils à jour et surveillez l’activité de vos comptes.
🛡️ Diversifiez les risques selon vos besoins et évitez d’exposer tous vos actifs à un seul et même risque.
En matière de sécurité Web3, il n’existe pas de solution définitive. L’essentiel, c’est de faire de chaque précaution une habitude.
#ONEA #Web3 #WalletSecurity
2
37
·
--
La sécurité de votre portefeuille ne se limite pas à protéger votre phrase de récupération.
Les autorisations malveillantes, les signatures risquées, les sites de phishing, les appareils infectés et l’ingénierie sociale peuvent tous représenter des portes d’entrée pour mettre vos actifs numériques en danger.
Avant chaque connexion à une application ou chaque confirmation de signature, posez-vous trois questions :
🔐 À qui suis-je en train d’accorder une autorisation ?
🔍 Quels droits cette opération va-t-elle accorder ?
⚠️ Si je me trompe, qu’est-ce que je risque de perdre ?
Dans l’univers du Web3, la véritable sécurité repose sur chaque choix fait avec prudence.
#ONEA #Web3 #SécuritéDuPortefeuille
La sécurité de votre portefeuille ne se limite pas à protéger votre phrase de récupération.
Les autorisations malveillantes, les signatures risquées, les sites de phishing, les appareils infectés et l’ingénierie sociale peuvent tous représenter des portes d’entrée pour mettre vos actifs numériques en danger.
Avant chaque connexion à une application ou chaque confirmation de signature, posez-vous trois questions :
🔐 À qui suis-je en train d’accorder une autorisation ?
🔍 Quels droits cette opération va-t-elle accorder ?
⚠️ Si je me trompe, qu’est-ce que je risque de perdre ?
Dans l’univers du Web3, la véritable sécurité repose sur chaque choix fait avec prudence.
#ONEA #Web3 #SécuritéDuPortefeuille
Les autorisations malveillantes, les signatures risquées, les sites de phishing, les appareils infectés et l’ingénierie sociale peuvent tous représenter des portes d’entrée pour mettre vos actifs numériques en danger.
Avant chaque connexion à une application ou chaque confirmation de signature, posez-vous trois questions :
🔐 À qui suis-je en train d’accorder une autorisation ?
🔍 Quels droits cette opération va-t-elle accorder ?
⚠️ Si je me trompe, qu’est-ce que je risque de perdre ?
Dans l’univers du Web3, la véritable sécurité repose sur chaque choix fait avec prudence.
#ONEA #Web3 #SécuritéDuPortefeuille
1
51
·
--
#ElectrumCorrigeUnExploitGraveDansLesVersionsAntérieuresÀ4.8.3
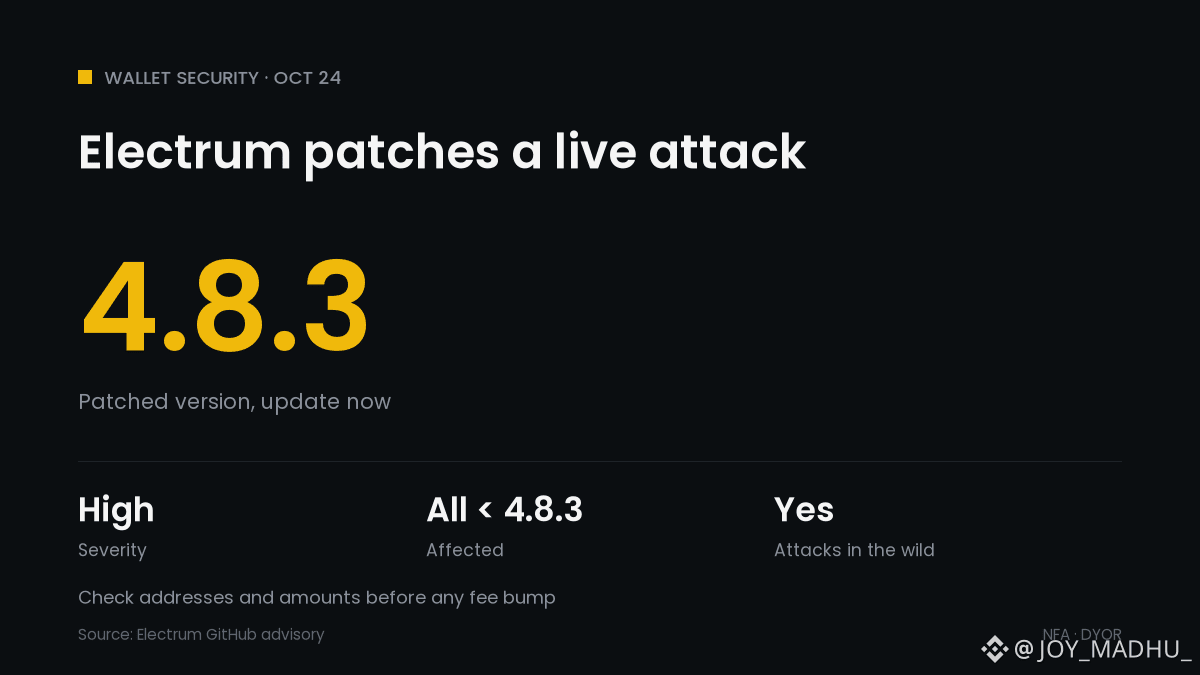
⚠️ Electrum corrige une attaque visant un portefeuille actif : passez à la version 4.8.3
📅 Electrum 4.8.3 est sorti le 24 octobre et corrige une faille de gravité élevée. Toutes les versions antérieures sont concernées
🕵️ Un serveur malveillant dissimule la transaction que vous venez d’envoyer et en affiche une fausse qui paie l’attaquant
🔤 L’adresse frauduleuse a été conçue pour correspondre aux 4 derniers caractères de la véritable adresse
💸 Si vous augmentez ensuite les frais de cette fausse transaction (RBF), votre portefeuille signe un véritable paiement à l’attaquant
📊 Electrum indique que certains serveurs procèdent ainsi dans la nature ; un utilisateur a perdu des fonds
🛡️ Vous ne pouvez pas encore effectuer la mise à jour ? Vérifiez chaque adresse et chaque montant avant de signer. Votre propre serveur de confiance n’est pas concerné
Ce que cela signifie pour Bitcoin : aucune faille dans $BTC lui-même, mais un rappel que les portefeuilles légers font confiance à leurs serveurs. Le BTC stagne autour de 80,5 k$.
Vérifiez-vous l’adresse complète avant de signer ? 👇
$BTC
#ElectrumCorrigeUnExploitGraveDansLesVersionsAntérieuresÀ4.8.3 #CryptoNews #Bitcoin #SécuritéDuPortefeuille
#ElectrumCorrigeUnExploitGraveDansLesVersionsAntérieuresÀ4.8.3
⚠️ Electrum corrige une attaque visant un portefeuille actif : passez à la version 4.8.3
📅 Electrum 4.8.3 est sorti le 24 octobre et corrige une faille de gravité élevée. Toutes les versions antérieures sont concernées
🕵️ Un serveur malveillant dissimule la transaction que vous venez d’envoyer et en affiche une fausse qui paie l’attaquant
🔤 L’adresse frauduleuse a été conçue pour correspondre aux 4 derniers caractères de la véritable adresse
💸 Si vous augmentez ensuite les frais de cette fausse transaction (RBF), votre portefeuille signe un véritable paiement à l’attaquant
📊 Electrum indique que certains serveurs procèdent ainsi dans la nature ; un utilisateur a perdu des fonds
🛡️ Vous ne pouvez pas encore effectuer la mise à jour ? Vérifiez chaque adresse et chaque montant avant de signer. Votre propre serveur de confiance n’est pas concerné
Ce que cela signifie pour Bitcoin : aucune faille dans $BTC lui-même, mais un rappel que les portefeuilles légers font confiance à leurs serveurs. Le BTC stagne autour de 80,5 k$.
Vérifiez-vous l’adresse complète avant de signer ? 👇
$BTC
#ElectrumCorrigeUnExploitGraveDansLesVersionsAntérieuresÀ4.8.3 #CryptoNews #Bitcoin #SécuritéDuPortefeuille
⚠️ Electrum corrige une attaque visant un portefeuille actif : passez à la version 4.8.3
📅 Electrum 4.8.3 est sorti le 24 octobre et corrige une faille de gravité élevée. Toutes les versions antérieures sont concernées
🕵️ Un serveur malveillant dissimule la transaction que vous venez d’envoyer et en affiche une fausse qui paie l’attaquant
🔤 L’adresse frauduleuse a été conçue pour correspondre aux 4 derniers caractères de la véritable adresse
💸 Si vous augmentez ensuite les frais de cette fausse transaction (RBF), votre portefeuille signe un véritable paiement à l’attaquant
📊 Electrum indique que certains serveurs procèdent ainsi dans la nature ; un utilisateur a perdu des fonds
🛡️ Vous ne pouvez pas encore effectuer la mise à jour ? Vérifiez chaque adresse et chaque montant avant de signer. Votre propre serveur de confiance n’est pas concerné
Ce que cela signifie pour Bitcoin : aucune faille dans $BTC lui-même, mais un rappel que les portefeuilles légers font confiance à leurs serveurs. Le BTC stagne autour de 80,5 k$.
Vérifiez-vous l’adresse complète avant de signer ? 👇
$BTC
#ElectrumCorrigeUnExploitGraveDansLesVersionsAntérieuresÀ4.8.3 #CryptoNews #Bitcoin #SécuritéDuPortefeuille
34
·
--
🔐 Après avoir créé un portefeuille Web3, ne vous précipitez pas pour effectuer un transfert !
Si vous utilisez un portefeuille pour la première fois, prenez le temps d’effectuer ces 7 vérifications de sécurité :
1. ✅ Téléchargez le portefeuille depuis une source officielle
2. 🔑 Sauvegardez votre phrase de récupération en lieu sûr et ne la divulguez jamais à qui que ce soit
3. 🛡️ Assurez-vous que vous contrôlez bien votre portefeuille
4. 🔗 Vérifiez le réseau blockchain, l’adresse et le contrat du jeton
5. ✍️ Comprenez la demande de signature avant de cliquer sur « Confirmer »
6. ⚠️ Vérifiez régulièrement les autorisations de contrats intelligents dont vous n’avez plus besoin
7. 💸 Pour une nouvelle adresse, vérifiez d’abord les informations, puis envisagez un petit transfert test
N’oubliez pas : la sécurité d’un portefeuille ne consiste pas seulement à protéger sa clé privée. Elle concerne aussi chaque signature, autorisation et transfert.
À votre avis, quelle étape les débutants ont-ils le plus tendance à négliger ?
#ONEA #Web3 #WalletSecurity
🔐 Après avoir créé un portefeuille Web3, ne vous précipitez pas pour effectuer un transfert !
Si vous utilisez un portefeuille pour la première fois, prenez le temps d’effectuer ces 7 vérifications de sécurité :
1. ✅ Téléchargez le portefeuille depuis une source officielle
2. 🔑 Sauvegardez votre phrase de récupération en lieu sûr et ne la divulguez jamais à qui que ce soit
3. 🛡️ Assurez-vous que vous contrôlez bien votre portefeuille
4. 🔗 Vérifiez le réseau blockchain, l’adresse et le contrat du jeton
5. ✍️ Comprenez la demande de signature avant de cliquer sur « Confirmer »
6. ⚠️ Vérifiez régulièrement les autorisations de contrats intelligents dont vous n’avez plus besoin
7. 💸 Pour une nouvelle adresse, vérifiez d’abord les informations, puis envisagez un petit transfert test
N’oubliez pas : la sécurité d’un portefeuille ne consiste pas seulement à protéger sa clé privée. Elle concerne aussi chaque signature, autorisation et transfert.
À votre avis, quelle étape les débutants ont-ils le plus tendance à négliger ?
#ONEA #Web3 #WalletSecurity
Si vous utilisez un portefeuille pour la première fois, prenez le temps d’effectuer ces 7 vérifications de sécurité :
1. ✅ Téléchargez le portefeuille depuis une source officielle
2. 🔑 Sauvegardez votre phrase de récupération en lieu sûr et ne la divulguez jamais à qui que ce soit
3. 🛡️ Assurez-vous que vous contrôlez bien votre portefeuille
4. 🔗 Vérifiez le réseau blockchain, l’adresse et le contrat du jeton
5. ✍️ Comprenez la demande de signature avant de cliquer sur « Confirmer »
6. ⚠️ Vérifiez régulièrement les autorisations de contrats intelligents dont vous n’avez plus besoin
7. 💸 Pour une nouvelle adresse, vérifiez d’abord les informations, puis envisagez un petit transfert test
N’oubliez pas : la sécurité d’un portefeuille ne consiste pas seulement à protéger sa clé privée. Elle concerne aussi chaque signature, autorisation et transfert.
À votre avis, quelle étape les débutants ont-ils le plus tendance à négliger ?
#ONEA #Web3 #WalletSecurity
1
4
·
--
Baissier
🚨 SUPPRIMER VOTRE PORTEFEUILLE NE VOUS SAUVERA PAS SI LA CLÉ PRIVÉE A DÉJÀ ÉTÉ VOLÉE
Polkadot a lancé un avertissement urgent au sujet de l’extension de navigateur de Fearless Wallet.
Et le plus dangereux, ce n’est pas la perte signalée de 17,286 DOT.
C’est le faux sentiment de sécurité.
$DOT
{future}(DOTUSDT)
Quatre versions de l’extension contenaient du code qui divulguait les clés privées lorsque les utilisateurs déverrouillaient leur portefeuille.
Jusqu’à présent, 8 utilisateurs ont signalé des transactions non autorisées.
Mais voici la distinction essentielle :
Changer d’application ne change pas qui contrôle vos clés.
Si un pirate possède déjà votre phrase de récupération, réinstaller le portefeuille ou changer son mot de passe ne protégera pas vos fonds.
{spot}(DOTUSDT)
⚠️ Vous utilisez l’extension de navigateur de Fearless depuis février 2025 ?
• Créez une NOUVELLE paire de clés dans un autre portefeuille de confiance.
• Transférez les fonds accessibles sans rouvrir l’extension compromise.
• Vérifiez toutes les blockchains où vous avez réutilisé ces clés.
• Pour les actifs verrouillés ou mis en staking, suivez les recommandations officielles de Polkadot pour les récupérer.
$ZEC
{future}(ZECUSDT)
Les applications mobiles examinées ne contenaient pas le code malveillant — mais toute phrase de récupération utilisée auparavant dans l’extension de navigateur reste compromise.
Votre portefeuille n’est pas sécurisé simplement parce que l’application semble sûre.
Il ne l’est que si vous êtes la seule personne à détenir vos clés.
#Polkadot #WalletSecurity #CryptoSecurity
🚨 SUPPRIMER VOTRE PORTEFEUILLE NE VOUS SAUVERA PAS SI LA CLÉ PRIVÉE A DÉJÀ ÉTÉ VOLÉE
Polkadot a lancé un avertissement urgent au sujet de l’extension de navigateur de Fearless Wallet.
Et le plus dangereux, ce n’est pas la perte signalée de 17,286 DOT.
C’est le faux sentiment de sécurité.
$DOT
Quatre versions de l’extension contenaient du code qui divulguait les clés privées lorsque les utilisateurs déverrouillaient leur portefeuille.
Jusqu’à présent, 8 utilisateurs ont signalé des transactions non autorisées.
Mais voici la distinction essentielle :
Changer d’application ne change pas qui contrôle vos clés.
Si un pirate possède déjà votre phrase de récupération, réinstaller le portefeuille ou changer son mot de passe ne protégera pas vos fonds.
⚠️ Vous utilisez l’extension de navigateur de Fearless depuis février 2025 ?
• Créez une NOUVELLE paire de clés dans un autre portefeuille de confiance.
• Transférez les fonds accessibles sans rouvrir l’extension compromise.
• Vérifiez toutes les blockchains où vous avez réutilisé ces clés.
• Pour les actifs verrouillés ou mis en staking, suivez les recommandations officielles de Polkadot pour les récupérer.
$ZEC
Les applications mobiles examinées ne contenaient pas le code malveillant — mais toute phrase de récupération utilisée auparavant dans l’extension de navigateur reste compromise.
Votre portefeuille n’est pas sécurisé simplement parce que l’application semble sûre.
Il ne l’est que si vous êtes la seule personne à détenir vos clés.
#Polkadot #WalletSecurity #CryptoSecurity
Polkadot a lancé un avertissement urgent au sujet de l’extension de navigateur de Fearless Wallet.
Et le plus dangereux, ce n’est pas la perte signalée de 17,286 DOT.
C’est le faux sentiment de sécurité.
$DOT
Quatre versions de l’extension contenaient du code qui divulguait les clés privées lorsque les utilisateurs déverrouillaient leur portefeuille.
Jusqu’à présent, 8 utilisateurs ont signalé des transactions non autorisées.
Mais voici la distinction essentielle :
Changer d’application ne change pas qui contrôle vos clés.
Si un pirate possède déjà votre phrase de récupération, réinstaller le portefeuille ou changer son mot de passe ne protégera pas vos fonds.
⚠️ Vous utilisez l’extension de navigateur de Fearless depuis février 2025 ?
• Créez une NOUVELLE paire de clés dans un autre portefeuille de confiance.
• Transférez les fonds accessibles sans rouvrir l’extension compromise.
• Vérifiez toutes les blockchains où vous avez réutilisé ces clés.
• Pour les actifs verrouillés ou mis en staking, suivez les recommandations officielles de Polkadot pour les récupérer.
$ZEC
Les applications mobiles examinées ne contenaient pas le code malveillant — mais toute phrase de récupération utilisée auparavant dans l’extension de navigateur reste compromise.
Votre portefeuille n’est pas sécurisé simplement parce que l’application semble sûre.
Il ne l’est que si vous êtes la seule personne à détenir vos clés.
#Polkadot #WalletSecurity #CryptoSecurity
272
·
--
Article
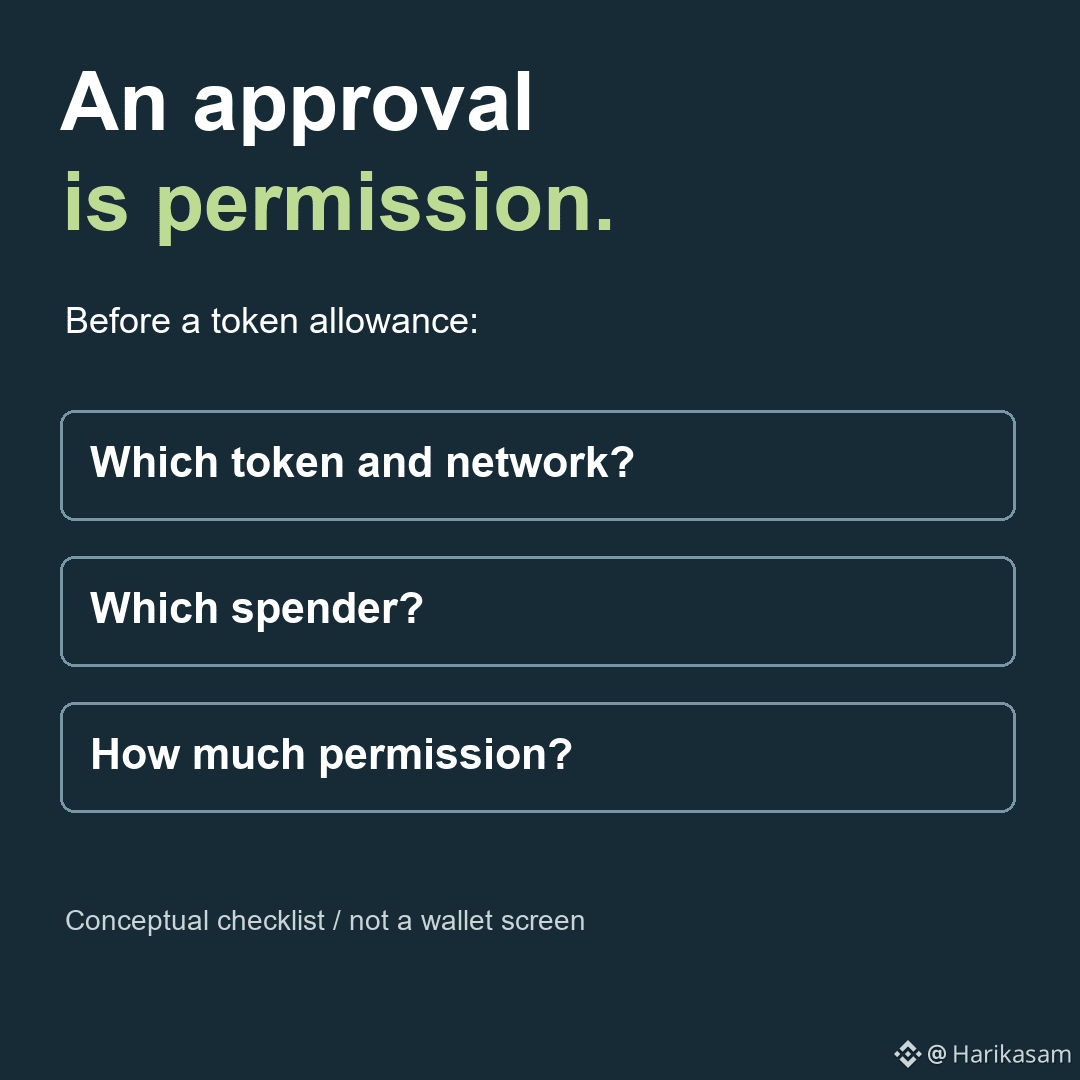
Lisez l’autorisation avant de l’approuverApprouver une demande dans un portefeuille revient à accorder une autorisation. Lisez-la comme telle.
Une autorisation de dépense de jetons permet à un contrat donné de dépenser des jetons dans la limite autorisée. Ce n’est pas simplement une étape de connexion. Le bénéficiaire et le montant doivent correspondre à l’action que vous souhaitez effectuer.
Accédez à l’application à partir d’une adresse vérifiée de manière indépendante, vérifiez le domaine et lisez la demande dans votre portefeuille. Connecter un portefeuille, signer un message et autoriser une transaction sont des actions différentes ; elles ne confèrent pas toutes les mêmes droits.
Pour une autorisation de dépense de jetons, vérifiez le jeton, le réseau, le bénéficiaire et la limite. Si l’autorisation est plus large que prévu, faites une pause et cherchez à comprendre pourquoi. Une limite plus basse peut réduire cette exposition particulière, mais elle ne rend pas sûre une application malveillante.
Lisez l’autorisation avant de l’approuver
Approuver une demande dans un portefeuille revient à accorder une autorisation. Lisez-la comme telle.
Une autorisation de dépense de jetons permet à un contrat donné de dépenser des jetons dans la limite autorisée. Ce n’est pas simplement une étape de connexion. Le bénéficiaire et le montant doivent correspondre à l’action que vous souhaitez effectuer.
Accédez à l’application à partir d’une adresse vérifiée de manière indépendante, vérifiez le domaine et lisez la demande dans votre portefeuille. Connecter un portefeuille, signer un message et autoriser une transaction sont des actions différentes ; elles ne confèrent pas toutes les mêmes droits.
Pour une autorisation de dépense de jetons, vérifiez le jeton, le réseau, le bénéficiaire et la limite. Si l’autorisation est plus large que prévu, faites une pause et cherchez à comprendre pourquoi. Une limite plus basse peut réduire cette exposition particulière, mais elle ne rend pas sûre une application malveillante.
Une autorisation de dépense de jetons permet à un contrat donné de dépenser des jetons dans la limite autorisée. Ce n’est pas simplement une étape de connexion. Le bénéficiaire et le montant doivent correspondre à l’action que vous souhaitez effectuer.
Accédez à l’application à partir d’une adresse vérifiée de manière indépendante, vérifiez le domaine et lisez la demande dans votre portefeuille. Connecter un portefeuille, signer un message et autoriser une transaction sont des actions différentes ; elles ne confèrent pas toutes les mêmes droits.
Pour une autorisation de dépense de jetons, vérifiez le jeton, le réseau, le bénéficiaire et la limite. Si l’autorisation est plus large que prévu, faites une pause et cherchez à comprendre pourquoi. Une limite plus basse peut réduire cette exposition particulière, mais elle ne rend pas sûre une application malveillante.
7
·
--
#PolkadotFoundationWarnsFearlessWalletExtensionLeakedPrivateKeys
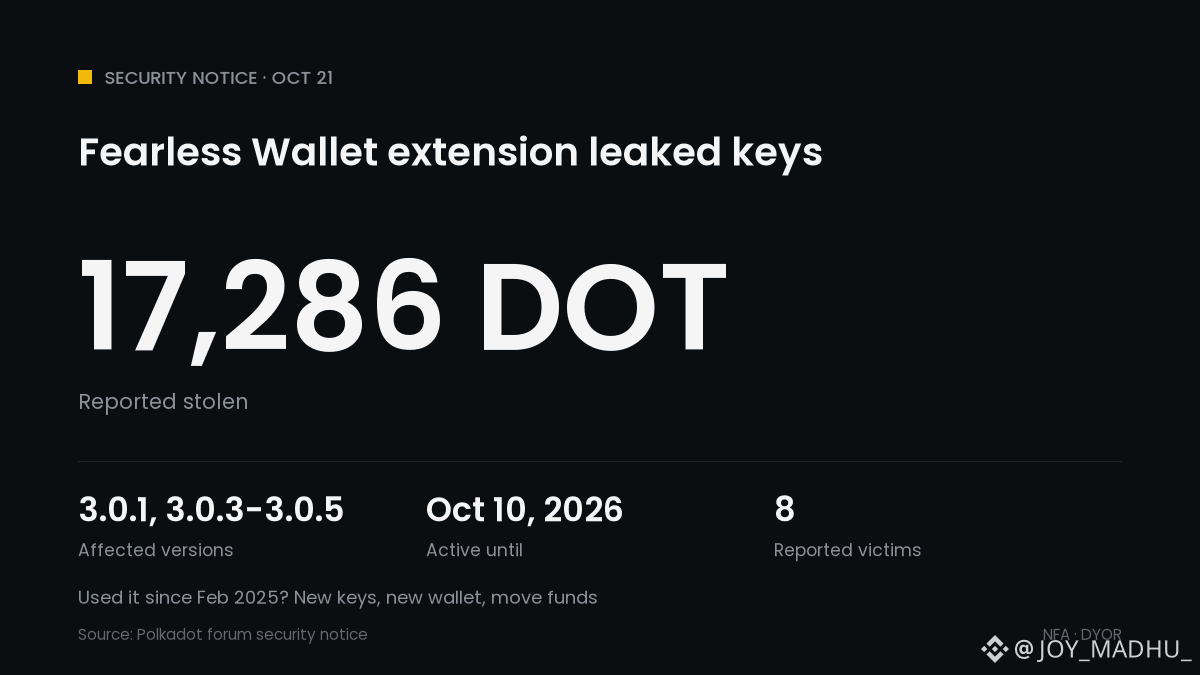
🚨 La Fearless Wallet Extension a divulgué des clés privées
⚠️ Les versions 3.0.1, 3.0.3, 3.0.4 et 3.0.5 ont envoyé des clés au serveur d’un attaquant lors du déverrouillage
📅 Le code a été ajouté le 19 février 2025 et est resté actif par intermittence jusqu’au 10 octobre 2026
📉 8 utilisateurs signalent des transferts non autorisés totalisant 17 286 DOT
🔍 Une version concernée de Chrome affichait encore environ 6 000 utilisateurs
📱 Les applications mobiles examinées ne contiennent pas ce code
Vous utilisez l’extension depuis février 2025 ? Créez de nouvelles clés dans un autre portefeuille et transférez vos fonds. Changer de mot de passe ou réinstaller l’extension ne résoudra pas le problème.
Ce que cela signifie pour les cryptomonnaies : une attaque de la chaîne d’approvisionnement d’un portefeuille, et non une faille du réseau Polkadot. $DOT est proche de 1,18 $.
Avez-vous vérifié quelles extensions détiennent vos clés ? 👇
$DOT
#CryptoNews #Polkadot #WalletSecurity #PolkadotFoundationWarnsFearlessWalletExtensionLeakedPrivateKeys
#PolkadotFoundationWarnsFearlessWalletExtensionLeakedPrivateKeys
🚨 La Fearless Wallet Extension a divulgué des clés privées
⚠️ Les versions 3.0.1, 3.0.3, 3.0.4 et 3.0.5 ont envoyé des clés au serveur d’un attaquant lors du déverrouillage
📅 Le code a été ajouté le 19 février 2025 et est resté actif par intermittence jusqu’au 10 octobre 2026
📉 8 utilisateurs signalent des transferts non autorisés totalisant 17 286 DOT
🔍 Une version concernée de Chrome affichait encore environ 6 000 utilisateurs
📱 Les applications mobiles examinées ne contiennent pas ce code
Vous utilisez l’extension depuis février 2025 ? Créez de nouvelles clés dans un autre portefeuille et transférez vos fonds. Changer de mot de passe ou réinstaller l’extension ne résoudra pas le problème.
Ce que cela signifie pour les cryptomonnaies : une attaque de la chaîne d’approvisionnement d’un portefeuille, et non une faille du réseau Polkadot. $DOT est proche de 1,18 $.
Avez-vous vérifié quelles extensions détiennent vos clés ? 👇
$DOT
#CryptoNews #Polkadot #WalletSecurity #PolkadotFoundationWarnsFearlessWalletExtensionLeakedPrivateKeys
🚨 La Fearless Wallet Extension a divulgué des clés privées
⚠️ Les versions 3.0.1, 3.0.3, 3.0.4 et 3.0.5 ont envoyé des clés au serveur d’un attaquant lors du déverrouillage
📅 Le code a été ajouté le 19 février 2025 et est resté actif par intermittence jusqu’au 10 octobre 2026
📉 8 utilisateurs signalent des transferts non autorisés totalisant 17 286 DOT
🔍 Une version concernée de Chrome affichait encore environ 6 000 utilisateurs
📱 Les applications mobiles examinées ne contiennent pas ce code
Vous utilisez l’extension depuis février 2025 ? Créez de nouvelles clés dans un autre portefeuille et transférez vos fonds. Changer de mot de passe ou réinstaller l’extension ne résoudra pas le problème.
Ce que cela signifie pour les cryptomonnaies : une attaque de la chaîne d’approvisionnement d’un portefeuille, et non une faille du réseau Polkadot. $DOT est proche de 1,18 $.
Avez-vous vérifié quelles extensions détiennent vos clés ? 👇
$DOT
#CryptoNews #Polkadot #WalletSecurity #PolkadotFoundationWarnsFearlessWalletExtensionLeakedPrivateKeys
1
33
·
--
Baissier
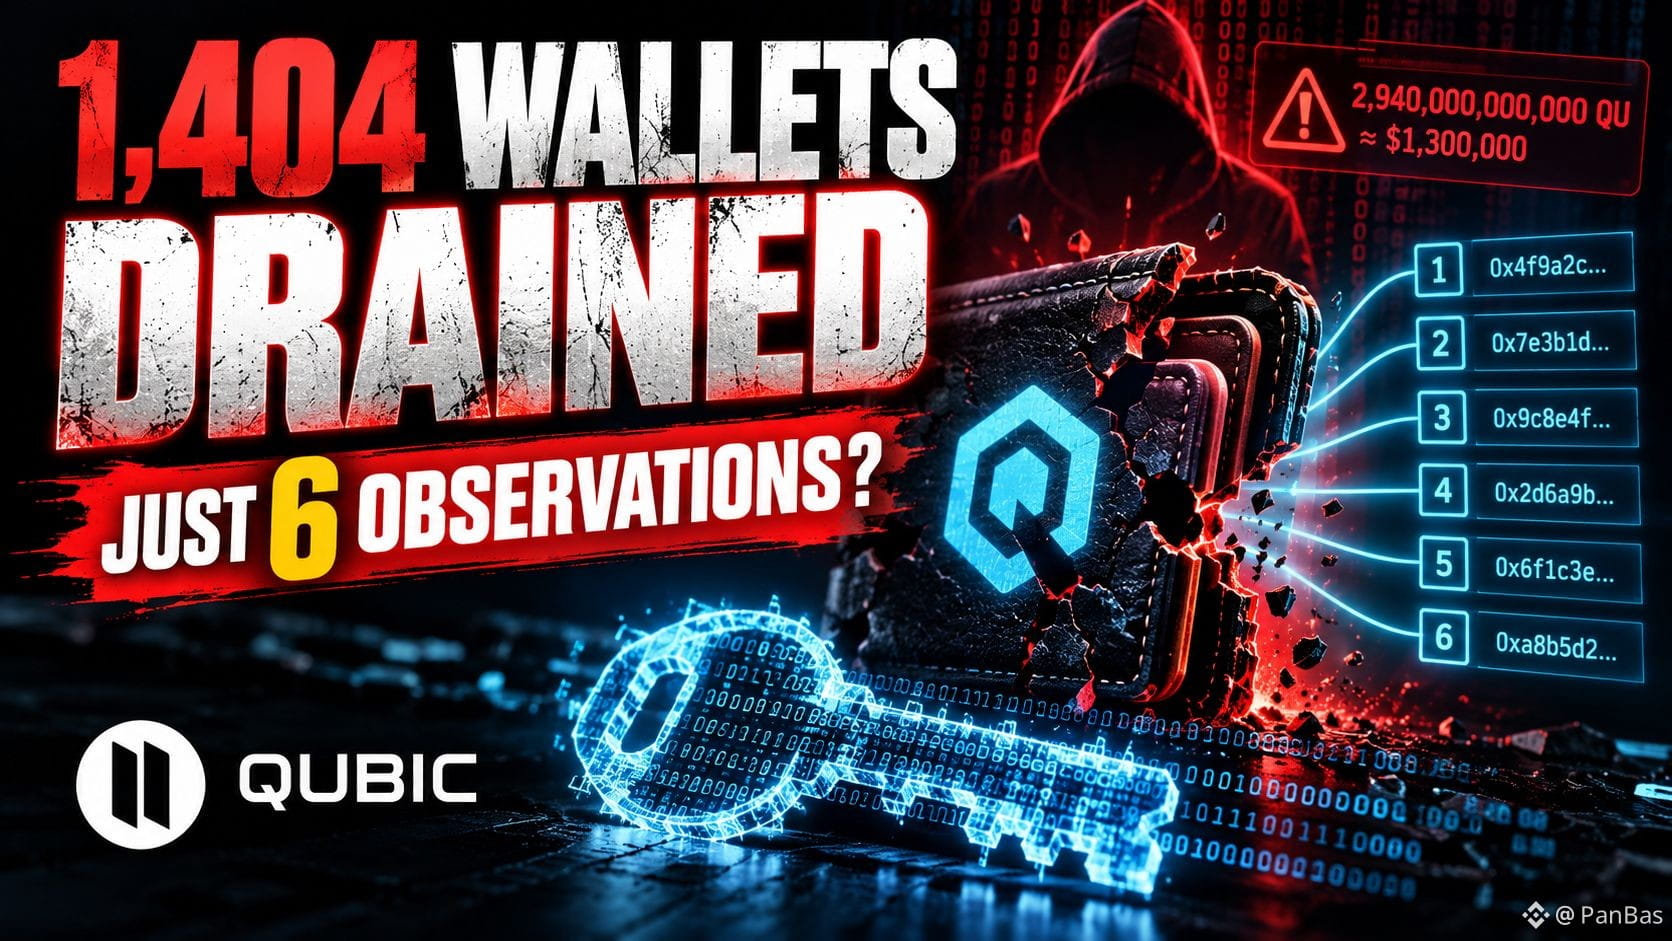
🚨 1 404 PORTEFEUILLES CRYPTO VIDÉS — ET SEULEMENT 6 OBSERVATIONS DU RÉSEAU POURRAIENT RÉVÉLER UNE CLÉ PRIVÉE ! 👀
Imaginez sécuriser votre portefeuille, ne jamais partager votre phrase de récupération… et tout perdre quand même.
C’est le cauchemar derrière l’incident de sécurité de Qubic.
💥 QUE S’EST-IL PASSÉ ?
Entre le 17 et le 18 octobre, un attaquant a vidé :
🔴 1 404 portefeuilles
🔴 2,94 BILLIONS de QU
🔴 Environ 1,3 MILLION de dollars
Le réseau Qubic a été mis à l’arrêt pour limiter les dégâts.
Selon le projet, 87,1 % des jetons volés ont été immobilisés sur la blockchain, tandis que les 12,9 % restants ont été transférés vers MEXC, où le compte destinataire a été gelé.
Mais la découverte la plus inquiétante a été faite plus tard.
🔍 DÉCOUVERTE DE SLOWMIST
Le 20 octobre, des chercheurs en sécurité ont révélé que le portefeuille Qubic utilisait un générateur aléatoire insuffisamment sécurisé pour créer certaines clés privées.
Lors d’un test contrôlé, les chercheurs ont reconstitué une clé privée vulnérable à partir de seulement SIX observations consécutives du réseau, dans des conditions spécifiques.
⚠️ Cela ne prouve PAS que l’attaquant a utilisé exactement cette méthode.
Le problème concernait la génération de la phrase de récupération du portefeuille, et non une compromission avérée du protocole central de la blockchain Qubic.
🚨 QUI DEVRAIT S’EN PRÉOCCUPER ?
Les personnes qui ont créé un portefeuille Qubic avant le 18 octobre à l’aide :
• De n’importe quel navigateur sur iPhone ou iPad
• De Safari sur Mac
Ou de l’application iOS Qubic avant juillet 2025.
La version 4.26.4 corrige la génération des NOUVELLES phrases de récupération.
Mais les phrases faibles générées auparavant restent vulnérables.
💭 L’AVIS DE PANBAS :
Le plus effrayant, ce n’est pas le vol de 1,3 million de dollars.
C’est qu’un portefeuille puisse sembler parfaitement sécurisé alors que sa clé privée était prévisible depuis le début.
Des fonds gelés ne sont pas des fonds récupérés.
Si votre portefeuille est susceptible d’être concerné, suivez les instructions officielles de migration. Ne partagez jamais votre phrase de récupération et ne faites pas confiance aux offres de récupération non sollicitées.
👇 Feriez-vous encore confiance à un portefeuille après avoir découvert que ses clés n’étaient pas vraiment aléatoires ?
#Qubic #WalletSecurity #CryptoExploit
🚨 1 404 PORTEFEUILLES CRYPTO VIDÉS — ET SEULEMENT 6 OBSERVATIONS DU RÉSEAU POURRAIENT RÉVÉLER UNE CLÉ PRIVÉE ! 👀
Imaginez sécuriser votre portefeuille, ne jamais partager votre phrase de récupération… et tout perdre quand même.
C’est le cauchemar derrière l’incident de sécurité de Qubic.
💥 QUE S’EST-IL PASSÉ ?
Entre le 17 et le 18 octobre, un attaquant a vidé :
🔴 1 404 portefeuilles
🔴 2,94 BILLIONS de QU
🔴 Environ 1,3 MILLION de dollars
Le réseau Qubic a été mis à l’arrêt pour limiter les dégâts.
Selon le projet, 87,1 % des jetons volés ont été immobilisés sur la blockchain, tandis que les 12,9 % restants ont été transférés vers MEXC, où le compte destinataire a été gelé.
Mais la découverte la plus inquiétante a été faite plus tard.
🔍 DÉCOUVERTE DE SLOWMIST
Le 20 octobre, des chercheurs en sécurité ont révélé que le portefeuille Qubic utilisait un générateur aléatoire insuffisamment sécurisé pour créer certaines clés privées.
Lors d’un test contrôlé, les chercheurs ont reconstitué une clé privée vulnérable à partir de seulement SIX observations consécutives du réseau, dans des conditions spécifiques.
⚠️ Cela ne prouve PAS que l’attaquant a utilisé exactement cette méthode.
Le problème concernait la génération de la phrase de récupération du portefeuille, et non une compromission avérée du protocole central de la blockchain Qubic.
🚨 QUI DEVRAIT S’EN PRÉOCCUPER ?
Les personnes qui ont créé un portefeuille Qubic avant le 18 octobre à l’aide :
• De n’importe quel navigateur sur iPhone ou iPad
• De Safari sur Mac
Ou de l’application iOS Qubic avant juillet 2025.
La version 4.26.4 corrige la génération des NOUVELLES phrases de récupération.
Mais les phrases faibles générées auparavant restent vulnérables.
💭 L’AVIS DE PANBAS :
Le plus effrayant, ce n’est pas le vol de 1,3 million de dollars.
C’est qu’un portefeuille puisse sembler parfaitement sécurisé alors que sa clé privée était prévisible depuis le début.
Des fonds gelés ne sont pas des fonds récupérés.
Si votre portefeuille est susceptible d’être concerné, suivez les instructions officielles de migration. Ne partagez jamais votre phrase de récupération et ne faites pas confiance aux offres de récupération non sollicitées.
👇 Feriez-vous encore confiance à un portefeuille après avoir découvert que ses clés n’étaient pas vraiment aléatoires ?
#Qubic #WalletSecurity #CryptoExploit
Imaginez sécuriser votre portefeuille, ne jamais partager votre phrase de récupération… et tout perdre quand même.
C’est le cauchemar derrière l’incident de sécurité de Qubic.
💥 QUE S’EST-IL PASSÉ ?
Entre le 17 et le 18 octobre, un attaquant a vidé :
🔴 1 404 portefeuilles
🔴 2,94 BILLIONS de QU
🔴 Environ 1,3 MILLION de dollars
Le réseau Qubic a été mis à l’arrêt pour limiter les dégâts.
Selon le projet, 87,1 % des jetons volés ont été immobilisés sur la blockchain, tandis que les 12,9 % restants ont été transférés vers MEXC, où le compte destinataire a été gelé.
Mais la découverte la plus inquiétante a été faite plus tard.
🔍 DÉCOUVERTE DE SLOWMIST
Le 20 octobre, des chercheurs en sécurité ont révélé que le portefeuille Qubic utilisait un générateur aléatoire insuffisamment sécurisé pour créer certaines clés privées.
Lors d’un test contrôlé, les chercheurs ont reconstitué une clé privée vulnérable à partir de seulement SIX observations consécutives du réseau, dans des conditions spécifiques.
⚠️ Cela ne prouve PAS que l’attaquant a utilisé exactement cette méthode.
Le problème concernait la génération de la phrase de récupération du portefeuille, et non une compromission avérée du protocole central de la blockchain Qubic.
🚨 QUI DEVRAIT S’EN PRÉOCCUPER ?
Les personnes qui ont créé un portefeuille Qubic avant le 18 octobre à l’aide :
• De n’importe quel navigateur sur iPhone ou iPad
• De Safari sur Mac
Ou de l’application iOS Qubic avant juillet 2025.
La version 4.26.4 corrige la génération des NOUVELLES phrases de récupération.
Mais les phrases faibles générées auparavant restent vulnérables.
💭 L’AVIS DE PANBAS :
Le plus effrayant, ce n’est pas le vol de 1,3 million de dollars.
C’est qu’un portefeuille puisse sembler parfaitement sécurisé alors que sa clé privée était prévisible depuis le début.
Des fonds gelés ne sont pas des fonds récupérés.
Si votre portefeuille est susceptible d’être concerné, suivez les instructions officielles de migration. Ne partagez jamais votre phrase de récupération et ne faites pas confiance aux offres de récupération non sollicitées.
👇 Feriez-vous encore confiance à un portefeuille après avoir découvert que ses clés n’étaient pas vraiment aléatoires ?
#Qubic #WalletSecurity #CryptoExploit
17
·
--
Haussier
🚨 1 404 PORTEFEUILLES QUBIC VIDÉS — ET LA BLOCKCHAIN N’ÉTAIT PAS LE MAILLON FAIBLE
Qubic vient de subir un incident de sécurité impliquant le vol d’environ 1,4 million de dollars en jetons.
Mais voici le détail le plus important 👀
L’attaquant n’a pas eu besoin de compromettre la blockchain.
Certaines phrases de récupération de portefeuille ont été générées avec un niveau d’aléatoire insuffisant, ce qui les rendait potentiellement prévisibles.
$BTC
{future}(BTCUSDT)
🔴 Que s’est-il passé ?
• 1 404 portefeuilles vidés
• 2 940 milliards de QU volés
• Réseau Qubic suspendu pour empêcher d’autres transferts
• 87,1 % des fonds volés gelés sur la blockchain
• Les fonds restants auraient été gelés chez ME.XC
⚠️ Voici l’avertissement le plus important
Les phrases de récupération concernées incluent celles créées avant le 18 octobre à l’aide de :
• Tout navigateur sur iPhone ou iPad
• Safari sur Mac
• L’application iOS de Qubic avant juillet 2025
Mettre à jour le logiciel de votre portefeuille ne sécurise pas une ancienne phrase de récupération vulnérable.
Et des fonds gelés ne sont pas forcément des fonds récupérés.
$BNB
{future}(BNBUSDT)
🔍 Ma liste de contrôle de sécurité
Si votre portefeuille fait partie d’une catégorie concernée, considérez sa phrase de récupération comme compromise.
Suivez les instructions officielles de récupération de Qubic avant de transférer vos fonds vers un nouveau portefeuille sécurisé généré à cet effet.
Ne saisissez jamais votre phrase de récupération sur un site de récupération trouvé au hasard.
Votre blockchain peut être sécurisée alors que votre portefeuille est déjà compromis.
La vraie question de sécurité n’est pas seulement de savoir où se trouvent vos actifs.
C’est aussi de savoir comment les clés qui les protègent ont été créées.
#Qubic #WalletSecurity
🚨 1 404 PORTEFEUILLES QUBIC VIDÉS — ET LA BLOCKCHAIN N’ÉTAIT PAS LE MAILLON FAIBLE
Qubic vient de subir un incident de sécurité impliquant le vol d’environ 1,4 million de dollars en jetons.
Mais voici le détail le plus important 👀
L’attaquant n’a pas eu besoin de compromettre la blockchain.
Certaines phrases de récupération de portefeuille ont été générées avec un niveau d’aléatoire insuffisant, ce qui les rendait potentiellement prévisibles.
$BTC
🔴 Que s’est-il passé ?
• 1 404 portefeuilles vidés
• 2 940 milliards de QU volés
• Réseau Qubic suspendu pour empêcher d’autres transferts
• 87,1 % des fonds volés gelés sur la blockchain
• Les fonds restants auraient été gelés chez ME.XC
⚠️ Voici l’avertissement le plus important
Les phrases de récupération concernées incluent celles créées avant le 18 octobre à l’aide de :
• Tout navigateur sur iPhone ou iPad
• Safari sur Mac
• L’application iOS de Qubic avant juillet 2025
Mettre à jour le logiciel de votre portefeuille ne sécurise pas une ancienne phrase de récupération vulnérable.
Et des fonds gelés ne sont pas forcément des fonds récupérés.
$BNB
🔍 Ma liste de contrôle de sécurité
Si votre portefeuille fait partie d’une catégorie concernée, considérez sa phrase de récupération comme compromise.
Suivez les instructions officielles de récupération de Qubic avant de transférer vos fonds vers un nouveau portefeuille sécurisé généré à cet effet.
Ne saisissez jamais votre phrase de récupération sur un site de récupération trouvé au hasard.
Votre blockchain peut être sécurisée alors que votre portefeuille est déjà compromis.
La vraie question de sécurité n’est pas seulement de savoir où se trouvent vos actifs.
C’est aussi de savoir comment les clés qui les protègent ont été créées.
#Qubic #WalletSecurity
Qubic vient de subir un incident de sécurité impliquant le vol d’environ 1,4 million de dollars en jetons.
Mais voici le détail le plus important 👀
L’attaquant n’a pas eu besoin de compromettre la blockchain.
Certaines phrases de récupération de portefeuille ont été générées avec un niveau d’aléatoire insuffisant, ce qui les rendait potentiellement prévisibles.
$BTC
🔴 Que s’est-il passé ?
• 1 404 portefeuilles vidés
• 2 940 milliards de QU volés
• Réseau Qubic suspendu pour empêcher d’autres transferts
• 87,1 % des fonds volés gelés sur la blockchain
• Les fonds restants auraient été gelés chez ME.XC
⚠️ Voici l’avertissement le plus important
Les phrases de récupération concernées incluent celles créées avant le 18 octobre à l’aide de :
• Tout navigateur sur iPhone ou iPad
• Safari sur Mac
• L’application iOS de Qubic avant juillet 2025
Mettre à jour le logiciel de votre portefeuille ne sécurise pas une ancienne phrase de récupération vulnérable.
Et des fonds gelés ne sont pas forcément des fonds récupérés.
$BNB
🔍 Ma liste de contrôle de sécurité
Si votre portefeuille fait partie d’une catégorie concernée, considérez sa phrase de récupération comme compromise.
Suivez les instructions officielles de récupération de Qubic avant de transférer vos fonds vers un nouveau portefeuille sécurisé généré à cet effet.
Ne saisissez jamais votre phrase de récupération sur un site de récupération trouvé au hasard.
Votre blockchain peut être sécurisée alors que votre portefeuille est déjà compromis.
La vraie question de sécurité n’est pas seulement de savoir où se trouvent vos actifs.
C’est aussi de savoir comment les clés qui les protègent ont été créées.
#Qubic #WalletSecurity
230

·
--
Baissier
Une L1 qu’on peut éteindre avec un bouton n’est pas vraiment décentralisée. Qubic vient de le montrer)
Dans la nuit du 18 octobre, quelqu’un a retiré environ 2,94 billions de QU de 1 404 portefeuilles du réseau Qubic. Le protocole, lui, n’a pas été piraté.
La faille était dans les portefeuilles : les phrases de récupération étaient générées avec une source aléatoire trop faible.
Toute personne ayant créé un portefeuille dans un navigateur sur iPhone ou iPad, dans Safari sur Mac ou avec une ancienne appli iOS avait une phrase de récupération prévisible.
Pour empêcher les fonds de s’envoler, le réseau a tout simplement été arrêté. 87,1 % des fonds volés sont toujours sur le réseau ; MEXC en a bloqué environ 12,9 %.
Sauf que les fonds gelés ne sont désormais pas seulement ceux du voleur, mais aussi ceux de tous les autres.
Les Computors décideront par vote de ce qu’il adviendra des soldes. Annulation, remboursement ou autre chose : aucun plan n’a encore été établi.
Et concrètement : une phrase de récupération générée par un site dépend entièrement du code de ce site. Et mettre à jour l’ancienne phrase ne suffit pas : il faut transférer les fonds vers un nouveau portefeuille.
Je vais suivre ce que les Computors décideront pour ces 87,1 %.
#Qubic #WalletSecurity
Une L1 qu’on peut éteindre avec un bouton n’est pas vraiment décentralisée. Qubic vient de le montrer)
Dans la nuit du 18 octobre, quelqu’un a retiré environ 2,94 billions de QU de 1 404 portefeuilles du réseau Qubic. Le protocole, lui, n’a pas été piraté.
La faille était dans les portefeuilles : les phrases de récupération étaient générées avec une source aléatoire trop faible.
Toute personne ayant créé un portefeuille dans un navigateur sur iPhone ou iPad, dans Safari sur Mac ou avec une ancienne appli iOS avait une phrase de récupération prévisible.
Pour empêcher les fonds de s’envoler, le réseau a tout simplement été arrêté. 87,1 % des fonds volés sont toujours sur le réseau ; MEXC en a bloqué environ 12,9 %.
Sauf que les fonds gelés ne sont désormais pas seulement ceux du voleur, mais aussi ceux de tous les autres.
Les Computors décideront par vote de ce qu’il adviendra des soldes. Annulation, remboursement ou autre chose : aucun plan n’a encore été établi.
Et concrètement : une phrase de récupération générée par un site dépend entièrement du code de ce site. Et mettre à jour l’ancienne phrase ne suffit pas : il faut transférer les fonds vers un nouveau portefeuille.
Je vais suivre ce que les Computors décideront pour ces 87,1 %.
#Qubic #WalletSecurity
Dans la nuit du 18 octobre, quelqu’un a retiré environ 2,94 billions de QU de 1 404 portefeuilles du réseau Qubic. Le protocole, lui, n’a pas été piraté.
La faille était dans les portefeuilles : les phrases de récupération étaient générées avec une source aléatoire trop faible.
Toute personne ayant créé un portefeuille dans un navigateur sur iPhone ou iPad, dans Safari sur Mac ou avec une ancienne appli iOS avait une phrase de récupération prévisible.
Pour empêcher les fonds de s’envoler, le réseau a tout simplement été arrêté. 87,1 % des fonds volés sont toujours sur le réseau ; MEXC en a bloqué environ 12,9 %.
Sauf que les fonds gelés ne sont désormais pas seulement ceux du voleur, mais aussi ceux de tous les autres.
Les Computors décideront par vote de ce qu’il adviendra des soldes. Annulation, remboursement ou autre chose : aucun plan n’a encore été établi.
Et concrètement : une phrase de récupération générée par un site dépend entièrement du code de ce site. Et mettre à jour l’ancienne phrase ne suffit pas : il faut transférer les fonds vers un nouveau portefeuille.
Je vais suivre ce que les Computors décideront pour ces 87,1 %.
#Qubic #WalletSecurity
164
·
--
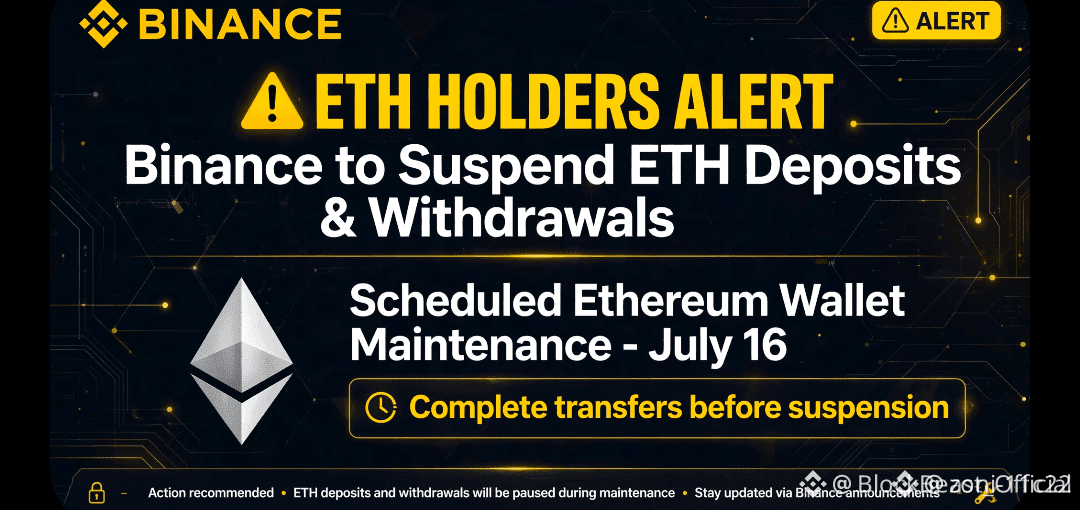
Maintenance du portefeuille
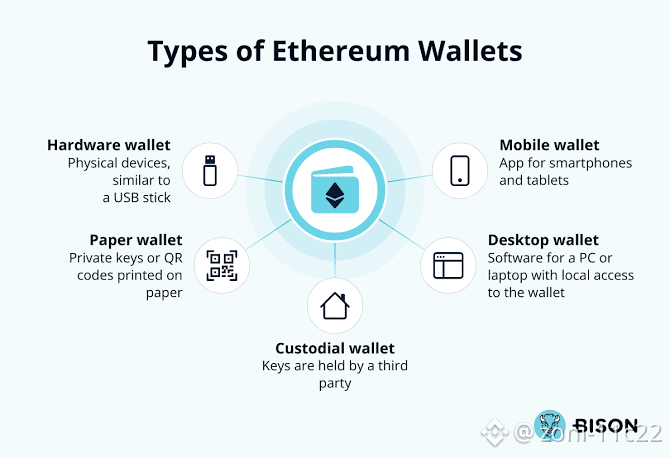
Si vous gérez votre propre portefeuille non dépositaire (comme MetaMask, Coinbase Wallet ou un appareil matériel), un entretien régulier permet d’éviter que des fonds soient détournés à la suite d’exploits de contrats intelligents ou de logiciels malveillants. [1, 2]
Voyez-vous actuellement un avis « Maintenance du portefeuille » sur une plateforme d’échange, ou cherchez-vous à nettoyer et sécuriser votre portefeuille Ethereum personnel ?
S’il s’agit d’un portefeuille personnel, dites-moi si vous utilisez un portefeuille matériel ou logiciel afin que je puisse vous proposer des étapes d’entretien adaptées.
$TRUMP
{future}(TRUMPUSDT)
$ETC
{future}(ETCUSDT)
$AR
{future}(ARUSDT)
#WalletMaintenance
#WalletPay
#WalletSecurity
Maintenance du portefeuille
Si vous gérez votre propre portefeuille non dépositaire (comme MetaMask, Coinbase Wallet ou un appareil matériel), un entretien régulier permet d’éviter que des fonds soient détournés à la suite d’exploits de contrats intelligents ou de logiciels malveillants. [1, 2]
Voyez-vous actuellement un avis « Maintenance du portefeuille » sur une plateforme d’échange, ou cherchez-vous à nettoyer et sécuriser votre portefeuille Ethereum personnel ?
S’il s’agit d’un portefeuille personnel, dites-moi si vous utilisez un portefeuille matériel ou logiciel afin que je puisse vous proposer des étapes d’entretien adaptées.
$TRUMP
$ETC
$AR
#WalletMaintenance
#WalletPay
#WalletSecurity
Si vous gérez votre propre portefeuille non dépositaire (comme MetaMask, Coinbase Wallet ou un appareil matériel), un entretien régulier permet d’éviter que des fonds soient détournés à la suite d’exploits de contrats intelligents ou de logiciels malveillants. [1, 2]
Voyez-vous actuellement un avis « Maintenance du portefeuille » sur une plateforme d’échange, ou cherchez-vous à nettoyer et sécuriser votre portefeuille Ethereum personnel ?
S’il s’agit d’un portefeuille personnel, dites-moi si vous utilisez un portefeuille matériel ou logiciel afin que je puisse vous proposer des étapes d’entretien adaptées.
$TRUMP
$ETC
$AR
#WalletMaintenance
#WalletPay
#WalletSecurity
382
·
--
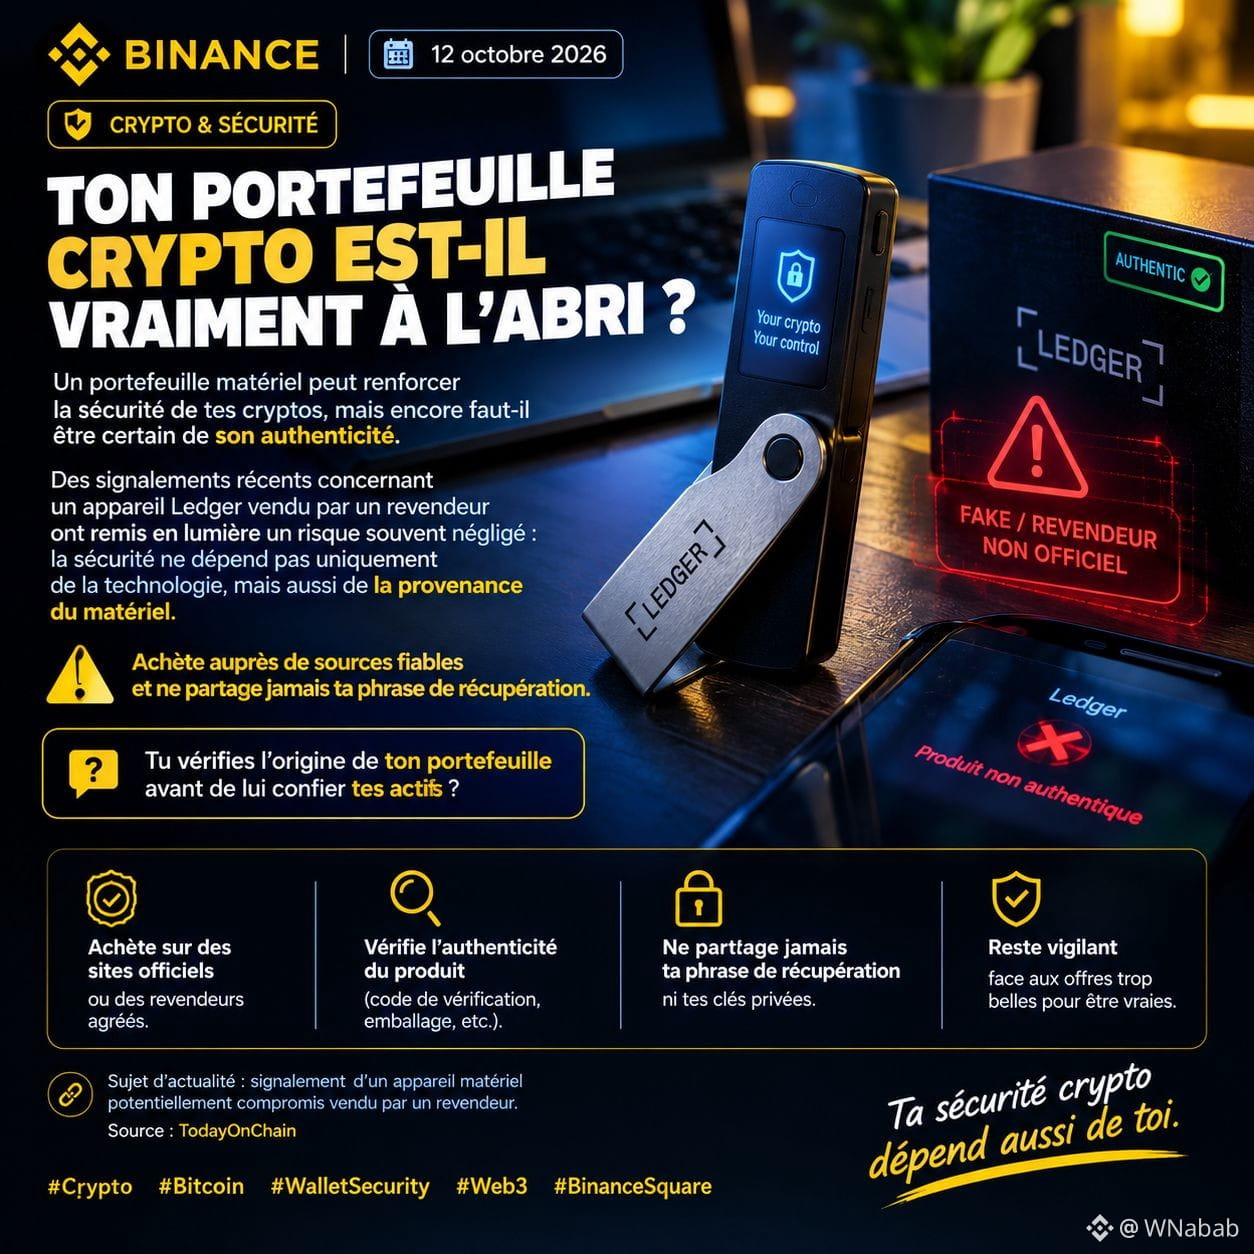
Ton portefeuille crypto est-il vraiment à l’abri ? 🔐
Un portefeuille matériel peut renforcer la sécurité de tes cryptos, mais encore faut-il être certain de son authenticité.
Des signalements récents concernant un appareil Ledger vendu par un revendeur ont remis en lumière un risque souvent négligé : la sécurité ne dépend pas uniquement de la technologie, mais aussi de la provenance du matériel.
Achète auprès de sources fiables et ne partage jamais ta phrase de récupération.
Tu vérifies l’origine de ton portefeuille avant de lui confier tes actifs ?
#WalletSecurity #Web3 #BinanceSquare
$BTC
{spot}(BTCUSDT)
Ton portefeuille crypto est-il vraiment à l’abri ? 🔐
Un portefeuille matériel peut renforcer la sécurité de tes cryptos, mais encore faut-il être certain de son authenticité.
Des signalements récents concernant un appareil Ledger vendu par un revendeur ont remis en lumière un risque souvent négligé : la sécurité ne dépend pas uniquement de la technologie, mais aussi de la provenance du matériel.
Achète auprès de sources fiables et ne partage jamais ta phrase de récupération.
Tu vérifies l’origine de ton portefeuille avant de lui confier tes actifs ?
#WalletSecurity #Web3 #BinanceSquare
$BTC
Un portefeuille matériel peut renforcer la sécurité de tes cryptos, mais encore faut-il être certain de son authenticité.
Des signalements récents concernant un appareil Ledger vendu par un revendeur ont remis en lumière un risque souvent négligé : la sécurité ne dépend pas uniquement de la technologie, mais aussi de la provenance du matériel.
Achète auprès de sources fiables et ne partage jamais ta phrase de récupération.
Tu vérifies l’origine de ton portefeuille avant de lui confier tes actifs ?
#WalletSecurity #Web3 #BinanceSquare
$BTC
1
126
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BTCRebounds80K
10,144 vues
393 mentions
2
#Binance98PercentReplenished
12,525 vues
392 mentions
3
#USMidterms-WhatAreMarketsExpecting?
255,482 vues
1,862 mentions
4
#USOctoberNFP-AreRateCutsStillPossible
347,954 vues
2,700 mentions
5
#AMDBeatsExpectations-AINarrativeContinues
71,909 vues
706 mentions
6
#CircleQ3Revenue865M
17,696 vues
398 mentions
7
#BinanceIncidentReport
444,776 vues
2,005 mentions
8
#USStocksOpenHigherAsDowGains1.9%
2,133 vues
54 mentions
9
#ADPUSPrivateEmployersAdd86000JobsInOctober
1,385 vues
35 mentions
10
#FrenchAssemblyPassesSelfCustodiedCryptoReportingAmendment
566 vues
17 mentions