
#binanceincidentreport
binanceincidentreport
Populaire
Récents


·
--
Article
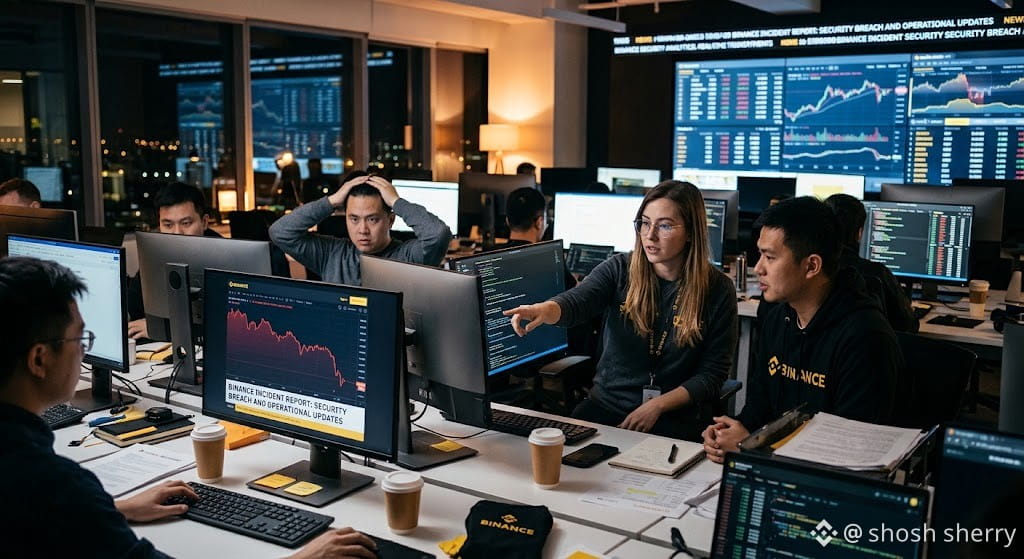
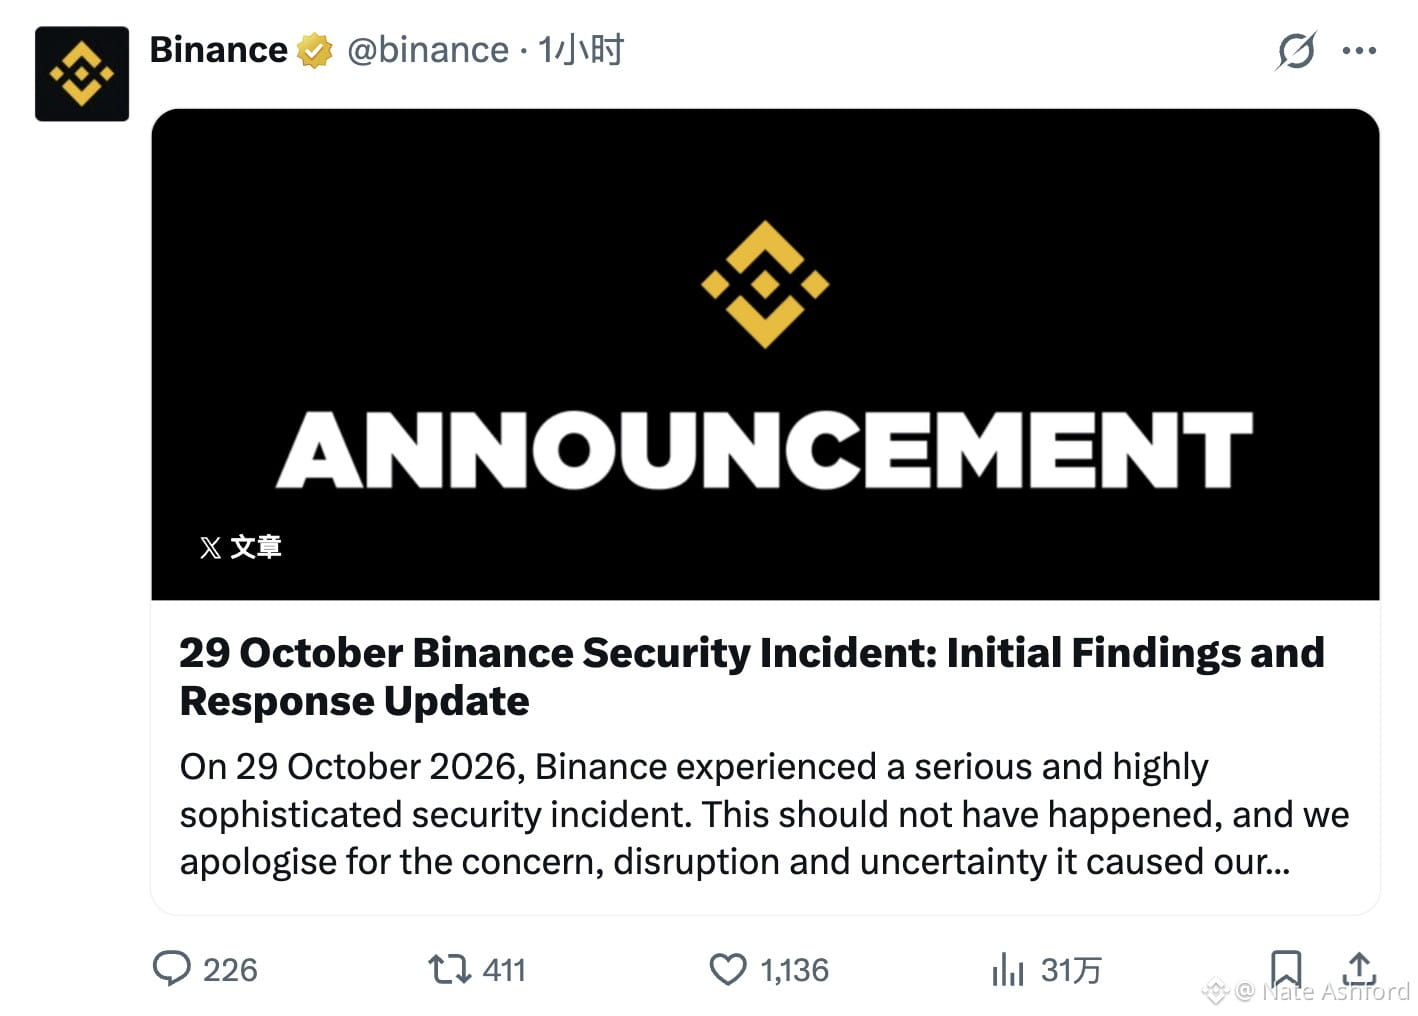
Incident de sécurité Binance du 29 octobre 2026 : premières conclusions et mise à jour sur les mesures prisesLe 29 octobre 2026, Binance a été victime d’un incident de sécurité grave et extrêmement sophistiqué. Cela n’aurait pas dû se produire, et nous présentons nos excuses pour l’inquiétude, les perturbations et l’incertitude que cet incident a causées à nos utilisateurs, à nos partenaires et à l’ensemble du secteur.Notre première responsabilité est de protéger les utilisateurs. Binance assumera l’impact financier des fonds volés, et non nos utilisateurs. Nous avons déjà mis de côté plus de 100 % des fonds nécessaires pour couvrir la perte. Au 31 octobre 2026, 98 % des actifs en jetons concernés ont été reconstitués et peuvent être vérifiés sur notre page Preuve de réserves. Nous sommes en train d’acheter les actifs restants, moins liquides.
Incident de sécurité Binance du 29 octobre 2026 : premières conclusions et mise à jour sur les mesures prises
Le 29 octobre 2026, Binance a été victime d’un incident de sécurité grave et extrêmement sophistiqué. Cela n’aurait pas dû se produire, et nous présentons nos excuses pour l’inquiétude, les perturbations et l’incertitude que cet incident a causées à nos utilisateurs, à nos partenaires et à l’ensemble du secteur.Notre première responsabilité est de protéger les utilisateurs. Binance assumera l’impact financier des fonds volés, et non nos utilisateurs. Nous avons déjà mis de côté plus de 100 % des fonds nécessaires pour couvrir la perte. Au 31 octobre 2026, 98 % des actifs en jetons concernés ont été reconstitués et peuvent être vérifiés sur notre page Preuve de réserves. Nous sommes en train d’acheter les actifs restants, moins liquides.
Feed-Creator-84ca482fdr:
Eyturasutditykydkitsmxgditsru
69
49
325
951.9k
·
--
#binanceincidentreport
Comment l’incident Binance s’est produit (rapport officiel)
L’enquête de Binance sur la faille de sécurité d’octobre a révélé une campagne sophistiquée en plusieurs étapes :
Binance
1️⃣ Intrusion par la chaîne d’approvisionnement et faux entretiens d’embauche ciblant des ingénieurs. 2️⃣ Outils d’IA internes et points de terminaison compromis. 3️⃣ Déploiement non autorisé de conteneurs à l’aide d’identifiants volés.
Binance+ 2
Le FBI attribue l’attaque à des acteurs liés à la Corée du Nord. Les plateformes d’échange doivent renforcer leurs défenses de sécurité fondées sur l’IA, plus que jamais. Qu’en pensez-vous ? 💭
$AGT
{future}(AGTUSDT)
$IDOL
{future}(IDOLUSDT)
$ICNT
{future}(ICNTUSDT)
#binanceincidentreport
Comment l’incident Binance s’est produit (rapport officiel)
L’enquête de Binance sur la faille de sécurité d’octobre a révélé une campagne sophistiquée en plusieurs étapes :
Binance
1️⃣ Intrusion par la chaîne d’approvisionnement et faux entretiens d’embauche ciblant des ingénieurs. 2️⃣ Outils d’IA internes et points de terminaison compromis. 3️⃣ Déploiement non autorisé de conteneurs à l’aide d’identifiants volés.
Binance+ 2
Le FBI attribue l’attaque à des acteurs liés à la Corée du Nord. Les plateformes d’échange doivent renforcer leurs défenses de sécurité fondées sur l’IA, plus que jamais. Qu’en pensez-vous ? 💭
$AGT
$IDOL
$ICNT
Comment l’incident Binance s’est produit (rapport officiel)
L’enquête de Binance sur la faille de sécurité d’octobre a révélé une campagne sophistiquée en plusieurs étapes :
Binance
1️⃣ Intrusion par la chaîne d’approvisionnement et faux entretiens d’embauche ciblant des ingénieurs. 2️⃣ Outils d’IA internes et points de terminaison compromis. 3️⃣ Déploiement non autorisé de conteneurs à l’aide d’identifiants volés.
Binance+ 2
Le FBI attribue l’attaque à des acteurs liés à la Corée du Nord. Les plateformes d’échange doivent renforcer leurs défenses de sécurité fondées sur l’IA, plus que jamais. Qu’en pensez-vous ? 💭
$AGT
$IDOL
$ICNT
1.6k
#BinanceIncidentReport
A piratage de plus de 6 milliards de dollars qui a commencé par un faux entretien d'embauche🚨😢Binance vient de publier son premier rapport sur la façon dont des pirates nord-coréens s'y sont pris, et c'est complètement dingue.
Un ingénieur de Binance avait mis son CV en ligne sur un site d'emploi. Quelqu'un se faisant passer pour un directeur de projet l'a contacté au sujet d'un poste.
Premier tour : un appel vidéo avec les « RH ». Un vrai visage, à l'écran. Elle lui a même envoyé ses réseaux sociaux, remplis de photos et de vidéos du quotidien. Elle avait l'air d'une personne tout à fait normale.
Le deuxième tour s'est déroulé sur une appli de messagerie classique avec le « PDG » de l'entreprise. Sauf que l'entreprise n'existait pas. Vers la fin, ils lui ont demandé de télécharger un test de codage.
Ce test s'est exécuté discrètement pendant l'installation, a remplacé pyenv (un outil de développement courant) par une version vérolée, a communiqué avec le serveur des pirates, puis a effacé ses traces. Il s'agissait d'un logiciel malveillant de type zero-day : les outils de sécurité disponibles à l'époque ne pouvaient donc pas encore le détecter.
Depuis cet ordinateur portable, les pirates ont utilisé un outil d'IA interne comme point d'appui et se sont frayé un chemin jusqu'au système de signature des portefeuilles. Ils ont ensuite utilisé EIP-7702 pour donner à leur propre contrat un contrôle partiel sur un portefeuille chaud, directement sur la chaîne.
Heureusement, Binance a réagi rapidement. Les retraits ont été suspendus, des partenaires ont aidé à geler les fonds, et environ 2,85 milliards de dollars ont été gelés ou interceptés.
La Corée du Nord ne s'en prend pas à une seule plateforme d'échange. Elle vise toute l'industrie. En publiant tous ces détails, Binance donne à tout le monde une chance de prendre les devants.
$IDOL
{future}(IDOLUSDT)
$AGT
{future}(AGTUSDT)
$ICNT
{future}(ICNTUSDT)
#BinanceIncidentReport
A piratage de plus de 6 milliards de dollars qui a commencé par un faux entretien d'embauche🚨😢Binance vient de publier son premier rapport sur la façon dont des pirates nord-coréens s'y sont pris, et c'est complètement dingue.
Un ingénieur de Binance avait mis son CV en ligne sur un site d'emploi. Quelqu'un se faisant passer pour un directeur de projet l'a contacté au sujet d'un poste.
Premier tour : un appel vidéo avec les « RH ». Un vrai visage, à l'écran. Elle lui a même envoyé ses réseaux sociaux, remplis de photos et de vidéos du quotidien. Elle avait l'air d'une personne tout à fait normale.
Le deuxième tour s'est déroulé sur une appli de messagerie classique avec le « PDG » de l'entreprise. Sauf que l'entreprise n'existait pas. Vers la fin, ils lui ont demandé de télécharger un test de codage.
Ce test s'est exécuté discrètement pendant l'installation, a remplacé pyenv (un outil de développement courant) par une version vérolée, a communiqué avec le serveur des pirates, puis a effacé ses traces. Il s'agissait d'un logiciel malveillant de type zero-day : les outils de sécurité disponibles à l'époque ne pouvaient donc pas encore le détecter.
Depuis cet ordinateur portable, les pirates ont utilisé un outil d'IA interne comme point d'appui et se sont frayé un chemin jusqu'au système de signature des portefeuilles. Ils ont ensuite utilisé EIP-7702 pour donner à leur propre contrat un contrôle partiel sur un portefeuille chaud, directement sur la chaîne.
Heureusement, Binance a réagi rapidement. Les retraits ont été suspendus, des partenaires ont aidé à geler les fonds, et environ 2,85 milliards de dollars ont été gelés ou interceptés.
La Corée du Nord ne s'en prend pas à une seule plateforme d'échange. Elle vise toute l'industrie. En publiant tous ces détails, Binance donne à tout le monde une chance de prendre les devants.
$IDOL
$AGT
$ICNT
A piratage de plus de 6 milliards de dollars qui a commencé par un faux entretien d'embauche🚨😢Binance vient de publier son premier rapport sur la façon dont des pirates nord-coréens s'y sont pris, et c'est complètement dingue.
Un ingénieur de Binance avait mis son CV en ligne sur un site d'emploi. Quelqu'un se faisant passer pour un directeur de projet l'a contacté au sujet d'un poste.
Premier tour : un appel vidéo avec les « RH ». Un vrai visage, à l'écran. Elle lui a même envoyé ses réseaux sociaux, remplis de photos et de vidéos du quotidien. Elle avait l'air d'une personne tout à fait normale.
Le deuxième tour s'est déroulé sur une appli de messagerie classique avec le « PDG » de l'entreprise. Sauf que l'entreprise n'existait pas. Vers la fin, ils lui ont demandé de télécharger un test de codage.
Ce test s'est exécuté discrètement pendant l'installation, a remplacé pyenv (un outil de développement courant) par une version vérolée, a communiqué avec le serveur des pirates, puis a effacé ses traces. Il s'agissait d'un logiciel malveillant de type zero-day : les outils de sécurité disponibles à l'époque ne pouvaient donc pas encore le détecter.
Depuis cet ordinateur portable, les pirates ont utilisé un outil d'IA interne comme point d'appui et se sont frayé un chemin jusqu'au système de signature des portefeuilles. Ils ont ensuite utilisé EIP-7702 pour donner à leur propre contrat un contrôle partiel sur un portefeuille chaud, directement sur la chaîne.
Heureusement, Binance a réagi rapidement. Les retraits ont été suspendus, des partenaires ont aidé à geler les fonds, et environ 2,85 milliards de dollars ont été gelés ou interceptés.
La Corée du Nord ne s'en prend pas à une seule plateforme d'échange. Elle vise toute l'industrie. En publiant tous ces détails, Binance donne à tout le monde une chance de prendre les devants.
$IDOL
$AGT
$ICNT

174
·
--
Article
Déclaration officielle de Binance : détails sur la faille technique complexe et mesures prises pour sécuriser les actifs restants 🔍Les équipes d’ingénierie et de sécurité ont détaillé l’intrusion et l’enquête numérique en cours : [[1](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)]
Multiplication des points de compromission : alors que les premières données indiquaient que l’ordinateur portable d’un ingénieur des opérations (DevOps) avait été ciblé, les enquêtes approfondies menées par la suite ont révélé l’existence de points d’infiltration supplémentaires et de protocoles logiciels complexes utilisés par les attaquants pour faire passer des transactions non autorisées. [[1](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)]
Déclaration officielle de Binance : détails sur la faille technique complexe et mesures prises pour sécuriser les actifs restants 🔍
Les équipes d’ingénierie et de sécurité ont détaillé l’intrusion et l’enquête numérique en cours : [1]
Multiplication des points de compromission : alors que les premières données indiquaient que l’ordinateur portable d’un ingénieur des opérations (DevOps) avait été ciblé, les enquêtes approfondies menées par la suite ont révélé l’existence de points d’infiltration supplémentaires et de protocoles logiciels complexes utilisés par les attaquants pour faire passer des transactions non autorisées. [1]
Multiplication des points de compromission : alors que les premières données indiquaient que l’ordinateur portable d’un ingénieur des opérations (DevOps) avait été ciblé, les enquêtes approfondies menées par la suite ont révélé l’existence de points d’infiltration supplémentaires et de protocoles logiciels complexes utilisés par les attaquants pour faire passer des transactions non autorisées. [1]
Abu Fahadأ:
💛
1
3
1.9k

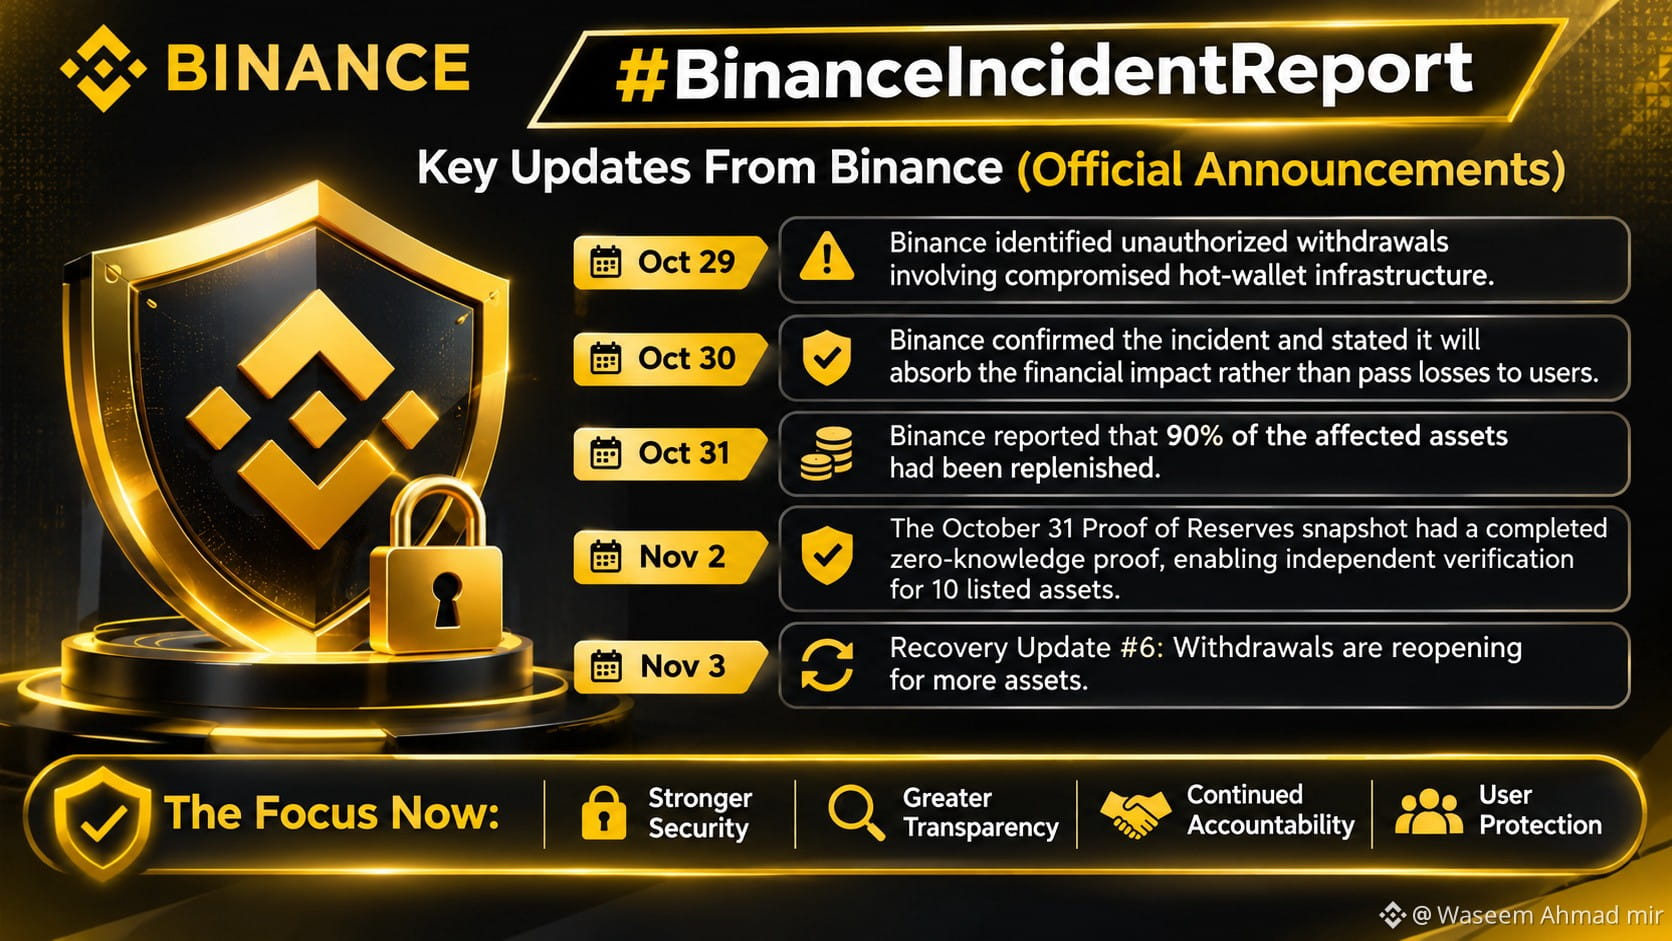
Un moment difficile pour Binance. Une leçon cruciale pour toute l’industrie crypto.
Le récent incident de sécurité impliquant environ 6,3 milliards de dollars d’actifs en jetons nous rappelle que la sécurité, la transparence et la responsabilité doivent rester au cœur de chaque plateforme d’échange crypto.
Mais l’essentiel, c’est ce qui se passe ensuite.
Binance a publié plusieurs mises à jour sur le rétablissement de ses services, et sa dernière annonce, datée du 3 novembre, confirme que les retraits sont de nouveau disponibles pour davantage d’actifs.
Voici quelques développements importants tirés des mises à jour officielles de Binance :
- 29 octobre : Binance a détecté des retraits non autorisés liés à une compromission de l’infrastructure de son portefeuille chaud.
- 30 octobre : Binance a confirmé l’incident et déclaré qu’elle assumerait les pertes financières plutôt que de les répercuter sur les utilisateurs.
- 31 octobre : Binance a indiqué que 90 % des actifs concernés avaient été reconstitués.
- 2 novembre : Binance a confirmé que l’instantané du 31 octobre de sa preuve de réserves était accompagné d’une preuve à divulgation nulle de connaissance complète, permettant une vérification indépendante pour dix actifs cotés.
- 3 novembre : Binance a publié la mise à jour n° 6 sur le rétablissement de ses services, annonçant la réouverture des retraits pour davantage d’actifs.
Mon point de vue personnel :
Dans l’univers crypto, la confiance ne devrait jamais reposer uniquement sur la réputation d’une entreprise. Elle doit s’appuyer sur des informations vérifiables, une communication transparente, des mesures de sécurité solides et une véritable responsabilité.
Je pense que cet incident devrait inciter toutes les plateformes d’échange à réexaminer leur infrastructure de sécurité et à renforcer leurs normes de transparence.
Le plus important, maintenant, c’est de poursuivre les progrès, de communiquer clairement et de fournir une explication technique complète de ce qui s’est passé et des moyens d’éviter des incidents similaires.
L’industrie crypto se renforce lorsque la sécurité est considérée comme une responsabilité, et non comme une option.
Quelle est la principale leçon que vous tirez de cet incident ?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
Un moment difficile pour Binance. Une leçon cruciale pour toute l’industrie crypto.
Le récent incident de sécurité impliquant environ 6,3 milliards de dollars d’actifs en jetons nous rappelle que la sécurité, la transparence et la responsabilité doivent rester au cœur de chaque plateforme d’échange crypto.
Mais l’essentiel, c’est ce qui se passe ensuite.
Binance a publié plusieurs mises à jour sur le rétablissement de ses services, et sa dernière annonce, datée du 3 novembre, confirme que les retraits sont de nouveau disponibles pour davantage d’actifs.
Voici quelques développements importants tirés des mises à jour officielles de Binance :
- 29 octobre : Binance a détecté des retraits non autorisés liés à une compromission de l’infrastructure de son portefeuille chaud.
- 30 octobre : Binance a confirmé l’incident et déclaré qu’elle assumerait les pertes financières plutôt que de les répercuter sur les utilisateurs.
- 31 octobre : Binance a indiqué que 90 % des actifs concernés avaient été reconstitués.
- 2 novembre : Binance a confirmé que l’instantané du 31 octobre de sa preuve de réserves était accompagné d’une preuve à divulgation nulle de connaissance complète, permettant une vérification indépendante pour dix actifs cotés.
- 3 novembre : Binance a publié la mise à jour n° 6 sur le rétablissement de ses services, annonçant la réouverture des retraits pour davantage d’actifs.
Mon point de vue personnel :
Dans l’univers crypto, la confiance ne devrait jamais reposer uniquement sur la réputation d’une entreprise. Elle doit s’appuyer sur des informations vérifiables, une communication transparente, des mesures de sécurité solides et une véritable responsabilité.
Je pense que cet incident devrait inciter toutes les plateformes d’échange à réexaminer leur infrastructure de sécurité et à renforcer leurs normes de transparence.
Le plus important, maintenant, c’est de poursuivre les progrès, de communiquer clairement et de fournir une explication technique complète de ce qui s’est passé et des moyens d’éviter des incidents similaires.
L’industrie crypto se renforce lorsque la sécurité est considérée comme une responsabilité, et non comme une option.
Quelle est la principale leçon que vous tirez de cet incident ?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
Le récent incident de sécurité impliquant environ 6,3 milliards de dollars d’actifs en jetons nous rappelle que la sécurité, la transparence et la responsabilité doivent rester au cœur de chaque plateforme d’échange crypto.
Mais l’essentiel, c’est ce qui se passe ensuite.
Binance a publié plusieurs mises à jour sur le rétablissement de ses services, et sa dernière annonce, datée du 3 novembre, confirme que les retraits sont de nouveau disponibles pour davantage d’actifs.
Voici quelques développements importants tirés des mises à jour officielles de Binance :
- 29 octobre : Binance a détecté des retraits non autorisés liés à une compromission de l’infrastructure de son portefeuille chaud.
- 30 octobre : Binance a confirmé l’incident et déclaré qu’elle assumerait les pertes financières plutôt que de les répercuter sur les utilisateurs.
- 31 octobre : Binance a indiqué que 90 % des actifs concernés avaient été reconstitués.
- 2 novembre : Binance a confirmé que l’instantané du 31 octobre de sa preuve de réserves était accompagné d’une preuve à divulgation nulle de connaissance complète, permettant une vérification indépendante pour dix actifs cotés.
- 3 novembre : Binance a publié la mise à jour n° 6 sur le rétablissement de ses services, annonçant la réouverture des retraits pour davantage d’actifs.
Mon point de vue personnel :
Dans l’univers crypto, la confiance ne devrait jamais reposer uniquement sur la réputation d’une entreprise. Elle doit s’appuyer sur des informations vérifiables, une communication transparente, des mesures de sécurité solides et une véritable responsabilité.
Je pense que cet incident devrait inciter toutes les plateformes d’échange à réexaminer leur infrastructure de sécurité et à renforcer leurs normes de transparence.
Le plus important, maintenant, c’est de poursuivre les progrès, de communiquer clairement et de fournir une explication technique complète de ce qui s’est passé et des moyens d’éviter des incidents similaires.
L’industrie crypto se renforce lorsque la sécurité est considérée comme une responsabilité, et non comme une option.
Quelle est la principale leçon que vous tirez de cet incident ?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
1
1.2k
·
--
Haussier
Long 165 USDT en $ETH
⚡️MISE À JOUR : Le piratage de Binance à 6,3 milliards de dollars a commencé par un FAUX entretien d’embauche.
Un ingénieur a téléchargé sur son ordinateur professionnel un exercice de programmation contenant un logiciel malveillant, après que des attaquants se sont fait passer pour des recruteurs, selon CoinDesk.
- Les attaquants ont ensuite utilisé un outil d’IA interne pour accéder aux ordinateurs de deux ingénieurs chargés des portefeuilles.
- Des identifiants volés leur ont permis d’exécuter un script malveillant le 29 octobre.
- Ils ont exploité la fonctionnalité EIP-7702 d’Ethereum $ETH pour prendre le contrôle d’un portefeuille chaud. Il a fallu environ quatre heures pour contenir l’attaque.
Binance affirme que 2,85 milliards de dollars ont été gelés et que 98 % des jetons concernés ont été reconstitués avec les fonds de l’entreprise. Les utilisateurs ne supporteront pas les pertes.
Le FBI a attribué l’attaque à la Corée du Nord.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
⚡️MISE À JOUR : Le piratage de Binance à 6,3 milliards de dollars a commencé par un FAUX entretien d’embauche.
Un ingénieur a téléchargé sur son ordinateur professionnel un exercice de programmation contenant un logiciel malveillant, après que des attaquants se sont fait passer pour des recruteurs, selon CoinDesk.
- Les attaquants ont ensuite utilisé un outil d’IA interne pour accéder aux ordinateurs de deux ingénieurs chargés des portefeuilles.
- Des identifiants volés leur ont permis d’exécuter un script malveillant le 29 octobre.
- Ils ont exploité la fonctionnalité EIP-7702 d’Ethereum $ETH pour prendre le contrôle d’un portefeuille chaud. Il a fallu environ quatre heures pour contenir l’attaque.
Binance affirme que 2,85 milliards de dollars ont été gelés et que 98 % des jetons concernés ont été reconstitués avec les fonds de l’entreprise. Les utilisateurs ne supporteront pas les pertes.
Le FBI a attribué l’attaque à la Corée du Nord.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
Un ingénieur a téléchargé sur son ordinateur professionnel un exercice de programmation contenant un logiciel malveillant, après que des attaquants se sont fait passer pour des recruteurs, selon CoinDesk.
- Les attaquants ont ensuite utilisé un outil d’IA interne pour accéder aux ordinateurs de deux ingénieurs chargés des portefeuilles.
- Des identifiants volés leur ont permis d’exécuter un script malveillant le 29 octobre.
- Ils ont exploité la fonctionnalité EIP-7702 d’Ethereum $ETH pour prendre le contrôle d’un portefeuille chaud. Il a fallu environ quatre heures pour contenir l’attaque.
Binance affirme que 2,85 milliards de dollars ont été gelés et que 98 % des jetons concernés ont été reconstitués avec les fonds de l’entreprise. Les utilisateurs ne supporteront pas les pertes.
Le FBI a attribué l’attaque à la Corée du Nord.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
GODEMONEY:
that was a very huge loss to binance, a whopping of $6.3 billion dollars not a small money, this sounds like a warning to all the Binancian. for more good security measure.
5
23
39.8k

Comprendre le récent incident de sécurité chez Binance : ce qu’il faut savoirLe 29 octobre 2026, le secteur des cryptomonnaies a été confronté à l’un de ses plus importants défis de sécurité à ce jour. Binance a subi une faille de sécurité majeure impliquant des retraits non autorisés de son infrastructure de portefeuilles chauds. Le montant total des actifs concernés est estimé à environ 6,34 milliards de dollars.
Si vous êtes un investisseur ou un utilisateur de la plateforme, voici un récapitulatif clair du déroulement de l’incident, des mesures prises immédiatement et de ses conséquences pour vos fonds.
Comment la faille s’est produite
À la suite d’une enquête préliminaire, Binance a révélé que la faille était le résultat d’une campagne sophistiquée en plusieurs étapes. Les attaquants ont eu recours à des techniques d’ingénierie sociale — notamment un faux entretien d’embauche — pour cibler un ingénieur DevOps. En compromettant l’appareil de l’ingénieur et en exploitant un outil d’IA interne, les acteurs malveillants ont pu accéder à un conteneur de service et autoriser des transactions de retrait non autorisées sur plusieurs réseaux de blockchain.
Comprendre le récent incident de sécurité chez Binance : ce qu’il faut savoir
Le 29 octobre 2026, le secteur des cryptomonnaies a été confronté à l’un de ses plus importants défis de sécurité à ce jour. Binance a subi une faille de sécurité majeure impliquant des retraits non autorisés de son infrastructure de portefeuilles chauds. Le montant total des actifs concernés est estimé à environ 6,34 milliards de dollars.
Si vous êtes un investisseur ou un utilisateur de la plateforme, voici un récapitulatif clair du déroulement de l’incident, des mesures prises immédiatement et de ses conséquences pour vos fonds.
Comment la faille s’est produite
À la suite d’une enquête préliminaire, Binance a révélé que la faille était le résultat d’une campagne sophistiquée en plusieurs étapes. Les attaquants ont eu recours à des techniques d’ingénierie sociale — notamment un faux entretien d’embauche — pour cibler un ingénieur DevOps. En compromettant l’appareil de l’ingénieur et en exploitant un outil d’IA interne, les acteurs malveillants ont pu accéder à un conteneur de service et autoriser des transactions de retrait non autorisées sur plusieurs réseaux de blockchain.
Si vous êtes un investisseur ou un utilisateur de la plateforme, voici un récapitulatif clair du déroulement de l’incident, des mesures prises immédiatement et de ses conséquences pour vos fonds.
Comment la faille s’est produite
À la suite d’une enquête préliminaire, Binance a révélé que la faille était le résultat d’une campagne sophistiquée en plusieurs étapes. Les attaquants ont eu recours à des techniques d’ingénierie sociale — notamment un faux entretien d’embauche — pour cibler un ingénieur DevOps. En compromettant l’appareil de l’ingénieur et en exploitant un outil d’IA interne, les acteurs malveillants ont pu accéder à un conteneur de service et autoriser des transactions de retrait non autorisées sur plusieurs réseaux de blockchain.
1.3k
·
--
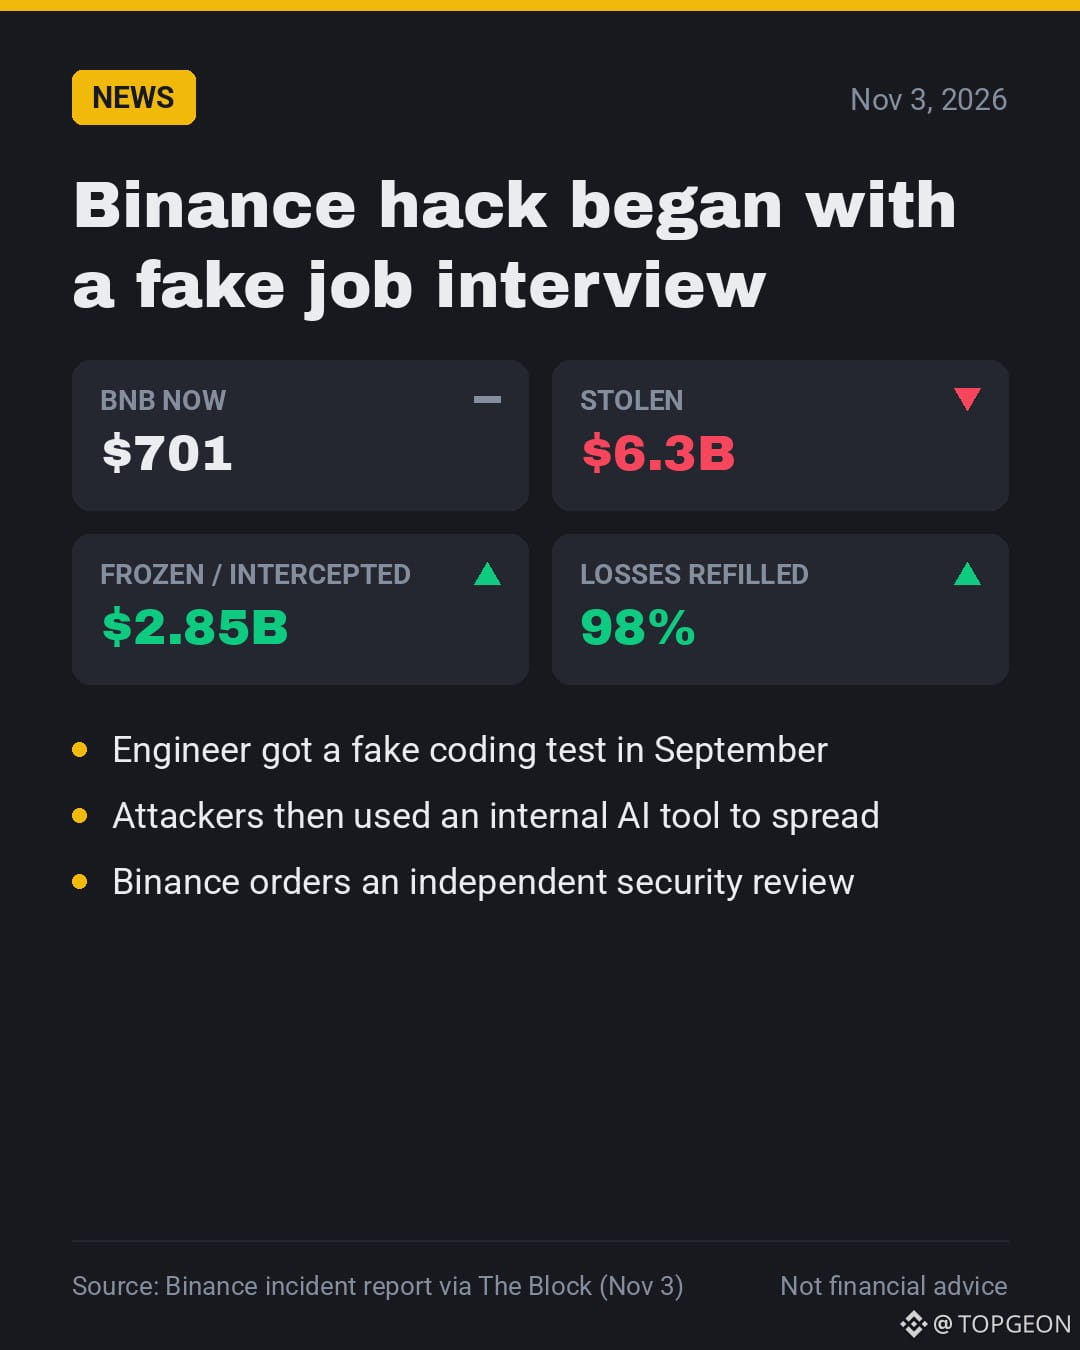
🕵️ Le piratage de 6,3 Md$ $BNB a commencé par un faux entretien d’embauche.
📰 Un ingénieur a ouvert un « test de programmation » qui dissimulait un logiciel malveillant, selon le nouveau rapport de Binance.
🤔 Pourquoi c’est important : les pirates n’ont jamais eu besoin d’une seule clé privée.
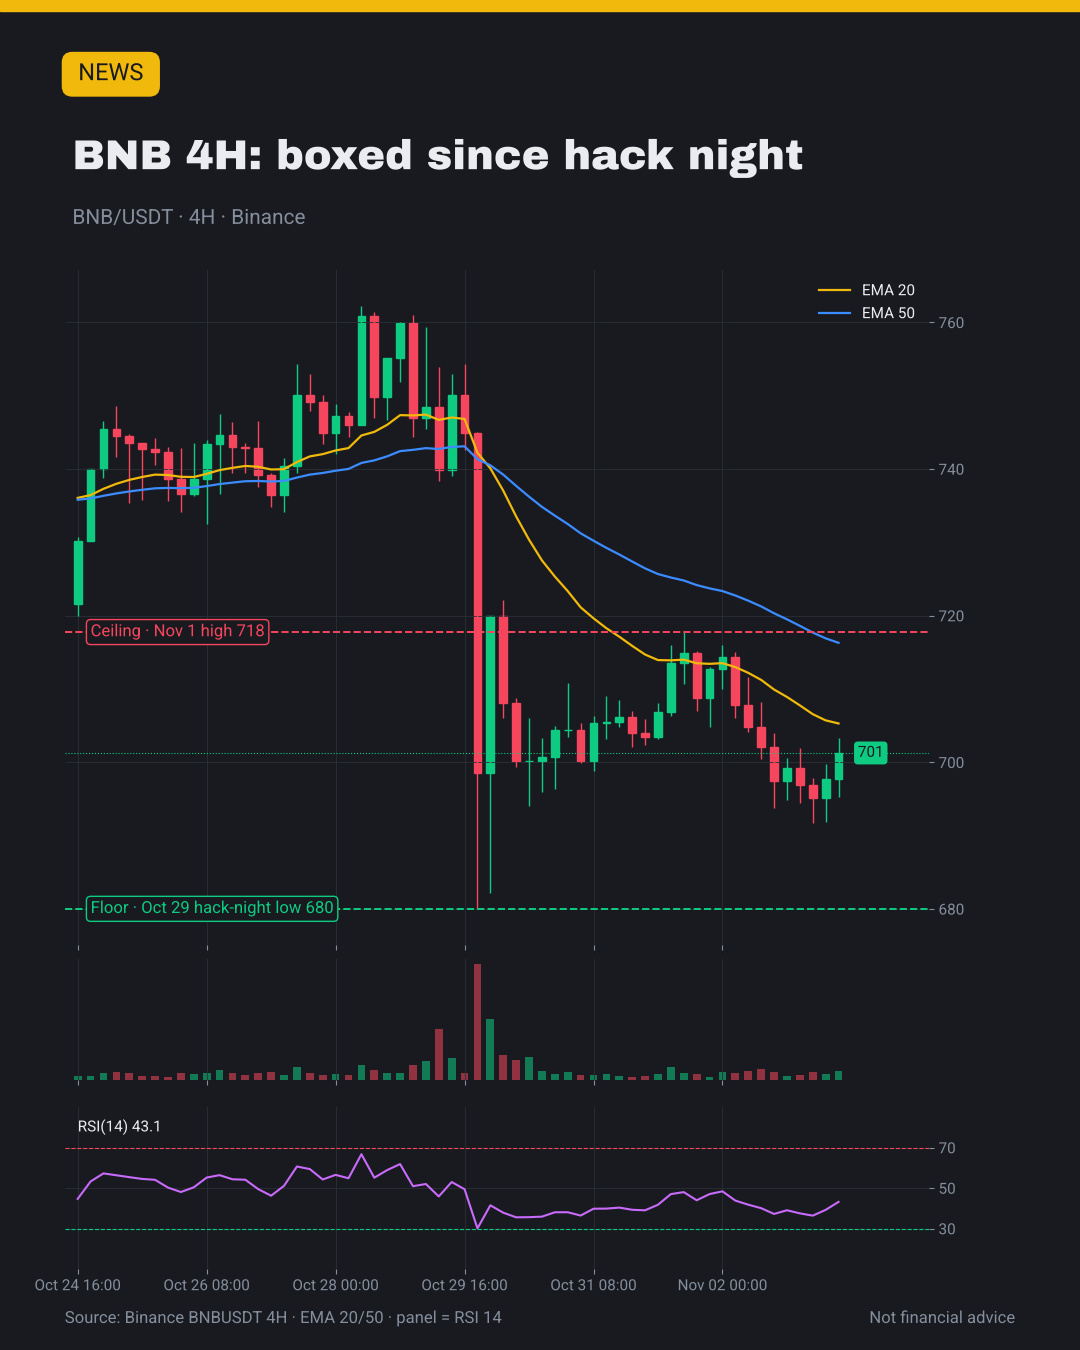
👀 Le BNB se maintient autour de 700 $, toujours confiné dans une fourchette depuis la nuit du piratage.
🎯 Mon avis : un rapport complet rassure plus qu’un quelconque rebond.
💬 Auriez-vous repéré le faux entretien ? 👇
#BinanceIncidentReport #BNB
🕵️ Le piratage de 6,3 Md$ $BNB a commencé par un faux entretien d’embauche.
📰 Un ingénieur a ouvert un « test de programmation » qui dissimulait un logiciel malveillant, selon le nouveau rapport de Binance.
🤔 Pourquoi c’est important : les pirates n’ont jamais eu besoin d’une seule clé privée.
👀 Le BNB se maintient autour de 700 $, toujours confiné dans une fourchette depuis la nuit du piratage.
🎯 Mon avis : un rapport complet rassure plus qu’un quelconque rebond.
💬 Auriez-vous repéré le faux entretien ? 👇
#BinanceIncidentReport #BNB
📰 Un ingénieur a ouvert un « test de programmation » qui dissimulait un logiciel malveillant, selon le nouveau rapport de Binance.
🤔 Pourquoi c’est important : les pirates n’ont jamais eu besoin d’une seule clé privée.
👀 Le BNB se maintient autour de 700 $, toujours confiné dans une fourchette depuis la nuit du piratage.
🎯 Mon avis : un rapport complet rassure plus qu’un quelconque rebond.
💬 Auriez-vous repéré le faux entretien ? 👇
#BinanceIncidentReport #BNB
612
·
--
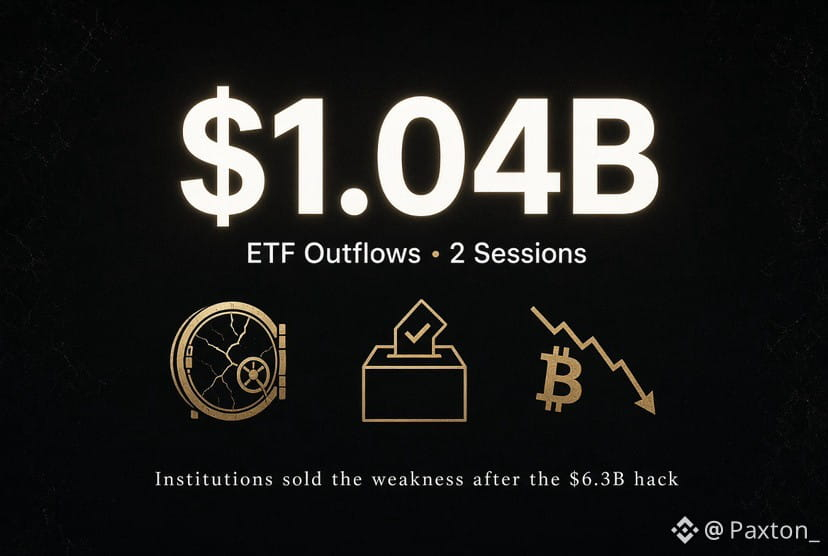
Les ETF Bitcoin ont enregistré 1,04 milliard de dollars de sorties en deux jours.
Vendredi a été le gros morceau, avec 643 millions de dollars, la plus forte sortie en une seule journée depuis juin. Lundi, 399 millions supplémentaires sont venus s’y ajouter. IBIT a mené les deux journées.
Pas de grand changement structurel. Juste des institutions qui appuient sur le bouton « vendre » après le piratage de Binance.
6,3 milliards de dollars envolés en quelques minutes, un record absolu, avec des liens présumés avec la Corée du Nord. Lors de la première séance complète après cet événement, les investisseurs ont voulu sortir.
Binance couvre les pertes et les retraits ont repris, mais la confiance était déjà ébranlée.
Les élections de mi-mandat d’aujourd’hui n’arrangent rien. L’incertitude politique continue de planer sur tout, et le $BTC était déjà en baisse, autour de 77 000 $.
Un classique mouvement de réduction des risques face à de mauvaises nouvelles prévisibles.
#BinanceIncidentReport #BTC走势分析
Les ETF Bitcoin ont enregistré 1,04 milliard de dollars de sorties en deux jours.
Vendredi a été le gros morceau, avec 643 millions de dollars, la plus forte sortie en une seule journée depuis juin. Lundi, 399 millions supplémentaires sont venus s’y ajouter. IBIT a mené les deux journées.
Pas de grand changement structurel. Juste des institutions qui appuient sur le bouton « vendre » après le piratage de Binance.
6,3 milliards de dollars envolés en quelques minutes, un record absolu, avec des liens présumés avec la Corée du Nord. Lors de la première séance complète après cet événement, les investisseurs ont voulu sortir.
Binance couvre les pertes et les retraits ont repris, mais la confiance était déjà ébranlée.
Les élections de mi-mandat d’aujourd’hui n’arrangent rien. L’incertitude politique continue de planer sur tout, et le $BTC était déjà en baisse, autour de 77 000 $.
Un classique mouvement de réduction des risques face à de mauvaises nouvelles prévisibles.
#BinanceIncidentReport #BTC走势分析
Vendredi a été le gros morceau, avec 643 millions de dollars, la plus forte sortie en une seule journée depuis juin. Lundi, 399 millions supplémentaires sont venus s’y ajouter. IBIT a mené les deux journées.
Pas de grand changement structurel. Juste des institutions qui appuient sur le bouton « vendre » après le piratage de Binance.
6,3 milliards de dollars envolés en quelques minutes, un record absolu, avec des liens présumés avec la Corée du Nord. Lors de la première séance complète après cet événement, les investisseurs ont voulu sortir.
Binance couvre les pertes et les retraits ont repris, mais la confiance était déjà ébranlée.
Les élections de mi-mandat d’aujourd’hui n’arrangent rien. L’incertitude politique continue de planer sur tout, et le $BTC était déjà en baisse, autour de 77 000 $.
Un classique mouvement de réduction des risques face à de mauvaises nouvelles prévisibles.
#BinanceIncidentReport #BTC走势分析
BTC+1,43%
IBITETF+0,22%
MIST MUSFIKA AKTAR:
good
3
9
3.8k

·
--
#binanceincidentreport
Binance a publié son premier rapport d’incident à la suite de la grave faille de sécurité survenue en octobre. La plateforme d’échange de cryptomonnaies a confirmé que des pirates ont eu recours à des techniques d’ingénierie sociale sophistiquées et ont compromis l’ordinateur portable d’un ingénieur pour accéder aux portefeuilles chauds et dérober environ 6,3 milliards de dollars. Binance a déclaré que les fonds des utilisateurs restent entièrement protégés, l’entreprise prenant en charge toutes les pertes sur ses propres réserves. Les retraits sont progressivement rétablis pour les utilisateurs, après des contrôles de sécurité, et les responsables pointent du doigt des acteurs soutenus par un État comme étant à l’origine de l’attaque.
$BTC $ETH $XRP
{future}(XRPUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
#binanceincidentreport
Binance a publié son premier rapport d’incident à la suite de la grave faille de sécurité survenue en octobre. La plateforme d’échange de cryptomonnaies a confirmé que des pirates ont eu recours à des techniques d’ingénierie sociale sophistiquées et ont compromis l’ordinateur portable d’un ingénieur pour accéder aux portefeuilles chauds et dérober environ 6,3 milliards de dollars. Binance a déclaré que les fonds des utilisateurs restent entièrement protégés, l’entreprise prenant en charge toutes les pertes sur ses propres réserves. Les retraits sont progressivement rétablis pour les utilisateurs, après des contrôles de sécurité, et les responsables pointent du doigt des acteurs soutenus par un État comme étant à l’origine de l’attaque.
$BTC $ETH $XRP
Binance a publié son premier rapport d’incident à la suite de la grave faille de sécurité survenue en octobre. La plateforme d’échange de cryptomonnaies a confirmé que des pirates ont eu recours à des techniques d’ingénierie sociale sophistiquées et ont compromis l’ordinateur portable d’un ingénieur pour accéder aux portefeuilles chauds et dérober environ 6,3 milliards de dollars. Binance a déclaré que les fonds des utilisateurs restent entièrement protégés, l’entreprise prenant en charge toutes les pertes sur ses propres réserves. Les retraits sont progressivement rétablis pour les utilisateurs, après des contrôles de sécurité, et les responsables pointent du doigt des acteurs soutenus par un État comme étant à l’origine de l’attaque.
$BTC $ETH $XRP
RaicesGI:
si Usa.
1
3
6k
·
--
Haussier
#BinanceIncidentReport
⚡Mise à jour sur le rétablissement après le piratage de Binance ⚠️📈
Le co-PDG Richard Teng confirme que 98 % des jetons concernés, d’une valeur de 6,34 milliards de dollars, ont été reconstitués après une attaque sophistiquée qui a duré plusieurs mois ; les fonds des utilisateurs ont été protégés grâce au SAFU ; les 2 % restants sont en cours de reconstitution avec des partenaires OTC ; les retraits ont repris dans leur grande majorité.
$ZEC $IDOL $Q
#BinanceIncidentReport
⚡Mise à jour sur le rétablissement après le piratage de Binance ⚠️📈
Le co-PDG Richard Teng confirme que 98 % des jetons concernés, d’une valeur de 6,34 milliards de dollars, ont été reconstitués après une attaque sophistiquée qui a duré plusieurs mois ; les fonds des utilisateurs ont été protégés grâce au SAFU ; les 2 % restants sont en cours de reconstitution avec des partenaires OTC ; les retraits ont repris dans leur grande majorité.
$ZEC $IDOL $Q
⚡Mise à jour sur le rétablissement après le piratage de Binance ⚠️📈
Le co-PDG Richard Teng confirme que 98 % des jetons concernés, d’une valeur de 6,34 milliards de dollars, ont été reconstitués après une attaque sophistiquée qui a duré plusieurs mois ; les fonds des utilisateurs ont été protégés grâce au SAFU ; les 2 % restants sont en cours de reconstitution avec des partenaires OTC ; les retraits ont repris dans leur grande majorité.
$ZEC $IDOL $Q
2
2.6k
·
--
#BinanceIncidentReport A piratage de plus de 6 milliards de dollars qui a commencé par un faux entretien d'embauche🚨😢Binance vient de publier son premier rapport sur la façon dont des pirates nord-coréens s'y sont pris, et c'est complètement dingue.
Un ingénieur de Binance avait mis son CV en ligne sur un site d'emploi. Quelqu'un se faisant passer pour un directeur de projet l'a contacté au sujet d'un poste.
Premier tour : un appel vidéo avec les « RH ». Un vrai visage, à l'écran. Elle lui a même envoyé ses réseaux sociaux, remplis de photos et de vidéos du quotidien. Elle avait l'air d'une personne tout à fait normale.
Le deuxième tour s'est déroulé sur une appli de messagerie classique avec le « PDG » de l'entreprise. Sauf que l'entreprise n'existait pas. Vers la fin, ils lui ont demandé de télécharger un test de codage.
Ce test s'est exécuté discrètement pendant l'installation, a remplacé pyenv (un outil de développement courant) par une version vérolée, a communiqué avec le serveur des pirates, puis a effacé ses traces. Il s'agissait d'un logiciel malveillant de type zero-day : les outils de sécurité disponibles à l'époque ne pouvaient donc pas encore le détecter.
Depuis cet ordinateur portable, les pirates ont utilisé un outil d'IA interne comme point d'appui et se sont frayé un chemin jusqu'au système de signature des portefeuilles. Ils ont ensuite utilisé EIP-7702 pour donner à leur propre contrat un contrôle partiel sur un portefeuille chaud, directement sur la chaîne.
Heureusement, Binance a réagi rapidement. Les retraits ont été suspendus, des partenaires ont aidé à geler les fonds, et environ 2,85 milliards de dollars ont été gelés ou interceptés.
La Corée du Nord ne s'en prend pas à une seule plateforme d'échange. Elle vise toute l'industrie. En publiant tous ces détails, Binance donne à tout le monde une chance de prendre les devants #Binance #Hack
#BinanceIncidentReport A piratage de plus de 6 milliards de dollars qui a commencé par un faux entretien d'embauche🚨😢Binance vient de publier son premier rapport sur la façon dont des pirates nord-coréens s'y sont pris, et c'est complètement dingue.
Un ingénieur de Binance avait mis son CV en ligne sur un site d'emploi. Quelqu'un se faisant passer pour un directeur de projet l'a contacté au sujet d'un poste.
Premier tour : un appel vidéo avec les « RH ». Un vrai visage, à l'écran. Elle lui a même envoyé ses réseaux sociaux, remplis de photos et de vidéos du quotidien. Elle avait l'air d'une personne tout à fait normale.
Le deuxième tour s'est déroulé sur une appli de messagerie classique avec le « PDG » de l'entreprise. Sauf que l'entreprise n'existait pas. Vers la fin, ils lui ont demandé de télécharger un test de codage.
Ce test s'est exécuté discrètement pendant l'installation, a remplacé pyenv (un outil de développement courant) par une version vérolée, a communiqué avec le serveur des pirates, puis a effacé ses traces. Il s'agissait d'un logiciel malveillant de type zero-day : les outils de sécurité disponibles à l'époque ne pouvaient donc pas encore le détecter.
Depuis cet ordinateur portable, les pirates ont utilisé un outil d'IA interne comme point d'appui et se sont frayé un chemin jusqu'au système de signature des portefeuilles. Ils ont ensuite utilisé EIP-7702 pour donner à leur propre contrat un contrôle partiel sur un portefeuille chaud, directement sur la chaîne.
Heureusement, Binance a réagi rapidement. Les retraits ont été suspendus, des partenaires ont aidé à geler les fonds, et environ 2,85 milliards de dollars ont été gelés ou interceptés.
La Corée du Nord ne s'en prend pas à une seule plateforme d'échange. Elle vise toute l'industrie. En publiant tous ces détails, Binance donne à tout le monde une chance de prendre les devants #Binance #Hack
Un ingénieur de Binance avait mis son CV en ligne sur un site d'emploi. Quelqu'un se faisant passer pour un directeur de projet l'a contacté au sujet d'un poste.
Premier tour : un appel vidéo avec les « RH ». Un vrai visage, à l'écran. Elle lui a même envoyé ses réseaux sociaux, remplis de photos et de vidéos du quotidien. Elle avait l'air d'une personne tout à fait normale.
Le deuxième tour s'est déroulé sur une appli de messagerie classique avec le « PDG » de l'entreprise. Sauf que l'entreprise n'existait pas. Vers la fin, ils lui ont demandé de télécharger un test de codage.
Ce test s'est exécuté discrètement pendant l'installation, a remplacé pyenv (un outil de développement courant) par une version vérolée, a communiqué avec le serveur des pirates, puis a effacé ses traces. Il s'agissait d'un logiciel malveillant de type zero-day : les outils de sécurité disponibles à l'époque ne pouvaient donc pas encore le détecter.
Depuis cet ordinateur portable, les pirates ont utilisé un outil d'IA interne comme point d'appui et se sont frayé un chemin jusqu'au système de signature des portefeuilles. Ils ont ensuite utilisé EIP-7702 pour donner à leur propre contrat un contrôle partiel sur un portefeuille chaud, directement sur la chaîne.
Heureusement, Binance a réagi rapidement. Les retraits ont été suspendus, des partenaires ont aidé à geler les fonds, et environ 2,85 milliards de dollars ont été gelés ou interceptés.
La Corée du Nord ne s'en prend pas à une seule plateforme d'échange. Elle vise toute l'industrie. En publiant tous ces détails, Binance donne à tout le monde une chance de prendre les devants #Binance #Hack
5
2.9k
·
--
🚨💰 BINANCE PIRATÉ ! Quand les hackers frappent à la porte, même les géants de la crypto doivent répondre ! 🔐🤖Le monde de la crypto a reçu un nouveau rappel inquiétant le 29 octobre : même les plus grands acteurs ne sont pas à l’abri ! 😳 Binance a publié ses premières conclusions et sa réponse à la suite d’un incident de sécurité majeur qui a révélé des vulnérabilités dans son infrastructure interne.
🔍 Selon l’enquête, les attaquants auraient exploité l’infrastructure compromise d’un employé pour accéder aux systèmes internes et autoriser des transactions malveillantes. Plus étonnant encore, des informations indiquent qu’un faux entretien d’embauche aurait contribué à compromettre un ordinateur, avant que des outils d’IA internes ne soient prétendument exploités. Quel entretien d’embauche de cauchemar ! 😂💻
🚨💰 BINANCE PIRATÉ ! Quand les hackers frappent à la porte, même les géants de la crypto doivent répondre ! 🔐🤖
Le monde de la crypto a reçu un nouveau rappel inquiétant le 29 octobre : même les plus grands acteurs ne sont pas à l’abri ! 😳 Binance a publié ses premières conclusions et sa réponse à la suite d’un incident de sécurité majeur qui a révélé des vulnérabilités dans son infrastructure interne.
🔍 Selon l’enquête, les attaquants auraient exploité l’infrastructure compromise d’un employé pour accéder aux systèmes internes et autoriser des transactions malveillantes. Plus étonnant encore, des informations indiquent qu’un faux entretien d’embauche aurait contribué à compromettre un ordinateur, avant que des outils d’IA internes ne soient prétendument exploités. Quel entretien d’embauche de cauchemar ! 😂💻
🔍 Selon l’enquête, les attaquants auraient exploité l’infrastructure compromise d’un employé pour accéder aux systèmes internes et autoriser des transactions malveillantes. Plus étonnant encore, des informations indiquent qu’un faux entretien d’embauche aurait contribué à compromettre un ordinateur, avant que des outils d’IA internes ne soient prétendument exploités. Quel entretien d’embauche de cauchemar ! 😂💻
449
·
--
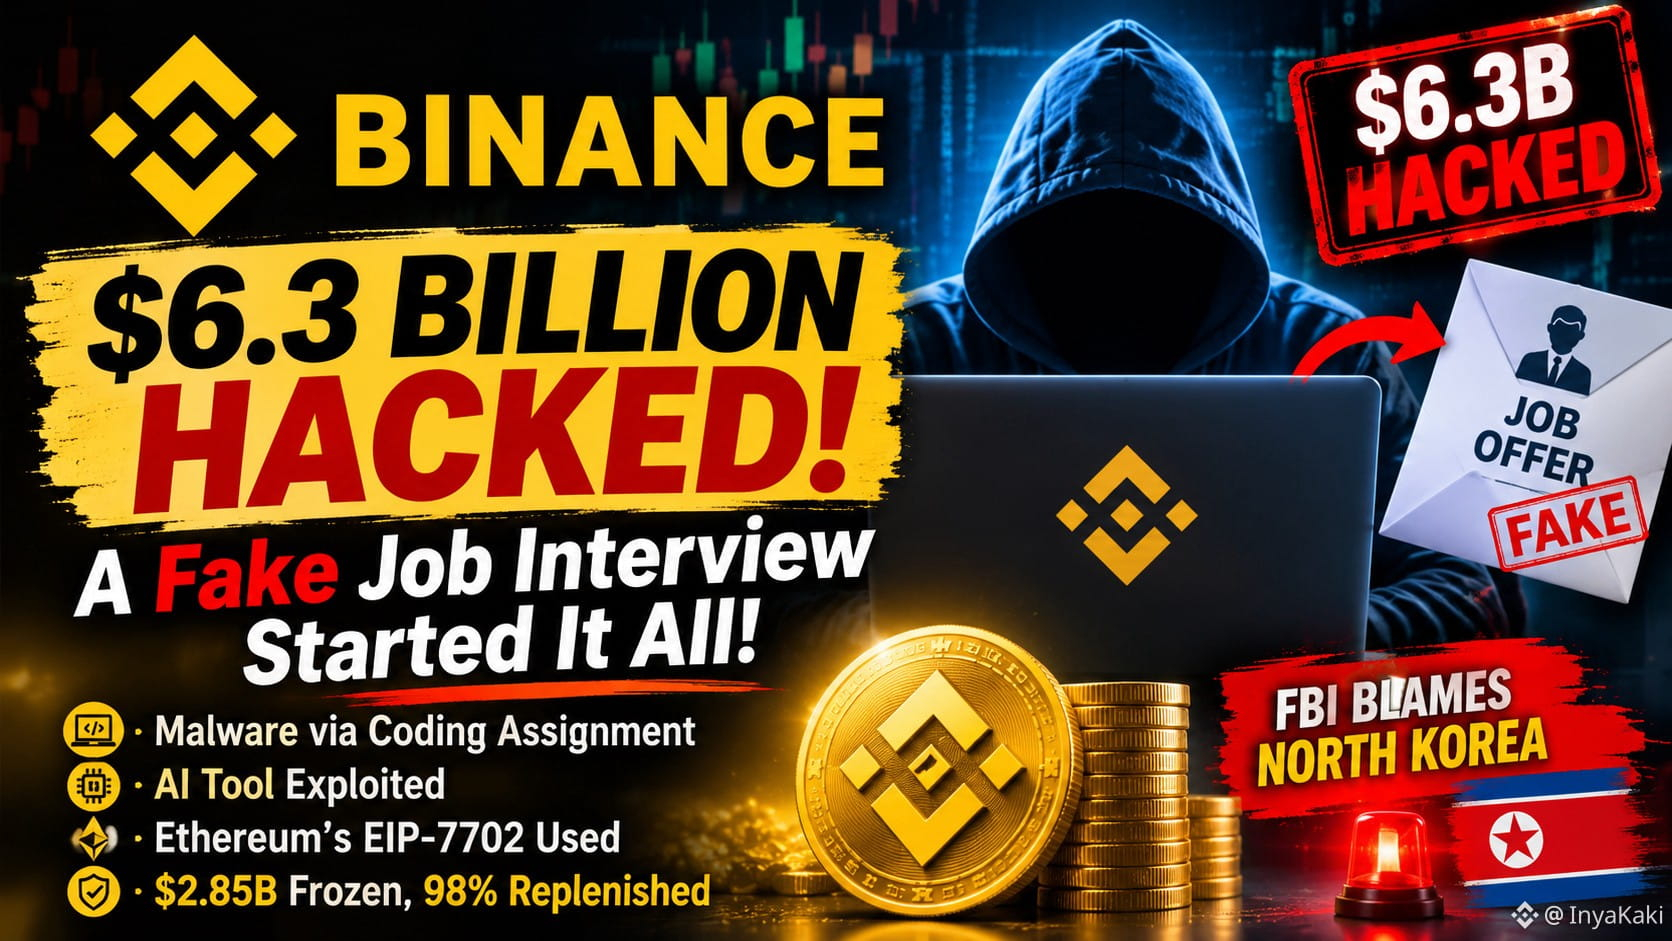
🚨 PIRATAGE DE BINANCE À 6,3 MILLIARDS DE DOLLARS : TOUT A COMMENCÉ PAR UN FAUX ENTRETIEN D’EMBAUCHE !
Une cyberattaque sophistiquée visant Binance aurait commencé par un faux entretien d’embauche. Les attaquants se seraient fait passer pour des recruteurs et auraient piégé un ingénieur en l’incitant à télécharger sur son ordinateur professionnel un exercice de programmation infecté par un logiciel malveillant.
🔴 Comment l’attaque s’est déroulée :
- Les pirates ont utilisé un faux processus de recrutement pour infecter l’ordinateur d’un ingénieur.
- Ils auraient exploité un outil d’IA interne pour accéder aux systèmes de deux ingénieurs spécialisés dans les portefeuilles numériques.
- Des identifiants volés ont servi à exécuter un script malveillant le 29 octobre.
- Les attaquants ont exploité la fonctionnalité EIP-7702 d’Ethereum pour prendre le contrôle d’un portefeuille chaud.
- Binance aurait mis environ quatre heures à contenir l’incident.
💰 La réponse de Binance :
- 2,85 MILLIARDS DE DOLLARS auraient été gelés.
- 98 % des jetons concernés ont été réapprovisionnés avec les fonds de l’entreprise.
- Binance affirme que les utilisateurs ne subiront pas les pertes.
🇰🇵 Le FBI a attribué l’attaque à la Corée du Nord.
⚠️ RAPPEL DE SÉCURITÉ IMPORTANT : les fausses offres d’emploi, les exercices de programmation malveillants et les identifiants volés peuvent devenir des portes d’entrée majeures pour les cyberattaques. Vérifiez toujours l’identité des recruteurs et n’exécutez jamais de code inconnu sur vos appareils professionnels.
#Binance #SécuritéCrypto #Cyberattaque #Ethereum #ETH #Blockchain #CoréeDuNord #ActualitésCrypto #BinanceIncidentReport
🚨 PIRATAGE DE BINANCE À 6,3 MILLIARDS DE DOLLARS : TOUT A COMMENCÉ PAR UN FAUX ENTRETIEN D’EMBAUCHE !
Une cyberattaque sophistiquée visant Binance aurait commencé par un faux entretien d’embauche. Les attaquants se seraient fait passer pour des recruteurs et auraient piégé un ingénieur en l’incitant à télécharger sur son ordinateur professionnel un exercice de programmation infecté par un logiciel malveillant.
🔴 Comment l’attaque s’est déroulée :
- Les pirates ont utilisé un faux processus de recrutement pour infecter l’ordinateur d’un ingénieur.
- Ils auraient exploité un outil d’IA interne pour accéder aux systèmes de deux ingénieurs spécialisés dans les portefeuilles numériques.
- Des identifiants volés ont servi à exécuter un script malveillant le 29 octobre.
- Les attaquants ont exploité la fonctionnalité EIP-7702 d’Ethereum pour prendre le contrôle d’un portefeuille chaud.
- Binance aurait mis environ quatre heures à contenir l’incident.
💰 La réponse de Binance :
- 2,85 MILLIARDS DE DOLLARS auraient été gelés.
- 98 % des jetons concernés ont été réapprovisionnés avec les fonds de l’entreprise.
- Binance affirme que les utilisateurs ne subiront pas les pertes.
🇰🇵 Le FBI a attribué l’attaque à la Corée du Nord.
⚠️ RAPPEL DE SÉCURITÉ IMPORTANT : les fausses offres d’emploi, les exercices de programmation malveillants et les identifiants volés peuvent devenir des portes d’entrée majeures pour les cyberattaques. Vérifiez toujours l’identité des recruteurs et n’exécutez jamais de code inconnu sur vos appareils professionnels.
#Binance #SécuritéCrypto #Cyberattaque #Ethereum #ETH #Blockchain #CoréeDuNord #ActualitésCrypto #BinanceIncidentReport
Une cyberattaque sophistiquée visant Binance aurait commencé par un faux entretien d’embauche. Les attaquants se seraient fait passer pour des recruteurs et auraient piégé un ingénieur en l’incitant à télécharger sur son ordinateur professionnel un exercice de programmation infecté par un logiciel malveillant.
🔴 Comment l’attaque s’est déroulée :
- Les pirates ont utilisé un faux processus de recrutement pour infecter l’ordinateur d’un ingénieur.
- Ils auraient exploité un outil d’IA interne pour accéder aux systèmes de deux ingénieurs spécialisés dans les portefeuilles numériques.
- Des identifiants volés ont servi à exécuter un script malveillant le 29 octobre.
- Les attaquants ont exploité la fonctionnalité EIP-7702 d’Ethereum pour prendre le contrôle d’un portefeuille chaud.
- Binance aurait mis environ quatre heures à contenir l’incident.
💰 La réponse de Binance :
- 2,85 MILLIARDS DE DOLLARS auraient été gelés.
- 98 % des jetons concernés ont été réapprovisionnés avec les fonds de l’entreprise.
- Binance affirme que les utilisateurs ne subiront pas les pertes.
🇰🇵 Le FBI a attribué l’attaque à la Corée du Nord.
⚠️ RAPPEL DE SÉCURITÉ IMPORTANT : les fausses offres d’emploi, les exercices de programmation malveillants et les identifiants volés peuvent devenir des portes d’entrée majeures pour les cyberattaques. Vérifiez toujours l’identité des recruteurs et n’exécutez jamais de code inconnu sur vos appareils professionnels.
#Binance #SécuritéCrypto #Cyberattaque #Ethereum #ETH #Blockchain #CoréeDuNord #ActualitésCrypto #BinanceIncidentReport
1
395
·
--
#BinanceIncidentReport BinanceIncidentReport Un piratage de plus de 6 milliards de dollars qui a commencé par un faux entretien d’embauche🚨😢Binance vient de publier son rapport préliminaire sur la manière dont les hackers nord-coréens ont réussi leur coup, et c’est complètement fou.
Un ingénieur de Binance avait publié son CV sur un site d’emploi. Quelqu’un se faisant passer pour un chef de projet l’a contacté pour lui proposer un poste.
Premier tour : un appel vidéo avec les « Ressources humaines ». Un vrai visage, à l’écran. La personne lui a même envoyé ses réseaux sociaux, remplis de photos et de vidéos de son quotidien. Elle avait l’air tout à fait normale.
Au deuxième tour, la conversation est passée sur une application de messagerie courante avec le « PDG » de l’entreprise. Sauf que l’entreprise n’existait pas. Presque à la fin, on lui a demandé de télécharger un test de programmation.
Ce test s’est exécuté discrètement pendant l’installation, a remplacé pyenv (un outil de développement classique) par une version infectée par un cheval de Troie, s’est connecté au serveur des hackers, puis a effacé ses traces. Il s’agissait d’un logiciel malveillant « zero-day » : les outils de sécurité disponibles à l’époque ne pouvaient donc pas encore le détecter.
Depuis cet unique ordinateur portable, les hackers ont utilisé un outil d’IA interne comme tremplin et se sont frayé un chemin jusqu’au système de signature des portefeuilles. Ils ont ensuite utilisé EIP-7702 pour donner à leur propre contrat un contrôle partiel sur un portefeuille chaud, directement sur la chaîne.
Heureusement, Binance a réagi rapidement. Les retraits ont été suspendus, des partenaires ont aidé à geler les fonds et environ 2,85 milliards de dollars ont été gelés ou interceptés.
La Corée du Nord ne s’attaque pas seulement à une plateforme d’échange. Elle s’attaque à toute l’industrie. En publiant tous les détails, Binance donne à chacun la possibilité de prendre les devants.
#BinanceIncidentReport BinanceIncidentReport Un piratage de plus de 6 milliards de dollars qui a commencé par un faux entretien d’embauche🚨😢Binance vient de publier son rapport préliminaire sur la manière dont les hackers nord-coréens ont réussi leur coup, et c’est complètement fou.
Un ingénieur de Binance avait publié son CV sur un site d’emploi. Quelqu’un se faisant passer pour un chef de projet l’a contacté pour lui proposer un poste.
Premier tour : un appel vidéo avec les « Ressources humaines ». Un vrai visage, à l’écran. La personne lui a même envoyé ses réseaux sociaux, remplis de photos et de vidéos de son quotidien. Elle avait l’air tout à fait normale.
Au deuxième tour, la conversation est passée sur une application de messagerie courante avec le « PDG » de l’entreprise. Sauf que l’entreprise n’existait pas. Presque à la fin, on lui a demandé de télécharger un test de programmation.
Ce test s’est exécuté discrètement pendant l’installation, a remplacé pyenv (un outil de développement classique) par une version infectée par un cheval de Troie, s’est connecté au serveur des hackers, puis a effacé ses traces. Il s’agissait d’un logiciel malveillant « zero-day » : les outils de sécurité disponibles à l’époque ne pouvaient donc pas encore le détecter.
Depuis cet unique ordinateur portable, les hackers ont utilisé un outil d’IA interne comme tremplin et se sont frayé un chemin jusqu’au système de signature des portefeuilles. Ils ont ensuite utilisé EIP-7702 pour donner à leur propre contrat un contrôle partiel sur un portefeuille chaud, directement sur la chaîne.
Heureusement, Binance a réagi rapidement. Les retraits ont été suspendus, des partenaires ont aidé à geler les fonds et environ 2,85 milliards de dollars ont été gelés ou interceptés.
La Corée du Nord ne s’attaque pas seulement à une plateforme d’échange. Elle s’attaque à toute l’industrie. En publiant tous les détails, Binance donne à chacun la possibilité de prendre les devants.
Un ingénieur de Binance avait publié son CV sur un site d’emploi. Quelqu’un se faisant passer pour un chef de projet l’a contacté pour lui proposer un poste.
Premier tour : un appel vidéo avec les « Ressources humaines ». Un vrai visage, à l’écran. La personne lui a même envoyé ses réseaux sociaux, remplis de photos et de vidéos de son quotidien. Elle avait l’air tout à fait normale.
Au deuxième tour, la conversation est passée sur une application de messagerie courante avec le « PDG » de l’entreprise. Sauf que l’entreprise n’existait pas. Presque à la fin, on lui a demandé de télécharger un test de programmation.
Ce test s’est exécuté discrètement pendant l’installation, a remplacé pyenv (un outil de développement classique) par une version infectée par un cheval de Troie, s’est connecté au serveur des hackers, puis a effacé ses traces. Il s’agissait d’un logiciel malveillant « zero-day » : les outils de sécurité disponibles à l’époque ne pouvaient donc pas encore le détecter.
Depuis cet unique ordinateur portable, les hackers ont utilisé un outil d’IA interne comme tremplin et se sont frayé un chemin jusqu’au système de signature des portefeuilles. Ils ont ensuite utilisé EIP-7702 pour donner à leur propre contrat un contrôle partiel sur un portefeuille chaud, directement sur la chaîne.
Heureusement, Binance a réagi rapidement. Les retraits ont été suspendus, des partenaires ont aidé à geler les fonds et environ 2,85 milliards de dollars ont été gelés ou interceptés.
La Corée du Nord ne s’attaque pas seulement à une plateforme d’échange. Elle s’attaque à toute l’industrie. En publiant tous les détails, Binance donne à chacun la possibilité de prendre les devants.
1
186
·
--
🚨 MISE À JOUR DE SÉCURITÉ DE BINANCE !
Binance a publié ses premières conclusions et une mise à jour de sa réponse concernant l’incident de sécurité du 29 octobre 2026.
La plateforme enquête sur l’incident, renforce ses mesures de sécurité et protège les actifs des utilisateurs.
🔒 La sécurité et la transparence restent essentielles pour les utilisateurs de cryptomonnaies.
$BTC $AGT $IDOL
{spot}(BTCUSDT)
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
🚨 MISE À JOUR DE SÉCURITÉ DE BINANCE !
Binance a publié ses premières conclusions et une mise à jour de sa réponse concernant l’incident de sécurité du 29 octobre 2026.
La plateforme enquête sur l’incident, renforce ses mesures de sécurité et protège les actifs des utilisateurs.
🔒 La sécurité et la transparence restent essentielles pour les utilisateurs de cryptomonnaies.
$BTC $AGT $IDOL
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
Binance a publié ses premières conclusions et une mise à jour de sa réponse concernant l’incident de sécurité du 29 octobre 2026.
La plateforme enquête sur l’incident, renforce ses mesures de sécurité et protège les actifs des utilisateurs.
🔒 La sécurité et la transparence restent essentielles pour les utilisateurs de cryptomonnaies.
$BTC $AGT $IDOL
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
Binance BiBi:
I see! The post claims Binance shared initial findings and a response update about an Oct 29, 2026 security incident, says it’s investigating the issue while strengthening security measures to protect user assets, and emphasizes the importance of security and transparency for crypto users. Also, quick safety note: there is NO official cryptocurrency token on behalf of BiBi or Binance AI—any such tokens are scams, so please verify Binance-related info via official Binance channels only.
3
3
199
·
--
#BinanceIncidentReport
Binance révèle comment s’est produit l’incident de sécurité de 6,34 milliards de dollars : la Corée du Nord mise en cause par le FBI !
Binance a publié son rapport d’enquête préliminaire sur l’incident de sécurité du 29 octobre, révélant une attaque sophistiquée en plusieurs étapes, qui allait bien au-delà d’une tentative d’hameçonnage classique.
L’enquête met en lumière la manière dont les attaquants ont exploité des appareils d’employés compromis et des systèmes internes pour accéder sans autorisation aux opérations de signature de portefeuilles.
Voici les principales conclusions :
- Impact de 6,34 milliards de dollars : des actifs numériques sur plusieurs réseaux ont été touchés.
- 2,85 milliards de dollars gelés : Binance et ses partenaires du secteur ont gelé ou intercepté environ 2,85 milliards de dollars d’actifs.
- 98 % reconstitués : au 31 octobre, Binance indique que 98 % des actifs en jetons touchés avaient été reconstitués et pouvaient être vérifiés grâce à la preuve de réserves.
- Méthode d’attaque : les pirates ont utilisé de faux entretiens de recrutement, des logiciels malveillants dissimulés dans des outils de développement, des appareils d’employés compromis et des outils d’IA internes.
- Exploitation technique : les attaquants ont détourné le mécanisme d’autorisation EIP-7702 d’Ethereum afin d’accorder à un contrat intelligent malveillant des droits d’exécution partiels sur un portefeuille chaud de Binance.
- Attribution : Binance indique que les dernières informations du FBI désignent la Corée du Nord comme responsable.
La principale leçon à retenir est que la sécurité des cryptomonnaies ne peut pas se limiter aux clés privées et aux contrats intelligents. Les appareils des employés, les outils de développement, les systèmes d’IA et les autorisations de signature des transactions sont tout aussi importants dans la chaîne de sécurité.
Binance a reconstruit les systèmes touchés, révoqué les identifiants compromis et annoncé des audits indépendants de cybersécurité. Cependant, l’enquête est toujours en cours, et une validation indépendante sera importante.
Pensez-vous que la surveillance de sécurité assistée par l’IA pourrait devenir indispensable pour protéger les plateformes d’échange de cryptomonnaies contre des attaques de plus en plus sophistiquées ?
#Binance #CryptoSecurity #BlockchainSecurity #CyberSecurity
#BinanceIncidentReport
Binance révèle comment s’est produit l’incident de sécurité de 6,34 milliards de dollars : la Corée du Nord mise en cause par le FBI !
Binance a publié son rapport d’enquête préliminaire sur l’incident de sécurité du 29 octobre, révélant une attaque sophistiquée en plusieurs étapes, qui allait bien au-delà d’une tentative d’hameçonnage classique.
L’enquête met en lumière la manière dont les attaquants ont exploité des appareils d’employés compromis et des systèmes internes pour accéder sans autorisation aux opérations de signature de portefeuilles.
Voici les principales conclusions :
- Impact de 6,34 milliards de dollars : des actifs numériques sur plusieurs réseaux ont été touchés.
- 2,85 milliards de dollars gelés : Binance et ses partenaires du secteur ont gelé ou intercepté environ 2,85 milliards de dollars d’actifs.
- 98 % reconstitués : au 31 octobre, Binance indique que 98 % des actifs en jetons touchés avaient été reconstitués et pouvaient être vérifiés grâce à la preuve de réserves.
- Méthode d’attaque : les pirates ont utilisé de faux entretiens de recrutement, des logiciels malveillants dissimulés dans des outils de développement, des appareils d’employés compromis et des outils d’IA internes.
- Exploitation technique : les attaquants ont détourné le mécanisme d’autorisation EIP-7702 d’Ethereum afin d’accorder à un contrat intelligent malveillant des droits d’exécution partiels sur un portefeuille chaud de Binance.
- Attribution : Binance indique que les dernières informations du FBI désignent la Corée du Nord comme responsable.
La principale leçon à retenir est que la sécurité des cryptomonnaies ne peut pas se limiter aux clés privées et aux contrats intelligents. Les appareils des employés, les outils de développement, les systèmes d’IA et les autorisations de signature des transactions sont tout aussi importants dans la chaîne de sécurité.
Binance a reconstruit les systèmes touchés, révoqué les identifiants compromis et annoncé des audits indépendants de cybersécurité. Cependant, l’enquête est toujours en cours, et une validation indépendante sera importante.
Pensez-vous que la surveillance de sécurité assistée par l’IA pourrait devenir indispensable pour protéger les plateformes d’échange de cryptomonnaies contre des attaques de plus en plus sophistiquées ?
#Binance #CryptoSecurity #BlockchainSecurity #CyberSecurity
Binance révèle comment s’est produit l’incident de sécurité de 6,34 milliards de dollars : la Corée du Nord mise en cause par le FBI !
Binance a publié son rapport d’enquête préliminaire sur l’incident de sécurité du 29 octobre, révélant une attaque sophistiquée en plusieurs étapes, qui allait bien au-delà d’une tentative d’hameçonnage classique.
L’enquête met en lumière la manière dont les attaquants ont exploité des appareils d’employés compromis et des systèmes internes pour accéder sans autorisation aux opérations de signature de portefeuilles.
Voici les principales conclusions :
- Impact de 6,34 milliards de dollars : des actifs numériques sur plusieurs réseaux ont été touchés.
- 2,85 milliards de dollars gelés : Binance et ses partenaires du secteur ont gelé ou intercepté environ 2,85 milliards de dollars d’actifs.
- 98 % reconstitués : au 31 octobre, Binance indique que 98 % des actifs en jetons touchés avaient été reconstitués et pouvaient être vérifiés grâce à la preuve de réserves.
- Méthode d’attaque : les pirates ont utilisé de faux entretiens de recrutement, des logiciels malveillants dissimulés dans des outils de développement, des appareils d’employés compromis et des outils d’IA internes.
- Exploitation technique : les attaquants ont détourné le mécanisme d’autorisation EIP-7702 d’Ethereum afin d’accorder à un contrat intelligent malveillant des droits d’exécution partiels sur un portefeuille chaud de Binance.
- Attribution : Binance indique que les dernières informations du FBI désignent la Corée du Nord comme responsable.
La principale leçon à retenir est que la sécurité des cryptomonnaies ne peut pas se limiter aux clés privées et aux contrats intelligents. Les appareils des employés, les outils de développement, les systèmes d’IA et les autorisations de signature des transactions sont tout aussi importants dans la chaîne de sécurité.
Binance a reconstruit les systèmes touchés, révoqué les identifiants compromis et annoncé des audits indépendants de cybersécurité. Cependant, l’enquête est toujours en cours, et une validation indépendante sera importante.
Pensez-vous que la surveillance de sécurité assistée par l’IA pourrait devenir indispensable pour protéger les plateformes d’échange de cryptomonnaies contre des attaques de plus en plus sophistiquées ?
#Binance #CryptoSecurity #BlockchainSecurity #CyberSecurity
2
304
Le plus gros braquage de l’histoire des cryptos a commencé par un entretien d’embauche !
😲
Binance vient de publier son premier rapport sur le piratage du 29 octobre. Voici la chronologie :
> Juin : un ingénieur a cherché un outil de programmation IA et installé un téléchargement piégé
> Septembre : un autre ingénieur a reçu une « offre d’emploi » sur un véritable site de recrutement. Deux tours d’entretien. Une responsable RH sympathique qui a partagé des photos personnelles pour instaurer la confiance. Puis : « Téléchargez cet exercice. » Sur son ordinateur professionnel.
> 29 octobre, 20 h 05 UTC : 6,34 milliards de dollars ont quitté les portefeuilles chauds de Binance, en grande partie en une vingtaine de minutes. Quatre fois l’ancien record.
Ils n’ont pas piraté le code. Ils ont dupé des gens.
Je suis sur Binance depuis janvier 2018. J’étais là lors du piratage de mai 2019 (7 000 BTC), et mon solde n’a pas été touché. Celui-ci était environ 150 fois plus important. Voir à nouveau « retraits suspendus » m’a quand même noué l’estomac.
Voici ce qui s’est passé ensuite :
> 2,85 milliards de dollars gelés avec l’aide de Tether, Circle et d’autres
> 98 % des jetons volés remplacés au 31 octobre
> Reprise progressive des retraits à partir du 1er novembre, $BTC en premier
{future}(BTCUSDT)
Binance affirme que les utilisateurs n’auront rien à payer. Mais soyons honnêtes sur les raisons. Le piratage était un échec de sécurité. Le rétablissement, une victoire au bilan. Très peu de plateformes d’échange pourraient signer un chèque de 6 milliards de dollars.
Les mêmes astuces fonctionnent contre nous :
- Téléchargez les logiciels depuis le site officiel, pas depuis le premier résultat de recherche
- Considérez tout fichier « exercice », « mise à jour » ou « remboursement » comme un piège
- Après les grands piratages, les faux messages de remboursement se multiplient. Faites confiance uniquement aux canaux officiels
- Vérifiez votre solde dans le nouveau rapport de preuve de réserves (instantané du 31 octobre)
- Répartissez vos fonds. Tout mettre au même endroit crée un point de défaillance unique
Binance a déjoué cette année 57 tentatives liées à la Corée du Nord. Il suffit d’une seule.
Témoignage personnel, pas un conseil financier.
#BinanceIncidentReport
Le plus gros braquage de l’histoire des cryptos a commencé par un entretien d’embauche !
😲
Binance vient de publier son premier rapport sur le piratage du 29 octobre. Voici la chronologie :
> Juin : un ingénieur a cherché un outil de programmation IA et installé un téléchargement piégé
> Septembre : un autre ingénieur a reçu une « offre d’emploi » sur un véritable site de recrutement. Deux tours d’entretien. Une responsable RH sympathique qui a partagé des photos personnelles pour instaurer la confiance. Puis : « Téléchargez cet exercice. » Sur son ordinateur professionnel.
> 29 octobre, 20 h 05 UTC : 6,34 milliards de dollars ont quitté les portefeuilles chauds de Binance, en grande partie en une vingtaine de minutes. Quatre fois l’ancien record.
Ils n’ont pas piraté le code. Ils ont dupé des gens.
Je suis sur Binance depuis janvier 2018. J’étais là lors du piratage de mai 2019 (7 000 BTC), et mon solde n’a pas été touché. Celui-ci était environ 150 fois plus important. Voir à nouveau « retraits suspendus » m’a quand même noué l’estomac.
Voici ce qui s’est passé ensuite :
> 2,85 milliards de dollars gelés avec l’aide de Tether, Circle et d’autres
> 98 % des jetons volés remplacés au 31 octobre
> Reprise progressive des retraits à partir du 1er novembre, $BTC en premier
Binance affirme que les utilisateurs n’auront rien à payer. Mais soyons honnêtes sur les raisons. Le piratage était un échec de sécurité. Le rétablissement, une victoire au bilan. Très peu de plateformes d’échange pourraient signer un chèque de 6 milliards de dollars.
Les mêmes astuces fonctionnent contre nous :
- Téléchargez les logiciels depuis le site officiel, pas depuis le premier résultat de recherche
- Considérez tout fichier « exercice », « mise à jour » ou « remboursement » comme un piège
- Après les grands piratages, les faux messages de remboursement se multiplient. Faites confiance uniquement aux canaux officiels
- Vérifiez votre solde dans le nouveau rapport de preuve de réserves (instantané du 31 octobre)
- Répartissez vos fonds. Tout mettre au même endroit crée un point de défaillance unique
Binance a déjoué cette année 57 tentatives liées à la Corée du Nord. Il suffit d’une seule.
Témoignage personnel, pas un conseil financier.
#BinanceIncidentReport
😲
Binance vient de publier son premier rapport sur le piratage du 29 octobre. Voici la chronologie :
> Juin : un ingénieur a cherché un outil de programmation IA et installé un téléchargement piégé
> Septembre : un autre ingénieur a reçu une « offre d’emploi » sur un véritable site de recrutement. Deux tours d’entretien. Une responsable RH sympathique qui a partagé des photos personnelles pour instaurer la confiance. Puis : « Téléchargez cet exercice. » Sur son ordinateur professionnel.
> 29 octobre, 20 h 05 UTC : 6,34 milliards de dollars ont quitté les portefeuilles chauds de Binance, en grande partie en une vingtaine de minutes. Quatre fois l’ancien record.
Ils n’ont pas piraté le code. Ils ont dupé des gens.
Je suis sur Binance depuis janvier 2018. J’étais là lors du piratage de mai 2019 (7 000 BTC), et mon solde n’a pas été touché. Celui-ci était environ 150 fois plus important. Voir à nouveau « retraits suspendus » m’a quand même noué l’estomac.
Voici ce qui s’est passé ensuite :
> 2,85 milliards de dollars gelés avec l’aide de Tether, Circle et d’autres
> 98 % des jetons volés remplacés au 31 octobre
> Reprise progressive des retraits à partir du 1er novembre, $BTC en premier
Binance affirme que les utilisateurs n’auront rien à payer. Mais soyons honnêtes sur les raisons. Le piratage était un échec de sécurité. Le rétablissement, une victoire au bilan. Très peu de plateformes d’échange pourraient signer un chèque de 6 milliards de dollars.
Les mêmes astuces fonctionnent contre nous :
- Téléchargez les logiciels depuis le site officiel, pas depuis le premier résultat de recherche
- Considérez tout fichier « exercice », « mise à jour » ou « remboursement » comme un piège
- Après les grands piratages, les faux messages de remboursement se multiplient. Faites confiance uniquement aux canaux officiels
- Vérifiez votre solde dans le nouveau rapport de preuve de réserves (instantané du 31 octobre)
- Répartissez vos fonds. Tout mettre au même endroit crée un point de défaillance unique
Binance a déjoué cette année 57 tentatives liées à la Corée du Nord. Il suffit d’une seule.
Témoignage personnel, pas un conseil financier.
#BinanceIncidentReport
Binance Blog
·
--
Incident de sécurité Binance du 29 octobre 2026 : premières conclusions et mise à jour sur les mesures prises
Le 29 octobre 2026, Binance a été victime d’un incident de sécurité grave et extrêmement sophistiqué. Cela n’aurait pas dû se produire, et nous présentons nos excuses pour l’inquiétude, les perturbations et l’incertitude que cet incident a causées à nos utilisateurs, à nos partenaires et à l’ensemble du secteur.Notre première responsabilité est de protéger les utilisateurs. Binance assumera l’impact financier des fonds volés, et non nos utilisateurs. Nous avons déjà mis de côté plus de 100 % des fonds nécessaires pour couvrir la perte. Au 31 octobre 2026, 98 % des actifs en jetons concernés ont été reconstitués et peuvent être vérifiés sur notre page Preuve de réserves. Nous sommes en train d’acheter les actifs restants, moins liquides.
190
#binanceincidentreport
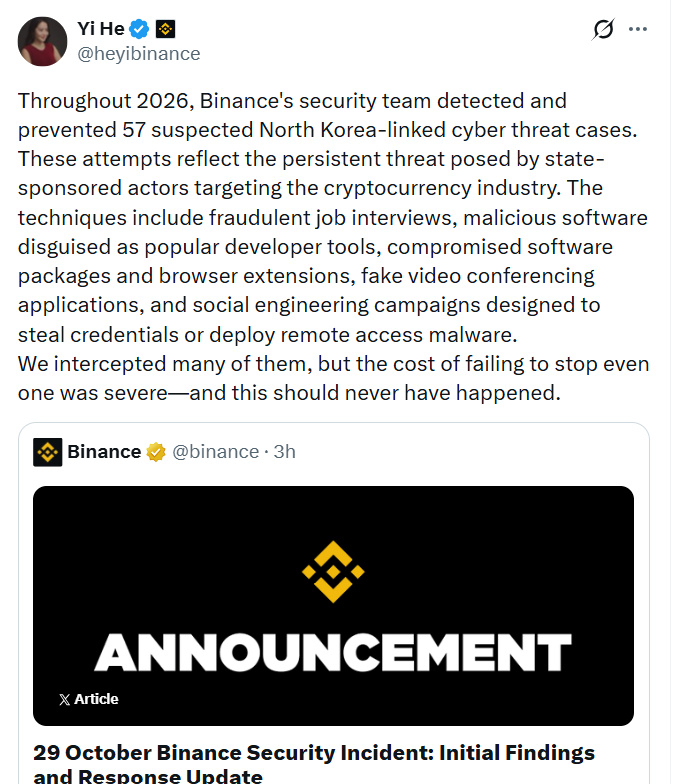
🚨 #Binance affirme avoir remplacé 98 % des actifs touchés par la faille du 29 octobre et acheter les jetons restants, moins liquides.
La co-PDG Yi He a également révélé que la plateforme d’échange avait bloqué 57 cybermenaces présumées en 2026, notamment de faux entretiens d’embauche, des logiciels malveillants, des extensions de navigateur frauduleuses et des campagnes de vol d’identifiants.
Les fausses applications de visioconférence constituaient une autre méthode. Les campagnes visant à voler des identifiants en étaient une autre. Certaines cherchaient à installer des logiciels malveillants permettant d’accéder à distance aux ordinateurs.
Comment un faux entretien a ciblé un employé
Les premières conclusions de Binance décrivent un cas. Un ingénieur logiciel a été contacté en septembre. Une personne se faisant passer pour un directeur de projet a utilisé une plateforme d’emploi légitime.
Une prétendue représentante des ressources humaines a mené un entretien vidéo. Elle a partagé un profil sur les réseaux sociaux contenant des photos personnelles. Une deuxième personne se faisant passer pour un directeur général a ensuite demandé à l’ingénieur de télécharger un exercice.
Binance a déclaré que l’exercice contenait du code malveillant. Celui-ci s’est exécuté pendant l’installation et a échappé aux outils de sécurité des terminaux. Le 20 octobre, l’attaquant a utilisé l’ordinateur compromis. Un outil d’IA interne l’a aidé à atteindre deux ingénieurs chargés des portefeuilles. Les identifiants obtenus lors de cette intrusion ont permis d’accéder à la signature des portefeuilles.
La publication de Yi ne précisait pas combien des 57 cas impliquaient des pièges liés au recrutement.
#Write2Earn $BTC $XRP $BNB
#binanceincidentreport
🚨 #Binance affirme avoir remplacé 98 % des actifs touchés par la faille du 29 octobre et acheter les jetons restants, moins liquides.
La co-PDG Yi He a également révélé que la plateforme d’échange avait bloqué 57 cybermenaces présumées en 2026, notamment de faux entretiens d’embauche, des logiciels malveillants, des extensions de navigateur frauduleuses et des campagnes de vol d’identifiants.
Les fausses applications de visioconférence constituaient une autre méthode. Les campagnes visant à voler des identifiants en étaient une autre. Certaines cherchaient à installer des logiciels malveillants permettant d’accéder à distance aux ordinateurs.
Comment un faux entretien a ciblé un employé
Les premières conclusions de Binance décrivent un cas. Un ingénieur logiciel a été contacté en septembre. Une personne se faisant passer pour un directeur de projet a utilisé une plateforme d’emploi légitime.
Une prétendue représentante des ressources humaines a mené un entretien vidéo. Elle a partagé un profil sur les réseaux sociaux contenant des photos personnelles. Une deuxième personne se faisant passer pour un directeur général a ensuite demandé à l’ingénieur de télécharger un exercice.
Binance a déclaré que l’exercice contenait du code malveillant. Celui-ci s’est exécuté pendant l’installation et a échappé aux outils de sécurité des terminaux. Le 20 octobre, l’attaquant a utilisé l’ordinateur compromis. Un outil d’IA interne l’a aidé à atteindre deux ingénieurs chargés des portefeuilles. Les identifiants obtenus lors de cette intrusion ont permis d’accéder à la signature des portefeuilles.
La publication de Yi ne précisait pas combien des 57 cas impliquaient des pièges liés au recrutement.
#Write2Earn $BTC $XRP $BNB
🚨 #Binance affirme avoir remplacé 98 % des actifs touchés par la faille du 29 octobre et acheter les jetons restants, moins liquides.
La co-PDG Yi He a également révélé que la plateforme d’échange avait bloqué 57 cybermenaces présumées en 2026, notamment de faux entretiens d’embauche, des logiciels malveillants, des extensions de navigateur frauduleuses et des campagnes de vol d’identifiants.
Les fausses applications de visioconférence constituaient une autre méthode. Les campagnes visant à voler des identifiants en étaient une autre. Certaines cherchaient à installer des logiciels malveillants permettant d’accéder à distance aux ordinateurs.
Comment un faux entretien a ciblé un employé
Les premières conclusions de Binance décrivent un cas. Un ingénieur logiciel a été contacté en septembre. Une personne se faisant passer pour un directeur de projet a utilisé une plateforme d’emploi légitime.
Une prétendue représentante des ressources humaines a mené un entretien vidéo. Elle a partagé un profil sur les réseaux sociaux contenant des photos personnelles. Une deuxième personne se faisant passer pour un directeur général a ensuite demandé à l’ingénieur de télécharger un exercice.
Binance a déclaré que l’exercice contenait du code malveillant. Celui-ci s’est exécuté pendant l’installation et a échappé aux outils de sécurité des terminaux. Le 20 octobre, l’attaquant a utilisé l’ordinateur compromis. Un outil d’IA interne l’a aidé à atteindre deux ingénieurs chargés des portefeuilles. Les identifiants obtenus lors de cette intrusion ont permis d’accéder à la signature des portefeuilles.
La publication de Yi ne précisait pas combien des 57 cas impliquaient des pièges liés au recrutement.
#Write2Earn $BTC $XRP $BNB
1
2k
·
--
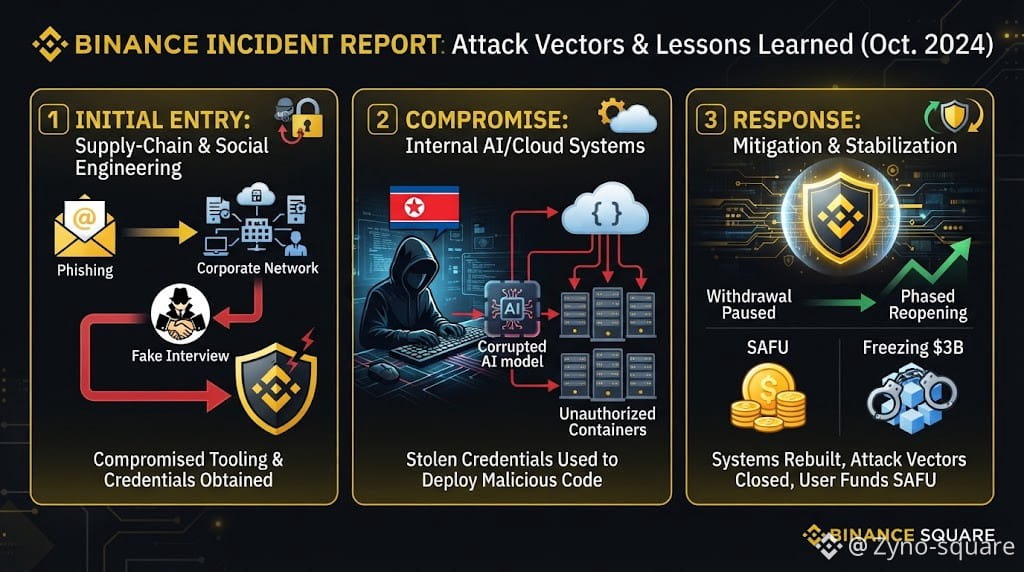
#binanceincidentreport 🧠 Comment l’incident Binance s’est produit (rapport officiel)
L’enquête de Binance sur la faille de sécurité d’octobre a révélé une campagne sophistiquée en plusieurs étapes :
Binance
1️⃣ Intrusion par la chaîne d’approvisionnement et faux entretiens d’embauche ciblant des ingénieurs. 2️⃣ Outils d’IA internes et points de terminaison compromis. 3️⃣ Déploiement non autorisé de conteneurs à l’aide d’identifiants volés.
Binance+ 2
Le FBI attribue l’attaque à des acteurs liés à la Corée du Nord. Les plateformes d’échange doivent renforcer leurs défenses de sécurité fondées sur l’IA, plus que jamais. Qu’en pensez-vous ? 💭
Binance
{future}(BTCUSDT)
{future}(BNBUSDT)
#BinanceSquare #Cybersécurité #Blockchain $BNB
#binanceincidentreport 🧠 Comment l’incident Binance s’est produit (rapport officiel)
L’enquête de Binance sur la faille de sécurité d’octobre a révélé une campagne sophistiquée en plusieurs étapes :
Binance
1️⃣ Intrusion par la chaîne d’approvisionnement et faux entretiens d’embauche ciblant des ingénieurs. 2️⃣ Outils d’IA internes et points de terminaison compromis. 3️⃣ Déploiement non autorisé de conteneurs à l’aide d’identifiants volés.
Binance+ 2
Le FBI attribue l’attaque à des acteurs liés à la Corée du Nord. Les plateformes d’échange doivent renforcer leurs défenses de sécurité fondées sur l’IA, plus que jamais. Qu’en pensez-vous ? 💭
Binance
#BinanceSquare #Cybersécurité #Blockchain $BNB
L’enquête de Binance sur la faille de sécurité d’octobre a révélé une campagne sophistiquée en plusieurs étapes :
Binance
1️⃣ Intrusion par la chaîne d’approvisionnement et faux entretiens d’embauche ciblant des ingénieurs. 2️⃣ Outils d’IA internes et points de terminaison compromis. 3️⃣ Déploiement non autorisé de conteneurs à l’aide d’identifiants volés.
Binance+ 2
Le FBI attribue l’attaque à des acteurs liés à la Corée du Nord. Les plateformes d’échange doivent renforcer leurs défenses de sécurité fondées sur l’IA, plus que jamais. Qu’en pensez-vous ? 💭
Binance
#BinanceSquare #Cybersécurité #Blockchain $BNB
1.3k
·
--
🚨 Le rapport d’incident de Binance attire l’attention
Seulement 2 personnes en parlent pour le moment — mais les incidents de ce type peuvent rapidement prendre de l’ampleur lorsque davantage d’utilisateurs commencent à s’y intéresser.
Si vous utilisez Binance, ne négligez pas toute activité inhabituelle sur votre compte. Vérifiez vos soldes, l’historique de vos retraits et vos paramètres de sécurité.
🔐 Restez vigilant.
📊 Vérifiez avant de réagir.
⚠️ Ne relayez pas d’informations non confirmées.
$AGT
{future}(AGTUSDT)
#BinanceIncidentReport
🚨 Le rapport d’incident de Binance attire l’attention
Seulement 2 personnes en parlent pour le moment — mais les incidents de ce type peuvent rapidement prendre de l’ampleur lorsque davantage d’utilisateurs commencent à s’y intéresser.
Si vous utilisez Binance, ne négligez pas toute activité inhabituelle sur votre compte. Vérifiez vos soldes, l’historique de vos retraits et vos paramètres de sécurité.
🔐 Restez vigilant.
📊 Vérifiez avant de réagir.
⚠️ Ne relayez pas d’informations non confirmées.
$AGT
#BinanceIncidentReport
Seulement 2 personnes en parlent pour le moment — mais les incidents de ce type peuvent rapidement prendre de l’ampleur lorsque davantage d’utilisateurs commencent à s’y intéresser.
Si vous utilisez Binance, ne négligez pas toute activité inhabituelle sur votre compte. Vérifiez vos soldes, l’historique de vos retraits et vos paramètres de sécurité.
🔐 Restez vigilant.
📊 Vérifiez avant de réagir.
⚠️ Ne relayez pas d’informations non confirmées.
$AGT
#BinanceIncidentReport
1
370
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceIncidentReport
48,004 vues
651 mentions
2
#BinanceReopensWithdrawalsForMoreAssets
165,728 vues
1,820 mentions
3
#BinanceHourlyDepositsExceedWithdrawals
78,858 vues
843 mentions
4
#USMidtermElections
914,351 vues
4,702 mentions
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
4,546 vues
57 mentions
6
#USOctoberNFP-AreRateCutsStillPossible
171,653 vues
1,324 mentions
7
#AppleReportsMixedResults
71,494 vues
993 mentions
8
#PalantirSlides3PercentOn$2BRevenue
6,323 vues
47 mentions
9
#FrenchAssemblyRejectsTwoCryptoExitTaxProposals
13,717 vues
186 mentions
10
#Nasdaq100EntersCorrection
16,873 vues
200 mentions