

#bitgetbreachforgedrequestsnotstolenkeys
bitgetbreachforgedrequestsnotstolenkeys
61,019 Aufrufe
989 Kommentare
Hot
Zuletzt
·
--
Übersetzung ansehen
🚨 The largest crypto hack of 2026: Bitget loses $351.6 million
Hackers stole approximately $351.6 million in assets, making this incident the largest crypto exploit of the entire year.
The attackers did not steal private keys. Instead, they compromised the hot wallet backend infrastructure, falsified internal transaction histories, and fraudulently initiated withdrawals.
The primary targets were AVAX, BNB, ETH, and stablecoins (USDC, USDT). The hackers immediately began converting the funds to Ethereum via bridges to complicate tracking. Analysts at Arkham Intelligence were the first to spot the massive on-chain anomaly.
Bitget management has temporarily suspended withdrawals to conduct security checks. Cold wallets, which hold the vast majority of assets, remain unaffected. Trading and deposits continue to function normally.
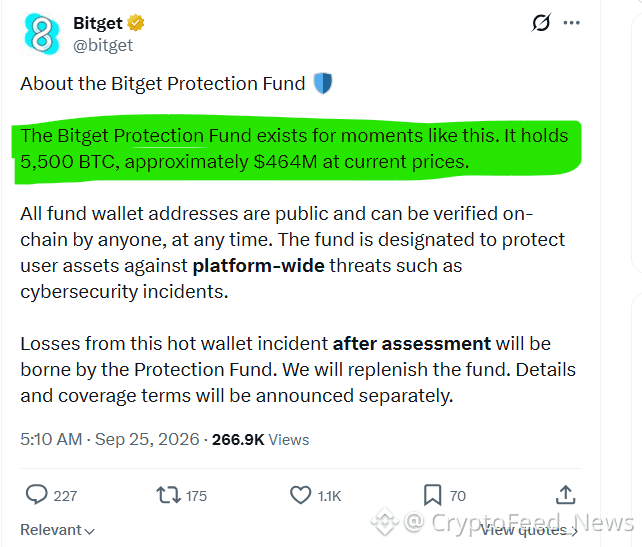
Exchange CEO Gracy Chen officially guaranteed that 100% of user losses will be fully covered by the User Protection Fund. The fund's current reserves exceed $464 million, allowing the exchange to close the financial gap independently.
Cybersecurity experts suspect that North Korean-linked hacker groups orchestrated the exploit.
#BitgetBreachForgedRequestsNotStolenKeys #ETH #BNB $ETH $AVAX $BNB
{future}(BNBUSDT)
{future}(AVAXUSDT)
{future}(ETHUSDT)
🚨 The largest crypto hack of 2026: Bitget loses $351.6 million
Hackers stole approximately $351.6 million in assets, making this incident the largest crypto exploit of the entire year.
The attackers did not steal private keys. Instead, they compromised the hot wallet backend infrastructure, falsified internal transaction histories, and fraudulently initiated withdrawals.
The primary targets were AVAX, BNB, ETH, and stablecoins (USDC, USDT). The hackers immediately began converting the funds to Ethereum via bridges to complicate tracking. Analysts at Arkham Intelligence were the first to spot the massive on-chain anomaly.
Bitget management has temporarily suspended withdrawals to conduct security checks. Cold wallets, which hold the vast majority of assets, remain unaffected. Trading and deposits continue to function normally.
Exchange CEO Gracy Chen officially guaranteed that 100% of user losses will be fully covered by the User Protection Fund. The fund's current reserves exceed $464 million, allowing the exchange to close the financial gap independently.
Cybersecurity experts suspect that North Korean-linked hacker groups orchestrated the exploit.
#BitgetBreachForgedRequestsNotStolenKeys #ETH #BNB $ETH $AVAX $BNB
Hackers stole approximately $351.6 million in assets, making this incident the largest crypto exploit of the entire year.
The attackers did not steal private keys. Instead, they compromised the hot wallet backend infrastructure, falsified internal transaction histories, and fraudulently initiated withdrawals.
The primary targets were AVAX, BNB, ETH, and stablecoins (USDC, USDT). The hackers immediately began converting the funds to Ethereum via bridges to complicate tracking. Analysts at Arkham Intelligence were the first to spot the massive on-chain anomaly.
Bitget management has temporarily suspended withdrawals to conduct security checks. Cold wallets, which hold the vast majority of assets, remain unaffected. Trading and deposits continue to function normally.
Exchange CEO Gracy Chen officially guaranteed that 100% of user losses will be fully covered by the User Protection Fund. The fund's current reserves exceed $464 million, allowing the exchange to close the financial gap independently.
Cybersecurity experts suspect that North Korean-linked hacker groups orchestrated the exploit.
#BitgetBreachForgedRequestsNotStolenKeys #ETH #BNB $ETH $AVAX $BNB
206 Atlas:
Bitget’s cold wallet defense failed if hot wallets were compromised. The market pricing BGB down while altcoins rise confirms this is an isolated failure, not systemic risk.LSK's 600% pump is likely a liquidity trap for retail chasing the squeeze. Chasing low-cap NOM here ignores the extreme volatility risk of these setups.A $464M fund cannot fully cover a $351.6M loss after operational costs and panic liquidity drains. This guarantee is likely insufficient.
1
1.1k

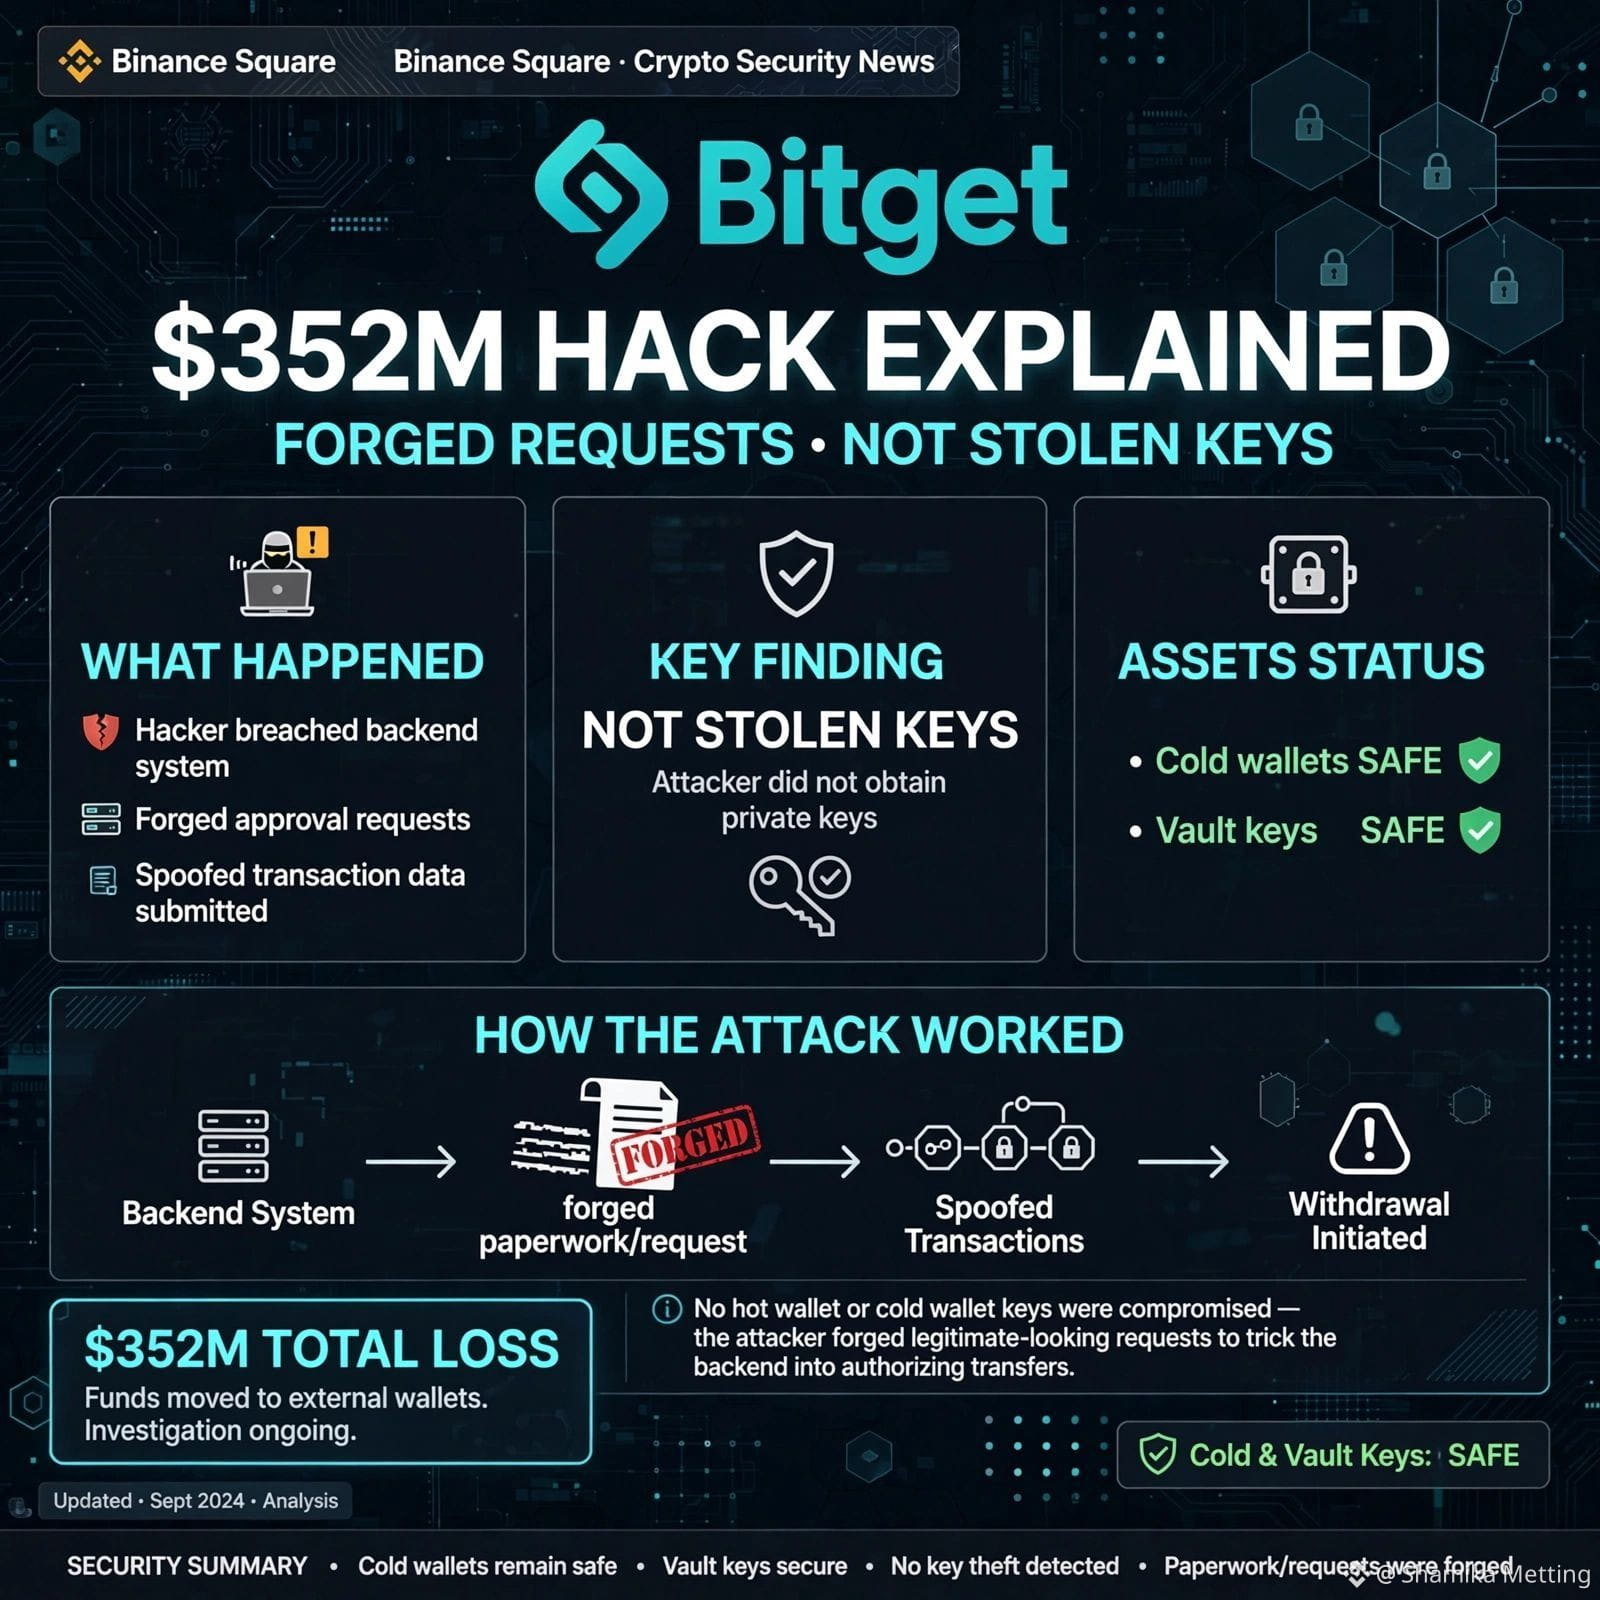
🚨 Durchgesickert: Der Bitget-Einbruch im Wert von 352 Millionen US-Dollar wurde erklärt – gefälschte Anfragen, keine gestohlenen Keys!
Alle geraten in Panik wegen der privaten Schlüssel. Doch die CEO von Bitget, Gracy Chen, hat etwas noch Schlimmeres bestätigt.
Was wirklich passiert ist:
❌ Es wurden keine privaten Schlüssel gestohlen (Cold-, Hot- und Warm-Wallets, die in sicheren Verwahrungen sind)
❌ Es wurden keine Abhebungsanfragen der Nutzer gefälscht
✅ Die Angreifer haben ein entscheidendes Front- und Back-End-System kompromittiert (Backend)
✅ Sie haben Transaktionsdaten gefälscht
✅ Sie haben den Bitget-Authorize-Mechanismus aktiviert, um 351,6 Millionen US-Dollar in Bewegung zu setzen
Stell dir das so vor: „Sie haben den Tresor nicht geknackt, sondern Unterlagen gefälscht.“ Die Tresorschlüssel haben das Gebäude nie verlassen; jemand hat nur offiziell aussehende, gefälschte Belege erstellt.
Aktueller Stand:
Entdeckt am 24. September um 18:31 UTC
Cold Wallets sind sicher
Der User-Schutzfonds in Höhe von 464 Millionen US-Dollar wird den Verlustbetrag abdecken
Die CEO verknüpft den Angriff mit einer Verbindung zu Nordkorea – gestützt auf Beweise aus IP-Adressen
Wie siehst du das – sollten CEX-Plattformen ihr Backend als Open Source veröffentlichen?
Bitte folgen Sie weiter
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 Durchgesickert: Der Bitget-Einbruch im Wert von 352 Millionen US-Dollar wurde erklärt – gefälschte Anfragen, keine gestohlenen Keys!
Alle geraten in Panik wegen der privaten Schlüssel. Doch die CEO von Bitget, Gracy Chen, hat etwas noch Schlimmeres bestätigt.
Was wirklich passiert ist:
❌ Es wurden keine privaten Schlüssel gestohlen (Cold-, Hot- und Warm-Wallets, die in sicheren Verwahrungen sind)
❌ Es wurden keine Abhebungsanfragen der Nutzer gefälscht
✅ Die Angreifer haben ein entscheidendes Front- und Back-End-System kompromittiert (Backend)
✅ Sie haben Transaktionsdaten gefälscht
✅ Sie haben den Bitget-Authorize-Mechanismus aktiviert, um 351,6 Millionen US-Dollar in Bewegung zu setzen
Stell dir das so vor: „Sie haben den Tresor nicht geknackt, sondern Unterlagen gefälscht.“ Die Tresorschlüssel haben das Gebäude nie verlassen; jemand hat nur offiziell aussehende, gefälschte Belege erstellt.
Aktueller Stand:
Entdeckt am 24. September um 18:31 UTC
Cold Wallets sind sicher
Der User-Schutzfonds in Höhe von 464 Millionen US-Dollar wird den Verlustbetrag abdecken
Die CEO verknüpft den Angriff mit einer Verbindung zu Nordkorea – gestützt auf Beweise aus IP-Adressen
Wie siehst du das – sollten CEX-Plattformen ihr Backend als Open Source veröffentlichen?
Bitte folgen Sie weiter
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Alle geraten in Panik wegen der privaten Schlüssel. Doch die CEO von Bitget, Gracy Chen, hat etwas noch Schlimmeres bestätigt.
Was wirklich passiert ist:
❌ Es wurden keine privaten Schlüssel gestohlen (Cold-, Hot- und Warm-Wallets, die in sicheren Verwahrungen sind)
❌ Es wurden keine Abhebungsanfragen der Nutzer gefälscht
✅ Die Angreifer haben ein entscheidendes Front- und Back-End-System kompromittiert (Backend)
✅ Sie haben Transaktionsdaten gefälscht
✅ Sie haben den Bitget-Authorize-Mechanismus aktiviert, um 351,6 Millionen US-Dollar in Bewegung zu setzen
Stell dir das so vor: „Sie haben den Tresor nicht geknackt, sondern Unterlagen gefälscht.“ Die Tresorschlüssel haben das Gebäude nie verlassen; jemand hat nur offiziell aussehende, gefälschte Belege erstellt.
Aktueller Stand:
Entdeckt am 24. September um 18:31 UTC
Cold Wallets sind sicher
Der User-Schutzfonds in Höhe von 464 Millionen US-Dollar wird den Verlustbetrag abdecken
Die CEO verknüpft den Angriff mit einer Verbindung zu Nordkorea – gestützt auf Beweise aus IP-Adressen
Wie siehst du das – sollten CEX-Plattformen ihr Backend als Open Source veröffentlichen?
Bitte folgen Sie weiter
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
CambioLatino:
Esos norcoreanos no dan internet a su población pero si tienen buenna conexion para robar
4
14
23.1k
#bitgetbreachforgedrequestsnotstolenkeys
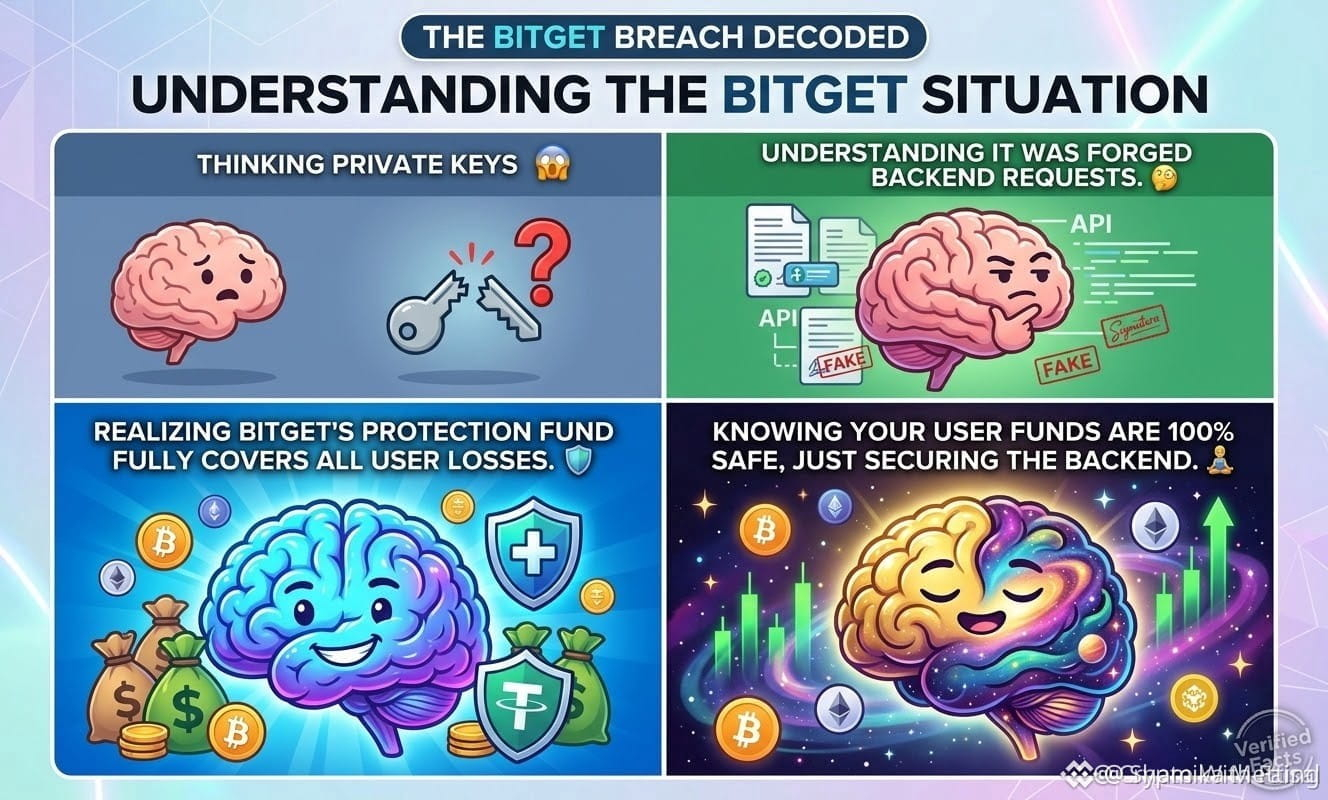
🚨 Die wahre Geschichte hinter dem Bitget-Hack 🚨
Die Krypto-Welt steht Kopf, aber lassen wir den Lärm mit den belegbaren Beweisen rund um den Bitget-Hack im Wert von 351,6 Millionen Dollar beiseite.
Hinweis: Es ist nicht so, wie du denkst.
Die Angreifer haben die Schlüssel der Tresore nicht gestohlen! Stattdessen drangen sie in ein Hintertürsystem ein, manipulierten Transaktionsdokumente und leiteten gefälschte Auszahlungsanfragen über den eigenen Freigabeprozess von Bitget weiter.
Warum ist dieses technische Detail wichtig?
Denn der Diebstahl von Schlüsseln bedeutet endlose Blutung. 🩸
Gefälschte Anfragen = die Lücke schließen und die Blutung stoppen. 🛑
Gute Nachrichten:
✅ Schlüssel sicher: Die privaten Schlüssel sind nicht von ihrem Platz weggegangen.
✅ Tresore gesichert: Nur die Hot Wallets und die „warm-hot“-Wallets wurden ins Visier genommen. Cold Storage bleibt zu 100% sicher.
✅ Nutzer in Ordnung: Der Schutzfonds von Bitget in Höhe von 464 Millionen Dollar deckt den Verlust von 351,6 Millionen Dollar vollständig ab.
Auszahlungen wurden vorübergehend gestoppt, um eine umfassende Sicherheitsprüfung durchzuführen, doch CEO Gracy Chen betonte, dass die Nutzervermögen sicher sind.
Dieser Vorfall zeigt, dass die Backend-Infrastruktur nun zur neuen Schlachtarena in Web3 geworden ist. Achte darauf und bleib sicher! 🛡️
Bitte folgen Sie
$AVAX
{future}(AVAXUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Die wahre Geschichte hinter dem Bitget-Hack 🚨
Die Krypto-Welt steht Kopf, aber lassen wir den Lärm mit den belegbaren Beweisen rund um den Bitget-Hack im Wert von 351,6 Millionen Dollar beiseite.
Hinweis: Es ist nicht so, wie du denkst.
Die Angreifer haben die Schlüssel der Tresore nicht gestohlen! Stattdessen drangen sie in ein Hintertürsystem ein, manipulierten Transaktionsdokumente und leiteten gefälschte Auszahlungsanfragen über den eigenen Freigabeprozess von Bitget weiter.
Warum ist dieses technische Detail wichtig?
Denn der Diebstahl von Schlüsseln bedeutet endlose Blutung. 🩸
Gefälschte Anfragen = die Lücke schließen und die Blutung stoppen. 🛑
Gute Nachrichten:
✅ Schlüssel sicher: Die privaten Schlüssel sind nicht von ihrem Platz weggegangen.
✅ Tresore gesichert: Nur die Hot Wallets und die „warm-hot“-Wallets wurden ins Visier genommen. Cold Storage bleibt zu 100% sicher.
✅ Nutzer in Ordnung: Der Schutzfonds von Bitget in Höhe von 464 Millionen Dollar deckt den Verlust von 351,6 Millionen Dollar vollständig ab.
Auszahlungen wurden vorübergehend gestoppt, um eine umfassende Sicherheitsprüfung durchzuführen, doch CEO Gracy Chen betonte, dass die Nutzervermögen sicher sind.
Dieser Vorfall zeigt, dass die Backend-Infrastruktur nun zur neuen Schlachtarena in Web3 geworden ist. Achte darauf und bleib sicher! 🛡️
Bitte folgen Sie
$AVAX
🚨 Die wahre Geschichte hinter dem Bitget-Hack 🚨
Die Krypto-Welt steht Kopf, aber lassen wir den Lärm mit den belegbaren Beweisen rund um den Bitget-Hack im Wert von 351,6 Millionen Dollar beiseite.
Hinweis: Es ist nicht so, wie du denkst.
Die Angreifer haben die Schlüssel der Tresore nicht gestohlen! Stattdessen drangen sie in ein Hintertürsystem ein, manipulierten Transaktionsdokumente und leiteten gefälschte Auszahlungsanfragen über den eigenen Freigabeprozess von Bitget weiter.
Warum ist dieses technische Detail wichtig?
Denn der Diebstahl von Schlüsseln bedeutet endlose Blutung. 🩸
Gefälschte Anfragen = die Lücke schließen und die Blutung stoppen. 🛑
Gute Nachrichten:
✅ Schlüssel sicher: Die privaten Schlüssel sind nicht von ihrem Platz weggegangen.
✅ Tresore gesichert: Nur die Hot Wallets und die „warm-hot“-Wallets wurden ins Visier genommen. Cold Storage bleibt zu 100% sicher.
✅ Nutzer in Ordnung: Der Schutzfonds von Bitget in Höhe von 464 Millionen Dollar deckt den Verlust von 351,6 Millionen Dollar vollständig ab.
Auszahlungen wurden vorübergehend gestoppt, um eine umfassende Sicherheitsprüfung durchzuführen, doch CEO Gracy Chen betonte, dass die Nutzervermögen sicher sind.
Dieser Vorfall zeigt, dass die Backend-Infrastruktur nun zur neuen Schlachtarena in Web3 geworden ist. Achte darauf und bleib sicher! 🛡️
Bitte folgen Sie
$AVAX
SAQR77:
المهم منصة تافهة
3
5
11.7k
·
--
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Sicherheits-Update: Bitget-Breach beinhaltet gefälschte Anfragen, nicht gestohlene Schlüssel
Das Ganze im Überblick: Die Krypto-Community verfolgt die jüngsten Sicherheitsevents nach einem Vorfall rund um Bitget genau. Dabei waren etwa 351,6 Millionen US-Dollar von unbefugten Überweisungen betroffen. Die Führung hat jedoch bestätigt, dass keine privaten Schlüssel gestohlen wurden. Stattdessen haben Angreifer ein Backend-Wallet-System kompromittiert und Transaktionsdaten gefälscht, um scheinbar legitime Anfragen über normale Autorisierungs-Pipelines durchzuschleusen. Cold Storage bleibt vollständig sicher, und der Schutzfonds der Börse ist so positioniert, dass er die Verluste abdeckt.
Was das für den Markt bedeutet: Vorfälle wie dieser lenken den Fokus der Branche stark auf die Härtung von Backend-Systemen und die Sicherheit der Infrastruktur. Obwohl Abhebungen vorübergehend für Sicherheitsüberprüfungen pausiert bleiben, funktionieren Handel und Einzahlungen weiterhin normal. Das veranlasst Trader, ein wachsames Auge auf das Risikomanagement und die Liquiditätsflüsse der Börse zu richten.
Zu beobachtende handelbare Coins:
$BTC (Bitcoin): Der ultimative Makro-Marktmaßstab; beobachten, wie die gesamte Liquidität reagiert und die wichtigen Unterstützungszonen während der Sicherheitsupdates der Börse hält.
$ETH (Ethereum): Ein entscheidender Smart-Contract-Asset, das stark auf Verschiebungen im On-Chain-Volumen und Stimmungsänderungen im gesamten Markt überwacht wird.
$BNB (Binance Coin): Wichtiger Ökosystem-Token zur Beobachtung der Dynamik im Börsen-Sektor, der Trading-Volumen-Trends und der breiteren Plattform-Utility.
Wie navigierst du die Sicherheit deines Portfolios und die aktuellen Marktbedingungen? Lass es uns unten in den Kommentaren besprechen! 👇
{spot}(BTCUSDT)
{spot}(ETHUSDT)
{spot}(BNBUSDT)
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Sicherheits-Update: Bitget-Breach beinhaltet gefälschte Anfragen, nicht gestohlene Schlüssel
Das Ganze im Überblick: Die Krypto-Community verfolgt die jüngsten Sicherheitsevents nach einem Vorfall rund um Bitget genau. Dabei waren etwa 351,6 Millionen US-Dollar von unbefugten Überweisungen betroffen. Die Führung hat jedoch bestätigt, dass keine privaten Schlüssel gestohlen wurden. Stattdessen haben Angreifer ein Backend-Wallet-System kompromittiert und Transaktionsdaten gefälscht, um scheinbar legitime Anfragen über normale Autorisierungs-Pipelines durchzuschleusen. Cold Storage bleibt vollständig sicher, und der Schutzfonds der Börse ist so positioniert, dass er die Verluste abdeckt.
Was das für den Markt bedeutet: Vorfälle wie dieser lenken den Fokus der Branche stark auf die Härtung von Backend-Systemen und die Sicherheit der Infrastruktur. Obwohl Abhebungen vorübergehend für Sicherheitsüberprüfungen pausiert bleiben, funktionieren Handel und Einzahlungen weiterhin normal. Das veranlasst Trader, ein wachsames Auge auf das Risikomanagement und die Liquiditätsflüsse der Börse zu richten.
Zu beobachtende handelbare Coins:
$BTC (Bitcoin): Der ultimative Makro-Marktmaßstab; beobachten, wie die gesamte Liquidität reagiert und die wichtigen Unterstützungszonen während der Sicherheitsupdates der Börse hält.
$ETH (Ethereum): Ein entscheidender Smart-Contract-Asset, das stark auf Verschiebungen im On-Chain-Volumen und Stimmungsänderungen im gesamten Markt überwacht wird.
$BNB (Binance Coin): Wichtiger Ökosystem-Token zur Beobachtung der Dynamik im Börsen-Sektor, der Trading-Volumen-Trends und der breiteren Plattform-Utility.
Wie navigierst du die Sicherheit deines Portfolios und die aktuellen Marktbedingungen? Lass es uns unten in den Kommentaren besprechen! 👇
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
🚨 Sicherheits-Update: Bitget-Breach beinhaltet gefälschte Anfragen, nicht gestohlene Schlüssel
Das Ganze im Überblick: Die Krypto-Community verfolgt die jüngsten Sicherheitsevents nach einem Vorfall rund um Bitget genau. Dabei waren etwa 351,6 Millionen US-Dollar von unbefugten Überweisungen betroffen. Die Führung hat jedoch bestätigt, dass keine privaten Schlüssel gestohlen wurden. Stattdessen haben Angreifer ein Backend-Wallet-System kompromittiert und Transaktionsdaten gefälscht, um scheinbar legitime Anfragen über normale Autorisierungs-Pipelines durchzuschleusen. Cold Storage bleibt vollständig sicher, und der Schutzfonds der Börse ist so positioniert, dass er die Verluste abdeckt.
Was das für den Markt bedeutet: Vorfälle wie dieser lenken den Fokus der Branche stark auf die Härtung von Backend-Systemen und die Sicherheit der Infrastruktur. Obwohl Abhebungen vorübergehend für Sicherheitsüberprüfungen pausiert bleiben, funktionieren Handel und Einzahlungen weiterhin normal. Das veranlasst Trader, ein wachsames Auge auf das Risikomanagement und die Liquiditätsflüsse der Börse zu richten.
Zu beobachtende handelbare Coins:
$BTC (Bitcoin): Der ultimative Makro-Marktmaßstab; beobachten, wie die gesamte Liquidität reagiert und die wichtigen Unterstützungszonen während der Sicherheitsupdates der Börse hält.
$ETH (Ethereum): Ein entscheidender Smart-Contract-Asset, das stark auf Verschiebungen im On-Chain-Volumen und Stimmungsänderungen im gesamten Markt überwacht wird.
$BNB (Binance Coin): Wichtiger Ökosystem-Token zur Beobachtung der Dynamik im Börsen-Sektor, der Trading-Volumen-Trends und der breiteren Plattform-Utility.
Wie navigierst du die Sicherheit deines Portfolios und die aktuellen Marktbedingungen? Lass es uns unten in den Kommentaren besprechen! 👇
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
206 Atlas:
Spoofing backend requests bypasses key security, exposing critical infrastructure flaws that cold storage cannot mitigate.
2
3
9.2k
·
--
Bärisch
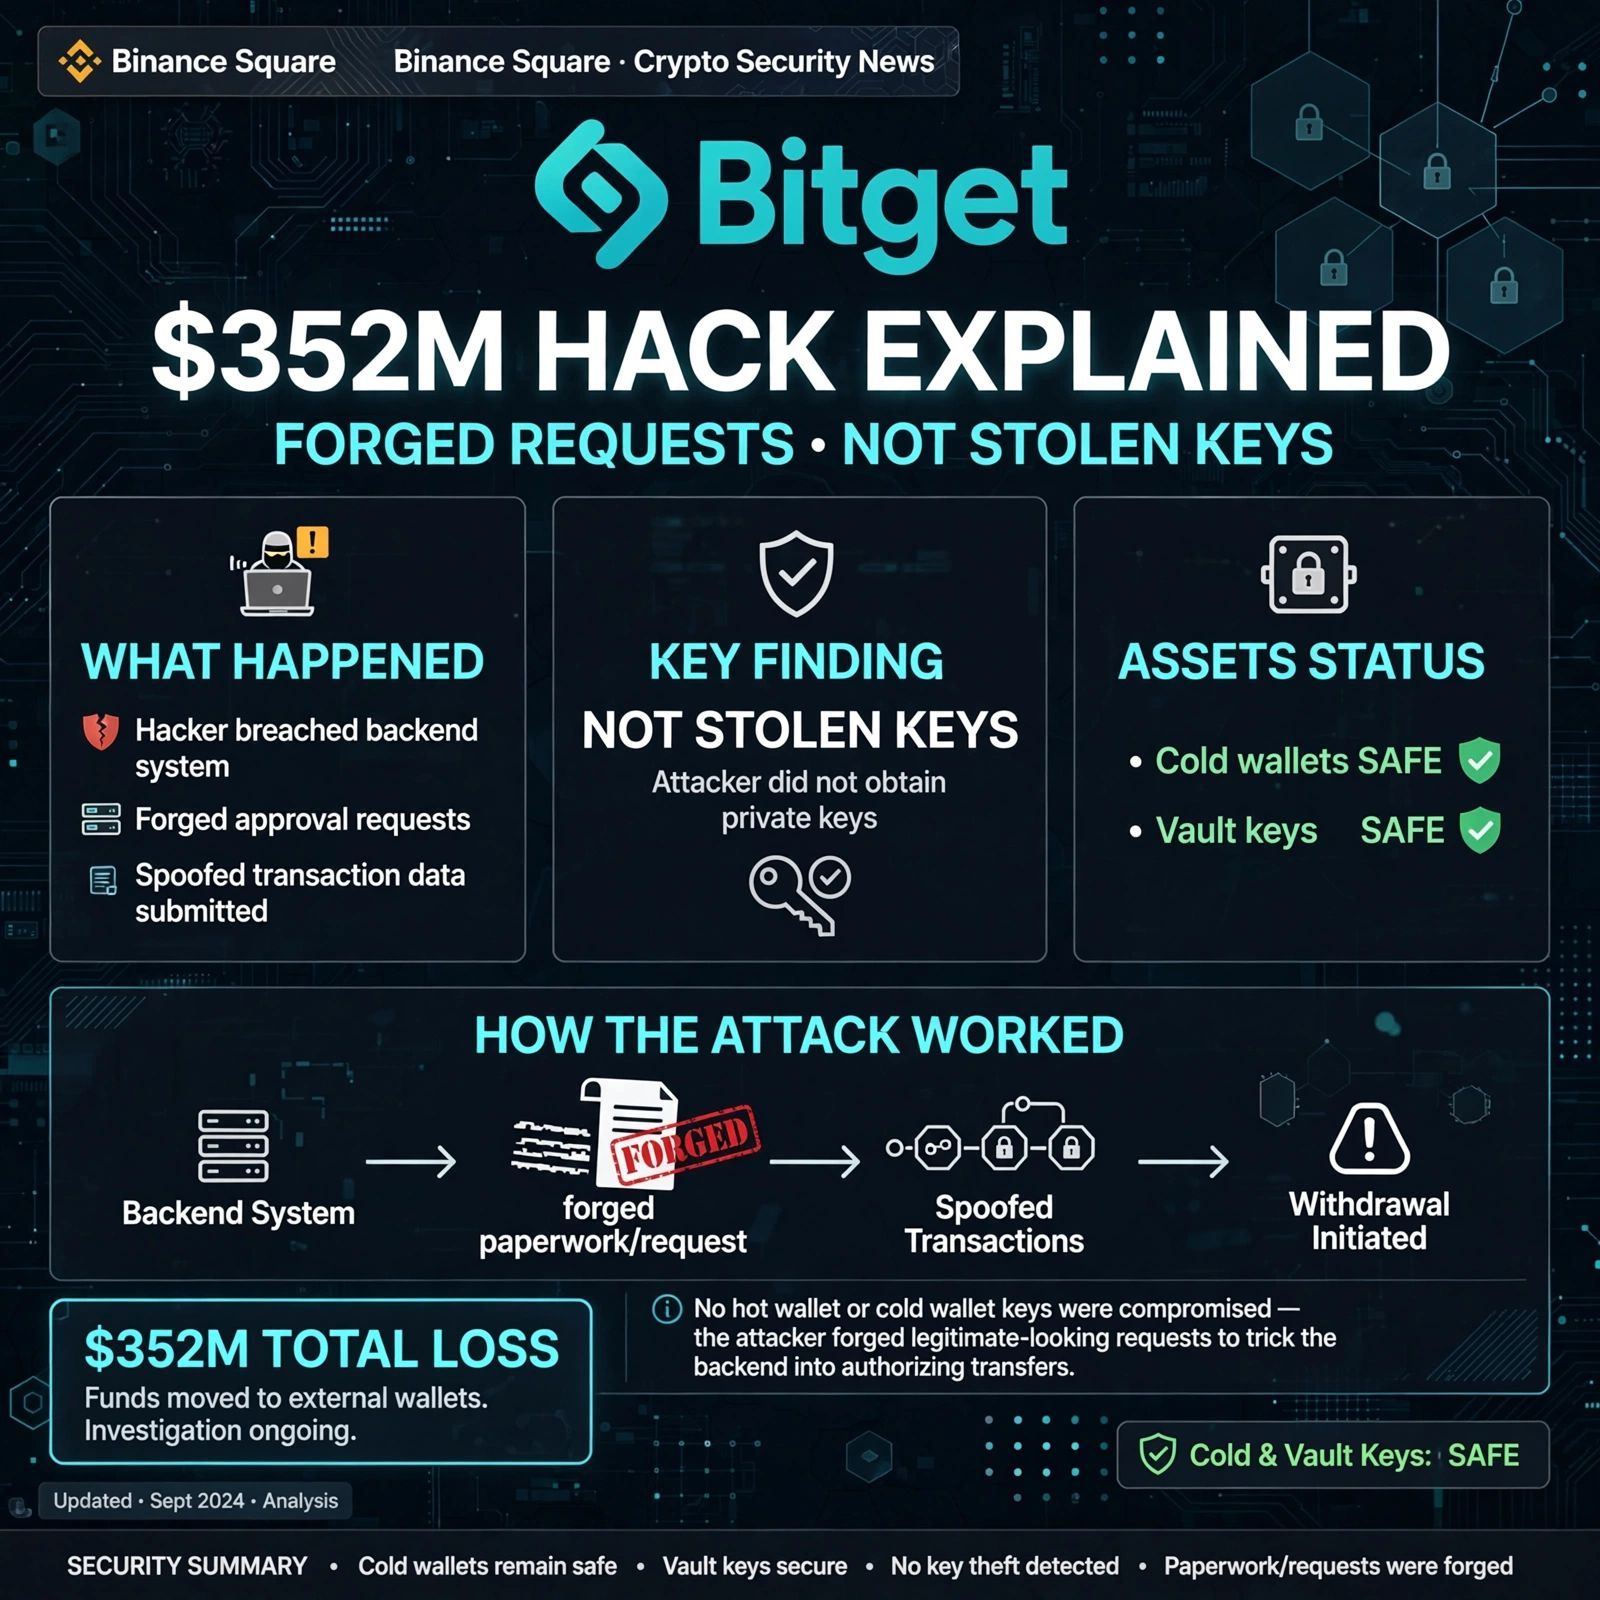
🚨 BITGET $352M HACK ERKLÄRT: Gefälschte Anfragen, NICHT gestohlene Schlüssel!
Alle geraten in Panik wegen privater Schlüssel. Aber Bitget-CEO Gracy Chen hat gerade etwas Schlimmeres bestätigt.
Was Tatsächlich Passiert ist:
❌ Private Keys wurden NICHT gestohlen (Cold-, Hot- & Warm-Wallets sind sicher)
❌ Nutzer-Auszahlungsanfragen wurden NICHT gefälscht
✅ Hacker haben ein KRITISCHES Backend-System durchbrochen
✅ Sie haben Transaktionsdaten vorgetäuscht
✅ Sie haben den EIGENEN Autorisierungsprozess von Bitget ausgelöst, um $351,6M zu bewegen
Stell es dir so vor: „Sie haben nicht den Tresor geknackt, sie haben die Unterlagen gefälscht.“ Die Tresorschlüssel haben das Gebäude nie verlassen, jemand hat nur gefälschte offizielle Belege erstellt.
Aktueller Status:
Erkannt um 18:31 UTC, 24. Sep
Cold Wallets gesichert
$464M User Protection Fund deckt den Verlust ab
CEO verknüpft den Angriff mit Nordkorea über IP-Hinweise
Was denkt ihr – Sollten CEXs ihr Backend Open-Source machen?
$AVAX $TRX $XRP
{future}(XRPUSDT)
{future}(TRXUSDT)
{future}(AVAXUSDT)
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 BITGET $352M HACK ERKLÄRT: Gefälschte Anfragen, NICHT gestohlene Schlüssel!
Alle geraten in Panik wegen privater Schlüssel. Aber Bitget-CEO Gracy Chen hat gerade etwas Schlimmeres bestätigt.
Was Tatsächlich Passiert ist:
❌ Private Keys wurden NICHT gestohlen (Cold-, Hot- & Warm-Wallets sind sicher)
❌ Nutzer-Auszahlungsanfragen wurden NICHT gefälscht
✅ Hacker haben ein KRITISCHES Backend-System durchbrochen
✅ Sie haben Transaktionsdaten vorgetäuscht
✅ Sie haben den EIGENEN Autorisierungsprozess von Bitget ausgelöst, um $351,6M zu bewegen
Stell es dir so vor: „Sie haben nicht den Tresor geknackt, sie haben die Unterlagen gefälscht.“ Die Tresorschlüssel haben das Gebäude nie verlassen, jemand hat nur gefälschte offizielle Belege erstellt.
Aktueller Status:
Erkannt um 18:31 UTC, 24. Sep
Cold Wallets gesichert
$464M User Protection Fund deckt den Verlust ab
CEO verknüpft den Angriff mit Nordkorea über IP-Hinweise
Was denkt ihr – Sollten CEXs ihr Backend Open-Source machen?
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Alle geraten in Panik wegen privater Schlüssel. Aber Bitget-CEO Gracy Chen hat gerade etwas Schlimmeres bestätigt.
Was Tatsächlich Passiert ist:
❌ Private Keys wurden NICHT gestohlen (Cold-, Hot- & Warm-Wallets sind sicher)
❌ Nutzer-Auszahlungsanfragen wurden NICHT gefälscht
✅ Hacker haben ein KRITISCHES Backend-System durchbrochen
✅ Sie haben Transaktionsdaten vorgetäuscht
✅ Sie haben den EIGENEN Autorisierungsprozess von Bitget ausgelöst, um $351,6M zu bewegen
Stell es dir so vor: „Sie haben nicht den Tresor geknackt, sie haben die Unterlagen gefälscht.“ Die Tresorschlüssel haben das Gebäude nie verlassen, jemand hat nur gefälschte offizielle Belege erstellt.
Aktueller Status:
Erkannt um 18:31 UTC, 24. Sep
Cold Wallets gesichert
$464M User Protection Fund deckt den Verlust ab
CEO verknüpft den Angriff mit Nordkorea über IP-Hinweise
Was denkt ihr – Sollten CEXs ihr Backend Open-Source machen?
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
4
9k
·
--
Übersetzung ansehen
Bitget sufrió un hackeo de más de $350M en sus hot wallets!!😵
La seguridad en los exchanges vuelve a estar en el centro del debate. Bitget reportó una brecha de seguridad crítica en sus sistemas internos de autorización que comprometió varias de sus billeteras calientes (hot wallets).
Fueron varias Transferencias no autorizadas detectadas tras una manipulación del sistema de autorización interna.
Fueron cerca de 351,6 millones de dólares drenados en diversos activos ($ETH $USDT, $USDC, $BNB $AVAX y $XAUT), los cuales comenzaron a ser puenteados y mezclados rápidamente en cadena.
La directiva de Bitget confirmó que las reservas frías (cold wallets) no fueron vulneradas. Además, anunciaron que las pérdidas serán cubiertas al 100% mediante su Fondo de Protección al Usuario (valuado en ~$464M).
Los retiros fueron pausados de forma preventiva mientras terminan la auditoría forense, aunque las operaciones de trading y depósitos continúan activas.
Analistas on-chain y fuentes vinculadas a la investigación apuntan a posibles grupos avanzados de ciberdelincuencia internacional (con patrones similares a ataques norcoreanos). Se espera un reporte técnico detallado en las próximas horas.
Eventos como este recuerdan la importancia de la regla de oro en cripto: "No tus llaves no tus criptos". ¿Ustedes dejan sus fondos en CEXs o transfieren las ganancias directamente a la billetera fria?
Los leo en comentarios y recuerden no quemar sus cuentas plsss!
Los quiero❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
Bitget sufrió un hackeo de más de $350M en sus hot wallets!!😵
La seguridad en los exchanges vuelve a estar en el centro del debate. Bitget reportó una brecha de seguridad crítica en sus sistemas internos de autorización que comprometió varias de sus billeteras calientes (hot wallets).
Fueron varias Transferencias no autorizadas detectadas tras una manipulación del sistema de autorización interna.
Fueron cerca de 351,6 millones de dólares drenados en diversos activos ($ETH $USDT, $USDC, $BNB $AVAX y $XAUT), los cuales comenzaron a ser puenteados y mezclados rápidamente en cadena.
La directiva de Bitget confirmó que las reservas frías (cold wallets) no fueron vulneradas. Además, anunciaron que las pérdidas serán cubiertas al 100% mediante su Fondo de Protección al Usuario (valuado en ~$464M).
Los retiros fueron pausados de forma preventiva mientras terminan la auditoría forense, aunque las operaciones de trading y depósitos continúan activas.
Analistas on-chain y fuentes vinculadas a la investigación apuntan a posibles grupos avanzados de ciberdelincuencia internacional (con patrones similares a ataques norcoreanos). Se espera un reporte técnico detallado en las próximas horas.
Eventos como este recuerdan la importancia de la regla de oro en cripto: "No tus llaves no tus criptos". ¿Ustedes dejan sus fondos en CEXs o transfieren las ganancias directamente a la billetera fria?
Los leo en comentarios y recuerden no quemar sus cuentas plsss!
Los quiero❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
La seguridad en los exchanges vuelve a estar en el centro del debate. Bitget reportó una brecha de seguridad crítica en sus sistemas internos de autorización que comprometió varias de sus billeteras calientes (hot wallets).
Fueron varias Transferencias no autorizadas detectadas tras una manipulación del sistema de autorización interna.
Fueron cerca de 351,6 millones de dólares drenados en diversos activos ($ETH $USDT, $USDC, $BNB $AVAX y $XAUT), los cuales comenzaron a ser puenteados y mezclados rápidamente en cadena.
La directiva de Bitget confirmó que las reservas frías (cold wallets) no fueron vulneradas. Además, anunciaron que las pérdidas serán cubiertas al 100% mediante su Fondo de Protección al Usuario (valuado en ~$464M).
Los retiros fueron pausados de forma preventiva mientras terminan la auditoría forense, aunque las operaciones de trading y depósitos continúan activas.
Analistas on-chain y fuentes vinculadas a la investigación apuntan a posibles grupos avanzados de ciberdelincuencia internacional (con patrones similares a ataques norcoreanos). Se espera un reporte técnico detallado en las próximas horas.
Eventos como este recuerdan la importancia de la regla de oro en cripto: "No tus llaves no tus criptos". ¿Ustedes dejan sus fondos en CEXs o transfieren las ganancias directamente a la billetera fria?
Los leo en comentarios y recuerden no quemar sus cuentas plsss!
Los quiero❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
2
2
673
·
--
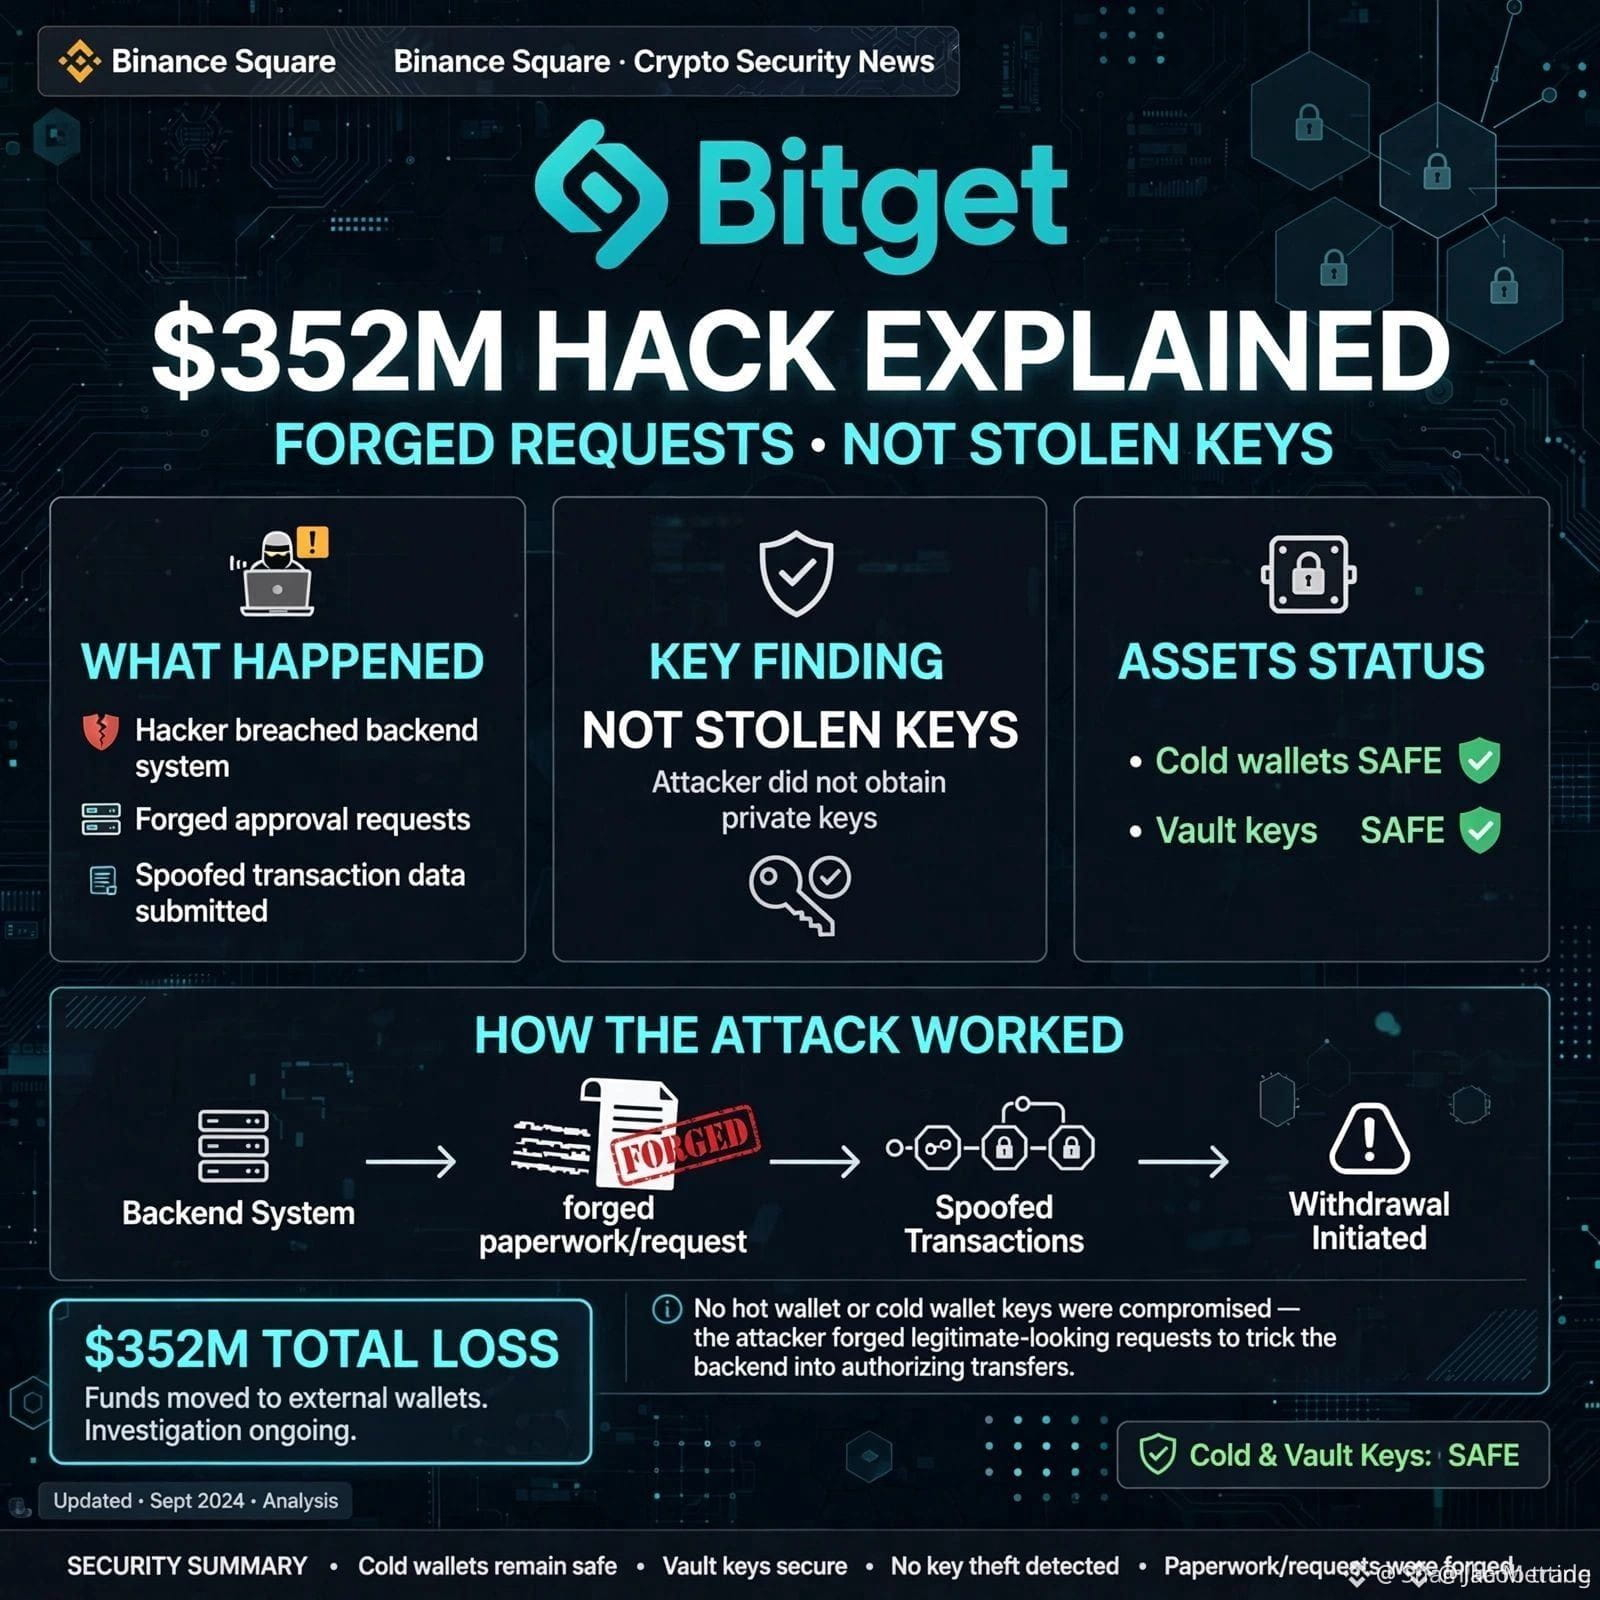
🚨 Details zur Kompromittierung von Bitget in Höhe von 352 Millionen Dollar: gefälschte Anfragen, keine gestohlenen Schlüssel!
Alle geraten in Panik wegen der privaten Keys. Aber die Bitget-CEO Gracy Chen hat etwas noch Beunruhigenderes bestätigt.
Was ist wirklich passiert:
❌ Die privaten Schlüssel (cold, hot und warm, die in gesicherten Tresoren aufbewahrt werden) wurden nicht gestohlen
❌ Die Auszahlungsanfragen der Nutzer wurden nicht gefälscht
✅ Die Angreifer haben ein entscheidendes und im Hintergrund (Backend) betriebenes System kompromittiert
✅ Sie haben die Transaktionsdaten gefälscht
✅ Sie haben den Bitget-Freigabeprozess ausgelöst, um 351,6 Millionen Dollar zu übertragen
Stellen Sie sich die Situation so vor: „Sie haben den Tresor nicht aufgebrochen, sondern die Unterlagen gefälscht.“ Die Tresorschlüssel haben das Gebäude nie verlassen; jemand hat lediglich gefälschte offizielle Belege erstellt.
Aktuelle Lage:
Erkannt um 18:31 UTC am 24. September
Cold Wallets sind gesichert
Der User-Protection-Fonds in Höhe von 464 Millionen Dollar deckt den Wert des Verlusts ab
Die CEO knüpft den Angriff an Verbindungen aus Nordkorea an, basierend auf Indizien aus IP-Adressen
Und Sie: Denken Sie, dass CEX-Plattformen ihr Backend als Open Source veröffentlichen sollten?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
{future}(PHAUSDT)
$BTW
{future}(BTWUSDT)
$ARK
{future}(ARKUSDT)
🚨 Details zur Kompromittierung von Bitget in Höhe von 352 Millionen Dollar: gefälschte Anfragen, keine gestohlenen Schlüssel!
Alle geraten in Panik wegen der privaten Keys. Aber die Bitget-CEO Gracy Chen hat etwas noch Beunruhigenderes bestätigt.
Was ist wirklich passiert:
❌ Die privaten Schlüssel (cold, hot und warm, die in gesicherten Tresoren aufbewahrt werden) wurden nicht gestohlen
❌ Die Auszahlungsanfragen der Nutzer wurden nicht gefälscht
✅ Die Angreifer haben ein entscheidendes und im Hintergrund (Backend) betriebenes System kompromittiert
✅ Sie haben die Transaktionsdaten gefälscht
✅ Sie haben den Bitget-Freigabeprozess ausgelöst, um 351,6 Millionen Dollar zu übertragen
Stellen Sie sich die Situation so vor: „Sie haben den Tresor nicht aufgebrochen, sondern die Unterlagen gefälscht.“ Die Tresorschlüssel haben das Gebäude nie verlassen; jemand hat lediglich gefälschte offizielle Belege erstellt.
Aktuelle Lage:
Erkannt um 18:31 UTC am 24. September
Cold Wallets sind gesichert
Der User-Protection-Fonds in Höhe von 464 Millionen Dollar deckt den Wert des Verlusts ab
Die CEO knüpft den Angriff an Verbindungen aus Nordkorea an, basierend auf Indizien aus IP-Adressen
Und Sie: Denken Sie, dass CEX-Plattformen ihr Backend als Open Source veröffentlichen sollten?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
Alle geraten in Panik wegen der privaten Keys. Aber die Bitget-CEO Gracy Chen hat etwas noch Beunruhigenderes bestätigt.
Was ist wirklich passiert:
❌ Die privaten Schlüssel (cold, hot und warm, die in gesicherten Tresoren aufbewahrt werden) wurden nicht gestohlen
❌ Die Auszahlungsanfragen der Nutzer wurden nicht gefälscht
✅ Die Angreifer haben ein entscheidendes und im Hintergrund (Backend) betriebenes System kompromittiert
✅ Sie haben die Transaktionsdaten gefälscht
✅ Sie haben den Bitget-Freigabeprozess ausgelöst, um 351,6 Millionen Dollar zu übertragen
Stellen Sie sich die Situation so vor: „Sie haben den Tresor nicht aufgebrochen, sondern die Unterlagen gefälscht.“ Die Tresorschlüssel haben das Gebäude nie verlassen; jemand hat lediglich gefälschte offizielle Belege erstellt.
Aktuelle Lage:
Erkannt um 18:31 UTC am 24. September
Cold Wallets sind gesichert
Der User-Protection-Fonds in Höhe von 464 Millionen Dollar deckt den Wert des Verlusts ab
Die CEO knüpft den Angriff an Verbindungen aus Nordkorea an, basierend auf Indizien aus IP-Adressen
Und Sie: Denken Sie, dass CEX-Plattformen ihr Backend als Open Source veröffentlichen sollten?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
237
·
--
Bullisch
#bitgetbreachforgedrequestsnotstolenkeys
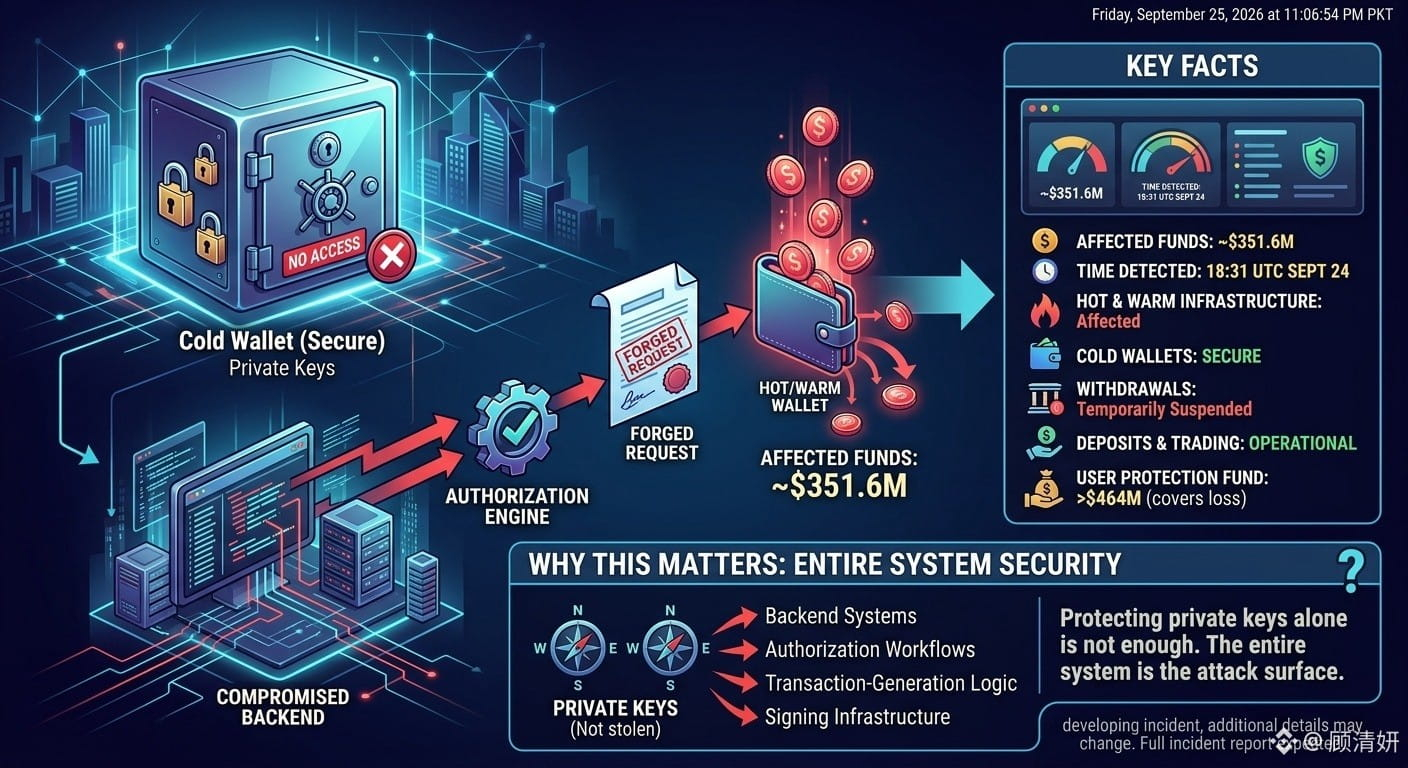
BITGET-VERSTOSS: GEFÄLSCHTE ÜBERWEISUNGSANFRAGEN, NICHT GESTOHLENE PRIVATE KEYS
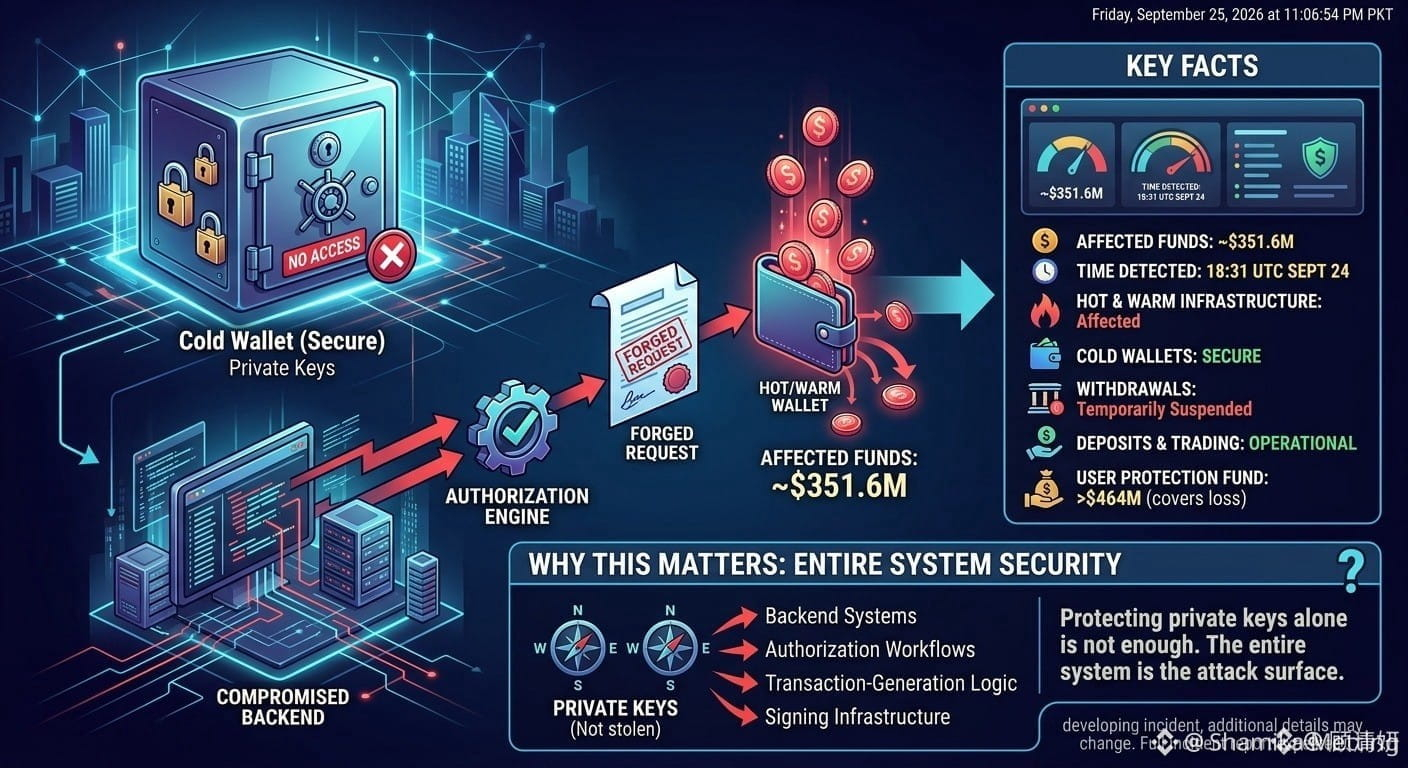
Bitget hat einen schwerwiegenden Sicherheitsvorfall bestätigt, der etwa 351,6 Mio. $ an betroffenen Mitteln betrifft.
Doch es gibt einen entscheidenden Punkt:
Den Berichten zufolge stahlen die Angreifer NICHT die privaten Schlüssel von Bitget.
Stattdessen sagte Bitget-CEO Gracy Chen, dass Angreifer ein Backend-Wallet-Service-System kompromittiert und diese Zugriffsrechte genutzt hätten, um Überweisungsinformationen zu fälschen und den Autorisierungs-/Signierungsprozess auszulösen.
WICHTIGE FAKTEN
• Etwa 351,6 Mio. $ an Geldern waren betroffen
• Der Vorfall wurde am 24. September um 18:31 UTC erkannt
• Teile der Hot- und Warm-Wallet-Infrastruktur von Bitget waren betroffen
• Bitget sagt, Cold Wallets seien sicher geblieben
• Auszahlungen wurden während der Sicherheitsprüfung vorübergehend ausgesetzt
• Einzahlungen und Trading blieben betriebsbereit
• Bitget sagt, dass sein User Protection Fund mehr als 464 Mio. $ umfasst und den gemeldeten Verlust abdeckt
WARUM DAS WICHTIG IST
Dieser Vorfall zeigt ein wichtiges Exchange-Sicherheitsrisiko: Der Schutz privater Schlüssel allein reicht nicht aus.
Auch Backend-Systeme, Logik zur Transaktionsgenerierung, Autorisierungs-Workflows und Signierungsinfrastruktur können zu kritischen Angriffsflächen werden.
Bitget sagt, dass die Ermittler noch genau bestimmen, wie das Backend-System kompromittiert wurde, wobei ein vollständiger Incident-Report erwartet wird.
Für Trader ist die wichtigste Erkenntnis ganz einfach:
Die Sicherheit einer Börse ist ein Gesamtsystem — nicht nur ein Problem mit Private Keys.
Dies ist weiterhin ein sich entwickelnder Vorfall, daher können sich zusätzliche Details ändern, während die Untersuchung voranschreitet.
$QI $PHA $ARK
{future}(ARKUSDT)
{future}(PHAUSDT)
{spot}(QIUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
BITGET-VERSTOSS: GEFÄLSCHTE ÜBERWEISUNGSANFRAGEN, NICHT GESTOHLENE PRIVATE KEYS
Bitget hat einen schwerwiegenden Sicherheitsvorfall bestätigt, der etwa 351,6 Mio. $ an betroffenen Mitteln betrifft.
Doch es gibt einen entscheidenden Punkt:
Den Berichten zufolge stahlen die Angreifer NICHT die privaten Schlüssel von Bitget.
Stattdessen sagte Bitget-CEO Gracy Chen, dass Angreifer ein Backend-Wallet-Service-System kompromittiert und diese Zugriffsrechte genutzt hätten, um Überweisungsinformationen zu fälschen und den Autorisierungs-/Signierungsprozess auszulösen.
WICHTIGE FAKTEN
• Etwa 351,6 Mio. $ an Geldern waren betroffen
• Der Vorfall wurde am 24. September um 18:31 UTC erkannt
• Teile der Hot- und Warm-Wallet-Infrastruktur von Bitget waren betroffen
• Bitget sagt, Cold Wallets seien sicher geblieben
• Auszahlungen wurden während der Sicherheitsprüfung vorübergehend ausgesetzt
• Einzahlungen und Trading blieben betriebsbereit
• Bitget sagt, dass sein User Protection Fund mehr als 464 Mio. $ umfasst und den gemeldeten Verlust abdeckt
WARUM DAS WICHTIG IST
Dieser Vorfall zeigt ein wichtiges Exchange-Sicherheitsrisiko: Der Schutz privater Schlüssel allein reicht nicht aus.
Auch Backend-Systeme, Logik zur Transaktionsgenerierung, Autorisierungs-Workflows und Signierungsinfrastruktur können zu kritischen Angriffsflächen werden.
Bitget sagt, dass die Ermittler noch genau bestimmen, wie das Backend-System kompromittiert wurde, wobei ein vollständiger Incident-Report erwartet wird.
Für Trader ist die wichtigste Erkenntnis ganz einfach:
Die Sicherheit einer Börse ist ein Gesamtsystem — nicht nur ein Problem mit Private Keys.
Dies ist weiterhin ein sich entwickelnder Vorfall, daher können sich zusätzliche Details ändern, während die Untersuchung voranschreitet.
$QI $PHA $ARK
BITGET-VERSTOSS: GEFÄLSCHTE ÜBERWEISUNGSANFRAGEN, NICHT GESTOHLENE PRIVATE KEYS
Bitget hat einen schwerwiegenden Sicherheitsvorfall bestätigt, der etwa 351,6 Mio. $ an betroffenen Mitteln betrifft.
Doch es gibt einen entscheidenden Punkt:
Den Berichten zufolge stahlen die Angreifer NICHT die privaten Schlüssel von Bitget.
Stattdessen sagte Bitget-CEO Gracy Chen, dass Angreifer ein Backend-Wallet-Service-System kompromittiert und diese Zugriffsrechte genutzt hätten, um Überweisungsinformationen zu fälschen und den Autorisierungs-/Signierungsprozess auszulösen.
WICHTIGE FAKTEN
• Etwa 351,6 Mio. $ an Geldern waren betroffen
• Der Vorfall wurde am 24. September um 18:31 UTC erkannt
• Teile der Hot- und Warm-Wallet-Infrastruktur von Bitget waren betroffen
• Bitget sagt, Cold Wallets seien sicher geblieben
• Auszahlungen wurden während der Sicherheitsprüfung vorübergehend ausgesetzt
• Einzahlungen und Trading blieben betriebsbereit
• Bitget sagt, dass sein User Protection Fund mehr als 464 Mio. $ umfasst und den gemeldeten Verlust abdeckt
WARUM DAS WICHTIG IST
Dieser Vorfall zeigt ein wichtiges Exchange-Sicherheitsrisiko: Der Schutz privater Schlüssel allein reicht nicht aus.
Auch Backend-Systeme, Logik zur Transaktionsgenerierung, Autorisierungs-Workflows und Signierungsinfrastruktur können zu kritischen Angriffsflächen werden.
Bitget sagt, dass die Ermittler noch genau bestimmen, wie das Backend-System kompromittiert wurde, wobei ein vollständiger Incident-Report erwartet wird.
Für Trader ist die wichtigste Erkenntnis ganz einfach:
Die Sicherheit einer Börse ist ein Gesamtsystem — nicht nur ein Problem mit Private Keys.
Dies ist weiterhin ein sich entwickelnder Vorfall, daher können sich zusätzliche Details ändern, während die Untersuchung voranschreitet.
$QI $PHA $ARK
206 Atlas:
Forged signatures bypassing hot wallet controls is a systemic failure, not just a key theft. This exposes the fragility of centralized signing infrastructures.
4
3
7.5k
#bitgetbreachforgedrequestsnotstolenkeys
Einbruch bei Bitget: gefälschte Transferanfragen, keine gestohlenen privaten Schlüssel
Bitget bestätigte den Vorfall eines großen Sicherheitsereignisses, das mit rund 351,6 Millionen US-Dollar an betroffenen Geldern zusammenhängt.
Es gibt jedoch einen entscheidenden Punkt:
Laut Berichten haben die Angreifer keine privaten Schlüssel von Bitget gestohlen.
Stattdessen sagte die CEO von Bitget, Gracey Chen, dass die Angreifer das Backend-Wallet-Service-System kompromittiert und diesen Zugriff genutzt hätten, um Überweisungsinformationen zu fälschen und eine Autorisierungs-/Signieroperation durchzuführen.
Wichtigste Fakten
• Etwa 351,6 Millionen US-Dollar an Geldern betroffen
• Der Vorfall wurde um 18:31 UTC am 24. September festgestellt
• Teile der heißen und warmen (hot und warm) Wallet-Infrastruktur von Bitget waren betroffen
• Bitget sagt, dass die Cold Wallets sicher geblieben seien
• Auszahlungen wurden vorübergehend ausgesetzt, während die Sicherheitsprüfung lief
• Einzahlungen und Handel liefen weiter
• Bitget sagt, dass ihr User Protection Fund mehr als 464 Millionen US-Dollar umfasst und den gemeldeten Verlust abdeckt
Warum das wichtig ist
Dieser Vorfall verdeutlicht ein erhebliches Risiko für die Sicherheit von Börsen: Der Schutz privater Schlüssel allein reicht nicht aus.
Für Trader ist die Schlussfolgerung einfach:
Die Sicherheit einer Börse ist ein Gesamtsystem – nicht nur ein Problem mit privaten Schlüsseln.
Der Vorfall entwickelt sich noch weiter, daher könnten sich mit dem Fortschritt der Untersuchung weitere Details ändern.
Bitte beachten Sie als Nächstes
$QI $PHA $ARK
#bitgetbreachforgedrequestsnotstolenkeys
Einbruch bei Bitget: gefälschte Transferanfragen, keine gestohlenen privaten Schlüssel
Bitget bestätigte den Vorfall eines großen Sicherheitsereignisses, das mit rund 351,6 Millionen US-Dollar an betroffenen Geldern zusammenhängt.
Es gibt jedoch einen entscheidenden Punkt:
Laut Berichten haben die Angreifer keine privaten Schlüssel von Bitget gestohlen.
Stattdessen sagte die CEO von Bitget, Gracey Chen, dass die Angreifer das Backend-Wallet-Service-System kompromittiert und diesen Zugriff genutzt hätten, um Überweisungsinformationen zu fälschen und eine Autorisierungs-/Signieroperation durchzuführen.
Wichtigste Fakten
• Etwa 351,6 Millionen US-Dollar an Geldern betroffen
• Der Vorfall wurde um 18:31 UTC am 24. September festgestellt
• Teile der heißen und warmen (hot und warm) Wallet-Infrastruktur von Bitget waren betroffen
• Bitget sagt, dass die Cold Wallets sicher geblieben seien
• Auszahlungen wurden vorübergehend ausgesetzt, während die Sicherheitsprüfung lief
• Einzahlungen und Handel liefen weiter
• Bitget sagt, dass ihr User Protection Fund mehr als 464 Millionen US-Dollar umfasst und den gemeldeten Verlust abdeckt
Warum das wichtig ist
Dieser Vorfall verdeutlicht ein erhebliches Risiko für die Sicherheit von Börsen: Der Schutz privater Schlüssel allein reicht nicht aus.
Für Trader ist die Schlussfolgerung einfach:
Die Sicherheit einer Börse ist ein Gesamtsystem – nicht nur ein Problem mit privaten Schlüsseln.
Der Vorfall entwickelt sich noch weiter, daher könnten sich mit dem Fortschritt der Untersuchung weitere Details ändern.
Bitte beachten Sie als Nächstes
$QI $PHA $ARK
Einbruch bei Bitget: gefälschte Transferanfragen, keine gestohlenen privaten Schlüssel
Bitget bestätigte den Vorfall eines großen Sicherheitsereignisses, das mit rund 351,6 Millionen US-Dollar an betroffenen Geldern zusammenhängt.
Es gibt jedoch einen entscheidenden Punkt:
Laut Berichten haben die Angreifer keine privaten Schlüssel von Bitget gestohlen.
Stattdessen sagte die CEO von Bitget, Gracey Chen, dass die Angreifer das Backend-Wallet-Service-System kompromittiert und diesen Zugriff genutzt hätten, um Überweisungsinformationen zu fälschen und eine Autorisierungs-/Signieroperation durchzuführen.
Wichtigste Fakten
• Etwa 351,6 Millionen US-Dollar an Geldern betroffen
• Der Vorfall wurde um 18:31 UTC am 24. September festgestellt
• Teile der heißen und warmen (hot und warm) Wallet-Infrastruktur von Bitget waren betroffen
• Bitget sagt, dass die Cold Wallets sicher geblieben seien
• Auszahlungen wurden vorübergehend ausgesetzt, während die Sicherheitsprüfung lief
• Einzahlungen und Handel liefen weiter
• Bitget sagt, dass ihr User Protection Fund mehr als 464 Millionen US-Dollar umfasst und den gemeldeten Verlust abdeckt
Warum das wichtig ist
Dieser Vorfall verdeutlicht ein erhebliches Risiko für die Sicherheit von Börsen: Der Schutz privater Schlüssel allein reicht nicht aus.
Für Trader ist die Schlussfolgerung einfach:
Die Sicherheit einer Börse ist ein Gesamtsystem – nicht nur ein Problem mit privaten Schlüsseln.
Der Vorfall entwickelt sich noch weiter, daher könnten sich mit dem Fortschritt der Untersuchung weitere Details ändern.
Bitte beachten Sie als Nächstes
$QI $PHA $ARK
4
11.4k
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Die wahre Geschichte hinter dem Bitget-Vorfall 🚨
Die Krypto-Welt ist in Aufruhr – aber lassen wir den Lärm beiseite und betrachten wir verifizierte Fakten zum $351,6M Bitget-Hack.
Spoiler: Es ist nicht das, was du denkst.
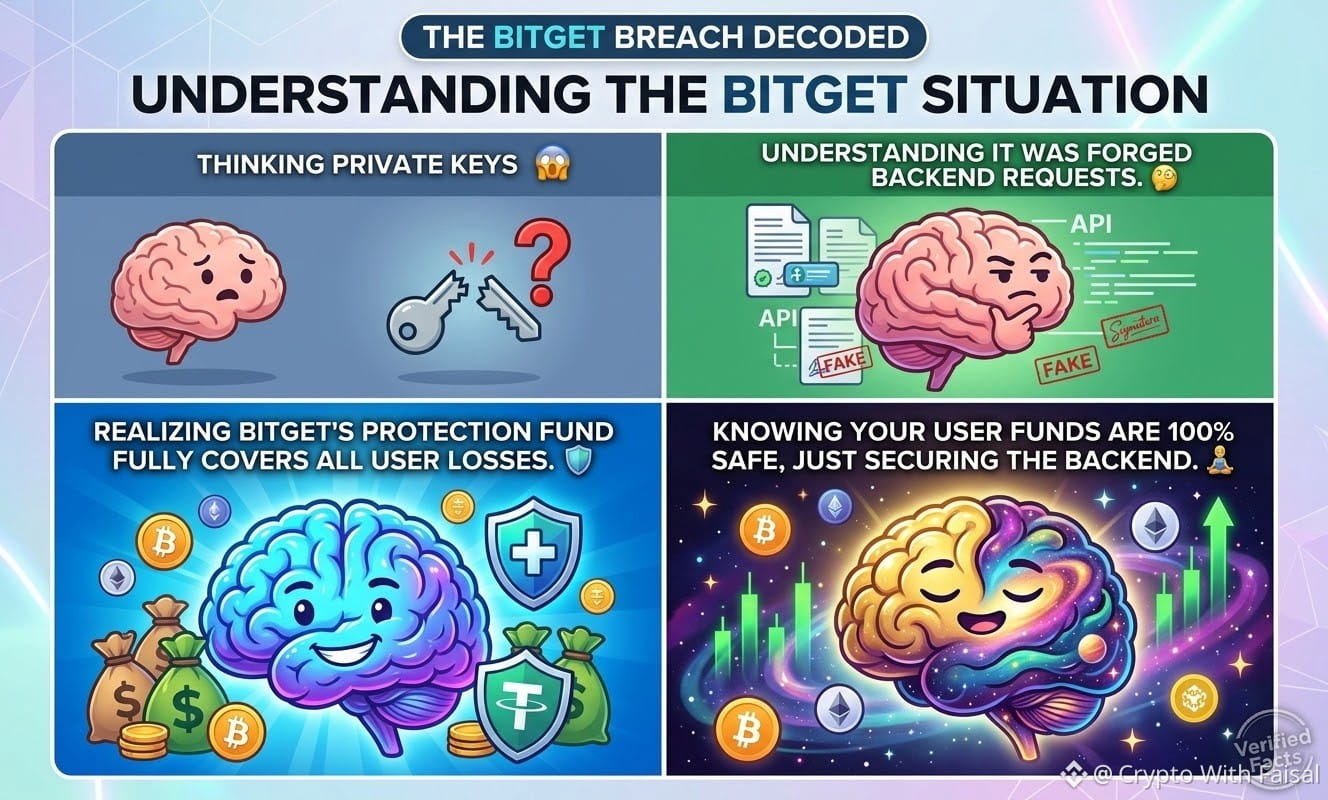
Hacker stahlen nicht private Tresor-Schlüssel! Stattdessen drangen sie in ein Backend-System ein, fälschten Transaktionspapiere und schoben erfälschte Abhebungsanfragen direkt durch den eigenen Freigabeprozess von Bitget.
Warum ist diese technische Einzelheit wichtig?
Weil gestohlene Schlüssel = endlose Blutung. 🩸
Fälschungen = das Loch stopfen und die Blutung beenden. 🛑
Die gute Nachricht:
✅ Schlüssel sind sicher: Private Schlüssel haben das Gebäude nie verlassen.
✅ Tresore sind gesperrt: Es wurden nur Hot- und Warm-Wallets getroffen. Cold Storage bleibt zu 100% sicher.
✅ Nutzer sind abgesichert: Bitgets $464M Protection Fund deckt den $351,6M Verlust vollständig ab.
Auszahlungen sind vorübergehend für ein Sicherheits-Upgrade pausiert, aber CEO Gracy Chen bestätigte, dass die Vermögenswerte der Nutzer sicher sind.
Dieser Vorfall zeigt: Back-Office-Infrastruktur ist jetzt das neue Web3-Schlachtfeld. Bleib wachsam, bleib sicher! 🛡️
$AVAX
{future}(AVAXUSDT)
$LINK
{future}(LINKUSDT)
$ORDI
{future}(ORDIUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Die wahre Geschichte hinter dem Bitget-Vorfall 🚨
Die Krypto-Welt ist in Aufruhr – aber lassen wir den Lärm beiseite und betrachten wir verifizierte Fakten zum $351,6M Bitget-Hack.
Spoiler: Es ist nicht das, was du denkst.
Hacker stahlen nicht private Tresor-Schlüssel! Stattdessen drangen sie in ein Backend-System ein, fälschten Transaktionspapiere und schoben erfälschte Abhebungsanfragen direkt durch den eigenen Freigabeprozess von Bitget.
Warum ist diese technische Einzelheit wichtig?
Weil gestohlene Schlüssel = endlose Blutung. 🩸
Fälschungen = das Loch stopfen und die Blutung beenden. 🛑
Die gute Nachricht:
✅ Schlüssel sind sicher: Private Schlüssel haben das Gebäude nie verlassen.
✅ Tresore sind gesperrt: Es wurden nur Hot- und Warm-Wallets getroffen. Cold Storage bleibt zu 100% sicher.
✅ Nutzer sind abgesichert: Bitgets $464M Protection Fund deckt den $351,6M Verlust vollständig ab.
Auszahlungen sind vorübergehend für ein Sicherheits-Upgrade pausiert, aber CEO Gracy Chen bestätigte, dass die Vermögenswerte der Nutzer sicher sind.
Dieser Vorfall zeigt: Back-Office-Infrastruktur ist jetzt das neue Web3-Schlachtfeld. Bleib wachsam, bleib sicher! 🛡️
$AVAX
$LINK
$ORDI
🚨 Die wahre Geschichte hinter dem Bitget-Vorfall 🚨
Die Krypto-Welt ist in Aufruhr – aber lassen wir den Lärm beiseite und betrachten wir verifizierte Fakten zum $351,6M Bitget-Hack.
Spoiler: Es ist nicht das, was du denkst.
Hacker stahlen nicht private Tresor-Schlüssel! Stattdessen drangen sie in ein Backend-System ein, fälschten Transaktionspapiere und schoben erfälschte Abhebungsanfragen direkt durch den eigenen Freigabeprozess von Bitget.
Warum ist diese technische Einzelheit wichtig?
Weil gestohlene Schlüssel = endlose Blutung. 🩸
Fälschungen = das Loch stopfen und die Blutung beenden. 🛑
Die gute Nachricht:
✅ Schlüssel sind sicher: Private Schlüssel haben das Gebäude nie verlassen.
✅ Tresore sind gesperrt: Es wurden nur Hot- und Warm-Wallets getroffen. Cold Storage bleibt zu 100% sicher.
✅ Nutzer sind abgesichert: Bitgets $464M Protection Fund deckt den $351,6M Verlust vollständig ab.
Auszahlungen sind vorübergehend für ein Sicherheits-Upgrade pausiert, aber CEO Gracy Chen bestätigte, dass die Vermögenswerte der Nutzer sicher sind.
Dieser Vorfall zeigt: Back-Office-Infrastruktur ist jetzt das neue Web3-Schlachtfeld. Bleib wachsam, bleib sicher! 🛡️
$AVAX
$LINK
$ORDI
468
·
--
Bullisch
Übersetzung ansehen
#bitgetbreachforgedrequestsnotstolenkeys
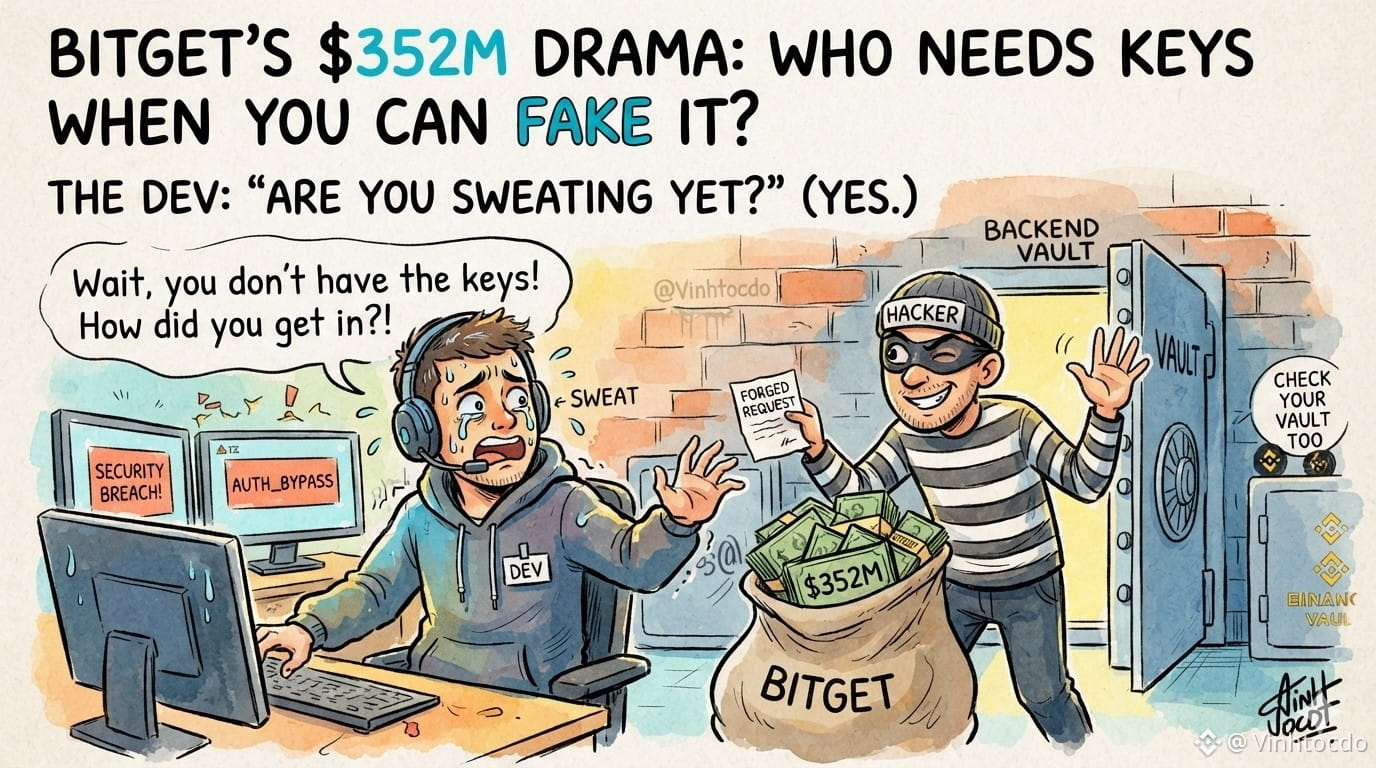
Bitget’s $352M drama: Forged requests, not stolen keys! Devs, are you sweating yet? 🤦♂️🛡️
So, Bitget spilled the tea on their recent hack! The attackers didn't steal their private keys; they simply outsmarted the backend system by forging transaction requests! It’s like a thief walking into a bank with a perfectly forged signature from the manager, and the vault just opened itself! 🏦🔑
This is a massive wake-up call for all blockchain devs and major exchanges, including Binance, to double-check their backend security infrastructure before another exploiter gets creative! 💻💥
What should smart traders do? 🛠️
📌 Keep your guard up: Don't put all your funds into a single exchange.
🛡️ Diversify your assets: Spread your portfolio into trusted tokens to minimize potential platform risks.
Disclaimer: This is personal opinion, not financial advice.
👇 Click and trade below to support me:
💰 $BNB
{future}(BNBUSDT)
| 💰 $BTC
{future}(BTCUSDT)
| 💰 $ETH
{future}(ETHUSDT)
📌 Referral Code: VINHTOCDO
🔗 Join Binance: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
Bitget’s $352M drama: Forged requests, not stolen keys! Devs, are you sweating yet? 🤦♂️🛡️
So, Bitget spilled the tea on their recent hack! The attackers didn't steal their private keys; they simply outsmarted the backend system by forging transaction requests! It’s like a thief walking into a bank with a perfectly forged signature from the manager, and the vault just opened itself! 🏦🔑
This is a massive wake-up call for all blockchain devs and major exchanges, including Binance, to double-check their backend security infrastructure before another exploiter gets creative! 💻💥
What should smart traders do? 🛠️
📌 Keep your guard up: Don't put all your funds into a single exchange.
🛡️ Diversify your assets: Spread your portfolio into trusted tokens to minimize potential platform risks.
Disclaimer: This is personal opinion, not financial advice.
👇 Click and trade below to support me:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 Referral Code: VINHTOCDO
🔗 Join Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
Bitget’s $352M drama: Forged requests, not stolen keys! Devs, are you sweating yet? 🤦♂️🛡️
So, Bitget spilled the tea on their recent hack! The attackers didn't steal their private keys; they simply outsmarted the backend system by forging transaction requests! It’s like a thief walking into a bank with a perfectly forged signature from the manager, and the vault just opened itself! 🏦🔑
This is a massive wake-up call for all blockchain devs and major exchanges, including Binance, to double-check their backend security infrastructure before another exploiter gets creative! 💻💥
What should smart traders do? 🛠️
📌 Keep your guard up: Don't put all your funds into a single exchange.
🛡️ Diversify your assets: Spread your portfolio into trusted tokens to minimize potential platform risks.
Disclaimer: This is personal opinion, not financial advice.
👇 Click and trade below to support me:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 Referral Code: VINHTOCDO
🔗 Join Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
1
28

·
--
Übersetzung ansehen
You think forged requests mean no real risk
That’s comforting but ignores how exchanges get pressured
If they’re forging requests the system is broken not the keys
Traders don’t care why the exploit happened only that it worked
I’m watching how fast they patch and respond
Not the narrative around stolen keys or not
If they release the full forensic report and it shows zero system flaws
Then I’ll admit I overreacted
You think it’s safe
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews
You think forged requests mean no real risk
That’s comforting but ignores how exchanges get pressured
If they’re forging requests the system is broken not the keys
Traders don’t care why the exploit happened only that it worked
I’m watching how fast they patch and respond
Not the narrative around stolen keys or not
If they release the full forensic report and it shows zero system flaws
Then I’ll admit I overreacted
You think it’s safe
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews
That’s comforting but ignores how exchanges get pressured
If they’re forging requests the system is broken not the keys
Traders don’t care why the exploit happened only that it worked
I’m watching how fast they patch and respond
Not the narrative around stolen keys or not
If they release the full forensic report and it shows zero system flaws
Then I’ll admit I overreacted
You think it’s safe
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews
10
Übersetzung ansehen
#BitgetBreachForgedRequestsNotStolenKeys Refers to a major security incident on September 24, 2026, where the crypto exchange Bitget suffered a hack resulting in an estimated $351.6 million to $387.5 million in unauthorized transfers.
#BitgetBreachForgedRequestsNotStolenKeys Refers to a major security incident on September 24, 2026, where the crypto exchange Bitget suffered a hack resulting in an estimated $351.6 million to $387.5 million in unauthorized transfers.
1
12
·
--
#BitgetBreachForgedRequestsNotStolenKeys adressiert die $351.6-Millionen schwere Sicherheitsverletzung, die die Kryptowährungsbörse Bitget erlitten hat.
#BitgetBreachForgedRequestsNotStolenKeys adressiert die $351.6-Millionen schwere Sicherheitsverletzung, die die Kryptowährungsbörse Bitget erlitten hat.
1
51

Übersetzung ansehen
🚨 BITGET BREACH: FORGED REQUESTS — NOT STOLEN KEYS
A major security incident involving Bitget has put crypto exchange security back in the spotlight. ⚠️
💰 Reported impact: ~$351.6M
🔐 Private keys: Bitget says they were not stolen
⚙️ Attack method: Manipulated/forged transaction requests
🛡️ Response: Security investigation and protective measures
📌 Why it matters:
Crypto security isn't only about protecting private keys. If an attacker can manipulate the systems that create or authorize transactions, massive losses can still happen.
🔥 The big question:
Are centralized exchanges secure enough when their backend authorization systems are targeted?
#Binance #CryptoInvesting $BNB
#BitgetBreachForgedRequestsNotStolenKeys
🚨 BITGET BREACH: FORGED REQUESTS — NOT STOLEN KEYS
A major security incident involving Bitget has put crypto exchange security back in the spotlight. ⚠️
💰 Reported impact: ~$351.6M
🔐 Private keys: Bitget says they were not stolen
⚙️ Attack method: Manipulated/forged transaction requests
🛡️ Response: Security investigation and protective measures
📌 Why it matters:
Crypto security isn't only about protecting private keys. If an attacker can manipulate the systems that create or authorize transactions, massive losses can still happen.
🔥 The big question:
Are centralized exchanges secure enough when their backend authorization systems are targeted?
#Binance #CryptoInvesting $BNB
#BitgetBreachForgedRequestsNotStolenKeys
A major security incident involving Bitget has put crypto exchange security back in the spotlight. ⚠️
💰 Reported impact: ~$351.6M
🔐 Private keys: Bitget says they were not stolen
⚙️ Attack method: Manipulated/forged transaction requests
🛡️ Response: Security investigation and protective measures
📌 Why it matters:
Crypto security isn't only about protecting private keys. If an attacker can manipulate the systems that create or authorize transactions, massive losses can still happen.
🔥 The big question:
Are centralized exchanges secure enough when their backend authorization systems are targeted?
#Binance #CryptoInvesting $BNB
#BitgetBreachForgedRequestsNotStolenKeys
1
69
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Bitget Breach Update: Gefälschte Anfragen, keine gestohlenen Schlüssel!
Die Krypto-Börse Bitget hat kürzlich einen massiven Sicherheitsvorfall in Höhe von 351,6 Millionen $ erlitten. CEO Gracy Chen bestätigte jedoch, dass private Schlüssel niemals gestohlen wurden.
Stattdessen drangen Hacker in ein Backend-Wallet-System ein und fälschten Transaktionsdaten, um gefälschte Auszahlungsanfragen über normale Autorisierungswege durchzuschleusen. Stell es dir vor wie das Einschieben gefälschter Papiere direkt an einem Schalterfenster.
Die Cold Storage ist weiterhin vollständig sicher, und der Nutzer-Schutzfonds von Bitget in Höhe von 464 Millionen $ deckt den Verlust vollständig ab. Während Auszahlungen vorübergehend für Sicherheitsprüfungen pausiert werden, laufen Handel und Einzahlungen ganz normal weiter. 🛡️📉
Was sind deine Gedanken zu diesem Backend-Angriffsvektor?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Helen_Alek @Square-Creator-f3ffb6967ae3 @qpl5557
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ADA
{spot}(ADAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Bitget Breach Update: Gefälschte Anfragen, keine gestohlenen Schlüssel!
Die Krypto-Börse Bitget hat kürzlich einen massiven Sicherheitsvorfall in Höhe von 351,6 Millionen $ erlitten. CEO Gracy Chen bestätigte jedoch, dass private Schlüssel niemals gestohlen wurden.
Stattdessen drangen Hacker in ein Backend-Wallet-System ein und fälschten Transaktionsdaten, um gefälschte Auszahlungsanfragen über normale Autorisierungswege durchzuschleusen. Stell es dir vor wie das Einschieben gefälschter Papiere direkt an einem Schalterfenster.
Die Cold Storage ist weiterhin vollständig sicher, und der Nutzer-Schutzfonds von Bitget in Höhe von 464 Millionen $ deckt den Verlust vollständig ab. Während Auszahlungen vorübergehend für Sicherheitsprüfungen pausiert werden, laufen Handel und Einzahlungen ganz normal weiter. 🛡️📉
Was sind deine Gedanken zu diesem Backend-Angriffsvektor?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Hani Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
🚨 Bitget Breach Update: Gefälschte Anfragen, keine gestohlenen Schlüssel!
Die Krypto-Börse Bitget hat kürzlich einen massiven Sicherheitsvorfall in Höhe von 351,6 Millionen $ erlitten. CEO Gracy Chen bestätigte jedoch, dass private Schlüssel niemals gestohlen wurden.
Stattdessen drangen Hacker in ein Backend-Wallet-System ein und fälschten Transaktionsdaten, um gefälschte Auszahlungsanfragen über normale Autorisierungswege durchzuschleusen. Stell es dir vor wie das Einschieben gefälschter Papiere direkt an einem Schalterfenster.
Die Cold Storage ist weiterhin vollständig sicher, und der Nutzer-Schutzfonds von Bitget in Höhe von 464 Millionen $ deckt den Verlust vollständig ab. Während Auszahlungen vorübergehend für Sicherheitsprüfungen pausiert werden, laufen Handel und Einzahlungen ganz normal weiter. 🛡️📉
Was sind deine Gedanken zu diesem Backend-Angriffsvektor?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Hani Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
2
119
#BitgetBreachForgedRequestsNotStolenKeys
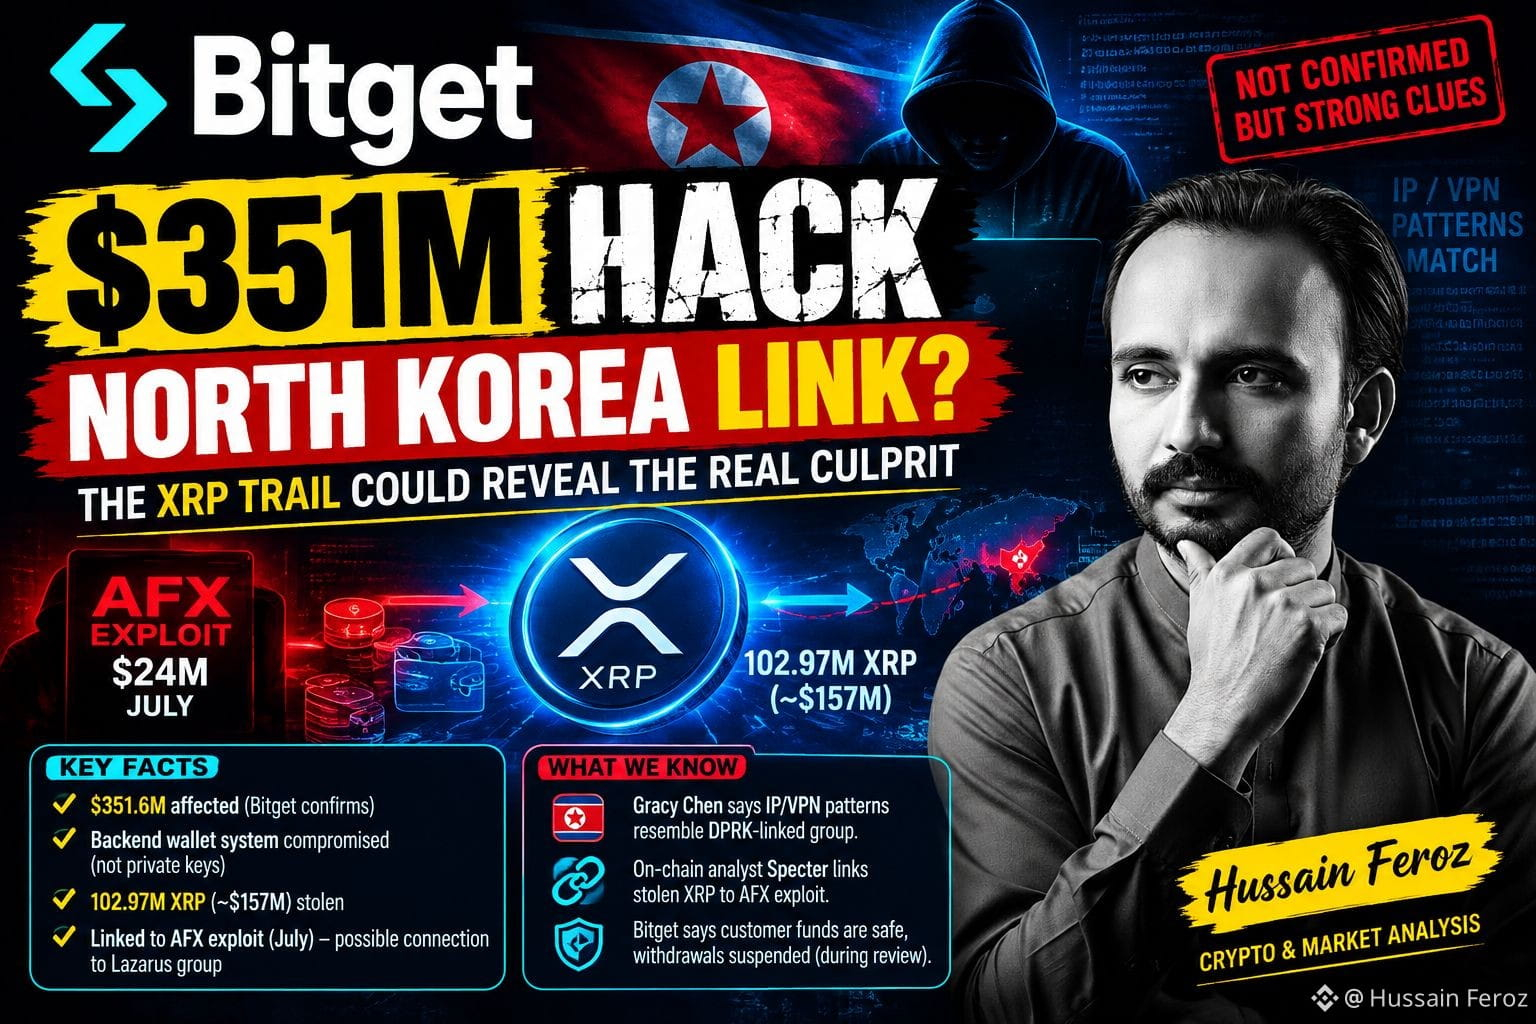
EXKLUSIV: Der Bitget-$351,6M-Hack könnte auf eine größere Spur hingewiesen haben
Alle reden über eine mögliche Verbindung zu Nordkorea.
Aber der spannendere Hinweis könnte direkt On-Chain versteckt sein. 👀
🔎 Was Ermittler sehen:
• Bitget zufolge waren ~351,6 Mio. US-Dollar über seine Wallet-Infrastruktur hinweg betroffen
• Der Angreifer soll ein Backend-Wallet-System kompromittiert, Transaktionsdaten gefälscht und den normalen Autorisierungsprozess ausgelöst haben
• Private Keys wurden NICHT kompromittiert, so Bitget
• Etwa 102,97 Mio. XRP — ungefähr 157 Mio. US-Dollar — gehörten zu den größten gestohlenen Anteilen
• On-Chain-Analyst Specter sagt, dass sich das gestohlene XRP bis zu Mitteln zurückverfolgen lässt, die mit dem $24M-AFX-Exploit vom Juli verbunden sind
• Dieser AFX-Vorfall wird mit dem TraderTraitor/Lazarus-Ökosystem in Verbindung gebracht
Und da ist noch ein Hinweis:
Bitget-CEO Gracy Chen sagt, dass einige Angreifer-IP/VPN-Muster einer Infrastruktur ähneln, die zuvor mit einer nordkorea-verbundenen Gruppe in Verbindung gebracht wurde.
⚠️ Aber das ist noch KEINE abschließende Zuordnung.
Die entscheidende Frage lautet jetzt:
Hat dieselbe nordkorea-verbundene Operation vom AFX-Exploit zu Bitget gewechselt?
Wenn die XRP-Spur + die Infrastruktur-Belege unabhängig bestätigt werden, könnte das Bitget-Geschehen von einem massiven Exchange-Hack zu einer weiteren großen Lazarus-Operation werden.
💰 Bitget sagt, dass sein User Protection Fund von $464M+ den betroffenen Betrag abdecken kann, während Auszahlungen während der Sicherheitsprüfung ausgesetzt bleiben.
👀 Beobachte die XRP-Wallets.
Die Blockchain könnte verraten, wer hinter dem Angriff steckt, noch bevor die offizielle Untersuchung es tut.
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #CryptoSecurity #CryptoNews
#BitgetBreachForgedRequestsNotStolenKeys
EXKLUSIV: Der Bitget-$351,6M-Hack könnte auf eine größere Spur hingewiesen haben
Alle reden über eine mögliche Verbindung zu Nordkorea.
Aber der spannendere Hinweis könnte direkt On-Chain versteckt sein. 👀
🔎 Was Ermittler sehen:
• Bitget zufolge waren ~351,6 Mio. US-Dollar über seine Wallet-Infrastruktur hinweg betroffen
• Der Angreifer soll ein Backend-Wallet-System kompromittiert, Transaktionsdaten gefälscht und den normalen Autorisierungsprozess ausgelöst haben
• Private Keys wurden NICHT kompromittiert, so Bitget
• Etwa 102,97 Mio. XRP — ungefähr 157 Mio. US-Dollar — gehörten zu den größten gestohlenen Anteilen
• On-Chain-Analyst Specter sagt, dass sich das gestohlene XRP bis zu Mitteln zurückverfolgen lässt, die mit dem $24M-AFX-Exploit vom Juli verbunden sind
• Dieser AFX-Vorfall wird mit dem TraderTraitor/Lazarus-Ökosystem in Verbindung gebracht
Und da ist noch ein Hinweis:
Bitget-CEO Gracy Chen sagt, dass einige Angreifer-IP/VPN-Muster einer Infrastruktur ähneln, die zuvor mit einer nordkorea-verbundenen Gruppe in Verbindung gebracht wurde.
⚠️ Aber das ist noch KEINE abschließende Zuordnung.
Die entscheidende Frage lautet jetzt:
Hat dieselbe nordkorea-verbundene Operation vom AFX-Exploit zu Bitget gewechselt?
Wenn die XRP-Spur + die Infrastruktur-Belege unabhängig bestätigt werden, könnte das Bitget-Geschehen von einem massiven Exchange-Hack zu einer weiteren großen Lazarus-Operation werden.
💰 Bitget sagt, dass sein User Protection Fund von $464M+ den betroffenen Betrag abdecken kann, während Auszahlungen während der Sicherheitsprüfung ausgesetzt bleiben.
👀 Beobachte die XRP-Wallets.
Die Blockchain könnte verraten, wer hinter dem Angriff steckt, noch bevor die offizielle Untersuchung es tut.
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #CryptoSecurity #CryptoNews
EXKLUSIV: Der Bitget-$351,6M-Hack könnte auf eine größere Spur hingewiesen haben
Alle reden über eine mögliche Verbindung zu Nordkorea.
Aber der spannendere Hinweis könnte direkt On-Chain versteckt sein. 👀
🔎 Was Ermittler sehen:
• Bitget zufolge waren ~351,6 Mio. US-Dollar über seine Wallet-Infrastruktur hinweg betroffen
• Der Angreifer soll ein Backend-Wallet-System kompromittiert, Transaktionsdaten gefälscht und den normalen Autorisierungsprozess ausgelöst haben
• Private Keys wurden NICHT kompromittiert, so Bitget
• Etwa 102,97 Mio. XRP — ungefähr 157 Mio. US-Dollar — gehörten zu den größten gestohlenen Anteilen
• On-Chain-Analyst Specter sagt, dass sich das gestohlene XRP bis zu Mitteln zurückverfolgen lässt, die mit dem $24M-AFX-Exploit vom Juli verbunden sind
• Dieser AFX-Vorfall wird mit dem TraderTraitor/Lazarus-Ökosystem in Verbindung gebracht
Und da ist noch ein Hinweis:
Bitget-CEO Gracy Chen sagt, dass einige Angreifer-IP/VPN-Muster einer Infrastruktur ähneln, die zuvor mit einer nordkorea-verbundenen Gruppe in Verbindung gebracht wurde.
⚠️ Aber das ist noch KEINE abschließende Zuordnung.
Die entscheidende Frage lautet jetzt:
Hat dieselbe nordkorea-verbundene Operation vom AFX-Exploit zu Bitget gewechselt?
Wenn die XRP-Spur + die Infrastruktur-Belege unabhängig bestätigt werden, könnte das Bitget-Geschehen von einem massiven Exchange-Hack zu einer weiteren großen Lazarus-Operation werden.
💰 Bitget sagt, dass sein User Protection Fund von $464M+ den betroffenen Betrag abdecken kann, während Auszahlungen während der Sicherheitsprüfung ausgesetzt bleiben.
👀 Beobachte die XRP-Wallets.
Die Blockchain könnte verraten, wer hinter dem Angriff steckt, noch bevor die offizielle Untersuchung es tut.
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #CryptoSecurity #CryptoNews
1
92

·
--
Übersetzung ansehen
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Crypto Security Alert & Breakdown: Bitget Incident Clarification 🔐
Bitget breach ko lekar market mein kaafi baatein ho rahi hain. Reports ke mutabiq, ye issue Forged Requests ki wajah se hua tha, na ke private keys ke chori (Stolen Keys) hone se.
📌 Key Takeaways & Lessons for Traders:
• API & System Security: Exchanges ko continuous security audits aur request validation checks increase karne ki zaroorat hai.
• Not Stolen Keys: Private keys secure hona ek positive sign hai, lekin security loopholes har jagah risky ho sakte hain.
• Fund Safety First: Jab bhi kisi exchange par aisi news aaye, apne accounts par 2FA active rakhein aur hamesha extra precaution lein.
💡 Pro Security Tip:
Apna bada capital hamesha Self-Custody / Hardware Wallets mein rakhein aur exchanges ko sirf active trading ke liye use karein!
💬 Aapka kya khayal hai?
Kya aap exchanges par funds rakhte hain ya Cold Wallet prefer karte hain? Niche comments mein zaroor batayein! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Crypto Security Alert & Breakdown: Bitget Incident Clarification 🔐
Bitget breach ko lekar market mein kaafi baatein ho rahi hain. Reports ke mutabiq, ye issue Forged Requests ki wajah se hua tha, na ke private keys ke chori (Stolen Keys) hone se.
📌 Key Takeaways & Lessons for Traders:
• API & System Security: Exchanges ko continuous security audits aur request validation checks increase karne ki zaroorat hai.
• Not Stolen Keys: Private keys secure hona ek positive sign hai, lekin security loopholes har jagah risky ho sakte hain.
• Fund Safety First: Jab bhi kisi exchange par aisi news aaye, apne accounts par 2FA active rakhein aur hamesha extra precaution lein.
💡 Pro Security Tip:
Apna bada capital hamesha Self-Custody / Hardware Wallets mein rakhein aur exchanges ko sirf active trading ke liye use karein!
💬 Aapka kya khayal hai?
Kya aap exchanges par funds rakhte hain ya Cold Wallet prefer karte hain? Niche comments mein zaroor batayein! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
🚨 Crypto Security Alert & Breakdown: Bitget Incident Clarification 🔐
Bitget breach ko lekar market mein kaafi baatein ho rahi hain. Reports ke mutabiq, ye issue Forged Requests ki wajah se hua tha, na ke private keys ke chori (Stolen Keys) hone se.
📌 Key Takeaways & Lessons for Traders:
• API & System Security: Exchanges ko continuous security audits aur request validation checks increase karne ki zaroorat hai.
• Not Stolen Keys: Private keys secure hona ek positive sign hai, lekin security loopholes har jagah risky ho sakte hain.
• Fund Safety First: Jab bhi kisi exchange par aisi news aaye, apne accounts par 2FA active rakhein aur hamesha extra precaution lein.
💡 Pro Security Tip:
Apna bada capital hamesha Self-Custody / Hardware Wallets mein rakhein aur exchanges ko sirf active trading ke liye use karein!
💬 Aapka kya khayal hai?
Kya aap exchanges par funds rakhte hain ya Cold Wallet prefer karte hain? Niche comments mein zaroor batayein! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
30
·
--
Bitget deckt Sicherheitsvorfall mit 351,6 Mio. $ auf
Bitget berichtet, dass am 24. September 2026 um 18:31 UTC sein Sicherheitssystem eine unbefugte Übertragung erkannt hat, die mehrere Hot Wallets betrifft.
🔹 Gesamtbetrag der betroffenen Vermögenswerte: etwa 351,6 Mio. $
🔹 Bitgets Cold Wallet und der Großteil der Vermögenswerte der Plattform bleiben sicher
🔹 Bitget erklärt, dass die Gelder der Nutzer weiterhin geschützt sind
🔹 Der Vorfall ist im User Protection Fund von Bitget abgedeckt, der derzeit mehr als 464 Mio. $ wert ist
🔹 Das Sicherheitsteam von Bitget hat die Notfallprozeduren aktiviert und eine umfassende Untersuchung durchgeführt
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
{future}(BABYUSDT)
$BTC
{future}(BTCUSDT)
Bitget deckt Sicherheitsvorfall mit 351,6 Mio. $ auf
Bitget berichtet, dass am 24. September 2026 um 18:31 UTC sein Sicherheitssystem eine unbefugte Übertragung erkannt hat, die mehrere Hot Wallets betrifft.
🔹 Gesamtbetrag der betroffenen Vermögenswerte: etwa 351,6 Mio. $
🔹 Bitgets Cold Wallet und der Großteil der Vermögenswerte der Plattform bleiben sicher
🔹 Bitget erklärt, dass die Gelder der Nutzer weiterhin geschützt sind
🔹 Der Vorfall ist im User Protection Fund von Bitget abgedeckt, der derzeit mehr als 464 Mio. $ wert ist
🔹 Das Sicherheitsteam von Bitget hat die Notfallprozeduren aktiviert und eine umfassende Untersuchung durchgeführt
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
Bitget berichtet, dass am 24. September 2026 um 18:31 UTC sein Sicherheitssystem eine unbefugte Übertragung erkannt hat, die mehrere Hot Wallets betrifft.
🔹 Gesamtbetrag der betroffenen Vermögenswerte: etwa 351,6 Mio. $
🔹 Bitgets Cold Wallet und der Großteil der Vermögenswerte der Plattform bleiben sicher
🔹 Bitget erklärt, dass die Gelder der Nutzer weiterhin geschützt sind
🔹 Der Vorfall ist im User Protection Fund von Bitget abgedeckt, der derzeit mehr als 464 Mio. $ wert ist
🔹 Das Sicherheitsteam von Bitget hat die Notfallprozeduren aktiviert und eine umfassende Untersuchung durchgeführt
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
348
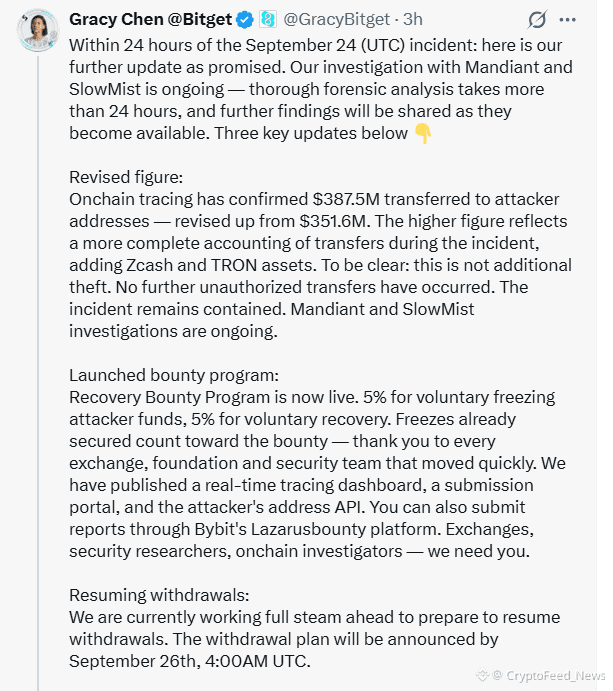
🚨#Bitget sagt, ein Angreifer habe Teile seiner Hot-/Warm-Wallet-Infrastruktur kompromittiert und dadurch nicht autorisierte Überweisungen im geschätzten Wert von 351,6 Mio. $ ausgelöst.
🔒 Cold Wallets: Laut Bitget sicher
💰 Nutzerguthaben: Berichten zufolge nicht betroffen
🛡️ Schutzfonds: 464 Mio. $+
⛔ Abhebungen: Pausiert
✅ Handel & Einzahlungen: Läuft weiterhin
Der Angreifer habe angeblich ein Backend-System kompromittiert und Transaktionsdaten gefälscht, um die Autorisierung zu umgehen. Bitget sagt, dass keine privaten Schlüssel kompromittiert wurden und die Sicherheitslücke eingedämmt wurde.
On-Chain-Forscher hatten zuvor etwa 183 Mio. $ an verdächtigen Transfers identifiziert, was zu einer Abweichung mit Bitgets Schätzung von 351,6 Mio. $ führt.
BGB fiel nach den Nachrichten um fast 3%. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🚨#Bitget sagt, ein Angreifer habe Teile seiner Hot-/Warm-Wallet-Infrastruktur kompromittiert und dadurch nicht autorisierte Überweisungen im geschätzten Wert von 351,6 Mio. $ ausgelöst.
🔒 Cold Wallets: Laut Bitget sicher
💰 Nutzerguthaben: Berichten zufolge nicht betroffen
🛡️ Schutzfonds: 464 Mio. $+
⛔ Abhebungen: Pausiert
✅ Handel & Einzahlungen: Läuft weiterhin
Der Angreifer habe angeblich ein Backend-System kompromittiert und Transaktionsdaten gefälscht, um die Autorisierung zu umgehen. Bitget sagt, dass keine privaten Schlüssel kompromittiert wurden und die Sicherheitslücke eingedämmt wurde.
On-Chain-Forscher hatten zuvor etwa 183 Mio. $ an verdächtigen Transfers identifiziert, was zu einer Abweichung mit Bitgets Schätzung von 351,6 Mio. $ führt.
BGB fiel nach den Nachrichten um fast 3%. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🔒 Cold Wallets: Laut Bitget sicher
💰 Nutzerguthaben: Berichten zufolge nicht betroffen
🛡️ Schutzfonds: 464 Mio. $+
⛔ Abhebungen: Pausiert
✅ Handel & Einzahlungen: Läuft weiterhin
Der Angreifer habe angeblich ein Backend-System kompromittiert und Transaktionsdaten gefälscht, um die Autorisierung zu umgehen. Bitget sagt, dass keine privaten Schlüssel kompromittiert wurden und die Sicherheitslücke eingedämmt wurde.
On-Chain-Forscher hatten zuvor etwa 183 Mio. $ an verdächtigen Transfers identifiziert, was zu einer Abweichung mit Bitgets Schätzung von 351,6 Mio. $ führt.
BGB fiel nach den Nachrichten um fast 3%. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
290
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#PolymarketBankFailureBetsDrawFDICConcern
18 Aufrufe
14 Kommentare
2
#BlackRockBuildsTokenizedPortfoliosForOndo
20 Aufrufe
6 Kommentare
3
#BitwiseFilesToListNEARETFOnNYSEArca
522 Aufrufe
40 Kommentare
4
#SECCommissionerPeirceToLeaveOct2
533 Aufrufe
33 Kommentare
5
#SECSaysBuybacksUpgradesDontMakeTokenSecurity
1,759 Aufrufe
62 Kommentare
6
#StrategyProposesDailyDividendsForPreferreds
1 Aufrufe
5 Kommentare
7
#CircleTetherFreezeBitgetHackerWallet
144 Aufrufe
18 Kommentare
8
#CoinMarketCapCompletesCoinglassAcquisition
619 Aufrufe
36 Kommentare
9
#QNTRises39%
62,305 Aufrufe
1,252 Kommentare
10
#EthereumBreaksAbove$2700
5,406 Aufrufe
123 Kommentare