#BitgetBreachForgedRequestsNotStolenKeys
EXKLUSIV: Der Bitget-$351,6M-Hack könnte auf eine größere Spur hingewiesen haben
Alle reden über eine mögliche Verbindung zu Nordkorea.
Aber der spannendere Hinweis könnte direkt On-Chain versteckt sein. 👀
🔎 Was Ermittler sehen:
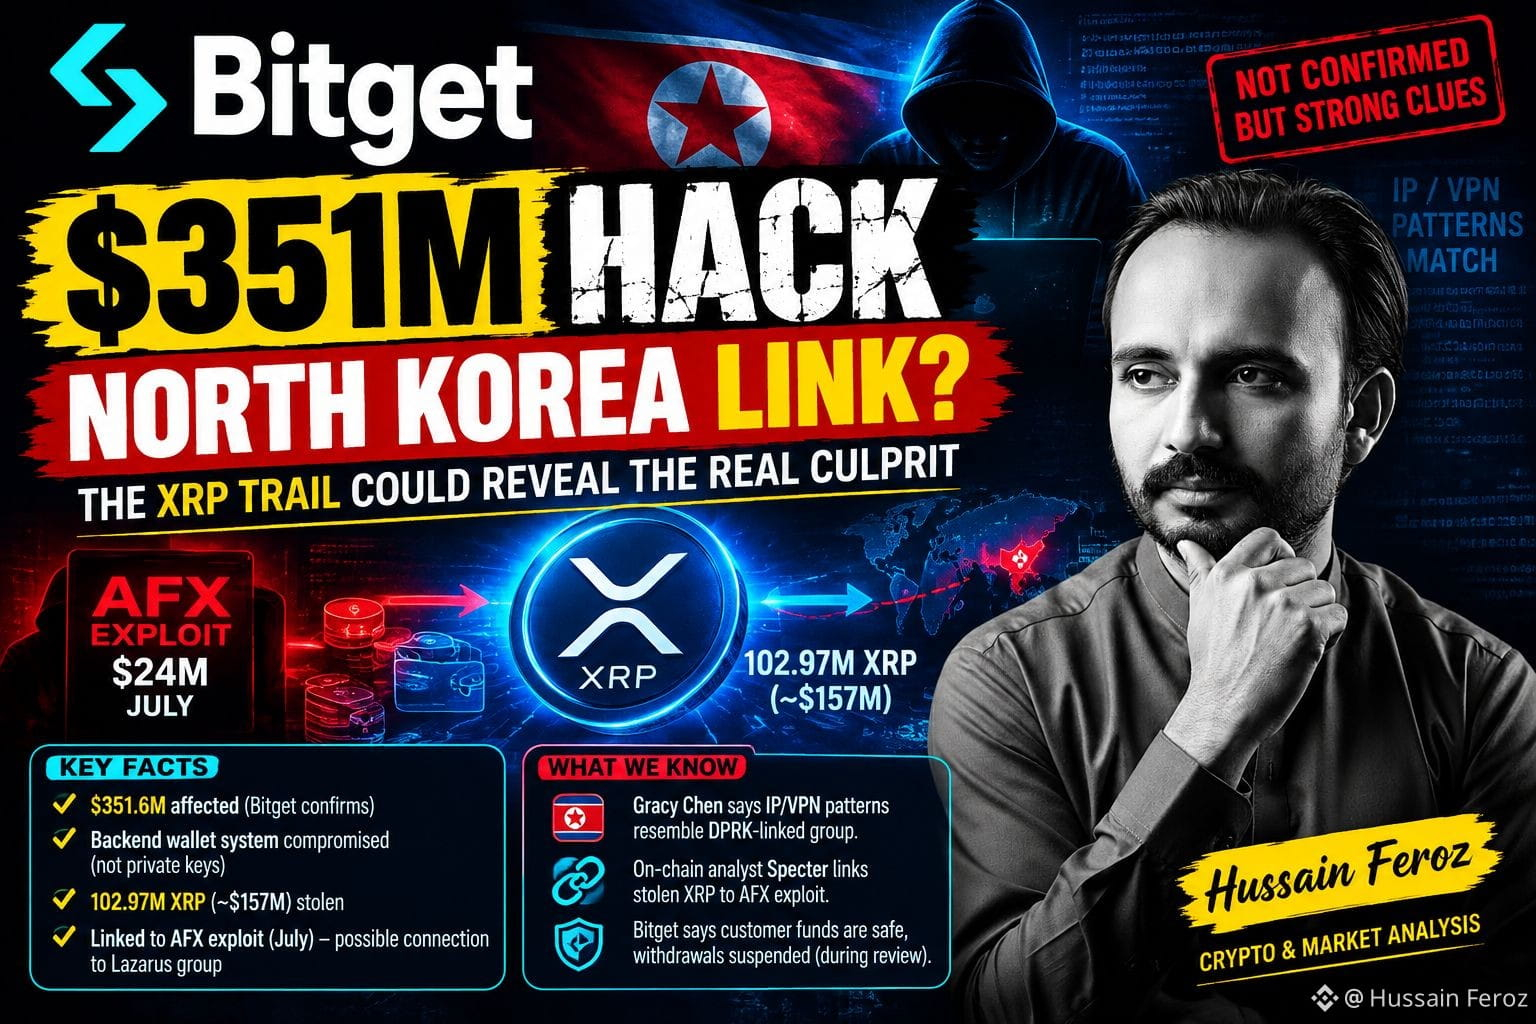
• Bitget zufolge waren ~351,6 Mio. US-Dollar über seine Wallet-Infrastruktur hinweg betroffen
• Der Angreifer soll ein Backend-Wallet-System kompromittiert, Transaktionsdaten gefälscht und den normalen Autorisierungsprozess ausgelöst haben
• Private Keys wurden NICHT kompromittiert, so Bitget
• Etwa 102,97 Mio. XRP — ungefähr 157 Mio. US-Dollar — gehörten zu den größten gestohlenen Anteilen
• On-Chain-Analyst Specter sagt, dass sich das gestohlene XRP bis zu Mitteln zurückverfolgen lässt, die mit dem $24M-AFX-Exploit vom Juli verbunden sind
• Dieser AFX-Vorfall wird mit dem TraderTraitor/Lazarus-Ökosystem in Verbindung gebracht
Und da ist noch ein Hinweis:
Bitget-CEO Gracy Chen sagt, dass einige Angreifer-IP/VPN-Muster einer Infrastruktur ähneln, die zuvor mit einer nordkorea-verbundenen Gruppe in Verbindung gebracht wurde.
⚠️ Aber das ist noch KEINE abschließende Zuordnung.
Die entscheidende Frage lautet jetzt:
Hat dieselbe nordkorea-verbundene Operation vom AFX-Exploit zu Bitget gewechselt?
Wenn die XRP-Spur + die Infrastruktur-Belege unabhängig bestätigt werden, könnte das Bitget-Geschehen von einem massiven Exchange-Hack zu einer weiteren großen Lazarus-Operation werden.
💰 Bitget sagt, dass sein User Protection Fund von $464M+ den betroffenen Betrag abdecken kann, während Auszahlungen während der Sicherheitsprüfung ausgesetzt bleiben.
👀 Beobachte die XRP-Wallets.
Die Blockchain könnte verraten, wer hinter dem Angriff steckt, noch bevor die offizielle Untersuchung es tut.
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #CryptoSecurity #CryptoNews
EXKLUSIV: Der Bitget-$351,6M-Hack könnte auf eine größere Spur hingewiesen haben
Alle reden über eine mögliche Verbindung zu Nordkorea.
Aber der spannendere Hinweis könnte direkt On-Chain versteckt sein. 👀
🔎 Was Ermittler sehen:
• Bitget zufolge waren ~351,6 Mio. US-Dollar über seine Wallet-Infrastruktur hinweg betroffen
• Der Angreifer soll ein Backend-Wallet-System kompromittiert, Transaktionsdaten gefälscht und den normalen Autorisierungsprozess ausgelöst haben
• Private Keys wurden NICHT kompromittiert, so Bitget
• Etwa 102,97 Mio. XRP — ungefähr 157 Mio. US-Dollar — gehörten zu den größten gestohlenen Anteilen
• On-Chain-Analyst Specter sagt, dass sich das gestohlene XRP bis zu Mitteln zurückverfolgen lässt, die mit dem $24M-AFX-Exploit vom Juli verbunden sind
• Dieser AFX-Vorfall wird mit dem TraderTraitor/Lazarus-Ökosystem in Verbindung gebracht
Und da ist noch ein Hinweis:
Bitget-CEO Gracy Chen sagt, dass einige Angreifer-IP/VPN-Muster einer Infrastruktur ähneln, die zuvor mit einer nordkorea-verbundenen Gruppe in Verbindung gebracht wurde.
⚠️ Aber das ist noch KEINE abschließende Zuordnung.
Die entscheidende Frage lautet jetzt:
Hat dieselbe nordkorea-verbundene Operation vom AFX-Exploit zu Bitget gewechselt?
Wenn die XRP-Spur + die Infrastruktur-Belege unabhängig bestätigt werden, könnte das Bitget-Geschehen von einem massiven Exchange-Hack zu einer weiteren großen Lazarus-Operation werden.
💰 Bitget sagt, dass sein User Protection Fund von $464M+ den betroffenen Betrag abdecken kann, während Auszahlungen während der Sicherheitsprüfung ausgesetzt bleiben.
👀 Beobachte die XRP-Wallets.
Die Blockchain könnte verraten, wer hinter dem Angriff steckt, noch bevor die offizielle Untersuchung es tut.
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #CryptoSecurity #CryptoNews