

#security
security
1.8M lượt xem
4,593 đang thảo luận
Phổ biến
Mới nhất
·
--
Xem bản dịch
🚨 $ETH LIQUIDITY SWEEP AS TOP EXCHANGE CONFIRMS $351M EXPLOIT COVERED BY RESERVES! 💥
A top-tier exchange just confirmed a massive $351.6M hot wallet breach, with exploiters rushing on-chain to convert drained funds into heavy $ETH spot positioning. 🚨
Despite withdrawals freezing for emergency security audits, cold storage remains completely untouched while a $464M+ protection fund backs every single dollar lost. 🛡️ Liquidity shocks like this test trader nerves, but full reserve coverage prevents systemic contagion. 📊
💬 Will this sudden on-chain $ETH rotation spark market turbulence or will buyers absorb the shock seamlessly? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ETH #Crypto #Security #MarketUpdate
🛡️ 💎
🚨 $ETH LIQUIDITY SWEEP AS TOP EXCHANGE CONFIRMS $351M EXPLOIT COVERED BY RESERVES! 💥
A top-tier exchange just confirmed a massive $351.6M hot wallet breach, with exploiters rushing on-chain to convert drained funds into heavy $ETH spot positioning. 🚨
Despite withdrawals freezing for emergency security audits, cold storage remains completely untouched while a $464M+ protection fund backs every single dollar lost. 🛡️ Liquidity shocks like this test trader nerves, but full reserve coverage prevents systemic contagion. 📊
💬 Will this sudden on-chain $ETH rotation spark market turbulence or will buyers absorb the shock seamlessly? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ETH #Crypto #Security #MarketUpdate
🛡️ 💎
A top-tier exchange just confirmed a massive $351.6M hot wallet breach, with exploiters rushing on-chain to convert drained funds into heavy $ETH spot positioning. 🚨
Despite withdrawals freezing for emergency security audits, cold storage remains completely untouched while a $464M+ protection fund backs every single dollar lost. 🛡️ Liquidity shocks like this test trader nerves, but full reserve coverage prevents systemic contagion. 📊
💬 Will this sudden on-chain $ETH rotation spark market turbulence or will buyers absorb the shock seamlessly? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ETH #Crypto #Security #MarketUpdate
🛡️ 💎
13

·
--
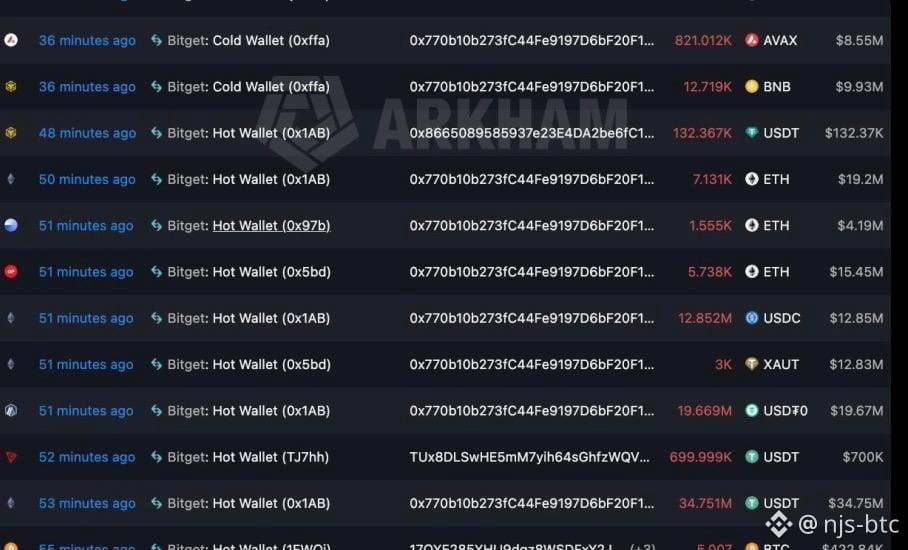
Bitget đã xác nhận các giao dịch chuyển tiền trái phép liên quan đến một số lượng giới hạn ví nóng, với khoảng 351,6 triệu USD tài sản bị ảnh hưởng.
🔐 Ví lạnh vẫn an toàn
🛡️ Quỹ người dùng được cho là vẫn được bảo vệ
💰 Quỹ Bảo vệ: 464 triệu USD+
⏸️ Tạm dừng rút tiền
🔎 Cuộc điều tra đang được tiến hành
Bitget cho biết đã gắn cờ các địa chỉ liên quan và phối hợp với cơ quan thực thi pháp luật + các đối tác bảo mật on-chain hàng đầu.
Điểm mấu chốt hiện nay: minh bạch, an toàn và bảo vệ người dùng.
#Bitget #Crypto #Security #Bitcoin
Bitget đã xác nhận các giao dịch chuyển tiền trái phép liên quan đến một số lượng giới hạn ví nóng, với khoảng 351,6 triệu USD tài sản bị ảnh hưởng.
🔐 Ví lạnh vẫn an toàn
🛡️ Quỹ người dùng được cho là vẫn được bảo vệ
💰 Quỹ Bảo vệ: 464 triệu USD+
⏸️ Tạm dừng rút tiền
🔎 Cuộc điều tra đang được tiến hành
Bitget cho biết đã gắn cờ các địa chỉ liên quan và phối hợp với cơ quan thực thi pháp luật + các đối tác bảo mật on-chain hàng đầu.
Điểm mấu chốt hiện nay: minh bạch, an toàn và bảo vệ người dùng.
#Bitget #Crypto #Security #Bitcoin
🔐 Ví lạnh vẫn an toàn
🛡️ Quỹ người dùng được cho là vẫn được bảo vệ
💰 Quỹ Bảo vệ: 464 triệu USD+
⏸️ Tạm dừng rút tiền
🔎 Cuộc điều tra đang được tiến hành
Bitget cho biết đã gắn cờ các địa chỉ liên quan và phối hợp với cơ quan thực thi pháp luật + các đối tác bảo mật on-chain hàng đầu.
Điểm mấu chốt hiện nay: minh bạch, an toàn và bảo vệ người dùng.
#Bitget #Crypto #Security #Bitcoin
1
225
🚨 SÀN GIAO DỊCH HÀNG ĐẦU XÁC NHẬN CHIẾM ĐOẠT HƠN 350 TRIỆU USD KHI $BGB ĐỐI MẶT BIẾN ĐỘNG! 📉
🚨 Bảo toàn vốn được đặt lên hàng đầu khi một sàn giao dịch hàng đầu gặp sự cố vi phạm an ninh nghiêm trọng vượt quá 350 triệu USD. 📊 Các quy trình bảo mật dành cho tổ chức đang bị thử thách khi các bên tham gia thị trường nhanh chóng đánh giá lại rủi ro đối tác.
🔍 Tiền thông minh đang theo dõi sát dòng lệnh trên các cặp giao dịch lớn để đánh giá khả năng lây lan và áp lực thanh lý. 💡 Trong những khung thời gian biến động như thế này, quản lý rủi ro chặt chẽ là lợi thế duy nhất giúp bảo vệ số dư vốn của bạn. 💬 Bạn đang chuyển quỹ sang lưu trữ lạnh hay chờ thị trường ổn định? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BGB #Security #Crypto #MarketAlert
🚨 🛡️
🚨 SÀN GIAO DỊCH HÀNG ĐẦU XÁC NHẬN CHIẾM ĐOẠT HƠN 350 TRIỆU USD KHI $BGB ĐỐI MẶT BIẾN ĐỘNG! 📉
🚨 Bảo toàn vốn được đặt lên hàng đầu khi một sàn giao dịch hàng đầu gặp sự cố vi phạm an ninh nghiêm trọng vượt quá 350 triệu USD. 📊 Các quy trình bảo mật dành cho tổ chức đang bị thử thách khi các bên tham gia thị trường nhanh chóng đánh giá lại rủi ro đối tác.
🔍 Tiền thông minh đang theo dõi sát dòng lệnh trên các cặp giao dịch lớn để đánh giá khả năng lây lan và áp lực thanh lý. 💡 Trong những khung thời gian biến động như thế này, quản lý rủi ro chặt chẽ là lợi thế duy nhất giúp bảo vệ số dư vốn của bạn. 💬 Bạn đang chuyển quỹ sang lưu trữ lạnh hay chờ thị trường ổn định? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BGB #Security #Crypto #MarketAlert
🚨 🛡️
🚨 Bảo toàn vốn được đặt lên hàng đầu khi một sàn giao dịch hàng đầu gặp sự cố vi phạm an ninh nghiêm trọng vượt quá 350 triệu USD. 📊 Các quy trình bảo mật dành cho tổ chức đang bị thử thách khi các bên tham gia thị trường nhanh chóng đánh giá lại rủi ro đối tác.
🔍 Tiền thông minh đang theo dõi sát dòng lệnh trên các cặp giao dịch lớn để đánh giá khả năng lây lan và áp lực thanh lý. 💡 Trong những khung thời gian biến động như thế này, quản lý rủi ro chặt chẽ là lợi thế duy nhất giúp bảo vệ số dư vốn của bạn. 💬 Bạn đang chuyển quỹ sang lưu trữ lạnh hay chờ thị trường ổn định? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BGB #Security #Crypto #MarketAlert
🚨 🛡️
13
Xem bản dịch
🚨 OVER 177M DRAINED AND SWAPPED TO $ETH IN SUSPECTED MAJOR EXCHANGE EXPLOIT! 💥
On-chain trackers just flagged urgent anomaly flows as over 177M in assets linked to a top-tier exchange are being panic-swapped into $ETH . 📊 The exploiter aggressively devoured 7,111 $ETH on Arbitrum within six minutes, paying a staggering 5% premium over spot price just to clear liquidity fast.
🌊 With 530M still sitting in associated wallets and funds rapidly tumbling through fresh staging addresses, market volatility is primed to spike. 🔍 Are you pulling your capital into cold storage until the dust clears? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ETH #Ethereum #CryptoNews #Security
🚨 👁️
🚨 OVER 177M DRAINED AND SWAPPED TO $ETH IN SUSPECTED MAJOR EXCHANGE EXPLOIT! 💥
On-chain trackers just flagged urgent anomaly flows as over 177M in assets linked to a top-tier exchange are being panic-swapped into $ETH . 📊 The exploiter aggressively devoured 7,111 $ETH on Arbitrum within six minutes, paying a staggering 5% premium over spot price just to clear liquidity fast.
🌊 With 530M still sitting in associated wallets and funds rapidly tumbling through fresh staging addresses, market volatility is primed to spike. 🔍 Are you pulling your capital into cold storage until the dust clears? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ETH #Ethereum #CryptoNews #Security
🚨 👁️
On-chain trackers just flagged urgent anomaly flows as over 177M in assets linked to a top-tier exchange are being panic-swapped into $ETH . 📊 The exploiter aggressively devoured 7,111 $ETH on Arbitrum within six minutes, paying a staggering 5% premium over spot price just to clear liquidity fast.
🌊 With 530M still sitting in associated wallets and funds rapidly tumbling through fresh staging addresses, market volatility is primed to spike. 🔍 Are you pulling your capital into cold storage until the dust clears? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ETH #Ethereum #CryptoNews #Security
🚨 👁️
6
·
--
🚨 TRAO ĐỔI LỚN BỊ LỢI DỤNG THU HƠN 170 TRIỆU USD KHI $BTC FACES BIẾN ĐỘNG NGẮN HẠN! 🩸
Các báo cáo cho biết một vụ xâm phạm nghiêm trọng đã rút cạn hơn 170 triệu USD tài sản từ một sàn giao dịch hàng đầu, ngay lập tức kích hoạt dòng lệnh phòng thủ trên các nhóm thanh khoản quan trọng. ⚠️ Bảo toàn vốn trở thành ưu tiên hàng đầu khi các bên tham gia thị trường đánh giá khả năng bán tháo dây chuyền và các biến động ví. 🔍
Khi các nền tảng tập trung gặp sự cố khai thác bảo mật nặng, “tiền thông minh” thường theo dõi dòng netflow sàn và dự trữ stablecoin trước khi ra quyết định cho các nhịp hồi mang tính chiến thuật. 📊 Quản lý rủi ro trong bối cảnh biến động đột ngột do tin tức là yếu tố then chốt để vượt qua các gián đoạn bất ngờ này.
💬 Bạn đang chuyển vốn sang cold storage trong giai đoạn biến động này hay đang chờ một nhịp điều chỉnh của thị trường để mua vào? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoNews #MarketUpdate #Security
🚨 🛡️
🚨 TRAO ĐỔI LỚN BỊ LỢI DỤNG THU HƠN 170 TRIỆU USD KHI $BTC FACES BIẾN ĐỘNG NGẮN HẠN! 🩸
Các báo cáo cho biết một vụ xâm phạm nghiêm trọng đã rút cạn hơn 170 triệu USD tài sản từ một sàn giao dịch hàng đầu, ngay lập tức kích hoạt dòng lệnh phòng thủ trên các nhóm thanh khoản quan trọng. ⚠️ Bảo toàn vốn trở thành ưu tiên hàng đầu khi các bên tham gia thị trường đánh giá khả năng bán tháo dây chuyền và các biến động ví. 🔍
Khi các nền tảng tập trung gặp sự cố khai thác bảo mật nặng, “tiền thông minh” thường theo dõi dòng netflow sàn và dự trữ stablecoin trước khi ra quyết định cho các nhịp hồi mang tính chiến thuật. 📊 Quản lý rủi ro trong bối cảnh biến động đột ngột do tin tức là yếu tố then chốt để vượt qua các gián đoạn bất ngờ này.
💬 Bạn đang chuyển vốn sang cold storage trong giai đoạn biến động này hay đang chờ một nhịp điều chỉnh của thị trường để mua vào? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoNews #MarketUpdate #Security
🚨 🛡️
Các báo cáo cho biết một vụ xâm phạm nghiêm trọng đã rút cạn hơn 170 triệu USD tài sản từ một sàn giao dịch hàng đầu, ngay lập tức kích hoạt dòng lệnh phòng thủ trên các nhóm thanh khoản quan trọng. ⚠️ Bảo toàn vốn trở thành ưu tiên hàng đầu khi các bên tham gia thị trường đánh giá khả năng bán tháo dây chuyền và các biến động ví. 🔍
Khi các nền tảng tập trung gặp sự cố khai thác bảo mật nặng, “tiền thông minh” thường theo dõi dòng netflow sàn và dự trữ stablecoin trước khi ra quyết định cho các nhịp hồi mang tính chiến thuật. 📊 Quản lý rủi ro trong bối cảnh biến động đột ngột do tin tức là yếu tố then chốt để vượt qua các gián đoạn bất ngờ này.
💬 Bạn đang chuyển vốn sang cold storage trong giai đoạn biến động này hay đang chờ một nhịp điều chỉnh của thị trường để mua vào? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoNews #MarketUpdate #Security
🚨 🛡️
30

·
--
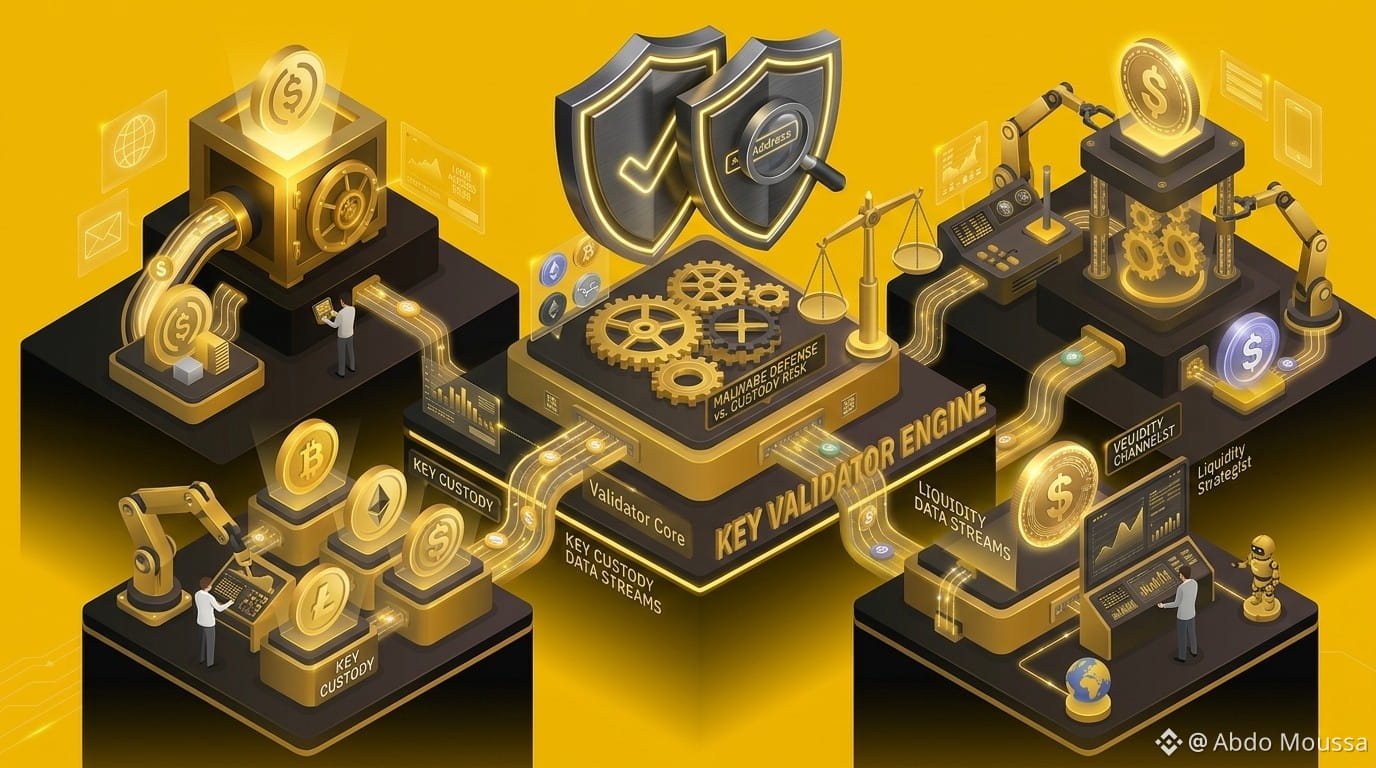
🔑 Quyền sở hữu Cụm từ hạt giống: Thực hành tốt nhất để lưu trữ khóa riêng an toàn
Cụm từ hạt giống (recovery phrase) của bạn là “chìa khóa chính” để truy cập tài sản kỹ thuật số của bạn trên blockchain. Việc bảo vệ dữ liệu quan trọng này là tối quan trọng để duy trì đầy đủ quyền sở hữu và quyền kiểm soát đối với ví của bạn.
💡 Các giao thức cốt lõi để bảo mật cụm từ hạt giống
Tránh sao lưu Cloud & sao lưu kỹ thuật số: Tuyệt đối không lưu cụm từ khôi phục trong bộ nhớ đám mây, bản nháp email, ứng dụng ghi chú, hoặc ảnh chụp màn hình trên thiết bị có thể truy cập qua internet.
Sao lưu vật lý ngoại tuyến: Ghi lại 12 hoặc 24 từ của bạn trên giấy không kết nối hoặc sử dụng các tấm lưu trữ kim loại chuyên dụng, có khả năng chống chịu hư hại do lửa và nước.
Tuyệt đối bảo mật: Các đội hỗ trợ hợp pháp và các giao thức Web3 sẽ không bao giờ yêu cầu bạn cung cấp cụm từ hạt giống, khóa riêng hoặc các từ khôi phục trong bất kỳ trường hợp nào.
Cẩn thận với các trang “xác minh” giả mạo: Tuyệt đối không nhập cụm từ khôi phục vào các cửa sổ bật lên, dApps chưa được xác minh hoặc các biểu mẫu web bên ngoài.
⚠️ Tuyên bố miễn trừ bảo đảm về an ninh & giáo dục
Tính an toàn của việc tự quản lý phụ thuộc nghiêm ngặt vào quản lý khóa ngoại tuyến và kỷ luật bảo mật quyền riêng tư. Ấn phẩm này chỉ được cung cấp cho mục đích giáo dục và nâng cao nhận thức về an ninh.
[https://www.binance.com/en/academy/glossary/seed-phrase](https://www.binance.com/en/academy/glossary/seed-phrase)
Hãy bảo vệ các khóa chính của bạn, duy trì “vệ sinh” lưu trữ ngoại tuyến, và luôn DYOR (Do Your Own Research)💡
#Binance #Security #CryptoSafety #SelfCustody #DYOR
🔑 Quyền sở hữu Cụm từ hạt giống: Thực hành tốt nhất để lưu trữ khóa riêng an toàn
Cụm từ hạt giống (recovery phrase) của bạn là “chìa khóa chính” để truy cập tài sản kỹ thuật số của bạn trên blockchain. Việc bảo vệ dữ liệu quan trọng này là tối quan trọng để duy trì đầy đủ quyền sở hữu và quyền kiểm soát đối với ví của bạn.
💡 Các giao thức cốt lõi để bảo mật cụm từ hạt giống
Tránh sao lưu Cloud & sao lưu kỹ thuật số: Tuyệt đối không lưu cụm từ khôi phục trong bộ nhớ đám mây, bản nháp email, ứng dụng ghi chú, hoặc ảnh chụp màn hình trên thiết bị có thể truy cập qua internet.
Sao lưu vật lý ngoại tuyến: Ghi lại 12 hoặc 24 từ của bạn trên giấy không kết nối hoặc sử dụng các tấm lưu trữ kim loại chuyên dụng, có khả năng chống chịu hư hại do lửa và nước.
Tuyệt đối bảo mật: Các đội hỗ trợ hợp pháp và các giao thức Web3 sẽ không bao giờ yêu cầu bạn cung cấp cụm từ hạt giống, khóa riêng hoặc các từ khôi phục trong bất kỳ trường hợp nào.
Cẩn thận với các trang “xác minh” giả mạo: Tuyệt đối không nhập cụm từ khôi phục vào các cửa sổ bật lên, dApps chưa được xác minh hoặc các biểu mẫu web bên ngoài.
⚠️ Tuyên bố miễn trừ bảo đảm về an ninh & giáo dục
Tính an toàn của việc tự quản lý phụ thuộc nghiêm ngặt vào quản lý khóa ngoại tuyến và kỷ luật bảo mật quyền riêng tư. Ấn phẩm này chỉ được cung cấp cho mục đích giáo dục và nâng cao nhận thức về an ninh.
https://www.binance.com/en/academy/glossary/seed-phrase
Hãy bảo vệ các khóa chính của bạn, duy trì “vệ sinh” lưu trữ ngoại tuyến, và luôn DYOR (Do Your Own Research)💡
#Binance #Security #CryptoSafety #SelfCustody #DYOR
Cụm từ hạt giống (recovery phrase) của bạn là “chìa khóa chính” để truy cập tài sản kỹ thuật số của bạn trên blockchain. Việc bảo vệ dữ liệu quan trọng này là tối quan trọng để duy trì đầy đủ quyền sở hữu và quyền kiểm soát đối với ví của bạn.
💡 Các giao thức cốt lõi để bảo mật cụm từ hạt giống
Tránh sao lưu Cloud & sao lưu kỹ thuật số: Tuyệt đối không lưu cụm từ khôi phục trong bộ nhớ đám mây, bản nháp email, ứng dụng ghi chú, hoặc ảnh chụp màn hình trên thiết bị có thể truy cập qua internet.
Sao lưu vật lý ngoại tuyến: Ghi lại 12 hoặc 24 từ của bạn trên giấy không kết nối hoặc sử dụng các tấm lưu trữ kim loại chuyên dụng, có khả năng chống chịu hư hại do lửa và nước.
Tuyệt đối bảo mật: Các đội hỗ trợ hợp pháp và các giao thức Web3 sẽ không bao giờ yêu cầu bạn cung cấp cụm từ hạt giống, khóa riêng hoặc các từ khôi phục trong bất kỳ trường hợp nào.
Cẩn thận với các trang “xác minh” giả mạo: Tuyệt đối không nhập cụm từ khôi phục vào các cửa sổ bật lên, dApps chưa được xác minh hoặc các biểu mẫu web bên ngoài.
⚠️ Tuyên bố miễn trừ bảo đảm về an ninh & giáo dục
Tính an toàn của việc tự quản lý phụ thuộc nghiêm ngặt vào quản lý khóa ngoại tuyến và kỷ luật bảo mật quyền riêng tư. Ấn phẩm này chỉ được cung cấp cho mục đích giáo dục và nâng cao nhận thức về an ninh.
https://www.binance.com/en/academy/glossary/seed-phrase
Hãy bảo vệ các khóa chính của bạn, duy trì “vệ sinh” lưu trữ ngoại tuyến, và luôn DYOR (Do Your Own Research)💡
#Binance #Security #CryptoSafety #SelfCustody #DYOR
4
54
·
--
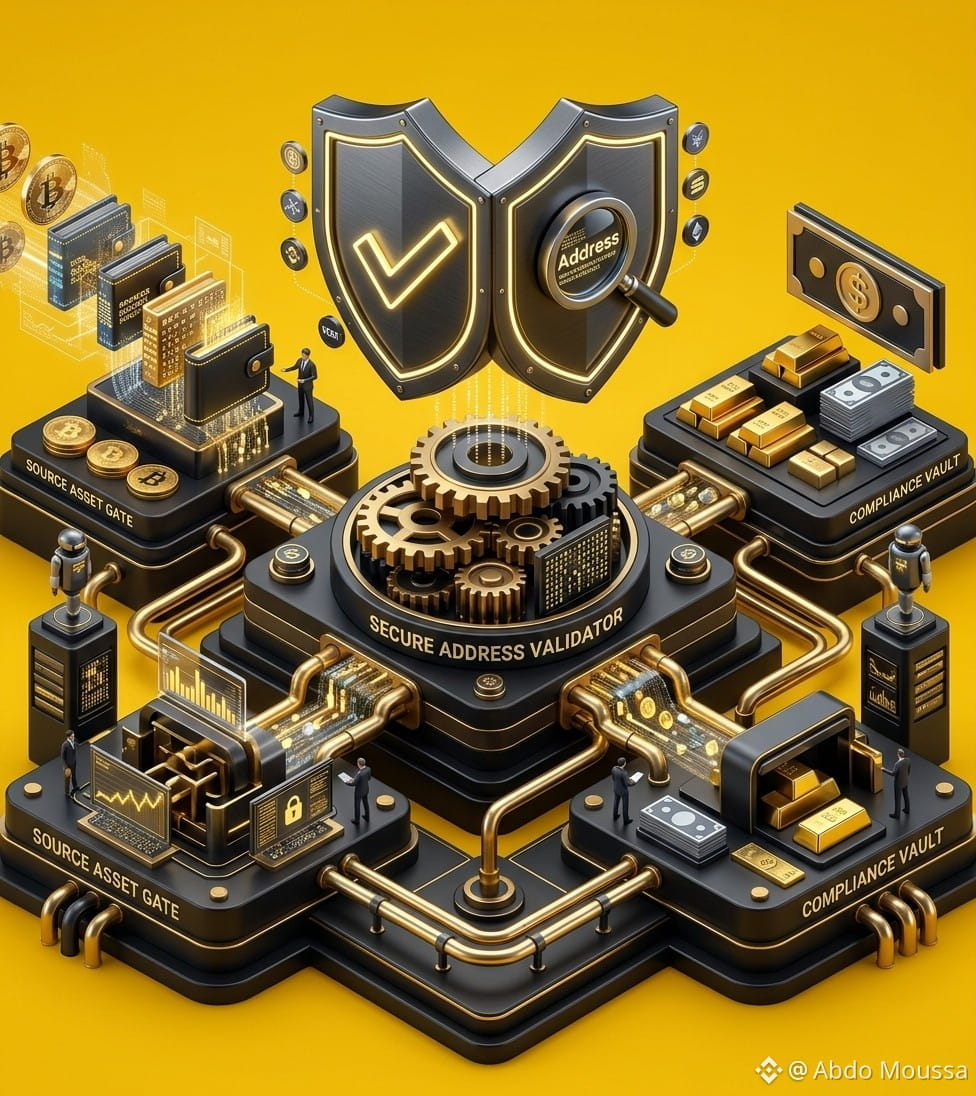
💻 Phòng chống chiếm đoạt clipboard & Phần mềm độc hại địa chỉ ví
Các giao dịch blockchain là không thể đảo ngược. Việc bảo vệ thiết bị khỏi phần mềm độc hại thay đổi địa chỉ (kẻ chiếm đoạt clipboard) là rất quan trọng khi thực hiện chuyển khoản và rút tiền trên chuỗi.
💡 Hiểu & Phòng ngừa chiếm đoạt clipboard
Cách thức hoạt động: Phần mềm độc hại chiếm đoạt clipboard theo dõi văn bản được sao chép và tự động thay thế động địa chỉ ví đã sao chép bằng địa chỉ của kẻ tấn công khi dán.
Quy trình xác minh: Luôn thực hiện kiểm tra thủ công từng ký tự—xác minh ít nhất bốn ký tự đầu và bốn ký tự cuối—của địa chỉ dán trước khi thực hiện giao dịch.
Ủy quyền danh sách trắng: Bật tính năng Danh sách trắng địa chỉ để giới hạn việc rút tiền chỉ đến các địa chỉ đã được phê duyệt trước, kèm độ trễ thời gian cho các mục mới được thêm vào.
Vệ sinh thiết bị: Luôn cập nhật hệ điều hành, tránh tải phần mềm bên thứ ba chưa được xác minh và chạy các quét bảo mật định kỳ.
⚠️ Thông báo bảo mật & Giáo dục
Bảo mật thiết bị chủ động và xác minh giao dịch kỹ lưỡng giúp ngăn ngừa mất vốn vĩnh viễn. Nội dung này chỉ được chuẩn bị cho mục đích giáo dục và nâng cao nhận thức về an ninh.
[https://www.binance.com/en/academy](https://www.binance.com/en/academy)
Xác minh mọi tham số của từng giao dịch, bảo đảm môi trường hệ thống của bạn và luôn DYOR (Do Your Own Research - Tự nghiên cứu)💡
#Binance #Security #CryptoSafety #BlockchainSecurity #dyor
💻 Phòng chống chiếm đoạt clipboard & Phần mềm độc hại địa chỉ ví
Các giao dịch blockchain là không thể đảo ngược. Việc bảo vệ thiết bị khỏi phần mềm độc hại thay đổi địa chỉ (kẻ chiếm đoạt clipboard) là rất quan trọng khi thực hiện chuyển khoản và rút tiền trên chuỗi.
💡 Hiểu & Phòng ngừa chiếm đoạt clipboard
Cách thức hoạt động: Phần mềm độc hại chiếm đoạt clipboard theo dõi văn bản được sao chép và tự động thay thế động địa chỉ ví đã sao chép bằng địa chỉ của kẻ tấn công khi dán.
Quy trình xác minh: Luôn thực hiện kiểm tra thủ công từng ký tự—xác minh ít nhất bốn ký tự đầu và bốn ký tự cuối—của địa chỉ dán trước khi thực hiện giao dịch.
Ủy quyền danh sách trắng: Bật tính năng Danh sách trắng địa chỉ để giới hạn việc rút tiền chỉ đến các địa chỉ đã được phê duyệt trước, kèm độ trễ thời gian cho các mục mới được thêm vào.
Vệ sinh thiết bị: Luôn cập nhật hệ điều hành, tránh tải phần mềm bên thứ ba chưa được xác minh và chạy các quét bảo mật định kỳ.
⚠️ Thông báo bảo mật & Giáo dục
Bảo mật thiết bị chủ động và xác minh giao dịch kỹ lưỡng giúp ngăn ngừa mất vốn vĩnh viễn. Nội dung này chỉ được chuẩn bị cho mục đích giáo dục và nâng cao nhận thức về an ninh.
https://www.binance.com/en/academy
Xác minh mọi tham số của từng giao dịch, bảo đảm môi trường hệ thống của bạn và luôn DYOR (Do Your Own Research - Tự nghiên cứu)💡
#Binance #Security #CryptoSafety #BlockchainSecurity #dyor
Các giao dịch blockchain là không thể đảo ngược. Việc bảo vệ thiết bị khỏi phần mềm độc hại thay đổi địa chỉ (kẻ chiếm đoạt clipboard) là rất quan trọng khi thực hiện chuyển khoản và rút tiền trên chuỗi.
💡 Hiểu & Phòng ngừa chiếm đoạt clipboard
Cách thức hoạt động: Phần mềm độc hại chiếm đoạt clipboard theo dõi văn bản được sao chép và tự động thay thế động địa chỉ ví đã sao chép bằng địa chỉ của kẻ tấn công khi dán.
Quy trình xác minh: Luôn thực hiện kiểm tra thủ công từng ký tự—xác minh ít nhất bốn ký tự đầu và bốn ký tự cuối—của địa chỉ dán trước khi thực hiện giao dịch.
Ủy quyền danh sách trắng: Bật tính năng Danh sách trắng địa chỉ để giới hạn việc rút tiền chỉ đến các địa chỉ đã được phê duyệt trước, kèm độ trễ thời gian cho các mục mới được thêm vào.
Vệ sinh thiết bị: Luôn cập nhật hệ điều hành, tránh tải phần mềm bên thứ ba chưa được xác minh và chạy các quét bảo mật định kỳ.
⚠️ Thông báo bảo mật & Giáo dục
Bảo mật thiết bị chủ động và xác minh giao dịch kỹ lưỡng giúp ngăn ngừa mất vốn vĩnh viễn. Nội dung này chỉ được chuẩn bị cho mục đích giáo dục và nâng cao nhận thức về an ninh.
https://www.binance.com/en/academy
Xác minh mọi tham số của từng giao dịch, bảo đảm môi trường hệ thống của bạn và luôn DYOR (Do Your Own Research - Tự nghiên cứu)💡
#Binance #Security #CryptoSafety #BlockchainSecurity #dyor
3
59
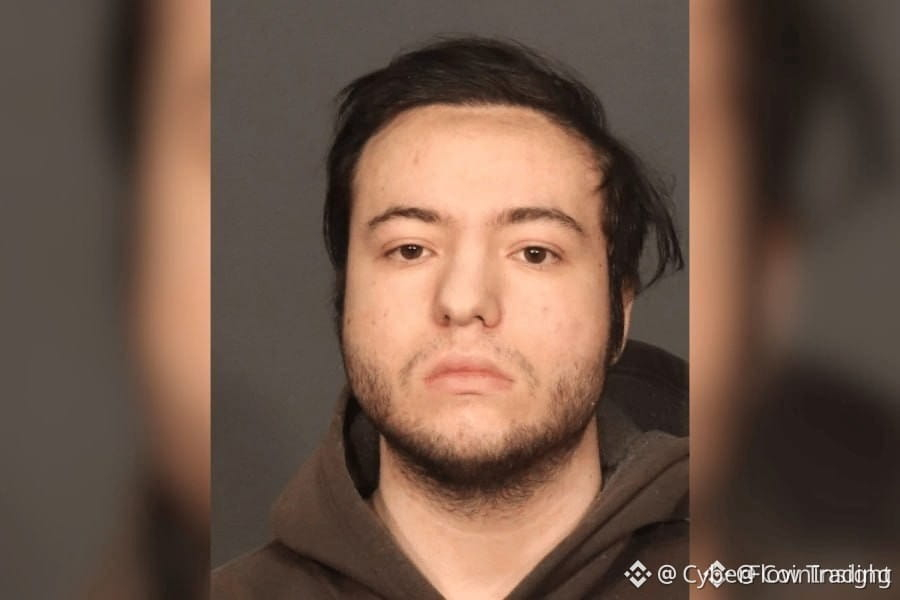
🚨 CƯỚP GIẢ MẠO 15,9 TRIỆU USD GÂY SỐC LÀM CHẤN ĐỘNG $BTC HOLDER KHI KẺ LỪA ĐẢO LÃNH ÁN 12 NĂM TÙ! 🔒
Một kẻ lừa đảo 23 tuổi vừa bị tuyên án tối đa 12 năm tù ở New York sau khi đánh cắp 15,9 triệu USD từ 100 người nắm giữ crypto bằng cách giả mạo nhân viên hỗ trợ của một sàn giao dịch hàng đầu. 🛡️ Hắn đã thao túng nạn nhân, khiến họ từ bỏ thông tin đăng nhập tài khoản dưới danh nghĩa các cảnh báo an ninh khẩn cấp.
💡 Tấn công kỹ thuật xã hội vẫn là một trong những vectơ ít được chú ý nhưng gây chết người nhất—rút cạn vốn thật trước khi các đợt mở rộng lớn của thị trường kịp bùng nổ. 👁️ Bảo mật vận hành nghiêm ngặt và tuân thủ chặt chẽ các quy trình tự lưu ký là điều không thể thương lượng nếu bạn muốn bảo vệ vốn của mình trong chu kỳ này. 💬 Bạn xác minh kênh hỗ trợ chính thống như thế nào khi các cảnh báo an ninh căng thẳng ập đến màn hình? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #Security #Web3
🛡️ 💎
🚨 CƯỚP GIẢ MẠO 15,9 TRIỆU USD GÂY SỐC LÀM CHẤN ĐỘNG $BTC HOLDER KHI KẺ LỪA ĐẢO LÃNH ÁN 12 NĂM TÙ! 🔒
Một kẻ lừa đảo 23 tuổi vừa bị tuyên án tối đa 12 năm tù ở New York sau khi đánh cắp 15,9 triệu USD từ 100 người nắm giữ crypto bằng cách giả mạo nhân viên hỗ trợ của một sàn giao dịch hàng đầu. 🛡️ Hắn đã thao túng nạn nhân, khiến họ từ bỏ thông tin đăng nhập tài khoản dưới danh nghĩa các cảnh báo an ninh khẩn cấp.
💡 Tấn công kỹ thuật xã hội vẫn là một trong những vectơ ít được chú ý nhưng gây chết người nhất—rút cạn vốn thật trước khi các đợt mở rộng lớn của thị trường kịp bùng nổ. 👁️ Bảo mật vận hành nghiêm ngặt và tuân thủ chặt chẽ các quy trình tự lưu ký là điều không thể thương lượng nếu bạn muốn bảo vệ vốn của mình trong chu kỳ này. 💬 Bạn xác minh kênh hỗ trợ chính thống như thế nào khi các cảnh báo an ninh căng thẳng ập đến màn hình? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #Security #Web3
🛡️ 💎
Một kẻ lừa đảo 23 tuổi vừa bị tuyên án tối đa 12 năm tù ở New York sau khi đánh cắp 15,9 triệu USD từ 100 người nắm giữ crypto bằng cách giả mạo nhân viên hỗ trợ của một sàn giao dịch hàng đầu. 🛡️ Hắn đã thao túng nạn nhân, khiến họ từ bỏ thông tin đăng nhập tài khoản dưới danh nghĩa các cảnh báo an ninh khẩn cấp.
💡 Tấn công kỹ thuật xã hội vẫn là một trong những vectơ ít được chú ý nhưng gây chết người nhất—rút cạn vốn thật trước khi các đợt mở rộng lớn của thị trường kịp bùng nổ. 👁️ Bảo mật vận hành nghiêm ngặt và tuân thủ chặt chẽ các quy trình tự lưu ký là điều không thể thương lượng nếu bạn muốn bảo vệ vốn của mình trong chu kỳ này. 💬 Bạn xác minh kênh hỗ trợ chính thống như thế nào khi các cảnh báo an ninh căng thẳng ập đến màn hình? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #Security #Web3
🛡️ 💎
59
Tin tặc Bắc Triều Tiên và các nhà tuyển dụng giả
Các cơ quan chức năng đã liên hệ những kẻ tấn công từ CHDCND Triều Tiên với một chiến dịch giả danh nhà tuyển dụng, trong đó chúng đã đánh cắp ít nhất 10,7 triệu USD bằng tiền mã hóa. Đừng thực hiện “bài test” từ những người lạ và hãy lưu giữ khóa riêng khỏi thiết bị làm việc.
#security #scam #NFA
Tin tặc Bắc Triều Tiên và các nhà tuyển dụng giả
Các cơ quan chức năng đã liên hệ những kẻ tấn công từ CHDCND Triều Tiên với một chiến dịch giả danh nhà tuyển dụng, trong đó chúng đã đánh cắp ít nhất 10,7 triệu USD bằng tiền mã hóa. Đừng thực hiện “bài test” từ những người lạ và hãy lưu giữ khóa riêng khỏi thiết bị làm việc.
#security #scam #NFA
Các cơ quan chức năng đã liên hệ những kẻ tấn công từ CHDCND Triều Tiên với một chiến dịch giả danh nhà tuyển dụng, trong đó chúng đã đánh cắp ít nhất 10,7 triệu USD bằng tiền mã hóa. Đừng thực hiện “bài test” từ những người lạ và hãy lưu giữ khóa riêng khỏi thiết bị làm việc.
#security #scam #NFA
40

·
--
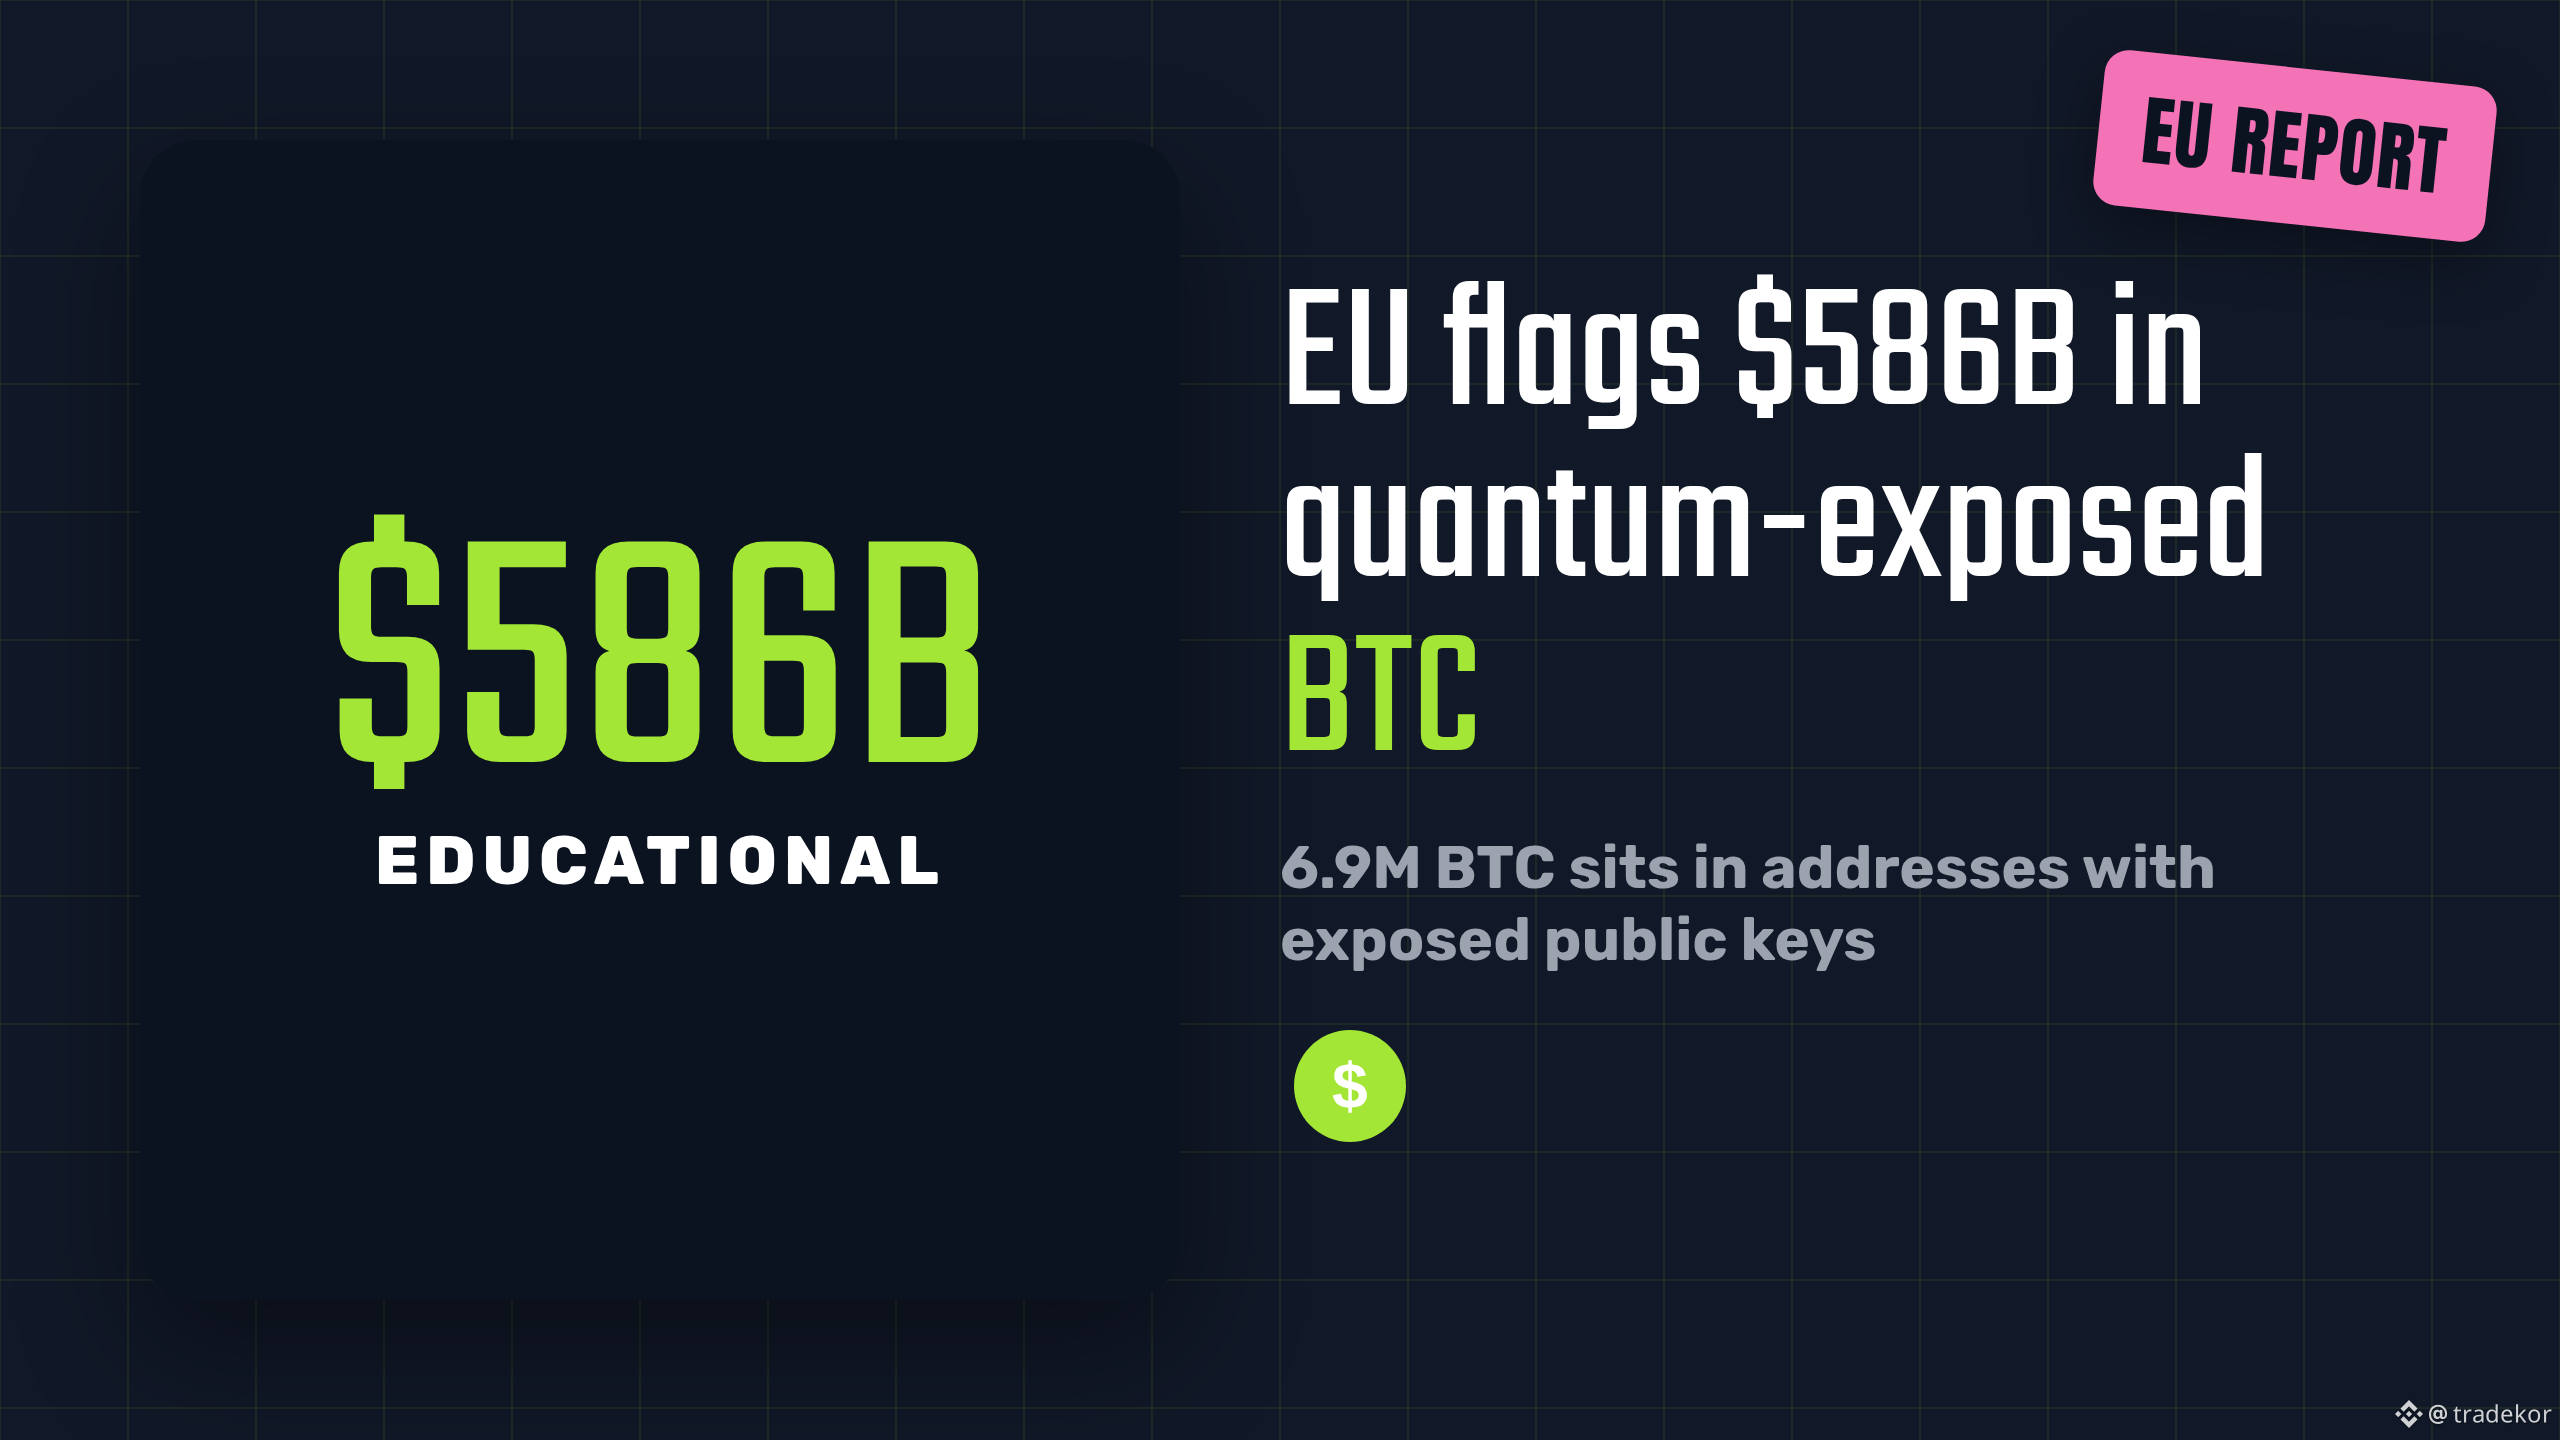
6,9 triệu BTC (~586B USD) nằm trong các địa chỉ mà cơ quan quản lý của EU cho biết một máy tính lượng tử có thể bẻ khóa -- có lẽ thậm chí trước khi công nghệ này còn trở nên hữu ích một cách thương mại cho bất kỳ mục đích nào khác.
Điều đó xấp xỉ một phần ba tổng số Bitcoin đang lưu hành.
Tin tức: Ba cơ quan giám sát tài chính của Liên minh châu Âu (EBA, ESMA, EIOPA -- gọi chung là "các ESA") đã công bố Bản cập nhật Rủi ro Mùa thu năm 2026 vào ngày 23/9, cảnh báo rằng các máy tính lượng tử tiên tiến có thể bẻ gãy mật mã đường cong elliptic đang bảo vệ các blockchain "sớm hơn bất kỳ ứng dụng thương mại khả thi nào" của công nghệ này. Rủi ro cụ thể: các địa chỉ Bitcoin cũ hoặc được dùng lại mà khóa công khai đã bị lộ trên chuỗi, khiến chúng đặc biệt dễ tổn thương trước một cuộc tấn công "thu hoạch ngay, giải mã sau" -- kẻ tấn công thu thập các khóa công khai bị lộ hôm nay, rồi giải mã chúng khi tồn tại một cỗ máy lượng tử đủ mạnh. Ủy ban châu Âu đang thúc giục các quốc gia thành viên bắt đầu quá trình chuyển đổi sang hậu lượng tử trước cuối năm 2026; Ethereum đã đặt hạn chót tháng 12/2029 cho bản nâng cấp chống chịu lượng tử của riêng mình. Bitcoin hiện vẫn chưa có lộ trình chuyển đổi được thống nhất -- có các đề xuất (BIP-360/361) nhưng vẫn gây tranh cãi.
Điểm mấu chốt: đây là một dòng thời gian rủi ro, không phải một sự kiện sắp xảy ra -- hiện tại không có máy tính lượng tử nào có thể thực sự bẻ khóa được mật mã này, và các ước tính về thời điểm có thể xảy ra lại dao động rất lớn trong giới chuyên môn. Tin tức thật sự là các cơ quan quản lý đã chính thức gắn nhãn nó như một rủi ro mang tính hệ thống đáng để lên kế hoạch ngay bây giờ, chứ không phải một chiếc đồng hồ đếm ngược.
Nhận định của chúng tôi: điểm thú vị ở đây không phải là khoa học, mà là bài toán quản trị -- để khắc phục trên Bitcoin cần sự đồng thuận trên toàn mạng và chuyển đi hàng tỷ đồng coin bị lộ, một thách thức phối hợp chưa có tiền lệ rõ ràng.
Cảnh báo chính thức của một cơ quan quản lý EU có làm bạn thay đổi mức độ cấp bách không, hay "mối đe dọa lượng tử" vẫn có vẻ quá xa để cân nhắc kế hoạch?
Không phải lời khuyên tài chính. DYOR.
$BTC #CryptoNews #Quantum #Security
6,9 triệu BTC (~586B USD) nằm trong các địa chỉ mà cơ quan quản lý của EU cho biết một máy tính lượng tử có thể bẻ khóa -- có lẽ thậm chí trước khi công nghệ này còn trở nên hữu ích một cách thương mại cho bất kỳ mục đích nào khác.
Điều đó xấp xỉ một phần ba tổng số Bitcoin đang lưu hành.
Tin tức: Ba cơ quan giám sát tài chính của Liên minh châu Âu (EBA, ESMA, EIOPA -- gọi chung là "các ESA") đã công bố Bản cập nhật Rủi ro Mùa thu năm 2026 vào ngày 23/9, cảnh báo rằng các máy tính lượng tử tiên tiến có thể bẻ gãy mật mã đường cong elliptic đang bảo vệ các blockchain "sớm hơn bất kỳ ứng dụng thương mại khả thi nào" của công nghệ này. Rủi ro cụ thể: các địa chỉ Bitcoin cũ hoặc được dùng lại mà khóa công khai đã bị lộ trên chuỗi, khiến chúng đặc biệt dễ tổn thương trước một cuộc tấn công "thu hoạch ngay, giải mã sau" -- kẻ tấn công thu thập các khóa công khai bị lộ hôm nay, rồi giải mã chúng khi tồn tại một cỗ máy lượng tử đủ mạnh. Ủy ban châu Âu đang thúc giục các quốc gia thành viên bắt đầu quá trình chuyển đổi sang hậu lượng tử trước cuối năm 2026; Ethereum đã đặt hạn chót tháng 12/2029 cho bản nâng cấp chống chịu lượng tử của riêng mình. Bitcoin hiện vẫn chưa có lộ trình chuyển đổi được thống nhất -- có các đề xuất (BIP-360/361) nhưng vẫn gây tranh cãi.
Điểm mấu chốt: đây là một dòng thời gian rủi ro, không phải một sự kiện sắp xảy ra -- hiện tại không có máy tính lượng tử nào có thể thực sự bẻ khóa được mật mã này, và các ước tính về thời điểm có thể xảy ra lại dao động rất lớn trong giới chuyên môn. Tin tức thật sự là các cơ quan quản lý đã chính thức gắn nhãn nó như một rủi ro mang tính hệ thống đáng để lên kế hoạch ngay bây giờ, chứ không phải một chiếc đồng hồ đếm ngược.
Nhận định của chúng tôi: điểm thú vị ở đây không phải là khoa học, mà là bài toán quản trị -- để khắc phục trên Bitcoin cần sự đồng thuận trên toàn mạng và chuyển đi hàng tỷ đồng coin bị lộ, một thách thức phối hợp chưa có tiền lệ rõ ràng.
Cảnh báo chính thức của một cơ quan quản lý EU có làm bạn thay đổi mức độ cấp bách không, hay "mối đe dọa lượng tử" vẫn có vẻ quá xa để cân nhắc kế hoạch?
Không phải lời khuyên tài chính. DYOR.
$BTC #CryptoNews #Quantum #Security
Điều đó xấp xỉ một phần ba tổng số Bitcoin đang lưu hành.
Tin tức: Ba cơ quan giám sát tài chính của Liên minh châu Âu (EBA, ESMA, EIOPA -- gọi chung là "các ESA") đã công bố Bản cập nhật Rủi ro Mùa thu năm 2026 vào ngày 23/9, cảnh báo rằng các máy tính lượng tử tiên tiến có thể bẻ gãy mật mã đường cong elliptic đang bảo vệ các blockchain "sớm hơn bất kỳ ứng dụng thương mại khả thi nào" của công nghệ này. Rủi ro cụ thể: các địa chỉ Bitcoin cũ hoặc được dùng lại mà khóa công khai đã bị lộ trên chuỗi, khiến chúng đặc biệt dễ tổn thương trước một cuộc tấn công "thu hoạch ngay, giải mã sau" -- kẻ tấn công thu thập các khóa công khai bị lộ hôm nay, rồi giải mã chúng khi tồn tại một cỗ máy lượng tử đủ mạnh. Ủy ban châu Âu đang thúc giục các quốc gia thành viên bắt đầu quá trình chuyển đổi sang hậu lượng tử trước cuối năm 2026; Ethereum đã đặt hạn chót tháng 12/2029 cho bản nâng cấp chống chịu lượng tử của riêng mình. Bitcoin hiện vẫn chưa có lộ trình chuyển đổi được thống nhất -- có các đề xuất (BIP-360/361) nhưng vẫn gây tranh cãi.
Điểm mấu chốt: đây là một dòng thời gian rủi ro, không phải một sự kiện sắp xảy ra -- hiện tại không có máy tính lượng tử nào có thể thực sự bẻ khóa được mật mã này, và các ước tính về thời điểm có thể xảy ra lại dao động rất lớn trong giới chuyên môn. Tin tức thật sự là các cơ quan quản lý đã chính thức gắn nhãn nó như một rủi ro mang tính hệ thống đáng để lên kế hoạch ngay bây giờ, chứ không phải một chiếc đồng hồ đếm ngược.
Nhận định của chúng tôi: điểm thú vị ở đây không phải là khoa học, mà là bài toán quản trị -- để khắc phục trên Bitcoin cần sự đồng thuận trên toàn mạng và chuyển đi hàng tỷ đồng coin bị lộ, một thách thức phối hợp chưa có tiền lệ rõ ràng.
Cảnh báo chính thức của một cơ quan quản lý EU có làm bạn thay đổi mức độ cấp bách không, hay "mối đe dọa lượng tử" vẫn có vẻ quá xa để cân nhắc kế hoạch?
Không phải lời khuyên tài chính. DYOR.
$BTC #CryptoNews #Quantum #Security
79
·
--
🚨 CẢNH BÁO MALWARE FOMO: ỨNG DỤNG iOS BỊ THỎA HIỆN, CỤM TỪ KHÔI PHỤC ĐANG GẶP NGUY CƠ! 💥
🦈 Báo cáo của SlowMist phát hiện một module kiểu DarkSword đang ẩn trong bản build iOS của FOMO từ ngày 9–17/9, âm thầm đánh cắp seed phrase và khóa riêng. 📊 Hype từ KOL đã khuếch đại lượt tải xuống, biến sự tò mò thành một đợt quét thông tin đăng nhập quy mô lớn.
⚡ Việc cập nhật hoặc xóa ứng dụng sẽ không thể xóa được backdoor; phần mềm độc hại đã cài sâu đủ để sống sót sau khi cài đặt sạch. 🔍 Hãy coi mọi ví được truy cập bằng phiên bản đó là đã bị xâm phạm và xoay (rotate) khóa ngay bây giờ trước khi các kịch bản khai thác của dòng tiền “smart money” gây ra hậu quả.
💬 Bạn đã bảo vệ tài sản của mình chưa hay vẫn đang nắm giữ seed bị nhiễm? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #FOMO #Security #Malware #CryptoSafety
🛡️ 🔥
🚨 CẢNH BÁO MALWARE FOMO: ỨNG DỤNG iOS BỊ THỎA HIỆN, CỤM TỪ KHÔI PHỤC ĐANG GẶP NGUY CƠ! 💥
🦈 Báo cáo của SlowMist phát hiện một module kiểu DarkSword đang ẩn trong bản build iOS của FOMO từ ngày 9–17/9, âm thầm đánh cắp seed phrase và khóa riêng. 📊 Hype từ KOL đã khuếch đại lượt tải xuống, biến sự tò mò thành một đợt quét thông tin đăng nhập quy mô lớn.
⚡ Việc cập nhật hoặc xóa ứng dụng sẽ không thể xóa được backdoor; phần mềm độc hại đã cài sâu đủ để sống sót sau khi cài đặt sạch. 🔍 Hãy coi mọi ví được truy cập bằng phiên bản đó là đã bị xâm phạm và xoay (rotate) khóa ngay bây giờ trước khi các kịch bản khai thác của dòng tiền “smart money” gây ra hậu quả.
💬 Bạn đã bảo vệ tài sản của mình chưa hay vẫn đang nắm giữ seed bị nhiễm? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #FOMO #Security #Malware #CryptoSafety
🛡️ 🔥
🦈 Báo cáo của SlowMist phát hiện một module kiểu DarkSword đang ẩn trong bản build iOS của FOMO từ ngày 9–17/9, âm thầm đánh cắp seed phrase và khóa riêng. 📊 Hype từ KOL đã khuếch đại lượt tải xuống, biến sự tò mò thành một đợt quét thông tin đăng nhập quy mô lớn.
⚡ Việc cập nhật hoặc xóa ứng dụng sẽ không thể xóa được backdoor; phần mềm độc hại đã cài sâu đủ để sống sót sau khi cài đặt sạch. 🔍 Hãy coi mọi ví được truy cập bằng phiên bản đó là đã bị xâm phạm và xoay (rotate) khóa ngay bây giờ trước khi các kịch bản khai thác của dòng tiền “smart money” gây ra hậu quả.
💬 Bạn đã bảo vệ tài sản của mình chưa hay vẫn đang nắm giữ seed bị nhiễm? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #FOMO #Security #Malware #CryptoSafety
🛡️ 🔥
15
·
--
🚨 CẢNH BÁO $BTC USERS: ỨNG DỤNG iOS FOMO BỊ NHIỄM MALWARE TÀNG HÌNH! 🛑
📊 Bản tin tình báo mới nhất của SlowMist xác định ứng dụng iOS FOMO chính thức là một kênh ẩn, nhúng mã độc đẳng cấp DarkSword, đánh cắp cụm từ seed và khóa riêng. Các tệp nhị phân bị xâm nhập đã được phát hành trực tiếp trên App Store từ ngày 9–17/9, thu hút người dùng thông qua các chương trình quảng bá KOL đình đám.
🦈 Các đơn vị lưu ký “tiền thông minh” đang vội vã xử lý, kêu gọi xoay khóa ngay lập tức và coi mọi thông tin đăng nhập mà ứng dụng có thể đã chạm tới là đã bị xâm phạm. 🛡️ Việc chỉ cập nhật hoặc xóa ứng dụng thôi sẽ không xóa được “cửa hậu”; bắt buộc phải quét an ninh toàn diện và tạo mới seed.
💬 Bạn đã xoay khóa của mình chưa, hay bạn vẫn đang giữ seed cũ? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #Security #FOMO #CryptoSafety #KeyRotation
🛡️ 🔥
🚨 CẢNH BÁO $BTC USERS: ỨNG DỤNG iOS FOMO BỊ NHIỄM MALWARE TÀNG HÌNH! 🛑
📊 Bản tin tình báo mới nhất của SlowMist xác định ứng dụng iOS FOMO chính thức là một kênh ẩn, nhúng mã độc đẳng cấp DarkSword, đánh cắp cụm từ seed và khóa riêng. Các tệp nhị phân bị xâm nhập đã được phát hành trực tiếp trên App Store từ ngày 9–17/9, thu hút người dùng thông qua các chương trình quảng bá KOL đình đám.
🦈 Các đơn vị lưu ký “tiền thông minh” đang vội vã xử lý, kêu gọi xoay khóa ngay lập tức và coi mọi thông tin đăng nhập mà ứng dụng có thể đã chạm tới là đã bị xâm phạm. 🛡️ Việc chỉ cập nhật hoặc xóa ứng dụng thôi sẽ không xóa được “cửa hậu”; bắt buộc phải quét an ninh toàn diện và tạo mới seed.
💬 Bạn đã xoay khóa của mình chưa, hay bạn vẫn đang giữ seed cũ? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #Security #FOMO #CryptoSafety #KeyRotation
🛡️ 🔥
📊 Bản tin tình báo mới nhất của SlowMist xác định ứng dụng iOS FOMO chính thức là một kênh ẩn, nhúng mã độc đẳng cấp DarkSword, đánh cắp cụm từ seed và khóa riêng. Các tệp nhị phân bị xâm nhập đã được phát hành trực tiếp trên App Store từ ngày 9–17/9, thu hút người dùng thông qua các chương trình quảng bá KOL đình đám.
🦈 Các đơn vị lưu ký “tiền thông minh” đang vội vã xử lý, kêu gọi xoay khóa ngay lập tức và coi mọi thông tin đăng nhập mà ứng dụng có thể đã chạm tới là đã bị xâm phạm. 🛡️ Việc chỉ cập nhật hoặc xóa ứng dụng thôi sẽ không xóa được “cửa hậu”; bắt buộc phải quét an ninh toàn diện và tạo mới seed.
💬 Bạn đã xoay khóa của mình chưa, hay bạn vẫn đang giữ seed cũ? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #Security #FOMO #CryptoSafety #KeyRotation
🛡️ 🔥
12
·
--
Bài viết
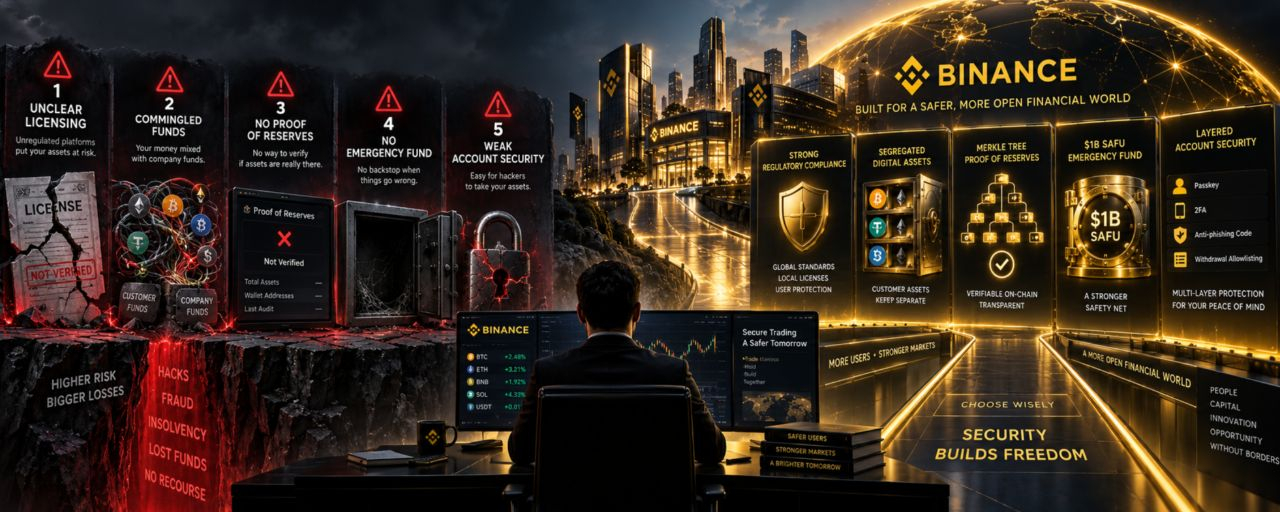
5 Dấu Hiệu Cảnh Báo Cần Kiểm Tra Trước Khi Chọn Nền Tảng Tiền Mã Hóa Hoặc Tài ChínhViệc lựa chọn sàn giao dịch tiền mã hóa hoặc nền tảng tài chính không chỉ liên quan đến phí giao dịch, tài sản sẵn có hay một ứng dụng di động được tối ưu. Bạn đang tin tưởng nền tảng đó với tiền của mình, thông tin cá nhân và có thể cả các tài sản tài chính dài hạn của bạn.
Trước khi nạp tiền, hãy kiểm tra năm dấu hiệu cảnh báo này.
1. Giấy phép không rõ ràng hoặc không vững chắc
Một nền tảng tài chính hợp pháp cần giải thích rõ các đơn vị vận hành dịch vụ của họ, họ được cấp phép hoặc chịu sự quản lý ở đâu, và những cơ quan quản lý nào giám sát họ.
Nếu một nền tảng tránh công bố thông tin này, hoặc cấu trúc pháp lý của họ khó hiểu, hãy xem sự thiếu minh bạch đó như một dấu hiệu cảnh báo.
5 Dấu Hiệu Cảnh Báo Cần Kiểm Tra Trước Khi Chọn Nền Tảng Tiền Mã Hóa Hoặc Tài Chính
Việc lựa chọn sàn giao dịch tiền mã hóa hoặc nền tảng tài chính không chỉ liên quan đến phí giao dịch, tài sản sẵn có hay một ứng dụng di động được tối ưu. Bạn đang tin tưởng nền tảng đó với tiền của mình, thông tin cá nhân và có thể cả các tài sản tài chính dài hạn của bạn.
Trước khi nạp tiền, hãy kiểm tra năm dấu hiệu cảnh báo này.
1. Giấy phép không rõ ràng hoặc không vững chắc
Một nền tảng tài chính hợp pháp cần giải thích rõ các đơn vị vận hành dịch vụ của họ, họ được cấp phép hoặc chịu sự quản lý ở đâu, và những cơ quan quản lý nào giám sát họ.
Nếu một nền tảng tránh công bố thông tin này, hoặc cấu trúc pháp lý của họ khó hiểu, hãy xem sự thiếu minh bạch đó như một dấu hiệu cảnh báo.
Trước khi nạp tiền, hãy kiểm tra năm dấu hiệu cảnh báo này.
1. Giấy phép không rõ ràng hoặc không vững chắc
Một nền tảng tài chính hợp pháp cần giải thích rõ các đơn vị vận hành dịch vụ của họ, họ được cấp phép hoặc chịu sự quản lý ở đâu, và những cơ quan quản lý nào giám sát họ.
Nếu một nền tảng tránh công bố thông tin này, hoặc cấu trúc pháp lý của họ khó hiểu, hãy xem sự thiếu minh bạch đó như một dấu hiệu cảnh báo.
3
135
🚨 Mũ trắng chặn cuộc tấn công COLDCARD, cứu 52,000,000 đô la Mỹ Bitcoin 🧠
📊 | $BTC | $ETH | $BNB |
- Vui lòng theo dõi, like và để lại bình luận, chia sẻ quan điểm của bạn 📈
- Nhóm mũ trắng đã nhanh chóng nắm bắt 52.37 BTC trong lỗ hổng Coldcard
- Khoản Bitcoin này chiếm khoảng 2.8% tài sản bị đánh cắp, đã được chuyển vào địa chỉ do Crypto Recovery kiểm soát
- Giám đốc nghiên cứu Alex Thorn của Galaxy Digital xác nhận rằng các quỹ đã được tập hợp an toàn
- Kẻ tấn công độc hại không thể chuyển tiền thành công, tổn thất đã bị ngăn chặn 🔥
- Trong ngắn hạn, giá Bitcoin có thể duy trì đi ngang, tâm lý thị trường dự kiến ở mức trung tính
- Nếu xuất hiện nhiều ca cứu hộ như vậy, có thể nâng cao niềm tin của nhà đầu tư vào các biện pháp bảo mật
- “Cá voi” vẫn giữ thái độ quan sát, gần đây chưa ghi nhận biến động đáng kể về việc vào/ra
- Thị trường có thể xuất hiện biến động; người giao dịch ngắn hạn cần theo dõi dòng tiền trên chuỗi
- Theo bạn, hành động của mũ trắng có làm tăng tính an toàn của hệ sinh thái Bitcoin trong tương lai không?
- Hãy tiếp tục theo dõi chúng tôi và để lại bình luận cũng như đề xuất của bạn
- #Bitcoin #Crypto #Whales #Security #Recovery
🚨 Mũ trắng chặn cuộc tấn công COLDCARD, cứu 52,000,000 đô la Mỹ Bitcoin 🧠
📊 | $BTC | $ETH | $BNB |
- Vui lòng theo dõi, like và để lại bình luận, chia sẻ quan điểm của bạn 📈
- Nhóm mũ trắng đã nhanh chóng nắm bắt 52.37 BTC trong lỗ hổng Coldcard
- Khoản Bitcoin này chiếm khoảng 2.8% tài sản bị đánh cắp, đã được chuyển vào địa chỉ do Crypto Recovery kiểm soát
- Giám đốc nghiên cứu Alex Thorn của Galaxy Digital xác nhận rằng các quỹ đã được tập hợp an toàn
- Kẻ tấn công độc hại không thể chuyển tiền thành công, tổn thất đã bị ngăn chặn 🔥
- Trong ngắn hạn, giá Bitcoin có thể duy trì đi ngang, tâm lý thị trường dự kiến ở mức trung tính
- Nếu xuất hiện nhiều ca cứu hộ như vậy, có thể nâng cao niềm tin của nhà đầu tư vào các biện pháp bảo mật
- “Cá voi” vẫn giữ thái độ quan sát, gần đây chưa ghi nhận biến động đáng kể về việc vào/ra
- Thị trường có thể xuất hiện biến động; người giao dịch ngắn hạn cần theo dõi dòng tiền trên chuỗi
- Theo bạn, hành động của mũ trắng có làm tăng tính an toàn của hệ sinh thái Bitcoin trong tương lai không?
- Hãy tiếp tục theo dõi chúng tôi và để lại bình luận cũng như đề xuất của bạn
- #Bitcoin #Crypto #Whales #Security #Recovery
📊 | $BTC | $ETH | $BNB |
- Vui lòng theo dõi, like và để lại bình luận, chia sẻ quan điểm của bạn 📈
- Nhóm mũ trắng đã nhanh chóng nắm bắt 52.37 BTC trong lỗ hổng Coldcard
- Khoản Bitcoin này chiếm khoảng 2.8% tài sản bị đánh cắp, đã được chuyển vào địa chỉ do Crypto Recovery kiểm soát
- Giám đốc nghiên cứu Alex Thorn của Galaxy Digital xác nhận rằng các quỹ đã được tập hợp an toàn
- Kẻ tấn công độc hại không thể chuyển tiền thành công, tổn thất đã bị ngăn chặn 🔥
- Trong ngắn hạn, giá Bitcoin có thể duy trì đi ngang, tâm lý thị trường dự kiến ở mức trung tính
- Nếu xuất hiện nhiều ca cứu hộ như vậy, có thể nâng cao niềm tin của nhà đầu tư vào các biện pháp bảo mật
- “Cá voi” vẫn giữ thái độ quan sát, gần đây chưa ghi nhận biến động đáng kể về việc vào/ra
- Thị trường có thể xuất hiện biến động; người giao dịch ngắn hạn cần theo dõi dòng tiền trên chuỗi
- Theo bạn, hành động của mũ trắng có làm tăng tính an toàn của hệ sinh thái Bitcoin trong tương lai không?
- Hãy tiếp tục theo dõi chúng tôi và để lại bình luận cũng như đề xuất của bạn
- #Bitcoin #Crypto #Whales #Security #Recovery
158
Tin tặc mũ trắng chỉ vừa thực hiện thành công một cuộc phản công xuất sắc trước lỗ hổng Coldcard gần đây, và đã giải cứu được khoảng 40% số tiền bị nhắm mục tiêu trong làn tấn công thứ hai. Bằng cách nhanh chóng chuyển các tài sản này vào một ủy thác an toàn tại Wyoming, họ đã chứng minh rằng sự cảnh giác tập thể của những người có thiện ý có thể chủ động vượt qua các tác nhân độc hại. Đây là một lời nhắc mạnh mẽ về việc phòng thủ của cộng đồng giúp bảo vệ việc tự lưu ký, nhưng đồng thời cũng nêu bật lý do vì sao an ninh chuỗi cung ứng của ví phần cứng cần được cảnh giác ở mức cao nhất trong thời gian tới. $BTC #Bitcoin #Security #CryptoNews
Tin tặc mũ trắng chỉ vừa thực hiện thành công một cuộc phản công xuất sắc trước lỗ hổng Coldcard gần đây, và đã giải cứu được khoảng 40% số tiền bị nhắm mục tiêu trong làn tấn công thứ hai. Bằng cách nhanh chóng chuyển các tài sản này vào một ủy thác an toàn tại Wyoming, họ đã chứng minh rằng sự cảnh giác tập thể của những người có thiện ý có thể chủ động vượt qua các tác nhân độc hại. Đây là một lời nhắc mạnh mẽ về việc phòng thủ của cộng đồng giúp bảo vệ việc tự lưu ký, nhưng đồng thời cũng nêu bật lý do vì sao an ninh chuỗi cung ứng của ví phần cứng cần được cảnh giác ở mức cao nhất trong thời gian tới. $BTC #Bitcoin #Security #CryptoNews
9
·
--
Mũ trắng hacker quá đỉnh! Trong đợt tấn công thứ hai vào ví Coldcard, họ đã thành công chặn được 40% lượng Bitcoin bị đánh cắp, tương đương khoảng 52 BTC, và đã chuyển số tiền đó sang một quỹ tín thác tại bang Wyoming để hoàn trả cho các nạn nhân! Đây mới chính là những anh hùng an ninh mạng thực thụ!
Mũ trắng đúng là quá “ngầu”! Ở đợt tấn công thứ hai trong vụ hack Coldcard, họ đã bảo toàn được 40% Bitcoin bị đánh cắp (khoảng 52 BTC) và chuyển nó tới một quỹ tín thác ở Wyoming dành cho nạn nhân. Đó chính là cái mà bạn gọi là những người hùng cybersecurity đích thực!
#Bitcoin #Security #WhiteHat $BTC
Mũ trắng hacker quá đỉnh! Trong đợt tấn công thứ hai vào ví Coldcard, họ đã thành công chặn được 40% lượng Bitcoin bị đánh cắp, tương đương khoảng 52 BTC, và đã chuyển số tiền đó sang một quỹ tín thác tại bang Wyoming để hoàn trả cho các nạn nhân! Đây mới chính là những anh hùng an ninh mạng thực thụ!
Mũ trắng đúng là quá “ngầu”! Ở đợt tấn công thứ hai trong vụ hack Coldcard, họ đã bảo toàn được 40% Bitcoin bị đánh cắp (khoảng 52 BTC) và chuyển nó tới một quỹ tín thác ở Wyoming dành cho nạn nhân. Đó chính là cái mà bạn gọi là những người hùng cybersecurity đích thực!
#Bitcoin #Security #WhiteHat $BTC
Mũ trắng đúng là quá “ngầu”! Ở đợt tấn công thứ hai trong vụ hack Coldcard, họ đã bảo toàn được 40% Bitcoin bị đánh cắp (khoảng 52 BTC) và chuyển nó tới một quỹ tín thác ở Wyoming dành cho nạn nhân. Đó chính là cái mà bạn gọi là những người hùng cybersecurity đích thực!
#Bitcoin #Security #WhiteHat $BTC
121
Các hacker mũ trắng vừa thực hiện một bước đi quan trọng liên quan đến lỗ hổng Coldcard gần đây, chuyển 52 BTC tới một địa chỉ ủy thác khôi phục (recovery trust) kèm theo một thông điệp OP_RETURN đặc biệt. Điều này cho thấy những nỗ lực âm thầm liên tục của các chuyên gia an ninh nhằm bảo vệ các khoản tiền có thể đã bị xâm phạm và hướng dẫn nạn nhân đến các kênh khôi phục hợp pháp. Mặc dù tình hình vẫn còn phức tạp, việc chứng kiến hành động phối hợp của các mũ trắng mang lại thêm một lớp tin cậy và trách nhiệm giải trình mà hiện trường ứng phó sự cố tự quản lý (self-custody) đang rất cần. $BTC #Bitcoin #Security #CryptoNews
Các hacker mũ trắng vừa thực hiện một bước đi quan trọng liên quan đến lỗ hổng Coldcard gần đây, chuyển 52 BTC tới một địa chỉ ủy thác khôi phục (recovery trust) kèm theo một thông điệp OP_RETURN đặc biệt. Điều này cho thấy những nỗ lực âm thầm liên tục của các chuyên gia an ninh nhằm bảo vệ các khoản tiền có thể đã bị xâm phạm và hướng dẫn nạn nhân đến các kênh khôi phục hợp pháp. Mặc dù tình hình vẫn còn phức tạp, việc chứng kiến hành động phối hợp của các mũ trắng mang lại thêm một lớp tin cậy và trách nhiệm giải trình mà hiện trường ứng phó sự cố tự quản lý (self-custody) đang rất cần. $BTC #Bitcoin #Security #CryptoNews
17
Lỗi Oracle là “kẻ giết người thầm lặng” của DeFi. Sau một vụ khai thác Starknet trị giá 3,5 triệu USD đã phơi bày khoảng trống nguy hiểm giữa giá oracle theo lý thuyết và thanh khoản thanh lý thực tế, Pragma đã xác định sáu nguồn cấp giá quan trọng. Điều này làm lộ một điểm mù đáng báo động của ngành: định giá an toàn chẳng có ý nghĩa gì nếu các bên cho vay không thể thực sự thoát khỏi tài sản thế chấp trong lúc hoảng loạn bán tháo. Các giao thức phải khẩn cấp tích hợp các chỉ số thanh khoản sâu hơn vào mô hình rủi ro, nếu không các cuộc khai thác tương tự sẽ tiếp tục rút cạn hệ sinh thái. $STRK #DeFi #Security #CryptoRisk
Lỗi Oracle là “kẻ giết người thầm lặng” của DeFi. Sau một vụ khai thác Starknet trị giá 3,5 triệu USD đã phơi bày khoảng trống nguy hiểm giữa giá oracle theo lý thuyết và thanh khoản thanh lý thực tế, Pragma đã xác định sáu nguồn cấp giá quan trọng. Điều này làm lộ một điểm mù đáng báo động của ngành: định giá an toàn chẳng có ý nghĩa gì nếu các bên cho vay không thể thực sự thoát khỏi tài sản thế chấp trong lúc hoảng loạn bán tháo. Các giao thức phải khẩn cấp tích hợp các chỉ số thanh khoản sâu hơn vào mô hình rủi ro, nếu không các cuộc khai thác tương tự sẽ tiếp tục rút cạn hệ sinh thái. $STRK #DeFi #Security #CryptoRisk
231
Bài viết
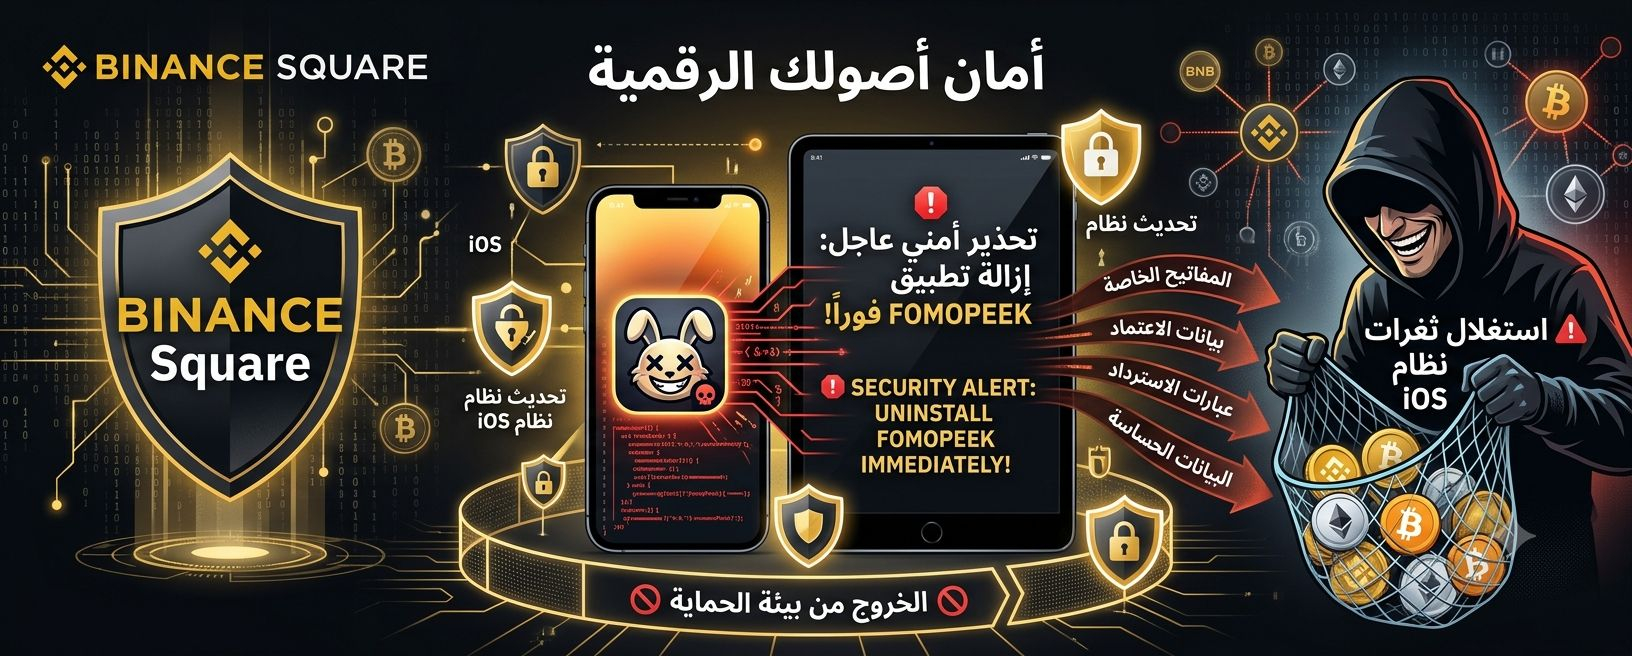
🚨 Vượt qua lớp bảo vệ: Sự thật đầy đủ đằng sau ứng dụng FomoPeek và cách nó lợi dụng “FOMO” để đánh cắp tài sản của bạn!🚨$BTC $SOL $BNB
Trong thế giới tiền điện tử không bao giờ ngủ, an toàn vẫn là tuyến phòng thủ đầu tiên và cuối cùng để bảo vệ tài sản của bạn. Gần đây, đã xuất hiện những cảnh báo nghiêm khắc từ nền tảng Binance và các cơ quan an ninh mạng dành cho người dùng thiết bị (iPhone và iPad) về một ứng dụng nguy hiểm mang tên FomoPeek.
Nếu bạn đang tìm kiếm những công cụ mang lại lợi thế trên thị trường, thì bài viết này có thể cứu ví của bạn khỏi sự sụp đổ hoàn toàn.
🚨 Vượt qua lớp bảo vệ: Sự thật đầy đủ đằng sau ứng dụng FomoPeek và cách nó lợi dụng “FOMO” để đánh cắp tài sản của bạn!
🚨$BTC $SOL $BNB
Trong thế giới tiền điện tử không bao giờ ngủ, an toàn vẫn là tuyến phòng thủ đầu tiên và cuối cùng để bảo vệ tài sản của bạn. Gần đây, đã xuất hiện những cảnh báo nghiêm khắc từ nền tảng Binance và các cơ quan an ninh mạng dành cho người dùng thiết bị (iPhone và iPad) về một ứng dụng nguy hiểm mang tên FomoPeek.
Nếu bạn đang tìm kiếm những công cụ mang lại lợi thế trên thị trường, thì bài viết này có thể cứu ví của bạn khỏi sự sụp đổ hoàn toàn.
Trong thế giới tiền điện tử không bao giờ ngủ, an toàn vẫn là tuyến phòng thủ đầu tiên và cuối cùng để bảo vệ tài sản của bạn. Gần đây, đã xuất hiện những cảnh báo nghiêm khắc từ nền tảng Binance và các cơ quan an ninh mạng dành cho người dùng thiết bị (iPhone và iPad) về một ứng dụng nguy hiểm mang tên FomoPeek.
Nếu bạn đang tìm kiếm những công cụ mang lại lợi thế trên thị trường, thì bài viết này có thể cứu ví của bạn khỏi sự sụp đổ hoàn toàn.
1
63

Bắc Hàn lừa đảo 30.000 thiết bị, trộm 10,7 triệu USD crypto
* **Chiến dịch lừa đảo quy mô lớn**: Nhóm tin tặc Bắc Hàn mang tên WaterPlum sử dụng các tin tuyển dụng giả mạo để nhắm mục tiêu các nhà phát triển (developers) làm việc tại các công ty crypto, AI và NFT.
* **Tác động toàn cầu**: Ít nhất 30.000 thiết bị trên hơn 100 quốc gia đã bị nhiễm phần mềm độc hại từ chiến dịch này.
* **Thiệt hại tài chính**: Số tiền điện tử bị đánh cắp đạt lên tới 10,7 triệu USD.
* **Cảnh báo an ninh**: Người dùng cần cực kỳ cảnh giác khi nhận các đề xuất việc làm bất ngờ từ các nguồn không xác thực để tránh bị nhiễm malware.
#BinanceSquare #CryptoNews #Security #Web3 #Malware
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
Bắc Hàn lừa đảo 30.000 thiết bị, trộm 10,7 triệu USD crypto
* **Chiến dịch lừa đảo quy mô lớn**: Nhóm tin tặc Bắc Hàn mang tên WaterPlum sử dụng các tin tuyển dụng giả mạo để nhắm mục tiêu các nhà phát triển (developers) làm việc tại các công ty crypto, AI và NFT.
* **Tác động toàn cầu**: Ít nhất 30.000 thiết bị trên hơn 100 quốc gia đã bị nhiễm phần mềm độc hại từ chiến dịch này.
* **Thiệt hại tài chính**: Số tiền điện tử bị đánh cắp đạt lên tới 10,7 triệu USD.
* **Cảnh báo an ninh**: Người dùng cần cực kỳ cảnh giác khi nhận các đề xuất việc làm bất ngờ từ các nguồn không xác thực để tránh bị nhiễm malware.
#BinanceSquare #CryptoNews #Security #Web3 #Malware
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
* **Chiến dịch lừa đảo quy mô lớn**: Nhóm tin tặc Bắc Hàn mang tên WaterPlum sử dụng các tin tuyển dụng giả mạo để nhắm mục tiêu các nhà phát triển (developers) làm việc tại các công ty crypto, AI và NFT.
* **Tác động toàn cầu**: Ít nhất 30.000 thiết bị trên hơn 100 quốc gia đã bị nhiễm phần mềm độc hại từ chiến dịch này.
* **Thiệt hại tài chính**: Số tiền điện tử bị đánh cắp đạt lên tới 10,7 triệu USD.
* **Cảnh báo an ninh**: Người dùng cần cực kỳ cảnh giác khi nhận các đề xuất việc làm bất ngờ từ các nguồn không xác thực để tránh bị nhiễm malware.
#BinanceSquare #CryptoNews #Security #Web3 #Malware
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
2
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#45NgayTuDoTaiChinh
936,048 lượt xem
3,251 đang thảo luận
2
#TinFed
83,325 lượt xem
395 đang thảo luận
3
#TheoDõiFOMC
98,140 lượt xem
588 đang thảo luận
4
#BitcoinSpotETFsNetInflow$191M
90 lượt xem
24 đang thảo luận
5
#CFTCUpdatesGuidanceOnTokenizedAssets
4,554 lượt xem
299 đang thảo luận
6
#BitgetSays$352MAffectedInHack
579 lượt xem
17 đang thảo luận
7
#BinanceWillListHyperliquid(HYPE)
176,632 lượt xem
2,898 đang thảo luận
8
#BrazilOrdersReportingOf$10KSelfCustodyTransfers
536 lượt xem
16 đang thảo luận
9
#FedProposesRulesForBankIssuedStablecoins
6,338 lượt xem
256 đang thảo luận
10
#OndoFinanceSoughtSaleAfterFoundersDeath
4,741 lượt xem
175 đang thảo luận