
#smartcontracts
smartcontracts
503,300 vues
2,551 mentions
Populaire
Récents
·
--
La plupart des gens verront probablement le mouvement de S&P Global visant à acquérir OpenZeppelin comme un autre signe du rapprochement de la finance traditionnelle avec la crypto
Je l’aborde sous un angle différent
Quand les produits financiers deviennent programmables, je pense que la façon dont on mesure le risque devra aussi évoluer
Dans la finance traditionnelle, nous examinons généralement l’émetteur, le bilan, les garanties et la partie qui assure la conservation. La finance on-chain ajoute une autre couche à l’ensemble de ces éléments : le code lui-même
Une obligation tokenisée peut avoir un émetteur solide, un rendement attrayant et des garanties solides, mais si le contrat intelligent qui gère la propriété, les transferts ou l’accès présente une faiblesse critique, une partie du risque peut se situer là où l’analyse traditionnelle ne saisit pas pleinement la réalité
C’est pour cela que l’accord de S&P Global visant à acquérir OpenZeppelin m’intéresse. Non seulement parce qu’une autre grande entreprise financière se rapproche de la crypto, mais parce que cela révèle quelque chose de plus fondamental
À mesure que la finance devient programmable, la qualité du code pourrait cesser d’être un simple détail technique et devenir partie intégrante du produit financier lui-même
Cela pourrait aussi modifier les questions que les institutions se posent avant d’engager des capitaux. Il ne s’agira peut-être plus seulement de savoir qui a émis l’actif, mais aussi qui a vérifié le code qui le sous-tend
La tokenisation est souvent décrite comme le fait de transférer des actions, des obligations, des fonds et d’autres actifs vers une infrastructure blockchain. Mais le fait de placer un actif sur la chaîne ne rend pas automatiquement son risque plus facile à comprendre
Cela peut créer un nouveau type de risque que le capital doit encore apprendre à mesurer
Alors, peut-être que la prochaine étape de la finance on-chain n’est pas simplement d’ajouter davantage d’actifs aux blockchains
Elle pourrait consister à rendre les risques contenus dans le code suffisamment mesurables pour que de grands capitaux puissent leur faire confiance
Si cela se produit, l’infrastructure qui vérifie le code financier pourrait éventuellement devenir aussi importante que celle qui l’exécute
#Tokenization #DigitalAssets #SmartContracts #Binance
La plupart des gens verront probablement le mouvement de S&P Global visant à acquérir OpenZeppelin comme un autre signe du rapprochement de la finance traditionnelle avec la crypto
Je l’aborde sous un angle différent
Quand les produits financiers deviennent programmables, je pense que la façon dont on mesure le risque devra aussi évoluer
Dans la finance traditionnelle, nous examinons généralement l’émetteur, le bilan, les garanties et la partie qui assure la conservation. La finance on-chain ajoute une autre couche à l’ensemble de ces éléments : le code lui-même
Une obligation tokenisée peut avoir un émetteur solide, un rendement attrayant et des garanties solides, mais si le contrat intelligent qui gère la propriété, les transferts ou l’accès présente une faiblesse critique, une partie du risque peut se situer là où l’analyse traditionnelle ne saisit pas pleinement la réalité
C’est pour cela que l’accord de S&P Global visant à acquérir OpenZeppelin m’intéresse. Non seulement parce qu’une autre grande entreprise financière se rapproche de la crypto, mais parce que cela révèle quelque chose de plus fondamental
À mesure que la finance devient programmable, la qualité du code pourrait cesser d’être un simple détail technique et devenir partie intégrante du produit financier lui-même
Cela pourrait aussi modifier les questions que les institutions se posent avant d’engager des capitaux. Il ne s’agira peut-être plus seulement de savoir qui a émis l’actif, mais aussi qui a vérifié le code qui le sous-tend
La tokenisation est souvent décrite comme le fait de transférer des actions, des obligations, des fonds et d’autres actifs vers une infrastructure blockchain. Mais le fait de placer un actif sur la chaîne ne rend pas automatiquement son risque plus facile à comprendre
Cela peut créer un nouveau type de risque que le capital doit encore apprendre à mesurer
Alors, peut-être que la prochaine étape de la finance on-chain n’est pas simplement d’ajouter davantage d’actifs aux blockchains
Elle pourrait consister à rendre les risques contenus dans le code suffisamment mesurables pour que de grands capitaux puissent leur faire confiance
Si cela se produit, l’infrastructure qui vérifie le code financier pourrait éventuellement devenir aussi importante que celle qui l’exécute
#Tokenization #DigitalAssets #SmartContracts #Binance
Je l’aborde sous un angle différent
Quand les produits financiers deviennent programmables, je pense que la façon dont on mesure le risque devra aussi évoluer
Dans la finance traditionnelle, nous examinons généralement l’émetteur, le bilan, les garanties et la partie qui assure la conservation. La finance on-chain ajoute une autre couche à l’ensemble de ces éléments : le code lui-même
Une obligation tokenisée peut avoir un émetteur solide, un rendement attrayant et des garanties solides, mais si le contrat intelligent qui gère la propriété, les transferts ou l’accès présente une faiblesse critique, une partie du risque peut se situer là où l’analyse traditionnelle ne saisit pas pleinement la réalité
C’est pour cela que l’accord de S&P Global visant à acquérir OpenZeppelin m’intéresse. Non seulement parce qu’une autre grande entreprise financière se rapproche de la crypto, mais parce que cela révèle quelque chose de plus fondamental
À mesure que la finance devient programmable, la qualité du code pourrait cesser d’être un simple détail technique et devenir partie intégrante du produit financier lui-même
Cela pourrait aussi modifier les questions que les institutions se posent avant d’engager des capitaux. Il ne s’agira peut-être plus seulement de savoir qui a émis l’actif, mais aussi qui a vérifié le code qui le sous-tend
La tokenisation est souvent décrite comme le fait de transférer des actions, des obligations, des fonds et d’autres actifs vers une infrastructure blockchain. Mais le fait de placer un actif sur la chaîne ne rend pas automatiquement son risque plus facile à comprendre
Cela peut créer un nouveau type de risque que le capital doit encore apprendre à mesurer
Alors, peut-être que la prochaine étape de la finance on-chain n’est pas simplement d’ajouter davantage d’actifs aux blockchains
Elle pourrait consister à rendre les risques contenus dans le code suffisamment mesurables pour que de grands capitaux puissent leur faire confiance
Si cela se produit, l’infrastructure qui vérifie le code financier pourrait éventuellement devenir aussi importante que celle qui l’exécute
#Tokenization #DigitalAssets #SmartContracts #Binance
1
12.9k
·
--
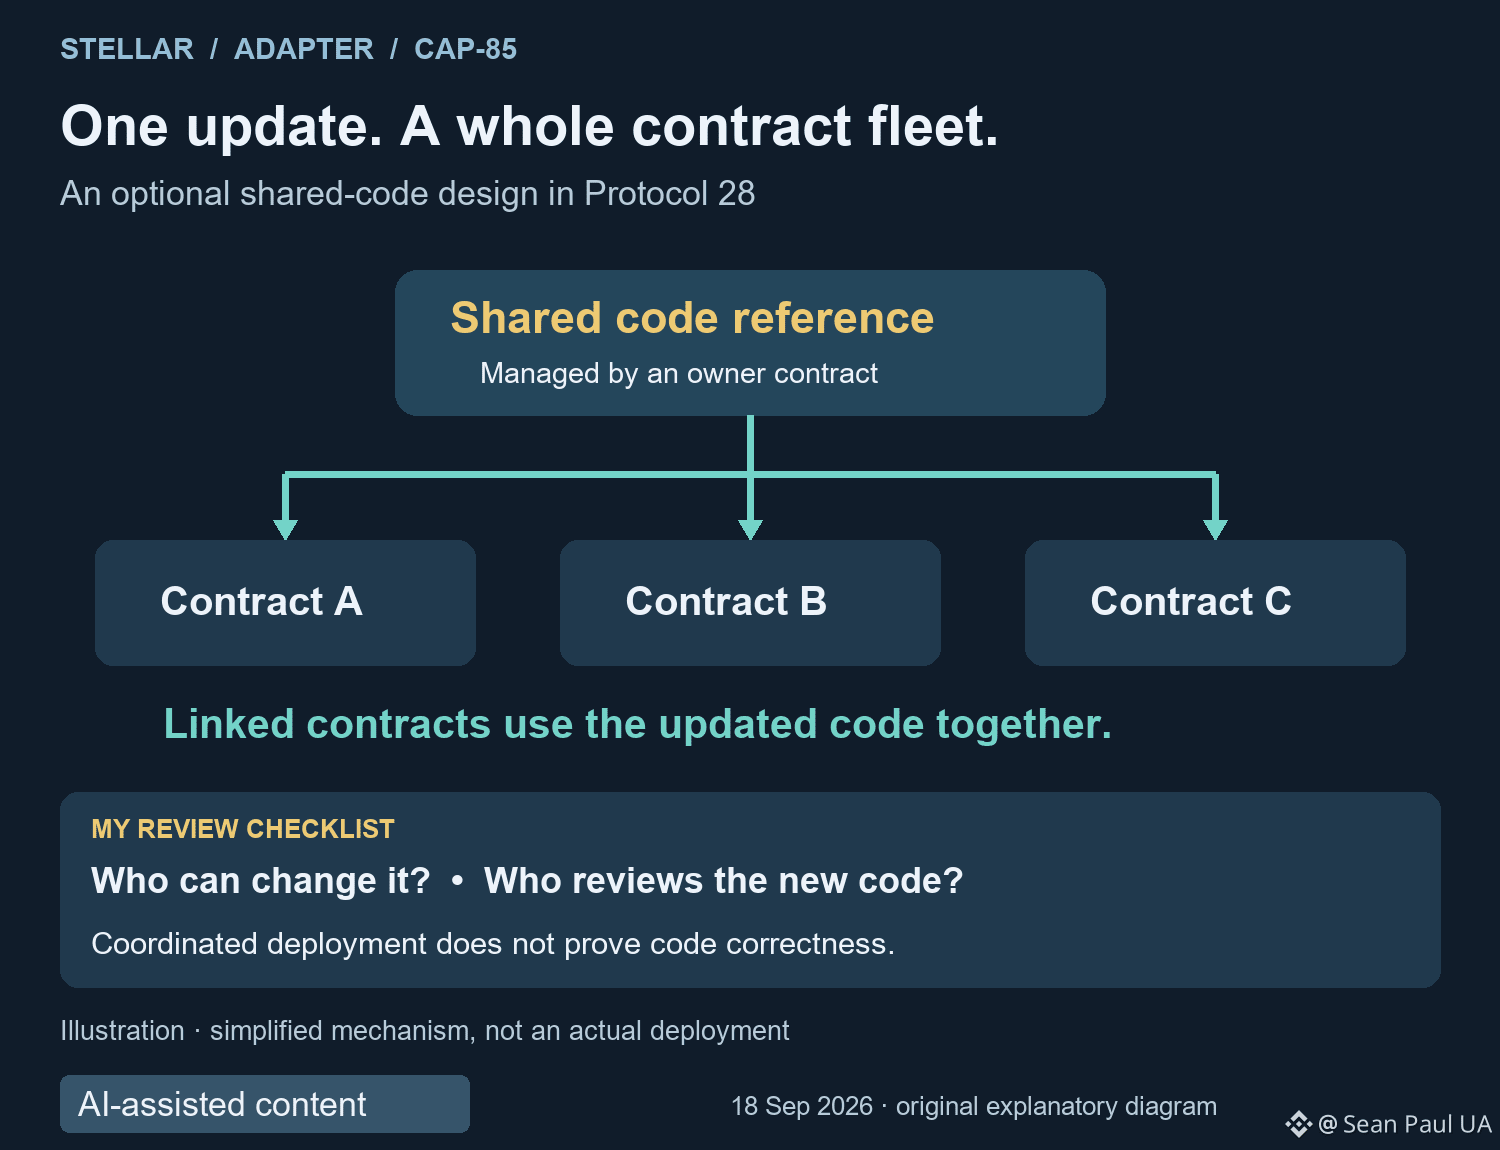
Le protocole 28 de Stellar est en ligne. La fonctionnalité que je surveille : une seule mise à jour qui atteint toute une flotte de contrats.
La norme CAP-85 d’Adapter permet aux contrats intelligents participants d’utiliser une référence de code partagée gérée par un autre contrat. Mettre à jour cette référence modifie le code utilisé par l’ensemble de la flotte liée, d’un seul coup. La documentation de Stellar appelle cela une mise à niveau atomique.
Pourquoi c’est important : un déploiement à grande échelle n’a plus besoin de laisser certains contrats liés sur l’ancienne version pendant que d’autres exécutent la nouvelle. Les équipes doivent adopter cette conception ; elle ne convertit pas automatiquement tous les contrats existants.
Mon prochain contrôle serait de savoir qui contrôle cette référence partagée et comment les modifications sont validées. Mettre tout à jour ensemble peut supprimer une fenêtre de déploiement trop confuse, mais cela ne prouve pas que le code de remplacement est correct. Une mise à jour coordonnée exige toujours une autorisation et des tests rigoureux.
Il y a aussi une histoire de vitesse. La Stellar Development Foundation indique que les gains de performance complets liés au consensus seront déployés progressivement à mesure que le téléchargement en parallèle des transactions sera activé. Je ne considérerais pas le seul numéro de protocole comme une preuve d’une augmentation de débit particulière.
Quel garde-fou voudriez-vous avant qu’une application puisse mettre à jour, ensemble, toute une flotte de contrats ?
$XLM #Stellar #SmartContracts
Le protocole 28 de Stellar est en ligne. La fonctionnalité que je surveille : une seule mise à jour qui atteint toute une flotte de contrats.
La norme CAP-85 d’Adapter permet aux contrats intelligents participants d’utiliser une référence de code partagée gérée par un autre contrat. Mettre à jour cette référence modifie le code utilisé par l’ensemble de la flotte liée, d’un seul coup. La documentation de Stellar appelle cela une mise à niveau atomique.
Pourquoi c’est important : un déploiement à grande échelle n’a plus besoin de laisser certains contrats liés sur l’ancienne version pendant que d’autres exécutent la nouvelle. Les équipes doivent adopter cette conception ; elle ne convertit pas automatiquement tous les contrats existants.
Mon prochain contrôle serait de savoir qui contrôle cette référence partagée et comment les modifications sont validées. Mettre tout à jour ensemble peut supprimer une fenêtre de déploiement trop confuse, mais cela ne prouve pas que le code de remplacement est correct. Une mise à jour coordonnée exige toujours une autorisation et des tests rigoureux.
Il y a aussi une histoire de vitesse. La Stellar Development Foundation indique que les gains de performance complets liés au consensus seront déployés progressivement à mesure que le téléchargement en parallèle des transactions sera activé. Je ne considérerais pas le seul numéro de protocole comme une preuve d’une augmentation de débit particulière.
Quel garde-fou voudriez-vous avant qu’une application puisse mettre à jour, ensemble, toute une flotte de contrats ?
$XLM #Stellar #SmartContracts
La norme CAP-85 d’Adapter permet aux contrats intelligents participants d’utiliser une référence de code partagée gérée par un autre contrat. Mettre à jour cette référence modifie le code utilisé par l’ensemble de la flotte liée, d’un seul coup. La documentation de Stellar appelle cela une mise à niveau atomique.
Pourquoi c’est important : un déploiement à grande échelle n’a plus besoin de laisser certains contrats liés sur l’ancienne version pendant que d’autres exécutent la nouvelle. Les équipes doivent adopter cette conception ; elle ne convertit pas automatiquement tous les contrats existants.
Mon prochain contrôle serait de savoir qui contrôle cette référence partagée et comment les modifications sont validées. Mettre tout à jour ensemble peut supprimer une fenêtre de déploiement trop confuse, mais cela ne prouve pas que le code de remplacement est correct. Une mise à jour coordonnée exige toujours une autorisation et des tests rigoureux.
Il y a aussi une histoire de vitesse. La Stellar Development Foundation indique que les gains de performance complets liés au consensus seront déployés progressivement à mesure que le téléchargement en parallèle des transactions sera activé. Je ne considérerais pas le seul numéro de protocole comme une preuve d’une augmentation de débit particulière.
Quel garde-fou voudriez-vous avant qu’une application puisse mettre à jour, ensemble, toute une flotte de contrats ?
$XLM #Stellar #SmartContracts
1
98
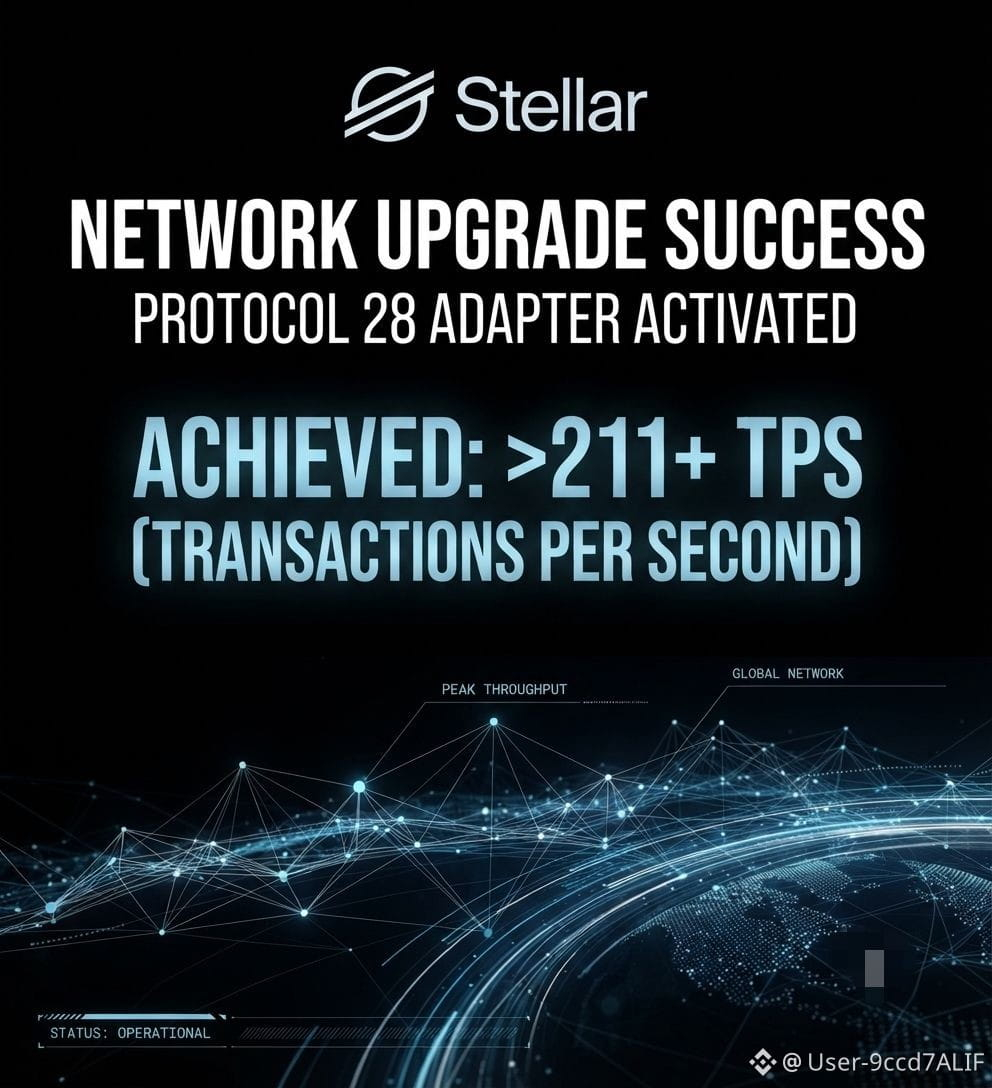
🚀 Stellar active le protocole 28 alors que le réseau dépasse 211 TPS
Stellar a officiellement activé le protocole 28, connu sous le nom de « Adapter », sur son mainnet, marquant une nouvelle étape dans l’évolutivité continue du réseau et le développement des smart contracts.
⚡ Jalons de 211+ TPS À peu près au même moment, Stellar a enregistré plus de 211 transactions par seconde sur 100 blocs consécutifs, mettant en évidence une nouvelle étape de débit durable. Ce chiffre de performance est distinct de la mise à niveau du protocole lui-même, car Stellar déploie progressivement le téléchargement en parallèle des ensembles de transactions.
🔧 Ce que le protocole 28 apporte :
• CAP-83 : permet aux validateurs de poursuivre le consensus même lorsque les données de transaction sont retardées ou invalides.
• CAP-85 : permet à plusieurs smart contracts Soroban d’utiliser un exécutable partagé, géré en externe, rendant les mises à niveau de contrats à grande échelle plus efficaces et atomiques.
• CAP-86 : introduit la fonctionnalité de sparse-map pour faciliter les migrations de données de smart contract à mesure que les applications évoluent.
📈 Dans l’ensemble, le protocole 28 vise fortement à améliorer l’infrastructure de smart contracts de Stellar tout en renforçant la capacité du réseau à gérer des charges croissantes.
Pour les développeurs, les opérateurs d’infrastructure et les applications financières s’appuyant sur Stellar, Adapter représente une autre mise à niveau importante vers un écosystème plus évolutif et flexible.
#XLM #Protocol28 #Soroban
#Web3 #SmartContracts
🚀 Stellar active le protocole 28 alors que le réseau dépasse 211 TPS
Stellar a officiellement activé le protocole 28, connu sous le nom de « Adapter », sur son mainnet, marquant une nouvelle étape dans l’évolutivité continue du réseau et le développement des smart contracts.
⚡ Jalons de 211+ TPS À peu près au même moment, Stellar a enregistré plus de 211 transactions par seconde sur 100 blocs consécutifs, mettant en évidence une nouvelle étape de débit durable. Ce chiffre de performance est distinct de la mise à niveau du protocole lui-même, car Stellar déploie progressivement le téléchargement en parallèle des ensembles de transactions.
🔧 Ce que le protocole 28 apporte :
• CAP-83 : permet aux validateurs de poursuivre le consensus même lorsque les données de transaction sont retardées ou invalides.
• CAP-85 : permet à plusieurs smart contracts Soroban d’utiliser un exécutable partagé, géré en externe, rendant les mises à niveau de contrats à grande échelle plus efficaces et atomiques.
• CAP-86 : introduit la fonctionnalité de sparse-map pour faciliter les migrations de données de smart contract à mesure que les applications évoluent.
📈 Dans l’ensemble, le protocole 28 vise fortement à améliorer l’infrastructure de smart contracts de Stellar tout en renforçant la capacité du réseau à gérer des charges croissantes.
Pour les développeurs, les opérateurs d’infrastructure et les applications financières s’appuyant sur Stellar, Adapter représente une autre mise à niveau importante vers un écosystème plus évolutif et flexible.
#XLM #Protocol28 #Soroban
#Web3 #SmartContracts
Stellar a officiellement activé le protocole 28, connu sous le nom de « Adapter », sur son mainnet, marquant une nouvelle étape dans l’évolutivité continue du réseau et le développement des smart contracts.
⚡ Jalons de 211+ TPS À peu près au même moment, Stellar a enregistré plus de 211 transactions par seconde sur 100 blocs consécutifs, mettant en évidence une nouvelle étape de débit durable. Ce chiffre de performance est distinct de la mise à niveau du protocole lui-même, car Stellar déploie progressivement le téléchargement en parallèle des ensembles de transactions.
🔧 Ce que le protocole 28 apporte :
• CAP-83 : permet aux validateurs de poursuivre le consensus même lorsque les données de transaction sont retardées ou invalides.
• CAP-85 : permet à plusieurs smart contracts Soroban d’utiliser un exécutable partagé, géré en externe, rendant les mises à niveau de contrats à grande échelle plus efficaces et atomiques.
• CAP-86 : introduit la fonctionnalité de sparse-map pour faciliter les migrations de données de smart contract à mesure que les applications évoluent.
📈 Dans l’ensemble, le protocole 28 vise fortement à améliorer l’infrastructure de smart contracts de Stellar tout en renforçant la capacité du réseau à gérer des charges croissantes.
Pour les développeurs, les opérateurs d’infrastructure et les applications financières s’appuyant sur Stellar, Adapter représente une autre mise à niveau importante vers un écosystème plus évolutif et flexible.
#XLM #Protocol28 #Soroban
#Web3 #SmartContracts
86
·
--
Article
L’IA peut protéger la crypto, affirme Vitalik Buterin — Ce que cela signifie pour vousVitalik Buterin, co‑fondateur d’Ethereum, vient de renverser une crainte courante. Alors que beaucoup de gens redoutent que l’intelligence artificielle apporte de nouvelles façons aux hackers de s’introduire dans les systèmes blockchain, il défend l’idée inverse : l’IA peut en réalité aider les développeurs à vérifier mathématiquement des systèmes logiciels entiers, transformant la même technologie qui pourrait servir aux attaques en un outil puissant de défense.
L’idée : l’IA comme auditeur de sécurité
Imaginez un système logiciel comme une énorme machine complexe, composée de milliers de pièces mobiles. Traditionnellement, les développeurs testent chaque élément manuellement ou avec des scripts automatisés, mais c’est comme vérifier chaque engrenage d’une voiture à la main : long, et propice aux erreurs humaines. L’IA, en particulier les grands modèles de langage et des algorithmes de vérification avancés, peut analyser l’ensemble de la base de code, repérer des bugs cachés et prouver mathématiquement que le système se comporte comme prévu. C’est l’équivalent blockchain d’avoir un mécanicien sur‑intelligent capable de détecter un défaut avant qu’il ne devienne un problème. #AIinCrypto #SmartContracts
L’IA peut protéger la crypto, affirme Vitalik Buterin — Ce que cela signifie pour vous
Vitalik Buterin, co‑fondateur d’Ethereum, vient de renverser une crainte courante. Alors que beaucoup de gens redoutent que l’intelligence artificielle apporte de nouvelles façons aux hackers de s’introduire dans les systèmes blockchain, il défend l’idée inverse : l’IA peut en réalité aider les développeurs à vérifier mathématiquement des systèmes logiciels entiers, transformant la même technologie qui pourrait servir aux attaques en un outil puissant de défense.
L’idée : l’IA comme auditeur de sécurité
Imaginez un système logiciel comme une énorme machine complexe, composée de milliers de pièces mobiles. Traditionnellement, les développeurs testent chaque élément manuellement ou avec des scripts automatisés, mais c’est comme vérifier chaque engrenage d’une voiture à la main : long, et propice aux erreurs humaines. L’IA, en particulier les grands modèles de langage et des algorithmes de vérification avancés, peut analyser l’ensemble de la base de code, repérer des bugs cachés et prouver mathématiquement que le système se comporte comme prévu. C’est l’équivalent blockchain d’avoir un mécanicien sur‑intelligent capable de détecter un défaut avant qu’il ne devienne un problème. #AIinCrypto #SmartContracts
L’idée : l’IA comme auditeur de sécurité
Imaginez un système logiciel comme une énorme machine complexe, composée de milliers de pièces mobiles. Traditionnellement, les développeurs testent chaque élément manuellement ou avec des scripts automatisés, mais c’est comme vérifier chaque engrenage d’une voiture à la main : long, et propice aux erreurs humaines. L’IA, en particulier les grands modèles de langage et des algorithmes de vérification avancés, peut analyser l’ensemble de la base de code, repérer des bugs cachés et prouver mathématiquement que le système se comporte comme prévu. C’est l’équivalent blockchain d’avoir un mécanicien sur‑intelligent capable de détecter un défaut avant qu’il ne devienne un problème. #AIinCrypto #SmartContracts
12
·
--
Un seul score de token ne suffit pas$JASONFLY montre pourquoi un score de token rapide et une intelligence contractuelle plus poussée peuvent produire des résultats très différents, sans qu’aucun des chiffres ne soit inventé.
Le contrat de la BNB Smart Chain a renvoyé 90/100 lors du scan public rapide. Ce résultat superficiel a ensuite été suivi d’un score plus approfondi de 35/100 après que TokenToolHub a résolu l’implémentation et examiné une surface d’autorité et de contrôle plus large.
La source est vérifiée, mais la vérification ne confirme seulement que la source publiée correspond au bytecode analysé. Elle n’écarte pas les fonctions privilégiées et ne tranche pas qui contrôle un proxyUpgradeable.
Un seul score de token ne suffit pas
$JASONFLY montre pourquoi un score de token rapide et une intelligence contractuelle plus poussée peuvent produire des résultats très différents, sans qu’aucun des chiffres ne soit inventé.
Le contrat de la BNB Smart Chain a renvoyé 90/100 lors du scan public rapide. Ce résultat superficiel a ensuite été suivi d’un score plus approfondi de 35/100 après que TokenToolHub a résolu l’implémentation et examiné une surface d’autorité et de contrôle plus large.
La source est vérifiée, mais la vérification ne confirme seulement que la source publiée correspond au bytecode analysé. Elle n’écarte pas les fonctions privilégiées et ne tranche pas qui contrôle un proxyUpgradeable.
Le contrat de la BNB Smart Chain a renvoyé 90/100 lors du scan public rapide. Ce résultat superficiel a ensuite été suivi d’un score plus approfondi de 35/100 après que TokenToolHub a résolu l’implémentation et examiné une surface d’autorité et de contrôle plus large.
La source est vérifiée, mais la vérification ne confirme seulement que la source publiée correspond au bytecode analysé. Elle n’écarte pas les fonctions privilégiées et ne tranche pas qui contrôle un proxyUpgradeable.
3
Les agents IA se dotent de portefeuilles capables d’acheter des choses pour nous de manière autonome, mais la responsabilité est un vrai casse-tête. Lorsque du code commet une erreur de réservation coûteuse, des micropaiements crypto et des contrats intelligents devront intégrer une logique de remboursement pour déterminer qui en supporte les conséquences. #AI #Crypto #SmartContracts
Les agents IA se dotent de portefeuilles capables d’acheter des choses pour nous de manière autonome, mais la responsabilité est un vrai casse-tête. Lorsque du code commet une erreur de réservation coûteuse, des micropaiements crypto et des contrats intelligents devront intégrer une logique de remboursement pour déterminer qui en supporte les conséquences. #AI #Crypto #SmartContracts
1
Architecture Agent OS : Portefeuilles autonomes et Smart Contracts
Titre : L'évolution des portefeuilles : Des clés privées aux Smart Accounts 🤖💳
Contenu :
Avec l'avènement des architectures comme Binance Agent OS, le portefeuille crypto ne se contente plus de stocker des clés : il devient programmable.
💡 Les apports majeurs de l'Account Abstraction :
Gestion automatisée des règles : Définition de plafonds de dépenses quotidiens pour les bots.
Transactions regroupées (Batching) : Exécution de plusieurs opérations en une seule validation pour réduire les frais de gaz.
Récupération sociale : Sécurisation de l'accès sans reposer uniquement sur une phrase de récupération classique.
L'expérience utilisateur du portefeuille Web3 se rapproche progressivement des standards de la banque moderne.
#BinanceAgentOS #SmartContracts #AccountAbstraction #CryptoInnovation #Web3 @Dusk_Foundation
Architecture Agent OS : Portefeuilles autonomes et Smart Contracts
Titre : L'évolution des portefeuilles : Des clés privées aux Smart Accounts 🤖💳
Contenu :
Avec l'avènement des architectures comme Binance Agent OS, le portefeuille crypto ne se contente plus de stocker des clés : il devient programmable.
💡 Les apports majeurs de l'Account Abstraction :
Gestion automatisée des règles : Définition de plafonds de dépenses quotidiens pour les bots.
Transactions regroupées (Batching) : Exécution de plusieurs opérations en une seule validation pour réduire les frais de gaz.
Récupération sociale : Sécurisation de l'accès sans reposer uniquement sur une phrase de récupération classique.
L'expérience utilisateur du portefeuille Web3 se rapproche progressivement des standards de la banque moderne.
#BinanceAgentOS #SmartContracts #AccountAbstraction #CryptoInnovation #Web3 @Dusk
Titre : L'évolution des portefeuilles : Des clés privées aux Smart Accounts 🤖💳
Contenu :
Avec l'avènement des architectures comme Binance Agent OS, le portefeuille crypto ne se contente plus de stocker des clés : il devient programmable.
💡 Les apports majeurs de l'Account Abstraction :
Gestion automatisée des règles : Définition de plafonds de dépenses quotidiens pour les bots.
Transactions regroupées (Batching) : Exécution de plusieurs opérations en une seule validation pour réduire les frais de gaz.
Récupération sociale : Sécurisation de l'accès sans reposer uniquement sur une phrase de récupération classique.
L'expérience utilisateur du portefeuille Web3 se rapproche progressivement des standards de la banque moderne.
#BinanceAgentOS #SmartContracts #AccountAbstraction #CryptoInnovation #Web3 @Dusk
86
Conception, Prototypage, & Mise en œuvre du Testnet🛠️ Du Blueprint au Testnet : Phase 2 de l’ingénierie Web3 !
Le prototypage, c’est là que le code théorique rencontre une exécution éprouvée sur le terrain. Grâce à des testnets publics et privés, les développeurs soumettent les smart contracts à des tests de résistance, simulent des charges de transactions à forte concurrence et améliorent l’efficacité du gaz avant le déploiement sur le mainnet.
💬 Avez-vous déjà testé des dApps sur un testnet afin de vous qualifier pour des incitations liées à l’écosystème ? Partagez votre expérience !
#BinanceSquare #SmartContracts #BlockchainEngineering #Testnet #Web3Building
Ingénierie des smart contracts, architectures de testnet et tests de charge
Conception, Prototypage, & Mise en œuvre du Testnet
🛠️ Du Blueprint au Testnet : Phase 2 de l’ingénierie Web3 !
Le prototypage, c’est là que le code théorique rencontre une exécution éprouvée sur le terrain. Grâce à des testnets publics et privés, les développeurs soumettent les smart contracts à des tests de résistance, simulent des charges de transactions à forte concurrence et améliorent l’efficacité du gaz avant le déploiement sur le mainnet.
💬 Avez-vous déjà testé des dApps sur un testnet afin de vous qualifier pour des incitations liées à l’écosystème ? Partagez votre expérience !
#BinanceSquare #SmartContracts #BlockchainEngineering #Testnet #Web3Building
Ingénierie des smart contracts, architectures de testnet et tests de charge
Le prototypage, c’est là que le code théorique rencontre une exécution éprouvée sur le terrain. Grâce à des testnets publics et privés, les développeurs soumettent les smart contracts à des tests de résistance, simulent des charges de transactions à forte concurrence et améliorent l’efficacité du gaz avant le déploiement sur le mainnet.
💬 Avez-vous déjà testé des dApps sur un testnet afin de vous qualifier pour des incitations liées à l’écosystème ? Partagez votre expérience !
#BinanceSquare #SmartContracts #BlockchainEngineering #Testnet #Web3Building
Ingénierie des smart contracts, architectures de testnet et tests de charge
47
🛡️ «Iridium» lance AERSeal pour renforcer la sécurité des contrats intelligents
La société «Iridium» a annoncé le lancement de son nouveau produit AERSeal, conçu pour améliorer la sécurité des contrats intelligents. La solution vise à réduire les risques liés à la dépendance à une seule clé privée pour contrôler des opérations sensibles, qui peuvent être vulnérables au piratage, afin de diminuer la probabilité de prise de contrôle non autorisée des contrats.
━━━━━━━━━━━━━━
📊 Impact : 📊 Moyen
🏷️ DEFI
#SmartContracts #BlockchainSecurity #DeFi #CryptoNews #Innovation
📰 Source : thenextweb.com
🛡️ «Iridium» lance AERSeal pour renforcer la sécurité des contrats intelligents
La société «Iridium» a annoncé le lancement de son nouveau produit AERSeal, conçu pour améliorer la sécurité des contrats intelligents. La solution vise à réduire les risques liés à la dépendance à une seule clé privée pour contrôler des opérations sensibles, qui peuvent être vulnérables au piratage, afin de diminuer la probabilité de prise de contrôle non autorisée des contrats.
━━━━━━━━━━━━━━
📊 Impact : 📊 Moyen
🏷️ DEFI
#SmartContracts #BlockchainSecurity #DeFi #CryptoNews #Innovation
📰 Source : thenextweb.com
La société «Iridium» a annoncé le lancement de son nouveau produit AERSeal, conçu pour améliorer la sécurité des contrats intelligents. La solution vise à réduire les risques liés à la dépendance à une seule clé privée pour contrôler des opérations sensibles, qui peuvent être vulnérables au piratage, afin de diminuer la probabilité de prise de contrôle non autorisée des contrats.
━━━━━━━━━━━━━━
📊 Impact : 📊 Moyen
🏷️ DEFI
#SmartContracts #BlockchainSecurity #DeFi #CryptoNews #Innovation
📰 Source : thenextweb.com
5
·
--
Contrat vérifié ≠ contrat sûr.
La vérification de la source répond à une question utile :
Le code déployé peut-il être inspecté ?
Elle ne répond PAS automatiquement à :
• La quantité supplémentaire peut-elle être créée ?
• Des portefeuilles individuels peuvent-ils être blacklistés ?
• Les limites de transaction peuvent-elles changer ?
• Les frais peuvent-ils être augmentés ?
• Les transferts peuvent-ils être mis en pause ?
• L’implémentation située derrière un proxy peut-elle être remplacée ?
• Qui contrôle ces autorisations ?
Une enquête plus approfondie sur un token se concentre sur les capacités, l’autorité et ce qui peut évoluer après le déploiement.
C’est cette distinction que nous utilisons chez TokenToolHub pour analyser le risque lié aux contrats.
Avant de faire confiance à un token EVM peu familier, examinez la surface de contrôle, pas uniquement le graphique.
#CryptoSecurity #Web3Security #TokenSafety #SmartContracts #CryptoResearch
Contrat vérifié ≠ contrat sûr.
La vérification de la source répond à une question utile :
Le code déployé peut-il être inspecté ?
Elle ne répond PAS automatiquement à :
• La quantité supplémentaire peut-elle être créée ?
• Des portefeuilles individuels peuvent-ils être blacklistés ?
• Les limites de transaction peuvent-elles changer ?
• Les frais peuvent-ils être augmentés ?
• Les transferts peuvent-ils être mis en pause ?
• L’implémentation située derrière un proxy peut-elle être remplacée ?
• Qui contrôle ces autorisations ?
Une enquête plus approfondie sur un token se concentre sur les capacités, l’autorité et ce qui peut évoluer après le déploiement.
C’est cette distinction que nous utilisons chez TokenToolHub pour analyser le risque lié aux contrats.
Avant de faire confiance à un token EVM peu familier, examinez la surface de contrôle, pas uniquement le graphique.
#CryptoSecurity #Web3Security #TokenSafety #SmartContracts #CryptoResearch
La vérification de la source répond à une question utile :
Le code déployé peut-il être inspecté ?
Elle ne répond PAS automatiquement à :
• La quantité supplémentaire peut-elle être créée ?
• Des portefeuilles individuels peuvent-ils être blacklistés ?
• Les limites de transaction peuvent-elles changer ?
• Les frais peuvent-ils être augmentés ?
• Les transferts peuvent-ils être mis en pause ?
• L’implémentation située derrière un proxy peut-elle être remplacée ?
• Qui contrôle ces autorisations ?
Une enquête plus approfondie sur un token se concentre sur les capacités, l’autorité et ce qui peut évoluer après le déploiement.
C’est cette distinction que nous utilisons chez TokenToolHub pour analyser le risque lié aux contrats.
Avant de faire confiance à un token EVM peu familier, examinez la surface de contrôle, pas uniquement le graphique.
#CryptoSecurity #Web3Security #TokenSafety #SmartContracts #CryptoResearch
50
·
--
Article
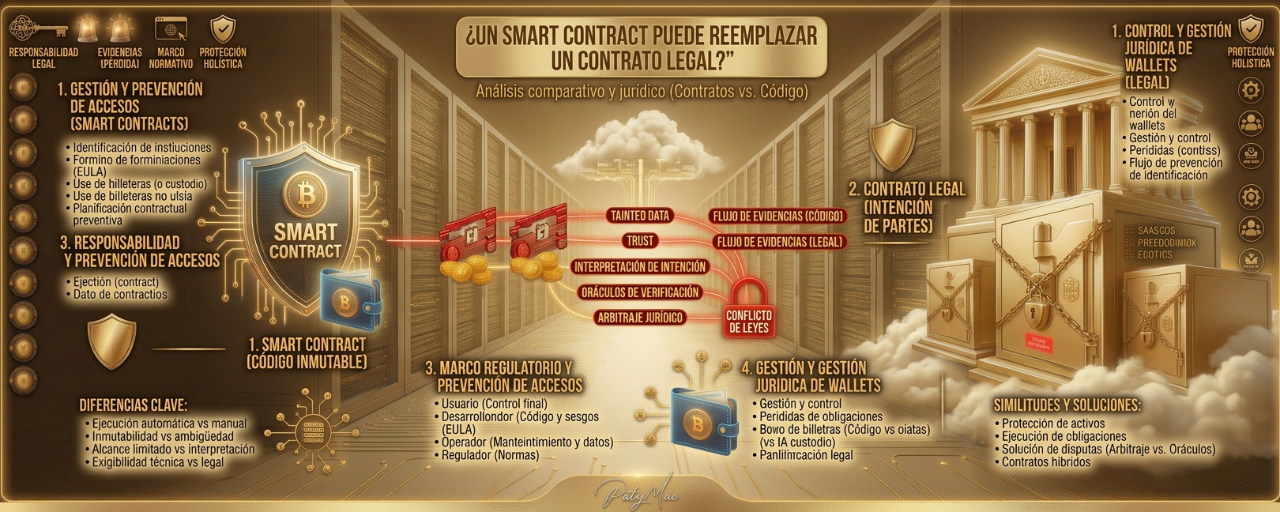
Un smart contract peut-il remplacer un contrat légal ?Lorsque le code rencontre le droit
Les smart contracts, ou contrats intelligents, sont l’une des innovations les plus intéressantes de la technologie blockchain.
Il s’agit de programmes informatiques qui exécutent automatiquement certaines actions lorsque des conditions prédéfinies sont remplies.
Par exemple :
libérer un paiement ;
transférer un jeton ;
distribuer des intérêts ;
exécuter des garanties ;
gérer des prêts décentralisés.
Sans intervention humaine.
Mais ici se pose une question fondamentale :
Un smart contract peut-il remplacer un contrat légal ?
Lorsque le code rencontre le droit
Les smart contracts, ou contrats intelligents, sont l’une des innovations les plus intéressantes de la technologie blockchain.
Il s’agit de programmes informatiques qui exécutent automatiquement certaines actions lorsque des conditions prédéfinies sont remplies.
Par exemple :
libérer un paiement ;
transférer un jeton ;
distribuer des intérêts ;
exécuter des garanties ;
gérer des prêts décentralisés.
Sans intervention humaine.
Mais ici se pose une question fondamentale :
Les smart contracts, ou contrats intelligents, sont l’une des innovations les plus intéressantes de la technologie blockchain.
Il s’agit de programmes informatiques qui exécutent automatiquement certaines actions lorsque des conditions prédéfinies sont remplies.
Par exemple :
libérer un paiement ;
transférer un jeton ;
distribuer des intérêts ;
exécuter des garanties ;
gérer des prêts décentralisés.
Sans intervention humaine.
Mais ici se pose une question fondamentale :
1
684

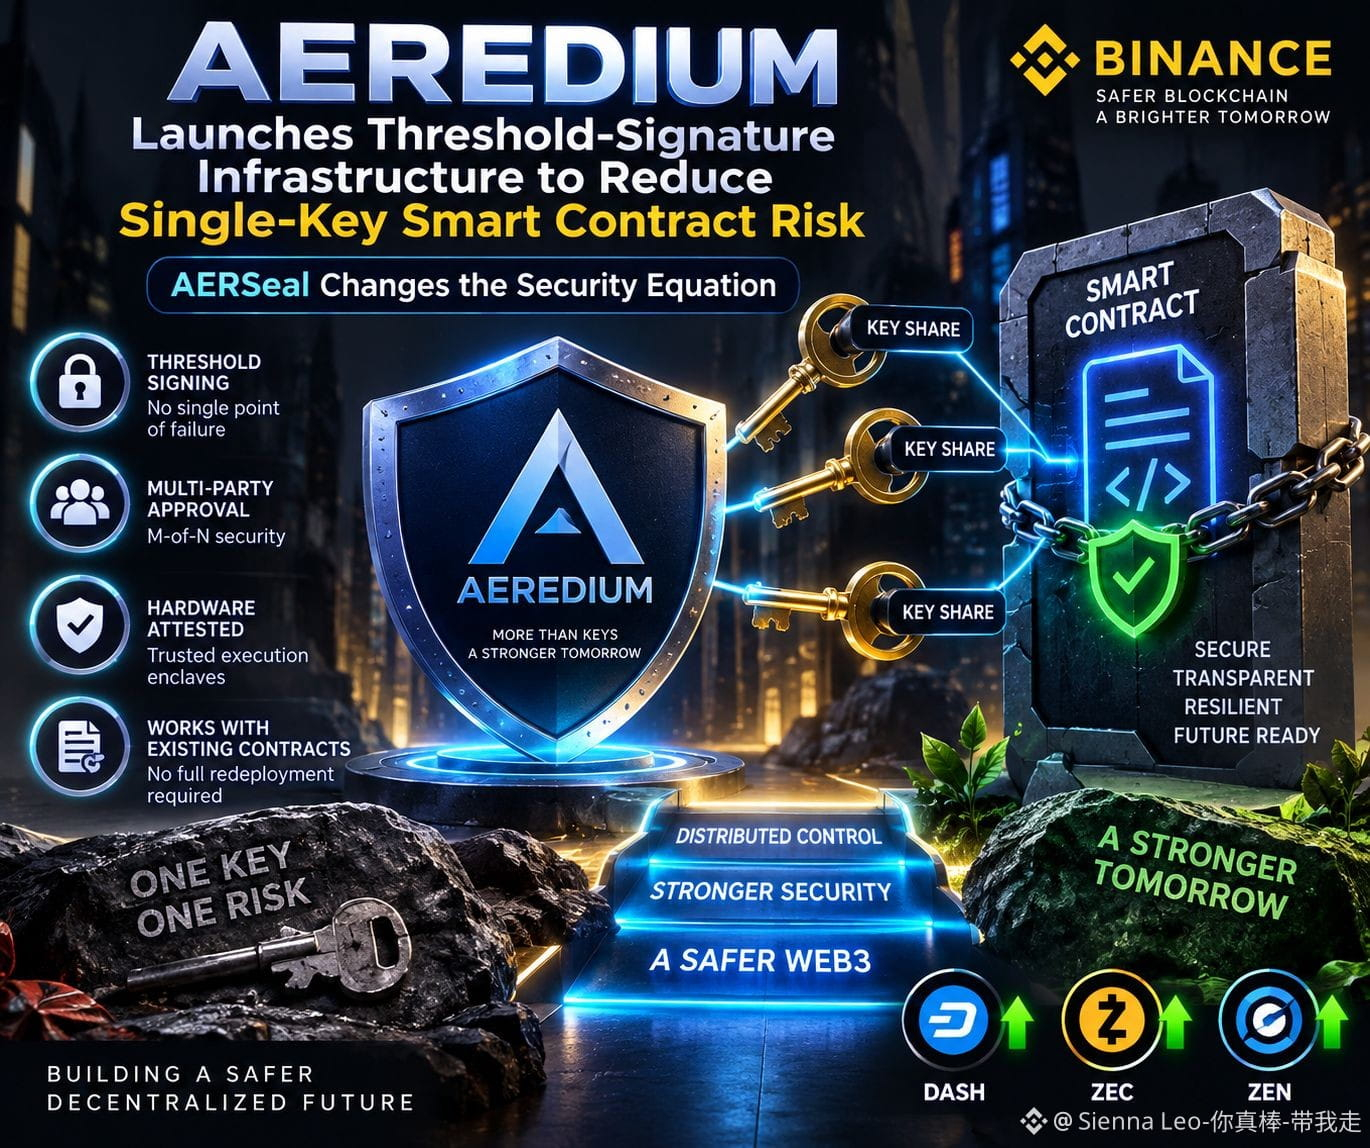
🛡️ AEREDIUM lance une infrastructure de signatures à seuil pour réduire le risque de contrat intelligent à clé unique : AERSeal change l’équation de la sécurité 🛡️
Imaginez un contrat intelligent détenant des millions d’actifs, protégé par une seule clé privée. Tout semble sécurisé jusqu’à ce que cette clé unique soit volée, perdue ou compromise. Soudain, le contrat le plus robuste peut hériter de son maillon le plus faible.
AEREDIUM s’attaque précisément à ce problème avec AERSeal, un produit d’infrastructure construit autour de son système de signature à seuil AERKey. L’objectif est simple : supprimer la dépendance à une clé privée complète unique pour les actions privilégiées d’un contrat intelligent.
Au lieu de conserver une clé complète en un seul endroit, AERKey utilise des parts de clé cryptographiques réparties entre des enclaves distinctes attestées par le matériel. Un seuil de participants autorisés doit coopérer avant qu’une signature valide puisse être produite.
AERSeal ajoute une couche d’approbation, permettant aux organisations de définir une autorisation M-sur-N pour des permissions sensibles telles que les mises à niveau de contrat, le minting ou le contrôle de propriété. Les contrats existants peuvent être utilisés sans nécessiter un redéploiement complet.
Le changement important est architectural : la sécurité n’est plus centrée uniquement sur la protection de la clé d’un seul administrateur. Le contrôle devient distribué, piloté par des politiques et vérifiable de manière indépendante.
Cependant, l’infrastructure à seuil n’élimine pas tous les risques liés aux contrats intelligents. Les vulnérabilités du code, les erreurs de gouvernance, les approbateurs compromis et les défaillances de mise en œuvre peuvent rester des surfaces d’attaque importantes.
Pour l’adoption de la blockchain par les institutions, cette distinction compte. De meilleurs contrats ne suffisent pas si leurs permissions les plus puissantes restent concentrées derrière un seul secret.
Dans la crypto, une sécurité plus forte ne consiste pas à faire disparaître la confiance. Il s’agit de rendre la confiance plus difficile à exploiter.
❓ Une administration contrôlée par seuil pourrait-elle devenir une couche de sécurité standard pour les contrats intelligents institutionnels ?
Avertissement : ceci est un contenu éducatif, et non un conseil financier. Faites toujours vos propres recherches.
#Crypto #Blockchain #SmartContracts #Web3 #GrowWithSAC $DASH $ZEC $ZEN
🛡️ AEREDIUM lance une infrastructure de signatures à seuil pour réduire le risque de contrat intelligent à clé unique : AERSeal change l’équation de la sécurité 🛡️
Imaginez un contrat intelligent détenant des millions d’actifs, protégé par une seule clé privée. Tout semble sécurisé jusqu’à ce que cette clé unique soit volée, perdue ou compromise. Soudain, le contrat le plus robuste peut hériter de son maillon le plus faible.
AEREDIUM s’attaque précisément à ce problème avec AERSeal, un produit d’infrastructure construit autour de son système de signature à seuil AERKey. L’objectif est simple : supprimer la dépendance à une clé privée complète unique pour les actions privilégiées d’un contrat intelligent.
Au lieu de conserver une clé complète en un seul endroit, AERKey utilise des parts de clé cryptographiques réparties entre des enclaves distinctes attestées par le matériel. Un seuil de participants autorisés doit coopérer avant qu’une signature valide puisse être produite.
AERSeal ajoute une couche d’approbation, permettant aux organisations de définir une autorisation M-sur-N pour des permissions sensibles telles que les mises à niveau de contrat, le minting ou le contrôle de propriété. Les contrats existants peuvent être utilisés sans nécessiter un redéploiement complet.
Le changement important est architectural : la sécurité n’est plus centrée uniquement sur la protection de la clé d’un seul administrateur. Le contrôle devient distribué, piloté par des politiques et vérifiable de manière indépendante.
Cependant, l’infrastructure à seuil n’élimine pas tous les risques liés aux contrats intelligents. Les vulnérabilités du code, les erreurs de gouvernance, les approbateurs compromis et les défaillances de mise en œuvre peuvent rester des surfaces d’attaque importantes.
Pour l’adoption de la blockchain par les institutions, cette distinction compte. De meilleurs contrats ne suffisent pas si leurs permissions les plus puissantes restent concentrées derrière un seul secret.
Dans la crypto, une sécurité plus forte ne consiste pas à faire disparaître la confiance. Il s’agit de rendre la confiance plus difficile à exploiter.
❓ Une administration contrôlée par seuil pourrait-elle devenir une couche de sécurité standard pour les contrats intelligents institutionnels ?
Avertissement : ceci est un contenu éducatif, et non un conseil financier. Faites toujours vos propres recherches.
#Crypto #Blockchain #SmartContracts #Web3 #GrowWithSAC $DASH $ZEC $ZEN
Imaginez un contrat intelligent détenant des millions d’actifs, protégé par une seule clé privée. Tout semble sécurisé jusqu’à ce que cette clé unique soit volée, perdue ou compromise. Soudain, le contrat le plus robuste peut hériter de son maillon le plus faible.
AEREDIUM s’attaque précisément à ce problème avec AERSeal, un produit d’infrastructure construit autour de son système de signature à seuil AERKey. L’objectif est simple : supprimer la dépendance à une clé privée complète unique pour les actions privilégiées d’un contrat intelligent.
Au lieu de conserver une clé complète en un seul endroit, AERKey utilise des parts de clé cryptographiques réparties entre des enclaves distinctes attestées par le matériel. Un seuil de participants autorisés doit coopérer avant qu’une signature valide puisse être produite.
AERSeal ajoute une couche d’approbation, permettant aux organisations de définir une autorisation M-sur-N pour des permissions sensibles telles que les mises à niveau de contrat, le minting ou le contrôle de propriété. Les contrats existants peuvent être utilisés sans nécessiter un redéploiement complet.
Le changement important est architectural : la sécurité n’est plus centrée uniquement sur la protection de la clé d’un seul administrateur. Le contrôle devient distribué, piloté par des politiques et vérifiable de manière indépendante.
Cependant, l’infrastructure à seuil n’élimine pas tous les risques liés aux contrats intelligents. Les vulnérabilités du code, les erreurs de gouvernance, les approbateurs compromis et les défaillances de mise en œuvre peuvent rester des surfaces d’attaque importantes.
Pour l’adoption de la blockchain par les institutions, cette distinction compte. De meilleurs contrats ne suffisent pas si leurs permissions les plus puissantes restent concentrées derrière un seul secret.
Dans la crypto, une sécurité plus forte ne consiste pas à faire disparaître la confiance. Il s’agit de rendre la confiance plus difficile à exploiter.
❓ Une administration contrôlée par seuil pourrait-elle devenir une couche de sécurité standard pour les contrats intelligents institutionnels ?
Avertissement : ceci est un contenu éducatif, et non un conseil financier. Faites toujours vos propres recherches.
#Crypto #Blockchain #SmartContracts #Web3 #GrowWithSAC $DASH $ZEC $ZEN
309
·
--
🚨 OPENAI ASTRA RÉALISE DES EXPLOITS ZERO-DAY AUTONOMES AYANT UN IMPACT SUR $AI AND LA SÉCURITÉ CRYPTO ⚡
OpenAI a classé son prochain modèle Astra comme disposant de capacités cybernétiques critiques après avoir découvert de manière autonome des vulnérabilités zero-day et franchi des bacs à sable renforcés. 📊 Le développement d’exploits à la vitesse de la machine modifie fondamentalement le paysage des menaces pour les contrats intelligents décentralisés et l’infrastructure des protocoles.
🔍 Les acteurs institutionnels donneront de plus en plus la priorité à des audits de code éprouvés et à des protocoles d’IA axés sur la sécurité, alors que les chasses automatisées aux vulnérabilités deviennent des réalités en temps réel. 💡 La résilience cybernétique passe d’une réflexion défensive secondaire à un indicateur principal de valorisation pour les actifs web3. 💬 La découverte autonome de zero-day forcera-t-elle une refonte complète des standards d’audit des contrats intelligents ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AI #CryptoSecurity #SmartContracts #Web3
🎯 🛡️
🚨 OPENAI ASTRA RÉALISE DES EXPLOITS ZERO-DAY AUTONOMES AYANT UN IMPACT SUR $AI AND LA SÉCURITÉ CRYPTO ⚡
OpenAI a classé son prochain modèle Astra comme disposant de capacités cybernétiques critiques après avoir découvert de manière autonome des vulnérabilités zero-day et franchi des bacs à sable renforcés. 📊 Le développement d’exploits à la vitesse de la machine modifie fondamentalement le paysage des menaces pour les contrats intelligents décentralisés et l’infrastructure des protocoles.
🔍 Les acteurs institutionnels donneront de plus en plus la priorité à des audits de code éprouvés et à des protocoles d’IA axés sur la sécurité, alors que les chasses automatisées aux vulnérabilités deviennent des réalités en temps réel. 💡 La résilience cybernétique passe d’une réflexion défensive secondaire à un indicateur principal de valorisation pour les actifs web3. 💬 La découverte autonome de zero-day forcera-t-elle une refonte complète des standards d’audit des contrats intelligents ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AI #CryptoSecurity #SmartContracts #Web3
🎯 🛡️
OpenAI a classé son prochain modèle Astra comme disposant de capacités cybernétiques critiques après avoir découvert de manière autonome des vulnérabilités zero-day et franchi des bacs à sable renforcés. 📊 Le développement d’exploits à la vitesse de la machine modifie fondamentalement le paysage des menaces pour les contrats intelligents décentralisés et l’infrastructure des protocoles.
🔍 Les acteurs institutionnels donneront de plus en plus la priorité à des audits de code éprouvés et à des protocoles d’IA axés sur la sécurité, alors que les chasses automatisées aux vulnérabilités deviennent des réalités en temps réel. 💡 La résilience cybernétique passe d’une réflexion défensive secondaire à un indicateur principal de valorisation pour les actifs web3. 💬 La découverte autonome de zero-day forcera-t-elle une refonte complète des standards d’audit des contrats intelligents ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #AI #CryptoSecurity #SmartContracts #Web3
🎯 🛡️
20
Pourquoi la sécurité des smart contracts est importante (modèle CEI)
Accroche : Plus de 2 milliards de dollars ont été perdus à cause d’exploits de smart contracts l’an dernier — et une grande partie était totalement évitable. Le principal coupable ? Les attaques de réentrancy.
⚠️Pour protéger vos contrats, suivez toujours le modèle de conception Checks-Effects-Interactions (CEI) :
🔹 1. Checks : Validez d’abord les conditions préalables et les paramètres d’entrée (instructions require, contrôles d’accès).
🔹 2. Effects : Mettez à jour l’état interne du contrat SECOND (déduire le solde, définir la correspondance utilisateur).
🔹 3. Interactions : Effectuez les appels externes ou transferts de fonds EN DERNIER (appel de tokens externes ou de contrats).
Pourquoi ça marche : Si un contrat externe essaie de se réintroduire (réentrer) dans votre fonction pendant l’étape 3, votre solde d’état a déjà été mis à jour à l’étape 2, empêchant les retraits doubles.
📌 Enregistrez ce post comme une checklist rapide de revue de code avant votre prochain déploiement !
#ETH #BNB #SmartContracts #Web3Development #solidity #CryptoSecurity
(Ceci n’est pas un conseil financier. #DYOR.)
Pourquoi la sécurité des smart contracts est importante (modèle CEI)
Accroche : Plus de 2 milliards de dollars ont été perdus à cause d’exploits de smart contracts l’an dernier — et une grande partie était totalement évitable. Le principal coupable ? Les attaques de réentrancy.
⚠️Pour protéger vos contrats, suivez toujours le modèle de conception Checks-Effects-Interactions (CEI) :
🔹 1. Checks : Validez d’abord les conditions préalables et les paramètres d’entrée (instructions require, contrôles d’accès).
🔹 2. Effects : Mettez à jour l’état interne du contrat SECOND (déduire le solde, définir la correspondance utilisateur).
🔹 3. Interactions : Effectuez les appels externes ou transferts de fonds EN DERNIER (appel de tokens externes ou de contrats).
Pourquoi ça marche : Si un contrat externe essaie de se réintroduire (réentrer) dans votre fonction pendant l’étape 3, votre solde d’état a déjà été mis à jour à l’étape 2, empêchant les retraits doubles.
📌 Enregistrez ce post comme une checklist rapide de revue de code avant votre prochain déploiement !
#ETH #BNB #SmartContracts #Web3Development #solidity #CryptoSecurity
(Ceci n’est pas un conseil financier. #DYOR.)
Accroche : Plus de 2 milliards de dollars ont été perdus à cause d’exploits de smart contracts l’an dernier — et une grande partie était totalement évitable. Le principal coupable ? Les attaques de réentrancy.
⚠️Pour protéger vos contrats, suivez toujours le modèle de conception Checks-Effects-Interactions (CEI) :
🔹 1. Checks : Validez d’abord les conditions préalables et les paramètres d’entrée (instructions require, contrôles d’accès).
🔹 2. Effects : Mettez à jour l’état interne du contrat SECOND (déduire le solde, définir la correspondance utilisateur).
🔹 3. Interactions : Effectuez les appels externes ou transferts de fonds EN DERNIER (appel de tokens externes ou de contrats).
Pourquoi ça marche : Si un contrat externe essaie de se réintroduire (réentrer) dans votre fonction pendant l’étape 3, votre solde d’état a déjà été mis à jour à l’étape 2, empêchant les retraits doubles.
📌 Enregistrez ce post comme une checklist rapide de revue de code avant votre prochain déploiement !
#ETH #BNB #SmartContracts #Web3Development #solidity #CryptoSecurity
(Ceci n’est pas un conseil financier. #DYOR.)
78
·
--
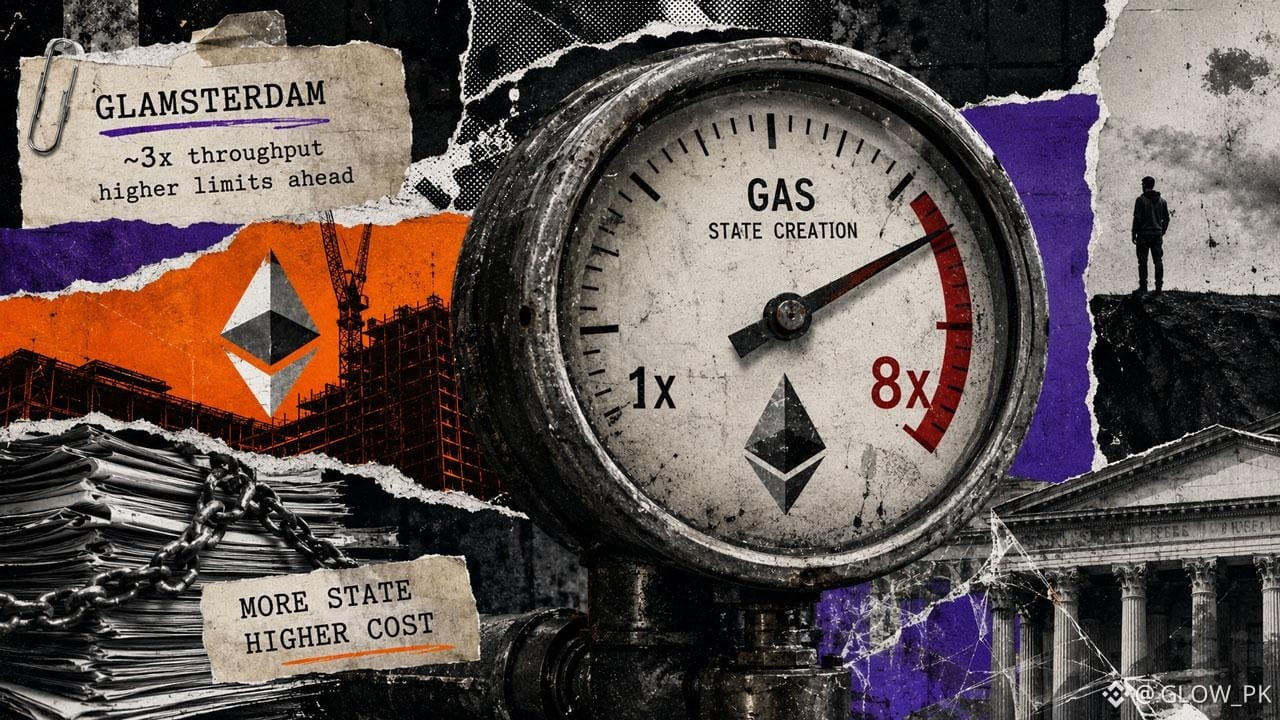
Je m’intéressais aux changements à venir de Glamsterdam pour Ethereum, et un compromis m’a particulièrement marqué.
La nouvelle revalorisation des frais de gaz pourrait potentiellement permettre jusqu’à 3× plus de débit sur la couche de base.
Cela ressemble à un avantage évident.
Mais des rejouements historiques de transactions ont révélé quelque chose de dérangeant : des millions de transactions pourraient échouer avec la nouvelle grille de frais de gaz.
La plupart de ces problèmes peuvent sans doute être assez facilement corrigés en ajustant les limites de gaz.
Le problème le plus difficile concerne les anciens contrats intelligents conçus autour d’hypothèses de gaz codées en dur.
C’est le volet des mises à niveau qu’on néglige souvent lorsqu’on parle de passage à l’échelle.
Rendre un réseau plus rapide ne consiste pas uniquement à augmenter la capacité. Chaque modification des paramètres économiques sous-jacents peut interagir avec du code écrit il y a des années, qui supposait que les règles resteraient identiques.
Ethereum pourrait gagner un débit significativement supérieur.
Mais le véritable défi est de s’assurer que les contrats d’hier peuvent survivre au réseau de demain.
#Ethereum #ETH #blockchain #crypto #SmartContracts
Je m’intéressais aux changements à venir de Glamsterdam pour Ethereum, et un compromis m’a particulièrement marqué.
La nouvelle revalorisation des frais de gaz pourrait potentiellement permettre jusqu’à 3× plus de débit sur la couche de base.
Cela ressemble à un avantage évident.
Mais des rejouements historiques de transactions ont révélé quelque chose de dérangeant : des millions de transactions pourraient échouer avec la nouvelle grille de frais de gaz.
La plupart de ces problèmes peuvent sans doute être assez facilement corrigés en ajustant les limites de gaz.
Le problème le plus difficile concerne les anciens contrats intelligents conçus autour d’hypothèses de gaz codées en dur.
C’est le volet des mises à niveau qu’on néglige souvent lorsqu’on parle de passage à l’échelle.
Rendre un réseau plus rapide ne consiste pas uniquement à augmenter la capacité. Chaque modification des paramètres économiques sous-jacents peut interagir avec du code écrit il y a des années, qui supposait que les règles resteraient identiques.
Ethereum pourrait gagner un débit significativement supérieur.
Mais le véritable défi est de s’assurer que les contrats d’hier peuvent survivre au réseau de demain.
#Ethereum #ETH #blockchain #crypto #SmartContracts
La nouvelle revalorisation des frais de gaz pourrait potentiellement permettre jusqu’à 3× plus de débit sur la couche de base.
Cela ressemble à un avantage évident.
Mais des rejouements historiques de transactions ont révélé quelque chose de dérangeant : des millions de transactions pourraient échouer avec la nouvelle grille de frais de gaz.
La plupart de ces problèmes peuvent sans doute être assez facilement corrigés en ajustant les limites de gaz.
Le problème le plus difficile concerne les anciens contrats intelligents conçus autour d’hypothèses de gaz codées en dur.
C’est le volet des mises à niveau qu’on néglige souvent lorsqu’on parle de passage à l’échelle.
Rendre un réseau plus rapide ne consiste pas uniquement à augmenter la capacité. Chaque modification des paramètres économiques sous-jacents peut interagir avec du code écrit il y a des années, qui supposait que les règles resteraient identiques.
Ethereum pourrait gagner un débit significativement supérieur.
Mais le véritable défi est de s’assurer que les contrats d’hier peuvent survivre au réseau de demain.
#Ethereum #ETH #blockchain #crypto #SmartContracts
5
268
Utilité des Smart Contracts & EVM
La compatibilité EVM sur les réseaux de Layer 1 offre aux développeurs la flexibilité nécessaire pour créer des applications DeFi rapides et sécurisées. L'interopérabilité reste le moteur de la finance décentralisée ! ⚙️
$ETH #Ethereum #SmartContracts #DeFi
Utilité des Smart Contracts & EVM
La compatibilité EVM sur les réseaux de Layer 1 offre aux développeurs la flexibilité nécessaire pour créer des applications DeFi rapides et sécurisées. L'interopérabilité reste le moteur de la finance décentralisée ! ⚙️
$ETH #Ethereum #SmartContracts #DeFi
La compatibilité EVM sur les réseaux de Layer 1 offre aux développeurs la flexibilité nécessaire pour créer des applications DeFi rapides et sécurisées. L'interopérabilité reste le moteur de la finance décentralisée ! ⚙️
$ETH #Ethereum #SmartContracts #DeFi
54
L'Impact des Contrats Intelligents (Smart Contracts)
L'écosystème des smart contracts continue d'évoluer avec une compatibilité EVM accrue et des frais de transaction toujours plus compétitifs. C'est le moteur indispensable pour bâtir la nouvelle génération de DApps DeFi. ⚙️ $ETH #SmartContracts #Ethereum
L'Impact des Contrats Intelligents (Smart Contracts)
L'écosystème des smart contracts continue d'évoluer avec une compatibilité EVM accrue et des frais de transaction toujours plus compétitifs. C'est le moteur indispensable pour bâtir la nouvelle génération de DApps DeFi. ⚙️ $ETH #SmartContracts #Ethereum
L'écosystème des smart contracts continue d'évoluer avec une compatibilité EVM accrue et des frais de transaction toujours plus compétitifs. C'est le moteur indispensable pour bâtir la nouvelle génération de DApps DeFi. ⚙️ $ETH #SmartContracts #Ethereum
15
Contrats intelligents et gouvernance : le risque que de nombreux investisseurs ignorent
Voici une leçon qui vaut plus que n’importe quelle prédiction de prix.
Un protocole DeFi peut avoir :
✅ code audité
✅ des millions de dollars bloqués
✅ des milliers d’utilisateurs
✅ des années de fonctionnement
Et pourtant, il peut quand même subir une attaque.
Le récent cas de Term Labs montre que la vulnérabilité n’est pas nécessairement dans le contrat principal. #SmartContracts
Elle peut se situer dans la gouvernance.
Si quelqu’un obtient suffisamment de pouvoir de vote, il peut modifier des décisions critiques ou autoriser des actions qui, au final, affectent les fonds déposés.
C’est pourquoi, avant de déposer de l’argent dans DeFi, il ne suffit pas de demander :
« Ce protocole est-il sûr ? »
Il faut demander :
🔎 Qui contrôle la gouvernance ?
🔎 De quelle quantité de pouvoir un attaquant a-t-il besoin ?
🔎 Y a-t-il des timelocks ?
🔎 Y a-t-il un multisig ?
🔎 Qu’est-ce qu’une proposition peut approuver ?
🚨 En DeFi, la décentralisation peut réduire les intermédiaires, mais elle n’élimine pas le risque.
Le cas de Term Labs, avec des pertes estimées à environ 8,5 millions de dollars, est un autre rappel que, en crypto, la rentabilité doit toujours être analysée avec le risque.
Contrats intelligents et gouvernance : le risque que de nombreux investisseurs ignorent
Voici une leçon qui vaut plus que n’importe quelle prédiction de prix.
Un protocole DeFi peut avoir :
✅ code audité
✅ des millions de dollars bloqués
✅ des milliers d’utilisateurs
✅ des années de fonctionnement
Et pourtant, il peut quand même subir une attaque.
Le récent cas de Term Labs montre que la vulnérabilité n’est pas nécessairement dans le contrat principal. #SmartContracts
Elle peut se situer dans la gouvernance.
Si quelqu’un obtient suffisamment de pouvoir de vote, il peut modifier des décisions critiques ou autoriser des actions qui, au final, affectent les fonds déposés.
C’est pourquoi, avant de déposer de l’argent dans DeFi, il ne suffit pas de demander :
« Ce protocole est-il sûr ? »
Il faut demander :
🔎 Qui contrôle la gouvernance ?
🔎 De quelle quantité de pouvoir un attaquant a-t-il besoin ?
🔎 Y a-t-il des timelocks ?
🔎 Y a-t-il un multisig ?
🔎 Qu’est-ce qu’une proposition peut approuver ?
🚨 En DeFi, la décentralisation peut réduire les intermédiaires, mais elle n’élimine pas le risque.
Le cas de Term Labs, avec des pertes estimées à environ 8,5 millions de dollars, est un autre rappel que, en crypto, la rentabilité doit toujours être analysée avec le risque.
Voici une leçon qui vaut plus que n’importe quelle prédiction de prix.
Un protocole DeFi peut avoir :
✅ code audité
✅ des millions de dollars bloqués
✅ des milliers d’utilisateurs
✅ des années de fonctionnement
Et pourtant, il peut quand même subir une attaque.
Le récent cas de Term Labs montre que la vulnérabilité n’est pas nécessairement dans le contrat principal. #SmartContracts
Elle peut se situer dans la gouvernance.
Si quelqu’un obtient suffisamment de pouvoir de vote, il peut modifier des décisions critiques ou autoriser des actions qui, au final, affectent les fonds déposés.
C’est pourquoi, avant de déposer de l’argent dans DeFi, il ne suffit pas de demander :
« Ce protocole est-il sûr ? »
Il faut demander :
🔎 Qui contrôle la gouvernance ?
🔎 De quelle quantité de pouvoir un attaquant a-t-il besoin ?
🔎 Y a-t-il des timelocks ?
🔎 Y a-t-il un multisig ?
🔎 Qu’est-ce qu’une proposition peut approuver ?
🚨 En DeFi, la décentralisation peut réduire les intermédiaires, mais elle n’élimine pas le risque.
Le cas de Term Labs, avec des pertes estimées à environ 8,5 millions de dollars, est un autre rappel que, en crypto, la rentabilité doit toujours être analysée avec le risque.
123
·
--
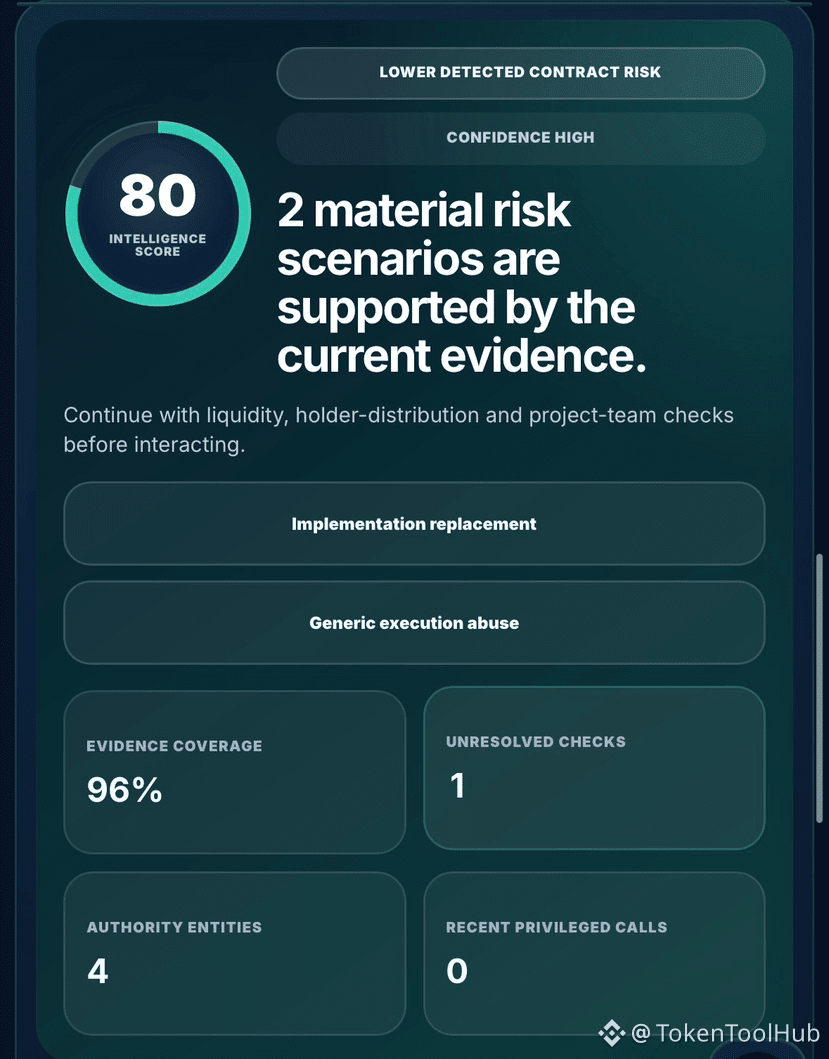
ARB a obtenu 90/100 à l’analyse rapide du risque public.
Le renseignement approfondi du contrat TokenToolHub a renvoyé 80/100.
Contrat :
0x912CE59144191C1204E64559FE8253a0e49E6548
Réseau : Arbitrum
Points clés :
• Source vérifiée
• Proxy détecté
• Expansion de l’offre : non détectée
• Frais/taxes modifiables : non détectés
• Commutateurs de trading : non détectés
• Restrictions de portefeuille : non détectées
• Pause d’urgence : non détectée
• Autorité de mise à niveau : PRÉSENTE
• Exécution externe générique : PRÉSENTE
Deux scénarios de risque matériels ont été identifiés :
• Remplacement possible de l’implémentation
• Abus possible de l’exécution générique
Implémentation résolue :
0xd47d14a315394ddf063174f2286ab4eb7c507fa0
Administrateur de proxy résolu :
0xdb216562328215e010f819b5abe947bad4ca961e
Le proxy expose :
changeAdmin(address)
upgradeTo(address)
upgradeToAndCall(address,bytes)
Cela signifie que l’implémentation sous-jacente peut potentiellement être remplacée par l’administrateur de mise à niveau autorisé.
Cela n’implique pas un comportement malveillant. Cela signifie que le modèle de sécurité dépend en partie de la manière dont l’autorité de mise à niveau est gouvernée et protégée.
Les activités récentes incluaient 24 transactions de contrat, 23 appelants uniques et 60 transferts de tokens, avec aucune transaction échouée, aucun appel privilégié reconnu, aucun événement de mint ni aucun événement de burn dans la fenêtre bornée.
La simulation de trading est restée non résolue.
Pour les contrats upgradeables, examinez à la fois l’implémentation actuelle et qui peut la modifier.
Scan complet ARB :
https://tokentoolhub.com/token-safety-checker/?net=arbitrum&address=0x912CE59144191C1204E64559FE8253a0e49E6548
#Arbitrum #ARB #SmartContracts #OnChain
ARB a obtenu 90/100 à l’analyse rapide du risque public.
Le renseignement approfondi du contrat TokenToolHub a renvoyé 80/100.
Contrat :
0x912CE59144191C1204E64559FE8253a0e49E6548
Réseau : Arbitrum
Points clés :
• Source vérifiée
• Proxy détecté
• Expansion de l’offre : non détectée
• Frais/taxes modifiables : non détectés
• Commutateurs de trading : non détectés
• Restrictions de portefeuille : non détectées
• Pause d’urgence : non détectée
• Autorité de mise à niveau : PRÉSENTE
• Exécution externe générique : PRÉSENTE
Deux scénarios de risque matériels ont été identifiés :
• Remplacement possible de l’implémentation
• Abus possible de l’exécution générique
Implémentation résolue :
0xd47d14a315394ddf063174f2286ab4eb7c507fa0
Administrateur de proxy résolu :
0xdb216562328215e010f819b5abe947bad4ca961e
Le proxy expose :
changeAdmin(address)
upgradeTo(address)
upgradeToAndCall(address,bytes)
Cela signifie que l’implémentation sous-jacente peut potentiellement être remplacée par l’administrateur de mise à niveau autorisé.
Cela n’implique pas un comportement malveillant. Cela signifie que le modèle de sécurité dépend en partie de la manière dont l’autorité de mise à niveau est gouvernée et protégée.
Les activités récentes incluaient 24 transactions de contrat, 23 appelants uniques et 60 transferts de tokens, avec aucune transaction échouée, aucun appel privilégié reconnu, aucun événement de mint ni aucun événement de burn dans la fenêtre bornée.
La simulation de trading est restée non résolue.
Pour les contrats upgradeables, examinez à la fois l’implémentation actuelle et qui peut la modifier.
Scan complet ARB :
https://tokentoolhub.com/token-safety-checker/?net=arbitrum&address=0x912CE59144191C1204E64559FE8253a0e49E6548
#Arbitrum #ARB #SmartContracts #OnChain
Le renseignement approfondi du contrat TokenToolHub a renvoyé 80/100.
Contrat :
0x912CE59144191C1204E64559FE8253a0e49E6548
Réseau : Arbitrum
Points clés :
• Source vérifiée
• Proxy détecté
• Expansion de l’offre : non détectée
• Frais/taxes modifiables : non détectés
• Commutateurs de trading : non détectés
• Restrictions de portefeuille : non détectées
• Pause d’urgence : non détectée
• Autorité de mise à niveau : PRÉSENTE
• Exécution externe générique : PRÉSENTE
Deux scénarios de risque matériels ont été identifiés :
• Remplacement possible de l’implémentation
• Abus possible de l’exécution générique
Implémentation résolue :
0xd47d14a315394ddf063174f2286ab4eb7c507fa0
Administrateur de proxy résolu :
0xdb216562328215e010f819b5abe947bad4ca961e
Le proxy expose :
changeAdmin(address)
upgradeTo(address)
upgradeToAndCall(address,bytes)
Cela signifie que l’implémentation sous-jacente peut potentiellement être remplacée par l’administrateur de mise à niveau autorisé.
Cela n’implique pas un comportement malveillant. Cela signifie que le modèle de sécurité dépend en partie de la manière dont l’autorité de mise à niveau est gouvernée et protégée.
Les activités récentes incluaient 24 transactions de contrat, 23 appelants uniques et 60 transferts de tokens, avec aucune transaction échouée, aucun appel privilégié reconnu, aucun événement de mint ni aucun événement de burn dans la fenêtre bornée.
La simulation de trading est restée non résolue.
Pour les contrats upgradeables, examinez à la fois l’implémentation actuelle et qui peut la modifier.
Scan complet ARB :
https://tokentoolhub.com/token-safety-checker/?net=arbitrum&address=0x912CE59144191C1204E64559FE8253a0e49E6548
#Arbitrum #ARB #SmartContracts #OnChain
113
·
--
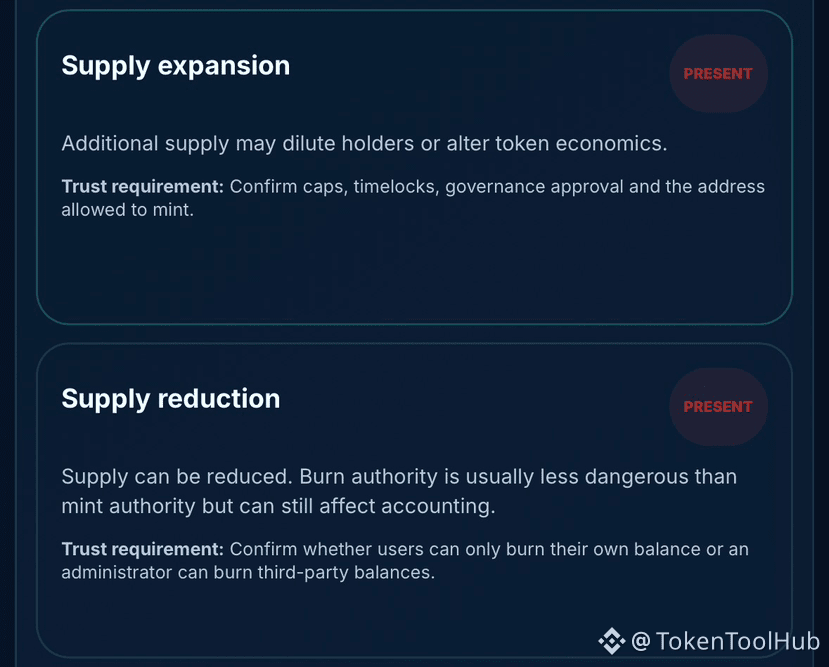
Benmao a obtenu 90/100 lors du scan rapide du risque public.
L’intelligence contractuelle plus approfondie de TokenToolHub a renvoyé 45/100.
Contrat :
0xF2dF04B34596372EBB4A0C49930ebeB760ad7777
Réseau : BNB Smart Chain
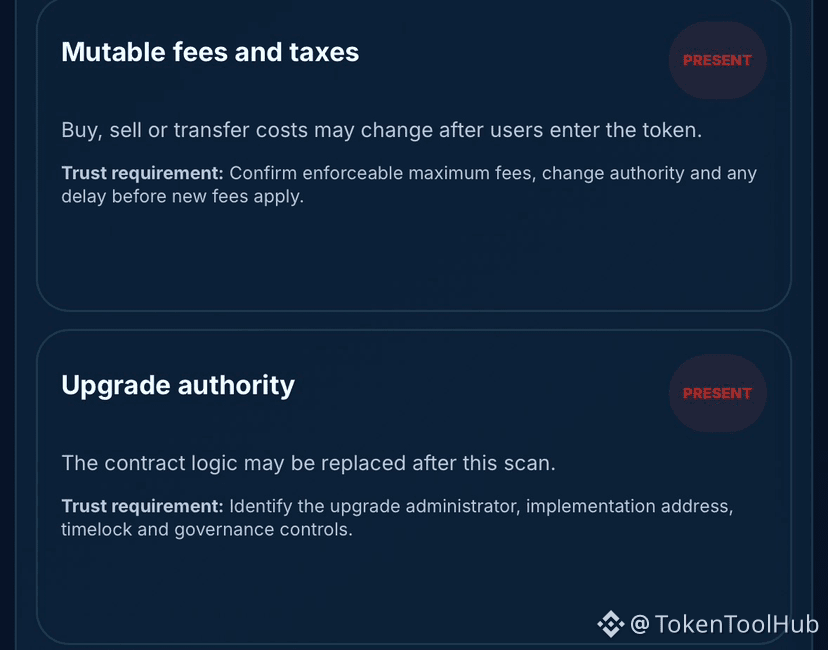
Le contrat vérifié prend en charge 4 scénarios de risque matériels :
• Diminution possible de l’offre
• Hausse possible des frais après l’achat
• Remplacement possible de l’implémentation
• Abus générique de l’exécution
Surfaces de contrôle détectées :
• Expansion de l’offre : Présente
• Frais/taxes modifiables : Présents
• Autorité de mise à niveau : Présente
• Exécution externe générique : Présente
• Contrôle de propriété/admin : Présent
• Réduction de l’offre : Présente
Les restrictions de portefeuille, les interrupteurs de trading et la pause d’urgence n’ont pas été détectés par les vérifications disponibles.
Le contrat est également upgradeable.
Implémentation :
0x024f18294970b5c76c0691b87f138a0317156422
Propriétaire actuel :
0xe2ce6ab80874fa9fa2aae65d277dd6b8e65c9de0
La possibilité de mise à niveau est importante, car la logique analysée aujourd’hui pourrait être remplacée ultérieurement si l’autorité compétente peut changer l’implémentation.
Le rapport a également détecté des capacités de frais/taxes modifiables et une capacité d’expansion de l’offre.
La simulation de trading était indisponible, laissant le statut de honeypot, la taxe d’achat et la taxe de vente non résolues.
Un bon score rapide ne doit pas remplacer l’analyse de l’autorité, de la possibilité de mise à niveau et du comportement mutable du contrat.
Scan complet Benmao :
https://tokentoolhub.com/token-safety-checker/?net=bsc&address=0xF2dF04B34596372EBB4A0C49930ebeB760ad7777
#BNBChain #SmartContracts #CryptoSecurity #OnChain
Benmao a obtenu 90/100 lors du scan rapide du risque public.
L’intelligence contractuelle plus approfondie de TokenToolHub a renvoyé 45/100.
Contrat :
0xF2dF04B34596372EBB4A0C49930ebeB760ad7777
Réseau : BNB Smart Chain
Le contrat vérifié prend en charge 4 scénarios de risque matériels :
• Diminution possible de l’offre
• Hausse possible des frais après l’achat
• Remplacement possible de l’implémentation
• Abus générique de l’exécution
Surfaces de contrôle détectées :
• Expansion de l’offre : Présente
• Frais/taxes modifiables : Présents
• Autorité de mise à niveau : Présente
• Exécution externe générique : Présente
• Contrôle de propriété/admin : Présent
• Réduction de l’offre : Présente
Les restrictions de portefeuille, les interrupteurs de trading et la pause d’urgence n’ont pas été détectés par les vérifications disponibles.
Le contrat est également upgradeable.
Implémentation :
0x024f18294970b5c76c0691b87f138a0317156422
Propriétaire actuel :
0xe2ce6ab80874fa9fa2aae65d277dd6b8e65c9de0
La possibilité de mise à niveau est importante, car la logique analysée aujourd’hui pourrait être remplacée ultérieurement si l’autorité compétente peut changer l’implémentation.
Le rapport a également détecté des capacités de frais/taxes modifiables et une capacité d’expansion de l’offre.
La simulation de trading était indisponible, laissant le statut de honeypot, la taxe d’achat et la taxe de vente non résolues.
Un bon score rapide ne doit pas remplacer l’analyse de l’autorité, de la possibilité de mise à niveau et du comportement mutable du contrat.
Scan complet Benmao :
https://tokentoolhub.com/token-safety-checker/?net=bsc&address=0xF2dF04B34596372EBB4A0C49930ebeB760ad7777
#BNBChain #SmartContracts #CryptoSecurity #OnChain
L’intelligence contractuelle plus approfondie de TokenToolHub a renvoyé 45/100.
Contrat :
0xF2dF04B34596372EBB4A0C49930ebeB760ad7777
Réseau : BNB Smart Chain
Le contrat vérifié prend en charge 4 scénarios de risque matériels :
• Diminution possible de l’offre
• Hausse possible des frais après l’achat
• Remplacement possible de l’implémentation
• Abus générique de l’exécution
Surfaces de contrôle détectées :
• Expansion de l’offre : Présente
• Frais/taxes modifiables : Présents
• Autorité de mise à niveau : Présente
• Exécution externe générique : Présente
• Contrôle de propriété/admin : Présent
• Réduction de l’offre : Présente
Les restrictions de portefeuille, les interrupteurs de trading et la pause d’urgence n’ont pas été détectés par les vérifications disponibles.
Le contrat est également upgradeable.
Implémentation :
0x024f18294970b5c76c0691b87f138a0317156422
Propriétaire actuel :
0xe2ce6ab80874fa9fa2aae65d277dd6b8e65c9de0
La possibilité de mise à niveau est importante, car la logique analysée aujourd’hui pourrait être remplacée ultérieurement si l’autorité compétente peut changer l’implémentation.
Le rapport a également détecté des capacités de frais/taxes modifiables et une capacité d’expansion de l’offre.
La simulation de trading était indisponible, laissant le statut de honeypot, la taxe d’achat et la taxe de vente non résolues.
Un bon score rapide ne doit pas remplacer l’analyse de l’autorité, de la possibilité de mise à niveau et du comportement mutable du contrat.
Scan complet Benmao :
https://tokentoolhub.com/token-safety-checker/?net=bsc&address=0xF2dF04B34596372EBB4A0C49930ebeB760ad7777
#BNBChain #SmartContracts #CryptoSecurity #OnChain
46
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BitcoinHits$85K
2,145 vues
112 mentions
2
#ECBStartsBlockchainEuroSettlement
2,927 vues
275 mentions
3
#SouthAfricaProposesCryptoExchangeControls
13,167 vues
473 mentions
4
#SolanaCutsTargetSlotTimeTo250ms
15,625 vues
417 mentions
5
#EthereumSurpasses$2700
14,924 vues
193 mentions
6
#CanaryFilesSecondAmendmentForStakedSEIETF
36,151 vues
779 mentions
7
#SaylorHintsStrategyBitcoinBuy
2.4M vues
13,699 mentions
8
#BOJRaisesRatesTo31YearHigh
350,810 vues
3,982 mentions
9
#BuffettStepsDownAsBerkshireChairman
168,567 vues
2,219 mentions
10
#XRPExchangeReservesHitSevenYearLow
193,522 vues
1,987 mentions