

#cryptosecurity
cryptosecurity
8.8M visualizaciones
13,155 participa(n) en el debate
Populares
Novedades
·
--
Artículo
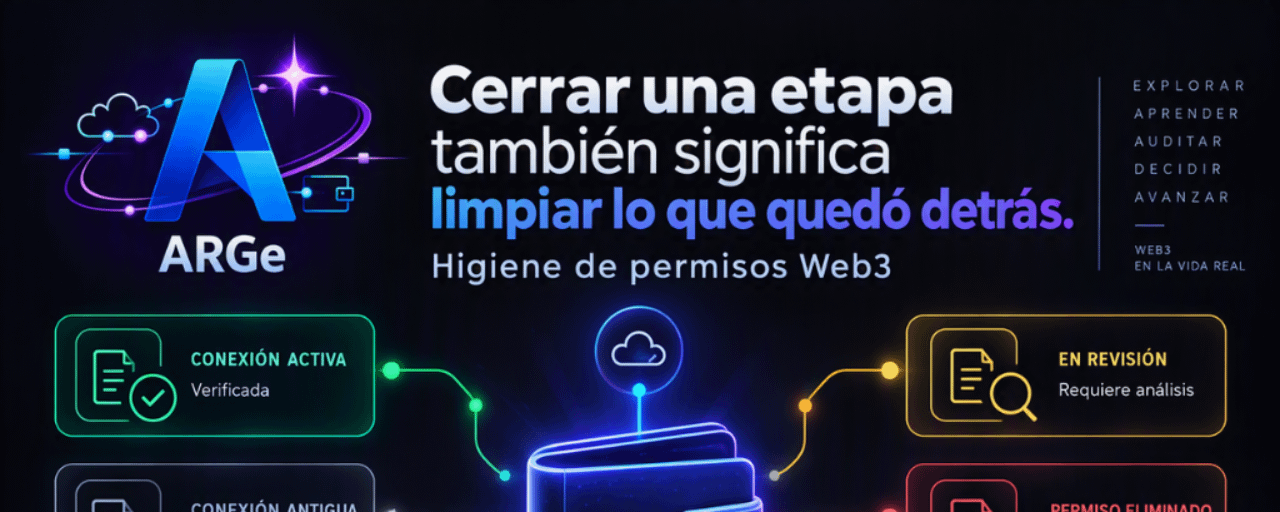
Cerrar una etapa Web3 también significa limpiar lo que quedó detrás🔐 Durante meses estuve experimentando con distintas partes de Web3:
🌐 redes
💧 pools de liquidez
🌉 bridges
🖼️ NFT
🧪 quests y airdrops
📊 staking
🔗 distintas dApps
Esa etapa cumplió su objetivo: aprender haciendo.
Pero cerrar una posición o dejar de utilizar una red no necesariamente significa que todo lo relacionado con esa experiencia desaparezca.
Cada interacción puede haber dejado permisos on-chain que autorizan a determinados contratos a interactuar con tokens o NFT.
Y desconectarse de una dApp no equivale necesariamente a eliminar esas autorizaciones.
Por eso decidí terminar esta etapa revisando los permisos activos de mi wallet.
Utilicé Revoke.cash para hacer una auditoría red por red.
En redes que ya no forman parte de mi operatoria habitual, como Optimism, Linea, BNB Chain y Polygon, eliminé permisos antiguos que ya no tenían una función actual.
Encontré, entre otras cosas:
🔹 allowances antiguos;
🔹 autorizaciones vinculadas a protocolos que ya no utilizo;
🔹 permisos sobre NFT que prefería conservar, pero que ya no necesitaban seguir autorizando a terceros.
Pero apareció un aprendizaje todavía más importante:
revocar todo también puede ser una mala idea.
En Arbitrum, Base y zkSync todavía tengo posiciones activas.
Ahí el proceso fue diferente:
identificar → investigar → entender → recién entonces decidir.
Un contrato que inicialmente puede parecer una dirección desconocida puede cumplir una función necesaria para una posición que todavía está activa.
Por eso mi objetivo no es conseguir una pantalla que diga:
“0 permisos”.
Mi objetivo es algo mucho más útil:
poder explicar por qué existe cada permiso que decidí conservar.
La nueva regla que me queda es:
🧹 Red abandonada → revisar permisos innecesarios.
🔍 Contrato desconocido → investigar antes de tocar.
⚙️ Posición activa → entender qué permiso necesita.
❌ Permiso antiguo sin función → evaluar revocarlo.
Y hay otra razón para hacerlo periódicamente.
Una wallet puede tener poco capital hoy y parecer irrelevante.
Pero el permiso puede seguir existiendo.
Meses después podés volver a utilizar esa red o depositar nuevamente tokens y haber olvidado qué contratos seguían autorizados.
La higiene de una wallet también forma parte de la gestión patrimonial.
La Etapa 0 fue aprender haciendo.
La siguiente será más selectiva:
menos experimentos permanentes → más intención → más trazabilidad → más seguridad.
👇¿Revisás periódicamente los permisos que quedaron activos en tus wallets o solamente cuando dejás de utilizar una dApp?
ℹ️ Esto documenta mi proceso personal de seguridad Web3. No recomiendo revocar contratos indiscriminadamente: primero hay que entender qué función cumple cada permiso.
Activos que estuvieron involucrados $USDT $ARB $ETH
#Web3 #CryptoSecurity #WalletSecurity #DeFi #RiskManagement
Cerrar una etapa Web3 también significa limpiar lo que quedó detrás
🔐 Durante meses estuve experimentando con distintas partes de Web3:
🌐 redes
💧 pools de liquidez
🌉 bridges
🖼️ NFT
🧪 quests y airdrops
📊 staking
🔗 distintas dApps
Esa etapa cumplió su objetivo: aprender haciendo.
Pero cerrar una posición o dejar de utilizar una red no necesariamente significa que todo lo relacionado con esa experiencia desaparezca.
Cada interacción puede haber dejado permisos on-chain que autorizan a determinados contratos a interactuar con tokens o NFT.
Y desconectarse de una dApp no equivale necesariamente a eliminar esas autorizaciones.
Por eso decidí terminar esta etapa revisando los permisos activos de mi wallet.
Utilicé Revoke.cash para hacer una auditoría red por red.
En redes que ya no forman parte de mi operatoria habitual, como Optimism, Linea, BNB Chain y Polygon, eliminé permisos antiguos que ya no tenían una función actual.
Encontré, entre otras cosas:
🔹 allowances antiguos;
🔹 autorizaciones vinculadas a protocolos que ya no utilizo;
🔹 permisos sobre NFT que prefería conservar, pero que ya no necesitaban seguir autorizando a terceros.
Pero apareció un aprendizaje todavía más importante:
revocar todo también puede ser una mala idea.
En Arbitrum, Base y zkSync todavía tengo posiciones activas.
Ahí el proceso fue diferente:
identificar → investigar → entender → recién entonces decidir.
Un contrato que inicialmente puede parecer una dirección desconocida puede cumplir una función necesaria para una posición que todavía está activa.
Por eso mi objetivo no es conseguir una pantalla que diga:
“0 permisos”.
Mi objetivo es algo mucho más útil:
poder explicar por qué existe cada permiso que decidí conservar.
La nueva regla que me queda es:
🧹 Red abandonada → revisar permisos innecesarios.
🔍 Contrato desconocido → investigar antes de tocar.
⚙️ Posición activa → entender qué permiso necesita.
❌ Permiso antiguo sin función → evaluar revocarlo.
Y hay otra razón para hacerlo periódicamente.
Una wallet puede tener poco capital hoy y parecer irrelevante.
Pero el permiso puede seguir existiendo.
Meses después podés volver a utilizar esa red o depositar nuevamente tokens y haber olvidado qué contratos seguían autorizados.
La higiene de una wallet también forma parte de la gestión patrimonial.
La Etapa 0 fue aprender haciendo.
La siguiente será más selectiva:
menos experimentos permanentes → más intención → más trazabilidad → más seguridad.
👇¿Revisás periódicamente los permisos que quedaron activos en tus wallets o solamente cuando dejás de utilizar una dApp?
ℹ️ Esto documenta mi proceso personal de seguridad Web3. No recomiendo revocar contratos indiscriminadamente: primero hay que entender qué función cumple cada permiso.
Activos que estuvieron involucrados $USDT $ARB $ETH
#Web3 #CryptoSecurity #WalletSecurity #DeFi #RiskManagement
🌐 redes
💧 pools de liquidez
🌉 bridges
🖼️ NFT
🧪 quests y airdrops
📊 staking
🔗 distintas dApps
Esa etapa cumplió su objetivo: aprender haciendo.
Pero cerrar una posición o dejar de utilizar una red no necesariamente significa que todo lo relacionado con esa experiencia desaparezca.
Cada interacción puede haber dejado permisos on-chain que autorizan a determinados contratos a interactuar con tokens o NFT.
Y desconectarse de una dApp no equivale necesariamente a eliminar esas autorizaciones.
Por eso decidí terminar esta etapa revisando los permisos activos de mi wallet.
Utilicé Revoke.cash para hacer una auditoría red por red.
En redes que ya no forman parte de mi operatoria habitual, como Optimism, Linea, BNB Chain y Polygon, eliminé permisos antiguos que ya no tenían una función actual.
Encontré, entre otras cosas:
🔹 allowances antiguos;
🔹 autorizaciones vinculadas a protocolos que ya no utilizo;
🔹 permisos sobre NFT que prefería conservar, pero que ya no necesitaban seguir autorizando a terceros.
Pero apareció un aprendizaje todavía más importante:
revocar todo también puede ser una mala idea.
En Arbitrum, Base y zkSync todavía tengo posiciones activas.
Ahí el proceso fue diferente:
identificar → investigar → entender → recién entonces decidir.
Un contrato que inicialmente puede parecer una dirección desconocida puede cumplir una función necesaria para una posición que todavía está activa.
Por eso mi objetivo no es conseguir una pantalla que diga:
“0 permisos”.
Mi objetivo es algo mucho más útil:
poder explicar por qué existe cada permiso que decidí conservar.
La nueva regla que me queda es:
🧹 Red abandonada → revisar permisos innecesarios.
🔍 Contrato desconocido → investigar antes de tocar.
⚙️ Posición activa → entender qué permiso necesita.
❌ Permiso antiguo sin función → evaluar revocarlo.
Y hay otra razón para hacerlo periódicamente.
Una wallet puede tener poco capital hoy y parecer irrelevante.
Pero el permiso puede seguir existiendo.
Meses después podés volver a utilizar esa red o depositar nuevamente tokens y haber olvidado qué contratos seguían autorizados.
La higiene de una wallet también forma parte de la gestión patrimonial.
La Etapa 0 fue aprender haciendo.
La siguiente será más selectiva:
menos experimentos permanentes → más intención → más trazabilidad → más seguridad.
👇¿Revisás periódicamente los permisos que quedaron activos en tus wallets o solamente cuando dejás de utilizar una dApp?
ℹ️ Esto documenta mi proceso personal de seguridad Web3. No recomiendo revocar contratos indiscriminadamente: primero hay que entender qué función cumple cada permiso.
Activos que estuvieron involucrados $USDT $ARB $ETH
#Web3 #CryptoSecurity #WalletSecurity #DeFi #RiskManagement
50


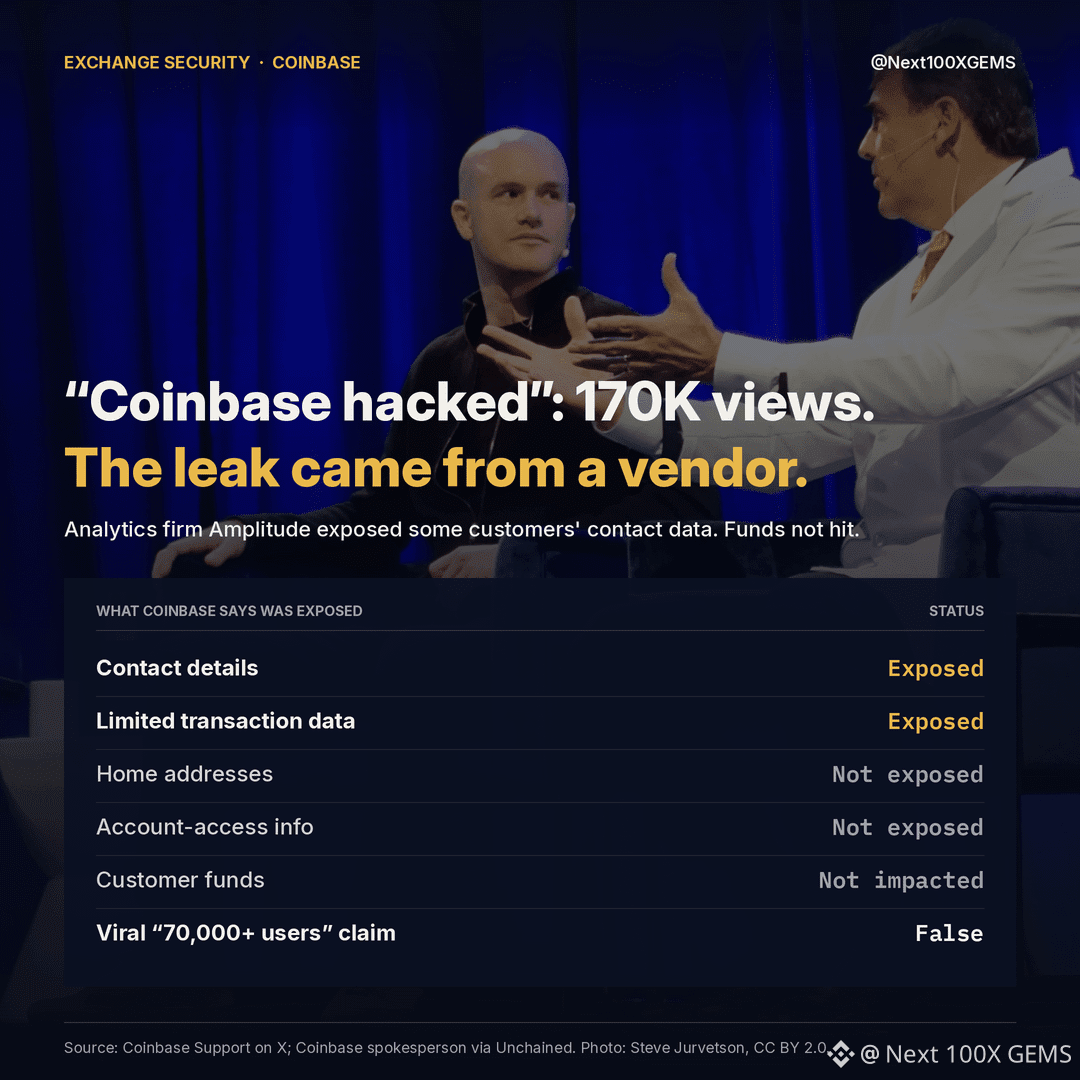
«Acaban de hackear Coinbase. DEP» ha acumulado unas 170.000 visualizaciones en X desde anoche. Pero eso no es exactamente lo que ocurrió.
Coinbase afirma que sus propios sistemas no fueron vulnerados. Amplitude, un proveedor de análisis que utiliza, sufrió un incidente de seguridad que expuso datos de contacto e información limitada sobre transacciones de un pequeño grupo de clientes de Coinbase, además de datos de otros clientes de Amplitude. Un portavoz de Coinbase afirma que no se expusieron domicilios ni datos de acceso a las cuentas. Se está notificando a los usuarios afectados y a los organismos reguladores.
¿La cifra de «más de 70.000 usuarios» que se difundió con el rumor? Coinbase la califica de falsa y no ha compartido ninguna cifra propia.
Si tienes $BTC o $USDC en Coinbase, tus criptomonedas no se vieron afectadas. El riesgo real es lo que viene ahora. Alguien tiene una dirección de correo electrónico o un número de teléfono asociado a una cuenta de criptomonedas conocida, y eso es todo lo que necesita un grupo de estafadores para hacer phishing.
Coinbase nunca te pedirá tu contraseña ni tu código de autenticación de dos factores, y no te llamará ni te enviará un mensaje de texto para que transfieras fondos. Quien lo haga está intentando estafarte. Cuelga y abre la aplicación tú mismo.
#Coinbase #SeguridadCripto
No es asesoramiento financiero. Investiga por tu cuenta.
«Acaban de hackear Coinbase. DEP» ha acumulado unas 170.000 visualizaciones en X desde anoche. Pero eso no es exactamente lo que ocurrió.
Coinbase afirma que sus propios sistemas no fueron vulnerados. Amplitude, un proveedor de análisis que utiliza, sufrió un incidente de seguridad que expuso datos de contacto e información limitada sobre transacciones de un pequeño grupo de clientes de Coinbase, además de datos de otros clientes de Amplitude. Un portavoz de Coinbase afirma que no se expusieron domicilios ni datos de acceso a las cuentas. Se está notificando a los usuarios afectados y a los organismos reguladores.
¿La cifra de «más de 70.000 usuarios» que se difundió con el rumor? Coinbase la califica de falsa y no ha compartido ninguna cifra propia.
Si tienes $BTC o $USDC en Coinbase, tus criptomonedas no se vieron afectadas. El riesgo real es lo que viene ahora. Alguien tiene una dirección de correo electrónico o un número de teléfono asociado a una cuenta de criptomonedas conocida, y eso es todo lo que necesita un grupo de estafadores para hacer phishing.
Coinbase nunca te pedirá tu contraseña ni tu código de autenticación de dos factores, y no te llamará ni te enviará un mensaje de texto para que transfieras fondos. Quien lo haga está intentando estafarte. Cuelga y abre la aplicación tú mismo.
#Coinbase #SeguridadCripto
No es asesoramiento financiero. Investiga por tu cuenta.
Coinbase afirma que sus propios sistemas no fueron vulnerados. Amplitude, un proveedor de análisis que utiliza, sufrió un incidente de seguridad que expuso datos de contacto e información limitada sobre transacciones de un pequeño grupo de clientes de Coinbase, además de datos de otros clientes de Amplitude. Un portavoz de Coinbase afirma que no se expusieron domicilios ni datos de acceso a las cuentas. Se está notificando a los usuarios afectados y a los organismos reguladores.
¿La cifra de «más de 70.000 usuarios» que se difundió con el rumor? Coinbase la califica de falsa y no ha compartido ninguna cifra propia.
Si tienes $BTC o $USDC en Coinbase, tus criptomonedas no se vieron afectadas. El riesgo real es lo que viene ahora. Alguien tiene una dirección de correo electrónico o un número de teléfono asociado a una cuenta de criptomonedas conocida, y eso es todo lo que necesita un grupo de estafadores para hacer phishing.
Coinbase nunca te pedirá tu contraseña ni tu código de autenticación de dos factores, y no te llamará ni te enviará un mensaje de texto para que transfieras fondos. Quien lo haga está intentando estafarte. Cuelga y abre la aplicación tú mismo.
#Coinbase #SeguridadCripto
No es asesoramiento financiero. Investiga por tu cuenta.
720
·
--
🚨 ALERTA DE SEGURIDAD: CZ ADVIERTE SOBRE FILTRACIONES DE DATOS 🚨
Los datos filtrados de exchanges pueden dar lugar a phishing, intercambio de SIM y ataques en el MUNDO REAL. ¡Mantente a SALVO!
CZ acaba de emitir una advertencia crítica 👇
Los hackers están usando correos electrónicos y números de teléfono filtrados de exchanges para:
- Enviar correos falsos del soporte de Binance
- Secuestrar tu teléfono mediante el intercambio de SIM
- Eludir la autenticación 2FA por SMS y vaciar cuentas
Esto NO es un simulacro. Los titulares de BTC y criptomonedas son objetivos prioritarios.
*Cómo mantenerte a salvo AHORA MISMO:*
✅ Activa la autenticación 2FA con dispositivo físico o clave de acceso — Desactiva la 2FA por SMS
✅ Nunca compartas tus códigos SMS, ni siquiera con el «soporte»
✅ Verifica todos los enlaces de los correos electrónicos — comprueba el dominio
✅ Contacta con el soporte SOLO a través de la aplicación oficial
La seguridad de tus $BNB BTC ETH USDT depende de tus hábitos de seguridad.
¿Has activado el código antiphishing en Binance? Comenta abajo.
$BNB $BTC $ETH $IRYS #Binance #CZ #AlertaDeSeguridad #Phishing #SIMSwap #CryptoSafety #BinanceSquare #StaySAFU #CryptoSecurity
🚨 ALERTA DE SEGURIDAD: CZ ADVIERTE SOBRE FILTRACIONES DE DATOS 🚨
Los datos filtrados de exchanges pueden dar lugar a phishing, intercambio de SIM y ataques en el MUNDO REAL. ¡Mantente a SALVO!
CZ acaba de emitir una advertencia crítica 👇
Los hackers están usando correos electrónicos y números de teléfono filtrados de exchanges para:
- Enviar correos falsos del soporte de Binance
- Secuestrar tu teléfono mediante el intercambio de SIM
- Eludir la autenticación 2FA por SMS y vaciar cuentas
Esto NO es un simulacro. Los titulares de BTC y criptomonedas son objetivos prioritarios.
*Cómo mantenerte a salvo AHORA MISMO:*
✅ Activa la autenticación 2FA con dispositivo físico o clave de acceso — Desactiva la 2FA por SMS
✅ Nunca compartas tus códigos SMS, ni siquiera con el «soporte»
✅ Verifica todos los enlaces de los correos electrónicos — comprueba el dominio
✅ Contacta con el soporte SOLO a través de la aplicación oficial
La seguridad de tus $BNB BTC ETH USDT depende de tus hábitos de seguridad.
¿Has activado el código antiphishing en Binance? Comenta abajo.
$BNB $BTC $ETH $IRYS #Binance #CZ #AlertaDeSeguridad #Phishing #SIMSwap #CryptoSafety #BinanceSquare #StaySAFU #CryptoSecurity
Los datos filtrados de exchanges pueden dar lugar a phishing, intercambio de SIM y ataques en el MUNDO REAL. ¡Mantente a SALVO!
CZ acaba de emitir una advertencia crítica 👇
Los hackers están usando correos electrónicos y números de teléfono filtrados de exchanges para:
- Enviar correos falsos del soporte de Binance
- Secuestrar tu teléfono mediante el intercambio de SIM
- Eludir la autenticación 2FA por SMS y vaciar cuentas
Esto NO es un simulacro. Los titulares de BTC y criptomonedas son objetivos prioritarios.
*Cómo mantenerte a salvo AHORA MISMO:*
✅ Activa la autenticación 2FA con dispositivo físico o clave de acceso — Desactiva la 2FA por SMS
✅ Nunca compartas tus códigos SMS, ni siquiera con el «soporte»
✅ Verifica todos los enlaces de los correos electrónicos — comprueba el dominio
✅ Contacta con el soporte SOLO a través de la aplicación oficial
La seguridad de tus $BNB BTC ETH USDT depende de tus hábitos de seguridad.
¿Has activado el código antiphishing en Binance? Comenta abajo.
$BNB $BTC $ETH $IRYS #Binance #CZ #AlertaDeSeguridad #Phishing #SIMSwap #CryptoSafety #BinanceSquare #StaySAFU #CryptoSecurity
1
144
·
--
Ver traducción
#bitcoincoreidentifiesthreevulnerabilities
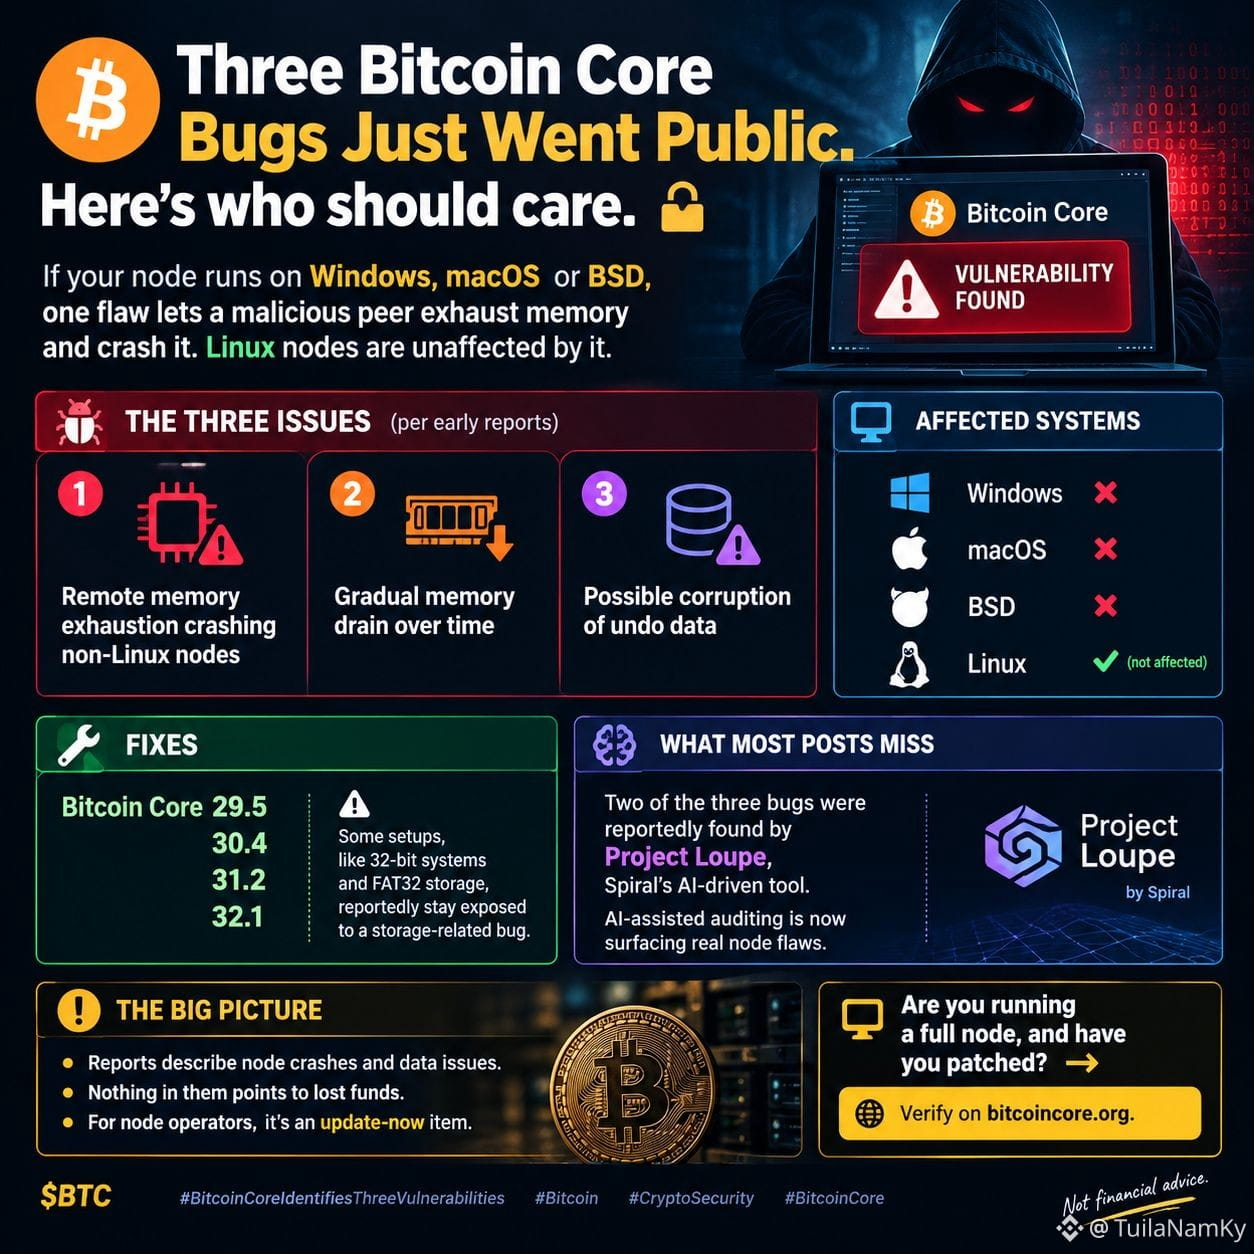
Three Bitcoin Core bugs just went public. Here’s who should care. 🔐
If your node runs on Windows, macOS or BSD, one flaw lets a malicious peer exhaust memory and crash it. Linux nodes are unaffected by it.
The three issues, per early reports:
Remote memory exhaustion crashing non-Linux nodes Gradual memory drain over time Possible corruption of undo data
Fixes: Bitcoin Core 29.5, 30.4, 31.2 and 32.1. Some setups, like 32-bit systems and FAT32 storage, reportedly stay exposed to a storage-related bug.
What most posts miss: two of the three bugs were reportedly found by Project Loupe, Spiral’s AI-driven tool. AI-assisted auditing is now surfacing real node flaws.
The reports describe node crashes and data issues. Nothing in them points to lost funds. For node operators, it’s an update-now item.
Are you running a full node, and have you patched? 👇
Not financial advice. Verify on bitcoincore.org.
$BTC
{future}(BTCUSDT)
#Bitcoin #CryptoSecurity #BitcoinCore
#bitcoincoreidentifiesthreevulnerabilities
Three Bitcoin Core bugs just went public. Here’s who should care. 🔐
If your node runs on Windows, macOS or BSD, one flaw lets a malicious peer exhaust memory and crash it. Linux nodes are unaffected by it.
The three issues, per early reports:
Remote memory exhaustion crashing non-Linux nodes Gradual memory drain over time Possible corruption of undo data
Fixes: Bitcoin Core 29.5, 30.4, 31.2 and 32.1. Some setups, like 32-bit systems and FAT32 storage, reportedly stay exposed to a storage-related bug.
What most posts miss: two of the three bugs were reportedly found by Project Loupe, Spiral’s AI-driven tool. AI-assisted auditing is now surfacing real node flaws.
The reports describe node crashes and data issues. Nothing in them points to lost funds. For node operators, it’s an update-now item.
Are you running a full node, and have you patched? 👇
Not financial advice. Verify on bitcoincore.org.
$BTC
#Bitcoin #CryptoSecurity #BitcoinCore
Three Bitcoin Core bugs just went public. Here’s who should care. 🔐
If your node runs on Windows, macOS or BSD, one flaw lets a malicious peer exhaust memory and crash it. Linux nodes are unaffected by it.
The three issues, per early reports:
Remote memory exhaustion crashing non-Linux nodes Gradual memory drain over time Possible corruption of undo data
Fixes: Bitcoin Core 29.5, 30.4, 31.2 and 32.1. Some setups, like 32-bit systems and FAT32 storage, reportedly stay exposed to a storage-related bug.
What most posts miss: two of the three bugs were reportedly found by Project Loupe, Spiral’s AI-driven tool. AI-assisted auditing is now surfacing real node flaws.
The reports describe node crashes and data issues. Nothing in them points to lost funds. For node operators, it’s an update-now item.
Are you running a full node, and have you patched? 👇
Not financial advice. Verify on bitcoincore.org.
$BTC
#Bitcoin #CryptoSecurity #BitcoinCore
22
·
--
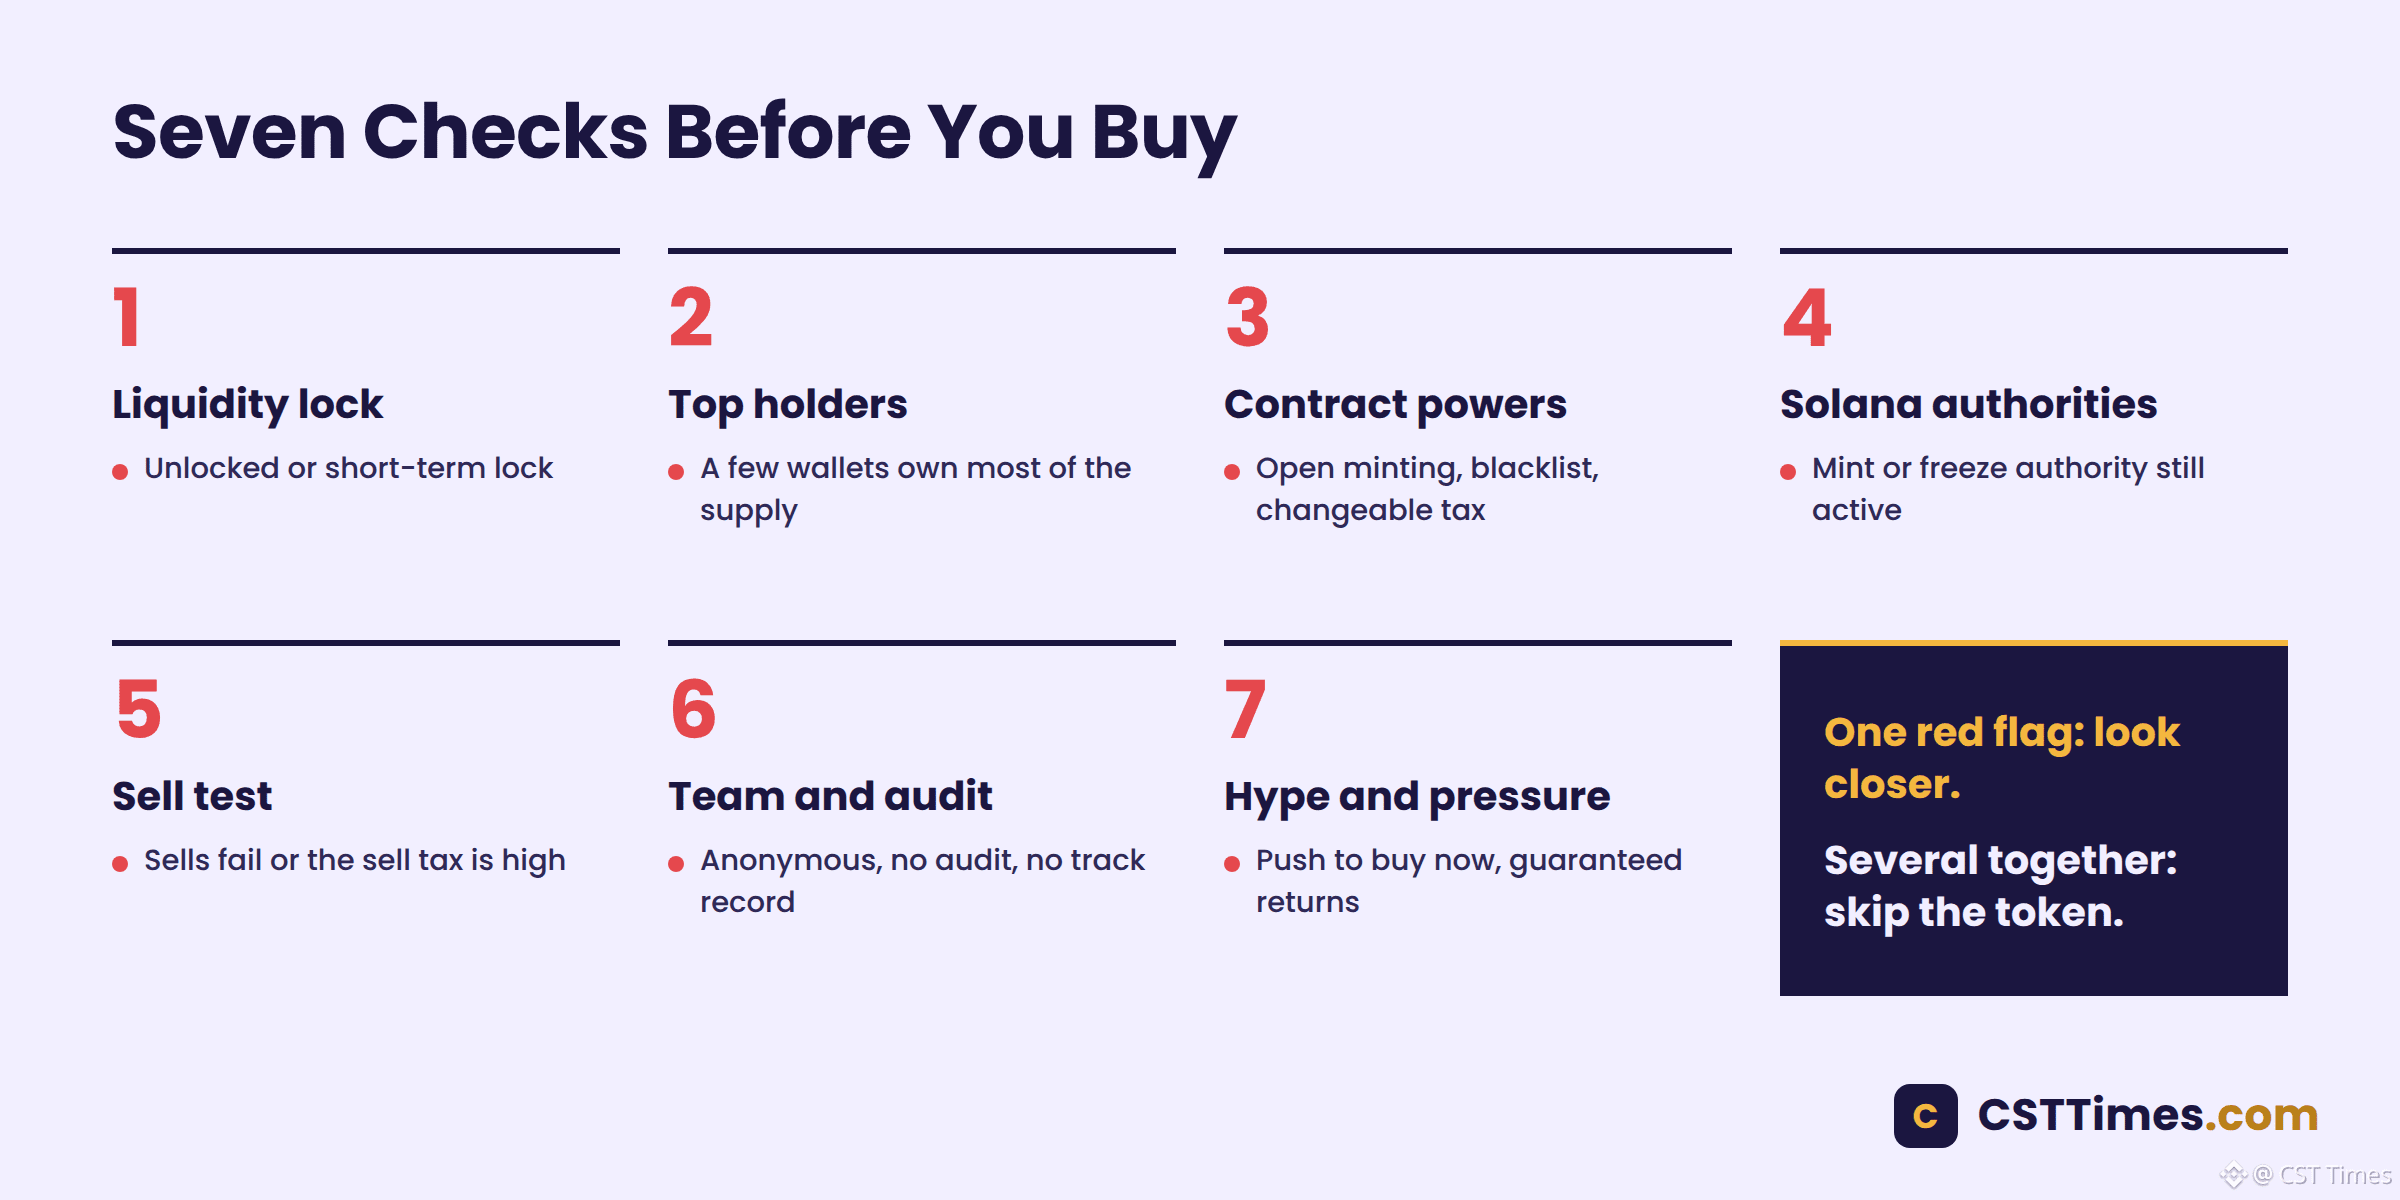
🚨 Cómo detectar una estafa de salida antes de comprar un token nuevo
Primero, 3 preguntas: ¿Quién controla la liquidez? ¿Quién posee la mayor parte del suministro? ¿Qué puede hacer el contrato?
7 comprobaciones:
✅ ¿Liquidez bloqueada? Comprueba el monto bloqueado y cuándo vence
✅ Principales titulares: ¿unas pocas carteras poseen la mayor parte del suministro?
✅ Permisos del contrato: acuñar tokens, incluir en listas negras, cambiar el impuesto de venta
✅ Solana: ¿se revocaron las autoridades de acuñación y congelación?
✅ Prueba de honeypot: ¿realmente puedes vender?
✅ Equipo, auditoría e historial del proyecto
✅ El bombo y la presión de «compra ahora» = señal de alerta
Una señal de alerta = investiga más. Varias juntas = evítalo.
Ningún escáner puede demostrar que un token es 100 % seguro. Invierte solo lo que puedas permitirte perder.
Detalles completos en csttimes punto com
#RugPull #CryptoSecurity #Solana #DYOR
Esto no es asesoramiento financiero.
🚨 Cómo detectar una estafa de salida antes de comprar un token nuevo
Primero, 3 preguntas: ¿Quién controla la liquidez? ¿Quién posee la mayor parte del suministro? ¿Qué puede hacer el contrato?
7 comprobaciones:
✅ ¿Liquidez bloqueada? Comprueba el monto bloqueado y cuándo vence
✅ Principales titulares: ¿unas pocas carteras poseen la mayor parte del suministro?
✅ Permisos del contrato: acuñar tokens, incluir en listas negras, cambiar el impuesto de venta
✅ Solana: ¿se revocaron las autoridades de acuñación y congelación?
✅ Prueba de honeypot: ¿realmente puedes vender?
✅ Equipo, auditoría e historial del proyecto
✅ El bombo y la presión de «compra ahora» = señal de alerta
Una señal de alerta = investiga más. Varias juntas = evítalo.
Ningún escáner puede demostrar que un token es 100 % seguro. Invierte solo lo que puedas permitirte perder.
Detalles completos en csttimes punto com
#RugPull #CryptoSecurity #Solana #DYOR
Esto no es asesoramiento financiero.
Primero, 3 preguntas: ¿Quién controla la liquidez? ¿Quién posee la mayor parte del suministro? ¿Qué puede hacer el contrato?
7 comprobaciones:
✅ ¿Liquidez bloqueada? Comprueba el monto bloqueado y cuándo vence
✅ Principales titulares: ¿unas pocas carteras poseen la mayor parte del suministro?
✅ Permisos del contrato: acuñar tokens, incluir en listas negras, cambiar el impuesto de venta
✅ Solana: ¿se revocaron las autoridades de acuñación y congelación?
✅ Prueba de honeypot: ¿realmente puedes vender?
✅ Equipo, auditoría e historial del proyecto
✅ El bombo y la presión de «compra ahora» = señal de alerta
Una señal de alerta = investiga más. Varias juntas = evítalo.
Ningún escáner puede demostrar que un token es 100 % seguro. Invierte solo lo que puedas permitirte perder.
Detalles completos en csttimes punto com
#RugPull #CryptoSecurity #Solana #DYOR
Esto no es asesoramiento financiero.
84
·
--
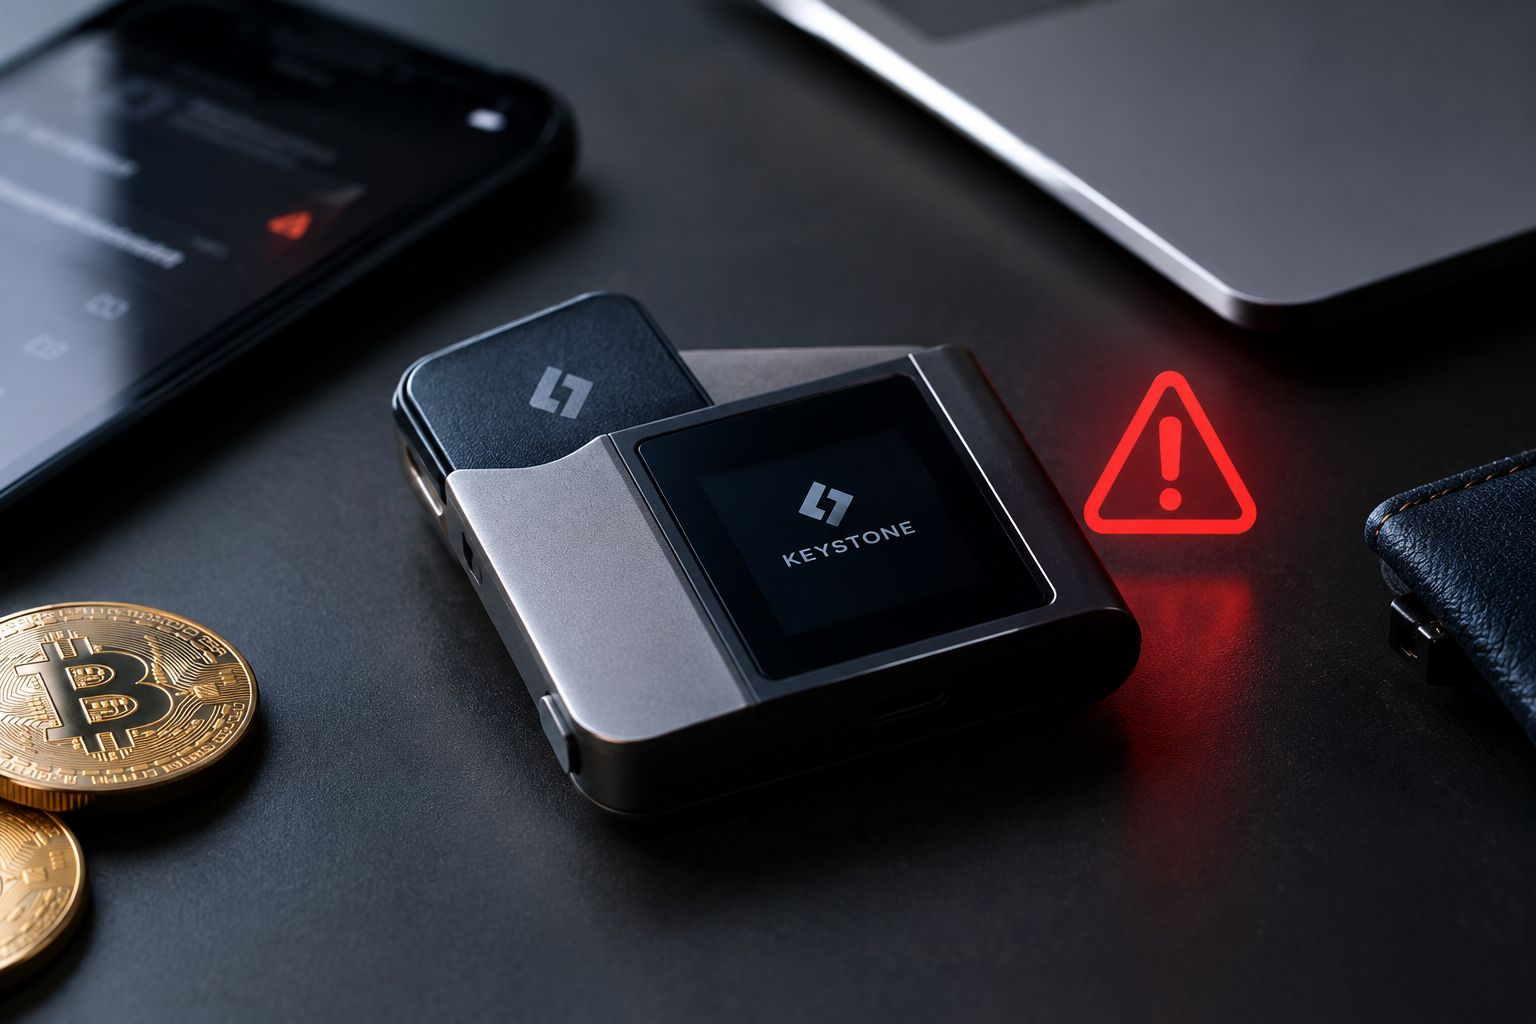
$BTC La autocustodia solo es tan segura como el dispositivo en el que confías
El incidente de Keystone plantea una importante pregunta de seguridad: ¿podrían las carteras de hardware falsificadas superar las comprobaciones de autenticidad tras la vulneración de una clave de autenticación?
Esto no significa automáticamente que los fondos de los usuarios estén en riesgo, pero pone al descubierto una debilidad crítica en la verificación de dispositivos.
Para quienes poseen $BTC , mantener las claves privadas desconectadas no es suficiente si no se puede confiar en el propio dispositivo. Es fundamental contar con una verificación más sólida y actualizaciones de seguridad transparentes.
¿Cambiaría esto tu forma de elegir una cartera de hardware?
#Bitcoin #CryptoSecurity #SelfCustody
$BTC La autocustodia solo es tan segura como el dispositivo en el que confías
El incidente de Keystone plantea una importante pregunta de seguridad: ¿podrían las carteras de hardware falsificadas superar las comprobaciones de autenticidad tras la vulneración de una clave de autenticación?
Esto no significa automáticamente que los fondos de los usuarios estén en riesgo, pero pone al descubierto una debilidad crítica en la verificación de dispositivos.
Para quienes poseen $BTC , mantener las claves privadas desconectadas no es suficiente si no se puede confiar en el propio dispositivo. Es fundamental contar con una verificación más sólida y actualizaciones de seguridad transparentes.
¿Cambiaría esto tu forma de elegir una cartera de hardware?
#Bitcoin #CryptoSecurity #SelfCustody
El incidente de Keystone plantea una importante pregunta de seguridad: ¿podrían las carteras de hardware falsificadas superar las comprobaciones de autenticidad tras la vulneración de una clave de autenticación?
Esto no significa automáticamente que los fondos de los usuarios estén en riesgo, pero pone al descubierto una debilidad crítica en la verificación de dispositivos.
Para quienes poseen $BTC , mantener las claves privadas desconectadas no es suficiente si no se puede confiar en el propio dispositivo. Es fundamental contar con una verificación más sólida y actualizaciones de seguridad transparentes.
¿Cambiaría esto tu forma de elegir una cartera de hardware?
#Bitcoin #CryptoSecurity #SelfCustody
1
133
·
--
Con verificación
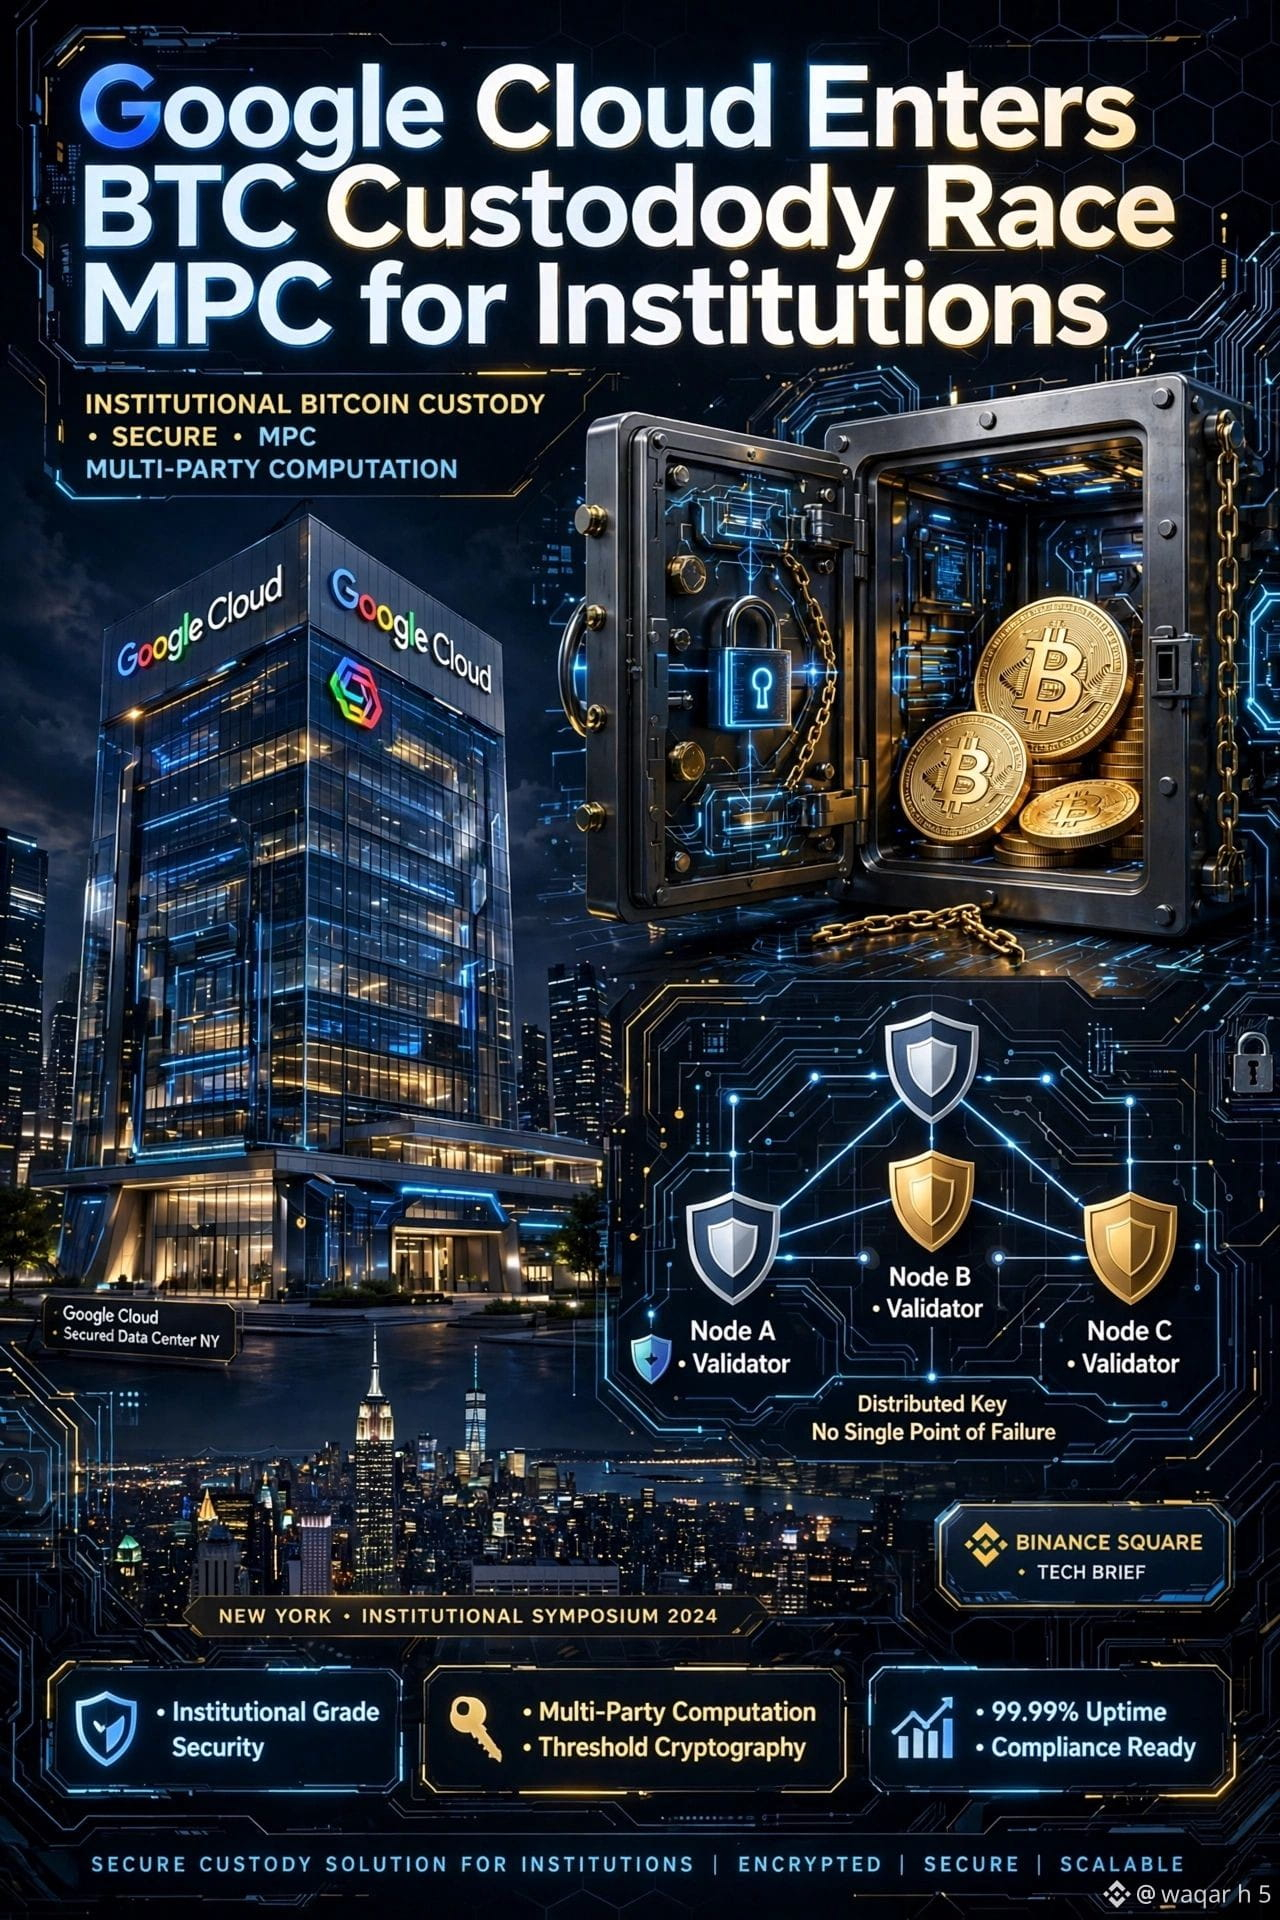
🚨 ¡GOOGLE CLOUD ACABA DE ENTRAR EN EL SECTOR DE LA CUSTODIA DE $ BTC!
Google Cloud presentó oficialmente una vista previa de su nuevo servicio MPC para la custodia institucional de Bitcoin en un simposio sobre seguridad de activos digitales en Nueva York. Esto es ENORME.
*¿Qué es MPC?*
La computación multipartita permite que las instituciones financieras autoricen y firmen conjuntamente transacciones de criptomonedas SIN que ninguna de las partes tenga la clave privada completa. No hay un único punto de fallo.
*Por qué esto es alcista:*
✅ Seguridad de nivel institucional para $ BTC
✅ $ GOOGL se adentra aún más en la infraestructura cripto
✅ Los bancos y fondos ahora pueden custodiar $ BTC de forma segura
✅ Simposio en Nueva York = confianza regulatoria
Esto no es solo una noticia sobre la nube; es infraestructura para la adopción masiva. Cuando Google ofrece servicios de custodia, llegan las instituciones. Cuando llegan las instituciones, viene el shock de oferta de $ BTC y $ ETH.
Google Cloud ya no solo almacena datos: está protegiendo el futuro del dinero.
¿Te entusiasma la incursión de Google en las criptomonedas?
$BTC $GOOGL $BNB
#InstitutionalAdoption #MPC #CryptoNews #BinanceSquare #CryptoSecurity
{spot}(BTCUSDT)
{future}(GOOGLUSDT)
{spot}(BNBUSDT)
🚨 ¡GOOGLE CLOUD ACABA DE ENTRAR EN EL SECTOR DE LA CUSTODIA DE $ BTC!
Google Cloud presentó oficialmente una vista previa de su nuevo servicio MPC para la custodia institucional de Bitcoin en un simposio sobre seguridad de activos digitales en Nueva York. Esto es ENORME.
*¿Qué es MPC?*
La computación multipartita permite que las instituciones financieras autoricen y firmen conjuntamente transacciones de criptomonedas SIN que ninguna de las partes tenga la clave privada completa. No hay un único punto de fallo.
*Por qué esto es alcista:*
✅ Seguridad de nivel institucional para $ BTC
✅ $ GOOGL se adentra aún más en la infraestructura cripto
✅ Los bancos y fondos ahora pueden custodiar $ BTC de forma segura
✅ Simposio en Nueva York = confianza regulatoria
Esto no es solo una noticia sobre la nube; es infraestructura para la adopción masiva. Cuando Google ofrece servicios de custodia, llegan las instituciones. Cuando llegan las instituciones, viene el shock de oferta de $ BTC y $ ETH.
Google Cloud ya no solo almacena datos: está protegiendo el futuro del dinero.
¿Te entusiasma la incursión de Google en las criptomonedas?
$BTC $GOOGL $BNB
#InstitutionalAdoption #MPC #CryptoNews #BinanceSquare #CryptoSecurity
Google Cloud presentó oficialmente una vista previa de su nuevo servicio MPC para la custodia institucional de Bitcoin en un simposio sobre seguridad de activos digitales en Nueva York. Esto es ENORME.
*¿Qué es MPC?*
La computación multipartita permite que las instituciones financieras autoricen y firmen conjuntamente transacciones de criptomonedas SIN que ninguna de las partes tenga la clave privada completa. No hay un único punto de fallo.
*Por qué esto es alcista:*
✅ Seguridad de nivel institucional para $ BTC
✅ $ GOOGL se adentra aún más en la infraestructura cripto
✅ Los bancos y fondos ahora pueden custodiar $ BTC de forma segura
✅ Simposio en Nueva York = confianza regulatoria
Esto no es solo una noticia sobre la nube; es infraestructura para la adopción masiva. Cuando Google ofrece servicios de custodia, llegan las instituciones. Cuando llegan las instituciones, viene el shock de oferta de $ BTC y $ ETH.
Google Cloud ya no solo almacena datos: está protegiendo el futuro del dinero.
¿Te entusiasma la incursión de Google en las criptomonedas?
$BTC $GOOGL $BNB
#InstitutionalAdoption #MPC #CryptoNews #BinanceSquare #CryptoSecurity
2
491
🚨 ¡CZ ADVIERTE SOBRE FILTRACIONES DE DATOS! ⚠️
Los datos filtrados de los exchanges pueden exponer a los usuarios a estafas de phishing, ataques de intercambio de SIM e incluso amenazas en el mundo real.
🔐 Protege tu información personal. 🛡️ ¡Mantente alerta y a salvo!
#CZ #CryptoSecurity #Binance #Crypto
🚨 ¡CZ ADVIERTE SOBRE FILTRACIONES DE DATOS! ⚠️
Los datos filtrados de los exchanges pueden exponer a los usuarios a estafas de phishing, ataques de intercambio de SIM e incluso amenazas en el mundo real.
🔐 Protege tu información personal. 🛡️ ¡Mantente alerta y a salvo!
#CZ #CryptoSecurity #Binance #Crypto
Los datos filtrados de los exchanges pueden exponer a los usuarios a estafas de phishing, ataques de intercambio de SIM e incluso amenazas en el mundo real.
🔐 Protege tu información personal. 🛡️ ¡Mantente alerta y a salvo!
#CZ #CryptoSecurity #Binance #Crypto
8
🚨 ¡CZ advierte sobre filtraciones de datos! ⚠️
Los datos filtrados de las plataformas de trading pueden dar lugar a estafas de phishing, ataques de intercambio de tarjetas SIM e incluso amenazas en el mundo real.
🔐 Protege tu información personal. 🛡️ ¡Mantente alerta y protégete!
#CZ #CryptoSecurity #Binance #crypto
🚨 ¡CZ advierte sobre filtraciones de datos! ⚠️
Los datos filtrados de las plataformas de trading pueden dar lugar a estafas de phishing, ataques de intercambio de tarjetas SIM e incluso amenazas en el mundo real.
🔐 Protege tu información personal. 🛡️ ¡Mantente alerta y protégete!
#CZ #CryptoSecurity #Binance #crypto
Los datos filtrados de las plataformas de trading pueden dar lugar a estafas de phishing, ataques de intercambio de tarjetas SIM e incluso amenazas en el mundo real.
🔐 Protege tu información personal. 🛡️ ¡Mantente alerta y protégete!
#CZ #CryptoSecurity #Binance #crypto
15
·
--
El usuario quiere una publicación para Binance Square sobre «5 señales de que un proyecto cripto es una estafa de salida». Requisitos:
- Sin formato Markdown (nada de negritas, cursivas, encabezados, etc.)
- 150-200 palabras
- Tono de advertencia: serio, pero sin alarmar
- Incluir 3 pasos claros y prácticos
- Terminar con: «Comparte esto con alguien que recién empieza en el mundo cripto: ¡podría salvarle! »
- Última línea: #NFT #Web3 #CryptoSecurity #StaySafe (con espacios entre los hashtags)
- Entregar SOLO el texto final de la publicación, sin comentarios adicionales.
Debemos producir un solo bloque de texto (sin formato Markdown). El recuento debe ser de 150-200 palabras. Apuntemos a unas 170 palabras.
Debemos enumerar 5 señales. Luego, 3 pasos prácticos. Después, la frase final obligatoria y los hashtags.
Debemos asegurarnos de que no haya formato Markdown (los guiones están bien como texto normal, pero no como viñetas de Markdown. Para mayor seguridad, podemos usar frases normales o una lista numerada sin sintaxis Markdown. Sin embargo, las viñetas podrían considerarse Markdown. Es más seguro redactarlo como texto normal separado por saltos de línea. Los saltos de línea están bien. Entregaremos texto normal.
Debemos contar las palabras. Hagamos un borrador.
Borrador:
«Las estafas de salida pueden hacerte perder tus fondos en cuestión de minutos. Presta atención a estas cinco señales de alerta: 1 Equipo anónimo sin un historial verificable. 2 Liquidez bloqueada solo por unos días o sin bloquear. 3 Código del contrato que no se puede auditar o incluye funciones ocultas para acuñar tokens. 4 Marketing agresivo que promete ganancias garantizadas. 5 Subidas repentinas e inexplicables del precio del token, seguidas de enormes órdenes de venta.
Si detectas alguna de estas señales, actúa: Primero, verifica el contrato inteligente del proyecto en un explorador confiable»
El usuario quiere una publicación para Binance Square sobre «5 señales de que un proyecto cripto es una estafa de salida». Requisitos:
- Sin formato Markdown (nada de negritas, cursivas, encabezados, etc.)
- 150-200 palabras
- Tono de advertencia: serio, pero sin alarmar
- Incluir 3 pasos claros y prácticos
- Terminar con: «Comparte esto con alguien que recién empieza en el mundo cripto: ¡podría salvarle! »
- Última línea: #NFT #Web3 #CryptoSecurity #StaySafe (con espacios entre los hashtags)
- Entregar SOLO el texto final de la publicación, sin comentarios adicionales.
Debemos producir un solo bloque de texto (sin formato Markdown). El recuento debe ser de 150-200 palabras. Apuntemos a unas 170 palabras.
Debemos enumerar 5 señales. Luego, 3 pasos prácticos. Después, la frase final obligatoria y los hashtags.
Debemos asegurarnos de que no haya formato Markdown (los guiones están bien como texto normal, pero no como viñetas de Markdown. Para mayor seguridad, podemos usar frases normales o una lista numerada sin sintaxis Markdown. Sin embargo, las viñetas podrían considerarse Markdown. Es más seguro redactarlo como texto normal separado por saltos de línea. Los saltos de línea están bien. Entregaremos texto normal.
Debemos contar las palabras. Hagamos un borrador.
Borrador:
«Las estafas de salida pueden hacerte perder tus fondos en cuestión de minutos. Presta atención a estas cinco señales de alerta: 1 Equipo anónimo sin un historial verificable. 2 Liquidez bloqueada solo por unos días o sin bloquear. 3 Código del contrato que no se puede auditar o incluye funciones ocultas para acuñar tokens. 4 Marketing agresivo que promete ganancias garantizadas. 5 Subidas repentinas e inexplicables del precio del token, seguidas de enormes órdenes de venta.
Si detectas alguna de estas señales, actúa: Primero, verifica el contrato inteligente del proyecto en un explorador confiable»
- Sin formato Markdown (nada de negritas, cursivas, encabezados, etc.)
- 150-200 palabras
- Tono de advertencia: serio, pero sin alarmar
- Incluir 3 pasos claros y prácticos
- Terminar con: «Comparte esto con alguien que recién empieza en el mundo cripto: ¡podría salvarle! »
- Última línea: #NFT #Web3 #CryptoSecurity #StaySafe (con espacios entre los hashtags)
- Entregar SOLO el texto final de la publicación, sin comentarios adicionales.
Debemos producir un solo bloque de texto (sin formato Markdown). El recuento debe ser de 150-200 palabras. Apuntemos a unas 170 palabras.
Debemos enumerar 5 señales. Luego, 3 pasos prácticos. Después, la frase final obligatoria y los hashtags.
Debemos asegurarnos de que no haya formato Markdown (los guiones están bien como texto normal, pero no como viñetas de Markdown. Para mayor seguridad, podemos usar frases normales o una lista numerada sin sintaxis Markdown. Sin embargo, las viñetas podrían considerarse Markdown. Es más seguro redactarlo como texto normal separado por saltos de línea. Los saltos de línea están bien. Entregaremos texto normal.
Debemos contar las palabras. Hagamos un borrador.
Borrador:
«Las estafas de salida pueden hacerte perder tus fondos en cuestión de minutos. Presta atención a estas cinco señales de alerta: 1 Equipo anónimo sin un historial verificable. 2 Liquidez bloqueada solo por unos días o sin bloquear. 3 Código del contrato que no se puede auditar o incluye funciones ocultas para acuñar tokens. 4 Marketing agresivo que promete ganancias garantizadas. 5 Subidas repentinas e inexplicables del precio del token, seguidas de enormes órdenes de venta.
Si detectas alguna de estas señales, actúa: Primero, verifica el contrato inteligente del proyecto en un explorador confiable»
·
--
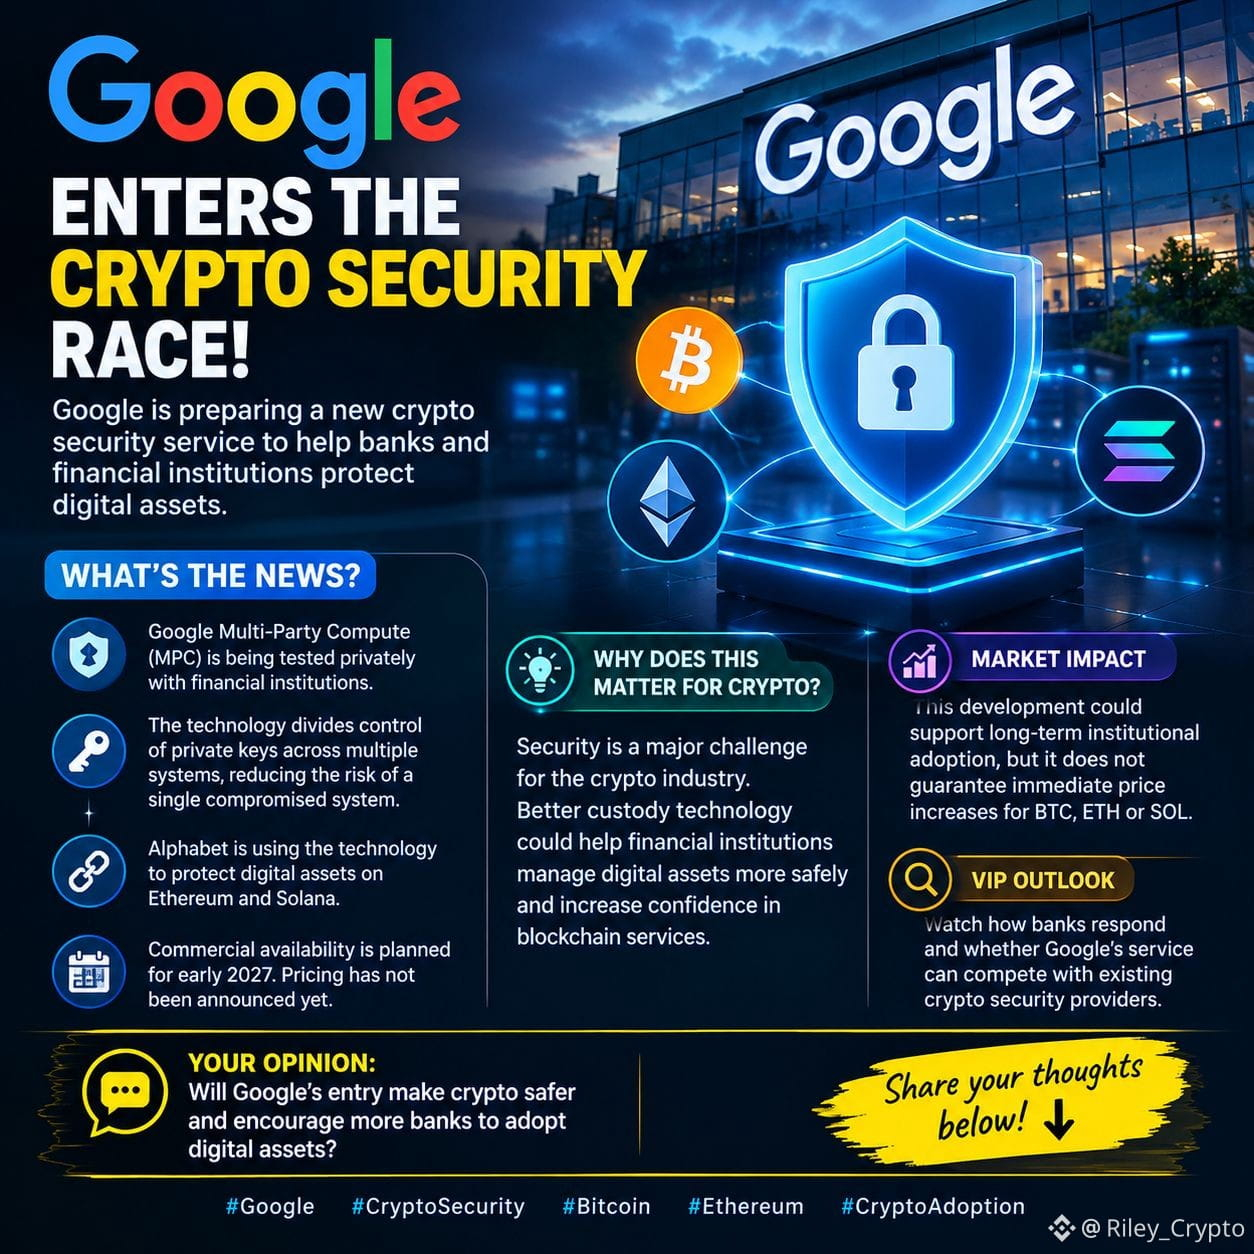
🚨 ACTUALIZACIÓN CRIPTO: ¡GOOGLE ENTRA EN LA CARRERA POR LA SEGURIDAD CRIPTOGRÁFICA! 🔐
Google está preparando un nuevo servicio de seguridad cripto diseñado para ayudar a bancos e instituciones financieras a proteger los activos digitales.
📊 ¿Qué novedades hay?
🔹 Google Multi-Party Compute (MPC) se está probando actualmente de forma privada con instituciones financieras.
🔹 La tecnología distribuye el control de las claves privadas entre varios sistemas, reduciendo el riesgo de que un único sistema comprometido exponga una clave completa.
🔹 Según se informa, Alphabet está usando esta tecnología para proteger activos digitales en Ethereum y Solana.
🔹 Está previsto que esté disponible comercialmente a principios de 2027. Todavía no se ha anunciado el precio. <Cite
💡 ¿Por qué es importante para las criptomonedas?
La seguridad es un gran desafío para la industria cripto. Una mejor tecnología de custodia podría ayudar a las instituciones financieras a gestionar los activos digitales de forma más segura y aumentar la confianza en los servicios de cadena de bloques.
📈 Impacto en el mercado: Este avance podría favorecer la adopción institucional a largo plazo, pero no garantiza subidas inmediatas en los precios de BTC, ETH o SOL.
🔎 Perspectiva VIP: Observa cómo responden los bancos y si el servicio de Google puede competir con los proveedores de seguridad cripto existentes.
❓ Tu opinión: ¿La entrada de Google hará que las criptomonedas sean más seguras y animará a más bancos a adoptar activos digitales?
¡Comparte tu opinión abajo! 👇
$GOOGLB $AAPLB $XAI
{future}(XAIUSDT)
#Google #CryptoSecurity #Bitcoin #Ethereum #CryptoAdoption
🚨 ACTUALIZACIÓN CRIPTO: ¡GOOGLE ENTRA EN LA CARRERA POR LA SEGURIDAD CRIPTOGRÁFICA! 🔐
Google está preparando un nuevo servicio de seguridad cripto diseñado para ayudar a bancos e instituciones financieras a proteger los activos digitales.
📊 ¿Qué novedades hay?
🔹 Google Multi-Party Compute (MPC) se está probando actualmente de forma privada con instituciones financieras.
🔹 La tecnología distribuye el control de las claves privadas entre varios sistemas, reduciendo el riesgo de que un único sistema comprometido exponga una clave completa.
🔹 Según se informa, Alphabet está usando esta tecnología para proteger activos digitales en Ethereum y Solana.
🔹 Está previsto que esté disponible comercialmente a principios de 2027. Todavía no se ha anunciado el precio. <Cite
💡 ¿Por qué es importante para las criptomonedas?
La seguridad es un gran desafío para la industria cripto. Una mejor tecnología de custodia podría ayudar a las instituciones financieras a gestionar los activos digitales de forma más segura y aumentar la confianza en los servicios de cadena de bloques.
📈 Impacto en el mercado: Este avance podría favorecer la adopción institucional a largo plazo, pero no garantiza subidas inmediatas en los precios de BTC, ETH o SOL.
🔎 Perspectiva VIP: Observa cómo responden los bancos y si el servicio de Google puede competir con los proveedores de seguridad cripto existentes.
❓ Tu opinión: ¿La entrada de Google hará que las criptomonedas sean más seguras y animará a más bancos a adoptar activos digitales?
¡Comparte tu opinión abajo! 👇
$GOOGLB $AAPLB $XAI
#Google #CryptoSecurity #Bitcoin #Ethereum #CryptoAdoption
Google está preparando un nuevo servicio de seguridad cripto diseñado para ayudar a bancos e instituciones financieras a proteger los activos digitales.
📊 ¿Qué novedades hay?
🔹 Google Multi-Party Compute (MPC) se está probando actualmente de forma privada con instituciones financieras.
🔹 La tecnología distribuye el control de las claves privadas entre varios sistemas, reduciendo el riesgo de que un único sistema comprometido exponga una clave completa.
🔹 Según se informa, Alphabet está usando esta tecnología para proteger activos digitales en Ethereum y Solana.
🔹 Está previsto que esté disponible comercialmente a principios de 2027. Todavía no se ha anunciado el precio. <Cite
💡 ¿Por qué es importante para las criptomonedas?
La seguridad es un gran desafío para la industria cripto. Una mejor tecnología de custodia podría ayudar a las instituciones financieras a gestionar los activos digitales de forma más segura y aumentar la confianza en los servicios de cadena de bloques.
📈 Impacto en el mercado: Este avance podría favorecer la adopción institucional a largo plazo, pero no garantiza subidas inmediatas en los precios de BTC, ETH o SOL.
🔎 Perspectiva VIP: Observa cómo responden los bancos y si el servicio de Google puede competir con los proveedores de seguridad cripto existentes.
❓ Tu opinión: ¿La entrada de Google hará que las criptomonedas sean más seguras y animará a más bancos a adoptar activos digitales?
¡Comparte tu opinión abajo! 👇
$GOOGLB $AAPLB $XAI
#Google #CryptoSecurity #Bitcoin #Ethereum #CryptoAdoption
103

·
--
🚨 Coinbase confirma una brecha de seguridad en un proveedor, no un ataque a su plataforma. Amplitude expuso datos de contacto de clientes, pero Coinbase no encontró ningún acceso no autorizado a sus sistemas centrales.
Esto pone de relieve el riesgo de depender de terceros en el sector cripto. Aunque COINB no se vio afectada, los usuarios deberían estar atentos a las medidas de seguridad de los exchanges.
#SeguridadCripto
$COINB #TradingSignal #AnálisisCripto
🚨 Coinbase confirma una brecha de seguridad en un proveedor, no un ataque a su plataforma. Amplitude expuso datos de contacto de clientes, pero Coinbase no encontró ningún acceso no autorizado a sus sistemas centrales.
Esto pone de relieve el riesgo de depender de terceros en el sector cripto. Aunque COINB no se vio afectada, los usuarios deberían estar atentos a las medidas de seguridad de los exchanges.
#SeguridadCripto
$COINB #TradingSignal #AnálisisCripto
Esto pone de relieve el riesgo de depender de terceros en el sector cripto. Aunque COINB no se vio afectada, los usuarios deberían estar atentos a las medidas de seguridad de los exchanges.
#SeguridadCripto
$COINB #TradingSignal #AnálisisCripto
·
--
¿Crees que la autocustodia te hace estar 100 % a salvo? Piénsalo de nuevo. 🚨
Las brechas de seguridad que afectaron a Coinbase y Ledger demuestran que la seguridad cripto va mucho más allá de simplemente guardar tus claves privadas. Los riesgos de los proveedores externos y las filtraciones de datos siguen siendo amenazas importantes tanto para las plataformas Web3 como para los bancos tradicionales.
Proteger tus claves es el primer paso, pero la verdadera protección exige una seguridad operativa (OpSec) rigurosa en cada punto de contacto. ¡Mantente alerta! 🛡️
#CryptoSecurity #Web3 #Blockchain
¿Crees que la autocustodia te hace estar 100 % a salvo? Piénsalo de nuevo. 🚨
Las brechas de seguridad que afectaron a Coinbase y Ledger demuestran que la seguridad cripto va mucho más allá de simplemente guardar tus claves privadas. Los riesgos de los proveedores externos y las filtraciones de datos siguen siendo amenazas importantes tanto para las plataformas Web3 como para los bancos tradicionales.
Proteger tus claves es el primer paso, pero la verdadera protección exige una seguridad operativa (OpSec) rigurosa en cada punto de contacto. ¡Mantente alerta! 🛡️
#CryptoSecurity #Web3 #Blockchain
Las brechas de seguridad que afectaron a Coinbase y Ledger demuestran que la seguridad cripto va mucho más allá de simplemente guardar tus claves privadas. Los riesgos de los proveedores externos y las filtraciones de datos siguen siendo amenazas importantes tanto para las plataformas Web3 como para los bancos tradicionales.
Proteger tus claves es el primer paso, pero la verdadera protección exige una seguridad operativa (OpSec) rigurosa en cada punto de contacto. ¡Mantente alerta! 🛡️
#CryptoSecurity #Web3 #Blockchain
6
·
--
Alcista
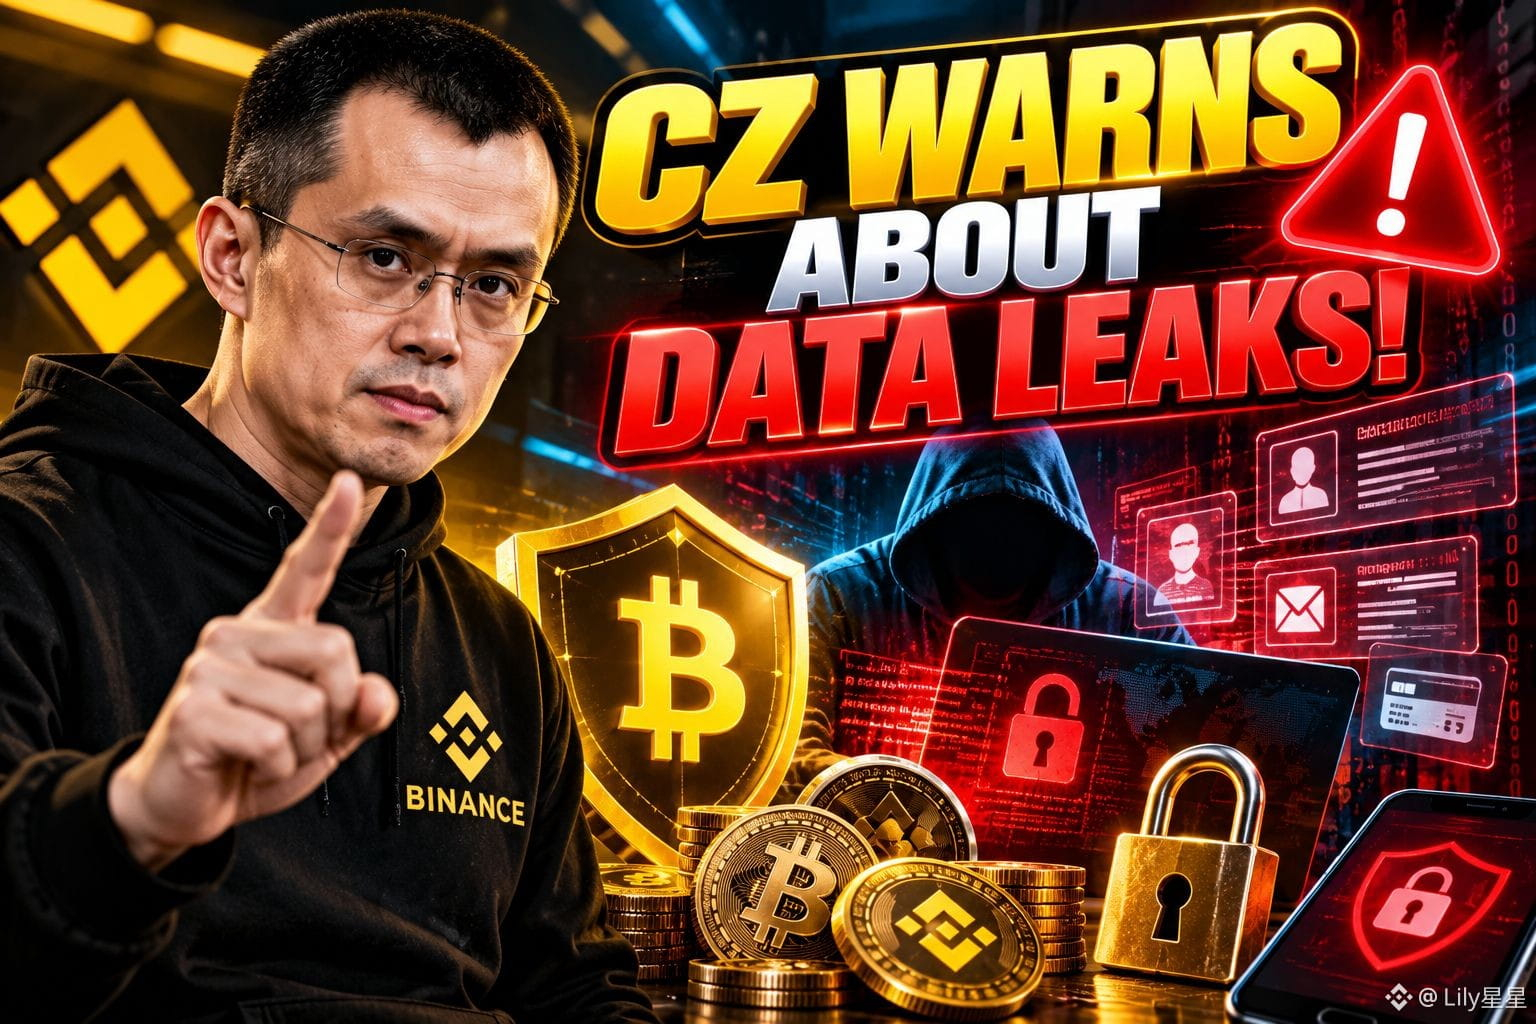
🚨 ¡CZ ADVIERTE SOBRE FILTRACIONES DE DATOS! 🚨
⚠️ Los datos filtrados de una plataforma de intercambio son un arma enorme para los hackers: pueden conducir directamente al phishing, al intercambio de tarjetas SIM y a peligrosos ataques en el mundo real. 🛑
🛡️ Cómo mantenerte a salvo:
🚫 Nunca hagas clic en enlaces no verificados ni en solicitudes de inicio de sesión.
🔐 Activa las claves de acceso y la autenticación de dos factores con hardware (evita la autenticación de dos factores por SMS para protegerte del intercambio de tarjetas SIM).
🤫 Mantén privada tu información personal y usa correos electrónicos exclusivos para las plataformas de intercambio.
Mantente alerta. ¡Protege tus fondos! 📉🔒
$SOL
{future}(SOLUSDT)
$ZEC
{future}(ZECUSDT)
$BTC
{future}(BTCUSDT)
#CryptoSecurity #CZ #EarningsSeason #FOMCWatch
🚨 ¡CZ ADVIERTE SOBRE FILTRACIONES DE DATOS! 🚨
⚠️ Los datos filtrados de una plataforma de intercambio son un arma enorme para los hackers: pueden conducir directamente al phishing, al intercambio de tarjetas SIM y a peligrosos ataques en el mundo real. 🛑
🛡️ Cómo mantenerte a salvo:
🚫 Nunca hagas clic en enlaces no verificados ni en solicitudes de inicio de sesión.
🔐 Activa las claves de acceso y la autenticación de dos factores con hardware (evita la autenticación de dos factores por SMS para protegerte del intercambio de tarjetas SIM).
🤫 Mantén privada tu información personal y usa correos electrónicos exclusivos para las plataformas de intercambio.
Mantente alerta. ¡Protege tus fondos! 📉🔒
$SOL
$ZEC
$BTC
#CryptoSecurity #CZ #EarningsSeason #FOMCWatch
⚠️ Los datos filtrados de una plataforma de intercambio son un arma enorme para los hackers: pueden conducir directamente al phishing, al intercambio de tarjetas SIM y a peligrosos ataques en el mundo real. 🛑
🛡️ Cómo mantenerte a salvo:
🚫 Nunca hagas clic en enlaces no verificados ni en solicitudes de inicio de sesión.
🔐 Activa las claves de acceso y la autenticación de dos factores con hardware (evita la autenticación de dos factores por SMS para protegerte del intercambio de tarjetas SIM).
🤫 Mantén privada tu información personal y usa correos electrónicos exclusivos para las plataformas de intercambio.
Mantente alerta. ¡Protege tus fondos! 📉🔒
$SOL
$ZEC
$BTC
#CryptoSecurity #CZ #EarningsSeason #FOMCWatch
Abu Fahadأ:
💛
1
2
428
Ver traducción
Your Crypto Security Matters 🔐
Learning about cryptocurrency is important, but protecting your digital accounts is equally essential.
Here are three security habits worth remembering:
🔹 Use a strong, unique password.
🔹 Enable available two-factor authentication.
🔹 Never share your password, verification codes, or wallet recovery phrase.
Be careful with fake giveaways, suspicious links, and messages promising guaranteed returns.
In crypto, protecting your account should always come before chasing rewards.
What security tip would you give a beginner?
#CryptoSecurity #Blockchain #bitcoin #StaySafe
Your Crypto Security Matters 🔐
Learning about cryptocurrency is important, but protecting your digital accounts is equally essential.
Here are three security habits worth remembering:
🔹 Use a strong, unique password.
🔹 Enable available two-factor authentication.
🔹 Never share your password, verification codes, or wallet recovery phrase.
Be careful with fake giveaways, suspicious links, and messages promising guaranteed returns.
In crypto, protecting your account should always come before chasing rewards.
What security tip would you give a beginner?
#CryptoSecurity #Blockchain #bitcoin #StaySafe
Learning about cryptocurrency is important, but protecting your digital accounts is equally essential.
Here are three security habits worth remembering:
🔹 Use a strong, unique password.
🔹 Enable available two-factor authentication.
🔹 Never share your password, verification codes, or wallet recovery phrase.
Be careful with fake giveaways, suspicious links, and messages promising guaranteed returns.
In crypto, protecting your account should always come before chasing rewards.
What security tip would you give a beginner?
#CryptoSecurity #Blockchain #bitcoin #StaySafe
47
·
--
$BTC : Octubre Negro de la ciberseguridad: cómo protegerte
━━━━━━━━━━━━━━━━━━━━
• Esto es lo que está pasando y cómo la gente común puede protegerse en internet.
• Los profesionales de la ciberseguridad están teniendo un mes brutal.
• El llamado Octubre Negro ni siquiera ha terminado y ya ha provocado varias decenas de ciberataques importantes y vulnerabilidades identificadas por IA en internet.
• Cuando se descubrieron, con ayuda de herramientas de IA, vulnerabilidades críticas en PHP, el lenguaje de programación utilizado por alrededor del 70 % de los sitios web, la Fundación PHP las hizo públicas el oct.
#Bitcoin #CryptoSecurity
Fuente: Cointelegraph
$BTC : Octubre Negro de la ciberseguridad: cómo protegerte
━━━━━━━━━━━━━━━━━━━━
• Esto es lo que está pasando y cómo la gente común puede protegerse en internet.
• Los profesionales de la ciberseguridad están teniendo un mes brutal.
• El llamado Octubre Negro ni siquiera ha terminado y ya ha provocado varias decenas de ciberataques importantes y vulnerabilidades identificadas por IA en internet.
• Cuando se descubrieron, con ayuda de herramientas de IA, vulnerabilidades críticas en PHP, el lenguaje de programación utilizado por alrededor del 70 % de los sitios web, la Fundación PHP las hizo públicas el oct.
#Bitcoin #CryptoSecurity
Fuente: Cointelegraph
━━━━━━━━━━━━━━━━━━━━
• Esto es lo que está pasando y cómo la gente común puede protegerse en internet.
• Los profesionales de la ciberseguridad están teniendo un mes brutal.
• El llamado Octubre Negro ni siquiera ha terminado y ya ha provocado varias decenas de ciberataques importantes y vulnerabilidades identificadas por IA en internet.
• Cuando se descubrieron, con ayuda de herramientas de IA, vulnerabilidades críticas en PHP, el lenguaje de programación utilizado por alrededor del 70 % de los sitios web, la Fundación PHP las hizo públicas el oct.
#Bitcoin #CryptoSecurity
Fuente: Cointelegraph
41

🦈 ¡LOS HACKERS ATACAN $CRO CON 50 EXPLOITS, PERO LA INFRAESTRUCTURA DEL DINERO INTELIGENTE LES CIERRA EL PASO! 🛑
Agosto alcanzó un récord de 50 brechas de seguridad, pero el capital total robado cayó un 49%, hasta los 136 millones de dólares, ya que los exploits están dejando botines más pequeños. 📊 Incluso cuando el protocolo Tectonic de $CRO sufrió un ataque que le costó 74 millones de dólares, la rápida intervención de los validadores bloqueó la cadena antes de que el atacante pudiera transferir una cantidad significativa de liquidez.
Los atacantes lanzan más ofensivas para obtener recompensas menores, mientras los tiempos de respuesta de seguridad se reducen en las redes descentralizadas. 🛡️ El mercado está demostrando que las capas de defensa evolucionan más rápido que los vectores de ataque, lo que mantiene intacta la estructura general del mercado. 💬 ¿Esta rápida defensa de los validadores aumenta tu confianza en la infraestructura de la cadena o la alta frecuencia de ataques hace que prefieras mantenerte al margen? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #CRO #CryptoSecurity #DeFi #MarketUpdate
🔥 💎
🦈 ¡LOS HACKERS ATACAN $CRO CON 50 EXPLOITS, PERO LA INFRAESTRUCTURA DEL DINERO INTELIGENTE LES CIERRA EL PASO! 🛑
Agosto alcanzó un récord de 50 brechas de seguridad, pero el capital total robado cayó un 49%, hasta los 136 millones de dólares, ya que los exploits están dejando botines más pequeños. 📊 Incluso cuando el protocolo Tectonic de $CRO sufrió un ataque que le costó 74 millones de dólares, la rápida intervención de los validadores bloqueó la cadena antes de que el atacante pudiera transferir una cantidad significativa de liquidez.
Los atacantes lanzan más ofensivas para obtener recompensas menores, mientras los tiempos de respuesta de seguridad se reducen en las redes descentralizadas. 🛡️ El mercado está demostrando que las capas de defensa evolucionan más rápido que los vectores de ataque, lo que mantiene intacta la estructura general del mercado. 💬 ¿Esta rápida defensa de los validadores aumenta tu confianza en la infraestructura de la cadena o la alta frecuencia de ataques hace que prefieras mantenerte al margen? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #CRO #CryptoSecurity #DeFi #MarketUpdate
🔥 💎
Agosto alcanzó un récord de 50 brechas de seguridad, pero el capital total robado cayó un 49%, hasta los 136 millones de dólares, ya que los exploits están dejando botines más pequeños. 📊 Incluso cuando el protocolo Tectonic de $CRO sufrió un ataque que le costó 74 millones de dólares, la rápida intervención de los validadores bloqueó la cadena antes de que el atacante pudiera transferir una cantidad significativa de liquidez.
Los atacantes lanzan más ofensivas para obtener recompensas menores, mientras los tiempos de respuesta de seguridad se reducen en las redes descentralizadas. 🛡️ El mercado está demostrando que las capas de defensa evolucionan más rápido que los vectores de ataque, lo que mantiene intacta la estructura general del mercado. 💬 ¿Esta rápida defensa de los validadores aumenta tu confianza en la infraestructura de la cadena o la alta frecuencia de ataques hace que prefieras mantenerte al margen? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #CRO #CryptoSecurity #DeFi #MarketUpdate
🔥 💎
3

🚨 $BTC LA ACTUALIZACIÓN DE SEGURIDAD DE GOOGLE CREA UN NUEVO TERRENO DE JUEGO PARA LA BANCA 🛡️
📊 El nuevo protocolo de Google, con seguridad de nivel bóveda, incorpora cifrado de nivel institucional al ecosistema cripto y ofrece a los bancos un puente más seguro hacia los activos on-chain. 🦈 Los inversores astutos lo ven como un catalizador de liquidez y anticipan un aumento de las entradas de fondos en custodia cuando disminuyan los obstáculos normativos. 📈 El efecto dominó podría consolidar las formaciones de bloques de órdenes a medida que el capital se reasigna hacia plataformas más seguras, impulsando el próximo movimiento alcista.
💬 ¿Conseguirán por fin los bancos liberar la enorme demanda de criptomonedas, o la lentitud regulatoria frenará el repunte? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #InstitutionalAdoption #CryptoSecurity #SmartMoney
🦈 🔥
🚨 $BTC LA ACTUALIZACIÓN DE SEGURIDAD DE GOOGLE CREA UN NUEVO TERRENO DE JUEGO PARA LA BANCA 🛡️
📊 El nuevo protocolo de Google, con seguridad de nivel bóveda, incorpora cifrado de nivel institucional al ecosistema cripto y ofrece a los bancos un puente más seguro hacia los activos on-chain. 🦈 Los inversores astutos lo ven como un catalizador de liquidez y anticipan un aumento de las entradas de fondos en custodia cuando disminuyan los obstáculos normativos. 📈 El efecto dominó podría consolidar las formaciones de bloques de órdenes a medida que el capital se reasigna hacia plataformas más seguras, impulsando el próximo movimiento alcista.
💬 ¿Conseguirán por fin los bancos liberar la enorme demanda de criptomonedas, o la lentitud regulatoria frenará el repunte? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #InstitutionalAdoption #CryptoSecurity #SmartMoney
🦈 🔥
📊 El nuevo protocolo de Google, con seguridad de nivel bóveda, incorpora cifrado de nivel institucional al ecosistema cripto y ofrece a los bancos un puente más seguro hacia los activos on-chain. 🦈 Los inversores astutos lo ven como un catalizador de liquidez y anticipan un aumento de las entradas de fondos en custodia cuando disminuyan los obstáculos normativos. 📈 El efecto dominó podría consolidar las formaciones de bloques de órdenes a medida que el capital se reasigna hacia plataformas más seguras, impulsando el próximo movimiento alcista.
💬 ¿Conseguirán por fin los bancos liberar la enorme demanda de criptomonedas, o la lentitud regulatoria frenará el repunte? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #InstitutionalAdoption #CryptoSecurity #SmartMoney
🦈 🔥
3

·
--
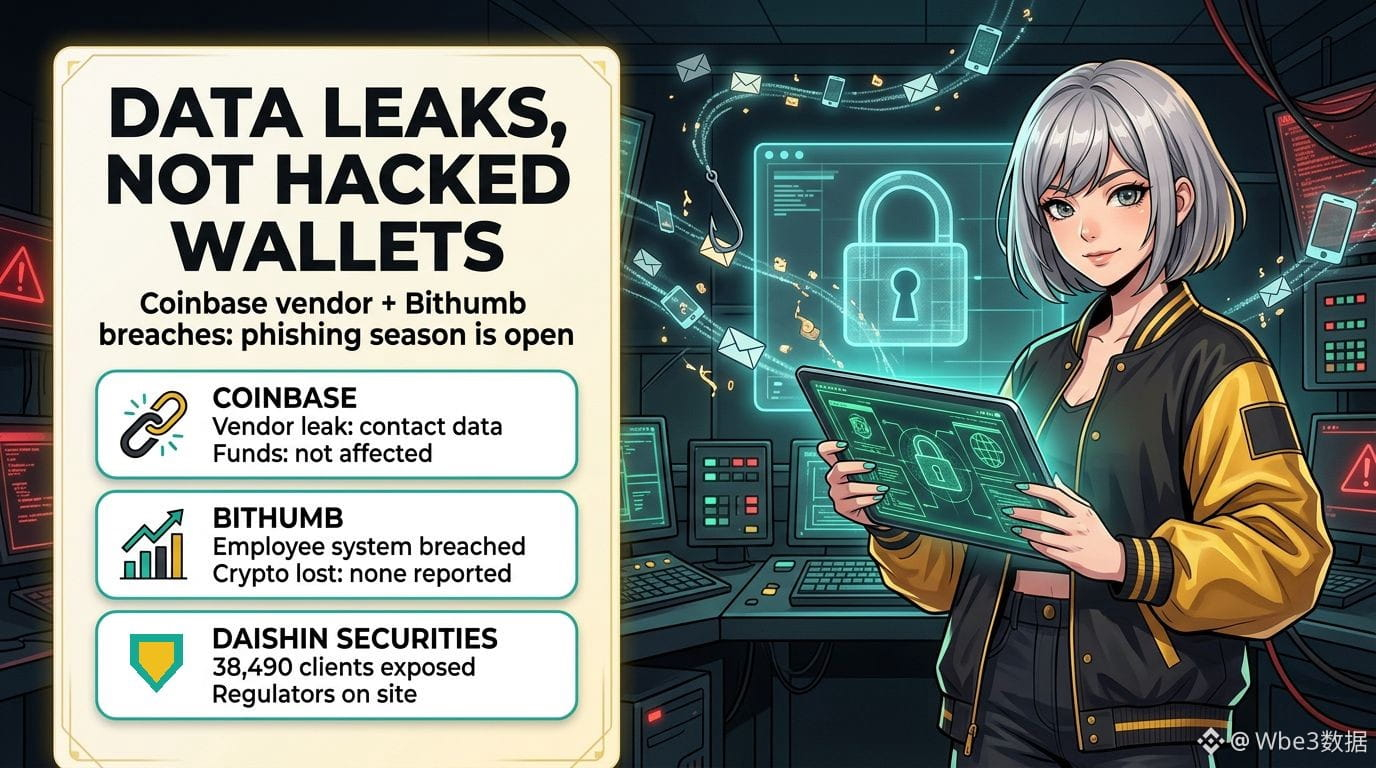
Dos sustos por filtraciones de datos en exchanges en un solo día, y tus monedas no son el verdadero objetivo. Tu bandeja de entrada sí.
Esto es lo que sabemos hasta el miércoles:
• Coinbase: Amplitude, un proveedor de análisis que utiliza, tuvo un incidente de seguridad que expuso datos de contacto de lo que Coinbase describe como «un pequeño subconjunto» de sus clientes. Coinbase afirma que no hubo acceso no autorizado a sus propios sistemas y que los fondos de los clientes no se vieron afectados. Un investigador de seguridad afirmó que el incidente afectó a más de 70.000 usuarios, pero Coinbase no ha confirmado ninguna cifra, así que considera ese dato como no verificado.
• Bithumb: el segundo exchange más grande de Corea del Sur afirma que una persona ajena a la empresa accedió a un sistema móvil interno para empleados y robó información personal. Según la empresa, ese sistema está separado de las operaciones de trading, no se perdió ninguna criptomoneda y todavía está comprobando si se vieron afectados datos de sus miembros.
• El panorama general: Daishin Securities afirma que se filtraron datos de 38.490 clientes en un ataque distinto, y los reguladores financieros de Corea celebraron hoy una reunión de emergencia y enviaron inspectores al lugar.
Por qué importa: los nombres, correos electrónicos y números de teléfono filtrados rara vez vacían directamente las billeteras. Pero alimentan la siguiente ola de ataques: llamadas de «soporte» que ya saben tu nombre, correos falsos que notifican una filtración e intentos de duplicado de SIM.
Una lista de verificación para esta semana:
1. Activa un código antiphishing y una lista blanca de direcciones de retiro en cada exchange que uses.
2. Sustituye la autenticación en dos pasos por SMS por una clave de acceso o una llave de seguridad física, cuando sea posible.
3. Pídele a tu operador un PIN para transferir tu número a otro proveedor.
4. Da por hecho que cualquiera que te contacte por un «problema de seguridad» es un estafador. El soporte legítimo nunca te pide códigos, contraseñas ni frases semilla.
¿Alguna vez has recibido un mensaje de phishing que sabía demasiado sobre ti?
#CryptoSecurity #Phishing #FiltracionDeDatos
Esto no es asesoramiento financiero.
Dos sustos por filtraciones de datos en exchanges en un solo día, y tus monedas no son el verdadero objetivo. Tu bandeja de entrada sí.
Esto es lo que sabemos hasta el miércoles:
• Coinbase: Amplitude, un proveedor de análisis que utiliza, tuvo un incidente de seguridad que expuso datos de contacto de lo que Coinbase describe como «un pequeño subconjunto» de sus clientes. Coinbase afirma que no hubo acceso no autorizado a sus propios sistemas y que los fondos de los clientes no se vieron afectados. Un investigador de seguridad afirmó que el incidente afectó a más de 70.000 usuarios, pero Coinbase no ha confirmado ninguna cifra, así que considera ese dato como no verificado.
• Bithumb: el segundo exchange más grande de Corea del Sur afirma que una persona ajena a la empresa accedió a un sistema móvil interno para empleados y robó información personal. Según la empresa, ese sistema está separado de las operaciones de trading, no se perdió ninguna criptomoneda y todavía está comprobando si se vieron afectados datos de sus miembros.
• El panorama general: Daishin Securities afirma que se filtraron datos de 38.490 clientes en un ataque distinto, y los reguladores financieros de Corea celebraron hoy una reunión de emergencia y enviaron inspectores al lugar.
Por qué importa: los nombres, correos electrónicos y números de teléfono filtrados rara vez vacían directamente las billeteras. Pero alimentan la siguiente ola de ataques: llamadas de «soporte» que ya saben tu nombre, correos falsos que notifican una filtración e intentos de duplicado de SIM.
Una lista de verificación para esta semana:
1. Activa un código antiphishing y una lista blanca de direcciones de retiro en cada exchange que uses.
2. Sustituye la autenticación en dos pasos por SMS por una clave de acceso o una llave de seguridad física, cuando sea posible.
3. Pídele a tu operador un PIN para transferir tu número a otro proveedor.
4. Da por hecho que cualquiera que te contacte por un «problema de seguridad» es un estafador. El soporte legítimo nunca te pide códigos, contraseñas ni frases semilla.
¿Alguna vez has recibido un mensaje de phishing que sabía demasiado sobre ti?
#CryptoSecurity #Phishing #FiltracionDeDatos
Esto no es asesoramiento financiero.
Esto es lo que sabemos hasta el miércoles:
• Coinbase: Amplitude, un proveedor de análisis que utiliza, tuvo un incidente de seguridad que expuso datos de contacto de lo que Coinbase describe como «un pequeño subconjunto» de sus clientes. Coinbase afirma que no hubo acceso no autorizado a sus propios sistemas y que los fondos de los clientes no se vieron afectados. Un investigador de seguridad afirmó que el incidente afectó a más de 70.000 usuarios, pero Coinbase no ha confirmado ninguna cifra, así que considera ese dato como no verificado.
• Bithumb: el segundo exchange más grande de Corea del Sur afirma que una persona ajena a la empresa accedió a un sistema móvil interno para empleados y robó información personal. Según la empresa, ese sistema está separado de las operaciones de trading, no se perdió ninguna criptomoneda y todavía está comprobando si se vieron afectados datos de sus miembros.
• El panorama general: Daishin Securities afirma que se filtraron datos de 38.490 clientes en un ataque distinto, y los reguladores financieros de Corea celebraron hoy una reunión de emergencia y enviaron inspectores al lugar.
Por qué importa: los nombres, correos electrónicos y números de teléfono filtrados rara vez vacían directamente las billeteras. Pero alimentan la siguiente ola de ataques: llamadas de «soporte» que ya saben tu nombre, correos falsos que notifican una filtración e intentos de duplicado de SIM.
Una lista de verificación para esta semana:
1. Activa un código antiphishing y una lista blanca de direcciones de retiro en cada exchange que uses.
2. Sustituye la autenticación en dos pasos por SMS por una clave de acceso o una llave de seguridad física, cuando sea posible.
3. Pídele a tu operador un PIN para transferir tu número a otro proveedor.
4. Da por hecho que cualquiera que te contacte por un «problema de seguridad» es un estafador. El soporte legítimo nunca te pide códigos, contraseñas ni frases semilla.
¿Alguna vez has recibido un mensaje de phishing que sabía demasiado sobre ti?
#CryptoSecurity #Phishing #FiltracionDeDatos
Esto no es asesoramiento financiero.
49
·
--
🚨 COINBASE DICE «NO HUBO FILTRACIÓN». TU BANDEJA DE ENTRADA PODRÍA DECIR LO CONTRARIO
Amplitude, el proveedor de análisis de Coinbase, sufrió un incidente de seguridad que expuso datos de contacto de algunos usuarios de Coinbase.
→ Coinbase dice que sus propios sistemas y los fondos de sus clientes no se vieron afectados
→ Al parecer, los hackers obtuvieron los datos de contacto de más de 70.000 usuarios (Coinbase no ha confirmado esa cifra)
→ Ese mismo día en Corea: Bithumb confirmó una filtración de datos, al igual que Mirae Asset y Daishin Securities
Mi opinión: «los fondos no se vieron afectados» no es motivo para bajar la guardia. Los correos electrónicos y números de teléfono filtrados son justo lo que necesitan quienes hacen phishing y ataques de intercambio de SIM; las llamadas falsas de «soporte» suelen empezar justo después de titulares como este. El verdadero período de riesgo son las próximas semanas, no hoy.
La lista de recomendaciones de CZ merece dos minutos: un alias de correo electrónico único para cada exchange, nada de autenticación en dos pasos por SMS, lista blanca de retiros activada y código antiphishing activado.
Pregunta rápida: ¿usas un correo electrónico diferente para cada exchange? Sí o no 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
🚨 COINBASE DICE «NO HUBO FILTRACIÓN». TU BANDEJA DE ENTRADA PODRÍA DECIR LO CONTRARIO
Amplitude, el proveedor de análisis de Coinbase, sufrió un incidente de seguridad que expuso datos de contacto de algunos usuarios de Coinbase.
→ Coinbase dice que sus propios sistemas y los fondos de sus clientes no se vieron afectados
→ Al parecer, los hackers obtuvieron los datos de contacto de más de 70.000 usuarios (Coinbase no ha confirmado esa cifra)
→ Ese mismo día en Corea: Bithumb confirmó una filtración de datos, al igual que Mirae Asset y Daishin Securities
Mi opinión: «los fondos no se vieron afectados» no es motivo para bajar la guardia. Los correos electrónicos y números de teléfono filtrados son justo lo que necesitan quienes hacen phishing y ataques de intercambio de SIM; las llamadas falsas de «soporte» suelen empezar justo después de titulares como este. El verdadero período de riesgo son las próximas semanas, no hoy.
La lista de recomendaciones de CZ merece dos minutos: un alias de correo electrónico único para cada exchange, nada de autenticación en dos pasos por SMS, lista blanca de retiros activada y código antiphishing activado.
Pregunta rápida: ¿usas un correo electrónico diferente para cada exchange? Sí o no 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
Amplitude, el proveedor de análisis de Coinbase, sufrió un incidente de seguridad que expuso datos de contacto de algunos usuarios de Coinbase.
→ Coinbase dice que sus propios sistemas y los fondos de sus clientes no se vieron afectados
→ Al parecer, los hackers obtuvieron los datos de contacto de más de 70.000 usuarios (Coinbase no ha confirmado esa cifra)
→ Ese mismo día en Corea: Bithumb confirmó una filtración de datos, al igual que Mirae Asset y Daishin Securities
Mi opinión: «los fondos no se vieron afectados» no es motivo para bajar la guardia. Los correos electrónicos y números de teléfono filtrados son justo lo que necesitan quienes hacen phishing y ataques de intercambio de SIM; las llamadas falsas de «soporte» suelen empezar justo después de titulares como este. El verdadero período de riesgo son las próximas semanas, no hoy.
La lista de recomendaciones de CZ merece dos minutos: un alias de correo electrónico único para cada exchange, nada de autenticación en dos pasos por SMS, lista blanca de retiros activada y código antiphishing activado.
Pregunta rápida: ¿usas un correo electrónico diferente para cada exchange? Sí o no 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
1
64
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#CanMicrosoftDeliverOnAI
558,018 visualizaciones
3,675 participa(n) en el debate
2
#CanGoogleDefindItsCore
339,669 visualizaciones
2,605 participa(n) en el debate
3
#EarningsSeason
6.1M visualizaciones
29,905 participa(n) en el debate
4
#BitcoinCoreIdentifiesThreeVulnerabilities
3,097 visualizaciones
92 participa(n) en el debate
5
#RippleExpects$900MAnnualizedProductRevenueRunRate
204 visualizaciones
3 participa(n) en el debate
6
#GoogleToPreviewCryptoCustodySecuritySystem
251 visualizaciones
24 participa(n) en el debate
7
#FedToBeginShrinkingRateSettingCalendarIn2027
705 visualizaciones
13 participa(n) en el debate
8
#StrategyShareholdersApproveDailyDividends
1,622 visualizaciones
45 participa(n) en el debate
9
#FedLowerBoundRateDecisionAt3.75%
1,079 visualizaciones
33 participa(n) en el debate
10
#TokenizedGoldXAUaLaunchesOnSui
2,083 visualizaciones
37 participa(n) en el debate