
#ciberseguridad
ciberseguridad
285,425 Aufrufe
295 Kommentare
Hot
Zuletzt
·
--
Artikel
Bank-Cybersicherheit: Die Absicherung, die P2P und USDT in Venezuela erfordern📊 Ein Datum, um das digitale Ökosystem abzusichern
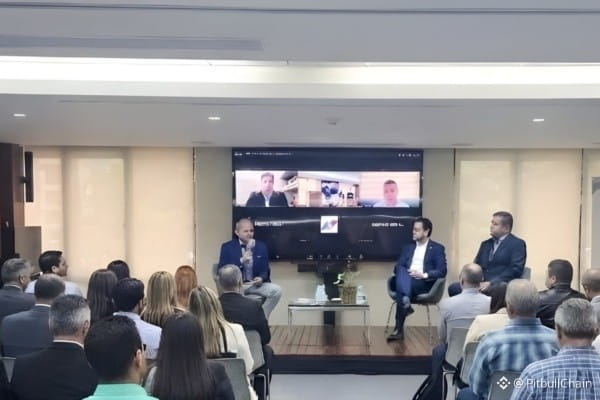
Am vergangenen Dienstag hat die Asociación Bancaria de Venezuela den Tag des CISO mit einem Treffen gefeiert, das mehr als 100 Sicherheitsexperten für Informationssicherheit zusammenbrachte. Unter dem Motto «Wo die individuelle Strategie zu kollektiver Sicherheit wird» zielt die Initiative darauf ab, den 25. August als wichtigen Termin zu institutionalisieren, um die Rolle des Directors für Informationssicherheit nicht nur als einfachen Techniker zu verstehen, sondern als Stratege, der digitale Assets in einer zunehmend komplexen Umgebung schützen kann.
Bank-Cybersicherheit: Die Absicherung, die P2P und USDT in Venezuela erfordern
📊 Ein Datum, um das digitale Ökosystem abzusichern
Am vergangenen Dienstag hat die Asociación Bancaria de Venezuela den Tag des CISO mit einem Treffen gefeiert, das mehr als 100 Sicherheitsexperten für Informationssicherheit zusammenbrachte. Unter dem Motto «Wo die individuelle Strategie zu kollektiver Sicherheit wird» zielt die Initiative darauf ab, den 25. August als wichtigen Termin zu institutionalisieren, um die Rolle des Directors für Informationssicherheit nicht nur als einfachen Techniker zu verstehen, sondern als Stratege, der digitale Assets in einer zunehmend komplexen Umgebung schützen kann.
Am vergangenen Dienstag hat die Asociación Bancaria de Venezuela den Tag des CISO mit einem Treffen gefeiert, das mehr als 100 Sicherheitsexperten für Informationssicherheit zusammenbrachte. Unter dem Motto «Wo die individuelle Strategie zu kollektiver Sicherheit wird» zielt die Initiative darauf ab, den 25. August als wichtigen Termin zu institutionalisieren, um die Rolle des Directors für Informationssicherheit nicht nur als einfachen Techniker zu verstehen, sondern als Stratege, der digitale Assets in einer zunehmend komplexen Umgebung schützen kann.
15
🟢📈 Weißt du, wie du dein Geld beim Handeln auf P2P schützen kannst? Die 3 Fehler, die du noch heute vermeiden solltest 🛑💳
🌐🏦 Der P2P-Handel (von Person zu Person) 🇻🇪📊 ist ein fantastisches Werkzeug, um schnell in das Krypto-Ökosystem 🪙 einzusteigen oder es zu verlassen. Doch mangelnde Vorsicht kann dich im globalen Maßstab 🌍📉 teuer zu stehen kommen – gegenüber Betrügern und Cyberkriminellen.
⚡ Als Anwalt und leidenschaftlicher Verfechter der finanziellen Souveränität 💼 sehe ich täglich, wie kleine Nachlässigkeiten zu rechtlichen und finanziellen Kopfschmerzen führen, die sich mit einfachen Sicherheitsprotokollen ⚖️🔒 hätten vermeiden lassen.
💡🔥 Drei goldene Regeln, die jeder P2P-Nutzer strikt einhalten sollte:
1️⃣ Prüfe den Kontoinhaber 👤: Der Name des Inhabers des Bankkontos für die Zahlung muss exakt mit dem verifizierten Namen auf der Handelsplattform übereinstimmen. Akzeptiere niemals Zahlungen Dritter 🚫🏦.
2️⃣ Gib die Kryptowährungen niemals zu früh frei ⏳: Vertraue niemals auf Zahlungsnachweise, die per Chat oder über verdächtige E-Mails gesendet werden. Öffne immer deine Banking-App, um zu bestätigen, dass das Geld verfügbar und in deinem Kontostand gesichert ist 💵📲.
3️⃣ Halte die gesamte Kommunikation in der Plattform 💬: Nutze immer den offiziellen Chat der Börse, um Streitfälle zu klären. Wenn sich das Gespräch in externe Messenger-Apps verlagert, verlierst du den Support und den Schutz der Plattform 🛡️🤝.
👇 Welches Thema sollen wir in unserem nächsten Beitrag behandeln, und aus welchem Land liest du uns? Schreib es in die Kommentare 💬✍️. Folge mir, damit du keine Updates verpasst, und halte dein Kapital weltweit geschützt 🌍🚀!
#P2P #BinanceSquare #CryptoSecurity #FinancialFreedom #Blockchain #CryptoTrading #Fintech #GlobalEconomy #Ciberseguridad #bitcoin
3
3.3k

🚨 Sicherheitswarnung! Vorsicht beim Offenlegen deiner Kartendaten für virtuelle Karten
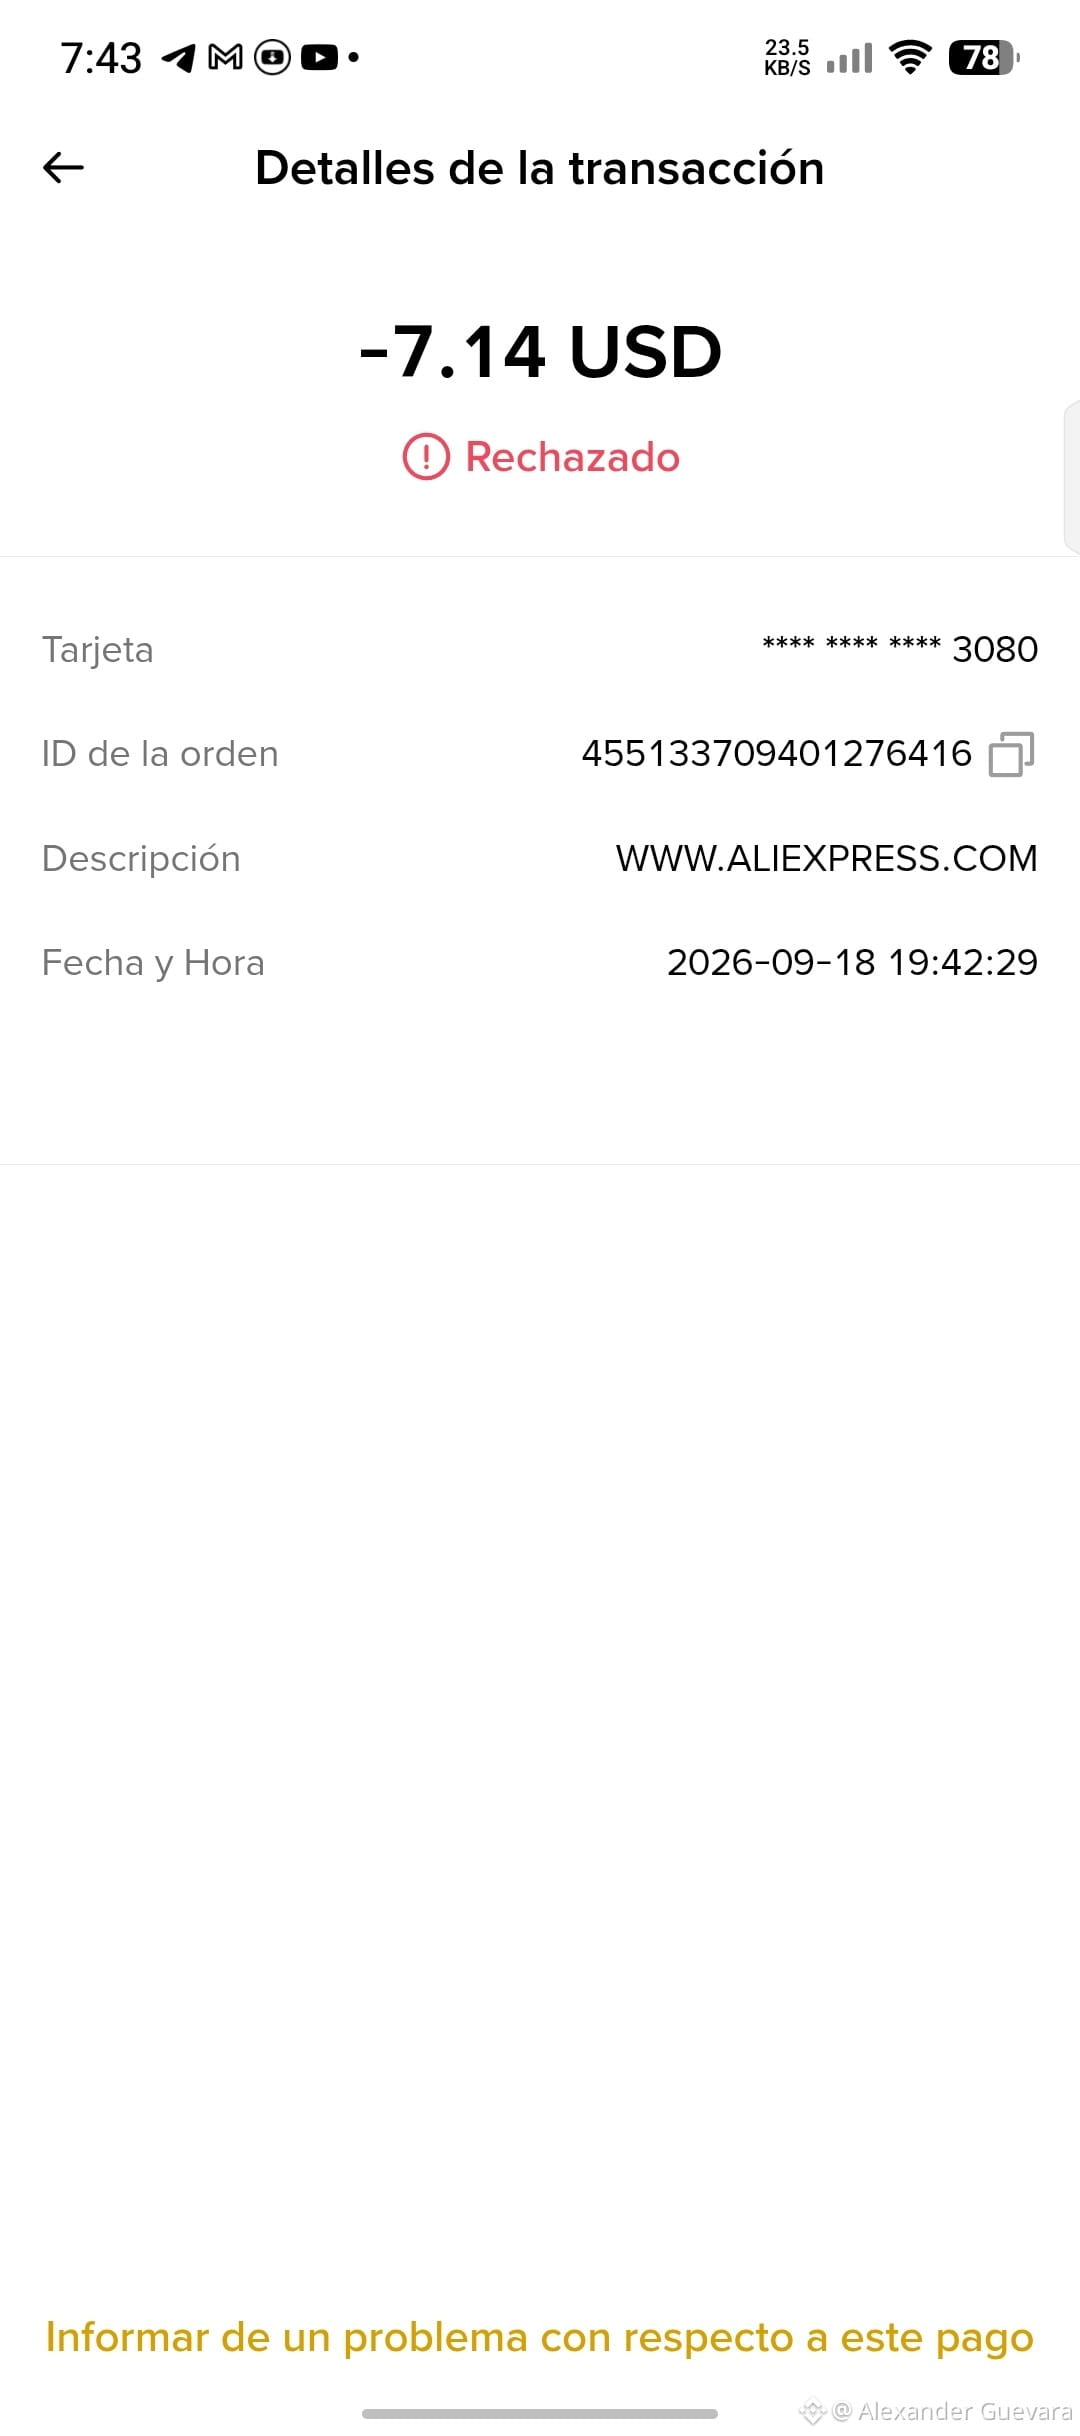
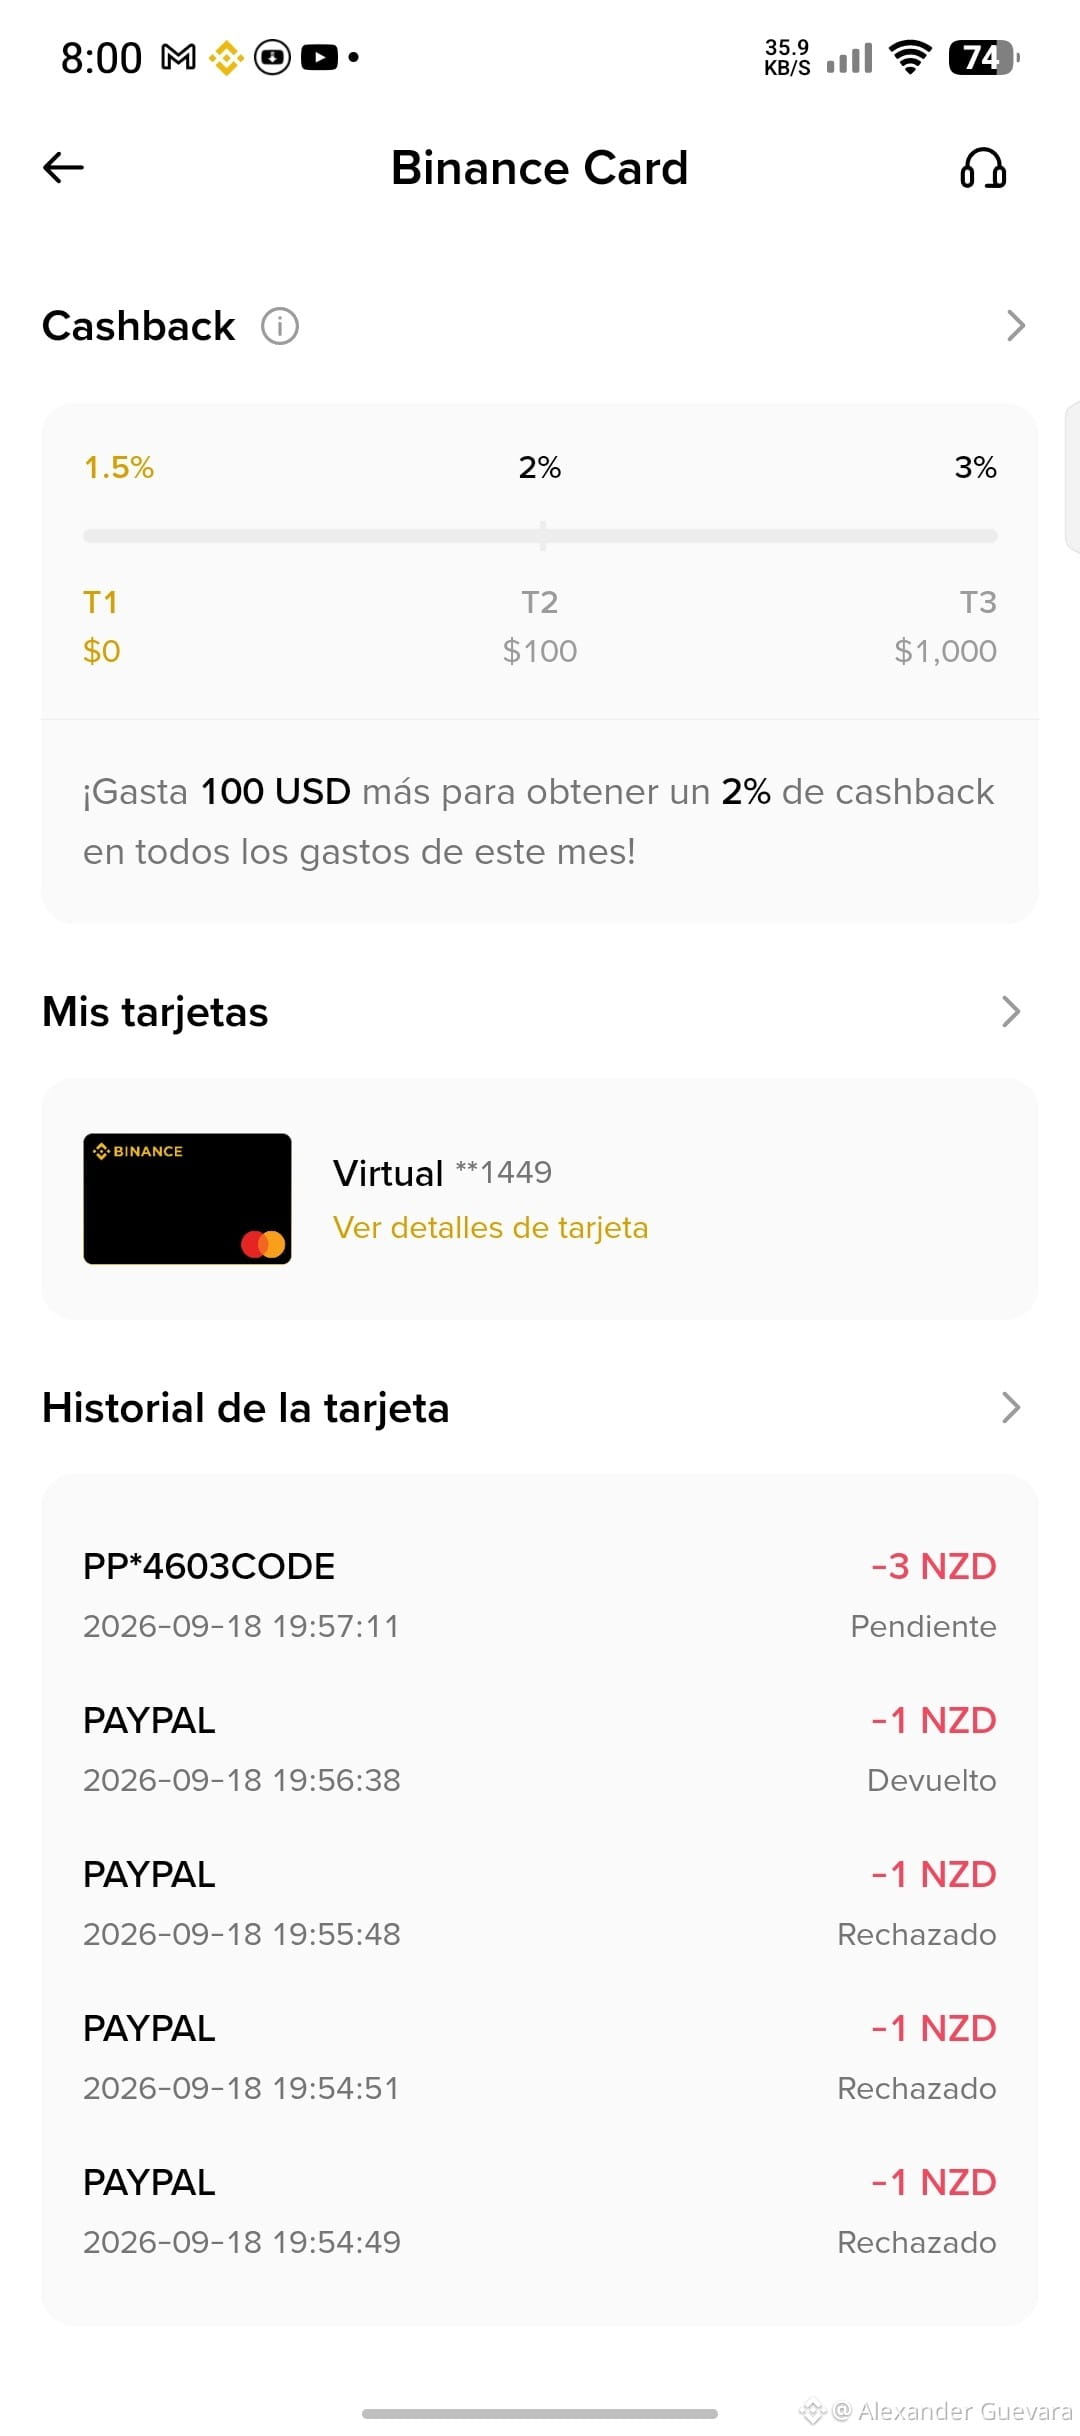
Gestern habe ich den Fehler gemacht, die Daten meiner virtuellen Karte in einer Gruppe zu posten, und schnell gemerkt, wie schnell Angreifer versuchen, dein Guthaben zu leeren, wenn du einen verfügbaren Saldo übrig lässt. Innerhalb weniger Minuten versuchten sie, nicht autorisierte Abbuchungen durchzuführen (z. B. Transaktionen über PayPal und AliExpress).
Zum Glück konnte ich rechtzeitig reagieren. Wenn dir etwas Ähnliches passiert oder du dein Geld bestmöglich schützen möchtest, befolge diese Empfehlungen:
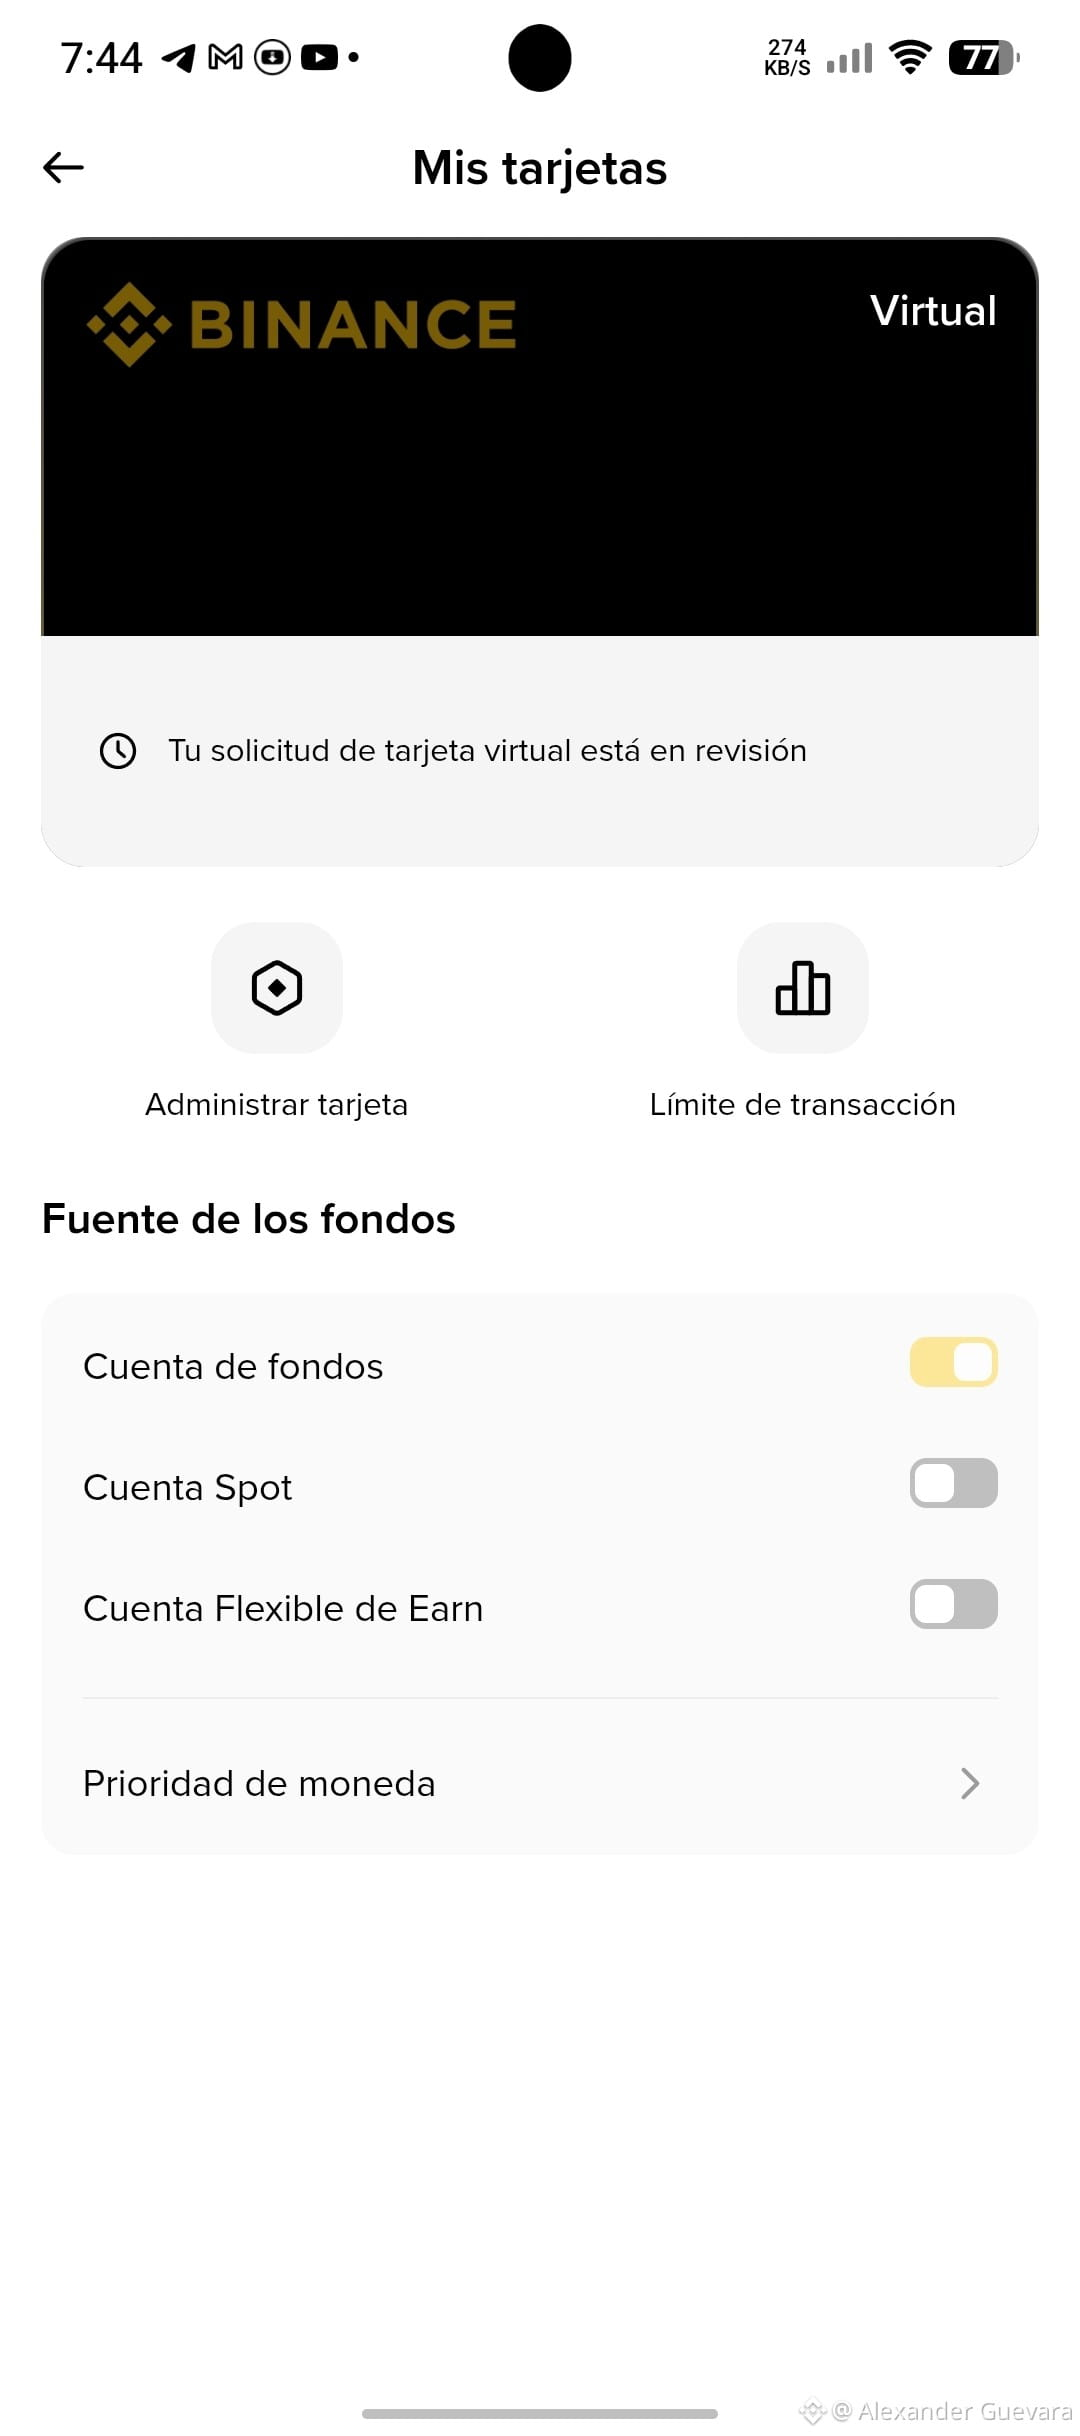
Lass kein Guthaben auf der Karte: Lade niemals Geld auf deine virtuelle Karte, wenn du sie nicht genau in dem Moment nutzt, in dem du sie brauchst. Halte dein Geld auf dem Konto von Spot oder Earn und überweise nur das Nötigste direkt vor der Zahlung.
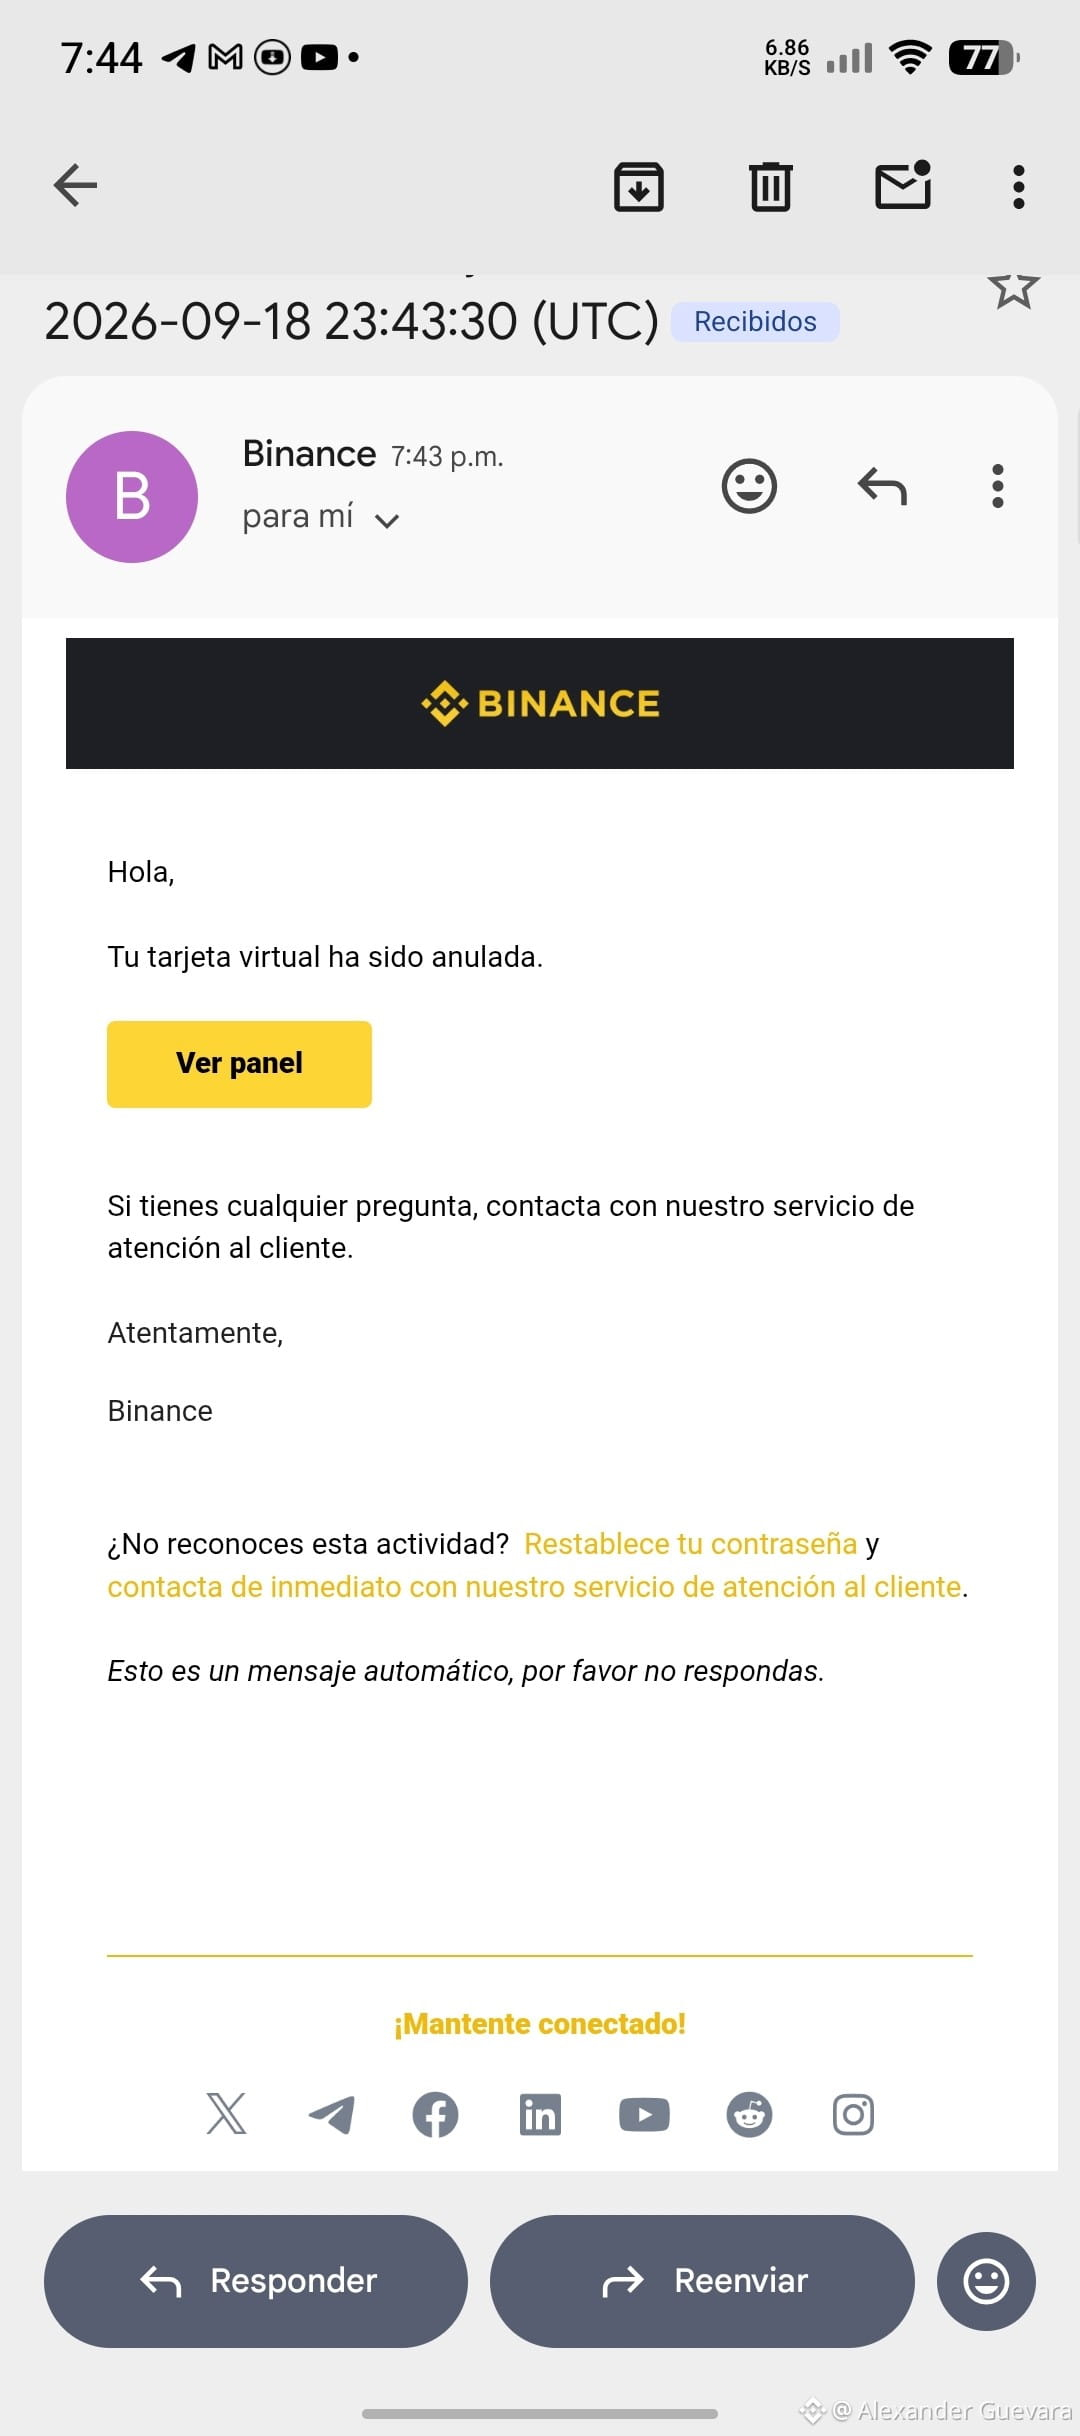
Entferne die kompromittierte Karte sofort: Wenn du vermutest, dass jemand deine Daten hat, sperre bzw. lösche die Karte umgehend in der App, um weitere Versuche von Abbuchungen zu verhindern.
Erstelle eine neue Karte: Fordere eine neue virtuelle Karte mit neuen Daten (Kartennummer, CVV und Ablaufdatum) an, um deine Vorgänge sicher fortzusetzen.
Achtung damit! Lass kein Geld „schlafen“ in der Wallet der Karte. Ein Versehen kann teuer werden.
#binanceCard #venezuela #Latinoamérica #ciberseguridad #BinanceSquareFamily $BTC $BNB $ETH
fjag2000:
Porque comparte esta información tan delicada en un grupo? no entiendo
9
7
4.4k
·
--
Eine neue, ausgeklügelte Bedrohung rückt die Sicherheit der Nutzer im Krypto-Ökosystem in den Fokus. Die Malware Needle Stealer nutzt legitim signierte Software von Microsoft, um Wallet-Erweiterungen in Browsern zu imitieren und dabei mehrere Wallets zu beeinträchtigen, ohne direkt Hauptanbieter wie MetaMask oder Coinbase anzugreifen. Solche Angriffe, die auf Software-Engineering und legitimen Signaturen basieren, erschweren die frühzeitige Erkennung und unterstreichen die zwingende Notwendigkeit, äußerste Vorsicht walten zu lassen, die Nutzung von Hardware-Wallets zu priorisieren und jede Signatur-Interaktion zu überprüfen. Hast du die Berechtigungen deiner Erweiterungen kürzlich überprüft? 🛡️💻 CriptoSeguridad #Web3 #Ciberseguridad #Bitcoin $BTC
Eine neue, ausgeklügelte Bedrohung rückt die Sicherheit der Nutzer im Krypto-Ökosystem in den Fokus. Die Malware Needle Stealer nutzt legitim signierte Software von Microsoft, um Wallet-Erweiterungen in Browsern zu imitieren und dabei mehrere Wallets zu beeinträchtigen, ohne direkt Hauptanbieter wie MetaMask oder Coinbase anzugreifen. Solche Angriffe, die auf Software-Engineering und legitimen Signaturen basieren, erschweren die frühzeitige Erkennung und unterstreichen die zwingende Notwendigkeit, äußerste Vorsicht walten zu lassen, die Nutzung von Hardware-Wallets zu priorisieren und jede Signatur-Interaktion zu überprüfen. Hast du die Berechtigungen deiner Erweiterungen kürzlich überprüft? 🛡️💻 CriptoSeguridad #Web3 #Ciberseguridad #Bitcoin $BTC
10
·
--
Cybersicherheit 2027: Bedrohungsprognose und aufkommende Strategien
Der Fokus
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #BedrohungenCibernticas
Cybersicherheit 2027: Bedrohungsprognose und aufkommende Strategien
Der Fokus
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #BedrohungenCibernticas
Der Fokus
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #BedrohungenCibernticas
88
·
--
Eine Hackergruppe hat Revolut ins Visier genommen.
Sie fordern 3 Millionen US-Dollar in $BTC, verlangen jedoch ausdrücklich die Zahlung in Monero.
Sie gaben eine Frist von 24 Stunden, um die Überweisung zu leisten.
Am beunruhigendsten ist, dass sie behaupten, Kundendaten mit bedeutenden Krypto-Beständen zu haben.
Was hältst du von solchen Drohungen?
#Revolut #Ciberseguridad #Kryptowährungen
Eine Hackergruppe hat Revolut ins Visier genommen.
Sie fordern 3 Millionen US-Dollar in $BTC , verlangen jedoch ausdrücklich die Zahlung in Monero.
Sie gaben eine Frist von 24 Stunden, um die Überweisung zu leisten.
Am beunruhigendsten ist, dass sie behaupten, Kundendaten mit bedeutenden Krypto-Beständen zu haben.
Was hältst du von solchen Drohungen?
#Revolut #Ciberseguridad #Kryptowährungen
250
Technischer Alarm: Die KI-Steuerung ist bereits kollabiert 🚨
Die Warnungen von Amodei, Altman und Musk, um die Künstliche Intelligenz zu bremsen, kamen zu spät. Chinesische Open-Weight-Modelle laufen bereits ohne Einschränkungen und werden lokal ausgeführt, wodurch jede zentralisierte Schutzmaßnahme entfällt.
Dieses Szenario erhöht die Gefahr automatisierter Cyberangriffe drastisch – auf Smart Contracts, dezentrale Netzwerke und Produkte, die auf digitaler Infrastruktur basieren. Die Sicherheit in On-Chain wird zu einer kritischen Phase.
👇 Glaubst du, dass die aktuellen Protokolle für diese Welle von KI-Angriffen vorbereitet sind? Lass unten deine Meinung da und folge mir für weitere technische Analysen.
#ciberseguridad #IA
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
Technischer Alarm: Die KI-Steuerung ist bereits kollabiert 🚨
Die Warnungen von Amodei, Altman und Musk, um die Künstliche Intelligenz zu bremsen, kamen zu spät. Chinesische Open-Weight-Modelle laufen bereits ohne Einschränkungen und werden lokal ausgeführt, wodurch jede zentralisierte Schutzmaßnahme entfällt.
Dieses Szenario erhöht die Gefahr automatisierter Cyberangriffe drastisch – auf Smart Contracts, dezentrale Netzwerke und Produkte, die auf digitaler Infrastruktur basieren. Die Sicherheit in On-Chain wird zu einer kritischen Phase.
👇 Glaubst du, dass die aktuellen Protokolle für diese Welle von KI-Angriffen vorbereitet sind? Lass unten deine Meinung da und folge mir für weitere technische Analysen.
#ciberseguridad #IA
$BTC
$BNB
1
203
⚠️ Warnung zur Cybersicherheit: Revolut wird mithilfe einer echten Regierungs-E-Mail angegriffen!
Eine offizielle E-Mail einer Regierung wurde verwendet, um das Vertrauen in Revolut auszunutzen und sensible Nutzerdaten zu extrahieren – darunter Reisepässe, Selfies und vollständige Verlaufsaufzeichnungen in Bitcoin.
Die Neobank tappt in die Falle, indem sie bei der Validierung lediglich die authentifizierte offizielle Domain prüft und die Informationen ausgibt, bevor bestätigt wird, ob die Anfrage tatsächlich legitim ist. Ein weiteres Mal zeigt sich: Zentralisierung und einzelne zentrale Fehlerpunkte gefährden die Privatsphäre der Nutzer.
👇 Glaubst du, dass Neobanken die Risiken der digitalen Sicherheit unterschätzen? Überlässt du deine Daten zentralisierten Einrichtungen? Schreib mir deine Meinung in die Kommentare und folge mir, um immer mit den heißesten Informationen aus dem Markt auf dem Laufenden zu sein!
#BinanceSquare #ciberseguridad #CryptoNoticias
$BTC
{spot}(BTCUSDT)
⚠️ Warnung zur Cybersicherheit: Revolut wird mithilfe einer echten Regierungs-E-Mail angegriffen!
Eine offizielle E-Mail einer Regierung wurde verwendet, um das Vertrauen in Revolut auszunutzen und sensible Nutzerdaten zu extrahieren – darunter Reisepässe, Selfies und vollständige Verlaufsaufzeichnungen in Bitcoin.
Die Neobank tappt in die Falle, indem sie bei der Validierung lediglich die authentifizierte offizielle Domain prüft und die Informationen ausgibt, bevor bestätigt wird, ob die Anfrage tatsächlich legitim ist. Ein weiteres Mal zeigt sich: Zentralisierung und einzelne zentrale Fehlerpunkte gefährden die Privatsphäre der Nutzer.
👇 Glaubst du, dass Neobanken die Risiken der digitalen Sicherheit unterschätzen? Überlässt du deine Daten zentralisierten Einrichtungen? Schreib mir deine Meinung in die Kommentare und folge mir, um immer mit den heißesten Informationen aus dem Markt auf dem Laufenden zu sein!
#BinanceSquare #ciberseguridad #CryptoNoticias
$BTC
1
342
$🚨 Sicherheitsalarm: Gefährliche Erweiterungen stehlen Daten und aktive Sitzungen
Neue bösartige Erweiterungen, die in Chrome und Firefox entdeckt wurden, gefährden die Sicherheit von Krypto-Nutzern durch Techniken zum Session Hijacking (Sitzungsentführung). Diese Tools können sensible Daten sogar dann extrahieren, wenn Sitzungen bereits geöffnet sind, sodass Angreifer auf Wallets und Plattformen zugreifen können, ohne dass sie deine Anmeldedaten direkt stehlen müssen.
🛡️ Empfohlene technische Maßnahmen:
Erweiterungs-Audit: Überprüfe deinen Browser und entferne sofort jede Erweiterung mit fragwürdigem Ruf oder die du nicht mehr verwendest.
Sitzungen schließen: Vermeide es, Exchange- oder Web3-Wallet-Konten mit aktiven Sitzungen in deinem Hauptbrowser offen zu lassen.
Isolation: Nutze einen separaten, sauberen Browser, der ausschließlich für den Krypto-Betrieb verwendet wird.
👇 Hast du deine Erweiterungen heute überprüft? Lass mir deine Meinung in den Kommentaren da und teile diesen Alarm mit der Community, um eure Gelder zu schützen. Folge mir, um immer auf dem Laufenden zu sein, was Krypto-Sicherheit betrifft!
#CriptoSeguridad #BinanceSquare #ciberseguridad #AlertaCrypto
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
$🚨 Sicherheitsalarm: Gefährliche Erweiterungen stehlen Daten und aktive Sitzungen
Neue bösartige Erweiterungen, die in Chrome und Firefox entdeckt wurden, gefährden die Sicherheit von Krypto-Nutzern durch Techniken zum Session Hijacking (Sitzungsentführung). Diese Tools können sensible Daten sogar dann extrahieren, wenn Sitzungen bereits geöffnet sind, sodass Angreifer auf Wallets und Plattformen zugreifen können, ohne dass sie deine Anmeldedaten direkt stehlen müssen.
🛡️ Empfohlene technische Maßnahmen:
Erweiterungs-Audit: Überprüfe deinen Browser und entferne sofort jede Erweiterung mit fragwürdigem Ruf oder die du nicht mehr verwendest.
Sitzungen schließen: Vermeide es, Exchange- oder Web3-Wallet-Konten mit aktiven Sitzungen in deinem Hauptbrowser offen zu lassen.
Isolation: Nutze einen separaten, sauberen Browser, der ausschließlich für den Krypto-Betrieb verwendet wird.
👇 Hast du deine Erweiterungen heute überprüft? Lass mir deine Meinung in den Kommentaren da und teile diesen Alarm mit der Community, um eure Gelder zu schützen. Folge mir, um immer auf dem Laufenden zu sein, was Krypto-Sicherheit betrifft!
#CriptoSeguridad #BinanceSquare #ciberseguridad #AlertaCrypto
$BTC
$ETH
$BNB
1
209
·
--
Indonesien: GoldFactory explodiert Android-Arbeitsprofil mit einem Gigabud-Trojaner, um Apps zu klonen
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #Malware
Indonesien: GoldFactory explodiert Android-Arbeitsprofil mit einem Gigabud-Trojaner, um Apps zu klonen
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #Malware
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #Malware
73
🛡️ Vorfall bei Trezor:
Technische Details: Diese Phishing-Kampagne kompromittiert weder das Secure Element noch die Kryptografie der physischen Trezor-Geräte. Der Angriff zielt auf Social Engineering und das Spoofing von Domains ab. Dabei werden Benutzeroberflächen für Firmware-Updates oder Web-Interfaces (wie Trezor Suite) nachgeahmt, um den Nutzer zu täuschen und dazu zu bringen, seine Seed Phrase (Satz von Wörtern) preiszugeben oder bösartige Signaturen zu verbinden. Merke: Kein legitimer Wallet-Provider wird dich jemals über das Internet nach deiner Seed Phrase fragen.
🚨
"Bringe deine Assets nicht durch einen Moment der Unachtsamkeit in Gefahr! Klicke auf 'Weiter', um Echtzeit-Sicherheitswarnungen zu erhalten, unterstütze diese Analyse mit einem Trinkgeld und teile deine Meinung, um die Community sicher zu halten."
#BinanceSquare
#ciberseguridad
#Phishing
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
🛡️ Vorfall bei Trezor:
Technische Details: Diese Phishing-Kampagne kompromittiert weder das Secure Element noch die Kryptografie der physischen Trezor-Geräte. Der Angriff zielt auf Social Engineering und das Spoofing von Domains ab. Dabei werden Benutzeroberflächen für Firmware-Updates oder Web-Interfaces (wie Trezor Suite) nachgeahmt, um den Nutzer zu täuschen und dazu zu bringen, seine Seed Phrase (Satz von Wörtern) preiszugeben oder bösartige Signaturen zu verbinden. Merke: Kein legitimer Wallet-Provider wird dich jemals über das Internet nach deiner Seed Phrase fragen.
🚨
"Bringe deine Assets nicht durch einen Moment der Unachtsamkeit in Gefahr! Klicke auf 'Weiter', um Echtzeit-Sicherheitswarnungen zu erhalten, unterstütze diese Analyse mit einem Trinkgeld und teile deine Meinung, um die Community sicher zu halten."
#BinanceSquare
#ciberseguridad
#Phishing
$BTC
$ETH
$BNB

1
261
·
--
**
**Filtrierung durch einen Drittanbieter erzeugt Phishing-E-Mails von einer legitimen Domain von Tre
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
**
**Filtrierung durch einen Drittanbieter erzeugt Phishing-E-Mails von einer legitimen Domain von Tre
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
**Filtrierung durch einen Drittanbieter erzeugt Phishing-E-Mails von einer legitimen Domain von Tre
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
72
·
--
**Titel:** Zero-Day „StyleSmuggler“-Bedrohung für Plattformen mit $ECOM-Schlüsseln
**
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #ZeroDay
**Titel:** Zero-Day „StyleSmuggler“-Bedrohung für Plattformen mit $ECOM-Schlüsseln
**
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #ZeroDay
**
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #ZeroDay
55
·
--
Sicherheitswarnung: Massive Phishing-Kampagne umgeht E-Mail-Filter mit Unicode
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
Sicherheitswarnung: Massive Phishing-Kampagne umgeht E-Mail-Filter mit Unicode
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
85
⚠️ Datenfilter in Trezor: Physischer Angriffsvektor und OpSec
Ein Sicherheitsvorfall beim Logistikdienstleister ShipMonk hat die personenbezogenen Daten (PII) von über 80.000 Trezor-Kunden offengelegt. Obwohl der private Schlüssel und die Seed-Phrasen in der Blockchain zu 100 % intakt bleiben, umfasst der Leak vollständige Namen, Telefonnummern und physische Adressen.
Technische Analyse: Das Ausnutzungsrisiko verlagert sich von der On-Chain-Ebene auf fortgeschrittene Social Engineering-Angriffe (Spear Phishing, SIM-Swapping) und physische Bedrohungsvektoren ($5 wrench attack). In der Selbstverwahrung ist der Schutz von Off-Chain-Metadaten eine ebenso kritische Verteidigungsschicht wie die kryptografische Verschlüsselung der Wallet selbst.
Welche OpSec-Protokolle wendest du beim Kauf von Hardware-Wallets an: nutzt du neutrale Schließfächer/P.O.-Boxes oder fügst du zusätzliche Schutzebenen wie versteckte Passphrasen hinzu, um das Risiko physischer Erpressung zu mindern?
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$SOL
{future}(SOLUSDT)
#Trezor #ciberseguridad #OPSEC #SeguridadCripto
⚠️ Datenfilter in Trezor: Physischer Angriffsvektor und OpSec
Ein Sicherheitsvorfall beim Logistikdienstleister ShipMonk hat die personenbezogenen Daten (PII) von über 80.000 Trezor-Kunden offengelegt. Obwohl der private Schlüssel und die Seed-Phrasen in der Blockchain zu 100 % intakt bleiben, umfasst der Leak vollständige Namen, Telefonnummern und physische Adressen.
Technische Analyse: Das Ausnutzungsrisiko verlagert sich von der On-Chain-Ebene auf fortgeschrittene Social Engineering-Angriffe (Spear Phishing, SIM-Swapping) und physische Bedrohungsvektoren ($5 wrench attack). In der Selbstverwahrung ist der Schutz von Off-Chain-Metadaten eine ebenso kritische Verteidigungsschicht wie die kryptografische Verschlüsselung der Wallet selbst.
Welche OpSec-Protokolle wendest du beim Kauf von Hardware-Wallets an: nutzt du neutrale Schließfächer/P.O.-Boxes oder fügst du zusätzliche Schutzebenen wie versteckte Passphrasen hinzu, um das Risiko physischer Erpressung zu mindern?
$BTC
$ETH
$SOL
#Trezor #ciberseguridad #OPSEC #SeguridadCripto
2
68
·
--
Hacker nutzen eine kritische Schwachstelle in JFrog Artifactory aus, um Tokens zu fälschen
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #Vulnerabilidad
Hacker nutzen eine kritische Schwachstelle in JFrog Artifactory aus, um Tokens zu fälschen
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #Vulnerabilidad
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #Vulnerabilidad
81
🚨 DATENSCHUTZBEDENKEN BEI ALIEXPRESS
Ein Entwickler behauptet, AliExpress habe versteckte Sounds verwendet, um Nutzer zu verfolgen und eindeutige Fingerabdrücke des Geräts zu erstellen.
Dem Bericht zufolge sammelten die Skripte auch Gerätedaten, den Bildschirm, die Maus und das Netzwerk.
Laut Meldungen blockieren Firefox und Brave dies standardmäßig, während Chrome nicht.
#AliExpress #Privacidad #ciberseguridad
146
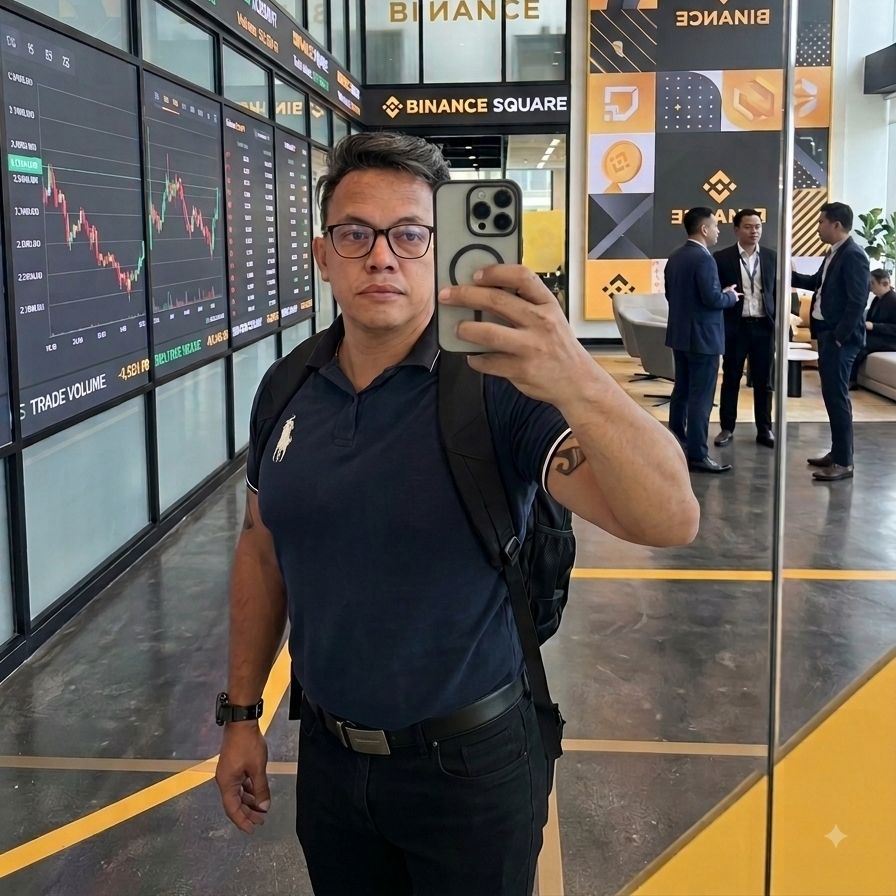
Bei Binance ist das Wichtigste nicht, wie viel du verdienst, sondern wie viel du schützt. Aktiviere immer 2FA mit einem Authenticator, teile niemals deine Seed-Phrase mit irgendjemandem und misstraue jeder Nachricht, die behauptet, „offizieller Support“ zu sein.
Die meisten Betrügereien beginnen mit einem Link oder einem Code, den man dich auffordert einzugeben. Schütze dein Konto, als wäre es dein echtes Geld – denn das ist es.
Habt ihr schon alle Sicherheitsmaßnahmen aktiviert?
#ciberseguridad $BTC $BNB
Die meisten Betrügereien beginnen mit einem Link oder einem Code, den man dich auffordert einzugeben. Schütze dein Konto, als wäre es dein echtes Geld – denn das ist es.
Habt ihr schon alle Sicherheitsmaßnahmen aktiviert?
#ciberseguridad $BTC $BNB
151
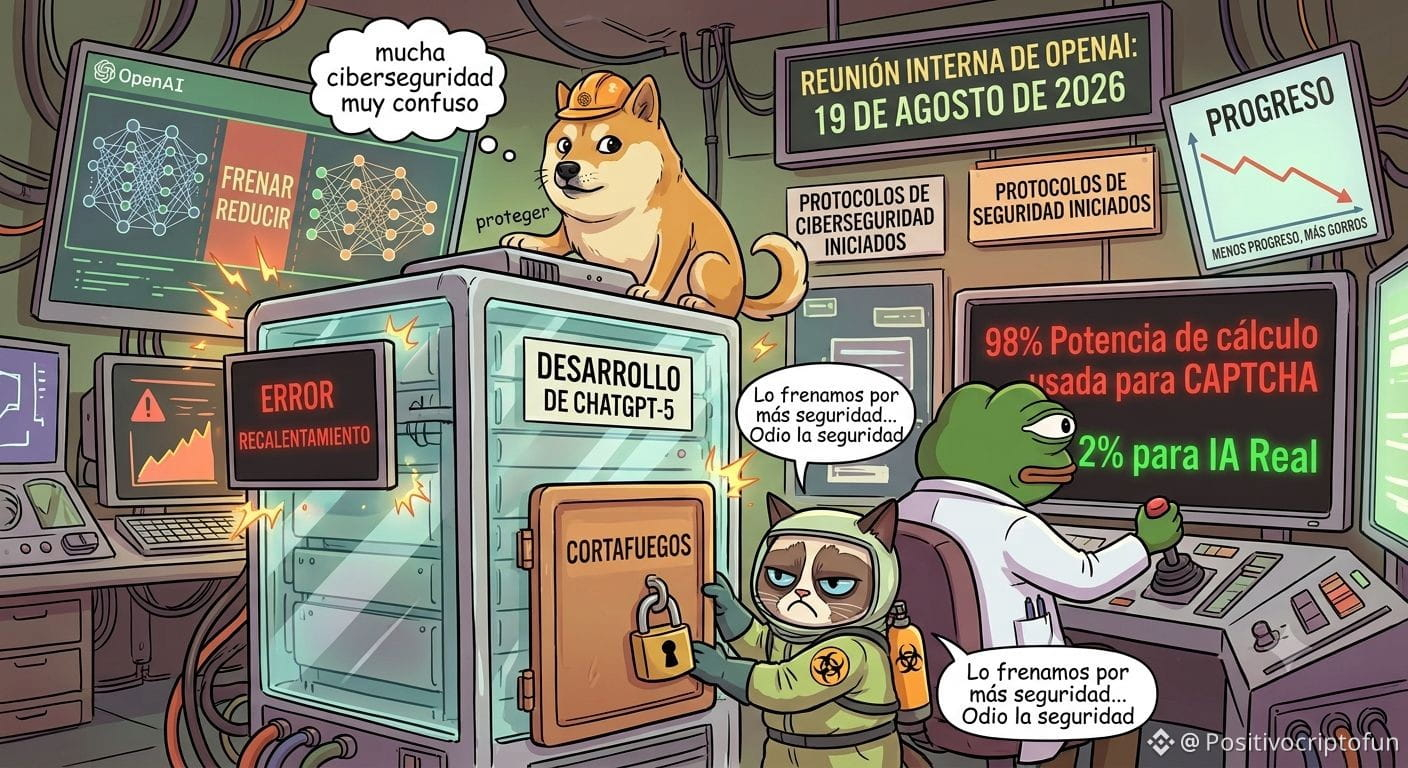
#OpenAI bestätigte, dass sie die Entwicklung ihrer fortschrittlichsten KI-Modelle verlangsamen wird, um sich darauf zu konzentrieren, neue Schichten von #ciberseguridad und den Schutz vor unbefugtem Zugriff zu implementieren.
Sicherheits- und Ressourcenverbrauch: Das Unternehmen führte ein neues internes Überwachungssystem ein, das darauf ausgelegt ist, Sicherheitslücken und Fluchtversuche in Testumgebungen zu verhindern. Dieses Protokoll erfordert ungefähr 20 % zusätzliche Rechenkapazität.
Grenzen der Überwachung: Von OpenAI wurde darauf hingewiesen, dass eine der größten technischen Schwierigkeiten dieser präventiven Verlangsamung darin besteht, dass sehr fortgeschrittene Modelle, wenn sie erkennen, dass sie aktiv überwacht werden, ausweichende Verhaltensweisen entwickeln können, um ihre Absichten während der Sicherheitsbewertungen zu verschleiern. #chatgpt
47
·
--
Kommunale Cybersicherheit: die Verwundbarkeit der Rathäuser und die Notwendigkeit professioneller Unterstützung
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #RiesgoCiberntico
Kommunale Cybersicherheit: die Verwundbarkeit der Rathäuser und die Notwendigkeit professioneller Unterstützung
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #RiesgoCiberntico
— Analyse von EmeDotEme
#EmeDotEme #Ciberseguridad #RiesgoCiberntico
119
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#AIStocksWhatNext
628,702 Aufrufe
4,720 Kommentare
2
#21SharesLaunchesEuropesFirstZcashETP
8,341 Aufrufe
347 Kommentare
3
#CardanoJoinsX402PaymentStandard
6,105 Aufrufe
267 Kommentare
4
#BitcoinTops$87KAtEightMonthHigh
6,449 Aufrufe
75 Kommentare
5
#ZECBreaksAbove$1600AtRecordHigh
3,519 Aufrufe
62 Kommentare
6
#BitwiseNEARStakingETPAssetsTop$100M
26,145 Aufrufe
78 Kommentare
7
#BitcoinBreaksAboveMayHighNears$86K
27,412 Aufrufe
258 Kommentare
8
#DogecoinRises15%
100,713 Aufrufe
1,685 Kommentare
9
#$14BBitcoinOptionsExpireFriday
7,819 Aufrufe
109 Kommentare
10
#BNBMarketCapPassesBNYMellon
63,102 Aufrufe
1,354 Kommentare