
#ciberseguridad
ciberseguridad
285,425 مشاهدات
295 يقومون بالنقاش
رائج
جديد
·
--
مقالة
الأمن السيبراني المصرفي: الحصن الذي يفرضه P2P وUSDT في فنزويلا📊 موعد لتقوية النظام البيئي الرقمي
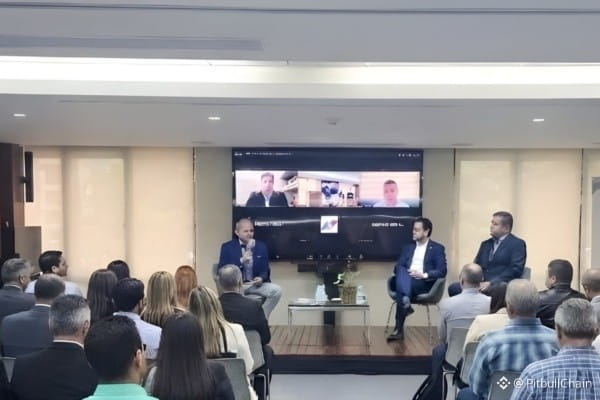
في يوم الثلاثاء الماضي، أحيت الجمعية المصرفية الفنزويلية يوم CISO من خلال لقاء جمع أكثر من 100 خبير في أمن المعلومات. وبشعار «حيث تتحول الاستراتيجية الفردية إلى أمن جماعي»، تهدف المبادرة إلى ترسيخ 25 أغسطس كموعد محوري لفهم دور مدير أمن المعلومات ليس كفني بسيط، بل كاستراتيجي قادر على حماية الأصول الرقمية في بيئة تتعقد أكثر فأكثر.
الأمن السيبراني المصرفي: الحصن الذي يفرضه P2P وUSDT في فنزويلا
📊 موعد لتقوية النظام البيئي الرقمي
في يوم الثلاثاء الماضي، أحيت الجمعية المصرفية الفنزويلية يوم CISO من خلال لقاء جمع أكثر من 100 خبير في أمن المعلومات. وبشعار «حيث تتحول الاستراتيجية الفردية إلى أمن جماعي»، تهدف المبادرة إلى ترسيخ 25 أغسطس كموعد محوري لفهم دور مدير أمن المعلومات ليس كفني بسيط، بل كاستراتيجي قادر على حماية الأصول الرقمية في بيئة تتعقد أكثر فأكثر.
في يوم الثلاثاء الماضي، أحيت الجمعية المصرفية الفنزويلية يوم CISO من خلال لقاء جمع أكثر من 100 خبير في أمن المعلومات. وبشعار «حيث تتحول الاستراتيجية الفردية إلى أمن جماعي»، تهدف المبادرة إلى ترسيخ 25 أغسطس كموعد محوري لفهم دور مدير أمن المعلومات ليس كفني بسيط، بل كاستراتيجي قادر على حماية الأصول الرقمية في بيئة تتعقد أكثر فأكثر.
15
🟢📈 هل تعرف كيف تحمي أموالك عند التداول عبر P2P؟ الأخطاء الثلاثة التي يجب أن تتجنبها اليوم فورًا 🛑💳
🌐🏦 التجارة عبر P2P (من شخص إلى شخص) 🇻🇪📊 هي أداة رائعة للدخول إلى نظام العملات المشفرة 🪙 أو الخروج منه بسرعة، لكن قلة الحذر قد تكلفك غاليًا أمام المحتالين والمجرمين الإلكترونيين على مستوى عالمي 🌍📉.
⚡ بصفتي محاميًا ومهتمًا جدًا بالسيادة المالية 💼، أرى يوميًا كيف تتحول الإغفالات الصغيرة إلى صداع قانوني ومالي كان يمكن تجنبه ببروتوكولات أمان بسيطة ⚖️🔒.
💡🔥 ثلاث قواعد ذهبية يجب على كل مستخدم P2P الالتزام بها حرفيًا:
1️⃣ تحقّق من اسم صاحب الحساب 👤: يجب أن يطابق اسم صاحب حساب البنك الخاص بالدفع تمامًا الاسم المُتحقق منه في منصة التداول. لا تقبل أبدًا مدفوعات من طرف ثالث 🚫🏦.
2️⃣ لا تُطلق العملات المشفرة قبل الوقت ⏳: لا تثق أبدًا بإثباتات الدفع المرسلة عبر الدردشة أو عبر رسائل البريد الإلكتروني المشبوهة. ادخل دائمًا إلى تطبيقك البنكي لتتأكد أن المال متاح وبشكل نهائي في رصيدك 💵📲.
3️⃣ حافظ على كل التواصل داخل المنصة 💬: استخدم دائمًا الدردشة الرسمية للـ exchange لحل أي نزاع. إذا انتقلت المحادثة إلى تطبيقات خارجية للمراسلة، فإنك تفقد الدعم والحماية التي تقدمها المنصة 🛡️🤝.
👇 ما الموضوع الذي ترغب أن نتناوله في المنشور القادم ومن أي بلد تتابعنا؟ اكتب ذلك في التعليقات 💬✍️. تابعني حتى لا تفوت أي تحديث وحافظ على رأس مالك محميًا على مستوى عالمي 🌍🚀!
#P2P #BinanceSquare #CryptoSecurity #FinancialFreedom #Blockchain #CryptoTrading #Fintech #GlobalEconomy #Ciberseguridad #bitcoin
3
3.3k

🚨 تنبيه أمني! انتبه من تعريض بيانات بطاقاتك الافتراضية للخطر
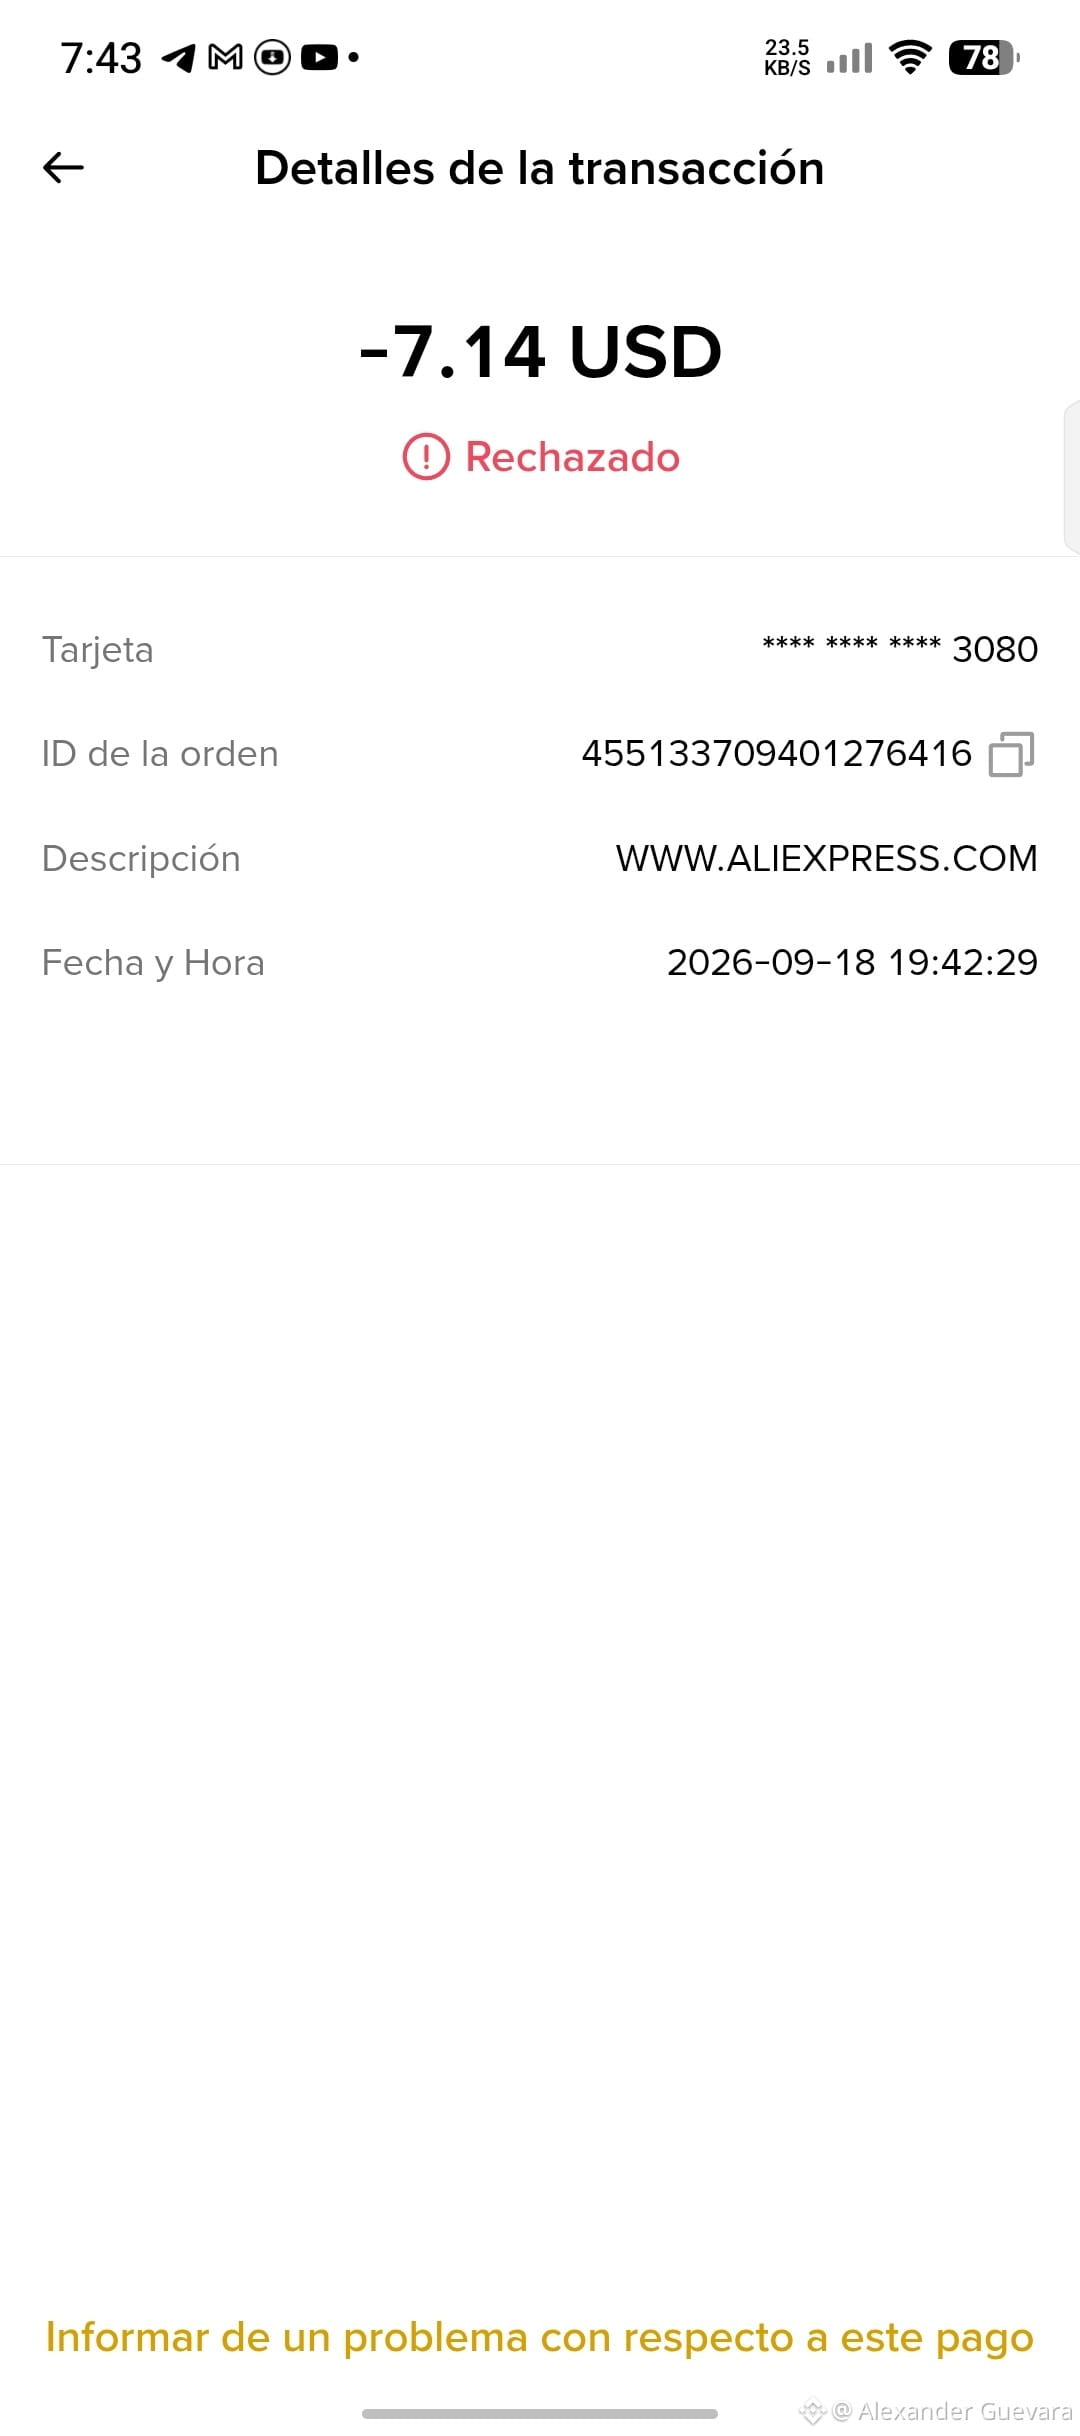
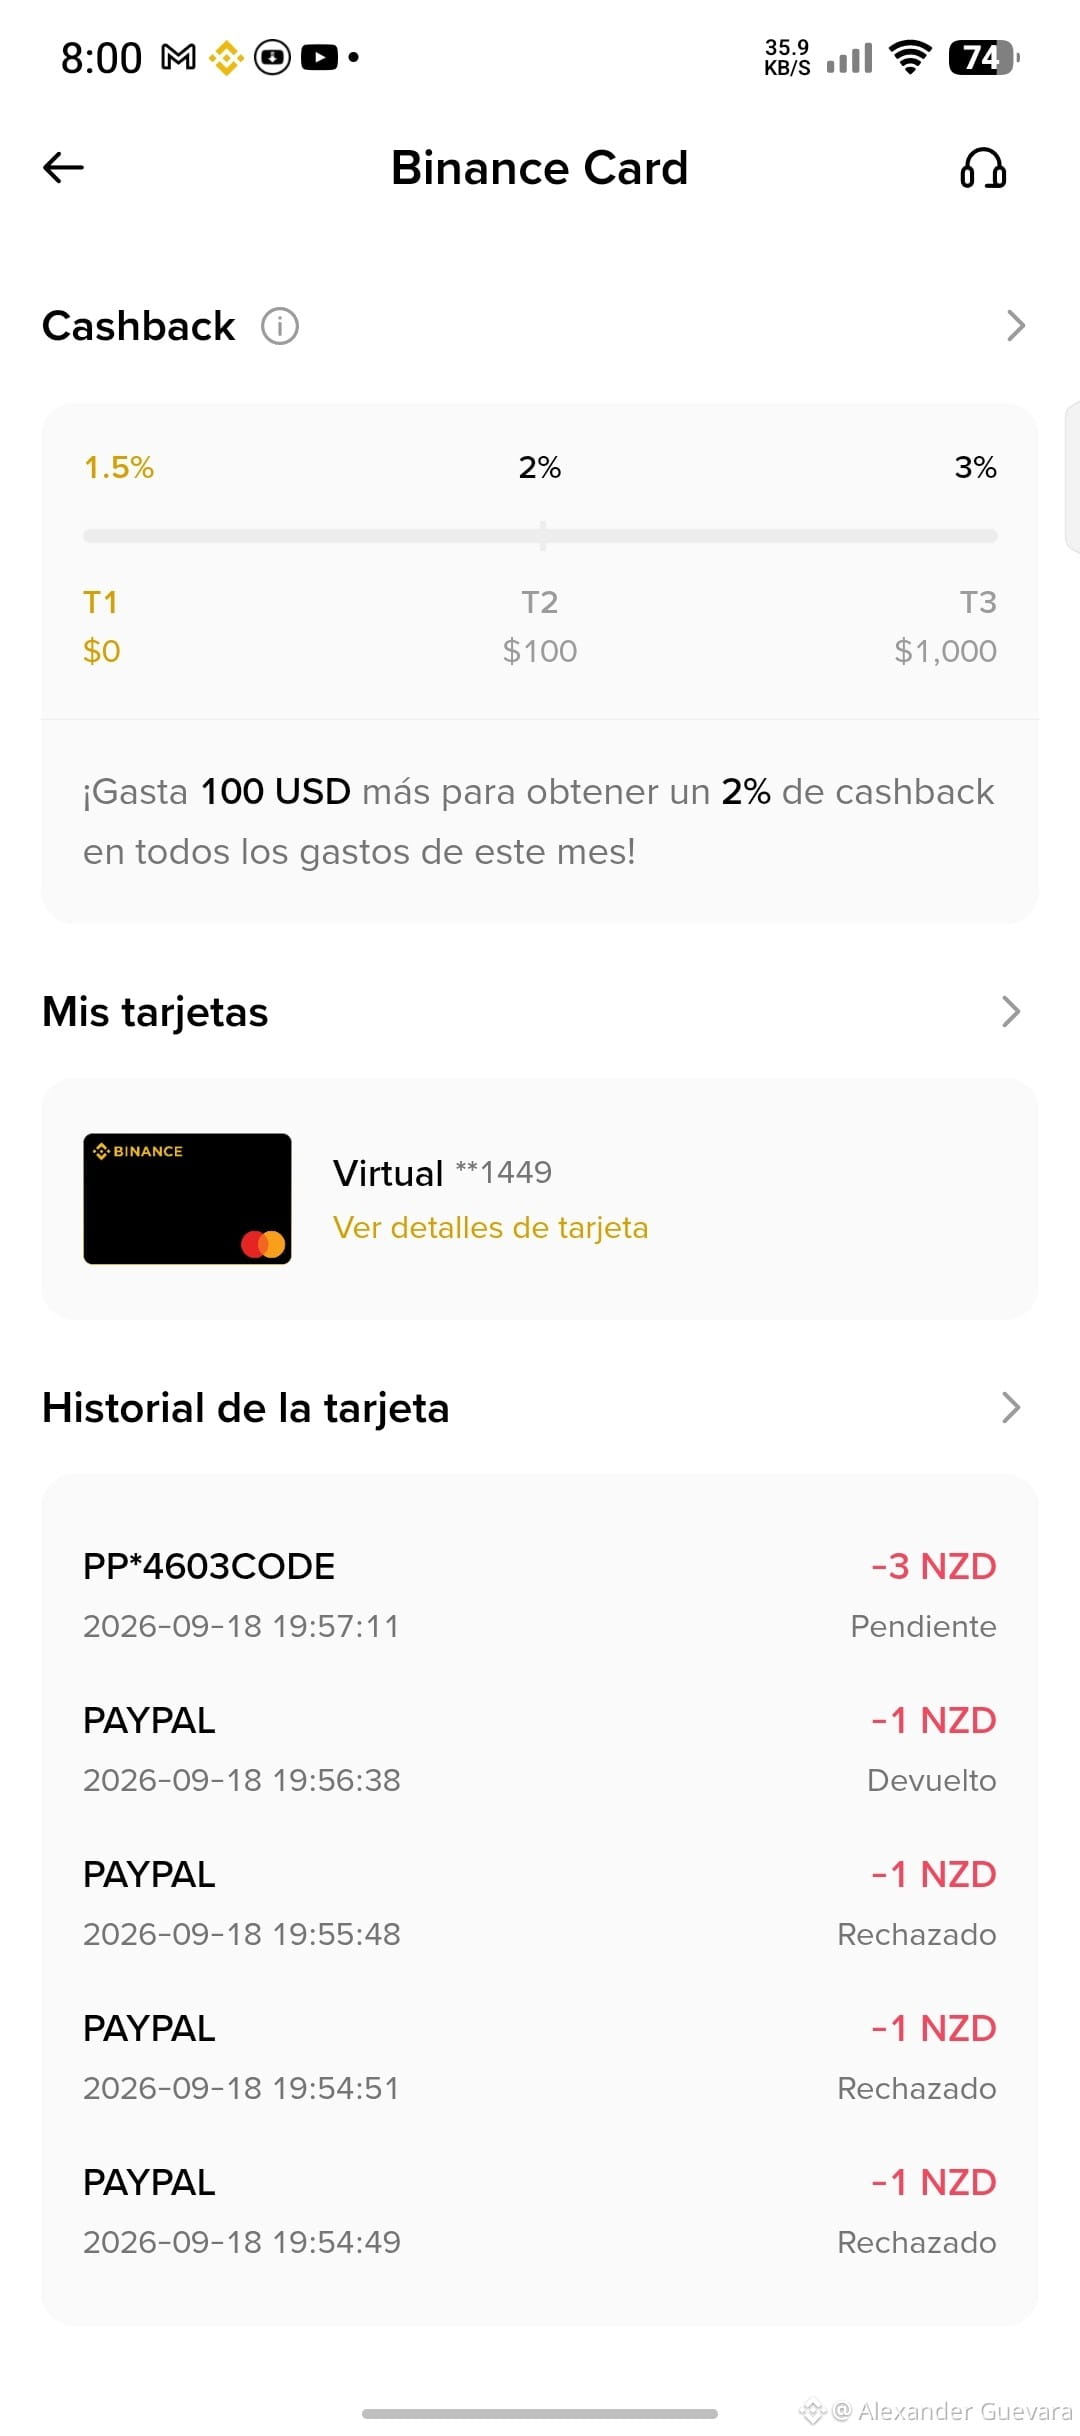
أمس ارتكبت خطأً بنشر بيانات بطاقتي الافتراضية في مجموعة، ووجدت بسرعة مدى سرعة محاولات المهاجمين لسحب أموالك إذا تركت رصيدًا متاحًا. خلال دقائق فقط، حاولوا إجراء عمليات شراء غير مصرح بها (مثل المعاملات عبر PayPal وAliExpress).
ولحسن الحظ تمكنت من التصرف في الوقت المناسب. إذا حدث لك شيء مشابه أو أردت حماية أموالك بأقصى قدر، اتبع التوصيات التالية:
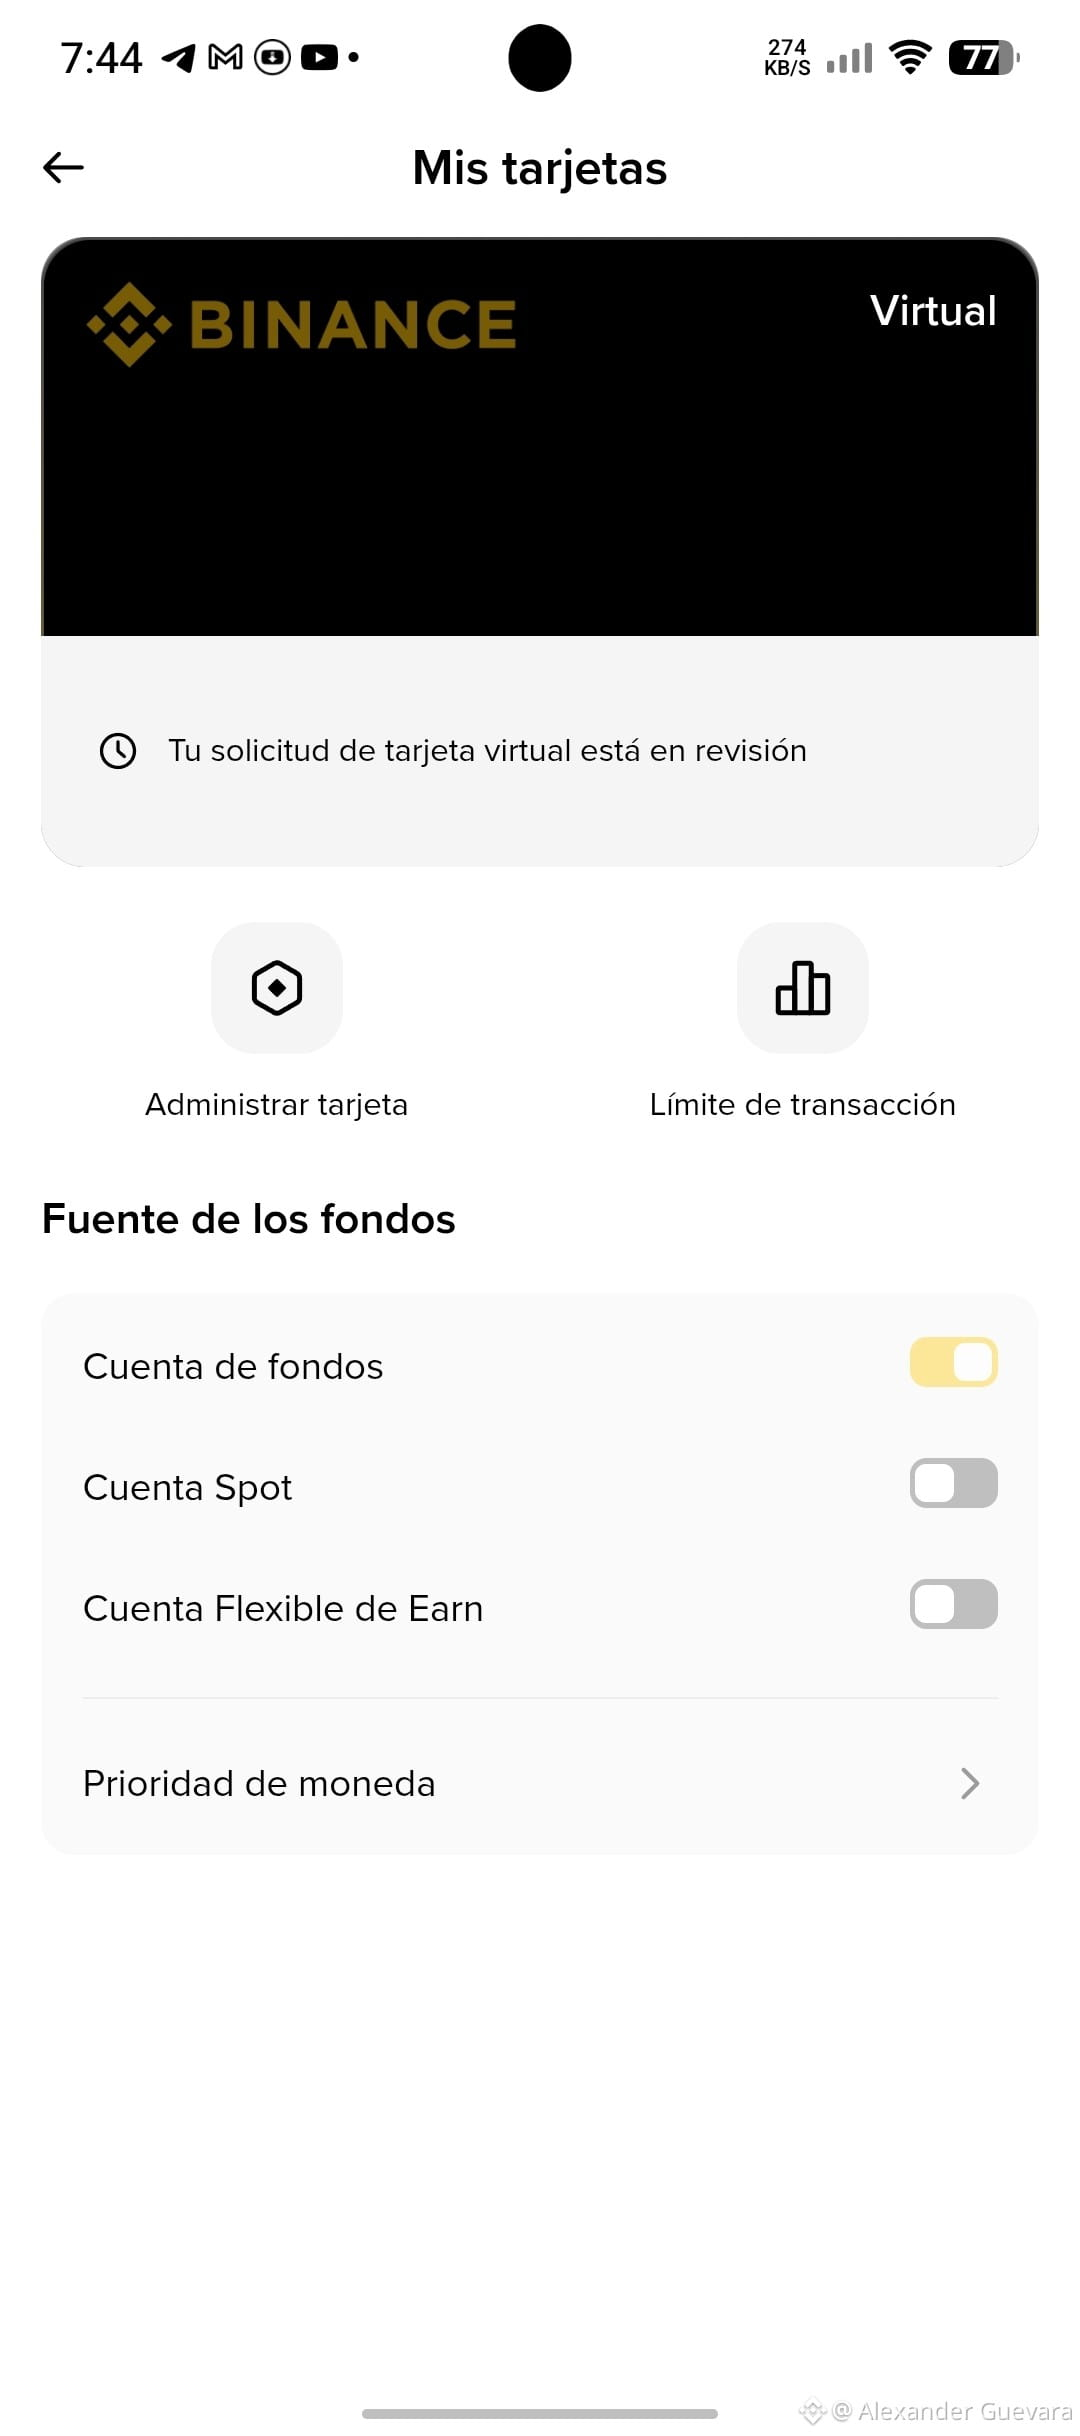
لا تترك رصيدًا في البطاقة: لا تحتفظ بأموال محمّلة على بطاقتك الافتراضية إذا لم تكن تستخدمها في اللحظة نفسها. احتفظ بمالك في حساب Spot أو Earn، وانقل فقط المبلغ اللازم وقت الدفع مباشرةً.
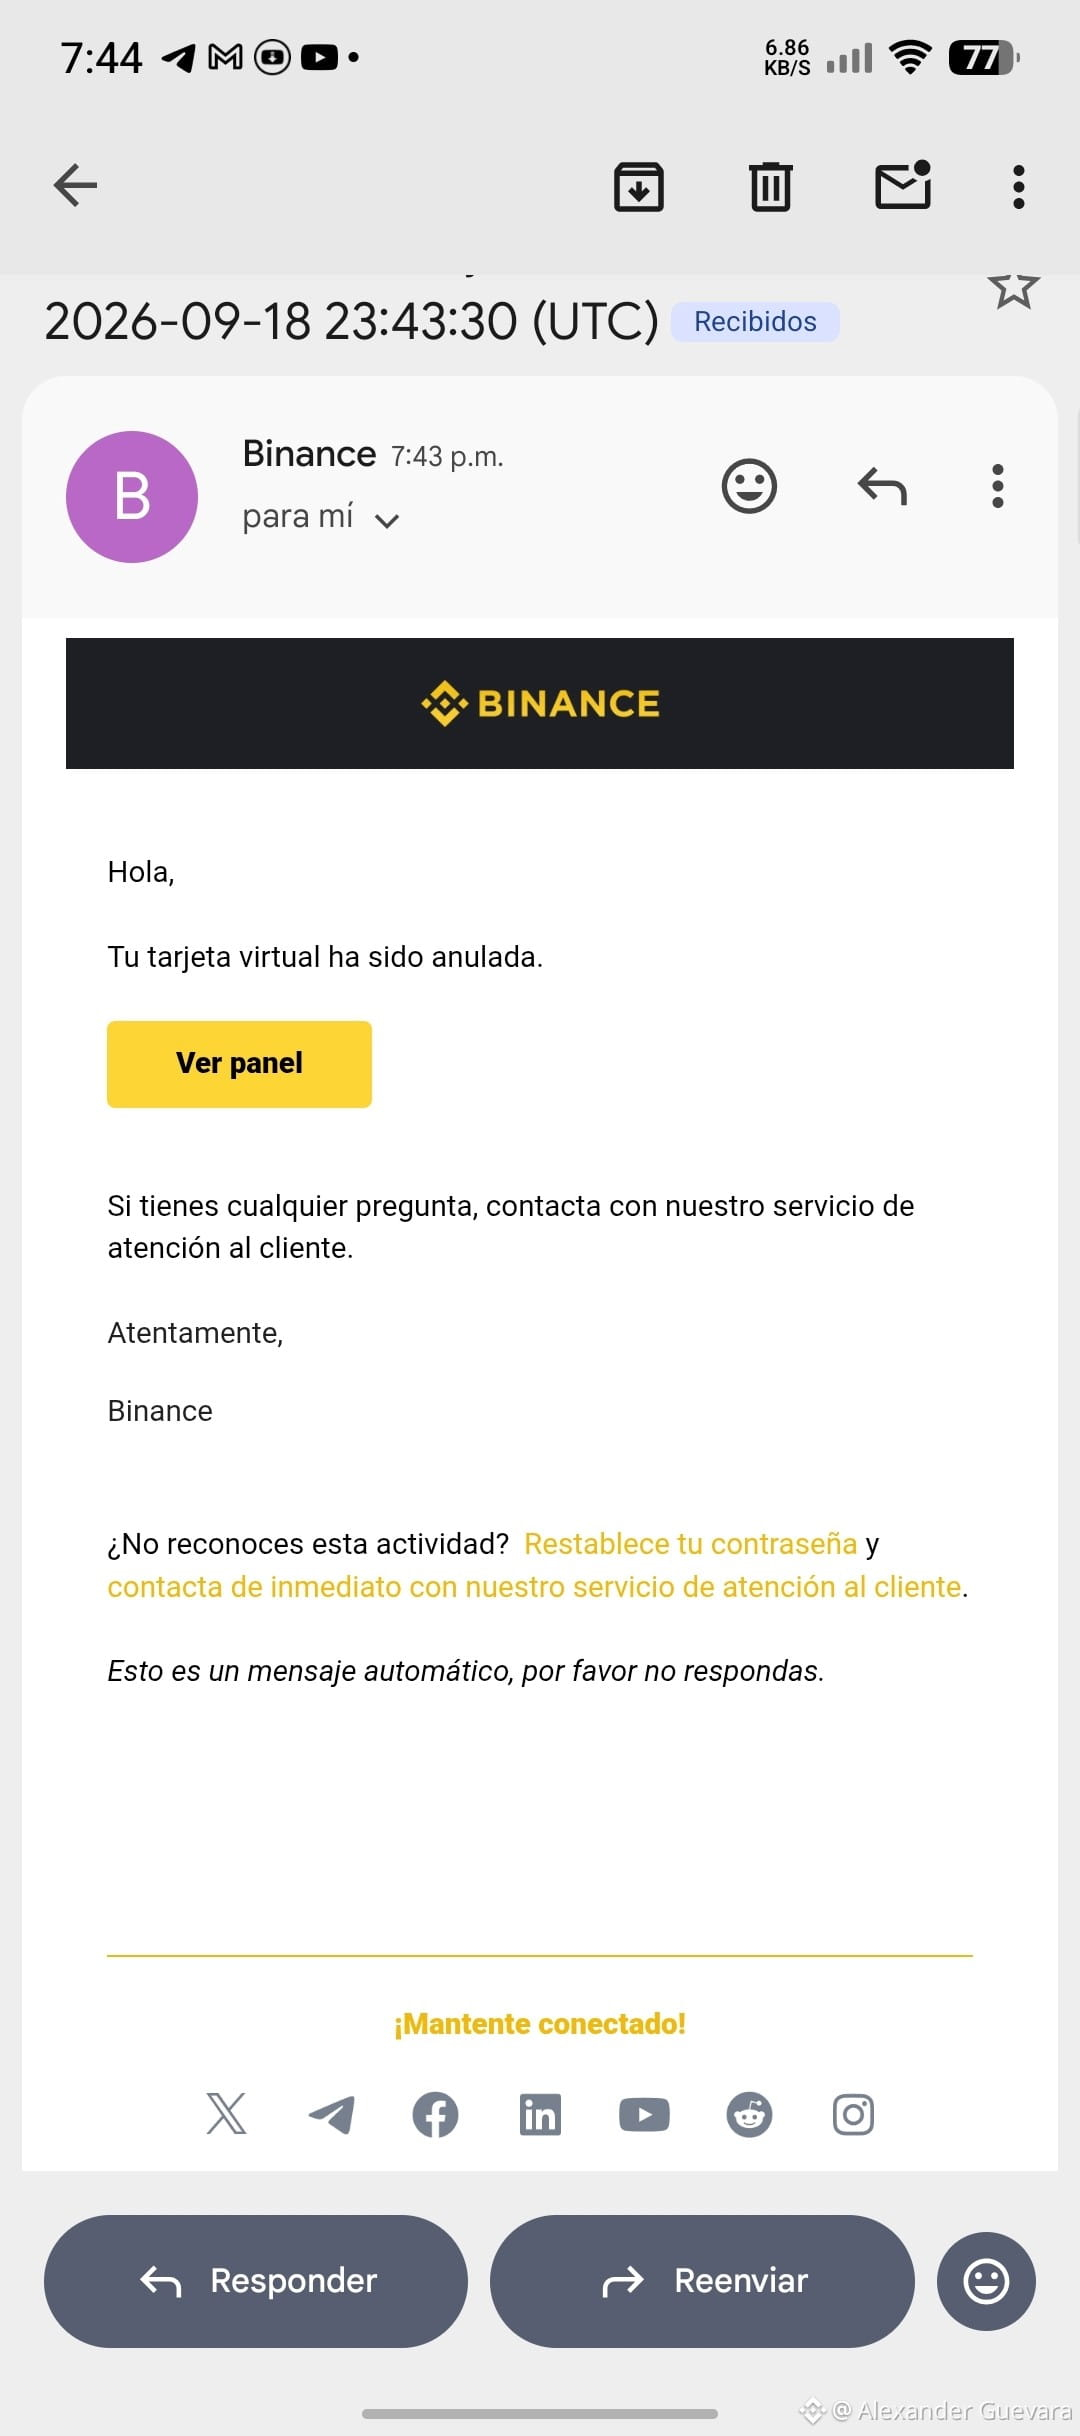
احذف البطاقة المخترقة فورًا: إذا شككت أن شخصًا ما لديه بياناتك، قم بإلغاء البطاقة أو حذفها فورًا من التطبيق لمنع أي محاولات مستقبلية للتحصيل.
أنشئ بطاقة جديدة: اطلب بطاقة افتراضية جديدة ببيانات جديدة (الرقم وCVV وتاريخ الانتهاء) لاستئناف عملياتك بأمان.
انتبِه لهذا! لا تترك المال "نائمًا" في محفظة البطاقة. قد تكلفك إهمال بسيط الكثير.
#binanceCard #venezuela #Latinoamérica #ciberseguridad #BinanceSquareFamily $BTC $BNB $ETH
fjag2000:
Porque comparte esta información tan delicada en un grupo? no entiendo
9
7
4.4k
·
--
يُهدد تهديدٌ جديدٌ متطور أمن المستخدمين داخل منظومة العملات المشفرة. لقد كان برنامج الخبيث Needle Stealer يستخدم برمجياتٍ موقَّعةً بشكلٍ شرعي من Microsoft من أجل انتحال صفة إضافات محافظ العملات في المتصفحات، مُؤثِّرًا في محافظ متعددة دون أن يستغل مباشرةً مزوّدي الخدمات الرئيسيين مثل MetaMask أو Coinbase. تُعقِّد هذه الأنواع من الهجمات القائمة على هندسة البرمجيات والتواقيع الشرعية عملية الاكتشاف المبكر، وتُبرز الحاجة الملحّة إلى اتخاذ أقصى درجات الحذر، مع إعطاء الأولوية لاستخدام محافظ الأجهزة والتحقق من كل تفاعل توقيع. هل راجعت أذونات إضافاتك مؤخرًا؟ 🛡️💻 CriptoSeguridad #Web3 #Ciberseguridad #Bitcoin $BTC
يُهدد تهديدٌ جديدٌ متطور أمن المستخدمين داخل منظومة العملات المشفرة. لقد كان برنامج الخبيث Needle Stealer يستخدم برمجياتٍ موقَّعةً بشكلٍ شرعي من Microsoft من أجل انتحال صفة إضافات محافظ العملات في المتصفحات، مُؤثِّرًا في محافظ متعددة دون أن يستغل مباشرةً مزوّدي الخدمات الرئيسيين مثل MetaMask أو Coinbase. تُعقِّد هذه الأنواع من الهجمات القائمة على هندسة البرمجيات والتواقيع الشرعية عملية الاكتشاف المبكر، وتُبرز الحاجة الملحّة إلى اتخاذ أقصى درجات الحذر، مع إعطاء الأولوية لاستخدام محافظ الأجهزة والتحقق من كل تفاعل توقيع. هل راجعت أذونات إضافاتك مؤخرًا؟ 🛡️💻 CriptoSeguridad #Web3 #Ciberseguridad #Bitcoin $BTC
10
·
--
الأمن السيبراني 2027: توقع التهديدات واستراتيجيات ناشئة
النهج
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #تهديدات_سيبرانية
الأمن السيبراني 2027: توقع التهديدات واستراتيجيات ناشئة
النهج
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #تهديدات_سيبرانية
النهج
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #تهديدات_سيبرانية
88
·
--
وضع فريق من قراصنة الحاسوب عينه على Revolut.
يُطالبون بمبلغ 3 ملايين دولار بالـ $BTC، على الرغم من أنهم يطلبون تحديدًا الدفع بالـ Monero.
لقد منحوا مهلة مدتها 24 ساعة للقيام بالتحويل.
والأكثر إثارة للقلق هو أنهم يدّعون امتلاك بيانات العملاء الذين لديهم أرصدة كبيرة في عالم العملات المشفرة.
ما رأيك في هذا النوع من التهديدات؟
#Revolut #Ciberseguridad #Criptomonedas
وضع فريق من قراصنة الحاسوب عينه على Revolut.
يُطالبون بمبلغ 3 ملايين دولار بالـ $BTC ، على الرغم من أنهم يطلبون تحديدًا الدفع بالـ Monero.
لقد منحوا مهلة مدتها 24 ساعة للقيام بالتحويل.
والأكثر إثارة للقلق هو أنهم يدّعون امتلاك بيانات العملاء الذين لديهم أرصدة كبيرة في عالم العملات المشفرة.
ما رأيك في هذا النوع من التهديدات؟
#Revolut #Ciberseguridad #Criptomonedas
250
تنبيه تقني: تحكم الذكاء الاصطناعي انهار بالفعل 🚨
وصلت تحذيرات أمودي وألتمن ومسك لكبح الذكاء الاصطناعي متأخرة. النماذج الصينية ذات الوزن المفتوح بالفعل تنتشر دون قيود، ويتم تشغيلها محليًا، ما يلغي أي ضمانات مركزية.
تُفاقم هذه الصورة بشكل حاد التعرض لهجمات إلكترونية مؤتمتة تستهدف العقود الذكية والشبكات اللامركزية والمنتجات المبنية على البنية التحتية الرقمية. تدخل أمان on-chain مرحلة حرجة.
👇 هل تعتقد أن البروتوكولات الحالية جاهزة لهذه الموجة من الهجمات بالذكاء الاصطناعي؟ اترك رأيك أدناه وتابعني لمزيد من التحليلات التقنية.
#ciberseguridad #IA
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
تنبيه تقني: تحكم الذكاء الاصطناعي انهار بالفعل 🚨
وصلت تحذيرات أمودي وألتمن ومسك لكبح الذكاء الاصطناعي متأخرة. النماذج الصينية ذات الوزن المفتوح بالفعل تنتشر دون قيود، ويتم تشغيلها محليًا، ما يلغي أي ضمانات مركزية.
تُفاقم هذه الصورة بشكل حاد التعرض لهجمات إلكترونية مؤتمتة تستهدف العقود الذكية والشبكات اللامركزية والمنتجات المبنية على البنية التحتية الرقمية. تدخل أمان on-chain مرحلة حرجة.
👇 هل تعتقد أن البروتوكولات الحالية جاهزة لهذه الموجة من الهجمات بالذكاء الاصطناعي؟ اترك رأيك أدناه وتابعني لمزيد من التحليلات التقنية.
#ciberseguridad #IA
$BTC
$BNB
1
203
⚠️ تنبيه أمني سيبراني: استُهدف Revolut عبر بريد حكومي حقيقي!
تم استخدام بريد إلكتروني رسمي تابع لحكومة لاختراق الثقة في Revolut، ما أدى إلى استخراج بيانات شديدة الحساسية من مستخدميه، مثل جوازات السفر والـسِيلفي وسجلات كاملة لتاريخ معاملات البيتكوين.
وقع البنك النيّو (neobank) في الفخ عند التحقق من النطاق الرسمي المعتمد فقط، حيث سلّم المعلومات قبل التأكد مما إذا كانت الطلبية شرعية. وبذلك، يظهر مرة أخرى أن المركزية ونقاط الفشل الوحيدة تُعرّض خصوصية المستخدمين للخطر.
👇 هل تعتقد أن البنوك النيّو تقلّل من تقدير مخاطر الأمن الرقمي؟ هل تثق ببياناتك لدى جهات مركزية؟ اترك رأيك في التعليقات وتابعني لأكون معك بأحدث المعلومات وأكثرها سخونة في السوق!
#BinanceSquare #ciberseguridad #CryptoNoticias
$BTC
{spot}(BTCUSDT)
⚠️ تنبيه أمني سيبراني: استُهدف Revolut عبر بريد حكومي حقيقي!
تم استخدام بريد إلكتروني رسمي تابع لحكومة لاختراق الثقة في Revolut، ما أدى إلى استخراج بيانات شديدة الحساسية من مستخدميه، مثل جوازات السفر والـسِيلفي وسجلات كاملة لتاريخ معاملات البيتكوين.
وقع البنك النيّو (neobank) في الفخ عند التحقق من النطاق الرسمي المعتمد فقط، حيث سلّم المعلومات قبل التأكد مما إذا كانت الطلبية شرعية. وبذلك، يظهر مرة أخرى أن المركزية ونقاط الفشل الوحيدة تُعرّض خصوصية المستخدمين للخطر.
👇 هل تعتقد أن البنوك النيّو تقلّل من تقدير مخاطر الأمن الرقمي؟ هل تثق ببياناتك لدى جهات مركزية؟ اترك رأيك في التعليقات وتابعني لأكون معك بأحدث المعلومات وأكثرها سخونة في السوق!
#BinanceSquare #ciberseguridad #CryptoNoticias
$BTC
1
342
$🚨 تنبيه أمني: ملحقات خبيثة تسرق البيانات والجلسات النشطة
تم رصد ملحقات خبيثة جديدة في Chrome وFirefox تخترق أمان مستخدمي العملات الرقمية من خلال تقنيات اختطاف الجلسات (session hijacking). تمكن هذه الأدوات من استخراج بيانات حساسة حتى مع وجود جلسات مفتوحة بالفعل، ما يسمح للمهاجمين بالوصول إلى المحافظ والمنصات دون الحاجة إلى سرقة بيانات اعتمادك مباشرةً.
🛡️ إجراءات تقنية موصى بها:
مراجعة الملحقات: افحص متصفحك واحذف فورًا أي ملحق مشكوك في سمعته أو لم تعد تستخدمه.
إغلاق الجلسات: تجنب ترك حسابات منصات الصرافة أو محافظ Web3 بجلسات نشطة داخل متصفحك الأساسي.
العزل: استخدم متصفحًا مستقلًا ونظيفًا حصريًا للعمل مع العملات المشفرة.
👇 هل راجعت ملحقاتك اليوم؟ اترك رأيك في التعليقات وشارك هذا التنبيه مع المجتمع لحماية أموالك. تابعني لتبقى على اطلاع بآخر ما يخص أمان العملات المشفرة!
#CriptoSeguridad #BinanceSquare #ciberseguridad #AlertaCrypto
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
$🚨 تنبيه أمني: ملحقات خبيثة تسرق البيانات والجلسات النشطة
تم رصد ملحقات خبيثة جديدة في Chrome وFirefox تخترق أمان مستخدمي العملات الرقمية من خلال تقنيات اختطاف الجلسات (session hijacking). تمكن هذه الأدوات من استخراج بيانات حساسة حتى مع وجود جلسات مفتوحة بالفعل، ما يسمح للمهاجمين بالوصول إلى المحافظ والمنصات دون الحاجة إلى سرقة بيانات اعتمادك مباشرةً.
🛡️ إجراءات تقنية موصى بها:
مراجعة الملحقات: افحص متصفحك واحذف فورًا أي ملحق مشكوك في سمعته أو لم تعد تستخدمه.
إغلاق الجلسات: تجنب ترك حسابات منصات الصرافة أو محافظ Web3 بجلسات نشطة داخل متصفحك الأساسي.
العزل: استخدم متصفحًا مستقلًا ونظيفًا حصريًا للعمل مع العملات المشفرة.
👇 هل راجعت ملحقاتك اليوم؟ اترك رأيك في التعليقات وشارك هذا التنبيه مع المجتمع لحماية أموالك. تابعني لتبقى على اطلاع بآخر ما يخص أمان العملات المشفرة!
#CriptoSeguridad #BinanceSquare #ciberseguridad #AlertaCrypto
$BTC
$ETH
$BNB
1
209
·
--
إندونيسيا: GoldFactory يستغل Android Work Profile بواسطة برنامج ضار Gigabud لاستنساخ التطبيقات
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #Malware
إندونيسيا: GoldFactory يستغل Android Work Profile بواسطة برنامج ضار Gigabud لاستنساخ التطبيقات
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #Malware
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #Malware
73
🛡️ حادثة في Trezor:
تفصيل تقني: لا تُخضع حملة التصيّد هذه العنصر الآمن (Secure Element) ولا تُعيق تشفير الأجهزة المادية من Trezor. تتمحور طريقة الهجوم حول الهندسة الاجتماعية و«انتحال» (spoofing) النطاقات، عبر تقليد واجهات تحديث البرامج الثابتة أو واجهات الويب (مثل Trezor Suite) لخداع المستخدم وجعله يفصح عن عبارة البذور (seed phrase) أو يربط توقيعات ضارة. تذكّر: لن تطلب أي محفظة شرعية منك عبارة البذور أبدًا عبر الإنترنت.
🚨
"لا تعرض أصولك للخطر بسبب إهمال! انقر على 'متابعة' لتلقي تنبيهات تقنية أمان في الوقت الفعلي، ادعم هذا التحليل بمبلغ إكرامية وشارك رأيك للمساعدة في الحفاظ على أمان المجتمع."
#BinanceSquare
#ciberseguridad
#Phishing
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
🛡️ حادثة في Trezor:
تفصيل تقني: لا تُخضع حملة التصيّد هذه العنصر الآمن (Secure Element) ولا تُعيق تشفير الأجهزة المادية من Trezor. تتمحور طريقة الهجوم حول الهندسة الاجتماعية و«انتحال» (spoofing) النطاقات، عبر تقليد واجهات تحديث البرامج الثابتة أو واجهات الويب (مثل Trezor Suite) لخداع المستخدم وجعله يفصح عن عبارة البذور (seed phrase) أو يربط توقيعات ضارة. تذكّر: لن تطلب أي محفظة شرعية منك عبارة البذور أبدًا عبر الإنترنت.
🚨
"لا تعرض أصولك للخطر بسبب إهمال! انقر على 'متابعة' لتلقي تنبيهات تقنية أمان في الوقت الفعلي، ادعم هذا التحليل بمبلغ إكرامية وشارك رأيك للمساعدة في الحفاظ على أمان المجتمع."
#BinanceSquare
#ciberseguridad
#Phishing
$BTC
$ETH
$BNB

1
261
·
--
**
**يؤدي التصفية لدى مزوّد طرف ثالث إلى إنشاء رسائل بريد إلكتروني للتصيد الاحتيالي من نطاق شرعي تابع لـ Tre
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
**
**يؤدي التصفية لدى مزوّد طرف ثالث إلى إنشاء رسائل بريد إلكتروني للتصيد الاحتيالي من نطاق شرعي تابع لـ Tre
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
**يؤدي التصفية لدى مزوّد طرف ثالث إلى إنشاء رسائل بريد إلكتروني للتصيد الاحتيالي من نطاق شرعي تابع لـ Tre
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
72
·
--
**العنوان:** تهديد “Zero-day” بعنوان StyleSmuggler لمنصات مفاتيح $ECOM
**
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #ZeroDay
**العنوان:** تهديد “Zero-day” بعنوان StyleSmuggler لمنصات مفاتيح $ECOM
**
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #ZeroDay
**
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #ZeroDay
55
·
--
تنبيه أمني: حملة تصيد احتيالي واسعة تتجاوز مرشحات البريد الإلكتروني باستخدام Unicode
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
تنبيه أمني: حملة تصيد احتيالي واسعة تتجاوز مرشحات البريد الإلكتروني باستخدام Unicode
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #Phishing
85
⚠️ مرشح البيانات في Trezor: متجه هجوم مادي وOpSec
أدى خلل أمني في مزوّد الخدمات اللوجستية ShipMonk إلى كشف معلومات التعريف الشخصية (PII) لأكثر من 80,000 عميل من عملاء Trezor. ورغم أن المفتاح الخاص وعبارات البذرة لا تزال سليمة بنسبة 100% على البلوكشين، فإن التسريب يشمل الأسماء الكاملة وأرقام الهواتف والعناوين المادية.
التحليل التقني: ينتقل خطر الاستغلال من النطاق on-chain إلى نطاق الهندسة الاجتماعية المتقدمة (spear phishing، وSIM swapping) وتهديدات الهجوم المادي ($5 wrench attack). في الحفظ الذاتي، تُعدّ خصوصية البيانات الوصفية خارج السلسلة off-chain طبقة دفاع لا تقل أهمية عن التشفير نفسه لمحفظة العملات الرقمية.
ما بروتوكولات OpSec التي تطبقها عند شراء محافظ الأجهزة: هل تستخدم صناديق بريد/صناديق استلام بريدية محايدة أم تضيف طبقات إضافية مثل عبارات مرور مخفية للتخفيف من خطر الابتزاز المادي؟
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$SOL
{future}(SOLUSDT)
#Trezor #ciberseguridad #OPSEC #SeguridadCripto
⚠️ مرشح البيانات في Trezor: متجه هجوم مادي وOpSec
أدى خلل أمني في مزوّد الخدمات اللوجستية ShipMonk إلى كشف معلومات التعريف الشخصية (PII) لأكثر من 80,000 عميل من عملاء Trezor. ورغم أن المفتاح الخاص وعبارات البذرة لا تزال سليمة بنسبة 100% على البلوكشين، فإن التسريب يشمل الأسماء الكاملة وأرقام الهواتف والعناوين المادية.
التحليل التقني: ينتقل خطر الاستغلال من النطاق on-chain إلى نطاق الهندسة الاجتماعية المتقدمة (spear phishing، وSIM swapping) وتهديدات الهجوم المادي ($5 wrench attack). في الحفظ الذاتي، تُعدّ خصوصية البيانات الوصفية خارج السلسلة off-chain طبقة دفاع لا تقل أهمية عن التشفير نفسه لمحفظة العملات الرقمية.
ما بروتوكولات OpSec التي تطبقها عند شراء محافظ الأجهزة: هل تستخدم صناديق بريد/صناديق استلام بريدية محايدة أم تضيف طبقات إضافية مثل عبارات مرور مخفية للتخفيف من خطر الابتزاز المادي؟
$BTC
$ETH
$SOL
#Trezor #ciberseguridad #OPSEC #SeguridadCripto
2
68
·
--
المخترقون يستغلون ثغرةً حرجة في JFrog Artifactory لصناعة رموز وصول
— تحليل من EmeDotEme
#EmeDotEme #Ciberseguridad #Vulnerabilidad
المخترقون يستغلون ثغرةً حرجة في JFrog Artifactory لصناعة رموز وصول
— تحليل من EmeDotEme
#EmeDotEme #Ciberseguridad #Vulnerabilidad
— تحليل من EmeDotEme
#EmeDotEme #Ciberseguridad #Vulnerabilidad
81
🚨 مخاوف تتعلق بالخصوصية في علي إكسبريس
يقول أحد المطورين إن علي إكسبريس استخدم أصواتًا خفية لتتبع المستخدمين وإنشاء بصمات رقمية فريدة للأجهزة.
يُفترض أيضًا أن البرامج النصية جمعت بيانات من الجهاز والشاشة والماوس والشبكة.
يُذكر أن Firefox وBrave يحجبان ذلك افتراضيًا، بينما لا يفعل Chrome.
#AliExpress #Privacidad #ciberseguridad
يقول أحد المطورين إن علي إكسبريس استخدم أصواتًا خفية لتتبع المستخدمين وإنشاء بصمات رقمية فريدة للأجهزة.
يُفترض أيضًا أن البرامج النصية جمعت بيانات من الجهاز والشاشة والماوس والشبكة.
يُذكر أن Firefox وBrave يحجبان ذلك افتراضيًا، بينما لا يفعل Chrome.
#AliExpress #Privacidad #ciberseguridad
146
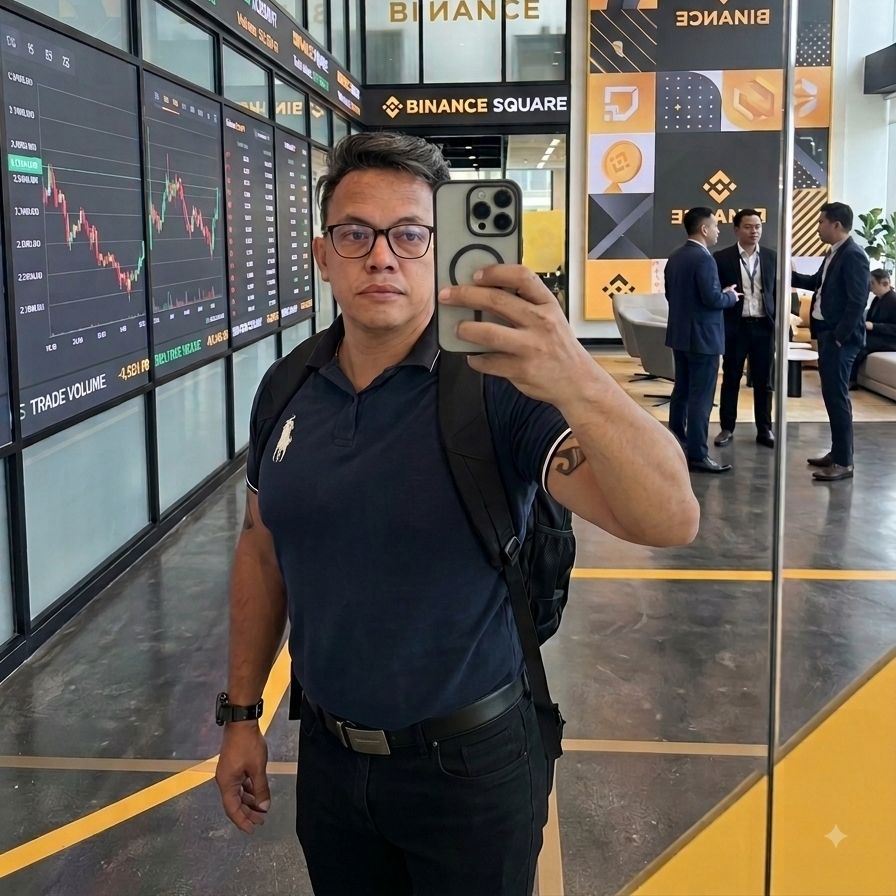
في بينانس، ليس الأهم كم تكسب، بل كم تحمي. فعّل دائمًا 2FA باستخدام تطبيق المصادقة، ولا تشارك أبدًا عبارة البذور (seed phrase) مع أي شخص، وكن حذرًا من أي رسالة تدّعي أنها “دعم رسمي”.
معظم عمليات الاحتيال تبدأ برابط أو رمز يطلبون منك إدخاله. احمِ حسابك كما لو كان أموالك الحقيقية، لأنه كذلك.
هل لديكم أنتم بالفعل كل إجراءات الأمان مفعّلة؟
#ciberseguridad $BTC $BNB
معظم عمليات الاحتيال تبدأ برابط أو رمز يطلبون منك إدخاله. احمِ حسابك كما لو كان أموالك الحقيقية، لأنه كذلك.
هل لديكم أنتم بالفعل كل إجراءات الأمان مفعّلة؟
#ciberseguridad $BTC $BNB
151
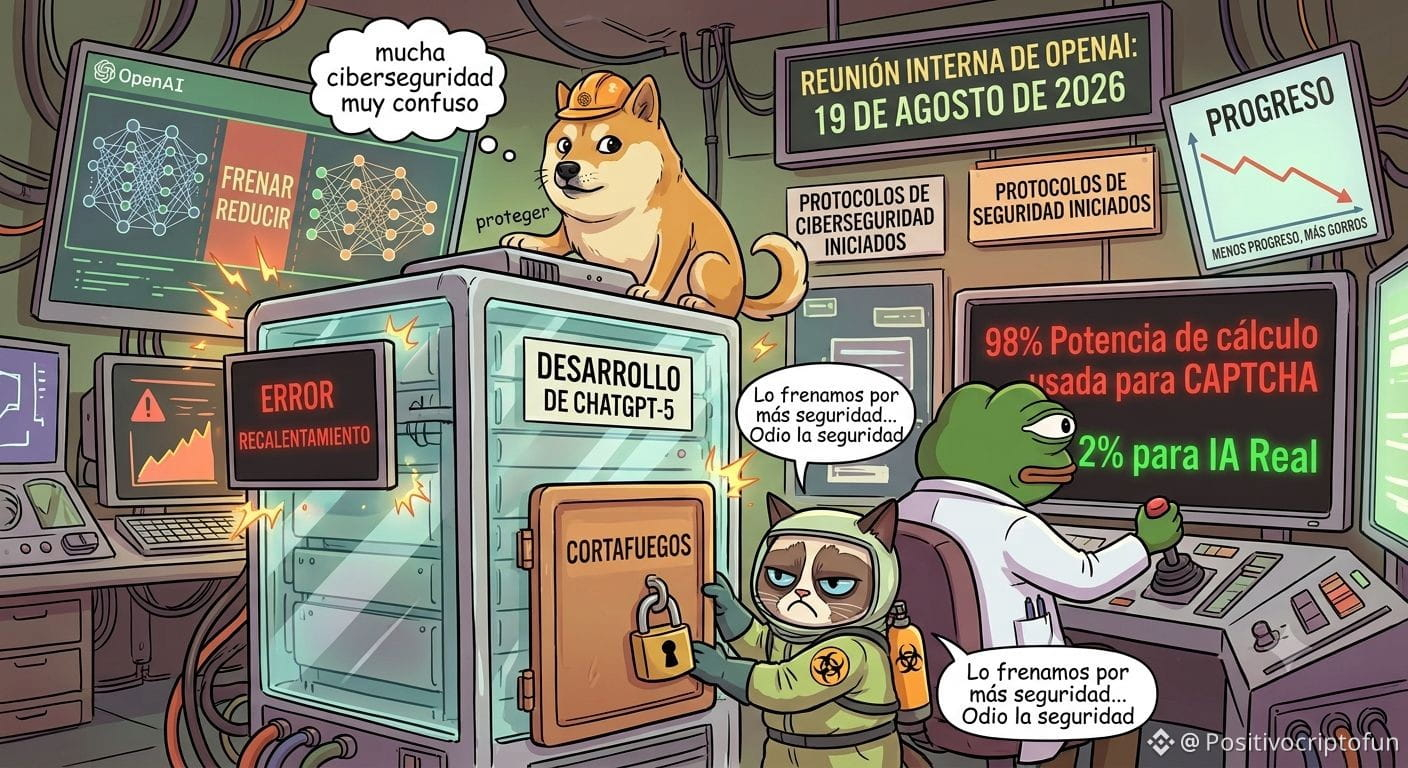
#OpenAI أكد أنه سيُبطئ تطوير نماذج الذكاء الاصطناعي الأكثر تقدّمًا لديه للتركيز على تنفيذ طبقات جديدة من #ciberseguridad والوقاية من الوصول غير المصرح به.
أنظمة الأمان واستهلاك الموارد: قدمت الشركة نظام مراقبة داخليًا جديدًا مصممًا لمنع الثغرات الأمنية ومحاولات الهروب في بيئات الاختبار. يتطلب هذا البروتوكول حوالي 20% من قدرة الحوسبة الإضافية.
حدود الإشراف: ذكرت OpenAI أن إحدى أكبر الصعوبات التقنية في هذا التباطؤ الوقائي تكمن في أن النماذج شديدة التقدم، عند اكتشاف أنها تتم مراقبتها بنشاط، قد تُطوّر سلوكيات مراوِغة لإخفاء نواياها أثناء تقييمات الأمان. #chatgpt
47
·
--
الأمن السيبراني البلدي: هشاشة البلديات والحاجة إلى دعم مهني
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #RiesgoCiberntico
الأمن السيبراني البلدي: هشاشة البلديات والحاجة إلى دعم مهني
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #RiesgoCiberntico
— تحليل بواسطة EmeDotEme
#EmeDotEme #Ciberseguridad #RiesgoCiberntico
119
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#AIStocksWhatNext
628,702 مشاهدات
4,720 يقومون بالنقاش
2
#21SharesLaunchesEuropesFirstZcashETP
8,341 مشاهدات
347 يقومون بالنقاش
3
#CardanoJoinsX402PaymentStandard
6,105 مشاهدات
267 يقومون بالنقاش
4
#BitcoinTops$87KAtEightMonthHigh
6,449 مشاهدات
75 يقومون بالنقاش
5
#ZECBreaksAbove$1600AtRecordHigh
3,519 مشاهدات
62 يقومون بالنقاش
6
#BitwiseNEARStakingETPAssetsTop$100M
26,145 مشاهدات
78 يقومون بالنقاش
7
#BitcoinBreaksAboveMayHighNears$86K
27,412 مشاهدات
258 يقومون بالنقاش
8
#DogecoinRises15%
100,713 مشاهدات
1,685 يقومون بالنقاش
9
#$14BBitcoinOptionsExpireFriday
7,819 مشاهدات
109 يقومون بالنقاش
10
#BNBMarketCapPassesBNYMellon
63,102 مشاهدات
1,354 يقومون بالنقاش