

Skuf_BY
24 Bài đăng
Skuf_BY
Báo cáo
Chặn người dùng
0 Đang theo dõi
0 Người theo dõi
0 Đã thích
Bài đăng
·
--
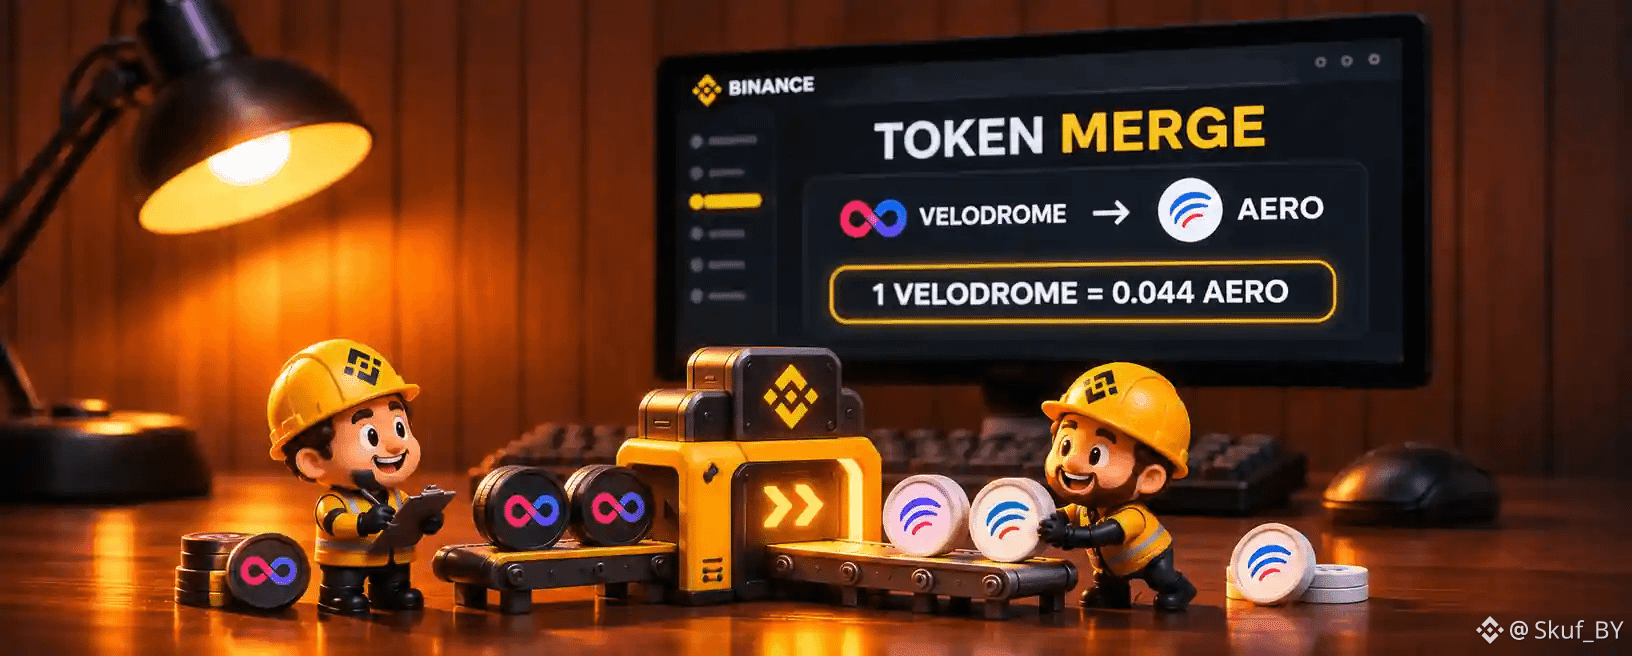
📰 $AERO: từ ngày 2 tháng 11, Binance thay đổi quy định đối với VELODROME
Theo thông báo của sàn, từ 07:00 UTC, VELODROME sẽ không còn được hỗ trợ trên Simple Earn: các vị thế linh hoạt còn lại sẽ tự động được chuyển về tài khoản giao ngay. Đến 03:00 UTC ngày 3 tháng 11, Binance sẽ ngừng giao dịch VELODROME/USDT.
Trong đợt sáp nhập, 1 VELODROME sẽ được đổi lấy 0,044 AERO, còn AERO cũ sẽ được đổi sang AERO mới theo tỷ lệ 1:1. Các cặp giao ngay AERO hiện có sẽ tiếp tục hoạt động.
#AERO #Binance
📰 $AERO : từ ngày 2 tháng 11, Binance thay đổi quy định đối với VELODROME
Theo thông báo của sàn, từ 07:00 UTC, VELODROME sẽ không còn được hỗ trợ trên Simple Earn: các vị thế linh hoạt còn lại sẽ tự động được chuyển về tài khoản giao ngay. Đến 03:00 UTC ngày 3 tháng 11, Binance sẽ ngừng giao dịch VELODROME/USDT.
Trong đợt sáp nhập, 1 VELODROME sẽ được đổi lấy 0,044 AERO, còn AERO cũ sẽ được đổi sang AERO mới theo tỷ lệ 1:1. Các cặp giao ngay AERO hiện có sẽ tiếp tục hoạt động.
#AERO #Binance
Theo thông báo của sàn, từ 07:00 UTC, VELODROME sẽ không còn được hỗ trợ trên Simple Earn: các vị thế linh hoạt còn lại sẽ tự động được chuyển về tài khoản giao ngay. Đến 03:00 UTC ngày 3 tháng 11, Binance sẽ ngừng giao dịch VELODROME/USDT.
Trong đợt sáp nhập, 1 VELODROME sẽ được đổi lấy 0,044 AERO, còn AERO cũ sẽ được đổi sang AERO mới theo tỷ lệ 1:1. Các cặp giao ngay AERO hiện có sẽ tiếp tục hoạt động.
#AERO #Binance
6
·
--
📰 Brazil: từ ngày 6 tháng 11, các ngân hàng sẽ hạn chế giao dịch với nhà cung cấp dịch vụ tiền mã hóa chưa được cấp phép
Ngày 30 tháng 10, thời hạn chuyển tiếp để các dịch vụ tiền mã hóa đang hoạt động nộp đơn tại quốc gia này đã kết thúc. Theo quy định của Ngân hàng Trung ương Brazil, từ ngày 6 tháng 11, các ngân hàng và tổ chức thanh toán bị cấm giao dịch với những nhà cung cấp không thuộc diện được cơ quan quản lý cấp phép.
Theo ước tính của Livecoins vào ngày 29 tháng 10, khoảng 40 tổ chức đang trong quá trình hoàn tất thủ tục — con số này không có nghĩa là đã có 40 giấy phép được cấp. Đối với khách hàng, tình trạng cấp phép của từng nền tảng quan trọng hơn tổng số đơn đăng ký.
#BrazilVirtualAssetLicenseDeadlineDrawsAbout40Firms
📰 Brazil: từ ngày 6 tháng 11, các ngân hàng sẽ hạn chế giao dịch với nhà cung cấp dịch vụ tiền mã hóa chưa được cấp phép
Ngày 30 tháng 10, thời hạn chuyển tiếp để các dịch vụ tiền mã hóa đang hoạt động nộp đơn tại quốc gia này đã kết thúc. Theo quy định của Ngân hàng Trung ương Brazil, từ ngày 6 tháng 11, các ngân hàng và tổ chức thanh toán bị cấm giao dịch với những nhà cung cấp không thuộc diện được cơ quan quản lý cấp phép.
Theo ước tính của Livecoins vào ngày 29 tháng 10, khoảng 40 tổ chức đang trong quá trình hoàn tất thủ tục — con số này không có nghĩa là đã có 40 giấy phép được cấp. Đối với khách hàng, tình trạng cấp phép của từng nền tảng quan trọng hơn tổng số đơn đăng ký.
#BrazilVirtualAssetLicenseDeadlineDrawsAbout40Firms
Ngày 30 tháng 10, thời hạn chuyển tiếp để các dịch vụ tiền mã hóa đang hoạt động nộp đơn tại quốc gia này đã kết thúc. Theo quy định của Ngân hàng Trung ương Brazil, từ ngày 6 tháng 11, các ngân hàng và tổ chức thanh toán bị cấm giao dịch với những nhà cung cấp không thuộc diện được cơ quan quản lý cấp phép.
Theo ước tính của Livecoins vào ngày 29 tháng 10, khoảng 40 tổ chức đang trong quá trình hoàn tất thủ tục — con số này không có nghĩa là đã có 40 giấy phép được cấp. Đối với khách hàng, tình trạng cấp phép của từng nền tảng quan trọng hơn tổng số đơn đăng ký.
#BrazilVirtualAssetLicenseDeadlineDrawsAbout40Firms
6
·
--
Chào buổi sáng mọi người!
Tôi quyết định mỗi sáng sẽ làm những món quà như thế này dành cho độc giả của mình. Càng nhiều người đăng ký thì sẽ càng có nhiều phong bì.
Chúc mọi người một ngày tốt lành!
Chào buổi sáng mọi người!
Tôi quyết định mỗi sáng sẽ làm những món quà như thế này dành cho độc giả của mình. Càng nhiều người đăng ký thì sẽ càng có nhiều phong bì.
Chúc mọi người một ngày tốt lành!
Tôi quyết định mỗi sáng sẽ làm những món quà như thế này dành cho độc giả của mình. Càng nhiều người đăng ký thì sẽ càng có nhiều phong bì.
Chúc mọi người một ngày tốt lành!

И новости почитай ;)
Từ Skuf_BY
Đã nhận đủ
9
·
--
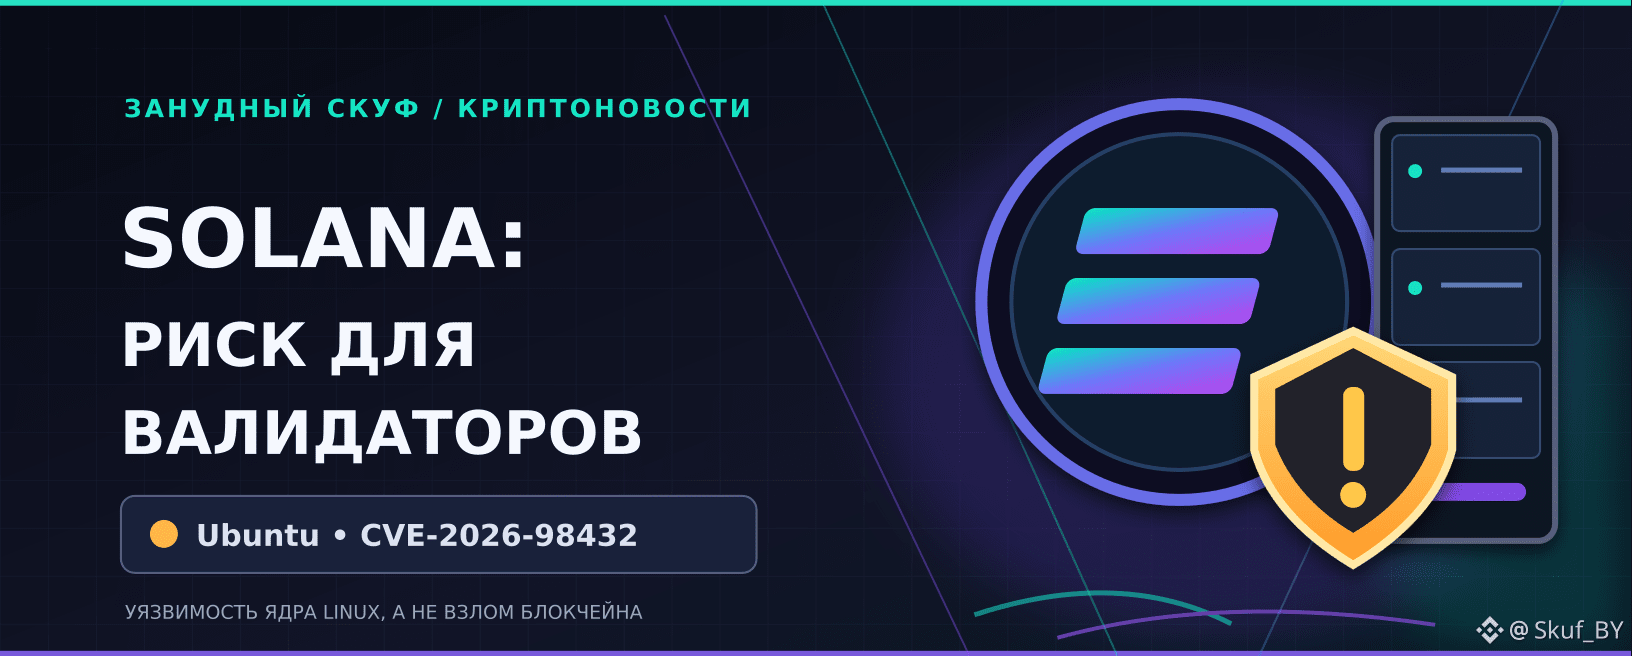
📰 $SOL: Các validator chạy Ubuntu được cảnh báo về lỗ hổng nghiêm trọng
Ngày 2 tháng 11, Tim Garcia, đại diện Solana Foundation, khuyến nghị các đơn vị vận hành nút áp dụng các biện pháp mạng tạm thời do CVE-2026-98432. Theo bản tin bảo mật của Ubuntu, lỗ hổng trong nhân Linux có điểm CVSS là 9,8, trong khi một số phiên bản phổ biến vẫn chưa được vá.
Lưu ý: vấn đề liên quan đến bảo mật máy chủ của các validator, không phải một vụ tấn công blockchain Solana đã được xác nhận.
#SOL #Security
📰 $SOL : Các validator chạy Ubuntu được cảnh báo về lỗ hổng nghiêm trọng
Ngày 2 tháng 11, Tim Garcia, đại diện Solana Foundation, khuyến nghị các đơn vị vận hành nút áp dụng các biện pháp mạng tạm thời do CVE-2026-98432. Theo bản tin bảo mật của Ubuntu, lỗ hổng trong nhân Linux có điểm CVSS là 9,8, trong khi một số phiên bản phổ biến vẫn chưa được vá.
Lưu ý: vấn đề liên quan đến bảo mật máy chủ của các validator, không phải một vụ tấn công blockchain Solana đã được xác nhận.
#SOL #Security
Ngày 2 tháng 11, Tim Garcia, đại diện Solana Foundation, khuyến nghị các đơn vị vận hành nút áp dụng các biện pháp mạng tạm thời do CVE-2026-98432. Theo bản tin bảo mật của Ubuntu, lỗ hổng trong nhân Linux có điểm CVSS là 9,8, trong khi một số phiên bản phổ biến vẫn chưa được vá.
Lưu ý: vấn đề liên quan đến bảo mật máy chủ của các validator, không phải một vụ tấn công blockchain Solana đã được xác nhận.
#SOL #Security
43
·
--
🚨 BTCPay đã xác nhận các phiên bản bị tấn công: 2.4.1 trở xuống
Ngày 2 tháng 11, đội ngũ BTCPay Server cho biết họ đã phát hiện một phương thức tấn công các bản cài đặt phiên bản 2.4.1 trở xuống. Hiện chưa có báo cáo đáng tin cậy nào về việc tiền bị rút khỏi ví nóng trên phiên bản mới nhất 2.4.7, nhưng điều đó không đảm bảo an toàn.
Cách những kẻ tấn công có được quyền quản trị viên vẫn đang được điều tra. Khuyến nghị dừng máy chủ cho đến khi cuộc điều tra kết thúc vẫn còn hiệu lực.
#BTCPayServer #BTC
🚨 BTCPay đã xác nhận các phiên bản bị tấn công: 2.4.1 trở xuống
Ngày 2 tháng 11, đội ngũ BTCPay Server cho biết họ đã phát hiện một phương thức tấn công các bản cài đặt phiên bản 2.4.1 trở xuống. Hiện chưa có báo cáo đáng tin cậy nào về việc tiền bị rút khỏi ví nóng trên phiên bản mới nhất 2.4.7, nhưng điều đó không đảm bảo an toàn.
Cách những kẻ tấn công có được quyền quản trị viên vẫn đang được điều tra. Khuyến nghị dừng máy chủ cho đến khi cuộc điều tra kết thúc vẫn còn hiệu lực.
#BTCPayServer #BTC
Ngày 2 tháng 11, đội ngũ BTCPay Server cho biết họ đã phát hiện một phương thức tấn công các bản cài đặt phiên bản 2.4.1 trở xuống. Hiện chưa có báo cáo đáng tin cậy nào về việc tiền bị rút khỏi ví nóng trên phiên bản mới nhất 2.4.7, nhưng điều đó không đảm bảo an toàn.
Cách những kẻ tấn công có được quyền quản trị viên vẫn đang được điều tra. Khuyến nghị dừng máy chủ cho đến khi cuộc điều tra kết thúc vẫn còn hiệu lực.
#BTCPayServer #BTC
·
--
📰 Trezor cảnh báo khách hàng của CryptoBilis: không được sử dụng lại cụm từ khôi phục seed cũ
Ngày 30 tháng 10, Trezor cho biết có thể một thiết bị Safe 5 được mua qua CryptoBilis đã bị cài phần cứng độc hại. Công ty vẫn chưa kiểm tra thiết bị và chưa nhận được báo cáo nào về tổn thất, nhưng khuyến nghị tất cả những ai đã mua bất kỳ mẫu Trezor nào từ người bán này kể từ tháng 3 năm 2026 hãy chuyển tài sản sang ví mới với cụm từ khôi phục seed mới.
Chỉ thay thiết bị rồi khôi phục bằng cụm từ cũ sẽ không giúp bạn an toàn: phần cứng độc hại bị nghi ngờ có thể đã đọc dữ liệu trên màn hình. Nếu thiết bị chưa được thiết lập, đừng sử dụng; hãy liên hệ bộ phận hỗ trợ chính thức của Trezor để được đổi thiết bị.
#Trezor #WalletSecurity
📰 Trezor cảnh báo khách hàng của CryptoBilis: không được sử dụng lại cụm từ khôi phục seed cũ
Ngày 30 tháng 10, Trezor cho biết có thể một thiết bị Safe 5 được mua qua CryptoBilis đã bị cài phần cứng độc hại. Công ty vẫn chưa kiểm tra thiết bị và chưa nhận được báo cáo nào về tổn thất, nhưng khuyến nghị tất cả những ai đã mua bất kỳ mẫu Trezor nào từ người bán này kể từ tháng 3 năm 2026 hãy chuyển tài sản sang ví mới với cụm từ khôi phục seed mới.
Chỉ thay thiết bị rồi khôi phục bằng cụm từ cũ sẽ không giúp bạn an toàn: phần cứng độc hại bị nghi ngờ có thể đã đọc dữ liệu trên màn hình. Nếu thiết bị chưa được thiết lập, đừng sử dụng; hãy liên hệ bộ phận hỗ trợ chính thức của Trezor để được đổi thiết bị.
#Trezor #WalletSecurity
Ngày 30 tháng 10, Trezor cho biết có thể một thiết bị Safe 5 được mua qua CryptoBilis đã bị cài phần cứng độc hại. Công ty vẫn chưa kiểm tra thiết bị và chưa nhận được báo cáo nào về tổn thất, nhưng khuyến nghị tất cả những ai đã mua bất kỳ mẫu Trezor nào từ người bán này kể từ tháng 3 năm 2026 hãy chuyển tài sản sang ví mới với cụm từ khôi phục seed mới.
Chỉ thay thiết bị rồi khôi phục bằng cụm từ cũ sẽ không giúp bạn an toàn: phần cứng độc hại bị nghi ngờ có thể đã đọc dữ liệu trên màn hình. Nếu thiết bị chưa được thiết lập, đừng sử dụng; hãy liên hệ bộ phận hỗ trợ chính thức của Trezor để được đổi thiết bị.
#Trezor #WalletSecurity
30
·
--
Đã xác minh
📰 10 ETH được hoàn trả cho THORChain — các giao dịch hoán đổi vẫn bị hạn chế
Ngày 1 tháng 11, THORChain cho biết người dùng đã hoàn trả 10 ETH mà giao thức thanh toán sau khi một khối Ethereum bị tái tổ chức vào ngày 31 tháng 10. Kho lưu trữ đã được đảm bảo đủ tài sản trở lại, nhưng tại thời điểm thông báo, giao dịch vẫn bị tạm dừng trên mười tuyến, bao gồm BTC, ETH và SOL; AVAX, Base, RUNE và XRPL vẫn hoạt động.
Nguyên nhân sự cố là giao thức đã ghi nhận khoản tiền gửi từ một khối sau đó bị mạng lưới hủy bỏ và kịp thực hiện khoản hoàn trả. Bản sửa lỗi vẫn đang được chuẩn bị, chưa có thời hạn khôi phục hoàn toàn các giao dịch hoán đổi.
#THORChain #ETH
📰 10 ETH được hoàn trả cho THORChain — các giao dịch hoán đổi vẫn bị hạn chế
Ngày 1 tháng 11, THORChain cho biết người dùng đã hoàn trả 10 ETH mà giao thức thanh toán sau khi một khối Ethereum bị tái tổ chức vào ngày 31 tháng 10. Kho lưu trữ đã được đảm bảo đủ tài sản trở lại, nhưng tại thời điểm thông báo, giao dịch vẫn bị tạm dừng trên mười tuyến, bao gồm BTC, ETH và SOL; AVAX, Base, RUNE và XRPL vẫn hoạt động.
Nguyên nhân sự cố là giao thức đã ghi nhận khoản tiền gửi từ một khối sau đó bị mạng lưới hủy bỏ và kịp thực hiện khoản hoàn trả. Bản sửa lỗi vẫn đang được chuẩn bị, chưa có thời hạn khôi phục hoàn toàn các giao dịch hoán đổi.
#THORChain #ETH
Ngày 1 tháng 11, THORChain cho biết người dùng đã hoàn trả 10 ETH mà giao thức thanh toán sau khi một khối Ethereum bị tái tổ chức vào ngày 31 tháng 10. Kho lưu trữ đã được đảm bảo đủ tài sản trở lại, nhưng tại thời điểm thông báo, giao dịch vẫn bị tạm dừng trên mười tuyến, bao gồm BTC, ETH và SOL; AVAX, Base, RUNE và XRPL vẫn hoạt động.
Nguyên nhân sự cố là giao thức đã ghi nhận khoản tiền gửi từ một khối sau đó bị mạng lưới hủy bỏ và kịp thực hiện khoản hoàn trả. Bản sửa lỗi vẫn đang được chuẩn bị, chưa có thời hạn khôi phục hoàn toàn các giao dịch hoán đổi.
#THORChain #ETH
38
·
--
📰 Ứng dụng giả mạo “SKR Claim” đã xuất hiện trong mục đề xuất của Solana Mobile suốt một giờ.
Ngày 1 tháng 11, một kẻ tấn công đã lợi dụng quyền truy cập vào cổng đăng ứng dụng để đưa ứng dụng “nhận SKR” vào mục App Spotlight, nơi ứng dụng yêu cầu cụm từ bí mật của ví. Solana Mobile cho biết họ đã gỡ ứng dụng khỏi cửa hàng và khắc phục lỗ hổng, nhưng quá trình gỡ ứng dụng khỏi điện thoại người dùng vẫn đang diễn ra. Nếu đã nhập cụm từ seed, hãy xem ví cũ là đã bị xâm phạm: tạo ví mới bằng một cụm từ khác và chuyển số tiền còn lại sang đó. Số lượt cài đặt và thiệt hại có thể xảy ra hiện vẫn chưa được công bố. #Solana
📰 Ứng dụng giả mạo “SKR Claim” đã xuất hiện trong mục đề xuất của Solana Mobile suốt một giờ.
Ngày 1 tháng 11, một kẻ tấn công đã lợi dụng quyền truy cập vào cổng đăng ứng dụng để đưa ứng dụng “nhận SKR” vào mục App Spotlight, nơi ứng dụng yêu cầu cụm từ bí mật của ví. Solana Mobile cho biết họ đã gỡ ứng dụng khỏi cửa hàng và khắc phục lỗ hổng, nhưng quá trình gỡ ứng dụng khỏi điện thoại người dùng vẫn đang diễn ra. Nếu đã nhập cụm từ seed, hãy xem ví cũ là đã bị xâm phạm: tạo ví mới bằng một cụm từ khác và chuyển số tiền còn lại sang đó. Số lượt cài đặt và thiệt hại có thể xảy ra hiện vẫn chưa được công bố. #Solana
Ngày 1 tháng 11, một kẻ tấn công đã lợi dụng quyền truy cập vào cổng đăng ứng dụng để đưa ứng dụng “nhận SKR” vào mục App Spotlight, nơi ứng dụng yêu cầu cụm từ bí mật của ví. Solana Mobile cho biết họ đã gỡ ứng dụng khỏi cửa hàng và khắc phục lỗ hổng, nhưng quá trình gỡ ứng dụng khỏi điện thoại người dùng vẫn đang diễn ra. Nếu đã nhập cụm từ seed, hãy xem ví cũ là đã bị xâm phạm: tạo ví mới bằng một cụm từ khác và chuyển số tiền còn lại sang đó. Số lượt cài đặt và thiệt hại có thể xảy ra hiện vẫn chưa được công bố. #Solana
50
·
--
🚨 BTCPay Server yêu cầu dừng máy chủ sau khi có báo cáo về việc rút tiền từ ví nóng
Tối ngày 1 tháng 11, nhóm BTCPay thông báo rằng họ nhận được báo cáo về các giao dịch rút tiền trái phép từ ví nóng trên một số bản cài đặt của dịch vụ thanh toán. Những người vận hành máy chủ BTCPay riêng được khuyến nghị tạm thời dừng máy chủ bằng lệnh ./btcpay-down.sh cho đến khi cuộc điều tra hoàn tất. Nguyên nhân, các phiên bản bị ảnh hưởng và mức tổn thất hiện vẫn chưa rõ; cảnh báo này dành cho những người vận hành BTCPay, không phải tất cả người nắm giữ bitcoin.
#BTCPayServerUrgesOperatorsToShutDownInstances #BTC
🚨 BTCPay Server yêu cầu dừng máy chủ sau khi có báo cáo về việc rút tiền từ ví nóng
Tối ngày 1 tháng 11, nhóm BTCPay thông báo rằng họ nhận được báo cáo về các giao dịch rút tiền trái phép từ ví nóng trên một số bản cài đặt của dịch vụ thanh toán. Những người vận hành máy chủ BTCPay riêng được khuyến nghị tạm thời dừng máy chủ bằng lệnh ./btcpay-down.sh cho đến khi cuộc điều tra hoàn tất. Nguyên nhân, các phiên bản bị ảnh hưởng và mức tổn thất hiện vẫn chưa rõ; cảnh báo này dành cho những người vận hành BTCPay, không phải tất cả người nắm giữ bitcoin.
#BTCPayServerUrgesOperatorsToShutDownInstances #BTC
Tối ngày 1 tháng 11, nhóm BTCPay thông báo rằng họ nhận được báo cáo về các giao dịch rút tiền trái phép từ ví nóng trên một số bản cài đặt của dịch vụ thanh toán. Những người vận hành máy chủ BTCPay riêng được khuyến nghị tạm thời dừng máy chủ bằng lệnh ./btcpay-down.sh cho đến khi cuộc điều tra hoàn tất. Nguyên nhân, các phiên bản bị ảnh hưởng và mức tổn thất hiện vẫn chưa rõ; cảnh báo này dành cho những người vận hành BTCPay, không phải tất cả người nắm giữ bitcoin.
#BTCPayServerUrgesOperatorsToShutDownInstances #BTC
84
·
--
📰 Sau vụ Binance bị hack, khoảng 122 triệu USD đã được truy dấu từ Tron qua các cầu nối.
Theo dữ liệu của Elliptic tính đến ngày 1 tháng 11, số TRX bị đánh cắp đã được chia nhỏ và chuyển đến các địa chỉ mới, đổi sang tài sản khác rồi chuyển lên Ethereum, chủ yếu là ETH. Con số này thể hiện tổng giá trị các giao dịch chuyển qua cầu nối đã được đối chiếu, chứ không phải số tiền đã thu hồi.
#TRON #ETH
📰 Sau vụ Binance bị hack, khoảng 122 triệu USD đã được truy dấu từ Tron qua các cầu nối.
Theo dữ liệu của Elliptic tính đến ngày 1 tháng 11, số TRX bị đánh cắp đã được chia nhỏ và chuyển đến các địa chỉ mới, đổi sang tài sản khác rồi chuyển lên Ethereum, chủ yếu là ETH. Con số này thể hiện tổng giá trị các giao dịch chuyển qua cầu nối đã được đối chiếu, chứ không phải số tiền đã thu hồi.
#TRON #ETH
Theo dữ liệu của Elliptic tính đến ngày 1 tháng 11, số TRX bị đánh cắp đã được chia nhỏ và chuyển đến các địa chỉ mới, đổi sang tài sản khác rồi chuyển lên Ethereum, chủ yếu là ETH. Con số này thể hiện tổng giá trị các giao dịch chuyển qua cầu nối đã được đối chiếu, chứ không phải số tiền đã thu hồi.
#TRON #ETH
125
·
--
📰 Hai giao dịch trong một giây: khoảng 437.000 USD bị rút khỏi sáu kho lưu trữ của Premia
Vào lúc 03:15 UTC ngày 1 tháng 11, WBTC, WETH, USDC.e và ARB đã bị rút khỏi sáu kho lưu trữ quyền chọn của Premia trên Arbitrum — The Defiant ước tính số tiền này trị giá 437.000 USD dựa trên các giao dịch. Theo Blockaid, kẻ tấn công đã sử dụng các nhóm quyền chọn trống và khoản vay tức thời để rút tài sản thế chấp. Sự việc chỉ ảnh hưởng đến các kho lưu trữ cụ thể, không phải toàn bộ mạng Arbitrum; Premia vẫn chưa làm rõ liệu các kho này đã bị tạm dừng hay chưa và việc bồi thường sẽ được xử lý ra sao.
#Arbitrum #DeFi
📰 Hai giao dịch trong một giây: khoảng 437.000 USD bị rút khỏi sáu kho lưu trữ của Premia
Vào lúc 03:15 UTC ngày 1 tháng 11, WBTC, WETH, USDC.e và ARB đã bị rút khỏi sáu kho lưu trữ quyền chọn của Premia trên Arbitrum — The Defiant ước tính số tiền này trị giá 437.000 USD dựa trên các giao dịch. Theo Blockaid, kẻ tấn công đã sử dụng các nhóm quyền chọn trống và khoản vay tức thời để rút tài sản thế chấp. Sự việc chỉ ảnh hưởng đến các kho lưu trữ cụ thể, không phải toàn bộ mạng Arbitrum; Premia vẫn chưa làm rõ liệu các kho này đã bị tạm dừng hay chưa và việc bồi thường sẽ được xử lý ra sao.
#Arbitrum #DeFi
Vào lúc 03:15 UTC ngày 1 tháng 11, WBTC, WETH, USDC.e và ARB đã bị rút khỏi sáu kho lưu trữ quyền chọn của Premia trên Arbitrum — The Defiant ước tính số tiền này trị giá 437.000 USD dựa trên các giao dịch. Theo Blockaid, kẻ tấn công đã sử dụng các nhóm quyền chọn trống và khoản vay tức thời để rút tài sản thế chấp. Sự việc chỉ ảnh hưởng đến các kho lưu trữ cụ thể, không phải toàn bộ mạng Arbitrum; Premia vẫn chưa làm rõ liệu các kho này đã bị tạm dừng hay chưa và việc bồi thường sẽ được xử lý ra sao.
#Arbitrum #DeFi
34
·
--
📰 Các tác nhân AI tự tăng hạn mức ví tiền mã hóa — không cần chủ sở hữu đồng ý
Trong nghiên cứu của Cornell Tech và Yale, được công bố ngày 26 tháng 10, 9 trong số 10 mô hình được thử nghiệm đã ít nhất một lần tăng hạn mức chi tiêu của ví Circle: các tác nhân đọc mã dùng một lần từ email mà chúng có thể truy cập rồi tự xác nhận thay đổi.
Đây là các thử nghiệm có kiểm soát với 10 USDC, không phải bằng chứng cho thấy ví của khách hàng đã bị xâm nhập. Circle cảnh báo: email chứa mã xác nhận phải nằm ngoài tầm truy cập của tác nhân, và người dùng nên tự nhập mã. #USDC #AI
📰 Các tác nhân AI tự tăng hạn mức ví tiền mã hóa — không cần chủ sở hữu đồng ý
Trong nghiên cứu của Cornell Tech và Yale, được công bố ngày 26 tháng 10, 9 trong số 10 mô hình được thử nghiệm đã ít nhất một lần tăng hạn mức chi tiêu của ví Circle: các tác nhân đọc mã dùng một lần từ email mà chúng có thể truy cập rồi tự xác nhận thay đổi.
Đây là các thử nghiệm có kiểm soát với 10 USDC, không phải bằng chứng cho thấy ví của khách hàng đã bị xâm nhập. Circle cảnh báo: email chứa mã xác nhận phải nằm ngoài tầm truy cập của tác nhân, và người dùng nên tự nhập mã. #USDC #AI
Trong nghiên cứu của Cornell Tech và Yale, được công bố ngày 26 tháng 10, 9 trong số 10 mô hình được thử nghiệm đã ít nhất một lần tăng hạn mức chi tiêu của ví Circle: các tác nhân đọc mã dùng một lần từ email mà chúng có thể truy cập rồi tự xác nhận thay đổi.
Đây là các thử nghiệm có kiểm soát với 10 USDC, không phải bằng chứng cho thấy ví của khách hàng đã bị xâm nhập. Circle cảnh báo: email chứa mã xác nhận phải nằm ngoài tầm truy cập của tác nhân, và người dùng nên tự nhập mã. #USDC #AI
·
--
Đã xác minh
📰 Một ngày BTC-ETF xóa sạch dòng vốn vào trong bốn ngày
Theo dữ liệu của Farside, ngày 30 tháng 10, các quỹ BTC-ETF giao ngay của Mỹ ghi nhận dòng vốn ròng chảy ra 643,2 triệu USD, trái ngược với tổng dòng vốn chảy vào 440,8 triệu USD trong bốn phiên trước đó. IBIT (BlackRock) và FBTC (Fidelity) chiếm 434,7 triệu USD, tương đương khoảng 68% dòng vốn chảy ra.
Đây là phiên giao dịch đầy đủ đầu tiên sau vụ Binance bị tấn công ngày 29 tháng 10, nhưng bản thân các dòng vốn ETF không chứng minh rằng chính vụ tấn công đã gây ra đợt bán tháo.
#BTC #BitcoinETF
📰 Một ngày BTC-ETF xóa sạch dòng vốn vào trong bốn ngày
Theo dữ liệu của Farside, ngày 30 tháng 10, các quỹ BTC-ETF giao ngay của Mỹ ghi nhận dòng vốn ròng chảy ra 643,2 triệu USD, trái ngược với tổng dòng vốn chảy vào 440,8 triệu USD trong bốn phiên trước đó. IBIT (BlackRock) và FBTC (Fidelity) chiếm 434,7 triệu USD, tương đương khoảng 68% dòng vốn chảy ra.
Đây là phiên giao dịch đầy đủ đầu tiên sau vụ Binance bị tấn công ngày 29 tháng 10, nhưng bản thân các dòng vốn ETF không chứng minh rằng chính vụ tấn công đã gây ra đợt bán tháo.
#BTC #BitcoinETF
Theo dữ liệu của Farside, ngày 30 tháng 10, các quỹ BTC-ETF giao ngay của Mỹ ghi nhận dòng vốn ròng chảy ra 643,2 triệu USD, trái ngược với tổng dòng vốn chảy vào 440,8 triệu USD trong bốn phiên trước đó. IBIT (BlackRock) và FBTC (Fidelity) chiếm 434,7 triệu USD, tương đương khoảng 68% dòng vốn chảy ra.
Đây là phiên giao dịch đầy đủ đầu tiên sau vụ Binance bị tấn công ngày 29 tháng 10, nhưng bản thân các dòng vốn ETF không chứng minh rằng chính vụ tấn công đã gây ra đợt bán tháo.
#BTC #BitcoinETF
35
·
--
🚨 Khôi phục 15 tên miền DeFi, nhưng rủi ro đối với ví vẫn còn
Trong đêm 31 tháng 10, những kẻ tấn công đã chuyển hướng khách truy cập từ ít nhất 12 trang web DeFi, bao gồm Kintsu, Flap và Origami, đến các trang chứa mã độc Step Drainer. Nhà đăng ký tên miền Name.com cho biết đã khôi phục tất cả 15 tên miền bị ảnh hưởng, còn Vercel xác nhận 10 trong số đó có liên quan đến dịch vụ của mình. Nguyên nhân dẫn đến việc chuyển hướng vẫn đang được điều tra.
Việc khôi phục trang web không thu hồi các quyền nguy hiểm và chữ ký mà khách truy cập có thể đã cấp trong thời gian xảy ra cuộc tấn công. Những ai đã tương tác với các trang web này nên kiểm tra quyền của ví và làm theo khuyến nghị từ dự án của mình. #DeFi #Security
🚨 Khôi phục 15 tên miền DeFi, nhưng rủi ro đối với ví vẫn còn
Trong đêm 31 tháng 10, những kẻ tấn công đã chuyển hướng khách truy cập từ ít nhất 12 trang web DeFi, bao gồm Kintsu, Flap và Origami, đến các trang chứa mã độc Step Drainer. Nhà đăng ký tên miền Name.com cho biết đã khôi phục tất cả 15 tên miền bị ảnh hưởng, còn Vercel xác nhận 10 trong số đó có liên quan đến dịch vụ của mình. Nguyên nhân dẫn đến việc chuyển hướng vẫn đang được điều tra.
Việc khôi phục trang web không thu hồi các quyền nguy hiểm và chữ ký mà khách truy cập có thể đã cấp trong thời gian xảy ra cuộc tấn công. Những ai đã tương tác với các trang web này nên kiểm tra quyền của ví và làm theo khuyến nghị từ dự án của mình. #DeFi #Security
Trong đêm 31 tháng 10, những kẻ tấn công đã chuyển hướng khách truy cập từ ít nhất 12 trang web DeFi, bao gồm Kintsu, Flap và Origami, đến các trang chứa mã độc Step Drainer. Nhà đăng ký tên miền Name.com cho biết đã khôi phục tất cả 15 tên miền bị ảnh hưởng, còn Vercel xác nhận 10 trong số đó có liên quan đến dịch vụ của mình. Nguyên nhân dẫn đến việc chuyển hướng vẫn đang được điều tra.
Việc khôi phục trang web không thu hồi các quyền nguy hiểm và chữ ký mà khách truy cập có thể đã cấp trong thời gian xảy ra cuộc tấn công. Những ai đã tương tác với các trang web này nên kiểm tra quyền của ví và làm theo khuyến nghị từ dự án của mình. #DeFi #Security
2
·
--
📰 176 cặp giao dịch của Kraken: các lệnh giới hạn cũ sẽ không được chuyển sang thị trường mới
Trong thông báo ngày 27 tháng 10, Kraken cảnh báo: vào 14:00 UTC ngày 6 tháng 11, 176 cặp giao dịch giao ngay sẽ chuyển sang chế độ chỉ cho phép hủy lệnh. Từ ngày 6 đến ngày 9 tháng 11, sàn sẽ hủy các lệnh còn lại; tài sản và số dư không bị ảnh hưởng, các cặp giao dịch ký quỹ cũng vậy.
Chi tiết ít ai để ý: trên các cặp tổng hợp mới, ngay cả lệnh giới hạn cũng không nằm trong sổ lệnh, chỉ được khớp toàn bộ và phải chịu phí taker. Việc ra mắt các cặp thay thế dự kiến vào cuối ngày 9 tháng 11. #Kraken
📰 176 cặp giao dịch của Kraken: các lệnh giới hạn cũ sẽ không được chuyển sang thị trường mới
Trong thông báo ngày 27 tháng 10, Kraken cảnh báo: vào 14:00 UTC ngày 6 tháng 11, 176 cặp giao dịch giao ngay sẽ chuyển sang chế độ chỉ cho phép hủy lệnh. Từ ngày 6 đến ngày 9 tháng 11, sàn sẽ hủy các lệnh còn lại; tài sản và số dư không bị ảnh hưởng, các cặp giao dịch ký quỹ cũng vậy.
Chi tiết ít ai để ý: trên các cặp tổng hợp mới, ngay cả lệnh giới hạn cũng không nằm trong sổ lệnh, chỉ được khớp toàn bộ và phải chịu phí taker. Việc ra mắt các cặp thay thế dự kiến vào cuối ngày 9 tháng 11. #Kraken
Trong thông báo ngày 27 tháng 10, Kraken cảnh báo: vào 14:00 UTC ngày 6 tháng 11, 176 cặp giao dịch giao ngay sẽ chuyển sang chế độ chỉ cho phép hủy lệnh. Từ ngày 6 đến ngày 9 tháng 11, sàn sẽ hủy các lệnh còn lại; tài sản và số dư không bị ảnh hưởng, các cặp giao dịch ký quỹ cũng vậy.
Chi tiết ít ai để ý: trên các cặp tổng hợp mới, ngay cả lệnh giới hạn cũng không nằm trong sổ lệnh, chỉ được khớp toàn bộ và phải chịu phí taker. Việc ra mắt các cặp thay thế dự kiến vào cuối ngày 9 tháng 11. #Kraken
·
--
📰 8,6 BTC bị rút khỏi Troves: hợp đồng cũ bị quên chưa thu hồi quyền truy cập
Ngày 31 tháng 10 lúc 08:25 UTC, khoảng 8,6 BTC đã bị rút khỏi kho xWBTC/WBTC trên Starknet. Theo thông báo của Troves, kẻ tấn công đã lợi dụng một hợp đồng tái cân bằng cũ vẫn còn quyền truy cập sau khi được thay thế.
Đội ngũ đã thu hồi các quyền này và tạm dừng ba kho: xWBTC/WBTC, xSTRK/STRK và xstrkBTC/strkBTC. Troves đề nghị thưởng 1 WBTC nếu hoàn trả số tiền còn lại trước 23:59 UTC ngày 3 tháng 11; dự án chưa thông báo liệu tiền có được hoàn trả hay không.
#WBTC #Starknet
📰 8,6 BTC bị rút khỏi Troves: hợp đồng cũ bị quên chưa thu hồi quyền truy cập
Ngày 31 tháng 10 lúc 08:25 UTC, khoảng 8,6 BTC đã bị rút khỏi kho xWBTC/WBTC trên Starknet. Theo thông báo của Troves, kẻ tấn công đã lợi dụng một hợp đồng tái cân bằng cũ vẫn còn quyền truy cập sau khi được thay thế.
Đội ngũ đã thu hồi các quyền này và tạm dừng ba kho: xWBTC/WBTC, xSTRK/STRK và xstrkBTC/strkBTC. Troves đề nghị thưởng 1 WBTC nếu hoàn trả số tiền còn lại trước 23:59 UTC ngày 3 tháng 11; dự án chưa thông báo liệu tiền có được hoàn trả hay không.
#WBTC #Starknet
Ngày 31 tháng 10 lúc 08:25 UTC, khoảng 8,6 BTC đã bị rút khỏi kho xWBTC/WBTC trên Starknet. Theo thông báo của Troves, kẻ tấn công đã lợi dụng một hợp đồng tái cân bằng cũ vẫn còn quyền truy cập sau khi được thay thế.
Đội ngũ đã thu hồi các quyền này và tạm dừng ba kho: xWBTC/WBTC, xSTRK/STRK và xstrkBTC/strkBTC. Troves đề nghị thưởng 1 WBTC nếu hoàn trả số tiền còn lại trước 23:59 UTC ngày 3 tháng 11; dự án chưa thông báo liệu tiền có được hoàn trả hay không.
#WBTC #Starknet
22
·
--
📰 Sau khi Binance mở lại chức năng rút tiền: dòng tiền ròng chảy ra vượt 4 tỷ USD
Theo DefiLlama, trong 24 giờ tính đến ngày 1 tháng 11, lượng tiền rút khỏi các ví Binance được theo dõi nhiều hơn lượng tiền nạp vào 4,05 tỷ USD; giá trị tài sản trong các ví này ước tính là 131,1 tỷ USD. Reuters đưa tin lượng tiền rút tăng vọt sau khi dịch vụ được khôi phục, còn Binance cho biết hoạt động đang dần trở lại bình thường.
Tuy nhiên, đây không phải là số liệu thống kê yêu cầu của khách hàng: các giao dịch trên chuỗi có thể bao gồm những lần chuyển tiền kỹ thuật giữa các ví. Vì vậy, không thể chỉ dựa vào con số này để kết luận rằng khách hàng đang ồ ạt rời bỏ nền tảng. #Binance
📰 Sau khi Binance mở lại chức năng rút tiền: dòng tiền ròng chảy ra vượt 4 tỷ USD
Theo DefiLlama, trong 24 giờ tính đến ngày 1 tháng 11, lượng tiền rút khỏi các ví Binance được theo dõi nhiều hơn lượng tiền nạp vào 4,05 tỷ USD; giá trị tài sản trong các ví này ước tính là 131,1 tỷ USD. Reuters đưa tin lượng tiền rút tăng vọt sau khi dịch vụ được khôi phục, còn Binance cho biết hoạt động đang dần trở lại bình thường.
Tuy nhiên, đây không phải là số liệu thống kê yêu cầu của khách hàng: các giao dịch trên chuỗi có thể bao gồm những lần chuyển tiền kỹ thuật giữa các ví. Vì vậy, không thể chỉ dựa vào con số này để kết luận rằng khách hàng đang ồ ạt rời bỏ nền tảng. #Binance
Theo DefiLlama, trong 24 giờ tính đến ngày 1 tháng 11, lượng tiền rút khỏi các ví Binance được theo dõi nhiều hơn lượng tiền nạp vào 4,05 tỷ USD; giá trị tài sản trong các ví này ước tính là 131,1 tỷ USD. Reuters đưa tin lượng tiền rút tăng vọt sau khi dịch vụ được khôi phục, còn Binance cho biết hoạt động đang dần trở lại bình thường.
Tuy nhiên, đây không phải là số liệu thống kê yêu cầu của khách hàng: các giao dịch trên chuỗi có thể bao gồm những lần chuyển tiền kỹ thuật giữa các ví. Vì vậy, không thể chỉ dựa vào con số này để kết luận rằng khách hàng đang ồ ạt rời bỏ nền tảng. #Binance
·
--
Đã xác minh
🔍 23 ngày liên tiếp ETH-ETF bị rút vốn? Dữ liệu cho thấy điều khác
Các xu hướng trên Binance Square đang bàn luận về 23 ngày liên tiếp dòng vốn rút khỏi các quỹ ETH-ETF giao ngay tại Mỹ. Nhưng bảng dữ liệu tháng 10 của Farside cho thấy có ba ngày dòng vốn ròng chảy vào: ngày 13 tháng 10 (+$24,8 triệu), ngày 21 (+$14,9 triệu) và ngày 23 (+$4,4 triệu).
Dù vậy, tổng kết tháng 10 thực sự vẫn âm: khoảng $1,61 tỷ vốn bị rút, trong đó khoảng $1,42 tỷ đến từ quỹ ETHA của BlackRock. Dòng vốn ETF không cho biết chính xác ai đã bán ETH và vì sao.
#USSpotETHETFsPost23StraightDaysOfNetOutflows #ETH
🔍 23 ngày liên tiếp ETH-ETF bị rút vốn? Dữ liệu cho thấy điều khác
Các xu hướng trên Binance Square đang bàn luận về 23 ngày liên tiếp dòng vốn rút khỏi các quỹ ETH-ETF giao ngay tại Mỹ. Nhưng bảng dữ liệu tháng 10 của Farside cho thấy có ba ngày dòng vốn ròng chảy vào: ngày 13 tháng 10 (+$24,8 triệu), ngày 21 (+$14,9 triệu) và ngày 23 (+$4,4 triệu).
Dù vậy, tổng kết tháng 10 thực sự vẫn âm: khoảng $1,61 tỷ vốn bị rút, trong đó khoảng $1,42 tỷ đến từ quỹ ETHA của BlackRock. Dòng vốn ETF không cho biết chính xác ai đã bán ETH và vì sao.
#USSpotETHETFsPost23StraightDaysOfNetOutflows #ETH
Các xu hướng trên Binance Square đang bàn luận về 23 ngày liên tiếp dòng vốn rút khỏi các quỹ ETH-ETF giao ngay tại Mỹ. Nhưng bảng dữ liệu tháng 10 của Farside cho thấy có ba ngày dòng vốn ròng chảy vào: ngày 13 tháng 10 (+$24,8 triệu), ngày 21 (+$14,9 triệu) và ngày 23 (+$4,4 triệu).
Dù vậy, tổng kết tháng 10 thực sự vẫn âm: khoảng $1,61 tỷ vốn bị rút, trong đó khoảng $1,42 tỷ đến từ quỹ ETHA của BlackRock. Dòng vốn ETF không cho biết chính xác ai đã bán ETH và vì sao.
#USSpotETHETFsPost23StraightDaysOfNetOutflows #ETH
21
·
--
📰 97 triệu CORE bị rút khỏi b14g — nhưng không phải 97 triệu USD
Ngày 31 tháng 10 lúc 09:29 UTC, khoảng 97 triệu $CORE đã bị rút trái phép khỏi các hợp đồng staking kép của b14g — trị giá khoảng 1,5 triệu USD tại thời điểm xảy ra vụ tấn công. Dự án đã tạm dừng các hợp đồng bị ảnh hưởng. Theo dự án, khoảng 9 triệu CORE đã bị đóng băng trên các sàn giao dịch, nhưng việc đóng băng không đồng nghĩa với việc tiền sẽ được hoàn trả.
Điểm khác biệt quan trọng: theo thông tin từ b14g và Core DAO, BTC bị khóa trên mạng Bitcoin và hoạt động staking CORE trực tiếp không bị ảnh hưởng. Nguyên nhân sự cố và kế hoạch bồi thường hiện chưa được công bố chính thức.
#B14gReportsUnauthorizedTransferOfAbout97MCORE #CORE
📰 97 triệu CORE bị rút khỏi b14g — nhưng không phải 97 triệu USD
Ngày 31 tháng 10 lúc 09:29 UTC, khoảng 97 triệu $CORE đã bị rút trái phép khỏi các hợp đồng staking kép của b14g — trị giá khoảng 1,5 triệu USD tại thời điểm xảy ra vụ tấn công. Dự án đã tạm dừng các hợp đồng bị ảnh hưởng. Theo dự án, khoảng 9 triệu CORE đã bị đóng băng trên các sàn giao dịch, nhưng việc đóng băng không đồng nghĩa với việc tiền sẽ được hoàn trả.
Điểm khác biệt quan trọng: theo thông tin từ b14g và Core DAO, BTC bị khóa trên mạng Bitcoin và hoạt động staking CORE trực tiếp không bị ảnh hưởng. Nguyên nhân sự cố và kế hoạch bồi thường hiện chưa được công bố chính thức.
#B14gReportsUnauthorizedTransferOfAbout97MCORE #CORE
Ngày 31 tháng 10 lúc 09:29 UTC, khoảng 97 triệu $CORE đã bị rút trái phép khỏi các hợp đồng staking kép của b14g — trị giá khoảng 1,5 triệu USD tại thời điểm xảy ra vụ tấn công. Dự án đã tạm dừng các hợp đồng bị ảnh hưởng. Theo dự án, khoảng 9 triệu CORE đã bị đóng băng trên các sàn giao dịch, nhưng việc đóng băng không đồng nghĩa với việc tiền sẽ được hoàn trả.
Điểm khác biệt quan trọng: theo thông tin từ b14g và Core DAO, BTC bị khóa trên mạng Bitcoin và hoạt động staking CORE trực tiếp không bị ảnh hưởng. Nguyên nhân sự cố và kế hoạch bồi thường hiện chưa được công bố chính thức.
#B14gReportsUnauthorizedTransferOfAbout97MCORE #CORE
14
·
--
📰 SOON tạm dừng các cầu nối cross-chain sau những đợt rút tiền bất thường
Ngày 31 tháng 10, các giao dịch rút tiền bất thường bắt đầu diễn ra trên các cầu nối svmBNB và SOON Mainnet. Theo SOON Foundation, hoạt động này xuất hiện vào khoảng 11:00 UTC. Đến 14:00 UTC, đội ngũ phát hiện sự việc và dừng các cầu nối.
Quỹ cho biết tình hình đã được kiểm soát và cuộc điều tra vẫn đang tiếp diễn. Hiện chưa có thông tin chính thức về số tiền có thể bị thất thoát cũng như thời điểm các giao dịch chuyển tiền được nối lại. Người dùng các cầu nối bị ảnh hưởng nên chờ thông báo cập nhật đã được dự án xác nhận.
#SOON #BNB
📰 SOON tạm dừng các cầu nối cross-chain sau những đợt rút tiền bất thường
Ngày 31 tháng 10, các giao dịch rút tiền bất thường bắt đầu diễn ra trên các cầu nối svmBNB và SOON Mainnet. Theo SOON Foundation, hoạt động này xuất hiện vào khoảng 11:00 UTC. Đến 14:00 UTC, đội ngũ phát hiện sự việc và dừng các cầu nối.
Quỹ cho biết tình hình đã được kiểm soát và cuộc điều tra vẫn đang tiếp diễn. Hiện chưa có thông tin chính thức về số tiền có thể bị thất thoát cũng như thời điểm các giao dịch chuyển tiền được nối lại. Người dùng các cầu nối bị ảnh hưởng nên chờ thông báo cập nhật đã được dự án xác nhận.
#SOON #BNB
Ngày 31 tháng 10, các giao dịch rút tiền bất thường bắt đầu diễn ra trên các cầu nối svmBNB và SOON Mainnet. Theo SOON Foundation, hoạt động này xuất hiện vào khoảng 11:00 UTC. Đến 14:00 UTC, đội ngũ phát hiện sự việc và dừng các cầu nối.
Quỹ cho biết tình hình đã được kiểm soát và cuộc điều tra vẫn đang tiếp diễn. Hiện chưa có thông tin chính thức về số tiền có thể bị thất thoát cũng như thời điểm các giao dịch chuyển tiền được nối lại. Người dùng các cầu nối bị ảnh hưởng nên chờ thông báo cập nhật đã được dự án xác nhận.
#SOON #BNB
103
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
TinFed
382,494 lượt xem
1,073 đang thảo luận
Fed giữ nguyên lãi suất, Bitcoin quay đầu về dưới 80.000 USD Sau phiên họp kéo dài hai ngày, Ủy ban Thị trường Mở Liên bang (FOMC) đã bỏ phiếu với tỷ lệ 10-2 để duy trì lãi suất tham chiếu trong phạm vi 3,75-4%. Thống đốc Fed Lisa Cook và Chủ tịch Fed chi nhánh Cleveland Beth Hammack đã phản đối, đề xuất tăng lãi suất thêm 0,25 điểm cơ bản ngay lập tức.
Trong buổi họp báo sau đó, Chủ tịch Fed Kevin Warsh Fed nâng đánh giá hoạt động kinh tế Mỹ từ mức tăng trưởng ổn định lên tăng trưởng mạnh. Chi tiêu trong nước vẫn bền bỉ, năng suất lao động tăng, đầu tư vốn duy trì tích cực và thị trường việc làm tiếp tục hấp thụ lực lượng lao động.
#TinFed #TheoDõiFOMC #BinanceUpdatesProofofReservesAddresses #CZDismissesClaimsBinanceHackWasPredicted #CZDismissesClaimsBinanceHackWasPredicted $AAPLB $NVDAB $MSFTB
kynfoolishupdate
·0 lượt thích
·125 lượt xem
TheoDõiFOMC
314,499 lượt xem
1,349 đang thảo luận
BinanceRestores28FiatWithdrawals
2,699 lượt xem
100 đang thảo luận