
#binanceincidentreport
binanceincidentreport
Phổ biến
Mới nhất


·
--
Bài viết
Sự cố bảo mật Binance ngày 29 tháng 10 năm 2026: Kết quả ban đầu và cập nhật phản hồiVào ngày 29 tháng 10 năm 2026, Binance đã xảy ra một sự cố bảo mật nghiêm trọng và có mức độ tinh vi cao. Sự việc này đáng lẽ không nên xảy ra, và chúng tôi xin lỗi vì những lo lắng, gián đoạn và bất an mà sự cố đã gây ra cho người dùng, đối tác và toàn ngành.Trách nhiệm hàng đầu của chúng tôi là bảo vệ người dùng. Binance sẽ gánh chịu thiệt hại tài chính do số tiền bị đánh cắp, chứ không phải người dùng. Chúng tôi đã dành riêng hơn 100% số tiền cần thiết để bù đắp tổn thất. Tính đến ngày 31 tháng 10 năm 2026, 98% tài sản token bị ảnh hưởng đã được bổ sung và có thể xác minh trên trang Bằng chứng Dự trữ của chúng tôi. Chúng tôi đang tiến hành mua số tài sản còn thiếu, có tính thanh khoản thấp hơn.
Sự cố bảo mật Binance ngày 29 tháng 10 năm 2026: Kết quả ban đầu và cập nhật phản hồi
Vào ngày 29 tháng 10 năm 2026, Binance đã xảy ra một sự cố bảo mật nghiêm trọng và có mức độ tinh vi cao. Sự việc này đáng lẽ không nên xảy ra, và chúng tôi xin lỗi vì những lo lắng, gián đoạn và bất an mà sự cố đã gây ra cho người dùng, đối tác và toàn ngành.Trách nhiệm hàng đầu của chúng tôi là bảo vệ người dùng. Binance sẽ gánh chịu thiệt hại tài chính do số tiền bị đánh cắp, chứ không phải người dùng. Chúng tôi đã dành riêng hơn 100% số tiền cần thiết để bù đắp tổn thất. Tính đến ngày 31 tháng 10 năm 2026, 98% tài sản token bị ảnh hưởng đã được bổ sung và có thể xác minh trên trang Bằng chứng Dự trữ của chúng tôi. Chúng tôi đang tiến hành mua số tài sản còn thiếu, có tính thanh khoản thấp hơn.
Feed-Creator-84ca482fdr:
Eyturasutditykydkitsmxgditsru
69
49
325
951.4k
·
--
Bài viết
Tuyên bố chính thức từ Binance: Chi tiết về lỗ hổng kỹ thuật phức tạp và các bước bảo vệ tài sản còn lại 🔍Các nhóm kỹ thuật và an ninh đã làm rõ chi tiết về vụ xâm nhập và cuộc điều tra pháp y kỹ thuật số đang diễn ra: [[1](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)]
Nhiều điểm xâm nhập: Sau khi dữ liệu ban đầu cho thấy máy tính xách tay của một kỹ sư DevOps bị nhắm mục tiêu, các cuộc điều tra chuyên sâu sau đó phát hiện thêm những điểm xâm nhập và giao thức phần mềm phức tạp mà kẻ tấn công đã sử dụng để chuyển các giao dịch trái phép. [[1](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)]
Tuyên bố chính thức từ Binance: Chi tiết về lỗ hổng kỹ thuật phức tạp và các bước bảo vệ tài sản còn lại 🔍
Các nhóm kỹ thuật và an ninh đã làm rõ chi tiết về vụ xâm nhập và cuộc điều tra pháp y kỹ thuật số đang diễn ra: [1]
Nhiều điểm xâm nhập: Sau khi dữ liệu ban đầu cho thấy máy tính xách tay của một kỹ sư DevOps bị nhắm mục tiêu, các cuộc điều tra chuyên sâu sau đó phát hiện thêm những điểm xâm nhập và giao thức phần mềm phức tạp mà kẻ tấn công đã sử dụng để chuyển các giao dịch trái phép. [1]
Nhiều điểm xâm nhập: Sau khi dữ liệu ban đầu cho thấy máy tính xách tay của một kỹ sư DevOps bị nhắm mục tiêu, các cuộc điều tra chuyên sâu sau đó phát hiện thêm những điểm xâm nhập và giao thức phần mềm phức tạp mà kẻ tấn công đã sử dụng để chuyển các giao dịch trái phép. [1]
Abu Fahadأ:
💛
1
3
1.9k

Thời điểm khó khăn đối với Binance. Bài học quan trọng cho toàn bộ ngành tiền mã hóa.
Sự cố bảo mật gần đây liên quan đến khoảng 6,3 tỷ đô la tài sản token là lời nhắc nhở rằng bảo mật, minh bạch và trách nhiệm giải trình phải luôn là trọng tâm của mọi sàn giao dịch tiền mã hóa.
Nhưng điều quan trọng là những gì sẽ xảy ra tiếp theo.
Binance đã đăng tải một số cập nhật về quá trình khắc phục, và thông báo mới nhất vào ngày 3 tháng 11 xác nhận rằng việc rút tiền đang được mở lại đối với nhiều tài sản hơn.
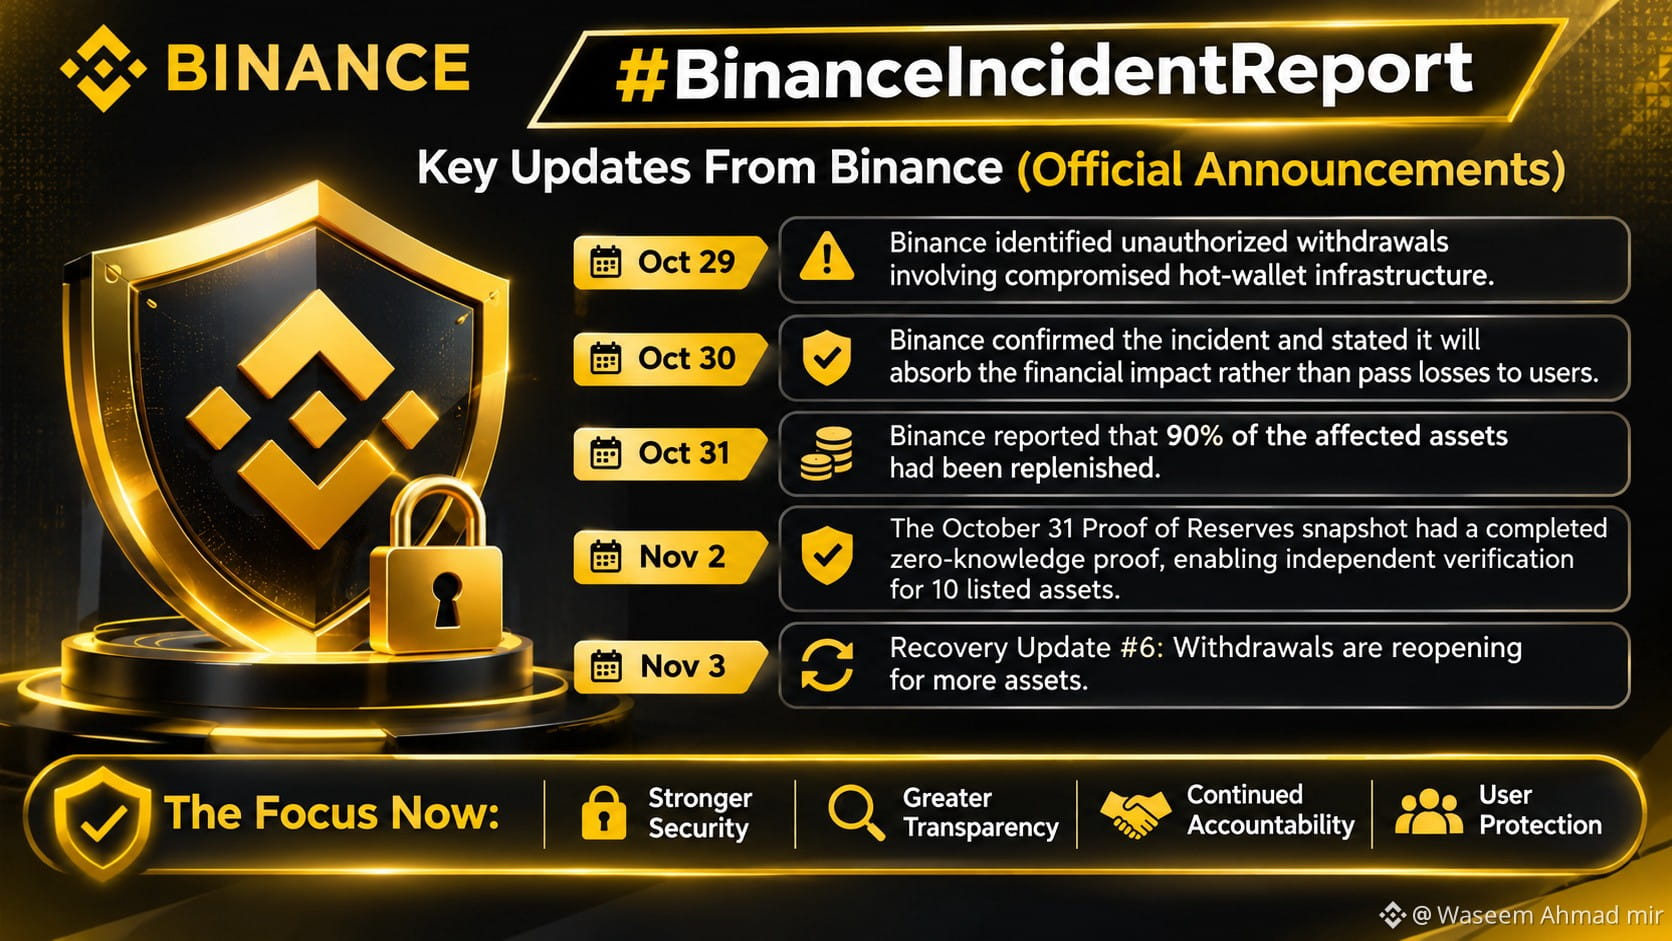
Dưới đây là một số diễn biến quan trọng từ các cập nhật chính thức của Binance:
- Ngày 29 tháng 10: Binance phát hiện các giao dịch rút tiền trái phép liên quan đến cơ sở hạ tầng ví nóng bị xâm phạm.
- Ngày 30 tháng 10: Binance xác nhận sự cố và cho biết sẽ tự gánh chịu ảnh hưởng tài chính thay vì chuyển khoản lỗ sang người dùng.
- Ngày 31 tháng 10: Binance thông báo rằng 90% tài sản bị ảnh hưởng đã được bổ sung trở lại.
- Ngày 2 tháng 11: Binance xác nhận ảnh chụp số dư bằng chứng dự trữ ngày 31 tháng 10 đã hoàn tất bằng chứng không tiết lộ thông tin, cho phép xác minh độc lập đối với mười tài sản được niêm yết.
- Ngày 3 tháng 11: Binance đăng tải Cập nhật khắc phục số 6, thông báo rằng việc rút tiền đang được mở lại đối với nhiều tài sản hơn.
Quan điểm cá nhân của tôi:
Trong lĩnh vực tiền mã hóa, niềm tin không bao giờ nên chỉ dựa vào danh tiếng của một công ty. Niềm tin cần được củng cố bằng thông tin có thể kiểm chứng, giao tiếp minh bạch, các biện pháp bảo mật vững chắc và trách nhiệm giải trình.
Tôi tin rằng sự cố này nên khuyến khích mọi sàn giao dịch rà soát cơ sở hạ tầng bảo mật và nâng cao các tiêu chuẩn minh bạch.
Điều quan trọng nhất lúc này là tiếp tục đạt được tiến triển, giao tiếp rõ ràng và đưa ra lời giải thích kỹ thuật toàn diện về những gì đã xảy ra cũng như cách ngăn chặn các sự cố tương tự.
Ngành tiền mã hóa sẽ phát triển vững mạnh hơn khi bảo mật được xem là trách nhiệm, chứ không phải một lựa chọn.
Bài học lớn nhất bạn rút ra từ sự cố này là gì?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
Thời điểm khó khăn đối với Binance. Bài học quan trọng cho toàn bộ ngành tiền mã hóa.
Sự cố bảo mật gần đây liên quan đến khoảng 6,3 tỷ đô la tài sản token là lời nhắc nhở rằng bảo mật, minh bạch và trách nhiệm giải trình phải luôn là trọng tâm của mọi sàn giao dịch tiền mã hóa.
Nhưng điều quan trọng là những gì sẽ xảy ra tiếp theo.
Binance đã đăng tải một số cập nhật về quá trình khắc phục, và thông báo mới nhất vào ngày 3 tháng 11 xác nhận rằng việc rút tiền đang được mở lại đối với nhiều tài sản hơn.
Dưới đây là một số diễn biến quan trọng từ các cập nhật chính thức của Binance:
- Ngày 29 tháng 10: Binance phát hiện các giao dịch rút tiền trái phép liên quan đến cơ sở hạ tầng ví nóng bị xâm phạm.
- Ngày 30 tháng 10: Binance xác nhận sự cố và cho biết sẽ tự gánh chịu ảnh hưởng tài chính thay vì chuyển khoản lỗ sang người dùng.
- Ngày 31 tháng 10: Binance thông báo rằng 90% tài sản bị ảnh hưởng đã được bổ sung trở lại.
- Ngày 2 tháng 11: Binance xác nhận ảnh chụp số dư bằng chứng dự trữ ngày 31 tháng 10 đã hoàn tất bằng chứng không tiết lộ thông tin, cho phép xác minh độc lập đối với mười tài sản được niêm yết.
- Ngày 3 tháng 11: Binance đăng tải Cập nhật khắc phục số 6, thông báo rằng việc rút tiền đang được mở lại đối với nhiều tài sản hơn.
Quan điểm cá nhân của tôi:
Trong lĩnh vực tiền mã hóa, niềm tin không bao giờ nên chỉ dựa vào danh tiếng của một công ty. Niềm tin cần được củng cố bằng thông tin có thể kiểm chứng, giao tiếp minh bạch, các biện pháp bảo mật vững chắc và trách nhiệm giải trình.
Tôi tin rằng sự cố này nên khuyến khích mọi sàn giao dịch rà soát cơ sở hạ tầng bảo mật và nâng cao các tiêu chuẩn minh bạch.
Điều quan trọng nhất lúc này là tiếp tục đạt được tiến triển, giao tiếp rõ ràng và đưa ra lời giải thích kỹ thuật toàn diện về những gì đã xảy ra cũng như cách ngăn chặn các sự cố tương tự.
Ngành tiền mã hóa sẽ phát triển vững mạnh hơn khi bảo mật được xem là trách nhiệm, chứ không phải một lựa chọn.
Bài học lớn nhất bạn rút ra từ sự cố này là gì?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
Sự cố bảo mật gần đây liên quan đến khoảng 6,3 tỷ đô la tài sản token là lời nhắc nhở rằng bảo mật, minh bạch và trách nhiệm giải trình phải luôn là trọng tâm của mọi sàn giao dịch tiền mã hóa.
Nhưng điều quan trọng là những gì sẽ xảy ra tiếp theo.
Binance đã đăng tải một số cập nhật về quá trình khắc phục, và thông báo mới nhất vào ngày 3 tháng 11 xác nhận rằng việc rút tiền đang được mở lại đối với nhiều tài sản hơn.
Dưới đây là một số diễn biến quan trọng từ các cập nhật chính thức của Binance:
- Ngày 29 tháng 10: Binance phát hiện các giao dịch rút tiền trái phép liên quan đến cơ sở hạ tầng ví nóng bị xâm phạm.
- Ngày 30 tháng 10: Binance xác nhận sự cố và cho biết sẽ tự gánh chịu ảnh hưởng tài chính thay vì chuyển khoản lỗ sang người dùng.
- Ngày 31 tháng 10: Binance thông báo rằng 90% tài sản bị ảnh hưởng đã được bổ sung trở lại.
- Ngày 2 tháng 11: Binance xác nhận ảnh chụp số dư bằng chứng dự trữ ngày 31 tháng 10 đã hoàn tất bằng chứng không tiết lộ thông tin, cho phép xác minh độc lập đối với mười tài sản được niêm yết.
- Ngày 3 tháng 11: Binance đăng tải Cập nhật khắc phục số 6, thông báo rằng việc rút tiền đang được mở lại đối với nhiều tài sản hơn.
Quan điểm cá nhân của tôi:
Trong lĩnh vực tiền mã hóa, niềm tin không bao giờ nên chỉ dựa vào danh tiếng của một công ty. Niềm tin cần được củng cố bằng thông tin có thể kiểm chứng, giao tiếp minh bạch, các biện pháp bảo mật vững chắc và trách nhiệm giải trình.
Tôi tin rằng sự cố này nên khuyến khích mọi sàn giao dịch rà soát cơ sở hạ tầng bảo mật và nâng cao các tiêu chuẩn minh bạch.
Điều quan trọng nhất lúc này là tiếp tục đạt được tiến triển, giao tiếp rõ ràng và đưa ra lời giải thích kỹ thuật toàn diện về những gì đã xảy ra cũng như cách ngăn chặn các sự cố tương tự.
Ngành tiền mã hóa sẽ phát triển vững mạnh hơn khi bảo mật được xem là trách nhiệm, chứ không phải một lựa chọn.
Bài học lớn nhất bạn rút ra từ sự cố này là gì?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
1
1.2k
·
--
Tăng giá
Long $ETH 165 USDT
⚡️CẬP NHẬT: Vụ hack Binance trị giá 6,3 TỶ USD bắt đầu từ một buổi phỏng vấn xin việc GIẢ.
Theo CoinDesk, một kỹ sư đã tải bài tập lập trình chứa mã độc xuống máy tính công ty sau khi những kẻ tấn công giả danh nhà tuyển dụng.
- Sau đó, những kẻ tấn công đã dùng một công cụ AI nội bộ để truy cập máy tính của hai kỹ sư phụ trách ví.
- Thông tin đăng nhập bị đánh cắp giúp chúng chạy một tập lệnh độc hại vào ngày 29 tháng 10.
- Chúng đã khai thác tính năng EIP-7702 của $ETH Ethereum để giành quyền kiểm soát một ví nóng. Quá trình ngăn chặn mất khoảng bốn giờ.
Binance cho biết 2,85 TỶ USD đã bị đóng băng và 98% số token bị ảnh hưởng đã được khôi phục bằng nguồn tiền của công ty. Người dùng sẽ không phải gánh chịu tổn thất.
FBI quy trách nhiệm vụ tấn công cho Triều Tiên.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
⚡️CẬP NHẬT: Vụ hack Binance trị giá 6,3 TỶ USD bắt đầu từ một buổi phỏng vấn xin việc GIẢ.
Theo CoinDesk, một kỹ sư đã tải bài tập lập trình chứa mã độc xuống máy tính công ty sau khi những kẻ tấn công giả danh nhà tuyển dụng.
- Sau đó, những kẻ tấn công đã dùng một công cụ AI nội bộ để truy cập máy tính của hai kỹ sư phụ trách ví.
- Thông tin đăng nhập bị đánh cắp giúp chúng chạy một tập lệnh độc hại vào ngày 29 tháng 10.
- Chúng đã khai thác tính năng EIP-7702 của $ETH Ethereum để giành quyền kiểm soát một ví nóng. Quá trình ngăn chặn mất khoảng bốn giờ.
Binance cho biết 2,85 TỶ USD đã bị đóng băng và 98% số token bị ảnh hưởng đã được khôi phục bằng nguồn tiền của công ty. Người dùng sẽ không phải gánh chịu tổn thất.
FBI quy trách nhiệm vụ tấn công cho Triều Tiên.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
Theo CoinDesk, một kỹ sư đã tải bài tập lập trình chứa mã độc xuống máy tính công ty sau khi những kẻ tấn công giả danh nhà tuyển dụng.
- Sau đó, những kẻ tấn công đã dùng một công cụ AI nội bộ để truy cập máy tính của hai kỹ sư phụ trách ví.
- Thông tin đăng nhập bị đánh cắp giúp chúng chạy một tập lệnh độc hại vào ngày 29 tháng 10.
- Chúng đã khai thác tính năng EIP-7702 của $ETH Ethereum để giành quyền kiểm soát một ví nóng. Quá trình ngăn chặn mất khoảng bốn giờ.
Binance cho biết 2,85 TỶ USD đã bị đóng băng và 98% số token bị ảnh hưởng đã được khôi phục bằng nguồn tiền của công ty. Người dùng sẽ không phải gánh chịu tổn thất.
FBI quy trách nhiệm vụ tấn công cho Triều Tiên.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
GODEMONEY:
that was a very huge loss to binance, a whopping of $6.3 billion dollars not a small money, this sounds like a warning to all the Binancian. for more good security measure.
5
23
39.8k

Tìm hiểu về sự cố bảo mật gần đây của Binance: Những điều bạn cần biếtNgày 29 tháng 10 năm 2026, ngành công nghiệp tiền mã hóa chứng kiến một trong những thách thức bảo mật nghiêm trọng nhất từ trước đến nay. Binance đã gặp phải một vụ xâm nhập bảo mật lớn, liên quan đến các khoản rút tiền trái phép từ hạ tầng ví nóng, với tổng tài sản bị ảnh hưởng ước tính khoảng 6,34 tỷ đô la.
Nếu bạn là nhà đầu tư hoặc người dùng trên nền tảng, dưới đây là phần tóm lược rõ ràng về diễn biến vụ việc, những hành động tức thời đã được thực hiện và ý nghĩa của sự việc đối với tài sản của bạn.
Cách thức vụ xâm nhập xảy ra
Sau cuộc điều tra ban đầu, Binance tiết lộ rằng vụ xâm nhập là một chiến dịch tinh vi gồm nhiều giai đoạn. Những kẻ tấn công đã sử dụng các thủ đoạn kỹ nghệ xã hội — bao gồm cả một buổi phỏng vấn xin việc giả — để nhắm vào một kỹ sư DevOps. Bằng cách xâm nhập thiết bị của kỹ sư và khai thác một công cụ AI nội bộ, các đối tượng xấu đã có thể truy cập vào một container dịch vụ và phê duyệt các giao dịch rút tiền trái phép trên nhiều mạng blockchain.
Tìm hiểu về sự cố bảo mật gần đây của Binance: Những điều bạn cần biết
Ngày 29 tháng 10 năm 2026, ngành công nghiệp tiền mã hóa chứng kiến một trong những thách thức bảo mật nghiêm trọng nhất từ trước đến nay. Binance đã gặp phải một vụ xâm nhập bảo mật lớn, liên quan đến các khoản rút tiền trái phép từ hạ tầng ví nóng, với tổng tài sản bị ảnh hưởng ước tính khoảng 6,34 tỷ đô la.
Nếu bạn là nhà đầu tư hoặc người dùng trên nền tảng, dưới đây là phần tóm lược rõ ràng về diễn biến vụ việc, những hành động tức thời đã được thực hiện và ý nghĩa của sự việc đối với tài sản của bạn.
Cách thức vụ xâm nhập xảy ra
Sau cuộc điều tra ban đầu, Binance tiết lộ rằng vụ xâm nhập là một chiến dịch tinh vi gồm nhiều giai đoạn. Những kẻ tấn công đã sử dụng các thủ đoạn kỹ nghệ xã hội — bao gồm cả một buổi phỏng vấn xin việc giả — để nhắm vào một kỹ sư DevOps. Bằng cách xâm nhập thiết bị của kỹ sư và khai thác một công cụ AI nội bộ, các đối tượng xấu đã có thể truy cập vào một container dịch vụ và phê duyệt các giao dịch rút tiền trái phép trên nhiều mạng blockchain.
Nếu bạn là nhà đầu tư hoặc người dùng trên nền tảng, dưới đây là phần tóm lược rõ ràng về diễn biến vụ việc, những hành động tức thời đã được thực hiện và ý nghĩa của sự việc đối với tài sản của bạn.
Cách thức vụ xâm nhập xảy ra
Sau cuộc điều tra ban đầu, Binance tiết lộ rằng vụ xâm nhập là một chiến dịch tinh vi gồm nhiều giai đoạn. Những kẻ tấn công đã sử dụng các thủ đoạn kỹ nghệ xã hội — bao gồm cả một buổi phỏng vấn xin việc giả — để nhắm vào một kỹ sư DevOps. Bằng cách xâm nhập thiết bị của kỹ sư và khai thác một công cụ AI nội bộ, các đối tượng xấu đã có thể truy cập vào một container dịch vụ và phê duyệt các giao dịch rút tiền trái phép trên nhiều mạng blockchain.
1.3k
·
--
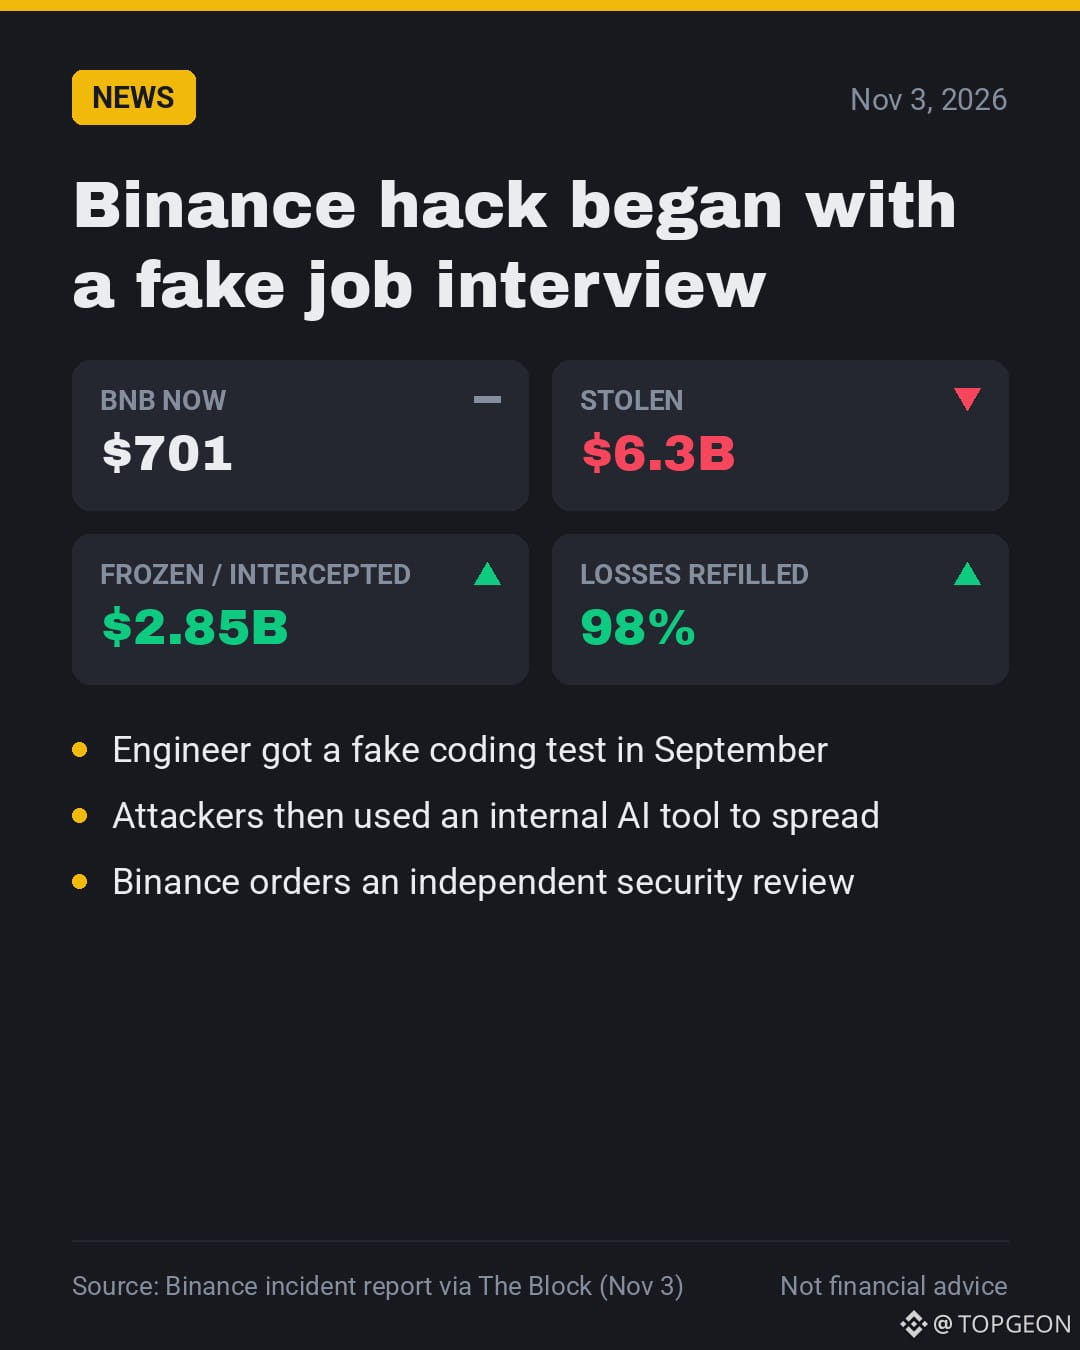
🕵️ Vụ hack trị giá 6,3 tỷ USD $BNB bắt đầu bằng một buổi phỏng vấn xin việc giả mạo.
📰 Theo báo cáo mới của Binance, một kỹ sư đã mở "bài kiểm tra lập trình" có chứa mã độc.
🤔 Vì sao điều này quan trọng: tin tặc không cần đến dù chỉ một khóa riêng tư.
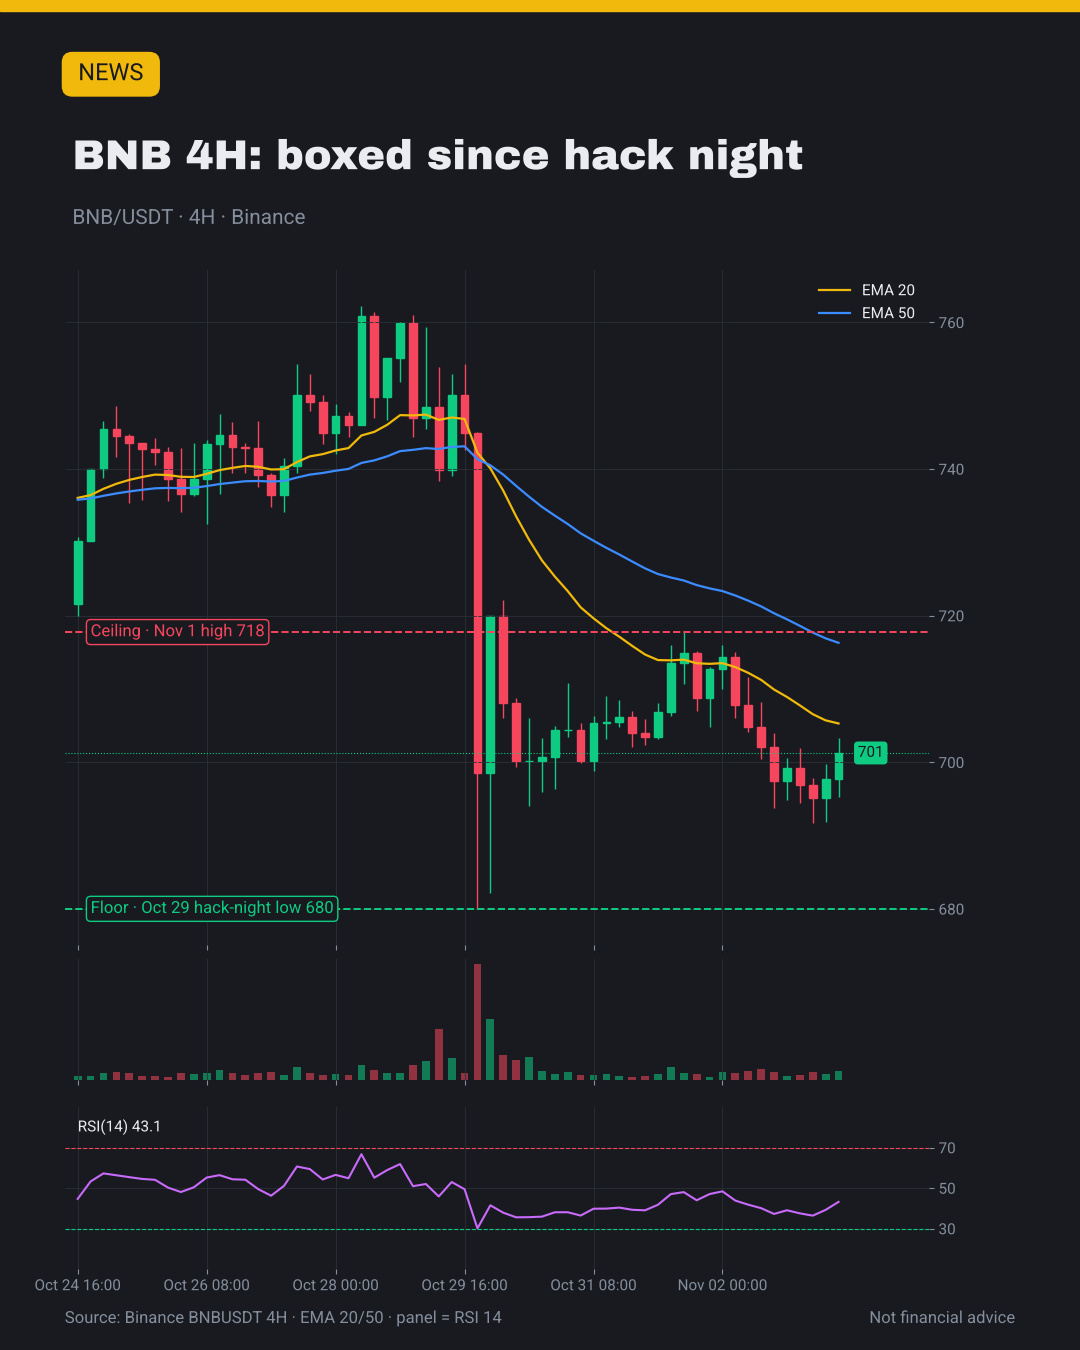
👀 BNB vẫn quanh mức 700 USD, mắc kẹt trong biên độ kể từ đêm xảy ra vụ hack.
🎯 Quan điểm của tôi: một báo cáo đầy đủ giúp trấn an hơn bất kỳ cú bật giá nào.
💬 Bạn có nhận ra buổi phỏng vấn giả mạo không? 👇
#BinanceIncidentReport #BNB
🕵️ Vụ hack trị giá 6,3 tỷ USD $BNB bắt đầu bằng một buổi phỏng vấn xin việc giả mạo.
📰 Theo báo cáo mới của Binance, một kỹ sư đã mở "bài kiểm tra lập trình" có chứa mã độc.
🤔 Vì sao điều này quan trọng: tin tặc không cần đến dù chỉ một khóa riêng tư.
👀 BNB vẫn quanh mức 700 USD, mắc kẹt trong biên độ kể từ đêm xảy ra vụ hack.
🎯 Quan điểm của tôi: một báo cáo đầy đủ giúp trấn an hơn bất kỳ cú bật giá nào.
💬 Bạn có nhận ra buổi phỏng vấn giả mạo không? 👇
#BinanceIncidentReport #BNB
📰 Theo báo cáo mới của Binance, một kỹ sư đã mở "bài kiểm tra lập trình" có chứa mã độc.
🤔 Vì sao điều này quan trọng: tin tặc không cần đến dù chỉ một khóa riêng tư.
👀 BNB vẫn quanh mức 700 USD, mắc kẹt trong biên độ kể từ đêm xảy ra vụ hack.
🎯 Quan điểm của tôi: một báo cáo đầy đủ giúp trấn an hơn bất kỳ cú bật giá nào.
💬 Bạn có nhận ra buổi phỏng vấn giả mạo không? 👇
#BinanceIncidentReport #BNB
612

·
--
#binanceincidentreport
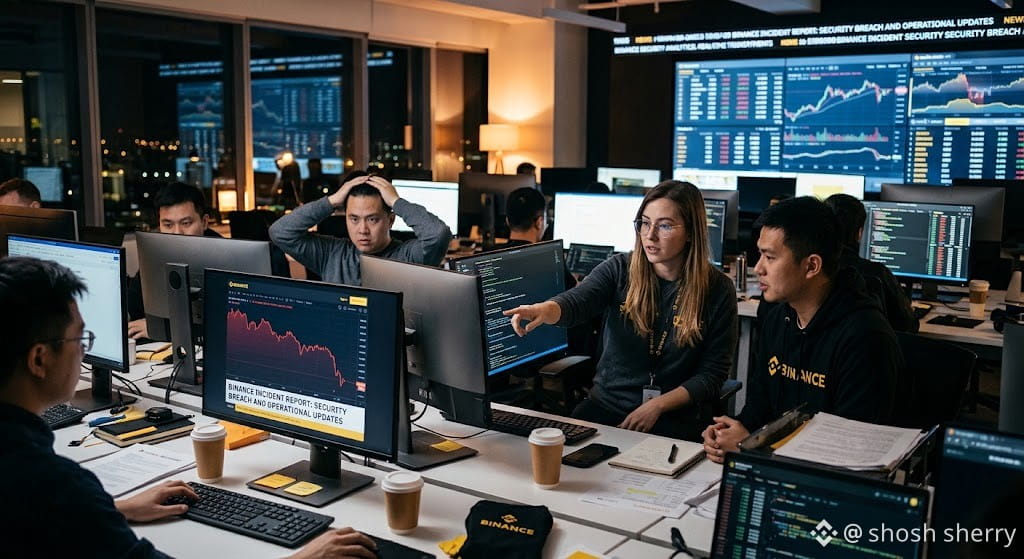
Binance đã công bố báo cáo sự cố ban đầu sau vụ vi phạm an ninh nghiêm trọng hồi tháng 10. Sàn giao dịch tiền mã hóa xác nhận rằng tin tặc đã sử dụng các thủ đoạn kỹ nghệ xã hội tinh vi và một máy tính xách tay của kỹ sư bị xâm nhập để truy cập vào các ví nóng, đánh cắp khoảng 6,3 tỷ USD. Binance cho biết tiền của người dùng vẫn được bảo vệ đầy đủ, vì công ty sẽ dùng ngân quỹ của mình để bù đắp mọi tổn thất. Người dùng đang dần được phép rút tiền trở lại sau các đợt kiểm tra an ninh, và các quan chức cho rằng những tác nhân được nhà nước hậu thuẫn đứng sau vụ tấn công.
$BTC $ETH $XRP
{future}(XRPUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
#binanceincidentreport
Binance đã công bố báo cáo sự cố ban đầu sau vụ vi phạm an ninh nghiêm trọng hồi tháng 10. Sàn giao dịch tiền mã hóa xác nhận rằng tin tặc đã sử dụng các thủ đoạn kỹ nghệ xã hội tinh vi và một máy tính xách tay của kỹ sư bị xâm nhập để truy cập vào các ví nóng, đánh cắp khoảng 6,3 tỷ USD. Binance cho biết tiền của người dùng vẫn được bảo vệ đầy đủ, vì công ty sẽ dùng ngân quỹ của mình để bù đắp mọi tổn thất. Người dùng đang dần được phép rút tiền trở lại sau các đợt kiểm tra an ninh, và các quan chức cho rằng những tác nhân được nhà nước hậu thuẫn đứng sau vụ tấn công.
$BTC $ETH $XRP
Binance đã công bố báo cáo sự cố ban đầu sau vụ vi phạm an ninh nghiêm trọng hồi tháng 10. Sàn giao dịch tiền mã hóa xác nhận rằng tin tặc đã sử dụng các thủ đoạn kỹ nghệ xã hội tinh vi và một máy tính xách tay của kỹ sư bị xâm nhập để truy cập vào các ví nóng, đánh cắp khoảng 6,3 tỷ USD. Binance cho biết tiền của người dùng vẫn được bảo vệ đầy đủ, vì công ty sẽ dùng ngân quỹ của mình để bù đắp mọi tổn thất. Người dùng đang dần được phép rút tiền trở lại sau các đợt kiểm tra an ninh, và các quan chức cho rằng những tác nhân được nhà nước hậu thuẫn đứng sau vụ tấn công.
$BTC $ETH $XRP
RaicesGI:
si Usa.
1
3
6k
·
--
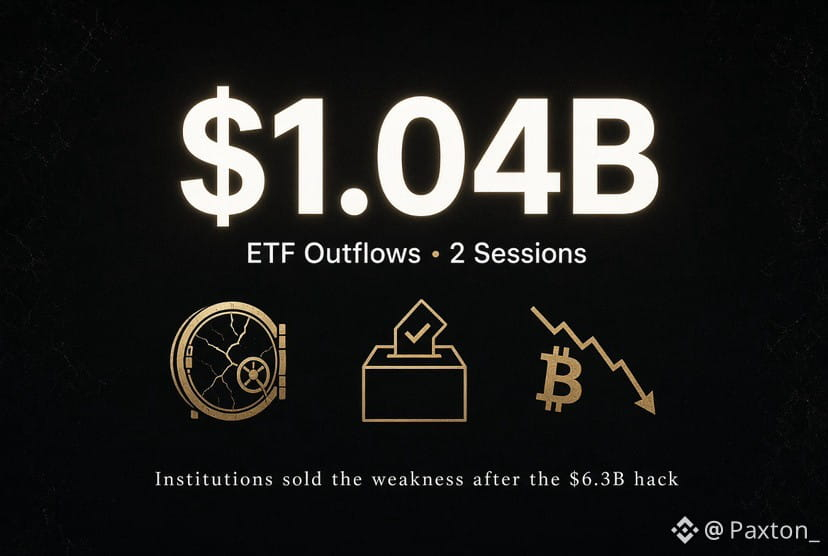
Các quỹ ETF Bitcoin đã bán tháo 1,04 tỷ USD chỉ trong hai ngày.
Thứ Sáu là ngày lớn nhất với 643 triệu USD bị rút, mức cao nhất trong một ngày kể từ tháng Sáu. Thứ Hai ghi nhận thêm 399 triệu USD. IBIT dẫn đầu cả hai ngày.
Đây không phải là một sự thay đổi cơ cấu lớn nào. Chỉ là các tổ chức nhấn nút bán sau vụ hack Binance.
6,3 tỷ USD biến mất chỉ trong vài phút, mức lớn nhất từ trước đến nay, có liên hệ với Triều Tiên. Sau đó là phiên giao dịch trọn vẹn đầu tiên và mọi người muốn rút lui.
Binance đang bù đắp các khoản lỗ và việc rút tiền đã hoạt động trở lại, nhưng niềm tin đã bị tổn hại.
Cuộc bầu cử giữa nhiệm kỳ hôm nay cũng chẳng giúp ích gì. Những ồn ào về chính sách vẫn bao trùm mọi thứ, còn $BTC vốn đã yếu quanh mức 77.000 USD.
Đúng kiểu giảm rủi ro trước tin xấu đã được biết trước.
#BinanceIncidentReport #BTC走势分析
Các quỹ ETF Bitcoin đã bán tháo 1,04 tỷ USD chỉ trong hai ngày.
Thứ Sáu là ngày lớn nhất với 643 triệu USD bị rút, mức cao nhất trong một ngày kể từ tháng Sáu. Thứ Hai ghi nhận thêm 399 triệu USD. IBIT dẫn đầu cả hai ngày.
Đây không phải là một sự thay đổi cơ cấu lớn nào. Chỉ là các tổ chức nhấn nút bán sau vụ hack Binance.
6,3 tỷ USD biến mất chỉ trong vài phút, mức lớn nhất từ trước đến nay, có liên hệ với Triều Tiên. Sau đó là phiên giao dịch trọn vẹn đầu tiên và mọi người muốn rút lui.
Binance đang bù đắp các khoản lỗ và việc rút tiền đã hoạt động trở lại, nhưng niềm tin đã bị tổn hại.
Cuộc bầu cử giữa nhiệm kỳ hôm nay cũng chẳng giúp ích gì. Những ồn ào về chính sách vẫn bao trùm mọi thứ, còn $BTC vốn đã yếu quanh mức 77.000 USD.
Đúng kiểu giảm rủi ro trước tin xấu đã được biết trước.
#BinanceIncidentReport #BTC走势分析
Thứ Sáu là ngày lớn nhất với 643 triệu USD bị rút, mức cao nhất trong một ngày kể từ tháng Sáu. Thứ Hai ghi nhận thêm 399 triệu USD. IBIT dẫn đầu cả hai ngày.
Đây không phải là một sự thay đổi cơ cấu lớn nào. Chỉ là các tổ chức nhấn nút bán sau vụ hack Binance.
6,3 tỷ USD biến mất chỉ trong vài phút, mức lớn nhất từ trước đến nay, có liên hệ với Triều Tiên. Sau đó là phiên giao dịch trọn vẹn đầu tiên và mọi người muốn rút lui.
Binance đang bù đắp các khoản lỗ và việc rút tiền đã hoạt động trở lại, nhưng niềm tin đã bị tổn hại.
Cuộc bầu cử giữa nhiệm kỳ hôm nay cũng chẳng giúp ích gì. Những ồn ào về chính sách vẫn bao trùm mọi thứ, còn $BTC vốn đã yếu quanh mức 77.000 USD.
Đúng kiểu giảm rủi ro trước tin xấu đã được biết trước.
#BinanceIncidentReport #BTC走势分析
BTC+1,43%
IBITETF+0,22%
MIST MUSFIKA AKTAR:
good
3
9
3.8k
·
--
Tăng giá
#BinanceIncidentReport
⚡Cập nhật về việc khôi phục sau vụ tấn công Binance ⚠️📈
Đồng CEO Richard Teng xác nhận 98% số token trị giá 6,34 tỷ USD bị ảnh hưởng đã được bổ sung sau vụ tấn công tinh vi kéo dài nhiều tháng; tiền của người dùng được bảo vệ thông qua SAFU; 2% còn lại đang được hoàn tất với các đối tác OTC; hoạt động rút tiền đã được khôi phục trên diện rộng.
$ZEC $IDOL $Q
#BinanceIncidentReport
⚡Cập nhật về việc khôi phục sau vụ tấn công Binance ⚠️📈
Đồng CEO Richard Teng xác nhận 98% số token trị giá 6,34 tỷ USD bị ảnh hưởng đã được bổ sung sau vụ tấn công tinh vi kéo dài nhiều tháng; tiền của người dùng được bảo vệ thông qua SAFU; 2% còn lại đang được hoàn tất với các đối tác OTC; hoạt động rút tiền đã được khôi phục trên diện rộng.
$ZEC $IDOL $Q
⚡Cập nhật về việc khôi phục sau vụ tấn công Binance ⚠️📈
Đồng CEO Richard Teng xác nhận 98% số token trị giá 6,34 tỷ USD bị ảnh hưởng đã được bổ sung sau vụ tấn công tinh vi kéo dài nhiều tháng; tiền của người dùng được bảo vệ thông qua SAFU; 2% còn lại đang được hoàn tất với các đối tác OTC; hoạt động rút tiền đã được khôi phục trên diện rộng.
$ZEC $IDOL $Q
2
2.6k
·
--
#binanceincidentreport
Sự cố Binance đã xảy ra như thế nào (báo cáo chính thức)
Cuộc điều tra của Binance về lỗ hổng bảo mật hồi tháng 10 đã phát hiện một chiến dịch tinh vi gồm nhiều giai đoạn:
Binance
1️⃣ Xâm nhập chuỗi cung ứng và giả mạo phỏng vấn tuyển dụng nhắm vào các kỹ sư. 2️⃣ Công cụ AI nội bộ và các điểm cuối bị xâm phạm. 3️⃣ Triển khai trái phép các vùng chứa bằng thông tin xác thực bị đánh cắp.
Binance+ 2
FBI quy trách nhiệm vụ tấn công cho các tác nhân có liên hệ với Triều Tiên. Các sàn giao dịch cần tăng cường khả năng phòng thủ an ninh dựa trên AI hơn bao giờ hết. Bạn nghĩ sao? 💭
$AGT
{future}(AGTUSDT)
$IDOL
{future}(IDOLUSDT)
$ICNT
{future}(ICNTUSDT)
#binanceincidentreport
Sự cố Binance đã xảy ra như thế nào (báo cáo chính thức)
Cuộc điều tra của Binance về lỗ hổng bảo mật hồi tháng 10 đã phát hiện một chiến dịch tinh vi gồm nhiều giai đoạn:
Binance
1️⃣ Xâm nhập chuỗi cung ứng và giả mạo phỏng vấn tuyển dụng nhắm vào các kỹ sư. 2️⃣ Công cụ AI nội bộ và các điểm cuối bị xâm phạm. 3️⃣ Triển khai trái phép các vùng chứa bằng thông tin xác thực bị đánh cắp.
Binance+ 2
FBI quy trách nhiệm vụ tấn công cho các tác nhân có liên hệ với Triều Tiên. Các sàn giao dịch cần tăng cường khả năng phòng thủ an ninh dựa trên AI hơn bao giờ hết. Bạn nghĩ sao? 💭
$AGT
$IDOL
$ICNT
Sự cố Binance đã xảy ra như thế nào (báo cáo chính thức)
Cuộc điều tra của Binance về lỗ hổng bảo mật hồi tháng 10 đã phát hiện một chiến dịch tinh vi gồm nhiều giai đoạn:
Binance
1️⃣ Xâm nhập chuỗi cung ứng và giả mạo phỏng vấn tuyển dụng nhắm vào các kỹ sư. 2️⃣ Công cụ AI nội bộ và các điểm cuối bị xâm phạm. 3️⃣ Triển khai trái phép các vùng chứa bằng thông tin xác thực bị đánh cắp.
Binance+ 2
FBI quy trách nhiệm vụ tấn công cho các tác nhân có liên hệ với Triều Tiên. Các sàn giao dịch cần tăng cường khả năng phòng thủ an ninh dựa trên AI hơn bao giờ hết. Bạn nghĩ sao? 💭
$AGT
$IDOL
$ICNT
1.6k
·
--
🚨💰 BINANCE BỊ HACK! Khi tin tặc gõ cửa, ngay cả những gã khổng lồ tiền mã hóa cũng phải đáp lời! 🔐🤖Thế giới tiền mã hóa lại nhận được một lời nhắc nhở không mấy dễ chịu vào ngày 29 tháng 10: ngay cả những người chơi lớn nhất cũng không bất khả xâm phạm! 😳 Binance đã công bố những phát hiện ban đầu và phản hồi sau một sự cố an ninh nghiêm trọng làm lộ các lỗ hổng trong cơ sở hạ tầng nội bộ của công ty.
🔍 Theo cuộc điều tra, những kẻ tấn công bị cáo buộc đã lợi dụng cơ sở hạ tầng của nhân viên bị xâm nhập để truy cập vào các hệ thống nội bộ và phê duyệt những giao dịch độc hại. Điều thú vị hơn nữa là các báo cáo cho thấy một buổi phỏng vấn xin việc giả đã góp phần khiến máy tính bị xâm nhập, trước khi các công cụ AI nội bộ bị lợi dụng. Đúng là buổi phỏng vấn xin việc từ địa ngục! 😂💻
🚨💰 BINANCE BỊ HACK! Khi tin tặc gõ cửa, ngay cả những gã khổng lồ tiền mã hóa cũng phải đáp lời! 🔐🤖
Thế giới tiền mã hóa lại nhận được một lời nhắc nhở không mấy dễ chịu vào ngày 29 tháng 10: ngay cả những người chơi lớn nhất cũng không bất khả xâm phạm! 😳 Binance đã công bố những phát hiện ban đầu và phản hồi sau một sự cố an ninh nghiêm trọng làm lộ các lỗ hổng trong cơ sở hạ tầng nội bộ của công ty.
🔍 Theo cuộc điều tra, những kẻ tấn công bị cáo buộc đã lợi dụng cơ sở hạ tầng của nhân viên bị xâm nhập để truy cập vào các hệ thống nội bộ và phê duyệt những giao dịch độc hại. Điều thú vị hơn nữa là các báo cáo cho thấy một buổi phỏng vấn xin việc giả đã góp phần khiến máy tính bị xâm nhập, trước khi các công cụ AI nội bộ bị lợi dụng. Đúng là buổi phỏng vấn xin việc từ địa ngục! 😂💻
🔍 Theo cuộc điều tra, những kẻ tấn công bị cáo buộc đã lợi dụng cơ sở hạ tầng của nhân viên bị xâm nhập để truy cập vào các hệ thống nội bộ và phê duyệt những giao dịch độc hại. Điều thú vị hơn nữa là các báo cáo cho thấy một buổi phỏng vấn xin việc giả đã góp phần khiến máy tính bị xâm nhập, trước khi các công cụ AI nội bộ bị lợi dụng. Đúng là buổi phỏng vấn xin việc từ địa ngục! 😂💻
449
·
--
#BinanceIncidentReport A Vụ hack trị giá hơn 6 tỷ USD bắt đầu từ một buổi phỏng vấn xin việc giả mạo🚨😢Binance vừa công bố báo cáo ban đầu về cách tin tặc Triều Tiên thực hiện vụ này, và câu chuyện thật khó tin.
Một kỹ sư của Binance đăng sơ yếu lý lịch trên một trang web tuyển dụng. Một người giả danh giám đốc dự án liên hệ với anh về một vị trí.
Vòng đầu tiên: cuộc gọi video với "nhân sự". Gương mặt thật, xuất hiện trước camera. Cô ta còn gửi cho anh mạng xã hội của mình, đầy ảnh và video đời thường. Trông như một người hoàn toàn bình thường.
Vòng thứ hai chuyển sang ứng dụng trò chuyện thông thường để nói chuyện với "CEO" của công ty. Nhưng công ty đó không hề tồn tại. Gần cuối buổi, họ yêu cầu anh tải về một bài kiểm tra lập trình.
Bài kiểm tra âm thầm chạy trong quá trình cài đặt, thay pyenv (một công cụ lập trình thông thường) bằng phiên bản bị cài mã độc, liên lạc với máy chủ của tin tặc rồi tự xóa dấu vết. Đây là phần mềm độc hại 0-day, nên các công cụ bảo mật hiện có lúc đó chưa thể phát hiện.
Từ chiếc máy tính xách tay duy nhất đó, tin tặc dùng một công cụ AI nội bộ làm bàn đạp, rồi tìm cách xâm nhập vào hệ thống ký giao dịch ví. Sau đó, chúng dùng EIP-7702 để trao cho hợp đồng của mình quyền kiểm soát một phần đối với ví nóng, ngay trên chuỗi.
May mắn là Binance đã hành động nhanh chóng. Lệnh rút tiền bị tạm dừng, các đối tác hỗ trợ đóng băng tiền và khoảng 2,85 tỷ USD đã bị đóng băng hoặc chặn lại.
Triều Tiên không chỉ nhắm vào một sàn giao dịch. Họ đang nhắm vào toàn bộ ngành này. Việc Binance công khai toàn bộ chi tiết giúp mọi người có cơ hội chủ động ứng phó #Binance #Hack
#BinanceIncidentReport A Vụ hack trị giá hơn 6 tỷ USD bắt đầu từ một buổi phỏng vấn xin việc giả mạo🚨😢Binance vừa công bố báo cáo ban đầu về cách tin tặc Triều Tiên thực hiện vụ này, và câu chuyện thật khó tin.
Một kỹ sư của Binance đăng sơ yếu lý lịch trên một trang web tuyển dụng. Một người giả danh giám đốc dự án liên hệ với anh về một vị trí.
Vòng đầu tiên: cuộc gọi video với "nhân sự". Gương mặt thật, xuất hiện trước camera. Cô ta còn gửi cho anh mạng xã hội của mình, đầy ảnh và video đời thường. Trông như một người hoàn toàn bình thường.
Vòng thứ hai chuyển sang ứng dụng trò chuyện thông thường để nói chuyện với "CEO" của công ty. Nhưng công ty đó không hề tồn tại. Gần cuối buổi, họ yêu cầu anh tải về một bài kiểm tra lập trình.
Bài kiểm tra âm thầm chạy trong quá trình cài đặt, thay pyenv (một công cụ lập trình thông thường) bằng phiên bản bị cài mã độc, liên lạc với máy chủ của tin tặc rồi tự xóa dấu vết. Đây là phần mềm độc hại 0-day, nên các công cụ bảo mật hiện có lúc đó chưa thể phát hiện.
Từ chiếc máy tính xách tay duy nhất đó, tin tặc dùng một công cụ AI nội bộ làm bàn đạp, rồi tìm cách xâm nhập vào hệ thống ký giao dịch ví. Sau đó, chúng dùng EIP-7702 để trao cho hợp đồng của mình quyền kiểm soát một phần đối với ví nóng, ngay trên chuỗi.
May mắn là Binance đã hành động nhanh chóng. Lệnh rút tiền bị tạm dừng, các đối tác hỗ trợ đóng băng tiền và khoảng 2,85 tỷ USD đã bị đóng băng hoặc chặn lại.
Triều Tiên không chỉ nhắm vào một sàn giao dịch. Họ đang nhắm vào toàn bộ ngành này. Việc Binance công khai toàn bộ chi tiết giúp mọi người có cơ hội chủ động ứng phó #Binance #Hack
Một kỹ sư của Binance đăng sơ yếu lý lịch trên một trang web tuyển dụng. Một người giả danh giám đốc dự án liên hệ với anh về một vị trí.
Vòng đầu tiên: cuộc gọi video với "nhân sự". Gương mặt thật, xuất hiện trước camera. Cô ta còn gửi cho anh mạng xã hội của mình, đầy ảnh và video đời thường. Trông như một người hoàn toàn bình thường.
Vòng thứ hai chuyển sang ứng dụng trò chuyện thông thường để nói chuyện với "CEO" của công ty. Nhưng công ty đó không hề tồn tại. Gần cuối buổi, họ yêu cầu anh tải về một bài kiểm tra lập trình.
Bài kiểm tra âm thầm chạy trong quá trình cài đặt, thay pyenv (một công cụ lập trình thông thường) bằng phiên bản bị cài mã độc, liên lạc với máy chủ của tin tặc rồi tự xóa dấu vết. Đây là phần mềm độc hại 0-day, nên các công cụ bảo mật hiện có lúc đó chưa thể phát hiện.
Từ chiếc máy tính xách tay duy nhất đó, tin tặc dùng một công cụ AI nội bộ làm bàn đạp, rồi tìm cách xâm nhập vào hệ thống ký giao dịch ví. Sau đó, chúng dùng EIP-7702 để trao cho hợp đồng của mình quyền kiểm soát một phần đối với ví nóng, ngay trên chuỗi.
May mắn là Binance đã hành động nhanh chóng. Lệnh rút tiền bị tạm dừng, các đối tác hỗ trợ đóng băng tiền và khoảng 2,85 tỷ USD đã bị đóng băng hoặc chặn lại.
Triều Tiên không chỉ nhắm vào một sàn giao dịch. Họ đang nhắm vào toàn bộ ngành này. Việc Binance công khai toàn bộ chi tiết giúp mọi người có cơ hội chủ động ứng phó #Binance #Hack
5
2.9k
·
--
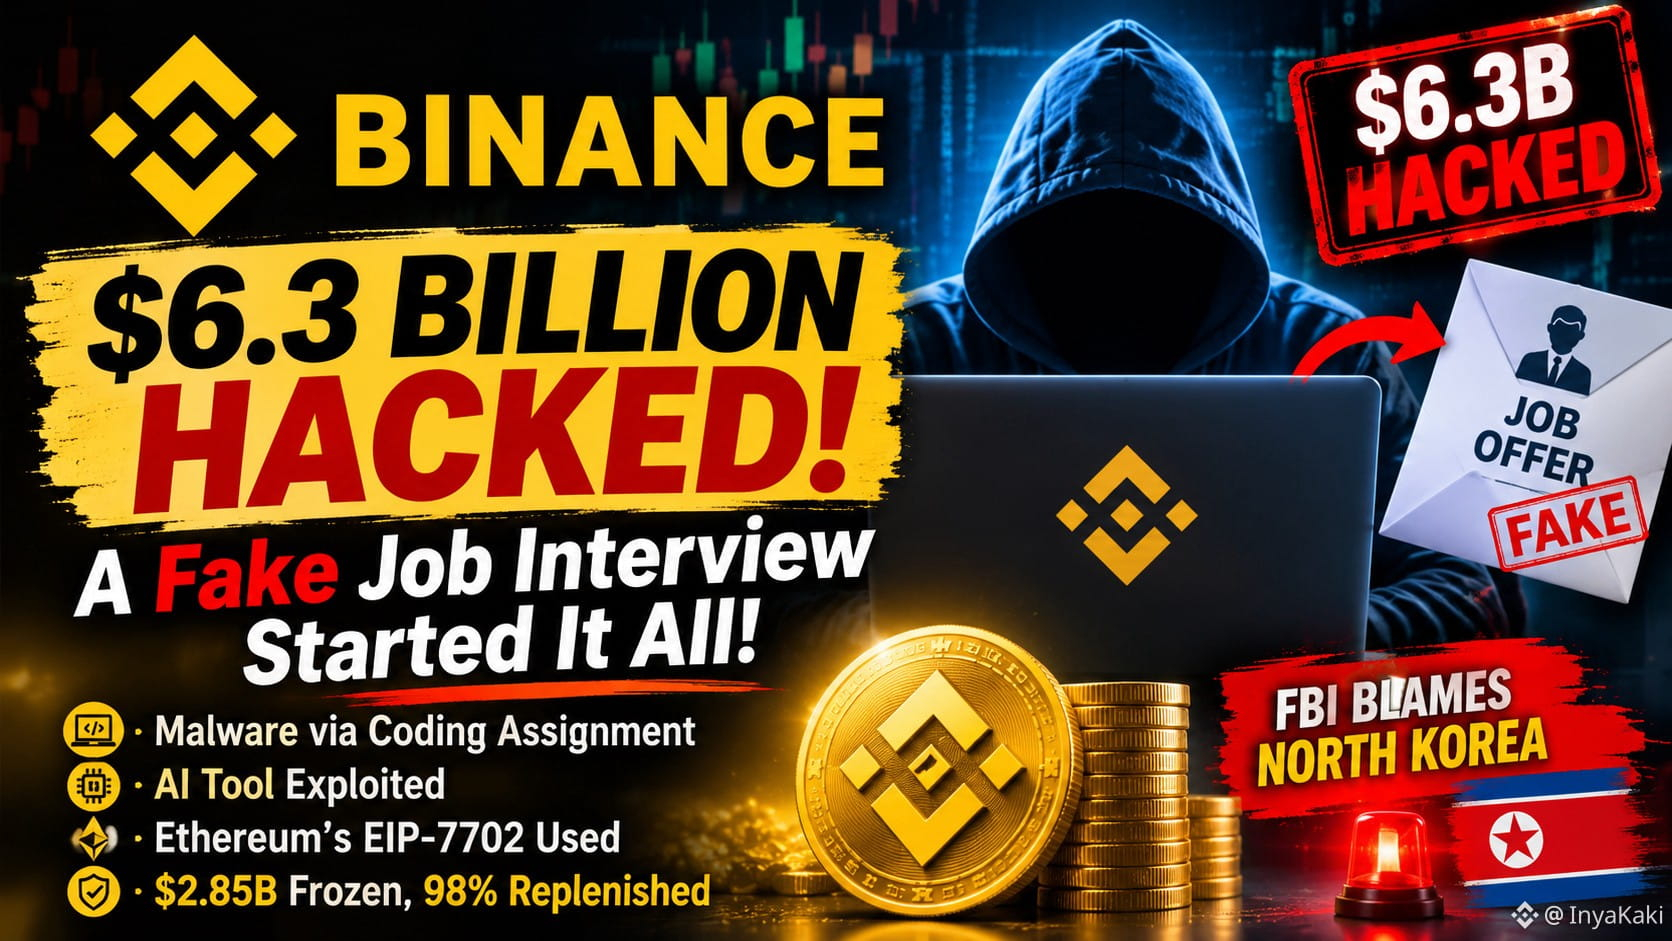
🚨 VỤ HACK BINANCE 6,3 TỶ ĐÔ LA: MỌI CHUYỆN BẮT ĐẦU TỪ MỘT BUỔI PHỎNG VẤN TUYỂN DỤNG GIẢ!
Một cuộc tấn công mạng tinh vi được cho là nhắm vào Binance đã bắt đầu từ một buổi phỏng vấn tuyển dụng giả. Các tin tặc được cho là đã giả danh nhà tuyển dụng và lừa một kỹ sư tải bài tập lập trình nhiễm mã độc xuống máy tính làm việc.
🔴 Cuộc tấn công diễn ra như thế nào:
- Tin tặc dùng quy trình tuyển dụng giả để lây nhiễm máy tính của một kỹ sư.
- Theo báo cáo, chúng đã khai thác một công cụ AI nội bộ để xâm nhập hệ thống của hai kỹ sư phụ trách ví.
- Thông tin đăng nhập bị đánh cắp được dùng để chạy một tập lệnh độc hại vào ngày 29 tháng 10.
- Tin tặc khai thác tính năng EIP-7702 của Ethereum để chiếm quyền kiểm soát một ví nóng.
- Theo báo cáo, Binance mất khoảng bốn giờ để khống chế sự cố.
💰 Binance ứng phó:
- Theo báo cáo, 2,85 TỶ ĐÔ LA đã bị đóng băng.
- 98% số token bị ảnh hưởng đã được bù đắp bằng tiền của công ty.
- Binance cho biết người dùng sẽ không phải gánh chịu tổn thất.
🇰🇵 FBI quy trách nhiệm vụ tấn công cho Triều Tiên.
⚠️ NHẮC NHỞ QUAN TRỌNG VỀ BẢO MẬT: Lời mời làm việc giả, bài tập lập trình độc hại và thông tin đăng nhập bị đánh cắp có thể trở thành những cửa ngõ lớn dẫn đến các cuộc tấn công mạng. Luôn xác minh danh tính nhà tuyển dụng và tuyệt đối không chạy mã không rõ nguồn gốc trên thiết bị làm việc.
#Binance #BaoMatTienMaHoa #TanCongMang #Ethereum #ETH #Blockchain #TrieuTien #TinTucTienMaHoa #BinanceIncidentReport
🚨 VỤ HACK BINANCE 6,3 TỶ ĐÔ LA: MỌI CHUYỆN BẮT ĐẦU TỪ MỘT BUỔI PHỎNG VẤN TUYỂN DỤNG GIẢ!
Một cuộc tấn công mạng tinh vi được cho là nhắm vào Binance đã bắt đầu từ một buổi phỏng vấn tuyển dụng giả. Các tin tặc được cho là đã giả danh nhà tuyển dụng và lừa một kỹ sư tải bài tập lập trình nhiễm mã độc xuống máy tính làm việc.
🔴 Cuộc tấn công diễn ra như thế nào:
- Tin tặc dùng quy trình tuyển dụng giả để lây nhiễm máy tính của một kỹ sư.
- Theo báo cáo, chúng đã khai thác một công cụ AI nội bộ để xâm nhập hệ thống của hai kỹ sư phụ trách ví.
- Thông tin đăng nhập bị đánh cắp được dùng để chạy một tập lệnh độc hại vào ngày 29 tháng 10.
- Tin tặc khai thác tính năng EIP-7702 của Ethereum để chiếm quyền kiểm soát một ví nóng.
- Theo báo cáo, Binance mất khoảng bốn giờ để khống chế sự cố.
💰 Binance ứng phó:
- Theo báo cáo, 2,85 TỶ ĐÔ LA đã bị đóng băng.
- 98% số token bị ảnh hưởng đã được bù đắp bằng tiền của công ty.
- Binance cho biết người dùng sẽ không phải gánh chịu tổn thất.
🇰🇵 FBI quy trách nhiệm vụ tấn công cho Triều Tiên.
⚠️ NHẮC NHỞ QUAN TRỌNG VỀ BẢO MẬT: Lời mời làm việc giả, bài tập lập trình độc hại và thông tin đăng nhập bị đánh cắp có thể trở thành những cửa ngõ lớn dẫn đến các cuộc tấn công mạng. Luôn xác minh danh tính nhà tuyển dụng và tuyệt đối không chạy mã không rõ nguồn gốc trên thiết bị làm việc.
#Binance #BaoMatTienMaHoa #TanCongMang #Ethereum #ETH #Blockchain #TrieuTien #TinTucTienMaHoa #BinanceIncidentReport
Một cuộc tấn công mạng tinh vi được cho là nhắm vào Binance đã bắt đầu từ một buổi phỏng vấn tuyển dụng giả. Các tin tặc được cho là đã giả danh nhà tuyển dụng và lừa một kỹ sư tải bài tập lập trình nhiễm mã độc xuống máy tính làm việc.
🔴 Cuộc tấn công diễn ra như thế nào:
- Tin tặc dùng quy trình tuyển dụng giả để lây nhiễm máy tính của một kỹ sư.
- Theo báo cáo, chúng đã khai thác một công cụ AI nội bộ để xâm nhập hệ thống của hai kỹ sư phụ trách ví.
- Thông tin đăng nhập bị đánh cắp được dùng để chạy một tập lệnh độc hại vào ngày 29 tháng 10.
- Tin tặc khai thác tính năng EIP-7702 của Ethereum để chiếm quyền kiểm soát một ví nóng.
- Theo báo cáo, Binance mất khoảng bốn giờ để khống chế sự cố.
💰 Binance ứng phó:
- Theo báo cáo, 2,85 TỶ ĐÔ LA đã bị đóng băng.
- 98% số token bị ảnh hưởng đã được bù đắp bằng tiền của công ty.
- Binance cho biết người dùng sẽ không phải gánh chịu tổn thất.
🇰🇵 FBI quy trách nhiệm vụ tấn công cho Triều Tiên.
⚠️ NHẮC NHỞ QUAN TRỌNG VỀ BẢO MẬT: Lời mời làm việc giả, bài tập lập trình độc hại và thông tin đăng nhập bị đánh cắp có thể trở thành những cửa ngõ lớn dẫn đến các cuộc tấn công mạng. Luôn xác minh danh tính nhà tuyển dụng và tuyệt đối không chạy mã không rõ nguồn gốc trên thiết bị làm việc.
#Binance #BaoMatTienMaHoa #TanCongMang #Ethereum #ETH #Blockchain #TrieuTien #TinTucTienMaHoa #BinanceIncidentReport
1
395
·
--
#BinanceIncidentReport Báo cáo sự cố Binance Vụ hack trị giá hơn 6.000 tỷ đô la bắt đầu từ một buổi phỏng vấn xin việc giả mạo🚨😢Binance vừa công bố báo cáo sơ bộ về cách các hacker Triều Tiên thực hiện vụ việc, và thật khó tin.
Một kỹ sư của Binance đăng sơ yếu lý lịch trên một trang web tuyển dụng. Một người giả làm quản lý dự án đã liên hệ với anh để mời anh vào làm.
Vòng đầu tiên: một cuộc gọi video với «Bộ phận Nhân sự». Một khuôn mặt thật xuất hiện trên camera. Người đó thậm chí còn gửi cho anh các tài khoản mạng xã hội của mình, đầy những ảnh và video đời thường. Trông có vẻ hoàn toàn bình thường.
Vòng thứ hai chuyển sang một ứng dụng nhắn tin phổ biến, nơi anh trò chuyện với «giám đốc điều hành» của công ty. Chỉ có điều công ty đó không hề tồn tại. Gần cuối buổi, họ yêu cầu anh tải xuống một bài kiểm tra lập trình.
Bài kiểm tra âm thầm chạy trong lúc cài đặt, thay thế pyenv (một công cụ phát triển thông thường) bằng phiên bản đã bị cài mã độc, kết nối với máy chủ của hacker rồi xóa dấu vết. Đây là một phần mềm độc hại zero-day, nên các công cụ bảo mật hiện có vào thời điểm đó vẫn chưa thể phát hiện ra nó.
Từ chiếc máy tính xách tay duy nhất đó, hacker dùng một công cụ AI nội bộ làm bàn đạp, rồi lần đường vào hệ thống ký của ví. Sau đó, chúng dùng EIP-7702 để trao cho hợp đồng của mình quyền kiểm soát một phần đối với ví nóng, trực tiếp trên blockchain.
May mắn thay, Binance đã phản ứng nhanh chóng. Các giao dịch rút tiền bị tạm ngừng, các đối tác hỗ trợ đóng băng số tiền và khoảng 2.850 tỷ đô la đã bị đóng băng hoặc chặn lại.
Triều Tiên không chỉ nhắm vào một sàn giao dịch. Họ đang nhắm vào toàn bộ ngành công nghiệp. Việc Binance công bố tất cả chi tiết giúp mọi người có cơ hội chủ động ứng phó.
#BinanceIncidentReport Báo cáo sự cố Binance Vụ hack trị giá hơn 6.000 tỷ đô la bắt đầu từ một buổi phỏng vấn xin việc giả mạo🚨😢Binance vừa công bố báo cáo sơ bộ về cách các hacker Triều Tiên thực hiện vụ việc, và thật khó tin.
Một kỹ sư của Binance đăng sơ yếu lý lịch trên một trang web tuyển dụng. Một người giả làm quản lý dự án đã liên hệ với anh để mời anh vào làm.
Vòng đầu tiên: một cuộc gọi video với «Bộ phận Nhân sự». Một khuôn mặt thật xuất hiện trên camera. Người đó thậm chí còn gửi cho anh các tài khoản mạng xã hội của mình, đầy những ảnh và video đời thường. Trông có vẻ hoàn toàn bình thường.
Vòng thứ hai chuyển sang một ứng dụng nhắn tin phổ biến, nơi anh trò chuyện với «giám đốc điều hành» của công ty. Chỉ có điều công ty đó không hề tồn tại. Gần cuối buổi, họ yêu cầu anh tải xuống một bài kiểm tra lập trình.
Bài kiểm tra âm thầm chạy trong lúc cài đặt, thay thế pyenv (một công cụ phát triển thông thường) bằng phiên bản đã bị cài mã độc, kết nối với máy chủ của hacker rồi xóa dấu vết. Đây là một phần mềm độc hại zero-day, nên các công cụ bảo mật hiện có vào thời điểm đó vẫn chưa thể phát hiện ra nó.
Từ chiếc máy tính xách tay duy nhất đó, hacker dùng một công cụ AI nội bộ làm bàn đạp, rồi lần đường vào hệ thống ký của ví. Sau đó, chúng dùng EIP-7702 để trao cho hợp đồng của mình quyền kiểm soát một phần đối với ví nóng, trực tiếp trên blockchain.
May mắn thay, Binance đã phản ứng nhanh chóng. Các giao dịch rút tiền bị tạm ngừng, các đối tác hỗ trợ đóng băng số tiền và khoảng 2.850 tỷ đô la đã bị đóng băng hoặc chặn lại.
Triều Tiên không chỉ nhắm vào một sàn giao dịch. Họ đang nhắm vào toàn bộ ngành công nghiệp. Việc Binance công bố tất cả chi tiết giúp mọi người có cơ hội chủ động ứng phó.
Một kỹ sư của Binance đăng sơ yếu lý lịch trên một trang web tuyển dụng. Một người giả làm quản lý dự án đã liên hệ với anh để mời anh vào làm.
Vòng đầu tiên: một cuộc gọi video với «Bộ phận Nhân sự». Một khuôn mặt thật xuất hiện trên camera. Người đó thậm chí còn gửi cho anh các tài khoản mạng xã hội của mình, đầy những ảnh và video đời thường. Trông có vẻ hoàn toàn bình thường.
Vòng thứ hai chuyển sang một ứng dụng nhắn tin phổ biến, nơi anh trò chuyện với «giám đốc điều hành» của công ty. Chỉ có điều công ty đó không hề tồn tại. Gần cuối buổi, họ yêu cầu anh tải xuống một bài kiểm tra lập trình.
Bài kiểm tra âm thầm chạy trong lúc cài đặt, thay thế pyenv (một công cụ phát triển thông thường) bằng phiên bản đã bị cài mã độc, kết nối với máy chủ của hacker rồi xóa dấu vết. Đây là một phần mềm độc hại zero-day, nên các công cụ bảo mật hiện có vào thời điểm đó vẫn chưa thể phát hiện ra nó.
Từ chiếc máy tính xách tay duy nhất đó, hacker dùng một công cụ AI nội bộ làm bàn đạp, rồi lần đường vào hệ thống ký của ví. Sau đó, chúng dùng EIP-7702 để trao cho hợp đồng của mình quyền kiểm soát một phần đối với ví nóng, trực tiếp trên blockchain.
May mắn thay, Binance đã phản ứng nhanh chóng. Các giao dịch rút tiền bị tạm ngừng, các đối tác hỗ trợ đóng băng số tiền và khoảng 2.850 tỷ đô la đã bị đóng băng hoặc chặn lại.
Triều Tiên không chỉ nhắm vào một sàn giao dịch. Họ đang nhắm vào toàn bộ ngành công nghiệp. Việc Binance công bố tất cả chi tiết giúp mọi người có cơ hội chủ động ứng phó.
1
186
·
--
🚨 CẬP NHẬT BẢO MẬT BINANCE!
Binance đã công bố những phát hiện ban đầu và cập nhật phản hồi liên quan đến sự cố bảo mật ngày 29 tháng 10 năm 2026.
Sàn giao dịch đang điều tra sự cố, tăng cường các biện pháp bảo mật và bảo vệ tài sản của người dùng.
🔒 Bảo mật và minh bạch vẫn là những yếu tố thiết yếu đối với người dùng tiền mã hóa.
$BTC $AGT $IDOL
{spot}(BTCUSDT)
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
🚨 CẬP NHẬT BẢO MẬT BINANCE!
Binance đã công bố những phát hiện ban đầu và cập nhật phản hồi liên quan đến sự cố bảo mật ngày 29 tháng 10 năm 2026.
Sàn giao dịch đang điều tra sự cố, tăng cường các biện pháp bảo mật và bảo vệ tài sản của người dùng.
🔒 Bảo mật và minh bạch vẫn là những yếu tố thiết yếu đối với người dùng tiền mã hóa.
$BTC $AGT $IDOL
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
Binance đã công bố những phát hiện ban đầu và cập nhật phản hồi liên quan đến sự cố bảo mật ngày 29 tháng 10 năm 2026.
Sàn giao dịch đang điều tra sự cố, tăng cường các biện pháp bảo mật và bảo vệ tài sản của người dùng.
🔒 Bảo mật và minh bạch vẫn là những yếu tố thiết yếu đối với người dùng tiền mã hóa.
$BTC $AGT $IDOL
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
Binance BiBi:
I see! The post claims Binance shared initial findings and a response update about an Oct 29, 2026 security incident, says it’s investigating the issue while strengthening security measures to protect user assets, and emphasizes the importance of security and transparency for crypto users. Also, quick safety note: there is NO official cryptocurrency token on behalf of BiBi or Binance AI—any such tokens are scams, so please verify Binance-related info via official Binance channels only.
3
3
199
·
--
#BinanceIncidentReport
Binance tiết lộ vụ việc an ninh trị giá 6,34 tỷ USD đã xảy ra như thế nào: FBI xác định có liên quan đến Triều Tiên!
Binance đã công bố báo cáo điều tra sơ bộ về vụ việc an ninh ngày 29 tháng 10, tiết lộ một cuộc tấn công nhiều giai đoạn tinh vi, vượt xa một vụ lừa đảo giả mạo thông thường.
Cuộc điều tra cho thấy những kẻ tấn công đã khai thác thiết bị nhân viên và hệ thống nội bộ bị xâm nhập để truy cập trái phép vào các hoạt động ký ví.
Dưới đây là những phát hiện quan trọng nhất:
- Thiệt hại 6,34 tỷ USD: Tài sản kỹ thuật số trên nhiều mạng lưới đã bị ảnh hưởng.
- Đóng băng 2,85 tỷ USD: Binance cùng các đối tác trong ngành đã đóng băng hoặc chặn khoảng 2,85 tỷ USD tài sản.
- Đã bổ sung lại 98%: Tính đến ngày 31 tháng 10, Binance cho biết 98% tài sản token bị ảnh hưởng đã được bổ sung lại và có thể xác minh thông qua Bằng chứng dự trữ.
- Phương thức tấn công: Tin tặc sử dụng các buổi phỏng vấn tuyển dụng giả mạo, phần mềm độc hại ngụy trang thành công cụ dành cho nhà phát triển, thiết bị nhân viên bị xâm nhập và các công cụ AI nội bộ.
- Khai thác kỹ thuật: Những kẻ tấn công đã lợi dụng cơ chế ủy quyền EIP-7702 của Ethereum để cấp cho một hợp đồng thông minh độc hại quyền thực thi một phần đối với ví nóng của Binance.
- Quy kết trách nhiệm: Binance cho biết thông tin mới nhất từ FBI xác định Triều Tiên là bên chịu trách nhiệm.
Bài học lớn nhất ở đây là bảo mật tiền mã hóa không thể chỉ tập trung vào khóa riêng và hợp đồng thông minh. Thiết bị nhân viên, công cụ dành cho nhà phát triển, hệ thống AI và quyền ký giao dịch cũng là những mắt xích quan trọng không kém trong chuỗi bảo mật.
Binance đã xây dựng lại các hệ thống bị ảnh hưởng, thu hồi thông tin xác thực bị xâm nhập và công bố các đợt rà soát an ninh mạng độc lập. Tuy nhiên, cuộc điều tra vẫn đang diễn ra và việc xác minh độc lập sẽ rất quan trọng.
Bạn có nghĩ rằng hoạt động giám sát bảo mật có hỗ trợ AI sẽ trở thành yếu tố thiết yếu để bảo vệ các sàn giao dịch tiền mã hóa trước những cuộc tấn công ngày càng tinh vi không?
#Binance #CryptoSecurity #BlockchainSecurity #CyberSecurity
#BinanceIncidentReport
Binance tiết lộ vụ việc an ninh trị giá 6,34 tỷ USD đã xảy ra như thế nào: FBI xác định có liên quan đến Triều Tiên!
Binance đã công bố báo cáo điều tra sơ bộ về vụ việc an ninh ngày 29 tháng 10, tiết lộ một cuộc tấn công nhiều giai đoạn tinh vi, vượt xa một vụ lừa đảo giả mạo thông thường.
Cuộc điều tra cho thấy những kẻ tấn công đã khai thác thiết bị nhân viên và hệ thống nội bộ bị xâm nhập để truy cập trái phép vào các hoạt động ký ví.
Dưới đây là những phát hiện quan trọng nhất:
- Thiệt hại 6,34 tỷ USD: Tài sản kỹ thuật số trên nhiều mạng lưới đã bị ảnh hưởng.
- Đóng băng 2,85 tỷ USD: Binance cùng các đối tác trong ngành đã đóng băng hoặc chặn khoảng 2,85 tỷ USD tài sản.
- Đã bổ sung lại 98%: Tính đến ngày 31 tháng 10, Binance cho biết 98% tài sản token bị ảnh hưởng đã được bổ sung lại và có thể xác minh thông qua Bằng chứng dự trữ.
- Phương thức tấn công: Tin tặc sử dụng các buổi phỏng vấn tuyển dụng giả mạo, phần mềm độc hại ngụy trang thành công cụ dành cho nhà phát triển, thiết bị nhân viên bị xâm nhập và các công cụ AI nội bộ.
- Khai thác kỹ thuật: Những kẻ tấn công đã lợi dụng cơ chế ủy quyền EIP-7702 của Ethereum để cấp cho một hợp đồng thông minh độc hại quyền thực thi một phần đối với ví nóng của Binance.
- Quy kết trách nhiệm: Binance cho biết thông tin mới nhất từ FBI xác định Triều Tiên là bên chịu trách nhiệm.
Bài học lớn nhất ở đây là bảo mật tiền mã hóa không thể chỉ tập trung vào khóa riêng và hợp đồng thông minh. Thiết bị nhân viên, công cụ dành cho nhà phát triển, hệ thống AI và quyền ký giao dịch cũng là những mắt xích quan trọng không kém trong chuỗi bảo mật.
Binance đã xây dựng lại các hệ thống bị ảnh hưởng, thu hồi thông tin xác thực bị xâm nhập và công bố các đợt rà soát an ninh mạng độc lập. Tuy nhiên, cuộc điều tra vẫn đang diễn ra và việc xác minh độc lập sẽ rất quan trọng.
Bạn có nghĩ rằng hoạt động giám sát bảo mật có hỗ trợ AI sẽ trở thành yếu tố thiết yếu để bảo vệ các sàn giao dịch tiền mã hóa trước những cuộc tấn công ngày càng tinh vi không?
#Binance #CryptoSecurity #BlockchainSecurity #CyberSecurity
Binance tiết lộ vụ việc an ninh trị giá 6,34 tỷ USD đã xảy ra như thế nào: FBI xác định có liên quan đến Triều Tiên!
Binance đã công bố báo cáo điều tra sơ bộ về vụ việc an ninh ngày 29 tháng 10, tiết lộ một cuộc tấn công nhiều giai đoạn tinh vi, vượt xa một vụ lừa đảo giả mạo thông thường.
Cuộc điều tra cho thấy những kẻ tấn công đã khai thác thiết bị nhân viên và hệ thống nội bộ bị xâm nhập để truy cập trái phép vào các hoạt động ký ví.
Dưới đây là những phát hiện quan trọng nhất:
- Thiệt hại 6,34 tỷ USD: Tài sản kỹ thuật số trên nhiều mạng lưới đã bị ảnh hưởng.
- Đóng băng 2,85 tỷ USD: Binance cùng các đối tác trong ngành đã đóng băng hoặc chặn khoảng 2,85 tỷ USD tài sản.
- Đã bổ sung lại 98%: Tính đến ngày 31 tháng 10, Binance cho biết 98% tài sản token bị ảnh hưởng đã được bổ sung lại và có thể xác minh thông qua Bằng chứng dự trữ.
- Phương thức tấn công: Tin tặc sử dụng các buổi phỏng vấn tuyển dụng giả mạo, phần mềm độc hại ngụy trang thành công cụ dành cho nhà phát triển, thiết bị nhân viên bị xâm nhập và các công cụ AI nội bộ.
- Khai thác kỹ thuật: Những kẻ tấn công đã lợi dụng cơ chế ủy quyền EIP-7702 của Ethereum để cấp cho một hợp đồng thông minh độc hại quyền thực thi một phần đối với ví nóng của Binance.
- Quy kết trách nhiệm: Binance cho biết thông tin mới nhất từ FBI xác định Triều Tiên là bên chịu trách nhiệm.
Bài học lớn nhất ở đây là bảo mật tiền mã hóa không thể chỉ tập trung vào khóa riêng và hợp đồng thông minh. Thiết bị nhân viên, công cụ dành cho nhà phát triển, hệ thống AI và quyền ký giao dịch cũng là những mắt xích quan trọng không kém trong chuỗi bảo mật.
Binance đã xây dựng lại các hệ thống bị ảnh hưởng, thu hồi thông tin xác thực bị xâm nhập và công bố các đợt rà soát an ninh mạng độc lập. Tuy nhiên, cuộc điều tra vẫn đang diễn ra và việc xác minh độc lập sẽ rất quan trọng.
Bạn có nghĩ rằng hoạt động giám sát bảo mật có hỗ trợ AI sẽ trở thành yếu tố thiết yếu để bảo vệ các sàn giao dịch tiền mã hóa trước những cuộc tấn công ngày càng tinh vi không?
#Binance #CryptoSecurity #BlockchainSecurity #CyberSecurity
2
304
Vụ trộm lớn nhất trong lịch sử tiền mã hóa bắt đầu bằng một buổi phỏng vấn xin việc!
😲
Binance vừa công bố báo cáo đầu tiên về vụ hack ngày 29/10. Đây là diễn biến:
> Tháng 6: một kỹ sư tìm kiếm công cụ lập trình AI và cài đặt một bản tải xuống đã bị cài mã độc
> Tháng 9: một kỹ sư khác nhận được “lời mời làm việc” trên một trang tuyển dụng uy tín. Hai vòng phỏng vấn. Một nhân viên nhân sự thân thiện chia sẻ ảnh cá nhân để tạo lòng tin. Rồi đến câu: “Tải bài tập này xuống.” Trên máy tính xách tay dùng cho công việc của anh ấy.
> 29/10, 20:05 UTC: 6,34 tỷ USD rời khỏi các ví nóng của Binance, phần lớn trong khoảng 20 phút. Gấp 4 lần kỷ lục trước đó.
Họ không phá được mã. Họ lừa người.
Tôi đã dùng Binance từ tháng 1/2018. Tôi có mặt khi xảy ra vụ hack tháng 5/2019 (7.000 BTC), và số dư của tôi vẫn nguyên vẹn. Vụ lần này lớn hơn khoảng 150 lần. Thấy dòng “tạm ngưng rút tiền” một lần nữa vẫn khiến tôi thót tim.
Đây là những gì xảy ra tiếp theo:
> 2,85 tỷ USD được đóng băng với sự hỗ trợ của Tether, Circle và các bên khác
> 98% số token bị đánh cắp đã được thay thế trước ngày 31/10
> Việc rút tiền được mở lại theo từng giai đoạn từ ngày 1/11, bắt đầu với $BTC
{future}(BTCUSDT)
Binance nói người dùng sẽ không phải gánh bất kỳ khoản tổn thất nào. Nhưng hãy thành thật về lý do. Vụ hack là một thất bại về bảo mật. Việc khắc phục là thắng lợi về bảng cân đối kế toán. Rất ít sàn giao dịch có thể ký tấm séc trị giá 6 tỷ USD.
Những chiêu trò tương tự cũng có thể nhắm vào chúng ta:
- Tải phần mềm từ trang web chính thức, đừng chọn kết quả tìm kiếm đầu tiên
- Hãy xem mọi tệp “bài tập”, “bản cập nhật” hoặc “hoàn tiền” là cái bẫy
- Sau các vụ hack lớn, tin nhắn hoàn tiền giả sẽ tràn lan. Chỉ tin các kênh chính thức
- Kiểm tra số dư trong báo cáo Bằng chứng dự trữ mới (ảnh chụp số liệu ngày 31/10)
- Phân tán tài sản. Để tất cả ở một nơi đồng nghĩa với việc chỉ có một điểm có thể gây ra sự cố
Năm nay, Binance đã ngăn chặn 57 vụ tấn công có liên hệ với Triều Tiên. Chỉ cần một lần là đủ.
Chia sẻ kinh nghiệm, không phải lời khuyên tài chính.
#BinanceIncidentReport
Vụ trộm lớn nhất trong lịch sử tiền mã hóa bắt đầu bằng một buổi phỏng vấn xin việc!
😲
Binance vừa công bố báo cáo đầu tiên về vụ hack ngày 29/10. Đây là diễn biến:
> Tháng 6: một kỹ sư tìm kiếm công cụ lập trình AI và cài đặt một bản tải xuống đã bị cài mã độc
> Tháng 9: một kỹ sư khác nhận được “lời mời làm việc” trên một trang tuyển dụng uy tín. Hai vòng phỏng vấn. Một nhân viên nhân sự thân thiện chia sẻ ảnh cá nhân để tạo lòng tin. Rồi đến câu: “Tải bài tập này xuống.” Trên máy tính xách tay dùng cho công việc của anh ấy.
> 29/10, 20:05 UTC: 6,34 tỷ USD rời khỏi các ví nóng của Binance, phần lớn trong khoảng 20 phút. Gấp 4 lần kỷ lục trước đó.
Họ không phá được mã. Họ lừa người.
Tôi đã dùng Binance từ tháng 1/2018. Tôi có mặt khi xảy ra vụ hack tháng 5/2019 (7.000 BTC), và số dư của tôi vẫn nguyên vẹn. Vụ lần này lớn hơn khoảng 150 lần. Thấy dòng “tạm ngưng rút tiền” một lần nữa vẫn khiến tôi thót tim.
Đây là những gì xảy ra tiếp theo:
> 2,85 tỷ USD được đóng băng với sự hỗ trợ của Tether, Circle và các bên khác
> 98% số token bị đánh cắp đã được thay thế trước ngày 31/10
> Việc rút tiền được mở lại theo từng giai đoạn từ ngày 1/11, bắt đầu với $BTC
Binance nói người dùng sẽ không phải gánh bất kỳ khoản tổn thất nào. Nhưng hãy thành thật về lý do. Vụ hack là một thất bại về bảo mật. Việc khắc phục là thắng lợi về bảng cân đối kế toán. Rất ít sàn giao dịch có thể ký tấm séc trị giá 6 tỷ USD.
Những chiêu trò tương tự cũng có thể nhắm vào chúng ta:
- Tải phần mềm từ trang web chính thức, đừng chọn kết quả tìm kiếm đầu tiên
- Hãy xem mọi tệp “bài tập”, “bản cập nhật” hoặc “hoàn tiền” là cái bẫy
- Sau các vụ hack lớn, tin nhắn hoàn tiền giả sẽ tràn lan. Chỉ tin các kênh chính thức
- Kiểm tra số dư trong báo cáo Bằng chứng dự trữ mới (ảnh chụp số liệu ngày 31/10)
- Phân tán tài sản. Để tất cả ở một nơi đồng nghĩa với việc chỉ có một điểm có thể gây ra sự cố
Năm nay, Binance đã ngăn chặn 57 vụ tấn công có liên hệ với Triều Tiên. Chỉ cần một lần là đủ.
Chia sẻ kinh nghiệm, không phải lời khuyên tài chính.
#BinanceIncidentReport
😲
Binance vừa công bố báo cáo đầu tiên về vụ hack ngày 29/10. Đây là diễn biến:
> Tháng 6: một kỹ sư tìm kiếm công cụ lập trình AI và cài đặt một bản tải xuống đã bị cài mã độc
> Tháng 9: một kỹ sư khác nhận được “lời mời làm việc” trên một trang tuyển dụng uy tín. Hai vòng phỏng vấn. Một nhân viên nhân sự thân thiện chia sẻ ảnh cá nhân để tạo lòng tin. Rồi đến câu: “Tải bài tập này xuống.” Trên máy tính xách tay dùng cho công việc của anh ấy.
> 29/10, 20:05 UTC: 6,34 tỷ USD rời khỏi các ví nóng của Binance, phần lớn trong khoảng 20 phút. Gấp 4 lần kỷ lục trước đó.
Họ không phá được mã. Họ lừa người.
Tôi đã dùng Binance từ tháng 1/2018. Tôi có mặt khi xảy ra vụ hack tháng 5/2019 (7.000 BTC), và số dư của tôi vẫn nguyên vẹn. Vụ lần này lớn hơn khoảng 150 lần. Thấy dòng “tạm ngưng rút tiền” một lần nữa vẫn khiến tôi thót tim.
Đây là những gì xảy ra tiếp theo:
> 2,85 tỷ USD được đóng băng với sự hỗ trợ của Tether, Circle và các bên khác
> 98% số token bị đánh cắp đã được thay thế trước ngày 31/10
> Việc rút tiền được mở lại theo từng giai đoạn từ ngày 1/11, bắt đầu với $BTC
Binance nói người dùng sẽ không phải gánh bất kỳ khoản tổn thất nào. Nhưng hãy thành thật về lý do. Vụ hack là một thất bại về bảo mật. Việc khắc phục là thắng lợi về bảng cân đối kế toán. Rất ít sàn giao dịch có thể ký tấm séc trị giá 6 tỷ USD.
Những chiêu trò tương tự cũng có thể nhắm vào chúng ta:
- Tải phần mềm từ trang web chính thức, đừng chọn kết quả tìm kiếm đầu tiên
- Hãy xem mọi tệp “bài tập”, “bản cập nhật” hoặc “hoàn tiền” là cái bẫy
- Sau các vụ hack lớn, tin nhắn hoàn tiền giả sẽ tràn lan. Chỉ tin các kênh chính thức
- Kiểm tra số dư trong báo cáo Bằng chứng dự trữ mới (ảnh chụp số liệu ngày 31/10)
- Phân tán tài sản. Để tất cả ở một nơi đồng nghĩa với việc chỉ có một điểm có thể gây ra sự cố
Năm nay, Binance đã ngăn chặn 57 vụ tấn công có liên hệ với Triều Tiên. Chỉ cần một lần là đủ.
Chia sẻ kinh nghiệm, không phải lời khuyên tài chính.
#BinanceIncidentReport
Binance Blog
·
--
Sự cố bảo mật Binance ngày 29 tháng 10 năm 2026: Kết quả ban đầu và cập nhật phản hồi
Vào ngày 29 tháng 10 năm 2026, Binance đã xảy ra một sự cố bảo mật nghiêm trọng và có mức độ tinh vi cao. Sự việc này đáng lẽ không nên xảy ra, và chúng tôi xin lỗi vì những lo lắng, gián đoạn và bất an mà sự cố đã gây ra cho người dùng, đối tác và toàn ngành.Trách nhiệm hàng đầu của chúng tôi là bảo vệ người dùng. Binance sẽ gánh chịu thiệt hại tài chính do số tiền bị đánh cắp, chứ không phải người dùng. Chúng tôi đã dành riêng hơn 100% số tiền cần thiết để bù đắp tổn thất. Tính đến ngày 31 tháng 10 năm 2026, 98% tài sản token bị ảnh hưởng đã được bổ sung và có thể xác minh trên trang Bằng chứng Dự trữ của chúng tôi. Chúng tôi đang tiến hành mua số tài sản còn thiếu, có tính thanh khoản thấp hơn.
190
#binanceincidentreport
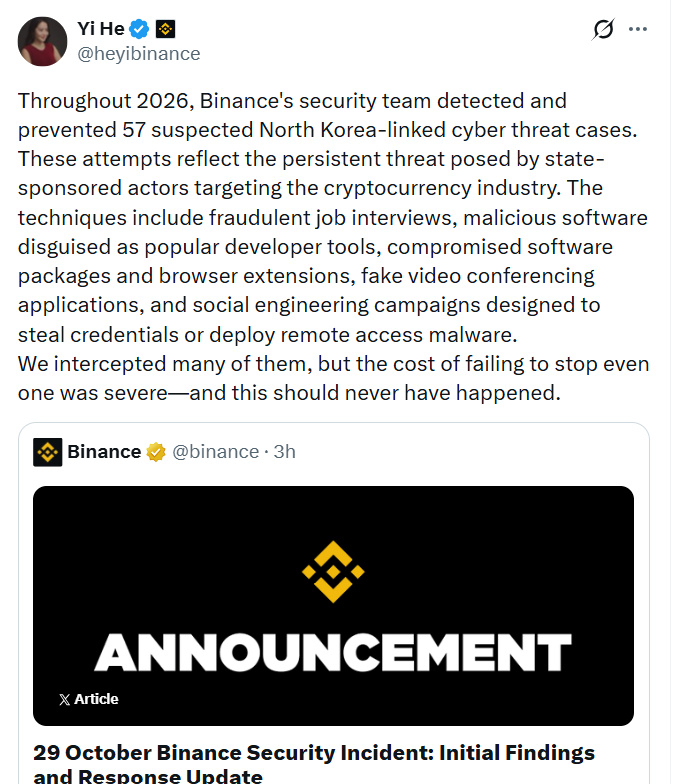
🚨 #Binance cho biết đã thay thế 98% tài sản bị ảnh hưởng bởi vụ xâm nhập ngày 29 tháng 10 và đang mua số token còn lại có tính thanh khoản thấp hơn.
Đồng CEO Yi He cũng tiết lộ rằng sàn giao dịch đã chặn 57 mối đe dọa mạng đáng ngờ trong năm 2026, bao gồm phỏng vấn tuyển dụng giả mạo, phần mềm độc hại, tiện ích mở rộng trình duyệt lừa đảo và các chiến dịch đánh cắp thông tin đăng nhập.
Ứng dụng họp video giả mạo cũng là một phương thức khác. Các chiến dịch đánh cắp thông tin đăng nhập cũng vậy. Một số chiến dịch nhắm đến việc cài đặt phần mềm độc hại để truy cập máy tính từ xa.
Một cuộc phỏng vấn giả đã tiếp cận nhân viên như thế nào
Những phát hiện ban đầu của Binance mô tả một trường hợp. Một kỹ sư phần mềm được tiếp cận vào tháng 9. Một người tự xưng là giám đốc dự án đã sử dụng một nền tảng tuyển dụng hợp pháp.
Một người được cho là đại diện bộ phận nhân sự đã tiến hành phỏng vấn qua video. Người này chia sẻ một hồ sơ mạng xã hội có ảnh cá nhân. Người phỏng vấn thứ hai giả danh giám đốc điều hành. Người đó hướng dẫn kỹ sư tải xuống một bài tập.
Binance cho biết bài tập có chứa mã độc. Mã này chạy trong quá trình thiết lập và qua mặt các công cụ bảo mật thiết bị đầu cuối. Vào ngày 20 tháng 10, kẻ tấn công đã sử dụng máy tính bị xâm nhập. Một công cụ AI nội bộ giúp kẻ này tiếp cận hai kỹ sư ví. Thông tin đăng nhập thu được từ vụ xâm nhập đó cho phép truy cập vào hệ thống ký giao dịch của ví.
Bài đăng của Yi không phân tích có bao nhiêu trong số 57 vụ việc liên quan đến những chiêu dụ thông qua tuyển dụng.
#Write2Earn $BTC $XRP $BNB
#binanceincidentreport
🚨 #Binance cho biết đã thay thế 98% tài sản bị ảnh hưởng bởi vụ xâm nhập ngày 29 tháng 10 và đang mua số token còn lại có tính thanh khoản thấp hơn.
Đồng CEO Yi He cũng tiết lộ rằng sàn giao dịch đã chặn 57 mối đe dọa mạng đáng ngờ trong năm 2026, bao gồm phỏng vấn tuyển dụng giả mạo, phần mềm độc hại, tiện ích mở rộng trình duyệt lừa đảo và các chiến dịch đánh cắp thông tin đăng nhập.
Ứng dụng họp video giả mạo cũng là một phương thức khác. Các chiến dịch đánh cắp thông tin đăng nhập cũng vậy. Một số chiến dịch nhắm đến việc cài đặt phần mềm độc hại để truy cập máy tính từ xa.
Một cuộc phỏng vấn giả đã tiếp cận nhân viên như thế nào
Những phát hiện ban đầu của Binance mô tả một trường hợp. Một kỹ sư phần mềm được tiếp cận vào tháng 9. Một người tự xưng là giám đốc dự án đã sử dụng một nền tảng tuyển dụng hợp pháp.
Một người được cho là đại diện bộ phận nhân sự đã tiến hành phỏng vấn qua video. Người này chia sẻ một hồ sơ mạng xã hội có ảnh cá nhân. Người phỏng vấn thứ hai giả danh giám đốc điều hành. Người đó hướng dẫn kỹ sư tải xuống một bài tập.
Binance cho biết bài tập có chứa mã độc. Mã này chạy trong quá trình thiết lập và qua mặt các công cụ bảo mật thiết bị đầu cuối. Vào ngày 20 tháng 10, kẻ tấn công đã sử dụng máy tính bị xâm nhập. Một công cụ AI nội bộ giúp kẻ này tiếp cận hai kỹ sư ví. Thông tin đăng nhập thu được từ vụ xâm nhập đó cho phép truy cập vào hệ thống ký giao dịch của ví.
Bài đăng của Yi không phân tích có bao nhiêu trong số 57 vụ việc liên quan đến những chiêu dụ thông qua tuyển dụng.
#Write2Earn $BTC $XRP $BNB
🚨 #Binance cho biết đã thay thế 98% tài sản bị ảnh hưởng bởi vụ xâm nhập ngày 29 tháng 10 và đang mua số token còn lại có tính thanh khoản thấp hơn.
Đồng CEO Yi He cũng tiết lộ rằng sàn giao dịch đã chặn 57 mối đe dọa mạng đáng ngờ trong năm 2026, bao gồm phỏng vấn tuyển dụng giả mạo, phần mềm độc hại, tiện ích mở rộng trình duyệt lừa đảo và các chiến dịch đánh cắp thông tin đăng nhập.
Ứng dụng họp video giả mạo cũng là một phương thức khác. Các chiến dịch đánh cắp thông tin đăng nhập cũng vậy. Một số chiến dịch nhắm đến việc cài đặt phần mềm độc hại để truy cập máy tính từ xa.
Một cuộc phỏng vấn giả đã tiếp cận nhân viên như thế nào
Những phát hiện ban đầu của Binance mô tả một trường hợp. Một kỹ sư phần mềm được tiếp cận vào tháng 9. Một người tự xưng là giám đốc dự án đã sử dụng một nền tảng tuyển dụng hợp pháp.
Một người được cho là đại diện bộ phận nhân sự đã tiến hành phỏng vấn qua video. Người này chia sẻ một hồ sơ mạng xã hội có ảnh cá nhân. Người phỏng vấn thứ hai giả danh giám đốc điều hành. Người đó hướng dẫn kỹ sư tải xuống một bài tập.
Binance cho biết bài tập có chứa mã độc. Mã này chạy trong quá trình thiết lập và qua mặt các công cụ bảo mật thiết bị đầu cuối. Vào ngày 20 tháng 10, kẻ tấn công đã sử dụng máy tính bị xâm nhập. Một công cụ AI nội bộ giúp kẻ này tiếp cận hai kỹ sư ví. Thông tin đăng nhập thu được từ vụ xâm nhập đó cho phép truy cập vào hệ thống ký giao dịch của ví.
Bài đăng của Yi không phân tích có bao nhiêu trong số 57 vụ việc liên quan đến những chiêu dụ thông qua tuyển dụng.
#Write2Earn $BTC $XRP $BNB
1
2k
·
--
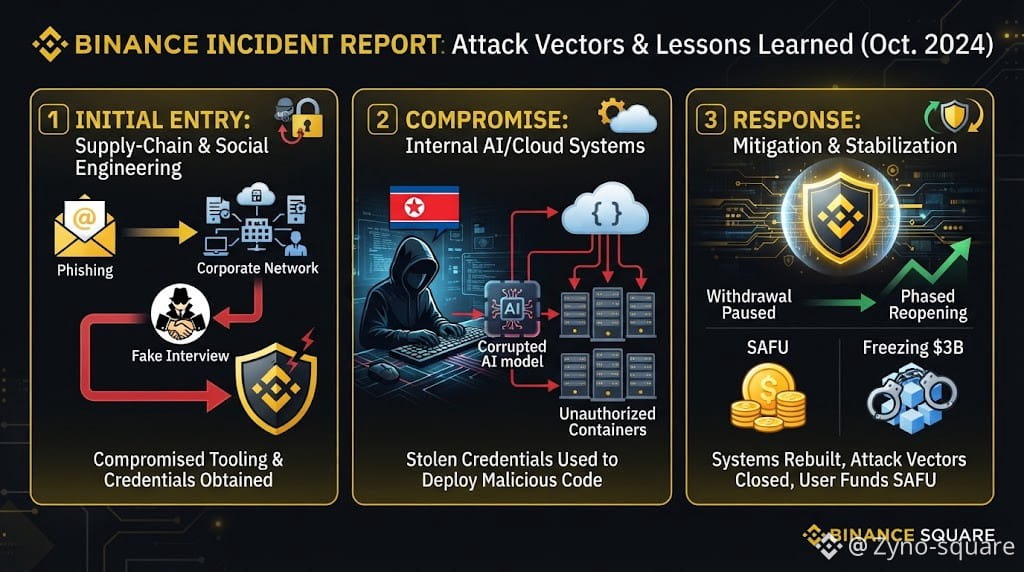
#binanceincidentreport 🧠 Sự cố Binance đã xảy ra như thế nào (Báo cáo chính thức)
Cuộc điều tra của Binance về vụ vi phạm an ninh hồi tháng 10 đã hé lộ một chiến dịch tinh vi gồm nhiều giai đoạn:
Binance
1️⃣ Xâm nhập qua chuỗi cung ứng và phỏng vấn xin việc giả mạo nhắm vào các kỹ sư. 2️⃣ Công cụ AI nội bộ và các điểm cuối bị xâm phạm. 3️⃣ Triển khai container trái phép bằng thông tin đăng nhập bị đánh cắp.
Binance+ 2
FBI quy trách nhiệm vụ tấn công cho các tác nhân có liên hệ với Triều Tiên. Các sàn giao dịch cần nâng cấp hệ thống phòng thủ an ninh ứng dụng AI ngay lúc này hơn bao giờ hết. Bạn nghĩ sao? 💭
Binance
{future}(BTCUSDT)
{future}(BNBUSDT)
#BinanceSquare #AnNinhMang #Blockchain $BNB
#binanceincidentreport 🧠 Sự cố Binance đã xảy ra như thế nào (Báo cáo chính thức)
Cuộc điều tra của Binance về vụ vi phạm an ninh hồi tháng 10 đã hé lộ một chiến dịch tinh vi gồm nhiều giai đoạn:
Binance
1️⃣ Xâm nhập qua chuỗi cung ứng và phỏng vấn xin việc giả mạo nhắm vào các kỹ sư. 2️⃣ Công cụ AI nội bộ và các điểm cuối bị xâm phạm. 3️⃣ Triển khai container trái phép bằng thông tin đăng nhập bị đánh cắp.
Binance+ 2
FBI quy trách nhiệm vụ tấn công cho các tác nhân có liên hệ với Triều Tiên. Các sàn giao dịch cần nâng cấp hệ thống phòng thủ an ninh ứng dụng AI ngay lúc này hơn bao giờ hết. Bạn nghĩ sao? 💭
Binance
#BinanceSquare #AnNinhMang #Blockchain $BNB
Cuộc điều tra của Binance về vụ vi phạm an ninh hồi tháng 10 đã hé lộ một chiến dịch tinh vi gồm nhiều giai đoạn:
Binance
1️⃣ Xâm nhập qua chuỗi cung ứng và phỏng vấn xin việc giả mạo nhắm vào các kỹ sư. 2️⃣ Công cụ AI nội bộ và các điểm cuối bị xâm phạm. 3️⃣ Triển khai container trái phép bằng thông tin đăng nhập bị đánh cắp.
Binance+ 2
FBI quy trách nhiệm vụ tấn công cho các tác nhân có liên hệ với Triều Tiên. Các sàn giao dịch cần nâng cấp hệ thống phòng thủ an ninh ứng dụng AI ngay lúc này hơn bao giờ hết. Bạn nghĩ sao? 💭
Binance
#BinanceSquare #AnNinhMang #Blockchain $BNB
1.3k
·
--
🚨 Báo cáo sự cố Binance đang thu hút sự chú ý
Hiện chỉ có 2 người đang bàn luận về sự việc này — nhưng những sự cố như vậy có thể lan nhanh khi ngày càng nhiều người dùng chú ý.
Nếu bạn là người dùng Binance, đừng bỏ qua hoạt động bất thường trên tài khoản. Hãy kiểm tra số dư, lịch sử rút tiền và cài đặt bảo mật.
🔐 Luôn cảnh giác.
📊 Xác minh trước khi hành động.
⚠️ Đừng lan truyền thông tin chưa được xác nhận.
$AGT
{future}(AGTUSDT)
#BinanceIncidentReport
🚨 Báo cáo sự cố Binance đang thu hút sự chú ý
Hiện chỉ có 2 người đang bàn luận về sự việc này — nhưng những sự cố như vậy có thể lan nhanh khi ngày càng nhiều người dùng chú ý.
Nếu bạn là người dùng Binance, đừng bỏ qua hoạt động bất thường trên tài khoản. Hãy kiểm tra số dư, lịch sử rút tiền và cài đặt bảo mật.
🔐 Luôn cảnh giác.
📊 Xác minh trước khi hành động.
⚠️ Đừng lan truyền thông tin chưa được xác nhận.
$AGT
#BinanceIncidentReport
Hiện chỉ có 2 người đang bàn luận về sự việc này — nhưng những sự cố như vậy có thể lan nhanh khi ngày càng nhiều người dùng chú ý.
Nếu bạn là người dùng Binance, đừng bỏ qua hoạt động bất thường trên tài khoản. Hãy kiểm tra số dư, lịch sử rút tiền và cài đặt bảo mật.
🔐 Luôn cảnh giác.
📊 Xác minh trước khi hành động.
⚠️ Đừng lan truyền thông tin chưa được xác nhận.
$AGT
#BinanceIncidentReport
1
370
#BinanceIncidentReport 🫡
Binance đã công bố báo cáo sự cố, nêu chi tiết sự cố bảo mật gần đây, các tài sản bị ảnh hưởng và những biện pháp khắc phục đã thực hiện. Báo cáo nhấn mạnh các nỗ lực bảo vệ tiền của người dùng, củng cố cơ sở hạ tầng bảo mật và cải thiện hệ thống giám sát. $BNB
Sự cố này nhắc nhở chúng ta rằng bảo mật trong lĩnh vực tiền mã hóa cần được cải thiện liên tục. Tính minh bạch, trách nhiệm giải trình và xác minh độc lập là những yếu tố thiết yếu để duy trì niềm tin của người dùng.
#SAFU🙏 🫰 🙏#Mahanadi
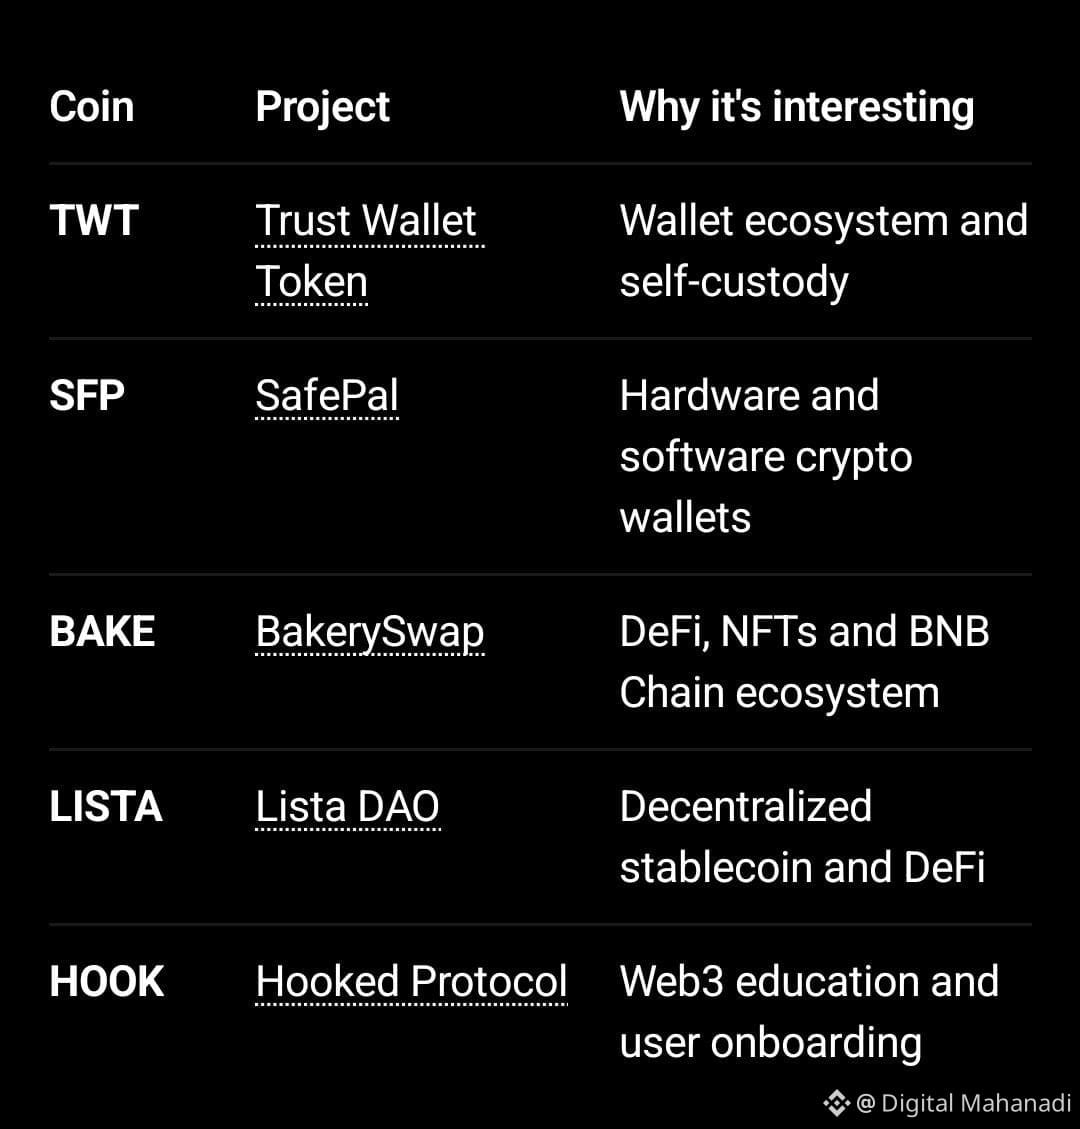
Hệ sinh thái Binance 👇 xem nhé👇
{future}(TWTUSDT)
{future}(LISTAUSDT)
{future}(SFPUSDT)
#BinanceIncidentReport 🫡
Binance đã công bố báo cáo sự cố, nêu chi tiết sự cố bảo mật gần đây, các tài sản bị ảnh hưởng và những biện pháp khắc phục đã thực hiện. Báo cáo nhấn mạnh các nỗ lực bảo vệ tiền của người dùng, củng cố cơ sở hạ tầng bảo mật và cải thiện hệ thống giám sát. $BNB
Sự cố này nhắc nhở chúng ta rằng bảo mật trong lĩnh vực tiền mã hóa cần được cải thiện liên tục. Tính minh bạch, trách nhiệm giải trình và xác minh độc lập là những yếu tố thiết yếu để duy trì niềm tin của người dùng.
#SAFU🙏 🫰 🙏#Mahanadi
Hệ sinh thái Binance 👇 xem nhé👇
Binance đã công bố báo cáo sự cố, nêu chi tiết sự cố bảo mật gần đây, các tài sản bị ảnh hưởng và những biện pháp khắc phục đã thực hiện. Báo cáo nhấn mạnh các nỗ lực bảo vệ tiền của người dùng, củng cố cơ sở hạ tầng bảo mật và cải thiện hệ thống giám sát. $BNB
Sự cố này nhắc nhở chúng ta rằng bảo mật trong lĩnh vực tiền mã hóa cần được cải thiện liên tục. Tính minh bạch, trách nhiệm giải trình và xác minh độc lập là những yếu tố thiết yếu để duy trì niềm tin của người dùng.
#SAFU🙏 🫰 🙏#Mahanadi
Hệ sinh thái Binance 👇 xem nhé👇

Binance 💛
Từ Digital Mahanadi
2
131
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
318,147 lượt xem
1,364 đang thảo luận
2
#TinFed
390,464 lượt xem
1,088 đang thảo luận
3
#BinanceIncidentReport
48,004 lượt xem
651 đang thảo luận
4
#BinanceReopensWithdrawalsForMoreAssets
165,728 lượt xem
1,820 đang thảo luận
5
#BinanceHourlyDepositsExceedWithdrawals
78,858 lượt xem
843 đang thảo luận
6
#USMidtermElections
914,351 lượt xem
4,702 đang thảo luận
7
#AnthropicIPOPricedDownasInvestorsEye$1.5T
4,546 lượt xem
57 đang thảo luận
8
#USOctoberNFP-AreRateCutsStillPossible
171,653 lượt xem
1,324 đang thảo luận
9
#AppleReportsMixedResults
71,494 lượt xem
993 đang thảo luận
10
#PalantirSlides3PercentOn$2BRevenue
6,323 lượt xem
47 đang thảo luận