
#securite
securite
15,319 visualizações
94 a discutir
Popular
Mais recente

·
--
Artigo
Ver tradução
Trois signatures valides, 1,5 milliard envolé : l'énigme du coffre Bybit en trois indicesVoici une énigme que je trouve plus utile que n'importe quel tutoriel sécurité.
Un coffre numérique contient plus de 400 000 ETH. Pour l'ouvrir, il faut trois signatures, données par trois personnes différentes, chacune avec son propre appareil de signature physique (un petit boîtier qui garde la clé privée hors d'internet). Personne n'a perdu de clé. Personne n'a trahi. Les trois ont signé une opération qu'ils avaient vérifiée à l'écran.
Et pourtant, le coffre s'est vidé en quelques minutes.
C'est ce qui est arrivé à Bybit le 21 février 2025 : environ 1,5 milliard de dollars, le plus gros vol de l'histoire de la crypto. Le FBI l'a attribué cinq jours plus tard au groupe nord-coréen surnommé TraderTraitor (souvent rattaché à Lazarus). Je vous donne la solution en trois indices. Essayez de deviner avant de lire le suivant.
INDICE 1 : la serrure n'a pas été forcée
Le coffre était un « multisig » : un portefeuille qui exige plusieurs signatures au lieu d'une seule. Ici, il en fallait 3. L'idée est solide, comme un coffre de banque qui demande deux clés tournées en même temps. Et la serrure a parfaitement fonctionné : elle a reçu trois signatures valides, elle a obéi. Le problème n'était pas la serrure.
INDICE 2 : l'écran mentait
Pour préparer l'opération, les signataires utilisaient l'interface web de Safe{Wallet}, un outil très répandu pour gérer ces coffres. D'après les enquêtes de Sygnia et Verichains publiées par le PDG de Bybit, Ben Zhou, les attaquants avaient d'abord piégé l'ordinateur d'un développeur de Safe (une manœuvre d'ingénierie sociale qui a duré près de trois semaines), puis glissé du code malveillant dans les fichiers du site, le 19 février.
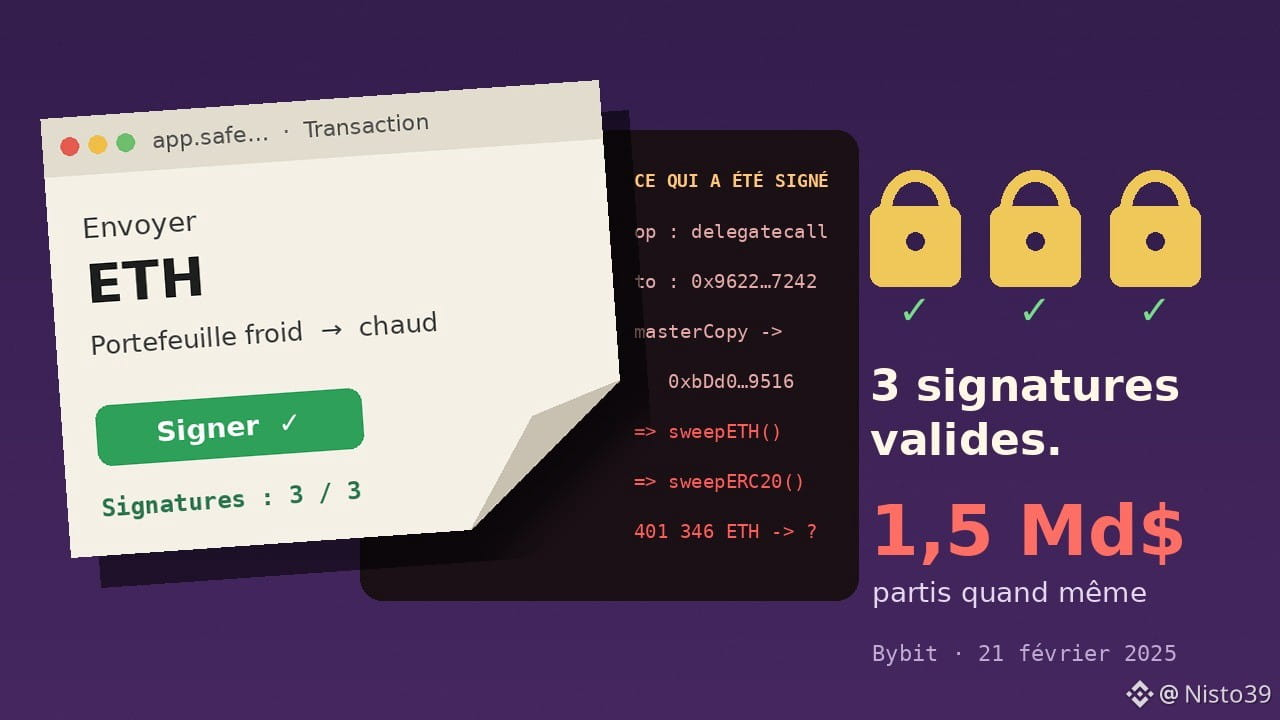
Ce code ne s'activait que pour l'adresse de Bybit. À l'écran, les signataires voyaient un transfert banal, du portefeuille froid vers un portefeuille chaud. Mais ce qui partait vers leurs boîtiers de signature était autre chose.
INDICE 3 : ils n'ont pas signé un virement, ils ont changé la serrure
La transaction réellement signée utilisait une fonction appelée delegatecall. En une phrase : elle permet au coffre d'exécuter le code d'un autre programme comme si c'était le sien. Les attaquants s'en sont servis pour remplacer la logique du coffre par la leur. Une fois la serrure changée, plus besoin de trois signatures : 401 346 ETH sont partis, plus d'autres jetons. Deux minutes après, le code piégé était retiré du site pour effacer les traces.
La solution de l'énigme tient donc en une ligne : les trois personnes ont signé ce qu'elles voyaient, pas ce qu'elles signaient.
C'est ce qu'on appelle la « signature à l'aveugle » (blind signing) : le boîtier affiche une suite de caractères techniques illisibles, et on fait confiance à l'écran de l'ordinateur pour savoir ce que ça veut dire. Or c'est précisément cet écran qui était compromis.
Pourquoi je raconte ça à quelqu'un qui n'a pas 400 000 ETH ? Parce que le mécanisme est exactement le même, en petit, quand on clique « Confirmer » sur un site qu'on croit être le bon. Que tu aies un portefeuille ou dix signataires, la question à se poser est la même : est-ce que je lis l'opération sur un appareil que je contrôle, ou sur une page qu'un inconnu a pu modifier ?
Mon avis, un peu impopulaire : multiplier les signatures donne un sentiment de sécurité qui peut endormir. Trois personnes qui regardent le même écran truqué, ce n'est pas trois vérifications, c'est une seule, répétée trois fois. La vraie protection, c'est un deuxième chemin pour lire la transaction : un appareil qui affiche en clair le destinataire et le montant, ou un autre ordinateur, ou un outil indépendant qui décode les données avant de signer.
Bybit, de son côté, a comblé le trou en quelques jours grâce à des prêts et des rachats d'ETH, et la plateforme a continué de fonctionner. L'argent volé, lui, a en grande partie été dispersé et blanchi dans les semaines suivantes.
Et toi, la dernière fois que tu as validé une opération avec $ETH ou autre chose, tu as lu quoi exactement : le détail sur ton appareil, ou juste le bouton vert ?
Sources : rapport intérimaire Sygnia/Verichains pour Bybit (février 2025), BlockSec, blog Ledger, communiqué du FBI du 26 février 2025.
Ceci n'est pas un conseil financier.
#Securite #Multisig #Bybit #Ethereum #Web3
Trois signatures valides, 1,5 milliard envolé : l'énigme du coffre Bybit en trois indices
Voici une énigme que je trouve plus utile que n'importe quel tutoriel sécurité.
Un coffre numérique contient plus de 400 000 ETH. Pour l'ouvrir, il faut trois signatures, données par trois personnes différentes, chacune avec son propre appareil de signature physique (un petit boîtier qui garde la clé privée hors d'internet). Personne n'a perdu de clé. Personne n'a trahi. Les trois ont signé une opération qu'ils avaient vérifiée à l'écran.
Et pourtant, le coffre s'est vidé en quelques minutes.
C'est ce qui est arrivé à Bybit le 21 février 2025 : environ 1,5 milliard de dollars, le plus gros vol de l'histoire de la crypto. Le FBI l'a attribué cinq jours plus tard au groupe nord-coréen surnommé TraderTraitor (souvent rattaché à Lazarus). Je vous donne la solution en trois indices. Essayez de deviner avant de lire le suivant.
INDICE 1 : la serrure n'a pas été forcée
Le coffre était un « multisig » : un portefeuille qui exige plusieurs signatures au lieu d'une seule. Ici, il en fallait 3. L'idée est solide, comme un coffre de banque qui demande deux clés tournées en même temps. Et la serrure a parfaitement fonctionné : elle a reçu trois signatures valides, elle a obéi. Le problème n'était pas la serrure.
INDICE 2 : l'écran mentait
Pour préparer l'opération, les signataires utilisaient l'interface web de Safe{Wallet}, un outil très répandu pour gérer ces coffres. D'après les enquêtes de Sygnia et Verichains publiées par le PDG de Bybit, Ben Zhou, les attaquants avaient d'abord piégé l'ordinateur d'un développeur de Safe (une manœuvre d'ingénierie sociale qui a duré près de trois semaines), puis glissé du code malveillant dans les fichiers du site, le 19 février.
Ce code ne s'activait que pour l'adresse de Bybit. À l'écran, les signataires voyaient un transfert banal, du portefeuille froid vers un portefeuille chaud. Mais ce qui partait vers leurs boîtiers de signature était autre chose.
INDICE 3 : ils n'ont pas signé un virement, ils ont changé la serrure
La transaction réellement signée utilisait une fonction appelée delegatecall. En une phrase : elle permet au coffre d'exécuter le code d'un autre programme comme si c'était le sien. Les attaquants s'en sont servis pour remplacer la logique du coffre par la leur. Une fois la serrure changée, plus besoin de trois signatures : 401 346 ETH sont partis, plus d'autres jetons. Deux minutes après, le code piégé était retiré du site pour effacer les traces.
La solution de l'énigme tient donc en une ligne : les trois personnes ont signé ce qu'elles voyaient, pas ce qu'elles signaient.
C'est ce qu'on appelle la « signature à l'aveugle » (blind signing) : le boîtier affiche une suite de caractères techniques illisibles, et on fait confiance à l'écran de l'ordinateur pour savoir ce que ça veut dire. Or c'est précisément cet écran qui était compromis.
Pourquoi je raconte ça à quelqu'un qui n'a pas 400 000 ETH ? Parce que le mécanisme est exactement le même, en petit, quand on clique « Confirmer » sur un site qu'on croit être le bon. Que tu aies un portefeuille ou dix signataires, la question à se poser est la même : est-ce que je lis l'opération sur un appareil que je contrôle, ou sur une page qu'un inconnu a pu modifier ?
Mon avis, un peu impopulaire : multiplier les signatures donne un sentiment de sécurité qui peut endormir. Trois personnes qui regardent le même écran truqué, ce n'est pas trois vérifications, c'est une seule, répétée trois fois. La vraie protection, c'est un deuxième chemin pour lire la transaction : un appareil qui affiche en clair le destinataire et le montant, ou un autre ordinateur, ou un outil indépendant qui décode les données avant de signer.
Bybit, de son côté, a comblé le trou en quelques jours grâce à des prêts et des rachats d'ETH, et la plateforme a continué de fonctionner. L'argent volé, lui, a en grande partie été dispersé et blanchi dans les semaines suivantes.
Et toi, la dernière fois que tu as validé une opération avec $ETH ou autre chose, tu as lu quoi exactement : le détail sur ton appareil, ou juste le bouton vert ?
Sources : rapport intérimaire Sygnia/Verichains pour Bybit (février 2025), BlockSec, blog Ledger, communiqué du FBI du 26 février 2025.
Ceci n'est pas un conseil financier.
#Securite #Multisig #Bybit #Ethereum #Web3
Un coffre numérique contient plus de 400 000 ETH. Pour l'ouvrir, il faut trois signatures, données par trois personnes différentes, chacune avec son propre appareil de signature physique (un petit boîtier qui garde la clé privée hors d'internet). Personne n'a perdu de clé. Personne n'a trahi. Les trois ont signé une opération qu'ils avaient vérifiée à l'écran.
Et pourtant, le coffre s'est vidé en quelques minutes.
C'est ce qui est arrivé à Bybit le 21 février 2025 : environ 1,5 milliard de dollars, le plus gros vol de l'histoire de la crypto. Le FBI l'a attribué cinq jours plus tard au groupe nord-coréen surnommé TraderTraitor (souvent rattaché à Lazarus). Je vous donne la solution en trois indices. Essayez de deviner avant de lire le suivant.
INDICE 1 : la serrure n'a pas été forcée
Le coffre était un « multisig » : un portefeuille qui exige plusieurs signatures au lieu d'une seule. Ici, il en fallait 3. L'idée est solide, comme un coffre de banque qui demande deux clés tournées en même temps. Et la serrure a parfaitement fonctionné : elle a reçu trois signatures valides, elle a obéi. Le problème n'était pas la serrure.
INDICE 2 : l'écran mentait
Pour préparer l'opération, les signataires utilisaient l'interface web de Safe{Wallet}, un outil très répandu pour gérer ces coffres. D'après les enquêtes de Sygnia et Verichains publiées par le PDG de Bybit, Ben Zhou, les attaquants avaient d'abord piégé l'ordinateur d'un développeur de Safe (une manœuvre d'ingénierie sociale qui a duré près de trois semaines), puis glissé du code malveillant dans les fichiers du site, le 19 février.
Ce code ne s'activait que pour l'adresse de Bybit. À l'écran, les signataires voyaient un transfert banal, du portefeuille froid vers un portefeuille chaud. Mais ce qui partait vers leurs boîtiers de signature était autre chose.
INDICE 3 : ils n'ont pas signé un virement, ils ont changé la serrure
La transaction réellement signée utilisait une fonction appelée delegatecall. En une phrase : elle permet au coffre d'exécuter le code d'un autre programme comme si c'était le sien. Les attaquants s'en sont servis pour remplacer la logique du coffre par la leur. Une fois la serrure changée, plus besoin de trois signatures : 401 346 ETH sont partis, plus d'autres jetons. Deux minutes après, le code piégé était retiré du site pour effacer les traces.
La solution de l'énigme tient donc en une ligne : les trois personnes ont signé ce qu'elles voyaient, pas ce qu'elles signaient.
C'est ce qu'on appelle la « signature à l'aveugle » (blind signing) : le boîtier affiche une suite de caractères techniques illisibles, et on fait confiance à l'écran de l'ordinateur pour savoir ce que ça veut dire. Or c'est précisément cet écran qui était compromis.
Pourquoi je raconte ça à quelqu'un qui n'a pas 400 000 ETH ? Parce que le mécanisme est exactement le même, en petit, quand on clique « Confirmer » sur un site qu'on croit être le bon. Que tu aies un portefeuille ou dix signataires, la question à se poser est la même : est-ce que je lis l'opération sur un appareil que je contrôle, ou sur une page qu'un inconnu a pu modifier ?
Mon avis, un peu impopulaire : multiplier les signatures donne un sentiment de sécurité qui peut endormir. Trois personnes qui regardent le même écran truqué, ce n'est pas trois vérifications, c'est une seule, répétée trois fois. La vraie protection, c'est un deuxième chemin pour lire la transaction : un appareil qui affiche en clair le destinataire et le montant, ou un autre ordinateur, ou un outil indépendant qui décode les données avant de signer.
Bybit, de son côté, a comblé le trou en quelques jours grâce à des prêts et des rachats d'ETH, et la plateforme a continué de fonctionner. L'argent volé, lui, a en grande partie été dispersé et blanchi dans les semaines suivantes.
Et toi, la dernière fois que tu as validé une opération avec $ETH ou autre chose, tu as lu quoi exactement : le détail sur ton appareil, ou juste le bouton vert ?
Sources : rapport intérimaire Sygnia/Verichains pour Bybit (février 2025), BlockSec, blog Ledger, communiqué du FBI du 26 février 2025.
Ceci n'est pas un conseil financier.
#Securite #Multisig #Bybit #Ethereum #Web3
276
·
--
Artigo
184 bilhões de bitcoins criados em uma transação: o relatório do incidente do bug de 2010«Nunca haverá mais de 21 milhões de bitcoins.» A frase é verdadeira. Mas não é mágica. Ela se mantém porque milhares de computadores verificam cada bloco e porque as pessoas consertam o código quando ele quebra. E sim, ele já quebrou.
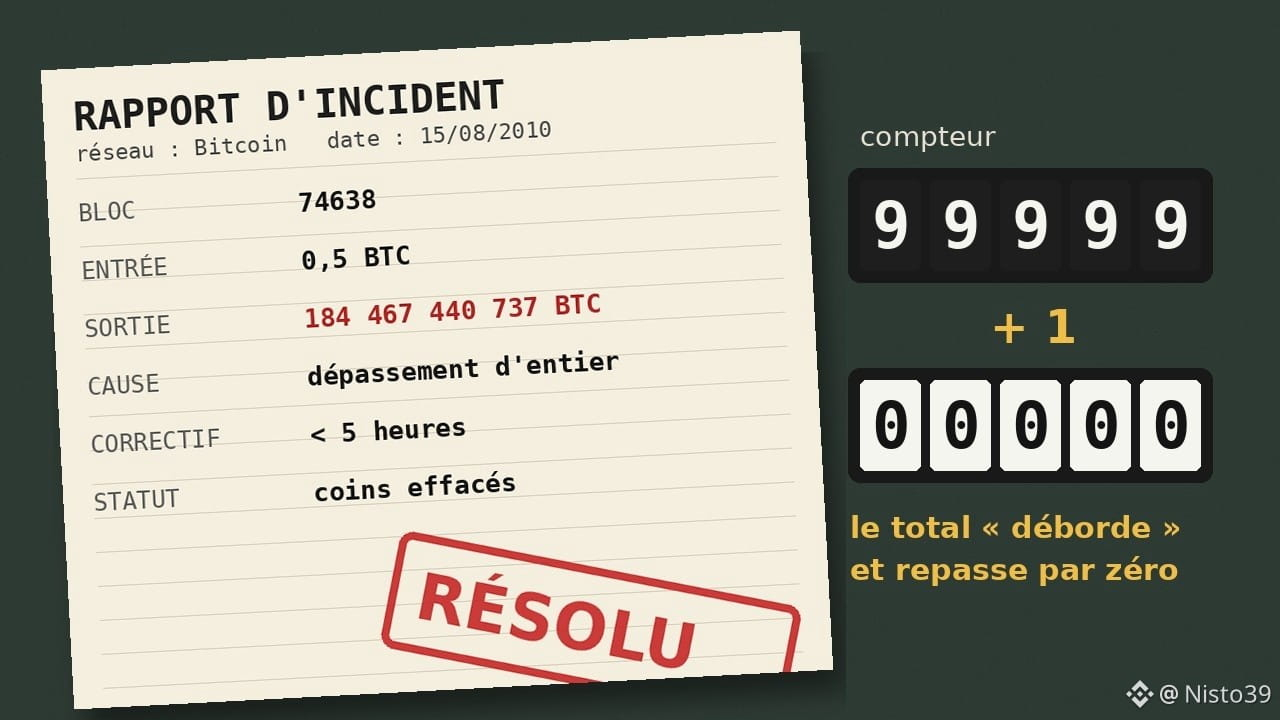
Em 15 de agosto de 2010, alguém criou mais de 184 bilhões de bitcoins em uma única transação. Aqui está o relatório do incidente, como uma equipe técnica o escreveria hoje.
SINTOMA
Bloco 74638. Uma transação gasta 0,5 BTC e envia cerca de 92,2 bilhões para dois endereços diferentes. Total: 184 467 440 737 BTC. O bloco é aceito pela rede como se nada tivesse acontecido. Um usuário percebe e abre um tópico no fórum Bitcointalk: «Bloco estranho 74638».
184 bilhões de bitcoins criados em uma transação: o relatório do incidente do bug de 2010
«Nunca haverá mais de 21 milhões de bitcoins.» A frase é verdadeira. Mas não é mágica. Ela se mantém porque milhares de computadores verificam cada bloco e porque as pessoas consertam o código quando ele quebra. E sim, ele já quebrou.
Em 15 de agosto de 2010, alguém criou mais de 184 bilhões de bitcoins em uma única transação. Aqui está o relatório do incidente, como uma equipe técnica o escreveria hoje.
SINTOMA
Bloco 74638. Uma transação gasta 0,5 BTC e envia cerca de 92,2 bilhões para dois endereços diferentes. Total: 184 467 440 737 BTC. O bloco é aceito pela rede como se nada tivesse acontecido. Um usuário percebe e abre um tópico no fórum Bitcointalk: «Bloco estranho 74638».
Em 15 de agosto de 2010, alguém criou mais de 184 bilhões de bitcoins em uma única transação. Aqui está o relatório do incidente, como uma equipe técnica o escreveria hoje.
SINTOMA
Bloco 74638. Uma transação gasta 0,5 BTC e envia cerca de 92,2 bilhões para dois endereços diferentes. Total: 184 467 440 737 BTC. O bloco é aceito pela rede como se nada tivesse acontecido. Um usuário percebe e abre um tópico no fórum Bitcointalk: «Bloco estranho 74638».
742
·
--
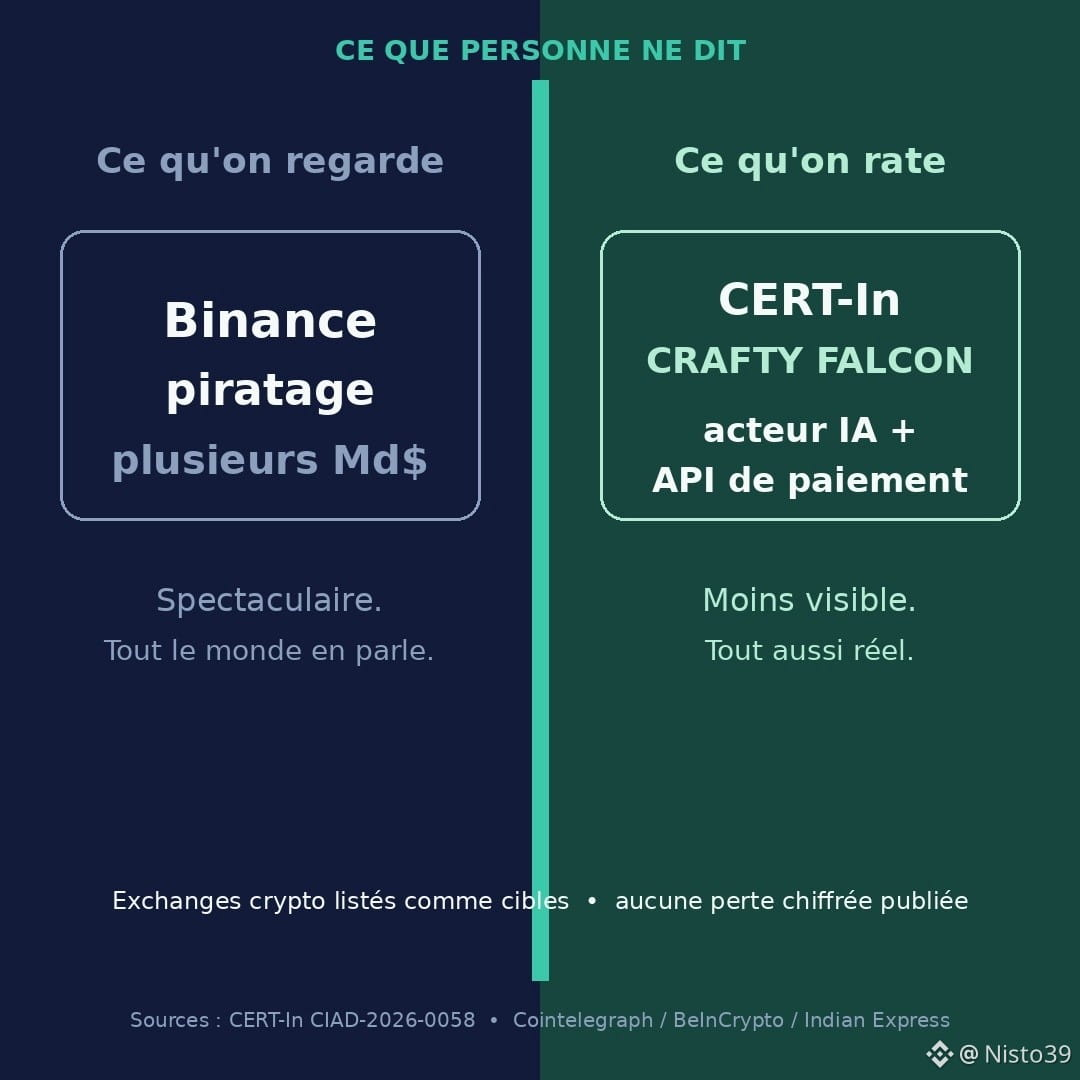
Todos estão de olho no hack da Binance — bilhões congelados, um relatório ainda fresquinho. Faz sentido. É espetacular.
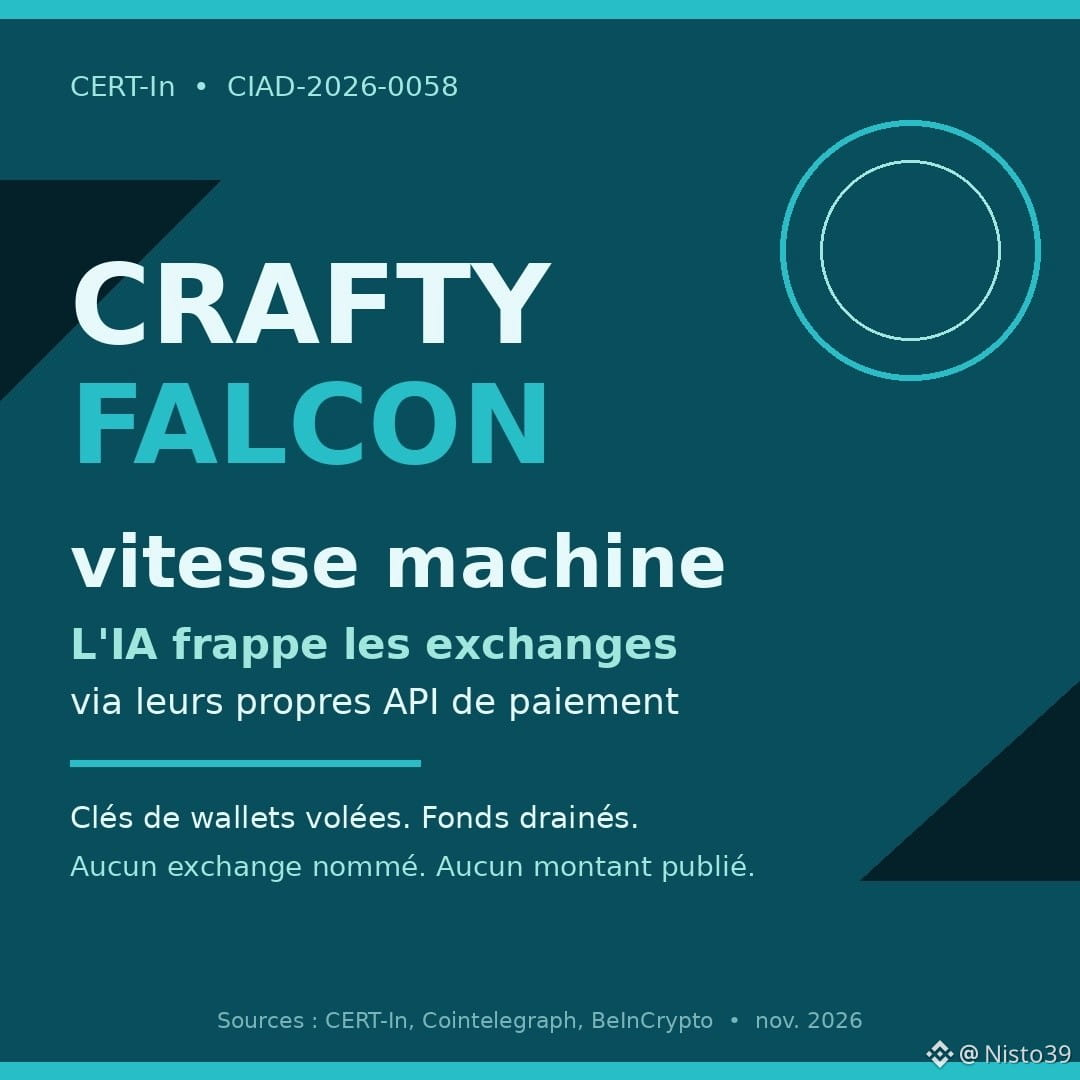
O que quase ninguém está observando: em 4 de novembro, o CERT-In publicou o alerta crítico CIAD-2026-0058. Atualização de outubro. Um nome: CRAFTY FALCON.
Não é um script kiddie. É um agente financeiro assistido por IA que, segundo o CERT-In, «monitora seus alvos com inteligência de máquina, opera à velocidade de máquina e ataca invocando as próprias APIs de pagamento e desembolso da vítima».
Alvos: NBFCs, fintechs, agregadores… e exchanges de cripto / provedores de VDA. Chaves de carteiras roubadas. Fundos drenados. Nenhuma exchange citada. Nenhum valor divulgado.
Modo de operação: UAT/staging expostos à produção por meio de credenciais compartilhadas; nuvem (AWS SSM/Lambda) abusada; apps submetidos a engenharia reversa; contorno de listas de permissões de IP; microtransferências de teste (1 rupia) antes dos grandes golpes; ataques no fim de semana; scripts gerados por IA.
Minha opinião: fala-se muito de $BTC e $ETH quando uma hot wallet é comprometida. Menos quando o ataque passa pelas APIs internas de pagamento — a infraestrutura invisível. O CERT-In pede monitoramento 24/7 e mais funcionários nos fins de semana. Nada glamouroso. Talvez vital.
Fontes: CERT-In, Cointelegraph (5 de nov.), BeInCrypto, Indian Express, Mint. Isto não é aconselhamento financeiro.
Monitoramento reforçado aos domingos na sua exchange: tranquilizador ou alarmismo demais para um simples fim de semana?
#CryptoNews #Securite #CERTIn #Exchange #IA
Todos estão de olho no hack da Binance — bilhões congelados, um relatório ainda fresquinho. Faz sentido. É espetacular.
O que quase ninguém está observando: em 4 de novembro, o CERT-In publicou o alerta crítico CIAD-2026-0058. Atualização de outubro. Um nome: CRAFTY FALCON.
Não é um script kiddie. É um agente financeiro assistido por IA que, segundo o CERT-In, «monitora seus alvos com inteligência de máquina, opera à velocidade de máquina e ataca invocando as próprias APIs de pagamento e desembolso da vítima».
Alvos: NBFCs, fintechs, agregadores… e exchanges de cripto / provedores de VDA. Chaves de carteiras roubadas. Fundos drenados. Nenhuma exchange citada. Nenhum valor divulgado.
Modo de operação: UAT/staging expostos à produção por meio de credenciais compartilhadas; nuvem (AWS SSM/Lambda) abusada; apps submetidos a engenharia reversa; contorno de listas de permissões de IP; microtransferências de teste (1 rupia) antes dos grandes golpes; ataques no fim de semana; scripts gerados por IA.
Minha opinião: fala-se muito de $BTC e $ETH quando uma hot wallet é comprometida. Menos quando o ataque passa pelas APIs internas de pagamento — a infraestrutura invisível. O CERT-In pede monitoramento 24/7 e mais funcionários nos fins de semana. Nada glamouroso. Talvez vital.
Fontes: CERT-In, Cointelegraph (5 de nov.), BeInCrypto, Indian Express, Mint. Isto não é aconselhamento financeiro.
Monitoramento reforçado aos domingos na sua exchange: tranquilizador ou alarmismo demais para um simples fim de semana?
#CryptoNews #Securite #CERTIn #Exchange #IA
O que quase ninguém está observando: em 4 de novembro, o CERT-In publicou o alerta crítico CIAD-2026-0058. Atualização de outubro. Um nome: CRAFTY FALCON.
Não é um script kiddie. É um agente financeiro assistido por IA que, segundo o CERT-In, «monitora seus alvos com inteligência de máquina, opera à velocidade de máquina e ataca invocando as próprias APIs de pagamento e desembolso da vítima».
Alvos: NBFCs, fintechs, agregadores… e exchanges de cripto / provedores de VDA. Chaves de carteiras roubadas. Fundos drenados. Nenhuma exchange citada. Nenhum valor divulgado.
Modo de operação: UAT/staging expostos à produção por meio de credenciais compartilhadas; nuvem (AWS SSM/Lambda) abusada; apps submetidos a engenharia reversa; contorno de listas de permissões de IP; microtransferências de teste (1 rupia) antes dos grandes golpes; ataques no fim de semana; scripts gerados por IA.
Minha opinião: fala-se muito de $BTC e $ETH quando uma hot wallet é comprometida. Menos quando o ataque passa pelas APIs internas de pagamento — a infraestrutura invisível. O CERT-In pede monitoramento 24/7 e mais funcionários nos fins de semana. Nada glamouroso. Talvez vital.
Fontes: CERT-In, Cointelegraph (5 de nov.), BeInCrypto, Indian Express, Mint. Isto não é aconselhamento financeiro.
Monitoramento reforçado aos domingos na sua exchange: tranquilizador ou alarmismo demais para um simples fim de semana?
#CryptoNews #Securite #CERTIn #Exchange #IA
78
·
--
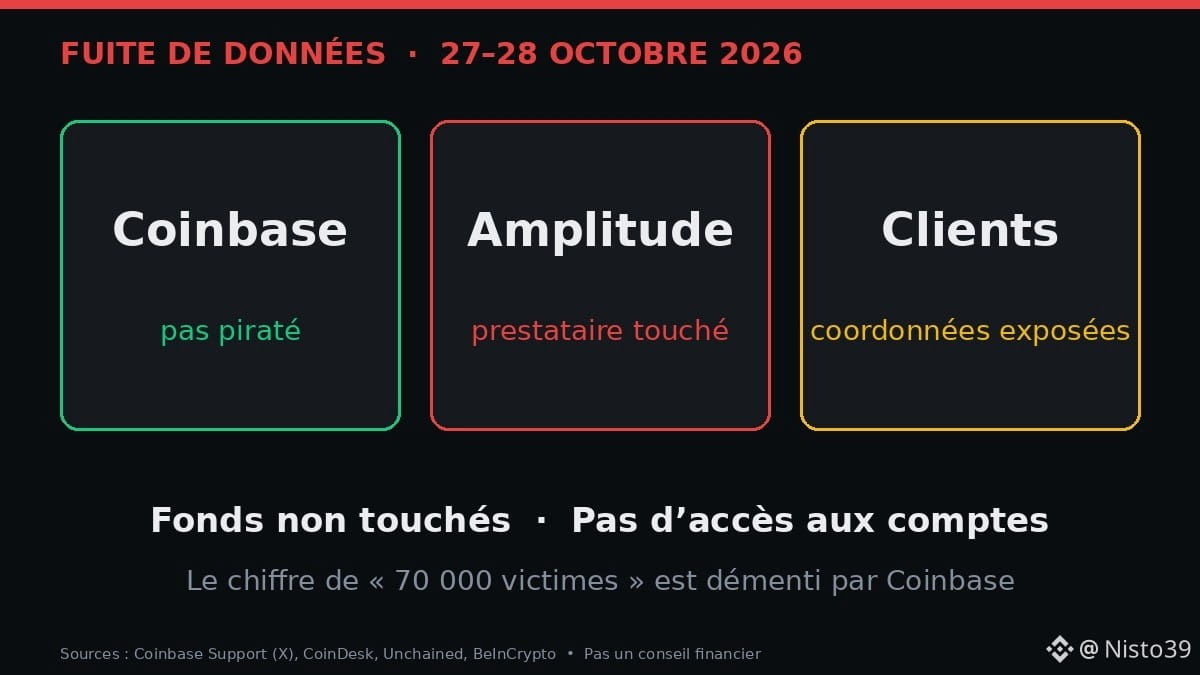
🔓 Coinbase: dados de clientes vazaram… sem invasão da Coinbase. Veja por que isso ainda diz respeito a você
Na noite de 27 de outubro (horário dos EUA), a Coinbase confirmou um incidente na Amplitude, um serviço de análise que utiliza:
• Dados de contato e algumas informações de transações de um « pequeno número » de clientes foram expostos
• Nenhum endereço postal nem informação que permita acessar uma conta, segundo a Coinbase
• Nenhum sinal de acesso aos próprios sistemas, fundos não foram afetados e os clientes envolvidos foram avisados
• O número viral de « 70.000 vítimas » é falso, segundo a Coinbase
• Na mesma semana, na Coreia: a Bithumb relatou uma invasão a uma ferramenta interna usada por funcionários e o roubo de dados pessoais, sem notícia de perda de criptomoedas
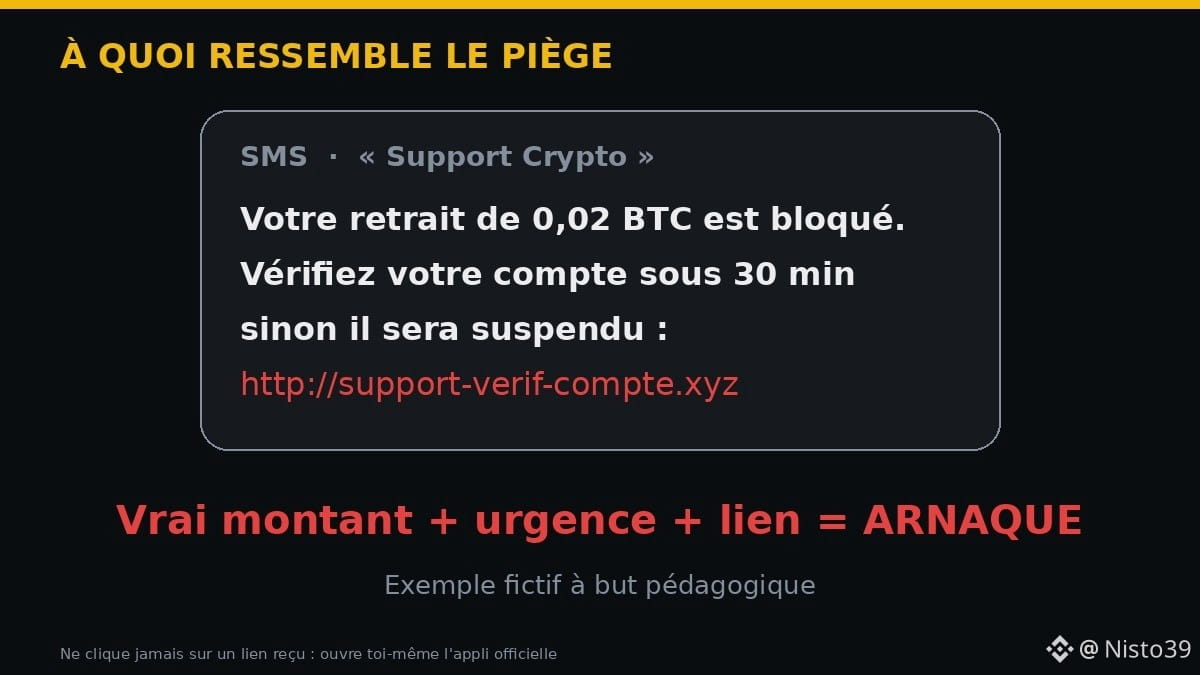
🧠 Por que isso é um risco? Com seu e-mail, seu número de telefone e um valor real que você comprou, um golpista pode criar uma mensagem muito convincente: « Seu saque de 0,02 $BTC está bloqueado, clique aqui ». Isso é phishing.
👨🏿🔧 Exemplo: Sékou, mecânico em Conacri, recebe um SMS do « Suporte » que menciona sua última compra de $ETH. O link leva a um site falso.
➡️ Ele não clica.
➡️ Abre o aplicativo oficial por conta própria: nenhum alerta.
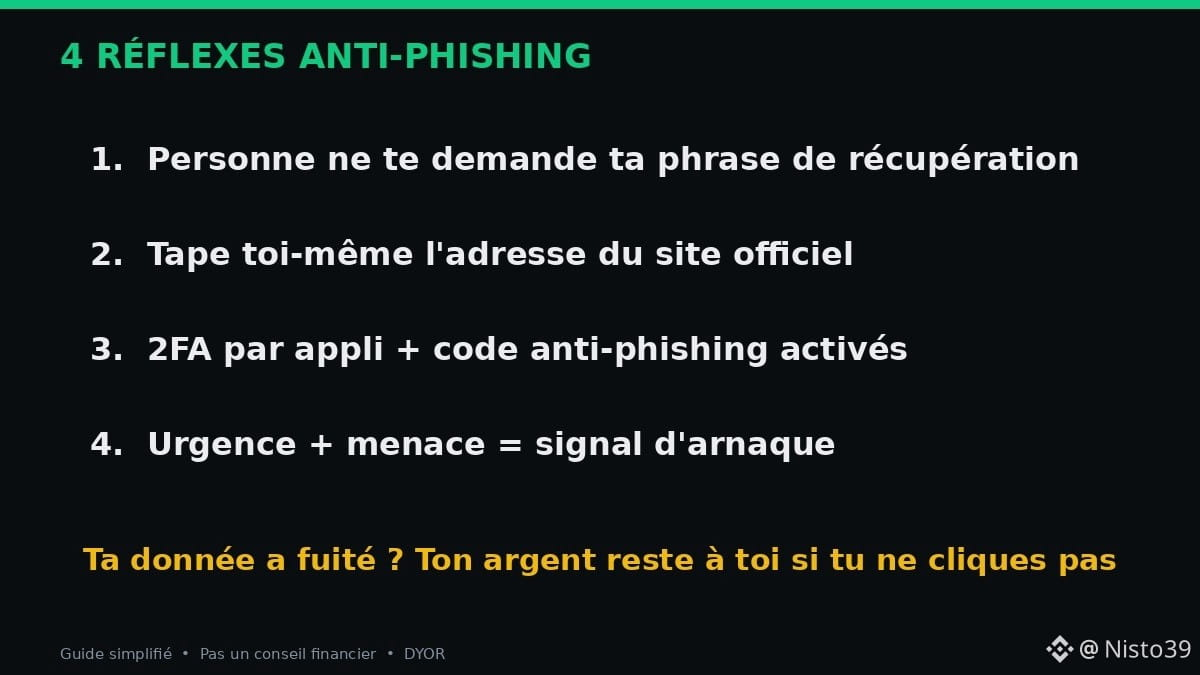
✅ Boas práticas:
1. Nenhum suporte legítimo pede sua frase de recuperação nem seu código 2FA
2. Digite o endereço do site você mesmo; nunca acesse por um link recebido
3. Ative a 2FA por aplicativo (não apenas por SMS) e um código anti-phishing
4. Urgência + ameaça = sinal de golpe
E você, já recebeu uma mensagem falsa de « suporte de cripto »? Conte 👇
Fontes: Suporte da Coinbase (X), CoinDesk, Unchained, BeInCrypto. Isto não é aconselhamento financeiro.
#Securite #Phishing #Coinbase #CryptoNews #África
🔓 Coinbase: dados de clientes vazaram… sem invasão da Coinbase. Veja por que isso ainda diz respeito a você
Na noite de 27 de outubro (horário dos EUA), a Coinbase confirmou um incidente na Amplitude, um serviço de análise que utiliza:
• Dados de contato e algumas informações de transações de um « pequeno número » de clientes foram expostos
• Nenhum endereço postal nem informação que permita acessar uma conta, segundo a Coinbase
• Nenhum sinal de acesso aos próprios sistemas, fundos não foram afetados e os clientes envolvidos foram avisados
• O número viral de « 70.000 vítimas » é falso, segundo a Coinbase
• Na mesma semana, na Coreia: a Bithumb relatou uma invasão a uma ferramenta interna usada por funcionários e o roubo de dados pessoais, sem notícia de perda de criptomoedas
🧠 Por que isso é um risco? Com seu e-mail, seu número de telefone e um valor real que você comprou, um golpista pode criar uma mensagem muito convincente: « Seu saque de 0,02 $BTC está bloqueado, clique aqui ». Isso é phishing.
👨🏿🔧 Exemplo: Sékou, mecânico em Conacri, recebe um SMS do « Suporte » que menciona sua última compra de $ETH . O link leva a um site falso.
➡️ Ele não clica.
➡️ Abre o aplicativo oficial por conta própria: nenhum alerta.
✅ Boas práticas:
1. Nenhum suporte legítimo pede sua frase de recuperação nem seu código 2FA
2. Digite o endereço do site você mesmo; nunca acesse por um link recebido
3. Ative a 2FA por aplicativo (não apenas por SMS) e um código anti-phishing
4. Urgência + ameaça = sinal de golpe
E você, já recebeu uma mensagem falsa de « suporte de cripto »? Conte 👇
Fontes: Suporte da Coinbase (X), CoinDesk, Unchained, BeInCrypto. Isto não é aconselhamento financeiro.
#Securite #Phishing #Coinbase #CryptoNews #África
Na noite de 27 de outubro (horário dos EUA), a Coinbase confirmou um incidente na Amplitude, um serviço de análise que utiliza:
• Dados de contato e algumas informações de transações de um « pequeno número » de clientes foram expostos
• Nenhum endereço postal nem informação que permita acessar uma conta, segundo a Coinbase
• Nenhum sinal de acesso aos próprios sistemas, fundos não foram afetados e os clientes envolvidos foram avisados
• O número viral de « 70.000 vítimas » é falso, segundo a Coinbase
• Na mesma semana, na Coreia: a Bithumb relatou uma invasão a uma ferramenta interna usada por funcionários e o roubo de dados pessoais, sem notícia de perda de criptomoedas
🧠 Por que isso é um risco? Com seu e-mail, seu número de telefone e um valor real que você comprou, um golpista pode criar uma mensagem muito convincente: « Seu saque de 0,02 $BTC está bloqueado, clique aqui ». Isso é phishing.
👨🏿🔧 Exemplo: Sékou, mecânico em Conacri, recebe um SMS do « Suporte » que menciona sua última compra de $ETH . O link leva a um site falso.
➡️ Ele não clica.
➡️ Abre o aplicativo oficial por conta própria: nenhum alerta.
✅ Boas práticas:
1. Nenhum suporte legítimo pede sua frase de recuperação nem seu código 2FA
2. Digite o endereço do site você mesmo; nunca acesse por um link recebido
3. Ative a 2FA por aplicativo (não apenas por SMS) e um código anti-phishing
4. Urgência + ameaça = sinal de golpe
E você, já recebeu uma mensagem falsa de « suporte de cripto »? Conte 👇
Fontes: Suporte da Coinbase (X), CoinDesk, Unchained, BeInCrypto. Isto não é aconselhamento financeiro.
#Securite #Phishing #Coinbase #CryptoNews #África
102
·
--
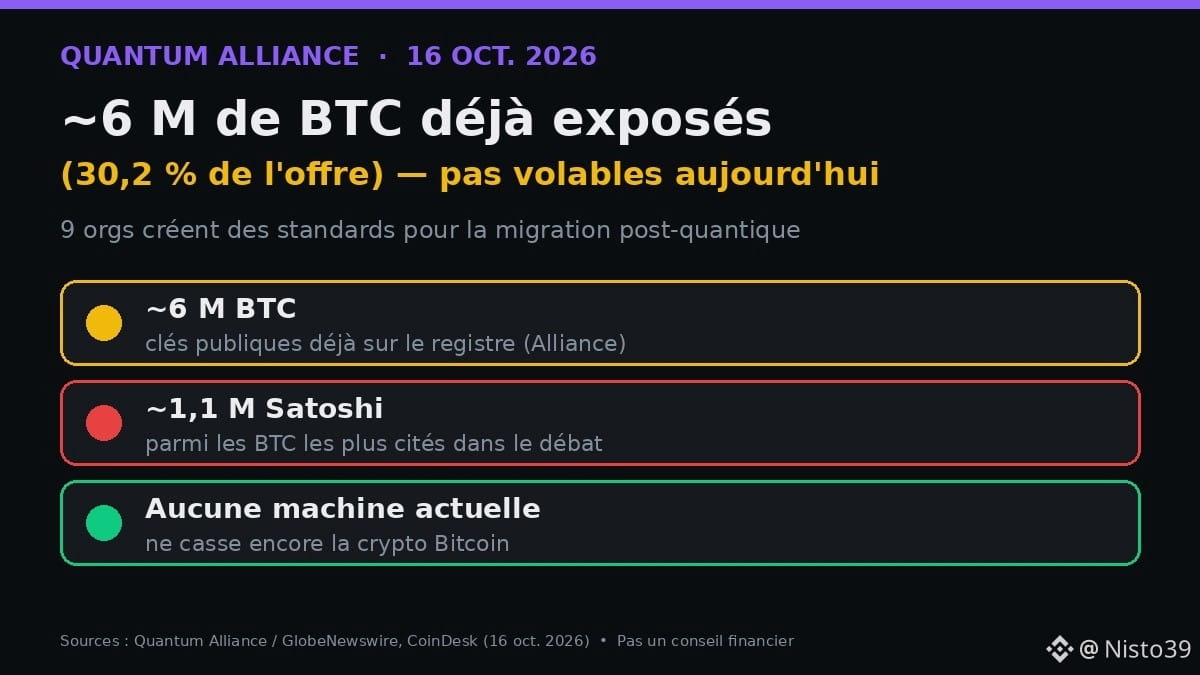
🔐 9 organizações cripto lançam a Quantum Alliance: ~6 M de $BTC (30,2% da oferta) já têm uma chave pública exposta. Não podem ser roubados hoje — mas o risco começa a ser preparado agora.
📌 Os fatos (Alliance + CoinDesk, 16 out. 2026)
• 9 organizações (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) criam uma entidade de padrões abertos
• Objetivo: definir o que significa estar «preparado para o quântico» e como verificar isso
• ~6 M de BTC expostos (30,2%); dos quais ~1,1 M atribuídos a Satoshi
• Nenhuma máquina atual consegue quebrar a criptografia do Bitcoin; alguns especialistas apontam ~2028 como uma possível janela
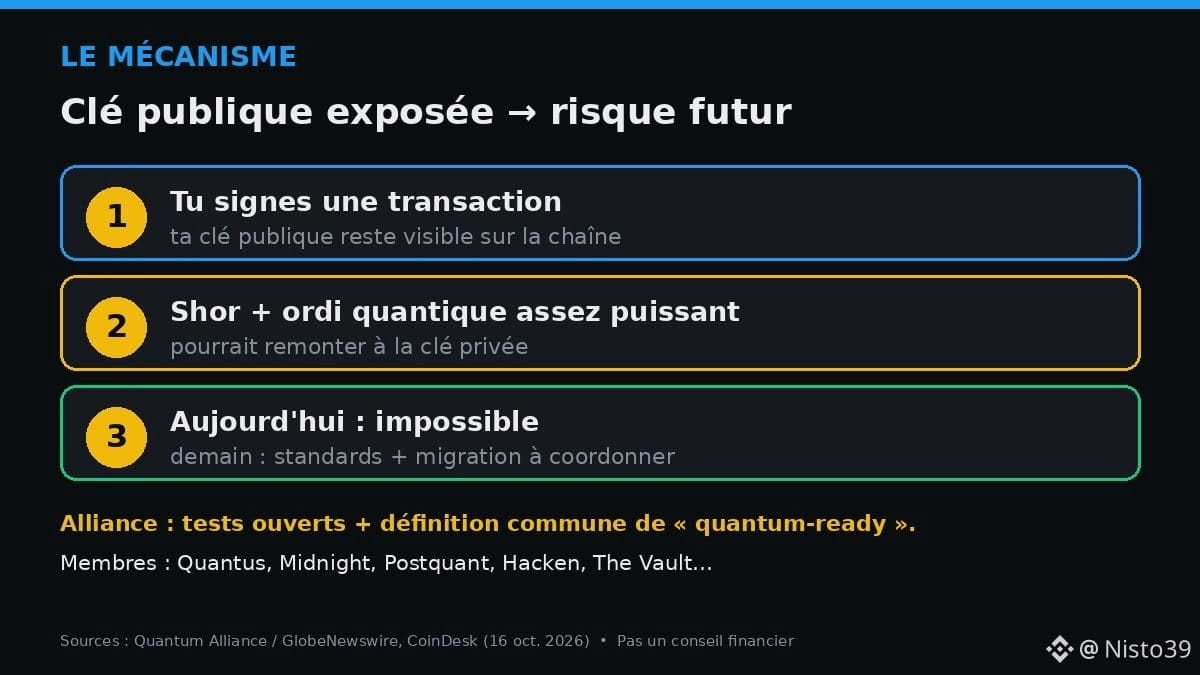
🧠 O mecanismo
Quando assinas uma transação, a tua chave pública fica no registo. Um computador quântico suficientemente poderoso (algoritmo de Shor) poderia chegar à chave privada a partir da chave pública. Hoje: impossível. Amanhã: uma migração a planear.
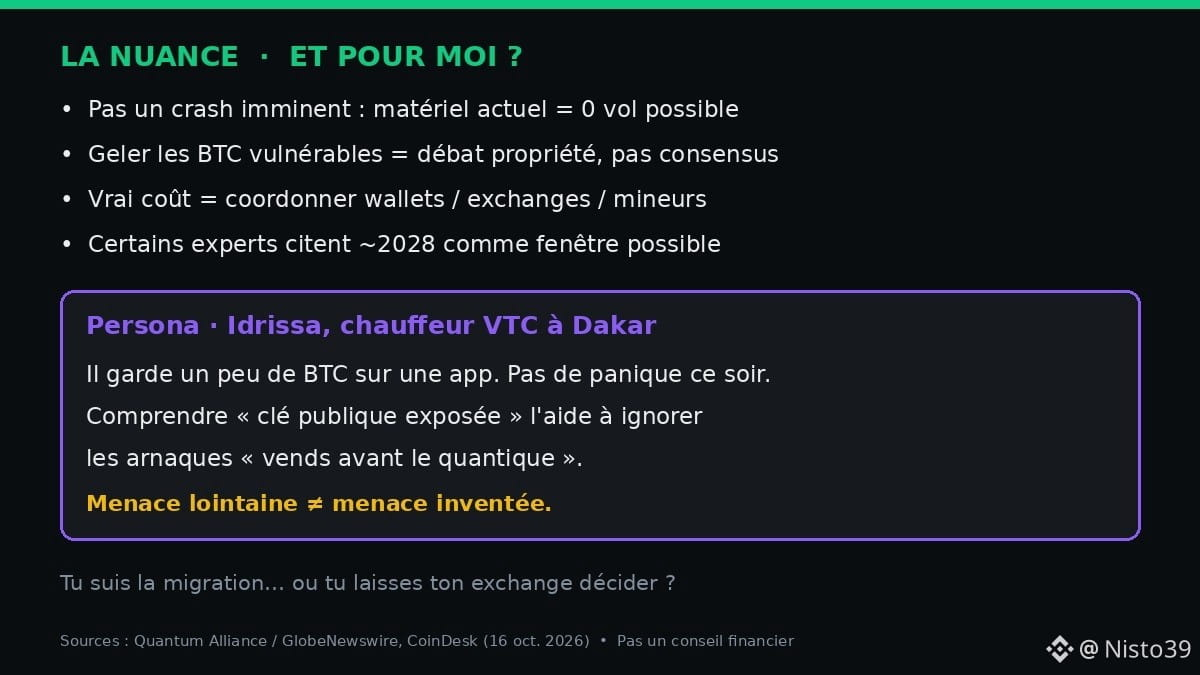
⚖️ A nuance
• Isto NÃO é um colapso iminente: não é possível roubar com o hardware atual
• Congelar os BTC «vulneráveis» (ideia debatida, inclusive no caso dos de Satoshi) = debate sobre o direito de propriedade, não um consenso
• O verdadeiro custo = coordenar carteiras, exchanges e mineradores — não apenas mudar uma fórmula
👤 Idrissa, motorista de transporte por aplicativo em Dakar, guarda um pouco de BTC num app. Não precisa entrar em pânico esta noite. Mas entender «chave pública exposta» ajuda-o a ignorar os golpes do tipo «vende o teu BTC antes do quântico».
✅ Ameaça distante ≠ ameaça inventada. Padrões comuns = menos marketing, mais provas.
Já estás a acompanhar a migração pós-quântica… ou vais esperar que a tua exchange o faça por ti? 👇
Isto não é aconselhamento financeiro. DYOR.
Fontes: Quantum Alliance / GlobeNewswire, CoinDesk (16 out. 2026).
#Bitcoin #Quantum #Securite #África
🔐 9 organizações cripto lançam a Quantum Alliance: ~6 M de $BTC (30,2% da oferta) já têm uma chave pública exposta. Não podem ser roubados hoje — mas o risco começa a ser preparado agora.
📌 Os fatos (Alliance + CoinDesk, 16 out. 2026)
• 9 organizações (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) criam uma entidade de padrões abertos
• Objetivo: definir o que significa estar «preparado para o quântico» e como verificar isso
• ~6 M de BTC expostos (30,2%); dos quais ~1,1 M atribuídos a Satoshi
• Nenhuma máquina atual consegue quebrar a criptografia do Bitcoin; alguns especialistas apontam ~2028 como uma possível janela
🧠 O mecanismo
Quando assinas uma transação, a tua chave pública fica no registo. Um computador quântico suficientemente poderoso (algoritmo de Shor) poderia chegar à chave privada a partir da chave pública. Hoje: impossível. Amanhã: uma migração a planear.
⚖️ A nuance
• Isto NÃO é um colapso iminente: não é possível roubar com o hardware atual
• Congelar os BTC «vulneráveis» (ideia debatida, inclusive no caso dos de Satoshi) = debate sobre o direito de propriedade, não um consenso
• O verdadeiro custo = coordenar carteiras, exchanges e mineradores — não apenas mudar uma fórmula
👤 Idrissa, motorista de transporte por aplicativo em Dakar, guarda um pouco de BTC num app. Não precisa entrar em pânico esta noite. Mas entender «chave pública exposta» ajuda-o a ignorar os golpes do tipo «vende o teu BTC antes do quântico».
✅ Ameaça distante ≠ ameaça inventada. Padrões comuns = menos marketing, mais provas.
Já estás a acompanhar a migração pós-quântica… ou vais esperar que a tua exchange o faça por ti? 👇
Isto não é aconselhamento financeiro. DYOR.
Fontes: Quantum Alliance / GlobeNewswire, CoinDesk (16 out. 2026).
#Bitcoin #Quantum #Securite #África
📌 Os fatos (Alliance + CoinDesk, 16 out. 2026)
• 9 organizações (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) criam uma entidade de padrões abertos
• Objetivo: definir o que significa estar «preparado para o quântico» e como verificar isso
• ~6 M de BTC expostos (30,2%); dos quais ~1,1 M atribuídos a Satoshi
• Nenhuma máquina atual consegue quebrar a criptografia do Bitcoin; alguns especialistas apontam ~2028 como uma possível janela
🧠 O mecanismo
Quando assinas uma transação, a tua chave pública fica no registo. Um computador quântico suficientemente poderoso (algoritmo de Shor) poderia chegar à chave privada a partir da chave pública. Hoje: impossível. Amanhã: uma migração a planear.
⚖️ A nuance
• Isto NÃO é um colapso iminente: não é possível roubar com o hardware atual
• Congelar os BTC «vulneráveis» (ideia debatida, inclusive no caso dos de Satoshi) = debate sobre o direito de propriedade, não um consenso
• O verdadeiro custo = coordenar carteiras, exchanges e mineradores — não apenas mudar uma fórmula
👤 Idrissa, motorista de transporte por aplicativo em Dakar, guarda um pouco de BTC num app. Não precisa entrar em pânico esta noite. Mas entender «chave pública exposta» ajuda-o a ignorar os golpes do tipo «vende o teu BTC antes do quântico».
✅ Ameaça distante ≠ ameaça inventada. Padrões comuns = menos marketing, mais provas.
Já estás a acompanhar a migração pós-quântica… ou vais esperar que a tua exchange o faça por ti? 👇
Isto não é aconselhamento financeiro. DYOR.
Fontes: Quantum Alliance / GlobeNewswire, CoinDesk (16 out. 2026).
#Bitcoin #Quantum #Securite #África
34
·
--
Artigo
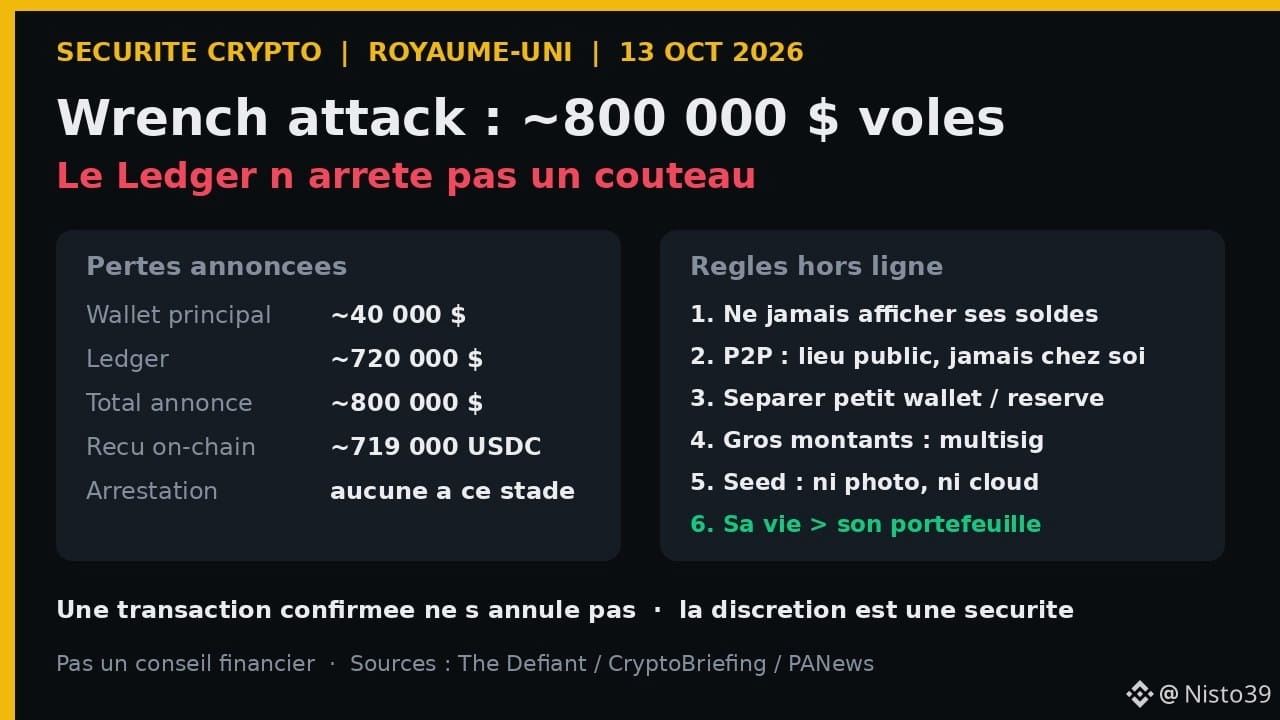
Uma Ledger não para uma faca: o que o roubo de US$ 800 mil no Reino Unido ensina a todosUma carteira física protege suas criptomoedas contra hackers. Ela não protege você contra alguém que entra na sua casa com uma faca. Foi exatamente isso que aconteceu com um trader no Reino Unido — e a lição vale para todos, não apenas para as «baleias».
📋 Os fatos (The Defiant, CryptoBriefing, PANews — 13 out. 2026)
• O trader conhecido pelo pseudônimo «Realist» (@rrealist no X) diz que invasores entraram em sua casa no Reino Unido, amarraram-no e o ameaçaram com uma faca.
Uma Ledger não para uma faca: o que o roubo de US$ 800 mil no Reino Unido ensina a todos
Uma carteira física protege suas criptomoedas contra hackers. Ela não protege você contra alguém que entra na sua casa com uma faca. Foi exatamente isso que aconteceu com um trader no Reino Unido — e a lição vale para todos, não apenas para as «baleias».
📋 Os fatos (The Defiant, CryptoBriefing, PANews — 13 out. 2026)
• O trader conhecido pelo pseudônimo «Realist» (@rrealist no X) diz que invasores entraram em sua casa no Reino Unido, amarraram-no e o ameaçaram com uma faca.
📋 Os fatos (The Defiant, CryptoBriefing, PANews — 13 out. 2026)
• O trader conhecido pelo pseudônimo «Realist» (@rrealist no X) diz que invasores entraram em sua casa no Reino Unido, amarraram-no e o ameaçaram com uma faca.
3
386
·
--
O código da Across não foi pirateado. E é justamente isso que deveria preocupar você.
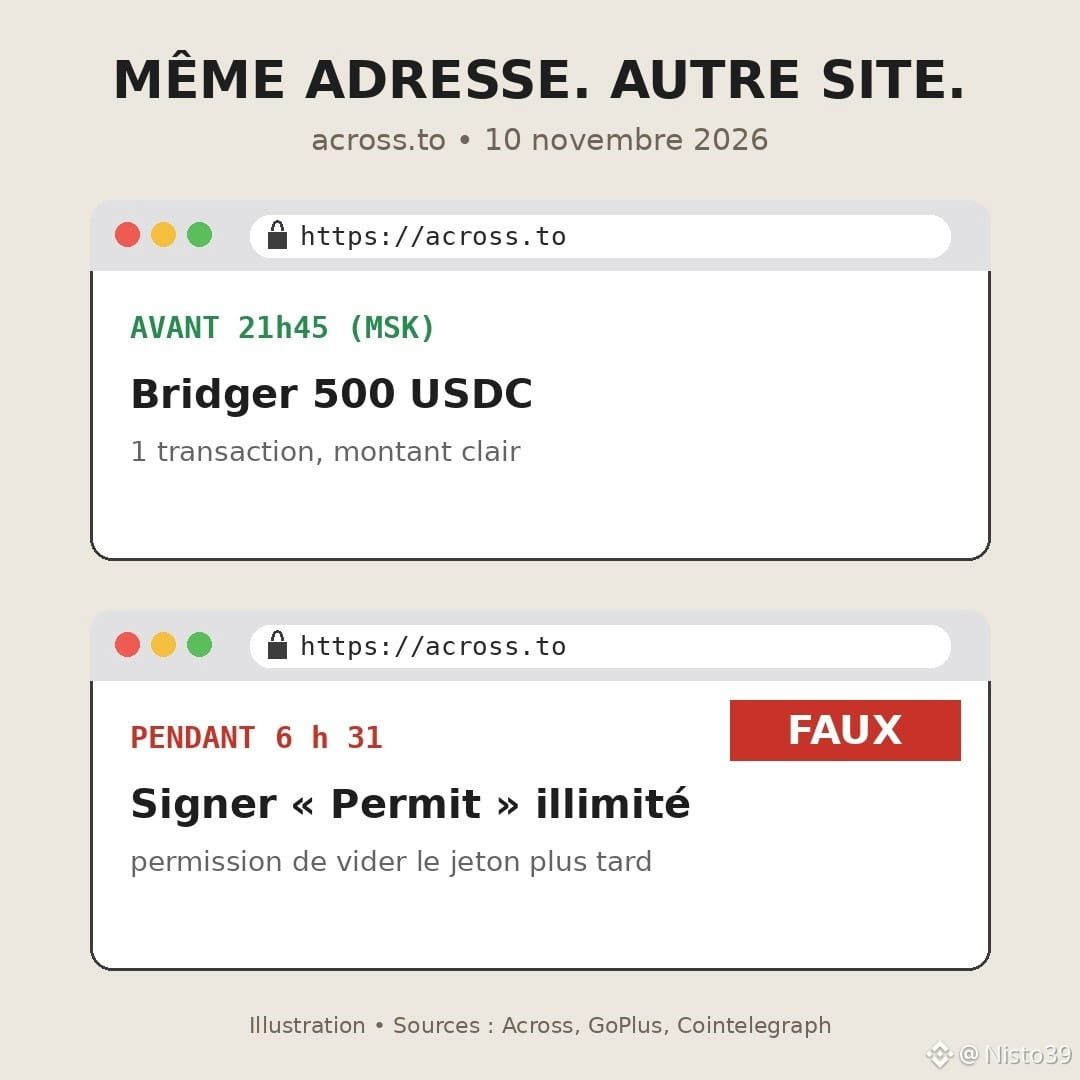
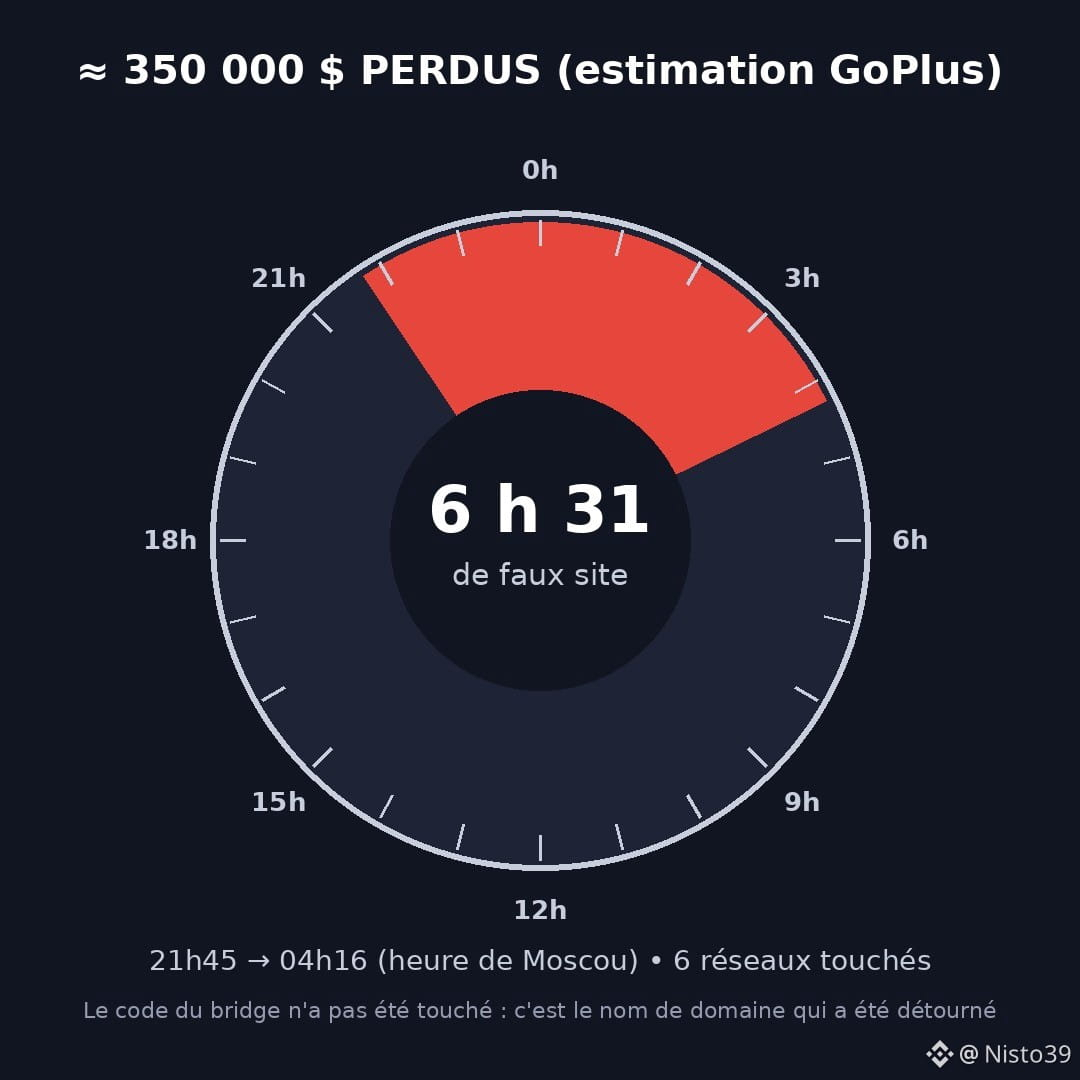
Terça-feira, 10 de novembro, por volta das 21h45 (horário de Moscou), alguém assumiu o controle do nome de domínio across.to, o endereço de uma das bridges mais usadas (cerca de 5,9 bilhões de dólares transferidos em 30 dias, segundo a DefiLlama). Não houve nenhuma falha nos contratos inteligentes. Foi apenas uma manipulação humana na Namecheap, a empresa que administra o nome de domínio, segundo a equipe.
Resultado: você digitava o endereço certo, via o logotipo certo e acabava em um site falso. Ele pedia que você assinasse «permits» e aprovações. Uma aprovação é uma permissão concedida a um endereço para movimentar seus tokens mais tarde, sem pedir sua autorização novamente. Basta uma assinatura para que a carteira seja esvaziada quando o invasor decidir.
A GoPlus estima as perdas em cerca de US$ 350.000, na Ethereum, Arbitrum, Base, BNB Chain, Ink e Plasma. A Across não confirmou nenhum valor total, mas promete reembolsar todo mundo. O domínio foi recuperado por volta das 4h16 do dia seguinte. Seis horas e meia.
Minha opinião, um pouco impopular: passamos meses auditando o código e depois confiamos a entrada da loja a um registrador que pode ser contatado por telefone. O elo fraco já não é a blockchain, mas a página da web à sua frente.
O que levo disso: quando um site que conheço de cor me pede uma assinatura incomum para uma simples transferência de $USDC ou de $ETH, eu paro. E verifico minhas aprovações de vez em quando, mesmo quando não há nenhum incidente.
Uma perguntinha sincera: da última vez que você assinou uma aprovação, leu para quem estava concedendo a permissão?
#Across #Securite #Phishing #DeFi #Crypto
O código da Across não foi pirateado. E é justamente isso que deveria preocupar você.
Terça-feira, 10 de novembro, por volta das 21h45 (horário de Moscou), alguém assumiu o controle do nome de domínio across.to, o endereço de uma das bridges mais usadas (cerca de 5,9 bilhões de dólares transferidos em 30 dias, segundo a DefiLlama). Não houve nenhuma falha nos contratos inteligentes. Foi apenas uma manipulação humana na Namecheap, a empresa que administra o nome de domínio, segundo a equipe.
Resultado: você digitava o endereço certo, via o logotipo certo e acabava em um site falso. Ele pedia que você assinasse «permits» e aprovações. Uma aprovação é uma permissão concedida a um endereço para movimentar seus tokens mais tarde, sem pedir sua autorização novamente. Basta uma assinatura para que a carteira seja esvaziada quando o invasor decidir.
A GoPlus estima as perdas em cerca de US$ 350.000, na Ethereum, Arbitrum, Base, BNB Chain, Ink e Plasma. A Across não confirmou nenhum valor total, mas promete reembolsar todo mundo. O domínio foi recuperado por volta das 4h16 do dia seguinte. Seis horas e meia.
Minha opinião, um pouco impopular: passamos meses auditando o código e depois confiamos a entrada da loja a um registrador que pode ser contatado por telefone. O elo fraco já não é a blockchain, mas a página da web à sua frente.
O que levo disso: quando um site que conheço de cor me pede uma assinatura incomum para uma simples transferência de $USDC ou de $ETH , eu paro. E verifico minhas aprovações de vez em quando, mesmo quando não há nenhum incidente.
Uma perguntinha sincera: da última vez que você assinou uma aprovação, leu para quem estava concedendo a permissão?
#Across #Securite #Phishing #DeFi #Crypto
Terça-feira, 10 de novembro, por volta das 21h45 (horário de Moscou), alguém assumiu o controle do nome de domínio across.to, o endereço de uma das bridges mais usadas (cerca de 5,9 bilhões de dólares transferidos em 30 dias, segundo a DefiLlama). Não houve nenhuma falha nos contratos inteligentes. Foi apenas uma manipulação humana na Namecheap, a empresa que administra o nome de domínio, segundo a equipe.
Resultado: você digitava o endereço certo, via o logotipo certo e acabava em um site falso. Ele pedia que você assinasse «permits» e aprovações. Uma aprovação é uma permissão concedida a um endereço para movimentar seus tokens mais tarde, sem pedir sua autorização novamente. Basta uma assinatura para que a carteira seja esvaziada quando o invasor decidir.
A GoPlus estima as perdas em cerca de US$ 350.000, na Ethereum, Arbitrum, Base, BNB Chain, Ink e Plasma. A Across não confirmou nenhum valor total, mas promete reembolsar todo mundo. O domínio foi recuperado por volta das 4h16 do dia seguinte. Seis horas e meia.
Minha opinião, um pouco impopular: passamos meses auditando o código e depois confiamos a entrada da loja a um registrador que pode ser contatado por telefone. O elo fraco já não é a blockchain, mas a página da web à sua frente.
O que levo disso: quando um site que conheço de cor me pede uma assinatura incomum para uma simples transferência de $USDC ou de $ETH , eu paro. E verifico minhas aprovações de vez em quando, mesmo quando não há nenhum incidente.
Uma perguntinha sincera: da última vez que você assinou uma aprovação, leu para quem estava concedendo a permissão?
#Across #Securite #Phishing #DeFi #Crypto
96
·
--
Artigo
«Desculpe, número errado»: o calendário, semana a semana, do golpe que custou 5,8 mil milhões76%.
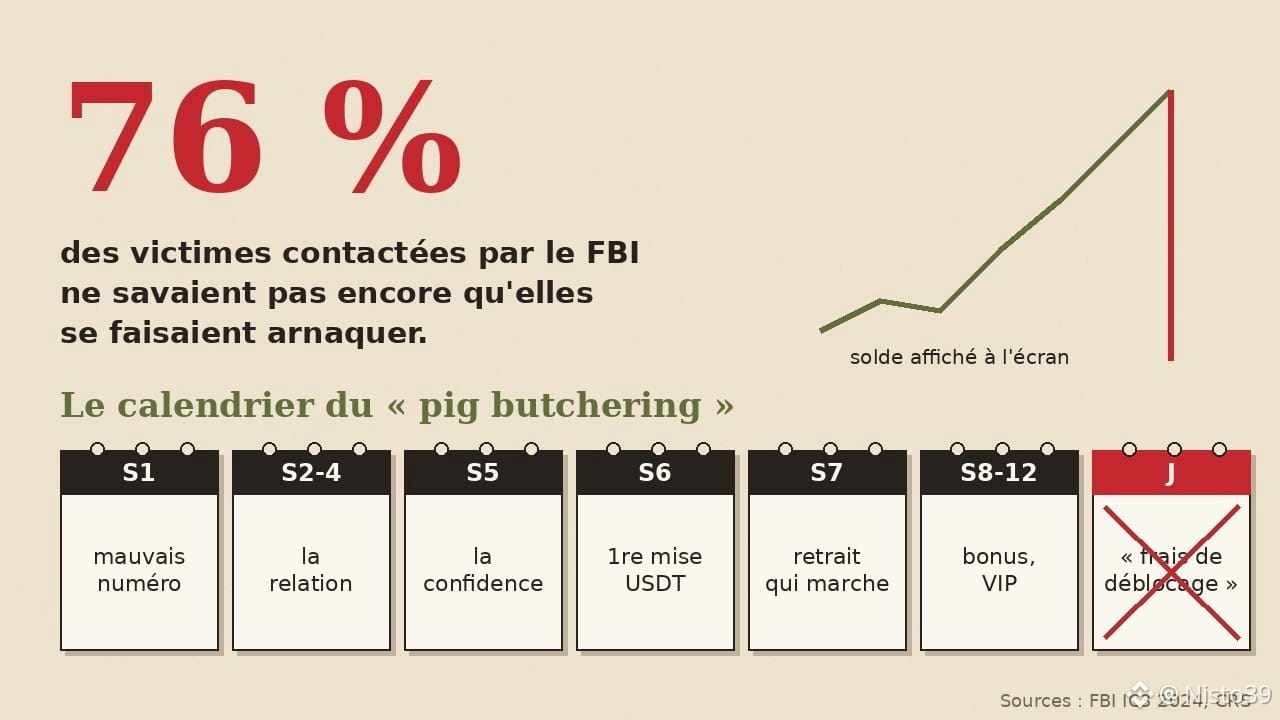
É a percentagem de vítimas que o FBI contactou em 2024, no âmbito da operação Level Up, e que ainda não sabiam que estavam a ser vítimas de um golpe. Continuavam a enviar dinheiro. Viam lucros num ecrã. Pensavam ter encontrado a pessoa certa e o plano certo.
Este golpe tem um nome pouco lisonjeiro: «pig butchering», tradução do chinês sha zhu pan, «o abate do porco». A vítima é conquistada e engordada com confiança, e depois é sangrada. O termo choca, e isso é intencional por parte de quem o inventou, não das vítimas.
«Desculpe, número errado»: o calendário, semana a semana, do golpe que custou 5,8 mil milhões
76%.
É a percentagem de vítimas que o FBI contactou em 2024, no âmbito da operação Level Up, e que ainda não sabiam que estavam a ser vítimas de um golpe. Continuavam a enviar dinheiro. Viam lucros num ecrã. Pensavam ter encontrado a pessoa certa e o plano certo.
Este golpe tem um nome pouco lisonjeiro: «pig butchering», tradução do chinês sha zhu pan, «o abate do porco». A vítima é conquistada e engordada com confiança, e depois é sangrada. O termo choca, e isso é intencional por parte de quem o inventou, não das vítimas.
É a percentagem de vítimas que o FBI contactou em 2024, no âmbito da operação Level Up, e que ainda não sabiam que estavam a ser vítimas de um golpe. Continuavam a enviar dinheiro. Viam lucros num ecrã. Pensavam ter encontrado a pessoa certa e o plano certo.
Este golpe tem um nome pouco lisonjeiro: «pig butchering», tradução do chinês sha zhu pan, «o abate do porco». A vítima é conquistada e engordada com confiança, e depois é sangrada. O termo choca, e isso é intencional por parte de quem o inventou, não das vítimas.
324
·
--
Artigo
51%: o ataque que não rouba sua carteira, mas custou 18 milhõesFala-se do «ataque de 51%» como se fosse um monstro capaz de esvaziar qualquer carteira. Isso não é verdade. Mas ele realmente custou milhões a algumas plataformas e explica algo bem prático: por que às vezes o seu depósito fica «aguardando confirmações».
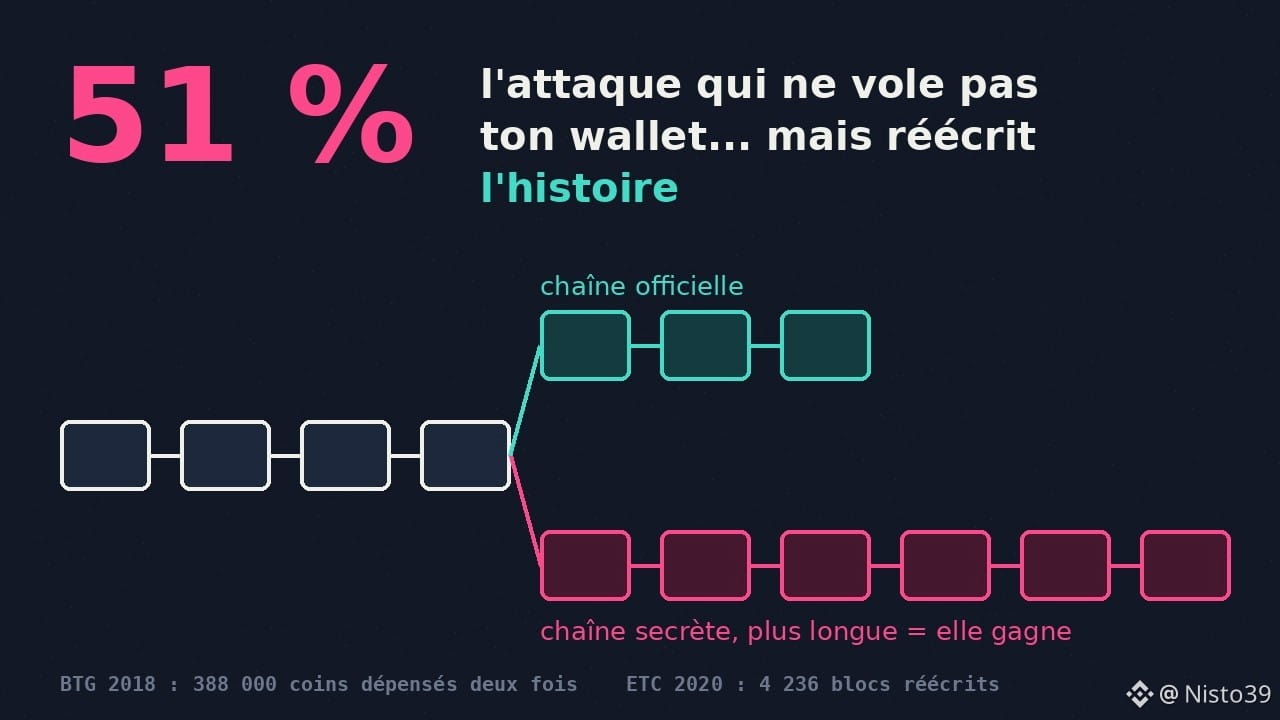
O princípio em uma frase: em uma blockchain de prova de trabalho (proof of work), vale a cadeia que exigiu mais trabalho computacional. Se alguém controlar mais da metade do poder de mineração, poderá construir secretamente uma versão alternativa do histórico e depois publicá-la para substituir a versão oficial.
51%: o ataque que não rouba sua carteira, mas custou 18 milhões
Fala-se do «ataque de 51%» como se fosse um monstro capaz de esvaziar qualquer carteira. Isso não é verdade. Mas ele realmente custou milhões a algumas plataformas e explica algo bem prático: por que às vezes o seu depósito fica «aguardando confirmações».
O princípio em uma frase: em uma blockchain de prova de trabalho (proof of work), vale a cadeia que exigiu mais trabalho computacional. Se alguém controlar mais da metade do poder de mineração, poderá construir secretamente uma versão alternativa do histórico e depois publicá-la para substituir a versão oficial.
O princípio em uma frase: em uma blockchain de prova de trabalho (proof of work), vale a cadeia que exigiu mais trabalho computacional. Se alguém controlar mais da metade do poder de mineração, poderá construir secretamente uma versão alternativa do histórico e depois publicá-la para substituir a versão oficial.
1
265
·
--
Artigo
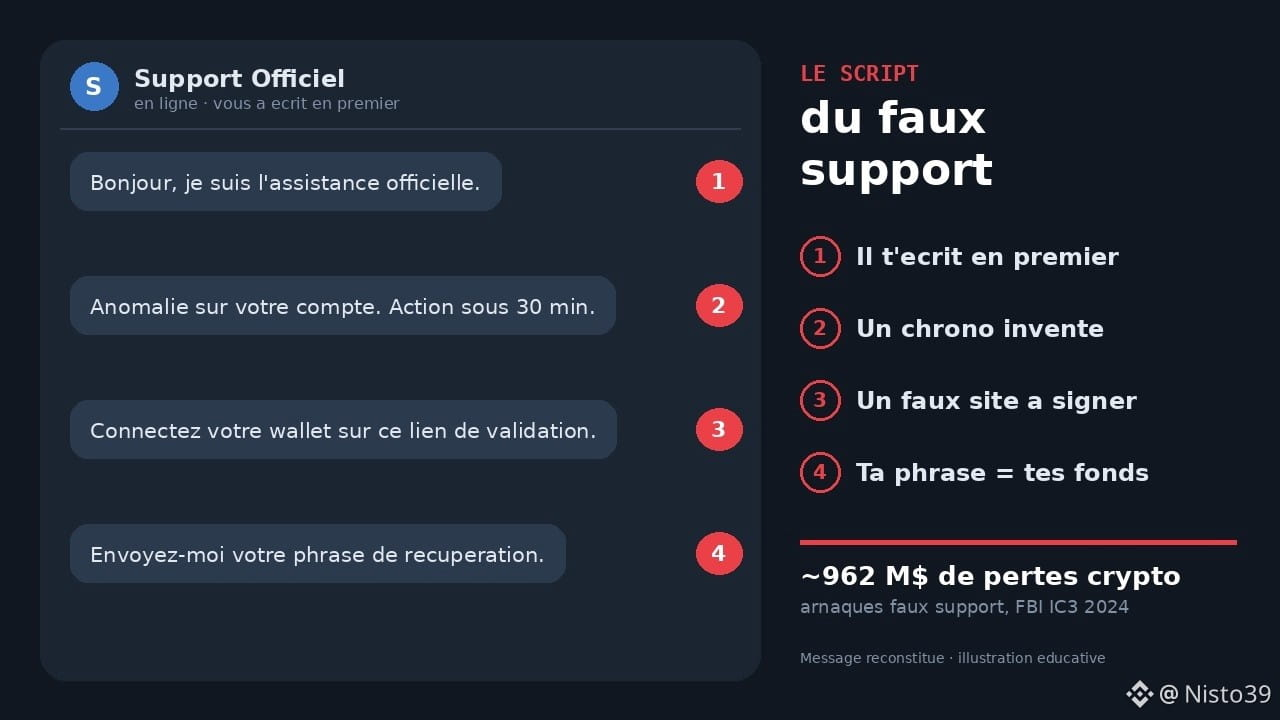
O falso apoio em 4 mensagens: o guião desmontado linha a linhaEis uma mensagem que circula todos os dias em grupos do Telegram e servidores do Discord sobre criptomoedas. Reconstituí-a com base nos esquemas mais comuns. Leia-a como se fosse recebê-la e depois vamos desmontá-la linha a linha.
« Olá, sou o apoio oficial. Vimos a sua mensagem no grupo. »
Primeira armadilha, e é enorme: é ele que lhe escreve. Fez uma pergunta em público e alguém responde-lhe em privado. O verdadeiro apoio não funciona assim. As equipas oficiais respondem através dos canais oficiais da aplicação ou do site, nunca o procuram por mensagem privada.
O falso apoio em 4 mensagens: o guião desmontado linha a linha
Eis uma mensagem que circula todos os dias em grupos do Telegram e servidores do Discord sobre criptomoedas. Reconstituí-a com base nos esquemas mais comuns. Leia-a como se fosse recebê-la e depois vamos desmontá-la linha a linha.
« Olá, sou o apoio oficial. Vimos a sua mensagem no grupo. »
Primeira armadilha, e é enorme: é ele que lhe escreve. Fez uma pergunta em público e alguém responde-lhe em privado. O verdadeiro apoio não funciona assim. As equipas oficiais respondem através dos canais oficiais da aplicação ou do site, nunca o procuram por mensagem privada.
« Olá, sou o apoio oficial. Vimos a sua mensagem no grupo. »
Primeira armadilha, e é enorme: é ele que lhe escreve. Fez uma pergunta em público e alguém responde-lhe em privado. O verdadeiro apoio não funciona assim. As equipas oficiais respondem através dos canais oficiais da aplicação ou do site, nunca o procuram por mensagem privada.
228
·
--
Artigo
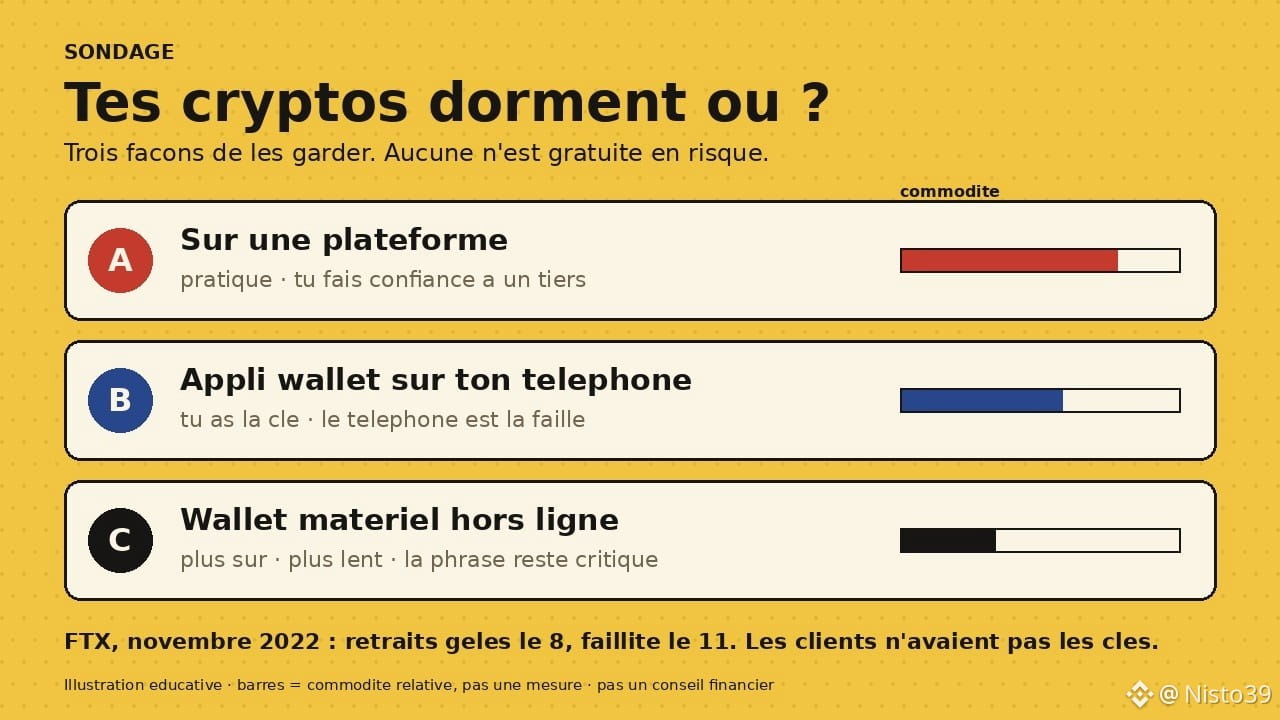
A, B ou C: onde estão realmente guardadas as tuas criptomoedas?Antes de começarmos, uma pequena sondagem: responde honestamente nos comentários. Onde estão as tuas criptomoedas neste momento?
A) Numa plataforma de câmbio
B) Numa aplicação de carteira no teu telemóvel
C) Numa carteira de hardware, offline
D) Sinceramente… não sei bem
Se respondeste D, este artigo é para ti. E se respondeste A, B ou C, também é, porque nenhuma destas três opções é «a certa» em termos absolutos. Cada uma desloca o risco para outro lado.
Há quatro anos, nesta semana
A 8 de novembro de 2022, a FTX congelou os levantamentos. No dia 11, a plataforma declarou falência. Clientes que pensavam que «tinham» criptomoedas descobriram que, na verdade, tinham sobretudo uma linha numa base de dados. Oito anos antes, em fevereiro de 2014, a Mt. Gox tinha feito o mesmo, anunciando a perda de cerca de 850 000 BTC. A mesma lição, duas vezes: quando outra pessoa guarda as tuas chaves, dependes da sua solvência e honestidade.
A, B ou C: onde estão realmente guardadas as tuas criptomoedas?
Antes de começarmos, uma pequena sondagem: responde honestamente nos comentários. Onde estão as tuas criptomoedas neste momento?
A) Numa plataforma de câmbio
B) Numa aplicação de carteira no teu telemóvel
C) Numa carteira de hardware, offline
D) Sinceramente… não sei bem
Se respondeste D, este artigo é para ti. E se respondeste A, B ou C, também é, porque nenhuma destas três opções é «a certa» em termos absolutos. Cada uma desloca o risco para outro lado.
Há quatro anos, nesta semana
A 8 de novembro de 2022, a FTX congelou os levantamentos. No dia 11, a plataforma declarou falência. Clientes que pensavam que «tinham» criptomoedas descobriram que, na verdade, tinham sobretudo uma linha numa base de dados. Oito anos antes, em fevereiro de 2014, a Mt. Gox tinha feito o mesmo, anunciando a perda de cerca de 850 000 BTC. A mesma lição, duas vezes: quando outra pessoa guarda as tuas chaves, dependes da sua solvência e honestidade.
A) Numa plataforma de câmbio
B) Numa aplicação de carteira no teu telemóvel
C) Numa carteira de hardware, offline
D) Sinceramente… não sei bem
Se respondeste D, este artigo é para ti. E se respondeste A, B ou C, também é, porque nenhuma destas três opções é «a certa» em termos absolutos. Cada uma desloca o risco para outro lado.
Há quatro anos, nesta semana
A 8 de novembro de 2022, a FTX congelou os levantamentos. No dia 11, a plataforma declarou falência. Clientes que pensavam que «tinham» criptomoedas descobriram que, na verdade, tinham sobretudo uma linha numa base de dados. Oito anos antes, em fevereiro de 2014, a Mt. Gox tinha feito o mesmo, anunciando a perda de cerca de 850 000 BTC. A mesma lição, duas vezes: quando outra pessoa guarda as tuas chaves, dependes da sua solvência e honestidade.
118
·
--
Artigo
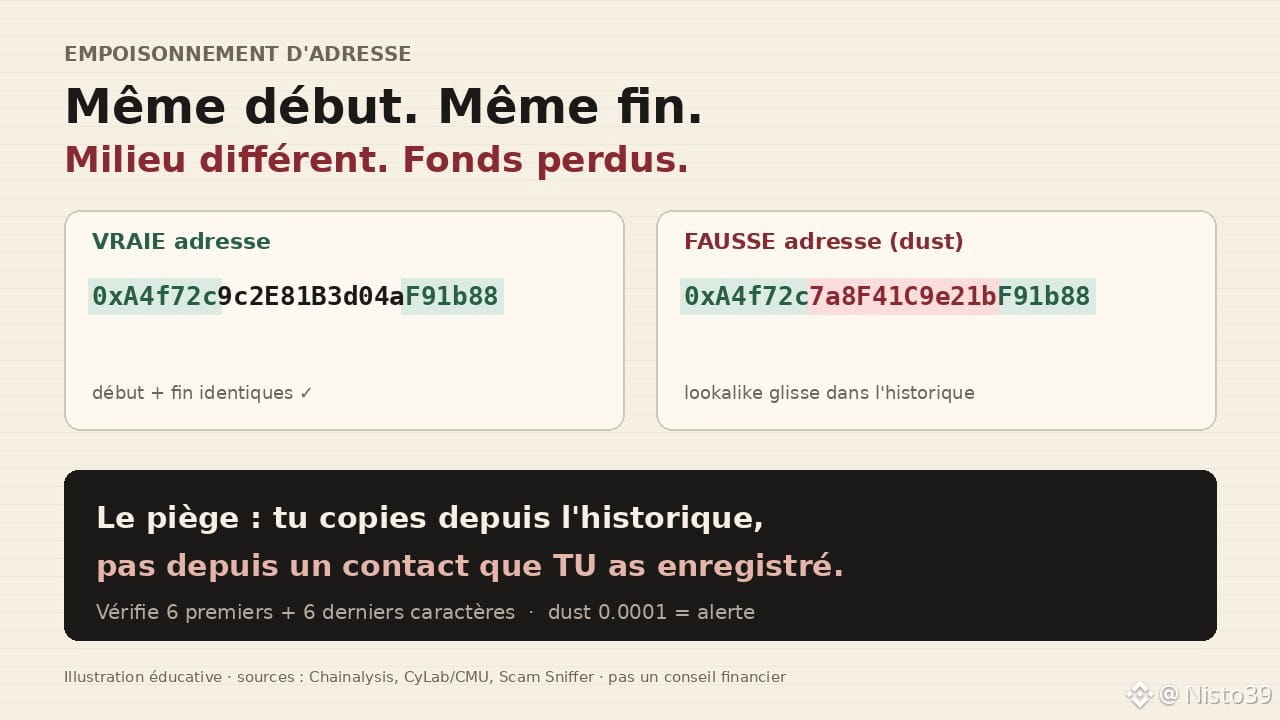
Envenenamento de endereço: a armadilha que seu histórico prepara para vocêVocê copia um endereço do histórico da sua carteira. Primeiros caracteres OK, últimos caracteres OK. Você envia. O dinheiro vai embora… para outra pessoa. Não é um bug. Não é um ataque à rede. É uma armadilha chamada envenenamento de endereço.
O que ninguém diz com clareza suficiente: seu histórico de transações também é um campo de caça. Os golpistas sabem disso. E se aproveitam.
O mecanismo, sem jargão desnecessário
Um atacante observa os endereços com os quais você troca com frequência — um amigo, uma exchange, um contrato. Depois, gera (com uma ferramenta, às vezes comprada na dark web) um endereço parecido: mesmos primeiros caracteres, mesmos últimos, meio diferente. Em seguida, envia para você uma quantia bem pequena, dust, desse endereço falso. Ou uma transação de valor zero. Sua carteira registra o contato. Da próxima vez que você procurar «o endereço de ontem», muitas vezes é esse que aparece primeiro.
Envenenamento de endereço: a armadilha que seu histórico prepara para você
Você copia um endereço do histórico da sua carteira. Primeiros caracteres OK, últimos caracteres OK. Você envia. O dinheiro vai embora… para outra pessoa. Não é um bug. Não é um ataque à rede. É uma armadilha chamada envenenamento de endereço.
O que ninguém diz com clareza suficiente: seu histórico de transações também é um campo de caça. Os golpistas sabem disso. E se aproveitam.
O mecanismo, sem jargão desnecessário
Um atacante observa os endereços com os quais você troca com frequência — um amigo, uma exchange, um contrato. Depois, gera (com uma ferramenta, às vezes comprada na dark web) um endereço parecido: mesmos primeiros caracteres, mesmos últimos, meio diferente. Em seguida, envia para você uma quantia bem pequena, dust, desse endereço falso. Ou uma transação de valor zero. Sua carteira registra o contato. Da próxima vez que você procurar «o endereço de ontem», muitas vezes é esse que aparece primeiro.
O que ninguém diz com clareza suficiente: seu histórico de transações também é um campo de caça. Os golpistas sabem disso. E se aproveitam.
O mecanismo, sem jargão desnecessário
Um atacante observa os endereços com os quais você troca com frequência — um amigo, uma exchange, um contrato. Depois, gera (com uma ferramenta, às vezes comprada na dark web) um endereço parecido: mesmos primeiros caracteres, mesmos últimos, meio diferente. Em seguida, envia para você uma quantia bem pequena, dust, desse endereço falso. Ou uma transação de valor zero. Sua carteira registra o contato. Da próxima vez que você procurar «o endereço de ontem», muitas vezes é esse que aparece primeiro.
3
1.2k
·
--
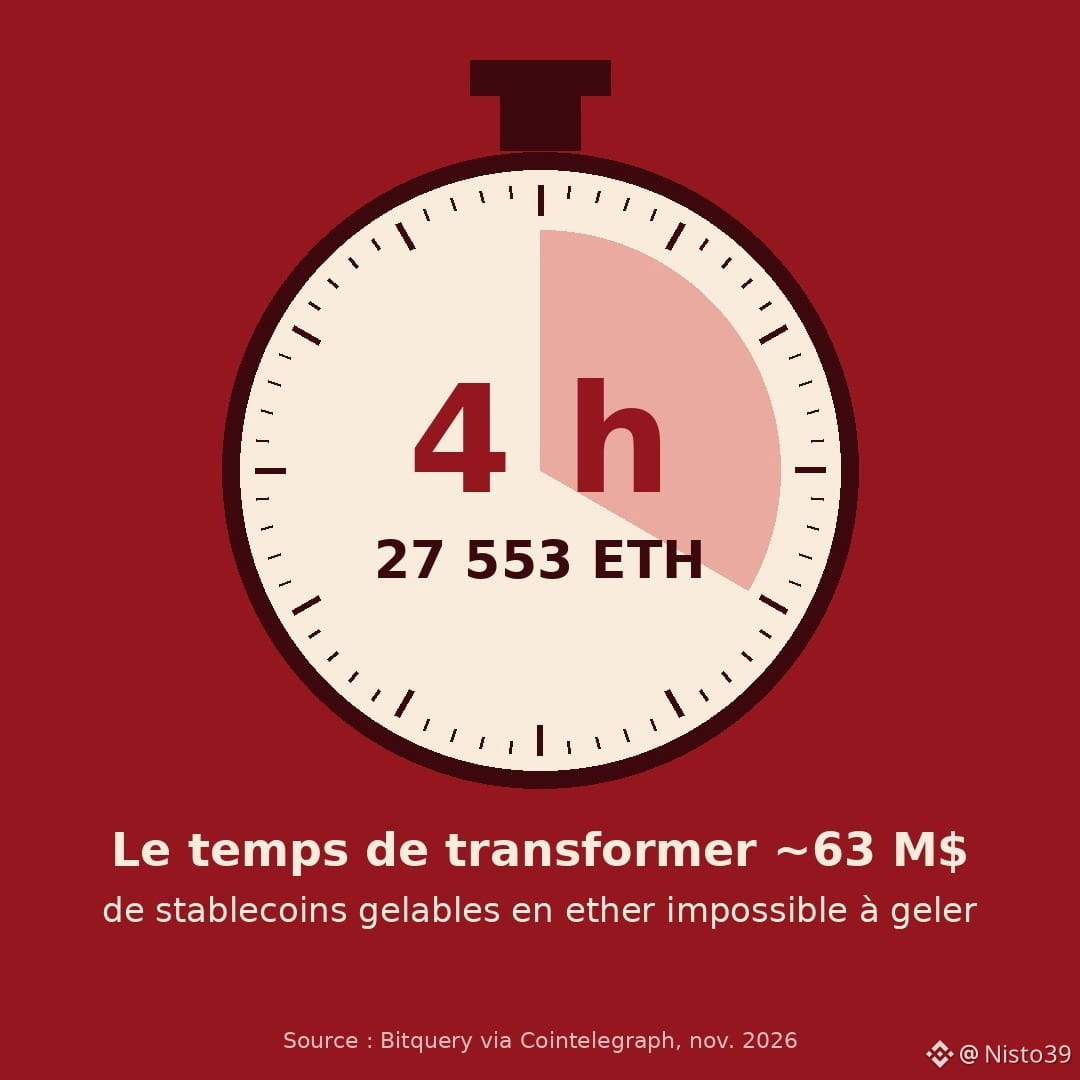
27 553 ETH em cerca de quatro horas.
Foi o que teria feito o autor de um roubo de mais de US$ 133 milhões, revelado esta semana pelo investigador ZachXBT: converter quase US$ 63 milhões em stablecoins para $ETH, a toda a velocidade (Bitquery, via Cointelegraph).
A vítima em questão não é uma pequena exchange obscura. Segundo ZachXBT, trata-se do Crédit Mutuel Arkéa, um grupo bancário francês. O banco confirmou à CoinDesk um ataque que permitiu transações fraudulentas, afirmou que a situação está sob controle e que seus clientes estão protegidos, sem informar o valor. Detalhe constrangedor: em maio, havia solicitado uma licença MiCA (o quadro europeu para serviços de criptoativos).
O caminho do dinheiro, segundo a Bitquery: US$ 108,8 milhões em USDC retirados de contas na Kraken, Crypto.com e OKX em 21 horas, nos dias 1º e 2 de novembro, e depois espalhados por centenas de carteiras. As três plataformas dizem que não foram invadidas e que restringiram ou congelaram as contas relacionadas.
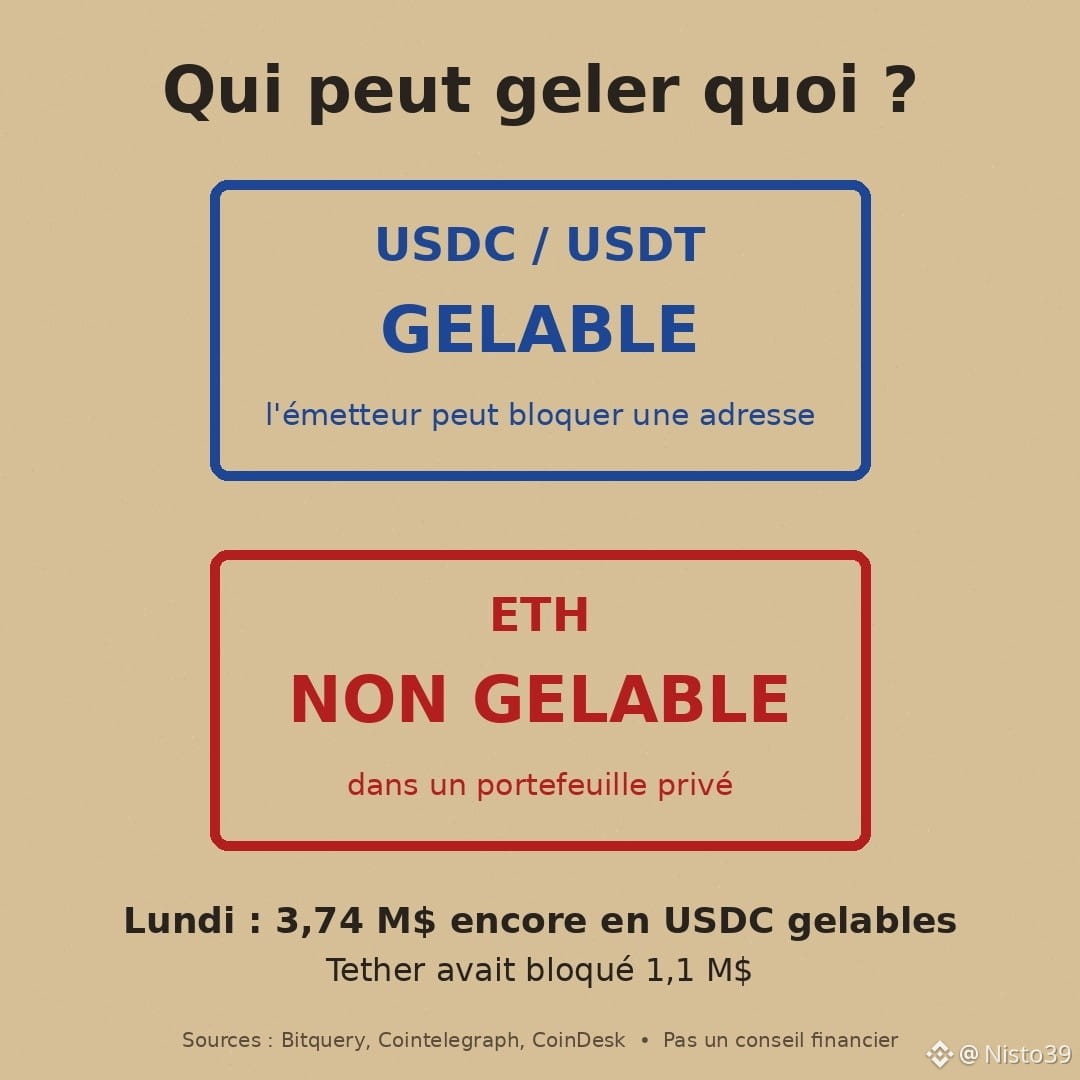
Por que essa corrida? Porque $USDC a tem um emissor central, a Circle, que pode congelar um endereço. O ether, não. Na segunda-feira, restavam apenas US$ 3,74 milhões em USDC que podiam ser congelados, e a Tether havia bloqueado somente US$ 1,1 milhão.
O que eu tiro disso: o «congelamento» anunciado após cada invasão só funciona se formos mais rápidos que o ladrão. ZachXBT afirma que parte dos saques ocorreu depois de seu primeiro alerta público. O banco não confirmou isso.
Fontes: CoinDesk, Cointelegraph, Bitquery. Isto não é um conselho financeiro.
Um banco que tem seus fundos esvaziados antes mesmo de lançar sua oferta de criptoativos: isso te desanima ou você prefere que ele aprenda agora?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
27 553 ETH em cerca de quatro horas.
Foi o que teria feito o autor de um roubo de mais de US$ 133 milhões, revelado esta semana pelo investigador ZachXBT: converter quase US$ 63 milhões em stablecoins para $ETH , a toda a velocidade (Bitquery, via Cointelegraph).
A vítima em questão não é uma pequena exchange obscura. Segundo ZachXBT, trata-se do Crédit Mutuel Arkéa, um grupo bancário francês. O banco confirmou à CoinDesk um ataque que permitiu transações fraudulentas, afirmou que a situação está sob controle e que seus clientes estão protegidos, sem informar o valor. Detalhe constrangedor: em maio, havia solicitado uma licença MiCA (o quadro europeu para serviços de criptoativos).
O caminho do dinheiro, segundo a Bitquery: US$ 108,8 milhões em USDC retirados de contas na Kraken, Crypto.com e OKX em 21 horas, nos dias 1º e 2 de novembro, e depois espalhados por centenas de carteiras. As três plataformas dizem que não foram invadidas e que restringiram ou congelaram as contas relacionadas.
Por que essa corrida? Porque $USDC a tem um emissor central, a Circle, que pode congelar um endereço. O ether, não. Na segunda-feira, restavam apenas US$ 3,74 milhões em USDC que podiam ser congelados, e a Tether havia bloqueado somente US$ 1,1 milhão.
O que eu tiro disso: o «congelamento» anunciado após cada invasão só funciona se formos mais rápidos que o ladrão. ZachXBT afirma que parte dos saques ocorreu depois de seu primeiro alerta público. O banco não confirmou isso.
Fontes: CoinDesk, Cointelegraph, Bitquery. Isto não é um conselho financeiro.
Um banco que tem seus fundos esvaziados antes mesmo de lançar sua oferta de criptoativos: isso te desanima ou você prefere que ele aprenda agora?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
Foi o que teria feito o autor de um roubo de mais de US$ 133 milhões, revelado esta semana pelo investigador ZachXBT: converter quase US$ 63 milhões em stablecoins para $ETH , a toda a velocidade (Bitquery, via Cointelegraph).
A vítima em questão não é uma pequena exchange obscura. Segundo ZachXBT, trata-se do Crédit Mutuel Arkéa, um grupo bancário francês. O banco confirmou à CoinDesk um ataque que permitiu transações fraudulentas, afirmou que a situação está sob controle e que seus clientes estão protegidos, sem informar o valor. Detalhe constrangedor: em maio, havia solicitado uma licença MiCA (o quadro europeu para serviços de criptoativos).
O caminho do dinheiro, segundo a Bitquery: US$ 108,8 milhões em USDC retirados de contas na Kraken, Crypto.com e OKX em 21 horas, nos dias 1º e 2 de novembro, e depois espalhados por centenas de carteiras. As três plataformas dizem que não foram invadidas e que restringiram ou congelaram as contas relacionadas.
Por que essa corrida? Porque $USDC a tem um emissor central, a Circle, que pode congelar um endereço. O ether, não. Na segunda-feira, restavam apenas US$ 3,74 milhões em USDC que podiam ser congelados, e a Tether havia bloqueado somente US$ 1,1 milhão.
O que eu tiro disso: o «congelamento» anunciado após cada invasão só funciona se formos mais rápidos que o ladrão. ZachXBT afirma que parte dos saques ocorreu depois de seu primeiro alerta público. O banco não confirmou isso.
Fontes: CoinDesk, Cointelegraph, Bitquery. Isto não é um conselho financeiro.
Um banco que tem seus fundos esvaziados antes mesmo de lançar sua oferta de criptoativos: isso te desanima ou você prefere que ele aprenda agora?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
125
·
--
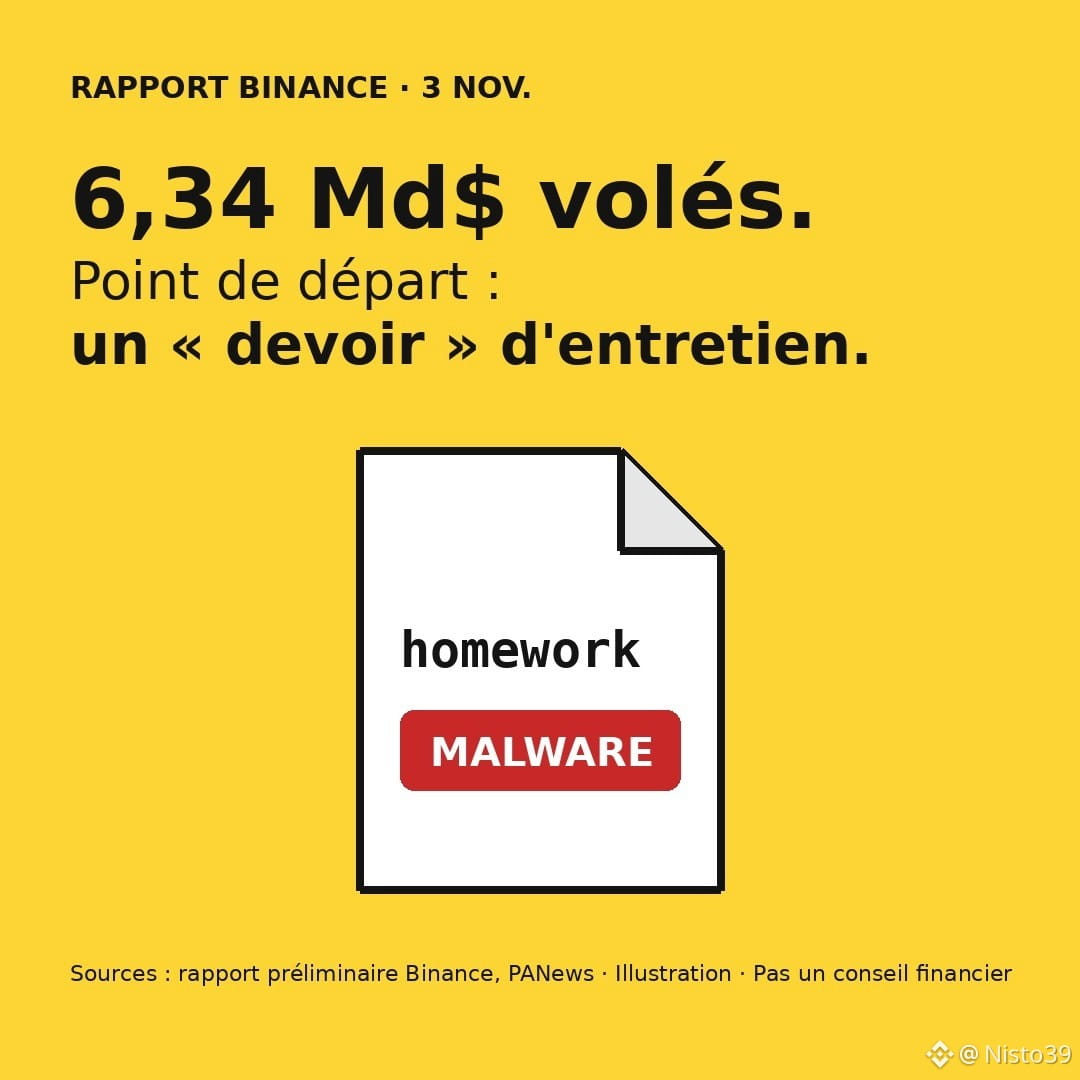
Pergunta honesta: se um recrutador simpático te envia um «pequeno teste técnico» para instalar, tu executas?
Um engenheiro da Binance fez isso em setembro. Segundo o relatório preliminar publicado pela Binance em 3 de novembro, esse gesto abriu a porta para o roubo de 29 de outubro: 6,34 bilhões de dólares.
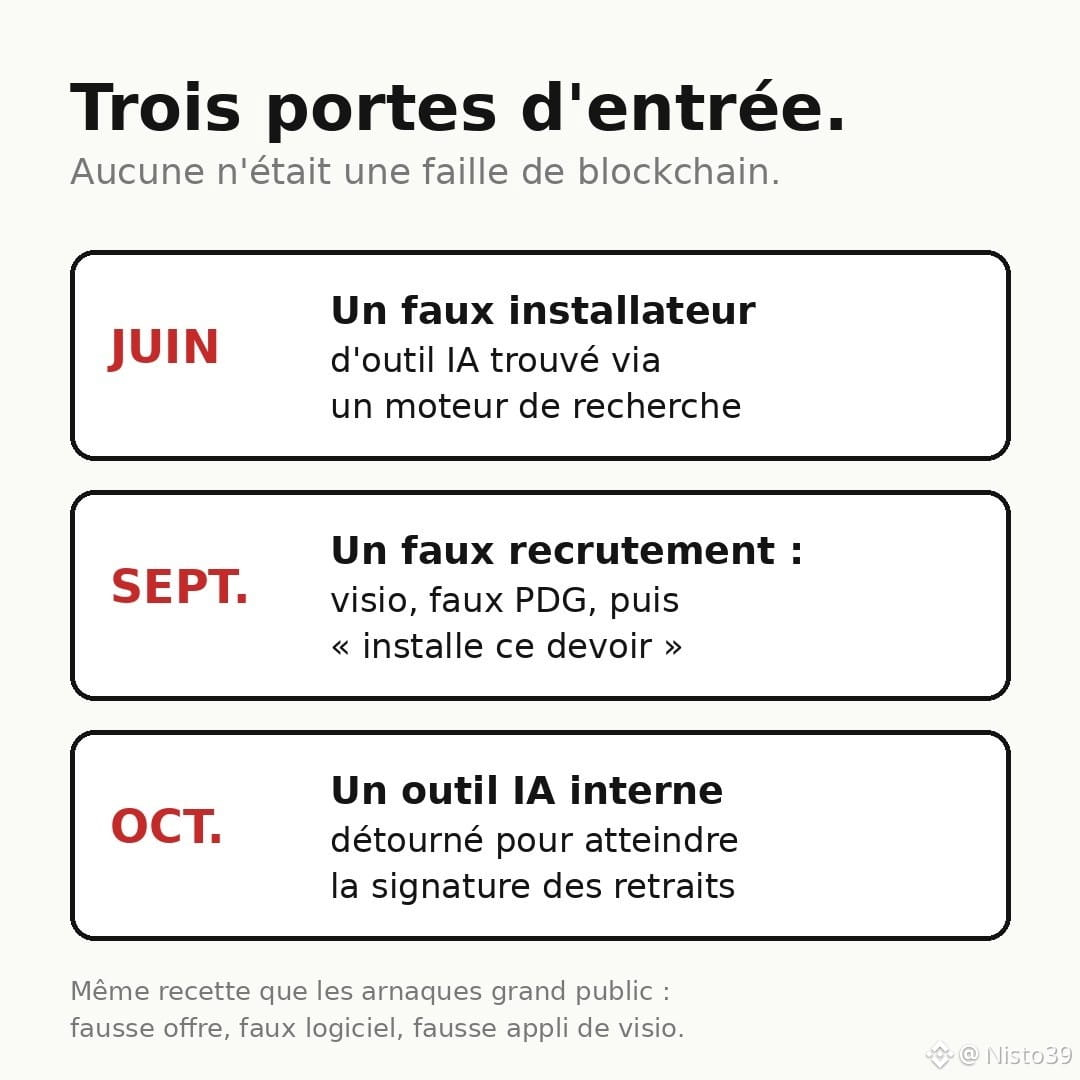
Versão curta:
• junho: um engenheiro procura uma ferramenta de programação com IA num motor de busca e instala uma versão adulterada. O PC é substituído, mas as informações sobre a sua equipa vazam.
• setembro: um colega é contactado numa plataforma de emprego legítima. Uma falsa recrutadora faz uma videochamada, mostra as suas redes sociais para transmitir confiança e, depois, aparece um falso CEO. No fim: «descarrega este trabalho no teu PC de trabalho». O malware é executado e o antivírus não deteta nada.
• outubro: através de uma ferramenta interna de IA, conseguem chegar ao serviço que assina os levantamentos.
O que me chama a atenção: nenhuma falha espetacular na blockchain. Apenas paciência e confiança manipulada.
E isto não visa apenas os gigantes. A Binance afirma ter bloqueado 57 ataques ligados à Coreia do Norte em 2026, usando as táticas que todos recebemos: falsa oferta de emprego, software falso encontrado através de um anúncio, falsa aplicação de videochamada «para a entrevista».
A Binance anuncia 2,85 mil milhões de dólares congelados ou bloqueados e 98% dos ativos recuperados até 31/10. $BNB a perdeu ~8% na semana, e $ETH está no centro do caso: os piratas informáticos exploraram o EIP-7702, uma funcionalidade do Ethereum que permite a uma conta delegar ações num contrato.
Já te propuseram um emprego em que era preciso «apenas instalar um ficheiro»? O que te despertou suspeitas?
Fontes: relatório da Binance, The Hacker News, PANews, CoinEdition. Não é aconselhamento financeiro.
#Binance #Securite #Arnaque #Crypto
Pergunta honesta: se um recrutador simpático te envia um «pequeno teste técnico» para instalar, tu executas?
Um engenheiro da Binance fez isso em setembro. Segundo o relatório preliminar publicado pela Binance em 3 de novembro, esse gesto abriu a porta para o roubo de 29 de outubro: 6,34 bilhões de dólares.
Versão curta:
• junho: um engenheiro procura uma ferramenta de programação com IA num motor de busca e instala uma versão adulterada. O PC é substituído, mas as informações sobre a sua equipa vazam.
• setembro: um colega é contactado numa plataforma de emprego legítima. Uma falsa recrutadora faz uma videochamada, mostra as suas redes sociais para transmitir confiança e, depois, aparece um falso CEO. No fim: «descarrega este trabalho no teu PC de trabalho». O malware é executado e o antivírus não deteta nada.
• outubro: através de uma ferramenta interna de IA, conseguem chegar ao serviço que assina os levantamentos.
O que me chama a atenção: nenhuma falha espetacular na blockchain. Apenas paciência e confiança manipulada.
E isto não visa apenas os gigantes. A Binance afirma ter bloqueado 57 ataques ligados à Coreia do Norte em 2026, usando as táticas que todos recebemos: falsa oferta de emprego, software falso encontrado através de um anúncio, falsa aplicação de videochamada «para a entrevista».
A Binance anuncia 2,85 mil milhões de dólares congelados ou bloqueados e 98% dos ativos recuperados até 31/10. $BNB a perdeu ~8% na semana, e $ETH está no centro do caso: os piratas informáticos exploraram o EIP-7702, uma funcionalidade do Ethereum que permite a uma conta delegar ações num contrato.
Já te propuseram um emprego em que era preciso «apenas instalar um ficheiro»? O que te despertou suspeitas?
Fontes: relatório da Binance, The Hacker News, PANews, CoinEdition. Não é aconselhamento financeiro.
#Binance #Securite #Arnaque #Crypto
Um engenheiro da Binance fez isso em setembro. Segundo o relatório preliminar publicado pela Binance em 3 de novembro, esse gesto abriu a porta para o roubo de 29 de outubro: 6,34 bilhões de dólares.
Versão curta:
• junho: um engenheiro procura uma ferramenta de programação com IA num motor de busca e instala uma versão adulterada. O PC é substituído, mas as informações sobre a sua equipa vazam.
• setembro: um colega é contactado numa plataforma de emprego legítima. Uma falsa recrutadora faz uma videochamada, mostra as suas redes sociais para transmitir confiança e, depois, aparece um falso CEO. No fim: «descarrega este trabalho no teu PC de trabalho». O malware é executado e o antivírus não deteta nada.
• outubro: através de uma ferramenta interna de IA, conseguem chegar ao serviço que assina os levantamentos.
O que me chama a atenção: nenhuma falha espetacular na blockchain. Apenas paciência e confiança manipulada.
E isto não visa apenas os gigantes. A Binance afirma ter bloqueado 57 ataques ligados à Coreia do Norte em 2026, usando as táticas que todos recebemos: falsa oferta de emprego, software falso encontrado através de um anúncio, falsa aplicação de videochamada «para a entrevista».
A Binance anuncia 2,85 mil milhões de dólares congelados ou bloqueados e 98% dos ativos recuperados até 31/10. $BNB a perdeu ~8% na semana, e $ETH está no centro do caso: os piratas informáticos exploraram o EIP-7702, uma funcionalidade do Ethereum que permite a uma conta delegar ações num contrato.
Já te propuseram um emprego em que era preciso «apenas instalar um ficheiro»? O que te despertou suspeitas?
Fontes: relatório da Binance, The Hacker News, PANews, CoinEdition. Não é aconselhamento financeiro.
#Binance #Securite #Arnaque #Crypto
134
·
--
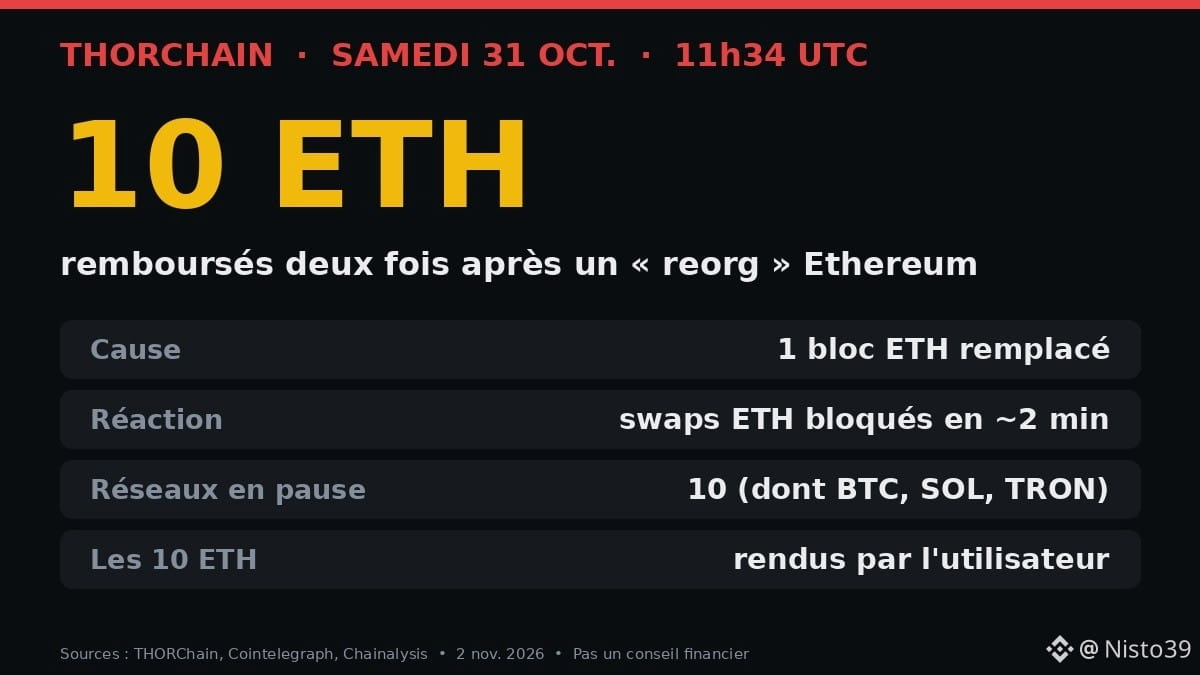
⛓️ A THORChain pagou 10 ETH que nunca tinha recebido. E esse bug, por acaso, atrapalhou os hackers da Binance.
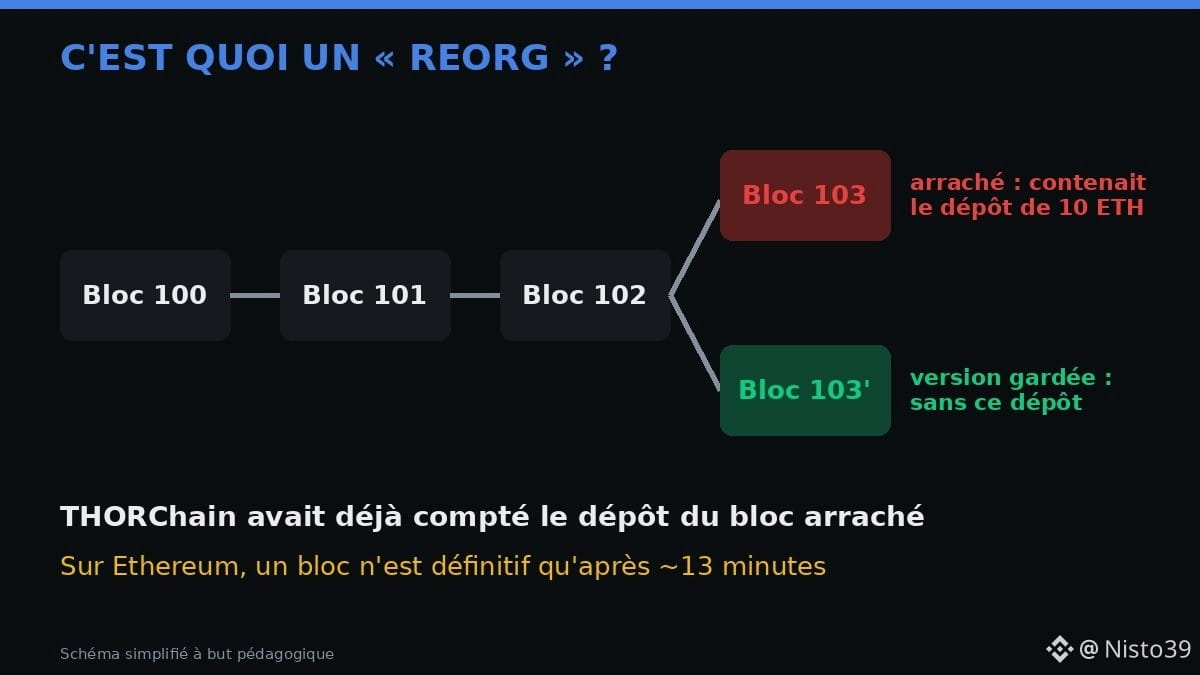
O que aconteceu? No sábado, 31 de outubro, às 11h34 UTC, $ETH passou por uma «reorganização» de um bloco.
👉 Reorganização = a rede substitui o bloco mais recente por uma versão concorrente. Como arrancar a última página de um caderno e reescrevê-la.
Um depósito de 10 ETH estava nessa página. A THORChain (um protocolo de trocas entre blockchains, token $RUNE) já o tinha contabilizado. O swap falhou, reembolsou 10 ETH… e depois também reembolsou o depósito verdadeiro. Resultado: saíram 10 ETH a mais.
🛑 As salvaguardas:
• O controlo de solvência bloqueou automaticamente os swaps de ETH
• Em ~2 minutos, os nós suspenderam os pagamentos em ETH
• Trocas suspensas em 10 redes, incluindo BTC, SOL e TRON
• O utilizador devolveu os 10 ETH, e os fundos voltaram a ficar equilibrados
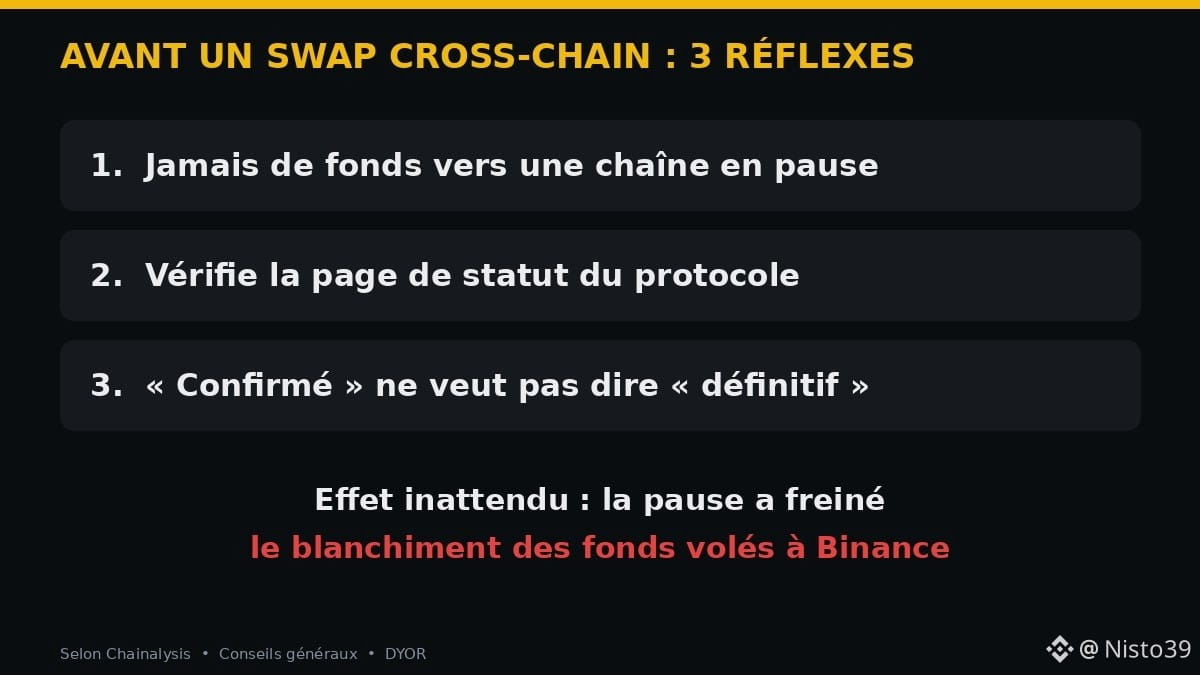
🕵️ Efeito inesperado: segundo a Chainalysis, a pausa atrasou a lavagem de uma grande parte dos fundos roubados da Binance pelos hackers norte-coreanos.
⚠️ O risco: a THORChain alerta que, após uma reorganização, alguém mal-intencionado poderia reproduzir uma transação e receber o pagamento. A correção está em andamento, sem data para a retomada.
🧕🏾 Mariam, gerente de um cibercafé em Niamey, queria trocar os seus USDT por BTC através da THORChain. Lições:
1. Nunca envies fundos para uma rede em pausa; eles podem ficar bloqueados
2. Verifica a página de estado do protocolo antes de fazer um swap
3. «Confirmado» não significa «definitivo»: no Ethereum, a finalização demora ~13 minutos
Isto não é aconselhamento financeiro. DYOR.
Na tua opinião, um protocolo deve permanecer 100% neutro ou bloquear os endereços dos hackers? 👇
#THORChain #Ethereum #DeFi #Securite #CryptoAfrique
⛓️ A THORChain pagou 10 ETH que nunca tinha recebido. E esse bug, por acaso, atrapalhou os hackers da Binance.
O que aconteceu? No sábado, 31 de outubro, às 11h34 UTC, $ETH passou por uma «reorganização» de um bloco.
👉 Reorganização = a rede substitui o bloco mais recente por uma versão concorrente. Como arrancar a última página de um caderno e reescrevê-la.
Um depósito de 10 ETH estava nessa página. A THORChain (um protocolo de trocas entre blockchains, token $RUNE ) já o tinha contabilizado. O swap falhou, reembolsou 10 ETH… e depois também reembolsou o depósito verdadeiro. Resultado: saíram 10 ETH a mais.
🛑 As salvaguardas:
• O controlo de solvência bloqueou automaticamente os swaps de ETH
• Em ~2 minutos, os nós suspenderam os pagamentos em ETH
• Trocas suspensas em 10 redes, incluindo BTC, SOL e TRON
• O utilizador devolveu os 10 ETH, e os fundos voltaram a ficar equilibrados
🕵️ Efeito inesperado: segundo a Chainalysis, a pausa atrasou a lavagem de uma grande parte dos fundos roubados da Binance pelos hackers norte-coreanos.
⚠️ O risco: a THORChain alerta que, após uma reorganização, alguém mal-intencionado poderia reproduzir uma transação e receber o pagamento. A correção está em andamento, sem data para a retomada.
🧕🏾 Mariam, gerente de um cibercafé em Niamey, queria trocar os seus USDT por BTC através da THORChain. Lições:
1. Nunca envies fundos para uma rede em pausa; eles podem ficar bloqueados
2. Verifica a página de estado do protocolo antes de fazer um swap
3. «Confirmado» não significa «definitivo»: no Ethereum, a finalização demora ~13 minutos
Isto não é aconselhamento financeiro. DYOR.
Na tua opinião, um protocolo deve permanecer 100% neutro ou bloquear os endereços dos hackers? 👇
#THORChain #Ethereum #DeFi #Securite #CryptoAfrique
O que aconteceu? No sábado, 31 de outubro, às 11h34 UTC, $ETH passou por uma «reorganização» de um bloco.
👉 Reorganização = a rede substitui o bloco mais recente por uma versão concorrente. Como arrancar a última página de um caderno e reescrevê-la.
Um depósito de 10 ETH estava nessa página. A THORChain (um protocolo de trocas entre blockchains, token $RUNE ) já o tinha contabilizado. O swap falhou, reembolsou 10 ETH… e depois também reembolsou o depósito verdadeiro. Resultado: saíram 10 ETH a mais.
🛑 As salvaguardas:
• O controlo de solvência bloqueou automaticamente os swaps de ETH
• Em ~2 minutos, os nós suspenderam os pagamentos em ETH
• Trocas suspensas em 10 redes, incluindo BTC, SOL e TRON
• O utilizador devolveu os 10 ETH, e os fundos voltaram a ficar equilibrados
🕵️ Efeito inesperado: segundo a Chainalysis, a pausa atrasou a lavagem de uma grande parte dos fundos roubados da Binance pelos hackers norte-coreanos.
⚠️ O risco: a THORChain alerta que, após uma reorganização, alguém mal-intencionado poderia reproduzir uma transação e receber o pagamento. A correção está em andamento, sem data para a retomada.
🧕🏾 Mariam, gerente de um cibercafé em Niamey, queria trocar os seus USDT por BTC através da THORChain. Lições:
1. Nunca envies fundos para uma rede em pausa; eles podem ficar bloqueados
2. Verifica a página de estado do protocolo antes de fazer um swap
3. «Confirmado» não significa «definitivo»: no Ethereum, a finalização demora ~13 minutos
Isto não é aconselhamento financeiro. DYOR.
Na tua opinião, um protocolo deve permanecer 100% neutro ou bloquear os endereços dos hackers? 👇
#THORChain #Ethereum #DeFi #Securite #CryptoAfrique
166
·
--
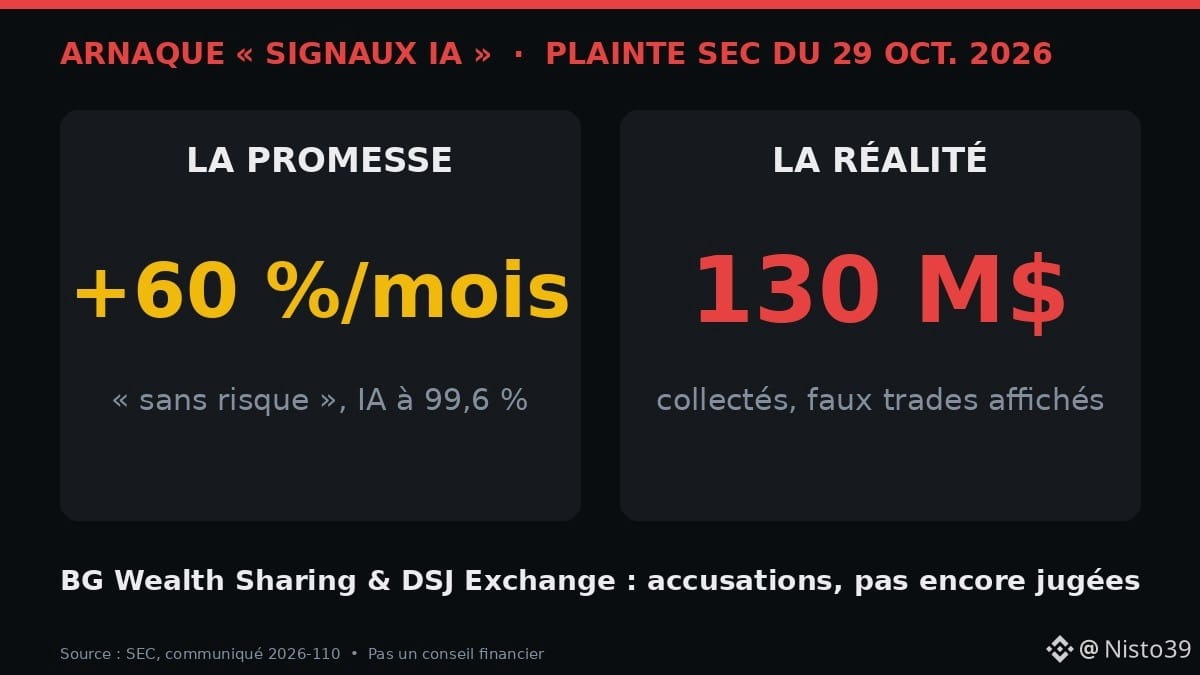
🚨 « 60 % por mês, sem risco, graças à IA »: regulador americano denuncia fraude de 130 milhões $
Os fatos (SEC, comunicado de 29 de outubro de 2026):
• Duas empresas, BG Wealth Sharing e DSJ Exchange, são acusadas de captar mais de 130 milhões $ de dezenas de milhares de pequenos investidores
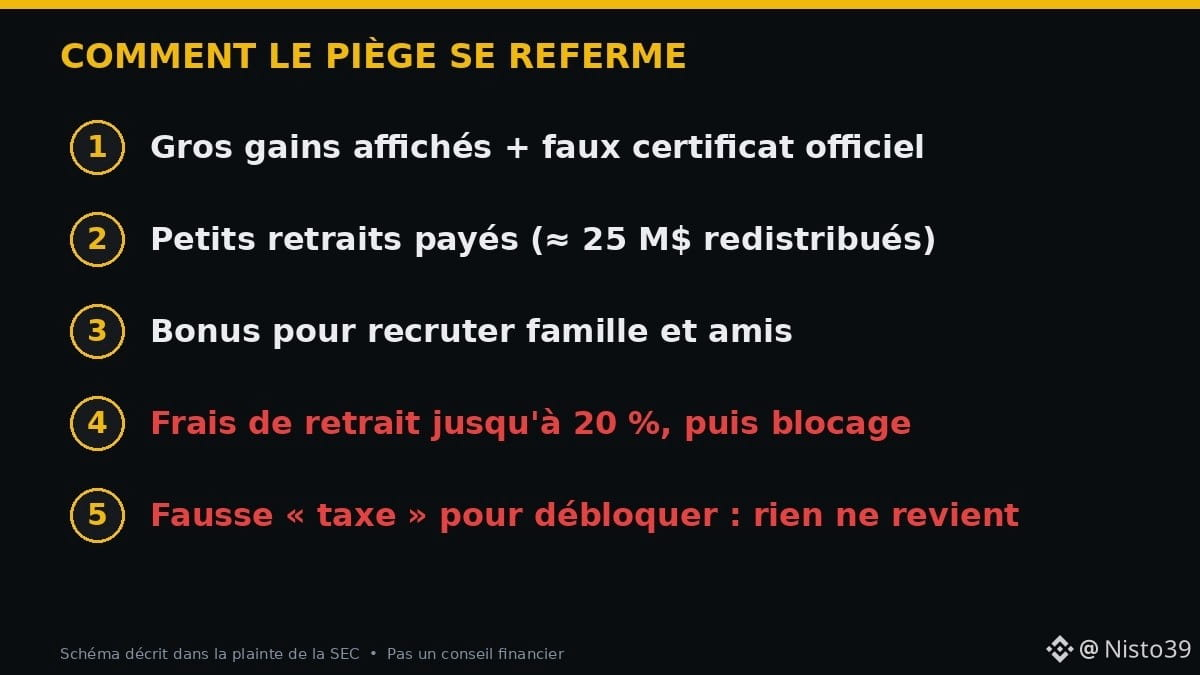
• Promessas: sinais de trading « gerados por IA » com 99,6 % de acerto, pelo menos 60 % de ganho por mês, capital dobrado em 40 dias
• Depósitos em USDT, USDC e $ETH numa plataforma que exibia operações falsas e saldos falsos
• Certificados falsos com o selo da SEC (o regulador diz que nunca emite certificados desse tipo)
• Apenas cerca de 25 milhões $ foram devolvidos a alguns clientes, para manter a confiança (esquema Ponzi: os antigos são pagos com o dinheiro dos novos)
• No final: taxas de saque de até 20 %, depois saques bloqueados e, em seguida, um falso « imposto » a pagar para desbloquear… sem nunca recuperar nada
São acusações, ainda não julgadas.
👨🏾🔧 Exemplo: Ibrahim, mototaxista em Abidjan, é adicionado a um grupo do Telegram. O « coach » mostra capturas de tela de ganhos e um certificado oficial. Os primeiros pequenos saques dão certo… depois pedem que ele recrute a família.
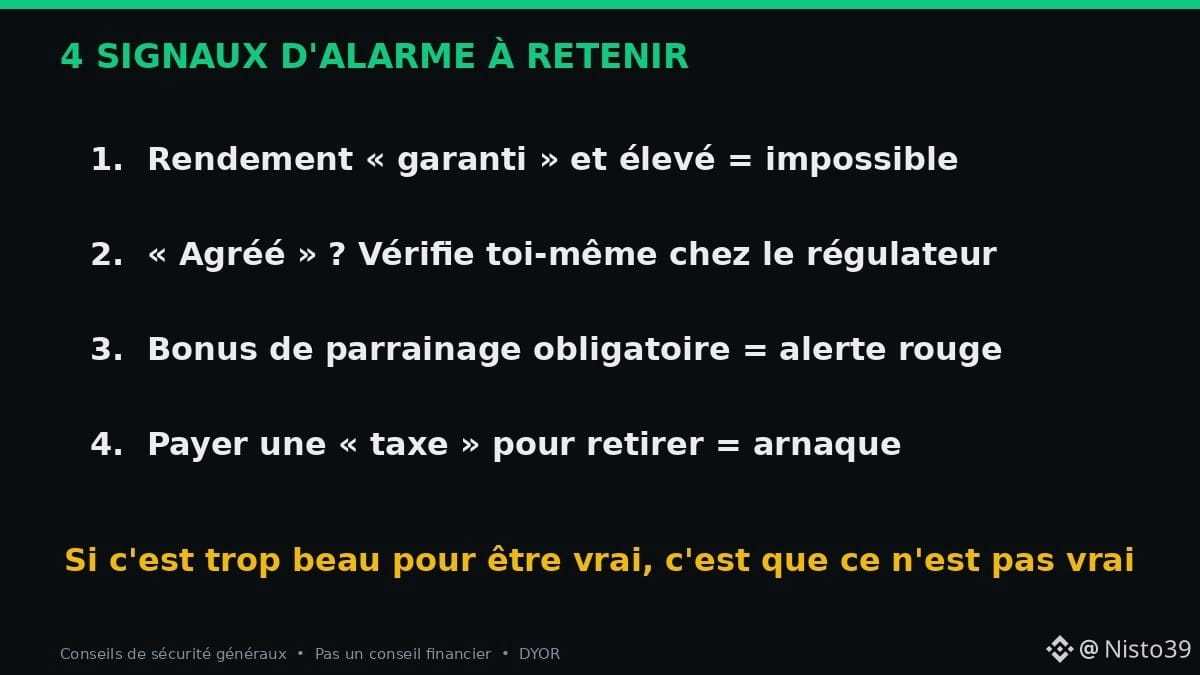
✅ 4 sinais de alerta:
1. Um rendimento alto e garantido não existe. Até $BTC pode perder 20 % em poucos dias.
2. A própria pessoa deve verificar se algo é « autorizado », no site oficial do regulador, nunca por meio de um link enviado pelo vendedor.
3. Bônus por recrutar = sinal de alerta vermelho.
4. Um « imposto » para desbloquear seu dinheiro = golpe, 100 %.
E você: já lhe ofereceram esse tipo de « sinais de IA » ou de « compartilhamento de riqueza »? 👇
Fontes: SEC (comunicado 2026-110), The Crypto Times. Isto não é aconselhamento financeiro.
#Arnaque #CryptoNews #Securite #Afrique #Bitcoin
🚨 « 60 % por mês, sem risco, graças à IA »: regulador americano denuncia fraude de 130 milhões $
Os fatos (SEC, comunicado de 29 de outubro de 2026):
• Duas empresas, BG Wealth Sharing e DSJ Exchange, são acusadas de captar mais de 130 milhões $ de dezenas de milhares de pequenos investidores
• Promessas: sinais de trading « gerados por IA » com 99,6 % de acerto, pelo menos 60 % de ganho por mês, capital dobrado em 40 dias
• Depósitos em USDT, USDC e $ETH numa plataforma que exibia operações falsas e saldos falsos
• Certificados falsos com o selo da SEC (o regulador diz que nunca emite certificados desse tipo)
• Apenas cerca de 25 milhões $ foram devolvidos a alguns clientes, para manter a confiança (esquema Ponzi: os antigos são pagos com o dinheiro dos novos)
• No final: taxas de saque de até 20 %, depois saques bloqueados e, em seguida, um falso « imposto » a pagar para desbloquear… sem nunca recuperar nada
São acusações, ainda não julgadas.
👨🏾🔧 Exemplo: Ibrahim, mototaxista em Abidjan, é adicionado a um grupo do Telegram. O « coach » mostra capturas de tela de ganhos e um certificado oficial. Os primeiros pequenos saques dão certo… depois pedem que ele recrute a família.
✅ 4 sinais de alerta:
1. Um rendimento alto e garantido não existe. Até $BTC pode perder 20 % em poucos dias.
2. A própria pessoa deve verificar se algo é « autorizado », no site oficial do regulador, nunca por meio de um link enviado pelo vendedor.
3. Bônus por recrutar = sinal de alerta vermelho.
4. Um « imposto » para desbloquear seu dinheiro = golpe, 100 %.
E você: já lhe ofereceram esse tipo de « sinais de IA » ou de « compartilhamento de riqueza »? 👇
Fontes: SEC (comunicado 2026-110), The Crypto Times. Isto não é aconselhamento financeiro.
#Arnaque #CryptoNews #Securite #Afrique #Bitcoin
Os fatos (SEC, comunicado de 29 de outubro de 2026):
• Duas empresas, BG Wealth Sharing e DSJ Exchange, são acusadas de captar mais de 130 milhões $ de dezenas de milhares de pequenos investidores
• Promessas: sinais de trading « gerados por IA » com 99,6 % de acerto, pelo menos 60 % de ganho por mês, capital dobrado em 40 dias
• Depósitos em USDT, USDC e $ETH numa plataforma que exibia operações falsas e saldos falsos
• Certificados falsos com o selo da SEC (o regulador diz que nunca emite certificados desse tipo)
• Apenas cerca de 25 milhões $ foram devolvidos a alguns clientes, para manter a confiança (esquema Ponzi: os antigos são pagos com o dinheiro dos novos)
• No final: taxas de saque de até 20 %, depois saques bloqueados e, em seguida, um falso « imposto » a pagar para desbloquear… sem nunca recuperar nada
São acusações, ainda não julgadas.
👨🏾🔧 Exemplo: Ibrahim, mototaxista em Abidjan, é adicionado a um grupo do Telegram. O « coach » mostra capturas de tela de ganhos e um certificado oficial. Os primeiros pequenos saques dão certo… depois pedem que ele recrute a família.
✅ 4 sinais de alerta:
1. Um rendimento alto e garantido não existe. Até $BTC pode perder 20 % em poucos dias.
2. A própria pessoa deve verificar se algo é « autorizado », no site oficial do regulador, nunca por meio de um link enviado pelo vendedor.
3. Bônus por recrutar = sinal de alerta vermelho.
4. Um « imposto » para desbloquear seu dinheiro = golpe, 100 %.
E você: já lhe ofereceram esse tipo de « sinais de IA » ou de « compartilhamento de riqueza »? 👇
Fontes: SEC (comunicado 2026-110), The Crypto Times. Isto não é aconselhamento financeiro.
#Arnaque #CryptoNews #Securite #Afrique #Bitcoin
1
223
·
--
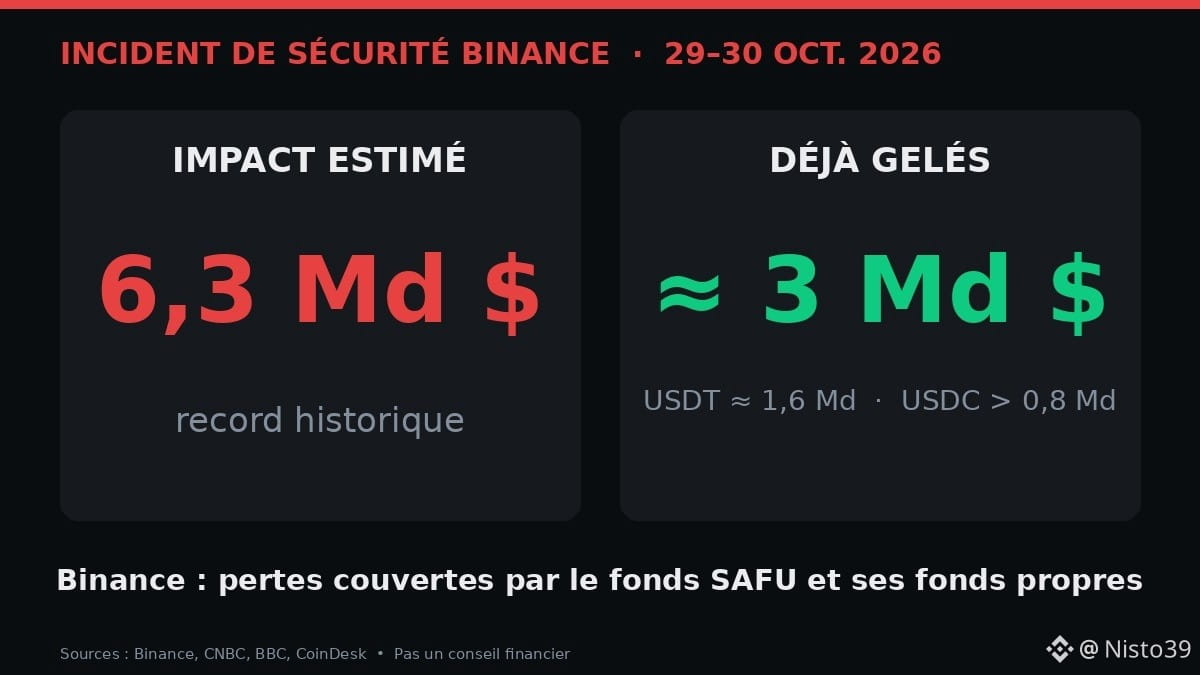
🚨 Binance hackeada: 6,3 bilhões de dólares afetados. O que sabemos nesta manhã e os 3 cuidados a tomar
Os fatos (Binance, CNBC, CoinDesk, BBC):
• Impacto estimado: ~6,3 bilhões de dólares, o maior ataque hacker conhecido no setor cripto (Bybit 2025: 1,5 bilhão de dólares)
• Cerca de 3 bilhões de dólares já foram congelados, incluindo ~1,6 bilhão em USDT (Tether) e mais de 800 milhões em USDC (Circle)
• Hipótese divulgada pela Binance: o laptop comprometido de um engenheiro, que permitiu saques não autorizados
• A TRM Labs atribui o ataque ao TraderTraitor, um grupo ligado à Coreia do Norte
• A Binance afirma que os fundos dos usuários estão protegidos: as perdas serão cobertas pelo fundo SAFU (reserva de emergência) e pelos recursos próprios da empresa
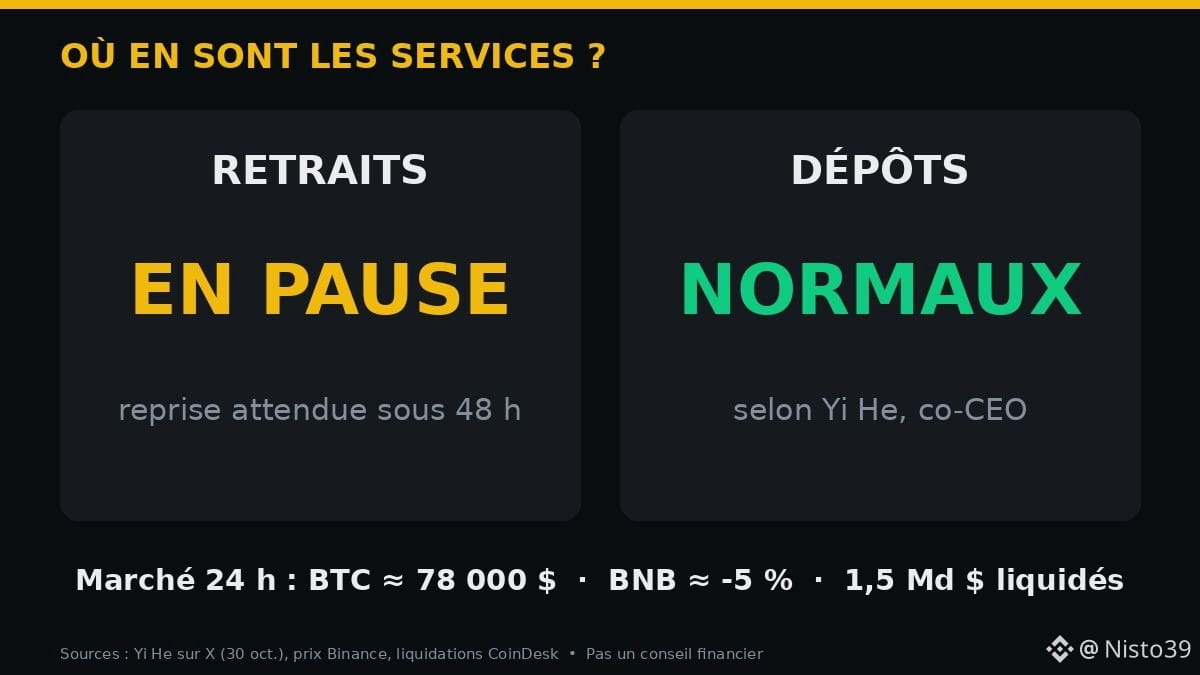
• Saques suspensos. Retomada prevista «em até 48 h», segundo Yi He (mensagem de 30 de outubro, por volta das 7h17, horário de Moscou). Depósitos normais.
📉 Mercado: $BTC a chegou a ~76.500 dólares antes de voltar para perto de 78.000 dólares, $BNB recua cerca de 5% em 24 h, e 1,5 bilhão de dólares em posições alavancadas foram liquidados (CoinDesk).
👨🏾💼 Exemplo: Patrick, comerciante em Kinshasa, vê uma mensagem circular no WhatsApp: «Verifique sua conta aqui para recuperar seus fundos».
➡️ É exatamente esse o momento preferido dos golpistas.
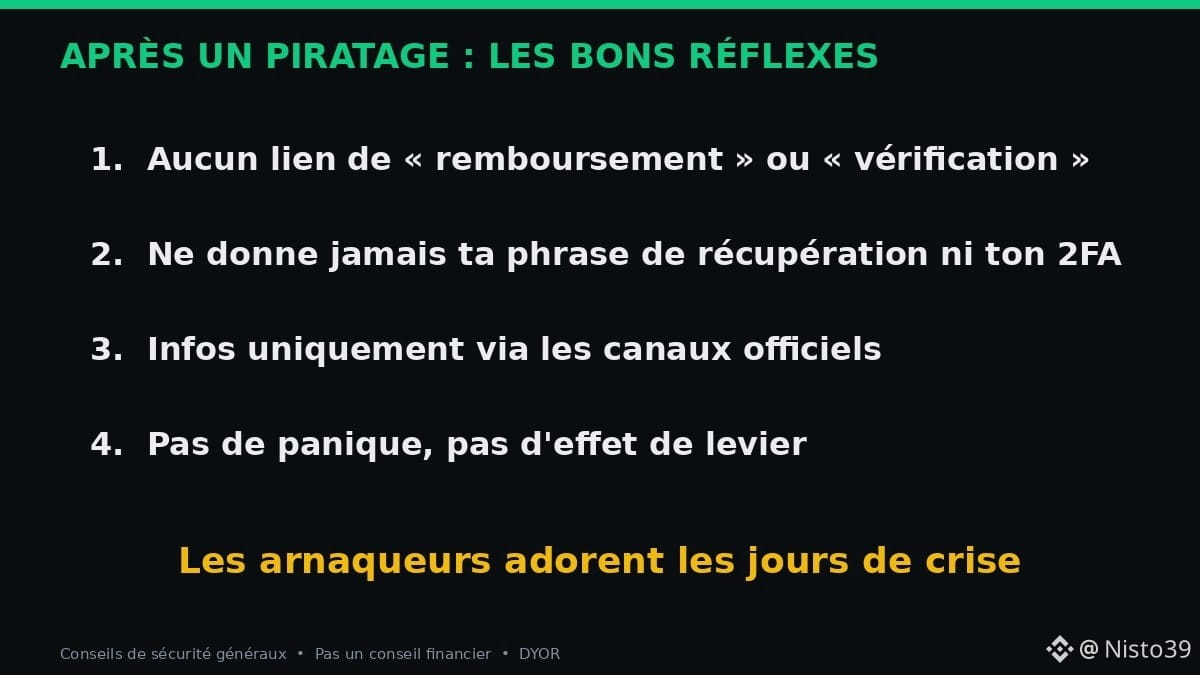
✅ Os 3 cuidados:
1. Não clique em nenhum link de «reembolso» ou «verificação». As informações são divulgadas apenas pelos canais oficiais.
2. Ninguém sério vai pedir sua frase de recuperação ou seu código 2FA.
3. Não entre em pânico nem use alavancagem: vender por medo ou apostar alto numa recuperação costuma fazer você perder duas vezes.
E você: foi afetado pela suspensão dos saques ou está simplesmente esperando para ver o que acontece? 👇
Fontes: Binance, Yi He (X), CNBC, CoinDesk, BBC, TRM Labs. Isto não é aconselhamento financeiro.
#Binance #Securite #Bitcoin #CryptoNews #África
🚨 Binance hackeada: 6,3 bilhões de dólares afetados. O que sabemos nesta manhã e os 3 cuidados a tomar
Os fatos (Binance, CNBC, CoinDesk, BBC):
• Impacto estimado: ~6,3 bilhões de dólares, o maior ataque hacker conhecido no setor cripto (Bybit 2025: 1,5 bilhão de dólares)
• Cerca de 3 bilhões de dólares já foram congelados, incluindo ~1,6 bilhão em USDT (Tether) e mais de 800 milhões em USDC (Circle)
• Hipótese divulgada pela Binance: o laptop comprometido de um engenheiro, que permitiu saques não autorizados
• A TRM Labs atribui o ataque ao TraderTraitor, um grupo ligado à Coreia do Norte
• A Binance afirma que os fundos dos usuários estão protegidos: as perdas serão cobertas pelo fundo SAFU (reserva de emergência) e pelos recursos próprios da empresa
• Saques suspensos. Retomada prevista «em até 48 h», segundo Yi He (mensagem de 30 de outubro, por volta das 7h17, horário de Moscou). Depósitos normais.
📉 Mercado: $BTC a chegou a ~76.500 dólares antes de voltar para perto de 78.000 dólares, $BNB recua cerca de 5% em 24 h, e 1,5 bilhão de dólares em posições alavancadas foram liquidados (CoinDesk).
👨🏾💼 Exemplo: Patrick, comerciante em Kinshasa, vê uma mensagem circular no WhatsApp: «Verifique sua conta aqui para recuperar seus fundos».
➡️ É exatamente esse o momento preferido dos golpistas.
✅ Os 3 cuidados:
1. Não clique em nenhum link de «reembolso» ou «verificação». As informações são divulgadas apenas pelos canais oficiais.
2. Ninguém sério vai pedir sua frase de recuperação ou seu código 2FA.
3. Não entre em pânico nem use alavancagem: vender por medo ou apostar alto numa recuperação costuma fazer você perder duas vezes.
E você: foi afetado pela suspensão dos saques ou está simplesmente esperando para ver o que acontece? 👇
Fontes: Binance, Yi He (X), CNBC, CoinDesk, BBC, TRM Labs. Isto não é aconselhamento financeiro.
#Binance #Securite #Bitcoin #CryptoNews #África
Os fatos (Binance, CNBC, CoinDesk, BBC):
• Impacto estimado: ~6,3 bilhões de dólares, o maior ataque hacker conhecido no setor cripto (Bybit 2025: 1,5 bilhão de dólares)
• Cerca de 3 bilhões de dólares já foram congelados, incluindo ~1,6 bilhão em USDT (Tether) e mais de 800 milhões em USDC (Circle)
• Hipótese divulgada pela Binance: o laptop comprometido de um engenheiro, que permitiu saques não autorizados
• A TRM Labs atribui o ataque ao TraderTraitor, um grupo ligado à Coreia do Norte
• A Binance afirma que os fundos dos usuários estão protegidos: as perdas serão cobertas pelo fundo SAFU (reserva de emergência) e pelos recursos próprios da empresa
• Saques suspensos. Retomada prevista «em até 48 h», segundo Yi He (mensagem de 30 de outubro, por volta das 7h17, horário de Moscou). Depósitos normais.
📉 Mercado: $BTC a chegou a ~76.500 dólares antes de voltar para perto de 78.000 dólares, $BNB recua cerca de 5% em 24 h, e 1,5 bilhão de dólares em posições alavancadas foram liquidados (CoinDesk).
👨🏾💼 Exemplo: Patrick, comerciante em Kinshasa, vê uma mensagem circular no WhatsApp: «Verifique sua conta aqui para recuperar seus fundos».
➡️ É exatamente esse o momento preferido dos golpistas.
✅ Os 3 cuidados:
1. Não clique em nenhum link de «reembolso» ou «verificação». As informações são divulgadas apenas pelos canais oficiais.
2. Ninguém sério vai pedir sua frase de recuperação ou seu código 2FA.
3. Não entre em pânico nem use alavancagem: vender por medo ou apostar alto numa recuperação costuma fazer você perder duas vezes.
E você: foi afetado pela suspensão dos saques ou está simplesmente esperando para ver o que acontece? 👇
Fontes: Binance, Yi He (X), CNBC, CoinDesk, BBC, TRM Labs. Isto não é aconselhamento financeiro.
#Binance #Securite #Bitcoin #CryptoNews #África
1
639
·
--
Artigo
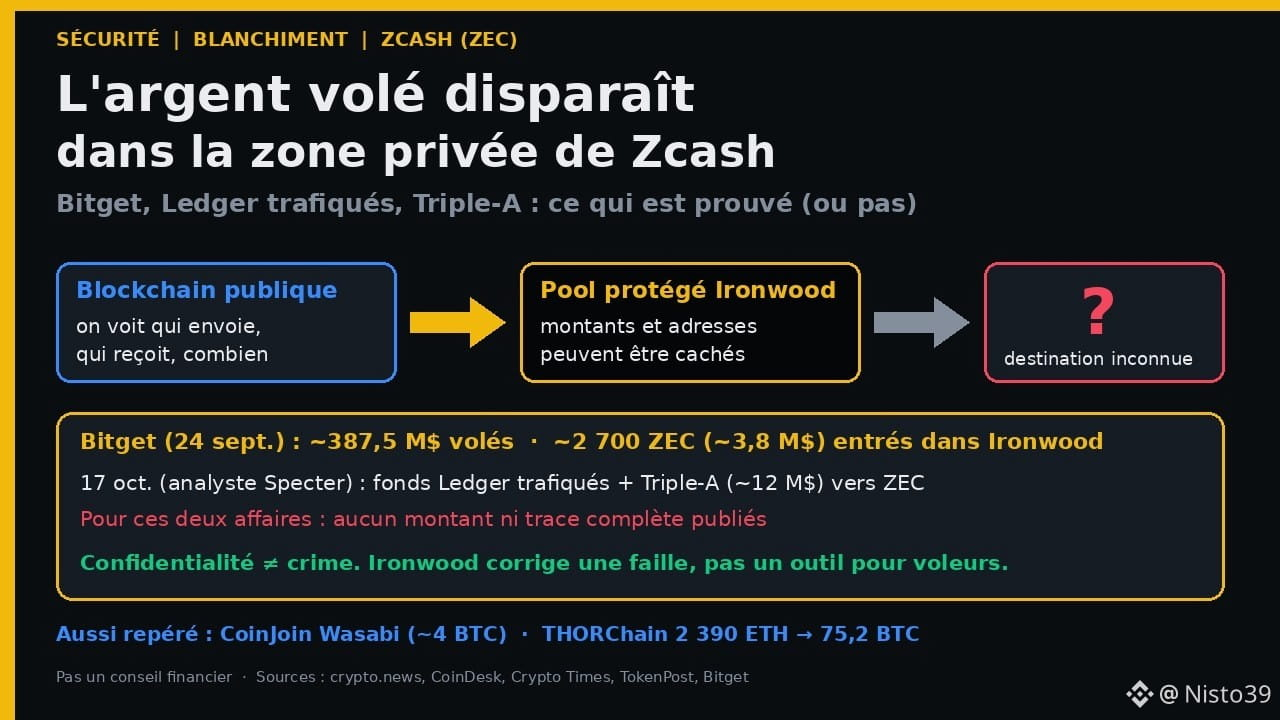
Porque é que o dinheiro roubado acaba na Zcash: Bitget, Ledger adulteradas, Triple-AQuando um ladrão assalta um banco, depois tenta «lavar» as notas. No mundo das criptomoedas, é igual, só que tudo acontece em registos públicos… até o dinheiro entrar numa zona onde já não se consegue ver nada. Foi exatamente isso que os investigadores acabaram de assinalar: fundos roubados em três ataques informáticos diferentes foram enviados para a Zcash ($ZEC), uma criptomoeda concebida para ocultar os detalhes das transações. Eis o que está comprovado, o que não está e o que isso muda para ti.
Porque é que o dinheiro roubado acaba na Zcash: Bitget, Ledger adulteradas, Triple-A
Quando um ladrão assalta um banco, depois tenta «lavar» as notas. No mundo das criptomoedas, é igual, só que tudo acontece em registos públicos… até o dinheiro entrar numa zona onde já não se consegue ver nada. Foi exatamente isso que os investigadores acabaram de assinalar: fundos roubados em três ataques informáticos diferentes foram enviados para a Zcash ($ZEC ), uma criptomoeda concebida para ocultar os detalhes das transações. Eis o que está comprovado, o que não está e o que isso muda para ti.
51
·
--
🚫 A Coreia do Sul corta o acesso web a 27 plataformas cripto não declaradas. O que estava bloqueado na App Store agora está no navegador.
Mamadou, em Abidjan, às vezes usa um app «mais prático» do que o operador local. O risco: já não conseguir retirar os fundos no dia em que o país bloqueia o acesso.
📌 Os factos
• 13 out. 2026: a FIU coreana anuncia o bloqueio doméstico de 27 sites de exchanges não declaradas (Asia Business Daily, Cointelegraph).
• Decisão após análises nos dias 6–7 de outubro.
• Nomes citados: KuCoin, MEXC, Phemex, Bitrue, BingX, DigiFinex… (lista de 27).
• Base: lei AML (declaração VASP). ~28 operadores declarados na Coreia.
• Na sequência dos bloqueios nas apps Apple/Google. Sites estrangeiros filtrados; operadores locais cortados.
• Critérios: interface em coreano, marketing local ou pagamentos em won.
• A FIU admite que os levantamentos podem tornar-se mais complicados; apoio previsto via DAXA.
🧠 O mecanismo
Um VASP = prestador de serviços de ativos virtuais. Sem declaração: sem obrigações AML nem redes de proteção locais. Bloquear o site trava novos depósitos — e complica as saídas para quem já lá está.
⚖️ A nuance
Bloqueio ≠ apreensão dos fundos. Os ativos podem ainda estar na plataforma; o travão é o acesso. Medida nacional, não uma proibição global.
👉 Para Mamadou
1. Preferir um operador autorizado no seu país.
2. Testar um pequeno levantamento antes de deixar muito lá.
3. Manter um plano B (chaves / outra conta regulada).
E você: verifica o estatuto regulatório antes de depositar, ou só depois de surgir um problema? 👇
Não é aconselhamento financeiro. DYOR.
Fontes: FIU/FSC Coreia; Asia Business Daily; Cointelegraph (13 out. 2026).
#Crypto #Regulation #Coree #Echanges #Securite
🚫 A Coreia do Sul corta o acesso web a 27 plataformas cripto não declaradas. O que estava bloqueado na App Store agora está no navegador.
Mamadou, em Abidjan, às vezes usa um app «mais prático» do que o operador local. O risco: já não conseguir retirar os fundos no dia em que o país bloqueia o acesso.
📌 Os factos
• 13 out. 2026: a FIU coreana anuncia o bloqueio doméstico de 27 sites de exchanges não declaradas (Asia Business Daily, Cointelegraph).
• Decisão após análises nos dias 6–7 de outubro.
• Nomes citados: KuCoin, MEXC, Phemex, Bitrue, BingX, DigiFinex… (lista de 27).
• Base: lei AML (declaração VASP). ~28 operadores declarados na Coreia.
• Na sequência dos bloqueios nas apps Apple/Google. Sites estrangeiros filtrados; operadores locais cortados.
• Critérios: interface em coreano, marketing local ou pagamentos em won.
• A FIU admite que os levantamentos podem tornar-se mais complicados; apoio previsto via DAXA.
🧠 O mecanismo
Um VASP = prestador de serviços de ativos virtuais. Sem declaração: sem obrigações AML nem redes de proteção locais. Bloquear o site trava novos depósitos — e complica as saídas para quem já lá está.
⚖️ A nuance
Bloqueio ≠ apreensão dos fundos. Os ativos podem ainda estar na plataforma; o travão é o acesso. Medida nacional, não uma proibição global.
👉 Para Mamadou
1. Preferir um operador autorizado no seu país.
2. Testar um pequeno levantamento antes de deixar muito lá.
3. Manter um plano B (chaves / outra conta regulada).
E você: verifica o estatuto regulatório antes de depositar, ou só depois de surgir um problema? 👇
Não é aconselhamento financeiro. DYOR.
Fontes: FIU/FSC Coreia; Asia Business Daily; Cointelegraph (13 out. 2026).
#Crypto #Regulation #Coree #Echanges #Securite
Mamadou, em Abidjan, às vezes usa um app «mais prático» do que o operador local. O risco: já não conseguir retirar os fundos no dia em que o país bloqueia o acesso.
📌 Os factos
• 13 out. 2026: a FIU coreana anuncia o bloqueio doméstico de 27 sites de exchanges não declaradas (Asia Business Daily, Cointelegraph).
• Decisão após análises nos dias 6–7 de outubro.
• Nomes citados: KuCoin, MEXC, Phemex, Bitrue, BingX, DigiFinex… (lista de 27).
• Base: lei AML (declaração VASP). ~28 operadores declarados na Coreia.
• Na sequência dos bloqueios nas apps Apple/Google. Sites estrangeiros filtrados; operadores locais cortados.
• Critérios: interface em coreano, marketing local ou pagamentos em won.
• A FIU admite que os levantamentos podem tornar-se mais complicados; apoio previsto via DAXA.
🧠 O mecanismo
Um VASP = prestador de serviços de ativos virtuais. Sem declaração: sem obrigações AML nem redes de proteção locais. Bloquear o site trava novos depósitos — e complica as saídas para quem já lá está.
⚖️ A nuance
Bloqueio ≠ apreensão dos fundos. Os ativos podem ainda estar na plataforma; o travão é o acesso. Medida nacional, não uma proibição global.
👉 Para Mamadou
1. Preferir um operador autorizado no seu país.
2. Testar um pequeno levantamento antes de deixar muito lá.
3. Manter um plano B (chaves / outra conta regulada).
E você: verifica o estatuto regulatório antes de depositar, ou só depois de surgir um problema? 👇
Não é aconselhamento financeiro. DYOR.
Fontes: FIU/FSC Coreia; Asia Business Daily; Cointelegraph (13 out. 2026).
#Crypto #Regulation #Coree #Echanges #Securite
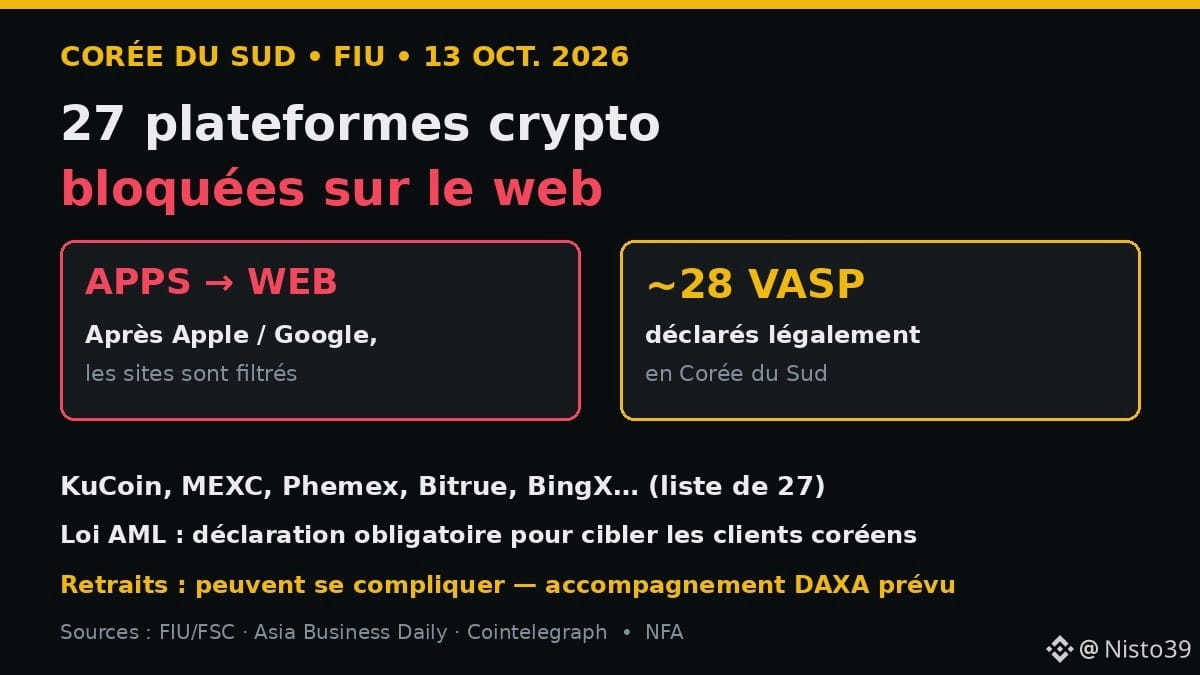
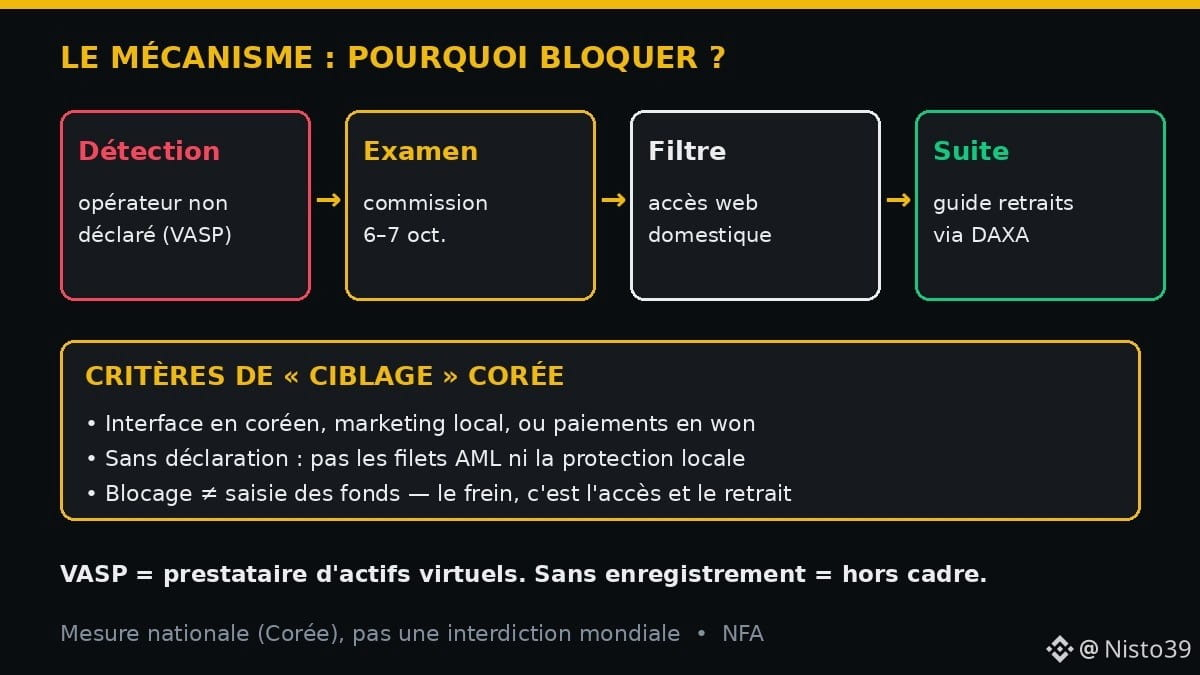
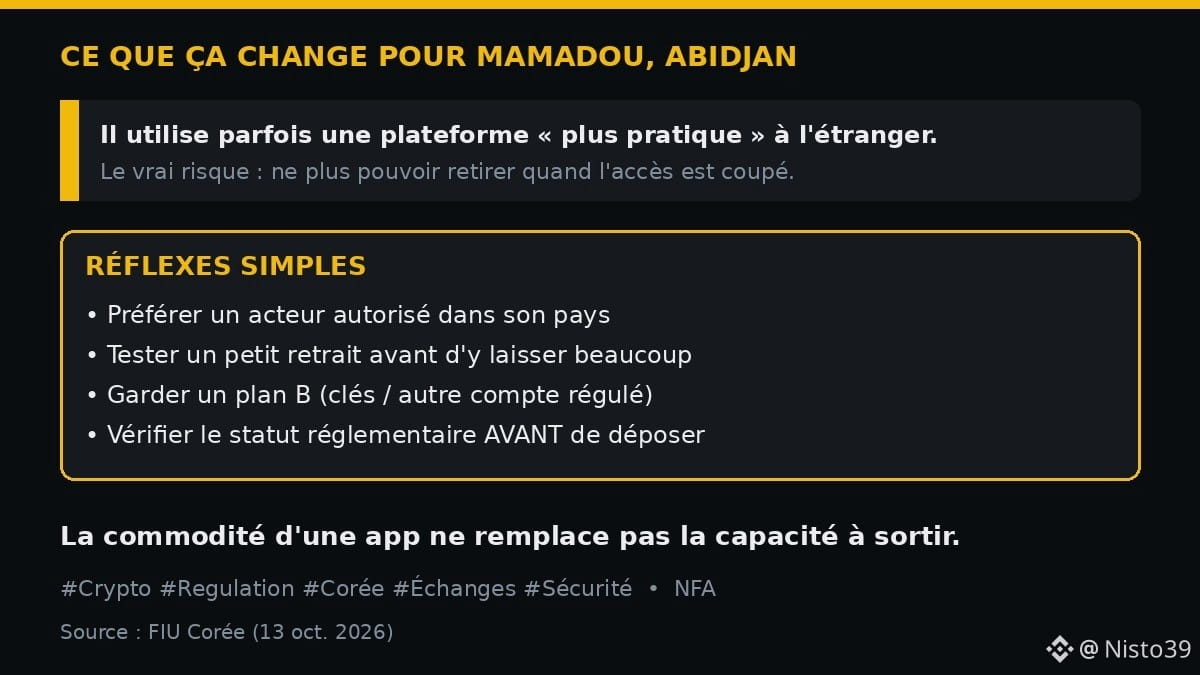
171
·
--
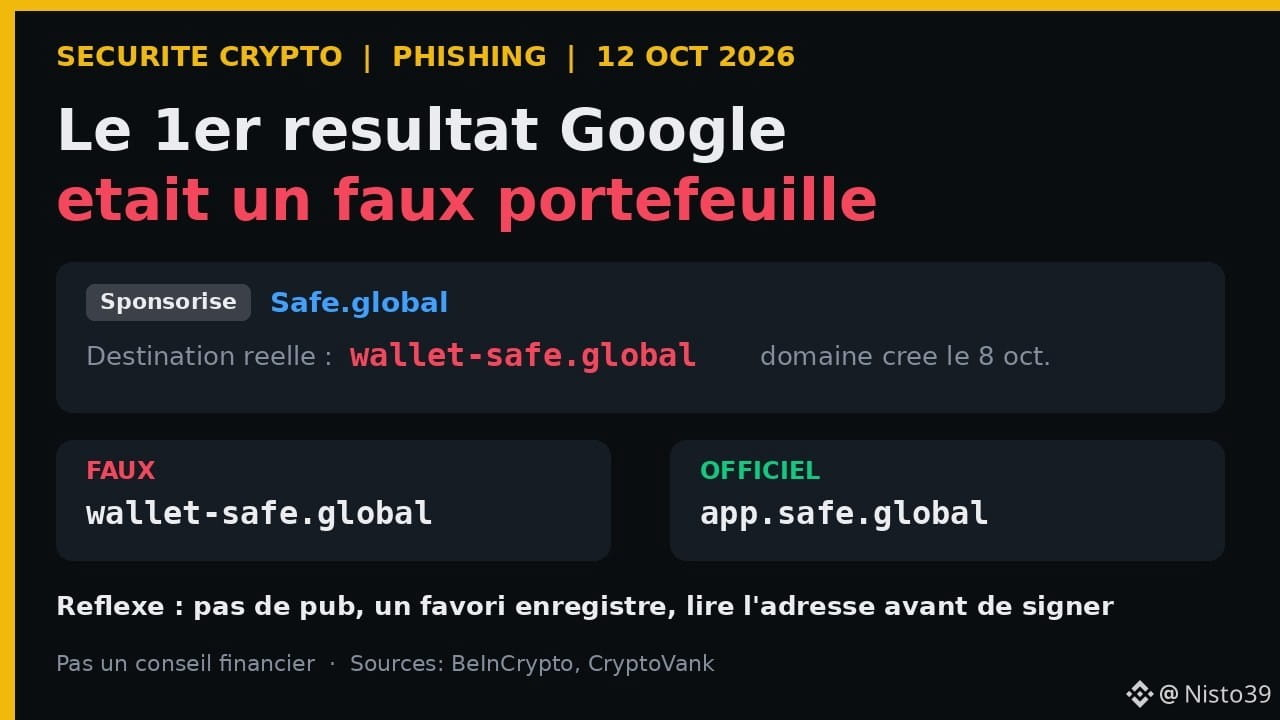
Artigo
O primeiro resultado do Google era uma carteira falsa: a lição do clone da SafeEm 11 de outubro de 2026, o primeiro resultado do Google para «gnosis safe» não era o site oficial da Safe, mas um **anúncio pago** que levava a um clone quase perfeito. Martin Köppelmann, cofundador da Gnosis (a equipe que criou a Safe), fez o alerta no X. A ideia a reter é simples e vale para todos: **no mundo cripto, o clique mais perigoso costuma ser o que aparece no topo do Google.**
📋 O que aconteceu (BeInCrypto, CryptoVank, 11–12 out. 2026)
• A Safe é uma carteira «multisig» usada por projetos e empresas; protege mais de 60 bilhões de dólares em ativos.
O primeiro resultado do Google era uma carteira falsa: a lição do clone da Safe
Em 11 de outubro de 2026, o primeiro resultado do Google para «gnosis safe» não era o site oficial da Safe, mas um **anúncio pago** que levava a um clone quase perfeito. Martin Köppelmann, cofundador da Gnosis (a equipe que criou a Safe), fez o alerta no X. A ideia a reter é simples e vale para todos: **no mundo cripto, o clique mais perigoso costuma ser o que aparece no topo do Google.**
📋 O que aconteceu (BeInCrypto, CryptoVank, 11–12 out. 2026)
• A Safe é uma carteira «multisig» usada por projetos e empresas; protege mais de 60 bilhões de dólares em ativos.
📋 O que aconteceu (BeInCrypto, CryptoVank, 11–12 out. 2026)
• A Safe é uma carteira «multisig» usada por projetos e empresas; protege mais de 60 bilhões de dólares em ativos.
30
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#AnthropicRejectsIPODelayValuationinQuestion
541,059 visualizações
4,482 a discutir
2
#HuangExitNvidiaStrategyInFocus
0 visualizações
1 a discutir
3
#BitMineReports$6.3BNetLossForFiscal2026
249 visualizações
37 a discutir
4
#CoreWeaveJumps10%On168%RevenueGrowth
104,359 visualizações
1,235 a discutir
5
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
56,115 visualizações
234 a discutir
6
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
16,347 visualizações
302 a discutir
7
#HKSFCSaysTokenizationMovingToCommercialUse
4,454 visualizações
108 a discutir
8
#CanNvidiaEarningsEaseMarketConcerns?
209,959 visualizações
2,102 a discutir
9
#USJoblessClaimsRise
19.1M visualizações
7,503 a discutir
10
#PythAddsNYSERealTimeDataToMarketplace
8,214 visualizações
189 a discutir