
#securite
securite
16,795 penayangan
98 Berdiskusi
Populer
Terbaru

·
--
Artikel
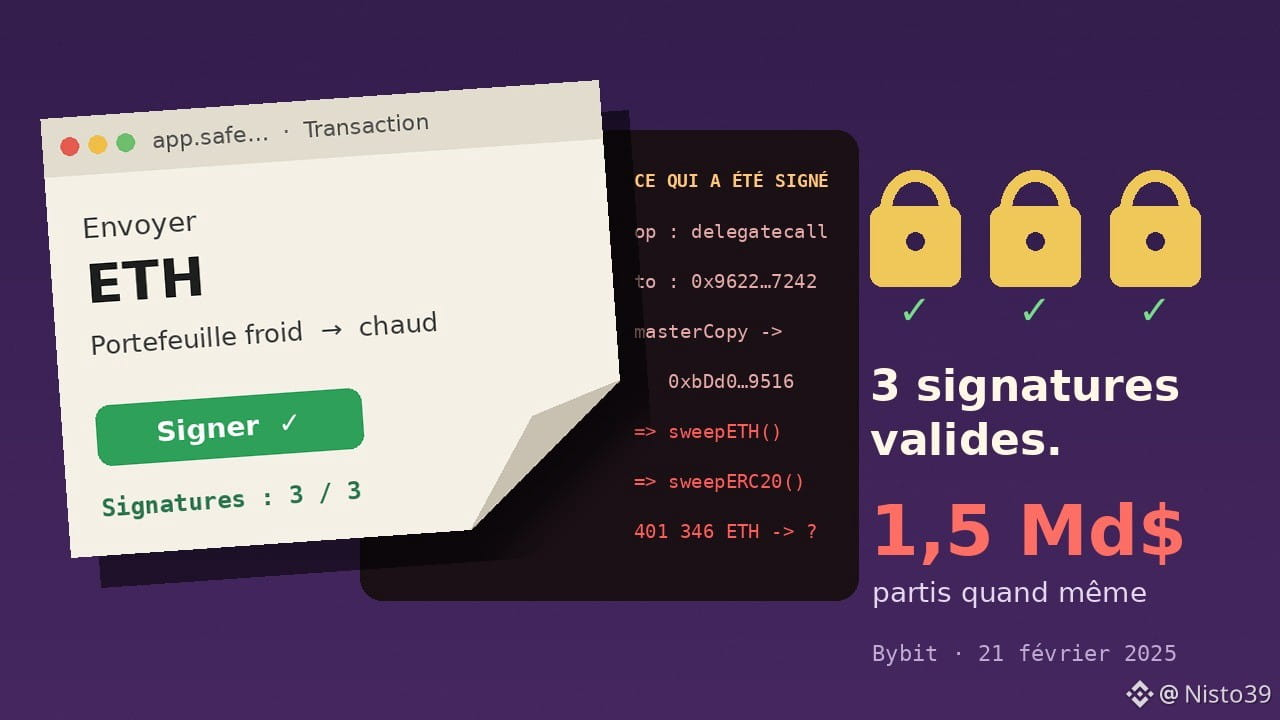
Tiga tanda tangan valid, 1,5 miliar raib: teka-teki brankas Bybit dalam tiga petunjukIni teka-teki yang menurut saya lebih berguna daripada tutorial keamanan apa pun.
Sebuah brankas digital berisi lebih dari 400.000 ETH. Untuk membukanya, dibutuhkan tiga tanda tangan dari tiga orang berbeda, masing-masing menggunakan perangkat penanda tangan fisik miliknya sendiri (perangkat kecil yang menyimpan kunci privat secara luring). Tidak ada yang kehilangan kunci. Tidak ada yang berkhianat. Ketiganya menandatangani transaksi yang telah mereka periksa di layar.
Namun, isi brankas itu terkuras dalam hitungan menit.
Tiga tanda tangan valid, 1,5 miliar raib: teka-teki brankas Bybit dalam tiga petunjuk
Ini teka-teki yang menurut saya lebih berguna daripada tutorial keamanan apa pun.
Sebuah brankas digital berisi lebih dari 400.000 ETH. Untuk membukanya, dibutuhkan tiga tanda tangan dari tiga orang berbeda, masing-masing menggunakan perangkat penanda tangan fisik miliknya sendiri (perangkat kecil yang menyimpan kunci privat secara luring). Tidak ada yang kehilangan kunci. Tidak ada yang berkhianat. Ketiganya menandatangani transaksi yang telah mereka periksa di layar.
Namun, isi brankas itu terkuras dalam hitungan menit.
Sebuah brankas digital berisi lebih dari 400.000 ETH. Untuk membukanya, dibutuhkan tiga tanda tangan dari tiga orang berbeda, masing-masing menggunakan perangkat penanda tangan fisik miliknya sendiri (perangkat kecil yang menyimpan kunci privat secara luring). Tidak ada yang kehilangan kunci. Tidak ada yang berkhianat. Ketiganya menandatangani transaksi yang telah mereka periksa di layar.
Namun, isi brankas itu terkuras dalam hitungan menit.
1.4k
·
--
Artikel
184 miliar bitcoin tercipta dalam satu transaksi: laporan insiden bug tahun 2010« Tidak akan pernah ada lebih dari 21 juta bitcoin. » Kalimat itu benar. Namun, kalimat itu bukanlah mantra. Hal itu bisa terwujud karena ribuan komputer memverifikasi setiap blok, dan karena orang-orang memperbaiki kode ketika mengalami kerusakan. Dan ya, kode itu pernah rusak.
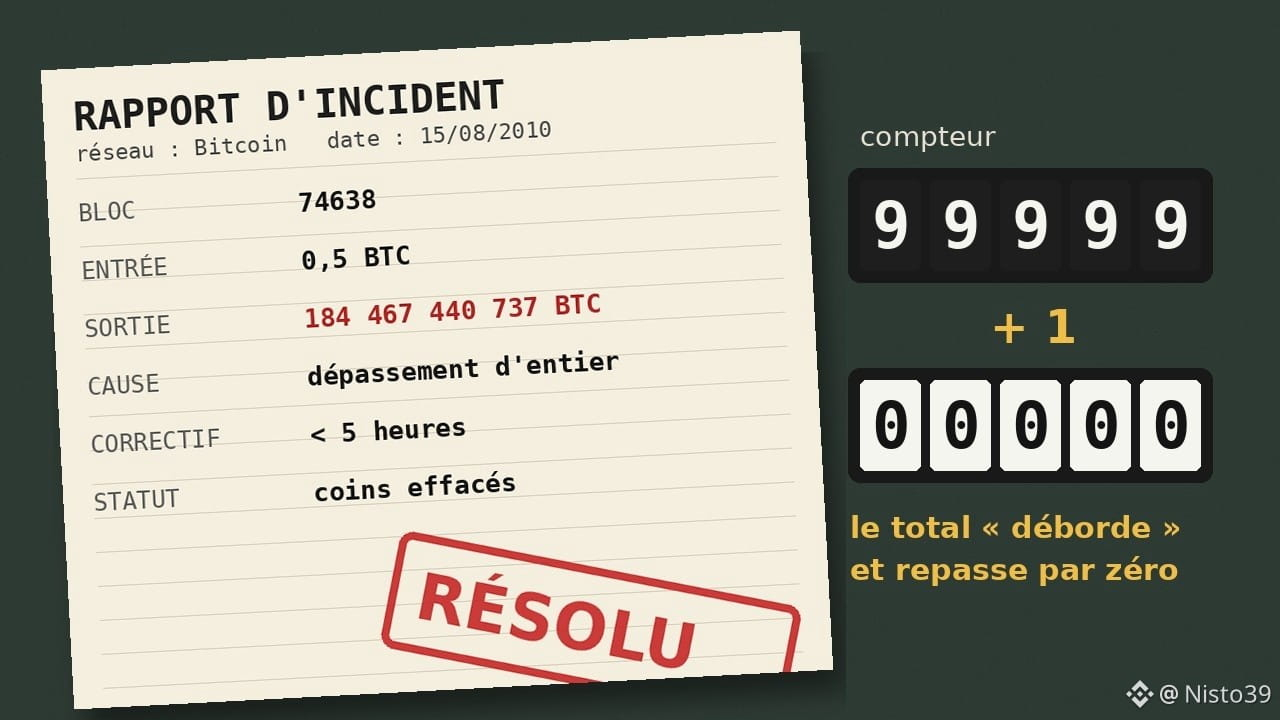
Pada 15 Agustus 2010, seseorang menciptakan lebih dari 184 miliar bitcoin dalam satu transaksi. Berikut laporan insidennya, seperti yang akan ditulis oleh tim teknis saat ini.
GEJALA
Blok 74638. Sebuah transaksi membelanjakan 0,5 BTC dan mengirim sekitar 92,2 miliar BTC ke dua alamat berbeda. Total: 184 467 440 737 BTC. Jaringan menerima blok tersebut seolah-olah tidak terjadi apa-apa. Seorang pengguna menyadarinya dan membuka utas di forum Bitcointalk: « Strange block 74638 ».
184 miliar bitcoin tercipta dalam satu transaksi: laporan insiden bug tahun 2010
« Tidak akan pernah ada lebih dari 21 juta bitcoin. » Kalimat itu benar. Namun, kalimat itu bukanlah mantra. Hal itu bisa terwujud karena ribuan komputer memverifikasi setiap blok, dan karena orang-orang memperbaiki kode ketika mengalami kerusakan. Dan ya, kode itu pernah rusak.
Pada 15 Agustus 2010, seseorang menciptakan lebih dari 184 miliar bitcoin dalam satu transaksi. Berikut laporan insidennya, seperti yang akan ditulis oleh tim teknis saat ini.
GEJALA
Blok 74638. Sebuah transaksi membelanjakan 0,5 BTC dan mengirim sekitar 92,2 miliar BTC ke dua alamat berbeda. Total: 184 467 440 737 BTC. Jaringan menerima blok tersebut seolah-olah tidak terjadi apa-apa. Seorang pengguna menyadarinya dan membuka utas di forum Bitcointalk: « Strange block 74638 ».
Pada 15 Agustus 2010, seseorang menciptakan lebih dari 184 miliar bitcoin dalam satu transaksi. Berikut laporan insidennya, seperti yang akan ditulis oleh tim teknis saat ini.
GEJALA
Blok 74638. Sebuah transaksi membelanjakan 0,5 BTC dan mengirim sekitar 92,2 miliar BTC ke dua alamat berbeda. Total: 184 467 440 737 BTC. Jaringan menerima blok tersebut seolah-olah tidak terjadi apa-apa. Seorang pengguna menyadarinya dan membuka utas di forum Bitcointalk: « Strange block 74638 ».
1
2.1k
·
--
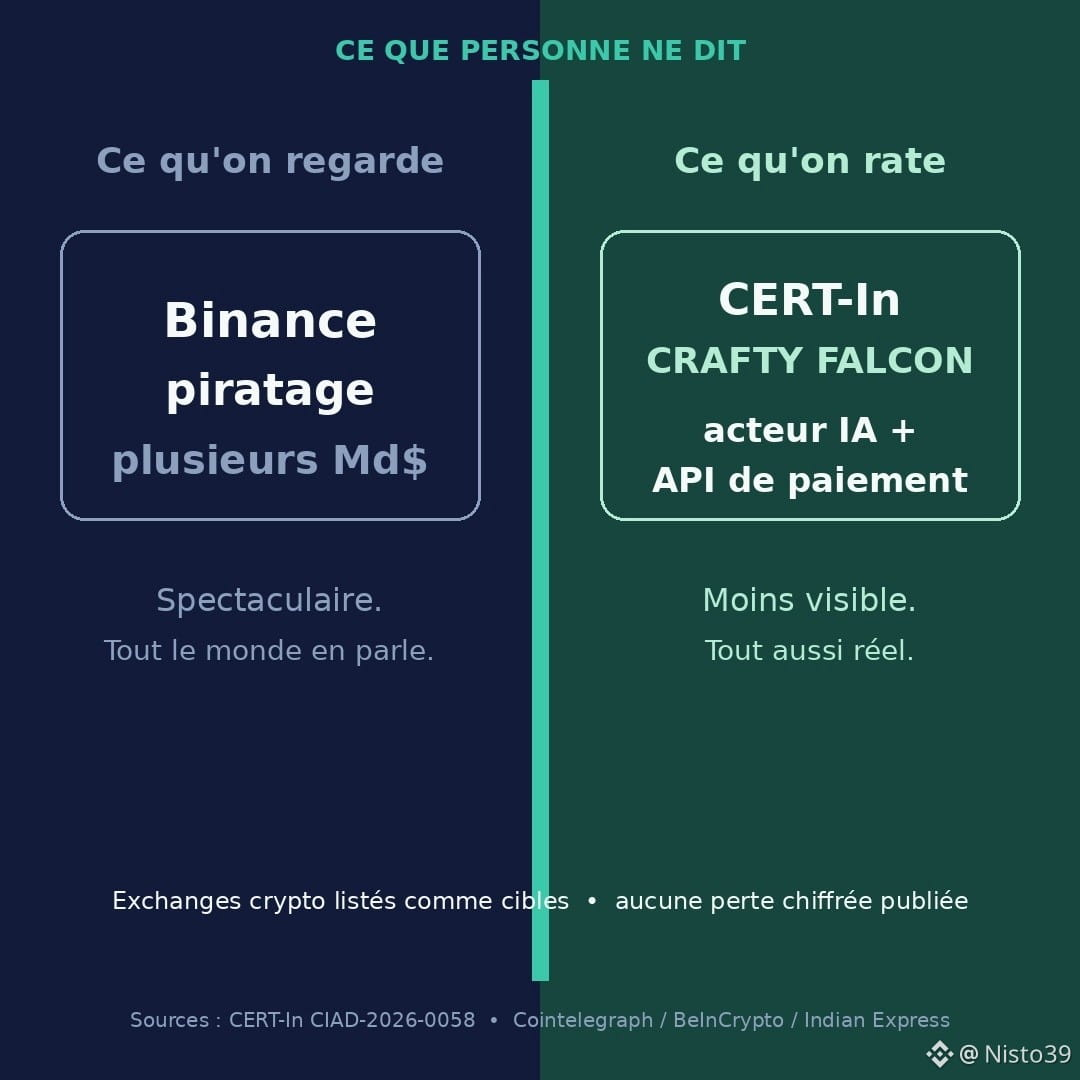
Semua orang terpaku pada peretasan Binance—miliaran dibekukan, laporan yang masih hangat. Masuk akal. Ini spektakuler.
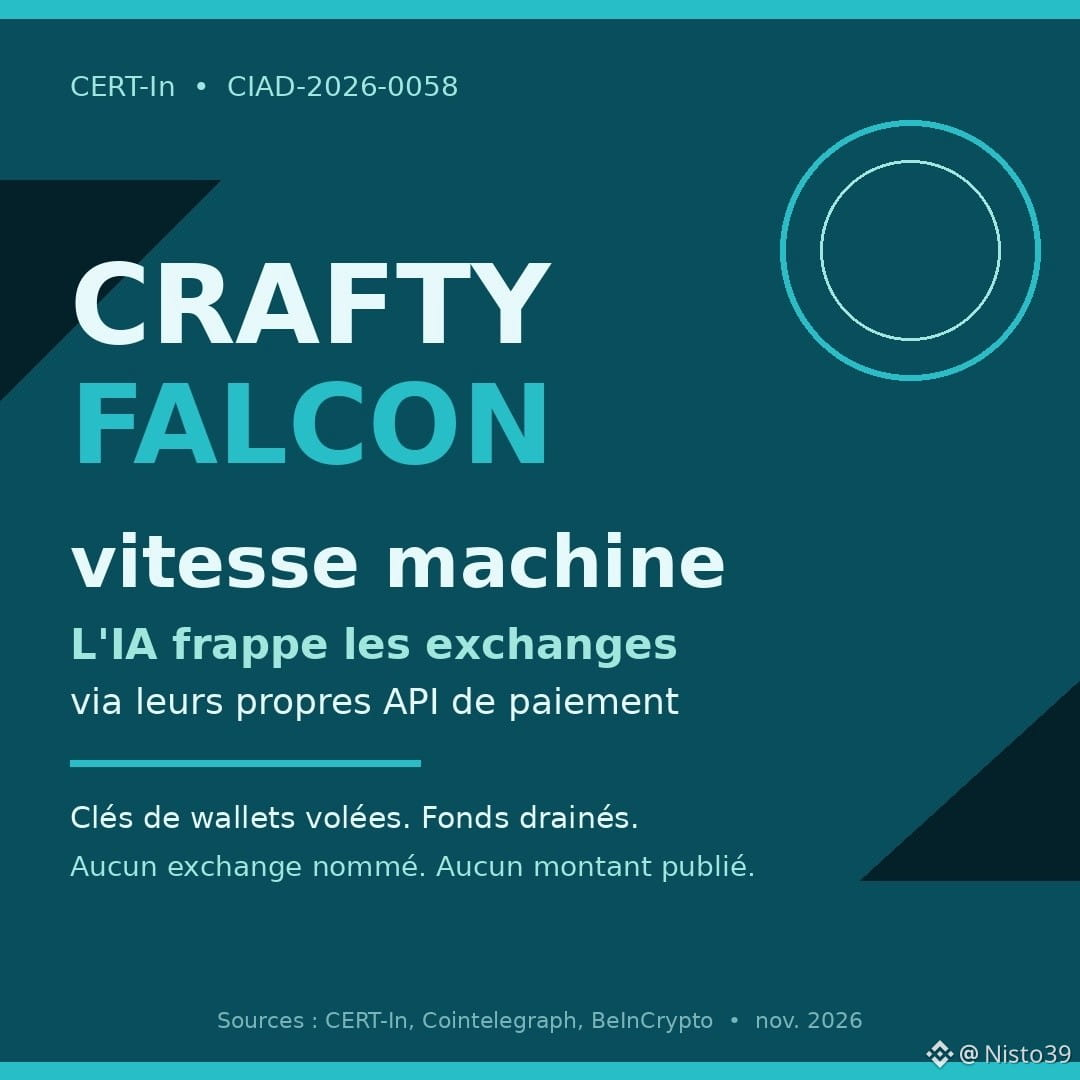
Yang hampir tak dilihat siapa pun: pada 4 November, CERT-In menerbitkan imbauan kritis CIAD-2026-0058. Pembaruan Oktober. Satu nama: CRAFTY FALCON.
Bukan peretas amatir. Aktor keuangan yang dibantu AI, yang menurut CERT-In «memantau targetnya dengan kecerdasan mesin, beroperasi dengan kecepatan mesin, dan menyerang dengan menggunakan API pembayaran dan pencairan milik korban sendiri».
Target: NBFC, fintech, agregator… dan bursa kripto / penyedia VDA. Kunci dompet dicuri. Dana dikuras. Tidak ada bursa yang disebutkan. Tidak ada jumlah yang diumumkan.
Modus operandi: lingkungan UAT/staging terekspos ke produksi melalui kredensial bersama; cloud (AWS SSM/Lambda) disalahgunakan; aplikasi direkayasa balik; daftar izin IP dilewati; transfer mikro untuk uji coba (1 rupee) sebelum serangan besar; memilih waktu akhir pekan; skrip dibuat dengan AI.
Pendapat saya: kita banyak membicarakan $BTC dan $ETH ketika hot wallet dibobol. Lebih jarang ketika serangan masuk melalui API pembayaran internal—pipa tak kasatmata. CERT-In meminta pemantauan 24/7 dan lebih banyak staf pada akhir pekan. Tidak glamor. Mungkin penting.
Sumber: CERT-In, Cointelegraph (5 Nov.), BeInCrypto, Indian Express, Mint. Bukan saran keuangan.
Pemantauan ekstra ketat pada hari Minggu di bursa kriptomu: menenangkan, atau terlalu mengkhawatirkan untuk akhir pekan biasa?
#CryptoNews #Securite #CERTIn #Exchange #IA
Semua orang terpaku pada peretasan Binance—miliaran dibekukan, laporan yang masih hangat. Masuk akal. Ini spektakuler.
Yang hampir tak dilihat siapa pun: pada 4 November, CERT-In menerbitkan imbauan kritis CIAD-2026-0058. Pembaruan Oktober. Satu nama: CRAFTY FALCON.
Bukan peretas amatir. Aktor keuangan yang dibantu AI, yang menurut CERT-In «memantau targetnya dengan kecerdasan mesin, beroperasi dengan kecepatan mesin, dan menyerang dengan menggunakan API pembayaran dan pencairan milik korban sendiri».
Target: NBFC, fintech, agregator… dan bursa kripto / penyedia VDA. Kunci dompet dicuri. Dana dikuras. Tidak ada bursa yang disebutkan. Tidak ada jumlah yang diumumkan.
Modus operandi: lingkungan UAT/staging terekspos ke produksi melalui kredensial bersama; cloud (AWS SSM/Lambda) disalahgunakan; aplikasi direkayasa balik; daftar izin IP dilewati; transfer mikro untuk uji coba (1 rupee) sebelum serangan besar; memilih waktu akhir pekan; skrip dibuat dengan AI.
Pendapat saya: kita banyak membicarakan $BTC dan $ETH ketika hot wallet dibobol. Lebih jarang ketika serangan masuk melalui API pembayaran internal—pipa tak kasatmata. CERT-In meminta pemantauan 24/7 dan lebih banyak staf pada akhir pekan. Tidak glamor. Mungkin penting.
Sumber: CERT-In, Cointelegraph (5 Nov.), BeInCrypto, Indian Express, Mint. Bukan saran keuangan.
Pemantauan ekstra ketat pada hari Minggu di bursa kriptomu: menenangkan, atau terlalu mengkhawatirkan untuk akhir pekan biasa?
#CryptoNews #Securite #CERTIn #Exchange #IA
Yang hampir tak dilihat siapa pun: pada 4 November, CERT-In menerbitkan imbauan kritis CIAD-2026-0058. Pembaruan Oktober. Satu nama: CRAFTY FALCON.
Bukan peretas amatir. Aktor keuangan yang dibantu AI, yang menurut CERT-In «memantau targetnya dengan kecerdasan mesin, beroperasi dengan kecepatan mesin, dan menyerang dengan menggunakan API pembayaran dan pencairan milik korban sendiri».
Target: NBFC, fintech, agregator… dan bursa kripto / penyedia VDA. Kunci dompet dicuri. Dana dikuras. Tidak ada bursa yang disebutkan. Tidak ada jumlah yang diumumkan.
Modus operandi: lingkungan UAT/staging terekspos ke produksi melalui kredensial bersama; cloud (AWS SSM/Lambda) disalahgunakan; aplikasi direkayasa balik; daftar izin IP dilewati; transfer mikro untuk uji coba (1 rupee) sebelum serangan besar; memilih waktu akhir pekan; skrip dibuat dengan AI.
Pendapat saya: kita banyak membicarakan $BTC dan $ETH ketika hot wallet dibobol. Lebih jarang ketika serangan masuk melalui API pembayaran internal—pipa tak kasatmata. CERT-In meminta pemantauan 24/7 dan lebih banyak staf pada akhir pekan. Tidak glamor. Mungkin penting.
Sumber: CERT-In, Cointelegraph (5 Nov.), BeInCrypto, Indian Express, Mint. Bukan saran keuangan.
Pemantauan ekstra ketat pada hari Minggu di bursa kriptomu: menenangkan, atau terlalu mengkhawatirkan untuk akhir pekan biasa?
#CryptoNews #Securite #CERTIn #Exchange #IA
78
·
--
🔓 Coinbase: data pelanggan bocor… tanpa Coinbase diretas. Ini alasan mengapa kamu tetap perlu peduli
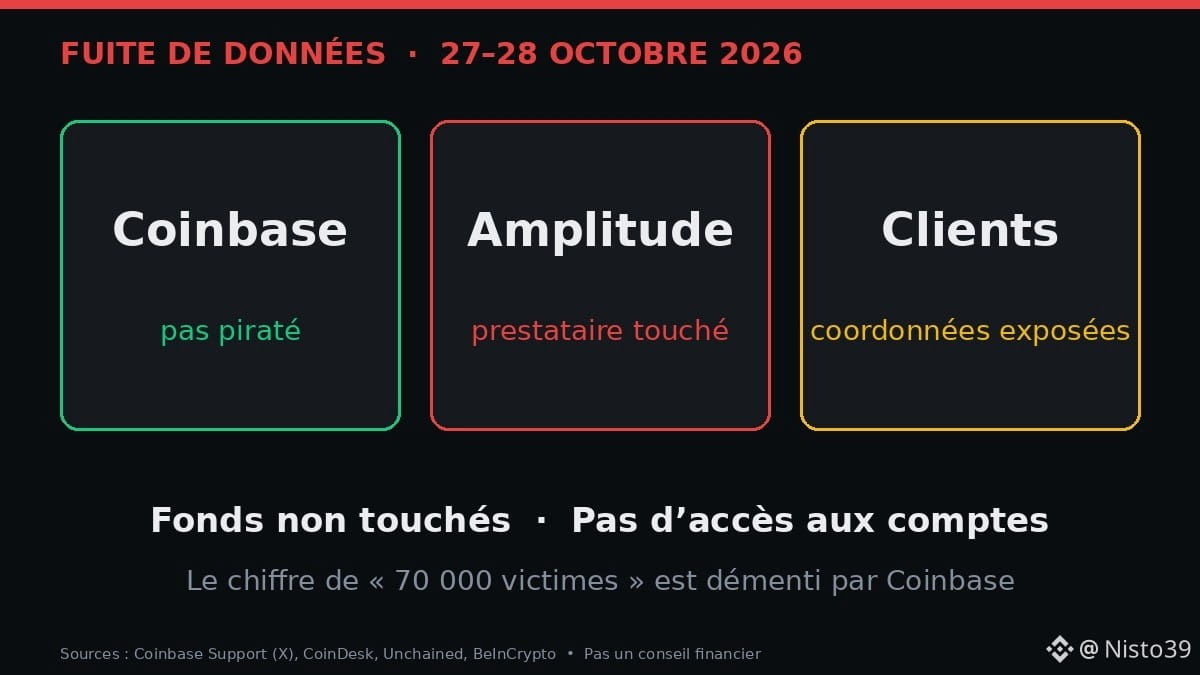
Pada malam 27 Oktober (waktu AS), Coinbase mengonfirmasi insiden di Amplitude, penyedia layanan analitik yang digunakannya:
• Informasi kontak dan beberapa data transaksi dari « sejumlah kecil » pelanggan terekspos
• Menurut Coinbase, tidak ada alamat pos maupun informasi yang memungkinkan orang masuk ke akun
• Tidak ada tanda-tanda akses ke sistem Coinbase sendiri, dana tidak terdampak, dan pelanggan yang terkena dampak telah diberi tahu
• Menurut Coinbase, klaim viral « 70.000 korban » itu tidak benar
• Pada pekan yang sama di Korea: Bithumb melaporkan penyusupan ke alat internal karyawan dan pencurian data pribadi, tanpa laporan kehilangan kripto
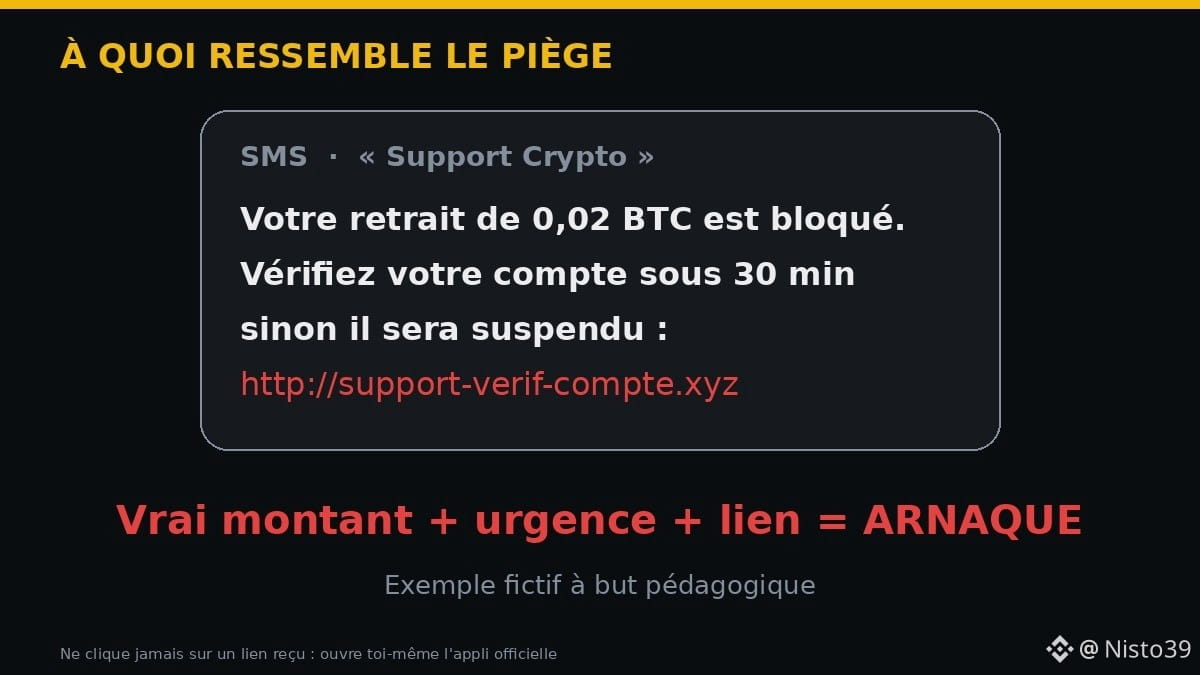
🧠 Mengapa ini berisiko? Dengan alamat email, nomor telepon, dan jumlah pembelian sebenarnya milikmu, penipu bisa membuat pesan yang sangat meyakinkan: « Penarikan Anda sebesar 0,02 $BTC tertahan, klik di sini ». Ini disebut phishing.
👨🏿🔧 Contoh: Sékou, montir di Conakry, menerima SMS dari « Dukungan » yang menyebut pembelian $ETH terakhirnya. Tautan itu mengarah ke situs palsu.
➡️ Dia tidak mengekliknya.
➡️ Dia membuka sendiri aplikasi resmi: tidak ada peringatan.
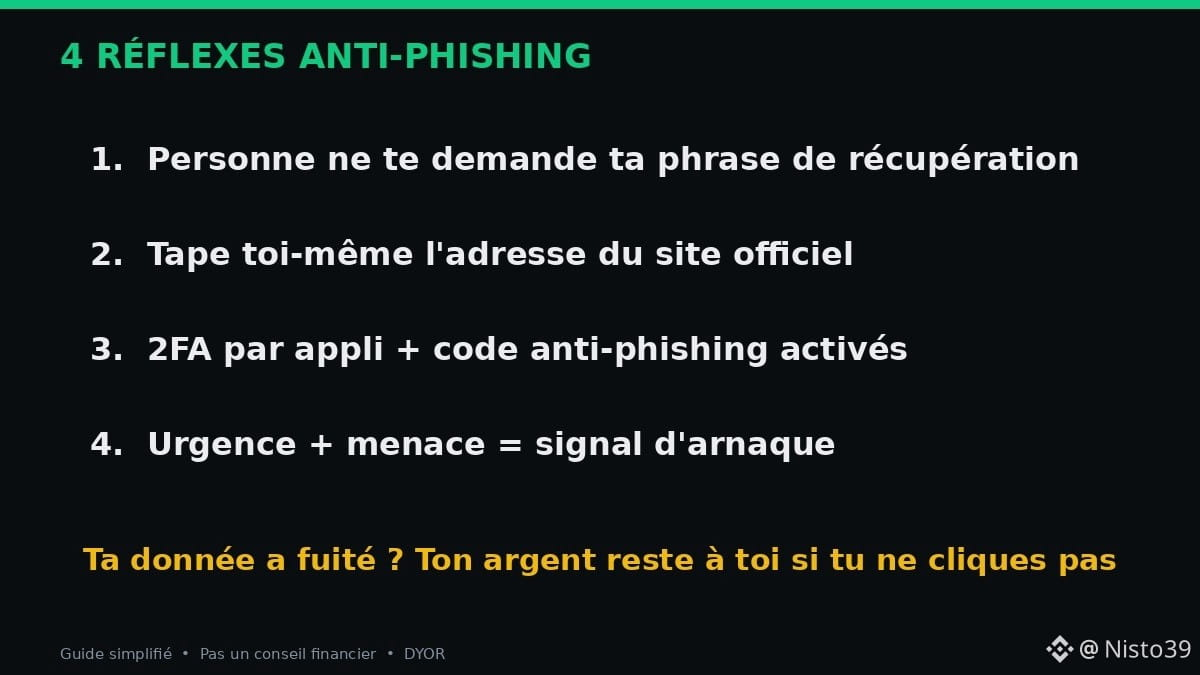
✅ Langkah-langkah yang perlu dilakukan:
1. Dukungan resmi tidak akan pernah meminta frasa pemulihan atau kode 2FA-mu
2. Ketik sendiri alamat situsnya, jangan pernah melalui tautan yang diterima
3. Aktifkan 2FA melalui aplikasi (bukan hanya SMS) dan kode anti-phishing
4. Mendesak + ancaman = tanda penipuan
Pernah menerima pesan palsu dari « dukungan kripto »? Ceritakan 👇
Sumber: Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Bukan nasihat keuangan.
#Securite #Phishing #Coinbase #CryptoNews #Afrique
🔓 Coinbase: data pelanggan bocor… tanpa Coinbase diretas. Ini alasan mengapa kamu tetap perlu peduli
Pada malam 27 Oktober (waktu AS), Coinbase mengonfirmasi insiden di Amplitude, penyedia layanan analitik yang digunakannya:
• Informasi kontak dan beberapa data transaksi dari « sejumlah kecil » pelanggan terekspos
• Menurut Coinbase, tidak ada alamat pos maupun informasi yang memungkinkan orang masuk ke akun
• Tidak ada tanda-tanda akses ke sistem Coinbase sendiri, dana tidak terdampak, dan pelanggan yang terkena dampak telah diberi tahu
• Menurut Coinbase, klaim viral « 70.000 korban » itu tidak benar
• Pada pekan yang sama di Korea: Bithumb melaporkan penyusupan ke alat internal karyawan dan pencurian data pribadi, tanpa laporan kehilangan kripto
🧠 Mengapa ini berisiko? Dengan alamat email, nomor telepon, dan jumlah pembelian sebenarnya milikmu, penipu bisa membuat pesan yang sangat meyakinkan: « Penarikan Anda sebesar 0,02 $BTC tertahan, klik di sini ». Ini disebut phishing.
👨🏿🔧 Contoh: Sékou, montir di Conakry, menerima SMS dari « Dukungan » yang menyebut pembelian $ETH terakhirnya. Tautan itu mengarah ke situs palsu.
➡️ Dia tidak mengekliknya.
➡️ Dia membuka sendiri aplikasi resmi: tidak ada peringatan.
✅ Langkah-langkah yang perlu dilakukan:
1. Dukungan resmi tidak akan pernah meminta frasa pemulihan atau kode 2FA-mu
2. Ketik sendiri alamat situsnya, jangan pernah melalui tautan yang diterima
3. Aktifkan 2FA melalui aplikasi (bukan hanya SMS) dan kode anti-phishing
4. Mendesak + ancaman = tanda penipuan
Pernah menerima pesan palsu dari « dukungan kripto »? Ceritakan 👇
Sumber: Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Bukan nasihat keuangan.
#Securite #Phishing #Coinbase #CryptoNews #Afrique
Pada malam 27 Oktober (waktu AS), Coinbase mengonfirmasi insiden di Amplitude, penyedia layanan analitik yang digunakannya:
• Informasi kontak dan beberapa data transaksi dari « sejumlah kecil » pelanggan terekspos
• Menurut Coinbase, tidak ada alamat pos maupun informasi yang memungkinkan orang masuk ke akun
• Tidak ada tanda-tanda akses ke sistem Coinbase sendiri, dana tidak terdampak, dan pelanggan yang terkena dampak telah diberi tahu
• Menurut Coinbase, klaim viral « 70.000 korban » itu tidak benar
• Pada pekan yang sama di Korea: Bithumb melaporkan penyusupan ke alat internal karyawan dan pencurian data pribadi, tanpa laporan kehilangan kripto
🧠 Mengapa ini berisiko? Dengan alamat email, nomor telepon, dan jumlah pembelian sebenarnya milikmu, penipu bisa membuat pesan yang sangat meyakinkan: « Penarikan Anda sebesar 0,02 $BTC tertahan, klik di sini ». Ini disebut phishing.
👨🏿🔧 Contoh: Sékou, montir di Conakry, menerima SMS dari « Dukungan » yang menyebut pembelian $ETH terakhirnya. Tautan itu mengarah ke situs palsu.
➡️ Dia tidak mengekliknya.
➡️ Dia membuka sendiri aplikasi resmi: tidak ada peringatan.
✅ Langkah-langkah yang perlu dilakukan:
1. Dukungan resmi tidak akan pernah meminta frasa pemulihan atau kode 2FA-mu
2. Ketik sendiri alamat situsnya, jangan pernah melalui tautan yang diterima
3. Aktifkan 2FA melalui aplikasi (bukan hanya SMS) dan kode anti-phishing
4. Mendesak + ancaman = tanda penipuan
Pernah menerima pesan palsu dari « dukungan kripto »? Ceritakan 👇
Sumber: Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Bukan nasihat keuangan.
#Securite #Phishing #Coinbase #CryptoNews #Afrique
102
·
--
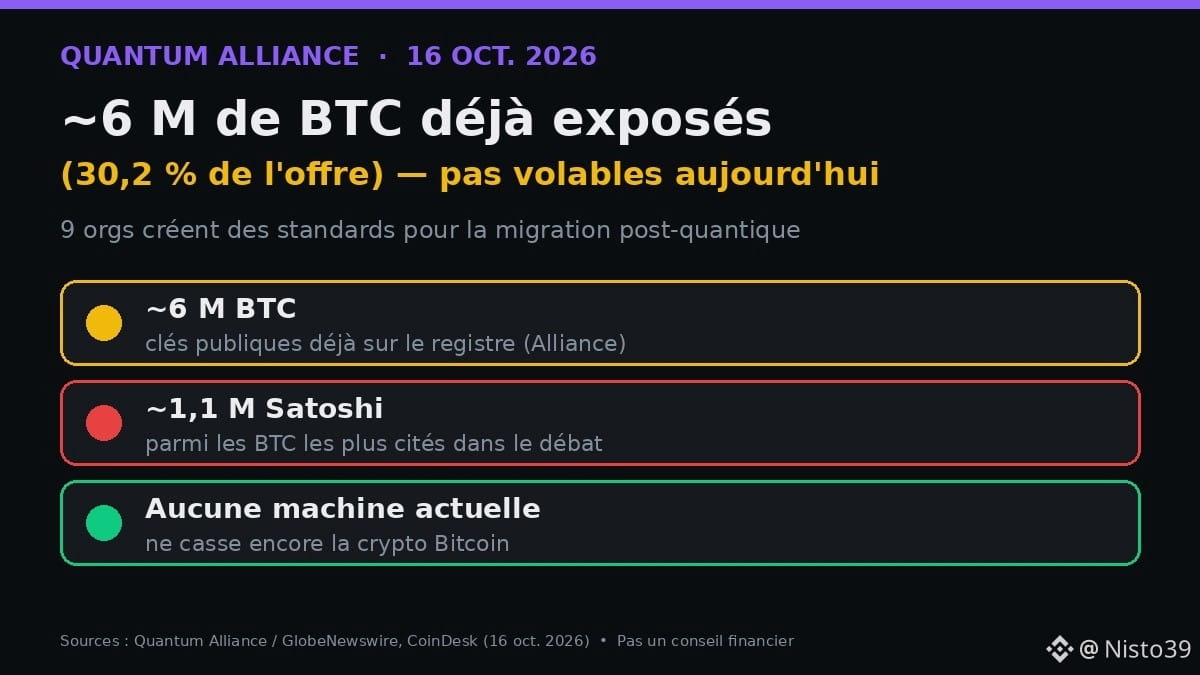
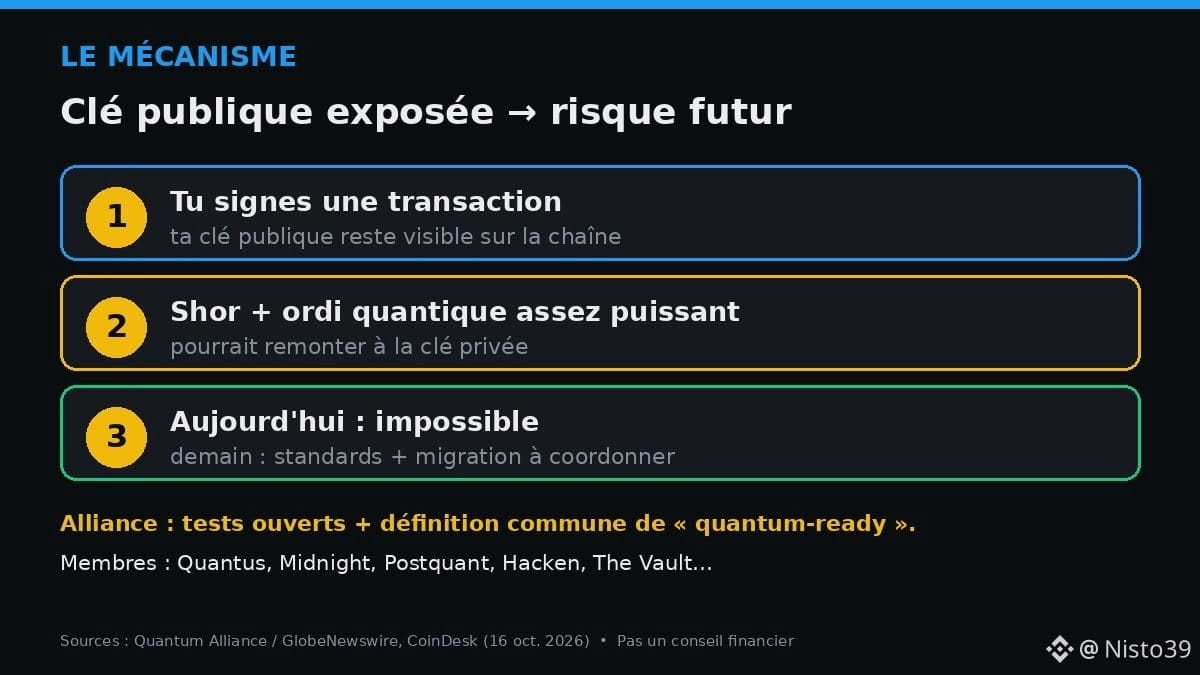
🔐 9 organisasi kripto meluncurkan Quantum Alliance: ~6 juta dari $BTC (30,2% dari total pasokan) sudah memiliki kunci publik yang terekspos. Belum bisa dicuri hari ini — tetapi risikonya sedang dipersiapkan sekarang.
📌 Faktanya (Alliance + CoinDesk, 16 Okt 2026)
• 9 organisasi (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) membentuk badan standar terbuka
• Tujuan: menetapkan arti “siap menghadapi komputasi kuantum” dan cara memverifikasinya
• ~6 juta BTC terekspos (30,2%); sekitar 1,1 juta di antaranya dikaitkan dengan Satoshi
• Belum ada komputer saat ini yang bisa membobol kriptografi Bitcoin; sejumlah pakar menyebut sekitar 2028 sebagai kemungkinan waktunya
🧠 Mekanismenya
Saat kamu menandatangani transaksi, kunci publikmu tetap tercatat di buku besar. Komputer kuantum yang cukup kuat (algoritma Shor) bisa menggunakan kunci publik itu untuk mendapatkan kunci privat. Saat ini: mustahil. Ke depannya: migrasi perlu direncanakan.
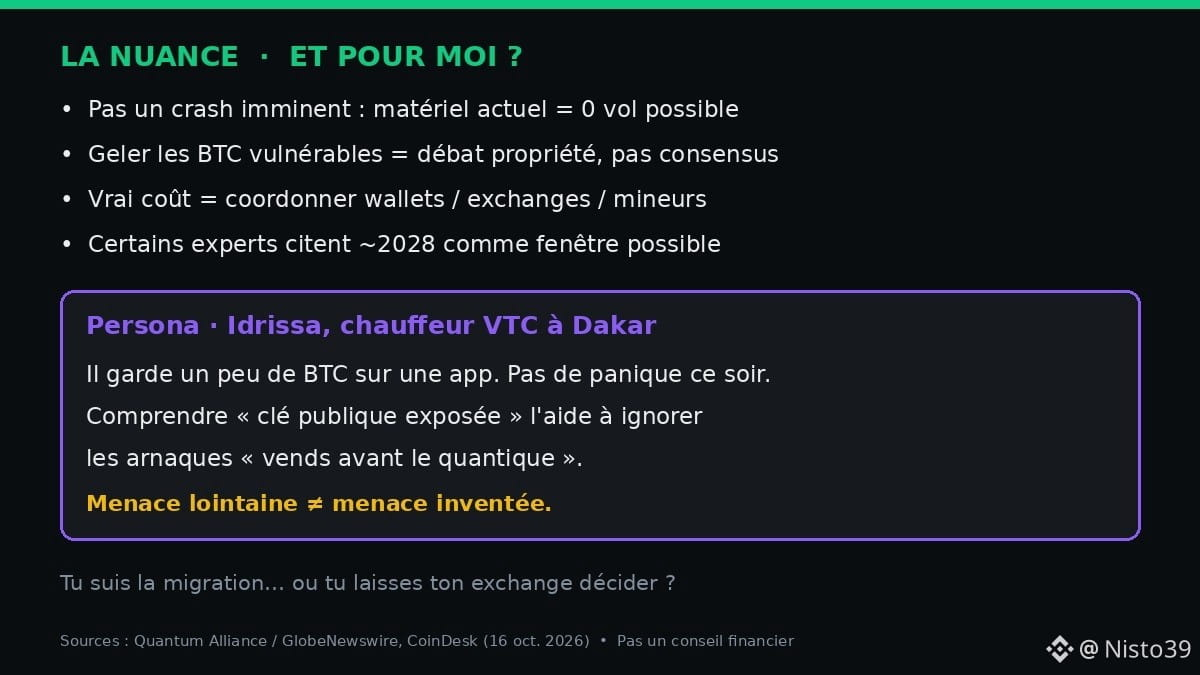
⚖️ Nuansanya
• Ini BUKAN kehancuran yang sudah dekat: perangkat keras saat ini tidak bisa mencuri BTC
• Membekukan BTC yang “rentan” (gagasan yang masih diperdebatkan, termasuk untuk BTC milik Satoshi) = perdebatan tentang hak kepemilikan, bukan konsensus
• Biaya sebenarnya = mengoordinasikan dompet, exchange, dan penambang — bukan sekadar mengganti formula
👤 Idrissa, pengemudi layanan transportasi daring di Dakar, menyimpan sedikit BTC di sebuah aplikasi. Dia tidak perlu panik malam ini. Namun, memahami arti “kunci publik terekspos” membantunya mengabaikan penipuan seperti “jual BTC-mu sebelum era kuantum”.
✅ Ancaman yang masih jauh ≠ ancaman yang dibuat-buat. Standar bersama = lebih sedikit pemasaran, lebih banyak bukti.
Kamu sudah mengikuti migrasi pascakuantum… atau menunggu exchange-mu yang mengurusnya? 👇
Bukan nasihat keuangan. Lakukan riset sendiri.
Sumber: Quantum Alliance / GlobeNewswire, CoinDesk (16 Okt 2026).
#Bitcoin #Quantum #Securite #Afrique
🔐 9 organisasi kripto meluncurkan Quantum Alliance: ~6 juta dari $BTC (30,2% dari total pasokan) sudah memiliki kunci publik yang terekspos. Belum bisa dicuri hari ini — tetapi risikonya sedang dipersiapkan sekarang.
📌 Faktanya (Alliance + CoinDesk, 16 Okt 2026)
• 9 organisasi (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) membentuk badan standar terbuka
• Tujuan: menetapkan arti “siap menghadapi komputasi kuantum” dan cara memverifikasinya
• ~6 juta BTC terekspos (30,2%); sekitar 1,1 juta di antaranya dikaitkan dengan Satoshi
• Belum ada komputer saat ini yang bisa membobol kriptografi Bitcoin; sejumlah pakar menyebut sekitar 2028 sebagai kemungkinan waktunya
🧠 Mekanismenya
Saat kamu menandatangani transaksi, kunci publikmu tetap tercatat di buku besar. Komputer kuantum yang cukup kuat (algoritma Shor) bisa menggunakan kunci publik itu untuk mendapatkan kunci privat. Saat ini: mustahil. Ke depannya: migrasi perlu direncanakan.
⚖️ Nuansanya
• Ini BUKAN kehancuran yang sudah dekat: perangkat keras saat ini tidak bisa mencuri BTC
• Membekukan BTC yang “rentan” (gagasan yang masih diperdebatkan, termasuk untuk BTC milik Satoshi) = perdebatan tentang hak kepemilikan, bukan konsensus
• Biaya sebenarnya = mengoordinasikan dompet, exchange, dan penambang — bukan sekadar mengganti formula
👤 Idrissa, pengemudi layanan transportasi daring di Dakar, menyimpan sedikit BTC di sebuah aplikasi. Dia tidak perlu panik malam ini. Namun, memahami arti “kunci publik terekspos” membantunya mengabaikan penipuan seperti “jual BTC-mu sebelum era kuantum”.
✅ Ancaman yang masih jauh ≠ ancaman yang dibuat-buat. Standar bersama = lebih sedikit pemasaran, lebih banyak bukti.
Kamu sudah mengikuti migrasi pascakuantum… atau menunggu exchange-mu yang mengurusnya? 👇
Bukan nasihat keuangan. Lakukan riset sendiri.
Sumber: Quantum Alliance / GlobeNewswire, CoinDesk (16 Okt 2026).
#Bitcoin #Quantum #Securite #Afrique
📌 Faktanya (Alliance + CoinDesk, 16 Okt 2026)
• 9 organisasi (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) membentuk badan standar terbuka
• Tujuan: menetapkan arti “siap menghadapi komputasi kuantum” dan cara memverifikasinya
• ~6 juta BTC terekspos (30,2%); sekitar 1,1 juta di antaranya dikaitkan dengan Satoshi
• Belum ada komputer saat ini yang bisa membobol kriptografi Bitcoin; sejumlah pakar menyebut sekitar 2028 sebagai kemungkinan waktunya
🧠 Mekanismenya
Saat kamu menandatangani transaksi, kunci publikmu tetap tercatat di buku besar. Komputer kuantum yang cukup kuat (algoritma Shor) bisa menggunakan kunci publik itu untuk mendapatkan kunci privat. Saat ini: mustahil. Ke depannya: migrasi perlu direncanakan.
⚖️ Nuansanya
• Ini BUKAN kehancuran yang sudah dekat: perangkat keras saat ini tidak bisa mencuri BTC
• Membekukan BTC yang “rentan” (gagasan yang masih diperdebatkan, termasuk untuk BTC milik Satoshi) = perdebatan tentang hak kepemilikan, bukan konsensus
• Biaya sebenarnya = mengoordinasikan dompet, exchange, dan penambang — bukan sekadar mengganti formula
👤 Idrissa, pengemudi layanan transportasi daring di Dakar, menyimpan sedikit BTC di sebuah aplikasi. Dia tidak perlu panik malam ini. Namun, memahami arti “kunci publik terekspos” membantunya mengabaikan penipuan seperti “jual BTC-mu sebelum era kuantum”.
✅ Ancaman yang masih jauh ≠ ancaman yang dibuat-buat. Standar bersama = lebih sedikit pemasaran, lebih banyak bukti.
Kamu sudah mengikuti migrasi pascakuantum… atau menunggu exchange-mu yang mengurusnya? 👇
Bukan nasihat keuangan. Lakukan riset sendiri.
Sumber: Quantum Alliance / GlobeNewswire, CoinDesk (16 Okt 2026).
#Bitcoin #Quantum #Securite #Afrique
36
·
--
Artikel
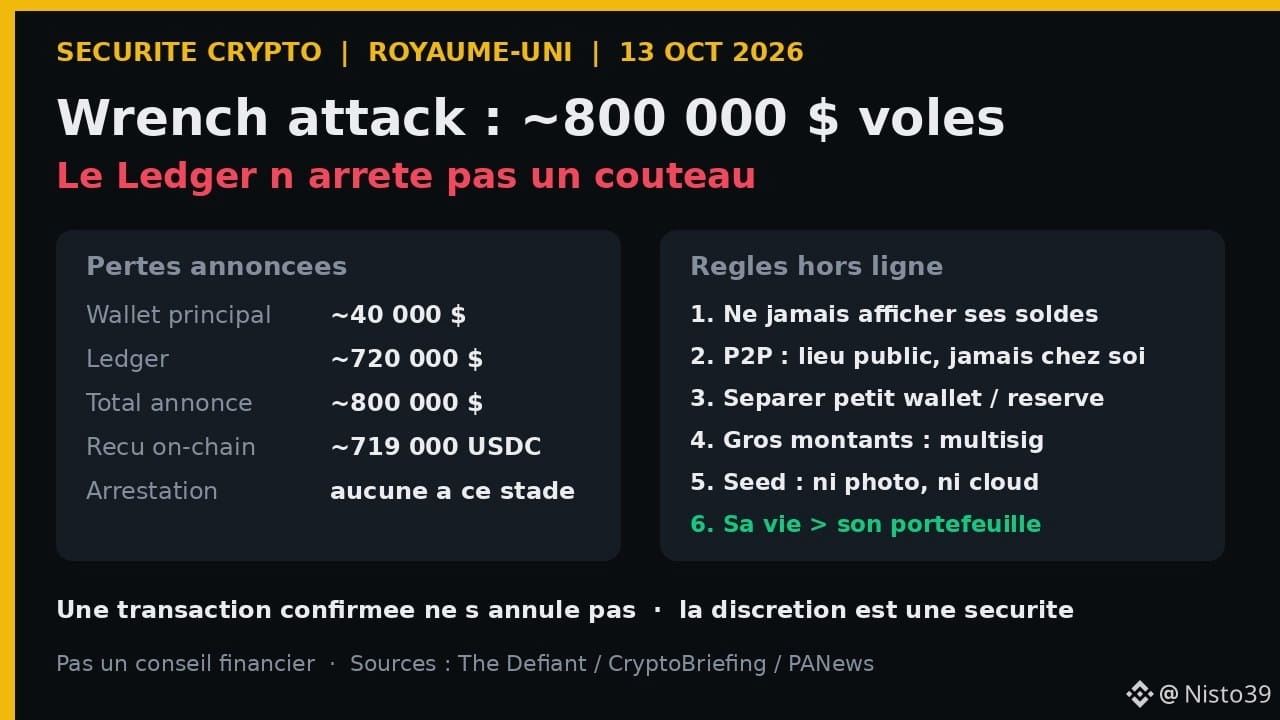
Ledger tidak bisa menghentikan pisau: pelajaran bagi semua orang dari pencurian 800.000 $ di InggrisDompet perangkat keras melindungi kripto Anda dari peretas. Namun, dompet itu tidak melindungi Anda dari seseorang yang masuk ke rumah dengan pisau. Inilah yang baru saja terjadi pada seorang trader di Inggris — dan pelajarannya berlaku untuk semua orang, bukan hanya «paus».
📋 Fakta (The Defiant, CryptoBriefing, PANews — 13 Okt. 2026)
• Trader yang dikenal dengan nama samaran «Realist» (@rrealist di X) mengatakan bahwa penyusup masuk ke rumahnya di Inggris, mengikatnya, dan mengancamnya dengan pisau.
Ledger tidak bisa menghentikan pisau: pelajaran bagi semua orang dari pencurian 800.000 $ di Inggris
Dompet perangkat keras melindungi kripto Anda dari peretas. Namun, dompet itu tidak melindungi Anda dari seseorang yang masuk ke rumah dengan pisau. Inilah yang baru saja terjadi pada seorang trader di Inggris — dan pelajarannya berlaku untuk semua orang, bukan hanya «paus».
📋 Fakta (The Defiant, CryptoBriefing, PANews — 13 Okt. 2026)
• Trader yang dikenal dengan nama samaran «Realist» (@rrealist di X) mengatakan bahwa penyusup masuk ke rumahnya di Inggris, mengikatnya, dan mengancamnya dengan pisau.
📋 Fakta (The Defiant, CryptoBriefing, PANews — 13 Okt. 2026)
• Trader yang dikenal dengan nama samaran «Realist» (@rrealist di X) mengatakan bahwa penyusup masuk ke rumahnya di Inggris, mengikatnya, dan mengancamnya dengan pisau.
3
392
·
--
Lihat terjemahan
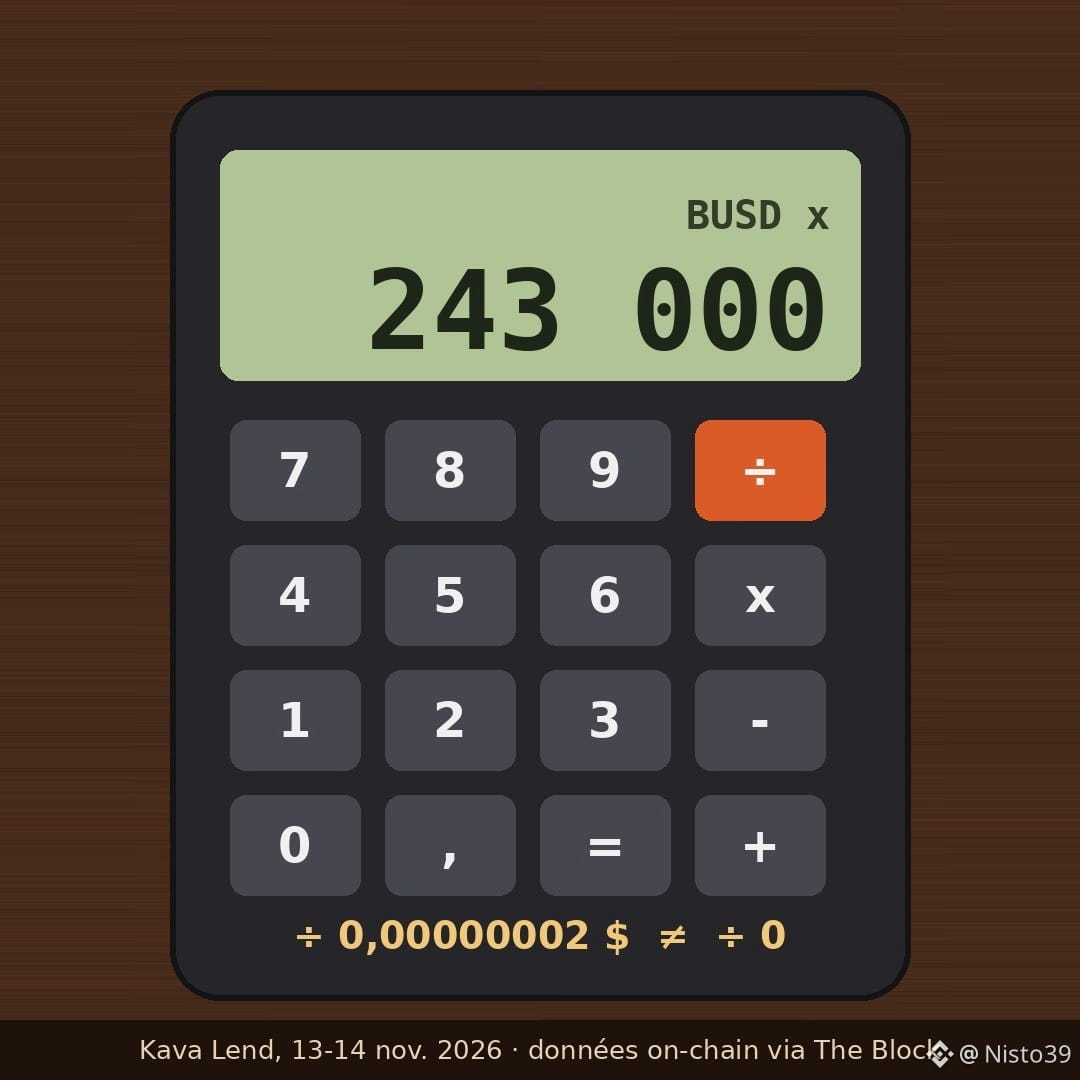
243 000.
C'est par combien Kava Lend a multiplié la valeur de chaque dépôt BUSD vendredi soir, en trois minutes. Personne n'a crié. Le code a juste fait son calcul.
Ce qui s'est passé, d'après les données on-chain relevées par The Block :
– Le marché BUSD de Kava Lend était quasi vide. Logique : Paxos a cessé d'émettre le BUSD en 2023.
– Le protocole calcule les intérêts en divisant par l'offre nette du marché. Si elle vaut zéro pile, il saute le calcul. Si elle vaut 0,00000002 $, il divise. Et le résultat explose.
– L'attaquant a ramené l'offre à ce niveau, vu son petit dépôt compté comme ~1,25 milliard de BUSD de garantie, puis a emprunté du $KAVA 127 fois, avec un second compte pour contourner le plafond.
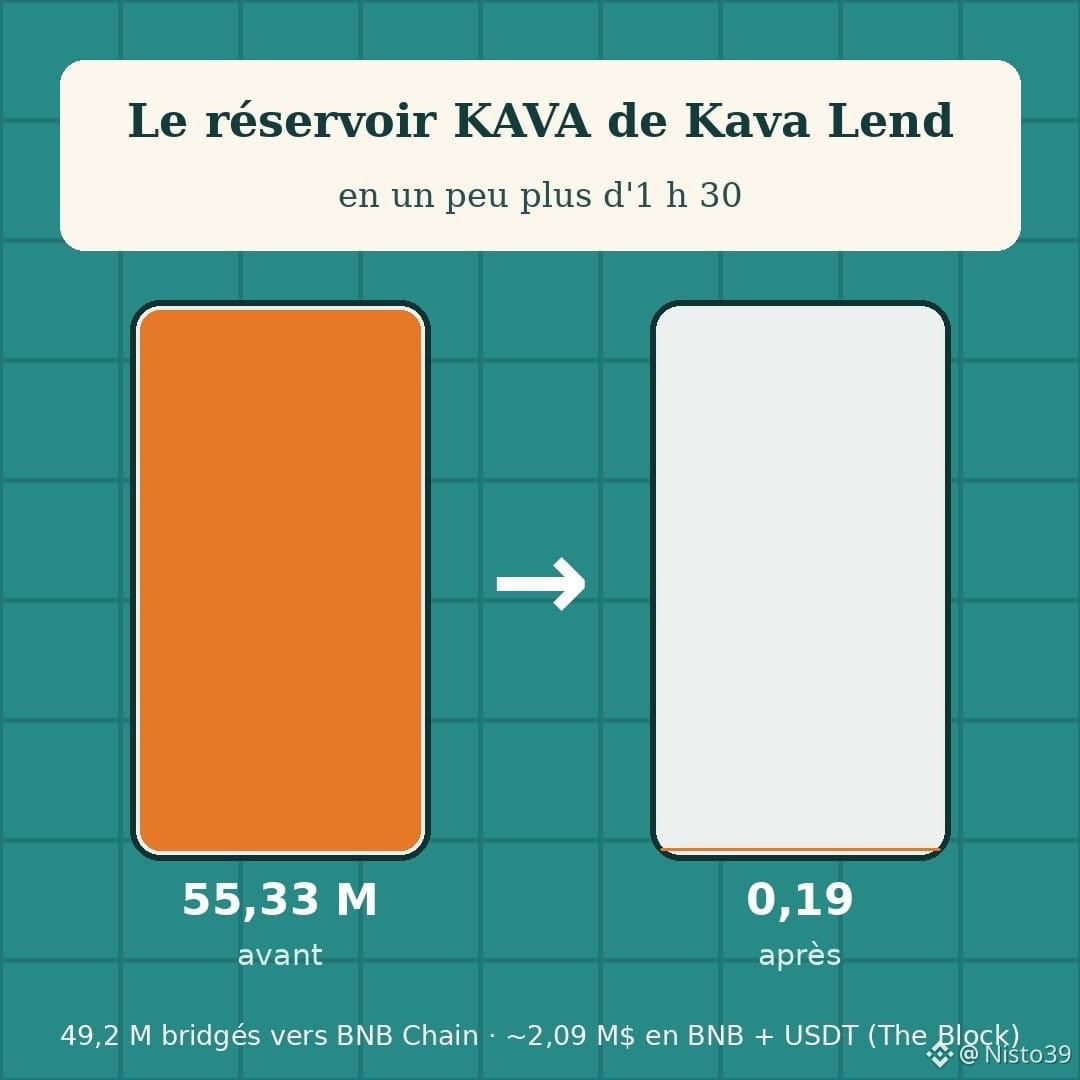
– Bilan : ~55,2 millions de KAVA sortis (≈ 3,76 M$ avant l'attaque), dont 49,2 millions passés sur BNB Chain via LayerZero et vendus contre ~3 006 $BNB et 231 557 USDT.
Il préparait le coup depuis le 8 novembre. Kava a réagi publiquement plus de sept heures après le début. Le KAVA a perdu environ 39 % en 24 h et des plateformes partenaires ont suspendu dépôts et retraits.
Ce que je retiens : la faille n'était pas dans un marché actif, mais dans la pièce que plus personne n'utilisait. Un marché « mort » encore branché au reste du protocole, c'est une fenêtre restée ouverte au rez-de-chaussée d'une maison qu'on croit fermée. Kava parle d'un incident isolé, « pas un mint infini » ; le rapport complet n'est pas encore publié.
Garder un vieux marché ouvert « au cas où » : prudence ou paresse ?
#Kava #DeFi #Securite #Hack #BNBChain
243 000.
C'est par combien Kava Lend a multiplié la valeur de chaque dépôt BUSD vendredi soir, en trois minutes. Personne n'a crié. Le code a juste fait son calcul.
Ce qui s'est passé, d'après les données on-chain relevées par The Block :
– Le marché BUSD de Kava Lend était quasi vide. Logique : Paxos a cessé d'émettre le BUSD en 2023.
– Le protocole calcule les intérêts en divisant par l'offre nette du marché. Si elle vaut zéro pile, il saute le calcul. Si elle vaut 0,00000002 $, il divise. Et le résultat explose.
– L'attaquant a ramené l'offre à ce niveau, vu son petit dépôt compté comme ~1,25 milliard de BUSD de garantie, puis a emprunté du $KAVA 127 fois, avec un second compte pour contourner le plafond.
– Bilan : ~55,2 millions de KAVA sortis (≈ 3,76 M$ avant l'attaque), dont 49,2 millions passés sur BNB Chain via LayerZero et vendus contre ~3 006 $BNB et 231 557 USDT.
Il préparait le coup depuis le 8 novembre. Kava a réagi publiquement plus de sept heures après le début. Le KAVA a perdu environ 39 % en 24 h et des plateformes partenaires ont suspendu dépôts et retraits.
Ce que je retiens : la faille n'était pas dans un marché actif, mais dans la pièce que plus personne n'utilisait. Un marché « mort » encore branché au reste du protocole, c'est une fenêtre restée ouverte au rez-de-chaussée d'une maison qu'on croit fermée. Kava parle d'un incident isolé, « pas un mint infini » ; le rapport complet n'est pas encore publié.
Garder un vieux marché ouvert « au cas où » : prudence ou paresse ?
#Kava #DeFi #Securite #Hack #BNBChain
C'est par combien Kava Lend a multiplié la valeur de chaque dépôt BUSD vendredi soir, en trois minutes. Personne n'a crié. Le code a juste fait son calcul.
Ce qui s'est passé, d'après les données on-chain relevées par The Block :
– Le marché BUSD de Kava Lend était quasi vide. Logique : Paxos a cessé d'émettre le BUSD en 2023.
– Le protocole calcule les intérêts en divisant par l'offre nette du marché. Si elle vaut zéro pile, il saute le calcul. Si elle vaut 0,00000002 $, il divise. Et le résultat explose.
– L'attaquant a ramené l'offre à ce niveau, vu son petit dépôt compté comme ~1,25 milliard de BUSD de garantie, puis a emprunté du $KAVA 127 fois, avec un second compte pour contourner le plafond.
– Bilan : ~55,2 millions de KAVA sortis (≈ 3,76 M$ avant l'attaque), dont 49,2 millions passés sur BNB Chain via LayerZero et vendus contre ~3 006 $BNB et 231 557 USDT.
Il préparait le coup depuis le 8 novembre. Kava a réagi publiquement plus de sept heures après le début. Le KAVA a perdu environ 39 % en 24 h et des plateformes partenaires ont suspendu dépôts et retraits.
Ce que je retiens : la faille n'était pas dans un marché actif, mais dans la pièce que plus personne n'utilisait. Un marché « mort » encore branché au reste du protocole, c'est une fenêtre restée ouverte au rez-de-chaussée d'une maison qu'on croit fermée. Kava parle d'un incident isolé, « pas un mint infini » ; le rapport complet n'est pas encore publié.
Garder un vieux marché ouvert « au cas où » : prudence ou paresse ?
#Kava #DeFi #Securite #Hack #BNBChain
107
·
--
Artikel
Lihat terjemahan
Payer pour retirer son propre argent : de MMM à CBEX, le signal qui ne ment jamaisIl y a un moment précis où une arnaque se trahit. Ce n'est pas quand elle promet trop. C'est quand elle te demande de payer pour récupérer ton propre argent.
Je le dis franchement : si une plateforme exige des frais pour débloquer un retrait, ton argent n'est plus là. Pas « bloqué ». Parti. Le reste n'est que de la mise en scène.
Deux histoires nigérianes le montrent mieux que n'importe quel cours.
Décembre 2016 : MMM ferme le robinet
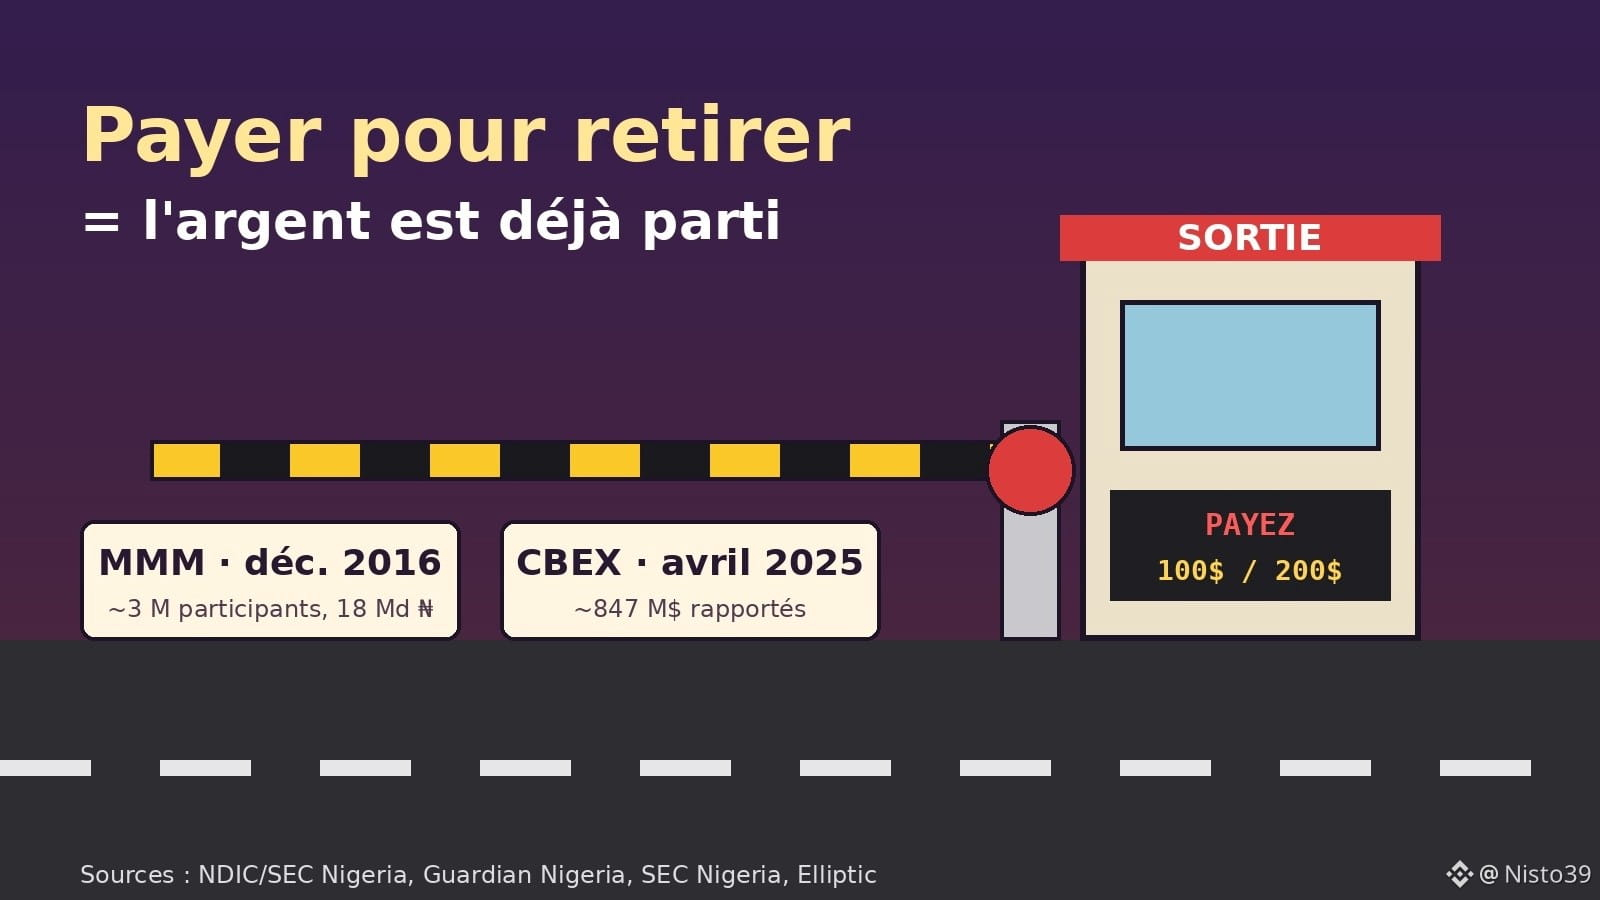
Le 13 décembre 2016, à quelques jours de Noël, MMM annonce un gel des retraits d'un mois, officiellement à cause d'une « charge de travail trop lourde sur le système ». Selon la NDIC, l'assureur des dépôts nigérian, environ 3 millions de participants y ont perdu près de 18 milliards de nairas. Le gel n'a jamais vraiment été levé.
Avril 2025 : CBEX fait payer la sortie
CBEX (Crypto Bridge Exchange) promettait 100 % de gain en 30 jours grâce à du « trading crypto ». Faites le calcul une seconde : doubler chaque mois pendant un an, c'est multiplier sa mise par 4 096. Aucun fonds au monde ne fait ça.
Les retraits ont été restreints vers le 9 avril 2025. Les soldes ont été vidés, puis les utilisateurs ont reçu un message : déposez 100 ou 200 dollars pour « vérifier » votre compte. Les pertes rapportées par la presse tournent autour de 1 300 milliards de nairas, environ 847 millions de dollars, chiffre que l'EFCC n'a pas confirmé. L'EFCC a ouvert une enquête avec INTERPOL.
Et en juin 2025, la plateforme est revenue en ligne… pour redemander les mêmes 100 ou 200 dollars. La SEC Nigeria a publié une nouvelle alerte le 11 juin. Des utilisateurs ont payé, sans rien recevoir.
Ce que la blockchain racontait déjà
Le détail qui me frappe le plus vient d'Elliptic, une société d'analyse blockchain. Les dépôts arrivaient surtout en USDT sur le réseau $TRX (Tron). Les opérateurs les faisaient passer sur $ETH via un pont, puis les renvoyaient sur Tron, à travers des centaines de portefeuilles.
Ça s'appelle le chain-hopping : sauter d'une blockchain à l'autre pour brouiller la piste. Et ça a commencé en octobre 2024, six mois avant l'effondrement, pendant que l'application affichait encore de jolis soldes qui montaient.
Autrement dit, l'argent sortait par la porte de derrière pendant que la vitrine restait allumée.
Ce que j'en retiens
Le nom change (MMM, CBEX, demain autre chose), le canal change (cash, mobile money, USDT), mais le scénario se répète : rendement fixe et énorme, parrainage, puis un retrait qui « bloque » et une solution payante pour le « débloquer ».
Un vrai service peut prélever des frais de réseau au moment d'un retrait, déduits du montant. Il ne te demande jamais d'envoyer de l'argent en plus pour accéder à ton solde. Cette différence-là vaut toutes les analyses.
Tu as déjà vu passer dans ta famille ou sur WhatsApp un message du genre « paie les frais et ton retrait sera validé » ? Raconte comment ça s'est terminé, ça peut éviter à quelqu'un d'envoyer ses derniers 100 dollars.
Sources : NDIC/SEC Nigeria via ICIR et The Will, The Guardian Nigeria (avril 2025), SEC Nigeria (alerte du 11 juin 2025), Elliptic (juillet 2025). Ceci n'est pas un conseil financier.
#CBEX #Ponzi #Nigeria #ArnaqueCrypto #Securite
Payer pour retirer son propre argent : de MMM à CBEX, le signal qui ne ment jamais
Il y a un moment précis où une arnaque se trahit. Ce n'est pas quand elle promet trop. C'est quand elle te demande de payer pour récupérer ton propre argent.
Je le dis franchement : si une plateforme exige des frais pour débloquer un retrait, ton argent n'est plus là. Pas « bloqué ». Parti. Le reste n'est que de la mise en scène.
Deux histoires nigérianes le montrent mieux que n'importe quel cours.
Décembre 2016 : MMM ferme le robinet
Le 13 décembre 2016, à quelques jours de Noël, MMM annonce un gel des retraits d'un mois, officiellement à cause d'une « charge de travail trop lourde sur le système ». Selon la NDIC, l'assureur des dépôts nigérian, environ 3 millions de participants y ont perdu près de 18 milliards de nairas. Le gel n'a jamais vraiment été levé.
Avril 2025 : CBEX fait payer la sortie
CBEX (Crypto Bridge Exchange) promettait 100 % de gain en 30 jours grâce à du « trading crypto ». Faites le calcul une seconde : doubler chaque mois pendant un an, c'est multiplier sa mise par 4 096. Aucun fonds au monde ne fait ça.
Les retraits ont été restreints vers le 9 avril 2025. Les soldes ont été vidés, puis les utilisateurs ont reçu un message : déposez 100 ou 200 dollars pour « vérifier » votre compte. Les pertes rapportées par la presse tournent autour de 1 300 milliards de nairas, environ 847 millions de dollars, chiffre que l'EFCC n'a pas confirmé. L'EFCC a ouvert une enquête avec INTERPOL.
Et en juin 2025, la plateforme est revenue en ligne… pour redemander les mêmes 100 ou 200 dollars. La SEC Nigeria a publié une nouvelle alerte le 11 juin. Des utilisateurs ont payé, sans rien recevoir.
Ce que la blockchain racontait déjà
Le détail qui me frappe le plus vient d'Elliptic, une société d'analyse blockchain. Les dépôts arrivaient surtout en USDT sur le réseau $TRX (Tron). Les opérateurs les faisaient passer sur $ETH via un pont, puis les renvoyaient sur Tron, à travers des centaines de portefeuilles.
Ça s'appelle le chain-hopping : sauter d'une blockchain à l'autre pour brouiller la piste. Et ça a commencé en octobre 2024, six mois avant l'effondrement, pendant que l'application affichait encore de jolis soldes qui montaient.
Autrement dit, l'argent sortait par la porte de derrière pendant que la vitrine restait allumée.
Ce que j'en retiens
Le nom change (MMM, CBEX, demain autre chose), le canal change (cash, mobile money, USDT), mais le scénario se répète : rendement fixe et énorme, parrainage, puis un retrait qui « bloque » et une solution payante pour le « débloquer ».
Un vrai service peut prélever des frais de réseau au moment d'un retrait, déduits du montant. Il ne te demande jamais d'envoyer de l'argent en plus pour accéder à ton solde. Cette différence-là vaut toutes les analyses.
Tu as déjà vu passer dans ta famille ou sur WhatsApp un message du genre « paie les frais et ton retrait sera validé » ? Raconte comment ça s'est terminé, ça peut éviter à quelqu'un d'envoyer ses derniers 100 dollars.
Sources : NDIC/SEC Nigeria via ICIR et The Will, The Guardian Nigeria (avril 2025), SEC Nigeria (alerte du 11 juin 2025), Elliptic (juillet 2025). Ceci n'est pas un conseil financier.
#CBEX #Ponzi #Nigeria #ArnaqueCrypto #Securite
Je le dis franchement : si une plateforme exige des frais pour débloquer un retrait, ton argent n'est plus là. Pas « bloqué ». Parti. Le reste n'est que de la mise en scène.
Deux histoires nigérianes le montrent mieux que n'importe quel cours.
Décembre 2016 : MMM ferme le robinet
Le 13 décembre 2016, à quelques jours de Noël, MMM annonce un gel des retraits d'un mois, officiellement à cause d'une « charge de travail trop lourde sur le système ». Selon la NDIC, l'assureur des dépôts nigérian, environ 3 millions de participants y ont perdu près de 18 milliards de nairas. Le gel n'a jamais vraiment été levé.
Avril 2025 : CBEX fait payer la sortie
CBEX (Crypto Bridge Exchange) promettait 100 % de gain en 30 jours grâce à du « trading crypto ». Faites le calcul une seconde : doubler chaque mois pendant un an, c'est multiplier sa mise par 4 096. Aucun fonds au monde ne fait ça.
Les retraits ont été restreints vers le 9 avril 2025. Les soldes ont été vidés, puis les utilisateurs ont reçu un message : déposez 100 ou 200 dollars pour « vérifier » votre compte. Les pertes rapportées par la presse tournent autour de 1 300 milliards de nairas, environ 847 millions de dollars, chiffre que l'EFCC n'a pas confirmé. L'EFCC a ouvert une enquête avec INTERPOL.
Et en juin 2025, la plateforme est revenue en ligne… pour redemander les mêmes 100 ou 200 dollars. La SEC Nigeria a publié une nouvelle alerte le 11 juin. Des utilisateurs ont payé, sans rien recevoir.
Ce que la blockchain racontait déjà
Le détail qui me frappe le plus vient d'Elliptic, une société d'analyse blockchain. Les dépôts arrivaient surtout en USDT sur le réseau $TRX (Tron). Les opérateurs les faisaient passer sur $ETH via un pont, puis les renvoyaient sur Tron, à travers des centaines de portefeuilles.
Ça s'appelle le chain-hopping : sauter d'une blockchain à l'autre pour brouiller la piste. Et ça a commencé en octobre 2024, six mois avant l'effondrement, pendant que l'application affichait encore de jolis soldes qui montaient.
Autrement dit, l'argent sortait par la porte de derrière pendant que la vitrine restait allumée.
Ce que j'en retiens
Le nom change (MMM, CBEX, demain autre chose), le canal change (cash, mobile money, USDT), mais le scénario se répète : rendement fixe et énorme, parrainage, puis un retrait qui « bloque » et une solution payante pour le « débloquer ».
Un vrai service peut prélever des frais de réseau au moment d'un retrait, déduits du montant. Il ne te demande jamais d'envoyer de l'argent en plus pour accéder à ton solde. Cette différence-là vaut toutes les analyses.
Tu as déjà vu passer dans ta famille ou sur WhatsApp un message du genre « paie les frais et ton retrait sera validé » ? Raconte comment ça s'est terminé, ça peut éviter à quelqu'un d'envoyer ses derniers 100 dollars.
Sources : NDIC/SEC Nigeria via ICIR et The Will, The Guardian Nigeria (avril 2025), SEC Nigeria (alerte du 11 juin 2025), Elliptic (juillet 2025). Ceci n'est pas un conseil financier.
#CBEX #Ponzi #Nigeria #ArnaqueCrypto #Securite
223
·
--
Artikel
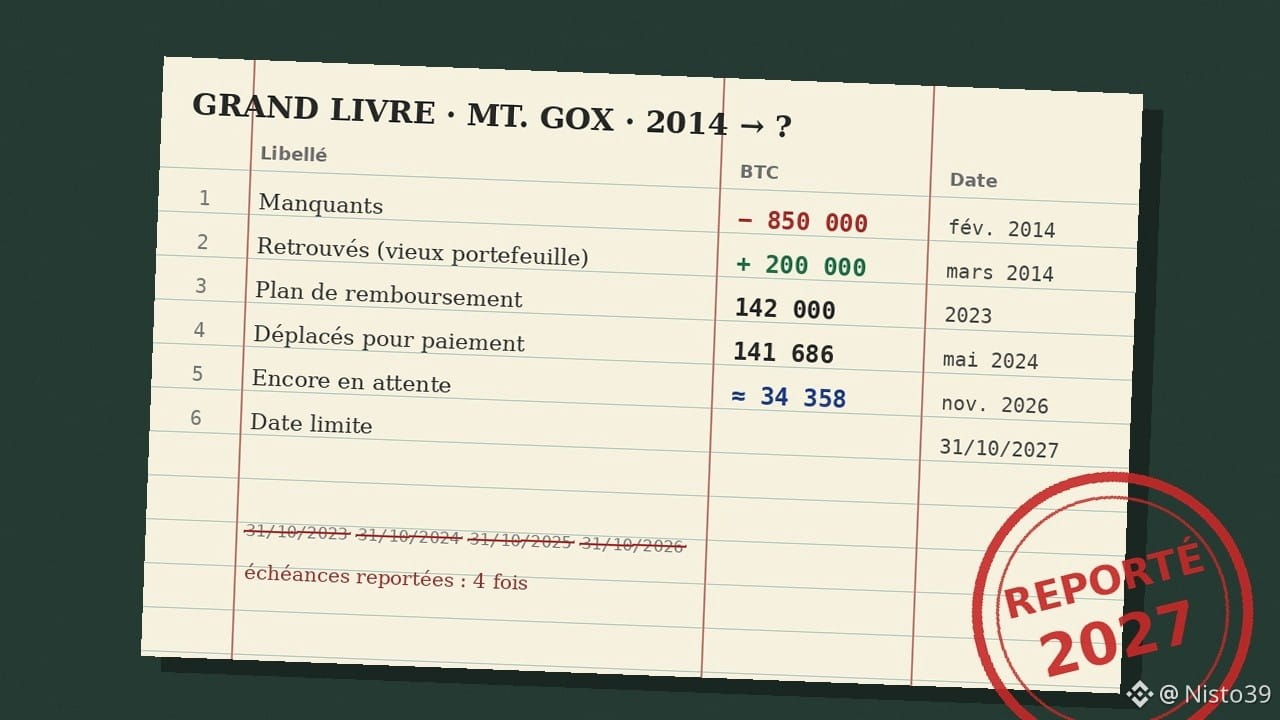
Mt. Gox, 12 tahun kemudian: buku kas kebangkrutan yang tak kunjung usaiPada 31 Oktober 2026, tenggat waktu berlalu tanpa banyak suara. Tenggat itu adalah batas pembayaran kembali kepada pelanggan Mt. Gox, sebuah platform yang ditutup sejak Februari 2014. Lima belas hari sebelumnya, wali amanat sudah mendapat penundaan baru dari pengadilan Tokyo: hingga 31 Oktober 2027. Ini adalah perpanjangan satu tahun keempat sejak tenggat awal pada 2023.
Dua belas tahun proses hukum untuk sebuah kebangkrutan. Saya ingin mencatat kisah ini seperti mencatat buku kas: apa yang masuk, apa yang keluar, dan apa yang tersisa.
Mt. Gox, 12 tahun kemudian: buku kas kebangkrutan yang tak kunjung usai
Pada 31 Oktober 2026, tenggat waktu berlalu tanpa banyak suara. Tenggat itu adalah batas pembayaran kembali kepada pelanggan Mt. Gox, sebuah platform yang ditutup sejak Februari 2014. Lima belas hari sebelumnya, wali amanat sudah mendapat penundaan baru dari pengadilan Tokyo: hingga 31 Oktober 2027. Ini adalah perpanjangan satu tahun keempat sejak tenggat awal pada 2023.
Dua belas tahun proses hukum untuk sebuah kebangkrutan. Saya ingin mencatat kisah ini seperti mencatat buku kas: apa yang masuk, apa yang keluar, dan apa yang tersisa.
Dua belas tahun proses hukum untuk sebuah kebangkrutan. Saya ingin mencatat kisah ini seperti mencatat buku kas: apa yang masuk, apa yang keluar, dan apa yang tersisa.
577
·
--
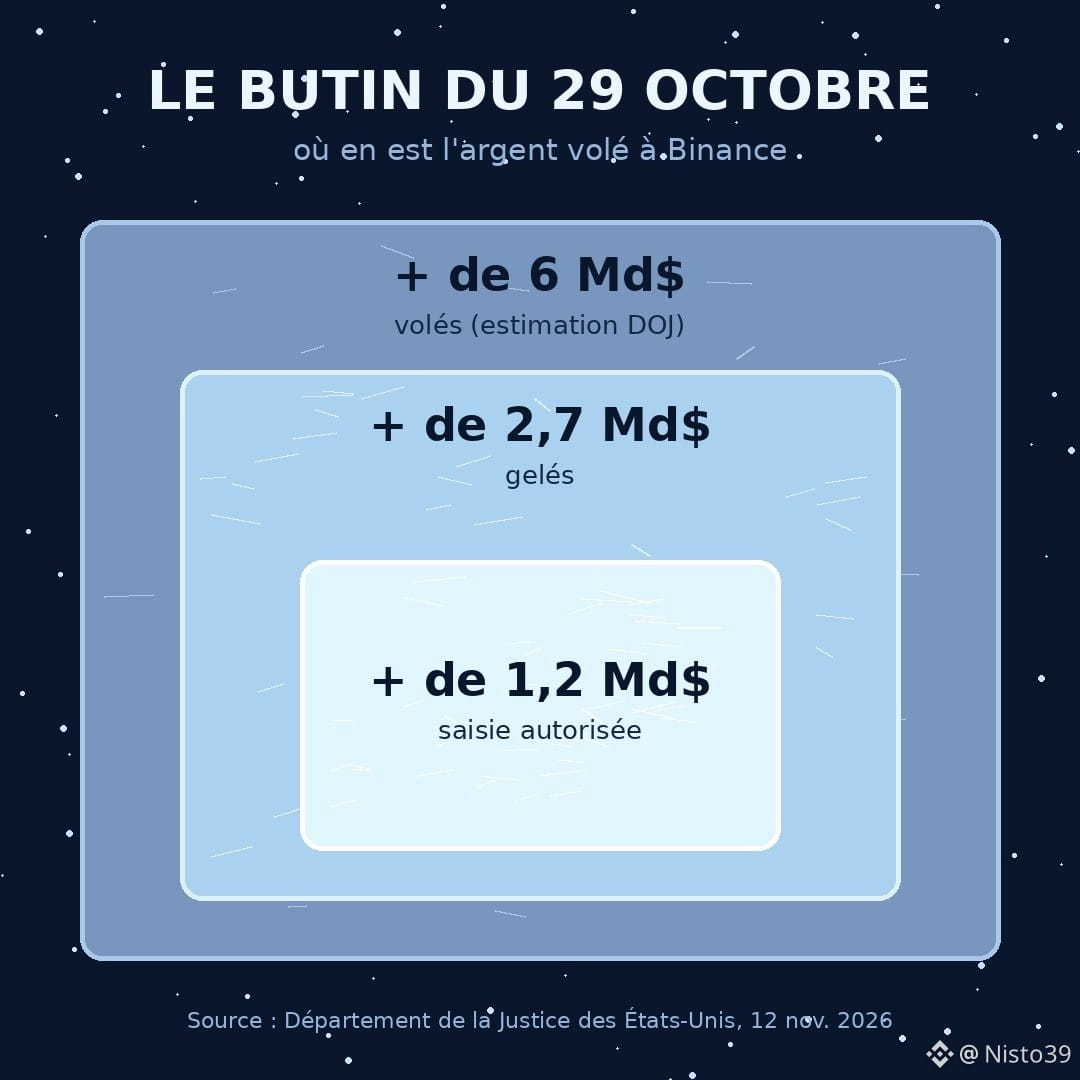
Peretasan Binance pada 29 Oktober: lebih dari 6 miliar dolar dicuri. Kemarin, Departemen Kehakiman AS mengumumkan hasilnya. Lebih dari 2,7 miliar dolar telah dibekukan, dan pengadilan mengizinkan penyitaan lebih dari 1,2 miliar dolar.
Hampir setengah dari hasil curian dibekukan dalam dua minggu.
Menurut Bloomberg Law, sebagian besar dibekukan oleh Tether dan Circle, penerbit $USDT dan $USDC. Stablecoin adalah token yang nilainya dipatok ke dolar, dikelola oleh perusahaan yang dapat memblokir sebuah alamat hanya dengan sekali klik.
Pendapat saya, yang mungkin tidak disukai semua orang: yang menyelamatkan 2,7 miliar dolar ini bukanlah desentralisasi. Justru sebaliknya. Sebuah tombol “bekukan” milik penerbit swasta. Suatu hari, tombol yang sama bisa keliru memblokir orang yang tidak bersalah.
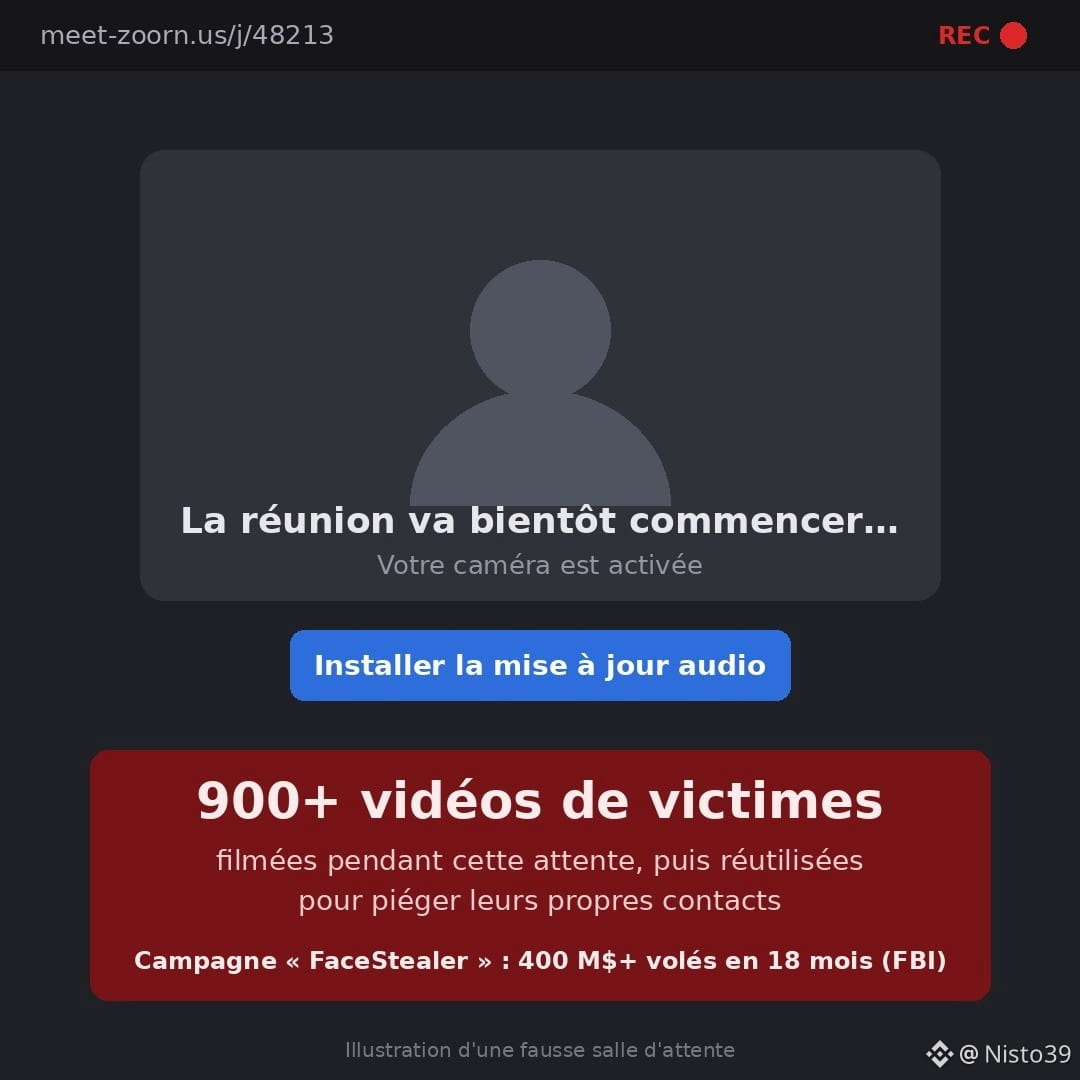
Bagian lain dari pengumuman itu lebih membekas bagi saya. FBI menyita server “FaceStealer”, sebuah kampanye Korea Utara: kontak palsu mengundang Anda ke panggilan Zoom atau Teams tiruan, dengan nama domain yang hampir identik. Saat Anda menunggu rapat dimulai, webcam Anda direkam. Lebih dari 900 video korban ditemukan, lalu digunakan kembali untuk menjebak kontak mereka sendiri. Lebih dari 400 juta dolar dicuri dalam 18 bulan.
Aturan sederhana: jika tautan rapat meminta Anda memasang “pembaruan” atau plugin, tutup saja. Rapat sungguhan tidak pernah dimulai dengan unduhan.
Sisanya masih dicuci melalui bridge dan mixer.
Penerbit yang bisa membekukan dana curian: perlindungan atau kekuasaan yang berlebihan? Saya ingin membaca argumen kalian, bukan sekadar ya atau tidak.
Sumber: DOJ, CyberScoop, CoinDesk, Bloomberg Law (12 Nov 2026)
#Binance #Securite #CoreeDuNord #Stablecoins #CryptoNews
Peretasan Binance pada 29 Oktober: lebih dari 6 miliar dolar dicuri. Kemarin, Departemen Kehakiman AS mengumumkan hasilnya. Lebih dari 2,7 miliar dolar telah dibekukan, dan pengadilan mengizinkan penyitaan lebih dari 1,2 miliar dolar.
Hampir setengah dari hasil curian dibekukan dalam dua minggu.
Menurut Bloomberg Law, sebagian besar dibekukan oleh Tether dan Circle, penerbit $USDT dan $USDC . Stablecoin adalah token yang nilainya dipatok ke dolar, dikelola oleh perusahaan yang dapat memblokir sebuah alamat hanya dengan sekali klik.
Pendapat saya, yang mungkin tidak disukai semua orang: yang menyelamatkan 2,7 miliar dolar ini bukanlah desentralisasi. Justru sebaliknya. Sebuah tombol “bekukan” milik penerbit swasta. Suatu hari, tombol yang sama bisa keliru memblokir orang yang tidak bersalah.
Bagian lain dari pengumuman itu lebih membekas bagi saya. FBI menyita server “FaceStealer”, sebuah kampanye Korea Utara: kontak palsu mengundang Anda ke panggilan Zoom atau Teams tiruan, dengan nama domain yang hampir identik. Saat Anda menunggu rapat dimulai, webcam Anda direkam. Lebih dari 900 video korban ditemukan, lalu digunakan kembali untuk menjebak kontak mereka sendiri. Lebih dari 400 juta dolar dicuri dalam 18 bulan.
Aturan sederhana: jika tautan rapat meminta Anda memasang “pembaruan” atau plugin, tutup saja. Rapat sungguhan tidak pernah dimulai dengan unduhan.
Sisanya masih dicuci melalui bridge dan mixer.
Penerbit yang bisa membekukan dana curian: perlindungan atau kekuasaan yang berlebihan? Saya ingin membaca argumen kalian, bukan sekadar ya atau tidak.
Sumber: DOJ, CyberScoop, CoinDesk, Bloomberg Law (12 Nov 2026)
#Binance #Securite #CoreeDuNord #Stablecoins #CryptoNews
Hampir setengah dari hasil curian dibekukan dalam dua minggu.
Menurut Bloomberg Law, sebagian besar dibekukan oleh Tether dan Circle, penerbit $USDT dan $USDC . Stablecoin adalah token yang nilainya dipatok ke dolar, dikelola oleh perusahaan yang dapat memblokir sebuah alamat hanya dengan sekali klik.
Pendapat saya, yang mungkin tidak disukai semua orang: yang menyelamatkan 2,7 miliar dolar ini bukanlah desentralisasi. Justru sebaliknya. Sebuah tombol “bekukan” milik penerbit swasta. Suatu hari, tombol yang sama bisa keliru memblokir orang yang tidak bersalah.
Bagian lain dari pengumuman itu lebih membekas bagi saya. FBI menyita server “FaceStealer”, sebuah kampanye Korea Utara: kontak palsu mengundang Anda ke panggilan Zoom atau Teams tiruan, dengan nama domain yang hampir identik. Saat Anda menunggu rapat dimulai, webcam Anda direkam. Lebih dari 900 video korban ditemukan, lalu digunakan kembali untuk menjebak kontak mereka sendiri. Lebih dari 400 juta dolar dicuri dalam 18 bulan.
Aturan sederhana: jika tautan rapat meminta Anda memasang “pembaruan” atau plugin, tutup saja. Rapat sungguhan tidak pernah dimulai dengan unduhan.
Sisanya masih dicuci melalui bridge dan mixer.
Penerbit yang bisa membekukan dana curian: perlindungan atau kekuasaan yang berlebihan? Saya ingin membaca argumen kalian, bukan sekadar ya atau tidak.
Sumber: DOJ, CyberScoop, CoinDesk, Bloomberg Law (12 Nov 2026)
#Binance #Securite #CoreeDuNord #Stablecoins #CryptoNews
281
·
--
Kode Across tidak diretas. Dan justru itulah yang seharusnya membuat Anda khawatir.
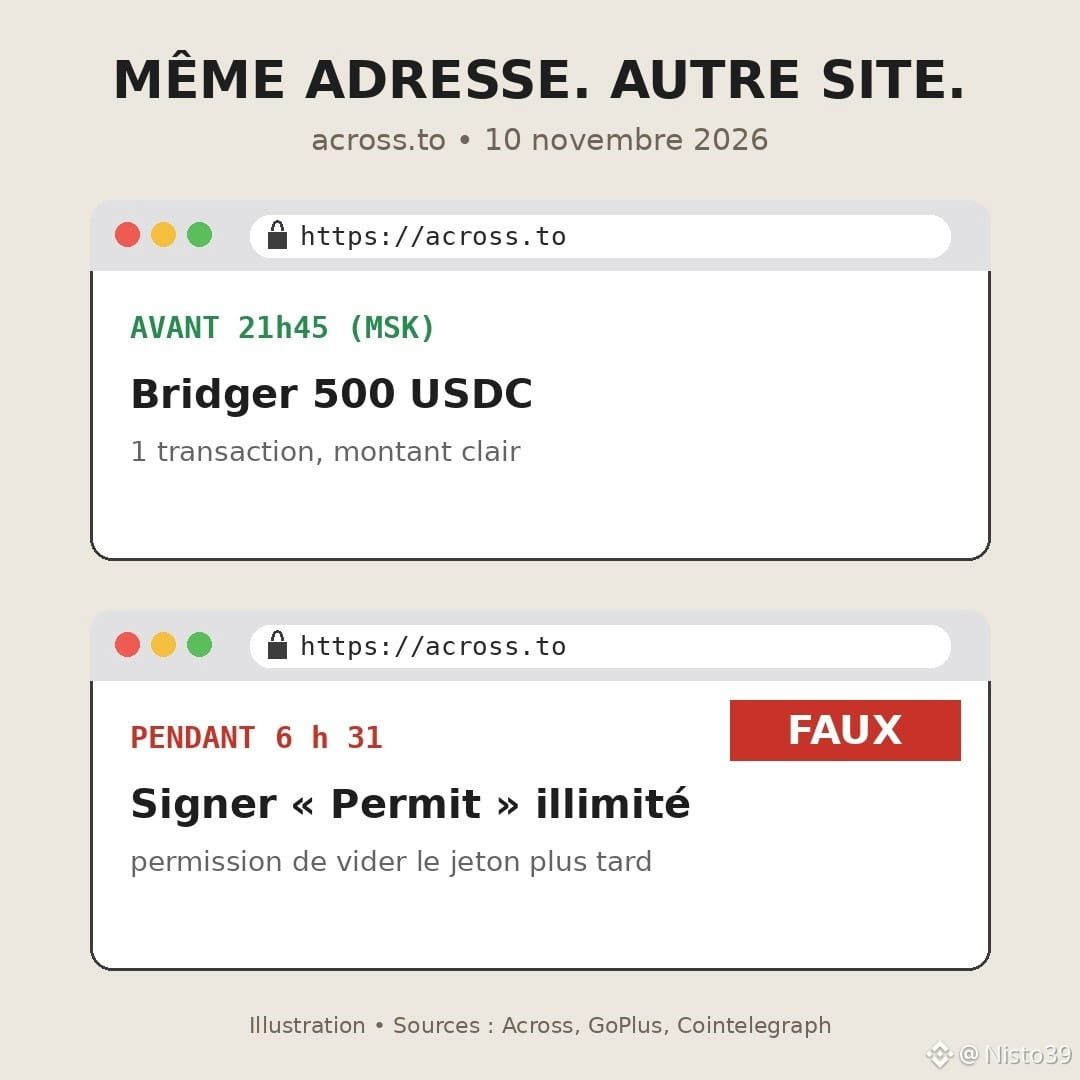
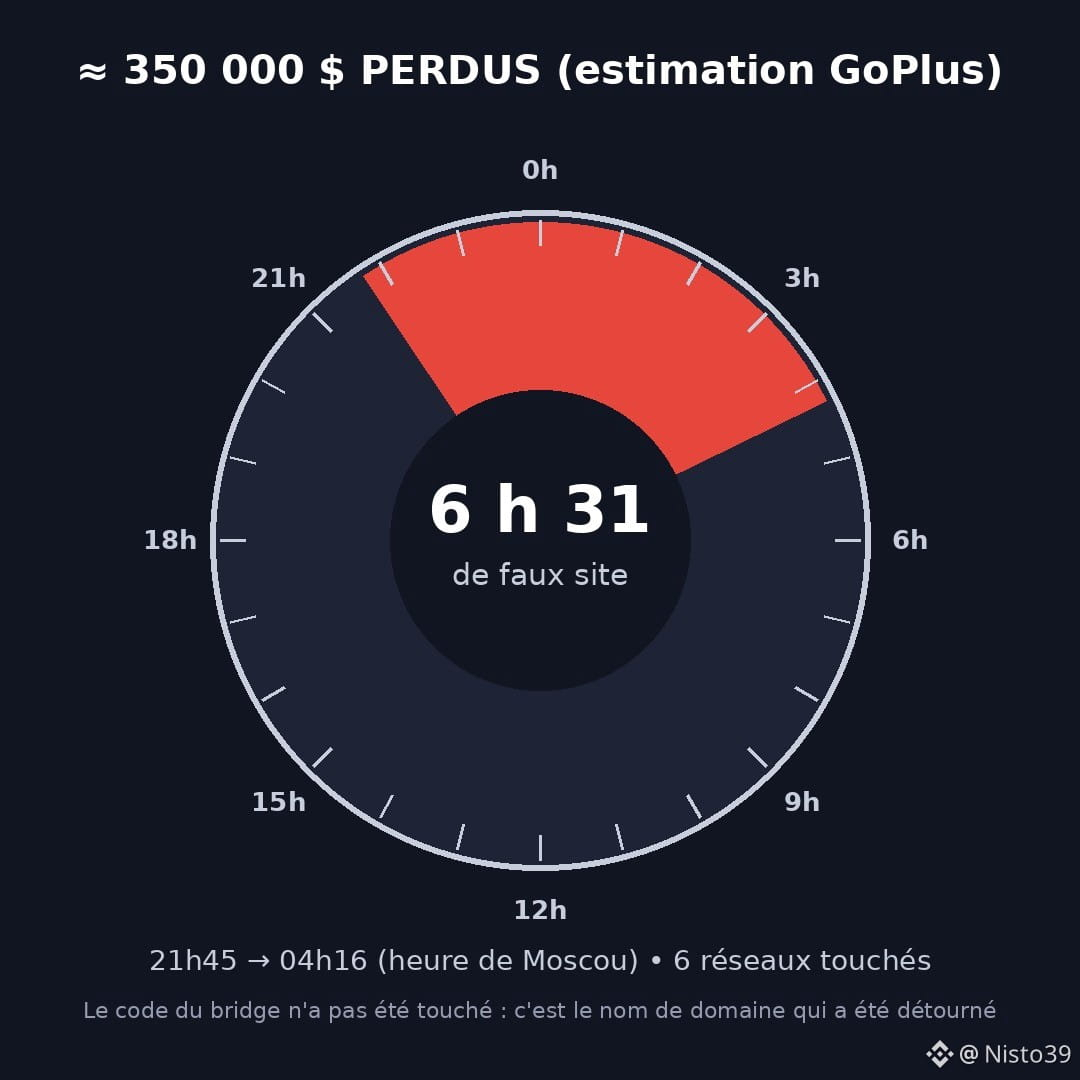
Selasa, 10 November, sekitar pukul 21.45 (waktu Moskow), seseorang mengambil alih nama domain across.to, alamat salah satu bridge yang paling banyak digunakan (sekitar 5,9 miliar dolar ditransfer dalam 30 hari menurut DefiLlama). Tidak ada celah keamanan pada smart contract. Hanya manipulasi manusia terhadap Namecheap, perusahaan yang mengelola nama domain tersebut, menurut tim Across.
Akibatnya: Anda mengetik alamat yang benar, melihat logo yang benar, tetapi diarahkan ke situs palsu. Situs itu meminta Anda menandatangani «permit» dan persetujuan. Persetujuan adalah izin yang diberikan kepada suatu alamat untuk memindahkan token Anda di kemudian hari, tanpa meminta izin lagi. Cukup dengan satu tanda tangan, dompet Anda bisa dikuras kapan pun penyerang menginginkannya.
GoPlus memperkirakan kerugian sekitar 350.000 $, di Ethereum, Arbitrum, Base, BNB Chain, Ink, dan Plasma. Across belum mengonfirmasi jumlah totalnya, tetapi berjanji akan mengganti kerugian semua orang. Domain berhasil diambil alih kembali sekitar pukul 4.16 keesokan harinya. Enam setengah jam.
Pendapat saya, mungkin agak tidak populer: kita menghabiskan waktu berbulan-bulan untuk mengaudit kode, lalu mempercayakan pintu masuk toko kepada registrar yang bisa dihubungi lewat telepon. Titik terlemah bukan lagi blockchain, melainkan halaman web di depannya.
Pelajaran yang saya ambil: ketika situs yang sudah saya kenal luar dalam meminta tanda tangan yang tidak biasa untuk transfer sederhana sebesar $USDC atau $ETH, saya berhenti. Dan saya memeriksa persetujuan saya dari waktu ke waktu, bahkan saat tidak ada insiden.
Pertanyaan jujur: kapan terakhir kali Anda menandatangani persetujuan, apakah Anda membaca kepada siapa Anda memberikan izin?
#Across #Securite #Phishing #DeFi #Crypto
Kode Across tidak diretas. Dan justru itulah yang seharusnya membuat Anda khawatir.
Selasa, 10 November, sekitar pukul 21.45 (waktu Moskow), seseorang mengambil alih nama domain across.to, alamat salah satu bridge yang paling banyak digunakan (sekitar 5,9 miliar dolar ditransfer dalam 30 hari menurut DefiLlama). Tidak ada celah keamanan pada smart contract. Hanya manipulasi manusia terhadap Namecheap, perusahaan yang mengelola nama domain tersebut, menurut tim Across.
Akibatnya: Anda mengetik alamat yang benar, melihat logo yang benar, tetapi diarahkan ke situs palsu. Situs itu meminta Anda menandatangani «permit» dan persetujuan. Persetujuan adalah izin yang diberikan kepada suatu alamat untuk memindahkan token Anda di kemudian hari, tanpa meminta izin lagi. Cukup dengan satu tanda tangan, dompet Anda bisa dikuras kapan pun penyerang menginginkannya.
GoPlus memperkirakan kerugian sekitar 350.000 $, di Ethereum, Arbitrum, Base, BNB Chain, Ink, dan Plasma. Across belum mengonfirmasi jumlah totalnya, tetapi berjanji akan mengganti kerugian semua orang. Domain berhasil diambil alih kembali sekitar pukul 4.16 keesokan harinya. Enam setengah jam.
Pendapat saya, mungkin agak tidak populer: kita menghabiskan waktu berbulan-bulan untuk mengaudit kode, lalu mempercayakan pintu masuk toko kepada registrar yang bisa dihubungi lewat telepon. Titik terlemah bukan lagi blockchain, melainkan halaman web di depannya.
Pelajaran yang saya ambil: ketika situs yang sudah saya kenal luar dalam meminta tanda tangan yang tidak biasa untuk transfer sederhana sebesar $USDC atau $ETH , saya berhenti. Dan saya memeriksa persetujuan saya dari waktu ke waktu, bahkan saat tidak ada insiden.
Pertanyaan jujur: kapan terakhir kali Anda menandatangani persetujuan, apakah Anda membaca kepada siapa Anda memberikan izin?
#Across #Securite #Phishing #DeFi #Crypto
Selasa, 10 November, sekitar pukul 21.45 (waktu Moskow), seseorang mengambil alih nama domain across.to, alamat salah satu bridge yang paling banyak digunakan (sekitar 5,9 miliar dolar ditransfer dalam 30 hari menurut DefiLlama). Tidak ada celah keamanan pada smart contract. Hanya manipulasi manusia terhadap Namecheap, perusahaan yang mengelola nama domain tersebut, menurut tim Across.
Akibatnya: Anda mengetik alamat yang benar, melihat logo yang benar, tetapi diarahkan ke situs palsu. Situs itu meminta Anda menandatangani «permit» dan persetujuan. Persetujuan adalah izin yang diberikan kepada suatu alamat untuk memindahkan token Anda di kemudian hari, tanpa meminta izin lagi. Cukup dengan satu tanda tangan, dompet Anda bisa dikuras kapan pun penyerang menginginkannya.
GoPlus memperkirakan kerugian sekitar 350.000 $, di Ethereum, Arbitrum, Base, BNB Chain, Ink, dan Plasma. Across belum mengonfirmasi jumlah totalnya, tetapi berjanji akan mengganti kerugian semua orang. Domain berhasil diambil alih kembali sekitar pukul 4.16 keesokan harinya. Enam setengah jam.
Pendapat saya, mungkin agak tidak populer: kita menghabiskan waktu berbulan-bulan untuk mengaudit kode, lalu mempercayakan pintu masuk toko kepada registrar yang bisa dihubungi lewat telepon. Titik terlemah bukan lagi blockchain, melainkan halaman web di depannya.
Pelajaran yang saya ambil: ketika situs yang sudah saya kenal luar dalam meminta tanda tangan yang tidak biasa untuk transfer sederhana sebesar $USDC atau $ETH , saya berhenti. Dan saya memeriksa persetujuan saya dari waktu ke waktu, bahkan saat tidak ada insiden.
Pertanyaan jujur: kapan terakhir kali Anda menandatangani persetujuan, apakah Anda membaca kepada siapa Anda memberikan izin?
#Across #Securite #Phishing #DeFi #Crypto
96
·
--
Artikel
“Maaf, salah nomor”: kronologi minggu demi minggu penipuan yang merugikan korban hingga 5,8 miliar76%.
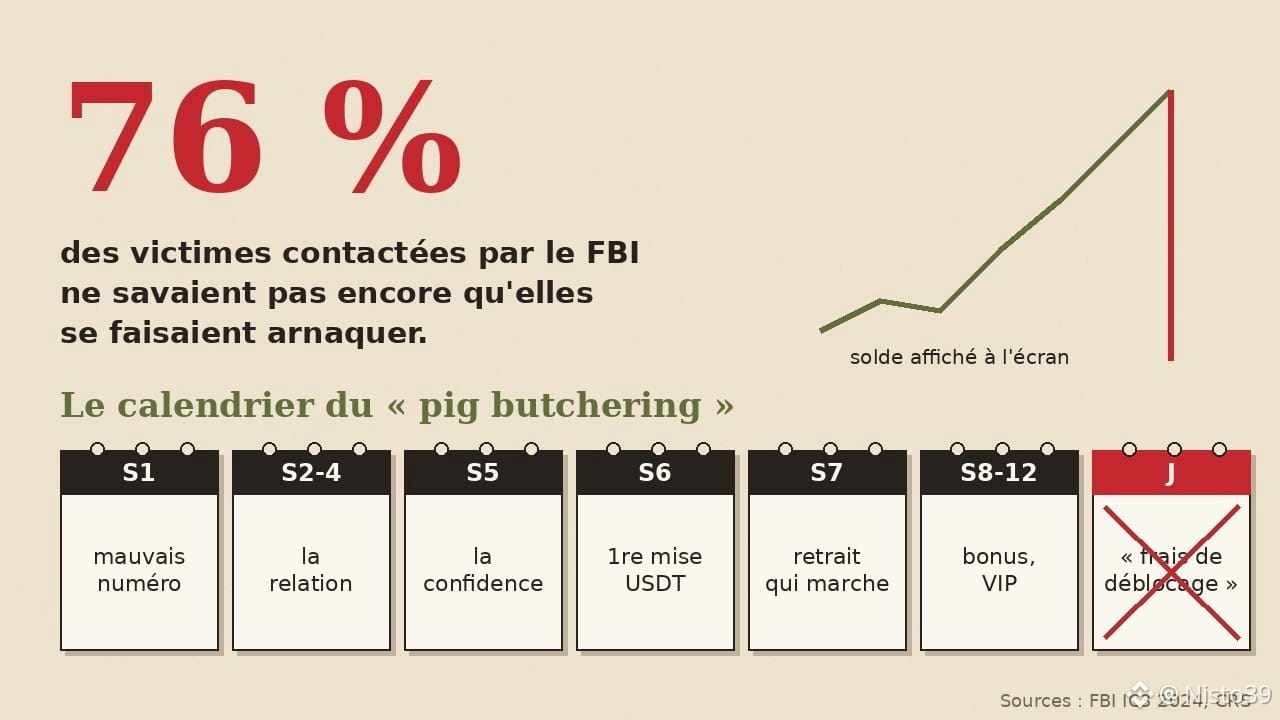
Itulah persentase korban yang dihubungi FBI pada 2024 dalam operasi Level Up, tetapi belum menyadari bahwa mereka sedang ditipu. Mereka terus menyetorkan uang. Mereka melihat keuntungan di layar. Mereka mengira telah menemukan orang yang tepat dan peluang yang tepat.
Penipuan ini punya nama yang tidak mengenakkan: “pig butchering”, terjemahan dari bahasa Mandarin sha zhu pan, “penyembelihan babi”. Korban digemukkan dengan kepercayaan, lalu diperas habis-habisan. Istilah ini mengejutkan, dan memang itulah yang diinginkan oleh mereka yang menciptakannya—bukan para korban.
“Maaf, salah nomor”: kronologi minggu demi minggu penipuan yang merugikan korban hingga 5,8 miliar
76%.
Itulah persentase korban yang dihubungi FBI pada 2024 dalam operasi Level Up, tetapi belum menyadari bahwa mereka sedang ditipu. Mereka terus menyetorkan uang. Mereka melihat keuntungan di layar. Mereka mengira telah menemukan orang yang tepat dan peluang yang tepat.
Penipuan ini punya nama yang tidak mengenakkan: “pig butchering”, terjemahan dari bahasa Mandarin sha zhu pan, “penyembelihan babi”. Korban digemukkan dengan kepercayaan, lalu diperas habis-habisan. Istilah ini mengejutkan, dan memang itulah yang diinginkan oleh mereka yang menciptakannya—bukan para korban.
Itulah persentase korban yang dihubungi FBI pada 2024 dalam operasi Level Up, tetapi belum menyadari bahwa mereka sedang ditipu. Mereka terus menyetorkan uang. Mereka melihat keuntungan di layar. Mereka mengira telah menemukan orang yang tepat dan peluang yang tepat.
Penipuan ini punya nama yang tidak mengenakkan: “pig butchering”, terjemahan dari bahasa Mandarin sha zhu pan, “penyembelihan babi”. Korban digemukkan dengan kepercayaan, lalu diperas habis-habisan. Istilah ini mengejutkan, dan memang itulah yang diinginkan oleh mereka yang menciptakannya—bukan para korban.
436
·
--
Artikel
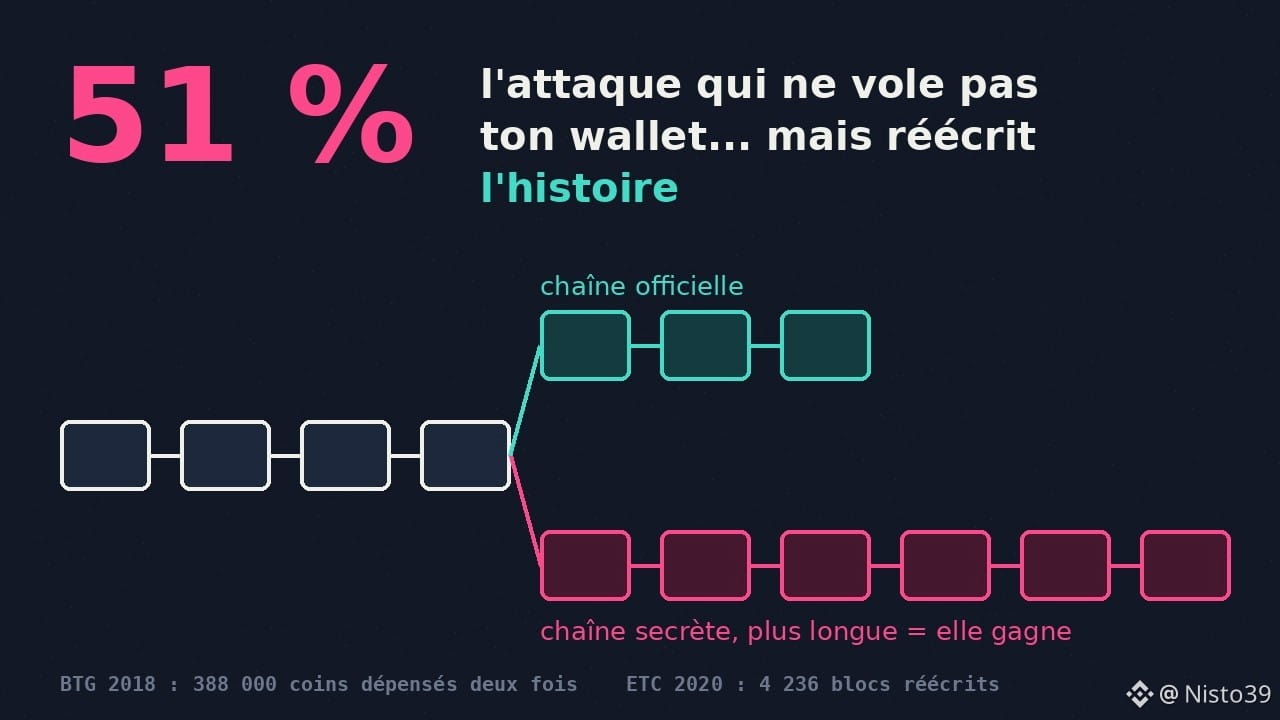
51%: Serangan yang tidak mencuri dompetmu, tetapi telah merugikan hingga 18 juta« Serangan 51% » sering digambarkan sebagai monster yang bisa menguras dompet siapa saja. Itu tidak benar. Namun, serangan ini memang telah merugikan platform hingga jutaan, dan menjelaskan satu hal yang sangat praktis: mengapa depositmu terkadang masih « menunggu konfirmasi ».
Prinsipnya dalam satu kalimat: pada blockchain dengan mekanisme proof of work (bukti kerja), versi rantai yang membutuhkan komputasi paling besar dianggap sah. Jika seseorang mengendalikan lebih dari separuh daya penambangan, ia bisa diam-diam membuat versi alternatif dari riwayat transaksi, lalu menerbitkannya untuk menggantikan versi resmi.
51%: Serangan yang tidak mencuri dompetmu, tetapi telah merugikan hingga 18 juta
« Serangan 51% » sering digambarkan sebagai monster yang bisa menguras dompet siapa saja. Itu tidak benar. Namun, serangan ini memang telah merugikan platform hingga jutaan, dan menjelaskan satu hal yang sangat praktis: mengapa depositmu terkadang masih « menunggu konfirmasi ».
Prinsipnya dalam satu kalimat: pada blockchain dengan mekanisme proof of work (bukti kerja), versi rantai yang membutuhkan komputasi paling besar dianggap sah. Jika seseorang mengendalikan lebih dari separuh daya penambangan, ia bisa diam-diam membuat versi alternatif dari riwayat transaksi, lalu menerbitkannya untuk menggantikan versi resmi.
Prinsipnya dalam satu kalimat: pada blockchain dengan mekanisme proof of work (bukti kerja), versi rantai yang membutuhkan komputasi paling besar dianggap sah. Jika seseorang mengendalikan lebih dari separuh daya penambangan, ia bisa diam-diam membuat versi alternatif dari riwayat transaksi, lalu menerbitkannya untuk menggantikan versi resmi.
1
316
·
--
Artikel
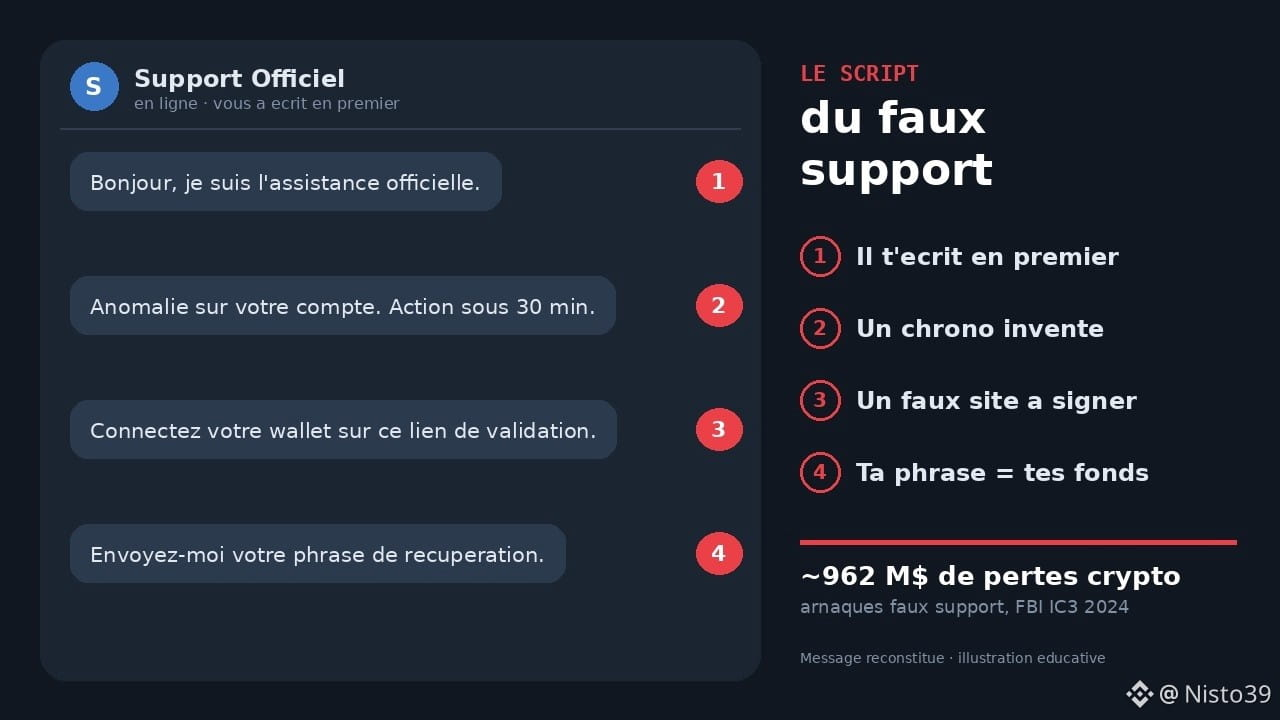
Dukungan palsu dalam 4 pesan: naskahnya dibedah baris demi barisBerikut pesan yang beredar setiap hari di grup Telegram dan server Discord kripto. Saya menyusunnya kembali berdasarkan pola yang paling umum. Bacalah seolah-olah kamu yang menerimanya, lalu kita bedah baris demi baris.
« Halo, saya dari tim dukungan resmi. Kami melihat pesan Anda di grup. »
Jebakan pertama, dan ini jebakan besar: dia yang menghubungimu. Kamu mengajukan pertanyaan secara terbuka, lalu seseorang menjawab lewat pesan pribadi. Tim dukungan resmi tidak bekerja seperti itu. Tim resmi menjawab melalui saluran resmi di aplikasi atau situs, bukan menghubungimu lebih dulu lewat pesan pribadi.
Dukungan palsu dalam 4 pesan: naskahnya dibedah baris demi baris
Berikut pesan yang beredar setiap hari di grup Telegram dan server Discord kripto. Saya menyusunnya kembali berdasarkan pola yang paling umum. Bacalah seolah-olah kamu yang menerimanya, lalu kita bedah baris demi baris.
« Halo, saya dari tim dukungan resmi. Kami melihat pesan Anda di grup. »
Jebakan pertama, dan ini jebakan besar: dia yang menghubungimu. Kamu mengajukan pertanyaan secara terbuka, lalu seseorang menjawab lewat pesan pribadi. Tim dukungan resmi tidak bekerja seperti itu. Tim resmi menjawab melalui saluran resmi di aplikasi atau situs, bukan menghubungimu lebih dulu lewat pesan pribadi.
« Halo, saya dari tim dukungan resmi. Kami melihat pesan Anda di grup. »
Jebakan pertama, dan ini jebakan besar: dia yang menghubungimu. Kamu mengajukan pertanyaan secara terbuka, lalu seseorang menjawab lewat pesan pribadi. Tim dukungan resmi tidak bekerja seperti itu. Tim resmi menjawab melalui saluran resmi di aplikasi atau situs, bukan menghubungimu lebih dulu lewat pesan pribadi.
234
·
--
Artikel
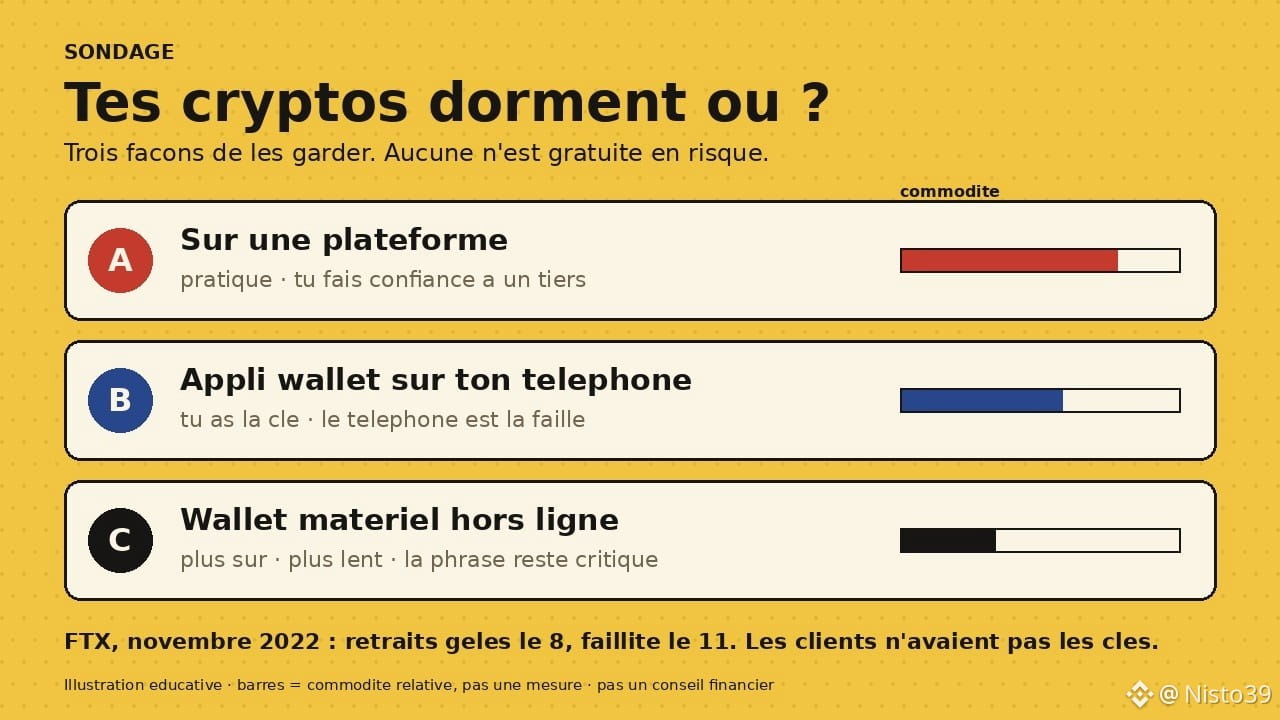
A, B, atau C: di mana sebenarnya kriptomu disimpan?Sebelum mulai, jawab jujur di kolom komentar: kriptomu sekarang ada di mana?
A) Di platform pertukaran
B) Di aplikasi dompet di ponselmu
C) Di dompet perangkat keras, secara offline
D) Jujur saja… aku kurang tahu
Kalau jawabanmu D, artikel ini cocok untukmu. Kalau jawabanmu A, B, atau C, artikel ini juga cocok untukmu, karena tidak satu pun dari tiga pilihan itu yang «paling benar» secara mutlak. Masing-masing hanya memindahkan risiko ke tempat lain.
Empat tahun lalu, pada pekan ini
Pada 8 November 2022, FTX membekukan penarikan. Pada tanggal 11, platform itu mengajukan kebangkrutan. Para pelanggan yang mengira mereka «memiliki» kripto ternyata menyadari bahwa yang mereka miliki hanyalah catatan di dalam basis data. Delapan tahun sebelumnya, pada Februari 2014, Mt. Gox melakukan hal yang sama, dengan sekitar 850.000 BTC dilaporkan hilang. Pelajaran yang sama, dua kali: saat orang lain menyimpan kuncimu, kamu bergantung pada kemampuan mereka membayar utang dan kejujuran mereka.
A, B, atau C: di mana sebenarnya kriptomu disimpan?
Sebelum mulai, jawab jujur di kolom komentar: kriptomu sekarang ada di mana?
A) Di platform pertukaran
B) Di aplikasi dompet di ponselmu
C) Di dompet perangkat keras, secara offline
D) Jujur saja… aku kurang tahu
Kalau jawabanmu D, artikel ini cocok untukmu. Kalau jawabanmu A, B, atau C, artikel ini juga cocok untukmu, karena tidak satu pun dari tiga pilihan itu yang «paling benar» secara mutlak. Masing-masing hanya memindahkan risiko ke tempat lain.
Empat tahun lalu, pada pekan ini
Pada 8 November 2022, FTX membekukan penarikan. Pada tanggal 11, platform itu mengajukan kebangkrutan. Para pelanggan yang mengira mereka «memiliki» kripto ternyata menyadari bahwa yang mereka miliki hanyalah catatan di dalam basis data. Delapan tahun sebelumnya, pada Februari 2014, Mt. Gox melakukan hal yang sama, dengan sekitar 850.000 BTC dilaporkan hilang. Pelajaran yang sama, dua kali: saat orang lain menyimpan kuncimu, kamu bergantung pada kemampuan mereka membayar utang dan kejujuran mereka.
A) Di platform pertukaran
B) Di aplikasi dompet di ponselmu
C) Di dompet perangkat keras, secara offline
D) Jujur saja… aku kurang tahu
Kalau jawabanmu D, artikel ini cocok untukmu. Kalau jawabanmu A, B, atau C, artikel ini juga cocok untukmu, karena tidak satu pun dari tiga pilihan itu yang «paling benar» secara mutlak. Masing-masing hanya memindahkan risiko ke tempat lain.
Empat tahun lalu, pada pekan ini
Pada 8 November 2022, FTX membekukan penarikan. Pada tanggal 11, platform itu mengajukan kebangkrutan. Para pelanggan yang mengira mereka «memiliki» kripto ternyata menyadari bahwa yang mereka miliki hanyalah catatan di dalam basis data. Delapan tahun sebelumnya, pada Februari 2014, Mt. Gox melakukan hal yang sama, dengan sekitar 850.000 BTC dilaporkan hilang. Pelajaran yang sama, dua kali: saat orang lain menyimpan kuncimu, kamu bergantung pada kemampuan mereka membayar utang dan kejujuran mereka.
121
·
--
Artikel
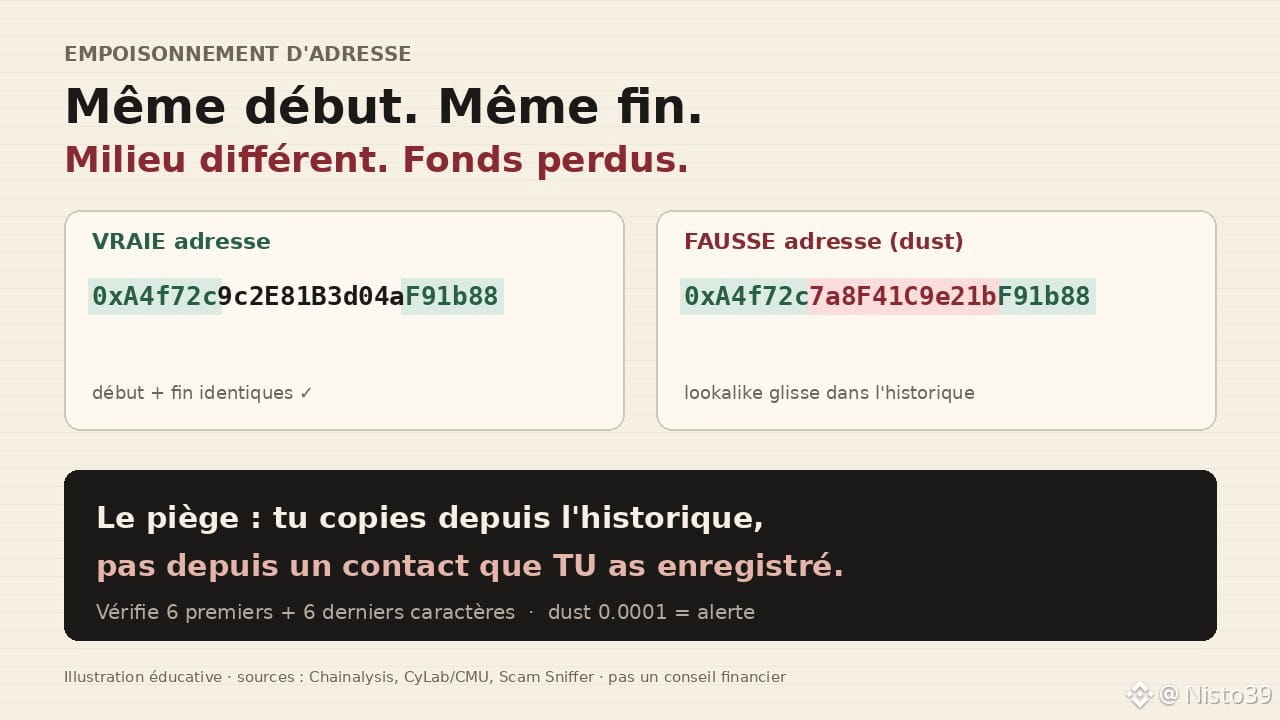
Peracunan alamat: jebakan yang dipasang oleh riwayat transaksimuKamu menyalin alamat dari riwayat wallet-mu. Karakter awal cocok, karakter akhir cocok. Kamu mengirimnya. Uangmu terkirim… kepada orang lain. Bukan bug. Bukan peretasan jaringan. Ini jebakan yang disebut peracunan alamat.
Hal yang tidak cukup jelas diberitahukan kepadamu: riwayat transaksimu juga merupakan lahan berburu. Para penipu tahu itu. Mereka memanfaatkannya.
Cara kerjanya, tanpa jargon yang tidak perlu
Penyerang mengamati alamat-alamat yang sering kamu gunakan untuk bertransaksi—teman, exchange, atau kontrak. Lalu, dengan sebuah alat yang terkadang dibeli di dark web, mereka membuat alamat yang mirip: karakter awal sama, karakter akhir sama, bagian tengah berbeda. Setelah itu, mereka mengirimkan sejumlah kecil, dust, dari alamat palsu tersebut. Atau transaksi bernilai nol. Wallet-mu menyimpan kontak itu. Saat berikutnya kamu mencari «alamat kemarin», biasanya alamat itulah yang muncul paling atas.
Peracunan alamat: jebakan yang dipasang oleh riwayat transaksimu
Kamu menyalin alamat dari riwayat wallet-mu. Karakter awal cocok, karakter akhir cocok. Kamu mengirimnya. Uangmu terkirim… kepada orang lain. Bukan bug. Bukan peretasan jaringan. Ini jebakan yang disebut peracunan alamat.
Hal yang tidak cukup jelas diberitahukan kepadamu: riwayat transaksimu juga merupakan lahan berburu. Para penipu tahu itu. Mereka memanfaatkannya.
Cara kerjanya, tanpa jargon yang tidak perlu
Penyerang mengamati alamat-alamat yang sering kamu gunakan untuk bertransaksi—teman, exchange, atau kontrak. Lalu, dengan sebuah alat yang terkadang dibeli di dark web, mereka membuat alamat yang mirip: karakter awal sama, karakter akhir sama, bagian tengah berbeda. Setelah itu, mereka mengirimkan sejumlah kecil, dust, dari alamat palsu tersebut. Atau transaksi bernilai nol. Wallet-mu menyimpan kontak itu. Saat berikutnya kamu mencari «alamat kemarin», biasanya alamat itulah yang muncul paling atas.
Hal yang tidak cukup jelas diberitahukan kepadamu: riwayat transaksimu juga merupakan lahan berburu. Para penipu tahu itu. Mereka memanfaatkannya.
Cara kerjanya, tanpa jargon yang tidak perlu
Penyerang mengamati alamat-alamat yang sering kamu gunakan untuk bertransaksi—teman, exchange, atau kontrak. Lalu, dengan sebuah alat yang terkadang dibeli di dark web, mereka membuat alamat yang mirip: karakter awal sama, karakter akhir sama, bagian tengah berbeda. Setelah itu, mereka mengirimkan sejumlah kecil, dust, dari alamat palsu tersebut. Atau transaksi bernilai nol. Wallet-mu menyimpan kontak itu. Saat berikutnya kamu mencari «alamat kemarin», biasanya alamat itulah yang muncul paling atas.
3
1.2k
·
--
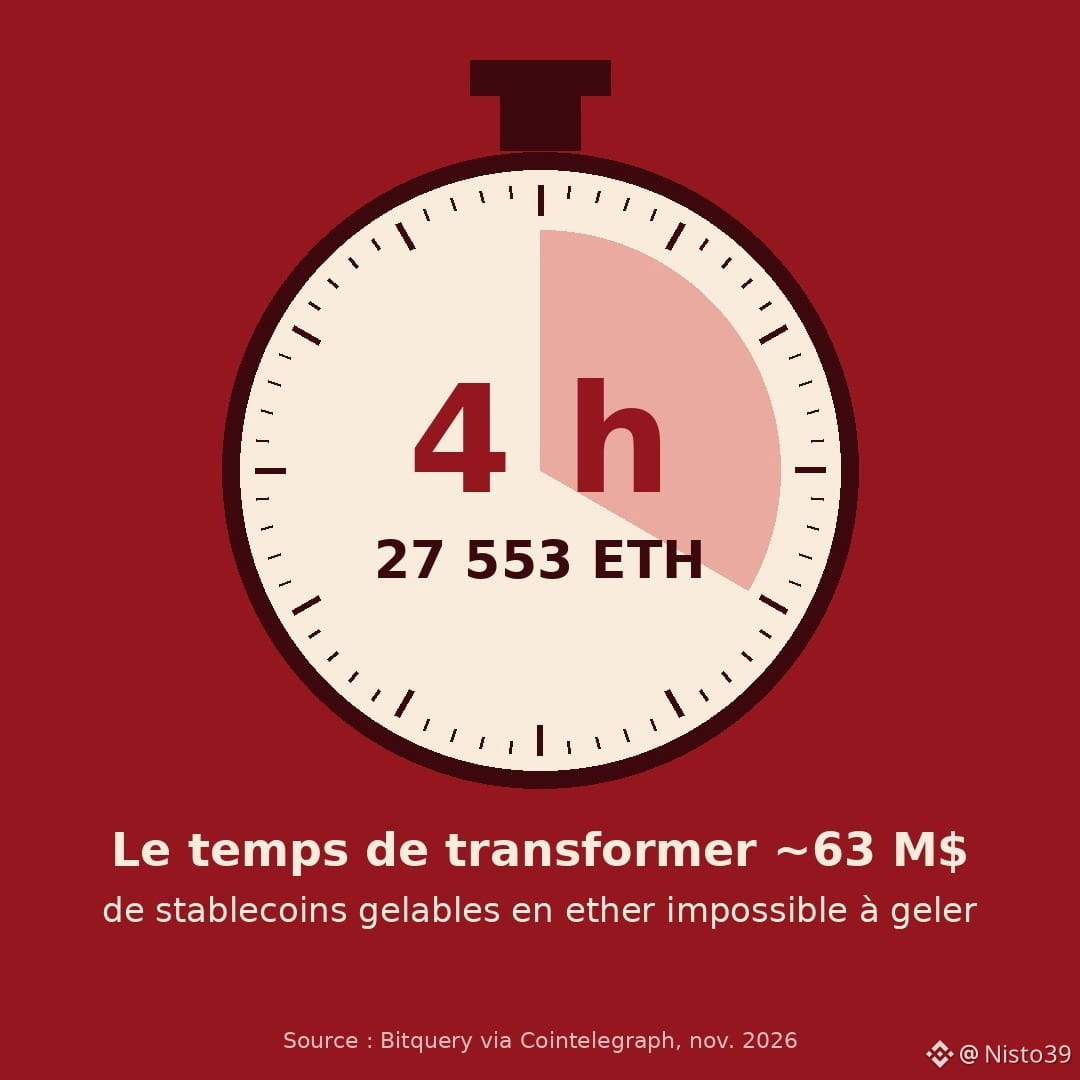
27.553 ETH dalam waktu sekitar empat jam.
Itulah yang diduga dilakukan pelaku pencurian lebih dari $133 juta yang diungkap pekan ini oleh penyelidik ZachXBT: mengonversi hampir $63 juta dalam stablecoin menjadi $ETH, secepat mungkin (Bitquery, melalui Cointelegraph).
Korban yang disebut bukan exchange kecil yang tidak dikenal. Menurut ZachXBT, korbannya adalah Crédit Mutuel Arkéa, grup perbankan Prancis. Bank tersebut mengonfirmasi kepada CoinDesk bahwa terjadi serangan yang memungkinkan transaksi penipuan, mengatakan situasi sudah terkendali dan nasabahnya terlindungi, tetapi tidak menyebutkan jumlahnya. Detail yang cukup memalukan: pada Mei, bank itu mengajukan lisensi MiCA (kerangka kerja layanan kripto Eropa).
Aliran dana menurut Bitquery: USDC senilai $108,8 juta ditarik dari rekening di Kraken, Crypto.com, dan OKX dalam waktu 21 jam, pada 1 dan 2 November, lalu disebar ke ratusan dompet. Ketiga platform menyatakan tidak diretas dan telah membatasi atau membekukan rekening terkait.
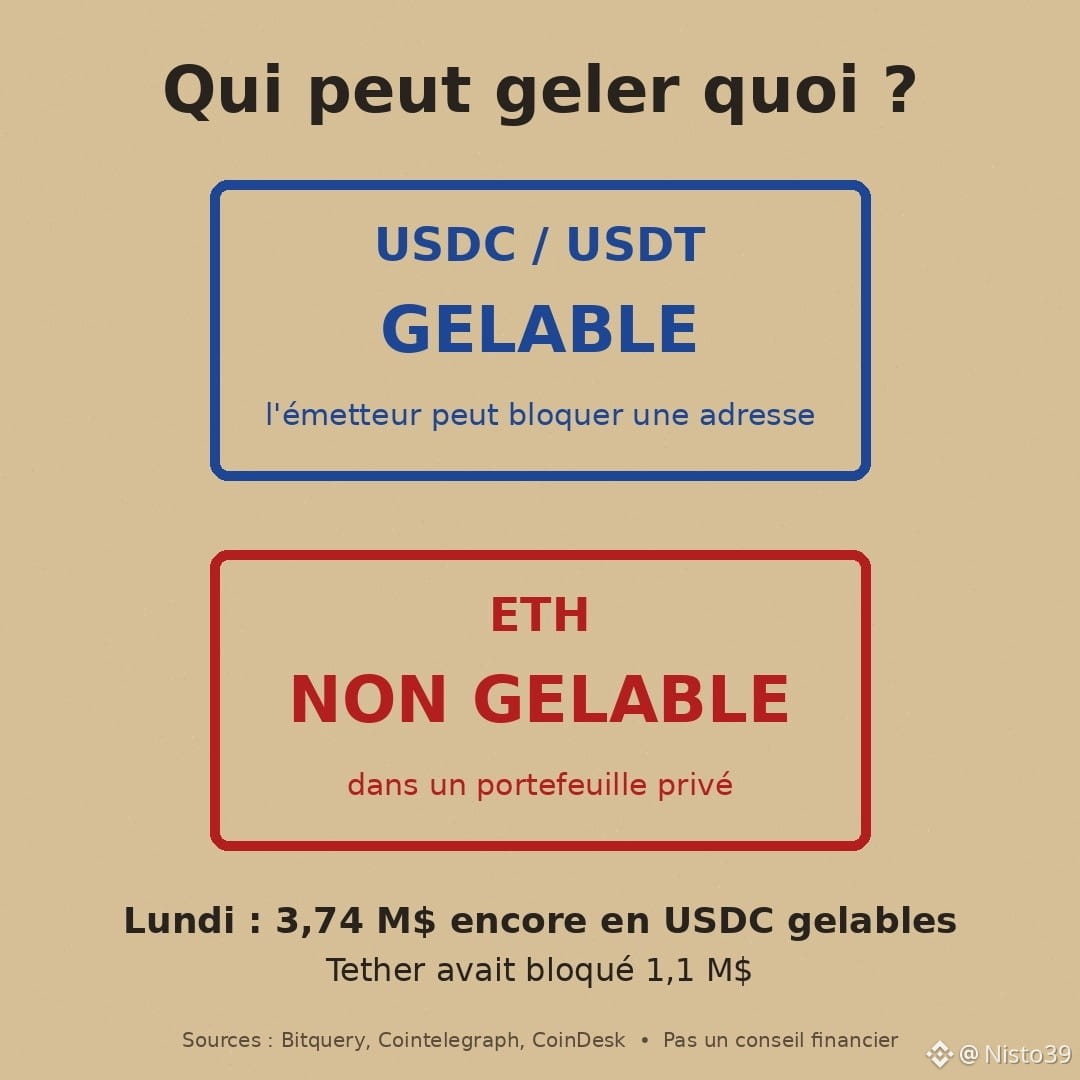
Mengapa terburu-buru? Karena $USDC memiliki penerbit terpusat, Circle, yang dapat membekukan alamat. Ether tidak bisa. Pada Senin, hanya tersisa USDC senilai $3,74 juta yang masih bisa dibekukan, sementara Tether baru memblokir $1,1 juta.
Kesimpulan saya: «pembekuan» yang selalu digaungkan setelah setiap peretasan hanya berhasil jika kita bergerak lebih cepat daripada pencurinya. ZachXBT menyatakan sebagian penarikan terjadi setelah peringatan publik pertamanya. Bank tidak mengonfirmasi hal itu.
Sumber: CoinDesk, Cointelegraph, Bitquery. Bukan nasihat keuangan.
Bank yang sudah dikuras bahkan sebelum meluncurkan layanan kriptonya: bikin kamu jadi ragu, atau lebih baik mereka belajar sekarang?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
27.553 ETH dalam waktu sekitar empat jam.
Itulah yang diduga dilakukan pelaku pencurian lebih dari $133 juta yang diungkap pekan ini oleh penyelidik ZachXBT: mengonversi hampir $63 juta dalam stablecoin menjadi $ETH , secepat mungkin (Bitquery, melalui Cointelegraph).
Korban yang disebut bukan exchange kecil yang tidak dikenal. Menurut ZachXBT, korbannya adalah Crédit Mutuel Arkéa, grup perbankan Prancis. Bank tersebut mengonfirmasi kepada CoinDesk bahwa terjadi serangan yang memungkinkan transaksi penipuan, mengatakan situasi sudah terkendali dan nasabahnya terlindungi, tetapi tidak menyebutkan jumlahnya. Detail yang cukup memalukan: pada Mei, bank itu mengajukan lisensi MiCA (kerangka kerja layanan kripto Eropa).
Aliran dana menurut Bitquery: USDC senilai $108,8 juta ditarik dari rekening di Kraken, Crypto.com, dan OKX dalam waktu 21 jam, pada 1 dan 2 November, lalu disebar ke ratusan dompet. Ketiga platform menyatakan tidak diretas dan telah membatasi atau membekukan rekening terkait.
Mengapa terburu-buru? Karena $USDC memiliki penerbit terpusat, Circle, yang dapat membekukan alamat. Ether tidak bisa. Pada Senin, hanya tersisa USDC senilai $3,74 juta yang masih bisa dibekukan, sementara Tether baru memblokir $1,1 juta.
Kesimpulan saya: «pembekuan» yang selalu digaungkan setelah setiap peretasan hanya berhasil jika kita bergerak lebih cepat daripada pencurinya. ZachXBT menyatakan sebagian penarikan terjadi setelah peringatan publik pertamanya. Bank tidak mengonfirmasi hal itu.
Sumber: CoinDesk, Cointelegraph, Bitquery. Bukan nasihat keuangan.
Bank yang sudah dikuras bahkan sebelum meluncurkan layanan kriptonya: bikin kamu jadi ragu, atau lebih baik mereka belajar sekarang?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
Itulah yang diduga dilakukan pelaku pencurian lebih dari $133 juta yang diungkap pekan ini oleh penyelidik ZachXBT: mengonversi hampir $63 juta dalam stablecoin menjadi $ETH , secepat mungkin (Bitquery, melalui Cointelegraph).
Korban yang disebut bukan exchange kecil yang tidak dikenal. Menurut ZachXBT, korbannya adalah Crédit Mutuel Arkéa, grup perbankan Prancis. Bank tersebut mengonfirmasi kepada CoinDesk bahwa terjadi serangan yang memungkinkan transaksi penipuan, mengatakan situasi sudah terkendali dan nasabahnya terlindungi, tetapi tidak menyebutkan jumlahnya. Detail yang cukup memalukan: pada Mei, bank itu mengajukan lisensi MiCA (kerangka kerja layanan kripto Eropa).
Aliran dana menurut Bitquery: USDC senilai $108,8 juta ditarik dari rekening di Kraken, Crypto.com, dan OKX dalam waktu 21 jam, pada 1 dan 2 November, lalu disebar ke ratusan dompet. Ketiga platform menyatakan tidak diretas dan telah membatasi atau membekukan rekening terkait.
Mengapa terburu-buru? Karena $USDC memiliki penerbit terpusat, Circle, yang dapat membekukan alamat. Ether tidak bisa. Pada Senin, hanya tersisa USDC senilai $3,74 juta yang masih bisa dibekukan, sementara Tether baru memblokir $1,1 juta.
Kesimpulan saya: «pembekuan» yang selalu digaungkan setelah setiap peretasan hanya berhasil jika kita bergerak lebih cepat daripada pencurinya. ZachXBT menyatakan sebagian penarikan terjadi setelah peringatan publik pertamanya. Bank tidak mengonfirmasi hal itu.
Sumber: CoinDesk, Cointelegraph, Bitquery. Bukan nasihat keuangan.
Bank yang sudah dikuras bahkan sebelum meluncurkan layanan kriptonya: bikin kamu jadi ragu, atau lebih baik mereka belajar sekarang?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
129
·
--
Pertanyaan jujur: kalau perekrut ramah mengirimimu «tes teknis kecil» untuk diinstal, apakah kamu akan menjalankannya?
Seorang insinyur Binance melakukannya pada bulan September. Menurut laporan awal yang diterbitkan Binance pada 3 November, tindakan itu membuka jalan bagi pencurian pada 29 Oktober: $6,34 miliar.
Versi singkat:
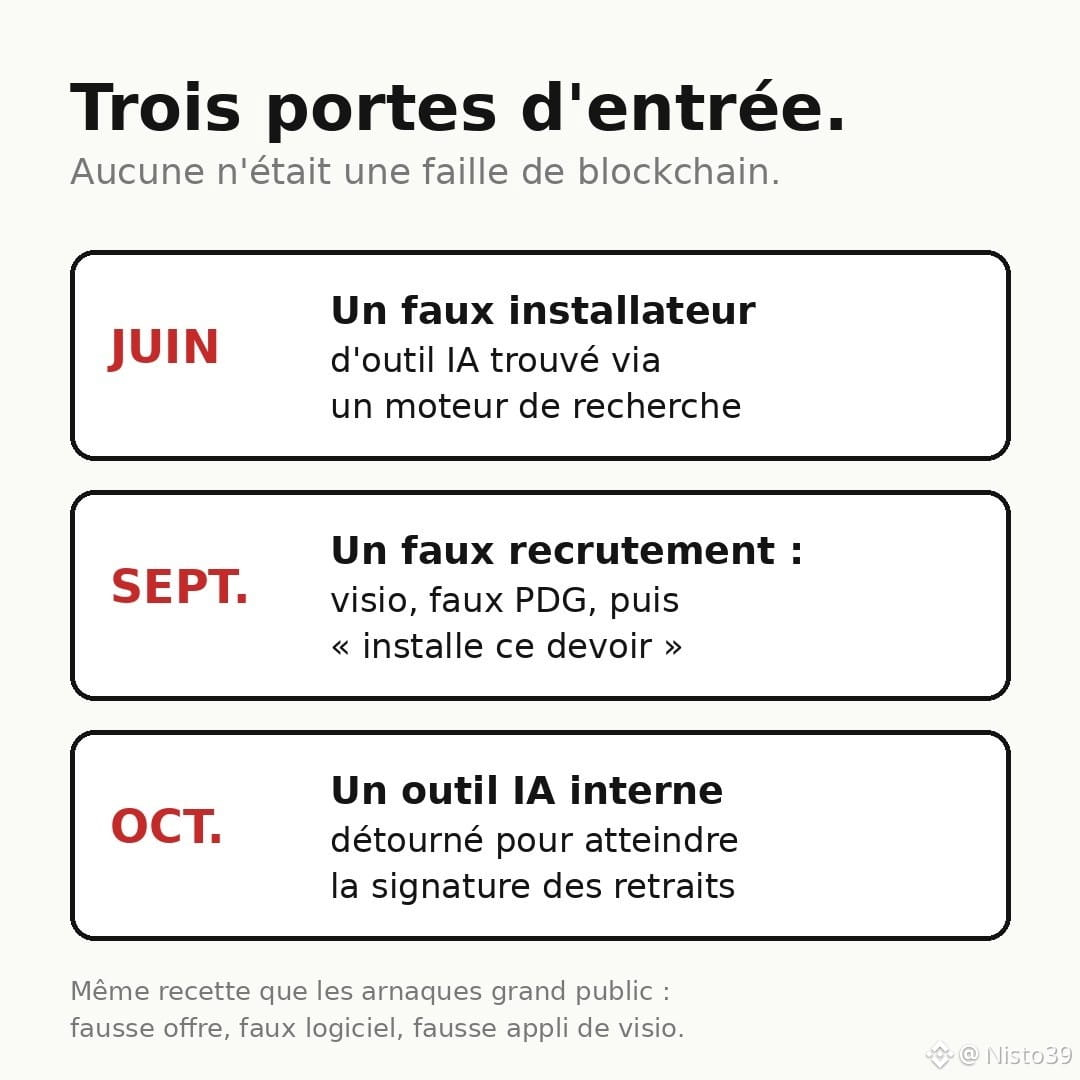
• Juni: seorang insinyur mencari alat pengodean AI di mesin pencari dan menginstal versi yang telah disusupi. PC-nya diganti, tetapi informasi tentang timnya telah bocor.
• September: seorang rekan kerja dihubungi lewat platform lowongan kerja yang asli. Pihak HR palsu melakukan panggilan video dan menunjukkan akun media sosialnya agar terlihat meyakinkan, lalu muncul CEO palsu. Pada akhirnya: «unduh tugas ini ke PC kerjamu». Malware pun berjalan tanpa terdeteksi antivirus.
• Oktober: melalui alat AI internal, mereka merangsek hingga ke layanan yang menandatangani penarikan dana.
Yang membuatku terkejut: tidak ada celah spektakuler di blockchain. Hanya kesabaran dan kepercayaan yang disalahgunakan.
Dan ini bukan hanya mengincar perusahaan raksasa. Binance mengatakan telah memblokir 57 serangan terkait Korea Utara pada 2026, dengan modus yang kita semua sering temui: tawaran pekerjaan palsu, perangkat lunak palsu yang ditemukan lewat iklan, aplikasi video call palsu «untuk wawancara».
Binance mengumumkan bahwa aset senilai $2,85 miliar telah dibekukan atau diblokir dan 98% aset telah dipulihkan per 31/10. $BNB kehilangan ~8% dalam sepekan, dan $ETH berada di pusat kasus ini: para peretas menyalahgunakan EIP-7702, fitur Ethereum yang memungkinkan sebuah akun mendelegasikan tindakan kepada sebuah kontrak.
Pernahkah kamu ditawari pekerjaan yang mengharuskanmu «cukup menginstal sebuah file»? Apa yang membuatmu curiga?
Sumber: laporan Binance, The Hacker News, PANews, CoinEdition. Bukan nasihat keuangan.
#Binance #Securite #Arnaque #Crypto
Pertanyaan jujur: kalau perekrut ramah mengirimimu «tes teknis kecil» untuk diinstal, apakah kamu akan menjalankannya?
Seorang insinyur Binance melakukannya pada bulan September. Menurut laporan awal yang diterbitkan Binance pada 3 November, tindakan itu membuka jalan bagi pencurian pada 29 Oktober: $6,34 miliar.
Versi singkat:
• Juni: seorang insinyur mencari alat pengodean AI di mesin pencari dan menginstal versi yang telah disusupi. PC-nya diganti, tetapi informasi tentang timnya telah bocor.
• September: seorang rekan kerja dihubungi lewat platform lowongan kerja yang asli. Pihak HR palsu melakukan panggilan video dan menunjukkan akun media sosialnya agar terlihat meyakinkan, lalu muncul CEO palsu. Pada akhirnya: «unduh tugas ini ke PC kerjamu». Malware pun berjalan tanpa terdeteksi antivirus.
• Oktober: melalui alat AI internal, mereka merangsek hingga ke layanan yang menandatangani penarikan dana.
Yang membuatku terkejut: tidak ada celah spektakuler di blockchain. Hanya kesabaran dan kepercayaan yang disalahgunakan.
Dan ini bukan hanya mengincar perusahaan raksasa. Binance mengatakan telah memblokir 57 serangan terkait Korea Utara pada 2026, dengan modus yang kita semua sering temui: tawaran pekerjaan palsu, perangkat lunak palsu yang ditemukan lewat iklan, aplikasi video call palsu «untuk wawancara».
Binance mengumumkan bahwa aset senilai $2,85 miliar telah dibekukan atau diblokir dan 98% aset telah dipulihkan per 31/10. $BNB kehilangan ~8% dalam sepekan, dan $ETH berada di pusat kasus ini: para peretas menyalahgunakan EIP-7702, fitur Ethereum yang memungkinkan sebuah akun mendelegasikan tindakan kepada sebuah kontrak.
Pernahkah kamu ditawari pekerjaan yang mengharuskanmu «cukup menginstal sebuah file»? Apa yang membuatmu curiga?
Sumber: laporan Binance, The Hacker News, PANews, CoinEdition. Bukan nasihat keuangan.
#Binance #Securite #Arnaque #Crypto
Seorang insinyur Binance melakukannya pada bulan September. Menurut laporan awal yang diterbitkan Binance pada 3 November, tindakan itu membuka jalan bagi pencurian pada 29 Oktober: $6,34 miliar.
Versi singkat:
• Juni: seorang insinyur mencari alat pengodean AI di mesin pencari dan menginstal versi yang telah disusupi. PC-nya diganti, tetapi informasi tentang timnya telah bocor.
• September: seorang rekan kerja dihubungi lewat platform lowongan kerja yang asli. Pihak HR palsu melakukan panggilan video dan menunjukkan akun media sosialnya agar terlihat meyakinkan, lalu muncul CEO palsu. Pada akhirnya: «unduh tugas ini ke PC kerjamu». Malware pun berjalan tanpa terdeteksi antivirus.
• Oktober: melalui alat AI internal, mereka merangsek hingga ke layanan yang menandatangani penarikan dana.
Yang membuatku terkejut: tidak ada celah spektakuler di blockchain. Hanya kesabaran dan kepercayaan yang disalahgunakan.
Dan ini bukan hanya mengincar perusahaan raksasa. Binance mengatakan telah memblokir 57 serangan terkait Korea Utara pada 2026, dengan modus yang kita semua sering temui: tawaran pekerjaan palsu, perangkat lunak palsu yang ditemukan lewat iklan, aplikasi video call palsu «untuk wawancara».
Binance mengumumkan bahwa aset senilai $2,85 miliar telah dibekukan atau diblokir dan 98% aset telah dipulihkan per 31/10. $BNB kehilangan ~8% dalam sepekan, dan $ETH berada di pusat kasus ini: para peretas menyalahgunakan EIP-7702, fitur Ethereum yang memungkinkan sebuah akun mendelegasikan tindakan kepada sebuah kontrak.
Pernahkah kamu ditawari pekerjaan yang mengharuskanmu «cukup menginstal sebuah file»? Apa yang membuatmu curiga?
Sumber: laporan Binance, The Hacker News, PANews, CoinEdition. Bukan nasihat keuangan.
#Binance #Securite #Arnaque #Crypto
134
·
--
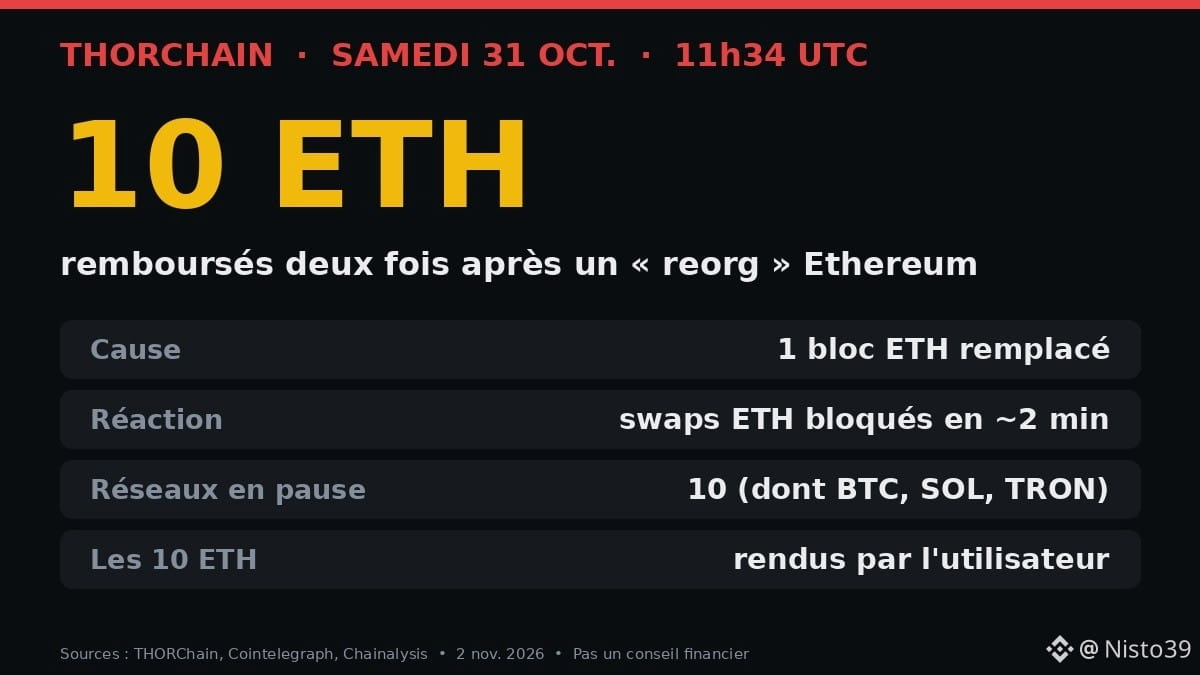
⛓️ THORChain membayar 10 ETH yang sebenarnya tidak pernah diterimanya. Dan bug ini secara kebetulan memperlambat para peretas Binance.
Apa yang terjadi? Pada Sabtu, 31 Oktober pukul 11.34 UTC, $ETH a mengalami “reorg” satu blok.
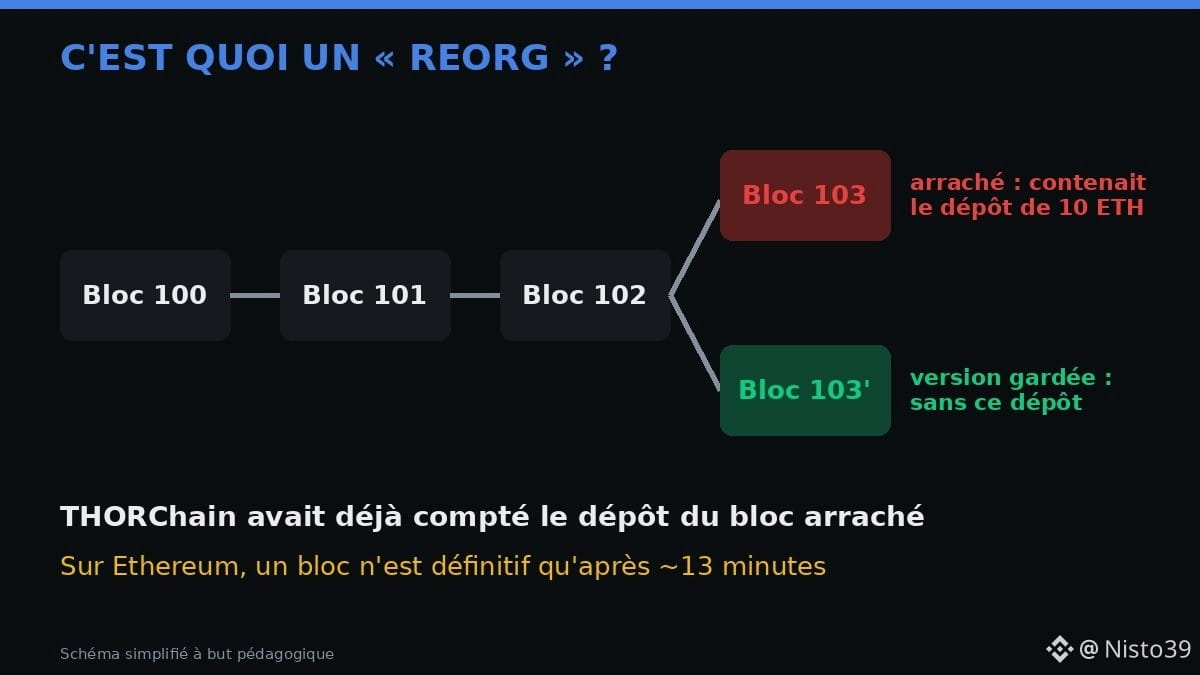
👉 Reorg = jaringan mengganti blok paling akhir dengan versi lain yang bersaing. Seperti merobek halaman terakhir buku catatan untuk menulis ulang isinya.
Setoran 10 ETH ada di halaman itu. THORChain (protokol pertukaran antar-blockchain, token $RUNE) sudah menghitungnya. Swap gagal, THORChain mengembalikan 10 ETH… lalu juga mengembalikan setoran yang sebenarnya. Hasilnya: 10 ETH keluar secara berlebih.
🛑 Pengaman:
• Pemeriksaan solvabilitas otomatis memblokir swap ETH
• Dalam ~2 menit, node menghentikan pembayaran ETH
• Pertukaran ditangguhkan di 10 jaringan, termasuk BTC, SOL, dan TRON
• Pengguna mengembalikan 10 ETH, dana kas kembali seimbang
🕵️ Dampak tak terduga: menurut Chainalysis, penangguhan tersebut menunda pencucian sebagian besar dana yang dicuri dari Binance oleh peretas Korea Utara.
⚠️ Risikonya: THORChain memperingatkan bahwa setelah reorg, seseorang bisa memutar ulang transaksi dan menerima pembayaran. Perbaikan sedang dikerjakan, belum ada tanggal operasional kembali.
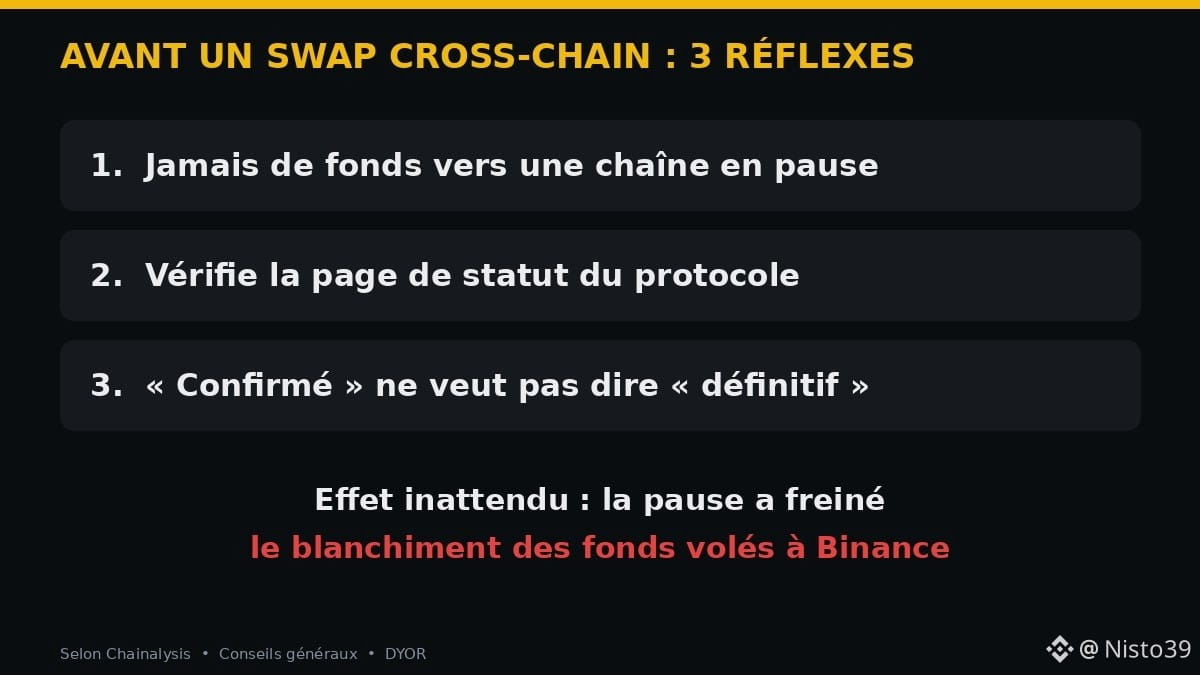
🧕🏾 Mariam, pengelola warnet di Niamey, ingin menukar USDT-nya menjadi BTC melalui THORChain. Pelajarannya:
1. Jangan pernah mengirim dana ke jaringan yang sedang ditangguhkan; dana bisa tertahan
2. Periksa halaman status protokol sebelum melakukan swap
3. “Terkonfirmasi” bukan berarti “final”: di Ethereum, finalitas membutuhkan ~13 menit
Bukan nasihat finansial. DYOR.
Menurutmu, haruskah sebuah protokol tetap 100% netral, atau memblokir alamat para peretas? 👇
#THORChain #Ethereum #DeFi #Securite #CryptoAfrique
⛓️ THORChain membayar 10 ETH yang sebenarnya tidak pernah diterimanya. Dan bug ini secara kebetulan memperlambat para peretas Binance.
Apa yang terjadi? Pada Sabtu, 31 Oktober pukul 11.34 UTC, $ETH a mengalami “reorg” satu blok.
👉 Reorg = jaringan mengganti blok paling akhir dengan versi lain yang bersaing. Seperti merobek halaman terakhir buku catatan untuk menulis ulang isinya.
Setoran 10 ETH ada di halaman itu. THORChain (protokol pertukaran antar-blockchain, token $RUNE ) sudah menghitungnya. Swap gagal, THORChain mengembalikan 10 ETH… lalu juga mengembalikan setoran yang sebenarnya. Hasilnya: 10 ETH keluar secara berlebih.
🛑 Pengaman:
• Pemeriksaan solvabilitas otomatis memblokir swap ETH
• Dalam ~2 menit, node menghentikan pembayaran ETH
• Pertukaran ditangguhkan di 10 jaringan, termasuk BTC, SOL, dan TRON
• Pengguna mengembalikan 10 ETH, dana kas kembali seimbang
🕵️ Dampak tak terduga: menurut Chainalysis, penangguhan tersebut menunda pencucian sebagian besar dana yang dicuri dari Binance oleh peretas Korea Utara.
⚠️ Risikonya: THORChain memperingatkan bahwa setelah reorg, seseorang bisa memutar ulang transaksi dan menerima pembayaran. Perbaikan sedang dikerjakan, belum ada tanggal operasional kembali.
🧕🏾 Mariam, pengelola warnet di Niamey, ingin menukar USDT-nya menjadi BTC melalui THORChain. Pelajarannya:
1. Jangan pernah mengirim dana ke jaringan yang sedang ditangguhkan; dana bisa tertahan
2. Periksa halaman status protokol sebelum melakukan swap
3. “Terkonfirmasi” bukan berarti “final”: di Ethereum, finalitas membutuhkan ~13 menit
Bukan nasihat finansial. DYOR.
Menurutmu, haruskah sebuah protokol tetap 100% netral, atau memblokir alamat para peretas? 👇
#THORChain #Ethereum #DeFi #Securite #CryptoAfrique
Apa yang terjadi? Pada Sabtu, 31 Oktober pukul 11.34 UTC, $ETH a mengalami “reorg” satu blok.
👉 Reorg = jaringan mengganti blok paling akhir dengan versi lain yang bersaing. Seperti merobek halaman terakhir buku catatan untuk menulis ulang isinya.
Setoran 10 ETH ada di halaman itu. THORChain (protokol pertukaran antar-blockchain, token $RUNE ) sudah menghitungnya. Swap gagal, THORChain mengembalikan 10 ETH… lalu juga mengembalikan setoran yang sebenarnya. Hasilnya: 10 ETH keluar secara berlebih.
🛑 Pengaman:
• Pemeriksaan solvabilitas otomatis memblokir swap ETH
• Dalam ~2 menit, node menghentikan pembayaran ETH
• Pertukaran ditangguhkan di 10 jaringan, termasuk BTC, SOL, dan TRON
• Pengguna mengembalikan 10 ETH, dana kas kembali seimbang
🕵️ Dampak tak terduga: menurut Chainalysis, penangguhan tersebut menunda pencucian sebagian besar dana yang dicuri dari Binance oleh peretas Korea Utara.
⚠️ Risikonya: THORChain memperingatkan bahwa setelah reorg, seseorang bisa memutar ulang transaksi dan menerima pembayaran. Perbaikan sedang dikerjakan, belum ada tanggal operasional kembali.
🧕🏾 Mariam, pengelola warnet di Niamey, ingin menukar USDT-nya menjadi BTC melalui THORChain. Pelajarannya:
1. Jangan pernah mengirim dana ke jaringan yang sedang ditangguhkan; dana bisa tertahan
2. Periksa halaman status protokol sebelum melakukan swap
3. “Terkonfirmasi” bukan berarti “final”: di Ethereum, finalitas membutuhkan ~13 menit
Bukan nasihat finansial. DYOR.
Menurutmu, haruskah sebuah protokol tetap 100% netral, atau memblokir alamat para peretas? 👇
#THORChain #Ethereum #DeFi #Securite #CryptoAfrique
166
·
--
🚨 « 60% per bulan, tanpa risiko, berkat AI »: regulator AS mengungkap penipuan senilai $130 juta
Fakta (SEC, siaran pers 29 Oktober 2026):
• Dua perusahaan, BG Wealth Sharing dan DSJ Exchange, dituduh telah menghimpun lebih dari $130 juta dari puluhan ribu penabung kecil
• Janji: sinyal trading « yang dihasilkan AI » dengan tingkat keberhasilan 99,6%, keuntungan minimal 60% per bulan, modal berlipat ganda dalam 40 hari
• Setoran dalam USDT, USDC, dan $ETH di platform yang menampilkan transaksi palsu dan saldo palsu
• Sertifikat palsu dengan stempel SEC (regulator tersebut mengatakan tidak pernah menerbitkan sertifikat seperti itu)
• Hanya sekitar $25 juta yang dikembalikan kepada sejumlah nasabah untuk menjaga kepercayaan (skema Ponzi: nasabah lama dibayar dengan uang dari nasabah baru)
• Pada akhirnya: biaya penarikan hingga 20%, lalu penarikan diblokir, kemudian muncul « pajak » palsu yang harus dibayar agar dana bisa dicairkan… tanpa pernah mendapatkan kembali uang sepeser pun
Ini adalah tuduhan, belum diputuskan di pengadilan.
👨🏾🔧 Contoh: Ibrahim, pengemudi ojek di Abidjan, ditambahkan ke grup Telegram. « Pelatih » menunjukkan tangkapan layar keuntungan dan sertifikat resmi. Awalnya, penarikan kecil berhasil… lalu ia diminta merekrut keluarganya.
✅ 4 tanda bahaya:
1. Imbal hasil tinggi yang dijamin itu tidak ada. Bahkan $BTC bisa merugi 20% dalam beberapa hari.
2. Periksa sendiri apakah suatu pihak « berizin » di situs resmi regulator, jangan pernah melalui tautan dari penjual.
3. Bonus untuk merekrut orang = tanda bahaya.
4. « Pajak » untuk mencairkan uangmu = penipuan, 100%.
Kalau kamu: pernahkah ditawari « sinyal AI » atau « berbagi kekayaan » seperti ini? 👇
Sumber: SEC (siaran pers 2026-110), The Crypto Times. Bukan nasihat keuangan.
#Arnaque #CryptoNews #Securite #Afrique #Bitcoin
🚨 « 60% per bulan, tanpa risiko, berkat AI »: regulator AS mengungkap penipuan senilai $130 juta
Fakta (SEC, siaran pers 29 Oktober 2026):
• Dua perusahaan, BG Wealth Sharing dan DSJ Exchange, dituduh telah menghimpun lebih dari $130 juta dari puluhan ribu penabung kecil
• Janji: sinyal trading « yang dihasilkan AI » dengan tingkat keberhasilan 99,6%, keuntungan minimal 60% per bulan, modal berlipat ganda dalam 40 hari
• Setoran dalam USDT, USDC, dan $ETH di platform yang menampilkan transaksi palsu dan saldo palsu
• Sertifikat palsu dengan stempel SEC (regulator tersebut mengatakan tidak pernah menerbitkan sertifikat seperti itu)
• Hanya sekitar $25 juta yang dikembalikan kepada sejumlah nasabah untuk menjaga kepercayaan (skema Ponzi: nasabah lama dibayar dengan uang dari nasabah baru)
• Pada akhirnya: biaya penarikan hingga 20%, lalu penarikan diblokir, kemudian muncul « pajak » palsu yang harus dibayar agar dana bisa dicairkan… tanpa pernah mendapatkan kembali uang sepeser pun
Ini adalah tuduhan, belum diputuskan di pengadilan.
👨🏾🔧 Contoh: Ibrahim, pengemudi ojek di Abidjan, ditambahkan ke grup Telegram. « Pelatih » menunjukkan tangkapan layar keuntungan dan sertifikat resmi. Awalnya, penarikan kecil berhasil… lalu ia diminta merekrut keluarganya.
✅ 4 tanda bahaya:
1. Imbal hasil tinggi yang dijamin itu tidak ada. Bahkan $BTC bisa merugi 20% dalam beberapa hari.
2. Periksa sendiri apakah suatu pihak « berizin » di situs resmi regulator, jangan pernah melalui tautan dari penjual.
3. Bonus untuk merekrut orang = tanda bahaya.
4. « Pajak » untuk mencairkan uangmu = penipuan, 100%.
Kalau kamu: pernahkah ditawari « sinyal AI » atau « berbagi kekayaan » seperti ini? 👇
Sumber: SEC (siaran pers 2026-110), The Crypto Times. Bukan nasihat keuangan.
#Arnaque #CryptoNews #Securite #Afrique #Bitcoin
Fakta (SEC, siaran pers 29 Oktober 2026):
• Dua perusahaan, BG Wealth Sharing dan DSJ Exchange, dituduh telah menghimpun lebih dari $130 juta dari puluhan ribu penabung kecil
• Janji: sinyal trading « yang dihasilkan AI » dengan tingkat keberhasilan 99,6%, keuntungan minimal 60% per bulan, modal berlipat ganda dalam 40 hari
• Setoran dalam USDT, USDC, dan $ETH di platform yang menampilkan transaksi palsu dan saldo palsu
• Sertifikat palsu dengan stempel SEC (regulator tersebut mengatakan tidak pernah menerbitkan sertifikat seperti itu)
• Hanya sekitar $25 juta yang dikembalikan kepada sejumlah nasabah untuk menjaga kepercayaan (skema Ponzi: nasabah lama dibayar dengan uang dari nasabah baru)
• Pada akhirnya: biaya penarikan hingga 20%, lalu penarikan diblokir, kemudian muncul « pajak » palsu yang harus dibayar agar dana bisa dicairkan… tanpa pernah mendapatkan kembali uang sepeser pun
Ini adalah tuduhan, belum diputuskan di pengadilan.
👨🏾🔧 Contoh: Ibrahim, pengemudi ojek di Abidjan, ditambahkan ke grup Telegram. « Pelatih » menunjukkan tangkapan layar keuntungan dan sertifikat resmi. Awalnya, penarikan kecil berhasil… lalu ia diminta merekrut keluarganya.
✅ 4 tanda bahaya:
1. Imbal hasil tinggi yang dijamin itu tidak ada. Bahkan $BTC bisa merugi 20% dalam beberapa hari.
2. Periksa sendiri apakah suatu pihak « berizin » di situs resmi regulator, jangan pernah melalui tautan dari penjual.
3. Bonus untuk merekrut orang = tanda bahaya.
4. « Pajak » untuk mencairkan uangmu = penipuan, 100%.
Kalau kamu: pernahkah ditawari « sinyal AI » atau « berbagi kekayaan » seperti ini? 👇
Sumber: SEC (siaran pers 2026-110), The Crypto Times. Bukan nasihat keuangan.
#Arnaque #CryptoNews #Securite #Afrique #Bitcoin
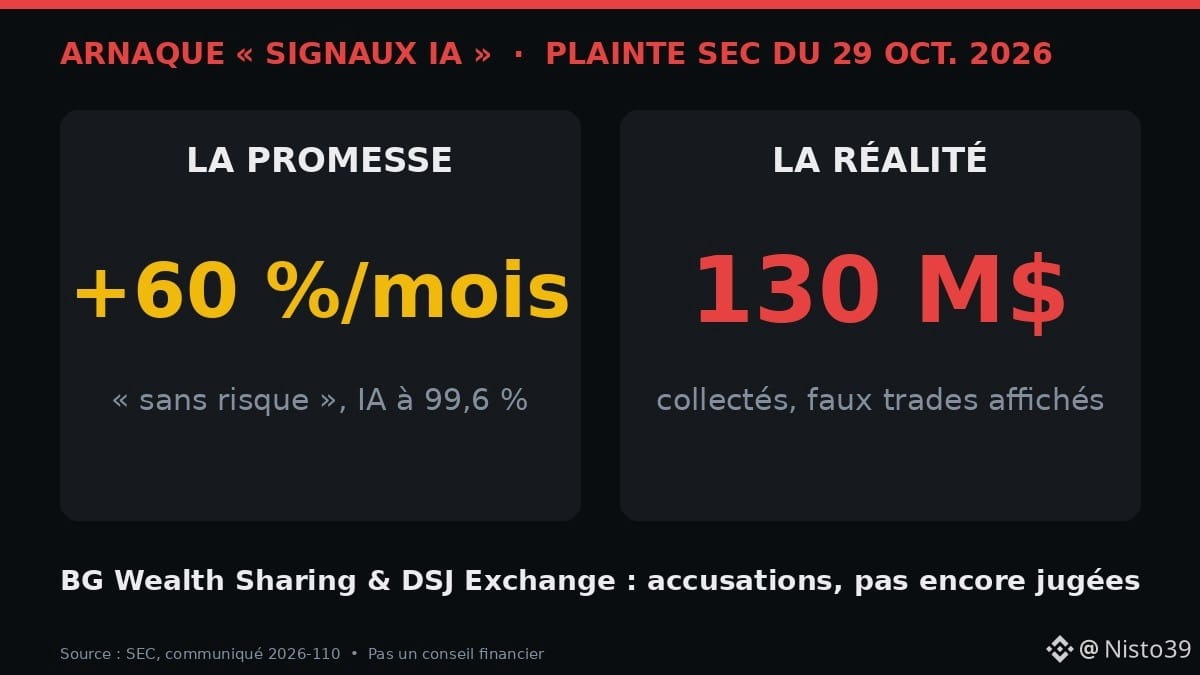
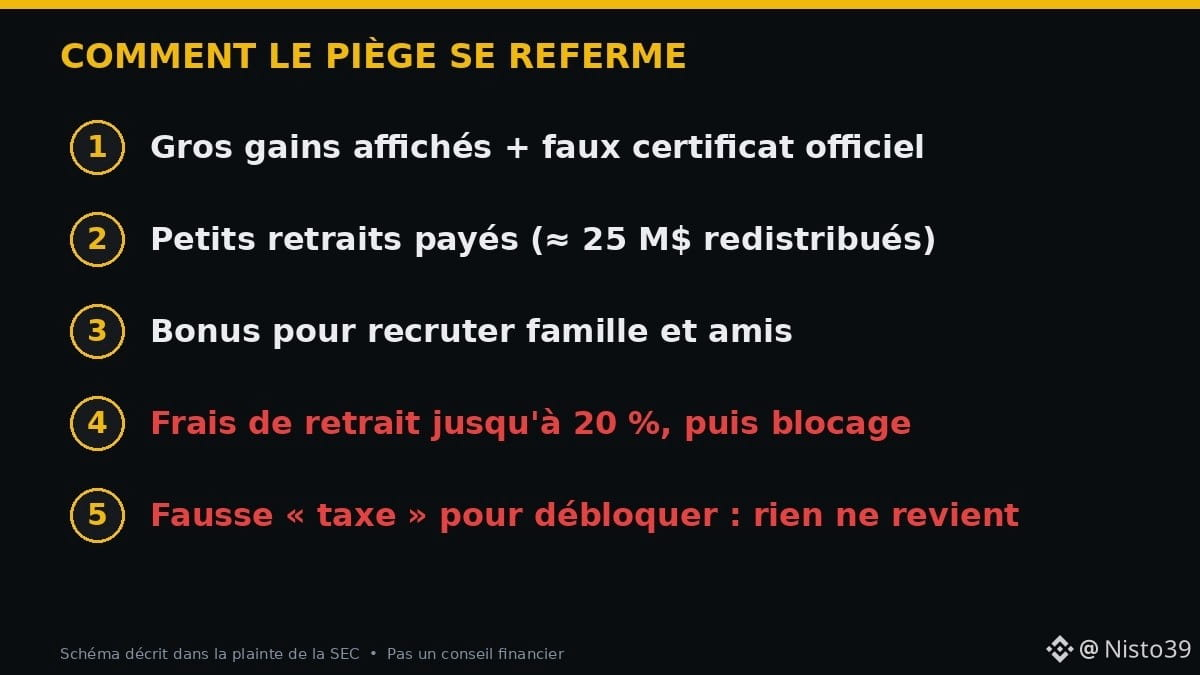
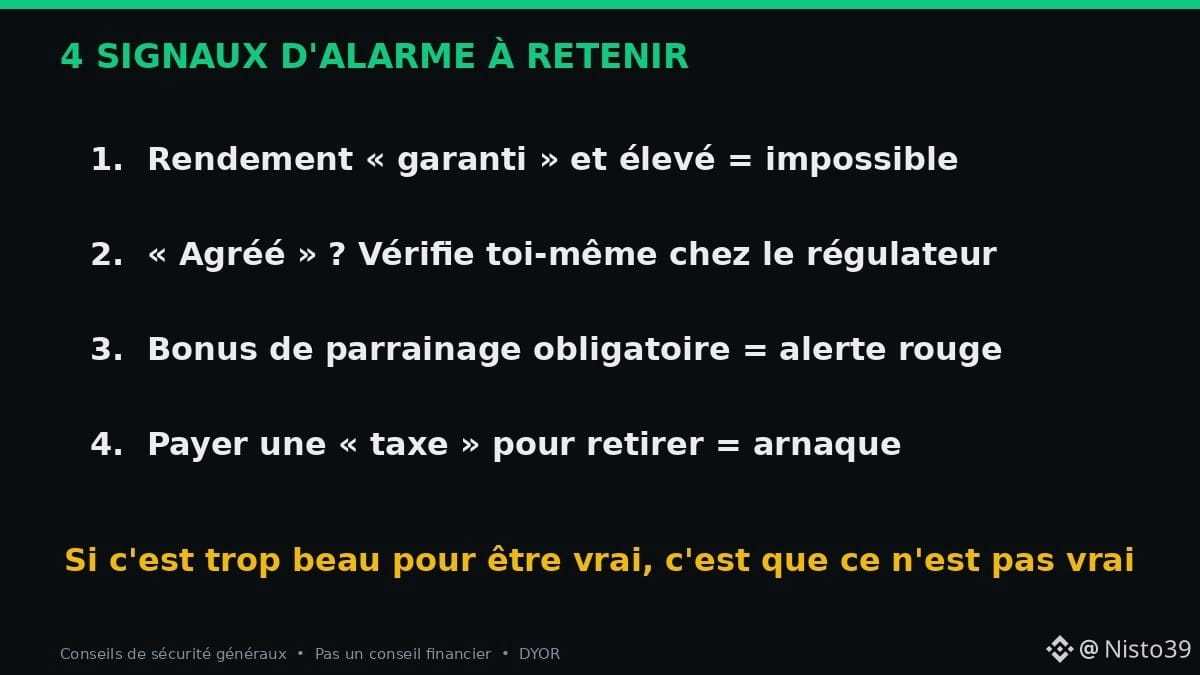
1
227
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
133,152 penayangan
1,479 Berdiskusi
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
127,410 penayangan
1,411 Berdiskusi
3
#WillFOMCMinutesReinforceRateHikeExpectations?
33,427 penayangan
624 Berdiskusi
4
#BitcoinActiveSupplyInProfitDropsBelow45%
204,339 penayangan
1,665 Berdiskusi
5
#TONStrategyReports$23.97MQ3NetLoss
17,621 penayangan
136 Berdiskusi
6
#KavaSaysAbnormalActivityLimitedToKavaLend
132,997 penayangan
941 Berdiskusi
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
43,790 penayangan
373 Berdiskusi
8
#WhoWillSucceedJensenHuangatNvidia?
321,839 penayangan
2,112 Berdiskusi
9
#WhatWillDriveCryptoandStocks’NextRebound?
836,492 penayangan
3,915 Berdiskusi
10
#TradFiForBeginners
829,065 penayangan
4,925 Berdiskusi