Binance Square
#revolutconfirmsfakegovemaildatabreach

revolutconfirmsfakegovemaildatabreach

168,472 penayangan
1,613 Berdiskusi
Evonne Dashiell
·
--
Jika Anda masih mengklik tautan di email verifikasi yang terlihat resmi tanpa memverifikasi tanda tangan pengirimnya, hentikan sekarang. Serangan phishing telah berkembang jauh melampaui spam yang ditulis asal-asalan, dan kebocoran kredensial identitas Anda dapat diam-diam mengekspos seluruh portofolio Anda bahkan sebelum Anda menyadari adanya aktivitas yang tidak sah. Insiden terbaru yang melibatkan email pemerintah palsu yang menyasar Revolut adalah pengingat yang tegas bahwa infrastruktur operasional yang terpusat tetap menjadi target paling rentan dalam keuangan digital. Kami melihat skenario persis yang sama terjadi saat pelanggaran data pelanggan Ledger dan berbagai insiden kompromi Mailchimp sebelumnya, ketika penyerang sama sekali mengabaikan keamanan kriptografis untuk mengeksploitasi kesalahan manusia serta celah pada saluran komunikasi off-ramp. Ketika penyerang memperoleh catatan akun yang sudah terverifikasi, sekadar menyimpan $USDT Anda di cold storage hanya menyelesaikan sebagian masalah. Jika social engineer dapat memalsukan pemberitahuan kepatuhan, memindahkan likuiditas di $OP atau mendesentralisasi cadangan di $FIL won’t melindungi Anda dari SIM-swap yang ditargetkan dan reset kredensial. Pada akhirnya, keamanan operasional Anda hanya sekuat saluran komunikasi yang paling mudah dipalsukan. Menurut Anda, apakah off-ramp fintech yang terpusat suatu saat akan sepenuhnya mengatasi risiko social engineering, atau self-custody terdesentralisasi sepenuhnya adalah satu-satunya pelindung jangka panjang yang benar? #RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Jika Anda masih mengklik tautan di email verifikasi yang terlihat resmi tanpa memverifikasi tanda tangan pengirimnya, hentikan sekarang.

Serangan phishing telah berkembang jauh melampaui spam yang ditulis asal-asalan, dan kebocoran kredensial identitas Anda dapat diam-diam mengekspos seluruh portofolio Anda bahkan sebelum Anda menyadari adanya aktivitas yang tidak sah.

Insiden terbaru yang melibatkan email pemerintah palsu yang menyasar Revolut adalah pengingat yang tegas bahwa infrastruktur operasional yang terpusat tetap menjadi target paling rentan dalam keuangan digital. Kami melihat skenario persis yang sama terjadi saat pelanggaran data pelanggan Ledger dan berbagai insiden kompromi Mailchimp sebelumnya, ketika penyerang sama sekali mengabaikan keamanan kriptografis untuk mengeksploitasi kesalahan manusia serta celah pada saluran komunikasi off-ramp.

Ketika penyerang memperoleh catatan akun yang sudah terverifikasi, sekadar menyimpan $USDT Anda di cold storage hanya menyelesaikan sebagian masalah. Jika social engineer dapat memalsukan pemberitahuan kepatuhan, memindahkan likuiditas di $OP atau mendesentralisasi cadangan di $FIL won’t melindungi Anda dari SIM-swap yang ditargetkan dan reset kredensial. Pada akhirnya, keamanan operasional Anda hanya sekuat saluran komunikasi yang paling mudah dipalsukan.

Menurut Anda, apakah off-ramp fintech yang terpusat suatu saat akan sepenuhnya mengatasi risiko social engineering, atau self-custody terdesentralisasi sepenuhnya adalah satu-satunya pelindung jangka panjang yang benar?

#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Kebanyakan pelanggaran kripto tidak terjadi karena seseorang berhasil membobol kontrak pintar di blockchain, melainkan karena email palsu menipu operator internal hingga menyerahkan kredensial. Terbangun dengan akun yang telah dikompromikan karena jembatan fintech dibobol adalah mimpi buruk terburuk setiap trader. Anda bisa menyimpan dana kering Anda dengan aman dalam $USDT atau menempatkan modal pada $OP, tetapi begitu titik-titik off-ramp lengah, catatan pribadi dan profil dompet yang terhubung langsung jatuh ke tangan pelaku berbahaya. Konfirmasi terbaru terkait pelanggaran data Revolut melalui domain email pemerintah palsu menunjukkan betapa canggihnya rekayasa sosial yang ditargetkan saat ini. Para penyerang tidak melakukan brute force pada infrastruktur kriptografis. Sebaliknya, mereka memanfaatkan korespondensi regulasi yang tampak meyakinkan untuk menembus pertahanan operasional dan mengambil data telemetri pengguna yang sensitif. Saat penyerang memperoleh berkas verifikasi internal, phishing lanjutan meningkat secara dramatis di seluruh ekosistem. Siapa pun yang menggunakan saluran perbankan terintegrasi harus mengantisipasi vektor serangan yang sangat dipersonalisasi, sering kali disamarkan sebagai pemeriksaan kepatuhan yang wajib untuk menyedot kepemilikan seperti $DOGE or memicu persetujuan yang menyimpang. Seberapa sering Anda mengaudit otorisasi web3 yang terhubung dan memisahkan email off-ramp Anda dari akun trading utama? #RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Kebanyakan pelanggaran kripto tidak terjadi karena seseorang berhasil membobol kontrak pintar di blockchain, melainkan karena email palsu menipu operator internal hingga menyerahkan kredensial.

Terbangun dengan akun yang telah dikompromikan karena jembatan fintech dibobol adalah mimpi buruk terburuk setiap trader. Anda bisa menyimpan dana kering Anda dengan aman dalam $USDT atau menempatkan modal pada $OP , tetapi begitu titik-titik off-ramp lengah, catatan pribadi dan profil dompet yang terhubung langsung jatuh ke tangan pelaku berbahaya.

Konfirmasi terbaru terkait pelanggaran data Revolut melalui domain email pemerintah palsu menunjukkan betapa canggihnya rekayasa sosial yang ditargetkan saat ini. Para penyerang tidak melakukan brute force pada infrastruktur kriptografis. Sebaliknya, mereka memanfaatkan korespondensi regulasi yang tampak meyakinkan untuk menembus pertahanan operasional dan mengambil data telemetri pengguna yang sensitif.

Saat penyerang memperoleh berkas verifikasi internal, phishing lanjutan meningkat secara dramatis di seluruh ekosistem. Siapa pun yang menggunakan saluran perbankan terintegrasi harus mengantisipasi vektor serangan yang sangat dipersonalisasi, sering kali disamarkan sebagai pemeriksaan kepatuhan yang wajib untuk menyedot kepemilikan seperti $DOGE or memicu persetujuan yang menyimpang.

Seberapa sering Anda mengaudit otorisasi web3 yang terhubung dan memisahkan email off-ramp Anda dari akun trading utama?

#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Bayangkan ini: Anda mempercayakan perusahaan fintech raksasa yang teregulasi untuk menyimpan aset Anda, hanya untuk mengetahui bahwa penyerang menggunakan alamat email pemerintah palsu (spoofed) untuk menerobos pertahanan mereka. Kebanyakan investor menaruh dana di platform terpusat dengan anggapan kepatuhan menjamin keamanan, namun social engineering terus saja mengekspos data pribadi kepada pencuri yang menargetkan. Menyakitkan ketika disadari bahwa mengikuti semua aturan keamanan konvensional pun tidak cukup untuk membuat portofolio Anda aman. Konfirmasi terbaru dari Revolut bahwa penyerang mengeksploitasi domain pemerintah palsu mencerminkan kebocoran database klasik yang dulu pernah kami lihat pada penyedia hardware wallet bertahun-tahun lalu. Ketika detail identitas bocor, penyerang tidak menyerang blockchain; mereka menyerang Anda secara langsung—mencocokkan catatan pengguna dengan kepemilikan on-chain untuk menyusun kampanye phishing yang meyakinkan bagi saldo $USDT Anda. Meskipun jaringan seperti $OP mengandalkan bukti kriptografis yang dapat diverifikasi, kustodian terpusat tetap terikat pada proses verifikasi manusia yang dapat gagal di bawah tekanan yang ditargetkan. Ketika ruang penyimpanan data silos terbuka, batas antara keamanan keuangan tradisional dan risiko self-custody (penyimpanan sendiri) menjadi kabur lebih cepat dari yang diperkirakan banyak orang. Menurut Anda, bank yang ramah kripto dan terpusat bisa pernah menyamai jaminan keamanan dari self-custody murni? #RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Bayangkan ini: Anda mempercayakan perusahaan fintech raksasa yang teregulasi untuk menyimpan aset Anda, hanya untuk mengetahui bahwa penyerang menggunakan alamat email pemerintah palsu (spoofed) untuk menerobos pertahanan mereka.

Kebanyakan investor menaruh dana di platform terpusat dengan anggapan kepatuhan menjamin keamanan, namun social engineering terus saja mengekspos data pribadi kepada pencuri yang menargetkan. Menyakitkan ketika disadari bahwa mengikuti semua aturan keamanan konvensional pun tidak cukup untuk membuat portofolio Anda aman.

Konfirmasi terbaru dari Revolut bahwa penyerang mengeksploitasi domain pemerintah palsu mencerminkan kebocoran database klasik yang dulu pernah kami lihat pada penyedia hardware wallet bertahun-tahun lalu. Ketika detail identitas bocor, penyerang tidak menyerang blockchain; mereka menyerang Anda secara langsung—mencocokkan catatan pengguna dengan kepemilikan on-chain untuk menyusun kampanye phishing yang meyakinkan bagi saldo $USDT Anda.

Meskipun jaringan seperti $OP mengandalkan bukti kriptografis yang dapat diverifikasi, kustodian terpusat tetap terikat pada proses verifikasi manusia yang dapat gagal di bawah tekanan yang ditargetkan. Ketika ruang penyimpanan data silos terbuka, batas antara keamanan keuangan tradisional dan risiko self-custody (penyimpanan sendiri) menjadi kabur lebih cepat dari yang diperkirakan banyak orang.

Menurut Anda, bank yang ramah kripto dan terpusat bisa pernah menyamai jaminan keamanan dari self-custody murni?

#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
🚨 KEAMANAN TIDAK PERNAH BOLEH DIKEMUDIAN Revolut telah mengonfirmasi adanya pelanggaran data yang terkait dengan permintaan email penipuan bergaya pemerintah. Bagi pengguna kripto, ini adalah pengingat lainnya: Risiko terbesar Anda tidak selalu ada pada blockchain. Kadang-kadang, risikonya adalah orang yang mencoba menipu Anda agar memberikan akses. Jangan pernah membagikan seed phrase Anda. Jangan pernah menyetujui transaksi yang tidak Anda pahami. Selalu verifikasi pengirim dan situs web resmi. 📌 Dalam kripto, keamanan adalah bagian dari trading. Satu klik yang ceroboh bisa merugikan lebih besar daripada trading yang buruk. $XLM $USDC $USDT #RevolutConfirmsFakeGovEmailDataBreach
🚨 KEAMANAN TIDAK PERNAH BOLEH DIKEMUDIAN

Revolut telah mengonfirmasi adanya pelanggaran data yang terkait dengan permintaan email penipuan bergaya pemerintah.

Bagi pengguna kripto, ini adalah pengingat lainnya:

Risiko terbesar Anda tidak selalu ada pada blockchain.

Kadang-kadang, risikonya adalah orang yang mencoba menipu Anda agar memberikan akses.

Jangan pernah membagikan seed phrase Anda.
Jangan pernah menyetujui transaksi yang tidak Anda pahami.
Selalu verifikasi pengirim dan situs web resmi.

📌 Dalam kripto, keamanan adalah bagian dari trading.

Satu klik yang ceroboh bisa merugikan lebih besar daripada trading yang buruk.

$XLM $USDC $USDT

#RevolutConfirmsFakeGovEmailDataBreach
#revolutconfirmsfakegovemaildatabreach 🚨 INI ADALAH PELAJARAN SERIUS WEB3 Revolut mengonfirmasi bahwa data pelanggan yang sensitif terekspos setelah perusahaan tertipu oleh permintaan penipuan yang tampak berasal dari domain email pemerintah yang sah. Bagian yang menakutkan? Serangan itu tidak selalu memerlukan peretasan teknologi blockchain yang canggih. Itu mengeksploitasi KEPERCAYAAN. Ini pengingat untuk semua orang di kripto dan fintech: Jangan pernah menganggap email itu asli hanya karena terlihat resmi. Verifikasi. Periksa dua kali. Gunakan saluran komunikasi independen. Keamanan bukan hanya soal dompet. Ini juga tentang orang. $XLM $USDC $USDT
#revolutconfirmsfakegovemaildatabreach
🚨 INI ADALAH PELAJARAN SERIUS WEB3

Revolut mengonfirmasi bahwa data pelanggan yang sensitif terekspos setelah perusahaan tertipu oleh permintaan penipuan yang tampak berasal dari domain email pemerintah yang sah.

Bagian yang menakutkan?

Serangan itu tidak selalu memerlukan peretasan teknologi blockchain yang canggih.

Itu mengeksploitasi KEPERCAYAAN.

Ini pengingat untuk semua orang di kripto dan fintech:

Jangan pernah menganggap email itu asli hanya karena terlihat resmi.

Verifikasi.
Periksa dua kali.
Gunakan saluran komunikasi independen.

Keamanan bukan hanya soal dompet.

Ini juga tentang orang.

$XLM $USDC $USDT
·
--
Bearish
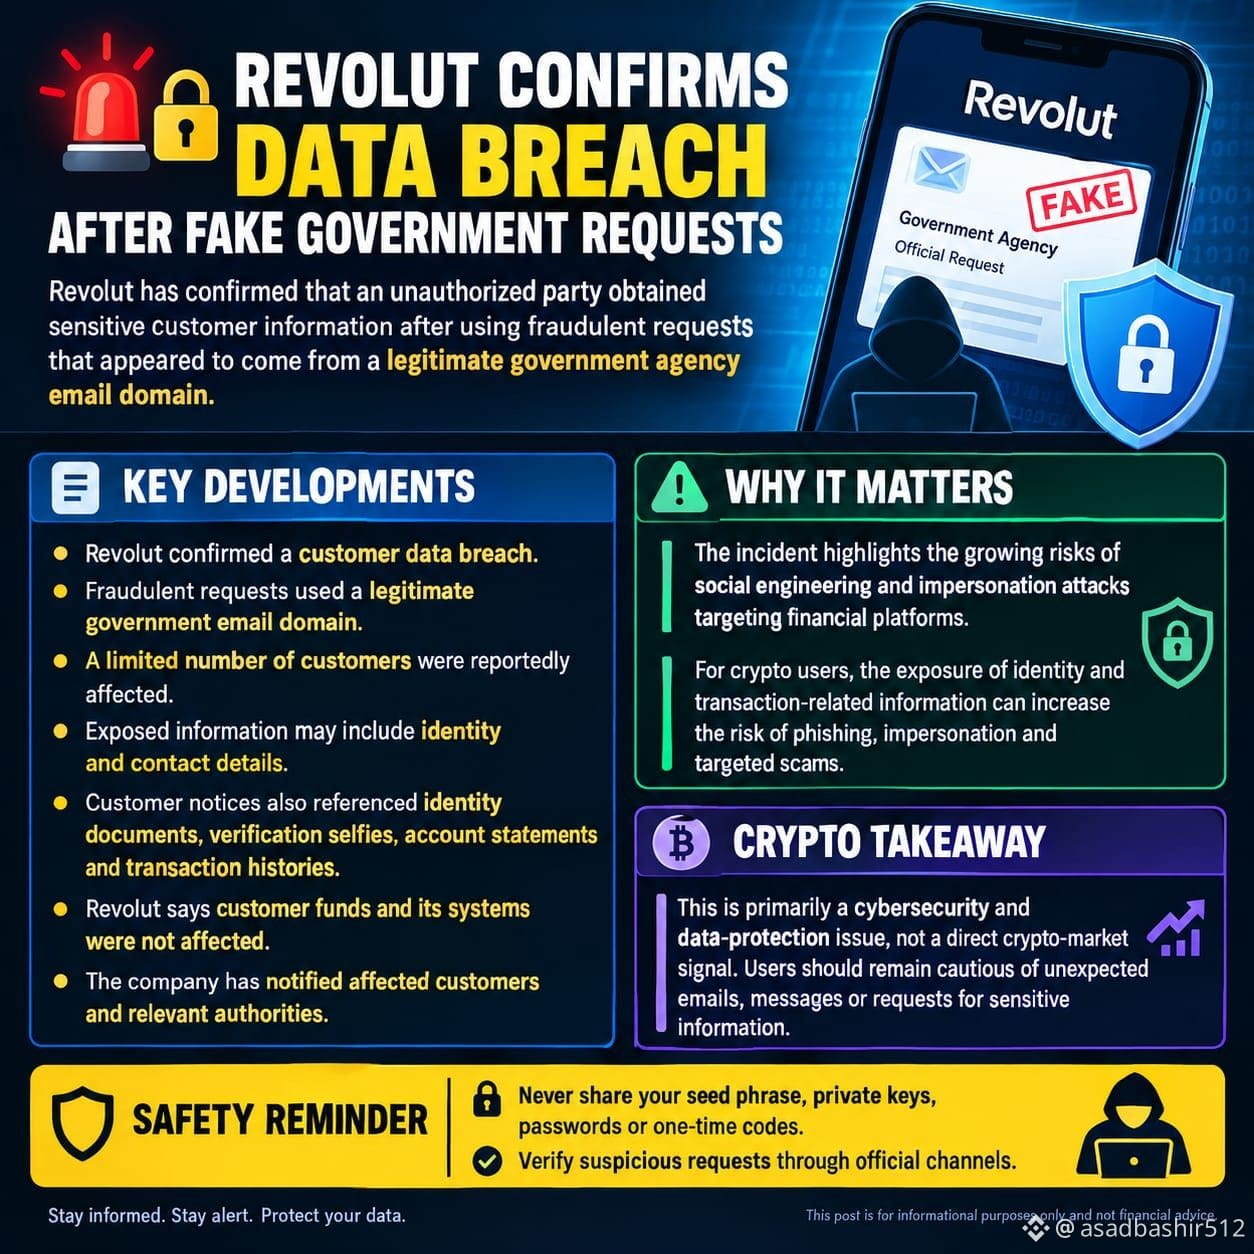
#RevolutConfirmsFakeGovEmailDataBreach 🚨🔐 REVOLUT MENGONFIRMASI INSIDEN BOCORNYA DATA SETELAH PERMINTAAN PALSU DARI PIHAK PEMERINTAH Revolut telah mengonfirmasi bahwa pihak yang tidak berwenang memperoleh informasi pelanggan yang sensitif setelah menggunakan permintaan penipuan yang tampak berasal dari domain email milik lembaga pemerintah yang sah. 📊 PERKEMBANGAN UTAMA: • Revolut mengonfirmasi terjadinya kebocoran data pelanggan • Permintaan penipuan menggunakan domain email pemerintah yang sah • Sejumlah kecil pelanggan dilaporkan terdampak • Informasi yang terekspos dapat mencakup detail identitas dan kontak • Pemberitahuan kepada pelanggan juga merujuk pada dokumen identitas, selfie verifikasi, laporan rekening, dan riwayat transaksi • Revolut mengatakan dana pelanggan dan sistemnya tidak terdampak • Perusahaan telah memberi tahu pelanggan yang terdampak dan otoritas terkait ⚠️ MENGAPA INI PENTING: Insiden ini menyoroti meningkatnya risiko serangan social engineering dan peniruan identitas yang menargetkan platform keuangan. Bagi pengguna kripto, paparan informasi terkait identitas dan transaksi dapat meningkatkan risiko phishing, peniruan identitas, dan penipuan yang ditargetkan. 📌 INTI UNTUK KRIPTO: Ini terutama masalah keamanan siber dan perlindungan data, bukan sinyal langsung terhadap pasar kripto. Pengguna harus tetap waspada terhadap email, pesan, atau permintaan tak terduga untuk informasi sensitif. 🔒 PENGINGAT KEAMANAN: Jangan pernah membagikan seed phrase, private key, password, atau kode sekali pakai. Verifikasi permintaan yang mencurigakan melalui kanal resmi. $ETHFI {future}(ETHFIUSDT) $MARSCOIN {future}(MARSCOINUSDT) $KAVA {future}(KAVAUSDT)
#RevolutConfirmsFakeGovEmailDataBreach
🚨🔐 REVOLUT MENGONFIRMASI INSIDEN BOCORNYA DATA SETELAH PERMINTAAN PALSU DARI PIHAK PEMERINTAH
Revolut telah mengonfirmasi bahwa pihak yang tidak berwenang memperoleh informasi pelanggan yang sensitif setelah menggunakan permintaan penipuan yang tampak berasal dari domain email milik lembaga pemerintah yang sah.
📊 PERKEMBANGAN UTAMA:
• Revolut mengonfirmasi terjadinya kebocoran data pelanggan
• Permintaan penipuan menggunakan domain email pemerintah yang sah
• Sejumlah kecil pelanggan dilaporkan terdampak
• Informasi yang terekspos dapat mencakup detail identitas dan kontak
• Pemberitahuan kepada pelanggan juga merujuk pada dokumen identitas, selfie verifikasi, laporan rekening, dan riwayat transaksi
• Revolut mengatakan dana pelanggan dan sistemnya tidak terdampak
• Perusahaan telah memberi tahu pelanggan yang terdampak dan otoritas terkait
⚠️ MENGAPA INI PENTING:
Insiden ini menyoroti meningkatnya risiko serangan social engineering dan peniruan identitas yang menargetkan platform keuangan.
Bagi pengguna kripto, paparan informasi terkait identitas dan transaksi dapat meningkatkan risiko phishing, peniruan identitas, dan penipuan yang ditargetkan.
📌 INTI UNTUK KRIPTO:
Ini terutama masalah keamanan siber dan perlindungan data, bukan sinyal langsung terhadap pasar kripto. Pengguna harus tetap waspada terhadap email, pesan, atau permintaan tak terduga untuk informasi sensitif.
🔒 PENGINGAT KEAMANAN:
Jangan pernah membagikan seed phrase, private key, password, atau kode sekali pakai. Verifikasi permintaan yang mencurigakan melalui kanal resmi.
$ETHFI
$MARSCOIN
$KAVA
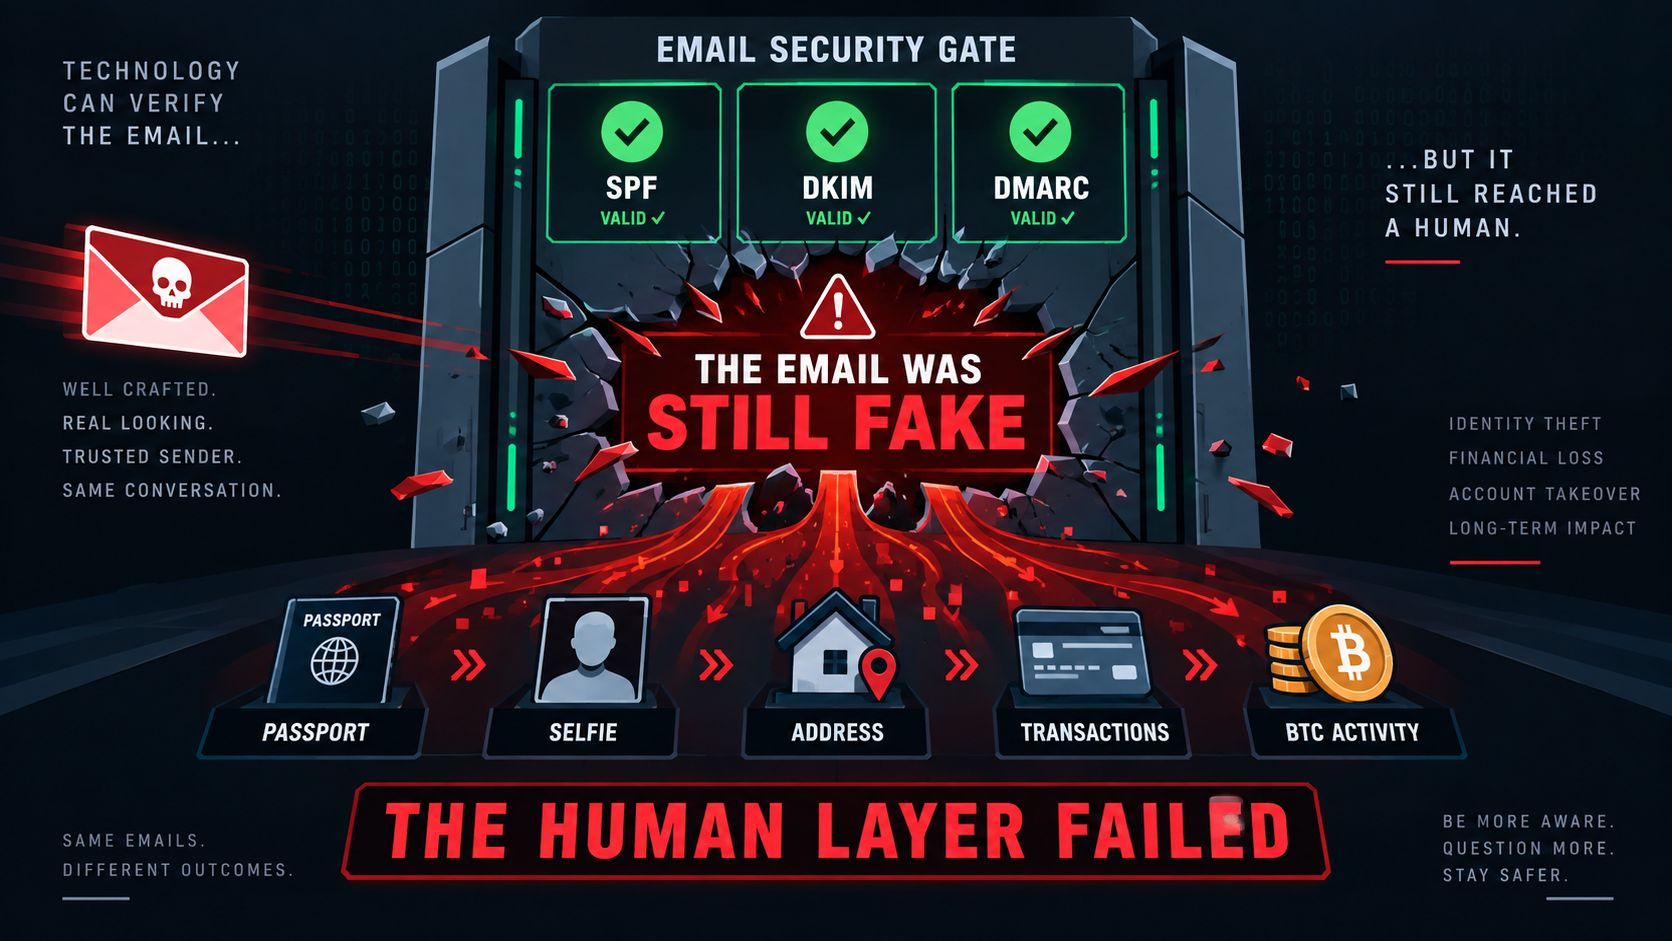
#revolutconfirmsfakegovemaildatabreach 🚨 🚨 MENDESak | Revolut mengalami peretasan serius pada data pelanggan 🔴 ⚠️ Laporan terbaru mengungkap insiden keamanan yang mengkhawatirkan di dalam Revolut, setelah para penyerang berhasil menipu perusahaan menggunakan email resmi milik lembaga pemerintah yang nyata. 🎯 Bagaimana peretasan itu terjadi? Para penyerang mendapatkan akses ke email resmi lembaga pemerintah yang tidak disebutkan, lalu menyamar sebagai lembaga tersebut dan mengirim ke Revolut permintaan mendesak untuk mendapatkan data pelanggan. 😨 Yang paling parah adalah permintaan itu berasal dari domain pemerintah yang benar, sehingga melewati pemeriksaan keamanan internal sebelum penipuan terdeteksi kemudian, ketika Revolut menghubungi langsung lembaga pemerintah tersebut untuk verifikasi. 💥 Data apa yang diduga terkena risiko? 🪪 Salinan paspor dan kartu identitas 🤳 Foto selfie yang digunakan untuk verifikasi identitas 🏠 Alamat tempat tinggal 📱 Nomor telepon 🏦 Data perbankan 📄 Informasi dari mutasi rekening ₿ dan data yang terkait dengan aktivitas mata uang digital 🚨 Jika Anda menggunakan Revolut untuk trading atau menyimpan mata uang digital, segera periksa notifikasi akun Anda, dan sangat berhati-hati terhadap pesan atau panggilan apa pun yang meminta data login atau transfer. 💬 Apakah Anda pikir penggunaan email pemerintah yang nyata bisa melewati sistem perlindungan semudah itu? 🤔 #FOMC #BTC #Bitcoin #Square #BinanceSquareFamily #BinanceSquareTalks #Crypto #CyberSecurity #Revolut {spot}(BTCUSDT)
#revolutconfirmsfakegovemaildatabreach 🚨

🚨 MENDESak | Revolut mengalami peretasan serius pada data pelanggan 🔴

⚠️ Laporan terbaru mengungkap insiden keamanan yang mengkhawatirkan di dalam Revolut, setelah para penyerang berhasil menipu perusahaan menggunakan email resmi milik lembaga pemerintah yang nyata.

🎯 Bagaimana peretasan itu terjadi?
Para penyerang mendapatkan akses ke email resmi lembaga pemerintah yang tidak disebutkan, lalu menyamar sebagai lembaga tersebut dan mengirim ke Revolut permintaan mendesak untuk mendapatkan data pelanggan.

😨 Yang paling parah adalah permintaan itu berasal dari domain pemerintah yang benar, sehingga melewati pemeriksaan keamanan internal sebelum penipuan terdeteksi kemudian, ketika Revolut menghubungi langsung lembaga pemerintah tersebut untuk verifikasi.

💥 Data apa yang diduga terkena risiko?

🪪 Salinan paspor dan kartu identitas
🤳 Foto selfie yang digunakan untuk verifikasi identitas
🏠 Alamat tempat tinggal
📱 Nomor telepon
🏦 Data perbankan
📄 Informasi dari mutasi rekening
₿ dan data yang terkait dengan aktivitas mata uang digital

🚨 Jika Anda menggunakan Revolut untuk trading atau menyimpan mata uang digital, segera periksa notifikasi akun Anda, dan sangat berhati-hati terhadap pesan atau panggilan apa pun yang meminta data login atau transfer.

💬 Apakah Anda pikir penggunaan email pemerintah yang nyata bisa melewati sistem perlindungan semudah itu? 🤔

#FOMC #BTC #Bitcoin #Square #BinanceSquareFamily #BinanceSquareTalks #Crypto #CyberSecurity #Revolut
Bitcoin Naik atau Turun - 13 September 5:15PM-5:30PM ET

Bitcoin Naik atau Turun - 13 September 5:15PM-5:30PM ET

97%Naik3%Turun
Volume $4,226.19
#revolutconfirmsfakegovemaildatabreach Revolut mengungkap adanya kebocoran data di mana seorang penipu menggunakan email instansi pemerintah yang dipalsukan untuk mendapatkan dokumen pribadi dan identitas pelanggan, yang berdampak pada jumlah pengguna yang terbatas namun tidak disebutkan. Revolut mengidentifikasi penipuan pembohongan eksternal yang canggih, di mana pihak ketiga yang tidak berwenang mengirim email permintaan informasi palsu dari domain pemerintah yang sah. Kebocoran tersebut mengekspos data identitas (tanggal lahir, alamat, nomor telepon), salinan paspor dan SIM, serta berpotensi selfie untuk verifikasi, laporan rekening, dan riwayat transaksi. Revolut memblokir alamat yang bermasalah, memberi tahu pelanggan yang terdampak, dan menginformasikan instansi pemerintah terkait, aparat penegak hukum, serta regulator. Pihak perusahaan menegaskan bahwa sistem inti dan dana pelanggan tidak terpengaruh. Dengan lebih dari 80 juta pengguna global dan tonggak regulasi terbaru—termasuk izin perbankan AS yang bersyarat—insiden ini menimbulkan kekhawatiran mengenai praktik keamanan data saat Revolut memperluas ke pasar-pasar baru.$REZ $XRP $SUI
#revolutconfirmsfakegovemaildatabreach Revolut mengungkap adanya kebocoran data di mana seorang penipu menggunakan email instansi pemerintah yang dipalsukan untuk mendapatkan dokumen pribadi dan identitas pelanggan, yang berdampak pada jumlah pengguna yang terbatas namun tidak disebutkan.

Revolut mengidentifikasi penipuan pembohongan eksternal yang canggih, di mana pihak ketiga yang tidak berwenang mengirim email permintaan informasi palsu dari domain pemerintah yang sah. Kebocoran tersebut mengekspos data identitas (tanggal lahir, alamat, nomor telepon), salinan paspor dan SIM, serta berpotensi selfie untuk verifikasi, laporan rekening, dan riwayat transaksi. Revolut memblokir alamat yang bermasalah, memberi tahu pelanggan yang terdampak, dan menginformasikan instansi pemerintah terkait, aparat penegak hukum, serta regulator. Pihak perusahaan menegaskan bahwa sistem inti dan dana pelanggan tidak terpengaruh. Dengan lebih dari 80 juta pengguna global dan tonggak regulasi terbaru—termasuk izin perbankan AS yang bersyarat—insiden ini menimbulkan kekhawatiran mengenai praktik keamanan data saat Revolut memperluas ke pasar-pasar baru.$REZ $XRP $SUI
#revolutconfirmsfakegovemaildatabreach Revolut mengonfirmasi bahwa pihaknya menyerahkan data pelanggan kepada penipu yang menyamar sebagai lembaga pemerintah Ini bukan hanya orang-orang biasa yang menjadi korban penipuan – perusahaan-perusahaan besar pun bisa tertipu. Fintech asal Inggris, Revolut, mengonfirmasi bahwa pihaknya membocorkan informasi sensitif pelanggan setelah menerima permintaan data yang diduga palsu dari akun email yang tampaknya merupakan lembaga pemerintah yang sah. "Setelah terdeteksi, ⁠kami langsung memblokir alamat tersebut dan ⁠menginformasikan kepada instansi pemerintah yang relevan serta lembaga penegak hukum, otoritas perlindungan data, dan regulator keuangan," kata juru bicara tersebut kepada Reuters pada Sabtu. Data yang terdampak mencakup tanggal lahir pelanggan, alamat pos dan email, pekerjaan, serta nomor telepon, demikian laporan. Selain itu, terdapat pula ⁠salinan ⁠dokumen identitas mereka, termasuk paspor dan SIM. $STEEM $ARK $VTHO
#revolutconfirmsfakegovemaildatabreach Revolut mengonfirmasi bahwa pihaknya menyerahkan data pelanggan kepada penipu yang menyamar sebagai lembaga pemerintah
Ini bukan hanya orang-orang biasa yang menjadi korban penipuan – perusahaan-perusahaan besar pun bisa tertipu. Fintech asal Inggris, Revolut, mengonfirmasi bahwa pihaknya membocorkan informasi sensitif pelanggan setelah menerima permintaan data yang diduga palsu dari akun email yang tampaknya merupakan lembaga pemerintah yang sah.

"Setelah terdeteksi, ⁠kami langsung memblokir alamat tersebut dan ⁠menginformasikan kepada instansi pemerintah yang relevan serta lembaga penegak hukum, otoritas perlindungan data, dan regulator keuangan," kata juru bicara tersebut kepada Reuters pada Sabtu.

Data yang terdampak mencakup tanggal lahir pelanggan, alamat pos dan email, pekerjaan, serta nomor telepon, demikian laporan. Selain itu, terdapat pula ⁠salinan ⁠dokumen identitas mereka, termasuk paspor dan SIM.
$STEEM $ARK $VTHO
#revolutconfirmsfakegovemaildatabreach Revolut mengonfirmasi kebocoran data pelanggan sensitif setelah permintaan palsu dari pemerintah Sept 12 (Reuters) - Fintech Inggris Revolut mengonfirmasi pada Sabtu bahwa informasi pelanggan yang sensitif telah dibagikan kepada pihak ketiga yang tidak berwenang setelah pihaknya menerima permintaan penipuan dari domain email instansi pemerintah yang sah. Mulailah pagi Anda dengan berita hukum terbaru yang dikirim langsung ke kotak masuk Anda dari buletin The Daily Docket. Revolut mengatakan dalam sebuah pernyataan bahwa pelanggaran tersebut memengaruhi "jumlah pelanggan yang sangat terbatas", yang telah diberi tahu oleh perusahaan. Perusahaan tidak memberikan rincian lebih lanjut. "Sistem Revolut dan dana pelanggan tidak terdampak," kata juru bicara perusahaan, tanpa mengungkap jumlah pasti individu yang terdampak oleh pelanggaran tersebut. "Setelah terdeteksi, kami segera memblokir alamat tersebut dan memberi tahu instansi pemerintah yang relevan serta lembaga penegak hukum, otoritas perlindungan data, dan regulator keuangan," ujar juru bicara. Data yang dibobol mencakup tanggal lahir pelanggan, alamat pos dan email, serta nomor telepon, serta salinan dokumen identitas mereka termasuk paspor dan SIM, menurut laporan TechCrunch. Revolut tengah mempersiapkan kemungkinan PENDAFTARAN PUBLIK dan menargetkan valuasi hingga $200 miliar. Perusahaan ini merupakan salah satu perusahaan fintech EROPA yang PALING SUKSES, tanpa cabang bank fisik.$LSK $CVC $BTW
#revolutconfirmsfakegovemaildatabreach Revolut mengonfirmasi kebocoran data pelanggan sensitif setelah permintaan palsu dari pemerintah Sept 12 (Reuters) - Fintech Inggris Revolut mengonfirmasi pada Sabtu bahwa informasi pelanggan yang sensitif telah dibagikan kepada pihak ketiga yang tidak berwenang setelah pihaknya menerima permintaan penipuan dari domain email instansi pemerintah yang sah.

Mulailah pagi Anda dengan berita hukum terbaru yang dikirim langsung ke kotak masuk Anda dari buletin The Daily Docket.

Revolut mengatakan dalam sebuah pernyataan bahwa pelanggaran tersebut memengaruhi "jumlah pelanggan yang sangat terbatas", yang telah diberi tahu oleh perusahaan. Perusahaan tidak memberikan rincian lebih lanjut.
"Sistem Revolut dan dana pelanggan tidak terdampak," kata juru bicara perusahaan, tanpa mengungkap jumlah pasti individu yang terdampak oleh pelanggaran tersebut.
"Setelah terdeteksi, kami segera memblokir alamat tersebut dan memberi tahu instansi pemerintah yang relevan serta lembaga penegak hukum, otoritas perlindungan data, dan regulator keuangan," ujar juru bicara.
Data yang dibobol mencakup tanggal lahir pelanggan, alamat pos dan email, serta nomor telepon, serta salinan dokumen identitas mereka termasuk paspor dan SIM, menurut laporan TechCrunch.
Revolut tengah mempersiapkan kemungkinan PENDAFTARAN PUBLIK dan menargetkan valuasi hingga $200 miliar.
Perusahaan ini merupakan salah satu perusahaan fintech EROPA yang PALING SUKSES, tanpa cabang bank fisik.$LSK $CVC $BTW
💥 MATA RANTAI YANG LEMAH BISA BERUPA KEPERCAYAAN MANUSIA Konfirmasi Revolut atas insiden tersebut mengembalikan perhatian pada social engineering. Otoritas palsu dapat membuat email penipuan tampak sah. Jangan pernah percaya pesan hanya karena terlihat resmi. 🛡️ Trader kripto harus memverifikasi tautan dan notifikasi melalui aplikasi resmi. #revolutconfirmsfakegovemaildatabreach
💥 MATA RANTAI YANG LEMAH BISA BERUPA KEPERCAYAAN MANUSIA
Konfirmasi Revolut atas insiden tersebut mengembalikan perhatian pada social engineering.
Otoritas palsu dapat membuat email penipuan tampak sah.
Jangan pernah percaya pesan hanya karena terlihat resmi.
🛡️ Trader kripto harus memverifikasi tautan dan notifikasi melalui aplikasi resmi.

#revolutconfirmsfakegovemaildatabreach
·
--
Bearish
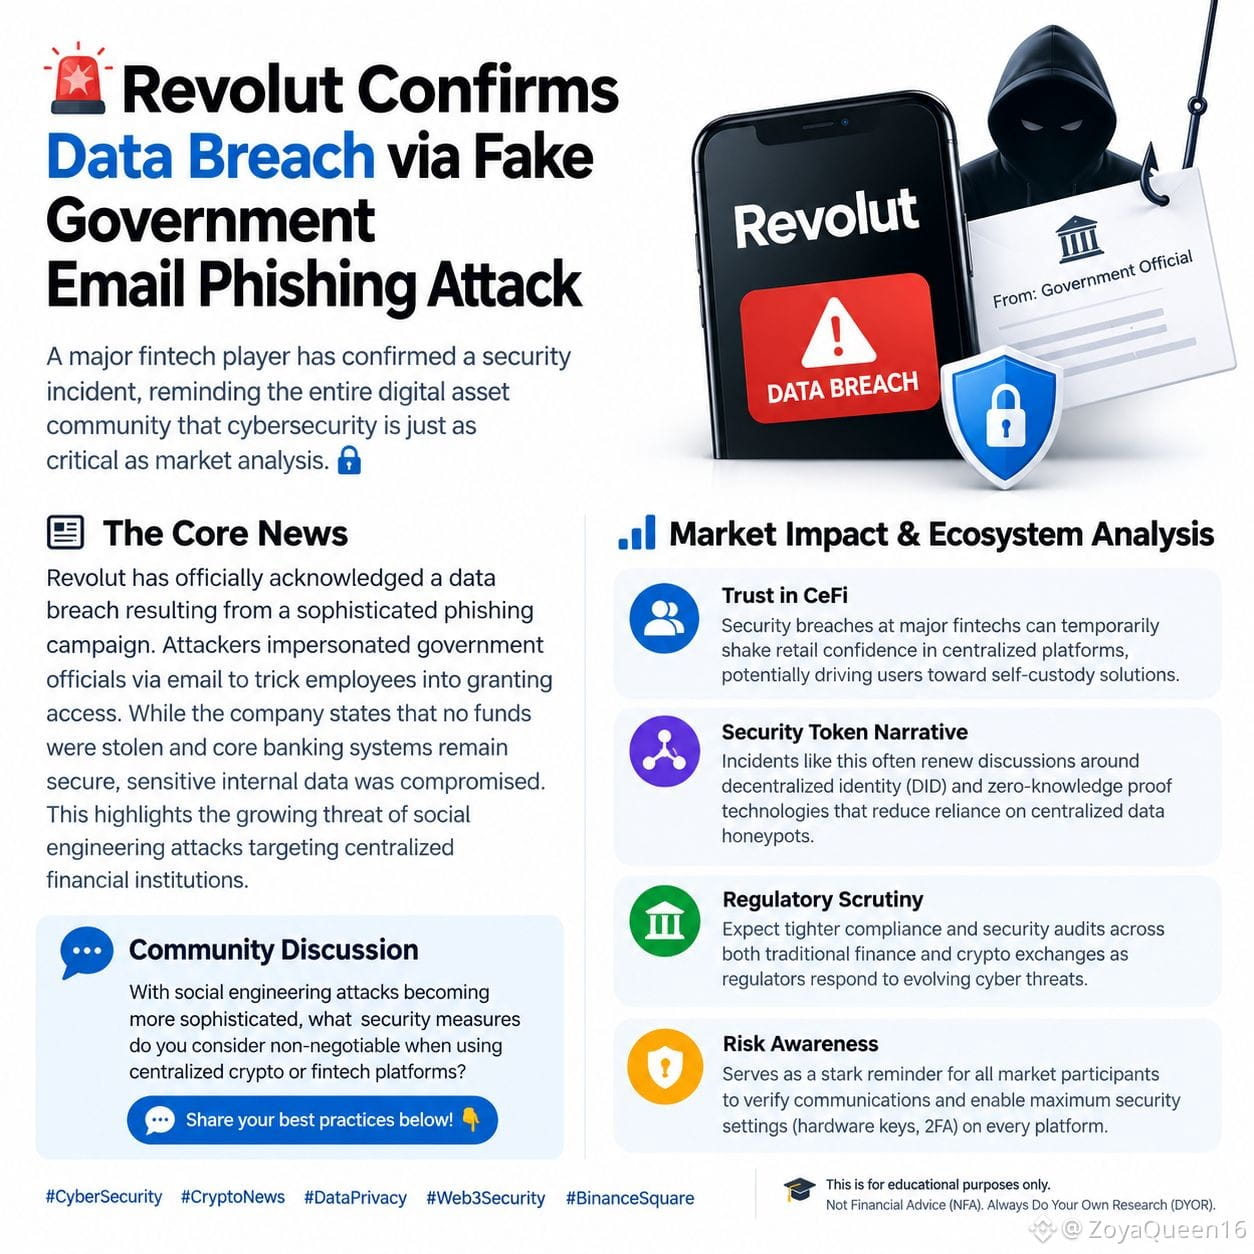
#revolutconfirmsfakegovemaildatabreach 🚨 Revolut Mengonfirmasi Kebocoran Data melalui Email Palsu Penipuan Phishing atas Nama Pemerintah Sebuah pemain besar di bidang fintech telah mengonfirmasi insiden keamanan, mengingatkan seluruh komunitas aset digital bahwa keamanan siber sama pentingnya dengan analisis pasar. 🔐 📰 Berita Utama Revolut secara resmi mengakui adanya kebocoran data akibat kampanye phishing yang canggih. Para pelaku menyamar sebagai pejabat pemerintah melalui email untuk menipu karyawan agar memberikan akses. Meski perusahaan menyatakan bahwa tidak ada dana yang dicuri dan sistem perbankan inti tetap aman, data internal yang sensitif telah disusupi. Ini menunjukkan meningkatnya ancaman serangan rekayasa sosial yang menargetkan institusi keuangan terpusat. 📊 Dampak Pasar & Analisis Ekosistem Kepercayaan pada Keamanan CeFi Kebocoran keamanan pada fintech besar dapat mengguncang keyakinan ritel untuk sementara pada platform terpusat, berpotensi mendorong pengguna menuju solusi self-custody. * Narasi Security Token Insiden seperti ini sering kali memperbarui diskusi seputar identitas terdesentralisasi (DID) dan teknologi zero-knowledge proof yang mengurangi ketergantungan pada pusat pengumpul data (data honeypots) terpusat. * Pengawasan Regulasi Diharapkan kepatuhan yang lebih ketat dan audit keamanan di seluruh sektor keuangan tradisional maupun bursa kripto, karena regulator merespons ancaman siber yang terus berkembang. * Kesadaran Risiko Menjadi pengingat yang tegas bagi semua pelaku pasar untuk memverifikasi komunikasi dan mengaktifkan pengaturan keamanan maksimum (kunci perangkat keras, 2FA) di setiap platform. 💬 Diskusi Komunitas Seiring serangan rekayasa sosial yang makin canggih, tindakan keamanan apa yang Anda anggap tidak bisa ditawar saat menggunakan platform kripto atau fintech terpusat? Bagikan praktik terbaik Anda di bawah ini! 👇 #CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare Disclaimer: Ini hanya untuk tujuan edukasi. Bukan Nasihat Keuangan (NFA). Selalu Lakukan Riset Mandiri (DYOR). $MUUB $MVLLB $SNXXB {spot}(SNXXBUSDT) {spot}(MUUBUSDT) {spot}(MVLLBUSDT)
#revolutconfirmsfakegovemaildatabreach 🚨 Revolut Mengonfirmasi Kebocoran Data melalui Email Palsu Penipuan Phishing atas Nama Pemerintah

Sebuah pemain besar di bidang fintech telah mengonfirmasi insiden keamanan, mengingatkan seluruh komunitas aset digital bahwa keamanan siber sama pentingnya dengan analisis pasar. 🔐

📰 Berita Utama
Revolut secara resmi mengakui adanya kebocoran data akibat kampanye phishing yang canggih. Para pelaku menyamar sebagai pejabat pemerintah melalui email untuk menipu karyawan agar memberikan akses. Meski perusahaan menyatakan bahwa tidak ada dana yang dicuri dan sistem perbankan inti tetap aman, data internal yang sensitif telah disusupi. Ini menunjukkan meningkatnya ancaman serangan rekayasa sosial yang menargetkan institusi keuangan terpusat.

📊 Dampak Pasar & Analisis Ekosistem
Kepercayaan pada Keamanan CeFi Kebocoran keamanan pada fintech besar dapat mengguncang keyakinan ritel untuk sementara pada platform terpusat, berpotensi mendorong pengguna menuju solusi self-custody.
* Narasi Security Token Insiden seperti ini sering kali memperbarui diskusi seputar identitas terdesentralisasi (DID) dan teknologi zero-knowledge proof yang mengurangi ketergantungan pada pusat pengumpul data (data honeypots) terpusat.
* Pengawasan Regulasi Diharapkan kepatuhan yang lebih ketat dan audit keamanan di seluruh sektor keuangan tradisional maupun bursa kripto, karena regulator merespons ancaman siber yang terus berkembang.
* Kesadaran Risiko Menjadi pengingat yang tegas bagi semua pelaku pasar untuk memverifikasi komunikasi dan mengaktifkan pengaturan keamanan maksimum (kunci perangkat keras, 2FA) di setiap platform.

💬 Diskusi Komunitas
Seiring serangan rekayasa sosial yang makin canggih, tindakan keamanan apa yang Anda anggap tidak bisa ditawar saat menggunakan platform kripto atau fintech terpusat? Bagikan praktik terbaik Anda di bawah ini! 👇

#CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare

Disclaimer: Ini hanya untuk tujuan edukasi. Bukan Nasihat Keuangan (NFA). Selalu Lakukan Riset Mandiri (DYOR).
$MUUB $MVLLB $SNXXB
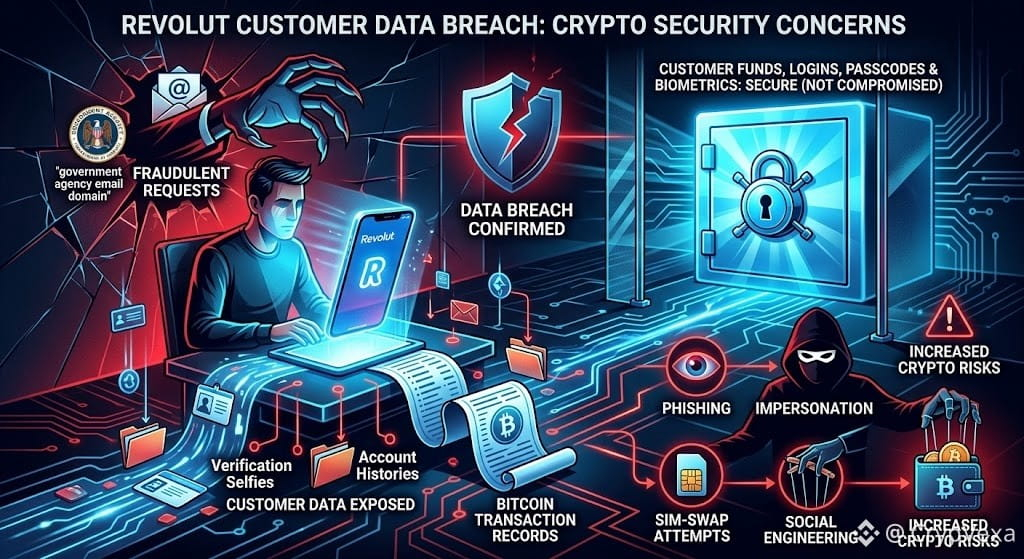
#RevolutConfirmsFakeGovEmailDataBreach 🚨 Kebocoran Data Pelanggan Revolut Memicu Kekhawatiran Keamanan Kripto ⚠️ Revolut mengonfirmasi adanya kebocoran data pelanggan yang disebabkan oleh permintaan penipuan yang tampak berasal dari domain email badan pemerintah yang sah. 📂 Laporan menunjukkan bahwa catatan pelanggan terbatas mungkin telah terpapar, termasuk dokumen identitas, foto verifikasi selfie, serta riwayat akun atau transaksi. Bagi sebagian pengguna kripto, ini dapat mencakup catatan transaksi Bitcoin. 🔐 Revolut mengatakan dana pelanggan, kredensial login, kode sandi, dan data login berbasis biometrik tidak dikompromikan. Insiden ini dilaporkan melibatkan permintaan informasi palsu, bukan kebocoran langsung pada sistem inti mereka. 🛡️ Bagi pengguna kripto, data identitas dan transaksi yang terekspos dapat meningkatkan risiko phishing, peniruan identitas, upaya SIM-swap, dan social engineering. 👀 Jika Anda menggunakan Revolut, tetap waspada terhadap panggilan, pesan, atau permintaan verifikasi yang mencurigakan. Jangan pernah membagikan kode sandi, kode verifikasi, seed phrase, atau private key. #Revolut #CryptoSecurity #DataBreach #Bitcoin
#RevolutConfirmsFakeGovEmailDataBreach
🚨 Kebocoran Data Pelanggan Revolut Memicu Kekhawatiran Keamanan Kripto

⚠️ Revolut mengonfirmasi adanya kebocoran data pelanggan yang disebabkan oleh permintaan penipuan yang tampak berasal dari domain email badan pemerintah yang sah.

📂 Laporan menunjukkan bahwa catatan pelanggan terbatas mungkin telah terpapar, termasuk dokumen identitas, foto verifikasi selfie, serta riwayat akun atau transaksi. Bagi sebagian pengguna kripto, ini dapat mencakup catatan transaksi Bitcoin.

🔐 Revolut mengatakan dana pelanggan, kredensial login, kode sandi, dan data login berbasis biometrik tidak dikompromikan. Insiden ini dilaporkan melibatkan permintaan informasi palsu, bukan kebocoran langsung pada sistem inti mereka.

🛡️ Bagi pengguna kripto, data identitas dan transaksi yang terekspos dapat meningkatkan risiko phishing, peniruan identitas, upaya SIM-swap, dan social engineering.

👀 Jika Anda menggunakan Revolut, tetap waspada terhadap panggilan, pesan, atau permintaan verifikasi yang mencurigakan. Jangan pernah membagikan kode sandi, kode verifikasi, seed phrase, atau private key.

#Revolut #CryptoSecurity #DataBreach #Bitcoin
⚠️ PHISHING MASIH MASALAH BESAR Email palsu bergaya pemerintah dilaporkan berperan dalam insiden keamanan Revolut. Penyerang sering menargetkan orang, bukan teknologi itu sendiri. Satu kali klik yang ceroboh dapat mengungkap informasi sensitif. 🔒 Pengguna $BTC dan kripto harus menerapkan disiplin keamanan yang sama untuk setiap akun. #revolutconfirmsfakegovemaildatabreach
⚠️ PHISHING MASIH MASALAH BESAR
Email palsu bergaya pemerintah dilaporkan berperan dalam insiden keamanan Revolut.
Penyerang sering menargetkan orang, bukan teknologi itu sendiri.
Satu kali klik yang ceroboh dapat mengungkap informasi sensitif.
🔒 Pengguna $BTC dan kripto harus menerapkan disiplin keamanan yang sama untuk setiap akun.

#revolutconfirmsfakegovemaildatabreach
🚨 EMAIL PALSU BARU SAJA MEMICU MASALAH KEAMANAN YANG NYATA Revolut mengonfirmasi adanya kebocoran data yang terkait dengan email palsu bertema pemerintah. Kejadian ini menyoroti betapa meyakinkannya serangan phishing dapat mengeksploitasi kepercayaan. Pengguna keuangan digital perlu bersikap sangat hati-hati terhadap pesan yang tidak terduga. 🔐 Kesadaran keamanan penting karena adopsi kripto terus tumbuh #revolutconfirmsfakegovemaildatabreach
🚨 EMAIL PALSU BARU SAJA MEMICU MASALAH KEAMANAN YANG NYATA
Revolut mengonfirmasi adanya kebocoran data yang terkait dengan email palsu bertema pemerintah.
Kejadian ini menyoroti betapa meyakinkannya serangan phishing dapat mengeksploitasi kepercayaan.
Pengguna keuangan digital perlu bersikap sangat hati-hati terhadap pesan yang tidak terduga.
🔐 Kesadaran keamanan penting karena adopsi kripto terus tumbuh

#revolutconfirmsfakegovemaildatabreach
😳 EMAIL PALSU SATU — KONSEKUENSI SERIUS Revolut telah mengonfirmasi adanya kebocoran yang melibatkan email pemerintah palsu. Insiden ini menunjukkan bahwa social engineering masih menjadi ancaman besar bagi platform keuangan. Kepercayaan bisa dieksploitasi bahkan ketika teknologi di balik platform tersebut kuat. 👀 Pengguna kripto harus tetap waspada saat menerima pesan terkait akun. #revolutconfirmsfakegovemaildatabreach
😳 EMAIL PALSU SATU — KONSEKUENSI SERIUS
Revolut telah mengonfirmasi adanya kebocoran yang melibatkan email pemerintah palsu.
Insiden ini menunjukkan bahwa social engineering masih menjadi ancaman besar bagi platform keuangan.
Kepercayaan bisa dieksploitasi bahkan ketika teknologi di balik platform tersebut kuat.
👀 Pengguna kripto harus tetap waspada saat menerima pesan terkait akun.

#revolutconfirmsfakegovemaildatabreach
·
--
Artikel
Insiden Data Revolut Memunculkan Kekhawatiran Keamanan Kripto Baru bagi Pengguna Bitcoin dan Ethereum#revolutconfirmsfakegovemaildatabreach Insiden data yang dikonfirmasi oleh Revolut sedang menyoroti kembali pentingnya keamanan data pribadi dalam kripto. Keamanan kripto sering dikaitkan dengan kunci privat, frasa seed, dan perlindungan dompet. Namun informasi sensitif seperti detail KYC dan data transaksi juga dapat menjadi target berharga bagi para penyerang. Bagi investor Bitcoin ($BTC) dan Ethereum ($ETH), melindungi informasi pribadi merupakan bagian penting untuk mengurangi paparan terhadap serangan yang ditargetkan, upaya phishing, dan risiko keamanan lainnya.

Insiden Data Revolut Memunculkan Kekhawatiran Keamanan Kripto Baru bagi Pengguna Bitcoin dan Ethereum

#revolutconfirmsfakegovemaildatabreach
Insiden data yang dikonfirmasi oleh Revolut sedang menyoroti kembali pentingnya keamanan data pribadi dalam kripto.
Keamanan kripto sering dikaitkan dengan kunci privat, frasa seed, dan perlindungan dompet. Namun informasi sensitif seperti detail KYC dan data transaksi juga dapat menjadi target berharga bagi para penyerang.
Bagi investor Bitcoin ($BTC) dan Ethereum ($ETH), melindungi informasi pribadi merupakan bagian penting untuk mengurangi paparan terhadap serangan yang ditargetkan, upaya phishing, dan risiko keamanan lainnya.
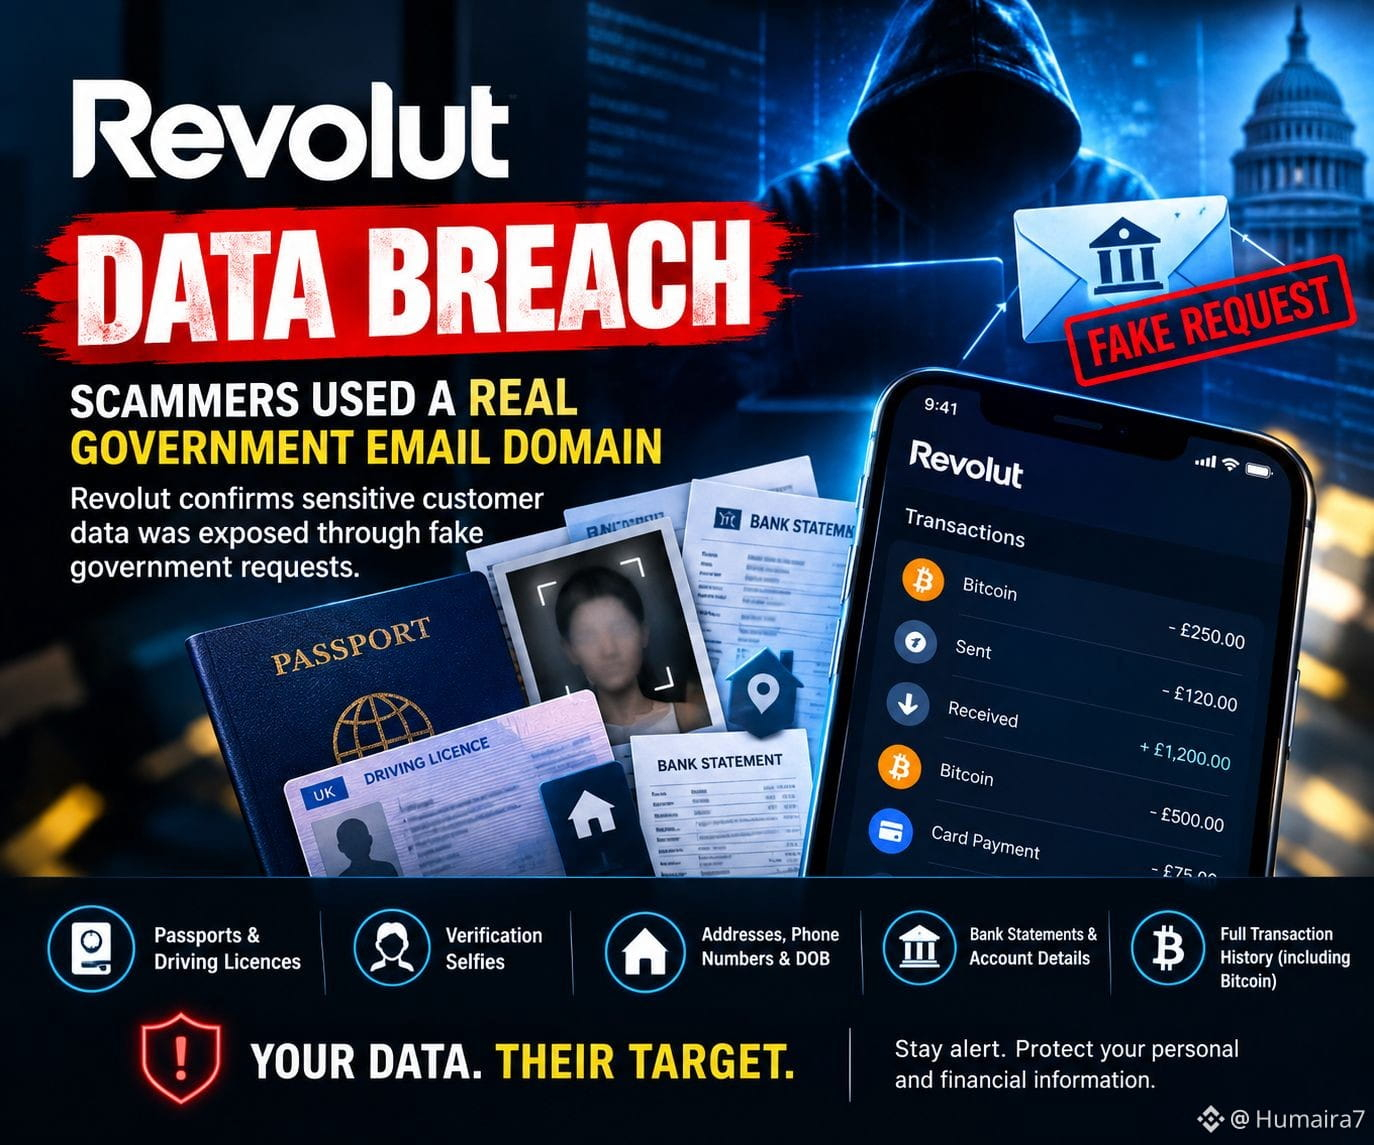
#RevolutConfirmsFakeGovEmailDataBreach 🚨 BOCORAN DATA REVOLUT: PERINGATAN SERIUS Revolut telah mengonfirmasi bahwa penipu menggunakan domain email lembaga pemerintahan yang sah untuk mengirim permintaan data pelanggan yang bersifat penipuan — dan perusahaan menganggapnya sebagai hal yang asli. Data yang berpotensi terekspos termasuk: • Paspor & SIM • Verifikasi selfie • Alamat & nomor telepon • Rekening koran & detail rekening • Riwayat transaksi lengkap, termasuk aktivitas Bitcoin Revolut mengatakan dana pelanggan dan sistemnya tidak dikompromikan, dan hanya sejumlah terbatas pelanggan yang terdampak. Jumlah pastinya dan instansi pemerintah terkait belum diungkapkan. Pelajaran terbesar? 🔐 Meski akun Anda sendiri aman, data pribadi dan keuangan Anda tetap bisa menjadi target melalui rekayasa sosial yang canggih. Bagi pengguna kripto, riwayat transaksi yang bocor dapat membuat upaya phishing dan penipuan di masa depan jauh lebih meyakinkan. Lindungi data Anda. Lindungi kripto Anda. Tetap waspada. #Revolut #DataBreach #CyberSecurity #CryptoSecurity #Bitcoin #BTC #KYC #Privacy #CryptoNews
#RevolutConfirmsFakeGovEmailDataBreach
🚨 BOCORAN DATA REVOLUT: PERINGATAN SERIUS

Revolut telah mengonfirmasi bahwa penipu menggunakan domain email lembaga pemerintahan yang sah untuk mengirim permintaan data pelanggan yang bersifat penipuan — dan perusahaan menganggapnya sebagai hal yang asli.

Data yang berpotensi terekspos termasuk: • Paspor & SIM
• Verifikasi selfie
• Alamat & nomor telepon
• Rekening koran & detail rekening
• Riwayat transaksi lengkap, termasuk aktivitas Bitcoin

Revolut mengatakan dana pelanggan dan sistemnya tidak dikompromikan, dan hanya sejumlah terbatas pelanggan yang terdampak. Jumlah pastinya dan instansi pemerintah terkait belum diungkapkan.

Pelajaran terbesar? 🔐

Meski akun Anda sendiri aman, data pribadi dan keuangan Anda tetap bisa menjadi target melalui rekayasa sosial yang canggih.

Bagi pengguna kripto, riwayat transaksi yang bocor dapat membuat upaya phishing dan penipuan di masa depan jauh lebih meyakinkan.

Lindungi data Anda. Lindungi kripto Anda. Tetap waspada.

#Revolut #DataBreach #CyberSecurity #CryptoSecurity #Bitcoin #BTC #KYC #Privacy #CryptoNews
TOLONG BENAR-BENAR BACA YANG INI, BUKAN SEKADAR DI-SCROLL. Revolut, sebuah fintech dengan lebih dari 80 juta pengguna, baru saja mengakui tim mereka sendiri tertipu hingga menyerahkan data pelanggan kepada penyerang yang berpura-pura menjadi lembaga pemerintah. Emailnya sangat meyakinkan sampai lolos semua pemeriksaan autentikasi yang menjadi dasar keamanan email. Staf kepatuhan Revolut memproses permintaan itu seolah-olah sepenuhnya sah. Yang sebenarnya “keluar gedung”: paspor, SIM, foto verifikasi, alamat rumah, nomor telepon, seluruh laporan rekening, dan riwayat transaksi—termasuk Bitcoin jika kamu pernah memindahkan kripto melalui akunmu. Bagian yang benar-benar membuatku takut: seorang penyelidik kripto yang sudah terkenal mengatakan ini terlihat seperti operasi yang secara spesifik menargetkan akun-akun kaya. Bukan pengambilan acak. Operasi yang terarah. Pesan Revolut adalah “Uang Anda aman,” dan secara teknis itu benar. Tidak ada kata sandi atau nomor kartu yang diambil. Tapi jujur, di tahun 2026, dokumen identitas dan riwayat keuangan yang jatuh ke tangan yang salah bisa menimbulkan kerusakan yang sama besar—bahkan kadang lebih besar—daripada nomor kartu yang dicuri. Jika kamu menggunakan Revolut, terutama jika pernah memegang kripto di sana, bersikap sangat waspada terhadap email apa pun tentang kebocoran ini sekarang. Gelombang kedua penipuan (phishing) dengan menggunakan data curian yang persis seperti ini sudah mulai. #RevolutConfirmsFakeGovEmailDataBreach
TOLONG BENAR-BENAR BACA YANG INI, BUKAN SEKADAR DI-SCROLL.

Revolut, sebuah fintech dengan lebih dari 80 juta pengguna, baru saja mengakui tim mereka sendiri tertipu hingga menyerahkan data pelanggan kepada penyerang yang berpura-pura menjadi lembaga pemerintah.

Emailnya sangat meyakinkan sampai lolos semua pemeriksaan autentikasi yang menjadi dasar keamanan email. Staf kepatuhan Revolut memproses permintaan itu seolah-olah sepenuhnya sah.

Yang sebenarnya “keluar gedung”: paspor, SIM, foto verifikasi, alamat rumah, nomor telepon, seluruh laporan rekening, dan riwayat transaksi—termasuk Bitcoin jika kamu pernah memindahkan kripto melalui akunmu.

Bagian yang benar-benar membuatku takut: seorang penyelidik kripto yang sudah terkenal mengatakan ini terlihat seperti operasi yang secara spesifik menargetkan akun-akun kaya. Bukan pengambilan acak. Operasi yang terarah.

Pesan Revolut adalah “Uang Anda aman,” dan secara teknis itu benar. Tidak ada kata sandi atau nomor kartu yang diambil. Tapi jujur, di tahun 2026, dokumen identitas dan riwayat keuangan yang jatuh ke tangan yang salah bisa menimbulkan kerusakan yang sama besar—bahkan kadang lebih besar—daripada nomor kartu yang dicuri.

Jika kamu menggunakan Revolut, terutama jika pernah memegang kripto di sana, bersikap sangat waspada terhadap email apa pun tentang kebocoran ini sekarang. Gelombang kedua penipuan (phishing) dengan menggunakan data curian yang persis seperti ini sudah mulai.

#RevolutConfirmsFakeGovEmailDataBreach
#revolutconfirmsfakegovemaildatabreach 🛑 PERINGATAN KEAMANAN: Kebocoran Data Revolut Mengungkap Email Pengguna—Lindungi Kripto Anda! 📊 Peringatan Keamanan & Konteks Kebocoran Detail Insiden: Aplikasi fintech dan perbankan Revolut mengonfirmasi adanya kebocoran data yang ditargetkan setelah tim kepatuhan menanggapi permintaan pencatatan penipuan yang dikirim dari alamat email menggunakan domain instansi pemerintah yang sah. Berkas Pelanggan yang Terpapar: Penyidik on-chain ZachXBT mengungkapkan bahwa kebocoran tersebut berdampak pada pengguna bernilai kekayaan tinggi. Berkas yang terdampak mencakup nama lengkap, alamat rumah, nomor telepon, salinan paspor/KTP, selfie verifikasi, laporan rekening, serta riwayat transaksi lengkap—termasuk transfer Bitcoin ($BTC) yang terhubung. Status Sistem & Dana: Revolut mengonfirmasi bahwa infrastruktur perbankan intinya, kata sandi aplikasi, PIN kartu, dan kunci privat tidak dikompromikan, dan dana pengguna tetap sepenuhnya aman. Namun, data KYC yang terekspos menciptakan risiko signifikan di luar rantai (off-chain). 💡 Cara Melindungi Diri dari Jerat Phishing Waspadai Phishing yang Sangat Dituju: Penyerang yang memiliki akses ke catatan transaksi dan alamat rumah dapat membuat email atau pesan SMS penipuan yang sangat canggih dengan menyamar sebagai Revolut atau bursa kripto. Jangan Pernah Membagikan OTP atau Password: Agen dukungan Revolut atau bursa tidak akan pernah meminta kode 2FA, kredensial login, atau frasa pemulihan Anda melalui telepon atau email. Pindahkan Kepemilikan Jangka Panjang Off-App: Simpan aset kripto bernilai tinggi di dompet hardware dengan self-custody (kepemilikan mandiri) alih-alih platform fintech terpusat untuk meminimalkan paparan terhadap kebocoran data pihak ketiga. 💬 Jajak Pendapat Komunitas: Apakah terpaparnya data KYC oleh platform terpusat membuat Anda mempertimbangkan untuk tidak lagi menyimpan kripto di aplikasi fintech? Bagikan tips keamanan Anda di bawah! 👇 #ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 PERINGATAN KEAMANAN: Kebocoran Data Revolut Mengungkap Email Pengguna—Lindungi Kripto Anda!

📊 Peringatan Keamanan & Konteks Kebocoran
Detail Insiden: Aplikasi fintech dan perbankan Revolut mengonfirmasi adanya kebocoran data yang ditargetkan setelah tim kepatuhan menanggapi permintaan pencatatan penipuan yang dikirim dari alamat email menggunakan domain instansi pemerintah yang sah.

Berkas Pelanggan yang Terpapar: Penyidik on-chain ZachXBT mengungkapkan bahwa kebocoran tersebut berdampak pada pengguna bernilai kekayaan tinggi. Berkas yang terdampak mencakup nama lengkap, alamat rumah, nomor telepon, salinan paspor/KTP, selfie verifikasi, laporan rekening, serta riwayat transaksi lengkap—termasuk transfer Bitcoin ($BTC) yang terhubung.

Status Sistem & Dana: Revolut mengonfirmasi bahwa infrastruktur perbankan intinya, kata sandi aplikasi, PIN kartu, dan kunci privat tidak dikompromikan, dan dana pengguna tetap sepenuhnya aman. Namun, data KYC yang terekspos menciptakan risiko signifikan di luar rantai (off-chain).

💡 Cara Melindungi Diri dari Jerat Phishing
Waspadai Phishing yang Sangat Dituju: Penyerang yang memiliki akses ke catatan transaksi dan alamat rumah dapat membuat email atau pesan SMS penipuan yang sangat canggih dengan menyamar sebagai Revolut atau bursa kripto.

Jangan Pernah Membagikan OTP atau Password: Agen dukungan Revolut atau bursa tidak akan pernah meminta kode 2FA, kredensial login, atau frasa pemulihan Anda melalui telepon atau email.

Pindahkan Kepemilikan Jangka Panjang Off-App: Simpan aset kripto bernilai tinggi di dompet hardware dengan self-custody (kepemilikan mandiri) alih-alih platform fintech terpusat untuk meminimalkan paparan terhadap kebocoran data pihak ketiga.

💬 Jajak Pendapat Komunitas: Apakah terpaparnya data KYC oleh platform terpusat membuat Anda mempertimbangkan untuk tidak lagi menyimpan kripto di aplikasi fintech? Bagikan tips keamanan Anda di bawah! 👇

#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel