
#multisig
multisig
29,890 penayangan
51 Berdiskusi
Populer
Terbaru
Artikel
1inch bangkit setelah setahun tak aktif dengan memindahkan 8.978 ETH… dijual atau disimpan?Setelah tidak aktif selama setahun, 1inch memindahkan hampir 8.978 ETH ke dompet multisig, senilai 16,19 juta dolar AS. 📈 $ETH
Sekilas, kesimpulannya tampak jelas. Jumlah sebesar ini muncul saat CoinShares dan BTCS mengumumkan penjualan Ethereum, sementara arus keluar dari institusi terus berlanjut.
Namun, data menunjukkan hal yang berbeda. Tujuannya adalah dompet multisig, bukan platform perdagangan, dan tidak ada bukti yang memastikan bahwa penjualan benar-benar terjadi.
1inch bangkit setelah setahun tak aktif dengan memindahkan 8.978 ETH… dijual atau disimpan?
Setelah tidak aktif selama setahun, 1inch memindahkan hampir 8.978 ETH ke dompet multisig, senilai 16,19 juta dolar AS. 📈 $ETH
Sekilas, kesimpulannya tampak jelas. Jumlah sebesar ini muncul saat CoinShares dan BTCS mengumumkan penjualan Ethereum, sementara arus keluar dari institusi terus berlanjut.
Namun, data menunjukkan hal yang berbeda. Tujuannya adalah dompet multisig, bukan platform perdagangan, dan tidak ada bukti yang memastikan bahwa penjualan benar-benar terjadi.
Sekilas, kesimpulannya tampak jelas. Jumlah sebesar ini muncul saat CoinShares dan BTCS mengumumkan penjualan Ethereum, sementara arus keluar dari institusi terus berlanjut.
Namun, data menunjukkan hal yang berbeda. Tujuannya adalah dompet multisig, bukan platform perdagangan, dan tidak ada bukti yang memastikan bahwa penjualan benar-benar terjadi.
15

·
--
🚨 $SAFE PENGKHIANATAN TANPA SATU PUN TANDA TANGAN
Sebuah dompet multisig Gnosis Safe kehilangan sekitar $6.45M dalam satu transaksi, dan yang paling mengejutkan adalah tidak ada pemilik yang menandatangani apa pun: penyerang menggunakan izin yang diberikan dompet itu sendiri kepada sebuah modul. Menurut saya, ini meruntuhkan anggapan bahwa multisig tidak bisa disentuh: kontraknya tidak diretas, yang diretas adalah kepercayaan yang kamu berikan kepada pihak ketiga.
Perhatikan detail yang luput dari perhatian semua orang:
→ Dalam satu transaksi, pada pukul 11:35 UTC tanggal 16 November, 4.39 juta USDC dan 1.72 juta syrupUSDC berpindah, totalnya sekitar $6.44M.
→ Penyerang sudah mengonversi sekitar $813,000 menjadi Monero (XMR) melalui Hyperliquid dan sekitar $1.2M lainnya melalui Wagyu: jejaknya sedang dihapus.
→ Safe dan Zodiac menyatakan bahwa tidak ada kerentanan pada kontrak mereka: penyebabnya adalah kunci peran yang disusupi dan izin yang terlalu luas. Pemiliknya masih belum teridentifikasi dan belum ada pengumuman pengembalian dana.
Apakah kamu masih memercayai multisig-mu seperti sekarang, atau akan memeriksa izin yang kamu berikan kepada modul lain hari ini juga? 👇
$SAFE $USDC $XMR
#Safe #Multisig #PeretasanKripto
🚨 $SAFE PENGKHIANATAN TANPA SATU PUN TANDA TANGAN
Sebuah dompet multisig Gnosis Safe kehilangan sekitar $6.45M dalam satu transaksi, dan yang paling mengejutkan adalah tidak ada pemilik yang menandatangani apa pun: penyerang menggunakan izin yang diberikan dompet itu sendiri kepada sebuah modul. Menurut saya, ini meruntuhkan anggapan bahwa multisig tidak bisa disentuh: kontraknya tidak diretas, yang diretas adalah kepercayaan yang kamu berikan kepada pihak ketiga.
Perhatikan detail yang luput dari perhatian semua orang:
→ Dalam satu transaksi, pada pukul 11:35 UTC tanggal 16 November, 4.39 juta USDC dan 1.72 juta syrupUSDC berpindah, totalnya sekitar $6.44M.
→ Penyerang sudah mengonversi sekitar $813,000 menjadi Monero (XMR) melalui Hyperliquid dan sekitar $1.2M lainnya melalui Wagyu: jejaknya sedang dihapus.
→ Safe dan Zodiac menyatakan bahwa tidak ada kerentanan pada kontrak mereka: penyebabnya adalah kunci peran yang disusupi dan izin yang terlalu luas. Pemiliknya masih belum teridentifikasi dan belum ada pengumuman pengembalian dana.
Apakah kamu masih memercayai multisig-mu seperti sekarang, atau akan memeriksa izin yang kamu berikan kepada modul lain hari ini juga? 👇
$SAFE $USDC $XMR
#Safe #Multisig #PeretasanKripto
Sebuah dompet multisig Gnosis Safe kehilangan sekitar $6.45M dalam satu transaksi, dan yang paling mengejutkan adalah tidak ada pemilik yang menandatangani apa pun: penyerang menggunakan izin yang diberikan dompet itu sendiri kepada sebuah modul. Menurut saya, ini meruntuhkan anggapan bahwa multisig tidak bisa disentuh: kontraknya tidak diretas, yang diretas adalah kepercayaan yang kamu berikan kepada pihak ketiga.
Perhatikan detail yang luput dari perhatian semua orang:
→ Dalam satu transaksi, pada pukul 11:35 UTC tanggal 16 November, 4.39 juta USDC dan 1.72 juta syrupUSDC berpindah, totalnya sekitar $6.44M.
→ Penyerang sudah mengonversi sekitar $813,000 menjadi Monero (XMR) melalui Hyperliquid dan sekitar $1.2M lainnya melalui Wagyu: jejaknya sedang dihapus.
→ Safe dan Zodiac menyatakan bahwa tidak ada kerentanan pada kontrak mereka: penyebabnya adalah kunci peran yang disusupi dan izin yang terlalu luas. Pemiliknya masih belum teridentifikasi dan belum ada pengumuman pengembalian dana.
Apakah kamu masih memercayai multisig-mu seperti sekarang, atau akan memeriksa izin yang kamu berikan kepada modul lain hari ini juga? 👇
$SAFE $USDC $XMR
#Safe #Multisig #PeretasanKripto
722

·
--
Multisig yang tak ditandatangani pemiliknya tetap bisa terkuras — kemarin ada buktinya senilai 6,45 juta dolar AS.
Fakta: pada 16 Nov, satu dompet Safe multisig terkuras sekitar 6,45 juta dolar AS — sekitar 4,39 juta USDC dan 1,72 juta syrupUSDC — dalam satu transaksi pukul 11.35 UTC. Dana itu keluar lewat modul Zodiac Roles, bukan lewat tanda tangan pemilik. PeckShield memberi alarm pertama (berdasar analisis on-chain Specter). Zodiac menyatakan tidak ada cacat di kontraknya: kunci seorang anggota role kemungkinan dicuri, dan kebijakan kustom yang dipasang dompet itu mengizinkan transaksi yang sebenarnya tak pernah dimaksudkan. Safe menegaskan kontrak dan aplikasinya tidak terdampak, dan hanya satu multisig yang kena. Sebagian hasil curian — sekitar 813 ribu dolar AS — sudah dibelikan Monero lewat Hyperliquid, menurut PeckShield.
Opiniku: ini pelajaran mahal soal asumsi 'multisig = aman'. Tanda tangan ganda melindungi dari satu kunci yang dicuri, tapi modul delegasi adalah pintu samping: siapa pun yang memegang kunci role bisa menggerakkan dana sejauh izin yang pernah diberikan. Yang bocor di sini bukan kontrak Safe, melainkan izin yang terlalu longgar dan kunci anggota yang dijaga seadanya.
Yang aku pantau: apakah pemilik dompet itu teridentifikasi dan ada upaya pemulihan dana, serta apakah insiden ini mendorong peringatan yang lebih keras saat modul delegasi dipasang.
Kalian yang pakai Safe multisig — pernah cek modul dan izin role apa saja yang masih aktif di dompet kalian?
Ini analisisku, bukan nasihat finansial — DYOR selalu.
#KeamananKripto #Multisig $USDC
Multisig yang tak ditandatangani pemiliknya tetap bisa terkuras — kemarin ada buktinya senilai 6,45 juta dolar AS.
Fakta: pada 16 Nov, satu dompet Safe multisig terkuras sekitar 6,45 juta dolar AS — sekitar 4,39 juta USDC dan 1,72 juta syrupUSDC — dalam satu transaksi pukul 11.35 UTC. Dana itu keluar lewat modul Zodiac Roles, bukan lewat tanda tangan pemilik. PeckShield memberi alarm pertama (berdasar analisis on-chain Specter). Zodiac menyatakan tidak ada cacat di kontraknya: kunci seorang anggota role kemungkinan dicuri, dan kebijakan kustom yang dipasang dompet itu mengizinkan transaksi yang sebenarnya tak pernah dimaksudkan. Safe menegaskan kontrak dan aplikasinya tidak terdampak, dan hanya satu multisig yang kena. Sebagian hasil curian — sekitar 813 ribu dolar AS — sudah dibelikan Monero lewat Hyperliquid, menurut PeckShield.
Opiniku: ini pelajaran mahal soal asumsi 'multisig = aman'. Tanda tangan ganda melindungi dari satu kunci yang dicuri, tapi modul delegasi adalah pintu samping: siapa pun yang memegang kunci role bisa menggerakkan dana sejauh izin yang pernah diberikan. Yang bocor di sini bukan kontrak Safe, melainkan izin yang terlalu longgar dan kunci anggota yang dijaga seadanya.
Yang aku pantau: apakah pemilik dompet itu teridentifikasi dan ada upaya pemulihan dana, serta apakah insiden ini mendorong peringatan yang lebih keras saat modul delegasi dipasang.
Kalian yang pakai Safe multisig — pernah cek modul dan izin role apa saja yang masih aktif di dompet kalian?
Ini analisisku, bukan nasihat finansial — DYOR selalu.
#KeamananKripto #Multisig $USDC
Fakta: pada 16 Nov, satu dompet Safe multisig terkuras sekitar 6,45 juta dolar AS — sekitar 4,39 juta USDC dan 1,72 juta syrupUSDC — dalam satu transaksi pukul 11.35 UTC. Dana itu keluar lewat modul Zodiac Roles, bukan lewat tanda tangan pemilik. PeckShield memberi alarm pertama (berdasar analisis on-chain Specter). Zodiac menyatakan tidak ada cacat di kontraknya: kunci seorang anggota role kemungkinan dicuri, dan kebijakan kustom yang dipasang dompet itu mengizinkan transaksi yang sebenarnya tak pernah dimaksudkan. Safe menegaskan kontrak dan aplikasinya tidak terdampak, dan hanya satu multisig yang kena. Sebagian hasil curian — sekitar 813 ribu dolar AS — sudah dibelikan Monero lewat Hyperliquid, menurut PeckShield.
Opiniku: ini pelajaran mahal soal asumsi 'multisig = aman'. Tanda tangan ganda melindungi dari satu kunci yang dicuri, tapi modul delegasi adalah pintu samping: siapa pun yang memegang kunci role bisa menggerakkan dana sejauh izin yang pernah diberikan. Yang bocor di sini bukan kontrak Safe, melainkan izin yang terlalu longgar dan kunci anggota yang dijaga seadanya.
Yang aku pantau: apakah pemilik dompet itu teridentifikasi dan ada upaya pemulihan dana, serta apakah insiden ini mendorong peringatan yang lebih keras saat modul delegasi dipasang.
Kalian yang pakai Safe multisig — pernah cek modul dan izin role apa saja yang masih aktif di dompet kalian?
Ini analisisku, bukan nasihat finansial — DYOR selalu.
#KeamananKripto #Multisig $USDC
4
·
--
🚨 $6.45 juta terkuras dari multisig Gnosis Safe!
$USDC total $4.39 juta dan $1.72 juta dalam syrupUSDC disedot melalui Zodiac Role nakal.
$813K diubah menjadi Monero di Hyperliquid, pencucian demi privasi sedang berlangsung.
Optimistis atau pesimistis terhadap perbaikan keamanan Gnosis Safe? 🔐💬
$GNO $XMR #Security #exploit #Multisig
🚨 $6.45 juta terkuras dari multisig Gnosis Safe!
$USDC total $4.39 juta dan $1.72 juta dalam syrupUSDC disedot melalui Zodiac Role nakal.
$813K diubah menjadi Monero di Hyperliquid, pencucian demi privasi sedang berlangsung.
Optimistis atau pesimistis terhadap perbaikan keamanan Gnosis Safe? 🔐💬
$GNO $XMR #Security #exploit #Multisig
$USDC total $4.39 juta dan $1.72 juta dalam syrupUSDC disedot melalui Zodiac Role nakal.
$813K diubah menjadi Monero di Hyperliquid, pencucian demi privasi sedang berlangsung.
Optimistis atau pesimistis terhadap perbaikan keamanan Gnosis Safe? 🔐💬
$GNO $XMR #Security #exploit #Multisig
SHEN LONG 神龙:
okay bro 👍
1
1
191
·
--
Daftar penanda tangan publik saja tidak dapat memastikan siapa yang mengendalikan kunci. Perdebatan tentang perbendaharaan ARIA perlu membedakan hal tersebut.
Per 2026-11-03 11:07 UTC+8, kontrak perpetual ARIAUSDT Binance naik 35,2% dalam 24 jam. Laporan ARIA DeepChain tertanggal 2026-10-18 menguraikan transfer ke multisig Safe dan menyebutkan bahwa penanda tangannya tidak terlihat di blockchain. Pernyataan itu terlalu luas jika yang dimaksud adalah alamat pemilik yang dikonfigurasi.
Dokumentasi Safe menyatakan bahwa getOwners mengembalikan daftar alamat pemilik, sedangkan getThreshold mengembalikan ambang batas tanda tangan. Pengaturan tersebut dapat diperiksa pada akun Safe. Namun, pengaturan itu tidak memastikan siapa yang memegang kunci atau apakah para pemegangnya independen. Untuk akun Safe dengan modul yang diaktifkan, modul tersebut dapat menyediakan jalur eksekusi alternatif.
Jika penyimpanan melalui multisig menjadi alasan Anda memegang ARIA, periksa pemilik, ambang batas, dan modul yang sebenarnya, lalu cari pengungkapan kredibel tentang siapa yang mengendalikan kunci.
$ARIA #CryptoMarkets #Multisig
Daftar penanda tangan publik saja tidak dapat memastikan siapa yang mengendalikan kunci. Perdebatan tentang perbendaharaan ARIA perlu membedakan hal tersebut.
Per 2026-11-03 11:07 UTC+8, kontrak perpetual ARIAUSDT Binance naik 35,2% dalam 24 jam. Laporan ARIA DeepChain tertanggal 2026-10-18 menguraikan transfer ke multisig Safe dan menyebutkan bahwa penanda tangannya tidak terlihat di blockchain. Pernyataan itu terlalu luas jika yang dimaksud adalah alamat pemilik yang dikonfigurasi.
Dokumentasi Safe menyatakan bahwa getOwners mengembalikan daftar alamat pemilik, sedangkan getThreshold mengembalikan ambang batas tanda tangan. Pengaturan tersebut dapat diperiksa pada akun Safe. Namun, pengaturan itu tidak memastikan siapa yang memegang kunci atau apakah para pemegangnya independen. Untuk akun Safe dengan modul yang diaktifkan, modul tersebut dapat menyediakan jalur eksekusi alternatif.
Jika penyimpanan melalui multisig menjadi alasan Anda memegang ARIA, periksa pemilik, ambang batas, dan modul yang sebenarnya, lalu cari pengungkapan kredibel tentang siapa yang mengendalikan kunci.
$ARIA #CryptoMarkets #Multisig
Per 2026-11-03 11:07 UTC+8, kontrak perpetual ARIAUSDT Binance naik 35,2% dalam 24 jam. Laporan ARIA DeepChain tertanggal 2026-10-18 menguraikan transfer ke multisig Safe dan menyebutkan bahwa penanda tangannya tidak terlihat di blockchain. Pernyataan itu terlalu luas jika yang dimaksud adalah alamat pemilik yang dikonfigurasi.
Dokumentasi Safe menyatakan bahwa getOwners mengembalikan daftar alamat pemilik, sedangkan getThreshold mengembalikan ambang batas tanda tangan. Pengaturan tersebut dapat diperiksa pada akun Safe. Namun, pengaturan itu tidak memastikan siapa yang memegang kunci atau apakah para pemegangnya independen. Untuk akun Safe dengan modul yang diaktifkan, modul tersebut dapat menyediakan jalur eksekusi alternatif.
Jika penyimpanan melalui multisig menjadi alasan Anda memegang ARIA, periksa pemilik, ambang batas, dan modul yang sebenarnya, lalu cari pengungkapan kredibel tentang siapa yang mengendalikan kunci.
$ARIA #CryptoMarkets #Multisig
303

·
--
Pernah bertanya-tanya bagaimana organisasi Web3 besar dan lembaga keuangan mengamankan jutaan dolar tanpa bergantung pada kunci privat satu orang? Kenali Multi-Sig & MPC 🔐🛡️
Berbekal pelajaran dasar dari #BinanceAcademy, berikut ringkasan singkat OPSEC:
1️⃣ Titik Kegagalan Tunggal:
• Dompet tradisional (EOA) bergantung pada satu kunci privat. Jika kunci itu bocor, semua dana bisa hilang secara permanen.
2️⃣ Kontrak Pintar Multi-Tanda Tangan (Multi-Sig):
• Memerlukan beberapa tanda tangan independen (misalnya, 3 dari 5 pemangku kepentingan) untuk menyetujui transaksi, sehingga kepercayaan tersebar di antara tim atau beberapa perangkat.
3️⃣ Komputasi Multi-Pihak (MPC):
• Membagi satu kunci privat menjadi “pecahan” matematis yang didistribusikan ke berbagai server atau perangkat. Pecahan tersebut menghitung tanda tangan secara kolaboratif tanpa pernah menyatukan kunci lengkap di satu tempat.
📖 Pelajari lebih lanjut di Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Perluas wawasan teknis Anda, tingkatkan keamanan operasional 🛡️
Kripto mengandung risiko. Ini bukan nasihat keuangan. Selalu lakukan riset sendiri (DYOR) 💡
#MultiSig #MPC #CryptoEducation
Ikuti saya untuk konten lainnya 💛
Pernah bertanya-tanya bagaimana organisasi Web3 besar dan lembaga keuangan mengamankan jutaan dolar tanpa bergantung pada kunci privat satu orang? Kenali Multi-Sig & MPC 🔐🛡️
Berbekal pelajaran dasar dari #BinanceAcademy, berikut ringkasan singkat OPSEC:
1️⃣ Titik Kegagalan Tunggal:
• Dompet tradisional (EOA) bergantung pada satu kunci privat. Jika kunci itu bocor, semua dana bisa hilang secara permanen.
2️⃣ Kontrak Pintar Multi-Tanda Tangan (Multi-Sig):
• Memerlukan beberapa tanda tangan independen (misalnya, 3 dari 5 pemangku kepentingan) untuk menyetujui transaksi, sehingga kepercayaan tersebar di antara tim atau beberapa perangkat.
3️⃣ Komputasi Multi-Pihak (MPC):
• Membagi satu kunci privat menjadi “pecahan” matematis yang didistribusikan ke berbagai server atau perangkat. Pecahan tersebut menghitung tanda tangan secara kolaboratif tanpa pernah menyatukan kunci lengkap di satu tempat.
📖 Pelajari lebih lanjut di Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Perluas wawasan teknis Anda, tingkatkan keamanan operasional 🛡️
Kripto mengandung risiko. Ini bukan nasihat keuangan. Selalu lakukan riset sendiri (DYOR) 💡
#MultiSig #MPC #CryptoEducation
Ikuti saya untuk konten lainnya 💛
Berbekal pelajaran dasar dari #BinanceAcademy, berikut ringkasan singkat OPSEC:
1️⃣ Titik Kegagalan Tunggal:
• Dompet tradisional (EOA) bergantung pada satu kunci privat. Jika kunci itu bocor, semua dana bisa hilang secara permanen.
2️⃣ Kontrak Pintar Multi-Tanda Tangan (Multi-Sig):
• Memerlukan beberapa tanda tangan independen (misalnya, 3 dari 5 pemangku kepentingan) untuk menyetujui transaksi, sehingga kepercayaan tersebar di antara tim atau beberapa perangkat.
3️⃣ Komputasi Multi-Pihak (MPC):
• Membagi satu kunci privat menjadi “pecahan” matematis yang didistribusikan ke berbagai server atau perangkat. Pecahan tersebut menghitung tanda tangan secara kolaboratif tanpa pernah menyatukan kunci lengkap di satu tempat.
📖 Pelajari lebih lanjut di Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Perluas wawasan teknis Anda, tingkatkan keamanan operasional 🛡️
Kripto mengandung risiko. Ini bukan nasihat keuangan. Selalu lakukan riset sendiri (DYOR) 💡
#MultiSig #MPC #CryptoEducation
Ikuti saya untuk konten lainnya 💛
1
4
111
·
--
Tiga Kunci Tanda Tangan Multisig Ada di Satu Komputer: Mengapa Satu Kali Phishing Bisa Menembus Pertahanan Multisig
Ilusi paling berbahaya dari multisig adalah saat melihat “butuh 3 kunci”, lalu mengira pasti ada 3 lapisan pertahanan independen. Insiden Humanity Protocol memberikan jawaban yang kejam: jika beberapa kunci tanda tangan terkonsentrasi di perangkat yang sama, yang sebenarnya perlu diretas penyerang mungkin hanya satu titik kegagalan.
Rekap insiden Quantstamp yang dipublikasikan resmi oleh Humanity menunjukkan bahwa serangan bermula dari sebuah email phishing yang menyamar sebagai Bithumb. Lampiran berbahaya dipasang di sebuah komputer Windows untuk membuat akses jarak jauh, lalu mengambil data dompet browser dan kunci privat.
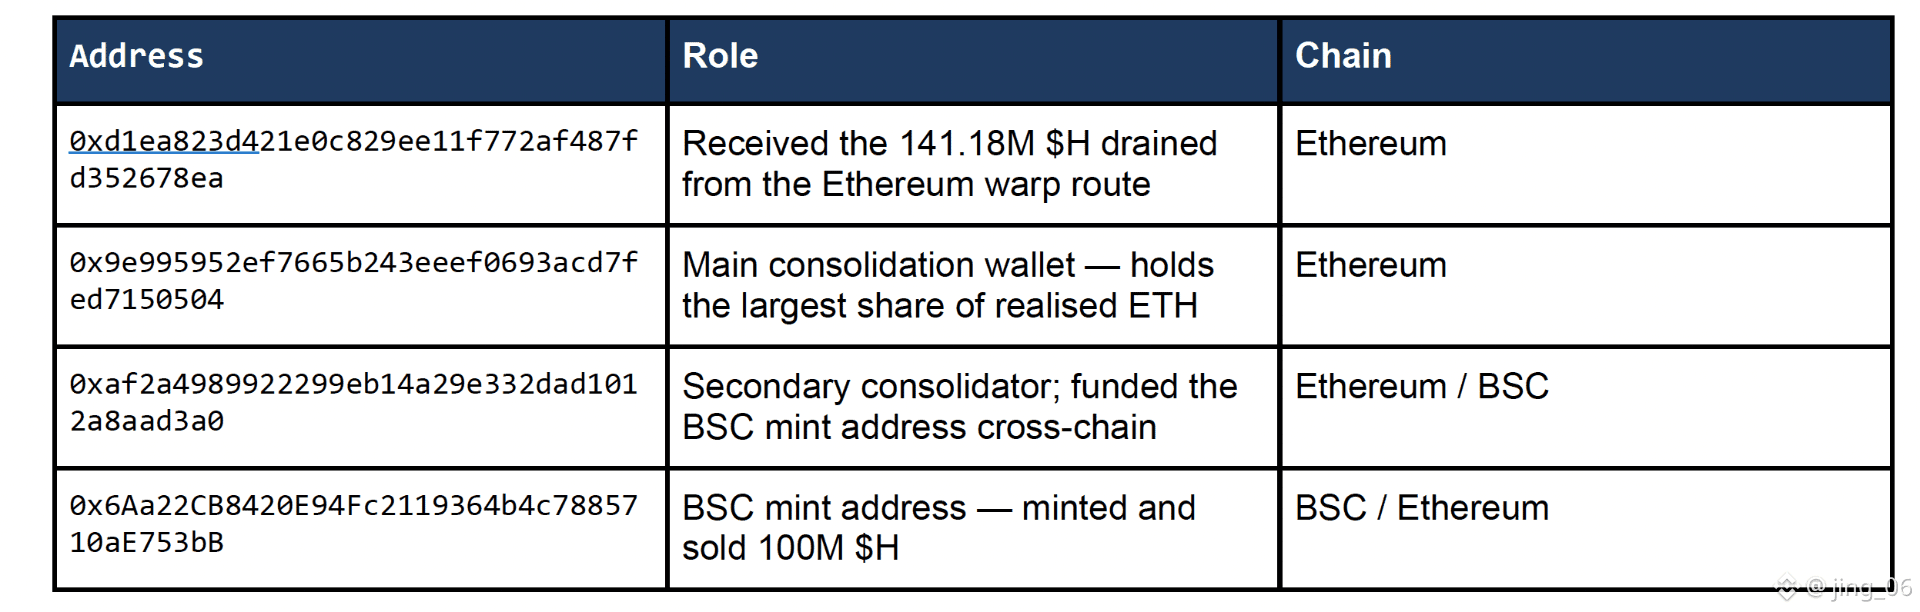
Pada 8 Juni, dari sisi Ethereum, penyerang menggunakan kunci yang dicuri untuk mengganti proxy lintas-chain, lalu memindahkan sekitar 141,18 juta H. Di sisi BSC, penyerang juga memakai 3 kunci tanda tangan Safe yang dicuri untuk mengambil alih ProxyAdmin, kemudian menerbitkan dan menjual sekitar 100 juta H.
Penjualan berlangsung sekitar 8 jam, dan harga pasar publik H sempat turun sekitar 89%. Hingga saat rilis rekap resmi, diketahui ETH di alamat serangan telah melebihi 21 juta dolar AS, sementara keuntungan BNB masih dalam proses penghitungan. Jadi, menganggap angka “36 juta dolar” yang beredar di pasar sebagai kerugian final versi resmi jelas tidak tepat.
Lihat pula rancangan @grvt_io : login Web2 dan otorisasi aset Web3 dipisahkan secara tegas. Email, kata sandi, atau OAuth terutama berfungsi untuk masuk ke akun, melihat aset, dan menggunakan fungsi non-transaksi; setiap operasi yang berpotensi mengubah kepemilikan aset memerlukan tanda tangan SecureKey.
GRVT juga memungkinkan pengaturan Secondary SecureKey lebih dulu. Saat Signing SecureKey utama diduga bocor, pengguna bisa mengganti Signing SecureKey baru dengan kunci cadangan yang sudah didaftarkan, sehingga mengurangi ketergantungan lanjutan pada kunci lama.
Namun Secondary SecureKey bukan perangkat kebal otomatis. Jika kunci utama dan kunci cadangan disimpan di komputer yang sama, konfigurasi browser yang sama, pengelola kata sandi yang sama, atau akun sinkronisasi cloud yang sama, keduanya tetap berada dalam satu domain kegagalan.
Cara yang lebih masuk akal adalah melakukan pemisahan perangkat yang benar antara main SecureKey dan Secondary SecureKey: simpan main key di perangkat khusus atau hardware wallet; daftarkan Secondary SecureKey terlebih dahulu lalu simpan di perangkat bersih lainnya, serta gunakan materi pemulihan yang terpisah. Jangan taruh kedua set phrase sandi, file ekspor, atau data dompet browser ke dalam satu drive cloud yang sama.
#grvt #SelfCustody #Multisig #CryptoSecurity
Tiga Kunci Tanda Tangan Multisig Ada di Satu Komputer: Mengapa Satu Kali Phishing Bisa Menembus Pertahanan Multisig
Ilusi paling berbahaya dari multisig adalah saat melihat “butuh 3 kunci”, lalu mengira pasti ada 3 lapisan pertahanan independen. Insiden Humanity Protocol memberikan jawaban yang kejam: jika beberapa kunci tanda tangan terkonsentrasi di perangkat yang sama, yang sebenarnya perlu diretas penyerang mungkin hanya satu titik kegagalan.
Rekap insiden Quantstamp yang dipublikasikan resmi oleh Humanity menunjukkan bahwa serangan bermula dari sebuah email phishing yang menyamar sebagai Bithumb. Lampiran berbahaya dipasang di sebuah komputer Windows untuk membuat akses jarak jauh, lalu mengambil data dompet browser dan kunci privat.
Pada 8 Juni, dari sisi Ethereum, penyerang menggunakan kunci yang dicuri untuk mengganti proxy lintas-chain, lalu memindahkan sekitar 141,18 juta H. Di sisi BSC, penyerang juga memakai 3 kunci tanda tangan Safe yang dicuri untuk mengambil alih ProxyAdmin, kemudian menerbitkan dan menjual sekitar 100 juta H.
Penjualan berlangsung sekitar 8 jam, dan harga pasar publik H sempat turun sekitar 89%. Hingga saat rilis rekap resmi, diketahui ETH di alamat serangan telah melebihi 21 juta dolar AS, sementara keuntungan BNB masih dalam proses penghitungan. Jadi, menganggap angka “36 juta dolar” yang beredar di pasar sebagai kerugian final versi resmi jelas tidak tepat.
Lihat pula rancangan @grvt_io : login Web2 dan otorisasi aset Web3 dipisahkan secara tegas. Email, kata sandi, atau OAuth terutama berfungsi untuk masuk ke akun, melihat aset, dan menggunakan fungsi non-transaksi; setiap operasi yang berpotensi mengubah kepemilikan aset memerlukan tanda tangan SecureKey.
GRVT juga memungkinkan pengaturan Secondary SecureKey lebih dulu. Saat Signing SecureKey utama diduga bocor, pengguna bisa mengganti Signing SecureKey baru dengan kunci cadangan yang sudah didaftarkan, sehingga mengurangi ketergantungan lanjutan pada kunci lama.
Namun Secondary SecureKey bukan perangkat kebal otomatis. Jika kunci utama dan kunci cadangan disimpan di komputer yang sama, konfigurasi browser yang sama, pengelola kata sandi yang sama, atau akun sinkronisasi cloud yang sama, keduanya tetap berada dalam satu domain kegagalan.
Cara yang lebih masuk akal adalah melakukan pemisahan perangkat yang benar antara main SecureKey dan Secondary SecureKey: simpan main key di perangkat khusus atau hardware wallet; daftarkan Secondary SecureKey terlebih dahulu lalu simpan di perangkat bersih lainnya, serta gunakan materi pemulihan yang terpisah. Jangan taruh kedua set phrase sandi, file ekspor, atau data dompet browser ke dalam satu drive cloud yang sama.
#grvt #SelfCustody #Multisig #CryptoSecurity
Ilusi paling berbahaya dari multisig adalah saat melihat “butuh 3 kunci”, lalu mengira pasti ada 3 lapisan pertahanan independen. Insiden Humanity Protocol memberikan jawaban yang kejam: jika beberapa kunci tanda tangan terkonsentrasi di perangkat yang sama, yang sebenarnya perlu diretas penyerang mungkin hanya satu titik kegagalan.
Rekap insiden Quantstamp yang dipublikasikan resmi oleh Humanity menunjukkan bahwa serangan bermula dari sebuah email phishing yang menyamar sebagai Bithumb. Lampiran berbahaya dipasang di sebuah komputer Windows untuk membuat akses jarak jauh, lalu mengambil data dompet browser dan kunci privat.
Pada 8 Juni, dari sisi Ethereum, penyerang menggunakan kunci yang dicuri untuk mengganti proxy lintas-chain, lalu memindahkan sekitar 141,18 juta H. Di sisi BSC, penyerang juga memakai 3 kunci tanda tangan Safe yang dicuri untuk mengambil alih ProxyAdmin, kemudian menerbitkan dan menjual sekitar 100 juta H.
Penjualan berlangsung sekitar 8 jam, dan harga pasar publik H sempat turun sekitar 89%. Hingga saat rilis rekap resmi, diketahui ETH di alamat serangan telah melebihi 21 juta dolar AS, sementara keuntungan BNB masih dalam proses penghitungan. Jadi, menganggap angka “36 juta dolar” yang beredar di pasar sebagai kerugian final versi resmi jelas tidak tepat.
Lihat pula rancangan @grvt_io : login Web2 dan otorisasi aset Web3 dipisahkan secara tegas. Email, kata sandi, atau OAuth terutama berfungsi untuk masuk ke akun, melihat aset, dan menggunakan fungsi non-transaksi; setiap operasi yang berpotensi mengubah kepemilikan aset memerlukan tanda tangan SecureKey.
GRVT juga memungkinkan pengaturan Secondary SecureKey lebih dulu. Saat Signing SecureKey utama diduga bocor, pengguna bisa mengganti Signing SecureKey baru dengan kunci cadangan yang sudah didaftarkan, sehingga mengurangi ketergantungan lanjutan pada kunci lama.
Namun Secondary SecureKey bukan perangkat kebal otomatis. Jika kunci utama dan kunci cadangan disimpan di komputer yang sama, konfigurasi browser yang sama, pengelola kata sandi yang sama, atau akun sinkronisasi cloud yang sama, keduanya tetap berada dalam satu domain kegagalan.
Cara yang lebih masuk akal adalah melakukan pemisahan perangkat yang benar antara main SecureKey dan Secondary SecureKey: simpan main key di perangkat khusus atau hardware wallet; daftarkan Secondary SecureKey terlebih dahulu lalu simpan di perangkat bersih lainnya, serta gunakan materi pemulihan yang terpisah. Jangan taruh kedua set phrase sandi, file ekspor, atau data dompet browser ke dalam satu drive cloud yang sama.
#grvt #SelfCustody #Multisig #CryptoSecurity
1
538
·
--
GM. Saat para normie sibuk doomscrolling TikTok, firmware Coldcard malah jadi “terlalu panas” sampai berantakan. Ternyata bahkan wallet perangkat keras “tak terkalahkan” pun bisa kena bug. Siapa sangka? 🐛
Tapi jangan panik, kawan degens! Ini bukan sekadar FUD—ini sebenarnya adalah “alpha bomb”. Industri bergerak lebih cepat daripada pompa harga Shib setelah Elon ngiklan, mendorong kolaborasi multisig. Anggap saja ini seperti kru penjaga keamanan crypto-mu, bukan cuma satu orang yang jagain pintu. Peluang lebih kecil untuk satu mata rantai yang lemah, lebih banyak vibe desentralisasi. Bye-bye, single point of failure! #SelfCustody #CryptoSecurity #Multisig
Poin utamanya? Bahkan para kutu buku self-custody yang paling hardcore pun mulai menyadari bahwa berbagi itu peduli—untuk Bitcoin-mu. Inovasi sering lahir dari seseorang yang mencoba melubangi benteng, lalu semua orang membangun yang lebih baik. Begitulah cara crypto, baby.
Jadi, strategi andalanmu apa untuk menjaga “emas digital” kamu lebih aman daripada login Instagram ala Kardashian? 👇
GM. Saat para normie sibuk doomscrolling TikTok, firmware Coldcard malah jadi “terlalu panas” sampai berantakan. Ternyata bahkan wallet perangkat keras “tak terkalahkan” pun bisa kena bug. Siapa sangka? 🐛
Tapi jangan panik, kawan degens! Ini bukan sekadar FUD—ini sebenarnya adalah “alpha bomb”. Industri bergerak lebih cepat daripada pompa harga Shib setelah Elon ngiklan, mendorong kolaborasi multisig. Anggap saja ini seperti kru penjaga keamanan crypto-mu, bukan cuma satu orang yang jagain pintu. Peluang lebih kecil untuk satu mata rantai yang lemah, lebih banyak vibe desentralisasi. Bye-bye, single point of failure! #SelfCustody #CryptoSecurity #Multisig
Poin utamanya? Bahkan para kutu buku self-custody yang paling hardcore pun mulai menyadari bahwa berbagi itu peduli—untuk Bitcoin-mu. Inovasi sering lahir dari seseorang yang mencoba melubangi benteng, lalu semua orang membangun yang lebih baik. Begitulah cara crypto, baby.
Jadi, strategi andalanmu apa untuk menjaga “emas digital” kamu lebih aman daripada login Instagram ala Kardashian? 👇
Tapi jangan panik, kawan degens! Ini bukan sekadar FUD—ini sebenarnya adalah “alpha bomb”. Industri bergerak lebih cepat daripada pompa harga Shib setelah Elon ngiklan, mendorong kolaborasi multisig. Anggap saja ini seperti kru penjaga keamanan crypto-mu, bukan cuma satu orang yang jagain pintu. Peluang lebih kecil untuk satu mata rantai yang lemah, lebih banyak vibe desentralisasi. Bye-bye, single point of failure! #SelfCustody #CryptoSecurity #Multisig
Poin utamanya? Bahkan para kutu buku self-custody yang paling hardcore pun mulai menyadari bahwa berbagi itu peduli—untuk Bitcoin-mu. Inovasi sering lahir dari seseorang yang mencoba melubangi benteng, lalu semua orang membangun yang lebih baik. Begitulah cara crypto, baby.
Jadi, strategi andalanmu apa untuk menjaga “emas digital” kamu lebih aman daripada login Instagram ala Kardashian? 👇
36
·
--
Kebanyakan trader mengira keamanan hanya fitur Binance Shield, tetapi orang dalam tahu kebenaran pahitnya: mata rantai terlemah dalam self-custody sering kali justru perangkat keras itu sendiri.
SINYAL
CoinDesk baru saja melaporkan adanya peretasan Coldcard yang mengekspos celah firmware berusia lima tahun, mengirimkan guncangan ke seluruh industri. Seperti yang diperingatkan Cory Klippsten, kita sedang menyaksikan perombakan besar-besaran keamanan self-custody. Respons cepatnya? Mempercepat adopsi keamanan multisig kolaboratif. #CryptoSecurity #SelfCustody
INTERPRETASI
Ini besar. Ini bukan hanya soal melindungi aset individu; ini tentang membangun kepercayaan pada seluruh ekosistem. Jika pemain-pemain besar menjadikan peretasan ini sebagai peringatan, hal itu bisa membuka jalan bagi langkah-langkah keamanan yang lebih tangguh—sebuah terobosan besar bagi pasar.
DAFTAR PANTAUAN
Perhatikan munculnya adopsi multisig dan dampaknya terhadap standar keamanan di seluruh industri. Awasi kompetitor Coldcard, seperti Ledger dan Trezor, saat mereka berupaya keras memperbaiki protokol keamanan mereka. #Multisig
PEMIKIRAN
Bisakah ruang kripto akhirnya melepaskan reputasi “Wild West”-nya dan menjadi mercusuar inovasi keamanan? Apakah perombakan keamanan self-custody ini akan menjadi titik balik, menarik lebih banyak investasi institusional dan perhatian arus utama? Hanya waktu yang akan menjawab—tetap waspada. Dampak jangka panjang apa yang akan terjadi pada kurva adopsi kripto?
Kebanyakan trader mengira keamanan hanya fitur Binance Shield, tetapi orang dalam tahu kebenaran pahitnya: mata rantai terlemah dalam self-custody sering kali justru perangkat keras itu sendiri.
SINYAL
CoinDesk baru saja melaporkan adanya peretasan Coldcard yang mengekspos celah firmware berusia lima tahun, mengirimkan guncangan ke seluruh industri. Seperti yang diperingatkan Cory Klippsten, kita sedang menyaksikan perombakan besar-besaran keamanan self-custody. Respons cepatnya? Mempercepat adopsi keamanan multisig kolaboratif. #CryptoSecurity #SelfCustody
INTERPRETASI
Ini besar. Ini bukan hanya soal melindungi aset individu; ini tentang membangun kepercayaan pada seluruh ekosistem. Jika pemain-pemain besar menjadikan peretasan ini sebagai peringatan, hal itu bisa membuka jalan bagi langkah-langkah keamanan yang lebih tangguh—sebuah terobosan besar bagi pasar.
DAFTAR PANTAUAN
Perhatikan munculnya adopsi multisig dan dampaknya terhadap standar keamanan di seluruh industri. Awasi kompetitor Coldcard, seperti Ledger dan Trezor, saat mereka berupaya keras memperbaiki protokol keamanan mereka. #Multisig
PEMIKIRAN
Bisakah ruang kripto akhirnya melepaskan reputasi “Wild West”-nya dan menjadi mercusuar inovasi keamanan? Apakah perombakan keamanan self-custody ini akan menjadi titik balik, menarik lebih banyak investasi institusional dan perhatian arus utama? Hanya waktu yang akan menjawab—tetap waspada. Dampak jangka panjang apa yang akan terjadi pada kurva adopsi kripto?
SINYAL
CoinDesk baru saja melaporkan adanya peretasan Coldcard yang mengekspos celah firmware berusia lima tahun, mengirimkan guncangan ke seluruh industri. Seperti yang diperingatkan Cory Klippsten, kita sedang menyaksikan perombakan besar-besaran keamanan self-custody. Respons cepatnya? Mempercepat adopsi keamanan multisig kolaboratif. #CryptoSecurity #SelfCustody
INTERPRETASI
Ini besar. Ini bukan hanya soal melindungi aset individu; ini tentang membangun kepercayaan pada seluruh ekosistem. Jika pemain-pemain besar menjadikan peretasan ini sebagai peringatan, hal itu bisa membuka jalan bagi langkah-langkah keamanan yang lebih tangguh—sebuah terobosan besar bagi pasar.
DAFTAR PANTAUAN
Perhatikan munculnya adopsi multisig dan dampaknya terhadap standar keamanan di seluruh industri. Awasi kompetitor Coldcard, seperti Ledger dan Trezor, saat mereka berupaya keras memperbaiki protokol keamanan mereka. #Multisig
PEMIKIRAN
Bisakah ruang kripto akhirnya melepaskan reputasi “Wild West”-nya dan menjadi mercusuar inovasi keamanan? Apakah perombakan keamanan self-custody ini akan menjadi titik balik, menarik lebih banyak investasi institusional dan perhatian arus utama? Hanya waktu yang akan menjawab—tetap waspada. Dampak jangka panjang apa yang akan terjadi pada kurva adopsi kripto?
44
·
--
Seberapa Kuatkah Perbendaharaan?Ambang batas multisignature mudah untuk dikutip dan mudah disalahpahami. Dompet 3-dari-5 berarti tiga pemilik yang disetujui dapat mengotorisasi sebuah tindakan, tetapi angka saja tidak membuktikan bahwa kendali didistribusikan dengan baik.
Mulailah dengan independensi penandatangan. Lima alamat pemilik yang dikendalikan oleh satu pendiri, satu armada perangkat, atau satu jalur pemulihan bersama tidak memberikan ketahanan yang sama seperti kunci yang dikelola secara independen. Periksa pemisahan geografis dan organisasional, penggunaan hardware wallet, prosedur pencadangan, serta rencana untuk mengganti penandatangan yang tidak tersedia.
Seberapa Kuatkah Perbendaharaan?
Ambang batas multisignature mudah untuk dikutip dan mudah disalahpahami. Dompet 3-dari-5 berarti tiga pemilik yang disetujui dapat mengotorisasi sebuah tindakan, tetapi angka saja tidak membuktikan bahwa kendali didistribusikan dengan baik.
Mulailah dengan independensi penandatangan. Lima alamat pemilik yang dikendalikan oleh satu pendiri, satu armada perangkat, atau satu jalur pemulihan bersama tidak memberikan ketahanan yang sama seperti kunci yang dikelola secara independen. Periksa pemisahan geografis dan organisasional, penggunaan hardware wallet, prosedur pencadangan, serta rencana untuk mengganti penandatangan yang tidak tersedia.
Mulailah dengan independensi penandatangan. Lima alamat pemilik yang dikendalikan oleh satu pendiri, satu armada perangkat, atau satu jalur pemulihan bersama tidak memberikan ketahanan yang sama seperti kunci yang dikelola secara independen. Periksa pemisahan geografis dan organisasional, penggunaan hardware wallet, prosedur pencadangan, serta rencana untuk mengganti penandatangan yang tidak tersedia.
95

·
--
Jalan penyelamat atau kotak Pandora? Proposal baru Bitcoin, BIP 138, dapat menghidupkan kembali dompet multisig yang terkunci, tetapi peretas mungkin bisa mencuri metadata Anda melalui informasi xpub yang diketahui server! Pengguna dompet multisig, tetap waspada—keamanan selalu menjadi yang utama! #比特币 $BTC #DompetMultisig
Jalan penyelamat atau kotak Pandora? Proposal baru Bitcoin, BIP 138, dapat menghidupkan kembali dompet multisig yang terkunci, tetapi peretas mungkin bisa mencuri metadata Anda melalui informasi xpub yang diketahui server! Pengguna dompet multisig, tetap waspada—keamanan selalu menjadi yang utama! #Bitcoin $BTC #Multisig
Jalan penyelamat atau kotak Pandora? Proposal baru Bitcoin, BIP 138, dapat menghidupkan kembali dompet multisig yang terkunci, tetapi peretas mungkin bisa mencuri metadata Anda melalui informasi xpub yang diketahui server! Pengguna dompet multisig, tetap waspada—keamanan selalu menjadi yang utama! #比特币 $BTC #DompetMultisig
Jalan penyelamat atau kotak Pandora? Proposal baru Bitcoin, BIP 138, dapat menghidupkan kembali dompet multisig yang terkunci, tetapi peretas mungkin bisa mencuri metadata Anda melalui informasi xpub yang diketahui server! Pengguna dompet multisig, tetap waspada—keamanan selalu menjadi yang utama! #Bitcoin $BTC #Multisig
Jalan penyelamat atau kotak Pandora? Proposal baru Bitcoin, BIP 138, dapat menghidupkan kembali dompet multisig yang terkunci, tetapi peretas mungkin bisa mencuri metadata Anda melalui informasi xpub yang diketahui server! Pengguna dompet multisig, tetap waspada—keamanan selalu menjadi yang utama! #Bitcoin $BTC #Multisig
138

·
--
$KEHILANGAN KEAMANAN KRIPTO TURUN 46% TAPI SERANGAN Q2 MELONJAK 59% 🔥
Laporan H1 CertiK menunjukkan penurunan kerugian sebesar 46,8% menjadi $1,32B, namun datanya menyesatkan. Kerugian di Q2 melonjak 59% dari kuartal ke kuartal menjadi $807,5M, dipicu oleh dua serangan pada KelpDAO dan Drift Protocol yang dikaitkan dengan peretas Korea Utara. Jumlah insiden mencapai rekor tertinggi 207.
Manajemen kunci privat dan dompet multi-signature tetap menjadi titik terlemah. Protokol perlu memperketat keamanan sekarang. Apakah Anda sedang mengaudit distribusi signer Anda?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#CRYPTO #SecurityAlert #CertiKReport #MultiSig
🔥
$KEHILANGAN KEAMANAN KRIPTO TURUN 46% TAPI SERANGAN Q2 MELONJAK 59% 🔥
Laporan H1 CertiK menunjukkan penurunan kerugian sebesar 46,8% menjadi $1,32B, namun datanya menyesatkan. Kerugian di Q2 melonjak 59% dari kuartal ke kuartal menjadi $807,5M, dipicu oleh dua serangan pada KelpDAO dan Drift Protocol yang dikaitkan dengan peretas Korea Utara. Jumlah insiden mencapai rekor tertinggi 207.
Manajemen kunci privat dan dompet multi-signature tetap menjadi titik terlemah. Protokol perlu memperketat keamanan sekarang. Apakah Anda sedang mengaudit distribusi signer Anda?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#CRYPTO #SecurityAlert #CertiKReport #MultiSig
🔥
Laporan H1 CertiK menunjukkan penurunan kerugian sebesar 46,8% menjadi $1,32B, namun datanya menyesatkan. Kerugian di Q2 melonjak 59% dari kuartal ke kuartal menjadi $807,5M, dipicu oleh dua serangan pada KelpDAO dan Drift Protocol yang dikaitkan dengan peretas Korea Utara. Jumlah insiden mencapai rekor tertinggi 207.
Manajemen kunci privat dan dompet multi-signature tetap menjadi titik terlemah. Protokol perlu memperketat keamanan sekarang. Apakah Anda sedang mengaudit distribusi signer Anda?
Bukan nasihat keuangan. Selalu kelola risiko Anda.
#CRYPTO #SecurityAlert #CertiKReport #MultiSig
🔥
250

·
--
🚨 $BTC GUNCANGAN KUSTODI: SAAT KUNCI CADANGAN MULTISIG MENJADI MATA RANTAI TERLEMAH 🛡️
Ketika sebuah brankas berstandar institusional justru menunjuk arsitektur multisig internal, pasar segera tersadar. Pergerakan on-chain terbaru yang disalurkan melalui platform bursa sepenuhnya melewati jaring pengaman kustodi eksternal karena kunci cadangan lokal terekspos. 📊 Ini adalah pelajaran penting tentang mengapa keamanan operasional sama pentingnya dengan perhitungan penyimpanan dingin. ⚡
Para trader terobsesi dengan grafik dan buku pesanan, tetapi risiko infrastruktur yang sebenarnya terletak pada cara platform mengelola hierarki manajemen kunci mereka. 🔍 Ketika cadangan kustodi mandiri gagal secara internal, kepercayaan langsung terpukul, terlepas dari klaim penyedia utama. 💡
Apakah Anda mengaudit kebiasaan penyimpanan kunci sendiri sebelum siklus pasar berikutnya memaksa Anda bertindak? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #Multisig #SelfCustody #Crypto
🔒 ⚡
🚨 $BTC GUNCANGAN KUSTODI: SAAT KUNCI CADANGAN MULTISIG MENJADI MATA RANTAI TERLEMAH 🛡️
Ketika sebuah brankas berstandar institusional justru menunjuk arsitektur multisig internal, pasar segera tersadar. Pergerakan on-chain terbaru yang disalurkan melalui platform bursa sepenuhnya melewati jaring pengaman kustodi eksternal karena kunci cadangan lokal terekspos. 📊 Ini adalah pelajaran penting tentang mengapa keamanan operasional sama pentingnya dengan perhitungan penyimpanan dingin. ⚡
Para trader terobsesi dengan grafik dan buku pesanan, tetapi risiko infrastruktur yang sebenarnya terletak pada cara platform mengelola hierarki manajemen kunci mereka. 🔍 Ketika cadangan kustodi mandiri gagal secara internal, kepercayaan langsung terpukul, terlepas dari klaim penyedia utama. 💡
Apakah Anda mengaudit kebiasaan penyimpanan kunci sendiri sebelum siklus pasar berikutnya memaksa Anda bertindak? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #Multisig #SelfCustody #Crypto
🔒 ⚡
Ketika sebuah brankas berstandar institusional justru menunjuk arsitektur multisig internal, pasar segera tersadar. Pergerakan on-chain terbaru yang disalurkan melalui platform bursa sepenuhnya melewati jaring pengaman kustodi eksternal karena kunci cadangan lokal terekspos. 📊 Ini adalah pelajaran penting tentang mengapa keamanan operasional sama pentingnya dengan perhitungan penyimpanan dingin. ⚡
Para trader terobsesi dengan grafik dan buku pesanan, tetapi risiko infrastruktur yang sebenarnya terletak pada cara platform mengelola hierarki manajemen kunci mereka. 🔍 Ketika cadangan kustodi mandiri gagal secara internal, kepercayaan langsung terpukul, terlepas dari klaim penyedia utama. 💡
Apakah Anda mengaudit kebiasaan penyimpanan kunci sendiri sebelum siklus pasar berikutnya memaksa Anda bertindak? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #CryptoSecurity #Multisig #SelfCustody #Crypto
🔒 ⚡
10

·
--
Artikel
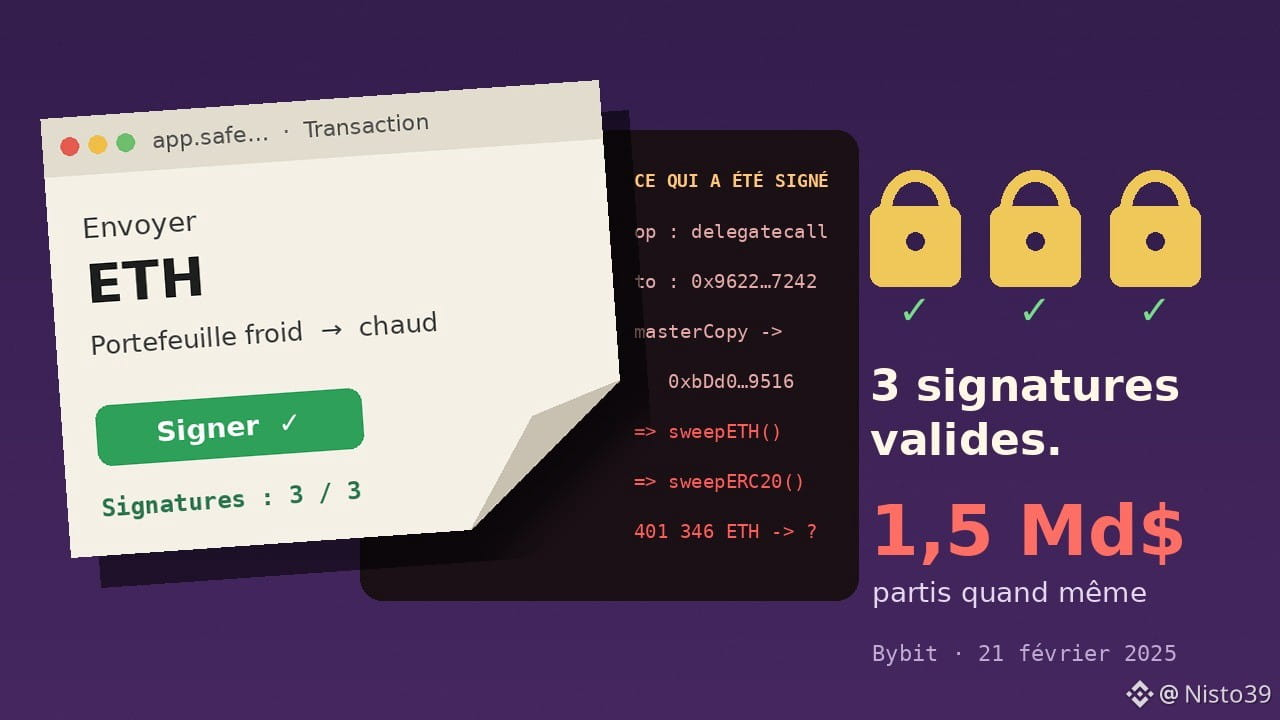
Tiga tanda tangan valid, 1,5 miliar raib: teka-teki brankas Bybit dalam tiga petunjukIni teka-teki yang menurut saya lebih berguna daripada tutorial keamanan apa pun.
Sebuah brankas digital berisi lebih dari 400.000 ETH. Untuk membukanya, dibutuhkan tiga tanda tangan dari tiga orang berbeda, masing-masing menggunakan perangkat penanda tangan fisik miliknya sendiri (perangkat kecil yang menyimpan kunci privat secara luring). Tidak ada yang kehilangan kunci. Tidak ada yang berkhianat. Ketiganya menandatangani transaksi yang telah mereka periksa di layar.
Namun, isi brankas itu terkuras dalam hitungan menit.
Tiga tanda tangan valid, 1,5 miliar raib: teka-teki brankas Bybit dalam tiga petunjuk
Ini teka-teki yang menurut saya lebih berguna daripada tutorial keamanan apa pun.
Sebuah brankas digital berisi lebih dari 400.000 ETH. Untuk membukanya, dibutuhkan tiga tanda tangan dari tiga orang berbeda, masing-masing menggunakan perangkat penanda tangan fisik miliknya sendiri (perangkat kecil yang menyimpan kunci privat secara luring). Tidak ada yang kehilangan kunci. Tidak ada yang berkhianat. Ketiganya menandatangani transaksi yang telah mereka periksa di layar.
Namun, isi brankas itu terkuras dalam hitungan menit.
Sebuah brankas digital berisi lebih dari 400.000 ETH. Untuk membukanya, dibutuhkan tiga tanda tangan dari tiga orang berbeda, masing-masing menggunakan perangkat penanda tangan fisik miliknya sendiri (perangkat kecil yang menyimpan kunci privat secara luring). Tidak ada yang kehilangan kunci. Tidak ada yang berkhianat. Ketiganya menandatangani transaksi yang telah mereka periksa di layar.
Namun, isi brankas itu terkuras dalam hitungan menit.
1.4k
Beberapa kunci Bitcoin tidak banyak membantu jika satu pencurian membocorkan semuanya.
Dompet multisignature dapat mewajibkan beberapa persetujuan terpisah sebelum membelanjakan $BTC. Misalnya, pengaturan dua-dari-tiga memerlukan dua kunci penandatanganan mana pun—bukan hanya kata sandi di satu perangkat.
Manfaat praktisnya adalah pemisahan: mencuri satu kunci saja tidak cukup. Namun, menyimpan semua kunci dan cadangannya di satu tempat dapat mengurangi perlindungan tersebut.
Sebelum memilih pengaturan ini, petakan perangkat dan lokasi mana saja yang dapat mengalami kegagalan secara bersamaan. Lalu, pastikan apakah masih ada cukup kunci penandatanganan untuk memulihkan akses.
Komprominya adalah kompleksitas: kehilangan akses ke terlalu banyak kunci dapat membuat Anda terkunci di luar dompet. Multisignature mengubah rancangan keamanan; fitur ini tidak menghilangkan perlunya membuat cadangan dengan cermat.
Sumber: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #KustodiMandiri
Beberapa kunci Bitcoin tidak banyak membantu jika satu pencurian membocorkan semuanya.
Dompet multisignature dapat mewajibkan beberapa persetujuan terpisah sebelum membelanjakan $BTC . Misalnya, pengaturan dua-dari-tiga memerlukan dua kunci penandatanganan mana pun—bukan hanya kata sandi di satu perangkat.
Manfaat praktisnya adalah pemisahan: mencuri satu kunci saja tidak cukup. Namun, menyimpan semua kunci dan cadangannya di satu tempat dapat mengurangi perlindungan tersebut.
Sebelum memilih pengaturan ini, petakan perangkat dan lokasi mana saja yang dapat mengalami kegagalan secara bersamaan. Lalu, pastikan apakah masih ada cukup kunci penandatanganan untuk memulihkan akses.
Komprominya adalah kompleksitas: kehilangan akses ke terlalu banyak kunci dapat membuat Anda terkunci di luar dompet. Multisignature mengubah rancangan keamanan; fitur ini tidak menghilangkan perlunya membuat cadangan dengan cermat.
Sumber: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #KustodiMandiri
Dompet multisignature dapat mewajibkan beberapa persetujuan terpisah sebelum membelanjakan $BTC . Misalnya, pengaturan dua-dari-tiga memerlukan dua kunci penandatanganan mana pun—bukan hanya kata sandi di satu perangkat.
Manfaat praktisnya adalah pemisahan: mencuri satu kunci saja tidak cukup. Namun, menyimpan semua kunci dan cadangannya di satu tempat dapat mengurangi perlindungan tersebut.
Sebelum memilih pengaturan ini, petakan perangkat dan lokasi mana saja yang dapat mengalami kegagalan secara bersamaan. Lalu, pastikan apakah masih ada cukup kunci penandatanganan untuk memulihkan akses.
Komprominya adalah kompleksitas: kehilangan akses ke terlalu banyak kunci dapat membuat Anda terkunci di luar dompet. Multisignature mengubah rancangan keamanan; fitur ini tidak menghilangkan perlunya membuat cadangan dengan cermat.
Sumber: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #KustodiMandiri
71
·
--

Artikel
Kekayaan Generasi & Multi-Tanda Tangan: Mengamankan Masa Depan Bitcoin🧬 Kekayaan Generasi & Multi-Tanda Tangan: Mengamankan Masa Depan Bitcoin 🔐
Transisi dari $BTC
investasi ke aset warisan semakin cepat, menyoroti perannya dalam transfer kekayaan antar generasi dan keamanan multi-tanda tangan yang canggih. Saat triliunan dolar berpindah ke generasi yang melek teknologi, kendaraan keuangan warisan seperti trust sedang ditingkatkan dengan properti digital. Bitcoin menyediakan aset warisan yang transparan dan tidak dapat dipermainkan yang tidak bisa terdegradasi oleh entitas pusat. $ETH
Untuk dengan aman mentransfer kekayaan ini antar generasi, infrastruktur kustodi telah berevolusi secara dramatis. Setup multi-tanda tangan (multi-sig) memerlukan beberapa kunci pribadi untuk mengesahkan transaksi, menghilangkan titik kegagalan tunggal. Keluarga dan institusi kini dapat mendistribusikan kunci di berbagai lokasi geografis atau wali terpercaya. $BNB
Kekayaan Generasi & Multi-Tanda Tangan: Mengamankan Masa Depan Bitcoin
🧬 Kekayaan Generasi & Multi-Tanda Tangan: Mengamankan Masa Depan Bitcoin 🔐
Transisi dari $BTC
investasi ke aset warisan semakin cepat, menyoroti perannya dalam transfer kekayaan antar generasi dan keamanan multi-tanda tangan yang canggih. Saat triliunan dolar berpindah ke generasi yang melek teknologi, kendaraan keuangan warisan seperti trust sedang ditingkatkan dengan properti digital. Bitcoin menyediakan aset warisan yang transparan dan tidak dapat dipermainkan yang tidak bisa terdegradasi oleh entitas pusat. $ETH
Untuk dengan aman mentransfer kekayaan ini antar generasi, infrastruktur kustodi telah berevolusi secara dramatis. Setup multi-tanda tangan (multi-sig) memerlukan beberapa kunci pribadi untuk mengesahkan transaksi, menghilangkan titik kegagalan tunggal. Keluarga dan institusi kini dapat mendistribusikan kunci di berbagai lokasi geografis atau wali terpercaya. $BNB
Transisi dari $BTC
investasi ke aset warisan semakin cepat, menyoroti perannya dalam transfer kekayaan antar generasi dan keamanan multi-tanda tangan yang canggih. Saat triliunan dolar berpindah ke generasi yang melek teknologi, kendaraan keuangan warisan seperti trust sedang ditingkatkan dengan properti digital. Bitcoin menyediakan aset warisan yang transparan dan tidak dapat dipermainkan yang tidak bisa terdegradasi oleh entitas pusat. $ETH
Untuk dengan aman mentransfer kekayaan ini antar generasi, infrastruktur kustodi telah berevolusi secara dramatis. Setup multi-tanda tangan (multi-sig) memerlukan beberapa kunci pribadi untuk mengesahkan transaksi, menghilangkan titik kegagalan tunggal. Keluarga dan institusi kini dapat mendistribusikan kunci di berbagai lokasi geografis atau wali terpercaya. $BNB
88

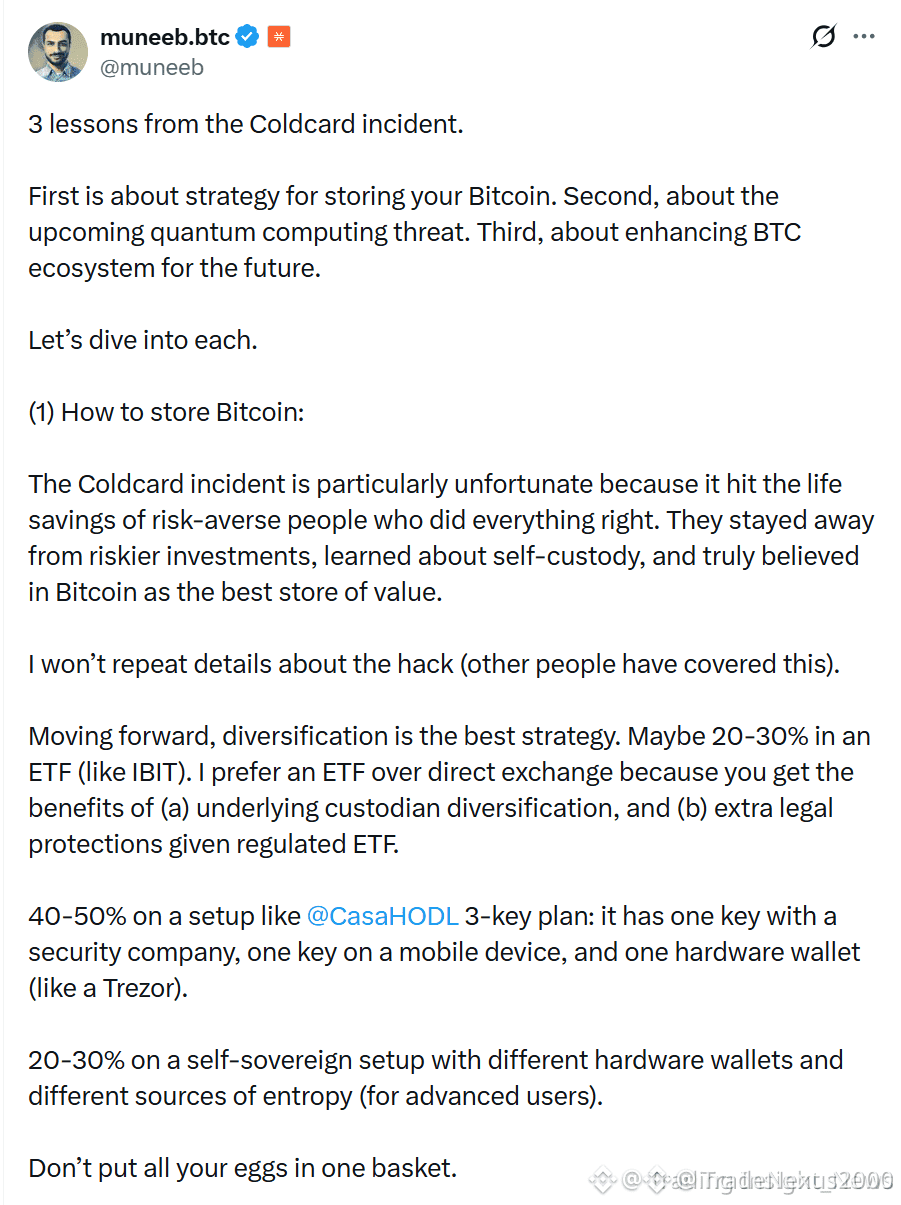
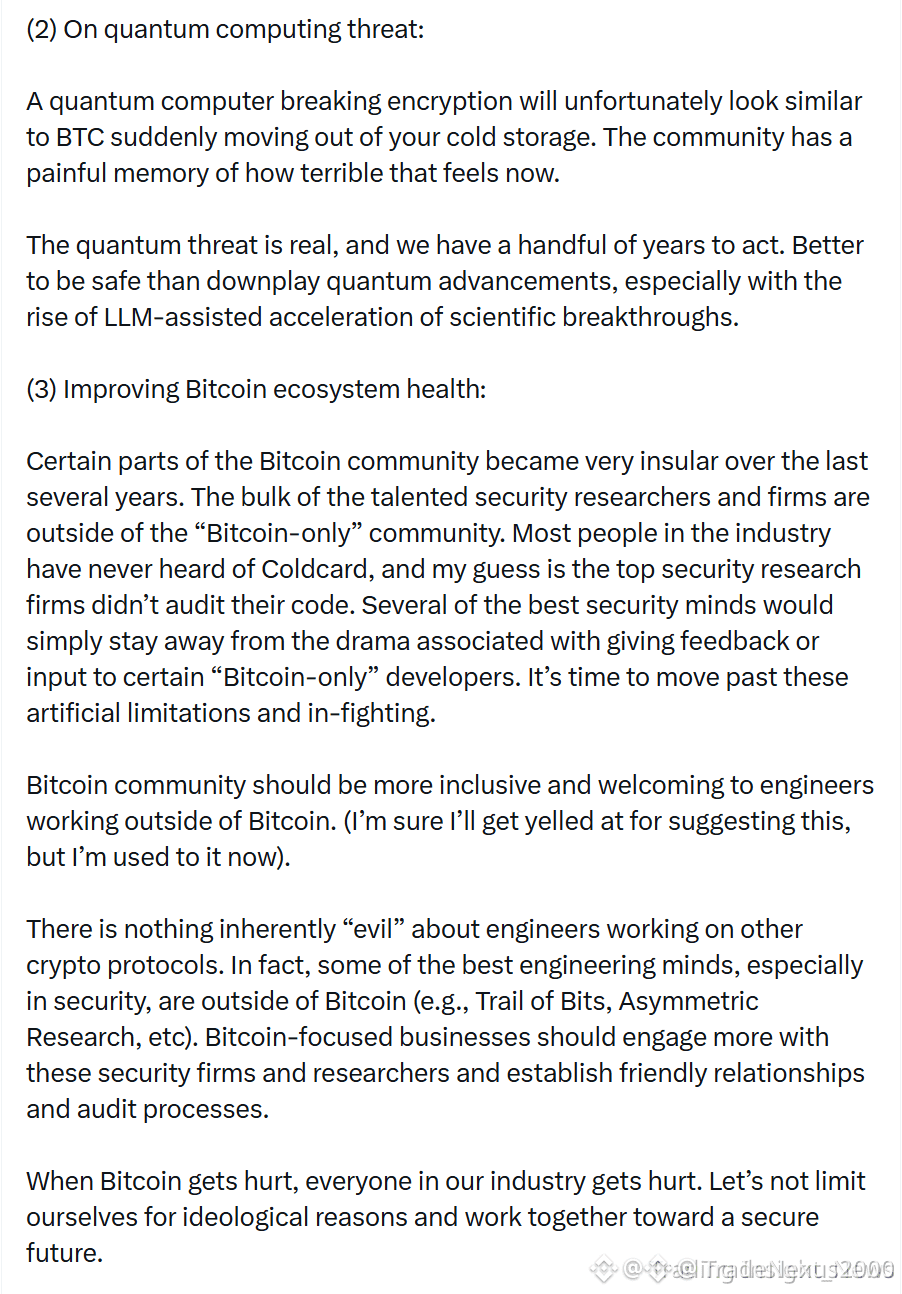
MUNEEB ALI: JANGAN PERNAH MENYIMPAN SEMUA $BTC IN DALAM SATU KERANJANG — ANCAMAN KUANTUM SUDAH ADA 🦈⚡
Satu dompet perangkat keras adalah satu titik kegagalan. 🦈 Muneeb Ali, ketua Stacks, mendorong model kustodi berlapis: alokasi ETF, multisig, dan dompet perangkat keras yang terdiversifikasi. Insiden Coldcard mengungkap biaya tersembunyi dari risiko konsentrasi — bahkan alat penyimpanan kelas elite pun bisa menjadi liabilitas.
Komputasi kuantum tidak lagi sekadar cerita sampingan fiksi ilmiah. ⚡ Dengan LLM yang mempercepat terobosan ilmiah, timeline ancaman semakin memadat. Uang pintar sudah bersiap, dan setiap pemegang yang serius harus menganggap “bukan kunci Anda, bukan koin Anda” sebagai titik awal, bukan rencana lengkap. 🔍
Keamanan adalah masalah ekosistem, bukan masalah individu. Kolaborasi dengan peneliti eksternal menutup celah yang ditinggalkan oleh maksimalisme. 💬 Apakah strategi penyimpanan Anda tahan terhadap lompatan kuantum dalam kemampuan serangan? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #Bitcoin #CryptoSecurity #Multisig #Crypto
🦈 🛡️
MUNEEB ALI: JANGAN PERNAH MENYIMPAN SEMUA $BTC IN DALAM SATU KERANJANG — ANCAMAN KUANTUM SUDAH ADA 🦈⚡
Satu dompet perangkat keras adalah satu titik kegagalan. 🦈 Muneeb Ali, ketua Stacks, mendorong model kustodi berlapis: alokasi ETF, multisig, dan dompet perangkat keras yang terdiversifikasi. Insiden Coldcard mengungkap biaya tersembunyi dari risiko konsentrasi — bahkan alat penyimpanan kelas elite pun bisa menjadi liabilitas.
Komputasi kuantum tidak lagi sekadar cerita sampingan fiksi ilmiah. ⚡ Dengan LLM yang mempercepat terobosan ilmiah, timeline ancaman semakin memadat. Uang pintar sudah bersiap, dan setiap pemegang yang serius harus menganggap “bukan kunci Anda, bukan koin Anda” sebagai titik awal, bukan rencana lengkap. 🔍
Keamanan adalah masalah ekosistem, bukan masalah individu. Kolaborasi dengan peneliti eksternal menutup celah yang ditinggalkan oleh maksimalisme. 💬 Apakah strategi penyimpanan Anda tahan terhadap lompatan kuantum dalam kemampuan serangan? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #Bitcoin #CryptoSecurity #Multisig #Crypto
🦈 🛡️
Satu dompet perangkat keras adalah satu titik kegagalan. 🦈 Muneeb Ali, ketua Stacks, mendorong model kustodi berlapis: alokasi ETF, multisig, dan dompet perangkat keras yang terdiversifikasi. Insiden Coldcard mengungkap biaya tersembunyi dari risiko konsentrasi — bahkan alat penyimpanan kelas elite pun bisa menjadi liabilitas.
Komputasi kuantum tidak lagi sekadar cerita sampingan fiksi ilmiah. ⚡ Dengan LLM yang mempercepat terobosan ilmiah, timeline ancaman semakin memadat. Uang pintar sudah bersiap, dan setiap pemegang yang serius harus menganggap “bukan kunci Anda, bukan koin Anda” sebagai titik awal, bukan rencana lengkap. 🔍
Keamanan adalah masalah ekosistem, bukan masalah individu. Kolaborasi dengan peneliti eksternal menutup celah yang ditinggalkan oleh maksimalisme. 💬 Apakah strategi penyimpanan Anda tahan terhadap lompatan kuantum dalam kemampuan serangan? 👇
⚠️ Bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #BTC #Bitcoin #CryptoSecurity #Multisig #Crypto
🦈 🛡️
45
·
--
Artikel
CoinCorner Mengungkap Vault Multisig Bitcoin yang Diasuransikan Lloyds, Menetapkan Standar Kustodi BaruPeluncuran CoinCorner atas vault Bitcoin multisig yang diasuransikan Lloyds, didukung oleh AnchorWatch, menandai perubahan besar dalam standar kustodi institusional, dengan 1,2 M $BTC now terkunci di vault baru—naik 45% dari kuartal lalu.
Langkah ini hadir di saat analitik on-chain menunjukkan lonjakan 32% pada kepemilikan institusional BTC, sementara volume penarikan harian rata-rata dari dompet kustodian turun 18% sejak peluncuran vault. Ini bukan sekadar peluncuran produk; ini adalah sinyal bahwa keuangan tradisional akhirnya menyelaraskan kerangka risikonya dengan volatilitas unik kripto.
CoinCorner Mengungkap Vault Multisig Bitcoin yang Diasuransikan Lloyds, Menetapkan Standar Kustodi Baru
Peluncuran CoinCorner atas vault Bitcoin multisig yang diasuransikan Lloyds, didukung oleh AnchorWatch, menandai perubahan besar dalam standar kustodi institusional, dengan 1,2 M $BTC now terkunci di vault baru—naik 45% dari kuartal lalu.
Langkah ini hadir di saat analitik on-chain menunjukkan lonjakan 32% pada kepemilikan institusional BTC, sementara volume penarikan harian rata-rata dari dompet kustodian turun 18% sejak peluncuran vault. Ini bukan sekadar peluncuran produk; ini adalah sinyal bahwa keuangan tradisional akhirnya menyelaraskan kerangka risikonya dengan volatilitas unik kripto.
Langkah ini hadir di saat analitik on-chain menunjukkan lonjakan 32% pada kepemilikan institusional BTC, sementara volume penarikan harian rata-rata dari dompet kustodian turun 18% sejak peluncuran vault. Ini bukan sekadar peluncuran produk; ini adalah sinyal bahwa keuangan tradisional akhirnya menyelaraskan kerangka risikonya dengan volatilitas unik kripto.
78
·
--

Artikel
Kelas Edukasi: Cold Custody vs. Multi-Sig & Tren Kedaulatan🎓 Kelas Edukasi: Cold Custody vs. Multi-Sig & Tren Kedaulatan
Memahami kerangka keamanan yang canggih adalah hal yang penting saat $BTC
bertransformasi menjadi aset cadangan global yang fundamental. Hari ini, kita membahas perbedaan operasional krusial antara cold custody standar dan pengaturan multi-signature (multi-sig). 🔒
Cold custody melibatkan penyimpanan kunci privat sepenuhnya offline di perangkat keras yang terisolasi. Pengaturan ini menghilangkan risiko peretasan online tetapi meninggalkan satu titik kegagalan jika cadangan fisik terkompromi. Sebaliknya, custody multi-sig memerlukan beberapa kunci privat independen—disebar di berbagai perangkat atau lokasi geografis—untuk mengotorisasi satu transaksi (seperti konfigurasi 2-dari-3). Arsitektur ini menghilangkan titik kegagalan individu, menjadikannya standar yang lebih disukai untuk entitas korporat dan cadangan bank sentral. 🏛️
Kelas Edukasi: Cold Custody vs. Multi-Sig & Tren Kedaulatan
🎓 Kelas Edukasi: Cold Custody vs. Multi-Sig & Tren Kedaulatan
Memahami kerangka keamanan yang canggih adalah hal yang penting saat $BTC
bertransformasi menjadi aset cadangan global yang fundamental. Hari ini, kita membahas perbedaan operasional krusial antara cold custody standar dan pengaturan multi-signature (multi-sig). 🔒
Cold custody melibatkan penyimpanan kunci privat sepenuhnya offline di perangkat keras yang terisolasi. Pengaturan ini menghilangkan risiko peretasan online tetapi meninggalkan satu titik kegagalan jika cadangan fisik terkompromi. Sebaliknya, custody multi-sig memerlukan beberapa kunci privat independen—disebar di berbagai perangkat atau lokasi geografis—untuk mengotorisasi satu transaksi (seperti konfigurasi 2-dari-3). Arsitektur ini menghilangkan titik kegagalan individu, menjadikannya standar yang lebih disukai untuk entitas korporat dan cadangan bank sentral. 🏛️
Memahami kerangka keamanan yang canggih adalah hal yang penting saat $BTC
bertransformasi menjadi aset cadangan global yang fundamental. Hari ini, kita membahas perbedaan operasional krusial antara cold custody standar dan pengaturan multi-signature (multi-sig). 🔒
Cold custody melibatkan penyimpanan kunci privat sepenuhnya offline di perangkat keras yang terisolasi. Pengaturan ini menghilangkan risiko peretasan online tetapi meninggalkan satu titik kegagalan jika cadangan fisik terkompromi. Sebaliknya, custody multi-sig memerlukan beberapa kunci privat independen—disebar di berbagai perangkat atau lokasi geografis—untuk mengotorisasi satu transaksi (seperti konfigurasi 2-dari-3). Arsitektur ini menghilangkan titik kegagalan individu, menjadikannya standar yang lebih disukai untuk entitas korporat dan cadangan bank sentral. 🏛️
49
·
--

Artikel
Dampak Multi-Tingkat Bitcoin: Likuiditas, Keamanan, dan Penyelesaian Global🚀 🌐
Bitcoin menunjukkan fleksibilitasnya yang tiada tara dengan menyelesaikan tantangan kompleks di bidang keamanan korporat dan makroekonomi. Siklus likuiditas makro global kembali positif, dengan bank sentral utama memperluas pasokan uang untuk mengelola utang sistemik. Lonjakan likuiditas masif ini secara alami mengalir ke aset digital yang terbukti langka. Untuk melindungi modal institusional yang masuk ini, perusahaan-perusahaan mengadopsi mekanisme treasury multi-tanda tangan (multisig) yang canggih. Dengan mendistribusikan pengelolaan kunci privat ke perangkat penyimpanan dingin yang terpisah, perusahaan menghilangkan titik kegagalan tunggal dan sepenuhnya melindungi aset mereka dari peretasan jahat.
Dampak Multi-Tingkat Bitcoin: Likuiditas, Keamanan, dan Penyelesaian Global
🚀 🌐
Bitcoin menunjukkan fleksibilitasnya yang tiada tara dengan menyelesaikan tantangan kompleks di bidang keamanan korporat dan makroekonomi. Siklus likuiditas makro global kembali positif, dengan bank sentral utama memperluas pasokan uang untuk mengelola utang sistemik. Lonjakan likuiditas masif ini secara alami mengalir ke aset digital yang terbukti langka. Untuk melindungi modal institusional yang masuk ini, perusahaan-perusahaan mengadopsi mekanisme treasury multi-tanda tangan (multisig) yang canggih. Dengan mendistribusikan pengelolaan kunci privat ke perangkat penyimpanan dingin yang terpisah, perusahaan menghilangkan titik kegagalan tunggal dan sepenuhnya melindungi aset mereka dari peretasan jahat.
Bitcoin menunjukkan fleksibilitasnya yang tiada tara dengan menyelesaikan tantangan kompleks di bidang keamanan korporat dan makroekonomi. Siklus likuiditas makro global kembali positif, dengan bank sentral utama memperluas pasokan uang untuk mengelola utang sistemik. Lonjakan likuiditas masif ini secara alami mengalir ke aset digital yang terbukti langka. Untuk melindungi modal institusional yang masuk ini, perusahaan-perusahaan mengadopsi mekanisme treasury multi-tanda tangan (multisig) yang canggih. Dengan mendistribusikan pengelolaan kunci privat ke perangkat penyimpanan dingin yang terpisah, perusahaan menghilangkan titik kegagalan tunggal dan sepenuhnya melindungi aset mereka dari peretasan jahat.
44
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#BTCReboundsAbove$60KAmidWhaleDipBuying
45,059 penayangan
249 Berdiskusi
2
#SolanaSets2027RoadmapToDoubleComputeCapacity
29,227 penayangan
617 Berdiskusi
3
#CaliforniaNvidiaProbeExaminesPotentialCriminalViolations
7,398 penayangan
80 Berdiskusi
4
#BlackRockLaunchesHKDollarDigitalLiquidityFund
23,997 penayangan
492 Berdiskusi
5
#NvidiaLoses$2.7TrillionInMonthAndAHalf
66,059 penayangan
279 Berdiskusi
6
#GlobalStocksFaceLongestLosingStreakSince2023
515,363 penayangan
3,213 Berdiskusi
7
#BlackRockIBITPostsRecord$541MSingleDayOutflow
83,522 penayangan
163 Berdiskusi
8
#AnthropicPlungesTowardIPOPriceonDay2
280,173 penayangan
2,141 Berdiskusi
9
#TwentyOneCapitalAdds172.25BTC
144,986 penayangan
1,475 Berdiskusi
10
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
16,968 penayangan
97 Berdiskusi