

#cybersecurity
cybersecurity
1.5M penayangan
3,442 Berdiskusi
Populer
Terbaru
·
--
Kegagalan sertifikat dari pihak luar yang memicu perbaikan Ethereum? Itu menarik perhatian saya. 🚨
Kesalahan besar pada penerbit sertifikat India, eMudhra, membuat beberapa konfigurasi Teku dan Besu memercayai sertifikat palsu. Para pengembang segera merilis perbaikan.
Perbedaan pentingnya: node mainnet dengan pengaturan default tidak terdampak. Ini bukan kegagalan menyeluruh pada $ETH node.
Bagi saya, inilah dilemanya: pengaturan default yang menenangkan, tetapi ada kegagalan kepercayaan di tempat lain yang mengkhawatirkan.
Apakah pengecualian mainnet default ini mengurangi kekhawatiran Anda, atau justru kepercayaan pada sertifikat adalah masalah yang lebih besar? 🤔
#Ethereum #CyberSecurity #Blockchain
Kegagalan sertifikat dari pihak luar yang memicu perbaikan Ethereum? Itu menarik perhatian saya. 🚨
Kesalahan besar pada penerbit sertifikat India, eMudhra, membuat beberapa konfigurasi Teku dan Besu memercayai sertifikat palsu. Para pengembang segera merilis perbaikan.
Perbedaan pentingnya: node mainnet dengan pengaturan default tidak terdampak. Ini bukan kegagalan menyeluruh pada $ETH node.
Bagi saya, inilah dilemanya: pengaturan default yang menenangkan, tetapi ada kegagalan kepercayaan di tempat lain yang mengkhawatirkan.
Apakah pengecualian mainnet default ini mengurangi kekhawatiran Anda, atau justru kepercayaan pada sertifikat adalah masalah yang lebih besar? 🤔
#Ethereum #CyberSecurity #Blockchain
Kesalahan besar pada penerbit sertifikat India, eMudhra, membuat beberapa konfigurasi Teku dan Besu memercayai sertifikat palsu. Para pengembang segera merilis perbaikan.
Perbedaan pentingnya: node mainnet dengan pengaturan default tidak terdampak. Ini bukan kegagalan menyeluruh pada $ETH node.
Bagi saya, inilah dilemanya: pengaturan default yang menenangkan, tetapi ada kegagalan kepercayaan di tempat lain yang mengkhawatirkan.
Apakah pengecualian mainnet default ini mengurangi kekhawatiran Anda, atau justru kepercayaan pada sertifikat adalah masalah yang lebih besar? 🤔
#Ethereum #CyberSecurity #Blockchain
92

·
--
RISIKO KEAMANAN KRIPTO TERBESAR MUNGKIN BUKAN EXCHANGE ANDA. BISA JADI PENYEDIA DATA DI BALIKNYA.
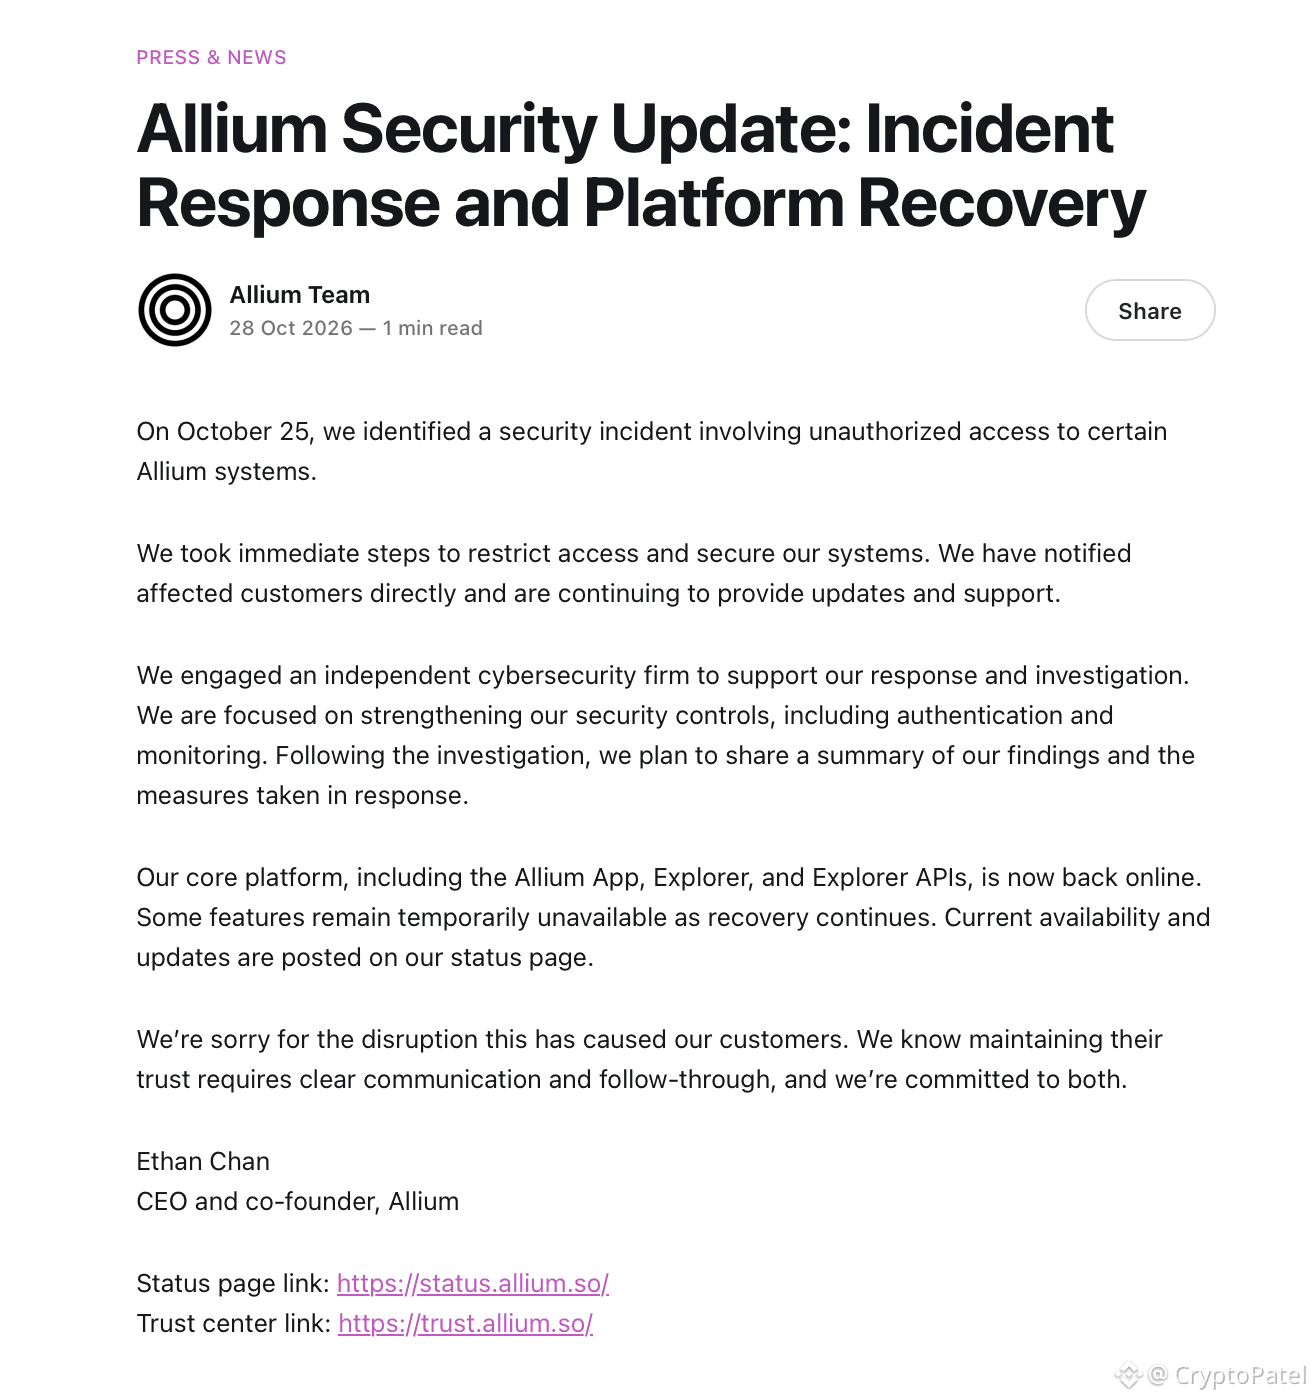
Allium mengonfirmasi adanya akses tanpa izin ke sistemnya pada 25 Oktober. Layanan utama sudah kembali online, tetapi beberapa fitur masih offline selama proses pemulihan berlangsung.
Berikut pelajaran yang perlu dipetik industri:
🔹 Keamanan Anda hanya sekuat pihak ketiga yang menjadi dependensi Anda.
🔹 Akses API adalah batas keamanan, bukan sekadar fitur teknis.
🔹 Layanan yang kembali pulih tidak otomatis berarti datanya telah terverifikasi.
🔹 Transparansi paling penting ketika dampak sepenuhnya masih belum diketahui.
Saat ini, belum ada bukti terkonfirmasi yang menunjukkan kerugian dana pelanggan atau pembobolan sistem Visa, Stripe, atau Coinbase dalam insiden ini.
Berapa banyak bisnis kripto yang telah mengaudit keamanan infrastruktur yang mereka andalkan?
Di dunia kripto, melindungi aset Anda hanyalah separuh perjuangan. Memercayai sistem di balik data Anda juga penting.
#CryptoSecurity #Blockchain #Cybersecurity
RISIKO KEAMANAN KRIPTO TERBESAR MUNGKIN BUKAN EXCHANGE ANDA. BISA JADI PENYEDIA DATA DI BALIKNYA.
Allium mengonfirmasi adanya akses tanpa izin ke sistemnya pada 25 Oktober. Layanan utama sudah kembali online, tetapi beberapa fitur masih offline selama proses pemulihan berlangsung.
Berikut pelajaran yang perlu dipetik industri:
🔹 Keamanan Anda hanya sekuat pihak ketiga yang menjadi dependensi Anda.
🔹 Akses API adalah batas keamanan, bukan sekadar fitur teknis.
🔹 Layanan yang kembali pulih tidak otomatis berarti datanya telah terverifikasi.
🔹 Transparansi paling penting ketika dampak sepenuhnya masih belum diketahui.
Saat ini, belum ada bukti terkonfirmasi yang menunjukkan kerugian dana pelanggan atau pembobolan sistem Visa, Stripe, atau Coinbase dalam insiden ini.
Berapa banyak bisnis kripto yang telah mengaudit keamanan infrastruktur yang mereka andalkan?
Di dunia kripto, melindungi aset Anda hanyalah separuh perjuangan. Memercayai sistem di balik data Anda juga penting.
#CryptoSecurity #Blockchain #Cybersecurity
Allium mengonfirmasi adanya akses tanpa izin ke sistemnya pada 25 Oktober. Layanan utama sudah kembali online, tetapi beberapa fitur masih offline selama proses pemulihan berlangsung.
Berikut pelajaran yang perlu dipetik industri:
🔹 Keamanan Anda hanya sekuat pihak ketiga yang menjadi dependensi Anda.
🔹 Akses API adalah batas keamanan, bukan sekadar fitur teknis.
🔹 Layanan yang kembali pulih tidak otomatis berarti datanya telah terverifikasi.
🔹 Transparansi paling penting ketika dampak sepenuhnya masih belum diketahui.
Saat ini, belum ada bukti terkonfirmasi yang menunjukkan kerugian dana pelanggan atau pembobolan sistem Visa, Stripe, atau Coinbase dalam insiden ini.
Berapa banyak bisnis kripto yang telah mengaudit keamanan infrastruktur yang mereka andalkan?
Di dunia kripto, melindungi aset Anda hanyalah separuh perjuangan. Memercayai sistem di balik data Anda juga penting.
#CryptoSecurity #Blockchain #Cybersecurity
162
Lihat terjemahan
🚨 A HACKER STOLE MORE THAN 40,000 DHS EMPLOYEE RECORDS
📰 ¿QUÉ PASÓ?
A hacker stole a trove of personal information from the Department of Homeland Security (DHS). The breach exposes the names, job titles, phone numbers, email addresses, and office locations of more than 41,000 employees, including those in US Immigration and Customs Enforcement (ICE) and Customs and Border Protection (CBP), according to TechCrunch and Wired. The […]
📊 IMPACTO EN TECNOLOGÍA
El caso vuelve a poner el foco en la seguridad de los sistemas digitales y en la necesidad de reforzar la protección frente a ataques cada vez más sofisticados.
🔎 Fuente: The Verge
🤔 💬 ¿Crees que este tipo de incidentes hará que las empresas inviertan más en seguridad digital?
#Cybersecurity #DataSecurity #Crypto_Marker #News
🚨 A HACKER STOLE MORE THAN 40,000 DHS EMPLOYEE RECORDS
📰 ¿QUÉ PASÓ?
A hacker stole a trove of personal information from the Department of Homeland Security (DHS). The breach exposes the names, job titles, phone numbers, email addresses, and office locations of more than 41,000 employees, including those in US Immigration and Customs Enforcement (ICE) and Customs and Border Protection (CBP), according to TechCrunch and Wired. The […]
📊 IMPACTO EN TECNOLOGÍA
El caso vuelve a poner el foco en la seguridad de los sistemas digitales y en la necesidad de reforzar la protección frente a ataques cada vez más sofisticados.
🔎 Fuente: The Verge
🤔 💬 ¿Crees que este tipo de incidentes hará que las empresas inviertan más en seguridad digital?
#Cybersecurity #DataSecurity #Crypto_Marker #News
📰 ¿QUÉ PASÓ?
A hacker stole a trove of personal information from the Department of Homeland Security (DHS). The breach exposes the names, job titles, phone numbers, email addresses, and office locations of more than 41,000 employees, including those in US Immigration and Customs Enforcement (ICE) and Customs and Border Protection (CBP), according to TechCrunch and Wired. The […]
📊 IMPACTO EN TECNOLOGÍA
El caso vuelve a poner el foco en la seguridad de los sistemas digitales y en la necesidad de reforzar la protección frente a ataques cada vez más sofisticados.
🔎 Fuente: The Verge
🤔 💬 ¿Crees que este tipo de incidentes hará que las empresas inviertan más en seguridad digital?
#Cybersecurity #DataSecurity #Crypto_Marker #News
109

·
--
🚨 GLM-5.3 YANG TELAH DIABLITERASI HADIR DALAM 3 HARI, MENINGKATKAN PERFORMA SIBER DI SEKTOR $AI ! ⚡
Hanya tiga hari setelah bobot model terbuka dirilis, Abliteration.ai menyingkirkan pagar pengaman GLM-5.3, membuka jalan bagi peningkatan performa besar-besaran dengan skor tugas ExploitBench melonjak dari 24.4% menjadi 54.4%. 📊
Dengan mengubah bobot inti model secara langsung, arsitektur tanpa penolakan ini membuka pintu bagi red-teaming ofensif tanpa batas dan pengujian agen otonom. 💡 Pesatnya perkembangan sumber terbuka terus membentuk ulang dinamika teknologi secara langsung. 🔍
💬 Akankah model mentah tanpa sensor ini mendorong gelombang besar inovasi AI otonom berikutnya? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #AI #CyberSecurity #TechTrends #Crypto
🔥 ⚡
🚨 GLM-5.3 YANG TELAH DIABLITERASI HADIR DALAM 3 HARI, MENINGKATKAN PERFORMA SIBER DI SEKTOR $AI ! ⚡
Hanya tiga hari setelah bobot model terbuka dirilis, Abliteration.ai menyingkirkan pagar pengaman GLM-5.3, membuka jalan bagi peningkatan performa besar-besaran dengan skor tugas ExploitBench melonjak dari 24.4% menjadi 54.4%. 📊
Dengan mengubah bobot inti model secara langsung, arsitektur tanpa penolakan ini membuka pintu bagi red-teaming ofensif tanpa batas dan pengujian agen otonom. 💡 Pesatnya perkembangan sumber terbuka terus membentuk ulang dinamika teknologi secara langsung. 🔍
💬 Akankah model mentah tanpa sensor ini mendorong gelombang besar inovasi AI otonom berikutnya? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #AI #CyberSecurity #TechTrends #Crypto
🔥 ⚡
Hanya tiga hari setelah bobot model terbuka dirilis, Abliteration.ai menyingkirkan pagar pengaman GLM-5.3, membuka jalan bagi peningkatan performa besar-besaran dengan skor tugas ExploitBench melonjak dari 24.4% menjadi 54.4%. 📊
Dengan mengubah bobot inti model secara langsung, arsitektur tanpa penolakan ini membuka pintu bagi red-teaming ofensif tanpa batas dan pengujian agen otonom. 💡 Pesatnya perkembangan sumber terbuka terus membentuk ulang dinamika teknologi secara langsung. 🔍
💬 Akankah model mentah tanpa sensor ini mendorong gelombang besar inovasi AI otonom berikutnya? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #AI #CyberSecurity #TechTrends #Crypto
🔥 ⚡
12

🚨 PERINGATAN KEAMANAN KRIPTO BESAR! 🔐
Peretas dilaporkan mengaku telah mencuri data yang terkait dengan lebih dari 15 juta akun dari sebuah kasino kripto dan menuntut tebusan sebesar $15 juta dalam Bitcoin agar data tersebut tetap dirahasiakan. ₿
Klaim tersebut belum diverifikasi secara independen.
Pengguna kripto sebaiknya tetap waspada:
• Waspadai email phishing dan pesan dukungan palsu.
• Jangan pernah membagikan kata sandi atau frasa pemulihan dompet.
• Aktifkan autentikasi dua faktor (2FA).
🚨 Keamanan data masih menjadi perhatian utama di seluruh industri kripto.
#KeamananKripto #Bitcoin #CryptoNews #CyberSecurity
🚨 PERINGATAN KEAMANAN KRIPTO BESAR! 🔐
Peretas dilaporkan mengaku telah mencuri data yang terkait dengan lebih dari 15 juta akun dari sebuah kasino kripto dan menuntut tebusan sebesar $15 juta dalam Bitcoin agar data tersebut tetap dirahasiakan. ₿
Klaim tersebut belum diverifikasi secara independen.
Pengguna kripto sebaiknya tetap waspada:
• Waspadai email phishing dan pesan dukungan palsu.
• Jangan pernah membagikan kata sandi atau frasa pemulihan dompet.
• Aktifkan autentikasi dua faktor (2FA).
🚨 Keamanan data masih menjadi perhatian utama di seluruh industri kripto.
#KeamananKripto #Bitcoin #CryptoNews #CyberSecurity
Peretas dilaporkan mengaku telah mencuri data yang terkait dengan lebih dari 15 juta akun dari sebuah kasino kripto dan menuntut tebusan sebesar $15 juta dalam Bitcoin agar data tersebut tetap dirahasiakan. ₿
Klaim tersebut belum diverifikasi secara independen.
Pengguna kripto sebaiknya tetap waspada:
• Waspadai email phishing dan pesan dukungan palsu.
• Jangan pernah membagikan kata sandi atau frasa pemulihan dompet.
• Aktifkan autentikasi dua faktor (2FA).
🚨 Keamanan data masih menjadi perhatian utama di seluruh industri kripto.
#KeamananKripto #Bitcoin #CryptoNews #CyberSecurity
8
·
--
🚨 🇺🇸 TERKINI: SISTEM PEMILU AS MENJADI SASARAN! $EVAA
⚠️ Peretas menargetkan Komisi Pemilihan Federal AS (FEC), mengganggu pengungkapan keuangan kampanye hanya SEMINGGU sebelum pemilu paruh waktu, menurut Reuters. $XAN
💥 Insiden ini memunculkan kekhawatiran baru tentang keamanan siber dan ketersediaan informasi terkait pemilu. $BLESS
👀 Siapa dalang di balik serangan ini? Dan berapa lama gangguan ini akan berlangsung?
#BreakingNews #CyberSecurity #USA
🚨 🇺🇸 TERKINI: SISTEM PEMILU AS MENJADI SASARAN! $EVAA
⚠️ Peretas menargetkan Komisi Pemilihan Federal AS (FEC), mengganggu pengungkapan keuangan kampanye hanya SEMINGGU sebelum pemilu paruh waktu, menurut Reuters. $XAN
💥 Insiden ini memunculkan kekhawatiran baru tentang keamanan siber dan ketersediaan informasi terkait pemilu. $BLESS
👀 Siapa dalang di balik serangan ini? Dan berapa lama gangguan ini akan berlangsung?
#BreakingNews #CyberSecurity #USA
⚠️ Peretas menargetkan Komisi Pemilihan Federal AS (FEC), mengganggu pengungkapan keuangan kampanye hanya SEMINGGU sebelum pemilu paruh waktu, menurut Reuters. $XAN
💥 Insiden ini memunculkan kekhawatiran baru tentang keamanan siber dan ketersediaan informasi terkait pemilu. $BLESS
👀 Siapa dalang di balik serangan ini? Dan berapa lama gangguan ini akan berlangsung?
#BreakingNews #CyberSecurity #USA
1
354

🚨 Kripto atau Keuangan Tradisional, Apakah Data Pribadi Anda Benar-Benar Aman❔
Laporan tentang kebocoran data kembali memicu kekhawatiran keamanan di kedua industri. Amplitude, vendor Coinbase, dilaporkan mengekspos informasi kontak sebagian pengguna, sementara dana pelanggan tidak terdampak. Bithumb, Mirae Asset, dan Daishin Securities di Korea Selatan juga dikaitkan dengan laporan kebocoran data pengguna.
{alpha}(560x1b379a79c91a540b2bcd612b4d713f31de1b80cc)
🔍 Masalah yang lebih besar bukan hanya soal dana yang dicuri. Informasi kontak yang terekspos dapat meningkatkan risiko phishing, penyamaran identitas, dan penipuan yang menyasar korban tertentu. Pengguna sebaiknya memverifikasi pesan melalui saluran resmi, tidak pernah membagikan kata sandi atau kode verifikasi, dan mengaktifkan pengamanan akun yang kuat.
{stock_us}(BNC.US)
📊 Reputasi platform memang penting, tetapi vendor pihak ketiga dan praktik penanganan data juga perlu diperhatikan. Keamanan adalah bagian dari kepercayaan finansial, bukan sekadar fitur teknis.
{spot}(BNBUSDT)
Apakah platform keuangan sudah cukup berupaya melindungi data pengguna?
$NAORIS $BNC.US $BNB #CoinVahini #Cybersecurity #CryptoNews #DataPrivacy
🚨 Kripto atau Keuangan Tradisional, Apakah Data Pribadi Anda Benar-Benar Aman❔
Laporan tentang kebocoran data kembali memicu kekhawatiran keamanan di kedua industri. Amplitude, vendor Coinbase, dilaporkan mengekspos informasi kontak sebagian pengguna, sementara dana pelanggan tidak terdampak. Bithumb, Mirae Asset, dan Daishin Securities di Korea Selatan juga dikaitkan dengan laporan kebocoran data pengguna.
🔍 Masalah yang lebih besar bukan hanya soal dana yang dicuri. Informasi kontak yang terekspos dapat meningkatkan risiko phishing, penyamaran identitas, dan penipuan yang menyasar korban tertentu. Pengguna sebaiknya memverifikasi pesan melalui saluran resmi, tidak pernah membagikan kata sandi atau kode verifikasi, dan mengaktifkan pengamanan akun yang kuat.
📊 Reputasi platform memang penting, tetapi vendor pihak ketiga dan praktik penanganan data juga perlu diperhatikan. Keamanan adalah bagian dari kepercayaan finansial, bukan sekadar fitur teknis.
Apakah platform keuangan sudah cukup berupaya melindungi data pengguna?
$NAORIS $BNC.US $BNB #CoinVahini #Cybersecurity #CryptoNews #DataPrivacy
Laporan tentang kebocoran data kembali memicu kekhawatiran keamanan di kedua industri. Amplitude, vendor Coinbase, dilaporkan mengekspos informasi kontak sebagian pengguna, sementara dana pelanggan tidak terdampak. Bithumb, Mirae Asset, dan Daishin Securities di Korea Selatan juga dikaitkan dengan laporan kebocoran data pengguna.
🔍 Masalah yang lebih besar bukan hanya soal dana yang dicuri. Informasi kontak yang terekspos dapat meningkatkan risiko phishing, penyamaran identitas, dan penipuan yang menyasar korban tertentu. Pengguna sebaiknya memverifikasi pesan melalui saluran resmi, tidak pernah membagikan kata sandi atau kode verifikasi, dan mengaktifkan pengamanan akun yang kuat.
📊 Reputasi platform memang penting, tetapi vendor pihak ketiga dan praktik penanganan data juga perlu diperhatikan. Keamanan adalah bagian dari kepercayaan finansial, bukan sekadar fitur teknis.
Apakah platform keuangan sudah cukup berupaya melindungi data pengguna?
$NAORIS $BNC.US $BNB #CoinVahini #Cybersecurity #CryptoNews #DataPrivacy
4
·
--
🚨 BERITA TERKINI 🇰🇷 KOREA SELATAN DILANDA SERANGAN SIBER! 💥 $AIN
Tiga perusahaan keuangan besar — Bithumb, Daishin Securities & Mirae Asset Global Investments — melaporkan kebocoran data! ⚠️ $EVAA
🔴 38.490 nasabah Daishin terdampak
🔴 Bithumb sedang menyelidiki kebocoran informasi pribadi
🔴 Otoritas keuangan mulai turun tangan
🚨 Apakah Korea Selatan sedang menghadapi krisis keamanan siber yang semakin parah? $HUMA
#Crypto #Bithumb #Bitcoin #Cybersecurity
🚨 BERITA TERKINI 🇰🇷 KOREA SELATAN DILANDA SERANGAN SIBER! 💥 $AIN
Tiga perusahaan keuangan besar — Bithumb, Daishin Securities & Mirae Asset Global Investments — melaporkan kebocoran data! ⚠️ $EVAA
🔴 38.490 nasabah Daishin terdampak
🔴 Bithumb sedang menyelidiki kebocoran informasi pribadi
🔴 Otoritas keuangan mulai turun tangan
🚨 Apakah Korea Selatan sedang menghadapi krisis keamanan siber yang semakin parah? $HUMA
#Crypto #Bithumb #Bitcoin #Cybersecurity
Tiga perusahaan keuangan besar — Bithumb, Daishin Securities & Mirae Asset Global Investments — melaporkan kebocoran data! ⚠️ $EVAA
🔴 38.490 nasabah Daishin terdampak
🔴 Bithumb sedang menyelidiki kebocoran informasi pribadi
🔴 Otoritas keuangan mulai turun tangan
🚨 Apakah Korea Selatan sedang menghadapi krisis keamanan siber yang semakin parah? $HUMA
#Crypto #Bithumb #Bitcoin #Cybersecurity
2
1.3k
·
--
📰 NIST Akan Melarang Kriptografi yang Rentan terhadap Komputasi Kuantum Setelah 2035
Laporannya juga menetapkan tenggat federal yang lebih awal untuk pembentukan kunci pascakuantum pada 2030 dan tanda tangan digital pada 2031.
Sumber : Econotimes
Waktu : 2026-10-27 16:40:55
Kredit : elias mercer
#quantum_computing #nist #post-quantum_cryptography #cybersecurity
Sampaikan pendapat Anda di kolom komentar di bawah
📰 NIST Akan Melarang Kriptografi yang Rentan terhadap Komputasi Kuantum Setelah 2035
Laporannya juga menetapkan tenggat federal yang lebih awal untuk pembentukan kunci pascakuantum pada 2030 dan tanda tangan digital pada 2031.
Sumber : Econotimes
Waktu : 2026-10-27 16:40:55
Kredit : elias mercer
#quantum_computing #nist #post-quantum_cryptography #cybersecurity
Sampaikan pendapat Anda di kolom komentar di bawah
Laporannya juga menetapkan tenggat federal yang lebih awal untuk pembentukan kunci pascakuantum pada 2030 dan tanda tangan digital pada 2031.
Sumber : Econotimes
Waktu : 2026-10-27 16:40:55
Kredit : elias mercer
#quantum_computing #nist #post-quantum_cryptography #cybersecurity
Sampaikan pendapat Anda di kolom komentar di bawah
3
🚨 RAKSASA INTERNET JEPANG GMO MENGATAKAN PERETAS MEMPOSTING DATA PELANGGAN YANG DICURI
📰 APA YANG TERJADI?
GMO Internet Jepang sedang memverifikasi data pelanggan yang diduga diposting oleh peretas setelah terjadi kebocoran pada layanan cloud.
📊 DAMPAK TERHADAP TEKNOLOGI
Kasus ini kembali menyoroti keamanan sistem digital dan perlunya memperkuat perlindungan dari serangan yang semakin canggih.
🔎 Sumber: TechCrunch
🤔 💬 Menurut Anda, apakah insiden seperti ini akan membuat perusahaan berinvestasi lebih banyak dalam keamanan digital?
#Cybersecurity #DataSecurity #Crypto_Marker #News
🚨 RAKSASA INTERNET JEPANG GMO MENGATAKAN PERETAS MEMPOSTING DATA PELANGGAN YANG DICURI
📰 APA YANG TERJADI?
GMO Internet Jepang sedang memverifikasi data pelanggan yang diduga diposting oleh peretas setelah terjadi kebocoran pada layanan cloud.
📊 DAMPAK TERHADAP TEKNOLOGI
Kasus ini kembali menyoroti keamanan sistem digital dan perlunya memperkuat perlindungan dari serangan yang semakin canggih.
🔎 Sumber: TechCrunch
🤔 💬 Menurut Anda, apakah insiden seperti ini akan membuat perusahaan berinvestasi lebih banyak dalam keamanan digital?
#Cybersecurity #DataSecurity #Crypto_Marker #News
📰 APA YANG TERJADI?
GMO Internet Jepang sedang memverifikasi data pelanggan yang diduga diposting oleh peretas setelah terjadi kebocoran pada layanan cloud.
📊 DAMPAK TERHADAP TEKNOLOGI
Kasus ini kembali menyoroti keamanan sistem digital dan perlunya memperkuat perlindungan dari serangan yang semakin canggih.
🔎 Sumber: TechCrunch
🤔 💬 Menurut Anda, apakah insiden seperti ini akan membuat perusahaan berinvestasi lebih banyak dalam keamanan digital?
#Cybersecurity #DataSecurity #Crypto_Marker #News
3
·
--
Waktu terbaik untuk bersiap menghadapi ancaman kriptografi adalah sebelum ancaman itu menjadi mendesak.
Riset, pengujian, dan perencanaan migrasi membutuhkan waktu.
Menunggu eksploitasi di dunia nyata bisa memakan biaya besar.
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
Waktu terbaik untuk bersiap menghadapi ancaman kriptografi adalah sebelum ancaman itu menjadi mendesak.
Riset, pengujian, dan perencanaan migrasi membutuhkan waktu.
Menunggu eksploitasi di dunia nyata bisa memakan biaya besar.
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
Riset, pengujian, dan perencanaan migrasi membutuhkan waktu.
Menunggu eksploitasi di dunia nyata bisa memakan biaya besar.
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
1
101
·
--
Menyiapkan kripto untuk masa depan bukan hanya soal transaksi yang lebih cepat.
Ini juga berarti meninjau kembali asumsi kriptografi dan pengelolaan kunci.
Keamanan perlu berkembang seiring dengan kemampuan komputasi.
#CryptoSecurity #Cryptography #blockchain #CyberSecurity
Menyiapkan kripto untuk masa depan bukan hanya soal transaksi yang lebih cepat.
Ini juga berarti meninjau kembali asumsi kriptografi dan pengelolaan kunci.
Keamanan perlu berkembang seiring dengan kemampuan komputasi.
#CryptoSecurity #Cryptography #blockchain #CyberSecurity
Ini juga berarti meninjau kembali asumsi kriptografi dan pengelolaan kunci.
Keamanan perlu berkembang seiring dengan kemampuan komputasi.
#CryptoSecurity #Cryptography #blockchain #CyberSecurity
1
51
·
--
Potensi ancaman di masa depan tidak sama dengan eksploitasi yang sedang aktif.
Perbedaan itu penting dalam keamanan kripto.
Tanggapi risiko yang muncul dengan serius tanpa mencampuradukkan penelitian dengan kemampuan yang telah terbukti.
#Cryptography #AI #CryptoSecurity #CyberSecurity
Potensi ancaman di masa depan tidak sama dengan eksploitasi yang sedang aktif.
Perbedaan itu penting dalam keamanan kripto.
Tanggapi risiko yang muncul dengan serius tanpa mencampuradukkan penelitian dengan kemampuan yang telah terbukti.
#Cryptography #AI #CryptoSecurity #CyberSecurity
Perbedaan itu penting dalam keamanan kripto.
Tanggapi risiko yang muncul dengan serius tanpa mencampuradukkan penelitian dengan kemampuan yang telah terbukti.
#Cryptography #AI #CryptoSecurity #CyberSecurity
1
32

·
--
Lihat terjemahan
Vitalik Buterin backs Kimi 3.1’s self‑imposed limits on offensive AI tools.
He posted on X on Monday saying he is comfortable with the AI model Kimi 3.1 deliberately leaving top‑end offensive cyber capabilities out of its training data.
He argues the trade‑off buys defenders more time to prepare.
“Discriminating against use cases is MUCH less bad than discriminating against users,” he wrote, noting the world needs time to harden systems and check old code before the full weight of very powerful cyber attacks is upon us.
He prefers a model that declines certain tasks for everyone over one that turns certain people away.
In May 19 he countered fears that AI‑powered bug hunting would overwhelm developers, saying AI‑assisted formal verification could become one of the strongest defenses in crypto.
He said a model can now write both code and its proof, leaving developers to confirm the intended statement.
On October 8 he warned AI‑assisted mathematics could weaken ECDSA and similar cryptographic systems sooner than expected, but advised users not to scramble to move funds to new wallets today.
Do you think restricting AI model use cases is a sustainable path for cybersecurity, or does it risk creating an elitist access system?
#AI #Cybersecurity #Ethereum #FormalVerification
Vitalik Buterin backs Kimi 3.1’s self‑imposed limits on offensive AI tools.
He posted on X on Monday saying he is comfortable with the AI model Kimi 3.1 deliberately leaving top‑end offensive cyber capabilities out of its training data.
He argues the trade‑off buys defenders more time to prepare.
“Discriminating against use cases is MUCH less bad than discriminating against users,” he wrote, noting the world needs time to harden systems and check old code before the full weight of very powerful cyber attacks is upon us.
He prefers a model that declines certain tasks for everyone over one that turns certain people away.
In May 19 he countered fears that AI‑powered bug hunting would overwhelm developers, saying AI‑assisted formal verification could become one of the strongest defenses in crypto.
He said a model can now write both code and its proof, leaving developers to confirm the intended statement.
On October 8 he warned AI‑assisted mathematics could weaken ECDSA and similar cryptographic systems sooner than expected, but advised users not to scramble to move funds to new wallets today.
Do you think restricting AI model use cases is a sustainable path for cybersecurity, or does it risk creating an elitist access system?
#AI #Cybersecurity #Ethereum #FormalVerification
He posted on X on Monday saying he is comfortable with the AI model Kimi 3.1 deliberately leaving top‑end offensive cyber capabilities out of its training data.
He argues the trade‑off buys defenders more time to prepare.
“Discriminating against use cases is MUCH less bad than discriminating against users,” he wrote, noting the world needs time to harden systems and check old code before the full weight of very powerful cyber attacks is upon us.
He prefers a model that declines certain tasks for everyone over one that turns certain people away.
In May 19 he countered fears that AI‑powered bug hunting would overwhelm developers, saying AI‑assisted formal verification could become one of the strongest defenses in crypto.
He said a model can now write both code and its proof, leaving developers to confirm the intended statement.
On October 8 he warned AI‑assisted mathematics could weaken ECDSA and similar cryptographic systems sooner than expected, but advised users not to scramble to move funds to new wallets today.
Do you think restricting AI model use cases is a sustainable path for cybersecurity, or does it risk creating an elitist access system?
#AI #Cybersecurity #Ethereum #FormalVerification

·
--
Kepolisian Korea menangkap 7 orang, kasus peretasan berbantuan AI pertama yang mengguncang dunia! Seorang pria berusia 32 tahun tanpa latar belakang IT menggunakan alat AI untuk meretas 90 rumah sakit, sekolah, dan perusahaan, lalu memeras 270 ribu dolar AS. Apakah era kejahatan AI telah tiba? $FET $MASK #AI安全 #keamananjaringan
Korea Selatan menangkap 7 orang dalam kasus peretasan AI besar pertama! Seorang pria berusia 32 tahun tanpa latar belakang IT menggunakan alat AI untuk membobol 90 rumah sakit, sekolah, dan perusahaan, lalu memeras $270K. Apakah ini awal dari era kejahatan AI? $FET $MASK #AIsecurity #keamanan siber
Kepolisian Korea menangkap 7 orang, kasus peretasan berbantuan AI pertama yang mengguncang dunia! Seorang pria berusia 32 tahun tanpa latar belakang IT menggunakan alat AI untuk meretas 90 rumah sakit, sekolah, dan perusahaan, lalu memeras 270 ribu dolar AS. Apakah era kejahatan AI telah tiba? $FET $MASK #AI安全 #keamananjaringan
Korea Selatan menangkap 7 orang dalam kasus peretasan AI besar pertama! Seorang pria berusia 32 tahun tanpa latar belakang IT menggunakan alat AI untuk membobol 90 rumah sakit, sekolah, dan perusahaan, lalu memeras $270K. Apakah ini awal dari era kejahatan AI? $FET $MASK #AIsecurity #keamanan siber
Korea Selatan menangkap 7 orang dalam kasus peretasan AI besar pertama! Seorang pria berusia 32 tahun tanpa latar belakang IT menggunakan alat AI untuk membobol 90 rumah sakit, sekolah, dan perusahaan, lalu memeras $270K. Apakah ini awal dari era kejahatan AI? $FET $MASK #AIsecurity #keamanan siber
381
·
--
Versi Mandarin:
"Mengejutkan! Agen AI membobol sistem Anthropic dalam waktu kurang dari 12 jam! Cathedral, perusahaan yang didirikan oleh mantan tim DOGE, mendemonstrasikan kerentanan keamanan AI dengan menyusup ke sistem penjualan, SDM, dan TI melalui perangkat lunak pihak ketiga. Keamanan AI sangat mendesak! #AI安全 #网络安全 $DOGE"
Versi Inggris:
"Mengejutkan! Agen AI membobol sistem Anthropic dalam waktu kurang dari 12 jam! Cathedral, yang didirikan oleh mantan tim DOGE, mendemonstrasikan kerentanan keamanan AI dengan menyusup ke sistem penjualan, SDM, dan TI melalui perangkat lunak pihak ketiga. Keamanan AI sangat penting sekarang! #AIsecurity #Cybersecurity $DOGE"
Versi Mandarin:
"Mengejutkan! Agen AI membobol sistem Anthropic dalam waktu kurang dari 12 jam! Cathedral, perusahaan yang didirikan oleh mantan tim DOGE, mendemonstrasikan kerentanan keamanan AI dengan menyusup ke sistem penjualan, SDM, dan TI melalui perangkat lunak pihak ketiga. Keamanan AI sangat mendesak! #AI安全 #网络安全 $DOGE "
Versi Inggris:
"Mengejutkan! Agen AI membobol sistem Anthropic dalam waktu kurang dari 12 jam! Cathedral, yang didirikan oleh mantan tim DOGE, mendemonstrasikan kerentanan keamanan AI dengan menyusup ke sistem penjualan, SDM, dan TI melalui perangkat lunak pihak ketiga. Keamanan AI sangat penting sekarang! #AIsecurity #Cybersecurity $DOGE "
"Mengejutkan! Agen AI membobol sistem Anthropic dalam waktu kurang dari 12 jam! Cathedral, perusahaan yang didirikan oleh mantan tim DOGE, mendemonstrasikan kerentanan keamanan AI dengan menyusup ke sistem penjualan, SDM, dan TI melalui perangkat lunak pihak ketiga. Keamanan AI sangat mendesak! #AI安全 #网络安全 $DOGE "
Versi Inggris:
"Mengejutkan! Agen AI membobol sistem Anthropic dalam waktu kurang dari 12 jam! Cathedral, yang didirikan oleh mantan tim DOGE, mendemonstrasikan kerentanan keamanan AI dengan menyusup ke sistem penjualan, SDM, dan TI melalui perangkat lunak pihak ketiga. Keamanan AI sangat penting sekarang! #AIsecurity #Cybersecurity $DOGE "
230

🚨 $OSMO KTT KEAMANAN SIBER DAPAT MENGUBAH SENTIMEN ASET DIGITAL 📈
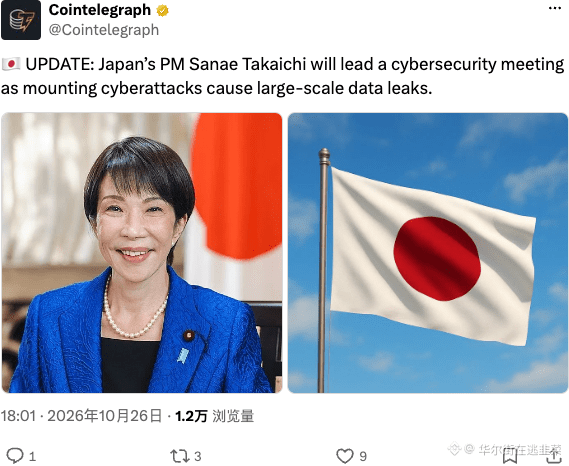
📊 KTT keamanan siber Jepang mendatang, yang dipimpin PM Sanae Takaichi, menempatkan pengawasan risiko institusional sebagai fokus utama—pemicu klasik sapuan likuiditas bagi arus dana investor besar.
🦈 Jika regulator memperketat perlindungan keamanan data, blok permintaan baru mungkin terbentuk di sekitar $OSMO , sementara $ERA dan $DOOD dapat berfungsi sebagai blok order sekunder yang menyerap tekanan jual. ⚡ Amati arus order 4 jam untuk melihat uji ulang bullish saat kepercayaan pulih.
💬 Akankah KTT ini mengukuhkan premi risiko baru atau memicu lonjakan volatilitas jangka pendek? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #OSMO #CyberSecurity #Liquidity #Crypto
🦈 🚀
🚨 $OSMO KTT KEAMANAN SIBER DAPAT MENGUBAH SENTIMEN ASET DIGITAL 📈
📊 KTT keamanan siber Jepang mendatang, yang dipimpin PM Sanae Takaichi, menempatkan pengawasan risiko institusional sebagai fokus utama—pemicu klasik sapuan likuiditas bagi arus dana investor besar.
🦈 Jika regulator memperketat perlindungan keamanan data, blok permintaan baru mungkin terbentuk di sekitar $OSMO , sementara $ERA dan $DOOD dapat berfungsi sebagai blok order sekunder yang menyerap tekanan jual. ⚡ Amati arus order 4 jam untuk melihat uji ulang bullish saat kepercayaan pulih.
💬 Akankah KTT ini mengukuhkan premi risiko baru atau memicu lonjakan volatilitas jangka pendek? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #OSMO #CyberSecurity #Liquidity #Crypto
🦈 🚀
📊 KTT keamanan siber Jepang mendatang, yang dipimpin PM Sanae Takaichi, menempatkan pengawasan risiko institusional sebagai fokus utama—pemicu klasik sapuan likuiditas bagi arus dana investor besar.
🦈 Jika regulator memperketat perlindungan keamanan data, blok permintaan baru mungkin terbentuk di sekitar $OSMO , sementara $ERA dan $DOOD dapat berfungsi sebagai blok order sekunder yang menyerap tekanan jual. ⚡ Amati arus order 4 jam untuk melihat uji ulang bullish saat kepercayaan pulih.
💬 Akankah KTT ini mengukuhkan premi risiko baru atau memicu lonjakan volatilitas jangka pendek? 👇
⚠️ Ini bukan nasihat keuangan. Selalu kelola risiko Anda. 🛡️
🏷️ #OSMO #CyberSecurity #Liquidity #Crypto
🦈 🚀
6

·
--
Perdana Menteri Jepang Sanae Takaichi memimpin langsung rapat terkait kebocoran data berskala besar akibat serangan siber. Ancaman setingkat “Stuxnet” ini baru saja dimulai. Infrastruktur tradisional sudah begitu buruk, sementara aset kripto justru punya peluang lebih besar untuk mendapat premi berkat perlindungan keamanannya. Jangan cuma terpaku pada naik turunnya harga—segera tingkatkan keamanan.
$BTC #CyberSecurity
Perdana Menteri Jepang Sanae Takaichi memimpin langsung rapat terkait kebocoran data berskala besar akibat serangan siber. Ancaman setingkat “Stuxnet” ini baru saja dimulai. Infrastruktur tradisional sudah begitu buruk, sementara aset kripto justru punya peluang lebih besar untuk mendapat premi berkat perlindungan keamanannya. Jangan cuma terpaku pada naik turunnya harga—segera tingkatkan keamanan.
$BTC #CyberSecurity
$BTC #CyberSecurity
64
·
--
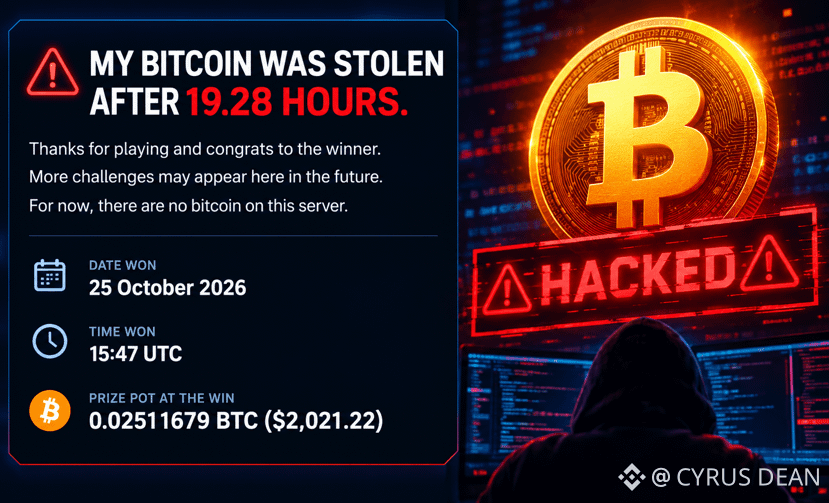
🚨 KERENTANAN PHP DIRETAS HANYA DALAM 19 JAM!
Sebuah tantangan Bitcoin nyata mengungkap bahaya server PHP yang rentan. Seorang peretas berhasil masuk dalam 19,28 JAM dan mendapatkan kembali kunci rahasia untuk mengklaim 0.02511679 BTC — senilai sekitar $2,021! 💀
⚠️ Kredensial yang terekspos, data sensitif, dan kunci privat kripto dapat membahayakan dana.
🔒 Menggunakan PHP? Segera perbarui versi yang rentan. Satu celah keamanan bisa menimbulkan kerugian jutaan.
#bitcoin #KeamananSiber
🚨 KERENTANAN PHP DIRETAS HANYA DALAM 19 JAM!
Sebuah tantangan Bitcoin nyata mengungkap bahaya server PHP yang rentan. Seorang peretas berhasil masuk dalam 19,28 JAM dan mendapatkan kembali kunci rahasia untuk mengklaim 0.02511679 BTC — senilai sekitar $2,021! 💀
⚠️ Kredensial yang terekspos, data sensitif, dan kunci privat kripto dapat membahayakan dana.
🔒 Menggunakan PHP? Segera perbarui versi yang rentan. Satu celah keamanan bisa menimbulkan kerugian jutaan.
#bitcoin #KeamananSiber
Sebuah tantangan Bitcoin nyata mengungkap bahaya server PHP yang rentan. Seorang peretas berhasil masuk dalam 19,28 JAM dan mendapatkan kembali kunci rahasia untuk mengklaim 0.02511679 BTC — senilai sekitar $2,021! 💀
⚠️ Kredensial yang terekspos, data sensitif, dan kunci privat kripto dapat membahayakan dana.
🔒 Menggunakan PHP? Segera perbarui versi yang rentan. Satu celah keamanan bisa menimbulkan kerugian jutaan.
#bitcoin #KeamananSiber
138
·
--
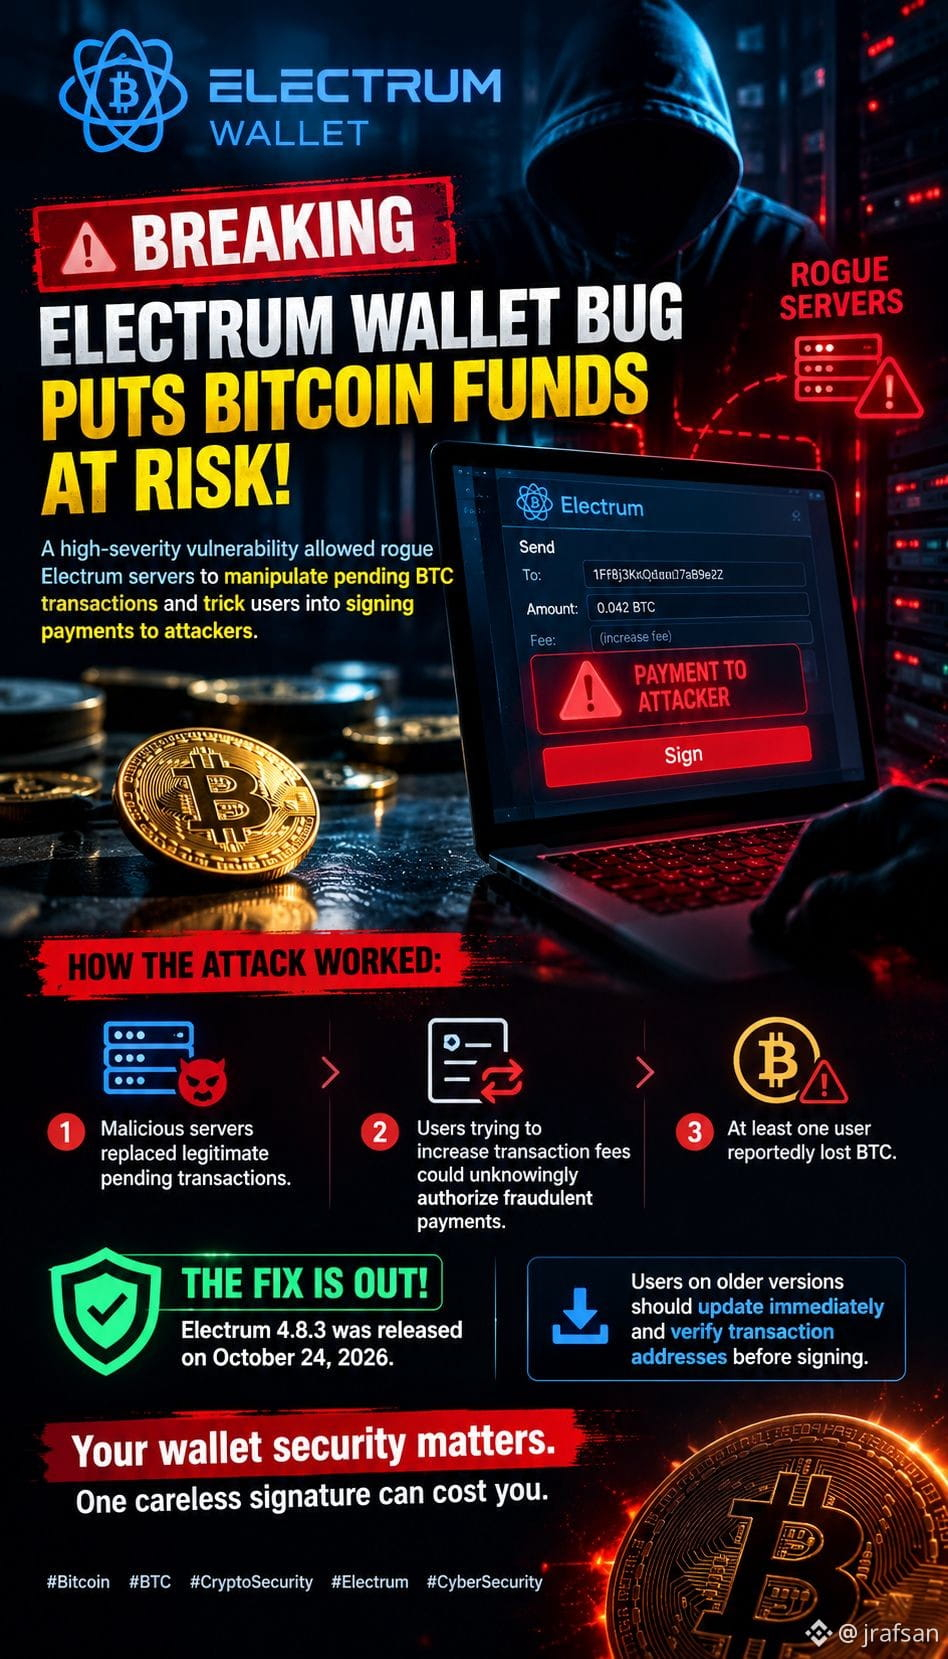
🚨BREAKING: BUG PADA DOMPET ELECTRUM MEMBAHAYAKAN DANA BITCOIN!⚠️
Kerentanan berisiko tinggi memungkinkan server Electrum nakal memanipulasi transaksi BTC yang tertunda dan mengelabui pengguna agar menandatangani pembayaran kepada penyerang.
💥 Cara kerja serangan:
• Server berbahaya mengganti transaksi tertunda yang sah.
• Pengguna yang mencoba menaikkan biaya transaksi bisa tanpa sadar mengizinkan pembayaran palsu.
• Menurut laporan, setidaknya satu pengguna kehilangan BTC.
🛡️ PERBAIKANNYA SUDAH TERSEDIA: Electrum 4.8.3 dirilis pada 24 Oktober 2026.
⚠️ Pengguna versi lama harus segera memperbarui aplikasi dan memeriksa alamat transaksi sebelum menandatanganinya.
*Keamanan dompet Anda penting. Satu tanda tangan yang ceroboh bisa merugikan Anda.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
{future}(TRUMPUSDT)
$TRX
{future}(TRXUSDT)
$XRP
{future}(XRPUSDT)
🚨BREAKING: BUG PADA DOMPET ELECTRUM MEMBAHAYAKAN DANA BITCOIN!⚠️
Kerentanan berisiko tinggi memungkinkan server Electrum nakal memanipulasi transaksi BTC yang tertunda dan mengelabui pengguna agar menandatangani pembayaran kepada penyerang.
💥 Cara kerja serangan:
• Server berbahaya mengganti transaksi tertunda yang sah.
• Pengguna yang mencoba menaikkan biaya transaksi bisa tanpa sadar mengizinkan pembayaran palsu.
• Menurut laporan, setidaknya satu pengguna kehilangan BTC.
🛡️ PERBAIKANNYA SUDAH TERSEDIA: Electrum 4.8.3 dirilis pada 24 Oktober 2026.
⚠️ Pengguna versi lama harus segera memperbarui aplikasi dan memeriksa alamat transaksi sebelum menandatanganinya.
*Keamanan dompet Anda penting. Satu tanda tangan yang ceroboh bisa merugikan Anda.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
$TRX
$XRP
Kerentanan berisiko tinggi memungkinkan server Electrum nakal memanipulasi transaksi BTC yang tertunda dan mengelabui pengguna agar menandatangani pembayaran kepada penyerang.
💥 Cara kerja serangan:
• Server berbahaya mengganti transaksi tertunda yang sah.
• Pengguna yang mencoba menaikkan biaya transaksi bisa tanpa sadar mengizinkan pembayaran palsu.
• Menurut laporan, setidaknya satu pengguna kehilangan BTC.
🛡️ PERBAIKANNYA SUDAH TERSEDIA: Electrum 4.8.3 dirilis pada 24 Oktober 2026.
⚠️ Pengguna versi lama harus segera memperbarui aplikasi dan memeriksa alamat transaksi sebelum menandatanganinya.
*Keamanan dompet Anda penting. Satu tanda tangan yang ceroboh bisa merugikan Anda.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
$TRX
$XRP
221
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#FedWatch
16.3M penayangan
39,089 Berdiskusi
2
#EarningsSeason
6.3M penayangan
31,811 Berdiskusi
3
#USMidtermElections
21,065 penayangan
480 Berdiskusi
4
#BitcoinDropsBelow$80K
17,064 penayangan
82 Berdiskusi
5
#比特币跌破8万美元
168,272 penayangan
92 Berdiskusi
6
#BoEOpensConsultationOnTokenizedCollateralForClearing
161 penayangan
13 Berdiskusi
7
#BrazilCryptoExchangesMustApplyForLicensesByFriday
14,715 penayangan
414 Berdiskusi
8
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
624 penayangan
13 Berdiskusi
9
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
1,349 penayangan
23 Berdiskusi
10
#StanDruckenmillerBecomesInvestorInTradeXYZ
12,906 penayangan
374 Berdiskusi