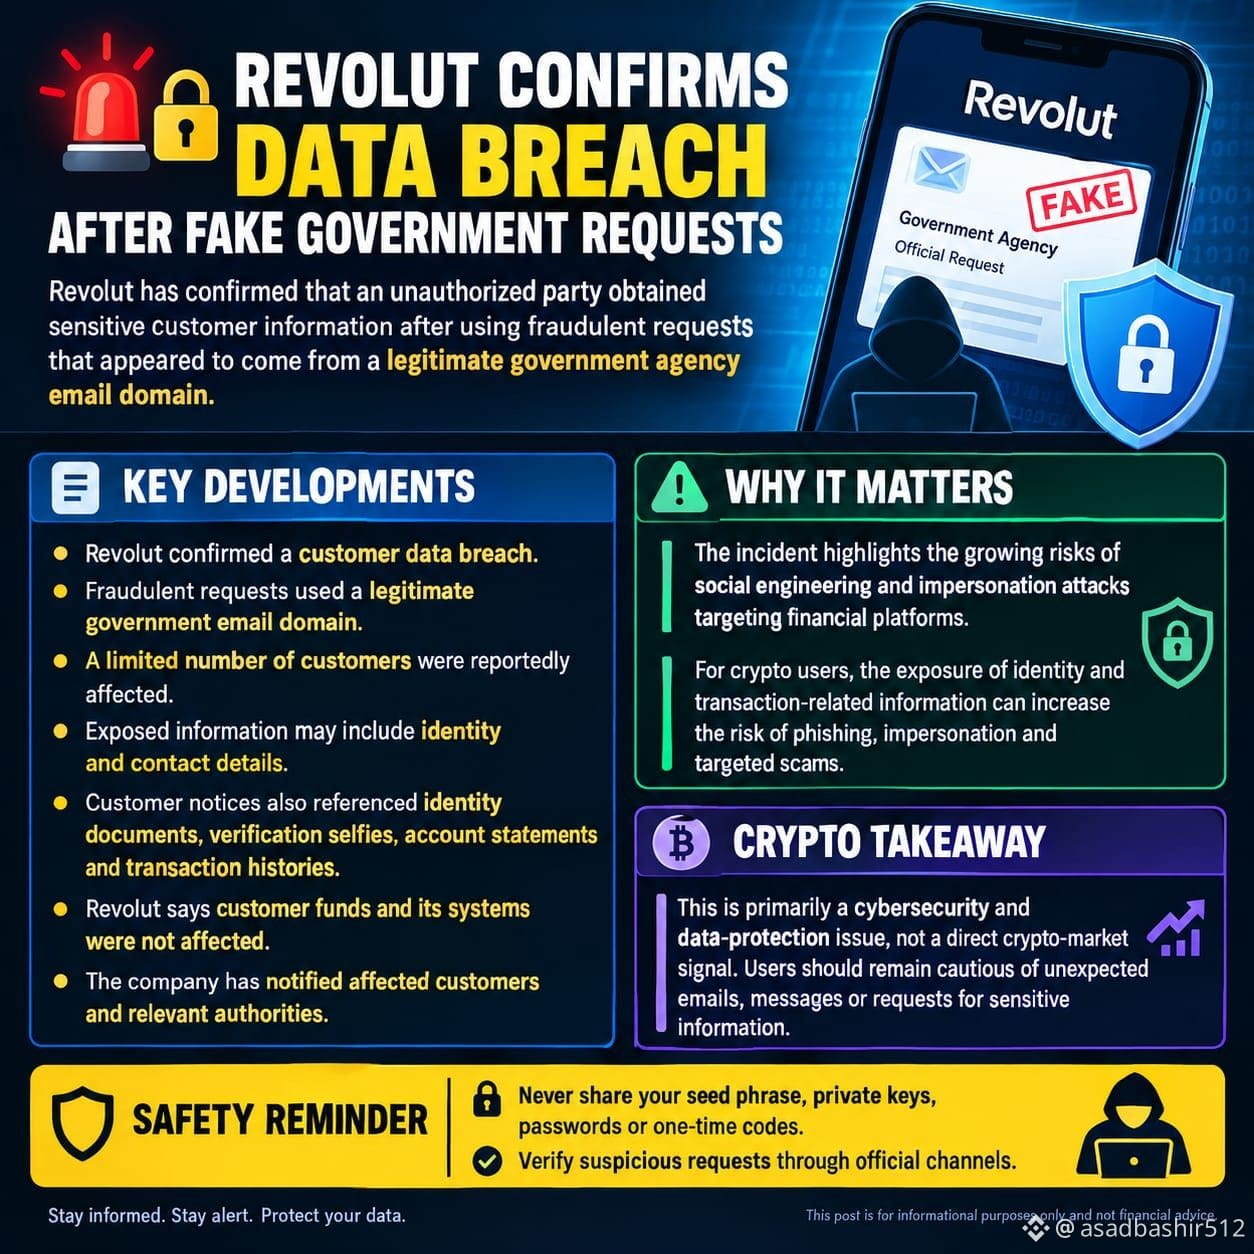
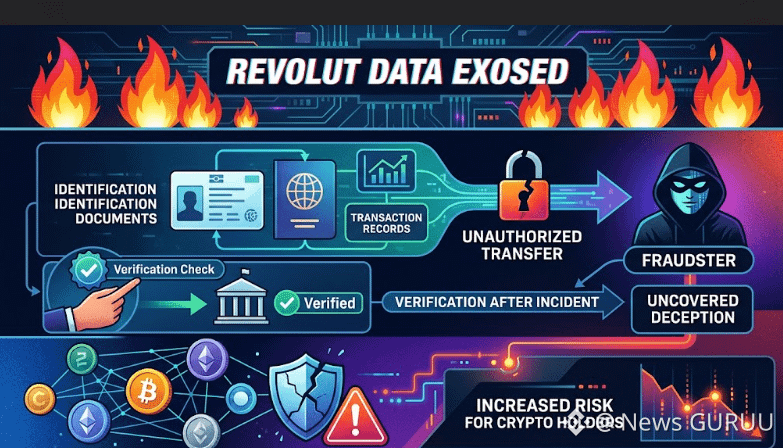
#RevolutConfirmsFakeGovEmailDataBreach 🚨🔐 REVOLUT CONFIRME UNE VIOLATION DE DONNÉES APRÈS DE FAUSSES DEMANDES DU GOUVERNEMENT
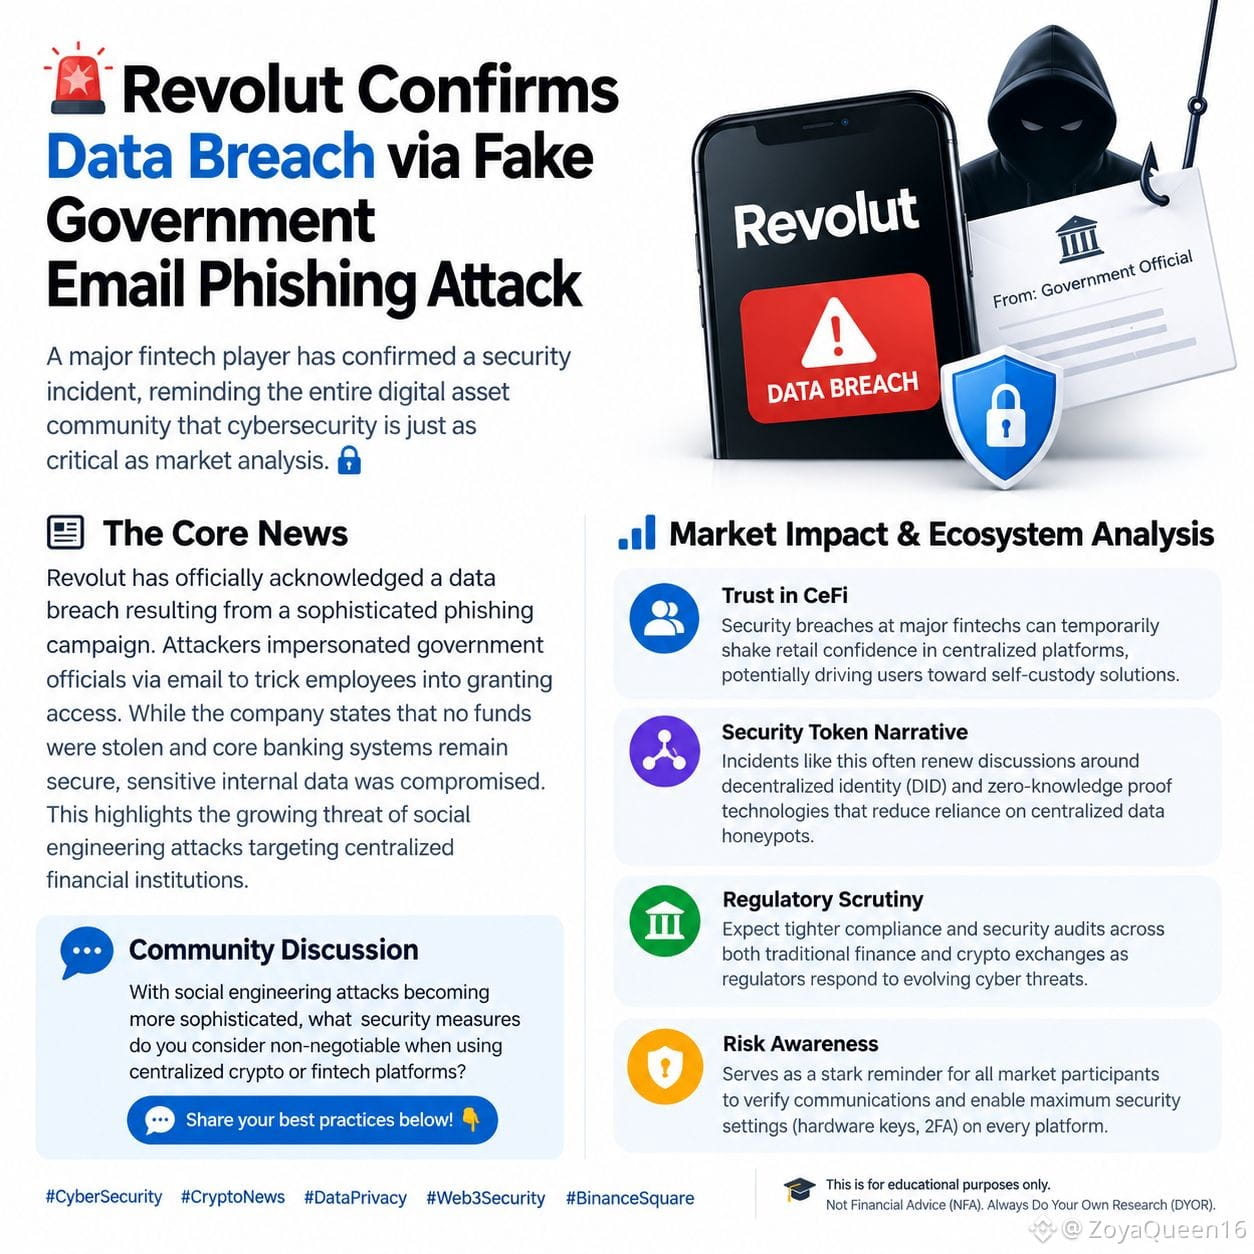
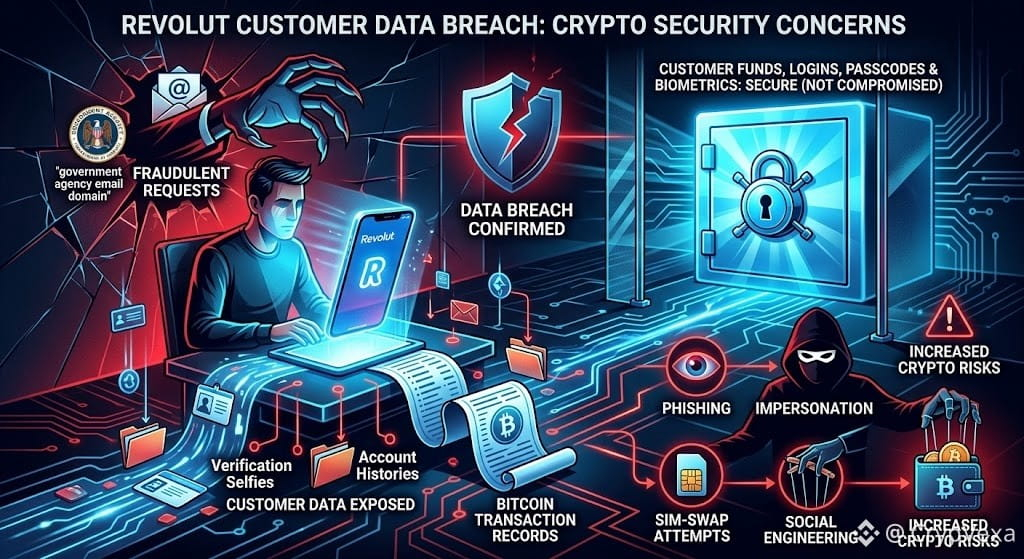
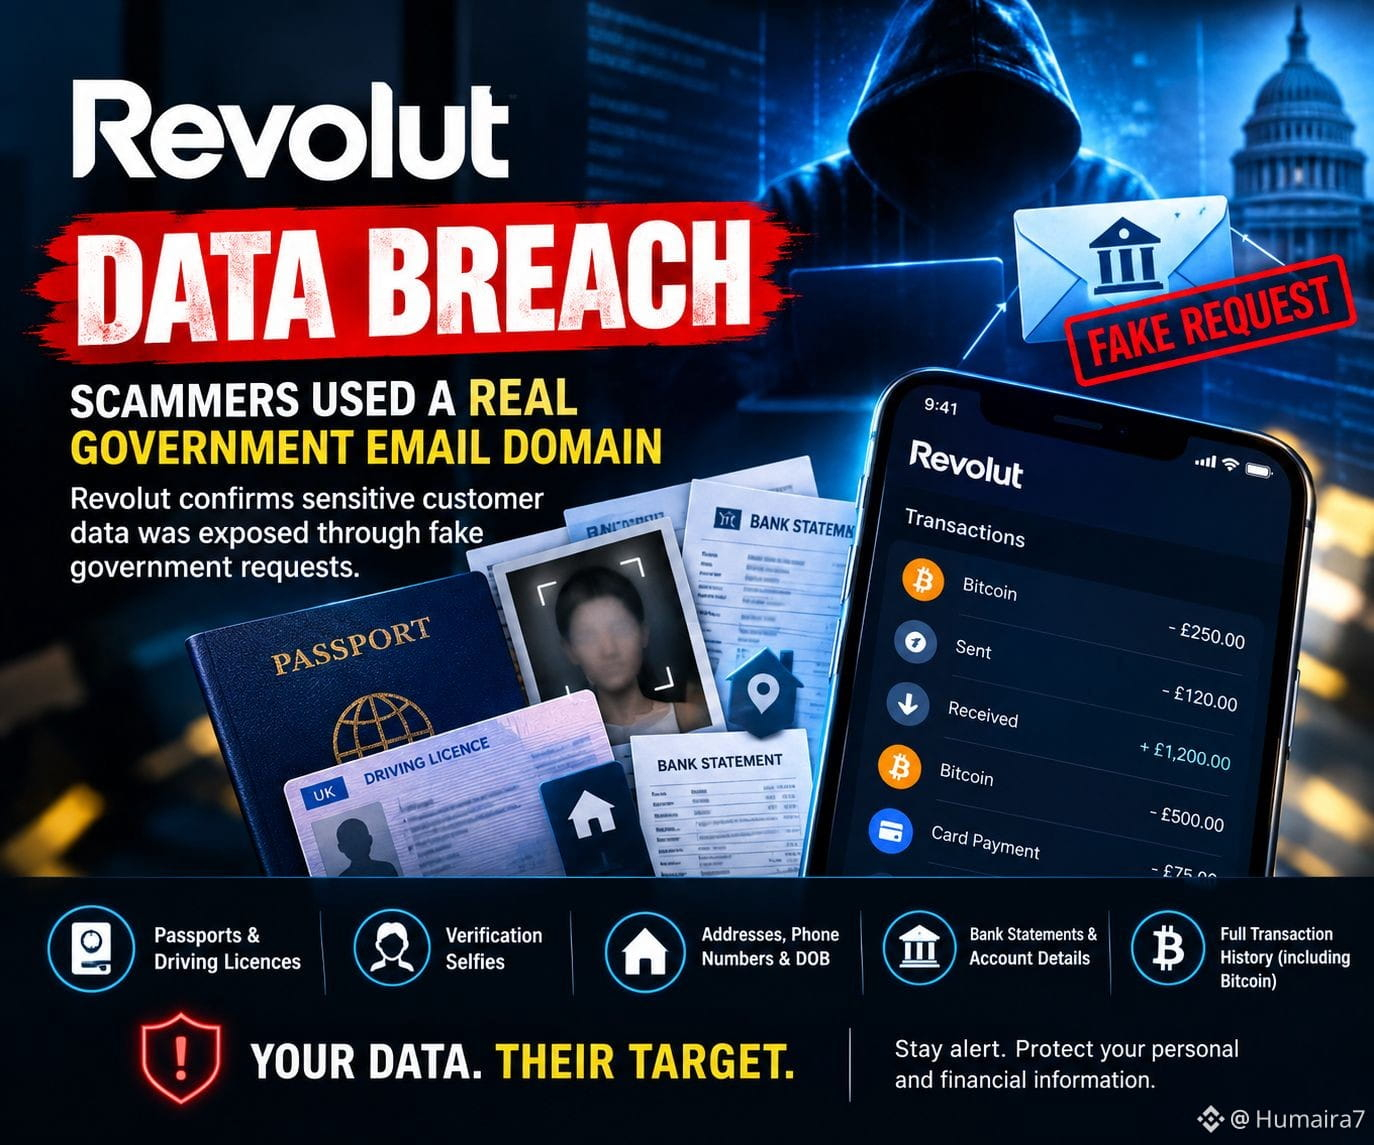
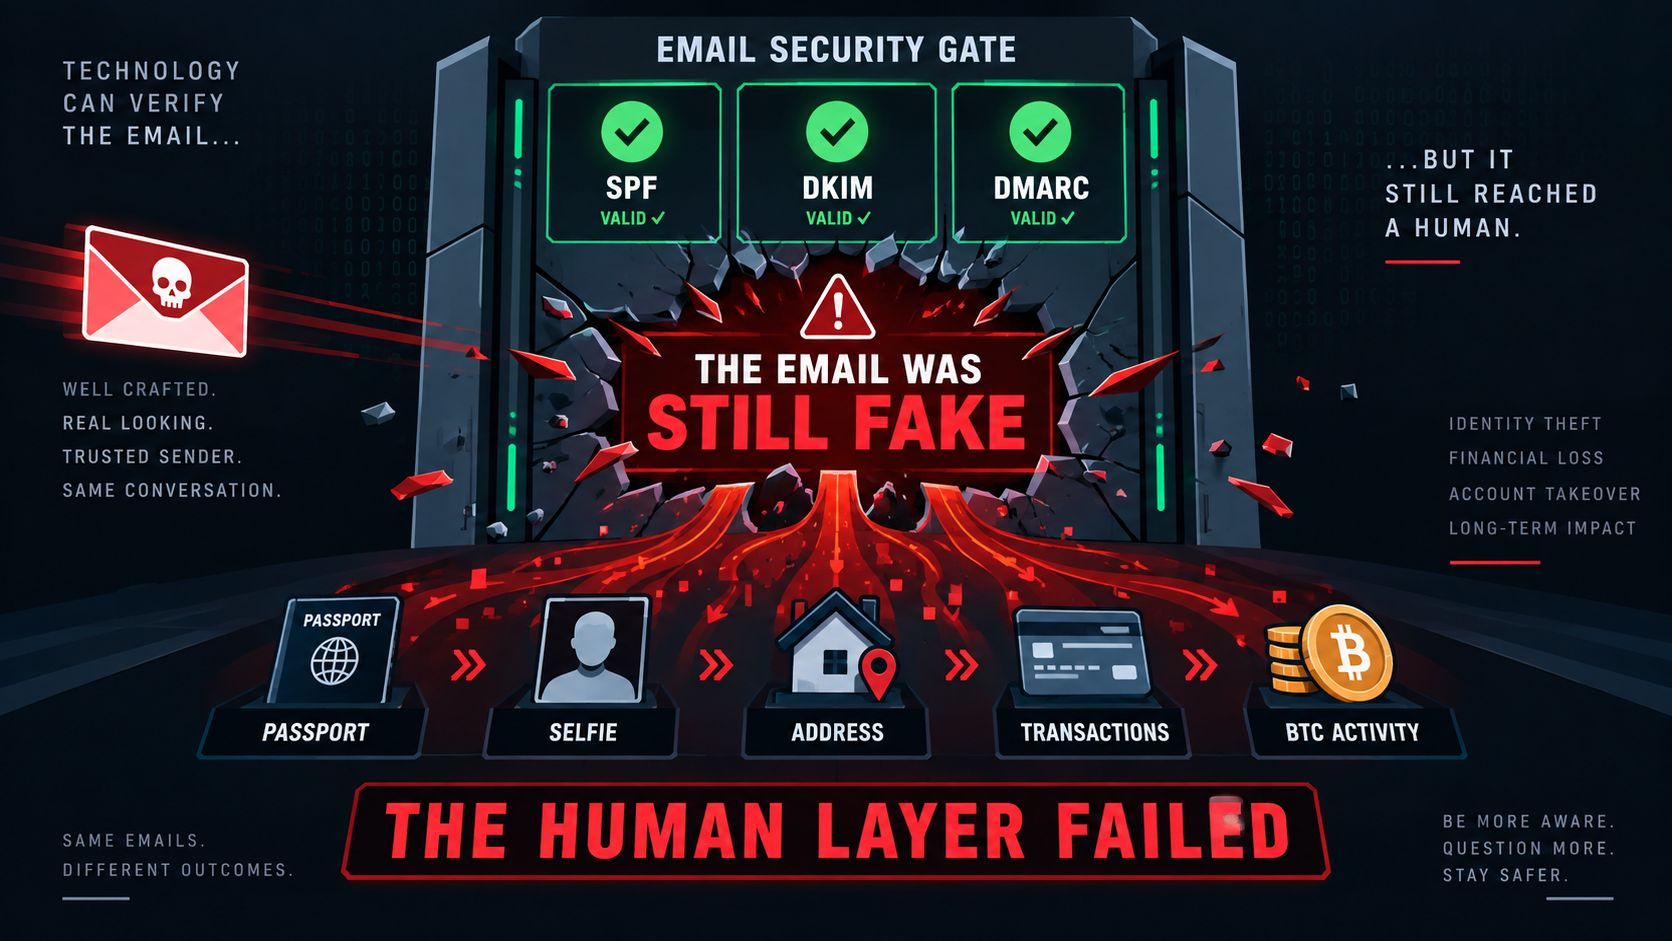
Revolut a confirmé qu’une partie non autorisée a obtenu des informations sensibles sur des clients après avoir utilisé des demandes frauduleuses semblant provenir d’un domaine d’adresse e-mail d’une agence gouvernementale légitime.
📊 ÉLÉMENTS CLÉS :
• Revolut confirme une violation des données clients
• Les demandes frauduleuses utilisaient un domaine e-mail gouvernemental légitime
• Un nombre limité de clients aurait été touché
• Les informations exposées pourraient inclure des données d’identité et de contact
• Les notifications aux clients faisaient également référence à des documents d’identité, des selfies de vérification, des relevés de compte et des historiques de transactions
• Revolut affirme que les fonds des clients et ses systèmes n’ont pas été affectés
• L’entreprise a informé les clients concernés et les autorités compétentes
⚠️ POURQUOI C’EST IMPORTANT :
Cet incident met en évidence l’augmentation des risques d’attaques d’ingénierie sociale et d’usurpation d’identité visant les plateformes financières.
Pour les utilisateurs de crypto, l’exposition d’informations liées à l’identité et aux transactions peut accroître le risque de phishing, d’usurpation d’identité et d’arnaques ciblées.
📌 À RETENIR CÔTÉ CRYPTO :
Il s’agit principalement d’un problème de cybersécurité et de protection des données, et non d’un signal direct pour le marché des crypto-actifs. Les utilisateurs doivent rester prudents face aux e-mails, messages ou demandes inattendus visant des informations sensibles.
🔒 RAPPEL DE SÉCURITÉ :
Ne partagez jamais votre phrase de départ (seed), vos clés privées, vos mots de passe ou vos codes à usage unique. Vérifiez les demandes suspectes via les canaux officiels.
$ETHFI $MARSCOIN $KAVA