

#coldcardtheftinvestigationadvances
coldcardtheftinvestigationadvances
72,539 vues
666 mentions
Populaire
Récents
👀🗣️ L’enquête sur le vol massif de 115 M$ et sur le vol de Coldcard, un portefeuille matériel, a permis de réaliser une avancée significative.
🚨 Percée majeure dans l’enquête
✍🏼Erreur d’abonnement de compte :
Les enquêteurs découvrent que le principal attaquant utilise un compte payant auprès d’un fournisseur de services commerciaux de données de blockchain afin de cartographier les cibles.
Les horodatages des journaux internes du compte payant correspondent parfaitement au schéma exact des vidanges de portefeuilles, fournissant aux autorités des détails de paiement et d’enregistrement dans le monde réel.
✍🏼Identité probablement connue :
L’analyste de recherche de Galaxy, Alex Thorn, indique que, grâce à cet essai d’abonnement, les forces de l’ordre pourraient déjà connaître l’identité exacte du premier « vague » d’attaquants.
✍🏼Le lien entre les vagues 1 & 2 :
Environ 1 082,65 BTC provenant de la première vague restent entièrement non déplacés dans les adresses d’origine des attaquants.
Une seconde vague de vol (dérobant encore 76 BTC) a partagé une empreinte de portefeuille identique et un style de transaction similaire, confirmant que les deux vagues ont été orchestrées par la même entité.
#ColdcardTheftInvestigationAdvances
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
👀🗣️ L’enquête sur le vol massif de 115 M$ et sur le vol de Coldcard, un portefeuille matériel, a permis de réaliser une avancée significative.
🚨 Percée majeure dans l’enquête
✍🏼Erreur d’abonnement de compte :
Les enquêteurs découvrent que le principal attaquant utilise un compte payant auprès d’un fournisseur de services commerciaux de données de blockchain afin de cartographier les cibles.
Les horodatages des journaux internes du compte payant correspondent parfaitement au schéma exact des vidanges de portefeuilles, fournissant aux autorités des détails de paiement et d’enregistrement dans le monde réel.
✍🏼Identité probablement connue :
L’analyste de recherche de Galaxy, Alex Thorn, indique que, grâce à cet essai d’abonnement, les forces de l’ordre pourraient déjà connaître l’identité exacte du premier « vague » d’attaquants.
✍🏼Le lien entre les vagues 1 & 2 :
Environ 1 082,65 BTC provenant de la première vague restent entièrement non déplacés dans les adresses d’origine des attaquants.
Une seconde vague de vol (dérobant encore 76 BTC) a partagé une empreinte de portefeuille identique et un style de transaction similaire, confirmant que les deux vagues ont été orchestrées par la même entité.
#ColdcardTheftInvestigationAdvances
$BTC
$ETH
1
30

👀 ENQUÊTE SUR LA COLD CARD MET EN LUMIÈRE LA DÉTENTION EN AUTO-SOUVERAIN
L’enquête en cours met en évidence une réalité importante de la crypto : détenir vos clés, c’est aussi protéger vos clés. 🔑
Un portefeuille matériel n’est qu’une partie d’une stratégie de sécurité. L’accès physique, la protection par code PIN et la sécurité de la phrase de récupération peuvent tous avoir de l’importance.
$BTC investisseurs devraient traiter la conservation avec autant de sérieux que l’investissement lui-même.
#coldcardtheftinvestigationadvances
28
🚀 ÉTUI COLD CARD : UNE RAISON DE PRENDRE SÉRIEUSEMENT LA SÉCURITÉ CRYPTO
L’enquête en cours sur le vol de Coldcard met en lumière l’autoconservation et la sécurité du portefeuille matériel. 🔐
Pour les $BTC investisseurs, c’est un rappel pour renforcer les pratiques de conservation avant de mettre du capital au travail.
Si vous envisagez une position au comptant sur $BTC ou sur $ETH, renseignez-vous sur le marché, choisissez votre point d’entrée avec soin, protégez vos actifs et gérez votre risque. 📊🧠
Un bon trading commence par une bonne sécurité.
#coldcardtheftinvestigationadvances
48
·
--
#coldcardtheftinvestigationadvances
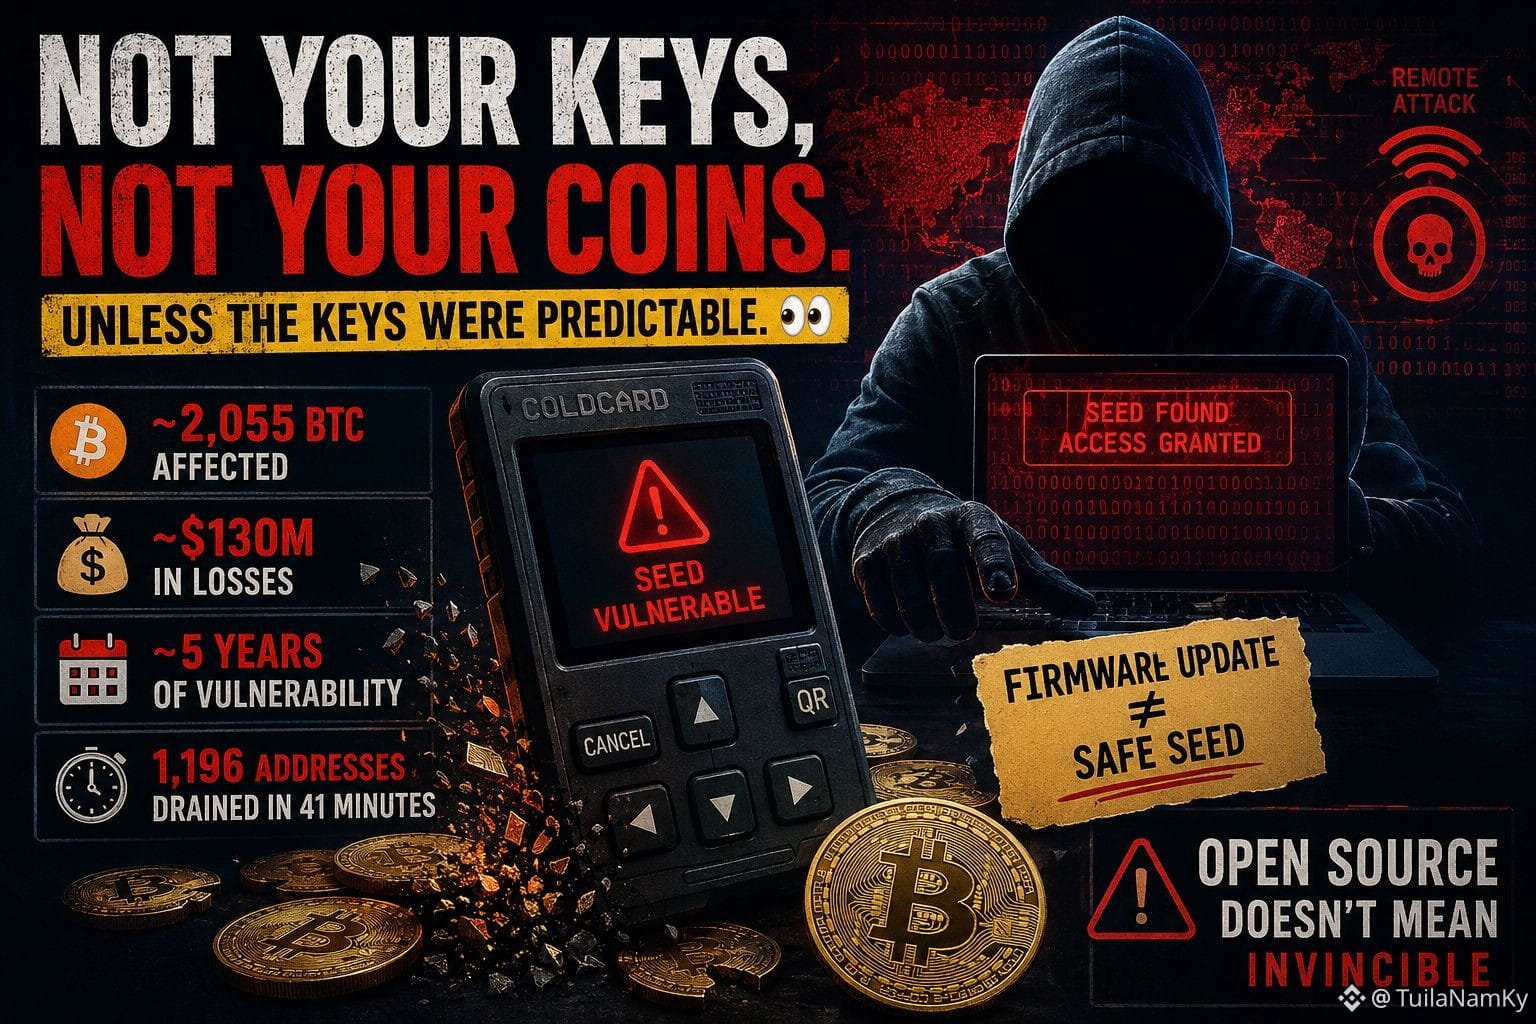
« Pas vos clés, pas vos pièces. »
Sauf si les clés étaient prévisibles. 👀
Un incident de sécurité sur un Coldcard aurait pris de l’ampleur et serait devenu l’une des plus grandes enquêtes de vol de portefeuilles matériels jamais enregistrées.
Les dégâts jusqu’à présent :
→ ~2 055 BTC concernés
→ ~130 M$ de pertes estimées
→ Vulnérabilité présente pendant ~5 ans
→ Une grande vague a vidé 1 196 adresses en seulement 41 minutes
Et voici la partie effrayante.
Le pirate présumé n’aurait pas eu besoin d’un accès physique au portefeuille.
Le problème ne venait pas de Bitcoin.
Il s’agissait d’un manque d’aléatoire.
D’après des informations, certains appareils affectés pourraient revenir à un processus pseudo-aléatoire plus faible pendant la génération de la graine, rendant l’espace de graines possible bien plus facile à attaquer que prévu.
Mais voici le piège caché :
La mise à jour du micrologiciel ne corrige pas automatiquement une ancienne graine.
Si le secret a été généré dans des conditions vulnérables, corriger l’appareil ne rend pas ce secret à nouveau aléatoire.
Et c’est le retournement de situation.
On pense souvent que le code open source signifie plus d’yeux et une meilleure sécurité.
Mais le fait que le code soit public ne garantit pas que les défenseurs trouveront le bug avant que les attaquants ne le fassent.
Square Insight :
L’auto-conservation (self-custody) supprime le risque lié aux contreparties. Elle ne supprime pas le risque logiciel.
Si un portefeuille « cold » peut être compromis sans accès physique, que garantit réellement le « stockage à froid » ?
#Bitcoin #Crypto #Security
$BTC
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances
« Pas vos clés, pas vos pièces. »
Sauf si les clés étaient prévisibles. 👀
Un incident de sécurité sur un Coldcard aurait pris de l’ampleur et serait devenu l’une des plus grandes enquêtes de vol de portefeuilles matériels jamais enregistrées.
Les dégâts jusqu’à présent :
→ ~2 055 BTC concernés
→ ~130 M$ de pertes estimées
→ Vulnérabilité présente pendant ~5 ans
→ Une grande vague a vidé 1 196 adresses en seulement 41 minutes
Et voici la partie effrayante.
Le pirate présumé n’aurait pas eu besoin d’un accès physique au portefeuille.
Le problème ne venait pas de Bitcoin.
Il s’agissait d’un manque d’aléatoire.
D’après des informations, certains appareils affectés pourraient revenir à un processus pseudo-aléatoire plus faible pendant la génération de la graine, rendant l’espace de graines possible bien plus facile à attaquer que prévu.
Mais voici le piège caché :
La mise à jour du micrologiciel ne corrige pas automatiquement une ancienne graine.
Si le secret a été généré dans des conditions vulnérables, corriger l’appareil ne rend pas ce secret à nouveau aléatoire.
Et c’est le retournement de situation.
On pense souvent que le code open source signifie plus d’yeux et une meilleure sécurité.
Mais le fait que le code soit public ne garantit pas que les défenseurs trouveront le bug avant que les attaquants ne le fassent.
Square Insight :
L’auto-conservation (self-custody) supprime le risque lié aux contreparties. Elle ne supprime pas le risque logiciel.
Si un portefeuille « cold » peut être compromis sans accès physique, que garantit réellement le « stockage à froid » ?
#Bitcoin #Crypto #Security
$BTC
107
#coldcardtheftinvestigationadvances
L’enquête sur la récente faille liée aux portefeuilles matériels s’accélère. Voici la dernière répartition de la situation :
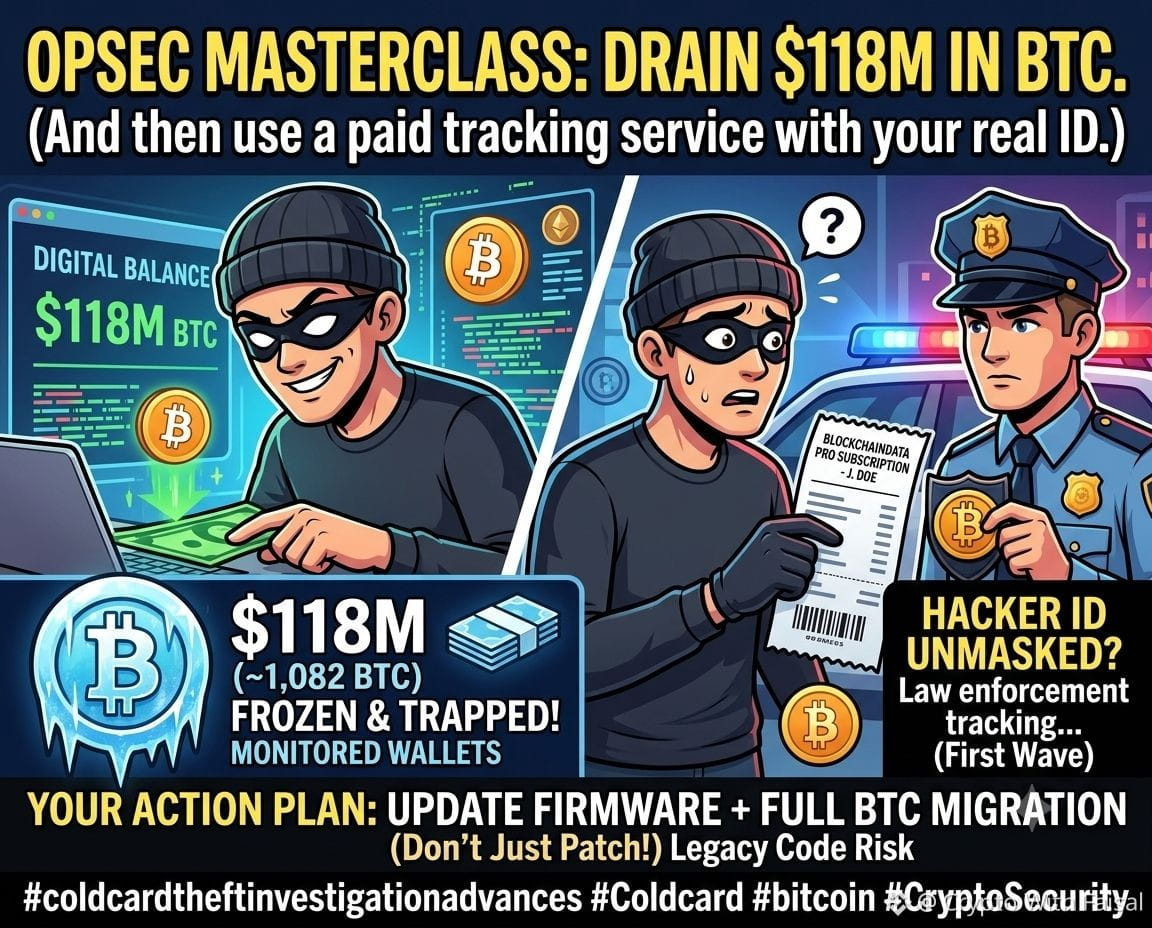
L’empreinte numérique : L’auteur de la compromission a commis une erreur majeure de sécurité opérationnelle en utilisant un service payant de données en chaîne. Il a essentiellement financé un abonnement qui a laissé une trace directe, en clair, menant aux autorités.
Liquidités gelées : Environ 1 082 BTC (d’une valeur proche de 118 M$) est actuellement immobilisé dans des portefeuilles fortement surveillés. Le capital est, de fait, piégé ; exécuter un transfert sans déclencher une détection globale constitue leur principal obstacle.
Le déplacement de la responsabilité : Le récit passe de la cybersécurité à la salle d’audience. Les discussions de l’industrie s’intensifient concernant la responsabilité des fabricants de matériel face à des défauts catastrophiques de micrologiciel, avec désormais d’énormes poursuites en jeu.
Profil de l’attaquant : Des renseignements indiquent que des agences auraient peut-être déjà identifié l’acteur à l’origine de la première vague de compromissions. Toutefois, les compromissions suivantes qui ont drainé 2 000 BTC supplémentaires s’avèrent bien plus difficiles à retracer.
Plan d’action : Si votre phrase de récupération (seed phrase) a été générée avec un code hérité, la simple mise à jour de votre appareil ne suffit pas. Vous devez mettre à jour votre micrologiciel et migrer immédiatement votre capital vers une configuration sécurisée.
Protégez vos actifs et maintenez une gestion stricte des risques. Ceci n’est pas un conseil financier.
#Coldcard #bitcoin #CryptoSecurity
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$SOL
{future}(SOLUSDT)
#coldcardtheftinvestigationadvances
L’enquête sur la récente faille liée aux portefeuilles matériels s’accélère. Voici la dernière répartition de la situation :
L’empreinte numérique : L’auteur de la compromission a commis une erreur majeure de sécurité opérationnelle en utilisant un service payant de données en chaîne. Il a essentiellement financé un abonnement qui a laissé une trace directe, en clair, menant aux autorités.
Liquidités gelées : Environ 1 082 BTC (d’une valeur proche de 118 M$) est actuellement immobilisé dans des portefeuilles fortement surveillés. Le capital est, de fait, piégé ; exécuter un transfert sans déclencher une détection globale constitue leur principal obstacle.
Le déplacement de la responsabilité : Le récit passe de la cybersécurité à la salle d’audience. Les discussions de l’industrie s’intensifient concernant la responsabilité des fabricants de matériel face à des défauts catastrophiques de micrologiciel, avec désormais d’énormes poursuites en jeu.
Profil de l’attaquant : Des renseignements indiquent que des agences auraient peut-être déjà identifié l’acteur à l’origine de la première vague de compromissions. Toutefois, les compromissions suivantes qui ont drainé 2 000 BTC supplémentaires s’avèrent bien plus difficiles à retracer.
Plan d’action : Si votre phrase de récupération (seed phrase) a été générée avec un code hérité, la simple mise à jour de votre appareil ne suffit pas. Vous devez mettre à jour votre micrologiciel et migrer immédiatement votre capital vers une configuration sécurisée.
Protégez vos actifs et maintenez une gestion stricte des risques. Ceci n’est pas un conseil financier.
#Coldcard #bitcoin #CryptoSecurity
$BTC
$ETH
$SOL
1.2k

·
--
Haussier
#ColdcardTheftInvestigationAdvances
🔍 Les enquêteurs pourraient se rapprocher du hacker de Coldcard — mais les questions restent plus nombreuses que les réponses
Quelques semaines après que des utilisateurs de Coldcard aient vu des millions de bitcoins disparaître, l’histoire passe de « comment cela s’est-il produit ? » à « qui en était à l’origine ? »
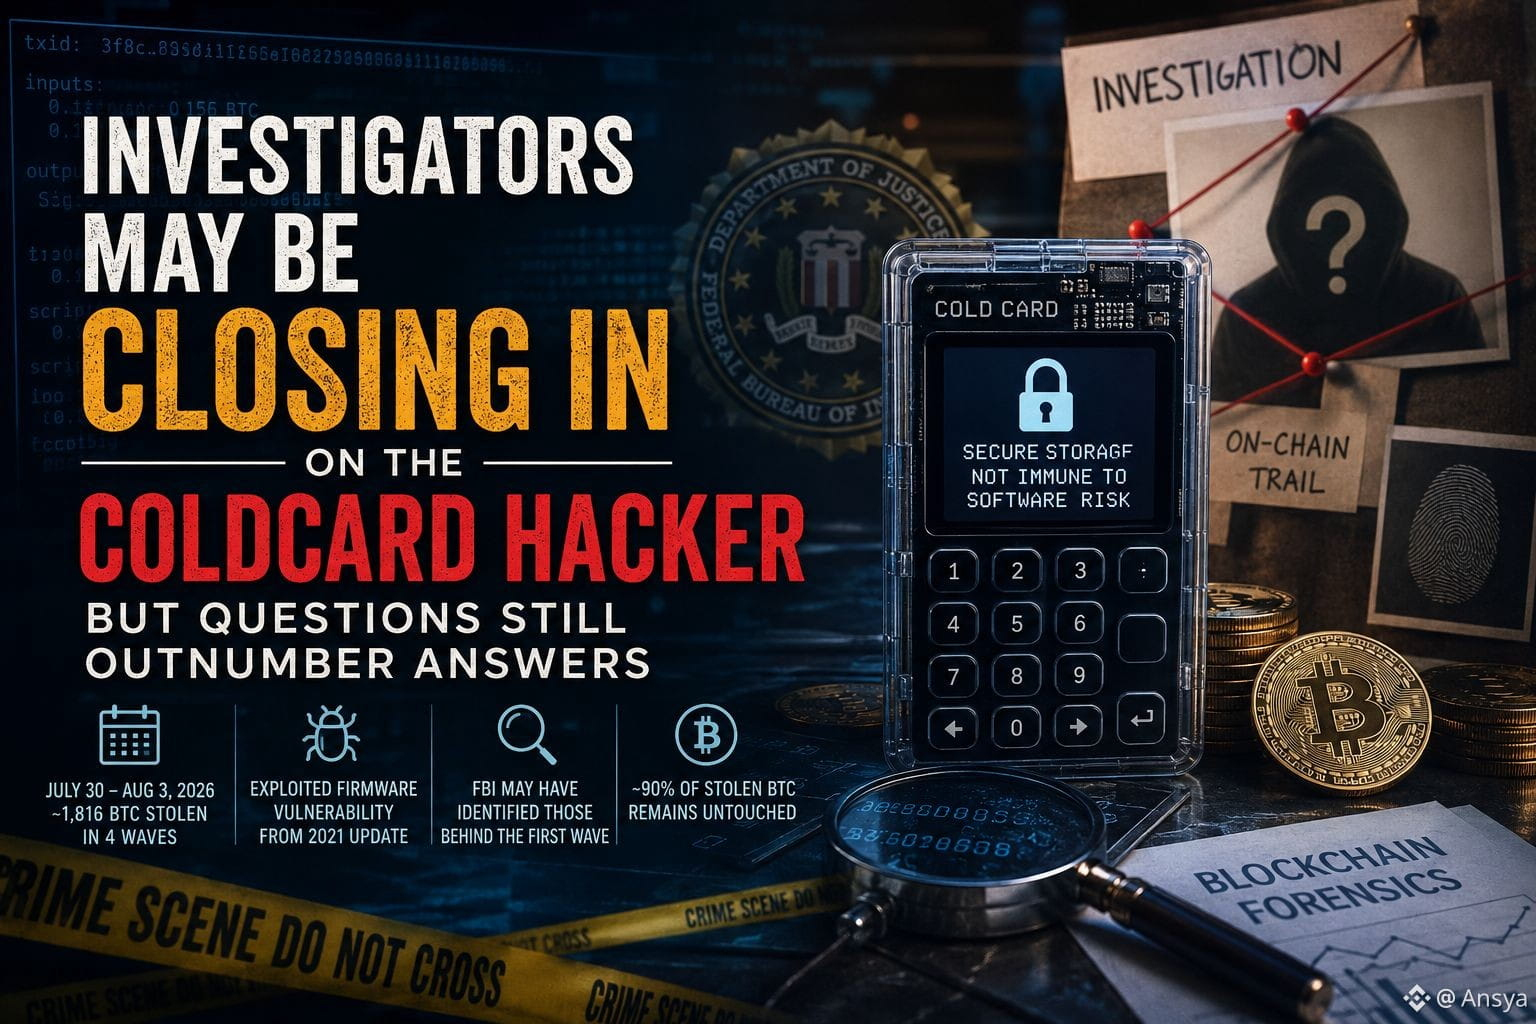
Entre le 30 juillet et le 3 août, environ 1 816 BTC auraient été dérobés en quatre vagues. Les attaques seraient liées à une vulnérabilité du micrologiciel remontant à une mise à jour de 2021 pouvant rendre les clés privées concernées prévisibles, sans que les attaquants aient besoin d’accéder physiquement aux appareils.
D’après les informations de Bitcoin Magazine, le FBI aurait identifié les acteurs à l’origine de la première vague, qui a vidé environ 11,8 millions de dollars de BTC. Les enquêteurs auraient retracé l’activité on-chain de l’attaquant à un compte payant chez un grand fournisseur de données de blockchain, et des journaux internes correspondraient prétendument au schéma du vol avec une précision inhabituelle.
Mais ce n’est clairement pas résolu.
Le FBI n’a pas confirmé publiquement de suspect, d’arrestation ou la récupération des fonds dérobés. Pour l’instant, l’enquête doit donc être considérée comme en cours.
Pourquoi c’est important : ce n’est pas seulement une histoire autour de Coldcard. C’est un rappel que les portefeuilles matériels peuvent encore faire face à des risques au niveau logiciel — et que l’analyse forensique de la blockchain peut parfois donner aux enquêteurs des pistes puissantes, même lorsque les transactions sont pseudonymes.
Un autre détail à surveiller : la majeure partie des BTC volés serait restée intacte depuis les attaques.
Si ces fonds commencent à bouger, cela pourrait offrir aux enquêteurs une autre piste importante.
Est-ce que cela deviendra l’élément décisif dont cette affaire a besoin, ou seulement le début d’une longue chasse ?
$RED $MAGMA $SKYAI
{future}(SKYAIUSDT)
{future}(MAGMAUSDT)
{future}(REDUSDT)
#ColdcardTheftInvestigationAdvances
🔍 Les enquêteurs pourraient se rapprocher du hacker de Coldcard — mais les questions restent plus nombreuses que les réponses
Quelques semaines après que des utilisateurs de Coldcard aient vu des millions de bitcoins disparaître, l’histoire passe de « comment cela s’est-il produit ? » à « qui en était à l’origine ? »
Entre le 30 juillet et le 3 août, environ 1 816 BTC auraient été dérobés en quatre vagues. Les attaques seraient liées à une vulnérabilité du micrologiciel remontant à une mise à jour de 2021 pouvant rendre les clés privées concernées prévisibles, sans que les attaquants aient besoin d’accéder physiquement aux appareils.
D’après les informations de Bitcoin Magazine, le FBI aurait identifié les acteurs à l’origine de la première vague, qui a vidé environ 11,8 millions de dollars de BTC. Les enquêteurs auraient retracé l’activité on-chain de l’attaquant à un compte payant chez un grand fournisseur de données de blockchain, et des journaux internes correspondraient prétendument au schéma du vol avec une précision inhabituelle.
Mais ce n’est clairement pas résolu.
Le FBI n’a pas confirmé publiquement de suspect, d’arrestation ou la récupération des fonds dérobés. Pour l’instant, l’enquête doit donc être considérée comme en cours.
Pourquoi c’est important : ce n’est pas seulement une histoire autour de Coldcard. C’est un rappel que les portefeuilles matériels peuvent encore faire face à des risques au niveau logiciel — et que l’analyse forensique de la blockchain peut parfois donner aux enquêteurs des pistes puissantes, même lorsque les transactions sont pseudonymes.
Un autre détail à surveiller : la majeure partie des BTC volés serait restée intacte depuis les attaques.
Si ces fonds commencent à bouger, cela pourrait offrir aux enquêteurs une autre piste importante.
Est-ce que cela deviendra l’élément décisif dont cette affaire a besoin, ou seulement le début d’une longue chasse ?
$RED $MAGMA $SKYAI
209
🚨 DRAPEAU ROUGE POUR LES détenteurs de Coldcard
L’enquête est encore en cours et des chercheurs ont prévenu que d’autres portefeuilles vulnérables pourraient rester exposés. Galaxy a conseillé aux utilisateurs concernés de Coldcard à signature unique de déplacer leurs fonds vers de nouvelles adresses.
🔴 Ne présumez pas qu’un portefeuille matériel signifie automatiquement que vos fonds sont en sécurité.
🔴 Ne faites pas de ventes par panique à cause du titre.
🟢 Distinguez le problème de sécurité du portefeuille du réseau sous-jacent de Bitcoin.
Les traders de $BTC doivent vérifier leur configuration de garde et prendre des décisions sur la base des faits, pas de la peur.
#coldcardtheftinvestigationadvances
744
😱 Une hardware wallet ne suffisait pas ?
L’incident de Coldcard est frappant parce que des chercheurs affirment que des attaquants ont pu reconstruire des clés privées vulnérables sans accéder physiquement aux appareils. La première grande vague a vidé 1 082,65 BTC en environ 41 minutes.
Cela change la façon dont de nombreux traders pensent la « cold storage ». La blockchain de $BTC n’a pas été piratée : la vulnérabilité se trouvait dans la génération des clés de wallet concerné.
Pour les traders, la sécurité fait désormais partie de l’équation du risque. 🔐📊
#coldcardtheftinvestigationadvances
2
794
·
--
Haussier
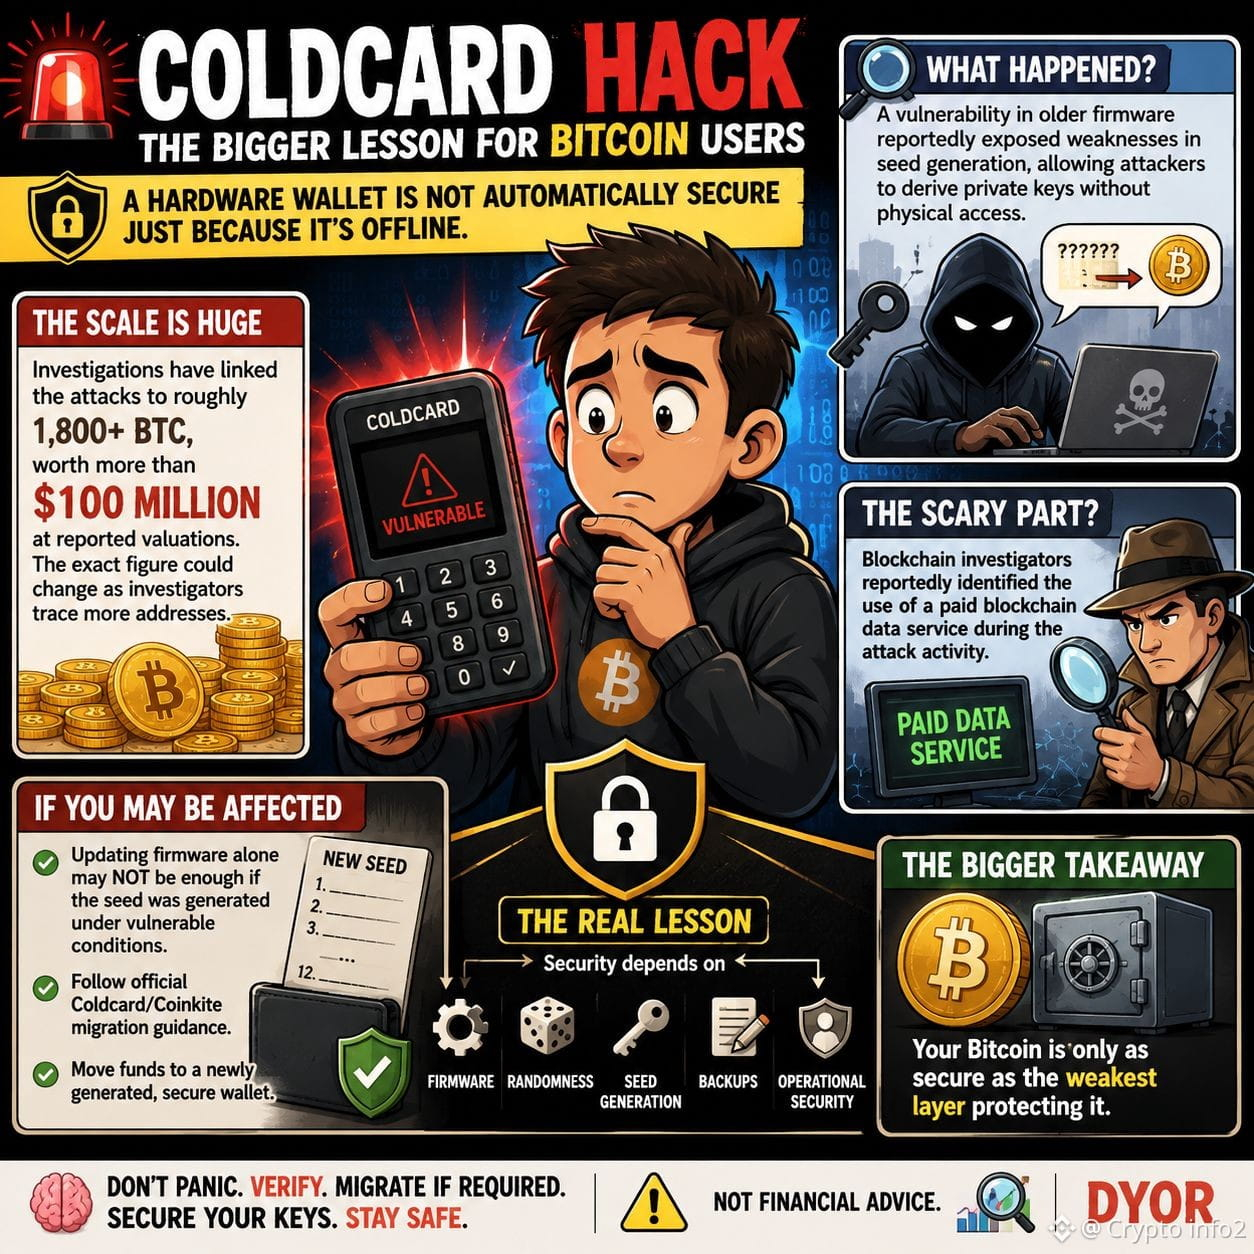
#coldcardtheftinvestigationadvances 🚨 HACK COLDCARD : LA GRANDE LEÇON POUR LES UTILISATEURS DE BITCOIN
🚨 Votre portefeuille matériel peut être hors ligne… et pourtant ne pas être sûr.
L’incident Coldcard rapporté est un rappel majeur que la sécurité crypto va bien au-delà de la protection du dispositif physique.
🔎 Que s’est-il passé ?
Une vulnérabilité, qui toucherait des firmwares plus anciens, a exposé des faiblesses dans la génération de seed, permettant potentiellement aux attaquants de dériver des clés privées sans accéder physiquement au portefeuille.
💰 L’ampleur est énorme.
Les enquêtes ont relié les attaques à environ 1 800+ BTC, soit plus de 100 M$ aux valorisations rapportées. Le chiffre exact pourrait évoluer à mesure que les enquêteurs retracent davantage d’adresses.
🕵️ Le plus effrayant ?
Des enquêteurs blockchain auraient identifié l’utilisation d’un service payant de données blockchain pendant l’activité d’attaque. Les mouvements on-chain peuvent laisser une énorme trace numérique.
⚠️ Si vous pensez être concerné :
La mise à jour du firmware seule peut ne PAS suffire si la seed a été générée dans des conditions vulnérables. Suivez les consignes officielles de migration Coldcard/Coinkite et transférez les fonds vers un portefeuille nouvellement généré, sécurisé.
🔐 La vraie leçon :
Le portefeuille matériel ≠ sécurité automatique.
La sécurité dépend du firmware + du hasard (randomness) + de la génération de la seed + des sauvegardes + de la sécurité opérationnelle.
Votre Bitcoin n’est aussi sécurisé que le maillon le plus faible qui le protège.
🧠 Ne paniquez pas. Vérifiez. Migrez si nécessaire. Sécurisez vos clés.
Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).
#Bitcoin #BTC #Coldcard #CryptoSecurity
CLIQUEZ CI-DESSOUS POUR TRADER👇
$BTC $BNB $SOL
{future}(SOLUSDT)
{future}(BNBUSDT)
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances 🚨 HACK COLDCARD : LA GRANDE LEÇON POUR LES UTILISATEURS DE BITCOIN
🚨 Votre portefeuille matériel peut être hors ligne… et pourtant ne pas être sûr.
L’incident Coldcard rapporté est un rappel majeur que la sécurité crypto va bien au-delà de la protection du dispositif physique.
🔎 Que s’est-il passé ?
Une vulnérabilité, qui toucherait des firmwares plus anciens, a exposé des faiblesses dans la génération de seed, permettant potentiellement aux attaquants de dériver des clés privées sans accéder physiquement au portefeuille.
💰 L’ampleur est énorme.
Les enquêtes ont relié les attaques à environ 1 800+ BTC, soit plus de 100 M$ aux valorisations rapportées. Le chiffre exact pourrait évoluer à mesure que les enquêteurs retracent davantage d’adresses.
🕵️ Le plus effrayant ?
Des enquêteurs blockchain auraient identifié l’utilisation d’un service payant de données blockchain pendant l’activité d’attaque. Les mouvements on-chain peuvent laisser une énorme trace numérique.
⚠️ Si vous pensez être concerné :
La mise à jour du firmware seule peut ne PAS suffire si la seed a été générée dans des conditions vulnérables. Suivez les consignes officielles de migration Coldcard/Coinkite et transférez les fonds vers un portefeuille nouvellement généré, sécurisé.
🔐 La vraie leçon :
Le portefeuille matériel ≠ sécurité automatique.
La sécurité dépend du firmware + du hasard (randomness) + de la génération de la seed + des sauvegardes + de la sécurité opérationnelle.
Votre Bitcoin n’est aussi sécurisé que le maillon le plus faible qui le protège.
🧠 Ne paniquez pas. Vérifiez. Migrez si nécessaire. Sécurisez vos clés.
Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).
#Bitcoin #BTC #Coldcard #CryptoSecurity
CLIQUEZ CI-DESSOUS POUR TRADER👇
$BTC $BNB $SOL
4
1.1k
·
--
Haussier
#coldcardtheftinvestigationadvances
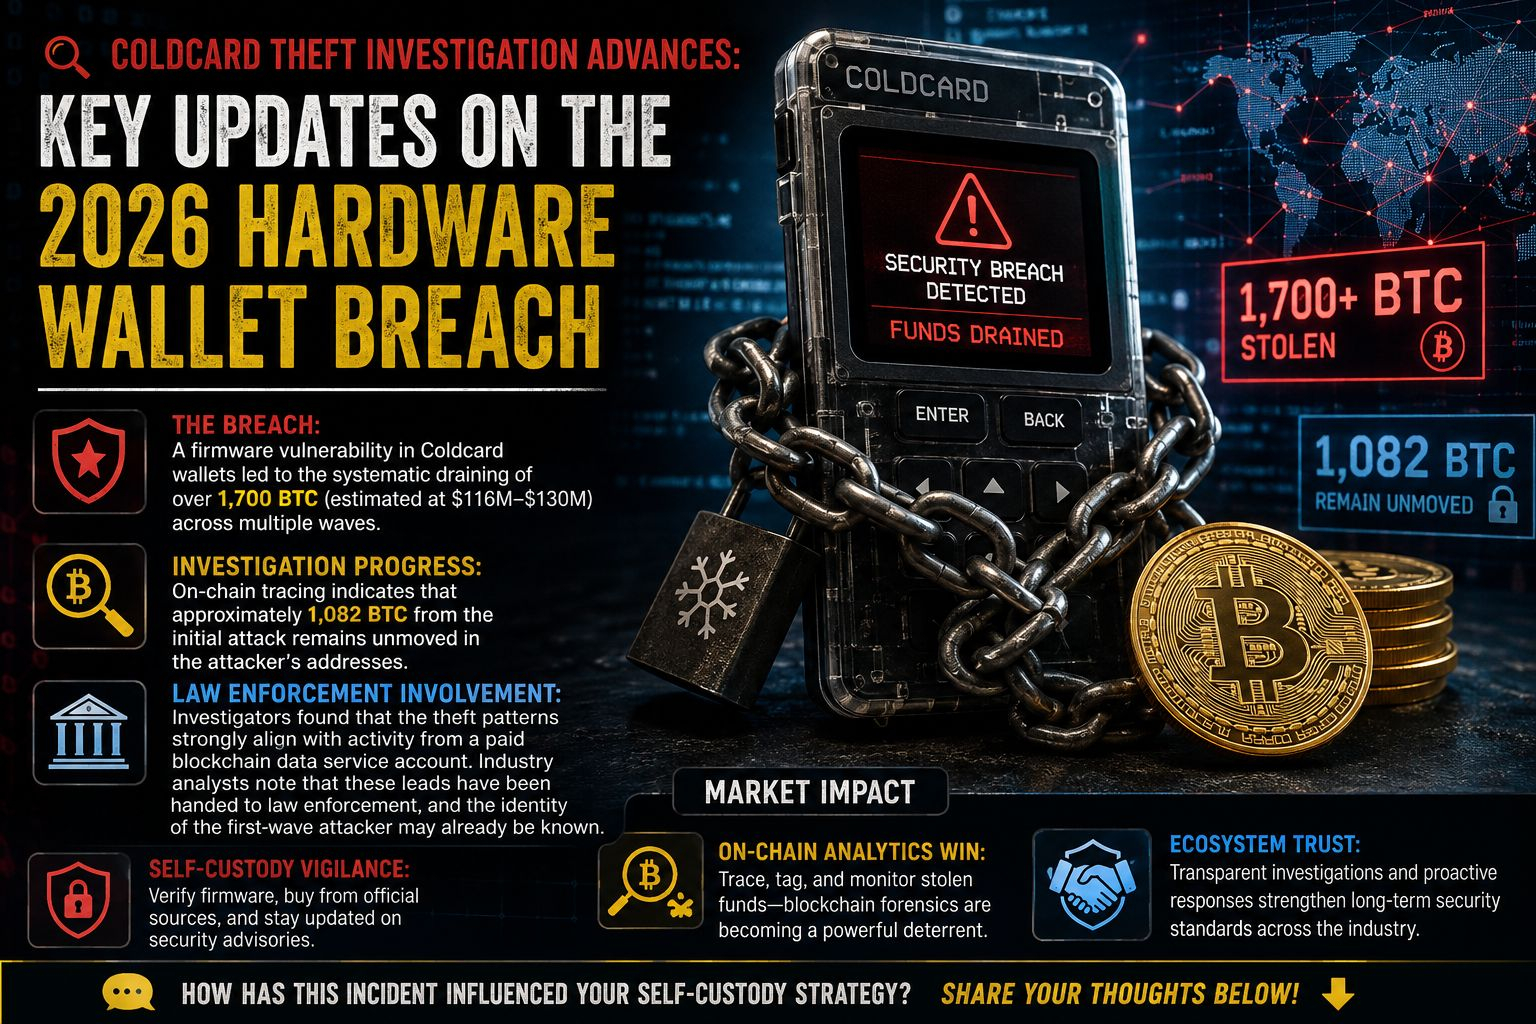
🔍 L’enquête sur le vol de Coldcard progresse : mises à jour clés sur la faille du portefeuille matériel de 2026
Des progrès significatifs ont été réalisés pour suivre les fonds et identifier les acteurs derrière l’exploit récent visant le portefeuille matériel Coldcard. Voici ce que révèlent les dernières données on-chain et les rapports d’enquête.
📰 Actualités principales
• 🛡️ La brèche : une vulnérabilité du micrologiciel dans les portefeuilles Coldcard a conduit au vidage systématique de plus de 1 700 BTC (estimés à 116 M$–130 M$) sur plusieurs vagues.
• 🕵️ Avancées de l’enquête : le traçage on-chain indique qu’environ 1 082 BTC issus de l’attaque initiale restent immobiles dans les adresses de l’attaquant [[7]].
• 🏛️ Implication des forces de l’ordre : les enquêteurs ont constaté que les schémas du vol correspondent fortement à l’activité d’un compte de service de données blockchain rémunéré. Des analystes du secteur indiquent que ces pistes ont été transmises aux forces de l’ordre, et que l’identité de l’attaquant de la première vague pourrait déjà être connue [[7]].
📊 Impact sur le marché
• 🔐 Vigilance en matière de self-custody : cet événement souligne l’importance cruciale de vérifier l’intégrité du micrologiciel des portefeuilles matériels, de s’approvisionner directement auprès des fabricants, et de rester à jour sur les avis de sécurité.
• 🔎 Réussite de l’analytique on-chain : la capacité à tracer activement, à étiqueter et à surveiller les fonds volés montre l’efficacité croissante des outils de forensic blockchain pour dissuader les sorties illicites de fonds.
• ⚖️ Confiance de l’écosystème : bien qu’une inquiétude à court terme puisse surgir autour de modèles d’appareils spécifiques, des enquêtes transparentes et des post-mortems proactifs de la part des fabricants renforcent finalement les standards de sécurité du secteur à long terme.
Comment cet incident a-t-il influencé votre stratégie personnelle de self-custody ? Utilisez-vous un seul portefeuille matériel, ou avez-vous exploré des configurations multi-signatures pour plus de sécurité ? Partagez vos réflexions ci-dessous ! 👇
$BTW $TREE $MUBARAK
{future}(MUBARAKUSDT)
{future}(TREEUSDT)
{future}(BTWUSDT)
#coldcardtheftinvestigationadvances
🔍 L’enquête sur le vol de Coldcard progresse : mises à jour clés sur la faille du portefeuille matériel de 2026
Des progrès significatifs ont été réalisés pour suivre les fonds et identifier les acteurs derrière l’exploit récent visant le portefeuille matériel Coldcard. Voici ce que révèlent les dernières données on-chain et les rapports d’enquête.
📰 Actualités principales
• 🛡️ La brèche : une vulnérabilité du micrologiciel dans les portefeuilles Coldcard a conduit au vidage systématique de plus de 1 700 BTC (estimés à 116 M$–130 M$) sur plusieurs vagues.
• 🕵️ Avancées de l’enquête : le traçage on-chain indique qu’environ 1 082 BTC issus de l’attaque initiale restent immobiles dans les adresses de l’attaquant [[7]].
• 🏛️ Implication des forces de l’ordre : les enquêteurs ont constaté que les schémas du vol correspondent fortement à l’activité d’un compte de service de données blockchain rémunéré. Des analystes du secteur indiquent que ces pistes ont été transmises aux forces de l’ordre, et que l’identité de l’attaquant de la première vague pourrait déjà être connue [[7]].
📊 Impact sur le marché
• 🔐 Vigilance en matière de self-custody : cet événement souligne l’importance cruciale de vérifier l’intégrité du micrologiciel des portefeuilles matériels, de s’approvisionner directement auprès des fabricants, et de rester à jour sur les avis de sécurité.
• 🔎 Réussite de l’analytique on-chain : la capacité à tracer activement, à étiqueter et à surveiller les fonds volés montre l’efficacité croissante des outils de forensic blockchain pour dissuader les sorties illicites de fonds.
• ⚖️ Confiance de l’écosystème : bien qu’une inquiétude à court terme puisse surgir autour de modèles d’appareils spécifiques, des enquêtes transparentes et des post-mortems proactifs de la part des fabricants renforcent finalement les standards de sécurité du secteur à long terme.
Comment cet incident a-t-il influencé votre stratégie personnelle de self-custody ? Utilisez-vous un seul portefeuille matériel, ou avez-vous exploré des configurations multi-signatures pour plus de sécurité ? Partagez vos réflexions ci-dessous ! 👇
$BTW $TREE $MUBARAK
2
186
#ColdcardTheftInvestigationAdvances
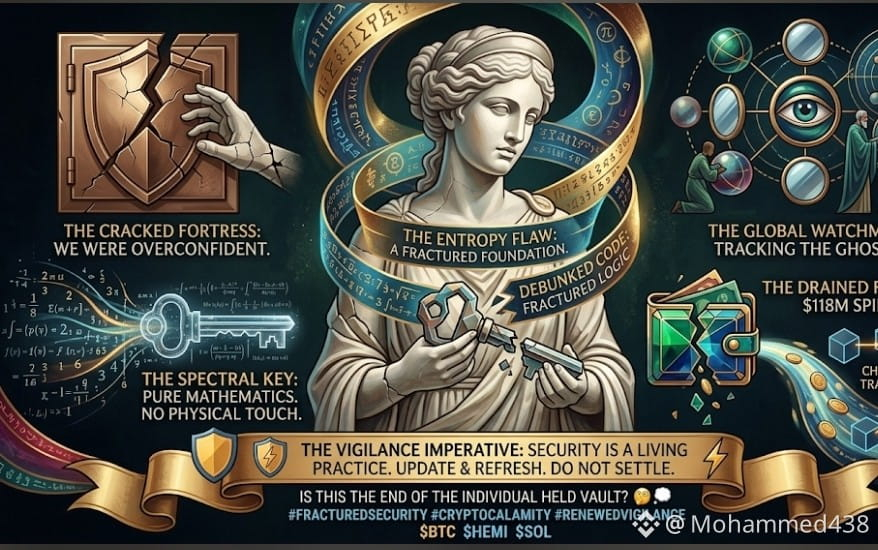
Nous pensions que les wallets cold étaient incassables… en fait, nous avions tort ! 🤯❌
Plus de 118 M$ ont été dérobés à partir de wallets Coldcard hors ligne. L’infographie détaille ce qui s’est passé :
1️⃣ La faille : un bug de code caché dans la génération de nombres aléatoires (Entropy) existait depuis des années.
2️⃣ L’exploitation : des pirates ont, par des calculs, deviné des clés privées et volé des fonds sans toucher à un appareil !
3️⃣ La poursuite : le FBI et les enquêteurs (en haut à droite) suivent désormais les fonds dérobés on-chain.
💡 À retenir : la sécurité matérielle n’est pas « à acheter une fois ». Si vous utilisez un stockage cold plus ancien, mettez à jour votre firmware et faites immédiatement tourner (rotate) vos clés ! 🛡️⚡
Est-ce un coup fatal pour l’autoconservation ? 🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
{spot}(BTCUSDT)
$HEMI
{spot}(HEMIUSDT)
$SOL
{spot}(SOLUSDT)
#ColdcardTheftInvestigationAdvances
Nous pensions que les wallets cold étaient incassables… en fait, nous avions tort ! 🤯❌
Plus de 118 M$ ont été dérobés à partir de wallets Coldcard hors ligne. L’infographie détaille ce qui s’est passé :
1️⃣ La faille : un bug de code caché dans la génération de nombres aléatoires (Entropy) existait depuis des années.
2️⃣ L’exploitation : des pirates ont, par des calculs, deviné des clés privées et volé des fonds sans toucher à un appareil !
3️⃣ La poursuite : le FBI et les enquêteurs (en haut à droite) suivent désormais les fonds dérobés on-chain.
💡 À retenir : la sécurité matérielle n’est pas « à acheter une fois ». Si vous utilisez un stockage cold plus ancien, mettez à jour votre firmware et faites immédiatement tourner (rotate) vos clés ! 🛡️⚡
Est-ce un coup fatal pour l’autoconservation ? 🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
$HEMI
$SOL
1
2
266
·
--
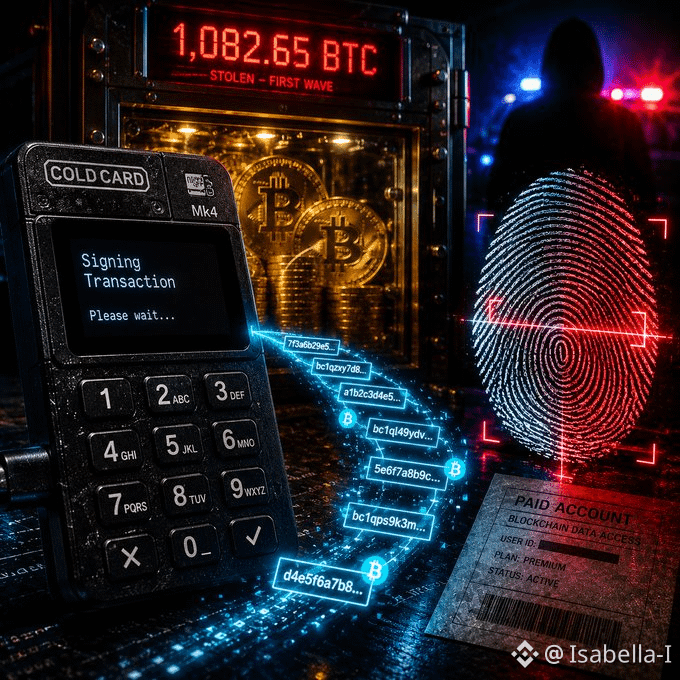
#coldcardtheftinvestigationadvances L’enquête sur Coldcard
aurait trouvé sa première grande piste d’identité.
L’attaquant à l’origine de la première vague, qui a drainé 1 082,65
$BTC
, aurait utilisé un compte de données blockchain payant qui a laissé une trace hors chaîne.
Alex Thorn, de Galaxy Research, affirme que l’identité de l’attaquant « pourrait être connue des forces de l’ordre ».
Aucune arrestation, inculpation ou récupération n’a été annoncée. Le BTC volé reste inchangé.$ONG $LDO
1
6

#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
Les progrès de l’enquête sur le vol du Coldcard
L’enquête sur le vol de Coldcard signalé avance, tandis que les autorités travaillent à déterminer comment l’incident s’est produit et à identifier les personnes responsables.
Cette affaire souligne l’importance de mettre en place des mesures de sécurité solides pour le matériel de cryptomonnaies et les actifs numériques.
De nouvelles constatations pourraient apporter davantage de clarté sur l’incident et son impact potentiel sur la communauté crypto au sens large.
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
Les progrès de l’enquête sur le vol du Coldcard
L’enquête sur le vol de Coldcard signalé avance, tandis que les autorités travaillent à déterminer comment l’incident s’est produit et à identifier les personnes responsables.
Cette affaire souligne l’importance de mettre en place des mesures de sécurité solides pour le matériel de cryptomonnaies et les actifs numériques.
De nouvelles constatations pourraient apporter davantage de clarté sur l’incident et son impact potentiel sur la communauté crypto au sens large.
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
Les progrès de l’enquête sur le vol du Coldcard
L’enquête sur le vol de Coldcard signalé avance, tandis que les autorités travaillent à déterminer comment l’incident s’est produit et à identifier les personnes responsables.
Cette affaire souligne l’importance de mettre en place des mesures de sécurité solides pour le matériel de cryptomonnaies et les actifs numériques.
De nouvelles constatations pourraient apporter davantage de clarté sur l’incident et son impact potentiel sur la communauté crypto au sens large.
#ColdcardTheftInvestigationAdvances
1
94
·
--
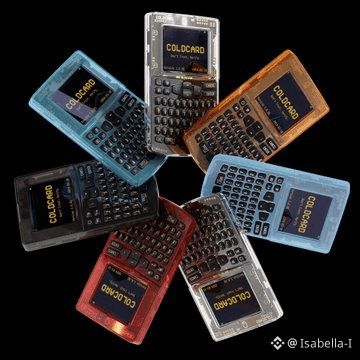
#coldcardtheftinvestigationadvances 🚨
IMPORTANT : CARTE FROIDE
LE PIRATE POURRAIT ÊTRE DÉJÀ CONNU DU FBI
L’attaquant qui aurait volé 1 000+ BTC à partir de Coldcard aurait peut-être laissé une trace.
Le rapport
d’enquête de Block indiquerait que l’activité du pirate est liée à un compte payant auprès d’un grand fournisseur de données de blockchain, les journaux internes correspondant au schéma du vol.
Les conclusions auraient été transmises aux autorités.
La question est désormais la suivante : qui se cache derrière le portefeuille ?$BTC $MRVL $BR
29


Article
Le braquage numérique qui secoue le monde de la cryptoL’enquête sur le vol du Coldcard a officiellement franchi un cap et s’est transformée en une des poursuites liées à des crimes crypto les plus intenses et techniquement complexes de l’année. Ce qui avait commencé comme la disparition d’un portefeuille matériel s’est maintenant mué en une traque médico-légale multi-couches, mettant en évidence un niveau de planification, de précision et de sophistication numérique qui suggère une opération coordonnée plutôt qu’une simple brèche aléatoire.
⚡ Ce que les enquêteurs ont découvert jusqu’à présent
• Extraction d’appareil médico-légal — Des métadonnées cachées récupérées depuis le Coldcard révèlent des tentatives d’accès non autorisées, des horodatages de manipulation et des points d’entrée potentiels utilisés pendant la compromission.
Le braquage numérique qui secoue le monde de la crypto
L’enquête sur le vol du Coldcard a officiellement franchi un cap et s’est transformée en une des poursuites liées à des crimes crypto les plus intenses et techniquement complexes de l’année. Ce qui avait commencé comme la disparition d’un portefeuille matériel s’est maintenant mué en une traque médico-légale multi-couches, mettant en évidence un niveau de planification, de précision et de sophistication numérique qui suggère une opération coordonnée plutôt qu’une simple brèche aléatoire.
⚡ Ce que les enquêteurs ont découvert jusqu’à présent
• Extraction d’appareil médico-légal — Des métadonnées cachées récupérées depuis le Coldcard révèlent des tentatives d’accès non autorisées, des horodatages de manipulation et des points d’entrée potentiels utilisés pendant la compromission.
⚡ Ce que les enquêteurs ont découvert jusqu’à présent
• Extraction d’appareil médico-légal — Des métadonnées cachées récupérées depuis le Coldcard révèlent des tentatives d’accès non autorisées, des horodatages de manipulation et des points d’entrée potentiels utilisés pendant la compromission.
1
37
🚨 CASSE-FEU COLD CARD : UN GRAND RAPPEL POUR LES DÉTENTEURS DE BITCOIN
Alors que l’enquête sur le vol de Coldcard progresse, l’attention se porte sur la façon dont l’accès physique au matériel de crypto peut créer des risques de sécurité. 🔐
$BTC peut rester sécurisée grâce à la cryptographie, mais les appareils et les informations de récupération utilisés pour accéder aux fonds doivent eux aussi être protégés.
Pour les investisseurs au comptant, des pratiques de conservation solides peuvent compter tout autant que le choix du bon actif. 🛡️
#coldcardtheftinvestigationadvances
6
#coldcardtheftinvestigationadvances
🚨 Mise à jour sur le piratage Coldcard : la FBI a peut-être enfin identifié l’attaquant derrière la PREMIÈRE vague du vol de matériel de portefeuille matériel Coldcard de 116 M$.
Rappel rapide : depuis le 30 juillet, des pirates ont exploité une faiblesse de la randomisation des seeds dans certaines versions du firmware Coinkite, vidant ~1 816 BTC de 5 200+ portefeuilles sur 4 vagues — l’un des plus gros hacks crypto de 2026. Les enquêteurs ont retracé l’attaquant via un fournisseur de données blockchain payant dont les logs correspondaient à l’activité du suspect.
Conclusion : ~90 % des fonds volés n’ont toujours pas bougé. Pas d’arrestation à ce stade, pas de fonds récupérés — mais l’étau se resserre. 🔍
Si vous possédez un Coldcard (Mk2-Q, firmware 4.0.1+), mettez-le à jour immédiatement et transférez vos fonds vers une seed fraîche.
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet #BTC
1.4k
#coldcardtheftinvestigationadvances
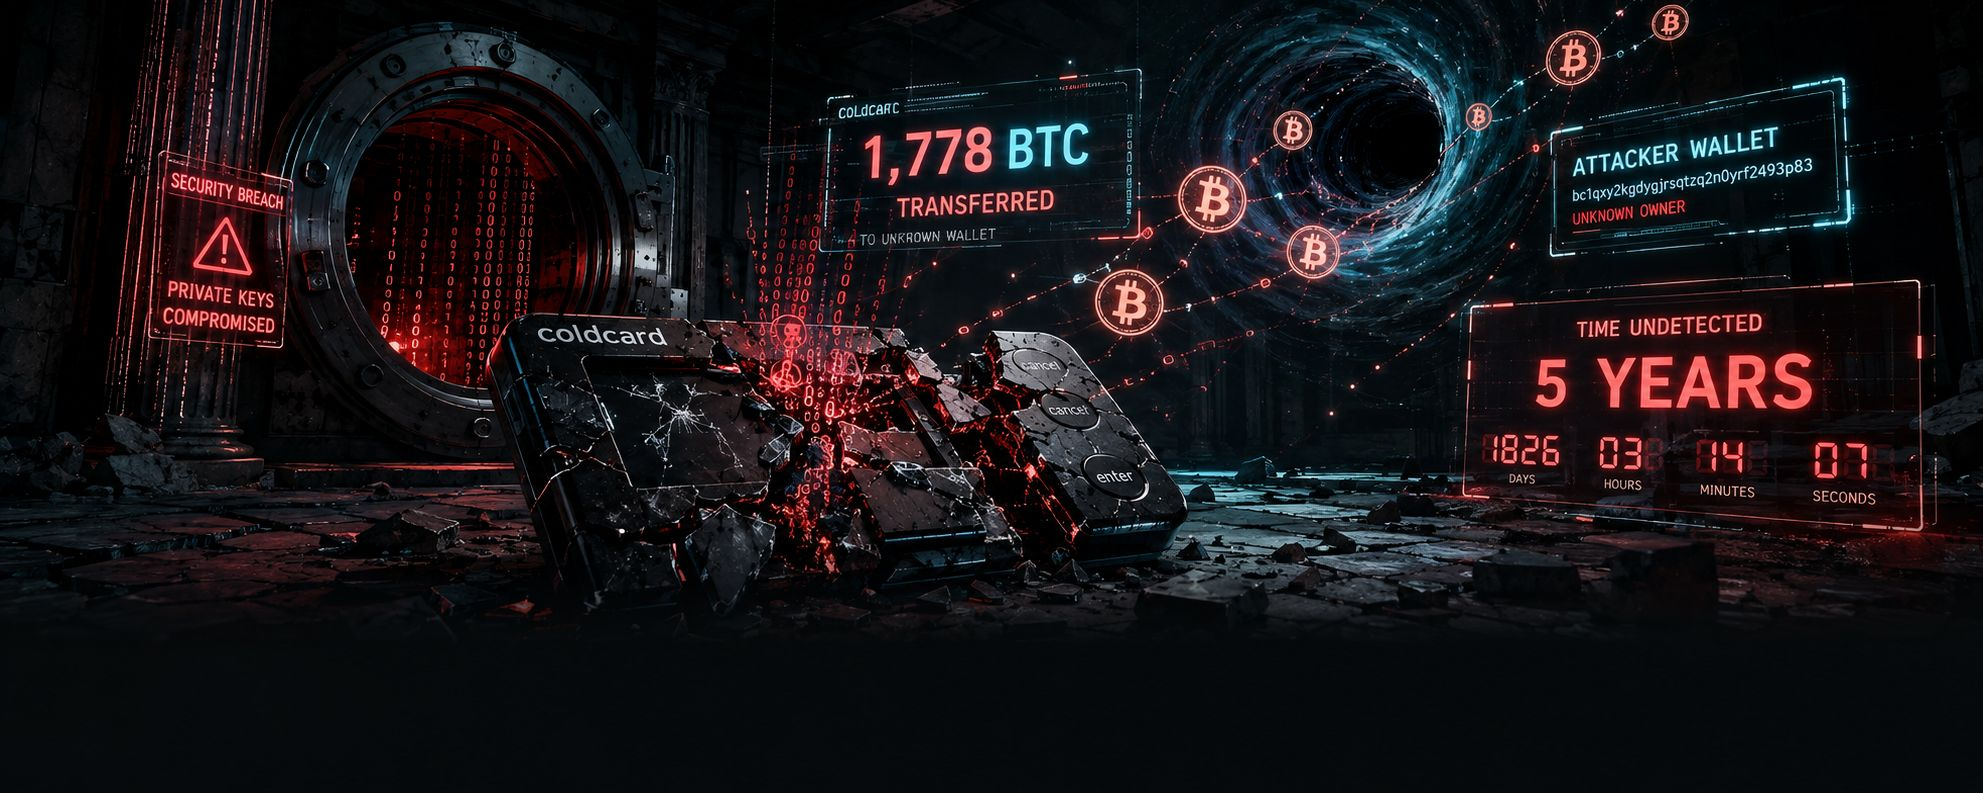
🔴 À LA UNE : Le portefeuille Coldcard « inviolable » vient de saigner 118 millions de dollars
On pensait que les portefeuilles hors ligne étaient à toute épreuve. En réalité, un bug de code vieux de 5 ans vient de prouver le contraire. 😱
Que s’est-il passé ?
Du 30 juillet au 6 août 2026, des attaquants ont vidé **1 778 BTC (~118 M$)** depuis plus de **8 600 adresses Coldcard**. Une victime a pourtant tout fait correctement : portefeuille hors ligne, phrases de seed fractionnées, coffres-forts. Et pourtant, elle a perdu 18,25 BTC.
La faille : une mise à jour de code de 2021
En mars 2021, Coinkite a publié le firmware v4.0.1. Une erreur de configuration du build a désactivé le générateur aléatoire matériel, redirigeant la génération de la seed vers un **générateur logiciel prévisible**. L’entropie est passée de 128 bits à aussi peu que **40 bits**—cassable par du matériel moderne. Le bug est resté non détecté pendant 5 ans.
L’attaque
À partir du 30 juillet, les attaquants ont forcé systématiquement des clés privées faibles. En seulement **41 minutes**, ils ont balayé plus de 1 000 BTC depuis 1 000+ portefeuilles. Au moins **15 attaquants** ont exploité cette vulnérabilité.
**L’enquête**
L’équipe Bitkey de Block a retracé le premier attaquant vers un **compte de service payant de données blockchain** : des journaux internes concordaient avec le schéma du vol avec une « précision extraordinaire ». L’analyste de Galaxy Research, Alex Thorn, confirme que le **FBI a peut-être déjà identifié l’attaquant de la Wave 1**. **1 082,65 BTC (~118 M$) restent encore intacts** dans l’adresse de l’attaquant.
À retenir
Le matériel ≠ inviolable. La sécurité commence par la génération de la seed, pas seulement par le stockage hors ligne.
Si vous possédez une Coldcard (MK2 ou ultérieure, firmware v4.1+) : **DÉPLACEZ VOS FONDS MAINTENANT**. Coinkite a publié un correctif.
*Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).*
$ARB
{future}(ARBUSDT)
$WLD
{future}(WLDUSDT)
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet
#coldcardtheftinvestigationadvances
🔴 À LA UNE : Le portefeuille Coldcard « inviolable » vient de saigner 118 millions de dollars
On pensait que les portefeuilles hors ligne étaient à toute épreuve. En réalité, un bug de code vieux de 5 ans vient de prouver le contraire. 😱
Que s’est-il passé ?
Du 30 juillet au 6 août 2026, des attaquants ont vidé **1 778 BTC (~118 M$)** depuis plus de **8 600 adresses Coldcard**. Une victime a pourtant tout fait correctement : portefeuille hors ligne, phrases de seed fractionnées, coffres-forts. Et pourtant, elle a perdu 18,25 BTC.
La faille : une mise à jour de code de 2021
En mars 2021, Coinkite a publié le firmware v4.0.1. Une erreur de configuration du build a désactivé le générateur aléatoire matériel, redirigeant la génération de la seed vers un **générateur logiciel prévisible**. L’entropie est passée de 128 bits à aussi peu que **40 bits**—cassable par du matériel moderne. Le bug est resté non détecté pendant 5 ans.
L’attaque
À partir du 30 juillet, les attaquants ont forcé systématiquement des clés privées faibles. En seulement **41 minutes**, ils ont balayé plus de 1 000 BTC depuis 1 000+ portefeuilles. Au moins **15 attaquants** ont exploité cette vulnérabilité.
**L’enquête**
L’équipe Bitkey de Block a retracé le premier attaquant vers un **compte de service payant de données blockchain** : des journaux internes concordaient avec le schéma du vol avec une « précision extraordinaire ». L’analyste de Galaxy Research, Alex Thorn, confirme que le **FBI a peut-être déjà identifié l’attaquant de la Wave 1**. **1 082,65 BTC (~118 M$) restent encore intacts** dans l’adresse de l’attaquant.
À retenir
Le matériel ≠ inviolable. La sécurité commence par la génération de la seed, pas seulement par le stockage hors ligne.
Si vous possédez une Coldcard (MK2 ou ultérieure, firmware v4.1+) : **DÉPLACEZ VOS FONDS MAINTENANT**. Coinkite a publié un correctif.
*Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).*
$ARB
$WLD
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet
2
86
·
--
L’illusion des 118 M$ : comment le Coldcard « incassable » s’est effondré
Imaginez faire tout correctement — portefeuille hors ligne, séparation de la graine dans des coffres-forts. Vous vous sentez en sécurité.
Maintenant, imaginez vous réveiller et constater que 118 millions de dollars ont disparu. 😱
Le tueur silencieux
Mars 2021. Coinkite a publié le microprogramme v4.0.1. Un bug caché — une erreur de configuration de build — a désactivé la génération aléatoire matérielle. L’entropie de la graine est passée de 128 bits à seulement 40 bits.
Déchiffrable en quelques minutes, pas en des millions d’années.
Pendant 5 ans, personne n’a rien remarqué.
Le braquage
Du 30 juillet au 6 août 2026 : des attaquants ont forcé par brute des clés privées faibles.
En seulement 41 minutes, ils ont balayé 1 000+ BTC. Total : 1 778 BTC (~118 M$) depuis 8 600+ portefeuilles.
Une victime a fait tout ce qu’il fallait — et pourtant a perdu 18,25 BTC.
La chasse
L’équipe Bitkey de Block a retracé le premier attaquant vers un compte d’accès à un service payant de données blockchain. Les journaux internes correspondaient à « une précision extraordinaire ».
Le FBI a peut-être déjà identifié l’attaquant de la vague 1. Mais 1 082,65 BTC (~118 M$) reste encore intact dans le portefeuille de l’attaquant.
La leçon
Le matériel ≠ incassable. La sécurité commence à la génération de la graine, pas seulement à la conservation hors ligne.
Si vous possédez un Coldcard (MK2 ou ultérieur, microprogramme v4.1+) : DÉPLACEZ VOS FONDS MAINTENANT. Le correctif est disponible.
Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet #BTC
1
75
·
--
#coldcardtheftinvestigationadvances 🚨
ChainDesk Flash | Les utilisateurs de Coldcard touchés par une nouvelle attaque, plus de 110 millions de dollars en BTC présumés volés
La surveillance on-chain indique que les utilisateurs de Coldcard ont une nouvelle fois été victimes d’incidents de vol de fonds, avec plus de 5 200 adresses touchées impliquant environ 1 816 BTC (environ 114 millions de dollars).$BTC $BROCCOLI714 $NOW
8
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#EarningsSeason
107,718 vues
1,039 mentions
2
#ECBToTestAIAgentsInDigitalEuroPayments
3,290 vues
188 mentions
3
#JapanFSABacksFourthStablecoinTradeSettlementPilot
4,647 vues
267 mentions
4
#BitgetHackerFailsToMoveStolenFunds
14,657 vues
401 mentions
5
#BitMineETHHoldingsTop6Million
16,594 vues
546 mentions
6
#StrategyAdds1666BTCHoldingsReach847666
13,975 vues
382 mentions
7
#NvidiaApproves$150BBuyback
3,701 vues
63 mentions
8
#OpenAIDelaysGPT6.1OverSafetyIssues
26,822 vues
720 mentions
9
#AMDToAcquireWorldLabsFor$8.2B
1,848 vues
52 mentions
10
#AnthropicIPOProspectusCouldValueItOver$2T
5,813 vues
77 mentions