
GH Sunny
1.2k Beiträge
GH Sunny
Melden
Nutzer blockieren
Building knowledge, not just profits
Trade eröffnen
Regelmäßiger Trader
1.4 Jahre
314 Following
3.2K+ Follower
813 Like gegeben
Beiträge
Portfolio
Alle
Live
·
--
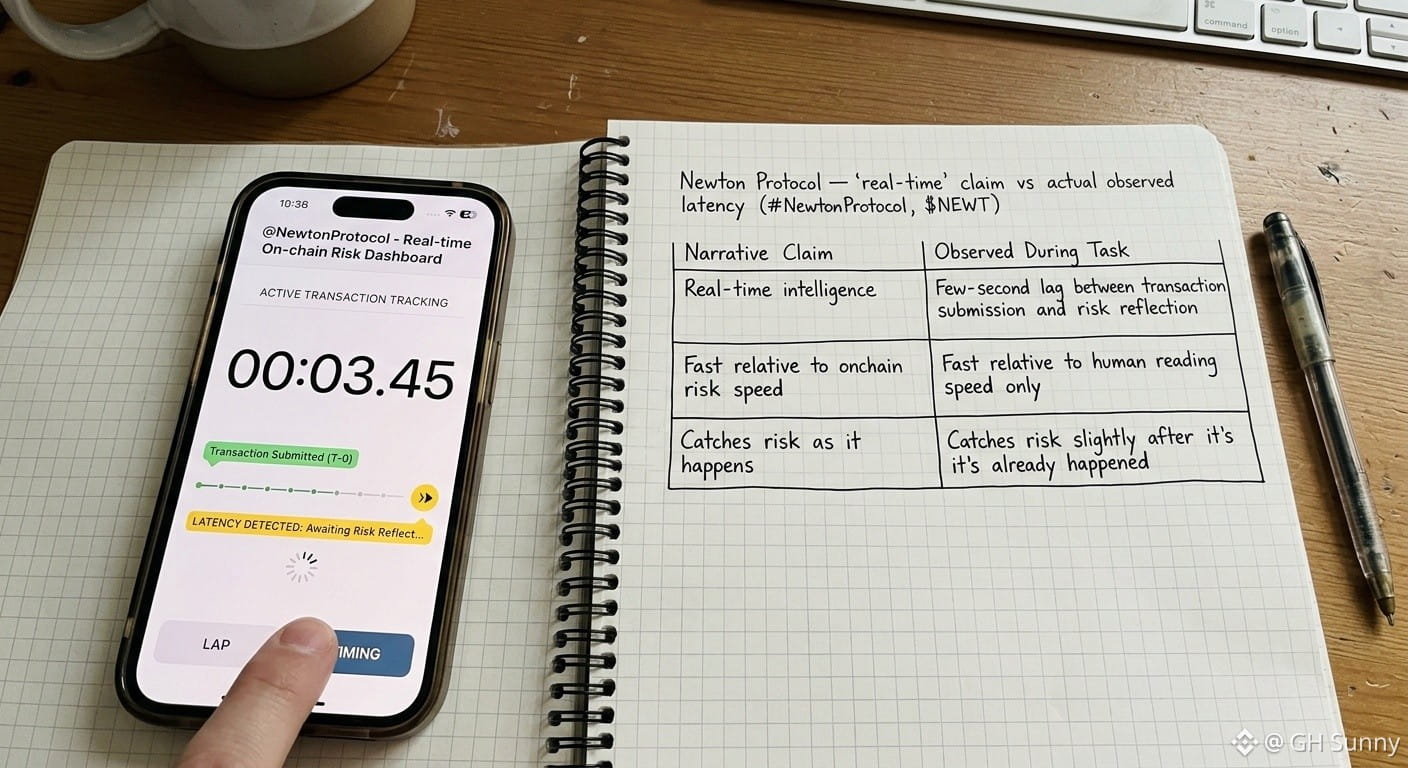
„Echtzeit“ ist eine konkrete, messbare Behauptung, also habe ich tatsächlich die Zeit gestoppt, anstatt das Wort einfach für bare Münze zu nehmen. Newton Protocol, $NEWT, #NewtonProtocol, @NewtonProtocol Frames beschreibt seine Intelligenz als echtzeitfähig, aber während der Aufgabe gab es eine merkliche Verzögerung zwischen dem Absenden einer Transaktion und dem Moment, in dem die Risikobewertung etwas darüber widerspiegelte – ein paar Sekunden, in denen die Benutzeroberfläche noch nicht mit dem Schritt Schritt gehalten hatte, den ich gerade ausgeführt hatte. Ein paar Sekunden klingen unbedeutend, bis man sich daran erinnert, dass genau in diesem Zeitfenster ein großer Teil des Schadens auf der Blockchain tatsächlich entsteht: schnell ablaufende Exploits, Front-Running und Kursmanipulationen, die sich ohnehin schneller abspielen, als ein Mensch reagieren könnte. „Echtzeit“ scheint hier also schnell im Vergleich zu einer Person zu bedeuten, die auf einen Bildschirm schaut, nicht schnell im Vergleich zur tatsächlichen Geschwindigkeit von Risiken auf der Blockchain – und das ist eine deutlich höhere Messlatte und eine ganz andere Behauptung. Ich glaube nicht, dass diese Diskrepanz unehrlich ist; die meisten Systeme, die als echtzeitfähig vermarktet werden, verwenden dieselbe abgeschwächte Definition. Aber mir fiel auf, dass ich standardmäßig die strengere Bedeutung angenommen hatte, und erst die gemessene Verzögerung brachte mich dazu, das zu hinterfragen. Ich frage mich, wie oft „Echtzeit“ in diesem Bereich stillschweigend Echtzeit für einen Menschen bedeutet und nicht Echtzeit für die Blockchain.
@NewtonProtocol #Newt $NEWT
„Echtzeit“ ist eine konkrete, messbare Behauptung, also habe ich tatsächlich die Zeit gestoppt, anstatt das Wort einfach für bare Münze zu nehmen. Newton Protocol, $NEWT , #NewtonProtocol, @NewtonProtocol Frames beschreibt seine Intelligenz als echtzeitfähig, aber während der Aufgabe gab es eine merkliche Verzögerung zwischen dem Absenden einer Transaktion und dem Moment, in dem die Risikobewertung etwas darüber widerspiegelte – ein paar Sekunden, in denen die Benutzeroberfläche noch nicht mit dem Schritt Schritt gehalten hatte, den ich gerade ausgeführt hatte. Ein paar Sekunden klingen unbedeutend, bis man sich daran erinnert, dass genau in diesem Zeitfenster ein großer Teil des Schadens auf der Blockchain tatsächlich entsteht: schnell ablaufende Exploits, Front-Running und Kursmanipulationen, die sich ohnehin schneller abspielen, als ein Mensch reagieren könnte. „Echtzeit“ scheint hier also schnell im Vergleich zu einer Person zu bedeuten, die auf einen Bildschirm schaut, nicht schnell im Vergleich zur tatsächlichen Geschwindigkeit von Risiken auf der Blockchain – und das ist eine deutlich höhere Messlatte und eine ganz andere Behauptung. Ich glaube nicht, dass diese Diskrepanz unehrlich ist; die meisten Systeme, die als echtzeitfähig vermarktet werden, verwenden dieselbe abgeschwächte Definition. Aber mir fiel auf, dass ich standardmäßig die strengere Bedeutung angenommen hatte, und erst die gemessene Verzögerung brachte mich dazu, das zu hinterfragen. Ich frage mich, wie oft „Echtzeit“ in diesem Bereich stillschweigend Echtzeit für einen Menschen bedeutet und nicht Echtzeit für die Blockchain.
@NewtonProtocol #Newt $NEWT
@NewtonProtocol #Newt $NEWT
178
·
--
„Stärkung“ impliziert, dass etwas, das bereits stand, verstärkt wird. Deshalb suchte ich nach dem konkreten Schwachpunkt, den es angeblich verstärken sollte, statt die allgemeine Behauptung für bare Münze zu nehmen. Newton Protocol, $NEWT, #NewtonProtocol, @NewtonProtocol stellt sich als Stärkung der Zukunft von DeFi dar, aber während der Aufgabe deutete nichts auf einen konkreten Schwachpunkt hin, dem begegnet werden sollte – kein klares „Das ist der Fehlermodus, gegen den wir uns wappnen“, sondern lediglich eine allgemeine Verbesserung des Transaktionsablaufs, der sich übersichtlicher und informativer anfühlte, ohne dass ein konkretes Ziel benannt wurde. Etwas zu stärken bedeutet, dass man aufzeigen kann, wo es zuvor schwach war. Was ich erlebte, war eher ein diffuses Gefühl der Verbesserung, ohne dass ein klarer Fehlerfall mit einem Vorher und Nachher verbunden war. Das ist eine zurückhaltendere Behauptung, als „Stärkung“ üblicherweise vermittelt. Ich glaube nicht, dass die Verbesserung vorgetäuscht ist; die Erfahrung fühlte sich tatsächlich durchdachter an. Doch ohne einen konkret benannten Schwachpunkt ist schwer zu sagen, ob es sich um eine strukturelle Verstärkung oder einfach um eine allgemeine Verbesserung handelt, die mit robusteren Worten beschrieben wird. Mir fiel auf, dass ich das Wort akzeptierte, ohne zu fragen, wogegen genau es stärken sollte – eine Frage, die leicht untergeht, wenn die Formulierung für sich genommen so überzeugend klingt. Ich bin mir nicht sicher, ob der konkrete Schwachpunkt irgendwo unerwähnt existiert oder ob „Stärkung“ einfach das gewählte Wort für eine allgemeine Verbesserung war.
@NewtonProtocol #Newt $NEWT
„Stärkung“ impliziert, dass etwas, das bereits stand, verstärkt wird. Deshalb suchte ich nach dem konkreten Schwachpunkt, den es angeblich verstärken sollte, statt die allgemeine Behauptung für bare Münze zu nehmen. Newton Protocol, $NEWT , #NewtonProtocol, @NewtonProtocol stellt sich als Stärkung der Zukunft von DeFi dar, aber während der Aufgabe deutete nichts auf einen konkreten Schwachpunkt hin, dem begegnet werden sollte – kein klares „Das ist der Fehlermodus, gegen den wir uns wappnen“, sondern lediglich eine allgemeine Verbesserung des Transaktionsablaufs, der sich übersichtlicher und informativer anfühlte, ohne dass ein konkretes Ziel benannt wurde. Etwas zu stärken bedeutet, dass man aufzeigen kann, wo es zuvor schwach war. Was ich erlebte, war eher ein diffuses Gefühl der Verbesserung, ohne dass ein klarer Fehlerfall mit einem Vorher und Nachher verbunden war. Das ist eine zurückhaltendere Behauptung, als „Stärkung“ üblicherweise vermittelt. Ich glaube nicht, dass die Verbesserung vorgetäuscht ist; die Erfahrung fühlte sich tatsächlich durchdachter an. Doch ohne einen konkret benannten Schwachpunkt ist schwer zu sagen, ob es sich um eine strukturelle Verstärkung oder einfach um eine allgemeine Verbesserung handelt, die mit robusteren Worten beschrieben wird. Mir fiel auf, dass ich das Wort akzeptierte, ohne zu fragen, wogegen genau es stärken sollte – eine Frage, die leicht untergeht, wenn die Formulierung für sich genommen so überzeugend klingt. Ich bin mir nicht sicher, ob der konkrete Schwachpunkt irgendwo unerwähnt existiert oder ob „Stärkung“ einfach das gewählte Wort für eine allgemeine Verbesserung war.
@NewtonProtocol #Newt $NEWT
@NewtonProtocol #Newt $NEWT
228
·
--
Die Behauptung, dass Datenschutzarchitektur umso wichtiger wird, je stärker RWAs wachsen, hat mich dazu gebracht, zu prüfen, wo Nillion im Verhältnis zu den Vermögenswerten tatsächlich steht. Es wickelt sie nicht ab. $NIL #Nillion @nillionnetwork führt blinde Berechnungen über Petnet-Cluster aus und kombiniert MPC, ZK, FHE und TEE in separaten Blindmodulen. In den eigenen Unterlagen wird außerdem die Anbindung an Partner-Blockchains als spätere Entwicklungsphase aufgeführt. Bei einer tokenisierten Anleihe oder einem Fonds ist die Datenschutzebene also nicht dort integriert, wo sich der Vermögenswert befindet, sondern etwas, das ein Emittent extern in Anspruch nehmen müsste. Vergleichen wir das mit Blockchains, die auf regulierte Vermögenswerte ausgelegt sind, wie $DUSK, oder mit Emittenten wie $ONDO, bei denen Vermögenswert und Regeln am selben Ort angesiedelt sind. Die stärksten bisherigen Beispiele für Nillion sind ein privates Orderbuch, MPC-Verwahrung über Salt und die Arbeit mit KI-Daten. Das deutet darauf hin, dass die ersten Kunden keine RWA-Emittenten sind. Das macht die These nicht falsch, denn verschlüsselte Berechnungen sind genau das, was große Positionen irgendwann benötigen werden. Es bedeutet lediglich, dass der RWA-Anwendungsfall eher ein Versprechen hinsichtlich der Integration ist als eine Beschreibung der aktuellen Nutzung. Ich frage mich immer wieder, ob Institutionen sensible Logik über ein separates Netzwerk leiten oder darauf bestehen werden, dass sie direkt neben dem Vermögenswert ausgeführt wird.
@nillionnetwork $NIL #nillion
Die Behauptung, dass Datenschutzarchitektur umso wichtiger wird, je stärker RWAs wachsen, hat mich dazu gebracht, zu prüfen, wo Nillion im Verhältnis zu den Vermögenswerten tatsächlich steht. Es wickelt sie nicht ab. $NIL #Nillion @Nillion führt blinde Berechnungen über Petnet-Cluster aus und kombiniert MPC, ZK, FHE und TEE in separaten Blindmodulen. In den eigenen Unterlagen wird außerdem die Anbindung an Partner-Blockchains als spätere Entwicklungsphase aufgeführt. Bei einer tokenisierten Anleihe oder einem Fonds ist die Datenschutzebene also nicht dort integriert, wo sich der Vermögenswert befindet, sondern etwas, das ein Emittent extern in Anspruch nehmen müsste. Vergleichen wir das mit Blockchains, die auf regulierte Vermögenswerte ausgelegt sind, wie $DUSK, oder mit Emittenten wie $ONDO, bei denen Vermögenswert und Regeln am selben Ort angesiedelt sind. Die stärksten bisherigen Beispiele für Nillion sind ein privates Orderbuch, MPC-Verwahrung über Salt und die Arbeit mit KI-Daten. Das deutet darauf hin, dass die ersten Kunden keine RWA-Emittenten sind. Das macht die These nicht falsch, denn verschlüsselte Berechnungen sind genau das, was große Positionen irgendwann benötigen werden. Es bedeutet lediglich, dass der RWA-Anwendungsfall eher ein Versprechen hinsichtlich der Integration ist als eine Beschreibung der aktuellen Nutzung. Ich frage mich immer wieder, ob Institutionen sensible Logik über ein separates Netzwerk leiten oder darauf bestehen werden, dass sie direkt neben dem Vermögenswert ausgeführt wird.
@Nillion $NIL #nillion
@Nillion $NIL #nillion
1
422
·
--
Verifiziert
„Zinssicherheit“ ist eine merkwürdige Bezeichnung für etwas, das angeblich fehlt, wenn doch jedes Lending-Protokoll vor einer Einzahlung technisch gesehen eine Zahl anzeigt. Was mich jedoch davon abgehalten hat, ist, dass die angezeigte und die tatsächlich erzielte Zahl auf Märkten mit variablen Zinssätzen selten übereinstimmen. Der APY, den du bei der Einzahlung siehst, verändert sich, sobald sich die Auslastung unter deinen Füßen verschiebt. Die Festzinsstruktur von TermMax, die durch die Aufteilung in FT- und XT-Token umgesetzt wird, fixiert diese Zahl beim Einstieg, statt sie danach mit den Poolbedingungen schwanken zu lassen. Das klingt nach einer Kleinigkeit – bis einem klar wird, wie sehr das Yield-Marketing in DeFi stillschweigend auf dieser Lücke zwischen angezeigtem und tatsächlich erzieltem Zinssatz beruht. $TMX #TermMax @term_max löst ein Problem, das Protokolle wie $AAVE und $COMPOUND nie vollständig angegangen sind – nicht, weil sie es nicht konnten, sondern weil variable Zinssätze ihnen erlauben, attraktive APYs als Spitzenwerte zu bewerben, die auch unter Druck nicht Bestand haben müssen. Zinssicherheit durch Festzinsen nimmt dem Protokoll selbst diese Flexibilität: Es kann die Zahl später nicht unbemerkt neu anpassen. Das ist weniger eine technische Einschränkung als eine Entscheidung darüber, was offengelegt wird. Und es rückt „Zinssicherheit“ in ein neues Licht: Sie ließ sich schon immer umsetzen – es lag nur nicht immer im Interesse des Protokolls, sie anzubieten. Was passiert mit der Verbreitung von Festzinsen, wenn Einleger anfangen, die fixierten TMX-Zinssätze mit den schwankenden Zinssätzen zu vergleichen, die sie anderswo bisher hingenommen haben?
@Dusk_Foundation #Dusk $DUSK
„Zinssicherheit“ ist eine merkwürdige Bezeichnung für etwas, das angeblich fehlt, wenn doch jedes Lending-Protokoll vor einer Einzahlung technisch gesehen eine Zahl anzeigt. Was mich jedoch davon abgehalten hat, ist, dass die angezeigte und die tatsächlich erzielte Zahl auf Märkten mit variablen Zinssätzen selten übereinstimmen. Der APY, den du bei der Einzahlung siehst, verändert sich, sobald sich die Auslastung unter deinen Füßen verschiebt. Die Festzinsstruktur von TermMax, die durch die Aufteilung in FT- und XT-Token umgesetzt wird, fixiert diese Zahl beim Einstieg, statt sie danach mit den Poolbedingungen schwanken zu lassen. Das klingt nach einer Kleinigkeit – bis einem klar wird, wie sehr das Yield-Marketing in DeFi stillschweigend auf dieser Lücke zwischen angezeigtem und tatsächlich erzieltem Zinssatz beruht. $TMX #TermMax @term_max löst ein Problem, das Protokolle wie $AAVE und $COMPOUND nie vollständig angegangen sind – nicht, weil sie es nicht konnten, sondern weil variable Zinssätze ihnen erlauben, attraktive APYs als Spitzenwerte zu bewerben, die auch unter Druck nicht Bestand haben müssen. Zinssicherheit durch Festzinsen nimmt dem Protokoll selbst diese Flexibilität: Es kann die Zahl später nicht unbemerkt neu anpassen. Das ist weniger eine technische Einschränkung als eine Entscheidung darüber, was offengelegt wird. Und es rückt „Zinssicherheit“ in ein neues Licht: Sie ließ sich schon immer umsetzen – es lag nur nicht immer im Interesse des Protokolls, sie anzubieten. Was passiert mit der Verbreitung von Festzinsen, wenn Einleger anfangen, die fixierten TMX-Zinssätze mit den schwankenden Zinssätzen zu vergleichen, die sie anderswo bisher hingenommen haben?
@Dusk #Dusk $DUSK
@Dusk #Dusk $DUSK
856
·
--
#dusk $DUSK @Dusk_Foundation
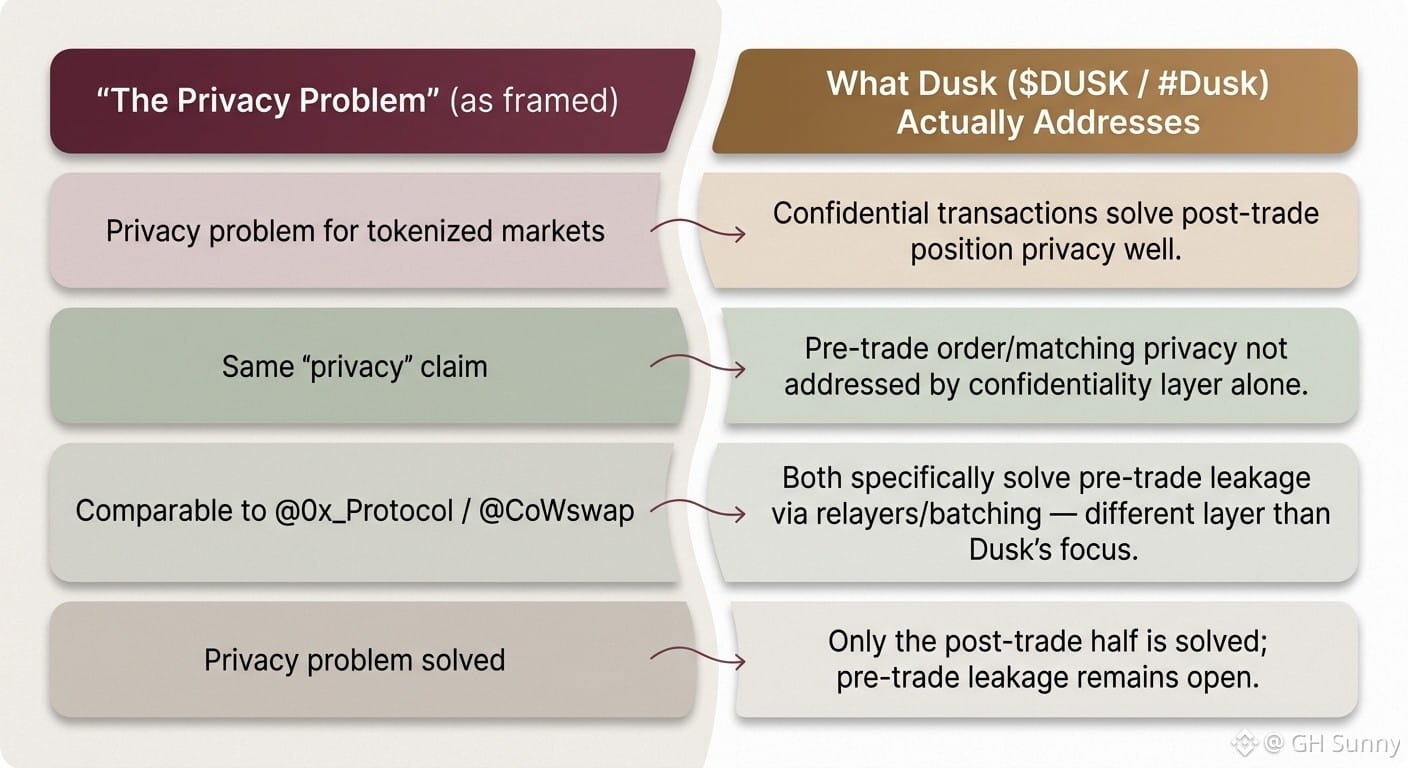
Die Rahmung nennt es „das Privacy-Problem“ – im Singular. Aber wenn man sich $DUSK und das #Dusk-Material lange genug ansieht, dann haben tokenisierte Märkte tatsächlich zwei unterschiedliche Datenschutzbedürfnisse, die miteinander gebündelt werden: Pre-Trade-Privatsphäre, also das Verhindern, dass eine große Order den Markt bewegt, bevor sie ausgeführt wird, und Post-Trade-Privatsphäre, also das Verbergen der finalen Position nach dem Settlement. Das vertrauliche Transaktionsmodell von Dusk löst das zweite gut, aber das Lecken von Informationen vor dem Handel hängt weiterhin stark davon ab, wie das Order-Matching selbst strukturiert ist – was eine separate Designfrage ist, die die Privacy-Layer allein nicht löst. Im Vergleich dazu, wie @0x_Protocol die Order-Privatsphäre über Off-Chain-Relayer vor dem On-Chain-Settlement handhabt, oder wie @CoWSwap Orders gezielt bündelt, um Front-Running genau zum Zeitpunkt der Ausführung zu verhindern – beide lösen den Pre-Trade-Teil, den Dusk’ Rahmung weitgehend auslässt. Also wird mit „das Privacy-Problem“, das gelöst wird, eigentlich „das Positions-Privatsphäre-Problem“ gemeint: Das ist real, aber nicht das Ganze, was tokenisierte Märkte geschützt haben müssen. Ob diese Lücke auf der Matching-Ebene adressiert wird oder stillschweigend ignoriert wird, ist für mich bis heute eine offene Frage.
#dusk $DUSK @Dusk
Die Rahmung nennt es „das Privacy-Problem“ – im Singular. Aber wenn man sich $DUSK und das #Dusk-Material lange genug ansieht, dann haben tokenisierte Märkte tatsächlich zwei unterschiedliche Datenschutzbedürfnisse, die miteinander gebündelt werden: Pre-Trade-Privatsphäre, also das Verhindern, dass eine große Order den Markt bewegt, bevor sie ausgeführt wird, und Post-Trade-Privatsphäre, also das Verbergen der finalen Position nach dem Settlement. Das vertrauliche Transaktionsmodell von Dusk löst das zweite gut, aber das Lecken von Informationen vor dem Handel hängt weiterhin stark davon ab, wie das Order-Matching selbst strukturiert ist – was eine separate Designfrage ist, die die Privacy-Layer allein nicht löst. Im Vergleich dazu, wie @0x_Protocol die Order-Privatsphäre über Off-Chain-Relayer vor dem On-Chain-Settlement handhabt, oder wie @CoWSwap Orders gezielt bündelt, um Front-Running genau zum Zeitpunkt der Ausführung zu verhindern – beide lösen den Pre-Trade-Teil, den Dusk’ Rahmung weitgehend auslässt. Also wird mit „das Privacy-Problem“, das gelöst wird, eigentlich „das Positions-Privatsphäre-Problem“ gemeint: Das ist real, aber nicht das Ganze, was tokenisierte Märkte geschützt haben müssen. Ob diese Lücke auf der Matching-Ebene adressiert wird oder stillschweigend ignoriert wird, ist für mich bis heute eine offene Frage.
Die Rahmung nennt es „das Privacy-Problem“ – im Singular. Aber wenn man sich $DUSK und das #Dusk-Material lange genug ansieht, dann haben tokenisierte Märkte tatsächlich zwei unterschiedliche Datenschutzbedürfnisse, die miteinander gebündelt werden: Pre-Trade-Privatsphäre, also das Verhindern, dass eine große Order den Markt bewegt, bevor sie ausgeführt wird, und Post-Trade-Privatsphäre, also das Verbergen der finalen Position nach dem Settlement. Das vertrauliche Transaktionsmodell von Dusk löst das zweite gut, aber das Lecken von Informationen vor dem Handel hängt weiterhin stark davon ab, wie das Order-Matching selbst strukturiert ist – was eine separate Designfrage ist, die die Privacy-Layer allein nicht löst. Im Vergleich dazu, wie @0x_Protocol die Order-Privatsphäre über Off-Chain-Relayer vor dem On-Chain-Settlement handhabt, oder wie @CoWSwap Orders gezielt bündelt, um Front-Running genau zum Zeitpunkt der Ausführung zu verhindern – beide lösen den Pre-Trade-Teil, den Dusk’ Rahmung weitgehend auslässt. Also wird mit „das Privacy-Problem“, das gelöst wird, eigentlich „das Positions-Privatsphäre-Problem“ gemeint: Das ist real, aber nicht das Ganze, was tokenisierte Märkte geschützt haben müssen. Ob diese Lücke auf der Matching-Ebene adressiert wird oder stillschweigend ignoriert wird, ist für mich bis heute eine offene Frage.
4
6
870
·
--
#dusk $DUSK @Dusk_Foundation
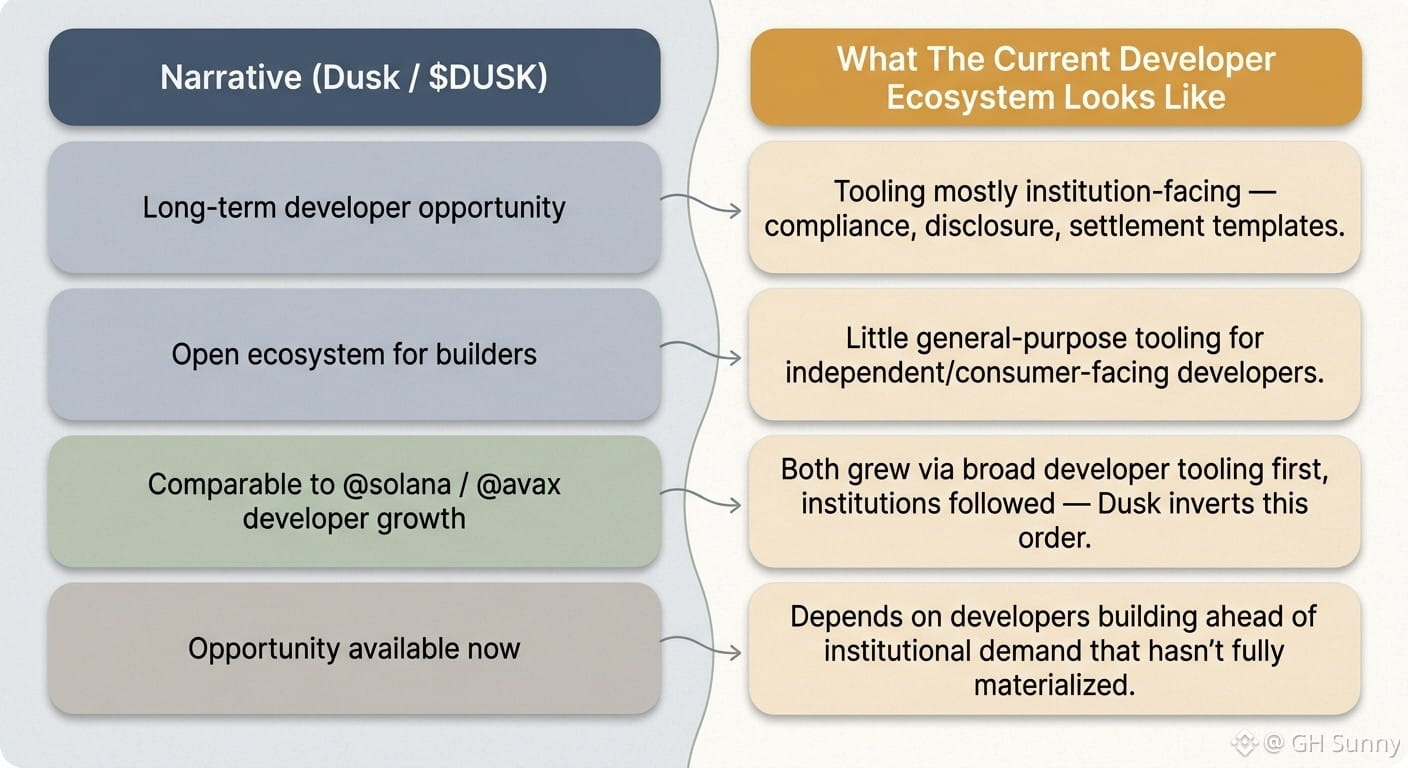
"Langfristige Entwickler-Opportunity" ist zwar das Pitch, aber wenn man sich anschaut, was gerade auf $DUSK und #Dusk tatsächlich gebaut wird, sind die meisten Repos und Dokumentationsbeispiele eher institutionenorientierte Bausteine — konforme Token-Standards, Disclosure-Logik, Settlement-Vorlagen — und nur sehr wenig allgemeines Tooling, zu dem ein kleiner, unabhängiger Entwickler an einem normalen Tag greifen würde. Die beschriebene Opportunity ist real, aber sie ist auf Teams zugeschnitten, die bereits mit institutionellen Kunden arbeiten, nicht auf die breitere Entwickler-Neugier, die normalerweise das frühe Ökosystem einer Kette anstößt. Im Vergleich dazu, wie @solana eine breite Entwicklerbasis durch für Verbraucher gedachte Tooling-Ansätze anzog, bevor später Enterprise-Use-Cases folgten, oder wie @avax Subnets ausbaute, die kleineren Teams Experimente frei ermöglichten, bevor sie institutionelle Ziele ansteuerten, wirkt Dusk so, als würde es von oben nach unten, institutionen-zuerst bauen — in der Hoffnung, dass Entwicklerinteresse dem Use Case folgt und nicht umgekehrt. Das ist eine kohärente Strategie, aber sie kehrt die übliche Reihenfolge um, und umgekehrte Sequenzen bergen ihre eigenen Risiken. Langfristige Opportunity für wen hängt maßgeblich davon ab, ob unabhängige Entwickler bereit sind, auf Institutionen hinzuarbeiten, die noch nicht vollständig eingetroffen sind.
#dusk $DUSK @Dusk
"Langfristige Entwickler-Opportunity" ist zwar das Pitch, aber wenn man sich anschaut, was gerade auf $DUSK und #Dusk tatsächlich gebaut wird, sind die meisten Repos und Dokumentationsbeispiele eher institutionenorientierte Bausteine — konforme Token-Standards, Disclosure-Logik, Settlement-Vorlagen — und nur sehr wenig allgemeines Tooling, zu dem ein kleiner, unabhängiger Entwickler an einem normalen Tag greifen würde. Die beschriebene Opportunity ist real, aber sie ist auf Teams zugeschnitten, die bereits mit institutionellen Kunden arbeiten, nicht auf die breitere Entwickler-Neugier, die normalerweise das frühe Ökosystem einer Kette anstößt. Im Vergleich dazu, wie @solana eine breite Entwicklerbasis durch für Verbraucher gedachte Tooling-Ansätze anzog, bevor später Enterprise-Use-Cases folgten, oder wie @avax Subnets ausbaute, die kleineren Teams Experimente frei ermöglichten, bevor sie institutionelle Ziele ansteuerten, wirkt Dusk so, als würde es von oben nach unten, institutionen-zuerst bauen — in der Hoffnung, dass Entwicklerinteresse dem Use Case folgt und nicht umgekehrt. Das ist eine kohärente Strategie, aber sie kehrt die übliche Reihenfolge um, und umgekehrte Sequenzen bergen ihre eigenen Risiken. Langfristige Opportunity für wen hängt maßgeblich davon ab, ob unabhängige Entwickler bereit sind, auf Institutionen hinzuarbeiten, die noch nicht vollständig eingetroffen sind.
"Langfristige Entwickler-Opportunity" ist zwar das Pitch, aber wenn man sich anschaut, was gerade auf $DUSK und #Dusk tatsächlich gebaut wird, sind die meisten Repos und Dokumentationsbeispiele eher institutionenorientierte Bausteine — konforme Token-Standards, Disclosure-Logik, Settlement-Vorlagen — und nur sehr wenig allgemeines Tooling, zu dem ein kleiner, unabhängiger Entwickler an einem normalen Tag greifen würde. Die beschriebene Opportunity ist real, aber sie ist auf Teams zugeschnitten, die bereits mit institutionellen Kunden arbeiten, nicht auf die breitere Entwickler-Neugier, die normalerweise das frühe Ökosystem einer Kette anstößt. Im Vergleich dazu, wie @solana eine breite Entwicklerbasis durch für Verbraucher gedachte Tooling-Ansätze anzog, bevor später Enterprise-Use-Cases folgten, oder wie @avax Subnets ausbaute, die kleineren Teams Experimente frei ermöglichten, bevor sie institutionelle Ziele ansteuerten, wirkt Dusk so, als würde es von oben nach unten, institutionen-zuerst bauen — in der Hoffnung, dass Entwicklerinteresse dem Use Case folgt und nicht umgekehrt. Das ist eine kohärente Strategie, aber sie kehrt die übliche Reihenfolge um, und umgekehrte Sequenzen bergen ihre eigenen Risiken. Langfristige Opportunity für wen hängt maßgeblich davon ab, ob unabhängige Entwickler bereit sind, auf Institutionen hinzuarbeiten, die noch nicht vollständig eingetroffen sind.
2
2
693
·
--
Verifiziert
#dusk $DUSK @Dusk_Foundation
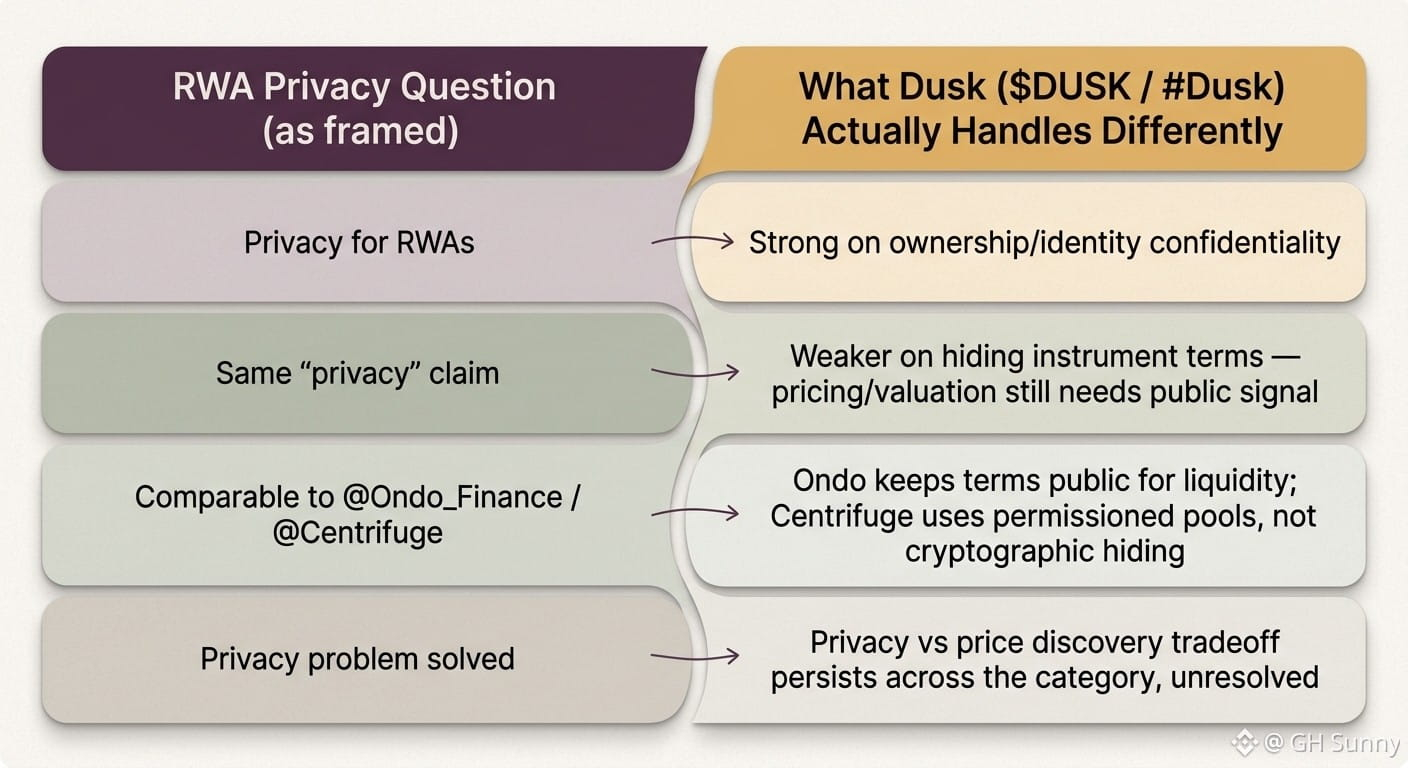
Die „Datenschutzfrage bei RWAs“ wird oft als ein einziges Problem dargestellt. Beschäftigt man sich jedoch mit $DUSK und den Materialien zu #Dusk, zeigt sich, dass es eigentlich zwei getrennte Fragen sind, die unter demselben Namen laufen: die Identität der Person zu verbergen, die einen Vermögenswert hält, und die Bedingungen des Vermögenswerts selbst geheim zu halten. Dusks Design ist bei der ersten Frage deutlich stärker als bei der zweiten. Die Vertraulichkeit der Eigentumsverhältnisse wird auf Protokollebene gut gewährleistet. Preise, Kuponstrukturen und Vertragsbedingungen tokenisierter Finanzinstrumente lassen sich jedoch nach wie vor oft am Handelsverhalten auf dem Sekundärmarkt oder an den für die Bewertung erforderlichen Orakel-Feeds ablesen, denn damit ein Vermögenswert überhaupt liquide ist, muss er öffentlich bewertet werden können. Verglichen damit, dass @Ondo_Finance die meisten Bedingungen seiner Finanzinstrumente bewusst öffentlich hält, weil das Modell für die Liquidität auf transparente Preise angewiesen ist, oder dass @Centrifuge Details auf Ebene der Vermögenswerte über zugangsbeschränkte Pools statt durch kryptografische Verschleierung handhabt, zeigt sich dieser Zielkonflikt überall in dieser Kategorie, nicht nur hier. Dusk scheitert nicht an etwas, das andere bereits gelöst haben, sondern stößt aus einem anderen Blickwinkel auf dieselbe Hürde. Datenschutz und Preisfindung scheinen einander entgegenzuwirken, egal auf welcher Ebene man das Problem angeht, und ich glaube nicht, dass irgendjemand das bisher wirklich gelöst hat.
#dusk $DUSK @Dusk
Die „Datenschutzfrage bei RWAs“ wird oft als ein einziges Problem dargestellt. Beschäftigt man sich jedoch mit $DUSK und den Materialien zu #Dusk, zeigt sich, dass es eigentlich zwei getrennte Fragen sind, die unter demselben Namen laufen: die Identität der Person zu verbergen, die einen Vermögenswert hält, und die Bedingungen des Vermögenswerts selbst geheim zu halten. Dusks Design ist bei der ersten Frage deutlich stärker als bei der zweiten. Die Vertraulichkeit der Eigentumsverhältnisse wird auf Protokollebene gut gewährleistet. Preise, Kuponstrukturen und Vertragsbedingungen tokenisierter Finanzinstrumente lassen sich jedoch nach wie vor oft am Handelsverhalten auf dem Sekundärmarkt oder an den für die Bewertung erforderlichen Orakel-Feeds ablesen, denn damit ein Vermögenswert überhaupt liquide ist, muss er öffentlich bewertet werden können. Verglichen damit, dass @Ondo_Finance die meisten Bedingungen seiner Finanzinstrumente bewusst öffentlich hält, weil das Modell für die Liquidität auf transparente Preise angewiesen ist, oder dass @Centrifuge Details auf Ebene der Vermögenswerte über zugangsbeschränkte Pools statt durch kryptografische Verschleierung handhabt, zeigt sich dieser Zielkonflikt überall in dieser Kategorie, nicht nur hier. Dusk scheitert nicht an etwas, das andere bereits gelöst haben, sondern stößt aus einem anderen Blickwinkel auf dieselbe Hürde. Datenschutz und Preisfindung scheinen einander entgegenzuwirken, egal auf welcher Ebene man das Problem angeht, und ich glaube nicht, dass irgendjemand das bisher wirklich gelöst hat.
Die „Datenschutzfrage bei RWAs“ wird oft als ein einziges Problem dargestellt. Beschäftigt man sich jedoch mit $DUSK und den Materialien zu #Dusk, zeigt sich, dass es eigentlich zwei getrennte Fragen sind, die unter demselben Namen laufen: die Identität der Person zu verbergen, die einen Vermögenswert hält, und die Bedingungen des Vermögenswerts selbst geheim zu halten. Dusks Design ist bei der ersten Frage deutlich stärker als bei der zweiten. Die Vertraulichkeit der Eigentumsverhältnisse wird auf Protokollebene gut gewährleistet. Preise, Kuponstrukturen und Vertragsbedingungen tokenisierter Finanzinstrumente lassen sich jedoch nach wie vor oft am Handelsverhalten auf dem Sekundärmarkt oder an den für die Bewertung erforderlichen Orakel-Feeds ablesen, denn damit ein Vermögenswert überhaupt liquide ist, muss er öffentlich bewertet werden können. Verglichen damit, dass @Ondo_Finance die meisten Bedingungen seiner Finanzinstrumente bewusst öffentlich hält, weil das Modell für die Liquidität auf transparente Preise angewiesen ist, oder dass @Centrifuge Details auf Ebene der Vermögenswerte über zugangsbeschränkte Pools statt durch kryptografische Verschleierung handhabt, zeigt sich dieser Zielkonflikt überall in dieser Kategorie, nicht nur hier. Dusk scheitert nicht an etwas, das andere bereits gelöst haben, sondern stößt aus einem anderen Blickwinkel auf dieselbe Hürde. Datenschutz und Preisfindung scheinen einander entgegenzuwirken, egal auf welcher Ebene man das Problem angeht, und ich glaube nicht, dass irgendjemand das bisher wirklich gelöst hat.
25
26
847
·
--
#dusk $DUSK @Dusk_Foundation
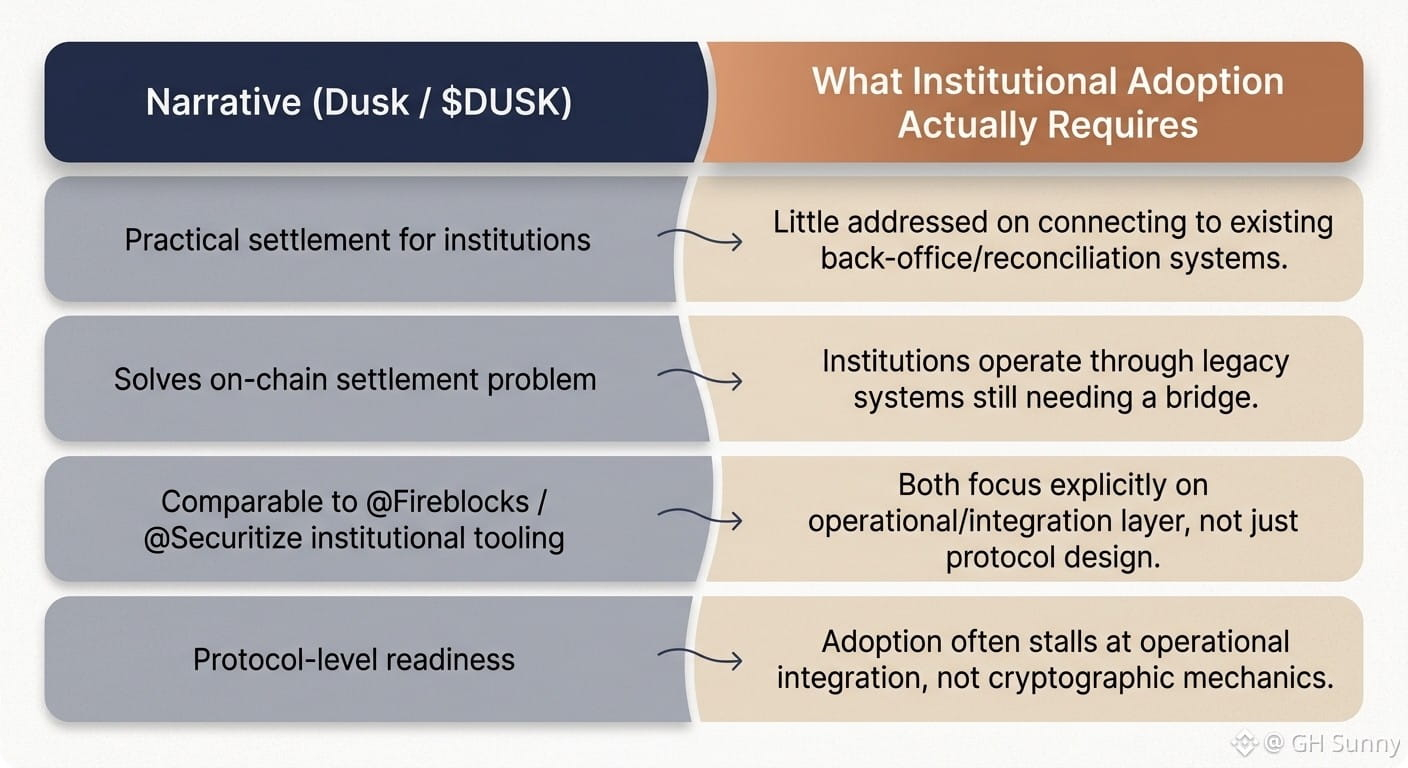
„Praktisch für Institutionen“ ist der Rahmen, aber praktisch bedeutet normalerweise, in bestehende operative Prozesse zu passen, und wenn man sich durch $DUSK und das #Dusk-Material liest, fließt der größte Teil des Designaufwands in die Settlement-Layer selbst, während fast nichts adressiert, wie sich die bestehenden Back-Office-Abstimmungs-, Verwahrungsbericht- oder Audit-Trail-Systeme einer Bank tatsächlich mit ihr verbinden würden. Die Chain löst die On-Chain-Hälfte des Problems sauber, aber Institutionen laufen nicht isoliert On-Chain; sie laufen über Legacy-Systeme, die weiterhin eine Brücke brauchen, und diese Brücke ist eigentlich kein Teil des Pitchs. Im Vergleich dazu, wie @Fireblocks sich explizit als die operative Ebene positioniert, die Custody-Workflows mit mehreren Chains verbindet, oder wie @Securitize Compliance-Tools rund um bestehende institutionelle Prozesse baut, statt anzunehmen, dass sich Institutionen an die Chain anpassen, ist Dusk’ Praktikabilitätsanspruch auf Protokollebene stark, auf Integrationsebene aber dünn. Diese Lücke ist es häufig, an der die institutionelle Einführung tatsächlich ins Stocken gerät, nicht bei den Settlement-Mechaniken. Das Lösen des schwierigeren kryptografischen Problems löst nicht automatisch das langweilige operative Problem, das direkt daneben liegt, und ich bin nicht sicher, welches am Ende der eigentliche Blocker ist.
#dusk $DUSK @Dusk
„Praktisch für Institutionen“ ist der Rahmen, aber praktisch bedeutet normalerweise, in bestehende operative Prozesse zu passen, und wenn man sich durch $DUSK und das #Dusk-Material liest, fließt der größte Teil des Designaufwands in die Settlement-Layer selbst, während fast nichts adressiert, wie sich die bestehenden Back-Office-Abstimmungs-, Verwahrungsbericht- oder Audit-Trail-Systeme einer Bank tatsächlich mit ihr verbinden würden. Die Chain löst die On-Chain-Hälfte des Problems sauber, aber Institutionen laufen nicht isoliert On-Chain; sie laufen über Legacy-Systeme, die weiterhin eine Brücke brauchen, und diese Brücke ist eigentlich kein Teil des Pitchs. Im Vergleich dazu, wie @Fireblocks sich explizit als die operative Ebene positioniert, die Custody-Workflows mit mehreren Chains verbindet, oder wie @Securitize Compliance-Tools rund um bestehende institutionelle Prozesse baut, statt anzunehmen, dass sich Institutionen an die Chain anpassen, ist Dusk’ Praktikabilitätsanspruch auf Protokollebene stark, auf Integrationsebene aber dünn. Diese Lücke ist es häufig, an der die institutionelle Einführung tatsächlich ins Stocken gerät, nicht bei den Settlement-Mechaniken. Das Lösen des schwierigeren kryptografischen Problems löst nicht automatisch das langweilige operative Problem, das direkt daneben liegt, und ich bin nicht sicher, welches am Ende der eigentliche Blocker ist.
„Praktisch für Institutionen“ ist der Rahmen, aber praktisch bedeutet normalerweise, in bestehende operative Prozesse zu passen, und wenn man sich durch $DUSK und das #Dusk-Material liest, fließt der größte Teil des Designaufwands in die Settlement-Layer selbst, während fast nichts adressiert, wie sich die bestehenden Back-Office-Abstimmungs-, Verwahrungsbericht- oder Audit-Trail-Systeme einer Bank tatsächlich mit ihr verbinden würden. Die Chain löst die On-Chain-Hälfte des Problems sauber, aber Institutionen laufen nicht isoliert On-Chain; sie laufen über Legacy-Systeme, die weiterhin eine Brücke brauchen, und diese Brücke ist eigentlich kein Teil des Pitchs. Im Vergleich dazu, wie @Fireblocks sich explizit als die operative Ebene positioniert, die Custody-Workflows mit mehreren Chains verbindet, oder wie @Securitize Compliance-Tools rund um bestehende institutionelle Prozesse baut, statt anzunehmen, dass sich Institutionen an die Chain anpassen, ist Dusk’ Praktikabilitätsanspruch auf Protokollebene stark, auf Integrationsebene aber dünn. Diese Lücke ist es häufig, an der die institutionelle Einführung tatsächlich ins Stocken gerät, nicht bei den Settlement-Mechaniken. Das Lösen des schwierigeren kryptografischen Problems löst nicht automatisch das langweilige operative Problem, das direkt daneben liegt, und ich bin nicht sicher, welches am Ende der eigentliche Blocker ist.
9
8
341
·
--
#dusk $DUSK @Dusk_Foundation
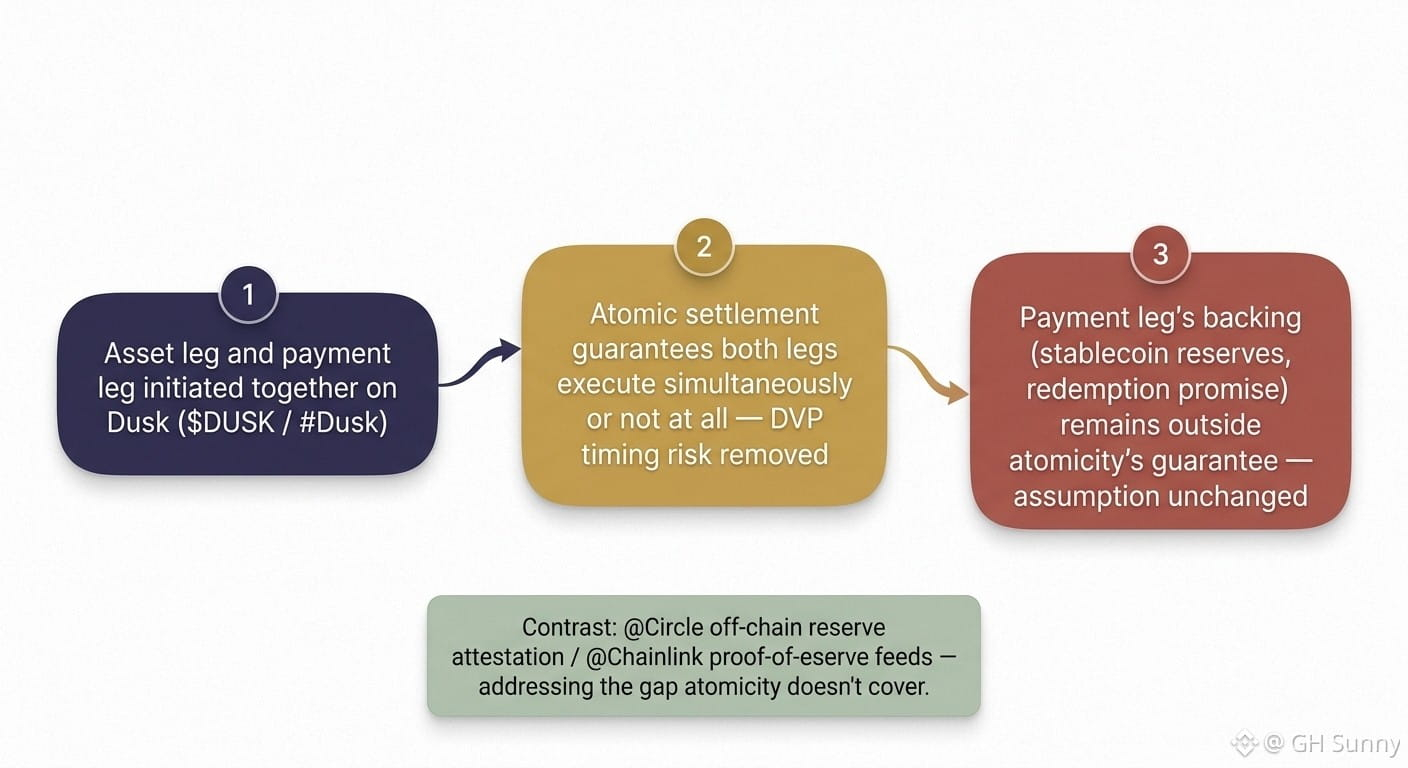
„Atomic Settlement“ klingt, als würde es das Kontrahentenrisiko vollständig beseitigen. Doch wenn man nachvollzieht, was tatsächlich passiert, wenn ein Asset- und ein Zahlungsbein auf $DUSK zusammentreffen, zeigt sich: Die Atomarität garantiert lediglich, dass beide Beine gemeinsam oder gar nicht ausgeführt werden – sie garantiert nicht, dass das Zahlungsbein selbst durch etwas Reales außerhalb der Blockchain gedeckt ist. #Dusk beseitigt das Abwicklungsrisiko zwischen den beiden Transaktionsbeinen. Das grundlegendere Kontrahentenrisiko – ob der Zahlungstoken oder Stablecoin auf der anderen Seite tatsächlich seinen Wert oder sein Rückzahlungsversprechen hält – liegt jedoch völlig außerhalb dessen, worauf Atomarität Einfluss nehmen kann. Verglichen damit, wie die USDC-Abwicklung von @Circle von außerbörslichen Reservebestätigungen abhängt oder wie die Proof-of-Reserve-Feeds von @Chainlink genau diese Lücke zu schließen versuchen, löst Dusks atomare Abwicklung das DVP-Timing-Problem sauber, übernimmt aber weiterhin alle Vertrauensannahmen, die mit dem Zahlungswert verbunden sind. Was sich also ändert, ist konkret und greifbar – die synchronisierte Ausführung. Doch das lässt sich leicht so verstehen, als würde es das Kontrahentenrisiko allgemein lösen, obwohl nur ein bestimmter Teil davon adressiert wird. Der Rest des Risikos ist nicht verschwunden, sondern lediglich aus dem Bereich herausgerückt, der hier demonstriert wird.
#dusk $DUSK @Dusk
„Atomic Settlement“ klingt, als würde es das Kontrahentenrisiko vollständig beseitigen. Doch wenn man nachvollzieht, was tatsächlich passiert, wenn ein Asset- und ein Zahlungsbein auf $DUSK zusammentreffen, zeigt sich: Die Atomarität garantiert lediglich, dass beide Beine gemeinsam oder gar nicht ausgeführt werden – sie garantiert nicht, dass das Zahlungsbein selbst durch etwas Reales außerhalb der Blockchain gedeckt ist. #Dusk beseitigt das Abwicklungsrisiko zwischen den beiden Transaktionsbeinen. Das grundlegendere Kontrahentenrisiko – ob der Zahlungstoken oder Stablecoin auf der anderen Seite tatsächlich seinen Wert oder sein Rückzahlungsversprechen hält – liegt jedoch völlig außerhalb dessen, worauf Atomarität Einfluss nehmen kann. Verglichen damit, wie die USDC-Abwicklung von @Circle von außerbörslichen Reservebestätigungen abhängt oder wie die Proof-of-Reserve-Feeds von @Chainlink genau diese Lücke zu schließen versuchen, löst Dusks atomare Abwicklung das DVP-Timing-Problem sauber, übernimmt aber weiterhin alle Vertrauensannahmen, die mit dem Zahlungswert verbunden sind. Was sich also ändert, ist konkret und greifbar – die synchronisierte Ausführung. Doch das lässt sich leicht so verstehen, als würde es das Kontrahentenrisiko allgemein lösen, obwohl nur ein bestimmter Teil davon adressiert wird. Der Rest des Risikos ist nicht verschwunden, sondern lediglich aus dem Bereich herausgerückt, der hier demonstriert wird.
„Atomic Settlement“ klingt, als würde es das Kontrahentenrisiko vollständig beseitigen. Doch wenn man nachvollzieht, was tatsächlich passiert, wenn ein Asset- und ein Zahlungsbein auf $DUSK zusammentreffen, zeigt sich: Die Atomarität garantiert lediglich, dass beide Beine gemeinsam oder gar nicht ausgeführt werden – sie garantiert nicht, dass das Zahlungsbein selbst durch etwas Reales außerhalb der Blockchain gedeckt ist. #Dusk beseitigt das Abwicklungsrisiko zwischen den beiden Transaktionsbeinen. Das grundlegendere Kontrahentenrisiko – ob der Zahlungstoken oder Stablecoin auf der anderen Seite tatsächlich seinen Wert oder sein Rückzahlungsversprechen hält – liegt jedoch völlig außerhalb dessen, worauf Atomarität Einfluss nehmen kann. Verglichen damit, wie die USDC-Abwicklung von @Circle von außerbörslichen Reservebestätigungen abhängt oder wie die Proof-of-Reserve-Feeds von @Chainlink genau diese Lücke zu schließen versuchen, löst Dusks atomare Abwicklung das DVP-Timing-Problem sauber, übernimmt aber weiterhin alle Vertrauensannahmen, die mit dem Zahlungswert verbunden sind. Was sich also ändert, ist konkret und greifbar – die synchronisierte Ausführung. Doch das lässt sich leicht so verstehen, als würde es das Kontrahentenrisiko allgemein lösen, obwohl nur ein bestimmter Teil davon adressiert wird. Der Rest des Risikos ist nicht verschwunden, sondern lediglich aus dem Bereich herausgerückt, der hier demonstriert wird.
19
14
1.7k
·
--
Verifiziert
#termmax @termmax
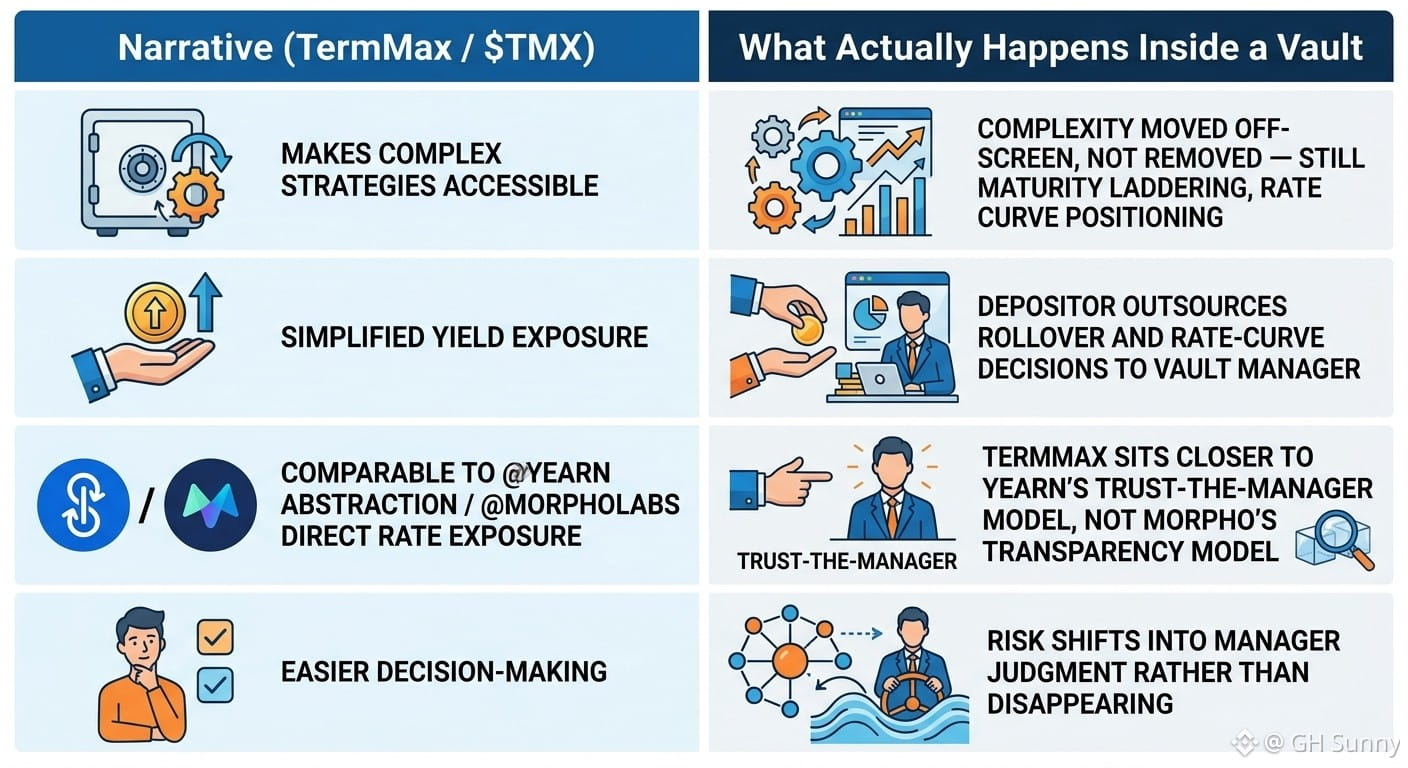
"Komplexe Strategien zugänglich zu machen" ist der Pitch, aber Geld in ein $TMX-Vault einzuzahlen und dann tatsächlich zu lesen, was der Vault-Manager darunter macht — die Komplexität ist nicht verschwunden, sie ist nur vom Bildschirm des Einzahlers wegverlagert worden. #TermMax-Vaults beinhalten weiterhin Fälligkeitsleiterung, Positionierung der Zinskurve und Timing beim Roll-Over — nichts davon wurde einfacher, es wurde nur jemand anderem zur Entscheidung übergeben statt mir. Zugänglich heißt hier: "Du musst es nicht sehen", nicht: "Es ist tatsächlich einfacher, darüber nachzudenken" — das ist eine andere Zusage als die, die die Oberfläche suggeriert. Im Vergleich dazu, wie @Yearn die Komplexität von Strategien hinter Vault-Shares abstrahiert, oder wie @MorphoLabs optimierte Zinsmechaniken gezielter direkt für fortgeschrittene Nutzer offenlegt, liegt TermMax näher an Yearns Modell — dem Manager vertrauen, die Mechanik überspringen. Das ist eine legitime Designentscheidung, aber sie verlagert das Risiko in die Urteilsfähigkeit des Managers, statt es zu entfernen, und die Marketing-Sprache macht den Unterschied zwischen beidem nicht wirklich deutlich. Ich frage mich immer wieder, ob Einzahler wissen, dass sie die Komplexität auslagern, oder ob sie einfach nur annehmen, sie sei schon gelöst worden.
#termmax @TermMax
"Komplexe Strategien zugänglich zu machen" ist der Pitch, aber Geld in ein $TMX-Vault einzuzahlen und dann tatsächlich zu lesen, was der Vault-Manager darunter macht — die Komplexität ist nicht verschwunden, sie ist nur vom Bildschirm des Einzahlers wegverlagert worden. #TermMax-Vaults beinhalten weiterhin Fälligkeitsleiterung, Positionierung der Zinskurve und Timing beim Roll-Over — nichts davon wurde einfacher, es wurde nur jemand anderem zur Entscheidung übergeben statt mir. Zugänglich heißt hier: "Du musst es nicht sehen", nicht: "Es ist tatsächlich einfacher, darüber nachzudenken" — das ist eine andere Zusage als die, die die Oberfläche suggeriert. Im Vergleich dazu, wie @Yearn die Komplexität von Strategien hinter Vault-Shares abstrahiert, oder wie @MorphoLabs optimierte Zinsmechaniken gezielter direkt für fortgeschrittene Nutzer offenlegt, liegt TermMax näher an Yearns Modell — dem Manager vertrauen, die Mechanik überspringen. Das ist eine legitime Designentscheidung, aber sie verlagert das Risiko in die Urteilsfähigkeit des Managers, statt es zu entfernen, und die Marketing-Sprache macht den Unterschied zwischen beidem nicht wirklich deutlich. Ich frage mich immer wieder, ob Einzahler wissen, dass sie die Komplexität auslagern, oder ob sie einfach nur annehmen, sie sei schon gelöst worden.
"Komplexe Strategien zugänglich zu machen" ist der Pitch, aber Geld in ein $TMX-Vault einzuzahlen und dann tatsächlich zu lesen, was der Vault-Manager darunter macht — die Komplexität ist nicht verschwunden, sie ist nur vom Bildschirm des Einzahlers wegverlagert worden. #TermMax-Vaults beinhalten weiterhin Fälligkeitsleiterung, Positionierung der Zinskurve und Timing beim Roll-Over — nichts davon wurde einfacher, es wurde nur jemand anderem zur Entscheidung übergeben statt mir. Zugänglich heißt hier: "Du musst es nicht sehen", nicht: "Es ist tatsächlich einfacher, darüber nachzudenken" — das ist eine andere Zusage als die, die die Oberfläche suggeriert. Im Vergleich dazu, wie @Yearn die Komplexität von Strategien hinter Vault-Shares abstrahiert, oder wie @MorphoLabs optimierte Zinsmechaniken gezielter direkt für fortgeschrittene Nutzer offenlegt, liegt TermMax näher an Yearns Modell — dem Manager vertrauen, die Mechanik überspringen. Das ist eine legitime Designentscheidung, aber sie verlagert das Risiko in die Urteilsfähigkeit des Managers, statt es zu entfernen, und die Marketing-Sprache macht den Unterschied zwischen beidem nicht wirklich deutlich. Ich frage mich immer wieder, ob Einzahler wissen, dass sie die Komplexität auslagern, oder ob sie einfach nur annehmen, sie sei schon gelöst worden.
9
6
432
·
--
#dusk $DUSK @Dusk_Foundation
„Weniger abhängig von zentralisierten Gatekeepern“ lautet die Darstellung. Doch wenn man nachvollzieht, wie eine Institution tatsächlich über $DUSK und #Dusk an Bord geholt würde, zeigt sich: Identitätsprüfung und Anspruchsberechtigungsprüfungen laufen weiterhin über einen lizenzierten Dienstleister, bevor irgendjemand mit der Blockchain interagiert. Das Protokoll entfernt den Gatekeeper aus der Abwicklung und Offenlegung, nicht aber aus dem Zugang – der Moment, in dem der Zugang tatsächlich gewährt oder verweigert wird, liegt nach wie vor bei einer zentralisierten Partei, nur eben bei einer regulierten statt bei einer verwahrenden Börse. Verglichen damit, wie @Securitize die Compliance-Prüfung für tokenisierte Vermögenswerte handhabt oder wie @Fireblocks die Verwahrungsberechtigungen institutioneller Kunden verwaltet, ist das Muster dasselbe: Gatekeeping verschwindet nicht, sondern verlagert sich dorthin, wo KYC- und Lizenzanforderungen unvermeidbar sind. Dusk dezentralisiert, was passiert, nachdem man eingelassen wurde – das ist durchaus relevant, aber eine engere Aussage, als „weniger abhängig von Gatekeepern“ beim ersten Lesen vermuten lässt. Das Tor ist noch da, es wurde lediglich an eine frühere Stelle im Prozess verschoben, wo es leichter zu übersehen ist. Ich frage mich immer wieder, ob das ein dauerhafter Zielkonflikt ist oder nur daran liegt, wo die regulatorischen Mindestanforderungen derzeit angesetzt sind.
#dusk $DUSK @Dusk
„Weniger abhängig von zentralisierten Gatekeepern“ lautet die Darstellung. Doch wenn man nachvollzieht, wie eine Institution tatsächlich über $DUSK und #Dusk an Bord geholt würde, zeigt sich: Identitätsprüfung und Anspruchsberechtigungsprüfungen laufen weiterhin über einen lizenzierten Dienstleister, bevor irgendjemand mit der Blockchain interagiert. Das Protokoll entfernt den Gatekeeper aus der Abwicklung und Offenlegung, nicht aber aus dem Zugang – der Moment, in dem der Zugang tatsächlich gewährt oder verweigert wird, liegt nach wie vor bei einer zentralisierten Partei, nur eben bei einer regulierten statt bei einer verwahrenden Börse. Verglichen damit, wie @Securitize die Compliance-Prüfung für tokenisierte Vermögenswerte handhabt oder wie @Fireblocks die Verwahrungsberechtigungen institutioneller Kunden verwaltet, ist das Muster dasselbe: Gatekeeping verschwindet nicht, sondern verlagert sich dorthin, wo KYC- und Lizenzanforderungen unvermeidbar sind. Dusk dezentralisiert, was passiert, nachdem man eingelassen wurde – das ist durchaus relevant, aber eine engere Aussage, als „weniger abhängig von Gatekeepern“ beim ersten Lesen vermuten lässt. Das Tor ist noch da, es wurde lediglich an eine frühere Stelle im Prozess verschoben, wo es leichter zu übersehen ist. Ich frage mich immer wieder, ob das ein dauerhafter Zielkonflikt ist oder nur daran liegt, wo die regulatorischen Mindestanforderungen derzeit angesetzt sind.
„Weniger abhängig von zentralisierten Gatekeepern“ lautet die Darstellung. Doch wenn man nachvollzieht, wie eine Institution tatsächlich über $DUSK und #Dusk an Bord geholt würde, zeigt sich: Identitätsprüfung und Anspruchsberechtigungsprüfungen laufen weiterhin über einen lizenzierten Dienstleister, bevor irgendjemand mit der Blockchain interagiert. Das Protokoll entfernt den Gatekeeper aus der Abwicklung und Offenlegung, nicht aber aus dem Zugang – der Moment, in dem der Zugang tatsächlich gewährt oder verweigert wird, liegt nach wie vor bei einer zentralisierten Partei, nur eben bei einer regulierten statt bei einer verwahrenden Börse. Verglichen damit, wie @Securitize die Compliance-Prüfung für tokenisierte Vermögenswerte handhabt oder wie @Fireblocks die Verwahrungsberechtigungen institutioneller Kunden verwaltet, ist das Muster dasselbe: Gatekeeping verschwindet nicht, sondern verlagert sich dorthin, wo KYC- und Lizenzanforderungen unvermeidbar sind. Dusk dezentralisiert, was passiert, nachdem man eingelassen wurde – das ist durchaus relevant, aber eine engere Aussage, als „weniger abhängig von Gatekeepern“ beim ersten Lesen vermuten lässt. Das Tor ist noch da, es wurde lediglich an eine frühere Stelle im Prozess verschoben, wo es leichter zu übersehen ist. Ich frage mich immer wieder, ob das ein dauerhafter Zielkonflikt ist oder nur daran liegt, wo die regulatorischen Mindestanforderungen derzeit angesetzt sind.
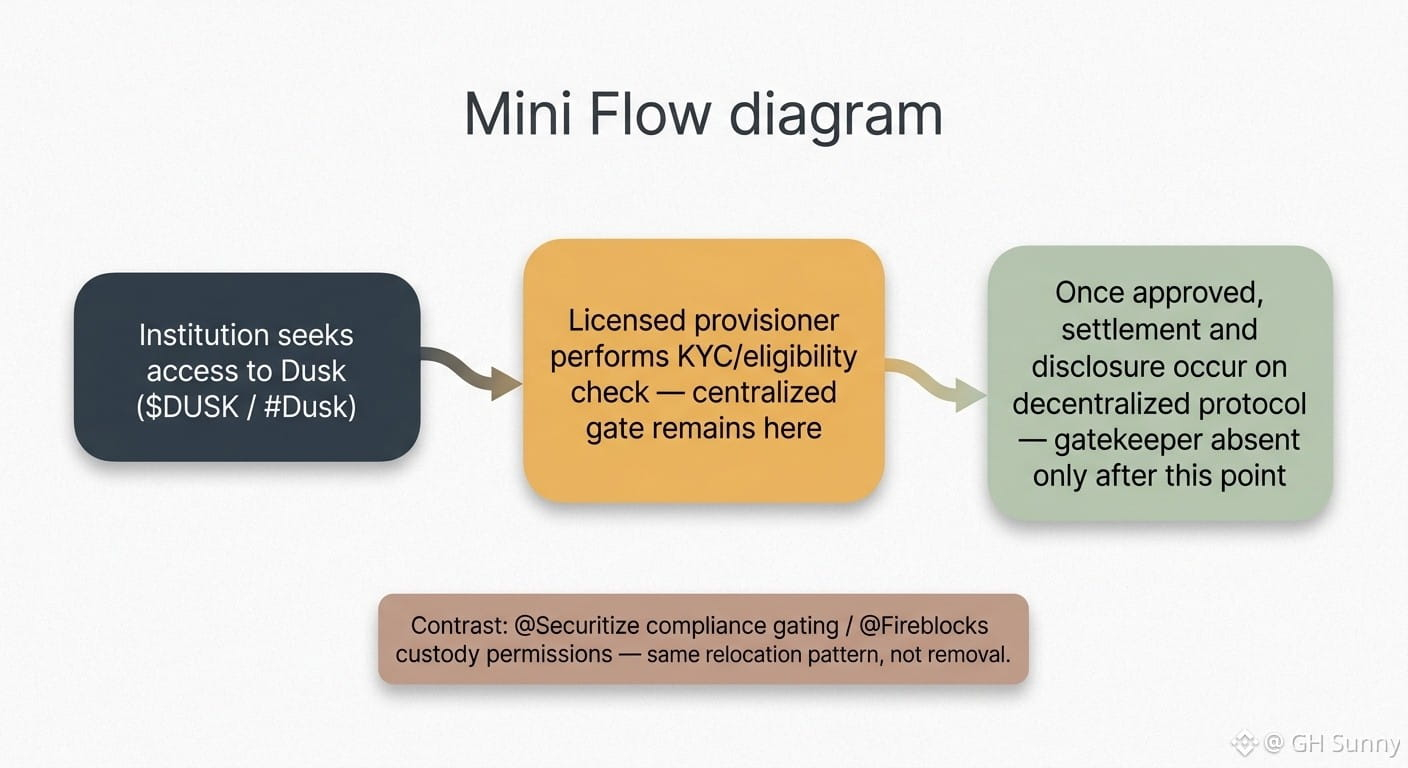
11
6
297
·
--
#termmax @termmax
„Die Zukunft des Festzinses“ bedeutet, dass sich der Markt in Richtung längerer Laufzeiten entwickelt. Beim Blick auf die tatsächlichen Pool-Strukturen auf $TMX zeigt sich jedoch, dass so gut wie alles Aktive sich um kurzfristige Laufzeiten gruppiert – um solche, die eher wie rollierende kurzfristige Liquidität funktionieren als wie Multi-Monats- oder Multi-Jahres-Instrumente, auf denen der traditionelle Festzinsbereich aufbaut. Die Infrastruktur von #TermMax unterstützt technisch zwar länger datierte Laufzeiten, die Nutzung greift aber nicht danach. Das sagt etwas anderes als die Formulierung in der Roadmap. Im Vergleich dazu, wie @Pendle_fi die Rendite über klar definierte Fälligkeiten aufteilt, auf die Menschen tatsächlich bis zur Laufzeit halten, oder wie @Notional_ historisch feste Laufzeiten weiter nach hinten geschoben hat, wirkt die tatsächliche Aktivität bei TermMax näher an kurzfristigem Rate-Locking über kurze Zyklen als an einer echten Festzinskurve. Das ist nicht unbedingt ein Mangel, aber es heißt: „On-Chain-Festzins“ beschreibt gerade den Mechanismus, der verfügbar ist, nicht das Verhalten, das darauf aufbaut. Die Infrastruktur für eine längere Kurve existiert, bevor die Nachfrage dafür da ist. Ich weiß noch nicht, ob diese Lücke sich schließt, weil die Nutzer sich ändern oder weil sich das Produkt ändert.
#termmax @TermMax
„Die Zukunft des Festzinses“ bedeutet, dass sich der Markt in Richtung längerer Laufzeiten entwickelt. Beim Blick auf die tatsächlichen Pool-Strukturen auf $TMX zeigt sich jedoch, dass so gut wie alles Aktive sich um kurzfristige Laufzeiten gruppiert – um solche, die eher wie rollierende kurzfristige Liquidität funktionieren als wie Multi-Monats- oder Multi-Jahres-Instrumente, auf denen der traditionelle Festzinsbereich aufbaut. Die Infrastruktur von #TermMax unterstützt technisch zwar länger datierte Laufzeiten, die Nutzung greift aber nicht danach. Das sagt etwas anderes als die Formulierung in der Roadmap. Im Vergleich dazu, wie @Pendle_fi die Rendite über klar definierte Fälligkeiten aufteilt, auf die Menschen tatsächlich bis zur Laufzeit halten, oder wie @Notional_ historisch feste Laufzeiten weiter nach hinten geschoben hat, wirkt die tatsächliche Aktivität bei TermMax näher an kurzfristigem Rate-Locking über kurze Zyklen als an einer echten Festzinskurve. Das ist nicht unbedingt ein Mangel, aber es heißt: „On-Chain-Festzins“ beschreibt gerade den Mechanismus, der verfügbar ist, nicht das Verhalten, das darauf aufbaut. Die Infrastruktur für eine längere Kurve existiert, bevor die Nachfrage dafür da ist. Ich weiß noch nicht, ob diese Lücke sich schließt, weil die Nutzer sich ändern oder weil sich das Produkt ändert.
„Die Zukunft des Festzinses“ bedeutet, dass sich der Markt in Richtung längerer Laufzeiten entwickelt. Beim Blick auf die tatsächlichen Pool-Strukturen auf $TMX zeigt sich jedoch, dass so gut wie alles Aktive sich um kurzfristige Laufzeiten gruppiert – um solche, die eher wie rollierende kurzfristige Liquidität funktionieren als wie Multi-Monats- oder Multi-Jahres-Instrumente, auf denen der traditionelle Festzinsbereich aufbaut. Die Infrastruktur von #TermMax unterstützt technisch zwar länger datierte Laufzeiten, die Nutzung greift aber nicht danach. Das sagt etwas anderes als die Formulierung in der Roadmap. Im Vergleich dazu, wie @Pendle_fi die Rendite über klar definierte Fälligkeiten aufteilt, auf die Menschen tatsächlich bis zur Laufzeit halten, oder wie @Notional_ historisch feste Laufzeiten weiter nach hinten geschoben hat, wirkt die tatsächliche Aktivität bei TermMax näher an kurzfristigem Rate-Locking über kurze Zyklen als an einer echten Festzinskurve. Das ist nicht unbedingt ein Mangel, aber es heißt: „On-Chain-Festzins“ beschreibt gerade den Mechanismus, der verfügbar ist, nicht das Verhalten, das darauf aufbaut. Die Infrastruktur für eine längere Kurve existiert, bevor die Nachfrage dafür da ist. Ich weiß noch nicht, ob diese Lücke sich schließt, weil die Nutzer sich ändern oder weil sich das Produkt ändert.
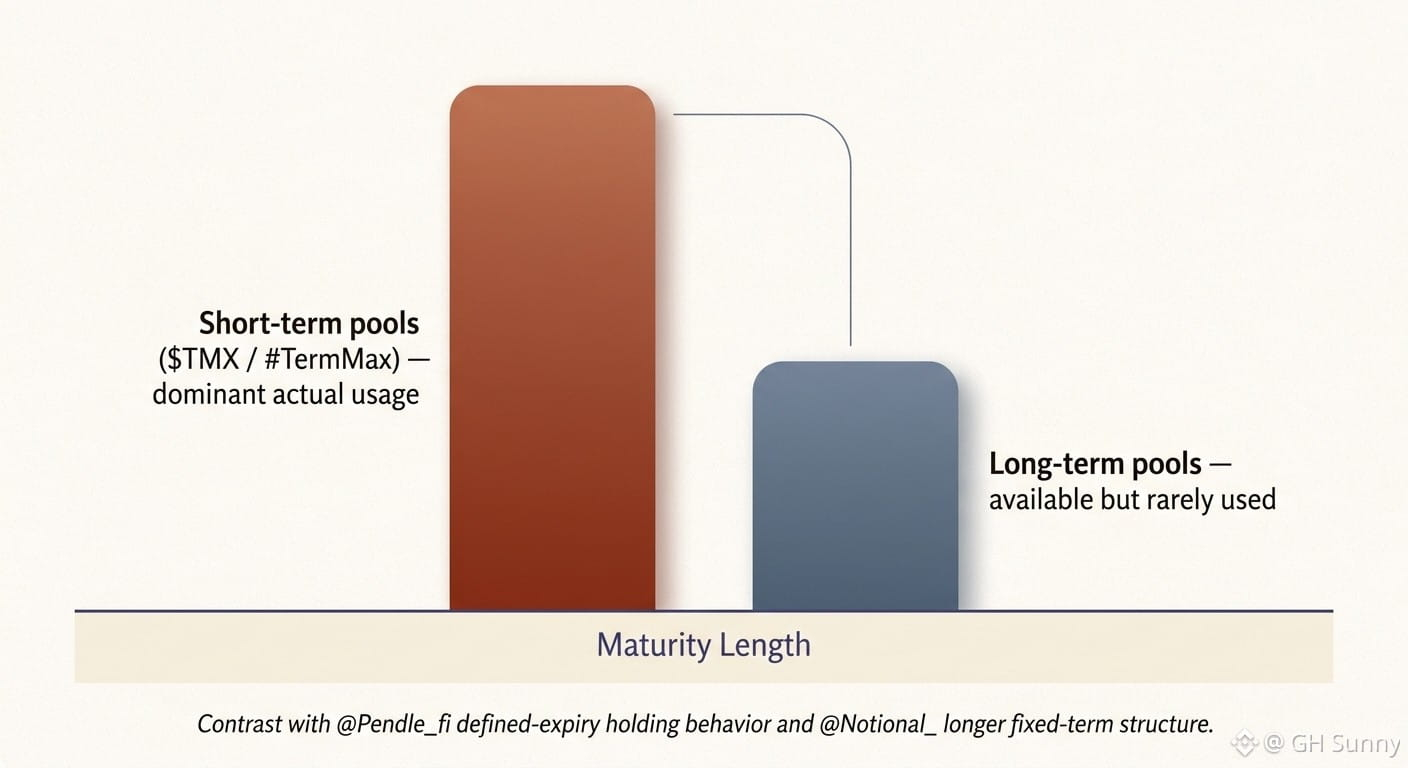
14
8
346
·
--
Verifiziert
"„Programmable privacy“ klingt wie eine technische Funktion, bis man merkt, wer tatsächlich programmieren darf. Wenn man sich durch $DUSK und #Dusk-Materialien arbeitet, die sich an Finanzinstitute richten, liegt der Schwerpunkt bei konfigurierbaren Offenlegungsregeln. Doch die Konfiguration selbst liegt bei der Person, die den Smart Contract bereitstellt – nicht beim Endnutzer und auch nicht beim Regulierer, der ihn nachträglich prüft. Das ist ein leiser, aber realer Wandel darin, wo die Kontrolle liegt: Nicht die Kette erzwingt die Privatsphäre gleichmäßig, sondern der Emittent entscheidet im Voraus über ihre Form, Vertrag für Vertrag. Im Vergleich dazu, wie @Chainlink Compliance über oracle-bestätigte Datenfeeds handhabt, oder wie @Circle Offenlegung um eine zentrale Bestätigung herum strukturiert, schiebt Dusk diese Entscheidung früher – direkt in den Code. Das klingt zwar dezentraler, konzentriert aber die Gestaltungsmacht tatsächlich bei der Person, die die anfängliche Logik schreibt. Institute mögen das, weil es ihnen Kontrolle gibt, aber es bedeutet auch, dass „Privatsphäre“ hier eigentlich „Privatsphäre, wie sie vom Emittenten konfiguriert wird“ ist – nicht eine feste Zusage. Ich frage immer wieder, ob das eine Funktion ist, die Institute wollen, oder ob sie einfach noch nicht danach gefragt wurden.
#dusk $DUSK @Dusk_Foundation
"„Programmable privacy“ klingt wie eine technische Funktion, bis man merkt, wer tatsächlich programmieren darf. Wenn man sich durch $DUSK und #Dusk-Materialien arbeitet, die sich an Finanzinstitute richten, liegt der Schwerpunkt bei konfigurierbaren Offenlegungsregeln. Doch die Konfiguration selbst liegt bei der Person, die den Smart Contract bereitstellt – nicht beim Endnutzer und auch nicht beim Regulierer, der ihn nachträglich prüft. Das ist ein leiser, aber realer Wandel darin, wo die Kontrolle liegt: Nicht die Kette erzwingt die Privatsphäre gleichmäßig, sondern der Emittent entscheidet im Voraus über ihre Form, Vertrag für Vertrag. Im Vergleich dazu, wie @Chainlink Compliance über oracle-bestätigte Datenfeeds handhabt, oder wie @Circle Offenlegung um eine zentrale Bestätigung herum strukturiert, schiebt Dusk diese Entscheidung früher – direkt in den Code. Das klingt zwar dezentraler, konzentriert aber die Gestaltungsmacht tatsächlich bei der Person, die die anfängliche Logik schreibt. Institute mögen das, weil es ihnen Kontrolle gibt, aber es bedeutet auch, dass „Privatsphäre“ hier eigentlich „Privatsphäre, wie sie vom Emittenten konfiguriert wird“ ist – nicht eine feste Zusage. Ich frage immer wieder, ob das eine Funktion ist, die Institute wollen, oder ob sie einfach noch nicht danach gefragt wurden.
#dusk $DUSK @Dusk
#dusk $DUSK @Dusk
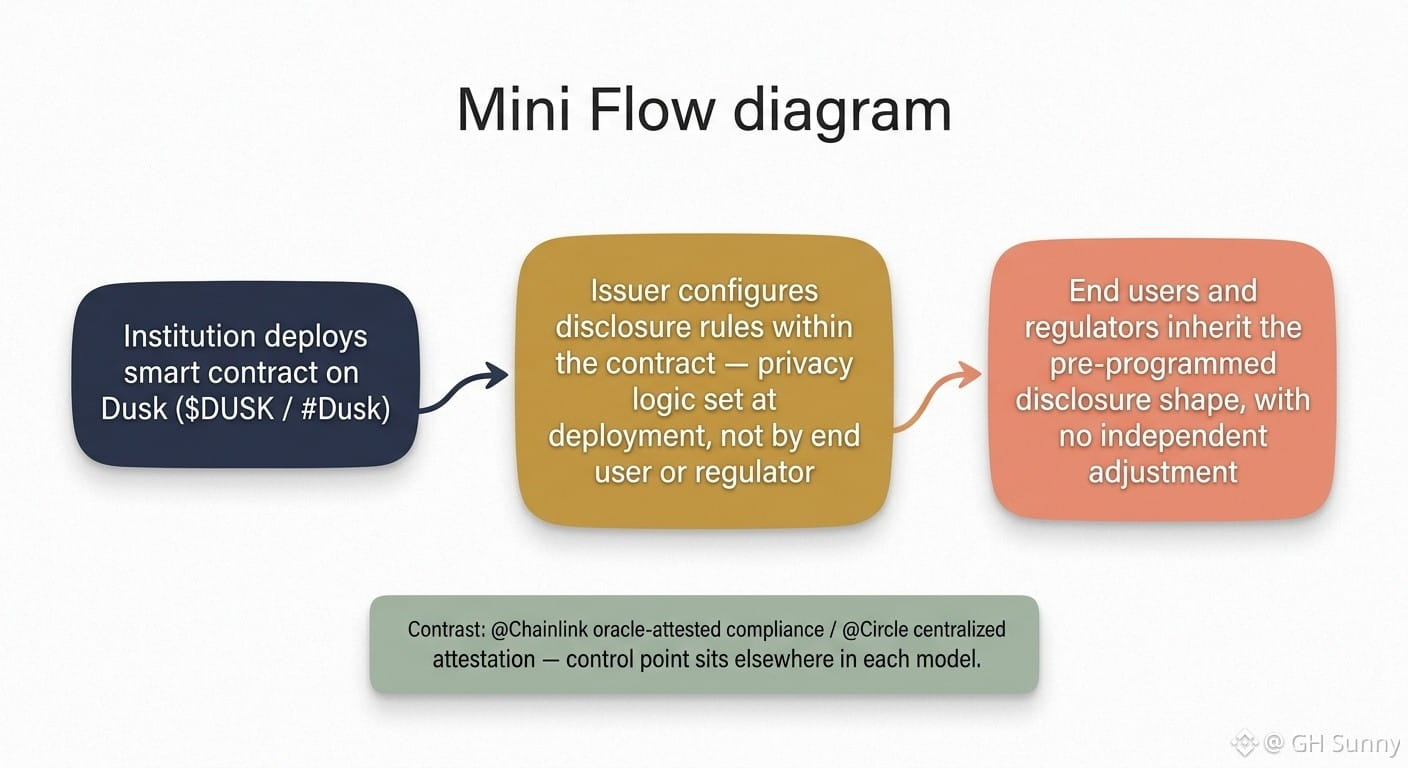
19
16
320
·
--
#termmax @termmax
"Vorhersagbarkeit, nicht Rendite" klang wie eine Positionierungszeile, bis ich mir tatsächlich angesehen habe, wie Menschen $TMX in der Praxis nutzen, und bemerkte, dass die Renditezahl es ist, die sie zuerst anzieht. Beim Durchstöbern der #TermMax-Aktivität werden die Fixed-Rate-Pools um eine festgelegte Sicherheit herum in Szene gesetzt, aber die meisten Einzahlungen häufen sich bei dem Pool, der in diesem Moment die höhere beworbene APR hat, nicht bei dem mit der engsten Zinsbandbreite oder der längsten Laufzeit — also bei dem, was tatsächlich darauf hindeuten würde, dass jemand Vorhersagbarkeit priorisiert. Im Vergleich zu @Notional_ oder @Term_Finance, die beide ebenfalls Fixed-Rate-Kredite unter demselben Versprechen verkaufen, sieht das tatsächliche Nutzungsverhalten von TermMax nicht wirklich anders aus als das Verfolgen von Rendite bei variablen Zinssätzen — es ist nur in ein Fixed-Rate-Paket verpackt. Die Vorhersagbarkeit ist als Option verfügbar, aber das aggregierte Verhalten deutet darauf hin, dass nicht genau das ausgewählt wird. Mich lässt das fragen, ob „Vorhersagbarkeit“ den Mechanismus beschreibt oder die Nutzer, denn im Moment scheint es nur für das Erste zuzutreffen.
#termmax @TermMax
"Vorhersagbarkeit, nicht Rendite" klang wie eine Positionierungszeile, bis ich mir tatsächlich angesehen habe, wie Menschen $TMX in der Praxis nutzen, und bemerkte, dass die Renditezahl es ist, die sie zuerst anzieht. Beim Durchstöbern der #TermMax-Aktivität werden die Fixed-Rate-Pools um eine festgelegte Sicherheit herum in Szene gesetzt, aber die meisten Einzahlungen häufen sich bei dem Pool, der in diesem Moment die höhere beworbene APR hat, nicht bei dem mit der engsten Zinsbandbreite oder der längsten Laufzeit — also bei dem, was tatsächlich darauf hindeuten würde, dass jemand Vorhersagbarkeit priorisiert. Im Vergleich zu @Notional_ oder @Term_Finance, die beide ebenfalls Fixed-Rate-Kredite unter demselben Versprechen verkaufen, sieht das tatsächliche Nutzungsverhalten von TermMax nicht wirklich anders aus als das Verfolgen von Rendite bei variablen Zinssätzen — es ist nur in ein Fixed-Rate-Paket verpackt. Die Vorhersagbarkeit ist als Option verfügbar, aber das aggregierte Verhalten deutet darauf hin, dass nicht genau das ausgewählt wird. Mich lässt das fragen, ob „Vorhersagbarkeit“ den Mechanismus beschreibt oder die Nutzer, denn im Moment scheint es nur für das Erste zuzutreffen.
"Vorhersagbarkeit, nicht Rendite" klang wie eine Positionierungszeile, bis ich mir tatsächlich angesehen habe, wie Menschen $TMX in der Praxis nutzen, und bemerkte, dass die Renditezahl es ist, die sie zuerst anzieht. Beim Durchstöbern der #TermMax-Aktivität werden die Fixed-Rate-Pools um eine festgelegte Sicherheit herum in Szene gesetzt, aber die meisten Einzahlungen häufen sich bei dem Pool, der in diesem Moment die höhere beworbene APR hat, nicht bei dem mit der engsten Zinsbandbreite oder der längsten Laufzeit — also bei dem, was tatsächlich darauf hindeuten würde, dass jemand Vorhersagbarkeit priorisiert. Im Vergleich zu @Notional_ oder @Term_Finance, die beide ebenfalls Fixed-Rate-Kredite unter demselben Versprechen verkaufen, sieht das tatsächliche Nutzungsverhalten von TermMax nicht wirklich anders aus als das Verfolgen von Rendite bei variablen Zinssätzen — es ist nur in ein Fixed-Rate-Paket verpackt. Die Vorhersagbarkeit ist als Option verfügbar, aber das aggregierte Verhalten deutet darauf hin, dass nicht genau das ausgewählt wird. Mich lässt das fragen, ob „Vorhersagbarkeit“ den Mechanismus beschreibt oder die Nutzer, denn im Moment scheint es nur für das Erste zuzutreffen.
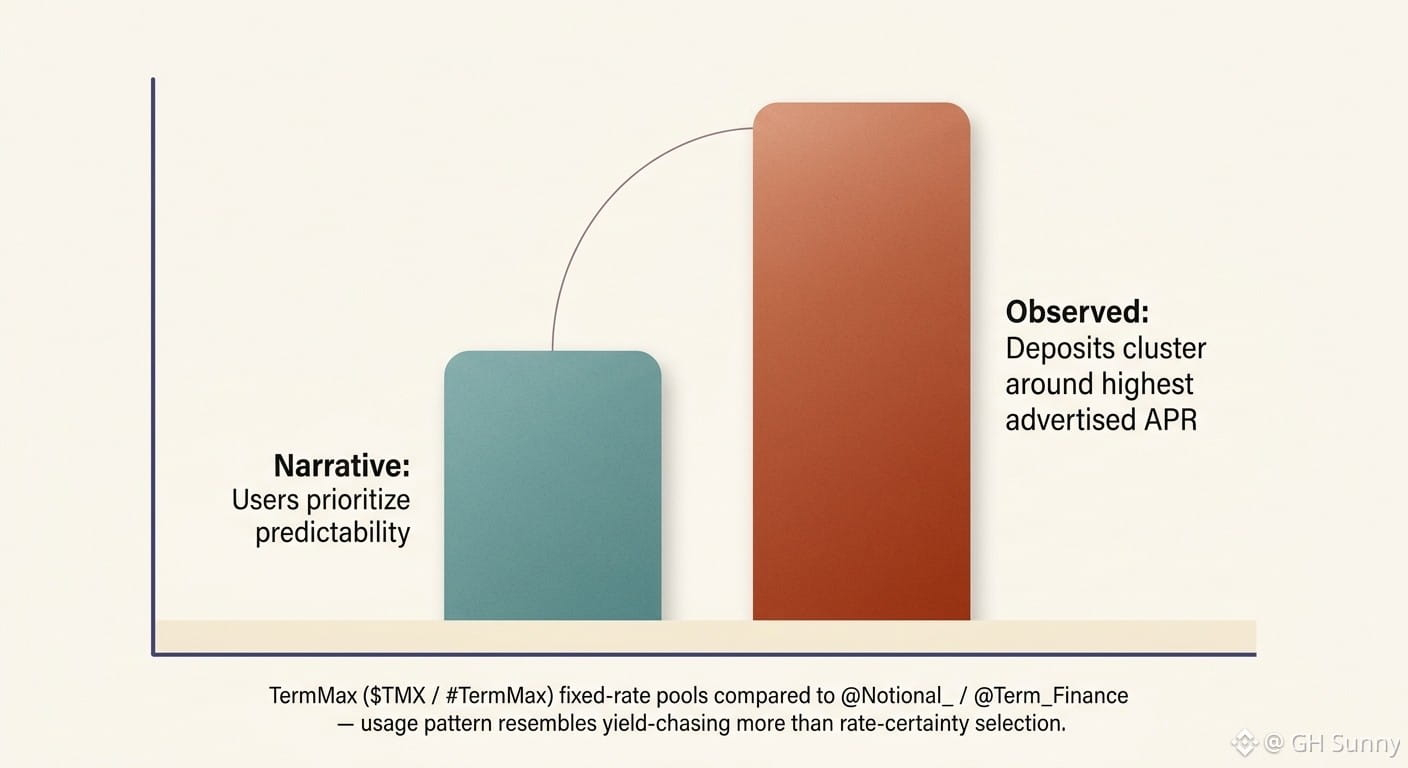
9
11
306
·
--
Verifiziert
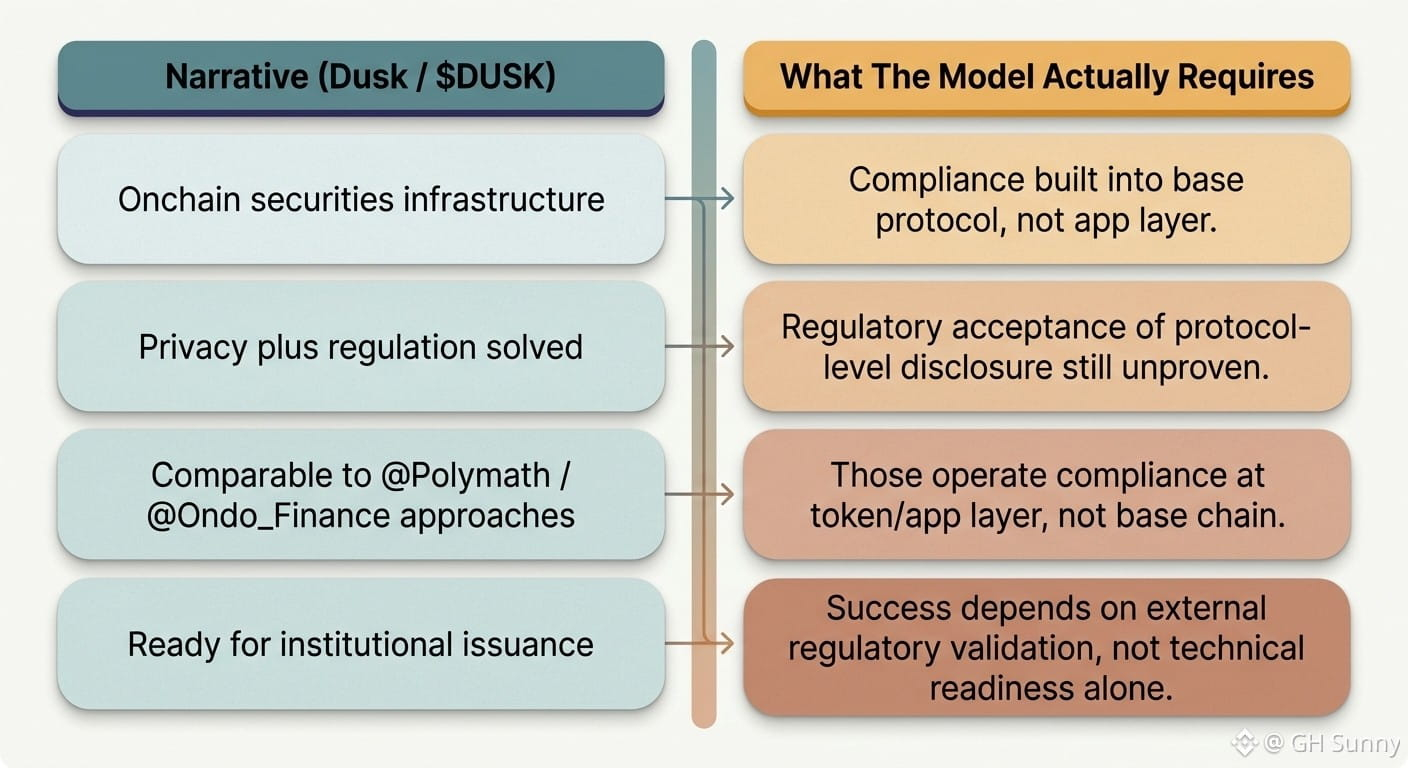
„Onchain securities infrastructure“ klingt wie eine abgeschlossene Kategorie, bis man bemerkt, was sich darunter tatsächlich ändern muss, damit es funktioniert. Beim Lesen von $DUSK und dem #Dusk-Material zu regulierter Wertpapierausgabe war das Interessante nicht die Datenschutzeinheit selbst, sondern die Tatsache, dass Wertpapier-Compliance Transaktionsfinalität und identitätsgebundenes Settlement erfordern, um gleichzeitig mit Vertraulichkeit zu koexistieren — etwas, das die meisten Allzweck-Chains als separate Anliegen behandeln, die später „angeflanscht“ werden. Im Vergleich dazu, wie @Polymath tokenisierte Wertpapiere auf der Standard-/Token-Ebene angeht, oder wie @Ondo_Finance Compliance um bestehende Rails herum verpackt, versucht Dusk, die Einschränkung in das Basissystem einzubauen und nicht in die Anwendungsebene. Das ist eine schwerere Wette — sie bedeutet, dass die Kette daran scheitert oder erfolgreich ist, ob Regulierungsbehörden tatsächlich Protokoll-Privacy als ausreichende Offenlegung akzeptieren, nicht daran, ob ein Token-Standard die richtigen Kästchen prüft. Niemand außerhalb des Projekts kann das derzeit wirklich testen. Das bringt Dusk in eine seltsame Position: Infrastruktur, die auf eine regulatorische Antwort ausgelegt ist, die noch nicht gegeben wurde.
#dusk $DUSK @Dusk_Foundation
„Onchain securities infrastructure“ klingt wie eine abgeschlossene Kategorie, bis man bemerkt, was sich darunter tatsächlich ändern muss, damit es funktioniert. Beim Lesen von $DUSK und dem #Dusk-Material zu regulierter Wertpapierausgabe war das Interessante nicht die Datenschutzeinheit selbst, sondern die Tatsache, dass Wertpapier-Compliance Transaktionsfinalität und identitätsgebundenes Settlement erfordern, um gleichzeitig mit Vertraulichkeit zu koexistieren — etwas, das die meisten Allzweck-Chains als separate Anliegen behandeln, die später „angeflanscht“ werden. Im Vergleich dazu, wie @Polymath tokenisierte Wertpapiere auf der Standard-/Token-Ebene angeht, oder wie @Ondo_Finance Compliance um bestehende Rails herum verpackt, versucht Dusk, die Einschränkung in das Basissystem einzubauen und nicht in die Anwendungsebene. Das ist eine schwerere Wette — sie bedeutet, dass die Kette daran scheitert oder erfolgreich ist, ob Regulierungsbehörden tatsächlich Protokoll-Privacy als ausreichende Offenlegung akzeptieren, nicht daran, ob ein Token-Standard die richtigen Kästchen prüft. Niemand außerhalb des Projekts kann das derzeit wirklich testen. Das bringt Dusk in eine seltsame Position: Infrastruktur, die auf eine regulatorische Antwort ausgelegt ist, die noch nicht gegeben wurde.
#dusk $DUSK @Dusk
#dusk $DUSK @Dusk
29
19
365
·
--
Verifiziert
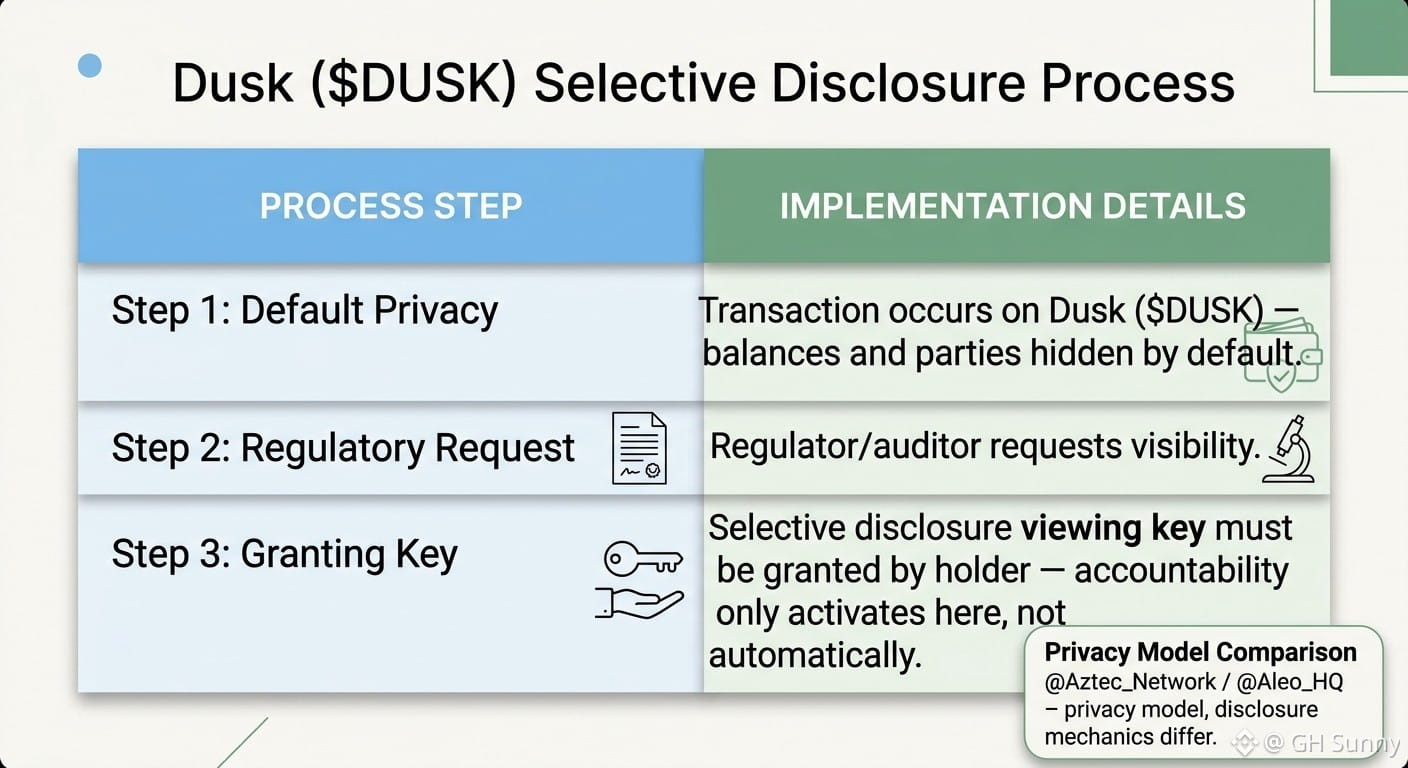
Der Ausdruck „Privatsphäre mit Rechenschaftspflicht“ klingt wie ein gelöstes Widerspruchsproblem, bis man sich anschaut, wer tatsächlich den Offenlegungs-Schlüssel besitzt. Wenn man in $DUSK und #Dusk eintaucht, dann verbirgt das vertrauliche Transaktionsmodell standardmäßig zwar Salden und Gegenparteien, aber die Prüf- bzw. Auditierbarkeit ist nicht automatisch — sie hängt davon ab, dass nachträglich selektive Offenlegungs-Viewing-Keys an eine Regulierungsstelle oder einen Auditor vergeben werden, nicht dass sie direkt in die Transaktion selbst eingebaut sind. Im Vergleich dazu, wie @Aztec_Network den verschlüsselten Zustand rahmt oder wie @Aleo_HQ private Ausführung handhabt, verlagert Dusk mit seinem Ansatz die Compliance-Verantwortung auf die Entität, die sich dafür entscheidet, zu teilen, und nicht auf das Protokoll, das es universell durchsetzt. Die Rechenschaftspflicht ist also wirklich ein freigegebener Opt-in, der neben der Privatsphäre steht und nicht mit ihr verschmolzen ist. Diese Unterscheidung ist wichtiger als das Marketing vermuten lässt, denn sie bedeutet, dass institutionelles Vertrauen weiterhin über die Instanz läuft, die die Schlüsselvergabe steuert — nicht über die Kette selbst. Das ist ein sinnvolles Design, aber es verschiebt die Frage still und leise von „Ist das privat und rechenschaftspflichtig?“ zu „Wem vertraust du, dass du den Schlüssel anfordern kannst?“ Ich drehe das immer wieder im Kopf um.
#dusk $DUSK @Dusk_Foundation
Der Ausdruck „Privatsphäre mit Rechenschaftspflicht“ klingt wie ein gelöstes Widerspruchsproblem, bis man sich anschaut, wer tatsächlich den Offenlegungs-Schlüssel besitzt. Wenn man in $DUSK und #Dusk eintaucht, dann verbirgt das vertrauliche Transaktionsmodell standardmäßig zwar Salden und Gegenparteien, aber die Prüf- bzw. Auditierbarkeit ist nicht automatisch — sie hängt davon ab, dass nachträglich selektive Offenlegungs-Viewing-Keys an eine Regulierungsstelle oder einen Auditor vergeben werden, nicht dass sie direkt in die Transaktion selbst eingebaut sind. Im Vergleich dazu, wie @Aztec_Network den verschlüsselten Zustand rahmt oder wie @Aleo_HQ private Ausführung handhabt, verlagert Dusk mit seinem Ansatz die Compliance-Verantwortung auf die Entität, die sich dafür entscheidet, zu teilen, und nicht auf das Protokoll, das es universell durchsetzt. Die Rechenschaftspflicht ist also wirklich ein freigegebener Opt-in, der neben der Privatsphäre steht und nicht mit ihr verschmolzen ist. Diese Unterscheidung ist wichtiger als das Marketing vermuten lässt, denn sie bedeutet, dass institutionelles Vertrauen weiterhin über die Instanz läuft, die die Schlüsselvergabe steuert — nicht über die Kette selbst. Das ist ein sinnvolles Design, aber es verschiebt die Frage still und leise von „Ist das privat und rechenschaftspflichtig?“ zu „Wem vertraust du, dass du den Schlüssel anfordern kannst?“ Ich drehe das immer wieder im Kopf um.
#dusk $DUSK @Dusk
#dusk $DUSK @Dusk
16
12
710
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
WhoWillSucceedJensenHuangatNvidia?
32,770 Aufrufe
462 Kommentare
Nvidia: Keine Gespräche über CEO-Nachfolge – Petition „Stand With Jensen“ erreicht mehr als 77.900 Unterschriften
Binance News
·12 Likes
·15k Aufrufe
WhatWillDriveCryptoandStocks’NextRebound?
339,787 Aufrufe
2,426 Kommentare
USPPIMissMayEaseBTCPressure
153,937 Aufrufe
1,699 Kommentare