

#slowmist
slowmist
3,197 Aufrufe
49 Kommentare
Hot
Zuletzt

·
--
Übersetzung ansehen
页面上复制的充值地址,粘贴出来也可能是假的。这不是吓唬人的说法,是慢雾10月27日披露的一个真实手法,值得每个还在往交易所充值的人看一眼。
事情出在一个很多人都不会留意的角落,网站右下角那个客服聊天窗口。慢雾检查了两份样本,发现一份本该是客服功能的脚本里被塞进了一个额外的加载器,这个加载器会再去一个长得很像官方域名的地址下载第二份文件,那个域名把 global 里的 g 换成了 q,肉眼一扫很容易放过。脚本一旦跑起来,能读到浏览器里 JavaScript 可以接触到的 cookie,还有 localStorage 和 sessionStorage 里存的东西,也能盯着登录表单和登录请求,把输入的账号信息往外送。有 HttpOnly 保护的 cookie 不在它能读的范围里,这一点要说清楚,不是所有登录凭证都会被它拿到。
对散户来说更直接的一环在充值页面。慢雾说,在 MGBX、Biking Exchange 和 BitxEX 这三家交易网站的充值页上,这份恶意代码会每 200 毫秒扫一遍页面,把显示出来的充值地址换成攻击者自己的地址,覆盖的币种包括比特币、以太坊兼容链、波场、Solana、莱特币和狗狗币。它还动了复制功能,改了复制按钮,也拦截了复制动作。也就是说,页面上看到的地址和你粘贴出来的地址,可能从一开始就是同一个假地址。以前大家教的办法是复制完再跟页面对一遍,在这个手法面前,这一步可能刚好对上了假的。
先把边界说清楚,免得传着传着变了味。慢雾没有确认有多少用户真的中招,也没有确认有没有账号因此被登录,更没有给出一个被盗金额,脚本是怎么被塞进去的也没有定论,更不等于所有用了这套客服系统的网站都被攻破了。我写的是它检查到的样本能干什么,不是说你打开过的每个客服窗口都有问题。
落到自己钱包上,有三件事现在就能做。第一,充值地址不要只跟当前页面上那个比,先拿你以前成功到账过的地址,或者平台官方 App 里的历史记录核对一遍,前后字符全对上再转,因为页面和剪贴板可能同时被改过。第二,大额不要一笔全转,先转一笔小的,确认到账再转剩下的,就算地址出了问题,损失也先卡在小额这一笔里。第三,如果你最近在带客服弹窗的网站上登过号,心里不踏实,就换一个干净的浏览器改密码,踢掉其他设备的登录会话,再把二次验证打开,别在同一个可能已经被污染的页面里改密码。
说到底,这次的手法没有碰链,也没有破钱包,破的是你我每天都会点开的那个网页角落。充值这一步多花半分钟核对,比事后到处找客服管用得多。
你充值前会核对地址前后几位,还是直接复制粘贴就转了?
#钱包安全 #防骗提醒 #SlowMist #交易所安全
—— web3韭菜小凯
本帖仅为个人观点与公开信息整理,不构成投资建议,事件进展与受影响范围以慢雾及相关平台后续披露为准。

Die Warnung von heute Abend umgeht die Sicherheitsprüfung, auf die sich die meisten von uns verlassen – sie hat mich mitten beim Scrollen aufhorchen lassen.
SlowMist hat bösartigen Code im Udesk-Chat-Widget entdeckt: Eine manipulierte Datei lädt ein zweites Skript von der täuschend echt aussehenden Domain udeskqlobal[.]com, das Anmeldedaten von Seiten abgreift, auf denen es geladen wird. Auf den Einzahlungsseiten von MGBX, Biking Exchange und BitxEX geht es noch weiter: Angezeigte Einzahlungsadressen werden alle 200 Millisekunden durch Wallet-Adressen von Angreifern für BTC, EVM-Chains, Tron, Solana, Litecoin und Dogecoin ersetzt. Außerdem werden kopierte Inhalte der Zwischenablage überschrieben.
Was mir am meisten Sorgen macht: Die eingefügte Adresse mit der auf der Seite abzugleichen, hilft nicht, da beide denselben manipulierten Wert anzeigen können. SlowMist hat weder bestätigt, dass Gelder verloren gegangen sind, noch wie der Code eingeschleust wurde – das ist weiterhin unbekannt.
Wenn du diese Plattformen nutzt, überprüfe Einzahlungsadressen unabhängig von der Seite. Nur zur Einordnung: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), Binance-Spotmarkt, 23:55 WIB – keine Reaktion im Zusammenhang mit dieser Warnung. DYOR.
Wann hast du zuletzt eine Einzahlungsadresse an anderer Stelle überprüft?
$BTC #CryptoNews #Security #Udesk #SlowMist
1

·
--
【Markt-Update】Aktuelle Warnung von SlowMist: In das Udesk-Kundendienstsystem wurde schädliches JavaScript eingeschleust, das Cookies und Sitzungsinformationen von Nutzern stehlen und außerdem Einzahlungsadressen manipulieren kann, um Gelder auf Konten der Angreifer umzuleiten. SlowMist hat eine Warnung herausgegeben und Nutzer dazu aufgefordert, Einzahlungsadressen zu überprüfen, wieder eine vertrauenswürdige Skriptversion zu verwenden und ihre Konten besser abzusichern. Angriffe auf den Kundendienst sind am schwersten abzuwehren – überprüfst du die Adresse vor einer Einzahlung noch einmal?
$BTC $ETH $USDT
#网络安全 #SlowMist #Einzahlungssicherheit
(Quelle: Coinfomania)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte sei beim Einstieg in den Markt vorsichtig.
$BTC $ETH $USDT
#网络安全 #SlowMist #Einzahlungssicherheit
(Quelle: Coinfomania)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte sei beim Einstieg in den Markt vorsichtig.
425

·
--
Der Tipp „Vergleiche nach dem Einfügen die ersten und letzten Zeichen“ hilft diesmal nicht.
SlowMist hat am 27. Oktober ein Skript im Support-Widget Udesk aufgedeckt, das die Einzahlungsadresse gleichzeitig auf der Seite und in der Zwischenablage austauscht. Du fügst sie ein, vergleichst sie mit der Seite – alles stimmt überein. Weil es an beiden Stellen gefälscht ist.
So funktioniert es, ganz einfach erklärt:
- Die Website wurde nicht gehackt. Der Code kommt über den eingebundenen Support-Chat von der Domain udeskqlobal, wo ein q statt eines g steht.
- Die Einzahlungsseite wird alle 200 Millisekunden gescannt. Die Adresse wird also ausgetauscht, bevor du sie überhaupt kopieren kannst. BTC-, EVM-, TRON-, Solana-, LTC- und DOGE-Adressen werden durch eigene ersetzt.
- Gleichzeitig werden Cookies und Sitzungsdaten ausgelesen.
Das Ausmaß – kein Grund zur Panik: Im Bericht werden drei Plattformen als Ziele des Austauschs genannt, große Börsen sind nicht darunter. Und das ist ein Bericht eines Sicherheitsanbieters.
Was hilft: Die Einzahlungsadresse nicht mit der auf der Seite vergleichen, sondern über einen anderen Kanal. Die App, ein anderes Gerät oder den Verlauf früherer Einzahlungen nutzen.
Als Nächstes frage ich mich: Wird die Liste der Ziele auf mehr als drei anwachsen?
#SlowMist #security
35
·
--
Dieselbe Gruppe hat über 1.500 gefälschte Websites eingerichtet – darunter Fake-Börsen und Fake-Wallets
Letzte Woche haben wir über die Gruppe DarkSword gesprochen, die mit einem iOS-Trojaner Wallet-Private-Keys und den Schlüsselbund stiehlt. Heute hat SlowMist ein Update veröffentlicht: Dieselben Täter haben online inzwischen mehr als 1.500 gefälschte Websites eingerichtet, die aktuell noch erreichbar sind. Das ist keine alte Geschichte, die wieder aufgewärmt wird, sondern eine heute bestätigte Größenordnung.
Die gefälschten Websites tarnen sich auf vielfältige Weise: als Fake-Onlineshops, Fake-Börsen, Fake-Wallets sowie als Spiele und Dienste rund um virtuelle Währungen. 23pds, Chief Information Security Officer von SlowMist, hat heute in einem Beitrag ausdrücklich erwähnt, dass auch gefälschte Binance- und OKX-Seiten dazugehören. Laut der Zählweise von MistEye sind es ebenfalls mehr als 1.500 – keine Schätzung, sondern bereits identifizierte Websites.
Kleinanleger tappen besonders leicht an drei Stellen in die Falle. Erstens bei der Suche nach dem Namen einer Börse: Unter den obersten Treffern können gefälschte Websites sein. Ihre Seiten sehen den echten zum Verwechseln ähnlich, sogar das Anmeldefenster ist identisch. Zweitens bei Links, die in Communities, per SMS oder als Direktnachricht verschickt werden. Nach dem Aufruf soll man sich zunächst anmelden und anschließend eine Sicherheitsprüfung durchführen. Danach ist das Wallet leer. Drittens gibt es gefälschte Wallet-Apps. Gleich nach dem Download fordern sie dich auf, deine Recovery Phrase einzugeben. Sobald du das tust, gibst du ihnen den Schlüssel praktisch eigenhändig.
Drei Dinge, die du sofort umsetzen kannst: Erstens solltest du Börsen und Wallets ausschließlich über Lesezeichen aufrufen, die du selbst gespeichert hast, oder über offizielle Apps. Klicke weder auf Suchergebnisse noch auf Links, die dir andere schicken. Wenn du dich anmelden willst, öffne dein Lesezeichen selbst. Zweitens: Wenn dich eine Website oder App auffordert, deine Recovery Phrase oder deinen Private Key einzugeben, schließe sie sofort. Ein echter offizieller Anbieter wird dich niemals auf einer Website danach fragen. Drittens: Aktualisiere dein iPhone so bald wie möglich auf die neueste Systemversion. Speichere deine Recovery Phrase außerdem nicht in den Notizen oder Fotos – genau solche Dinge im Schlüsselbund und in den Notizen will der Trojaner stehlen.
Bist du schon einmal auf eine gefälschte Website gestoßen, die einer echten zum Verwechseln ähnlich sah? Woran hast du damals gemerkt, dass etwas nicht stimmte?
#钱包安全 #防骗 #DarkSword #SlowMist
—— web3-Lauch Xiaokai
Haftungsausschluss: Dieser Artikel dient ausschließlich dem Austausch von Sicherheitsinformationen und der Aufklärung. Er stellt keine Anlageberatung dar. Der Handel mit Kryptowährungen ist mit sehr hohen Risiken verbunden. Bitte triff deine Entscheidungen mit Bedacht.
38
·
--
SlowMist hat heute eine Analyse zu zwei schwerwiegenden PHP-Sicherheitslücken veröffentlicht: CVE-2026-109618 und CVE-2026-109619. Beide haben einen CVSS-Score von 9,2 von 10 – also die höchste Einstufung. Betroffen sind fast alle PHP-Versionen von 5.4 bis 8.5.11. Die offiziellen Patches sind bereits verfügbar; behoben wurden die Lücken in den Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Noch beunruhigender: Details zu den Schwachstellen sind vorzeitig durchgesickert. Das Threat-Intelligence-Team von Amazon stellte fest, dass schon vier Tage vor der öffentlichen Bekanntgabe aktiv versucht wurde, sie auszunutzen.
Was hat das mit unseren Wallets zu tun? SlowMist hat mit seinem Scansystem MistEye 1.488 Domains aus dem Kryptobereich untersucht und bei 793 davon PHP-Fingerprints entdeckt – also bei mehr als der Hälfte. Viele Projekt-Websites, Seiten zum Beantragen von Airdrops, Backend-Schnittstellen und einige Wallet-Dienste werden mit PHP betrieben. Übernimmt ein Hacker mithilfe dieser Schwachstelle den Server einer Projekt-Website, muss er den Smart Contract auf der Blockchain gar nicht anfassen. Er kann einfach die Seite im Frontend ändern und die Empfängeradresse austauschen. Für dich sieht alles noch wie die vertraute Seite aus. Du bestätigst die Signatur – und schon landet dein Geld in der Wallet eines anderen.
Übrigens: Trust Wallet, BNB Chain und PancakeSwap haben sich heute dazu geäußert und erklärt, dass PHP nicht zu ihrem Tech-Stack gehört und sie nicht betroffen sind. CZ hat heute ebenfalls einen Beitrag veröffentlicht, der gut zum zweiten Teil passt: KI muss nicht die Kryptografie von Bitcoin knacken. Die eigentliche Gefahr liegt in Datenlecks in Verbindung mit Phishing und Social Engineering.
Wie kann es also ganz normalen Kleinanlegern wie uns passieren? Es gibt zwei häufige Szenarien. Erstens: Eine Projekt-Website wird heimlich verändert. Du beantragst dort einen Airdrop, stakst oder überweist Geld. Der Inhalt der Signatur, die deine Wallet anzeigt, ist für dich unverständlich, also bestätigst du sie kurzerhand – und dein Geld ist weg. Zweitens: Hacker nutzen die große Aufmerksamkeit für die Meldung aus und verschicken gefälschte Pop-ups zu Sicherheitsupdates oder Nachrichten von falschen Support-Mitarbeitern, um dich zu ködern. Genau das ist die Art von Gefahr, die CZ meint.
Wie kannst du dich schützen? Drei Dinge, die du sofort umsetzen kannst. Erstens: Bevor du in den nächsten Tagen eine Projekt-Website aufrufst, prüfe, ob das Projekt offiziell bestätigt hat, dass der Patch eingespielt wurde. Bei Websites ohne solche Bestätigung solltest du deine Wallet in den nächsten Tagen lieber nicht verbinden – lieber etwas verpassen, als Geld zu verlieren. Zweitens: Wirf vor jeder Signatur zumindest einen Blick auf die Empfängeradresse, auch wenn du nicht die ganze Signatur verstehst. Stimmt die Adresse nicht, brich sofort ab und schließe die Seite. Drittens: Bei allem, was dich zu einem Sicherheitsupdate, einem System-Upgrade oder einer Verifizierung per Klick auffordert, solltest du zunächst von einem Betrugsversuch ausgehen. Prüfe die Angaben über die offiziellen Ankündigungskanäle des Projekts. Wenn es wirklich ein Update gibt, wird es dort angekündigt. Größere Beträge vorübergehend getrennt in einer Hardware-Wallet aufzubewahren, ist gerade in diesen Tagen sicher keine schlechte Idee.
Schaust du dir normalerweise vor dem Bestätigen einer Transaktion die Signaturdetails an oder klickst du einfach auf „Bestätigen“?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— Web3-Kleinanleger Xiaokai
Haftungsausschluss: Dies ist eine persönliche Einschätzung und stellt keine Anlageberatung dar. Der Inhalt dient ausschließlich dem Lernen und dem Austausch. Der Kryptomarkt ist riskant – handle mit Vorsicht.
35
·
--
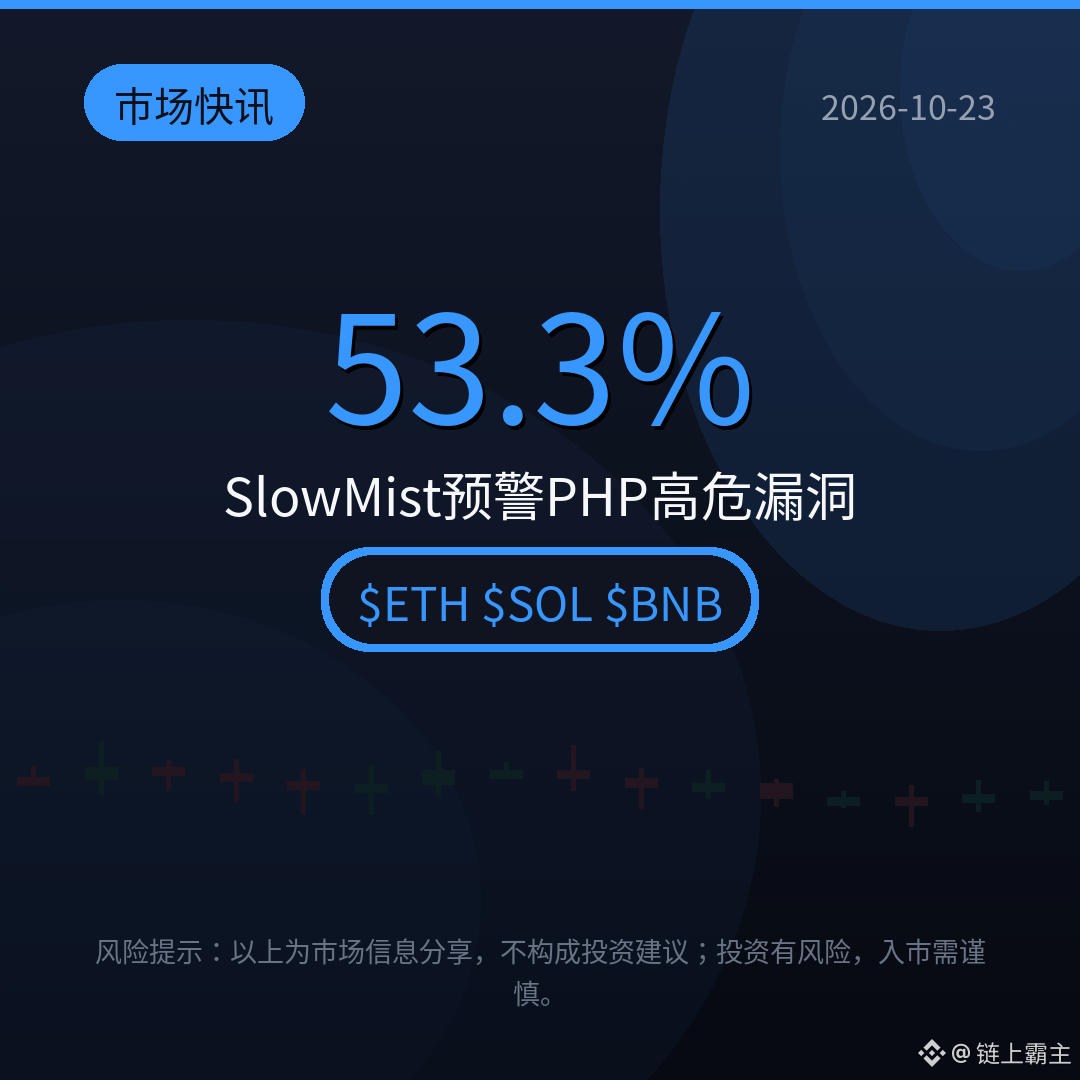
53,3 % der Krypto-Domains laufen mit einer verwundbaren PHP-Version: Ein Bericht von SlowMist warnt, dass zwei kritische PHP-Sicherheitslücken (CVE-2026-109618/619, CVSS 9.2) die Off-Chain-Infrastruktur von Web3 bedrohen. Angreifer benötigen weder Benutzerkonto noch Passwort: Eine speziell präparierte Anfrage genügt, um beliebigen Code auszuführen. Betroffen sind alle PHP-Versionen von 5.4 bis 8.5.11; bei Amazon wurde bereits vor vier Tagen ein realer Angriff beobachtet. MistEye scannte 1.488 Krypto-Domains und fand bei 793 davon einen öffentlich erkennbaren PHP-Fingerabdruck. Angreifer könnten das Frontend manipulieren, um Nutzer zum Signieren bösartiger Transaktionen zu verleiten. Patches für PHP 8.5.12 und weitere Versionen wurden veröffentlicht – aktualisieren Sie umgehend. Hat die von Ihnen genutzte Plattform schon aktualisiert? Mehr dazu in den Kommentaren.
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP漏洞
(Quelle: KuCoin)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte seien Sie beim Markteintritt vorsichtig.
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP漏洞
(Quelle: KuCoin)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte seien Sie beim Markteintritt vorsichtig.
165

·
--
🚨 SCHÜTZE DEIN $BTC – BÖSWILLIGE AKTEURE VERBREITEN GEFÄLSCHTE HARDWARE-UPDATES! 🛡️
Der Staub nach dem jüngsten Angriff auf die Hardware-Lieferkette hat sich kaum gelegt, und schon kreisen böswillige Akteure umher. SlowMist hat gerade raffinierte Phishing-Kampagnen aufgedeckt, die gefälschte Firmware-Updates verbreiten, um ungeschützte Treasury-Wallets leerzuräumen. 🔍
Wenn die Volatilität zuschlägt, ist deine operative Sicherheit die letzte Verteidigungslinie für deinen $BTC -Stack. Überprüfe jede Domain genau, ignoriere nicht verifizierte Update-Aufforderungen und halte deine Cold-Storage-Protokolle wasserdicht, während der Markt nach Orientierung sucht. 💡
Erfahrene Anleger sichern ihre Eigenverwahrung stets ab, bevor die nächste Liquiditätswelle eintrifft. 💬 Wie oft überprüfst du deinen eigenen Sicherheits-Stack zwischen den Marktzyklen? 👇
⚠️ Keine Finanzberatung. Behalte deine Risiken stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
14

🚨 1,17 Mrd. $ im 3. Quartal 2026 gestohlen: Die Bitget-Sicherheitslücke und die neue Sicherheitsuntergrenze
📊 Alpha-Analyse:
SlowMist erfasste im 3. Quartal 2026 Kryptowährungs-Hacks im Wert von 1,17 Milliarden US-Dollar. Allein im September wurden bei 50 Vorfällen 762 Millionen US-Dollar gestohlen. Der Bitget-Exploit macht 387,5 Millionen US-Dollar der Gesamtsumme aus. Diese Verluste übersteigen die des gesamten ersten Halbjahrs. Die Daten zeigen eine extreme Konzentration auf die fünf größten Angriffe....
🔗 Die vollständige Analyse auf YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Sicherheit
34

·
--
Artikel
⚠️Selbst das iPhone ist nicht sicher! Wie dringt die FomoPeek-Software in Krypto-Wallets ein?🚨 Dringende Sicherheitswarnung: Die bösartige „FomoPeek“-Software richtet sich an iPhones, um Krypto zu stehlen!
Das bekannte Cybersicherheitsunternehmen SlowMist hat in Zusammenarbeit mit dem Security-Team von OKX eine hochriskante Sicherheitswarnung für alle Krypto-Investoren veröffentlicht, die sich auf eine App namens FomoPeek bezieht.
Laut dem Bericht geht hervor, dass die beiden Versionen (v1.1 und v1.2) dieser App über eine fortschrittliche, speziell entwickelte Schadsoftware verfügen, die darauf ausgelegt ist, digitale Assets und sensible Daten von iOS-Geräten zu stehlen.
⚠️Selbst das iPhone ist nicht sicher! Wie dringt die FomoPeek-Software in Krypto-Wallets ein?
🚨 Dringende Sicherheitswarnung: Die bösartige „FomoPeek“-Software richtet sich an iPhones, um Krypto zu stehlen!
Das bekannte Cybersicherheitsunternehmen SlowMist hat in Zusammenarbeit mit dem Security-Team von OKX eine hochriskante Sicherheitswarnung für alle Krypto-Investoren veröffentlicht, die sich auf eine App namens FomoPeek bezieht.
Laut dem Bericht geht hervor, dass die beiden Versionen (v1.1 und v1.2) dieser App über eine fortschrittliche, speziell entwickelte Schadsoftware verfügen, die darauf ausgelegt ist, digitale Assets und sensible Daten von iOS-Geräten zu stehlen.
1
147
SlowMist hat noch nicht bestätigt, ob der Angriff über Safari auf dem iPhone zum Diebstahl von Kryptowährungen geführt hat. Die analysierte Malware nutzt Schwachstellen aus, die bereits in iOS 18.4–18.6.2 behoben wurden. Es ist außerdem unklar, ob sie in iOS 26.5 funktioniert. Das Unternehmen äußert sich weiterhin nicht zu möglichen Verlusten.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Mehr dazu: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Mehr dazu: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
70

SlowMist hat den Krypto-Diebstahl über Safari auf dem iPhone noch nicht bestätigt
- SlowMist hat die Informationen über einen Diebstahl von Kryptowährungen über die Safari-Sicherheitslücke auf dem iPhone noch nicht bestätigt.
- Das analysierte Safari-Modell zielt auf iOS 18.4–18.6.2 ab und nutzt Schwachstellen aus, die zuvor bereits behoben wurden.
- Die Wirksamkeit des Angriffs auf iOS 26.5 wurde bislang nicht verifiziert.
- Die RSS-Quelle bietet derzeit noch keine weiteren Details.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Quelle: CoinTelegraph
25

·
--
🚨 VERGIFTETE APPLES-APPS, DIE KRYPTOWALLETs INS VISIER NEHMEN — ÜBER $ETH HINAUS! ⚠️
📌 Eine schleichende Sicherheitslücke hält Einzug in alltägliche iOS-Anwendungen: Gemäßgtierte Delivery- und Utility-Apps entziehen heimlich private Schlüssel direkt von deinen Geräten. 🔍 SlowMist-Gründer Yu Xian hat bösartige Payloads aufgedeckt, die ungepatchte Apple-Software ausnutzen, um die Wallet-Sicherheit zu kompromittieren, ohne sofortige Alarmzeichen auszulösen.
💡 Deine Coins zu schützen ist nicht nur eine Frage von Stop-Losses; eine strikte Cold-Storage-Disziplin und das Aktualisieren von iOS, iPadOS und macOS auf die neuesten Versionen sind jetzt zwingend. 💬 Wie oft prüfst du die Berechtigungen deiner Mobile Apps und System-Updates, um deine Schlüssel sicher zu halten? 👇
⚠️ Keine Finanzberatung. Verwalte stets dein Risiko. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
22
·
--
Nebel veröffentlicht ein KI-basiertes On-Chain-Intelligence-Tracking-Tool namens TrackAgent und unterstützt die Sicherheit von Blockchains. #SlowMist #TrackAgent #Blockchain-Sicherheit
Nebel veröffentlicht ein KI-basiertes On-Chain-Intelligence-Tracking-Tool namens TrackAgent und unterstützt die Sicherheit von Blockchains. #SlowMist #TrackAgent #Blockchain-Sicherheit
43
·
--
🚨 KRITISCHE PHP-SICHERHEITSWARNUNG
Die PHP Foundation hat zwei kritische Sicherheitslücken bekannt gegeben, die eine nicht authentifizierte Remotecodeausführung (RCE) ermöglichen könnten.
🔴 CVEs: CVE-2026-109618 & CVE-2026-109619
⚠️ Schweregrad: CVSS v4.0 — 9.2
🛡️ Sicherheitspatches: Veröffentlicht am 21. Oktober 2026
Diese Schwachstellen könnten Angreifern ermöglichen, ohne Authentifizierung schädlichen Code auf anfälligen Servern auszuführen. Dadurch sind Websites und Anwendungen ernsthaft gefährdet.
🔐 Was sollten Administratoren tun?
• Sofort auf eine PHP-Version mit Fehlerbehebung aktualisieren.
• Server mit Internetzugang vorrangig aktualisieren.
• Überprüfen, ob die Patches ordnungsgemäß installiert wurden.
• Betroffene Systeme isolieren, falls eine sofortige Aktualisierung nicht möglich ist.
Cybersicherheit ist ein wesentlicher Bestandteil des Schutzes des digitalen Ökosystems. Eine einzige ungepatchte Sicherheitslücke kann weitreichende Folgen haben.
Bleiben Sie informiert. Bleiben Sie geschützt.
Quelle: https://x.com/ThePHPF/status/2112633155631108544
#CyberSecurity #PHP #InfoSec #RCE #SlowMist
1
47

·
--
Wallet-Seed anhand von sechs Request-Headern erraten: Qubic öffnet Anspruchsfenster bis 2027Nicht das Protokoll wurde geknackt – die Wallet selbst hat die Zufallszahlen zu vorhersehbar gemacht.
SlowMist untersuchte den Vorfall am 20. Oktober: Die Qubic-Web-Wallet erzeugte einen 55-stelligen Seed mit JavaScripts Math.random(), ohne das Passwort des Nutzers oder Geräte-Entropie einzubeziehen. Angreifer transferierten zwischen dem 17. Oktober, 23:42 Uhr, und dem 18. Oktober, 01:26 Uhr UTC, von 1404 Adressen rund 2,94 Billionen QU (damals etwa 1,3 bis 1,4 Millionen US-Dollar).
Noch auffälliger ist der Datenverkehr: Derselbe Zufallsstrom schrieb auch dejaVu in die Netzwerk-Header und wurde unverschlüsselt per TCP übertragen. SlowMist konnte lokal bestätigen: Anhand von sechs aufeinanderfolgenden dejaVu-Werten lässt sich der Zustand des Generators in etwa 15 Millisekunden rekonstruieren; anschließend kann man ihn mit dem öffentlichen Schlüssel aus einer Kontostandsabfrage abgleichen, um den Seed zu überprüfen.
Wallet-Seed anhand von sechs Request-Headern erraten: Qubic öffnet Anspruchsfenster bis 2027
Nicht das Protokoll wurde geknackt – die Wallet selbst hat die Zufallszahlen zu vorhersehbar gemacht.
SlowMist untersuchte den Vorfall am 20. Oktober: Die Qubic-Web-Wallet erzeugte einen 55-stelligen Seed mit JavaScripts Math.random(), ohne das Passwort des Nutzers oder Geräte-Entropie einzubeziehen. Angreifer transferierten zwischen dem 17. Oktober, 23:42 Uhr, und dem 18. Oktober, 01:26 Uhr UTC, von 1404 Adressen rund 2,94 Billionen QU (damals etwa 1,3 bis 1,4 Millionen US-Dollar).
Noch auffälliger ist der Datenverkehr: Derselbe Zufallsstrom schrieb auch dejaVu in die Netzwerk-Header und wurde unverschlüsselt per TCP übertragen. SlowMist konnte lokal bestätigen: Anhand von sechs aufeinanderfolgenden dejaVu-Werten lässt sich der Zustand des Generators in etwa 15 Millisekunden rekonstruieren; anschließend kann man ihn mit dem öffentlichen Schlüssel aus einer Kontostandsabfrage abgleichen, um den Seed zu überprüfen.
62
$US
{future}(USUSDT)
$GTC
{future}(GTCUSDT)
$CT
{future}(CTUSDT)
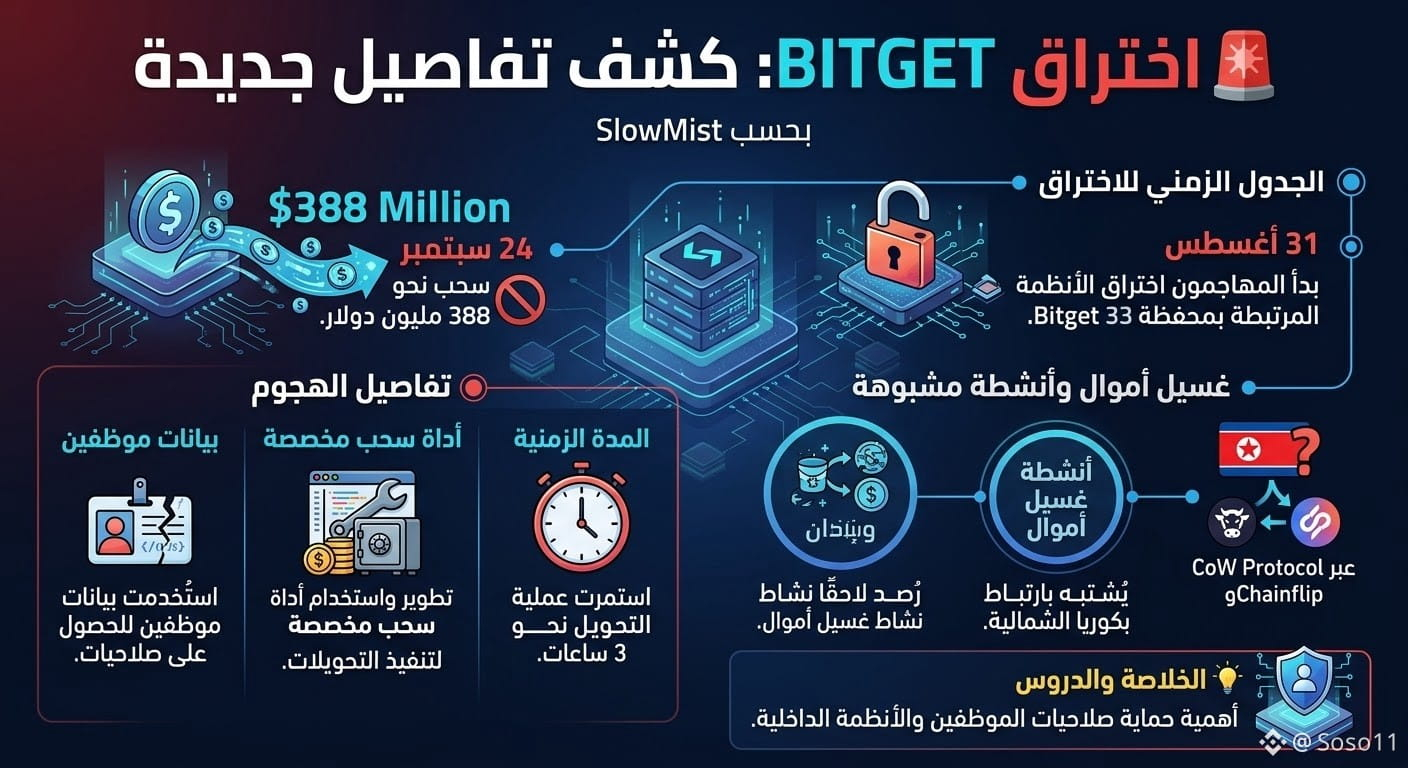
🚨 Bitget-Hack enthüllt neue Details
Laut SlowMist begannen die Angreifer am 31. August mit dem Eindringen in Systeme, die mit dem Bitget-Wallet verknüpft sind – also vor einigen Wochen, bevor am 24. September rund 388 Millionen US-Dollar abgezogen wurden.
🔹 Es wurden Mitarbeiter-Zugangsdaten und ein spezielles Abzugstool verwendet
🔹 Der Überweisungsvorgang dauerte etwa 3 Stunden
🔹 Später wurde eine Geldwäsche-Aktivität beobachtet, die vermutlich mit Nordkorea in Verbindung steht – über CoW Protocol und Chainflip.
💡 Der Hack zeigt erneut, wie wichtig der Schutz von Mitarbeiterrechten und internen Systemen ist.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$US
$GTC
$CT
🚨 Bitget-Hack enthüllt neue Details
Laut SlowMist begannen die Angreifer am 31. August mit dem Eindringen in Systeme, die mit dem Bitget-Wallet verknüpft sind – also vor einigen Wochen, bevor am 24. September rund 388 Millionen US-Dollar abgezogen wurden.
🔹 Es wurden Mitarbeiter-Zugangsdaten und ein spezielles Abzugstool verwendet
🔹 Der Überweisungsvorgang dauerte etwa 3 Stunden
🔹 Später wurde eine Geldwäsche-Aktivität beobachtet, die vermutlich mit Nordkorea in Verbindung steht – über CoW Protocol und Chainflip.
💡 Der Hack zeigt erneut, wie wichtig der Schutz von Mitarbeiterrechten und internen Systemen ist.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
402
SlowMist geht der Hack von Bitget bis zu einer Zero-Day-Schwachstelle nach, am 31.8.
- SlowMist entdeckte bösartige Aktivitäten viele Wochen vor dem Hack von Bitget
- Im Zusammenhang mit einer Zero-Day-Schwachstelle, zwei Sicherheitsprodukten und angepassten Auszahlungs-Tools
- Die RSS-Quelle liefert noch keine weiteren Einzelheiten zu den Schäden oder betroffenen Vermögenswerten
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
Quelle: CoinTelegraph
88
Diese Woche gab es für die DeFi-Branche eine nachdenklich stimmende Glocke: Aztec musste sich innerhalb von weniger als 7 Tagen gleich dem zweiten Exploit stellen, die Schäden belaufen sich auf 2,1 Millionen USD. SlowMist warnt unmissverständlich: Intelligente Verträge, die bereits aus dem Wartungsbetrieb genommen wurden (deprecated), können dennoch wieder ausgebeutet werden – unabhängig davon, dass das Projekt angekündigt hat, den Support einzustellen.
Für Trader besteht die Lehre hier nicht nur in Bezug auf eine bestimmte Plattform. Alte Verträge existieren für immer auf der Blockchain. Wenn sie nicht vollständig deaktiviert wurden, sind sie „Zeitbomben“, die ein Angreifer jederzeit zur Auslösung bringen kann.
Ich persönlich glaube, dass dieses Ereignis einen entscheidenden Grundsatz unterstreicht: Prüfe stets die Freigaben (approval) deines Wallets und bleibe wachsam gegenüber Projekten, die zwar aufgerüstet wurden, aber alte Verträge noch nicht bereinigt haben. Das Sicherheitsrisiko verschwindet nicht, wenn ein Protokoll „upgegradet“ wird – es verlagert lediglich seinen Versteckort.
Erforsche dich gründlich, bevor du mit irgendeinem intelligenten Vertrag interagierst. Risikomanagement steht an erster Stelle.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
142
Schädliches FomoPeek auf iOS im Zusammenhang mit dem Diebstahl von Kryptowährungen im Wert von 580.000 USD
- SlowMist zufolge wurden schädliche FomoPeek-Versionen bereits über den Apple App Store verteilt.
- Die App nutzt eine Schwachstelle aus, die auf iOS basiert, um die Sandbox zu umgehen und auf sensible Daten aus anderen Anwendungen zuzugreifen.
- FomoPeek ist mit dem Diebstahl von Kryptowährungen im Wert von 580.000 USD verknüpft.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Quelle: CoinTelegraph
11
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CanMicrosoftDeliverOnAI
287,556 Aufrufe
2,300 Kommentare
2
#CanGoogleDefindItsCore
165,123 Aufrufe
1,652 Kommentare
3
#EarningsSeason
5.8M Aufrufe
28,317 Kommentare
4
#$10.9BBitcoinOptionsExpireFriday
0 Aufrufe
0 Kommentare
5
#BitcoinSurpasses$81K
10,377 Aufrufe
59 Kommentare
6
#RobinhoodFalls8.4%AfterItsResults
6,081 Aufrufe
136 Kommentare
7
#KOSPISurges6.63%BackAbove6000
5,841 Aufrufe
148 Kommentare
8
#DatavaultAICantWithdrawBitcoinFromBiconomy
7,418 Aufrufe
137 Kommentare
9
#FOMCWatch
9.3M Aufrufe
29,336 Kommentare
10
#SolanaETFsPostWorstDaySinceDecember
938 Aufrufe
33 Kommentare