

#qubic
qubic
265,175 Aufrufe
637 Kommentare
Hot
Zuletzt

🔐 Qubic startet die Blockchain nach einem Diebstahl von 1,4 Millionen US-Dollar neu: Das Geld wurde zurückgeholt – aber was ist mit der „Unveränderlichkeit“?
Diesmal war keine Sicherheitslücke im Smart Contract schuld, sondern eine zu schwache Generierung der Seed-Phrasen.
Mehreren Berichten zufolge nutzte der Angreifer schwache Zufalls-Seed-Phrasen aus, die bei einigen Wallets im mobilen Browser generiert wurden (Berichten zufolge waren Apple-Geräte betroffen). So transferierte er rund 2,94 Billionen QU im Wert von etwa 1,4 Millionen US-Dollar von 1.404 Konten.
🔹 676 Computors (Validierungsknoten) legten das gesamte Netzwerk direkt lahm; etwa 87,1 % der gestohlenen QU wurden auf der Blockchain eingefroren
🔹 Die übrigen rund 12,9 % gelangten zu MEXC; das Empfängerkonto wurde eingefroren
🔹 Die Validatoren stimmten für einen Wiederherstellungsplan. Die Blockchain wurde neu gestartet, und betroffene Nutzer können bis zum 1. Mai 2027 die Rückerstattung beantragen
Die Community ist gespalten: Die einen sagen, das Netzwerk habe normal funktioniert und das Geld der Nutzer gerettet; die anderen meinen, wenn eine Blockchain nach Belieben angehalten und zurückgesetzt werden kann, beruhe die Finalität letztlich auf Menschen und nicht auf Code.
Meine Einschätzung: Für die Opfer ist das natürlich ein gutes Ende. Aber als Token-Inhaber sollte man sich darüber im Klaren sein: Die Macht, dich zu retten, kann dich ebenso gut einfrieren. Es geht nicht um richtig oder falsch, sondern darum, welche Regeln du akzeptieren musst, wenn du dich für eine Blockchain entscheidest.
Eine ganz praktische Lehre: Die Sicherheit deiner Seed-Phrase ist nur so gut wie das Tool, mit dem sie generiert wurde. Erstelle Wallets nicht auf Webseiten, mit Browser-Erweiterungen oder in dubiosen Tools. Nutze eine seriöse Wallet-App oder eine Hardware-Wallet. Wenn du deine alte Wallet auf einer Webseite erstellt hast, solltest du eine neue Wallet anlegen und deine Vermögenswerte dorthin übertragen.
Bevorzugst du eine Blockchain, die im Notfall zurückgesetzt werden kann, oder eine, die niemand verändern kann?
#Qubic #钱包安全 #助记词 #区块链安全
8

·
--
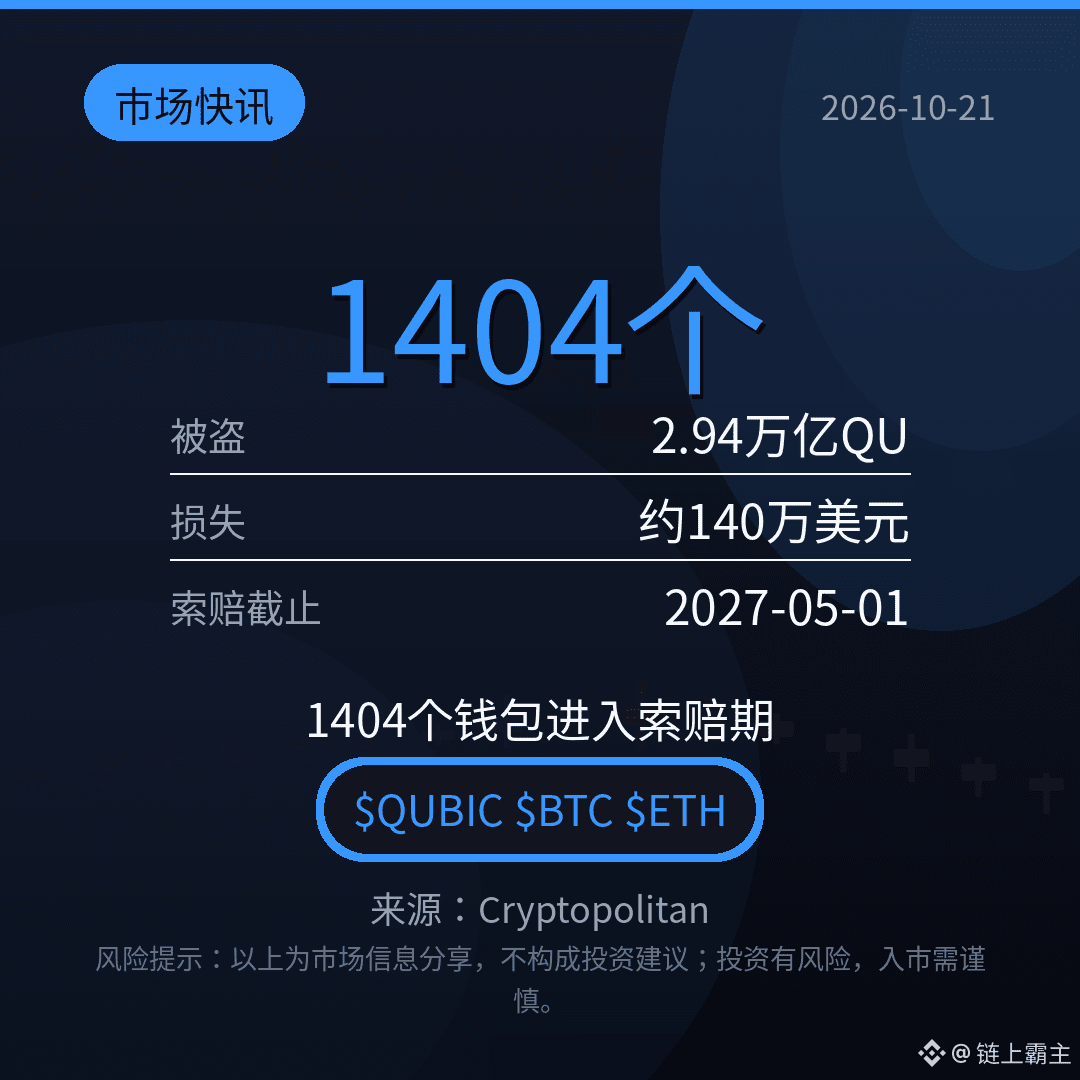
【Markt-News】Nach dem Diebstahl von 2,94 Billionen QU bleibt das Zeitfenster für Entschädigungsansprüche bis zum 1. Mai 2027 geöffnet. Die Schwachstelle bei der Generierung von Qubic-Seeds betraf 1.404 Wallets und verursachte Verluste von rund 1,4 Millionen US-Dollar. Das Netzwerk verarbeitet wieder Transaktionen. Während des Ausfalls wurden die Gelder in sichere Verwahrungs-Wallets übertragen; über Entschädigungsansprüche entscheidet die Schiedsstelle der Computor. Es gibt nur eine wichtige Maßnahme: Das alte Web-Wallet ist nicht mehr sicher. Aktualisiere es auf Version 4.26.4 und übertrage deine Vermögenswerte anschließend auf eine neue Adresse. Was hältst du bei Problemen mit schwachen Seeds für realistischer: dass der Wallet-Anbieter den gesamten Schaden ersetzt oder dass Nutzer selbst prüfen und ihre Assets übertragen? Schreib deine Meinung in die Kommentare.
$QUBIC $BTC $ETH
#Qubic #钱包安全 #Hackerangriff
(Quelle: Cryptopolitan)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte handle mit Vorsicht.
$QUBIC $BTC $ETH
#Qubic #钱包安全 #Hackerangriff
(Quelle: Cryptopolitan)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte handle mit Vorsicht.
160

·
--
Wallet-Seed anhand von sechs Request-Headern erraten: Qubic öffnet Anspruchsfenster bis 2027Nicht das Protokoll wurde geknackt – die Wallet selbst hat die Zufallszahlen zu vorhersehbar gemacht.
SlowMist untersuchte den Vorfall am 20. Oktober: Die Qubic-Web-Wallet erzeugte einen 55-stelligen Seed mit JavaScripts Math.random(), ohne das Passwort des Nutzers oder Geräte-Entropie einzubeziehen. Angreifer transferierten zwischen dem 17. Oktober, 23:42 Uhr, und dem 18. Oktober, 01:26 Uhr UTC, von 1404 Adressen rund 2,94 Billionen QU (damals etwa 1,3 bis 1,4 Millionen US-Dollar).
Noch auffälliger ist der Datenverkehr: Derselbe Zufallsstrom schrieb auch dejaVu in die Netzwerk-Header und wurde unverschlüsselt per TCP übertragen. SlowMist konnte lokal bestätigen: Anhand von sechs aufeinanderfolgenden dejaVu-Werten lässt sich der Zustand des Generators in etwa 15 Millisekunden rekonstruieren; anschließend kann man ihn mit dem öffentlichen Schlüssel aus einer Kontostandsabfrage abgleichen, um den Seed zu überprüfen.
Wallet-Seed anhand von sechs Request-Headern erraten: Qubic öffnet Anspruchsfenster bis 2027
Nicht das Protokoll wurde geknackt – die Wallet selbst hat die Zufallszahlen zu vorhersehbar gemacht.
SlowMist untersuchte den Vorfall am 20. Oktober: Die Qubic-Web-Wallet erzeugte einen 55-stelligen Seed mit JavaScripts Math.random(), ohne das Passwort des Nutzers oder Geräte-Entropie einzubeziehen. Angreifer transferierten zwischen dem 17. Oktober, 23:42 Uhr, und dem 18. Oktober, 01:26 Uhr UTC, von 1404 Adressen rund 2,94 Billionen QU (damals etwa 1,3 bis 1,4 Millionen US-Dollar).
Noch auffälliger ist der Datenverkehr: Derselbe Zufallsstrom schrieb auch dejaVu in die Netzwerk-Header und wurde unverschlüsselt per TCP übertragen. SlowMist konnte lokal bestätigen: Anhand von sechs aufeinanderfolgenden dejaVu-Werten lässt sich der Zustand des Generators in etwa 15 Millisekunden rekonstruieren; anschließend kann man ihn mit dem öffentlichen Schlüssel aus einer Kontostandsabfrage abgleichen, um den Seed zu überprüfen.
60

·
--
1.404 Wallets und QU-Token im Wert von rund 1,4 Millionen US-Dollar – einfach weg. Der Vorfall bei Qubic hatte diesmal nichts mit geleakten privaten Schlüsseln oder Phishing-Signaturen zu tun. Die Schwachstelle lag bei der Generierung der Wallet-Seeds: Seeds, die auf bestimmten Apple-Geräten und in bestimmten Browsern erstellt wurden, konnten Angreifer direkt nutzen, um die Konten leerzuräumen. Dieses Detail ist wichtiger als die Schadenssumme: Nutzer erstellten ihre Wallets ganz normal und speicherten ihre Vermögenswerte darin – das Problem lag jedoch ganz unten in der Toolchain.
Qubic hat das Netzwerk neu gestartet. Laut Blockchain-Explorer wurde die Verarbeitung der Ticks am 19. Oktober um 20 Uhr wieder aufgenommen und über den zuvor erreichten Stand von 85.371.949 hinaus fortgesetzt. Die Validatoren, die sogenannten Computors, stimmten dem Wiederherstellungsplan zu. Betroffene Nutzer können nun einen Antrag auf Entschädigung stellen; die Frist endet am 1. Mai 2027. Offiziell wird empfohlen, mit Version 4.26.4 oder höher eine neue Wallet zu erstellen und das Guthaben so bald wie möglich zu übertragen.
Neustart und Antragsverfahren können einen Teil der Verluste auffangen. Die Seed-Schwachstelle betraf jedoch Wallets, die auf Apple-Geräten und in Browsern erstellt wurden – solche Wallets sind unter normalen Nutzern weit verbreitet. Prüft ihr beim Erstellen einer Wallet normalerweise gezielt die Client-Version und die Umgebung, in der der Seed generiert wird? Oder geht ihr einfach davon aus, dass große Plattformen und gängige Geräte schon sicher sind? Erzählt in den Kommentaren von euren Gewohnheiten.
#Qubic #钱包安全 #Blockchain
31

Qubic ist gerade die neueste L1, die lernen musste, dass „dezentralisiert“ eine Notbremse hat.
Die Chain wurde am Sonntag angehalten, nachdem ein Angreifer durch das Ausnutzen vorhersehbarer Wallet-Seeds rund 1,4 Millionen Dollar in QU von 1.404 Konten abgezogen hatte — Ursache war ein schwacher Zufallszahlengenerator in Qubics Web-Wallet auf bestimmten Apple-Geräten und in bestimmten Browsern. Die Validatoren („Computors“) froren die Blockproduktion ein, um die Bewegung der Gelder zu stoppen, und genehmigten anschließend einen Wiederherstellungsplan.
Die Chain wurde am 19. Oktober um 20:00 Uhr wieder gestartet und setzte den Betrieb über Tick 85.371.949 hinaus fort. Eine Plattform für Rückforderungen ist jetzt geöffnet; Anträge werden bis zum 1. Mai 2027 angenommen. Die Seed-Schwachstelle wurde in Web-Wallet v4.26.4 behoben — jede Wallet, die vor dieser Version erstellt wurde, sollte als kompromittiert gelten: Verschiebe deine Gelder und gib die alte Wallet auf.
Die ehrliche Einschätzung: Der Stopp hat funktioniert, und die meisten gestohlenen Gelder haben nie eine Börse erreicht. Doch eine Chain, deren Validatoren sie auf Abruf einfrieren können, hat eine vertrauensbasierte menschliche Ebene — Nutzer kaufen eine Inszenierung von Dezentralisierung, bis diese Inszenierung sie retten muss.
Wenn deine L1 auf Pause schalten kann, um dich zu schützen, ist sie dann noch erlaubnisfrei — oder einfach nur gut verwaltet? Keine Finanzberatung, immer eigene Recherche betreiben.
#Altcoins #CryptoNews #Qubic #HackRecovery
1
1
·
--
Qubic läuft wieder, doch ein Wallet-Upgrade ersetzt nicht automatisch alte Schlüssel
Meine Einschätzung: Der Neustart von Qubic hat den Netzwerkausfall behoben, macht aber bereits unsichere Wallet-Seeds nicht wieder sicher. Wer mit einer Qubic-Web-Wallet vor Version 4.26.4 ein Konto erstellt hat, sollte gemäß den offiziellen Anweisungen eine neue Wallet einrichten – auch wenn sich am Kontostand nichts geändert hat – und nicht nur die Software aktualisieren.
Am 20. Oktober gab Qubic bekannt, dass das Netzwerk wiederhergestellt und die Anspruchsplattform geöffnet sei. Außerdem seien die ersten Gelder an verifizierte Inhaber zurückerstattet worden. Das sind Fortschritte bei der Wiederherstellung, aber es bedeutet nicht, dass alle betroffenen Nutzer ihr Geld bereits erhalten haben.
Entscheidend ist der „Schlüsselwechsel“. Die offiziellen Anweisungen verlangen, auf Version 4.26.4 oder höher zu aktualisieren, einen völlig neuen Seed zu generieren und die alte Wallet nicht mehr zu verwenden. Auf der Anspruchsseite wird außerdem verlangt, auf einem nicht betroffenen Gerät oder in einem nicht betroffenen Browser eine neue Empfangsadresse zu erstellen. Einen alten Seed in eine neuere Software zu importieren, bedeutet nicht, dass ein neuer Seed generiert wurde.
Warum müssen außerdem Eigentumsnachweise eingereicht werden? In den offiziellen Hinweisen zum Antrag steht, dass auch Angreifer mit einem schwachen Seed eine gültige Signatur erzeugen können. Eine einzelne Signatur beweist daher nicht, wer der rechtmäßige Eigentümer ist. Betroffene Nutzer müssen deshalb auch einen Auszahlungsbeleg einer Börse oder Aufzeichnungen zur Herkunft der Gelder vor dem Vorfall vorlegen. „Ich kann signieren“ ist keine Garantie für eine Rückerstattung.
Das Antragsfenster ist bis zum 1. Mai 2027 geöffnet. Gib deinen Seed nicht auf Druck heraus: Laut Qubic wird das Team dich niemals unaufgefordert per Direktnachricht nach deinem Seed fragen und auch keine Gebühren für die Wiederbeschaffung verlangen. Eingefrorene Vermögenswerte müssen über das Antragsverfahren geltend gemacht werden; nicht eingefrorene Vermögenswerte sind gemäß den offiziellen Migrationsanweisungen zu behandeln. Die Öffnung des Antragsverfahrens bedeutet nicht, dass automatisch eine Rückerstattung erfolgt.
In den nächsten 48 Stunden werde ich den vollständigen technischen Bericht, den Fortschritt bei den Rückerstattungen und eine mögliche Ausweitung des betroffenen Umfangs beobachten. Das Risiko der Maßnahmen stufe ich erst dann herab, wenn der Mechanismus zur Generierung neuer Seeds überprüft wurde und Migration sowie Rückerstattungen nachvollziehbar sind. Selbst bei einer reibungslosen Wiederherstellung werde ich alte Seeds nicht wieder als sicher einstufen.
#Qubic #钱包安全 #Sicherheit digitaler Vermögenswerte
75

Qubic stellt die Blockchain nach einem Hack im Wert von 1,4 Mio. US-Dollar wieder her und öffnet Rückerstattungsanträge
- Validatoren genehmigen die Wiederherstellung
- Rückerstattungsanträge sind bis zum 1.5.2027 möglich
- Qubic-Blockchain nach Verlust von 1,4 Mio. US-Dollar wiederhergestellt
#BinanceSquare #CryptoNews #QUBIC
$qubic
#vlikevn #Titanbot
Quelle: CoinTelegraph
- Validatoren genehmigen die Wiederherstellung
- Rückerstattungsanträge sind bis zum 1.5.2027 möglich
- Qubic-Blockchain nach Verlust von 1,4 Mio. US-Dollar wiederhergestellt
#BinanceSquare #CryptoNews #QUBIC
$qubic
#vlikevn #Titanbot
Quelle: CoinTelegraph
Qubic startet Blockchain nach Hack im Wert von 1,4 Millionen US-Dollar neu und öffnet Entschädigungsanträge
- Qubic hat die Blockchain nach einem Hack im Wert von 1,4 Millionen US-Dollar neu gestartet.
- Die Validatoren des Netzwerks haben den Wiederherstellungsplan genehmigt.
- Entschädigungsanträge können bis zum 1. Mai 2027 eingereicht werden.
- Die RSS-Quelle hat keine weiteren Einzelheiten bereitgestellt.
#Qubic #CryptoNews #Blockchain #Hack #BinanceSquare
$qubic
vlikevn Titanbot
Quelle: CoinTelegraph
67

·
--
Qubic hat die Neustart-Taste gedrückt – die wegen des Diebstahls stillgelegte Chain produzierte drei Tage später wieder Blöcke. Bei dem Diebstahl wurden rund 1,4 Millionen US-Dollar aus 1.404 Wallets gestohlen. Diesmal hat sich das Team nicht totgestellt: Die Computors stimmten dem Wiederherstellungsplan zu, die Entschädigungsplattform ist online und Betroffene können bis zum 1. Mai 2027 Ansprüche geltend machen. 87,1 % der gestohlenen Gelder sind auf der Chain eingefroren, die übrigen 12,9 % hält MEXC zurück. Die Schwachstelle ist bestätigt: Die Web-Wallet nutzte Math.random(), um den Seed für die Wiederherstellungsphrase zu erzeugen – ein Pseudozufallswert als privater Schlüssel. Da war der Ärger vorprogrammiert. Achtung: Auch alte Wallets vor Version 4.26.4 müssen migriert werden, selbst wenn sie nicht bestohlen wurden. Ihre alten Seeds sind von Natur aus schwach. Jetzt kommt es darauf an, wie gut die Entschädigung ausfällt. Hast du QU? Hast du deine Adresse schon überprüft?
#Qubic #Web3 #链上安全 #Hackerangriff
#Qubic #Web3 #链上安全 #Hackerangriff
1
·
--
Bärisch
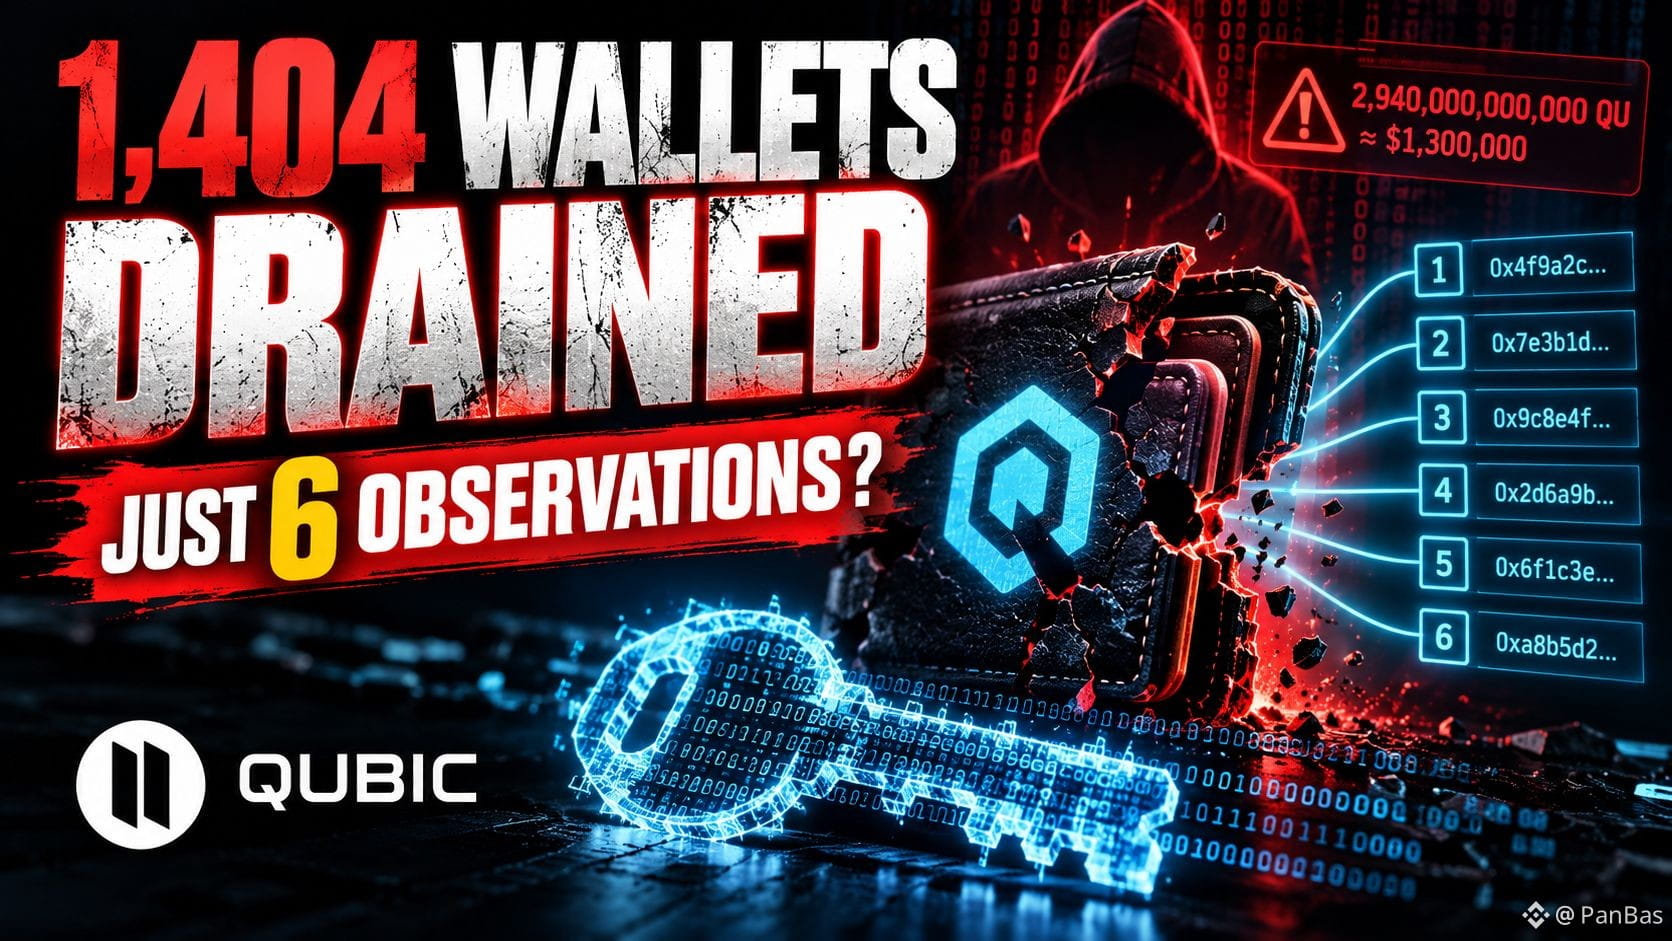
🚨 1.404 KRYPTO-WALLETS LEERGERÄUMT — UND SCHON 6 NETZWERKBEOBACHTUNGEN KÖNNTEN EINEN PRIVATEN SCHLÜSSEL OFFENLEGEN! 👀
Stell dir vor, du sicherst dein Wallet, gibst deinen Seed niemals weiter … und verlierst trotzdem alles.
Das ist der Albtraum hinter dem Qubic-Sicherheitsvorfall.
💥 WAS IST PASSIERT?
Zwischen dem 17. und 18. Oktober leerte ein Angreifer:
🔴 1.404 Wallets
🔴 2,94 BILLIONEN QU
🔴 Ungefähr 1,3 MILLIONEN US-Dollar
Das Qubic-Netzwerk wurde gestoppt, um den Schaden einzudämmen.
Laut dem Projekt wurden 87,1 % der gestohlenen Token on-chain eingefroren, während die übrigen 12,9 % MEXC erreichten, wo das Empfängerkonto gesperrt wurde.
Doch die beunruhigendste Entdeckung kam erst später.
🔍 ENTDECKUNG VON SLOWMIST
Am 20. Oktober enthüllten Sicherheitsforscher, dass Qubics Wallet bei der Generierung bestimmter privater Schlüssel keine ausreichend sichere Zufallsquelle verwendete.
In einem kontrollierten Test rekonstruierten die Forscher unter bestimmten Bedingungen einen anfälligen privaten Schlüssel anhand von nur SECHS aufeinanderfolgenden Netzwerkbeobachtungen.
⚠️ Das beweist NICHT, dass der Angreifer genau diese Methode verwendet hat.
Das Problem lag bei der Generierung des Wallet-Seeds und nicht bei einer bestätigten Kompromittierung des zentralen Blockchain-Protokolls von Qubic.
🚨 WER SOLLTE AUFPASSEN?
Nutzer, die vor dem 18. Oktober Qubic-Wallets erstellt haben mit:
• Einem beliebigen Browser auf iPhone oder iPad
• Safari auf dem Mac
Oder mit der Qubic-iOS-App vor Juli 2025.
Version 4.26.4 behebt das Problem bei der Generierung NEUER Seeds.
Bereits zuvor generierte schwache Seeds bleiben jedoch anfällig.
💭 PANBAS-EINSCHÄTZUNG:
Das Beängstigendste ist nicht der Diebstahl von 1,3 Millionen US-Dollar.
Sondern dass ein Wallet vollkommen sicher wirken kann, obwohl sein privater Schlüssel von Anfang an vorhersehbar war.
Eingefrorene Gelder sind keine zurückerlangten Gelder.
Wenn dein Wallet betroffen sein könnte, befolge die offiziellen Anweisungen zur Migration. Gib niemals deinen Seed weiter und vertraue keinen unaufgeforderten Angeboten zur Wiederherstellung.
👇 Würdest du einem Wallet noch vertrauen, wenn du erfahren würdest, dass seine Schlüssel gar nicht wirklich zufällig waren?
#Qubic #WalletSecurity #CryptoExploit
7
·
--
Dieser Bericht von SlowMist ist keine leichte Lektüre.
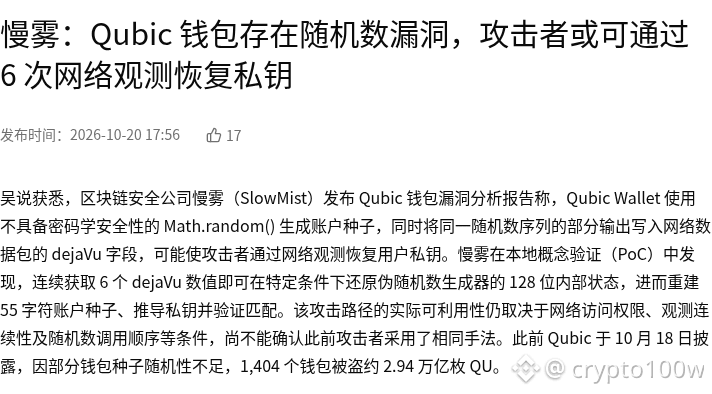
Qubic Wallet generierte den Seed für Konten mit Math.random(). Dieselbe Zufallssequenz wurde auch für das Feld dejaVu in Netzwerkpaketen wiederverwendet. In einem lokalen PoC stellte SlowMist fest, dass sich unter bestimmten Bedingungen aus sechs aufeinanderfolgenden dejaVu-Werten der 128-Bit-interne Zustand des Pseudozufallszahlengenerators rekonstruieren lässt. Damit können der 55 Zeichen lange Konto-Seed wiederhergestellt, der private Schlüssel abgeleitet und die Übereinstimmung überprüft werden.
Für diesen Angriff ist kein physischer Zugriff nötig: Schlüssel lassen sich aus der Ferne und in großem Umfang wiederherstellen. Die praktische Ausnutzbarkeit hängt jedoch weiterhin von Faktoren wie Netzwerkzugriffsrechten, der Kontinuität der Beobachtungen und der Reihenfolge der Zufallszahl-Aufrufe ab. Es lässt sich bislang nicht bestätigen, dass frühere Angreifer dieselbe Methode verwendet haben. Qubic hatte zuvor am 18. Oktober mitgeteilt, dass aufgrund unzureichender Zufälligkeit bei den Seeds einiger Wallets 1.404 Wallets gehackt und rund 2,94 Billionen QU gestohlen worden seien.
Zwei Aspekte sind zu beobachten: Erstens, ob das Team eine überarbeitete Wallet-Version und einen Migrationsplan bereitstellt; zweitens, wie eine mögliche Entschädigung für zuvor exponierte Adressen geregelt wird. Was ist dir wichtiger: die überarbeitete Version oder die Entschädigungsregelung?
Der betroffene Vermögenswert ist QUBIC; die Tendenz ist eher bearish. Die Auswirkungen betreffen vor allem bestehende Nutzer dieser Wallet und nicht den gesamten Markt.
Quelle: Wu Shuo
#QUBIC
Bild 1: SlowMist: Schwachstelle im Zufallszahlengenerator der Qubic-Wallet – nach sechs Netzwerkbeobachtungen lassen sich möglicherweise private Schlüssel rekonstruieren · Ausschnitt der Quellseite
Bildquelle: https://www.wublock123.com/news/qubic-wallet-rng-flaw-private-key-recovery-after-6-observations-70368

⚠️Der Hack von Qubic hat etwas Schlimmeres als einen Notausschalter offengelegt: 676 Validatoren beschlossen, gestohlene Gelder einzufrieren, und nun warten die Opfer auf die Erlaubnis einiger weniger, um ihr Geld zurückzubekommen. Scheineigenverwahrung in ihrer extremsten Form.
💬 „Diese KI wird in Argentinien Steuern zahlen müssen – und zwar in Pesos.“
Wie werden die regulatorischen und steuerlichen Rahmenbedingungen auf das Auftreten autonomer digitaler Entitäten reagieren, die Werte anhäufen und übertragen können?
Eine analytische und notwendige Lektüre👇
#Podcast #SDEX #Qubic #HackerAlert #AI $BTC
41

·
--
【Markt-Eilmeldung】Innerhalb weniger Stunden wurden 1.404 Wallets um 2,94 Billionen QU im Wert von rund 1,3 Millionen US-Dollar geleert. Der Übeltäter: der Pseudozufallszahlengenerator Math.random()! SlowMist hat den Vorfall analysiert: Der theoretische Suchraum für den Seed ist riesig, tatsächlich lässt er sich jedoch auf etwa 2 hoch 32 Möglichkeiten eingrenzen. Durch sechs Beobachtungen der im Klartext offengelegten Request-Header lässt sich der private Schlüssel zurückberechnen. Rund 87,1 % der gestohlenen Gelder wurden bereits on-chain eingefroren, die übrigen 12,9 % von MEXC. In Version 4.26.4 wurde auf einen sicheren Zufallszahlengenerator umgestellt. Alte Seeds werden dadurch jedoch nicht automatisch sicherer. Setzt du bei deinem Wallet noch auf Glück?
$QUBIC $BTC $ETH
#Qubic #钱包安全 #慢雾
(Quelle: CryptoBriefing/SlowMist)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte handle mit Bedacht.
$QUBIC $BTC $ETH
#Qubic #钱包安全 #慢雾
(Quelle: CryptoBriefing/SlowMist)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte handle mit Bedacht.
170

Eine Blockchain wird einfach angehalten: Eine Schwachstelle durch schwache Seed-Phrasen bei Qubic kostete Hacker mehr als 1.400 Wallets und 1,4 Millionen Dollar (2,94 Billionen QU). Das Team fror in einer Notfallmaßnahme das gesamte Netzwerk bei Tick 85,371,949 ein. 87,1 % der Gelder sind noch on-chain eingefroren, die übrigen 12,9 % wurden zu MEXC transferiert; die Börse fror die Konten innerhalb einer Stunde ein. Der Rückblick ist noch bitterer: Das Web-Wallet erzeugte Seeds mit Math.random() und wechselte erst in der Version vom 18. Oktober zu crypto.getRandomValues() – alte Seeds sind weiterhin unsicher. Das Team beharrt darauf, dass es kein Hack, sondern ein „Wallet-Hygieneproblem“ sei. Wann das Netzwerk neu startet, ist noch offen; es wartet auf die Abstimmung der Computors. Zur Abstimmung: A: Abschalten, um Verluste zu begrenzen – volle Punktzahl für die Aktion. / B: Die Blockchain ist angehalten und ihr redet noch von Dezentralisierung? Lasst hören. $BTC $ETH $SOL #Qubic #黑客 #Sicherheit
Eine Blockchain wird einfach angehalten: Eine Schwachstelle durch schwache Seed-Phrasen bei Qubic kostete Hacker mehr als 1.400 Wallets und 1,4 Millionen Dollar (2,94 Billionen QU). Das Team fror in einer Notfallmaßnahme das gesamte Netzwerk bei Tick 85,371,949 ein. 87,1 % der Gelder sind noch on-chain eingefroren, die übrigen 12,9 % wurden zu MEXC transferiert; die Börse fror die Konten innerhalb einer Stunde ein. Der Rückblick ist noch bitterer: Das Web-Wallet erzeugte Seeds mit Math.random() und wechselte erst in der Version vom 18. Oktober zu crypto.getRandomValues() – alte Seeds sind weiterhin unsicher. Das Team beharrt darauf, dass es kein Hack, sondern ein „Wallet-Hygieneproblem“ sei. Wann das Netzwerk neu startet, ist noch offen; es wartet auf die Abstimmung der Computors. Zur Abstimmung: A: Abschalten, um Verluste zu begrenzen – volle Punktzahl für die Aktion. / B: Die Blockchain ist angehalten und ihr redet noch von Dezentralisierung? Lasst hören. $BTC $ETH $SOL #Qubic #黑客 #Sicherheit
142
🚨 $QUBIC: EIN ANGRIFF BETRAF 1.404 WALLETS UND ERZWANG DEN STOPP DES NETZWERKS
Qubic berichtete, dass ein Angreifer zwischen dem 17. und 18. Oktober etwa 2,94 Billionen QU entwendete, die zum Zeitpunkt des Vorfalls rund 1,4 Millionen US-Dollar wert waren.
🔎 WAS IST PASSIERT?
Das Problem lag bei der Erstellung einiger Wiederherstellungs-Seeds: der geheimen Wörter, mit denen man auf ein Wallet zugreifen kann.
Da sie nicht mit ausreichender Zufälligkeit generiert wurden, konnten Angreifer einige davon herausfinden.
⚠️ WER KÖNNTE BETROFFEN SEIN?
Laut dem Projekt Nutzer, die ihre Seeds erstellt haben:
• Auf einem iPhone oder iPad vor dem 18.10.2026.
• In Safari auf dem Mac vor dem 18.10.2026.
• In der Qubic-App für iOS vor Juli 2025.
Das bedeutet NICHT, dass alle Apple-Wallets oder andere Kryptowährungen gefährdet sind.
🛑 WELCHE MASSNAHMEN WURDEN ERGRIFFEN?
Das Netzwerk wurde angehalten, um weitere Transaktionen einzuschränken.
Qubic berichtete, dass etwa 87,1 % der gestohlenen Token im Netzwerk eingefroren wurden und MEXC das Konto sperrte, auf dem der Rest einging.
Eingefrorene Gelder bedeuten jedoch NICHT, dass die Gelder zurückgeholt wurden.
🛡️ WAS SOLLTEST DU TUN, WENN DU QUBIC NUTZT?
Verfolge die offiziellen Mitteilungen. Ein App-Update macht einen kompromittierten alten Seed nicht wieder sicher.
Teile deine Wiederherstellungswörter nicht mit anderen und vertraue keinen vermeintlichen Rettungsdiensten.
📌 DAS WICHTIGSTE
Die Sicherheit einer Kryptowährung hängt auch davon ab, wie die Schlüssel ihrer Nutzer generiert und geschützt werden.
Quelle: Mitteilung von Qubic vom 18.10.2026.
💬 Glaubst du, dass das Anhalten einer Blockchain bei einem Angriff die Nutzer schützt oder ein weiteres Problem verursacht?
#Qubic #KryptoSicherheit
103

·
--
Qubic zufolge waren schwache Wallet-Seeds und kein Protokollfehler die Ursache für den Verlust von 2,94 Billionen QU.
Qubic bestätigte, dass ein Angreifer zwischen dem 17. und 18. Oktober 1.404 Wallets leerräumte und etwa 2,94 Billionen QU stahl. Als Ursache nannte das Unternehmen eine schwache Generierung der Wallet-Seeds.
Die Seed-Zufälligkeit war auf iPhones, iPads (in jedem Browser vor dem 18. Oktober), Macs (in Safari vor diesem Datum) und in der Qubic-iOS-App vor Juli 2025 unzureichend.
Die Validatoren hielten die Blockchain bei Tick 85.371.949 an und froren so 87,1 % der Gelder ein. Die übrigen 12,9 % wurden zu MEXC transferiert, wo das Konto eingefroren wurde. Börsen haben QUBIC-Ein- und Auszahlungen ausgesetzt.
Im September gab es 55 Krypto-Hacks mit Verlusten von etwa 766,5 Millionen US-Dollar – 462 % mehr als im August. Davon entfielen 387 Millionen US-Dollar auf Bitget und 320 Millionen US-Dollar auf Liquid Network.
Wie sollten Layer-1-Blockchains die Seed-Generierung verbessern, um Nutzer zu schützen, ohne die Benutzerfreundlichkeit zu beeinträchtigen?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
1
4
·
--
🔐 Unzureichender Schutz kann in der Krypto-Welt sehr teuer werden.
Am 19. Oktober wurde Berichten zufolge ein Angriff auf das Qubic-Netzwerk bekannt, von dem mehr als 1.400 Konten betroffen waren. Die gemeldeten Verluste beliefen sich auf rund 1,4 Millionen Dollar.
Dieser Vorfall erinnert an eine wichtige Regel: Die Sicherheit hängt nicht nur von der Blockchain ab. Auch die Erstellung von Schlüsseln und Wiederherstellungsphrasen ist entscheidend.
Teile niemals deine Wiederherstellungsphrase, meide fragwürdige Schlüsselgeneratoren und achte stets auf offizielle Sicherheitswarnungen.
Glaubst du, dass Nutzer die Sicherheit ihrer Wallets immer noch unterschätzen?
#CryptoSecurity #blockchain #Qubic
1
180

🚨 $QUBIC-SICHERHEITSVORFALL: 1,4 MIO. $QUBIC AUS ÜBER 1.400 KOMPROMITTIERTEN WALLETS ABGEZOGEN! 📉
Aus über 1.400 Wallets mit insgesamt 2,94 Billionen $QUBIC wurden rund 1,4 Mio. US-Dollar abgezogen. Der Konsens der Blockchain selbst hat jedoch nie versagt. 🔍 Die kritische Schwachstelle entstand durch unzureichende Zufallswerte bei der Generierung von Zugangsdaten auf Apple-Geräten vor dem 18. Oktober. Dadurch waren die gespeicherten Guthaben gefährdet.
Rund 87 % der abgezweigten Liquidität sind weiterhin on-chain eingefroren, während der Rest bei einer großen Börse gestoppt wurde. 💡 Die Ausführung anzuhalten oder Token einzufrieren ist nicht dasselbe wie das Kapital zurückzugeben. Software-Updates können strukturell anfällige ältere Systeme nicht reparieren. 💬 Wie oft migrierst du deine Bestände in neu abgesicherte Tresore, um dein Kapital zu schützen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #QUBIC #CryptoSecurity #OnChain #RiskManagement #Crypto
🛡️ ⚡
2

·
--
🚨 $QUBIC-SICHERHEITSVORFALL DECKT SEED-SCHWACHSTELLE AUF 🦈
Der Vorfall verdeutlicht einen klassischen Schachzug von Smart-Money: Vorhersehbare Entropie ausnutzen, bevor das Netzwerk überhaupt unter Druck gerät. 🦈 Die 1.404 kompromittierten Wallets dienten als Liquiditätssenke und schöpften 1,4 Mio. $ ab, während die Blockchain selbst unversehrt blieb.
📌 Unsere Analyse stuft das Zeitfenster der Seed-Generierung – iOS Safari und frühe Versionen der Qubic-App – als Entropiequelle mit hohem Risiko ein. 📊 On-Chain-Daten zeigen, dass 87 % der gestohlenen Token eingefroren wurden. Das ist ein deutliches Zeichen dafür, dass die Freeze-Logik des Netzwerks die Exit-Strategie des Angreifers ausgebremst hat.
Die wichtigste Erkenntnis für alle institutionellen Halter: Sichert die Schlüsselerstellung genauso konsequent ab wie die Verwahrung. 🔍 Wechselt zu deterministischen Wallets, prüft RNG-Quellen und behandelt jeden Seed, der vor dem 18. Oktober erstellt wurde, als kompromittiert.
💬 Welche Schritte unternehmt ihr, um die Zufälligkeit von Seeds in euren Verwahrungssystemen zu prüfen? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #QUBIC #WalletSecurity #SmartMoney #Crypto #RiskManagement
🦈 📊
1

·
--
Bullisch
🚨 1.404 QUBIC-WALLETS AUSGERÄUMT — UND DIE BLOCKCHAIN WAR NICHT DER SCHWACHPUNKT
Qubic hat gerade einen Sicherheitsvorfall erlitten, bei dem rund 1,4 Mio. $ an gestohlenen Token betroffen waren
Aber hier ist das Detail, das am wichtigsten ist 👀
Der Angreifer musste die Blockchain nicht knacken
Einige Wallet-Seeds wurden mit unzureichender Zufälligkeit generiert und waren dadurch potenziell vorhersagbar
$BTC
{future}(BTCUSDT)
🔴 Was ist passiert?
• 1.404 Wallets ausgeräumt
• 2,94 Billionen QU gestohlen
• Qubic-Netzwerk gestoppt, um weitere Transfers zu verhindern
• 87,1 % der gestohlenen Gelder on-chain eingefroren
• Verbleibende Gelder Berichten zufolge bei ME.XC eingefroren
⚠️ Hier ist die größere Warnung
Betroffene Seeds umfassen auch solche, die vor dem 18. Oktober erstellt wurden mit:
• Beliebigem Browser auf dem iPhone oder iPad
• Safari auf dem Mac
• Qubics iOS-App vor Juli 2025
Ein Update der Wallet-Software macht einen alten schwachen Seed nicht sicher
Und eingefrorene Gelder sind nicht dasselbe wie wiedererlangte Gelder
$BNB
{future}(BNBUSDT)
🔍 Meine Sicherheits-Checkliste
Wenn deine Wallet zu einer betroffenen Kategorie gehört, behandle den Seed als kompromittiert
Befolge Qubics offizielle Wiederherstellungsanweisungen, bevor du Gelder in eine neu erstellte sichere Wallet verschiebst
Gib deinen Seed niemals auf einer zufälligen Wiederherstellungswebsite ein
Deine Blockchain kann sicher sein, während deine Wallet bereits kompromittiert ist
Die eigentliche Sicherheitsfrage ist nicht nur, wo deine Vermögenswerte liegen
Sondern wie die Schlüssel erstellt wurden, die sie schützen
#Qubic #WalletSecurity
🚨 1.404 QUBIC-WALLETS AUSGERÄUMT — UND DIE BLOCKCHAIN WAR NICHT DER SCHWACHPUNKT
Qubic hat gerade einen Sicherheitsvorfall erlitten, bei dem rund 1,4 Mio. $ an gestohlenen Token betroffen waren
Aber hier ist das Detail, das am wichtigsten ist 👀
Der Angreifer musste die Blockchain nicht knacken
Einige Wallet-Seeds wurden mit unzureichender Zufälligkeit generiert und waren dadurch potenziell vorhersagbar
$BTC
🔴 Was ist passiert?
• 1.404 Wallets ausgeräumt
• 2,94 Billionen QU gestohlen
• Qubic-Netzwerk gestoppt, um weitere Transfers zu verhindern
• 87,1 % der gestohlenen Gelder on-chain eingefroren
• Verbleibende Gelder Berichten zufolge bei ME.XC eingefroren
⚠️ Hier ist die größere Warnung
Betroffene Seeds umfassen auch solche, die vor dem 18. Oktober erstellt wurden mit:
• Beliebigem Browser auf dem iPhone oder iPad
• Safari auf dem Mac
• Qubics iOS-App vor Juli 2025
Ein Update der Wallet-Software macht einen alten schwachen Seed nicht sicher
Und eingefrorene Gelder sind nicht dasselbe wie wiedererlangte Gelder
$BNB
🔍 Meine Sicherheits-Checkliste
Wenn deine Wallet zu einer betroffenen Kategorie gehört, behandle den Seed als kompromittiert
Befolge Qubics offizielle Wiederherstellungsanweisungen, bevor du Gelder in eine neu erstellte sichere Wallet verschiebst
Gib deinen Seed niemals auf einer zufälligen Wiederherstellungswebsite ein
Deine Blockchain kann sicher sein, während deine Wallet bereits kompromittiert ist
Die eigentliche Sicherheitsfrage ist nicht nur, wo deine Vermögenswerte liegen
Sondern wie die Schlüssel erstellt wurden, die sie schützen
#Qubic #WalletSecurity
222
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinancePick
2.8M Aufrufe
148,360 Kommentare
2
#EarningsSeason
5.1M Aufrufe
25,321 Kommentare
3
#AnthropicTTMRevenueGrewAbout1200%
3,824 Aufrufe
155 Kommentare
4
#AnthropicS1ExpectedToday
7,000 Aufrufe
161 Kommentare
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
15,394 Aufrufe
319 Kommentare
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
22,559 Aufrufe
428 Kommentare
7
#StrategyMSTRSurpassesNasdaqInMarketCap
17,591 Aufrufe
325 Kommentare
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
783 Aufrufe
32 Kommentare
9
#ElectrumWalletBugLetRogueServersStealFunds
21,218 Aufrufe
410 Kommentare
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
32,596 Aufrufe
503 Kommentare