Binance Square
#revolutconfirmsfakegovemaildatabreach

revolutconfirmsfakegovemaildatabreach

168,472 lượt xem
1,613 đang thảo luận
Evonne Dashiell
·
--
Nếu bạn vẫn đang nhấp vào các liên kết trong email xác minh trông có vẻ “chính thống” nhưng không kiểm tra chữ ký của người gửi, hãy dừng ngay. Các cuộc tấn công lừa đảo (phishing) đã phát triển vượt xa những spam viết sơ sài, và việc thông tin đăng nhập danh tính của bạn bị xâm phạm có thể âm thầm lộ ra toàn bộ danh mục đầu tư của bạn trước khi bạn kịp nhận ra bất kỳ hoạt động trái phép nào. Sự cố mới nhất liên quan đến email giả mạo cơ quan nhà nước nhắm vào Revolut là một lời nhắc rõ ràng rằng hạ tầng vận hành tập trung vẫn là mục tiêu dễ tổn thương nhất trong tài chính số. Chúng tôi đã thấy đúng kịch bản này diễn ra trong vụ rò rỉ dữ liệu khách hàng của Ledger và các lần bị xâm phạm trước đó của Mailchimp, khi kẻ tấn công bỏ qua hoàn toàn bảo mật bằng mật mã để khai thác sai sót của con người và các kênh liên lạc “đi ra” (off-ramp). Khi kẻ tấn công có được hồ sơ tài khoản đã được xác thực, việc chỉ “đậu” $USDT của bạn trong kho lạnh chỉ giải quyết được một phần. Nếu các kỹ sư xã hội có thể giả mạo thông báo tuân thủ, thì dù bạn có chuyển thanh khoản qua $OP hoặc phi tập trung hóa các bản sao lưu trên $FIL cũng sẽ không bảo vệ bạn khỏi các cuộc SIM-swap nhắm mục tiêu và việc đặt lại thông tin đăng nhập. Cuối cùng, an ninh vận hành của bạn chỉ mạnh đến mức bằng kênh liên lạc dễ bị giả mạo nhất. Bạn nghĩ rằng các nền tảng fintech off-ramp tập trung sẽ bao giờ giải quyết triệt để rủi ro kỹ thuật xã hội, hay tự lưu ký (self-custody) phi tập trung hoàn toàn mới là “lá chắn” dài hạn thực sự? #RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Nếu bạn vẫn đang nhấp vào các liên kết trong email xác minh trông có vẻ “chính thống” nhưng không kiểm tra chữ ký của người gửi, hãy dừng ngay.

Các cuộc tấn công lừa đảo (phishing) đã phát triển vượt xa những spam viết sơ sài, và việc thông tin đăng nhập danh tính của bạn bị xâm phạm có thể âm thầm lộ ra toàn bộ danh mục đầu tư của bạn trước khi bạn kịp nhận ra bất kỳ hoạt động trái phép nào.

Sự cố mới nhất liên quan đến email giả mạo cơ quan nhà nước nhắm vào Revolut là một lời nhắc rõ ràng rằng hạ tầng vận hành tập trung vẫn là mục tiêu dễ tổn thương nhất trong tài chính số. Chúng tôi đã thấy đúng kịch bản này diễn ra trong vụ rò rỉ dữ liệu khách hàng của Ledger và các lần bị xâm phạm trước đó của Mailchimp, khi kẻ tấn công bỏ qua hoàn toàn bảo mật bằng mật mã để khai thác sai sót của con người và các kênh liên lạc “đi ra” (off-ramp).

Khi kẻ tấn công có được hồ sơ tài khoản đã được xác thực, việc chỉ “đậu” $USDT của bạn trong kho lạnh chỉ giải quyết được một phần. Nếu các kỹ sư xã hội có thể giả mạo thông báo tuân thủ, thì dù bạn có chuyển thanh khoản qua $OP hoặc phi tập trung hóa các bản sao lưu trên $FIL cũng sẽ không bảo vệ bạn khỏi các cuộc SIM-swap nhắm mục tiêu và việc đặt lại thông tin đăng nhập. Cuối cùng, an ninh vận hành của bạn chỉ mạnh đến mức bằng kênh liên lạc dễ bị giả mạo nhất.

Bạn nghĩ rằng các nền tảng fintech off-ramp tập trung sẽ bao giờ giải quyết triệt để rủi ro kỹ thuật xã hội, hay tự lưu ký (self-custody) phi tập trung hoàn toàn mới là “lá chắn” dài hạn thực sự?

#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Hầu hết các vụ vi phạm crypto không xảy ra vì ai đó bẻ khóa một smart contract trên chuỗi, mà vì một email giả mạo đã lừa một nhân viên nội bộ đưa thông tin đăng nhập. Tỉnh dậy với những tài khoản bị xâm phạm vì một cầu nối fintech bị tấn công là cơn ác mộng tệ nhất của mọi trader. Bạn có thể cất “khô tài” của mình một cách an toàn trong $USDT hoặc triển khai vốn trên $OP, nhưng ngay khi các điểm chạm rút tiền bị trượt, hồ sơ cá nhân và các hồ sơ ví được liên kết sẽ rơi thẳng vào tay các tác nhân độc hại. Thông báo gần đây về việc rò rỉ dữ liệu Revolut thông qua các tên miền email giả mạo của cơ quan chính phủ cho thấy kỹ thuật social engineering nhắm mục tiêu đã trở nên tinh vi đến mức nào. Kẻ tấn công không dùng cách brute force để phá vỡ hạ tầng mật mã. Thay vào đó, chúng vũ khí hóa các tài liệu liên lạc quy định có vẻ thuyết phục để vượt qua các biện pháp phòng thủ vận hành và trích xuất dữ liệu telemetry nhạy cảm của người dùng. Khi kẻ tấn công có được các tệp xác minh nội bộ, hình thức lừa đảo phishing thứ cấp sẽ leo thang mạnh mẽ trên toàn hệ sinh thái. Bất kỳ ai sử dụng các “đường ray” ngân hàng tích hợp đều nên chuẩn bị cho các vectơ tấn công được cá nhân hóa cao, thường được ngụy trang như những bước kiểm tra tuân thủ bắt buộc để chiếm đoạt tài sản hoặc kích hoạt các phê duyệt gian lận như $DOGE . Bạn kiểm tra, rà soát mức độ cho phép (authorization) web3 đã kết nối của mình và tách các email rút tiền khỏi tài khoản giao dịch chính như thế nào thường xuyên? #RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Hầu hết các vụ vi phạm crypto không xảy ra vì ai đó bẻ khóa một smart contract trên chuỗi, mà vì một email giả mạo đã lừa một nhân viên nội bộ đưa thông tin đăng nhập.

Tỉnh dậy với những tài khoản bị xâm phạm vì một cầu nối fintech bị tấn công là cơn ác mộng tệ nhất của mọi trader. Bạn có thể cất “khô tài” của mình một cách an toàn trong $USDT hoặc triển khai vốn trên $OP , nhưng ngay khi các điểm chạm rút tiền bị trượt, hồ sơ cá nhân và các hồ sơ ví được liên kết sẽ rơi thẳng vào tay các tác nhân độc hại.

Thông báo gần đây về việc rò rỉ dữ liệu Revolut thông qua các tên miền email giả mạo của cơ quan chính phủ cho thấy kỹ thuật social engineering nhắm mục tiêu đã trở nên tinh vi đến mức nào. Kẻ tấn công không dùng cách brute force để phá vỡ hạ tầng mật mã. Thay vào đó, chúng vũ khí hóa các tài liệu liên lạc quy định có vẻ thuyết phục để vượt qua các biện pháp phòng thủ vận hành và trích xuất dữ liệu telemetry nhạy cảm của người dùng.

Khi kẻ tấn công có được các tệp xác minh nội bộ, hình thức lừa đảo phishing thứ cấp sẽ leo thang mạnh mẽ trên toàn hệ sinh thái. Bất kỳ ai sử dụng các “đường ray” ngân hàng tích hợp đều nên chuẩn bị cho các vectơ tấn công được cá nhân hóa cao, thường được ngụy trang như những bước kiểm tra tuân thủ bắt buộc để chiếm đoạt tài sản hoặc kích hoạt các phê duyệt gian lận như $DOGE .

Bạn kiểm tra, rà soát mức độ cho phép (authorization) web3 đã kết nối của mình và tách các email rút tiền khỏi tài khoản giao dịch chính như thế nào thường xuyên?

#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Hãy hình dung: bạn tin tưởng một gã khổng lồ fintech được quản lý để nắm giữ tài sản của mình, chỉ để rồi phát hiện kẻ tấn công đã dùng địa chỉ email giả mạo của chính phủ nhằm vượt qua hệ thống phòng thủ. Phần lớn nhà đầu tư gửi tiền vào các nền tảng tập trung với suy nghĩ rằng tuân thủ sẽ bảo đảm an toàn, nhưng kỹ thuật lừa đảo xã hội vẫn liên tục khiến dữ liệu cá nhân bị lộ cho các đối tượng chuyên nhắm đến mục tiêu. Thật đau lòng khi nhận ra rằng việc tuân thủ đầy đủ các quy tắc bảo mật thông thường vẫn không ngăn được danh mục của bạn bị tổn thương. Thông báo gần đây của Revolut về việc kẻ tấn công khai thác các tên miền chính phủ giả mạo phản ánh đúng những vụ rò rỉ dữ liệu quen thuộc mà chúng tôi từng thấy với các nhà cung cấp ví phần cứng cách đây nhiều năm. Khi thông tin danh tính bị rò rỉ, kẻ tấn công không tấn công blockchain; họ tấn công trực tiếp bạn, đối chiếu hồ sơ người dùng với các tài sản nắm giữ trên chuỗi để tạo ra những chiến dịch phishing thuyết phục nhắm vào số dư $USDT của bạn. Mặc dù các mạng như $OP dựa vào các bằng chứng mật mã có thể kiểm chứng, các bên lưu ký tập trung vẫn bị “trói” vào quy trình xác minh con người — thứ có thể thất bại khi chịu áp lực nhắm mục tiêu. Khi các kho dữ liệu bị “vỡ”, ranh giới giữa sự an toàn của tài chính truyền thống và rủi ro khi tự lưu ký sẽ mờ đi nhanh hơn nhiều so với những gì hầu hết mọi người tưởng tượng. Bạn nghĩ rằng các ngân hàng thân thiện với crypto theo mô hình tập trung có bao giờ sánh được với các bảo đảm an ninh của hình thức tự quản lý tài sản thuần túy không? #RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Hãy hình dung: bạn tin tưởng một gã khổng lồ fintech được quản lý để nắm giữ tài sản của mình, chỉ để rồi phát hiện kẻ tấn công đã dùng địa chỉ email giả mạo của chính phủ nhằm vượt qua hệ thống phòng thủ.

Phần lớn nhà đầu tư gửi tiền vào các nền tảng tập trung với suy nghĩ rằng tuân thủ sẽ bảo đảm an toàn, nhưng kỹ thuật lừa đảo xã hội vẫn liên tục khiến dữ liệu cá nhân bị lộ cho các đối tượng chuyên nhắm đến mục tiêu. Thật đau lòng khi nhận ra rằng việc tuân thủ đầy đủ các quy tắc bảo mật thông thường vẫn không ngăn được danh mục của bạn bị tổn thương.

Thông báo gần đây của Revolut về việc kẻ tấn công khai thác các tên miền chính phủ giả mạo phản ánh đúng những vụ rò rỉ dữ liệu quen thuộc mà chúng tôi từng thấy với các nhà cung cấp ví phần cứng cách đây nhiều năm. Khi thông tin danh tính bị rò rỉ, kẻ tấn công không tấn công blockchain; họ tấn công trực tiếp bạn, đối chiếu hồ sơ người dùng với các tài sản nắm giữ trên chuỗi để tạo ra những chiến dịch phishing thuyết phục nhắm vào số dư $USDT của bạn.

Mặc dù các mạng như $OP dựa vào các bằng chứng mật mã có thể kiểm chứng, các bên lưu ký tập trung vẫn bị “trói” vào quy trình xác minh con người — thứ có thể thất bại khi chịu áp lực nhắm mục tiêu. Khi các kho dữ liệu bị “vỡ”, ranh giới giữa sự an toàn của tài chính truyền thống và rủi ro khi tự lưu ký sẽ mờ đi nhanh hơn nhiều so với những gì hầu hết mọi người tưởng tượng.

Bạn nghĩ rằng các ngân hàng thân thiện với crypto theo mô hình tập trung có bao giờ sánh được với các bảo đảm an ninh của hình thức tự quản lý tài sản thuần túy không?

#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
🚨 BẢO MẬT KHÔNG BAO GIỜ ĐƯỢC ĐỂ “SAU” Revolut đã xác nhận đã xảy ra một vụ rò rỉ dữ liệu liên quan đến các yêu cầu email giả mạo kiểu cơ quan chính phủ. Đối với người dùng crypto, đây lại là một lời nhắc khác: Rủi ro lớn nhất của bạn không phải lúc nào cũng là blockchain. Đôi khi, đó là người đang tìm cách lừa bạn để lấy quyền truy cập. Không bao giờ chia sẻ cụm từ seed (seed phrase). Không bao giờ chấp thuận một giao dịch mà bạn không hiểu. Luôn xác minh người gửi và trang web chính thức. 📌 Trong crypto, bảo mật là một phần của việc giao dịch. Chỉ một cú bấm chuột cẩu thả có thể khiến bạn mất nhiều hơn một giao dịch tệ. $XLM $USDC $USDT #RevolutConfirmsFakeGovEmailDataBreach
🚨 BẢO MẬT KHÔNG BAO GIỜ ĐƯỢC ĐỂ “SAU”

Revolut đã xác nhận đã xảy ra một vụ rò rỉ dữ liệu liên quan đến các yêu cầu email giả mạo kiểu cơ quan chính phủ.

Đối với người dùng crypto, đây lại là một lời nhắc khác:

Rủi ro lớn nhất của bạn không phải lúc nào cũng là blockchain.

Đôi khi, đó là người đang tìm cách lừa bạn để lấy quyền truy cập.

Không bao giờ chia sẻ cụm từ seed (seed phrase).
Không bao giờ chấp thuận một giao dịch mà bạn không hiểu.
Luôn xác minh người gửi và trang web chính thức.

📌 Trong crypto, bảo mật là một phần của việc giao dịch.

Chỉ một cú bấm chuột cẩu thả có thể khiến bạn mất nhiều hơn một giao dịch tệ.

$XLM $USDC $USDT

#RevolutConfirmsFakeGovEmailDataBreach
#revolutconfirmsfakegovemaildatabreach 🚨 BÀI HỌC WEB3 NGHIÊM TÚC Revolut xác nhận rằng dữ liệu khách hàng nhạy cảm đã bị lộ sau khi công ty bị lừa bởi những yêu cầu gian lận có vẻ như đến từ một tên miền email chính phủ hợp pháp. Điều đáng sợ nhất? Cuộc tấn công không nhất thiết phải phá vỡ công nghệ blockchain phức tạp. Nó đã khai thác NIỀM TIN. Đây là lời nhắc dành cho tất cả mọi người trong crypto và fintech: Không bao giờ cho rằng một email là thật chỉ vì nó trông có vẻ chính thức. Hãy xác minh. Kiểm tra lại. Sử dụng các kênh liên lạc độc lập. An ninh không chỉ là chuyện ví. Mà còn là về con người. $XLM $USDC $USDT
#revolutconfirmsfakegovemaildatabreach
🚨 BÀI HỌC WEB3 NGHIÊM TÚC

Revolut xác nhận rằng dữ liệu khách hàng nhạy cảm đã bị lộ sau khi công ty bị lừa bởi những yêu cầu gian lận có vẻ như đến từ một tên miền email chính phủ hợp pháp.

Điều đáng sợ nhất?

Cuộc tấn công không nhất thiết phải phá vỡ công nghệ blockchain phức tạp.

Nó đã khai thác NIỀM TIN.

Đây là lời nhắc dành cho tất cả mọi người trong crypto và fintech:

Không bao giờ cho rằng một email là thật chỉ vì nó trông có vẻ chính thức.

Hãy xác minh.
Kiểm tra lại.

Sử dụng các kênh liên lạc độc lập.

An ninh không chỉ là chuyện ví.

Mà còn là về con người.

$XLM $USDC $USDT
·
--
Giảm giá
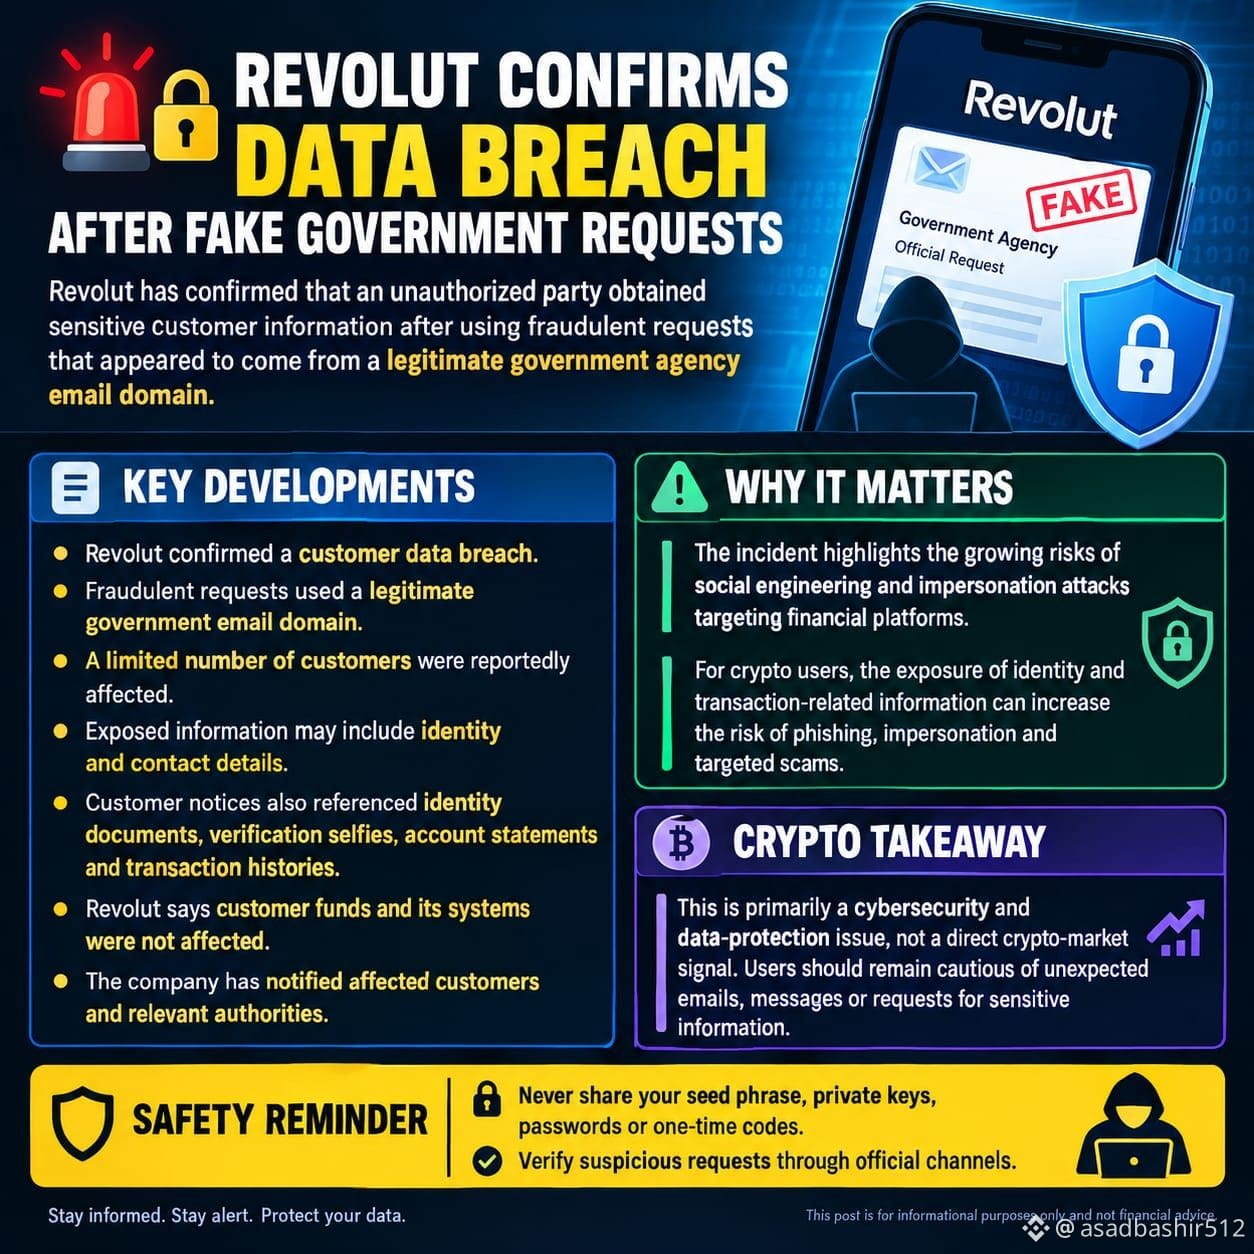
#RevolutConfirmsFakeGovEmailDataBreach 🚨🔐 REVOLUT XÁC NHẬN RÒ RỈ DỮ LIỆU SAU CÁC YÊU CẦU GIẢ MẠO TỪ CHÍNH PHỦ Revolut xác nhận rằng một bên trái phép đã truy cập thông tin khách hàng nhạy cảm sau khi sử dụng các yêu cầu gian lận có vẻ như đến từ tên miền email của một cơ quan chính phủ hợp pháp. 📊 DIỄN BIẾN CHÍNH: • Revolut xác nhận đã xảy ra rò rỉ dữ liệu khách hàng • Các yêu cầu gian lận sử dụng một tên miền email chính phủ hợp pháp • Theo thông tin, chỉ một số lượng khách hàng giới hạn bị ảnh hưởng • Thông tin bị lộ có thể bao gồm chi tiết danh tính và liên hệ • Thông báo cho khách hàng cũng đề cập đến giấy tờ định danh, ảnh selfie xác minh, sao kê tài khoản và lịch sử giao dịch • Revolut cho biết tiền của khách hàng và các hệ thống của công ty không bị ảnh hưởng • Công ty đã thông báo cho các khách hàng bị ảnh hưởng và các cơ quan chức năng liên quan ⚠️ VÌ SAO ĐIỀU NÀY QUAN TRỌNG: Sự cố cho thấy rủi ro ngày càng tăng của các hình thức tấn công kỹ thuật xã hội và giả mạo nhắm vào các nền tảng tài chính. Đối với người dùng crypto, việc lộ các thông tin liên quan đến danh tính và giao dịch có thể làm tăng nguy cơ lừa đảo qua email (phishing), giả mạo và các chiêu lừa đảo nhắm mục tiêu. 📌 BÀI HỌC VỀ CRYPTO: Đây chủ yếu là vấn đề an ninh mạng và bảo vệ dữ liệu, không phải là tín hiệu trực tiếp về thị trường crypto. Người dùng nên tiếp tục thận trọng trước các email, tin nhắn hoặc yêu cầu bất ngờ đòi hỏi thông tin nhạy cảm. 🔒 NHẮC NHỞ AN TOÀN: Không bao giờ chia sẻ cụm từ seed, khóa riêng, mật khẩu hoặc mã xác thực một lần. Hãy xác minh các yêu cầu đáng ngờ thông qua các kênh chính thức. $ETHFI {future}(ETHFIUSDT) $MARSCOIN {future}(MARSCOINUSDT) $KAVA {future}(KAVAUSDT)
#RevolutConfirmsFakeGovEmailDataBreach
🚨🔐 REVOLUT XÁC NHẬN RÒ RỈ DỮ LIỆU SAU CÁC YÊU CẦU GIẢ MẠO TỪ CHÍNH PHỦ
Revolut xác nhận rằng một bên trái phép đã truy cập thông tin khách hàng nhạy cảm sau khi sử dụng các yêu cầu gian lận có vẻ như đến từ tên miền email của một cơ quan chính phủ hợp pháp.
📊 DIỄN BIẾN CHÍNH:
• Revolut xác nhận đã xảy ra rò rỉ dữ liệu khách hàng
• Các yêu cầu gian lận sử dụng một tên miền email chính phủ hợp pháp
• Theo thông tin, chỉ một số lượng khách hàng giới hạn bị ảnh hưởng
• Thông tin bị lộ có thể bao gồm chi tiết danh tính và liên hệ
• Thông báo cho khách hàng cũng đề cập đến giấy tờ định danh, ảnh selfie xác minh, sao kê tài khoản và lịch sử giao dịch
• Revolut cho biết tiền của khách hàng và các hệ thống của công ty không bị ảnh hưởng
• Công ty đã thông báo cho các khách hàng bị ảnh hưởng và các cơ quan chức năng liên quan
⚠️ VÌ SAO ĐIỀU NÀY QUAN TRỌNG:
Sự cố cho thấy rủi ro ngày càng tăng của các hình thức tấn công kỹ thuật xã hội và giả mạo nhắm vào các nền tảng tài chính.
Đối với người dùng crypto, việc lộ các thông tin liên quan đến danh tính và giao dịch có thể làm tăng nguy cơ lừa đảo qua email (phishing), giả mạo và các chiêu lừa đảo nhắm mục tiêu.
📌 BÀI HỌC VỀ CRYPTO:
Đây chủ yếu là vấn đề an ninh mạng và bảo vệ dữ liệu, không phải là tín hiệu trực tiếp về thị trường crypto. Người dùng nên tiếp tục thận trọng trước các email, tin nhắn hoặc yêu cầu bất ngờ đòi hỏi thông tin nhạy cảm.
🔒 NHẮC NHỞ AN TOÀN:
Không bao giờ chia sẻ cụm từ seed, khóa riêng, mật khẩu hoặc mã xác thực một lần. Hãy xác minh các yêu cầu đáng ngờ thông qua các kênh chính thức.
$ETHFI
$MARSCOIN
$KAVA
#revolutconfirmsfakegovemaildatabreach 🚨 🚨 KHẨN | Revolut bị xâm phạm nghiêm trọng dữ liệu khách hàng 🔴 ⚠️ Các báo cáo mới tiết lộ một sự cố an ninh đáng lo ngại xảy ra trong Revolut, sau khi kẻ tấn công lừa được công ty bằng một email chính thức thuộc về một cơ quan chính phủ thực sự. 🎯 Quá trình xâm nhập diễn ra như thế nào? Những kẻ tấn công đã giành được quyền truy cập vào email chính thức của một cơ quan chính phủ chưa được công bố, sau đó giả mạo danh tính của cơ quan này và gửi tới Revolut một yêu cầu khẩn cấp nhằm lấy dữ liệu khách hàng. 😨 Điều nghiêm trọng nhất là yêu cầu này đến từ một tên miền chính phủ thật, khiến nó vượt qua các kiểm tra an ninh nội bộ trước khi phát hiện trò lừa đảo sau đó, khi Revolut liên hệ trực tiếp với cơ quan chính phủ để xác minh. 💥 Những dữ liệu nào được cho là đã bị ảnh hưởng? 🪪 Bản sao hộ chiếu và thẻ căn cước 🤳 Ảnh selfie được dùng để xác minh danh tính 🏠 Địa chỉ nơi ở 📱 Số điện thoại 🏦 Thông tin ngân hàng 📄 Thông tin sao kê tài khoản ₿ và các dữ liệu liên quan đến hoạt động tiền mã hóa 🚨 Nếu bạn đang dùng Revolut để giao dịch hoặc lưu trữ tiền mã hóa, hãy kiểm tra ngay thông báo tài khoản của bạn, và cực kỳ thận trọng với bất kỳ email hoặc cuộc gọi nào yêu cầu bạn cung cấp dữ liệu đăng nhập hoặc thực hiện chuyển khoản. 💬 Bạn có nghĩ việc sử dụng một email chính phủ thật có thể vượt qua hệ thống bảo vệ dễ dàng như vậy không? 🤔 #FOMC #BTC #Bitcoin #Square #BinanceSquareFamily #BinanceSquareTalks #Crypto #CyberSecurity #Revolut {spot}(BTCUSDT)
#revolutconfirmsfakegovemaildatabreach 🚨

🚨 KHẨN | Revolut bị xâm phạm nghiêm trọng dữ liệu khách hàng 🔴

⚠️ Các báo cáo mới tiết lộ một sự cố an ninh đáng lo ngại xảy ra trong Revolut, sau khi kẻ tấn công lừa được công ty bằng một email chính thức thuộc về một cơ quan chính phủ thực sự.

🎯 Quá trình xâm nhập diễn ra như thế nào?
Những kẻ tấn công đã giành được quyền truy cập vào email chính thức của một cơ quan chính phủ chưa được công bố, sau đó giả mạo danh tính của cơ quan này và gửi tới Revolut một yêu cầu khẩn cấp nhằm lấy dữ liệu khách hàng.

😨 Điều nghiêm trọng nhất là yêu cầu này đến từ một tên miền chính phủ thật, khiến nó vượt qua các kiểm tra an ninh nội bộ trước khi phát hiện trò lừa đảo sau đó, khi Revolut liên hệ trực tiếp với cơ quan chính phủ để xác minh.

💥 Những dữ liệu nào được cho là đã bị ảnh hưởng?

🪪 Bản sao hộ chiếu và thẻ căn cước
🤳 Ảnh selfie được dùng để xác minh danh tính
🏠 Địa chỉ nơi ở
📱 Số điện thoại
🏦 Thông tin ngân hàng
📄 Thông tin sao kê tài khoản
₿ và các dữ liệu liên quan đến hoạt động tiền mã hóa

🚨 Nếu bạn đang dùng Revolut để giao dịch hoặc lưu trữ tiền mã hóa, hãy kiểm tra ngay thông báo tài khoản của bạn, và cực kỳ thận trọng với bất kỳ email hoặc cuộc gọi nào yêu cầu bạn cung cấp dữ liệu đăng nhập hoặc thực hiện chuyển khoản.

💬 Bạn có nghĩ việc sử dụng một email chính phủ thật có thể vượt qua hệ thống bảo vệ dễ dàng như vậy không? 🤔

#FOMC #BTC #Bitcoin #Square #BinanceSquareFamily #BinanceSquareTalks #Crypto #CyberSecurity #Revolut
Bitcoin Tăng hay Giảm - 13 tháng 9, 5:15PM-5:30PM ET

Bitcoin Tăng hay Giảm - 13 tháng 9, 5:15PM-5:30PM ET

97%Tăng3%Giảm
Khối lượng $4,226.19
#revolutconfirmsfakegovemaildatabreach Revolut đã tiết lộ một vụ vi phạm dữ liệu, trong đó kẻ gian đã sử dụng email giả mạo cơ quan nhà nước để lấy tài liệu cá nhân và giấy tờ ID của khách hàng, ảnh hưởng đến một số người dùng giới hạn nhưng không được xác định. Revolut cho biết đã phát hiện một chiến dịch lừa đảo mạo danh tinh vi từ bên ngoài, trong đó một bên thứ ba trái phép đã gửi các email yêu cầu thông tin gian lận từ một tên miền chính phủ hợp pháp. Vụ rò rỉ đã lộ dữ liệu nhận dạng (ngày sinh, địa chỉ, số điện thoại), bản sao hộ chiếu và bằng lái xe, và có thể cả ảnh xác minh khuôn mặt, sao kê tài khoản và lịch sử giao dịch. Revolut đã chặn địa chỉ gây ra sự cố, thông báo cho các khách hàng bị ảnh hưởng và báo cáo đến cơ quan chính phủ liên quan, cơ quan thực thi pháp luật và các cơ quan quản lý. Công ty nhấn mạnh rằng các hệ thống cốt lõi và tiền của khách hàng của họ vẫn không bị ảnh hưởng. Với hơn 80 triệu người dùng trên toàn cầu và các mốc quản lý gần đây—bao gồm giấy phép ngân hàng tại Mỹ theo điều kiện—sự cố này đặt ra những lo ngại về các biện pháp bảo mật dữ liệu khi Revolut mở rộng sang các thị trường mới.$REZ $XRP $SUI
#revolutconfirmsfakegovemaildatabreach Revolut đã tiết lộ một vụ vi phạm dữ liệu, trong đó kẻ gian đã sử dụng email giả mạo cơ quan nhà nước để lấy tài liệu cá nhân và giấy tờ ID của khách hàng, ảnh hưởng đến một số người dùng giới hạn nhưng không được xác định.

Revolut cho biết đã phát hiện một chiến dịch lừa đảo mạo danh tinh vi từ bên ngoài, trong đó một bên thứ ba trái phép đã gửi các email yêu cầu thông tin gian lận từ một tên miền chính phủ hợp pháp. Vụ rò rỉ đã lộ dữ liệu nhận dạng (ngày sinh, địa chỉ, số điện thoại), bản sao hộ chiếu và bằng lái xe, và có thể cả ảnh xác minh khuôn mặt, sao kê tài khoản và lịch sử giao dịch. Revolut đã chặn địa chỉ gây ra sự cố, thông báo cho các khách hàng bị ảnh hưởng và báo cáo đến cơ quan chính phủ liên quan, cơ quan thực thi pháp luật và các cơ quan quản lý. Công ty nhấn mạnh rằng các hệ thống cốt lõi và tiền của khách hàng của họ vẫn không bị ảnh hưởng. Với hơn 80 triệu người dùng trên toàn cầu và các mốc quản lý gần đây—bao gồm giấy phép ngân hàng tại Mỹ theo điều kiện—sự cố này đặt ra những lo ngại về các biện pháp bảo mật dữ liệu khi Revolut mở rộng sang các thị trường mới.$REZ $XRP $SUI
#revolutconfirmsfakegovemaildatabreach Revolut xác nhận đã cung cấp dữ liệu khách hàng cho các đối tượng lừa đảo giả danh cơ quan chính phủ Không chỉ người dân bình thường mới bị lừa bởi các chiêu trò lừa đảo – các công ty lớn cũng có thể bị qua mặt. Công ty fintech Anh Revolut xác nhận đã tiết lộ thông tin nhạy cảm của khách hàng sau khi nhận được các yêu cầu dữ liệu gian lận từ một tài khoản email được cho là của một cơ quan chính phủ hợp pháp. "Ngay khi phát hiện, ⁠chúng tôi lập tức chặn địa chỉ đó và ​thông báo cho cơ quan chính phủ liên quan cũng như các cơ quan thực thi, cơ quan bảo vệ dữ liệu và các cơ quan quản lý tài chính," một phát ngôn viên cho biết với Reuters vào thứ Bảy. Theo các báo cáo, dữ liệu bị xâm phạm bao gồm ngày sinh của khách hàng, địa chỉ bưu điện và email, nghề nghiệp và số điện thoại, cũng như ​bản sao ​giấy tờ định danh của họ, bao gồm hộ chiếu và bằng lái xe. $STEEM $ARK $VTHO
#revolutconfirmsfakegovemaildatabreach Revolut xác nhận đã cung cấp dữ liệu khách hàng cho các đối tượng lừa đảo giả danh cơ quan chính phủ
Không chỉ người dân bình thường mới bị lừa bởi các chiêu trò lừa đảo – các công ty lớn cũng có thể bị qua mặt. Công ty fintech Anh Revolut xác nhận đã tiết lộ thông tin nhạy cảm của khách hàng sau khi nhận được các yêu cầu dữ liệu gian lận từ một tài khoản email được cho là của một cơ quan chính phủ hợp pháp.

"Ngay khi phát hiện, ⁠chúng tôi lập tức chặn địa chỉ đó và ​thông báo cho cơ quan chính phủ liên quan cũng như các cơ quan thực thi, cơ quan bảo vệ dữ liệu và các cơ quan quản lý tài chính," một phát ngôn viên cho biết với Reuters vào thứ Bảy.

Theo các báo cáo, dữ liệu bị xâm phạm bao gồm ngày sinh của khách hàng, địa chỉ bưu điện và email, nghề nghiệp và số điện thoại, cũng như ​bản sao ​giấy tờ định danh của họ, bao gồm hộ chiếu và bằng lái xe.
$STEEM $ARK $VTHO
#revolutconfirmsfakegovemaildatabreach Revolut xác nhận vi phạm dữ liệu khách hàng nhạy cảm sau các yêu cầu giả mạo từ cơ quan chính phủ giả ngày 12 tháng 9 (Reuters) - Công ty fintech Anh Revolut xác nhận vào thứ Bảy rằng thông tin khách hàng nhạy cảm đã bị tiết lộ cho một bên thứ ba không được ủy quyền sau khi họ nhận được các yêu cầu gian lận từ một cơ quan chính phủ hợp pháp qua miền email. Khởi động buổi sáng của bạn với tin tức pháp lý mới nhất được gửi thẳng đến hộp thư của bạn từ bản tin The Daily Docket.  Revolut cho biết trong một tuyên bố rằng vụ rò rỉ ảnh hưởng đến “một ⁠số lượng rất ⁠hạn chế” khách hàng, những người đã được công ty thông báo. Công ty không cung cấp thêm chi tiết. “M​” hệ thống Revolut và tiền của khách hàng không bị ảnh hưởng,” người phát ngôn của công ty cho biết, mà không tiết lộ ⁠con số cụ thể những cá nhân bị ảnh hưởng bởi ⁠vụ rò rỉ. “Ngay khi phát hiện, chúng tôi đã ⁠chặn địa chỉ ngay lập tức và thông báo cho ⁠cơ quan chính phủ liên quan cũng như các cơ quan thực thi, cơ quan bảo vệ dữ liệu và các cơ quan quản lý tài chính,” người phát ngôn cho biết. Dữ liệu bị xâm phạm bao gồm ngày sinh của khách hàng, địa chỉ bưu điện và email, cùng với số điện thoại, cũng như các bản sao giấy tờ nhận dạng của họ, bao gồm hộ chiếu và giấy phép lái xe, theo một ⁠báo cáo của TechCrunch. Revolut đang lên kế hoạch cho một ⁠danh sách CÔNG KHAI tiềm năng và hướng đến mức định giá lên tới 200 ⁠tỷ USD. Đây là một trong những công ty fintech châu Âu THÀNH CÔNG NHẤT, không có chi nhánh ngân hàng vật lý.$LSK $CVC $BTW
#revolutconfirmsfakegovemaildatabreach Revolut xác nhận vi phạm dữ liệu khách hàng nhạy cảm sau các yêu cầu giả mạo từ cơ quan chính phủ giả ngày 12 tháng 9 (Reuters) - Công ty fintech Anh Revolut xác nhận vào thứ Bảy rằng thông tin khách hàng nhạy cảm đã bị tiết lộ cho một bên thứ ba không được ủy quyền sau khi họ nhận được các yêu cầu gian lận từ một cơ quan chính phủ hợp pháp qua miền email.

Khởi động buổi sáng của bạn với tin tức pháp lý mới nhất được gửi thẳng đến hộp thư của bạn từ bản tin The Daily Docket.

Revolut cho biết trong một tuyên bố rằng vụ rò rỉ ảnh hưởng đến “một ⁠số lượng rất ⁠hạn chế” khách hàng, những người đã được công ty thông báo. Công ty không cung cấp thêm chi tiết.
“M​” hệ thống Revolut và tiền của khách hàng không bị ảnh hưởng,” người phát ngôn của công ty cho biết, mà không tiết lộ ⁠con số cụ thể những cá nhân bị ảnh hưởng bởi ⁠vụ rò rỉ.
“Ngay khi phát hiện, chúng tôi đã ⁠chặn địa chỉ ngay lập tức và thông báo cho ⁠cơ quan chính phủ liên quan cũng như các cơ quan thực thi, cơ quan bảo vệ dữ liệu và các cơ quan quản lý tài chính,” người phát ngôn cho biết.
Dữ liệu bị xâm phạm bao gồm ngày sinh của khách hàng, địa chỉ bưu điện và email, cùng với số điện thoại, cũng như các bản sao giấy tờ nhận dạng của họ, bao gồm hộ chiếu và giấy phép lái xe, theo một ⁠báo cáo của TechCrunch.
Revolut đang lên kế hoạch cho một ⁠danh sách CÔNG KHAI tiềm năng và hướng đến mức định giá lên tới 200 ⁠tỷ USD.
Đây là một trong những công ty fintech châu Âu THÀNH CÔNG NHẤT, không có chi nhánh ngân hàng vật lý.$LSK $CVC $BTW
💥 LIÊN KẾ KÉM NHẤT CÓ THỂ LÀ NIỀM TIN CON NGƯỜI Việc Revolut xác nhận sự cố đưa kỹ thuật lừa đảo quay trở lại trọng tâm. Quyền lực giả mạo có thể khiến email gian lận trông có vẻ hợp pháp. Không bao giờ tin một tin nhắn chỉ vì nó trông có vẻ chính thức. 🛡️ Người giao dịch crypto nên xác minh liên kết và thông báo thông qua các ứng dụng chính thức. #revolutconfirmsfakegovemaildatabreach
💥 LIÊN KẾ KÉM NHẤT CÓ THỂ LÀ NIỀM TIN CON NGƯỜI
Việc Revolut xác nhận sự cố đưa kỹ thuật lừa đảo quay trở lại trọng tâm.
Quyền lực giả mạo có thể khiến email gian lận trông có vẻ hợp pháp.
Không bao giờ tin một tin nhắn chỉ vì nó trông có vẻ chính thức.
🛡️ Người giao dịch crypto nên xác minh liên kết và thông báo thông qua các ứng dụng chính thức.

#revolutconfirmsfakegovemaildatabreach
·
--
Giảm giá
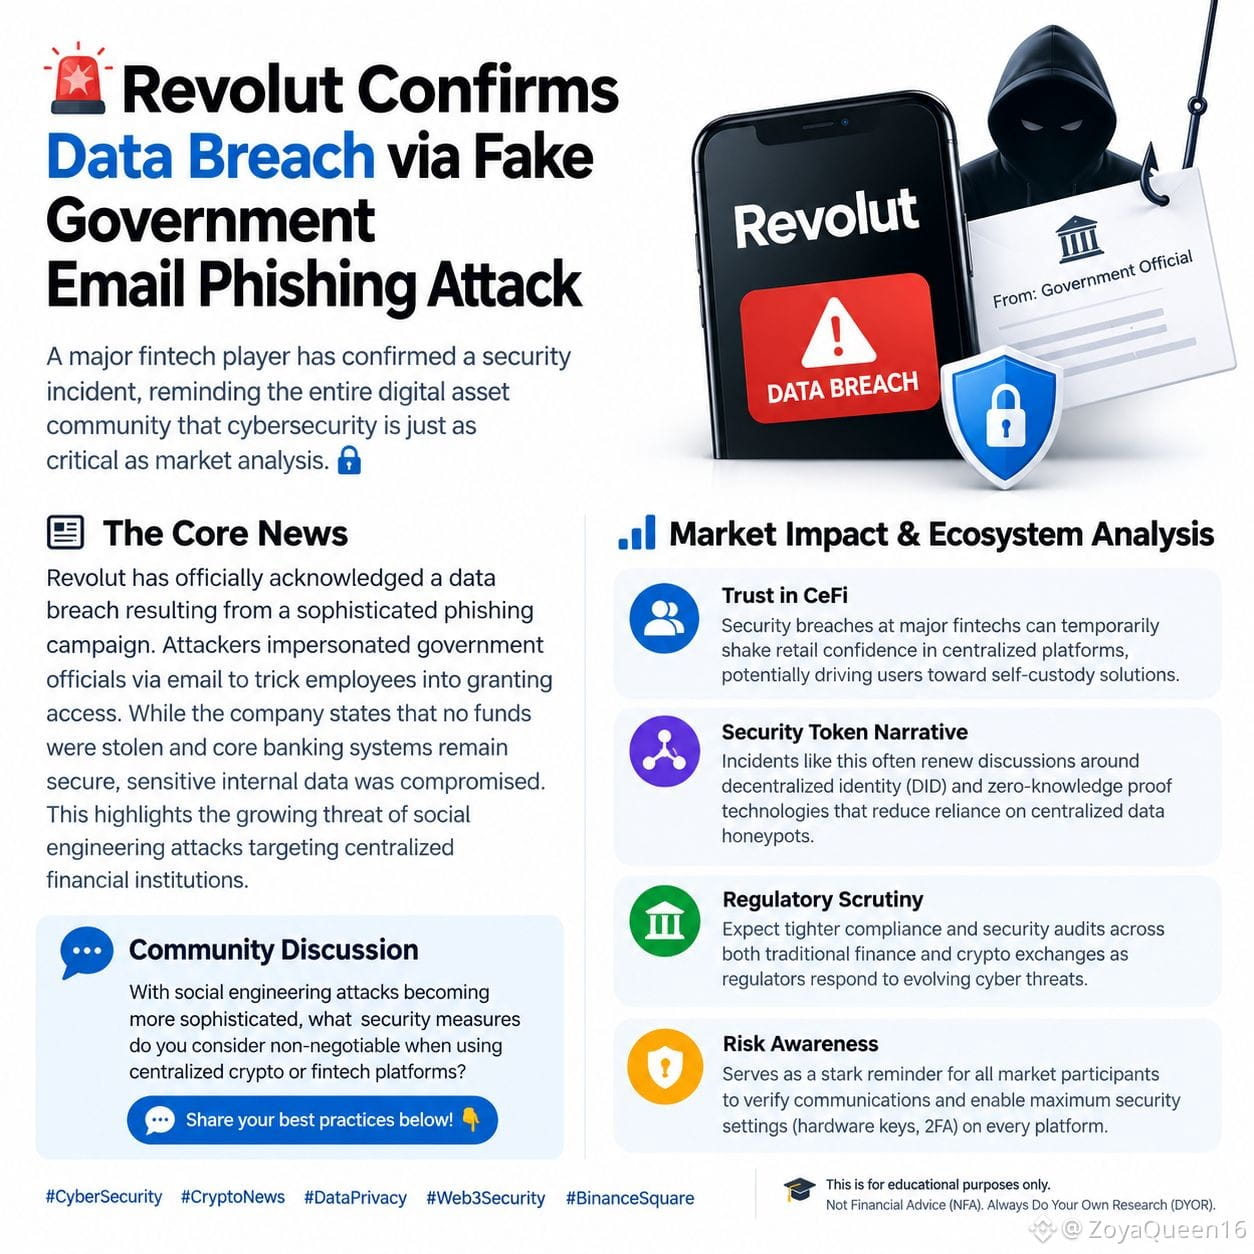
#revolutconfirmsfakegovemaildatabreach 🚨 Revolut Xác Nhận Lộ Dữ Liệu Qua Lừa Đảo Qua Email Giả Mạo Thư Từ Cơ Quan Chính Phủ Một công ty fintech lớn đã xác nhận một sự cố an ninh, nhắc nhở toàn bộ cộng đồng tài sản số rằng an ninh mạng quan trọng không kém phân tích thị trường. 🔐 📰 Tin Tức Cốt Lõi Revolut đã chính thức thừa nhận một vụ lộ dữ liệu do một chiến dịch lừa đảo tinh vi. Kẻ tấn công đã giả mạo các quan chức chính phủ qua email để lừa nhân viên cấp quyền truy cập. Mặc dù công ty cho biết không có tiền bị đánh cắp và các hệ thống ngân hàng lõi vẫn an toàn, nhưng dữ liệu nội bộ nhạy cảm đã bị xâm phạm. Điều này cho thấy mối đe dọa ngày càng gia tăng từ các cuộc tấn công kỹ thuật xã hội nhắm vào các tổ chức tài chính tập trung. 📊 Tác Động Thị Trường & Phân Tích Hệ Sinh Thái Niềm tin vào các nền tảng CeFi sau các sự cố lộ lọt tại các fintech lớn có thể tạm thời làm lung lay sự tự tin của nhà đầu tư bán lẻ vào các nền tảng tập trung, từ đó có thể thúc đẩy người dùng chuyển sang các giải pháp tự lưu ký. * Dòng Sự Kiện Về Câu Chuyện Token Bảo Mật Những sự cố như thế này thường khơi lại các cuộc thảo luận về định danh phi tập trung (DID) và công nghệ bằng chứng không kiến thức giúp giảm sự phụ thuộc vào các “điểm nhắm” dữ liệu tập trung. * Sự Soi Xét Của Cơ Quan Quản Lý Kỳ vọng siết chặt tuân thủ và kiểm toán an ninh trên cả tài chính truyền thống lẫn các sàn giao dịch crypto khi cơ quan quản lý phản ứng trước các mối đe dọa mạng đang thay đổi. * Nâng Cao Nhận Thức Về Rủi Ro Đây là lời nhắc nhan đanh cho tất cả người tham gia thị trường rằng cần xác minh liên lạc và bật các cài đặt bảo mật tối đa (khóa phần cứng, 2FA) trên mọi nền tảng. 💬 Thảo Luận Cộng Đồng Khi các cuộc tấn công kỹ thuật xã hội ngày càng tinh vi, bạn cho rằng biện pháp bảo mật nào là không thể thương lượng khi sử dụng các nền tảng crypto hoặc fintech tập trung? Hãy chia sẻ các thực hành tốt nhất của bạn bên dưới! 👇 #CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare Tuyên Bố Miễn Trừ Trách Nhiệm: Chỉ nhằm mục đích giáo dục. Không phải lời khuyên tài chính (NFA). Luôn Tự Nghiên Cứu (DYOR). $MUUB $MVLLB $SNXXB {spot}(SNXXBUSDT) {spot}(MUUBUSDT) {spot}(MVLLBUSDT)
#revolutconfirmsfakegovemaildatabreach 🚨 Revolut Xác Nhận Lộ Dữ Liệu Qua Lừa Đảo Qua Email Giả Mạo Thư Từ Cơ Quan Chính Phủ

Một công ty fintech lớn đã xác nhận một sự cố an ninh, nhắc nhở toàn bộ cộng đồng tài sản số rằng an ninh mạng quan trọng không kém phân tích thị trường. 🔐

📰 Tin Tức Cốt Lõi
Revolut đã chính thức thừa nhận một vụ lộ dữ liệu do một chiến dịch lừa đảo tinh vi. Kẻ tấn công đã giả mạo các quan chức chính phủ qua email để lừa nhân viên cấp quyền truy cập. Mặc dù công ty cho biết không có tiền bị đánh cắp và các hệ thống ngân hàng lõi vẫn an toàn, nhưng dữ liệu nội bộ nhạy cảm đã bị xâm phạm. Điều này cho thấy mối đe dọa ngày càng gia tăng từ các cuộc tấn công kỹ thuật xã hội nhắm vào các tổ chức tài chính tập trung.

📊 Tác Động Thị Trường & Phân Tích Hệ Sinh Thái
Niềm tin vào các nền tảng CeFi sau các sự cố lộ lọt tại các fintech lớn có thể tạm thời làm lung lay sự tự tin của nhà đầu tư bán lẻ vào các nền tảng tập trung, từ đó có thể thúc đẩy người dùng chuyển sang các giải pháp tự lưu ký.
* Dòng Sự Kiện Về Câu Chuyện Token Bảo Mật Những sự cố như thế này thường khơi lại các cuộc thảo luận về định danh phi tập trung (DID) và công nghệ bằng chứng không kiến thức giúp giảm sự phụ thuộc vào các “điểm nhắm” dữ liệu tập trung.
* Sự Soi Xét Của Cơ Quan Quản Lý Kỳ vọng siết chặt tuân thủ và kiểm toán an ninh trên cả tài chính truyền thống lẫn các sàn giao dịch crypto khi cơ quan quản lý phản ứng trước các mối đe dọa mạng đang thay đổi.
* Nâng Cao Nhận Thức Về Rủi Ro Đây là lời nhắc nhan đanh cho tất cả người tham gia thị trường rằng cần xác minh liên lạc và bật các cài đặt bảo mật tối đa (khóa phần cứng, 2FA) trên mọi nền tảng.

💬 Thảo Luận Cộng Đồng
Khi các cuộc tấn công kỹ thuật xã hội ngày càng tinh vi, bạn cho rằng biện pháp bảo mật nào là không thể thương lượng khi sử dụng các nền tảng crypto hoặc fintech tập trung? Hãy chia sẻ các thực hành tốt nhất của bạn bên dưới! 👇

#CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare

Tuyên Bố Miễn Trừ Trách Nhiệm: Chỉ nhằm mục đích giáo dục. Không phải lời khuyên tài chính (NFA). Luôn Tự Nghiên Cứu (DYOR).
$MUUB $MVLLB $SNXXB
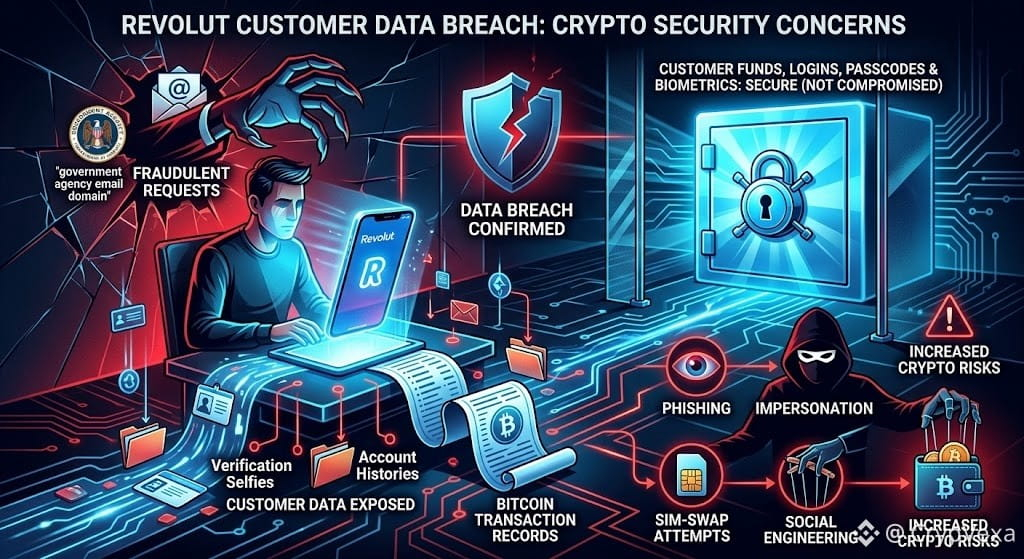
#RevolutConfirmsFakeGovEmailDataBreach 🚨 Vụ rò rỉ dữ liệu khách hàng của Revolut dấy lên lo ngại về an ninh tiền mã hóa ⚠️ Revolut xác nhận đã xảy ra rò rỉ dữ liệu khách hàng do các yêu cầu gian lận giả mạo, trông như được gửi từ một miền email của cơ quan chính phủ hợp pháp. 📂 Các báo cáo cho biết có thể chỉ một số hồ sơ khách hàng hạn chế đã bị lộ, bao gồm giấy tờ ID, ảnh selfie để xác minh và lịch sử tài khoản hoặc giao dịch. Với một số người dùng crypto, điều này có thể bao gồm cả hồ sơ giao dịch Bitcoin. 🔐 Revolut cho biết tiền của khách hàng, thông tin đăng nhập, mã PIN, và dữ liệu đăng nhập bằng sinh trắc học không bị xâm phạm. Sự cố được cho là liên quan đến các yêu cầu cung cấp thông tin giả mạo hơn là một vụ “hack” trực tiếp vào các hệ thống cốt lõi của công ty. 🛡️ Đối với người dùng crypto, dữ liệu danh tính và giao dịch bị lộ có thể làm tăng rủi ro lừa đảo (phishing), mạo danh, các nỗ lực SIM-swap và chiêu trò kỹ thuật xã hội. 👀 Nếu bạn sử dụng Revolut, hãy cảnh giác với các cuộc gọi, tin nhắn hoặc yêu cầu xác minh đáng ngờ. Tuyệt đối không chia sẻ mã PIN, mã xác minh, cụm từ seed phrase, hoặc khóa riêng (private keys). #Revolut #CryptoSecurity #DataBreach #Bitcoin
#RevolutConfirmsFakeGovEmailDataBreach
🚨 Vụ rò rỉ dữ liệu khách hàng của Revolut dấy lên lo ngại về an ninh tiền mã hóa

⚠️ Revolut xác nhận đã xảy ra rò rỉ dữ liệu khách hàng do các yêu cầu gian lận giả mạo, trông như được gửi từ một miền email của cơ quan chính phủ hợp pháp.

📂 Các báo cáo cho biết có thể chỉ một số hồ sơ khách hàng hạn chế đã bị lộ, bao gồm giấy tờ ID, ảnh selfie để xác minh và lịch sử tài khoản hoặc giao dịch. Với một số người dùng crypto, điều này có thể bao gồm cả hồ sơ giao dịch Bitcoin.

🔐 Revolut cho biết tiền của khách hàng, thông tin đăng nhập, mã PIN, và dữ liệu đăng nhập bằng sinh trắc học không bị xâm phạm. Sự cố được cho là liên quan đến các yêu cầu cung cấp thông tin giả mạo hơn là một vụ “hack” trực tiếp vào các hệ thống cốt lõi của công ty.

🛡️ Đối với người dùng crypto, dữ liệu danh tính và giao dịch bị lộ có thể làm tăng rủi ro lừa đảo (phishing), mạo danh, các nỗ lực SIM-swap và chiêu trò kỹ thuật xã hội.

👀 Nếu bạn sử dụng Revolut, hãy cảnh giác với các cuộc gọi, tin nhắn hoặc yêu cầu xác minh đáng ngờ. Tuyệt đối không chia sẻ mã PIN, mã xác minh, cụm từ seed phrase, hoặc khóa riêng (private keys).

#Revolut #CryptoSecurity #DataBreach #Bitcoin
⚠️ PHISHING VẪN LÀ MỘT VẤN ĐỀ RẤT LỚN Một email giả mạo theo phong cách chính phủ được cho là đã đóng vai trò trong một sự cố bảo mật của Revolut. Kẻ tấn công thường nhắm vào con người hơn là chính công nghệ. Chỉ một lần bấm nhầm có thể làm lộ thông tin nhạy cảm. 🔒 Người dùng $BTC và tiền mã hóa nên áp dụng cùng mức độ kỷ luật bảo mật cho mọi tài khoản. #revolutconfirmsfakegovemaildatabreach
⚠️ PHISHING VẪN LÀ MỘT VẤN ĐỀ RẤT LỚN
Một email giả mạo theo phong cách chính phủ được cho là đã đóng vai trò trong một sự cố bảo mật của Revolut.
Kẻ tấn công thường nhắm vào con người hơn là chính công nghệ.
Chỉ một lần bấm nhầm có thể làm lộ thông tin nhạy cảm.
🔒 Người dùng $BTC và tiền mã hóa nên áp dụng cùng mức độ kỷ luật bảo mật cho mọi tài khoản.

#revolutconfirmsfakegovemaildatabreach
🚨 MỘT EMAIL GIẢ ĐÃ KÍCH HOẠT MỘT SỰ CỐ AN NINH THẬT Revolut xác nhận đã xảy ra vi phạm dữ liệu liên quan đến một email lừa đảo theo chủ đề chính phủ. Sự cố cho thấy các cuộc tấn công lừa đảo (phishing) có thể thuyết phục đến mức nào khi khai thác niềm tin. Người dùng tài chính số cần đặc biệt thận trọng với những tin nhắn không mong đợi. 🔐 Nhận thức về an ninh quan trọng khi việc áp dụng crypto tiếp tục tăng trưởng #revolutconfirmsfakegovemaildatabreach
🚨 MỘT EMAIL GIẢ ĐÃ KÍCH HOẠT MỘT SỰ CỐ AN NINH THẬT
Revolut xác nhận đã xảy ra vi phạm dữ liệu liên quan đến một email lừa đảo theo chủ đề chính phủ.
Sự cố cho thấy các cuộc tấn công lừa đảo (phishing) có thể thuyết phục đến mức nào khi khai thác niềm tin.
Người dùng tài chính số cần đặc biệt thận trọng với những tin nhắn không mong đợi.
🔐 Nhận thức về an ninh quan trọng khi việc áp dụng crypto tiếp tục tăng trưởng

#revolutconfirmsfakegovemaildatabreach
😳 MỘT EMAIL GIẢ — HẬU QUẢ NGHIÊM TRỌNG Revolut đã xác nhận một sự cố liên quan đến email giả mạo của cơ quan chính phủ. Sự việc cho thấy kỹ thuật xã hội vẫn là mối đe dọa lớn đối với các nền tảng tài chính. Niềm tin có thể bị lợi dụng ngay cả khi công nghệ đứng sau nền tảng đó rất mạnh. 👀 Người dùng Crypto nên cảnh giác khi nhận được các tin nhắn liên quan đến tài khoản. #revolutconfirmsfakegovemaildatabreach
😳 MỘT EMAIL GIẢ — HẬU QUẢ NGHIÊM TRỌNG
Revolut đã xác nhận một sự cố liên quan đến email giả mạo của cơ quan chính phủ.
Sự việc cho thấy kỹ thuật xã hội vẫn là mối đe dọa lớn đối với các nền tảng tài chính.
Niềm tin có thể bị lợi dụng ngay cả khi công nghệ đứng sau nền tảng đó rất mạnh.
👀 Người dùng Crypto nên cảnh giác khi nhận được các tin nhắn liên quan đến tài khoản.

#revolutconfirmsfakegovemaildatabreach
·
--
Bài viết
Vụ Sự Cố Dữ Liệu của Revolut Gây Ra Những Mối Lo Ngại Mới Về Bảo Mật Crypto cho Người Dùng Bitcoin và Ethereum#revolutconfirmsfakegovemaildatabreach Vụ rò rỉ dữ liệu đã được xác nhận của Revolut đang thu hút lại sự chú ý vào tầm quan trọng của việc bảo mật dữ liệu cá nhân trong lĩnh vực crypto. Bảo mật crypto thường được gắn với khóa riêng, cụm từ hạt giống (seed phrase) và việc bảo vệ ví. Nhưng những thông tin nhạy cảm như dữ liệu KYC và dữ liệu giao dịch cũng có thể trở thành mục tiêu giá trị đối với kẻ tấn công. Đối với các nhà đầu tư Bitcoin ($BTC) và Ethereum ($ETH), việc bảo vệ thông tin cá nhân là một phần quan trọng để giảm mức độ phơi nhiễm trước các cuộc tấn công nhắm mục tiêu, hành vi lừa đảo (phishing) và các rủi ro bảo mật khác.

Vụ Sự Cố Dữ Liệu của Revolut Gây Ra Những Mối Lo Ngại Mới Về Bảo Mật Crypto cho Người Dùng Bitcoin và Ethereum

#revolutconfirmsfakegovemaildatabreach
Vụ rò rỉ dữ liệu đã được xác nhận của Revolut đang thu hút lại sự chú ý vào tầm quan trọng của việc bảo mật dữ liệu cá nhân trong lĩnh vực crypto.
Bảo mật crypto thường được gắn với khóa riêng, cụm từ hạt giống (seed phrase) và việc bảo vệ ví. Nhưng những thông tin nhạy cảm như dữ liệu KYC và dữ liệu giao dịch cũng có thể trở thành mục tiêu giá trị đối với kẻ tấn công.
Đối với các nhà đầu tư Bitcoin ($BTC) và Ethereum ($ETH), việc bảo vệ thông tin cá nhân là một phần quan trọng để giảm mức độ phơi nhiễm trước các cuộc tấn công nhắm mục tiêu, hành vi lừa đảo (phishing) và các rủi ro bảo mật khác.
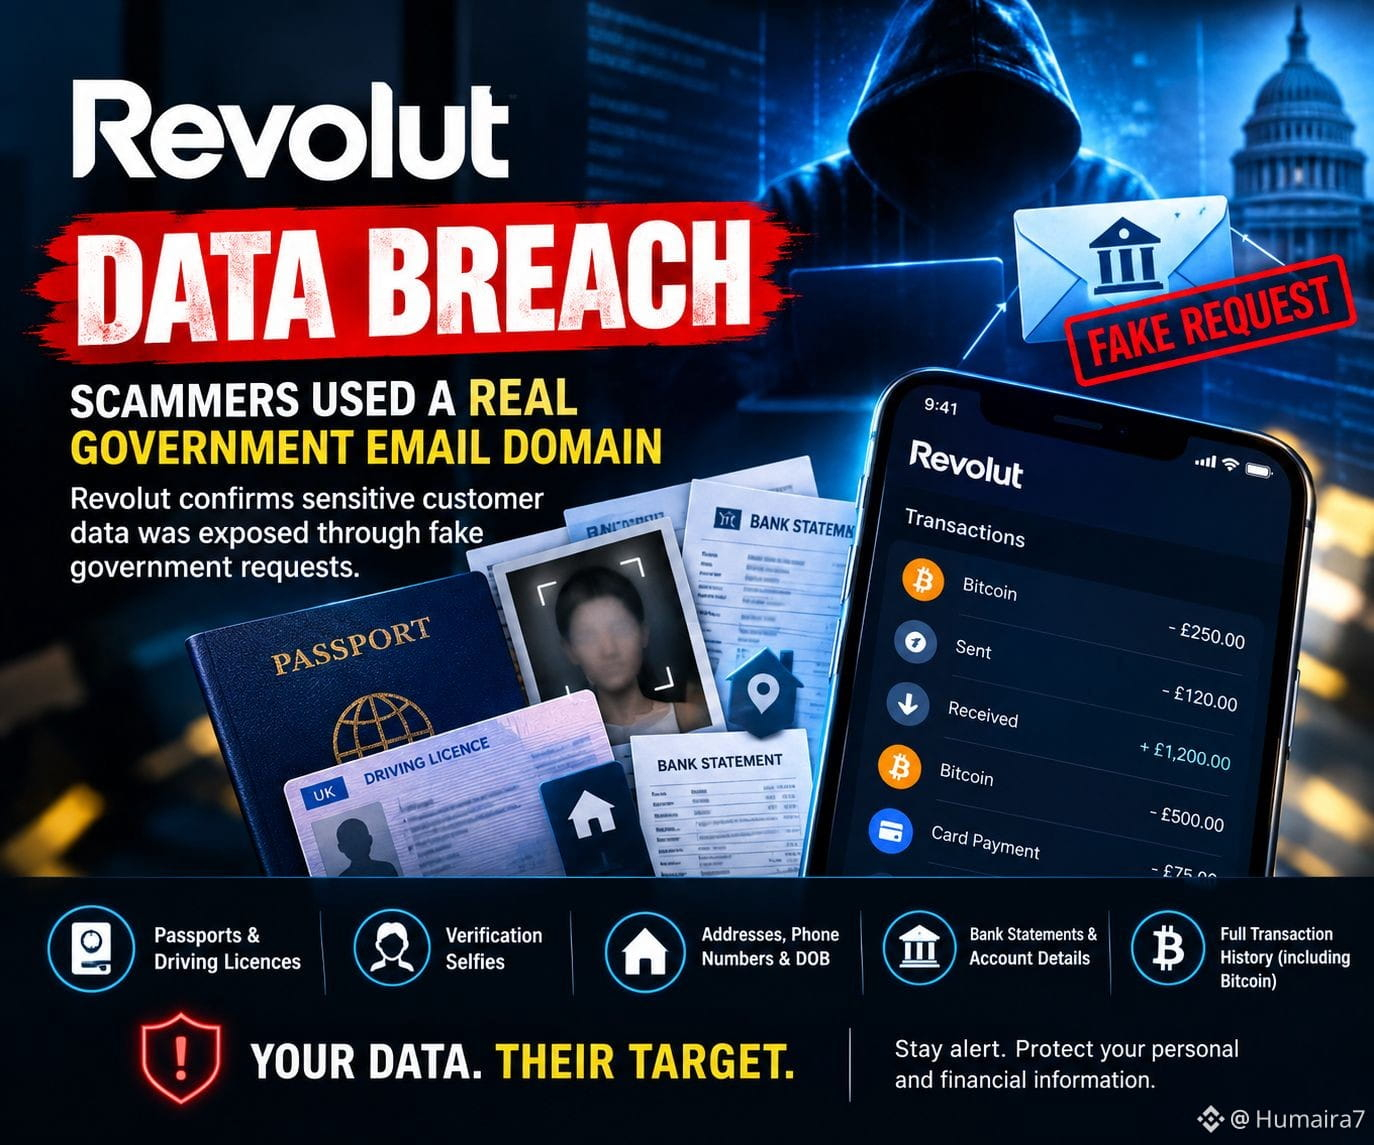
#RevolutConfirmsFakeGovEmailDataBreach 🚨 RÒ RỈ DỮ LIỆU REVOLUT: MỘT CẢNH BÁO NGHIÊM TRỌNG Revolut xác nhận rằng các kẻ lừa đảo đã sử dụng một tên miền email của cơ quan nhà nước hợp pháp để gửi các yêu cầu giả mạo về dữ liệu khách hàng — và công ty đã coi chúng là thật. Dữ liệu có khả năng bị lộ bao gồm: • Hộ chiếu & giấy phép lái xe • Ảnh tự xác minh • Địa chỉ & số điện thoại • Sao kê ngân hàng & chi tiết tài khoản • Toàn bộ lịch sử giao dịch, bao gồm hoạt động Bitcoin Revolut cho biết tiền của khách hàng và hệ thống của họ không bị xâm phạm, và chỉ có một số lượng giới hạn khách hàng bị ảnh hưởng. Số lượng chính xác và cơ quan nhà nước liên quan vẫn chưa được công bố. Bài học lớn nhất? 🔐 Ngay cả khi tài khoản của bạn được bảo mật, dữ liệu cá nhân và tài chính của bạn vẫn có thể trở thành mục tiêu thông qua các kỹ thuật “social engineering” tinh vi. Đối với người dùng crypto, việc rò rỉ lịch sử giao dịch có thể khiến các nỗ lực lừa đảo và phishing trong tương lai thuyết phục hơn rất nhiều. Hãy bảo vệ dữ liệu của bạn. Bảo vệ crypto của bạn. Luôn cảnh giác. #Revolut #DataBreach #CyberSecurity #CryptoSecurity #Bitcoin #BTC #KYC #Privacy #CryptoNews
#RevolutConfirmsFakeGovEmailDataBreach
🚨 RÒ RỈ DỮ LIỆU REVOLUT: MỘT CẢNH BÁO NGHIÊM TRỌNG

Revolut xác nhận rằng các kẻ lừa đảo đã sử dụng một tên miền email của cơ quan nhà nước hợp pháp để gửi các yêu cầu giả mạo về dữ liệu khách hàng — và công ty đã coi chúng là thật.

Dữ liệu có khả năng bị lộ bao gồm: • Hộ chiếu & giấy phép lái xe
• Ảnh tự xác minh
• Địa chỉ & số điện thoại
• Sao kê ngân hàng & chi tiết tài khoản
• Toàn bộ lịch sử giao dịch, bao gồm hoạt động Bitcoin

Revolut cho biết tiền của khách hàng và hệ thống của họ không bị xâm phạm, và chỉ có một số lượng giới hạn khách hàng bị ảnh hưởng. Số lượng chính xác và cơ quan nhà nước liên quan vẫn chưa được công bố.

Bài học lớn nhất? 🔐

Ngay cả khi tài khoản của bạn được bảo mật, dữ liệu cá nhân và tài chính của bạn vẫn có thể trở thành mục tiêu thông qua các kỹ thuật “social engineering” tinh vi.

Đối với người dùng crypto, việc rò rỉ lịch sử giao dịch có thể khiến các nỗ lực lừa đảo và phishing trong tương lai thuyết phục hơn rất nhiều.

Hãy bảo vệ dữ liệu của bạn. Bảo vệ crypto của bạn. Luôn cảnh giác.

#Revolut #DataBreach #CyberSecurity #CryptoSecurity #Bitcoin #BTC #KYC #Privacy #CryptoNews
TÔI CẦN BẠN THỰC SỰ ĐỌC CÁI NÀY, KHÔNG PHẢI CHỈ LƯỚT QUA. Revolut, một công ty fintech với hơn 80 triệu người dùng, vừa thừa nhận chính nhóm của họ đã bị lừa để trao dữ liệu khách hàng cho kẻ tấn công giả mạo cơ quan chính phủ. Email thuyết phục đến mức vượt qua mọi kiểm tra xác thực mà hệ thống bảo mật email được xây dựng dựa trên. Nhân sự tuân thủ của Revolut đã xử lý yêu cầu như thể đó là hoàn toàn hợp lệ. Thứ thực sự đã “rời khỏi hệ thống”: hộ chiếu, giấy phép lái xe, ảnh xác minh, địa chỉ nhà, số điện thoại, toàn bộ sao kê tài khoản và lịch sử giao dịch—kể cả Bitcoin nếu bạn từng chuyển crypto qua tài khoản đó. Điều khiến tôi thực sự sợ hãi: một nhà điều tra crypto nổi tiếng cho biết điều này có vẻ được nhắm mục tiêu cụ thể vào các tài khoản giàu có. Không phải việc cào dữ liệu ngẫu nhiên. Đây là một chiến dịch có chủ đích. Thông điệp của Revolut là “Tiền của bạn vẫn an toàn,” và về mặt kỹ thuật thì đúng. Không lấy mật khẩu hay số thẻ. Nhưng thật lòng mà nói, trong năm 2026, giấy tờ định danh và lịch sử tài chính của bạn rơi vào tay sai có thể gây hại không kém—thậm chí đôi khi còn nhiều hơn—so với việc bị lấy cắp số thẻ. Nếu bạn dùng Revolut, đặc biệt nếu trước đây bạn từng nắm giữ crypto ở đó, hãy cực kỳ cảnh giác với bất kỳ email nào liên quan đến vụ rò rỉ này ngay lúc này. Một đợt lừa đảo phishing thứ hai sử dụng đúng bộ dữ liệu bị đánh cắp này đã bắt đầu. #RevolutConfirmsFakeGovEmailDataBreach
TÔI CẦN BẠN THỰC SỰ ĐỌC CÁI NÀY, KHÔNG PHẢI CHỈ LƯỚT QUA.

Revolut, một công ty fintech với hơn 80 triệu người dùng, vừa thừa nhận chính nhóm của họ đã bị lừa để trao dữ liệu khách hàng cho kẻ tấn công giả mạo cơ quan chính phủ.

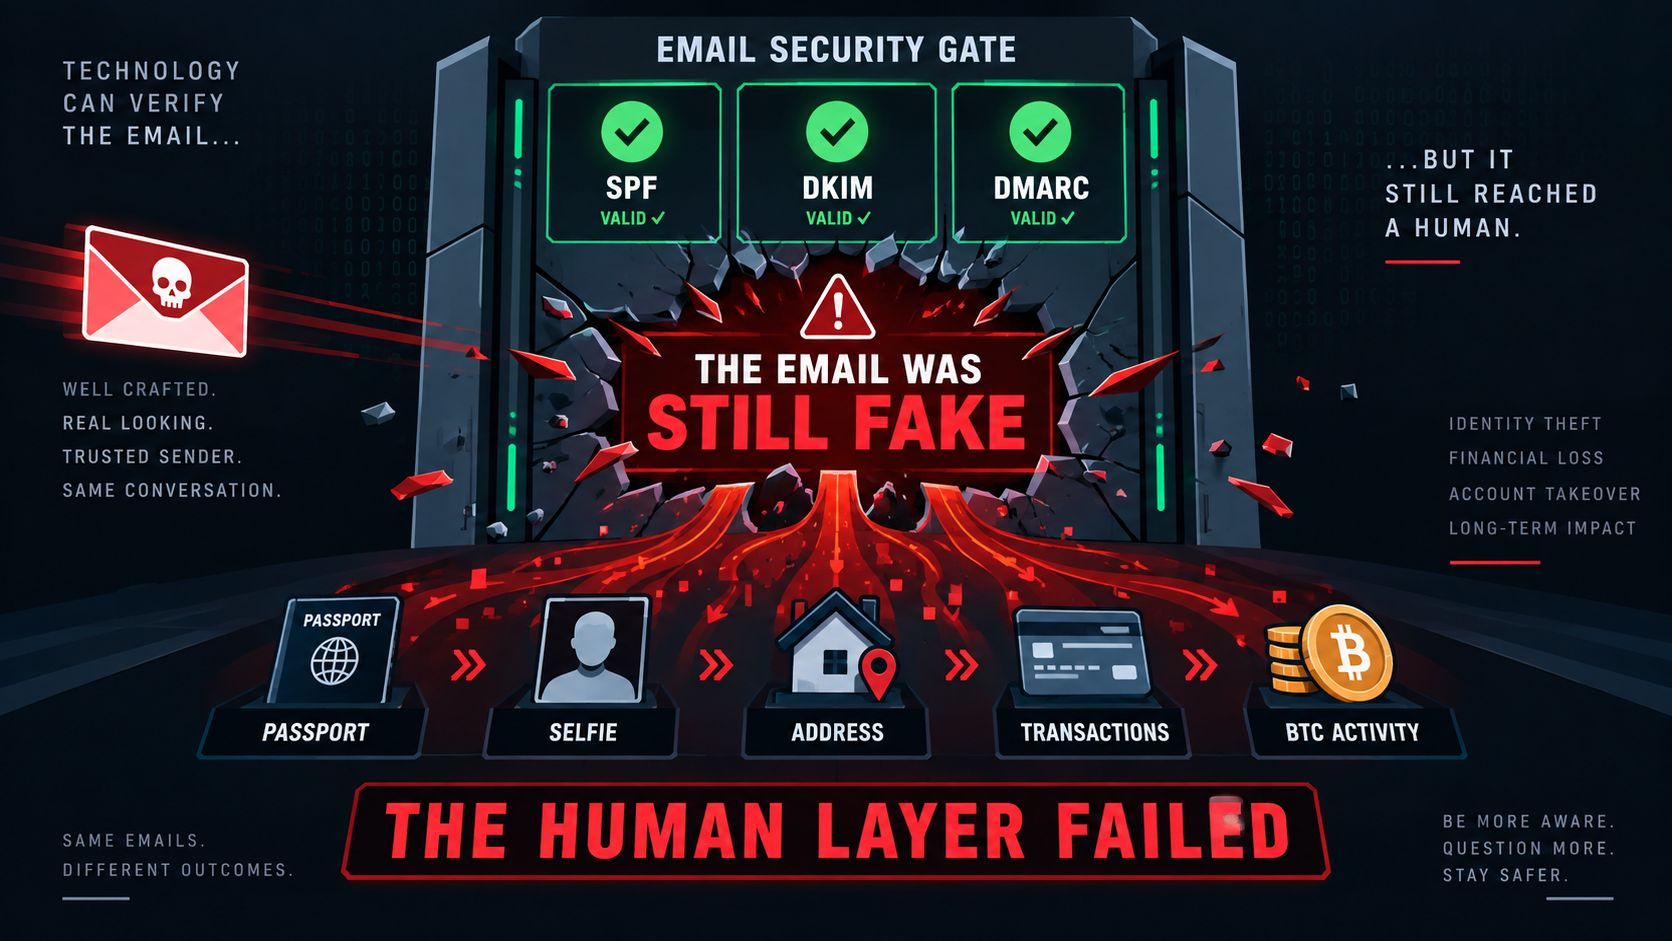
Email thuyết phục đến mức vượt qua mọi kiểm tra xác thực mà hệ thống bảo mật email được xây dựng dựa trên. Nhân sự tuân thủ của Revolut đã xử lý yêu cầu như thể đó là hoàn toàn hợp lệ.

Thứ thực sự đã “rời khỏi hệ thống”: hộ chiếu, giấy phép lái xe, ảnh xác minh, địa chỉ nhà, số điện thoại, toàn bộ sao kê tài khoản và lịch sử giao dịch—kể cả Bitcoin nếu bạn từng chuyển crypto qua tài khoản đó.

Điều khiến tôi thực sự sợ hãi: một nhà điều tra crypto nổi tiếng cho biết điều này có vẻ được nhắm mục tiêu cụ thể vào các tài khoản giàu có. Không phải việc cào dữ liệu ngẫu nhiên. Đây là một chiến dịch có chủ đích.

Thông điệp của Revolut là “Tiền của bạn vẫn an toàn,” và về mặt kỹ thuật thì đúng. Không lấy mật khẩu hay số thẻ. Nhưng thật lòng mà nói, trong năm 2026, giấy tờ định danh và lịch sử tài chính của bạn rơi vào tay sai có thể gây hại không kém—thậm chí đôi khi còn nhiều hơn—so với việc bị lấy cắp số thẻ.

Nếu bạn dùng Revolut, đặc biệt nếu trước đây bạn từng nắm giữ crypto ở đó, hãy cực kỳ cảnh giác với bất kỳ email nào liên quan đến vụ rò rỉ này ngay lúc này. Một đợt lừa đảo phishing thứ hai sử dụng đúng bộ dữ liệu bị đánh cắp này đã bắt đầu.

#RevolutConfirmsFakeGovEmailDataBreach
#revolutconfirmsfakegovemaildatabreach 🛑 CẢNH BÁO BẢO MẬT: Vụ rò rỉ dữ liệu Revolut làm lộ email người dùng—Hãy bảo vệ Crypto của bạn! 📊 Cảnh báo bảo mật & Bối cảnh vụ việc Chi tiết sự cố: Ứng dụng fintech và ngân hàng Revolut xác nhận đã xảy ra một vụ vi phạm dữ liệu có mục tiêu sau khi các nhóm tuân thủ phản hồi trước một yêu cầu hồ sơ gian lận được gửi từ một địa chỉ email sử dụng tên miền của cơ quan chính phủ hợp pháp. Các tệp khách hàng bị lộ: Nhà điều tra on-chain ZachXBT tiết lộ rằng vụ rò rỉ đã ảnh hưởng đến nhóm người dùng có tài sản ròng cao. Các tệp bị xâm phạm bao gồm họ và tên đầy đủ, địa chỉ nhà, số điện thoại, bản sao hộ chiếu/CMND, ảnh xác minh khuôn mặt (selfie), sao kê tài khoản và toàn bộ lịch sử giao dịch—bao gồm cả các lần chuyển Bitcoin liên kết ($BTC). Trạng thái Hệ thống & Quỹ: Revolut xác nhận rằng hạ tầng ngân hàng cốt lõi của họ, mật khẩu ứng dụng, mã PIN thẻ và khóa riêng không bị xâm phạm, và tiền của người dùng vẫn được bảo đảm an toàn tuyệt đối. Tuy nhiên, dữ liệu KYC bị lộ tạo ra rủi ro nghiêm trọng ngoài chuỗi (off-chain). 💡 Cách tự bảo vệ trước các bẫy lừa đảo (phishing) Cẩn thận với lừa đảo có mục tiêu cực kỳ tinh vi: Kẻ tấn công có quyền truy cập vào hồ sơ giao dịch và địa chỉ nhà có thể tạo email hoặc tin nhắn SMS lừa đảo tinh vi, giả mạo Revolut hoặc các sàn giao dịch crypto. Không bao giờ chia sẻ OTP hoặc mật khẩu: Nhân viên hỗ trợ của Revolut hoặc sàn giao dịch sẽ không bao giờ yêu cầu mã 2FA, thông tin đăng nhập hoặc cụm từ khôi phục của bạn qua điện thoại hoặc email. Chuyển nắm giữ dài hạn ra khỏi ứng dụng: Lưu trữ tài sản crypto có giá trị cao trong ví phần cứng tự quản (self-custody) thay vì các nền tảng fintech tập trung để giảm thiểu khả năng bị lộ dữ liệu từ bên thứ ba. 💬 Khảo sát cộng đồng: Việc các nền tảng tập trung lộ dữ liệu KYC có khiến bạn cân nhắc việc tiếp tục lưu crypto trên các ứng dụng fintech không? Hãy chia sẻ mẹo bảo mật của bạn bên dưới nhé! 👇 #ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 CẢNH BÁO BẢO MẬT: Vụ rò rỉ dữ liệu Revolut làm lộ email người dùng—Hãy bảo vệ Crypto của bạn!

📊 Cảnh báo bảo mật & Bối cảnh vụ việc
Chi tiết sự cố: Ứng dụng fintech và ngân hàng Revolut xác nhận đã xảy ra một vụ vi phạm dữ liệu có mục tiêu sau khi các nhóm tuân thủ phản hồi trước một yêu cầu hồ sơ gian lận được gửi từ một địa chỉ email sử dụng tên miền của cơ quan chính phủ hợp pháp.

Các tệp khách hàng bị lộ: Nhà điều tra on-chain ZachXBT tiết lộ rằng vụ rò rỉ đã ảnh hưởng đến nhóm người dùng có tài sản ròng cao. Các tệp bị xâm phạm bao gồm họ và tên đầy đủ, địa chỉ nhà, số điện thoại, bản sao hộ chiếu/CMND, ảnh xác minh khuôn mặt (selfie), sao kê tài khoản và toàn bộ lịch sử giao dịch—bao gồm cả các lần chuyển Bitcoin liên kết ($BTC).

Trạng thái Hệ thống & Quỹ: Revolut xác nhận rằng hạ tầng ngân hàng cốt lõi của họ, mật khẩu ứng dụng, mã PIN thẻ và khóa riêng không bị xâm phạm, và tiền của người dùng vẫn được bảo đảm an toàn tuyệt đối. Tuy nhiên, dữ liệu KYC bị lộ tạo ra rủi ro nghiêm trọng ngoài chuỗi (off-chain).

💡 Cách tự bảo vệ trước các bẫy lừa đảo (phishing)
Cẩn thận với lừa đảo có mục tiêu cực kỳ tinh vi: Kẻ tấn công có quyền truy cập vào hồ sơ giao dịch và địa chỉ nhà có thể tạo email hoặc tin nhắn SMS lừa đảo tinh vi, giả mạo Revolut hoặc các sàn giao dịch crypto.

Không bao giờ chia sẻ OTP hoặc mật khẩu: Nhân viên hỗ trợ của Revolut hoặc sàn giao dịch sẽ không bao giờ yêu cầu mã 2FA, thông tin đăng nhập hoặc cụm từ khôi phục của bạn qua điện thoại hoặc email.

Chuyển nắm giữ dài hạn ra khỏi ứng dụng: Lưu trữ tài sản crypto có giá trị cao trong ví phần cứng tự quản (self-custody) thay vì các nền tảng fintech tập trung để giảm thiểu khả năng bị lộ dữ liệu từ bên thứ ba.

💬 Khảo sát cộng đồng: Việc các nền tảng tập trung lộ dữ liệu KYC có khiến bạn cân nhắc việc tiếp tục lưu crypto trên các ứng dụng fintech không? Hãy chia sẻ mẹo bảo mật của bạn bên dưới nhé! 👇

#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại