
#cryptosecurity
cryptosecurity
9.4M lượt xem
15,539 đang thảo luận
Phổ biến
Mới nhất
⚠️ CẢNH BÁO MỚI TRÊN X: HACKER DÙNG AI DEEPFAKE GIẢ GIỌNG FOUNDER ĐỂ LỪA CẤP QUYỀN VÍ! 🛑
Cộng đồng X hôm nay đang xôn xao trước chiêu lừa mới cực kỳ tinh vi: Hacker dùng AI Deepfake giả cả giọng nói lẫn khuôn mặt của founder dự án trong các cuộc gọi nhóm để dụ người dùng cài bản cập nhật phần mềm độc hại. Chỉ cần bấm cài đặt là toàn bộ khóa ví bị đánh cắp ngay lập tức.
💡 3 nguyên tắc tự vệ:
- Tuyệt đối không tải file hay chạy script lạ trong lúc họp online.
- Tách biệt hoàn toàn máy tính làm việc và thiết bị chứa ví chính.
- Luôn kiểm tra thông báo chính thức trên kênh công bố chuẩn của dự án.
Thủ đoạn ngày càng thật đến khó tin, anh em nâng cao cảnh giác nhé! 👇
#BinanceSquare #CryptoSecurity #DeepfakeScam #Web3Safety #AIScam
⚠️ CẢNH BÁO MỚI TRÊN X: HACKER DÙNG AI DEEPFAKE GIẢ GIỌNG FOUNDER ĐỂ LỪA CẤP QUYỀN VÍ! 🛑
Cộng đồng X hôm nay đang xôn xao trước chiêu lừa mới cực kỳ tinh vi: Hacker dùng AI Deepfake giả cả giọng nói lẫn khuôn mặt của founder dự án trong các cuộc gọi nhóm để dụ người dùng cài bản cập nhật phần mềm độc hại. Chỉ cần bấm cài đặt là toàn bộ khóa ví bị đánh cắp ngay lập tức.
💡 3 nguyên tắc tự vệ:
- Tuyệt đối không tải file hay chạy script lạ trong lúc họp online.
- Tách biệt hoàn toàn máy tính làm việc và thiết bị chứa ví chính.
- Luôn kiểm tra thông báo chính thức trên kênh công bố chuẩn của dự án.
Thủ đoạn ngày càng thật đến khó tin, anh em nâng cao cảnh giác nhé! 👇
#BinanceSquare #CryptoSecurity #DeepfakeScam #Web3Safety #AIScam
Cộng đồng X hôm nay đang xôn xao trước chiêu lừa mới cực kỳ tinh vi: Hacker dùng AI Deepfake giả cả giọng nói lẫn khuôn mặt của founder dự án trong các cuộc gọi nhóm để dụ người dùng cài bản cập nhật phần mềm độc hại. Chỉ cần bấm cài đặt là toàn bộ khóa ví bị đánh cắp ngay lập tức.
💡 3 nguyên tắc tự vệ:
- Tuyệt đối không tải file hay chạy script lạ trong lúc họp online.
- Tách biệt hoàn toàn máy tính làm việc và thiết bị chứa ví chính.
- Luôn kiểm tra thông báo chính thức trên kênh công bố chuẩn của dự án.
Thủ đoạn ngày càng thật đến khó tin, anh em nâng cao cảnh giác nhé! 👇
#BinanceSquare #CryptoSecurity #DeepfakeScam #Web3Safety #AIScam
113
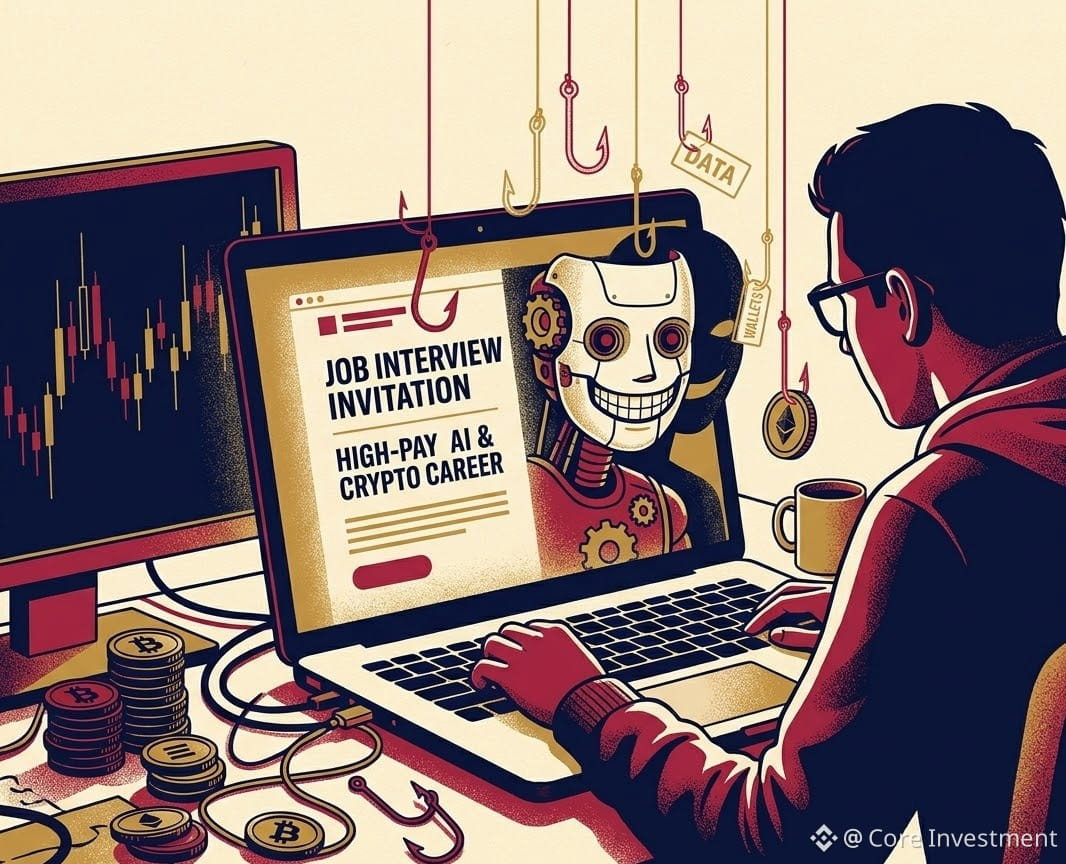
⚠️ CẢNH BÁO: BẪY PHỎNG VẤN GIẢ & MÃ ĐỘC AI ĐANG HOÀNH HÀNH! 🛑
Tin nóng gần đây cho thấy hacker không chỉ đánh vào code mà còn dùng phỏng vấn việc làm giả kết hợp công cụ AI để cài mã độc lấy cắp khóa truy cập. Chỉ một file lạ tải về là toàn bộ ví có thể bay màu.
💡 3 nguyên tắc tự vệ của mình:
- Không tải file hay chạy thử code lạ trên máy chứa ví crypto.
- Tách biệt hoàn toàn ví lạnh lưu trữ và ví nóng giao dịch.
- Thường xuyên Revoke quyền truy cập của các dApp cũ.
Cẩn thận không bao giờ thừa anh em nhé! 👇
#BinanceSquare #CryptoSecurity #AIScam #Web3Safety #SelfCustody
⚠️ CẢNH BÁO: BẪY PHỎNG VẤN GIẢ & MÃ ĐỘC AI ĐANG HOÀNH HÀNH! 🛑
Tin nóng gần đây cho thấy hacker không chỉ đánh vào code mà còn dùng phỏng vấn việc làm giả kết hợp công cụ AI để cài mã độc lấy cắp khóa truy cập. Chỉ một file lạ tải về là toàn bộ ví có thể bay màu.
💡 3 nguyên tắc tự vệ của mình:
- Không tải file hay chạy thử code lạ trên máy chứa ví crypto.
- Tách biệt hoàn toàn ví lạnh lưu trữ và ví nóng giao dịch.
- Thường xuyên Revoke quyền truy cập của các dApp cũ.
Cẩn thận không bao giờ thừa anh em nhé! 👇
#BinanceSquare #CryptoSecurity #AIScam #Web3Safety #SelfCustody
Tin nóng gần đây cho thấy hacker không chỉ đánh vào code mà còn dùng phỏng vấn việc làm giả kết hợp công cụ AI để cài mã độc lấy cắp khóa truy cập. Chỉ một file lạ tải về là toàn bộ ví có thể bay màu.
💡 3 nguyên tắc tự vệ của mình:
- Không tải file hay chạy thử code lạ trên máy chứa ví crypto.
- Tách biệt hoàn toàn ví lạnh lưu trữ và ví nóng giao dịch.
- Thường xuyên Revoke quyền truy cập của các dApp cũ.
Cẩn thận không bao giờ thừa anh em nhé! 👇
#BinanceSquare #CryptoSecurity #AIScam #Web3Safety #SelfCustody
71
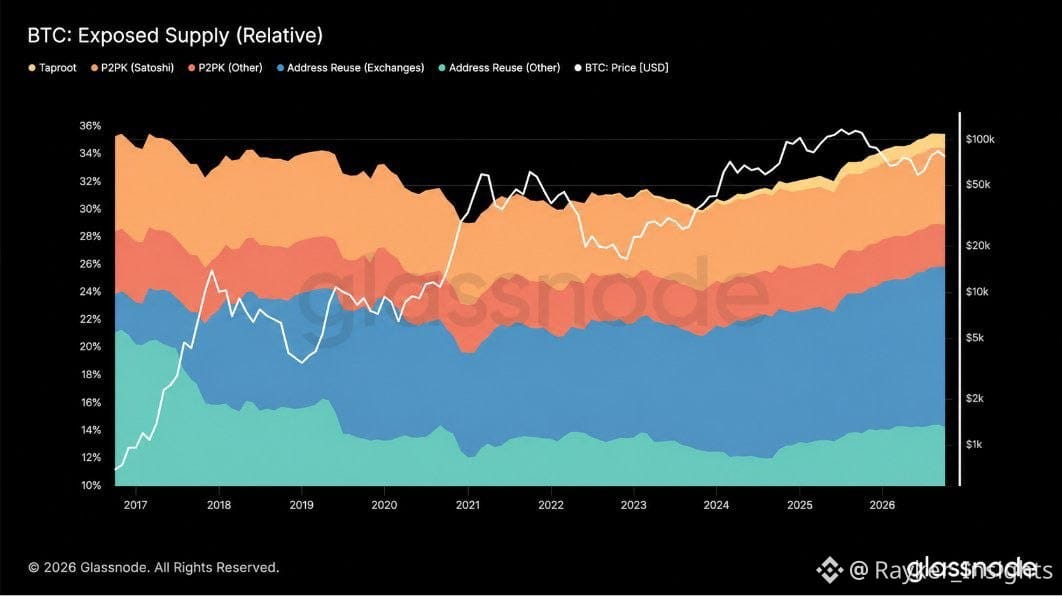
🚨 HƠN 7,1 TRIỆU BTC ĐANG CÓ PUBLIC KEY HIỂN THỊ – NGUY CƠ TỪ MÁY TÍNH LƯỢNG TỬ ĐƯỢC CHÚ Ý!
⚠️ Một dữ liệu đáng chú ý từ Glassnode đang làm dấy lên lo ngại về khả năng bảo mật dài hạn của Bitcoin $BTC trước sự phát triển của máy tính lượng tử.
Theo thống kê, khoảng 7,12 triệu BTC, tương đương 35,4% tổng nguồn cung Bitcoin, đang nằm trong các địa chỉ có khóa công khai (Public Key) đã được tiết lộ trên blockchain.
Khi một địa chỉ Bitcoin thực hiện giao dịch gửi đi, Public Key có thể được công khai trên blockchain. Nếu máy tính lượng tử đủ mạnh xuất hiện trong tương lai, những khóa công khai này có thể trở thành mục tiêu của các thuật toán tấn công nhằm tìm ra khóa riêng tư (Private Key).
Điều này đồng nghĩa với việc số BTC còn lại trong những địa chỉ đã lộ Public Key có thể đối mặt với rủi ro bảo mật dài hạn.
Glassnode cho biết việc chuyển Bitcoin sang một địa chỉ hoàn toàn mới có thể giúp loại bỏ nguy cơ liên quan đến Public Key đã bị lộ, với điều kiện địa chỉ mới sử dụng cấu trúc mật mã phù hợp. Tuy nhiên điều này vẫn chưa được kiểm chứng.
Cần nhấn mạnh rằng máy tính lượng tử hiện chưa có khả năng thực tế để phá vỡ mật mã Bitcoin theo cách này. Đây là rủi ro tiềm tàng trong tương lai, không phải một cuộc tấn công đang diễn ra.
#bitcoin #blockchain #CryptoSecurity
$NEAR $BTC
{future}(BTCUSDT)
{future}(NEARUSDT)
🚨 HƠN 7,1 TRIỆU BTC ĐANG CÓ PUBLIC KEY HIỂN THỊ – NGUY CƠ TỪ MÁY TÍNH LƯỢNG TỬ ĐƯỢC CHÚ Ý!
⚠️ Một dữ liệu đáng chú ý từ Glassnode đang làm dấy lên lo ngại về khả năng bảo mật dài hạn của Bitcoin $BTC trước sự phát triển của máy tính lượng tử.
Theo thống kê, khoảng 7,12 triệu BTC, tương đương 35,4% tổng nguồn cung Bitcoin, đang nằm trong các địa chỉ có khóa công khai (Public Key) đã được tiết lộ trên blockchain.
Khi một địa chỉ Bitcoin thực hiện giao dịch gửi đi, Public Key có thể được công khai trên blockchain. Nếu máy tính lượng tử đủ mạnh xuất hiện trong tương lai, những khóa công khai này có thể trở thành mục tiêu của các thuật toán tấn công nhằm tìm ra khóa riêng tư (Private Key).
Điều này đồng nghĩa với việc số BTC còn lại trong những địa chỉ đã lộ Public Key có thể đối mặt với rủi ro bảo mật dài hạn.
Glassnode cho biết việc chuyển Bitcoin sang một địa chỉ hoàn toàn mới có thể giúp loại bỏ nguy cơ liên quan đến Public Key đã bị lộ, với điều kiện địa chỉ mới sử dụng cấu trúc mật mã phù hợp. Tuy nhiên điều này vẫn chưa được kiểm chứng.
Cần nhấn mạnh rằng máy tính lượng tử hiện chưa có khả năng thực tế để phá vỡ mật mã Bitcoin theo cách này. Đây là rủi ro tiềm tàng trong tương lai, không phải một cuộc tấn công đang diễn ra.
#bitcoin #blockchain #CryptoSecurity
$NEAR $BTC
⚠️ Một dữ liệu đáng chú ý từ Glassnode đang làm dấy lên lo ngại về khả năng bảo mật dài hạn của Bitcoin $BTC trước sự phát triển của máy tính lượng tử.
Theo thống kê, khoảng 7,12 triệu BTC, tương đương 35,4% tổng nguồn cung Bitcoin, đang nằm trong các địa chỉ có khóa công khai (Public Key) đã được tiết lộ trên blockchain.
Khi một địa chỉ Bitcoin thực hiện giao dịch gửi đi, Public Key có thể được công khai trên blockchain. Nếu máy tính lượng tử đủ mạnh xuất hiện trong tương lai, những khóa công khai này có thể trở thành mục tiêu của các thuật toán tấn công nhằm tìm ra khóa riêng tư (Private Key).
Điều này đồng nghĩa với việc số BTC còn lại trong những địa chỉ đã lộ Public Key có thể đối mặt với rủi ro bảo mật dài hạn.
Glassnode cho biết việc chuyển Bitcoin sang một địa chỉ hoàn toàn mới có thể giúp loại bỏ nguy cơ liên quan đến Public Key đã bị lộ, với điều kiện địa chỉ mới sử dụng cấu trúc mật mã phù hợp. Tuy nhiên điều này vẫn chưa được kiểm chứng.
Cần nhấn mạnh rằng máy tính lượng tử hiện chưa có khả năng thực tế để phá vỡ mật mã Bitcoin theo cách này. Đây là rủi ro tiềm tàng trong tương lai, không phải một cuộc tấn công đang diễn ra.
#bitcoin #blockchain #CryptoSecurity
$NEAR $BTC
573

·
--
GIỚI CHỨC MỸ TIẾN HÀNH TỊCH THU 1,2 TỶ USD TỪ VỤ HACK BINANCE!
Theo thông tin được đưa ra, Bộ Tư pháp Mỹ đã được tòa án cho phép tịch thu hoặc phong tỏa hơn 1,2 tỷ USD có liên quan đến vụ hack Binance trị giá 6,3 tỷ USD hồi tháng trước.
Vụ tấn công được cho là do nhóm TraderTraitor của Triều Tiên thực hiện.
Theo thông tin được đưa ra, giới chức cũng đã triệt phá cơ sở hạ tầng đứng sau "FaceStealer", một chiến dịch có liên quan đến vụ đánh cắp tiền mã hóa trị giá hơn 400 triệu USD trong 18 tháng.
Các tin tặc được cho là đã sử dụng:
• Các cuộc họp Zoom và Microsoft Teams giả mạo
• Deepfake AI và các tài khoản bị đánh cắp
• Phần mềm độc hại ngụy trang thành phần mềm hợp pháp
FBI cũng cảnh báo rằng tin tặc Triều Tiên ngày càng nhắm mục tiêu vào các nhà phát triển phần mềm nguồn mở, bao gồm cả những người duy trì các gói NPM và Rust.
⚠️ Lưu ý quan trọng: Tài sản bị phong tỏa hoặc được phép tịch thu không nhất thiết đã được thu hồi hoặc hoàn trả cho nạn nhân.
Liệu đây có thể là bước đột phá lớn trong cuộc điều tra vụ hack Binance?
#Binance #CryptoSecurity $BTC
{future}(BTCUSDT)
GIỚI CHỨC MỸ TIẾN HÀNH TỊCH THU 1,2 TỶ USD TỪ VỤ HACK BINANCE!
Theo thông tin được đưa ra, Bộ Tư pháp Mỹ đã được tòa án cho phép tịch thu hoặc phong tỏa hơn 1,2 tỷ USD có liên quan đến vụ hack Binance trị giá 6,3 tỷ USD hồi tháng trước.
Vụ tấn công được cho là do nhóm TraderTraitor của Triều Tiên thực hiện.
Theo thông tin được đưa ra, giới chức cũng đã triệt phá cơ sở hạ tầng đứng sau "FaceStealer", một chiến dịch có liên quan đến vụ đánh cắp tiền mã hóa trị giá hơn 400 triệu USD trong 18 tháng.
Các tin tặc được cho là đã sử dụng:
• Các cuộc họp Zoom và Microsoft Teams giả mạo
• Deepfake AI và các tài khoản bị đánh cắp
• Phần mềm độc hại ngụy trang thành phần mềm hợp pháp
FBI cũng cảnh báo rằng tin tặc Triều Tiên ngày càng nhắm mục tiêu vào các nhà phát triển phần mềm nguồn mở, bao gồm cả những người duy trì các gói NPM và Rust.
⚠️ Lưu ý quan trọng: Tài sản bị phong tỏa hoặc được phép tịch thu không nhất thiết đã được thu hồi hoặc hoàn trả cho nạn nhân.
Liệu đây có thể là bước đột phá lớn trong cuộc điều tra vụ hack Binance?
#Binance #CryptoSecurity $BTC
Theo thông tin được đưa ra, Bộ Tư pháp Mỹ đã được tòa án cho phép tịch thu hoặc phong tỏa hơn 1,2 tỷ USD có liên quan đến vụ hack Binance trị giá 6,3 tỷ USD hồi tháng trước.
Vụ tấn công được cho là do nhóm TraderTraitor của Triều Tiên thực hiện.
Theo thông tin được đưa ra, giới chức cũng đã triệt phá cơ sở hạ tầng đứng sau "FaceStealer", một chiến dịch có liên quan đến vụ đánh cắp tiền mã hóa trị giá hơn 400 triệu USD trong 18 tháng.
Các tin tặc được cho là đã sử dụng:
• Các cuộc họp Zoom và Microsoft Teams giả mạo
• Deepfake AI và các tài khoản bị đánh cắp
• Phần mềm độc hại ngụy trang thành phần mềm hợp pháp
FBI cũng cảnh báo rằng tin tặc Triều Tiên ngày càng nhắm mục tiêu vào các nhà phát triển phần mềm nguồn mở, bao gồm cả những người duy trì các gói NPM và Rust.
⚠️ Lưu ý quan trọng: Tài sản bị phong tỏa hoặc được phép tịch thu không nhất thiết đã được thu hồi hoặc hoàn trả cho nạn nhân.
Liệu đây có thể là bước đột phá lớn trong cuộc điều tra vụ hack Binance?
#Binance #CryptoSecurity $BTC
Shae Malouf kLk1:
não sei pra que isso porque eu não entendo muito mas nunca mais vai ver esse dinheiro isso tudo e jogada políticos pra ter controle total sobre o gado
4
1
19
6.8k
Đã xác minh
⚠️🚨 $SUI NGƯỜI DÙNG: CẬP NHẬT QUAN TRỌNG VỀ VÍ!
Ví Suiet sẽ ngừng cung cấp dịch vụ, và việc bảo trì API chỉ được lên lịch đến ngày 14 tháng 11 năm 2026.
Nếu bạn sử dụng Suiet:
Hãy chuẩn bị chuyển sang ví tương thích.
Xác minh địa chỉ ví của bạn.
Bảo mật cụm từ khôi phục.
Không bao giờ chia sẻ cụm từ khôi phục với bất kỳ ai.
Tài sản của bạn vẫn nằm trên blockchain, nhưng chức năng của ví có thể bị ảnh hưởng.
Bạn có phải là người dùng trong hệ sinh thái SUI không?
#SUİ #SuiNetwork #CryptoSecurity
⚠️🚨 $SUI NGƯỜI DÙNG: CẬP NHẬT QUAN TRỌNG VỀ VÍ!
Ví Suiet sẽ ngừng cung cấp dịch vụ, và việc bảo trì API chỉ được lên lịch đến ngày 14 tháng 11 năm 2026.
Nếu bạn sử dụng Suiet:
Hãy chuẩn bị chuyển sang ví tương thích.
Xác minh địa chỉ ví của bạn.
Bảo mật cụm từ khôi phục.
Không bao giờ chia sẻ cụm từ khôi phục với bất kỳ ai.
Tài sản của bạn vẫn nằm trên blockchain, nhưng chức năng của ví có thể bị ảnh hưởng.
Bạn có phải là người dùng trong hệ sinh thái SUI không?
#SUİ #SuiNetwork #CryptoSecurity
Ví Suiet sẽ ngừng cung cấp dịch vụ, và việc bảo trì API chỉ được lên lịch đến ngày 14 tháng 11 năm 2026.
Nếu bạn sử dụng Suiet:
Hãy chuẩn bị chuyển sang ví tương thích.
Xác minh địa chỉ ví của bạn.
Bảo mật cụm từ khôi phục.
Không bao giờ chia sẻ cụm từ khôi phục với bất kỳ ai.
Tài sản của bạn vẫn nằm trên blockchain, nhưng chức năng của ví có thể bị ảnh hưởng.
Bạn có phải là người dùng trong hệ sinh thái SUI không?
#SUİ #SuiNetwork #CryptoSecurity
CryptoAmeer:
I followed you, do you follow me?
1
2
709

·
--
🚔 Bộ Tư pháp Mỹ tìm cách tịch thu 1,2 tỷ USD bị đánh cắp trong vụ tấn công Binance
Bộ Tư pháp Mỹ đã được tòa chấp thuận tịch thu hoặc phong tỏa hơn 1,2 tỷ USD bị đánh cắp từ Binance, một phần trong hơn 2,7 tỷ USD mà nhà chức trách Mỹ và các công ty tư nhân đã phong tỏa cho đến nay. Bộ Tư pháp quy trách nhiệm vụ tấn công xảy ra khoảng ngày 29 tháng 10, khiến hơn 6 tỷ USD bị đánh cắp, cho nhóm tin tặc quân đội Triều Tiên có tên TraderTraitor, đồng thời cho biết họ vẫn đang truy vết dòng tiền qua các cầu nối, dịch vụ trộn tiền và sàn giao dịch. Trong một vụ việc riêng, cơ quan này đã thu giữ hạ tầng đám mây đứng sau "FaceStealer", một chiến dịch của Triều Tiên sử dụng các cuộc gọi video được ghi hình hoặc giả mạo sâu để đánh cắp hơn 400 triệu USD tiền mã hóa trong 18 tháng.
⭐ Việc thu hồi được một phần lớn số tiền bị đánh cắp trong vụ tấn công kỷ lục cho thấy hiện nay tiền bị đánh cắp có thể nhanh chóng bị phong tỏa trên chuỗi, trong khi chiến dịch giả mạo sâu là lời cảnh báo rằng các cuộc gọi video đang trở thành phương thức tấn công ngày càng phổ biến nhằm vào người dùng tiền mã hóa.
#Binance #NorthKorea #CryptoSecurity #DOJ
🚔 Bộ Tư pháp Mỹ tìm cách tịch thu 1,2 tỷ USD bị đánh cắp trong vụ tấn công Binance
Bộ Tư pháp Mỹ đã được tòa chấp thuận tịch thu hoặc phong tỏa hơn 1,2 tỷ USD bị đánh cắp từ Binance, một phần trong hơn 2,7 tỷ USD mà nhà chức trách Mỹ và các công ty tư nhân đã phong tỏa cho đến nay. Bộ Tư pháp quy trách nhiệm vụ tấn công xảy ra khoảng ngày 29 tháng 10, khiến hơn 6 tỷ USD bị đánh cắp, cho nhóm tin tặc quân đội Triều Tiên có tên TraderTraitor, đồng thời cho biết họ vẫn đang truy vết dòng tiền qua các cầu nối, dịch vụ trộn tiền và sàn giao dịch. Trong một vụ việc riêng, cơ quan này đã thu giữ hạ tầng đám mây đứng sau "FaceStealer", một chiến dịch của Triều Tiên sử dụng các cuộc gọi video được ghi hình hoặc giả mạo sâu để đánh cắp hơn 400 triệu USD tiền mã hóa trong 18 tháng.
⭐ Việc thu hồi được một phần lớn số tiền bị đánh cắp trong vụ tấn công kỷ lục cho thấy hiện nay tiền bị đánh cắp có thể nhanh chóng bị phong tỏa trên chuỗi, trong khi chiến dịch giả mạo sâu là lời cảnh báo rằng các cuộc gọi video đang trở thành phương thức tấn công ngày càng phổ biến nhằm vào người dùng tiền mã hóa.
#Binance #NorthKorea #CryptoSecurity #DOJ
Bộ Tư pháp Mỹ đã được tòa chấp thuận tịch thu hoặc phong tỏa hơn 1,2 tỷ USD bị đánh cắp từ Binance, một phần trong hơn 2,7 tỷ USD mà nhà chức trách Mỹ và các công ty tư nhân đã phong tỏa cho đến nay. Bộ Tư pháp quy trách nhiệm vụ tấn công xảy ra khoảng ngày 29 tháng 10, khiến hơn 6 tỷ USD bị đánh cắp, cho nhóm tin tặc quân đội Triều Tiên có tên TraderTraitor, đồng thời cho biết họ vẫn đang truy vết dòng tiền qua các cầu nối, dịch vụ trộn tiền và sàn giao dịch. Trong một vụ việc riêng, cơ quan này đã thu giữ hạ tầng đám mây đứng sau "FaceStealer", một chiến dịch của Triều Tiên sử dụng các cuộc gọi video được ghi hình hoặc giả mạo sâu để đánh cắp hơn 400 triệu USD tiền mã hóa trong 18 tháng.
⭐ Việc thu hồi được một phần lớn số tiền bị đánh cắp trong vụ tấn công kỷ lục cho thấy hiện nay tiền bị đánh cắp có thể nhanh chóng bị phong tỏa trên chuỗi, trong khi chiến dịch giả mạo sâu là lời cảnh báo rằng các cuộc gọi video đang trở thành phương thức tấn công ngày càng phổ biến nhằm vào người dùng tiền mã hóa.
#Binance #NorthKorea #CryptoSecurity #DOJ
GietCho:
=]] vcl tịch thu thì còn khốn nạn hơn mấy thằng hack à
1
1
2.8k
·
--
Bài viết
Vụ hack tiền mã hóa lớn nhất chẳng liên quan gì đến tiền mã hóaNgày 29 tháng 10, vụ trộm tiền mã hóa lớn nhất lịch sử đã diễn ra chỉ trong khoảng hai mươi phút. Khoảng 6,3 tỷ đô la đã bị rút khỏi sàn giao dịch lớn nhất thế giới. Đây là điều hầu như chẳng ai dám nói thẳng: blockchain chẳng liên quan gì đến vụ việc. Không liên quan đến vụ đột nhập. Cũng không liên quan đến việc khắc phục. Cả hai đều diễn ra ở một nơi hoàn toàn khác.
Cách vụ việc xảy ra. Không có hợp đồng thông minh nào bị khai thác. Không có khóa mật mã nào bị bẻ. Theo chính Binance, những kẻ tấn công hoàn toàn không đánh cắp khóa riêng tư. Chúng đột nhập thông qua máy tính xách tay của một kỹ sư bị xâm nhập — một thiết bị nội bộ — rồi tận dụng điểm xâm nhập đó để thực hiện các lệnh rút tiền trái phép thông qua chính hệ thống của công ty. Ý tưởng an toàn nhất trong lĩnh vực tiền mã hóa, sổ cái bất khả xâm phạm, chưa bao giờ là mục tiêu. Văn phòng mới là mục tiêu.
Vụ hack tiền mã hóa lớn nhất chẳng liên quan gì đến tiền mã hóa
Ngày 29 tháng 10, vụ trộm tiền mã hóa lớn nhất lịch sử đã diễn ra chỉ trong khoảng hai mươi phút. Khoảng 6,3 tỷ đô la đã bị rút khỏi sàn giao dịch lớn nhất thế giới. Đây là điều hầu như chẳng ai dám nói thẳng: blockchain chẳng liên quan gì đến vụ việc. Không liên quan đến vụ đột nhập. Cũng không liên quan đến việc khắc phục. Cả hai đều diễn ra ở một nơi hoàn toàn khác.
Cách vụ việc xảy ra. Không có hợp đồng thông minh nào bị khai thác. Không có khóa mật mã nào bị bẻ. Theo chính Binance, những kẻ tấn công hoàn toàn không đánh cắp khóa riêng tư. Chúng đột nhập thông qua máy tính xách tay của một kỹ sư bị xâm nhập — một thiết bị nội bộ — rồi tận dụng điểm xâm nhập đó để thực hiện các lệnh rút tiền trái phép thông qua chính hệ thống của công ty. Ý tưởng an toàn nhất trong lĩnh vực tiền mã hóa, sổ cái bất khả xâm phạm, chưa bao giờ là mục tiêu. Văn phòng mới là mục tiêu.
Cách vụ việc xảy ra. Không có hợp đồng thông minh nào bị khai thác. Không có khóa mật mã nào bị bẻ. Theo chính Binance, những kẻ tấn công hoàn toàn không đánh cắp khóa riêng tư. Chúng đột nhập thông qua máy tính xách tay của một kỹ sư bị xâm nhập — một thiết bị nội bộ — rồi tận dụng điểm xâm nhập đó để thực hiện các lệnh rút tiền trái phép thông qua chính hệ thống của công ty. Ý tưởng an toàn nhất trong lĩnh vực tiền mã hóa, sổ cái bất khả xâm phạm, chưa bao giờ là mục tiêu. Văn phòng mới là mục tiêu.
1
711
·
--
🚨 GIỚI CHỨC MỸ TỊCH THU HƠN 1,2 TỶ USD LIÊN QUAN ĐẾN VỤ TẤN CÔNG BINANCE!
Bộ Tư pháp Mỹ được cho là đã tịch thu hơn 1,2 tỷ USD tiền mã hóa có liên quan đến các tin tặc Triều Tiên đứng sau vụ khai thác lỗ hổng Binance trị giá 6,3 tỷ USD.
Giới chức cho biết khoảng một nửa số tiền bị đánh cắp hiện đã bị phong tỏa.
FBI cũng đã triệt phá FaceStealer, một chiến dịch của Triều Tiên được cho là đã đánh cắp hơn 400 triệu USD tiền mã hóa trong vòng 18 tháng.
Các tin tặc đã sử dụng video giả mạo bằng AI, cuộc gọi video giả và bản ghi âm của những người quen đáng tin cậy để lừa nạn nhân.
Đáng lo ngại hơn nữa:
• Hơn 900 video của nạn nhân đã bị thu giữ.
• Một số kẻ tấn công chờ nhiều tháng, thậm chí cả năm, rồi mới đánh cắp tiền.
• Các nhà phát triển và người nắm giữ tiền mã hóa vẫn có thể là mục tiêu.
⚠️ Tài sản bị phong tỏa không đồng nghĩa với tiền đã được thu hồi và trả lại cho nạn nhân.
Liệu đây có thể trở thành một trong những nỗ lực thu hồi tài sản tiền mã hóa lớn nhất lịch sử?
#Binance #AnNinhTienMaHoa
🚨 GIỚI CHỨC MỸ TỊCH THU HƠN 1,2 TỶ USD LIÊN QUAN ĐẾN VỤ TẤN CÔNG BINANCE!
Bộ Tư pháp Mỹ được cho là đã tịch thu hơn 1,2 tỷ USD tiền mã hóa có liên quan đến các tin tặc Triều Tiên đứng sau vụ khai thác lỗ hổng Binance trị giá 6,3 tỷ USD.
Giới chức cho biết khoảng một nửa số tiền bị đánh cắp hiện đã bị phong tỏa.
FBI cũng đã triệt phá FaceStealer, một chiến dịch của Triều Tiên được cho là đã đánh cắp hơn 400 triệu USD tiền mã hóa trong vòng 18 tháng.
Các tin tặc đã sử dụng video giả mạo bằng AI, cuộc gọi video giả và bản ghi âm của những người quen đáng tin cậy để lừa nạn nhân.
Đáng lo ngại hơn nữa:
• Hơn 900 video của nạn nhân đã bị thu giữ.
• Một số kẻ tấn công chờ nhiều tháng, thậm chí cả năm, rồi mới đánh cắp tiền.
• Các nhà phát triển và người nắm giữ tiền mã hóa vẫn có thể là mục tiêu.
⚠️ Tài sản bị phong tỏa không đồng nghĩa với tiền đã được thu hồi và trả lại cho nạn nhân.
Liệu đây có thể trở thành một trong những nỗ lực thu hồi tài sản tiền mã hóa lớn nhất lịch sử?
#Binance #AnNinhTienMaHoa
Bộ Tư pháp Mỹ được cho là đã tịch thu hơn 1,2 tỷ USD tiền mã hóa có liên quan đến các tin tặc Triều Tiên đứng sau vụ khai thác lỗ hổng Binance trị giá 6,3 tỷ USD.
Giới chức cho biết khoảng một nửa số tiền bị đánh cắp hiện đã bị phong tỏa.
FBI cũng đã triệt phá FaceStealer, một chiến dịch của Triều Tiên được cho là đã đánh cắp hơn 400 triệu USD tiền mã hóa trong vòng 18 tháng.
Các tin tặc đã sử dụng video giả mạo bằng AI, cuộc gọi video giả và bản ghi âm của những người quen đáng tin cậy để lừa nạn nhân.
Đáng lo ngại hơn nữa:
• Hơn 900 video của nạn nhân đã bị thu giữ.
• Một số kẻ tấn công chờ nhiều tháng, thậm chí cả năm, rồi mới đánh cắp tiền.
• Các nhà phát triển và người nắm giữ tiền mã hóa vẫn có thể là mục tiêu.
⚠️ Tài sản bị phong tỏa không đồng nghĩa với tiền đã được thu hồi và trả lại cho nạn nhân.
Liệu đây có thể trở thành một trong những nỗ lực thu hồi tài sản tiền mã hóa lớn nhất lịch sử?
#Binance #AnNinhTienMaHoa
842

·
--
Giảm giá
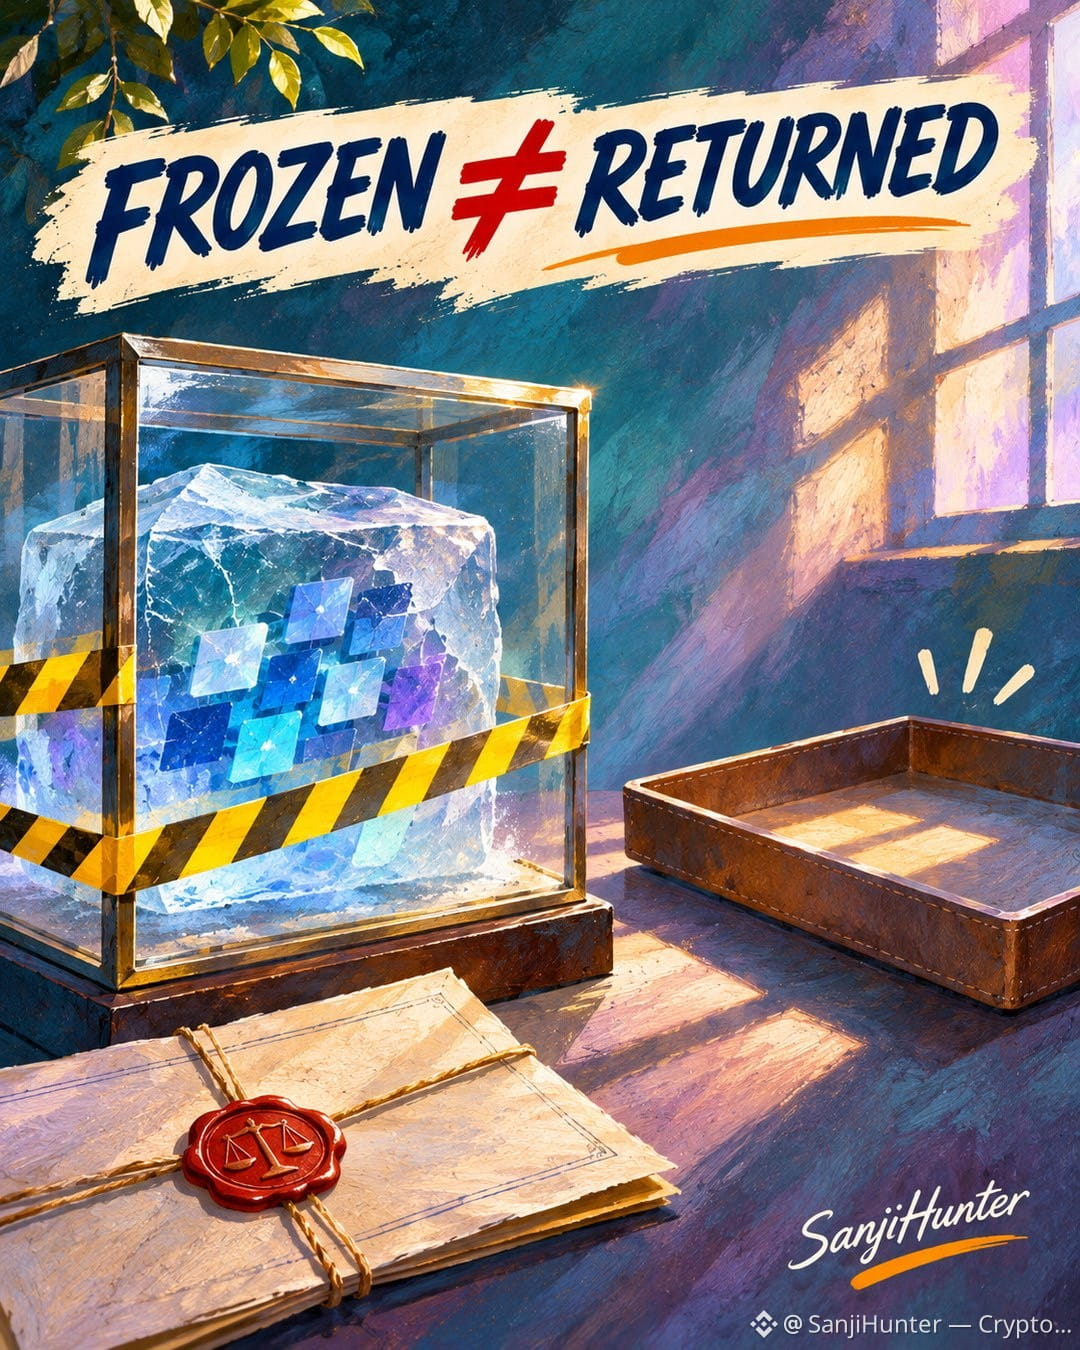
1,2 TỶ USD TỪ VỤ HACK BINANCE — BỊ TỊCH THU KHÔNG CÓ NGHĨA LÀ ĐƯỢC HOÀN TRẢ
Bộ Tư pháp Hoa Kỳ đã được tòa án cho phép tịch thu hoặc phong tỏa hơn 1,2 tỷ USD tiền mã hóa có liên quan đến vụ hack Binance ngày 29 tháng 10
Nhà chức trách quy trách nhiệm vụ tấn công cho nhóm TraderTraitor của Triều Tiên
$BNB
{future}(BNBUSDT)
⚠️ Đây là điểm khác biệt đáng lưu ý
Hơn 2,7 tỷ USD đã bị đóng băng thông qua hành động phối hợp giữa chính phủ và khu vực tư nhân
Khoản 1,2 tỷ USD được tòa án cho phép xử lý là một phần của tổng số đó — không phải thêm 1,2 tỷ USD nữa
🧊 Đóng băng tài sản có thể ngăn kẻ tấn công di chuyển chúng
⚖️ Tịch thu và phong tỏa liên quan đến quyền kiểm soát pháp lý, trong khi việc hoàn trả tài sản cần thêm các thủ tục tố tụng
Binance cho biết họ đã dùng nguồn lực và quỹ dự trữ của mình để bù đắp tài sản cho người dùng bị ảnh hưởng
Nhưng việc đó tách biệt với quá trình thu hồi tiền mã hóa bị đánh cắp thông qua cơ quan thực thi pháp luật
{spot}(BNBUSDT)
🔎 Cột mốc tiếp theo không phải là thêm một tin tịch thu nào nữa — mà là các quyết định tịch thu tài sản đã được xác nhận và việc hoàn trả tài sản trên thực tế
Ngăn dòng tiền là một bước tiến
Lấy lại số tiền đó là một cuộc chiến khác
$BNB #Binance #CryptoSecurity
1,2 TỶ USD TỪ VỤ HACK BINANCE — BỊ TỊCH THU KHÔNG CÓ NGHĨA LÀ ĐƯỢC HOÀN TRẢ
Bộ Tư pháp Hoa Kỳ đã được tòa án cho phép tịch thu hoặc phong tỏa hơn 1,2 tỷ USD tiền mã hóa có liên quan đến vụ hack Binance ngày 29 tháng 10
Nhà chức trách quy trách nhiệm vụ tấn công cho nhóm TraderTraitor của Triều Tiên
$BNB
⚠️ Đây là điểm khác biệt đáng lưu ý
Hơn 2,7 tỷ USD đã bị đóng băng thông qua hành động phối hợp giữa chính phủ và khu vực tư nhân
Khoản 1,2 tỷ USD được tòa án cho phép xử lý là một phần của tổng số đó — không phải thêm 1,2 tỷ USD nữa
🧊 Đóng băng tài sản có thể ngăn kẻ tấn công di chuyển chúng
⚖️ Tịch thu và phong tỏa liên quan đến quyền kiểm soát pháp lý, trong khi việc hoàn trả tài sản cần thêm các thủ tục tố tụng
Binance cho biết họ đã dùng nguồn lực và quỹ dự trữ của mình để bù đắp tài sản cho người dùng bị ảnh hưởng
Nhưng việc đó tách biệt với quá trình thu hồi tiền mã hóa bị đánh cắp thông qua cơ quan thực thi pháp luật
🔎 Cột mốc tiếp theo không phải là thêm một tin tịch thu nào nữa — mà là các quyết định tịch thu tài sản đã được xác nhận và việc hoàn trả tài sản trên thực tế
Ngăn dòng tiền là một bước tiến
Lấy lại số tiền đó là một cuộc chiến khác
$BNB #Binance #CryptoSecurity
Bộ Tư pháp Hoa Kỳ đã được tòa án cho phép tịch thu hoặc phong tỏa hơn 1,2 tỷ USD tiền mã hóa có liên quan đến vụ hack Binance ngày 29 tháng 10
Nhà chức trách quy trách nhiệm vụ tấn công cho nhóm TraderTraitor của Triều Tiên
$BNB
⚠️ Đây là điểm khác biệt đáng lưu ý
Hơn 2,7 tỷ USD đã bị đóng băng thông qua hành động phối hợp giữa chính phủ và khu vực tư nhân
Khoản 1,2 tỷ USD được tòa án cho phép xử lý là một phần của tổng số đó — không phải thêm 1,2 tỷ USD nữa
🧊 Đóng băng tài sản có thể ngăn kẻ tấn công di chuyển chúng
⚖️ Tịch thu và phong tỏa liên quan đến quyền kiểm soát pháp lý, trong khi việc hoàn trả tài sản cần thêm các thủ tục tố tụng
Binance cho biết họ đã dùng nguồn lực và quỹ dự trữ của mình để bù đắp tài sản cho người dùng bị ảnh hưởng
Nhưng việc đó tách biệt với quá trình thu hồi tiền mã hóa bị đánh cắp thông qua cơ quan thực thi pháp luật
🔎 Cột mốc tiếp theo không phải là thêm một tin tịch thu nào nữa — mà là các quyết định tịch thu tài sản đã được xác nhận và việc hoàn trả tài sản trên thực tế
Ngăn dòng tiền là một bước tiến
Lấy lại số tiền đó là một cuộc chiến khác
$BNB #Binance #CryptoSecurity
1
211
·
--
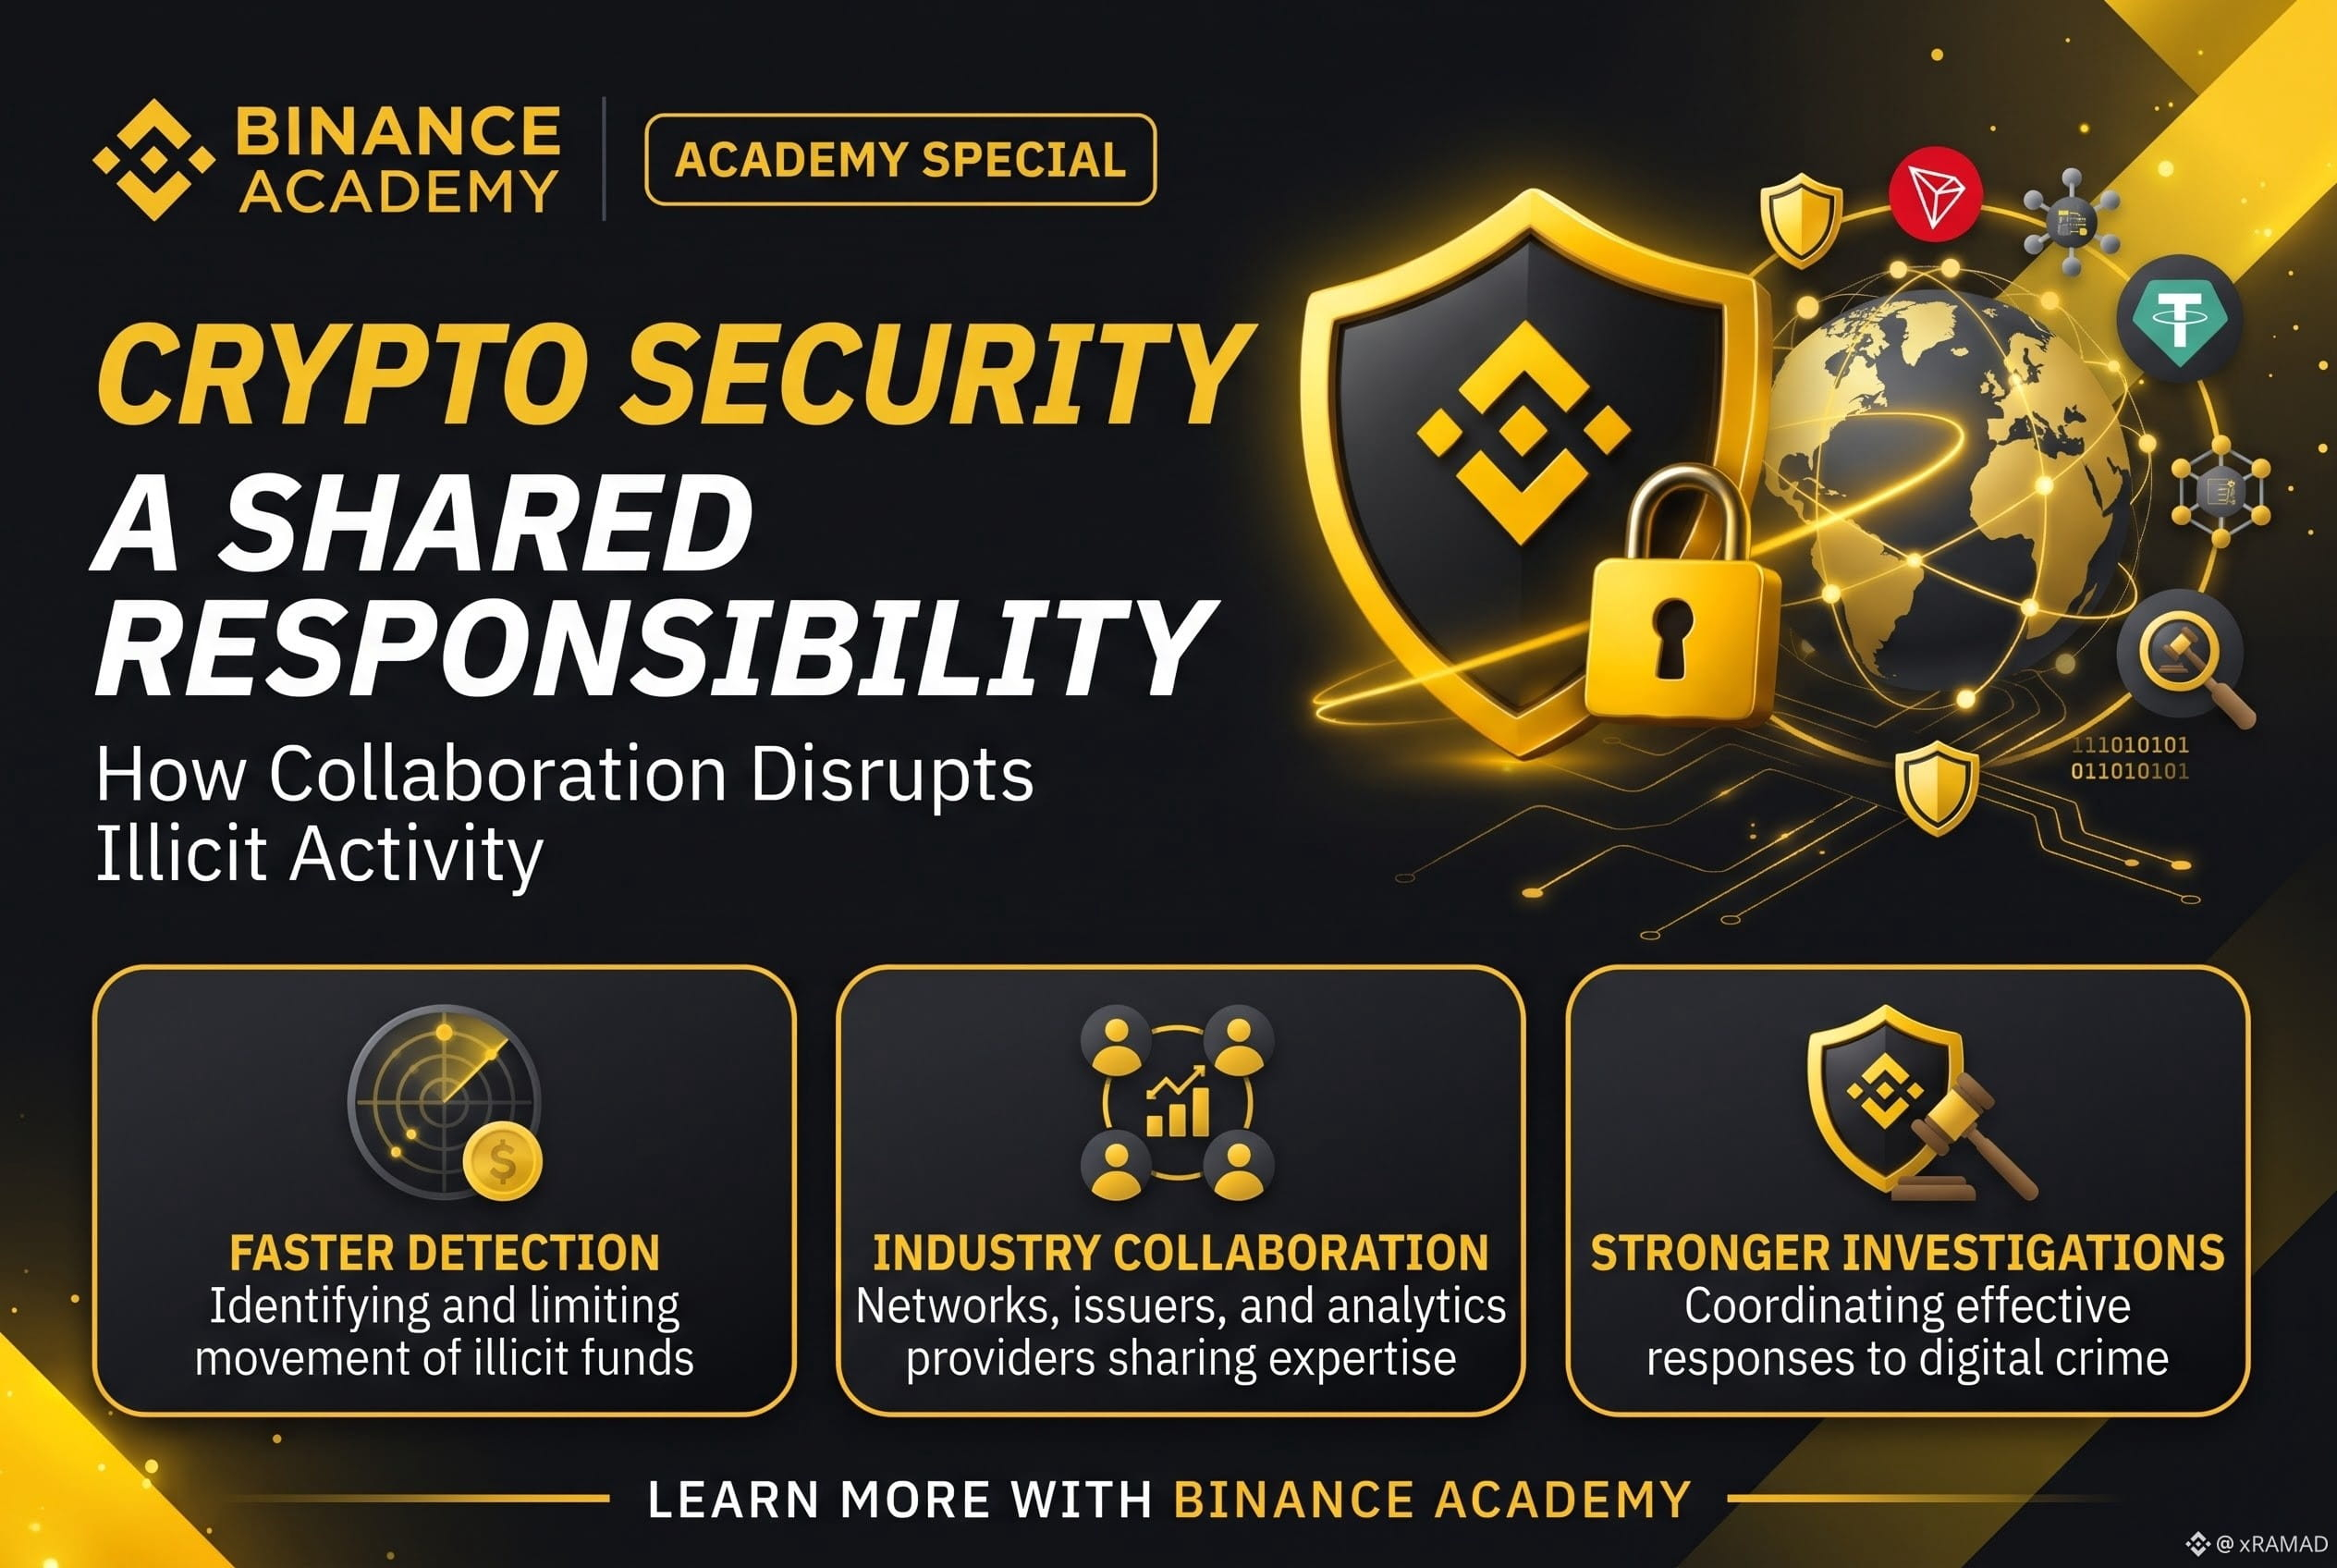
An ninh tiền mã hóa không còn là trách nhiệm mà bất kỳ tổ chức đơn lẻ nào có thể tự mình đảm đương 🛡️
Ngày 12 tháng 11, TRON, Tether và Chainalysis đã công bố thành lập Lực lượng Đặc nhiệm Chống Tội phạm Kỹ thuật số, một sáng kiến tập trung vào việc xác định và ngăn chặn các hoạt động phi pháp liên quan đến USDT trên blockchain TRON.
Điều này quan trọng vì sao?
🔹 Phát hiện nhanh hơn: Xác định các hoạt động đáng ngờ có thể giúp hạn chế dòng tiền phi pháp.
🔹 Hợp tác trong ngành: Các mạng lưới blockchain, nhà cung cấp dịch vụ phân tích và đơn vị phát hành stablecoin có thể chia sẻ chuyên môn và thông tin.
🔹 Điều tra hiệu quả hơn: Hợp tác với cơ quan thực thi pháp luật có thể hỗ trợ ứng phó hiệu quả hơn với tội phạm kỹ thuật số.
Theo tôi, điều quan trọng nhất rút ra là bảo mật blockchain đòi hỏi nhiều hơn công nghệ tiên tiến. Cần có sự phối hợp, minh bạch và hành động có trách nhiệm trên toàn hệ sinh thái.
💬 Theo bạn, điều gì quan trọng nhất trong bảo mật tiền mã hóa: phòng ngừa, phát hiện hay hợp tác?
🔶 Tham gia cộng đồng My Crypto Space của tôi trên Binance Square và cùng nhau tiếp tục học hỏi nhé
Theo dõi tôi để biết thêm những thông tin hữu ích về tiền mã hóa!
#CryptoSecurity #Blockchain #Web3 #CryptoEducation
@Binance_Academy @Binancearabic
An ninh tiền mã hóa không còn là trách nhiệm mà bất kỳ tổ chức đơn lẻ nào có thể tự mình đảm đương 🛡️
Ngày 12 tháng 11, TRON, Tether và Chainalysis đã công bố thành lập Lực lượng Đặc nhiệm Chống Tội phạm Kỹ thuật số, một sáng kiến tập trung vào việc xác định và ngăn chặn các hoạt động phi pháp liên quan đến USDT trên blockchain TRON.
Điều này quan trọng vì sao?
🔹 Phát hiện nhanh hơn: Xác định các hoạt động đáng ngờ có thể giúp hạn chế dòng tiền phi pháp.
🔹 Hợp tác trong ngành: Các mạng lưới blockchain, nhà cung cấp dịch vụ phân tích và đơn vị phát hành stablecoin có thể chia sẻ chuyên môn và thông tin.
🔹 Điều tra hiệu quả hơn: Hợp tác với cơ quan thực thi pháp luật có thể hỗ trợ ứng phó hiệu quả hơn với tội phạm kỹ thuật số.
Theo tôi, điều quan trọng nhất rút ra là bảo mật blockchain đòi hỏi nhiều hơn công nghệ tiên tiến. Cần có sự phối hợp, minh bạch và hành động có trách nhiệm trên toàn hệ sinh thái.
💬 Theo bạn, điều gì quan trọng nhất trong bảo mật tiền mã hóa: phòng ngừa, phát hiện hay hợp tác?
🔶 Tham gia cộng đồng My Crypto Space của tôi trên Binance Square và cùng nhau tiếp tục học hỏi nhé
Theo dõi tôi để biết thêm những thông tin hữu ích về tiền mã hóa!
#CryptoSecurity #Blockchain #Web3 #CryptoEducation
@Binance Academy @Binance MENA
Ngày 12 tháng 11, TRON, Tether và Chainalysis đã công bố thành lập Lực lượng Đặc nhiệm Chống Tội phạm Kỹ thuật số, một sáng kiến tập trung vào việc xác định và ngăn chặn các hoạt động phi pháp liên quan đến USDT trên blockchain TRON.
Điều này quan trọng vì sao?
🔹 Phát hiện nhanh hơn: Xác định các hoạt động đáng ngờ có thể giúp hạn chế dòng tiền phi pháp.
🔹 Hợp tác trong ngành: Các mạng lưới blockchain, nhà cung cấp dịch vụ phân tích và đơn vị phát hành stablecoin có thể chia sẻ chuyên môn và thông tin.
🔹 Điều tra hiệu quả hơn: Hợp tác với cơ quan thực thi pháp luật có thể hỗ trợ ứng phó hiệu quả hơn với tội phạm kỹ thuật số.
Theo tôi, điều quan trọng nhất rút ra là bảo mật blockchain đòi hỏi nhiều hơn công nghệ tiên tiến. Cần có sự phối hợp, minh bạch và hành động có trách nhiệm trên toàn hệ sinh thái.
💬 Theo bạn, điều gì quan trọng nhất trong bảo mật tiền mã hóa: phòng ngừa, phát hiện hay hợp tác?
🔶 Tham gia cộng đồng My Crypto Space của tôi trên Binance Square và cùng nhau tiếp tục học hỏi nhé
Theo dõi tôi để biết thêm những thông tin hữu ích về tiền mã hóa!
#CryptoSecurity #Blockchain #Web3 #CryptoEducation
@Binance Academy @Binance MENA
ja8:
in which time the meeting will be?
1
3
413
·
--
🔐 BitGo phủ nhận bị xâm nhập: Chính các khóa của Unocoin đã ký những giao dịch đáng ngờ
Nhà cung cấp dịch vụ lưu ký BitGo cho biết hệ thống của họ không bị xâm nhập trong sự cố tại sàn giao dịch Ấn Độ Unocoin. Trong tuyên bố ngày 13/11, BitGo cho biết các giao dịch chuyển đi đã được ký bằng khóa người dùng và khóa dự phòng do Unocoin nắm giữ, rồi được phát lên blockchain mà không có sự tham gia của BitGo, sau khi tài khoản Unocoin bị đóng băng vào ngày 6/11.
Ví của Unocoin sử dụng mô hình tự lưu ký 2-of-3, trong đó sàn nắm giữ hai khóa, vì vậy chưa bao giờ cần đến khóa của BitGo. Unocoin hiện nghi ngờ cơ chế dự phòng của mình đã bị khai thác và vẫn đang điều tra xem có xảy ra thất thoát tiền mã hóa hay không; chưa có con số thiệt hại nào được xác nhận.
⭐ Vụ việc chuyển trọng tâm từ nhà cung cấp dịch vụ lưu ký sang cách các sàn bảo vệ khóa dự phòng của chính họ—một rủi ro then chốt đối với mọi nền tảng sử dụng dịch vụ lưu ký đa chữ ký.
#Unocoin #BitGo #CryptoSecurity #Ấn Độ
🔐 BitGo phủ nhận bị xâm nhập: Chính các khóa của Unocoin đã ký những giao dịch đáng ngờ
Nhà cung cấp dịch vụ lưu ký BitGo cho biết hệ thống của họ không bị xâm nhập trong sự cố tại sàn giao dịch Ấn Độ Unocoin. Trong tuyên bố ngày 13/11, BitGo cho biết các giao dịch chuyển đi đã được ký bằng khóa người dùng và khóa dự phòng do Unocoin nắm giữ, rồi được phát lên blockchain mà không có sự tham gia của BitGo, sau khi tài khoản Unocoin bị đóng băng vào ngày 6/11.
Ví của Unocoin sử dụng mô hình tự lưu ký 2-of-3, trong đó sàn nắm giữ hai khóa, vì vậy chưa bao giờ cần đến khóa của BitGo. Unocoin hiện nghi ngờ cơ chế dự phòng của mình đã bị khai thác và vẫn đang điều tra xem có xảy ra thất thoát tiền mã hóa hay không; chưa có con số thiệt hại nào được xác nhận.
⭐ Vụ việc chuyển trọng tâm từ nhà cung cấp dịch vụ lưu ký sang cách các sàn bảo vệ khóa dự phòng của chính họ—một rủi ro then chốt đối với mọi nền tảng sử dụng dịch vụ lưu ký đa chữ ký.
#Unocoin #BitGo #CryptoSecurity #Ấn Độ
Nhà cung cấp dịch vụ lưu ký BitGo cho biết hệ thống của họ không bị xâm nhập trong sự cố tại sàn giao dịch Ấn Độ Unocoin. Trong tuyên bố ngày 13/11, BitGo cho biết các giao dịch chuyển đi đã được ký bằng khóa người dùng và khóa dự phòng do Unocoin nắm giữ, rồi được phát lên blockchain mà không có sự tham gia của BitGo, sau khi tài khoản Unocoin bị đóng băng vào ngày 6/11.
Ví của Unocoin sử dụng mô hình tự lưu ký 2-of-3, trong đó sàn nắm giữ hai khóa, vì vậy chưa bao giờ cần đến khóa của BitGo. Unocoin hiện nghi ngờ cơ chế dự phòng của mình đã bị khai thác và vẫn đang điều tra xem có xảy ra thất thoát tiền mã hóa hay không; chưa có con số thiệt hại nào được xác nhận.
⭐ Vụ việc chuyển trọng tâm từ nhà cung cấp dịch vụ lưu ký sang cách các sàn bảo vệ khóa dự phòng của chính họ—một rủi ro then chốt đối với mọi nền tảng sử dụng dịch vụ lưu ký đa chữ ký.
#Unocoin #BitGo #CryptoSecurity #Ấn Độ
11

Xem bản dịch
🚨 $BTC CUSTODY RISK SPIKES AS RECOVERY VULNERABILITIES LOCK USER FUNDS SHUT! 🛡️
💡 Institutional footprint and centralized counterparty risk remain the ultimate variables in market structure. Recent security friction involving multi-signature recovery vectors highlights why self-custody isn't just a preference—it's foundational risk mitigation. 🦈
📊 When operational continuity halts without a restoration timeline, counterparty exposure immediately overrides all other technical metrics. Protecting capital starts long before execution; it begins with absolute control over your private keys. ⚡
💬 Are you maintaining strict self-custody discipline across your holdings during volatile macro cycles? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #RiskManagement
🛡️ 🔒
🚨 $BTC CUSTODY RISK SPIKES AS RECOVERY VULNERABILITIES LOCK USER FUNDS SHUT! 🛡️
💡 Institutional footprint and centralized counterparty risk remain the ultimate variables in market structure. Recent security friction involving multi-signature recovery vectors highlights why self-custody isn't just a preference—it's foundational risk mitigation. 🦈
📊 When operational continuity halts without a restoration timeline, counterparty exposure immediately overrides all other technical metrics. Protecting capital starts long before execution; it begins with absolute control over your private keys. ⚡
💬 Are you maintaining strict self-custody discipline across your holdings during volatile macro cycles? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #RiskManagement
🛡️ 🔒
💡 Institutional footprint and centralized counterparty risk remain the ultimate variables in market structure. Recent security friction involving multi-signature recovery vectors highlights why self-custody isn't just a preference—it's foundational risk mitigation. 🦈
📊 When operational continuity halts without a restoration timeline, counterparty exposure immediately overrides all other technical metrics. Protecting capital starts long before execution; it begins with absolute control over your private keys. ⚡
💬 Are you maintaining strict self-custody discipline across your holdings during volatile macro cycles? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #RiskManagement
🛡️ 🔒
Xem bản dịch
🛡️ La seguridad no es opcional
Con todo el ruido sobre hackeos y fondos congelados, recuerda lo básico:
• Si no son tus llaves, no son tus monedas.
• Activa 2FA con app, no solo SMS.
• Desconfía de DMs con "oportunidades únicas".
La mejor operación es la que no pierdes por un error evitable.
Comparte este recordatorio. ♻️
#CryptoSecurity #Binance #StaySafuBinance
🛡️ La seguridad no es opcional
Con todo el ruido sobre hackeos y fondos congelados, recuerda lo básico:
• Si no son tus llaves, no son tus monedas.
• Activa 2FA con app, no solo SMS.
• Desconfía de DMs con "oportunidades únicas".
La mejor operación es la que no pierdes por un error evitable.
Comparte este recordatorio. ♻️
#CryptoSecurity #Binance #StaySafuBinance
Con todo el ruido sobre hackeos y fondos congelados, recuerda lo básico:
• Si no son tus llaves, no son tus monedas.
• Activa 2FA con app, no solo SMS.
• Desconfía de DMs con "oportunidades únicas".
La mejor operación es la que no pierdes por un error evitable.
Comparte este recordatorio. ♻️
#CryptoSecurity #Binance #StaySafuBinance
3
🚨 Cập nhật vụ tấn công Binance: Rửa tiền thông qua memecoin $NEAR
Chuyện gì đã xảy ra: Elliptic cho biết các tin tặc có liên hệ với Triều Tiên đã chuyển khoảng 430 nghìn USD từ vụ đánh cắp trên Binance ngày 29/10 thông qua sáu memecoin mới được tạo trên NEAR (ra mắt từ ngày 5–7/11).
Cách thức hoạt động: Khoảng 117 nghìn NEAR được luân chuyển qua các pool thanh khoản do chính họ kiểm soát. Các giao dịch phối hợp khiến số tiền bị đánh cắp trông giống như lợi nhuận giao dịch thông thường.
Bối cảnh:
• Vụ tấn công ngày 29/10 gây thiệt hại tổng cộng khoảng 6,3–6,4 tỷ USD, lớn nhất trong lịch sử tiền mã hóa
• Chainalysis quy trách nhiệm cho nhóm TraderTraitor của Triều Tiên
• Khoảng 2,8 tỷ USD đã bị phong tỏa tính đến ngày 3/11
• Riêng biệt, FBI đã vô hiệu hóa cơ sở hạ tầng đứng sau "FaceStealer", một vụ lừa đảo deepfake có liên hệ với Triều Tiên, liên quan đến hơn 400 triệu USD tiền bị đánh cắp trong 18 tháng. FBI cho biết họ không có thông tin nào cho thấy vụ này có liên quan đến vụ tấn công Binance.
• Thiệt hại do các vụ tấn công trong năm 2026: khoảng 8,78 tỷ USD (DefiLlama), đã là mức kỷ lục
Điều cần theo dõi tiếp theo: các đợt phong tỏa và cập nhật thu hồi tài sản tiếp theo từ Binance, cùng những tuyến đường rửa tiền mới được các công ty phân tích phát hiện.
#CryptoSecurity #Hack #Binance #NEAR
🚨 Cập nhật vụ tấn công Binance: Rửa tiền thông qua memecoin $NEAR
Chuyện gì đã xảy ra: Elliptic cho biết các tin tặc có liên hệ với Triều Tiên đã chuyển khoảng 430 nghìn USD từ vụ đánh cắp trên Binance ngày 29/10 thông qua sáu memecoin mới được tạo trên NEAR (ra mắt từ ngày 5–7/11).
Cách thức hoạt động: Khoảng 117 nghìn NEAR được luân chuyển qua các pool thanh khoản do chính họ kiểm soát. Các giao dịch phối hợp khiến số tiền bị đánh cắp trông giống như lợi nhuận giao dịch thông thường.
Bối cảnh:
• Vụ tấn công ngày 29/10 gây thiệt hại tổng cộng khoảng 6,3–6,4 tỷ USD, lớn nhất trong lịch sử tiền mã hóa
• Chainalysis quy trách nhiệm cho nhóm TraderTraitor của Triều Tiên
• Khoảng 2,8 tỷ USD đã bị phong tỏa tính đến ngày 3/11
• Riêng biệt, FBI đã vô hiệu hóa cơ sở hạ tầng đứng sau "FaceStealer", một vụ lừa đảo deepfake có liên hệ với Triều Tiên, liên quan đến hơn 400 triệu USD tiền bị đánh cắp trong 18 tháng. FBI cho biết họ không có thông tin nào cho thấy vụ này có liên quan đến vụ tấn công Binance.
• Thiệt hại do các vụ tấn công trong năm 2026: khoảng 8,78 tỷ USD (DefiLlama), đã là mức kỷ lục
Điều cần theo dõi tiếp theo: các đợt phong tỏa và cập nhật thu hồi tài sản tiếp theo từ Binance, cùng những tuyến đường rửa tiền mới được các công ty phân tích phát hiện.
#CryptoSecurity #Hack #Binance #NEAR
Chuyện gì đã xảy ra: Elliptic cho biết các tin tặc có liên hệ với Triều Tiên đã chuyển khoảng 430 nghìn USD từ vụ đánh cắp trên Binance ngày 29/10 thông qua sáu memecoin mới được tạo trên NEAR (ra mắt từ ngày 5–7/11).
Cách thức hoạt động: Khoảng 117 nghìn NEAR được luân chuyển qua các pool thanh khoản do chính họ kiểm soát. Các giao dịch phối hợp khiến số tiền bị đánh cắp trông giống như lợi nhuận giao dịch thông thường.
Bối cảnh:
• Vụ tấn công ngày 29/10 gây thiệt hại tổng cộng khoảng 6,3–6,4 tỷ USD, lớn nhất trong lịch sử tiền mã hóa
• Chainalysis quy trách nhiệm cho nhóm TraderTraitor của Triều Tiên
• Khoảng 2,8 tỷ USD đã bị phong tỏa tính đến ngày 3/11
• Riêng biệt, FBI đã vô hiệu hóa cơ sở hạ tầng đứng sau "FaceStealer", một vụ lừa đảo deepfake có liên hệ với Triều Tiên, liên quan đến hơn 400 triệu USD tiền bị đánh cắp trong 18 tháng. FBI cho biết họ không có thông tin nào cho thấy vụ này có liên quan đến vụ tấn công Binance.
• Thiệt hại do các vụ tấn công trong năm 2026: khoảng 8,78 tỷ USD (DefiLlama), đã là mức kỷ lục
Điều cần theo dõi tiếp theo: các đợt phong tỏa và cập nhật thu hồi tài sản tiếp theo từ Binance, cùng những tuyến đường rửa tiền mới được các công ty phân tích phát hiện.
#CryptoSecurity #Hack #Binance #NEAR
125

·
--
#BitcoinCoreTiếtLộLỗHổngLưuLượngTor
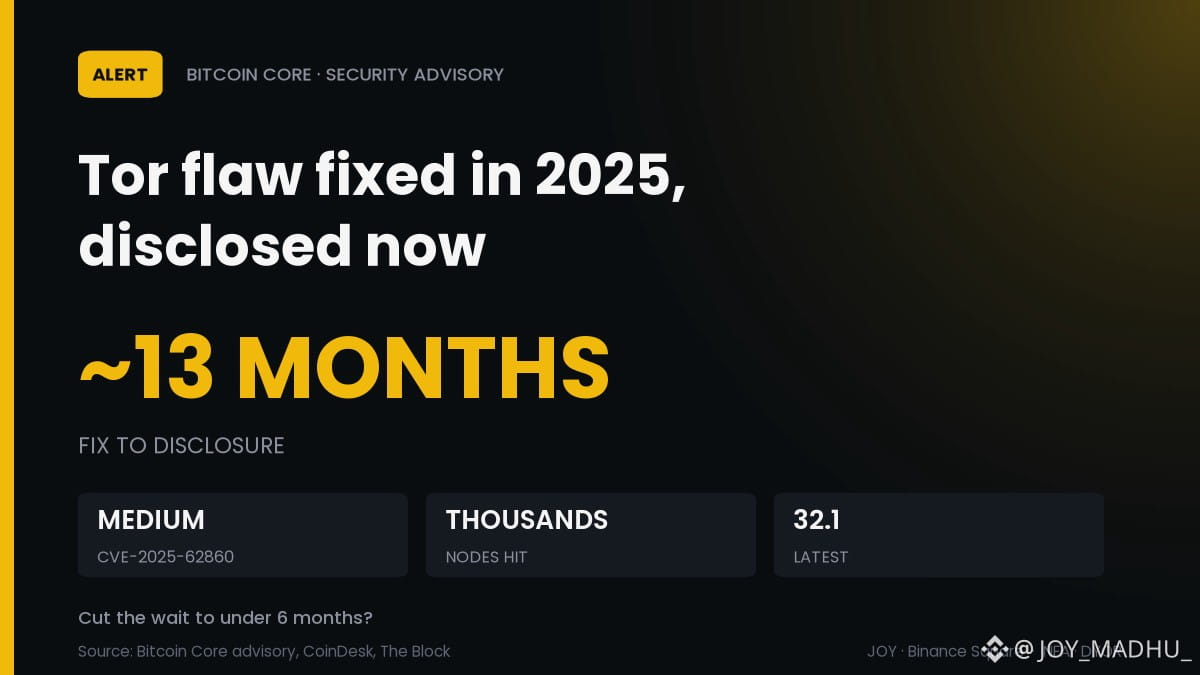
🔐 Đã được vá cách đây 13 tháng, nay mới tiết lộ: Lỗ hổng Tor của Bitcoin Core
Thông báo ngày 10 tháng 11 của Core cho biết người lạ trên Tor có thể vượt qua các giới hạn DoS và quyền riêng tư trên hàng nghìn nút.
⚠️ CVE-2025-62860: các nút ngang hàng Tor kết nối đến được gán mức tin cậy -whitelist
📊 Hàng nghìn nút mainnet có thể truy cập bị ảnh hưởng
📅 Đã được vá trong phiên bản 30.0 (ngày 10 tháng 10 năm 2025); phiên bản mới nhất là 32.1
Theo tôi: chưa có cuộc tấn công nào được báo cáo và chỉ các cấu hình không mặc định bị ảnh hưởng, nhưng 28.x/29.x hiện đã hết vòng đời.
Đến năm 2027, hãy rút thời gian chờ tiết lộ khoảng 13 tháng xuống dưới 6 tháng, hay cứ giữ nguyên? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #AnNinhTienMaHoa
#BitcoinCoreTiếtLộLỗHổngLưuLượngTor
🔐 Đã được vá cách đây 13 tháng, nay mới tiết lộ: Lỗ hổng Tor của Bitcoin Core
Thông báo ngày 10 tháng 11 của Core cho biết người lạ trên Tor có thể vượt qua các giới hạn DoS và quyền riêng tư trên hàng nghìn nút.
⚠️ CVE-2025-62860: các nút ngang hàng Tor kết nối đến được gán mức tin cậy -whitelist
📊 Hàng nghìn nút mainnet có thể truy cập bị ảnh hưởng
📅 Đã được vá trong phiên bản 30.0 (ngày 10 tháng 10 năm 2025); phiên bản mới nhất là 32.1
Theo tôi: chưa có cuộc tấn công nào được báo cáo và chỉ các cấu hình không mặc định bị ảnh hưởng, nhưng 28.x/29.x hiện đã hết vòng đời.
Đến năm 2027, hãy rút thời gian chờ tiết lộ khoảng 13 tháng xuống dưới 6 tháng, hay cứ giữ nguyên? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #AnNinhTienMaHoa
🔐 Đã được vá cách đây 13 tháng, nay mới tiết lộ: Lỗ hổng Tor của Bitcoin Core
Thông báo ngày 10 tháng 11 của Core cho biết người lạ trên Tor có thể vượt qua các giới hạn DoS và quyền riêng tư trên hàng nghìn nút.
⚠️ CVE-2025-62860: các nút ngang hàng Tor kết nối đến được gán mức tin cậy -whitelist
📊 Hàng nghìn nút mainnet có thể truy cập bị ảnh hưởng
📅 Đã được vá trong phiên bản 30.0 (ngày 10 tháng 10 năm 2025); phiên bản mới nhất là 32.1
Theo tôi: chưa có cuộc tấn công nào được báo cáo và chỉ các cấu hình không mặc định bị ảnh hưởng, nhưng 28.x/29.x hiện đã hết vòng đời.
Đến năm 2027, hãy rút thời gian chờ tiết lộ khoảng 13 tháng xuống dưới 6 tháng, hay cứ giữ nguyên? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #AnNinhTienMaHoa
11
🚨 CÁC TIẾT LỘ BẢO MẬT CỦA BITCOIN CORE CHO THẤY KHÔNG ẢNH HƯỞNG ĐẾN CẤU TRÚC THỊ TRƯỜNG $BTC 📊
Tính toàn vẹn của giao thức vẫn là nền tảng cho niềm tin của các tổ chức trên $BTC và $ETH . Các tiết lộ gần đây về những bản vá mạng trong quá khứ cho thấy đây chỉ là công việc bảo trì tiêu chuẩn của nhà phát triển, chứ không phải các lỗ hổng đang bị khai thác, vì vậy thanh khoản thị trường hoàn toàn không bị ảnh hưởng. 📊
Cơ sở hạ tầng của dòng tiền thông minh phụ thuộc vào việc bảo trì nút mạng vững chắc, và những tiết lộ thường lệ này xác nhận rằng các nhà phát triển cốt lõi đã xử lý những trường hợp ngoại lệ này từ lâu. 💡
💬 Bạn có chủ động theo dõi các bản cập nhật giao thức mạng cho những nút tự lưu ký không, hay để bên thứ ba quản lý cơ sở hạ tầng? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
🚨 CÁC TIẾT LỘ BẢO MẬT CỦA BITCOIN CORE CHO THẤY KHÔNG ẢNH HƯỞNG ĐẾN CẤU TRÚC THỊ TRƯỜNG $BTC 📊
Tính toàn vẹn của giao thức vẫn là nền tảng cho niềm tin của các tổ chức trên $BTC và $ETH . Các tiết lộ gần đây về những bản vá mạng trong quá khứ cho thấy đây chỉ là công việc bảo trì tiêu chuẩn của nhà phát triển, chứ không phải các lỗ hổng đang bị khai thác, vì vậy thanh khoản thị trường hoàn toàn không bị ảnh hưởng. 📊
Cơ sở hạ tầng của dòng tiền thông minh phụ thuộc vào việc bảo trì nút mạng vững chắc, và những tiết lộ thường lệ này xác nhận rằng các nhà phát triển cốt lõi đã xử lý những trường hợp ngoại lệ này từ lâu. 💡
💬 Bạn có chủ động theo dõi các bản cập nhật giao thức mạng cho những nút tự lưu ký không, hay để bên thứ ba quản lý cơ sở hạ tầng? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
Tính toàn vẹn của giao thức vẫn là nền tảng cho niềm tin của các tổ chức trên $BTC và $ETH . Các tiết lộ gần đây về những bản vá mạng trong quá khứ cho thấy đây chỉ là công việc bảo trì tiêu chuẩn của nhà phát triển, chứ không phải các lỗ hổng đang bị khai thác, vì vậy thanh khoản thị trường hoàn toàn không bị ảnh hưởng. 📊
Cơ sở hạ tầng của dòng tiền thông minh phụ thuộc vào việc bảo trì nút mạng vững chắc, và những tiết lộ thường lệ này xác nhận rằng các nhà phát triển cốt lõi đã xử lý những trường hợp ngoại lệ này từ lâu. 💡
💬 Bạn có chủ động theo dõi các bản cập nhật giao thức mạng cho những nút tự lưu ký không, hay để bên thứ ba quản lý cơ sở hạ tầng? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
7
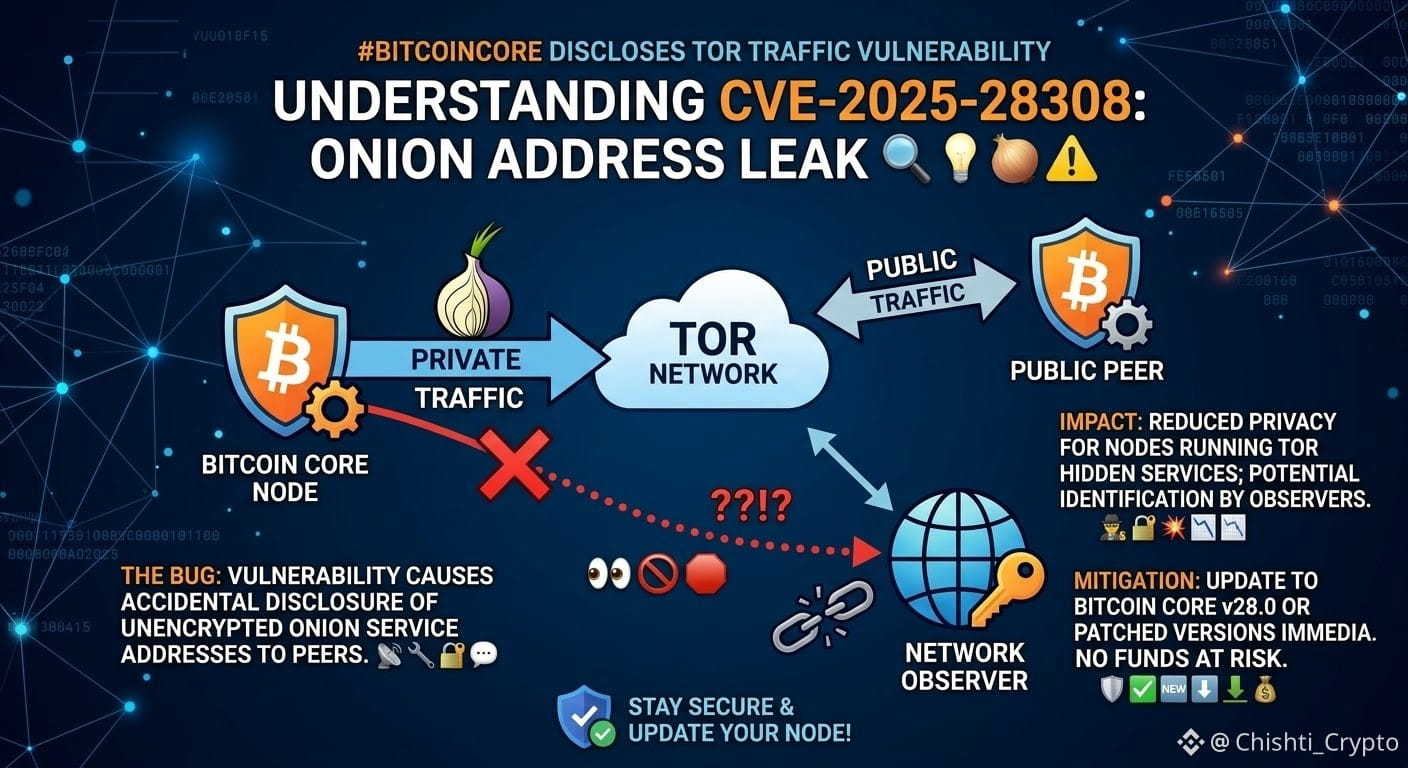
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 Bitcoin Core vừa tiết lộ một lỗ hổng bảo mật đáng chú ý (CVE-2025-62860), cho phép lưu lượng Tor đến được hưởng quyền "đáng tin cậy" trên hàng nghìn nút có thể truy cập. 🧅
Khi các nhà vận hành tích hợp Tor thông qua nhà cung cấp dịch vụ cục bộ bằng cấu hình danh sách cho phép tùy chọn, các kết nối onion bên ngoài đã bị nhầm là các peer cục bộ đáng tin cậy—qua mặt một số giới hạn chống thư rác và biện pháp bảo vệ quyền riêng tư. 🛡️
Tin tốt là gì? Không có lý do gì để hoảng sợ. ✅ Các nhà phát triển đã âm thầm vá lỗi từ tháng 10 năm 2025 (bắt đầu ở các phiên bản 28.3, 29.2 và 30.0) và chờ đến khi dòng 29.x hết vòng đời mới công khai thông tin. Chưa có vụ khai thác nào được báo cáo, và các nút tiêu chuẩn không dùng danh sách cho phép tùy chỉnh chưa bao giờ gặp rủi ro.
Dù vậy, nếu bạn đang chạy một nút bằng phần mềm lỗi thời, đây là lúc nâng cấp lên phiên bản còn được hỗ trợ! 🔄⚡
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
$BTC
{spot}(BTCUSDT)
$XRP
{spot}(XRPUSDT)
$SOL
{spot}(SOLUSDT)
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 Bitcoin Core vừa tiết lộ một lỗ hổng bảo mật đáng chú ý (CVE-2025-62860), cho phép lưu lượng Tor đến được hưởng quyền "đáng tin cậy" trên hàng nghìn nút có thể truy cập. 🧅
Khi các nhà vận hành tích hợp Tor thông qua nhà cung cấp dịch vụ cục bộ bằng cấu hình danh sách cho phép tùy chọn, các kết nối onion bên ngoài đã bị nhầm là các peer cục bộ đáng tin cậy—qua mặt một số giới hạn chống thư rác và biện pháp bảo vệ quyền riêng tư. 🛡️
Tin tốt là gì? Không có lý do gì để hoảng sợ. ✅ Các nhà phát triển đã âm thầm vá lỗi từ tháng 10 năm 2025 (bắt đầu ở các phiên bản 28.3, 29.2 và 30.0) và chờ đến khi dòng 29.x hết vòng đời mới công khai thông tin. Chưa có vụ khai thác nào được báo cáo, và các nút tiêu chuẩn không dùng danh sách cho phép tùy chỉnh chưa bao giờ gặp rủi ro.
Dù vậy, nếu bạn đang chạy một nút bằng phần mềm lỗi thời, đây là lúc nâng cấp lên phiên bản còn được hỗ trợ! 🔄⚡
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
$BTC
$XRP
$SOL
Khi các nhà vận hành tích hợp Tor thông qua nhà cung cấp dịch vụ cục bộ bằng cấu hình danh sách cho phép tùy chọn, các kết nối onion bên ngoài đã bị nhầm là các peer cục bộ đáng tin cậy—qua mặt một số giới hạn chống thư rác và biện pháp bảo vệ quyền riêng tư. 🛡️
Tin tốt là gì? Không có lý do gì để hoảng sợ. ✅ Các nhà phát triển đã âm thầm vá lỗi từ tháng 10 năm 2025 (bắt đầu ở các phiên bản 28.3, 29.2 và 30.0) và chờ đến khi dòng 29.x hết vòng đời mới công khai thông tin. Chưa có vụ khai thác nào được báo cáo, và các nút tiêu chuẩn không dùng danh sách cho phép tùy chỉnh chưa bao giờ gặp rủi ro.
Dù vậy, nếu bạn đang chạy một nút bằng phần mềm lỗi thời, đây là lúc nâng cấp lên phiên bản còn được hỗ trợ! 🔄⚡
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #CryptoSecurity
$BTC
$XRP
$SOL
139

·
--
🚨 $BTC CÁC TIẾT LỘ VỀ BẢN VÁ CỐT LÕI ĐƯỢC CÔNG BỐ MÀ KHÔNG CÓ BẤT KỲ MỐI ĐE DỌA THỰC TẾ NÀO! ⚡
Thông tin tiết lộ bảo mật gần đây liên quan đến Bitcoin Core có thể khiến những người tham gia thị trường thiếu kinh nghiệm phản ứng vội vàng, nhưng các nhà đầu tư sành sỏi hiểu rõ bản chất sự việc. 📊 Những bản vá mã nguồn này đã được triển khai từ lâu, vì vậy các nhà vận hành nút mạng và người tự lưu ký hoàn toàn không gặp nguy hiểm. 💡
Phi tập trung thực sự dựa vào công tác bảo trì vững chắc chứ không phải niềm tin mù quáng, cho thấy các bản cập nhật minh bạch từ nhà phát triển là dấu hiệu của một mạng lưới tiền tệ khỏe mạnh. 💬 Bạn có tự vận hành nút mạng cục bộ để bảo vệ tài sản của mình, hay dựa vào một sàn giao dịch lớn? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
🚨 $BTC CÁC TIẾT LỘ VỀ BẢN VÁ CỐT LÕI ĐƯỢC CÔNG BỐ MÀ KHÔNG CÓ BẤT KỲ MỐI ĐE DỌA THỰC TẾ NÀO! ⚡
Thông tin tiết lộ bảo mật gần đây liên quan đến Bitcoin Core có thể khiến những người tham gia thị trường thiếu kinh nghiệm phản ứng vội vàng, nhưng các nhà đầu tư sành sỏi hiểu rõ bản chất sự việc. 📊 Những bản vá mã nguồn này đã được triển khai từ lâu, vì vậy các nhà vận hành nút mạng và người tự lưu ký hoàn toàn không gặp nguy hiểm. 💡
Phi tập trung thực sự dựa vào công tác bảo trì vững chắc chứ không phải niềm tin mù quáng, cho thấy các bản cập nhật minh bạch từ nhà phát triển là dấu hiệu của một mạng lưới tiền tệ khỏe mạnh. 💬 Bạn có tự vận hành nút mạng cục bộ để bảo vệ tài sản của mình, hay dựa vào một sàn giao dịch lớn? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
Thông tin tiết lộ bảo mật gần đây liên quan đến Bitcoin Core có thể khiến những người tham gia thị trường thiếu kinh nghiệm phản ứng vội vàng, nhưng các nhà đầu tư sành sỏi hiểu rõ bản chất sự việc. 📊 Những bản vá mã nguồn này đã được triển khai từ lâu, vì vậy các nhà vận hành nút mạng và người tự lưu ký hoàn toàn không gặp nguy hiểm. 💡
Phi tập trung thực sự dựa vào công tác bảo trì vững chắc chứ không phải niềm tin mù quáng, cho thấy các bản cập nhật minh bạch từ nhà phát triển là dấu hiệu của một mạng lưới tiền tệ khỏe mạnh. 💬 Bạn có tự vận hành nút mạng cục bộ để bảo vệ tài sản của mình, hay dựa vào một sàn giao dịch lớn? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
8
#BitcoinCoreDisclosesTorTrafficVulnerability 🧅⚠️
Bitcoin KHÔNG bị hack.
Nhưng tiết lộ này RẤT QUAN TRỌNG. Hãy đọc nhé.
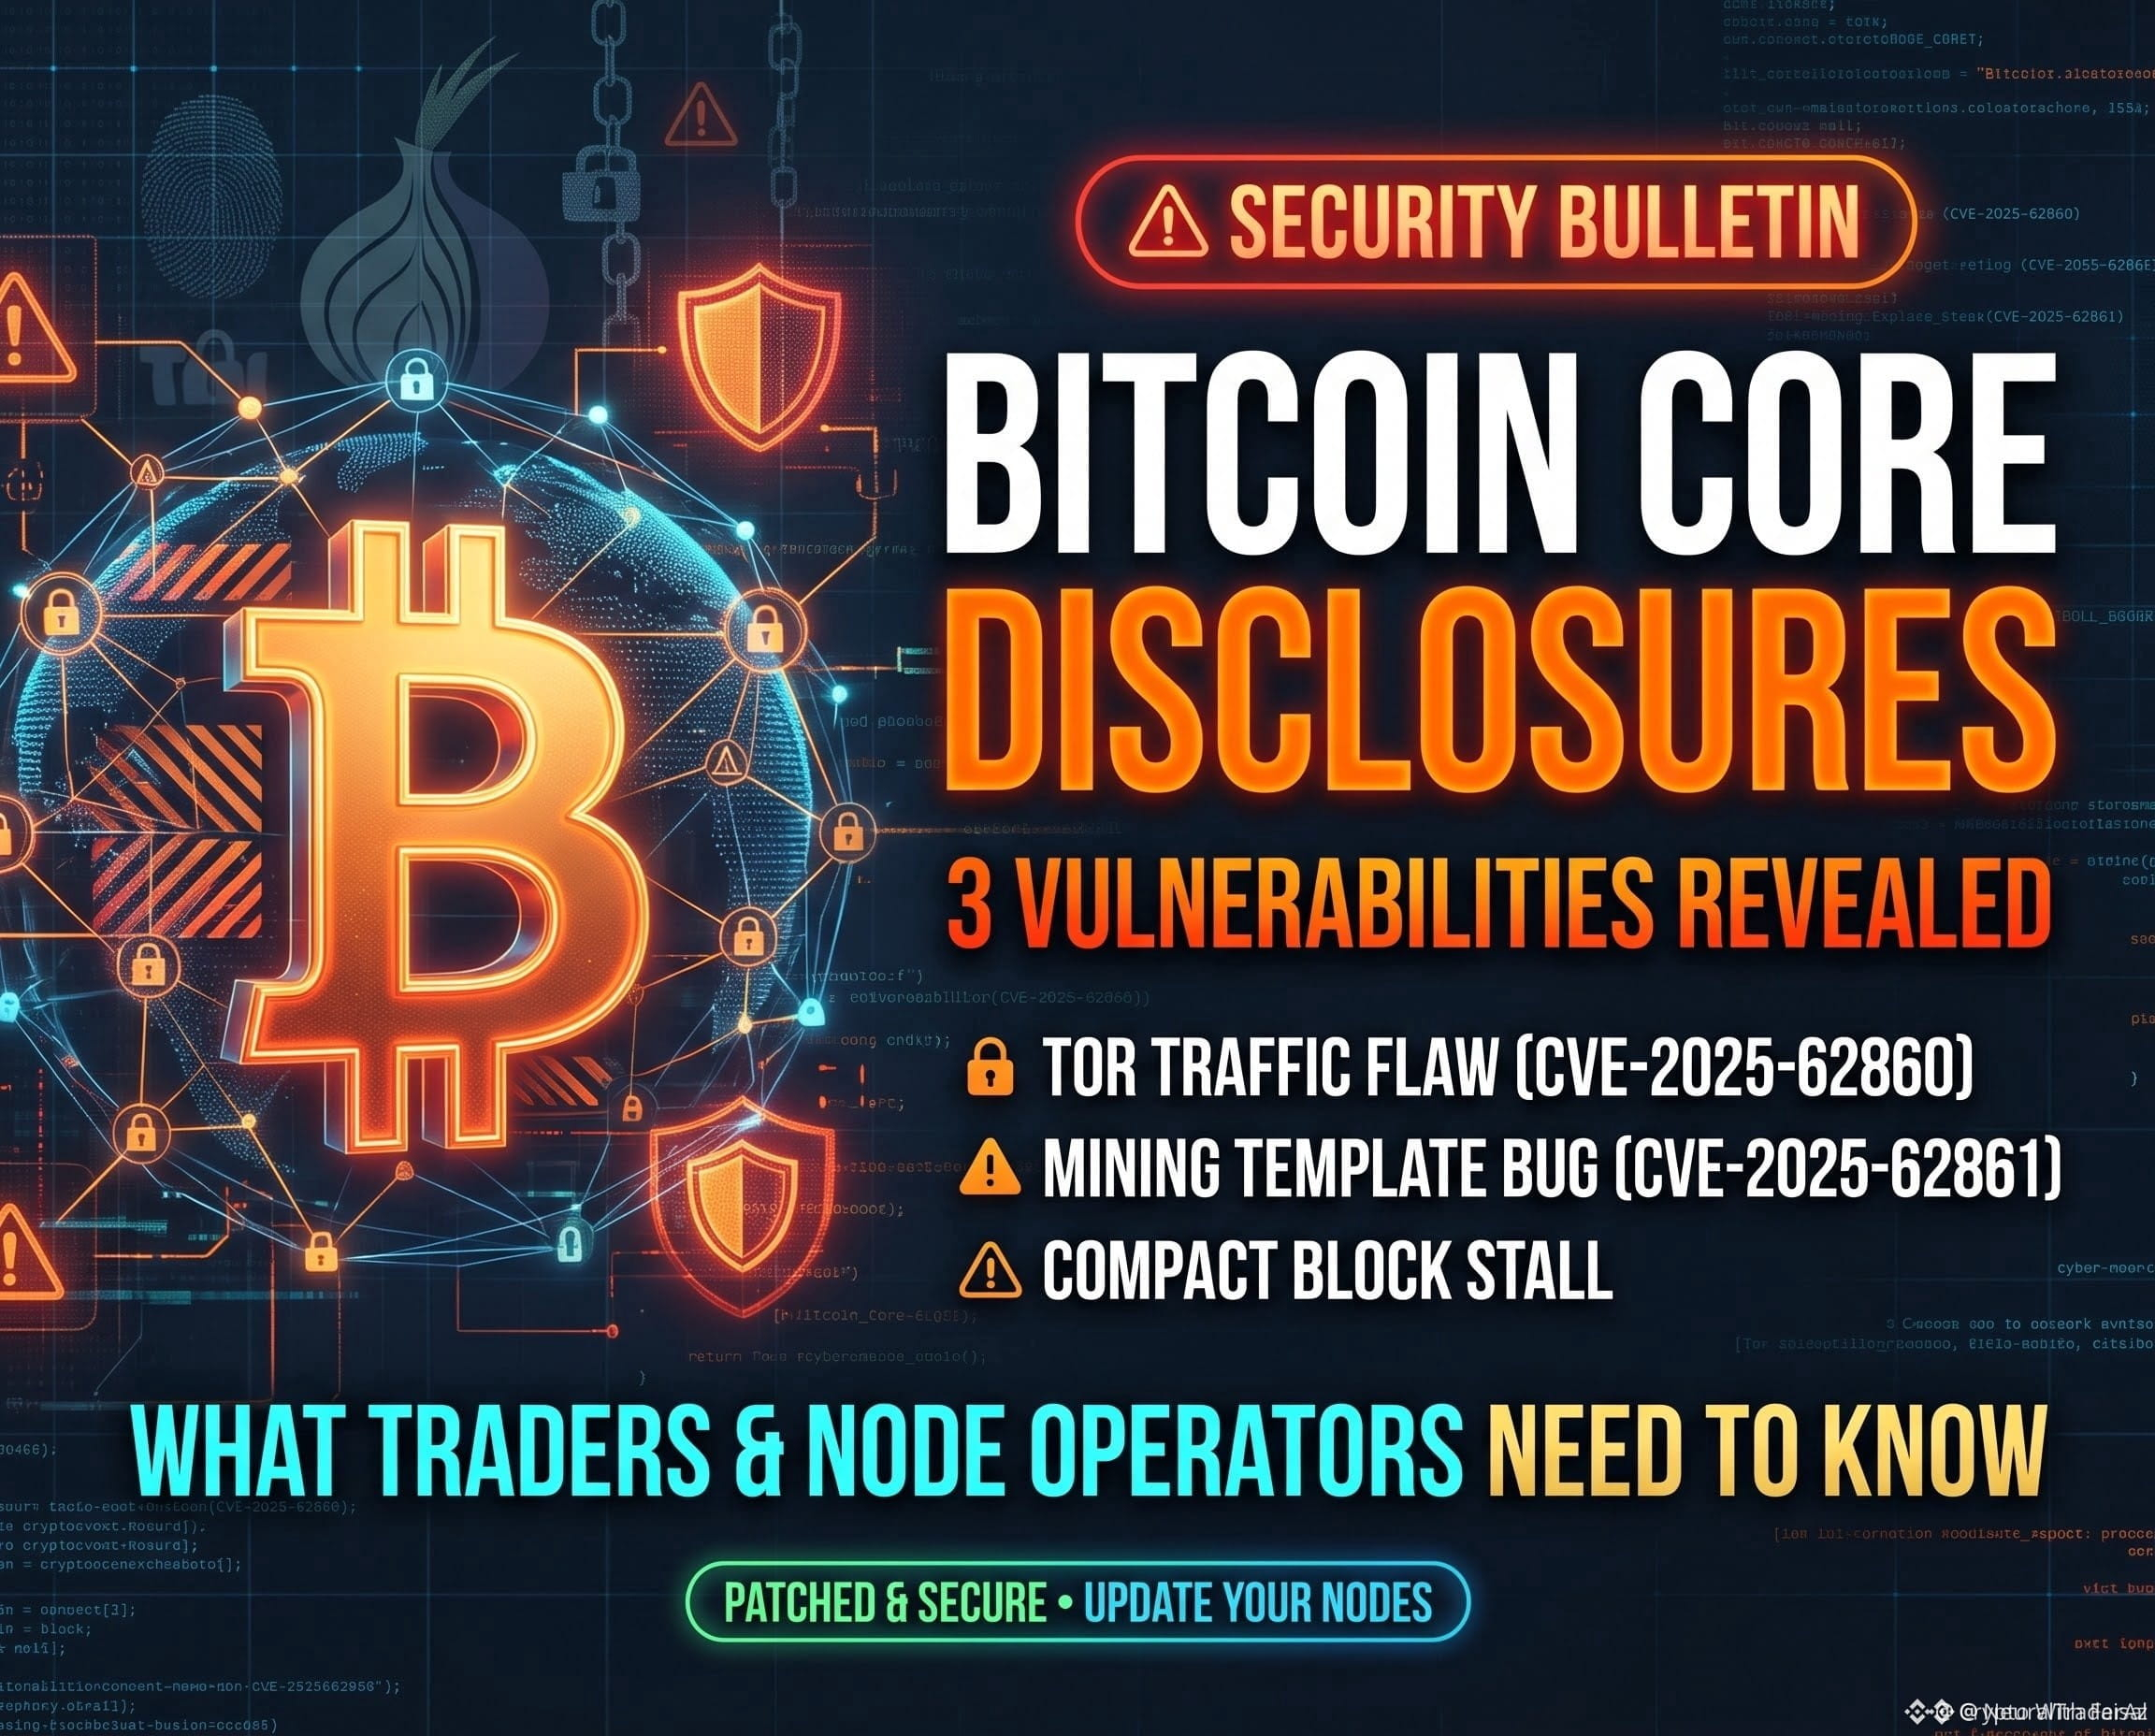
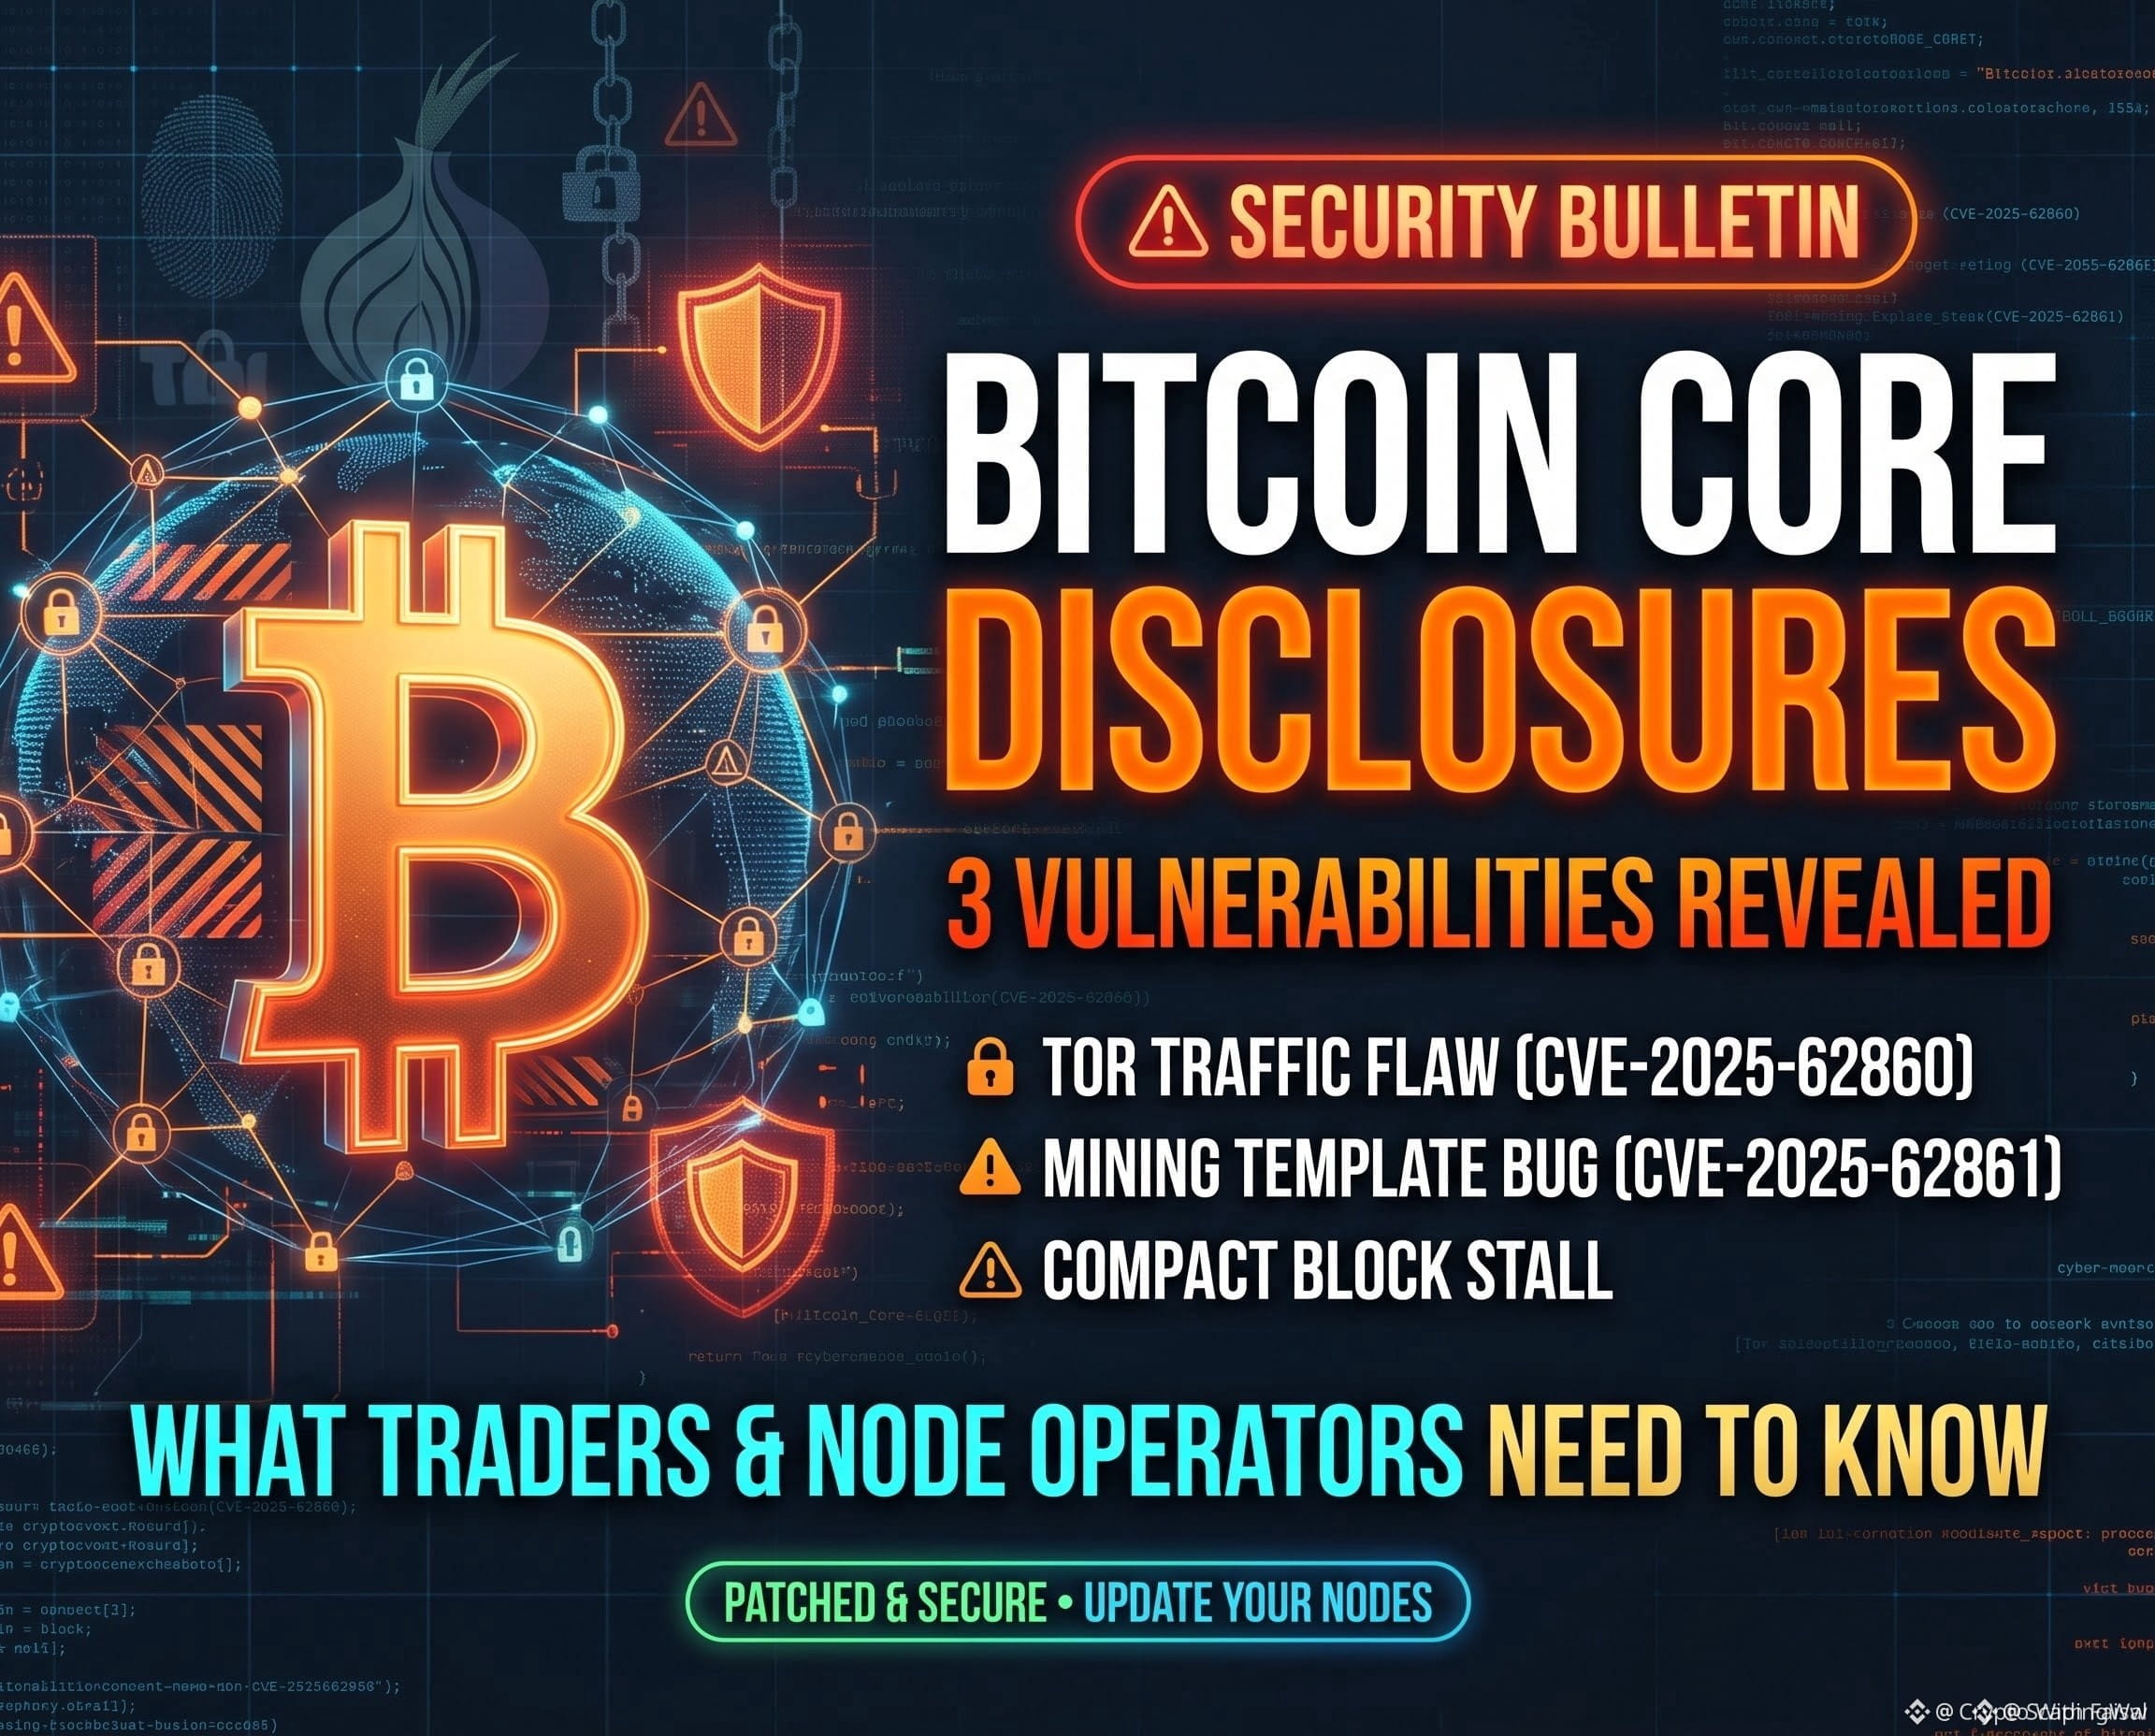
Bitcoin Core vừa công bố 3 lỗ hổng — trong đó có một lỗi Tor ảnh hưởng đến *hàng nghìn nút mạng.
Chuyện gì đã xảy ra?
Bitcoin Core có một tùy chọn tên là `-whitelist`.
Tùy chọn này cấp thêm quyền cho các kết nối ĐÁNG TIN CẬY — chẳng hạn như bỏ qua giới hạn chống spam và các biện pháp bảo vệ quyền riêng tư.
Lỗi này:
Các kết nối Tor trông như thể đến từ phần mềm Tor cục bộ của bạn.
Nếu IP Tor cục bộ đó nằm trong phạm vi whitelist, thì *MỌI người lạ kết nối qua Tor đều bị xem là ĐÁNG TIN CẬY.*
Kết quả: Hàng nghìn nút mainnet có thể truy cập đã đưa TẤT CẢ kết nối Tor đến vào whitelist.
Những thông tin bạn cần biết:
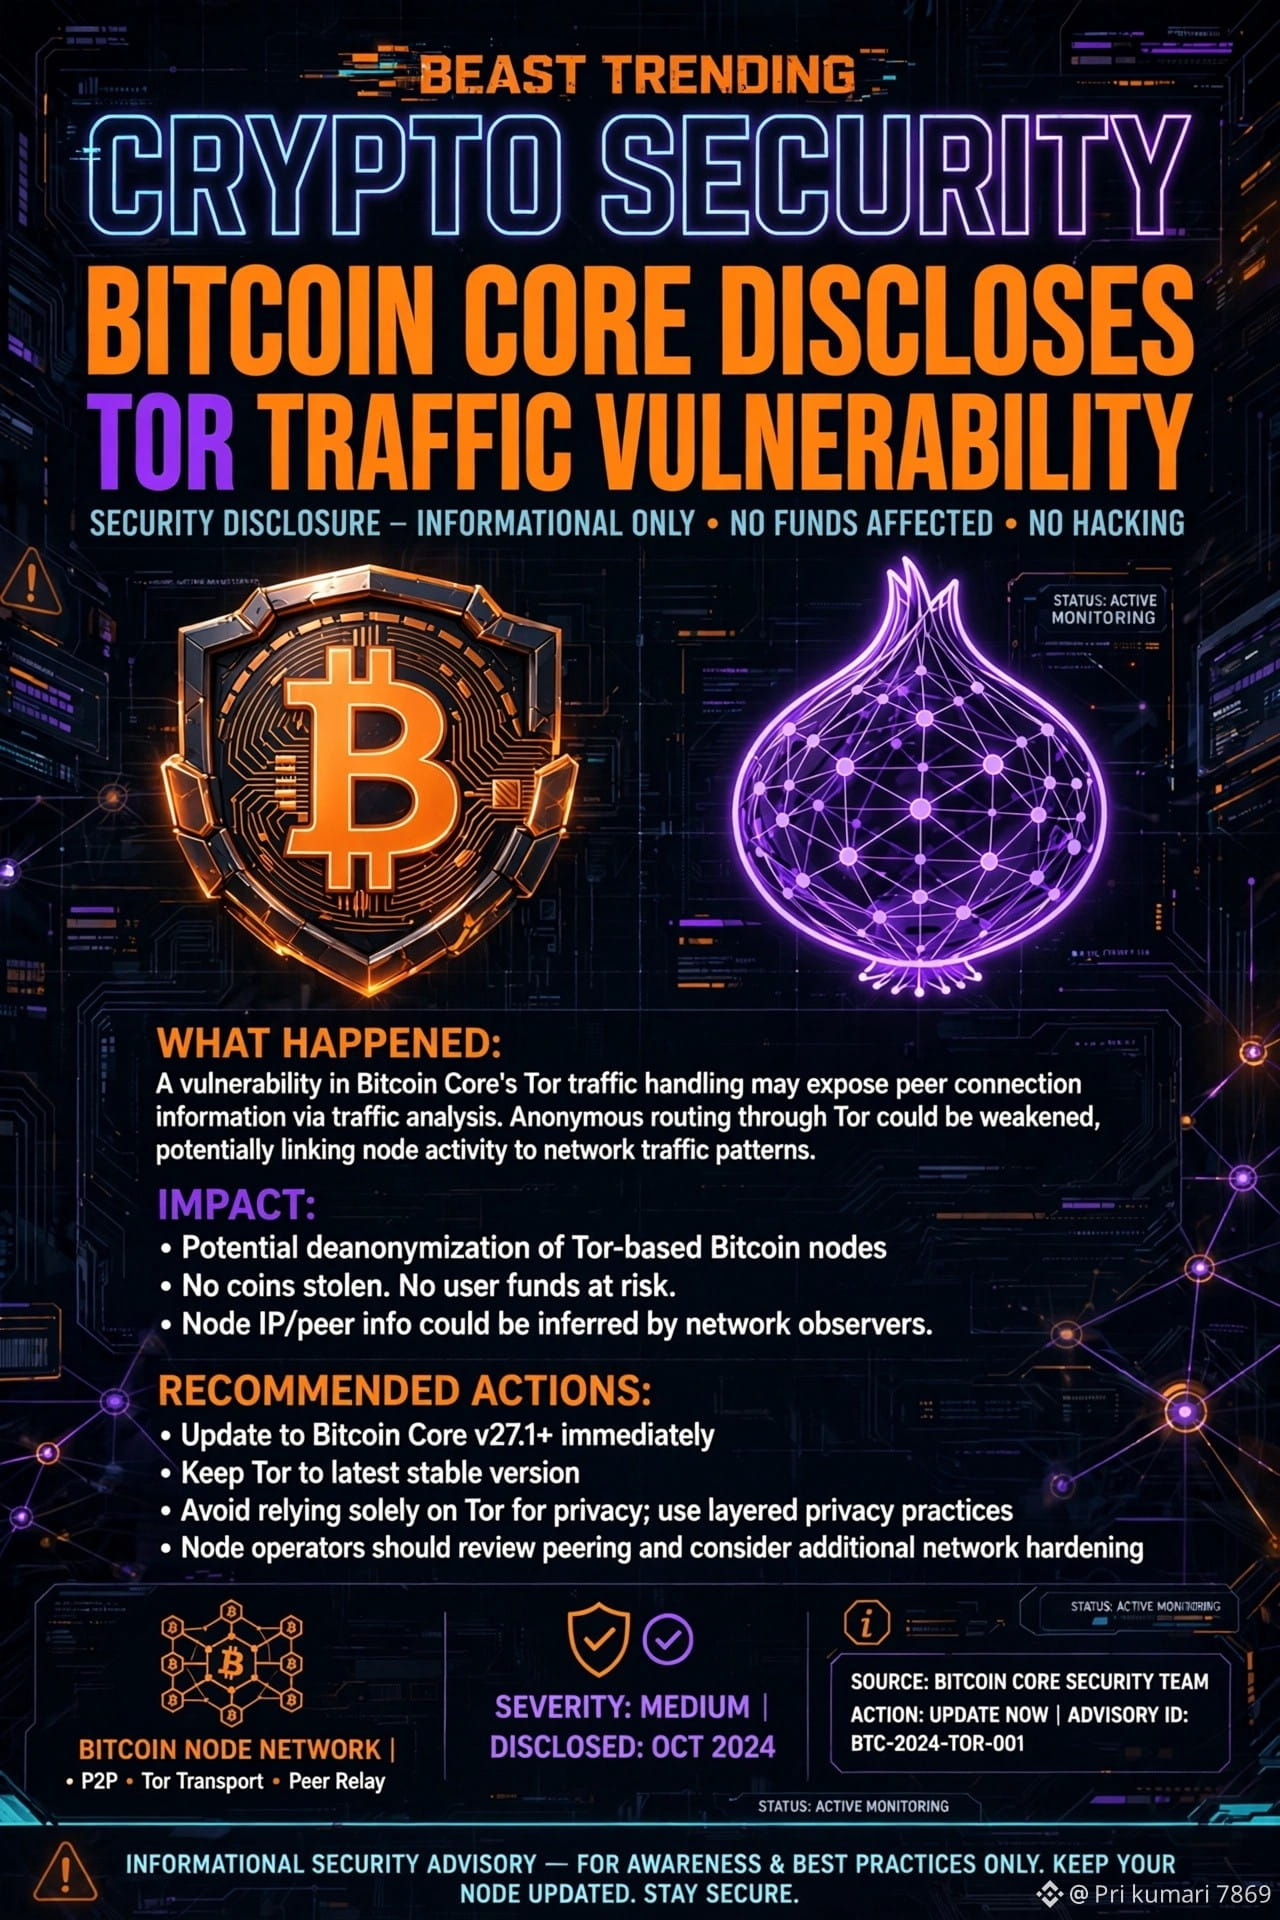
CVE:* CVE-2025-62860
Mức độ nghiêm trọng:* Trung bình
Có coin nào bị đánh cắp không?* KHÔNG ❌
Ví nào bị hack không?* KHÔNG ❌
Có phát hiện khai thác đang diễn ra không?* KHÔNG ❌
Các nút không dùng whitelist?* KHÔNG BỊ ẢNH HƯỞNG ✅
*Lỗi đã được khắc phục chưa?*
CÓ.
Đã khắc phục vào *tháng 10 năm 2025* — trong các phiên bản v30.0, v29.2, v28.3
Thông tin được công bố vào *ngày 10 tháng 11 năm 2026* — vì Core chỉ công bố chi tiết SAU KHI phiên bản bị ảnh hưởng cuối cùng hết vòng đời hỗ trợ. Đó là chính sách bảo mật của họ.
*2 lỗi khác được công bố:*
1. *Mức độ nghiêm trọng CAO* — Nút đào có thể không tạo được mẫu khối hợp lệ sau khi tái tổ chức chuỗi cho đến khi khởi động lại
2. *Mức độ nghiêm trọng TRUNG BÌNH* — Kẻ tấn công có thể làm đình trệ quá trình xử lý khối trong 10 phút
*Bạn nên làm gì?*
Nếu bạn đang chạy một nút mạng, hãy đảm bảo bạn đang dùng phiên bản MỚI NHẤT. Cập nhật = An toàn.
Đây không phải là FUD. Đây là SỰ MINH BẠCH.
Đây chính là lý do Bitcoin vẫn là mạng lưới đáng tin cậy nhất trong lĩnh vực tiền mã hóa. 💪
Câu hỏi:
Việc công bố muộn này là bảo mật TỐT hay QUÁ MUỘN?
Hãy để lại ý kiến của bạn 👇
#BTC #BitcoinCore #CryptoSecurity
#BitcoinCoreDisclosesTorTrafficVulnerability 🧅⚠️
Bitcoin KHÔNG bị hack.
Nhưng tiết lộ này RẤT QUAN TRỌNG. Hãy đọc nhé.
Bitcoin Core vừa công bố 3 lỗ hổng — trong đó có một lỗi Tor ảnh hưởng đến *hàng nghìn nút mạng.
Chuyện gì đã xảy ra?
Bitcoin Core có một tùy chọn tên là `-whitelist`.
Tùy chọn này cấp thêm quyền cho các kết nối ĐÁNG TIN CẬY — chẳng hạn như bỏ qua giới hạn chống spam và các biện pháp bảo vệ quyền riêng tư.
Lỗi này:
Các kết nối Tor trông như thể đến từ phần mềm Tor cục bộ của bạn.
Nếu IP Tor cục bộ đó nằm trong phạm vi whitelist, thì *MỌI người lạ kết nối qua Tor đều bị xem là ĐÁNG TIN CẬY.*
Kết quả: Hàng nghìn nút mainnet có thể truy cập đã đưa TẤT CẢ kết nối Tor đến vào whitelist.
Những thông tin bạn cần biết:
CVE:* CVE-2025-62860
Mức độ nghiêm trọng:* Trung bình
Có coin nào bị đánh cắp không?* KHÔNG ❌
Ví nào bị hack không?* KHÔNG ❌
Có phát hiện khai thác đang diễn ra không?* KHÔNG ❌
Các nút không dùng whitelist?* KHÔNG BỊ ẢNH HƯỞNG ✅
*Lỗi đã được khắc phục chưa?*
CÓ.
Đã khắc phục vào *tháng 10 năm 2025* — trong các phiên bản v30.0, v29.2, v28.3
Thông tin được công bố vào *ngày 10 tháng 11 năm 2026* — vì Core chỉ công bố chi tiết SAU KHI phiên bản bị ảnh hưởng cuối cùng hết vòng đời hỗ trợ. Đó là chính sách bảo mật của họ.
*2 lỗi khác được công bố:*
1. *Mức độ nghiêm trọng CAO* — Nút đào có thể không tạo được mẫu khối hợp lệ sau khi tái tổ chức chuỗi cho đến khi khởi động lại
2. *Mức độ nghiêm trọng TRUNG BÌNH* — Kẻ tấn công có thể làm đình trệ quá trình xử lý khối trong 10 phút
*Bạn nên làm gì?*
Nếu bạn đang chạy một nút mạng, hãy đảm bảo bạn đang dùng phiên bản MỚI NHẤT. Cập nhật = An toàn.
Đây không phải là FUD. Đây là SỰ MINH BẠCH.
Đây chính là lý do Bitcoin vẫn là mạng lưới đáng tin cậy nhất trong lĩnh vực tiền mã hóa. 💪
Câu hỏi:
Việc công bố muộn này là bảo mật TỐT hay QUÁ MUỘN?
Hãy để lại ý kiến của bạn 👇
#BTC #BitcoinCore #CryptoSecurity
Bitcoin KHÔNG bị hack.
Nhưng tiết lộ này RẤT QUAN TRỌNG. Hãy đọc nhé.
Bitcoin Core vừa công bố 3 lỗ hổng — trong đó có một lỗi Tor ảnh hưởng đến *hàng nghìn nút mạng.
Chuyện gì đã xảy ra?
Bitcoin Core có một tùy chọn tên là `-whitelist`.
Tùy chọn này cấp thêm quyền cho các kết nối ĐÁNG TIN CẬY — chẳng hạn như bỏ qua giới hạn chống spam và các biện pháp bảo vệ quyền riêng tư.
Lỗi này:
Các kết nối Tor trông như thể đến từ phần mềm Tor cục bộ của bạn.
Nếu IP Tor cục bộ đó nằm trong phạm vi whitelist, thì *MỌI người lạ kết nối qua Tor đều bị xem là ĐÁNG TIN CẬY.*
Kết quả: Hàng nghìn nút mainnet có thể truy cập đã đưa TẤT CẢ kết nối Tor đến vào whitelist.
Những thông tin bạn cần biết:
CVE:* CVE-2025-62860
Mức độ nghiêm trọng:* Trung bình
Có coin nào bị đánh cắp không?* KHÔNG ❌
Ví nào bị hack không?* KHÔNG ❌
Có phát hiện khai thác đang diễn ra không?* KHÔNG ❌
Các nút không dùng whitelist?* KHÔNG BỊ ẢNH HƯỞNG ✅
*Lỗi đã được khắc phục chưa?*
CÓ.
Đã khắc phục vào *tháng 10 năm 2025* — trong các phiên bản v30.0, v29.2, v28.3
Thông tin được công bố vào *ngày 10 tháng 11 năm 2026* — vì Core chỉ công bố chi tiết SAU KHI phiên bản bị ảnh hưởng cuối cùng hết vòng đời hỗ trợ. Đó là chính sách bảo mật của họ.
*2 lỗi khác được công bố:*
1. *Mức độ nghiêm trọng CAO* — Nút đào có thể không tạo được mẫu khối hợp lệ sau khi tái tổ chức chuỗi cho đến khi khởi động lại
2. *Mức độ nghiêm trọng TRUNG BÌNH* — Kẻ tấn công có thể làm đình trệ quá trình xử lý khối trong 10 phút
*Bạn nên làm gì?*
Nếu bạn đang chạy một nút mạng, hãy đảm bảo bạn đang dùng phiên bản MỚI NHẤT. Cập nhật = An toàn.
Đây không phải là FUD. Đây là SỰ MINH BẠCH.
Đây chính là lý do Bitcoin vẫn là mạng lưới đáng tin cậy nhất trong lĩnh vực tiền mã hóa. 💪
Câu hỏi:
Việc công bố muộn này là bảo mật TỐT hay QUÁ MUỘN?
Hãy để lại ý kiến của bạn 👇
#BTC #BitcoinCore #CryptoSecurity
81

Ngày 31 tháng 10 năm 2024, một tin nhắn SMS đã chặn đứng kẻ trộm ngay giữa lúc rút tiền.
Tổng cộng, khoảng 2.000 USD đã bị lấy từ nhà sáng lập của chúng tôi, trong đó có 1.088 BNB. Số tài sản này bị đánh cắp từ MetaMask, Trust Wallet và một tài khoản OKX.
Trên HTX, kẻ tấn công đã xâm nhập được vào tài khoản và chuyển đổi tài sản sang $BNB. Nhưng giao dịch rút tiền vẫn thất bại: mã xác nhận SMS được gửi đến một số điện thoại riêng.
Chúng tôi không thể xác định họ đã xâm nhập bằng cách nào. Giả thuyết hiện tại: chiếc laptop được giao cho một người lạ sửa chữa, chạy Windows không có bản quyền và không có phần mềm diệt virus. Đây chỉ là những tình tiết, không phải nguyên nhân đã được chứng minh.
Đây không phải là lời khẳng định rằng SMS có tính bảo mật cao. Tình trạng chiếm quyền SIM vẫn xảy ra. Đây chỉ là một quan sát cụ thể: một kênh riêng đã ngăn giao dịch rút tiền. Đó là tất cả những gì dấu mốc C·H·A·O· đầu tiên trên HTX cho thấy. Đây không phải là một cuộc kiểm toán bảo mật sàn giao dịch.
Bài học: đừng tin, hãy xác minh. Không gì nếu thiếu bằng chứng.
Vì vậy, Cirqus Intelligence ra mắt The Cirqus Register. Ấn phẩm này công bố những chuyển biến, chứ không phải tin tức. Mỗi dự báo đều có ngày tháng và tiêu chí để xác định liệu nó có trở thành sự thật hay không. Mỗi tháng một lần, chúng tôi kiểm tra lại các nhận định của chính mình, bắt đầu từ những lần dự đoán sai. Không tín hiệu giao dịch, không dự đoán giá.
Chữ Q không phải lỗi đánh máy. Đó là lăng kính.
Các tác nhân AI hỗ trợ nghiên cứu, một Verifier kiểm tra các khẳng định, và một người thật phê duyệt từng số phát hành.
Bạn có giao dịch rút tiền nào vẫn phụ thuộc vào một thiết bị duy nhất không?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
Ngày 31 tháng 10 năm 2024, một tin nhắn SMS đã chặn đứng kẻ trộm ngay giữa lúc rút tiền.
Tổng cộng, khoảng 2.000 USD đã bị lấy từ nhà sáng lập của chúng tôi, trong đó có 1.088 BNB. Số tài sản này bị đánh cắp từ MetaMask, Trust Wallet và một tài khoản OKX.
Trên HTX, kẻ tấn công đã xâm nhập được vào tài khoản và chuyển đổi tài sản sang $BNB . Nhưng giao dịch rút tiền vẫn thất bại: mã xác nhận SMS được gửi đến một số điện thoại riêng.
Chúng tôi không thể xác định họ đã xâm nhập bằng cách nào. Giả thuyết hiện tại: chiếc laptop được giao cho một người lạ sửa chữa, chạy Windows không có bản quyền và không có phần mềm diệt virus. Đây chỉ là những tình tiết, không phải nguyên nhân đã được chứng minh.
Đây không phải là lời khẳng định rằng SMS có tính bảo mật cao. Tình trạng chiếm quyền SIM vẫn xảy ra. Đây chỉ là một quan sát cụ thể: một kênh riêng đã ngăn giao dịch rút tiền. Đó là tất cả những gì dấu mốc C·H·A·O· đầu tiên trên HTX cho thấy. Đây không phải là một cuộc kiểm toán bảo mật sàn giao dịch.
Bài học: đừng tin, hãy xác minh. Không gì nếu thiếu bằng chứng.
Vì vậy, Cirqus Intelligence ra mắt The Cirqus Register. Ấn phẩm này công bố những chuyển biến, chứ không phải tin tức. Mỗi dự báo đều có ngày tháng và tiêu chí để xác định liệu nó có trở thành sự thật hay không. Mỗi tháng một lần, chúng tôi kiểm tra lại các nhận định của chính mình, bắt đầu từ những lần dự đoán sai. Không tín hiệu giao dịch, không dự đoán giá.
Chữ Q không phải lỗi đánh máy. Đó là lăng kính.
Các tác nhân AI hỗ trợ nghiên cứu, một Verifier kiểm tra các khẳng định, và một người thật phê duyệt từng số phát hành.
Bạn có giao dịch rút tiền nào vẫn phụ thuộc vào một thiết bị duy nhất không?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
Tổng cộng, khoảng 2.000 USD đã bị lấy từ nhà sáng lập của chúng tôi, trong đó có 1.088 BNB. Số tài sản này bị đánh cắp từ MetaMask, Trust Wallet và một tài khoản OKX.
Trên HTX, kẻ tấn công đã xâm nhập được vào tài khoản và chuyển đổi tài sản sang $BNB . Nhưng giao dịch rút tiền vẫn thất bại: mã xác nhận SMS được gửi đến một số điện thoại riêng.
Chúng tôi không thể xác định họ đã xâm nhập bằng cách nào. Giả thuyết hiện tại: chiếc laptop được giao cho một người lạ sửa chữa, chạy Windows không có bản quyền và không có phần mềm diệt virus. Đây chỉ là những tình tiết, không phải nguyên nhân đã được chứng minh.
Đây không phải là lời khẳng định rằng SMS có tính bảo mật cao. Tình trạng chiếm quyền SIM vẫn xảy ra. Đây chỉ là một quan sát cụ thể: một kênh riêng đã ngăn giao dịch rút tiền. Đó là tất cả những gì dấu mốc C·H·A·O· đầu tiên trên HTX cho thấy. Đây không phải là một cuộc kiểm toán bảo mật sàn giao dịch.
Bài học: đừng tin, hãy xác minh. Không gì nếu thiếu bằng chứng.
Vì vậy, Cirqus Intelligence ra mắt The Cirqus Register. Ấn phẩm này công bố những chuyển biến, chứ không phải tin tức. Mỗi dự báo đều có ngày tháng và tiêu chí để xác định liệu nó có trở thành sự thật hay không. Mỗi tháng một lần, chúng tôi kiểm tra lại các nhận định của chính mình, bắt đầu từ những lần dự đoán sai. Không tín hiệu giao dịch, không dự đoán giá.
Chữ Q không phải lỗi đánh máy. Đó là lăng kính.
Các tác nhân AI hỗ trợ nghiên cứu, một Verifier kiểm tra các khẳng định, và một người thật phê duyệt từng số phát hành.
Bạn có giao dịch rút tiền nào vẫn phụ thuộc vào một thiết bị duy nhất không?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
121
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
415,195 lượt xem
1,244 đang thảo luận
2
#TheoDõiFOMC
353,456 lượt xem
1,510 đang thảo luận
3
#USPPIMissMayEaseBTCPressure
43,524 lượt xem
745 đang thảo luận
4
#BitcoinCoreDisclosesTorTrafficVulnerability
17,062 lượt xem
389 đang thảo luận
5
#WhatWillDriveCryptoandStocks’NextRebound?
155,602 lượt xem
1,612 đang thảo luận
6
#BitcoinBreaksBelow200WeekMovingAverage
51,332 lượt xem
502 đang thảo luận
7
#SpaceXTeslaMergerTalksWouldCombine30220BTC
16,796 lượt xem
272 đang thảo luận
8
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
53,378 lượt xem
727 đang thảo luận
9
#USCryptoETFsLose$1.48BInFiveDays
2,702 lượt xem
51 đang thảo luận
10
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
3,748 lượt xem
23 đang thảo luận