
#securite
securite
Просмотров: 14,626
88 обсуждают
Популярные
Новые

·
--
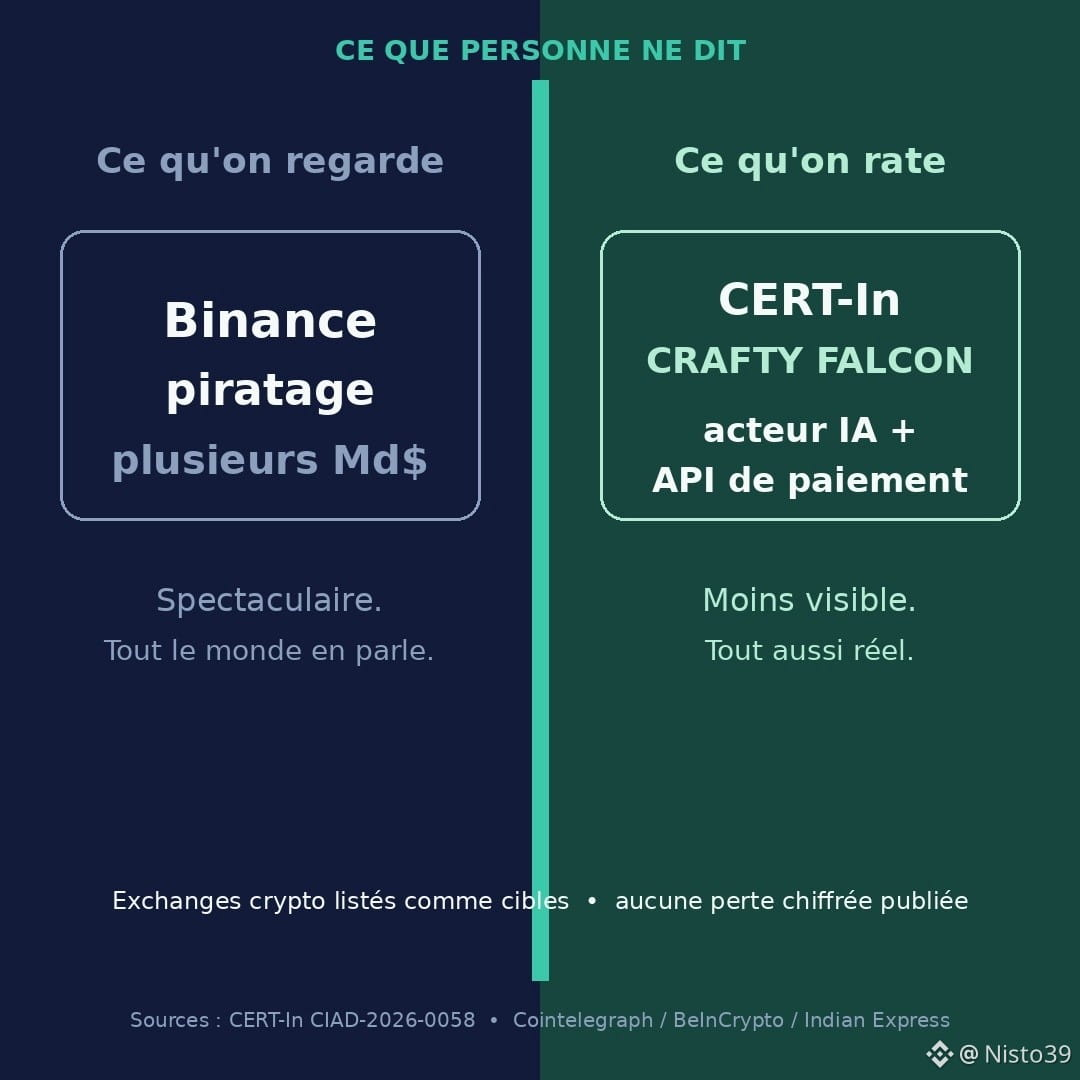
Все следят за взломом Binance — заморожены миллиарды, отчёт ещё не успел остыть. Логично. Зрелище впечатляющее.
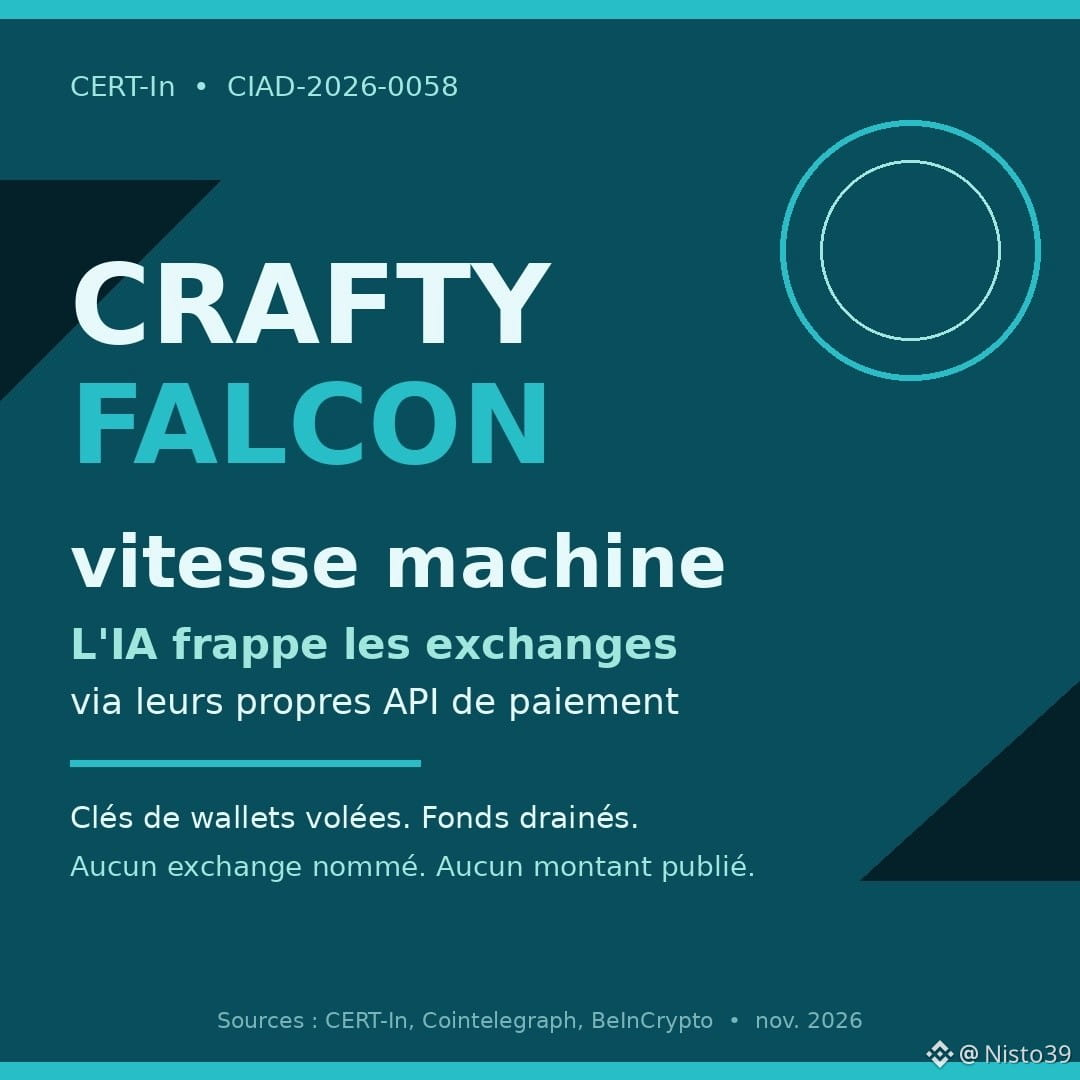
Вот на что почти никто не обращает внимания: 4 ноября CERT-In опубликовал критическое предупреждение CIAD-2026-0058. Октябрьское обновление. Одно имя: CRAFTY FALCON.
Это не скрипт-кидди. Это финансовый злоумышленник, использующий ИИ, который, по данным CERT-In, «следит за своими целями с помощью машинного интеллекта, действует на машинной скорости и атакует, вызывая собственные API жертвы для платежей и вывода средств».
Цели: NBFC, финтех-компании, агрегаторы… а также криптобиржи и поставщики VDA. Ключи от кошельков украдены. Средства выведены. Ни одна биржа не названа. Ни одна сумма не опубликована.
Методы: открытые UAT/staging-среды, ведущие в продакшен через общие учётные данные; злоупотребление облачными сервисами (AWS SSM/Lambda); реверс-инжиниринг приложений; обход списков разрешённых IP-адресов; тестовые микропереводы (1 рупия) перед крупными ударами; выбор выходных; скрипты, сгенерированные ИИ.
Моё мнение: когда взламывают горячий кошелёк, много говорят о $BTC и $ETH . Гораздо меньше — когда атака проходит через внутренние платёжные API, незаметную сантехнику системы. CERT-In призывает к круглосуточному мониторингу и увеличению штата на выходных. Не слишком эффектно. Возможно, жизненно важно.
Источники: CERT-In, Cointelegraph (5 ноября), BeInCrypto, Indian Express, Mint. Не является финансовой рекомендацией.
Усиленный мониторинг на вашей бирже по воскресеньям — это успокаивает или слишком тревожно для обычных выходных?
#CryptoNews #Securite #CERTIn #Exchange #ИИ
Все следят за взломом Binance — заморожены миллиарды, отчёт ещё не успел остыть. Логично. Зрелище впечатляющее.
Вот на что почти никто не обращает внимания: 4 ноября CERT-In опубликовал критическое предупреждение CIAD-2026-0058. Октябрьское обновление. Одно имя: CRAFTY FALCON.
Это не скрипт-кидди. Это финансовый злоумышленник, использующий ИИ, который, по данным CERT-In, «следит за своими целями с помощью машинного интеллекта, действует на машинной скорости и атакует, вызывая собственные API жертвы для платежей и вывода средств».
Цели: NBFC, финтех-компании, агрегаторы… а также криптобиржи и поставщики VDA. Ключи от кошельков украдены. Средства выведены. Ни одна биржа не названа. Ни одна сумма не опубликована.
Методы: открытые UAT/staging-среды, ведущие в продакшен через общие учётные данные; злоупотребление облачными сервисами (AWS SSM/Lambda); реверс-инжиниринг приложений; обход списков разрешённых IP-адресов; тестовые микропереводы (1 рупия) перед крупными ударами; выбор выходных; скрипты, сгенерированные ИИ.
Моё мнение: когда взламывают горячий кошелёк, много говорят о $BTC и $ETH . Гораздо меньше — когда атака проходит через внутренние платёжные API, незаметную сантехнику системы. CERT-In призывает к круглосуточному мониторингу и увеличению штата на выходных. Не слишком эффектно. Возможно, жизненно важно.
Источники: CERT-In, Cointelegraph (5 ноября), BeInCrypto, Indian Express, Mint. Не является финансовой рекомендацией.
Усиленный мониторинг на вашей бирже по воскресеньям — это успокаивает или слишком тревожно для обычных выходных?
#CryptoNews #Securite #CERTIn #Exchange #ИИ
Вот на что почти никто не обращает внимания: 4 ноября CERT-In опубликовал критическое предупреждение CIAD-2026-0058. Октябрьское обновление. Одно имя: CRAFTY FALCON.
Это не скрипт-кидди. Это финансовый злоумышленник, использующий ИИ, который, по данным CERT-In, «следит за своими целями с помощью машинного интеллекта, действует на машинной скорости и атакует, вызывая собственные API жертвы для платежей и вывода средств».
Цели: NBFC, финтех-компании, агрегаторы… а также криптобиржи и поставщики VDA. Ключи от кошельков украдены. Средства выведены. Ни одна биржа не названа. Ни одна сумма не опубликована.
Методы: открытые UAT/staging-среды, ведущие в продакшен через общие учётные данные; злоупотребление облачными сервисами (AWS SSM/Lambda); реверс-инжиниринг приложений; обход списков разрешённых IP-адресов; тестовые микропереводы (1 рупия) перед крупными ударами; выбор выходных; скрипты, сгенерированные ИИ.
Моё мнение: когда взламывают горячий кошелёк, много говорят о $BTC и $ETH . Гораздо меньше — когда атака проходит через внутренние платёжные API, незаметную сантехнику системы. CERT-In призывает к круглосуточному мониторингу и увеличению штата на выходных. Не слишком эффектно. Возможно, жизненно важно.
Источники: CERT-In, Cointelegraph (5 ноября), BeInCrypto, Indian Express, Mint. Не является финансовой рекомендацией.
Усиленный мониторинг на вашей бирже по воскресеньям — это успокаивает или слишком тревожно для обычных выходных?
#CryptoNews #Securite #CERTIn #Exchange #ИИ
76
·
--
🔓 Coinbase: утечка данных клиентов… но Coinbase не взламывали. Вот почему это всё равно касается тебя
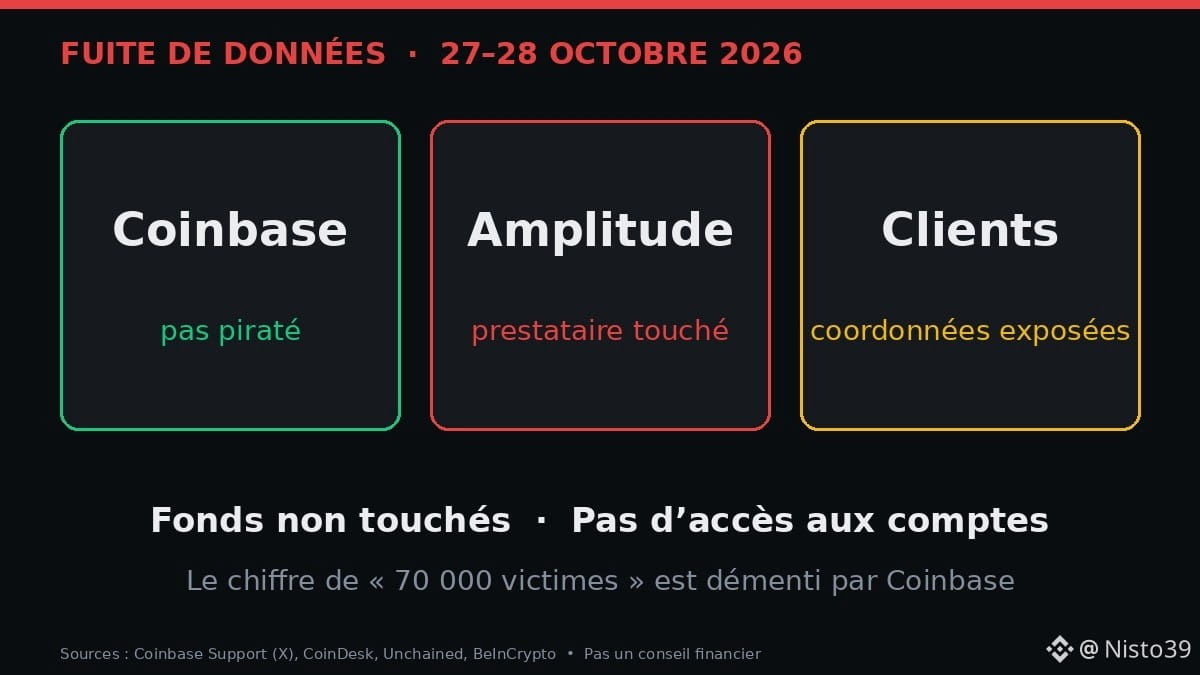
Вечером 27 октября (по американскому времени) Coinbase подтвердила инцидент у Amplitude, поставщика аналитических услуг:
• Стали доступны контактные данные и некоторые сведения о транзакциях «небольшого числа» клиентов
• По данным Coinbase, ни почтовые адреса, ни информация для входа в аккаунты не пострадали
• Следов доступа к собственным системам компании нет, средства не затронуты, пострадавших клиентов уведомили
• По данным Coinbase, вирусная цифра «70 000 пострадавших» — ложная
• На той же неделе в Корее Bithumb сообщила о взломе внутреннего инструмента для сотрудников и краже персональных данных. О потерях криптовалюты не сообщалось
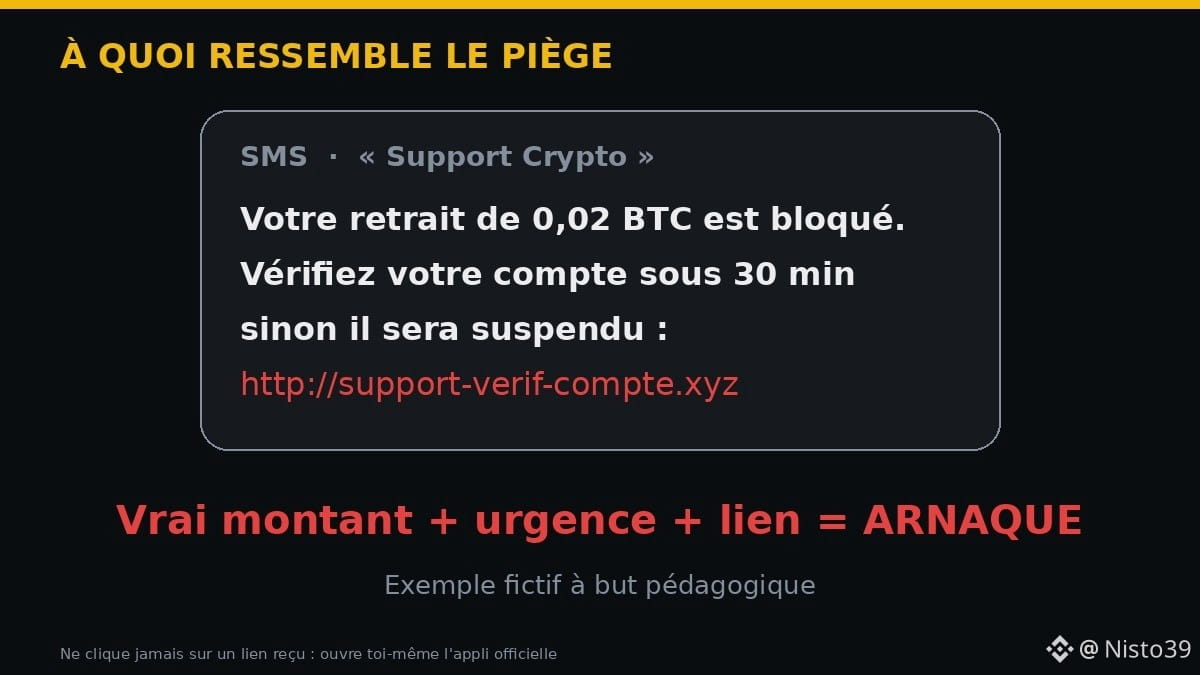
🧠 Чем это опасно? Имея твой адрес электронной почты, номер телефона и реальную сумму покупки, мошенник может составить очень убедительное сообщение: «Ваш вывод 0,02 $BTC заблокирован, нажмите здесь». Это фишинг.
👨🏿🔧 Пример: Секу, механик из Конакри, получает SMS от «службы поддержки», где упоминается его последняя покупка $ETH. Ссылка ведёт на поддельный сайт.
➡️ Он не нажимает на неё.
➡️ Он сам открывает официальное приложение: никаких предупреждений.
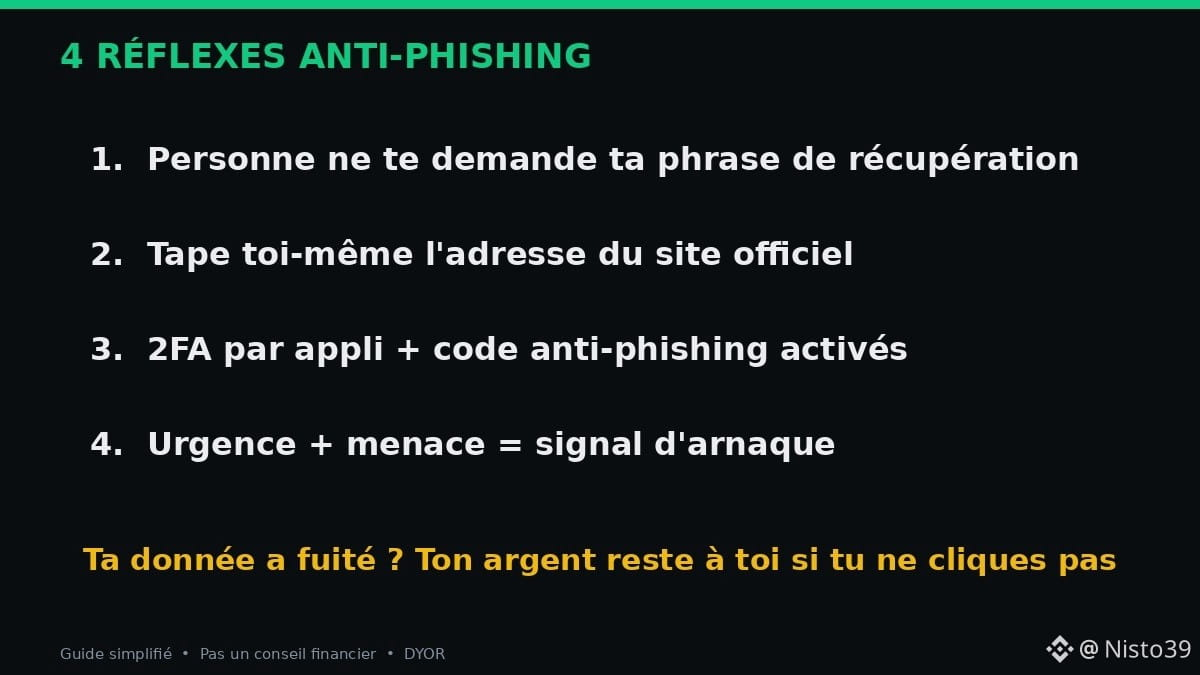
✅ Как защитить себя:
1. Настоящая служба поддержки никогда не попросит твою фразу восстановления или код 2FA
2. Вводи адрес сайта самостоятельно, никогда не переходи по ссылкам из сообщений
3. Включи 2FA через приложение (не только по SMS) и настрой антифишинговый код
4. Срочность и угрозы — признаки мошенничества
А ты уже получал фальшивые сообщения от «криптоподдержки»? Расскажи 👇
Источники: Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Не является финансовой рекомендацией.
#Securite #Phishing #Coinbase #CryptoNews #Afrique
🔓 Coinbase: утечка данных клиентов… но Coinbase не взламывали. Вот почему это всё равно касается тебя
Вечером 27 октября (по американскому времени) Coinbase подтвердила инцидент у Amplitude, поставщика аналитических услуг:
• Стали доступны контактные данные и некоторые сведения о транзакциях «небольшого числа» клиентов
• По данным Coinbase, ни почтовые адреса, ни информация для входа в аккаунты не пострадали
• Следов доступа к собственным системам компании нет, средства не затронуты, пострадавших клиентов уведомили
• По данным Coinbase, вирусная цифра «70 000 пострадавших» — ложная
• На той же неделе в Корее Bithumb сообщила о взломе внутреннего инструмента для сотрудников и краже персональных данных. О потерях криптовалюты не сообщалось
🧠 Чем это опасно? Имея твой адрес электронной почты, номер телефона и реальную сумму покупки, мошенник может составить очень убедительное сообщение: «Ваш вывод 0,02 $BTC заблокирован, нажмите здесь». Это фишинг.
👨🏿🔧 Пример: Секу, механик из Конакри, получает SMS от «службы поддержки», где упоминается его последняя покупка $ETH . Ссылка ведёт на поддельный сайт.
➡️ Он не нажимает на неё.
➡️ Он сам открывает официальное приложение: никаких предупреждений.
✅ Как защитить себя:
1. Настоящая служба поддержки никогда не попросит твою фразу восстановления или код 2FA
2. Вводи адрес сайта самостоятельно, никогда не переходи по ссылкам из сообщений
3. Включи 2FA через приложение (не только по SMS) и настрой антифишинговый код
4. Срочность и угрозы — признаки мошенничества
А ты уже получал фальшивые сообщения от «криптоподдержки»? Расскажи 👇
Источники: Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Не является финансовой рекомендацией.
#Securite #Phishing #Coinbase #CryptoNews #Afrique
Вечером 27 октября (по американскому времени) Coinbase подтвердила инцидент у Amplitude, поставщика аналитических услуг:
• Стали доступны контактные данные и некоторые сведения о транзакциях «небольшого числа» клиентов
• По данным Coinbase, ни почтовые адреса, ни информация для входа в аккаунты не пострадали
• Следов доступа к собственным системам компании нет, средства не затронуты, пострадавших клиентов уведомили
• По данным Coinbase, вирусная цифра «70 000 пострадавших» — ложная
• На той же неделе в Корее Bithumb сообщила о взломе внутреннего инструмента для сотрудников и краже персональных данных. О потерях криптовалюты не сообщалось
🧠 Чем это опасно? Имея твой адрес электронной почты, номер телефона и реальную сумму покупки, мошенник может составить очень убедительное сообщение: «Ваш вывод 0,02 $BTC заблокирован, нажмите здесь». Это фишинг.
👨🏿🔧 Пример: Секу, механик из Конакри, получает SMS от «службы поддержки», где упоминается его последняя покупка $ETH . Ссылка ведёт на поддельный сайт.
➡️ Он не нажимает на неё.
➡️ Он сам открывает официальное приложение: никаких предупреждений.
✅ Как защитить себя:
1. Настоящая служба поддержки никогда не попросит твою фразу восстановления или код 2FA
2. Вводи адрес сайта самостоятельно, никогда не переходи по ссылкам из сообщений
3. Включи 2FA через приложение (не только по SMS) и настрой антифишинговый код
4. Срочность и угрозы — признаки мошенничества
А ты уже получал фальшивые сообщения от «криптоподдержки»? Расскажи 👇
Источники: Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Не является финансовой рекомендацией.
#Securite #Phishing #Coinbase #CryptoNews #Afrique
100
·
--
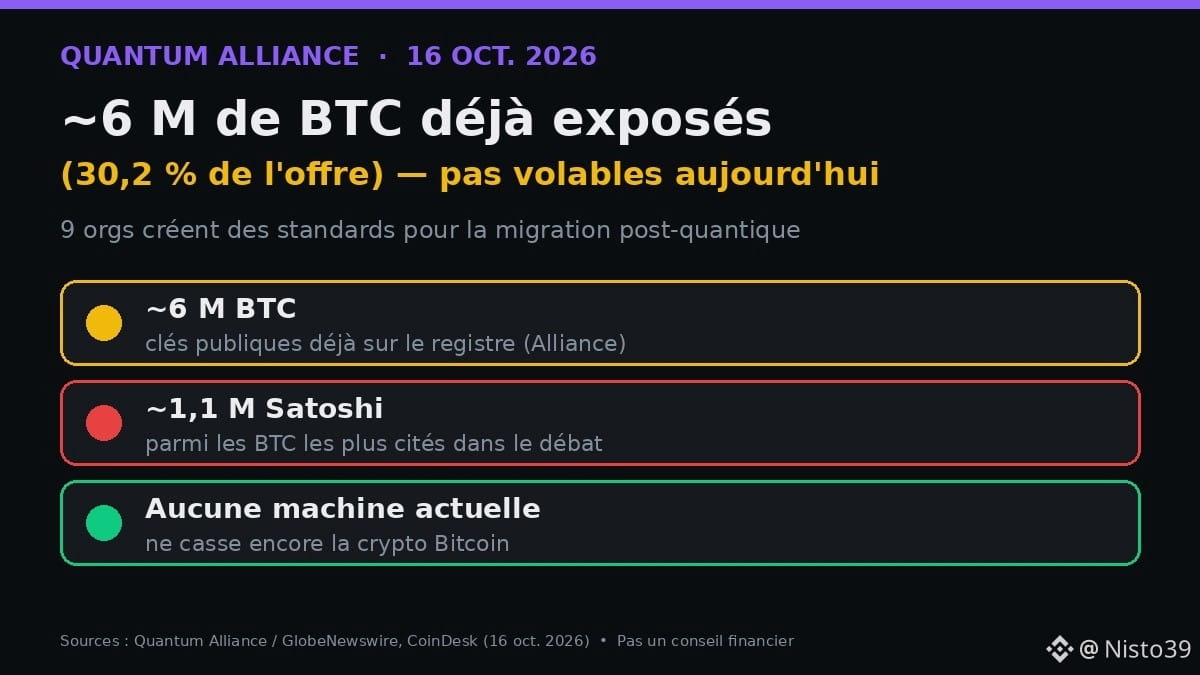
🔐 9 криптоорганизаций запускают Quantum Alliance: ~6 млн из $BTC (30,2 % предложения) уже имеют открытую публичную информацию о ключе. Сегодня их нельзя украсть — но готовиться к риску нужно уже сейчас.
📌 Факты (Alliance + CoinDesk, 16 окт. 2026 г.)
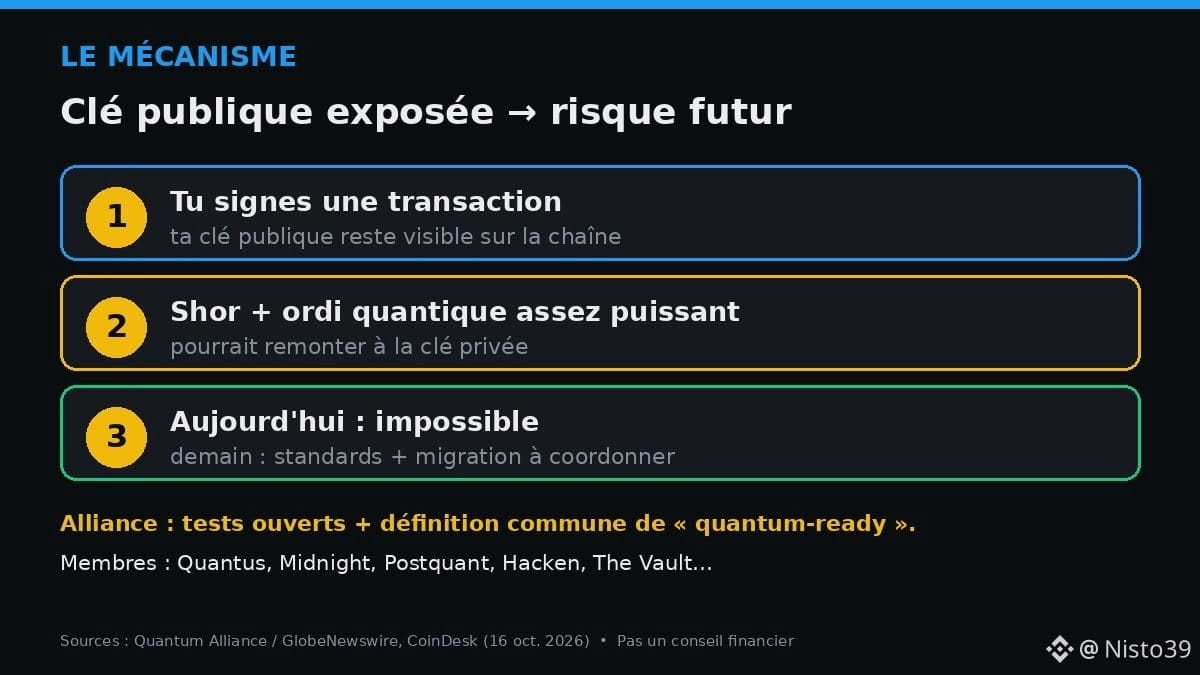
• 9 организаций (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) создают орган по разработке открытых стандартов
• Цель: определить, что значит «готовность к квантовой эре» и как её проверять
• Под угрозой ~6 млн BTC (30,2 %); из них ~1,1 млн приписывают Сатоши
• Ни одна из существующих машин не может взломать криптографию Bitcoin; некоторые эксперты называют ~2028 год возможным временным окном
🧠 Как это работает
Когда ты подписываешь транзакцию, твой публичный ключ остаётся в реестре. Достаточно мощный квантовый компьютер (алгоритм Шора) мог бы по публичному ключу вычислить приватный. Сегодня это невозможно. Но на будущее нужно планировать переход.
⚖️ Важный нюанс
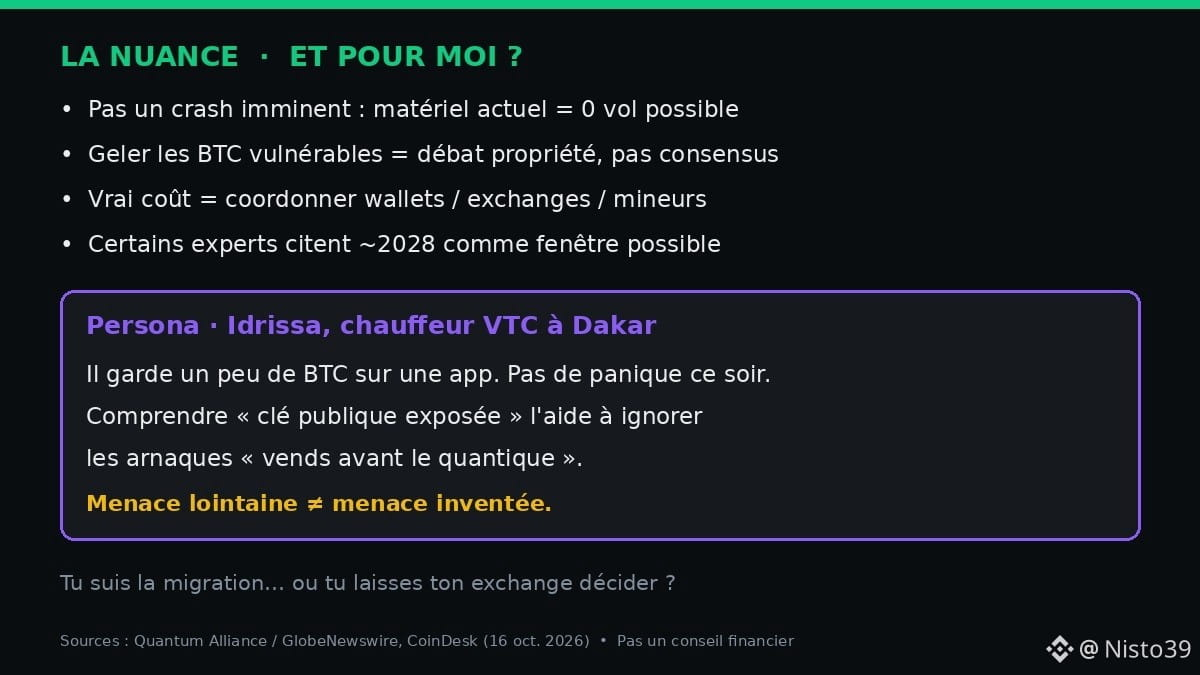
• Это НЕ неминуемый крах: с нынешним оборудованием кража невозможна
• Заморозка «уязвимых» BTC (эта идея обсуждается, в том числе применительно к BTC Сатоши) — вопрос о праве собственности, а не общепринятая позиция
• Настоящие затраты связаны с координацией кошельков, бирж и майнеров — недостаточно просто изменить формулу
👤 Идрисса, водитель такси в Дакаре, хранит немного BTC в приложении. Ему не нужно паниковать сегодня вечером. Но понимание того, что значит «публичный ключ раскрыт», поможет ему не попасться на уловки вроде «продай BTC до наступления квантовой эры».
✅ Отдалённая угроза ≠ выдуманная угроза. Общие стандарты — меньше маркетинга, больше доказательств.
Ты уже следишь за переходом на постквантовую криптографию… или ждёшь, что биржа сделает это за тебя? 👇
Не является финансовой рекомендацией. DYOR.
Источники: Quantum Alliance / GlobeNewswire, CoinDesk (16 окт. 2026 г.).
#Bitcoin #Quantum #Securite #Африка
🔐 9 криптоорганизаций запускают Quantum Alliance: ~6 млн из $BTC (30,2 % предложения) уже имеют открытую публичную информацию о ключе. Сегодня их нельзя украсть — но готовиться к риску нужно уже сейчас.
📌 Факты (Alliance + CoinDesk, 16 окт. 2026 г.)
• 9 организаций (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) создают орган по разработке открытых стандартов
• Цель: определить, что значит «готовность к квантовой эре» и как её проверять
• Под угрозой ~6 млн BTC (30,2 %); из них ~1,1 млн приписывают Сатоши
• Ни одна из существующих машин не может взломать криптографию Bitcoin; некоторые эксперты называют ~2028 год возможным временным окном
🧠 Как это работает
Когда ты подписываешь транзакцию, твой публичный ключ остаётся в реестре. Достаточно мощный квантовый компьютер (алгоритм Шора) мог бы по публичному ключу вычислить приватный. Сегодня это невозможно. Но на будущее нужно планировать переход.
⚖️ Важный нюанс
• Это НЕ неминуемый крах: с нынешним оборудованием кража невозможна
• Заморозка «уязвимых» BTC (эта идея обсуждается, в том числе применительно к BTC Сатоши) — вопрос о праве собственности, а не общепринятая позиция
• Настоящие затраты связаны с координацией кошельков, бирж и майнеров — недостаточно просто изменить формулу
👤 Идрисса, водитель такси в Дакаре, хранит немного BTC в приложении. Ему не нужно паниковать сегодня вечером. Но понимание того, что значит «публичный ключ раскрыт», поможет ему не попасться на уловки вроде «продай BTC до наступления квантовой эры».
✅ Отдалённая угроза ≠ выдуманная угроза. Общие стандарты — меньше маркетинга, больше доказательств.
Ты уже следишь за переходом на постквантовую криптографию… или ждёшь, что биржа сделает это за тебя? 👇
Не является финансовой рекомендацией. DYOR.
Источники: Quantum Alliance / GlobeNewswire, CoinDesk (16 окт. 2026 г.).
#Bitcoin #Quantum #Securite #Африка
📌 Факты (Alliance + CoinDesk, 16 окт. 2026 г.)
• 9 организаций (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) создают орган по разработке открытых стандартов
• Цель: определить, что значит «готовность к квантовой эре» и как её проверять
• Под угрозой ~6 млн BTC (30,2 %); из них ~1,1 млн приписывают Сатоши
• Ни одна из существующих машин не может взломать криптографию Bitcoin; некоторые эксперты называют ~2028 год возможным временным окном
🧠 Как это работает
Когда ты подписываешь транзакцию, твой публичный ключ остаётся в реестре. Достаточно мощный квантовый компьютер (алгоритм Шора) мог бы по публичному ключу вычислить приватный. Сегодня это невозможно. Но на будущее нужно планировать переход.
⚖️ Важный нюанс
• Это НЕ неминуемый крах: с нынешним оборудованием кража невозможна
• Заморозка «уязвимых» BTC (эта идея обсуждается, в том числе применительно к BTC Сатоши) — вопрос о праве собственности, а не общепринятая позиция
• Настоящие затраты связаны с координацией кошельков, бирж и майнеров — недостаточно просто изменить формулу
👤 Идрисса, водитель такси в Дакаре, хранит немного BTC в приложении. Ему не нужно паниковать сегодня вечером. Но понимание того, что значит «публичный ключ раскрыт», поможет ему не попасться на уловки вроде «продай BTC до наступления квантовой эры».
✅ Отдалённая угроза ≠ выдуманная угроза. Общие стандарты — меньше маркетинга, больше доказательств.
Ты уже следишь за переходом на постквантовую криптографию… или ждёшь, что биржа сделает это за тебя? 👇
Не является финансовой рекомендацией. DYOR.
Источники: Quantum Alliance / GlobeNewswire, CoinDesk (16 окт. 2026 г.).
#Bitcoin #Quantum #Securite #Африка
34
·
--
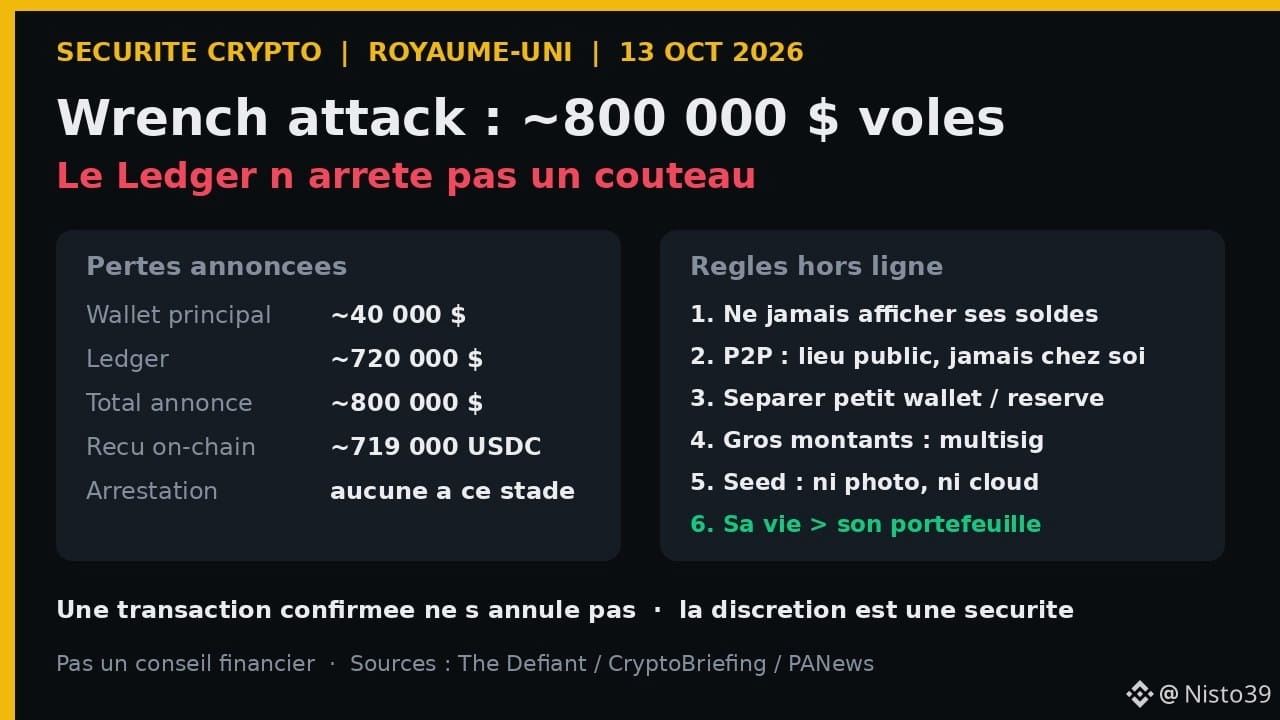
Статья
Ledger не остановит нож: чему ограбление на 800 000 долларов в Великобритании учит каждогоАппаратный кошелёк защищает ваши криптоактивы от хакеров. Но он не защитит вас от того, кто войдёт к вам домой с ножом. Именно это только что произошло с трейдером в Великобритании — и этот урок важен для всех, а не только для «китов».
📋 Факты (The Defiant, CryptoBriefing, PANews — 13 окт. 2026 г.)
• Трейдер, известный под псевдонимом «Realist» (@rrealist в X), утверждает, что злоумышленники ворвались к нему домой в Великобритании, связали его и угрожали ножом.
Ledger не остановит нож: чему ограбление на 800 000 долларов в Великобритании учит каждого
Аппаратный кошелёк защищает ваши криптоактивы от хакеров. Но он не защитит вас от того, кто войдёт к вам домой с ножом. Именно это только что произошло с трейдером в Великобритании — и этот урок важен для всех, а не только для «китов».
📋 Факты (The Defiant, CryptoBriefing, PANews — 13 окт. 2026 г.)
• Трейдер, известный под псевдонимом «Realist» (@rrealist в X), утверждает, что злоумышленники ворвались к нему домой в Великобритании, связали его и угрожали ножом.
📋 Факты (The Defiant, CryptoBriefing, PANews — 13 окт. 2026 г.)
• Трейдер, известный под псевдонимом «Realist» (@rrealist в X), утверждает, что злоумышленники ворвались к нему домой в Великобритании, связали его и угрожали ножом.
3
386
·
--
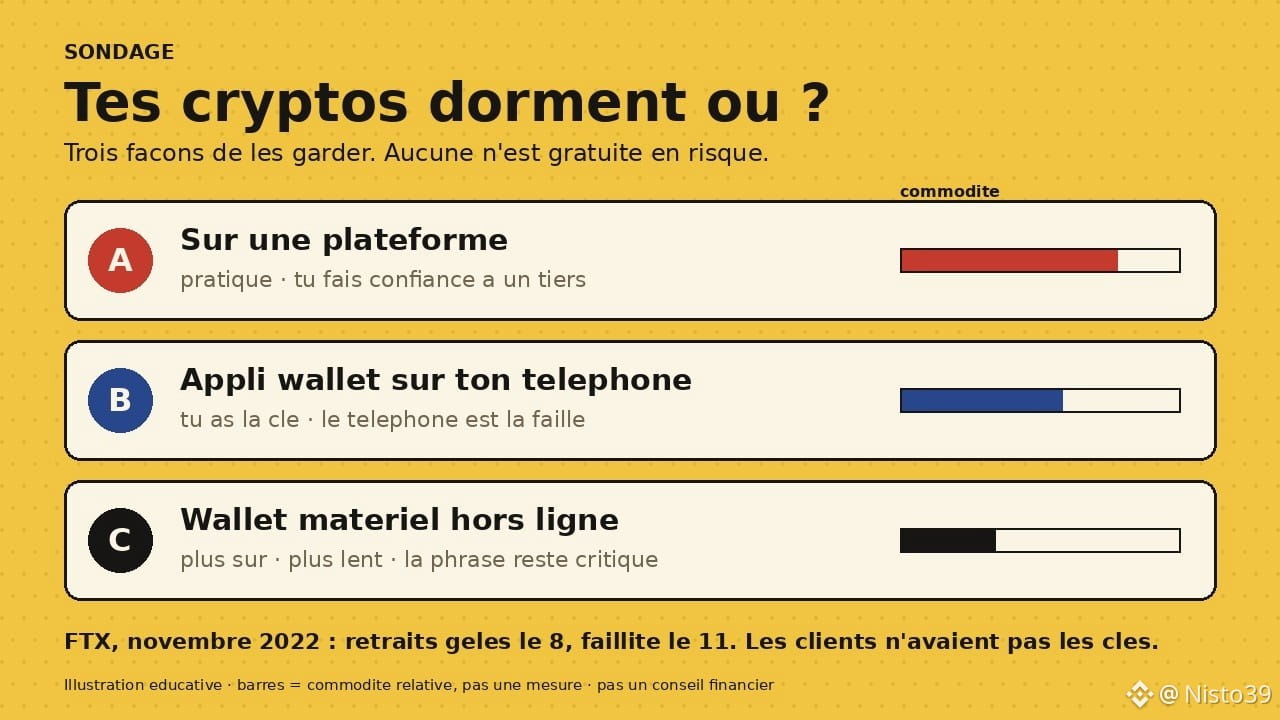
Статья
A, B или C: где на самом деле хранится твоя криптовалюта?Небольшой опрос перед началом. Ответь честно в комментариях: где сейчас твоя криптовалюта?
A) На криптовалютной бирже
B) В приложении-кошельке на твоём телефоне
C) На аппаратном кошельке, не подключённом к интернету
D) Честно говоря… не совсем знаю
Если ты ответил D, эта статья для тебя. А если ты ответил A, B или C — тоже, потому что ни один из этих трёх вариантов не является «правильным» сам по себе. Каждый из них лишь переносит риск в другое место.
На этой неделе — четыре года назад
8 ноября 2022 года FTX заморозила вывод средств. 11 ноября платформа объявила о банкротстве. Клиенты, которые думали, что «владеют» криптовалютой, обнаружили, что у них есть лишь запись в базе данных. Восемью годами раньше, в феврале 2014 года, то же самое произошло с Mt. Gox: биржа сообщила о пропаже примерно 850 000 BTC. Один и тот же урок — дважды: когда твои ключи хранит кто-то другой, ты зависишь от его платёжеспособности и честности.
A, B или C: где на самом деле хранится твоя криптовалюта?
Небольшой опрос перед началом. Ответь честно в комментариях: где сейчас твоя криптовалюта?
A) На криптовалютной бирже
B) В приложении-кошельке на твоём телефоне
C) На аппаратном кошельке, не подключённом к интернету
D) Честно говоря… не совсем знаю
Если ты ответил D, эта статья для тебя. А если ты ответил A, B или C — тоже, потому что ни один из этих трёх вариантов не является «правильным» сам по себе. Каждый из них лишь переносит риск в другое место.
На этой неделе — четыре года назад
8 ноября 2022 года FTX заморозила вывод средств. 11 ноября платформа объявила о банкротстве. Клиенты, которые думали, что «владеют» криптовалютой, обнаружили, что у них есть лишь запись в базе данных. Восемью годами раньше, в феврале 2014 года, то же самое произошло с Mt. Gox: биржа сообщила о пропаже примерно 850 000 BTC. Один и тот же урок — дважды: когда твои ключи хранит кто-то другой, ты зависишь от его платёжеспособности и честности.
A) На криптовалютной бирже
B) В приложении-кошельке на твоём телефоне
C) На аппаратном кошельке, не подключённом к интернету
D) Честно говоря… не совсем знаю
Если ты ответил D, эта статья для тебя. А если ты ответил A, B или C — тоже, потому что ни один из этих трёх вариантов не является «правильным» сам по себе. Каждый из них лишь переносит риск в другое место.
На этой неделе — четыре года назад
8 ноября 2022 года FTX заморозила вывод средств. 11 ноября платформа объявила о банкротстве. Клиенты, которые думали, что «владеют» криптовалютой, обнаружили, что у них есть лишь запись в базе данных. Восемью годами раньше, в феврале 2014 года, то же самое произошло с Mt. Gox: биржа сообщила о пропаже примерно 850 000 BTC. Один и тот же урок — дважды: когда твои ключи хранит кто-то другой, ты зависишь от его платёжеспособности и честности.
84
·
--
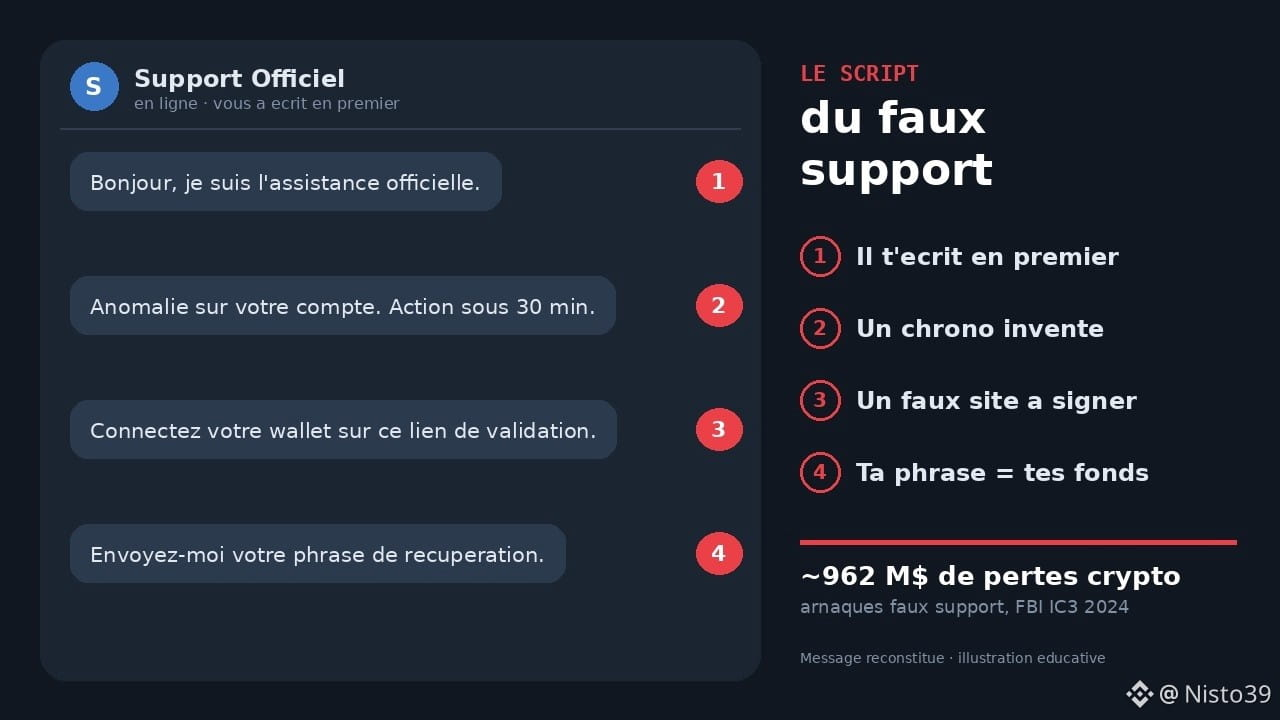
Статья
Фальшивая служба поддержки в 4 сообщениях: разбираем сценарий построчноВот сообщение, которое каждый день распространяют в криптовалютных группах Telegram и на серверах Discord. Я составил его на основе самых распространённых схем. Прочитай его так, будто получил сам, а потом разберём построчно.
«Здравствуйте, я из официальной службы поддержки. Мы увидели ваше сообщение в группе».
Первая ловушка, и она огромная: он сам пишет тебе. Ты задаёшь вопрос публично, а кто-то отвечает тебе в личных сообщениях. Настоящая служба поддержки так не работает. Настоящие команды отвечают через официальные каналы приложения или сайта и никогда не пишут тебе первыми в личку.
Фальшивая служба поддержки в 4 сообщениях: разбираем сценарий построчно
Вот сообщение, которое каждый день распространяют в криптовалютных группах Telegram и на серверах Discord. Я составил его на основе самых распространённых схем. Прочитай его так, будто получил сам, а потом разберём построчно.
«Здравствуйте, я из официальной службы поддержки. Мы увидели ваше сообщение в группе».
Первая ловушка, и она огромная: он сам пишет тебе. Ты задаёшь вопрос публично, а кто-то отвечает тебе в личных сообщениях. Настоящая служба поддержки так не работает. Настоящие команды отвечают через официальные каналы приложения или сайта и никогда не пишут тебе первыми в личку.
«Здравствуйте, я из официальной службы поддержки. Мы увидели ваше сообщение в группе».
Первая ловушка, и она огромная: он сам пишет тебе. Ты задаёшь вопрос публично, а кто-то отвечает тебе в личных сообщениях. Настоящая служба поддержки так не работает. Настоящие команды отвечают через официальные каналы приложения или сайта и никогда не пишут тебе первыми в личку.
33
·
--
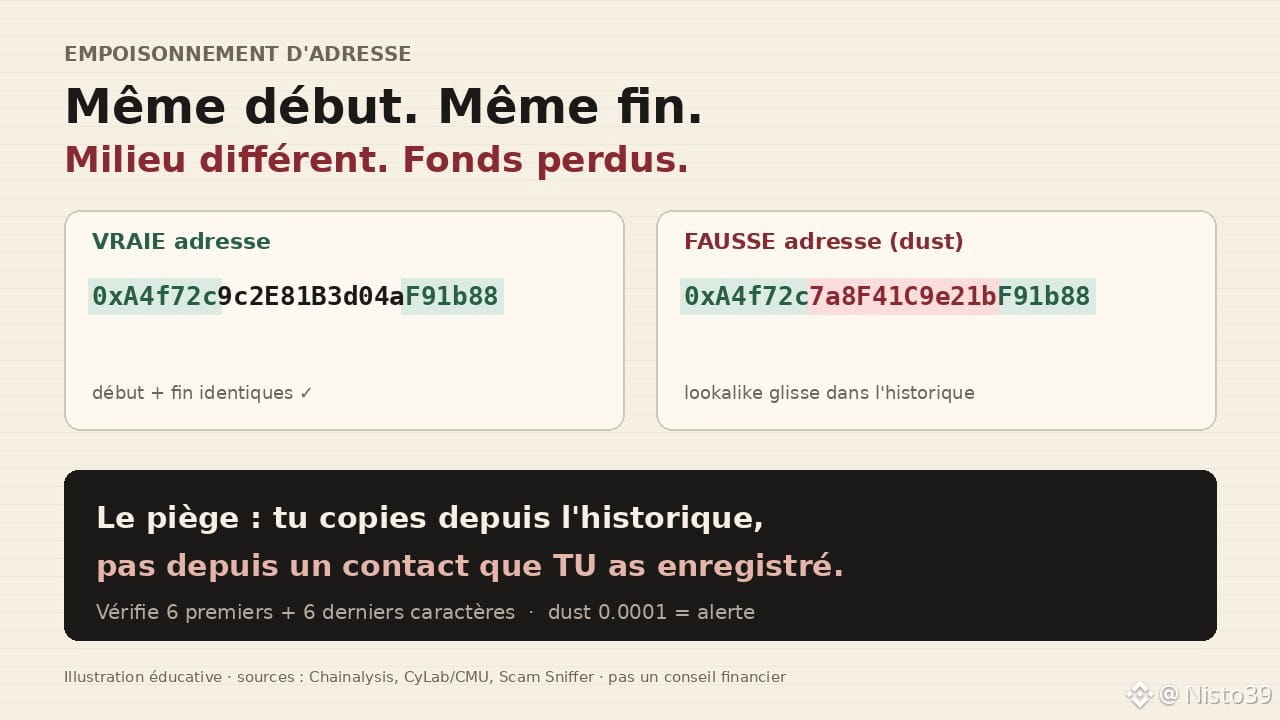
Статья
Отравление адреса: ловушка, которую расставляет твоя история транзакцийТы копируешь адрес из истории кошелька. Первые символы совпадают, последние тоже. Ты отправляешь деньги. Они уходят… кому-то другому. Это не сбой и не взлом сети. Это ловушка под названием «отравление адреса».
Вот о чём тебе недостаточно часто говорят прямо: история транзакций — тоже охотничьи угодья. Мошенники это знают и пользуются этим.
Как это работает — без лишнего жаргона
Злоумышленник смотрит, с какими адресами ты часто взаимодействуешь: адрес друга, биржи или смарт-контракта. Затем с помощью инструмента — иногда купленного в даркнете — он генерирует похожий адрес: первые и последние символы совпадают, а середина отличается. После этого он отправляет тебе с этого поддельного адреса крошечную сумму — так называемую пыль. Или проводит транзакцию с нулевой суммой. Твой кошелёк сохраняет этот адрес в истории. В следующий раз, когда ты ищешь «вчерашний адрес», первым часто появляется именно он.
Отравление адреса: ловушка, которую расставляет твоя история транзакций
Ты копируешь адрес из истории кошелька. Первые символы совпадают, последние тоже. Ты отправляешь деньги. Они уходят… кому-то другому. Это не сбой и не взлом сети. Это ловушка под названием «отравление адреса».
Вот о чём тебе недостаточно часто говорят прямо: история транзакций — тоже охотничьи угодья. Мошенники это знают и пользуются этим.
Как это работает — без лишнего жаргона
Злоумышленник смотрит, с какими адресами ты часто взаимодействуешь: адрес друга, биржи или смарт-контракта. Затем с помощью инструмента — иногда купленного в даркнете — он генерирует похожий адрес: первые и последние символы совпадают, а середина отличается. После этого он отправляет тебе с этого поддельного адреса крошечную сумму — так называемую пыль. Или проводит транзакцию с нулевой суммой. Твой кошелёк сохраняет этот адрес в истории. В следующий раз, когда ты ищешь «вчерашний адрес», первым часто появляется именно он.
Вот о чём тебе недостаточно часто говорят прямо: история транзакций — тоже охотничьи угодья. Мошенники это знают и пользуются этим.
Как это работает — без лишнего жаргона
Злоумышленник смотрит, с какими адресами ты часто взаимодействуешь: адрес друга, биржи или смарт-контракта. Затем с помощью инструмента — иногда купленного в даркнете — он генерирует похожий адрес: первые и последние символы совпадают, а середина отличается. После этого он отправляет тебе с этого поддельного адреса крошечную сумму — так называемую пыль. Или проводит транзакцию с нулевой суммой. Твой кошелёк сохраняет этот адрес в истории. В следующий раз, когда ты ищешь «вчерашний адрес», первым часто появляется именно он.
3
1.1k
·
--
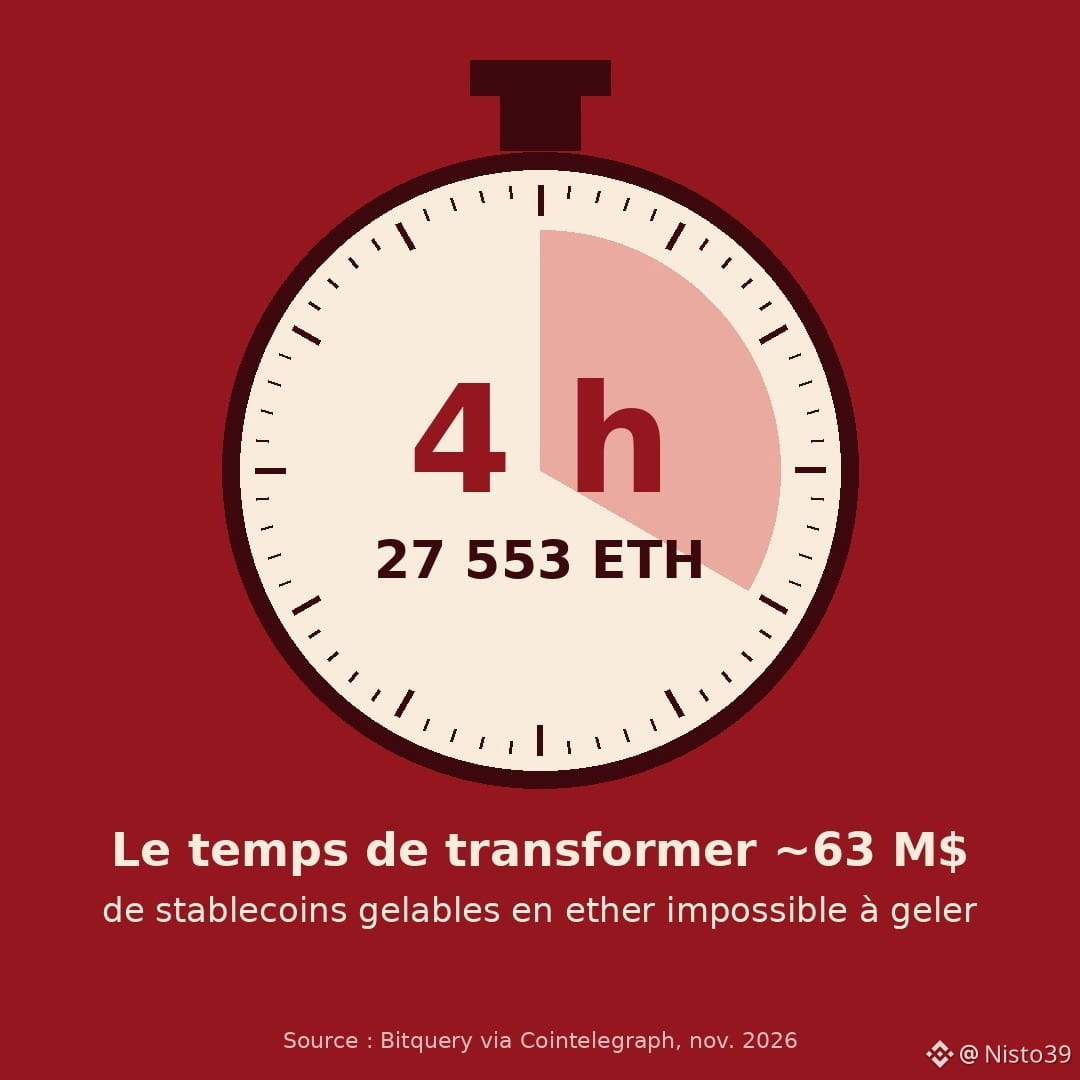
27 553 ETH примерно за четыре часа.
Именно это, предположительно, сделал автор кражи на сумму более 133 миллионов долларов, о которой на этой неделе сообщил расследователь ZachXBT: в кратчайшие сроки конвертировал почти 63 миллиона долларов в стейблкоинах в $ETH (Bitquery, через Cointelegraph).
Жертвой оказался не какой-то малоизвестный обменник. По словам ZachXBT, это Crédit Mutuel Arkéa, французская банковская группа. Банк подтвердил CoinDesk, что произошла атака, позволившая провести мошеннические транзакции, заявил, что ситуация под контролем, а клиенты защищены, но не назвал сумму. Неловкая деталь: в мае банк подал заявку на лицензию MiCA (европейские правила для криптоуслуг).
По данным Bitquery, деньги двигались так: за 21 час, 1 и 2 ноября, со счетов на Kraken, Crypto.com и OKX вывели USDC на 108,8 миллиона долларов, а затем распределили их между сотнями кошельков. Все три платформы заявили, что их не взламывали, а связанные с этим счета ограничили или заморозили.
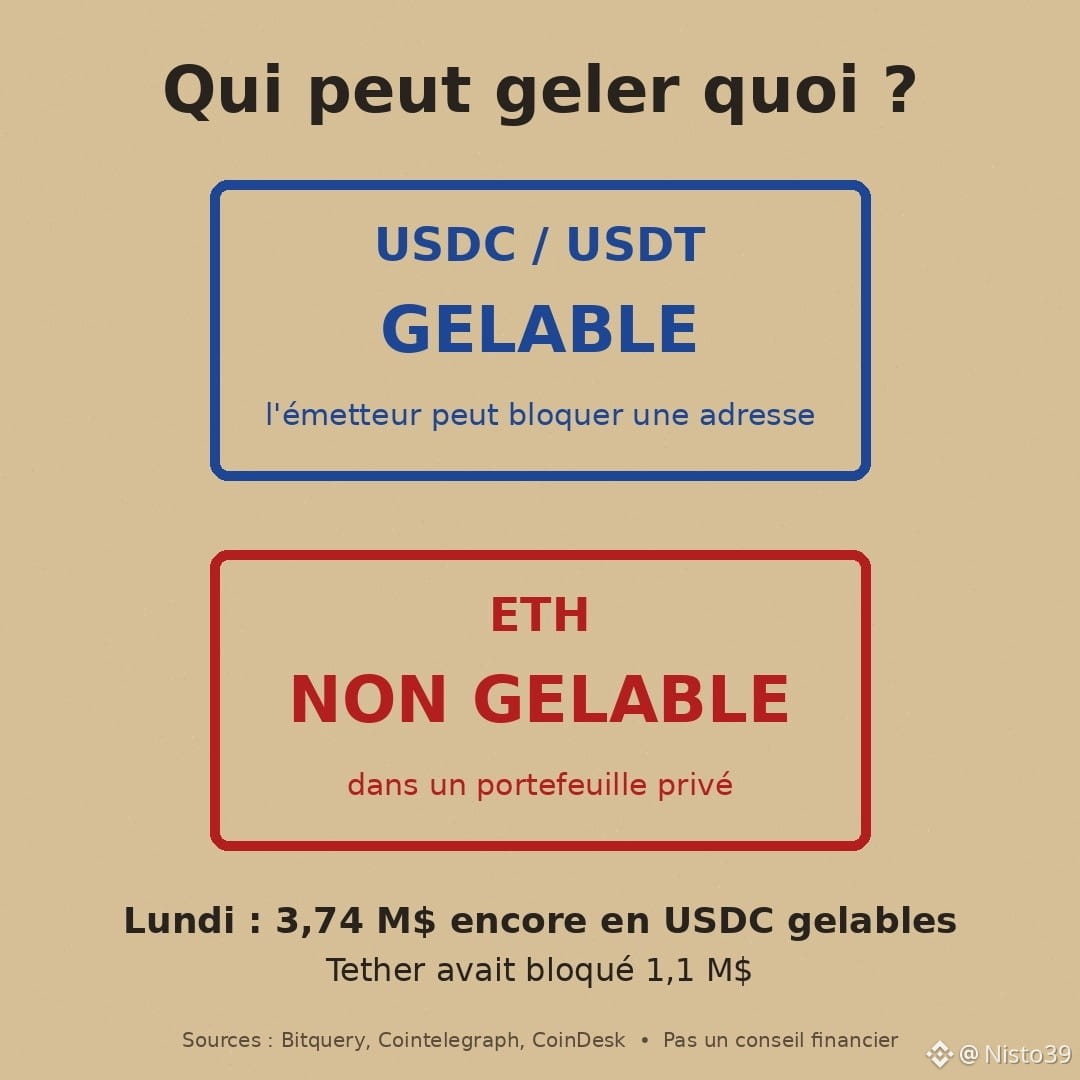
Почему такая спешка? Потому что у $USDC есть центральный эмитент — Circle, который может заморозить адрес. У эфира такой возможности нет. К понедельнику заморозить можно было лишь 3,74 миллиона долларов в USDC, а Tether заблокировала всего 1,1 миллиона долларов.
Вот какой вывод я сделал: «заморозка», которой размахивают после каждой кибератаки, работает, только если действовать быстрее вора. ZachXBT утверждает, что часть средств вывели уже после его первого публичного предупреждения. Банк этого не подтвердил.
Источники: CoinDesk, Cointelegraph, Bitquery. Не является финансовой рекомендацией.
Банк, который обчищают ещё до запуска его криптовалютных услуг: тебя это отпугивает или ты предпочитаешь, чтобы он набил шишки сейчас?
#CryptoNews #Securite #Stablecoins #Ethereum #КриптоФранция
27 553 ETH примерно за четыре часа.
Именно это, предположительно, сделал автор кражи на сумму более 133 миллионов долларов, о которой на этой неделе сообщил расследователь ZachXBT: в кратчайшие сроки конвертировал почти 63 миллиона долларов в стейблкоинах в $ETH (Bitquery, через Cointelegraph).
Жертвой оказался не какой-то малоизвестный обменник. По словам ZachXBT, это Crédit Mutuel Arkéa, французская банковская группа. Банк подтвердил CoinDesk, что произошла атака, позволившая провести мошеннические транзакции, заявил, что ситуация под контролем, а клиенты защищены, но не назвал сумму. Неловкая деталь: в мае банк подал заявку на лицензию MiCA (европейские правила для криптоуслуг).
По данным Bitquery, деньги двигались так: за 21 час, 1 и 2 ноября, со счетов на Kraken, Crypto.com и OKX вывели USDC на 108,8 миллиона долларов, а затем распределили их между сотнями кошельков. Все три платформы заявили, что их не взламывали, а связанные с этим счета ограничили или заморозили.
Почему такая спешка? Потому что у $USDC есть центральный эмитент — Circle, который может заморозить адрес. У эфира такой возможности нет. К понедельнику заморозить можно было лишь 3,74 миллиона долларов в USDC, а Tether заблокировала всего 1,1 миллиона долларов.
Вот какой вывод я сделал: «заморозка», которой размахивают после каждой кибератаки, работает, только если действовать быстрее вора. ZachXBT утверждает, что часть средств вывели уже после его первого публичного предупреждения. Банк этого не подтвердил.
Источники: CoinDesk, Cointelegraph, Bitquery. Не является финансовой рекомендацией.
Банк, который обчищают ещё до запуска его криптовалютных услуг: тебя это отпугивает или ты предпочитаешь, чтобы он набил шишки сейчас?
#CryptoNews #Securite #Stablecoins #Ethereum #КриптоФранция
Именно это, предположительно, сделал автор кражи на сумму более 133 миллионов долларов, о которой на этой неделе сообщил расследователь ZachXBT: в кратчайшие сроки конвертировал почти 63 миллиона долларов в стейблкоинах в $ETH (Bitquery, через Cointelegraph).
Жертвой оказался не какой-то малоизвестный обменник. По словам ZachXBT, это Crédit Mutuel Arkéa, французская банковская группа. Банк подтвердил CoinDesk, что произошла атака, позволившая провести мошеннические транзакции, заявил, что ситуация под контролем, а клиенты защищены, но не назвал сумму. Неловкая деталь: в мае банк подал заявку на лицензию MiCA (европейские правила для криптоуслуг).
По данным Bitquery, деньги двигались так: за 21 час, 1 и 2 ноября, со счетов на Kraken, Crypto.com и OKX вывели USDC на 108,8 миллиона долларов, а затем распределили их между сотнями кошельков. Все три платформы заявили, что их не взламывали, а связанные с этим счета ограничили или заморозили.
Почему такая спешка? Потому что у $USDC есть центральный эмитент — Circle, который может заморозить адрес. У эфира такой возможности нет. К понедельнику заморозить можно было лишь 3,74 миллиона долларов в USDC, а Tether заблокировала всего 1,1 миллиона долларов.
Вот какой вывод я сделал: «заморозка», которой размахивают после каждой кибератаки, работает, только если действовать быстрее вора. ZachXBT утверждает, что часть средств вывели уже после его первого публичного предупреждения. Банк этого не подтвердил.
Источники: CoinDesk, Cointelegraph, Bitquery. Не является финансовой рекомендацией.
Банк, который обчищают ещё до запуска его криптовалютных услуг: тебя это отпугивает или ты предпочитаешь, чтобы он набил шишки сейчас?
#CryptoNews #Securite #Stablecoins #Ethereum #КриптоФранция
123
·
--
Честный вопрос: если приятный рекрутер присылает тебе «небольшое техническое задание», которое нужно установить, ты его запускаешь?
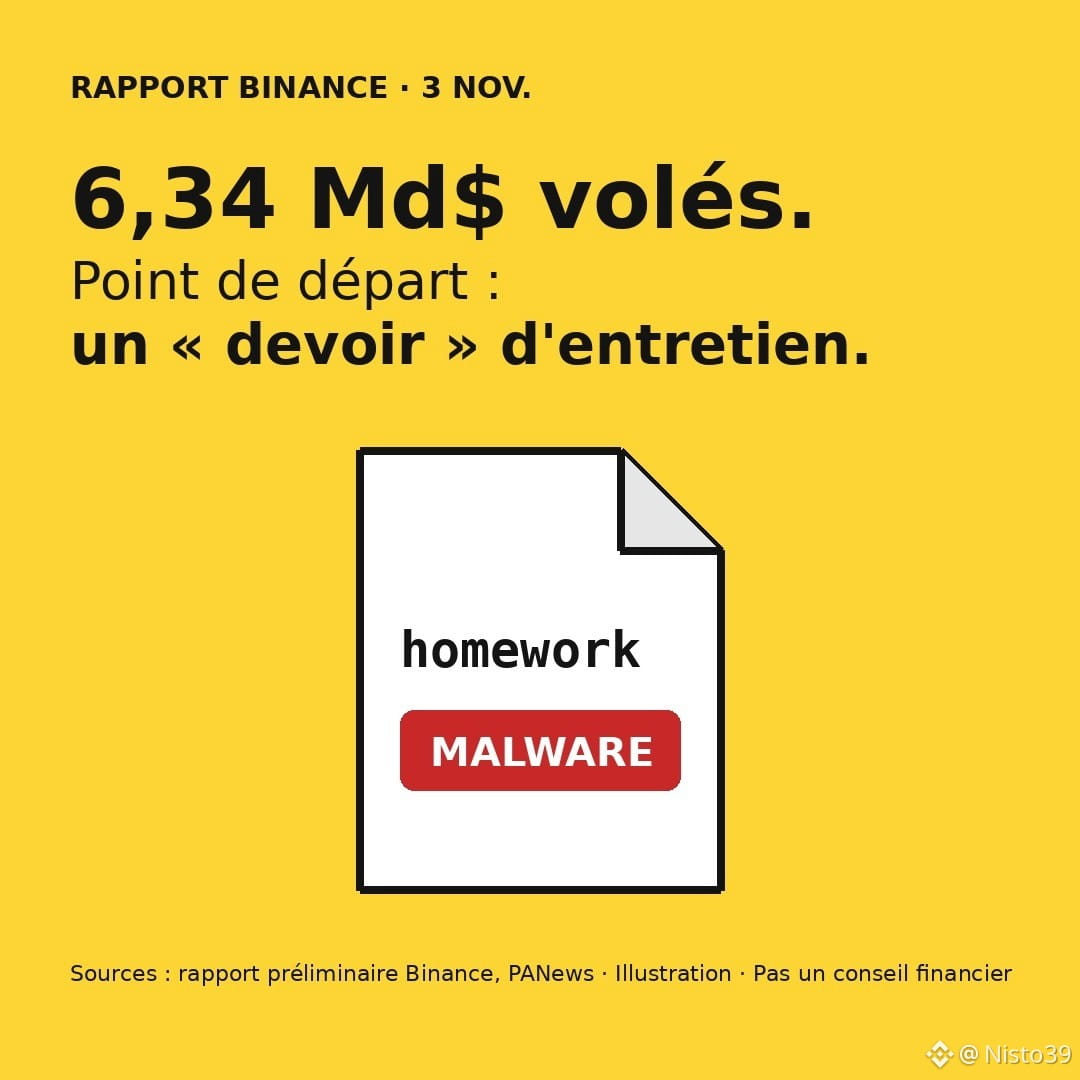
В сентябре так поступил инженер Binance. Согласно предварительному отчёту, опубликованному Binance 3 ноября, этот шаг открыл путь к краже 29 октября на сумму 6,34 млрд $.
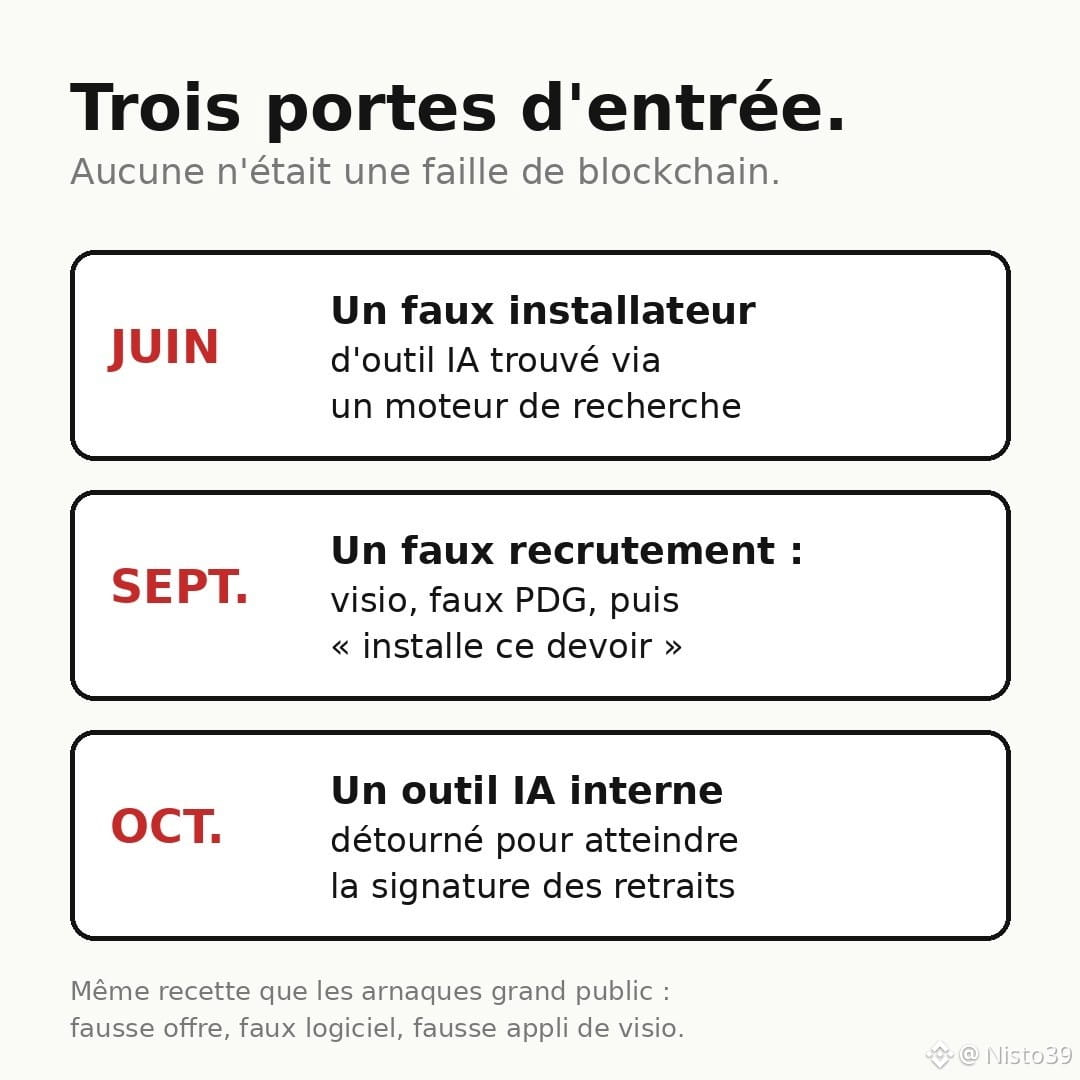
Кратко:
• июнь: инженер ищет инструмент для ИИ-кодинга в поисковике и устанавливает поддельную версию. Компьютер заменили, но данные о его команде утекли.
• сентябрь: с коллегой связываются на настоящей платформе для поиска работы. Фальшивая сотрудница отдела кадров выходит на видеосвязь и показывает свои соцсети, чтобы вызвать доверие, а затем появляется фальшивый гендиректор. В конце: «скачай это задание на рабочий компьютер». Вредоносная программа запускается, антивирус ничего не замечает.
• октябрь: через внутренний ИИ-инструмент злоумышленники добираются до сервиса, который подписывает вывод средств.
Меня поражает вот что: никакой эффектной уязвимости в блокчейне. Только терпение и злоупотребление доверием.
И это угрожает не только гигантам. Binance сообщает, что в 2026 году заблокировала 57 атак, связанных с Северной Кореей, используя знакомые всем уловки: фальшивое предложение о работе, поддельная программа, найденная через рекламу, фальшивое приложение для видеозвонков «для собеседования».
Binance заявляет, что заморозила или заблокировала 2,85 млрд $ и возместила 98 % активов по состоянию на 31/10. $BNB потерял ~8 % за неделю, а $ETH находится в центре этой истории: хакеры злоупотребили EIP-7702 — функцией Ethereum, которая позволяет аккаунту делегировать действия смарт-контракту.
Тебе когда-нибудь предлагали работу, для которой нужно было «просто установить файл»? Что насторожило тебя?
Источники: отчёт Binance, The Hacker News, PANews, CoinEdition. Не является финансовой рекомендацией.
#Binance #Securite #Arnaque #Crypto
Честный вопрос: если приятный рекрутер присылает тебе «небольшое техническое задание», которое нужно установить, ты его запускаешь?
В сентябре так поступил инженер Binance. Согласно предварительному отчёту, опубликованному Binance 3 ноября, этот шаг открыл путь к краже 29 октября на сумму 6,34 млрд $.
Кратко:
• июнь: инженер ищет инструмент для ИИ-кодинга в поисковике и устанавливает поддельную версию. Компьютер заменили, но данные о его команде утекли.
• сентябрь: с коллегой связываются на настоящей платформе для поиска работы. Фальшивая сотрудница отдела кадров выходит на видеосвязь и показывает свои соцсети, чтобы вызвать доверие, а затем появляется фальшивый гендиректор. В конце: «скачай это задание на рабочий компьютер». Вредоносная программа запускается, антивирус ничего не замечает.
• октябрь: через внутренний ИИ-инструмент злоумышленники добираются до сервиса, который подписывает вывод средств.
Меня поражает вот что: никакой эффектной уязвимости в блокчейне. Только терпение и злоупотребление доверием.
И это угрожает не только гигантам. Binance сообщает, что в 2026 году заблокировала 57 атак, связанных с Северной Кореей, используя знакомые всем уловки: фальшивое предложение о работе, поддельная программа, найденная через рекламу, фальшивое приложение для видеозвонков «для собеседования».
Binance заявляет, что заморозила или заблокировала 2,85 млрд $ и возместила 98 % активов по состоянию на 31/10. $BNB потерял ~8 % за неделю, а $ETH находится в центре этой истории: хакеры злоупотребили EIP-7702 — функцией Ethereum, которая позволяет аккаунту делегировать действия смарт-контракту.
Тебе когда-нибудь предлагали работу, для которой нужно было «просто установить файл»? Что насторожило тебя?
Источники: отчёт Binance, The Hacker News, PANews, CoinEdition. Не является финансовой рекомендацией.
#Binance #Securite #Arnaque #Crypto
В сентябре так поступил инженер Binance. Согласно предварительному отчёту, опубликованному Binance 3 ноября, этот шаг открыл путь к краже 29 октября на сумму 6,34 млрд $.
Кратко:
• июнь: инженер ищет инструмент для ИИ-кодинга в поисковике и устанавливает поддельную версию. Компьютер заменили, но данные о его команде утекли.
• сентябрь: с коллегой связываются на настоящей платформе для поиска работы. Фальшивая сотрудница отдела кадров выходит на видеосвязь и показывает свои соцсети, чтобы вызвать доверие, а затем появляется фальшивый гендиректор. В конце: «скачай это задание на рабочий компьютер». Вредоносная программа запускается, антивирус ничего не замечает.
• октябрь: через внутренний ИИ-инструмент злоумышленники добираются до сервиса, который подписывает вывод средств.
Меня поражает вот что: никакой эффектной уязвимости в блокчейне. Только терпение и злоупотребление доверием.
И это угрожает не только гигантам. Binance сообщает, что в 2026 году заблокировала 57 атак, связанных с Северной Кореей, используя знакомые всем уловки: фальшивое предложение о работе, поддельная программа, найденная через рекламу, фальшивое приложение для видеозвонков «для собеседования».
Binance заявляет, что заморозила или заблокировала 2,85 млрд $ и возместила 98 % активов по состоянию на 31/10. $BNB потерял ~8 % за неделю, а $ETH находится в центре этой истории: хакеры злоупотребили EIP-7702 — функцией Ethereum, которая позволяет аккаунту делегировать действия смарт-контракту.
Тебе когда-нибудь предлагали работу, для которой нужно было «просто установить файл»? Что насторожило тебя?
Источники: отчёт Binance, The Hacker News, PANews, CoinEdition. Не является финансовой рекомендацией.
#Binance #Securite #Arnaque #Crypto
127
·
--
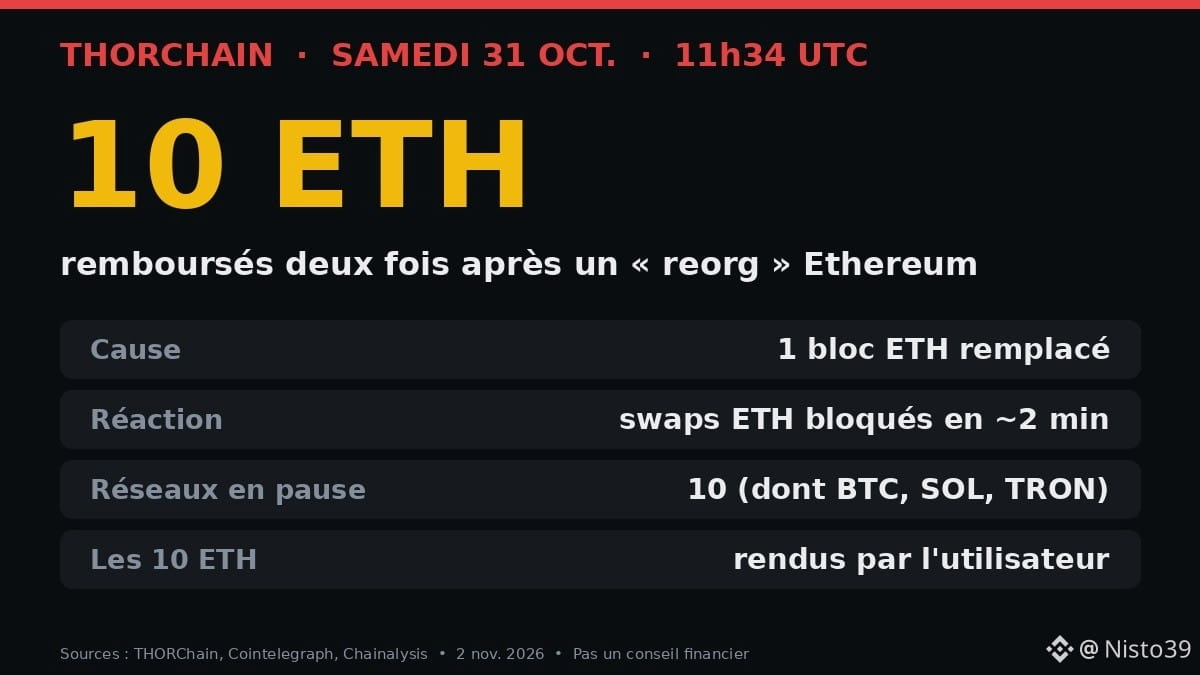
⛓️ THORChain выплатил 10 ETH, которых никогда не получал. И эта ошибка случайно помешала хакерам Binance.
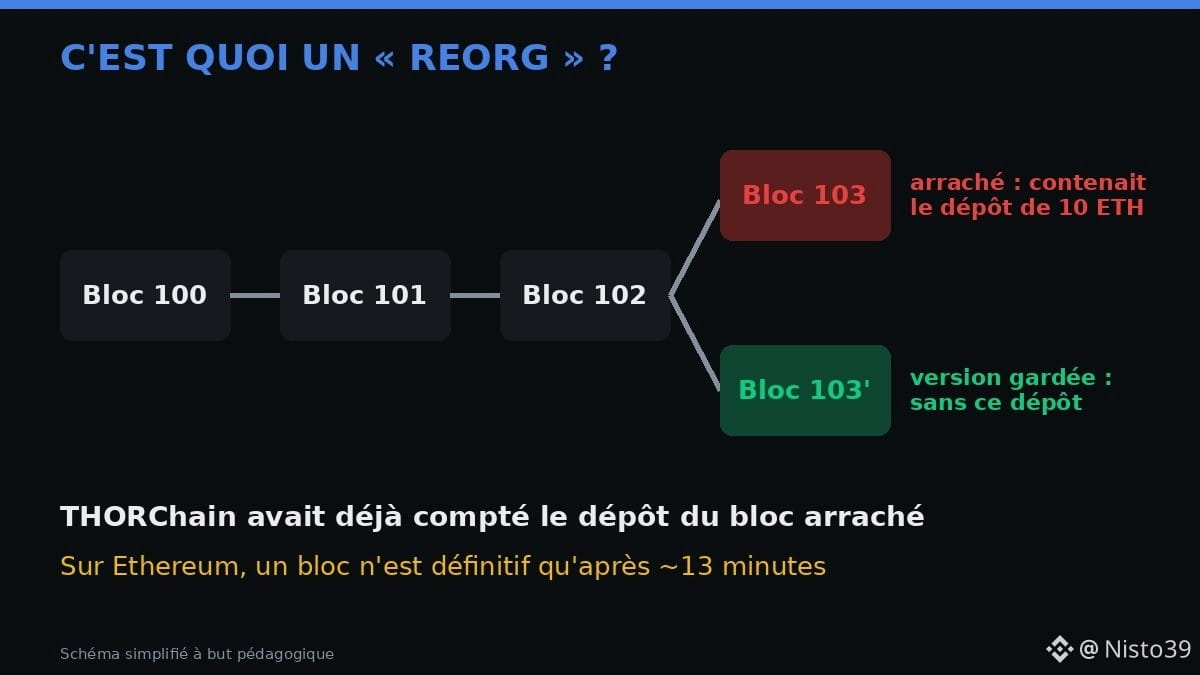
Что произошло? В субботу, 31 октября, в 11:34 UTC, в сети $ETH произошёл реорганизованный блок.
👉 Реорганизация = сеть заменяет самый последний блок конкурирующей версией. Как последнюю страницу тетради вырывают и переписывают заново.
На этой странице был депозит в 10 ETH. THORChain (протокол для обмена между блокчейнами, токен $RUNE) уже учёл его. Своп не удался, протокол вернул 10 ETH… а потом вернул и настоящий депозит. В итоге лишними оказались 10 ETH.
🛑 Меры защиты:
• Проверка платёжеспособности автоматически заблокировала свопы ETH
• Примерно через 2 минуты узлы отключили выплаты в ETH
• Обмены приостановили в 10 сетях, включая BTC, SOL и TRON
• Пользователь вернул 10 ETH, баланс снова сошёлся
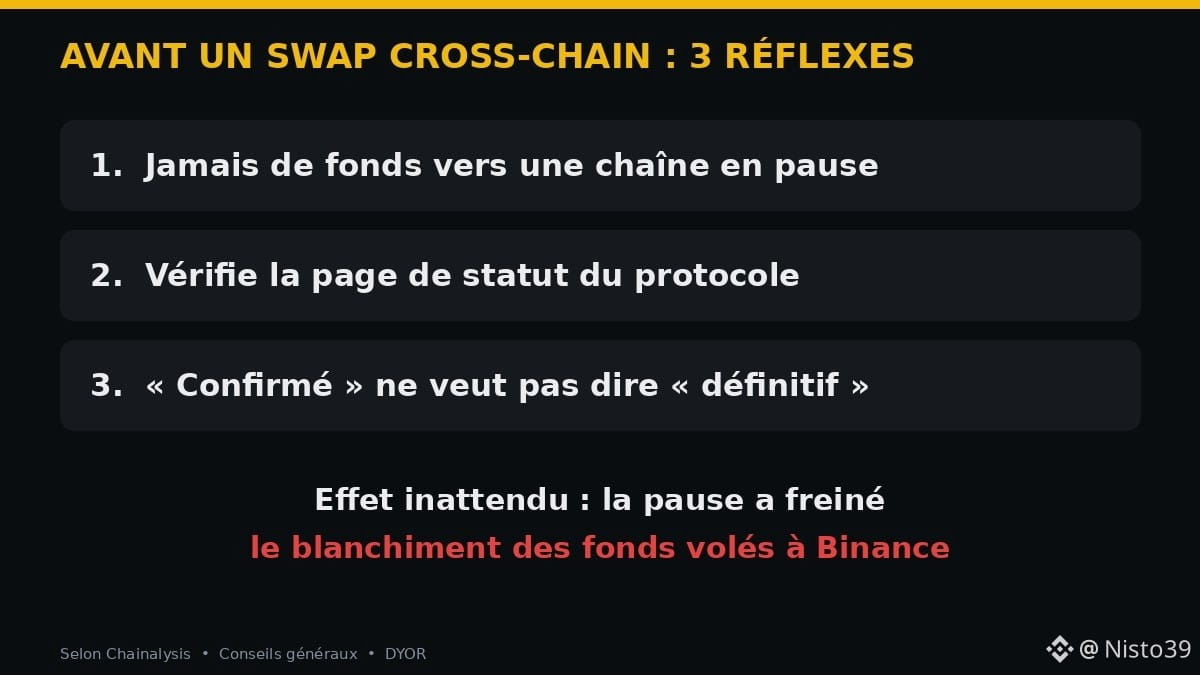
🕵️ Неожиданный эффект: по данным Chainalysis, пауза задержала отмывание значительной части средств, похищенных у Binance северокорейскими хакерами.
⚠️ Риск: THORChain предупреждает, что после реорганизации злоумышленник может повторно отправить транзакцию и получить выплату. Исправление уже готовят, даты возобновления работы пока нет.
🧕🏾 Мариам, владелица интернет-кафе в Ниамее, хотела обменять свои USDT на BTC через THORChain. Вот какие уроки можно извлечь:
1. Никогда не отправляй средства в сеть, работу которой приостановили: они могут застрять
2. Перед свопом проверяй страницу со статусом протокола
3. «Подтверждено» не значит «окончательно»: в Ethereum финализация занимает примерно 13 минут
Не является финансовой рекомендацией. DYOR.
Как ты считаешь, протокол должен оставаться на 100 % нейтральным или блокировать адреса хакеров? 👇
#THORChain #Ethereum #DeFi #Securite #CryptoAfrique
⛓️ THORChain выплатил 10 ETH, которых никогда не получал. И эта ошибка случайно помешала хакерам Binance.
Что произошло? В субботу, 31 октября, в 11:34 UTC, в сети $ETH произошёл реорганизованный блок.
👉 Реорганизация = сеть заменяет самый последний блок конкурирующей версией. Как последнюю страницу тетради вырывают и переписывают заново.
На этой странице был депозит в 10 ETH. THORChain (протокол для обмена между блокчейнами, токен $RUNE ) уже учёл его. Своп не удался, протокол вернул 10 ETH… а потом вернул и настоящий депозит. В итоге лишними оказались 10 ETH.
🛑 Меры защиты:
• Проверка платёжеспособности автоматически заблокировала свопы ETH
• Примерно через 2 минуты узлы отключили выплаты в ETH
• Обмены приостановили в 10 сетях, включая BTC, SOL и TRON
• Пользователь вернул 10 ETH, баланс снова сошёлся
🕵️ Неожиданный эффект: по данным Chainalysis, пауза задержала отмывание значительной части средств, похищенных у Binance северокорейскими хакерами.
⚠️ Риск: THORChain предупреждает, что после реорганизации злоумышленник может повторно отправить транзакцию и получить выплату. Исправление уже готовят, даты возобновления работы пока нет.
🧕🏾 Мариам, владелица интернет-кафе в Ниамее, хотела обменять свои USDT на BTC через THORChain. Вот какие уроки можно извлечь:
1. Никогда не отправляй средства в сеть, работу которой приостановили: они могут застрять
2. Перед свопом проверяй страницу со статусом протокола
3. «Подтверждено» не значит «окончательно»: в Ethereum финализация занимает примерно 13 минут
Не является финансовой рекомендацией. DYOR.
Как ты считаешь, протокол должен оставаться на 100 % нейтральным или блокировать адреса хакеров? 👇
#THORChain #Ethereum #DeFi #Securite #CryptoAfrique
Что произошло? В субботу, 31 октября, в 11:34 UTC, в сети $ETH произошёл реорганизованный блок.
👉 Реорганизация = сеть заменяет самый последний блок конкурирующей версией. Как последнюю страницу тетради вырывают и переписывают заново.
На этой странице был депозит в 10 ETH. THORChain (протокол для обмена между блокчейнами, токен $RUNE ) уже учёл его. Своп не удался, протокол вернул 10 ETH… а потом вернул и настоящий депозит. В итоге лишними оказались 10 ETH.
🛑 Меры защиты:
• Проверка платёжеспособности автоматически заблокировала свопы ETH
• Примерно через 2 минуты узлы отключили выплаты в ETH
• Обмены приостановили в 10 сетях, включая BTC, SOL и TRON
• Пользователь вернул 10 ETH, баланс снова сошёлся
🕵️ Неожиданный эффект: по данным Chainalysis, пауза задержала отмывание значительной части средств, похищенных у Binance северокорейскими хакерами.
⚠️ Риск: THORChain предупреждает, что после реорганизации злоумышленник может повторно отправить транзакцию и получить выплату. Исправление уже готовят, даты возобновления работы пока нет.
🧕🏾 Мариам, владелица интернет-кафе в Ниамее, хотела обменять свои USDT на BTC через THORChain. Вот какие уроки можно извлечь:
1. Никогда не отправляй средства в сеть, работу которой приостановили: они могут застрять
2. Перед свопом проверяй страницу со статусом протокола
3. «Подтверждено» не значит «окончательно»: в Ethereum финализация занимает примерно 13 минут
Не является финансовой рекомендацией. DYOR.
Как ты считаешь, протокол должен оставаться на 100 % нейтральным или блокировать адреса хакеров? 👇
#THORChain #Ethereum #DeFi #Securite #CryptoAfrique
166
·
--
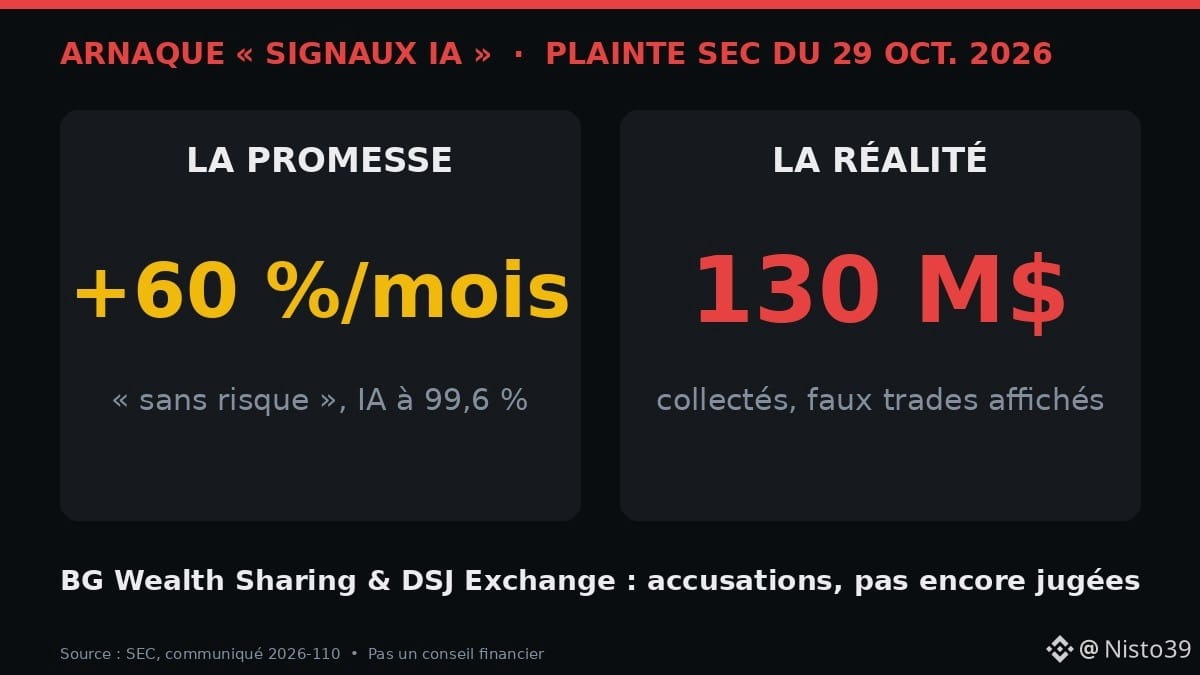
🚨 «60 % в месяц без риска благодаря ИИ»: американский регулятор разоблачает мошенничество на 130 миллионов $
Факты (SEC, пресс-релиз от 29 октября 2026 года):
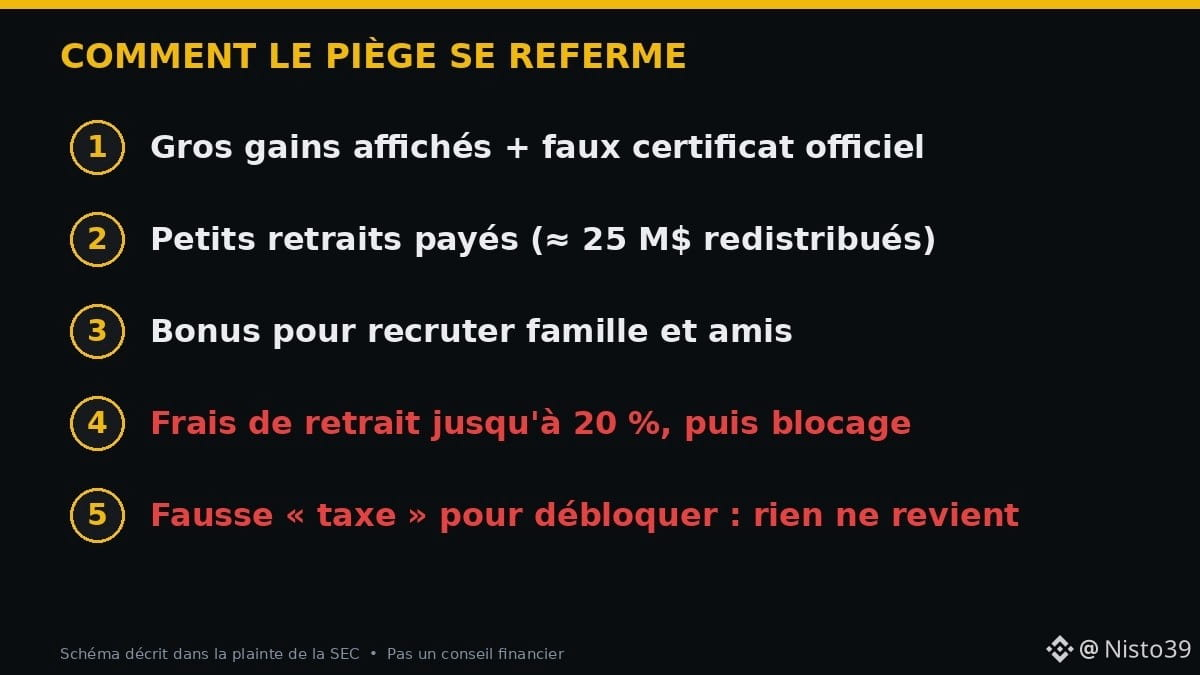
• Две компании, BG Wealth Sharing и DSJ Exchange, обвиняются в привлечении более 130 миллионов $ от десятков тысяч мелких вкладчиков
• Обещания: торговые сигналы, «сгенерированные ИИ», с точностью 99,6 %, доход не менее 60 % в месяц, удвоение капитала за 40 дней
• Вклады в USDT, USDC и $ETH на платформе, отображавшей фиктивные сделки и фиктивные балансы
• Поддельные сертификаты с печатью SEC (регулятор заявляет, что никогда их не выдаёт)
• Некоторым клиентам вернули лишь около 25 миллионов $, чтобы поддерживать их доверие (схема Понци: старым вкладчикам платят деньгами новых)
• В итоге: комиссия за вывод средств доходила до 20 %, затем выводы блокировали, а потом требовали уплатить фиктивный «налог», чтобы разблокировать средства… и в конце концов люди не получали ничего
Это обвинения, дело ещё не рассмотрено судом.
👨🏾🔧 Например: Ибрагима, водителя мототакси в Абиджане, добавляют в группу Telegram. «Коуч» показывает скриншоты доходов и официальный сертификат. Сначала небольшие суммы удаётся вывести… а затем его просят привлечь родственников.
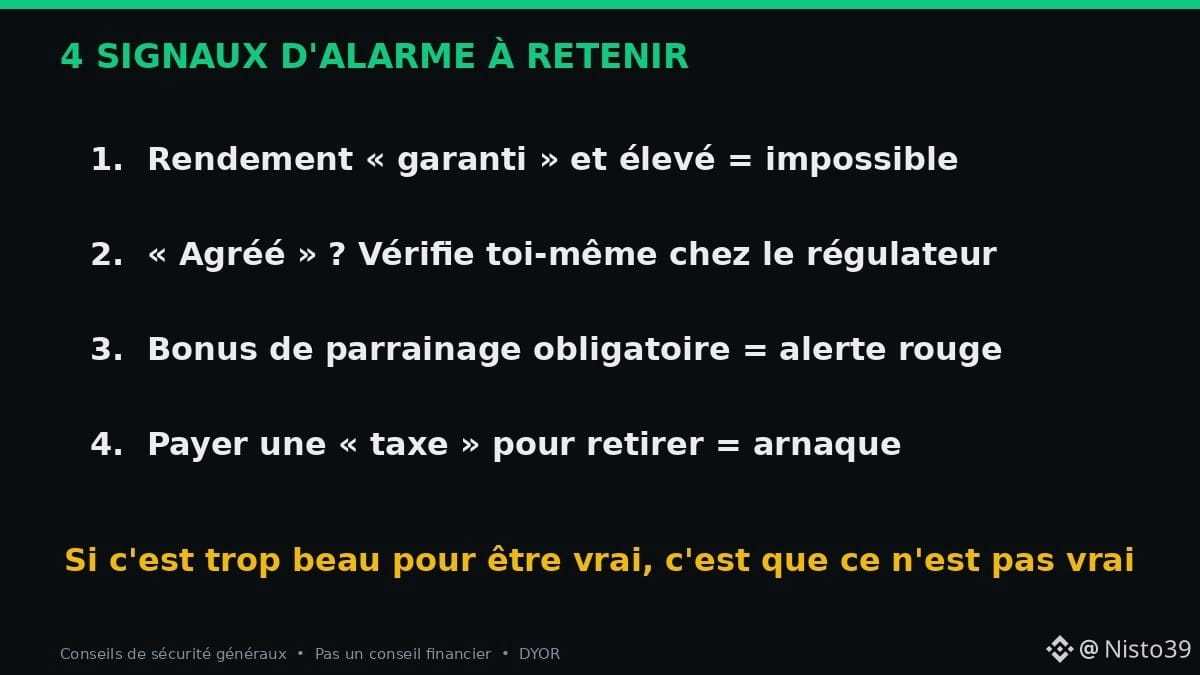
✅ 4 тревожных сигнала:
1. Гарантированной высокой доходности не бывает. Даже $BTC может потерять 20 % за несколько дней.
2. Проверяй самостоятельно, действительно ли компания «лицензирована», на официальном сайте регулятора — никогда не переходи по ссылке от продавца.
3. Бонус за привлечение новых участников = тревожный сигнал.
4. «Налог» за разблокировку твоих денег = стопроцентное мошенничество.
А тебе уже предлагали такие «сигналы ИИ» или «разделение богатства»? 👇
Источники: SEC (пресс-релиз 2026-110), The Crypto Times. Не является финансовой рекомендацией.
#Arnaque #CryptoNews #Securite #Afrique #Bitcoin
🚨 «60 % в месяц без риска благодаря ИИ»: американский регулятор разоблачает мошенничество на 130 миллионов $
Факты (SEC, пресс-релиз от 29 октября 2026 года):
• Две компании, BG Wealth Sharing и DSJ Exchange, обвиняются в привлечении более 130 миллионов $ от десятков тысяч мелких вкладчиков
• Обещания: торговые сигналы, «сгенерированные ИИ», с точностью 99,6 %, доход не менее 60 % в месяц, удвоение капитала за 40 дней
• Вклады в USDT, USDC и $ETH на платформе, отображавшей фиктивные сделки и фиктивные балансы
• Поддельные сертификаты с печатью SEC (регулятор заявляет, что никогда их не выдаёт)
• Некоторым клиентам вернули лишь около 25 миллионов $, чтобы поддерживать их доверие (схема Понци: старым вкладчикам платят деньгами новых)
• В итоге: комиссия за вывод средств доходила до 20 %, затем выводы блокировали, а потом требовали уплатить фиктивный «налог», чтобы разблокировать средства… и в конце концов люди не получали ничего
Это обвинения, дело ещё не рассмотрено судом.
👨🏾🔧 Например: Ибрагима, водителя мототакси в Абиджане, добавляют в группу Telegram. «Коуч» показывает скриншоты доходов и официальный сертификат. Сначала небольшие суммы удаётся вывести… а затем его просят привлечь родственников.
✅ 4 тревожных сигнала:
1. Гарантированной высокой доходности не бывает. Даже $BTC может потерять 20 % за несколько дней.
2. Проверяй самостоятельно, действительно ли компания «лицензирована», на официальном сайте регулятора — никогда не переходи по ссылке от продавца.
3. Бонус за привлечение новых участников = тревожный сигнал.
4. «Налог» за разблокировку твоих денег = стопроцентное мошенничество.
А тебе уже предлагали такие «сигналы ИИ» или «разделение богатства»? 👇
Источники: SEC (пресс-релиз 2026-110), The Crypto Times. Не является финансовой рекомендацией.
#Arnaque #CryptoNews #Securite #Afrique #Bitcoin
Факты (SEC, пресс-релиз от 29 октября 2026 года):
• Две компании, BG Wealth Sharing и DSJ Exchange, обвиняются в привлечении более 130 миллионов $ от десятков тысяч мелких вкладчиков
• Обещания: торговые сигналы, «сгенерированные ИИ», с точностью 99,6 %, доход не менее 60 % в месяц, удвоение капитала за 40 дней
• Вклады в USDT, USDC и $ETH на платформе, отображавшей фиктивные сделки и фиктивные балансы
• Поддельные сертификаты с печатью SEC (регулятор заявляет, что никогда их не выдаёт)
• Некоторым клиентам вернули лишь около 25 миллионов $, чтобы поддерживать их доверие (схема Понци: старым вкладчикам платят деньгами новых)
• В итоге: комиссия за вывод средств доходила до 20 %, затем выводы блокировали, а потом требовали уплатить фиктивный «налог», чтобы разблокировать средства… и в конце концов люди не получали ничего
Это обвинения, дело ещё не рассмотрено судом.
👨🏾🔧 Например: Ибрагима, водителя мототакси в Абиджане, добавляют в группу Telegram. «Коуч» показывает скриншоты доходов и официальный сертификат. Сначала небольшие суммы удаётся вывести… а затем его просят привлечь родственников.
✅ 4 тревожных сигнала:
1. Гарантированной высокой доходности не бывает. Даже $BTC может потерять 20 % за несколько дней.
2. Проверяй самостоятельно, действительно ли компания «лицензирована», на официальном сайте регулятора — никогда не переходи по ссылке от продавца.
3. Бонус за привлечение новых участников = тревожный сигнал.
4. «Налог» за разблокировку твоих денег = стопроцентное мошенничество.
А тебе уже предлагали такие «сигналы ИИ» или «разделение богатства»? 👇
Источники: SEC (пресс-релиз 2026-110), The Crypto Times. Не является финансовой рекомендацией.
#Arnaque #CryptoNews #Securite #Afrique #Bitcoin
1
216
·
--
🚨 Binance взломана: ущерб — 6,3 млрд $. Что известно этим утром и какие 3 правила стоит соблюдать
Факты (Binance, CNBC, CoinDesk, BBC):
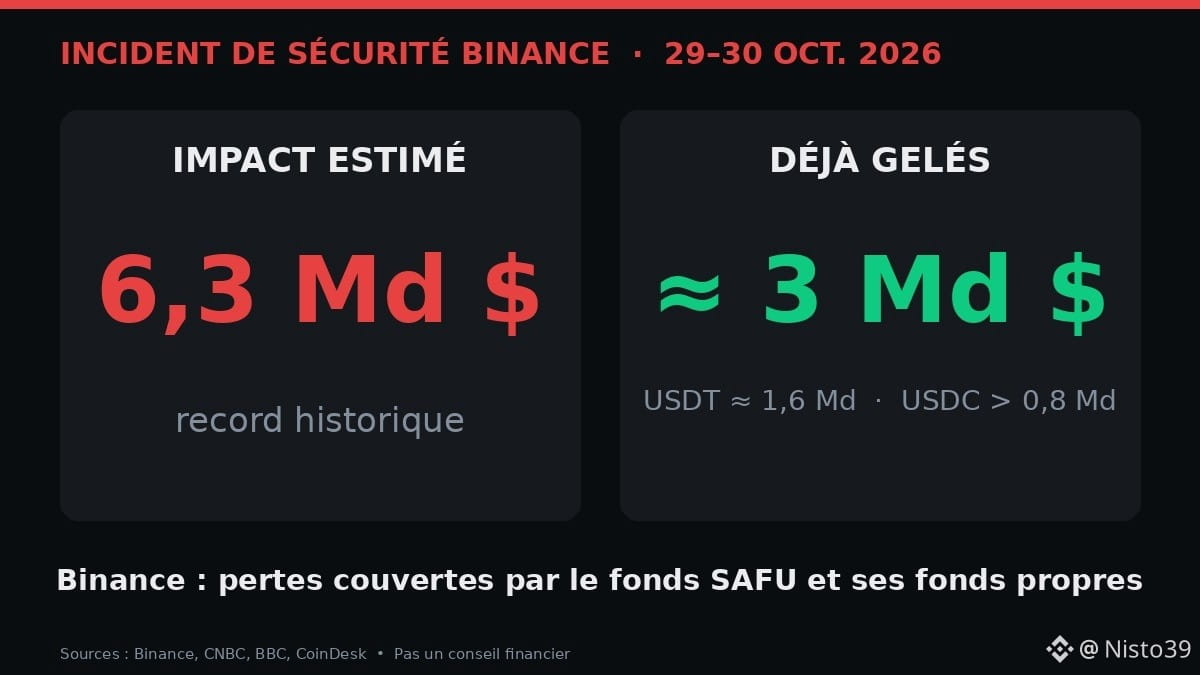
• Предварительный ущерб: около 6,3 млрд $ — крупнейший известный взлом в криптоиндустрии (Bybit, 2025 год: 1,5 млрд $)
• Уже заморожено около 3 млрд $, в том числе примерно 1,6 млрд в USDT (Tether) и более 800 млн в USDC (Circle)
• Версия Binance: скомпрометированный ноутбук инженера позволил провести несанкционированные выводы средств
• TRM Labs связывает атаку с TraderTraitor — группировкой, связанной с Северной Кореей
• Binance заявляет, что средства пользователей защищены: убытки покроют из фонда SAFU (резервного фонда) и собственных средств компании
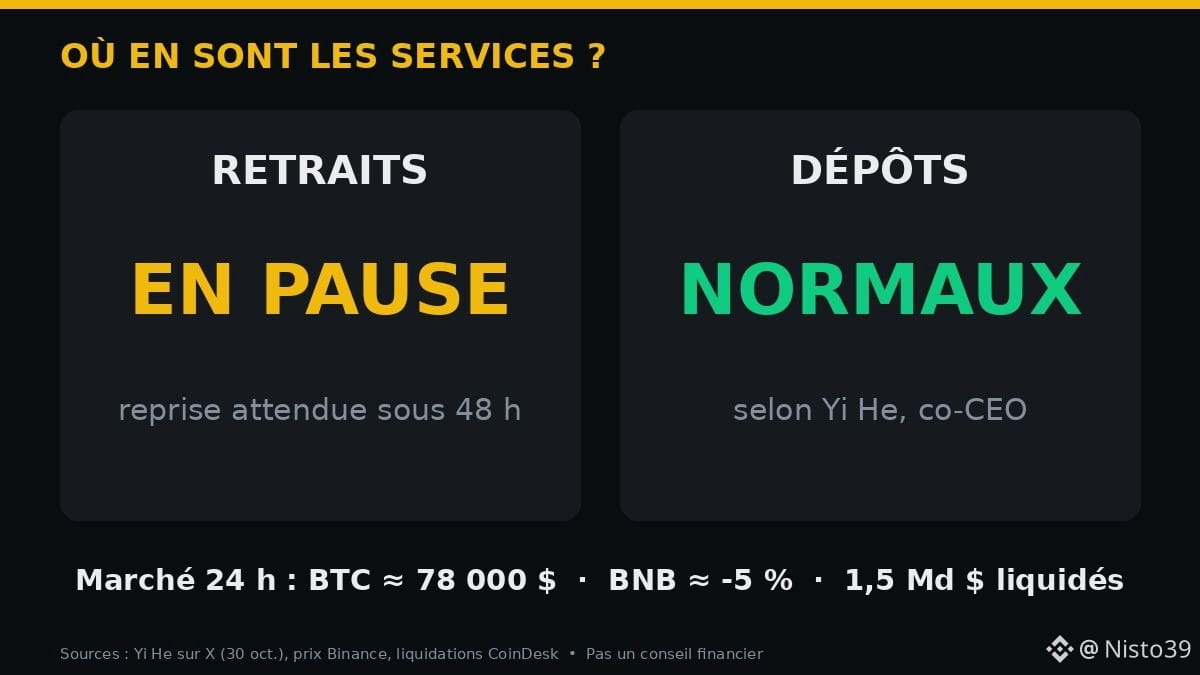
• Вывод средств приостановлен. По словам Yi He, его возобновят «в течение 48 часов» (сообщение от 30 октября примерно в 7:17 по московскому времени). Пополнение счетов работает в обычном режиме.
📉 Рынок: $BTC коснулся отметки около 76 500 $, а затем вернулся к 78 000 $; $BNB снизился примерно на 5 % за 24 часа, а позиции с кредитным плечом на сумму 1,5 млрд $ были ликвидированы (CoinDesk).
👨🏾💼 Например: Патрик, торговец из Киншасы, видит в WhatsApp сообщение: «Проверь свой аккаунт здесь, чтобы вернуть свои средства».
➡️ Именно такого момента мошенники и ждут.
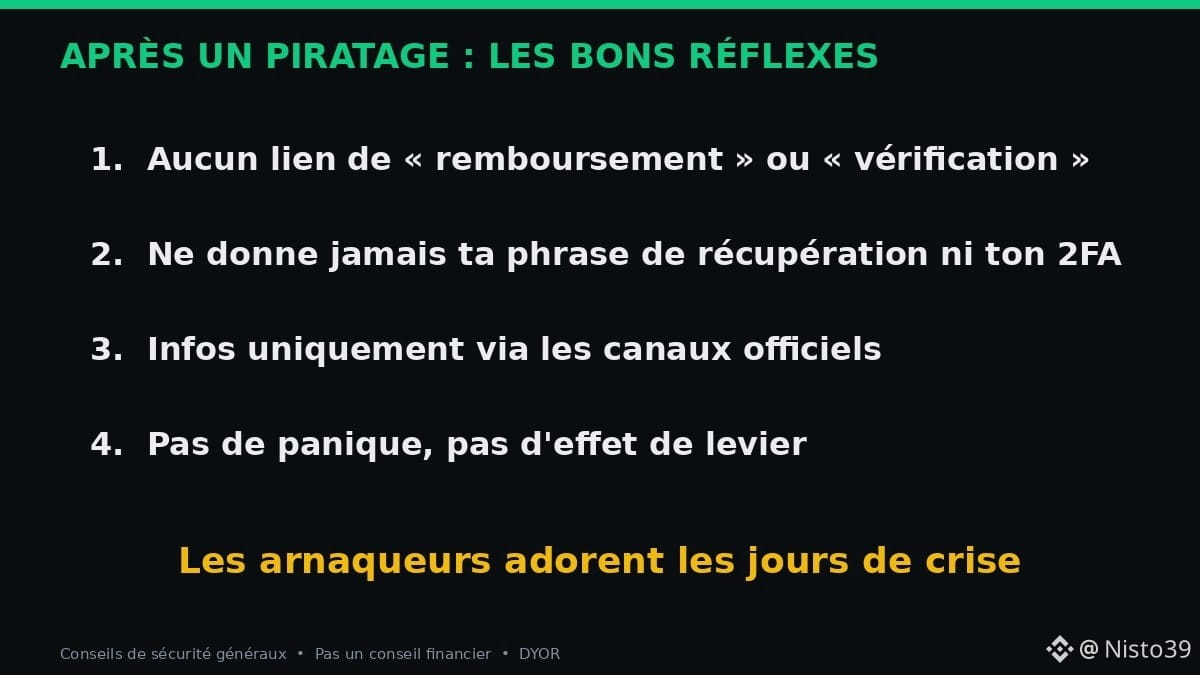
✅ 3 правила:
1. Не переходи по ссылкам для «возврата средств» или «проверки». Информация публикуется только в официальных каналах.
2. Ни один надежный человек не попросит у тебя фразу восстановления или код 2FA.
3. Не паникуй и не используй кредитное плечо: продажа в панике или крупная ставка на отскок часто приводят к двойным потерям.
А тебя коснулась приостановка вывода средств или ты просто ждешь, что будет дальше? 👇
Источники: Binance, Yi He (X), CNBC, CoinDesk, BBC, TRM Labs. Не является финансовой рекомендацией.
#Binance #Securite #Bitcoin #CryptoNews #Африка
🚨 Binance взломана: ущерб — 6,3 млрд $. Что известно этим утром и какие 3 правила стоит соблюдать
Факты (Binance, CNBC, CoinDesk, BBC):
• Предварительный ущерб: около 6,3 млрд $ — крупнейший известный взлом в криптоиндустрии (Bybit, 2025 год: 1,5 млрд $)
• Уже заморожено около 3 млрд $, в том числе примерно 1,6 млрд в USDT (Tether) и более 800 млн в USDC (Circle)
• Версия Binance: скомпрометированный ноутбук инженера позволил провести несанкционированные выводы средств
• TRM Labs связывает атаку с TraderTraitor — группировкой, связанной с Северной Кореей
• Binance заявляет, что средства пользователей защищены: убытки покроют из фонда SAFU (резервного фонда) и собственных средств компании
• Вывод средств приостановлен. По словам Yi He, его возобновят «в течение 48 часов» (сообщение от 30 октября примерно в 7:17 по московскому времени). Пополнение счетов работает в обычном режиме.
📉 Рынок: $BTC коснулся отметки около 76 500 $, а затем вернулся к 78 000 $; $BNB снизился примерно на 5 % за 24 часа, а позиции с кредитным плечом на сумму 1,5 млрд $ были ликвидированы (CoinDesk).
👨🏾💼 Например: Патрик, торговец из Киншасы, видит в WhatsApp сообщение: «Проверь свой аккаунт здесь, чтобы вернуть свои средства».
➡️ Именно такого момента мошенники и ждут.
✅ 3 правила:
1. Не переходи по ссылкам для «возврата средств» или «проверки». Информация публикуется только в официальных каналах.
2. Ни один надежный человек не попросит у тебя фразу восстановления или код 2FA.
3. Не паникуй и не используй кредитное плечо: продажа в панике или крупная ставка на отскок часто приводят к двойным потерям.
А тебя коснулась приостановка вывода средств или ты просто ждешь, что будет дальше? 👇
Источники: Binance, Yi He (X), CNBC, CoinDesk, BBC, TRM Labs. Не является финансовой рекомендацией.
#Binance #Securite #Bitcoin #CryptoNews #Африка
Факты (Binance, CNBC, CoinDesk, BBC):
• Предварительный ущерб: около 6,3 млрд $ — крупнейший известный взлом в криптоиндустрии (Bybit, 2025 год: 1,5 млрд $)
• Уже заморожено около 3 млрд $, в том числе примерно 1,6 млрд в USDT (Tether) и более 800 млн в USDC (Circle)
• Версия Binance: скомпрометированный ноутбук инженера позволил провести несанкционированные выводы средств
• TRM Labs связывает атаку с TraderTraitor — группировкой, связанной с Северной Кореей
• Binance заявляет, что средства пользователей защищены: убытки покроют из фонда SAFU (резервного фонда) и собственных средств компании
• Вывод средств приостановлен. По словам Yi He, его возобновят «в течение 48 часов» (сообщение от 30 октября примерно в 7:17 по московскому времени). Пополнение счетов работает в обычном режиме.
📉 Рынок: $BTC коснулся отметки около 76 500 $, а затем вернулся к 78 000 $; $BNB снизился примерно на 5 % за 24 часа, а позиции с кредитным плечом на сумму 1,5 млрд $ были ликвидированы (CoinDesk).
👨🏾💼 Например: Патрик, торговец из Киншасы, видит в WhatsApp сообщение: «Проверь свой аккаунт здесь, чтобы вернуть свои средства».
➡️ Именно такого момента мошенники и ждут.
✅ 3 правила:
1. Не переходи по ссылкам для «возврата средств» или «проверки». Информация публикуется только в официальных каналах.
2. Ни один надежный человек не попросит у тебя фразу восстановления или код 2FA.
3. Не паникуй и не используй кредитное плечо: продажа в панике или крупная ставка на отскок часто приводят к двойным потерям.
А тебя коснулась приостановка вывода средств или ты просто ждешь, что будет дальше? 👇
Источники: Binance, Yi He (X), CNBC, CoinDesk, BBC, TRM Labs. Не является финансовой рекомендацией.
#Binance #Securite #Bitcoin #CryptoNews #Африка
1
636
·
--
Статья
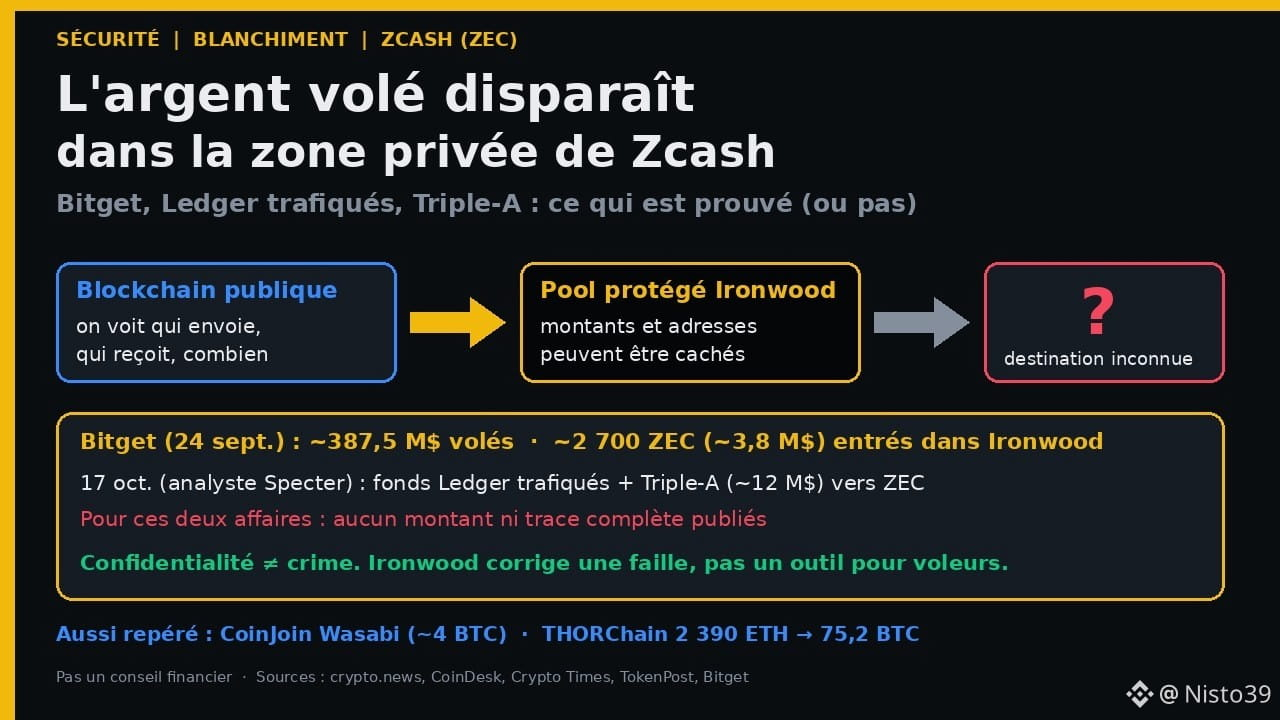
Почему украденные деньги оказываются в Zcash: Bitget, поддельные Ledger, Triple-AКогда грабитель нападает на банк, потом он пытается «отмыть» деньги. С криптовалютой всё так же, только всё происходит в публичных реестрах… пока деньги не попадают в зону, где уже ничего не видно. Именно об этом сообщили следователи: средства, похищенные в ходе трёх разных хакерских атак, были переведены в Zcash ($ZEC) — криптовалюту, созданную для сокрытия деталей транзакций. Вот что доказано, что нет и как это может повлиять на тебя.
Почему украденные деньги оказываются в Zcash: Bitget, поддельные Ledger, Triple-A
Когда грабитель нападает на банк, потом он пытается «отмыть» деньги. С криптовалютой всё так же, только всё происходит в публичных реестрах… пока деньги не попадают в зону, где уже ничего не видно. Именно об этом сообщили следователи: средства, похищенные в ходе трёх разных хакерских атак, были переведены в Zcash ($ZEC ) — криптовалюту, созданную для сокрытия деталей транзакций. Вот что доказано, что нет и как это может повлиять на тебя.
51
·
--
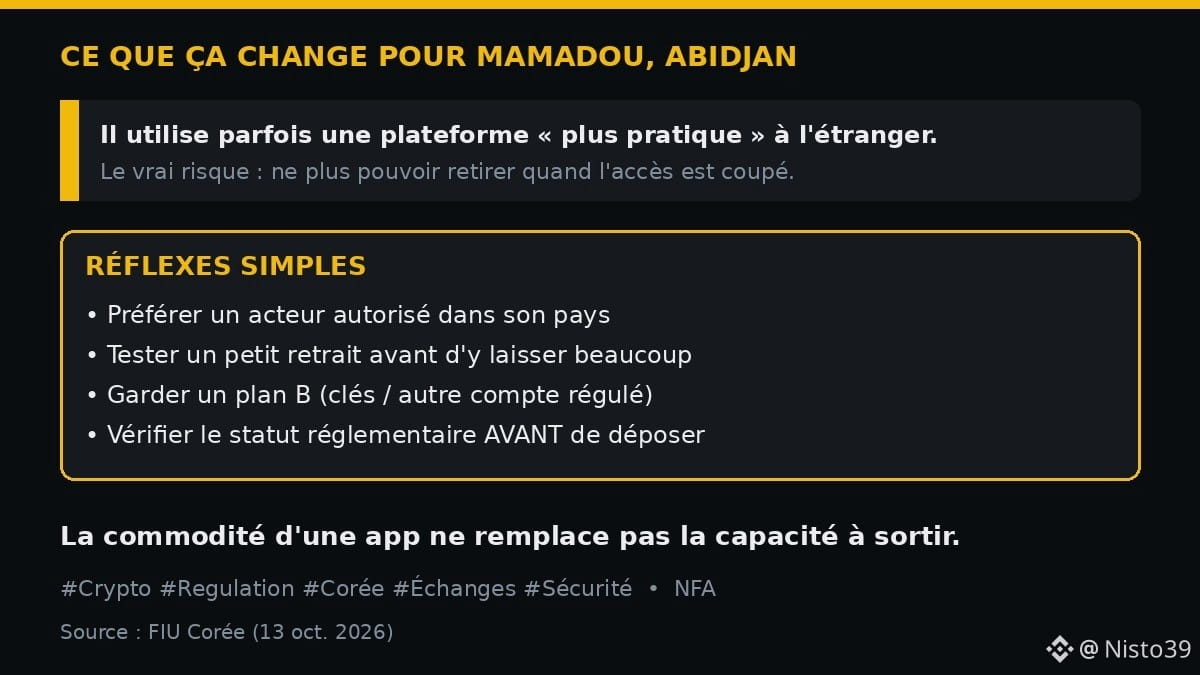
🚫 Южная Корея блокирует доступ в интернете к 27 незарегистрированным криптоплатформам. То, что было заблокировано в App Store, теперь недоступно и через браузер.
Мамаду из Абиджана иногда пользуется приложением, которое «удобнее», чем местная платформа. Риск: в день, когда страна заблокирует доступ, он может не суметь вывести свои средства.
📌 Факты
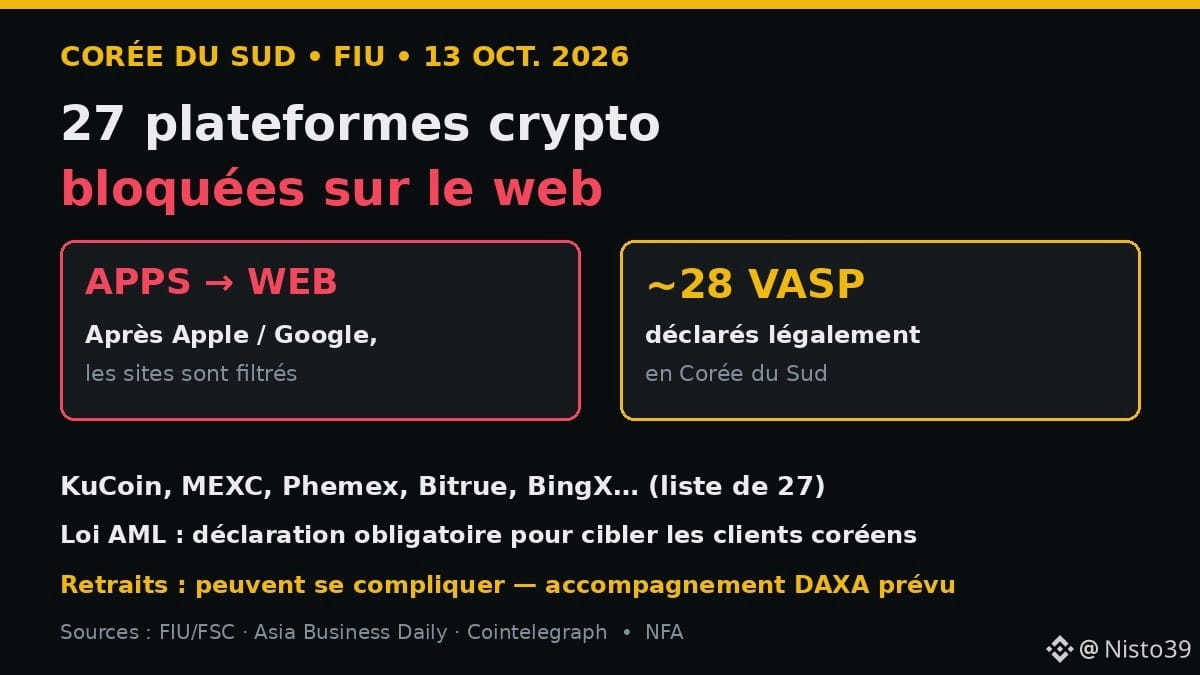
• 13 окт. 2026 г.: корейская FIU объявила о блокировке внутри страны 27 незарегистрированных криптобирж (Asia Business Daily, Cointelegraph).
• Решение принято после проверок 6–7 октября.
• Среди названных платформ: KuCoin, MEXC, Phemex, Bitrue, BingX, DigiFinex… (всего 27).
• Основание: закон о ПОД/ФТ (обязательная регистрация VASP). В Корее зарегистрировано около 28 таких платформ.
• Это последовало за блокировкой приложений Apple и Google. Доступ к иностранным сайтам фильтруется, а местные операторы отключены.
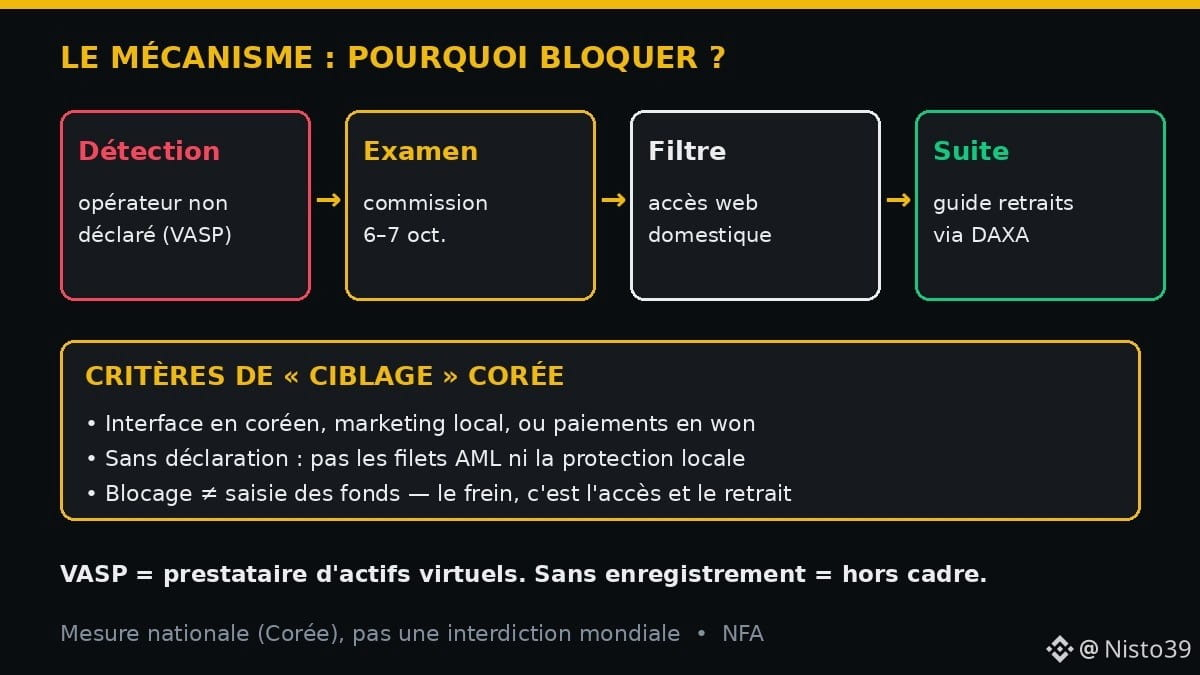
• Критерии: интерфейс на корейском языке, местная реклама или возможность оплаты в вонах.
• FIU признаёт, что вывод средств может осложниться; поддержку планируется оказывать через DAXA.
🧠 Как это работает
VASP — поставщик услуг с виртуальными активами. Без регистрации он не обязан соблюдать требования ПОД/ФТ и не может рассчитывать на местные механизмы защиты. Блокировка сайта препятствует новым депозитам — и затрудняет вывод средств тем, кто уже пользуется платформой.
⚖️ Важное уточнение
Блокировка ≠ конфискация средств. Активы всё ещё могут находиться на платформе; препятствие — это ограничение доступа. Мера действует на национальном уровне, а не является всемирным запретом.
👉 Для Мамаду
1. Предпочитать платформу, авторизованную в его стране.
2. Сначала проверить, получится ли вывести небольшую сумму, прежде чем хранить там крупные средства.
3. Держать запасной план (ключи / другой регулируемый аккаунт).
А вы проверяете наличие разрешения у платформы до внесения средств или только после того, как возникла проблема? 👇
Не является финансовой рекомендацией. DYOR.
Источники: FIU/FSC Кореи; Asia Business Daily; Cointelegraph (13 окт. 2026 г.).
#Crypto #Regulation #Coree #Echanges #Securite
🚫 Южная Корея блокирует доступ в интернете к 27 незарегистрированным криптоплатформам. То, что было заблокировано в App Store, теперь недоступно и через браузер.
Мамаду из Абиджана иногда пользуется приложением, которое «удобнее», чем местная платформа. Риск: в день, когда страна заблокирует доступ, он может не суметь вывести свои средства.
📌 Факты
• 13 окт. 2026 г.: корейская FIU объявила о блокировке внутри страны 27 незарегистрированных криптобирж (Asia Business Daily, Cointelegraph).
• Решение принято после проверок 6–7 октября.
• Среди названных платформ: KuCoin, MEXC, Phemex, Bitrue, BingX, DigiFinex… (всего 27).
• Основание: закон о ПОД/ФТ (обязательная регистрация VASP). В Корее зарегистрировано около 28 таких платформ.
• Это последовало за блокировкой приложений Apple и Google. Доступ к иностранным сайтам фильтруется, а местные операторы отключены.
• Критерии: интерфейс на корейском языке, местная реклама или возможность оплаты в вонах.
• FIU признаёт, что вывод средств может осложниться; поддержку планируется оказывать через DAXA.
🧠 Как это работает
VASP — поставщик услуг с виртуальными активами. Без регистрации он не обязан соблюдать требования ПОД/ФТ и не может рассчитывать на местные механизмы защиты. Блокировка сайта препятствует новым депозитам — и затрудняет вывод средств тем, кто уже пользуется платформой.
⚖️ Важное уточнение
Блокировка ≠ конфискация средств. Активы всё ещё могут находиться на платформе; препятствие — это ограничение доступа. Мера действует на национальном уровне, а не является всемирным запретом.
👉 Для Мамаду
1. Предпочитать платформу, авторизованную в его стране.
2. Сначала проверить, получится ли вывести небольшую сумму, прежде чем хранить там крупные средства.
3. Держать запасной план (ключи / другой регулируемый аккаунт).
А вы проверяете наличие разрешения у платформы до внесения средств или только после того, как возникла проблема? 👇
Не является финансовой рекомендацией. DYOR.
Источники: FIU/FSC Кореи; Asia Business Daily; Cointelegraph (13 окт. 2026 г.).
#Crypto #Regulation #Coree #Echanges #Securite
Мамаду из Абиджана иногда пользуется приложением, которое «удобнее», чем местная платформа. Риск: в день, когда страна заблокирует доступ, он может не суметь вывести свои средства.
📌 Факты
• 13 окт. 2026 г.: корейская FIU объявила о блокировке внутри страны 27 незарегистрированных криптобирж (Asia Business Daily, Cointelegraph).
• Решение принято после проверок 6–7 октября.
• Среди названных платформ: KuCoin, MEXC, Phemex, Bitrue, BingX, DigiFinex… (всего 27).
• Основание: закон о ПОД/ФТ (обязательная регистрация VASP). В Корее зарегистрировано около 28 таких платформ.
• Это последовало за блокировкой приложений Apple и Google. Доступ к иностранным сайтам фильтруется, а местные операторы отключены.
• Критерии: интерфейс на корейском языке, местная реклама или возможность оплаты в вонах.
• FIU признаёт, что вывод средств может осложниться; поддержку планируется оказывать через DAXA.
🧠 Как это работает
VASP — поставщик услуг с виртуальными активами. Без регистрации он не обязан соблюдать требования ПОД/ФТ и не может рассчитывать на местные механизмы защиты. Блокировка сайта препятствует новым депозитам — и затрудняет вывод средств тем, кто уже пользуется платформой.
⚖️ Важное уточнение
Блокировка ≠ конфискация средств. Активы всё ещё могут находиться на платформе; препятствие — это ограничение доступа. Мера действует на национальном уровне, а не является всемирным запретом.
👉 Для Мамаду
1. Предпочитать платформу, авторизованную в его стране.
2. Сначала проверить, получится ли вывести небольшую сумму, прежде чем хранить там крупные средства.
3. Держать запасной план (ключи / другой регулируемый аккаунт).
А вы проверяете наличие разрешения у платформы до внесения средств или только после того, как возникла проблема? 👇
Не является финансовой рекомендацией. DYOR.
Источники: FIU/FSC Кореи; Asia Business Daily; Cointelegraph (13 окт. 2026 г.).
#Crypto #Regulation #Coree #Echanges #Securite
166
·
--
Статья
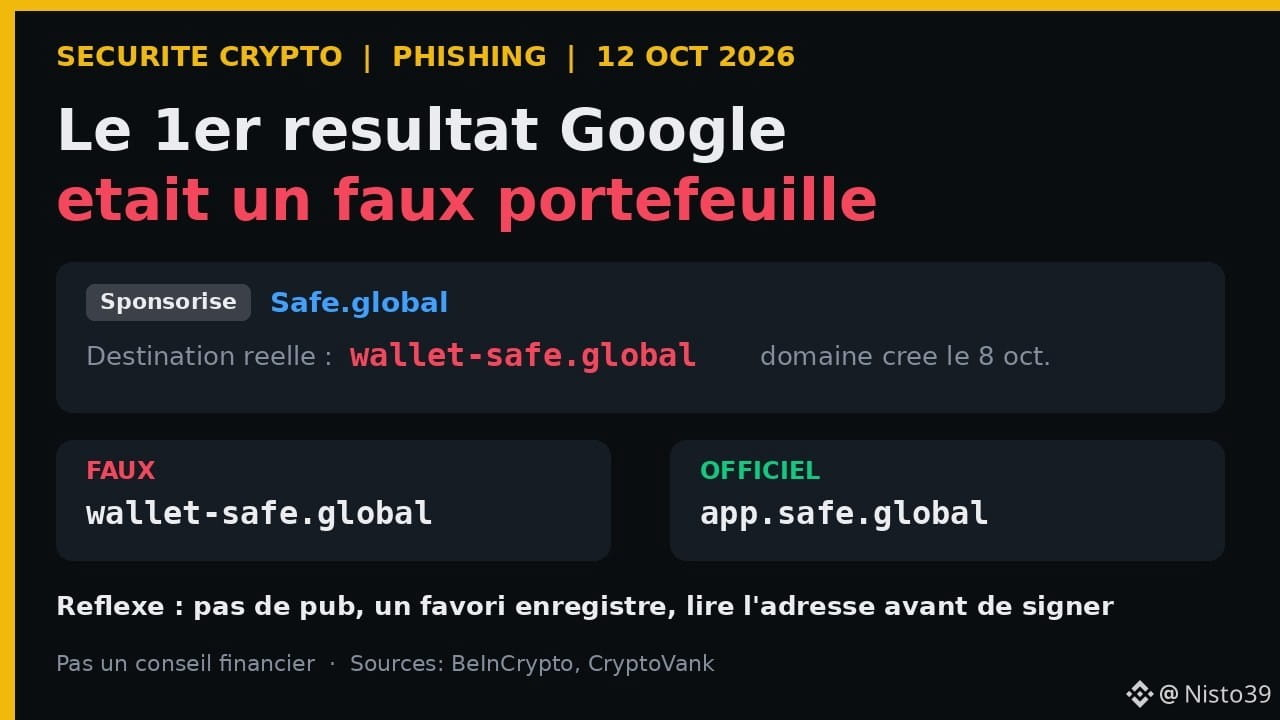
Первый результат Google оказался поддельным кошельком: урок от клона Safe11 октября 2026 года первым результатом Google по запросу «gnosis safe» оказался не настоящий сайт Safe, а **оплаченная реклама**, ведущая на почти идеальную копию. Мартин Кёппельманн, сооснователь Gnosis (команды, создавшей Safe), предупредил об этом в X. Главный вывод прост и касается каждого: **в криптомире самый опасный клик — зачастую тот, что находится выше всех в Google.**
📋 Что произошло (BeInCrypto, CryptoVank, 11–12 окт. 2026 г.)
• Safe — это кошелёк с мультиподписью, которым пользуются проекты и компании; он обеспечивает безопасность активов на сумму более 60 миллиардов долларов.
Первый результат Google оказался поддельным кошельком: урок от клона Safe
11 октября 2026 года первым результатом Google по запросу «gnosis safe» оказался не настоящий сайт Safe, а **оплаченная реклама**, ведущая на почти идеальную копию. Мартин Кёппельманн, сооснователь Gnosis (команды, создавшей Safe), предупредил об этом в X. Главный вывод прост и касается каждого: **в криптомире самый опасный клик — зачастую тот, что находится выше всех в Google.**
📋 Что произошло (BeInCrypto, CryptoVank, 11–12 окт. 2026 г.)
• Safe — это кошелёк с мультиподписью, которым пользуются проекты и компании; он обеспечивает безопасность активов на сумму более 60 миллиардов долларов.
📋 Что произошло (BeInCrypto, CryptoVank, 11–12 окт. 2026 г.)
• Safe — это кошелёк с мультиподписью, которым пользуются проекты и компании; он обеспечивает безопасность активов на сумму более 60 миллиардов долларов.
30
·
--
Bitget vient dannoncer que 352 millions de dollars ont ete exposes par un piratage de ses hot wallets, et le CEO soupconne deja la Coree du Nord dapres les indices IP. Cold wallets intacts, retraits suspendus, rapport promis sous 24h : on a deja vu ce film. Ce qui me derange, cest quune plateforme peut perdre un tiers de milliard en une nuit et que le marche semble y etre totalement immunise. Preuve en chiffres : BTC reste flottant a 84188 dollars (-0.34%) et ETH a 2674 dollars (-0.60%), comme si lindustrie avait integre ce genre de fuite dans son prix. Pensez-vous que ces hacks record finiront par pousser les fonds vers des solutions decentralisees ? #Bitget #Securite
Bitget vient dannoncer que 352 millions de dollars ont ete exposes par un piratage de ses hot wallets, et le CEO soupconne deja la Coree du Nord dapres les indices IP. Cold wallets intacts, retraits suspendus, rapport promis sous 24h : on a deja vu ce film. Ce qui me derange, cest quune plateforme peut perdre un tiers de milliard en une nuit et que le marche semble y etre totalement immunise. Preuve en chiffres : BTC reste flottant a 84188 dollars (-0.34%) et ETH a 2674 dollars (-0.60%), comme si lindustrie avait integre ce genre de fuite dans son prix. Pensez-vous que ces hacks record finiront par pousser les fonds vers des solutions decentralisees ? #Bitget #Securite
148
·
--
Circle и Tether заморозили кошельки хакера Bitget, но реальность жестока: примерно 318 000 долларов заморожены из украденных 351,6 миллиона, то есть меньше 0,1% добычи. Тем временем более 63 000 ETH до сих пор лежат на адресах злоумышленника, к которым не может получить доступ ни один эмитент. Bitget возобновляет выводы поэтапно с 28 сентября, а CZ обещает поддержку Binance и BNB Chain — доказательство того, что индустрия умеет сплотиться, когда нужно. Рынок же, похоже, принимает удары без дрожи: BTC — 84 212 долларов (-0,36%), а ETH — 2 691 доллар (-0,10%). Вы действительно доверяете роли стейблкоинов как инструменту справедливости или это всего лишь информационный вброс? #Bitget #Securite
Circle и Tether заморозили кошельки хакера Bitget, но реальность жестока: примерно 318 000 долларов заморожены из украденных 351,6 миллиона, то есть меньше 0,1% добычи. Тем временем более 63 000 ETH до сих пор лежат на адресах злоумышленника, к которым не может получить доступ ни один эмитент. Bitget возобновляет выводы поэтапно с 28 сентября, а CZ обещает поддержку Binance и BNB Chain — доказательство того, что индустрия умеет сплотиться, когда нужно. Рынок же, похоже, принимает удары без дрожи: BTC — 84 212 долларов (-0,36%), а ETH — 2 691 доллар (-0,10%). Вы действительно доверяете роли стейблкоинов как инструменту справедливости или это всего лишь информационный вброс? #Bitget #Securite
41
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 83,739
290 обсуждают
2
#fomcотслеживание
Просмотров: 59,874
542 обсуждают
3
#JobsReportRaisesHikeOdds
Просмотров: 257,524
2,035 обсуждают
4
#CPITestsDecemberRateOutlook
Просмотров: 21,524
310 обсуждают
5
#BitcoinRebounds$75KAsChipsLead
Просмотров: 21,545
223 обсуждают
6
#US Data Center Rules May Constrain AI Expansion
Просмотров: 39,887
157 обсуждают
7
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
Просмотров: 247
11 обсуждают
8
#WillAnthropicListOnTime
Просмотров: 63,733
796 обсуждают
9
#WillUS-IranTensionsBoostSafe-HavenDemand?
Просмотров: 12,569
119 обсуждают
10
#BitcoinETFsSee$412MNetOutflows
Просмотров: 3,641
46 обсуждают