
#binanceincidentreport
binanceincidentreport
Популярные
Новые


·
--
Статья
Инцидент безопасности Binance от 29 октября 2026 года: предварительные выводы и обновление о принятых мерах29 октября 2026 года Binance столкнулась с серьёзным и чрезвычайно сложным инцидентом безопасности. Этого не должно было произойти, и мы приносим извинения нашим пользователям, партнёрам и всей отрасли за вызванные этим беспокойство, перебои и неопределённость.Наша главная обязанность — защищать пользователей. Binance возьмёт на себя финансовые последствия кражи средств, и пользователи не понесут убытков. Мы уже зарезервировали более 100% средств, необходимых для покрытия убытков. По состоянию на 31 октября 2026 года 98% затронутых токенизированных активов были восстановлены; это можно проверить на странице Proof of Reserves. Мы работаем над приобретением оставшихся активов с низкой ликвидностью.
Инцидент безопасности Binance от 29 октября 2026 года: предварительные выводы и обновление о принятых мерах
29 октября 2026 года Binance столкнулась с серьёзным и чрезвычайно сложным инцидентом безопасности. Этого не должно было произойти, и мы приносим извинения нашим пользователям, партнёрам и всей отрасли за вызванные этим беспокойство, перебои и неопределённость.Наша главная обязанность — защищать пользователей. Binance возьмёт на себя финансовые последствия кражи средств, и пользователи не понесут убытков. Мы уже зарезервировали более 100% средств, необходимых для покрытия убытков. По состоянию на 31 октября 2026 года 98% затронутых токенизированных активов были восстановлены; это можно проверить на странице Proof of Reserves. Мы работаем над приобретением оставшихся активов с низкой ликвидностью.
Rohaan042:
ii was deposited 15.42 USDC from Bitgate to Binance Exchange from morph network to Binance Exchange. unfortunately didn't check the that binance not supporting morph network, there for my usdc are no showing in binance exch approach binance help and support but he has not helped me to recover,
request to help me, if a huge amount can be recovered from hackers so why my capital can not recovered?
70
50
340
1M
·
--
Статья
Официальное заявление Binance: подробности сложной технической уязвимости и меры по защите оставшихся активов 🔍Инженерные и службы безопасности рассказали подробности проникновения и продолжающегося цифрового расследования: [[1](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)]
Множественные точки проникновения: хотя первоначальные данные указывали на то, что целью стал ноутбук одного из инженеров по эксплуатации и разработке (DevOps), последующее углублённое расследование выявило дополнительные сложные точки проникновения и программные протоколы, которые злоумышленники использовали для проведения несанкционированных транзакций. [[1](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)]
Официальное заявление Binance: подробности сложной технической уязвимости и меры по защите оставшихся активов 🔍
Инженерные и службы безопасности рассказали подробности проникновения и продолжающегося цифрового расследования: [1]
Множественные точки проникновения: хотя первоначальные данные указывали на то, что целью стал ноутбук одного из инженеров по эксплуатации и разработке (DevOps), последующее углублённое расследование выявило дополнительные сложные точки проникновения и программные протоколы, которые злоумышленники использовали для проведения несанкционированных транзакций. [1]
Множественные точки проникновения: хотя первоначальные данные указывали на то, что целью стал ноутбук одного из инженеров по эксплуатации и разработке (DevOps), последующее углублённое расследование выявило дополнительные сложные точки проникновения и программные протоколы, которые злоумышленники использовали для проведения несанкционированных транзакций. [1]
Abu Fahadأ:
💛
1
3
2k

Трудный момент для Binance. Важный урок для всей криптоиндустрии.
Недавний инцидент с безопасностью, связанный примерно с $6.3 млрд в токенизированных активах, напоминает о том, что безопасность, прозрачность и ответственность должны оставаться в центре внимания каждой криптобиржи.
Но важнее всего то, что произойдёт дальше.
Binance опубликовала несколько обновлений о восстановлении, а в последнем объявлении от 3 ноября подтвердила, что вывод средств вновь открывается для большего числа активов.
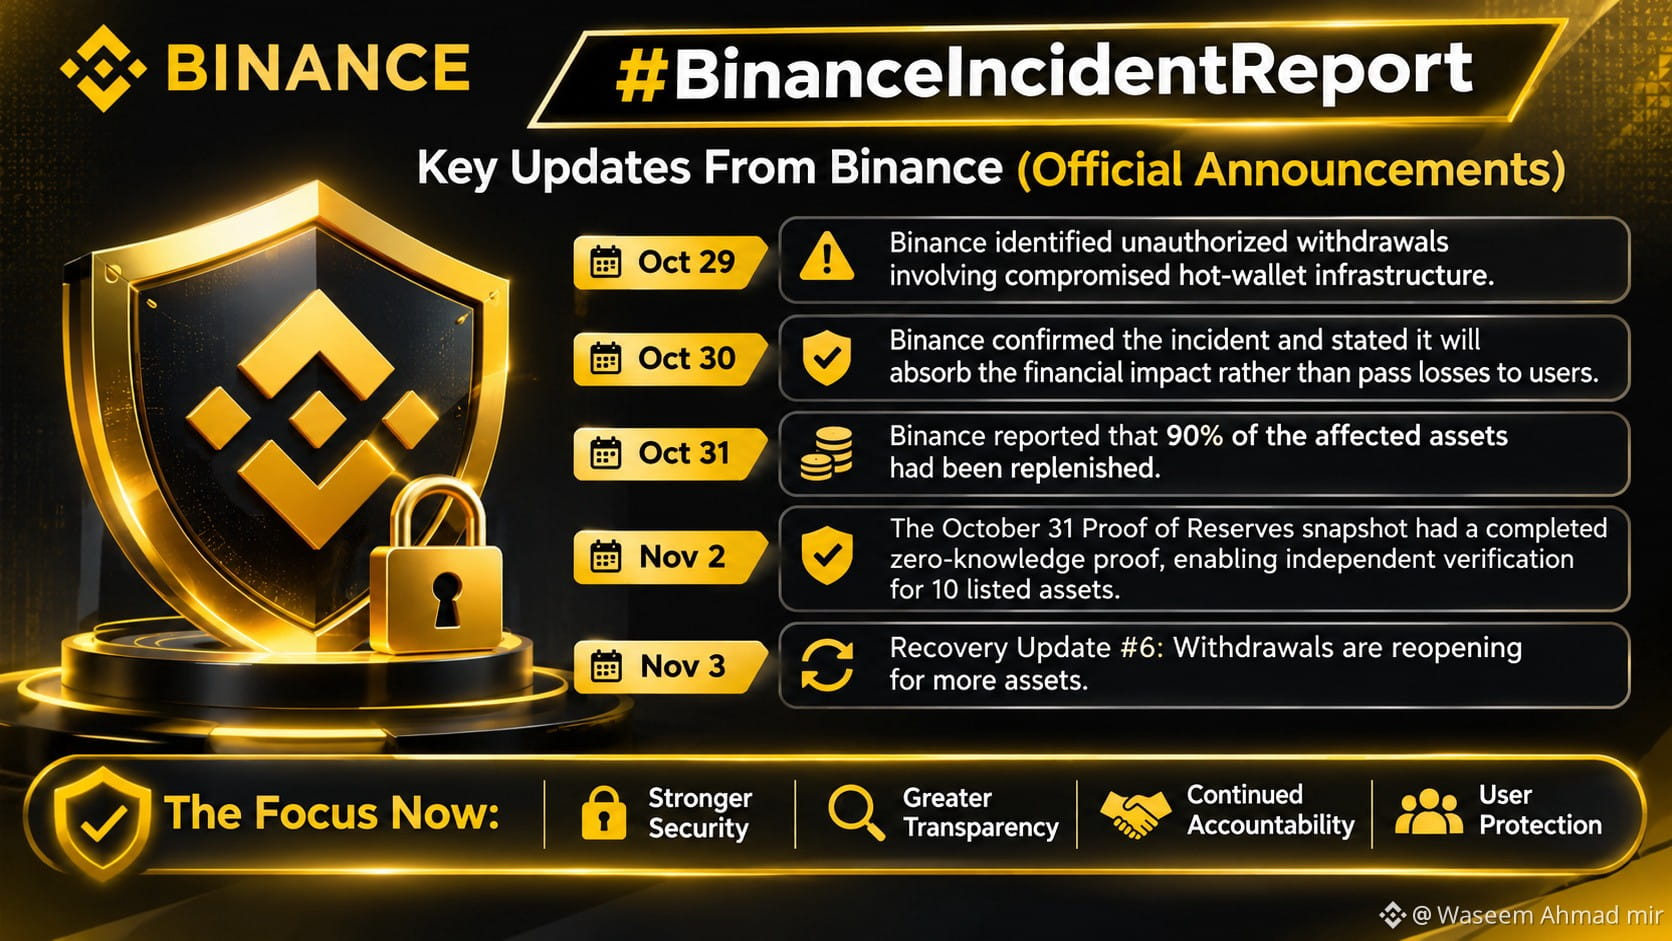
Вот несколько важных событий, о которых Binance сообщила в своих официальных обновлениях:
- 29 октября: Binance выявила несанкционированные выводы средств, связанные с компрометацией инфраструктуры горячих кошельков.
- 30 октября: Binance подтвердила инцидент и заявила, что возьмёт финансовые потери на себя, а не переложит их на пользователей.
- 31 октября: Binance сообщила, что 90% затронутых активов были восполнены.
- 2 ноября: Binance подтвердила, что снимок Proof of Reserves от 31 октября прошёл проверку с нулевым разглашением, что позволило провести независимую проверку десяти перечисленных активов.
- 3 ноября: Binance опубликовала обновление о восстановлении №6, объявив о возобновлении вывода средств для большего числа активов.
Моё личное мнение:
В криптоиндустрии доверие никогда не должно основываться лишь на репутации компании. Его должны подкреплять проверяемая информация, прозрачная коммуникация, надёжные меры безопасности и ответственность.
Я считаю, что этот инцидент должен побудить каждую биржу пересмотреть свою инфраструктуру безопасности и повысить стандарты прозрачности.
Сейчас важнее всего продолжать добиваться прогресса, ясно информировать пользователей и предоставить исчерпывающее техническое объяснение того, что произошло и как можно предотвратить подобные инциденты.
Криптоиндустрия становится сильнее, когда безопасность воспринимается как обязанность, а не как выбор.
Какой главный вывод вы сделали из этого инцидента?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
Трудный момент для Binance. Важный урок для всей криптоиндустрии.
Недавний инцидент с безопасностью, связанный примерно с $6.3 млрд в токенизированных активах, напоминает о том, что безопасность, прозрачность и ответственность должны оставаться в центре внимания каждой криптобиржи.
Но важнее всего то, что произойдёт дальше.
Binance опубликовала несколько обновлений о восстановлении, а в последнем объявлении от 3 ноября подтвердила, что вывод средств вновь открывается для большего числа активов.
Вот несколько важных событий, о которых Binance сообщила в своих официальных обновлениях:
- 29 октября: Binance выявила несанкционированные выводы средств, связанные с компрометацией инфраструктуры горячих кошельков.
- 30 октября: Binance подтвердила инцидент и заявила, что возьмёт финансовые потери на себя, а не переложит их на пользователей.
- 31 октября: Binance сообщила, что 90% затронутых активов были восполнены.
- 2 ноября: Binance подтвердила, что снимок Proof of Reserves от 31 октября прошёл проверку с нулевым разглашением, что позволило провести независимую проверку десяти перечисленных активов.
- 3 ноября: Binance опубликовала обновление о восстановлении №6, объявив о возобновлении вывода средств для большего числа активов.
Моё личное мнение:
В криптоиндустрии доверие никогда не должно основываться лишь на репутации компании. Его должны подкреплять проверяемая информация, прозрачная коммуникация, надёжные меры безопасности и ответственность.
Я считаю, что этот инцидент должен побудить каждую биржу пересмотреть свою инфраструктуру безопасности и повысить стандарты прозрачности.
Сейчас важнее всего продолжать добиваться прогресса, ясно информировать пользователей и предоставить исчерпывающее техническое объяснение того, что произошло и как можно предотвратить подобные инциденты.
Криптоиндустрия становится сильнее, когда безопасность воспринимается как обязанность, а не как выбор.
Какой главный вывод вы сделали из этого инцидента?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
Недавний инцидент с безопасностью, связанный примерно с $6.3 млрд в токенизированных активах, напоминает о том, что безопасность, прозрачность и ответственность должны оставаться в центре внимания каждой криптобиржи.
Но важнее всего то, что произойдёт дальше.
Binance опубликовала несколько обновлений о восстановлении, а в последнем объявлении от 3 ноября подтвердила, что вывод средств вновь открывается для большего числа активов.
Вот несколько важных событий, о которых Binance сообщила в своих официальных обновлениях:
- 29 октября: Binance выявила несанкционированные выводы средств, связанные с компрометацией инфраструктуры горячих кошельков.
- 30 октября: Binance подтвердила инцидент и заявила, что возьмёт финансовые потери на себя, а не переложит их на пользователей.
- 31 октября: Binance сообщила, что 90% затронутых активов были восполнены.
- 2 ноября: Binance подтвердила, что снимок Proof of Reserves от 31 октября прошёл проверку с нулевым разглашением, что позволило провести независимую проверку десяти перечисленных активов.
- 3 ноября: Binance опубликовала обновление о восстановлении №6, объявив о возобновлении вывода средств для большего числа активов.
Моё личное мнение:
В криптоиндустрии доверие никогда не должно основываться лишь на репутации компании. Его должны подкреплять проверяемая информация, прозрачная коммуникация, надёжные меры безопасности и ответственность.
Я считаю, что этот инцидент должен побудить каждую биржу пересмотреть свою инфраструктуру безопасности и повысить стандарты прозрачности.
Сейчас важнее всего продолжать добиваться прогресса, ясно информировать пользователей и предоставить исчерпывающее техническое объяснение того, что произошло и как можно предотвратить подобные инциденты.
Криптоиндустрия становится сильнее, когда безопасность воспринимается как обязанность, а не как выбор.
Какой главный вывод вы сделали из этого инцидента?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
1
1.2k
·
--
Рост
Лонг $ETH 165 USDT
⚡️ОБНОВЛЕНИЕ: взлом Binance на $6,3 млрд начался с ФЕЙКОВОГО собеседования.
Как сообщает CoinDesk, инженер скачал на рабочий компьютер тестовое задание по программированию с вредоносным ПО после того, как злоумышленники выдали себя за рекрутеров.
- Позже злоумышленники использовали внутренний инструмент ИИ, чтобы получить доступ к компьютерам двух инженеров, работавших с кошельками.
- Украденные учетные данные позволили им запустить вредоносный скрипт 29 октября.
- Они воспользовались функцией EIP-7702 $ETH Эфириума, чтобы получить контроль над горячим кошельком. На локализацию угрозы ушло около четырех часов.
Binance сообщила, что заморожено $2,85 млрд, а 98% затронутых токенов восполнены за счет средств компании. Пользователи не понесут убытков.
ФБР возложило ответственность за атаку на Северную Корею.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
⚡️ОБНОВЛЕНИЕ: взлом Binance на $6,3 млрд начался с ФЕЙКОВОГО собеседования.
Как сообщает CoinDesk, инженер скачал на рабочий компьютер тестовое задание по программированию с вредоносным ПО после того, как злоумышленники выдали себя за рекрутеров.
- Позже злоумышленники использовали внутренний инструмент ИИ, чтобы получить доступ к компьютерам двух инженеров, работавших с кошельками.
- Украденные учетные данные позволили им запустить вредоносный скрипт 29 октября.
- Они воспользовались функцией EIP-7702 $ETH Эфириума, чтобы получить контроль над горячим кошельком. На локализацию угрозы ушло около четырех часов.
Binance сообщила, что заморожено $2,85 млрд, а 98% затронутых токенов восполнены за счет средств компании. Пользователи не понесут убытков.
ФБР возложило ответственность за атаку на Северную Корею.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
Как сообщает CoinDesk, инженер скачал на рабочий компьютер тестовое задание по программированию с вредоносным ПО после того, как злоумышленники выдали себя за рекрутеров.
- Позже злоумышленники использовали внутренний инструмент ИИ, чтобы получить доступ к компьютерам двух инженеров, работавших с кошельками.
- Украденные учетные данные позволили им запустить вредоносный скрипт 29 октября.
- Они воспользовались функцией EIP-7702 $ETH Эфириума, чтобы получить контроль над горячим кошельком. На локализацию угрозы ушло около четырех часов.
Binance сообщила, что заморожено $2,85 млрд, а 98% затронутых токенов восполнены за счет средств компании. Пользователи не понесут убытков.
ФБР возложило ответственность за атаку на Северную Корею.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
Villain Bear:
Useless South African scammer you are!
7
25
44.3k

·
--
Статья
Северная Корея назвала «абсурдными» обвинения ФБР в краже у BinanceСестра северокорейского лидера Ким Чен Ына ответила на обвинения США в хищении криптовалют на сумму более 6,3 млрд долларов.
Во вторник (03.11.2026) Северная Корея назвала «абсурдными» обвинения ФБР в причастности к крупнейшей в истории краже у Binance — крупнейшей в мире платформы для обмена криптовалют, — и намекнула, что правительство самого Дональда Трампа может извлечь выгоду из возвращения похищенных активов.
«Утверждение США — абсурдная риторика, и в нём нет ничего нового», — заявила влиятельная сестра северокорейского лидера Ким Чен Ына Ким Ё Чжон в сообщении, распространённом государственным агентством ЦТАК.
Северная Корея назвала «абсурдными» обвинения ФБР в краже у Binance
Сестра северокорейского лидера Ким Чен Ына ответила на обвинения США в хищении криптовалют на сумму более 6,3 млрд долларов.
Во вторник (03.11.2026) Северная Корея назвала «абсурдными» обвинения ФБР в причастности к крупнейшей в истории краже у Binance — крупнейшей в мире платформы для обмена криптовалют, — и намекнула, что правительство самого Дональда Трампа может извлечь выгоду из возвращения похищенных активов.
«Утверждение США — абсурдная риторика, и в нём нет ничего нового», — заявила влиятельная сестра северокорейского лидера Ким Чен Ына Ким Ё Чжон в сообщении, распространённом государственным агентством ЦТАК.
Во вторник (03.11.2026) Северная Корея назвала «абсурдными» обвинения ФБР в причастности к крупнейшей в истории краже у Binance — крупнейшей в мире платформы для обмена криптовалют, — и намекнула, что правительство самого Дональда Трампа может извлечь выгоду из возвращения похищенных активов.
«Утверждение США — абсурдная риторика, и в нём нет ничего нового», — заявила влиятельная сестра северокорейского лидера Ким Чен Ына Ким Ё Чжон в сообщении, распространённом государственным агентством ЦТАК.
2
582

Недавний инцидент с безопасностью Binance: что нужно знать29 октября 2026 года криптовалютная индустрия столкнулась с одним из самых серьёзных инцидентов в сфере безопасности за всю свою историю. Binance подверглась масштабной атаке, в результате которой были совершены несанкционированные выводы средств из её инфраструктуры горячих кошельков. Общий объём затронутых активов оценивается примерно в 6,34 млрд долларов США.
Если вы инвестор или пользователь платформы, ниже — подробный разбор того, как развивались события, какие меры были приняты незамедлительно и что это означает для ваших средств.
Как произошла утечка
После предварительного расследования Binance сообщила, что утечка стала результатом сложной многоэтапной атаки. Злоумышленники использовали методы социальной инженерии — в том числе фальшивое собеседование — и нацелились на инженера DevOps. Получив доступ к устройству инженера и воспользовавшись внутренним инструментом ИИ, злоумышленники смогли проникнуть в контейнер службы и санкционировать неавторизованные транзакции на вывод средств в нескольких блокчейн-сетях.
Недавний инцидент с безопасностью Binance: что нужно знать
29 октября 2026 года криптовалютная индустрия столкнулась с одним из самых серьёзных инцидентов в сфере безопасности за всю свою историю. Binance подверглась масштабной атаке, в результате которой были совершены несанкционированные выводы средств из её инфраструктуры горячих кошельков. Общий объём затронутых активов оценивается примерно в 6,34 млрд долларов США.
Если вы инвестор или пользователь платформы, ниже — подробный разбор того, как развивались события, какие меры были приняты незамедлительно и что это означает для ваших средств.
Как произошла утечка
После предварительного расследования Binance сообщила, что утечка стала результатом сложной многоэтапной атаки. Злоумышленники использовали методы социальной инженерии — в том числе фальшивое собеседование — и нацелились на инженера DevOps. Получив доступ к устройству инженера и воспользовавшись внутренним инструментом ИИ, злоумышленники смогли проникнуть в контейнер службы и санкционировать неавторизованные транзакции на вывод средств в нескольких блокчейн-сетях.
Если вы инвестор или пользователь платформы, ниже — подробный разбор того, как развивались события, какие меры были приняты незамедлительно и что это означает для ваших средств.
Как произошла утечка
После предварительного расследования Binance сообщила, что утечка стала результатом сложной многоэтапной атаки. Злоумышленники использовали методы социальной инженерии — в том числе фальшивое собеседование — и нацелились на инженера DevOps. Получив доступ к устройству инженера и воспользовавшись внутренним инструментом ИИ, злоумышленники смогли проникнуть в контейнер службы и санкционировать неавторизованные транзакции на вывод средств в нескольких блокчейн-сетях.
1.3k
·
--
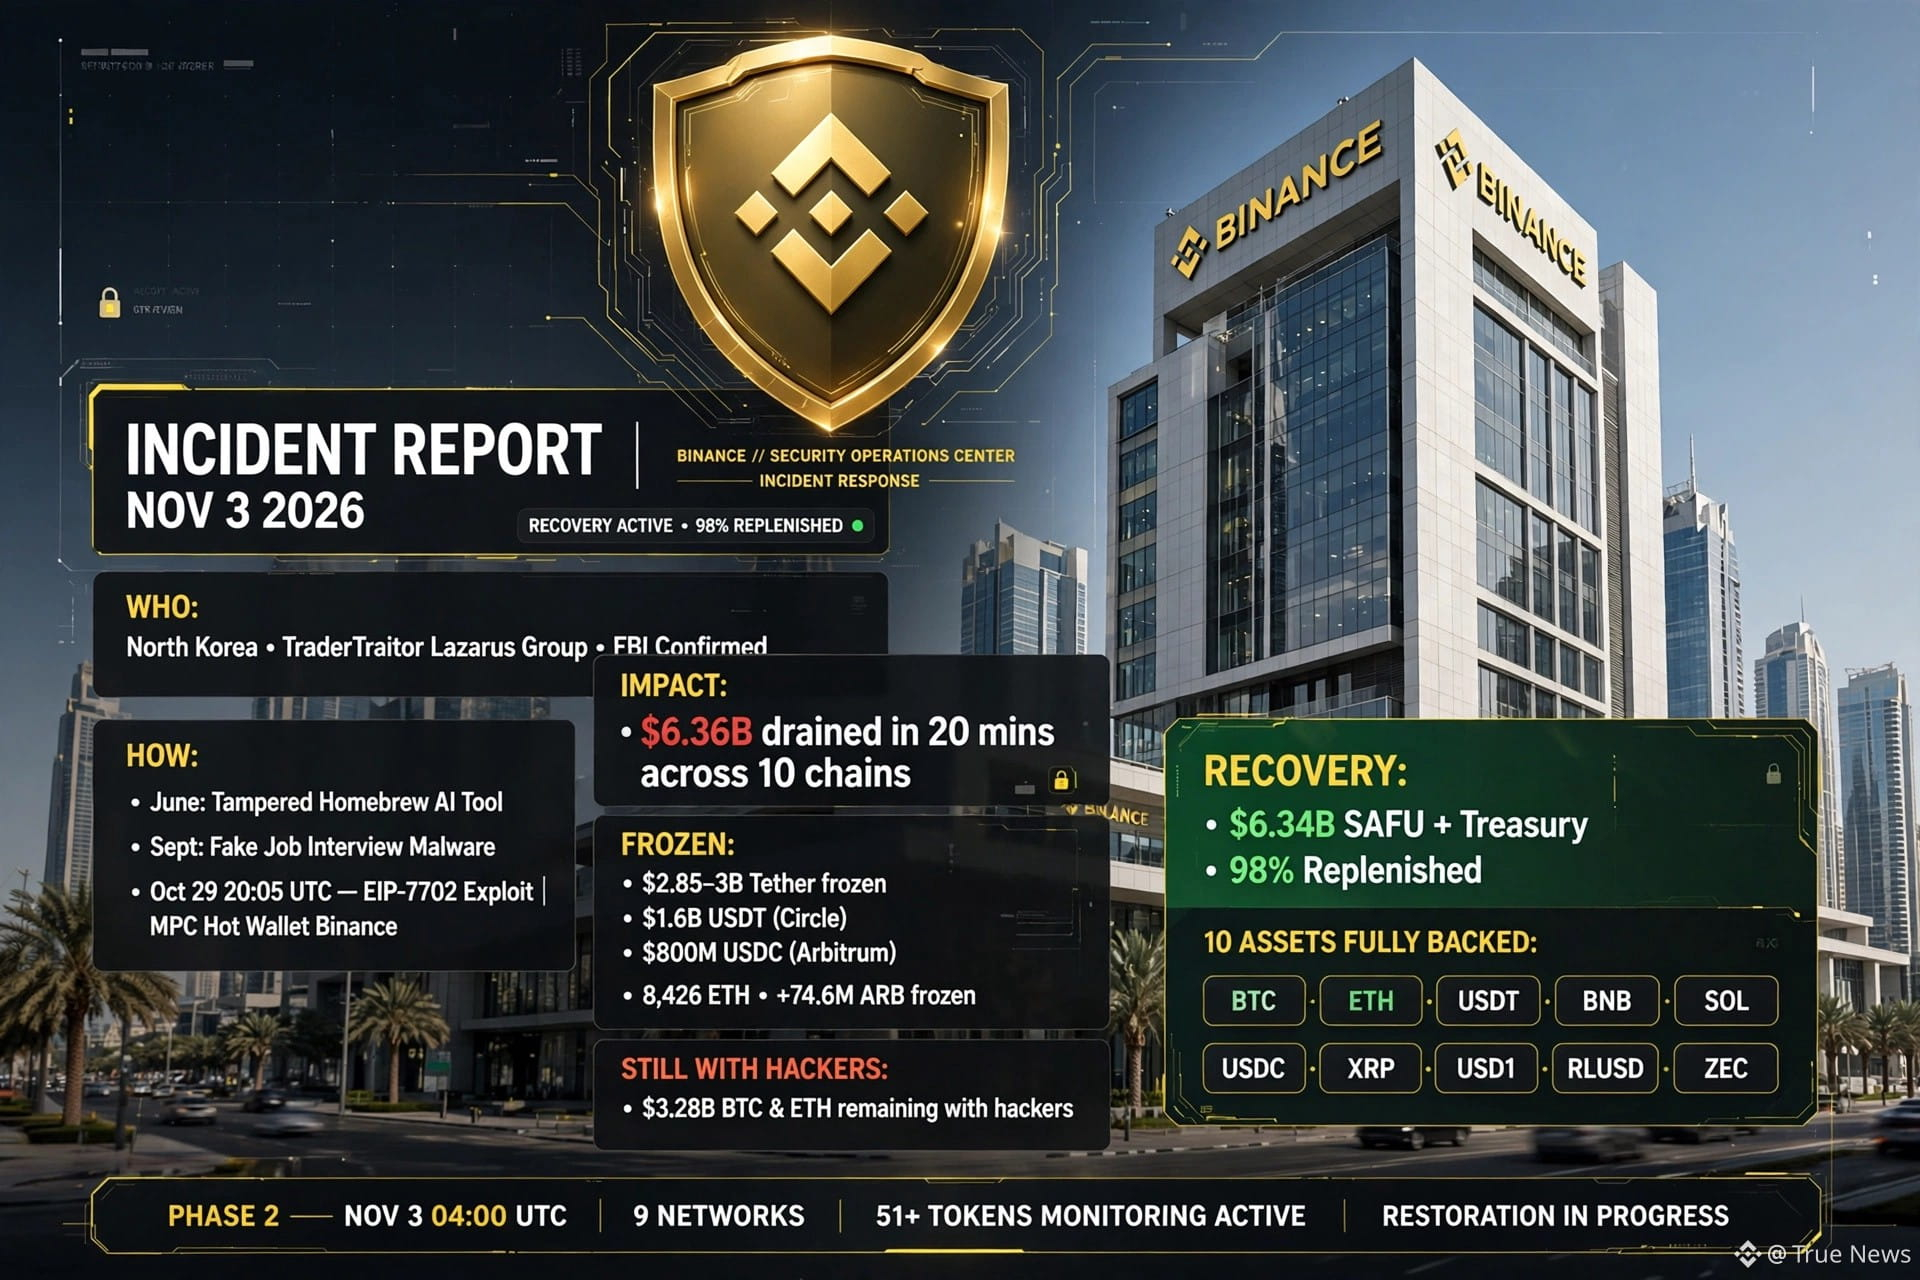
#binanceincidentreport ОФИЦИАЛЬНО 3 ноября 2026 года — взлом на $6,36 млрд был пятимесячной кампанией, организованной государством, а не быстрой атакой через уязвимость.
КТО: северокорейская группа TraderTraitor (Lazarus Group). ФБР подтвердило атрибуцию с высокой степенью уверенности; TRM Labs и Chainalysis пришли к тому же выводу.
КАК: в июне инженер DevOps кошелька установил изменённый ИИ-инструмент для программирования из Homebrew — так произошло первое скрытое проникновение. В сентябре того же инженера заманили через легитимную платформу вакансий на фальшивое собеседование на должность директора проекта; вредоносная программа получила полный контроль над устройством.
20 октября злоумышленники использовали скомпрометированный компьютер и внутренний ИИ-инструмент, чтобы добраться до двух инженеров кошелька и похитить права на развёртывание контейнеров.
29 октября в 20:05 UTC злоумышленники развернули вредоносный контейнер, воспользовавшись EIP-7702, и получили возможность выполнять операции с горячим MPC-кошельком Binance 14. Отозвать доступ одним ключом было невозможно. За 20 минут с 10 блокчейнов вывели $6,36 млрд. Локализовать инцидент удалось 30 октября в 00:10 UTC.
ПОСЛЕДСТВИЯ И ЗАМОРОЖЕННЫЕ СРЕДСТВА: Tether заморозила $1,6 млрд в $USDT, Circle — $800 млн в USDC, Совет Arbitrum — 8 426 ETH и 74,6 млн ARB. Всего заморожено $2,85–3 млрд; у хакеров по-прежнему остаётся $3,28 млрд, в основном в BTC и ETH.
УСПЕШНОЕ ВОССТАНОВЛЕНИЕ: резервы $SAFU и казначейства на сумму $6,34 млрд теперь восстановлены на 98%. Все 10 активов полностью обеспечены: $BTC, $ETH, $USDT, $BNB, $SOL, $USDC, $XRP, $USD1, $RLUSD и $ZEC. Второй этап начался 3 ноября в 04:00 UTC и охватил 9 сетей и более 51 токена. В 2026 году удалось заблокировать 57 атак из КНДР; пользователи не понесли никаких убытков. BNB, BTC и ETH демонстрируют самое сильное восстановление.
#binanceincidentreport безопасность #SAFU #TraderTraitor
#binanceincidentreport ОФИЦИАЛЬНО 3 ноября 2026 года — взлом на $6,36 млрд был пятимесячной кампанией, организованной государством, а не быстрой атакой через уязвимость.
КТО: северокорейская группа TraderTraitor (Lazarus Group). ФБР подтвердило атрибуцию с высокой степенью уверенности; TRM Labs и Chainalysis пришли к тому же выводу.
КАК: в июне инженер DevOps кошелька установил изменённый ИИ-инструмент для программирования из Homebrew — так произошло первое скрытое проникновение. В сентябре того же инженера заманили через легитимную платформу вакансий на фальшивое собеседование на должность директора проекта; вредоносная программа получила полный контроль над устройством.
20 октября злоумышленники использовали скомпрометированный компьютер и внутренний ИИ-инструмент, чтобы добраться до двух инженеров кошелька и похитить права на развёртывание контейнеров.
29 октября в 20:05 UTC злоумышленники развернули вредоносный контейнер, воспользовавшись EIP-7702, и получили возможность выполнять операции с горячим MPC-кошельком Binance 14. Отозвать доступ одним ключом было невозможно. За 20 минут с 10 блокчейнов вывели $6,36 млрд. Локализовать инцидент удалось 30 октября в 00:10 UTC.
ПОСЛЕДСТВИЯ И ЗАМОРОЖЕННЫЕ СРЕДСТВА: Tether заморозила $1,6 млрд в $USDT, Circle — $800 млн в USDC, Совет Arbitrum — 8 426 ETH и 74,6 млн ARB. Всего заморожено $2,85–3 млрд; у хакеров по-прежнему остаётся $3,28 млрд, в основном в BTC и ETH.
УСПЕШНОЕ ВОССТАНОВЛЕНИЕ: резервы $SAFU и казначейства на сумму $6,34 млрд теперь восстановлены на 98%. Все 10 активов полностью обеспечены: $BTC, $ETH, $USDT, $BNB, $SOL, $USDC, $XRP, $USD1, $RLUSD и $ZEC. Второй этап начался 3 ноября в 04:00 UTC и охватил 9 сетей и более 51 токена. В 2026 году удалось заблокировать 57 атак из КНДР; пользователи не понесли никаких убытков. BNB, BTC и ETH демонстрируют самое сильное восстановление.
#binanceincidentreport безопасность #SAFU #TraderTraitor
КТО: северокорейская группа TraderTraitor (Lazarus Group). ФБР подтвердило атрибуцию с высокой степенью уверенности; TRM Labs и Chainalysis пришли к тому же выводу.
КАК: в июне инженер DevOps кошелька установил изменённый ИИ-инструмент для программирования из Homebrew — так произошло первое скрытое проникновение. В сентябре того же инженера заманили через легитимную платформу вакансий на фальшивое собеседование на должность директора проекта; вредоносная программа получила полный контроль над устройством.
20 октября злоумышленники использовали скомпрометированный компьютер и внутренний ИИ-инструмент, чтобы добраться до двух инженеров кошелька и похитить права на развёртывание контейнеров.
29 октября в 20:05 UTC злоумышленники развернули вредоносный контейнер, воспользовавшись EIP-7702, и получили возможность выполнять операции с горячим MPC-кошельком Binance 14. Отозвать доступ одним ключом было невозможно. За 20 минут с 10 блокчейнов вывели $6,36 млрд. Локализовать инцидент удалось 30 октября в 00:10 UTC.
ПОСЛЕДСТВИЯ И ЗАМОРОЖЕННЫЕ СРЕДСТВА: Tether заморозила $1,6 млрд в $USDT, Circle — $800 млн в USDC, Совет Arbitrum — 8 426 ETH и 74,6 млн ARB. Всего заморожено $2,85–3 млрд; у хакеров по-прежнему остаётся $3,28 млрд, в основном в BTC и ETH.
УСПЕШНОЕ ВОССТАНОВЛЕНИЕ: резервы $SAFU и казначейства на сумму $6,34 млрд теперь восстановлены на 98%. Все 10 активов полностью обеспечены: $BTC, $ETH, $USDT, $BNB, $SOL, $USDC, $XRP, $USD1, $RLUSD и $ZEC. Второй этап начался 3 ноября в 04:00 UTC и охватил 9 сетей и более 51 токена. В 2026 году удалось заблокировать 57 атак из КНДР; пользователи не понесли никаких убытков. BNB, BTC и ETH демонстрируют самое сильное восстановление.
#binanceincidentreport безопасность #SAFU #TraderTraitor
1
1.1k
·
--
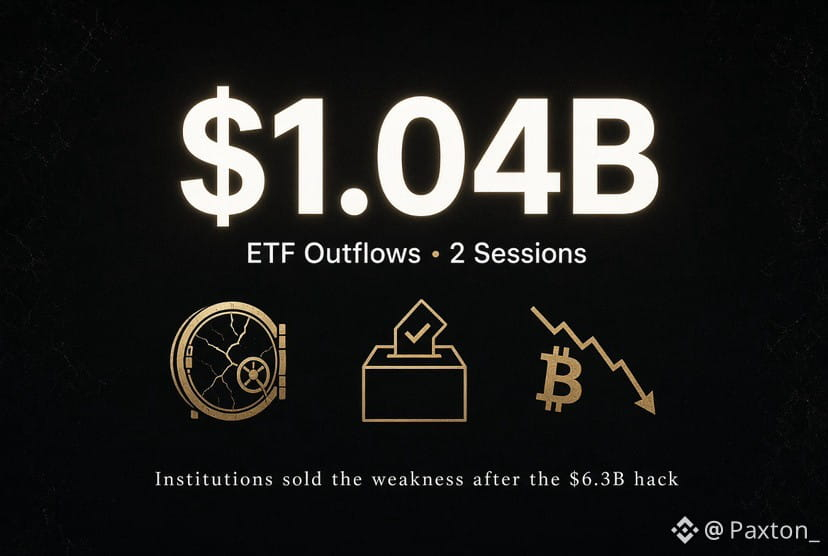
Биткоин-ETF потеряли $1,04 млрд за два дня.
Пятница стала главным днём: отток составил $643 млн — максимум за один день с июня. В понедельник ушло ещё $399 млн. В оба дня лидировал IBIT.
Это не какой-то серьёзный структурный сдвиг. Просто институциональные инвесторы нажали кнопку продажи после взлома Binance.
За считаные минуты исчезли $6,3 млрд — крупнейшая сумма в истории; за атакой стоит Северная Корея. В первую полноценную торговую сессию после этого люди захотели выйти из рынка.
Binance покрывает убытки, вывод средств снова работает, но ущерб доверию уже был нанесён.
Сегодня промежуточные выборы не помогают. Неопределённость вокруг политики всё ещё давит на рынок, а $BTC уже держался слабо, около $77 тыс.
Классическое снижение рисков перед ожидаемыми плохими новостями.
#BinanceIncidentReport #BTC走势分析
Биткоин-ETF потеряли $1,04 млрд за два дня.
Пятница стала главным днём: отток составил $643 млн — максимум за один день с июня. В понедельник ушло ещё $399 млн. В оба дня лидировал IBIT.
Это не какой-то серьёзный структурный сдвиг. Просто институциональные инвесторы нажали кнопку продажи после взлома Binance.
За считаные минуты исчезли $6,3 млрд — крупнейшая сумма в истории; за атакой стоит Северная Корея. В первую полноценную торговую сессию после этого люди захотели выйти из рынка.
Binance покрывает убытки, вывод средств снова работает, но ущерб доверию уже был нанесён.
Сегодня промежуточные выборы не помогают. Неопределённость вокруг политики всё ещё давит на рынок, а $BTC уже держался слабо, около $77 тыс.
Классическое снижение рисков перед ожидаемыми плохими новостями.
#BinanceIncidentReport #BTC走势分析
Пятница стала главным днём: отток составил $643 млн — максимум за один день с июня. В понедельник ушло ещё $399 млн. В оба дня лидировал IBIT.
Это не какой-то серьёзный структурный сдвиг. Просто институциональные инвесторы нажали кнопку продажи после взлома Binance.
За считаные минуты исчезли $6,3 млрд — крупнейшая сумма в истории; за атакой стоит Северная Корея. В первую полноценную торговую сессию после этого люди захотели выйти из рынка.
Binance покрывает убытки, вывод средств снова работает, но ущерб доверию уже был нанесён.
Сегодня промежуточные выборы не помогают. Неопределённость вокруг политики всё ещё давит на рынок, а $BTC уже держался слабо, около $77 тыс.
Классическое снижение рисков перед ожидаемыми плохими новостями.
#BinanceIncidentReport #BTC走势分析
BTC+1,07%
IBITETF+0,00%
MIST MUSFIKA AKTAR:
good
3
9
3.9k
·
--
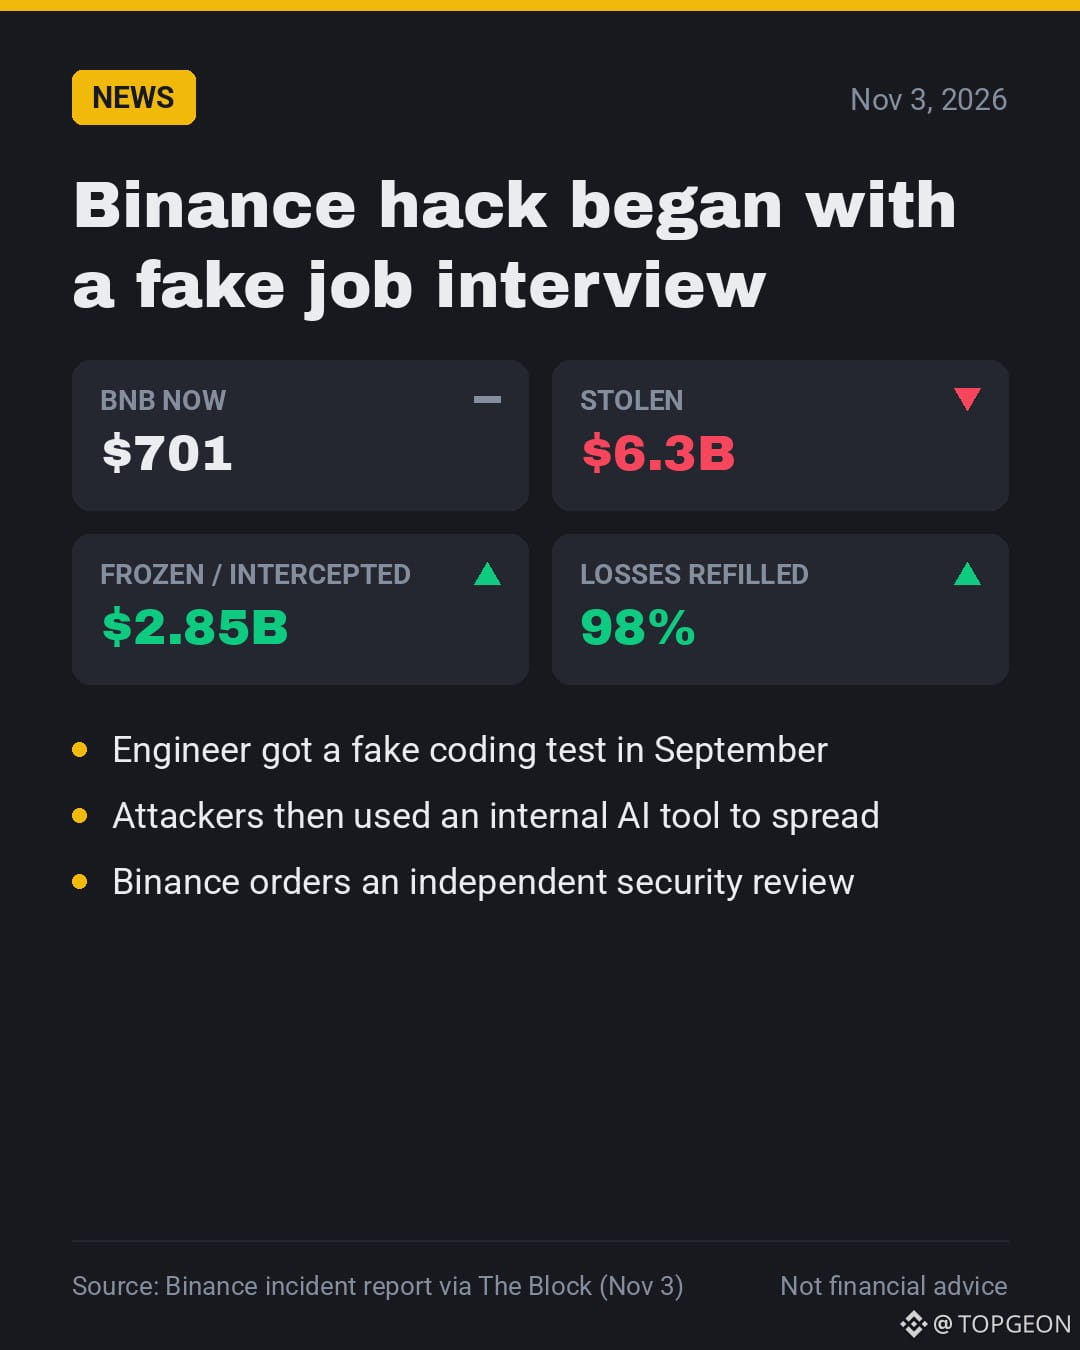
🕵️ Взлом на $6,3 млрд $BNB начался с поддельного собеседования.
📰 Инженер открыл «тест по программированию», в котором скрывалось вредоносное ПО, говорится в новом отчёте Binance.
🤔 Почему это важно: хакерам не понадобился ни один приватный ключ.
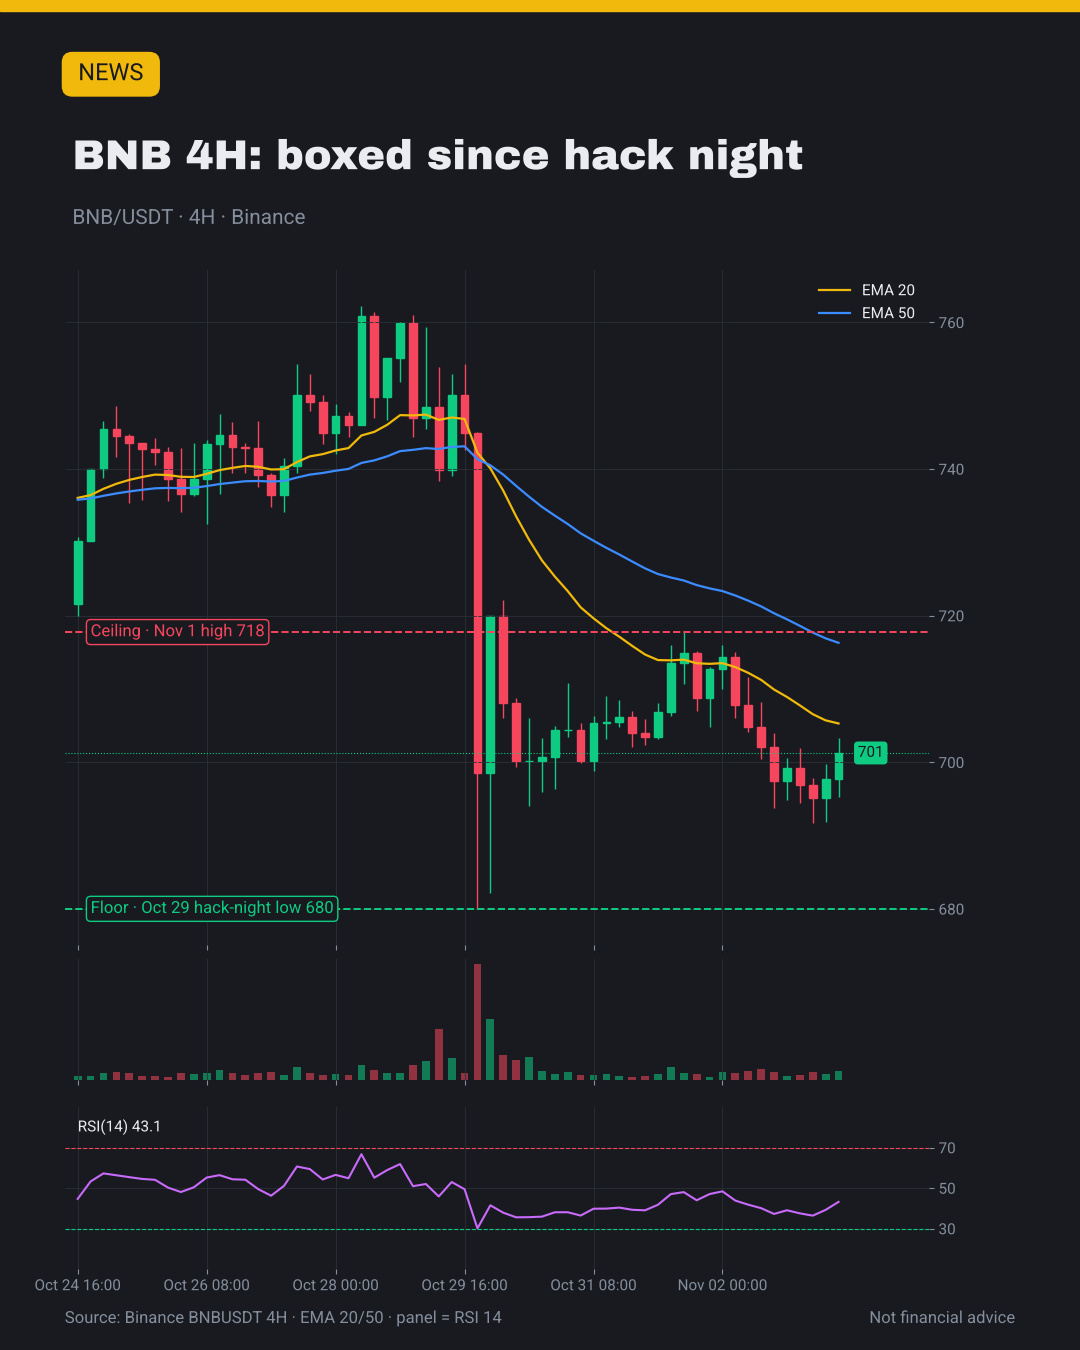
👀 BNB держится около $700, всё ещё в боковике со дня взлома.
🎯 Моё мнение: полный отчёт успокаивает сильнее, чем любой отскок.
💬 Вы бы распознали поддельное собеседование? 👇
#BinanceIncidentReport #BNB
🕵️ Взлом на $6,3 млрд $BNB начался с поддельного собеседования.
📰 Инженер открыл «тест по программированию», в котором скрывалось вредоносное ПО, говорится в новом отчёте Binance.
🤔 Почему это важно: хакерам не понадобился ни один приватный ключ.
👀 BNB держится около $700, всё ещё в боковике со дня взлома.
🎯 Моё мнение: полный отчёт успокаивает сильнее, чем любой отскок.
💬 Вы бы распознали поддельное собеседование? 👇
#BinanceIncidentReport #BNB
📰 Инженер открыл «тест по программированию», в котором скрывалось вредоносное ПО, говорится в новом отчёте Binance.
🤔 Почему это важно: хакерам не понадобился ни один приватный ключ.
👀 BNB держится около $700, всё ещё в боковике со дня взлома.
🎯 Моё мнение: полный отчёт успокаивает сильнее, чем любой отскок.
💬 Вы бы распознали поддельное собеседование? 👇
#BinanceIncidentReport #BNB
637

·
--
#binanceincidentreport
Binance опубликовала предварительный отчёт об инциденте после крупной октябрьской утечки данных. Криптобиржа подтвердила, что хакеры использовали продвинутые методы социальной инженерии и получили доступ к горячим кошелькам через взломанный ноутбук инженера, похитив около 6,3 миллиарда долларов. Binance заявила, что средства пользователей полностью защищены, поскольку компания покрывает все убытки из собственных резервов. После проверок безопасности пользователям постепенно вновь открывают возможность вывода средств, а официальные лица указывают, что за атакой стоят поддерживаемые государством злоумышленники.
$BTC $ETH $XRP
{future}(XRPUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
#binanceincidentreport
Binance опубликовала предварительный отчёт об инциденте после крупной октябрьской утечки данных. Криптобиржа подтвердила, что хакеры использовали продвинутые методы социальной инженерии и получили доступ к горячим кошелькам через взломанный ноутбук инженера, похитив около 6,3 миллиарда долларов. Binance заявила, что средства пользователей полностью защищены, поскольку компания покрывает все убытки из собственных резервов. После проверок безопасности пользователям постепенно вновь открывают возможность вывода средств, а официальные лица указывают, что за атакой стоят поддерживаемые государством злоумышленники.
$BTC $ETH $XRP
Binance опубликовала предварительный отчёт об инциденте после крупной октябрьской утечки данных. Криптобиржа подтвердила, что хакеры использовали продвинутые методы социальной инженерии и получили доступ к горячим кошелькам через взломанный ноутбук инженера, похитив около 6,3 миллиарда долларов. Binance заявила, что средства пользователей полностью защищены, поскольку компания покрывает все убытки из собственных резервов. После проверок безопасности пользователям постепенно вновь открывают возможность вывода средств, а официальные лица указывают, что за атакой стоят поддерживаемые государством злоумышленники.
$BTC $ETH $XRP
RaicesGI:
si Usa.
1
3
6.2k
·
--
Рост
#BinanceIncidentReport
⚡Обновление о восстановлении после взлома Binance ⚠️📈
Сопредседатель компании Ричард Тенг подтверждает, что после сложной атаки, продолжавшейся несколько месяцев, восполнено 98% затронутых токенов на сумму $6.34B; средства пользователей защищены благодаря SAFU; оставшиеся 2% восполняются с помощью партнёров OTC; вывод средств в целом возобновлён.
$ZEC $IDOL $Q
#BinanceIncidentReport
⚡Обновление о восстановлении после взлома Binance ⚠️📈
Сопредседатель компании Ричард Тенг подтверждает, что после сложной атаки, продолжавшейся несколько месяцев, восполнено 98% затронутых токенов на сумму $6.34B; средства пользователей защищены благодаря SAFU; оставшиеся 2% восполняются с помощью партнёров OTC; вывод средств в целом возобновлён.
$ZEC $IDOL $Q
⚡Обновление о восстановлении после взлома Binance ⚠️📈
Сопредседатель компании Ричард Тенг подтверждает, что после сложной атаки, продолжавшейся несколько месяцев, восполнено 98% затронутых токенов на сумму $6.34B; средства пользователей защищены благодаря SAFU; оставшиеся 2% восполняются с помощью партнёров OTC; вывод средств в целом возобновлён.
$ZEC $IDOL $Q
3
2.8k
·
--
#binanceincidentreport
Как произошёл инцидент с Binance (официальный отчёт)
Расследование Binance октябрьской утечки данных выявило сложную многоэтапную кампанию:
Binance
1️⃣ Проникновение через цепочку поставок и фальшивые собеседования, нацеленные на инженеров. 2️⃣ Компрометация внутренних инструментов ИИ и конечных точек. 3️⃣ Несанкционированное развертывание контейнеров с использованием украденных учётных данных.
Binance+ 2
ФБР связывает атаку с лицами, имеющими отношение к Северной Корее. Криптовалютным биржам как никогда важно укреплять защиту с помощью ИИ. Что вы об этом думаете? 💭
$AGT
{future}(AGTUSDT)
$IDOL
{future}(IDOLUSDT)
$ICNT
{future}(ICNTUSDT)
#binanceincidentreport
Как произошёл инцидент с Binance (официальный отчёт)
Расследование Binance октябрьской утечки данных выявило сложную многоэтапную кампанию:
Binance
1️⃣ Проникновение через цепочку поставок и фальшивые собеседования, нацеленные на инженеров. 2️⃣ Компрометация внутренних инструментов ИИ и конечных точек. 3️⃣ Несанкционированное развертывание контейнеров с использованием украденных учётных данных.
Binance+ 2
ФБР связывает атаку с лицами, имеющими отношение к Северной Корее. Криптовалютным биржам как никогда важно укреплять защиту с помощью ИИ. Что вы об этом думаете? 💭
$AGT
$IDOL
$ICNT
Как произошёл инцидент с Binance (официальный отчёт)
Расследование Binance октябрьской утечки данных выявило сложную многоэтапную кампанию:
Binance
1️⃣ Проникновение через цепочку поставок и фальшивые собеседования, нацеленные на инженеров. 2️⃣ Компрометация внутренних инструментов ИИ и конечных точек. 3️⃣ Несанкционированное развертывание контейнеров с использованием украденных учётных данных.
Binance+ 2
ФБР связывает атаку с лицами, имеющими отношение к Северной Корее. Криптовалютным биржам как никогда важно укреплять защиту с помощью ИИ. Что вы об этом думаете? 💭
$AGT
$IDOL
$ICNT
1.7k
·
--
🚨💰 BINANCE ВЗЛОМАЛИ! Когда хакеры стучатся в дверь, даже криптогигантам приходится отвечать! 🔐🤖Криптомир получил очередное неприятное напоминание 29 октября: даже крупнейшие игроки не застрахованы от взломов! 😳 Binance опубликовала предварительные выводы и рассказала о принятых мерах после масштабного инцидента с безопасностью, выявившего уязвимости во внутренней инфраструктуре компании.
🔍 Согласно расследованию, злоумышленники предположительно использовали взломанную инфраструктуру сотрудника, чтобы получить доступ к внутренним системам и санкционировать вредоносные транзакции. Ещё интереснее то, что, по сообщениям, для взлома компьютера могла использоваться фальшивая история о собеседовании, а затем злоумышленники якобы воспользовались внутренними инструментами ИИ. Вот это собеседование — просто кошмар! 😂💻
🚨💰 BINANCE ВЗЛОМАЛИ! Когда хакеры стучатся в дверь, даже криптогигантам приходится отвечать! 🔐🤖
Криптомир получил очередное неприятное напоминание 29 октября: даже крупнейшие игроки не застрахованы от взломов! 😳 Binance опубликовала предварительные выводы и рассказала о принятых мерах после масштабного инцидента с безопасностью, выявившего уязвимости во внутренней инфраструктуре компании.
🔍 Согласно расследованию, злоумышленники предположительно использовали взломанную инфраструктуру сотрудника, чтобы получить доступ к внутренним системам и санкционировать вредоносные транзакции. Ещё интереснее то, что, по сообщениям, для взлома компьютера могла использоваться фальшивая история о собеседовании, а затем злоумышленники якобы воспользовались внутренними инструментами ИИ. Вот это собеседование — просто кошмар! 😂💻
🔍 Согласно расследованию, злоумышленники предположительно использовали взломанную инфраструктуру сотрудника, чтобы получить доступ к внутренним системам и санкционировать вредоносные транзакции. Ещё интереснее то, что, по сообщениям, для взлома компьютера могла использоваться фальшивая история о собеседовании, а затем злоумышленники якобы воспользовались внутренними инструментами ИИ. Вот это собеседование — просто кошмар! 😂💻
452
·
--
#BinanceIncidentReport A Взлом на $6 млрд+, начавшийся с фальшивого собеседования 🚨😢 Binance только что опубликовала первоначальный отчёт о том, как северокорейским хакерам удалось провернуть это, и история просто безумная.
Инженер Binance разместил своё резюме на сайте с вакансиями. С ним связался человек, представившийся руководителем проекта, и предложил вакансию.
Первый этап: видеозвонок с «HR». Настоящее лицо, на камере. Она даже прислала ему свои соцсети, полные повседневных фото и видео. Выглядела как совершенно обычный человек.
На втором этапе общение перенесли в обычное приложение для переписки с «гендиректором» компании. Вот только такой компании не существовало. Ближе к концу разговора его попросили скачать тестовое задание по программированию.
Во время установки этот тест незаметно запускался, подменял pyenv (обычный инструмент разработчика) заражённой версией, связывался с сервером хакеров и затем заметал следы. Это было вредоносное ПО нулевого дня, поэтому существовавшие тогда средства защиты ещё не могли его обнаружить.
Получив доступ к одному ноутбуку, хакеры использовали внутренний ИИ-инструмент как промежуточное звено и пробрались в систему подписания транзакций кошелька. Затем с помощью EIP-7702 они дали собственному смарт-контракту частичный контроль над горячим кошельком — прямо в блокчейне.
К счастью, Binance действовала быстро. Вывод средств приостановили, партнёры помогли заморозить средства, и около $2,85 млрд удалось заморозить или перехватить.
Северная Корея нацелилась не на одну биржу — она атакует всю отрасль. Публикация Binance всех подробностей даёт каждому шанс подготовиться заранее #Binance #Hack
#BinanceIncidentReport A Взлом на $6 млрд+, начавшийся с фальшивого собеседования 🚨😢 Binance только что опубликовала первоначальный отчёт о том, как северокорейским хакерам удалось провернуть это, и история просто безумная.
Инженер Binance разместил своё резюме на сайте с вакансиями. С ним связался человек, представившийся руководителем проекта, и предложил вакансию.
Первый этап: видеозвонок с «HR». Настоящее лицо, на камере. Она даже прислала ему свои соцсети, полные повседневных фото и видео. Выглядела как совершенно обычный человек.
На втором этапе общение перенесли в обычное приложение для переписки с «гендиректором» компании. Вот только такой компании не существовало. Ближе к концу разговора его попросили скачать тестовое задание по программированию.
Во время установки этот тест незаметно запускался, подменял pyenv (обычный инструмент разработчика) заражённой версией, связывался с сервером хакеров и затем заметал следы. Это было вредоносное ПО нулевого дня, поэтому существовавшие тогда средства защиты ещё не могли его обнаружить.
Получив доступ к одному ноутбуку, хакеры использовали внутренний ИИ-инструмент как промежуточное звено и пробрались в систему подписания транзакций кошелька. Затем с помощью EIP-7702 они дали собственному смарт-контракту частичный контроль над горячим кошельком — прямо в блокчейне.
К счастью, Binance действовала быстро. Вывод средств приостановили, партнёры помогли заморозить средства, и около $2,85 млрд удалось заморозить или перехватить.
Северная Корея нацелилась не на одну биржу — она атакует всю отрасль. Публикация Binance всех подробностей даёт каждому шанс подготовиться заранее #Binance #Hack
Инженер Binance разместил своё резюме на сайте с вакансиями. С ним связался человек, представившийся руководителем проекта, и предложил вакансию.
Первый этап: видеозвонок с «HR». Настоящее лицо, на камере. Она даже прислала ему свои соцсети, полные повседневных фото и видео. Выглядела как совершенно обычный человек.
На втором этапе общение перенесли в обычное приложение для переписки с «гендиректором» компании. Вот только такой компании не существовало. Ближе к концу разговора его попросили скачать тестовое задание по программированию.
Во время установки этот тест незаметно запускался, подменял pyenv (обычный инструмент разработчика) заражённой версией, связывался с сервером хакеров и затем заметал следы. Это было вредоносное ПО нулевого дня, поэтому существовавшие тогда средства защиты ещё не могли его обнаружить.
Получив доступ к одному ноутбуку, хакеры использовали внутренний ИИ-инструмент как промежуточное звено и пробрались в систему подписания транзакций кошелька. Затем с помощью EIP-7702 они дали собственному смарт-контракту частичный контроль над горячим кошельком — прямо в блокчейне.
К счастью, Binance действовала быстро. Вывод средств приостановили, партнёры помогли заморозить средства, и около $2,85 млрд удалось заморозить или перехватить.
Северная Корея нацелилась не на одну биржу — она атакует всю отрасль. Публикация Binance всех подробностей даёт каждому шанс подготовиться заранее #Binance #Hack
5
3k
·
--
Рост
#binanceincidentreport
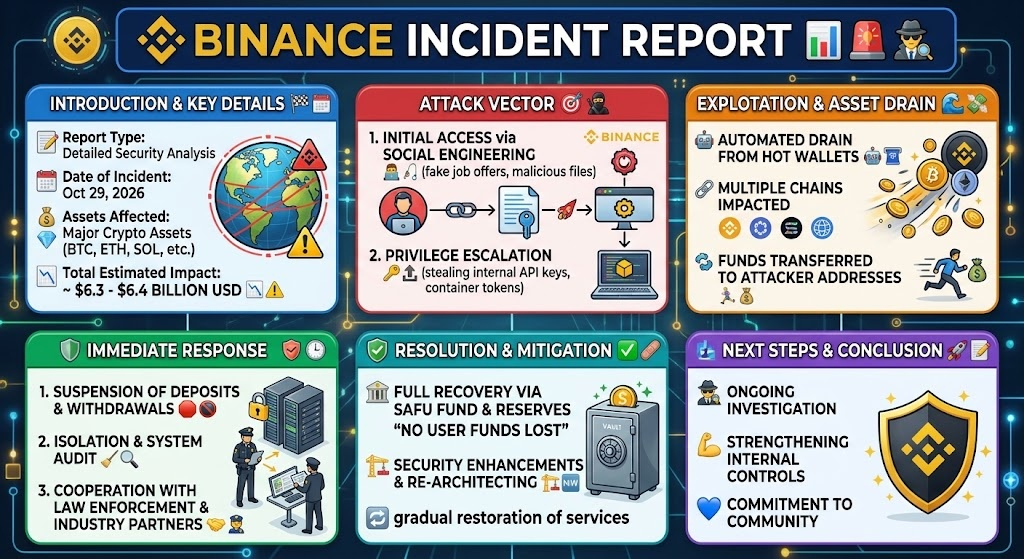
📉 Отчёт об инциденте безопасности Binance (октябрь 2026 года) 🕵️♂️💸
🎭 Проникновение и начало взлома
🧑💻 Фальшивое собеседование: злоумышленники проникли в систему, устроив поддельное собеседование для инженера-программиста и предложив ему фальшивые проекты с вредоносным кодом.
🤖 Прорыв с использованием ИИ: были скомпрометированы внутренние инструменты искусственного интеллекта и токены для развёртывания контейнеров.
💥 Крупная кража (29 октября): целью стала инфраструктура горячих кошельков, и всего за несколько минут произошёл масштабный отток средств из нескольких блокчейн-сетей.
💰
📉 Общий масштаб: пострадали криптоактивы на сумму около 6.3–6.4 миллиарда долларов. Это одна из крупнейших киберкраж в истории криптовалют!
🧊 Блокировка и заморозка средств: благодаря компаниям по кибербезопасности, биржам и эмитентам стейблкоинов удалось быстро заморозить около 2.85–3 миллиардов долларов.
🇰🇵 Виновники: ФБР и компании, занимающиеся анализом блокчейна, заявили, что за атакой стоят связанные с Северной Кореей хакерские группировки.
🛡️
🏦 SAFU и резервы: Binance сообщила, что пользователи не понесут убытков: ущерб будет покрыт из казначейских средств компании и фонда SAFU. Большую часть затронутых токенов быстро восстановили и обеспечили средствами.
🧹 Усиление безопасности: все устройства сотрудников проверили, токены сканирования и доступа сбросили, а систему горячих кошельков полностью перестроили.
🔄 Возвращение к нормальной работе: вывод и внесение средств постепенно и безопасно возобновили.
Вкратце: разразился серьёзный кризис 🚨, миллиарды улетели 🦅💸, но благодаря оперативному вмешательству и резервным фондам ситуацию удалось взять под контроль 🩹🔒.$BNB $ETH $BTC
{future}(BTCUSDT)
{future}(ETHUSDT)
{future}(BNBUSDT)
#binanceincidentreport
📉 Отчёт об инциденте безопасности Binance (октябрь 2026 года) 🕵️♂️💸
🎭 Проникновение и начало взлома
🧑💻 Фальшивое собеседование: злоумышленники проникли в систему, устроив поддельное собеседование для инженера-программиста и предложив ему фальшивые проекты с вредоносным кодом.
🤖 Прорыв с использованием ИИ: были скомпрометированы внутренние инструменты искусственного интеллекта и токены для развёртывания контейнеров.
💥 Крупная кража (29 октября): целью стала инфраструктура горячих кошельков, и всего за несколько минут произошёл масштабный отток средств из нескольких блокчейн-сетей.
💰
📉 Общий масштаб: пострадали криптоактивы на сумму около 6.3–6.4 миллиарда долларов. Это одна из крупнейших киберкраж в истории криптовалют!
🧊 Блокировка и заморозка средств: благодаря компаниям по кибербезопасности, биржам и эмитентам стейблкоинов удалось быстро заморозить около 2.85–3 миллиардов долларов.
🇰🇵 Виновники: ФБР и компании, занимающиеся анализом блокчейна, заявили, что за атакой стоят связанные с Северной Кореей хакерские группировки.
🛡️
🏦 SAFU и резервы: Binance сообщила, что пользователи не понесут убытков: ущерб будет покрыт из казначейских средств компании и фонда SAFU. Большую часть затронутых токенов быстро восстановили и обеспечили средствами.
🧹 Усиление безопасности: все устройства сотрудников проверили, токены сканирования и доступа сбросили, а систему горячих кошельков полностью перестроили.
🔄 Возвращение к нормальной работе: вывод и внесение средств постепенно и безопасно возобновили.
Вкратце: разразился серьёзный кризис 🚨, миллиарды улетели 🦅💸, но благодаря оперативному вмешательству и резервным фондам ситуацию удалось взять под контроль 🩹🔒.$BNB $ETH $BTC
📉 Отчёт об инциденте безопасности Binance (октябрь 2026 года) 🕵️♂️💸
🎭 Проникновение и начало взлома
🧑💻 Фальшивое собеседование: злоумышленники проникли в систему, устроив поддельное собеседование для инженера-программиста и предложив ему фальшивые проекты с вредоносным кодом.
🤖 Прорыв с использованием ИИ: были скомпрометированы внутренние инструменты искусственного интеллекта и токены для развёртывания контейнеров.
💥 Крупная кража (29 октября): целью стала инфраструктура горячих кошельков, и всего за несколько минут произошёл масштабный отток средств из нескольких блокчейн-сетей.
💰
📉 Общий масштаб: пострадали криптоактивы на сумму около 6.3–6.4 миллиарда долларов. Это одна из крупнейших киберкраж в истории криптовалют!
🧊 Блокировка и заморозка средств: благодаря компаниям по кибербезопасности, биржам и эмитентам стейблкоинов удалось быстро заморозить около 2.85–3 миллиардов долларов.
🇰🇵 Виновники: ФБР и компании, занимающиеся анализом блокчейна, заявили, что за атакой стоят связанные с Северной Кореей хакерские группировки.
🛡️
🏦 SAFU и резервы: Binance сообщила, что пользователи не понесут убытков: ущерб будет покрыт из казначейских средств компании и фонда SAFU. Большую часть затронутых токенов быстро восстановили и обеспечили средствами.
🧹 Усиление безопасности: все устройства сотрудников проверили, токены сканирования и доступа сбросили, а систему горячих кошельков полностью перестроили.
🔄 Возвращение к нормальной работе: вывод и внесение средств постепенно и безопасно возобновили.
Вкратце: разразился серьёзный кризис 🚨, миллиарды улетели 🦅💸, но благодаря оперативному вмешательству и резервным фондам ситуацию удалось взять под контроль 🩹🔒.$BNB $ETH $BTC
2
768
·
--
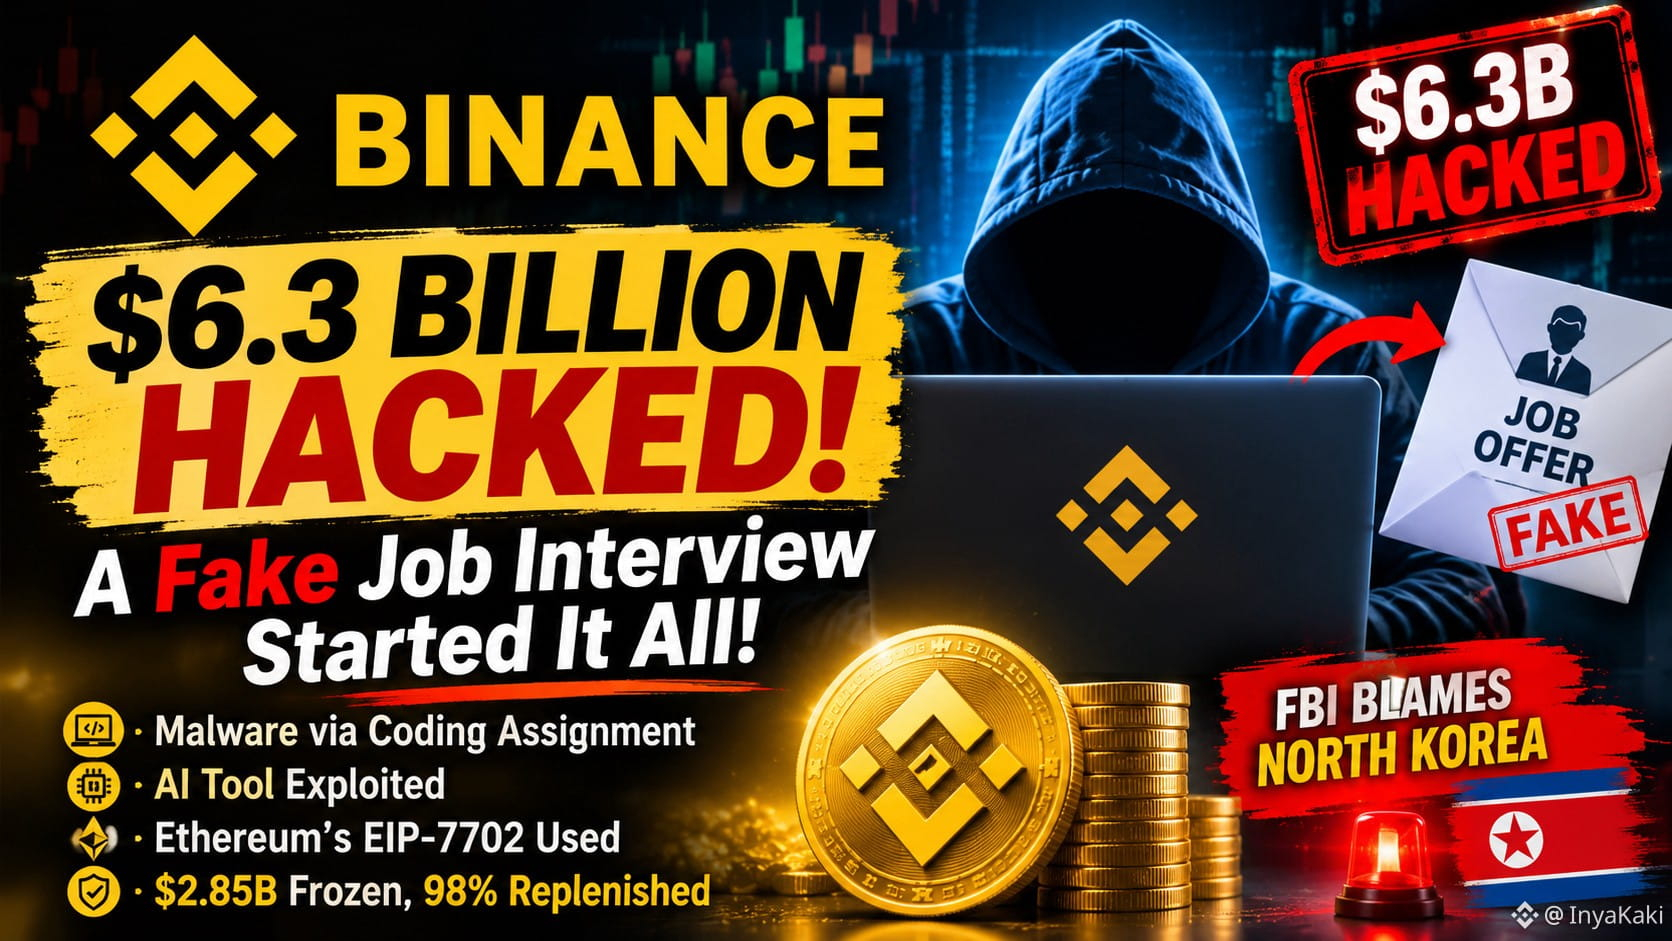
🚨 ВЗЛОМ BINANCE НА $6,3 МИЛЛИАРДА: ВСЁ НАЧАЛОСЬ С ФЕЙКОВОГО СОБЕСЕДОВАНИЯ!
Сообщается, что изощрённая кибератака, нацеленная на Binance, началась с фейкового собеседования. Предположительно, злоумышленники выдавали себя за рекрутеров и обманом заставили инженера скачать заражённое вредоносным ПО тестовое задание по программированию на рабочий компьютер.
🔴 Как произошла атака:
- Хакеры использовали фальшивый процесс найма, чтобы заразить компьютер инженера.
- По сообщениям, они воспользовались внутренним ИИ-инструментом, чтобы получить доступ к системам двух инженеров, работавших с кошельками.
- Украденные учётные данные использовали для запуска вредоносного скрипта 29 октября.
- Злоумышленники воспользовались функцией EIP-7702 в Ethereum, чтобы получить контроль над горячим кошельком.
- По сообщениям, Binance потребовалось около четырёх часов, чтобы взять ситуацию под контроль.
💰 Ответ Binance:
- По сообщениям, заморожено $2,85 МИЛЛИАРДА.
- 98% затронутых токенов восполнены за счёт средств компании.
- Binance заявляет, что пользователи не понесут убытков.
🇰🇵 ФБР возложило ответственность за атаку на Северную Корею.
⚠️ ВАЖНОЕ НАПОМИНАНИЕ О БЕЗОПАСНОСТИ: Фальшивые предложения о работе, вредоносные задания по программированию и украденные учётные данные могут стать основными точками входа для кибератак. Всегда проверяйте рекрутеров и никогда не запускайте неизвестный код на рабочих устройствах.
#Binance #БезопасностьКриптовалют #Кибератака #Эфириум #ETH #Блокчейн #СевернаяКорея #НовостиКриптовалют #BinanceIncidentReport
🚨 ВЗЛОМ BINANCE НА $6,3 МИЛЛИАРДА: ВСЁ НАЧАЛОСЬ С ФЕЙКОВОГО СОБЕСЕДОВАНИЯ!
Сообщается, что изощрённая кибератака, нацеленная на Binance, началась с фейкового собеседования. Предположительно, злоумышленники выдавали себя за рекрутеров и обманом заставили инженера скачать заражённое вредоносным ПО тестовое задание по программированию на рабочий компьютер.
🔴 Как произошла атака:
- Хакеры использовали фальшивый процесс найма, чтобы заразить компьютер инженера.
- По сообщениям, они воспользовались внутренним ИИ-инструментом, чтобы получить доступ к системам двух инженеров, работавших с кошельками.
- Украденные учётные данные использовали для запуска вредоносного скрипта 29 октября.
- Злоумышленники воспользовались функцией EIP-7702 в Ethereum, чтобы получить контроль над горячим кошельком.
- По сообщениям, Binance потребовалось около четырёх часов, чтобы взять ситуацию под контроль.
💰 Ответ Binance:
- По сообщениям, заморожено $2,85 МИЛЛИАРДА.
- 98% затронутых токенов восполнены за счёт средств компании.
- Binance заявляет, что пользователи не понесут убытков.
🇰🇵 ФБР возложило ответственность за атаку на Северную Корею.
⚠️ ВАЖНОЕ НАПОМИНАНИЕ О БЕЗОПАСНОСТИ: Фальшивые предложения о работе, вредоносные задания по программированию и украденные учётные данные могут стать основными точками входа для кибератак. Всегда проверяйте рекрутеров и никогда не запускайте неизвестный код на рабочих устройствах.
#Binance #БезопасностьКриптовалют #Кибератака #Эфириум #ETH #Блокчейн #СевернаяКорея #НовостиКриптовалют #BinanceIncidentReport
Сообщается, что изощрённая кибератака, нацеленная на Binance, началась с фейкового собеседования. Предположительно, злоумышленники выдавали себя за рекрутеров и обманом заставили инженера скачать заражённое вредоносным ПО тестовое задание по программированию на рабочий компьютер.
🔴 Как произошла атака:
- Хакеры использовали фальшивый процесс найма, чтобы заразить компьютер инженера.
- По сообщениям, они воспользовались внутренним ИИ-инструментом, чтобы получить доступ к системам двух инженеров, работавших с кошельками.
- Украденные учётные данные использовали для запуска вредоносного скрипта 29 октября.
- Злоумышленники воспользовались функцией EIP-7702 в Ethereum, чтобы получить контроль над горячим кошельком.
- По сообщениям, Binance потребовалось около четырёх часов, чтобы взять ситуацию под контроль.
💰 Ответ Binance:
- По сообщениям, заморожено $2,85 МИЛЛИАРДА.
- 98% затронутых токенов восполнены за счёт средств компании.
- Binance заявляет, что пользователи не понесут убытков.
🇰🇵 ФБР возложило ответственность за атаку на Северную Корею.
⚠️ ВАЖНОЕ НАПОМИНАНИЕ О БЕЗОПАСНОСТИ: Фальшивые предложения о работе, вредоносные задания по программированию и украденные учётные данные могут стать основными точками входа для кибератак. Всегда проверяйте рекрутеров и никогда не запускайте неизвестный код на рабочих устройствах.
#Binance #БезопасностьКриптовалют #Кибератака #Эфириум #ETH #Блокчейн #СевернаяКорея #НовостиКриптовалют #BinanceIncidentReport
1
425
·
--
#BinanceIncidentReport Отчёт Binance об инциденте Взлом на сумму более 6 млрд долларов, который начался с фальшивого собеседования 🚨😢Binance только что опубликовала предварительный отчёт о том, как северокорейским хакерам удалось провернуть эту операцию. Это просто безумие.
Инженер Binance разместил своё резюме на сайте по поиску работы. С ним связался человек, представившийся менеджером проектов, и предложил должность.
Первый этап: видеозвонок с «отделом кадров». Настоящее лицо в кадре. Он даже прислал ссылки на свои соцсети, полные фотографий и видео из повседневной жизни. Выглядел как совершенно обычный человек.
На втором этапе общение перешло в обычное чат-приложение — с «генеральным директором» компании. Только вот самой компании не существовало. Почти в самом конце инженера попросили скачать тестовое задание по программированию.
Во время установки это задание незаметно запустилось, заменило pyenv (обычный инструмент для разработки) на троянизированную версию, подключилось к серверу хакеров, а затем стёрло свои следы. Это было вредоносное ПО нулевого дня, поэтому доступные тогда средства защиты ещё не могли его обнаружить.
С помощью всего одного ноутбука хакеры использовали внутренний инструмент ИИ как плацдарм и постепенно пробрались к системе подписания транзакций кошельков. Затем они воспользовались EIP-7702, чтобы предоставить собственному смарт-контракту частичный контроль над горячим кошельком — напрямую в блокчейне.
К счастью, Binance отреагировала быстро. Вывод средств приостановили, партнёры помогли заморозить средства, а около 2,85 млрд долларов удалось заморозить или перехватить.
Северная Корея атакует не только одну криптобиржу — она атакует всю индустрию. Публикация Binance всех подробностей даёт каждому возможность подготовиться заранее.
#BinanceIncidentReport Отчёт Binance об инциденте Взлом на сумму более 6 млрд долларов, который начался с фальшивого собеседования 🚨😢Binance только что опубликовала предварительный отчёт о том, как северокорейским хакерам удалось провернуть эту операцию. Это просто безумие.
Инженер Binance разместил своё резюме на сайте по поиску работы. С ним связался человек, представившийся менеджером проектов, и предложил должность.
Первый этап: видеозвонок с «отделом кадров». Настоящее лицо в кадре. Он даже прислал ссылки на свои соцсети, полные фотографий и видео из повседневной жизни. Выглядел как совершенно обычный человек.
На втором этапе общение перешло в обычное чат-приложение — с «генеральным директором» компании. Только вот самой компании не существовало. Почти в самом конце инженера попросили скачать тестовое задание по программированию.
Во время установки это задание незаметно запустилось, заменило pyenv (обычный инструмент для разработки) на троянизированную версию, подключилось к серверу хакеров, а затем стёрло свои следы. Это было вредоносное ПО нулевого дня, поэтому доступные тогда средства защиты ещё не могли его обнаружить.
С помощью всего одного ноутбука хакеры использовали внутренний инструмент ИИ как плацдарм и постепенно пробрались к системе подписания транзакций кошельков. Затем они воспользовались EIP-7702, чтобы предоставить собственному смарт-контракту частичный контроль над горячим кошельком — напрямую в блокчейне.
К счастью, Binance отреагировала быстро. Вывод средств приостановили, партнёры помогли заморозить средства, а около 2,85 млрд долларов удалось заморозить или перехватить.
Северная Корея атакует не только одну криптобиржу — она атакует всю индустрию. Публикация Binance всех подробностей даёт каждому возможность подготовиться заранее.
Инженер Binance разместил своё резюме на сайте по поиску работы. С ним связался человек, представившийся менеджером проектов, и предложил должность.
Первый этап: видеозвонок с «отделом кадров». Настоящее лицо в кадре. Он даже прислал ссылки на свои соцсети, полные фотографий и видео из повседневной жизни. Выглядел как совершенно обычный человек.
На втором этапе общение перешло в обычное чат-приложение — с «генеральным директором» компании. Только вот самой компании не существовало. Почти в самом конце инженера попросили скачать тестовое задание по программированию.
Во время установки это задание незаметно запустилось, заменило pyenv (обычный инструмент для разработки) на троянизированную версию, подключилось к серверу хакеров, а затем стёрло свои следы. Это было вредоносное ПО нулевого дня, поэтому доступные тогда средства защиты ещё не могли его обнаружить.
С помощью всего одного ноутбука хакеры использовали внутренний инструмент ИИ как плацдарм и постепенно пробрались к системе подписания транзакций кошельков. Затем они воспользовались EIP-7702, чтобы предоставить собственному смарт-контракту частичный контроль над горячим кошельком — напрямую в блокчейне.
К счастью, Binance отреагировала быстро. Вывод средств приостановили, партнёры помогли заморозить средства, а около 2,85 млрд долларов удалось заморозить или перехватить.
Северная Корея атакует не только одну криптобиржу — она атакует всю индустрию. Публикация Binance всех подробностей даёт каждому возможность подготовиться заранее.
1
199
·
--
🚨 ОБНОВЛЕНИЕ БЕЗОПАСНОСТИ BINANCE!
Binance опубликовала предварительные результаты расследования и обновление информации о мерах реагирования в связи с инцидентом безопасности, произошедшим 29 октября 2026 года.
Биржа расследует инцидент, усиливает меры безопасности и защищает активы пользователей.
🔒 Безопасность и прозрачность остаются крайне важными для пользователей криптовалют.
$BTC $AGT $IDOL
{spot}(BTCUSDT)
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
🚨 ОБНОВЛЕНИЕ БЕЗОПАСНОСТИ BINANCE!
Binance опубликовала предварительные результаты расследования и обновление информации о мерах реагирования в связи с инцидентом безопасности, произошедшим 29 октября 2026 года.
Биржа расследует инцидент, усиливает меры безопасности и защищает активы пользователей.
🔒 Безопасность и прозрачность остаются крайне важными для пользователей криптовалют.
$BTC $AGT $IDOL
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
Binance опубликовала предварительные результаты расследования и обновление информации о мерах реагирования в связи с инцидентом безопасности, произошедшим 29 октября 2026 года.
Биржа расследует инцидент, усиливает меры безопасности и защищает активы пользователей.
🔒 Безопасность и прозрачность остаются крайне важными для пользователей криптовалют.
$BTC $AGT $IDOL
#USMidtermElections #CryptoSecurity #BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
Binance BiBi:
I see! The post claims Binance shared initial findings and a response update about an Oct 29, 2026 security incident, says it’s investigating the issue while strengthening security measures to protect user assets, and emphasizes the importance of security and transparency for crypto users. Also, quick safety note: there is NO official cryptocurrency token on behalf of BiBi or Binance AI—any such tokens are scams, so please verify Binance-related info via official Binance channels only.
3
3
202
·
--
#BinanceIncidentReport
Binance раскрывает, как произошёл инцидент безопасности на 6,34 млрд долларов: ФБР связывает его с Северной Кореей!
Binance опубликовала предварительный отчёт о расследовании инцидента безопасности, произошедшего 29 октября. Он выявил сложную многоэтапную атаку, которая далеко превзошла обычную фишинговую попытку.
Расследование показало, как злоумышленники использовали скомпрометированные устройства сотрудников и внутренние системы, чтобы получить несанкционированный доступ к операциям по подписанию транзакций кошельков.
Вот самые важные выводы:
- Ущерб в размере 6,34 млрд долларов: цифровые активы в нескольких сетях оказались под угрозой.
- Заморожено 2,85 млрд долларов: Binance и её партнёры по отрасли заморозили или перехватили активы на сумму около 2,85 млрд долларов.
- Восстановлено 98%: по данным Binance, на 31 октября было восстановлено 98% затронутых токенов, что можно проверить с помощью подтверждения резервов.
- Метод атаки: хакеры использовали фальшивые собеседования при приёме на работу, вредоносное ПО, замаскированное под инструменты разработчика, скомпрометированные устройства сотрудников и внутренние инструменты ИИ.
- Техническая уязвимость: злоумышленники воспользовались механизмом авторизации EIP-7702 в Ethereum, чтобы предоставить вредоносному смарт-контракту частичные права на выполнение операций с горячим кошельком Binance.
- Атрибуция: Binance сообщает, что согласно последней информации от ФБР, за атакой стоит Северная Корея.
Главный вывод заключается в том, что безопасность криптовалют не должна ограничиваться защитой приватных ключей и смарт-контрактов. Устройства сотрудников, инструменты разработчика, системы ИИ и права на подписание транзакций — не менее важные звенья цепи безопасности.
Binance восстановила затронутые системы, отозвала скомпрометированные учётные данные и объявила о независимых проверках кибербезопасности. Однако расследование ещё продолжается, и независимое подтверждение результатов будет иметь большое значение.
Как вы думаете, может ли мониторинг безопасности с помощью ИИ стать необходимым для защиты криптовалютных бирж от всё более изощрённых атак?
#Binance #CryptoSecurity #BlockchainSecurity #CyberSecurity
#BinanceIncidentReport
Binance раскрывает, как произошёл инцидент безопасности на 6,34 млрд долларов: ФБР связывает его с Северной Кореей!
Binance опубликовала предварительный отчёт о расследовании инцидента безопасности, произошедшего 29 октября. Он выявил сложную многоэтапную атаку, которая далеко превзошла обычную фишинговую попытку.
Расследование показало, как злоумышленники использовали скомпрометированные устройства сотрудников и внутренние системы, чтобы получить несанкционированный доступ к операциям по подписанию транзакций кошельков.
Вот самые важные выводы:
- Ущерб в размере 6,34 млрд долларов: цифровые активы в нескольких сетях оказались под угрозой.
- Заморожено 2,85 млрд долларов: Binance и её партнёры по отрасли заморозили или перехватили активы на сумму около 2,85 млрд долларов.
- Восстановлено 98%: по данным Binance, на 31 октября было восстановлено 98% затронутых токенов, что можно проверить с помощью подтверждения резервов.
- Метод атаки: хакеры использовали фальшивые собеседования при приёме на работу, вредоносное ПО, замаскированное под инструменты разработчика, скомпрометированные устройства сотрудников и внутренние инструменты ИИ.
- Техническая уязвимость: злоумышленники воспользовались механизмом авторизации EIP-7702 в Ethereum, чтобы предоставить вредоносному смарт-контракту частичные права на выполнение операций с горячим кошельком Binance.
- Атрибуция: Binance сообщает, что согласно последней информации от ФБР, за атакой стоит Северная Корея.
Главный вывод заключается в том, что безопасность криптовалют не должна ограничиваться защитой приватных ключей и смарт-контрактов. Устройства сотрудников, инструменты разработчика, системы ИИ и права на подписание транзакций — не менее важные звенья цепи безопасности.
Binance восстановила затронутые системы, отозвала скомпрометированные учётные данные и объявила о независимых проверках кибербезопасности. Однако расследование ещё продолжается, и независимое подтверждение результатов будет иметь большое значение.
Как вы думаете, может ли мониторинг безопасности с помощью ИИ стать необходимым для защиты криптовалютных бирж от всё более изощрённых атак?
#Binance #CryptoSecurity #BlockchainSecurity #CyberSecurity
Binance раскрывает, как произошёл инцидент безопасности на 6,34 млрд долларов: ФБР связывает его с Северной Кореей!
Binance опубликовала предварительный отчёт о расследовании инцидента безопасности, произошедшего 29 октября. Он выявил сложную многоэтапную атаку, которая далеко превзошла обычную фишинговую попытку.
Расследование показало, как злоумышленники использовали скомпрометированные устройства сотрудников и внутренние системы, чтобы получить несанкционированный доступ к операциям по подписанию транзакций кошельков.
Вот самые важные выводы:
- Ущерб в размере 6,34 млрд долларов: цифровые активы в нескольких сетях оказались под угрозой.
- Заморожено 2,85 млрд долларов: Binance и её партнёры по отрасли заморозили или перехватили активы на сумму около 2,85 млрд долларов.
- Восстановлено 98%: по данным Binance, на 31 октября было восстановлено 98% затронутых токенов, что можно проверить с помощью подтверждения резервов.
- Метод атаки: хакеры использовали фальшивые собеседования при приёме на работу, вредоносное ПО, замаскированное под инструменты разработчика, скомпрометированные устройства сотрудников и внутренние инструменты ИИ.
- Техническая уязвимость: злоумышленники воспользовались механизмом авторизации EIP-7702 в Ethereum, чтобы предоставить вредоносному смарт-контракту частичные права на выполнение операций с горячим кошельком Binance.
- Атрибуция: Binance сообщает, что согласно последней информации от ФБР, за атакой стоит Северная Корея.
Главный вывод заключается в том, что безопасность криптовалют не должна ограничиваться защитой приватных ключей и смарт-контрактов. Устройства сотрудников, инструменты разработчика, системы ИИ и права на подписание транзакций — не менее важные звенья цепи безопасности.
Binance восстановила затронутые системы, отозвала скомпрометированные учётные данные и объявила о независимых проверках кибербезопасности. Однако расследование ещё продолжается, и независимое подтверждение результатов будет иметь большое значение.
Как вы думаете, может ли мониторинг безопасности с помощью ИИ стать необходимым для защиты криптовалютных бирж от всё более изощрённых атак?
#Binance #CryptoSecurity #BlockchainSecurity #CyberSecurity
2
306
Крупнейшее ограбление в истории криптовалют началось с собеседования!
😲
Binance только что опубликовала первый отчет о взломе 29 октября. Вот как всё происходило:
> Июнь: инженер искал ИИ-инструмент для написания кода и установил зараженную версию
> Сентябрь: другой инженер получил «предложение о работе» на настоящем сайте по поиску вакансий. Два раунда собеседований. Доброжелательная сотрудница HR, которая делилась личными фотографиями, чтобы вызвать доверие. А затем: «Скачайте это тестовое задание». На рабочий ноутбук.
> 29 октября, 20:05 UTC: из горячих кошельков Binance вывели 6,34 млрд долларов, большую часть — примерно за 20 минут. В 4 раза больше прежнего рекорда.
Они не взломали код. Они обманули людей.
Я на Binance с января 2018 года. Я был там во время взлома в мае 2019 года (7 000 BTC), и мои средства не пострадали. Этот взлом был примерно в 150 раз крупнее. Увидеть сообщение «вывод средств приостановлен» снова — и правда мурашки по коже.
Вот что произошло дальше:
> 2,85 млрд долларов заморожено при помощи Tether, Circle и других
> 98% украденных токенов заменили к 31 октября
> Вывод средств возобновили с 1 ноября поэтапно, сначала $BTC
{future}(BTCUSDT)
Binance заявляет, что пользователям не придется за это платить. Но давайте честно скажем почему. Взлом стал провалом системы безопасности. Возмещение ущерба стало победой благодаря финансовой устойчивости. Очень немногие биржи смогли бы выписать чек на 6 млрд долларов.
Те же уловки могут сработать и против нас:
- Скачивайте программы с официального сайта, а не из первого результата поиска
- Считайте любой файл с «тестовым заданием», «обновлением» или «возвратом средств» ловушкой
- После крупных взломов приходит множество поддельных сообщений о возврате средств. Доверяйте только официальным каналам
- Проверьте свой баланс в новом отчете о подтверждении резервов (снимок на 31 октября)
- Распределяйте средства. Одно место — одна точка отказа
В этом году Binance остановила 57 попыток, связанных с Северной Кореей. Достаточно одной.
Личный опыт, не финансовая рекомендация.
#BinanceIncidentReport
Крупнейшее ограбление в истории криптовалют началось с собеседования!
😲
Binance только что опубликовала первый отчет о взломе 29 октября. Вот как всё происходило:
> Июнь: инженер искал ИИ-инструмент для написания кода и установил зараженную версию
> Сентябрь: другой инженер получил «предложение о работе» на настоящем сайте по поиску вакансий. Два раунда собеседований. Доброжелательная сотрудница HR, которая делилась личными фотографиями, чтобы вызвать доверие. А затем: «Скачайте это тестовое задание». На рабочий ноутбук.
> 29 октября, 20:05 UTC: из горячих кошельков Binance вывели 6,34 млрд долларов, большую часть — примерно за 20 минут. В 4 раза больше прежнего рекорда.
Они не взломали код. Они обманули людей.
Я на Binance с января 2018 года. Я был там во время взлома в мае 2019 года (7 000 BTC), и мои средства не пострадали. Этот взлом был примерно в 150 раз крупнее. Увидеть сообщение «вывод средств приостановлен» снова — и правда мурашки по коже.
Вот что произошло дальше:
> 2,85 млрд долларов заморожено при помощи Tether, Circle и других
> 98% украденных токенов заменили к 31 октября
> Вывод средств возобновили с 1 ноября поэтапно, сначала $BTC
Binance заявляет, что пользователям не придется за это платить. Но давайте честно скажем почему. Взлом стал провалом системы безопасности. Возмещение ущерба стало победой благодаря финансовой устойчивости. Очень немногие биржи смогли бы выписать чек на 6 млрд долларов.
Те же уловки могут сработать и против нас:
- Скачивайте программы с официального сайта, а не из первого результата поиска
- Считайте любой файл с «тестовым заданием», «обновлением» или «возвратом средств» ловушкой
- После крупных взломов приходит множество поддельных сообщений о возврате средств. Доверяйте только официальным каналам
- Проверьте свой баланс в новом отчете о подтверждении резервов (снимок на 31 октября)
- Распределяйте средства. Одно место — одна точка отказа
В этом году Binance остановила 57 попыток, связанных с Северной Кореей. Достаточно одной.
Личный опыт, не финансовая рекомендация.
#BinanceIncidentReport
😲
Binance только что опубликовала первый отчет о взломе 29 октября. Вот как всё происходило:
> Июнь: инженер искал ИИ-инструмент для написания кода и установил зараженную версию
> Сентябрь: другой инженер получил «предложение о работе» на настоящем сайте по поиску вакансий. Два раунда собеседований. Доброжелательная сотрудница HR, которая делилась личными фотографиями, чтобы вызвать доверие. А затем: «Скачайте это тестовое задание». На рабочий ноутбук.
> 29 октября, 20:05 UTC: из горячих кошельков Binance вывели 6,34 млрд долларов, большую часть — примерно за 20 минут. В 4 раза больше прежнего рекорда.
Они не взломали код. Они обманули людей.
Я на Binance с января 2018 года. Я был там во время взлома в мае 2019 года (7 000 BTC), и мои средства не пострадали. Этот взлом был примерно в 150 раз крупнее. Увидеть сообщение «вывод средств приостановлен» снова — и правда мурашки по коже.
Вот что произошло дальше:
> 2,85 млрд долларов заморожено при помощи Tether, Circle и других
> 98% украденных токенов заменили к 31 октября
> Вывод средств возобновили с 1 ноября поэтапно, сначала $BTC
Binance заявляет, что пользователям не придется за это платить. Но давайте честно скажем почему. Взлом стал провалом системы безопасности. Возмещение ущерба стало победой благодаря финансовой устойчивости. Очень немногие биржи смогли бы выписать чек на 6 млрд долларов.
Те же уловки могут сработать и против нас:
- Скачивайте программы с официального сайта, а не из первого результата поиска
- Считайте любой файл с «тестовым заданием», «обновлением» или «возвратом средств» ловушкой
- После крупных взломов приходит множество поддельных сообщений о возврате средств. Доверяйте только официальным каналам
- Проверьте свой баланс в новом отчете о подтверждении резервов (снимок на 31 октября)
- Распределяйте средства. Одно место — одна точка отказа
В этом году Binance остановила 57 попыток, связанных с Северной Кореей. Достаточно одной.
Личный опыт, не финансовая рекомендация.
#BinanceIncidentReport
Binance Blog
·
--
Инцидент безопасности Binance от 29 октября 2026 года: предварительные выводы и обновление о принятых мерах
29 октября 2026 года Binance столкнулась с серьёзным и чрезвычайно сложным инцидентом безопасности. Этого не должно было произойти, и мы приносим извинения нашим пользователям, партнёрам и всей отрасли за вызванные этим беспокойство, перебои и неопределённость.Наша главная обязанность — защищать пользователей. Binance возьмёт на себя финансовые последствия кражи средств, и пользователи не понесут убытков. Мы уже зарезервировали более 100% средств, необходимых для покрытия убытков. По состоянию на 31 октября 2026 года 98% затронутых токенизированных активов были восстановлены; это можно проверить на странице Proof of Reserves. Мы работаем над приобретением оставшихся активов с низкой ликвидностью.
200
#binanceincidentreport
🚨 #Binance сообщает, что восстановила 98% активов, пострадавших в результате взлома 29 октября, и выкупает оставшиеся токены с низкой ликвидностью.
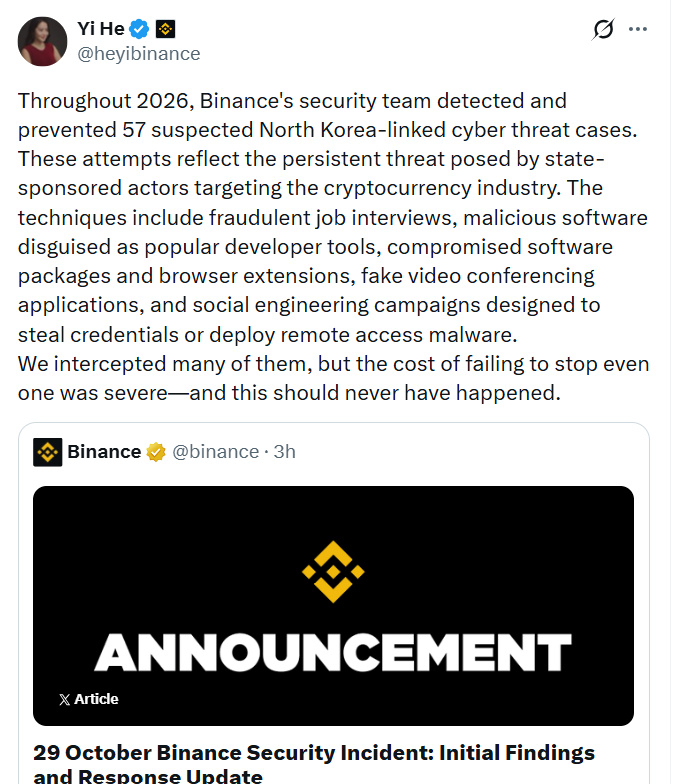
Соисполнительный директор И Хэ также сообщила, что в 2026 году биржа заблокировала 57 предполагаемых киберугроз, включая фальшивые собеседования, вредоносное ПО, мошеннические расширения для браузеров и кампании по краже учетных данных.
Еще одним способом были фальшивые приложения для видеоконференций. Также использовались кампании по краже учетных данных. Некоторые из них были нацелены на установку вредоносного ПО для удаленного доступа к компьютеру.
Как фальшивое собеседование добралось до сотрудника
В предварительных результатах расследования Binance описан один такой случай. В сентябре к инженеру-программисту обратился человек, представившийся руководителем проекта, через легальную платформу для поиска работы.
Собеседование по видеосвязи провел человек, назвавшийся представителем отдела кадров. Он поделился ссылкой на профиль в соцсети с личными фотографиями. Второй интервьюер представился генеральным директором. Он поручил инженеру скачать тестовое задание.
Binance сообщила, что задание содержало вредоносный код. Он запускался во время установки и обходил средства защиты конечных устройств. 20 октября злоумышленник воспользовался взломанным компьютером. Внутренний инструмент на базе ИИ помог ему выйти на двух инженеров, работавших с кошельками. Учетные данные, полученные в результате этой атаки, позволили получить доступ к подписанию транзакций кошелька.
В своем сообщении И Хэ не уточнила, сколько из 57 случаев было связано с приманками в виде предложений о работе.
#Write2Earn $BTC $XRP $BNB
#binanceincidentreport
🚨 #Binance сообщает, что восстановила 98% активов, пострадавших в результате взлома 29 октября, и выкупает оставшиеся токены с низкой ликвидностью.
Соисполнительный директор И Хэ также сообщила, что в 2026 году биржа заблокировала 57 предполагаемых киберугроз, включая фальшивые собеседования, вредоносное ПО, мошеннические расширения для браузеров и кампании по краже учетных данных.
Еще одним способом были фальшивые приложения для видеоконференций. Также использовались кампании по краже учетных данных. Некоторые из них были нацелены на установку вредоносного ПО для удаленного доступа к компьютеру.
Как фальшивое собеседование добралось до сотрудника
В предварительных результатах расследования Binance описан один такой случай. В сентябре к инженеру-программисту обратился человек, представившийся руководителем проекта, через легальную платформу для поиска работы.
Собеседование по видеосвязи провел человек, назвавшийся представителем отдела кадров. Он поделился ссылкой на профиль в соцсети с личными фотографиями. Второй интервьюер представился генеральным директором. Он поручил инженеру скачать тестовое задание.
Binance сообщила, что задание содержало вредоносный код. Он запускался во время установки и обходил средства защиты конечных устройств. 20 октября злоумышленник воспользовался взломанным компьютером. Внутренний инструмент на базе ИИ помог ему выйти на двух инженеров, работавших с кошельками. Учетные данные, полученные в результате этой атаки, позволили получить доступ к подписанию транзакций кошелька.
В своем сообщении И Хэ не уточнила, сколько из 57 случаев было связано с приманками в виде предложений о работе.
#Write2Earn $BTC $XRP $BNB
🚨 #Binance сообщает, что восстановила 98% активов, пострадавших в результате взлома 29 октября, и выкупает оставшиеся токены с низкой ликвидностью.
Соисполнительный директор И Хэ также сообщила, что в 2026 году биржа заблокировала 57 предполагаемых киберугроз, включая фальшивые собеседования, вредоносное ПО, мошеннические расширения для браузеров и кампании по краже учетных данных.
Еще одним способом были фальшивые приложения для видеоконференций. Также использовались кампании по краже учетных данных. Некоторые из них были нацелены на установку вредоносного ПО для удаленного доступа к компьютеру.
Как фальшивое собеседование добралось до сотрудника
В предварительных результатах расследования Binance описан один такой случай. В сентябре к инженеру-программисту обратился человек, представившийся руководителем проекта, через легальную платформу для поиска работы.
Собеседование по видеосвязи провел человек, назвавшийся представителем отдела кадров. Он поделился ссылкой на профиль в соцсети с личными фотографиями. Второй интервьюер представился генеральным директором. Он поручил инженеру скачать тестовое задание.
Binance сообщила, что задание содержало вредоносный код. Он запускался во время установки и обходил средства защиты конечных устройств. 20 октября злоумышленник воспользовался взломанным компьютером. Внутренний инструмент на базе ИИ помог ему выйти на двух инженеров, работавших с кошельками. Учетные данные, полученные в результате этой атаки, позволили получить доступ к подписанию транзакций кошелька.
В своем сообщении И Хэ не уточнила, сколько из 57 случаев было связано с приманками в виде предложений о работе.
#Write2Earn $BTC $XRP $BNB
1
2k
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 59,626
529 обсуждают
2
#ПротоколFOMC
Просмотров: 68,420
275 обсуждают
3
#BinanceIncidentReport
Просмотров: 55,870
681 обсуждают
4
#BinanceReopensWithdrawalsForMoreAssets
Просмотров: 177,744
1,841 обсуждают
5
#BinanceHourlyDepositsExceedWithdrawals
Просмотров: 84,071
859 обсуждают
6
#USMidtermElections
Просмотров: 930,862
4,725 обсуждают
7
#AnthropicIPOPricedDownasInvestorsEye$1.5T
Просмотров: 4,776
59 обсуждают
8
#USOctoberNFP-AreRateCutsStillPossible
Просмотров: 174,915
1,337 обсуждают
9
#AppleReportsMixedResults
Просмотров: 74,612
1,003 обсуждают
10
#PalantirSlides3PercentOn$2BRevenue
Просмотров: 6,570
47 обсуждают