

#revolutconfirmsfakegovemaildatabreach
revolutconfirmsfakegovemaildatabreach
168,472 visualizações
1,613 a discutir
Popular
Mais recente

Se você ainda está clicando em links em e-mails de verificação que parecem oficiais, sem verificar as assinaturas do remetente, pare agora.
Os ataques de phishing evoluíram muito além de spam mal escrito, e ter suas credenciais de identidade comprometidas pode expor silenciosamente todo o seu portfólio antes mesmo de você perceber qualquer atividade não autorizada.
O incidente mais recente envolvendo e-mails governamentais falsificados que atingiram a Revolut é um lembrete contundente de que a infraestrutura operacional centralizada continua sendo o alvo mais vulnerável nas finanças digitais. Vimos este mesmo roteiro se desenrolar durante a violação de dados dos clientes da Ledger e em compromissos anteriores da Mailchimp, onde os atacantes ignoraram completamente a segurança criptográfica para explorar erros humanos e canais de comunicação de saída (off-ramp).
Quando os atacantes colocam as mãos em registros de conta verificados, apenas estacionar seu $USDT em armazenamento a frio resolve só parte da equação. Se engenheiros sociais conseguem falsificar notificações de conformidade, até mesmo mover liquidez em $OP ou descentralizar backups em $FIL não vai te proteger de SIM-swaps direcionados e redefinições de credenciais. No fim das contas, a sua segurança operacional é tão forte quanto o canal de comunicação mais fácil de falsificar.
Você acha que off-ramps de fintech centralizados alguma vez vão resolver completamente os riscos de engenharia social, ou a custódia própria totalmente descentralizada é o único escudo real e de longo prazo?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
336

·
--
A maioria das violações envolvendo cripto não acontece porque alguém invadiu um contrato inteligente on-chain, mas porque um e-mail falsificado enganou um operador interno a entregar credenciais.
Acordar com contas comprometidas porque uma ponte de fintech foi violada é o pior pesadelo de qualquer trader. Você pode estacionar sua “dry powder” com segurança em $USDT ou alocar capital em $OP, mas no momento em que pontos de contato do off-ramp falham, registros pessoais e perfis de carteiras vinculadas caem diretamente nas mãos de atores maliciosos.
A confirmação recente sobre a violação de dados da Revolut via domínios de e-mail governamentais falsos mostra como a engenharia social direcionada se tornou sofisticada. Os atacantes não forçaram a infraestrutura criptográfica. Em vez disso, eles transformaram correspondências regulatórias convincentes em armas para contornar defesas operacionais e extrair dados sensíveis de telemetria do usuário.
Quando os atacantes obtêm arquivos internos de verificação, o phishing secundário escala de forma dramática por todo o ecossistema. Qualquer pessoa que use trilhos bancários integrados deve esperar vetores de ataque altamente personalizados, muitas vezes disfarçados como checagens obrigatórias de conformidade para desviar patrimônio como $DOGE ou disparar aprovações maliciosas.
Com que frequência você audita suas autorizações web3 conectadas e separa os e-mails do seu off-ramp das suas contas primárias de negociação?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
A maioria das violações envolvendo cripto não acontece porque alguém invadiu um contrato inteligente on-chain, mas porque um e-mail falsificado enganou um operador interno a entregar credenciais.
Acordar com contas comprometidas porque uma ponte de fintech foi violada é o pior pesadelo de qualquer trader. Você pode estacionar sua “dry powder” com segurança em $USDT ou alocar capital em $OP , mas no momento em que pontos de contato do off-ramp falham, registros pessoais e perfis de carteiras vinculadas caem diretamente nas mãos de atores maliciosos.
A confirmação recente sobre a violação de dados da Revolut via domínios de e-mail governamentais falsos mostra como a engenharia social direcionada se tornou sofisticada. Os atacantes não forçaram a infraestrutura criptográfica. Em vez disso, eles transformaram correspondências regulatórias convincentes em armas para contornar defesas operacionais e extrair dados sensíveis de telemetria do usuário.
Quando os atacantes obtêm arquivos internos de verificação, o phishing secundário escala de forma dramática por todo o ecossistema. Qualquer pessoa que use trilhos bancários integrados deve esperar vetores de ataque altamente personalizados, muitas vezes disfarçados como checagens obrigatórias de conformidade para desviar patrimônio como $DOGE ou disparar aprovações maliciosas.
Com que frequência você audita suas autorizações web3 conectadas e separa os e-mails do seu off-ramp das suas contas primárias de negociação?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
171
Imagine isto: você confia em um grande provedor de fintech regulado para manter seus ativos, apenas para descobrir que atacantes usaram endereços de e-mail governamentais falsificados para violar suas defesas.
A maioria dos investidores estaciona fundos em plataformas centralizadas pensando que a conformidade garante segurança, mas a engenharia social continua expondo dados pessoais a drenaridores direcionados. Dói perceber que, mesmo seguindo todas as regras de segurança convencionais, sua carteira ainda fica vulnerável.
A confirmação recente da Revolut de que atacantes exploraram domínios governamentais falsos remete aos vazamentos clássicos de banco de dados que vimos anos atrás com provedores de carteiras de hardware. Quando dados de identidade vazam, os atacantes não atacam a blockchain; eles atacam você diretamente, comparando registros de usuários com holdings on-chain para criar campanhas de phishing convincentes para seus saldos em $USDT.
Embora redes como $OP dependam de provas criptográficas verificáveis, os custodiosos centralizados continuam presos a processos de verificação humana que falham sob pressão direcionada. Quando os silos de dados se rompem, a linha entre a segurança das finanças tradicionais e o risco da autocustódia se embaralha mais rápido do que a maioria das pessoas imagina.
Você acha que bancos de cripto compatíveis com o mercado centralizado podem alguma vez igualar as garantias de segurança da autocustódia pura?
#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
199

🚨 A SEGURANÇA NUNCA DEVE SER UMA IDEIA POSTERIOR
A Revolut confirmou uma violação de dados ligada a solicitações fraudulentas por e-mail no estilo governamental.
Para usuários de cripto, este é mais um lembrete:
O seu maior risco nem sempre é a blockchain.
Às vezes, é a pessoa tentando te enganar para conseguir acesso.
Nunca compartilhe sua seed phrase.
Nunca aprove uma transação que você não entende.
Verifique sempre o remetente e o site oficial.
📌 Em cripto, a segurança faz parte da negociação.
Um clique desatento pode custar mais do que uma negociação ruim.
$XLM $USDC $USDT
#RevolutConfirmsFakeGovEmailDataBreach
125
#revolutconfirmsfakegovemaildatabreach
🚨 ESTA É UMA AULA SÉRIA DE WEB3
A Revolut confirmou que dados sensíveis de clientes foram expostos depois que a empresa foi enganada por solicitações fraudulentas que pareciam vir de um domínio de e-mail governamental legítimo.
A parte assustadora?
O ataque não exigiu necessariamente quebrar uma tecnologia blockchain sofisticada.
Ele explorou a CONFIANÇA.
Este é um lembrete para todos no mundo de cripto e fintech:
Nunca presuma que um e-mail é genuíno só porque parece oficial.
Verifique.
Confira duas vezes.
Use canais de comunicação independentes.
Segurança não é apenas sobre carteiras.
É sobre pessoas também.
$XLM $USDC $USDT
2
1
331
·
--
Em Baixa
#RevolutConfirmsFakeGovEmailDataBreach
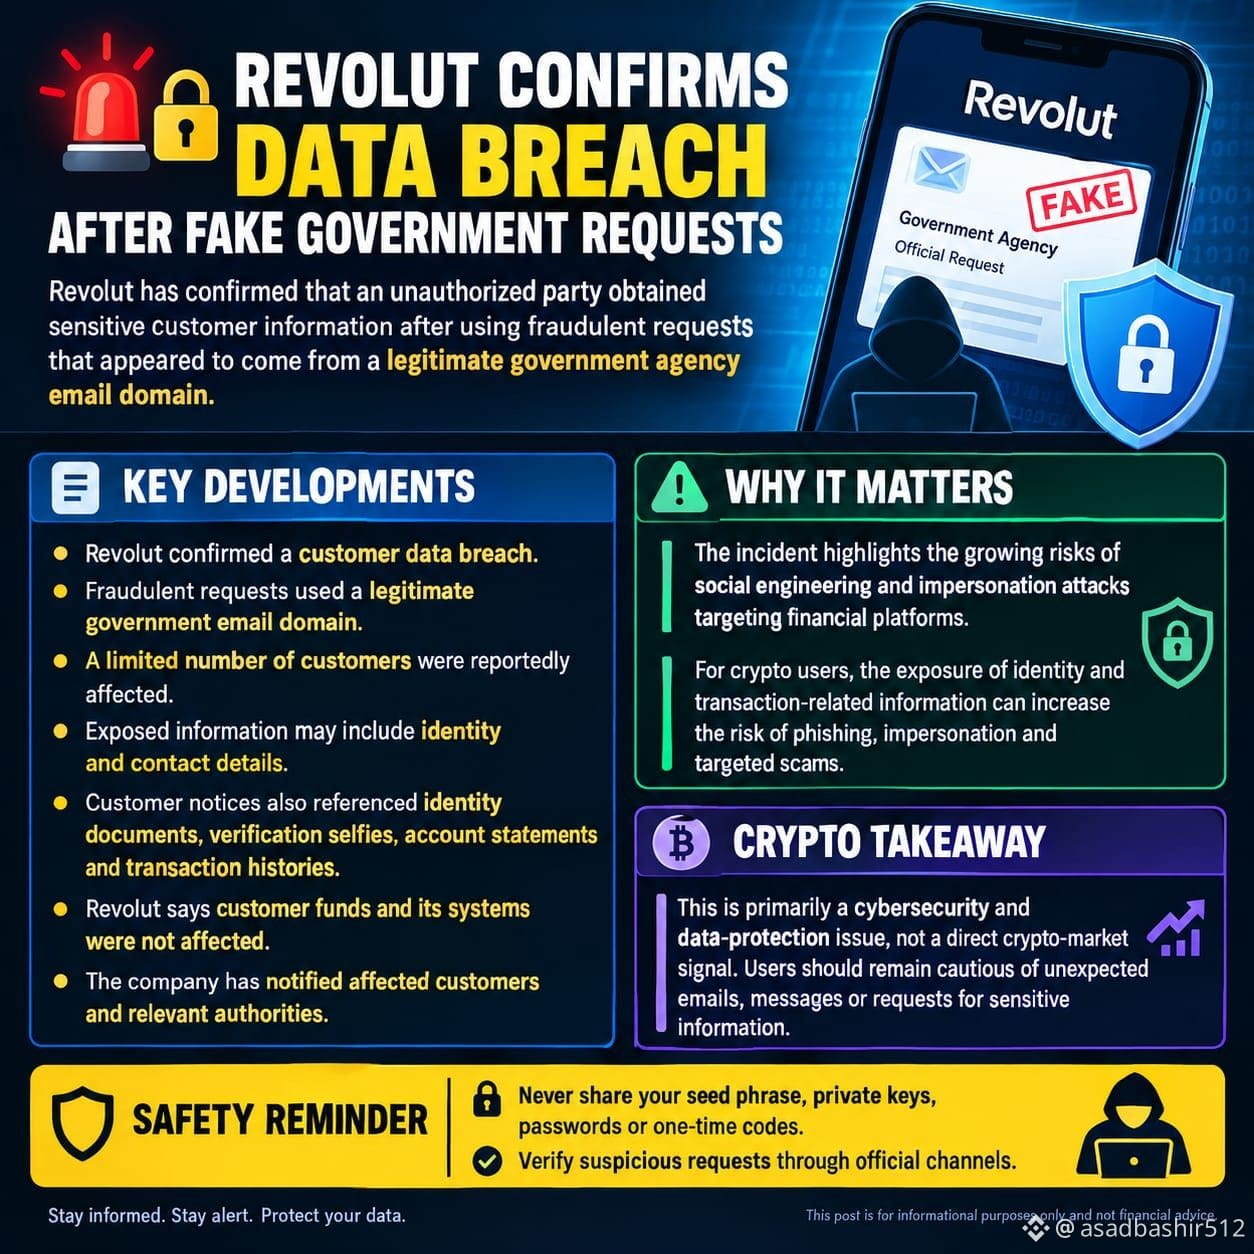
🚨🔐 REVOLUT CONFIRMA BRECHA DE DADOS APÓS FALSOS PEDIDOS DO GOVERNO
A Revolut confirmou que uma parte não autorizada obteve informações sensíveis de clientes após usar solicitações fraudulentas que pareciam vir de um domínio de e-mail de agência governamental legítima.
📊 PRINCIPAIS ACONTECIMENTOS:
• A Revolut confirmou uma violação de dados de clientes
• Solicitações fraudulentas usaram um domínio de e-mail governamental legítimo
• Um número limitado de clientes teria sido afetado
• As informações expostas podem incluir dados de identidade e contatos
• As comunicações com clientes também mencionaram documentos de identidade, selfies de verificação, extratos de conta e históricos de transações
• A Revolut afirma que os fundos dos clientes e seus sistemas não foram afetados
• A empresa notificou os clientes afetados e as autoridades relevantes
⚠️ POR QUE ISSO IMPORTA:
O incidente destaca os riscos crescentes de golpes de engenharia social e ataques de personificação direcionados a plataformas financeiras.
Para usuários de cripto, a exposição de informações de identidade e relacionadas a transações pode aumentar o risco de phishing, personificação e golpes direcionados.
📌 CONCLUSÃO SOBRE CRIPTO:
Isso é principalmente um problema de cibersegurança e proteção de dados, não um sinal direto do mercado de cripto. Os usuários devem continuar cautelosos com e-mails, mensagens ou solicitações inesperadas de informações sensíveis.
🔒 LEMBRETE DE SEGURANÇA:
Nunca compartilhe sua seed phrase, chaves privadas, senhas ou códigos de uso único. Verifique solicitações suspeitas pelos canais oficiais.
$ETHFI
{future}(ETHFIUSDT)
$MARSCOIN
{future}(MARSCOINUSDT)
$KAVA
{future}(KAVAUSDT)
#RevolutConfirmsFakeGovEmailDataBreach
🚨🔐 REVOLUT CONFIRMA BRECHA DE DADOS APÓS FALSOS PEDIDOS DO GOVERNO
A Revolut confirmou que uma parte não autorizada obteve informações sensíveis de clientes após usar solicitações fraudulentas que pareciam vir de um domínio de e-mail de agência governamental legítima.
📊 PRINCIPAIS ACONTECIMENTOS:
• A Revolut confirmou uma violação de dados de clientes
• Solicitações fraudulentas usaram um domínio de e-mail governamental legítimo
• Um número limitado de clientes teria sido afetado
• As informações expostas podem incluir dados de identidade e contatos
• As comunicações com clientes também mencionaram documentos de identidade, selfies de verificação, extratos de conta e históricos de transações
• A Revolut afirma que os fundos dos clientes e seus sistemas não foram afetados
• A empresa notificou os clientes afetados e as autoridades relevantes
⚠️ POR QUE ISSO IMPORTA:
O incidente destaca os riscos crescentes de golpes de engenharia social e ataques de personificação direcionados a plataformas financeiras.
Para usuários de cripto, a exposição de informações de identidade e relacionadas a transações pode aumentar o risco de phishing, personificação e golpes direcionados.
📌 CONCLUSÃO SOBRE CRIPTO:
Isso é principalmente um problema de cibersegurança e proteção de dados, não um sinal direto do mercado de cripto. Os usuários devem continuar cautelosos com e-mails, mensagens ou solicitações inesperadas de informações sensíveis.
🔒 LEMBRETE DE SEGURANÇA:
Nunca compartilhe sua seed phrase, chaves privadas, senhas ou códigos de uso único. Verifique solicitações suspeitas pelos canais oficiais.
$ETHFI
$MARSCOIN
$KAVA
71
·
--
#revolutconfirmsfakegovemaildatabreach A Revolut divulgou uma violação de dados em que um fraudador usou um e-mail falsificado (com aparência de órgão governamental) para obter os documentos pessoais e de identificação dos clientes, afetando um número limitado, porém não especificado de usuários.
A Revolut identificou um golpe externo sofisticado de personificação, no qual uma terceira parte não autorizada enviou e-mails fraudulentos de solicitação de informações a partir de um domínio governamental legítimo. A violação expôs dados de identidade (data de nascimento, endereços, números de telefone), cópias de passaportes e carteiras de motorista, e potencialmente selfies de verificação, extratos de conta e históricos de transações. A Revolut bloqueou o endereço responsável, notificou os clientes afetados e informou o órgão governamental implicado, as autoridades policiais e os reguladores. A empresa enfatizou que seus sistemas centrais e os fundos dos clientes permanecem inalterados. Com mais de 80 milhões de usuários globais e marcos regulatórios recentes — incluindo uma licença bancária dos EUA condicional —, este incidente levanta preocupações sobre as práticas de segurança de dados à medida que a Revolut se expande para novos mercados.$REZ $XRP $SUI
A Revolut identificou um golpe externo sofisticado de personificação, no qual uma terceira parte não autorizada enviou e-mails fraudulentos de solicitação de informações a partir de um domínio governamental legítimo. A violação expôs dados de identidade (data de nascimento, endereços, números de telefone), cópias de passaportes e carteiras de motorista, e potencialmente selfies de verificação, extratos de conta e históricos de transações. A Revolut bloqueou o endereço responsável, notificou os clientes afetados e informou o órgão governamental implicado, as autoridades policiais e os reguladores. A empresa enfatizou que seus sistemas centrais e os fundos dos clientes permanecem inalterados. Com mais de 80 milhões de usuários globais e marcos regulatórios recentes — incluindo uma licença bancária dos EUA condicional —, este incidente levanta preocupações sobre as práticas de segurança de dados à medida que a Revolut se expande para novos mercados.$REZ $XRP $SUI
1
2.7k
·
--
#revolutconfirmsfakegovemaildatabreach A Revolut confirma que entregou dados de clientes a golpistas se passando por uma agência governamental
Não são apenas pessoas comuns que caem em golpes – grandes empresas também podem ser enganadas. A fintech britânica Revolut confirmou que divulgou informações sensíveis de clientes após receber solicitações fraudulentas de dados vindas de uma conta de e-mail que aparentava ser de uma agência governamental legítima.
"Ao detectar o ocorrido, bloqueamos imediatamente o endereço e informamos a agência governamental relevante, bem como as agências de aplicação da lei, as autoridades de proteção de dados e os reguladores financeiros", disse um porta-voz à Reuters no sábado.
De acordo com relatos, os dados comprometidos incluíam as datas de nascimento dos clientes, endereços postais e de e-mail, ocupação e números de telefone, além de cópias de seus documentos de identidade, incluindo passaportes e carteiras de habilitação.
$STEEM $ARK $VTHO
1k
·
--
#revolutconfirmsfakegovemaildatabreach A Revolut confirma violação de dados sensíveis de clientes após falsas solicitações do governo 12 de setembro (Reuters) - A fintech britânica Revolut confirmou no sábado que informações sensíveis de clientes foram divulgadas a um terceiro não autorizado depois que recebeu solicitações fraudulentas de um domínio de e-mail de uma agência governamental legítima.
Comece sua manhã com as últimas notícias jurídicas enviadas diretamente para sua caixa de entrada pelo boletim The Daily Docket.
A Revolut disse, em um comunicado, que a violação afetou um número "muito limitado" de clientes, que foram notificados pela empresa. Ela não forneceu mais detalhes.
"Os sistemas da Revolut e os fundos dos clientes não foram afetados", disse um porta-voz da empresa, sem divulgar o número exato de indivíduos afetados pela violação.
"Ao detectar o incidente, bloqueamos imediatamente o endereço e alertamos a agência governamental relevante, bem como as agências de aplicação da lei, proteção de dados e reguladores financeiros", disse o porta-voz.
Os dados comprometidos incluíam a data de nascimento dos clientes, endereços postais e de e-mail, e números de telefone, além de cópias de seus documentos de identidade, incluindo passaportes e carteiras de motorista, de acordo com uma reportagem da TechCrunch.
A Revolut está se preparando para um possível LANÇAMENTO PÚBLICO e mirando uma avaliação de até US$ 200 bilhões.
É uma das MAIS BEM-SUCEDIDAS empresas europeias de fintech, sem agências bancárias físicas.$LSK $CVC $BTW
357

💥 O ELO MAIS FRACO PODE SER CONFIANÇA HUMANA
A confirmação do incidente pela Revolut recoloca o “social engineering” em foco.
Uma falsa autoridade pode fazer e-mails fraudulentos parecerem legítimos.
Nunca confie em uma mensagem apenas porque parece oficial.
🛡️ Traders de cripto devem verificar links e notificações pelos aplicativos oficiais.
#revolutconfirmsfakegovemaildatabreach
1
34
·
--
Em Baixa
#revolutconfirmsfakegovemaildatabreach 🚨 Revolut Confirma Vazamento de Dados via Ataque de Phishing com Email Falso do Governo
Um grande player de fintech confirmou um incidente de segurança, lembrando toda a comunidade de ativos digitais que a cibersegurança é tão crítica quanto a análise de mercado. 🔐
📰 As Notícias em Foco
A Revolut reconheceu oficialmente um vazamento de dados resultante de uma campanha sofisticada de phishing. Os atacantes se passaram por autoridades governamentais por e-mail para enganar funcionários e fazê-los conceder acesso. Embora a empresa afirme que nenhum fundo foi roubado e que os sistemas bancários centrais permanecem seguros, dados internos sensíveis foram comprometidos. Isso evidencia a crescente ameaça de ataques de engenharia social voltados a instituições financeiras centralizadas.
📊 Impacto no Mercado & Análise do Ecossistema
A confiança em violações de segurança de CeFi em grandes fintechs pode abalar temporariamente a confiança de varejistas em plataformas centralizadas, potencialmente levando os usuários a soluções de autocustódia.
* Narrativa de Tokens de Segurança Incidentes como este muitas vezes reacendem discussões sobre identidades descentralizadas (DID) e tecnologias de prova de conhecimento zero que reduzem a dependência de iscas centralizadas de dados.
* Acompanhamento Regulatória Espera-se maior rigor na conformidade e em auditorias de segurança tanto no setor financeiro tradicional quanto nas exchanges de cripto à medida que os reguladores respondem a ameaças cibernéticas em evolução.
* Consciência de Risco Serve como um lembrete contundente para todos os participantes do mercado verificarem as comunicações e habilitarem as configurações de segurança máximas (chaves de hardware, 2FA) em cada plataforma.
💬 Discussão da Comunidade
Com ataques de engenharia social ficando mais sofisticados, quais medidas de segurança você considera inegociáveis ao usar plataformas centralizadas de cripto ou fintech? Compartilhe suas melhores práticas abaixo! 👇
#CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare
Aviso: Isto é apenas para fins educacionais. Não é aconselhamento financeiro (NFA). Faça sempre sua própria pesquisa (DYOR).
$MUUB $MVLLB $SNXXB
{spot}(SNXXBUSDT)
{spot}(MUUBUSDT)
{spot}(MVLLBUSDT)
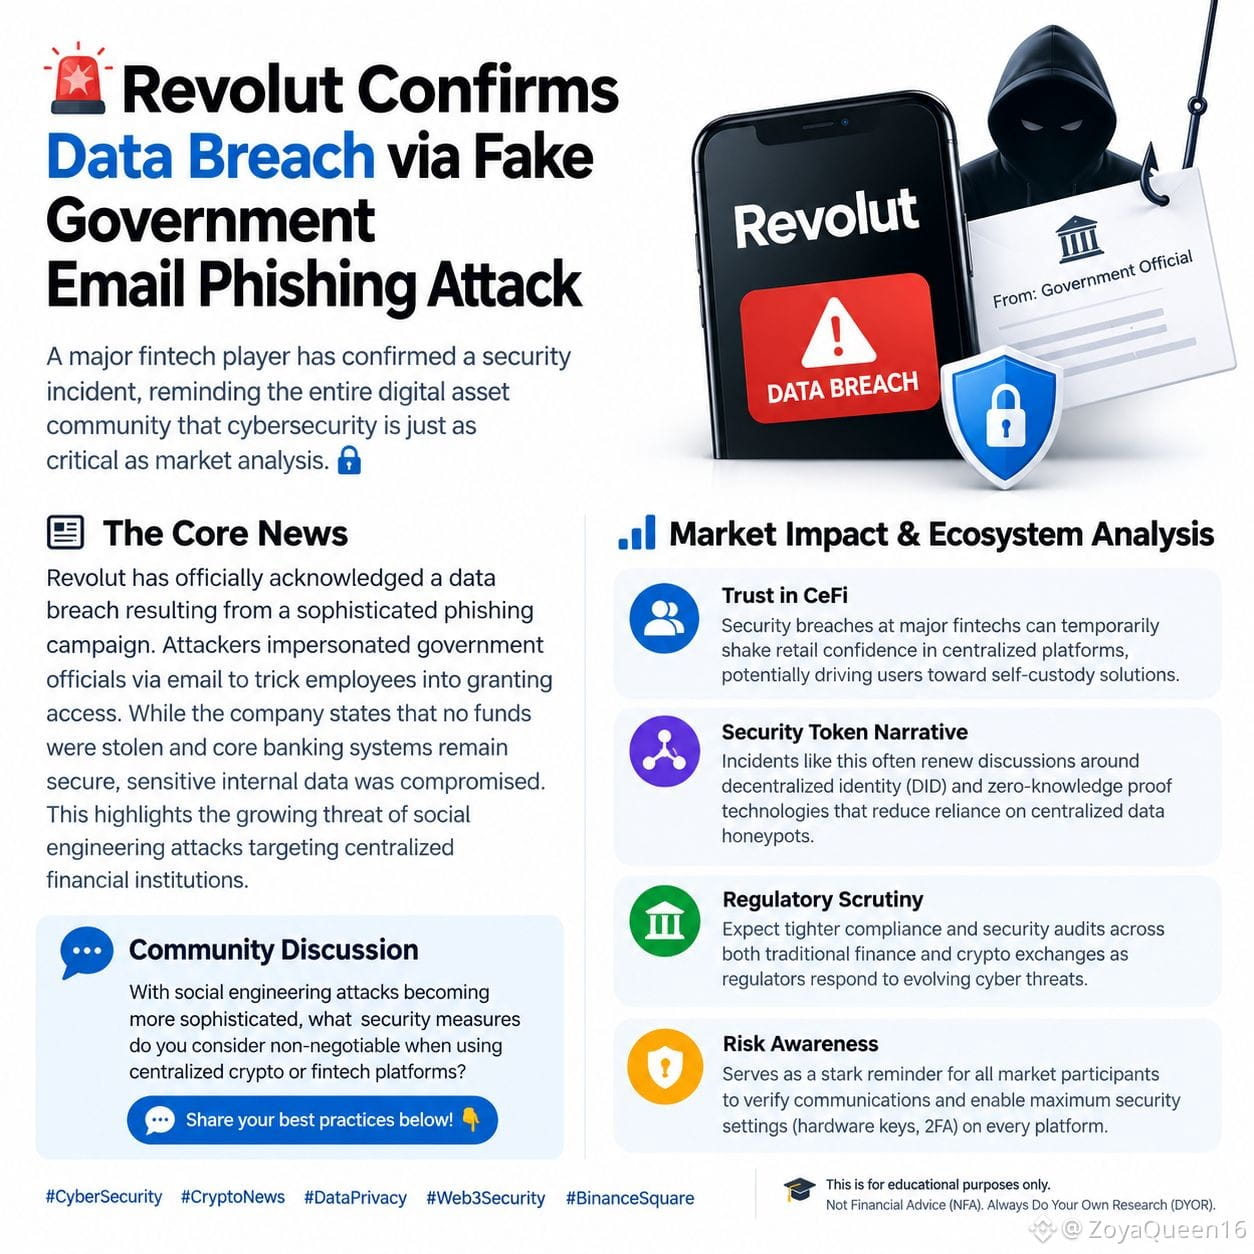
#revolutconfirmsfakegovemaildatabreach 🚨 Revolut Confirma Vazamento de Dados via Ataque de Phishing com Email Falso do Governo
Um grande player de fintech confirmou um incidente de segurança, lembrando toda a comunidade de ativos digitais que a cibersegurança é tão crítica quanto a análise de mercado. 🔐
📰 As Notícias em Foco
A Revolut reconheceu oficialmente um vazamento de dados resultante de uma campanha sofisticada de phishing. Os atacantes se passaram por autoridades governamentais por e-mail para enganar funcionários e fazê-los conceder acesso. Embora a empresa afirme que nenhum fundo foi roubado e que os sistemas bancários centrais permanecem seguros, dados internos sensíveis foram comprometidos. Isso evidencia a crescente ameaça de ataques de engenharia social voltados a instituições financeiras centralizadas.
📊 Impacto no Mercado & Análise do Ecossistema
A confiança em violações de segurança de CeFi em grandes fintechs pode abalar temporariamente a confiança de varejistas em plataformas centralizadas, potencialmente levando os usuários a soluções de autocustódia.
* Narrativa de Tokens de Segurança Incidentes como este muitas vezes reacendem discussões sobre identidades descentralizadas (DID) e tecnologias de prova de conhecimento zero que reduzem a dependência de iscas centralizadas de dados.
* Acompanhamento Regulatória Espera-se maior rigor na conformidade e em auditorias de segurança tanto no setor financeiro tradicional quanto nas exchanges de cripto à medida que os reguladores respondem a ameaças cibernéticas em evolução.
* Consciência de Risco Serve como um lembrete contundente para todos os participantes do mercado verificarem as comunicações e habilitarem as configurações de segurança máximas (chaves de hardware, 2FA) em cada plataforma.
💬 Discussão da Comunidade
Com ataques de engenharia social ficando mais sofisticados, quais medidas de segurança você considera inegociáveis ao usar plataformas centralizadas de cripto ou fintech? Compartilhe suas melhores práticas abaixo! 👇
#CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare
Aviso: Isto é apenas para fins educacionais. Não é aconselhamento financeiro (NFA). Faça sempre sua própria pesquisa (DYOR).
$MUUB $MVLLB $SNXXB
28
·
--
#RevolutConfirmsFakeGovEmailDataBreach
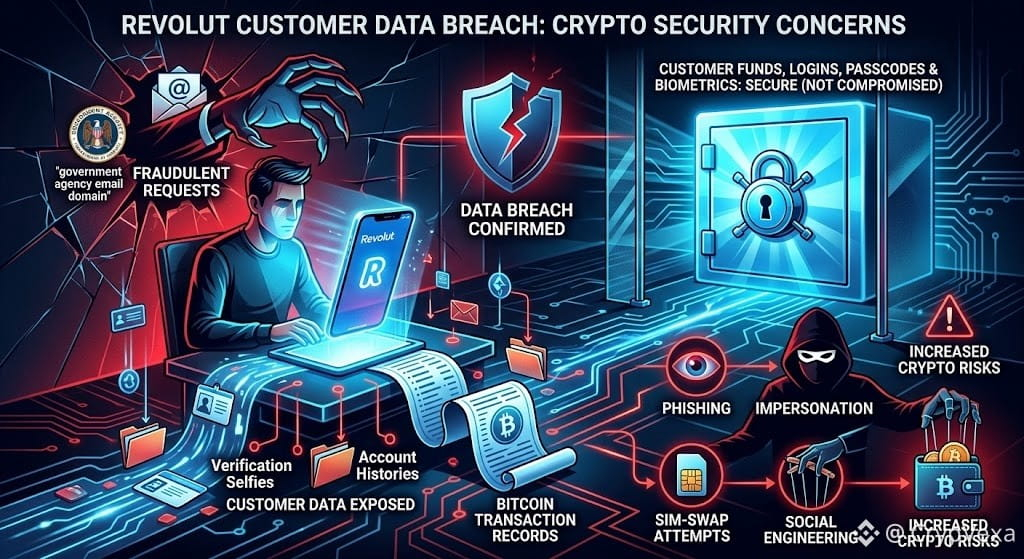
🚨 Vazamento de Dados de Clientes da Revolut Levanta Preocupações com Segurança Cripto
⚠️ A Revolut confirmou um vazamento de dados de clientes causado por solicitações fraudulentas que pareciam vir de um domínio de e-mail de uma agência governamental legítima.
📂 Relatos indicam que pode ter havido exposição de registros limitados de clientes, incluindo documentos de identidade, selfies de verificação e históricos de conta ou transações. Para alguns usuários de cripto, isso pode incluir registros de transações de Bitcoin.
🔐 A Revolut afirma que fundos dos clientes, credenciais de login, códigos de acesso (passcodes) e dados de login biométrico não foram comprometidos. O incidente teria envolvido pedidos de informações falsas, em vez de uma invasão direta dos seus sistemas centrais.
🛡️ Para usuários de cripto, dados de identidade e transações expostos podem aumentar os riscos de phishing, personificação, tentativas de SIM-swap e engenharia social.
👀 Se você usa a Revolut, fique atento a chamadas, mensagens ou solicitações de verificação suspeitas. Nunca compartilhe códigos de acesso (passcodes), códigos de verificação, frases-semente (seed phrases) ou chaves privadas.
#Revolut #CryptoSecurity #DataBreach #Bitcoin
1
15
⚠️ O PHISHING AINDA É UM PROBLEMA ENORME
Um e-mail falso com aparência de governo, supostamente, teve papel em um incidente de segurança da Revolut.
Os atacantes frequentemente miram pessoas, e não a tecnologia em si.
Um clique descuidado pode expor informações sensíveis.
🔒 Usuários de $BTC e de criptomoedas devem aplicar a mesma disciplina de segurança a cada conta.
#revolutconfirmsfakegovemaildatabreach
1
178
🚨 UM E-MAIL FALSO ACABOU DE ACIONAR UM PROBLEMA REAL DE SEGURANÇA
A Revolut confirmou uma violação de dados ligada a um e-mail fraudulento com temática governamental.
O incidente destaca como ataques de phishing convincentes podem explorar a confiança.
Usuários de finanças digitais precisam tratar mensagens inesperadas com extrema cautela.
🔐 A conscientização de segurança importa enquanto a adoção de criptomoedas continua a crescer
#revolutconfirmsfakegovemaildatabreach
8
😳 UM E-MAIL FALSO — CONSEQUÊNCIAS SÉRIAS
A Revolut confirmou uma violação envolvendo um e-mail governamental falso.
O incidente mostra que a engenharia social continua sendo uma grande ameaça para plataformas financeiras.
A confiança pode ser explorada mesmo quando a tecnologia por trás da plataforma é forte.
👀 Usuários de cripto devem permanecer atentos ao receber mensagens relacionadas à conta.
#revolutconfirmsfakegovemaildatabreach
33
·
--
Artigo
Incidente de Dados da Revolut Levanta Novas Preocupações de Segurança em Cripto para Usuários de Bitcoin e Ethereum#revolutconfirmsfakegovemaildatabreach
O incidente de dados confirmado da Revolut está lançando um novo foco sobre a importância da segurança dos dados pessoais no setor de cripto.
A segurança em cripto muitas vezes está associada a chaves privadas, frases-semente e proteção de carteiras. Mas informações sensíveis, como dados de KYC e dados de transações, também podem se tornar alvos valiosos para os atacantes.
Para investidores em Bitcoin ($BTC) e Ethereum ($ETH), proteger as informações pessoais é uma parte importante para reduzir a exposição a ataques direcionados, tentativas de phishing e outros riscos de segurança.
Incidente de Dados da Revolut Levanta Novas Preocupações de Segurança em Cripto para Usuários de Bitcoin e Ethereum
#revolutconfirmsfakegovemaildatabreach
O incidente de dados confirmado da Revolut está lançando um novo foco sobre a importância da segurança dos dados pessoais no setor de cripto.
A segurança em cripto muitas vezes está associada a chaves privadas, frases-semente e proteção de carteiras. Mas informações sensíveis, como dados de KYC e dados de transações, também podem se tornar alvos valiosos para os atacantes.
Para investidores em Bitcoin ($BTC) e Ethereum ($ETH), proteger as informações pessoais é uma parte importante para reduzir a exposição a ataques direcionados, tentativas de phishing e outros riscos de segurança.
18
#RevolutConfirmsFakeGovEmailDataBreach
🚨 VIOLAÇÃO DE DADOS DA REVOLUT: UM AVISO SÉRIO
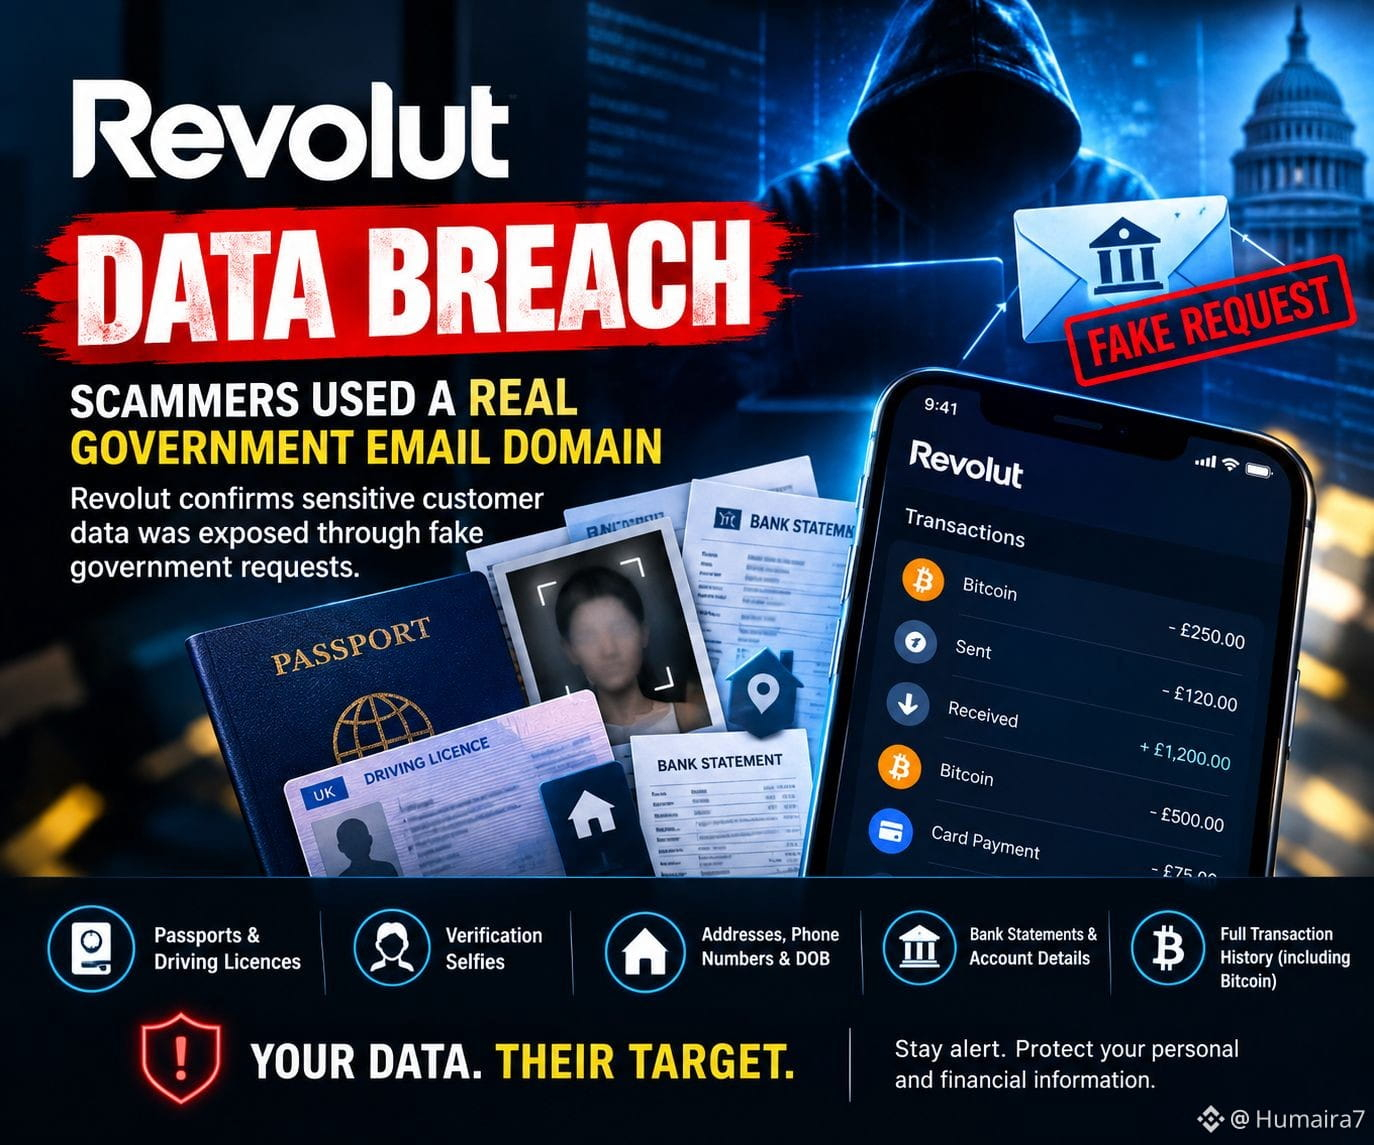
A Revolut confirmou que golpistas usaram um domínio de e-mail legítimo de uma agência governamental para enviar solicitações fraudulentas de dados de clientes — e a empresa os tratou como autênticos.
Dados potencialmente expostos incluíam: • Passaportes e carteiras de habilitação
• Selfies de verificação
• Endereços e números de telefone
• Extratos bancários e dados da conta
• Histórico completo de transações, incluindo atividade com Bitcoin
A Revolut afirma que os fundos dos clientes e seus sistemas não foram comprometidos, e que apenas um número limitado de clientes foi afetado. O número exato e a agência governamental não foram divulgados.
A maior lição? 🔐
Mesmo quando a sua própria conta está segura, seus dados pessoais e financeiros ainda podem se tornar um alvo por meio de engenharia social sofisticada.
Para usuários de cripto, o histórico de transações vazado pode tornar tentativas futuras de phishing e golpes muito mais convincentes.
Proteja seus dados. Proteja sua cripto. Fique atento.
#Revolut #DataBreach #CyberSecurity #CryptoSecurity #Bitcoin #BTC #KYC #Privacy #CryptoNews
51
·
--
PRECISO QUE VOCÊ LEIA ISTO DE VERDADE, NÃO APENAS ROLE A TELA E PASSE ADIANTE.
A Revolut, uma fintech com mais de 80 milhões de usuários, acabou de admitir que a própria equipe deles foi enganada e acabou fornecendo dados de clientes a atacantes que se faziam passar por uma agência governamental.
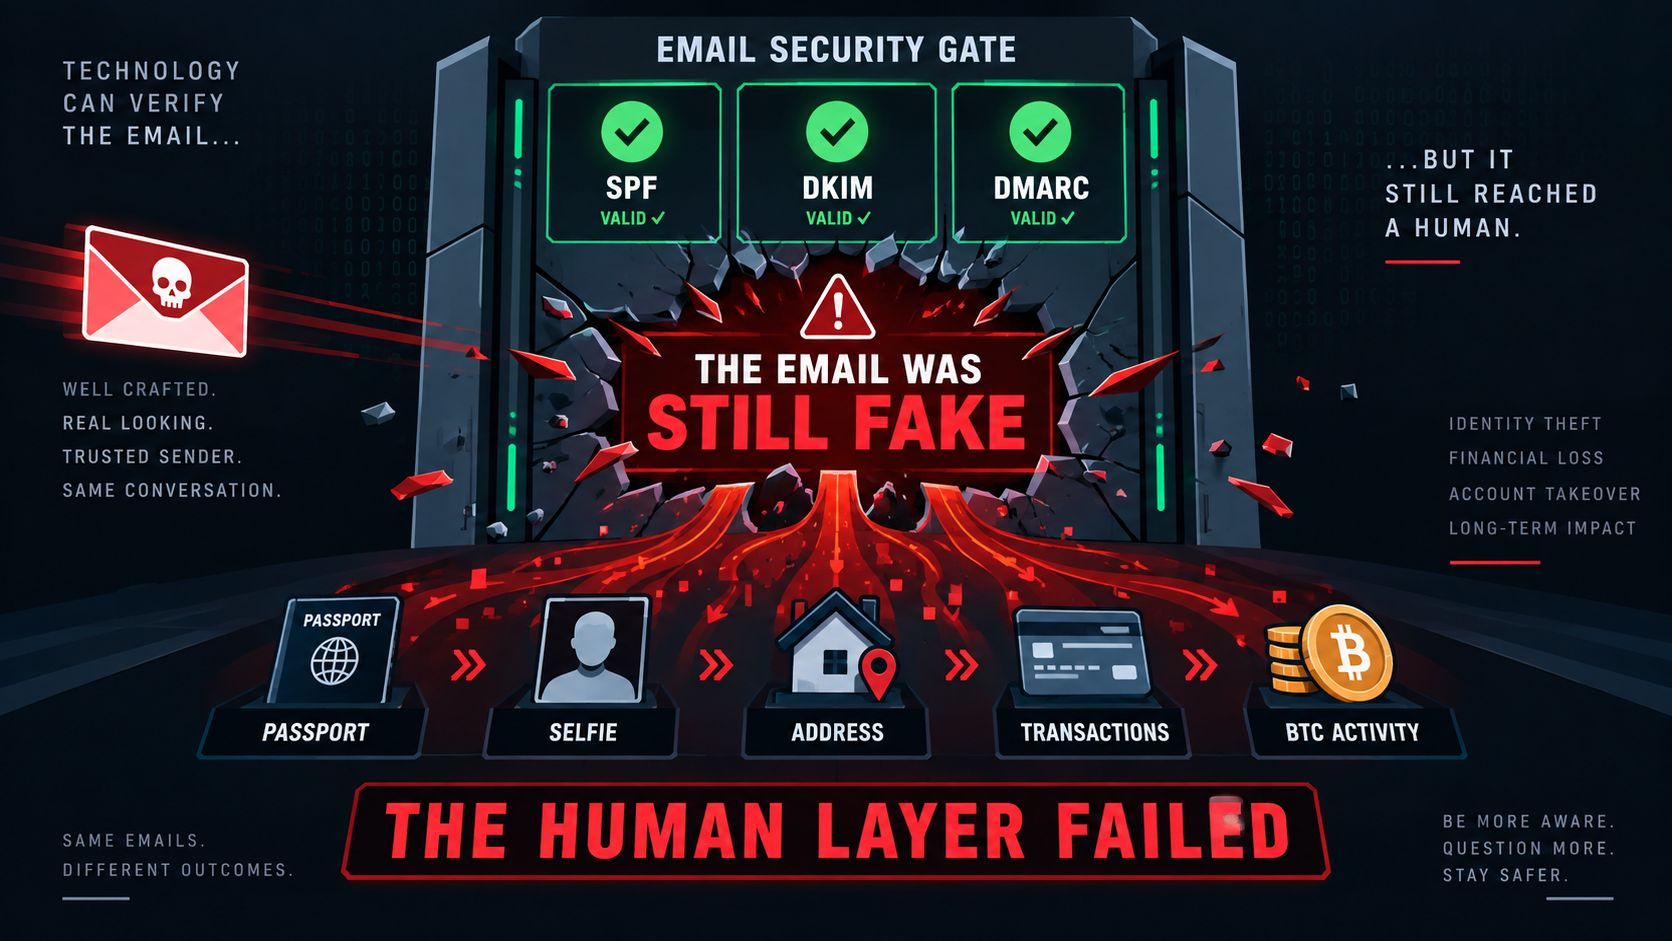
O e-mail foi tão convincente que passou por todas as verificações de autenticação que a segurança de e-mail foi criada para garantir. A equipe de conformidade da Revolut processou o pedido como se fosse totalmente legítimo.
O que de fato saiu da empresa: passaportes, carteiras de motorista, selfies de verificação, endereços residenciais, números de telefone, extratos completos da conta e histórico de transações, incluindo Bitcoin, caso você já tenha movido cripto pela sua conta.
A parte que realmente me assusta: um investigador de criptomoedas bem conhecido diz que isso parece ter sido um alvo especificamente direcionado a contas de pessoas ricas. Não foi uma coleta aleatória. Foi uma operação direcionada.
A mensagem da Revolut é “Seu dinheiro está seguro”, e tecnicamente isso é verdade. Nenhuma senha ou número de cartão foi obtido. Mas, honestamente, em 2026, seus documentos de identidade e seu histórico financeiro nas mãos erradas podem causar tanto dano quanto (ou às vezes até mais do que) um número de cartão roubado.
Se você usa Revolut, especialmente se alguma vez você já teve cripto lá, fique extremamente desconfiado de qualquer e-mail sobre essa violação neste momento. Uma segunda onda de phishing usando exatamente esses dados roubados já começou.
#RevolutConfirmsFakeGovEmailDataBreach
2
129

·
--
#revolutconfirmsfakegovemaildatabreach
🛑 AVISO DE SEGURANÇA: Uma Violação de Dados da Revolut Exibe e-mails de Usuários—Proteja seu Crypto!
📊 Alerta de Segurança & Contexto da Violação
Os Detalhes do Incidente: A fintech e aplicativo bancário Revolut confirmou uma violação de dados direcionada após equipes de conformidade responderem a uma solicitação fraudulenta de registro enviada a partir de um endereço de e-mail usando um domínio de uma agência governamental legítima.
Arquivos de Clientes Expostos: O investigador de blockchain ZachXBT revelou que o vazamento afetou usuários com alto patrimônio líquido. Os arquivos comprometidos incluem nomes completos, endereços residenciais, números de telefone, cópias de passaporte/ID, selfies de verificação, extratos de conta e históricos completos de transações—incluindo transferências de Bitcoin ($BTC) vinculadas.
Status do Sistema & dos Fundos: A Revolut confirmou que sua infraestrutura bancária central, senhas do aplicativo, PINs dos cartões e chaves privadas não foram comprometidos, e que os fundos dos usuários permanecem totalmente seguros. No entanto, os dados de KYC expostos criam riscos graves fora da cadeia (off-chain).
💡 Como se Proteger de Armadilhas de Phishing
Cuidado com Phishing Altamente Direcionado: Atacantes com acesso a registros de transações e endereços residenciais podem gerar e-mails ou mensagens SMS de phishing sofisticados se passando pela Revolut ou por exchanges de cripto.
Nunca Compartilhe OTPs ou Senhas: Agentes de suporte da Revolut ou de uma exchange nunca solicitarão seus códigos de 2FA, credenciais de login ou frases de recuperação por telefone ou por e-mail.
Transfira Participações de Longo Prazo para Fora do App: Armazene cripto de alto valor em carteiras de hardware com autogestão (self-custody) em vez de plataformas centralizadas de fintech para reduzir a exposição a vazamentos de dados de terceiros.
💬 Enquete da Comunidade: A exposição de dados KYC por plataformas centralizadas faz você repensar manter cripto em apps de fintech? Compartilhe suas dicas de segurança abaixo! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
165
·
--
Em Baixa
#revolutconfirmsfakegovemaildatabreach
🚨 Vazamento de Dados da Revolut Revela Informações de Clientes
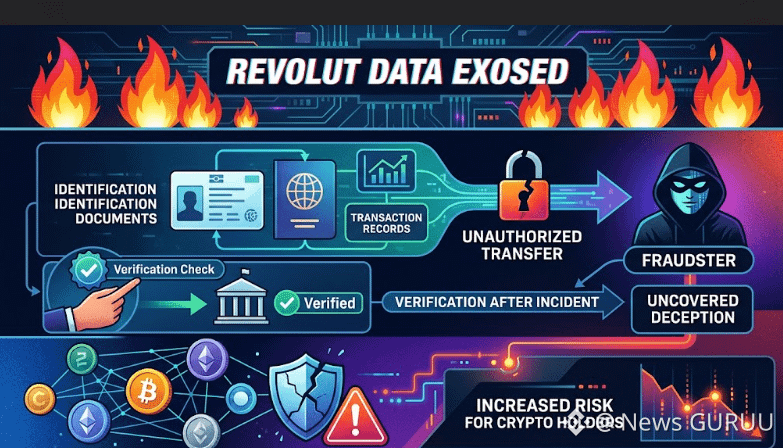
A Revolut confirmou que fraudadores usaram um e-mail de domínio governamental legítimo para enviar solicitações de dados falsas, o que poderia expor passaportes, endereços e históricos de transações em Bitcoin de um número limitado de clientes.
⚠️ A Revolut afirma que os fundos e os sistemas dos clientes não foram afetados, mas o incidente destaca riscos sérios de privacidade e segurança para usuários de cripto.
Trading View: VENDA 🔴
Pergunta: Este vazamento pode aumentar as preocupações de segurança em todo o setor de cripto? "CLIQUE NA TAG AMARELA DE MOEDA ABAIXO PARA IR À PÁGINA DE TRADING DESEJADA E OBTER BENEFÍCIO NA OPERAÇÃO"$BNB $BTC
{spot}(BTCUSDT)
{spot}(BNBUSDT)
#revolut #CryptoSecurity
#revolutconfirmsfakegovemaildatabreach
🚨 Vazamento de Dados da Revolut Revela Informações de Clientes
A Revolut confirmou que fraudadores usaram um e-mail de domínio governamental legítimo para enviar solicitações de dados falsas, o que poderia expor passaportes, endereços e históricos de transações em Bitcoin de um número limitado de clientes.
⚠️ A Revolut afirma que os fundos e os sistemas dos clientes não foram afetados, mas o incidente destaca riscos sérios de privacidade e segurança para usuários de cripto.
Trading View: VENDA 🔴
Pergunta: Este vazamento pode aumentar as preocupações de segurança em todo o setor de cripto? "CLIQUE NA TAG AMARELA DE MOEDA ABAIXO PARA IR À PÁGINA DE TRADING DESEJADA E OBTER BENEFÍCIO NA OPERAÇÃO"$BNB $BTC
#revolut #CryptoSecurity
2
4
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BinanceWillListHyperliquid(HYPE)
68,430 visualizações
1,655 a discutir
2
#FedOctoberRateHikeOddsRiseTo69.7%
12,593 visualizações
566 a discutir
3
#BitcoinFallsBelow$83,000
2,282 visualizações
20 a discutir
4
#BitcoinFallsToAround$84,600ThisWeek
0 visualizações
0 a discutir
5
#US30YearYieldHighestSince2004
15,350 visualizações
481 a discutir
6
#ETHBreaksAbove$2,700
1,129 visualizações
20 a discutir
7
#USWeighsPromotingDollarStablecoinsAbroad
45,623 visualizações
1,367 a discutir
8
#US10YTreasuryYieldHits19YearHigh
45,854 visualizações
1,084 a discutir
9
#SpotBitcoinETFsInflow$2.31BInFourDays
5,674 visualizações
64 a discutir
10
#BitcoinRejectedAt$87,300Twice
0 visualizações
0 a discutir