
yyy
收手吧,阿祖。
Shitposts. Head of E-beggers. Chief Fud Officer.
X 账号:@y_cryptoanalyst
9 Suivis
696 Abonnés
23.6K+ J’aime
Publications
Tous
Citations
PINNED
Voir la traduction
yyy
·
--
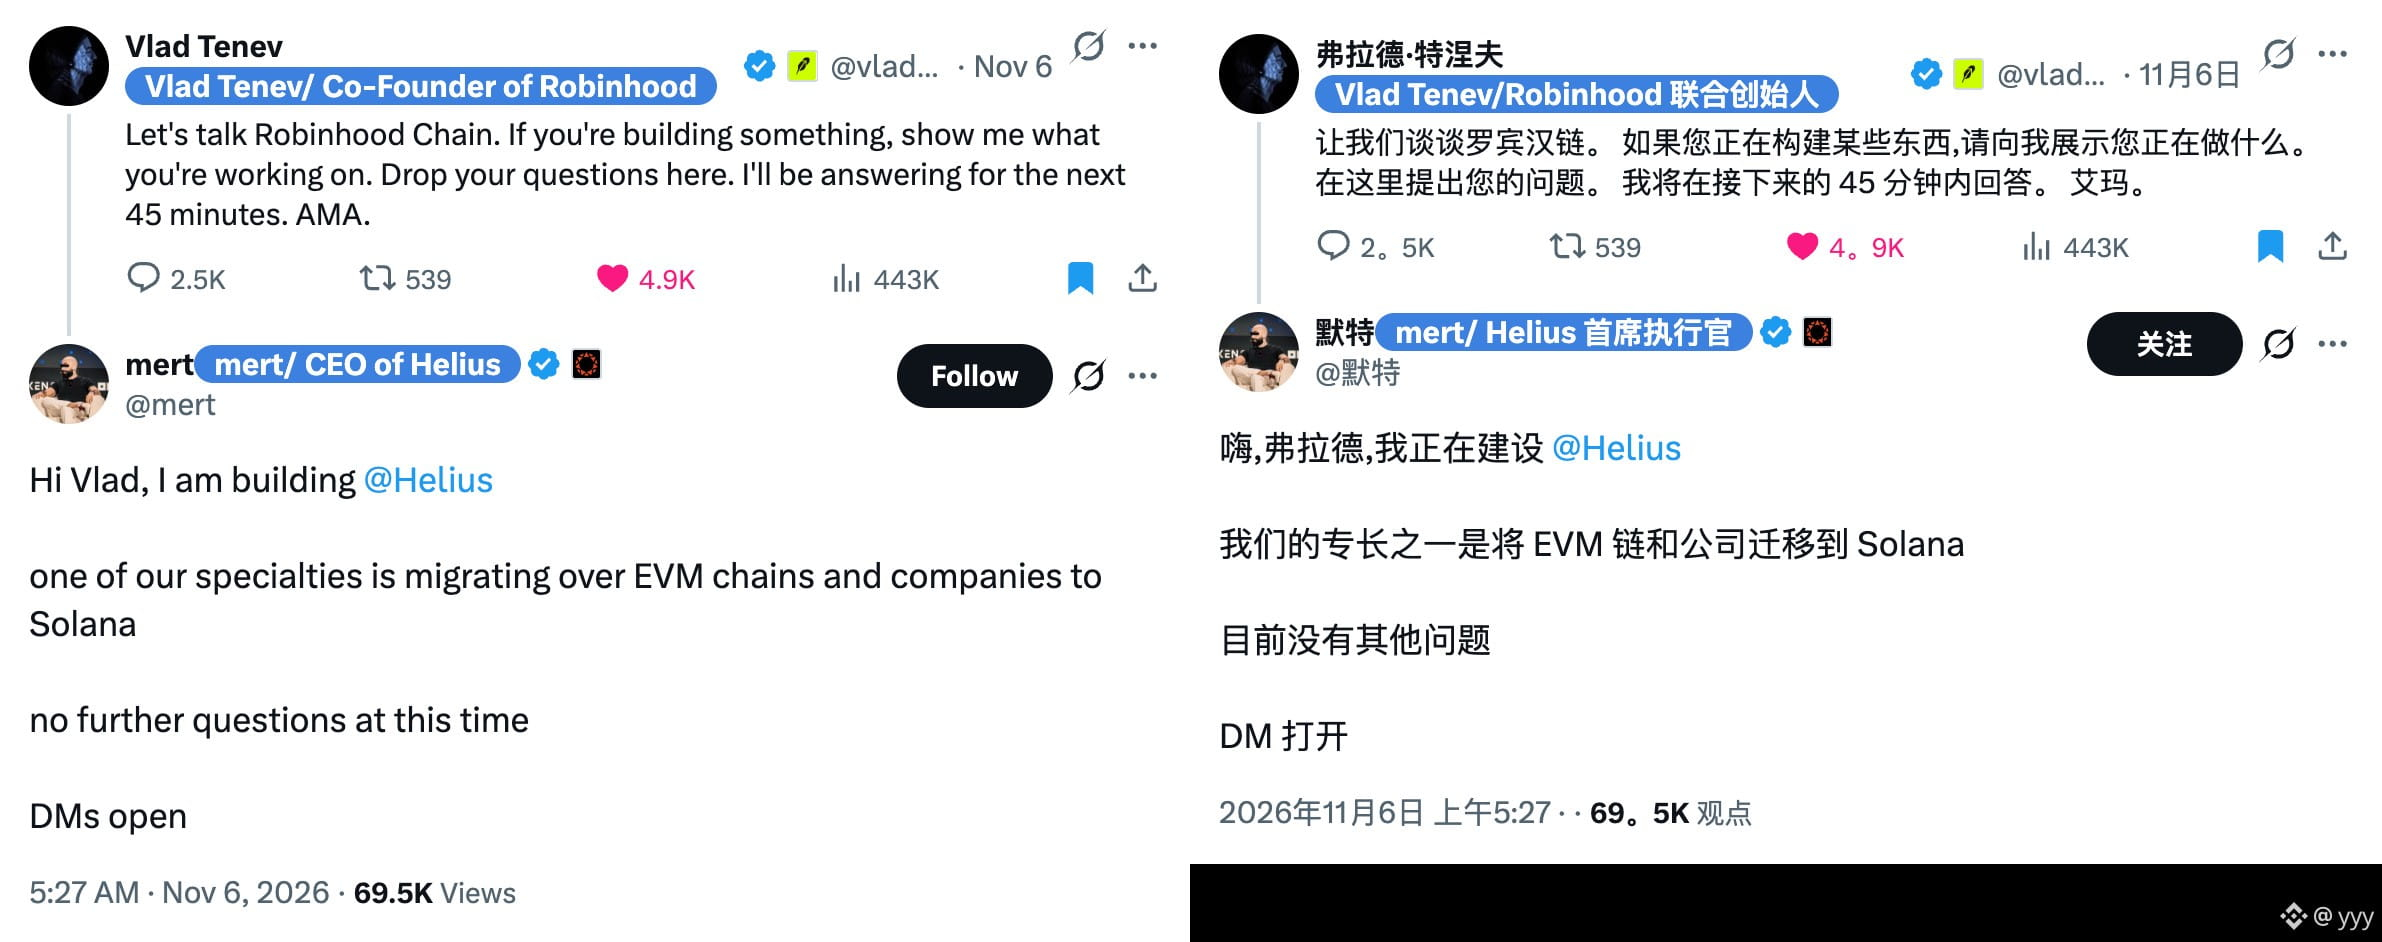
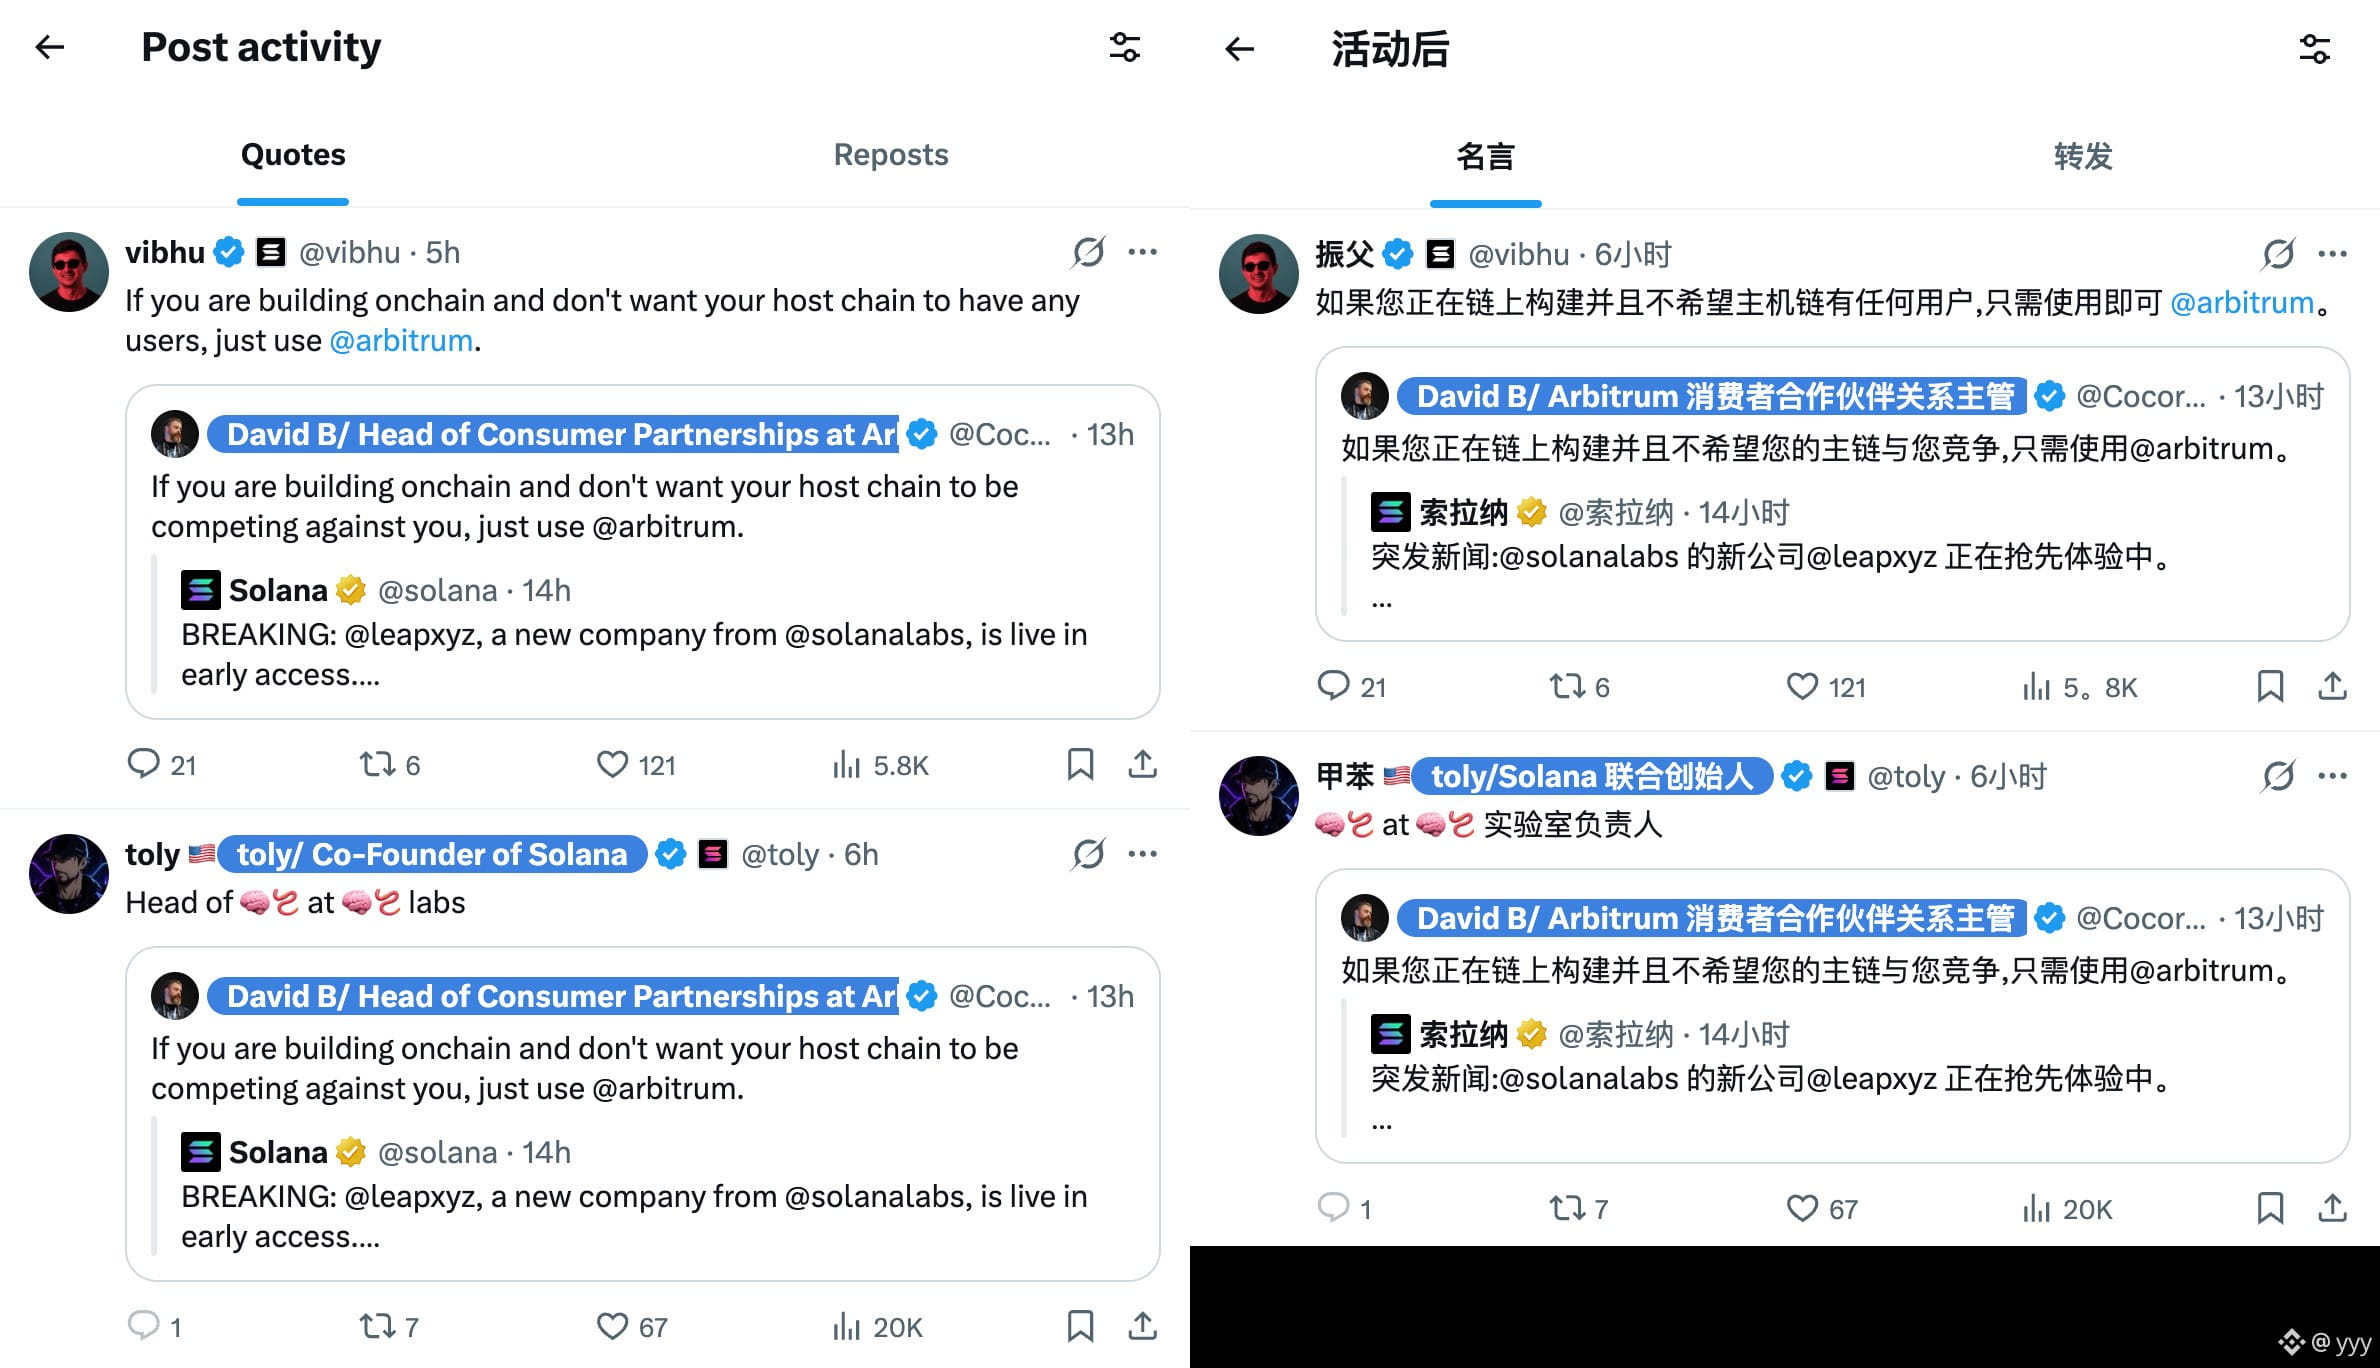
Les équipes d’Arbitrum et de Solana se sont ouvertement affrontées sur X, à cause d’un simple post promotionnel du compte officiel de Solana vantant un nouveau produit développé par la maison.
Solana Labs, dirigé par @toly, s’est directement lancé dans la création d’une application de trading mobile, @leapxyz. Cette initiative a été critiquée, car elle empiéterait sur les parts de marché des protocoles de trading déjà présents dans l’écosystème Solana.
@CocoraEth, membre de l’équipe principale d’Arbitrum, s’est moqué de cette concurrence : si les développeurs on-chain ne veulent pas que leur blockchain d’origine vienne directement leur faire concurrence, ils n’ont qu’à choisir Arbitrum.
@vibhu, responsable produit de la Fondation Solana, ne s’est pas laissé faire et a répliqué avec une pique cinglante : si les développeurs on-chain ne veulent que leur blockchain d’origine n’ait aucun utilisateur, ils n’ont qu’à choisir Arbitrum.
La situation a maintenant dégénéré, et des figures emblématiques de Solana, dont @rajgokal et @toly, ont rejoint cette guerre de piques et de sous-entendus.
#Arbitrum #solana $ARB $SOL
Solana Labs, dirigé par @toly, s’est directement lancé dans la création d’une application de trading mobile, @leapxyz. Cette initiative a été critiquée, car elle empiéterait sur les parts de marché des protocoles de trading déjà présents dans l’écosystème Solana.
@CocoraEth, membre de l’équipe principale d’Arbitrum, s’est moqué de cette concurrence : si les développeurs on-chain ne veulent pas que leur blockchain d’origine vienne directement leur faire concurrence, ils n’ont qu’à choisir Arbitrum.
@vibhu, responsable produit de la Fondation Solana, ne s’est pas laissé faire et a répliqué avec une pique cinglante : si les développeurs on-chain ne veulent que leur blockchain d’origine n’ait aucun utilisateur, ils n’ont qu’à choisir Arbitrum.
La situation a maintenant dégénéré, et des figures emblématiques de Solana, dont @rajgokal et @toly, ont rejoint cette guerre de piques et de sous-entendus.
#Arbitrum #solana $ARB $SOL
yyy
·
--
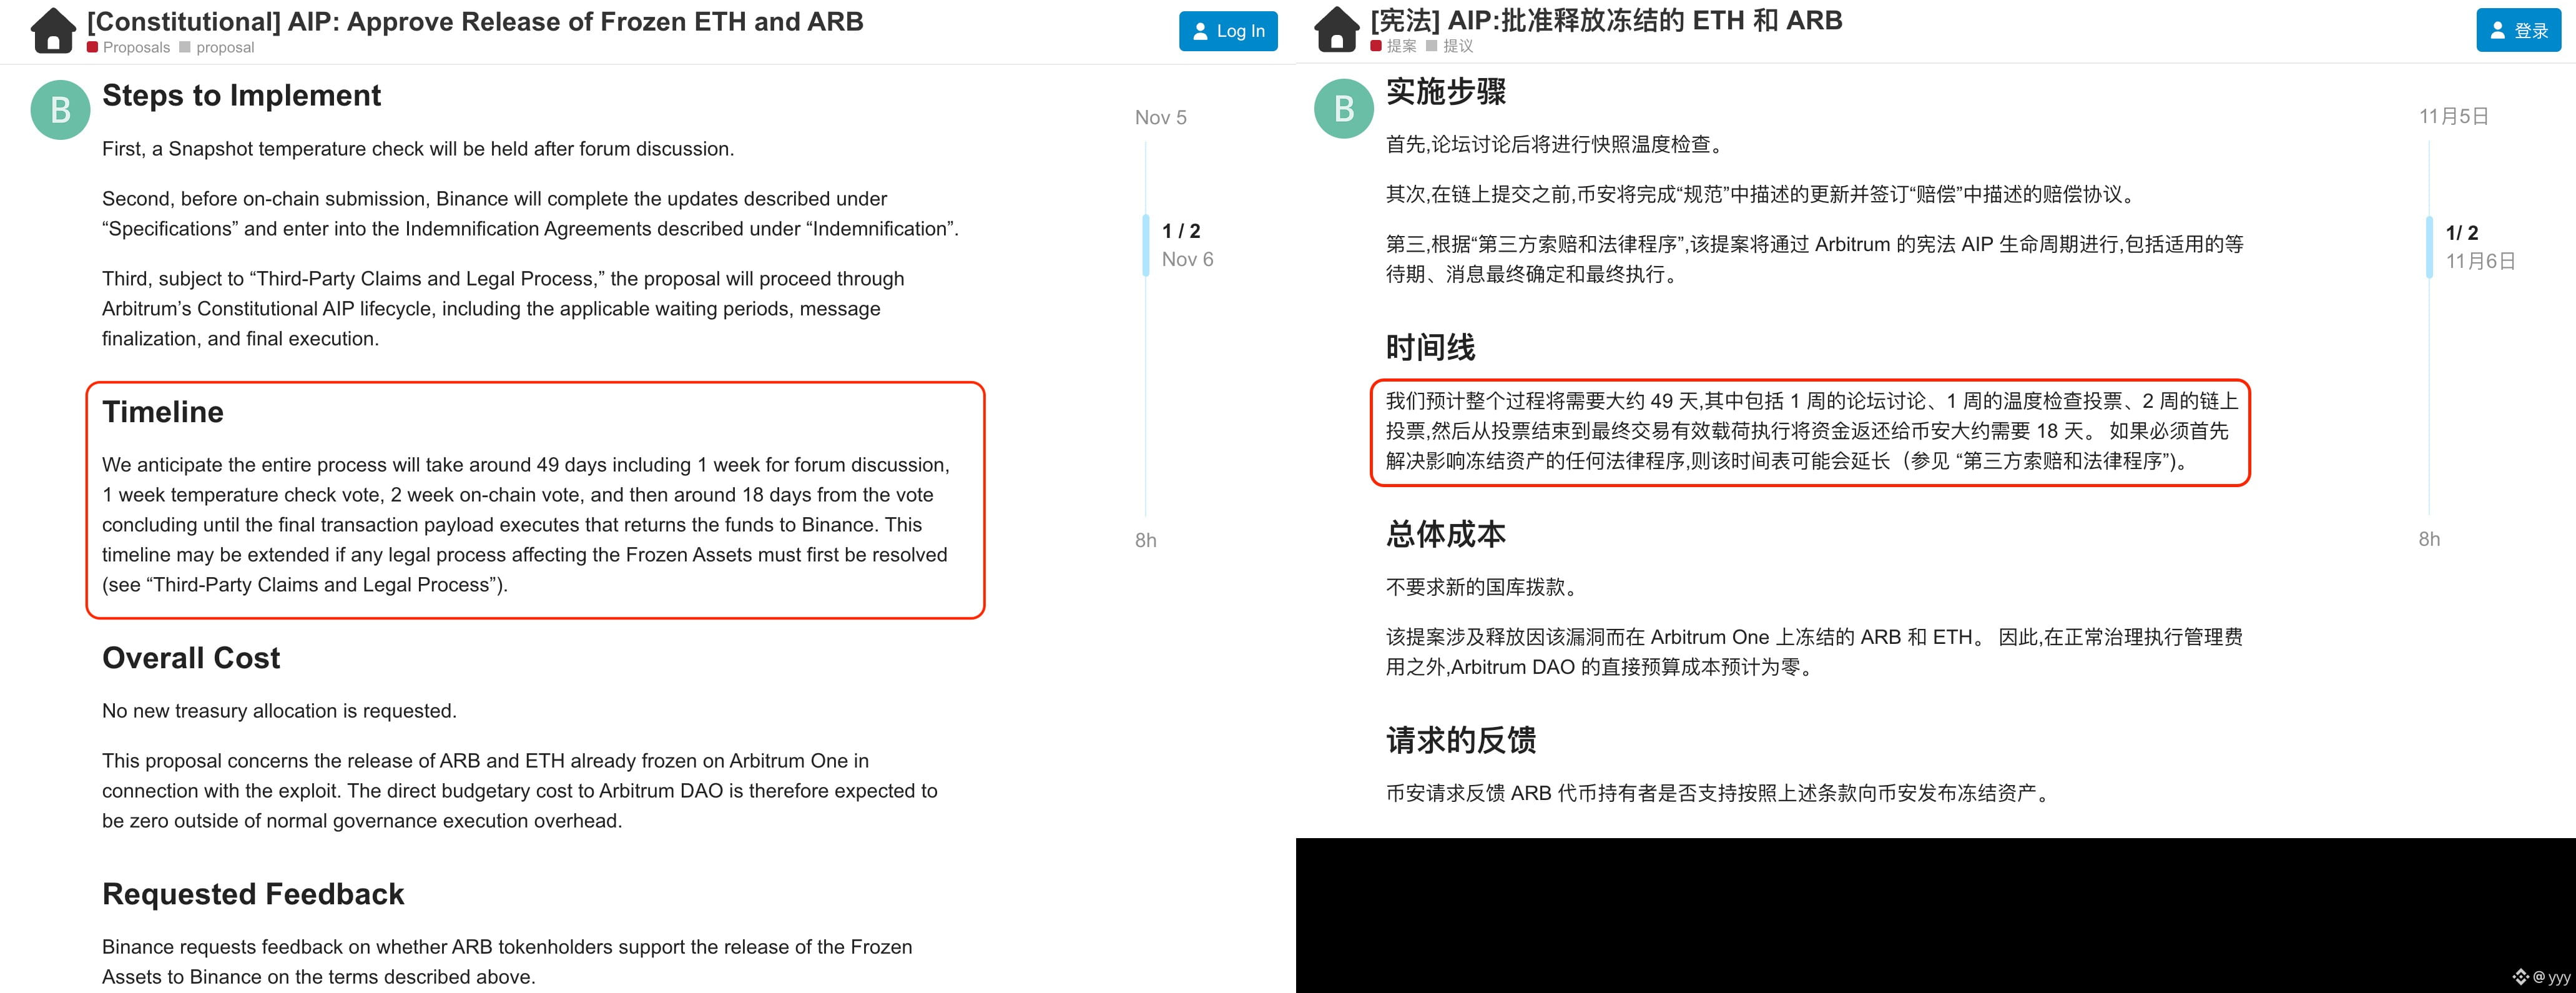
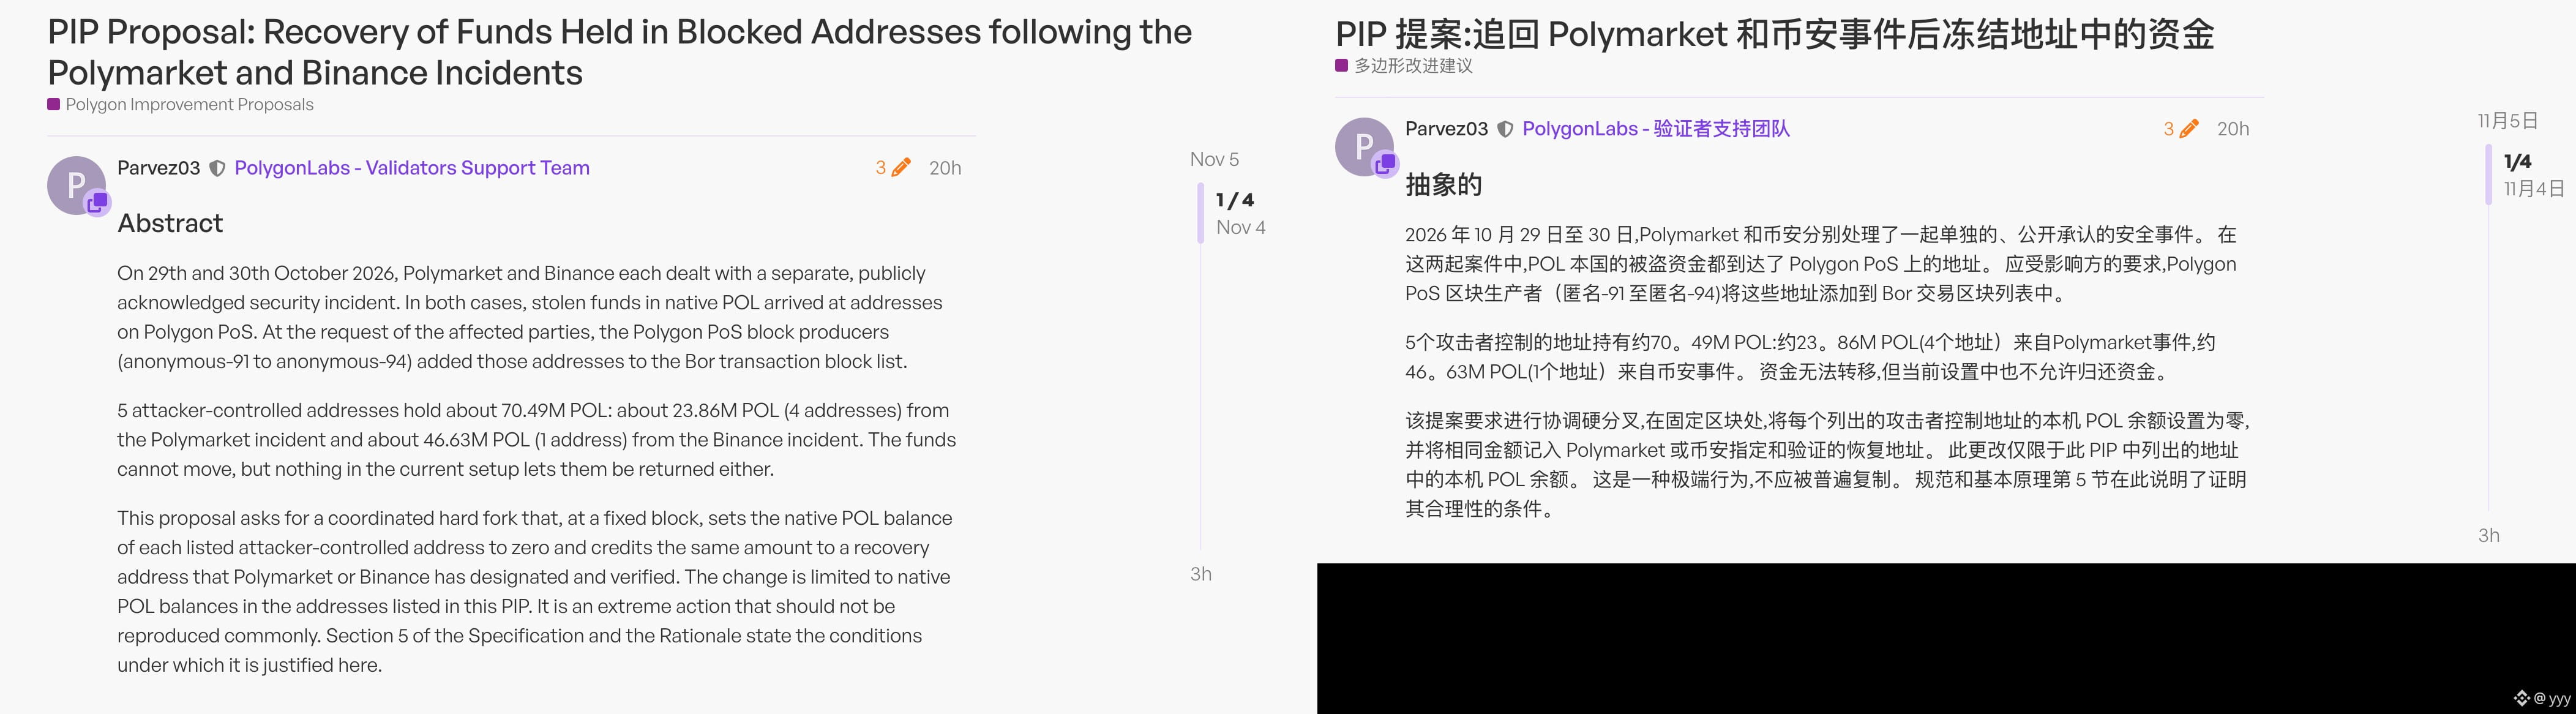
Un exemple classique où les L2 sont bien plus centralisées que les L1 : les mesures prises par Arbitrum et Polygon contre le pirate de Binance.
Arbitrum a agi d’abord et demandé la permission ensuite ; Polygon en avait la volonté, mais pas les moyens.
Le premier a activé en urgence des privilèges lui permettant de geler l’adresse du pirate et de transférer de force ses actifs, le tout en une seule opération ;
Le second ne pouvait que geler l’adresse du pirate, sans pouvoir transférer de force les fonds volés ;
Pour récupérer ces 70,49 millions de $POL, Polygon ne peut que lancer une proposition de hard fork. Une fois celle-ci approuvée, il faudra modifier l’état du réseau pour récupérer les fonds.
#Arbitrum #Polygon $ARB $POL
Arbitrum a agi d’abord et demandé la permission ensuite ; Polygon en avait la volonté, mais pas les moyens.
Le premier a activé en urgence des privilèges lui permettant de geler l’adresse du pirate et de transférer de force ses actifs, le tout en une seule opération ;
Le second ne pouvait que geler l’adresse du pirate, sans pouvoir transférer de force les fonds volés ;
Pour récupérer ces 70,49 millions de $POL, Polygon ne peut que lancer une proposition de hard fork. Une fois celle-ci approuvée, il faudra modifier l’état du réseau pour récupérer les fonds.
#Arbitrum #Polygon $ARB $POL
yyy
·
--
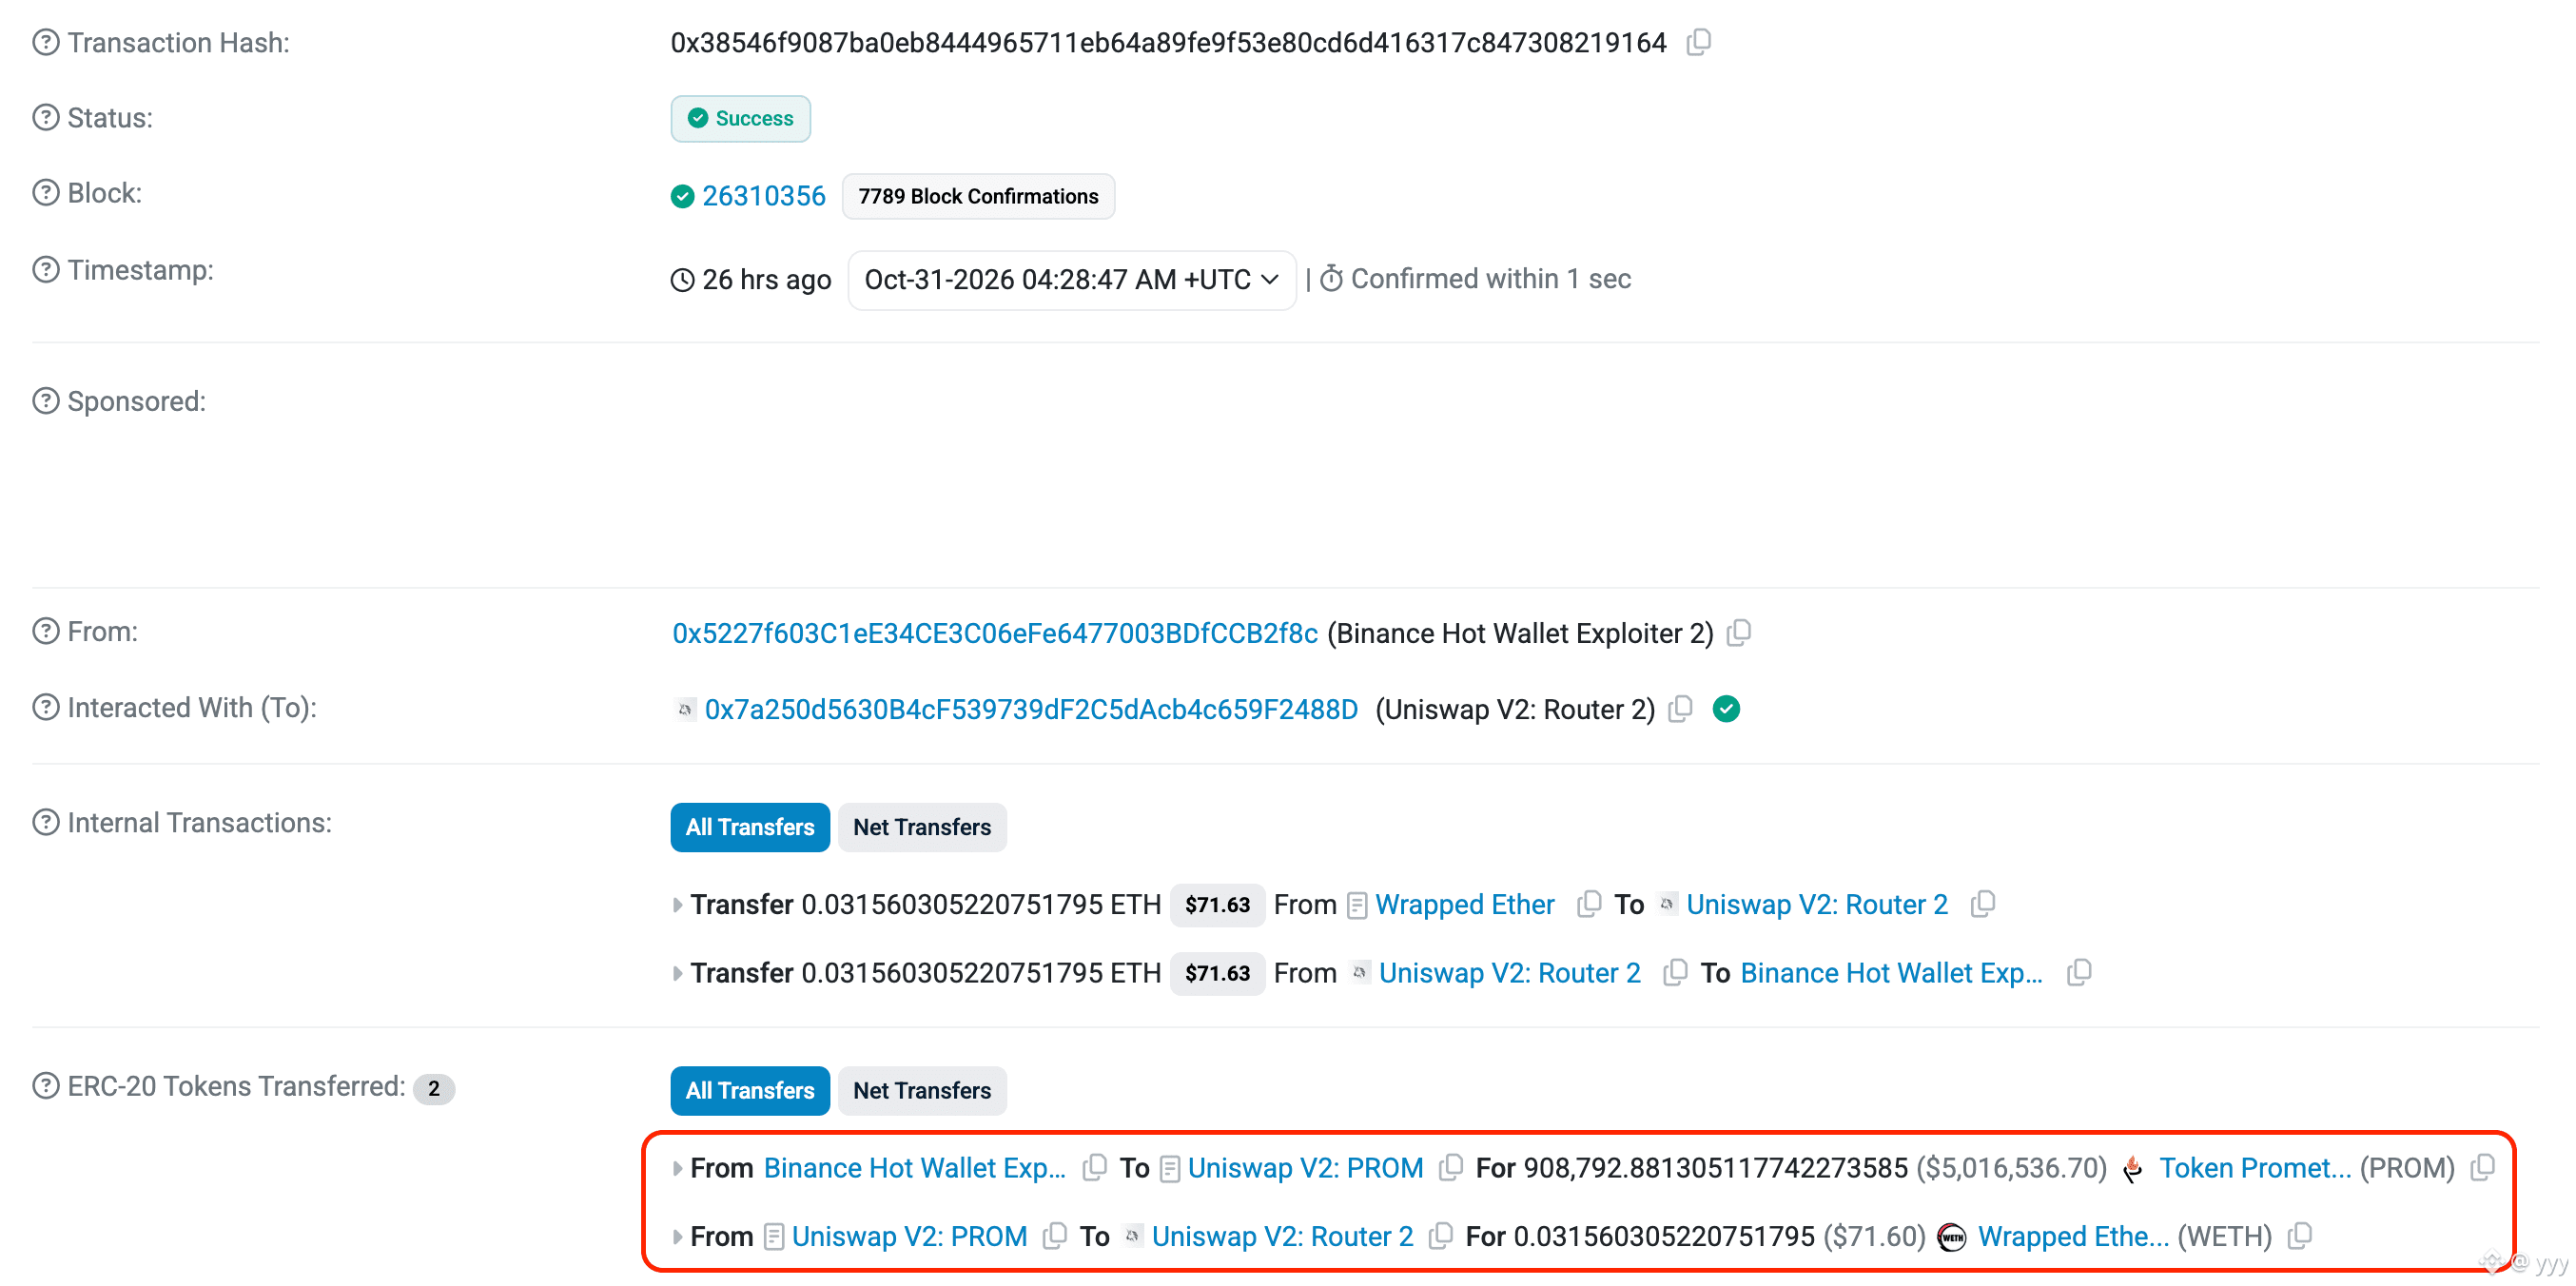
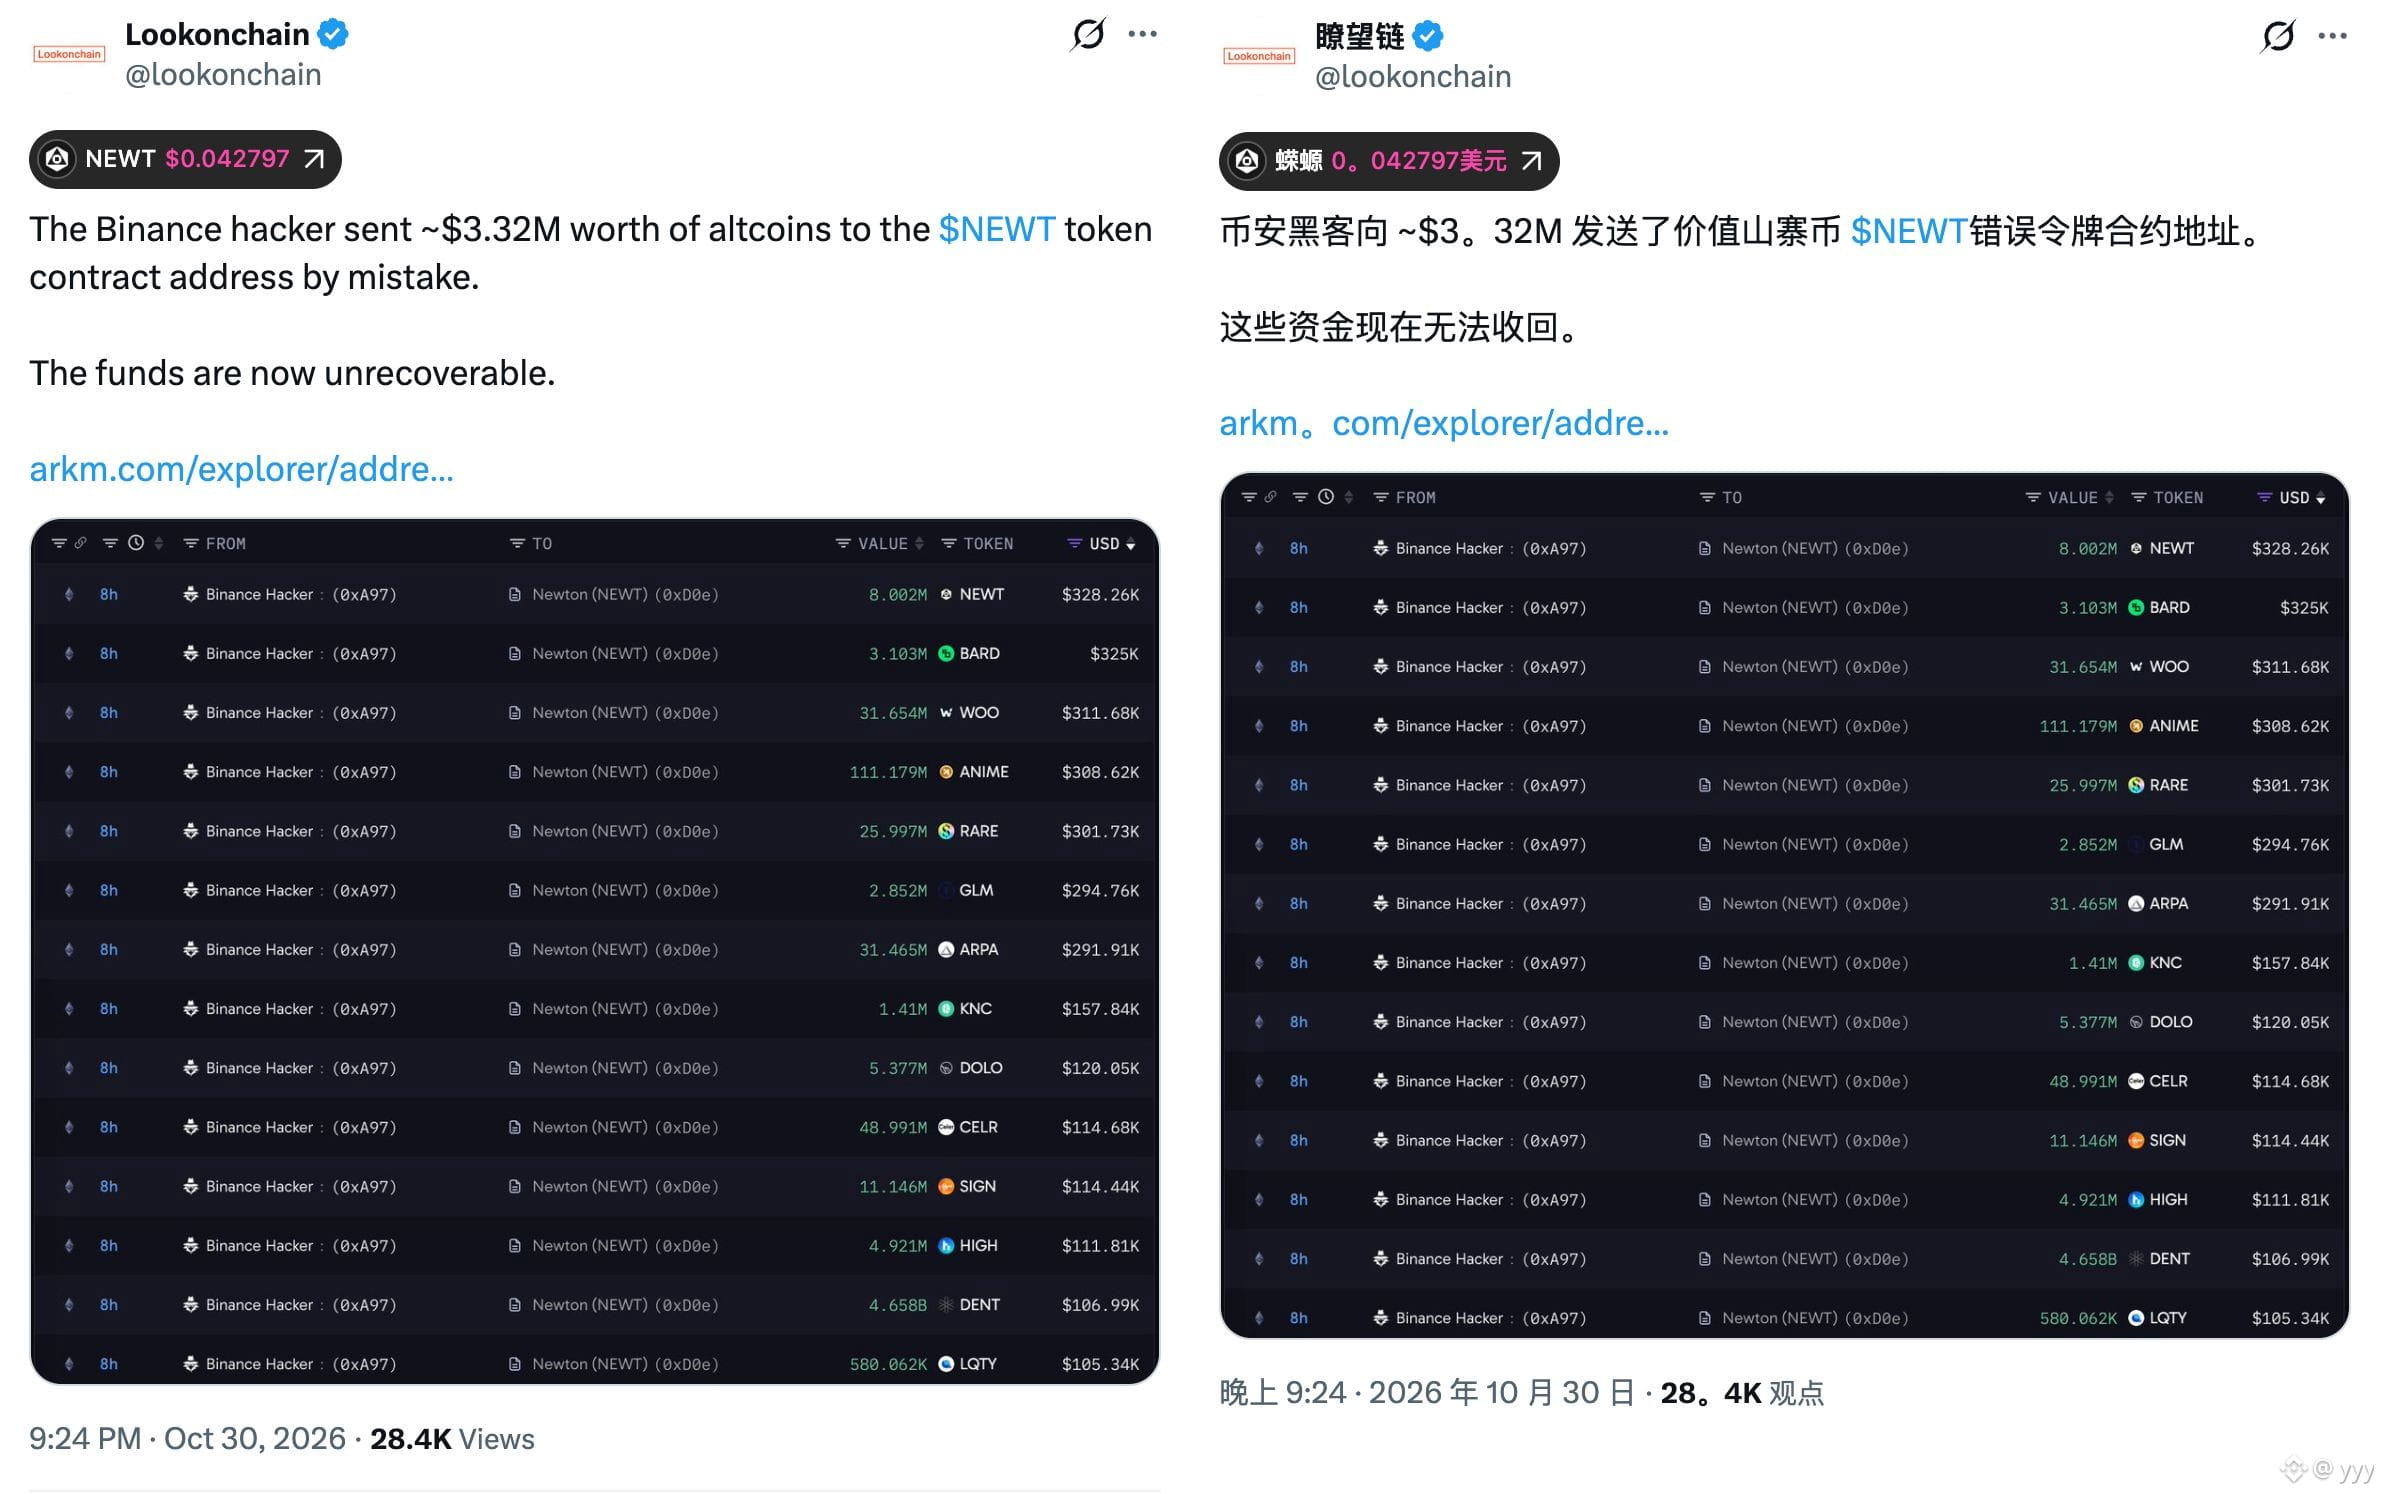
Le pirate qui a attaqué Binance a commis une erreur grossière, révélée au grand jour : il a transféré des altcoins d’une valeur d’environ 3,3 millions de dollars vers l’adresse du contrat du jeton $NEWT .
C’est comme s’il avait envoyé les cryptos directement dans un trou noir : elles sont verrouillées à jamais et irrécupérables.
Une autre erreur, commise auparavant, a été de ne pas transférer immédiatement vers une autre blockchain les fonds volés sur Arbitrum. Ils y sont restés plusieurs heures, avant qu’Arbitrum SC ne les gèle d’urgence.
#Binance #Arbitrum $ARB
C’est comme s’il avait envoyé les cryptos directement dans un trou noir : elles sont verrouillées à jamais et irrécupérables.
Une autre erreur, commise auparavant, a été de ne pas transférer immédiatement vers une autre blockchain les fonds volés sur Arbitrum. Ils y sont restés plusieurs heures, avant qu’Arbitrum SC ne les gèle d’urgence.
#Binance #Arbitrum $ARB
yyy
·
--
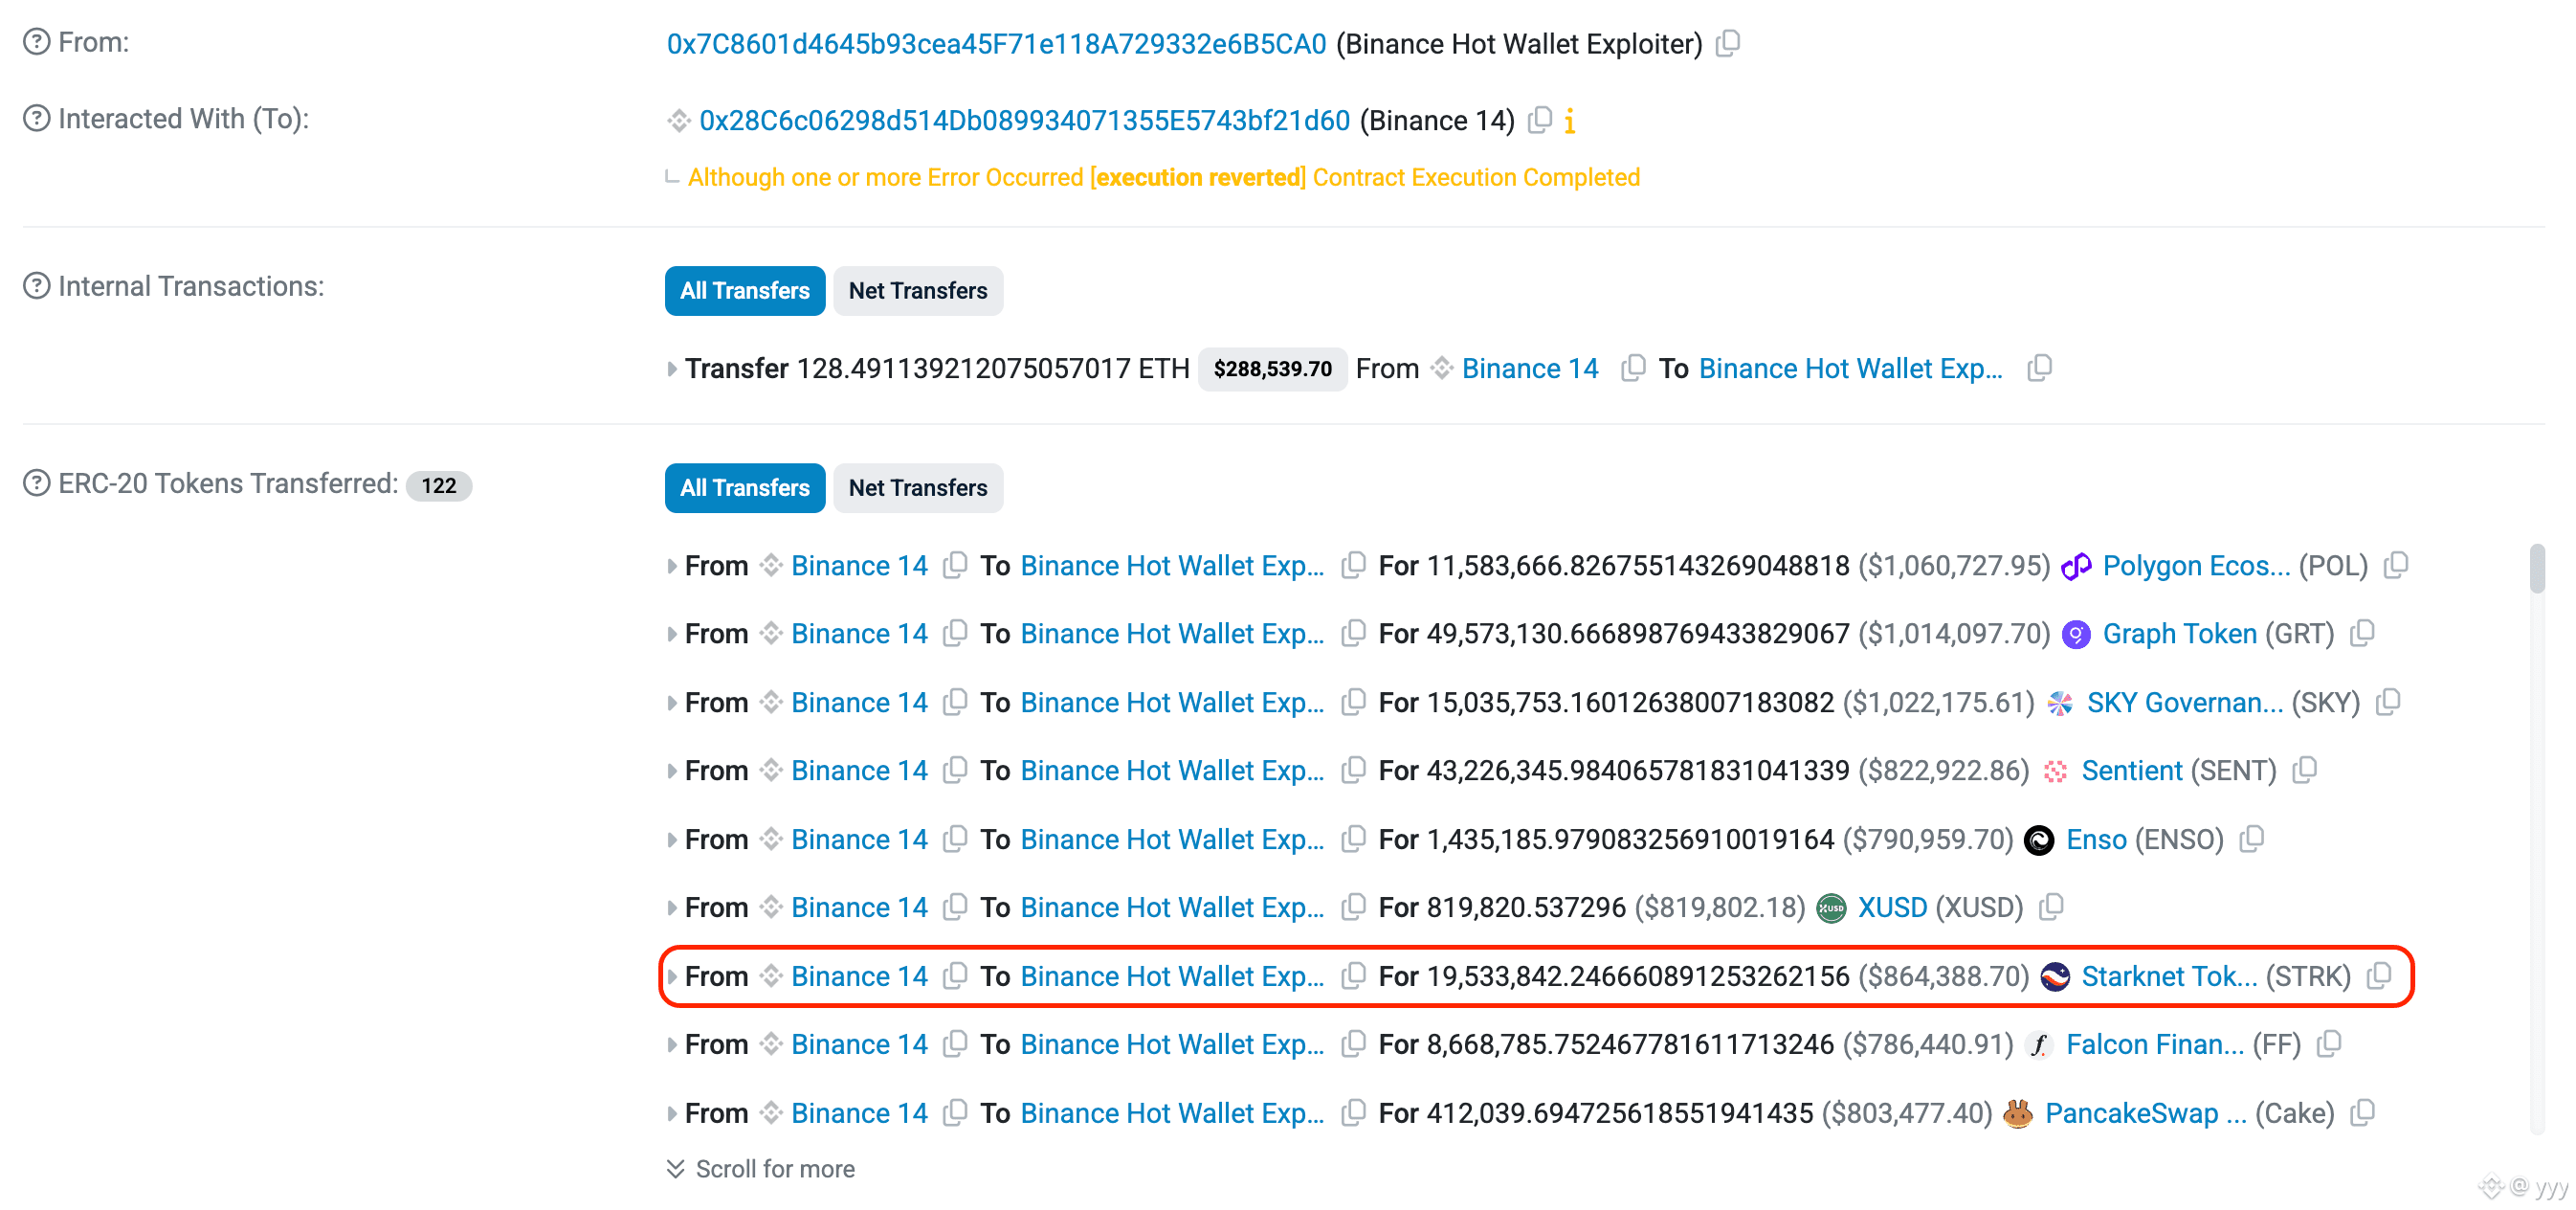
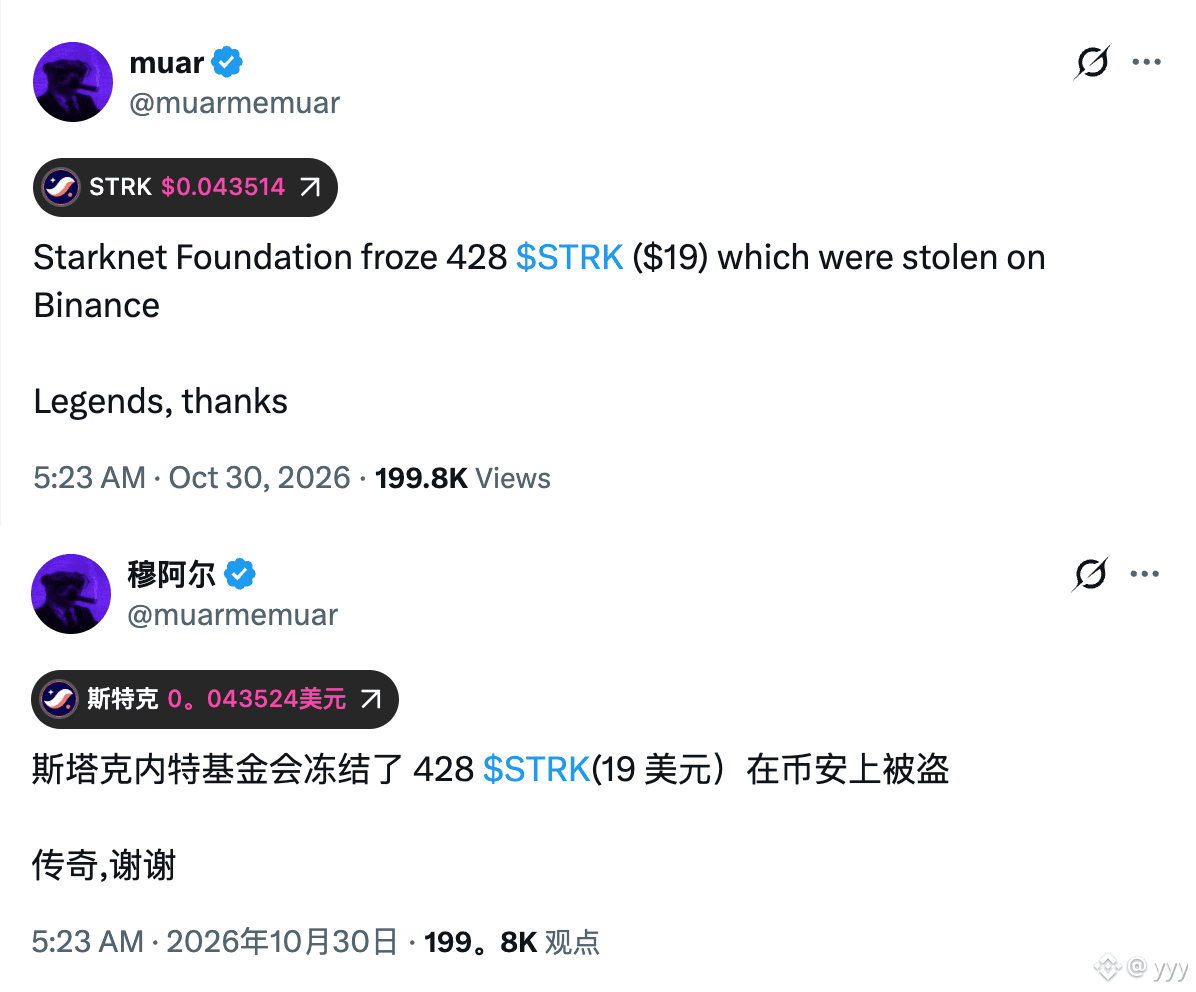
L'histoire selon laquelle Starknet aurait gelé 428 tokens (environ 19 $) transférés de Binance par des hackers (Token $STRK ) est purement fictive ; aucune preuve sur la blockchain ne permet d'en confirmer l'authenticité.
Activer le gel des tokens n'est pas aussi simple que de laisser le fondateur @EliBenSasson ou toute autre personne disposant des privilèges cliquer sur un bouton.
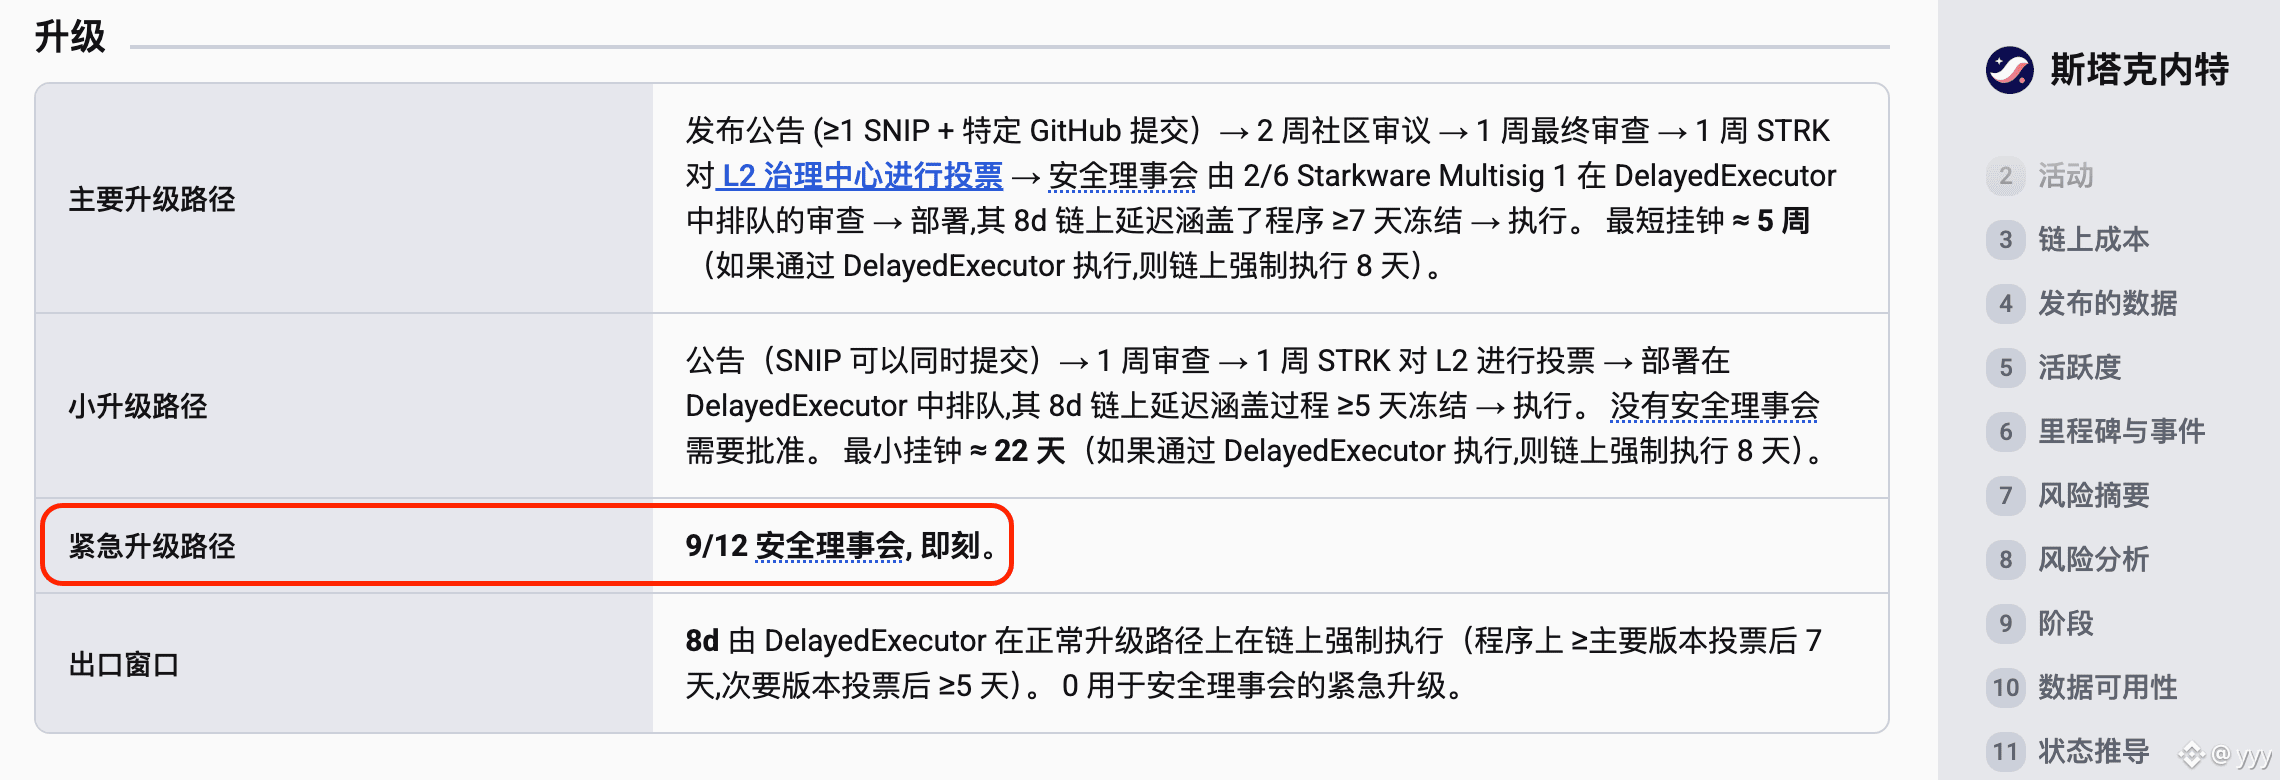
À l'instar d'Arbitrum, Starknet exige la signature de 9 des 12 membres du Comité de sécurité (CS) pour procéder à un gel d'urgence.
Vous voulez me faire croire que Starknet a déployé des efforts considérables pour coordonner plusieurs signatures juste pour aider Binance à récupérer 19 $ ? Je n'y crois pas une seconde.
#Binance #STARKNET $STRK
Activer le gel des tokens n'est pas aussi simple que de laisser le fondateur @EliBenSasson ou toute autre personne disposant des privilèges cliquer sur un bouton.
À l'instar d'Arbitrum, Starknet exige la signature de 9 des 12 membres du Comité de sécurité (CS) pour procéder à un gel d'urgence.
Vous voulez me faire croire que Starknet a déployé des efforts considérables pour coordonner plusieurs signatures juste pour aider Binance à récupérer 19 $ ? Je n'y crois pas une seconde.
#Binance #STARKNET $STRK
yyy
·
--
L'histoire selon laquelle Starknet aurait gelé 428 tokens (environ 19 $) transférés de Binance par des hackers (Token $STRK ) est purement fictive ; aucune preuve sur la blockchain ne permet d'en confirmer l'authenticité.
Activer le gel des tokens n'est pas aussi simple que de laisser le fondateur @EliBenSasson ou toute autre personne disposant des privilèges cliquer sur un bouton.
À l'instar d'Arbitrum, Starknet exige la signature de 9 des 12 membres du Comité de sécurité (CS) pour procéder à un gel d'urgence.
Vous voulez me faire croire que Starknet a déployé des efforts considérables pour coordonner plusieurs signatures juste pour aider Binance à récupérer 19 $ ? Je n'y crois pas une seconde.
#Binance #STARKNET $STRK
Activer le gel des tokens n'est pas aussi simple que de laisser le fondateur @EliBenSasson ou toute autre personne disposant des privilèges cliquer sur un bouton.
À l'instar d'Arbitrum, Starknet exige la signature de 9 des 12 membres du Comité de sécurité (CS) pour procéder à un gel d'urgence.
Vous voulez me faire croire que Starknet a déployé des efforts considérables pour coordonner plusieurs signatures juste pour aider Binance à récupérer 19 $ ? Je n'y crois pas une seconde.
#Binance #STARKNET $STRK
yyy
·
--
Depuis le lancement du mainnet d’Arbitrum, le réseau a fait usage à deux reprises de son pouvoir de gel d’urgence on-chain, et les deux fois ont eu lieu cette année.
La première fois, c’était en avril dernier : le comité de sécurité (SC) d’Arbitrum a gelé en urgence les 30,766 ETH détenus par le pirate de KelpDAO ;
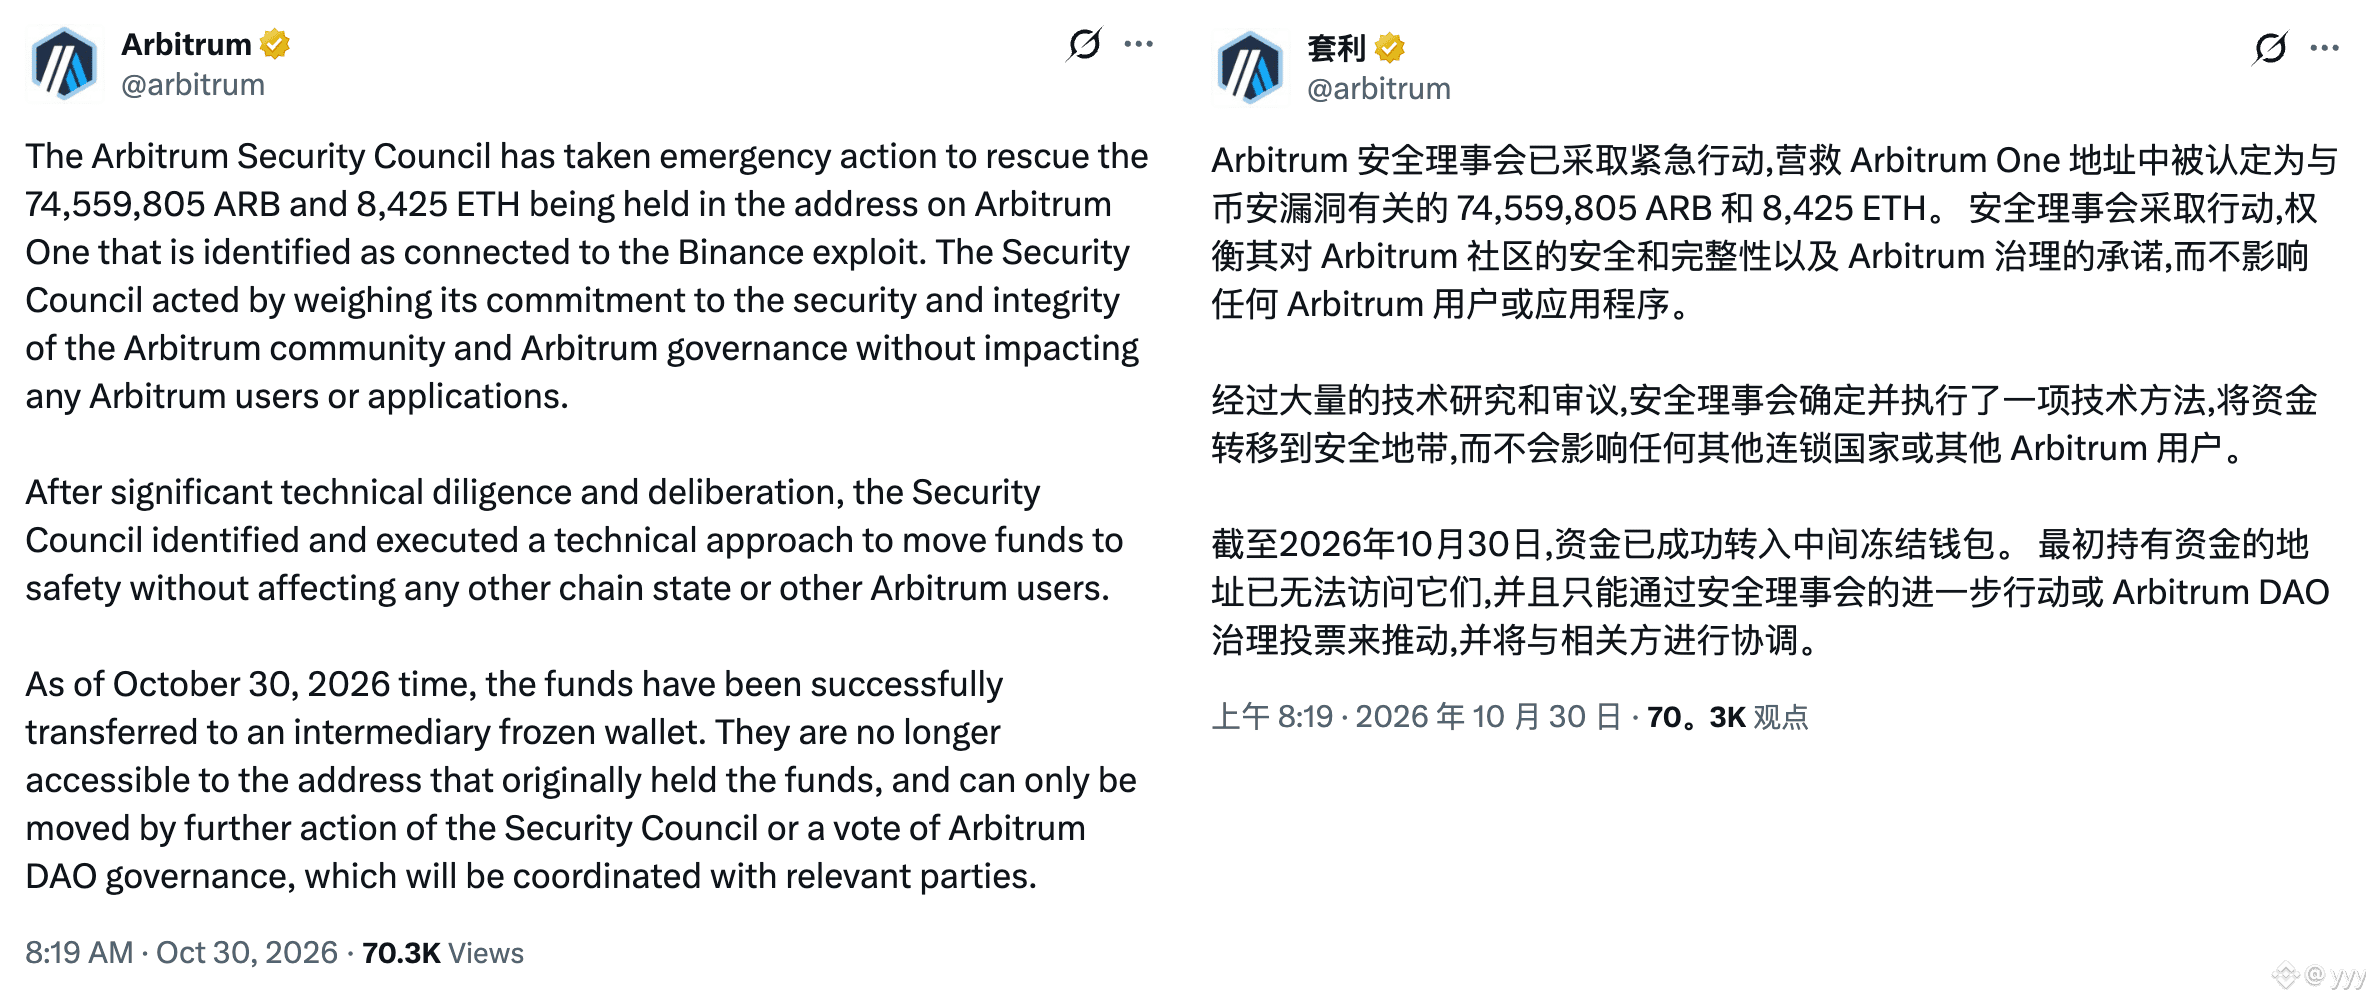
La deuxième fois, c’est aujourd’hui : le SC d’Arbitrum a gelé en urgence les 74,559,805 ARB et les 8425 ETH détenus par des adresses liées à la faille de Binance.
La dernière fois, les commentaires étaient pleins de critiques ; cette fois encore, cette décision est vivement contestée.
Mon point de vue n’a pas changé :
La décentralisation a pour but de résister aux puissants et de servir le grand public. Si la centralisation vise à aider le grand public plutôt qu’à servir les intérêts des puissants, je pense qu’elle mérite d’être encouragée.
Geler les fonds des pirates, c’est précisément ce type de centralisation.
#Binance $ARB $BNB
La première fois, c’était en avril dernier : le comité de sécurité (SC) d’Arbitrum a gelé en urgence les 30,766 ETH détenus par le pirate de KelpDAO ;
La deuxième fois, c’est aujourd’hui : le SC d’Arbitrum a gelé en urgence les 74,559,805 ARB et les 8425 ETH détenus par des adresses liées à la faille de Binance.
La dernière fois, les commentaires étaient pleins de critiques ; cette fois encore, cette décision est vivement contestée.
Mon point de vue n’a pas changé :
La décentralisation a pour but de résister aux puissants et de servir le grand public. Si la centralisation vise à aider le grand public plutôt qu’à servir les intérêts des puissants, je pense qu’elle mérite d’être encouragée.
Geler les fonds des pirates, c’est précisément ce type de centralisation.
#Binance $ARB $BNB
Vérifié
yyy
·
--
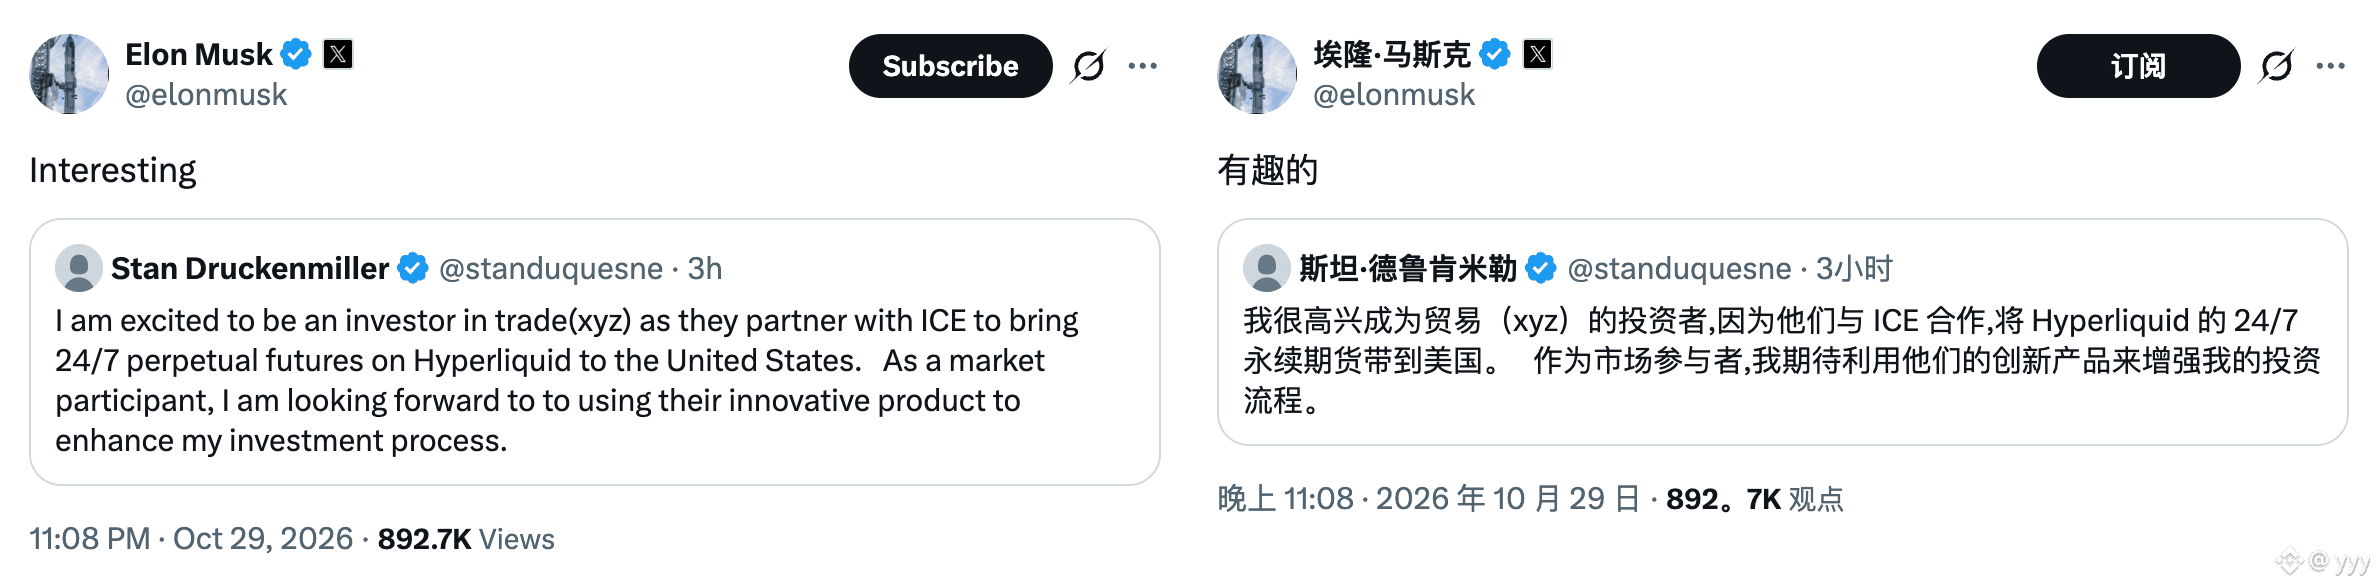
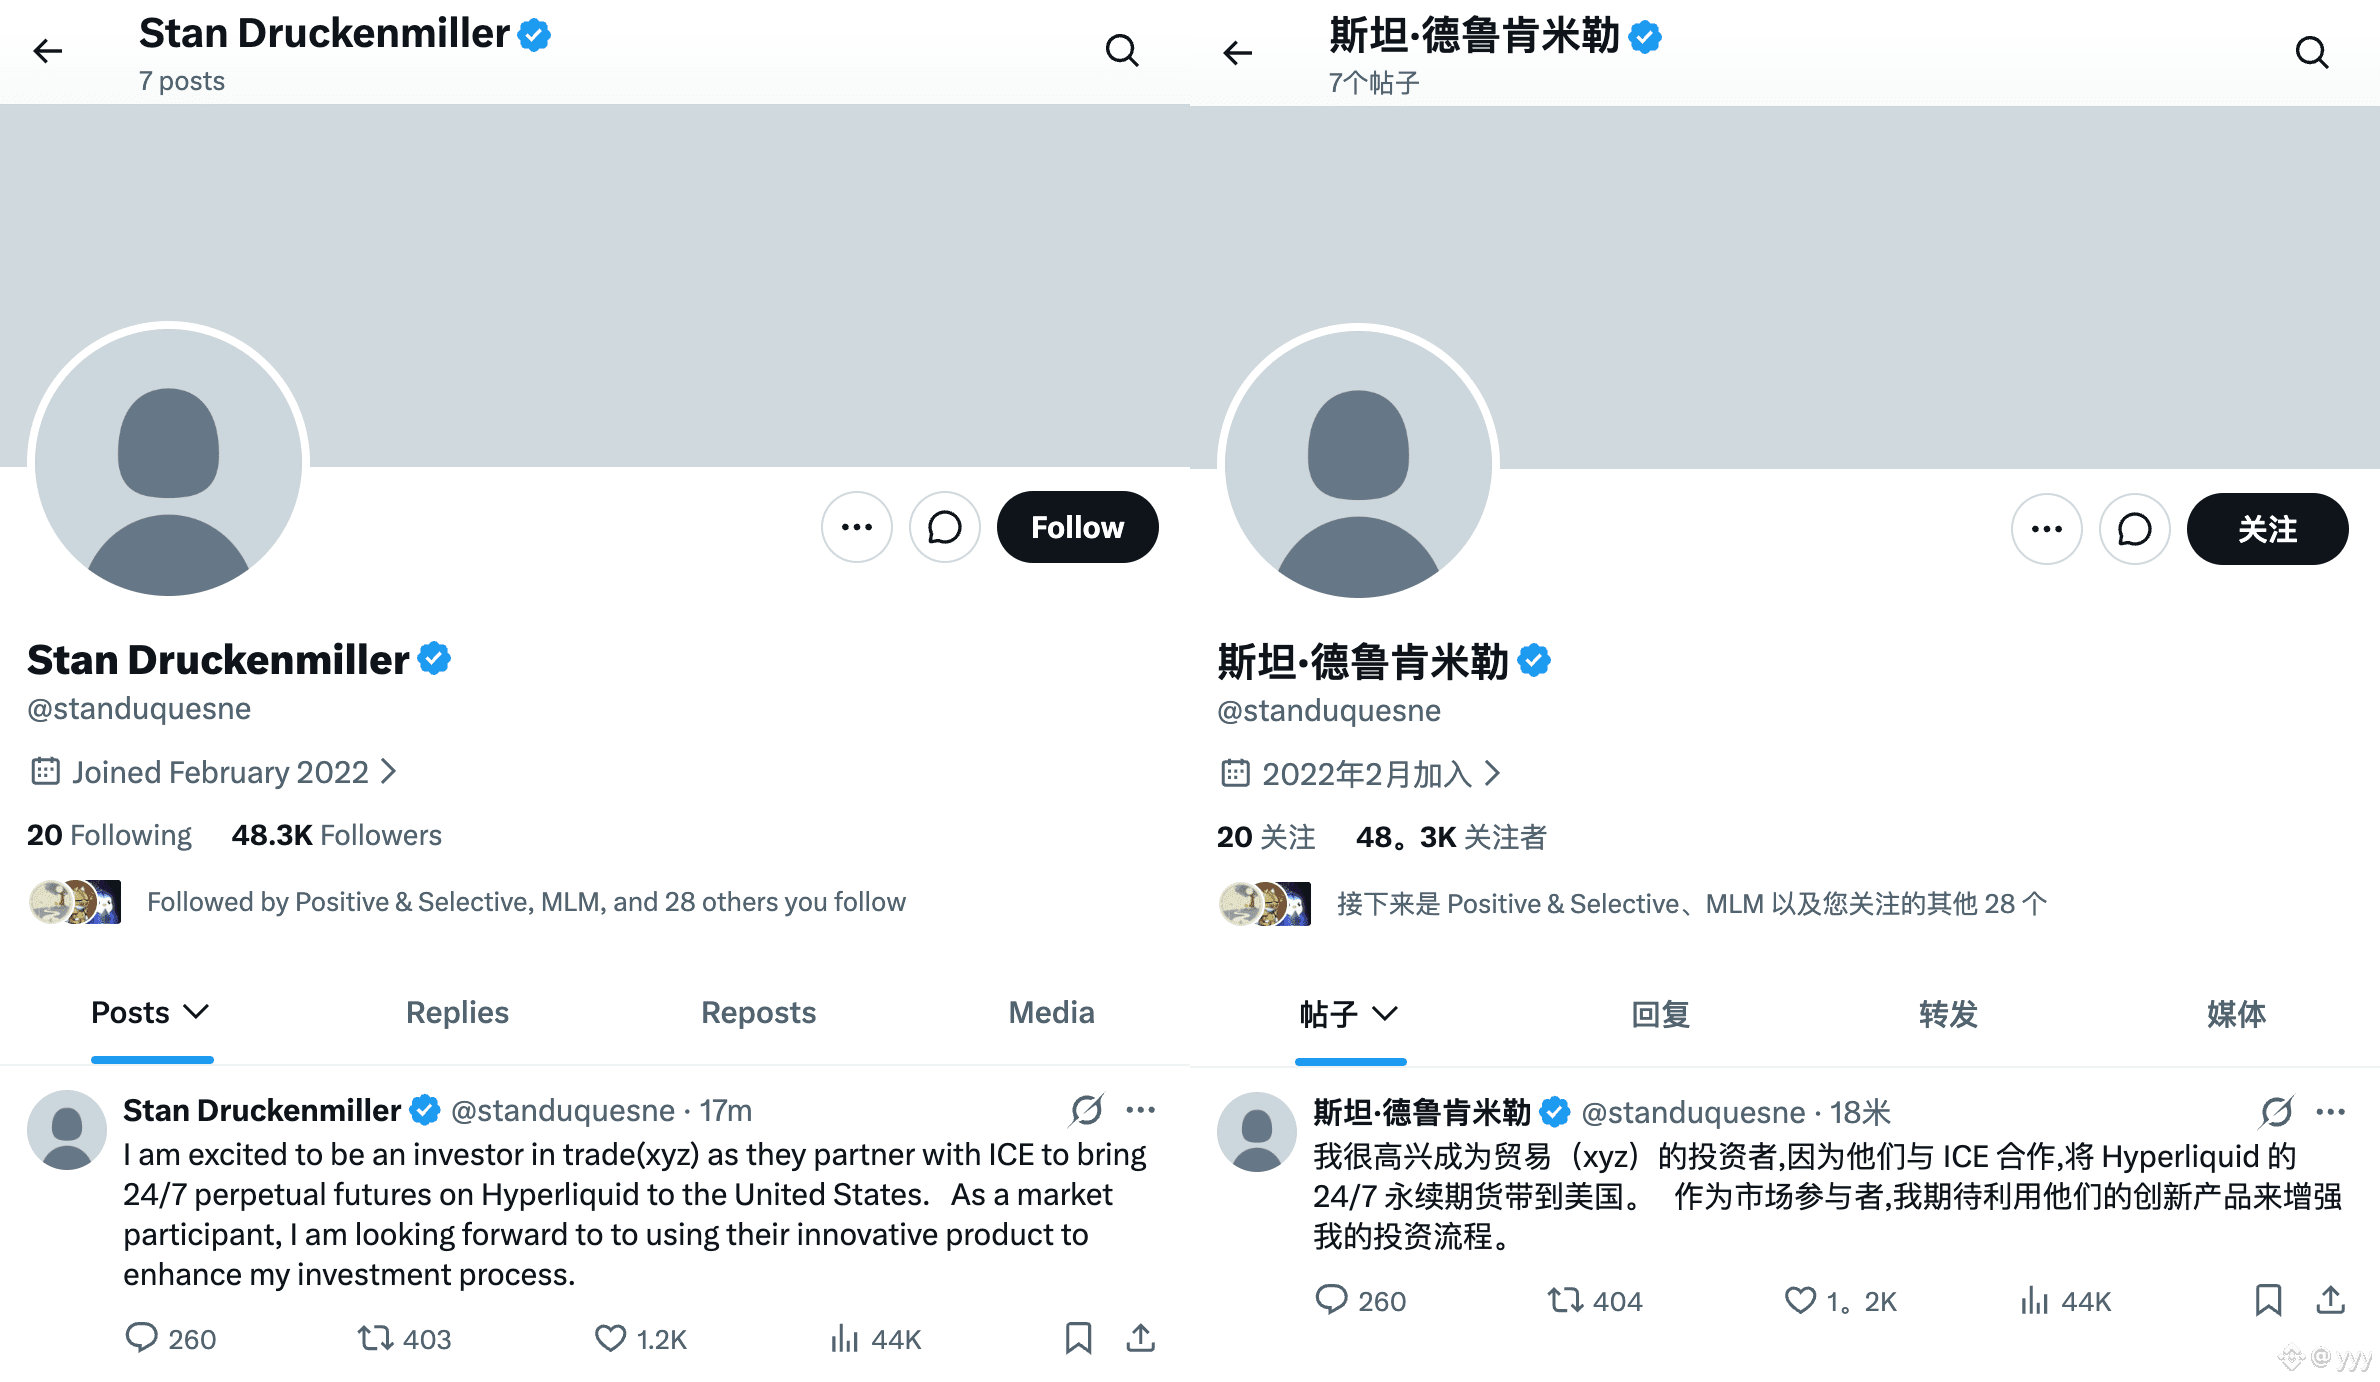
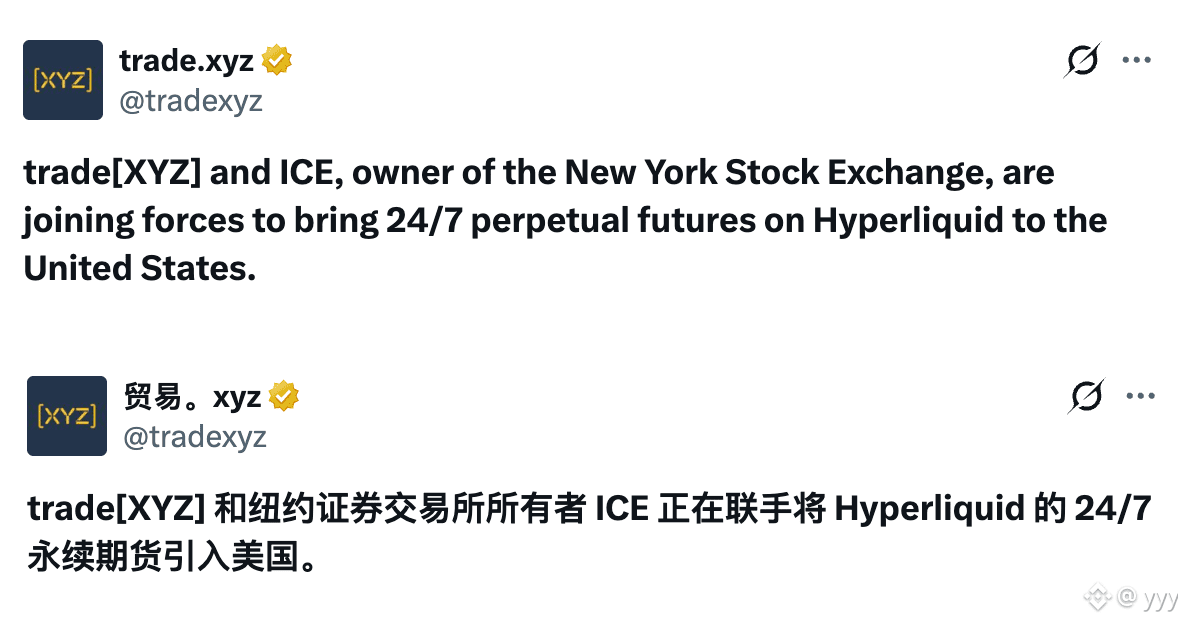
HaussierIl y a 5 mois, ICE avait incité les autorités de régulation américaines à examiner Hyperliquid, en mettant en garde contre les risques potentiels de manipulation du marché ;
5 mois plus tard, ICE réalise un investissement stratégique dans @tradexyz, le projet phare de l’écosystème Hyperliquid HIP-3, et introduira sur le marché américain des contrats perpétuels basés sur HL.
Porté par le vent du printemps, au galop.
#Hyperliquid #ICE $HYPE
5 mois plus tard, ICE réalise un investissement stratégique dans @tradexyz, le projet phare de l’écosystème Hyperliquid HIP-3, et introduira sur le marché américain des contrats perpétuels basés sur HL.
Porté par le vent du printemps, au galop.
#Hyperliquid #ICE $HYPE
Connectez-vous pour découvrir plus de contenu