

#hardwarewallets
hardwarewallets
56,420 vues
147 mentions
Populaire
Récents

·
--
Baissier
« Mets-les sur un portefeuille froid » : le conseil le plus populaire après le piratage de Binance. Et le plus paresseux, si on ne demande pas d’où vient la boîte.
Le lendemain matin, Trezor écrit qu’un acheteur indonésien affirme avoir trouvé une carte supplémentaire avec un module mobile et une antenne dans son Trezor Safe 5.
Le portefeuille a été acheté en août dans la boutique CryptoBilis sur Tokopedia.
Et CryptoBilis était un revendeur officiel de Trezor jusqu’au 9 octobre.
Pour être honnête, Trezor n’a pas encore reçu l’appareil lui-même, donc ce n’est qu’un soupçon pour l’instant. Personne n’a signalé de pertes.
Mais la conclusion me paraît déjà claire :
— impossible de vérifier la carte soi-même, même la peser ne servira à rien
— si tu as acheté du matériel chez CryptoBilis depuis mars, ton ancienne phrase de récupération ne te servira à rien sur un nouveau portefeuille : il te faut un nouveau portefeuille avec une nouvelle phrase
— un portefeuille froid n’est aussi sûr que le trajet parcouru par la boîte jusqu’à toi
Bref, achète uniquement directement auprès du fabricant. « Revendeur officiel » ne garantit plus rien.
#Trezor #HardwareWallets
1
90

Ledger suspend ses ventes en Asie à la suite d’informations selon lesquelles des attaquants auraient installé des puces malveillantes dans des portefeuilles matériels afin de voler les phrases de récupération.
#LedgerSecurity #HardwareWallets
Ledger suspend ses ventes en Asie à la suite d’informations selon lesquelles des attaquants auraient installé des puces malveillantes dans des portefeuilles matériels afin de voler les phrases de récupération.
#LedgerSecurity #HardwareWallets
#LedgerSecurity #HardwareWallets
9
·
--
Haussier
Le 13 octobre, Ledger disait que les incidents confirmés se limitaient à l’Asie du Sud-Est.
Dans la base de Karpeles, il y a actuellement 12 appareils avec un implant confirmé, et pour 8 d’entre eux, le vendeur n’est pas CryptoBilis.
Parmi les vendeurs : MediaMarkt en Allemagne, Ozon, Amazon Japan, Metapod à l’aéroport de Singapour.
Soyons honnêtes sur la différence :
- C’est Karpeles lui-même qui indique « confirmé », pas Ledger.
- Ledger parle de fuites vérifiées ; la base, elle, recense des cartes électroniques découvertes. Elle ne dit pas un mot d’une fuite concernant ces 8 appareils.
Mais une carte électronique dotée de sa propre antenne, qui, sur les appareils démontés en détail, lit la phrase de récupération sur l’écran, ne demande pas dans quel pays vous avez acheté votre portefeuille.
Et MediaMarkt, soit dit en passant, après un seul signalement en Allemagne, a retiré les appareils concernés de ses magasins et de son site. Une décision étrange pour un problème « limité à l’Asie ».
Le matériel, achetez-le uniquement directement auprès du fabricant. Je reviendrai séparément sur la réponse de Ledger à cette base. Abonnez-vous pour ne pas manquer ça.
#Ledger #CryptoSecurity #HardwareWallets
2
553
🚨 Alerte de sécurité concernant les portefeuilles matériels : inquiétudes liées à la chaîne d’approvisionnement de Ledger
Selon des informations publiées dans la presse, des inquiétudes ont émergé quant à l’implantation de logiciels espions dans certains portefeuilles matériels. En réaction, Ledger a commencé à revoir ses politiques de vente et ses contrôles des revendeurs. Les pertes en cryptomonnaies sont estimées à près de 90 millions de dollars.
$BTC
{spot}(BTCUSDT)
🚨 Alerte de sécurité crypto
Les portefeuilles matériels sont souvent considérés comme un « moyen de stockage sûr » — mais les récentes inquiétudes liées à la chaîne d’approvisionnement ont mis en évidence une réalité importante :
La sécurité ne dépend pas uniquement de la marque du portefeuille, mais aussi de l’authenticité de l’appareil et de sa provenance.
$CYBER
{spot}(CYBERUSDT)
Des inquiétudes concernant la présence de logiciels espions dans des appareils compromis ont été signalées, ce qui a renforcé l’attention portée aux politiques des revendeurs et à la vérification des appareils.
✅ Achetez toujours votre portefeuille matériel auprès d’un vendeur officiel ou agréé
✅ N’utilisez jamais un appareil dont la phrase de récupération est déjà configurée
✅ Ne partagez votre phrase de récupération avec aucun site web, aucune application ni personne
✅ Vérifiez l’authenticité de l’appareil dès sa réception
En crypto, le premier profit consiste à protéger ses fonds.
#CryptoSecurity #bitcoin #HardwareWallets #CryptoNews #CyberSafety
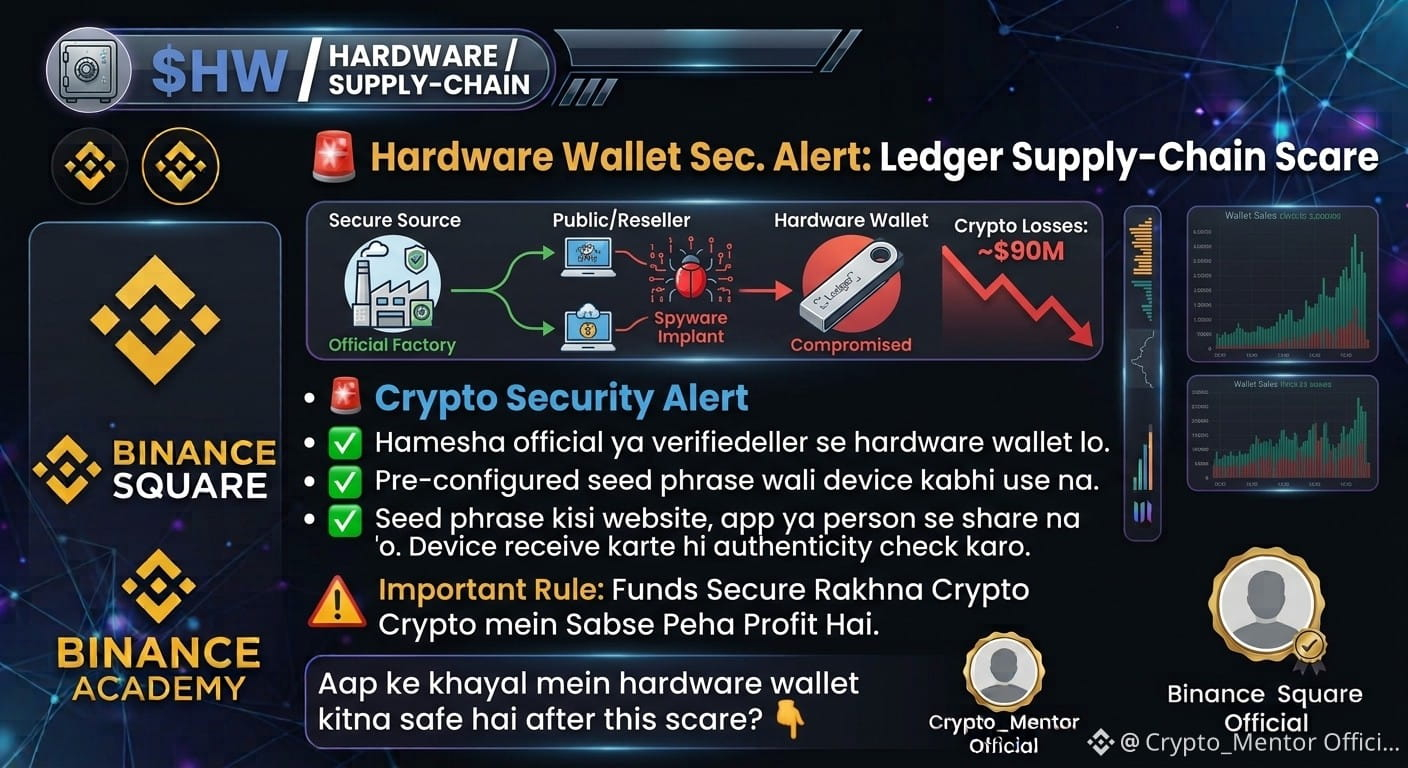
🚨 Alerte de sécurité concernant les portefeuilles matériels : inquiétudes liées à la chaîne d’approvisionnement de Ledger
Selon des informations publiées dans la presse, des inquiétudes ont émergé quant à l’implantation de logiciels espions dans certains portefeuilles matériels. En réaction, Ledger a commencé à revoir ses politiques de vente et ses contrôles des revendeurs. Les pertes en cryptomonnaies sont estimées à près de 90 millions de dollars.
$BTC
🚨 Alerte de sécurité crypto
Les portefeuilles matériels sont souvent considérés comme un « moyen de stockage sûr » — mais les récentes inquiétudes liées à la chaîne d’approvisionnement ont mis en évidence une réalité importante :
La sécurité ne dépend pas uniquement de la marque du portefeuille, mais aussi de l’authenticité de l’appareil et de sa provenance.
$CYBER
Des inquiétudes concernant la présence de logiciels espions dans des appareils compromis ont été signalées, ce qui a renforcé l’attention portée aux politiques des revendeurs et à la vérification des appareils.
✅ Achetez toujours votre portefeuille matériel auprès d’un vendeur officiel ou agréé
✅ N’utilisez jamais un appareil dont la phrase de récupération est déjà configurée
✅ Ne partagez votre phrase de récupération avec aucun site web, aucune application ni personne
✅ Vérifiez l’authenticité de l’appareil dès sa réception
En crypto, le premier profit consiste à protéger ses fonds.
#CryptoSecurity #bitcoin #HardwareWallets #CryptoNews #CyberSafety
1
1
160
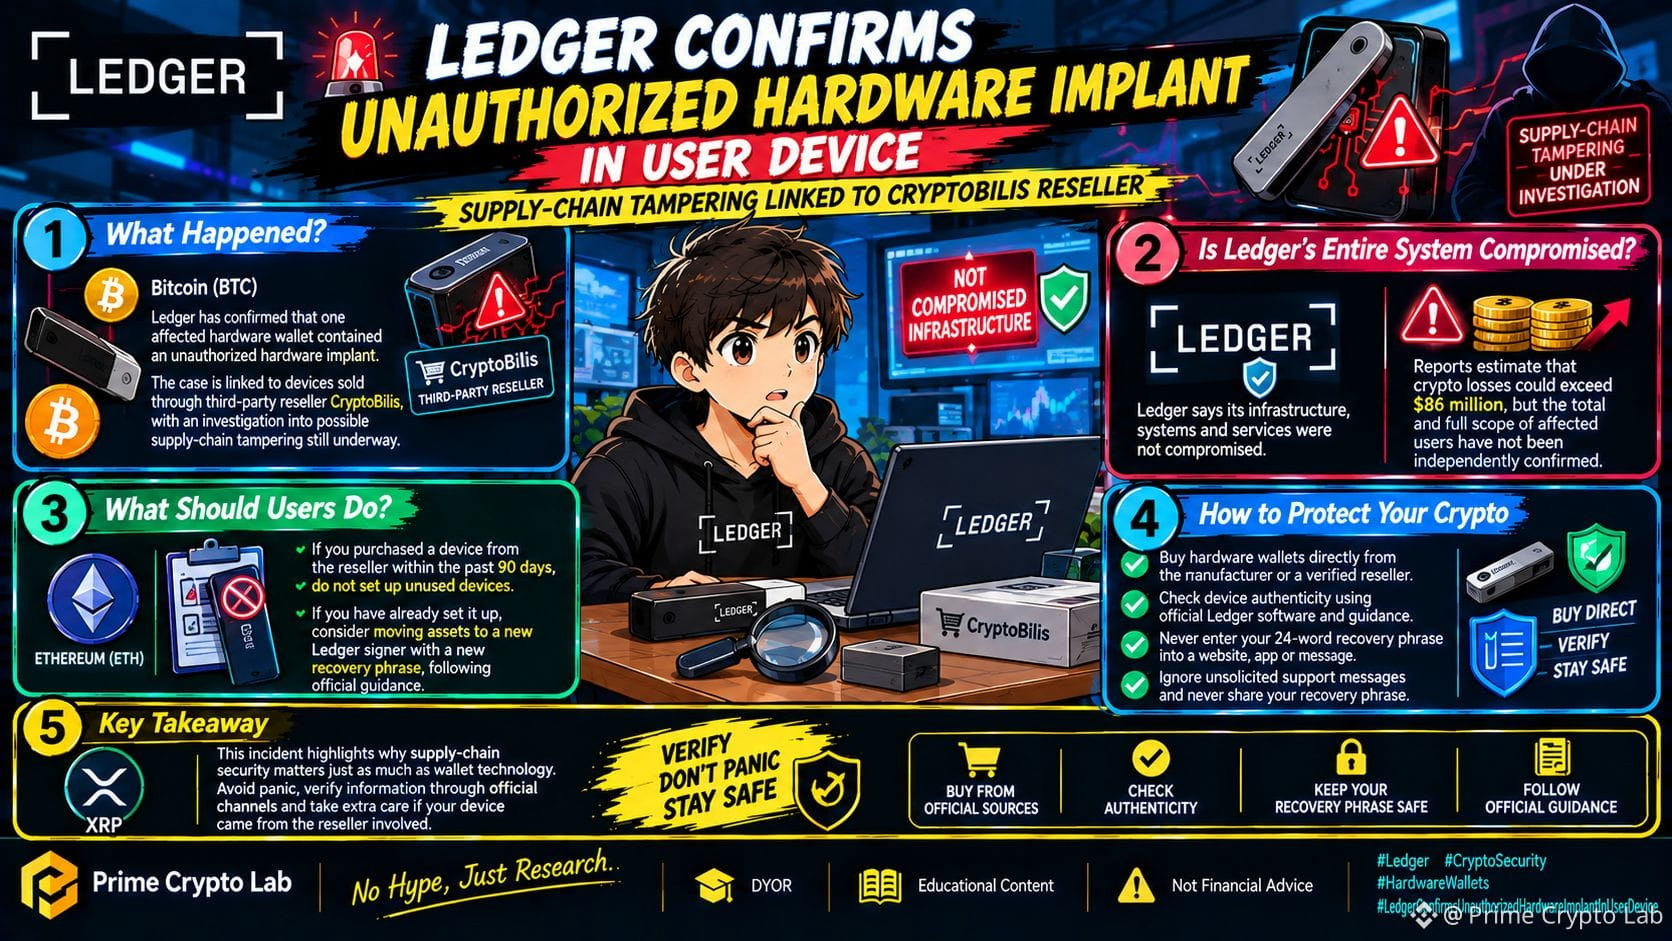
🚨 Ledger confirme la présence d’un implant matériel non autorisé dans un appareil utilisateur
🔍 1. Que s’est-il passé ?
Bitcoin $BTC — Ledger a confirmé qu’un portefeuille matériel concerné contenait un implant matériel non autorisé. L’affaire concerne des appareils vendus par l’intermédiaire du revendeur tiers CryptoBilis. L’enquête sur une éventuelle altération de la chaîne d’approvisionnement est toujours en cours.
⚠️ 2. L’ensemble du système de Ledger est-il compromis ?
Ledger affirme que son infrastructure, ses systèmes et ses services n’ont pas été compromis. Selon les estimations, les pertes en cryptomonnaies pourraient dépasser 86 millions de dollars, mais le montant total et l’étendue complète des utilisateurs concernés n’ont pas été confirmés de manière indépendante.
🛡️ 3. Que doivent faire les utilisateurs ?
Ethereum $ETH — Ledger a conseillé aux clients ayant acheté des appareils auprès du revendeur au cours des 90 derniers jours de ne pas configurer les appareils encore inutilisés. Ceux qui les ont déjà configurés devraient envisager de transférer leurs actifs vers un nouveau dispositif de signature Ledger avec une nouvelle phrase de récupération, en suivant les instructions officielles.
🔐 4. Comment protéger vos cryptomonnaies
Achetez vos portefeuilles matériels directement auprès du fabricant ou d’un revendeur agréé vérifié.
Vérifiez l’authenticité de l’appareil à l’aide du logiciel et des instructions officiels de Ledger.
Ne saisissez jamais votre phrase de récupération de 24 mots sur un site Web, dans une application ou dans un message.
Ignorez les messages d’assistance non sollicités et ne partagez jamais votre phrase de récupération.
🎯 À retenir
$XRP — Cet incident montre pourquoi la sécurité de la chaîne d’approvisionnement est tout aussi importante que la technologie des portefeuilles. Ne cédez pas à la panique, vérifiez les informations auprès de sources officielles et redoublez de prudence si votre appareil provient du revendeur concerné.
Prime Crypto Lab — Pas de battage, que de la recherche.
DYOR | Contenu éducatif | Ceci ne constitue pas un conseil financier
#Ledger #CryptoSecurity #HardwareWallets #LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
130
·
--
Baissier
Ledger affirme que personne n’a piraté ses systèmes. Pourtant, le revendeur contre lequel il met en garde figurait bien sur sa liste de revendeurs agréés
Ledger a confirmé la présence d’un implant dans l’appareil d’une victime. D’une seule. L’entreprise n’a pas précisé le modèle ni le nombre de personnes touchées
Ce que l’on sait :
- Le 9 octobre, Karpeles a montré un Ledger Nano X venu de Malaisie : un composant supplémentaire derrière l’écran, alors que la boîte semblait intacte
- Analyse de Tibane Labs : un microcontrôleur, un module cellulaire et des fils reliés à la nappe de l’écran
- Les chercheurs pensent que l’appareil aurait pu lire la phrase de récupération lors de la configuration. Pour l’instant, personne ne l’a vérifié
- CryptoBilis (Indonésie, Malaisie, Philippines) a suspendu la vente de tous ses portefeuilles
Les pertes de 86 millions et 92,9 millions de dollars sont des estimations de Specter et Bitquery. Ledger ne confirme pas ces chiffres
Conseil de Ledger : si vous avez acheté votre appareil auprès de ce revendeur, ne le configurez pas. Si vous l’avez déjà fait, créez une nouvelle phrase de récupération — pas seulement un nouvel appareil
Une boîte intacte ne garantit rien
#Ledger #HardwareWallets
7
1k
Ledger confirme la présence d’un implant matériel non autorisé dans un appareil concerné
Un rappel important pour la communauté crypto : la sécurité d’un portefeuille matériel ne dépend pas uniquement des logiciels.
Ledger a confirmé que l’appareil d’un utilisateur concerné contenait un implant matériel non autorisé. Le revendeur CryptoBilis a suspendu la vente de portefeuilles matériels pendant que l’enquête se poursuit. Ledger indique n’avoir trouvé aucun indice d’une compromission de sa propre infrastructure de sécurité, de ses systèmes ou de ses services. Ce que les utilisateurs doivent faire :
Si vous avez acheté un appareil auprès de CryptoBilis et que vous ne l’avez pas encore configuré, ne l’initialisez pas.
Si vous utilisez déjà un appareil concerné, suivez les consignes de sécurité officielles de Ledger et envisagez de transférer vos fonds vers un nouveau portefeuille avec une nouvelle phrase de récupération.
Ne communiquez jamais votre phrase de récupération de 24 mots à qui que ce soit.
Méfiez-vous des faux messages d’assistance et des arnaques à la récupération.
La confirmation qu’un appareil est concerné ne signifie pas que tous les portefeuilles Ledger sont compromis. L’enquête est en cours : fiez-vous aux informations vérifiées plutôt qu’aux rumeurs.
Pensez-vous que la sécurité de la chaîne d’approvisionnement des portefeuilles matériels nécessite des protections renforcées ? 👇
#Ledger #CryptoSecurity #HardwareWallets #Bitcoin #SelfCustody #BinanceSquare
1
1
69
·
--
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
Ledger confirme la présence d’un implant matériel non autorisé dans l’appareil d’un utilisateur
Ledger a confirmé qu’au moins un portefeuille concerné avait fait l’objet d’une altération physique, transformant une enquête sur un vol lié à un revendeur en une grave affaire de sécurité de la chaîne d’approvisionnement.
Le 10 octobre, l’entreprise a déclaré qu’un appareil appartenant à l’un des utilisateurs concernés contenait un implant matériel non autorisé. Elle prend contact avec l’utilisateur, collabore avec les forces de l’ordre et le groupe d’intervention en sécurité SEAL 911, et enquête sur des signalements de vols de portefeuilles impliquant le revendeur sud-est-asiatique CryptoBilis.
Ledger indique qu’aucun élément ne laisse actuellement penser que son infrastructure de sécurité, ses systèmes ou ses services ont été compromis. Cependant, l’entreprise n’a pas confirmé le nombre d’appareils concernés, le fonctionnement de l’implant ni s’il est à l’origine de toutes les pertes signalées. Les estimations des pertes par des tiers varient, certains rapports évoquant des pertes présumées supérieures à 86 millions de dollars ; ces chiffres n’ont pas été vérifiés par Ledger.
Le revendeur a suspendu la vente de portefeuilles matériels pendant la poursuite de l’enquête. Ledger conseille aux clients qui ont acheté des appareils auprès de CryptoBilis et ne les ont pas encore initialisés de ne pas les configurer. Les utilisateurs qui ont déjà configuré de tels appareils devraient envisager de transférer leurs actifs vers un nouvel appareil de signature, avec une nouvelle phrase de récupération générée, en suivant les instructions officielles.
Mon analyse : cet incident rappelle qu’un « portefeuille matériel » n’est pas automatiquement synonyme de « chaîne d’approvisionnement sécurisée ». Achetez uniquement auprès de canaux officiels ou vérifiés, ne saisissez jamais votre phrase de récupération sur un site Web et ne la communiquez jamais au service d’assistance ; considérez tout revendeur inconnu comme un facteur de risque. Les prochains éléments déterminants seront le rapport technique rétrospectif de Ledger et la confirmation de la gamme d’appareils concernés.
Achetez-vous vos portefeuilles matériels directement auprès des fabricants ou auprès de vendeurs tiers ?
#Ledger #CryptoSecurity #HardwareWallets
$STRK $CFX $TIA
{future}(TIAUSDT)
{future}(CFXUSDT)
{future}(STRKUSDT)
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
Ledger confirme la présence d’un implant matériel non autorisé dans l’appareil d’un utilisateur
Ledger a confirmé qu’au moins un portefeuille concerné avait fait l’objet d’une altération physique, transformant une enquête sur un vol lié à un revendeur en une grave affaire de sécurité de la chaîne d’approvisionnement.
Le 10 octobre, l’entreprise a déclaré qu’un appareil appartenant à l’un des utilisateurs concernés contenait un implant matériel non autorisé. Elle prend contact avec l’utilisateur, collabore avec les forces de l’ordre et le groupe d’intervention en sécurité SEAL 911, et enquête sur des signalements de vols de portefeuilles impliquant le revendeur sud-est-asiatique CryptoBilis.
Ledger indique qu’aucun élément ne laisse actuellement penser que son infrastructure de sécurité, ses systèmes ou ses services ont été compromis. Cependant, l’entreprise n’a pas confirmé le nombre d’appareils concernés, le fonctionnement de l’implant ni s’il est à l’origine de toutes les pertes signalées. Les estimations des pertes par des tiers varient, certains rapports évoquant des pertes présumées supérieures à 86 millions de dollars ; ces chiffres n’ont pas été vérifiés par Ledger.
Le revendeur a suspendu la vente de portefeuilles matériels pendant la poursuite de l’enquête. Ledger conseille aux clients qui ont acheté des appareils auprès de CryptoBilis et ne les ont pas encore initialisés de ne pas les configurer. Les utilisateurs qui ont déjà configuré de tels appareils devraient envisager de transférer leurs actifs vers un nouvel appareil de signature, avec une nouvelle phrase de récupération générée, en suivant les instructions officielles.
Mon analyse : cet incident rappelle qu’un « portefeuille matériel » n’est pas automatiquement synonyme de « chaîne d’approvisionnement sécurisée ». Achetez uniquement auprès de canaux officiels ou vérifiés, ne saisissez jamais votre phrase de récupération sur un site Web et ne la communiquez jamais au service d’assistance ; considérez tout revendeur inconnu comme un facteur de risque. Les prochains éléments déterminants seront le rapport technique rétrospectif de Ledger et la confirmation de la gamme d’appareils concernés.
Achetez-vous vos portefeuilles matériels directement auprès des fabricants ou auprès de vendeurs tiers ?
#Ledger #CryptoSecurity #HardwareWallets
$STRK $CFX $TIA
3
4.4k
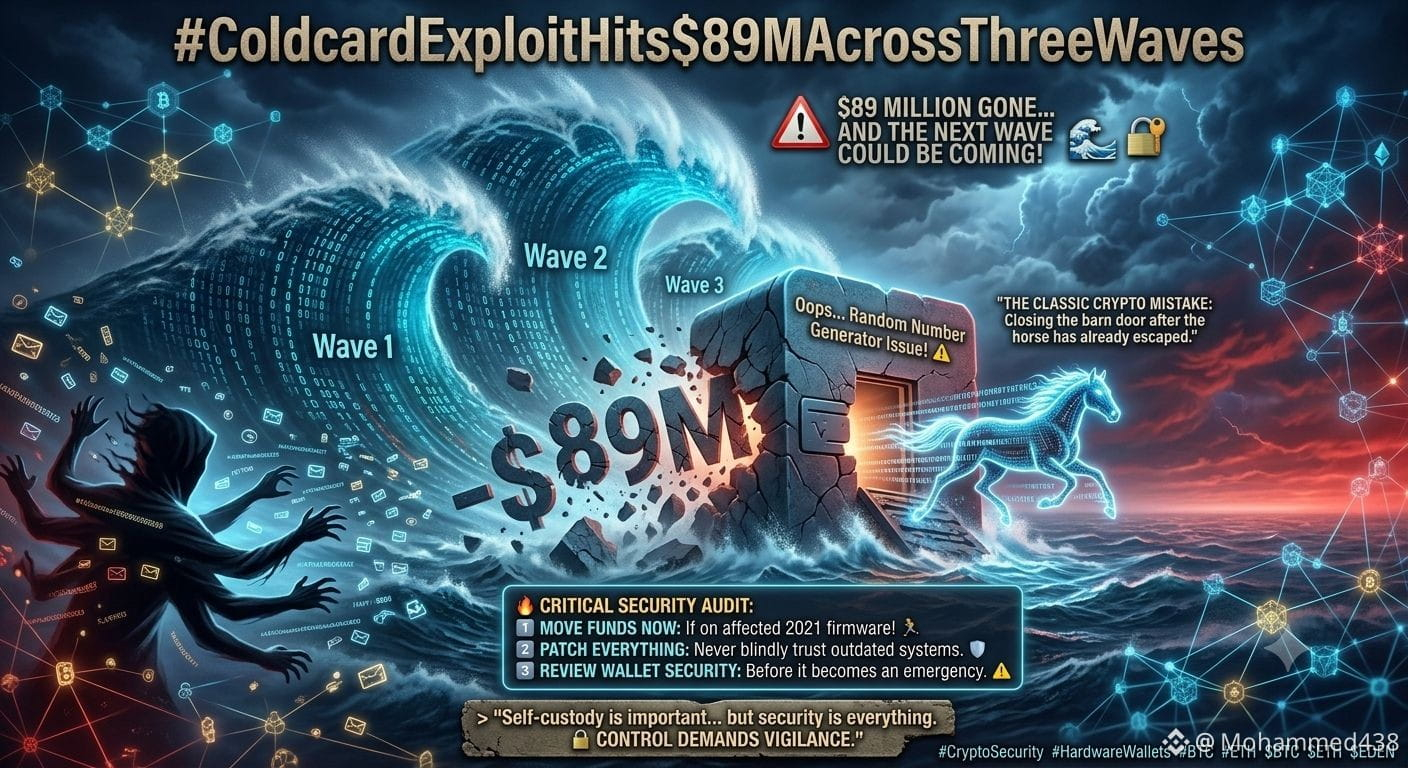
ColdcardExploitHits$89MAtraversTroisVagues#
🚨 $89 MILLIONS DISPARUS… ET LA PROCHAINE VAGUE POURRAIT ARRIVER ! 🌊🔐
La mise à jour de Coldcard de mars 2021 contenait un avertissement que beaucoup d’utilisateurs auraient pu manquer : « Oups… problème de générateur de nombres aléatoires ! » ⚠️
Aujourd’hui, après trois vagues et près de $89M touchés, des attaquants chercheraient à cibler des portefeuilles de manière systématique.
L’erreur crypto classique :
Fermer la barrière après que le cheval se soit déjà échappé. 🐴💨
La plus grande question :
Les utilisateurs concernés recevront-ils une assistance… ou assiste-t-on à une nouvelle grande crise de confiance dans la crypto ? 👀
Soudain, tout le monde répète le même message :
La self-custody est importante… mais la sécurité est tout. 🔐
🔥 Que Devraient Faire les Traders ?
1️⃣ Si vous utilisez le firmware 2021 concerné, déplacez vos fonds dès maintenant ! 🏃♂️
2️⃣ Gardez votre phrase de récupération en sécurité, mais ne faites jamais aveuglément confiance à des systèmes obsolètes. 🛡️
3️⃣ Passez en revue la sécurité de votre portefeuille avant que cela ne devienne une urgence. ⚠️
La crypto vous donne le contrôle de votre argent… mais ce contrôle s’accompagne de responsabilités.
Restez en sécurité. Restez vigilant.
#CryptoSecurity #HardwareWallets #BTC #ETH $BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$EDEN
{spot}(EDENUSDT)
ColdcardExploitHits$89MAtraversTroisVagues#
🚨 $89 MILLIONS DISPARUS… ET LA PROCHAINE VAGUE POURRAIT ARRIVER ! 🌊🔐
La mise à jour de Coldcard de mars 2021 contenait un avertissement que beaucoup d’utilisateurs auraient pu manquer : « Oups… problème de générateur de nombres aléatoires ! » ⚠️
Aujourd’hui, après trois vagues et près de $89M touchés, des attaquants chercheraient à cibler des portefeuilles de manière systématique.
L’erreur crypto classique :
Fermer la barrière après que le cheval se soit déjà échappé. 🐴💨
La plus grande question :
Les utilisateurs concernés recevront-ils une assistance… ou assiste-t-on à une nouvelle grande crise de confiance dans la crypto ? 👀
Soudain, tout le monde répète le même message :
La self-custody est importante… mais la sécurité est tout. 🔐
🔥 Que Devraient Faire les Traders ?
1️⃣ Si vous utilisez le firmware 2021 concerné, déplacez vos fonds dès maintenant ! 🏃♂️
2️⃣ Gardez votre phrase de récupération en sécurité, mais ne faites jamais aveuglément confiance à des systèmes obsolètes. 🛡️
3️⃣ Passez en revue la sécurité de votre portefeuille avant que cela ne devienne une urgence. ⚠️
La crypto vous donne le contrôle de votre argent… mais ce contrôle s’accompagne de responsabilités.
Restez en sécurité. Restez vigilant.
#CryptoSecurity #HardwareWallets #BTC #ETH $BTC
$ETH
$EDEN
1
214
·
--
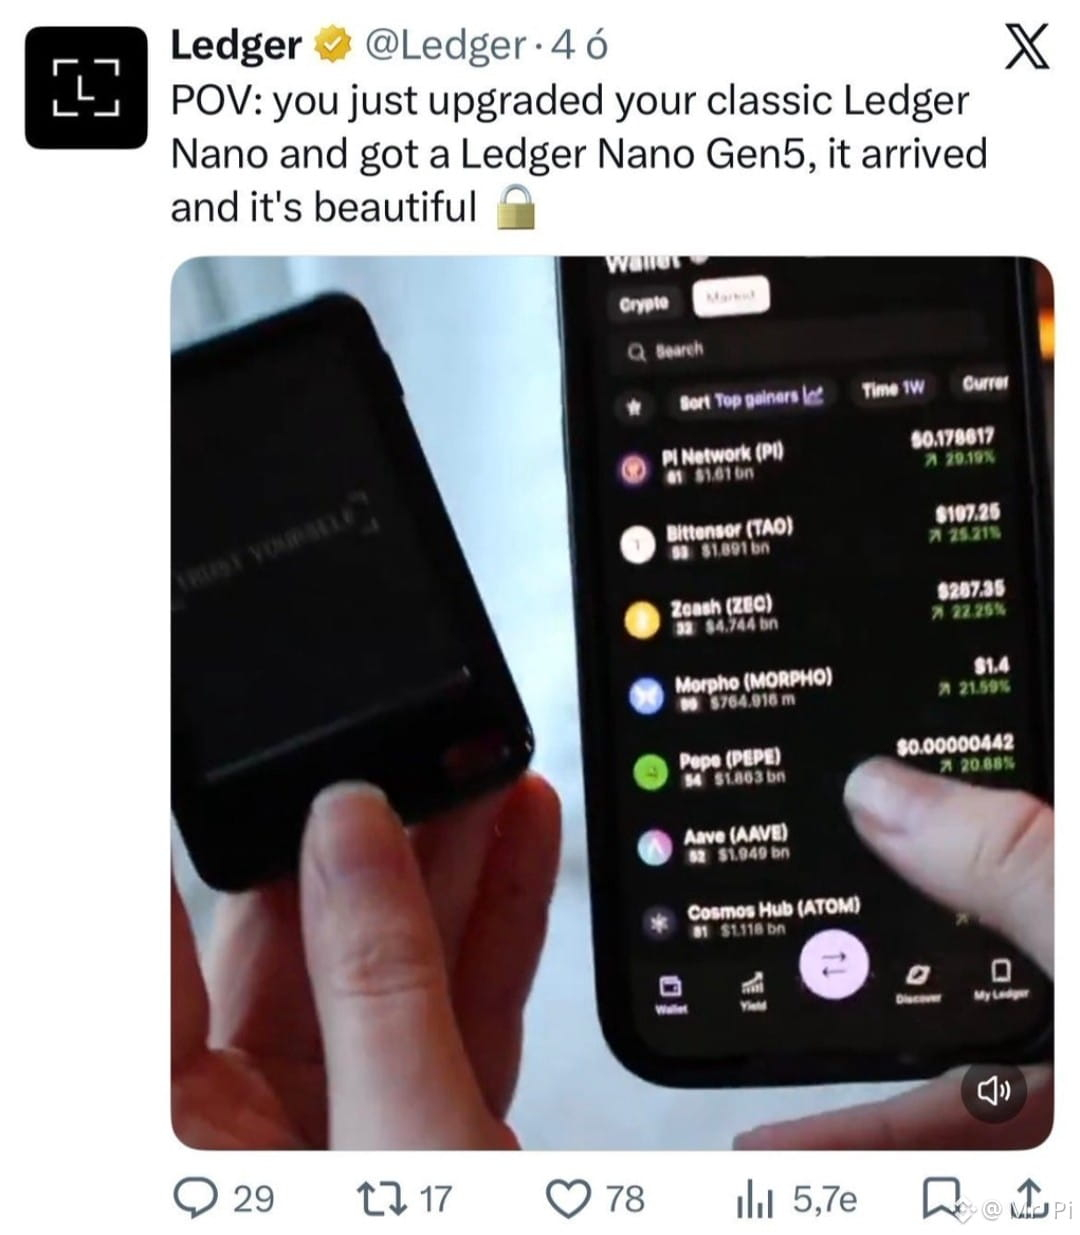
💥 TIN NÓNG: #PiNetwork vient d'apparaître dans la vidéo promo de Ledger! 🔥
Et tous les actifs ne sont pas comme ça… $PI est en tête de liste. 👀💰
Que ce soit vrai ou non, #PiNetwork s'apprête à faire de grands pas 🚀🚀
⚠️ Important : Ceci n'est qu'un aperçu du marché dans Ledger Wallet mais c'est tout de même un signal fort.
$Pi apparaissant sur l'une des meilleures plateformes de wallets matériels au monde est une affirmation sérieuse de la maturité de l'écosystème. 📈
👇 Pionniers, vous utilisez quel wallet matériel ?
Laissez un 🔐 LEDGER ou ⚙️ AUTRE ci-dessous!
#PiNetwork #Ledger #HardwareWallets
339
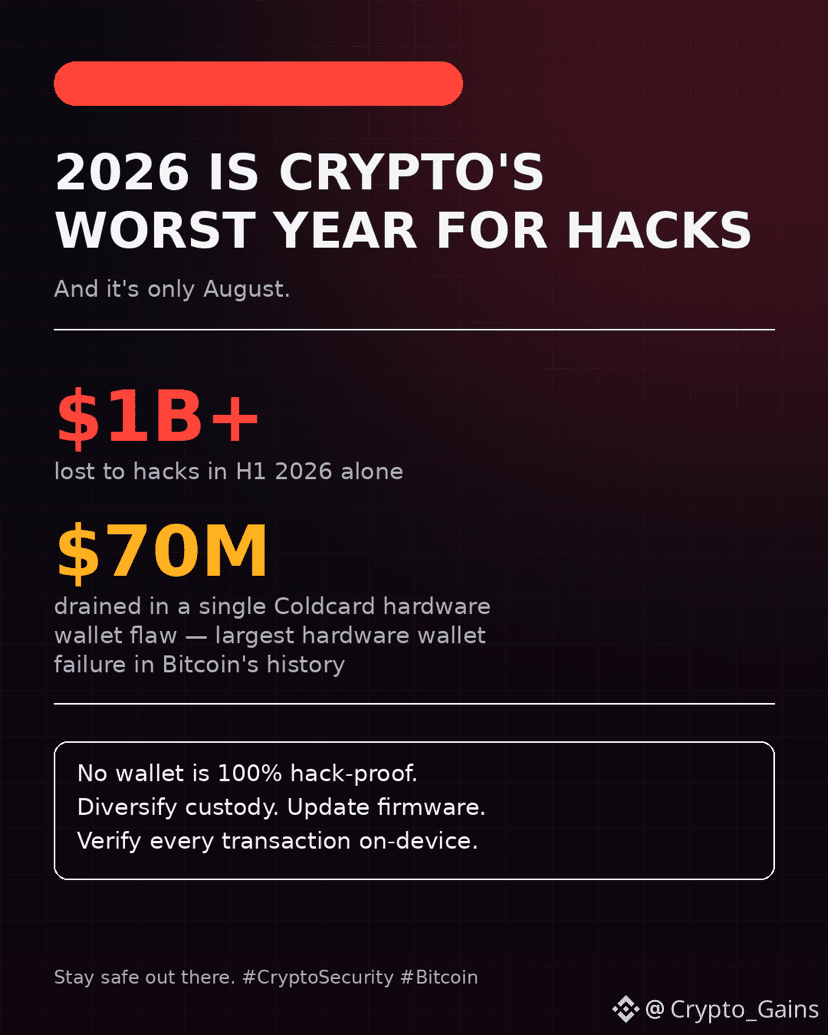
🚨 1 B$+ DISPARUS — 2026 est déjà la pire année de la crypto pour les piratages
Pendant que tout le monde regarde les graphiques, la vraie histoire se joue dans les coulisses :
💀 1 B$+ perdus à cause de piratages rien qu’au S1 2026 — et nous n’en sommes qu’à 8 mois
⚠️ Une faille du portefeuille matériel Coldcard a siphonné 70 M$ en BTC lors d’un seul incident
🔓 Officiellement, la plus grande défaillance d’un portefeuille matériel de l’histoire du Bitcoin
Réfléchissez-y. Les portefeuilles matériels sont censés être l’option « sûre » — celle que les experts en sécurité vous disent d’adopter. Et pourtant, même eux ont été compromis à grande échelle.
Ce que cela signifie pour vous :
✅ Aucun portefeuille n’est à 100 % à l’épreuve des piratages — matériel ou logiciel
✅ Diversifiez la garde — ne gardez pas tout sur un seul appareil
✅ Gardez le micrologiciel à jour, et vérifiez chaque transaction directement sur l’appareil
✅ Envisagez le multisig pour des montants importants
Le scénario haussier de la crypto est réel, mais la sécurité n’est pas optionnelle — c’est le droit d’entrée. 🛡️
Restez en sécurité. Quel est votre mode de conservation ? 👇
#CryptoSecurity #bitcoin #HardwareWallets
$PORTAL $DUSK $BTC
1
120
·
--
Test de compatibilité du portefeuille mobileUn portefeuille matériel n’est pas entièrement compatible avec les appareils mobiles simplement parce que son application compagnon apparaît dans l’App Store ou sur Google Play. La question utile est de savoir si l’ensemble de votre processus de signature fonctionne sur votre téléphone exact.
Divisez le test en tâches. Pouvez-vous connecter ou associer le signataire physique ? Pouvez-vous créer un compte, afficher les soldes et générer une adresse de réception ? Plus important encore, pouvez-vous vérifier l’adresse de réception sur l’écran matériel de confiance ? Pouvez-vous construire une transaction, en inspecter la destination et le montant sur l’appareil, l’approuver, la refuser et confirmer que le rejet se comporte correctement ?
Test de compatibilité du portefeuille mobile
Un portefeuille matériel n’est pas entièrement compatible avec les appareils mobiles simplement parce que son application compagnon apparaît dans l’App Store ou sur Google Play. La question utile est de savoir si l’ensemble de votre processus de signature fonctionne sur votre téléphone exact.
Divisez le test en tâches. Pouvez-vous connecter ou associer le signataire physique ? Pouvez-vous créer un compte, afficher les soldes et générer une adresse de réception ? Plus important encore, pouvez-vous vérifier l’adresse de réception sur l’écran matériel de confiance ? Pouvez-vous construire une transaction, en inspecter la destination et le montant sur l’appareil, l’approuver, la refuser et confirmer que le rejet se comporte correctement ?
Divisez le test en tâches. Pouvez-vous connecter ou associer le signataire physique ? Pouvez-vous créer un compte, afficher les soldes et générer une adresse de réception ? Plus important encore, pouvez-vous vérifier l’adresse de réception sur l’écran matériel de confiance ? Pouvez-vous construire une transaction, en inspecter la destination et le montant sur l’appareil, l’approuver, la refuser et confirmer que le rejet se comporte correctement ?
77
·
--
🚨 Un bug Coldcard soulève de nouvelles questions sur la sécurité des portefeuilles
Beaucoup pensent que les portefeuilles matériels sont l’endroit le plus sûr pour la crypto. L’incident récent de Coldcard montre que même des appareils de confiance peuvent rencontrer des problèmes imprévus.
Plus de 1,082 $BTC a été volé après que des attaquants ont exploité une ancienne faille du micrologiciel pour recréer des graines de récupération du portefeuille sans jamais toucher les appareils.
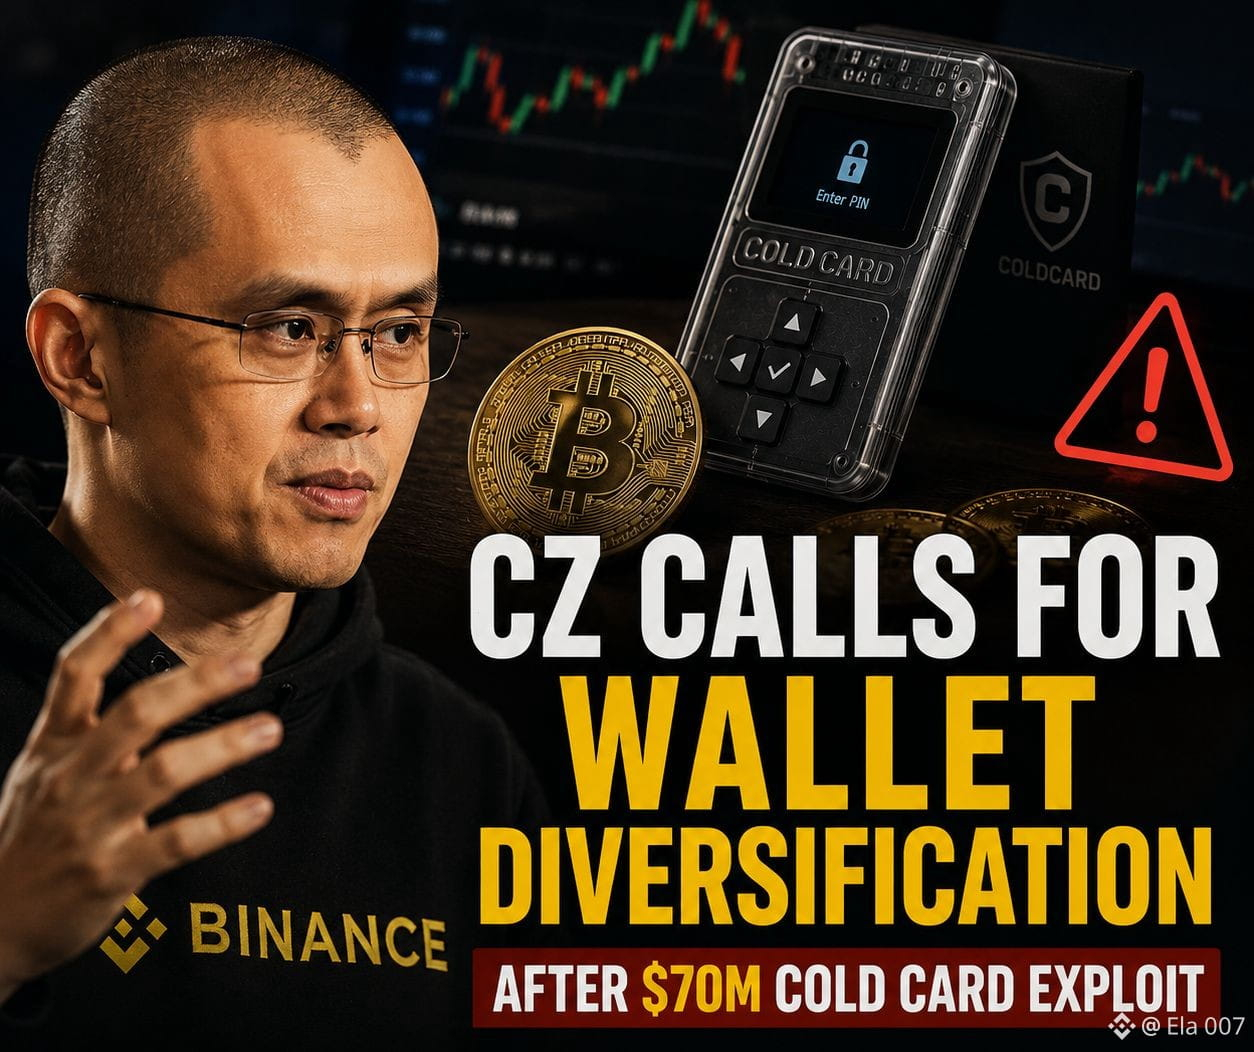
Suite à l’incident, CZ a rappelé aux utilisateurs de ne pas compter sur un seul portefeuille. Garder vos fonds dans plusieurs portefeuilles peut aider à réduire le risque si un portefeuille est compromis.
Si vous avez créé un portefeuille Coldcard avec le micrologiciel concerné, la recommandation est de générer une nouvelle phrase de seed et de transférer vos fonds. Une simple mise à jour du micrologiciel ne protège pas les anciennes graines de portefeuille.
Restez prudent, gardez votre logiciel de portefeuille à jour et prévoyez toujours un plan de sauvegarde.
$BNB $ETH
#bitcoin #CryptoSecurity #HardwareWallets #BinanceSquare
1
90
·
--
Article
Portefeuilles matériels mobiles : Perfectionner l'autogestion moderne 📱
Le paysage de la sécurité de la finance décentralisée s'est considérablement amélioré avec l'essor des portefeuilles matériels mobiles de nouvelle génération. Historiquement, garder des actifs numériques complètement sécurisés nécessitait des dispositifs de bureau encombrants et des procédures de sauvegarde complexes qui éloignaient les utilisateurs quotidiens. Aujourd'hui, des unités matérielles élégantes et axées sur le mobile utilisent des éléments sécurisés et des protocoles sans fil cryptés comme Bluetooth ou des codes QR déconnectés pour signer des transactions en toute sécurité en déplacement. Pour $BTC
Portefeuilles matériels mobiles :
Perfectionner l'autogestion moderne 📱
Le paysage de la sécurité de la finance décentralisée s'est considérablement amélioré avec l'essor des portefeuilles matériels mobiles de nouvelle génération. Historiquement, garder des actifs numériques complètement sécurisés nécessitait des dispositifs de bureau encombrants et des procédures de sauvegarde complexes qui éloignaient les utilisateurs quotidiens. Aujourd'hui, des unités matérielles élégantes et axées sur le mobile utilisent des éléments sécurisés et des protocoles sans fil cryptés comme Bluetooth ou des codes QR déconnectés pour signer des transactions en toute sécurité en déplacement. Pour $BTC
Le paysage de la sécurité de la finance décentralisée s'est considérablement amélioré avec l'essor des portefeuilles matériels mobiles de nouvelle génération. Historiquement, garder des actifs numériques complètement sécurisés nécessitait des dispositifs de bureau encombrants et des procédures de sauvegarde complexes qui éloignaient les utilisateurs quotidiens. Aujourd'hui, des unités matérielles élégantes et axées sur le mobile utilisent des éléments sécurisés et des protocoles sans fil cryptés comme Bluetooth ou des codes QR déconnectés pour signer des transactions en toute sécurité en déplacement. Pour $BTC
40

·
--
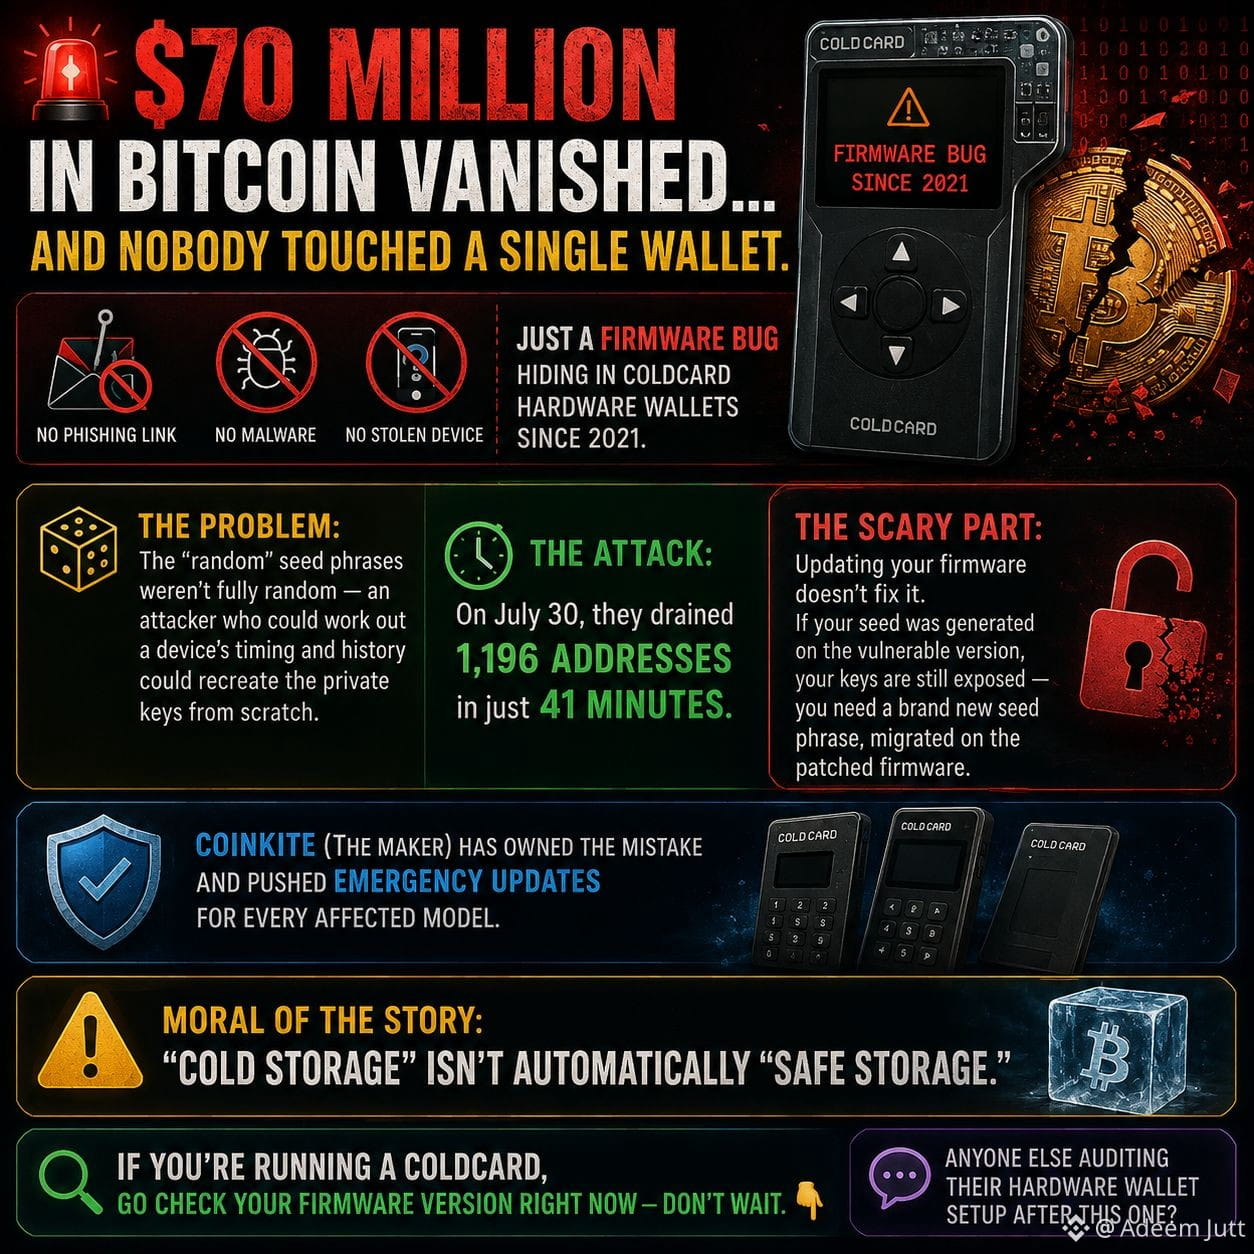
🚨 70 MILLIONS $ en Bitcoin ont disparu… et personne n’a touché un seul portefeuille.
Aucun lien de phishing. Aucun malware. Aucun appareil volé. Juste un bug de micrologiciel caché dans le matériel des wallets Coldcard depuis 2021.
Il s’avère que les « phrases mnémoniques » « aléatoires » n’étaient pas entièrement aléatoires : un attaquant capable de déterminer l’horodatage et l’historique d’un appareil pouvait recréer les clés privées depuis zéro. Le 30 juillet, il a vidé 1 196 adresses en seulement 41 minutes. 🕐💸
La partie effrayante ? La mise à jour de votre micrologiciel ne le corrige pas. Si votre phrase a été générée sur la version vulnérable, vos clés restent exposées — vous devez créer une toute nouvelle phrase, migrée sur le micrologiciel corrigé.
Coinkite (le fabricant) a reconnu l’erreur et a publié des mises à jour d’urgence pour tous les modèles concernés.
Morale : « le stockage à froid » n’est pas automatiquement « un stockage sûr ». 🔐
Si vous utilisez une Coldcard, vérifiez votre version de micrologiciel dès maintenant — n’attendez pas. 👇
Quelqu’un d’autre audite la configuration de son wallet matériel après ça ?
$BTC
{spot}(BTCUSDT)
$KOMA
{future}(KOMAUSDT)
$BLESS
{future}(BLESSUSDT)
#Bitcoin #USToCancelIranAttackSubjectToDeal #HardwareWallets #BinanceSquare
🚨 70 MILLIONS $ en Bitcoin ont disparu… et personne n’a touché un seul portefeuille.
Aucun lien de phishing. Aucun malware. Aucun appareil volé. Juste un bug de micrologiciel caché dans le matériel des wallets Coldcard depuis 2021.
Il s’avère que les « phrases mnémoniques » « aléatoires » n’étaient pas entièrement aléatoires : un attaquant capable de déterminer l’horodatage et l’historique d’un appareil pouvait recréer les clés privées depuis zéro. Le 30 juillet, il a vidé 1 196 adresses en seulement 41 minutes. 🕐💸
La partie effrayante ? La mise à jour de votre micrologiciel ne le corrige pas. Si votre phrase a été générée sur la version vulnérable, vos clés restent exposées — vous devez créer une toute nouvelle phrase, migrée sur le micrologiciel corrigé.
Coinkite (le fabricant) a reconnu l’erreur et a publié des mises à jour d’urgence pour tous les modèles concernés.
Morale : « le stockage à froid » n’est pas automatiquement « un stockage sûr ». 🔐
Si vous utilisez une Coldcard, vérifiez votre version de micrologiciel dès maintenant — n’attendez pas. 👇
Quelqu’un d’autre audite la configuration de son wallet matériel après ça ?
$BTC
$KOMA
$BLESS
#Bitcoin #USToCancelIranAttackSubjectToDeal #HardwareWallets #BinanceSquare
2
4
460
·
--
Nano Gen5 ou Flex ?Vous cherchez un portefeuille matériel ? Séparez la frontière de protection de l’interface que vous utilisez chaque jour.
Ledger répertorie l’élément sécurisé ST33K1M5 et la certification CC EAL6+ pour le Nano Gen5 et le Flex. Les deux modèles proposent Bluetooth, USB-C et NFC. Les différences visibles sont principalement l’affichage et la finition : le Gen5 utilise un écran tactile monochrome à encre E Ink de 300 × 400 avec un cadre en plastique ; le Flex utilise un écran tactile E Ink 16 niveaux de gris de 480 × 600, du Gorilla Glass et un cadre en aluminium.
Cela rend le choix plus précis que « lequel est le plus sûr ? ». Un écran plus grand et plus riche peut valoir le coût si vous interagissez fréquemment avec l’appareil et si vous accordez de l’importance à la lisibilité. Si votre processus de travail sollicite moins l’écran, vérifiez si le Gen5 couvre déjà les fonctionnalités dont vous avez besoin. Confirmez le prix actuel et la compatibilité avec les hôtes directement auprès du fabricant avant d’acheter ; ces informations peuvent évoluer.
Nano Gen5 ou Flex ?
Vous cherchez un portefeuille matériel ? Séparez la frontière de protection de l’interface que vous utilisez chaque jour.
Ledger répertorie l’élément sécurisé ST33K1M5 et la certification CC EAL6+ pour le Nano Gen5 et le Flex. Les deux modèles proposent Bluetooth, USB-C et NFC. Les différences visibles sont principalement l’affichage et la finition : le Gen5 utilise un écran tactile monochrome à encre E Ink de 300 × 400 avec un cadre en plastique ; le Flex utilise un écran tactile E Ink 16 niveaux de gris de 480 × 600, du Gorilla Glass et un cadre en aluminium.
Cela rend le choix plus précis que « lequel est le plus sûr ? ». Un écran plus grand et plus riche peut valoir le coût si vous interagissez fréquemment avec l’appareil et si vous accordez de l’importance à la lisibilité. Si votre processus de travail sollicite moins l’écran, vérifiez si le Gen5 couvre déjà les fonctionnalités dont vous avez besoin. Confirmez le prix actuel et la compatibilité avec les hôtes directement auprès du fabricant avant d’acheter ; ces informations peuvent évoluer.
71
Article
116M$ volés sans toucher un seul Coldcard. Voici comment.Il a tout fait correctement.
Coldcard offline. Jamais connecté à internet.
Seed phrase stockée en sécurité.
Jonathan Goodman a perdu 1,6 million$ quand même le 30 juillet 2026, les attaquants n'avaient pas besoin de son appareil.
Juste de ses clés. Qu'ils ont reconstruites depuis un bureau en seulement 41 minutes.
📌 Comment c'était possible : La faille de 2021
En mars 2021, une mise à jour firmware Coldcard a introduit une erreur silencieuse. Au lieu d'utiliser le générateur aléatoire matériel intégré au dispositif qui lui était conçu pour produire des seeds imprévisibles fit que l'appareil basculait sur un générateur logiciel qui suit des patterns.
Résultat : la force de la clé est passée de 128 bits conçus à seulement 40 bits réels sur les appareils affectés.
40 bits = brute-forceable avec du matériel informatique standard.
Sans jamais toucher physiquement le wallet.
📌 Comment l'attaque s'est déroulée : 4 vagues
Vague 1 le 30 juillet, 41 minutes :
1 082 BTC drainés depuis 1 196 adresses. 70 millions$ en moins d'une heure.
Les attaquants ont généré des seeds candidates, dérivé les adresses que ces seeds produiraient, et vérifié chacune contre la blockchain publique. C'est faisable avec du matériel standard. Parce que l'espace de recherche était suffisamment réduit.
Vagues 2, 3, 4 :
Les attaques suivantes ont ciblé des soldes plus petits avec des patterns de transactions plus complexes et plus difficiles à tracer.
Total final :
1 816 BTC.
116 millions$.
5 200+ adresses.
Le 3ème plus grand hack crypto de 2026.
Total annuel 2026 : désormais plus de 1,2 milliard$ sur 276 incidents.
📌 Ce que ça révèle sur la sécurité crypto
L'attaque expose une vérité que personne ne veut entendre :
Offline ne signifie pas inviolable.
La sécurité d'un hardware wallet dépend de la qualité de la génération de la seed. Si cette génération est prévisible peu importe que l'appareil touche internet ou pas .
La question n'est pas "est-ce que mon wallet est offline ?"
La question est "est-ce que ma seed a été générée avec un vrai aléatoire ?"
📌 Ta checklist de sécurité
✅ Tu as un Coldcard ?
Vérifie si ton firmware date d'après mars 2021. Coinkite recommande de transférer tes fonds immédiatement si tu as généré ta seed sur un appareil potentiellement affecté.
✅ Tu as un autre hardware wallet ?
Vérifie la date de génération de ta seed. Le problème Coldcard vient d'un firmware spécifique mais le principe s'applique à tout wallet dont le générateur aléatoire est douteux.
✅ Tu n'as pas de hardware wallet ?
C'est le bon moment pour comprendre que la sécurité de tes clés > la marque de ton wallet.
✅ Règle universelle : Génère toujours ta seed sur un appareil dont le firmware est vérifié et audité. Jamais en ligne. Jamais sur un téléphone.
📌 Le signal que tout farmer d'airdrops doit retenir
Tu bridges. Tu connectes des wallets à des dApps.
Tu utilises MetaMask, Phantom, Rabby.
Ces wallets hot sont exposés différemment.
Mais la leçon est la même :
La sécurité crypto n'est pas un état permanent.
C'est une pratique continue.
Un firmware mal conçu en 2021.
Des millions perdus en 2026.
Cinq ans d'écart.
Zéro avertissement visible.
Tu utilises un hardware wallet pour tes cryptos ?
Et après cette news, tu fais confiance au cold storage ou tu repenses ta stratégie de sécurité ?
Dis-moi en commentaire.
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
#ColdcardHack #BitcoinSecurity #HardwareWallets
116M$ volés sans toucher un seul Coldcard. Voici comment.
Il a tout fait correctement.
Coldcard offline. Jamais connecté à internet.
Seed phrase stockée en sécurité.
Jonathan Goodman a perdu 1,6 million$ quand même le 30 juillet 2026, les attaquants n'avaient pas besoin de son appareil.
Juste de ses clés. Qu'ils ont reconstruites depuis un bureau en seulement 41 minutes.
📌 Comment c'était possible : La faille de 2021
En mars 2021, une mise à jour firmware Coldcard a introduit une erreur silencieuse. Au lieu d'utiliser le générateur aléatoire matériel intégré au dispositif qui lui était conçu pour produire des seeds imprévisibles fit que l'appareil basculait sur un générateur logiciel qui suit des patterns.
Résultat : la force de la clé est passée de 128 bits conçus à seulement 40 bits réels sur les appareils affectés.
40 bits = brute-forceable avec du matériel informatique standard.
Sans jamais toucher physiquement le wallet.
📌 Comment l'attaque s'est déroulée : 4 vagues
Vague 1 le 30 juillet, 41 minutes :
1 082 BTC drainés depuis 1 196 adresses. 70 millions$ en moins d'une heure.
Les attaquants ont généré des seeds candidates, dérivé les adresses que ces seeds produiraient, et vérifié chacune contre la blockchain publique. C'est faisable avec du matériel standard. Parce que l'espace de recherche était suffisamment réduit.
Vagues 2, 3, 4 :
Les attaques suivantes ont ciblé des soldes plus petits avec des patterns de transactions plus complexes et plus difficiles à tracer.
Total final :
1 816 BTC.
116 millions$.
5 200+ adresses.
Le 3ème plus grand hack crypto de 2026.
Total annuel 2026 : désormais plus de 1,2 milliard$ sur 276 incidents.
📌 Ce que ça révèle sur la sécurité crypto
L'attaque expose une vérité que personne ne veut entendre :
Offline ne signifie pas inviolable.
La sécurité d'un hardware wallet dépend de la qualité de la génération de la seed. Si cette génération est prévisible peu importe que l'appareil touche internet ou pas .
La question n'est pas "est-ce que mon wallet est offline ?"
La question est "est-ce que ma seed a été générée avec un vrai aléatoire ?"
📌 Ta checklist de sécurité
✅ Tu as un Coldcard ?
Vérifie si ton firmware date d'après mars 2021. Coinkite recommande de transférer tes fonds immédiatement si tu as généré ta seed sur un appareil potentiellement affecté.
✅ Tu as un autre hardware wallet ?
Vérifie la date de génération de ta seed. Le problème Coldcard vient d'un firmware spécifique mais le principe s'applique à tout wallet dont le générateur aléatoire est douteux.
✅ Tu n'as pas de hardware wallet ?
C'est le bon moment pour comprendre que la sécurité de tes clés > la marque de ton wallet.
✅ Règle universelle : Génère toujours ta seed sur un appareil dont le firmware est vérifié et audité. Jamais en ligne. Jamais sur un téléphone.
📌 Le signal que tout farmer d'airdrops doit retenir
Tu bridges. Tu connectes des wallets à des dApps.
Tu utilises MetaMask, Phantom, Rabby.
Ces wallets hot sont exposés différemment.
Mais la leçon est la même :
La sécurité crypto n'est pas un état permanent.
C'est une pratique continue.
Un firmware mal conçu en 2021.
Des millions perdus en 2026.
Cinq ans d'écart.
Zéro avertissement visible.
Tu utilises un hardware wallet pour tes cryptos ?
Et après cette news, tu fais confiance au cold storage ou tu repenses ta stratégie de sécurité ?
Dis-moi en commentaire.
$BTC
$BNB
#ColdcardHack #BitcoinSecurity #HardwareWallets
3
747
Article
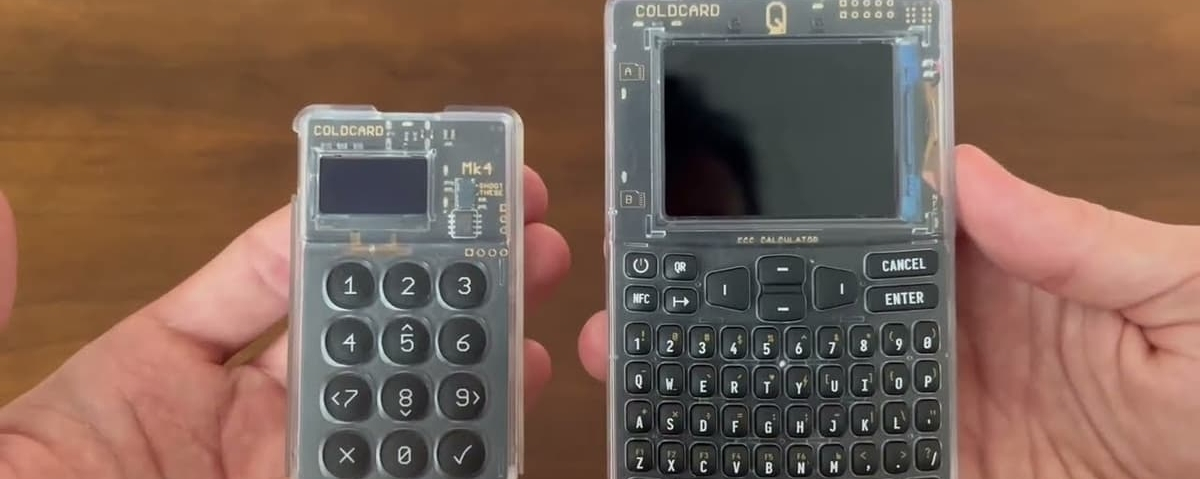
🚨 Comment les hackers ont volé 70 millions de dollars en Bitcoin sans toucher aux portefeuilles.Une cyberattaque récente a choqué la communauté crypto après que des hackers ont prétendument volé environ 70 millions de dollars de Bitcoin sans jamais toucher physiquement les portefeuilles matériels.
Selon des chercheurs en sécurité, l’attaque a ciblé certains portefeuilles matériels Coldcard en exploitant une faiblesse dans la manière dont certaines clés de portefeuille ont été créées. Au lieu de voler les appareils, les attaquants ont réussi à recréer les clés privées et à accéder au Bitcoin stocké à l’intérieur.
L’incident a touché des portefeuilles Coldcard spécifiques, et non l’ensemble des portefeuilles matériels. Les experts affirment que les portefeuilles matériels restent l’un des moyens les plus sûrs de stocker la crypto-monnaie, mais qu’aucun système de sécurité n’est parfait.
🚨 Comment les hackers ont volé 70 millions de dollars en Bitcoin sans toucher aux portefeuilles.
Une cyberattaque récente a choqué la communauté crypto après que des hackers ont prétendument volé environ 70 millions de dollars de Bitcoin sans jamais toucher physiquement les portefeuilles matériels.
Selon des chercheurs en sécurité, l’attaque a ciblé certains portefeuilles matériels Coldcard en exploitant une faiblesse dans la manière dont certaines clés de portefeuille ont été créées. Au lieu de voler les appareils, les attaquants ont réussi à recréer les clés privées et à accéder au Bitcoin stocké à l’intérieur.
L’incident a touché des portefeuilles Coldcard spécifiques, et non l’ensemble des portefeuilles matériels. Les experts affirment que les portefeuilles matériels restent l’un des moyens les plus sûrs de stocker la crypto-monnaie, mais qu’aucun système de sécurité n’est parfait.
110

·
--
BOOM CRYPTO !D’après CoinDesk, les ventes de portefeuilles matériels en Russie ont plus que doublé alors que le gouvernement russe met en place de nouvelles réglementations sur la crypto. Cette hausse se reflète dans la baisse significative du prix moyen des portefeuilles matériels chez Wildberries, tombé de 13 % à 7 900 roubles, ce qui suggère que la demande a atteint des niveaux historiques. #HardwareWallets #Russia #RéglementationCrypto
Les nouvelles règles sur la crypto en Russie stimulent la demande de solutions de stockage sécurisées, tandis que les investisseurs et les traders s’empressent de protéger leurs actifs. Des enseignes comme M.Video tirent parti de cette tendance en élargissant leur gamme de produits disponibles. Le fait que les ventes aient presque doublé indique que personne ne s’y attendait, et le marché commence à en prendre note.
BOOM CRYPTO !
D’après CoinDesk, les ventes de portefeuilles matériels en Russie ont plus que doublé alors que le gouvernement russe met en place de nouvelles réglementations sur la crypto. Cette hausse se reflète dans la baisse significative du prix moyen des portefeuilles matériels chez Wildberries, tombé de 13 % à 7 900 roubles, ce qui suggère que la demande a atteint des niveaux historiques. #HardwareWallets #Russia #RéglementationCrypto
Les nouvelles règles sur la crypto en Russie stimulent la demande de solutions de stockage sécurisées, tandis que les investisseurs et les traders s’empressent de protéger leurs actifs. Des enseignes comme M.Video tirent parti de cette tendance en élargissant leur gamme de produits disponibles. Le fait que les ventes aient presque doublé indique que personne ne s’y attendait, et le marché commence à en prendre note.
Les nouvelles règles sur la crypto en Russie stimulent la demande de solutions de stockage sécurisées, tandis que les investisseurs et les traders s’empressent de protéger leurs actifs. Des enseignes comme M.Video tirent parti de cette tendance en élargissant leur gamme de produits disponibles. Le fait que les ventes aient presque doublé indique que personne ne s’y attendait, et le marché commence à en prendre note.
27
Vérifié
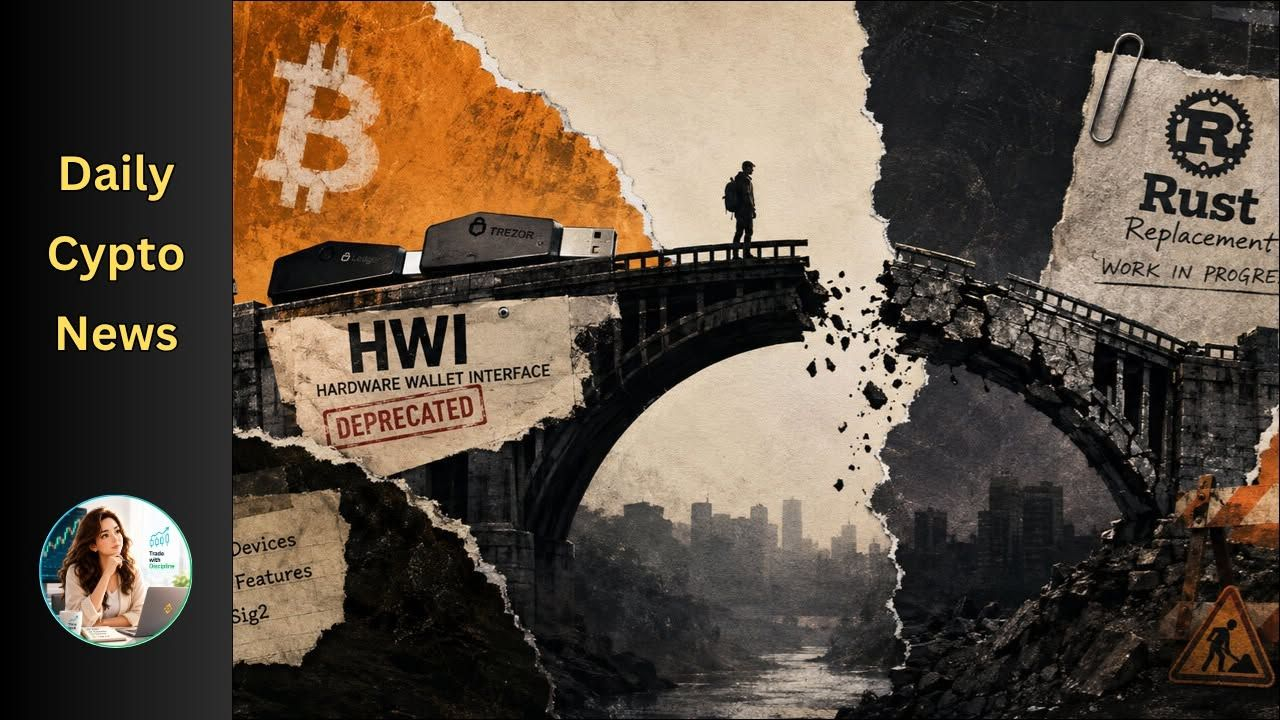
💥 Le pont HWI de Bitcoin gèle l’ajout de nouveaux appareils alors que les portefeuilles passent à la transition
L’interface d’interface pour portefeuilles matériels (Hardware Wallet Interface, HWI) de Bitcoin Core se dirige vers un retrait après l’annonce de son mainteneur indiquant que le projet cessera d’accepter de nouveaux appareils et fonctionnalités une fois le reste du travail lié à MuSig2 terminé.
HWI sert de passerelle commune entre les logiciels de portefeuille et les signataires matériels tels que Ledger, Trezor, Coldcard, BitBox et Jade, en assurant des tâches incluant la détection des appareils, la récupération des clés et la signature des transactions.
#Bitcoin #HardwareWallets #BitcoinCore #SelfCustody
#ThuyBNB
$BTC $BNB $NEAR
3
140
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#WithdrawalsBack: 15 networks live
959 vues
40 mentions
2
#BinanceUpdatesProofofReservesAddresses
43,763 vues
865 mentions
3
#BinanceToResumePhaseOneOfWithdrawals
76,432 vues
1,091 mentions
4
#BinanceHadAlreadyCovered$6BofHackLoss
6,097 vues
106 mentions
5
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
33,149 vues
120 mentions
6
#BinanceSAFUFundTransferCompleted7499BTC
149,550 vues
1,911 mentions
7
#CZDismissesClaimsBinanceHackWasPredicted
33,908 vues
463 mentions
8
#BinanceRecovery90% of stolen assets
273,371 vues
263 mentions
9
#B14gReportsUnauthorizedTransferOfAbout97MCORE
9,912 vues
196 mentions
10
#USSpotETHETFsPost23StraightDaysOfNetOutflows
9,975 vues
162 mentions