
#securite
securite
17,495 visualizaciones
101 participa(n) en el debate
Populares
Novedades

·
--
« Un ordenador cuántico podría vaciar el 35 % del bitcoin en una hora. »
Esta frase circula desde ayer. Mezcla dos cifras verdaderas y se inventa una falsa.
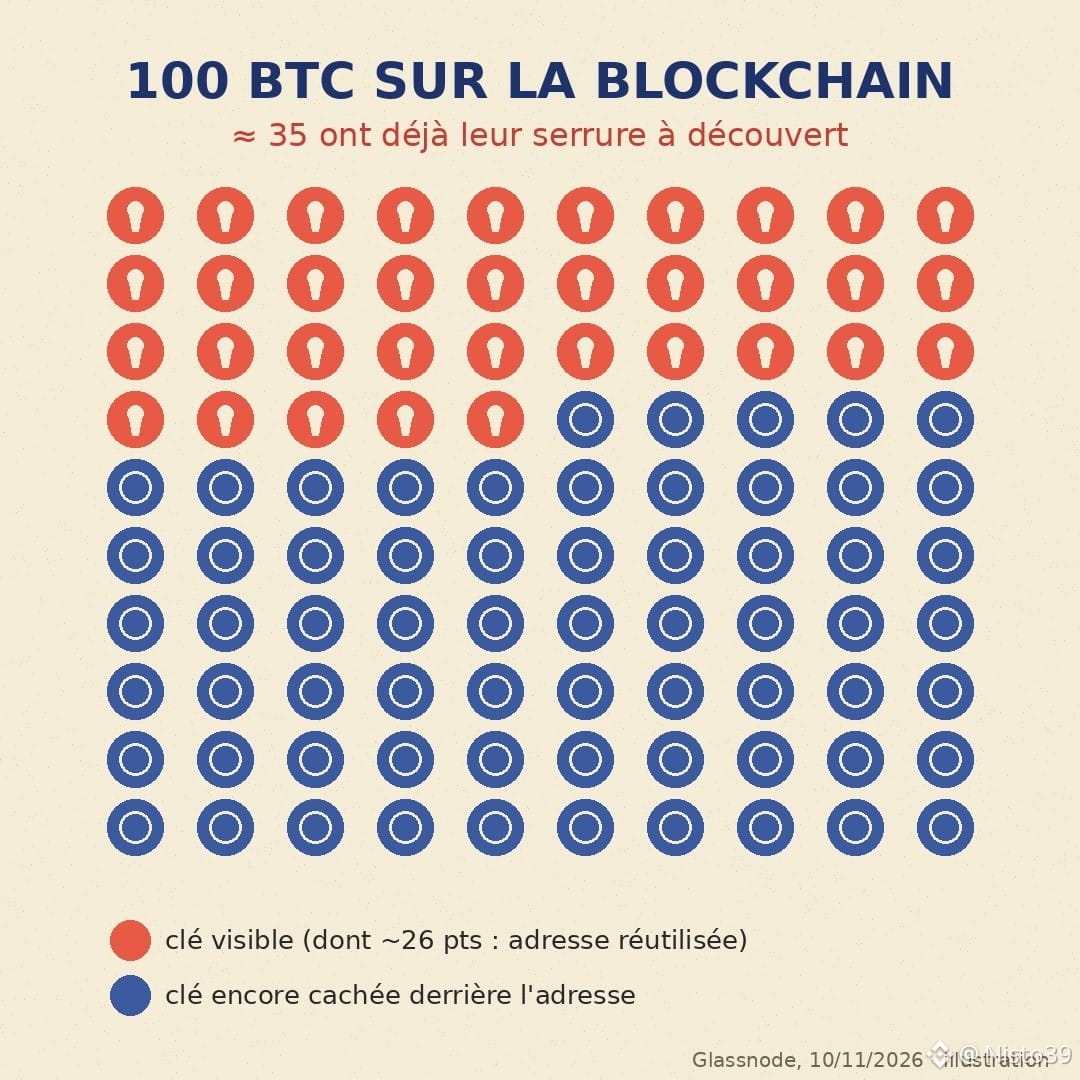
Verdad n.º 1: según Glassnode (10 de noviembre), el 35,4 % de la oferta de $BTC, es decir, unos 7,12 millones de BTC, está en direcciones cuya clave pública ya es visible en la blockchain. La clave pública es una cerradura que cualquiera puede estudiar. Ningún ordenador actual sabe deducir de ella la clave privada. En teoría, una máquina cuántica muy potente podría hacerlo.
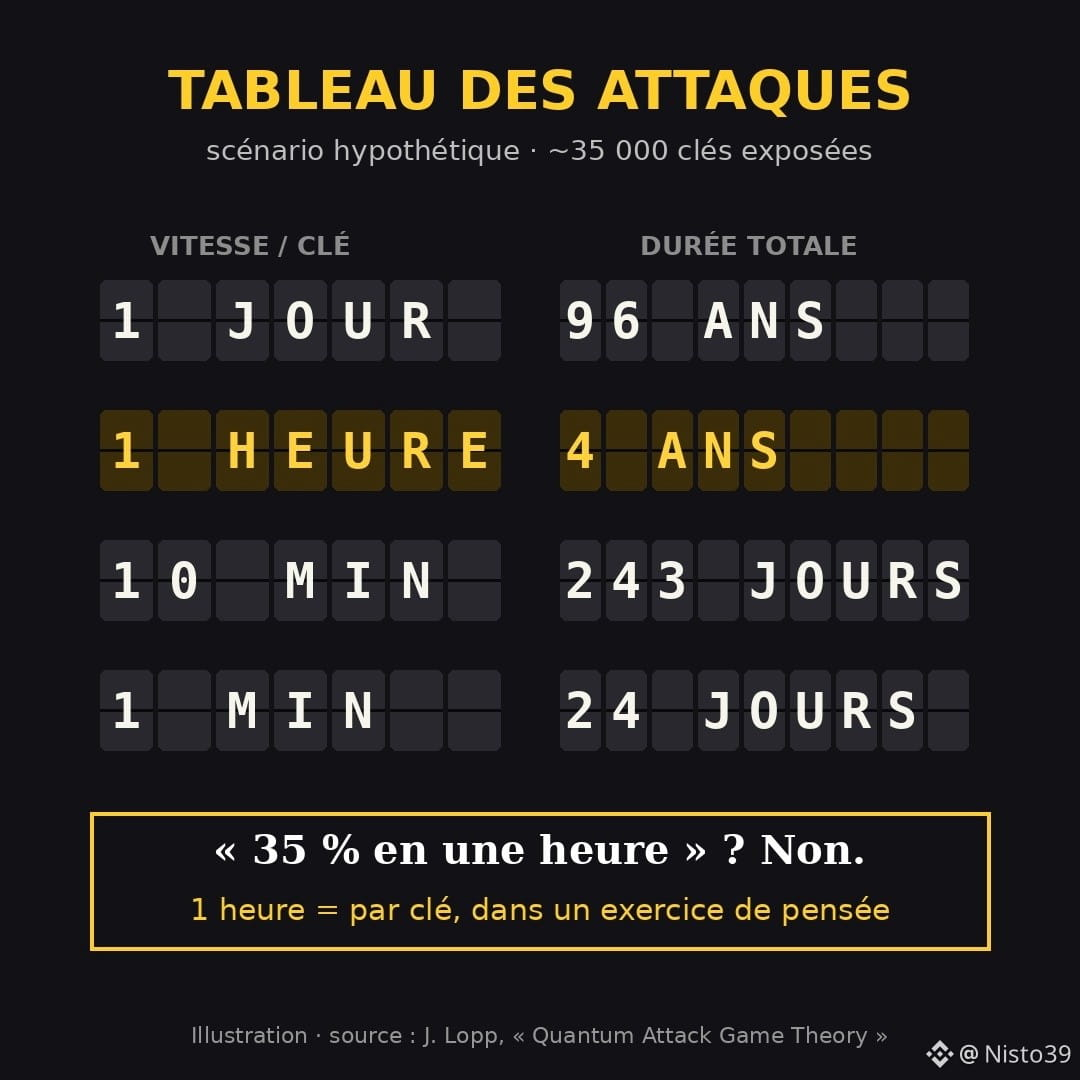
Verdad n.º 2: Jameson Lopp (Casa) hizo los cálculos en un ejercicio teórico. Unas 35 000 claves expuestas, sobre todo de monedas inmóviles desde hace ~15 años, concentran unos 2,26 millones de BTC. Si se descifrara una clave por hora, se tardarían unos 4 años en abrirlas todas. A una por día: 96 años. A 10 minutos por clave: 243 días.
«Una hora» es, por tanto, el tiempo por clave en un escenario hipotético. No el tiempo para un tercio de la red. Y Lopp ya ha dicho que ve más de un 50 % de probabilidades de que falten más de diez años para que exista una máquina así.
En mi opinión, la verdadera cuestión no es la fecha, sino quién está expuesto. Según Glassnode, el 25,8 % de la oferta lo está debido a la reutilización de direcciones: se gasta desde una dirección, su clave pública queda visible y se sigue recibiendo en ella. La mayoría de los monederos ofrecen una dirección nueva con cada recepción. Basta con no rechazarla.
Lo que nunca se podrá proteger son las monedas que nadie puede mover ya. Ahí es donde el debate será encarnizado, no en un monedero bien gestionado.
¿Sigues recibiendo en la misma dirección o dejas que tu monedero la cambie?
#Bitcoin #Quantique #Securite #Glassnode
« Un ordenador cuántico podría vaciar el 35 % del bitcoin en una hora. »
Esta frase circula desde ayer. Mezcla dos cifras verdaderas y se inventa una falsa.
Verdad n.º 1: según Glassnode (10 de noviembre), el 35,4 % de la oferta de $BTC , es decir, unos 7,12 millones de BTC, está en direcciones cuya clave pública ya es visible en la blockchain. La clave pública es una cerradura que cualquiera puede estudiar. Ningún ordenador actual sabe deducir de ella la clave privada. En teoría, una máquina cuántica muy potente podría hacerlo.
Verdad n.º 2: Jameson Lopp (Casa) hizo los cálculos en un ejercicio teórico. Unas 35 000 claves expuestas, sobre todo de monedas inmóviles desde hace ~15 años, concentran unos 2,26 millones de BTC. Si se descifrara una clave por hora, se tardarían unos 4 años en abrirlas todas. A una por día: 96 años. A 10 minutos por clave: 243 días.
«Una hora» es, por tanto, el tiempo por clave en un escenario hipotético. No el tiempo para un tercio de la red. Y Lopp ya ha dicho que ve más de un 50 % de probabilidades de que falten más de diez años para que exista una máquina así.
En mi opinión, la verdadera cuestión no es la fecha, sino quién está expuesto. Según Glassnode, el 25,8 % de la oferta lo está debido a la reutilización de direcciones: se gasta desde una dirección, su clave pública queda visible y se sigue recibiendo en ella. La mayoría de los monederos ofrecen una dirección nueva con cada recepción. Basta con no rechazarla.
Lo que nunca se podrá proteger son las monedas que nadie puede mover ya. Ahí es donde el debate será encarnizado, no en un monedero bien gestionado.
¿Sigues recibiendo en la misma dirección o dejas que tu monedero la cambie?
#Bitcoin #Quantique #Securite #Glassnode
Esta frase circula desde ayer. Mezcla dos cifras verdaderas y se inventa una falsa.
Verdad n.º 1: según Glassnode (10 de noviembre), el 35,4 % de la oferta de $BTC , es decir, unos 7,12 millones de BTC, está en direcciones cuya clave pública ya es visible en la blockchain. La clave pública es una cerradura que cualquiera puede estudiar. Ningún ordenador actual sabe deducir de ella la clave privada. En teoría, una máquina cuántica muy potente podría hacerlo.
Verdad n.º 2: Jameson Lopp (Casa) hizo los cálculos en un ejercicio teórico. Unas 35 000 claves expuestas, sobre todo de monedas inmóviles desde hace ~15 años, concentran unos 2,26 millones de BTC. Si se descifrara una clave por hora, se tardarían unos 4 años en abrirlas todas. A una por día: 96 años. A 10 minutos por clave: 243 días.
«Una hora» es, por tanto, el tiempo por clave en un escenario hipotético. No el tiempo para un tercio de la red. Y Lopp ya ha dicho que ve más de un 50 % de probabilidades de que falten más de diez años para que exista una máquina así.
En mi opinión, la verdadera cuestión no es la fecha, sino quién está expuesto. Según Glassnode, el 25,8 % de la oferta lo está debido a la reutilización de direcciones: se gasta desde una dirección, su clave pública queda visible y se sigue recibiendo en ella. La mayoría de los monederos ofrecen una dirección nueva con cada recepción. Basta con no rechazarla.
Lo que nunca se podrá proteger son las monedas que nadie puede mover ya. Ahí es donde el debate será encarnizado, no en un monedero bien gestionado.
¿Sigues recibiendo en la misma dirección o dejas que tu monedero la cambie?
#Bitcoin #Quantique #Securite #Glassnode
128
·
--
Artículo
Tres firmas válidas, 1,5 mil millones esfumados: el enigma de la bóveda de Bybit en tres pistasAquí tienes un enigma que me parece más útil que cualquier tutorial de seguridad.
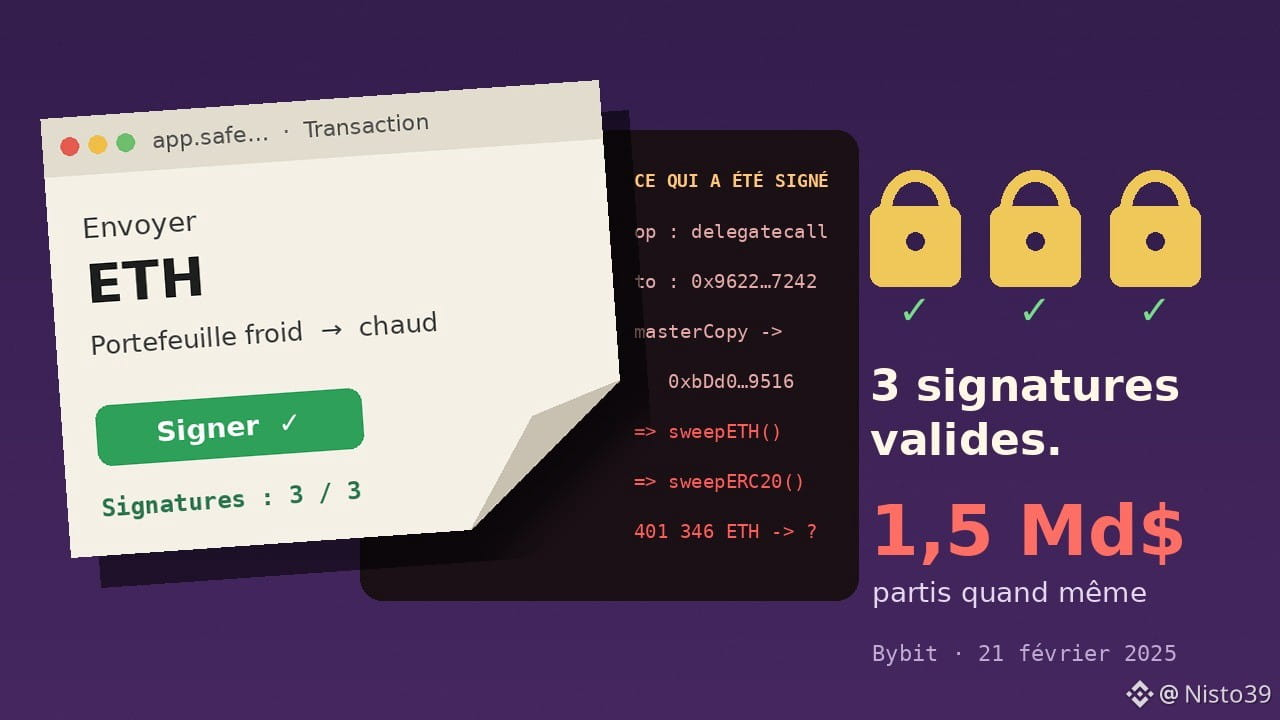
Una bóveda digital contiene más de 400 000 ETH. Para abrirla, hacen falta tres firmas de tres personas distintas, cada una con su propio dispositivo físico de firma (un pequeño aparato que mantiene la clave privada fuera de internet). Nadie perdió ninguna clave. Nadie traicionó a nadie. Los tres firmaron una operación que habían verificado en pantalla.
Y, sin embargo, la bóveda se vació en cuestión de minutos.
Tres firmas válidas, 1,5 mil millones esfumados: el enigma de la bóveda de Bybit en tres pistas
Aquí tienes un enigma que me parece más útil que cualquier tutorial de seguridad.
Una bóveda digital contiene más de 400 000 ETH. Para abrirla, hacen falta tres firmas de tres personas distintas, cada una con su propio dispositivo físico de firma (un pequeño aparato que mantiene la clave privada fuera de internet). Nadie perdió ninguna clave. Nadie traicionó a nadie. Los tres firmaron una operación que habían verificado en pantalla.
Y, sin embargo, la bóveda se vació en cuestión de minutos.
Una bóveda digital contiene más de 400 000 ETH. Para abrirla, hacen falta tres firmas de tres personas distintas, cada una con su propio dispositivo físico de firma (un pequeño aparato que mantiene la clave privada fuera de internet). Nadie perdió ninguna clave. Nadie traicionó a nadie. Los tres firmaron una operación que habían verificado en pantalla.
Y, sin embargo, la bóveda se vació en cuestión de minutos.
1.4k
·
--
Artículo
184 mil millones de bitcoins creados en una transacción: el informe del incidente del error de 2010«Nunca habrá más de 21 millones de bitcoins». La frase es cierta. Pero no es mágica. Se cumple porque miles de ordenadores verifican cada bloque y porque la gente repara el código cuando falla. Y sí, ya ha fallado.
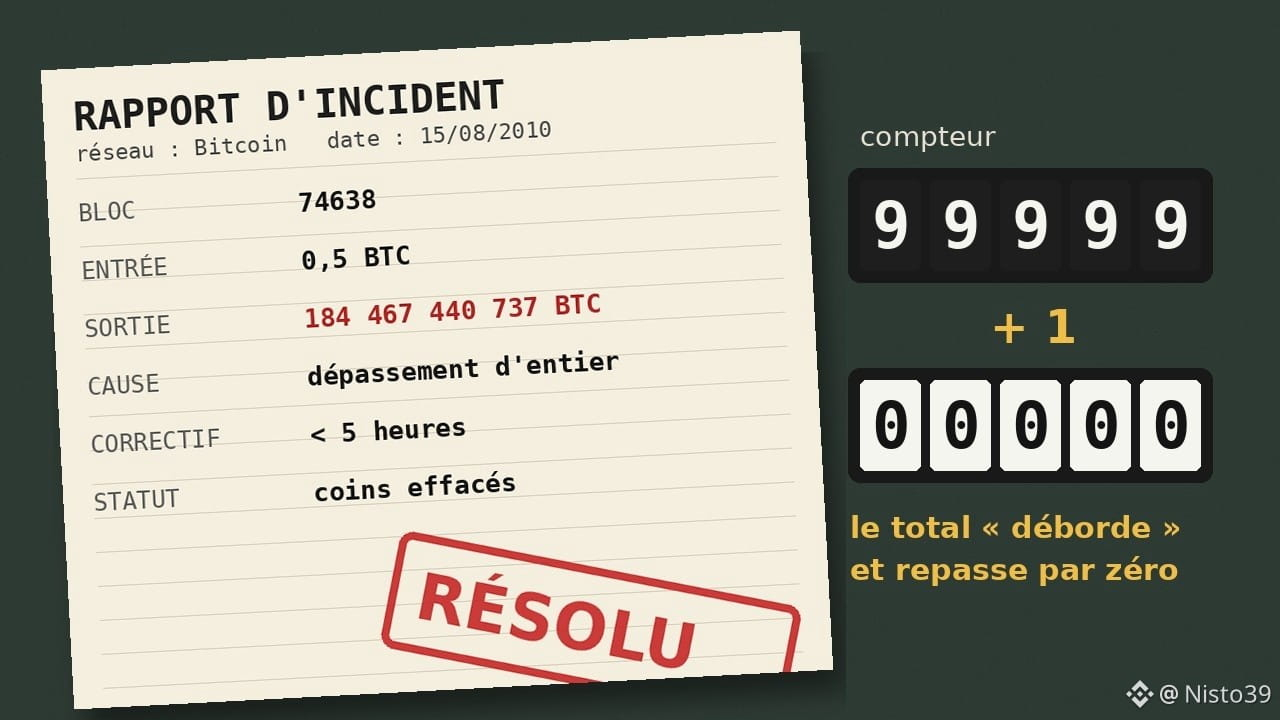
El 15 de agosto de 2010, alguien creó más de 184 mil millones de bitcoins en una sola transacción. Aquí está el informe del incidente, tal como lo escribiría hoy un equipo técnico.
SÍNTOMA
Bloque 74638. Una transacción gasta 0,5 BTC y envía unos 92,2 mil millones a dos direcciones diferentes. Total: 184 467 440 737 BTC. La red acepta el bloque como si nada. Un usuario lo detecta y abre un tema en el foro Bitcointalk: «Bloque extraño 74638».
184 mil millones de bitcoins creados en una transacción: el informe del incidente del error de 2010
«Nunca habrá más de 21 millones de bitcoins». La frase es cierta. Pero no es mágica. Se cumple porque miles de ordenadores verifican cada bloque y porque la gente repara el código cuando falla. Y sí, ya ha fallado.
El 15 de agosto de 2010, alguien creó más de 184 mil millones de bitcoins en una sola transacción. Aquí está el informe del incidente, tal como lo escribiría hoy un equipo técnico.
SÍNTOMA
Bloque 74638. Una transacción gasta 0,5 BTC y envía unos 92,2 mil millones a dos direcciones diferentes. Total: 184 467 440 737 BTC. La red acepta el bloque como si nada. Un usuario lo detecta y abre un tema en el foro Bitcointalk: «Bloque extraño 74638».
El 15 de agosto de 2010, alguien creó más de 184 mil millones de bitcoins en una sola transacción. Aquí está el informe del incidente, tal como lo escribiría hoy un equipo técnico.
SÍNTOMA
Bloque 74638. Una transacción gasta 0,5 BTC y envía unos 92,2 mil millones a dos direcciones diferentes. Total: 184 467 440 737 BTC. La red acepta el bloque como si nada. Un usuario lo detecta y abre un tema en el foro Bitcointalk: «Bloque extraño 74638».
1
2.4k
·
--
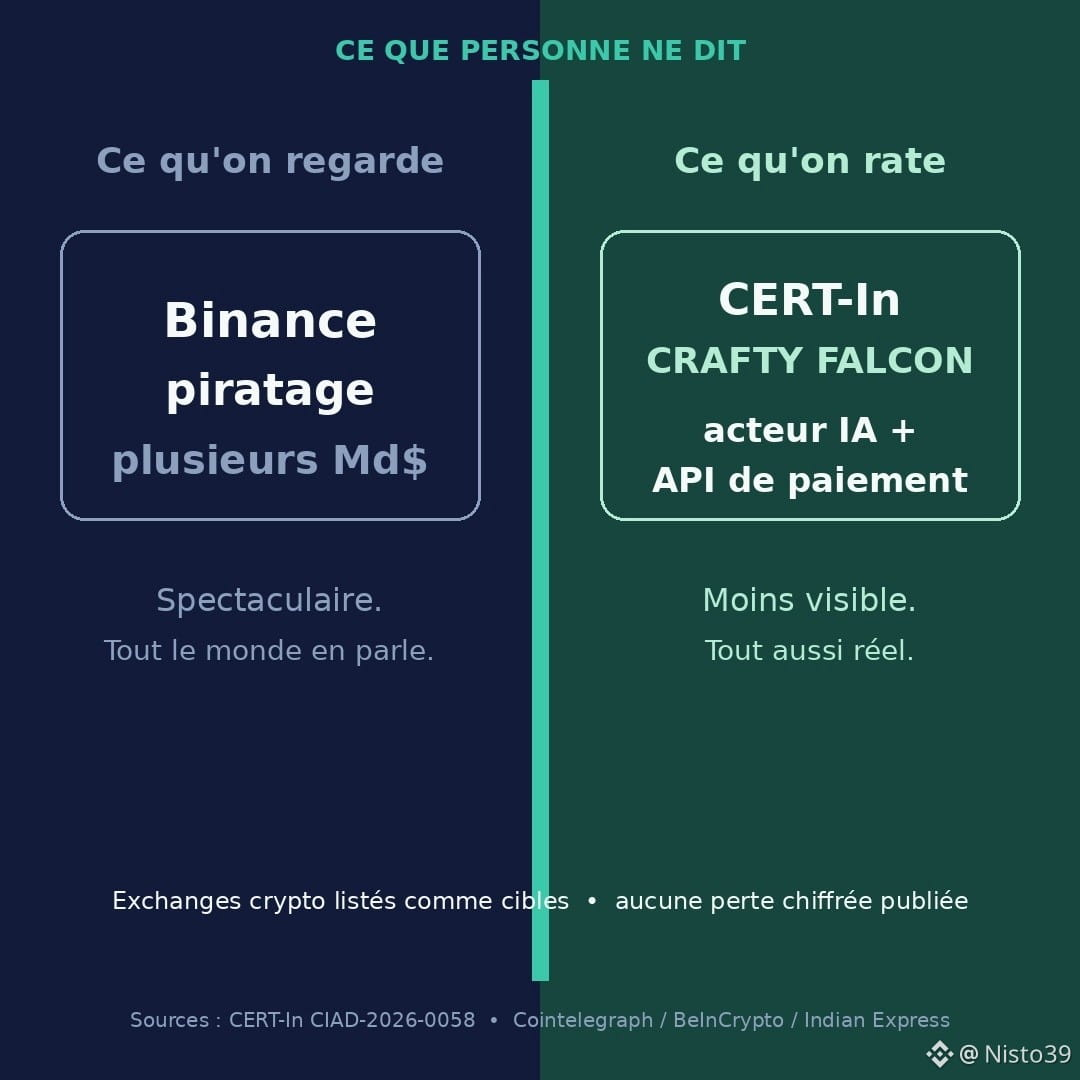
Todo el mundo tiene la mirada puesta en el hackeo de Binance: miles de millones congelados, un informe recién publicado. Tiene sentido. Es espectacular.
Lo que casi nadie está mirando: el 4 de noviembre, CERT-In publicó la alerta crítica CIAD-2026-0058. Actualización de octubre. Un nombre: CRAFTY FALCON.
No es un script kiddie. Es un actor financiero asistido por IA que, según CERT-In, «vigila a sus objetivos con inteligencia artificial, opera a velocidad de máquina y ataca invocando las propias API de pago y desembolso de la víctima».
Objetivos: NBFC, fintech, agregadores… y exchanges de criptomonedas / proveedores de VDA. Claves de billeteras robadas. Fondos drenados. Ningún exchange mencionado. Ninguna cantidad publicada.
Método de operación: entornos UAT/staging expuestos a producción mediante credenciales compartidas; abuso de la nube (AWS SSM/Lambda); ingeniería inversa de aplicaciones; elusión de listas de IP permitidas; microtransferencias de prueba (1 rupia) antes de los golpes grandes; ataques durante el fin de semana; scripts generados por IA.
Mi opinión: se habla mucho de $BTC y $ETH cuando vacían una hot wallet. Menos cuando el ataque pasa por las API de pago internas: la fontanería invisible. CERT-In pide vigilancia 24/7 y más personal los fines de semana. No es glamuroso. Quizá sea vital.
Fuentes: CERT-In, Cointelegraph (5 de nov.), BeInCrypto, Indian Express, Mint. Esto no es asesoramiento financiero.
Si tu exchange refuerza la vigilancia los domingos, ¿te tranquiliza o te parece demasiado alarmista para un simple fin de semana?
#CryptoNews #Securite #CERTIn #Exchange #IA
Todo el mundo tiene la mirada puesta en el hackeo de Binance: miles de millones congelados, un informe recién publicado. Tiene sentido. Es espectacular.
Lo que casi nadie está mirando: el 4 de noviembre, CERT-In publicó la alerta crítica CIAD-2026-0058. Actualización de octubre. Un nombre: CRAFTY FALCON.
No es un script kiddie. Es un actor financiero asistido por IA que, según CERT-In, «vigila a sus objetivos con inteligencia artificial, opera a velocidad de máquina y ataca invocando las propias API de pago y desembolso de la víctima».
Objetivos: NBFC, fintech, agregadores… y exchanges de criptomonedas / proveedores de VDA. Claves de billeteras robadas. Fondos drenados. Ningún exchange mencionado. Ninguna cantidad publicada.
Método de operación: entornos UAT/staging expuestos a producción mediante credenciales compartidas; abuso de la nube (AWS SSM/Lambda); ingeniería inversa de aplicaciones; elusión de listas de IP permitidas; microtransferencias de prueba (1 rupia) antes de los golpes grandes; ataques durante el fin de semana; scripts generados por IA.
Mi opinión: se habla mucho de $BTC y $ETH cuando vacían una hot wallet. Menos cuando el ataque pasa por las API de pago internas: la fontanería invisible. CERT-In pide vigilancia 24/7 y más personal los fines de semana. No es glamuroso. Quizá sea vital.
Fuentes: CERT-In, Cointelegraph (5 de nov.), BeInCrypto, Indian Express, Mint. Esto no es asesoramiento financiero.
Si tu exchange refuerza la vigilancia los domingos, ¿te tranquiliza o te parece demasiado alarmista para un simple fin de semana?
#CryptoNews #Securite #CERTIn #Exchange #IA
Lo que casi nadie está mirando: el 4 de noviembre, CERT-In publicó la alerta crítica CIAD-2026-0058. Actualización de octubre. Un nombre: CRAFTY FALCON.
No es un script kiddie. Es un actor financiero asistido por IA que, según CERT-In, «vigila a sus objetivos con inteligencia artificial, opera a velocidad de máquina y ataca invocando las propias API de pago y desembolso de la víctima».
Objetivos: NBFC, fintech, agregadores… y exchanges de criptomonedas / proveedores de VDA. Claves de billeteras robadas. Fondos drenados. Ningún exchange mencionado. Ninguna cantidad publicada.
Método de operación: entornos UAT/staging expuestos a producción mediante credenciales compartidas; abuso de la nube (AWS SSM/Lambda); ingeniería inversa de aplicaciones; elusión de listas de IP permitidas; microtransferencias de prueba (1 rupia) antes de los golpes grandes; ataques durante el fin de semana; scripts generados por IA.
Mi opinión: se habla mucho de $BTC y $ETH cuando vacían una hot wallet. Menos cuando el ataque pasa por las API de pago internas: la fontanería invisible. CERT-In pide vigilancia 24/7 y más personal los fines de semana. No es glamuroso. Quizá sea vital.
Fuentes: CERT-In, Cointelegraph (5 de nov.), BeInCrypto, Indian Express, Mint. Esto no es asesoramiento financiero.
Si tu exchange refuerza la vigilancia los domingos, ¿te tranquiliza o te parece demasiado alarmista para un simple fin de semana?
#CryptoNews #Securite #CERTIn #Exchange #IA
83
·
--
🔓 Coinbase: se filtraron datos de clientes… sin que hackearan Coinbase. Aquí te contamos por qué debería importarte de todos modos
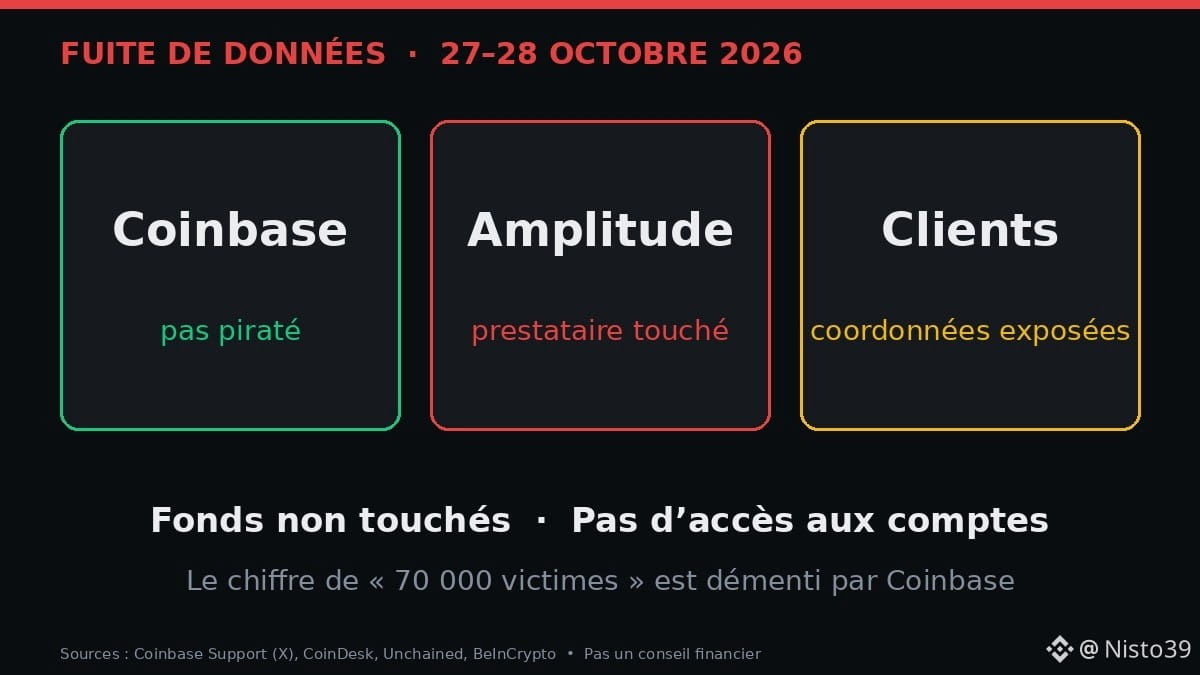
La noche del 27 de octubre (hora de EE. UU.), Coinbase confirmó un incidente en Amplitude, un proveedor de análisis que utiliza:
• Se expusieron datos de contacto y algunos datos de transacciones de un «pequeño número» de clientes
• Según Coinbase, no se expusieron direcciones postales ni información que permitiera acceder a una cuenta
• No hay indicios de acceso a sus propios sistemas, los fondos no se vieron afectados y se avisó a los clientes afectados
• Según Coinbase, la cifra viral de «70 000 víctimas» es falsa
• Esa misma semana en Corea: Bithumb informó de una intrusión en una herramienta interna para empleados y del robo de datos personales, sin que se anunciara ninguna pérdida de criptomonedas
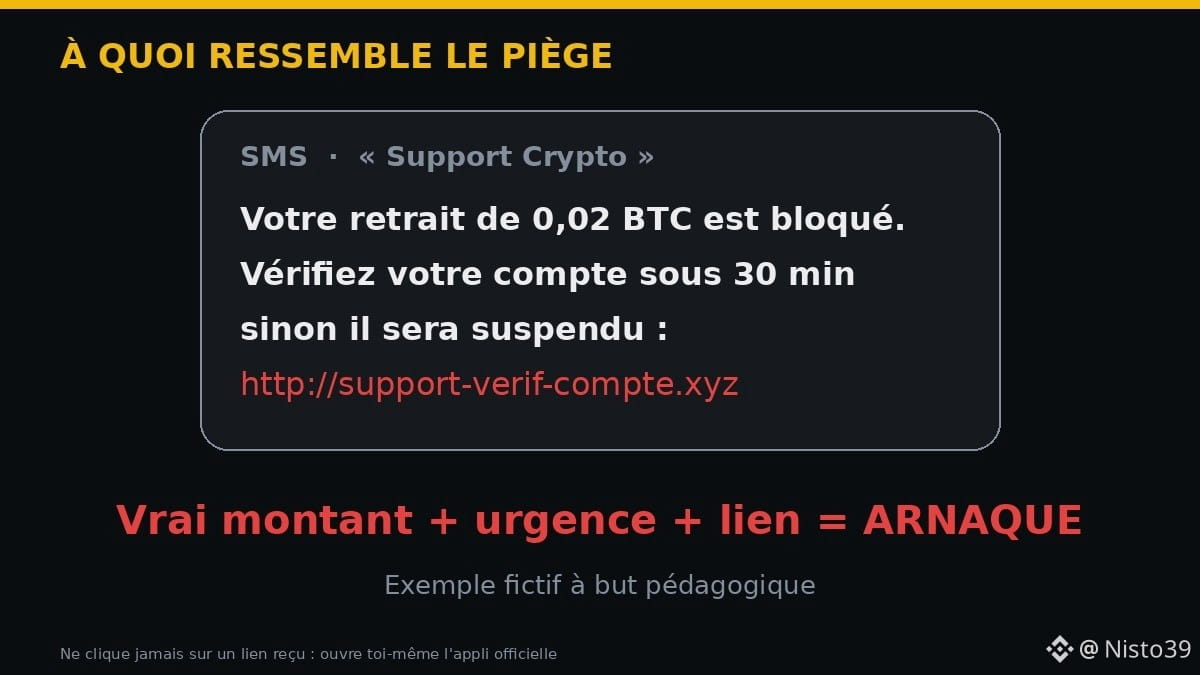
🧠 ¿Por qué es un riesgo? Con tu correo electrónico, tu número de teléfono y el importe real de una compra que hiciste, un estafador puede crear un mensaje muy convincente: «Su retiro de 0,02 $BTC está bloqueado, haga clic aquí». Esto se llama phishing.
👨🏿🔧 Ejemplo: Sékou, mecánico en Conakri, recibe un SMS de «Soporte» que menciona su última compra de $ETH. El enlace lleva a un sitio falso.
➡️ No hace clic.
➡️ Abre la aplicación oficial por su cuenta: no hay ninguna alerta.
✅ Qué hacer:
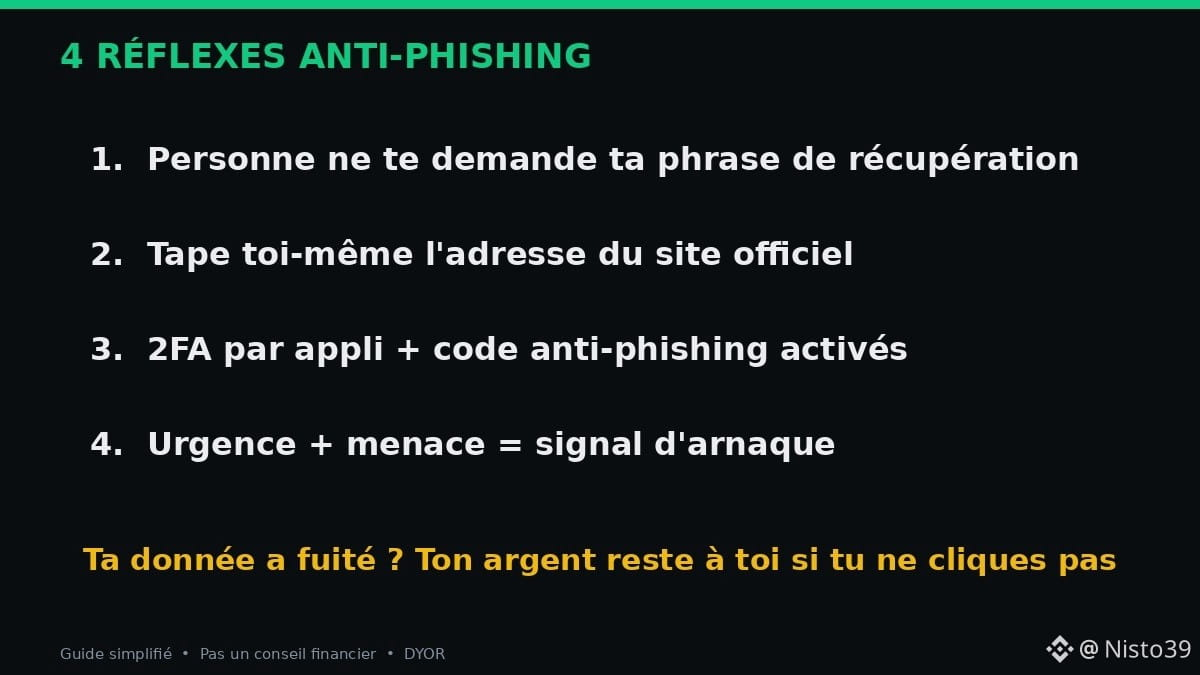
1. Ningún equipo de soporte legítimo te pedirá tu frase de recuperación ni tu código 2FA
2. Escribe tú mismo la dirección del sitio; nunca accedas desde un enlace que hayas recibido
3. Activa la 2FA mediante una aplicación (no solo por SMS) y un código antiphishing
4. Urgencia + amenaza = señal de estafa
Y tú, ¿has recibido alguna vez un mensaje falso de «soporte de criptomonedas»? Cuéntanos 👇
Fuentes: Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Esto no es asesoramiento financiero.
#Securite #Phishing #Coinbase #CryptoNews #África
🔓 Coinbase: se filtraron datos de clientes… sin que hackearan Coinbase. Aquí te contamos por qué debería importarte de todos modos
La noche del 27 de octubre (hora de EE. UU.), Coinbase confirmó un incidente en Amplitude, un proveedor de análisis que utiliza:
• Se expusieron datos de contacto y algunos datos de transacciones de un «pequeño número» de clientes
• Según Coinbase, no se expusieron direcciones postales ni información que permitiera acceder a una cuenta
• No hay indicios de acceso a sus propios sistemas, los fondos no se vieron afectados y se avisó a los clientes afectados
• Según Coinbase, la cifra viral de «70 000 víctimas» es falsa
• Esa misma semana en Corea: Bithumb informó de una intrusión en una herramienta interna para empleados y del robo de datos personales, sin que se anunciara ninguna pérdida de criptomonedas
🧠 ¿Por qué es un riesgo? Con tu correo electrónico, tu número de teléfono y el importe real de una compra que hiciste, un estafador puede crear un mensaje muy convincente: «Su retiro de 0,02 $BTC está bloqueado, haga clic aquí». Esto se llama phishing.
👨🏿🔧 Ejemplo: Sékou, mecánico en Conakri, recibe un SMS de «Soporte» que menciona su última compra de $ETH . El enlace lleva a un sitio falso.
➡️ No hace clic.
➡️ Abre la aplicación oficial por su cuenta: no hay ninguna alerta.
✅ Qué hacer:
1. Ningún equipo de soporte legítimo te pedirá tu frase de recuperación ni tu código 2FA
2. Escribe tú mismo la dirección del sitio; nunca accedas desde un enlace que hayas recibido
3. Activa la 2FA mediante una aplicación (no solo por SMS) y un código antiphishing
4. Urgencia + amenaza = señal de estafa
Y tú, ¿has recibido alguna vez un mensaje falso de «soporte de criptomonedas»? Cuéntanos 👇
Fuentes: Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Esto no es asesoramiento financiero.
#Securite #Phishing #Coinbase #CryptoNews #África
La noche del 27 de octubre (hora de EE. UU.), Coinbase confirmó un incidente en Amplitude, un proveedor de análisis que utiliza:
• Se expusieron datos de contacto y algunos datos de transacciones de un «pequeño número» de clientes
• Según Coinbase, no se expusieron direcciones postales ni información que permitiera acceder a una cuenta
• No hay indicios de acceso a sus propios sistemas, los fondos no se vieron afectados y se avisó a los clientes afectados
• Según Coinbase, la cifra viral de «70 000 víctimas» es falsa
• Esa misma semana en Corea: Bithumb informó de una intrusión en una herramienta interna para empleados y del robo de datos personales, sin que se anunciara ninguna pérdida de criptomonedas
🧠 ¿Por qué es un riesgo? Con tu correo electrónico, tu número de teléfono y el importe real de una compra que hiciste, un estafador puede crear un mensaje muy convincente: «Su retiro de 0,02 $BTC está bloqueado, haga clic aquí». Esto se llama phishing.
👨🏿🔧 Ejemplo: Sékou, mecánico en Conakri, recibe un SMS de «Soporte» que menciona su última compra de $ETH . El enlace lleva a un sitio falso.
➡️ No hace clic.
➡️ Abre la aplicación oficial por su cuenta: no hay ninguna alerta.
✅ Qué hacer:
1. Ningún equipo de soporte legítimo te pedirá tu frase de recuperación ni tu código 2FA
2. Escribe tú mismo la dirección del sitio; nunca accedas desde un enlace que hayas recibido
3. Activa la 2FA mediante una aplicación (no solo por SMS) y un código antiphishing
4. Urgencia + amenaza = señal de estafa
Y tú, ¿has recibido alguna vez un mensaje falso de «soporte de criptomonedas»? Cuéntanos 👇
Fuentes: Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Esto no es asesoramiento financiero.
#Securite #Phishing #Coinbase #CryptoNews #África
102
·
--
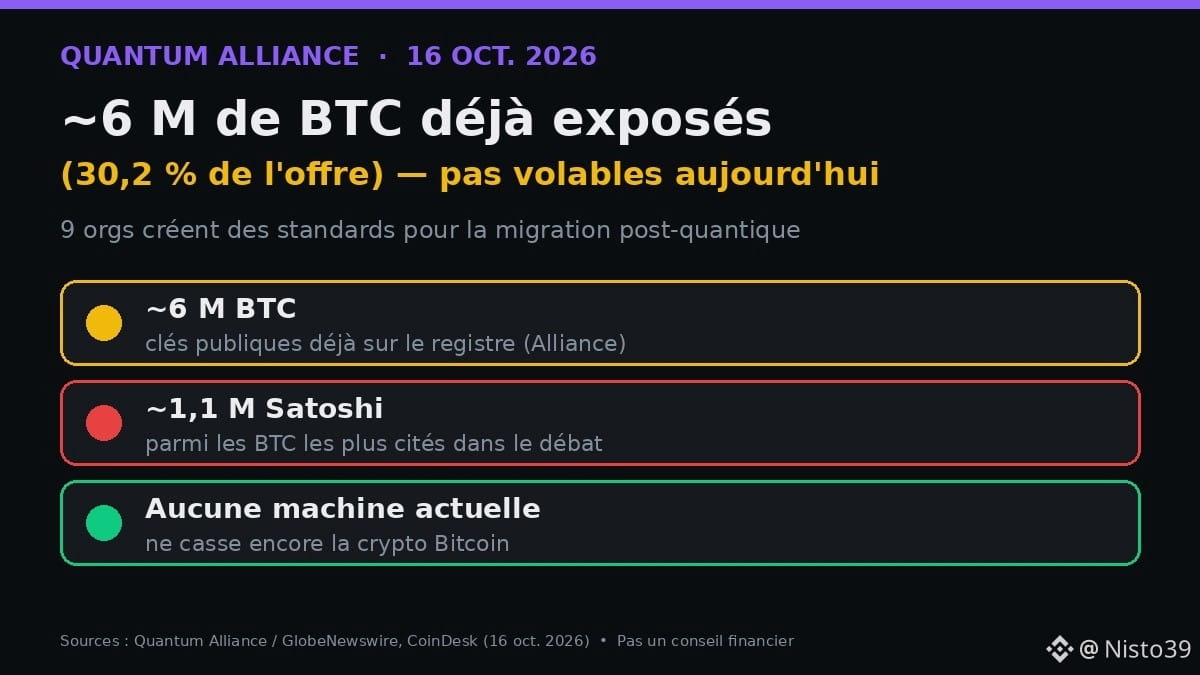
🔐 9 organizaciones cripto lanzan la Quantum Alliance: ~6 M de $BTC (30,2 % de la oferta) ya tienen una clave pública expuesta. No se pueden robar hoy, pero el riesgo se está gestando ahora.
📌 Los hechos (Alliance + CoinDesk, 16 oct. 2026)
• 9 organizaciones (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) crean un organismo de estándares abiertos
• Objetivo: definir qué significa estar «preparado para la computación cuántica» y cómo verificarlo
• ~6 M BTC expuestos (30,2 %); de ellos, ~1,1 M atribuidos a Satoshi
• Ninguna máquina actual puede descifrar la criptografía de Bitcoin; algunos expertos señalan ~2028 como una posible ventana
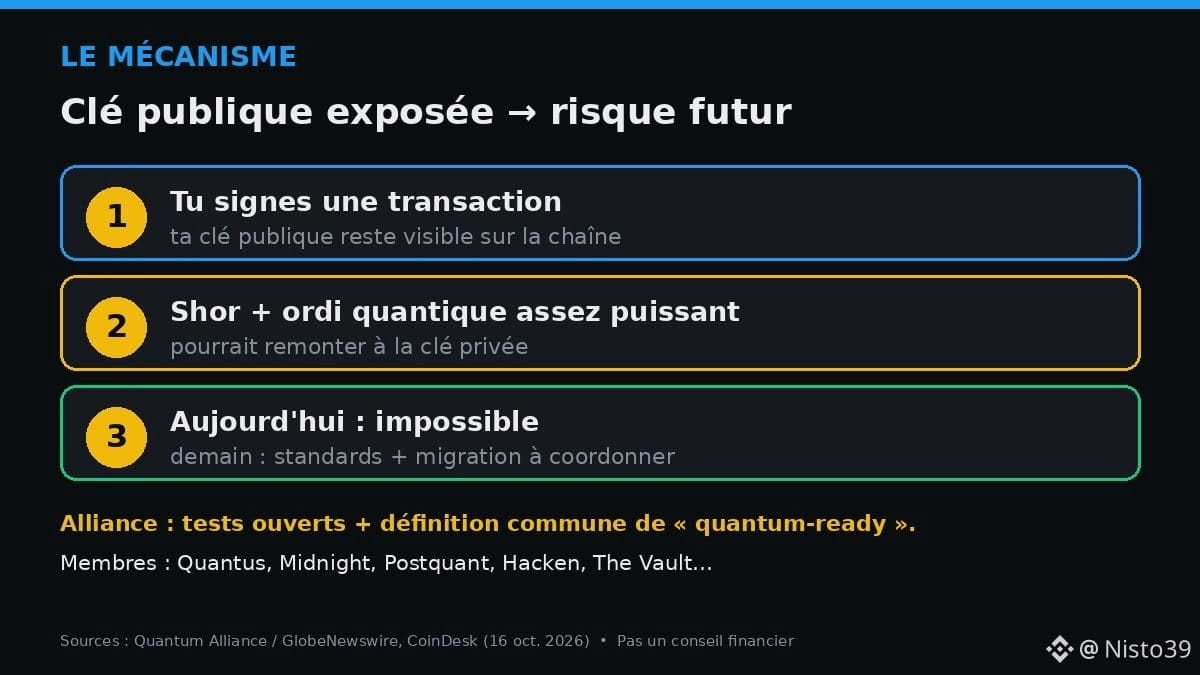
🧠 El mecanismo
Cuando firmas una transacción, tu clave pública queda en el registro. Un ordenador cuántico lo bastante potente (con el algoritmo de Shor) podría obtener la clave privada a partir de esa clave pública. Hoy: imposible. Mañana: hay que planificar la migración.
⚖️ El matiz
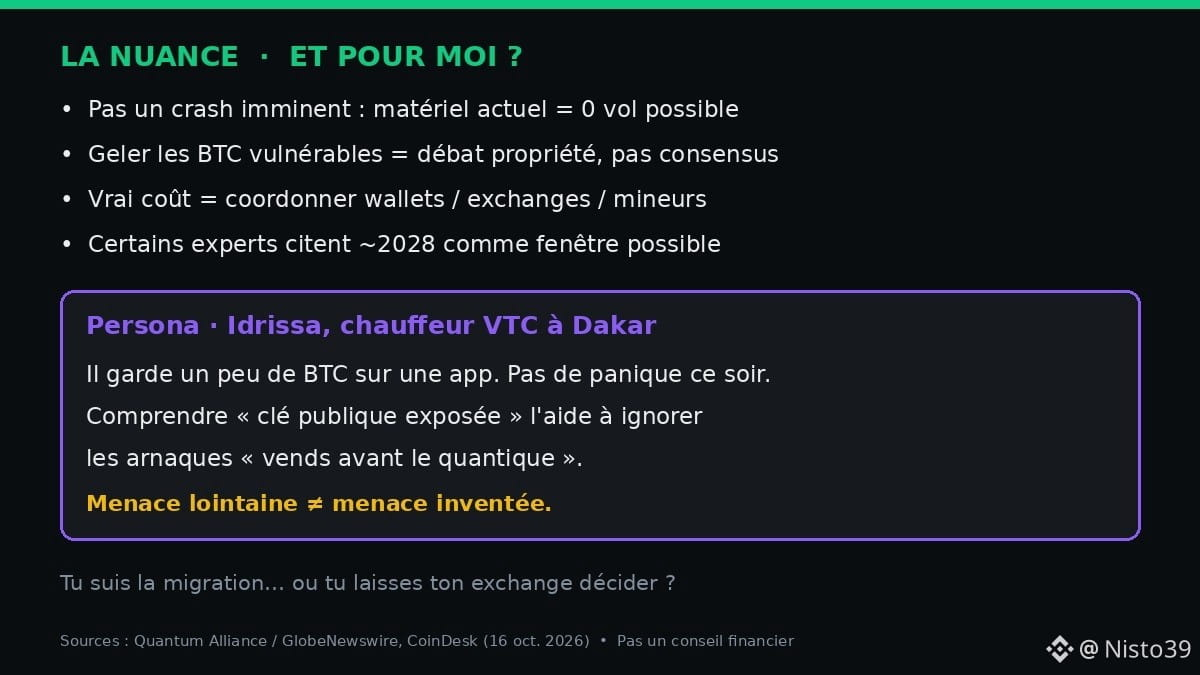
• Esto NO es un colapso inminente: con el hardware actual no se pueden robar
• Congelar los BTC «vulnerables» (una idea debatida, también en el caso de los de Satoshi) = un debate sobre el derecho a la propiedad, no un consenso
• El verdadero coste = coordinar wallets, exchanges y mineros; no solo cambiar una fórmula
👤 Idrissa, conductor de VTC en Dakar, guarda un poco de BTC en una app. No tiene por qué entrar en pánico esta noche. Pero entender qué significa «clave pública expuesta» le ayuda a ignorar las estafas de «vende tus BTC antes de la computación cuántica».
✅ Una amenaza lejana ≠ una amenaza inventada. Estándares comunes = menos marketing y más pruebas.
¿Ya estás siguiendo la migración poscuántica… o esperas a que tu exchange lo haga por ti? 👇
Esto no es asesoramiento financiero. DYOR.
Fuentes: Quantum Alliance / GlobeNewswire, CoinDesk (16 oct. 2026).
#Bitcoin #Quantum #Securite #Afrique
🔐 9 organizaciones cripto lanzan la Quantum Alliance: ~6 M de $BTC (30,2 % de la oferta) ya tienen una clave pública expuesta. No se pueden robar hoy, pero el riesgo se está gestando ahora.
📌 Los hechos (Alliance + CoinDesk, 16 oct. 2026)
• 9 organizaciones (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) crean un organismo de estándares abiertos
• Objetivo: definir qué significa estar «preparado para la computación cuántica» y cómo verificarlo
• ~6 M BTC expuestos (30,2 %); de ellos, ~1,1 M atribuidos a Satoshi
• Ninguna máquina actual puede descifrar la criptografía de Bitcoin; algunos expertos señalan ~2028 como una posible ventana
🧠 El mecanismo
Cuando firmas una transacción, tu clave pública queda en el registro. Un ordenador cuántico lo bastante potente (con el algoritmo de Shor) podría obtener la clave privada a partir de esa clave pública. Hoy: imposible. Mañana: hay que planificar la migración.
⚖️ El matiz
• Esto NO es un colapso inminente: con el hardware actual no se pueden robar
• Congelar los BTC «vulnerables» (una idea debatida, también en el caso de los de Satoshi) = un debate sobre el derecho a la propiedad, no un consenso
• El verdadero coste = coordinar wallets, exchanges y mineros; no solo cambiar una fórmula
👤 Idrissa, conductor de VTC en Dakar, guarda un poco de BTC en una app. No tiene por qué entrar en pánico esta noche. Pero entender qué significa «clave pública expuesta» le ayuda a ignorar las estafas de «vende tus BTC antes de la computación cuántica».
✅ Una amenaza lejana ≠ una amenaza inventada. Estándares comunes = menos marketing y más pruebas.
¿Ya estás siguiendo la migración poscuántica… o esperas a que tu exchange lo haga por ti? 👇
Esto no es asesoramiento financiero. DYOR.
Fuentes: Quantum Alliance / GlobeNewswire, CoinDesk (16 oct. 2026).
#Bitcoin #Quantum #Securite #Afrique
📌 Los hechos (Alliance + CoinDesk, 16 oct. 2026)
• 9 organizaciones (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) crean un organismo de estándares abiertos
• Objetivo: definir qué significa estar «preparado para la computación cuántica» y cómo verificarlo
• ~6 M BTC expuestos (30,2 %); de ellos, ~1,1 M atribuidos a Satoshi
• Ninguna máquina actual puede descifrar la criptografía de Bitcoin; algunos expertos señalan ~2028 como una posible ventana
🧠 El mecanismo
Cuando firmas una transacción, tu clave pública queda en el registro. Un ordenador cuántico lo bastante potente (con el algoritmo de Shor) podría obtener la clave privada a partir de esa clave pública. Hoy: imposible. Mañana: hay que planificar la migración.
⚖️ El matiz
• Esto NO es un colapso inminente: con el hardware actual no se pueden robar
• Congelar los BTC «vulnerables» (una idea debatida, también en el caso de los de Satoshi) = un debate sobre el derecho a la propiedad, no un consenso
• El verdadero coste = coordinar wallets, exchanges y mineros; no solo cambiar una fórmula
👤 Idrissa, conductor de VTC en Dakar, guarda un poco de BTC en una app. No tiene por qué entrar en pánico esta noche. Pero entender qué significa «clave pública expuesta» le ayuda a ignorar las estafas de «vende tus BTC antes de la computación cuántica».
✅ Una amenaza lejana ≠ una amenaza inventada. Estándares comunes = menos marketing y más pruebas.
¿Ya estás siguiendo la migración poscuántica… o esperas a que tu exchange lo haga por ti? 👇
Esto no es asesoramiento financiero. DYOR.
Fuentes: Quantum Alliance / GlobeNewswire, CoinDesk (16 oct. 2026).
#Bitcoin #Quantum #Securite #Afrique
36
·
--
Artículo
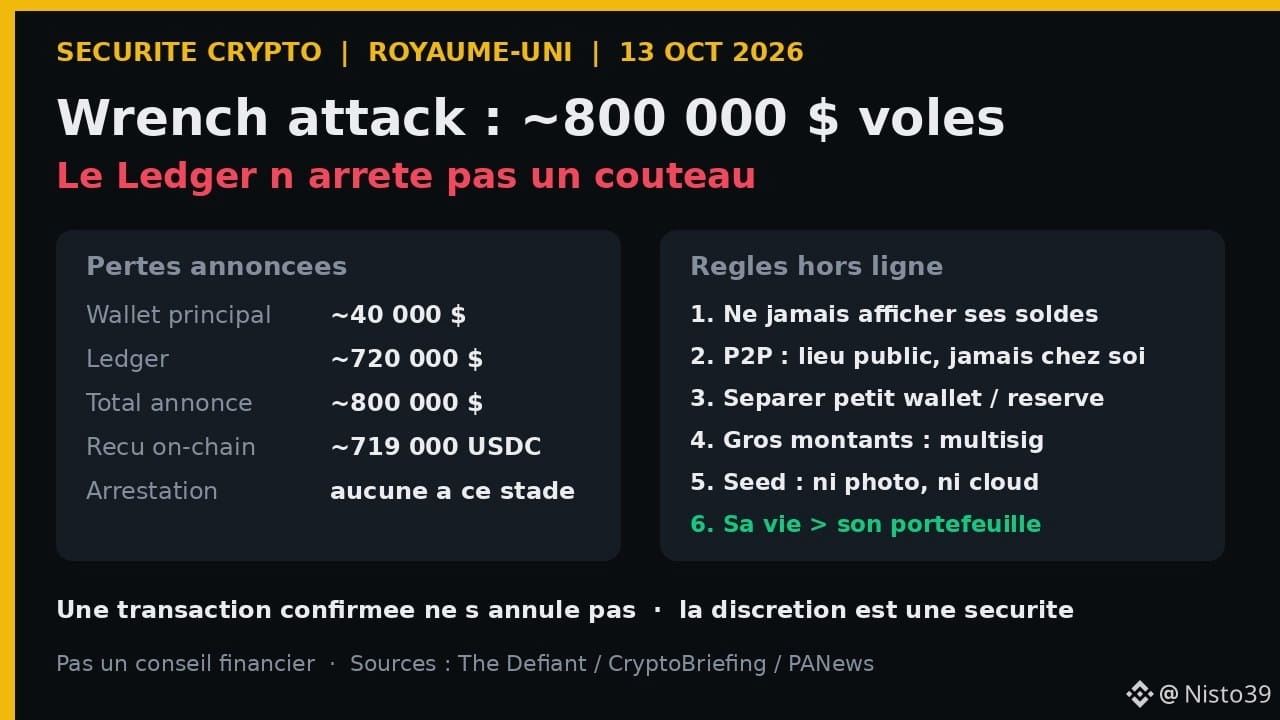
Un Ledger no detiene un cuchillo: lo que el robo de 800 000 $ en el Reino Unido enseña a todosUna cartera física protege tus criptomonedas de los hackers. No te protege de alguien que entra en tu casa con un cuchillo. Eso es exactamente lo que le acaba de pasar a un trader en el Reino Unido, y la lección sirve para todo el mundo, no solo para las «ballenas».
📋 Los hechos (The Defiant, CryptoBriefing, PANews — 13 oct. 2026)
• El trader conocido por el seudónimo «Realist» (@rrealist en X) dice que unos intrusos entraron en su casa en el Reino Unido, lo ataron y lo amenazaron con un cuchillo.
Un Ledger no detiene un cuchillo: lo que el robo de 800 000 $ en el Reino Unido enseña a todos
Una cartera física protege tus criptomonedas de los hackers. No te protege de alguien que entra en tu casa con un cuchillo. Eso es exactamente lo que le acaba de pasar a un trader en el Reino Unido, y la lección sirve para todo el mundo, no solo para las «ballenas».
📋 Los hechos (The Defiant, CryptoBriefing, PANews — 13 oct. 2026)
• El trader conocido por el seudónimo «Realist» (@rrealist en X) dice que unos intrusos entraron en su casa en el Reino Unido, lo ataron y lo amenazaron con un cuchillo.
📋 Los hechos (The Defiant, CryptoBriefing, PANews — 13 oct. 2026)
• El trader conocido por el seudónimo «Realist» (@rrealist en X) dice que unos intrusos entraron en su casa en el Reino Unido, lo ataron y lo amenazaron con un cuchillo.
3
399
·
--
Artículo
Si muero mañana, ¿podrá mi familia recuperar mis criptomonedas?Una pregunta incómoda, pero prefiero hacerla ahora: si mañana desaparecieras, ¿quién de tu familia sabría que tienes criptomonedas? Y entre esas personas, ¿quién sabría cómo recuperarlas?
Para muchos de nosotros, la respuesta sincera es «nadie». Mantenemos esto en secreto, a veces incluso de nuestra pareja. Es comprensible. Pero una criptomoneda sin la información adecuada es una puerta cerrada cuya llave se fue contigo.
La historia que todo el mundo cita al respecto es la de QuadrigaCX, una plataforma canadiense. Diciembre de 2018: su director, Gerald Cotten, muere en India. Después, la plataforma explica que solo él controlaba las carteras donde estaban almacenados los fondos de los clientes. Durante meses, se contó como la tragedia de las claves perdidas.
Si muero mañana, ¿podrá mi familia recuperar mis criptomonedas?
Una pregunta incómoda, pero prefiero hacerla ahora: si mañana desaparecieras, ¿quién de tu familia sabría que tienes criptomonedas? Y entre esas personas, ¿quién sabría cómo recuperarlas?
Para muchos de nosotros, la respuesta sincera es «nadie». Mantenemos esto en secreto, a veces incluso de nuestra pareja. Es comprensible. Pero una criptomoneda sin la información adecuada es una puerta cerrada cuya llave se fue contigo.
La historia que todo el mundo cita al respecto es la de QuadrigaCX, una plataforma canadiense. Diciembre de 2018: su director, Gerald Cotten, muere en India. Después, la plataforma explica que solo él controlaba las carteras donde estaban almacenados los fondos de los clientes. Durante meses, se contó como la tragedia de las claves perdidas.
Para muchos de nosotros, la respuesta sincera es «nadie». Mantenemos esto en secreto, a veces incluso de nuestra pareja. Es comprensible. Pero una criptomoneda sin la información adecuada es una puerta cerrada cuya llave se fue contigo.
La historia que todo el mundo cita al respecto es la de QuadrigaCX, una plataforma canadiense. Diciembre de 2018: su director, Gerald Cotten, muere en India. Después, la plataforma explica que solo él controlaba las carteras donde estaban almacenados los fondos de los clientes. Durante meses, se contó como la tragedia de las claves perdidas.
CRYPTO AFRIQUE SN:
Une question que beaucoup d'investisseurs oublient : que deviendront leurs cryptomonnaies s'ils ne sont plus là demain ?
La sécurité ne concerne pas seulement les piratages. Elle concerne aussi la transmission et la préparation.
En crypto, protéger son capital, c'est également prévoir l'imprévisible.
2
3
816
·
--
Una línea de código de depuración. No hizo falta más.
Proxima, una aplicación de trading en Solana, publicó el sábado por la noche su informe post mortem. El relato se lee como un parte policial:
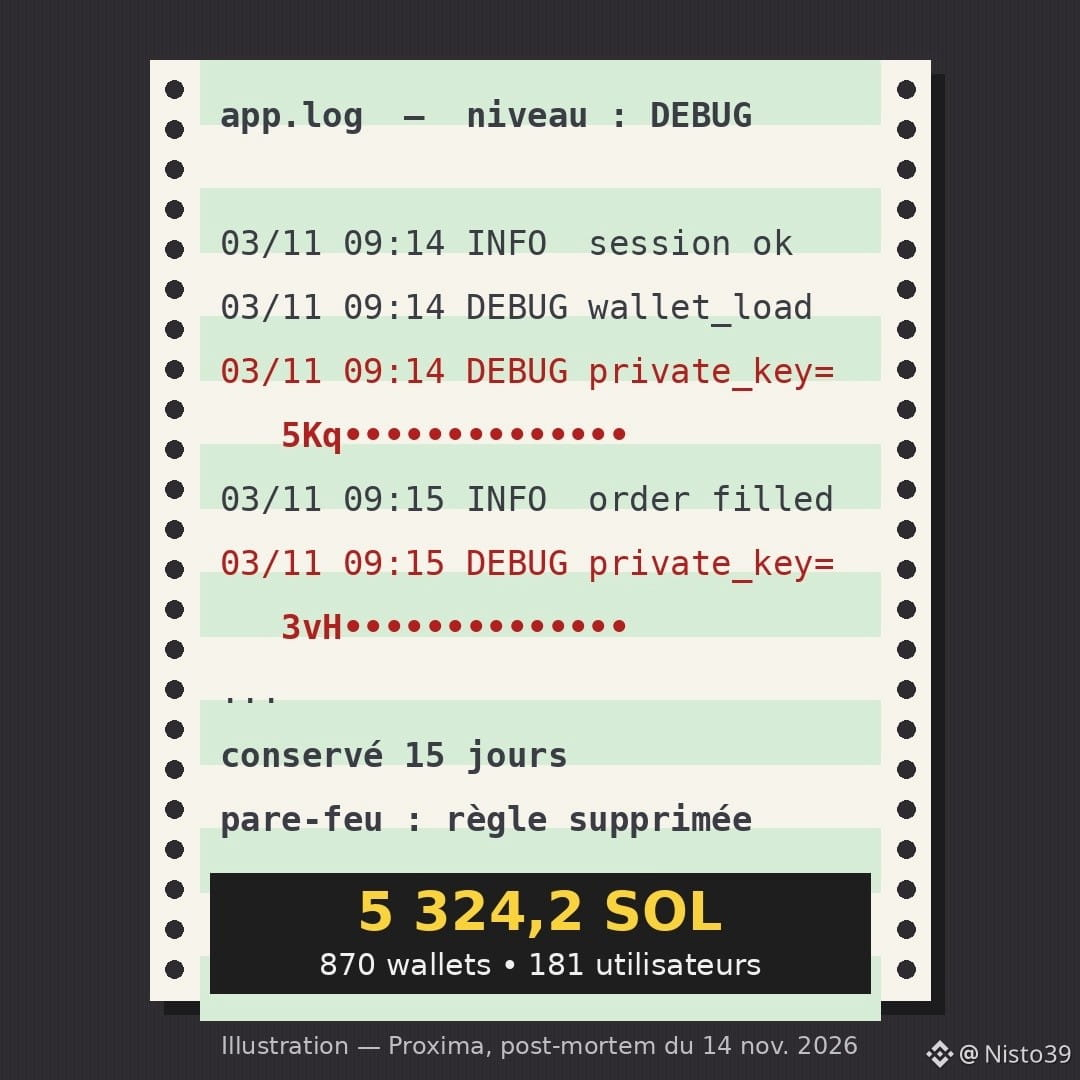
3 nov. — una línea de registro prevista para la beta empieza a escribir claves privadas en los registros técnicos. Nunca debía ejecutarse en producción. Alguien puso los registros en modo «debug» para supervisar el rendimiento.
10 nov. — se elimina la línea. Pero los registros se conservan durante 15 días en una herramienta de monitorización (SigNoz) cuya actualización de seguridad se había «pospuesto en varias ocasiones».
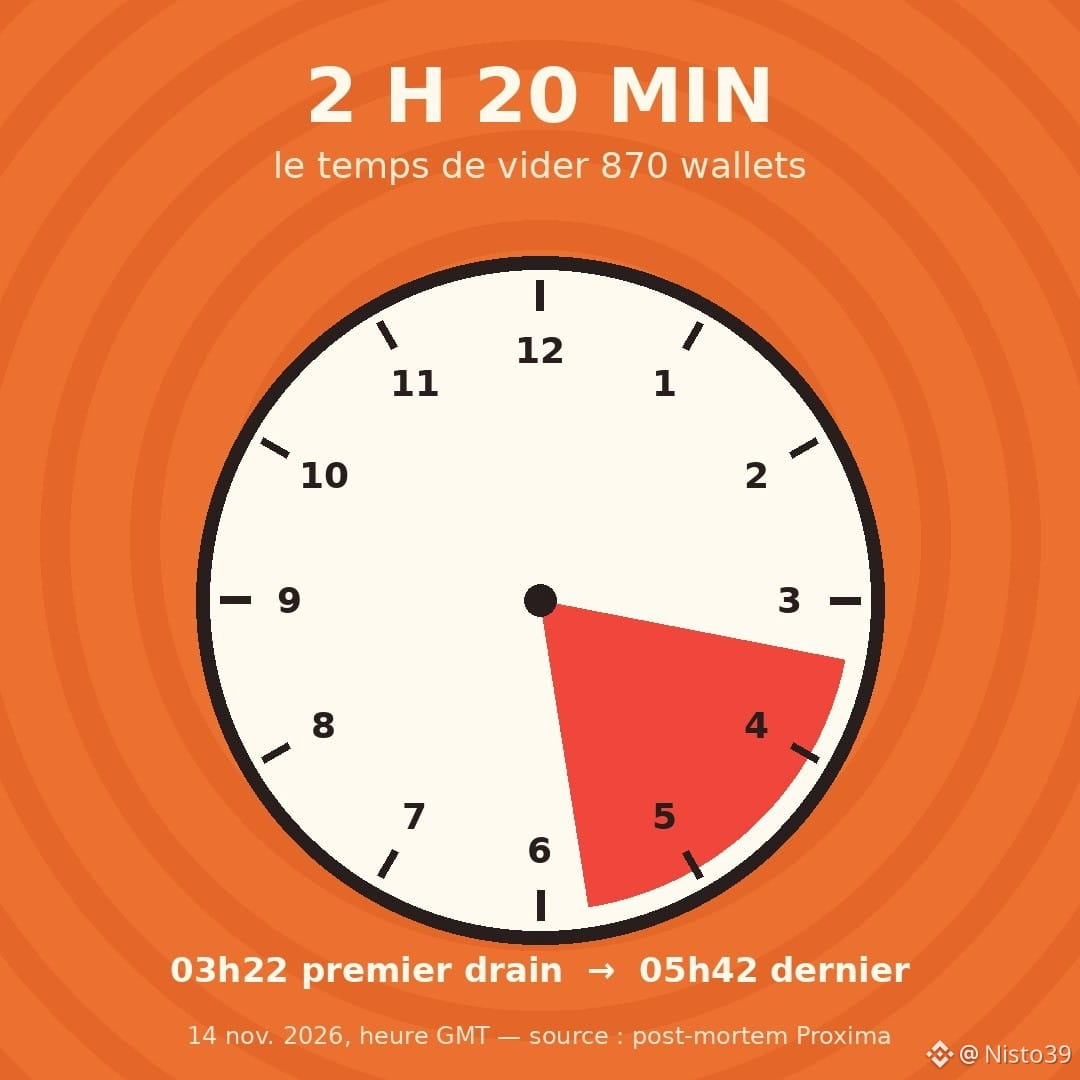
14 nov., 02:16 GMT — un atacante descarga los registros. La regla del cortafuegos que debía ocultar esta herramienta de internet había sido «eliminada por error».
03:22 — vacían la primera cartera.
05:42 — la última.
Balance según Proxima: 5 324,2 $SOL sustraídos de 870 carteras pertenecientes a 181 usuarios, aproximadamente el 0,1 % de sus carteras. Todos recibieron un reembolso con fondos de la tesorería de la empresa.
Hay un detalle que no cuadra: la primera estimación hablaba de entre 200 000 y 250 000 $. Al precio del SOL durante el ataque (~75 $), la cifra se acerca más bien a los 400 000 $ (cálculo de Cryptowatchdesk). El informe no explica la diferencia.
Lo que me llama la atención es que ninguno de estos errores tiene nada de espectacular. Un bot que compra y vende por ti tiene que guardar tu clave privada en algún sitio: la clave es la contraseña maestra que permite gastar. Cada lugar por el que pasa (un registro, un servidor, un proveedor) es una puerta más que no ves.
Mi regla personal: con este tipo de aplicaciones, solo la cantidad que estoy dispuesto a perder, y nunca reutilizar en otro sitio una cartera que haya creado.
¿Sabrías decir dónde guarda tu clave el último bot al que le confiaste una cartera?
#Solana #Securite #CryptoNews #TradingBot #Web3
Una línea de código de depuración. No hizo falta más.
Proxima, una aplicación de trading en Solana, publicó el sábado por la noche su informe post mortem. El relato se lee como un parte policial:
3 nov. — una línea de registro prevista para la beta empieza a escribir claves privadas en los registros técnicos. Nunca debía ejecutarse en producción. Alguien puso los registros en modo «debug» para supervisar el rendimiento.
10 nov. — se elimina la línea. Pero los registros se conservan durante 15 días en una herramienta de monitorización (SigNoz) cuya actualización de seguridad se había «pospuesto en varias ocasiones».
14 nov., 02:16 GMT — un atacante descarga los registros. La regla del cortafuegos que debía ocultar esta herramienta de internet había sido «eliminada por error».
03:22 — vacían la primera cartera.
05:42 — la última.
Balance según Proxima: 5 324,2 $SOL sustraídos de 870 carteras pertenecientes a 181 usuarios, aproximadamente el 0,1 % de sus carteras. Todos recibieron un reembolso con fondos de la tesorería de la empresa.
Hay un detalle que no cuadra: la primera estimación hablaba de entre 200 000 y 250 000 $. Al precio del SOL durante el ataque (~75 $), la cifra se acerca más bien a los 400 000 $ (cálculo de Cryptowatchdesk). El informe no explica la diferencia.
Lo que me llama la atención es que ninguno de estos errores tiene nada de espectacular. Un bot que compra y vende por ti tiene que guardar tu clave privada en algún sitio: la clave es la contraseña maestra que permite gastar. Cada lugar por el que pasa (un registro, un servidor, un proveedor) es una puerta más que no ves.
Mi regla personal: con este tipo de aplicaciones, solo la cantidad que estoy dispuesto a perder, y nunca reutilizar en otro sitio una cartera que haya creado.
¿Sabrías decir dónde guarda tu clave el último bot al que le confiaste una cartera?
#Solana #Securite #CryptoNews #TradingBot #Web3
Proxima, una aplicación de trading en Solana, publicó el sábado por la noche su informe post mortem. El relato se lee como un parte policial:
3 nov. — una línea de registro prevista para la beta empieza a escribir claves privadas en los registros técnicos. Nunca debía ejecutarse en producción. Alguien puso los registros en modo «debug» para supervisar el rendimiento.
10 nov. — se elimina la línea. Pero los registros se conservan durante 15 días en una herramienta de monitorización (SigNoz) cuya actualización de seguridad se había «pospuesto en varias ocasiones».
14 nov., 02:16 GMT — un atacante descarga los registros. La regla del cortafuegos que debía ocultar esta herramienta de internet había sido «eliminada por error».
03:22 — vacían la primera cartera.
05:42 — la última.
Balance según Proxima: 5 324,2 $SOL sustraídos de 870 carteras pertenecientes a 181 usuarios, aproximadamente el 0,1 % de sus carteras. Todos recibieron un reembolso con fondos de la tesorería de la empresa.
Hay un detalle que no cuadra: la primera estimación hablaba de entre 200 000 y 250 000 $. Al precio del SOL durante el ataque (~75 $), la cifra se acerca más bien a los 400 000 $ (cálculo de Cryptowatchdesk). El informe no explica la diferencia.
Lo que me llama la atención es que ninguno de estos errores tiene nada de espectacular. Un bot que compra y vende por ti tiene que guardar tu clave privada en algún sitio: la clave es la contraseña maestra que permite gastar. Cada lugar por el que pasa (un registro, un servidor, un proveedor) es una puerta más que no ves.
Mi regla personal: con este tipo de aplicaciones, solo la cantidad que estoy dispuesto a perder, y nunca reutilizar en otro sitio una cartera que haya creado.
¿Sabrías decir dónde guarda tu clave el último bot al que le confiaste una cartera?
#Solana #Securite #CryptoNews #TradingBot #Web3
147
·
--
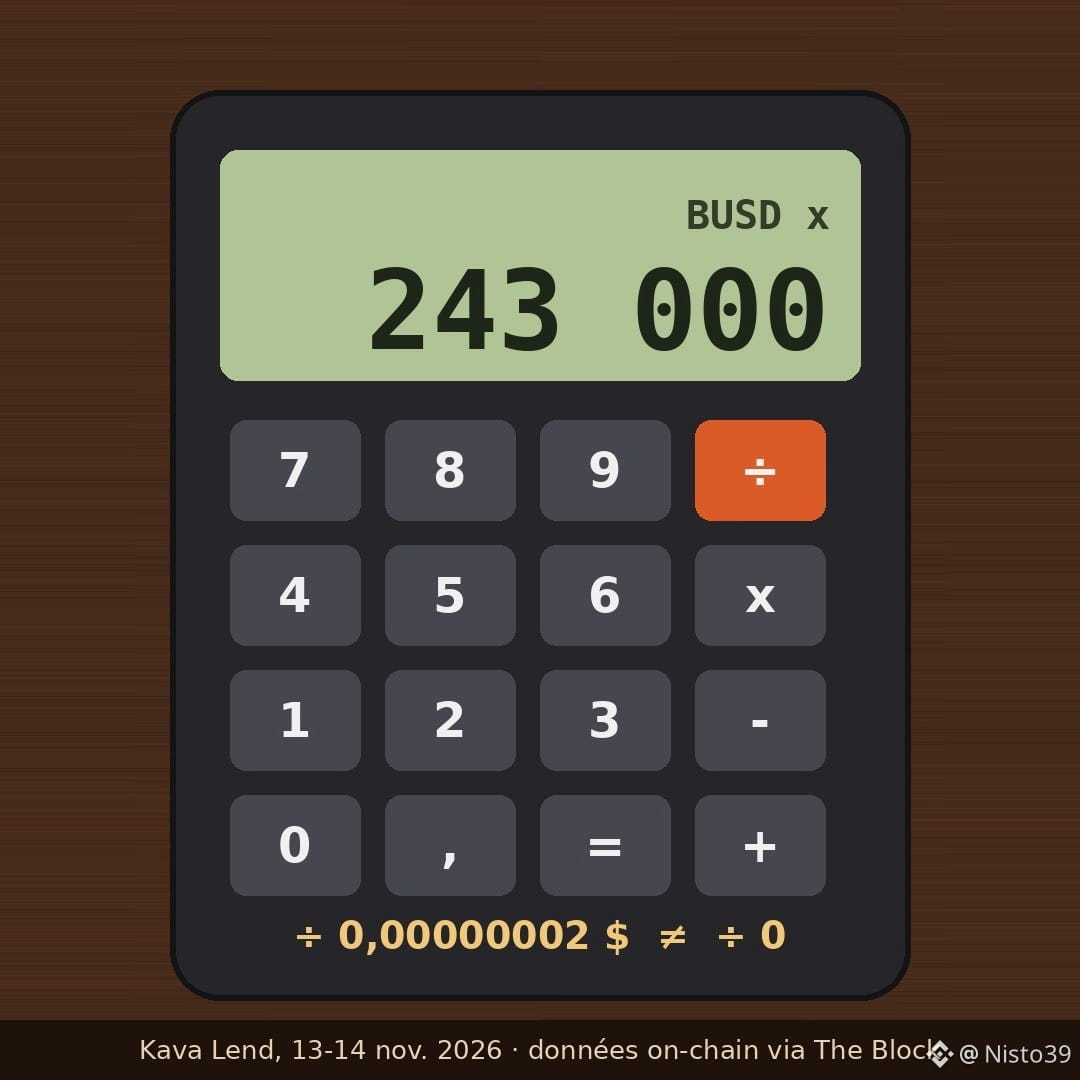
243 000.
Es por cuánto multiplicó Kava Lend el valor de cada depósito de BUSD el viernes por la noche, en tres minutos. Nadie gritó. El código simplemente hizo sus cálculos.
Lo que ocurrió, según los datos on-chain recopilados por The Block:
– El mercado de BUSD de Kava Lend estaba casi vacío. Tiene sentido: Paxos dejó de emitir BUSD en 2023.
– El protocolo calcula los intereses dividiendo por la oferta neta del mercado. Si es exactamente cero, se salta el cálculo. Si es de 0,00000002 $, divide. Y el resultado se dispara.
– El atacante redujo la oferta hasta ese nivel, ya que su pequeño depósito se contabilizó como una garantía de ~1,25 mil millones de BUSD, y luego pidió prestado $KAVA 127 veces esa cantidad, con una segunda cuenta para eludir el límite.
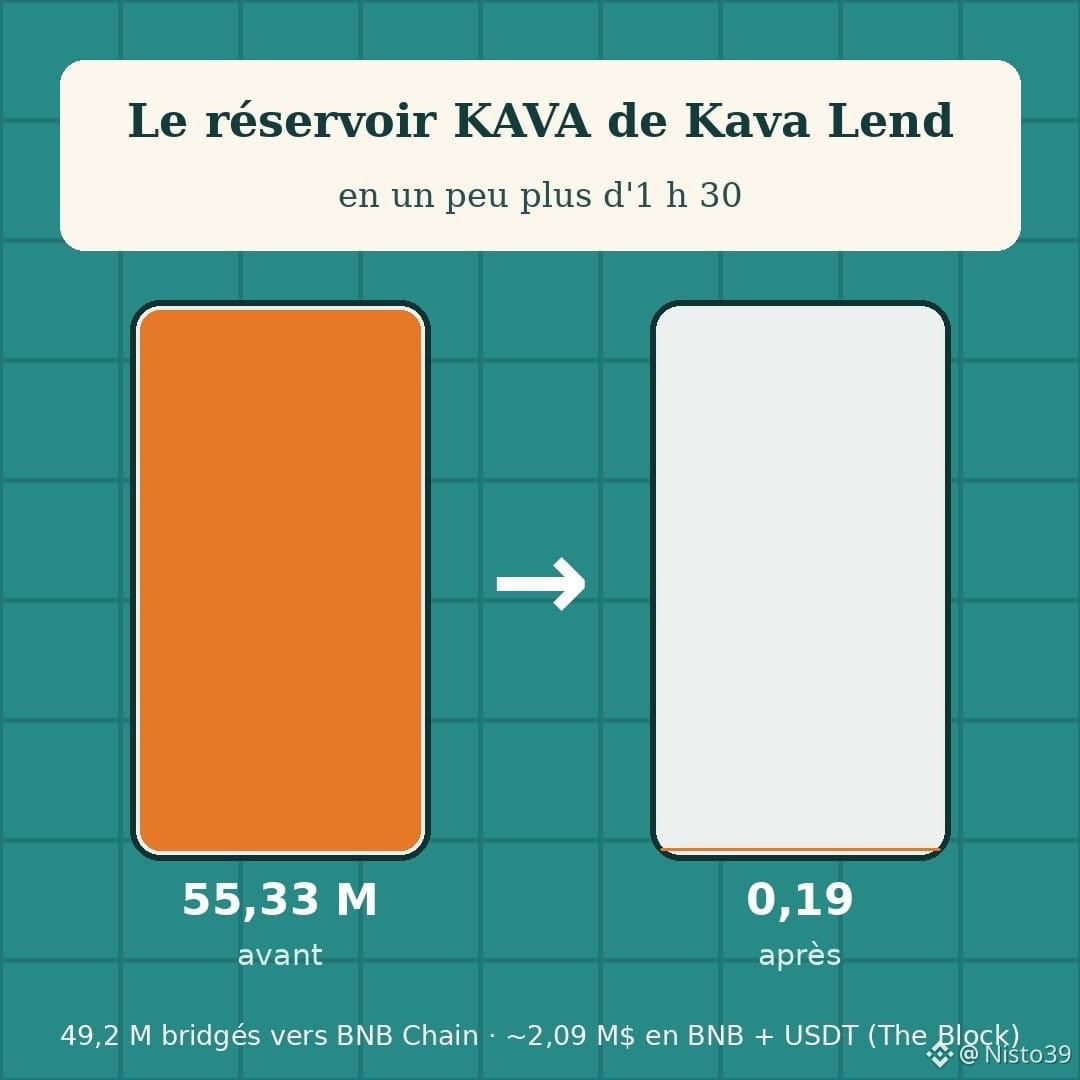
– Balance: se retiraron ~55,2 millones de KAVA (≈ 3,76 M$ antes del ataque), de los cuales 49,2 millones pasaron a BNB Chain a través de LayerZero y se vendieron a cambio de ~3 006 $BNB y 231 557 USDT.
Estaba preparando el ataque desde el 8 de noviembre. Kava reaccionó públicamente más de siete horas después de que comenzara. El KAVA perdió alrededor de un 39 % en 24 h y las plataformas asociadas suspendieron los depósitos y retiros.
Lo que me llevo: la vulnerabilidad no estaba en un mercado activo, sino en la moneda que ya nadie usaba. Un mercado «muerto» que sigue conectado al resto del protocolo es una ventana que quedó abierta en la planta baja de una casa que creemos cerrada. Kava habla de un incidente aislado, «no de una acuñación infinita»; el informe completo aún no se ha publicado.
Mantener abierto un mercado antiguo «por si acaso»: ¿prudencia o pereza?
#Kava #DeFi #Securite #Hack #BNBChain
243 000.
Es por cuánto multiplicó Kava Lend el valor de cada depósito de BUSD el viernes por la noche, en tres minutos. Nadie gritó. El código simplemente hizo sus cálculos.
Lo que ocurrió, según los datos on-chain recopilados por The Block:
– El mercado de BUSD de Kava Lend estaba casi vacío. Tiene sentido: Paxos dejó de emitir BUSD en 2023.
– El protocolo calcula los intereses dividiendo por la oferta neta del mercado. Si es exactamente cero, se salta el cálculo. Si es de 0,00000002 $, divide. Y el resultado se dispara.
– El atacante redujo la oferta hasta ese nivel, ya que su pequeño depósito se contabilizó como una garantía de ~1,25 mil millones de BUSD, y luego pidió prestado $KAVA 127 veces esa cantidad, con una segunda cuenta para eludir el límite.
– Balance: se retiraron ~55,2 millones de KAVA (≈ 3,76 M$ antes del ataque), de los cuales 49,2 millones pasaron a BNB Chain a través de LayerZero y se vendieron a cambio de ~3 006 $BNB y 231 557 USDT.
Estaba preparando el ataque desde el 8 de noviembre. Kava reaccionó públicamente más de siete horas después de que comenzara. El KAVA perdió alrededor de un 39 % en 24 h y las plataformas asociadas suspendieron los depósitos y retiros.
Lo que me llevo: la vulnerabilidad no estaba en un mercado activo, sino en la moneda que ya nadie usaba. Un mercado «muerto» que sigue conectado al resto del protocolo es una ventana que quedó abierta en la planta baja de una casa que creemos cerrada. Kava habla de un incidente aislado, «no de una acuñación infinita»; el informe completo aún no se ha publicado.
Mantener abierto un mercado antiguo «por si acaso»: ¿prudencia o pereza?
#Kava #DeFi #Securite #Hack #BNBChain
Es por cuánto multiplicó Kava Lend el valor de cada depósito de BUSD el viernes por la noche, en tres minutos. Nadie gritó. El código simplemente hizo sus cálculos.
Lo que ocurrió, según los datos on-chain recopilados por The Block:
– El mercado de BUSD de Kava Lend estaba casi vacío. Tiene sentido: Paxos dejó de emitir BUSD en 2023.
– El protocolo calcula los intereses dividiendo por la oferta neta del mercado. Si es exactamente cero, se salta el cálculo. Si es de 0,00000002 $, divide. Y el resultado se dispara.
– El atacante redujo la oferta hasta ese nivel, ya que su pequeño depósito se contabilizó como una garantía de ~1,25 mil millones de BUSD, y luego pidió prestado $KAVA 127 veces esa cantidad, con una segunda cuenta para eludir el límite.
– Balance: se retiraron ~55,2 millones de KAVA (≈ 3,76 M$ antes del ataque), de los cuales 49,2 millones pasaron a BNB Chain a través de LayerZero y se vendieron a cambio de ~3 006 $BNB y 231 557 USDT.
Estaba preparando el ataque desde el 8 de noviembre. Kava reaccionó públicamente más de siete horas después de que comenzara. El KAVA perdió alrededor de un 39 % en 24 h y las plataformas asociadas suspendieron los depósitos y retiros.
Lo que me llevo: la vulnerabilidad no estaba en un mercado activo, sino en la moneda que ya nadie usaba. Un mercado «muerto» que sigue conectado al resto del protocolo es una ventana que quedó abierta en la planta baja de una casa que creemos cerrada. Kava habla de un incidente aislado, «no de una acuñación infinita»; el informe completo aún no se ha publicado.
Mantener abierto un mercado antiguo «por si acaso»: ¿prudencia o pereza?
#Kava #DeFi #Securite #Hack #BNBChain
148
·
--
Artículo
Pagar para retirar tu propio dinero: de MMM a CBEX, la señal que nunca mienteHay un momento preciso en que una estafa se delata. No es cuando promete demasiado. Es cuando te pide que pagues para recuperar tu propio dinero.
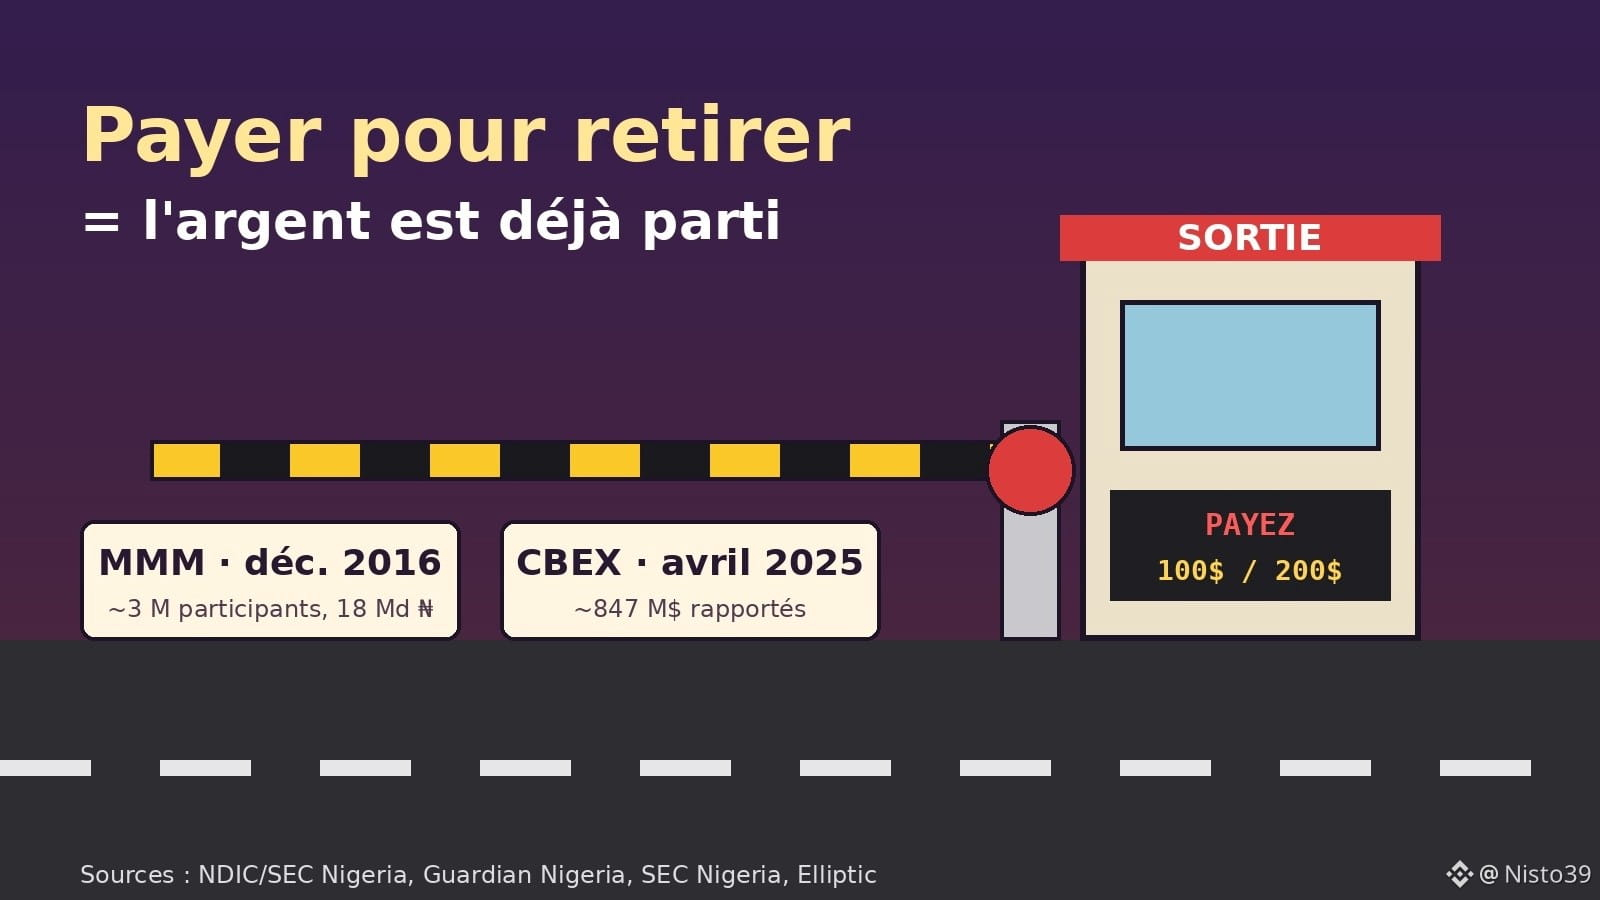
Lo digo sin rodeos: si una plataforma exige comisiones para desbloquear un retiro, tu dinero ya no está ahí. No está «bloqueado». Desapareció. Todo lo demás es puro teatro.
Dos historias nigerianas lo demuestran mejor que cualquier curso.
Diciembre de 2016: MMM cierra el grifo
El 13 de diciembre de 2016, a pocos días de Navidad, MMM anunció una congelación de los retiros durante un mes, oficialmente debido a una «carga de trabajo excesiva en el sistema». Según la NDIC, el organismo nigeriano de garantía de depósitos, alrededor de 3 millones de participantes perdieron allí cerca de 18.000 millones de nairas. La congelación nunca se levantó realmente.
Pagar para retirar tu propio dinero: de MMM a CBEX, la señal que nunca miente
Hay un momento preciso en que una estafa se delata. No es cuando promete demasiado. Es cuando te pide que pagues para recuperar tu propio dinero.
Lo digo sin rodeos: si una plataforma exige comisiones para desbloquear un retiro, tu dinero ya no está ahí. No está «bloqueado». Desapareció. Todo lo demás es puro teatro.
Dos historias nigerianas lo demuestran mejor que cualquier curso.
Diciembre de 2016: MMM cierra el grifo
El 13 de diciembre de 2016, a pocos días de Navidad, MMM anunció una congelación de los retiros durante un mes, oficialmente debido a una «carga de trabajo excesiva en el sistema». Según la NDIC, el organismo nigeriano de garantía de depósitos, alrededor de 3 millones de participantes perdieron allí cerca de 18.000 millones de nairas. La congelación nunca se levantó realmente.
Lo digo sin rodeos: si una plataforma exige comisiones para desbloquear un retiro, tu dinero ya no está ahí. No está «bloqueado». Desapareció. Todo lo demás es puro teatro.
Dos historias nigerianas lo demuestran mejor que cualquier curso.
Diciembre de 2016: MMM cierra el grifo
El 13 de diciembre de 2016, a pocos días de Navidad, MMM anunció una congelación de los retiros durante un mes, oficialmente debido a una «carga de trabajo excesiva en el sistema». Según la NDIC, el organismo nigeriano de garantía de depósitos, alrededor de 3 millones de participantes perdieron allí cerca de 18.000 millones de nairas. La congelación nunca se levantó realmente.
266
·
--
Artículo
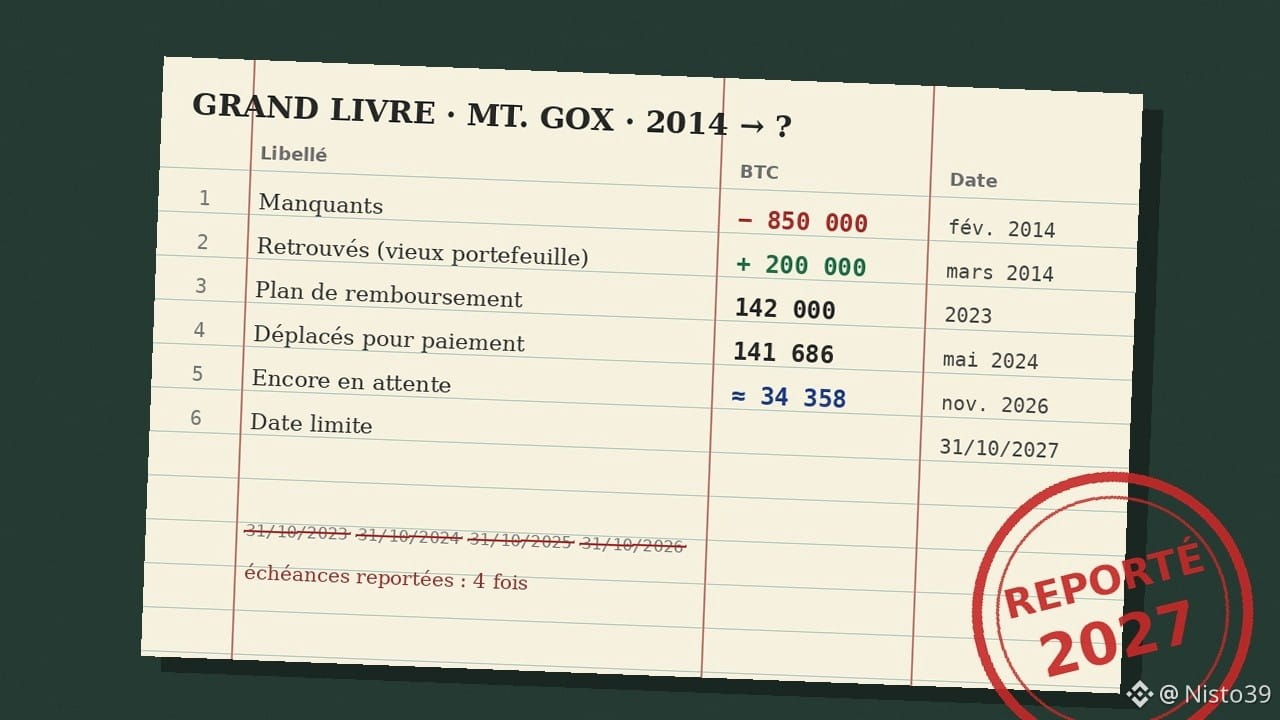
Mt. Gox, 12 años después: el libro de cuentas de una quiebra que nunca terminaEl 31 de octubre de 2026 pasó sin hacer ruido una fecha límite: la del reembolso a los clientes de Mt. Gox, una plataforma cerrada desde febrero de 2014. Quince días antes, el administrador concursal ya había obtenido del tribunal de Tokio un nuevo aplazamiento: hasta el 31 de octubre de 2027. Es la cuarta prórroga de un año desde el plazo inicial de 2023.
Doce años de trámites por una quiebra. Quise llevar las cuentas de esta historia como quien lleva un libro de caja: lo que entró, lo que salió y lo que queda.
Mt. Gox, 12 años después: el libro de cuentas de una quiebra que nunca termina
El 31 de octubre de 2026 pasó sin hacer ruido una fecha límite: la del reembolso a los clientes de Mt. Gox, una plataforma cerrada desde febrero de 2014. Quince días antes, el administrador concursal ya había obtenido del tribunal de Tokio un nuevo aplazamiento: hasta el 31 de octubre de 2027. Es la cuarta prórroga de un año desde el plazo inicial de 2023.
Doce años de trámites por una quiebra. Quise llevar las cuentas de esta historia como quien lleva un libro de caja: lo que entró, lo que salió y lo que queda.
Doce años de trámites por una quiebra. Quise llevar las cuentas de esta historia como quien lleva un libro de caja: lo que entró, lo que salió y lo que queda.
589
·
--
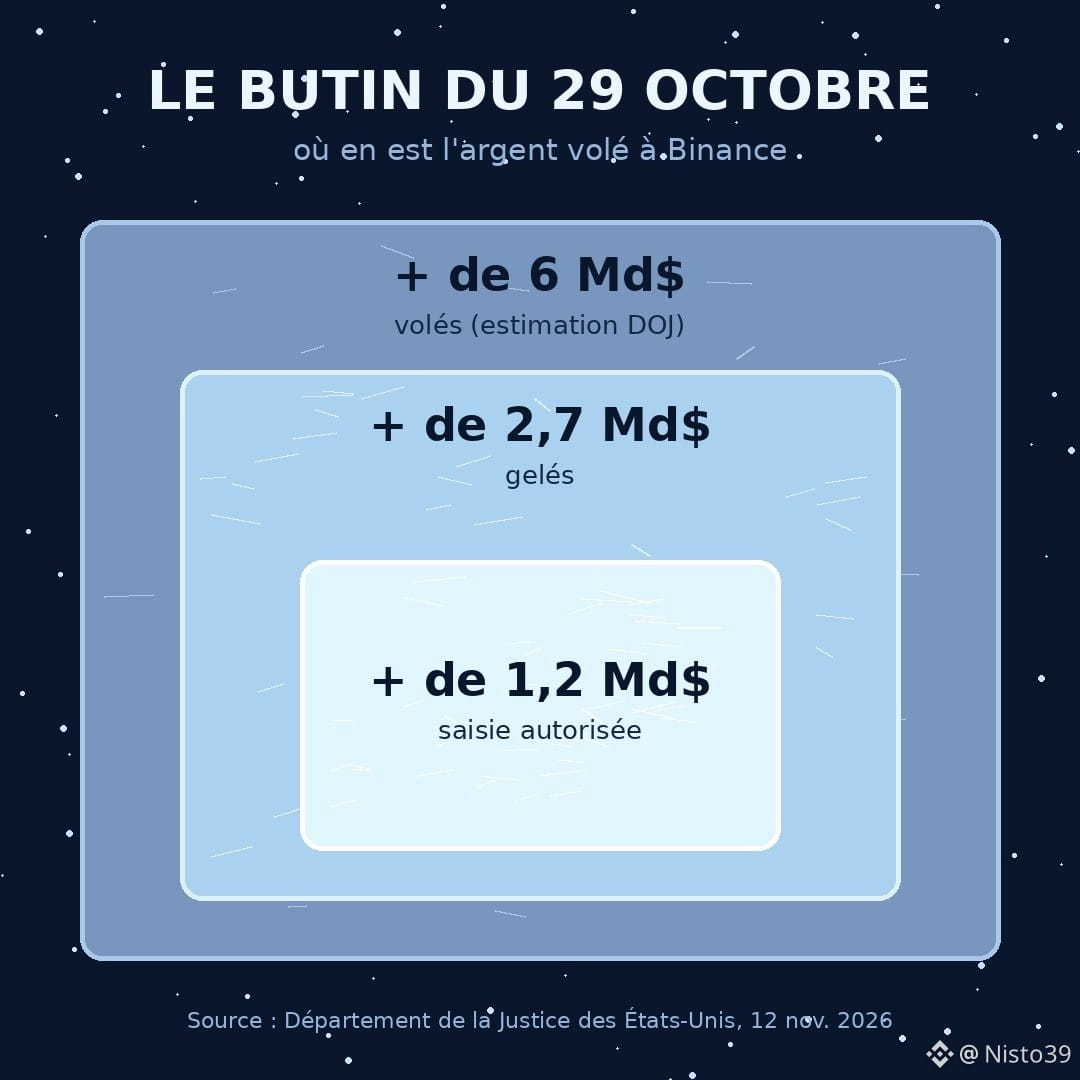
El robo a Binance del 29 de octubre: más de 6.000 millones de dólares robados. Ayer, el Departamento de Justicia de Estados Unidos hizo balance. Más de 2.700 millones están congelados y un tribunal ha autorizado la incautación de más de 1.200 millones.
Casi la mitad del botín, bloqueada en dos semanas.
Según Bloomberg Law, Tether y Circle, los emisores de $USDT y $USDC, congelaron gran parte de los fondos. Una stablecoin es un token respaldado por el dólar, gestionado por una empresa que puede bloquear una dirección con un solo clic.
Mi opinión, que no gustará a todo el mundo: lo que salvó estos 2.700 millones no fue la descentralización. Fue exactamente lo contrario. Un botón de «congelar» en manos de un emisor privado. Ese mismo botón podría bloquear algún día por error a una persona inocente.
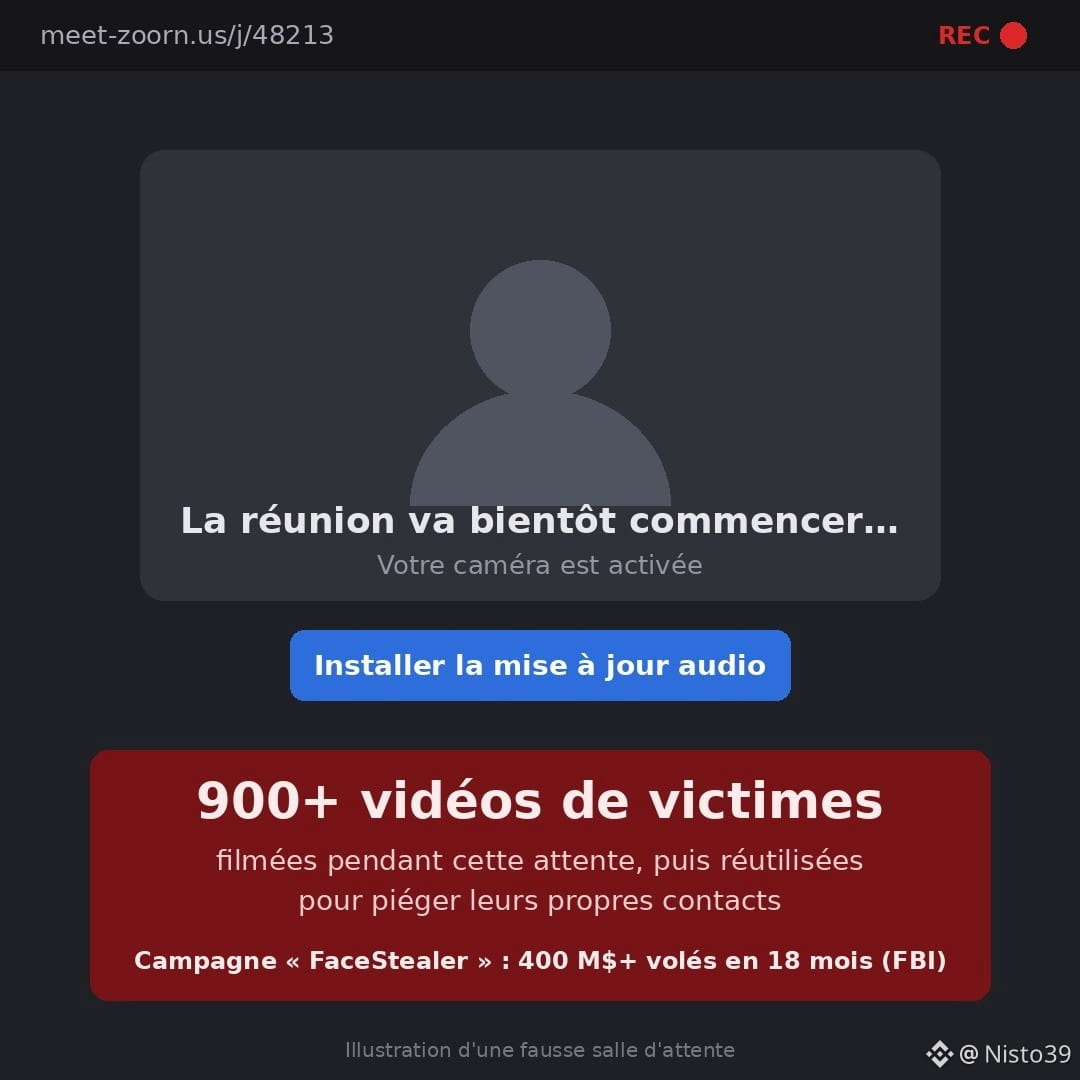
La otra parte del anuncio me impactó más. El FBI incautó los servidores de «FaceStealer», una campaña norcoreana: un contacto falso te invita a una llamada de Zoom o Teams suplantada, desde un nombre de dominio casi idéntico. Mientras esperas a que empiece la reunión, graban tu cámara web. Se encontraron más de 900 vídeos de víctimas, reutilizados para engañar a sus propios contactos. Más de 400 millones de dólares robados en 18 meses.
Regla sencilla: si un enlace de reunión te pide instalar una «actualización» o un complemento, cierra la página. Una reunión de verdad nunca empieza con una descarga.
El resto sigue blanqueándose mediante puentes y mezcladores.
Un emisor que puede congelar fondos robados: ¿protección o demasiado poder? Quiero leer vuestros argumentos, no solo un sí o un no.
Fuentes: DOJ, CyberScoop, CoinDesk, Bloomberg Law (12 nov. 2026)
#Binance #Securite #CoreeDuNord #Stablecoins #CryptoNews
El robo a Binance del 29 de octubre: más de 6.000 millones de dólares robados. Ayer, el Departamento de Justicia de Estados Unidos hizo balance. Más de 2.700 millones están congelados y un tribunal ha autorizado la incautación de más de 1.200 millones.
Casi la mitad del botín, bloqueada en dos semanas.
Según Bloomberg Law, Tether y Circle, los emisores de $USDT y $USDC , congelaron gran parte de los fondos. Una stablecoin es un token respaldado por el dólar, gestionado por una empresa que puede bloquear una dirección con un solo clic.
Mi opinión, que no gustará a todo el mundo: lo que salvó estos 2.700 millones no fue la descentralización. Fue exactamente lo contrario. Un botón de «congelar» en manos de un emisor privado. Ese mismo botón podría bloquear algún día por error a una persona inocente.
La otra parte del anuncio me impactó más. El FBI incautó los servidores de «FaceStealer», una campaña norcoreana: un contacto falso te invita a una llamada de Zoom o Teams suplantada, desde un nombre de dominio casi idéntico. Mientras esperas a que empiece la reunión, graban tu cámara web. Se encontraron más de 900 vídeos de víctimas, reutilizados para engañar a sus propios contactos. Más de 400 millones de dólares robados en 18 meses.
Regla sencilla: si un enlace de reunión te pide instalar una «actualización» o un complemento, cierra la página. Una reunión de verdad nunca empieza con una descarga.
El resto sigue blanqueándose mediante puentes y mezcladores.
Un emisor que puede congelar fondos robados: ¿protección o demasiado poder? Quiero leer vuestros argumentos, no solo un sí o un no.
Fuentes: DOJ, CyberScoop, CoinDesk, Bloomberg Law (12 nov. 2026)
#Binance #Securite #CoreeDuNord #Stablecoins #CryptoNews
Casi la mitad del botín, bloqueada en dos semanas.
Según Bloomberg Law, Tether y Circle, los emisores de $USDT y $USDC , congelaron gran parte de los fondos. Una stablecoin es un token respaldado por el dólar, gestionado por una empresa que puede bloquear una dirección con un solo clic.
Mi opinión, que no gustará a todo el mundo: lo que salvó estos 2.700 millones no fue la descentralización. Fue exactamente lo contrario. Un botón de «congelar» en manos de un emisor privado. Ese mismo botón podría bloquear algún día por error a una persona inocente.
La otra parte del anuncio me impactó más. El FBI incautó los servidores de «FaceStealer», una campaña norcoreana: un contacto falso te invita a una llamada de Zoom o Teams suplantada, desde un nombre de dominio casi idéntico. Mientras esperas a que empiece la reunión, graban tu cámara web. Se encontraron más de 900 vídeos de víctimas, reutilizados para engañar a sus propios contactos. Más de 400 millones de dólares robados en 18 meses.
Regla sencilla: si un enlace de reunión te pide instalar una «actualización» o un complemento, cierra la página. Una reunión de verdad nunca empieza con una descarga.
El resto sigue blanqueándose mediante puentes y mezcladores.
Un emisor que puede congelar fondos robados: ¿protección o demasiado poder? Quiero leer vuestros argumentos, no solo un sí o un no.
Fuentes: DOJ, CyberScoop, CoinDesk, Bloomberg Law (12 nov. 2026)
#Binance #Securite #CoreeDuNord #Stablecoins #CryptoNews
284
·
--
El código de Across no fue pirateado. Y eso es precisamente lo que debería preocuparle.
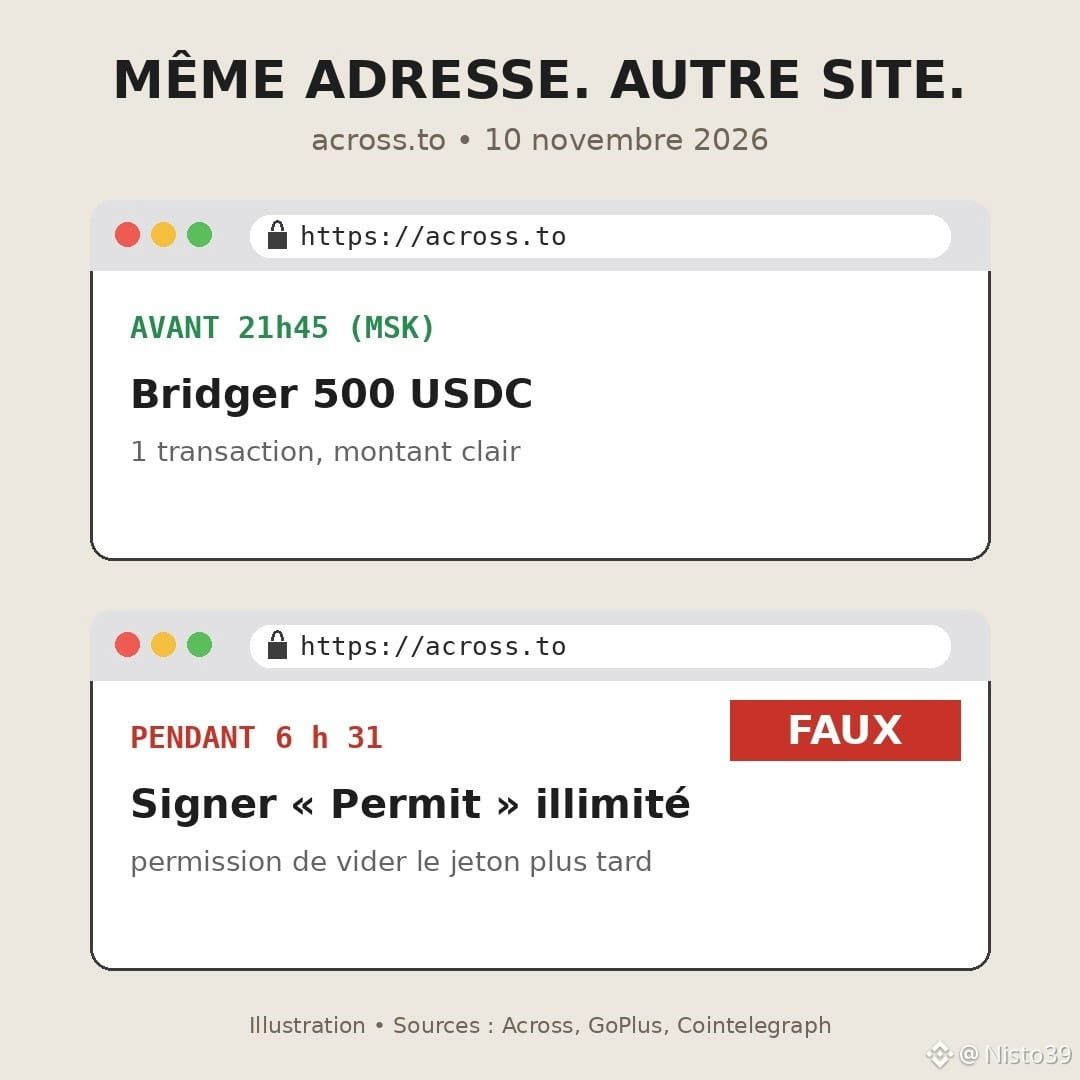
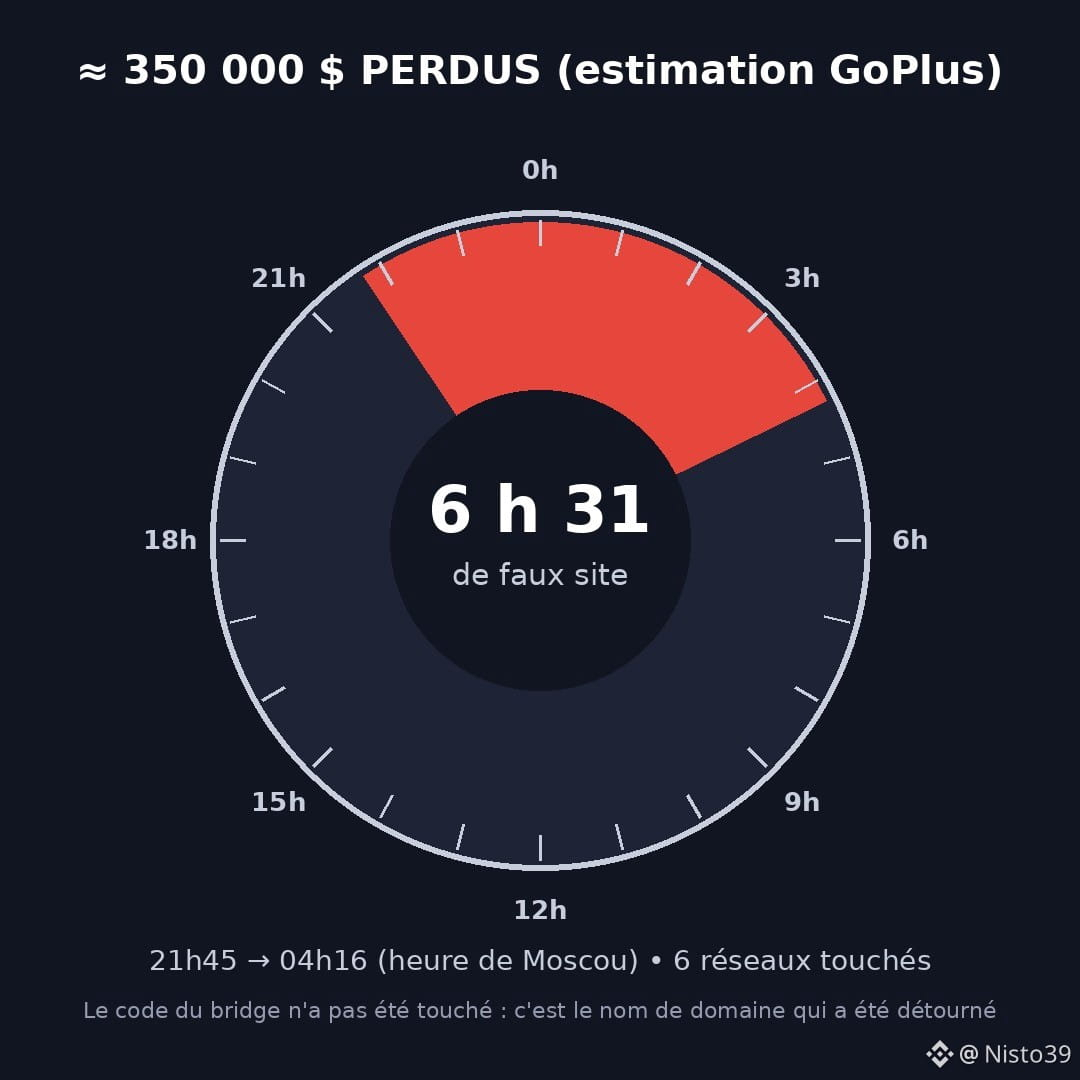
El martes 10 de noviembre, alrededor de las 21:45 (hora de Moscú), alguien tomó el control del nombre de dominio across.to, la dirección de uno de los bridges más utilizados (unos 5.900 millones de dólares transferidos en 30 días, según DefiLlama). No hubo ninguna vulnerabilidad en los contratos inteligentes. Según el equipo, solo una manipulación humana en Namecheap, la empresa que gestiona el nombre de dominio.
Resultado: escribías la dirección correcta, veías el logotipo correcto y acababas en un sitio falso. Este te pedía que firmaras «permits» y autorizaciones. Una autorización es un permiso que se concede a una dirección para mover tus tokens más adelante, sin volver a preguntarte. Basta con una firma, y el atacante vacía la cartera cuando decide.
GoPlus calcula las pérdidas en unos 350.000 $, en Ethereum, Arbitrum, Base, BNB Chain, Ink y Plasma. Across no ha confirmado ninguna cifra total, pero promete reembolsar a todo el mundo. El dominio se recuperó hacia las 4:16 del día siguiente. Seis horas y media.
Mi opinión, un poco impopular: pasamos meses auditando el código y luego confiamos la entrada de la tienda a un registrador al que se puede contactar por teléfono. El eslabón débil ya no es la blockchain, sino la página web que tiene delante.
Lo que me llevo de esto: cuando un sitio que conozco de memoria me pide una firma inusual para una simple transferencia de $USDC o de $ETH, me detengo. Y reviso mis autorizaciones de vez en cuando, incluso cuando no ha ocurrido ningún incidente.
Una pregunta sincera: la última vez que firmaste una autorización, ¿leíste a quién le estabas dando permiso?
#Across #Securite #Phishing #DeFi #Crypto
El código de Across no fue pirateado. Y eso es precisamente lo que debería preocuparle.
El martes 10 de noviembre, alrededor de las 21:45 (hora de Moscú), alguien tomó el control del nombre de dominio across.to, la dirección de uno de los bridges más utilizados (unos 5.900 millones de dólares transferidos en 30 días, según DefiLlama). No hubo ninguna vulnerabilidad en los contratos inteligentes. Según el equipo, solo una manipulación humana en Namecheap, la empresa que gestiona el nombre de dominio.
Resultado: escribías la dirección correcta, veías el logotipo correcto y acababas en un sitio falso. Este te pedía que firmaras «permits» y autorizaciones. Una autorización es un permiso que se concede a una dirección para mover tus tokens más adelante, sin volver a preguntarte. Basta con una firma, y el atacante vacía la cartera cuando decide.
GoPlus calcula las pérdidas en unos 350.000 $, en Ethereum, Arbitrum, Base, BNB Chain, Ink y Plasma. Across no ha confirmado ninguna cifra total, pero promete reembolsar a todo el mundo. El dominio se recuperó hacia las 4:16 del día siguiente. Seis horas y media.
Mi opinión, un poco impopular: pasamos meses auditando el código y luego confiamos la entrada de la tienda a un registrador al que se puede contactar por teléfono. El eslabón débil ya no es la blockchain, sino la página web que tiene delante.
Lo que me llevo de esto: cuando un sitio que conozco de memoria me pide una firma inusual para una simple transferencia de $USDC o de $ETH , me detengo. Y reviso mis autorizaciones de vez en cuando, incluso cuando no ha ocurrido ningún incidente.
Una pregunta sincera: la última vez que firmaste una autorización, ¿leíste a quién le estabas dando permiso?
#Across #Securite #Phishing #DeFi #Crypto
El martes 10 de noviembre, alrededor de las 21:45 (hora de Moscú), alguien tomó el control del nombre de dominio across.to, la dirección de uno de los bridges más utilizados (unos 5.900 millones de dólares transferidos en 30 días, según DefiLlama). No hubo ninguna vulnerabilidad en los contratos inteligentes. Según el equipo, solo una manipulación humana en Namecheap, la empresa que gestiona el nombre de dominio.
Resultado: escribías la dirección correcta, veías el logotipo correcto y acababas en un sitio falso. Este te pedía que firmaras «permits» y autorizaciones. Una autorización es un permiso que se concede a una dirección para mover tus tokens más adelante, sin volver a preguntarte. Basta con una firma, y el atacante vacía la cartera cuando decide.
GoPlus calcula las pérdidas en unos 350.000 $, en Ethereum, Arbitrum, Base, BNB Chain, Ink y Plasma. Across no ha confirmado ninguna cifra total, pero promete reembolsar a todo el mundo. El dominio se recuperó hacia las 4:16 del día siguiente. Seis horas y media.
Mi opinión, un poco impopular: pasamos meses auditando el código y luego confiamos la entrada de la tienda a un registrador al que se puede contactar por teléfono. El eslabón débil ya no es la blockchain, sino la página web que tiene delante.
Lo que me llevo de esto: cuando un sitio que conozco de memoria me pide una firma inusual para una simple transferencia de $USDC o de $ETH , me detengo. Y reviso mis autorizaciones de vez en cuando, incluso cuando no ha ocurrido ningún incidente.
Una pregunta sincera: la última vez que firmaste una autorización, ¿leíste a quién le estabas dando permiso?
#Across #Securite #Phishing #DeFi #Crypto
96
·
--
Artículo
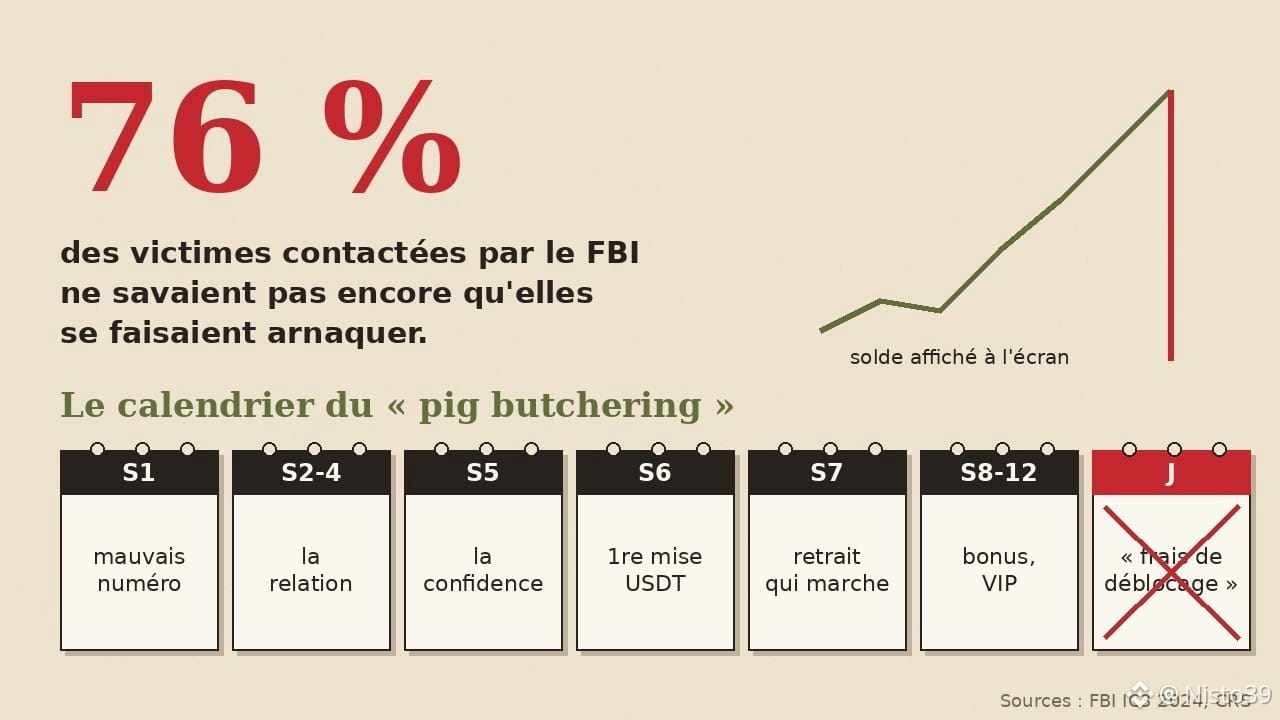
«Perdón, número equivocado»: el calendario semana a semana de la estafa que costó 5.800 millones76 %.
Ese es el porcentaje de víctimas con las que contactó el FBI en 2024, en el marco de la operación Level Up, y que aún no sabían que estaban siendo estafadas. Seguían haciendo transferencias. Veían ganancias en una pantalla. Creían haber encontrado a la persona adecuada y el plan ideal.
Esta estafa tiene un nombre poco halagador: «pig butchering», traducción del chino sha zhu pan, «la matanza del cerdo». Se engorda a la víctima para ganarse su confianza y luego se la desangra. El término resulta chocante, y eso es intencional por parte de quienes lo inventaron, no de las víctimas.
«Perdón, número equivocado»: el calendario semana a semana de la estafa que costó 5.800 millones
76 %.
Ese es el porcentaje de víctimas con las que contactó el FBI en 2024, en el marco de la operación Level Up, y que aún no sabían que estaban siendo estafadas. Seguían haciendo transferencias. Veían ganancias en una pantalla. Creían haber encontrado a la persona adecuada y el plan ideal.
Esta estafa tiene un nombre poco halagador: «pig butchering», traducción del chino sha zhu pan, «la matanza del cerdo». Se engorda a la víctima para ganarse su confianza y luego se la desangra. El término resulta chocante, y eso es intencional por parte de quienes lo inventaron, no de las víctimas.
Ese es el porcentaje de víctimas con las que contactó el FBI en 2024, en el marco de la operación Level Up, y que aún no sabían que estaban siendo estafadas. Seguían haciendo transferencias. Veían ganancias en una pantalla. Creían haber encontrado a la persona adecuada y el plan ideal.
Esta estafa tiene un nombre poco halagador: «pig butchering», traducción del chino sha zhu pan, «la matanza del cerdo». Se engorda a la víctima para ganarse su confianza y luego se la desangra. El término resulta chocante, y eso es intencional por parte de quienes lo inventaron, no de las víctimas.
460
·
--
Artículo
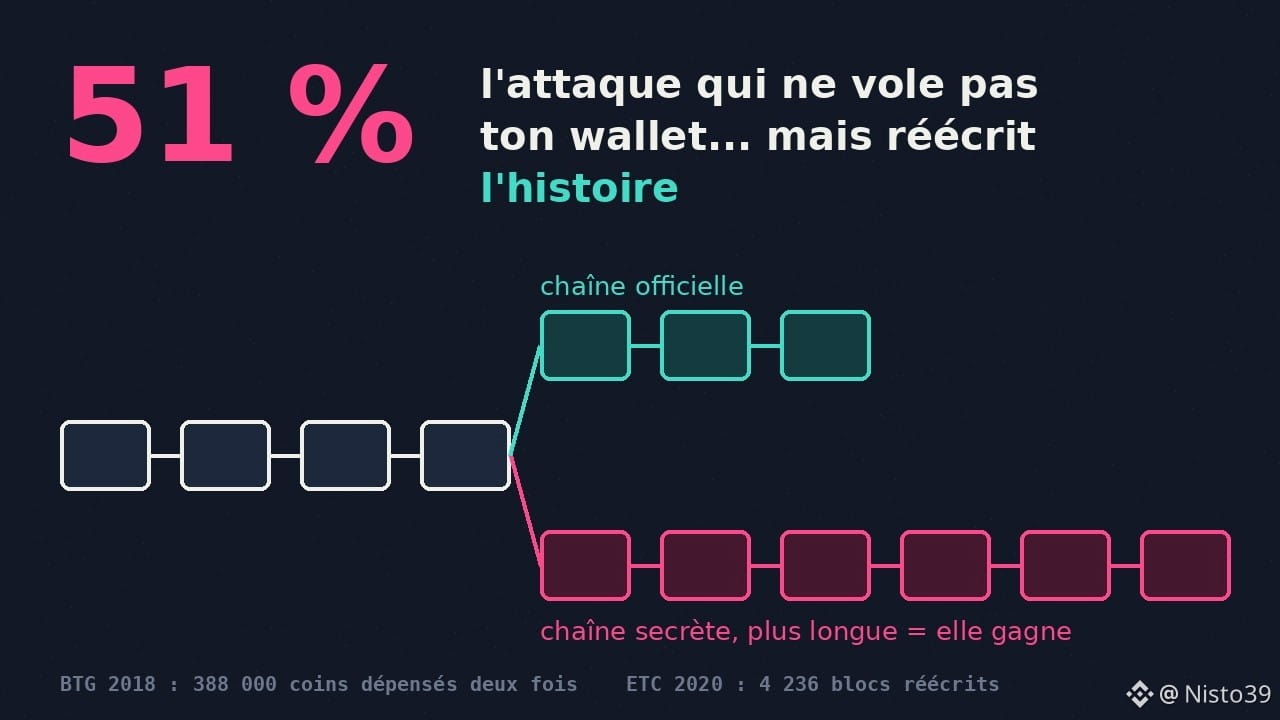
51 %: el ataque que no roba tu cartera, pero que costó 18 millonesSe habla del «ataque del 51 %» como de un monstruo capaz de vaciar cualquier cartera. No es cierto. Pero sí les ha costado millones a algunas plataformas, y explica algo muy práctico: por qué a veces tu depósito sigue «pendiente de confirmaciones».
El principio en una frase: en una blockchain de prueba de trabajo (proof of work), la cadena que ha requerido más cálculos es la que cuenta. Si alguien controla más de la mitad de la potencia de minado, puede construir en secreto una versión alternativa del historial y luego publicarla para sustituir la versión oficial.
51 %: el ataque que no roba tu cartera, pero que costó 18 millones
Se habla del «ataque del 51 %» como de un monstruo capaz de vaciar cualquier cartera. No es cierto. Pero sí les ha costado millones a algunas plataformas, y explica algo muy práctico: por qué a veces tu depósito sigue «pendiente de confirmaciones».
El principio en una frase: en una blockchain de prueba de trabajo (proof of work), la cadena que ha requerido más cálculos es la que cuenta. Si alguien controla más de la mitad de la potencia de minado, puede construir en secreto una versión alternativa del historial y luego publicarla para sustituir la versión oficial.
El principio en una frase: en una blockchain de prueba de trabajo (proof of work), la cadena que ha requerido más cálculos es la que cuenta. Si alguien controla más de la mitad de la potencia de minado, puede construir en secreto una versión alternativa del historial y luego publicarla para sustituir la versión oficial.
1
321
·
--
Artículo
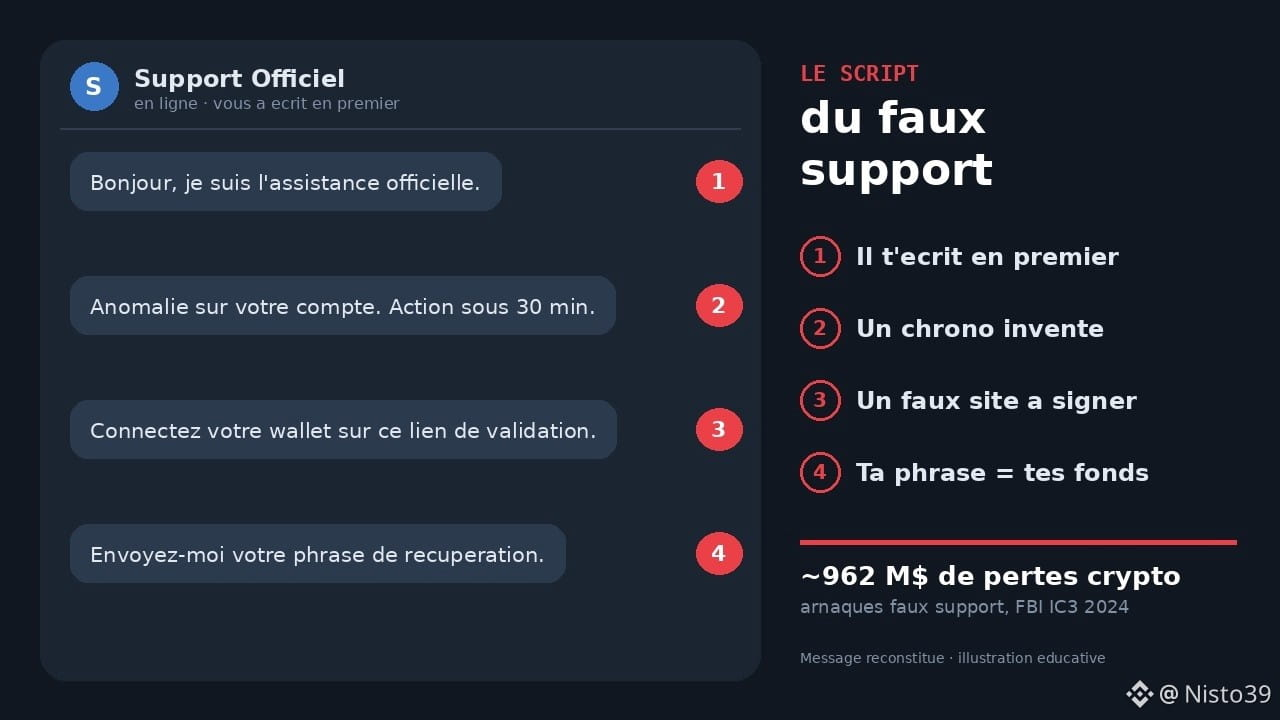
El falso soporte en 4 mensajes: el guion analizado línea por líneaEste es un mensaje que circula a diario en grupos de Telegram y servidores de Discord sobre criptomonedas. Lo he reconstruido a partir de los patrones más habituales. Léelo como si lo estuvieras recibiendo tú y luego lo analizamos línea por línea.
«Hola, soy el soporte oficial. Hemos visto tu mensaje en el grupo.»
Primera trampa, y es enorme: te escribe esa persona. Has hecho una pregunta en público y alguien te responde en privado. El soporte auténtico no funciona así. Los equipos oficiales responden a través de los canales oficiales de la aplicación o del sitio web; nunca te contactan por mensaje privado.
El falso soporte en 4 mensajes: el guion analizado línea por línea
Este es un mensaje que circula a diario en grupos de Telegram y servidores de Discord sobre criptomonedas. Lo he reconstruido a partir de los patrones más habituales. Léelo como si lo estuvieras recibiendo tú y luego lo analizamos línea por línea.
«Hola, soy el soporte oficial. Hemos visto tu mensaje en el grupo.»
Primera trampa, y es enorme: te escribe esa persona. Has hecho una pregunta en público y alguien te responde en privado. El soporte auténtico no funciona así. Los equipos oficiales responden a través de los canales oficiales de la aplicación o del sitio web; nunca te contactan por mensaje privado.
«Hola, soy el soporte oficial. Hemos visto tu mensaje en el grupo.»
Primera trampa, y es enorme: te escribe esa persona. Has hecho una pregunta en público y alguien te responde en privado. El soporte auténtico no funciona así. Los equipos oficiales responden a través de los canales oficiales de la aplicación o del sitio web; nunca te contactan por mensaje privado.
244
·
--
Artículo
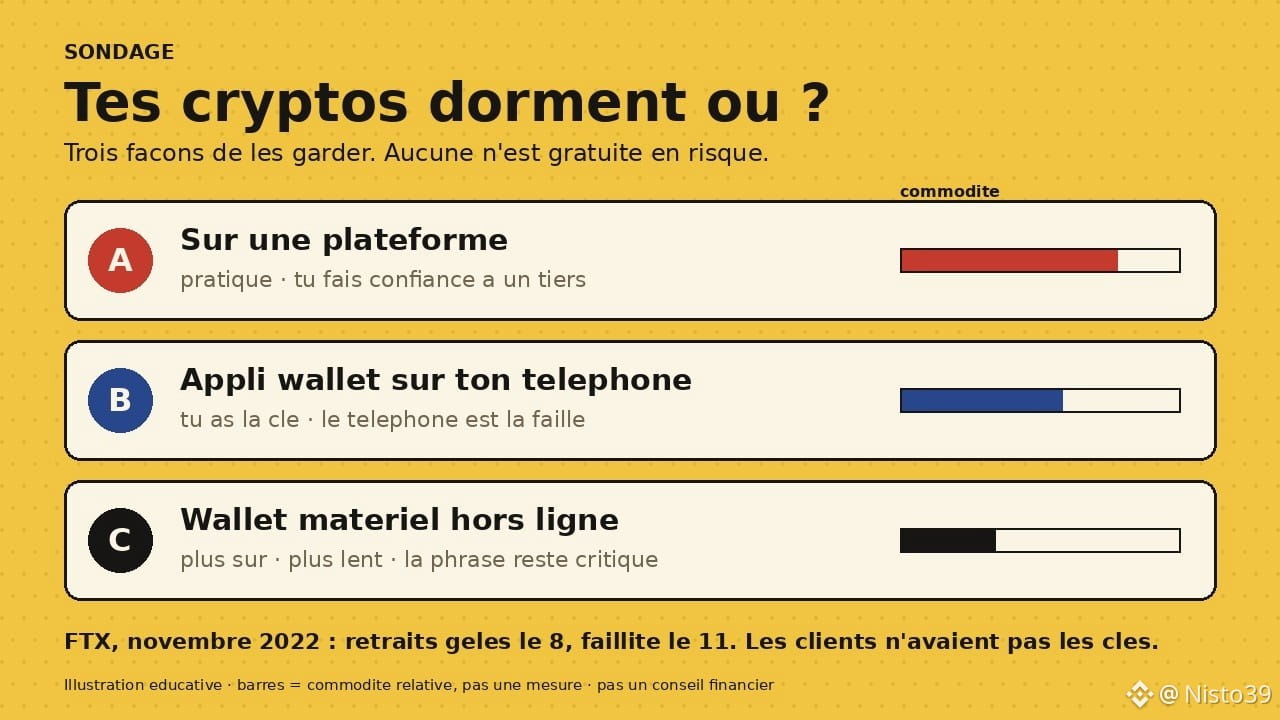
A, B o C: ¿dónde están realmente tus criptomonedas?Una pequeña encuesta antes de empezar. Responde sinceramente en los comentarios: ¿dónde están tus criptomonedas ahora mismo?
A) En una plataforma de intercambio
B) En una aplicación de wallet en tu teléfono
C) En una wallet de hardware, sin conexión
D) Sinceramente… no lo tengo muy claro
Si respondiste D, este artículo es para ti. Y si respondiste A, B o C, también, porque ninguna de esas tres opciones es «la correcta» en términos absolutos. Cada una traslada el riesgo a otro lugar.
Esta semana hace cuatro años
El 8 de noviembre de 2022, FTX congeló los retiros. El día 11, la plataforma se declaró en quiebra. Los clientes que pensaban que «tenían» criptomonedas descubrieron que, en realidad, tenían una línea en una base de datos. Ocho años antes, en febrero de 2014, Mt. Gox había hecho lo mismo, con unos 850 000 BTC declarados como perdidos. La misma lección, dos veces: cuando otra persona custodia tus claves, dependes de su solvencia y honestidad.
A, B o C: ¿dónde están realmente tus criptomonedas?
Una pequeña encuesta antes de empezar. Responde sinceramente en los comentarios: ¿dónde están tus criptomonedas ahora mismo?
A) En una plataforma de intercambio
B) En una aplicación de wallet en tu teléfono
C) En una wallet de hardware, sin conexión
D) Sinceramente… no lo tengo muy claro
Si respondiste D, este artículo es para ti. Y si respondiste A, B o C, también, porque ninguna de esas tres opciones es «la correcta» en términos absolutos. Cada una traslada el riesgo a otro lugar.
Esta semana hace cuatro años
El 8 de noviembre de 2022, FTX congeló los retiros. El día 11, la plataforma se declaró en quiebra. Los clientes que pensaban que «tenían» criptomonedas descubrieron que, en realidad, tenían una línea en una base de datos. Ocho años antes, en febrero de 2014, Mt. Gox había hecho lo mismo, con unos 850 000 BTC declarados como perdidos. La misma lección, dos veces: cuando otra persona custodia tus claves, dependes de su solvencia y honestidad.
A) En una plataforma de intercambio
B) En una aplicación de wallet en tu teléfono
C) En una wallet de hardware, sin conexión
D) Sinceramente… no lo tengo muy claro
Si respondiste D, este artículo es para ti. Y si respondiste A, B o C, también, porque ninguna de esas tres opciones es «la correcta» en términos absolutos. Cada una traslada el riesgo a otro lugar.
Esta semana hace cuatro años
El 8 de noviembre de 2022, FTX congeló los retiros. El día 11, la plataforma se declaró en quiebra. Los clientes que pensaban que «tenían» criptomonedas descubrieron que, en realidad, tenían una línea en una base de datos. Ocho años antes, en febrero de 2014, Mt. Gox había hecho lo mismo, con unos 850 000 BTC declarados como perdidos. La misma lección, dos veces: cuando otra persona custodia tus claves, dependes de su solvencia y honestidad.
125
·
--
Artículo
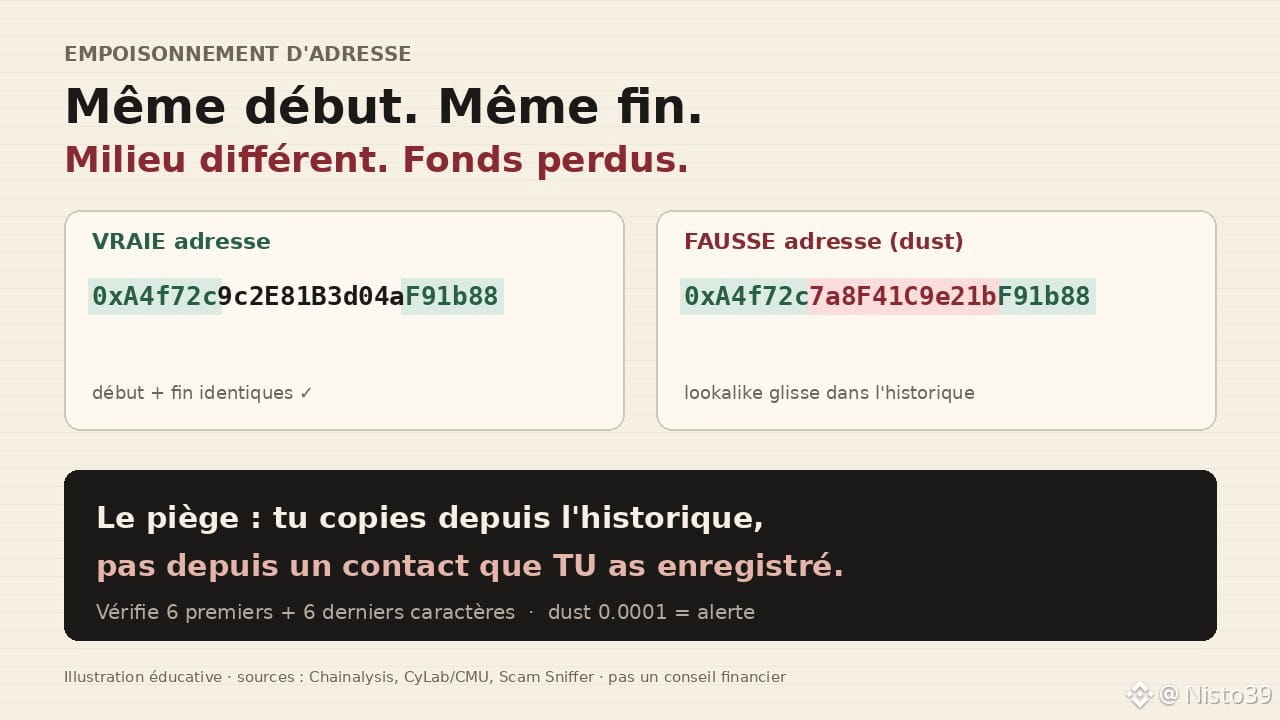
El envenenamiento de direcciones: la trampa que te tiende tu historialCopias una dirección del historial de tu wallet. Los primeros caracteres están bien, los últimos también. Envías el dinero. Se va… a otra persona. No es un error. No es un hackeo de la red. Es una trampa llamada envenenamiento de direcciones.
Lo que nadie te dice con suficiente claridad: tu historial de transacciones también es un terreno de caza. Los estafadores lo saben. Y se aprovechan de ello.
El mecanismo, sin tecnicismos innecesarios
Un atacante mira las direcciones con las que sueles intercambiar dinero: un amigo, un exchange, un contrato. Luego genera (con una herramienta, a veces comprada en la dark web) una dirección parecida: mismos primeros caracteres, mismos últimos, distinto centro. Después te envía una cantidad minúscula, dust, desde esa dirección falsa. O una transacción de valor cero. Tu wallet guarda el contacto. La próxima vez que buscas «la dirección de ayer», muchas veces esa es la primera que aparece.
El envenenamiento de direcciones: la trampa que te tiende tu historial
Copias una dirección del historial de tu wallet. Los primeros caracteres están bien, los últimos también. Envías el dinero. Se va… a otra persona. No es un error. No es un hackeo de la red. Es una trampa llamada envenenamiento de direcciones.
Lo que nadie te dice con suficiente claridad: tu historial de transacciones también es un terreno de caza. Los estafadores lo saben. Y se aprovechan de ello.
El mecanismo, sin tecnicismos innecesarios
Un atacante mira las direcciones con las que sueles intercambiar dinero: un amigo, un exchange, un contrato. Luego genera (con una herramienta, a veces comprada en la dark web) una dirección parecida: mismos primeros caracteres, mismos últimos, distinto centro. Después te envía una cantidad minúscula, dust, desde esa dirección falsa. O una transacción de valor cero. Tu wallet guarda el contacto. La próxima vez que buscas «la dirección de ayer», muchas veces esa es la primera que aparece.
Lo que nadie te dice con suficiente claridad: tu historial de transacciones también es un terreno de caza. Los estafadores lo saben. Y se aprovechan de ello.
El mecanismo, sin tecnicismos innecesarios
Un atacante mira las direcciones con las que sueles intercambiar dinero: un amigo, un exchange, un contrato. Luego genera (con una herramienta, a veces comprada en la dark web) una dirección parecida: mismos primeros caracteres, mismos últimos, distinto centro. Después te envía una cantidad minúscula, dust, desde esa dirección falsa. O una transacción de valor cero. Tu wallet guarda el contacto. La próxima vez que buscas «la dirección de ayer», muchas veces esa es la primera que aparece.
3
1.2k
·
--
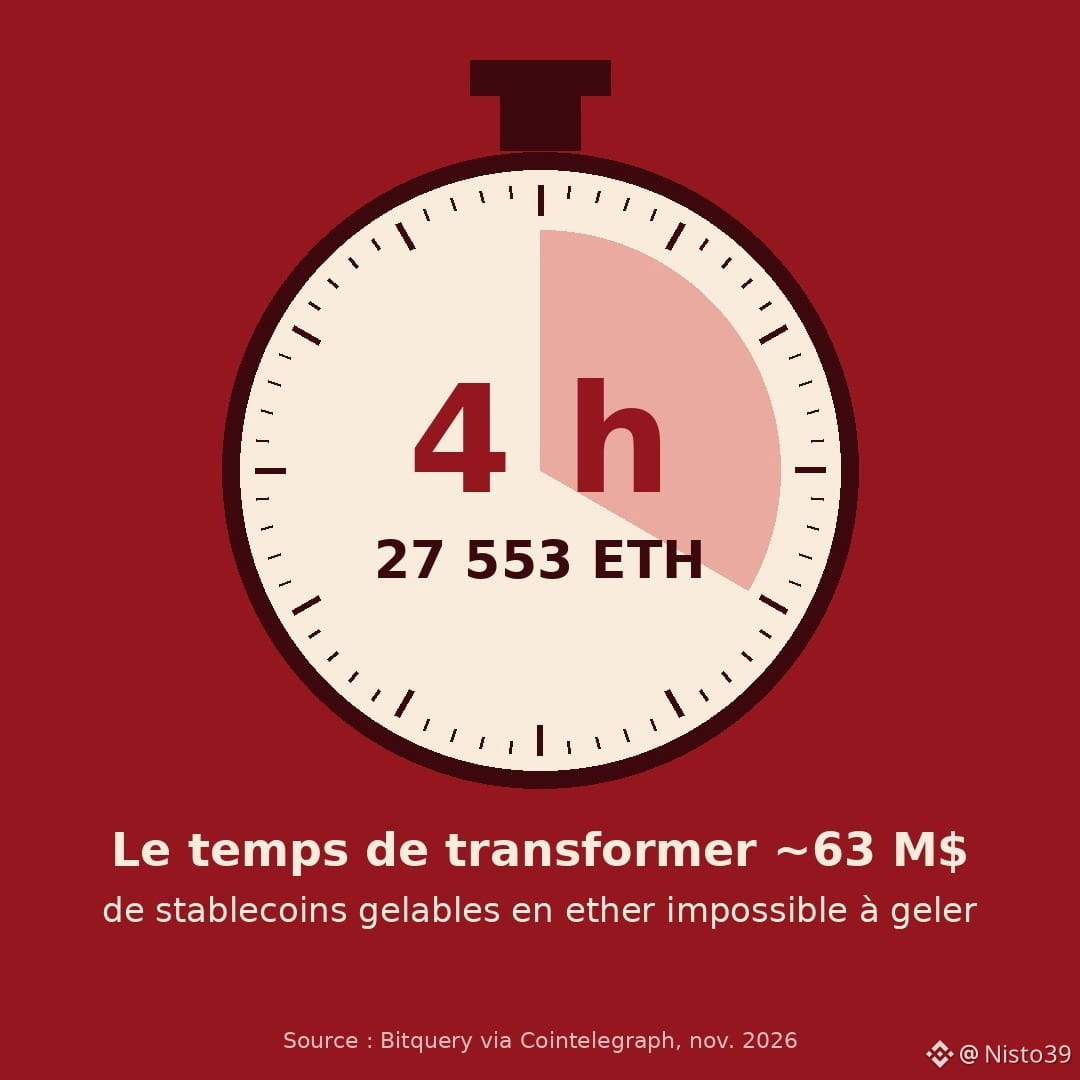
27.553 ETH en unas cuatro horas.
Eso es lo que habría hecho el autor de un robo de más de 133 millones de dólares revelado esta semana por el investigador ZachXBT: convertir casi 63 millones de dólares en stablecoins a ETH a toda velocidad (Bitquery, vía Cointelegraph).
La víctima no es un pequeño exchange desconocido. Según ZachXBT, se trata de Crédit Mutuel Arkéa, un grupo bancario francés. El banco confirmó a CoinDesk un ataque que permitió realizar transacciones fraudulentas, dijo que la situación estaba bajo control y que sus clientes estaban protegidos, sin revelar el importe. Un detalle incómodo: en mayo había solicitado una licencia MiCA (el marco europeo para los servicios de criptoactivos).
La ruta del dinero según Bitquery: se retiraron 108,8 millones de dólares en USDC de cuentas en Kraken, Crypto.com y OKX en 21 horas, el 1 y 2 de noviembre, y luego se dispersaron en cientos de monederos. Las tres plataformas afirman que no fueron hackeadas y que restringieron o congelaron las cuentas vinculadas.
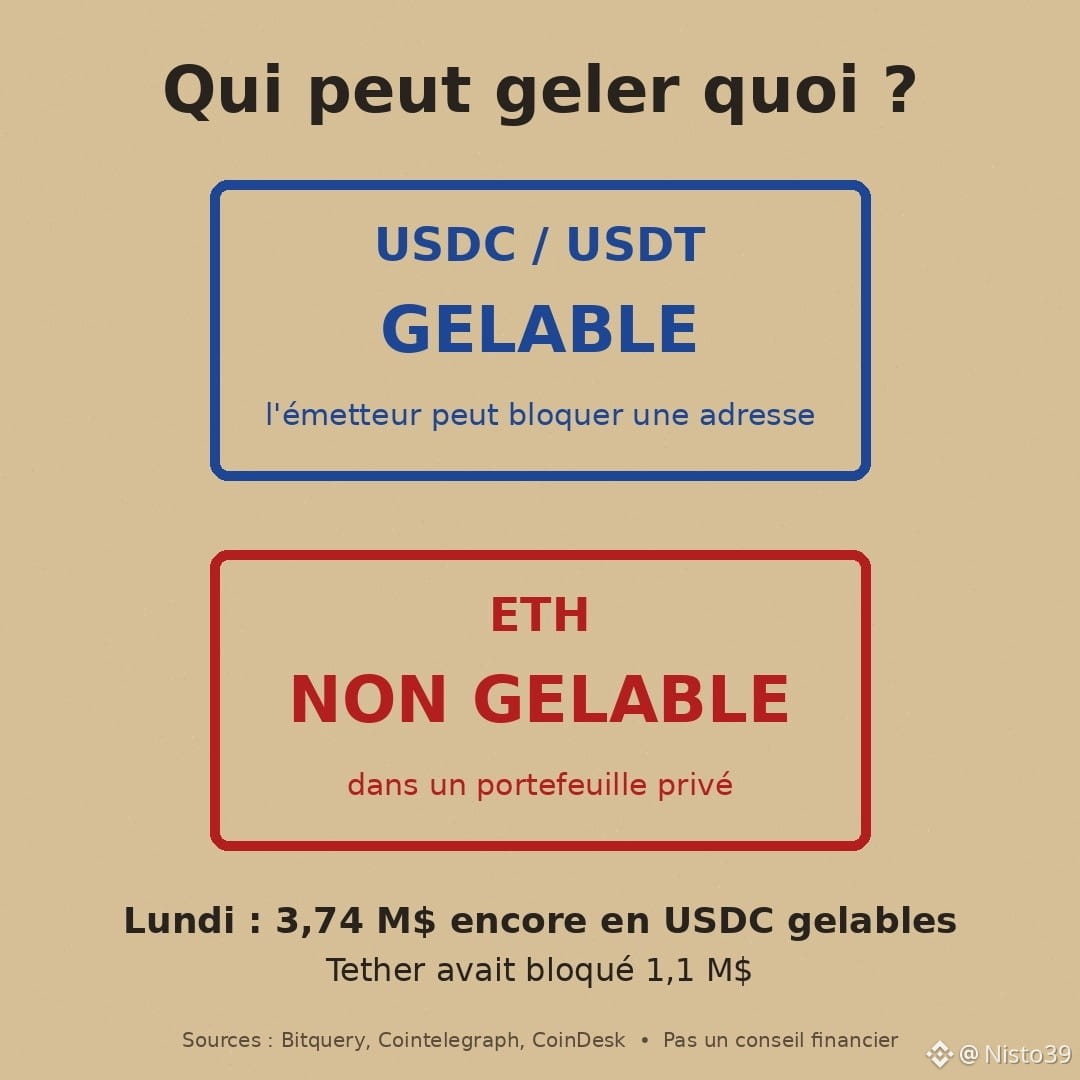
¿Por qué tanta prisa? Porque $USDC tiene un emisor central, Circle, que puede congelar una dirección. El ether, no. El lunes, solo quedaban 3,74 millones de dólares en USDC que podían congelarse, y Tether solo había bloqueado 1,1 millones de dólares.
Lo que saco en claro: la «congelación» que se invoca después de cada hackeo solo funciona si se actúa más rápido que el ladrón. ZachXBT afirma que parte de los retiros se realizó después de su primera alerta pública. El banco no lo ha confirmado.
Fuentes: CoinDesk, Cointelegraph, Bitquery. Esto no es asesoramiento financiero.
Un banco al que le vacían las cuentas antes incluso de lanzar su oferta de criptomonedas: ¿eso te quita las ganas o prefieres que aprenda ahora?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
27.553 ETH en unas cuatro horas.
Eso es lo que habría hecho el autor de un robo de más de 133 millones de dólares revelado esta semana por el investigador ZachXBT: convertir casi 63 millones de dólares en stablecoins a ETH a toda velocidad (Bitquery, vía Cointelegraph).
La víctima no es un pequeño exchange desconocido. Según ZachXBT, se trata de Crédit Mutuel Arkéa, un grupo bancario francés. El banco confirmó a CoinDesk un ataque que permitió realizar transacciones fraudulentas, dijo que la situación estaba bajo control y que sus clientes estaban protegidos, sin revelar el importe. Un detalle incómodo: en mayo había solicitado una licencia MiCA (el marco europeo para los servicios de criptoactivos).
La ruta del dinero según Bitquery: se retiraron 108,8 millones de dólares en USDC de cuentas en Kraken, Crypto.com y OKX en 21 horas, el 1 y 2 de noviembre, y luego se dispersaron en cientos de monederos. Las tres plataformas afirman que no fueron hackeadas y que restringieron o congelaron las cuentas vinculadas.
¿Por qué tanta prisa? Porque $USDC tiene un emisor central, Circle, que puede congelar una dirección. El ether, no. El lunes, solo quedaban 3,74 millones de dólares en USDC que podían congelarse, y Tether solo había bloqueado 1,1 millones de dólares.
Lo que saco en claro: la «congelación» que se invoca después de cada hackeo solo funciona si se actúa más rápido que el ladrón. ZachXBT afirma que parte de los retiros se realizó después de su primera alerta pública. El banco no lo ha confirmado.
Fuentes: CoinDesk, Cointelegraph, Bitquery. Esto no es asesoramiento financiero.
Un banco al que le vacían las cuentas antes incluso de lanzar su oferta de criptomonedas: ¿eso te quita las ganas o prefieres que aprenda ahora?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
Eso es lo que habría hecho el autor de un robo de más de 133 millones de dólares revelado esta semana por el investigador ZachXBT: convertir casi 63 millones de dólares en stablecoins a ETH a toda velocidad (Bitquery, vía Cointelegraph).
La víctima no es un pequeño exchange desconocido. Según ZachXBT, se trata de Crédit Mutuel Arkéa, un grupo bancario francés. El banco confirmó a CoinDesk un ataque que permitió realizar transacciones fraudulentas, dijo que la situación estaba bajo control y que sus clientes estaban protegidos, sin revelar el importe. Un detalle incómodo: en mayo había solicitado una licencia MiCA (el marco europeo para los servicios de criptoactivos).
La ruta del dinero según Bitquery: se retiraron 108,8 millones de dólares en USDC de cuentas en Kraken, Crypto.com y OKX en 21 horas, el 1 y 2 de noviembre, y luego se dispersaron en cientos de monederos. Las tres plataformas afirman que no fueron hackeadas y que restringieron o congelaron las cuentas vinculadas.
¿Por qué tanta prisa? Porque $USDC tiene un emisor central, Circle, que puede congelar una dirección. El ether, no. El lunes, solo quedaban 3,74 millones de dólares en USDC que podían congelarse, y Tether solo había bloqueado 1,1 millones de dólares.
Lo que saco en claro: la «congelación» que se invoca después de cada hackeo solo funciona si se actúa más rápido que el ladrón. ZachXBT afirma que parte de los retiros se realizó después de su primera alerta pública. El banco no lo ha confirmado.
Fuentes: CoinDesk, Cointelegraph, Bitquery. Esto no es asesoramiento financiero.
Un banco al que le vacían las cuentas antes incluso de lanzar su oferta de criptomonedas: ¿eso te quita las ganas o prefieres que aprenda ahora?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
132
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BTCReboundsAbove$60KAmidWhaleDipBuying
71 visualizaciones
14 participa(n) en el debate
2
#NvidiaLoses$2.7TrillionInMonthAndAHalf
34,656 visualizaciones
177 participa(n) en el debate
3
#GlobalStocksFaceLongestLosingStreakSince2023
351,959 visualizaciones
2,273 participa(n) en el debate
4
#BlackRockIBITPostsRecord$541MSingleDayOutflow
47,272 visualizaciones
126 participa(n) en el debate
5
#AnthropicPlungesTowardIPOPriceonDay2
181,198 visualizaciones
1,399 participa(n) en el debate
6
#TwentyOneCapitalAdds172.25BTC
85,270 visualizaciones
828 participa(n) en el debate
7
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
12,803 visualizaciones
59 participa(n) en el debate
8
#HKBillProposesHK$100KFineForUnauthorizedCryptoTitles
3,266 visualizaciones
29 participa(n) en el debate
9
#BitMineFaces$10.1BUnrealizedETHLoss
6,519 visualizaciones
32 participa(n) en el debate
10
#StrategyReports$35BNetReserves
3,518 visualizaciones
19 participa(n) en el debate