
#phishingalert
phishingalert
294,354 visualizaciones
215 participa(n) en el debate
Populares
Novedades
·
--
$BTC — 🟢 Configuración Alcista$BTC 🟢 Configuración Alcista
¿Cómo distinguir entre el correo oficial y el mensaje malicioso? 📧
Los estafadores disfrutan copiando las interfaces de plataformas famosas como Binance para quemar tus datos de inicio de sesión.
Tu escudo de protección:
Código de cifrado personal (Anti-Phishing Code): activa esta función desde la configuración de seguridad en Binance para que tu código aparezca en cada correo oficial que recibas.
$BTC — 🟢 Configuración Alcista
$BTC 🟢 Configuración Alcista
¿Cómo distinguir entre el correo oficial y el mensaje malicioso? 📧
Los estafadores disfrutan copiando las interfaces de plataformas famosas como Binance para quemar tus datos de inicio de sesión.
Tu escudo de protección:
Código de cifrado personal (Anti-Phishing Code): activa esta función desde la configuración de seguridad en Binance para que tu código aparezca en cada correo oficial que recibas.
¿Cómo distinguir entre el correo oficial y el mensaje malicioso? 📧
Los estafadores disfrutan copiando las interfaces de plataformas famosas como Binance para quemar tus datos de inicio de sesión.
Tu escudo de protección:
Código de cifrado personal (Anti-Phishing Code): activa esta función desde la configuración de seguridad en Binance para que tu código aparezca en cada correo oficial que recibas.
1
96

·
--
🚨 ALERTA DE $TREZOR: CORREOS DE PHISHING QUE USAN EL DOMINIO OFICIAL PARA ATRAER A LOS USUARIOS 🛑
🦈 Una filtración en un servicio de correo de terceros permitió a los atacantes suplantar el dominio oficial de $TREZOR, enviando una falsa “Alerta de seguridad crítica: vulnerabilidad de entropía STM32” que se ve indistinguible de un aviso genuino. 📊 El engaño elude comprobaciones simples de dirección, obligando a los usuarios a confiar en pistas visuales que el grupo de phishing ha replicado con meticulosidad.
🔍 Con aproximadamente 87 k registros ya expuestos por la filtración anterior de ShipMonk, los atacantes ahora tienen un amplio banco de datos para crear señuelos altamente dirigidos. 📌 $TREZOR le recomienda ignorar los enlaces, escribir manualmente el sitio web oficial y verificar de forma cruzada cualquier alerta dentro de la aplicación de la wallet antes de actuar.
💬 ¿Estás comprobando dos veces cada alerta de seguridad antes de hacer clic?
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🚨 ALERTA DE $TREZOR: CORREOS DE PHISHING QUE USAN EL DOMINIO OFICIAL PARA ATRAER A LOS USUARIOS 🛑
🦈 Una filtración en un servicio de correo de terceros permitió a los atacantes suplantar el dominio oficial de $TREZOR, enviando una falsa “Alerta de seguridad crítica: vulnerabilidad de entropía STM32” que se ve indistinguible de un aviso genuino. 📊 El engaño elude comprobaciones simples de dirección, obligando a los usuarios a confiar en pistas visuales que el grupo de phishing ha replicado con meticulosidad.
🔍 Con aproximadamente 87 k registros ya expuestos por la filtración anterior de ShipMonk, los atacantes ahora tienen un amplio banco de datos para crear señuelos altamente dirigidos. 📌 $TREZOR le recomienda ignorar los enlaces, escribir manualmente el sitio web oficial y verificar de forma cruzada cualquier alerta dentro de la aplicación de la wallet antes de actuar.
💬 ¿Estás comprobando dos veces cada alerta de seguridad antes de hacer clic?
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🦈 Una filtración en un servicio de correo de terceros permitió a los atacantes suplantar el dominio oficial de $TREZOR, enviando una falsa “Alerta de seguridad crítica: vulnerabilidad de entropía STM32” que se ve indistinguible de un aviso genuino. 📊 El engaño elude comprobaciones simples de dirección, obligando a los usuarios a confiar en pistas visuales que el grupo de phishing ha replicado con meticulosidad.
🔍 Con aproximadamente 87 k registros ya expuestos por la filtración anterior de ShipMonk, los atacantes ahora tienen un amplio banco de datos para crear señuelos altamente dirigidos. 📌 $TREZOR le recomienda ignorar los enlaces, escribir manualmente el sitio web oficial y verificar de forma cruzada cualquier alerta dentro de la aplicación de la wallet antes de actuar.
💬 ¿Estás comprobando dos veces cada alerta de seguridad antes de hacer clic?
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
16
·
--
#revolutconfirmsfakegovemaildatabreach
🛑 ADVERTENCIA DE SEGURIDAD: Una brecha de datos de Revolut expone los correos de los usuarios—¡Protege tu cripto!
📊 Alerta de seguridad y contexto de la brecha
Los detalles del incidente: La aplicación fintech y bancaria Revolut confirmó una brecha de datos dirigida después de que los equipos de cumplimiento respondieran a una solicitud fraudulenta de registros enviada desde una dirección de correo que usaba un dominio de una agencia gubernamental legítima.
Archivos de clientes expuestos: El investigador on-chain ZachXBT reveló que la filtración afectó a usuarios de alto patrimonio. Los archivos comprometidos incluyen nombres completos, domicilios, números de teléfono, copias de pasaporte/ID, selfies de verificación, extractos de cuenta e historiales completos de transacciones, incluidas transferencias de Bitcoin ($BTC) vinculadas.
Estado del sistema y de los fondos: Revolut confirmó que su infraestructura bancaria principal, contraseñas de la app, PINs de tarjeta y claves privadas no fueron comprometidos, y que los fondos de los usuarios siguen estando totalmente seguros. Sin embargo, los datos de KYC expuestos crean graves riesgos fuera de la cadena (off-chain).
💡 Cómo protegerte de trampas de phishing
Ojo con el phishing altamente personalizado: Los atacantes que tienen acceso a registros de transacciones y domicilios pueden generar correos electrónicos o mensajes SMS sofisticados haciéndose pasar por Revolut o por exchanges de cripto.
Nunca compartas OTPs ni contraseñas: Los agentes de soporte de Revolut o del exchange nunca pedirán tus códigos de 2FA, credenciales de inicio de sesión ni frases de recuperación por teléfono o por correo electrónico.
Mueve las tenencias a largo plazo fuera de la app: Guarda los criptoactivos de alto valor en carteras de hardware de autocustodia en lugar de plataformas fintech centralizadas para minimizar la exposición a filtraciones de datos de terceros.
💬 Encuesta comunitaria: ¿La exposición de datos KYC por parte de plataformas centralizadas te hace replantearte mantener tu cripto en apps de fintech? ¡Comparte tus consejos de seguridad abajo! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 ADVERTENCIA DE SEGURIDAD: Una brecha de datos de Revolut expone los correos de los usuarios—¡Protege tu cripto!
📊 Alerta de seguridad y contexto de la brecha
Los detalles del incidente: La aplicación fintech y bancaria Revolut confirmó una brecha de datos dirigida después de que los equipos de cumplimiento respondieran a una solicitud fraudulenta de registros enviada desde una dirección de correo que usaba un dominio de una agencia gubernamental legítima.
Archivos de clientes expuestos: El investigador on-chain ZachXBT reveló que la filtración afectó a usuarios de alto patrimonio. Los archivos comprometidos incluyen nombres completos, domicilios, números de teléfono, copias de pasaporte/ID, selfies de verificación, extractos de cuenta e historiales completos de transacciones, incluidas transferencias de Bitcoin ($BTC) vinculadas.
Estado del sistema y de los fondos: Revolut confirmó que su infraestructura bancaria principal, contraseñas de la app, PINs de tarjeta y claves privadas no fueron comprometidos, y que los fondos de los usuarios siguen estando totalmente seguros. Sin embargo, los datos de KYC expuestos crean graves riesgos fuera de la cadena (off-chain).
💡 Cómo protegerte de trampas de phishing
Ojo con el phishing altamente personalizado: Los atacantes que tienen acceso a registros de transacciones y domicilios pueden generar correos electrónicos o mensajes SMS sofisticados haciéndose pasar por Revolut o por exchanges de cripto.
Nunca compartas OTPs ni contraseñas: Los agentes de soporte de Revolut o del exchange nunca pedirán tus códigos de 2FA, credenciales de inicio de sesión ni frases de recuperación por teléfono o por correo electrónico.
Mueve las tenencias a largo plazo fuera de la app: Guarda los criptoactivos de alto valor en carteras de hardware de autocustodia en lugar de plataformas fintech centralizadas para minimizar la exposición a filtraciones de datos de terceros.
💬 Encuesta comunitaria: ¿La exposición de datos KYC por parte de plataformas centralizadas te hace replantearte mantener tu cripto en apps de fintech? ¡Comparte tus consejos de seguridad abajo! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
🛑 ADVERTENCIA DE SEGURIDAD: Una brecha de datos de Revolut expone los correos de los usuarios—¡Protege tu cripto!
📊 Alerta de seguridad y contexto de la brecha
Los detalles del incidente: La aplicación fintech y bancaria Revolut confirmó una brecha de datos dirigida después de que los equipos de cumplimiento respondieran a una solicitud fraudulenta de registros enviada desde una dirección de correo que usaba un dominio de una agencia gubernamental legítima.
Archivos de clientes expuestos: El investigador on-chain ZachXBT reveló que la filtración afectó a usuarios de alto patrimonio. Los archivos comprometidos incluyen nombres completos, domicilios, números de teléfono, copias de pasaporte/ID, selfies de verificación, extractos de cuenta e historiales completos de transacciones, incluidas transferencias de Bitcoin ($BTC) vinculadas.
Estado del sistema y de los fondos: Revolut confirmó que su infraestructura bancaria principal, contraseñas de la app, PINs de tarjeta y claves privadas no fueron comprometidos, y que los fondos de los usuarios siguen estando totalmente seguros. Sin embargo, los datos de KYC expuestos crean graves riesgos fuera de la cadena (off-chain).
💡 Cómo protegerte de trampas de phishing
Ojo con el phishing altamente personalizado: Los atacantes que tienen acceso a registros de transacciones y domicilios pueden generar correos electrónicos o mensajes SMS sofisticados haciéndose pasar por Revolut o por exchanges de cripto.
Nunca compartas OTPs ni contraseñas: Los agentes de soporte de Revolut o del exchange nunca pedirán tus códigos de 2FA, credenciales de inicio de sesión ni frases de recuperación por teléfono o por correo electrónico.
Mueve las tenencias a largo plazo fuera de la app: Guarda los criptoactivos de alto valor en carteras de hardware de autocustodia en lugar de plataformas fintech centralizadas para minimizar la exposición a filtraciones de datos de terceros.
💬 Encuesta comunitaria: ¿La exposición de datos KYC por parte de plataformas centralizadas te hace replantearte mantener tu cripto en apps de fintech? ¡Comparte tus consejos de seguridad abajo! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
159

🚨 $BTC ALERTA: ESTAFA DE PHISHING OCULTA DETRÁS DEL DOMINIO OFICIAL de Trezor. 🦈
La última brecha explotó un servicio de correo de terceros comprometido, lo que permitió a los atacantes enviar correos con “Alerta crítica de seguridad” que parecen proceder directamente del dominio de Trezor. 📧 Con más de 87k usuarios ya expuestos por un hack anterior a un socio de envíos, la carga de phishing ahora se disfraza como una actualización urgente de firmware, haciendo que la verificación visual sea casi imposible. 📊
El dinero inteligente sabe que, en el momento en que llega un correo que parece legítimo, es un barrido de liquidez para credenciales, no un movimiento del mercado. Mantén tu bandeja de entrada afilada y verifica cada enlace en el sitio oficial, no en el correo. 💡💬 ¿Estás comprobando dos veces las alertas de Trezor antes de hacer clic? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
🚨 $BTC ALERTA: ESTAFA DE PHISHING OCULTA DETRÁS DEL DOMINIO OFICIAL de Trezor. 🦈
La última brecha explotó un servicio de correo de terceros comprometido, lo que permitió a los atacantes enviar correos con “Alerta crítica de seguridad” que parecen proceder directamente del dominio de Trezor. 📧 Con más de 87k usuarios ya expuestos por un hack anterior a un socio de envíos, la carga de phishing ahora se disfraza como una actualización urgente de firmware, haciendo que la verificación visual sea casi imposible. 📊
El dinero inteligente sabe que, en el momento en que llega un correo que parece legítimo, es un barrido de liquidez para credenciales, no un movimiento del mercado. Mantén tu bandeja de entrada afilada y verifica cada enlace en el sitio oficial, no en el correo. 💡💬 ¿Estás comprobando dos veces las alertas de Trezor antes de hacer clic? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
La última brecha explotó un servicio de correo de terceros comprometido, lo que permitió a los atacantes enviar correos con “Alerta crítica de seguridad” que parecen proceder directamente del dominio de Trezor. 📧 Con más de 87k usuarios ya expuestos por un hack anterior a un socio de envíos, la carga de phishing ahora se disfraza como una actualización urgente de firmware, haciendo que la verificación visual sea casi imposible. 📊
El dinero inteligente sabe que, en el momento en que llega un correo que parece legítimo, es un barrido de liquidez para credenciales, no un movimiento del mercado. Mantén tu bandeja de entrada afilada y verifica cada enlace en el sitio oficial, no en el correo. 💡💬 ¿Estás comprobando dos veces las alertas de Trezor antes de hacer clic? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
12
🚨 EXPLOITACIÓN MASIVA DE PHISHING: ATACA A 347K USUARIOS DE TREZOR PARA ROBAR FRASES DE SEMILLA $BTC SEED! ⚡
Una filtración de un tercero expuso 347.000 direcciones de correo electrónico, lo que desencadenó una oleada de alertas de seguridad falsas. Los estafadores fabricaron una supuesta falla de entropía STM32, impulsando un software malicioso diseñado para interceptar las semillas de recuperación. 📊
Tu almacenamiento en frío de hardware real permanece completamente sin comprometerse. El vector de ataque es estrictamente la ingeniería social, buscando el error humano en lugar de romper el cifrado. 🛡️ Mantén tu frase de semilla estrictamente sin conexión: nunca escribas esas palabras en ninguna aplicación, sitio web o formulario de correo electrónico. 💡
💬 ¿Viste esta notificación de seguridad falsa en tu bandeja de entrada hoy? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #ColdStorage
🛡️ 👁️
🚨 EXPLOITACIÓN MASIVA DE PHISHING: ATACA A 347K USUARIOS DE TREZOR PARA ROBAR FRASES DE SEMILLA $BTC SEED! ⚡
Una filtración de un tercero expuso 347.000 direcciones de correo electrónico, lo que desencadenó una oleada de alertas de seguridad falsas. Los estafadores fabricaron una supuesta falla de entropía STM32, impulsando un software malicioso diseñado para interceptar las semillas de recuperación. 📊
Tu almacenamiento en frío de hardware real permanece completamente sin comprometerse. El vector de ataque es estrictamente la ingeniería social, buscando el error humano en lugar de romper el cifrado. 🛡️ Mantén tu frase de semilla estrictamente sin conexión: nunca escribas esas palabras en ninguna aplicación, sitio web o formulario de correo electrónico. 💡
💬 ¿Viste esta notificación de seguridad falsa en tu bandeja de entrada hoy? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #ColdStorage
🛡️ 👁️
Una filtración de un tercero expuso 347.000 direcciones de correo electrónico, lo que desencadenó una oleada de alertas de seguridad falsas. Los estafadores fabricaron una supuesta falla de entropía STM32, impulsando un software malicioso diseñado para interceptar las semillas de recuperación. 📊
Tu almacenamiento en frío de hardware real permanece completamente sin comprometerse. El vector de ataque es estrictamente la ingeniería social, buscando el error humano en lugar de romper el cifrado. 🛡️ Mantén tu frase de semilla estrictamente sin conexión: nunca escribas esas palabras en ninguna aplicación, sitio web o formulario de correo electrónico. 💡
💬 ¿Viste esta notificación de seguridad falsa en tu bandeja de entrada hoy? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #ColdStorage
🛡️ 👁️

16


Usuarios de Trezor, atención. El fabricante de monederos de hardware Trezor acaba de confirmar que su proveedor de correo electrónico de terceros fue vulnerado. Esto significa que los piratas informáticos han estado enviando alertas de seguridad falsas con apariencia realista a los usuarios. Esto es lo que necesitas saber ahora mismo: 1️⃣ Los correos de phishing afirman falsamente que hay una falla crítica en tu dispositivo. 2️⃣ Intentarán engañarte para que ingreses tu frase de recuperación y “arregles” este problema imaginario. 3️⃣ Nunca, bajo ninguna circunstancia, escribas tu frase semilla en línea ni la compartas con nadie. Tu dispositivo físico y tus $BTC fondos permanecen seguros siempre que mantengas tu frase de recuperación completamente fuera de línea y en privado. Mantente alerta porque la seguridad comienza con nuestras propias acciones. #Bitcoin #PhishingAlert #Security #Escribe2Gana
Usuarios de Trezor, atención. El fabricante de monederos de hardware Trezor acaba de confirmar que su proveedor de correo electrónico de terceros fue vulnerado. Esto significa que los piratas informáticos han estado enviando alertas de seguridad falsas con apariencia realista a los usuarios. Esto es lo que necesitas saber ahora mismo: 1️⃣ Los correos de phishing afirman falsamente que hay una falla crítica en tu dispositivo. 2️⃣ Intentarán engañarte para que ingreses tu frase de recuperación y “arregles” este problema imaginario. 3️⃣ Nunca, bajo ninguna circunstancia, escribas tu frase semilla en línea ni la compartas con nadie. Tu dispositivo físico y tus $BTC fondos permanecen seguros siempre que mantengas tu frase de recuperación completamente fuera de línea y en privado. Mantente alerta porque la seguridad comienza con nuestras propias acciones. #Bitcoin #PhishingAlert #Security #Escribe2Gana

57

Trezor confirma que una filtración de datos en uno de sus proveedores de envío ha comprometido la información de 67.000 clientes de EE. UU., exponiéndolos potencialmente a ataques de phishing y de ingeniería social dirigidos.
#Trezor #PhishingAlert
Trezor confirma que una filtración de datos en uno de sus proveedores de envío ha comprometido la información de 67.000 clientes de EE. UU., exponiéndolos potencialmente a ataques de phishing y de ingeniería social dirigidos.
#Trezor #PhishingAlert
#Trezor #PhishingAlert
7
Cuidado con los anuncios falsos de Telegram
La policía ucraniana acaba de desmantelar un grupo de “drainers” de criptomonedas con sede en Kiev, que estaba obteniendo 1M de dólares al mes. Usaban anuncios falsos de Telegram y casas de cambio falsas para estafar a las víctimas. Mantente alerta.
#TelegramScams #PhishingAlert
Cuidado con los anuncios falsos de Telegram
La policía ucraniana acaba de desmantelar un grupo de “drainers” de criptomonedas con sede en Kiev, que estaba obteniendo 1M de dólares al mes. Usaban anuncios falsos de Telegram y casas de cambio falsas para estafar a las víctimas. Mantente alerta.
#TelegramScams #PhishingAlert
La policía ucraniana acaba de desmantelar un grupo de “drainers” de criptomonedas con sede en Kiev, que estaba obteniendo 1M de dólares al mes. Usaban anuncios falsos de Telegram y casas de cambio falsas para estafar a las víctimas. Mantente alerta.
#TelegramScams #PhishingAlert
8
¡Ojo con esta nueva estafa de GTA 6!
Los estafadores están usando sitios falsos de filtraciones de Grand Theft Auto VI para desplegar ladrones maliciosos de carteras. Sé extremadamente cuidadoso con los enlaces impulsados por el hype y evita conectar tu cartera a fuentes no verificadas para no acabar perdiéndolo todo.
#PhishingAlert #WalletSecurity
¡Ojo con esta nueva estafa de GTA 6!
Los estafadores están usando sitios falsos de filtraciones de Grand Theft Auto VI para desplegar ladrones maliciosos de carteras. Sé extremadamente cuidadoso con los enlaces impulsados por el hype y evita conectar tu cartera a fuentes no verificadas para no acabar perdiéndolo todo.
#PhishingAlert #WalletSecurity
Los estafadores están usando sitios falsos de filtraciones de Grand Theft Auto VI para desplegar ladrones maliciosos de carteras. Sé extremadamente cuidadoso con los enlaces impulsados por el hype y evita conectar tu cartera a fuentes no verificadas para no acabar perdiéndolo todo.
#PhishingAlert #WalletSecurity
1
35
·
--
ALERTA CRÍTICA: ¡Protege tu cripto! 🛑 5 hábitos esenciales de seguridad para principiantes 🔐
GM #BinanceSquare Fam! 👋 A medida que el mercado se calienta, también lo hacen los estafadores. Tu primera prioridad en cripto no es solo obtener ganancias, sino proteger tus activos.
Todos los días vemos nuevas historias de personas que pierden sus fondos ganados con esfuerzo por enlaces de phishing, airdrops falsos y ladrones de billeteras. ¡No seas la próxima víctima!
Desarrolla estos 5 hábitos de inmediato:
1️⃣ Activa 2FA (Autenticación de doble factor): Usa una app de autenticación (como Google Authenticator) en tus cuentas de intercambio, NO SMS.
2️⃣ NUNCA compartas tu frase semilla: Escríbela sin conexión en papel. Ningún equipo de soporte legítimo la pedirá jamás.
3️⃣ Marca como favoritos los sitios oficiales: Evita hacer clic en enlaces de Google Search o anuncios de redes sociales. Los estafadores crean sitios falsos que se ven idénticos.
4️⃣ Verifica dos veces las direcciones de tu billetera: Envía siempre primero una pequeña prueba. El malware puede cambiar direcciones en tu portapapeles.
5️⃣ Ojo con las ofertas de "Demasiado bueno para ser verdad": Los esquemas de duplicar tu cripto gratis y los airdrops sorpresa de alto valor casi siempre son estafas.
💡 Mi opinión personal: Mantente alerta. La seguridad es tu responsabilidad. Si algo te parece sospechoso, confía en tu instinto y aléjate. Es mejor perderse una oportunidad que perder tus fondos para siempre.
👇 ¿Cuál es el intento de estafa más aterrador que has visto recientemente? ¡Comparte tu experiencia abajo para advertir a otros! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #PrevencionDeEstafas #EducacionCripto #ProtegeTusFondos
ALERTA CRÍTICA: ¡Protege tu cripto! 🛑 5 hábitos esenciales de seguridad para principiantes 🔐
GM #BinanceSquare Fam! 👋 A medida que el mercado se calienta, también lo hacen los estafadores. Tu primera prioridad en cripto no es solo obtener ganancias, sino proteger tus activos.
Todos los días vemos nuevas historias de personas que pierden sus fondos ganados con esfuerzo por enlaces de phishing, airdrops falsos y ladrones de billeteras. ¡No seas la próxima víctima!
Desarrolla estos 5 hábitos de inmediato:
1️⃣ Activa 2FA (Autenticación de doble factor): Usa una app de autenticación (como Google Authenticator) en tus cuentas de intercambio, NO SMS.
2️⃣ NUNCA compartas tu frase semilla: Escríbela sin conexión en papel. Ningún equipo de soporte legítimo la pedirá jamás.
3️⃣ Marca como favoritos los sitios oficiales: Evita hacer clic en enlaces de Google Search o anuncios de redes sociales. Los estafadores crean sitios falsos que se ven idénticos.
4️⃣ Verifica dos veces las direcciones de tu billetera: Envía siempre primero una pequeña prueba. El malware puede cambiar direcciones en tu portapapeles.
5️⃣ Ojo con las ofertas de "Demasiado bueno para ser verdad": Los esquemas de duplicar tu cripto gratis y los airdrops sorpresa de alto valor casi siempre son estafas.
💡 Mi opinión personal: Mantente alerta. La seguridad es tu responsabilidad. Si algo te parece sospechoso, confía en tu instinto y aléjate. Es mejor perderse una oportunidad que perder tus fondos para siempre.
👇 ¿Cuál es el intento de estafa más aterrador que has visto recientemente? ¡Comparte tu experiencia abajo para advertir a otros! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #PrevencionDeEstafas #EducacionCripto #ProtegeTusFondos
GM #BinanceSquare Fam! 👋 A medida que el mercado se calienta, también lo hacen los estafadores. Tu primera prioridad en cripto no es solo obtener ganancias, sino proteger tus activos.
Todos los días vemos nuevas historias de personas que pierden sus fondos ganados con esfuerzo por enlaces de phishing, airdrops falsos y ladrones de billeteras. ¡No seas la próxima víctima!
Desarrolla estos 5 hábitos de inmediato:
1️⃣ Activa 2FA (Autenticación de doble factor): Usa una app de autenticación (como Google Authenticator) en tus cuentas de intercambio, NO SMS.
2️⃣ NUNCA compartas tu frase semilla: Escríbela sin conexión en papel. Ningún equipo de soporte legítimo la pedirá jamás.
3️⃣ Marca como favoritos los sitios oficiales: Evita hacer clic en enlaces de Google Search o anuncios de redes sociales. Los estafadores crean sitios falsos que se ven idénticos.
4️⃣ Verifica dos veces las direcciones de tu billetera: Envía siempre primero una pequeña prueba. El malware puede cambiar direcciones en tu portapapeles.
5️⃣ Ojo con las ofertas de "Demasiado bueno para ser verdad": Los esquemas de duplicar tu cripto gratis y los airdrops sorpresa de alto valor casi siempre son estafas.
💡 Mi opinión personal: Mantente alerta. La seguridad es tu responsabilidad. Si algo te parece sospechoso, confía en tu instinto y aléjate. Es mejor perderse una oportunidad que perder tus fondos para siempre.
👇 ¿Cuál es el intento de estafa más aterrador que has visto recientemente? ¡Comparte tu experiencia abajo para advertir a otros! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #PrevencionDeEstafas #EducacionCripto #ProtegeTusFondos
39

·
--
🚨 ALERTA DE SEGURIDAD CRÍTICA: Nuevo ataque de phishing en iOS
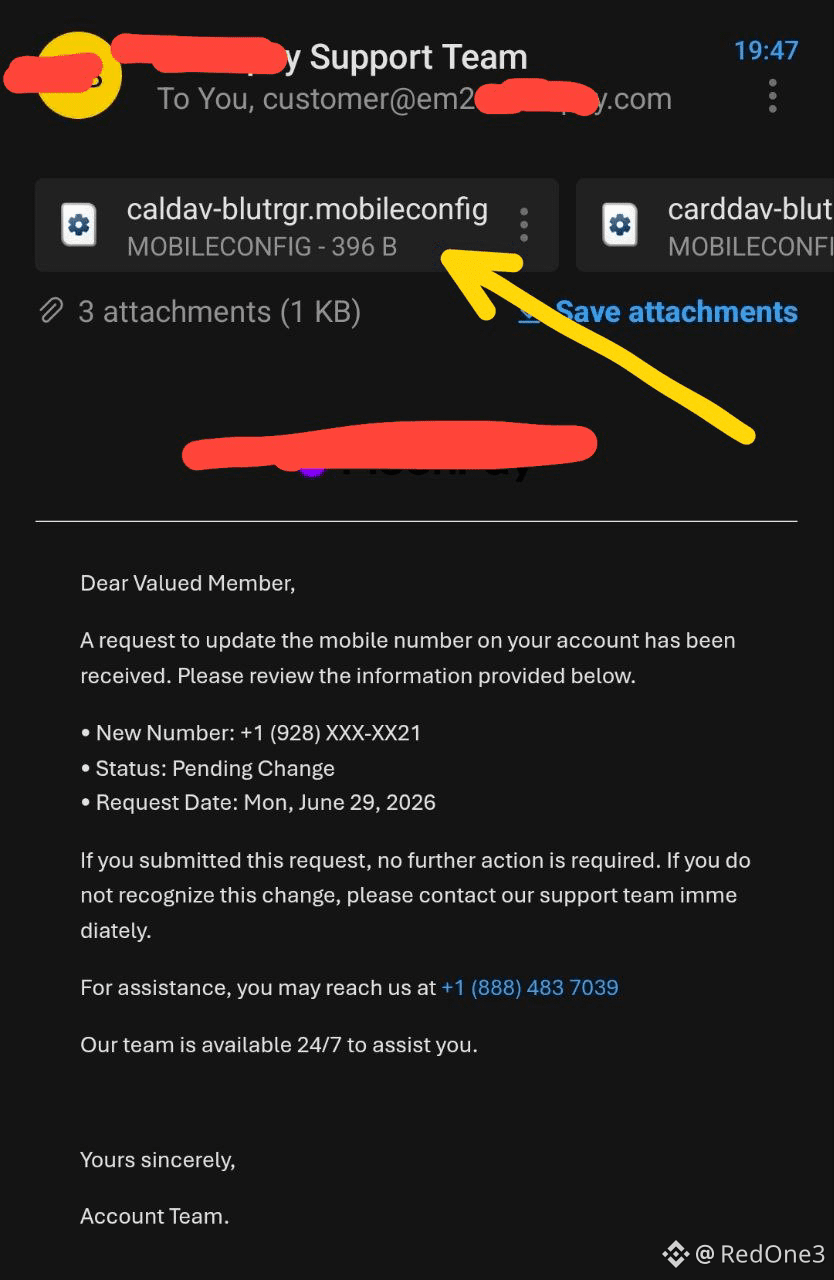
Acabo de recibir este correo de phishing altamente sofisticado hace unos momentos, y quería avisarte de inmediato para que puedas proteger tus dispositivos y activos de criptomonedas.
Cómo funciona el ataque (según se ve en image.png):
El correo afirma que mi número de teléfono de la cuenta se está cambiando para crear pánico. El peligro real son los archivos adjuntos que terminan en .mobileconfig (como el archivo caldav señalado por la flecha).
Por qué es peligroso:
Un archivo .mobileconfig es un Perfil de configuración de iOS. Si lo descargas e instalas, le das a los atacantes privilegios profundos del sistema. Pueden enrutar tu tráfico de internet a través de un VPN malicioso, instalar certificados falsos para espiar tus datos o robar contraseñas y códigos de 2FA.
Qué hacer:
* Nunca descargues archivos .mobileconfig desde correos.
* Nunca llames a los números de soporte que aparecen en estos correos.
* Revisa tu iPhone en Configuración -> General -> VPN & Administración de dispositivos. Si ves algún perfil no autorizado, elimínalo de inmediato.
Mantente #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
🚨 ALERTA DE SEGURIDAD CRÍTICA: Nuevo ataque de phishing en iOS
Acabo de recibir este correo de phishing altamente sofisticado hace unos momentos, y quería avisarte de inmediato para que puedas proteger tus dispositivos y activos de criptomonedas.
Cómo funciona el ataque (según se ve en image.png):
El correo afirma que mi número de teléfono de la cuenta se está cambiando para crear pánico. El peligro real son los archivos adjuntos que terminan en .mobileconfig (como el archivo caldav señalado por la flecha).
Por qué es peligroso:
Un archivo .mobileconfig es un Perfil de configuración de iOS. Si lo descargas e instalas, le das a los atacantes privilegios profundos del sistema. Pueden enrutar tu tráfico de internet a través de un VPN malicioso, instalar certificados falsos para espiar tus datos o robar contraseñas y códigos de 2FA.
Qué hacer:
* Nunca descargues archivos .mobileconfig desde correos.
* Nunca llames a los números de soporte que aparecen en estos correos.
* Revisa tu iPhone en Configuración -> General -> VPN & Administración de dispositivos. Si ves algún perfil no autorizado, elimínalo de inmediato.
Mantente #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
Acabo de recibir este correo de phishing altamente sofisticado hace unos momentos, y quería avisarte de inmediato para que puedas proteger tus dispositivos y activos de criptomonedas.
Cómo funciona el ataque (según se ve en image.png):
El correo afirma que mi número de teléfono de la cuenta se está cambiando para crear pánico. El peligro real son los archivos adjuntos que terminan en .mobileconfig (como el archivo caldav señalado por la flecha).
Por qué es peligroso:
Un archivo .mobileconfig es un Perfil de configuración de iOS. Si lo descargas e instalas, le das a los atacantes privilegios profundos del sistema. Pueden enrutar tu tráfico de internet a través de un VPN malicioso, instalar certificados falsos para espiar tus datos o robar contraseñas y códigos de 2FA.
Qué hacer:
* Nunca descargues archivos .mobileconfig desde correos.
* Nunca llames a los números de soporte que aparecen en estos correos.
* Revisa tu iPhone en Configuración -> General -> VPN & Administración de dispositivos. Si ves algún perfil no autorizado, elimínalo de inmediato.
Mantente #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
1
290

$VANRY HIT BY PHISHING INCIDENT – MARKET ON EDGE 😱
No aplica: no se proporcionaron niveles de precio específicos en la entrada.
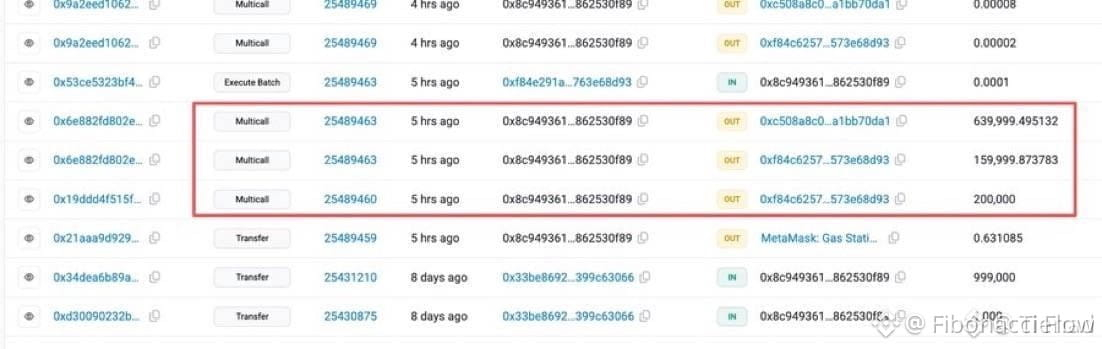
Una pérdida por phishing de $999,999 acaba de sacudir el mercado, y ese tipo de drenaje de liquidez siempre deja huella. Espera una pausa a corto plazo mientras los traders refuerzan la seguridad, pero el dinero más agresivo podría verlo como una zona para comprar la caída en $VANRY and $THE .
El volumen podría secarse durante unas horas antes de que entren las ofertas oportunistas. ¿Cómo lo estás jugando: te mantienes al margen o esperando un nuevo retest duro por debajo del soporte?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
$VANRY HIT BY PHISHING INCIDENT – MARKET ON EDGE 😱
No aplica: no se proporcionaron niveles de precio específicos en la entrada.
Una pérdida por phishing de $999,999 acaba de sacudir el mercado, y ese tipo de drenaje de liquidez siempre deja huella. Espera una pausa a corto plazo mientras los traders refuerzan la seguridad, pero el dinero más agresivo podría verlo como una zona para comprar la caída en $VANRY and $THE .
El volumen podría secarse durante unas horas antes de que entren las ofertas oportunistas. ¿Cómo lo estás jugando: te mantienes al margen o esperando un nuevo retest duro por debajo del soporte?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
No aplica: no se proporcionaron niveles de precio específicos en la entrada.
Una pérdida por phishing de $999,999 acaba de sacudir el mercado, y ese tipo de drenaje de liquidez siempre deja huella. Espera una pausa a corto plazo mientras los traders refuerzan la seguridad, pero el dinero más agresivo podría verlo como una zona para comprar la caída en $VANRY and $THE .
El volumen podría secarse durante unas horas antes de que entren las ofertas oportunistas. ¿Cómo lo estás jugando: te mantienes al margen o esperando un nuevo retest duro por debajo del soporte?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
182

·
--
Los ataques de squatting digital dirigidos a negocios están en aumento.
• TechRadar reportó que los atacantes están registrando dominios fraudulentos para suplantar a negocios legítimos
• Los dominios maliciosos se utilizan para engañar a los usuarios y hacer que visiten sitios falsos, robando credenciales
• Las disputas de nombres de dominio aumentaron un 68% entre 2020 y 2025, alcanzando 6,200 casos en 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #SeguridadWeb3
Los ataques de squatting digital dirigidos a negocios están en aumento.
• TechRadar reportó que los atacantes están registrando dominios fraudulentos para suplantar a negocios legítimos
• Los dominios maliciosos se utilizan para engañar a los usuarios y hacer que visiten sitios falsos, robando credenciales
• Las disputas de nombres de dominio aumentaron un 68% entre 2020 y 2025, alcanzando 6,200 casos en 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #SeguridadWeb3
• TechRadar reportó que los atacantes están registrando dominios fraudulentos para suplantar a negocios legítimos
• Los dominios maliciosos se utilizan para engañar a los usuarios y hacer que visiten sitios falsos, robando credenciales
• Las disputas de nombres de dominio aumentaron un 68% entre 2020 y 2025, alcanzando 6,200 casos en 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #SeguridadWeb3
26
REVELACIÓN DE DATOS DE TREZOR: 11,742 CARTERAS EXPUESTAS — UNA TORMENTA DE PHISHING SE AVECINA 🚨📡
El gran fabricante de carteras de hardware acaba de confirmar una filtración por parte de un proveedor de envíos: los nombres, direcciones, teléfonos y correos electrónicos de 11,742 clientes ya están en circulación. Otros 1,947 se vieron con una exposición parcial. Esto no es un hack del protocolo; tus monedas siguen bloqueadas con seguridad dentro del dispositivo. Pero la capa humana acaba de abrirse.
La temporada de phishing acaba de entrar en su mejor momento. Los malos actores ahora tienen tus coordenadas personales: espera mensajes falsos de soporte, enlaces envenenados e ingeniería social disfrazada de comunicaciones oficiales de Trezor. El dispositivo sigue siendo impenetrable, pero tu bandeja de entrada se acaba de convertir en el nuevo campo de batalla.
Para los titulares de $COTI and $QNTB que están atravesando esta ola: tus claves son los muros del castillo. Todo lo que esté fuera de esa bóveda es presa legítima. ¿Cómo separas los mensajes legítimos de Trezor de los suplantados? 🛡️
⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
REVELACIÓN DE DATOS DE TREZOR: 11,742 CARTERAS EXPUESTAS — UNA TORMENTA DE PHISHING SE AVECINA 🚨📡
El gran fabricante de carteras de hardware acaba de confirmar una filtración por parte de un proveedor de envíos: los nombres, direcciones, teléfonos y correos electrónicos de 11,742 clientes ya están en circulación. Otros 1,947 se vieron con una exposición parcial. Esto no es un hack del protocolo; tus monedas siguen bloqueadas con seguridad dentro del dispositivo. Pero la capa humana acaba de abrirse.
La temporada de phishing acaba de entrar en su mejor momento. Los malos actores ahora tienen tus coordenadas personales: espera mensajes falsos de soporte, enlaces envenenados e ingeniería social disfrazada de comunicaciones oficiales de Trezor. El dispositivo sigue siendo impenetrable, pero tu bandeja de entrada se acaba de convertir en el nuevo campo de batalla.
Para los titulares de $COTI and $QNTB que están atravesando esta ola: tus claves son los muros del castillo. Todo lo que esté fuera de esa bóveda es presa legítima. ¿Cómo separas los mensajes legítimos de Trezor de los suplantados? 🛡️
⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
El gran fabricante de carteras de hardware acaba de confirmar una filtración por parte de un proveedor de envíos: los nombres, direcciones, teléfonos y correos electrónicos de 11,742 clientes ya están en circulación. Otros 1,947 se vieron con una exposición parcial. Esto no es un hack del protocolo; tus monedas siguen bloqueadas con seguridad dentro del dispositivo. Pero la capa humana acaba de abrirse.
La temporada de phishing acaba de entrar en su mejor momento. Los malos actores ahora tienen tus coordenadas personales: espera mensajes falsos de soporte, enlaces envenenados e ingeniería social disfrazada de comunicaciones oficiales de Trezor. El dispositivo sigue siendo impenetrable, pero tu bandeja de entrada se acaba de convertir en el nuevo campo de batalla.
Para los titulares de $COTI and $QNTB que están atravesando esta ola: tus claves son los muros del castillo. Todo lo que esté fuera de esa bóveda es presa legítima. ¿Cómo separas los mensajes legítimos de Trezor de los suplantados? 🛡️
⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
46
🚨 Alerta de Seguridad: Fallo en SafePal expone a 40.000 usuarios
La firma de hardware wallets SafePal acaba de confirmar una filtración de datos tras un fallo en su sistema de seguimiento de pedidos (E-commerce).
📊 Los datos del incidente:
Información filtrada: Nombres, direcciones físicas de envío, correos, números telefónicos e historial de compras de ~39.798 clientes.
Seguridad cripto: 100% intacta. Claves privadas, frases semilla (seed phrases) y fondos NO fueron comprometidos.
🛠️ El análisis técnico:
Aunque la arquitectura Air-Gapped y de almacenamiento en frío de SafePal protege los activos en la cadena, el verdadero peligro ahora es la Ingeniería Social de Alta Precisión (Spear-Phishing).
Al vincular tu nombre y dirección física con la compra de una cold wallet, los atacantes pueden desplegar:
Correos y SMS falsos advirtiendo de "actualizaciones urgentes de firmware" para robar tu semilla.
Envíos postales físicos con dispositivos manipulados o cartas falsas con códigos QR maliciosos.
💬 DEBATE:
¿Hasta qué punto las fugas de datos en la capa Web2 (E-commerce) destruyen la privacidad de la seguridad Web3? Si usas hardware wallet, ¿compras directamente al fabricante o prefieres métodos que no dejen rastro de tu dirección física?
¡Los leo en los comentarios! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
{future}(SFPUSDT)
🚨 Alerta de Seguridad: Fallo en SafePal expone a 40.000 usuarios
La firma de hardware wallets SafePal acaba de confirmar una filtración de datos tras un fallo en su sistema de seguimiento de pedidos (E-commerce).
📊 Los datos del incidente:
Información filtrada: Nombres, direcciones físicas de envío, correos, números telefónicos e historial de compras de ~39.798 clientes.
Seguridad cripto: 100% intacta. Claves privadas, frases semilla (seed phrases) y fondos NO fueron comprometidos.
🛠️ El análisis técnico:
Aunque la arquitectura Air-Gapped y de almacenamiento en frío de SafePal protege los activos en la cadena, el verdadero peligro ahora es la Ingeniería Social de Alta Precisión (Spear-Phishing).
Al vincular tu nombre y dirección física con la compra de una cold wallet, los atacantes pueden desplegar:
Correos y SMS falsos advirtiendo de "actualizaciones urgentes de firmware" para robar tu semilla.
Envíos postales físicos con dispositivos manipulados o cartas falsas con códigos QR maliciosos.
💬 DEBATE:
¿Hasta qué punto las fugas de datos en la capa Web2 (E-commerce) destruyen la privacidad de la seguridad Web3? Si usas hardware wallet, ¿compras directamente al fabricante o prefieres métodos que no dejen rastro de tu dirección física?
¡Los leo en los comentarios! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
La firma de hardware wallets SafePal acaba de confirmar una filtración de datos tras un fallo en su sistema de seguimiento de pedidos (E-commerce).
📊 Los datos del incidente:
Información filtrada: Nombres, direcciones físicas de envío, correos, números telefónicos e historial de compras de ~39.798 clientes.
Seguridad cripto: 100% intacta. Claves privadas, frases semilla (seed phrases) y fondos NO fueron comprometidos.
🛠️ El análisis técnico:
Aunque la arquitectura Air-Gapped y de almacenamiento en frío de SafePal protege los activos en la cadena, el verdadero peligro ahora es la Ingeniería Social de Alta Precisión (Spear-Phishing).
Al vincular tu nombre y dirección física con la compra de una cold wallet, los atacantes pueden desplegar:
Correos y SMS falsos advirtiendo de "actualizaciones urgentes de firmware" para robar tu semilla.
Envíos postales físicos con dispositivos manipulados o cartas falsas con códigos QR maliciosos.
💬 DEBATE:
¿Hasta qué punto las fugas de datos en la capa Web2 (E-commerce) destruyen la privacidad de la seguridad Web3? Si usas hardware wallet, ¿compras directamente al fabricante o prefieres métodos que no dejen rastro de tu dirección física?
¡Los leo en los comentarios! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
1
204

·
--
$GNO SALTO DE SEGURIDAD — CUENTA OFICIAL DE X COMPROMETIDA ⚠️
Cuerpo:
PeckShield ha confirmado que la cuenta oficial de X de Gnosis fue secuestrada esta mañana. Se recomienda a los miembros de la comunidad evitar cualquier tipo de interacción: no enlaces, no DMs, no retweets. Este es el segundo gran caso de compromiso de una cuenta de proyecto esta semana.
Los atacantes típicamente usan cuentas comprometidas para publicar contratos de tokens falsos o enlaces de phishing. Verifica todas las comunicaciones oficiales únicamente a través del sitio web o Discord de Gnosis. ¿Qué pasos estás tomando para verificar los anuncios del proyecto antes de interactuar?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
$GNO SALTO DE SEGURIDAD — CUENTA OFICIAL DE X COMPROMETIDA ⚠️
Cuerpo:
PeckShield ha confirmado que la cuenta oficial de X de Gnosis fue secuestrada esta mañana. Se recomienda a los miembros de la comunidad evitar cualquier tipo de interacción: no enlaces, no DMs, no retweets. Este es el segundo gran caso de compromiso de una cuenta de proyecto esta semana.
Los atacantes típicamente usan cuentas comprometidas para publicar contratos de tokens falsos o enlaces de phishing. Verifica todas las comunicaciones oficiales únicamente a través del sitio web o Discord de Gnosis. ¿Qué pasos estás tomando para verificar los anuncios del proyecto antes de interactuar?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
Cuerpo:
PeckShield ha confirmado que la cuenta oficial de X de Gnosis fue secuestrada esta mañana. Se recomienda a los miembros de la comunidad evitar cualquier tipo de interacción: no enlaces, no DMs, no retweets. Este es el segundo gran caso de compromiso de una cuenta de proyecto esta semana.
Los atacantes típicamente usan cuentas comprometidas para publicar contratos de tokens falsos o enlaces de phishing. Verifica todas las comunicaciones oficiales únicamente a través del sitio web o Discord de Gnosis. ¿Qué pasos estás tomando para verificar los anuncios del proyecto antes de interactuar?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
19

·
--
$PUMP ADVERTENCIA A LOS TITULARES: LOS HACKERS RUSOS ESTÁN HACIENDO PHISHING CON CLAVES DE RESPALDO DE SIGNAL 🔥
Esto no es tu campaña de phishing típica. El FBI y CISA acaban de advertir que grupos de inteligencia rusos están atacando las claves de recuperación de Signal: no solo los códigos de inicio de sesión. Si un hacker obtiene esa clave, puede restaurar todo el historial de tus chats y mantener el acceso incluso después de que cambies de teléfono.
$PUMP ganó 12% recientemente, pero el riesgo real es que los traders tengan sus cuentas de Signal comprometidas. Estos hackers se hacen pasar por soporte automatizado y te piden que pegues tu clave de recuperación. Generar una clave nueva en la configuración de Signal invalida la anterior, pero cualquier copia de seguridad a la que ya se haya accedido se pierde. ¿Estás seguro de que tus chats de grupos de Signal están a salvo?
No es asesoramiento financiero. Administra siempre tu riesgo.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
$PUMP ADVERTENCIA A LOS TITULARES: LOS HACKERS RUSOS ESTÁN HACIENDO PHISHING CON CLAVES DE RESPALDO DE SIGNAL 🔥
Esto no es tu campaña de phishing típica. El FBI y CISA acaban de advertir que grupos de inteligencia rusos están atacando las claves de recuperación de Signal: no solo los códigos de inicio de sesión. Si un hacker obtiene esa clave, puede restaurar todo el historial de tus chats y mantener el acceso incluso después de que cambies de teléfono.
$PUMP ganó 12% recientemente, pero el riesgo real es que los traders tengan sus cuentas de Signal comprometidas. Estos hackers se hacen pasar por soporte automatizado y te piden que pegues tu clave de recuperación. Generar una clave nueva en la configuración de Signal invalida la anterior, pero cualquier copia de seguridad a la que ya se haya accedido se pierde. ¿Estás seguro de que tus chats de grupos de Signal están a salvo?
No es asesoramiento financiero. Administra siempre tu riesgo.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
Esto no es tu campaña de phishing típica. El FBI y CISA acaban de advertir que grupos de inteligencia rusos están atacando las claves de recuperación de Signal: no solo los códigos de inicio de sesión. Si un hacker obtiene esa clave, puede restaurar todo el historial de tus chats y mantener el acceso incluso después de que cambies de teléfono.
$PUMP ganó 12% recientemente, pero el riesgo real es que los traders tengan sus cuentas de Signal comprometidas. Estos hackers se hacen pasar por soporte automatizado y te piden que pegues tu clave de recuperación. Generar una clave nueva en la configuración de Signal invalida la anterior, pero cualquier copia de seguridad a la que ya se haya accedido se pierde. ¿Estás seguro de que tus chats de grupos de Signal están a salvo?
No es asesoramiento financiero. Administra siempre tu riesgo.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
48

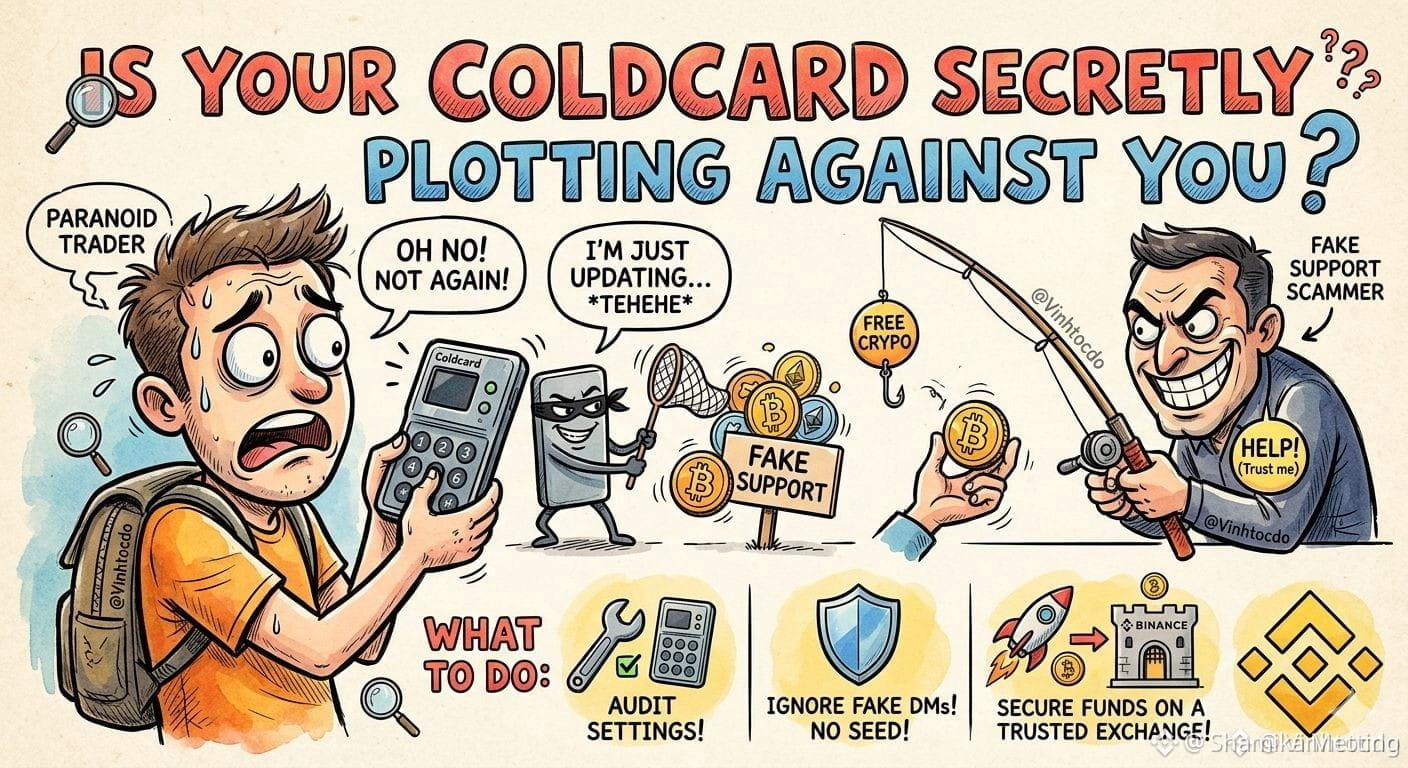
🚨 Urgente: ¿#Coldcard trama algo en secreto contra ti? 🕵️♂️
El director de investigación de “Galaxy” acaba de lanzar una bomba: ¡los ataques de phishing y los ataques de explotación siguen apuntando activamente a los usuarios de Coldcard! Si tienes activos allí, despierta y verifica la configuración de tu dispositivo tres veces ahora. ¿Qué es lo más aterrador? Las cuentas de soporte falsas están por todas partes, esperando a que tú “pidas ayuda” para recuperar tu dinero mientras en realidad te están drenando el saldo de tu monedero. Si todo parece sospechoso, los expertos en seguridad recomiendan mover los activos a un entorno más seguro de inmediato—¡incluso un exchange súper seguro como Binance es mejor que un dispositivo comprometido!
♂️ ¿Qué deben hacer los traders ahora?
1️⃣ Revisa tu dispositivo: vuelve a comprobar la configuración de Coldcard y del firmware. No confíes ciegamente.
2️⃣ Ojo con la ayuda falsa: los equipos de seguridad reales nunca te escribirán por DM para pedirte la frase semilla. ¡Ignora a los estafadores de soporte!
3️⃣ Asegura tu dinero: si tienes dudas, asegura temporalmente tus activos líquidos en una plataforma confiable.
Esto no es asesoramiento financiero. ¡Siempre investiga por tu cuenta (DYOR)!
Gracias por su seguimiento
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
{future}(BTCUSDT)
$NVDAB
{spot}(NVDABUSDT)
🚨 Urgente: ¿#Coldcard trama algo en secreto contra ti? 🕵️♂️
El director de investigación de “Galaxy” acaba de lanzar una bomba: ¡los ataques de phishing y los ataques de explotación siguen apuntando activamente a los usuarios de Coldcard! Si tienes activos allí, despierta y verifica la configuración de tu dispositivo tres veces ahora. ¿Qué es lo más aterrador? Las cuentas de soporte falsas están por todas partes, esperando a que tú “pidas ayuda” para recuperar tu dinero mientras en realidad te están drenando el saldo de tu monedero. Si todo parece sospechoso, los expertos en seguridad recomiendan mover los activos a un entorno más seguro de inmediato—¡incluso un exchange súper seguro como Binance es mejor que un dispositivo comprometido!
♂️ ¿Qué deben hacer los traders ahora?
1️⃣ Revisa tu dispositivo: vuelve a comprobar la configuración de Coldcard y del firmware. No confíes ciegamente.
2️⃣ Ojo con la ayuda falsa: los equipos de seguridad reales nunca te escribirán por DM para pedirte la frase semilla. ¡Ignora a los estafadores de soporte!
3️⃣ Asegura tu dinero: si tienes dudas, asegura temporalmente tus activos líquidos en una plataforma confiable.
Esto no es asesoramiento financiero. ¡Siempre investiga por tu cuenta (DYOR)!
Gracias por su seguimiento
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
El director de investigación de “Galaxy” acaba de lanzar una bomba: ¡los ataques de phishing y los ataques de explotación siguen apuntando activamente a los usuarios de Coldcard! Si tienes activos allí, despierta y verifica la configuración de tu dispositivo tres veces ahora. ¿Qué es lo más aterrador? Las cuentas de soporte falsas están por todas partes, esperando a que tú “pidas ayuda” para recuperar tu dinero mientras en realidad te están drenando el saldo de tu monedero. Si todo parece sospechoso, los expertos en seguridad recomiendan mover los activos a un entorno más seguro de inmediato—¡incluso un exchange súper seguro como Binance es mejor que un dispositivo comprometido!
♂️ ¿Qué deben hacer los traders ahora?
1️⃣ Revisa tu dispositivo: vuelve a comprobar la configuración de Coldcard y del firmware. No confíes ciegamente.
2️⃣ Ojo con la ayuda falsa: los equipos de seguridad reales nunca te escribirán por DM para pedirte la frase semilla. ¡Ignora a los estafadores de soporte!
3️⃣ Asegura tu dinero: si tienes dudas, asegura temporalmente tus activos líquidos en una plataforma confiable.
Esto no es asesoramiento financiero. ¡Siempre investiga por tu cuenta (DYOR)!
Gracias por su seguimiento
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
1
40

MEDIO MILLÓN DESAPARECIDO CON UN SOLO CLIC — $HYPE ESTAF A DE PHISHING EXPONE ANUNCIOS DE GOOGLE 🎣💸
Un solo clic erróneo le costó a un usuario de Hyperliquid 550.000 USD en USDC. Un anuncio malicioso de búsqueda de Google los redirigió a un sitio falso de Hyperliquid, y los datos de blockchain muestran tres transferencias que drenaron la cartera hacia direcciones controladas por el atacante. 🚨
Esto no es un caso aislado al azar. Security Alliance (SEAL) ha estado rastreando esta misma táctica durante meses: bloquearon 356 URL maliciosas de anuncios de Google solo en abril, muchas suplantando a Hyperliquid. Los atacantes apuntan a plataformas de alto valor como $HYPE , Jupiter, Raydium y Pump.fun, a menudo usando cuentas de anuncios hackeadas para pasar las comprobaciones automatizadas. 📉
¿La verdad dolorosa? El ecosistema entero — bolsas, protocolos e incluso Google — se mantiene en silencio mientras los usuarios son atacados. Sin comentarios, sin rendición de cuentas, sin urgencia.
Antes de buscar tu próximo protocolo, pregúntate: ¿cómo verificas que el sitio en el que estás haciendo clic sea el real? 🔐
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #HYPE #CryptoSecurity #PhishingAlert #Web3
🧠🔥
MEDIO MILLÓN DESAPARECIDO CON UN SOLO CLIC — $HYPE ESTAF A DE PHISHING EXPONE ANUNCIOS DE GOOGLE 🎣💸
Un solo clic erróneo le costó a un usuario de Hyperliquid 550.000 USD en USDC. Un anuncio malicioso de búsqueda de Google los redirigió a un sitio falso de Hyperliquid, y los datos de blockchain muestran tres transferencias que drenaron la cartera hacia direcciones controladas por el atacante. 🚨
Esto no es un caso aislado al azar. Security Alliance (SEAL) ha estado rastreando esta misma táctica durante meses: bloquearon 356 URL maliciosas de anuncios de Google solo en abril, muchas suplantando a Hyperliquid. Los atacantes apuntan a plataformas de alto valor como $HYPE , Jupiter, Raydium y Pump.fun, a menudo usando cuentas de anuncios hackeadas para pasar las comprobaciones automatizadas. 📉
¿La verdad dolorosa? El ecosistema entero — bolsas, protocolos e incluso Google — se mantiene en silencio mientras los usuarios son atacados. Sin comentarios, sin rendición de cuentas, sin urgencia.
Antes de buscar tu próximo protocolo, pregúntate: ¿cómo verificas que el sitio en el que estás haciendo clic sea el real? 🔐
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #HYPE #CryptoSecurity #PhishingAlert #Web3
🧠🔥
Un solo clic erróneo le costó a un usuario de Hyperliquid 550.000 USD en USDC. Un anuncio malicioso de búsqueda de Google los redirigió a un sitio falso de Hyperliquid, y los datos de blockchain muestran tres transferencias que drenaron la cartera hacia direcciones controladas por el atacante. 🚨
Esto no es un caso aislado al azar. Security Alliance (SEAL) ha estado rastreando esta misma táctica durante meses: bloquearon 356 URL maliciosas de anuncios de Google solo en abril, muchas suplantando a Hyperliquid. Los atacantes apuntan a plataformas de alto valor como $HYPE , Jupiter, Raydium y Pump.fun, a menudo usando cuentas de anuncios hackeadas para pasar las comprobaciones automatizadas. 📉
¿La verdad dolorosa? El ecosistema entero — bolsas, protocolos e incluso Google — se mantiene en silencio mientras los usuarios son atacados. Sin comentarios, sin rendición de cuentas, sin urgencia.
Antes de buscar tu próximo protocolo, pregúntate: ¿cómo verificas que el sitio en el que estás haciendo clic sea el real? 🔐
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #HYPE #CryptoSecurity #PhishingAlert #Web3
🧠🔥
57

🚨 ATAQUE DE PHISHING CRÍTICO EXPONE A 347K USUARIOS DE CARTERAS DE HARDWARE QUE MANTIENEN $BTC ! 🚨
Los atacantes explotaron el proveedor de correo de terceros Brevo, comprometiendo bases de datos de contactos en importantes proveedores de carteras de hardware como Trezor y BitBox. 🚨 Se dirigió a más de 347.000 suscriptores con falsas alertas de seguridad diseñadas para drenar frases de respaldo de la cartera.
Aunque trampas de DNS de emergencia bloquearon el dominio en 20 minutos, casi 2.500 usuarios aún hicieron clic en el portal falso. 🔍 Las integraciones de software de terceros siguen presentando riesgos graves de vulnerabilidad para activos sin conexión. 🛡️
💬 ¿Cómo estás auditando la seguridad de tu correo para proteger tu almacenamiento en frío $BTC ? 👇
⚠️ No es un consejo financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #PhishingAlert #Crypto
🚨 🛡️
🚨 ATAQUE DE PHISHING CRÍTICO EXPONE A 347K USUARIOS DE CARTERAS DE HARDWARE QUE MANTIENEN $BTC ! 🚨
Los atacantes explotaron el proveedor de correo de terceros Brevo, comprometiendo bases de datos de contactos en importantes proveedores de carteras de hardware como Trezor y BitBox. 🚨 Se dirigió a más de 347.000 suscriptores con falsas alertas de seguridad diseñadas para drenar frases de respaldo de la cartera.
Aunque trampas de DNS de emergencia bloquearon el dominio en 20 minutos, casi 2.500 usuarios aún hicieron clic en el portal falso. 🔍 Las integraciones de software de terceros siguen presentando riesgos graves de vulnerabilidad para activos sin conexión. 🛡️
💬 ¿Cómo estás auditando la seguridad de tu correo para proteger tu almacenamiento en frío $BTC ? 👇
⚠️ No es un consejo financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #PhishingAlert #Crypto
🚨 🛡️
Los atacantes explotaron el proveedor de correo de terceros Brevo, comprometiendo bases de datos de contactos en importantes proveedores de carteras de hardware como Trezor y BitBox. 🚨 Se dirigió a más de 347.000 suscriptores con falsas alertas de seguridad diseñadas para drenar frases de respaldo de la cartera.
Aunque trampas de DNS de emergencia bloquearon el dominio en 20 minutos, casi 2.500 usuarios aún hicieron clic en el portal falso. 🔍 Las integraciones de software de terceros siguen presentando riesgos graves de vulnerabilidad para activos sin conexión. 🛡️
💬 ¿Cómo estás auditando la seguridad de tu correo para proteger tu almacenamiento en frío $BTC ? 👇
⚠️ No es un consejo financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #PhishingAlert #Crypto
🚨 🛡️
1
1
68
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BOJRaisesRatesTo31YearHigh
106,860 visualizaciones
1,678 participa(n) en el debate
2
#BuffettStepsDownAsBerkshireChairman
49,225 visualizaciones
815 participa(n) en el debate
3
#XRPExchangeReservesHitSevenYearLow
52,948 visualizaciones
780 participa(n) en el debate
4
#HKCompletesFirstHKDStablecoinUseCase
91,132 visualizaciones
1,262 participa(n) en el debate
5
#VietnamPlansFirstCryptoLicensesIn2026
56,861 visualizaciones
884 participa(n) en el debate
6
#BTCBreaks80K
397,324 visualizaciones
4,802 participa(n) en el debate
7
#比特币突破8万
163,410 visualizaciones
514 participa(n) en el debate
8
#BitcoinMarketCapTopsTesla
87,387 visualizaciones
1,120 participa(n) en el debate
9
#SOLJumpsAbout10%
93,021 visualizaciones
1,072 participa(n) en el debate
10
#EthereumReclaims$2600
8,344 visualizaciones
118 participa(n) en el debate