Binance Square
#cryptosecurity

cryptosecurity

8.5M vistas
11,607 están debatiendo
HPLP
·
--
Los hackers de Bitget continúan moviendo capitales sustanciales. Recientemente, trasladaron 4 millones de dólares hacia el pool privado de Zcash, complicando severamente su trazabilidad en la cadena. 🕵️‍♂️💸 Este movimiento resalta los persistentes desafíos regulatorios y de seguridad en torno a las criptomonedas con privacidad avanzada, un vector que los exchanges y las autoridades monitorean muy de cerca ante incidentes de este calibre. ¿Qué vigilar? La respuesta de los exchanges centralizados ante protocolos de privacidad y las posibles contramedidas regulatorias que esto desencadene en el corto plazo. 🛡️ #Zcash #CryptoSecurity #DeFi #Privacidad En radar: $ETH $BTC
Los hackers de Bitget continúan moviendo capitales sustanciales. Recientemente, trasladaron 4 millones de dólares hacia el pool privado de Zcash, complicando severamente su trazabilidad en la cadena. 🕵️‍♂️💸

Este movimiento resalta los persistentes desafíos regulatorios y de seguridad en torno a las criptomonedas con privacidad avanzada, un vector que los exchanges y las autoridades monitorean muy de cerca ante incidentes de este calibre.

¿Qué vigilar? La respuesta de los exchanges centralizados ante protocolos de privacidad y las posibles contramedidas regulatorias que esto desencadene en el corto plazo. 🛡️

#Zcash #CryptoSecurity #DeFi #Privacidad

En radar: $ETH $BTC
·
--
Alcista
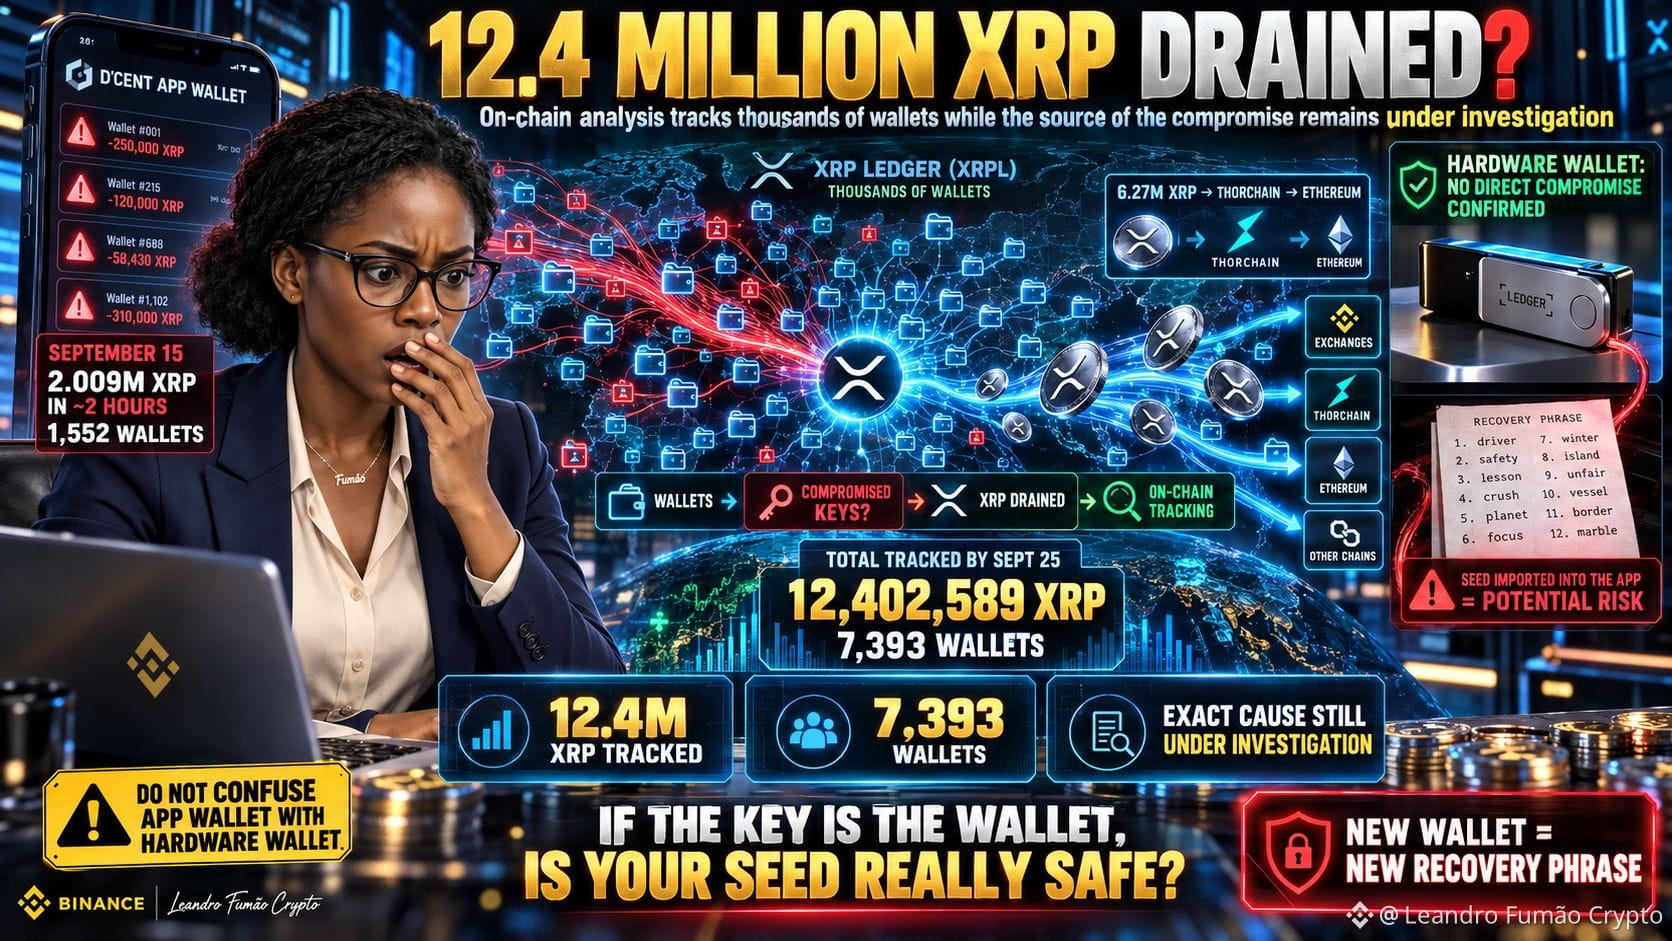
˗ˋˏ$💸ˎˊ˗ 12,4 MILLONES DE $XRP FUERON DRENADOS❓🔥💸⃤ (◞‸ ◟)💧 El caso de la D’CENT App Wallet quedó mucho más grande de lo que parecía al principio. En el primer episodio identificado, aproximadamente: 💰 2,009 millones de XRP 👥 1.552 wallets ⏱️ un poco más de 2 horas se alcanzaron el 15 de septiembre. Pero nuevos análisis del XRP Ledger rastrearon varias oleadas posteriores. Según XRPL.to, hasta el 25 de septiembre el mismo operador habría llegado a: 🔥 12.402.589 XRP 🚨 7.393 wallets 🗑️ 6.095 cuentas eliminadas 🌉 6,27 millones de $XRP convertidos vía THORChain Y hay un detalle aterrador: Las transacciones fueron firmadas con las propias claves de las carteras afectadas. Esto indica que el atacante aparentemente ya tenía acceso a las credenciales necesarias antes de los retiros, pero la forma exacta en que esas claves fueron obtenidas aún no ha sido confirmada públicamente. D’CENT reconoció transferencias anormales que involucraban su App Wallet y orientó a usuarios potencialmente afectados a mover los activos a una cartera creada con una nueva frase de recuperación. ⚠️ La empresa afirma que no confirmó un compromiso originado directamente desde sus hardware wallets. Pero existe una excepción crítica: Si la misma seed de un hardware wallet fue ingresada previamente en la App Wallet, esa cartera también debe tratarse como potencialmente expuesta. {spot}(XRPUSDT) 👩🏻‍🏫La lección es Brutal:👨🏻‍🏫 🤦🏽‍♀️HARDWARE WALLET NO PROTEGE UNA SEED QUE YA FUE EXPUESTA EN SOFTWARE. Rip 💐 SI LA CLAVE ES LA CARTERA, ¿DÓNDE GUARDAS TU SEED? #XRPHACKED #CryptoSecurity
˗ˋˏ$💸ˎˊ˗ 12,4 MILLONES DE $XRP FUERON DRENADOS❓🔥💸⃤

(◞‸ ◟)💧 El caso de la D’CENT App Wallet quedó mucho más grande de lo que parecía al principio.
En el primer episodio identificado, aproximadamente:

💰 2,009 millones de XRP
👥 1.552 wallets
⏱️ un poco más de 2 horas
se alcanzaron el 15 de septiembre.
Pero nuevos análisis del XRP Ledger rastrearon varias oleadas posteriores.

Según XRPL.to, hasta el 25 de septiembre el mismo operador habría llegado a:
🔥 12.402.589 XRP
🚨 7.393 wallets
🗑️ 6.095 cuentas eliminadas
🌉 6,27 millones de $XRP convertidos vía THORChain

Y hay un detalle aterrador:
Las transacciones fueron firmadas con las propias claves de las carteras afectadas.
Esto indica que el atacante aparentemente ya tenía acceso a las credenciales necesarias antes de los retiros, pero la forma exacta en que esas claves fueron obtenidas aún no ha sido confirmada públicamente.
D’CENT reconoció transferencias anormales que involucraban su App Wallet y orientó a usuarios potencialmente afectados a mover los activos a una cartera creada con una nueva frase de recuperación.

⚠️ La empresa afirma que no confirmó un compromiso originado directamente desde sus hardware wallets.
Pero existe una excepción crítica:
Si la misma seed de un hardware wallet fue ingresada previamente en la App Wallet, esa cartera también debe tratarse como potencialmente expuesta.
👩🏻‍🏫La lección es Brutal:👨🏻‍🏫
🤦🏽‍♀️HARDWARE WALLET NO PROTEGE UNA SEED QUE YA FUE EXPUESTA EN SOFTWARE.
Rip 💐 SI LA CLAVE ES LA CARTERA, ¿DÓNDE GUARDAS TU SEED?

#XRPHACKED #CryptoSecurity
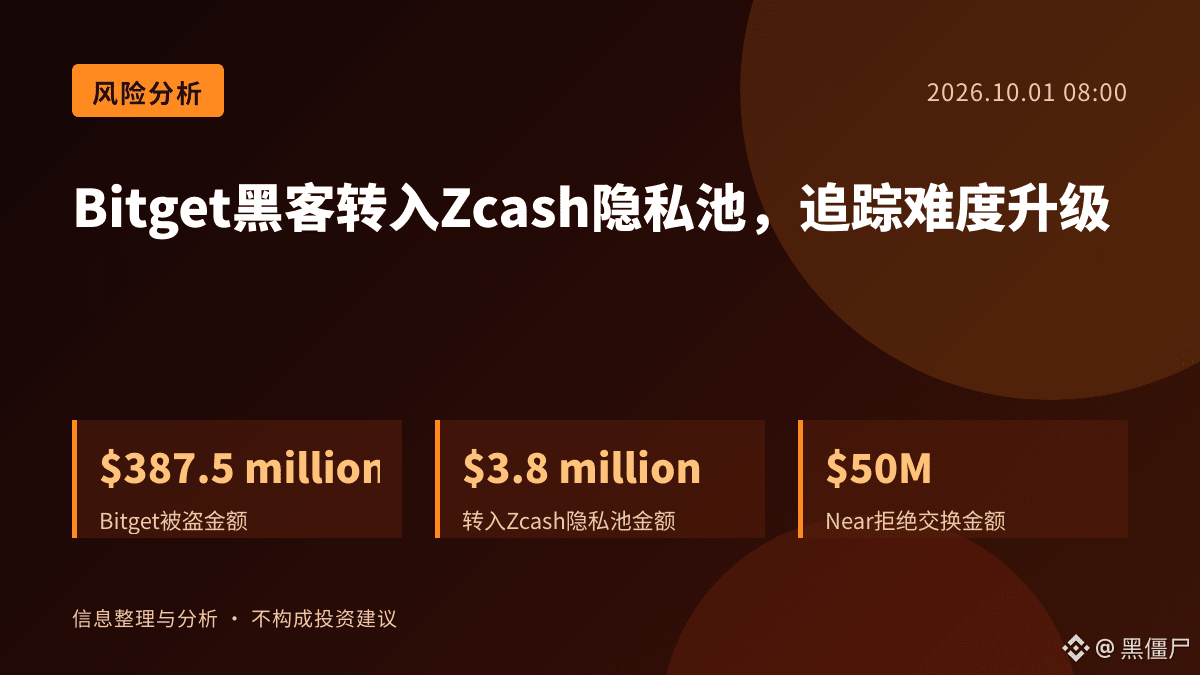
El hacker de Bitget se desvía al pool de privacidad de Zcash, aumenta la dificultad de rastreo Según Decrypt, tras que el hacker de Bitget fuera rechazado por Near después del intercambio de 50 millones de dólares, ha transferido alrededor de 3,8 millones de dólares al pool de privacidad Zcash Ironwood. Esta ruta de transferencia indica que el atacante está utilizando activamente las funciones de privacidad para aumentar la dificultad del rastreo de los activos. El mecanismo de los pools de privacidad de Zcash podría dificultar que las herramientas de análisis on-chain identifiquen directamente el flujo de fondos, lo que supone un reto para los equipos de seguridad. Sin embargo, los fondos del hacker aún podrían identificarse mediante análisis on-chain posteriores; la función de privacidad no es una barrera absoluta. El evento de rechazo del intercambio por parte de Near podría afectar las expectativas del mercado sobre la seguridad de los activos entre cadenas. Si el hacker sigue utilizando el pool de privacidad, podría generar que los inversores presten más atención a la función de privacidad de Zcash, lo que a su vez podría influir en el sentimiento del mercado respecto a $ZEC. El riesgo radica en que el pool de privacidad podría retrasar el progreso del rastreo, pero no significa que los fondos hayan desaparecido por completo. El mercado debe observar si el hacker continúa transfiriendo activos y si el equipo de seguridad puede superar la capa de privacidad. A continuación, conviene observar el flujo de fondos del pool de privacidad de Zcash y si Near ajusta su estrategia de intercambio. Si los fondos del pool de privacidad siguen aumentando, podría reflejar la estrategia del hacker para hacer frente a la presión del rastreo. #Zcash #Bitget #CryptoSecurity Lo anterior es una recopilación de información y un análisis personal, y no constituye asesoramiento de inversión.
El hacker de Bitget se desvía al pool de privacidad de Zcash, aumenta la dificultad de rastreo

Según Decrypt, tras que el hacker de Bitget fuera rechazado por Near después del intercambio de 50 millones de dólares, ha transferido alrededor de 3,8 millones de dólares al pool de privacidad Zcash Ironwood. Esta ruta de transferencia indica que el atacante está utilizando activamente las funciones de privacidad para aumentar la dificultad del rastreo de los activos.

El mecanismo de los pools de privacidad de Zcash podría dificultar que las herramientas de análisis on-chain identifiquen directamente el flujo de fondos, lo que supone un reto para los equipos de seguridad. Sin embargo, los fondos del hacker aún podrían identificarse mediante análisis on-chain posteriores; la función de privacidad no es una barrera absoluta.

El evento de rechazo del intercambio por parte de Near podría afectar las expectativas del mercado sobre la seguridad de los activos entre cadenas. Si el hacker sigue utilizando el pool de privacidad, podría generar que los inversores presten más atención a la función de privacidad de Zcash, lo que a su vez podría influir en el sentimiento del mercado respecto a $ZEC .

El riesgo radica en que el pool de privacidad podría retrasar el progreso del rastreo, pero no significa que los fondos hayan desaparecido por completo. El mercado debe observar si el hacker continúa transfiriendo activos y si el equipo de seguridad puede superar la capa de privacidad.

A continuación, conviene observar el flujo de fondos del pool de privacidad de Zcash y si Near ajusta su estrategia de intercambio. Si los fondos del pool de privacidad siguen aumentando, podría reflejar la estrategia del hacker para hacer frente a la presión del rastreo.

#Zcash #Bitget #CryptoSecurity

Lo anterior es una recopilación de información y un análisis personal, y no constituye asesoramiento de inversión.
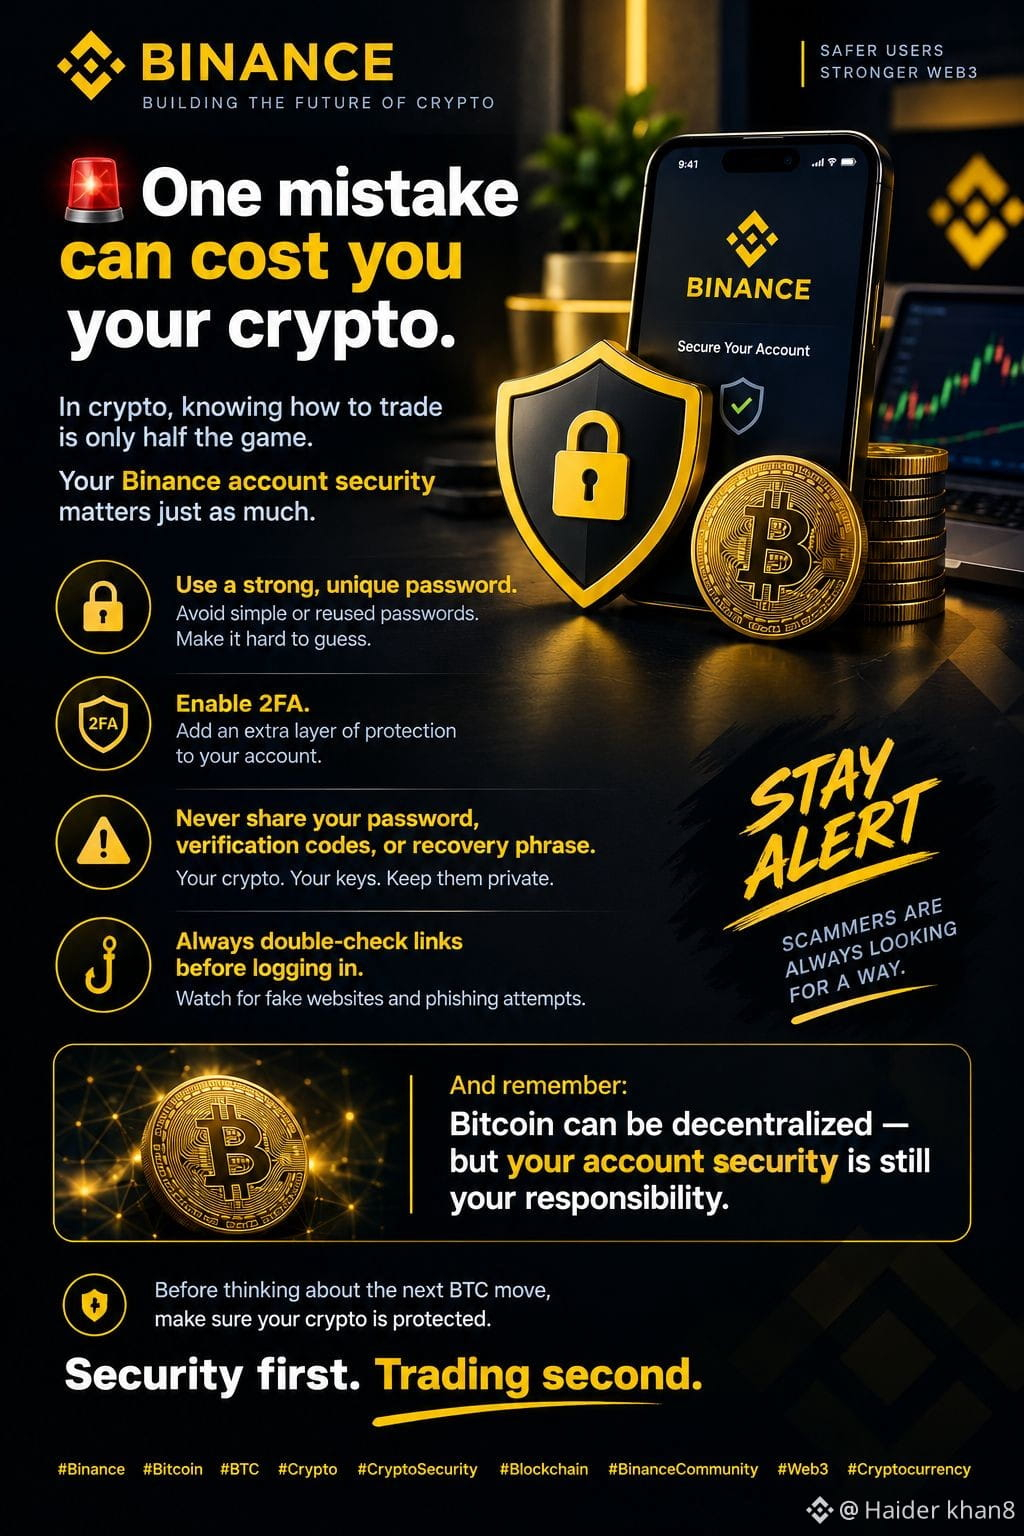
🚨 Un solo error puede costarte tu cripto. En cripto, saber cómo operar es solo la mitad del juego. La seguridad de tu cuenta de Binance importa igual. 🔐 Usa una contraseña fuerte y única. 🛡️ Activa la 2FA. ⚠️ Nunca compartas tu contraseña, códigos de verificación ni tu frase de recuperación. 🎣 Revisa siempre los enlaces antes de iniciar sesión. Y recuerda: Bitcoin puede ser descentralizado — pero la seguridad de tu cuenta sigue siendo tu responsabilidad. Antes de pensar en el siguiente movimiento de BTC, asegúrate de que tu cripto esté protegida. Primero la seguridad. Luego la operación. #crypto #CryptoSecurity #blockchain #BinanceCommunity #Web3
🚨 Un solo error puede costarte tu cripto.
En cripto, saber cómo operar es solo la mitad del juego.
La seguridad de tu cuenta de Binance importa igual.
🔐 Usa una contraseña fuerte y única.
🛡️ Activa la 2FA.
⚠️ Nunca compartas tu contraseña, códigos de verificación ni tu frase de recuperación.
🎣 Revisa siempre los enlaces antes de iniciar sesión.
Y recuerda:
Bitcoin puede ser descentralizado — pero la seguridad de tu cuenta sigue siendo tu responsabilidad.
Antes de pensar en el siguiente movimiento de BTC, asegúrate de que tu cripto esté protegida.
Primero la seguridad. Luego la operación.
#crypto #CryptoSecurity #blockchain #BinanceCommunity #Web3
Boston Red Sox vs. New York Yankees

Boston Red Sox vs. New York Yankees

1%BOS99%NYY
Volumen $138,080.35
Ver traducción
MPC Does Not Replace PolicyMulti-party computation can remove one complete private key as a single point of failure. Several participants hold separate shares and cooperate to produce one valid signature only when the threshold is met. That is valuable, but the threshold is not the complete security model. The operational question is what causes those shares to participate. If an internal service can create a signing request without passing the expected checks, or if the signers accept a vague instruction that is not bound to the exact transaction, the system can produce a cryptographically valid signature for an unauthorized action. A serious MPC design should bind approval to the chain, destination, value, calldata, fees, nonce policy and expiry. Signers should verify the approval bundle before participating. Shares should be separated across real failure domains, not placed under one cloud account, one administrator or one vendor-controlled path. Policy changes need stronger controls than routine transactions. Emergency recovery should be slower, separately governed and tested. Monitoring should compare approved intent with the transaction that was actually broadcast. MPC protects key control. It does not automatically prove that the request is legitimate or economically safe. TokenToolHub explains threshold signing, policy bypass, share refresh, monitoring and recovery design: https://tokentoolhub.com/multi-party-computation-mpc-web3/ #CryptoSecurity #MPC #blockchain #Web3 #wallets

MPC Does Not Replace Policy

Multi-party computation can remove one complete private key as a single point of failure. Several participants hold separate shares and cooperate to produce one valid signature only when the threshold is met.
That is valuable, but the threshold is not the complete security model.
The operational question is what causes those shares to participate. If an internal service can create a signing request without passing the expected checks, or if the signers accept a vague instruction that is not bound to the exact transaction, the system can produce a cryptographically valid signature for an unauthorized action.
A serious MPC design should bind approval to the chain, destination, value, calldata, fees, nonce policy and expiry. Signers should verify the approval bundle before participating. Shares should be separated across real failure domains, not placed under one cloud account, one administrator or one vendor-controlled path.
Policy changes need stronger controls than routine transactions. Emergency recovery should be slower, separately governed and tested. Monitoring should compare approved intent with the transaction that was actually broadcast.
MPC protects key control. It does not automatically prove that the request is legitimate or economically safe.
TokenToolHub explains threshold signing, policy bypass, share refresh, monitoring and recovery design:
https://tokentoolhub.com/multi-party-computation-mpc-web3/
#CryptoSecurity #MPC #blockchain #Web3 #wallets
🚨 MetaMask ha salido de los validadores de Ethereum mientras investigaba un incidente de seguridad, afirmando que no se encontró una amenaza inmediata para las carteras. Este movimiento puede indicar cautela entre los actores de la infraestructura, lo que podría afectar el sentimiento del staking de ETH a corto plazo. Esté atento a nuevas actualizaciones sobre la actividad de los validadores y los avances en la seguridad de la red. ¿Cómo podría esto influir en la acción del precio de ETH a corto plazo? #CryptoSecurity $ETH #TradingSignal #CryptoAnalysis
🚨 MetaMask ha salido de los validadores de Ethereum mientras investigaba un incidente de seguridad, afirmando que no se encontró una amenaza inmediata para las carteras.
Este movimiento puede indicar cautela entre los actores de la infraestructura, lo que podría afectar el sentimiento del staking de ETH a corto plazo.
Esté atento a nuevas actualizaciones sobre la actividad de los validadores y los avances en la seguridad de la red.
¿Cómo podría esto influir en la acción del precio de ETH a corto plazo?
#CryptoSecurity

$ETH #TradingSignal #CryptoAnalysis
🚨 Los grandes ciberataques a las criptomonedas han sacudido la industria en 2026 2026 se ha marcado con varios incidentes de seguridad importantes en toda la industria cripto. Miles de millones de dólares en activos digitales se han visto afectados por exploits y hacks, lo que pone de relieve la importancia de la seguridad tanto en los protocolos DeFi como en las bolsas centralizadas. Uno de los incidentes más grandes involucró a KelpDAO, que perdió aproximadamente 292 millones de dólares en abril. Los atacantes explotaron una vulnerabilidad en su puente impulsado por LayerZero y drenaron alrededor de 116.500 rsETH, lo que representa aproximadamente el 18% del suministro circulante del token. Drift Protocol también fue golpeado por un ataque importante, con aproximadamente 285 millones de dólares drenados de sus bóvedas. Blockaid lo describió como un ataque sofisticado a la capa de gobernanza que explotó debilidades en la seguridad operativa del protocolo. En septiembre, Liquid Network sufrió un exploit que involucró aproximadamente 320 millones de dólares en Bitcoin. Los atacantes explotaron una vulnerabilidad en el sistema de validación de transacciones para retirar BTC de las reservas de la red. Alrededor del 85% del Bitcoin retirado fue devuelto posteriormente. Más recientemente, Bitget sufrió un gran incidente de seguridad el 24 de septiembre. La bolsa estimó inicialmente la pérdida en alrededor de 351,6 millones de dólares, y análisis posteriores situaron la cifra en aproximadamente 387,5 millones de dólares. Bitget afirmó que sus billeteras frías permanecieron seguras y que la pérdida se cubriría con su Fondo de Protección de Usuarios. La investigación continúa. Estos incidentes son un recordatorio de que la seguridad en cripto sigue siendo uno de los temas más importantes de la industria. ¿Qué crees que es el mayor riesgo de seguridad en cripto hoy: los puentes DeFi, los contratos inteligentes, los sistemas de gobernanza o las bolsas centralizadas? #Crypto #Bitcoin #BTC #Ethereum #ETH #DeFi #CryptoSecurity
🚨 Los grandes ciberataques a las criptomonedas han sacudido la industria en 2026

2026 se ha marcado con varios incidentes de seguridad importantes en toda la industria cripto. Miles de millones de dólares en activos digitales se han visto afectados por exploits y hacks, lo que pone de relieve la importancia de la seguridad tanto en los protocolos DeFi como en las bolsas centralizadas.

Uno de los incidentes más grandes involucró a KelpDAO, que perdió aproximadamente 292 millones de dólares en abril. Los atacantes explotaron una vulnerabilidad en su puente impulsado por LayerZero y drenaron alrededor de 116.500 rsETH, lo que representa aproximadamente el 18% del suministro circulante del token.

Drift Protocol también fue golpeado por un ataque importante, con aproximadamente 285 millones de dólares drenados de sus bóvedas. Blockaid lo describió como un ataque sofisticado a la capa de gobernanza que explotó debilidades en la seguridad operativa del protocolo.

En septiembre, Liquid Network sufrió un exploit que involucró aproximadamente 320 millones de dólares en Bitcoin. Los atacantes explotaron una vulnerabilidad en el sistema de validación de transacciones para retirar BTC de las reservas de la red. Alrededor del 85% del Bitcoin retirado fue devuelto posteriormente.

Más recientemente, Bitget sufrió un gran incidente de seguridad el 24 de septiembre. La bolsa estimó inicialmente la pérdida en alrededor de 351,6 millones de dólares, y análisis posteriores situaron la cifra en aproximadamente 387,5 millones de dólares. Bitget afirmó que sus billeteras frías permanecieron seguras y que la pérdida se cubriría con su Fondo de Protección de Usuarios. La investigación continúa.

Estos incidentes son un recordatorio de que la seguridad en cripto sigue siendo uno de los temas más importantes de la industria.

¿Qué crees que es el mayor riesgo de seguridad en cripto hoy: los puentes DeFi, los contratos inteligentes, los sistemas de gobernanza o las bolsas centralizadas?

#Crypto #Bitcoin #BTC #Ethereum #ETH #DeFi #CryptoSecurity
·
--
📚 **Carteras de hardware: ¿Realmente la necesitas?** Si tienes más de unos pocos cientos de dólares en cripto, la respuesta probablemente sea que sí. Aunque las carteras calientes (apps/intercambios) ofrecen comodidad, son vulnerables a ataques en línea. Una cartera de hardware es un dispositivo físico (como una memoria USB) que almacena tus claves privadas sin conexión. **Cómo funciona:** Tus claves nunca salen del dispositivo. Para firmar una transacción, lo conectas a una computadora o teléfono mediante USB o Bluetooth. El dispositivo genera la firma internamente, asegurando que tus claves secretas permanezcan aisladas de internet. Es como una caja fuerte digital que solo se abre cuando presionas un botón físicamente. **Beneficios clave:** 1. **Seguridad:** Mantiene las claves sin conexión, protegiéndolas de hackers, malware y phishing. 2. **Control:** Tú eres el banco. Ninguna tercera parte puede congelar tus activos. 3. **Compatibilidad con múltiples activos:** La mayoría de dispositivos admiten BTC, ETH y miles de tokens. **Errores comunes que debes evitar:** ❌ Comprar a revendedores no oficiales (riesgo de malware preinstalado). ❌ Perder tu frase semilla de recuperación. **Escríbela en papel.** Nunca tomes una foto ni la guardes de forma digital. Si pierdes la semilla y el dispositivo, tus fondos desaparecen para siempre. ❌ Confiar en obsequios "gratis". Compra siempre directamente desde los sitios web oficiales. **Consejo pro:** Trata tu frase de recuperación como si fuera un código nuclear. Guárdala en una caja fuerte resistente al fuego o divídela entre dos ubicaciones seguras. Si eres un inversor a largo plazo, el pequeño costo de una cartera de hardware es la mejor prima de seguro que pagarás en tu vida. No dejes que la comodidad comprometa la seguridad. ¿Listo para tomar control total de tus activos digitales? $BTC #CryptoSecurity #HardwareWallet $OCEAN #DYOR #BitcoinNews
📚 **Carteras de hardware: ¿Realmente la necesitas?** Si tienes más de unos pocos cientos de dólares en cripto, la respuesta probablemente sea que sí. Aunque las carteras calientes (apps/intercambios) ofrecen comodidad, son vulnerables a ataques en línea. Una cartera de hardware es un dispositivo físico (como una memoria USB) que almacena tus claves privadas sin conexión. **Cómo funciona:** Tus claves nunca salen del dispositivo. Para firmar una transacción, lo conectas a una computadora o teléfono mediante USB o Bluetooth. El dispositivo genera la firma internamente, asegurando que tus claves secretas permanezcan aisladas de internet. Es como una caja fuerte digital que solo se abre cuando presionas un botón físicamente. **Beneficios clave:** 1. **Seguridad:** Mantiene las claves sin conexión, protegiéndolas de hackers, malware y phishing. 2. **Control:** Tú eres el banco. Ninguna tercera parte puede congelar tus activos. 3. **Compatibilidad con múltiples activos:** La mayoría de dispositivos admiten BTC, ETH y miles de tokens. **Errores comunes que debes evitar:** ❌ Comprar a revendedores no oficiales (riesgo de malware preinstalado). ❌ Perder tu frase semilla de recuperación. **Escríbela en papel.** Nunca tomes una foto ni la guardes de forma digital. Si pierdes la semilla y el dispositivo, tus fondos desaparecen para siempre. ❌ Confiar en obsequios "gratis". Compra siempre directamente desde los sitios web oficiales. **Consejo pro:** Trata tu frase de recuperación como si fuera un código nuclear. Guárdala en una caja fuerte resistente al fuego o divídela entre dos ubicaciones seguras. Si eres un inversor a largo plazo, el pequeño costo de una cartera de hardware es la mejor prima de seguro que pagarás en tu vida. No dejes que la comodidad comprometa la seguridad. ¿Listo para tomar control total de tus activos digitales? $BTC #CryptoSecurity #HardwareWallet

$OCEAN
#DYOR #BitcoinNews
🔷 Bitget está volviendo a la normalidad, pero la verdadera prueba todavía está por delante. Después de la brecha de $388M, los retiros se están restableciendo y el Fondo de Protección ha alcanzado $309M. Pero la recuperación ≠ la resolución. ~$3.8M de los $ZEC robados supuestamente se movieron a Ironwood, lo que muestra que el proceso de rastreo de fondos sigue activo. La siguiente señal que hay que vigilar no es solo la reapertura de los retiros. Es cuánto de los fondos robados realmente se puede recuperar — y si la confianza regresa por completo. #Bitget #CryptoSecurity #ZEC $ZEC
🔷 Bitget está volviendo a la normalidad, pero la verdadera prueba todavía está por delante.

Después de la brecha de $388M, los retiros se están restableciendo y el Fondo de Protección ha alcanzado $309M.

Pero la recuperación ≠ la resolución.

~$3.8M de los $ZEC robados supuestamente se movieron a Ironwood, lo que muestra que el proceso de rastreo de fondos sigue activo.

La siguiente señal que hay que vigilar no es solo la reapertura de los retiros.

Es cuánto de los fondos robados realmente se puede recuperar — y si la confianza regresa por completo.

#Bitget #CryptoSecurity #ZEC $ZEC
·
--
La seguridad cripto vuelve a estar en el centro de atención tras una gran brecha en un exchange 🎯   Un importante incidente de seguridad en una plataforma cripto ha devuelto el riesgo de exchanges y carteras al centro de la conversación del mercado.   Los reportes públicos indican que se vieron afectados cientos de millones de dólares en retiros de clientes, mientras que las investigaciones se centraron en accesos internos comprometidos y vulnerabilidades de la infraestructura. El incidente es un recordatorio de una regla básica en cripto:   El riesgo de mercado no es el único riesgo. La seguridad operativa también importa.   Para los usuarios, eso significa tratar la protección de la cuenta con la misma seriedad que la volatilidad del precio:   Usa contraseñas sólidas y únicas   Activa la autenticación de dos factores   Revisa la configuración de retiros y de dispositivos   Ten cuidado con enlaces de phishing y mensajes de suplantación   Entiende dónde y cómo se custodian los activos   Esto no cambia la tecnología subyacente de blockchain, pero refuerza por qué siguen siendo críticos la custodia, los controles de la plataforma y los hábitos de seguridad del usuario.   #CryptoSecurity #Web3Safety #Write2Earn Sigue para más noticias y actualizaciones... @5ur1d @Square-Creator-4f1968b4bd55 @Square-Creator-e36956b8e5e4f @crypto_inquiad    
La seguridad cripto vuelve a estar en el centro de atención tras una gran brecha en un exchange 🎯

Un importante incidente de seguridad en una plataforma cripto ha devuelto el riesgo de exchanges y carteras al centro de la conversación del mercado.

Los reportes públicos indican que se vieron afectados cientos de millones de dólares en retiros de clientes, mientras que las investigaciones se centraron en accesos internos comprometidos y vulnerabilidades de la infraestructura. El incidente es un recordatorio de una regla básica en cripto:

El riesgo de mercado no es el único riesgo. La seguridad operativa también importa.

Para los usuarios, eso significa tratar la protección de la cuenta con la misma seriedad que la volatilidad del precio:

Usa contraseñas sólidas y únicas

Activa la autenticación de dos factores

Revisa la configuración de retiros y de dispositivos

Ten cuidado con enlaces de phishing y mensajes de suplantación

Entiende dónde y cómo se custodian los activos

Esto no cambia la tecnología subyacente de blockchain, pero refuerza por qué siguen siendo críticos la custodia, los controles de la plataforma y los hábitos de seguridad del usuario.

#CryptoSecurity #Web3Safety #Write2Earn

Sigue para más noticias y actualizaciones...

@TAJBI
@Marco cryptos
@NIRJHOR CRYPTO
@CRYPTO INQUIAD

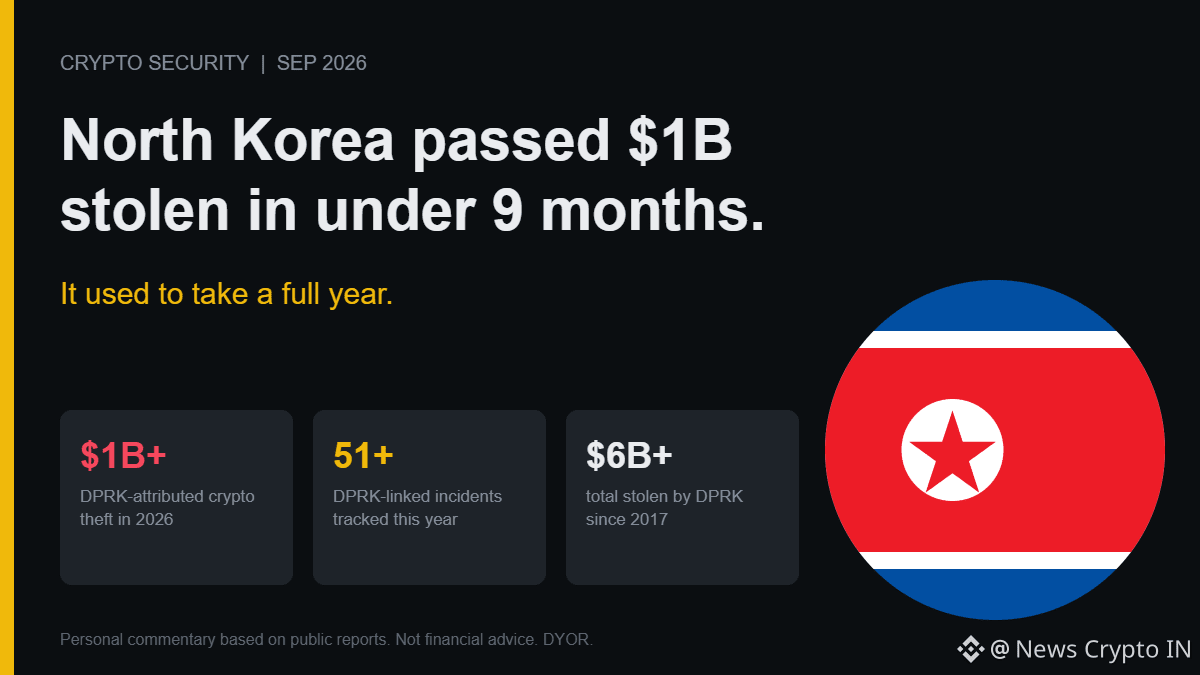
Corea del Norte acaba de superar los 1.000 millones de dólares en robos de criptomonedas para 2026, y lo hizo en menos de 9 meses. El año pasado ese hito tardó 12 meses completos. El hack de Bitget ($387,5M, confirmado el 24 de septiembre) empujó el total por encima de la línea. Elliptic ha rastreado 51+ incidentes vinculados a la RPDK solo este año, parte de un botín acumulado de más de 6.000 millones de dólares desde 2017. Otro ejemplo de 2026: el ataque al Protocolo Drift, donde la ingeniería social movió 285M de dólares en 12 minutos. La aceleración importa más que el total. Un actor estatal que se vuelve más rápido extrayendo sumas de nueve cifras significa que el modelo de seguridad de la industria no solo está perdiendo dinero: también está perdiendo la carrera. Las exchanges endurecen una superficie de ataque (carteras calientes, auditorías de contratos inteligentes), y el siguiente golpe llega a través de otra puerta: transferencias suplantadas, ingeniería social, acceso interno. No todas las atribuciones son totalmente concluyentes; el propio CEO de Bitget dijo que las tácticas eran "consistentes con" grupos de la RPDK, no confirmó Lazarus. Pero el patrón de 51 incidentes de este año es difícil de ignorar como una mera coincidencia. A este ritmo, ¿cuándo los 1.000 millones de dólares al año en robos auspiciados por el Estado dejan de ser una crisis y pasan a ser un coste que la industria simplemente asume? #Lazarus #CryptoSecurity
Corea del Norte acaba de superar los 1.000 millones de dólares en robos de criptomonedas para 2026, y lo hizo en menos de 9 meses. El año pasado ese hito tardó 12 meses completos.

El hack de Bitget ($387,5M, confirmado el 24 de septiembre) empujó el total por encima de la línea. Elliptic ha rastreado 51+ incidentes vinculados a la RPDK solo este año, parte de un botín acumulado de más de 6.000 millones de dólares desde 2017. Otro ejemplo de 2026: el ataque al Protocolo Drift, donde la ingeniería social movió 285M de dólares en 12 minutos.

La aceleración importa más que el total. Un actor estatal que se vuelve más rápido extrayendo sumas de nueve cifras significa que el modelo de seguridad de la industria no solo está perdiendo dinero: también está perdiendo la carrera. Las exchanges endurecen una superficie de ataque (carteras calientes, auditorías de contratos inteligentes), y el siguiente golpe llega a través de otra puerta: transferencias suplantadas, ingeniería social, acceso interno.

No todas las atribuciones son totalmente concluyentes; el propio CEO de Bitget dijo que las tácticas eran "consistentes con" grupos de la RPDK, no confirmó Lazarus. Pero el patrón de 51 incidentes de este año es difícil de ignorar como una mera coincidencia.

A este ritmo, ¿cuándo los 1.000 millones de dólares al año en robos auspiciados por el Estado dejan de ser una crisis y pasan a ser un coste que la industria simplemente asume?

#Lazarus #CryptoSecurity
Artículo
🕵️‍♂️ Anatomía del fraude cripto: 5 trucos con los que aún caen los principiantesEl mercado cripto ofrece oportunidades increíbles para ganar dinero, pero esta moneda también tiene su cara opuesta, muy oscura. Debido a la irreversibilidad de las transacciones en blockchain (si enviaste monedas a un estafador, nadie podrá devolvértelas), la cripto se ha convertido en el lugar favorito de los estafadores de todo tipo.

🕵️‍♂️ Anatomía del fraude cripto: 5 trucos con los que aún caen los principiantes

El mercado cripto ofrece oportunidades increíbles para ganar dinero, pero esta moneda también tiene su cara opuesta, muy oscura. Debido a la irreversibilidad de las transacciones en blockchain (si enviaste monedas a un estafador, nadie podrá devolvértelas), la cripto se ha convertido en el lugar favorito de los estafadores de todo tipo.
Artículo
La brecha de Bitget de $387M expone un riesgo oculto de seguridad en las criptomonedas🚨 La brecha de seguridad de Bitget expuso un riesgo cripto más grande. 👀🔐 Aproximadamente $387.5M en activos se transfirieron desde una parte de la infraestructura de wallets caliente y tibia de Bitget el 24 de septiembre. Pero aquí está la parte importante: 🔐 Las wallets frías no se vieron afectadas 🗝️ Las claves privadas no se vieron comprometidas 🛡️ Los saldos de las cuentas de los usuarios permanecieron sin cambios Bitget afirma que el atacante explotó una vulnerabilidad en un producto de seguridad de un tercero, obtuvo credenciales internas de alto nivel y las utilizó para enviar órdenes de retiro fraudulentas.

La brecha de Bitget de $387M expone un riesgo oculto de seguridad en las criptomonedas

🚨 La brecha de seguridad de Bitget expuso un riesgo cripto más grande. 👀🔐
Aproximadamente $387.5M en activos se transfirieron desde una parte de la infraestructura de wallets caliente y tibia de Bitget el 24 de septiembre.
Pero aquí está la parte importante:
🔐 Las wallets frías no se vieron afectadas
🗝️ Las claves privadas no se vieron comprometidas
🛡️ Los saldos de las cuentas de los usuarios permanecieron sin cambios
Bitget afirma que el atacante explotó una vulnerabilidad en un producto de seguridad de un tercero, obtuvo credenciales internas de alto nivel y las utilizó para enviar órdenes de retiro fraudulentas.
🚨 8 errores en transferencias de criptomonedas que deberías evitar en Binance Enviar cripto es rápido y conveniente, pero un pequeño error puede llevar a una transacción que a veces es difícil o imposible de recuperar. Antes de enviar $USDT, $BTC, $ETH o cualquier otra criptomoneda, tómate unos segundos para revisar estas 8 cosas 👇 1️⃣ Verifica la dirección de la billetera Verifica siempre con cuidado la dirección de destino. Nunca envíes fondos a una dirección desde una fuente desconocida o sospechosa. 2️⃣ Elige la red correcta Esto es extremadamente importante. Asegúrate de que la red que seleccionas sea compatible con la billetera o la plataforma receptora. 3️⃣ Vuelve a comprobar la cantidad Antes de confirmar, verifica la cantidad, las comisiones y la cantidad final que se recibirá. 4️⃣ Revisa el Memo o Tag Algunos depósitos requieren un Memo, Tag o información similar. Si la plataforma receptora te lo solicita, asegúrate de introducirlo correctamente. 5️⃣ Considera una prueba con una transacción pequeña Cuando uses una dirección nueva por primera vez, una transferencia de prueba pequeña puede ayudar a confirmar que la dirección y la red son correctas antes de enviar una cantidad mayor. 6️⃣ Ojo con el soporte falso El soporte de Binance nunca necesitará tu clave privada ni tu frase semilla. Nunca compartas tu contraseña, frase semilla o códigos de seguridad con nadie. 7️⃣ No asumas que el mismo token significa la misma red Una criptomoneda puede existir en varias redes. Revisa siempre la red en ambos lados: el de envío y el de recepción. 8️⃣ Guarda tu ID de transacción Después de enviar cripto, guarda el TXID o el hash de la transacción cuando esté disponible. Puede ayudarte a rastrear la transacción en la blockchain. ✅ Mi checklist de 30 segundos: Dirección → Red → Cantidad → Memo/Tag → Comisiones → Destino Las transacciones de criptomonedas pueden ser irreversibles, así que no te apures. Tómate 30 segundos para verificar todo antes de presionar Confirm. ¿Cuál es el error de transferencia de cripto más común que has visto? 👇 #Binance #BinanceSquare #Crypto #CryptoTips #Bitcoin #Ethereum #USDT#BTC #ETH #Web3 #CryptoSecurity
🚨 8 errores en transferencias de criptomonedas que deberías evitar en Binance

Enviar cripto es rápido y conveniente, pero un pequeño error puede llevar a una transacción que a veces es difícil o imposible de recuperar.

Antes de enviar $USDT, $BTC, $ETH o cualquier otra criptomoneda, tómate unos segundos para revisar estas 8 cosas 👇

1️⃣ Verifica la dirección de la billetera
Verifica siempre con cuidado la dirección de destino. Nunca envíes fondos a una dirección desde una fuente desconocida o sospechosa.

2️⃣ Elige la red correcta
Esto es extremadamente importante. Asegúrate de que la red que seleccionas sea compatible con la billetera o la plataforma receptora.

3️⃣ Vuelve a comprobar la cantidad
Antes de confirmar, verifica la cantidad, las comisiones y la cantidad final que se recibirá.

4️⃣ Revisa el Memo o Tag
Algunos depósitos requieren un Memo, Tag o información similar. Si la plataforma receptora te lo solicita, asegúrate de introducirlo correctamente.

5️⃣ Considera una prueba con una transacción pequeña
Cuando uses una dirección nueva por primera vez, una transferencia de prueba pequeña puede ayudar a confirmar que la dirección y la red son correctas antes de enviar una cantidad mayor.

6️⃣ Ojo con el soporte falso
El soporte de Binance nunca necesitará tu clave privada ni tu frase semilla. Nunca compartas tu contraseña, frase semilla o códigos de seguridad con nadie.

7️⃣ No asumas que el mismo token significa la misma red
Una criptomoneda puede existir en varias redes. Revisa siempre la red en ambos lados: el de envío y el de recepción.

8️⃣ Guarda tu ID de transacción
Después de enviar cripto, guarda el TXID o el hash de la transacción cuando esté disponible. Puede ayudarte a rastrear la transacción en la blockchain.

✅ Mi checklist de 30 segundos:

Dirección → Red → Cantidad → Memo/Tag → Comisiones → Destino

Las transacciones de criptomonedas pueden ser irreversibles, así que no te apures. Tómate 30 segundos para verificar todo antes de presionar Confirm.

¿Cuál es el error de transferencia de cripto más común que has visto? 👇

#Binance #BinanceSquare #Crypto #CryptoTips #Bitcoin #Ethereum #USDT#BTC #ETH #Web3 #CryptoSecurity
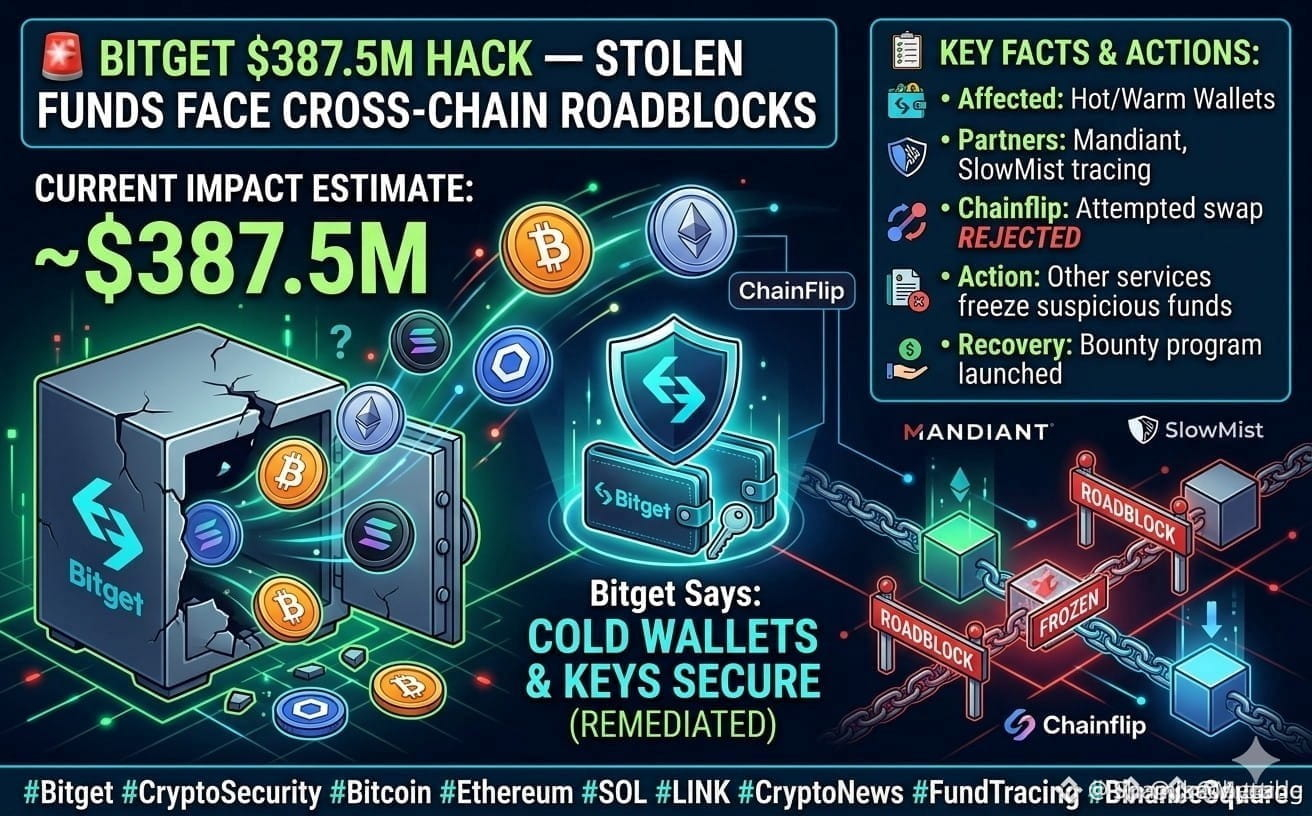
#bitgethackerfailstomovestolenfunds 🚨 Infiltración por 387,5 millones de dólares en Bitget — los fondos robados enfrentan obstáculos en transferencias entre cadenas El incidente de seguridad en Bitget ha dado un nuevo giro: las empresas de seguridad de blockchain y los servicios entre cadenas siguen rastreando los activos robados. 💰 Impacto estimado actual: ~387,5 millones de dólares 🔍 ¿Qué está pasando? • Bitget indica que los fondos en cuestión fueron transferidos desde partes de su infraestructura de carteras calientes y calientes-reservadas (hot y warm). • Mandiant y SlowMist ayudan en la investigación y el seguimiento de los fondos. • Chainflip rechazó un intento de intercambio que incluía direcciones vinculadas al explotador de Bitget. • Otras entidades del sector también tomaron medidas para congelar o rechazar fondos considerados sospechosos. • Bitget lanzó un programa de recompensas para recuperar los fondos. Nota: Bitget confirma que sus carteras cold y sus claves privadas no fueron comprometidas, y que la vulnerabilidad que llevó al incidente fue corregida. La investigación sigue en curso, por lo que aún no se ha revelado con total precisión el monto recuperado o congelado. 👀 La historia en contexto más amplio: Este incidente muestra hasta qué punto la transparencia de las transacciones en blockchain puede permitir que las bolsas, las empresas de seguridad y los proveedores de infraestructura coordinen rápidamente cuando el dinero robado fluye entre cadenas distintas. ¿Se congelará o recuperará una parte mayor de los fondos robados? 🔎 Por favor, continúen #Bitget #CryptoSecurity #CryptoNews $BTW {alpha}(560x444045b0ee1ee319a660a5e3d604ca0ffa35acaa)
#bitgethackerfailstomovestolenfunds 🚨 Infiltración por 387,5 millones de dólares en Bitget — los fondos robados enfrentan obstáculos en transferencias entre cadenas
El incidente de seguridad en Bitget ha dado un nuevo giro: las empresas de seguridad de blockchain y los servicios entre cadenas siguen rastreando los activos robados.
💰 Impacto estimado actual: ~387,5 millones de dólares
🔍 ¿Qué está pasando?
• Bitget indica que los fondos en cuestión fueron transferidos desde partes de su infraestructura de carteras calientes y calientes-reservadas (hot y warm).
• Mandiant y SlowMist ayudan en la investigación y el seguimiento de los fondos.
• Chainflip rechazó un intento de intercambio que incluía direcciones vinculadas al explotador de Bitget.
• Otras entidades del sector también tomaron medidas para congelar o rechazar fondos considerados sospechosos.
• Bitget lanzó un programa de recompensas para recuperar los fondos.
Nota: Bitget confirma que sus carteras cold y sus claves privadas no fueron comprometidas, y que la vulnerabilidad que llevó al incidente fue corregida.
La investigación sigue en curso, por lo que aún no se ha revelado con total precisión el monto recuperado o congelado.
👀 La historia en contexto más amplio:
Este incidente muestra hasta qué punto la transparencia de las transacciones en blockchain puede permitir que las bolsas, las empresas de seguridad y los proveedores de infraestructura coordinen rápidamente cuando el dinero robado fluye entre cadenas distintas.
¿Se congelará o recuperará una parte mayor de los fondos robados? 🔎

Por favor, continúen

#Bitget #CryptoSecurity #CryptoNews
$BTW
🚨 ANÁLISIS EN PROFUNDIDAD SOBRE EL EXPLOIT DE LA CARTERA CALIENTE $BTC REVELA UNA INTRUSIÓN DE DÍA CERO! 💥 📌 La investigación forense sobre la reciente brecha de la cartera caliente en un exchange de primer nivel revela una operación altamente sofisticada. Los atacantes convirtieron en arma un exploit de día cero combinado con credenciales internas comprometidas para ejecutar un desagüe entre cadenas (cross-chain) ultrarrápido de tres horas. 📊 💡 Se desplegaron herramientas personalizadas para explotar la lógica de retiro del backend mientras el actor malicioso intentaba alterar los registros de transacciones en la cadena. 🔍 A medida que las firmas de seguridad siguen rastreando el movimiento lateral a través de redes, la protección de liquidez fuera del exchange vuelve a estar en el centro de la atención. 💬 ¿Estás manteniendo tu capital en carteras calientes durante fases de mercado volátiles o lo mueves estrictamente a almacenamiento en frío? 👇 ⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️ 🏷️ #BTC #CryptoSecurity #OnChain #Blockchain 👁️ 🛡️
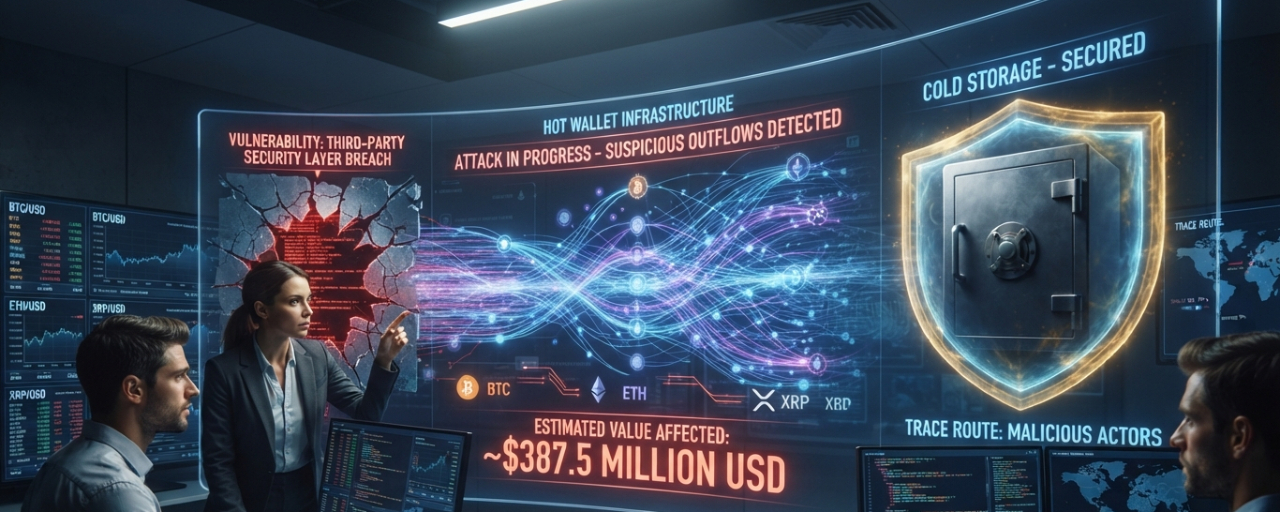
🚨 ANÁLISIS EN PROFUNDIDAD SOBRE EL EXPLOIT DE LA CARTERA CALIENTE $BTC REVELA UNA INTRUSIÓN DE DÍA CERO! 💥

📌 La investigación forense sobre la reciente brecha de la cartera caliente en un exchange de primer nivel revela una operación altamente sofisticada. Los atacantes convirtieron en arma un exploit de día cero combinado con credenciales internas comprometidas para ejecutar un desagüe entre cadenas (cross-chain) ultrarrápido de tres horas. 📊

💡 Se desplegaron herramientas personalizadas para explotar la lógica de retiro del backend mientras el actor malicioso intentaba alterar los registros de transacciones en la cadena. 🔍 A medida que las firmas de seguridad siguen rastreando el movimiento lateral a través de redes, la protección de liquidez fuera del exchange vuelve a estar en el centro de la atención. 💬 ¿Estás manteniendo tu capital en carteras calientes durante fases de mercado volátiles o lo mueves estrictamente a almacenamiento en frío? 👇

⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️

🏷️ #BTC #CryptoSecurity #OnChain #Blockchain
👁️ 🛡️
🚨 SLOWMIST DESCUBRE UN EXPLOIT DE DÍA CERO Y UNA SUPLANTACIÓN DE INSIDER EN LA BRECHA DE SEGURIDAD RECIENTE $BTC SECURITY 🚨 SlowMist ha expuesto los mecanismos detrás de un incidente de seguridad en un intercambio de nivel superior, revelando un sofisticado vector de ataque que involucra una vulnerabilidad de día cero de un tercero y un acceso administrativo no autorizado. 🔍 Las investigaciones forenses en cadena muestran que el atacante implementó lógica de retiro a medida, enroutando activos a través de múltiples blockchains en menos de tres horas mientras intentaba ocultar los registros de retiros. 🛡️ Ahora se están auditando los protocolos de seguridad institucionales mientras continúan las investigaciones sobre el vector de movimiento lateral. 📊 Cuando infraestructuras importantes enfrentan exploits dirigidos, los participantes del mercado deben evaluar el riesgo de contraparte y los estándares de seguridad en cadena. 💬 ¿Cómo crees que las auditorías de seguridad de alto perfil impactan la confianza a largo plazo del mercado? 👇 ⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️ 🏷️ #BTC #CryptoSecurity #OnChain #MarketAnalysis 🎯 🛡️

🚨 SLOWMIST DESCUBRE UN EXPLOIT DE DÍA CERO Y UNA SUPLANTACIÓN DE INSIDER EN LA BRECHA DE SEGURIDAD RECIENTE $BTC SECURITY 🚨

SlowMist ha expuesto los mecanismos detrás de un incidente de seguridad en un intercambio de nivel superior, revelando un sofisticado vector de ataque que involucra una vulnerabilidad de día cero de un tercero y un acceso administrativo no autorizado. 🔍 Las investigaciones forenses en cadena muestran que el atacante implementó lógica de retiro a medida, enroutando activos a través de múltiples blockchains en menos de tres horas mientras intentaba ocultar los registros de retiros. 🛡️

Ahora se están auditando los protocolos de seguridad institucionales mientras continúan las investigaciones sobre el vector de movimiento lateral. 📊 Cuando infraestructuras importantes enfrentan exploits dirigidos, los participantes del mercado deben evaluar el riesgo de contraparte y los estándares de seguridad en cadena. 💬 ¿Cómo crees que las auditorías de seguridad de alto perfil impactan la confianza a largo plazo del mercado? 👇

⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️

🏷️ #BTC #CryptoSecurity #OnChain #MarketAnalysis
🎯 🛡️
Bitcoin: Investigación del anuncio del proyecto WPOPUNTUACIÓN DEL EVENTO: 100/100 | Generado: 2026-09-30T04:34:38.529Z Resumen ejecutivo Bitcoin (BTC) activó el radar de incidentes de seguridad después de 2 informes relevantes en 2 dominios. 1 fuente coincidió con un proyecto oficial, un intercambio o un dominio de autoridad pública. Puntuación del evento: 100/100. Anuncio y revisión de fuentes - El imperio del pionero del Bitcoin Adam Back se ve asediado por hackeos y demandas - Bloomberg.com — bloomberg.com; observado el mar, 29 sep 2026 15:09:31 GMT; establecido editorial - El imperio del pionero del Bitcoin Adam Back se ve asediado por hackeos y demandas - Binance — binance.com; observado el mar, 29 sep 2026 12:24:55 GMT; principal

Bitcoin: Investigación del anuncio del proyecto WPO

PUNTUACIÓN DEL EVENTO: 100/100 | Generado: 2026-09-30T04:34:38.529Z
Resumen ejecutivo
Bitcoin (BTC) activó el radar de incidentes de seguridad después de 2 informes relevantes en 2 dominios. 1 fuente coincidió con un proyecto oficial, un intercambio o un dominio de autoridad pública. Puntuación del evento: 100/100.
Anuncio y revisión de fuentes
- El imperio del pionero del Bitcoin Adam Back se ve asediado por hackeos y demandas - Bloomberg.com — bloomberg.com; observado el mar, 29 sep 2026 15:09:31 GMT; establecido editorial
- El imperio del pionero del Bitcoin Adam Back se ve asediado por hackeos y demandas - Binance — binance.com; observado el mar, 29 sep 2026 12:24:55 GMT; principal
·
--
Alcista
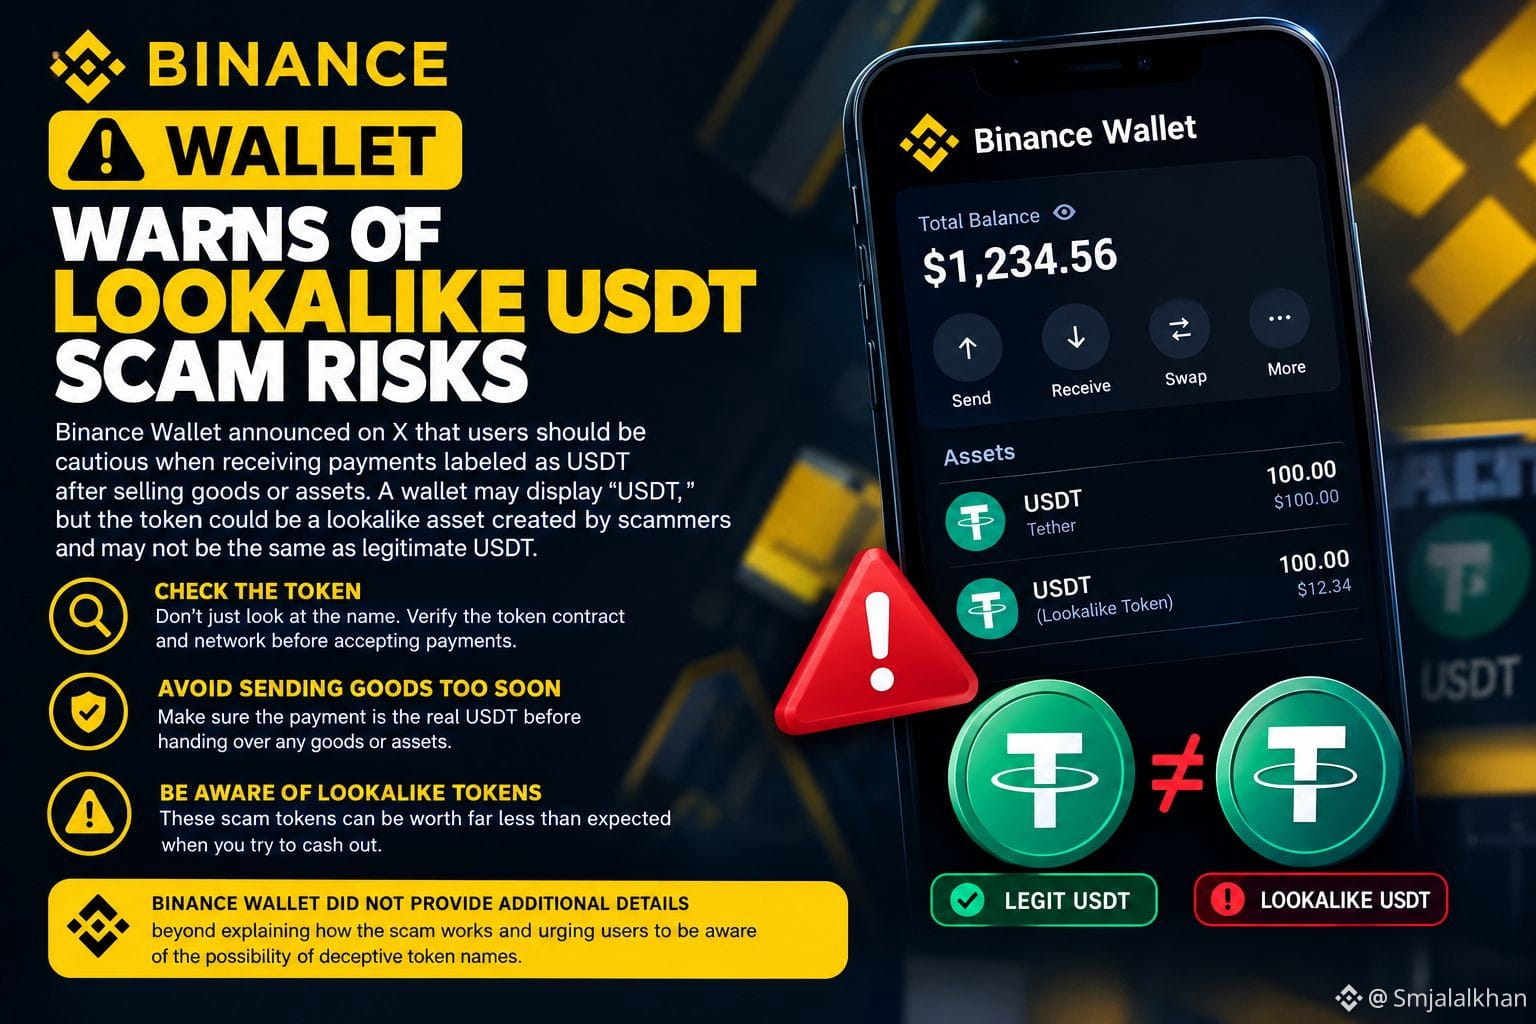
🚨 **ALERTA DE SEGURIDAD DE LA CARTERA BINANCE: ¡CUIDADO CON LOS RIESGOS DE LA ESTAFA DE "USDT" CON PARECIDOS ENGAÑOSOS!** 🚨 ¡Operadores y Vendedores, protejan sus activos digitales de inmediato! El bombo de un calendario vacío no significa nada: ¡la verificación absoluta on-chain y los protocolos de seguridad estrictos son tus únicos escudos en este ciclo comprimido! Una enorme red engañosa ha sido expuesta por los canales oficiales de seguridad. ¡Desglosemos la mecánica! 📊📉 🔍 **Así Funciona la Estafa de USDT con Parecido:** * **La Ilusión:** Vendes bienes del mundo real, propiedades o activos digitales. El comprador envía la cripto y tu billetera muestra instantáneamente "USDT" con el logotipo correcto. * **La Trampa del Engaño:** Bajo presión de la transacción y al ver el texto reflejado, liberas los activos a ciegas. Pero espera—¡ese "USDT" es un contrato de token clon falso desplegado por estafadores! * **El Desplome de la Valuación:** Estos tokens clonados imitan a los stablecoins legítimos a la perfección dentro del historial de tu interfaz, pero NO tienen NINGUNA liquidez y no valen absolutamente nada cuando más tarde intentes retirar el dinero. $BTC 🛡️ **Las Reglas de Seguridad Operativa:** 1. **No Confíes en las Etiquetas de la UI:** Siempre amplía la transacción entrante y verifica la dirección oficial del smart contract del token entrante, ¡no solo el nombre del texto! 2. **Asegura la Base:** Evita interactuar con depósitos externos no verificados. Cambia tus operaciones principales a cadenas premium como {spot}(BTCUSDT), {spot}(BNBUSDT), o mantén bloques seguros bajo directrices estrictas de Aislamiento (Isolated). ---$BNB 💬 **¡EL DESAFÍO DE LA COMPRESIÓN ESTÁ EN VIVO: COMPARTE TUS MÉTRICAS DE SEGURIDAD AQUÍ ABAJO!** ¿Alguna vez recibiste un token falsificado o una advertencia sospechosa de polvo (dust) dentro de tu cartera Web3? Deja de ser un espectador pasivo. Comparte tus experiencias de seguridad, publica tus listas de seguimiento y presiona ahora el botón **FOLLOW** para proteger juntos el saldo de nuestro libro mayor. 👇🔥 $USDT #CryptoSecurity #USDT #ScamAlert #BinanceSquare #writetoearn

🚨 **ALERTA DE SEGURIDAD DE LA CARTERA BINANCE: ¡CUIDADO CON LOS RIESGOS DE LA ESTAFA DE "USDT" CON PARECIDOS ENGAÑOSOS!** 🚨

¡Operadores y Vendedores, protejan sus activos digitales de inmediato! El bombo de un calendario vacío no significa nada: ¡la verificación absoluta on-chain y los protocolos de seguridad estrictos son tus únicos escudos en este ciclo comprimido! Una enorme red engañosa ha sido expuesta por los canales oficiales de seguridad. ¡Desglosemos la mecánica! 📊📉

🔍 **Así Funciona la Estafa de USDT con Parecido:**
* **La Ilusión:** Vendes bienes del mundo real, propiedades o activos digitales. El comprador envía la cripto y tu billetera muestra instantáneamente "USDT" con el logotipo correcto.
* **La Trampa del Engaño:** Bajo presión de la transacción y al ver el texto reflejado, liberas los activos a ciegas. Pero espera—¡ese "USDT" es un contrato de token clon falso desplegado por estafadores!
* **El Desplome de la Valuación:** Estos tokens clonados imitan a los stablecoins legítimos a la perfección dentro del historial de tu interfaz, pero NO tienen NINGUNA liquidez y no valen absolutamente nada cuando más tarde intentes retirar el dinero.
$BTC
🛡️ **Las Reglas de Seguridad Operativa:**
1. **No Confíes en las Etiquetas de la UI:** Siempre amplía la transacción entrante y verifica la dirección oficial del smart contract del token entrante, ¡no solo el nombre del texto!
2. **Asegura la Base:** Evita interactuar con depósitos externos no verificados. Cambia tus operaciones principales a cadenas premium como , , o mantén bloques seguros bajo directrices estrictas de Aislamiento (Isolated).

---$BNB

💬 **¡EL DESAFÍO DE LA COMPRESIÓN ESTÁ EN VIVO: COMPARTE TUS MÉTRICAS DE SEGURIDAD AQUÍ ABAJO!**
¿Alguna vez recibiste un token falsificado o una advertencia sospechosa de polvo (dust) dentro de tu cartera Web3? Deja de ser un espectador pasivo. Comparte tus experiencias de seguridad, publica tus listas de seguimiento y presiona ahora el botón **FOLLOW** para proteger juntos el saldo de nuestro libro mayor. 👇🔥
$USDT
#CryptoSecurity #USDT #ScamAlert #BinanceSquare #writetoearn

🚨 ¡EL EXPLOIT PPV2 SIGUE DRENANDO $ETH WALLETS, ASÍ QUE REVOCA TUS APROBACIONES AHORA! ⚠️ El exploit de Payment Processor V2 está drenando fondos activamente on-chain, y los atacantes están siendo implacables. Incluso si tu wallet sobrevivió a la ola inicial de septiembre, las aprobaciones de contratos abiertas significan que tus activos siguen totalmente expuestos a “drenadores” automatizados. 🩸 Los explotadores ahora están dando propinas a los constructores de bloques con hasta un 99% de las ganancias robadas para garantizar la ejecución, haciendo que los rescates por front-running sean prácticamente imposibles en cuanto se acepta una oferta. Si operas on-chain, revoca de inmediato los permisos heredados antes de firmar tu próximo trato. 🔍 💬 ¿Ya has limpiado tus aprobaciones activas de contratos hoy, o estás dejando tu wallet expuesta a drenadores MEV silenciosos? 👇 ⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️ 🏷️ #ETH #CryptoSecurity #OnChain #SecurityAlert ⚠️ 👁️
🚨 ¡EL EXPLOIT PPV2 SIGUE DRENANDO $ETH WALLETS, ASÍ QUE REVOCA TUS APROBACIONES AHORA! ⚠️

El exploit de Payment Processor V2 está drenando fondos activamente on-chain, y los atacantes están siendo implacables. Incluso si tu wallet sobrevivió a la ola inicial de septiembre, las aprobaciones de contratos abiertas significan que tus activos siguen totalmente expuestos a “drenadores” automatizados. 🩸

Los explotadores ahora están dando propinas a los constructores de bloques con hasta un 99% de las ganancias robadas para garantizar la ejecución, haciendo que los rescates por front-running sean prácticamente imposibles en cuanto se acepta una oferta. Si operas on-chain, revoca de inmediato los permisos heredados antes de firmar tu próximo trato. 🔍

💬 ¿Ya has limpiado tus aprobaciones activas de contratos hoy, o estás dejando tu wallet expuesta a drenadores MEV silenciosos? 👇

⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️

🏷️ #ETH #CryptoSecurity #OnChain #SecurityAlert
⚠️ 👁️
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono