

#cryptosecurity
cryptosecurity
8.6M vistas
11,773 están debatiendo
Hot
Lo último
·
--
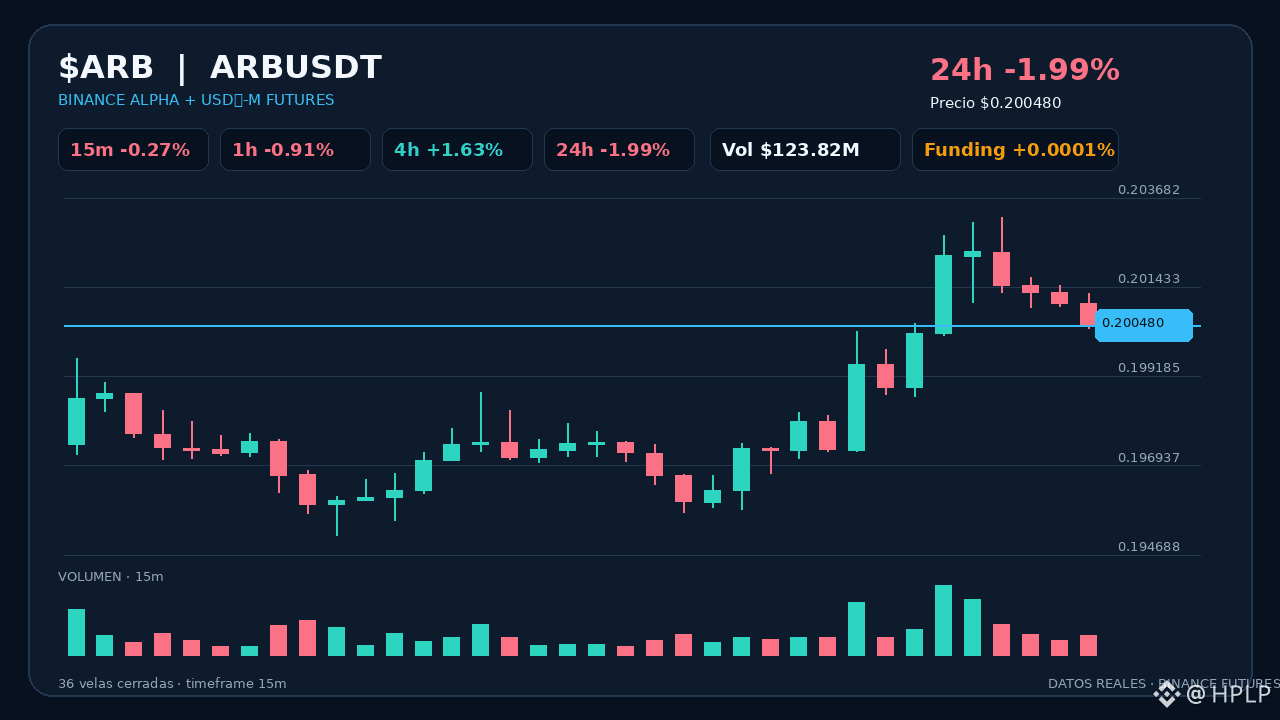
Arbitrum ha decidido pausar de forma preventiva las nuevas activaciones de Stylus tras identificar riesgos potenciales vinculados a vectores de ataque asistidos por inteligencia artificial. Los programas ya desplegados operan con normalidad, mientras que se implementan salvaguardas adicionales para proteger la red. Este movimiento subraya los nuevos desafíos de seguridad que enfrentan las blockchains de capa 2 ante la evolución de amenazas automatizadas. Es fundamental vigilar las próximas actualizaciones de gobernanza y el impacto en el rendimiento de transacciones. 🛡️💻 #Arbitrum #CryptoSecurity #Layer2 #Blockchain
En radar: $ARB
En radar: $ARB
6


FLASH: Las intenciones cercanas recuperaron todo el dinero robado.
Aquí está el desglose:
- El exploit del jueves drenó 3.8 millones de dólares.
- El equipo rastreó al hacker y emitió un ultimátum de 48 horas.
- El atacante parpadeó y devolvió los fondos en su totalidad.
La seguridad de contratos inteligentes sigue siendo el campo de batalla definitivo. 🚨💼⚡
$NEAR #NearProtocol #Write2Earn #CryptoSecurity
1.1k

🔒 Protege dispositivos: guía comparativa completa para usuarios
Con el creciente interés por la seguridad de los activos digitales, el papel de los monederos de hardware (Hardware Wallets) se destaca como una de las principales soluciones de protección. Esta nueva guía presenta una comparación profunda entre distintos tipos de estos monederos, y analiza características como la seguridad, la facilidad de uso, las opciones de conexión y las capacidades de recuperación para ayudar a los usuarios a tomar decisiones informadas sobre el resguardo de sus criptoactivos.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#HardwareWallet #CryptoSecurity #DigitalAssets #Blockchain
📰 Fuente: cointelegraph.com
8
·
--
Bajista
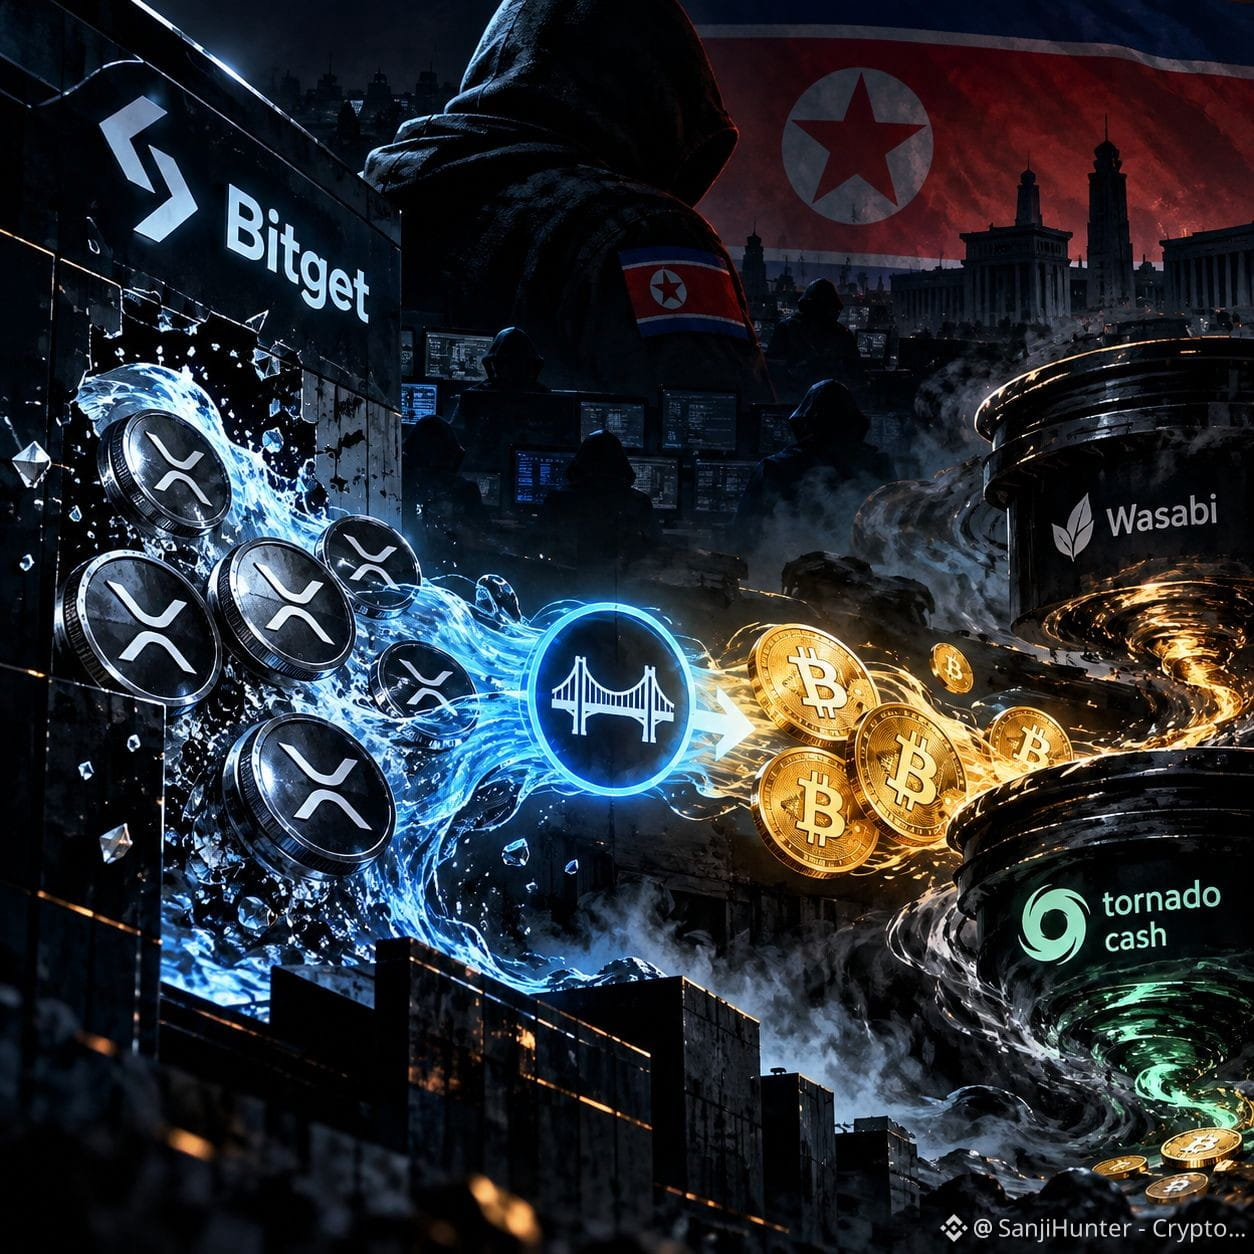
🚨 Hack de Bit-get por $387.5M: el botín robado $XRP se convirtió en Bitcoin — y los investigadores todavía siguen el rastro
El hack en sí ocurrió el 24 de septiembre, así que esa no es la historia nueva.
La historia nueva es quién, según los investigadores, estuvo detrás — y cómo se movió el dinero
{future}(XRPUSDT)
Chainalysis atribuyó el ataque a hackers vinculados a la RPDK, impulsando que el cripto robado por actores vinculados a Corea del Norte en 2026 supere los $1B. En lugar de enviar el XRP robado directamente a un intercambio centralizado, los atacantes lo canalizaron a través de un protocolo de liquidez entre cadenas y emergieron del otro lado en $BTC
🕵️ El último snapshot trazado de BitOK agrega otra capa: a partir del 1 de octubre, una rama aún mantenía alrededor de 87.82 BTC en 10 salidas no gastadas.
Otros fondos trazados ya habían entrado en Wasabi CoinJoin y Tornado Cash, haciendo la atribución cada vez más difícil a medida que el rastro se fragmentaba
{future}(BTCUSDT)
Bit-get dice que la restauración de su retiro por fases quedó completamente completada el 2 de octubre. Así que la historia operativa del lado del exchange se está estabilizando — pero la investigación on-chain sigue muy viva
Lo que destaca aquí no es solo el tamaño del hack
Sino qué tan rápido los activos robados pueden moverse entre cadenas, entre activos y hacia infraestructura de privacidad — mientras los investigadores intentan reconstruir el camino detrás de ellos
⚠️ Mover el dinero no necesariamente borra la pista. Solo la hace mucho más difícil de seguir
#CryptoSecurity
🚨 Hack de Bit-get por $387.5M: el botín robado $XRP se convirtió en Bitcoin — y los investigadores todavía siguen el rastro
El hack en sí ocurrió el 24 de septiembre, así que esa no es la historia nueva.
La historia nueva es quién, según los investigadores, estuvo detrás — y cómo se movió el dinero
Chainalysis atribuyó el ataque a hackers vinculados a la RPDK, impulsando que el cripto robado por actores vinculados a Corea del Norte en 2026 supere los $1B. En lugar de enviar el XRP robado directamente a un intercambio centralizado, los atacantes lo canalizaron a través de un protocolo de liquidez entre cadenas y emergieron del otro lado en $BTC
🕵️ El último snapshot trazado de BitOK agrega otra capa: a partir del 1 de octubre, una rama aún mantenía alrededor de 87.82 BTC en 10 salidas no gastadas.
Otros fondos trazados ya habían entrado en Wasabi CoinJoin y Tornado Cash, haciendo la atribución cada vez más difícil a medida que el rastro se fragmentaba
Bit-get dice que la restauración de su retiro por fases quedó completamente completada el 2 de octubre. Así que la historia operativa del lado del exchange se está estabilizando — pero la investigación on-chain sigue muy viva
Lo que destaca aquí no es solo el tamaño del hack
Sino qué tan rápido los activos robados pueden moverse entre cadenas, entre activos y hacia infraestructura de privacidad — mientras los investigadores intentan reconstruir el camino detrás de ellos
⚠️ Mover el dinero no necesariamente borra la pista. Solo la hace mucho más difícil de seguir
#CryptoSecurity
1
3.3k

🚨 ALERTA CRÍTICA DE SEGURIDAD: UN EXPLOIT DE IPHONE DE CERO CLIC APUNTA A CARTERAS CRIPTO MÓVILES PARA $BTC AND $SOL 🛡️
Investigadores de seguridad han descubierto una campaña de phishing activa que imita las preórdenes oficiales de Apple para ejecutar la cadena de exploits DarkSword. 🔍 Al abrir el enlace malicioso se inicia un escaneo inmediato de la carga útil diseñado para extraer claves privadas y credenciales de Keychain de las principales aplicaciones de monederos móviles, incluidas MetaMask y Phantom. 🛡️
La seguridad institucional exige proteger tu capital antes de tomar cualquier posición en la gráfica. 🔒 Los dispositivos iOS no parcheados siguen siendo vulnerables a la exfiltración completa de datos sin que se requiera ninguna interacción del usuario. 💬 ¿Ya actualizaste hoy tu firmware de iOS para proteger tu almacenamiento en frío y tus billeteras calientes? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #Web3 #Security #Crypto
🛡️ 🔍
34

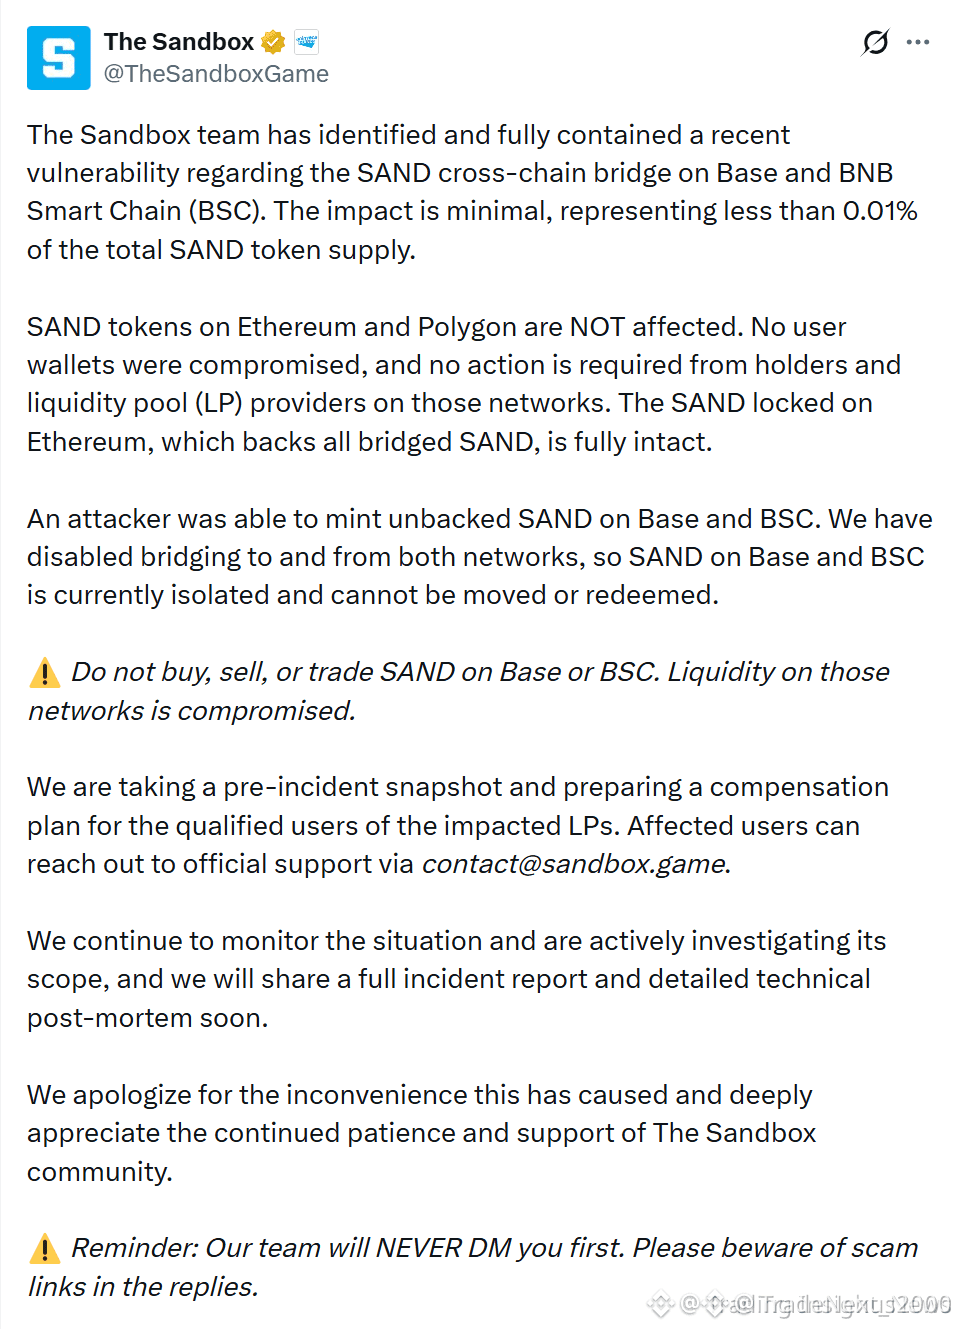
🚨 $SAND PUENTE EXPLOIT CONTENIDO MIENTRAS LA LIQUIDEZ INSTITUCIONAL PERMANECE SEGURA EN LAS MAINNETS 🛡️
📌 Una vulnerabilidad entre cadenas en el protocolo $SAND bridge activó una distorsión de suministro localizada en Base y BSC, pero las principales reservas de liquidez institucional en Ethereum y Polygon permanecen totalmente inalteradas. La evidencia estructural confirma la seguridad de los bóvedas de los usuarios, con menos del 0.01% del suministro total afectado por la acuñación no respaldada. 🔍
💡 El aislamiento rápido del protocolo y las próximas medidas de compensación han neutralizado el riesgo sistémico a la baja, bloqueando la volatilidad en el DEX secundario mientras el flujo de órdenes en la mainnet se estabiliza. ⚖️
💬 ¿Estás moviendo tu $SAND liquidez de vuelta a las capas nativas de la mainnet o esperando la reactivación completa del puente? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SAND #Altcoins #CryptoSecurity #DeFi
🛡️ 🔍
173

·
--
Los fallos en contratos inteligentes han costado a la industria cripto más de 5 mil millones de dólares en exploits. ¿La ironía? La mayoría de esas pérdidas eran prevenibles.
La verificación formal es la práctica de demostrar matemáticamente que un contrato inteligente se comporta exactamente como se pretende: sin casos límite, sin ambigüedades. A diferencia de las auditorías tradicionales que detectan patrones conocidos, la verificación formal prueba exhaustivamente cada estado posible en el que el contrato puede entrar.
Proyectos de todo el ecosistema $ETH , incluidos MakerDAO y Uniswap, han comenzado a integrar la verificación formal en sus flujos de seguridad. $BNB Los protocolos de Chain DeFi la han adoptado de forma similar tras una serie de exploits que evidenciaron los límites de la revisión manual.
La convergencia con la IA es especialmente interesante. Las herramientas de verificación formal asistida por IA pueden ahora auto-generar pruebas matemáticas para la lógica rutinaria de los contratos, reduciendo la barrera de costos que antes hacía que este enfoque fuera exclusivo para equipos bien financiados.
El capital institucional exigirá cada vez más garantías de seguridad matemáticas — no solo insignias de “auditado por X”. $BTC él mismo se beneficia indirectamente: todo el ecosistema se vuelve más seguro y confiable para quienes asignan grandes volúmenes de capital.
El mercado no ha valorado todavía lo que significa la adopción generalizada de verificación formal: menos exploits, primas de seguro más bajas para los protocolos DeFi y una vía directa hacia la confianza institucional.
La infraestructura de seguridad no es glamorosa. También es, precisamente, donde se acumula el valor duradero.
#CryptoSecurity #DeFi #SmartContracts #Web3 #BinanceSquare
18

·
--
Los ladrones de cripto ya no necesitan tu contraseña: ahora solo necesitan tu dirección
Un empresario británico fue golpeado con martillos en su propia casa. Su esposa embarazada fue inmovilizada y amenazada. Lo hicieron tres hombres enmascarados, guiados en tiempo real por una cuarta persona que miraba a través de una videollamada: identificando qué monedero atacar antes de que los agresores siquiera lo supieran.
Esto no es un hack. Se llama un "ataque con llave inglesa" — nombrado a partir del viejo chiste del webcómic de que 5 dólares y una llave inglesa superan cualquier cifrado. Resulta que ya no es un chiste.
Las cifras detrás de esta tendencia empiezan a ser difíciles de ignorar:
CertiK registró 52 ataques de intrusión en domicilios vinculados a cripto solo en la primera mitad de 2026, con un total de alrededor de $124 millones. Chainalysis, por su parte, registró por separado $30 millones robados mediante asaltos violentos en el mismo periodo, y 2026 va camino de ser el peor año registrado para este tipo de delito.
Aquí está la verdad incómoda que esto revela: ningún tipo de $BTC almacenamiento en frío ni la seguridad de un monedero hardware te protege si alguien puede forzarte físicamente a desbloquearlo. La seguridad digital sólida nunca se diseñó para defenderse de una persona que se planta en tu sala de estar.
Por eso, cada vez más investigadores de seguridad recomiendan cosas como monederos señuelo, no hablar públicamente de tus tenencias y mantener bajos los indicios visibles de riqueza en cripto, además del consejo habitual sobre frases semilla y almacenamiento en frío.
¿Necesita la industria hablar de seguridad física con la misma seriedad con la que habla de la seguridad de la clave privada? 👇
#CryptoSecurity #BTC #WrenchAttack #CryptoNews #SelfCustody
41
·
--
El modelo de seguridad a largo plazo de Bitcoin es uno de los debates más infravalorados en el cripto en este momento.
Ahora mismo, los mineros reciben pagos de dos maneras: la subvención del bloque (nuevo $BTC acuñado) y las comisiones de transacción. La subvención se reduce a la mitad aproximadamente cada cuatro años. Para 2140, desaparece por completo. Eso significa que todo el presupuesto de seguridad de la red — el costo económico que hace que un ataque del 51% sea prohibitivamente caro — dependerá únicamente de las comisiones.
Esto plantea una pregunta que se va gestando lentamente: ¿será el mercado de comisiones de Bitcoin lo suficientemente profundo como para sostener la seguridad en un mundo de baja subvención?
El caso optimista es convincente. A medida que crece la adopción de Bitcoin — mediante pagos de Lightning, ordinals/inscripciones y la liquidación de capa 2 — la demanda de comisiones en cadena aumenta de forma estructural. Cada halving comprime los márgenes de los mineros, expulsando a los operadores ineficientes y concentrando el hash hacia flotas más eficientes en energía; paradójicamente, esto hace que la red sea más resistente por julio.
$ETH ofrece un contraste útil. Su mecanismo de quema de comisiones (EIP-1559) conecta la seguridad de la red directamente con la actividad económica — más uso significa más ETH destruido, ajustando la oferta. $BNB adopta un enfoque diferente, centrado por completo en el diseño de los incentivos para los validadores.
El caso del escéptico honesto: si Bitcoin se convierte principalmente en un refugio de valor con baja capacidad de procesamiento on-chain, los ingresos por comisiones podrían no crecer lo suficientemente rápido como para reemplazar la disminución de la subvención. No es un riesgo inminente — tenemos varios halvings por delante — pero sí es una presión estructural que vale la pena modelar ahora.
La convicción a largo plazo implica pensar a 20 años vista, no solo en el próximo ciclo.
$BTC $ETH $BNB
#Bitcoin #CryptoSecurity #LongTermCrypto #BlockchainEconomics #BinanceSquare
1
15

·
--
**Hack de Hot Wallet: Por qué la seguridad de los exchanges importa**
$BTC $ETH $BNB — el hack de Bitget de $351.6M (drenó hot wallets → 68K ETH) es un recordatorio contundente: el riesgo de contraparte es real. Mientras $BTC flota en $84.9K (+0.31%) y $ETH probar $2.69K (+0.63%), la mayor amenaza no es la volatilidad—es la custodia.
**¿Qué pasó?** Los atacantes comprometieron hot wallets (almacenamiento en línea para operaciones diarias). Las cold wallets (sin conexión) permanecieron seguras.
**Por qué Binance importa aquí:** el fondo de $1B SAFU + auditorías trimestrales de Prueba de Reservas reducen el riesgo sistémico. $BNB (+2.57%) refleja esta prima de confianza durante el estrés del sector.
**Nivel clave:** $BTC zona de soporte $83.8K–$84.2K. Si se rompe por debajo = invalidación de la estructura base actual.
**Nota de riesgo:** Ningún exchange es inmune. Diversifica la custodia (hardware wallet para tenencias a largo plazo), nunca guardes el 100% en una sola plataforma y verifica la transparencia de reservas antes de que el tamaño importe.
No son tus llaves = exposición a contraparte.
#BTC #BNB #CryptoSecurity #SAFU
52
🚨 Robo de criptomonedas por valor de 351 millones de dólares en incidentes de seguridad
Un informe de seguridad reciente revela la comisión de un gran robo de criptomonedas por un valor de 351 millones de dólares, como parte de una serie de incidentes de intrusión que afectaron a distintos sectores esta semana. El informe destaca los crecientes desafíos de seguridad en el espacio digital, incluidas las amenazas a las que se enfrentan los dispositivos inteligentes y los datos personales.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#CryptoSecurity #Cybercrime #BlockchainSecurity #DigitalSafety #InformationSecurity
📰 Fuente: uk.pcmag.com
74

·
--
La mayoría de los inversores cripto no pierden su capital por una mala sincronización del mercado, sino por la silenciosa ilusión de rendimientos garantizados.
Todos hemos sentido esa urgencia de ponernos al día después de ver el rally $BTC , solo para bajar la guardia y entregar los ahorros ganados con esfuerzo a una trampa elaborada. La inquietante sensación de descubrir que el saldo de un panel nunca fue real es algo que ningún indicador técnico puede prepararte.
Yo vi exactamente esta dinámica desarrollarse en 2017 con esquemas fraudulentos de rendimientos, y el guion apenas ha cambiado incluso cuando las fuerzas de seguridad europeas intensifican la aplicación de la ley. Las autoridades griegas recientemente desmantelaron una gran red criminal, deteniendo a 17 sospechosos vinculados a una operación que defraudó aproximadamente a 1.500 personas. Los operadores usaron paneles de trading falsos y tácticas de alta presión, atacando directamente a traders minoristas ansiosos por multiplicar sus $ETH tenencias.
Sobrevivir en este sector se reduce a entender la custodia y verificar de dónde proviene realmente el rendimiento. Si una plataforma te pide que envíes tu $BNB a un ecosistema cerrado sin un mecanismo on-chain verificable, casi siempre tú eres la liquidez de salida.
¿Cómo verificas la legitimidad de una plataforma de rendimientos antes de depositar cualquier capital?
#CryptoSecurity #ScamAlert #BlockchainEducation
5
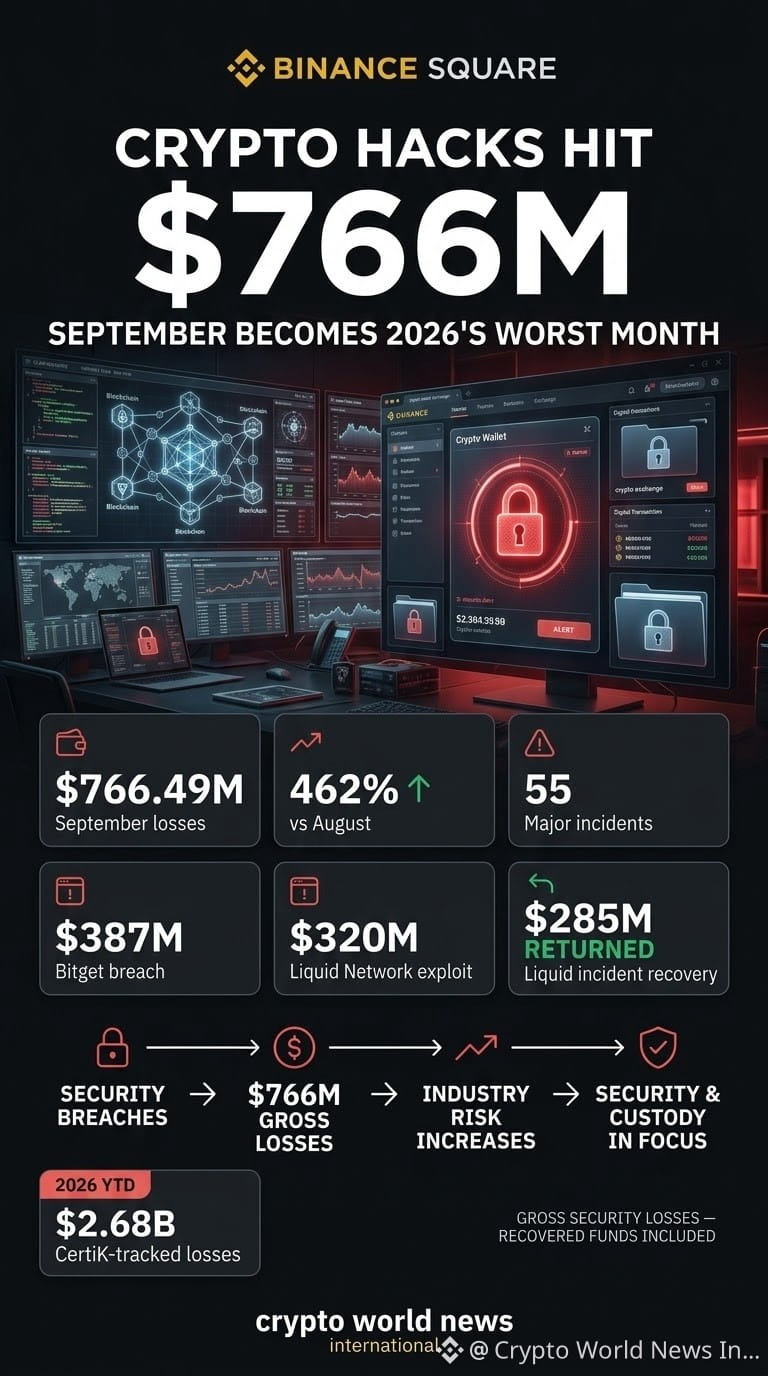
🚨 HACKS CRIPTO IMPACTAN $766M — EL PEOR MES DE 2026
Las pérdidas por seguridad en cripto se dispararon en septiembre, con PeckShield registrando $766.49M en pérdidas en 55 incidentes importantes — aproximadamente un 462% más que en agosto.
🔹 $766.49M — pérdidas de septiembre
🔹 55 incidentes importantes — monitoreados por PeckShield
🔹 ~$387M — filtración de Bitget
🔹 ~$320M — explotación de Liquid Network
🔹 ~$285M recuperados — del incidente de Liquid
🔹 $2.68B — pérdidas de 2026 registradas por CertiK hasta ahora
📊 Perspectiva del mercado:
Dos incidentes principales representaron aproximadamente el 92% de las pérdidas de septiembre. Las cifras muestran qué tan rápido un pequeño número de grandes fallas de seguridad puede cambiar el panorama de riesgos de la industria cripto.
Para usuarios y plataformas, la infraestructura de wallets, los sistemas de seguridad de terceros y la seguridad de smart contracts siguen siendo áreas de riesgo críticas.
🛡️ Tema a seguir: Seguridad Cripto
#CryptoSecurity #CryptoHacks #bitcoin #Blockchain #BinanceSquare $BNB $ETH $BTC
{future}(BTCUSDT)
{future}(ETHUSDT)
{future}(BNBUSDT)
🚨 HACKS CRIPTO IMPACTAN $766M — EL PEOR MES DE 2026
Las pérdidas por seguridad en cripto se dispararon en septiembre, con PeckShield registrando $766.49M en pérdidas en 55 incidentes importantes — aproximadamente un 462% más que en agosto.
🔹 $766.49M — pérdidas de septiembre
🔹 55 incidentes importantes — monitoreados por PeckShield
🔹 ~$387M — filtración de Bitget
🔹 ~$320M — explotación de Liquid Network
🔹 ~$285M recuperados — del incidente de Liquid
🔹 $2.68B — pérdidas de 2026 registradas por CertiK hasta ahora
📊 Perspectiva del mercado:
Dos incidentes principales representaron aproximadamente el 92% de las pérdidas de septiembre. Las cifras muestran qué tan rápido un pequeño número de grandes fallas de seguridad puede cambiar el panorama de riesgos de la industria cripto.
Para usuarios y plataformas, la infraestructura de wallets, los sistemas de seguridad de terceros y la seguridad de smart contracts siguen siendo áreas de riesgo críticas.
🛡️ Tema a seguir: Seguridad Cripto
#CryptoSecurity #CryptoHacks #bitcoin #Blockchain #BinanceSquare $BNB $ETH $BTC
5
·
--
El presupuesto de seguridad de Bitcoin es uno de los debates a largo plazo más infravalorados en el ámbito cripto — y el tiempo se está acabando.
En este momento, los mineros reciben principalmente compensación a través de las recompensas por bloque. Pero cada cuatro años, esa recompensa se reduce a la mitad. Para mediados de la década de 2030, las subvenciones por bloque serán una fracción de lo que son hoy. La pregunta crítica: ¿las comisiones de transacción crecerán lo suficiente como para reemplazarlas y sostener la seguridad de la red a escala?
Esto no es una preocupación trivial. Los ingresos de los mineros determinan directamente la economía del hash rate. Menores ingresos = menos hardware desplegado = una red relativamente más barata para atacar. La propuesta de valor de $BTC como la red monetaria más segura del mundo depende de que el mercado de comisiones madure a la par de la reducción de las subvenciones.
El caso alcista: como $ETH demostró, cuando una red se vuelve realmente útil, la presión de las comisiones aumenta de forma orgánica. Ordinals, BRC-20 y la narrativa más amplia de Bitcoin L2 son una evidencia temprana de que el espacio de bloques de Bitcoin puede exigir comisiones reales más allá de simples transferencias.
El riesgo estructural: si los ingresos por comisiones se estancan y la demanda marginal de transacciones de Bitcoin deriva hacia cadenas competidoras, la compresión del presupuesto de seguridad se convierte en una vulnerabilidad de movimiento lento.
Esta es una tesis de 10 años para vigilar. La transición del mercado de comisiones puede ser el desafío definitorio de la siguiente fase de Bitcoin — y la mayoría de los inversores aún no lo está modelando.
$BTC $ETH $SOL
#Bitcoin #CryptoSecurity #BlockchainFuture #LongTermCrypto #BinanceSquare
40

Artículo
🚨 La IA de Chainalysis Vincula el Gran Exploit de Bitget con Corea del NorteLos análisis forenses on-chain impulsados por IA de Chainalysis han vinculado directamente el reciente exploit de Bitget con actores de amenazas norcoreanos. Con $BTC h abarcando territorio macro crítico, esta importante brecha de seguridad vuelve a centrar la atención de las empresas de lleno en la infraestructura de los intercambios y la resiliencia de la custodia en frío.
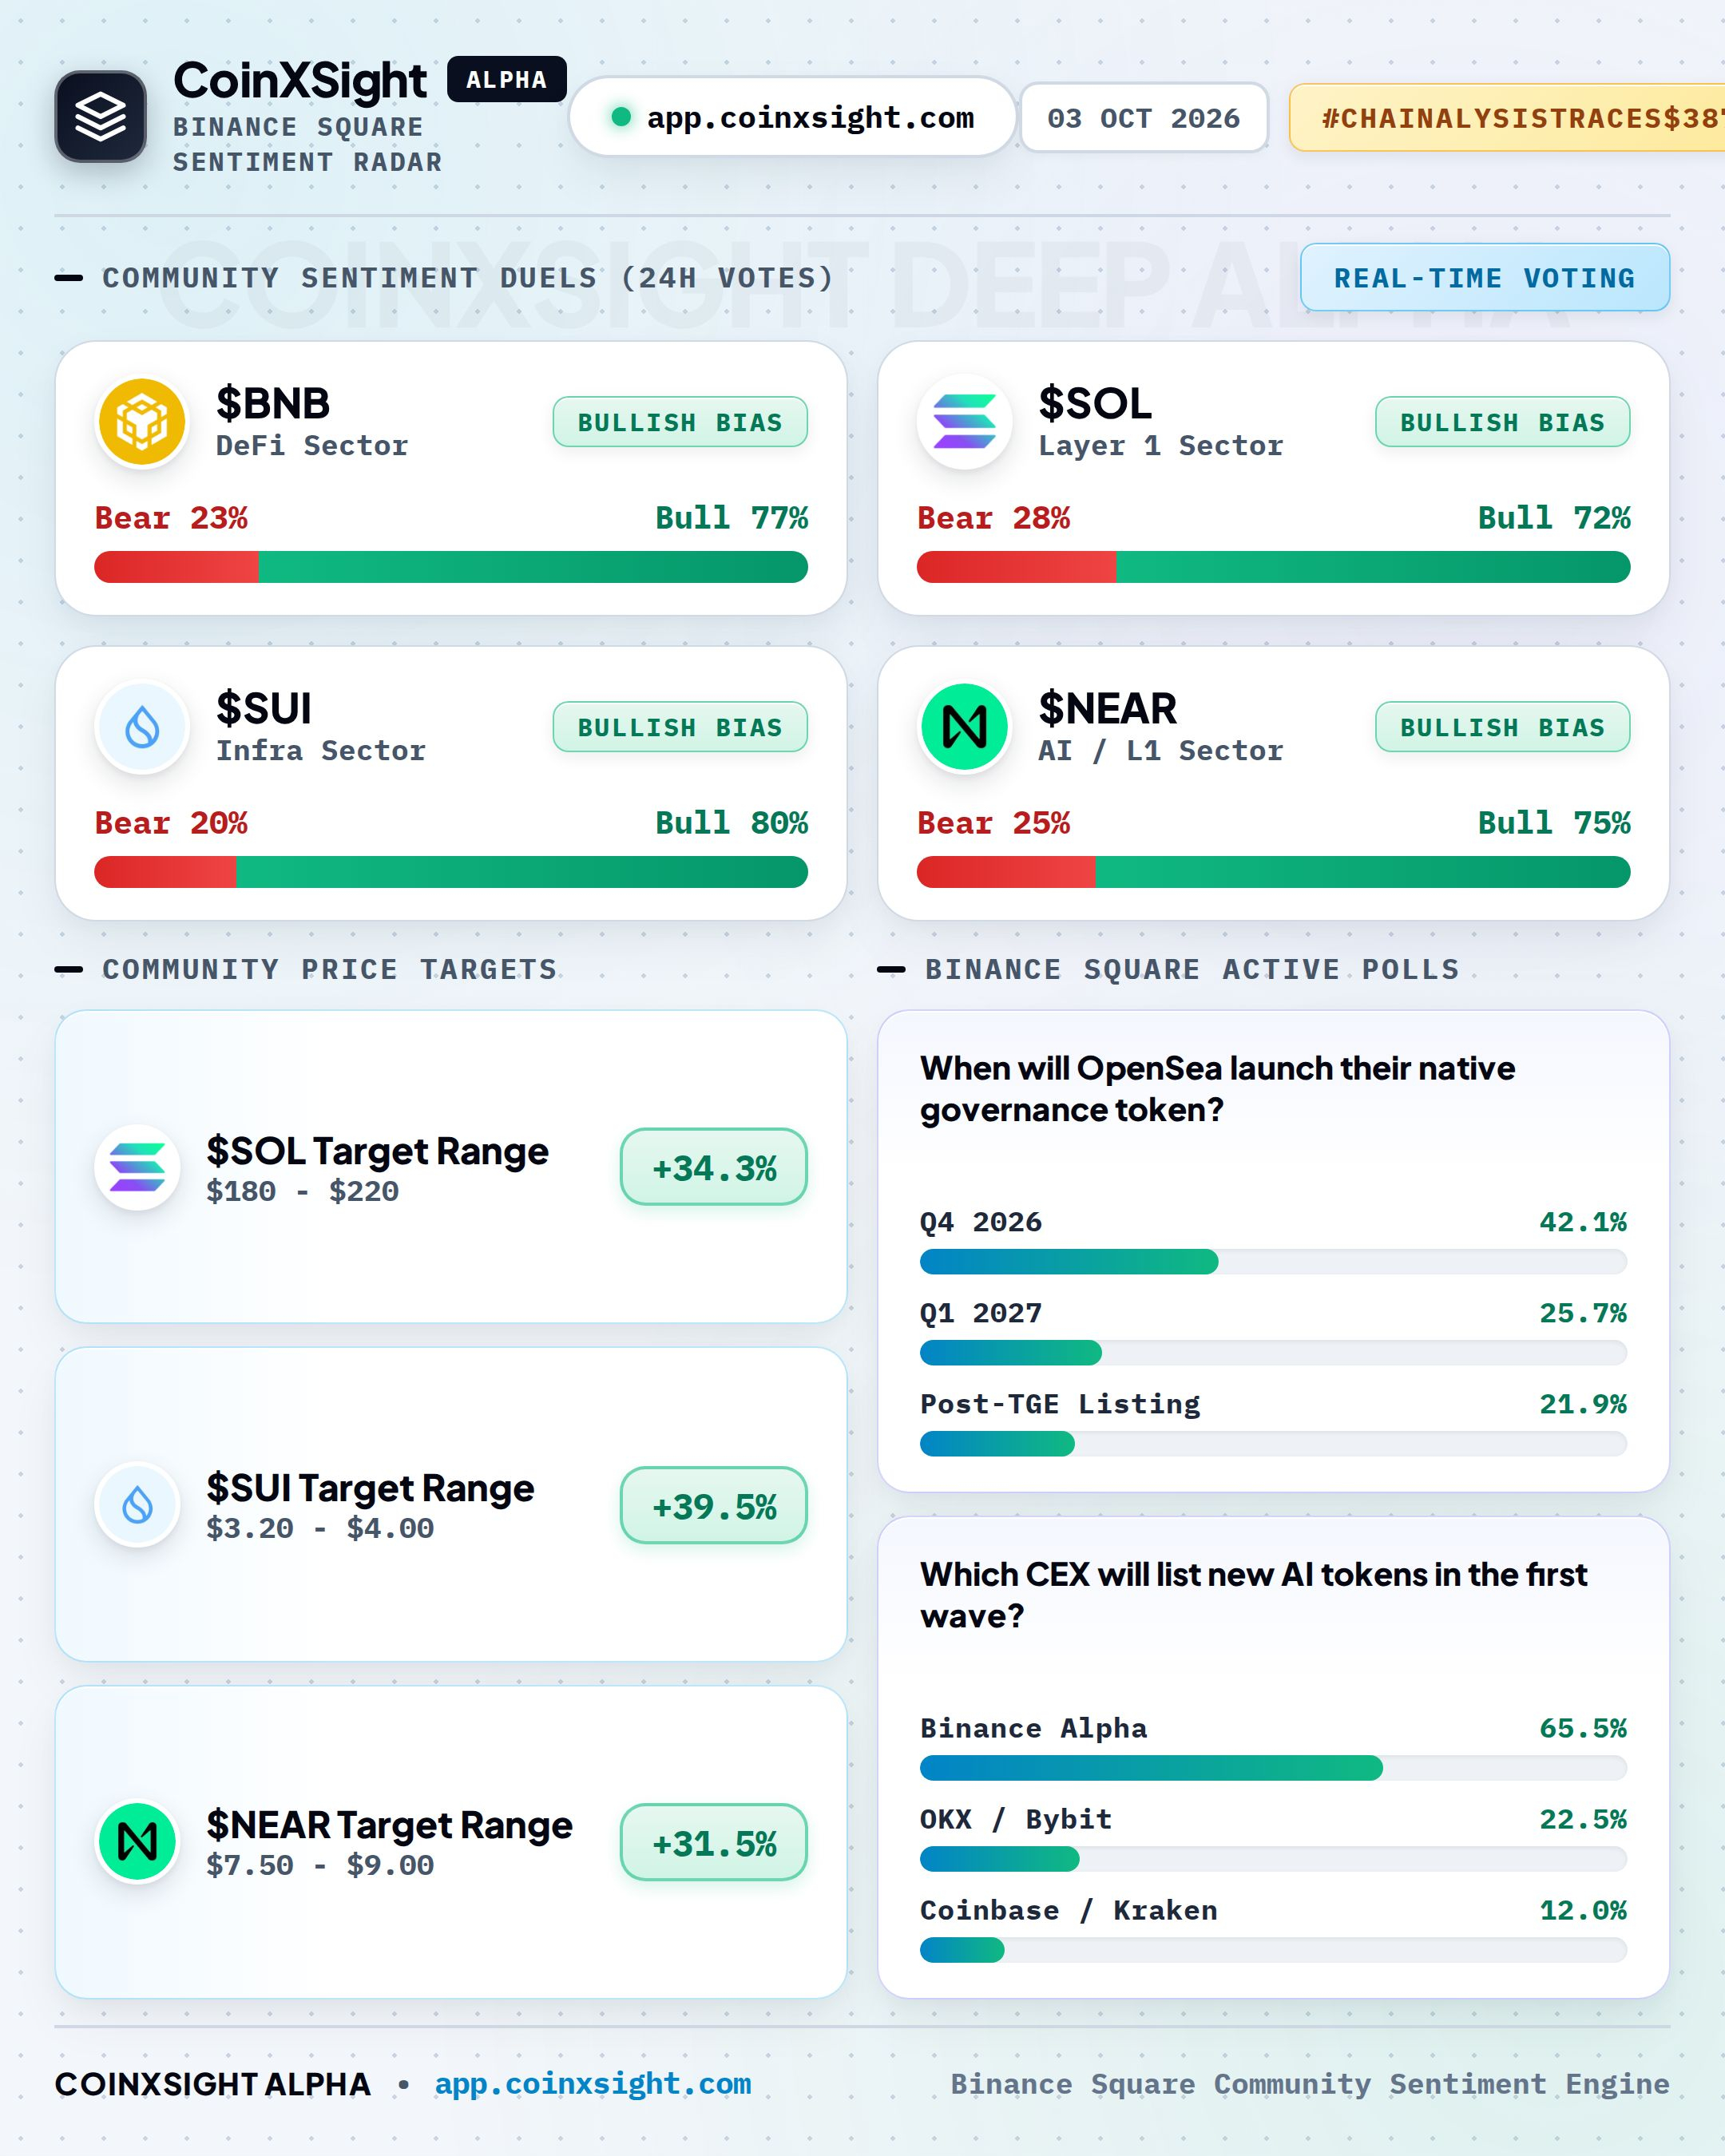
🔹 EL SEGUIMIENTO CAPITAL SE UNE A LA ATRIBUCIÓN PATROCINADA POR EL ESTADO
La identificación de entidades respaldadas por el Estado detrás del desagüe confirma que los grupos de amenazas persistentes avanzadas continúan atacando la infraestructura de intercambio centralizada. La telemetría forense indica que se mapearon capas complejas de ofuscación, saltos entre cadenas y rutas automatizadas de blanqueo mediante agrupamiento por comportamiento. En lugar de tratarse de una supervisión aislada de un contrato, la brecha apunta a una ingeniería social sostenida o a una posible filtración/compromiso de claves criptográficas profundas.
🚨 La IA de Chainalysis Vincula el Gran Exploit de Bitget con Corea del Norte
Los análisis forenses on-chain impulsados por IA de Chainalysis han vinculado directamente el reciente exploit de Bitget con actores de amenazas norcoreanos. Con $BTC h abarcando territorio macro crítico, esta importante brecha de seguridad vuelve a centrar la atención de las empresas de lleno en la infraestructura de los intercambios y la resiliencia de la custodia en frío.

🔹 EL SEGUIMIENTO CAPITAL SE UNE A LA ATRIBUCIÓN PATROCINADA POR EL ESTADO
La identificación de entidades respaldadas por el Estado detrás del desagüe confirma que los grupos de amenazas persistentes avanzadas continúan atacando la infraestructura de intercambio centralizada. La telemetría forense indica que se mapearon capas complejas de ofuscación, saltos entre cadenas y rutas automatizadas de blanqueo mediante agrupamiento por comportamiento. En lugar de tratarse de una supervisión aislada de un contrato, la brecha apunta a una ingeniería social sostenida o a una posible filtración/compromiso de claves criptográficas profundas.

🔹 EL SEGUIMIENTO CAPITAL SE UNE A LA ATRIBUCIÓN PATROCINADA POR EL ESTADO
La identificación de entidades respaldadas por el Estado detrás del desagüe confirma que los grupos de amenazas persistentes avanzadas continúan atacando la infraestructura de intercambio centralizada. La telemetría forense indica que se mapearon capas complejas de ofuscación, saltos entre cadenas y rutas automatizadas de blanqueo mediante agrupamiento por comportamiento. En lugar de tratarse de una supervisión aislada de un contrato, la brecha apunta a una ingeniería social sostenida o a una posible filtración/compromiso de claves criptográficas profundas.
55
¡La policía griega desmantela una enorme red de estafa!
¡Para criptomonedas!
🚨 La seguridad de tu dinero primero: un nuevo éxito policial tras el anuncio de las autoridades griegas de la desarticulación de una sofisticada red internacional de fraude digital y robo de carteras. El incidente nos recuerda siempre la importancia de activar funciones de seguridad de doble factor, evitar enlaces sospechosos y no compartir nunca tus contraseñas bajo ninguna circunstancia para garantizar la protección de tus ganancias y operaciones.
❓ Pregunta para el debate:
¿Cuál es tu método preferido para asegurar tus activos digitales?
#GreekPoliceBustCryptoScam #CryptoSecurity
#ScamAlert
#BinanceSquare
#SafetyFirst
10
·
--
Nunca compres cripto por un DM. 💬 Los desconocidos que ofrecen ofertas, tokens o ayuda son estafadores. Los proyectos reales no te escriben por mensaje directo.
Bloquea, reporta y sigue adelante.
#ᴰʸᴼᴿ #KeepItLegit #CryptoSecurity .
Nunca compres cripto por un DM. 💬 Los desconocidos que ofrecen ofertas, tokens o ayuda son estafadores. Los proyectos reales no te escriben por mensaje directo.
Bloquea, reporta y sigue adelante.
#ᴰʸᴼᴿ #KeepItLegit #CryptoSecurity .
Bloquea, reporta y sigue adelante.
#ᴰʸᴼᴿ #KeepItLegit #CryptoSecurity .
1
1.4k

·
--
Chainalysis acaba de demostrar que la IA puede perseguir un hack de 387 millones de dólares: rastreando fondos robados en cuatro blockchains y vinculando la brecha de nuevo con Corea del Norte. La firma afirma que la brecha del 24 de septiembre empujó el tesoro cripto del régimen por encima de los 1 mil millones de dólares, lo que pone de relieve cómo los actores estatales ahora están aprovechando las criptomonedas a gran escala. Esto demuestra que los análisis sofisticados pueden, al menos, reducir la brecha entre el anonimato y la rendición de cuentas, pero la carrera contra atacantes ágiles está lejos de haber terminado. ¿Cómo crees que la IA remodelará la ciberseguridad en el ámbito cripto? #CryptoSecurity #AI #NorthKorea
Chainalysis acaba de demostrar que la IA puede perseguir un hack de 387 millones de dólares: rastreando fondos robados en cuatro blockchains y vinculando la brecha de nuevo con Corea del Norte. La firma afirma que la brecha del 24 de septiembre empujó el tesoro cripto del régimen por encima de los 1 mil millones de dólares, lo que pone de relieve cómo los actores estatales ahora están aprovechando las criptomonedas a gran escala. Esto demuestra que los análisis sofisticados pueden, al menos, reducir la brecha entre el anonimato y la rendición de cuentas, pero la carrera contra atacantes ágiles está lejos de haber terminado. ¿Cómo crees que la IA remodelará la ciberseguridad en el ámbito cripto? #CryptoSecurity #AI #NorthKorea
86
·
--
El usuario quiere una publicación de concienciación sobre seguridad para verificar contratos inteligentes antes de autorizarlos. Requisitos:
- Sin markdown
- 150-200 palabras
- Tono de advertencia (serio pero sin causar pánico)
- 3 pasos claros y accionables
- Terminar con una frase específica
- Línea final con hashtags
Necesito escribirlo como creador de contenido de Binance Square, experto en seguridad cripto. Sin markdown significa texto plano, sin negritas, cursivas, etc. Solo texto.
Recuento de palabras: 150-200 palabras. Apuntaré a ~175.
Estructura:
- Apertura estilo advertencia
- 3 pasos accionables (numerados o con viñetas pero sin markdown; por ejemplo "1." "2." "3.")
- Frase final de cierre
- Línea de hashtags
Borrador:
"Nunca autorices un contrato inteligente sin verificarlo primero. Los contratos maliciosos pueden vaciar tu billetera en segundos — y una vez aprobado, revocar no siempre es suficiente.
Paso 1: Verifica la dirección del contrato en un explorador como Etherscan o Solscan. Confirma que coincide con el sitio oficial del proyecto, no con una copia de phishing. Busca código fuente verificado y actividad reciente.
Paso 2: Usa una herramienta de simulación como Tenderly, Revoke.cash o la vista previa de Phantom. Simula la transacción de aprobación para ver exactamente qué permisos estás concediendo. Si solicita gasto ilimitado o acceso a tokens no relacionados, recházalo.
Paso 3: Revisa el estado del contrato según auditorías. Los proyectos legítimos publican informes de auditoría de firmas como CertiK, Trail of Bits o PeckShield. ¿No hay auditoría? No autorices. Incluso los contratos auditados pueden tener riesgos — establece límites de gasto cuando sea posible.
Compártelo con alguien nuevo en cripto — ¡podría ahorrarle problemas!
#USDT #Solana #CryptoSecurity #StaySafe"
3
·
--
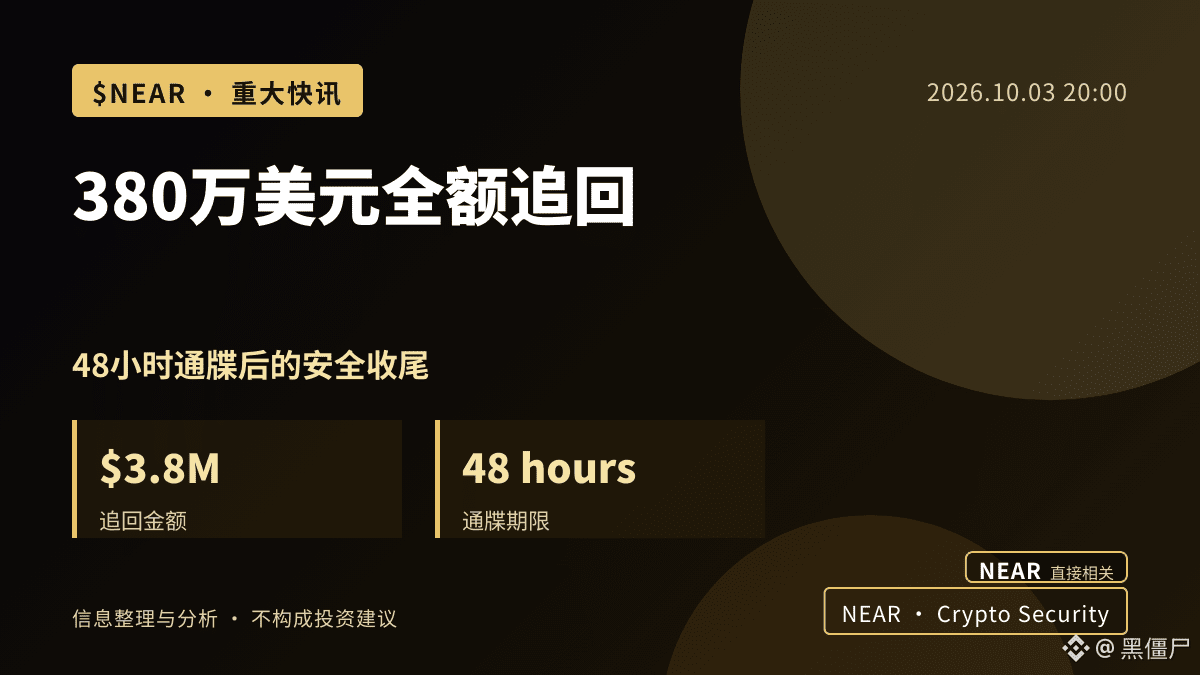
Tras 48 horas de ultimátum, NEAR Intents recupera la totalidad de 3,8 millones de dólares
Según Cointelegraph, después de identificar a los explotadores de una vulnerabilidad y emitirles un ultimátum de respuesta en 48 horas, NEAR Intents logró recuperar íntegramente los 3,8 millones de dólares robados.
Este incidente constituye el cierre clave de la reciente polémica de seguridad relacionada con NEAR Intents y Bitget. Desde la explotación de la vulnerabilidad hasta la devolución de los fondos, todo el proceso se completó dentro del plazo del ultimátum, lo que sugiere una alta eficiencia del equipo del proyecto en la respuesta al incidente y en el seguimiento de activos.
Para el ecosistema de $NEAR, esta recuperación total envía una señal positiva: incluso si ocurre una explotación, los proyectos del ecosistema aún pueden revertir las pérdidas mediante medios técnicos y coordinación externa. Esto ayuda a reparar la confianza del mercado en la seguridad de NEAR Intents y del ecosistema NEAR, y reduce el sentimiento negativo derivado de incidentes de hackers.
Sin embargo, el monto de 3,8 millones de dólares es relativamente limitado dentro del mercado cripto, y además recientemente se han reportado varias veces avances relacionados con el hack de NEAR Intents y Bitget. Por ello, la reacción marginal del mercado ante este tipo de eventos podría volverse más bien moderada. La devolución total es más una medida de contención y restauración de la confianza que un gran catalizador fundamental.
Lo que queda por observar es si NEAR Intents publicará las causas específicas del fallo y el plan de reparación posterior, y si Bitget emitirá una declaración oficial adicional. En la capa de negociación, si $NEAR presenta un repunte en forma de “pico” en el corto plazo por la noticia, lo más importante a vigilar es si el volumen de operaciones puede mantenerse aumentando de forma sostenida, en lugar de perseguir la subida únicamente.
$NEAR #NEAR #CryptoSecurity
Lo anterior es una recopilación de información y un análisis personal, y no constituye asesoramiento de inversión.
Si hay progresos importantes en el futuro, continuaré dando seguimiento y actualizando la información.
Tras 48 horas de ultimátum, NEAR Intents recupera la totalidad de 3,8 millones de dólares
Según Cointelegraph, después de identificar a los explotadores de una vulnerabilidad y emitirles un ultimátum de respuesta en 48 horas, NEAR Intents logró recuperar íntegramente los 3,8 millones de dólares robados.
Este incidente constituye el cierre clave de la reciente polémica de seguridad relacionada con NEAR Intents y Bitget. Desde la explotación de la vulnerabilidad hasta la devolución de los fondos, todo el proceso se completó dentro del plazo del ultimátum, lo que sugiere una alta eficiencia del equipo del proyecto en la respuesta al incidente y en el seguimiento de activos.
Para el ecosistema de $NEAR , esta recuperación total envía una señal positiva: incluso si ocurre una explotación, los proyectos del ecosistema aún pueden revertir las pérdidas mediante medios técnicos y coordinación externa. Esto ayuda a reparar la confianza del mercado en la seguridad de NEAR Intents y del ecosistema NEAR, y reduce el sentimiento negativo derivado de incidentes de hackers.
Sin embargo, el monto de 3,8 millones de dólares es relativamente limitado dentro del mercado cripto, y además recientemente se han reportado varias veces avances relacionados con el hack de NEAR Intents y Bitget. Por ello, la reacción marginal del mercado ante este tipo de eventos podría volverse más bien moderada. La devolución total es más una medida de contención y restauración de la confianza que un gran catalizador fundamental.
Lo que queda por observar es si NEAR Intents publicará las causas específicas del fallo y el plan de reparación posterior, y si Bitget emitirá una declaración oficial adicional. En la capa de negociación, si $NEAR presenta un repunte en forma de “pico” en el corto plazo por la noticia, lo más importante a vigilar es si el volumen de operaciones puede mantenerse aumentando de forma sostenida, en lugar de perseguir la subida únicamente.
$NEAR #NEAR #CryptoSecurity
Lo anterior es una recopilación de información y un análisis personal, y no constituye asesoramiento de inversión.
Si hay progresos importantes en el futuro, continuaré dando seguimiento y actualizando la información.
248
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#BNBSurpasses$790
21,127 vistas
152 están debatiendo
2
#ZamaRises15.99%ToIntradayHigh$0.09
19,183 vistas
106 están debatiendo
3
#BitcoinSpotETFsDraw$6.34BInflowsInQ3
6,455 vistas
93 están debatiendo
4
#EthereumValidatorExitQueueJumps392%
106,481 vistas
970 están debatiendo
5
#IMFApprovesElSalvador$138MWithBitcoinWaiver
14,373 vistas
65 están debatiendo
6
#SECHaltsCryptoETFReviewsAmidFundingLapse
268,705 vistas
1,830 están debatiendo
7
#ZcashETFPostsFirstWeeklyOutflow$93.6M
96,784 vistas
254 están debatiendo
8
#GreekPoliceBustCryptoScamRingArrest17
387,243 vistas
2,465 están debatiendo
9
#BitcoinRejectedAt$87K
226,926 vistas
321 están debatiendo
10
#FedOctoberRateHikeOddsFallTo17%
397,371 vistas
2,596 están debatiendo