

HumairaBTC
228 Beiträge
HumairaBTC
Melden
Nutzer blockieren
57 Following
678 Follower
149 Like gegeben
Beiträge
·
--
#dusk $DUSK @Dusk_Foundation Ich habe angefangen, über etwas nachzudenken, das wir im Krypto-Bereich selten hinterfragen:
Wann ist eine Transaktion tatsächlich abgeschlossen?
Stell dir vor, du kaufst ein Grundstück.
Der Makler sagt:
„Die Zahlung ist durchgegangen.“
Aber dann fügt er hinzu:
„Es gibt eine kleine Chance, dass sich der Eigentumsnachweis morgen ändert.“
Das würdest du wahrscheinlich nicht als „abgeschlossen“ bezeichnen.
Doch in vielen Blockchains sind „bestätigt“ und „final“ nicht zwangsläufig dasselbe.
Dieser Unterschied hat meine Aufmerksamkeit geweckt, als ich genauer in DUSK geschaut habe.
Der Konsens von DUSK ist auf deterministische Finalität ausgelegt.
Sobald ein Block ratifiziert ist, erreicht die Transaktion Finalität – statt in einem Zustand zu verharren, in dem Nutzer weiter auf zusätzliche Bestätigungen warten müssen, um Vertrauen zu gewinnen. DUSK beschreibt das als das Vermeiden von Reorganisationen, die sich für Nutzer normalerweise bemerkbar machen.
Das klingt nach einem technischen Detail.
Für Finanzmärkte halte ich es jedoch für etwas Fundamentales.
Stell dir vor, du würdest einen Anleihehandel abwickeln, das Eigentum an einem Wertpapier übertragen oder einen finanziellen Datensatz aktualisieren.
Die entscheidende Frage ist nicht nur:
„Wie schnell ist die Transaktion sichtbar geworden?“
Sondern:
„An welchem exakten Punkt können alle dieses Ergebnis als endgültig betrachten?“
Deshalb macht für mich deterministische Finalität im Kontext von DUSK mehr Sinn.
Es geht weniger darum, dass eine Transaktion schnell aussieht...
und mehr darum, dem Markt einen klaren Punkt ohne Rückkehr zu geben.
Denn in der Finanzwelt ist Unsicherheit nach einer Abwicklung nicht nur lästig.
Sie kann Abgleich-, operative und Probleme mit Geschäftspartnern verursachen.
Also bleibt mir am Ende diese Frage:
Wenn ein Finanzmarkt nicht eindeutig sagen kann, wann eine Transaktion final ist – war sie dann überhaupt wirklich abgeschlossen?
#dusk $DUSK @Dusk_Foundation
#dusk $DUSK @Dusk Ich habe angefangen, über etwas nachzudenken, das wir im Krypto-Bereich selten hinterfragen:
Wann ist eine Transaktion tatsächlich abgeschlossen?
Stell dir vor, du kaufst ein Grundstück.
Der Makler sagt:
„Die Zahlung ist durchgegangen.“
Aber dann fügt er hinzu:
„Es gibt eine kleine Chance, dass sich der Eigentumsnachweis morgen ändert.“
Das würdest du wahrscheinlich nicht als „abgeschlossen“ bezeichnen.
Doch in vielen Blockchains sind „bestätigt“ und „final“ nicht zwangsläufig dasselbe.
Dieser Unterschied hat meine Aufmerksamkeit geweckt, als ich genauer in DUSK geschaut habe.
Der Konsens von DUSK ist auf deterministische Finalität ausgelegt.
Sobald ein Block ratifiziert ist, erreicht die Transaktion Finalität – statt in einem Zustand zu verharren, in dem Nutzer weiter auf zusätzliche Bestätigungen warten müssen, um Vertrauen zu gewinnen. DUSK beschreibt das als das Vermeiden von Reorganisationen, die sich für Nutzer normalerweise bemerkbar machen.
Das klingt nach einem technischen Detail.
Für Finanzmärkte halte ich es jedoch für etwas Fundamentales.
Stell dir vor, du würdest einen Anleihehandel abwickeln, das Eigentum an einem Wertpapier übertragen oder einen finanziellen Datensatz aktualisieren.
Die entscheidende Frage ist nicht nur:
„Wie schnell ist die Transaktion sichtbar geworden?“
Sondern:
„An welchem exakten Punkt können alle dieses Ergebnis als endgültig betrachten?“
Deshalb macht für mich deterministische Finalität im Kontext von DUSK mehr Sinn.
Es geht weniger darum, dass eine Transaktion schnell aussieht...
und mehr darum, dem Markt einen klaren Punkt ohne Rückkehr zu geben.
Denn in der Finanzwelt ist Unsicherheit nach einer Abwicklung nicht nur lästig.
Sie kann Abgleich-, operative und Probleme mit Geschäftspartnern verursachen.
Also bleibt mir am Ende diese Frage:
Wenn ein Finanzmarkt nicht eindeutig sagen kann, wann eine Transaktion final ist – war sie dann überhaupt wirklich abgeschlossen?
#dusk $DUSK @Dusk
Wann ist eine Transaktion tatsächlich abgeschlossen?
Stell dir vor, du kaufst ein Grundstück.
Der Makler sagt:
„Die Zahlung ist durchgegangen.“
Aber dann fügt er hinzu:
„Es gibt eine kleine Chance, dass sich der Eigentumsnachweis morgen ändert.“
Das würdest du wahrscheinlich nicht als „abgeschlossen“ bezeichnen.
Doch in vielen Blockchains sind „bestätigt“ und „final“ nicht zwangsläufig dasselbe.
Dieser Unterschied hat meine Aufmerksamkeit geweckt, als ich genauer in DUSK geschaut habe.
Der Konsens von DUSK ist auf deterministische Finalität ausgelegt.
Sobald ein Block ratifiziert ist, erreicht die Transaktion Finalität – statt in einem Zustand zu verharren, in dem Nutzer weiter auf zusätzliche Bestätigungen warten müssen, um Vertrauen zu gewinnen. DUSK beschreibt das als das Vermeiden von Reorganisationen, die sich für Nutzer normalerweise bemerkbar machen.
Das klingt nach einem technischen Detail.
Für Finanzmärkte halte ich es jedoch für etwas Fundamentales.
Stell dir vor, du würdest einen Anleihehandel abwickeln, das Eigentum an einem Wertpapier übertragen oder einen finanziellen Datensatz aktualisieren.
Die entscheidende Frage ist nicht nur:
„Wie schnell ist die Transaktion sichtbar geworden?“
Sondern:
„An welchem exakten Punkt können alle dieses Ergebnis als endgültig betrachten?“
Deshalb macht für mich deterministische Finalität im Kontext von DUSK mehr Sinn.
Es geht weniger darum, dass eine Transaktion schnell aussieht...
und mehr darum, dem Markt einen klaren Punkt ohne Rückkehr zu geben.
Denn in der Finanzwelt ist Unsicherheit nach einer Abwicklung nicht nur lästig.
Sie kann Abgleich-, operative und Probleme mit Geschäftspartnern verursachen.
Also bleibt mir am Ende diese Frage:
Wenn ein Finanzmarkt nicht eindeutig sagen kann, wann eine Transaktion final ist – war sie dann überhaupt wirklich abgeschlossen?
#dusk $DUSK @Dusk

102
·
--
#dusk $DUSK @Dusk_Foundation Ich habe mir angesehen, was passiert, nachdem eine Transaktion ausgeführt wurde.
Und ich habe ein Problem gefunden, das ich eigentlich noch nicht wirklich in Betracht gezogen hatte.
Eine Blockchain kann wissen, dass etwas passiert ist.
Aber woher weiß der Rest des Finanzsystems das?
Stell dir eine Börse vor, bei der ein Handel im Gebäude stattfindet, aber niemand dem Clearing House eine Nachricht schickt.
Der Handel existiert.
Aber die Systeme darum herum warten immer noch.
Das hat DUSK’s RUES-Eventsystem für mich interessant gemacht.
DUSK-Nodes können Events für Dinge wie angenommene Blöcke, enthaltene oder ausgeführte Transaktionen sowie ereignisspezifische Events für Verträge verfügbar machen. Externe Anwendungen können sich über WebSockets für diese Events anmelden, anstatt ständig die Chain abzufragen:
„Ist schon etwas passiert?“
Und hier gibt es einen wichtigen Detailpunkt.
DUSK unterstützt außerdem historische Eventdaten über Archive-Nodes und GraphQL-Abfragen, einschließlich finalisierter Events.
Das ist also nicht nur Benachrichtigungen pushen.
Es schafft eine Brücke zwischen dem, was On-Chain passiert ist, und den Systemen, die darauf reagieren müssen.
Das ist viel wichtiger für finanzielle Infrastruktur, als es vielleicht klingt.
Denn ein tokenisierter Markt ist nicht nützlich, wenn nur die Blockchain weiß, was passiert ist.
Verwahrer, Börsen, Dashboards, Compliance-Systeme und andere Infrastruktur müssen möglicherweise alle auf dasselbe Event reagieren.
Das hat mich RUES anders betrachten lassen.
Es geht nicht um die Transaktion.
Es geht um das Signal, das ermöglicht, dass alles rund um die Transaktion weiterläuft.
Und jetzt frage ich mich:
Kann On-Chain-Finance wirklich in die bestehende Finanzinfrastruktur hinein skalieren, wenn die Systeme außerhalb der Chain nicht zuverlässig auf das reagieren können, was darin passiert?
#dusk $DUSK @Dusk_Foundation
#dusk $DUSK @Dusk Ich habe mir angesehen, was passiert, nachdem eine Transaktion ausgeführt wurde.
Und ich habe ein Problem gefunden, das ich eigentlich noch nicht wirklich in Betracht gezogen hatte.
Eine Blockchain kann wissen, dass etwas passiert ist.
Aber woher weiß der Rest des Finanzsystems das?
Stell dir eine Börse vor, bei der ein Handel im Gebäude stattfindet, aber niemand dem Clearing House eine Nachricht schickt.
Der Handel existiert.
Aber die Systeme darum herum warten immer noch.
Das hat DUSK’s RUES-Eventsystem für mich interessant gemacht.
DUSK-Nodes können Events für Dinge wie angenommene Blöcke, enthaltene oder ausgeführte Transaktionen sowie ereignisspezifische Events für Verträge verfügbar machen. Externe Anwendungen können sich über WebSockets für diese Events anmelden, anstatt ständig die Chain abzufragen:
„Ist schon etwas passiert?“
Und hier gibt es einen wichtigen Detailpunkt.
DUSK unterstützt außerdem historische Eventdaten über Archive-Nodes und GraphQL-Abfragen, einschließlich finalisierter Events.
Das ist also nicht nur Benachrichtigungen pushen.
Es schafft eine Brücke zwischen dem, was On-Chain passiert ist, und den Systemen, die darauf reagieren müssen.
Das ist viel wichtiger für finanzielle Infrastruktur, als es vielleicht klingt.
Denn ein tokenisierter Markt ist nicht nützlich, wenn nur die Blockchain weiß, was passiert ist.
Verwahrer, Börsen, Dashboards, Compliance-Systeme und andere Infrastruktur müssen möglicherweise alle auf dasselbe Event reagieren.
Das hat mich RUES anders betrachten lassen.
Es geht nicht um die Transaktion.
Es geht um das Signal, das ermöglicht, dass alles rund um die Transaktion weiterläuft.
Und jetzt frage ich mich:
Kann On-Chain-Finance wirklich in die bestehende Finanzinfrastruktur hinein skalieren, wenn die Systeme außerhalb der Chain nicht zuverlässig auf das reagieren können, was darin passiert?
#dusk $DUSK @Dusk
Und ich habe ein Problem gefunden, das ich eigentlich noch nicht wirklich in Betracht gezogen hatte.
Eine Blockchain kann wissen, dass etwas passiert ist.
Aber woher weiß der Rest des Finanzsystems das?
Stell dir eine Börse vor, bei der ein Handel im Gebäude stattfindet, aber niemand dem Clearing House eine Nachricht schickt.
Der Handel existiert.
Aber die Systeme darum herum warten immer noch.
Das hat DUSK’s RUES-Eventsystem für mich interessant gemacht.
DUSK-Nodes können Events für Dinge wie angenommene Blöcke, enthaltene oder ausgeführte Transaktionen sowie ereignisspezifische Events für Verträge verfügbar machen. Externe Anwendungen können sich über WebSockets für diese Events anmelden, anstatt ständig die Chain abzufragen:
„Ist schon etwas passiert?“
Und hier gibt es einen wichtigen Detailpunkt.
DUSK unterstützt außerdem historische Eventdaten über Archive-Nodes und GraphQL-Abfragen, einschließlich finalisierter Events.
Das ist also nicht nur Benachrichtigungen pushen.
Es schafft eine Brücke zwischen dem, was On-Chain passiert ist, und den Systemen, die darauf reagieren müssen.
Das ist viel wichtiger für finanzielle Infrastruktur, als es vielleicht klingt.
Denn ein tokenisierter Markt ist nicht nützlich, wenn nur die Blockchain weiß, was passiert ist.
Verwahrer, Börsen, Dashboards, Compliance-Systeme und andere Infrastruktur müssen möglicherweise alle auf dasselbe Event reagieren.
Das hat mich RUES anders betrachten lassen.
Es geht nicht um die Transaktion.
Es geht um das Signal, das ermöglicht, dass alles rund um die Transaktion weiterläuft.
Und jetzt frage ich mich:
Kann On-Chain-Finance wirklich in die bestehende Finanzinfrastruktur hinein skalieren, wenn die Systeme außerhalb der Chain nicht zuverlässig auf das reagieren können, was darin passiert?
#dusk $DUSK @Dusk

2
1
89
·
--
#dusk $DUSK @Dusk_Foundation Ich habe eine Designentscheidung in DUSK entdeckt, die anfangs widersprüchlich wirkte.
Wenn DUSK eine eigene Ausführungsumgebung hat, warum baut man dann überhaupt eine EVM-basierte Route?
Denk an einen spezialisierten Flughafen.
Man kann ein völlig neues Flugzeug von Grund auf neu entwickeln.
Aber wenn man möchte, dass Tausende bestehender Piloten deinen Flughafen nutzen, macht es die Einführung viel einfacher, ihnen eine vertraute Start- und Landebahn zu geben.
Das hat DuskEVM für mich interessant gemacht.
DUSK hat bereits DuskVM für Verträge, die direkten Zugriff auf das L1 benötigen.
Doch DuskEVM gibt Entwicklern die vertraute Ethereum-Umgebung — Solidity, Vyper, Standard-EVM-Tools und Wallets — während im Hintergrund DuskDS für Abrechnung und Datenverfügbarkeit genutzt wird.
Dann ist mir Hedger aufgefallen.
Es ist die Weiterentwicklung von Zedger, aber auf DuskEVM aufgebaut — im Grunde genommen bringt es den Fokus von DUSK auf regulierte Assets in eine EVM-zuerst-Umgebung.
Das sagt mir etwas über die Strategie von DUSK.
Es scheint nicht zu bedeuten:
„Vergiss Ethereum. Lerne unseren Stack.“
Es ist eher:
„Bewahre die vertraute Entwickler-Tür, verbinde sie aber mit Infrastruktur, die für regulierte Finanzen entwickelt wurde.“
Und das ist wichtig, weil technische Überlegenheit wenig zählt, wenn Entwickler die Tools, die sie bereits kennen, aufgeben müssen, bevor sie sie nutzen können.
Also ist die interessante Frage nicht:
„Unterstützt DUSK EVM?
Es ist:
„Kann Finanzinfrastruktur spezialisiert bleiben, ohne das Entwickler-Ökosystem dazu zu zwingen, bei Null anzufangen?“
Das werde ich mit Hedger im Blick behalten.
#dusk $DUSK @Dusk_Foundation
#dusk $DUSK @Dusk Ich habe eine Designentscheidung in DUSK entdeckt, die anfangs widersprüchlich wirkte.
Wenn DUSK eine eigene Ausführungsumgebung hat, warum baut man dann überhaupt eine EVM-basierte Route?
Denk an einen spezialisierten Flughafen.
Man kann ein völlig neues Flugzeug von Grund auf neu entwickeln.
Aber wenn man möchte, dass Tausende bestehender Piloten deinen Flughafen nutzen, macht es die Einführung viel einfacher, ihnen eine vertraute Start- und Landebahn zu geben.
Das hat DuskEVM für mich interessant gemacht.
DUSK hat bereits DuskVM für Verträge, die direkten Zugriff auf das L1 benötigen.
Doch DuskEVM gibt Entwicklern die vertraute Ethereum-Umgebung — Solidity, Vyper, Standard-EVM-Tools und Wallets — während im Hintergrund DuskDS für Abrechnung und Datenverfügbarkeit genutzt wird.
Dann ist mir Hedger aufgefallen.
Es ist die Weiterentwicklung von Zedger, aber auf DuskEVM aufgebaut — im Grunde genommen bringt es den Fokus von DUSK auf regulierte Assets in eine EVM-zuerst-Umgebung.
Das sagt mir etwas über die Strategie von DUSK.
Es scheint nicht zu bedeuten:
„Vergiss Ethereum. Lerne unseren Stack.“
Es ist eher:
„Bewahre die vertraute Entwickler-Tür, verbinde sie aber mit Infrastruktur, die für regulierte Finanzen entwickelt wurde.“
Und das ist wichtig, weil technische Überlegenheit wenig zählt, wenn Entwickler die Tools, die sie bereits kennen, aufgeben müssen, bevor sie sie nutzen können.
Also ist die interessante Frage nicht:
„Unterstützt DUSK EVM?
Es ist:
„Kann Finanzinfrastruktur spezialisiert bleiben, ohne das Entwickler-Ökosystem dazu zu zwingen, bei Null anzufangen?“
Das werde ich mit Hedger im Blick behalten.
#dusk $DUSK @Dusk
Wenn DUSK eine eigene Ausführungsumgebung hat, warum baut man dann überhaupt eine EVM-basierte Route?
Denk an einen spezialisierten Flughafen.
Man kann ein völlig neues Flugzeug von Grund auf neu entwickeln.
Aber wenn man möchte, dass Tausende bestehender Piloten deinen Flughafen nutzen, macht es die Einführung viel einfacher, ihnen eine vertraute Start- und Landebahn zu geben.
Das hat DuskEVM für mich interessant gemacht.
DUSK hat bereits DuskVM für Verträge, die direkten Zugriff auf das L1 benötigen.
Doch DuskEVM gibt Entwicklern die vertraute Ethereum-Umgebung — Solidity, Vyper, Standard-EVM-Tools und Wallets — während im Hintergrund DuskDS für Abrechnung und Datenverfügbarkeit genutzt wird.
Dann ist mir Hedger aufgefallen.
Es ist die Weiterentwicklung von Zedger, aber auf DuskEVM aufgebaut — im Grunde genommen bringt es den Fokus von DUSK auf regulierte Assets in eine EVM-zuerst-Umgebung.
Das sagt mir etwas über die Strategie von DUSK.
Es scheint nicht zu bedeuten:
„Vergiss Ethereum. Lerne unseren Stack.“
Es ist eher:
„Bewahre die vertraute Entwickler-Tür, verbinde sie aber mit Infrastruktur, die für regulierte Finanzen entwickelt wurde.“
Und das ist wichtig, weil technische Überlegenheit wenig zählt, wenn Entwickler die Tools, die sie bereits kennen, aufgeben müssen, bevor sie sie nutzen können.
Also ist die interessante Frage nicht:
„Unterstützt DUSK EVM?
Es ist:
„Kann Finanzinfrastruktur spezialisiert bleiben, ohne das Entwickler-Ökosystem dazu zu zwingen, bei Null anzufangen?“
Das werde ich mit Hedger im Blick behalten.
#dusk $DUSK @Dusk

82
·
--
#dusk $DUSK @Dusk_Foundation Ich habe etwas bemerkt, das zunächst nicht so recht Sinn ergab.
Wenn DUSK Entwicklern helfen will, Finanzanwendungen zu bauen: Warum baut DUSK dann eine eigene Ausführungsumgebung, wenn es das EVM bereits gibt?
Stell dir vor, du eröffnest eine spezialisierte Werkstatt neben einer riesigen Allzweckfabrik.
Die Fabrik kann fast alles herstellen.
Aber deine Werkstatt ist auf eine ganz bestimmte Art von Arbeit ausgelegt.
Das ist die Unterscheidung, die ich zwischen DuskVM und DuskEVM gefunden habe.
DuskEVM bietet Entwicklern die vertraute Ethereum-Umgebung: Solidity, Vyper, Standard-EVM-Tools und Wallets.
Aber DuskVM geht einen anderen Weg.
Es führt Rust/WASM-Smart-Contracts direkt auf Dusk L1 aus und gibt den Contracts direkten Zugriff auf die nativen Transaktionsmodelle von Dusk, Assets, Privatsphäre und Zero-Knowledge-Fähigkeiten.
Da hat für mich die Architektur klick gemacht.
DUSK zwingt nicht jede Anwendung in ein einziges Ausführungsmodell.
Es bewahrt die vertraute Umgebung für die Kompatibilität...
während es zugleich eine native Umgebung beibehält, wenn Anwendungen tieferen Zugriff auf die L1 benötigen.
Und das ist wichtig, denn regulierte Finanzanwendungen sind nicht immer gewöhnliche DeFi-Contracts.
Einige brauchen die zugrunde liegenden Abwicklungs- und Privacy-Primitiven selbst.
Also vielleicht ist die interessante Frage nicht:
„Warum hat DUSK zwei VMs?“
Sondern:
„Was passiert, wenn Kompatibilität und Spezialisierung als zwei unterschiedliche Ingenieurprobleme behandelt werden?“
Dieser Trade-off sagt mir viel darüber, was DUSK eigentlich vorhat zu bauen.
#dusk $DUSK @Dusk_Foundation
#dusk $DUSK @Dusk Ich habe etwas bemerkt, das zunächst nicht so recht Sinn ergab.
Wenn DUSK Entwicklern helfen will, Finanzanwendungen zu bauen: Warum baut DUSK dann eine eigene Ausführungsumgebung, wenn es das EVM bereits gibt?
Stell dir vor, du eröffnest eine spezialisierte Werkstatt neben einer riesigen Allzweckfabrik.
Die Fabrik kann fast alles herstellen.
Aber deine Werkstatt ist auf eine ganz bestimmte Art von Arbeit ausgelegt.
Das ist die Unterscheidung, die ich zwischen DuskVM und DuskEVM gefunden habe.
DuskEVM bietet Entwicklern die vertraute Ethereum-Umgebung: Solidity, Vyper, Standard-EVM-Tools und Wallets.
Aber DuskVM geht einen anderen Weg.
Es führt Rust/WASM-Smart-Contracts direkt auf Dusk L1 aus und gibt den Contracts direkten Zugriff auf die nativen Transaktionsmodelle von Dusk, Assets, Privatsphäre und Zero-Knowledge-Fähigkeiten.
Da hat für mich die Architektur klick gemacht.
DUSK zwingt nicht jede Anwendung in ein einziges Ausführungsmodell.
Es bewahrt die vertraute Umgebung für die Kompatibilität...
während es zugleich eine native Umgebung beibehält, wenn Anwendungen tieferen Zugriff auf die L1 benötigen.
Und das ist wichtig, denn regulierte Finanzanwendungen sind nicht immer gewöhnliche DeFi-Contracts.
Einige brauchen die zugrunde liegenden Abwicklungs- und Privacy-Primitiven selbst.
Also vielleicht ist die interessante Frage nicht:
„Warum hat DUSK zwei VMs?“
Sondern:
„Was passiert, wenn Kompatibilität und Spezialisierung als zwei unterschiedliche Ingenieurprobleme behandelt werden?“
Dieser Trade-off sagt mir viel darüber, was DUSK eigentlich vorhat zu bauen.
#dusk $DUSK @Dusk
Wenn DUSK Entwicklern helfen will, Finanzanwendungen zu bauen: Warum baut DUSK dann eine eigene Ausführungsumgebung, wenn es das EVM bereits gibt?
Stell dir vor, du eröffnest eine spezialisierte Werkstatt neben einer riesigen Allzweckfabrik.
Die Fabrik kann fast alles herstellen.
Aber deine Werkstatt ist auf eine ganz bestimmte Art von Arbeit ausgelegt.
Das ist die Unterscheidung, die ich zwischen DuskVM und DuskEVM gefunden habe.
DuskEVM bietet Entwicklern die vertraute Ethereum-Umgebung: Solidity, Vyper, Standard-EVM-Tools und Wallets.
Aber DuskVM geht einen anderen Weg.
Es führt Rust/WASM-Smart-Contracts direkt auf Dusk L1 aus und gibt den Contracts direkten Zugriff auf die nativen Transaktionsmodelle von Dusk, Assets, Privatsphäre und Zero-Knowledge-Fähigkeiten.
Da hat für mich die Architektur klick gemacht.
DUSK zwingt nicht jede Anwendung in ein einziges Ausführungsmodell.
Es bewahrt die vertraute Umgebung für die Kompatibilität...
während es zugleich eine native Umgebung beibehält, wenn Anwendungen tieferen Zugriff auf die L1 benötigen.
Und das ist wichtig, denn regulierte Finanzanwendungen sind nicht immer gewöhnliche DeFi-Contracts.
Einige brauchen die zugrunde liegenden Abwicklungs- und Privacy-Primitiven selbst.
Also vielleicht ist die interessante Frage nicht:
„Warum hat DUSK zwei VMs?“
Sondern:
„Was passiert, wenn Kompatibilität und Spezialisierung als zwei unterschiedliche Ingenieurprobleme behandelt werden?“
Dieser Trade-off sagt mir viel darüber, was DUSK eigentlich vorhat zu bauen.
#dusk $DUSK @Dusk

7
1
123
·
--
#dusk $DUSK @Dusk_Foundation Ich bin auf ein Detail im Konsensdesign von DUSK gestoßen, das mich darüber nachdenken ließ, was „dezentralisiert“ eigentlich bedeutet.
Stell dir ein Gericht vor, in dem immer dieselben 20 Personen jeden Fall beurteilen.
Selbst wenn sie ehrlich sind, würdest du wahrscheinlich anfangen zu fragen:
Warum gerade sie?
Jetzt stell dir vor, die Jury wird für jeden Fall zufällig ausgewählt.
Verschiedene Personen prüfen die Beweise, eine andere Gruppe bestätigt die Entscheidung, und sobald das Urteil ratifiziert ist, ist der Fall erledigt.
Dieses Denkmodell hat mir geholfen, DUSK’s Succinct Attestation zu verstehen.
Anstatt, dass eine feste Gruppe für jeden Block verantwortlich ist, verwendet DUSK zufällig ausgewählte Verarbeiter in Ausschüssen.
Ein Ausschuss kann vorschlagen, und ein anderer kann das Ergebnis validieren und ratifizieren.
Das Interessante passiert jedoch nach der Ratifizierung:
Der Block erreicht endgültige Deterministik.
Also habe ich mir das weniger als „ein weiteres Proof-of-Stake-Design“ angesehen, sondern eher als ein Koordinationsproblem.
Wenn dieselben Validatoren dauerhaft jede Entscheidung kontrollieren würden, könnte Dezentralisierung nach und nach zu der Frage werden, wer den Sitz hat.
Die zufällige Auswahl von Ausschüssen verändert diese Dynamik.
Und ich glaube, dafür gibt es einen Grund, warum DUSK sich um diese Architektur kümmert.
Finanzinfrastruktur muss nicht nur Blöcke produzieren.
Sie braucht einen Prozess, in dem Marktteilnehmer wissen können, wann eine Entscheidung tatsächlich endgültig ist.
Das ist der Teil, der mich an SA interessiert:
DUSK hat nicht nur gefragt, wer den nächsten Block validieren soll. Es hat einen Prozess entworfen, um zu entscheiden, wer ihn beurteilen darf — und wann diese Beurteilung endgültig wird.
#dusk $DUSK @Dusk_Foundation
#dusk $DUSK @Dusk Ich bin auf ein Detail im Konsensdesign von DUSK gestoßen, das mich darüber nachdenken ließ, was „dezentralisiert“ eigentlich bedeutet.
Stell dir ein Gericht vor, in dem immer dieselben 20 Personen jeden Fall beurteilen.
Selbst wenn sie ehrlich sind, würdest du wahrscheinlich anfangen zu fragen:
Warum gerade sie?
Jetzt stell dir vor, die Jury wird für jeden Fall zufällig ausgewählt.
Verschiedene Personen prüfen die Beweise, eine andere Gruppe bestätigt die Entscheidung, und sobald das Urteil ratifiziert ist, ist der Fall erledigt.
Dieses Denkmodell hat mir geholfen, DUSK’s Succinct Attestation zu verstehen.
Anstatt, dass eine feste Gruppe für jeden Block verantwortlich ist, verwendet DUSK zufällig ausgewählte Verarbeiter in Ausschüssen.
Ein Ausschuss kann vorschlagen, und ein anderer kann das Ergebnis validieren und ratifizieren.
Das Interessante passiert jedoch nach der Ratifizierung:
Der Block erreicht endgültige Deterministik.
Also habe ich mir das weniger als „ein weiteres Proof-of-Stake-Design“ angesehen, sondern eher als ein Koordinationsproblem.
Wenn dieselben Validatoren dauerhaft jede Entscheidung kontrollieren würden, könnte Dezentralisierung nach und nach zu der Frage werden, wer den Sitz hat.
Die zufällige Auswahl von Ausschüssen verändert diese Dynamik.
Und ich glaube, dafür gibt es einen Grund, warum DUSK sich um diese Architektur kümmert.
Finanzinfrastruktur muss nicht nur Blöcke produzieren.
Sie braucht einen Prozess, in dem Marktteilnehmer wissen können, wann eine Entscheidung tatsächlich endgültig ist.
Das ist der Teil, der mich an SA interessiert:
DUSK hat nicht nur gefragt, wer den nächsten Block validieren soll. Es hat einen Prozess entworfen, um zu entscheiden, wer ihn beurteilen darf — und wann diese Beurteilung endgültig wird.
#dusk $DUSK @Dusk
Stell dir ein Gericht vor, in dem immer dieselben 20 Personen jeden Fall beurteilen.
Selbst wenn sie ehrlich sind, würdest du wahrscheinlich anfangen zu fragen:
Warum gerade sie?
Jetzt stell dir vor, die Jury wird für jeden Fall zufällig ausgewählt.
Verschiedene Personen prüfen die Beweise, eine andere Gruppe bestätigt die Entscheidung, und sobald das Urteil ratifiziert ist, ist der Fall erledigt.
Dieses Denkmodell hat mir geholfen, DUSK’s Succinct Attestation zu verstehen.
Anstatt, dass eine feste Gruppe für jeden Block verantwortlich ist, verwendet DUSK zufällig ausgewählte Verarbeiter in Ausschüssen.
Ein Ausschuss kann vorschlagen, und ein anderer kann das Ergebnis validieren und ratifizieren.
Das Interessante passiert jedoch nach der Ratifizierung:
Der Block erreicht endgültige Deterministik.
Also habe ich mir das weniger als „ein weiteres Proof-of-Stake-Design“ angesehen, sondern eher als ein Koordinationsproblem.
Wenn dieselben Validatoren dauerhaft jede Entscheidung kontrollieren würden, könnte Dezentralisierung nach und nach zu der Frage werden, wer den Sitz hat.
Die zufällige Auswahl von Ausschüssen verändert diese Dynamik.
Und ich glaube, dafür gibt es einen Grund, warum DUSK sich um diese Architektur kümmert.
Finanzinfrastruktur muss nicht nur Blöcke produzieren.
Sie braucht einen Prozess, in dem Marktteilnehmer wissen können, wann eine Entscheidung tatsächlich endgültig ist.
Das ist der Teil, der mich an SA interessiert:
DUSK hat nicht nur gefragt, wer den nächsten Block validieren soll. Es hat einen Prozess entworfen, um zu entscheiden, wer ihn beurteilen darf — und wann diese Beurteilung endgültig wird.
#dusk $DUSK @Dusk

1
102
·
--
#dusk $DUSK @Dusk_Foundation Ich habe ein Problem mit „sofortiger Abwicklung“ festgestellt, über das ich mir bisher nicht wirklich Gedanken gemacht hatte.
Was, wenn das Asset ankommt, bevor das Geld da ist?
Stell dir vor, du kaufst ein Haus.
Der Verkäufer gibt dir zuerst die Schlüssel.
Du sagst zu, morgen zu zahlen.
Technisch gesehen ist die Eigentumsübertragung zwar schnell erfolgt.
Aber die Transaktion bleibt immer noch anfällig für ein sehr altes Problem:
Eine Seite hat geliefert. Die andere Seite nicht.
Diese Lücke gibt es auch auf den Finanzmärkten, wenn die Asset-Seite und die Zahlungsseite getrennt abgewickelt werden.
Also habe ich mir angesehen, was DUSK in diesem Bereich aufbaut.
Seine Marktinfrastruktur ist darauf ausgelegt, die Asset-Seite und die Zahlungsseite zu koordinieren – mit deterministischer Abwicklung darunter. Dusk Trade beschreibt das als Koordination der beiden Seiten eines regulierten Handels, statt die Übertragung des Assets als isoliertes Ereignis zu behandeln.
Das klingt nach einer kleinen architektonischen Entscheidung.
Ich glaube nicht, dass es das ist.
Denn das eigentliche Problem bei der Abwicklung ist nicht einfach:
„Wie schnell kann sich das Token bewegen?“
Sondern:
„Woher wissen beide Seiten der Transaktion wirklich, dass der Deal tatsächlich abgeschlossen ist?“
DUSK beantwortet das, indem es die beiden Legs in denselben Abwicklungs-Workflow bringt.
Das ist eine ganz andere Idee als nur Wertpapiere on-chain zu setzen.
Du digitalisierst nicht nur das Asset.
Du versuchst, den Austausch selbst zu koordinieren.
Und das brachte mich zu einer Frage:
Wenn Asset und Zahlung weiterhin unabhängig abgewickelt werden, können wir dann wirklich von atomarer Abwicklung sprechen?
@Dusk_Foundation $DUSK #Dusk.
#dusk $DUSK @Dusk Ich habe ein Problem mit „sofortiger Abwicklung“ festgestellt, über das ich mir bisher nicht wirklich Gedanken gemacht hatte.
Was, wenn das Asset ankommt, bevor das Geld da ist?
Stell dir vor, du kaufst ein Haus.
Der Verkäufer gibt dir zuerst die Schlüssel.
Du sagst zu, morgen zu zahlen.
Technisch gesehen ist die Eigentumsübertragung zwar schnell erfolgt.
Aber die Transaktion bleibt immer noch anfällig für ein sehr altes Problem:
Eine Seite hat geliefert. Die andere Seite nicht.
Diese Lücke gibt es auch auf den Finanzmärkten, wenn die Asset-Seite und die Zahlungsseite getrennt abgewickelt werden.
Also habe ich mir angesehen, was DUSK in diesem Bereich aufbaut.
Seine Marktinfrastruktur ist darauf ausgelegt, die Asset-Seite und die Zahlungsseite zu koordinieren – mit deterministischer Abwicklung darunter. Dusk Trade beschreibt das als Koordination der beiden Seiten eines regulierten Handels, statt die Übertragung des Assets als isoliertes Ereignis zu behandeln.
Das klingt nach einer kleinen architektonischen Entscheidung.
Ich glaube nicht, dass es das ist.
Denn das eigentliche Problem bei der Abwicklung ist nicht einfach:
„Wie schnell kann sich das Token bewegen?“
Sondern:
„Woher wissen beide Seiten der Transaktion wirklich, dass der Deal tatsächlich abgeschlossen ist?“
DUSK beantwortet das, indem es die beiden Legs in denselben Abwicklungs-Workflow bringt.
Das ist eine ganz andere Idee als nur Wertpapiere on-chain zu setzen.
Du digitalisierst nicht nur das Asset.
Du versuchst, den Austausch selbst zu koordinieren.
Und das brachte mich zu einer Frage:
Wenn Asset und Zahlung weiterhin unabhängig abgewickelt werden, können wir dann wirklich von atomarer Abwicklung sprechen?
@Dusk $DUSK #Dusk.
Was, wenn das Asset ankommt, bevor das Geld da ist?
Stell dir vor, du kaufst ein Haus.
Der Verkäufer gibt dir zuerst die Schlüssel.
Du sagst zu, morgen zu zahlen.
Technisch gesehen ist die Eigentumsübertragung zwar schnell erfolgt.
Aber die Transaktion bleibt immer noch anfällig für ein sehr altes Problem:
Eine Seite hat geliefert. Die andere Seite nicht.
Diese Lücke gibt es auch auf den Finanzmärkten, wenn die Asset-Seite und die Zahlungsseite getrennt abgewickelt werden.
Also habe ich mir angesehen, was DUSK in diesem Bereich aufbaut.
Seine Marktinfrastruktur ist darauf ausgelegt, die Asset-Seite und die Zahlungsseite zu koordinieren – mit deterministischer Abwicklung darunter. Dusk Trade beschreibt das als Koordination der beiden Seiten eines regulierten Handels, statt die Übertragung des Assets als isoliertes Ereignis zu behandeln.
Das klingt nach einer kleinen architektonischen Entscheidung.
Ich glaube nicht, dass es das ist.
Denn das eigentliche Problem bei der Abwicklung ist nicht einfach:
„Wie schnell kann sich das Token bewegen?“
Sondern:
„Woher wissen beide Seiten der Transaktion wirklich, dass der Deal tatsächlich abgeschlossen ist?“
DUSK beantwortet das, indem es die beiden Legs in denselben Abwicklungs-Workflow bringt.
Das ist eine ganz andere Idee als nur Wertpapiere on-chain zu setzen.
Du digitalisierst nicht nur das Asset.
Du versuchst, den Austausch selbst zu koordinieren.
Und das brachte mich zu einer Frage:
Wenn Asset und Zahlung weiterhin unabhängig abgewickelt werden, können wir dann wirklich von atomarer Abwicklung sprechen?
@Dusk $DUSK #Dusk.

94
·
--
#dusk $DUSK @Dusk_Foundation Ich habe immer wieder gesehen, wie „tokenisierte Assets“ so beschrieben werden, als sei die eigentliche Schwierigkeit damit erledigt, dass der Token den Besitzer wechselt.
Das hat mich zum Nachdenken gebracht.
Stell dir vor, du kaufst Anteile an einem Unternehmen.
Der Kauf ist abgeschlossen.
Aber was passiert, wenn das Unternehmen eine Dividende ausschüttet?
Lässt es über die Aktionäre abstimmen?
Ändert es die Bedingungen des Wertpapiers?
Sendet es ein Update für Investor:innen?
Die Eigentumsaufzeichnung muss weiterhin etwas tun.
Genau dort habe ich einen weiteren interessanten Teil von DUSKs Architektur gefunden: Asset Servicing.
Das Design der Marktinfrastruktur von DUSK behandelt regulierte Assets als mehr als nur übertragbare Tokens.
Der Workflow muss außerdem Dinge wie Corporate Actions, Investor-Updates, Reporting und Audit-Trails neben Emission, Übertragung und Settlement abwickeln.
Das verändert, wie ich Tokenisierung betrachte.
Ein Token, der von Wallet A nach Wallet B wechseln kann, ist nur ein Moment im Leben eines Assets.
Die schwierigere Frage lautet:
Was passiert mit dem Asset nach dem Trade?
Wenn Dividenden, Stimmrechte, Eigentumsänderungen und Reporting weiterhin von getrennten Systemen abhängen, dann hat die Blockchain zwar möglicherweise die Übertragung digitalisiert, aber nicht wirklich den Lebenszyklus des Assets.
Deshalb hat mich DUSKs Ansatz so angesprochen.
Er stellt nicht nur die Frage:
„Können wir Wertpapiere on-chain bringen?“
Es scheint eher zu fragen:
„Kann das Asset auch on-chain weiter funktionieren, nachdem es dort angekommen ist?“
Und ehrlich gesagt, ich glaube, das ist das schwierigere Problem.
#dusk $DUSK @Dusk_Foundation
#dusk $DUSK @Dusk Ich habe immer wieder gesehen, wie „tokenisierte Assets“ so beschrieben werden, als sei die eigentliche Schwierigkeit damit erledigt, dass der Token den Besitzer wechselt.
Das hat mich zum Nachdenken gebracht.
Stell dir vor, du kaufst Anteile an einem Unternehmen.
Der Kauf ist abgeschlossen.
Aber was passiert, wenn das Unternehmen eine Dividende ausschüttet?
Lässt es über die Aktionäre abstimmen?
Ändert es die Bedingungen des Wertpapiers?
Sendet es ein Update für Investor:innen?
Die Eigentumsaufzeichnung muss weiterhin etwas tun.
Genau dort habe ich einen weiteren interessanten Teil von DUSKs Architektur gefunden: Asset Servicing.
Das Design der Marktinfrastruktur von DUSK behandelt regulierte Assets als mehr als nur übertragbare Tokens.
Der Workflow muss außerdem Dinge wie Corporate Actions, Investor-Updates, Reporting und Audit-Trails neben Emission, Übertragung und Settlement abwickeln.
Das verändert, wie ich Tokenisierung betrachte.
Ein Token, der von Wallet A nach Wallet B wechseln kann, ist nur ein Moment im Leben eines Assets.
Die schwierigere Frage lautet:
Was passiert mit dem Asset nach dem Trade?
Wenn Dividenden, Stimmrechte, Eigentumsänderungen und Reporting weiterhin von getrennten Systemen abhängen, dann hat die Blockchain zwar möglicherweise die Übertragung digitalisiert, aber nicht wirklich den Lebenszyklus des Assets.
Deshalb hat mich DUSKs Ansatz so angesprochen.
Er stellt nicht nur die Frage:
„Können wir Wertpapiere on-chain bringen?“
Es scheint eher zu fragen:
„Kann das Asset auch on-chain weiter funktionieren, nachdem es dort angekommen ist?“
Und ehrlich gesagt, ich glaube, das ist das schwierigere Problem.
#dusk $DUSK @Dusk
Das hat mich zum Nachdenken gebracht.
Stell dir vor, du kaufst Anteile an einem Unternehmen.
Der Kauf ist abgeschlossen.
Aber was passiert, wenn das Unternehmen eine Dividende ausschüttet?
Lässt es über die Aktionäre abstimmen?
Ändert es die Bedingungen des Wertpapiers?
Sendet es ein Update für Investor:innen?
Die Eigentumsaufzeichnung muss weiterhin etwas tun.
Genau dort habe ich einen weiteren interessanten Teil von DUSKs Architektur gefunden: Asset Servicing.
Das Design der Marktinfrastruktur von DUSK behandelt regulierte Assets als mehr als nur übertragbare Tokens.
Der Workflow muss außerdem Dinge wie Corporate Actions, Investor-Updates, Reporting und Audit-Trails neben Emission, Übertragung und Settlement abwickeln.
Das verändert, wie ich Tokenisierung betrachte.
Ein Token, der von Wallet A nach Wallet B wechseln kann, ist nur ein Moment im Leben eines Assets.
Die schwierigere Frage lautet:
Was passiert mit dem Asset nach dem Trade?
Wenn Dividenden, Stimmrechte, Eigentumsänderungen und Reporting weiterhin von getrennten Systemen abhängen, dann hat die Blockchain zwar möglicherweise die Übertragung digitalisiert, aber nicht wirklich den Lebenszyklus des Assets.
Deshalb hat mich DUSKs Ansatz so angesprochen.
Er stellt nicht nur die Frage:
„Können wir Wertpapiere on-chain bringen?“
Es scheint eher zu fragen:
„Kann das Asset auch on-chain weiter funktionieren, nachdem es dort angekommen ist?“
Und ehrlich gesagt, ich glaube, das ist das schwierigere Problem.
#dusk $DUSK @Dusk

3
2
102
·
--
#dusk $DUSK @Dusk_Foundation Tokenisierung soll den Zugang zu Finanzmärkten erleichtern.
Doch dabei ist mir etwas aufgefallen:
Was passiert, wenn der Vermögenswert leichter zugänglich ist als die Regeln darüber, wer ihn besitzen darf?
Stell dir eine private Auktion vor.
Die Auktion ist komplett digital.
Die Gebote erfolgen sofort.
Aber es gibt trotzdem eine Gästeliste.
Wenn man die Auktion ansehen kann, heißt das noch lange nicht, dass man auch das kaufen darf, was zum Verkauf steht.
Diese Unterscheidung wird bei regulierten Vermögenswerten besonders wichtig.
Ich habe mir angesehen, wie DUSK das handhabt, und fand Zugangskontrollen + Wallet-Bindung, die direkt in die Markt-Infrastruktur eingebettet sind.
Die Idee ist einfach:
Zuerst wird festgestellt, dass ein Teilnehmer berechtigt ist.
Dann wird dieser verifizierte Teilnehmer an die Wallet gebunden, die mit dem Vermögenswert interagiert.
Anschließend können Übertragungen anhand der Regeln geprüft werden.
Die Blockchain erfasst also nicht nur:
„Wallet A hat einen Vermögenswert an Wallet B gesendet.“
Die spannendere Frage lautet stattdessen:
„War Wallet B tatsächlich berechtigt, ihn zu empfangen?“
Das verändert für mich, was „Onchain-Compliance“ bedeutet.
Es geht nicht nur darum, irgendwo ein KYC-Ergebnis zu speichern.
Es geht darum, Identität → Berechtigung → Wallet → Übertragung innerhalb desselben Asset-Workflows miteinander zu verknüpfen.
Und das wird besonders interessant, wenn Tokenisierung versucht, traditionell private Märkte für mehr Anleger zu öffnen.
Denn ein Vermögenswert leichter zugänglich zu machen ist nur dann wirklich nützlich, wenn die Infrastruktur weiterhin beantworten kann:
Wer darf durch die Tür? #dusk $DUSK @Dusk_Foundation
#dusk $DUSK @Dusk Tokenisierung soll den Zugang zu Finanzmärkten erleichtern.
Doch dabei ist mir etwas aufgefallen:
Was passiert, wenn der Vermögenswert leichter zugänglich ist als die Regeln darüber, wer ihn besitzen darf?
Stell dir eine private Auktion vor.
Die Auktion ist komplett digital.
Die Gebote erfolgen sofort.
Aber es gibt trotzdem eine Gästeliste.
Wenn man die Auktion ansehen kann, heißt das noch lange nicht, dass man auch das kaufen darf, was zum Verkauf steht.
Diese Unterscheidung wird bei regulierten Vermögenswerten besonders wichtig.
Ich habe mir angesehen, wie DUSK das handhabt, und fand Zugangskontrollen + Wallet-Bindung, die direkt in die Markt-Infrastruktur eingebettet sind.
Die Idee ist einfach:
Zuerst wird festgestellt, dass ein Teilnehmer berechtigt ist.
Dann wird dieser verifizierte Teilnehmer an die Wallet gebunden, die mit dem Vermögenswert interagiert.
Anschließend können Übertragungen anhand der Regeln geprüft werden.
Die Blockchain erfasst also nicht nur:
„Wallet A hat einen Vermögenswert an Wallet B gesendet.“
Die spannendere Frage lautet stattdessen:
„War Wallet B tatsächlich berechtigt, ihn zu empfangen?“
Das verändert für mich, was „Onchain-Compliance“ bedeutet.
Es geht nicht nur darum, irgendwo ein KYC-Ergebnis zu speichern.
Es geht darum, Identität → Berechtigung → Wallet → Übertragung innerhalb desselben Asset-Workflows miteinander zu verknüpfen.
Und das wird besonders interessant, wenn Tokenisierung versucht, traditionell private Märkte für mehr Anleger zu öffnen.
Denn ein Vermögenswert leichter zugänglich zu machen ist nur dann wirklich nützlich, wenn die Infrastruktur weiterhin beantworten kann:
Wer darf durch die Tür? #dusk $DUSK @Dusk
Doch dabei ist mir etwas aufgefallen:
Was passiert, wenn der Vermögenswert leichter zugänglich ist als die Regeln darüber, wer ihn besitzen darf?
Stell dir eine private Auktion vor.
Die Auktion ist komplett digital.
Die Gebote erfolgen sofort.
Aber es gibt trotzdem eine Gästeliste.
Wenn man die Auktion ansehen kann, heißt das noch lange nicht, dass man auch das kaufen darf, was zum Verkauf steht.
Diese Unterscheidung wird bei regulierten Vermögenswerten besonders wichtig.
Ich habe mir angesehen, wie DUSK das handhabt, und fand Zugangskontrollen + Wallet-Bindung, die direkt in die Markt-Infrastruktur eingebettet sind.
Die Idee ist einfach:
Zuerst wird festgestellt, dass ein Teilnehmer berechtigt ist.
Dann wird dieser verifizierte Teilnehmer an die Wallet gebunden, die mit dem Vermögenswert interagiert.
Anschließend können Übertragungen anhand der Regeln geprüft werden.
Die Blockchain erfasst also nicht nur:
„Wallet A hat einen Vermögenswert an Wallet B gesendet.“
Die spannendere Frage lautet stattdessen:
„War Wallet B tatsächlich berechtigt, ihn zu empfangen?“
Das verändert für mich, was „Onchain-Compliance“ bedeutet.
Es geht nicht nur darum, irgendwo ein KYC-Ergebnis zu speichern.
Es geht darum, Identität → Berechtigung → Wallet → Übertragung innerhalb desselben Asset-Workflows miteinander zu verknüpfen.
Und das wird besonders interessant, wenn Tokenisierung versucht, traditionell private Märkte für mehr Anleger zu öffnen.
Denn ein Vermögenswert leichter zugänglich zu machen ist nur dann wirklich nützlich, wenn die Infrastruktur weiterhin beantworten kann:
Wer darf durch die Tür? #dusk $DUSK @Dusk

3
3
96
·
--
#dusk $DUSK @Dusk_Foundation I started wondering why proving I’m eligible for something usually means handing over my entire identity.
Imagine a nightclub checking whether you’re over 18.
Would it make sense for the bouncer to photocopy your entire passport just to verify one fact.
That’s basically the problem I found when looking deeper into digital KYC.
The institution needs to know.
“Does this person meet the requirement?
But traditional verification often gives it much more.
name, address, date of birth, document details.
So I looked at how DUSK approaches this with Citadel.
Citadel uses zero-knowledge proofs so a user can prove they hold a valid credential without exposing the underlying information itself. Its protocol can issue a license on-chain, then let the user prove possession of a valid license when requesting a service.
That changes the relationship between KYC and privacy.
Instead of.
“Here is my identity. Check everything.
It becomes.
“Here is cryptographic proof that I satisfy the requirement.
And I think that explains why DUSK needed Citadel.
If the goal is to bring regulated finance on-chain, compliance can't simply disappear.
But neither should every financial interaction require another copy of someone's personal data.
The interesting question isn't whether KYC should exist.
It's.
How much information should proving eligibility actually require you to reveal?
@Dusk_Foundation $DUSK
#dusk
#dusk $DUSK @Dusk I started wondering why proving I’m eligible for something usually means handing over my entire identity.
Imagine a nightclub checking whether you’re over 18.
Would it make sense for the bouncer to photocopy your entire passport just to verify one fact.
That’s basically the problem I found when looking deeper into digital KYC.
The institution needs to know.
“Does this person meet the requirement?
But traditional verification often gives it much more.
name, address, date of birth, document details.
So I looked at how DUSK approaches this with Citadel.
Citadel uses zero-knowledge proofs so a user can prove they hold a valid credential without exposing the underlying information itself. Its protocol can issue a license on-chain, then let the user prove possession of a valid license when requesting a service.
That changes the relationship between KYC and privacy.
Instead of.
“Here is my identity. Check everything.
It becomes.
“Here is cryptographic proof that I satisfy the requirement.
And I think that explains why DUSK needed Citadel.
If the goal is to bring regulated finance on-chain, compliance can't simply disappear.
But neither should every financial interaction require another copy of someone's personal data.
The interesting question isn't whether KYC should exist.
It's.
How much information should proving eligibility actually require you to reveal?
@Dusk $DUSK
#dusk
Imagine a nightclub checking whether you’re over 18.
Would it make sense for the bouncer to photocopy your entire passport just to verify one fact.
That’s basically the problem I found when looking deeper into digital KYC.
The institution needs to know.
“Does this person meet the requirement?
But traditional verification often gives it much more.
name, address, date of birth, document details.
So I looked at how DUSK approaches this with Citadel.
Citadel uses zero-knowledge proofs so a user can prove they hold a valid credential without exposing the underlying information itself. Its protocol can issue a license on-chain, then let the user prove possession of a valid license when requesting a service.
That changes the relationship between KYC and privacy.
Instead of.
“Here is my identity. Check everything.
It becomes.
“Here is cryptographic proof that I satisfy the requirement.
And I think that explains why DUSK needed Citadel.
If the goal is to bring regulated finance on-chain, compliance can't simply disappear.
But neither should every financial interaction require another copy of someone's personal data.
The interesting question isn't whether KYC should exist.
It's.
How much information should proving eligibility actually require you to reveal?
@Dusk $DUSK
#dusk

14
4
91
·
--
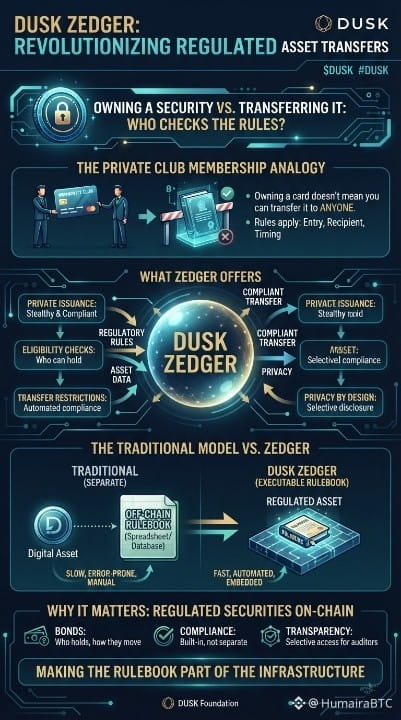
#dusk $DUSK @Dusk_Foundation Ich habe mir angesehen, wie eine normale Sicherheit übertragen wird, und eine Sache hat mich gestört.
Das Asset kann sich bewegen.
Aber wer prüft, ob es auch tatsächlich erlaubt war, sich zu bewegen?
Denken Sie an einen privaten Club.
Den Besitz einer Mitgliedskarte macht nicht automatisch dazu berechtigt, sie an irgendeine Person weiterzugeben. Es gibt Regeln darüber, wer eintreten darf, wer sie erhalten darf und wann eine Übertragung erlaubt ist.
Das hat mich dazu gebracht, tiefer in DUSK’s Zedger zu schauen.
Zedger geht nicht nur darum, ein digitales Asset zu erstellen.
Es ist für die private und konforme Ausgabe sowie Verwaltung regulierter Assets ausgelegt—wo Dinge wie Berechtigung, Übertragungsbeschränkungen und Datenschutz Teil des Workflows werden können.
Das ist wichtig, weil regulierte Wertpapiere keine gewöhnlichen Tokens sind.
Eine Anleihe hat zum Beispiel möglicherweise Regeln darüber, wer sie halten darf, wie sie sich bewegen kann und welche Informationen die unterschiedlichen Teilnehmenden sehen dürfen.
DUSK scheint eine interessantere Frage zu stellen:
Was wäre, wenn das Regelwerk des Assets nicht in einer separaten Tabellenkalkulation oder Datenbank läge, sondern Teil der Infrastruktur würde, die das Asset selbst verwaltet?
Deshalb hat Zedger meine Aufmerksamkeit erregt.
Das Spannende ist nicht, ein Wertpapier nur auf die Blockchain zu setzen.
Es geht darum, die Regeln rund um dieses Wertpapier ausführbar direkt neben ihm zu machen.
@Dusk_Foundation $DUSK #dusk
#dusk $DUSK @Dusk Ich habe mir angesehen, wie eine normale Sicherheit übertragen wird, und eine Sache hat mich gestört.
Das Asset kann sich bewegen.
Aber wer prüft, ob es auch tatsächlich erlaubt war, sich zu bewegen?
Denken Sie an einen privaten Club.
Den Besitz einer Mitgliedskarte macht nicht automatisch dazu berechtigt, sie an irgendeine Person weiterzugeben. Es gibt Regeln darüber, wer eintreten darf, wer sie erhalten darf und wann eine Übertragung erlaubt ist.
Das hat mich dazu gebracht, tiefer in DUSK’s Zedger zu schauen.
Zedger geht nicht nur darum, ein digitales Asset zu erstellen.
Es ist für die private und konforme Ausgabe sowie Verwaltung regulierter Assets ausgelegt—wo Dinge wie Berechtigung, Übertragungsbeschränkungen und Datenschutz Teil des Workflows werden können.
Das ist wichtig, weil regulierte Wertpapiere keine gewöhnlichen Tokens sind.
Eine Anleihe hat zum Beispiel möglicherweise Regeln darüber, wer sie halten darf, wie sie sich bewegen kann und welche Informationen die unterschiedlichen Teilnehmenden sehen dürfen.
DUSK scheint eine interessantere Frage zu stellen:
Was wäre, wenn das Regelwerk des Assets nicht in einer separaten Tabellenkalkulation oder Datenbank läge, sondern Teil der Infrastruktur würde, die das Asset selbst verwaltet?
Deshalb hat Zedger meine Aufmerksamkeit erregt.
Das Spannende ist nicht, ein Wertpapier nur auf die Blockchain zu setzen.
Es geht darum, die Regeln rund um dieses Wertpapier ausführbar direkt neben ihm zu machen.
@Dusk $DUSK #dusk
Das Asset kann sich bewegen.
Aber wer prüft, ob es auch tatsächlich erlaubt war, sich zu bewegen?
Denken Sie an einen privaten Club.
Den Besitz einer Mitgliedskarte macht nicht automatisch dazu berechtigt, sie an irgendeine Person weiterzugeben. Es gibt Regeln darüber, wer eintreten darf, wer sie erhalten darf und wann eine Übertragung erlaubt ist.
Das hat mich dazu gebracht, tiefer in DUSK’s Zedger zu schauen.
Zedger geht nicht nur darum, ein digitales Asset zu erstellen.
Es ist für die private und konforme Ausgabe sowie Verwaltung regulierter Assets ausgelegt—wo Dinge wie Berechtigung, Übertragungsbeschränkungen und Datenschutz Teil des Workflows werden können.
Das ist wichtig, weil regulierte Wertpapiere keine gewöhnlichen Tokens sind.
Eine Anleihe hat zum Beispiel möglicherweise Regeln darüber, wer sie halten darf, wie sie sich bewegen kann und welche Informationen die unterschiedlichen Teilnehmenden sehen dürfen.
DUSK scheint eine interessantere Frage zu stellen:
Was wäre, wenn das Regelwerk des Assets nicht in einer separaten Tabellenkalkulation oder Datenbank läge, sondern Teil der Infrastruktur würde, die das Asset selbst verwaltet?
Deshalb hat Zedger meine Aufmerksamkeit erregt.
Das Spannende ist nicht, ein Wertpapier nur auf die Blockchain zu setzen.
Es geht darum, die Regeln rund um dieses Wertpapier ausführbar direkt neben ihm zu machen.
@Dusk $DUSK #dusk
3
2
83
·
--
#dusk $DUSK I begann mich über etwas zu wundern, als ich in DUSK eintauchte.
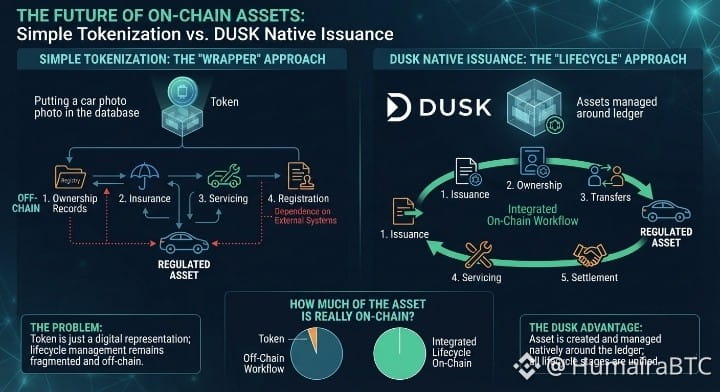
Wenn jemand sagt: „Diese Anleihe ist On-Chain“, was genau ist dann On-Chain?
Stell dir vor, du würdest ein Foto eines Autos in eine digitale Datenbank hochladen.
Das Foto ist digital.
Aber die tatsächlichen Eigentumsnachweise, die Versicherung, der Service und die Zulassung liegen immer noch in verschiedenen Büros.
Das war ungefähr das Problem, das ich bei einfacher Tokenisierung gefunden habe.
Ein Token kann ein Finanzasset abbilden, während der echte Asset-Lebenszyklus weiterhin von separaten Systemen abhängt.
DUSK geht mit nativer Emission einen anderen Weg.
Anstatt den Blockchain-Token nur als eine Art Hülle zu behandeln, kann das Asset direkt um das Ledger herum erstellt und verwaltet werden — mit Emission, Eigentum, Übertragungen, Service und Abwicklung als Teil desselben Workflows.
Dieser Unterschied klingt nach wenig.
Aber er verändert die Frage von:
„Können wir ein Finanzasset On-Chain abbilden?“
aus:
„Kann das Asset seinen Lebenszyklus tatsächlich vollständig On-Chain durchlaufen?“
Ich glaube, genau deshalb hat DUSK die native Emission übernommen.
Das Ziel ist nicht einfach ein weiterer Token.
Es geht darum, die Anzahl separater Datensätze und Übergaben zu reduzieren, von denen ein reguliertes Asset abhängt.
Und das lässt mich fragen:
Wenn der zugrunde liegende Finanz-Workflow immer noch Off-Chain lebt, wie viel von diesem Asset haben wir wirklich On-Chain gebracht?
@Dusk_Foundation $DUSK #duks
#dusk $DUSK I begann mich über etwas zu wundern, als ich in DUSK eintauchte.
Wenn jemand sagt: „Diese Anleihe ist On-Chain“, was genau ist dann On-Chain?
Stell dir vor, du würdest ein Foto eines Autos in eine digitale Datenbank hochladen.
Das Foto ist digital.
Aber die tatsächlichen Eigentumsnachweise, die Versicherung, der Service und die Zulassung liegen immer noch in verschiedenen Büros.
Das war ungefähr das Problem, das ich bei einfacher Tokenisierung gefunden habe.
Ein Token kann ein Finanzasset abbilden, während der echte Asset-Lebenszyklus weiterhin von separaten Systemen abhängt.
DUSK geht mit nativer Emission einen anderen Weg.
Anstatt den Blockchain-Token nur als eine Art Hülle zu behandeln, kann das Asset direkt um das Ledger herum erstellt und verwaltet werden — mit Emission, Eigentum, Übertragungen, Service und Abwicklung als Teil desselben Workflows.
Dieser Unterschied klingt nach wenig.
Aber er verändert die Frage von:
„Können wir ein Finanzasset On-Chain abbilden?“
aus:
„Kann das Asset seinen Lebenszyklus tatsächlich vollständig On-Chain durchlaufen?“
Ich glaube, genau deshalb hat DUSK die native Emission übernommen.
Das Ziel ist nicht einfach ein weiterer Token.
Es geht darum, die Anzahl separater Datensätze und Übergaben zu reduzieren, von denen ein reguliertes Asset abhängt.
Und das lässt mich fragen:
Wenn der zugrunde liegende Finanz-Workflow immer noch Off-Chain lebt, wie viel von diesem Asset haben wir wirklich On-Chain gebracht?
@Dusk $DUSK #duks
Wenn jemand sagt: „Diese Anleihe ist On-Chain“, was genau ist dann On-Chain?
Stell dir vor, du würdest ein Foto eines Autos in eine digitale Datenbank hochladen.
Das Foto ist digital.
Aber die tatsächlichen Eigentumsnachweise, die Versicherung, der Service und die Zulassung liegen immer noch in verschiedenen Büros.
Das war ungefähr das Problem, das ich bei einfacher Tokenisierung gefunden habe.
Ein Token kann ein Finanzasset abbilden, während der echte Asset-Lebenszyklus weiterhin von separaten Systemen abhängt.
DUSK geht mit nativer Emission einen anderen Weg.
Anstatt den Blockchain-Token nur als eine Art Hülle zu behandeln, kann das Asset direkt um das Ledger herum erstellt und verwaltet werden — mit Emission, Eigentum, Übertragungen, Service und Abwicklung als Teil desselben Workflows.
Dieser Unterschied klingt nach wenig.
Aber er verändert die Frage von:
„Können wir ein Finanzasset On-Chain abbilden?“
aus:
„Kann das Asset seinen Lebenszyklus tatsächlich vollständig On-Chain durchlaufen?“
Ich glaube, genau deshalb hat DUSK die native Emission übernommen.
Das Ziel ist nicht einfach ein weiterer Token.
Es geht darum, die Anzahl separater Datensätze und Übergaben zu reduzieren, von denen ein reguliertes Asset abhängt.
Und das lässt mich fragen:
Wenn der zugrunde liegende Finanz-Workflow immer noch Off-Chain lebt, wie viel von diesem Asset haben wir wirklich On-Chain gebracht?
@Dusk $DUSK #duks
9
3
130
·
--
#dusk $DUSK Ich bemerkte etwas Seltsames, als ich durch DUSK-Aktivität schaute.
Warum würde eine datenschutzorientierte Chain absichtlich ein öffentliches Transaktionssystem beibehalten?
Denk an eine Bank mit zwei Türen.
Eine Tür führt in eine öffentliche Lobby.
Jeder kann sehen, wer hineinging und was passiert ist.
Die andere führt in einen privaten Raum.
Nur die beteiligten Personen kennen die Details.
So ähnlich funktioniert DUSK erstaunlich gut.
Moonlight ist die öffentliche Tür: Konten, Guthaben, Absender, Empfänger und Beträge können sichtbar sein.
Phoenix ist die private Tür: Gelder bewegen sich als verschleierte Notizen, wobei Zero-Knowledge-Beweise sensible Transaktionsdetails verbergen.
Und das ist nicht nur Theorie.
Wenn man sich die On-Chain-Aktivität von DUSK ansieht, werden tatsächlich beide Transaktionsmodelle genutzt – öffentliche Moonlight-Transaktionen neben der verschleierten Phoenix-Aktivität.
Warum also beides bauen?
Weil Finanzinfrastruktur nicht „alles privat“ sein muss.
Einige Abläufe brauchen Transparenz.
Andere brauchen Vertraulichkeit.
DUSKs spannende Idee ist, dass Privatsphäre ein Werkzeug sein sollte, das man nutzen kann – und keine Regel, die bei jeder Transaktion erzwungen wird.
Das fühlt sich viel näher an der Realität von Finanzmärkten an.
#dusk $DUSK @Dusk_Foundation
#dusk $DUSK Ich bemerkte etwas Seltsames, als ich durch DUSK-Aktivität schaute.
Warum würde eine datenschutzorientierte Chain absichtlich ein öffentliches Transaktionssystem beibehalten?
Denk an eine Bank mit zwei Türen.
Eine Tür führt in eine öffentliche Lobby.
Jeder kann sehen, wer hineinging und was passiert ist.
Die andere führt in einen privaten Raum.
Nur die beteiligten Personen kennen die Details.
So ähnlich funktioniert DUSK erstaunlich gut.
Moonlight ist die öffentliche Tür: Konten, Guthaben, Absender, Empfänger und Beträge können sichtbar sein.
Phoenix ist die private Tür: Gelder bewegen sich als verschleierte Notizen, wobei Zero-Knowledge-Beweise sensible Transaktionsdetails verbergen.
Und das ist nicht nur Theorie.
Wenn man sich die On-Chain-Aktivität von DUSK ansieht, werden tatsächlich beide Transaktionsmodelle genutzt – öffentliche Moonlight-Transaktionen neben der verschleierten Phoenix-Aktivität.
Warum also beides bauen?
Weil Finanzinfrastruktur nicht „alles privat“ sein muss.
Einige Abläufe brauchen Transparenz.
Andere brauchen Vertraulichkeit.
DUSKs spannende Idee ist, dass Privatsphäre ein Werkzeug sein sollte, das man nutzen kann – und keine Regel, die bei jeder Transaktion erzwungen wird.
Das fühlt sich viel näher an der Realität von Finanzmärkten an.
#dusk $DUSK @Dusk
Warum würde eine datenschutzorientierte Chain absichtlich ein öffentliches Transaktionssystem beibehalten?
Denk an eine Bank mit zwei Türen.
Eine Tür führt in eine öffentliche Lobby.
Jeder kann sehen, wer hineinging und was passiert ist.
Die andere führt in einen privaten Raum.
Nur die beteiligten Personen kennen die Details.
So ähnlich funktioniert DUSK erstaunlich gut.
Moonlight ist die öffentliche Tür: Konten, Guthaben, Absender, Empfänger und Beträge können sichtbar sein.
Phoenix ist die private Tür: Gelder bewegen sich als verschleierte Notizen, wobei Zero-Knowledge-Beweise sensible Transaktionsdetails verbergen.
Und das ist nicht nur Theorie.
Wenn man sich die On-Chain-Aktivität von DUSK ansieht, werden tatsächlich beide Transaktionsmodelle genutzt – öffentliche Moonlight-Transaktionen neben der verschleierten Phoenix-Aktivität.
Warum also beides bauen?
Weil Finanzinfrastruktur nicht „alles privat“ sein muss.
Einige Abläufe brauchen Transparenz.
Andere brauchen Vertraulichkeit.
DUSKs spannende Idee ist, dass Privatsphäre ein Werkzeug sein sollte, das man nutzen kann – und keine Regel, die bei jeder Transaktion erzwungen wird.
Das fühlt sich viel näher an der Realität von Finanzmärkten an.
#dusk $DUSK @Dusk

7
4
93
·
--
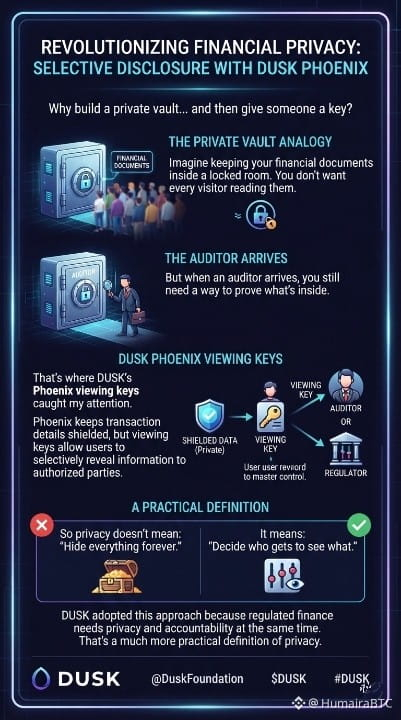
#dusk $DUSK Warum würdest du einen privaten Tresor bauen… und dann jemandem einen Schlüssel geben?
Stell dir vor, du würdest deine Finanzdokumente in einem verschlossenen Raum aufbewahren.
Du willst nicht, dass jeder Besucher sie liest.
Aber wenn ein Auditor kommt, brauchst du trotzdem eine Möglichkeit zu beweisen, was sich darin befindet.
Genau dafür haben mich die Phoenix-Viewing-Keys von DUSK interessiert.
Phoenix hält Transaktionsdetails geschützt, aber Viewing Keys ermöglichen es Nutzern, Informationen gezielt für autorisierte Parteien offenzulegen.
Privatsphäre heißt also nicht:
„Alles für immer verstecken.“
Sondern:
„Entscheiden, wer was sehen darf.“
Das ist wichtig für Finanzmärkte, weil ein Investor vielleicht nicht möchte, dass seine Transaktionen für alle auf der On-Chain-Ebene offengelegt werden, während ein Auditor oder eine autorisierte Partei dennoch bestimmte Nachweise benötigt.
DUSK hat diesen Ansatz übernommen, weil regulierte Finanzwelt gleichzeitig Privatsphäre und Verantwortlichkeit braucht.
Das ist eine viel praktischere Definition von Privatsphäre.
@DuskFoundation $DUSK
#DUSK $DUSK #dusk @Dusk_Foundation
#dusk $DUSK Warum würdest du einen privaten Tresor bauen… und dann jemandem einen Schlüssel geben?
Stell dir vor, du würdest deine Finanzdokumente in einem verschlossenen Raum aufbewahren.
Du willst nicht, dass jeder Besucher sie liest.
Aber wenn ein Auditor kommt, brauchst du trotzdem eine Möglichkeit zu beweisen, was sich darin befindet.
Genau dafür haben mich die Phoenix-Viewing-Keys von DUSK interessiert.
Phoenix hält Transaktionsdetails geschützt, aber Viewing Keys ermöglichen es Nutzern, Informationen gezielt für autorisierte Parteien offenzulegen.
Privatsphäre heißt also nicht:
„Alles für immer verstecken.“
Sondern:
„Entscheiden, wer was sehen darf.“
Das ist wichtig für Finanzmärkte, weil ein Investor vielleicht nicht möchte, dass seine Transaktionen für alle auf der On-Chain-Ebene offengelegt werden, während ein Auditor oder eine autorisierte Partei dennoch bestimmte Nachweise benötigt.
DUSK hat diesen Ansatz übernommen, weil regulierte Finanzwelt gleichzeitig Privatsphäre und Verantwortlichkeit braucht.
Das ist eine viel praktischere Definition von Privatsphäre.
@DuskFoundation $DUSK
#DUSK $DUSK #dusk @Dusk
Stell dir vor, du würdest deine Finanzdokumente in einem verschlossenen Raum aufbewahren.
Du willst nicht, dass jeder Besucher sie liest.
Aber wenn ein Auditor kommt, brauchst du trotzdem eine Möglichkeit zu beweisen, was sich darin befindet.
Genau dafür haben mich die Phoenix-Viewing-Keys von DUSK interessiert.
Phoenix hält Transaktionsdetails geschützt, aber Viewing Keys ermöglichen es Nutzern, Informationen gezielt für autorisierte Parteien offenzulegen.
Privatsphäre heißt also nicht:
„Alles für immer verstecken.“
Sondern:
„Entscheiden, wer was sehen darf.“
Das ist wichtig für Finanzmärkte, weil ein Investor vielleicht nicht möchte, dass seine Transaktionen für alle auf der On-Chain-Ebene offengelegt werden, während ein Auditor oder eine autorisierte Partei dennoch bestimmte Nachweise benötigt.
DUSK hat diesen Ansatz übernommen, weil regulierte Finanzwelt gleichzeitig Privatsphäre und Verantwortlichkeit braucht.
Das ist eine viel praktischere Definition von Privatsphäre.
@DuskFoundation $DUSK
#DUSK $DUSK #dusk @Dusk
12
5
315
·
--
Bullisch
#baby $BABY Hast du schon mal bemerkt, dass die meisten Argumente gar nicht darum gehen, was passiert ist, sondern darum, wann es passiert ist?
Ich habe das gemerkt, als ich zwei Freunde dieselbe Geschichte erzählen hörte, von einer Reise, die wir gemeinsam gemacht haben.
Keiner von beiden hat Dinge erfunden. Sie erinnerten sich einfach an die Reihenfolge der Ereignisse unterschiedlich – und irgendwie hat das die ganze Geschichte verändert.
Das hat mich an Blockchains denken lassen.
Wenn mehr Netzwerke miteinander in Kontakt treten, brauchen sie einen gemeinsamen Weg, um sich auf die Geschichte zu einigen. Andernfalls kann es passieren, dass jedes einzelne am Ende an seine eigene Version glaubt, was zuerst passiert ist.
Eines davon fand ich besonders interessant an Babylon.
Anstatt jede Chain dazu zu bringen, der Zeitleiste einer anderen Chain zu vertrauen, ermöglicht Babylon ihnen, wichtige Wegmarken auf Bitcoin zu verankern. So erhalten unabhängige Netzwerke einen gemeinsamen Bezugspunkt, wenn am Ende wirklich Finalität zählt.
Zuerst fragte ich mich, warum Babylon diesen Ansatz gewählt hat, statt einfach alles schneller zu machen.
Dann klickte es. Wenn du einen Wert schützt, ist die Gewissheit darüber, dass er sicher ist, oft wichtiger als Geschwindigkeit.
Natürlich gibt es dabei einen Trade-off. Auf die von Bitcoin gestützte Finalität zu warten, kann länger dauern als sich nur auf lokale Bestätigungen zu verlassen. Aber wenn das Ziel darin besteht, widersprüchliche Geschichten zu verhindern, fühlt sich diese zusätzliche Zeit weniger wie eine Verzögerung an – und mehr wie eine Absicherung.
Vielleicht ist die Zukunft von Bitcoin nicht nur darin, der am meisten vertraute Ort zu sein, um Wert zu speichern.
Vielleicht wird es auch der Ort, den andere Netzwerke aufsuchen, wenn sie Gewissheit brauchen.
$BABY #Babylon #BTCFi
$BABY #baby @babylonlabs_io
#baby $BABY Hast du schon mal bemerkt, dass die meisten Argumente gar nicht darum gehen, was passiert ist, sondern darum, wann es passiert ist?
Ich habe das gemerkt, als ich zwei Freunde dieselbe Geschichte erzählen hörte, von einer Reise, die wir gemeinsam gemacht haben.
Keiner von beiden hat Dinge erfunden. Sie erinnerten sich einfach an die Reihenfolge der Ereignisse unterschiedlich – und irgendwie hat das die ganze Geschichte verändert.
Das hat mich an Blockchains denken lassen.
Wenn mehr Netzwerke miteinander in Kontakt treten, brauchen sie einen gemeinsamen Weg, um sich auf die Geschichte zu einigen. Andernfalls kann es passieren, dass jedes einzelne am Ende an seine eigene Version glaubt, was zuerst passiert ist.
Eines davon fand ich besonders interessant an Babylon.
Anstatt jede Chain dazu zu bringen, der Zeitleiste einer anderen Chain zu vertrauen, ermöglicht Babylon ihnen, wichtige Wegmarken auf Bitcoin zu verankern. So erhalten unabhängige Netzwerke einen gemeinsamen Bezugspunkt, wenn am Ende wirklich Finalität zählt.
Zuerst fragte ich mich, warum Babylon diesen Ansatz gewählt hat, statt einfach alles schneller zu machen.
Dann klickte es. Wenn du einen Wert schützt, ist die Gewissheit darüber, dass er sicher ist, oft wichtiger als Geschwindigkeit.
Natürlich gibt es dabei einen Trade-off. Auf die von Bitcoin gestützte Finalität zu warten, kann länger dauern als sich nur auf lokale Bestätigungen zu verlassen. Aber wenn das Ziel darin besteht, widersprüchliche Geschichten zu verhindern, fühlt sich diese zusätzliche Zeit weniger wie eine Verzögerung an – und mehr wie eine Absicherung.
Vielleicht ist die Zukunft von Bitcoin nicht nur darin, der am meisten vertraute Ort zu sein, um Wert zu speichern.
Vielleicht wird es auch der Ort, den andere Netzwerke aufsuchen, wenn sie Gewissheit brauchen.
$BABY #Babylon #BTCFi
$BABY #baby @BabylonLabs_io
Ich habe das gemerkt, als ich zwei Freunde dieselbe Geschichte erzählen hörte, von einer Reise, die wir gemeinsam gemacht haben.
Keiner von beiden hat Dinge erfunden. Sie erinnerten sich einfach an die Reihenfolge der Ereignisse unterschiedlich – und irgendwie hat das die ganze Geschichte verändert.
Das hat mich an Blockchains denken lassen.
Wenn mehr Netzwerke miteinander in Kontakt treten, brauchen sie einen gemeinsamen Weg, um sich auf die Geschichte zu einigen. Andernfalls kann es passieren, dass jedes einzelne am Ende an seine eigene Version glaubt, was zuerst passiert ist.
Eines davon fand ich besonders interessant an Babylon.
Anstatt jede Chain dazu zu bringen, der Zeitleiste einer anderen Chain zu vertrauen, ermöglicht Babylon ihnen, wichtige Wegmarken auf Bitcoin zu verankern. So erhalten unabhängige Netzwerke einen gemeinsamen Bezugspunkt, wenn am Ende wirklich Finalität zählt.
Zuerst fragte ich mich, warum Babylon diesen Ansatz gewählt hat, statt einfach alles schneller zu machen.
Dann klickte es. Wenn du einen Wert schützt, ist die Gewissheit darüber, dass er sicher ist, oft wichtiger als Geschwindigkeit.
Natürlich gibt es dabei einen Trade-off. Auf die von Bitcoin gestützte Finalität zu warten, kann länger dauern als sich nur auf lokale Bestätigungen zu verlassen. Aber wenn das Ziel darin besteht, widersprüchliche Geschichten zu verhindern, fühlt sich diese zusätzliche Zeit weniger wie eine Verzögerung an – und mehr wie eine Absicherung.
Vielleicht ist die Zukunft von Bitcoin nicht nur darin, der am meisten vertraute Ort zu sein, um Wert zu speichern.
Vielleicht wird es auch der Ort, den andere Netzwerke aufsuchen, wenn sie Gewissheit brauchen.
$BABY #Babylon #BTCFi
$BABY #baby @BabylonLabs_io

6
2
150
·
--
#baby $BABY Hast du schon mal bemerkt, dass die stärksten Teams nicht erwarten, dass jeder alles macht?
Das ist mir aufgefallen, als ich mir ein lokales Cricket-Spiel angesehen habe.
Der Kapitän war nicht der schnellste Bowler. Der Wicketkeeper eröffnete nicht das Batting. Alle hatten unterschiedliche Rollen, und irgendwie machte das das Team stärker.
Dieser Gedanke kam zurück, als ich über Babylon gelesen habe.
Eine Sache, die ich interessant fand, ist: Bitcoin-Inhaber müssen nicht die gesamte technische Arbeit selbst übernehmen. Babylon führt Finality Providers ein—deren Aufgabe es ist, Blöcke zu finalisieren und das Netzwerk abzusichern—während BTC-Inhaber ihre Sicherheit durch Staking beisteuern können.
Zuerst fragte ich mich, warum Babylon nicht einfach dafür sorgt, dass jeder Staker alles macht.
Dann wurde es klar. Die meisten Bitcoin-Inhaber wollen das Netzwerk einfach unterstützen, ohne komplexe Infrastruktur zu betreiben. Indem Babylon diese Verantwortlichkeiten trennt, macht es die Teilnahme praktikabler—während kritische Aufgaben bei spezialisierten Betreibern bleiben.
Natürlich gibt es einen Trade-off. Diese Betreiber tragen mehr Verantwortung, weshalb das Protokoll starke Anreize und Rechenschaftspflicht braucht, um das System sicher zu halten.
Je mehr ich darüber nachdenke, desto mehr schätze ich Designs, die nicht erwarten, dass alle denselben Job machen. Manchmal entsteht ein stärkeres Netzwerk, indem man jedem Teilnehmer eine Rolle gibt, die er tatsächlich gut ausführen kann.
$BABY #Babylon #BTCFi
$BABY #baby @babylonlabs_io
#baby $BABY Hast du schon mal bemerkt, dass die stärksten Teams nicht erwarten, dass jeder alles macht?
Das ist mir aufgefallen, als ich mir ein lokales Cricket-Spiel angesehen habe.
Der Kapitän war nicht der schnellste Bowler. Der Wicketkeeper eröffnete nicht das Batting. Alle hatten unterschiedliche Rollen, und irgendwie machte das das Team stärker.
Dieser Gedanke kam zurück, als ich über Babylon gelesen habe.
Eine Sache, die ich interessant fand, ist: Bitcoin-Inhaber müssen nicht die gesamte technische Arbeit selbst übernehmen. Babylon führt Finality Providers ein—deren Aufgabe es ist, Blöcke zu finalisieren und das Netzwerk abzusichern—während BTC-Inhaber ihre Sicherheit durch Staking beisteuern können.
Zuerst fragte ich mich, warum Babylon nicht einfach dafür sorgt, dass jeder Staker alles macht.
Dann wurde es klar. Die meisten Bitcoin-Inhaber wollen das Netzwerk einfach unterstützen, ohne komplexe Infrastruktur zu betreiben. Indem Babylon diese Verantwortlichkeiten trennt, macht es die Teilnahme praktikabler—während kritische Aufgaben bei spezialisierten Betreibern bleiben.
Natürlich gibt es einen Trade-off. Diese Betreiber tragen mehr Verantwortung, weshalb das Protokoll starke Anreize und Rechenschaftspflicht braucht, um das System sicher zu halten.
Je mehr ich darüber nachdenke, desto mehr schätze ich Designs, die nicht erwarten, dass alle denselben Job machen. Manchmal entsteht ein stärkeres Netzwerk, indem man jedem Teilnehmer eine Rolle gibt, die er tatsächlich gut ausführen kann.
$BABY #Babylon #BTCFi
$BABY #baby @BabylonLabs_io
Das ist mir aufgefallen, als ich mir ein lokales Cricket-Spiel angesehen habe.
Der Kapitän war nicht der schnellste Bowler. Der Wicketkeeper eröffnete nicht das Batting. Alle hatten unterschiedliche Rollen, und irgendwie machte das das Team stärker.
Dieser Gedanke kam zurück, als ich über Babylon gelesen habe.
Eine Sache, die ich interessant fand, ist: Bitcoin-Inhaber müssen nicht die gesamte technische Arbeit selbst übernehmen. Babylon führt Finality Providers ein—deren Aufgabe es ist, Blöcke zu finalisieren und das Netzwerk abzusichern—während BTC-Inhaber ihre Sicherheit durch Staking beisteuern können.
Zuerst fragte ich mich, warum Babylon nicht einfach dafür sorgt, dass jeder Staker alles macht.
Dann wurde es klar. Die meisten Bitcoin-Inhaber wollen das Netzwerk einfach unterstützen, ohne komplexe Infrastruktur zu betreiben. Indem Babylon diese Verantwortlichkeiten trennt, macht es die Teilnahme praktikabler—während kritische Aufgaben bei spezialisierten Betreibern bleiben.
Natürlich gibt es einen Trade-off. Diese Betreiber tragen mehr Verantwortung, weshalb das Protokoll starke Anreize und Rechenschaftspflicht braucht, um das System sicher zu halten.
Je mehr ich darüber nachdenke, desto mehr schätze ich Designs, die nicht erwarten, dass alle denselben Job machen. Manchmal entsteht ein stärkeres Netzwerk, indem man jedem Teilnehmer eine Rolle gibt, die er tatsächlich gut ausführen kann.
$BABY #Babylon #BTCFi
$BABY #baby @BabylonLabs_io

10
4
144
·
--
#baby $BABY Was wäre, wenn das Wertvollste, was Bitcoin bieten kann, nicht Geld wäre... sondern Zeit?
Diese Frage hat mich überrascht, als ich über Babylon gelesen habe.
Ich habe Bitcoin immer als den Ort gesehen, an dem Wert gespeichert wird. Ich hätte nie gedacht, dass etwas so Einfaches wie ein Zeitstempel zu einer seiner größten Stärken gehören könnte.
Denk mal so darüber nach: Wenn jemand heute ein Ereignis in ein Notizbuch schreibt, könnte später jeder behaupten, wann es tatsächlich aufgeschrieben wurde. Aber wenn dieses Ereignis stattdessen dauerhaft auf Bitcoin aufgezeichnet wird, wird es unglaublich schwierig, seine Geschichte zu verändern.
Das fand ich spannend an Babylons Zeitstempelmechanismus. Anstatt andere Netzwerke blind darauf vertrauen zu lassen, dass sie sich gegenseitig korrekt einschätzen, ermöglicht er ihnen, wichtige Checkpoints in der Zeitleiste von Bitcoins zu verankern. So kann jeder überprüfen, wann etwas passiert ist, ohne sich auf eine einzelne Partei zu verlassen.
Je mehr ich darüber gelernt habe, desto klarer wurde mir: Bitcoins Zukunft könnte sich vielleicht nicht nur darum drehen, Vermögen zu schützen. Sie könnte auch zu einer Uhr werden, die anderen Blockchain-Netzwerken hilft, ehrlich zu bleiben.
Diese Rolle hatte ich Bitcoin niemals zugetraut.
$BABY #Babylon #BTCFi
$BABY #baby @babylonlabs_io
#baby $BABY Was wäre, wenn das Wertvollste, was Bitcoin bieten kann, nicht Geld wäre... sondern Zeit?
Diese Frage hat mich überrascht, als ich über Babylon gelesen habe.
Ich habe Bitcoin immer als den Ort gesehen, an dem Wert gespeichert wird. Ich hätte nie gedacht, dass etwas so Einfaches wie ein Zeitstempel zu einer seiner größten Stärken gehören könnte.
Denk mal so darüber nach: Wenn jemand heute ein Ereignis in ein Notizbuch schreibt, könnte später jeder behaupten, wann es tatsächlich aufgeschrieben wurde. Aber wenn dieses Ereignis stattdessen dauerhaft auf Bitcoin aufgezeichnet wird, wird es unglaublich schwierig, seine Geschichte zu verändern.
Das fand ich spannend an Babylons Zeitstempelmechanismus. Anstatt andere Netzwerke blind darauf vertrauen zu lassen, dass sie sich gegenseitig korrekt einschätzen, ermöglicht er ihnen, wichtige Checkpoints in der Zeitleiste von Bitcoins zu verankern. So kann jeder überprüfen, wann etwas passiert ist, ohne sich auf eine einzelne Partei zu verlassen.
Je mehr ich darüber gelernt habe, desto klarer wurde mir: Bitcoins Zukunft könnte sich vielleicht nicht nur darum drehen, Vermögen zu schützen. Sie könnte auch zu einer Uhr werden, die anderen Blockchain-Netzwerken hilft, ehrlich zu bleiben.
Diese Rolle hatte ich Bitcoin niemals zugetraut.
$BABY #Babylon #BTCFi
$BABY #baby @BabylonLabs_io
Diese Frage hat mich überrascht, als ich über Babylon gelesen habe.
Ich habe Bitcoin immer als den Ort gesehen, an dem Wert gespeichert wird. Ich hätte nie gedacht, dass etwas so Einfaches wie ein Zeitstempel zu einer seiner größten Stärken gehören könnte.
Denk mal so darüber nach: Wenn jemand heute ein Ereignis in ein Notizbuch schreibt, könnte später jeder behaupten, wann es tatsächlich aufgeschrieben wurde. Aber wenn dieses Ereignis stattdessen dauerhaft auf Bitcoin aufgezeichnet wird, wird es unglaublich schwierig, seine Geschichte zu verändern.
Das fand ich spannend an Babylons Zeitstempelmechanismus. Anstatt andere Netzwerke blind darauf vertrauen zu lassen, dass sie sich gegenseitig korrekt einschätzen, ermöglicht er ihnen, wichtige Checkpoints in der Zeitleiste von Bitcoins zu verankern. So kann jeder überprüfen, wann etwas passiert ist, ohne sich auf eine einzelne Partei zu verlassen.
Je mehr ich darüber gelernt habe, desto klarer wurde mir: Bitcoins Zukunft könnte sich vielleicht nicht nur darum drehen, Vermögen zu schützen. Sie könnte auch zu einer Uhr werden, die anderen Blockchain-Netzwerken hilft, ehrlich zu bleiben.
Diese Rolle hatte ich Bitcoin niemals zugetraut.
$BABY #Babylon #BTCFi
$BABY #baby @BabylonLabs_io

21
4
131
·
--
#baby $BABY Ich dachte immer, der schwierigste Teil beim Aufbau einer Blockchain sei die Technologie. Jetzt bin ich mir da nicht mehr so sicher.
Ein Gespräch mit einem Freund hat meine Sicht darauf verändert. Wir sprachen über neue Projekte, und er stellte eine einfache Frage: „Wer bekommt eigentlich eine faire Chance, Teil davon zu werden?“
Ich hatte darauf nicht sofort eine Antwort.
Je mehr ich darüber nachdachte, desto klarer wurde mir, dass Verteilung nicht nur bedeutet, Token auszugeben. Sie bestimmt, wer früh dabei ist, wer hilft, das Netzwerk abzusichern, und wer mit dem Ökosystem im Laufe der Zeit wächst.
Darum hat mich Babylon besonders angesprochen. Wenn sein Verteilungsmechanismus darauf ausgelegt ist, die Teilnahme zugänglicher zu machen – statt nur einer kleinen Gruppe Belohnungen zu geben – dann macht er mehr als nur einen Token zu starten. Er setzt den Ton dafür, welche Art von Community es aufbauen möchte.
Am Ende zählt zwar eine großartige Technologie. Aber manchmal ist es genauso wichtig, wie Menschen eingeladen werden.
$BABY #Babylon #BTCFi
$BABY #baby @babylonlabs_io
#baby $BABY Ich dachte immer, der schwierigste Teil beim Aufbau einer Blockchain sei die Technologie. Jetzt bin ich mir da nicht mehr so sicher.
Ein Gespräch mit einem Freund hat meine Sicht darauf verändert. Wir sprachen über neue Projekte, und er stellte eine einfache Frage: „Wer bekommt eigentlich eine faire Chance, Teil davon zu werden?“
Ich hatte darauf nicht sofort eine Antwort.
Je mehr ich darüber nachdachte, desto klarer wurde mir, dass Verteilung nicht nur bedeutet, Token auszugeben. Sie bestimmt, wer früh dabei ist, wer hilft, das Netzwerk abzusichern, und wer mit dem Ökosystem im Laufe der Zeit wächst.
Darum hat mich Babylon besonders angesprochen. Wenn sein Verteilungsmechanismus darauf ausgelegt ist, die Teilnahme zugänglicher zu machen – statt nur einer kleinen Gruppe Belohnungen zu geben – dann macht er mehr als nur einen Token zu starten. Er setzt den Ton dafür, welche Art von Community es aufbauen möchte.
Am Ende zählt zwar eine großartige Technologie. Aber manchmal ist es genauso wichtig, wie Menschen eingeladen werden.
$BABY #Babylon #BTCFi
$BABY #baby @BabylonLabs_io
Ein Gespräch mit einem Freund hat meine Sicht darauf verändert. Wir sprachen über neue Projekte, und er stellte eine einfache Frage: „Wer bekommt eigentlich eine faire Chance, Teil davon zu werden?“
Ich hatte darauf nicht sofort eine Antwort.
Je mehr ich darüber nachdachte, desto klarer wurde mir, dass Verteilung nicht nur bedeutet, Token auszugeben. Sie bestimmt, wer früh dabei ist, wer hilft, das Netzwerk abzusichern, und wer mit dem Ökosystem im Laufe der Zeit wächst.
Darum hat mich Babylon besonders angesprochen. Wenn sein Verteilungsmechanismus darauf ausgelegt ist, die Teilnahme zugänglicher zu machen – statt nur einer kleinen Gruppe Belohnungen zu geben – dann macht er mehr als nur einen Token zu starten. Er setzt den Ton dafür, welche Art von Community es aufbauen möchte.
Am Ende zählt zwar eine großartige Technologie. Aber manchmal ist es genauso wichtig, wie Menschen eingeladen werden.
$BABY #Babylon #BTCFi
$BABY #baby @BabylonLabs_io

8
2
83
·
--
#baby $BABY Hier ist eine menschlichere, nachdenklichere Version, die sich wie eine echte Analyse eines Menschen anfühlt – statt wie Werbetext:
Was wäre, wenn Bitcoin nie zwischen Sicherheit und Nutzen hätte wählen müssen?
Dieser Gedanke kam mir, als ich mich mit einem alten Freund austauschte. Er hält seit Jahren BTC, aber jedes Mal, wenn DeFi zur Sprache kam, hatte er die gleiche Antwort: „Ich will meinen Bitcoin nicht bewegen, nur um ein bisschen mehr zu verdienen.“ Ich konnte es ihm nicht verübeln. Die meisten Optionen wirkten, als würde man Gewissheit gegen eine Gelegenheit eintauschen.
Je mehr ich mir Babylon ansah, desto klarer wurde mir, dass sich die Diskussion möglicherweise verändert. Anstatt natives BTC aus Bitcoin herauszuziehen, geht es darum, dass es zu schnellem Sicherheitenmaterial für DeFi wird – und dabei dennoch nativ bleibt. Das ist eine ganz andere Richtung.
Wenn sich dieser Ansatz im Laufe der Zeit bewährt, könnte er eine der größten psychologischen Hürden für langfristige Bitcoin-Halter abbauen. Vielleicht besteht die Zukunft von BTCFi nicht darin, Menschen davon zu überzeugen, etwas Neues zu vertrauen – sondern ihnen einen Weg zu geben, das zu nutzen, was sie bereits vertrauen.
$BABY #Babylon #BTCFi
$BABY #baby @babylonlabs_io
#baby $BABY Hier ist eine menschlichere, nachdenklichere Version, die sich wie eine echte Analyse eines Menschen anfühlt – statt wie Werbetext:
Was wäre, wenn Bitcoin nie zwischen Sicherheit und Nutzen hätte wählen müssen?
Dieser Gedanke kam mir, als ich mich mit einem alten Freund austauschte. Er hält seit Jahren BTC, aber jedes Mal, wenn DeFi zur Sprache kam, hatte er die gleiche Antwort: „Ich will meinen Bitcoin nicht bewegen, nur um ein bisschen mehr zu verdienen.“ Ich konnte es ihm nicht verübeln. Die meisten Optionen wirkten, als würde man Gewissheit gegen eine Gelegenheit eintauschen.
Je mehr ich mir Babylon ansah, desto klarer wurde mir, dass sich die Diskussion möglicherweise verändert. Anstatt natives BTC aus Bitcoin herauszuziehen, geht es darum, dass es zu schnellem Sicherheitenmaterial für DeFi wird – und dabei dennoch nativ bleibt. Das ist eine ganz andere Richtung.
Wenn sich dieser Ansatz im Laufe der Zeit bewährt, könnte er eine der größten psychologischen Hürden für langfristige Bitcoin-Halter abbauen. Vielleicht besteht die Zukunft von BTCFi nicht darin, Menschen davon zu überzeugen, etwas Neues zu vertrauen – sondern ihnen einen Weg zu geben, das zu nutzen, was sie bereits vertrauen.
$BABY #Babylon #BTCFi
$BABY #baby @BabylonLabs_io
Was wäre, wenn Bitcoin nie zwischen Sicherheit und Nutzen hätte wählen müssen?
Dieser Gedanke kam mir, als ich mich mit einem alten Freund austauschte. Er hält seit Jahren BTC, aber jedes Mal, wenn DeFi zur Sprache kam, hatte er die gleiche Antwort: „Ich will meinen Bitcoin nicht bewegen, nur um ein bisschen mehr zu verdienen.“ Ich konnte es ihm nicht verübeln. Die meisten Optionen wirkten, als würde man Gewissheit gegen eine Gelegenheit eintauschen.
Je mehr ich mir Babylon ansah, desto klarer wurde mir, dass sich die Diskussion möglicherweise verändert. Anstatt natives BTC aus Bitcoin herauszuziehen, geht es darum, dass es zu schnellem Sicherheitenmaterial für DeFi wird – und dabei dennoch nativ bleibt. Das ist eine ganz andere Richtung.
Wenn sich dieser Ansatz im Laufe der Zeit bewährt, könnte er eine der größten psychologischen Hürden für langfristige Bitcoin-Halter abbauen. Vielleicht besteht die Zukunft von BTCFi nicht darin, Menschen davon zu überzeugen, etwas Neues zu vertrauen – sondern ihnen einen Weg zu geben, das zu nutzen, was sie bereits vertrauen.
$BABY #Babylon #BTCFi
$BABY #baby @BabylonLabs_io

11
5
167
·
--
#baby $BABY Ich kenne dieses Gefühl des Untergangs nur allzu gut.
Mit anzusehen, wie Gelder verschwinden, weil eine Brücke, der man vertraut hat, plötzlich zusammenbricht, ist brutal.
Keine Warnung. Nur ein starrender Nullsaldo.
Das bringt einen dazu zu erkennen, wie riskant es wirklich ist, sich auf dubiose Brücken oder zentrale Multi-Sig-Komitees zu verlassen.
Genau diese Frustration ist der Grund, warum Unterstützer von $baby mit leeren Versprechen nicht mehr zufrieden sind und unerschütterliche Sicherheit wollen.
Hier verändert EOTS alles.
Anstatt darauf zu hoffen, dass ein Komitee tatsächlich Fehlverhalten bestraft, erledigt das Protokoll das per reiner Mathematik.
Wenn ein Validator versucht, doppelt zu signieren und das Netzwerk zu betrügen, wird sein privater Schlüssel als sofortige Bestrafung direkt on-chain offengelegt.
Echte Dezentralisierung bedeutet nicht, Menschen zu vertrauen, dass sie das Richtige tun.
Es geht darum, ein System zu bauen, in dem Betrug mathematisch unmöglich ist.
Mathematik gewinnt immer.
Ehrlich gesagt fragt man sich—wenn Sicherheit vollständig selbstausführend wird, wie lange dauert es noch, bis traditionelle Brücken der Vergangenheit angehören?$BABY #baby @babylonlabs_io
#baby $BABY Ich kenne dieses Gefühl des Untergangs nur allzu gut.
Mit anzusehen, wie Gelder verschwinden, weil eine Brücke, der man vertraut hat, plötzlich zusammenbricht, ist brutal.
Keine Warnung. Nur ein starrender Nullsaldo.
Das bringt einen dazu zu erkennen, wie riskant es wirklich ist, sich auf dubiose Brücken oder zentrale Multi-Sig-Komitees zu verlassen.
Genau diese Frustration ist der Grund, warum Unterstützer von $baby mit leeren Versprechen nicht mehr zufrieden sind und unerschütterliche Sicherheit wollen.
Hier verändert EOTS alles.
Anstatt darauf zu hoffen, dass ein Komitee tatsächlich Fehlverhalten bestraft, erledigt das Protokoll das per reiner Mathematik.
Wenn ein Validator versucht, doppelt zu signieren und das Netzwerk zu betrügen, wird sein privater Schlüssel als sofortige Bestrafung direkt on-chain offengelegt.
Echte Dezentralisierung bedeutet nicht, Menschen zu vertrauen, dass sie das Richtige tun.
Es geht darum, ein System zu bauen, in dem Betrug mathematisch unmöglich ist.
Mathematik gewinnt immer.
Ehrlich gesagt fragt man sich—wenn Sicherheit vollständig selbstausführend wird, wie lange dauert es noch, bis traditionelle Brücken der Vergangenheit angehören?$BABY #baby @BabylonLabs_io
Mit anzusehen, wie Gelder verschwinden, weil eine Brücke, der man vertraut hat, plötzlich zusammenbricht, ist brutal.
Keine Warnung. Nur ein starrender Nullsaldo.
Das bringt einen dazu zu erkennen, wie riskant es wirklich ist, sich auf dubiose Brücken oder zentrale Multi-Sig-Komitees zu verlassen.
Genau diese Frustration ist der Grund, warum Unterstützer von $baby mit leeren Versprechen nicht mehr zufrieden sind und unerschütterliche Sicherheit wollen.
Hier verändert EOTS alles.
Anstatt darauf zu hoffen, dass ein Komitee tatsächlich Fehlverhalten bestraft, erledigt das Protokoll das per reiner Mathematik.
Wenn ein Validator versucht, doppelt zu signieren und das Netzwerk zu betrügen, wird sein privater Schlüssel als sofortige Bestrafung direkt on-chain offengelegt.
Echte Dezentralisierung bedeutet nicht, Menschen zu vertrauen, dass sie das Richtige tun.
Es geht darum, ein System zu bauen, in dem Betrug mathematisch unmöglich ist.
Mathematik gewinnt immer.
Ehrlich gesagt fragt man sich—wenn Sicherheit vollständig selbstausführend wird, wie lange dauert es noch, bis traditionelle Brücken der Vergangenheit angehören?$BABY #baby @BabylonLabs_io

2
2
130
·
--
#newt $NEWT Heute ist mir etwas aufgefallen.
Wenn es einen Hack oder einen schlechten Handel gab, fangen alle sofort an, über Sicherheit zu sprechen. Aber zu diesem Zeitpunkt ist die Transaktion bereits passiert.
Das hat mich darüber nachdenken lassen, warum wir akzeptieren, dass das normal ist.
Vielleicht liegt die größere Verbesserung nicht darin, schneller zu reagieren. Vielleicht besteht sie darin, riskante Transaktionen zu stoppen, bevor sie jemals ausgeführt werden.
Das ist einer der Gründe, warum ich @NewtonProtocol more genau beobachte. Newton Protocol baut ein dezentrales Infrastrukturnetzwerk, um KI-Modelle bereitzustellen, auszuführen und zu verifizieren. Was ich interessant finde, ist, dass es sich in Richtung bewegt, Risiken schon vor der Ausführung zu bewerten, während die Inferenz von der Verifikation getrennt wird, sodass die KI schnell reagieren kann und Beweise danach bestätigt werden können.
Wenn diese Idee in der Praxis funktioniert, könnte das verändern, wie On-Chain-Finanzwesen Vertrauen handhabt. Die Chance ist riesig. Gleichzeitig braucht gute Infrastruktur jedoch echte Akzeptanz, und die ist nie garantiert.
Darum sehe ich das als etwas, das man im Blick behalten sollte – nicht, weil ich sofortige Ergebnisse erwarte, sondern weil die Richtung sich selbst anders anfühlt.
Wenn KI mehr On-Chain-Entscheidungen treffen soll: Sollte die Priorität dann darin liegen, Fehler danach zu beheben – oder sie zu verhindern, bevor sie überhaupt passieren? $NEWT #Newt @NewtonProtocol
#newt $NEWT Heute ist mir etwas aufgefallen.
Wenn es einen Hack oder einen schlechten Handel gab, fangen alle sofort an, über Sicherheit zu sprechen. Aber zu diesem Zeitpunkt ist die Transaktion bereits passiert.
Das hat mich darüber nachdenken lassen, warum wir akzeptieren, dass das normal ist.
Vielleicht liegt die größere Verbesserung nicht darin, schneller zu reagieren. Vielleicht besteht sie darin, riskante Transaktionen zu stoppen, bevor sie jemals ausgeführt werden.
Das ist einer der Gründe, warum ich @NewtonProtocol more genau beobachte. Newton Protocol baut ein dezentrales Infrastrukturnetzwerk, um KI-Modelle bereitzustellen, auszuführen und zu verifizieren. Was ich interessant finde, ist, dass es sich in Richtung bewegt, Risiken schon vor der Ausführung zu bewerten, während die Inferenz von der Verifikation getrennt wird, sodass die KI schnell reagieren kann und Beweise danach bestätigt werden können.
Wenn diese Idee in der Praxis funktioniert, könnte das verändern, wie On-Chain-Finanzwesen Vertrauen handhabt. Die Chance ist riesig. Gleichzeitig braucht gute Infrastruktur jedoch echte Akzeptanz, und die ist nie garantiert.
Darum sehe ich das als etwas, das man im Blick behalten sollte – nicht, weil ich sofortige Ergebnisse erwarte, sondern weil die Richtung sich selbst anders anfühlt.
Wenn KI mehr On-Chain-Entscheidungen treffen soll: Sollte die Priorität dann darin liegen, Fehler danach zu beheben – oder sie zu verhindern, bevor sie überhaupt passieren? $NEWT #Newt @NewtonProtocol
Wenn es einen Hack oder einen schlechten Handel gab, fangen alle sofort an, über Sicherheit zu sprechen. Aber zu diesem Zeitpunkt ist die Transaktion bereits passiert.
Das hat mich darüber nachdenken lassen, warum wir akzeptieren, dass das normal ist.
Vielleicht liegt die größere Verbesserung nicht darin, schneller zu reagieren. Vielleicht besteht sie darin, riskante Transaktionen zu stoppen, bevor sie jemals ausgeführt werden.
Das ist einer der Gründe, warum ich @NewtonProtocol more genau beobachte. Newton Protocol baut ein dezentrales Infrastrukturnetzwerk, um KI-Modelle bereitzustellen, auszuführen und zu verifizieren. Was ich interessant finde, ist, dass es sich in Richtung bewegt, Risiken schon vor der Ausführung zu bewerten, während die Inferenz von der Verifikation getrennt wird, sodass die KI schnell reagieren kann und Beweise danach bestätigt werden können.
Wenn diese Idee in der Praxis funktioniert, könnte das verändern, wie On-Chain-Finanzwesen Vertrauen handhabt. Die Chance ist riesig. Gleichzeitig braucht gute Infrastruktur jedoch echte Akzeptanz, und die ist nie garantiert.
Darum sehe ich das als etwas, das man im Blick behalten sollte – nicht, weil ich sofortige Ergebnisse erwarte, sondern weil die Richtung sich selbst anders anfühlt.
Wenn KI mehr On-Chain-Entscheidungen treffen soll: Sollte die Priorität dann darin liegen, Fehler danach zu beheben – oder sie zu verhindern, bevor sie überhaupt passieren? $NEWT #Newt @NewtonProtocol

2
2
91
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer