
ASMA_加密143
3k Beiträge
ASMA_加密143
Melden
Nutzer blockieren
专注加密、空投与交易机会 🚀
Regelmäßiger Trader
1.9 Jahre
2.3K+ Following
4.7K+ Follower
4.6K+ Like gegeben
Beiträge
Alle
Zitierungen
Live
·
--
Tritt live mit Kim bei
Tritt live mit Kim bei

KIM_加密 143
·
--
[Beendet] 🎙️ Hallo, Freund! Trete der Kim-Crypto-Familien-Community bei. Diskutiere über kryptobezogene Themen
2.7k Zuhörer
150
·
--
Nimm live mit Kim teil
Nimm live mit Kim teil
KIM_加密 143
·
--
[Wiederholung] 🎙️ Lass uns heute die Marktsituation diskutieren und was die Märkte von morgen bringen.
04 h 49 m 44 s · 1.5k Zuhörer
1
157
·
--
Los geht's
Los geht's
Night King Official
·
--
🚨 GIVEAWAY LIVE! 🎁
3.000 rote Umschläge warten darauf, abgegriffen zu werden! 🔥
✅ Folgen
🔁 Teilen
💬 Kommentar „666“
🎁 Belohnung abholen
Wer ist bereit? 👀
3.000 rote Umschläge warten darauf, abgegriffen zu werden! 🔥
✅ Folgen
🔁 Teilen
💬 Kommentar „666“
🎁 Belohnung abholen
Wer ist bereit? 👀
1
151
·
--
Bärisch
#dusk $DUSK @Dusk_Foundation Ich bin in das Konsensdesign von Dusk gegangen in der Erwartung, dass der interessante Teil darin liegt, wie Validatoren sich auf eine Einigung verständigen.
Stattdessen fand ich ein Problem, das Dusk offen anspricht: Künftige Blockgeneratoren können innerhalb derselben Runde vorhersehbar sein.
Das schafft einen seltsamen Anreiz. Ein Bereitsteller, der für eine spätere Iteration ausgewählt wird, könnte theoretisch frühere Iterationen bevorzugen, um fehlschlagen zu können, in der Hoffnung, die Blockbelohnung zu erhalten.
Dusk’s Antwort lautet nicht einfach „Vertraue den Validatoren“.
Das Protokoll fügt Wählerprämien hinzu, knüpft Teile der Generatorexklausen an das Einbeziehen bekannter Votes, schließt den Generator der nächsten Iteration von der Abstimmung aus und begrenzt die Anzahl der Iterationen. Diese Mechanismen sind speziell dafür entworfen, diesen Anreiz zu verringern.
Die Belohnungsstruktur ist ebenfalls interessant: 80 % gehen an den Blockgenerator, 10 % an das Abstimmungskomitee und 10 % an Dusk in dem dokumentierten Design.
Was meine Aufmerksamkeit nicht auf die Prozentsätze gelenkt hat.
Es ist die Idee, dass Konsenssicherheit ebenfalls ein Problem des Anreizdesigns ist.
Wie viel von der Sicherheit einer Blockchain kommt aus der Kryptografie, und wie viel kommt daraus, ehrliches Verhalten wirtschaftlich rational zu machen?
{spot}(DUSKUSDT)
Was ist wichtiger für Konsenssicherheit?
#dusk $DUSK @Dusk Ich bin in das Konsensdesign von Dusk gegangen in der Erwartung, dass der interessante Teil darin liegt, wie Validatoren sich auf eine Einigung verständigen.
Stattdessen fand ich ein Problem, das Dusk offen anspricht: Künftige Blockgeneratoren können innerhalb derselben Runde vorhersehbar sein.
Das schafft einen seltsamen Anreiz. Ein Bereitsteller, der für eine spätere Iteration ausgewählt wird, könnte theoretisch frühere Iterationen bevorzugen, um fehlschlagen zu können, in der Hoffnung, die Blockbelohnung zu erhalten.
Dusk’s Antwort lautet nicht einfach „Vertraue den Validatoren“.
Das Protokoll fügt Wählerprämien hinzu, knüpft Teile der Generatorexklausen an das Einbeziehen bekannter Votes, schließt den Generator der nächsten Iteration von der Abstimmung aus und begrenzt die Anzahl der Iterationen. Diese Mechanismen sind speziell dafür entworfen, diesen Anreiz zu verringern.
Die Belohnungsstruktur ist ebenfalls interessant: 80 % gehen an den Blockgenerator, 10 % an das Abstimmungskomitee und 10 % an Dusk in dem dokumentierten Design.
Was meine Aufmerksamkeit nicht auf die Prozentsätze gelenkt hat.
Es ist die Idee, dass Konsenssicherheit ebenfalls ein Problem des Anreizdesigns ist.
Wie viel von der Sicherheit einer Blockchain kommt aus der Kryptografie, und wie viel kommt daraus, ehrliches Verhalten wirtschaftlich rational zu machen?
Was ist wichtiger für Konsenssicherheit?
Stattdessen fand ich ein Problem, das Dusk offen anspricht: Künftige Blockgeneratoren können innerhalb derselben Runde vorhersehbar sein.
Das schafft einen seltsamen Anreiz. Ein Bereitsteller, der für eine spätere Iteration ausgewählt wird, könnte theoretisch frühere Iterationen bevorzugen, um fehlschlagen zu können, in der Hoffnung, die Blockbelohnung zu erhalten.
Dusk’s Antwort lautet nicht einfach „Vertraue den Validatoren“.
Das Protokoll fügt Wählerprämien hinzu, knüpft Teile der Generatorexklausen an das Einbeziehen bekannter Votes, schließt den Generator der nächsten Iteration von der Abstimmung aus und begrenzt die Anzahl der Iterationen. Diese Mechanismen sind speziell dafür entworfen, diesen Anreiz zu verringern.
Die Belohnungsstruktur ist ebenfalls interessant: 80 % gehen an den Blockgenerator, 10 % an das Abstimmungskomitee und 10 % an Dusk in dem dokumentierten Design.
Was meine Aufmerksamkeit nicht auf die Prozentsätze gelenkt hat.
Es ist die Idee, dass Konsenssicherheit ebenfalls ein Problem des Anreizdesigns ist.
Wie viel von der Sicherheit einer Blockchain kommt aus der Kryptografie, und wie viel kommt daraus, ehrliches Verhalten wirtschaftlich rational zu machen?
Was ist wichtiger für Konsenssicherheit?
A. Cryptography
50%
B. Economic incentives
0%
C. Both equally
50%
D. Depends on the design
0%
2 Stimmen • Abstimmung beendet
2
108
·
--
Bullisch
#dusk $DUSK @Dusk_Foundation Es gibt eine unbequeme Frage zur Einführung von Blockchain in Institutionen: Hilft Transparenz wirklich, wenn jeder Marktteilnehmer sensible Finanzaktivitäten einsehen kann?
Genau an dieser Stelle geht @Dusk_Foundation mit einem anderen Architekturansatz vor. Sein Design trennt das, was öffentlich sein muss, von dem, was vertraulich bleiben soll. Moonlight übernimmt transparente Kontoflüsse, während Phoenix Zero-Knowledge-Beweise für abgeschirmte Transaktionen nutzt – sodass die Gültigkeit verifiziert werden kann, ohne die zugrunde liegenden Transaktionsdaten offenzulegen.
Der interessante Punkt ist nicht nur „Privatsphäre“. Es ist Privatsphäre mit kontrollierter Offenlegung. Die aktuelle Dokumentation von Dusk ordnet dies ausdrücklich im Kontext regulierter Vermögenswerte, Zugriffskontrollen, Reporting und selektiver Offenlegung ein.
Meine optimistische Interpretation: Diese Architektur könnte besonders relevant sein, wenn tokenisierte Märkte tatsächlich Vertraulichkeit benötigen, ohne die Compliance aufzugeben.
Aber Technologie ist nur die halbe Gleichung. Werden echte Institutionen genug wirtschaftliche Aktivität auf Dusk schaffen, damit diese Architektur ihren Wert entfaltet?
$DUSK #dusk
Was ist für Dusk’s nächste Wachstumsphase am wichtigsten?
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk Es gibt eine unbequeme Frage zur Einführung von Blockchain in Institutionen: Hilft Transparenz wirklich, wenn jeder Marktteilnehmer sensible Finanzaktivitäten einsehen kann?
Genau an dieser Stelle geht @Dusk mit einem anderen Architekturansatz vor. Sein Design trennt das, was öffentlich sein muss, von dem, was vertraulich bleiben soll. Moonlight übernimmt transparente Kontoflüsse, während Phoenix Zero-Knowledge-Beweise für abgeschirmte Transaktionen nutzt – sodass die Gültigkeit verifiziert werden kann, ohne die zugrunde liegenden Transaktionsdaten offenzulegen.
Der interessante Punkt ist nicht nur „Privatsphäre“. Es ist Privatsphäre mit kontrollierter Offenlegung. Die aktuelle Dokumentation von Dusk ordnet dies ausdrücklich im Kontext regulierter Vermögenswerte, Zugriffskontrollen, Reporting und selektiver Offenlegung ein.
Meine optimistische Interpretation: Diese Architektur könnte besonders relevant sein, wenn tokenisierte Märkte tatsächlich Vertraulichkeit benötigen, ohne die Compliance aufzugeben.
Aber Technologie ist nur die halbe Gleichung. Werden echte Institutionen genug wirtschaftliche Aktivität auf Dusk schaffen, damit diese Architektur ihren Wert entfaltet?
$DUSK #dusk
Was ist für Dusk’s nächste Wachstumsphase am wichtigsten?
Genau an dieser Stelle geht @Dusk mit einem anderen Architekturansatz vor. Sein Design trennt das, was öffentlich sein muss, von dem, was vertraulich bleiben soll. Moonlight übernimmt transparente Kontoflüsse, während Phoenix Zero-Knowledge-Beweise für abgeschirmte Transaktionen nutzt – sodass die Gültigkeit verifiziert werden kann, ohne die zugrunde liegenden Transaktionsdaten offenzulegen.
Der interessante Punkt ist nicht nur „Privatsphäre“. Es ist Privatsphäre mit kontrollierter Offenlegung. Die aktuelle Dokumentation von Dusk ordnet dies ausdrücklich im Kontext regulierter Vermögenswerte, Zugriffskontrollen, Reporting und selektiver Offenlegung ein.
Meine optimistische Interpretation: Diese Architektur könnte besonders relevant sein, wenn tokenisierte Märkte tatsächlich Vertraulichkeit benötigen, ohne die Compliance aufzugeben.
Aber Technologie ist nur die halbe Gleichung. Werden echte Institutionen genug wirtschaftliche Aktivität auf Dusk schaffen, damit diese Architektur ihren Wert entfaltet?
$DUSK #dusk
Was ist für Dusk’s nächste Wachstumsphase am wichtigsten?
Privacy + compliance
50%
RWA adoption
25%
Developer activity
25%
Liquidity + users
0%
4 Stimmen • Abstimmung beendet
2
255
·
--
#dusk $DUSK @Dusk_Foundation
Früher dachte ich, die virtuelle Maschine einer Blockchain sei einfach der Ort, an dem Smart Contracts „ausgeführt“ werden. Ein tieferer Blick in Dusk hat diese Sicht verändert.
Piecrust wurde als Dusk-WASM-Virtual Machine gebaut: „piecrust“ übernimmt dabei die Contract-Ausführung und „piecrust-uplink“ stellt die Entwickler-Schicht für das Erstellen und Arbeiten mit Contracts bereit. Das Spannende ist nicht der Name der VM. Es ist die Designentscheidung dahinter: die Nutzung von WASM und Rust, um eine kontrollierte Ausführungsumgebung für Dusk-Smart-Contracts zu schaffen.
Heute beschreibt die Dusk-Dokumentation diesen Ausführungspfad als DuskVM – basierend auf dem Wasmtime-Runtime-Umfeld mit benutzerdefinierter Unterstützung für Dusk’ Ausführungsmodell. Sie führt Rust/WASM-Contracts direkt auf dem Dusk-L1 aus, einschließlich Anwendungen, die direkten Zugriff auf das Transaction-Modell von Dusk, Assets, Privacy oder Zero-Knowledge-Fähigkeiten benötigen.
Dieser Unterschied ist entscheidend.
Dusk stellt Entwicklern nun zwei unterschiedliche Wege zur Verfügung: DuskVM für Rust/WASM-Anwendungen, die native L1-Fähigkeiten erfordern, und DuskEVM für Solidity und mit Ethereum kompatible Tooling.
Damit sehe ich die VM nicht mehr bloß als technischen Bestandteil. Sie ist Teil der Entscheidung darüber, welche Art von Anwendung Dusk nativ unterstützen kann.
Die Frage, die ich beobachte, ist, ob dieses duale Ausführungsmodell Entwicklern Flexibilität geben kann, ohne das Ökosystem schwerer verständlich zu machen.
@Dusk_Foundation $DUSK
#dusk $DUSK @Dusk
Früher dachte ich, die virtuelle Maschine einer Blockchain sei einfach der Ort, an dem Smart Contracts „ausgeführt“ werden. Ein tieferer Blick in Dusk hat diese Sicht verändert.
Piecrust wurde als Dusk-WASM-Virtual Machine gebaut: „piecrust“ übernimmt dabei die Contract-Ausführung und „piecrust-uplink“ stellt die Entwickler-Schicht für das Erstellen und Arbeiten mit Contracts bereit. Das Spannende ist nicht der Name der VM. Es ist die Designentscheidung dahinter: die Nutzung von WASM und Rust, um eine kontrollierte Ausführungsumgebung für Dusk-Smart-Contracts zu schaffen.
Heute beschreibt die Dusk-Dokumentation diesen Ausführungspfad als DuskVM – basierend auf dem Wasmtime-Runtime-Umfeld mit benutzerdefinierter Unterstützung für Dusk’ Ausführungsmodell. Sie führt Rust/WASM-Contracts direkt auf dem Dusk-L1 aus, einschließlich Anwendungen, die direkten Zugriff auf das Transaction-Modell von Dusk, Assets, Privacy oder Zero-Knowledge-Fähigkeiten benötigen.
Dieser Unterschied ist entscheidend.
Dusk stellt Entwicklern nun zwei unterschiedliche Wege zur Verfügung: DuskVM für Rust/WASM-Anwendungen, die native L1-Fähigkeiten erfordern, und DuskEVM für Solidity und mit Ethereum kompatible Tooling.
Damit sehe ich die VM nicht mehr bloß als technischen Bestandteil. Sie ist Teil der Entscheidung darüber, welche Art von Anwendung Dusk nativ unterstützen kann.
Die Frage, die ich beobachte, ist, ob dieses duale Ausführungsmodell Entwicklern Flexibilität geben kann, ohne das Ökosystem schwerer verständlich zu machen.
@Dusk $DUSK
Früher dachte ich, die virtuelle Maschine einer Blockchain sei einfach der Ort, an dem Smart Contracts „ausgeführt“ werden. Ein tieferer Blick in Dusk hat diese Sicht verändert.
Piecrust wurde als Dusk-WASM-Virtual Machine gebaut: „piecrust“ übernimmt dabei die Contract-Ausführung und „piecrust-uplink“ stellt die Entwickler-Schicht für das Erstellen und Arbeiten mit Contracts bereit. Das Spannende ist nicht der Name der VM. Es ist die Designentscheidung dahinter: die Nutzung von WASM und Rust, um eine kontrollierte Ausführungsumgebung für Dusk-Smart-Contracts zu schaffen.
Heute beschreibt die Dusk-Dokumentation diesen Ausführungspfad als DuskVM – basierend auf dem Wasmtime-Runtime-Umfeld mit benutzerdefinierter Unterstützung für Dusk’ Ausführungsmodell. Sie führt Rust/WASM-Contracts direkt auf dem Dusk-L1 aus, einschließlich Anwendungen, die direkten Zugriff auf das Transaction-Modell von Dusk, Assets, Privacy oder Zero-Knowledge-Fähigkeiten benötigen.
Dieser Unterschied ist entscheidend.
Dusk stellt Entwicklern nun zwei unterschiedliche Wege zur Verfügung: DuskVM für Rust/WASM-Anwendungen, die native L1-Fähigkeiten erfordern, und DuskEVM für Solidity und mit Ethereum kompatible Tooling.
Damit sehe ich die VM nicht mehr bloß als technischen Bestandteil. Sie ist Teil der Entscheidung darüber, welche Art von Anwendung Dusk nativ unterstützen kann.
Die Frage, die ich beobachte, ist, ob dieses duale Ausführungsmodell Entwicklern Flexibilität geben kann, ohne das Ökosystem schwerer verständlich zu machen.
@Dusk $DUSK
2
124
·
--
UNTER DER HAUBE: WARUM DUSK KADCAST STATT GEWÖHNLICHER KLATSCH-NACHRICHTEN VERWENDET
Die Netzwerkschicht ist leicht zu ignorieren, bis eine Blockchain ausgelastet ist.
DUSK nutzt Kadcast, ein strukturiertes P2P-Protokoll, das auf den Prinzipien von Kademlia basiert. Anstatt jede Nachricht zufällig an viele benachbarte Knoten zu übertragen, organisiert Kadcast Peers mithilfe der XOR-Distanz und strukturiertem Routing. So können Nachrichten sich über ausgewählte Pfade verbreiten, mit weniger redundanter Übertragung. DUSK sagt, dass dieser Ansatz darauf ausgelegt ist, die Bandbreite zu reduzieren und die Latenz besser vorhersagbar zu machen.
Das ist wichtig, weil Finanzinfrastruktur nicht nur Geschwindigkeit benötigt. Sie braucht Netzwerkverhalten, das auch dann vorhersehbar bleibt, wenn die Teilnahme wächst. Das aktualisierte Whitepaper von DUSK berichtet über eine 25–50%ige Reduzierung der Bandbreite im Vergleich zu gängigen Gossip-Protokollen, und Kadcast hat außerdem ein Blaize Security-Audit durchlaufen.
Doch strukturierte Weitergabe erzeugt ihre eigenen Herausforderungen: Widerstandsfähigkeit, wenn Peers ausfallen, verschwinden oder sich unerwartet verhalten.
Kann Kadcast seine Effizienz und Vorhersagbarkeit beibehalten, während DUSK auf reale finanzielle Aktivitäten skaliert?
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
UNTER DER HAUBE: WARUM DUSK KADCAST STATT GEWÖHNLICHER KLATSCH-NACHRICHTEN VERWENDET
Die Netzwerkschicht ist leicht zu ignorieren, bis eine Blockchain ausgelastet ist.
DUSK nutzt Kadcast, ein strukturiertes P2P-Protokoll, das auf den Prinzipien von Kademlia basiert. Anstatt jede Nachricht zufällig an viele benachbarte Knoten zu übertragen, organisiert Kadcast Peers mithilfe der XOR-Distanz und strukturiertem Routing. So können Nachrichten sich über ausgewählte Pfade verbreiten, mit weniger redundanter Übertragung. DUSK sagt, dass dieser Ansatz darauf ausgelegt ist, die Bandbreite zu reduzieren und die Latenz besser vorhersagbar zu machen.
Das ist wichtig, weil Finanzinfrastruktur nicht nur Geschwindigkeit benötigt. Sie braucht Netzwerkverhalten, das auch dann vorhersehbar bleibt, wenn die Teilnahme wächst. Das aktualisierte Whitepaper von DUSK berichtet über eine 25–50%ige Reduzierung der Bandbreite im Vergleich zu gängigen Gossip-Protokollen, und Kadcast hat außerdem ein Blaize Security-Audit durchlaufen.
Doch strukturierte Weitergabe erzeugt ihre eigenen Herausforderungen: Widerstandsfähigkeit, wenn Peers ausfallen, verschwinden oder sich unerwartet verhalten.
Kann Kadcast seine Effizienz und Vorhersagbarkeit beibehalten, während DUSK auf reale finanzielle Aktivitäten skaliert?
@Dusk $DUSK #dusk
Die Netzwerkschicht ist leicht zu ignorieren, bis eine Blockchain ausgelastet ist.
DUSK nutzt Kadcast, ein strukturiertes P2P-Protokoll, das auf den Prinzipien von Kademlia basiert. Anstatt jede Nachricht zufällig an viele benachbarte Knoten zu übertragen, organisiert Kadcast Peers mithilfe der XOR-Distanz und strukturiertem Routing. So können Nachrichten sich über ausgewählte Pfade verbreiten, mit weniger redundanter Übertragung. DUSK sagt, dass dieser Ansatz darauf ausgelegt ist, die Bandbreite zu reduzieren und die Latenz besser vorhersagbar zu machen.
Das ist wichtig, weil Finanzinfrastruktur nicht nur Geschwindigkeit benötigt. Sie braucht Netzwerkverhalten, das auch dann vorhersehbar bleibt, wenn die Teilnahme wächst. Das aktualisierte Whitepaper von DUSK berichtet über eine 25–50%ige Reduzierung der Bandbreite im Vergleich zu gängigen Gossip-Protokollen, und Kadcast hat außerdem ein Blaize Security-Audit durchlaufen.
Doch strukturierte Weitergabe erzeugt ihre eigenen Herausforderungen: Widerstandsfähigkeit, wenn Peers ausfallen, verschwinden oder sich unerwartet verhalten.
Kann Kadcast seine Effizienz und Vorhersagbarkeit beibehalten, während DUSK auf reale finanzielle Aktivitäten skaliert?
@Dusk $DUSK #dusk
Bullish
100%
Bearish
0%
1 Stimmen • Abstimmung beendet
2
144
·
--
Komm live mit Kim
Komm live mit Kim
KIM_加密 143
·
--
[Wiederholung] 🎙️ ALLES HÄNGT VON DER ZEIT AB..... DAS IST DEINE ZEIT...
05 h 59 m 58 s · 2.9k Zuhörer
228
·
--
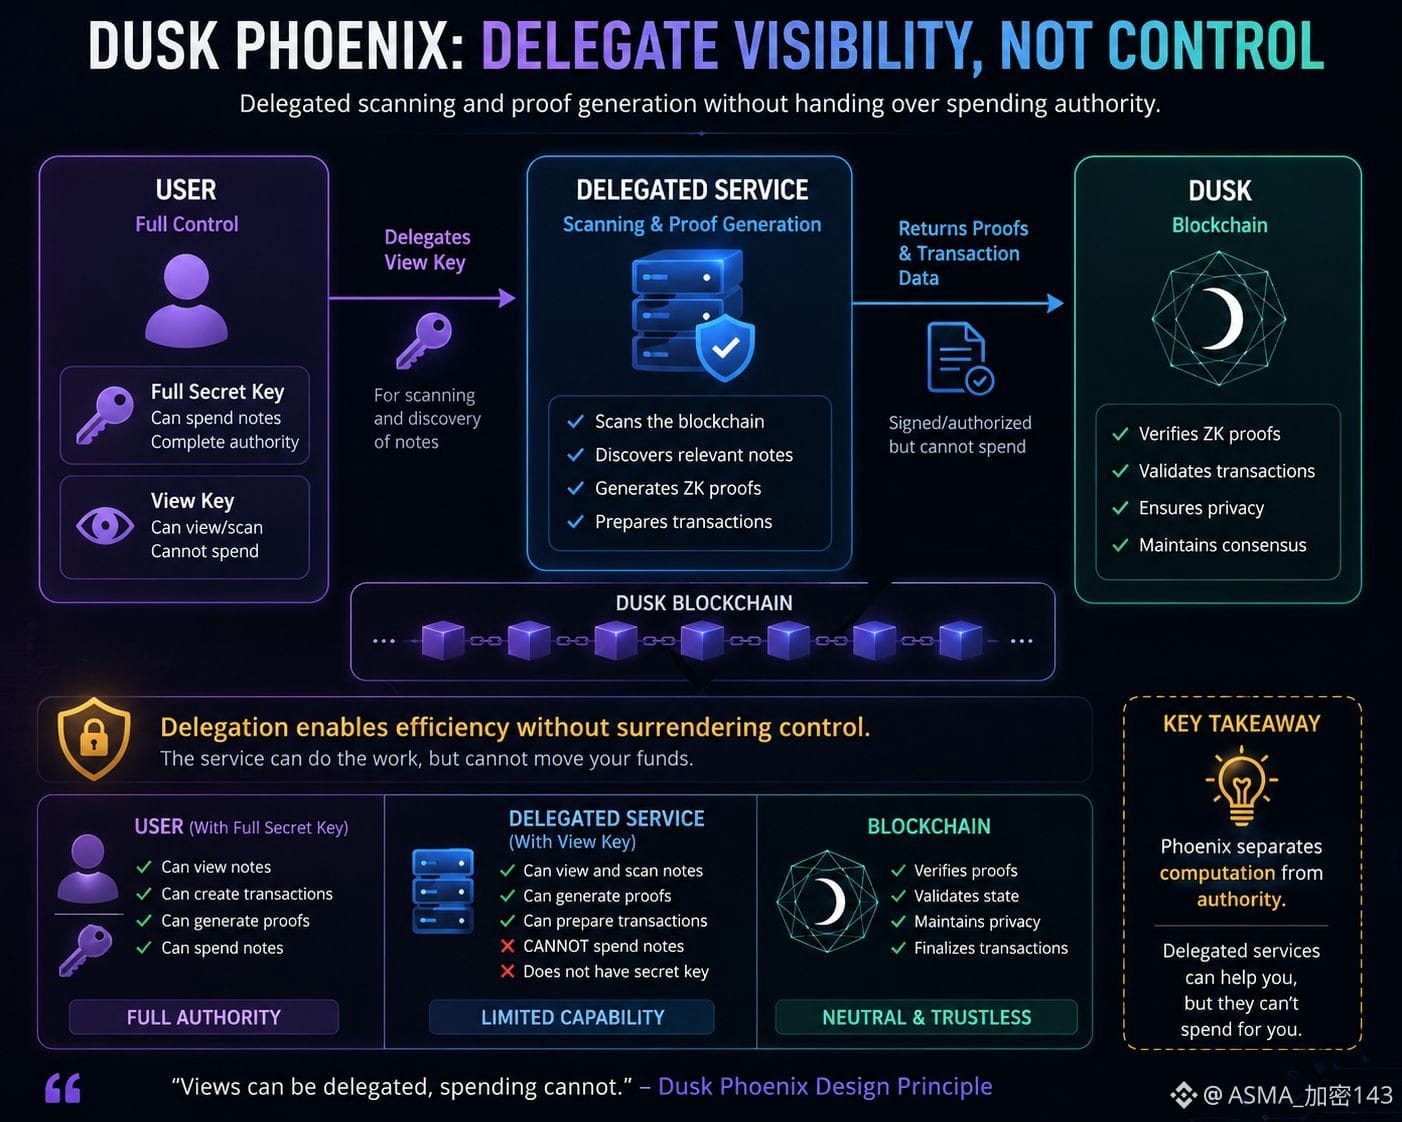
Ich habe fast eine Unterscheidung im Dusk-Phoenix-Design übersehen, die meine Sicht auf die Delegation von Transaktionen verändert.
Mein erster Gedanke war einfach: Wenn eine dritte Partei bei einer privaten Transaktion hilft, muss mehr Sichtbarkeit auch mehr Kontrolle bedeuten.
Das Whitepaper zieht jedoch eine viel schärfere Grenze. Phoenix ermöglicht es einem Nutzer, das Netzwerkscannen mit einem View-Key zu delegieren, wobei die delegierte Partei die Noten dennoch nicht ausgeben kann, weil sie nicht im Besitz des vollständigen geheimen Schlüssels des Nutzers ist. Außerdem heißt es, dass die Erstellung von ZK-Beweisen über Signaturen delegiert werden kann, ohne die Unversehrtheit der Transaktion zu gefährden.
Das hat mein Interesse geweckt, weil die Architektur Berechnung von Autorität trennt. Ein Dienst kann teure Arbeiten ausführen, aber die Fähigkeit, eine Notiz tatsächlich auszugeben, bleibt an den vollständigen Geheimschlüssel gebunden. Das Geheimnis der Notiz selbst erfordert das komplette Schlüsselpaar, nicht nur den View-Key.
Aber das wirft eine andere Frage auf, nämlich: Welche Systemfrage stellt sich hier?
Die Sicherheitsgrenze ist möglicherweise stärker gegen delegierte Dienste, die Gelder ausgeben, doch der Nutzer muss nun verwalten, welche Fähigkeit welchem Dienst zugänglich gemacht wird. Eine kompromittierte oder schlecht gestaltete Delegationsschicht könnte dennoch operative oder Datenschutzprobleme verursachen, selbst wenn sie nicht direkt ausgeben kann.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Verringert diese Trennung tatsächlich die Angriffsfläche, oder verlagert sie lediglich das schwierigste Sicherheitsproblem in das Capability-Management und den operativen Vertrauensaufbau?
Ich habe fast eine Unterscheidung im Dusk-Phoenix-Design übersehen, die meine Sicht auf die Delegation von Transaktionen verändert.
Mein erster Gedanke war einfach: Wenn eine dritte Partei bei einer privaten Transaktion hilft, muss mehr Sichtbarkeit auch mehr Kontrolle bedeuten.
Das Whitepaper zieht jedoch eine viel schärfere Grenze. Phoenix ermöglicht es einem Nutzer, das Netzwerkscannen mit einem View-Key zu delegieren, wobei die delegierte Partei die Noten dennoch nicht ausgeben kann, weil sie nicht im Besitz des vollständigen geheimen Schlüssels des Nutzers ist. Außerdem heißt es, dass die Erstellung von ZK-Beweisen über Signaturen delegiert werden kann, ohne die Unversehrtheit der Transaktion zu gefährden.
Das hat mein Interesse geweckt, weil die Architektur Berechnung von Autorität trennt. Ein Dienst kann teure Arbeiten ausführen, aber die Fähigkeit, eine Notiz tatsächlich auszugeben, bleibt an den vollständigen Geheimschlüssel gebunden. Das Geheimnis der Notiz selbst erfordert das komplette Schlüsselpaar, nicht nur den View-Key.
Aber das wirft eine andere Frage auf, nämlich: Welche Systemfrage stellt sich hier?
Die Sicherheitsgrenze ist möglicherweise stärker gegen delegierte Dienste, die Gelder ausgeben, doch der Nutzer muss nun verwalten, welche Fähigkeit welchem Dienst zugänglich gemacht wird. Eine kompromittierte oder schlecht gestaltete Delegationsschicht könnte dennoch operative oder Datenschutzprobleme verursachen, selbst wenn sie nicht direkt ausgeben kann.
@Dusk $DUSK #dusk
Verringert diese Trennung tatsächlich die Angriffsfläche, oder verlagert sie lediglich das schwierigste Sicherheitsproblem in das Capability-Management und den operativen Vertrauensaufbau?
Mein erster Gedanke war einfach: Wenn eine dritte Partei bei einer privaten Transaktion hilft, muss mehr Sichtbarkeit auch mehr Kontrolle bedeuten.
Das Whitepaper zieht jedoch eine viel schärfere Grenze. Phoenix ermöglicht es einem Nutzer, das Netzwerkscannen mit einem View-Key zu delegieren, wobei die delegierte Partei die Noten dennoch nicht ausgeben kann, weil sie nicht im Besitz des vollständigen geheimen Schlüssels des Nutzers ist. Außerdem heißt es, dass die Erstellung von ZK-Beweisen über Signaturen delegiert werden kann, ohne die Unversehrtheit der Transaktion zu gefährden.
Das hat mein Interesse geweckt, weil die Architektur Berechnung von Autorität trennt. Ein Dienst kann teure Arbeiten ausführen, aber die Fähigkeit, eine Notiz tatsächlich auszugeben, bleibt an den vollständigen Geheimschlüssel gebunden. Das Geheimnis der Notiz selbst erfordert das komplette Schlüsselpaar, nicht nur den View-Key.
Aber das wirft eine andere Frage auf, nämlich: Welche Systemfrage stellt sich hier?
Die Sicherheitsgrenze ist möglicherweise stärker gegen delegierte Dienste, die Gelder ausgeben, doch der Nutzer muss nun verwalten, welche Fähigkeit welchem Dienst zugänglich gemacht wird. Eine kompromittierte oder schlecht gestaltete Delegationsschicht könnte dennoch operative oder Datenschutzprobleme verursachen, selbst wenn sie nicht direkt ausgeben kann.
@Dusk $DUSK #dusk
Verringert diese Trennung tatsächlich die Angriffsfläche, oder verlagert sie lediglich das schwierigste Sicherheitsproblem in das Capability-Management und den operativen Vertrauensaufbau?
2
131
·
--
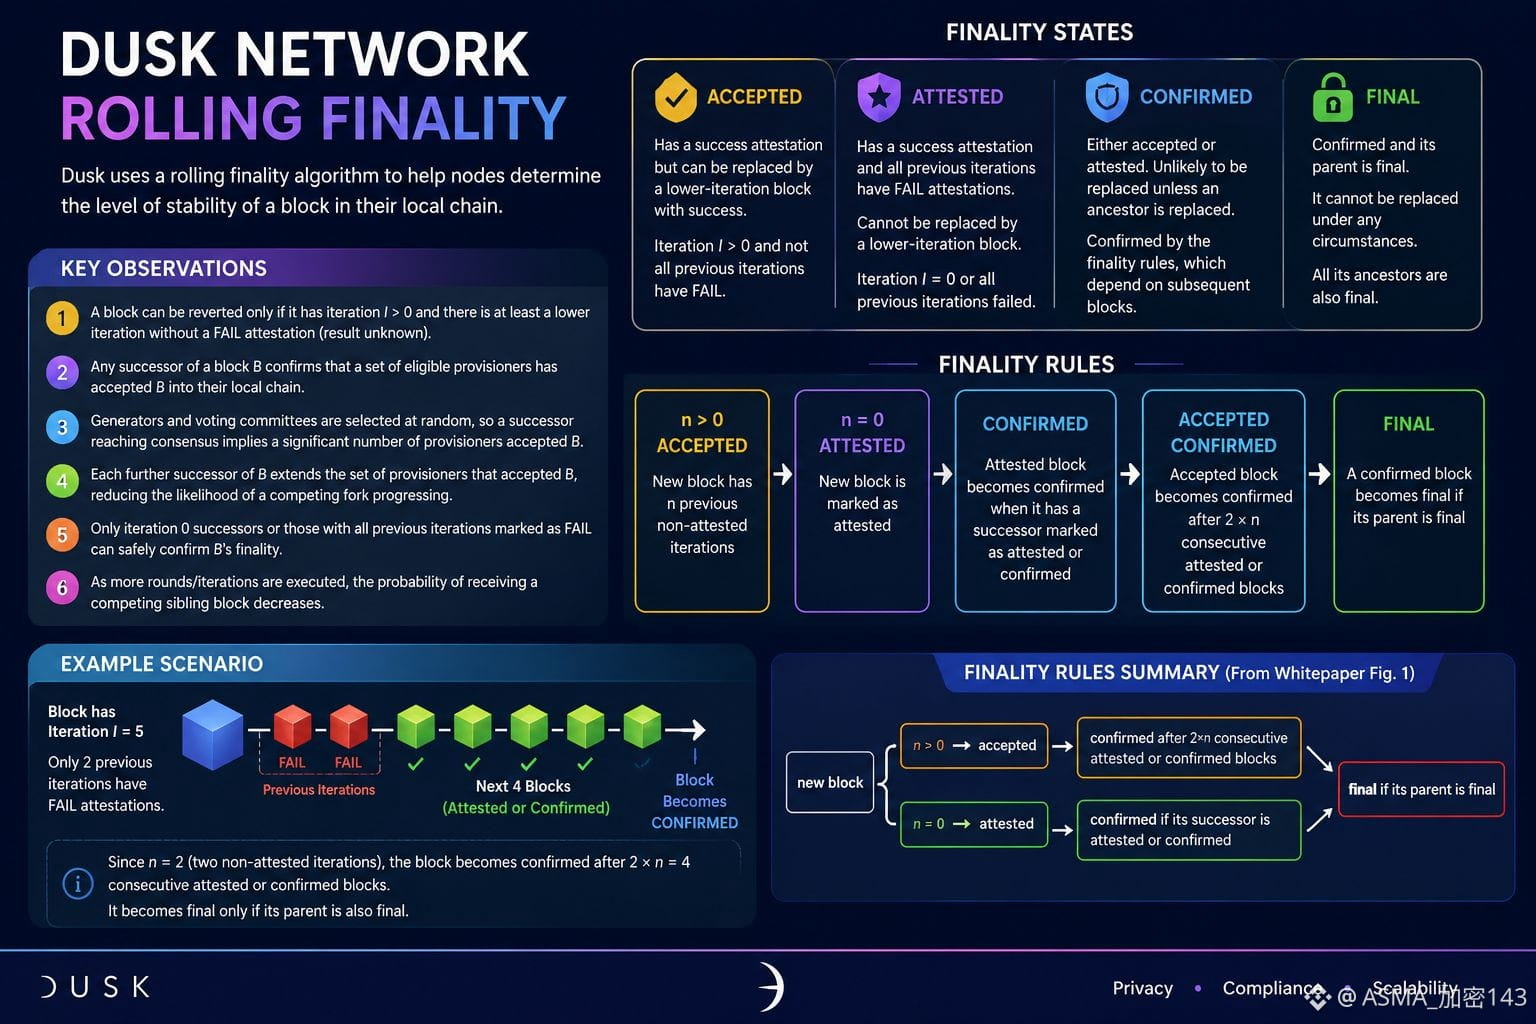
Ich bin tiefer in die rollenden Finalitätsregeln von Dusk eingestiegen, und ein Detail hat meine Sicht auf „Finalität“ verändert.
Ein Block ist nicht einfach dann final, wenn er eine erfolgreiche Attestation erhält. Dusk unterscheidet zwischen akzeptierten, attestierten, bestätigten und finalen Zuständen. Ein akzeptierter Block kann noch durch einen Block mit einer niedrigeren Iteration ersetzt werden, während ein attestierter Block nicht durch einen ersetzt werden kann.
Das Interessante daran ist, wie spätere Blöcke das Vertrauen stärken. Ein akzeptierter Block wird erst bestätigt, nachdem 2×n aufeinanderfolgende attestierte oder bestätigte Blöcke vorliegen, wobei n frühere nicht-attestierte Iterationen repräsentiert. Die Finalität hängt dann davon ab, dass der Parent bereits final ist.
Die tiefere Frage für @Dusk_Foundation und $DUSK ist also nicht einfach „Wie schnell ist Finalität?“
Sondern: Wie sollten Anwendungen das Risiko bepreisen, während ein Block diese Zwischenzustände durchläuft?
Für finanzielle Infrastruktur könnte diese Unterscheidung wichtiger sein als eine Schlagzeilen-Zahl zur Finalität.
Wie würdest du eine Anwendung um den Fortschritt von Dusk akzeptiert → bestätigt → final gestalten?
{spot}(DUSKUSDT)
#dusk
Ich bin tiefer in die rollenden Finalitätsregeln von Dusk eingestiegen, und ein Detail hat meine Sicht auf „Finalität“ verändert.
Ein Block ist nicht einfach dann final, wenn er eine erfolgreiche Attestation erhält. Dusk unterscheidet zwischen akzeptierten, attestierten, bestätigten und finalen Zuständen. Ein akzeptierter Block kann noch durch einen Block mit einer niedrigeren Iteration ersetzt werden, während ein attestierter Block nicht durch einen ersetzt werden kann.
Das Interessante daran ist, wie spätere Blöcke das Vertrauen stärken. Ein akzeptierter Block wird erst bestätigt, nachdem 2×n aufeinanderfolgende attestierte oder bestätigte Blöcke vorliegen, wobei n frühere nicht-attestierte Iterationen repräsentiert. Die Finalität hängt dann davon ab, dass der Parent bereits final ist.
Die tiefere Frage für @Dusk und $DUSK ist also nicht einfach „Wie schnell ist Finalität?“
Sondern: Wie sollten Anwendungen das Risiko bepreisen, während ein Block diese Zwischenzustände durchläuft?
Für finanzielle Infrastruktur könnte diese Unterscheidung wichtiger sein als eine Schlagzeilen-Zahl zur Finalität.
Wie würdest du eine Anwendung um den Fortschritt von Dusk akzeptiert → bestätigt → final gestalten?
#dusk
Ein Block ist nicht einfach dann final, wenn er eine erfolgreiche Attestation erhält. Dusk unterscheidet zwischen akzeptierten, attestierten, bestätigten und finalen Zuständen. Ein akzeptierter Block kann noch durch einen Block mit einer niedrigeren Iteration ersetzt werden, während ein attestierter Block nicht durch einen ersetzt werden kann.
Das Interessante daran ist, wie spätere Blöcke das Vertrauen stärken. Ein akzeptierter Block wird erst bestätigt, nachdem 2×n aufeinanderfolgende attestierte oder bestätigte Blöcke vorliegen, wobei n frühere nicht-attestierte Iterationen repräsentiert. Die Finalität hängt dann davon ab, dass der Parent bereits final ist.
Die tiefere Frage für @Dusk und $DUSK ist also nicht einfach „Wie schnell ist Finalität?“
Sondern: Wie sollten Anwendungen das Risiko bepreisen, während ein Block diese Zwischenzustände durchläuft?
Für finanzielle Infrastruktur könnte diese Unterscheidung wichtiger sein als eine Schlagzeilen-Zahl zur Finalität.
Wie würdest du eine Anwendung um den Fortschritt von Dusk akzeptiert → bestätigt → final gestalten?
#dusk
1
3
182
·
--
🎙️ GROSSE GLÜCKWÜNSCHE, LIEBER KIRAN, ENDLICH DEIN 30K-FOLLOWER-REISE ABGESCHLOSSEN

Beenden
06 h 00 m 00 s
2.8k
3
2
·
--
#dusk $DUSK @Dusk_Foundation
Die meisten Blockchains erzählen viel darüber, was passiert, wenn alles funktioniert. Ich finde den Ausfallfall aufschlussreicher.
Dusk hat eine Detailfrage, die ich vorher nicht bemerkt hatte: Sein Konsens kann nach 16 fehlgeschlagenen Iterationen in einen Notfallmodus wechseln, wenn Bereitsteller (provisioners) nicht verfügbar oder isoliert sind. Statt einfach stehenzubleiben, öffnet das Protokoll weiterhin Iterationen, bis ein Kandidatenblock Quorum erreicht.
Wenn sich das Netzwerk immer noch nicht erholen kann, können Bereitsteller, die eine Mehrheit des eingesetzten Kapitals (Stake) halten, einen Notfallblock anfordern. Dieser Block enthält keine Transaktionen; er trägt einen neuen verifizierbaren Seed, um den Neustart des Fortschritts zu erleichtern.
Was daran besonders interessant ist, ist der Kompromiss. Der Notfallmodus kann das Netzwerk in Bewegung halten, aber das Design erkennt ausdrücklich an, dass parallele Wiederherstellungsversuche die Wahrscheinlichkeit von Forks erhöhen können.
Die eigentliche Frage lautet also nicht, ob eine Blockchain normale Bedingungen bewältigen kann.
Wie viel Wiederherstellungsrisiko sollte ein Konsensprotokoll akzeptieren, bevor „am Leben bleiben“ gefährlicher wird als das Stoppen?
{spot}(DUSKUSDT)
Was ist bei einem schweren Netzwerkversagen wichtiger?
#dusk $DUSK @Dusk
Die meisten Blockchains erzählen viel darüber, was passiert, wenn alles funktioniert. Ich finde den Ausfallfall aufschlussreicher.
Dusk hat eine Detailfrage, die ich vorher nicht bemerkt hatte: Sein Konsens kann nach 16 fehlgeschlagenen Iterationen in einen Notfallmodus wechseln, wenn Bereitsteller (provisioners) nicht verfügbar oder isoliert sind. Statt einfach stehenzubleiben, öffnet das Protokoll weiterhin Iterationen, bis ein Kandidatenblock Quorum erreicht.
Wenn sich das Netzwerk immer noch nicht erholen kann, können Bereitsteller, die eine Mehrheit des eingesetzten Kapitals (Stake) halten, einen Notfallblock anfordern. Dieser Block enthält keine Transaktionen; er trägt einen neuen verifizierbaren Seed, um den Neustart des Fortschritts zu erleichtern.
Was daran besonders interessant ist, ist der Kompromiss. Der Notfallmodus kann das Netzwerk in Bewegung halten, aber das Design erkennt ausdrücklich an, dass parallele Wiederherstellungsversuche die Wahrscheinlichkeit von Forks erhöhen können.
Die eigentliche Frage lautet also nicht, ob eine Blockchain normale Bedingungen bewältigen kann.
Wie viel Wiederherstellungsrisiko sollte ein Konsensprotokoll akzeptieren, bevor „am Leben bleiben“ gefährlicher wird als das Stoppen?
Was ist bei einem schweren Netzwerkversagen wichtiger?
Die meisten Blockchains erzählen viel darüber, was passiert, wenn alles funktioniert. Ich finde den Ausfallfall aufschlussreicher.
Dusk hat eine Detailfrage, die ich vorher nicht bemerkt hatte: Sein Konsens kann nach 16 fehlgeschlagenen Iterationen in einen Notfallmodus wechseln, wenn Bereitsteller (provisioners) nicht verfügbar oder isoliert sind. Statt einfach stehenzubleiben, öffnet das Protokoll weiterhin Iterationen, bis ein Kandidatenblock Quorum erreicht.
Wenn sich das Netzwerk immer noch nicht erholen kann, können Bereitsteller, die eine Mehrheit des eingesetzten Kapitals (Stake) halten, einen Notfallblock anfordern. Dieser Block enthält keine Transaktionen; er trägt einen neuen verifizierbaren Seed, um den Neustart des Fortschritts zu erleichtern.
Was daran besonders interessant ist, ist der Kompromiss. Der Notfallmodus kann das Netzwerk in Bewegung halten, aber das Design erkennt ausdrücklich an, dass parallele Wiederherstellungsversuche die Wahrscheinlichkeit von Forks erhöhen können.
Die eigentliche Frage lautet also nicht, ob eine Blockchain normale Bedingungen bewältigen kann.
Wie viel Wiederherstellungsrisiko sollte ein Konsensprotokoll akzeptieren, bevor „am Leben bleiben“ gefährlicher wird als das Stoppen?
Was ist bei einem schweren Netzwerkversagen wichtiger?
Keep recovering
0%
Stop and protect consistency
100%
1 Stimmen • Abstimmung beendet
2
6
104
·
--
Schalte dich live mit Kim ein
Schalte dich live mit Kim ein
Der zitierte Inhalt wurde entfernt.
166
·
--
🎙️ Binance Square Live-Kampagne auf Dusk: 480k Aufgaben abgeschlossen – erhalte 40k Dusk

Beenden
01 h 56 m 26 s
482
5
3
·
--
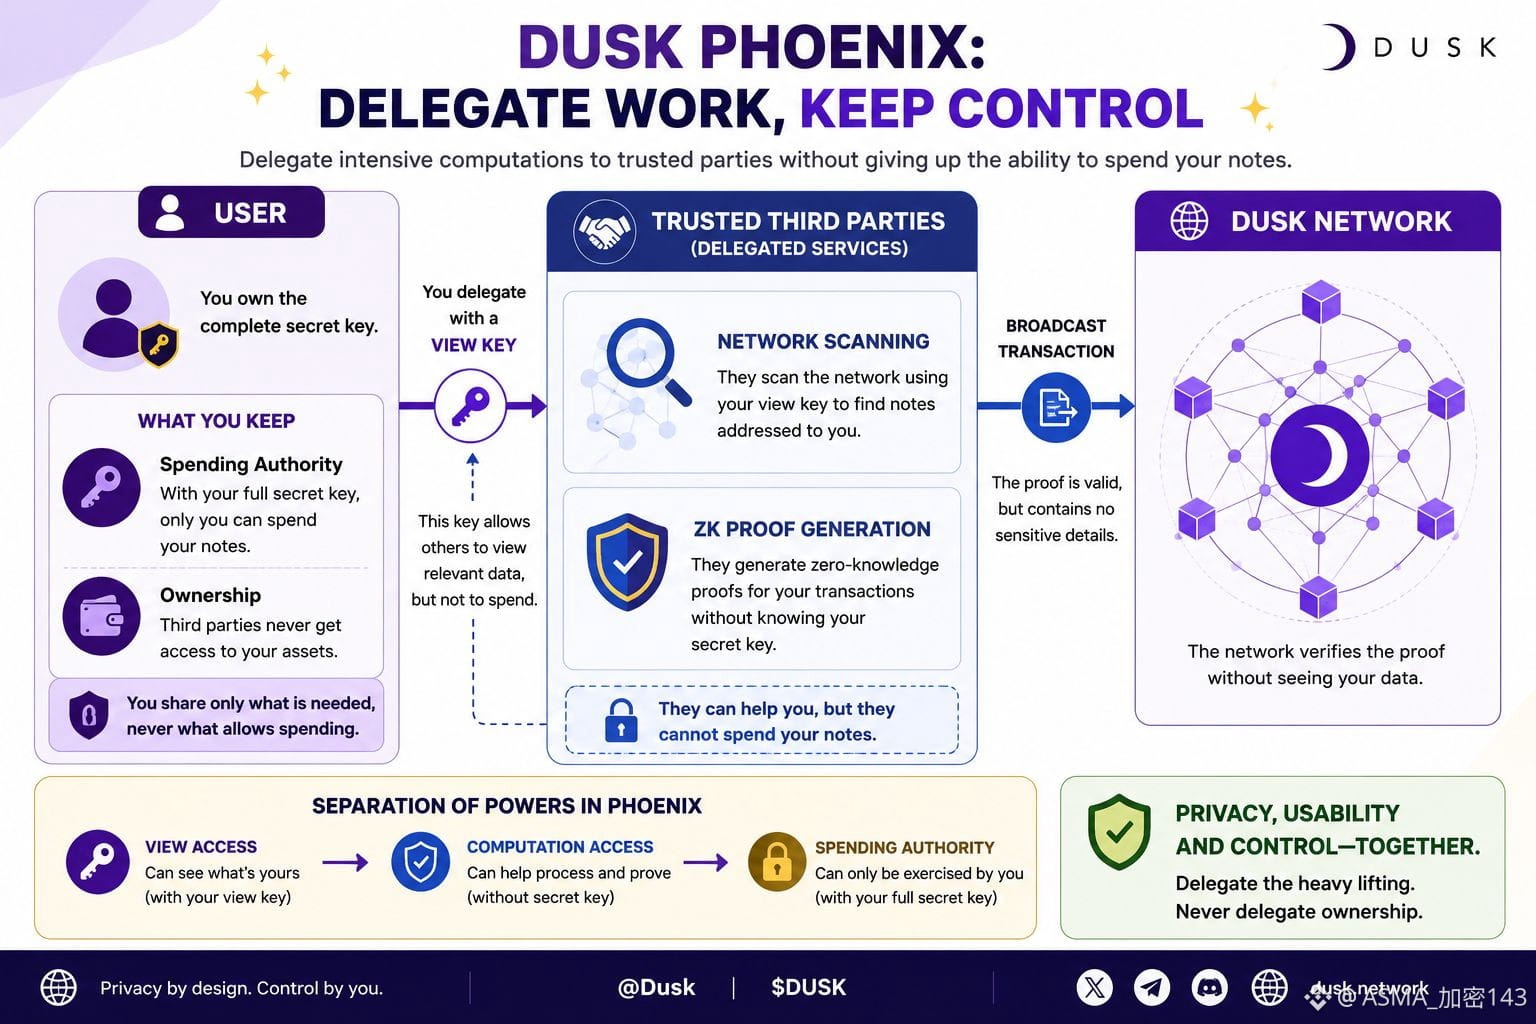
Ich dachte früher, dass Privatsphäre auf einer Blockchain bedeutet, dass die Nutzer alles selbst in die Hand nehmen müssen, aber ein Detail im Phoenix-Modell von Dusk hat mich das anders sehen lassen. @Dusk_Foundation ermöglicht es, intensive Berechnungen an vertrauenswürdige Dritte zu delegieren, einschließlich des Scan-Networks nach Transaktionen, die an dich adressiert sind, mithilfe eines View-Keys, und sogar beim Generieren von ZK-Beweisen, während die delegierte Partei deine Notes trotzdem nicht ausgeben kann, weil sie nicht über deinen vollständigen Secret Key verfügt. Diese Trennung ist spannender, als es zunächst klingt. Sie legt nahe, dass private Blockchain-Aktivität nicht zwangsläufig bedeutet, dass jede teure Berechnung lokal von jedem Nutzer selbst durchgeführt werden muss. Du kannst die schwere Arbeit delegieren und gleichzeitig die Autorität behalten, deine Assets unter deiner Kontrolle auszugeben. Für Finanzanwendungen, bei denen sowohl Benutzerfreundlichkeit als auch Privatsphäre wichtig sind, könnte diese Unterscheidung bedeutsam werden, falls diese Systeme Menschen dienen müssen, die keine Kryptografie-Experten sind. Die Frage, die bei mir bleibt, ist: Würdest du einer sicheren Delegation für private Transaktionen vertrauen, oder würdest du lieber jede Berechnung unter deiner eigenen Kontrolle behalten? $DUSK #dusk
{spot}(DUSKUSDT)
$EDEN
{spot}(EDENUSDT)
$RED
{spot}(REDUSDT)
Ich dachte früher, dass Privatsphäre auf einer Blockchain bedeutet, dass die Nutzer alles selbst in die Hand nehmen müssen, aber ein Detail im Phoenix-Modell von Dusk hat mich das anders sehen lassen. @Dusk ermöglicht es, intensive Berechnungen an vertrauenswürdige Dritte zu delegieren, einschließlich des Scan-Networks nach Transaktionen, die an dich adressiert sind, mithilfe eines View-Keys, und sogar beim Generieren von ZK-Beweisen, während die delegierte Partei deine Notes trotzdem nicht ausgeben kann, weil sie nicht über deinen vollständigen Secret Key verfügt. Diese Trennung ist spannender, als es zunächst klingt. Sie legt nahe, dass private Blockchain-Aktivität nicht zwangsläufig bedeutet, dass jede teure Berechnung lokal von jedem Nutzer selbst durchgeführt werden muss. Du kannst die schwere Arbeit delegieren und gleichzeitig die Autorität behalten, deine Assets unter deiner Kontrolle auszugeben. Für Finanzanwendungen, bei denen sowohl Benutzerfreundlichkeit als auch Privatsphäre wichtig sind, könnte diese Unterscheidung bedeutsam werden, falls diese Systeme Menschen dienen müssen, die keine Kryptografie-Experten sind. Die Frage, die bei mir bleibt, ist: Würdest du einer sicheren Delegation für private Transaktionen vertrauen, oder würdest du lieber jede Berechnung unter deiner eigenen Kontrolle behalten? $DUSK #dusk
$EDEN
$RED
$EDEN
$RED
4
4
211
·
--
#dusk $DUSK @Dusk_Foundation
Früher dachte ich, dass Blockchain-Privatsphäre einfach bedeutet, dass Transaktionsdaten verborgen werden.
Je mehr ich Dusk studierte, desto interessanter wurde das Problem: Können Finanztransaktionen privat bleiben, während sie trotzdem überprüfbar sind?
Genau das lenkte meine Aufmerksamkeit auf Phoenix. Im verschleierten Modus verwendet Dusk Zero-Knowledge-Proofs, sodass das Netzwerk Eigentum, Bilanzintegrität, Gebührenabdeckung und Schutz vor Doppelausgaben verifizieren kann, ohne die zugrunde liegenden Transaktionsdetails direkt zu prüfen.
Für Finanzmärkte ist diese Unterscheidung entscheidend. Ein vollständig transparentes Ledger kann sensible Positionen und Transaktionsdetails offenlegen. Aber vollständige Opazität schafft Probleme für Prüfung und Regulierung.
Dusk versucht, den Mittelweg zu gehen: nachzuweisen, dass die Regeln eingehalten wurden, ohne unbedingt alles hinter der Transaktion offenzulegen.
Das brachte mich dazu, anders über $DUSK nachzudenken.
Die größere Frage ist, ob dieses Modell im Maßstab und bei der Komplexität realer Finanzmärkte funktionieren kann.
{spot}(DUSKUSDT)
Was ist für die Einführung von Blockchain in Institutionen wichtiger?
#dusk $DUSK @Dusk
Früher dachte ich, dass Blockchain-Privatsphäre einfach bedeutet, dass Transaktionsdaten verborgen werden.
Je mehr ich Dusk studierte, desto interessanter wurde das Problem: Können Finanztransaktionen privat bleiben, während sie trotzdem überprüfbar sind?
Genau das lenkte meine Aufmerksamkeit auf Phoenix. Im verschleierten Modus verwendet Dusk Zero-Knowledge-Proofs, sodass das Netzwerk Eigentum, Bilanzintegrität, Gebührenabdeckung und Schutz vor Doppelausgaben verifizieren kann, ohne die zugrunde liegenden Transaktionsdetails direkt zu prüfen.
Für Finanzmärkte ist diese Unterscheidung entscheidend. Ein vollständig transparentes Ledger kann sensible Positionen und Transaktionsdetails offenlegen. Aber vollständige Opazität schafft Probleme für Prüfung und Regulierung.
Dusk versucht, den Mittelweg zu gehen: nachzuweisen, dass die Regeln eingehalten wurden, ohne unbedingt alles hinter der Transaktion offenzulegen.
Das brachte mich dazu, anders über $DUSK nachzudenken.
Die größere Frage ist, ob dieses Modell im Maßstab und bei der Komplexität realer Finanzmärkte funktionieren kann.
Was ist für die Einführung von Blockchain in Institutionen wichtiger?
Früher dachte ich, dass Blockchain-Privatsphäre einfach bedeutet, dass Transaktionsdaten verborgen werden.
Je mehr ich Dusk studierte, desto interessanter wurde das Problem: Können Finanztransaktionen privat bleiben, während sie trotzdem überprüfbar sind?
Genau das lenkte meine Aufmerksamkeit auf Phoenix. Im verschleierten Modus verwendet Dusk Zero-Knowledge-Proofs, sodass das Netzwerk Eigentum, Bilanzintegrität, Gebührenabdeckung und Schutz vor Doppelausgaben verifizieren kann, ohne die zugrunde liegenden Transaktionsdetails direkt zu prüfen.
Für Finanzmärkte ist diese Unterscheidung entscheidend. Ein vollständig transparentes Ledger kann sensible Positionen und Transaktionsdetails offenlegen. Aber vollständige Opazität schafft Probleme für Prüfung und Regulierung.
Dusk versucht, den Mittelweg zu gehen: nachzuweisen, dass die Regeln eingehalten wurden, ohne unbedingt alles hinter der Transaktion offenzulegen.
Das brachte mich dazu, anders über $DUSK nachzudenken.
Die größere Frage ist, ob dieses Modell im Maßstab und bei der Komplexität realer Finanzmärkte funktionieren kann.
Was ist für die Einführung von Blockchain in Institutionen wichtiger?
Privacy with verifiability
100%
Full transparency
0%
1 Stimmen • Abstimmung beendet
4
127
·
--
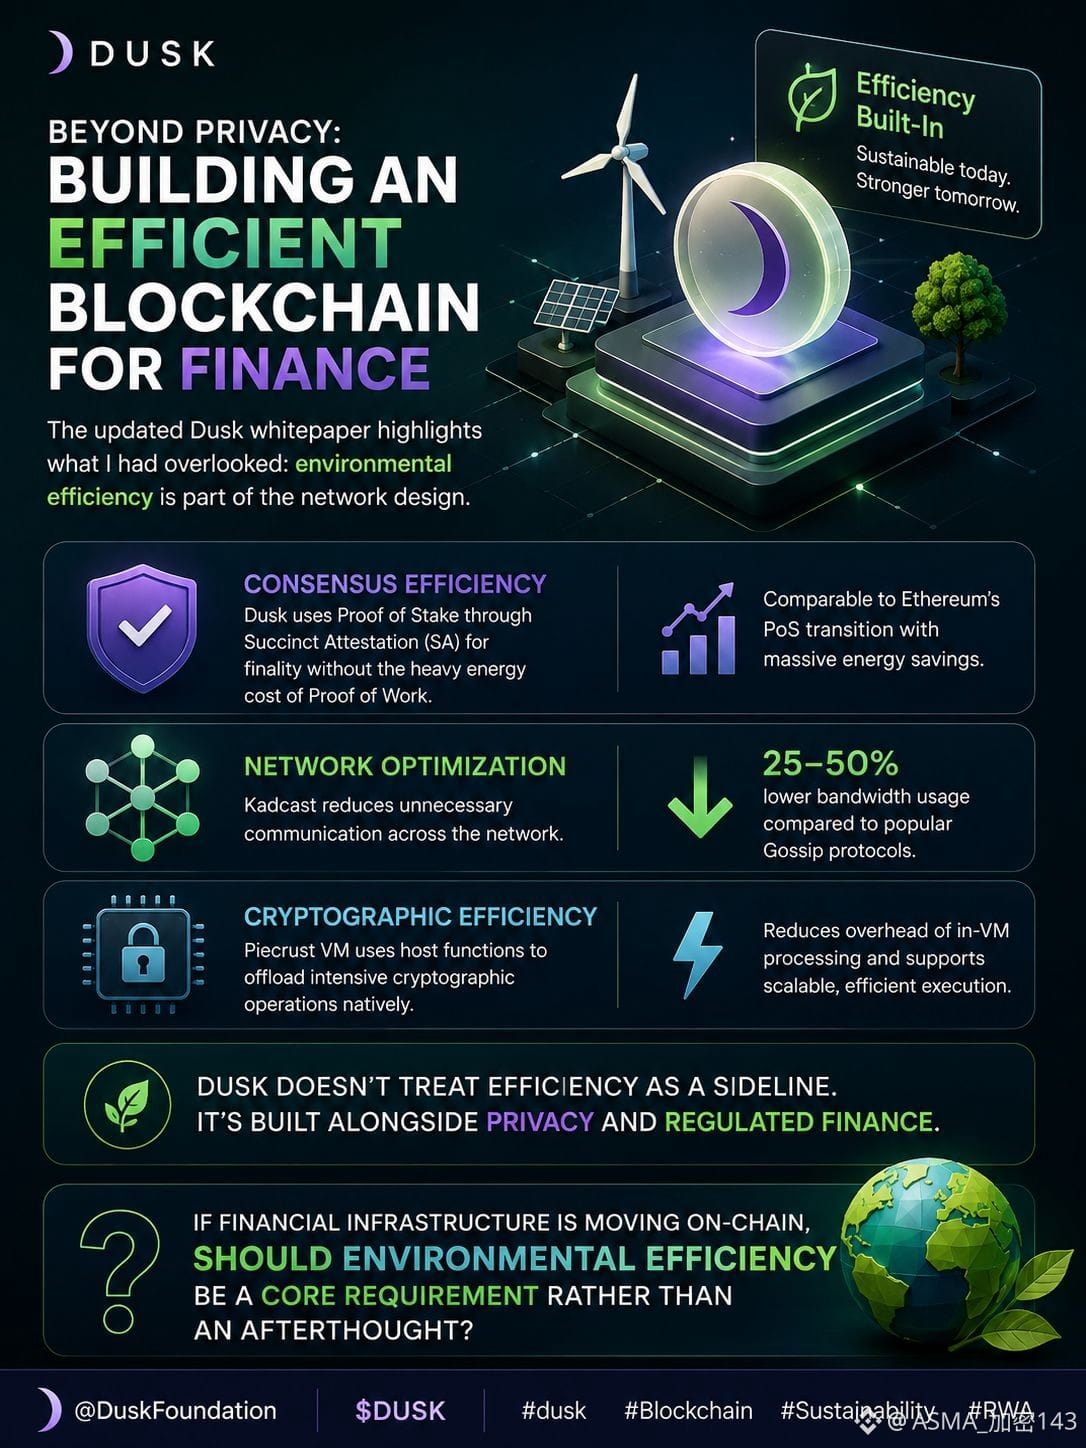
#dusk $DUSK @Dusk_Foundation
Früher dachte ich, dass datenschutzorientierte Blockchains vor allem darum gehen, Transaktionsdetails zu verbergen. Dusk hat mich auf die größere Infrastrukturfrage aufmerksam gemacht.
Das aktualisierte Dusk-Whitepaper hebt etwas hervor, das ich übersehen hatte: Umwelt-Effizienz ist Teil des Netzwerkdesigns. Dusk nutzt Proof of Stake über Succinct Attestation, während Kadcast so konzipiert ist, dass unnötige Netzwerkkommunikation reduziert wird.
Das Whitepaper nennt etwa 25–50% geringeren Bandbreitenverbrauch für Kadcast im Vergleich zu gängigen Gossip-Protokollen. Das ist wichtig, weil die Effizienz einer Blockchain nicht nur von der Transaktionsgeschwindigkeit abhängt. Konsens, Kommunikation und kryptografische Workloads beeinflussen, wie Ressourcen im gesamten Netzwerk genutzt werden.
Was meine Aufmerksamkeit geweckt hat: @Dusk behandelt Effizienz zusammen mit Datenschutz und regulierter Finanzierung – nicht als völlig getrenntes Thema.
Wenn sich Finanzinfrastruktur On-Chain bewegt, sollte dann Umwelt-Effizienz als zentrale Anforderung betrachtet werden und nicht als nachträglicher Gedanke?
{spot}(DUSKUSDT)
{spot}(HEMIUSDT)
{spot}(CHIPUSDT)
#dusk $DUSK @Dusk
Früher dachte ich, dass datenschutzorientierte Blockchains vor allem darum gehen, Transaktionsdetails zu verbergen. Dusk hat mich auf die größere Infrastrukturfrage aufmerksam gemacht.
Das aktualisierte Dusk-Whitepaper hebt etwas hervor, das ich übersehen hatte: Umwelt-Effizienz ist Teil des Netzwerkdesigns. Dusk nutzt Proof of Stake über Succinct Attestation, während Kadcast so konzipiert ist, dass unnötige Netzwerkkommunikation reduziert wird.
Das Whitepaper nennt etwa 25–50% geringeren Bandbreitenverbrauch für Kadcast im Vergleich zu gängigen Gossip-Protokollen. Das ist wichtig, weil die Effizienz einer Blockchain nicht nur von der Transaktionsgeschwindigkeit abhängt. Konsens, Kommunikation und kryptografische Workloads beeinflussen, wie Ressourcen im gesamten Netzwerk genutzt werden.
Was meine Aufmerksamkeit geweckt hat: @Dusk behandelt Effizienz zusammen mit Datenschutz und regulierter Finanzierung – nicht als völlig getrenntes Thema.
Wenn sich Finanzinfrastruktur On-Chain bewegt, sollte dann Umwelt-Effizienz als zentrale Anforderung betrachtet werden und nicht als nachträglicher Gedanke?
Früher dachte ich, dass datenschutzorientierte Blockchains vor allem darum gehen, Transaktionsdetails zu verbergen. Dusk hat mich auf die größere Infrastrukturfrage aufmerksam gemacht.
Das aktualisierte Dusk-Whitepaper hebt etwas hervor, das ich übersehen hatte: Umwelt-Effizienz ist Teil des Netzwerkdesigns. Dusk nutzt Proof of Stake über Succinct Attestation, während Kadcast so konzipiert ist, dass unnötige Netzwerkkommunikation reduziert wird.
Das Whitepaper nennt etwa 25–50% geringeren Bandbreitenverbrauch für Kadcast im Vergleich zu gängigen Gossip-Protokollen. Das ist wichtig, weil die Effizienz einer Blockchain nicht nur von der Transaktionsgeschwindigkeit abhängt. Konsens, Kommunikation und kryptografische Workloads beeinflussen, wie Ressourcen im gesamten Netzwerk genutzt werden.
Was meine Aufmerksamkeit geweckt hat: @Dusk behandelt Effizienz zusammen mit Datenschutz und regulierter Finanzierung – nicht als völlig getrenntes Thema.
Wenn sich Finanzinfrastruktur On-Chain bewegt, sollte dann Umwelt-Effizienz als zentrale Anforderung betrachtet werden und nicht als nachträglicher Gedanke?
4
111
·
--
Bullisch
Verifiziert
#dusk $DUSK @Dusk_Foundation
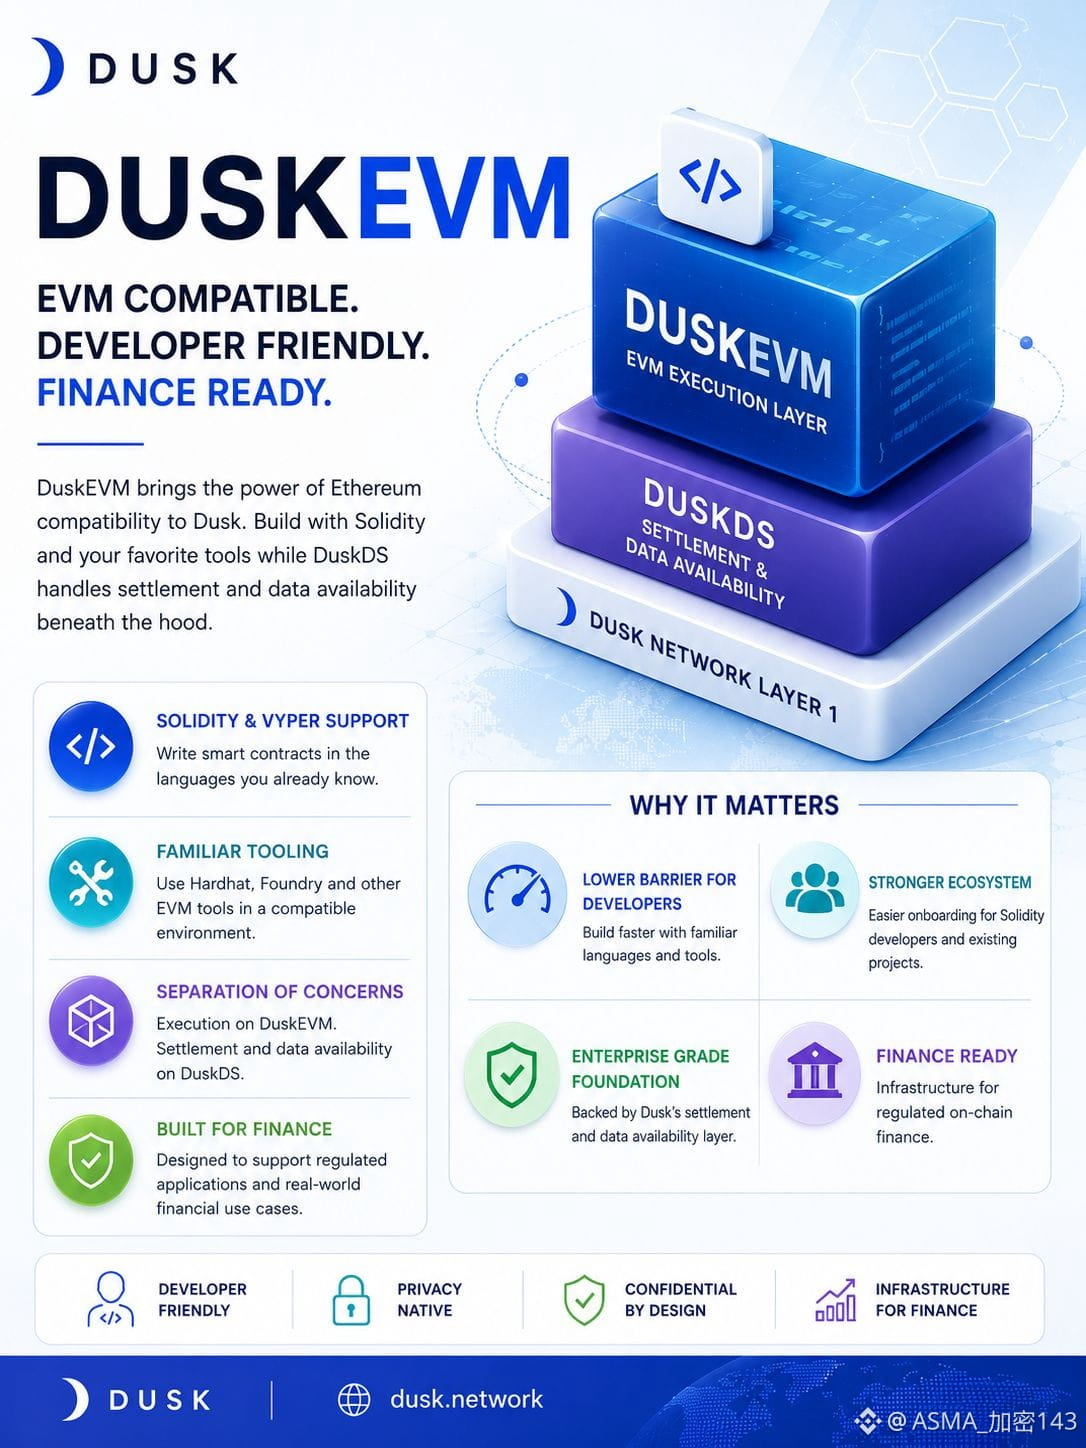
Eine Blockchain, die für das Finanzwesen entwickelt wurde, muss für Entwickler dennoch einfach zu nutzen sein.
Genau hier wird DuskEVM interessant. @Dusk_Foundation stellt eine EVM-Ausführungsumgebung bereit, in der Entwickler Solidity und vertraute Tools wie Hardhat und Foundry verwenden können, während DuskDS die Abwicklung und Datenverfügbarkeit darunter übernimmt.
Das bedeutet, dass Entwickler mit einer Umgebung arbeiten können, die sie bereits kennen, statt eine völlig unbekannte Smart-Contract-Stack von Grund auf zu erlernen.
Für Finanzanwendungen ist diese Entwickler-Schicht besonders wichtig, weil Infrastruktur nur dann wirklich nützt, wenn Teams darauf tatsächlich Anwendungen bauen, bereitstellen und warten können.
Dusk’ Architektur trennt Ausführung von Abwicklung: Sie gibt Entwicklern einen EVM-kompatiblen Pfad, während die Abwicklungsgrundlage von Dusk darunter erhalten bleibt.
{spot}(DUSKUSDT)
{spot}(COWUSDT)
{spot}(WALUSDT)
#dusk $DUSK @Dusk
Eine Blockchain, die für das Finanzwesen entwickelt wurde, muss für Entwickler dennoch einfach zu nutzen sein.
Genau hier wird DuskEVM interessant. @Dusk stellt eine EVM-Ausführungsumgebung bereit, in der Entwickler Solidity und vertraute Tools wie Hardhat und Foundry verwenden können, während DuskDS die Abwicklung und Datenverfügbarkeit darunter übernimmt.
Das bedeutet, dass Entwickler mit einer Umgebung arbeiten können, die sie bereits kennen, statt eine völlig unbekannte Smart-Contract-Stack von Grund auf zu erlernen.
Für Finanzanwendungen ist diese Entwickler-Schicht besonders wichtig, weil Infrastruktur nur dann wirklich nützt, wenn Teams darauf tatsächlich Anwendungen bauen, bereitstellen und warten können.
Dusk’ Architektur trennt Ausführung von Abwicklung: Sie gibt Entwicklern einen EVM-kompatiblen Pfad, während die Abwicklungsgrundlage von Dusk darunter erhalten bleibt.
Eine Blockchain, die für das Finanzwesen entwickelt wurde, muss für Entwickler dennoch einfach zu nutzen sein.
Genau hier wird DuskEVM interessant. @Dusk stellt eine EVM-Ausführungsumgebung bereit, in der Entwickler Solidity und vertraute Tools wie Hardhat und Foundry verwenden können, während DuskDS die Abwicklung und Datenverfügbarkeit darunter übernimmt.
Das bedeutet, dass Entwickler mit einer Umgebung arbeiten können, die sie bereits kennen, statt eine völlig unbekannte Smart-Contract-Stack von Grund auf zu erlernen.
Für Finanzanwendungen ist diese Entwickler-Schicht besonders wichtig, weil Infrastruktur nur dann wirklich nützt, wenn Teams darauf tatsächlich Anwendungen bauen, bereitstellen und warten können.
Dusk’ Architektur trennt Ausführung von Abwicklung: Sie gibt Entwicklern einen EVM-kompatiblen Pfad, während die Abwicklungsgrundlage von Dusk darunter erhalten bleibt.
6
4
796
·
--
Nimm live teil mit Kim
Nimm live teil mit Kim
KIM_加密 143
·
--
[Wiederholung] 🎙️ WILLKOMMEN ALLE ICH HOFFE, ES GEHT ALLEN GUT, ALLEN FREUNDEN
04 h 39 m 57 s · 1.6k Zuhörer
1
141
·
--
🎙️ WILLKOMMEN AN ALLE ICH HOFFE, DASS ALLES OK IST ALLE FREUNDE

Beenden
04 h 39 m 57 s
1.6k
10
4
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
SECReceivesGrayscaleLitecoinTrustETFFiling
31,611 Aufrufe
658 Kommentare
💎 Institutionelle Aufmerksamkeit erreicht Litecoin
Die ETF-Anmeldung von Grayscale hat $LTC in eine größere Diskussion gebracht. Für Spot-Trader sind Entwicklungen wie diese eine Erinnerung daran, starke Assets zu prüfen, bevor man einen Einstieg tätigt.
#secreceivesgrayscalelitecointrustetffiling
CryptoMahibaloch
·1 Likes
·1k Aufrufe
ClarityActFacesProceduralVoteSept15
139,483 Aufrufe
1,629 Kommentare
US10YearTreasuryYieldNears5%
47,620 Aufrufe
870 Kommentare