
#lighter
lighter
199,361 Aufrufe
852 Kommentare
Hot
Zuletzt
·
--
Bullisch
🚨 BRUTALER DIEBSTAHL VON 15,5 MILLIONEN USDC!
ZWEI KONTEN KOMPROMITTIERT, MILLIONEN ABGEZWEIGT UND AUSZAHLUNGEN BEI LIGHTER GESPERRT!
Die dezentrale Börse Lighter setzte Auszahlungen vorübergehend aus, nachdem mutmaßlich rund 15,5 Millionen US-Dollar in USDC von zwei Market-Maker-Konten gestohlen worden waren.
Ermittler gehen von kompromittierten API-Schlüsseln aus. Bei einer der Transaktionen wurden mehr als 10,39 Millionen USDC abgehoben, in ETH umgewandelt und auf andere Adressen verteilt.
Lighter bestätigte, den Vorfall zu untersuchen, und erklärte, dass weder sein Protokoll noch seine Smart Contracts angegriffen wurden.
Der Fall wird weiterhin untersucht, und der Verbleib der Gelder hält die Alarmbereitschaft hoch.
#shark593 #Shark593News #lighter #ciberseguridad #APackedWeekOfEarningsAndDataTestsMarkets
🚨 BRUTALER DIEBSTAHL VON 15,5 MILLIONEN USDC!
ZWEI KONTEN KOMPROMITTIERT, MILLIONEN ABGEZWEIGT UND AUSZAHLUNGEN BEI LIGHTER GESPERRT!
Die dezentrale Börse Lighter setzte Auszahlungen vorübergehend aus, nachdem mutmaßlich rund 15,5 Millionen US-Dollar in USDC von zwei Market-Maker-Konten gestohlen worden waren.
Ermittler gehen von kompromittierten API-Schlüsseln aus. Bei einer der Transaktionen wurden mehr als 10,39 Millionen USDC abgehoben, in ETH umgewandelt und auf andere Adressen verteilt.
Lighter bestätigte, den Vorfall zu untersuchen, und erklärte, dass weder sein Protokoll noch seine Smart Contracts angegriffen wurden.
Der Fall wird weiterhin untersucht, und der Verbleib der Gelder hält die Alarmbereitschaft hoch.
#shark593 #Shark593News #lighter #ciberseguridad #APackedWeekOfEarningsAndDataTestsMarkets
ZWEI KONTEN KOMPROMITTIERT, MILLIONEN ABGEZWEIGT UND AUSZAHLUNGEN BEI LIGHTER GESPERRT!
Die dezentrale Börse Lighter setzte Auszahlungen vorübergehend aus, nachdem mutmaßlich rund 15,5 Millionen US-Dollar in USDC von zwei Market-Maker-Konten gestohlen worden waren.
Ermittler gehen von kompromittierten API-Schlüsseln aus. Bei einer der Transaktionen wurden mehr als 10,39 Millionen USDC abgehoben, in ETH umgewandelt und auf andere Adressen verteilt.
Lighter bestätigte, den Vorfall zu untersuchen, und erklärte, dass weder sein Protokoll noch seine Smart Contracts angegriffen wurden.
Der Fall wird weiterhin untersucht, und der Verbleib der Gelder hält die Alarmbereitschaft hoch.
#shark593 #Shark593News #lighter #ciberseguridad #APackedWeekOfEarningsAndDataTestsMarkets
382
·
--
Übersetzung ansehen
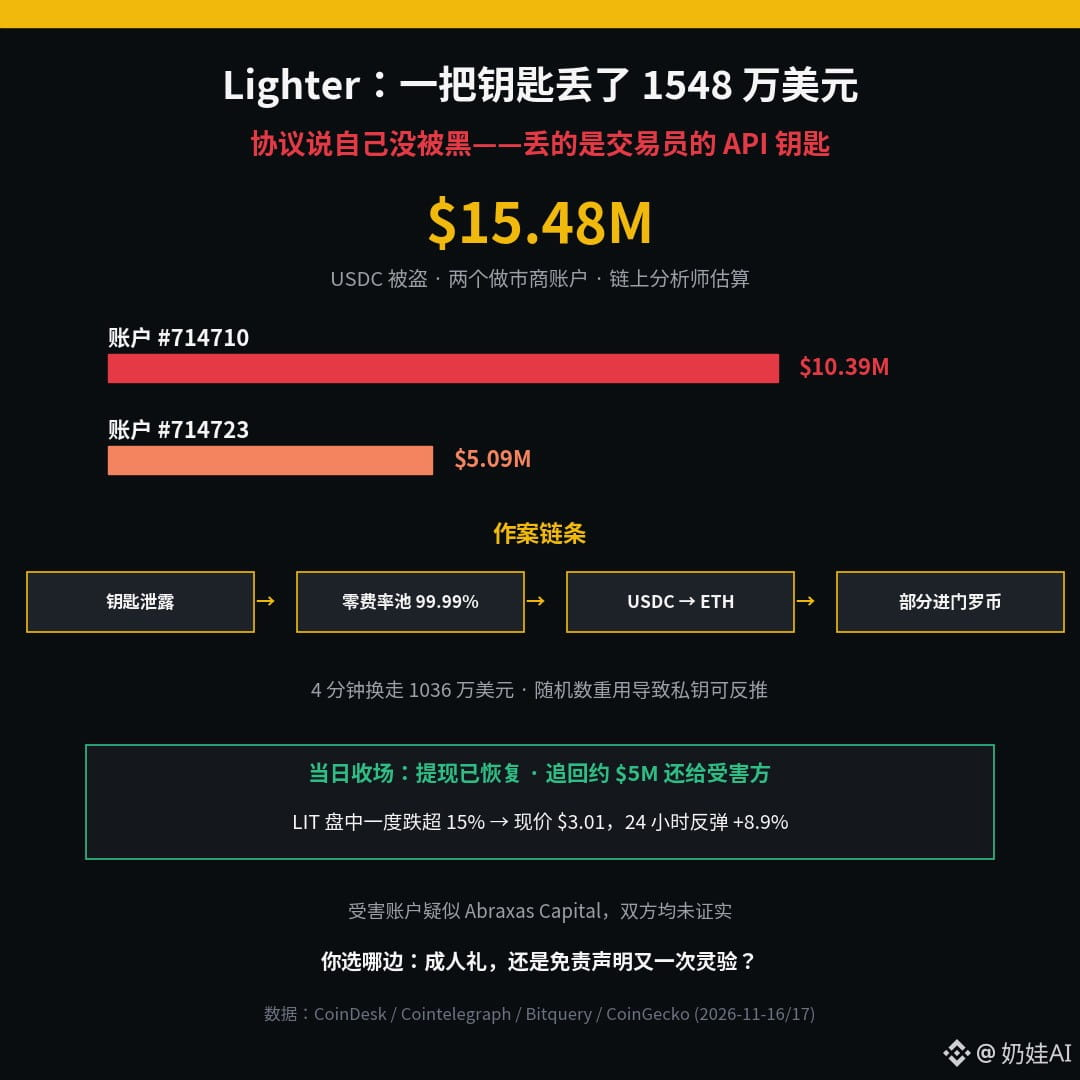
一把钥匙丢了,1548万美元就没了——Lighter这出戏,比黑客电影还省特效。
11月16日,链上侦探先发现不对劲:714710号账户丢了1039万,714723号丢了509万,合计1548万USDC。
黑客的路子是教科书级借刀杀人:先开个零费率资金池拿下99.99%份额,再用偷来的钥匙把受害账户的钱倒进去一兑现,钱就"合法"流出来了。
四分钟,1036万美元USDC换成ETH,一部分进了门罗币,洗得干干净净。
Lighter回应堪称经典:协议没被黑,合约没问题,是某个交易员的API钥匙泄露了。
更扎心的是后续:那名交易员没用官方签名软件,代码重用了随机数,私钥能从公开签名里反推出来。
好在当天就收了场:提现几小时后恢复,安全委员会还追回约500万美元还给受害方。
我觉得最讽刺的不是丢了多少钱,是"去中心化"的招牌下,安全最后系在一把钥匙、一段第三方代码上——链上再快,人一松,全是纸糊的。
LIT当天一度跌超15%,现价3.01美元,24小时反弹8.9%——市场用脚投票完,又投了回来。
受害账户疑似Abraxas Capital,分析师推测,双方均未证实。
你选哪边:这是去中心化交易所的成人礼,还是"你的钥匙你负责"又一次灵验了?
$LIT $ETH
#Lighter #去中心化交易所
一把钥匙丢了,1548万美元就没了——Lighter这出戏,比黑客电影还省特效。
11月16日,链上侦探先发现不对劲:714710号账户丢了1039万,714723号丢了509万,合计1548万USDC。
黑客的路子是教科书级借刀杀人:先开个零费率资金池拿下99.99%份额,再用偷来的钥匙把受害账户的钱倒进去一兑现,钱就"合法"流出来了。
四分钟,1036万美元USDC换成ETH,一部分进了门罗币,洗得干干净净。
Lighter回应堪称经典:协议没被黑,合约没问题,是某个交易员的API钥匙泄露了。
更扎心的是后续:那名交易员没用官方签名软件,代码重用了随机数,私钥能从公开签名里反推出来。
好在当天就收了场:提现几小时后恢复,安全委员会还追回约500万美元还给受害方。
我觉得最讽刺的不是丢了多少钱,是"去中心化"的招牌下,安全最后系在一把钥匙、一段第三方代码上——链上再快,人一松,全是纸糊的。
LIT当天一度跌超15%,现价3.01美元,24小时反弹8.9%——市场用脚投票完,又投了回来。
受害账户疑似Abraxas Capital,分析师推测,双方均未证实。
你选哪边:这是去中心化交易所的成人礼,还是"你的钥匙你负责"又一次灵验了?
$LIT $ETH
#Lighter #去中心化交易所
11月16日,链上侦探先发现不对劲:714710号账户丢了1039万,714723号丢了509万,合计1548万USDC。
黑客的路子是教科书级借刀杀人:先开个零费率资金池拿下99.99%份额,再用偷来的钥匙把受害账户的钱倒进去一兑现,钱就"合法"流出来了。
四分钟,1036万美元USDC换成ETH,一部分进了门罗币,洗得干干净净。
Lighter回应堪称经典:协议没被黑,合约没问题,是某个交易员的API钥匙泄露了。
更扎心的是后续:那名交易员没用官方签名软件,代码重用了随机数,私钥能从公开签名里反推出来。
好在当天就收了场:提现几小时后恢复,安全委员会还追回约500万美元还给受害方。
我觉得最讽刺的不是丢了多少钱,是"去中心化"的招牌下,安全最后系在一把钥匙、一段第三方代码上——链上再快,人一松,全是纸糊的。
LIT当天一度跌超15%,现价3.01美元,24小时反弹8.9%——市场用脚投票完,又投了回来。
受害账户疑似Abraxas Capital,分析师推测,双方均未证实。
你选哪边:这是去中心化交易所的成人礼,还是"你的钥匙你负责"又一次灵验了?
$LIT $ETH
#Lighter #去中心化交易所
255
·
--
Übersetzung ansehen
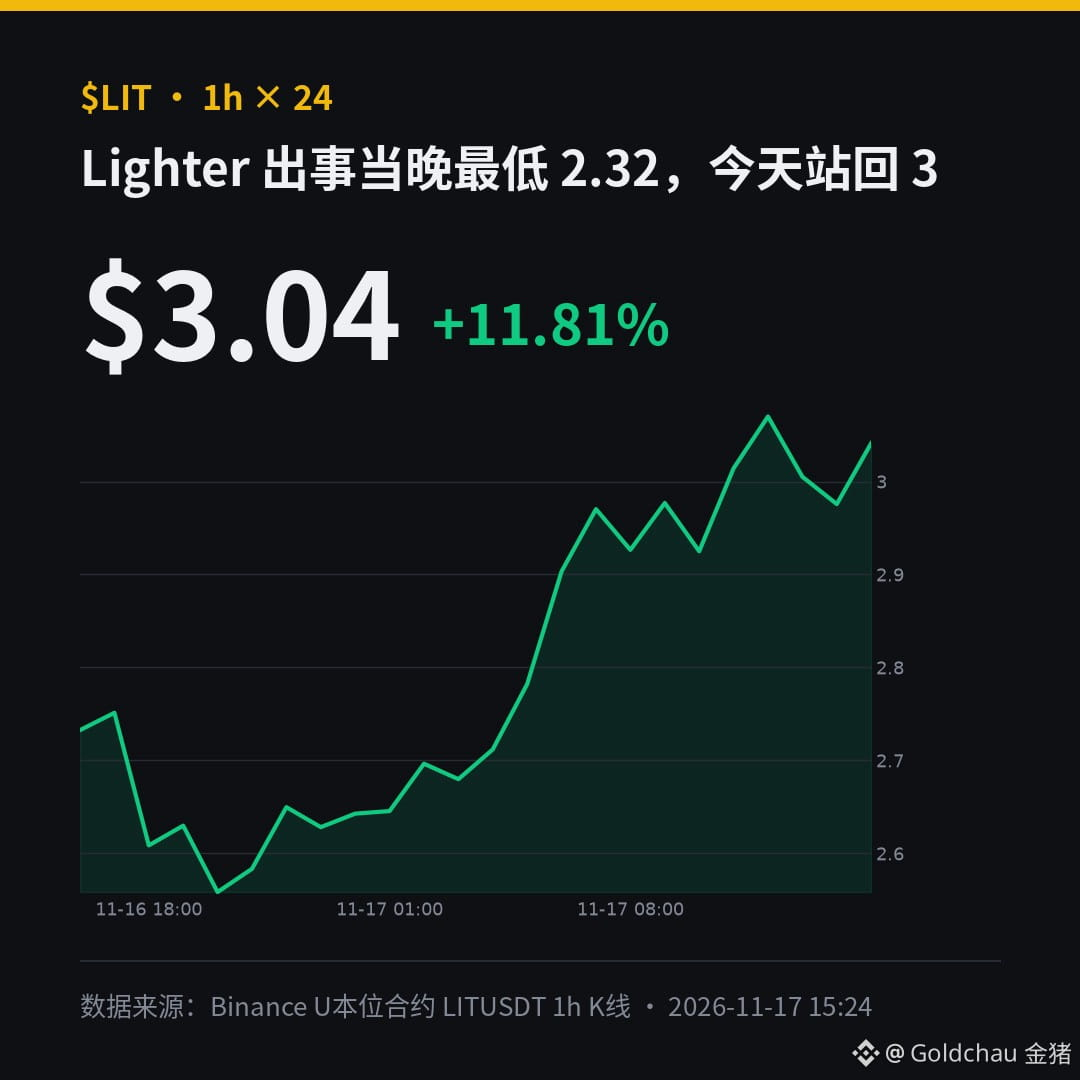
金猪判断:Lighter 这次出事,问题不在协议,在用户自己的签名代码。$LIT 我偏多,但不追。
官方复盘写得很清楚:泄露的是某个交易者的 API 密钥。他用的不是官方 SDK,签名时重复用了同一个随机数,私钥能从公开签名里算出来。合约和基础设施没受影响,安全模式拦下后,约 500 万 USDC 已退回给受影响的交易者。
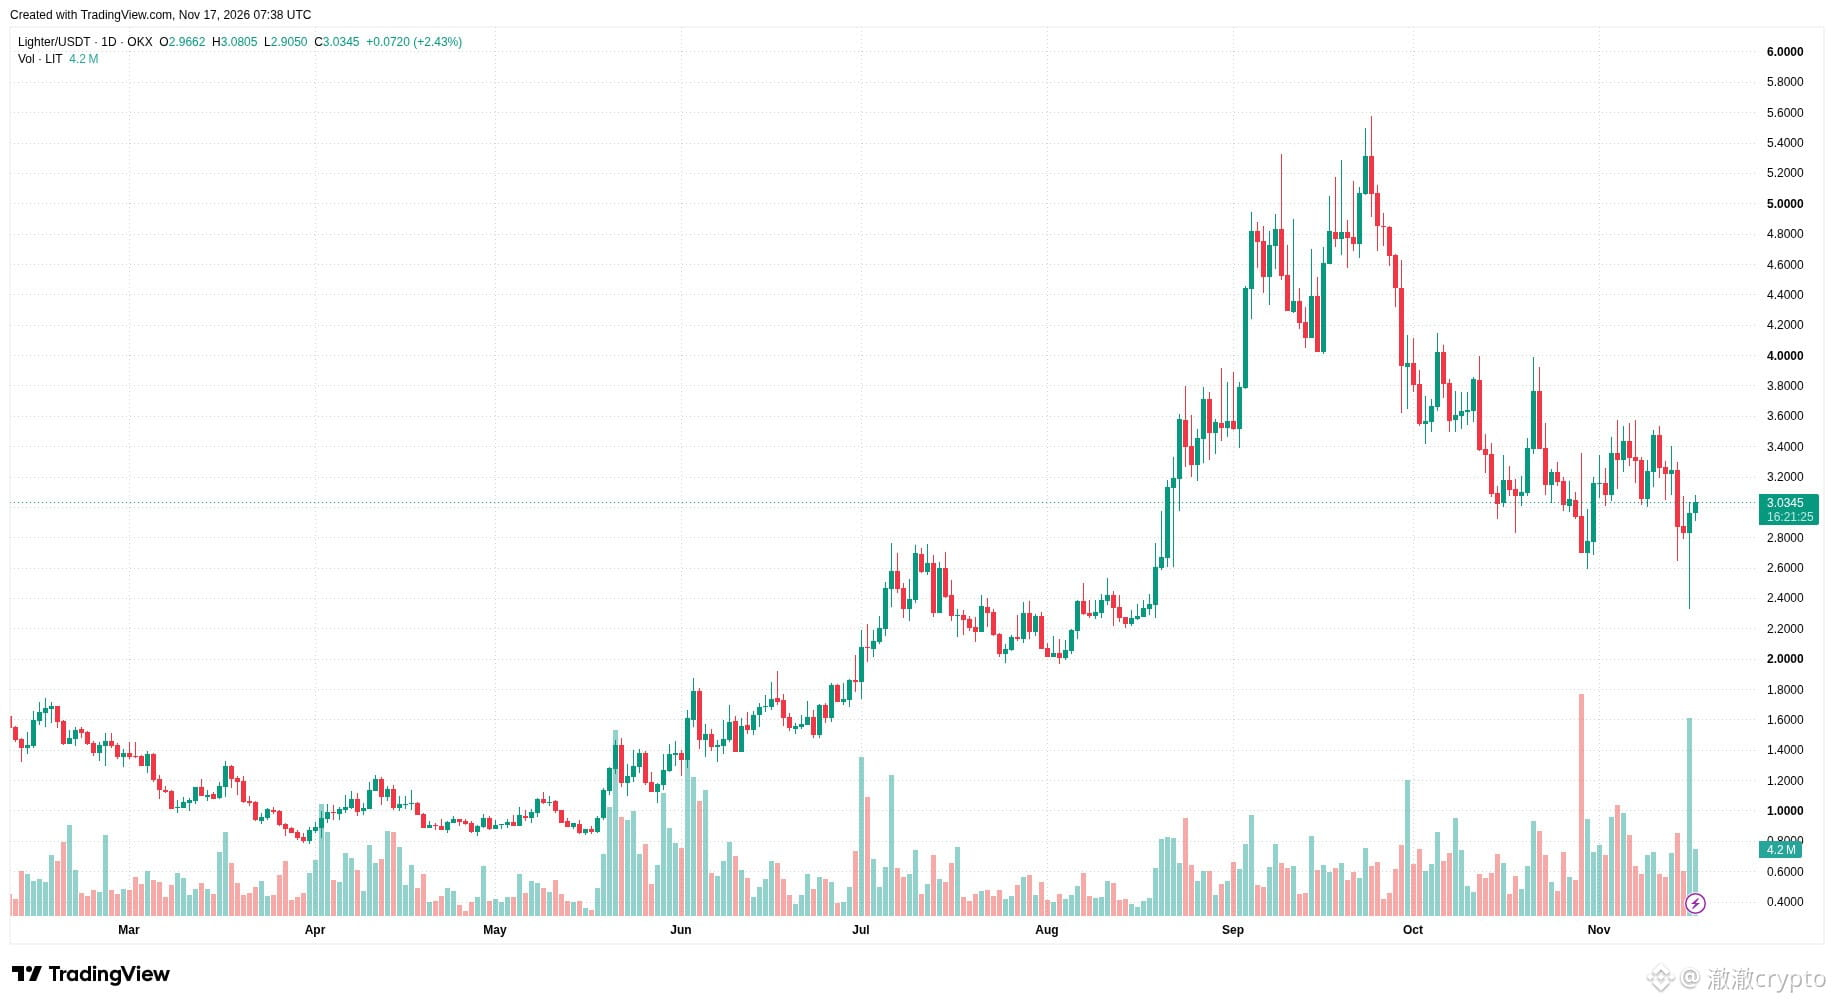
价格先反应了恐慌:出事当晚,币安 LIT 合约最低砸到 2.32。
现在已经站回 3.0 附近,从低点算反弹约三成(自算)。
我的计划:回踩 2.85 附近小仓分批,跌回 2.5 下方就走,站稳 3.1 再加,不开高杠杆。
另外提醒一句:用 API 跑机器人的,今天就去把 IP 白名单和权限收紧,提现权限能关就关。
你用 API 或机器人交易的话,密钥和权限现在是怎么管的?
#Lighter #LIT #API安全 #行情分析
数据来源:Lighter 官方 X 文章 11/16、币安 U 本位合约 LITUSDT K 线(自算)
DYOR,不构成投资建议
金猪判断:Lighter 这次出事,问题不在协议,在用户自己的签名代码。$LIT 我偏多,但不追。
官方复盘写得很清楚:泄露的是某个交易者的 API 密钥。他用的不是官方 SDK,签名时重复用了同一个随机数,私钥能从公开签名里算出来。合约和基础设施没受影响,安全模式拦下后,约 500 万 USDC 已退回给受影响的交易者。
价格先反应了恐慌:出事当晚,币安 LIT 合约最低砸到 2.32。
现在已经站回 3.0 附近,从低点算反弹约三成(自算)。
我的计划:回踩 2.85 附近小仓分批,跌回 2.5 下方就走,站稳 3.1 再加,不开高杠杆。
另外提醒一句:用 API 跑机器人的,今天就去把 IP 白名单和权限收紧,提现权限能关就关。
你用 API 或机器人交易的话,密钥和权限现在是怎么管的?
#Lighter #LIT #API安全 #行情分析
数据来源:Lighter 官方 X 文章 11/16、币安 U 本位合约 LITUSDT K 线(自算)
DYOR,不构成投资建议
官方复盘写得很清楚:泄露的是某个交易者的 API 密钥。他用的不是官方 SDK,签名时重复用了同一个随机数,私钥能从公开签名里算出来。合约和基础设施没受影响,安全模式拦下后,约 500 万 USDC 已退回给受影响的交易者。
价格先反应了恐慌:出事当晚,币安 LIT 合约最低砸到 2.32。
现在已经站回 3.0 附近,从低点算反弹约三成(自算)。
我的计划:回踩 2.85 附近小仓分批,跌回 2.5 下方就走,站稳 3.1 再加,不开高杠杆。
另外提醒一句:用 API 跑机器人的,今天就去把 IP 白名单和权限收紧,提现权限能关就关。
你用 API 或机器人交易的话,密钥和权限现在是怎么管的?
#Lighter #LIT #API安全 #行情分析
数据来源:Lighter 官方 X 文章 11/16、币安 U 本位合约 LITUSDT K 线(自算)
DYOR,不构成投资建议
1
130
·
--
{future}(LITUSDT)
$LIT WURDE VON EINEM SICHERHEITSVORFALL GETROFFEN. HAT DER MARKT ABER ÜBERREAGIERT?
Bei Lighter gab es einen ernsthaften Sicherheitsvorfall. Auszahlungen wurden vorübergehend gestoppt, und es ging um Millionen Dollar.
Klingt schlimm, oder?
Aber etwas hat meine Aufmerksamkeit geweckt.
Den neuesten Berichten zufolge war ein kompromittierter Schlüssel eines Market Makers das Problem – nicht ein Hack des gesamten Lighter-Protokolls.
Berichten zufolge wurden rund 5 Millionen Dollar an die Nutzer zurückgezahlt, und die Auszahlungen wurden wieder aufgenommen.
Das sind gute Nachrichten. Aber ich würde nicht zu früh feiern.
Derzeit sind nur etwa 25 % des Gesamtangebots von LIT im Umlauf, und künftige Token-Freischaltungen bleiben ein Grund zur Sorge.
Meine kurzfristige Einschätzung: Wenn das Vertrauen zurückkehrt, könnte sich LIT in Richtung 3 $ erholen. Bleiben die Käufer jedoch nervös, würde mich ein erneuter Test der 2,50 $ nicht überraschen.
Ich beobachte, ob die Erholung von echten Käufen getragen wird und nicht nur vom Hype.
Würdest du nach diesem Sicherheitsvorfall kaufen oder abwarten?
#Lıt #lighter #CryptoNews #defi
$LIT WURDE VON EINEM SICHERHEITSVORFALL GETROFFEN. HAT DER MARKT ABER ÜBERREAGIERT?
Bei Lighter gab es einen ernsthaften Sicherheitsvorfall. Auszahlungen wurden vorübergehend gestoppt, und es ging um Millionen Dollar.
Klingt schlimm, oder?
Aber etwas hat meine Aufmerksamkeit geweckt.
Den neuesten Berichten zufolge war ein kompromittierter Schlüssel eines Market Makers das Problem – nicht ein Hack des gesamten Lighter-Protokolls.
Berichten zufolge wurden rund 5 Millionen Dollar an die Nutzer zurückgezahlt, und die Auszahlungen wurden wieder aufgenommen.
Das sind gute Nachrichten. Aber ich würde nicht zu früh feiern.
Derzeit sind nur etwa 25 % des Gesamtangebots von LIT im Umlauf, und künftige Token-Freischaltungen bleiben ein Grund zur Sorge.
Meine kurzfristige Einschätzung: Wenn das Vertrauen zurückkehrt, könnte sich LIT in Richtung 3 $ erholen. Bleiben die Käufer jedoch nervös, würde mich ein erneuter Test der 2,50 $ nicht überraschen.
Ich beobachte, ob die Erholung von echten Käufen getragen wird und nicht nur vom Hype.
Würdest du nach diesem Sicherheitsvorfall kaufen oder abwarten?
#Lıt #lighter #CryptoNews #defi
$LIT WURDE VON EINEM SICHERHEITSVORFALL GETROFFEN. HAT DER MARKT ABER ÜBERREAGIERT?
Bei Lighter gab es einen ernsthaften Sicherheitsvorfall. Auszahlungen wurden vorübergehend gestoppt, und es ging um Millionen Dollar.
Klingt schlimm, oder?
Aber etwas hat meine Aufmerksamkeit geweckt.
Den neuesten Berichten zufolge war ein kompromittierter Schlüssel eines Market Makers das Problem – nicht ein Hack des gesamten Lighter-Protokolls.
Berichten zufolge wurden rund 5 Millionen Dollar an die Nutzer zurückgezahlt, und die Auszahlungen wurden wieder aufgenommen.
Das sind gute Nachrichten. Aber ich würde nicht zu früh feiern.
Derzeit sind nur etwa 25 % des Gesamtangebots von LIT im Umlauf, und künftige Token-Freischaltungen bleiben ein Grund zur Sorge.
Meine kurzfristige Einschätzung: Wenn das Vertrauen zurückkehrt, könnte sich LIT in Richtung 3 $ erholen. Bleiben die Käufer jedoch nervös, würde mich ein erneuter Test der 2,50 $ nicht überraschen.
Ich beobachte, ob die Erholung von echten Käufen getragen wird und nicht nur vom Hype.
Würdest du nach diesem Sicherheitsvorfall kaufen oder abwarten?
#Lıt #lighter #CryptoNews #defi
42
·
--
Am Montag flossen 10,4 Mio. $ aus Lighter ab, und Lighter sagt, dass seine Smart Contracts nie die Schwachstelle waren.
$HYPE steht bei 70,16 $, ein Plus von 5,68 % in 24 Stunden – der beste Tageswert unter den Coins mit dem höchsten Handelsvolumen. Auf Wochensicht liegt der Kurs dennoch 5,10 % im Minus.
Laut Cointelegraph verfolgte Bitquery, wie am 16. Nov. um 10:11 UTC 10.393.057 USDC den Ethereum-Vertrag von Lighter verließen. Der Großteil wurde innerhalb weniger Minuten in Ether getauscht und anschließend an Wallets weitergeleitet, die mit XMR1-Käufen auf Hyperliquid verknüpft sind.
Lighter setzte Auszahlungen aus und machte dafür den geleakten API-Schlüssel eines Traders verantwortlich, der mit inoffiziellem Signaturcode verbunden war, der Nonces wiederverwendete. Das Protokoll und die offiziellen SDKs seien nicht betroffen gewesen.
Laut PANews und TokenPost hieß es in Lighters Update vom 17. Nov.: Rund 5 Mio. USDC wurden an betroffene Nutzer zurückgezahlt, Auszahlungen sind wieder möglich.
Die Lehre für Perp-Trader: Laut Lighters Dokumentation kann ein API-Schlüssel Trades ausführen, Positionen verwalten und Gelder zwischen Konten derselben Wallet verschieben 🔑 Lighter verlangt jetzt Wallet-Signaturen für Transfers.
LIT und HYPE liegen heute beide auf CoinGecko im Trend. Das HYPE-Funding liegt bei +0,005 %, also praktisch unverändert – der Hebel treibt den Kursanstieg also nicht an. Der Fear-&-Greed-Index steht bei 12.
Diese Marken bei $HYPE beobachte ich: 64,84 $ und 71,05 $, die Spanne der letzten 24 Stunden.
Ändert ein solcher Schlüssel-Leak, wie ihr eine Perp-DEX bewertet, oder liegt die Verantwortung beim Trader?
#HYPE #Lighter #PerpDEX #APIKeySecurity
Am Montag flossen 10,4 Mio. $ aus Lighter ab, und Lighter sagt, dass seine Smart Contracts nie die Schwachstelle waren.
$HYPE steht bei 70,16 $, ein Plus von 5,68 % in 24 Stunden – der beste Tageswert unter den Coins mit dem höchsten Handelsvolumen. Auf Wochensicht liegt der Kurs dennoch 5,10 % im Minus.
Laut Cointelegraph verfolgte Bitquery, wie am 16. Nov. um 10:11 UTC 10.393.057 USDC den Ethereum-Vertrag von Lighter verließen. Der Großteil wurde innerhalb weniger Minuten in Ether getauscht und anschließend an Wallets weitergeleitet, die mit XMR1-Käufen auf Hyperliquid verknüpft sind.
Lighter setzte Auszahlungen aus und machte dafür den geleakten API-Schlüssel eines Traders verantwortlich, der mit inoffiziellem Signaturcode verbunden war, der Nonces wiederverwendete. Das Protokoll und die offiziellen SDKs seien nicht betroffen gewesen.
Laut PANews und TokenPost hieß es in Lighters Update vom 17. Nov.: Rund 5 Mio. USDC wurden an betroffene Nutzer zurückgezahlt, Auszahlungen sind wieder möglich.
Die Lehre für Perp-Trader: Laut Lighters Dokumentation kann ein API-Schlüssel Trades ausführen, Positionen verwalten und Gelder zwischen Konten derselben Wallet verschieben 🔑 Lighter verlangt jetzt Wallet-Signaturen für Transfers.
LIT und HYPE liegen heute beide auf CoinGecko im Trend. Das HYPE-Funding liegt bei +0,005 %, also praktisch unverändert – der Hebel treibt den Kursanstieg also nicht an. Der Fear-&-Greed-Index steht bei 12.
Diese Marken bei $HYPE beobachte ich: 64,84 $ und 71,05 $, die Spanne der letzten 24 Stunden.
Ändert ein solcher Schlüssel-Leak, wie ihr eine Perp-DEX bewertet, oder liegt die Verantwortung beim Trader?
#HYPE #Lighter #PerpDEX #APIKeySecurity
$HYPE steht bei 70,16 $, ein Plus von 5,68 % in 24 Stunden – der beste Tageswert unter den Coins mit dem höchsten Handelsvolumen. Auf Wochensicht liegt der Kurs dennoch 5,10 % im Minus.
Laut Cointelegraph verfolgte Bitquery, wie am 16. Nov. um 10:11 UTC 10.393.057 USDC den Ethereum-Vertrag von Lighter verließen. Der Großteil wurde innerhalb weniger Minuten in Ether getauscht und anschließend an Wallets weitergeleitet, die mit XMR1-Käufen auf Hyperliquid verknüpft sind.
Lighter setzte Auszahlungen aus und machte dafür den geleakten API-Schlüssel eines Traders verantwortlich, der mit inoffiziellem Signaturcode verbunden war, der Nonces wiederverwendete. Das Protokoll und die offiziellen SDKs seien nicht betroffen gewesen.
Laut PANews und TokenPost hieß es in Lighters Update vom 17. Nov.: Rund 5 Mio. USDC wurden an betroffene Nutzer zurückgezahlt, Auszahlungen sind wieder möglich.
Die Lehre für Perp-Trader: Laut Lighters Dokumentation kann ein API-Schlüssel Trades ausführen, Positionen verwalten und Gelder zwischen Konten derselben Wallet verschieben 🔑 Lighter verlangt jetzt Wallet-Signaturen für Transfers.
LIT und HYPE liegen heute beide auf CoinGecko im Trend. Das HYPE-Funding liegt bei +0,005 %, also praktisch unverändert – der Hebel treibt den Kursanstieg also nicht an. Der Fear-&-Greed-Index steht bei 12.
Diese Marken bei $HYPE beobachte ich: 64,84 $ und 71,05 $, die Spanne der letzten 24 Stunden.
Ändert ein solcher Schlüssel-Leak, wie ihr eine Perp-DEX bewertet, oder liegt die Verantwortung beim Trader?
#HYPE #Lighter #PerpDEX #APIKeySecurity
84
·
--
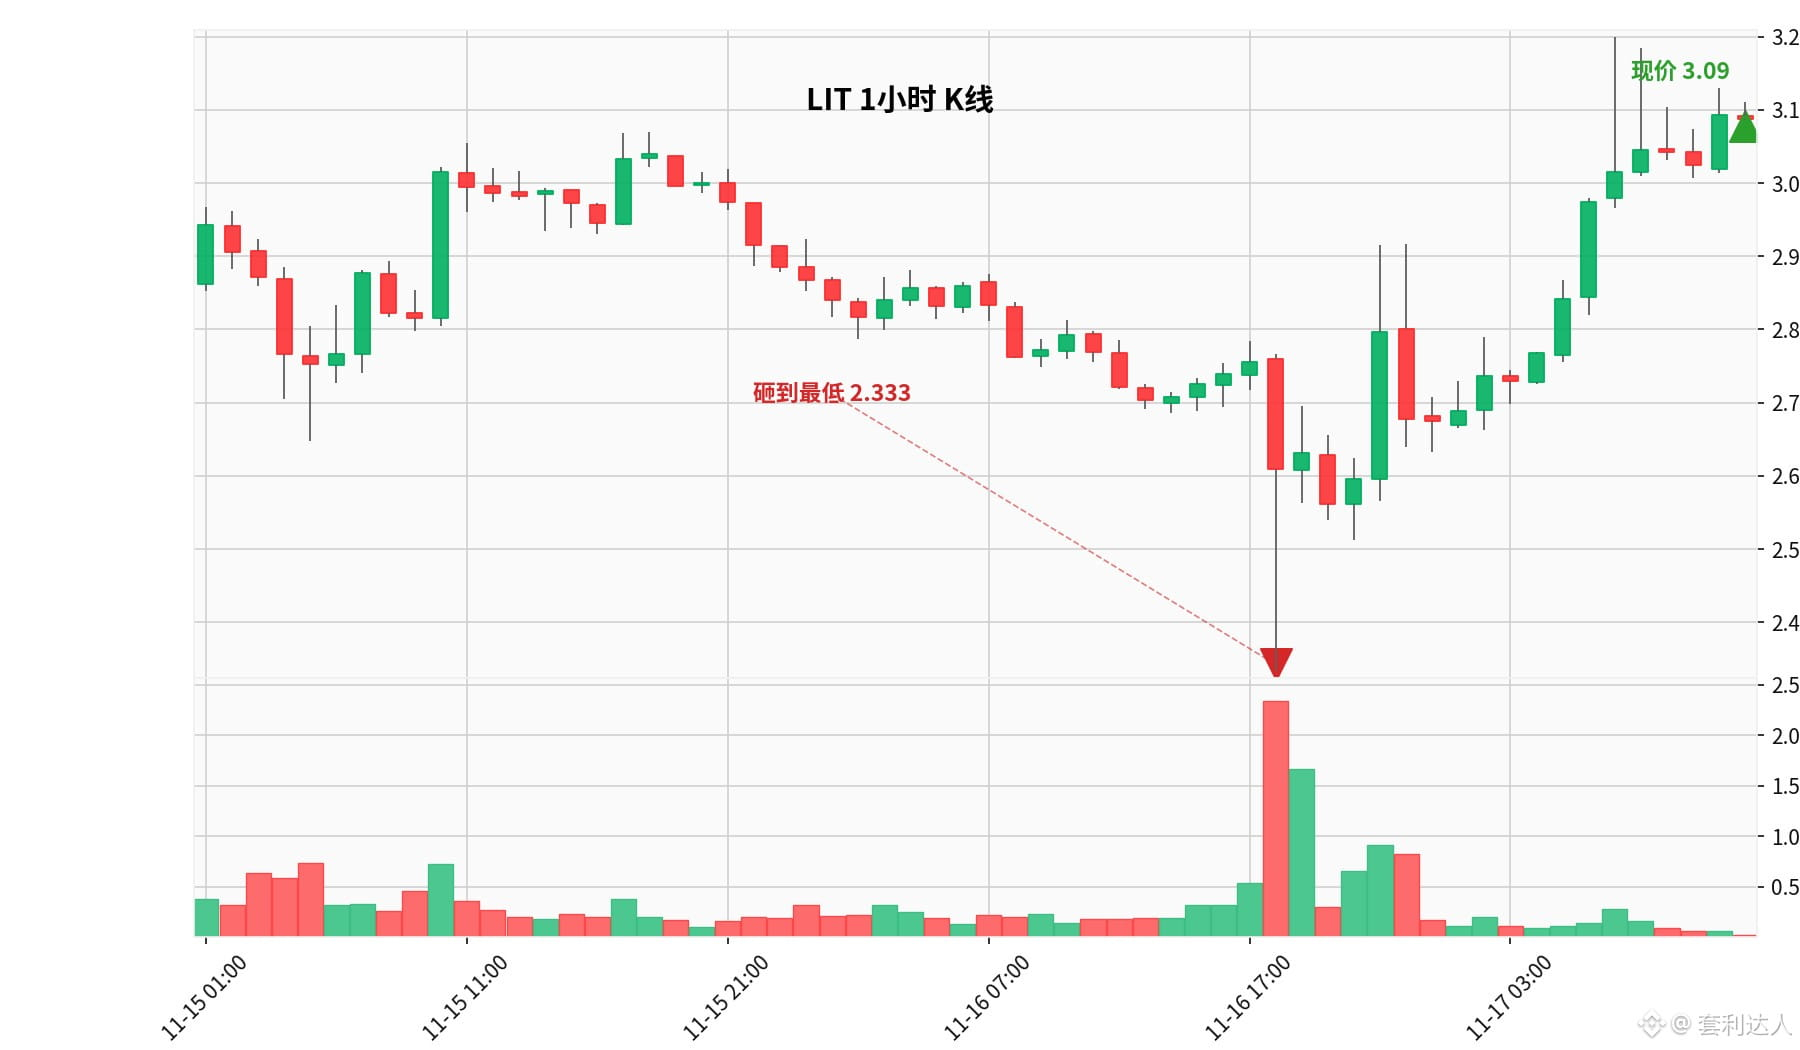
$LIT Diese V-förmige Erholung ist echt beeindruckend: Gestern um 18 Uhr wurde der Kurs von Hackern auf ein Tief von 2,333 gedrückt, heute Morgen um 7 Uhr schoss er auf 3,2 hoch. Aktuell liegt er bei 3,09 – ein Plus von 32 % seit dem Tief und 12,3 % in 24 Stunden. Das Handelsvolumen weltweit beträgt 180 Millionen US-Dollar. Der API-Schlüssel des Market-Maker-Kontos wurde geleakt, und es wurden über 15 Millionen US-Dollar abgezogen. Die Plattform setzte Auszahlungen für 7 Stunden aus und konnte 5 Millionen US-Dollar zurückholen. Auszahlungen funktionieren inzwischen wieder normal. In einem offiziellen Bericht zum Vorfall hieß es, dass weder das Protokoll noch die Smart Contracts fehlerhaft seien, sondern dass es ein Problem mit dem Signaturcode des Market Makers gegeben habe. Der Coin-Kurs hat die Verluste wettgemacht und liegt wieder über 3 Dollar. Während der Gesamtmarkt seitwärts tendiert, legt er allein kräftig zu. #LIT #Lighter #Kursrakete
$LIT Diese V-förmige Erholung ist echt beeindruckend: Gestern um 18 Uhr wurde der Kurs von Hackern auf ein Tief von 2,333 gedrückt, heute Morgen um 7 Uhr schoss er auf 3,2 hoch. Aktuell liegt er bei 3,09 – ein Plus von 32 % seit dem Tief und 12,3 % in 24 Stunden. Das Handelsvolumen weltweit beträgt 180 Millionen US-Dollar. Der API-Schlüssel des Market-Maker-Kontos wurde geleakt, und es wurden über 15 Millionen US-Dollar abgezogen. Die Plattform setzte Auszahlungen für 7 Stunden aus und konnte 5 Millionen US-Dollar zurückholen. Auszahlungen funktionieren inzwischen wieder normal. In einem offiziellen Bericht zum Vorfall hieß es, dass weder das Protokoll noch die Smart Contracts fehlerhaft seien, sondern dass es ein Problem mit dem Signaturcode des Market Makers gegeben habe. Der Coin-Kurs hat die Verluste wettgemacht und liegt wieder über 3 Dollar. Während der Gesamtmarkt seitwärts tendiert, legt er allein kräftig zu. #LIT #Lighter #Kursrakete
SunspotAlgo:
插针拉出的V反,重点看量能能否续。守住3.2上方才算真强,否则多是情绪回补,追高防二次回踩。(欢迎回访主页)
1
1
165
·
--
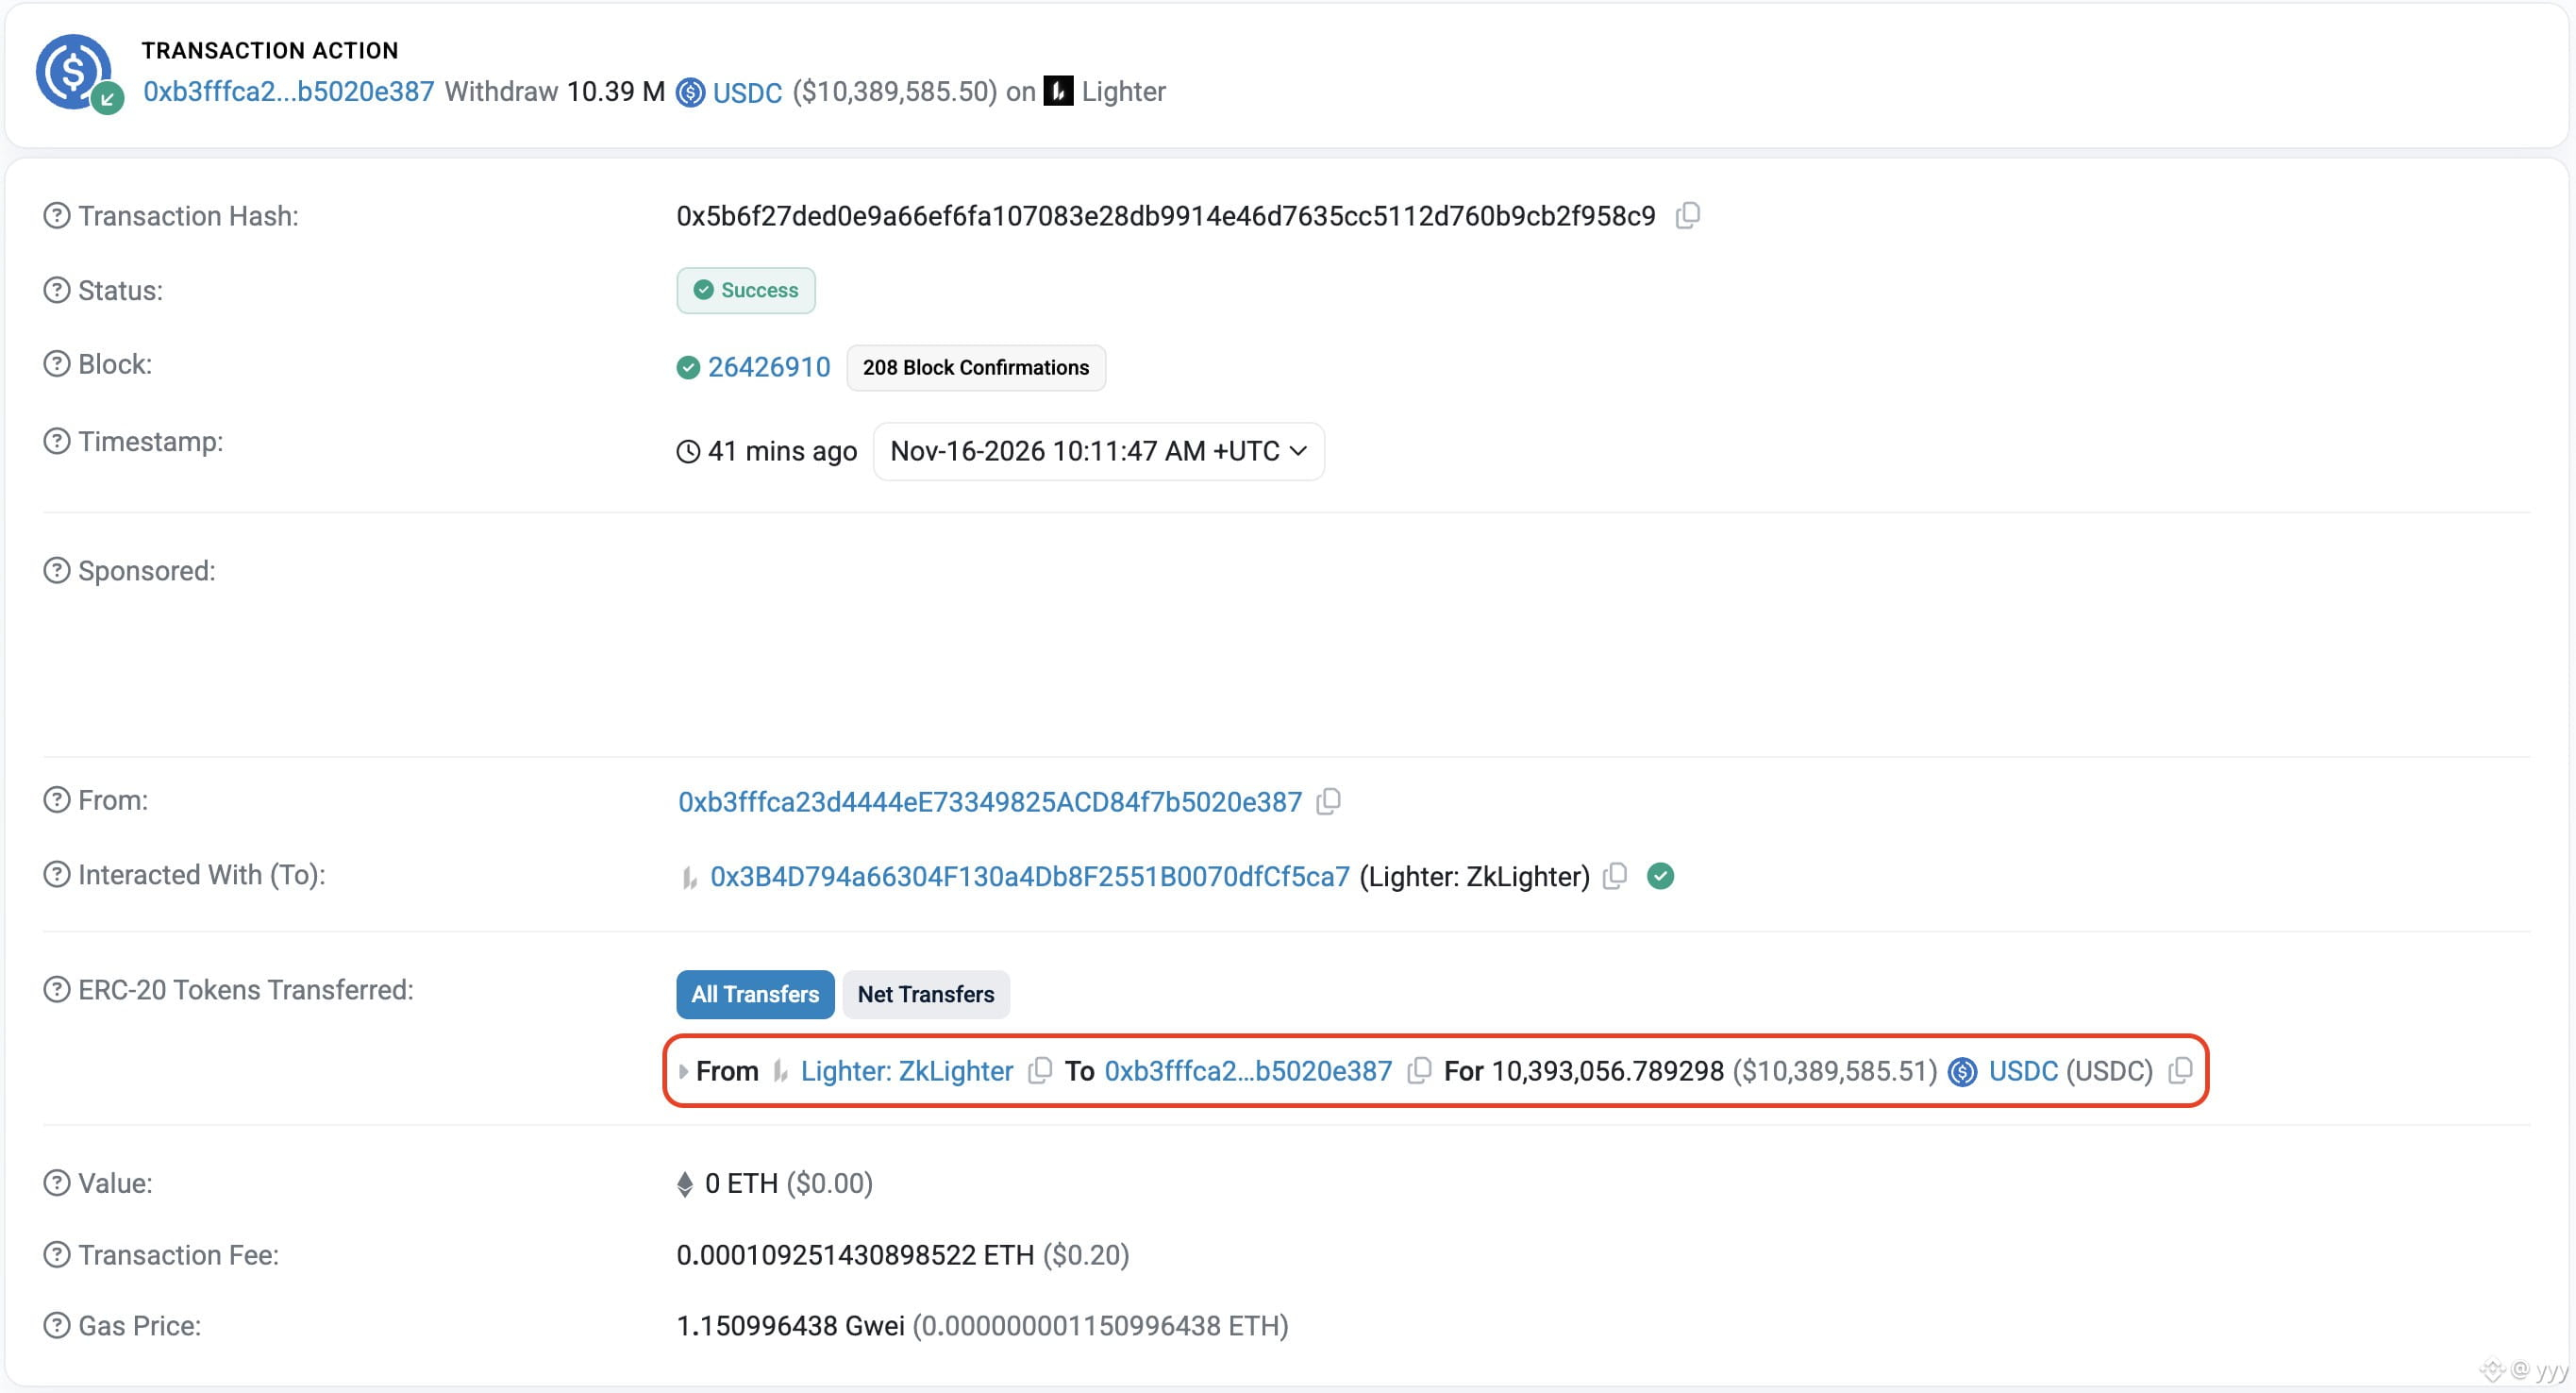
Vor einer Stunde deuteten On-Chain-Daten darauf hin, dass Lighter möglicherweise um 10,39 Millionen USDC bestohlen wurde.
Lighter dementierte in einem Beitrag, dass das Protokoll selbst gehackt worden sei. Folgende On-Chain-Fakten lassen sich derzeit jedoch bestätigen:
1/ Die Angriffsadresse wurde vor etwa vier Stunden erstellt. Zunächst wurden über Cross-Chain-Bridges wie Relay lediglich Gelder in Höhe von rund 10.000 US-Dollar eingezahlt;
2/ Die Adresse rief erfolgreich den ZKLighter-Vertrag von Lighter auf und hob 10,39 Millionen USDC ab;
3/ Unmittelbar nach der Auszahlung wurde der Großteil der USDC über das CoW Protocol in ETH getauscht und auf mehrere neue Adressen verteilt.
Das sieht nicht gut aus.
#lighter
Vor einer Stunde deuteten On-Chain-Daten darauf hin, dass Lighter möglicherweise um 10,39 Millionen USDC bestohlen wurde.
Lighter dementierte in einem Beitrag, dass das Protokoll selbst gehackt worden sei. Folgende On-Chain-Fakten lassen sich derzeit jedoch bestätigen:
1/ Die Angriffsadresse wurde vor etwa vier Stunden erstellt. Zunächst wurden über Cross-Chain-Bridges wie Relay lediglich Gelder in Höhe von rund 10.000 US-Dollar eingezahlt;
2/ Die Adresse rief erfolgreich den ZKLighter-Vertrag von Lighter auf und hob 10,39 Millionen USDC ab;
3/ Unmittelbar nach der Auszahlung wurde der Großteil der USDC über das CoW Protocol in ETH getauscht und auf mehrere neue Adressen verteilt.
Das sieht nicht gut aus.
#lighter
Lighter dementierte in einem Beitrag, dass das Protokoll selbst gehackt worden sei. Folgende On-Chain-Fakten lassen sich derzeit jedoch bestätigen:
1/ Die Angriffsadresse wurde vor etwa vier Stunden erstellt. Zunächst wurden über Cross-Chain-Bridges wie Relay lediglich Gelder in Höhe von rund 10.000 US-Dollar eingezahlt;
2/ Die Adresse rief erfolgreich den ZKLighter-Vertrag von Lighter auf und hob 10,39 Millionen USDC ab;
3/ Unmittelbar nach der Auszahlung wurde der Großteil der USDC über das CoW Protocol in ETH getauscht und auf mehrere neue Adressen verteilt.
Das sieht nicht gut aus.
#lighter
1
310

·
--
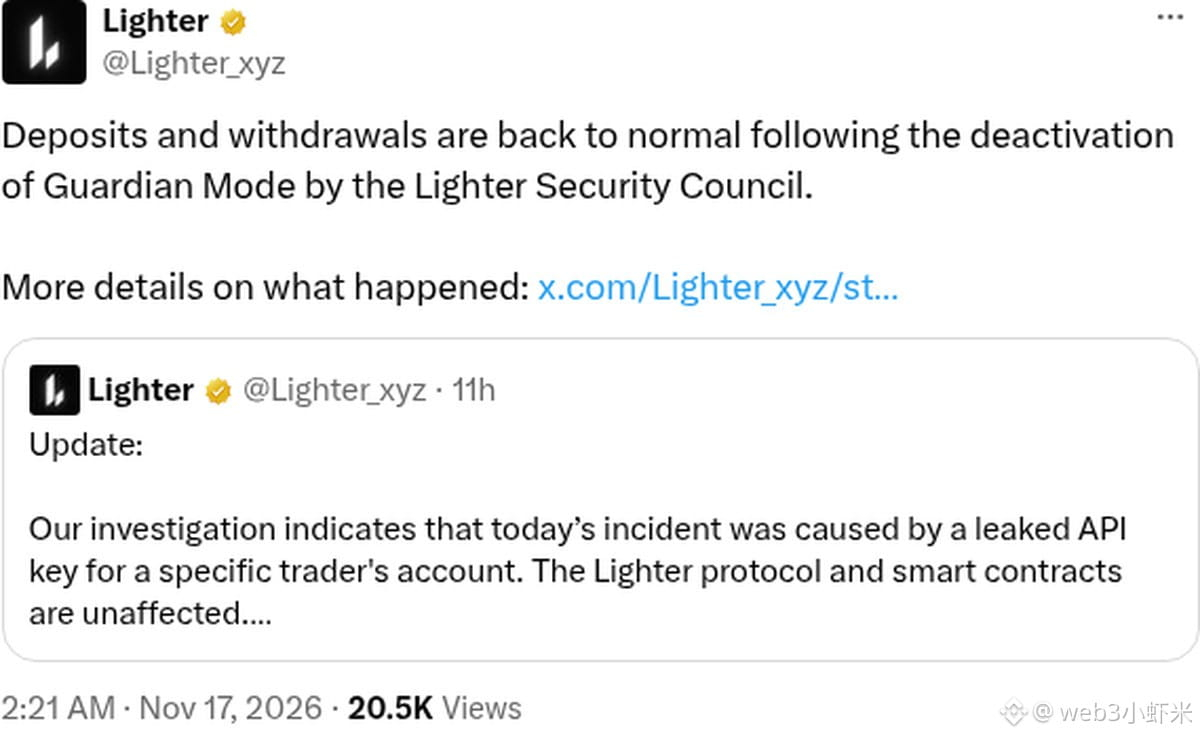
Lighter hat heute früh eine offizielle Stellungnahme zu dem Vorfall veröffentlicht und zugleich bekannt gegeben, dass Ein- und Auszahlungen wieder normal funktionieren.
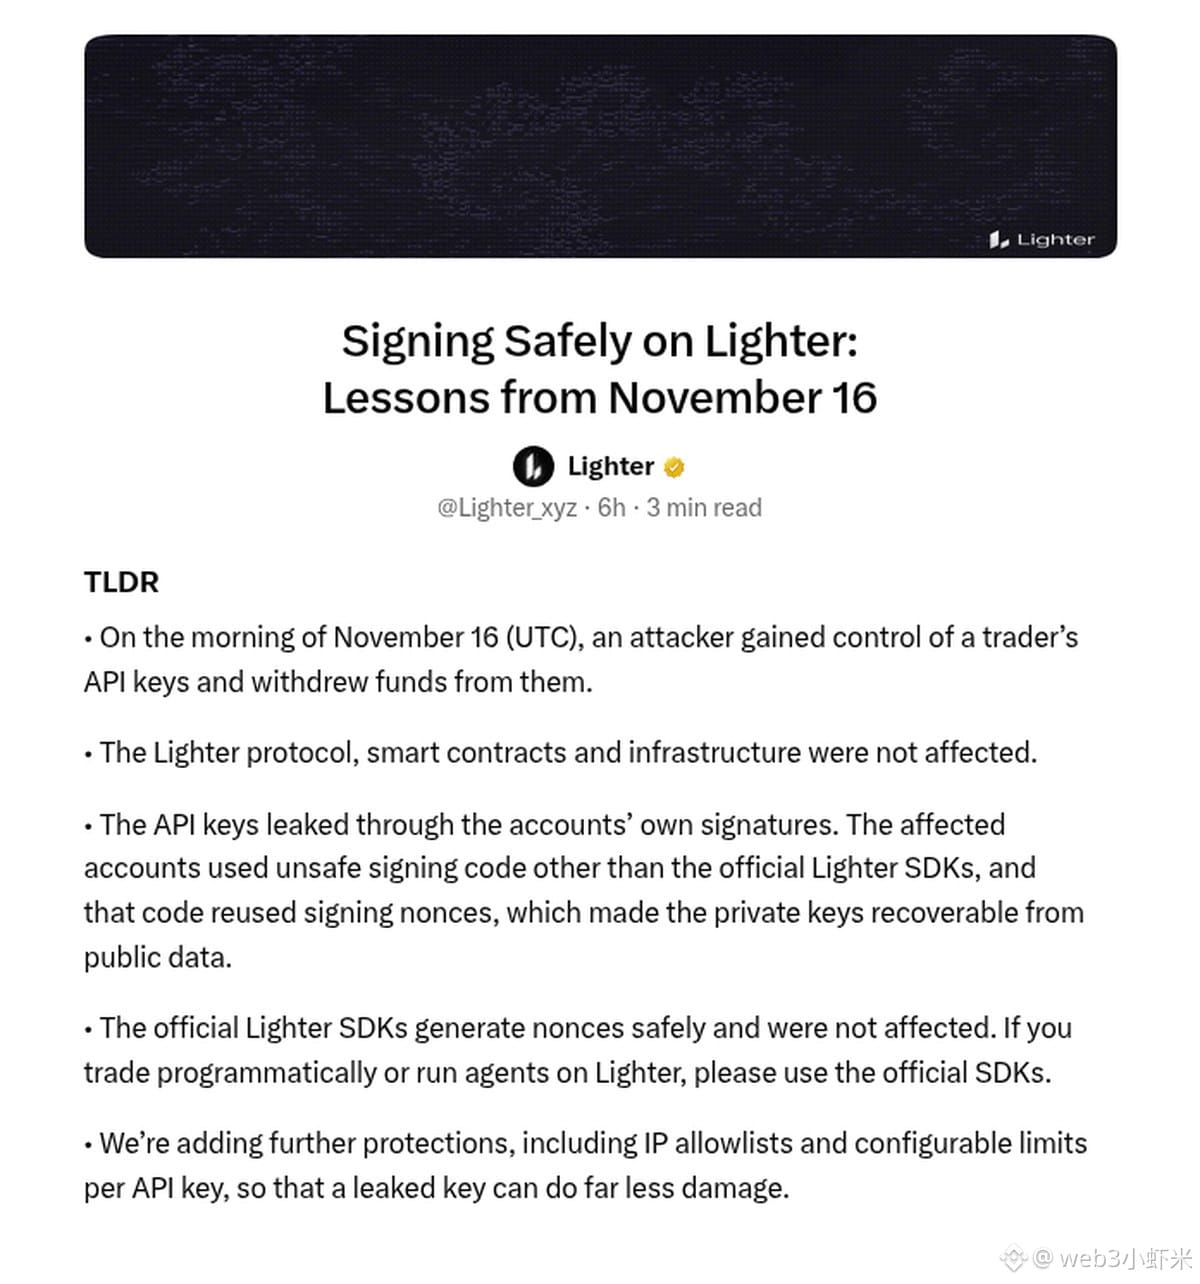
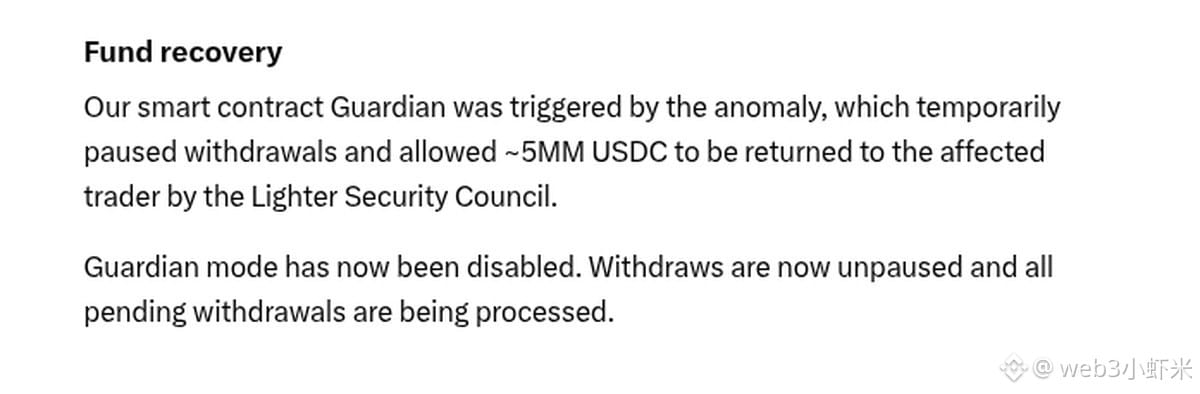
Darin heißt es, ein Angreifer habe am Morgen des 16. November (UTC) den API-Schlüssel eines Traders erlangt und Gelder abgezogen. Das Protokoll, die Smart Contracts und die Infrastruktur selbst seien nicht betroffen gewesen. Nachdem Guardian aufgrund eines ungewöhnlichen Vorgangs ausgelöst worden war, wurden Auszahlungen vorübergehend pausiert. Daraufhin gab das Sicherheitskomitee etwa 5 Millionen USDC an den betroffenen Trader zurück. Der Guardian-Modus ist inzwischen deaktiviert, und die ausstehenden Auszahlungen werden weiter bearbeitet.
Die offizielle Stellungnahme nennt die Ursache ganz klar: Das betroffene Konto verwendete nicht das offizielle SDK, und der Signaturcode verwendete Nonces wieder, sodass sich der private Schlüssel aus öffentlich zugänglichen Signaturen ableiten ließ. Das offizielle SDK ist nicht betroffen. Außerdem wurden neue Beschränkungen eingeführt: Für Überweisungen an öffentliche Liquiditätspools ist nun eine Wallet-Signatur erforderlich; ein API-Schlüssel allein reicht dafür nicht mehr aus.
#Lighter
Lighter hat heute früh eine offizielle Stellungnahme zu dem Vorfall veröffentlicht und zugleich bekannt gegeben, dass Ein- und Auszahlungen wieder normal funktionieren.
Darin heißt es, ein Angreifer habe am Morgen des 16. November (UTC) den API-Schlüssel eines Traders erlangt und Gelder abgezogen. Das Protokoll, die Smart Contracts und die Infrastruktur selbst seien nicht betroffen gewesen. Nachdem Guardian aufgrund eines ungewöhnlichen Vorgangs ausgelöst worden war, wurden Auszahlungen vorübergehend pausiert. Daraufhin gab das Sicherheitskomitee etwa 5 Millionen USDC an den betroffenen Trader zurück. Der Guardian-Modus ist inzwischen deaktiviert, und die ausstehenden Auszahlungen werden weiter bearbeitet.
Die offizielle Stellungnahme nennt die Ursache ganz klar: Das betroffene Konto verwendete nicht das offizielle SDK, und der Signaturcode verwendete Nonces wieder, sodass sich der private Schlüssel aus öffentlich zugänglichen Signaturen ableiten ließ. Das offizielle SDK ist nicht betroffen. Außerdem wurden neue Beschränkungen eingeführt: Für Überweisungen an öffentliche Liquiditätspools ist nun eine Wallet-Signatur erforderlich; ein API-Schlüssel allein reicht dafür nicht mehr aus.
#Lighter
Darin heißt es, ein Angreifer habe am Morgen des 16. November (UTC) den API-Schlüssel eines Traders erlangt und Gelder abgezogen. Das Protokoll, die Smart Contracts und die Infrastruktur selbst seien nicht betroffen gewesen. Nachdem Guardian aufgrund eines ungewöhnlichen Vorgangs ausgelöst worden war, wurden Auszahlungen vorübergehend pausiert. Daraufhin gab das Sicherheitskomitee etwa 5 Millionen USDC an den betroffenen Trader zurück. Der Guardian-Modus ist inzwischen deaktiviert, und die ausstehenden Auszahlungen werden weiter bearbeitet.
Die offizielle Stellungnahme nennt die Ursache ganz klar: Das betroffene Konto verwendete nicht das offizielle SDK, und der Signaturcode verwendete Nonces wieder, sodass sich der private Schlüssel aus öffentlich zugänglichen Signaturen ableiten ließ. Das offizielle SDK ist nicht betroffen. Außerdem wurden neue Beschränkungen eingeführt: Für Überweisungen an öffentliche Liquiditätspools ist nun eine Wallet-Signatur erforderlich; ein API-Schlüssel allein reicht dafür nicht mehr aus.
#Lighter
35

·
--
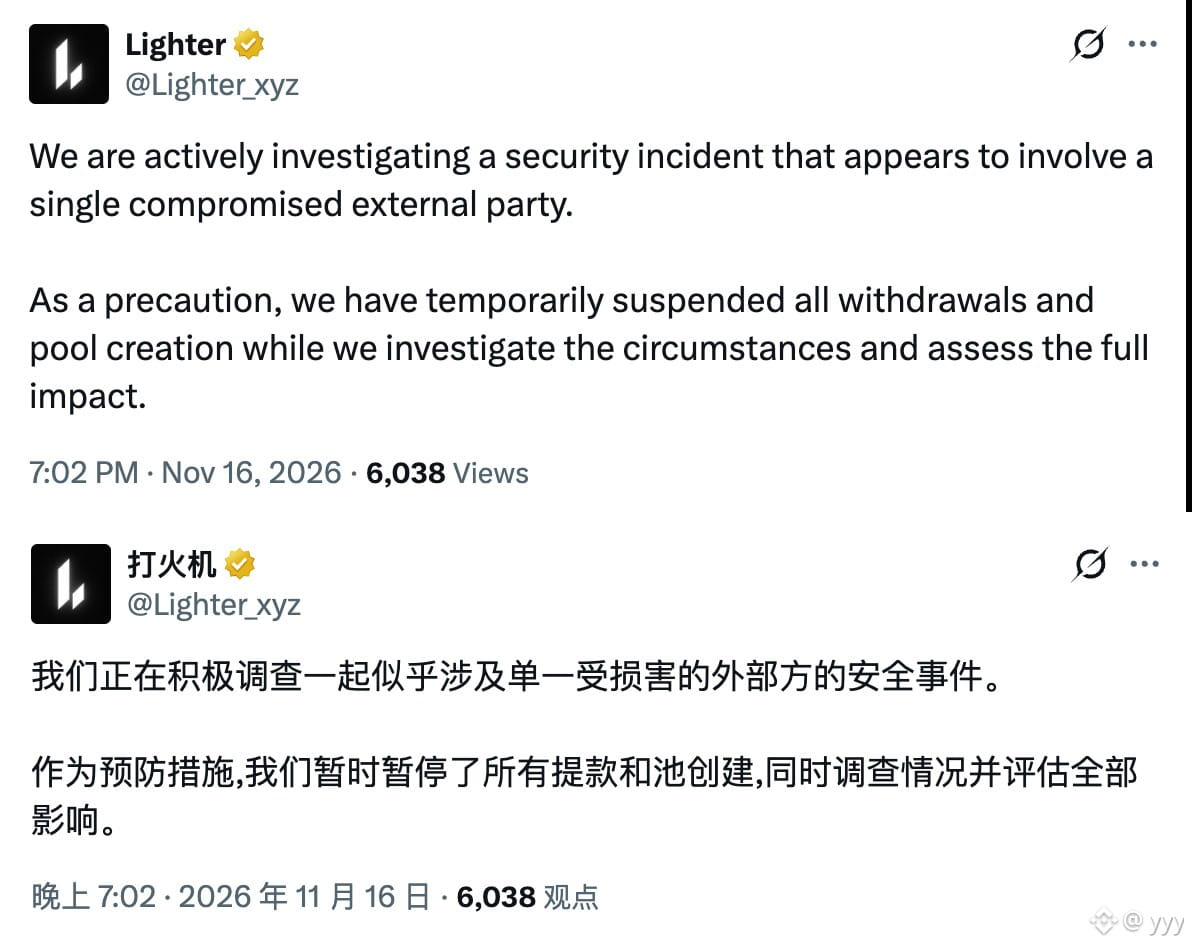
LIGHTER SETZT AUSZAHLUNGEN NACH MUTMASSLICHEM SICHERHEITSVORFALL AUS!
Lighter untersucht einen möglichen Sicherheitsverstoß, an dem eine kompromittierte externe Partei beteiligt ist.
Die Plattform hat Auszahlungen und die Erstellung von Liquiditätspools vorübergehend ausgesetzt.
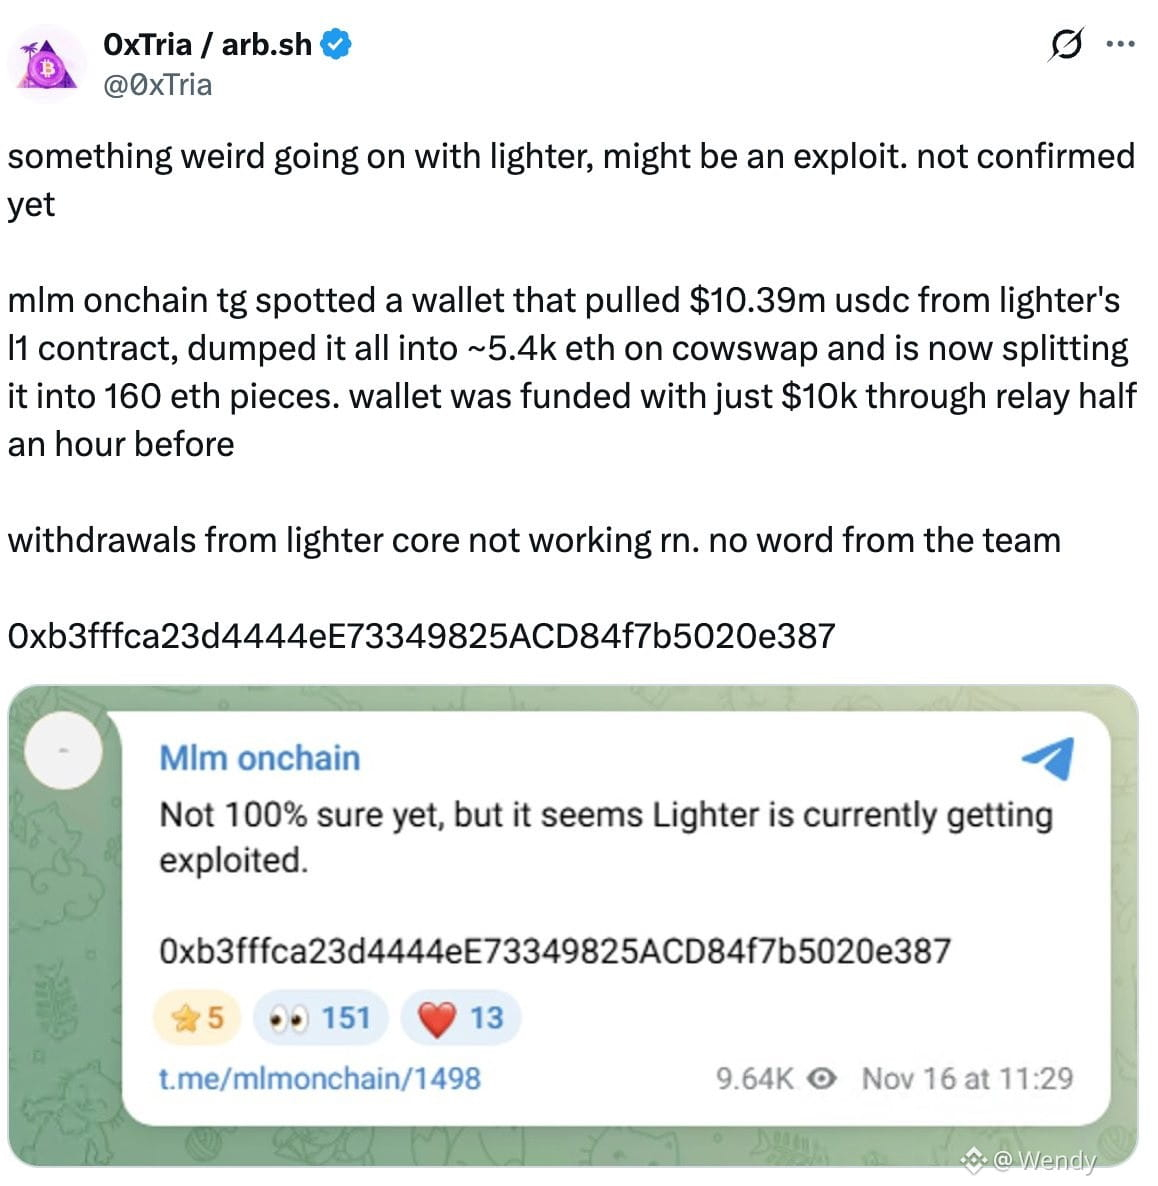
Laut dem On-Chain-Analysten MLM hat eine Adresse 10,39 Mio. USDC von Lighter abgezogen und gegen etwa 5.750 $ETH getauscht.
Andere Berichte deuten darauf hin, dass durchgesickerte API-Schlüssel von zwei Market Makern eine Rolle spielen könnten. Auf den betroffenen Konten befinden sich insgesamt rund 15,48 Mio. $.
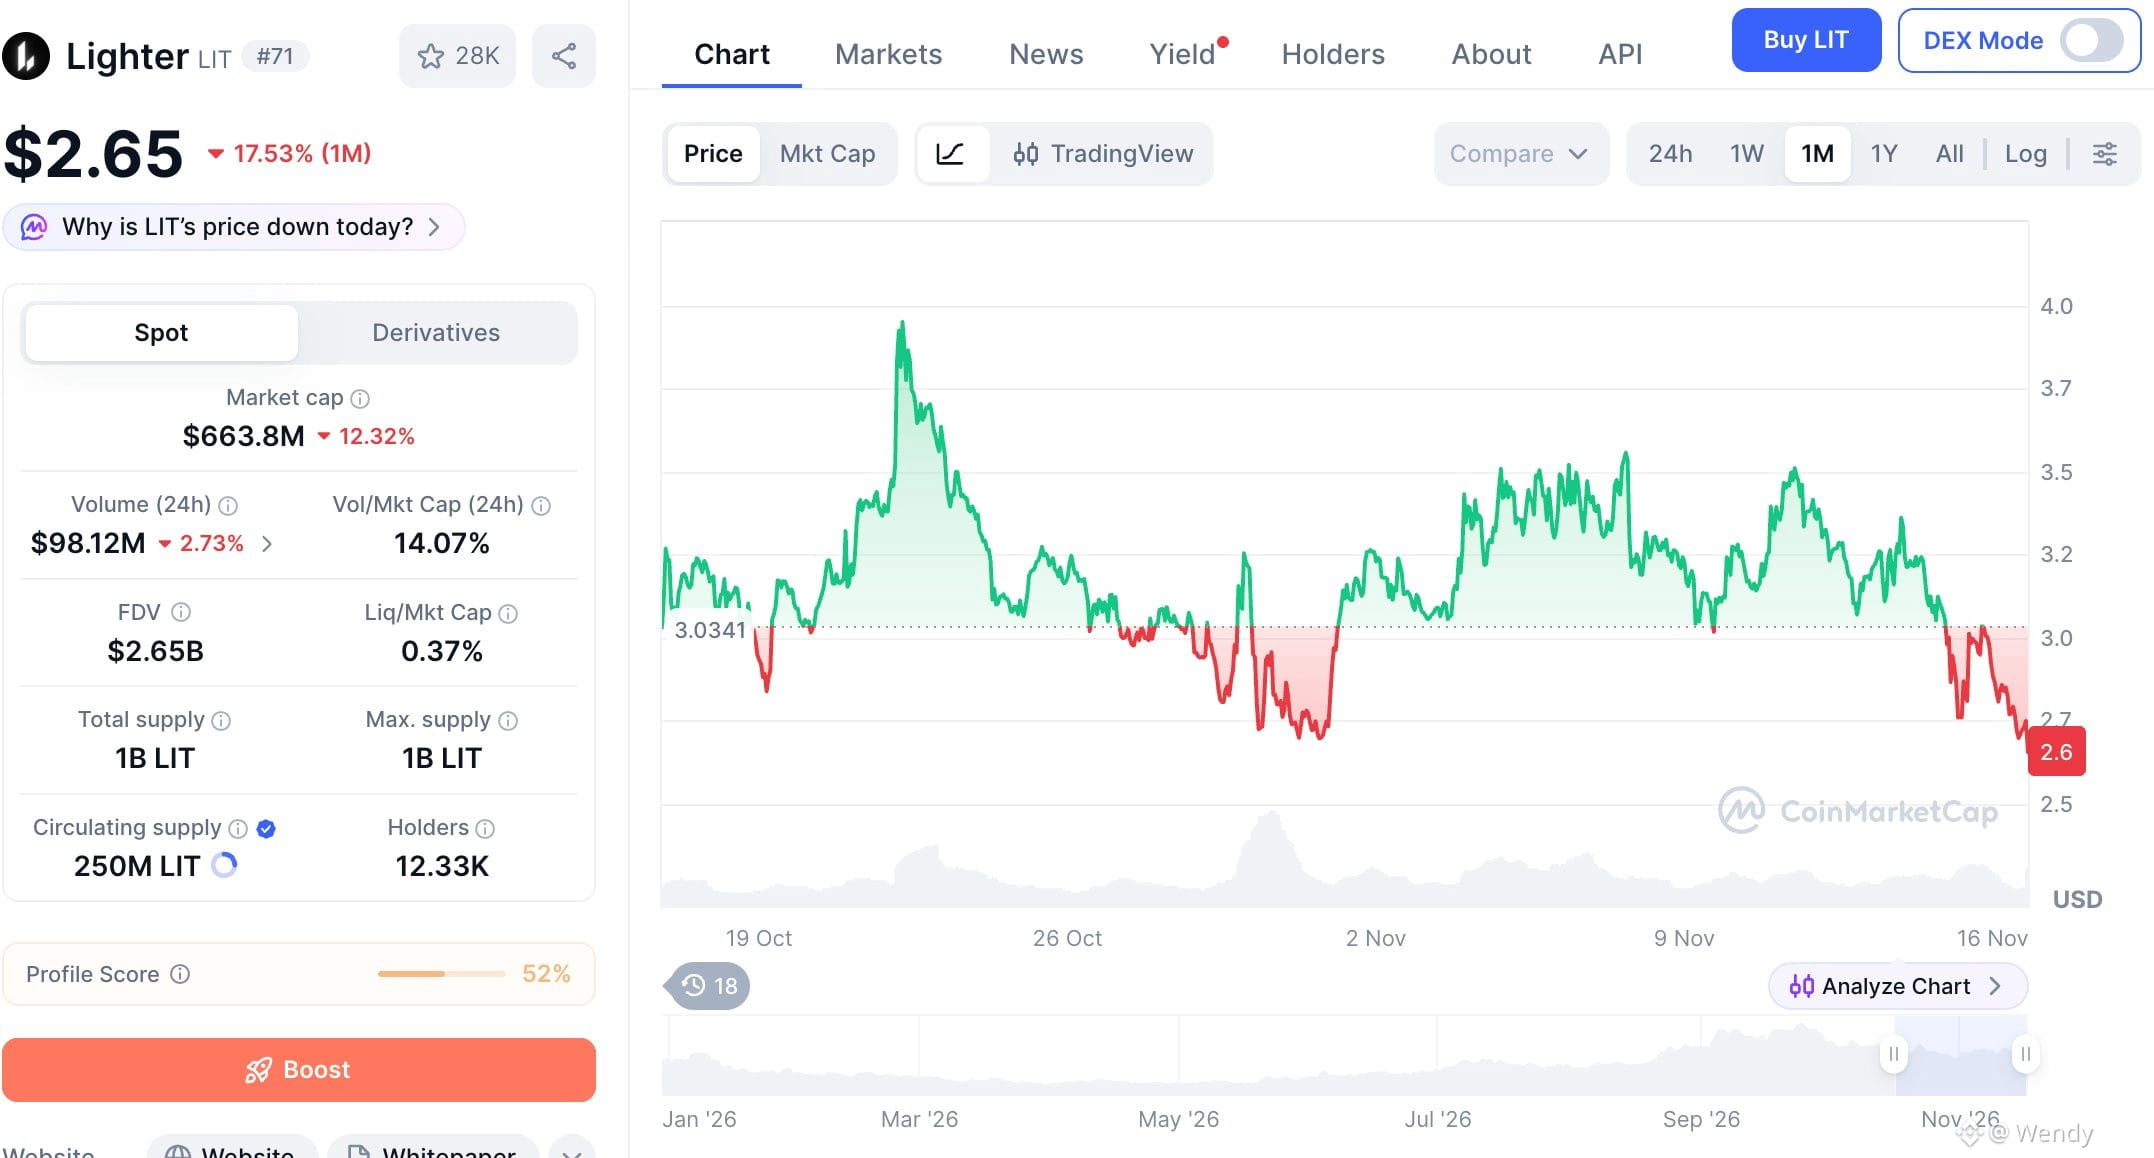
$LIT fiel kurzzeitig um mehr als 17 %.
Die genaue Ursache wird noch untersucht.
#Lighter
{future}(LITUSDT)
LIGHTER SETZT AUSZAHLUNGEN NACH MUTMASSLICHEM SICHERHEITSVORFALL AUS!
Lighter untersucht einen möglichen Sicherheitsverstoß, an dem eine kompromittierte externe Partei beteiligt ist.
Die Plattform hat Auszahlungen und die Erstellung von Liquiditätspools vorübergehend ausgesetzt.
Laut dem On-Chain-Analysten MLM hat eine Adresse 10,39 Mio. USDC von Lighter abgezogen und gegen etwa 5.750 $ETH getauscht.
Andere Berichte deuten darauf hin, dass durchgesickerte API-Schlüssel von zwei Market Makern eine Rolle spielen könnten. Auf den betroffenen Konten befinden sich insgesamt rund 15,48 Mio. $.
$LIT fiel kurzzeitig um mehr als 17 %.
Die genaue Ursache wird noch untersucht.
#Lighter
Lighter untersucht einen möglichen Sicherheitsverstoß, an dem eine kompromittierte externe Partei beteiligt ist.
Die Plattform hat Auszahlungen und die Erstellung von Liquiditätspools vorübergehend ausgesetzt.
Laut dem On-Chain-Analysten MLM hat eine Adresse 10,39 Mio. USDC von Lighter abgezogen und gegen etwa 5.750 $ETH getauscht.
Andere Berichte deuten darauf hin, dass durchgesickerte API-Schlüssel von zwei Market Makern eine Rolle spielen könnten. Auf den betroffenen Konten befinden sich insgesamt rund 15,48 Mio. $.
$LIT fiel kurzzeitig um mehr als 17 %.
Die genaue Ursache wird noch untersucht.
#Lighter
6
1.5k
·
--
Bärisch
Übersetzung ansehen
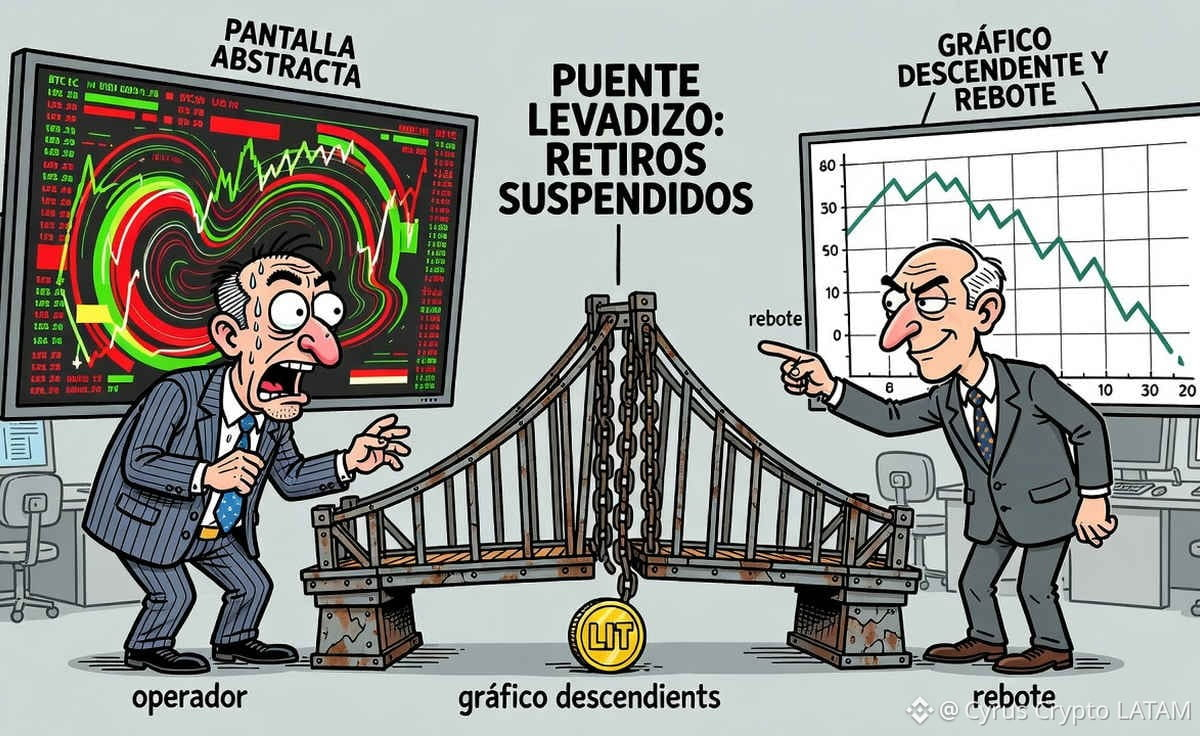
$LIT cae y enfrenta presión tras incidente en #lighter el 16 de noviembre
LIT retrocede mientras un incidente operativo reportado en Lighter y la suspensión de retiros pesan sobre la confianza. El volumen aumentó con fuerza, pero el precio sigue bajo varias medias móviles; el análisis distingue el catalizador documentado de las señales técnicas y los datos que todavía faltan.
El hecho confirmado de mayor relevancia es la suspensión de retiros tras un incidente que habría causado pérdidas de USD $15,5 millones. La noticia es directamente pertinente porque una interrupción de retiros puede limitar el acceso de usuarios a fondos, elevar la percepción de riesgo operativo y debilitar la confianza en un protocolo.
Los datos proporcionados no describen la utilidad específica de LIT, el mecanismo de captura de valor, ingresos, comisiones, incentivos ni gobernanza; no es posible asumir que el uso del protocolo genere demanda directa del token.
Recomendación: #VENDER o reducir exposición en posiciones tácticas; para quien no tenga posición, AGUANTAR antes de comprar. La metodología pondera cinco señales observables: precio bajo las SMA de corto plazo, RSI débil, MACD bajista, cotización inferior al VWAP y volumen relativo elevado en una sesión negativa. Las cinco favorecen cautela, aunque el volumen elevado es ambiguo y la cotización permanece sobre la SMA-200; por tanto, no equivale a cinco confirmaciones independientes de una caída futura. El incidente operativo reciente aumenta el riesgo de evento y justifica priorizar liquidez y control de pérdidas.
Corto plazo: evitar compras anticipadas mientras el precio esté bajo USD $2,76; una operación de rebote tendría más confirmación sobre ese nivel y podría evaluar USD $2,96 como toma de ganancias parcial. Un cierre bajo USD $2,44 sería una señal para salir de una operación táctica; quienes usen un límite de pérdida intradía deben considerar la volatilidad del ATR y reducir el tamaño para evitar una exposición excesiva.
{future}(LITUSDT)
$LIT cae y enfrenta presión tras incidente en #lighter el 16 de noviembre
LIT retrocede mientras un incidente operativo reportado en Lighter y la suspensión de retiros pesan sobre la confianza. El volumen aumentó con fuerza, pero el precio sigue bajo varias medias móviles; el análisis distingue el catalizador documentado de las señales técnicas y los datos que todavía faltan.
El hecho confirmado de mayor relevancia es la suspensión de retiros tras un incidente que habría causado pérdidas de USD $15,5 millones. La noticia es directamente pertinente porque una interrupción de retiros puede limitar el acceso de usuarios a fondos, elevar la percepción de riesgo operativo y debilitar la confianza en un protocolo.
Los datos proporcionados no describen la utilidad específica de LIT, el mecanismo de captura de valor, ingresos, comisiones, incentivos ni gobernanza; no es posible asumir que el uso del protocolo genere demanda directa del token.
Recomendación: #VENDER o reducir exposición en posiciones tácticas; para quien no tenga posición, AGUANTAR antes de comprar. La metodología pondera cinco señales observables: precio bajo las SMA de corto plazo, RSI débil, MACD bajista, cotización inferior al VWAP y volumen relativo elevado en una sesión negativa. Las cinco favorecen cautela, aunque el volumen elevado es ambiguo y la cotización permanece sobre la SMA-200; por tanto, no equivale a cinco confirmaciones independientes de una caída futura. El incidente operativo reciente aumenta el riesgo de evento y justifica priorizar liquidez y control de pérdidas.
Corto plazo: evitar compras anticipadas mientras el precio esté bajo USD $2,76; una operación de rebote tendría más confirmación sobre ese nivel y podría evaluar USD $2,96 como toma de ganancias parcial. Un cierre bajo USD $2,44 sería una señal para salir de una operación táctica; quienes usen un límite de pérdida intradía deben considerar la volatilidad del ATR y reducir el tamaño para evitar una exposición excesiva.
LIT retrocede mientras un incidente operativo reportado en Lighter y la suspensión de retiros pesan sobre la confianza. El volumen aumentó con fuerza, pero el precio sigue bajo varias medias móviles; el análisis distingue el catalizador documentado de las señales técnicas y los datos que todavía faltan.
El hecho confirmado de mayor relevancia es la suspensión de retiros tras un incidente que habría causado pérdidas de USD $15,5 millones. La noticia es directamente pertinente porque una interrupción de retiros puede limitar el acceso de usuarios a fondos, elevar la percepción de riesgo operativo y debilitar la confianza en un protocolo.
Los datos proporcionados no describen la utilidad específica de LIT, el mecanismo de captura de valor, ingresos, comisiones, incentivos ni gobernanza; no es posible asumir que el uso del protocolo genere demanda directa del token.
Recomendación: #VENDER o reducir exposición en posiciones tácticas; para quien no tenga posición, AGUANTAR antes de comprar. La metodología pondera cinco señales observables: precio bajo las SMA de corto plazo, RSI débil, MACD bajista, cotización inferior al VWAP y volumen relativo elevado en una sesión negativa. Las cinco favorecen cautela, aunque el volumen elevado es ambiguo y la cotización permanece sobre la SMA-200; por tanto, no equivale a cinco confirmaciones independientes de una caída futura. El incidente operativo reciente aumenta el riesgo de evento y justifica priorizar liquidez y control de pérdidas.
Corto plazo: evitar compras anticipadas mientras el precio esté bajo USD $2,76; una operación de rebote tendría más confirmación sobre ese nivel y podría evaluar USD $2,96 como toma de ganancias parcial. Un cierre bajo USD $2,44 sería una señal para salir de una operación táctica; quienes usen un límite de pérdida intradía deben considerar la volatilidad del ATR y reducir el tamaño para evitar una exposición excesiva.
348
·
--
Übersetzung ansehen
🚨 Lighter 说"没被黑",交易员却丢了 1040 万美元,教训就藏在一把 API 密钥里。
📌 经过(来自 CoinDesk / BeInCrypto / Cointelegraph):
• 11/16 Lighter 暂停全部提现,链上追踪约 1040 万 USDC 被转出,另有研究称两个做市账户合计损失约 1550 万(Lighter 未确认)
• 官方称原因是某交易员的 API 密钥泄露,合约本身没问题
• 攻击者用该账户开了个资金池,买下 99.99% 份额再提走——池子算"自己的账户",所以不需要钱包二次签名
• 被盗资金已换成 ETH,其中 1920 ETH 进了 XMR
• Lighter 追回约 500 万 USDC,并已恢复提现
⚠️ 同一天 Safe 钱包也因"已授权权限"被盗 645 万。两起都不是破解合约,而是权限太大。
✅ 自查清单:
1️⃣ API 密钥关闭提现/转账权限
2️⃣ 绑定 IP 白名单
3️⃣ 机器人密钥定期轮换,别放在聊天记录或代码仓库里
4️⃣ 大额资金别长期放在永续 DEX 里
当前恐慌贪婪指数 12,极度恐惧,BTC 约 6.5 万。这种时候黑客事件最容易引发连锁恐慌。
你的 API 密钥开了哪些权限?评论区说说 👇
$ETH $BTC
#加密安全 #DeFi #Lighter
仅为个人观点,不构成投资建议
🚨 Lighter 说"没被黑",交易员却丢了 1040 万美元,教训就藏在一把 API 密钥里。
📌 经过(来自 CoinDesk / BeInCrypto / Cointelegraph):
• 11/16 Lighter 暂停全部提现,链上追踪约 1040 万 USDC 被转出,另有研究称两个做市账户合计损失约 1550 万(Lighter 未确认)
• 官方称原因是某交易员的 API 密钥泄露,合约本身没问题
• 攻击者用该账户开了个资金池,买下 99.99% 份额再提走——池子算"自己的账户",所以不需要钱包二次签名
• 被盗资金已换成 ETH,其中 1920 ETH 进了 XMR
• Lighter 追回约 500 万 USDC,并已恢复提现
⚠️ 同一天 Safe 钱包也因"已授权权限"被盗 645 万。两起都不是破解合约,而是权限太大。
✅ 自查清单:
1️⃣ API 密钥关闭提现/转账权限
2️⃣ 绑定 IP 白名单
3️⃣ 机器人密钥定期轮换,别放在聊天记录或代码仓库里
4️⃣ 大额资金别长期放在永续 DEX 里
当前恐慌贪婪指数 12,极度恐惧,BTC 约 6.5 万。这种时候黑客事件最容易引发连锁恐慌。
你的 API 密钥开了哪些权限?评论区说说 👇
$ETH $BTC
#加密安全 #DeFi #Lighter
仅为个人观点,不构成投资建议
📌 经过(来自 CoinDesk / BeInCrypto / Cointelegraph):
• 11/16 Lighter 暂停全部提现,链上追踪约 1040 万 USDC 被转出,另有研究称两个做市账户合计损失约 1550 万(Lighter 未确认)
• 官方称原因是某交易员的 API 密钥泄露,合约本身没问题
• 攻击者用该账户开了个资金池,买下 99.99% 份额再提走——池子算"自己的账户",所以不需要钱包二次签名
• 被盗资金已换成 ETH,其中 1920 ETH 进了 XMR
• Lighter 追回约 500 万 USDC,并已恢复提现
⚠️ 同一天 Safe 钱包也因"已授权权限"被盗 645 万。两起都不是破解合约,而是权限太大。
✅ 自查清单:
1️⃣ API 密钥关闭提现/转账权限
2️⃣ 绑定 IP 白名单
3️⃣ 机器人密钥定期轮换,别放在聊天记录或代码仓库里
4️⃣ 大额资金别长期放在永续 DEX 里
当前恐慌贪婪指数 12,极度恐惧,BTC 约 6.5 万。这种时候黑客事件最容易引发连锁恐慌。
你的 API 密钥开了哪些权限?评论区说说 👇
$ETH $BTC
#加密安全 #DeFi #Lighter
仅为个人观点,不构成投资建议
5
·
--
Übersetzung ansehen
13 小时前,Lighter 事故报告:充提恢复正常,约 500 万 USDC 追回来了。
看见了:
昨天 18:11,攻击者用泄露的 API 密钥,从合约一笔提走 10,393,056.79 枚 USDC,6 分钟内全换成 ETH。
官方查明:不是合约漏洞,是交易员自用签名软件重复用了随机数,私钥从公开签名里被反推出来。
Guardian 熔断当时暂停提款,安全委员会把约 500 万 USDC 拦下,还给了受害交易员。
LIT 发稿时 3.0405 美元,24 小时涨 11.44%;BTC 64,677.30 美元,跌 0.48%。
我觉得:
这案子最值得记的不是丢了多少,而是熔断真拦住了钱,500 万是抢回来的。
但别误会:追回的只是约一半,1,039.31 万 USDC 官方没说全追回。
我怎么做:
继续盯待处理提款到账和池子新建恢复;再有资金确认追不回,这账就得重算。
你觉得这种"熔断拦钱"的机制,该成为所有 DEX 的标配,还是治标不治本?
$BTC $ETH $SOL
#Lighter #DEX安全
13 小时前,Lighter 事故报告:充提恢复正常,约 500 万 USDC 追回来了。
看见了:
昨天 18:11,攻击者用泄露的 API 密钥,从合约一笔提走 10,393,056.79 枚 USDC,6 分钟内全换成 ETH。
官方查明:不是合约漏洞,是交易员自用签名软件重复用了随机数,私钥从公开签名里被反推出来。
Guardian 熔断当时暂停提款,安全委员会把约 500 万 USDC 拦下,还给了受害交易员。
LIT 发稿时 3.0405 美元,24 小时涨 11.44%;BTC 64,677.30 美元,跌 0.48%。
我觉得:
这案子最值得记的不是丢了多少,而是熔断真拦住了钱,500 万是抢回来的。
但别误会:追回的只是约一半,1,039.31 万 USDC 官方没说全追回。
我怎么做:
继续盯待处理提款到账和池子新建恢复;再有资金确认追不回,这账就得重算。
你觉得这种"熔断拦钱"的机制,该成为所有 DEX 的标配,还是治标不治本?
$BTC $ETH $SOL
#Lighter #DEX安全
看见了:
昨天 18:11,攻击者用泄露的 API 密钥,从合约一笔提走 10,393,056.79 枚 USDC,6 分钟内全换成 ETH。
官方查明:不是合约漏洞,是交易员自用签名软件重复用了随机数,私钥从公开签名里被反推出来。
Guardian 熔断当时暂停提款,安全委员会把约 500 万 USDC 拦下,还给了受害交易员。
LIT 发稿时 3.0405 美元,24 小时涨 11.44%;BTC 64,677.30 美元,跌 0.48%。
我觉得:
这案子最值得记的不是丢了多少,而是熔断真拦住了钱,500 万是抢回来的。
但别误会:追回的只是约一半,1,039.31 万 USDC 官方没说全追回。
我怎么做:
继续盯待处理提款到账和池子新建恢复;再有资金确认追不回,这账就得重算。
你觉得这种"熔断拦钱"的机制,该成为所有 DEX 的标配,还是治标不治本?
$BTC $ETH $SOL
#Lighter #DEX安全
113
·
--
Übersetzung ansehen
今日筛币卦|今日卦象:泽水困——1,039 万美元,四分钟就换成 ETH 跑了,Lighter 昨晚被盗的钱跑得比公告快,守规矩的用户提现却被按了一夜。
Lighter 昨晚出事了:1,039 万美元四分钟换成 ETH,剩下的钱还追得回来吗?
数据:Lighter 官方 X、CoinDesk、Bitquery、CoinMarketCap;快照 11-17 09:20。
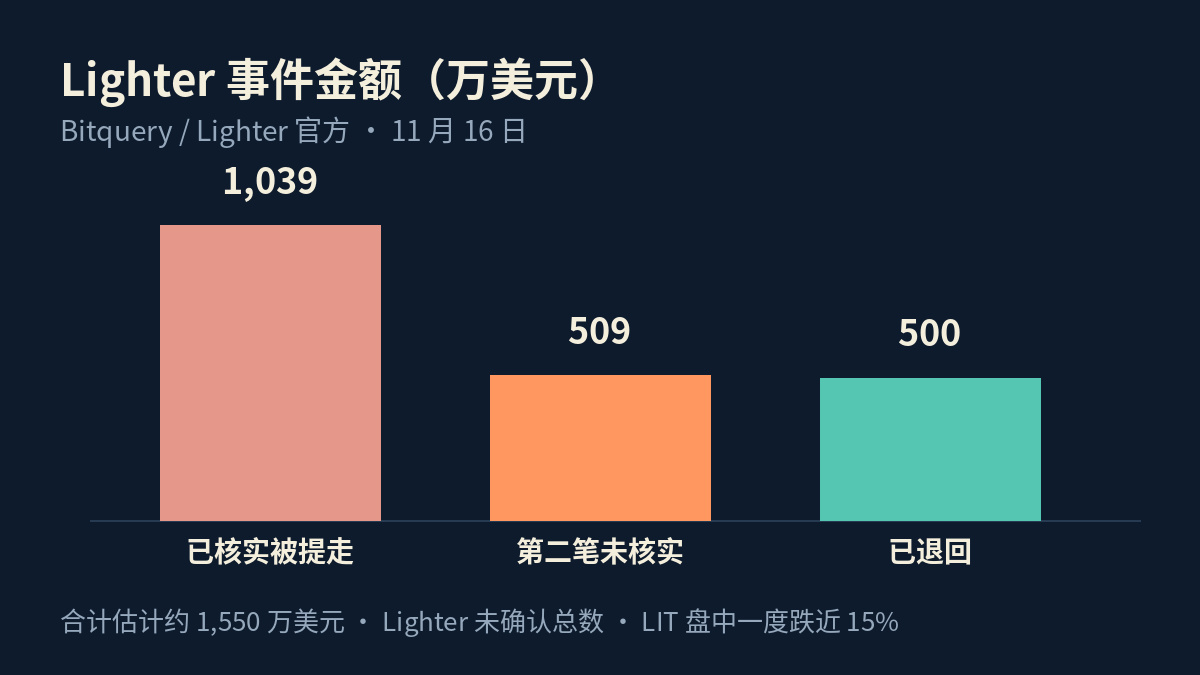
昨晚 19:02,永续合约 DEX Lighter 发文调查安全事件,暂停提现和新建资金池。链上约 1,039 万美元 USDC 从做市商账户被提走,四分钟内换成 ETH;第二笔约 509 万美元还没被独立核实,合计约 1,550 万美元,Lighter 没确认总数。
官方说法:个别交易员的 API 密钥泄露了,用的不是官方签名代码,协议和合约本身没被攻破。LIT 盘中一度跌近 15%。今晨 02:21 左右存取款恢复正常,安全委员会退回 500 万美元。
说实话,钱是密钥漏出去的,不是合约被黑——但对提不出来钱的用户来说,这一夜没区别。
500 万美元已经退回来了,你觉得剩下的还追得回来吗?
关注我,安全事件我每天三档盯着,Lighter 这 1,550 万美元的账,追回来多少第一时间报给你。
卦已出,仓位自己定。——剩手
玄学娱乐向,不构成投资建议。
#玄学炒币 #Lighter #安全事件 #DeFi
今日筛币卦|今日卦象:泽水困——1,039 万美元,四分钟就换成 ETH 跑了,Lighter 昨晚被盗的钱跑得比公告快,守规矩的用户提现却被按了一夜。
Lighter 昨晚出事了:1,039 万美元四分钟换成 ETH,剩下的钱还追得回来吗?
数据:Lighter 官方 X、CoinDesk、Bitquery、CoinMarketCap;快照 11-17 09:20。
昨晚 19:02,永续合约 DEX Lighter 发文调查安全事件,暂停提现和新建资金池。链上约 1,039 万美元 USDC 从做市商账户被提走,四分钟内换成 ETH;第二笔约 509 万美元还没被独立核实,合计约 1,550 万美元,Lighter 没确认总数。
官方说法:个别交易员的 API 密钥泄露了,用的不是官方签名代码,协议和合约本身没被攻破。LIT 盘中一度跌近 15%。今晨 02:21 左右存取款恢复正常,安全委员会退回 500 万美元。
说实话,钱是密钥漏出去的,不是合约被黑——但对提不出来钱的用户来说,这一夜没区别。
500 万美元已经退回来了,你觉得剩下的还追得回来吗?
关注我,安全事件我每天三档盯着,Lighter 这 1,550 万美元的账,追回来多少第一时间报给你。
卦已出,仓位自己定。——剩手
玄学娱乐向,不构成投资建议。
#玄学炒币 #Lighter #安全事件 #DeFi
Lighter 昨晚出事了:1,039 万美元四分钟换成 ETH,剩下的钱还追得回来吗?
数据:Lighter 官方 X、CoinDesk、Bitquery、CoinMarketCap;快照 11-17 09:20。
昨晚 19:02,永续合约 DEX Lighter 发文调查安全事件,暂停提现和新建资金池。链上约 1,039 万美元 USDC 从做市商账户被提走,四分钟内换成 ETH;第二笔约 509 万美元还没被独立核实,合计约 1,550 万美元,Lighter 没确认总数。
官方说法:个别交易员的 API 密钥泄露了,用的不是官方签名代码,协议和合约本身没被攻破。LIT 盘中一度跌近 15%。今晨 02:21 左右存取款恢复正常,安全委员会退回 500 万美元。
说实话,钱是密钥漏出去的,不是合约被黑——但对提不出来钱的用户来说,这一夜没区别。
500 万美元已经退回来了,你觉得剩下的还追得回来吗?
关注我,安全事件我每天三档盯着,Lighter 这 1,550 万美元的账,追回来多少第一时间报给你。
卦已出,仓位自己定。——剩手
玄学娱乐向,不构成投资建议。
#玄学炒币 #Lighter #安全事件 #DeFi
99

·
--
🚨 $LIT ÜBERRASCHUNG BEI LIGHTER!
Lighter hat heute die Auszahlungen wieder freigegeben und dem betroffenen Trader rund 5 Millionen USDC zurückerstattet – Stunden nach dem heutigen Abfluss. Für mich ist die Ursache das Entscheidende: Es war kein Protokollfehler, sondern ein grundlegender Fehler im Signaturcode des Traders selbst.
Hier ist das Detail, das niemand beachtet:
→ Der Angreifer transferierte um 10:11 UTC in einer einzigen Transaktion 10.393.057 USDC. Der geschätzte Gesamtabfluss beläuft sich auf rund 15,48 Millionen US-Dollar von zwei Market-Maker-Konten.
→ Die Signatursoftware des Traders verwendete Nonces wieder, sodass sich die privaten Schlüssel anhand der öffentlichen Signaturen berechnen ließen. Lighter bestätigte das heute in seinem Postmortem.
→ Der Guardian-Modus stoppte die Auszahlungen rechtzeitig, und der Sicherheitsrat erstattete rund 5 Millionen USDC. Nach etwa sieben Stunden Pause wurden die Auszahlungen gegen 14:21 AST wieder aufgenommen.
Der Token $LIT verlor im Tagesverlauf zeitweise mehr als 15 %, berichtete CryptoNews, während die Trader das Ausmaß des Schadens abschätzten.
Glaubst du, Lighter geht gestärkt aus diesem Rückschlag hervor, oder werden die Market Maker es sich zweimal überlegen, bevor sie zurückkehren? 👇
$LIT $ETH $XMR
#Lighter #HackCrypto #KryptoErholung
🚨 $LIT ÜBERRASCHUNG BEI LIGHTER!
Lighter hat heute die Auszahlungen wieder freigegeben und dem betroffenen Trader rund 5 Millionen USDC zurückerstattet – Stunden nach dem heutigen Abfluss. Für mich ist die Ursache das Entscheidende: Es war kein Protokollfehler, sondern ein grundlegender Fehler im Signaturcode des Traders selbst.
Hier ist das Detail, das niemand beachtet:
→ Der Angreifer transferierte um 10:11 UTC in einer einzigen Transaktion 10.393.057 USDC. Der geschätzte Gesamtabfluss beläuft sich auf rund 15,48 Millionen US-Dollar von zwei Market-Maker-Konten.
→ Die Signatursoftware des Traders verwendete Nonces wieder, sodass sich die privaten Schlüssel anhand der öffentlichen Signaturen berechnen ließen. Lighter bestätigte das heute in seinem Postmortem.
→ Der Guardian-Modus stoppte die Auszahlungen rechtzeitig, und der Sicherheitsrat erstattete rund 5 Millionen USDC. Nach etwa sieben Stunden Pause wurden die Auszahlungen gegen 14:21 AST wieder aufgenommen.
Der Token $LIT verlor im Tagesverlauf zeitweise mehr als 15 %, berichtete CryptoNews, während die Trader das Ausmaß des Schadens abschätzten.
Glaubst du, Lighter geht gestärkt aus diesem Rückschlag hervor, oder werden die Market Maker es sich zweimal überlegen, bevor sie zurückkehren? 👇
$LIT $ETH $XMR
#Lighter #HackCrypto #KryptoErholung
Lighter hat heute die Auszahlungen wieder freigegeben und dem betroffenen Trader rund 5 Millionen USDC zurückerstattet – Stunden nach dem heutigen Abfluss. Für mich ist die Ursache das Entscheidende: Es war kein Protokollfehler, sondern ein grundlegender Fehler im Signaturcode des Traders selbst.
Hier ist das Detail, das niemand beachtet:
→ Der Angreifer transferierte um 10:11 UTC in einer einzigen Transaktion 10.393.057 USDC. Der geschätzte Gesamtabfluss beläuft sich auf rund 15,48 Millionen US-Dollar von zwei Market-Maker-Konten.
→ Die Signatursoftware des Traders verwendete Nonces wieder, sodass sich die privaten Schlüssel anhand der öffentlichen Signaturen berechnen ließen. Lighter bestätigte das heute in seinem Postmortem.
→ Der Guardian-Modus stoppte die Auszahlungen rechtzeitig, und der Sicherheitsrat erstattete rund 5 Millionen USDC. Nach etwa sieben Stunden Pause wurden die Auszahlungen gegen 14:21 AST wieder aufgenommen.
Der Token $LIT verlor im Tagesverlauf zeitweise mehr als 15 %, berichtete CryptoNews, während die Trader das Ausmaß des Schadens abschätzten.
Glaubst du, Lighter geht gestärkt aus diesem Rückschlag hervor, oder werden die Market Maker es sich zweimal überlegen, bevor sie zurückkehren? 👇
$LIT $ETH $XMR
#Lighter #HackCrypto #KryptoErholung
2.1k

Lighter setzt Auszahlungen nach einem Exploit im Wert von 10,4 Millionen US-Dollar aus
- Die dezentrale Börse Lighter setzt nach einem Angriff, bei dem 10,4 Millionen US-Dollar erbeutet wurden, alle Auszahlungen aus
- Ursache: Ein API-Schlüssel für den Handel wurde offengelegt; Smart Contracts waren nicht betroffen
- Ermittler verfolgen die gestohlenen Vermögenswerte bis zu Hyperliquid zurück
- Die RSS-Quelle lieferte keine weiteren Details zu den gestohlenen Vermögenswerten oder dem Wiederherstellungsprozess
#BinanceSquare #CryptoNews #Lighter #Hyperliquid #Sicherheit
$btc $eth
vlikevn Titanbot
Quelle: CoinDesk
Lighter setzt Auszahlungen nach einem Exploit im Wert von 10,4 Millionen US-Dollar aus
- Die dezentrale Börse Lighter setzt nach einem Angriff, bei dem 10,4 Millionen US-Dollar erbeutet wurden, alle Auszahlungen aus
- Ursache: Ein API-Schlüssel für den Handel wurde offengelegt; Smart Contracts waren nicht betroffen
- Ermittler verfolgen die gestohlenen Vermögenswerte bis zu Hyperliquid zurück
- Die RSS-Quelle lieferte keine weiteren Details zu den gestohlenen Vermögenswerten oder dem Wiederherstellungsprozess
#BinanceSquare #CryptoNews #Lighter #Hyperliquid #Sicherheit
$btc $eth
vlikevn Titanbot
Quelle: CoinDesk
- Die dezentrale Börse Lighter setzt nach einem Angriff, bei dem 10,4 Millionen US-Dollar erbeutet wurden, alle Auszahlungen aus
- Ursache: Ein API-Schlüssel für den Handel wurde offengelegt; Smart Contracts waren nicht betroffen
- Ermittler verfolgen die gestohlenen Vermögenswerte bis zu Hyperliquid zurück
- Die RSS-Quelle lieferte keine weiteren Details zu den gestohlenen Vermögenswerten oder dem Wiederherstellungsprozess
#BinanceSquare #CryptoNews #Lighter #Hyperliquid #Sicherheit
$btc $eth
vlikevn Titanbot
Quelle: CoinDesk
157
·
--
Übersetzung ansehen
API不能向他人提现,为何Lighter账户仍会损失资金?
这次Lighter事件说明:限制提现地址,不等于泄露的API密钥无法转走价值。使用自写或第三方签名程序跑机器人的用户,若无法排除历史签名问题,应更换全部API密钥并改用官方SDK,不能只等平台恢复。
11月16日的官方复盘称,受影响账户的签名程序重复使用了本应一次一用的随机数,攻击者据公开签名反推出密钥。团队称协议、智能合约和官方SDK未受影响;这不是“所有API用户都中招”。
关键在权限边界:API虽不能直接提现到他人的钱包,当时却能创建公开资金池并转入资金。攻击者用自己账户持有的池份额赎回,绕道取走价值。即使封住这条路径,泄露的交易密钥仍可能被用来做不利成交,或开高杠杆仓位造成损失。
团队同日已宣布恢复充提,并称向公开池转账现须钱包签名、API签名不再公开。但这些措施不会让已经泄露的密钥重新保密;换SDK也不能代替换密钥。IP白名单、每个密钥的可配置权限和限制,当时仍列在后续措施中,不能当成已经可用。
未来48小时,关注这些权限控制是否实际开放,以及是否出现新的受影响账户。若官方SDK用户也被证实受影响,或发现不依赖泄露密钥的损失,就需要扩大风险判断;控制措施落地且未再发现同类损失,才有依据降低对这一路径的担忧。
#Lighter #资产安全 #API
API不能向他人提现,为何Lighter账户仍会损失资金?
这次Lighter事件说明:限制提现地址,不等于泄露的API密钥无法转走价值。使用自写或第三方签名程序跑机器人的用户,若无法排除历史签名问题,应更换全部API密钥并改用官方SDK,不能只等平台恢复。
11月16日的官方复盘称,受影响账户的签名程序重复使用了本应一次一用的随机数,攻击者据公开签名反推出密钥。团队称协议、智能合约和官方SDK未受影响;这不是“所有API用户都中招”。
关键在权限边界:API虽不能直接提现到他人的钱包,当时却能创建公开资金池并转入资金。攻击者用自己账户持有的池份额赎回,绕道取走价值。即使封住这条路径,泄露的交易密钥仍可能被用来做不利成交,或开高杠杆仓位造成损失。
团队同日已宣布恢复充提,并称向公开池转账现须钱包签名、API签名不再公开。但这些措施不会让已经泄露的密钥重新保密;换SDK也不能代替换密钥。IP白名单、每个密钥的可配置权限和限制,当时仍列在后续措施中,不能当成已经可用。
未来48小时,关注这些权限控制是否实际开放,以及是否出现新的受影响账户。若官方SDK用户也被证实受影响,或发现不依赖泄露密钥的损失,就需要扩大风险判断;控制措施落地且未再发现同类损失,才有依据降低对这一路径的担忧。
#Lighter #资产安全 #API
这次Lighter事件说明:限制提现地址,不等于泄露的API密钥无法转走价值。使用自写或第三方签名程序跑机器人的用户,若无法排除历史签名问题,应更换全部API密钥并改用官方SDK,不能只等平台恢复。
11月16日的官方复盘称,受影响账户的签名程序重复使用了本应一次一用的随机数,攻击者据公开签名反推出密钥。团队称协议、智能合约和官方SDK未受影响;这不是“所有API用户都中招”。
关键在权限边界:API虽不能直接提现到他人的钱包,当时却能创建公开资金池并转入资金。攻击者用自己账户持有的池份额赎回,绕道取走价值。即使封住这条路径,泄露的交易密钥仍可能被用来做不利成交,或开高杠杆仓位造成损失。
团队同日已宣布恢复充提,并称向公开池转账现须钱包签名、API签名不再公开。但这些措施不会让已经泄露的密钥重新保密;换SDK也不能代替换密钥。IP白名单、每个密钥的可配置权限和限制,当时仍列在后续措施中,不能当成已经可用。
未来48小时,关注这些权限控制是否实际开放,以及是否出现新的受影响账户。若官方SDK用户也被证实受影响,或发现不依赖泄露密钥的损失,就需要扩大风险判断;控制措施落地且未再发现同类损失,才有依据降低对这一路径的担忧。
#Lighter #资产安全 #API
11

·
--
Lighter nimmt Ein- und Auszahlungen wieder auf: Laut offizieller Mitteilung wurden rund 5 Millionen USDC zurückerstattet; wer nicht offiziellen Signaturcode verwendet, sollte zuerst seine Schlüssel rotieren
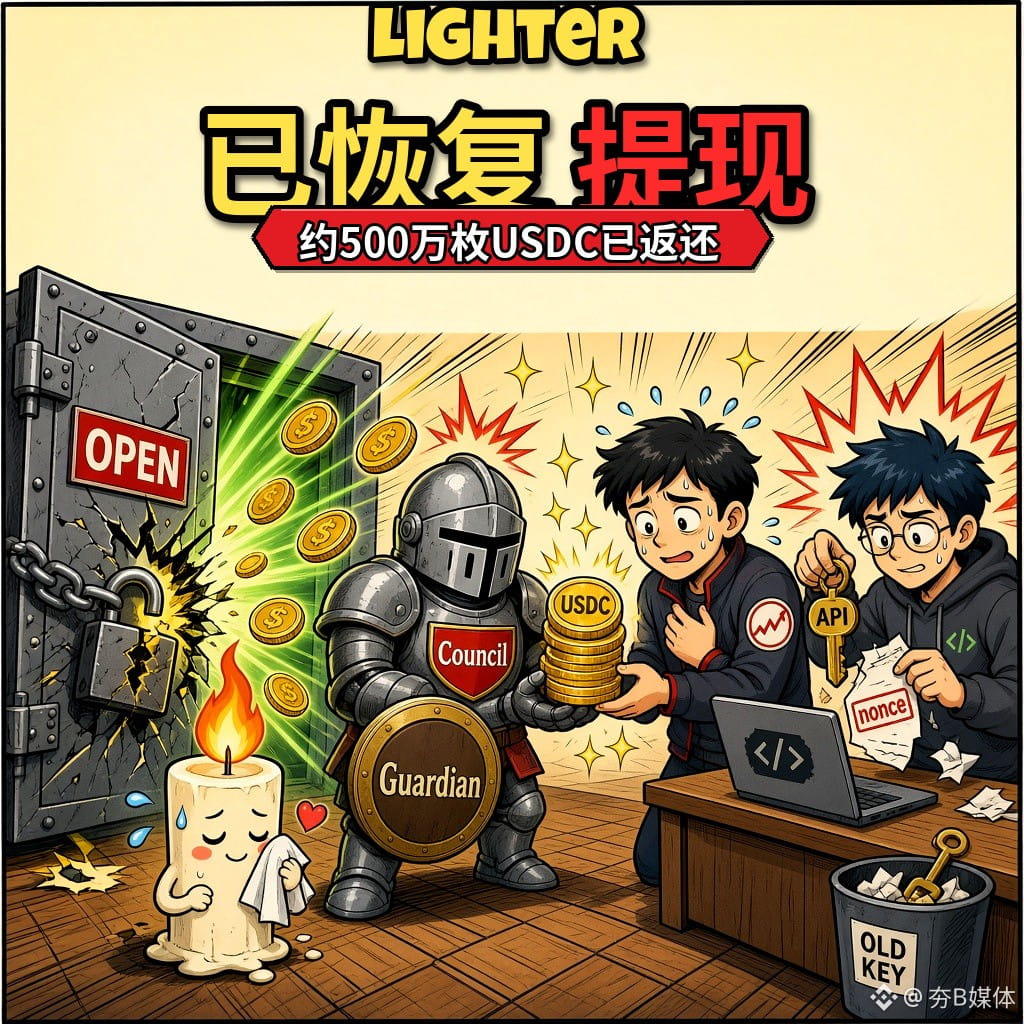
Der Perpetual-DEX Lighter, der gestern Abend Auszahlungen ausgesetzt hatte, hat heute früh Ein- und Auszahlungen wieder aufgenommen. Am 17. um 2:21 Uhr morgens (Hongkonger Zeit) teilte das Team mit, dass der Guardian-Schutzmodus deaktiviert wurde und ausstehende Auszahlungen bearbeitet werden.
Was ist passiert: Laut offizieller Mitteilung kontrollierte ein Angreifer am Vormittag des 16. (UTC) den API-Schlüssel eines Traders und zog Gelder ab. Diese Konten verwendeten nicht das offizielle SDK; der Signaturcode verwendete Nonces wieder, sodass der Angreifer aus öffentlich einsehbaren Signaturen auf den privaten Schlüssel schließen konnte. Laut Team waren das Protokoll, die Smart Contracts und das offizielle SDK nicht betroffen. Nachdem Guardian ausgelöst worden war, wurden Auszahlungen ausgesetzt. Das Sicherheitskomitee erstattete dem betroffenen Trader rund 5 Millionen USDC. Das Team hat den Gesamtverlust nicht bekannt gegeben. Die zuvor on-chain erfassten abgeflossenen Gelder dürfen nicht zu diesen 5 Millionen addiert werden und bedeuten auch nicht, dass bereits alle Gelder zurückgeholt wurden.
Wer ist betroffen: Wer bei Lighter auf eine Auszahlung wartet, kann prüfen, ob der eigene Antrag bearbeitet wird. Wer algorithmisch handelt oder eigenen Signaturcode verwendet, sollte laut Team zum offiziellen SDK wechseln. Wer nicht sicher ist, ob Nonces wiederverwendet wurden, sollte alle API-Schlüssel rotieren.
Handelst du bei Lighter algorithmisch? Verwendest du das offizielle SDK oder eigenen beziehungsweise Code von Drittanbietern für Signaturen?
Keine Anlageberatung.
Quellen: offizieller X-Account von Lighter (17.11.2026, 02:21 HKT, https://x.com/Lighter_xyz/status/2122394646164758654); offizieller ausführlicher Beitrag „Signing Safely on Lighter: Lessons from November 16“ (02:20 HKT, https://x.com/Lighter_xyz/status/2122394446343946717); PANews (https://www.panewslab.com/zh/articles/01a1e6ce-e1ea-7701-a726-518c00be07ba); Odaily (02:25 HKT, https://www.odaily.news/zh-CN/newsflash/535356) · 17.11.2026, Hongkonger Zeit
#Lighter #提现恢复 #资金安全 #夯B媒体 $LIT $USDC
Lighter nimmt Ein- und Auszahlungen wieder auf: Laut offizieller Mitteilung wurden rund 5 Millionen USDC zurückerstattet; wer nicht offiziellen Signaturcode verwendet, sollte zuerst seine Schlüssel rotieren
Der Perpetual-DEX Lighter, der gestern Abend Auszahlungen ausgesetzt hatte, hat heute früh Ein- und Auszahlungen wieder aufgenommen. Am 17. um 2:21 Uhr morgens (Hongkonger Zeit) teilte das Team mit, dass der Guardian-Schutzmodus deaktiviert wurde und ausstehende Auszahlungen bearbeitet werden.
Was ist passiert: Laut offizieller Mitteilung kontrollierte ein Angreifer am Vormittag des 16. (UTC) den API-Schlüssel eines Traders und zog Gelder ab. Diese Konten verwendeten nicht das offizielle SDK; der Signaturcode verwendete Nonces wieder, sodass der Angreifer aus öffentlich einsehbaren Signaturen auf den privaten Schlüssel schließen konnte. Laut Team waren das Protokoll, die Smart Contracts und das offizielle SDK nicht betroffen. Nachdem Guardian ausgelöst worden war, wurden Auszahlungen ausgesetzt. Das Sicherheitskomitee erstattete dem betroffenen Trader rund 5 Millionen USDC. Das Team hat den Gesamtverlust nicht bekannt gegeben. Die zuvor on-chain erfassten abgeflossenen Gelder dürfen nicht zu diesen 5 Millionen addiert werden und bedeuten auch nicht, dass bereits alle Gelder zurückgeholt wurden.
Wer ist betroffen: Wer bei Lighter auf eine Auszahlung wartet, kann prüfen, ob der eigene Antrag bearbeitet wird. Wer algorithmisch handelt oder eigenen Signaturcode verwendet, sollte laut Team zum offiziellen SDK wechseln. Wer nicht sicher ist, ob Nonces wiederverwendet wurden, sollte alle API-Schlüssel rotieren.
Handelst du bei Lighter algorithmisch? Verwendest du das offizielle SDK oder eigenen beziehungsweise Code von Drittanbietern für Signaturen?
Keine Anlageberatung.
Quellen: offizieller X-Account von Lighter (17.11.2026, 02:21 HKT, https://x.com/Lighter_xyz/status/2122394646164758654); offizieller ausführlicher Beitrag „Signing Safely on Lighter: Lessons from November 16“ (02:20 HKT, https://x.com/Lighter_xyz/status/2122394446343946717); PANews (https://www.panewslab.com/zh/articles/01a1e6ce-e1ea-7701-a726-518c00be07ba); Odaily (02:25 HKT, https://www.odaily.news/zh-CN/newsflash/535356) · 17.11.2026, Hongkonger Zeit
#Lighter #提现恢复 #资金安全 #夯B媒体 $LIT $USDC
Der Perpetual-DEX Lighter, der gestern Abend Auszahlungen ausgesetzt hatte, hat heute früh Ein- und Auszahlungen wieder aufgenommen. Am 17. um 2:21 Uhr morgens (Hongkonger Zeit) teilte das Team mit, dass der Guardian-Schutzmodus deaktiviert wurde und ausstehende Auszahlungen bearbeitet werden.
Was ist passiert: Laut offizieller Mitteilung kontrollierte ein Angreifer am Vormittag des 16. (UTC) den API-Schlüssel eines Traders und zog Gelder ab. Diese Konten verwendeten nicht das offizielle SDK; der Signaturcode verwendete Nonces wieder, sodass der Angreifer aus öffentlich einsehbaren Signaturen auf den privaten Schlüssel schließen konnte. Laut Team waren das Protokoll, die Smart Contracts und das offizielle SDK nicht betroffen. Nachdem Guardian ausgelöst worden war, wurden Auszahlungen ausgesetzt. Das Sicherheitskomitee erstattete dem betroffenen Trader rund 5 Millionen USDC. Das Team hat den Gesamtverlust nicht bekannt gegeben. Die zuvor on-chain erfassten abgeflossenen Gelder dürfen nicht zu diesen 5 Millionen addiert werden und bedeuten auch nicht, dass bereits alle Gelder zurückgeholt wurden.
Wer ist betroffen: Wer bei Lighter auf eine Auszahlung wartet, kann prüfen, ob der eigene Antrag bearbeitet wird. Wer algorithmisch handelt oder eigenen Signaturcode verwendet, sollte laut Team zum offiziellen SDK wechseln. Wer nicht sicher ist, ob Nonces wiederverwendet wurden, sollte alle API-Schlüssel rotieren.
Handelst du bei Lighter algorithmisch? Verwendest du das offizielle SDK oder eigenen beziehungsweise Code von Drittanbietern für Signaturen?
Keine Anlageberatung.
Quellen: offizieller X-Account von Lighter (17.11.2026, 02:21 HKT, https://x.com/Lighter_xyz/status/2122394646164758654); offizieller ausführlicher Beitrag „Signing Safely on Lighter: Lessons from November 16“ (02:20 HKT, https://x.com/Lighter_xyz/status/2122394446343946717); PANews (https://www.panewslab.com/zh/articles/01a1e6ce-e1ea-7701-a726-518c00be07ba); Odaily (02:25 HKT, https://www.odaily.news/zh-CN/newsflash/535356) · 17.11.2026, Hongkonger Zeit
#Lighter #提现恢复 #资金安全 #夯B媒体 $LIT $USDC
30
·
--
Bei Lighter wurden über 10 Millionen US-Dollar gestohlen. Der Smart Contract wurde nicht geknackt – der private Schlüssel ist durch wiederverwendete Nonces in den eigenen Signaturen durchgesickert.
Der Perpetual-DEX Lighter hatte gestern einen Sicherheitsvorfall.
Am 16. November setzte Lighter alle Auszahlungen aus. Die offizielle Erklärung fiel zurückhaltend aus: Protokoll, Smart Contracts und Infrastruktur seien in Ordnung. Der API-Schlüssel eines Traders sei geleakt worden. Außerdem veröffentlichte das Team die mutmaßliche Wallet-Adresse des Angreifers.
Daten von Drittanbietern zeichnen ein weniger harmloses Bild.
Bitquery verfolgte, wie etwa 10,39 Millionen USDC aus dem Ethereum-Smart-Contract von Lighter abgezogen und innerhalb weniger Minuten in $ETH umgetauscht wurden. Anschließend wurden 1920 ETH auf 12 Wallets verteilt und zu Hyperliquid transferiert, um dort einen Token namens XMR1 zu kaufen.
Einige Researcher berechneten außerdem, dass zwei Market-Maker-Konten zusammen rund 15,48 Millionen US-Dollar verloren. Diese Zahl hat Lighter bis heute nicht bestätigt.
$LIT fiel an diesem Tag zeitweise um 16 Prozent und löste Liquidationen im Wert von etwa 3,43 Millionen US-Dollar aus. Upbit und Bithumb setzten Ein- und Auszahlungen von LIT aus.
Spätere Analysen zeigten, dass die Sache komplizierter war als ein bloßer Leak.
Das betroffene Konto verwendete nicht das offizielle SDK, sondern eigenen Signaturcode, der wiederholt dieselbe Nonce verwendete. Die Signaturen waren öffentlich einsehbar, und der Angreifer konnte den privaten Schlüssel direkt aus den öffentlichen Daten berechnen.
Viele sehen die Worte „Der Smart Contract ist in Ordnung“ und denken deshalb, die Plattform habe damit nichts zu tun.
Dass der Smart Contract nicht geknackt wurde, bedeutet nicht, dass die Plattform keine Verantwortung trägt.
Lighter hat im Nachhinein mehrere Maßnahmen ergänzt: Für Überweisungen in den öffentlichen Pool ist jetzt eine Wallet-Signatur erforderlich, API-Signaturen werden nicht mehr veröffentlicht, und es sollen IP-Whitelists sowie eine Überwachung auf wiederverwendete Nonces eingeführt werden. Diese Patches zeigen für sich genommen schon, dass das ursprüngliche Design Schwachstellen hatte.
Bestätigt ist bislang, dass nach Auslösung des Guardian-Mechanismus etwa 5 Millionen USDC an den betroffenen Trader zurückgingen. Auszahlungen sind inzwischen wieder möglich.
Noch unklar ist, ob sich der Gesamtschaden auf 10,4 oder 15,48 Millionen US-Dollar beläuft, ob das restliche Geld zurückgeholt werden kann und wer der Angreifer ist. Dazu müssen weitere Informationen abgewartet werden.
DEXs ähneln immer mehr zentralisierten Börsen: API-Trading, Market Maker und quantitative Trading-Bots wandern alle on-chain. Die Geschwindigkeit nimmt zu, doch die Grenzen der Sicherheitsverantwortung bleiben unscharf.
Der Nutzer hat fehlerhaften Code geschrieben, die Plattform hat Signaturen veröffentlicht – wer trägt letztlich die Verantwortung …
Wie sollte die Verantwortung eurer Meinung nach in diesem Fall aufgeteilt werden?
A Der Market Maker muss selbst dafür geradestehen – warum hat er nicht das offizielle SDK verwendet?
B Auch die Plattform trägt Verantwortung; Signaturen hätten nicht veröffentlicht werden dürfen.
C Beide sind verantwortlich, aber die Plattform sollte zuerst für den Schaden aufkommen.
#Lighter #DeFi #加密安全
Bei Lighter wurden über 10 Millionen US-Dollar gestohlen. Der Smart Contract wurde nicht geknackt – der private Schlüssel ist durch wiederverwendete Nonces in den eigenen Signaturen durchgesickert.
Der Perpetual-DEX Lighter hatte gestern einen Sicherheitsvorfall.
Am 16. November setzte Lighter alle Auszahlungen aus. Die offizielle Erklärung fiel zurückhaltend aus: Protokoll, Smart Contracts und Infrastruktur seien in Ordnung. Der API-Schlüssel eines Traders sei geleakt worden. Außerdem veröffentlichte das Team die mutmaßliche Wallet-Adresse des Angreifers.
Daten von Drittanbietern zeichnen ein weniger harmloses Bild.
Bitquery verfolgte, wie etwa 10,39 Millionen USDC aus dem Ethereum-Smart-Contract von Lighter abgezogen und innerhalb weniger Minuten in $ETH umgetauscht wurden. Anschließend wurden 1920 ETH auf 12 Wallets verteilt und zu Hyperliquid transferiert, um dort einen Token namens XMR1 zu kaufen.
Einige Researcher berechneten außerdem, dass zwei Market-Maker-Konten zusammen rund 15,48 Millionen US-Dollar verloren. Diese Zahl hat Lighter bis heute nicht bestätigt.
$LIT fiel an diesem Tag zeitweise um 16 Prozent und löste Liquidationen im Wert von etwa 3,43 Millionen US-Dollar aus. Upbit und Bithumb setzten Ein- und Auszahlungen von LIT aus.
Spätere Analysen zeigten, dass die Sache komplizierter war als ein bloßer Leak.
Das betroffene Konto verwendete nicht das offizielle SDK, sondern eigenen Signaturcode, der wiederholt dieselbe Nonce verwendete. Die Signaturen waren öffentlich einsehbar, und der Angreifer konnte den privaten Schlüssel direkt aus den öffentlichen Daten berechnen.
Viele sehen die Worte „Der Smart Contract ist in Ordnung“ und denken deshalb, die Plattform habe damit nichts zu tun.
Dass der Smart Contract nicht geknackt wurde, bedeutet nicht, dass die Plattform keine Verantwortung trägt.
Lighter hat im Nachhinein mehrere Maßnahmen ergänzt: Für Überweisungen in den öffentlichen Pool ist jetzt eine Wallet-Signatur erforderlich, API-Signaturen werden nicht mehr veröffentlicht, und es sollen IP-Whitelists sowie eine Überwachung auf wiederverwendete Nonces eingeführt werden. Diese Patches zeigen für sich genommen schon, dass das ursprüngliche Design Schwachstellen hatte.
Bestätigt ist bislang, dass nach Auslösung des Guardian-Mechanismus etwa 5 Millionen USDC an den betroffenen Trader zurückgingen. Auszahlungen sind inzwischen wieder möglich.
Noch unklar ist, ob sich der Gesamtschaden auf 10,4 oder 15,48 Millionen US-Dollar beläuft, ob das restliche Geld zurückgeholt werden kann und wer der Angreifer ist. Dazu müssen weitere Informationen abgewartet werden.
DEXs ähneln immer mehr zentralisierten Börsen: API-Trading, Market Maker und quantitative Trading-Bots wandern alle on-chain. Die Geschwindigkeit nimmt zu, doch die Grenzen der Sicherheitsverantwortung bleiben unscharf.
Der Nutzer hat fehlerhaften Code geschrieben, die Plattform hat Signaturen veröffentlicht – wer trägt letztlich die Verantwortung …
Wie sollte die Verantwortung eurer Meinung nach in diesem Fall aufgeteilt werden?
A Der Market Maker muss selbst dafür geradestehen – warum hat er nicht das offizielle SDK verwendet?
B Auch die Plattform trägt Verantwortung; Signaturen hätten nicht veröffentlicht werden dürfen.
C Beide sind verantwortlich, aber die Plattform sollte zuerst für den Schaden aufkommen.
#Lighter #DeFi #加密安全
Der Perpetual-DEX Lighter hatte gestern einen Sicherheitsvorfall.
Am 16. November setzte Lighter alle Auszahlungen aus. Die offizielle Erklärung fiel zurückhaltend aus: Protokoll, Smart Contracts und Infrastruktur seien in Ordnung. Der API-Schlüssel eines Traders sei geleakt worden. Außerdem veröffentlichte das Team die mutmaßliche Wallet-Adresse des Angreifers.
Daten von Drittanbietern zeichnen ein weniger harmloses Bild.
Bitquery verfolgte, wie etwa 10,39 Millionen USDC aus dem Ethereum-Smart-Contract von Lighter abgezogen und innerhalb weniger Minuten in $ETH umgetauscht wurden. Anschließend wurden 1920 ETH auf 12 Wallets verteilt und zu Hyperliquid transferiert, um dort einen Token namens XMR1 zu kaufen.
Einige Researcher berechneten außerdem, dass zwei Market-Maker-Konten zusammen rund 15,48 Millionen US-Dollar verloren. Diese Zahl hat Lighter bis heute nicht bestätigt.
$LIT fiel an diesem Tag zeitweise um 16 Prozent und löste Liquidationen im Wert von etwa 3,43 Millionen US-Dollar aus. Upbit und Bithumb setzten Ein- und Auszahlungen von LIT aus.
Spätere Analysen zeigten, dass die Sache komplizierter war als ein bloßer Leak.
Das betroffene Konto verwendete nicht das offizielle SDK, sondern eigenen Signaturcode, der wiederholt dieselbe Nonce verwendete. Die Signaturen waren öffentlich einsehbar, und der Angreifer konnte den privaten Schlüssel direkt aus den öffentlichen Daten berechnen.
Viele sehen die Worte „Der Smart Contract ist in Ordnung“ und denken deshalb, die Plattform habe damit nichts zu tun.
Dass der Smart Contract nicht geknackt wurde, bedeutet nicht, dass die Plattform keine Verantwortung trägt.
Lighter hat im Nachhinein mehrere Maßnahmen ergänzt: Für Überweisungen in den öffentlichen Pool ist jetzt eine Wallet-Signatur erforderlich, API-Signaturen werden nicht mehr veröffentlicht, und es sollen IP-Whitelists sowie eine Überwachung auf wiederverwendete Nonces eingeführt werden. Diese Patches zeigen für sich genommen schon, dass das ursprüngliche Design Schwachstellen hatte.
Bestätigt ist bislang, dass nach Auslösung des Guardian-Mechanismus etwa 5 Millionen USDC an den betroffenen Trader zurückgingen. Auszahlungen sind inzwischen wieder möglich.
Noch unklar ist, ob sich der Gesamtschaden auf 10,4 oder 15,48 Millionen US-Dollar beläuft, ob das restliche Geld zurückgeholt werden kann und wer der Angreifer ist. Dazu müssen weitere Informationen abgewartet werden.
DEXs ähneln immer mehr zentralisierten Börsen: API-Trading, Market Maker und quantitative Trading-Bots wandern alle on-chain. Die Geschwindigkeit nimmt zu, doch die Grenzen der Sicherheitsverantwortung bleiben unscharf.
Der Nutzer hat fehlerhaften Code geschrieben, die Plattform hat Signaturen veröffentlicht – wer trägt letztlich die Verantwortung …
Wie sollte die Verantwortung eurer Meinung nach in diesem Fall aufgeteilt werden?
A Der Market Maker muss selbst dafür geradestehen – warum hat er nicht das offizielle SDK verwendet?
B Auch die Plattform trägt Verantwortung; Signaturen hätten nicht veröffentlicht werden dürfen.
C Beide sind verantwortlich, aber die Plattform sollte zuerst für den Schaden aufkommen.
#Lighter #DeFi #加密安全
154
·
--
Übersetzung ansehen
🚨 LIGHTER SUSPENDS WITHDRAWALS AFTER A $10.4M SECURITY BREACH!
Things just got serious for Lighter users.
The platform has temporarily paused withdrawals following an incident involving a trader's leaked API key.
Here's what we know so far:
🔴 Around $10.4M in USDC was reportedly traced by blockchain investigators.
🔴 Lighter says its protocol and smart contracts were not affected.
🔴 Security measures have been activated.
🔴 The team is preparing an upgrade before withdrawals can resume.
Now everyone is waiting for two things: Can the affected funds be recovered, and how soon will users regain access to their money?
Even if smart contracts remain safe, incidents like this can seriously damage user confidence.
Would you still trust Lighter after this incident?
#Lighter #DeFi #CryptoSecurity #HUMA #BLESS
🚨 LIGHTER SUSPENDS WITHDRAWALS AFTER A $10.4M SECURITY BREACH!
Things just got serious for Lighter users.
The platform has temporarily paused withdrawals following an incident involving a trader's leaked API key.
Here's what we know so far:
🔴 Around $10.4M in USDC was reportedly traced by blockchain investigators.
🔴 Lighter says its protocol and smart contracts were not affected.
🔴 Security measures have been activated.
🔴 The team is preparing an upgrade before withdrawals can resume.
Now everyone is waiting for two things: Can the affected funds be recovered, and how soon will users regain access to their money?
Even if smart contracts remain safe, incidents like this can seriously damage user confidence.
Would you still trust Lighter after this incident?
#Lighter #DeFi #CryptoSecurity #HUMA #BLESS
Things just got serious for Lighter users.
The platform has temporarily paused withdrawals following an incident involving a trader's leaked API key.
Here's what we know so far:
🔴 Around $10.4M in USDC was reportedly traced by blockchain investigators.
🔴 Lighter says its protocol and smart contracts were not affected.
🔴 Security measures have been activated.
🔴 The team is preparing an upgrade before withdrawals can resume.
Now everyone is waiting for two things: Can the affected funds be recovered, and how soon will users regain access to their money?
Even if smart contracts remain safe, incidents like this can seriously damage user confidence.
Would you still trust Lighter after this incident?
#Lighter #DeFi #CryptoSecurity #HUMA #BLESS
Life is Race
·
--
$RARE Hol dir hier ein großes Geschenk 🎁🎁🎁🎁🎁🧧🧧🧧🧧🧧✅✅✅✅✅✅✅
3
800
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#NvidiaEarningsTonight:AIStocks’NextMove?
3,106 Aufrufe
113 Kommentare
2
#A Packed Week of Earnings and Data Tests Markets
93,186 Aufrufe
515 Kommentare
3
#AnthropicIPOTestsInvestorAppetiteForAI
189,970 Aufrufe
1,964 Kommentare
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
30,129 Aufrufe
368 Kommentare
5
#WhatInvestmentSignalsDo13FFilingsReveal?
17,470 Aufrufe
272 Kommentare
6
#GoldmanSachsAndMillenniumEachHeldOver$1.2BInBitcoinETFs
975 Aufrufe
9 Kommentare
7
#InvescoStablecoinReservesFundLaunchesOnEthereum
9,696 Aufrufe
161 Kommentare
8
#CypherpunkReports$306MQ3NetProfit
1,304 Aufrufe
17 Kommentare
9
#OPTIMJACKAttackInfectsAtLeast186Websites
15,876 Aufrufe
199 Kommentare
10
#StrategySells2.09MMSTRSharesFor$244.7M
3,038 Aufrufe
23 Kommentare