
yyy
收手吧,阿祖。
Shitposts. Head of E-beggers. Chief Fud Officer.
X 账号:@y_cryptoanalyst
9 Following
696 Follower
23.6K+ Like gegeben
Beiträge
Alle
Zitierungen
PINNED
yyy
·
--
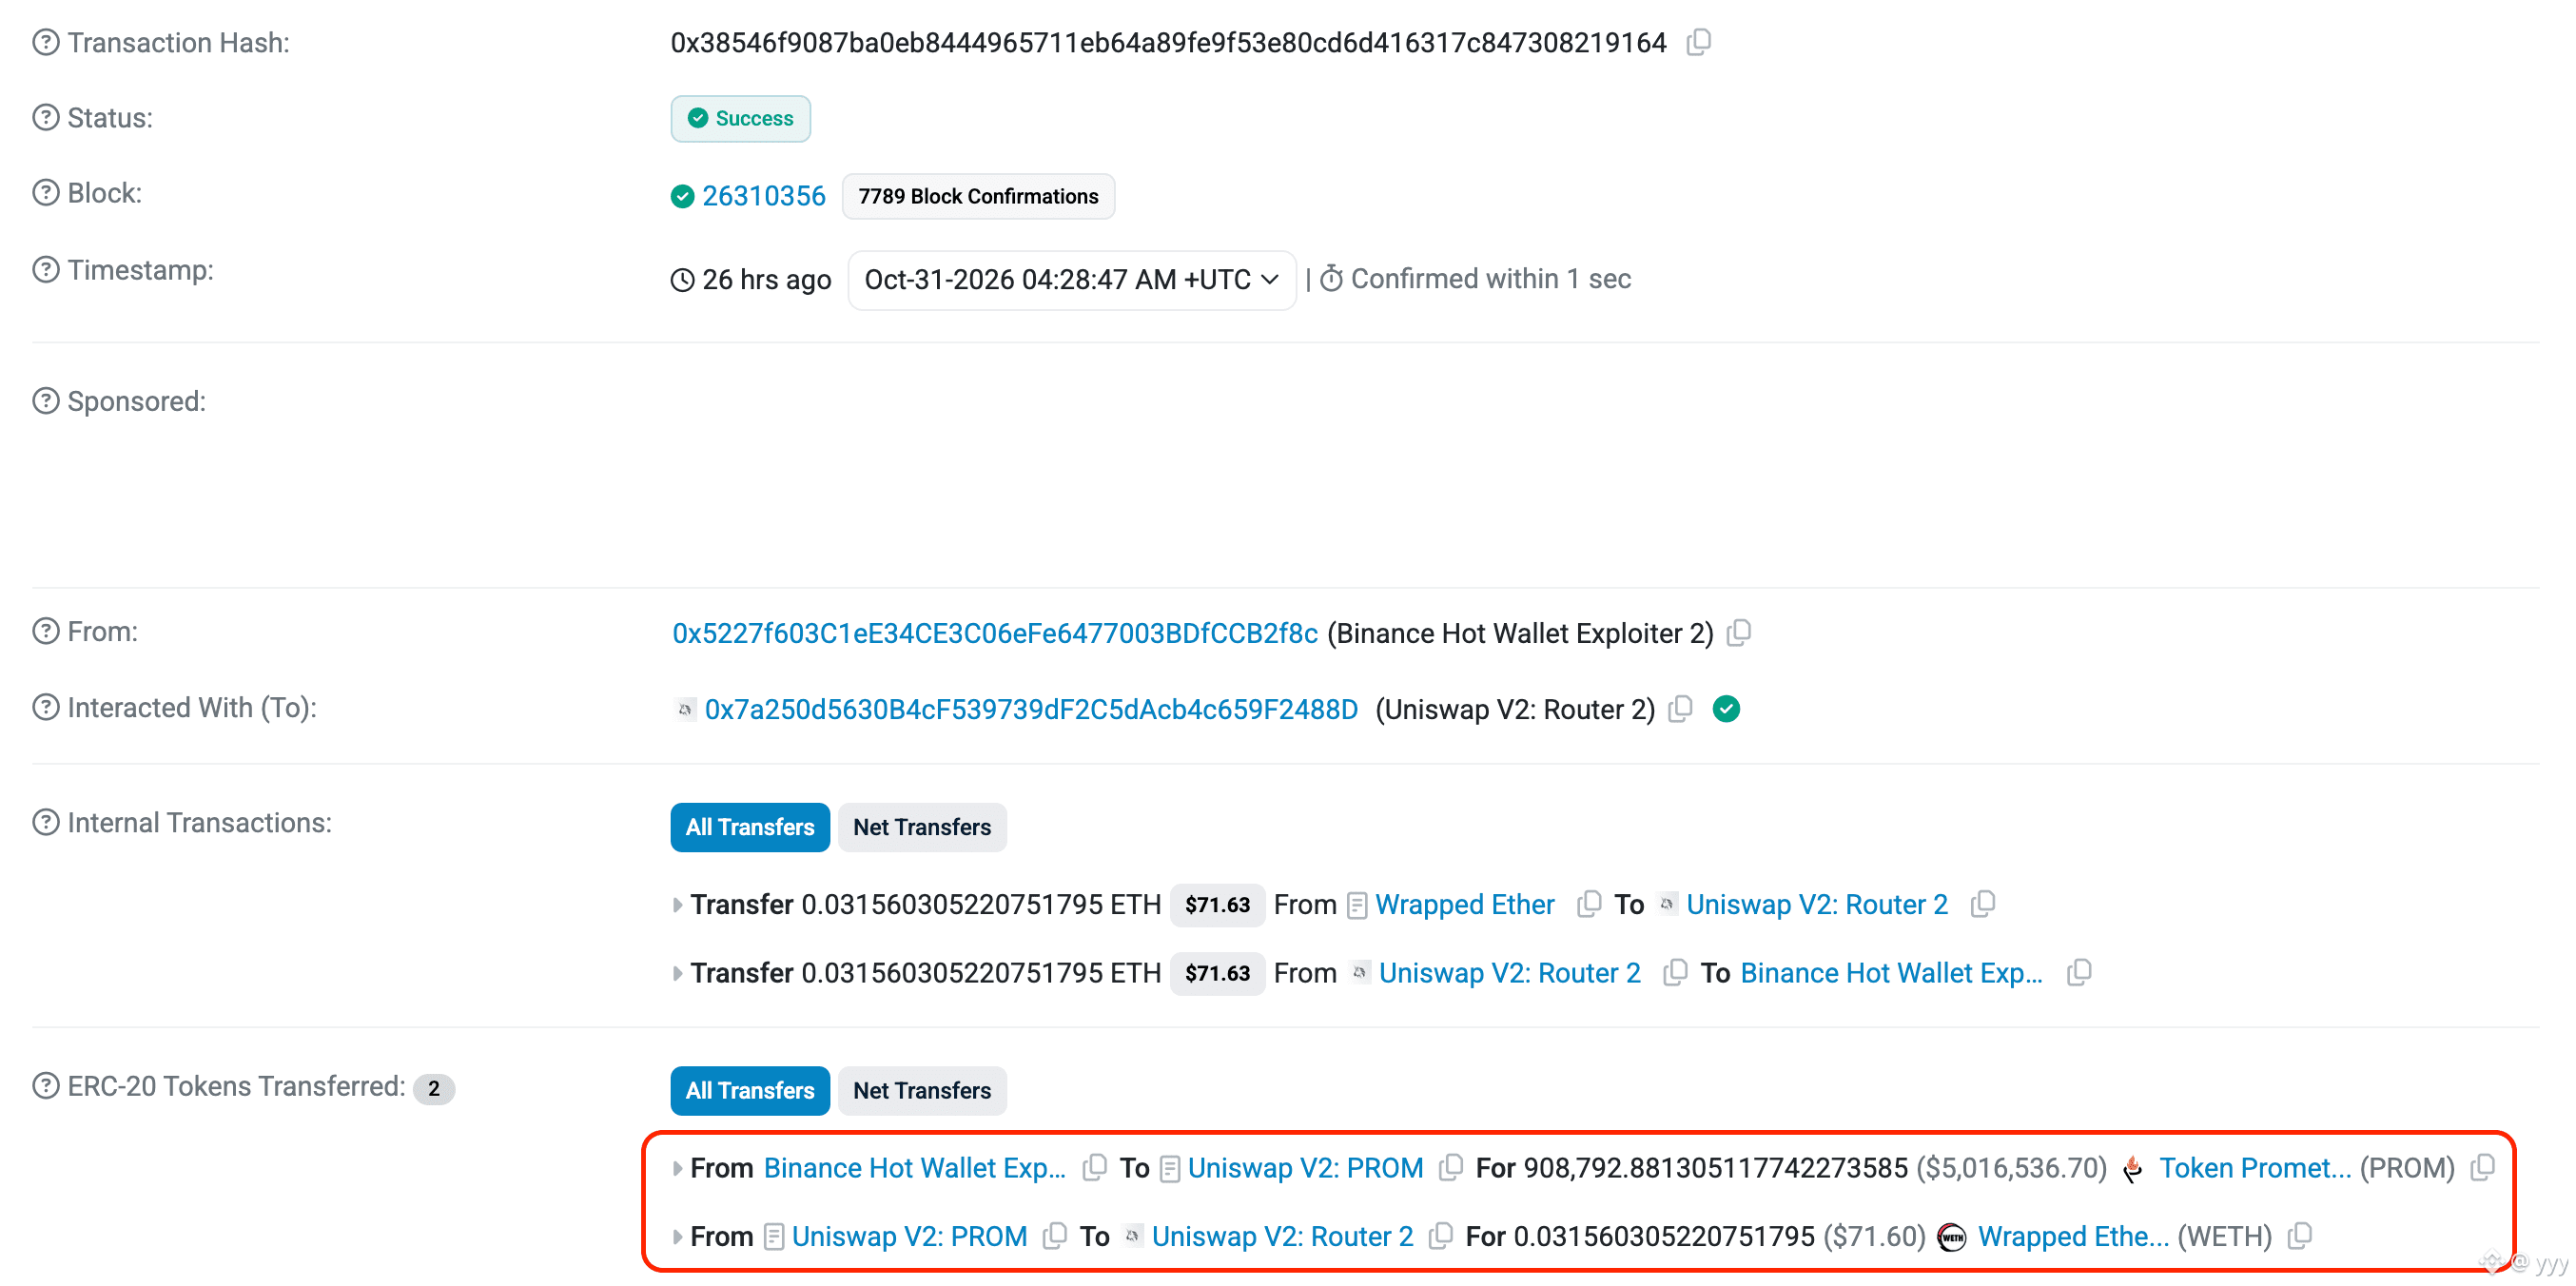
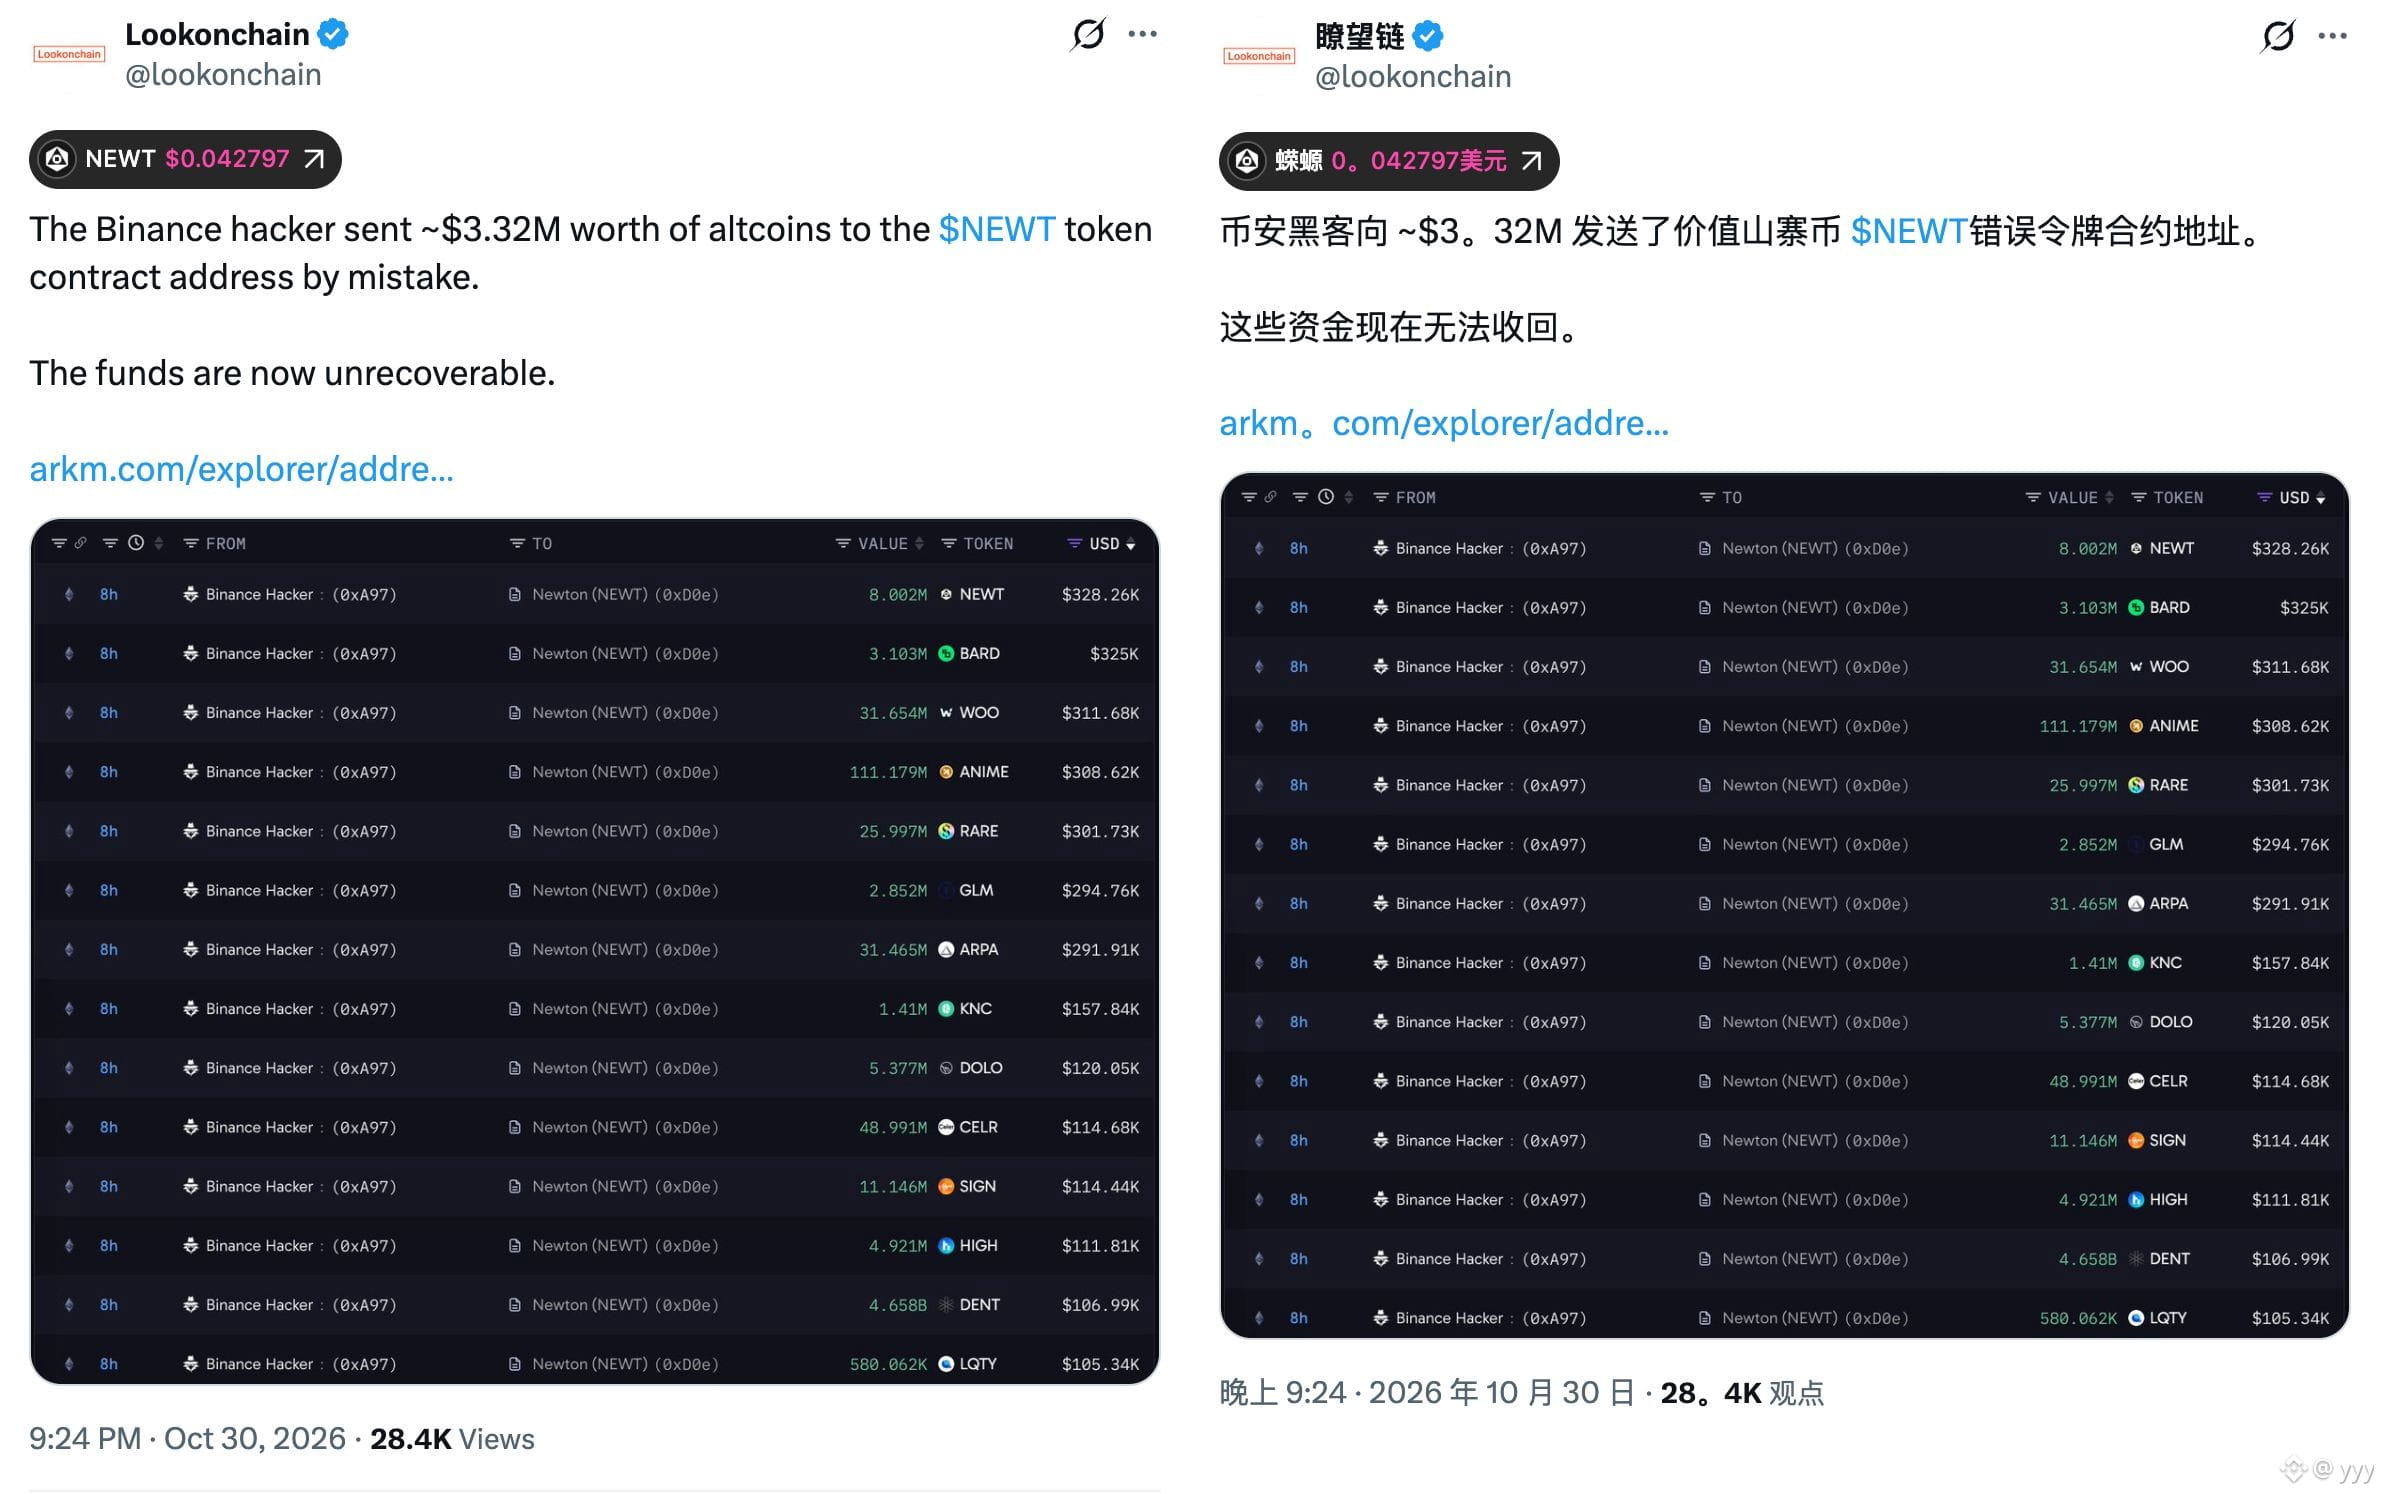
Der Hacker, der Binance angegriffen hat, wurde dabei erwischt, einen Anfängerfehler begangen zu haben: Er überwies Altcoins im Wert von etwa 3,3 Millionen US-Dollar an die Vertragsadresse des Tokens $NEWT .
Das ist, als würde man die Coins direkt in ein schwarzes Loch schicken – sie sind dauerhaft gesperrt und können nicht zurückgeholt werden.
Ein weiterer Fehler zuvor war, dass er die auf Arbitrum gestohlenen Gelder nicht sofort über eine Cross-Chain-Brücke transferierte. Sie blieben mehrere Stunden dort, bis sie von Arbitrum SC notfallmäßig eingefroren wurden.
#Binance #Arbitrum $ARB
Das ist, als würde man die Coins direkt in ein schwarzes Loch schicken – sie sind dauerhaft gesperrt und können nicht zurückgeholt werden.
Ein weiterer Fehler zuvor war, dass er die auf Arbitrum gestohlenen Gelder nicht sofort über eine Cross-Chain-Brücke transferierte. Sie blieben mehrere Stunden dort, bis sie von Arbitrum SC notfallmäßig eingefroren wurden.
#Binance #Arbitrum $ARB
yyy
·
--
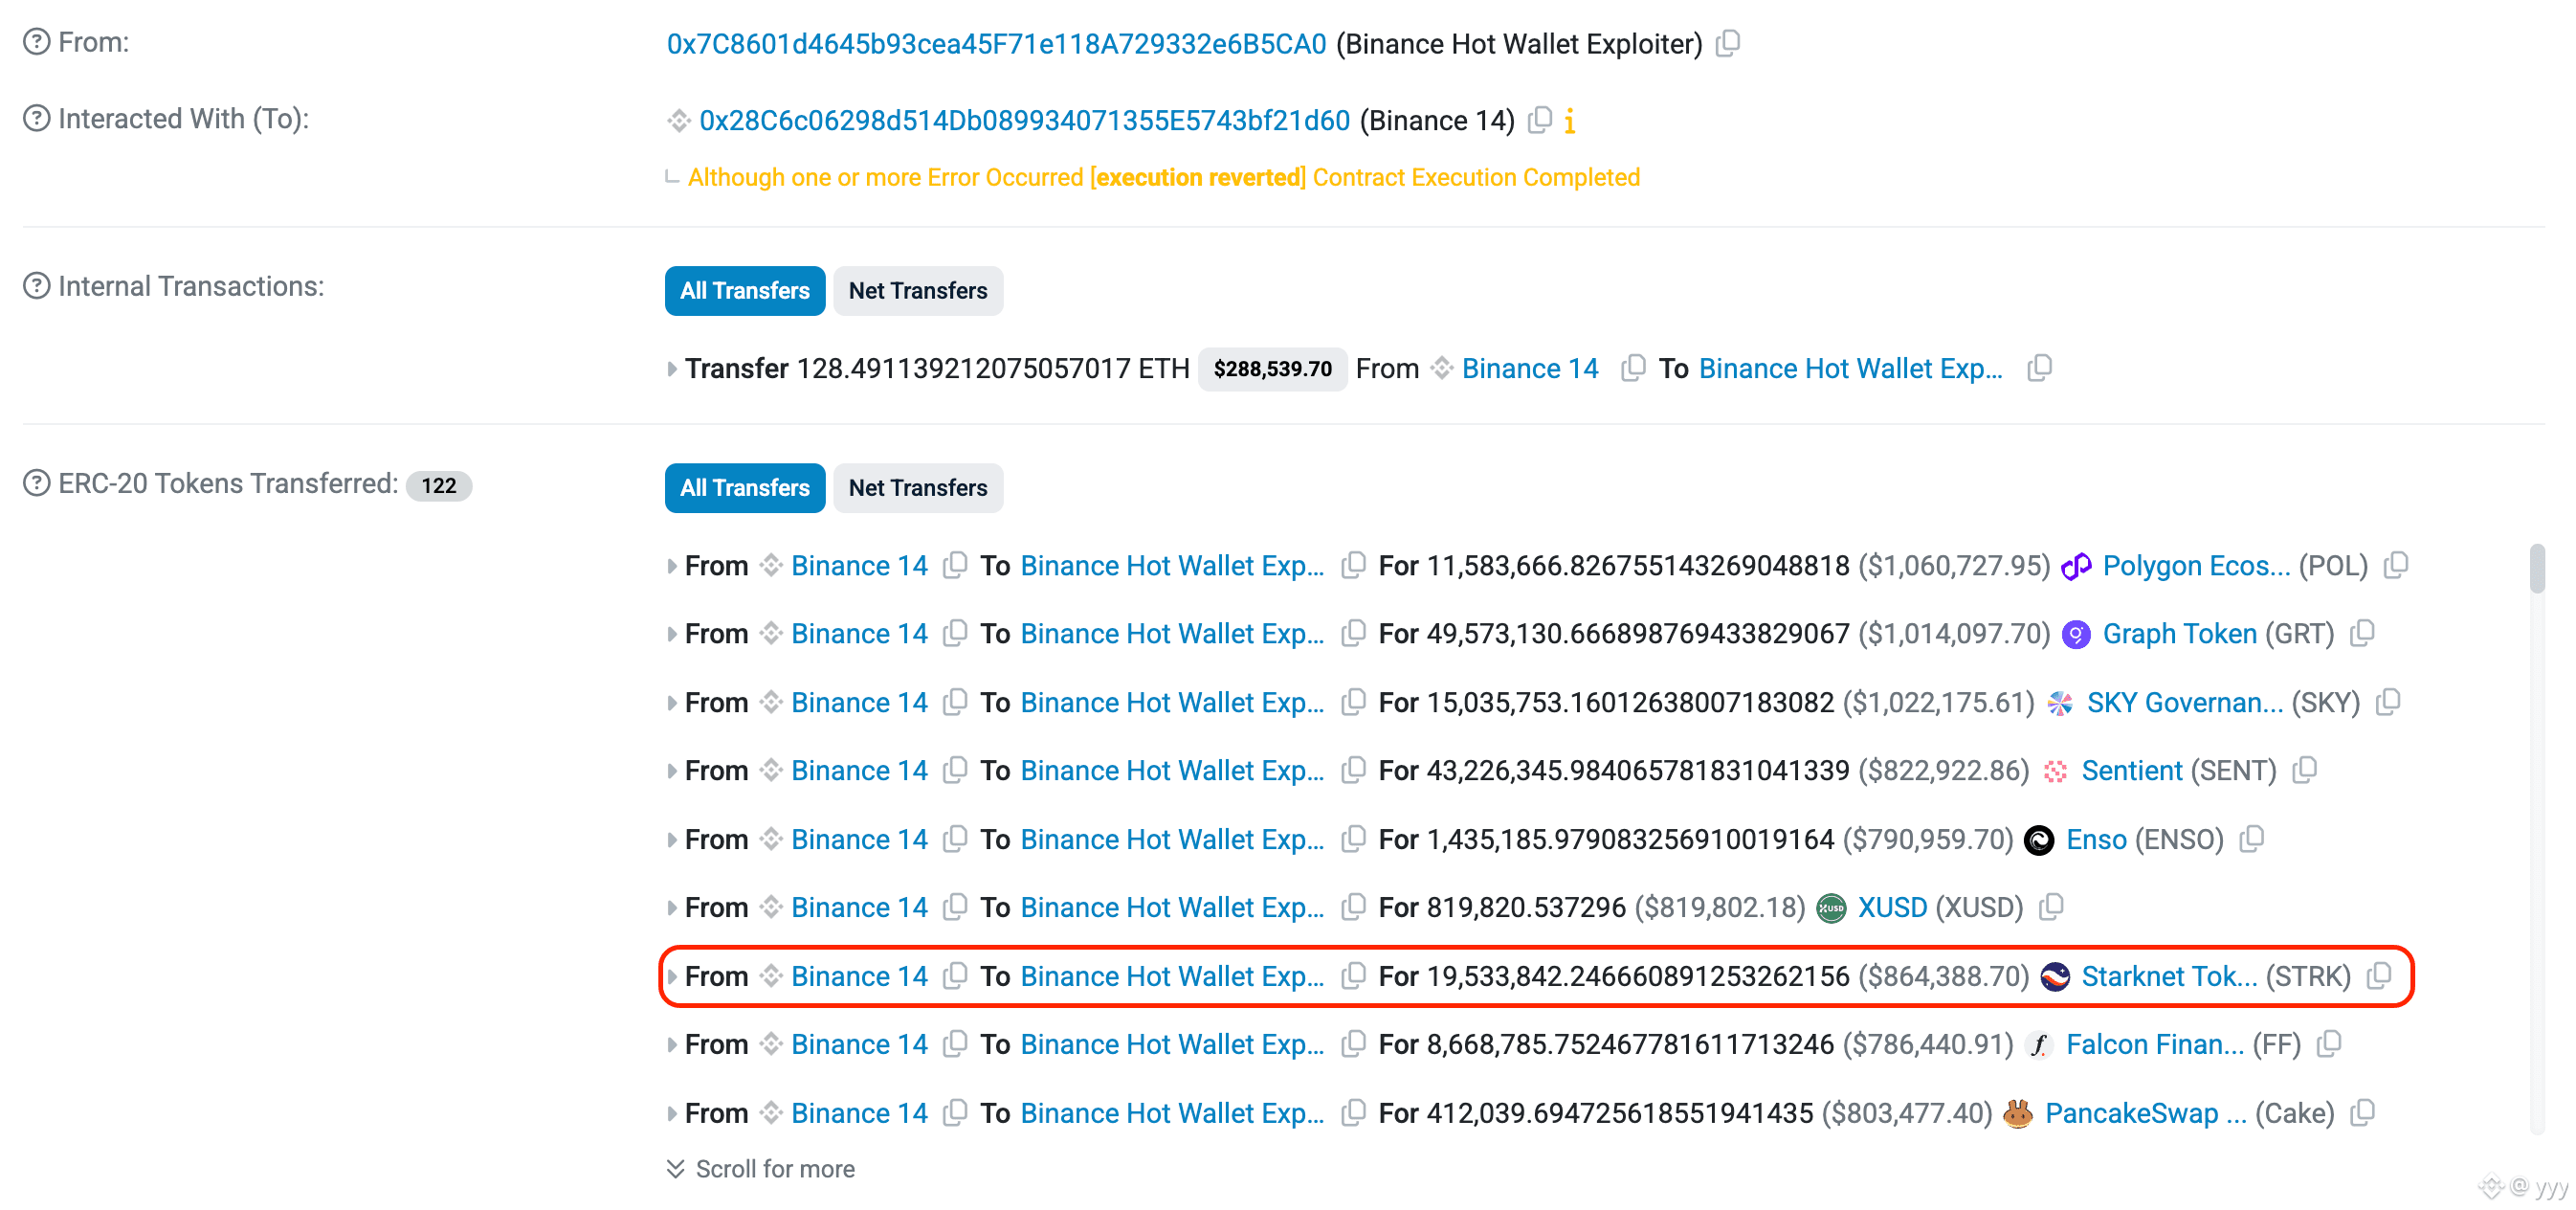
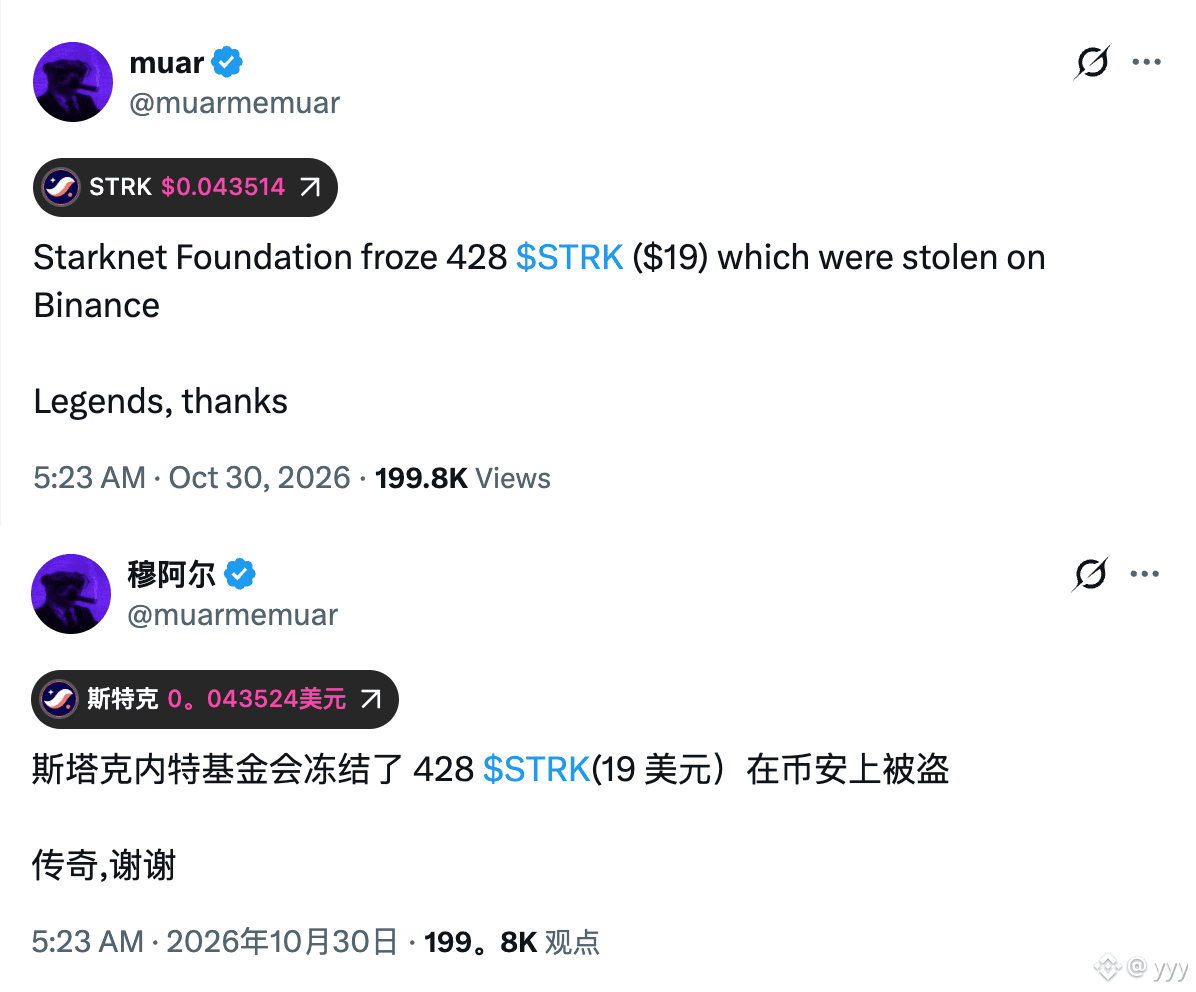
Der Witz, dass Starknet 428 Token der Sorte $STRK im Wert von etwa 19 $ eingefroren habe, die der Binance-Hacker dorthin überwiesen hat, ist wohl einfach nur zur Unterhaltung gedacht. Es gibt keine On-Chain-Beweise für seine Echtheit.
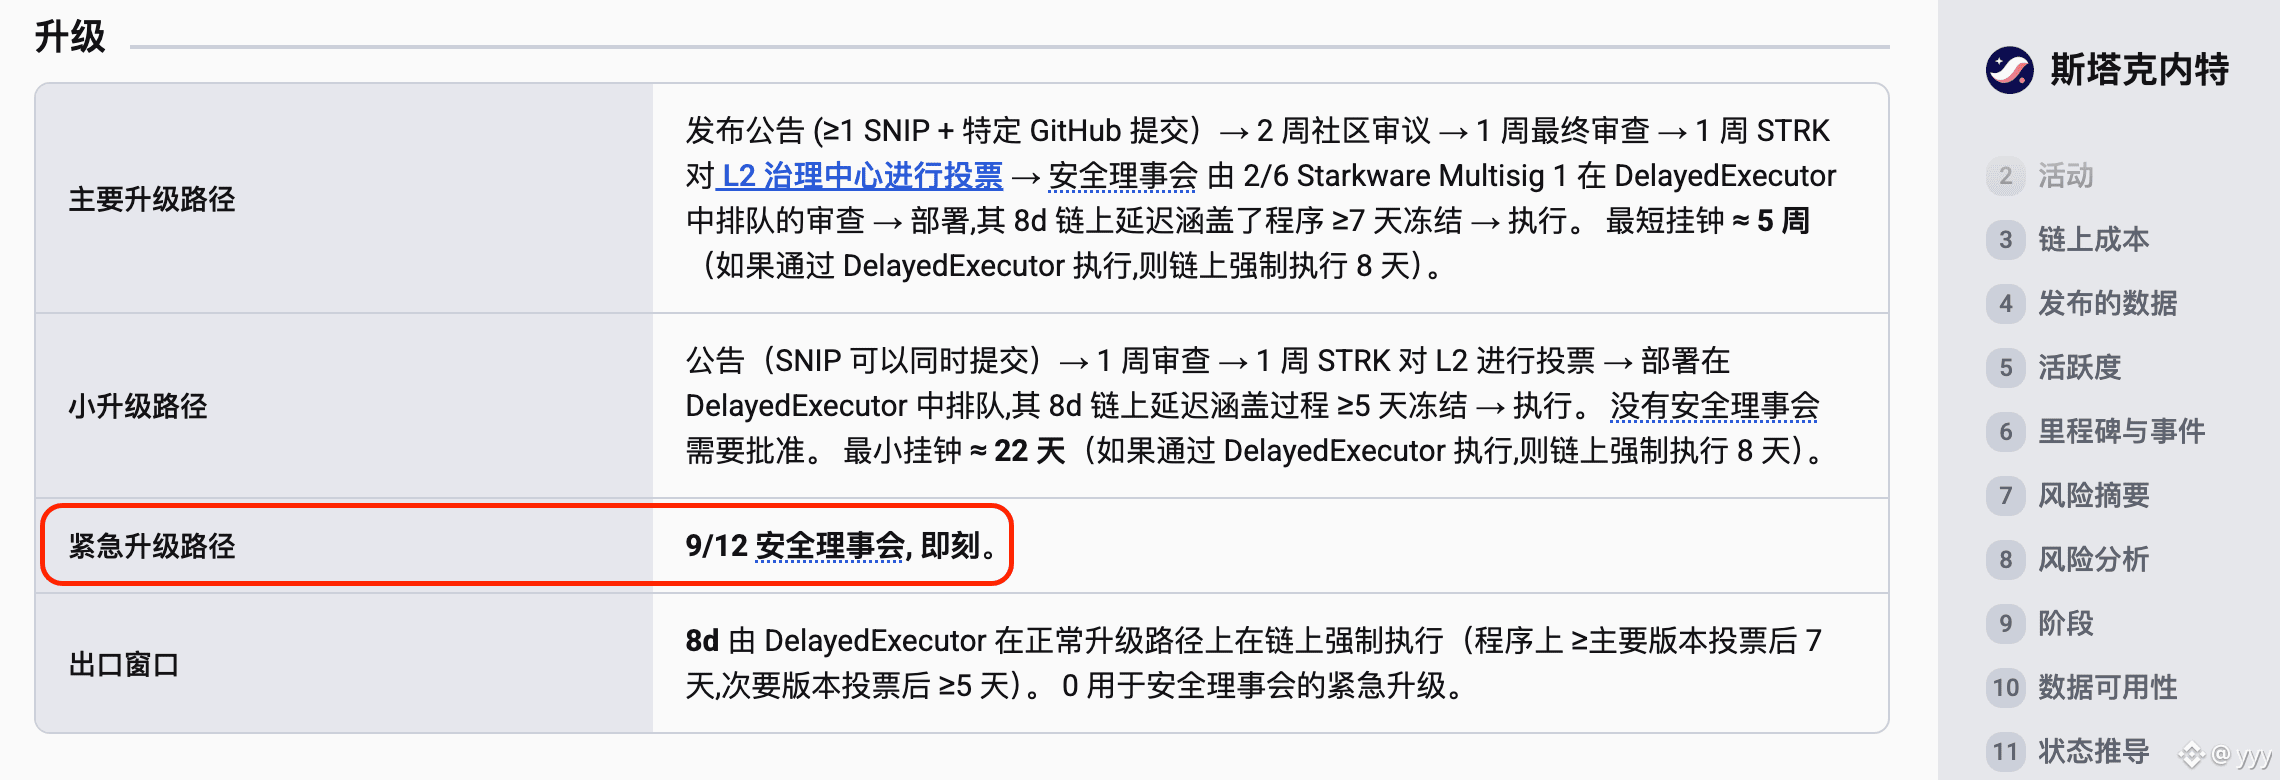
Um das Einfrieren zu ermöglichen, reicht es nicht, dass der Gründer @EliBenSasson oder irgendeine andere einzelne privilegierte Person einfach auf den Einfrieren-Schalter klickt.
Ähnlich wie Arbitrum benötigt Starknet die Signaturen von 9 der 12 Multisig-Mitglieder des Sicherheitsrats (SC), um eine Notfalleinfrierung durchzuführen.
Wenn du mir erzählst, Starknet habe sich mit all den Multisig-Mitgliedern abgestimmt, nur um Binance dabei zu helfen, 19 Dollar zurückzubekommen, glaube ich dir kein Wort.
#Binance #STARKNET $STRK
Um das Einfrieren zu ermöglichen, reicht es nicht, dass der Gründer @EliBenSasson oder irgendeine andere einzelne privilegierte Person einfach auf den Einfrieren-Schalter klickt.
Ähnlich wie Arbitrum benötigt Starknet die Signaturen von 9 der 12 Multisig-Mitglieder des Sicherheitsrats (SC), um eine Notfalleinfrierung durchzuführen.
Wenn du mir erzählst, Starknet habe sich mit all den Multisig-Mitgliedern abgestimmt, nur um Binance dabei zu helfen, 19 Dollar zurückzubekommen, glaube ich dir kein Wort.
#Binance #STARKNET $STRK
yyy
·
--
Der Witz, dass Starknet 428 Token der Sorte $STRK im Wert von etwa 19 $ eingefroren habe, die der Binance-Hacker dorthin überwiesen hat, ist wohl einfach nur zur Unterhaltung gedacht. Es gibt keine On-Chain-Beweise für seine Echtheit.
Um das Einfrieren zu ermöglichen, reicht es nicht, dass der Gründer @EliBenSasson oder irgendeine andere einzelne privilegierte Person einfach auf den Einfrieren-Schalter klickt.
Ähnlich wie Arbitrum benötigt Starknet die Signaturen von 9 der 12 Multisig-Mitglieder des Sicherheitsrats (SC), um eine Notfalleinfrierung durchzuführen.
Wenn du mir erzählst, Starknet habe sich mit all den Multisig-Mitgliedern abgestimmt, nur um Binance dabei zu helfen, 19 Dollar zurückzubekommen, glaube ich dir kein Wort.
#Binance #STARKNET $STRK
Um das Einfrieren zu ermöglichen, reicht es nicht, dass der Gründer @EliBenSasson oder irgendeine andere einzelne privilegierte Person einfach auf den Einfrieren-Schalter klickt.
Ähnlich wie Arbitrum benötigt Starknet die Signaturen von 9 der 12 Multisig-Mitglieder des Sicherheitsrats (SC), um eine Notfalleinfrierung durchzuführen.
Wenn du mir erzählst, Starknet habe sich mit all den Multisig-Mitgliedern abgestimmt, nur um Binance dabei zu helfen, 19 Dollar zurückzubekommen, glaube ich dir kein Wort.
#Binance #STARKNET $STRK
yyy
·
--
Seit dem Start des Arbitrum-Mainnets wurden insgesamt zweimal die On-Chain-Notfall-Freeze-Befugnisse ausgeübt, und beide Male geschah dies in diesem Jahr.
Das erste Mal war im April dieses Jahres: Das Arbitrum-Sicherheitskomitee (SC) fror im Notfall 30,766 ETH ein, die der KelpDAO-Hacker hielt;
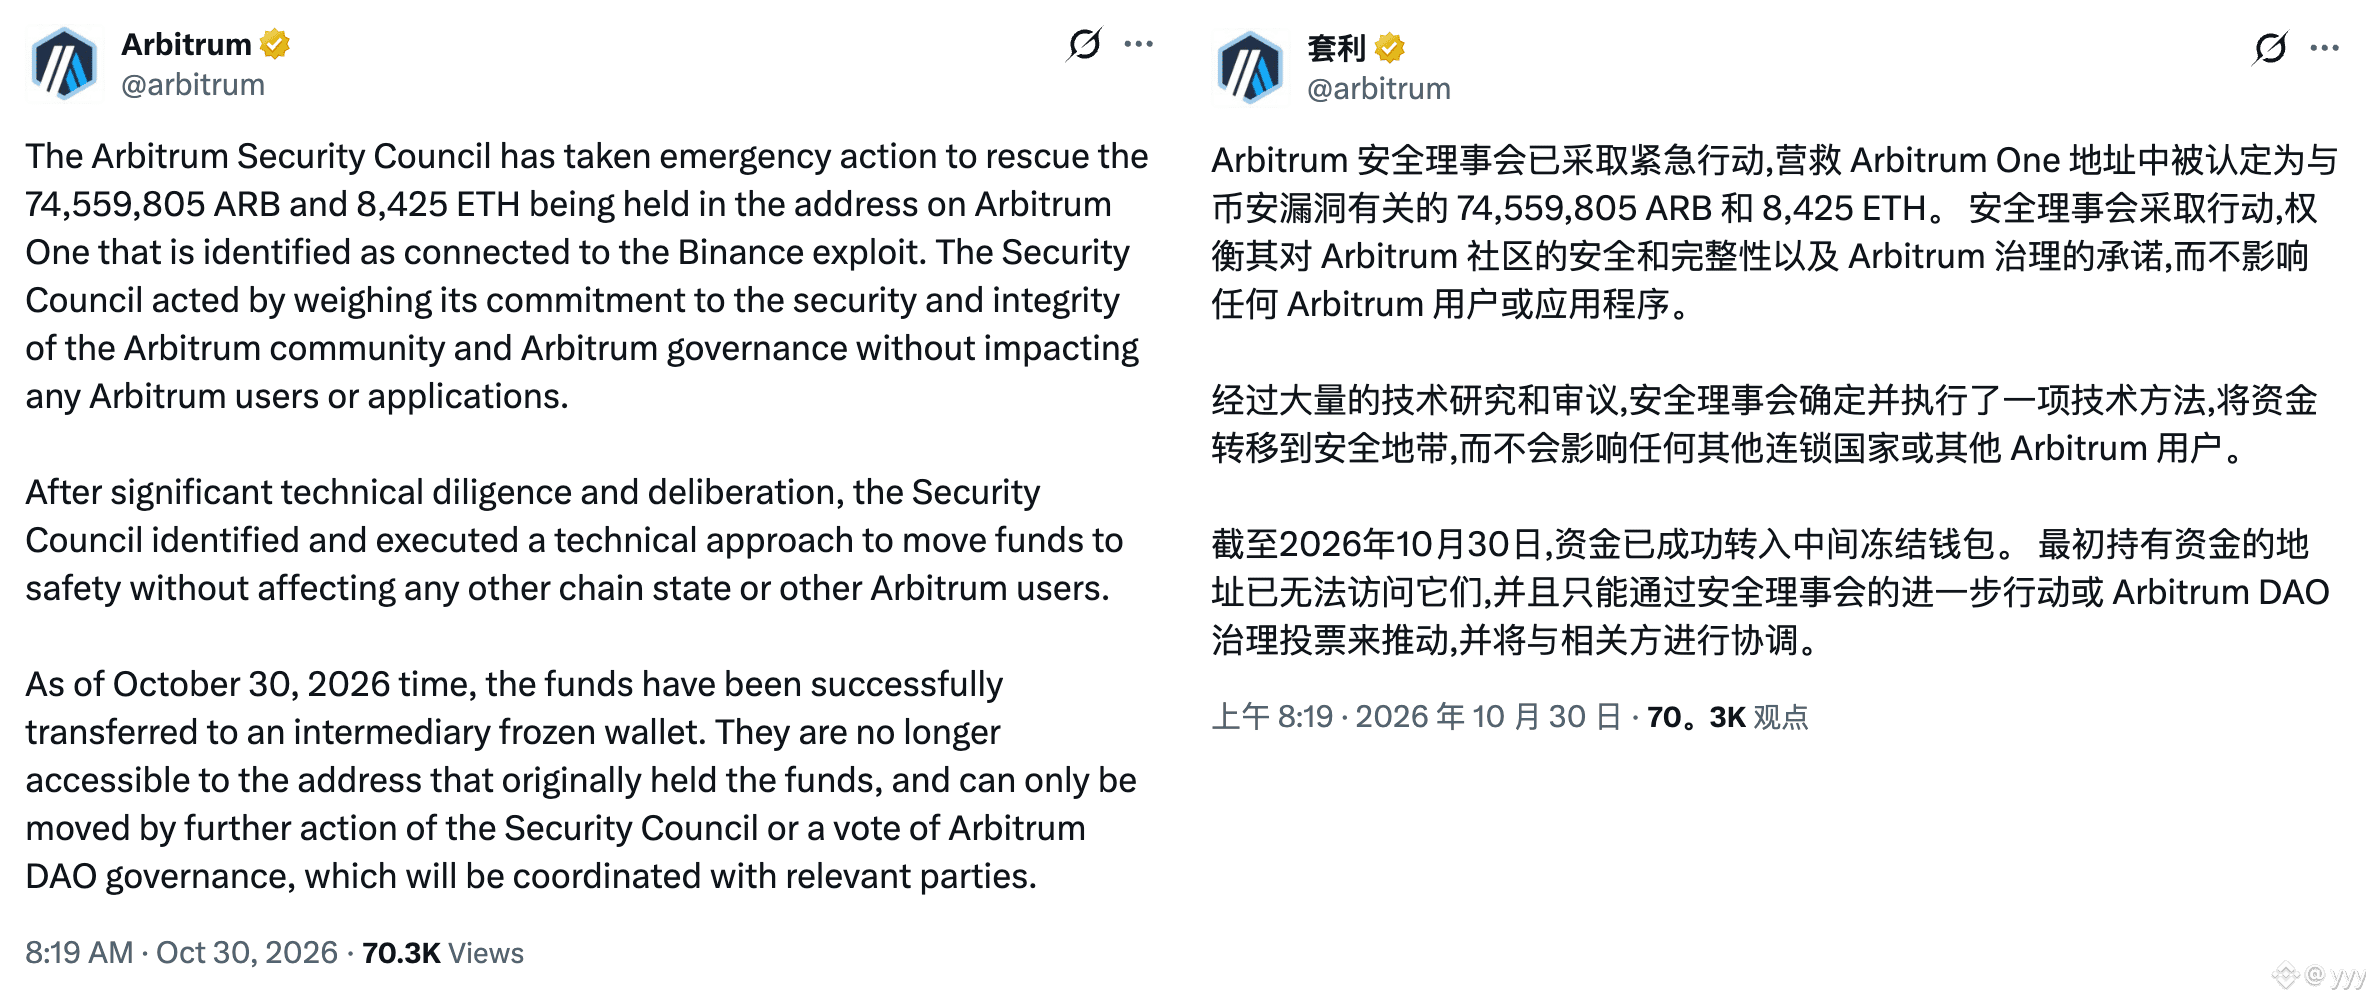
das zweite Mal geschah heute: Das Arbitrum-SC fror im Notfall die Adressen ein, die mit der Binance-Sicherheitslücke in Verbindung stehen und 74,559,805 ARB sowie 8425 ETH hielten.
Beim letzten Mal hagelte es in den Kommentaren Kritik, und auch diesmal wird die Entscheidung beanstandet.
Meine Meinung ist unverändert:
Der Zweck der Dezentralisierung besteht darin, sich gegen Machtmissbrauch zu wehren und der breiten Bevölkerung zu dienen. Wenn der Zweck der Zentralisierung darin besteht, der breiten Bevölkerung zu helfen, statt mächtigen Interessen private Vorteile zu verschaffen, halte ich diese Art der Zentralisierung für begrüßenswert.
Das Einfrieren von Hacker-Vermögen ist genau diese Art der Zentralisierung.
#Binance $ARB $BNB
Das erste Mal war im April dieses Jahres: Das Arbitrum-Sicherheitskomitee (SC) fror im Notfall 30,766 ETH ein, die der KelpDAO-Hacker hielt;
das zweite Mal geschah heute: Das Arbitrum-SC fror im Notfall die Adressen ein, die mit der Binance-Sicherheitslücke in Verbindung stehen und 74,559,805 ARB sowie 8425 ETH hielten.
Beim letzten Mal hagelte es in den Kommentaren Kritik, und auch diesmal wird die Entscheidung beanstandet.
Meine Meinung ist unverändert:
Der Zweck der Dezentralisierung besteht darin, sich gegen Machtmissbrauch zu wehren und der breiten Bevölkerung zu dienen. Wenn der Zweck der Zentralisierung darin besteht, der breiten Bevölkerung zu helfen, statt mächtigen Interessen private Vorteile zu verschaffen, halte ich diese Art der Zentralisierung für begrüßenswert.
Das Einfrieren von Hacker-Vermögen ist genau diese Art der Zentralisierung.
#Binance $ARB $BNB
Verifiziert
yyy
·
--
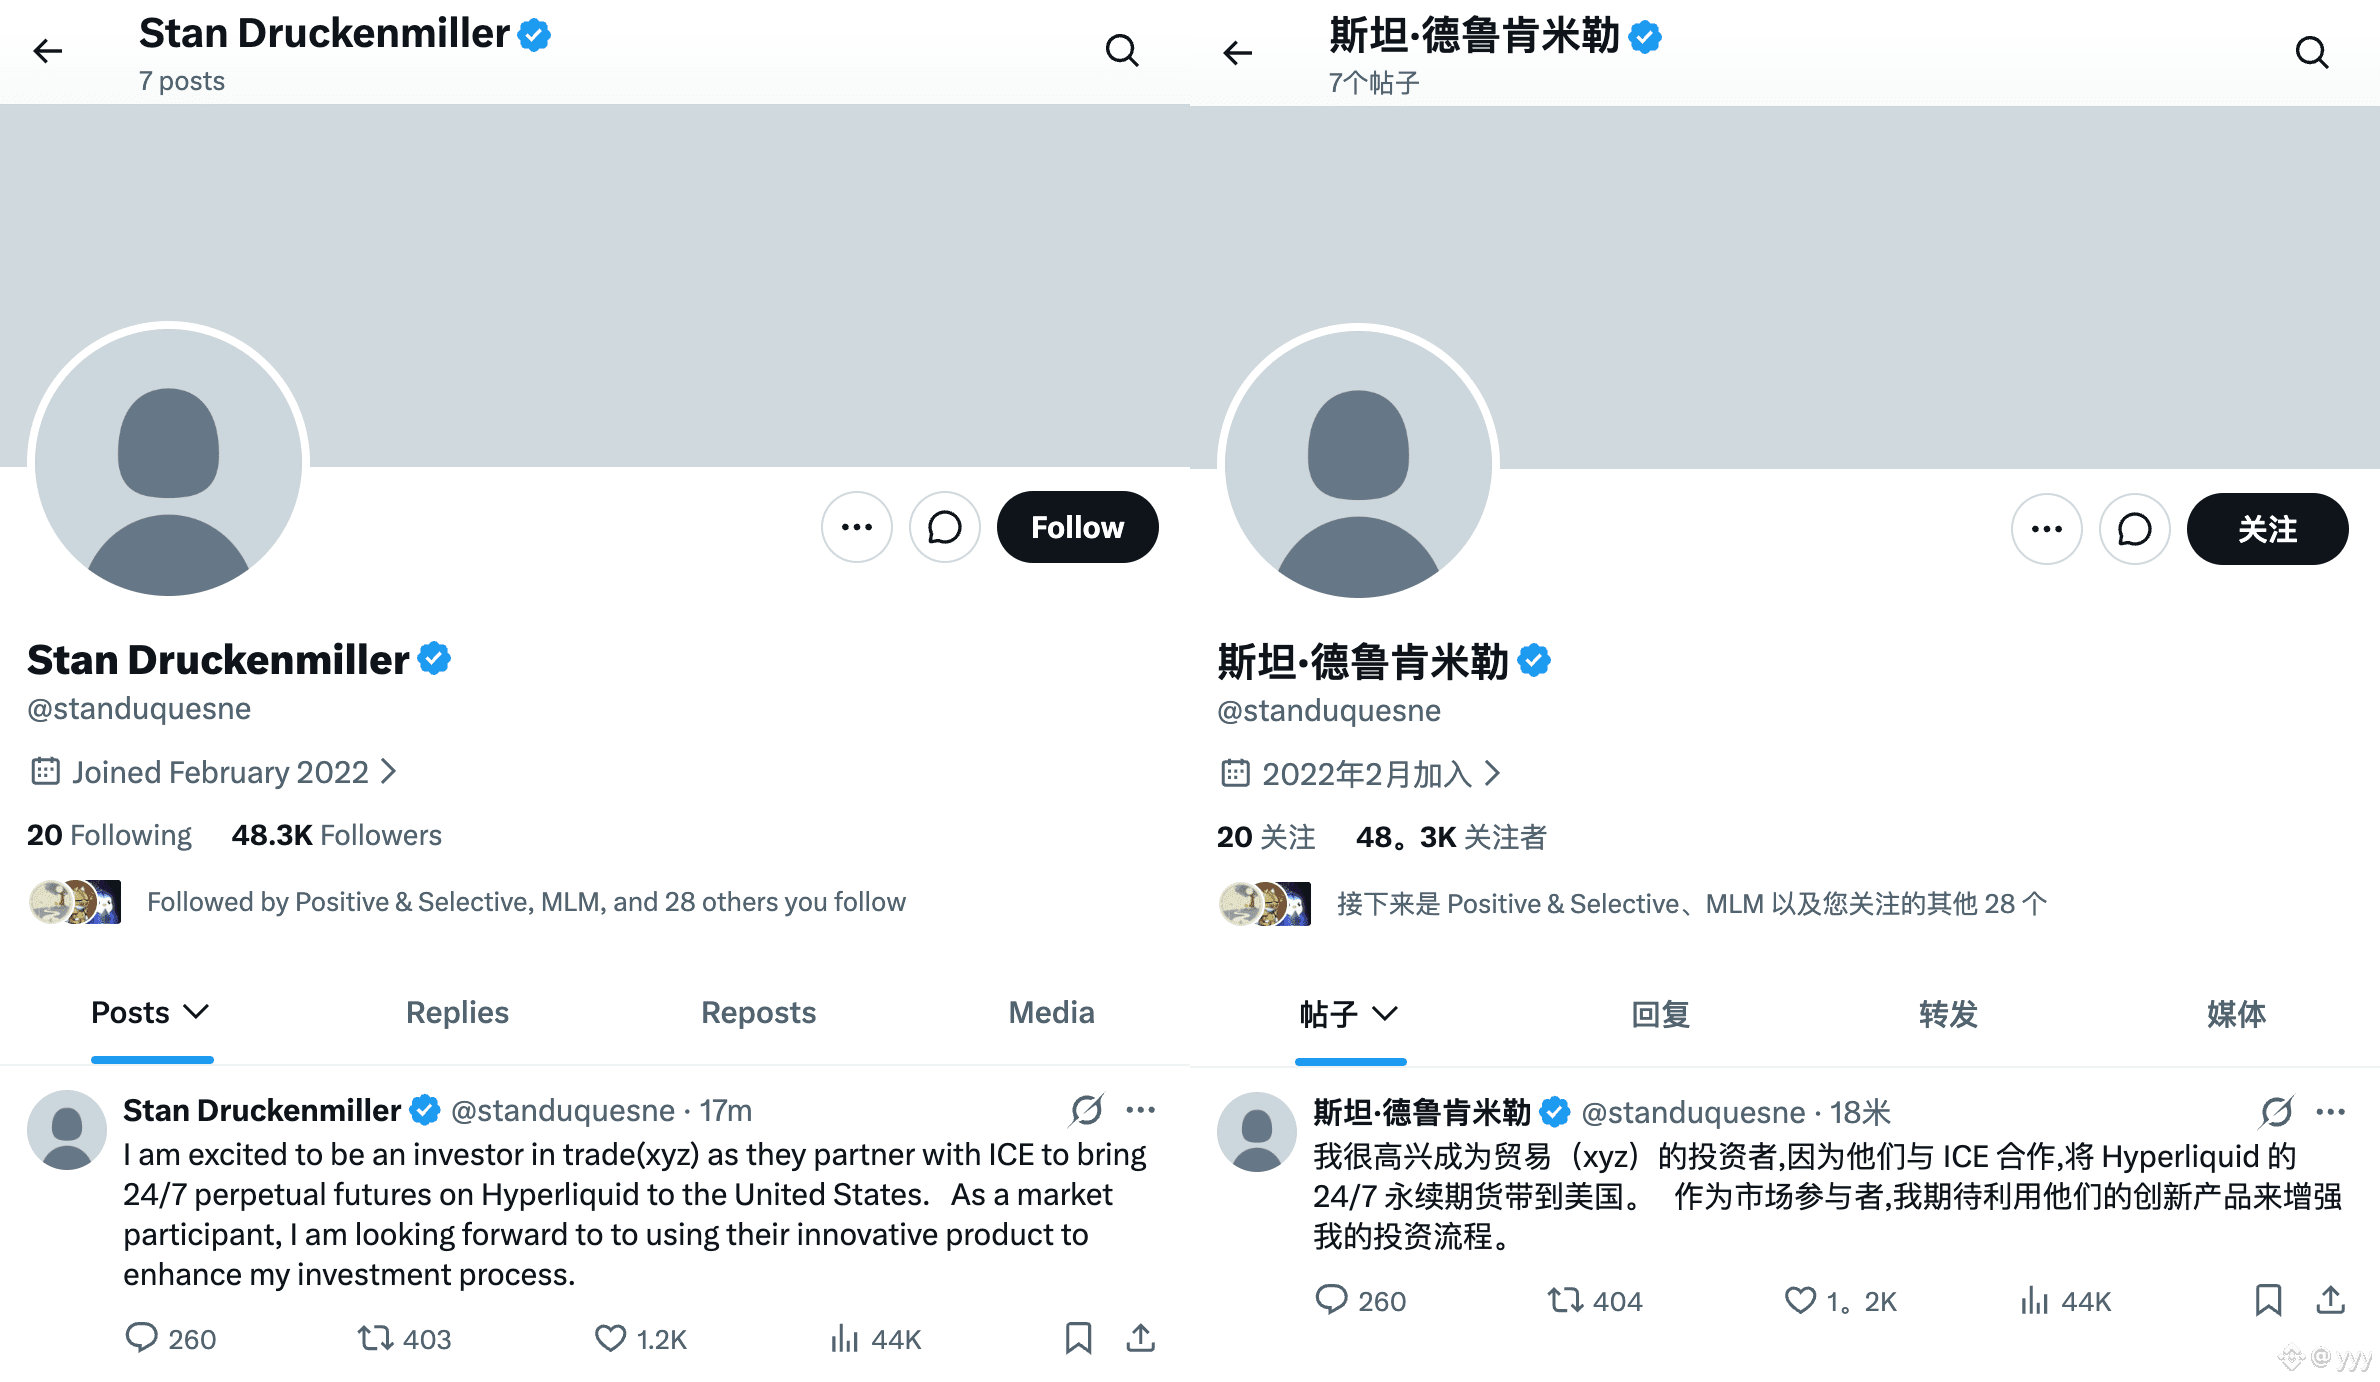
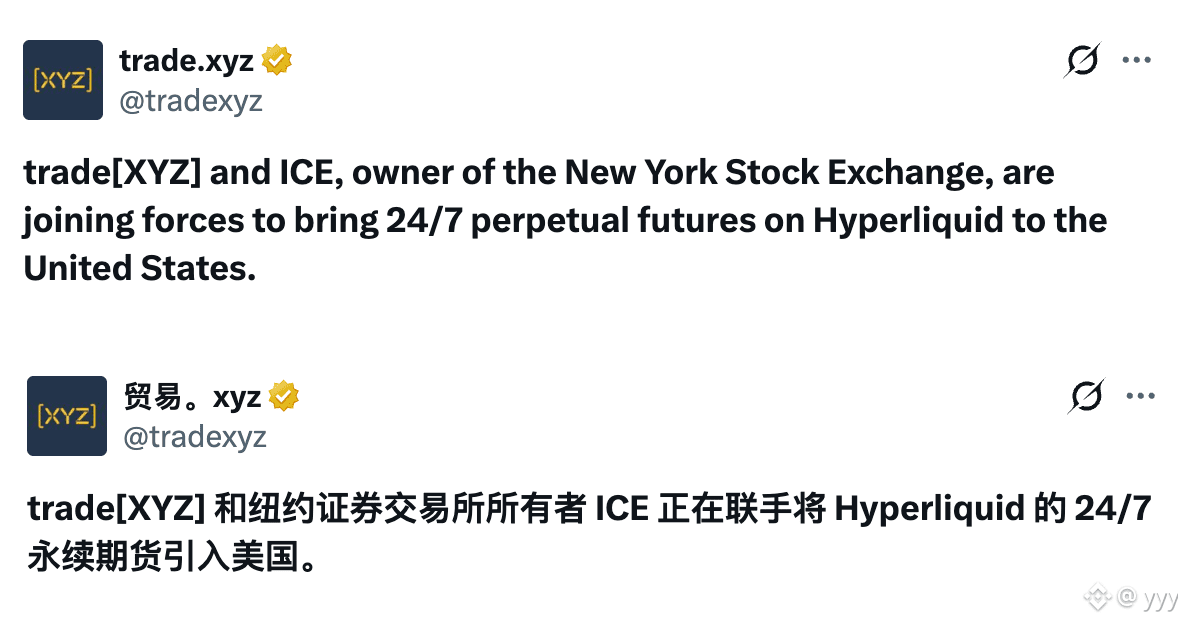
BullischVor fünf Monaten drängte ICE die US-Aufsichtsbehörden dazu, Hyperliquid zu überprüfen, und warnte vor einem möglichen Risiko der Marktmanipulation;
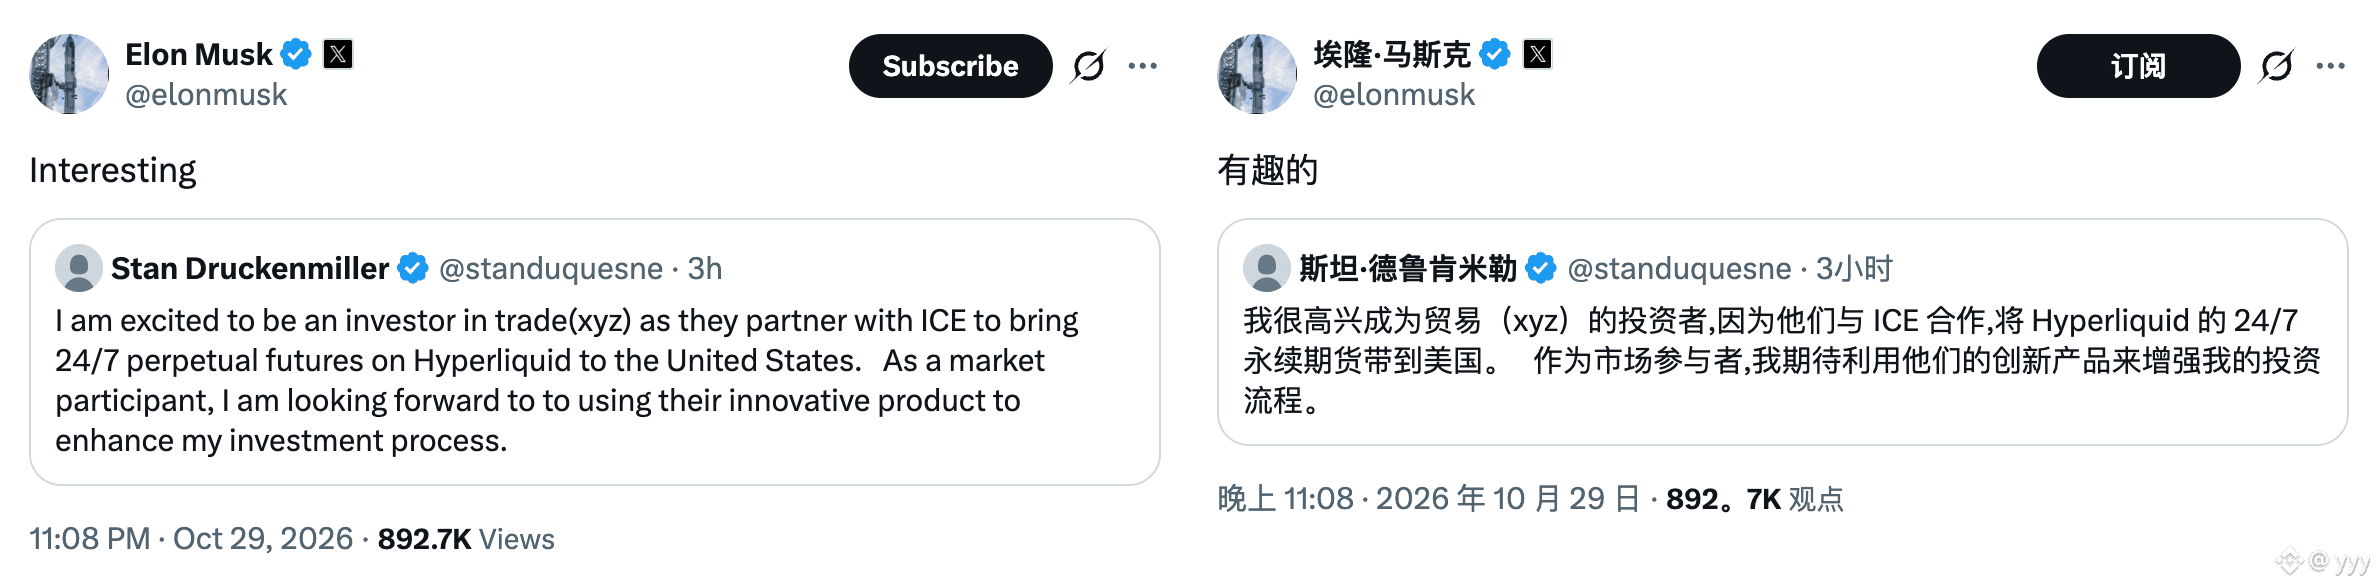
fünf Monate später investierte ICE strategisch in @tradexyz, das führende Projekt im HIP-3-Ökosystem, und wird auf HL basierende Perpetual-Kontrakte auf dem US-Markt einführen.
Vom Frühlingswind beflügelt galoppiert das Pferd dahin.
#Hyperliquid #ICE $HYPE
fünf Monate später investierte ICE strategisch in @tradexyz, das führende Projekt im HIP-3-Ökosystem, und wird auf HL basierende Perpetual-Kontrakte auf dem US-Markt einführen.
Vom Frühlingswind beflügelt galoppiert das Pferd dahin.
#Hyperliquid #ICE $HYPE
Verifiziert
Verifiziert
yyy
·
--
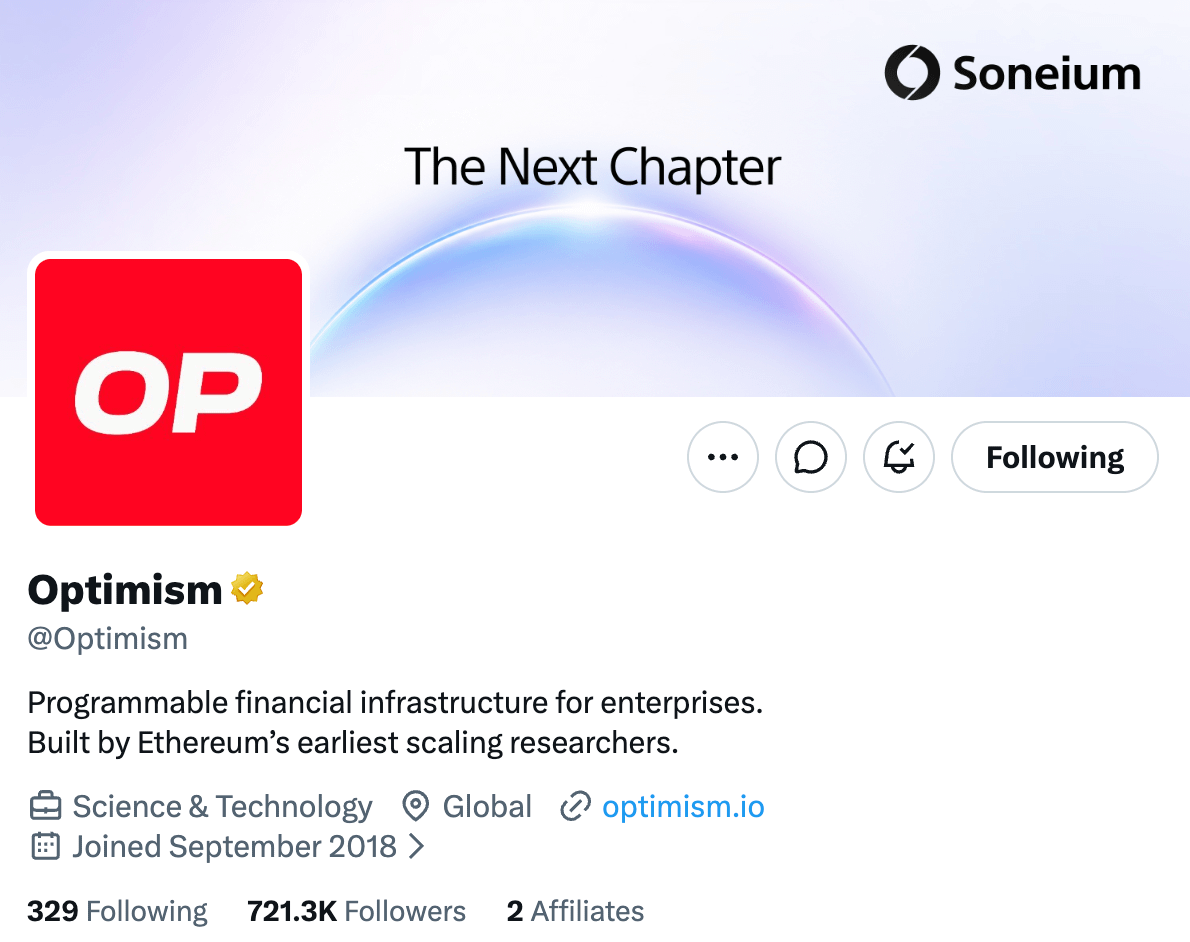
Mir ist gerade erst aufgefallen, dass Optimism das Banner auf seinem offiziellen X-Account auf @soneium geändert hat.
Das Aushängeschild @base hat damals nicht einmal eine solche Behandlung erfahren. Was hat das von Sony ins Leben gerufene Soneium denn vorzuweisen?
Wie sich herausstellt, nutzt Soneium den vollständig verwalteten Enterprise-Service von OP und hat den gesamten Betrieb der Blockchain-Infrastruktur an OP ausgelagert. Damit ist Soneium über Nacht zu einem wichtigen Kunden von OP geworden.
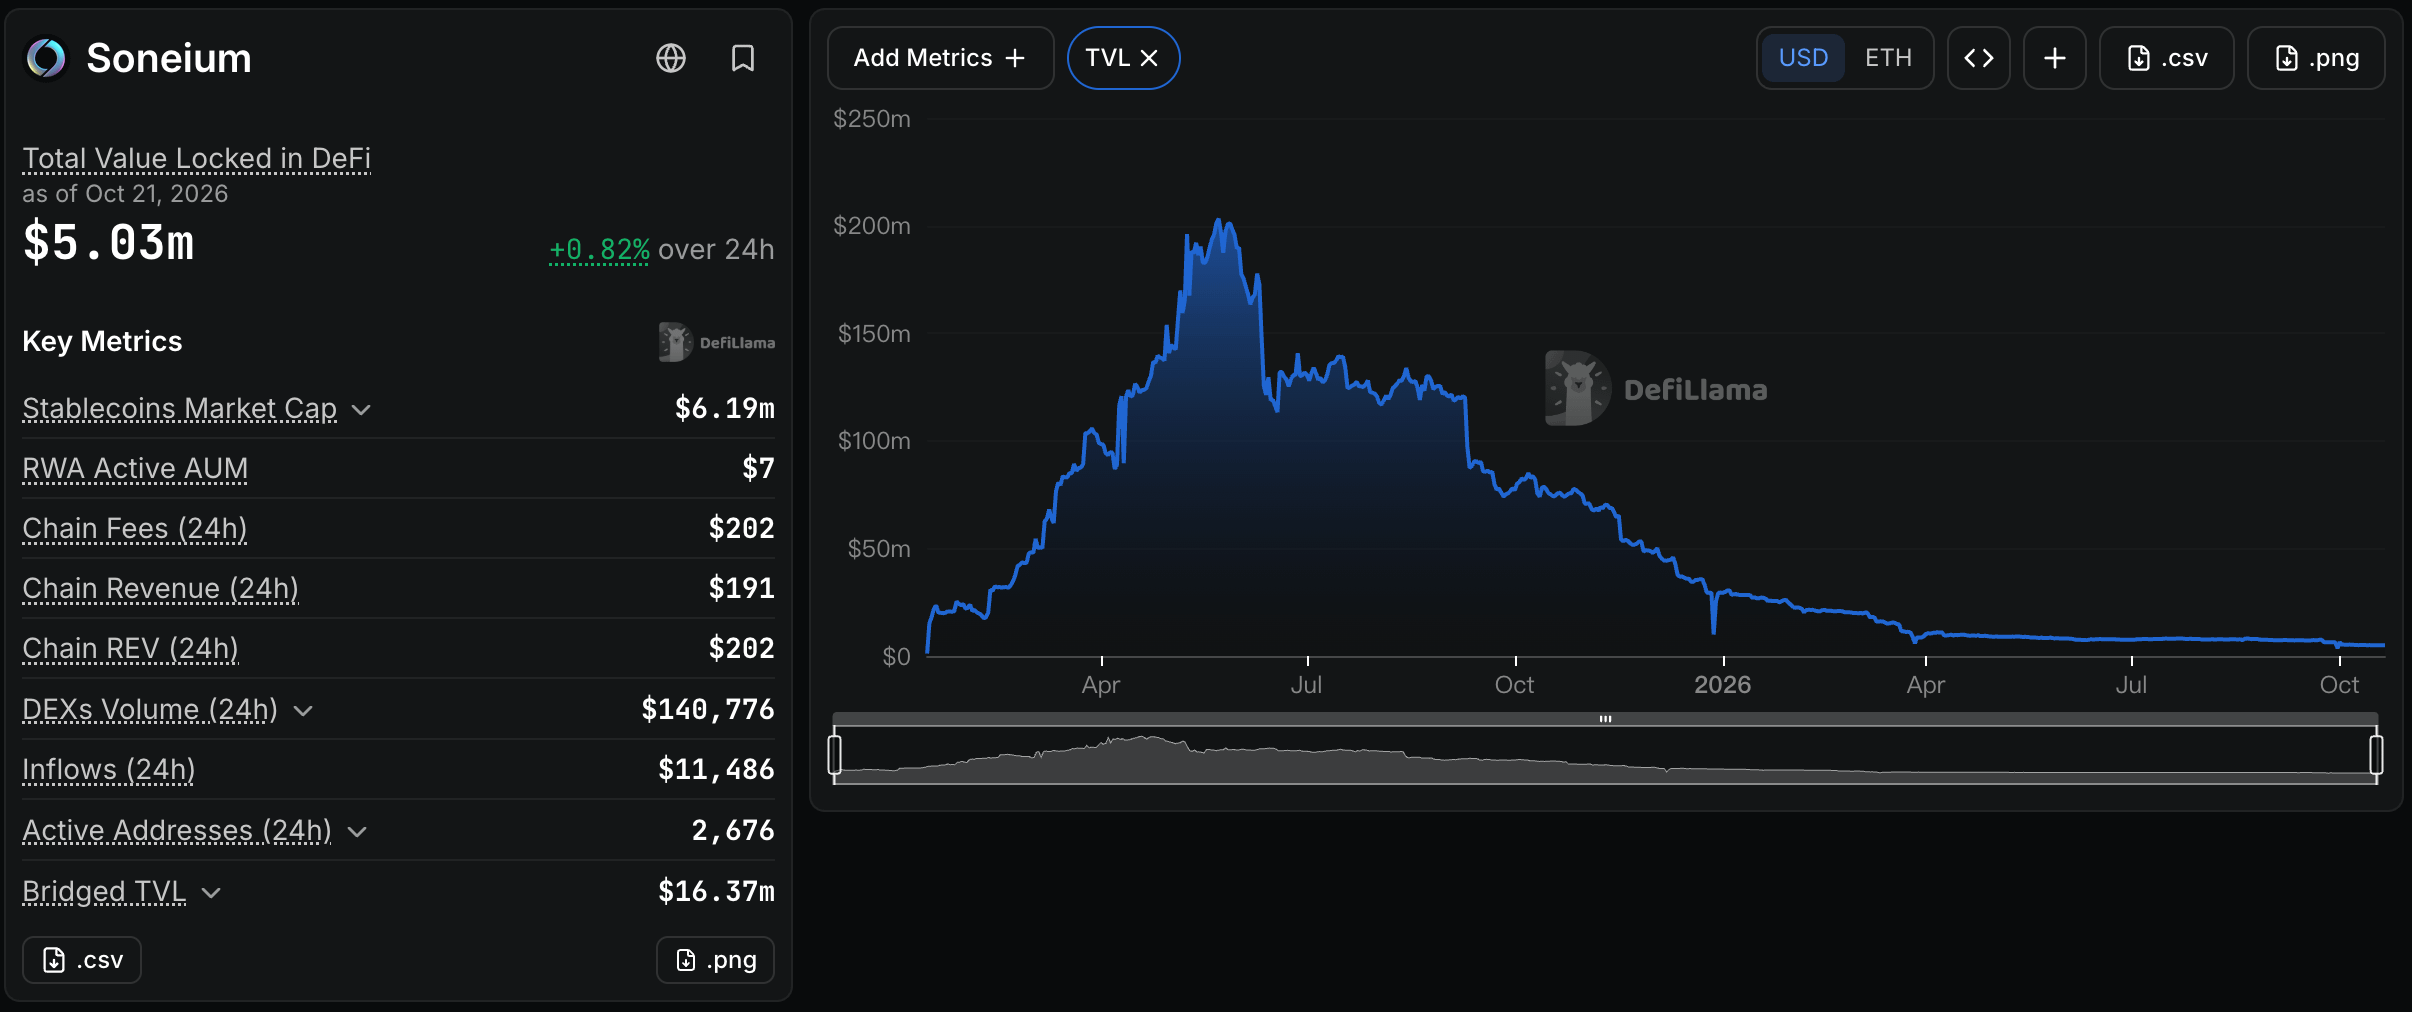
Allerdings sind die On-Chain-Daten von Soneium wirklich nicht schön anzusehen: Der TVL im gesamten DeFi-Ökosystem der Chain liegt nur noch bei etwas über 5 Millionen Dollar – ein Rückgang von 98 % gegenüber dem Höchststand.
OP hat es zweifellos auf den großen Namen Sony abgesehen. Kurzfristig wird Soneium wohl keinen eigenen Token herausbringen.
#Sony #OP $OP
Das Aushängeschild @base hat damals nicht einmal eine solche Behandlung erfahren. Was hat das von Sony ins Leben gerufene Soneium denn vorzuweisen?
Wie sich herausstellt, nutzt Soneium den vollständig verwalteten Enterprise-Service von OP und hat den gesamten Betrieb der Blockchain-Infrastruktur an OP ausgelagert. Damit ist Soneium über Nacht zu einem wichtigen Kunden von OP geworden.
Allerdings sind die On-Chain-Daten von Soneium wirklich nicht schön anzusehen: Der TVL im gesamten DeFi-Ökosystem der Chain liegt nur noch bei etwas über 5 Millionen Dollar – ein Rückgang von 98 % gegenüber dem Höchststand.
OP hat es zweifellos auf den großen Namen Sony abgesehen. Kurzfristig wird Soneium wohl keinen eigenen Token herausbringen.
#Sony #OP $OP
yyy
·
--
BärischDas Team hinter Aero ist wirklich ein alter Fuchs:
Mit extrem hohen theoretischen APRs und Wash-Trading mit Spot-Swaps nehmen sie Robinhood Chain gleich von zwei Seiten ins Visier.
Der angezeigte APR für LPs basiert auf dem theoretischen APR einer extrem engen CL100-Range und liegt deshalb schnell bei über 1000 %. Schon bei einer Preisbewegung von mehr als 1 % fällt man aus der Range.
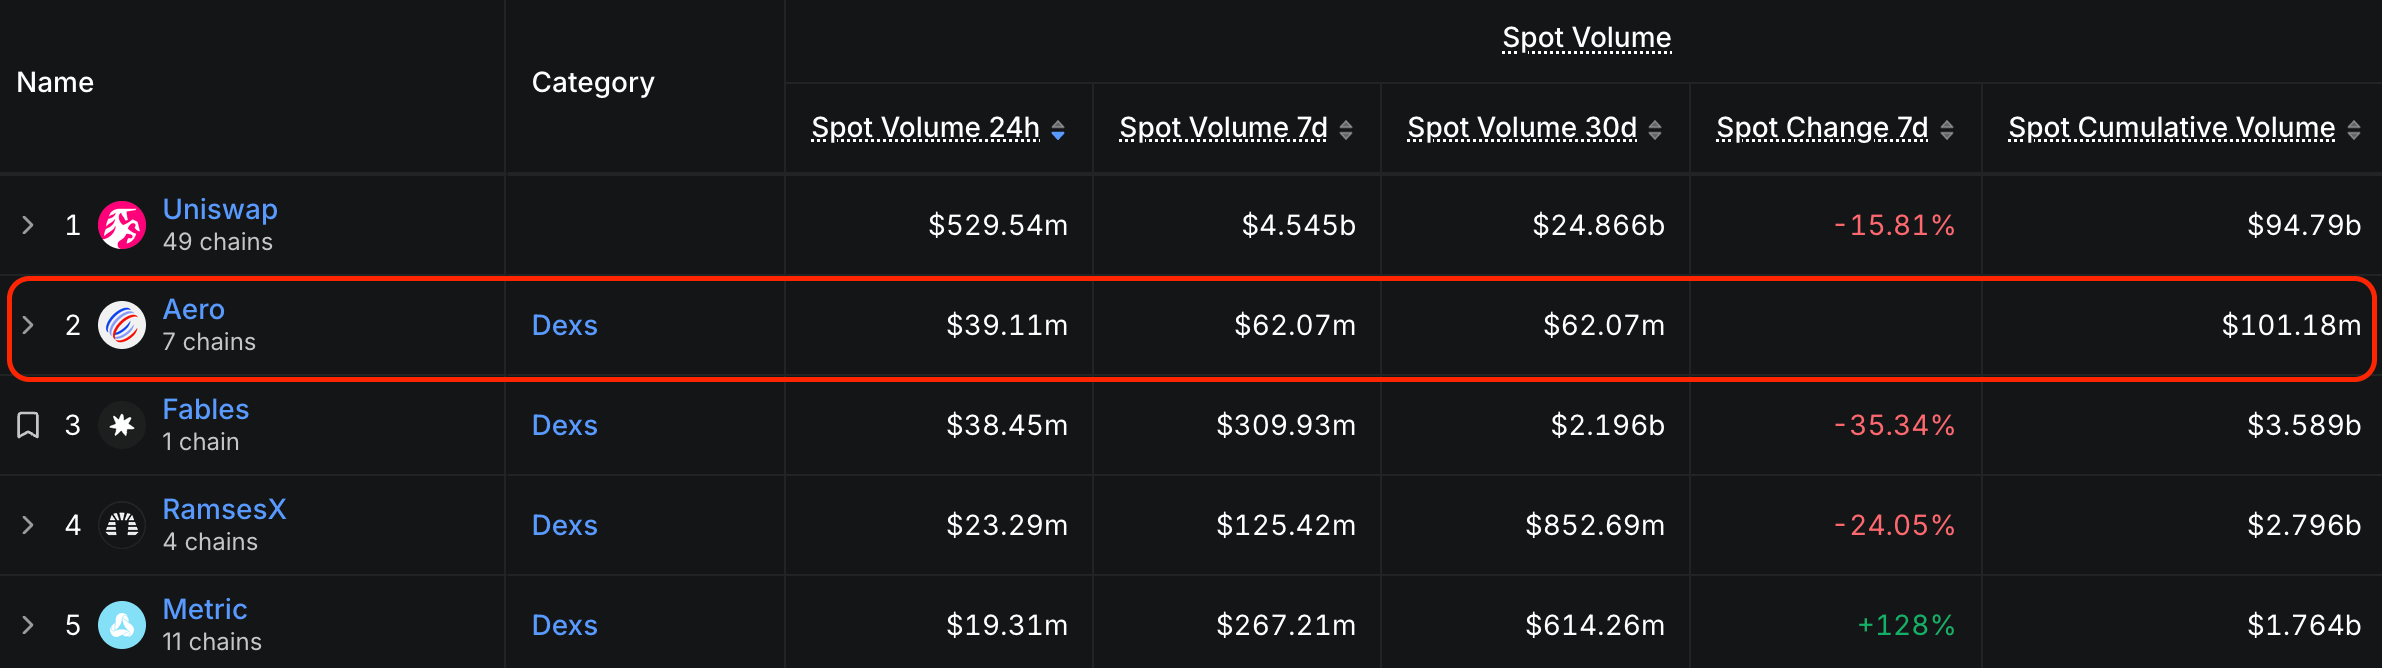
Nur zwei Tage nach dem Start auf RH Chain hat das Spot-Handelsvolumen bereits Fables und Metric überholt. Bei einer DEX mit einem TVL von gerade einmal 3,6 Mio. $ beträgt das Spot-Handelsvolumen innerhalb von 24 Stunden tatsächlich 39 Mio. $. Dass das Team hinter dem Projekt kein Wash-Trading betreibt, glaube ich nicht.
Aero versteht sich bestens darauf, DEXes beim Start auf einer neuen Chain aus der Kaltstartphase zu helfen.
#Aero $AERO
Mit extrem hohen theoretischen APRs und Wash-Trading mit Spot-Swaps nehmen sie Robinhood Chain gleich von zwei Seiten ins Visier.
Der angezeigte APR für LPs basiert auf dem theoretischen APR einer extrem engen CL100-Range und liegt deshalb schnell bei über 1000 %. Schon bei einer Preisbewegung von mehr als 1 % fällt man aus der Range.
Nur zwei Tage nach dem Start auf RH Chain hat das Spot-Handelsvolumen bereits Fables und Metric überholt. Bei einer DEX mit einem TVL von gerade einmal 3,6 Mio. $ beträgt das Spot-Handelsvolumen innerhalb von 24 Stunden tatsächlich 39 Mio. $. Dass das Team hinter dem Projekt kein Wash-Trading betreibt, glaube ich nicht.
Aero versteht sich bestens darauf, DEXes beim Start auf einer neuen Chain aus der Kaltstartphase zu helfen.
#Aero $AERO
Anmelden und weiter Inhalte entdecken