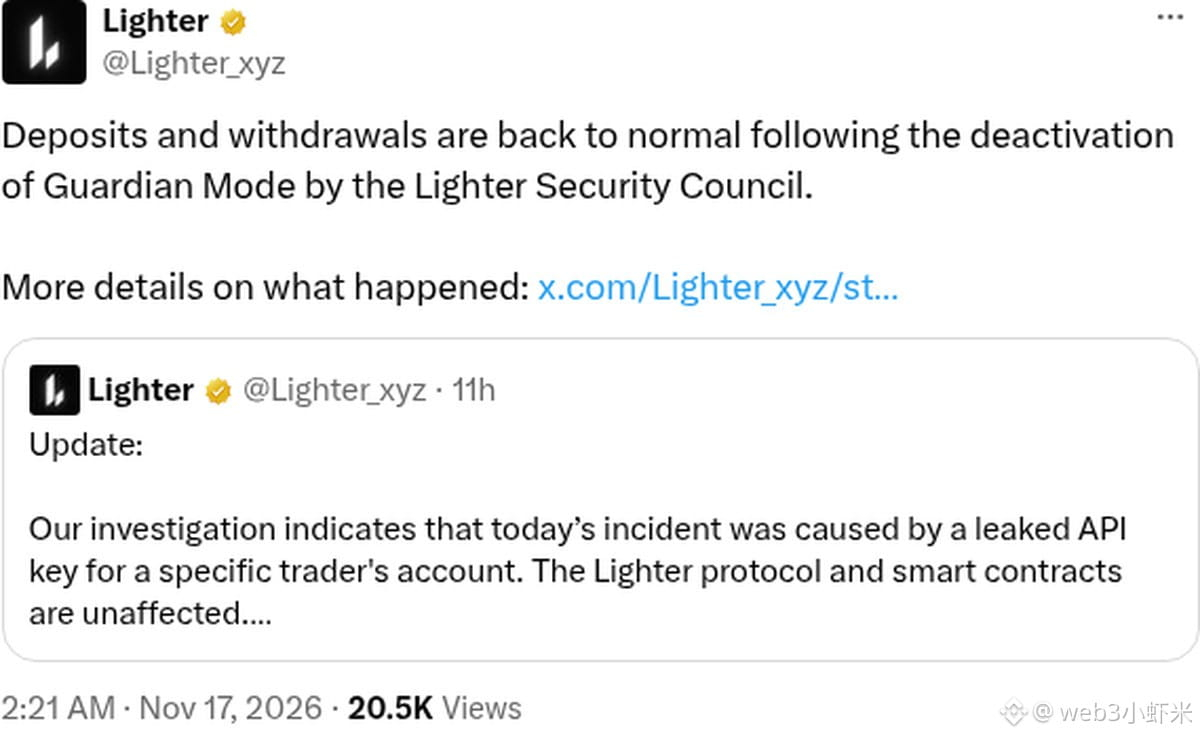
Lighter hat heute früh eine offizielle Stellungnahme zu dem Vorfall veröffentlicht und zugleich bekannt gegeben, dass Ein- und Auszahlungen wieder normal funktionieren.
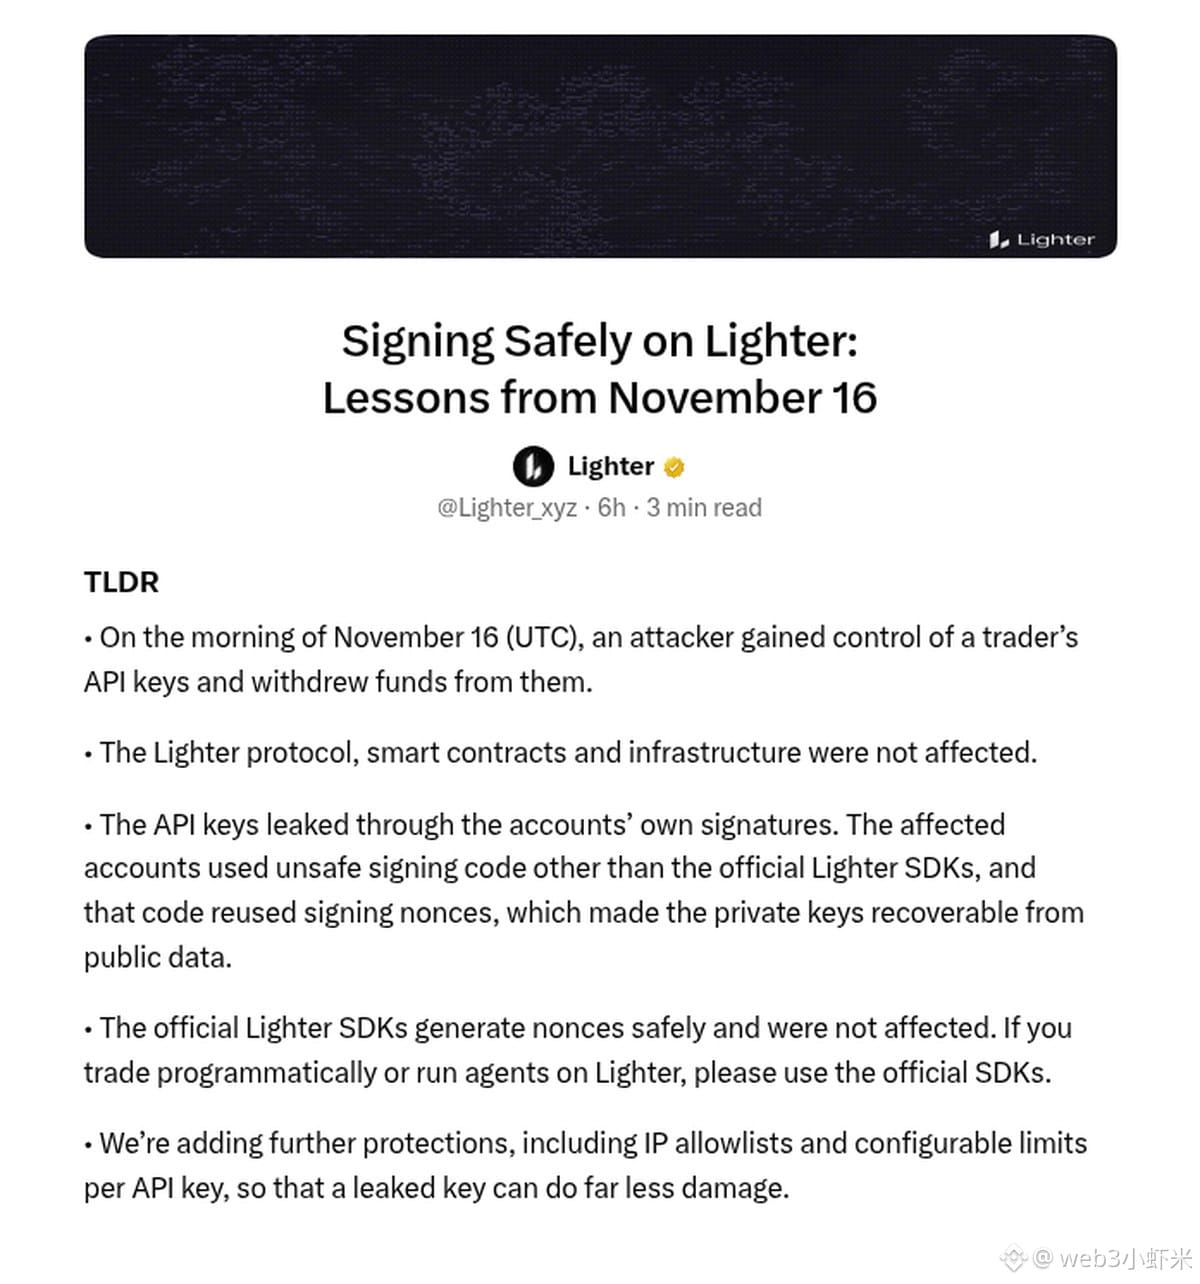
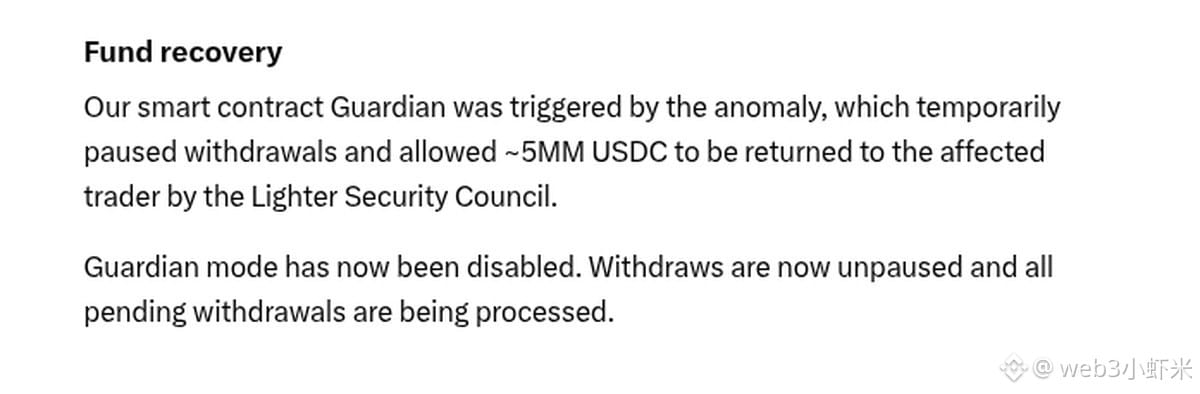
Darin heißt es, ein Angreifer habe am Morgen des 16. November (UTC) den API-Schlüssel eines Traders erlangt und Gelder abgezogen. Das Protokoll, die Smart Contracts und die Infrastruktur selbst seien nicht betroffen gewesen. Nachdem Guardian aufgrund eines ungewöhnlichen Vorgangs ausgelöst worden war, wurden Auszahlungen vorübergehend pausiert. Daraufhin gab das Sicherheitskomitee etwa 5 Millionen USDC an den betroffenen Trader zurück. Der Guardian-Modus ist inzwischen deaktiviert, und die ausstehenden Auszahlungen werden weiter bearbeitet.
Die offizielle Stellungnahme nennt die Ursache ganz klar: Das betroffene Konto verwendete nicht das offizielle SDK, und der Signaturcode verwendete Nonces wieder, sodass sich der private Schlüssel aus öffentlich zugänglichen Signaturen ableiten ließ. Das offizielle SDK ist nicht betroffen. Außerdem wurden neue Beschränkungen eingeführt: Für Überweisungen an öffentliche Liquiditätspools ist nun eine Wallet-Signatur erforderlich; ein API-Schlüssel allein reicht dafür nicht mehr aus.
#Lighter
Darin heißt es, ein Angreifer habe am Morgen des 16. November (UTC) den API-Schlüssel eines Traders erlangt und Gelder abgezogen. Das Protokoll, die Smart Contracts und die Infrastruktur selbst seien nicht betroffen gewesen. Nachdem Guardian aufgrund eines ungewöhnlichen Vorgangs ausgelöst worden war, wurden Auszahlungen vorübergehend pausiert. Daraufhin gab das Sicherheitskomitee etwa 5 Millionen USDC an den betroffenen Trader zurück. Der Guardian-Modus ist inzwischen deaktiviert, und die ausstehenden Auszahlungen werden weiter bearbeitet.
Die offizielle Stellungnahme nennt die Ursache ganz klar: Das betroffene Konto verwendete nicht das offizielle SDK, und der Signaturcode verwendete Nonces wieder, sodass sich der private Schlüssel aus öffentlich zugänglichen Signaturen ableiten ließ. Das offizielle SDK ist nicht betroffen. Außerdem wurden neue Beschränkungen eingeführt: Für Überweisungen an öffentliche Liquiditätspools ist nun eine Wallet-Signatur erforderlich; ein API-Schlüssel allein reicht dafür nicht mehr aus.
#Lighter