
#security
security
2M Aufrufe
6,181 Kommentare
Hot
Zuletzt

Übersetzung ansehen
🚨 $BNB VAULTS NEED IMMEDIATE LOCKDOWN AFTER FRESH THREAT ALERTS!
Fresh threat intelligence reports targeting global financial infrastructure just delivered a sharp wake-up call across the board. ⚡ When elite syndicates probe major server networks, keeping your capital exposed on autopilot is an amateur mistake you cannot afford.
Risk management goes far beyond chart levels; it is about fortifying your digital fortress before volatility strikes. Take time today to audit every 2FA layer and lock down your assets securely.
👇 How are you currently safeguarding your portfolio against unexpected infrastructure risks?
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BNB #RiskManagement #Crypto #Security
🔥
🚨 $BNB VAULTS NEED IMMEDIATE LOCKDOWN AFTER FRESH THREAT ALERTS!
Fresh threat intelligence reports targeting global financial infrastructure just delivered a sharp wake-up call across the board. ⚡ When elite syndicates probe major server networks, keeping your capital exposed on autopilot is an amateur mistake you cannot afford.
Risk management goes far beyond chart levels; it is about fortifying your digital fortress before volatility strikes. Take time today to audit every 2FA layer and lock down your assets securely.
👇 How are you currently safeguarding your portfolio against unexpected infrastructure risks?
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BNB #RiskManagement #Crypto #Security
🔥
Fresh threat intelligence reports targeting global financial infrastructure just delivered a sharp wake-up call across the board. ⚡ When elite syndicates probe major server networks, keeping your capital exposed on autopilot is an amateur mistake you cannot afford.
Risk management goes far beyond chart levels; it is about fortifying your digital fortress before volatility strikes. Take time today to audit every 2FA layer and lock down your assets securely.
👇 How are you currently safeguarding your portfolio against unexpected infrastructure risks?
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BNB #RiskManagement #Crypto #Security
🔥
19
·
--
Übersetzung ansehen
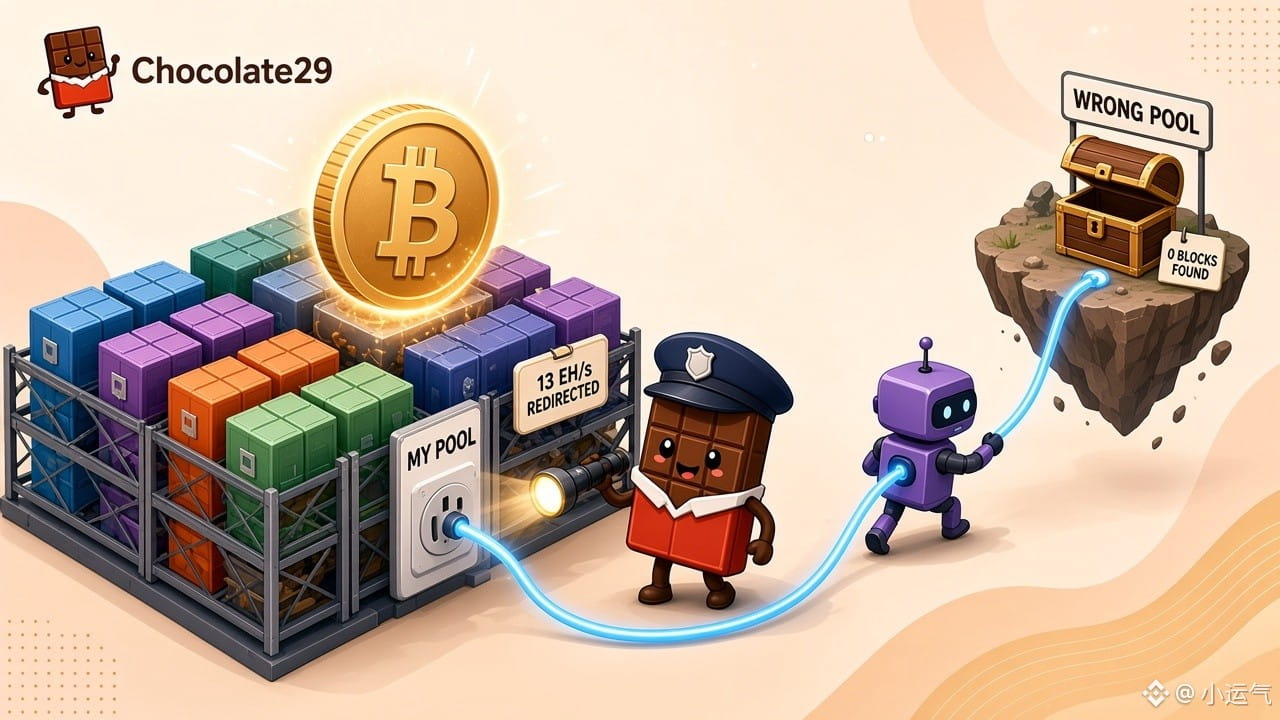
About 64,000 Bitcoin mining machines were quietly pointed at the wrong pool on November 15, 2026, yet the attackers did not earn a single block.
Starting around 02:00 UTC on November 15, roughly 13 EH/s of hashpower was redirected to the OCEAN pool with payouts set to an attacker-controlled address, briefly pushing OCEAN's hashrate near 50 EH/s. CoreX Hosting raised the alarm after spotting unauthorized pool changes, and later said the diverted power had dropped to about 100 PH/s. No block was found, so the payout address received nothing.
Luxor later confirmed that its Commander fleet-management software was breached, affecting just over a dozen client accounts, and pledged to compensate them as if their machines had mined normally. The $BTC protocol itself was never at risk; the weak point was operational software. Miners may want to recheck pool settings and access controls.
#Bitcoin #Mining #Security
DYOR. Not financial advice.
About 64,000 Bitcoin mining machines were quietly pointed at the wrong pool on November 15, 2026, yet the attackers did not earn a single block.
Starting around 02:00 UTC on November 15, roughly 13 EH/s of hashpower was redirected to the OCEAN pool with payouts set to an attacker-controlled address, briefly pushing OCEAN's hashrate near 50 EH/s. CoreX Hosting raised the alarm after spotting unauthorized pool changes, and later said the diverted power had dropped to about 100 PH/s. No block was found, so the payout address received nothing.
Luxor later confirmed that its Commander fleet-management software was breached, affecting just over a dozen client accounts, and pledged to compensate them as if their machines had mined normally. The $BTC protocol itself was never at risk; the weak point was operational software. Miners may want to recheck pool settings and access controls.
#Bitcoin #Mining #Security
DYOR. Not financial advice.
Starting around 02:00 UTC on November 15, roughly 13 EH/s of hashpower was redirected to the OCEAN pool with payouts set to an attacker-controlled address, briefly pushing OCEAN's hashrate near 50 EH/s. CoreX Hosting raised the alarm after spotting unauthorized pool changes, and later said the diverted power had dropped to about 100 PH/s. No block was found, so the payout address received nothing.
Luxor later confirmed that its Commander fleet-management software was breached, affecting just over a dozen client accounts, and pledged to compensate them as if their machines had mined normally. The $BTC protocol itself was never at risk; the weak point was operational software. Miners may want to recheck pool settings and access controls.
#Bitcoin #Mining #Security
DYOR. Not financial advice.
3
Support-Dienstleister von Coinone gehackt, Einwohnerregistrierungsnummern über Nacht geleakt
Der Support-Dienstleister von Coinone entdeckte den Einbruch um 6:03 Uhr. Namen, Bankkonten, Einwohnerregistrierungsnummern – alles wurde geleakt.
Sie schwören, dass die Kern-Wallets isoliert sind. Na gut. Aber die KYC-Daten sind für immer weg, und das ist eine ganz andere Art von Schmerz.
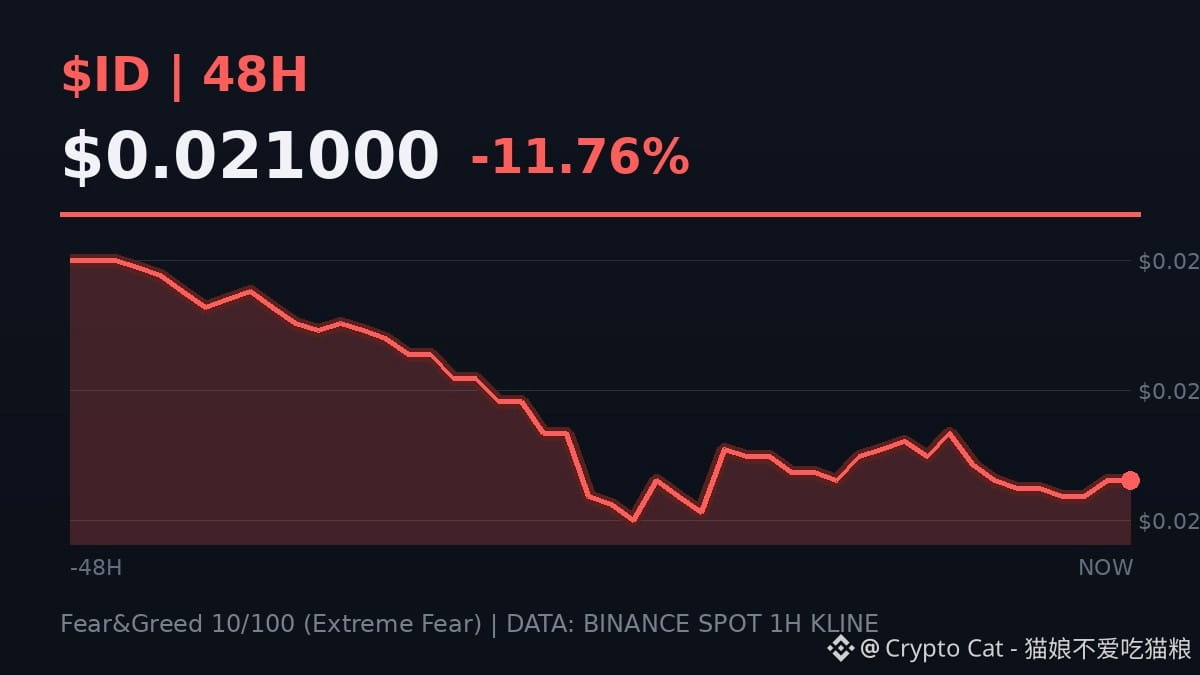
$ID steht bei 0,021 $, ein Minus von 2,33 %. Kein direkter Treffer, aber jedes Datenleck bei einer CEX lässt den ganzen Sektor nach schwacher Sicherheit riechen.
Woher weißt du, dass dein Risikomanagement einem Stresstest wirklich standhält? Der Trading-Wettbewerb von Stock University läuft noch, und du kannst es live testen.
Wird die Angst vor diesem Datenleck $ID auch nach dem Wochenende weiter unter Druck setzen? Schreib 1 für Ja, 2 für Nein.
#Write2Earn #BinanceSquare #ID #Security #Futures
Support-Dienstleister von Coinone gehackt, Einwohnerregistrierungsnummern über Nacht geleakt
Der Support-Dienstleister von Coinone entdeckte den Einbruch um 6:03 Uhr. Namen, Bankkonten, Einwohnerregistrierungsnummern – alles wurde geleakt.
Sie schwören, dass die Kern-Wallets isoliert sind. Na gut. Aber die KYC-Daten sind für immer weg, und das ist eine ganz andere Art von Schmerz.
$ID steht bei 0,021 $, ein Minus von 2,33 %. Kein direkter Treffer, aber jedes Datenleck bei einer CEX lässt den ganzen Sektor nach schwacher Sicherheit riechen.
Woher weißt du, dass dein Risikomanagement einem Stresstest wirklich standhält? Der Trading-Wettbewerb von Stock University läuft noch, und du kannst es live testen.
Wird die Angst vor diesem Datenleck $ID auch nach dem Wochenende weiter unter Druck setzen? Schreib 1 für Ja, 2 für Nein.
#Write2Earn #BinanceSquare #ID #Security #Futures
Der Support-Dienstleister von Coinone entdeckte den Einbruch um 6:03 Uhr. Namen, Bankkonten, Einwohnerregistrierungsnummern – alles wurde geleakt.
Sie schwören, dass die Kern-Wallets isoliert sind. Na gut. Aber die KYC-Daten sind für immer weg, und das ist eine ganz andere Art von Schmerz.
$ID steht bei 0,021 $, ein Minus von 2,33 %. Kein direkter Treffer, aber jedes Datenleck bei einer CEX lässt den ganzen Sektor nach schwacher Sicherheit riechen.
Woher weißt du, dass dein Risikomanagement einem Stresstest wirklich standhält? Der Trading-Wettbewerb von Stock University läuft noch, und du kannst es live testen.
Wird die Angst vor diesem Datenleck $ID auch nach dem Wochenende weiter unter Druck setzen? Schreib 1 für Ja, 2 für Nein.
#Write2Earn #BinanceSquare #ID #Security #Futures
2
·
--
Die koreanische Kryptobörse Coinone teilte mit, dass ihr ausgelagerter Supportdienstleister am 12. November gehackt wurde. Daten, die in Support-Chats geteilt wurden, könnten offengelegt worden sein. Achten Sie auf Phishing. #Coinone #Sicherheit
Die koreanische Kryptobörse Coinone teilte mit, dass ihr ausgelagerter Supportdienstleister am 12. November gehackt wurde. Daten, die in Support-Chats geteilt wurden, könnten offengelegt worden sein. Achten Sie auf Phishing. #Coinone #Sicherheit
11
🚨 Coinone warnt nach Datenleck vor Betrugsrisiken
Die südkoreanische Kryptobörse Coinone hat soeben ein Datenleck bei Nutzerdaten gemeldet und ihre Kunden vor Phishing und Identitätsdiebstahl gewarnt.
Laut der Börse könnten Passwörter, Bankkontonummern, persönliche Identifikationsnummern und Krypto-Wallet-Adressen offengelegt worden sein.
Dabei handelt es sich um äußerst sensible Daten. Wenn persönliche Identifikationsnummern, Bankkonten und Wallet-Adressen in die Hände von Kriminellen geraten, können Nutzer leicht zum Ziel gefälschter Nachrichten, E-Mails oder Anrufe werden, bei denen sich die Täter als Börse ausgeben, um weitere Informationen oder eine Überweisung von Vermögenswerten zu erschleichen. Für Trader sind ein Passwortwechsel, die Aktivierung der Zwei-Faktor-Authentifizierung und das Meiden unbekannter Links grundlegende Maßnahmen – auch wenn sie Coinone nicht nutzen.
Verwendet ihr dasselbe Passwort für mehrere Börsen, und habt ihr die Sicherheit eurer Konten schon überprüft?
(Keine Anlageberatung)
#hoangducinvest #Crypto #Sicherheit
Quelle: Cointelegraph
🚨 Coinone warnt nach Datenleck vor Betrugsrisiken
Die südkoreanische Kryptobörse Coinone hat soeben ein Datenleck bei Nutzerdaten gemeldet und ihre Kunden vor Phishing und Identitätsdiebstahl gewarnt.
Laut der Börse könnten Passwörter, Bankkontonummern, persönliche Identifikationsnummern und Krypto-Wallet-Adressen offengelegt worden sein.
Dabei handelt es sich um äußerst sensible Daten. Wenn persönliche Identifikationsnummern, Bankkonten und Wallet-Adressen in die Hände von Kriminellen geraten, können Nutzer leicht zum Ziel gefälschter Nachrichten, E-Mails oder Anrufe werden, bei denen sich die Täter als Börse ausgeben, um weitere Informationen oder eine Überweisung von Vermögenswerten zu erschleichen. Für Trader sind ein Passwortwechsel, die Aktivierung der Zwei-Faktor-Authentifizierung und das Meiden unbekannter Links grundlegende Maßnahmen – auch wenn sie Coinone nicht nutzen.
Verwendet ihr dasselbe Passwort für mehrere Börsen, und habt ihr die Sicherheit eurer Konten schon überprüft?
(Keine Anlageberatung)
#hoangducinvest #Crypto #Sicherheit
Quelle: Cointelegraph
Die südkoreanische Kryptobörse Coinone hat soeben ein Datenleck bei Nutzerdaten gemeldet und ihre Kunden vor Phishing und Identitätsdiebstahl gewarnt.
Laut der Börse könnten Passwörter, Bankkontonummern, persönliche Identifikationsnummern und Krypto-Wallet-Adressen offengelegt worden sein.
Dabei handelt es sich um äußerst sensible Daten. Wenn persönliche Identifikationsnummern, Bankkonten und Wallet-Adressen in die Hände von Kriminellen geraten, können Nutzer leicht zum Ziel gefälschter Nachrichten, E-Mails oder Anrufe werden, bei denen sich die Täter als Börse ausgeben, um weitere Informationen oder eine Überweisung von Vermögenswerten zu erschleichen. Für Trader sind ein Passwortwechsel, die Aktivierung der Zwei-Faktor-Authentifizierung und das Meiden unbekannter Links grundlegende Maßnahmen – auch wenn sie Coinone nicht nutzen.
Verwendet ihr dasselbe Passwort für mehrere Börsen, und habt ihr die Sicherheit eurer Konten schon überprüft?
(Keine Anlageberatung)
#hoangducinvest #Crypto #Sicherheit
Quelle: Cointelegraph
1
69

·
--
🚨 $COINONE-DATENLECK ENTHÜLLT MILLIONEN DATENSÄTZE – ACHTUNG! 🛑
📊 Die südkoreanische Börse Coinone bestätigte, dass ein Angreifer bei ihrem ausgelagerten Support-Dienstleister MetaM eingedrungen ist und Namen, Telefonnummern, E-Mail-Adressen, Geburtsdaten, Bankdaten, Passwörter, nationale Ausweisnummern und Wallet-Adressen erbeutet hat. 📈 Das Datenleck beschränkt sich auf Support-Datensätze; Handels- und Wallet-Systeme sind davon nicht betroffen. Der Vorfall macht jedoch die Anfälligkeit externer Dienstleister deutlich, während die Aufsichtsbehörden die Cybersicherheitsstandards verschärfen.
💡 Institutionelle Anleger sollten ihre eigenen Risiken durch externe Dienstleister prüfen und erwägen, Vermögenswerte auf Plattformen mit einer robusten Datentrennung umzuschichten. 💬 Wie stärken Sie Ihre Risikokontrollen außerhalb der Börse? 👇
⚠️ Keine Finanzberatung. Behalten Sie Ihre Risiken stets im Blick. 🛡️
🏷️ #COINONE #Security #CryptoSecurity #Phishing
🔥 🦈
🚨 $COINONE-DATENLECK ENTHÜLLT MILLIONEN DATENSÄTZE – ACHTUNG! 🛑
📊 Die südkoreanische Börse Coinone bestätigte, dass ein Angreifer bei ihrem ausgelagerten Support-Dienstleister MetaM eingedrungen ist und Namen, Telefonnummern, E-Mail-Adressen, Geburtsdaten, Bankdaten, Passwörter, nationale Ausweisnummern und Wallet-Adressen erbeutet hat. 📈 Das Datenleck beschränkt sich auf Support-Datensätze; Handels- und Wallet-Systeme sind davon nicht betroffen. Der Vorfall macht jedoch die Anfälligkeit externer Dienstleister deutlich, während die Aufsichtsbehörden die Cybersicherheitsstandards verschärfen.
💡 Institutionelle Anleger sollten ihre eigenen Risiken durch externe Dienstleister prüfen und erwägen, Vermögenswerte auf Plattformen mit einer robusten Datentrennung umzuschichten. 💬 Wie stärken Sie Ihre Risikokontrollen außerhalb der Börse? 👇
⚠️ Keine Finanzberatung. Behalten Sie Ihre Risiken stets im Blick. 🛡️
🏷️ #COINONE #Security #CryptoSecurity #Phishing
🔥 🦈
📊 Die südkoreanische Börse Coinone bestätigte, dass ein Angreifer bei ihrem ausgelagerten Support-Dienstleister MetaM eingedrungen ist und Namen, Telefonnummern, E-Mail-Adressen, Geburtsdaten, Bankdaten, Passwörter, nationale Ausweisnummern und Wallet-Adressen erbeutet hat. 📈 Das Datenleck beschränkt sich auf Support-Datensätze; Handels- und Wallet-Systeme sind davon nicht betroffen. Der Vorfall macht jedoch die Anfälligkeit externer Dienstleister deutlich, während die Aufsichtsbehörden die Cybersicherheitsstandards verschärfen.
💡 Institutionelle Anleger sollten ihre eigenen Risiken durch externe Dienstleister prüfen und erwägen, Vermögenswerte auf Plattformen mit einer robusten Datentrennung umzuschichten. 💬 Wie stärken Sie Ihre Risikokontrollen außerhalb der Börse? 👇
⚠️ Keine Finanzberatung. Behalten Sie Ihre Risiken stets im Blick. 🛡️
🏷️ #COINONE #Security #CryptoSecurity #Phishing
🔥 🦈
1

Übersetzung ansehen
Coinone cảnh báo rò rỉ dữ liệu khách hàng, nguy cơ lừa đảo và đánh cắp danh tính
- Sàn giao dịch tiền điện tử Coinone của Hàn Quốc đã đưa ra cảnh báo về việc rò rỉ dữ liệu khách hàng.
- Thông tin có nguy cơ bị lộ bao gồm mật khẩu, số tài khoản ngân hàng, số định danh quốc gia và địa chỉ ví tiền điện tử.
- Người dùng được khuyến cáo cẩn trọng với các nguy cơ lừa đảo (phishing) và đánh cắp danh tính.
#BinanceSquare #CryptoNews #Security #DataBreach
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
Coinone cảnh báo rò rỉ dữ liệu khách hàng, nguy cơ lừa đảo và đánh cắp danh tính
- Sàn giao dịch tiền điện tử Coinone của Hàn Quốc đã đưa ra cảnh báo về việc rò rỉ dữ liệu khách hàng.
- Thông tin có nguy cơ bị lộ bao gồm mật khẩu, số tài khoản ngân hàng, số định danh quốc gia và địa chỉ ví tiền điện tử.
- Người dùng được khuyến cáo cẩn trọng với các nguy cơ lừa đảo (phishing) và đánh cắp danh tính.
#BinanceSquare #CryptoNews #Security #DataBreach
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
- Sàn giao dịch tiền điện tử Coinone của Hàn Quốc đã đưa ra cảnh báo về việc rò rỉ dữ liệu khách hàng.
- Thông tin có nguy cơ bị lộ bao gồm mật khẩu, số tài khoản ngân hàng, số định danh quốc gia và địa chỉ ví tiền điện tử.
- Người dùng được khuyến cáo cẩn trọng với các nguy cơ lừa đảo (phishing) và đánh cắp danh tính.
#BinanceSquare #CryptoNews #Security #DataBreach
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
Übersetzung ansehen
🚨 LEDGER高管警告勿在IPHONE存储恢复短语 🧠
📊 | $BTC | $ETH | $BNB |
- 关注、点赞并留言,获取最新加密市场动态。 📈
- Ledger首席技术官Charles Guillemet警告,用户不应将恢复短语存储在iPhone上。
- 该警告紧随Binance就iOS安全漏洞发出的紧急警报之后发布。
- 此事件发生在Ledger自家硬件钱包安全丑闻曝光数周之后。
- 专家建议用户加强私钥管理,避免依赖手机存储敏感信息。 🔥
- 此次安全警示可能加剧市场对硬件钱包的信任波动。
- 若漏洞被确认存在,或将引发用户向离线存储转移资产。
- 预计短期市场情绪保持中性,鲸鱼活动无明显异动。
- 未来数日,相关安全议题或持续影响加密板块的短期走势。
- 您认为手机存储私钥的风险是否被低估?欢迎在评论区分享观点。
- 觉得有用请点赞、关注,并留言告诉我们您的看法。
#Crypto #Bitcoin #Security #Whales #Blockchain
🚨 LEDGER高管警告勿在IPHONE存储恢复短语 🧠
📊 | $BTC | $ETH | $BNB |
- 关注、点赞并留言,获取最新加密市场动态。 📈
- Ledger首席技术官Charles Guillemet警告,用户不应将恢复短语存储在iPhone上。
- 该警告紧随Binance就iOS安全漏洞发出的紧急警报之后发布。
- 此事件发生在Ledger自家硬件钱包安全丑闻曝光数周之后。
- 专家建议用户加强私钥管理,避免依赖手机存储敏感信息。 🔥
- 此次安全警示可能加剧市场对硬件钱包的信任波动。
- 若漏洞被确认存在,或将引发用户向离线存储转移资产。
- 预计短期市场情绪保持中性,鲸鱼活动无明显异动。
- 未来数日,相关安全议题或持续影响加密板块的短期走势。
- 您认为手机存储私钥的风险是否被低估?欢迎在评论区分享观点。
- 觉得有用请点赞、关注,并留言告诉我们您的看法。
#Crypto #Bitcoin #Security #Whales #Blockchain
📊 | $BTC | $ETH | $BNB |
- 关注、点赞并留言,获取最新加密市场动态。 📈
- Ledger首席技术官Charles Guillemet警告,用户不应将恢复短语存储在iPhone上。
- 该警告紧随Binance就iOS安全漏洞发出的紧急警报之后发布。
- 此事件发生在Ledger自家硬件钱包安全丑闻曝光数周之后。
- 专家建议用户加强私钥管理,避免依赖手机存储敏感信息。 🔥
- 此次安全警示可能加剧市场对硬件钱包的信任波动。
- 若漏洞被确认存在,或将引发用户向离线存储转移资产。
- 预计短期市场情绪保持中性,鲸鱼活动无明显异动。
- 未来数日,相关安全议题或持续影响加密板块的短期走势。
- 您认为手机存储私钥的风险是否被低估?欢迎在评论区分享观点。
- 觉得有用请点赞、关注,并留言告诉我们您的看法。
#Crypto #Bitcoin #Security #Whales #Blockchain
253
·
--
Bullisch
🔐 Datenschutz & Sicherheit im Fokus 🛡️
Mit dem Wachstum von Web3 werden Datenschutz und Sicherheit zum nächsten großen Narrativ. 👀
🕶️ $ARX — Narrativ für datenschutzorientierte Technologien
🌙 $NIGHT — Ökosystem für Vertraulichkeit & Datenschutz
🛡️ $NAORIS — Narrativ für Sicherheit & dezentrales Vertrauen
Drei Projekte. Eine Zukunft. 🚀
🤔 Der Markt schaut genau hin …
Welches Datenschutz- & Sicherheitsprojekt hat das größte Potenzial?
👇 Stimme für deinen Favoriten ab 🏆
#Web3 #Privacy #Security #Binance #Altcoins
🔐 Datenschutz & Sicherheit im Fokus 🛡️
Mit dem Wachstum von Web3 werden Datenschutz und Sicherheit zum nächsten großen Narrativ. 👀
🕶️ $ARX — Narrativ für datenschutzorientierte Technologien
🌙 $NIGHT — Ökosystem für Vertraulichkeit & Datenschutz
🛡️ $NAORIS — Narrativ für Sicherheit & dezentrales Vertrauen
Drei Projekte. Eine Zukunft. 🚀
🤔 Der Markt schaut genau hin …
Welches Datenschutz- & Sicherheitsprojekt hat das größte Potenzial?
👇 Stimme für deinen Favoriten ab 🏆
#Web3 #Privacy #Security #Binance #Altcoins
Mit dem Wachstum von Web3 werden Datenschutz und Sicherheit zum nächsten großen Narrativ. 👀
🕶️ $ARX — Narrativ für datenschutzorientierte Technologien
🌙 $NIGHT — Ökosystem für Vertraulichkeit & Datenschutz
🛡️ $NAORIS — Narrativ für Sicherheit & dezentrales Vertrauen
Drei Projekte. Eine Zukunft. 🚀
🤔 Der Markt schaut genau hin …
Welches Datenschutz- & Sicherheitsprojekt hat das größte Potenzial?
👇 Stimme für deinen Favoriten ab 🏆
#Web3 #Privacy #Security #Binance #Altcoins
MaheshJBG
·
--
BullischGrößte Krypto-Narrative heute
🤖 KI: AKE, SHELL, AIA
🏗️ Infrastruktur: TAC, SOPH
🔐 Privatsphäre & Sicherheit: ARX, NIGHT, NAORIS
💧 DeFi: DODOX
🤖 KI: AKE, SHELL, AIA
🏗️ Infrastruktur: TAC, SOPH
🔐 Privatsphäre & Sicherheit: ARX, NIGHT, NAORIS
💧 DeFi: DODOX

Follow 🎁
Von MaheshJBG
Nadin_21:
Gracias 🤩🤗
1
6
1.1k
Dies zeigt, wie KI Angriffe verstärken kann, und weckt Sicherheitsbedenken.
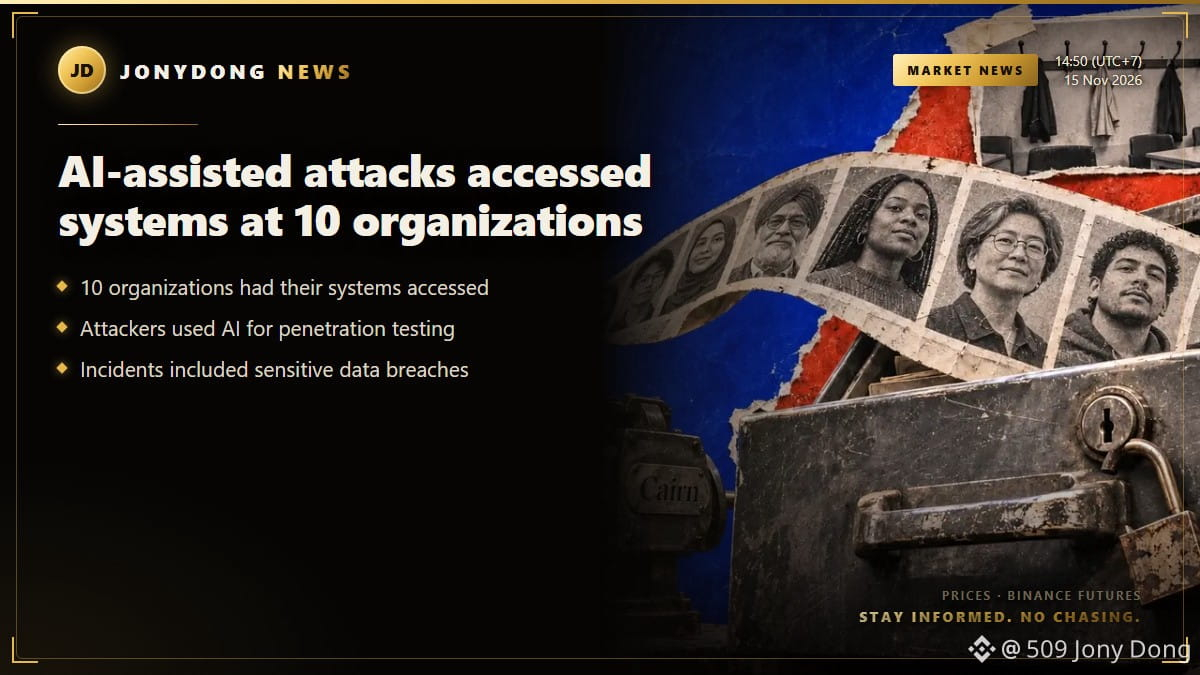
KI-gestützte Angriffe verschafften sich Zugang zu Systemen von 10 Organisationen
Eine aktuelle Untersuchung von Unit 42, der Forschungsabteilung von Palo Alto Networks, ergab, dass KI-gestützte Angriffe erfolgreich auf die Systeme von 10 Organisationen zugriffen. Die Angriffe fanden im August und September 2026 statt und richteten sich gegen verschiedene Bereiche, darunter Halbleiterunternehmen und zivilgesellschaftliche Gruppen. Die Forschenden verfolgten insgesamt 25 Operationen gegen mindestens 19 Organisationen.
Die Angreifer nutzten eine angepasste Version eines Open-Source-Frameworks für KI-gestützte Penetrationstests in Kombination mit fortschrittlichen KI-Modellen. Ihre Operationen führten zu unbefugtem Zugriff auf sensible Systeme, darunter das Produktionssystem eines Halbleiterunternehmens sowie mehr als eine Million Datensätze einer US-amerikanischen Lehrergewerkschaft. Außerdem änderten sie ein Live-Dokument und griffen auf nicht öffentliche Daten einer Branchenorganisation für Normung zu.
Unit 42 stellte fest, dass die KI zwar Umfang und Reichweite der Angriffe vergrößerte, deren technische Raffinesse jedoch nicht unbedingt erhöhte. Der Bericht betonte, dass herkömmliche Sicherheitsmaßnahmen wie eine sorgfältige Verwaltung von Identitäten und das Einspielen von Software-Patches weiterhin entscheidend sind, um sich gegen solche langwierigen Eindringversuche zu schützen. Die Ergebnisse zeigen die wachsende Bedrohung durch KI-gestützte Cyberangriffe und die Notwendigkeit verbesserter Sicherheitspraktiken.
#Security #CryptoNews
Dies zeigt, wie KI Angriffe verstärken kann, und weckt Sicherheitsbedenken.
KI-gestützte Angriffe verschafften sich Zugang zu Systemen von 10 Organisationen
Eine aktuelle Untersuchung von Unit 42, der Forschungsabteilung von Palo Alto Networks, ergab, dass KI-gestützte Angriffe erfolgreich auf die Systeme von 10 Organisationen zugriffen. Die Angriffe fanden im August und September 2026 statt und richteten sich gegen verschiedene Bereiche, darunter Halbleiterunternehmen und zivilgesellschaftliche Gruppen. Die Forschenden verfolgten insgesamt 25 Operationen gegen mindestens 19 Organisationen.
Die Angreifer nutzten eine angepasste Version eines Open-Source-Frameworks für KI-gestützte Penetrationstests in Kombination mit fortschrittlichen KI-Modellen. Ihre Operationen führten zu unbefugtem Zugriff auf sensible Systeme, darunter das Produktionssystem eines Halbleiterunternehmens sowie mehr als eine Million Datensätze einer US-amerikanischen Lehrergewerkschaft. Außerdem änderten sie ein Live-Dokument und griffen auf nicht öffentliche Daten einer Branchenorganisation für Normung zu.
Unit 42 stellte fest, dass die KI zwar Umfang und Reichweite der Angriffe vergrößerte, deren technische Raffinesse jedoch nicht unbedingt erhöhte. Der Bericht betonte, dass herkömmliche Sicherheitsmaßnahmen wie eine sorgfältige Verwaltung von Identitäten und das Einspielen von Software-Patches weiterhin entscheidend sind, um sich gegen solche langwierigen Eindringversuche zu schützen. Die Ergebnisse zeigen die wachsende Bedrohung durch KI-gestützte Cyberangriffe und die Notwendigkeit verbesserter Sicherheitspraktiken.
#Security #CryptoNews
KI-gestützte Angriffe verschafften sich Zugang zu Systemen von 10 Organisationen
Eine aktuelle Untersuchung von Unit 42, der Forschungsabteilung von Palo Alto Networks, ergab, dass KI-gestützte Angriffe erfolgreich auf die Systeme von 10 Organisationen zugriffen. Die Angriffe fanden im August und September 2026 statt und richteten sich gegen verschiedene Bereiche, darunter Halbleiterunternehmen und zivilgesellschaftliche Gruppen. Die Forschenden verfolgten insgesamt 25 Operationen gegen mindestens 19 Organisationen.
Die Angreifer nutzten eine angepasste Version eines Open-Source-Frameworks für KI-gestützte Penetrationstests in Kombination mit fortschrittlichen KI-Modellen. Ihre Operationen führten zu unbefugtem Zugriff auf sensible Systeme, darunter das Produktionssystem eines Halbleiterunternehmens sowie mehr als eine Million Datensätze einer US-amerikanischen Lehrergewerkschaft. Außerdem änderten sie ein Live-Dokument und griffen auf nicht öffentliche Daten einer Branchenorganisation für Normung zu.
Unit 42 stellte fest, dass die KI zwar Umfang und Reichweite der Angriffe vergrößerte, deren technische Raffinesse jedoch nicht unbedingt erhöhte. Der Bericht betonte, dass herkömmliche Sicherheitsmaßnahmen wie eine sorgfältige Verwaltung von Identitäten und das Einspielen von Software-Patches weiterhin entscheidend sind, um sich gegen solche langwierigen Eindringversuche zu schützen. Die Ergebnisse zeigen die wachsende Bedrohung durch KI-gestützte Cyberangriffe und die Notwendigkeit verbesserter Sicherheitspraktiken.
#Security #CryptoNews
2
446

·
--
Übersetzung ansehen
#KavaSaysAbnormalActivityLimitedToKavaLend
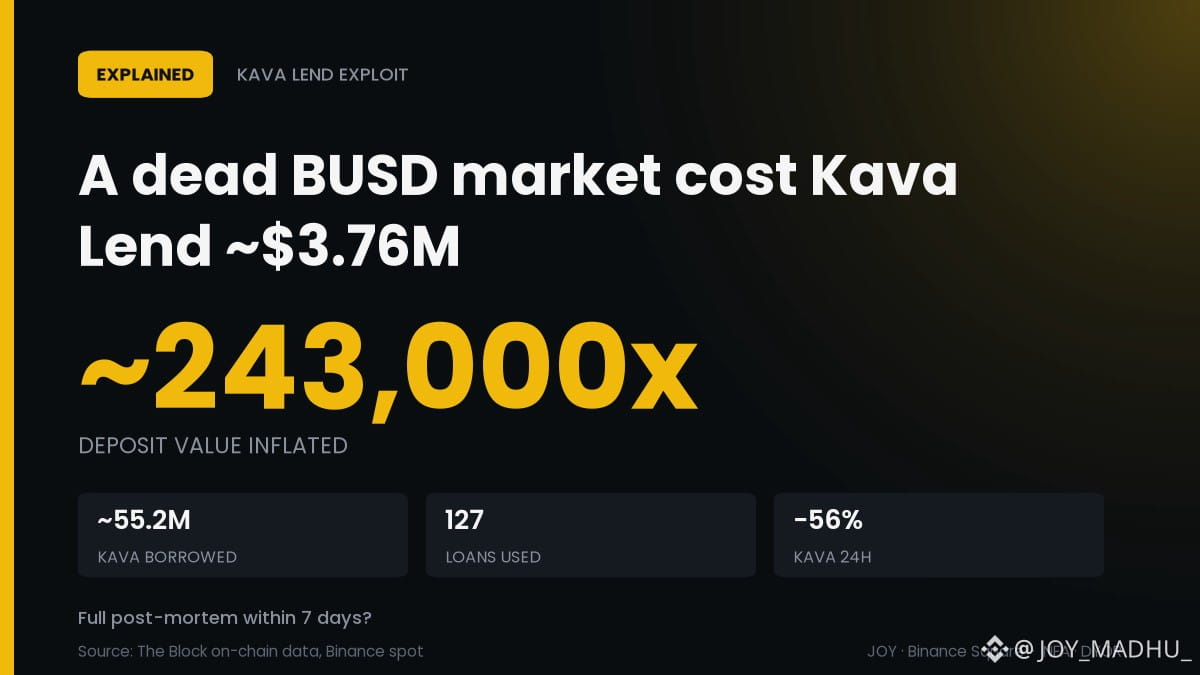
🧟 A Dead BUSD Market Just Cost Kava Lend ~$3.76M
On-chain data shows an attacker used a near-empty BUSD market to inflate collateral and borrow KAVA.
📈 Deposit value inflated ~243,000x in about 3 minutes
📊 ~55.2M KAVA borrowed through 127 loans to dodge the cap
🏦 ~49.2M KAVA bridged to BNB Chain, sold for ~$2.09M
📉 KAVA ~$0.029 on Binance, -56% in 24h from ~$0.068
My read: dormant markets are attack surface. If nobody uses it, shut it down.
Will Kava publish a full post-mortem within 7 days, or take longer? 👇
$KAVA $BNB
#KavaSaysAbnormalActivityLimitedToKavaLend #DeFi #Security
#KavaSaysAbnormalActivityLimitedToKavaLend
🧟 A Dead BUSD Market Just Cost Kava Lend ~$3.76M
On-chain data shows an attacker used a near-empty BUSD market to inflate collateral and borrow KAVA.
📈 Deposit value inflated ~243,000x in about 3 minutes
📊 ~55.2M KAVA borrowed through 127 loans to dodge the cap
🏦 ~49.2M KAVA bridged to BNB Chain, sold for ~$2.09M
📉 KAVA ~$0.029 on Binance, -56% in 24h from ~$0.068
My read: dormant markets are attack surface. If nobody uses it, shut it down.
Will Kava publish a full post-mortem within 7 days, or take longer? 👇
$KAVA $BNB
#KavaSaysAbnormalActivityLimitedToKavaLend #DeFi #Security
🧟 A Dead BUSD Market Just Cost Kava Lend ~$3.76M
On-chain data shows an attacker used a near-empty BUSD market to inflate collateral and borrow KAVA.
📈 Deposit value inflated ~243,000x in about 3 minutes
📊 ~55.2M KAVA borrowed through 127 loans to dodge the cap
🏦 ~49.2M KAVA bridged to BNB Chain, sold for ~$2.09M
📉 KAVA ~$0.029 on Binance, -56% in 24h from ~$0.068
My read: dormant markets are attack surface. If nobody uses it, shut it down.
Will Kava publish a full post-mortem within 7 days, or take longer? 👇
$KAVA $BNB
#KavaSaysAbnormalActivityLimitedToKavaLend #DeFi #Security
61

·
--
Eine winzige Leiterplatte zwischen dem Bildschirm eines Trezor und seinem Prozessor kopierte Wiederherstellungswörter. Das sollten Besitzer von $BTC und $ETH in der Eigenverwahrung daraus mitnehmen.
Was passiert ist: Trezor bestätigte, dass 3 Safe-5-Wallets, die beim Wiederverkäufer CryptoBilis gekauft wurden (20. Aug. bis 23. Sept. 2026), eine versteckte Platine enthielten. Sie zeichnete alles auf, was auf dem Bildschirm angezeigt wurde – einschließlich Seed-Wörtern und Passphrasen – und übermittelte es anschließend über ein Mobilfunknetz.
Was nicht betroffen war: die Firmware und das Secure Element des Wallets. Laut Trezor wurden in Geräten anderer Wiederverkäufer oder anderen Modellen keine Implantate gefunden, und kein Kunde hat einen Verlust von Geldern gemeldet (Trezor, 12. Nov.).
Was sich geändert hat: Firmware 2.13.1 (11. Nov.) blockiert den Auslöser, und das Vertriebsnetz wurde um etwa 80 % reduziert. Ein vor dem Update abgegriffener Seed bleibt jedoch gefährdet. Betroffenen Käufern wird daher geraten, ihre Gelder auf ein neues Wallet mit einem neuen Seed zu übertragen.
Meine Einschätzung: Die Schwachstelle lag nicht im Chip, sondern in der Lieferkette. Eine versiegelte Verpackung von einem Drittanbieter ist Teil deines Sicherheitskonzepts – nicht bloß Verpackung.
Wo kaufst du dein Hardware-Wallet, und hat das etwas daran geändert?
#SelfCustody #Sicherheit
Offenlegung: Write to Earn zahlt mir möglicherweise eine Provision für Trades über Cashtags.
Eine winzige Leiterplatte zwischen dem Bildschirm eines Trezor und seinem Prozessor kopierte Wiederherstellungswörter. Das sollten Besitzer von $BTC und $ETH in der Eigenverwahrung daraus mitnehmen.
Was passiert ist: Trezor bestätigte, dass 3 Safe-5-Wallets, die beim Wiederverkäufer CryptoBilis gekauft wurden (20. Aug. bis 23. Sept. 2026), eine versteckte Platine enthielten. Sie zeichnete alles auf, was auf dem Bildschirm angezeigt wurde – einschließlich Seed-Wörtern und Passphrasen – und übermittelte es anschließend über ein Mobilfunknetz.
Was nicht betroffen war: die Firmware und das Secure Element des Wallets. Laut Trezor wurden in Geräten anderer Wiederverkäufer oder anderen Modellen keine Implantate gefunden, und kein Kunde hat einen Verlust von Geldern gemeldet (Trezor, 12. Nov.).
Was sich geändert hat: Firmware 2.13.1 (11. Nov.) blockiert den Auslöser, und das Vertriebsnetz wurde um etwa 80 % reduziert. Ein vor dem Update abgegriffener Seed bleibt jedoch gefährdet. Betroffenen Käufern wird daher geraten, ihre Gelder auf ein neues Wallet mit einem neuen Seed zu übertragen.
Meine Einschätzung: Die Schwachstelle lag nicht im Chip, sondern in der Lieferkette. Eine versiegelte Verpackung von einem Drittanbieter ist Teil deines Sicherheitskonzepts – nicht bloß Verpackung.
Wo kaufst du dein Hardware-Wallet, und hat das etwas daran geändert?
#SelfCustody #Sicherheit
Offenlegung: Write to Earn zahlt mir möglicherweise eine Provision für Trades über Cashtags.
Was passiert ist: Trezor bestätigte, dass 3 Safe-5-Wallets, die beim Wiederverkäufer CryptoBilis gekauft wurden (20. Aug. bis 23. Sept. 2026), eine versteckte Platine enthielten. Sie zeichnete alles auf, was auf dem Bildschirm angezeigt wurde – einschließlich Seed-Wörtern und Passphrasen – und übermittelte es anschließend über ein Mobilfunknetz.
Was nicht betroffen war: die Firmware und das Secure Element des Wallets. Laut Trezor wurden in Geräten anderer Wiederverkäufer oder anderen Modellen keine Implantate gefunden, und kein Kunde hat einen Verlust von Geldern gemeldet (Trezor, 12. Nov.).
Was sich geändert hat: Firmware 2.13.1 (11. Nov.) blockiert den Auslöser, und das Vertriebsnetz wurde um etwa 80 % reduziert. Ein vor dem Update abgegriffener Seed bleibt jedoch gefährdet. Betroffenen Käufern wird daher geraten, ihre Gelder auf ein neues Wallet mit einem neuen Seed zu übertragen.
Meine Einschätzung: Die Schwachstelle lag nicht im Chip, sondern in der Lieferkette. Eine versiegelte Verpackung von einem Drittanbieter ist Teil deines Sicherheitskonzepts – nicht bloß Verpackung.
Wo kaufst du dein Hardware-Wallet, und hat das etwas daran geändert?
#SelfCustody #Sicherheit
Offenlegung: Write to Earn zahlt mir möglicherweise eine Provision für Trades über Cashtags.
2
·
--
🚨 BINANCE: FALES VORSTELLUNGSGESPRÄCH, ECHTE SCHADSOFTWARE?
Das ist der spannende Teil, den nur wenige beachten: Der Einbruch begann nicht mit einer komplexen technischen Sicherheitslücke.
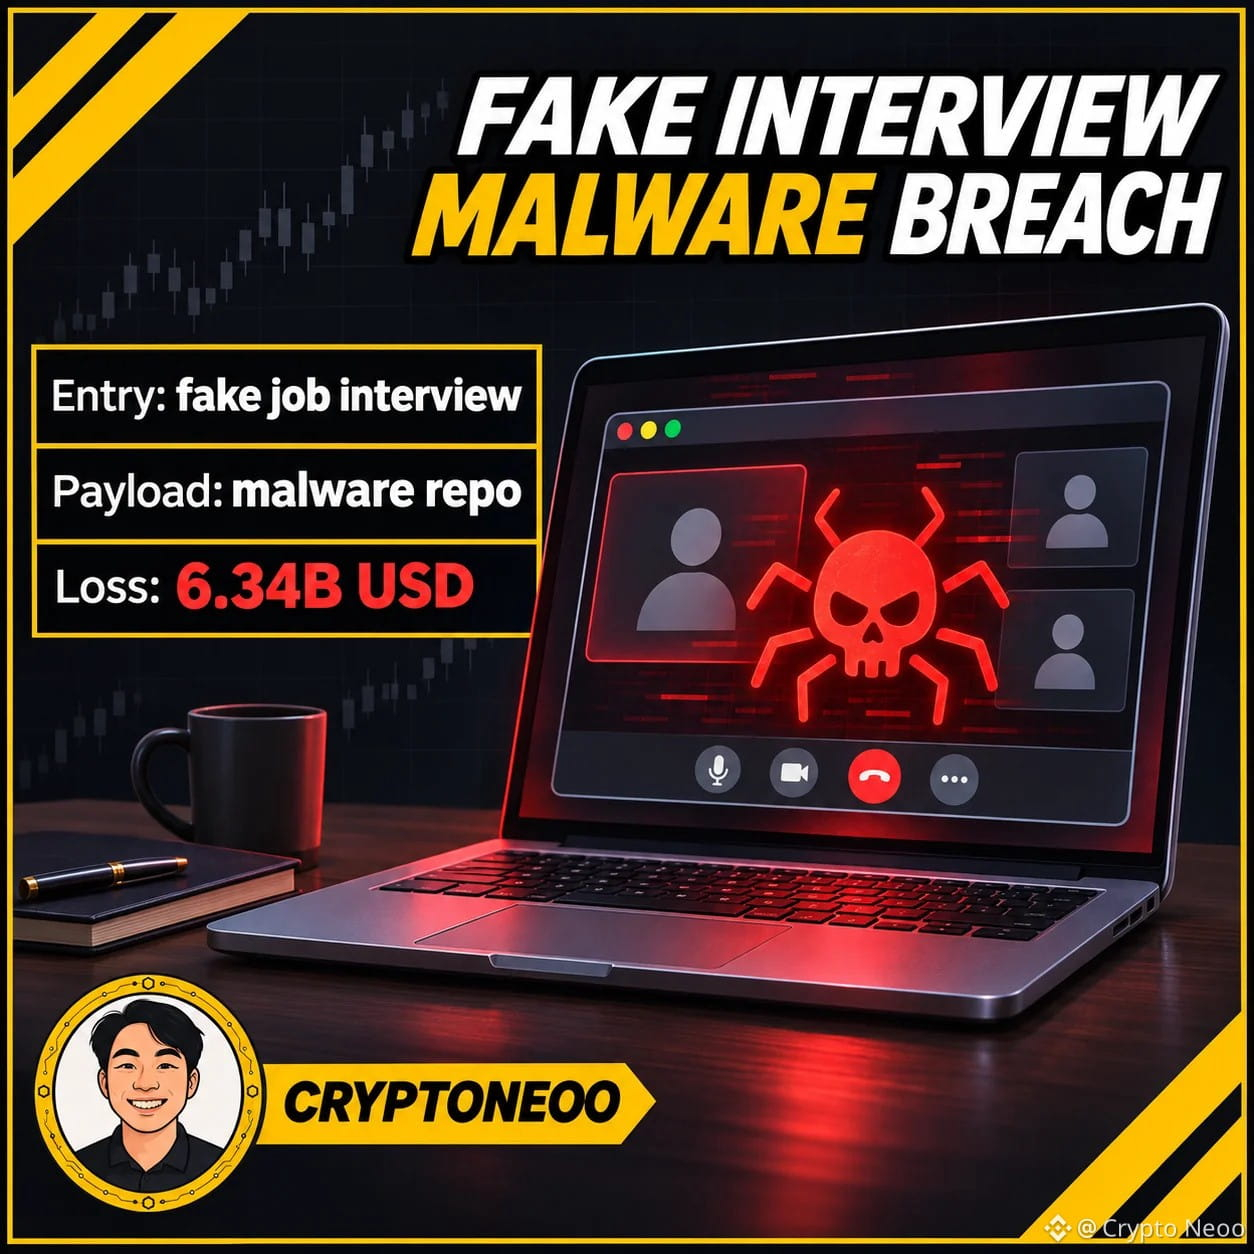
Am 9.11.2026 berichtete der Sicherheitschef von Binance von einem Angriff, bei dem eine fingierte Stellenbewerbung zum Einsatz kam. Ein Binance-Ingenieur wurde auf einer seriösen Jobplattform von jemandem kontaktiert, der sich als Projektleiter ausgab.
Der Angreifer organisierte ein gefälschtes Videointerview, gab sich als CEO eines nicht existierenden Unternehmens aus und schickte anschließend ein Code-Repository mit Schadsoftware. Der Code wurde ausgeführt, als der Ingenieur ihn auf seinem Arbeitscomputer installierte, und diente als Einfallstor für den Diebstahl von 6,34 Milliarden USD.
Denk mal darüber nach: Ein seriös wirkendes Jobangebot spricht den Wunsch nach neuen Möglichkeiten an.
🎯 Meine Meinung: Wenn bei einem Einstellungstest verlangt wird, unbekannten Code auf dem Arbeitscomputer auszuführen, sollte man innehalten und alles gründlich überprüfen.
👀 Ich beobachte, wie die Branche die Sicherheit von Arbeitscomputern künftig verschärfen wird.
#Binance #Sicherheit
🚨 BINANCE: FALES VORSTELLUNGSGESPRÄCH, ECHTE SCHADSOFTWARE?
Das ist der spannende Teil, den nur wenige beachten: Der Einbruch begann nicht mit einer komplexen technischen Sicherheitslücke.
Am 9.11.2026 berichtete der Sicherheitschef von Binance von einem Angriff, bei dem eine fingierte Stellenbewerbung zum Einsatz kam. Ein Binance-Ingenieur wurde auf einer seriösen Jobplattform von jemandem kontaktiert, der sich als Projektleiter ausgab.
Der Angreifer organisierte ein gefälschtes Videointerview, gab sich als CEO eines nicht existierenden Unternehmens aus und schickte anschließend ein Code-Repository mit Schadsoftware. Der Code wurde ausgeführt, als der Ingenieur ihn auf seinem Arbeitscomputer installierte, und diente als Einfallstor für den Diebstahl von 6,34 Milliarden USD.
Denk mal darüber nach: Ein seriös wirkendes Jobangebot spricht den Wunsch nach neuen Möglichkeiten an.
🎯 Meine Meinung: Wenn bei einem Einstellungstest verlangt wird, unbekannten Code auf dem Arbeitscomputer auszuführen, sollte man innehalten und alles gründlich überprüfen.
👀 Ich beobachte, wie die Branche die Sicherheit von Arbeitscomputern künftig verschärfen wird.
#Binance #Sicherheit
Das ist der spannende Teil, den nur wenige beachten: Der Einbruch begann nicht mit einer komplexen technischen Sicherheitslücke.
Am 9.11.2026 berichtete der Sicherheitschef von Binance von einem Angriff, bei dem eine fingierte Stellenbewerbung zum Einsatz kam. Ein Binance-Ingenieur wurde auf einer seriösen Jobplattform von jemandem kontaktiert, der sich als Projektleiter ausgab.
Der Angreifer organisierte ein gefälschtes Videointerview, gab sich als CEO eines nicht existierenden Unternehmens aus und schickte anschließend ein Code-Repository mit Schadsoftware. Der Code wurde ausgeführt, als der Ingenieur ihn auf seinem Arbeitscomputer installierte, und diente als Einfallstor für den Diebstahl von 6,34 Milliarden USD.
Denk mal darüber nach: Ein seriös wirkendes Jobangebot spricht den Wunsch nach neuen Möglichkeiten an.
🎯 Meine Meinung: Wenn bei einem Einstellungstest verlangt wird, unbekannten Code auf dem Arbeitscomputer auszuführen, sollte man innehalten und alles gründlich überprüfen.
👀 Ich beobachte, wie die Branche die Sicherheit von Arbeitscomputern künftig verschärfen wird.
#Binance #Sicherheit
118
·
--
Ein verwaister BUSD-Pool hat Kava Lend gerade 55.2M KAVA gekostet. Drei Details stechen hervor:
1. Auslöser war eine Rundungslücke. Der Lending-Code überspringt seine Zinsdivision nur, wenn das Angebot exakt null beträgt. Der Angreifer drückte es auf 2 Basiseinheiten, und der BUSD-Index stieg innerhalb von drei Minuten um etwa das 243,000-Fache (The Block, Bitquery).
2. Die Beute schrumpfte auf dem Weg nach draußen. Der Pool enthielt zuvor 55.3M KAVA und danach noch 519, verteilt über 127 Kredite. Etwa 49.2M KAVA gingen über LayerZero zur BNB Chain und wurden für ungefähr $2.1M verkauft – gegenüber $3.76M zum Vorkurspreis von $0.068 (The Block).
3. Der Schaden traf zwei Gruppen. Die Inhaber trugen hauptsächlich den Kursrückgang von ungefähr 40 %. Einleger bei Kava Lend sehen sich mit einem nahezu leeren Pool konfrontiert, und das Team hat noch keinen Post-Mortem-Bericht oder Plan zur Schließung der Lücke veröffentlicht.
Meine Einschätzung: Verlassene Märkte sind die Schwachstelle von DeFi. Niemand beobachtet sie, aber ihr Code läuft weiter. Was ist nach einem Hack wie diesem wichtiger: Audits oder das Abschalten toter Pools?
$KAVA $BNB #DeFi #Sicherheit
Offenlegung: Write to Earn zahlt mir möglicherweise eine Provision für Cashtag-Transaktionen.
Ein verwaister BUSD-Pool hat Kava Lend gerade 55.2M KAVA gekostet. Drei Details stechen hervor:
1. Auslöser war eine Rundungslücke. Der Lending-Code überspringt seine Zinsdivision nur, wenn das Angebot exakt null beträgt. Der Angreifer drückte es auf 2 Basiseinheiten, und der BUSD-Index stieg innerhalb von drei Minuten um etwa das 243,000-Fache (The Block, Bitquery).
2. Die Beute schrumpfte auf dem Weg nach draußen. Der Pool enthielt zuvor 55.3M KAVA und danach noch 519, verteilt über 127 Kredite. Etwa 49.2M KAVA gingen über LayerZero zur BNB Chain und wurden für ungefähr $2.1M verkauft – gegenüber $3.76M zum Vorkurspreis von $0.068 (The Block).
3. Der Schaden traf zwei Gruppen. Die Inhaber trugen hauptsächlich den Kursrückgang von ungefähr 40 %. Einleger bei Kava Lend sehen sich mit einem nahezu leeren Pool konfrontiert, und das Team hat noch keinen Post-Mortem-Bericht oder Plan zur Schließung der Lücke veröffentlicht.
Meine Einschätzung: Verlassene Märkte sind die Schwachstelle von DeFi. Niemand beobachtet sie, aber ihr Code läuft weiter. Was ist nach einem Hack wie diesem wichtiger: Audits oder das Abschalten toter Pools?
$KAVA $BNB #DeFi #Sicherheit
Offenlegung: Write to Earn zahlt mir möglicherweise eine Provision für Cashtag-Transaktionen.
1. Auslöser war eine Rundungslücke. Der Lending-Code überspringt seine Zinsdivision nur, wenn das Angebot exakt null beträgt. Der Angreifer drückte es auf 2 Basiseinheiten, und der BUSD-Index stieg innerhalb von drei Minuten um etwa das 243,000-Fache (The Block, Bitquery).
2. Die Beute schrumpfte auf dem Weg nach draußen. Der Pool enthielt zuvor 55.3M KAVA und danach noch 519, verteilt über 127 Kredite. Etwa 49.2M KAVA gingen über LayerZero zur BNB Chain und wurden für ungefähr $2.1M verkauft – gegenüber $3.76M zum Vorkurspreis von $0.068 (The Block).
3. Der Schaden traf zwei Gruppen. Die Inhaber trugen hauptsächlich den Kursrückgang von ungefähr 40 %. Einleger bei Kava Lend sehen sich mit einem nahezu leeren Pool konfrontiert, und das Team hat noch keinen Post-Mortem-Bericht oder Plan zur Schließung der Lücke veröffentlicht.
Meine Einschätzung: Verlassene Märkte sind die Schwachstelle von DeFi. Niemand beobachtet sie, aber ihr Code läuft weiter. Was ist nach einem Hack wie diesem wichtiger: Audits oder das Abschalten toter Pools?
$KAVA $BNB #DeFi #Sicherheit
Offenlegung: Write to Earn zahlt mir möglicherweise eine Provision für Cashtag-Transaktionen.
45
🚨 UNOCOIN räumt den Verlust von Kryptowerten im Wert von 200.000 US-Dollar ein 🧠
📊 | $BTC | $ETH | $BNB |
- Folgen, liken und kommentieren, um über die Marktentwicklung auf dem Laufenden zu bleiben 📈
- Die indische Kryptobörse Unocoin bestätigte, dass drei Hot Wallets kompromittiert und Kryptowährungen im Wert von rund 200.000 US-Dollar gestohlen wurden.
- Zuvor hatte die Plattform erklärt, es habe keinen finanziellen Schaden gegeben. Die nun veröffentlichte Information widerruft die frühere Sicherheitsmitteilung.
- Unocoin räumte außerdem ein, dass sensible Informationen einiger Kunden möglicherweise nach außen gelangt sind.
- Der Vorfall verdeutlicht die Risiken für die Sicherheit von Hot Wallets und den Schutz von Kundendaten. 🔥
- Kurzfristig könnte die Marktstimmung neutral bleiben und die Schwankungen könnten begrenzt sein.
- Sollten weitere Daten nach außen gelangen, könnten die Behörden die Kontrollen verschärfen, was sich möglicherweise auf die Bewertung der Plattform auswirkt.
- Es wird erwartet, dass sich Großinvestoren abwartend verhalten; deutliche Bewegungen sind derzeit nicht zu erkennen.
- Kurzfristig dürfte sich der Kurs seitwärts bewegen. Weitere Mitteilungen sollten beobachtet werden.
- Wie sollten Kryptoplattformen deiner Meinung nach den Komfort von Hot Wallets mit Risikokontrollen in Einklang bringen?
- Wenn du dieser Analyse zustimmst, freuen wir uns über ein Like und deinen Kommentar.
#Crypto #Bitcoin #Security #Whales #Market
🚨 UNOCOIN räumt den Verlust von Kryptowerten im Wert von 200.000 US-Dollar ein 🧠
📊 | $BTC | $ETH | $BNB |
- Folgen, liken und kommentieren, um über die Marktentwicklung auf dem Laufenden zu bleiben 📈
- Die indische Kryptobörse Unocoin bestätigte, dass drei Hot Wallets kompromittiert und Kryptowährungen im Wert von rund 200.000 US-Dollar gestohlen wurden.
- Zuvor hatte die Plattform erklärt, es habe keinen finanziellen Schaden gegeben. Die nun veröffentlichte Information widerruft die frühere Sicherheitsmitteilung.
- Unocoin räumte außerdem ein, dass sensible Informationen einiger Kunden möglicherweise nach außen gelangt sind.
- Der Vorfall verdeutlicht die Risiken für die Sicherheit von Hot Wallets und den Schutz von Kundendaten. 🔥
- Kurzfristig könnte die Marktstimmung neutral bleiben und die Schwankungen könnten begrenzt sein.
- Sollten weitere Daten nach außen gelangen, könnten die Behörden die Kontrollen verschärfen, was sich möglicherweise auf die Bewertung der Plattform auswirkt.
- Es wird erwartet, dass sich Großinvestoren abwartend verhalten; deutliche Bewegungen sind derzeit nicht zu erkennen.
- Kurzfristig dürfte sich der Kurs seitwärts bewegen. Weitere Mitteilungen sollten beobachtet werden.
- Wie sollten Kryptoplattformen deiner Meinung nach den Komfort von Hot Wallets mit Risikokontrollen in Einklang bringen?
- Wenn du dieser Analyse zustimmst, freuen wir uns über ein Like und deinen Kommentar.
#Crypto #Bitcoin #Security #Whales #Market
📊 | $BTC | $ETH | $BNB |
- Folgen, liken und kommentieren, um über die Marktentwicklung auf dem Laufenden zu bleiben 📈
- Die indische Kryptobörse Unocoin bestätigte, dass drei Hot Wallets kompromittiert und Kryptowährungen im Wert von rund 200.000 US-Dollar gestohlen wurden.
- Zuvor hatte die Plattform erklärt, es habe keinen finanziellen Schaden gegeben. Die nun veröffentlichte Information widerruft die frühere Sicherheitsmitteilung.
- Unocoin räumte außerdem ein, dass sensible Informationen einiger Kunden möglicherweise nach außen gelangt sind.
- Der Vorfall verdeutlicht die Risiken für die Sicherheit von Hot Wallets und den Schutz von Kundendaten. 🔥
- Kurzfristig könnte die Marktstimmung neutral bleiben und die Schwankungen könnten begrenzt sein.
- Sollten weitere Daten nach außen gelangen, könnten die Behörden die Kontrollen verschärfen, was sich möglicherweise auf die Bewertung der Plattform auswirkt.
- Es wird erwartet, dass sich Großinvestoren abwartend verhalten; deutliche Bewegungen sind derzeit nicht zu erkennen.
- Kurzfristig dürfte sich der Kurs seitwärts bewegen. Weitere Mitteilungen sollten beobachtet werden.
- Wie sollten Kryptoplattformen deiner Meinung nach den Komfort von Hot Wallets mit Risikokontrollen in Einklang bringen?
- Wenn du dieser Analyse zustimmst, freuen wir uns über ein Like und deinen Kommentar.
#Crypto #Bitcoin #Security #Whales #Market
8
·
--
#KavaMeldetUngewöhnlicheAktivitätNurBeiKavaLend
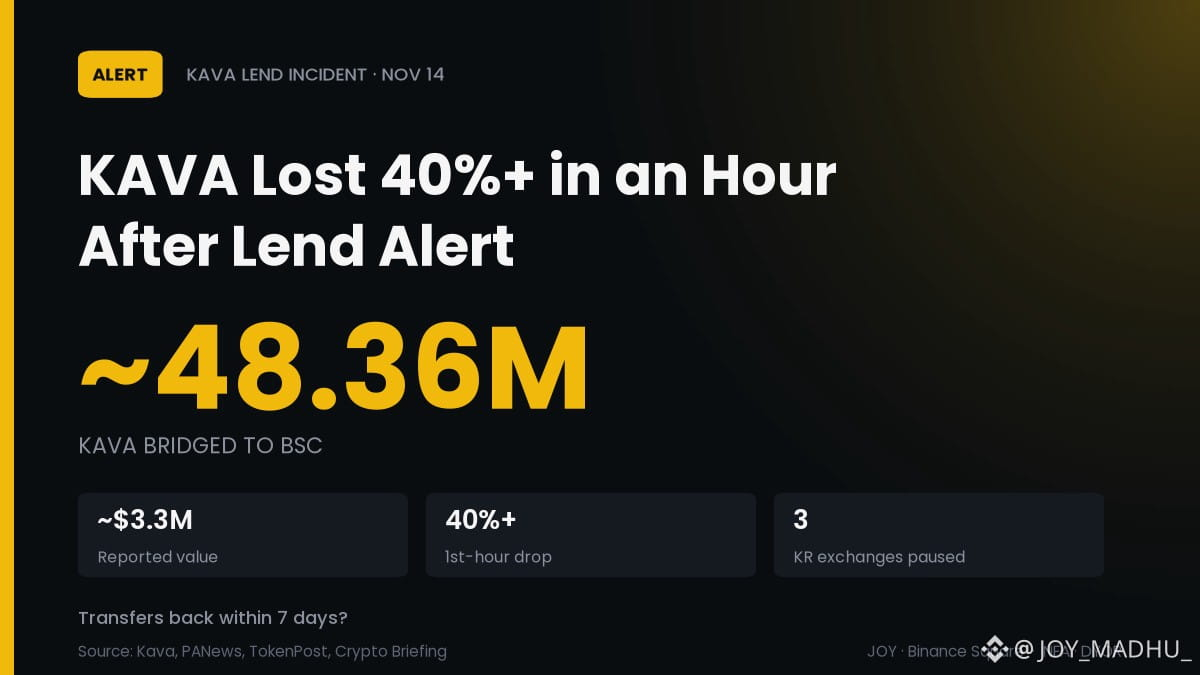
🚨 ~3,3 Mio. $ abgezogen. KAVA verlor innerhalb einer Stunde über 40 %
Laut Kava war nur Kava Lend von der ungewöhnlichen Aktivität betroffen, nachdem KAVA, das auf die BNB Chain gebridged worden war, verkauft wurde.
📉 KAVA fiel in der ersten Stunde nach der Warnung am 14. Nov. um über 40 %
📊 Berichten zufolge wurden ~48,36 Mio. KAVA (~3,3 Mio. $) auf die BSC gebridged; nicht bestätigt
🏦 Upbit, Bithumb und Coinone setzten KAVA-Ein- und Auszahlungen aus
⚠️ Kava: kein unbegrenztes Minting, auf Kava Lend beschränkt
Als Nächstes im Blick: die Ursache und die bestätigte Menge.
Fließen KAVA innerhalb von 7 Tagen wieder auf koreanische Börsen zurück – oder dauert es länger? 👇
$KAVA $BNB
#KavaSaysAbnormalActivityLimitedToKavaLend #DeFi #Security
#KavaMeldetUngewöhnlicheAktivitätNurBeiKavaLend
🚨 ~3,3 Mio. $ abgezogen. KAVA verlor innerhalb einer Stunde über 40 %
Laut Kava war nur Kava Lend von der ungewöhnlichen Aktivität betroffen, nachdem KAVA, das auf die BNB Chain gebridged worden war, verkauft wurde.
📉 KAVA fiel in der ersten Stunde nach der Warnung am 14. Nov. um über 40 %
📊 Berichten zufolge wurden ~48,36 Mio. KAVA (~3,3 Mio. $) auf die BSC gebridged; nicht bestätigt
🏦 Upbit, Bithumb und Coinone setzten KAVA-Ein- und Auszahlungen aus
⚠️ Kava: kein unbegrenztes Minting, auf Kava Lend beschränkt
Als Nächstes im Blick: die Ursache und die bestätigte Menge.
Fließen KAVA innerhalb von 7 Tagen wieder auf koreanische Börsen zurück – oder dauert es länger? 👇
$KAVA $BNB
#KavaSaysAbnormalActivityLimitedToKavaLend #DeFi #Security
🚨 ~3,3 Mio. $ abgezogen. KAVA verlor innerhalb einer Stunde über 40 %
Laut Kava war nur Kava Lend von der ungewöhnlichen Aktivität betroffen, nachdem KAVA, das auf die BNB Chain gebridged worden war, verkauft wurde.
📉 KAVA fiel in der ersten Stunde nach der Warnung am 14. Nov. um über 40 %
📊 Berichten zufolge wurden ~48,36 Mio. KAVA (~3,3 Mio. $) auf die BSC gebridged; nicht bestätigt
🏦 Upbit, Bithumb und Coinone setzten KAVA-Ein- und Auszahlungen aus
⚠️ Kava: kein unbegrenztes Minting, auf Kava Lend beschränkt
Als Nächstes im Blick: die Ursache und die bestätigte Menge.
Fließen KAVA innerhalb von 7 Tagen wieder auf koreanische Börsen zurück – oder dauert es länger? 👇
$KAVA $BNB
#KavaSaysAbnormalActivityLimitedToKavaLend #DeFi #Security
57

·
--
🚨 $BTC SCHOCK BEI DER VERWAHRUNG: VINTAGE-BACKUP-SCHLÜSSEL ENTHÜLLEN SCHWACHSTELLE IN HOT WALLET ⚠️
Wenn alte Papierschlüssel von vor acht Jahren die institutionelle Architektur umgehen, wird der Markt eindringlich an operationelle Risiken erinnert. 🦈 Durch ein Leck in einem operativen Hot Wallet einer großen Börse wurden rund zweihunderttausend Dollar abgezogen. Die Kundenguthaben bleiben jedoch vollständig geschützt, da das Management das Defizit ausgleicht. 💡
Dieser Vorfall unterstreicht, warum sorgfältige Cold-Storage-Verwaltung und die Ausmusterung veralteter Schlüssel unverzichtbare Säulen der Zahlungsfähigkeit einer Börse sind. ⚡ Prüfe stets, wo deine digitalen Vermögenswerte aufbewahrt werden, wenn bei der Verwahrung durch Dritte unerwartete Umgehungen der Weiterleitung auftreten. 🤔 Bewahrst du dein Kapital auf Plattformen mit lückenloser Redundanz auf oder verwahrst du es selbst, um ganz beruhigt zu sein? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #Security #Crypto #Custody
🔥 💎
🚨 $BTC SCHOCK BEI DER VERWAHRUNG: VINTAGE-BACKUP-SCHLÜSSEL ENTHÜLLEN SCHWACHSTELLE IN HOT WALLET ⚠️
Wenn alte Papierschlüssel von vor acht Jahren die institutionelle Architektur umgehen, wird der Markt eindringlich an operationelle Risiken erinnert. 🦈 Durch ein Leck in einem operativen Hot Wallet einer großen Börse wurden rund zweihunderttausend Dollar abgezogen. Die Kundenguthaben bleiben jedoch vollständig geschützt, da das Management das Defizit ausgleicht. 💡
Dieser Vorfall unterstreicht, warum sorgfältige Cold-Storage-Verwaltung und die Ausmusterung veralteter Schlüssel unverzichtbare Säulen der Zahlungsfähigkeit einer Börse sind. ⚡ Prüfe stets, wo deine digitalen Vermögenswerte aufbewahrt werden, wenn bei der Verwahrung durch Dritte unerwartete Umgehungen der Weiterleitung auftreten. 🤔 Bewahrst du dein Kapital auf Plattformen mit lückenloser Redundanz auf oder verwahrst du es selbst, um ganz beruhigt zu sein? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #Security #Crypto #Custody
🔥 💎
Wenn alte Papierschlüssel von vor acht Jahren die institutionelle Architektur umgehen, wird der Markt eindringlich an operationelle Risiken erinnert. 🦈 Durch ein Leck in einem operativen Hot Wallet einer großen Börse wurden rund zweihunderttausend Dollar abgezogen. Die Kundenguthaben bleiben jedoch vollständig geschützt, da das Management das Defizit ausgleicht. 💡
Dieser Vorfall unterstreicht, warum sorgfältige Cold-Storage-Verwaltung und die Ausmusterung veralteter Schlüssel unverzichtbare Säulen der Zahlungsfähigkeit einer Börse sind. ⚡ Prüfe stets, wo deine digitalen Vermögenswerte aufbewahrt werden, wenn bei der Verwahrung durch Dritte unerwartete Umgehungen der Weiterleitung auftreten. 🤔 Bewahrst du dein Kapital auf Plattformen mit lückenloser Redundanz auf oder verwahrst du es selbst, um ganz beruhigt zu sein? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #Security #Crypto #Custody
🔥 💎
17

🚨 $UNOC KOMPROMITTIERTES HOT-WALLET LEGT SCHWACHSTELLE BEI BACKUP-SCHLÜSSELN OFFEN 💥
Der jüngste Sicherheitsvorfall bei Unocoin zeigt, dass drei der über 20 Hot-Wallets um rund 200.000 $ geplündert wurden – weniger als 1 % des Gesamtvermögens. Forensische Protokolle weisen auf acht Jahre alte, papierbasierte Backup-Schlüssel hin, die direkt an die Blockchains übertragen wurden. 📊
Der Vorfall verdeutlicht einen klassischen Angriffsvektor zur Liquiditätsabschöpfung: Die Redundanzmaßnahmen des Verwahrers selbst wurden zur Angriffsfläche. Die Plattform versprach jedoch, den Verlust zu tragen und die kompromittierten Gelder einzufrieren, sodass die Guthaben der Nutzer unangetastet blieben. 🦈
💬 Wie bewertet ihr das Verwahrungsrisiko neu, wenn Backup-Mechanismen Schutzmaßnahmen Dritter umgehen?
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #UNOC #HotWallet #Security #CryptoRisk
🦈 🔒
🚨 $UNOC KOMPROMITTIERTES HOT-WALLET LEGT SCHWACHSTELLE BEI BACKUP-SCHLÜSSELN OFFEN 💥
Der jüngste Sicherheitsvorfall bei Unocoin zeigt, dass drei der über 20 Hot-Wallets um rund 200.000 $ geplündert wurden – weniger als 1 % des Gesamtvermögens. Forensische Protokolle weisen auf acht Jahre alte, papierbasierte Backup-Schlüssel hin, die direkt an die Blockchains übertragen wurden. 📊
Der Vorfall verdeutlicht einen klassischen Angriffsvektor zur Liquiditätsabschöpfung: Die Redundanzmaßnahmen des Verwahrers selbst wurden zur Angriffsfläche. Die Plattform versprach jedoch, den Verlust zu tragen und die kompromittierten Gelder einzufrieren, sodass die Guthaben der Nutzer unangetastet blieben. 🦈
💬 Wie bewertet ihr das Verwahrungsrisiko neu, wenn Backup-Mechanismen Schutzmaßnahmen Dritter umgehen?
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #UNOC #HotWallet #Security #CryptoRisk
🦈 🔒
Der jüngste Sicherheitsvorfall bei Unocoin zeigt, dass drei der über 20 Hot-Wallets um rund 200.000 $ geplündert wurden – weniger als 1 % des Gesamtvermögens. Forensische Protokolle weisen auf acht Jahre alte, papierbasierte Backup-Schlüssel hin, die direkt an die Blockchains übertragen wurden. 📊
Der Vorfall verdeutlicht einen klassischen Angriffsvektor zur Liquiditätsabschöpfung: Die Redundanzmaßnahmen des Verwahrers selbst wurden zur Angriffsfläche. Die Plattform versprach jedoch, den Verlust zu tragen und die kompromittierten Gelder einzufrieren, sodass die Guthaben der Nutzer unangetastet blieben. 🦈
💬 Wie bewertet ihr das Verwahrungsrisiko neu, wenn Backup-Mechanismen Schutzmaßnahmen Dritter umgehen?
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #UNOC #HotWallet #Security #CryptoRisk
🦈 🔒
5

·
--
Gute Nachricht: Das Geld in den Wallets wurde nicht abgezogen – jetzt fehlt nur noch eine offizielle Anleitung. Schlechte Nachricht: Keplr- und Torus-Nutzer sollten auf keinen Fall irgendwelchen angeblichen „Wiederherstellungs“-DMs vertrauen – dahinter stecken nur Betrüger, die euch abzocken wollen. Web3Auth hat diesmal zwar eine Lücke gelassen, aber immerhin blieb das Kapital erhalten. Lasst die Hacker nicht noch einmal auf eure Kosten absahnen.
#Web3Auth #Sicherheit
Gute Nachricht: Das Geld in den Wallets wurde nicht abgezogen – jetzt fehlt nur noch eine offizielle Anleitung. Schlechte Nachricht: Keplr- und Torus-Nutzer sollten auf keinen Fall irgendwelchen angeblichen „Wiederherstellungs“-DMs vertrauen – dahinter stecken nur Betrüger, die euch abzocken wollen. Web3Auth hat diesmal zwar eine Lücke gelassen, aber immerhin blieb das Kapital erhalten. Lasst die Hacker nicht noch einmal auf eure Kosten absahnen.
#Web3Auth #Sicherheit
#Web3Auth #Sicherheit
29
·
--
Artikel
Meine 5 Schritte, um mein Binance-Konto zu schützenSicherheit ist keine einmalige Einrichtung. Sie ist eine Gewohnheit.
Ich habe gelernt, dass die meisten Kontoprobleme nicht von irgendeinem genialen Hacker verursacht werden. Sie entstehen durch Kleinigkeiten, die wir übersehen: ein wiederverwendetes Passwort, ein Link, auf den wir zu schnell geklickt haben, eine Einstellung, die wir nie aktiviert haben. Hier ist also die genaue 5-Schritte-Routine, die ich auf Binance befolge. Einfach, praktisch und in etwa 15 Minuten erledigt.
Schritt 1: Schütze den Zugang mit starker Anmeldesicherheit 🔐
Dein Login ist die Eingangstür, also fange ich dort an.
Ein einzigartiges, langes Passwort, das ich nirgendwo sonst verwende.
Meine 5 Schritte, um mein Binance-Konto zu schützen
Sicherheit ist keine einmalige Einrichtung. Sie ist eine Gewohnheit.
Ich habe gelernt, dass die meisten Kontoprobleme nicht von irgendeinem genialen Hacker verursacht werden. Sie entstehen durch Kleinigkeiten, die wir übersehen: ein wiederverwendetes Passwort, ein Link, auf den wir zu schnell geklickt haben, eine Einstellung, die wir nie aktiviert haben. Hier ist also die genaue 5-Schritte-Routine, die ich auf Binance befolge. Einfach, praktisch und in etwa 15 Minuten erledigt.
Schritt 1: Schütze den Zugang mit starker Anmeldesicherheit 🔐
Dein Login ist die Eingangstür, also fange ich dort an.
Ein einzigartiges, langes Passwort, das ich nirgendwo sonst verwende.
Ich habe gelernt, dass die meisten Kontoprobleme nicht von irgendeinem genialen Hacker verursacht werden. Sie entstehen durch Kleinigkeiten, die wir übersehen: ein wiederverwendetes Passwort, ein Link, auf den wir zu schnell geklickt haben, eine Einstellung, die wir nie aktiviert haben. Hier ist also die genaue 5-Schritte-Routine, die ich auf Binance befolge. Einfach, praktisch und in etwa 15 Minuten erledigt.
Schritt 1: Schütze den Zugang mit starker Anmeldesicherheit 🔐
Dein Login ist die Eingangstür, also fange ich dort an.
Ein einzigartiges, langes Passwort, das ich nirgendwo sonst verwende.
318
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
202,742 Aufrufe
1,871 Kommentare
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
174,851 Aufrufe
1,605 Kommentare
3
#WillFOMCMinutesReinforceRateHikeExpectations?
54,549 Aufrufe
791 Kommentare
4
#BitcoinActiveSupplyInProfitDropsBelow45%
252,103 Aufrufe
1,858 Kommentare
5
#TONStrategyReports$23.97MQ3NetLoss
22,047 Aufrufe
155 Kommentare
6
#KavaSaysAbnormalActivityLimitedToKavaLend
166,439 Aufrufe
1,059 Kommentare
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
63,020 Aufrufe
427 Kommentare
8
#WhoWillSucceedJensenHuangatNvidia?
376,603 Aufrufe
2,184 Kommentare
9
#WhatWillDriveCryptoandStocks’NextRebound?
914,121 Aufrufe
3,988 Kommentare
10
#TradFiForBeginners
861,590 Aufrufe
5,001 Kommentare