
#phishingalert
phishingalert
295,679 Aufrufe
234 Kommentare
Hot
Zuletzt

Artikel
Krypto-Phishing: So erkennst du Fälschungen und schützt dein WalletBetrugsmaschen wirken persönlich, weil sie Dinge nachahmen, denen wir vertrauen. Ich habe erlebt, wie Freunde mit einem einzigen Klick $BTC und $ETH verloren haben. Die Angst, die darauf folgt, lässt die ganze Situation bedrohlicher erscheinen, als sie sein müsste. Im Folgenden erkläre ich den häufigsten Phishing-Trick, wie du seine Warnzeichen erkennst und welche einfache Checkliste du durchgehen kannst, bevor du jemals ein Passwort eingibst.
Phishing-E-Mail oder -Nachricht
Betrüger senden eine E-Mail, die aussieht, als käme sie von einer Kryptobörse, einem Wallet-Anbieter oder sogar von einem Freund. In der Betreffzeile ist oft von einer Sicherheitswarnung oder einem „neuen Anmeldeversuch“ die Rede. Was mich unvorbereitet trifft, ist das winzige Detail: Die Absenderadresse kann sich um einen einzigen Buchstaben unterscheiden oder der Link führt zu einer Domain, die auf .co statt auf .com endet. In der Nachricht wird man meist aufgefordert, „sofort“ zu handeln, weil das eigene Konto gefährdet sei.
Krypto-Phishing: So erkennst du Fälschungen und schützt dein Wallet
Betrugsmaschen wirken persönlich, weil sie Dinge nachahmen, denen wir vertrauen. Ich habe erlebt, wie Freunde mit einem einzigen Klick $BTC und $ETH verloren haben. Die Angst, die darauf folgt, lässt die ganze Situation bedrohlicher erscheinen, als sie sein müsste. Im Folgenden erkläre ich den häufigsten Phishing-Trick, wie du seine Warnzeichen erkennst und welche einfache Checkliste du durchgehen kannst, bevor du jemals ein Passwort eingibst.
Phishing-E-Mail oder -Nachricht
Betrüger senden eine E-Mail, die aussieht, als käme sie von einer Kryptobörse, einem Wallet-Anbieter oder sogar von einem Freund. In der Betreffzeile ist oft von einer Sicherheitswarnung oder einem „neuen Anmeldeversuch“ die Rede. Was mich unvorbereitet trifft, ist das winzige Detail: Die Absenderadresse kann sich um einen einzigen Buchstaben unterscheiden oder der Link führt zu einer Domain, die auf .co statt auf .com endet. In der Nachricht wird man meist aufgefordert, „sofort“ zu handeln, weil das eigene Konto gefährdet sei.
Phishing-E-Mail oder -Nachricht
Betrüger senden eine E-Mail, die aussieht, als käme sie von einer Kryptobörse, einem Wallet-Anbieter oder sogar von einem Freund. In der Betreffzeile ist oft von einer Sicherheitswarnung oder einem „neuen Anmeldeversuch“ die Rede. Was mich unvorbereitet trifft, ist das winzige Detail: Die Absenderadresse kann sich um einen einzigen Buchstaben unterscheiden oder der Link führt zu einer Domain, die auf .co statt auf .com endet. In der Nachricht wird man meist aufgefordert, „sofort“ zu handeln, weil das eigene Konto gefährdet sei.
113
Artikel
Krypto-Phishing-Seiten: So erkennst du Fälschungen und bleibst sicherSelbst wenn $BTC bei 80.355 $ gehandelt wird und der Fear-&-Greed-Index bei 50 liegt, vergeht die Versuchung nie, auf einen Link zu klicken, der „zu schön, um wahr zu sein“ ist. Ich habe erlebt, wie Freunde den Zugriff auf ihre Wallets verloren haben, weil eine einzige betrügerische Seite genauso aussah wie das Original. Im Folgenden erfährst du, was ich aus solchen Beinahe-Fällen gelernt habe – außerdem findest du eine einfache Checkliste, mit der du dein Vermögen vor Betrügern schützt.
So sieht der Betrug aus
Eine Phishing-Website kopiert das Layout einer beliebten Börse, verwendet dasselbe Logo und spiegelt sogar den aktuellen Kurs von $ETH bei 2.419 $, um seriös zu wirken. Die URL kann einen winzigen Tippfehler oder eine zusätzliche Subdomain enthalten, die den meisten beim Überfliegen entgeht. Oft erscheint auf der Seite ein „Sonderangebot“, das einen Bonus verspricht, wenn du dich jetzt anmeldest.
Krypto-Phishing-Seiten: So erkennst du Fälschungen und bleibst sicher
Selbst wenn $BTC bei 80.355 $ gehandelt wird und der Fear-&-Greed-Index bei 50 liegt, vergeht die Versuchung nie, auf einen Link zu klicken, der „zu schön, um wahr zu sein“ ist. Ich habe erlebt, wie Freunde den Zugriff auf ihre Wallets verloren haben, weil eine einzige betrügerische Seite genauso aussah wie das Original. Im Folgenden erfährst du, was ich aus solchen Beinahe-Fällen gelernt habe – außerdem findest du eine einfache Checkliste, mit der du dein Vermögen vor Betrügern schützt.
So sieht der Betrug aus
Eine Phishing-Website kopiert das Layout einer beliebten Börse, verwendet dasselbe Logo und spiegelt sogar den aktuellen Kurs von $ETH bei 2.419 $, um seriös zu wirken. Die URL kann einen winzigen Tippfehler oder eine zusätzliche Subdomain enthalten, die den meisten beim Überfliegen entgeht. Oft erscheint auf der Seite ein „Sonderangebot“, das einen Bonus verspricht, wenn du dich jetzt anmeldest.
So sieht der Betrug aus
Eine Phishing-Website kopiert das Layout einer beliebten Börse, verwendet dasselbe Logo und spiegelt sogar den aktuellen Kurs von $ETH bei 2.419 $, um seriös zu wirken. Die URL kann einen winzigen Tippfehler oder eine zusätzliche Subdomain enthalten, die den meisten beim Überfliegen entgeht. Oft erscheint auf der Seite ein „Sonderangebot“, das einen Bonus verspricht, wenn du dich jetzt anmeldest.
72

🚨 $BTC PHISHING-ALARM: ÜBERPRÜFE LINKS ODER VERLIERE DEINE WALLET! 🛑
📊 Institutionelle Kapitalströme interessieren sich nicht für deine Clickbait-Klicks; ein einziger bösartiger Link kann eine Trust Wallet innerhalb von Sekunden leeren. Jüngste On-Chain-Spitzen zeigen nach Phishing-Wellen einen Anstieg der Adresserstellungen um 12 % und unterstreichen, wie wichtig eine sorgfältige Überprüfung ist. 🔍
🦈 Smarte Investoren sichern Liquidität, indem sie jede URL prüfen und Hardware-Wallets sowie Multi-Sig-Schutzmaßnahmen verwenden. Wenn du diese Filter umgehst, verschaffst du Market Makern einen kostenlosen Zugang zu deinem Kapital. ⚡
💬 Überprüfst du jeden Link zweimal, bevor du darauf tippst, oder gehst du weiterhin das Risiko ein, in eine versteckte Falle zu tappen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
🚨 $BTC PHISHING-ALARM: ÜBERPRÜFE LINKS ODER VERLIERE DEINE WALLET! 🛑
📊 Institutionelle Kapitalströme interessieren sich nicht für deine Clickbait-Klicks; ein einziger bösartiger Link kann eine Trust Wallet innerhalb von Sekunden leeren. Jüngste On-Chain-Spitzen zeigen nach Phishing-Wellen einen Anstieg der Adresserstellungen um 12 % und unterstreichen, wie wichtig eine sorgfältige Überprüfung ist. 🔍
🦈 Smarte Investoren sichern Liquidität, indem sie jede URL prüfen und Hardware-Wallets sowie Multi-Sig-Schutzmaßnahmen verwenden. Wenn du diese Filter umgehst, verschaffst du Market Makern einen kostenlosen Zugang zu deinem Kapital. ⚡
💬 Überprüfst du jeden Link zweimal, bevor du darauf tippst, oder gehst du weiterhin das Risiko ein, in eine versteckte Falle zu tappen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
📊 Institutionelle Kapitalströme interessieren sich nicht für deine Clickbait-Klicks; ein einziger bösartiger Link kann eine Trust Wallet innerhalb von Sekunden leeren. Jüngste On-Chain-Spitzen zeigen nach Phishing-Wellen einen Anstieg der Adresserstellungen um 12 % und unterstreichen, wie wichtig eine sorgfältige Überprüfung ist. 🔍
🦈 Smarte Investoren sichern Liquidität, indem sie jede URL prüfen und Hardware-Wallets sowie Multi-Sig-Schutzmaßnahmen verwenden. Wenn du diese Filter umgehst, verschaffst du Market Makern einen kostenlosen Zugang zu deinem Kapital. ⚡
💬 Überprüfst du jeden Link zweimal, bevor du darauf tippst, oder gehst du weiterhin das Risiko ein, in eine versteckte Falle zu tappen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
13

·
--
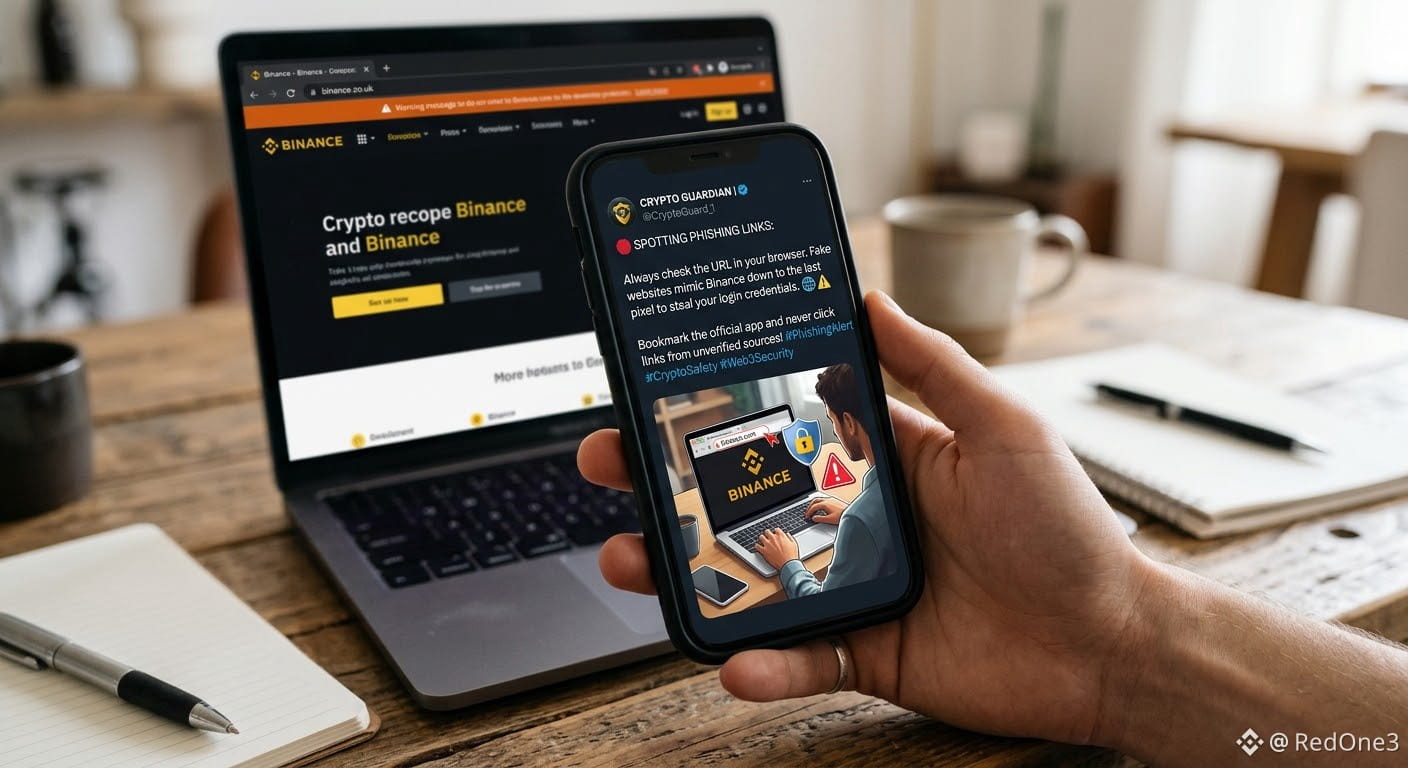
🛑 Phishing-Links erkennen: Überprüfe immer die URL in deinem Browser. Gefälschte Websites imitieren Binance bis ins kleinste Pixel, um deine Anmeldedaten zu stehlen.
Setze ein Lesezeichen für die offizielle App und klicke niemals auf Links aus nicht verifizierten Quellen! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
🛑 Phishing-Links erkennen: Überprüfe immer die URL in deinem Browser. Gefälschte Websites imitieren Binance bis ins kleinste Pixel, um deine Anmeldedaten zu stehlen.
Setze ein Lesezeichen für die offizielle App und klicke niemals auf Links aus nicht verifizierten Quellen! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
Setze ein Lesezeichen für die offizielle App und klicke niemals auf Links aus nicht verifizierten Quellen! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
3
126
🚨 $BNB PHISHING-ALARM: ÜBERPRÜFE ABSENDER ODER RISKIERE UNBEMERKTEN VERLUST! 🛑
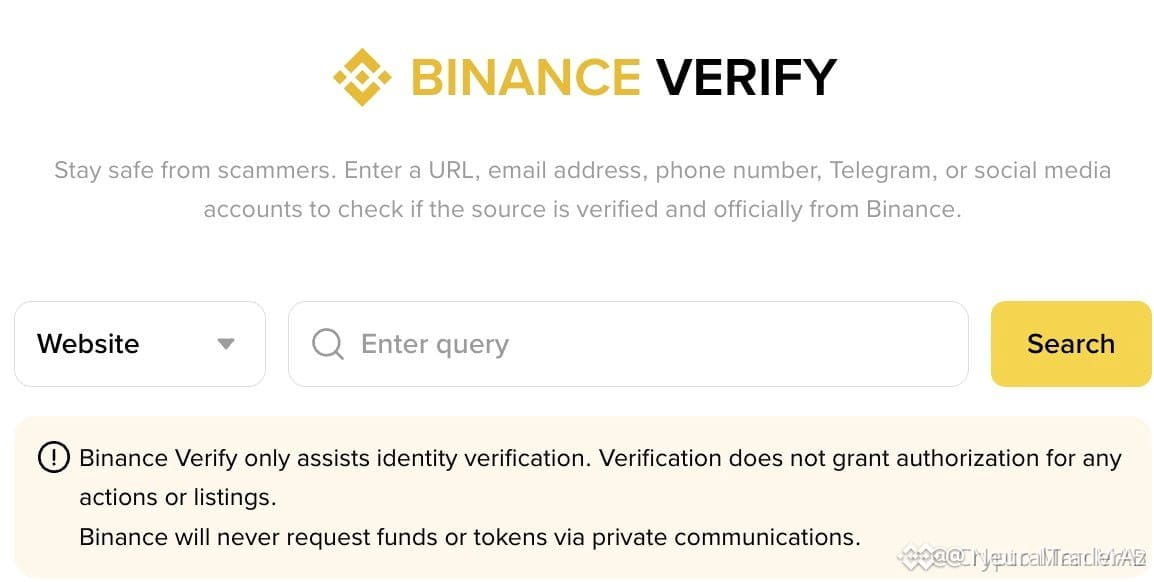
📊 Die Zunahme gefälschter Mitteilungen richtet sich genau dann an Binance-Nutzer, wenn die Marktvolatilität steigt, und nutzt das Vertrauen in die offizielle Markenpräsenz aus. 🔍 Vergleiche vor dem Anklicken eines Links die E-Mail-Domain oder den Handle des Absenders auf der Nachrichtenplattform mit dem Binance-Verifizierungsportal. 🛡️ Eine einzige kompromittierte Zugangsinformation kann eine massive Abwanderung von Vermögenswerten auslösen, die institutionelle Liquidität schwächen und das Vertrauen erschüttern. Speichere die Verifizierungsseite als Lesezeichen; betrachte jede Abweichung als Warnsignal und melde sie umgehend. 💬 Wie schützt du deinen Binance-Zugang vor immer raffinierteren Phishing-Methoden? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
🚨 $BNB PHISHING-ALARM: ÜBERPRÜFE ABSENDER ODER RISKIERE UNBEMERKTEN VERLUST! 🛑
📊 Die Zunahme gefälschter Mitteilungen richtet sich genau dann an Binance-Nutzer, wenn die Marktvolatilität steigt, und nutzt das Vertrauen in die offizielle Markenpräsenz aus. 🔍 Vergleiche vor dem Anklicken eines Links die E-Mail-Domain oder den Handle des Absenders auf der Nachrichtenplattform mit dem Binance-Verifizierungsportal. 🛡️ Eine einzige kompromittierte Zugangsinformation kann eine massive Abwanderung von Vermögenswerten auslösen, die institutionelle Liquidität schwächen und das Vertrauen erschüttern. Speichere die Verifizierungsseite als Lesezeichen; betrachte jede Abweichung als Warnsignal und melde sie umgehend. 💬 Wie schützt du deinen Binance-Zugang vor immer raffinierteren Phishing-Methoden? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
📊 Die Zunahme gefälschter Mitteilungen richtet sich genau dann an Binance-Nutzer, wenn die Marktvolatilität steigt, und nutzt das Vertrauen in die offizielle Markenpräsenz aus. 🔍 Vergleiche vor dem Anklicken eines Links die E-Mail-Domain oder den Handle des Absenders auf der Nachrichtenplattform mit dem Binance-Verifizierungsportal. 🛡️ Eine einzige kompromittierte Zugangsinformation kann eine massive Abwanderung von Vermögenswerten auslösen, die institutionelle Liquidität schwächen und das Vertrauen erschüttern. Speichere die Verifizierungsseite als Lesezeichen; betrachte jede Abweichung als Warnsignal und melde sie umgehend. 💬 Wie schützt du deinen Binance-Zugang vor immer raffinierteren Phishing-Methoden? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
4
·
--
Eilmeldung: Coldcard untersucht das Auftauchen eines Phishing-Links auf seinem X-Konto
Coldcard, ein Anbieter von Cold Wallets zur Aufbewahrung von Kryptowährungen, hat bekannt gegeben, offiziell zu untersuchen, wie ein Phishing-Link auf seinem offiziellen X-Konto erscheinen konnte. Der Vorfall mahnt Nutzer zu erhöhter Sicherheitsvorsicht.
📌 Die wichtigsten Punkte und Analysen:
• Der Vorfall zielt auf Nutzer von Cold Wallets ab, indem sie auf schädliche Websites geleitet werden sollen, die der Originalplattform ähneln.
• Das Coldcard-Team hat umgehend damit begonnen, mögliche Sicherheitslücken oder externe Zugriffe auf sein Social-Media-Konto zu untersuchen.
• Die größte Herausforderung besteht darin, dass sich gefälschte Links auf den Konten vertrauenswürdiger Unternehmen schnell verbreiten können, bevor die Support-Teams eingreifen.
💡 Fazit: Der Vorfall erinnert uns daran, dass selbst die offiziellen Konten großer Sicherheitsunternehmen kompromittiert werden können. Anleger sollten daher nicht unüberlegt auf Links klicken.
💬 Wie schützen Sie Ihre digitalen Vermögenswerte vor Phishing-Angriffen, die auf Social-Media-Konten von Anbietern für Cold-Storage-Lösungen abzielen?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
Eilmeldung: Coldcard untersucht das Auftauchen eines Phishing-Links auf seinem X-Konto
Coldcard, ein Anbieter von Cold Wallets zur Aufbewahrung von Kryptowährungen, hat bekannt gegeben, offiziell zu untersuchen, wie ein Phishing-Link auf seinem offiziellen X-Konto erscheinen konnte. Der Vorfall mahnt Nutzer zu erhöhter Sicherheitsvorsicht.
📌 Die wichtigsten Punkte und Analysen:
• Der Vorfall zielt auf Nutzer von Cold Wallets ab, indem sie auf schädliche Websites geleitet werden sollen, die der Originalplattform ähneln.
• Das Coldcard-Team hat umgehend damit begonnen, mögliche Sicherheitslücken oder externe Zugriffe auf sein Social-Media-Konto zu untersuchen.
• Die größte Herausforderung besteht darin, dass sich gefälschte Links auf den Konten vertrauenswürdiger Unternehmen schnell verbreiten können, bevor die Support-Teams eingreifen.
💡 Fazit: Der Vorfall erinnert uns daran, dass selbst die offiziellen Konten großer Sicherheitsunternehmen kompromittiert werden können. Anleger sollten daher nicht unüberlegt auf Links klicken.
💬 Wie schützen Sie Ihre digitalen Vermögenswerte vor Phishing-Angriffen, die auf Social-Media-Konten von Anbietern für Cold-Storage-Lösungen abzielen?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
Coldcard, ein Anbieter von Cold Wallets zur Aufbewahrung von Kryptowährungen, hat bekannt gegeben, offiziell zu untersuchen, wie ein Phishing-Link auf seinem offiziellen X-Konto erscheinen konnte. Der Vorfall mahnt Nutzer zu erhöhter Sicherheitsvorsicht.
📌 Die wichtigsten Punkte und Analysen:
• Der Vorfall zielt auf Nutzer von Cold Wallets ab, indem sie auf schädliche Websites geleitet werden sollen, die der Originalplattform ähneln.
• Das Coldcard-Team hat umgehend damit begonnen, mögliche Sicherheitslücken oder externe Zugriffe auf sein Social-Media-Konto zu untersuchen.
• Die größte Herausforderung besteht darin, dass sich gefälschte Links auf den Konten vertrauenswürdiger Unternehmen schnell verbreiten können, bevor die Support-Teams eingreifen.
💡 Fazit: Der Vorfall erinnert uns daran, dass selbst die offiziellen Konten großer Sicherheitsunternehmen kompromittiert werden können. Anleger sollten daher nicht unüberlegt auf Links klicken.
💬 Wie schützen Sie Ihre digitalen Vermögenswerte vor Phishing-Angriffen, die auf Social-Media-Konten von Anbietern für Cold-Storage-Lösungen abzielen?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
86

·
--
Ein hinterhältiger Link tauchte auf Coldcards X-Seite auf und erinnert uns daran, dass selbst auf Sicherheit spezialisierte Unternehmen ins Visier geraten können.
🧠 Einfach erklärt
Stell dir einen Phishing-Link wie eine gefälschte Türklingel vor, die auf deinem Handy klingelt: Er sieht echt aus, doch wenn du darauf drückst, können Fremde hereingelassen werden. Coldcard warnte seine Follower davor, auf den fragwürdigen Link zu klicken, und versprach, weitere Informationen zu veröffentlichen, sobald die Details überprüft wurden.
✅ Was das für dich bedeutet
• Überprüfe URLs immer sorgfältig, bevor du darauf klickst – auch bei vertrauenswürdigen Accounts.
• Halte die Firmware deiner Hardware-Wallet auf dem neuesten Stand, um von den aktuellen Schutzmaßnahmen zu profitieren.
• Folge offiziellen Kanälen, um Warnmeldungen zu erhalten, und gib niemals deine Seed-Phrase oder privaten Schlüssel weiter.
Bleib wachsam und schütze deine Krypto-Assets.
#CryptoSafety #PhishingAlert #Coldcard
Ein hinterhältiger Link tauchte auf Coldcards X-Seite auf und erinnert uns daran, dass selbst auf Sicherheit spezialisierte Unternehmen ins Visier geraten können.
🧠 Einfach erklärt
Stell dir einen Phishing-Link wie eine gefälschte Türklingel vor, die auf deinem Handy klingelt: Er sieht echt aus, doch wenn du darauf drückst, können Fremde hereingelassen werden. Coldcard warnte seine Follower davor, auf den fragwürdigen Link zu klicken, und versprach, weitere Informationen zu veröffentlichen, sobald die Details überprüft wurden.
✅ Was das für dich bedeutet
• Überprüfe URLs immer sorgfältig, bevor du darauf klickst – auch bei vertrauenswürdigen Accounts.
• Halte die Firmware deiner Hardware-Wallet auf dem neuesten Stand, um von den aktuellen Schutzmaßnahmen zu profitieren.
• Folge offiziellen Kanälen, um Warnmeldungen zu erhalten, und gib niemals deine Seed-Phrase oder privaten Schlüssel weiter.
Bleib wachsam und schütze deine Krypto-Assets.
#CryptoSafety #PhishingAlert #Coldcard
🧠 Einfach erklärt
Stell dir einen Phishing-Link wie eine gefälschte Türklingel vor, die auf deinem Handy klingelt: Er sieht echt aus, doch wenn du darauf drückst, können Fremde hereingelassen werden. Coldcard warnte seine Follower davor, auf den fragwürdigen Link zu klicken, und versprach, weitere Informationen zu veröffentlichen, sobald die Details überprüft wurden.
✅ Was das für dich bedeutet
• Überprüfe URLs immer sorgfältig, bevor du darauf klickst – auch bei vertrauenswürdigen Accounts.
• Halte die Firmware deiner Hardware-Wallet auf dem neuesten Stand, um von den aktuellen Schutzmaßnahmen zu profitieren.
• Folge offiziellen Kanälen, um Warnmeldungen zu erhalten, und gib niemals deine Seed-Phrase oder privaten Schlüssel weiter.
Bleib wachsam und schütze deine Krypto-Assets.
#CryptoSafety #PhishingAlert #Coldcard
32

Seien Sie auf X auf der Hut
COLDCARD warnte Nutzer auf seinem offiziellen X-Konto vor einem Phishing-Betrug. Betrüger lockten Bitcoin-Besitzer mit einer gefälschten Sicherheitsseite, bevor der betrügerische Beitrag gelöscht wurde.
#PhishingAlert #BitcoinSecurity
Seien Sie auf X auf der Hut
COLDCARD warnte Nutzer auf seinem offiziellen X-Konto vor einem Phishing-Betrug. Betrüger lockten Bitcoin-Besitzer mit einer gefälschten Sicherheitsseite, bevor der betrügerische Beitrag gelöscht wurde.
#PhishingAlert #BitcoinSecurity
COLDCARD warnte Nutzer auf seinem offiziellen X-Konto vor einem Phishing-Betrug. Betrüger lockten Bitcoin-Besitzer mit einer gefälschten Sicherheitsseite, bevor der betrügerische Beitrag gelöscht wurde.
#PhishingAlert #BitcoinSecurity
83

·
--
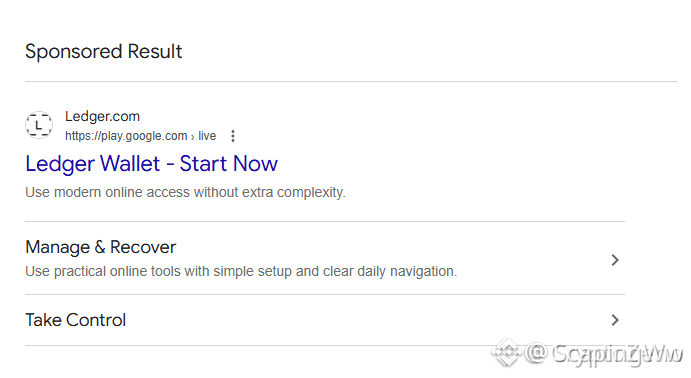
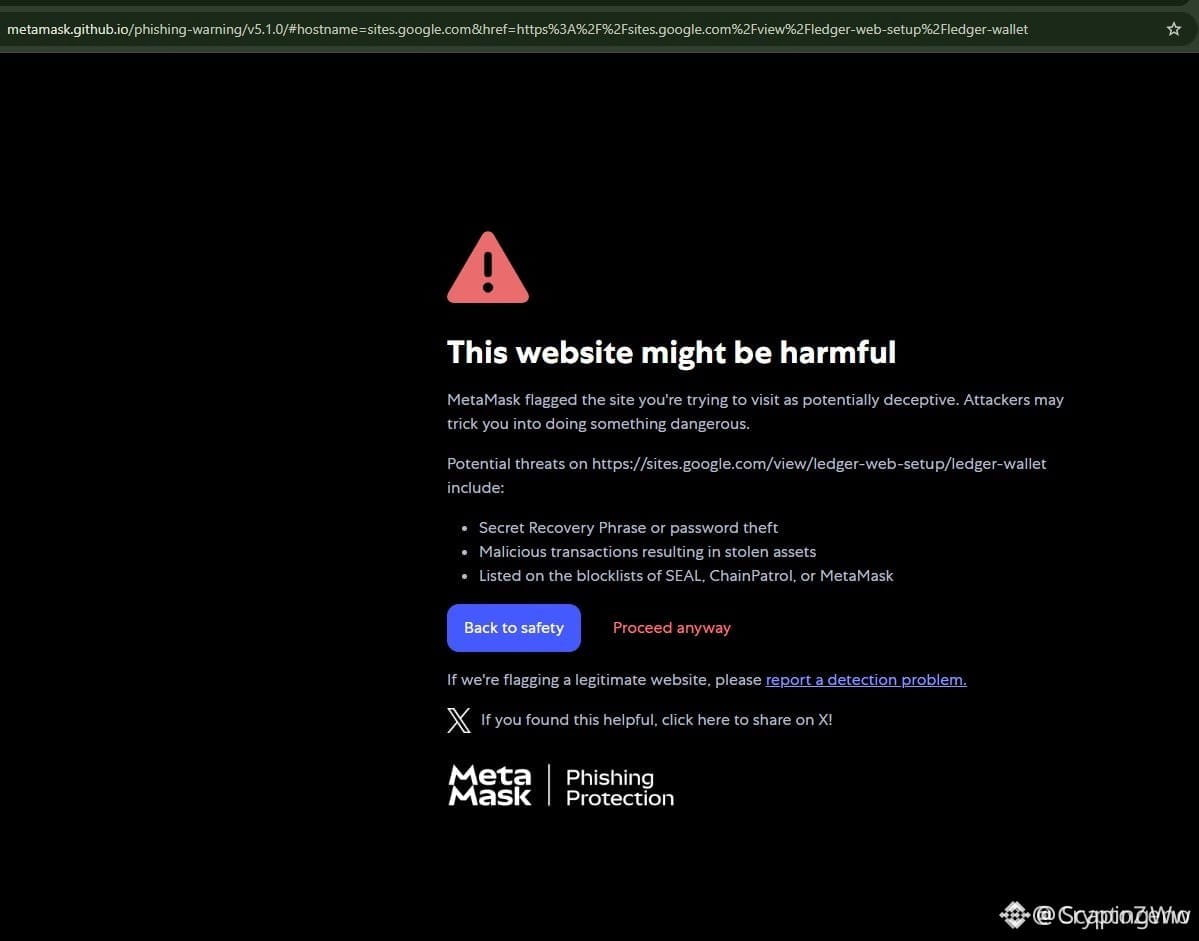
🚨 FAKE-SUCHANZEIGEN HABEN ES AUF HARDWARE-WALLET-NUTZER ABGESEHEN, DIE IHRE $BTC BESTÄNDE SCHÜTZEN! ⚠️
Gefälschte Anzeigen verdrängen auf großen Suchmaschinen legitime Plattformen für Hardware-Wallets aus den Suchergebnissen. 🔍 Bösartige Links versuchen, über nachgeahmte Benutzeroberflächen direkt Zugangsdaten zur Wiederherstellung abzugreifen und setzen so Nutzer, die ungeprüft darauf klicken, dem vollständigen Verlust ihres Wallet-Guthabens aus.
Die Lage wird zusätzlich dadurch verschärft, dass laufende Ermittlungen auf gemeldete Verluste in Höhe von über 86 Millionen Dollar im Zusammenhang mit Vertriebskanälen Dritter hindeuten. 🏦 Selbst erfahrene Marktteilnehmer werden von aggressiven Domain-Spoofing-Taktiken kalt erwischt.
Zum Schutz deines Kapitals solltest du gesponserten Suchergebnissen grundsätzlich nicht vertrauen und URLs stets sorgfältig überprüfen. 🛡️ 🤔 Hast du offizielle Sicherheitsportale als Lesezeichen gespeichert oder verlässt du dich noch immer auf Suchmaschinen, um auf dein Guthaben zuzugreifen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #Crypto
🛡️ 👁️
🚨 FAKE-SUCHANZEIGEN HABEN ES AUF HARDWARE-WALLET-NUTZER ABGESEHEN, DIE IHRE $BTC BESTÄNDE SCHÜTZEN! ⚠️
Gefälschte Anzeigen verdrängen auf großen Suchmaschinen legitime Plattformen für Hardware-Wallets aus den Suchergebnissen. 🔍 Bösartige Links versuchen, über nachgeahmte Benutzeroberflächen direkt Zugangsdaten zur Wiederherstellung abzugreifen und setzen so Nutzer, die ungeprüft darauf klicken, dem vollständigen Verlust ihres Wallet-Guthabens aus.
Die Lage wird zusätzlich dadurch verschärft, dass laufende Ermittlungen auf gemeldete Verluste in Höhe von über 86 Millionen Dollar im Zusammenhang mit Vertriebskanälen Dritter hindeuten. 🏦 Selbst erfahrene Marktteilnehmer werden von aggressiven Domain-Spoofing-Taktiken kalt erwischt.
Zum Schutz deines Kapitals solltest du gesponserten Suchergebnissen grundsätzlich nicht vertrauen und URLs stets sorgfältig überprüfen. 🛡️ 🤔 Hast du offizielle Sicherheitsportale als Lesezeichen gespeichert oder verlässt du dich noch immer auf Suchmaschinen, um auf dein Guthaben zuzugreifen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #Crypto
🛡️ 👁️
Gefälschte Anzeigen verdrängen auf großen Suchmaschinen legitime Plattformen für Hardware-Wallets aus den Suchergebnissen. 🔍 Bösartige Links versuchen, über nachgeahmte Benutzeroberflächen direkt Zugangsdaten zur Wiederherstellung abzugreifen und setzen so Nutzer, die ungeprüft darauf klicken, dem vollständigen Verlust ihres Wallet-Guthabens aus.
Die Lage wird zusätzlich dadurch verschärft, dass laufende Ermittlungen auf gemeldete Verluste in Höhe von über 86 Millionen Dollar im Zusammenhang mit Vertriebskanälen Dritter hindeuten. 🏦 Selbst erfahrene Marktteilnehmer werden von aggressiven Domain-Spoofing-Taktiken kalt erwischt.
Zum Schutz deines Kapitals solltest du gesponserten Suchergebnissen grundsätzlich nicht vertrauen und URLs stets sorgfältig überprüfen. 🛡️ 🤔 Hast du offizielle Sicherheitsportale als Lesezeichen gespeichert oder verlässt du dich noch immer auf Suchmaschinen, um auf dein Guthaben zuzugreifen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #Crypto
🛡️ 👁️
40

·
--
$GNO SICHERHEITSVERLETZUNG — OFFIZIELLER X-ACCOUNT COMPROMITTiert ⚠️
Text:
PeckShield hat bestätigt, dass der offizielle X-Account von Gnosis heute früher gehijackt wurde. Community-Mitglieder werden gebeten, jede Interaktion zu vermeiden — keine Links, keine DMs, keine Retweets. Dies ist die zweite große Projekt-Account-Kompromittierung in dieser Woche.
Angreifer nutzen kompromittierte Konten typischerweise, um gefälschte Token-Contracts oder Phishing-Links zu posten. Verifiziere alle offiziellen Mitteilungen ausschließlich über die Website oder den Discord von Gnosis. Welche Schritte unternehmen Sie, um Projektankündigungen zu überprüfen, bevor Sie interagieren?
Keine finanzielle Beratung. Behandle dein Risiko immer verantwortungsvoll.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
$GNO SICHERHEITSVERLETZUNG — OFFIZIELLER X-ACCOUNT COMPROMITTiert ⚠️
Text:
PeckShield hat bestätigt, dass der offizielle X-Account von Gnosis heute früher gehijackt wurde. Community-Mitglieder werden gebeten, jede Interaktion zu vermeiden — keine Links, keine DMs, keine Retweets. Dies ist die zweite große Projekt-Account-Kompromittierung in dieser Woche.
Angreifer nutzen kompromittierte Konten typischerweise, um gefälschte Token-Contracts oder Phishing-Links zu posten. Verifiziere alle offiziellen Mitteilungen ausschließlich über die Website oder den Discord von Gnosis. Welche Schritte unternehmen Sie, um Projektankündigungen zu überprüfen, bevor Sie interagieren?
Keine finanzielle Beratung. Behandle dein Risiko immer verantwortungsvoll.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
Text:
PeckShield hat bestätigt, dass der offizielle X-Account von Gnosis heute früher gehijackt wurde. Community-Mitglieder werden gebeten, jede Interaktion zu vermeiden — keine Links, keine DMs, keine Retweets. Dies ist die zweite große Projekt-Account-Kompromittierung in dieser Woche.
Angreifer nutzen kompromittierte Konten typischerweise, um gefälschte Token-Contracts oder Phishing-Links zu posten. Verifiziere alle offiziellen Mitteilungen ausschließlich über die Website oder den Discord von Gnosis. Welche Schritte unternehmen Sie, um Projektankündigungen zu überprüfen, bevor Sie interagieren?
Keine finanzielle Beratung. Behandle dein Risiko immer verantwortungsvoll.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
30
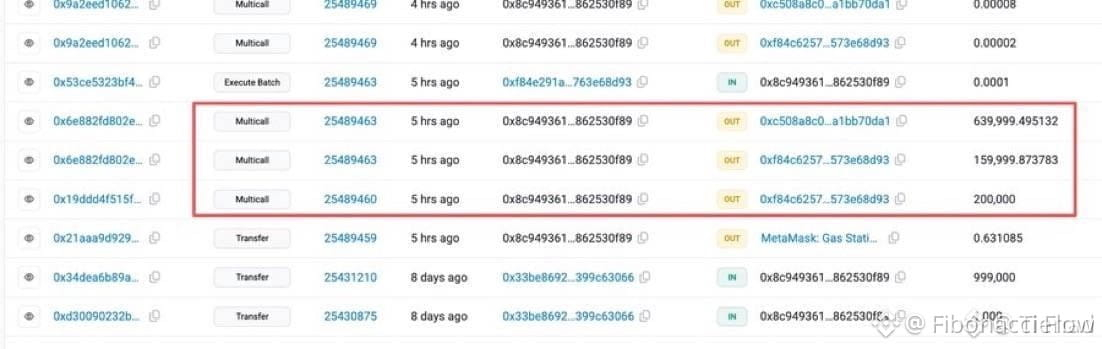
$VANRY HIT BY PHISHING INCIDENT – MARKT AM ABGRUND 😱
Nicht zutreffend – es wurden keine konkreten Kursniveaus in der Eingabe angegeben.
Ein Phishing-Verlust in Höhe von 999.999 $ ist gerade in den Markt eingeschlagen, und eine solche Liquiditätsentnahme hinterlässt immer Spuren. Kurzfristig ist mit Zögern zu rechnen, während Trader die Sicherheit absichern, aber „cleveres“ Kapital könnte das als einen Dip-Kaufbereich betrachten, auf $VANRY und $THE .
Das Volumen könnte für ein paar Stunden austrocknen, bevor die opportunistischen Orders wieder einsetzen. Wie spielst du das – bleibst du draußen oder wartest du auf einen harten Retest unterhalb des Supports?
Keine Finanzberatung. Achte immer auf dein Risikomanagement.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
$VANRY HIT BY PHISHING INCIDENT – MARKT AM ABGRUND 😱
Nicht zutreffend – es wurden keine konkreten Kursniveaus in der Eingabe angegeben.
Ein Phishing-Verlust in Höhe von 999.999 $ ist gerade in den Markt eingeschlagen, und eine solche Liquiditätsentnahme hinterlässt immer Spuren. Kurzfristig ist mit Zögern zu rechnen, während Trader die Sicherheit absichern, aber „cleveres“ Kapital könnte das als einen Dip-Kaufbereich betrachten, auf $VANRY und $THE .
Das Volumen könnte für ein paar Stunden austrocknen, bevor die opportunistischen Orders wieder einsetzen. Wie spielst du das – bleibst du draußen oder wartest du auf einen harten Retest unterhalb des Supports?
Keine Finanzberatung. Achte immer auf dein Risikomanagement.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
Nicht zutreffend – es wurden keine konkreten Kursniveaus in der Eingabe angegeben.
Ein Phishing-Verlust in Höhe von 999.999 $ ist gerade in den Markt eingeschlagen, und eine solche Liquiditätsentnahme hinterlässt immer Spuren. Kurzfristig ist mit Zögern zu rechnen, während Trader die Sicherheit absichern, aber „cleveres“ Kapital könnte das als einen Dip-Kaufbereich betrachten, auf $VANRY und $THE .
Das Volumen könnte für ein paar Stunden austrocknen, bevor die opportunistischen Orders wieder einsetzen. Wie spielst du das – bleibst du draußen oder wartest du auf einen harten Retest unterhalb des Supports?
Keine Finanzberatung. Achte immer auf dein Risikomanagement.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
193
·
--
🚨 WICHTIGE SICHERHEITSWARNUNG: Neue iOS-Phishing-Attacke
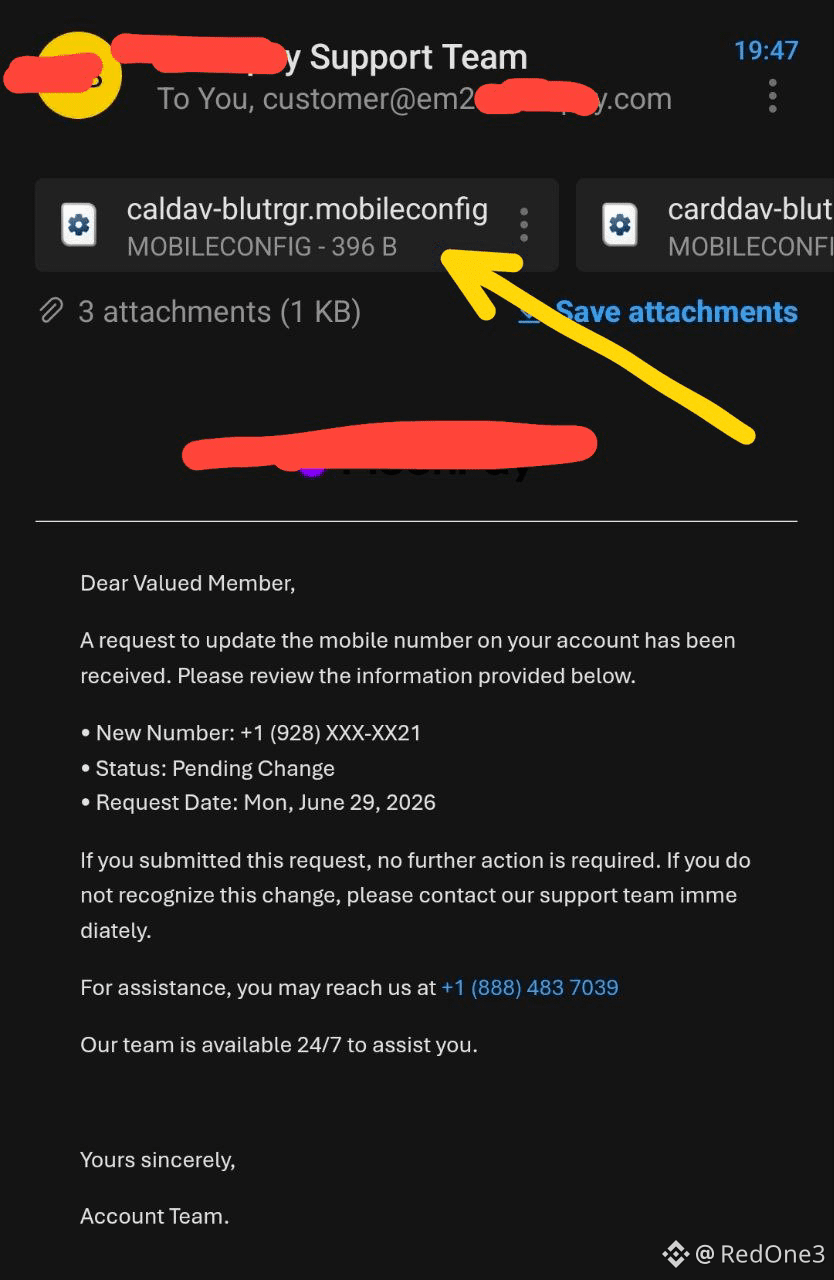
Ich habe gerade vor wenigen Momenten diese hochgradig ausgeklügelte Phishing-E-Mail erhalten, und ich wollte dich sofort warnen, damit du deine Geräte und Krypto-Assets schützen kannst.
So funktioniert der Angriff (wie auf image.png zu sehen):
Die E-Mail behauptet, dass meine Kontotelefonnummer geändert wird, um Panik zu erzeugen. Die eigentliche Gefahr sind die angehängten Dateien mit der Endung .mobileconfig (wie die caldav-Datei, auf die der Pfeil zeigt).
Warum das gefährlich ist:
Eine .mobileconfig-Datei ist ein iOS-Konfigurationsprofil. Wenn du es herunterlädst und installierst, gibst du Angreifern tiefgreifende Systemberechtigungen. Sie können deine Internetverbindung über ein bösartiges VPN umleiten, gefälschte Zertifikate installieren, um deine Daten auszuspionieren, oder Passwörter und 2FA-Codes stehlen.
Was du tun solltest:
* Lade niemals .mobileconfig-Dateien aus E-Mails herunter.
* Ruf niemals die in diesen E-Mails aufgeführten Support-Nummern an.
* Überprüfe dein iPhone über „Einstellungen“ -> „Allgemein“ -> „VPN & Gerätemanagement“. Wenn du ein nicht autorisiertes Profil siehst, entferne es sofort.
Bleib sicher #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
🚨 WICHTIGE SICHERHEITSWARNUNG: Neue iOS-Phishing-Attacke
Ich habe gerade vor wenigen Momenten diese hochgradig ausgeklügelte Phishing-E-Mail erhalten, und ich wollte dich sofort warnen, damit du deine Geräte und Krypto-Assets schützen kannst.
So funktioniert der Angriff (wie auf image.png zu sehen):
Die E-Mail behauptet, dass meine Kontotelefonnummer geändert wird, um Panik zu erzeugen. Die eigentliche Gefahr sind die angehängten Dateien mit der Endung .mobileconfig (wie die caldav-Datei, auf die der Pfeil zeigt).
Warum das gefährlich ist:
Eine .mobileconfig-Datei ist ein iOS-Konfigurationsprofil. Wenn du es herunterlädst und installierst, gibst du Angreifern tiefgreifende Systemberechtigungen. Sie können deine Internetverbindung über ein bösartiges VPN umleiten, gefälschte Zertifikate installieren, um deine Daten auszuspionieren, oder Passwörter und 2FA-Codes stehlen.
Was du tun solltest:
* Lade niemals .mobileconfig-Dateien aus E-Mails herunter.
* Ruf niemals die in diesen E-Mails aufgeführten Support-Nummern an.
* Überprüfe dein iPhone über „Einstellungen“ -> „Allgemein“ -> „VPN & Gerätemanagement“. Wenn du ein nicht autorisiertes Profil siehst, entferne es sofort.
Bleib sicher #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
Ich habe gerade vor wenigen Momenten diese hochgradig ausgeklügelte Phishing-E-Mail erhalten, und ich wollte dich sofort warnen, damit du deine Geräte und Krypto-Assets schützen kannst.
So funktioniert der Angriff (wie auf image.png zu sehen):
Die E-Mail behauptet, dass meine Kontotelefonnummer geändert wird, um Panik zu erzeugen. Die eigentliche Gefahr sind die angehängten Dateien mit der Endung .mobileconfig (wie die caldav-Datei, auf die der Pfeil zeigt).
Warum das gefährlich ist:
Eine .mobileconfig-Datei ist ein iOS-Konfigurationsprofil. Wenn du es herunterlädst und installierst, gibst du Angreifern tiefgreifende Systemberechtigungen. Sie können deine Internetverbindung über ein bösartiges VPN umleiten, gefälschte Zertifikate installieren, um deine Daten auszuspionieren, oder Passwörter und 2FA-Codes stehlen.
Was du tun solltest:
* Lade niemals .mobileconfig-Dateien aus E-Mails herunter.
* Ruf niemals die in diesen E-Mails aufgeführten Support-Nummern an.
* Überprüfe dein iPhone über „Einstellungen“ -> „Allgemein“ -> „VPN & Gerätemanagement“. Wenn du ein nicht autorisiertes Profil siehst, entferne es sofort.
Bleib sicher #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
1
308

·
--
🚨 $TREZOR-WARNUNG: PHISHING-E-MAILS UNTER VERWENDUNG DER OFFIZIELLEN DOMAIN ZIELEN AUF NUTZER 🛑
🦈 Eine Sicherheitslücke bei einem Drittanbieter-E-Mail-Dienst ermöglichte es Angreifern, die offizielle Domain von $TREZOR zu imitieren und eine gefälschte „Wichtige Sicherheitswarnung: STM32-Entropie-Vulnerabilität“ zuzustellen, die sich nicht von einer echten Mitteilung unterscheidet. 📊 Die Täuschung umgeht einfache Adressprüfungen und zwingt Nutzer dazu, auf visuelle Hinweise zu vertrauen, die das Phishing-Team sorgfältig nachgebaut hat.
🔍 Mit bereits rund 87k offengelegten Datensätzen aus der vorherigen ShipMonk-Panne haben Angreifer nun einen umfangreichen Datenbestand, um hochgradig zielgerichtete Köder zu erstellen. 📌 $TREZOR rät Ihnen, Links zu ignorieren, die offizielle Website manuell einzugeben und jede Warnung innerhalb der Wallet-App vor dem Handeln abzugleichen.
💬 Prüfst du jede Sicherheitswarnung doppelt, bevor du klickst?
⚠️ Keine Finanzberatung. Behandle dein Risiko stets verantwortungsvoll. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🚨 $TREZOR-WARNUNG: PHISHING-E-MAILS UNTER VERWENDUNG DER OFFIZIELLEN DOMAIN ZIELEN AUF NUTZER 🛑
🦈 Eine Sicherheitslücke bei einem Drittanbieter-E-Mail-Dienst ermöglichte es Angreifern, die offizielle Domain von $TREZOR zu imitieren und eine gefälschte „Wichtige Sicherheitswarnung: STM32-Entropie-Vulnerabilität“ zuzustellen, die sich nicht von einer echten Mitteilung unterscheidet. 📊 Die Täuschung umgeht einfache Adressprüfungen und zwingt Nutzer dazu, auf visuelle Hinweise zu vertrauen, die das Phishing-Team sorgfältig nachgebaut hat.
🔍 Mit bereits rund 87k offengelegten Datensätzen aus der vorherigen ShipMonk-Panne haben Angreifer nun einen umfangreichen Datenbestand, um hochgradig zielgerichtete Köder zu erstellen. 📌 $TREZOR rät Ihnen, Links zu ignorieren, die offizielle Website manuell einzugeben und jede Warnung innerhalb der Wallet-App vor dem Handeln abzugleichen.
💬 Prüfst du jede Sicherheitswarnung doppelt, bevor du klickst?
⚠️ Keine Finanzberatung. Behandle dein Risiko stets verantwortungsvoll. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🦈 Eine Sicherheitslücke bei einem Drittanbieter-E-Mail-Dienst ermöglichte es Angreifern, die offizielle Domain von $TREZOR zu imitieren und eine gefälschte „Wichtige Sicherheitswarnung: STM32-Entropie-Vulnerabilität“ zuzustellen, die sich nicht von einer echten Mitteilung unterscheidet. 📊 Die Täuschung umgeht einfache Adressprüfungen und zwingt Nutzer dazu, auf visuelle Hinweise zu vertrauen, die das Phishing-Team sorgfältig nachgebaut hat.
🔍 Mit bereits rund 87k offengelegten Datensätzen aus der vorherigen ShipMonk-Panne haben Angreifer nun einen umfangreichen Datenbestand, um hochgradig zielgerichtete Köder zu erstellen. 📌 $TREZOR rät Ihnen, Links zu ignorieren, die offizielle Website manuell einzugeben und jede Warnung innerhalb der Wallet-App vor dem Handeln abzugleichen.
💬 Prüfst du jede Sicherheitswarnung doppelt, bevor du klickst?
⚠️ Keine Finanzberatung. Behandle dein Risiko stets verantwortungsvoll. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
60

·
--
#revolutconfirmsfakegovemaildatabreach
🛑 SICHERHEITSWARNUNG: Revolut-Datenleck legt Nutzer-E-Mails offen — Schützen Sie Ihre Krypto!
📊 Sicherheitsalarm & Kontext zum Datenvorfall
Die Vorfall-Details: Der Fintech- und Banking-Dienst Revolut bestätigte ein gezieltes Datenleck, nachdem Compliance-Teams auf eine betrügerische Aktenanfrage reagierten, die von einer E-Mail-Adresse ausging, die eine legitime Regierungsbehörden-Domain verwendete.
Betroffene Kundendateien: Der On-Chain-Ermittler ZachXBT enthüllte, dass das Leck vor allem Nutzer mit hohem Nettovermögen betraf. Zu den kompromittierten Dateien gehören vollständige Namen, Wohnadressen, Telefonnummern, Kopien von Reisepässen/Ausweisen, Verifizierungs-Selfies, Kontoauszüge sowie vollständige Transaktionsverläufe — einschließlich verknüpfter Bitcoin-($BTC)-Überweisungen.
System- & Mittelstatus: Revolut bestätigte, dass seine Kernbanking-Infrastruktur, App-Passwörter, Karten-PINs und privaten Schlüssel nicht kompromittiert wurden und die Nutzer-Mittel weiterhin vollständig sicher sind. Allerdings entstehen durch die offengelegten KYC-Daten erhebliche Off-Chain-Risiken.
💡 So schützen Sie sich vor Phishing-Fallen
Vorsicht vor stark zielgerichtetem Phishing: Angreifer mit Zugriff auf Transaktionsaufzeichnungen und Wohnadressen können ausgefeilte Phishing-E-Mails oder SMS-Nachrichten erstellen, die Revolut oder Krypto-Börsen imitieren.
Niemals OTPs oder Passwörter weitergeben: Revolut- oder Exchange-Supportmitarbeiter werden Sie niemals nach Ihren 2FA-Codes, Login-Daten oder Wiederherstellungsphrasen am Telefon oder per E-Mail fragen.
Langfristige Bestände vom App-/Plattformzugriff trennen: Bewahren Sie hochwertige Krypto-Assets in Self-Custody-Hardware-Wallets statt auf zentralen Fintech-Plattformen auf, um die Anfälligkeit für Datenlecks Dritter zu minimieren.
💬 Community-Umfrage: Macht Sie die Offenlegung von KYC-Daten durch zentrale Plattformen nachdenklich, Kryptowährung auf Fintech-Apps zu belassen? Teilen Sie Ihre Sicherheitstipps unten! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 SICHERHEITSWARNUNG: Revolut-Datenleck legt Nutzer-E-Mails offen — Schützen Sie Ihre Krypto!
📊 Sicherheitsalarm & Kontext zum Datenvorfall
Die Vorfall-Details: Der Fintech- und Banking-Dienst Revolut bestätigte ein gezieltes Datenleck, nachdem Compliance-Teams auf eine betrügerische Aktenanfrage reagierten, die von einer E-Mail-Adresse ausging, die eine legitime Regierungsbehörden-Domain verwendete.
Betroffene Kundendateien: Der On-Chain-Ermittler ZachXBT enthüllte, dass das Leck vor allem Nutzer mit hohem Nettovermögen betraf. Zu den kompromittierten Dateien gehören vollständige Namen, Wohnadressen, Telefonnummern, Kopien von Reisepässen/Ausweisen, Verifizierungs-Selfies, Kontoauszüge sowie vollständige Transaktionsverläufe — einschließlich verknüpfter Bitcoin-($BTC)-Überweisungen.
System- & Mittelstatus: Revolut bestätigte, dass seine Kernbanking-Infrastruktur, App-Passwörter, Karten-PINs und privaten Schlüssel nicht kompromittiert wurden und die Nutzer-Mittel weiterhin vollständig sicher sind. Allerdings entstehen durch die offengelegten KYC-Daten erhebliche Off-Chain-Risiken.
💡 So schützen Sie sich vor Phishing-Fallen
Vorsicht vor stark zielgerichtetem Phishing: Angreifer mit Zugriff auf Transaktionsaufzeichnungen und Wohnadressen können ausgefeilte Phishing-E-Mails oder SMS-Nachrichten erstellen, die Revolut oder Krypto-Börsen imitieren.
Niemals OTPs oder Passwörter weitergeben: Revolut- oder Exchange-Supportmitarbeiter werden Sie niemals nach Ihren 2FA-Codes, Login-Daten oder Wiederherstellungsphrasen am Telefon oder per E-Mail fragen.
Langfristige Bestände vom App-/Plattformzugriff trennen: Bewahren Sie hochwertige Krypto-Assets in Self-Custody-Hardware-Wallets statt auf zentralen Fintech-Plattformen auf, um die Anfälligkeit für Datenlecks Dritter zu minimieren.
💬 Community-Umfrage: Macht Sie die Offenlegung von KYC-Daten durch zentrale Plattformen nachdenklich, Kryptowährung auf Fintech-Apps zu belassen? Teilen Sie Ihre Sicherheitstipps unten! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
🛑 SICHERHEITSWARNUNG: Revolut-Datenleck legt Nutzer-E-Mails offen — Schützen Sie Ihre Krypto!
📊 Sicherheitsalarm & Kontext zum Datenvorfall
Die Vorfall-Details: Der Fintech- und Banking-Dienst Revolut bestätigte ein gezieltes Datenleck, nachdem Compliance-Teams auf eine betrügerische Aktenanfrage reagierten, die von einer E-Mail-Adresse ausging, die eine legitime Regierungsbehörden-Domain verwendete.
Betroffene Kundendateien: Der On-Chain-Ermittler ZachXBT enthüllte, dass das Leck vor allem Nutzer mit hohem Nettovermögen betraf. Zu den kompromittierten Dateien gehören vollständige Namen, Wohnadressen, Telefonnummern, Kopien von Reisepässen/Ausweisen, Verifizierungs-Selfies, Kontoauszüge sowie vollständige Transaktionsverläufe — einschließlich verknüpfter Bitcoin-($BTC)-Überweisungen.
System- & Mittelstatus: Revolut bestätigte, dass seine Kernbanking-Infrastruktur, App-Passwörter, Karten-PINs und privaten Schlüssel nicht kompromittiert wurden und die Nutzer-Mittel weiterhin vollständig sicher sind. Allerdings entstehen durch die offengelegten KYC-Daten erhebliche Off-Chain-Risiken.
💡 So schützen Sie sich vor Phishing-Fallen
Vorsicht vor stark zielgerichtetem Phishing: Angreifer mit Zugriff auf Transaktionsaufzeichnungen und Wohnadressen können ausgefeilte Phishing-E-Mails oder SMS-Nachrichten erstellen, die Revolut oder Krypto-Börsen imitieren.
Niemals OTPs oder Passwörter weitergeben: Revolut- oder Exchange-Supportmitarbeiter werden Sie niemals nach Ihren 2FA-Codes, Login-Daten oder Wiederherstellungsphrasen am Telefon oder per E-Mail fragen.
Langfristige Bestände vom App-/Plattformzugriff trennen: Bewahren Sie hochwertige Krypto-Assets in Self-Custody-Hardware-Wallets statt auf zentralen Fintech-Plattformen auf, um die Anfälligkeit für Datenlecks Dritter zu minimieren.
💬 Community-Umfrage: Macht Sie die Offenlegung von KYC-Daten durch zentrale Plattformen nachdenklich, Kryptowährung auf Fintech-Apps zu belassen? Teilen Sie Ihre Sicherheitstipps unten! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
197
·
--
Digitale Squatting-Angriffe auf Unternehmen nehmen zu.
• TechRadar berichtete, dass Angreifer betrügerische Domains registrieren, um legitime Unternehmen zu imitieren
• Bösartige Domains werden verwendet, um Nutzer dazu zu bringen, gefälschte Seiten zu besuchen und Zugangsdaten zu stehlen
• Domain-Namensstreitigkeiten stiegen von 2020 bis 2025 um 68%, wobei im Jahr 2025 6.200 Fälle erreicht wurden
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
Digitale Squatting-Angriffe auf Unternehmen nehmen zu.
• TechRadar berichtete, dass Angreifer betrügerische Domains registrieren, um legitime Unternehmen zu imitieren
• Bösartige Domains werden verwendet, um Nutzer dazu zu bringen, gefälschte Seiten zu besuchen und Zugangsdaten zu stehlen
• Domain-Namensstreitigkeiten stiegen von 2020 bis 2025 um 68%, wobei im Jahr 2025 6.200 Fälle erreicht wurden
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
• TechRadar berichtete, dass Angreifer betrügerische Domains registrieren, um legitime Unternehmen zu imitieren
• Bösartige Domains werden verwendet, um Nutzer dazu zu bringen, gefälschte Seiten zu besuchen und Zugangsdaten zu stehlen
• Domain-Namensstreitigkeiten stiegen von 2020 bis 2025 um 68%, wobei im Jahr 2025 6.200 Fälle erreicht wurden
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
39
🚨 Sicherheitswarnung: SafePal-Ausfall macht 40.000 Nutzer verwundbar
Der Hardware-Wallet-Hersteller SafePal hat gerade eine Datenpanne nach einem Fehler in seinem Bestellverfolgungssystem (E-Commerce) bestätigt.
📊 Die Daten des Vorfalls:
Offengelegte Informationen: Namen, physische Versandadressen, E-Mails, Telefonnummern und die Kaufhistorie von ~39.798 Kunden.
Krypto-Sicherheit: 100% unversehrt. Private Keys, Seed-Phrasen (seed phrases) und Gelder wurden NICHT kompromittiert.
🛠️ Die technische Analyse:
Auch wenn die Air-Gapped-Architektur und die Cold-Storage-Speicherung von SafePal die Vermögenswerte in der Kette schützen, ist die eigentliche Gefahr jetzt eine hochpräzise Social Engineering-Praxis (Spear-Phishing).
Indem Angreifer deinen Namen und deine physische Adresse mit dem Kauf einer Cold Wallet verknüpfen, können sie Folgendes einsetzen:
Gefälschte E-Mails und SMS, die dich vor „dringenden Firmware-Updates“ warnen, um deine Seed-Phrase zu stehlen.
Physische Postsendungen mit manipulierten Geräten oder gefälschten Briefen mit bösartigen QR-Codes.
💬 DEBATTE:
Inwieweit zerstören Datenlecks in der Web2-Schicht (E-Commerce) die Privatsphäre der Web3-Sicherheit? Wenn du eine Hardware Wallet nutzt: kaufst du direkt beim Hersteller oder bevorzugst du Methoden, die keinen Rückschluss auf deine physische Adresse zulassen?
Ich lese eure Kommentare! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
{future}(SFPUSDT)
🚨 Sicherheitswarnung: SafePal-Ausfall macht 40.000 Nutzer verwundbar
Der Hardware-Wallet-Hersteller SafePal hat gerade eine Datenpanne nach einem Fehler in seinem Bestellverfolgungssystem (E-Commerce) bestätigt.
📊 Die Daten des Vorfalls:
Offengelegte Informationen: Namen, physische Versandadressen, E-Mails, Telefonnummern und die Kaufhistorie von ~39.798 Kunden.
Krypto-Sicherheit: 100% unversehrt. Private Keys, Seed-Phrasen (seed phrases) und Gelder wurden NICHT kompromittiert.
🛠️ Die technische Analyse:
Auch wenn die Air-Gapped-Architektur und die Cold-Storage-Speicherung von SafePal die Vermögenswerte in der Kette schützen, ist die eigentliche Gefahr jetzt eine hochpräzise Social Engineering-Praxis (Spear-Phishing).
Indem Angreifer deinen Namen und deine physische Adresse mit dem Kauf einer Cold Wallet verknüpfen, können sie Folgendes einsetzen:
Gefälschte E-Mails und SMS, die dich vor „dringenden Firmware-Updates“ warnen, um deine Seed-Phrase zu stehlen.
Physische Postsendungen mit manipulierten Geräten oder gefälschten Briefen mit bösartigen QR-Codes.
💬 DEBATTE:
Inwieweit zerstören Datenlecks in der Web2-Schicht (E-Commerce) die Privatsphäre der Web3-Sicherheit? Wenn du eine Hardware Wallet nutzt: kaufst du direkt beim Hersteller oder bevorzugst du Methoden, die keinen Rückschluss auf deine physische Adresse zulassen?
Ich lese eure Kommentare! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
Der Hardware-Wallet-Hersteller SafePal hat gerade eine Datenpanne nach einem Fehler in seinem Bestellverfolgungssystem (E-Commerce) bestätigt.
📊 Die Daten des Vorfalls:
Offengelegte Informationen: Namen, physische Versandadressen, E-Mails, Telefonnummern und die Kaufhistorie von ~39.798 Kunden.
Krypto-Sicherheit: 100% unversehrt. Private Keys, Seed-Phrasen (seed phrases) und Gelder wurden NICHT kompromittiert.
🛠️ Die technische Analyse:
Auch wenn die Air-Gapped-Architektur und die Cold-Storage-Speicherung von SafePal die Vermögenswerte in der Kette schützen, ist die eigentliche Gefahr jetzt eine hochpräzise Social Engineering-Praxis (Spear-Phishing).
Indem Angreifer deinen Namen und deine physische Adresse mit dem Kauf einer Cold Wallet verknüpfen, können sie Folgendes einsetzen:
Gefälschte E-Mails und SMS, die dich vor „dringenden Firmware-Updates“ warnen, um deine Seed-Phrase zu stehlen.
Physische Postsendungen mit manipulierten Geräten oder gefälschten Briefen mit bösartigen QR-Codes.
💬 DEBATTE:
Inwieweit zerstören Datenlecks in der Web2-Schicht (E-Commerce) die Privatsphäre der Web3-Sicherheit? Wenn du eine Hardware Wallet nutzt: kaufst du direkt beim Hersteller oder bevorzugst du Methoden, die keinen Rückschluss auf deine physische Adresse zulassen?
Ich lese eure Kommentare! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
1
214
TREZOR-DATENPANNENLECK: 11.742 GELDBÖRSEN BETROFFEN – PHISHING-STURM ROLLT AN 🚨📡
Der Hardware-Wallet-Gigant hat soeben einen Leck bei einem Versanddienst bestätigt – Namen, Adressen, Telefonnummern und E-Mails von 11.742 Kunden sind nun in freier Wildbahn. Weitere 1.947 erlitten eine teilweise Offenlegung. Das ist kein Protokoll-Hack; Ihre Coins sind weiterhin sicher und fest im Gerät eingeschlossen. Aber die menschliche Ebene ist gerade aufgegangen.
Die Phishing-Saison ist jetzt auf Sendebetrieb. Bösewichte haben jetzt Ihre persönlichen Koordinaten – rechnen Sie mit gefälschten Support-DMs, vergifteten Links und Social Engineering, das als offizielle Trezor-Kommunikation verkleidet ist. Das Gerät bleibt kugelsicher, aber Ihr Posteingang ist jetzt die neue Kampfzone.
Für $COTI und $QNTB -Inhaber, die diese Welle mitnehmen: Ihre Keys sind die Schlossmauern. Alles außerhalb dieses Tresors ist Freiwild. Wie trennen Sie legitime Trezor-Nachrichten von den gefälschten? 🛡️
⚠️ Keine Finanzberatung. Gehen Sie immer mit Ihrem Risiko verantwortungsvoll um. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
TREZOR-DATENPANNENLECK: 11.742 GELDBÖRSEN BETROFFEN – PHISHING-STURM ROLLT AN 🚨📡
Der Hardware-Wallet-Gigant hat soeben einen Leck bei einem Versanddienst bestätigt – Namen, Adressen, Telefonnummern und E-Mails von 11.742 Kunden sind nun in freier Wildbahn. Weitere 1.947 erlitten eine teilweise Offenlegung. Das ist kein Protokoll-Hack; Ihre Coins sind weiterhin sicher und fest im Gerät eingeschlossen. Aber die menschliche Ebene ist gerade aufgegangen.
Die Phishing-Saison ist jetzt auf Sendebetrieb. Bösewichte haben jetzt Ihre persönlichen Koordinaten – rechnen Sie mit gefälschten Support-DMs, vergifteten Links und Social Engineering, das als offizielle Trezor-Kommunikation verkleidet ist. Das Gerät bleibt kugelsicher, aber Ihr Posteingang ist jetzt die neue Kampfzone.
Für $COTI und $QNTB -Inhaber, die diese Welle mitnehmen: Ihre Keys sind die Schlossmauern. Alles außerhalb dieses Tresors ist Freiwild. Wie trennen Sie legitime Trezor-Nachrichten von den gefälschten? 🛡️
⚠️ Keine Finanzberatung. Gehen Sie immer mit Ihrem Risiko verantwortungsvoll um. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
Der Hardware-Wallet-Gigant hat soeben einen Leck bei einem Versanddienst bestätigt – Namen, Adressen, Telefonnummern und E-Mails von 11.742 Kunden sind nun in freier Wildbahn. Weitere 1.947 erlitten eine teilweise Offenlegung. Das ist kein Protokoll-Hack; Ihre Coins sind weiterhin sicher und fest im Gerät eingeschlossen. Aber die menschliche Ebene ist gerade aufgegangen.
Die Phishing-Saison ist jetzt auf Sendebetrieb. Bösewichte haben jetzt Ihre persönlichen Koordinaten – rechnen Sie mit gefälschten Support-DMs, vergifteten Links und Social Engineering, das als offizielle Trezor-Kommunikation verkleidet ist. Das Gerät bleibt kugelsicher, aber Ihr Posteingang ist jetzt die neue Kampfzone.
Für $COTI und $QNTB -Inhaber, die diese Welle mitnehmen: Ihre Keys sind die Schlossmauern. Alles außerhalb dieses Tresors ist Freiwild. Wie trennen Sie legitime Trezor-Nachrichten von den gefälschten? 🛡️
⚠️ Keine Finanzberatung. Gehen Sie immer mit Ihrem Risiko verantwortungsvoll um. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
60
Trezor bestätigt, dass ein Datenleck bei einem seiner Versanddienstleister die Informationen von 67.000 US-Kunden kompromittiert hat und diese möglicherweise gezielten Phishing- und Social-Engineering-Angriffen aussetzt.
#Trezor #PhishingAlert
Trezor bestätigt, dass ein Datenleck bei einem seiner Versanddienstleister die Informationen von 67.000 US-Kunden kompromittiert hat und diese möglicherweise gezielten Phishing- und Social-Engineering-Angriffen aussetzt.
#Trezor #PhishingAlert
#Trezor #PhishingAlert
19
·
--
$PUMP HOLDERS ACHTUNG – RUSSISCHE HACKER PHISHEN SICHERUNGSSCHLÜSSEL FÜR SIGNAL 🔥
Das ist keine typische Phishing-Kampagne. Das FBI und CISA haben gerade gewarnt, dass russische Geheimdienstgruppen Signal-Wiederherstellungsschlüssel angreifen – nicht nur Login-Codes. Wenn ein Hacker diesen Schlüssel bekommt, kann er den gesamten Verlauf deiner Chats wiederherstellen und den Zugriff behalten – sogar nachdem du das Telefon gewechselt hast.
$PUMP hat in letzter Zeit 12% zugelegt, aber die eigentliche Gefahr besteht darin, dass Trader ihre Signal-Konten kompromittiert bekommen. Diese Hacker geben sich als automatisierter Support aus und bitten dich, deinen Wiederherstellungsschlüssel einzufügen. Wenn du in den Signal-Einstellungen einen neuen Schlüssel erstellst, wird der alte ungültig – aber alle Backups, auf die bereits zugegriffen wurde, sind verloren. Bist du sicher, dass deine Gruppen-Chats in Signal sicher sind?
Keine finanzielle Beratung. Verwalte immer dein Risiko.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
$PUMP HOLDERS ACHTUNG – RUSSISCHE HACKER PHISHEN SICHERUNGSSCHLÜSSEL FÜR SIGNAL 🔥
Das ist keine typische Phishing-Kampagne. Das FBI und CISA haben gerade gewarnt, dass russische Geheimdienstgruppen Signal-Wiederherstellungsschlüssel angreifen – nicht nur Login-Codes. Wenn ein Hacker diesen Schlüssel bekommt, kann er den gesamten Verlauf deiner Chats wiederherstellen und den Zugriff behalten – sogar nachdem du das Telefon gewechselt hast.
$PUMP hat in letzter Zeit 12% zugelegt, aber die eigentliche Gefahr besteht darin, dass Trader ihre Signal-Konten kompromittiert bekommen. Diese Hacker geben sich als automatisierter Support aus und bitten dich, deinen Wiederherstellungsschlüssel einzufügen. Wenn du in den Signal-Einstellungen einen neuen Schlüssel erstellst, wird der alte ungültig – aber alle Backups, auf die bereits zugegriffen wurde, sind verloren. Bist du sicher, dass deine Gruppen-Chats in Signal sicher sind?
Keine finanzielle Beratung. Verwalte immer dein Risiko.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
Das ist keine typische Phishing-Kampagne. Das FBI und CISA haben gerade gewarnt, dass russische Geheimdienstgruppen Signal-Wiederherstellungsschlüssel angreifen – nicht nur Login-Codes. Wenn ein Hacker diesen Schlüssel bekommt, kann er den gesamten Verlauf deiner Chats wiederherstellen und den Zugriff behalten – sogar nachdem du das Telefon gewechselt hast.
$PUMP hat in letzter Zeit 12% zugelegt, aber die eigentliche Gefahr besteht darin, dass Trader ihre Signal-Konten kompromittiert bekommen. Diese Hacker geben sich als automatisierter Support aus und bitten dich, deinen Wiederherstellungsschlüssel einzufügen. Wenn du in den Signal-Einstellungen einen neuen Schlüssel erstellst, wird der alte ungültig – aber alle Backups, auf die bereits zugegriffen wurde, sind verloren. Bist du sicher, dass deine Gruppen-Chats in Signal sicher sind?
Keine finanzielle Beratung. Verwalte immer dein Risiko.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
66
·
--
KRITISCHER ALARM: Schütze dein Krypto! 🛑 5 wesentliche Sicherheitsgewohnheiten für Einsteiger 🔐
GM #BinanceSquare Fam! 👋 Während sich der Markt aufheizt, werden auch die Betrüger aktiver. Deine erste Priorität im Krypto-Bereich ist nicht nur Gewinne zu machen, sondern deine Vermögenswerte zu schützen.
Jeden Tag sehen wir neue Geschichten, in denen Menschen ihr hart verdientes Geld an Phishing-Links, gefälschte Airdrops und Wallet-Drainers verlieren. Werde nicht das nächste Opfer!
Entwickle diese 5 Gewohnheiten sofort:
1️⃣ Aktiviere 2FA (Zwei-Faktor-Authentifizierung): Verwende eine Authenticator-App (z. B. Google Authenticator) für deine Exchange-Konten, NICHT SMS.
2️⃣ TEILE NIEMALS deine Seed-Phrase: Schreib sie offline auf Papier. Kein seriöses Support-Team wird dich jemals darum bitten.
3️⃣ Setze offizielle Seiten auf die Lesezeichen: Klicke keine Links aus der Google-Suche oder von Social-Media-Werbeanzeigen. Betrüger erstellen Fake-Websites, die identisch aussehen.
4️⃣ Prüfe Wallet-Adressen doppelt: Sende immer zuerst einen kleinen Testbetrag. Malware kann Adressen in deiner Zwischenablage ändern.
5️⃣ Vorsicht bei Angeboten, die „zu gut sind, um wahr zu sein“: Kostenlose „Krypto verdoppeln“-Konzepte und überraschend hochwertige Airdrops sind fast immer Betrug.
💡 Mein persönlicher Hinweis: Bleib misstrauisch. Sicherheit ist deine eigene Verantwortung. Wenn etwas verdächtig wirkt, vertraue deinem Bauchgefühl und geh weg. Es ist besser, eine Chance zu verpassen, als deine Gelder für immer zu verlieren.
👇 Welcher der schrecklichsten Betrugsversuche, den du in letzter Zeit gesehen hast? Teile deine Erfahrung unten, um andere zu warnen! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
KRITISCHER ALARM: Schütze dein Krypto! 🛑 5 wesentliche Sicherheitsgewohnheiten für Einsteiger 🔐
GM #BinanceSquare Fam! 👋 Während sich der Markt aufheizt, werden auch die Betrüger aktiver. Deine erste Priorität im Krypto-Bereich ist nicht nur Gewinne zu machen, sondern deine Vermögenswerte zu schützen.
Jeden Tag sehen wir neue Geschichten, in denen Menschen ihr hart verdientes Geld an Phishing-Links, gefälschte Airdrops und Wallet-Drainers verlieren. Werde nicht das nächste Opfer!
Entwickle diese 5 Gewohnheiten sofort:
1️⃣ Aktiviere 2FA (Zwei-Faktor-Authentifizierung): Verwende eine Authenticator-App (z. B. Google Authenticator) für deine Exchange-Konten, NICHT SMS.
2️⃣ TEILE NIEMALS deine Seed-Phrase: Schreib sie offline auf Papier. Kein seriöses Support-Team wird dich jemals darum bitten.
3️⃣ Setze offizielle Seiten auf die Lesezeichen: Klicke keine Links aus der Google-Suche oder von Social-Media-Werbeanzeigen. Betrüger erstellen Fake-Websites, die identisch aussehen.
4️⃣ Prüfe Wallet-Adressen doppelt: Sende immer zuerst einen kleinen Testbetrag. Malware kann Adressen in deiner Zwischenablage ändern.
5️⃣ Vorsicht bei Angeboten, die „zu gut sind, um wahr zu sein“: Kostenlose „Krypto verdoppeln“-Konzepte und überraschend hochwertige Airdrops sind fast immer Betrug.
💡 Mein persönlicher Hinweis: Bleib misstrauisch. Sicherheit ist deine eigene Verantwortung. Wenn etwas verdächtig wirkt, vertraue deinem Bauchgefühl und geh weg. Es ist besser, eine Chance zu verpassen, als deine Gelder für immer zu verlieren.
👇 Welcher der schrecklichsten Betrugsversuche, den du in letzter Zeit gesehen hast? Teile deine Erfahrung unten, um andere zu warnen! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
GM #BinanceSquare Fam! 👋 Während sich der Markt aufheizt, werden auch die Betrüger aktiver. Deine erste Priorität im Krypto-Bereich ist nicht nur Gewinne zu machen, sondern deine Vermögenswerte zu schützen.
Jeden Tag sehen wir neue Geschichten, in denen Menschen ihr hart verdientes Geld an Phishing-Links, gefälschte Airdrops und Wallet-Drainers verlieren. Werde nicht das nächste Opfer!
Entwickle diese 5 Gewohnheiten sofort:
1️⃣ Aktiviere 2FA (Zwei-Faktor-Authentifizierung): Verwende eine Authenticator-App (z. B. Google Authenticator) für deine Exchange-Konten, NICHT SMS.
2️⃣ TEILE NIEMALS deine Seed-Phrase: Schreib sie offline auf Papier. Kein seriöses Support-Team wird dich jemals darum bitten.
3️⃣ Setze offizielle Seiten auf die Lesezeichen: Klicke keine Links aus der Google-Suche oder von Social-Media-Werbeanzeigen. Betrüger erstellen Fake-Websites, die identisch aussehen.
4️⃣ Prüfe Wallet-Adressen doppelt: Sende immer zuerst einen kleinen Testbetrag. Malware kann Adressen in deiner Zwischenablage ändern.
5️⃣ Vorsicht bei Angeboten, die „zu gut sind, um wahr zu sein“: Kostenlose „Krypto verdoppeln“-Konzepte und überraschend hochwertige Airdrops sind fast immer Betrug.
💡 Mein persönlicher Hinweis: Bleib misstrauisch. Sicherheit ist deine eigene Verantwortung. Wenn etwas verdächtig wirkt, vertraue deinem Bauchgefühl und geh weg. Es ist besser, eine Chance zu verpassen, als deine Gelder für immer zu verlieren.
👇 Welcher der schrecklichsten Betrugsversuche, den du in letzter Zeit gesehen hast? Teile deine Erfahrung unten, um andere zu warnen! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
63
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#HotCPIDecemberHikePriced
179,959 Aufrufe
1,944 Kommentare
2
#StrategyFaces$2.8BSelloffRiskFromMSCIRemoval
3,038 Aufrufe
42 Kommentare
3
#AnthropicRejectsIPODelayValuationinQuestion
280,720 Aufrufe
2,380 Kommentare
4
#CanNvidiaEarningsEaseMarketConcerns?
64,312 Aufrufe
857 Kommentare
5
#SouthKoreaPartiesTentativelyAgreeToDelayCryptoTax
0 Aufrufe
7 Kommentare
6
#FSBUrgesTurkeyToEstablishStablecoinFramework
519 Aufrufe
27 Kommentare
7
#StrategyExpectsCommonStockExclusionFromMSCIGlobalIndexes
11 Aufrufe
5 Kommentare
8
#BitcoinFiveWeeklyLosses
629,539 Aufrufe
3,891 Kommentare
9
#XRPLedger2027RoadmapProposesQuantumResistantSignatures
172 Aufrufe
5 Kommentare
10
#SECEnforcementActionsFall24%InFiscal2026
1,441 Aufrufe
28 Kommentare